Share
Embed
エンタープライズIAMについて - ID・権限をどう統制するか
2026/11/17 開催
OpenID BizDay vol.20 ~ 企業を守る認証・認可の戦略とは?
変わるAPIセキュリティと、エンタープライズIAMの実践・強化
発表資料
エンタープライズIAMについて - ID・権限をどう統制するか
伊藤忠テクノソリューションズ(株)
みらい研究所 アセットデザイン部
シニアスペシャリスト
NPO日本ネットワークセキュリティ協会(JNSA)
デジタルアイデンティティWG リーダー
貞弘 崇行
OpenID Foundation Japan
November 17, 2026
Transcript
25 slides
-
OPENID BIZDAY #20 エンタープライズIAMについて - ID・権限をどう統制するか 変わらない原則 × 変わる管理対象・時間軸 伊藤忠テクノソリューションズ株式会社
みらい研究所 日本ネットワークセキュリティ協会(JNSA) デジタルアイデンティティワーキンググループ 貞弘 崇行 OPENID BIZDAY #20 | Enterprise IAM 01 -
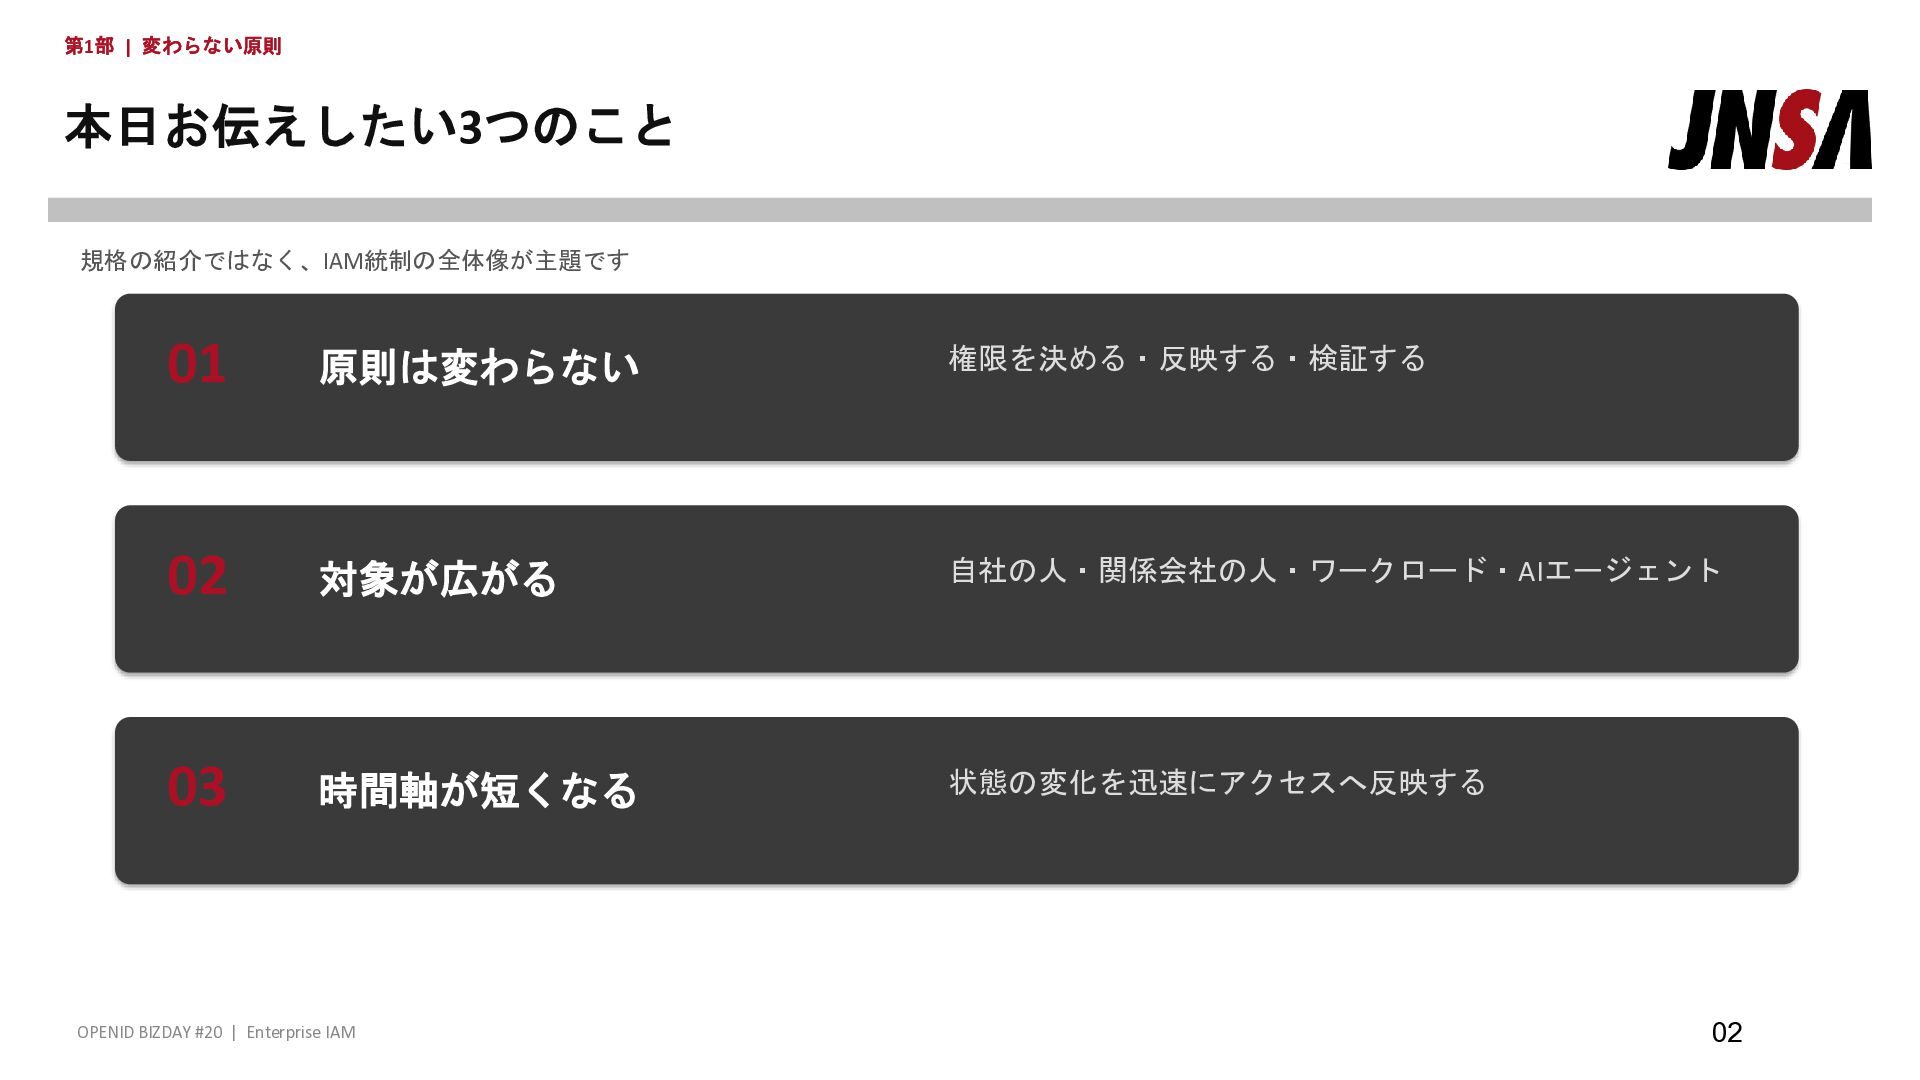
第1部 | 変わらない原則 本日お伝えしたい3つのこと 規格の紹介ではなく、IAM統制の全体像が主題です 01 原則は変わらない 権限を決める・反映する・検証する 02 対象が広がる
自社の人・関係会社の人・ワークロード・AIエージェント 03 時間軸が短くなる 状態の変化を迅速にアクセスへ反映する OPENID BIZDAY #20 | Enterprise IAM 02 -
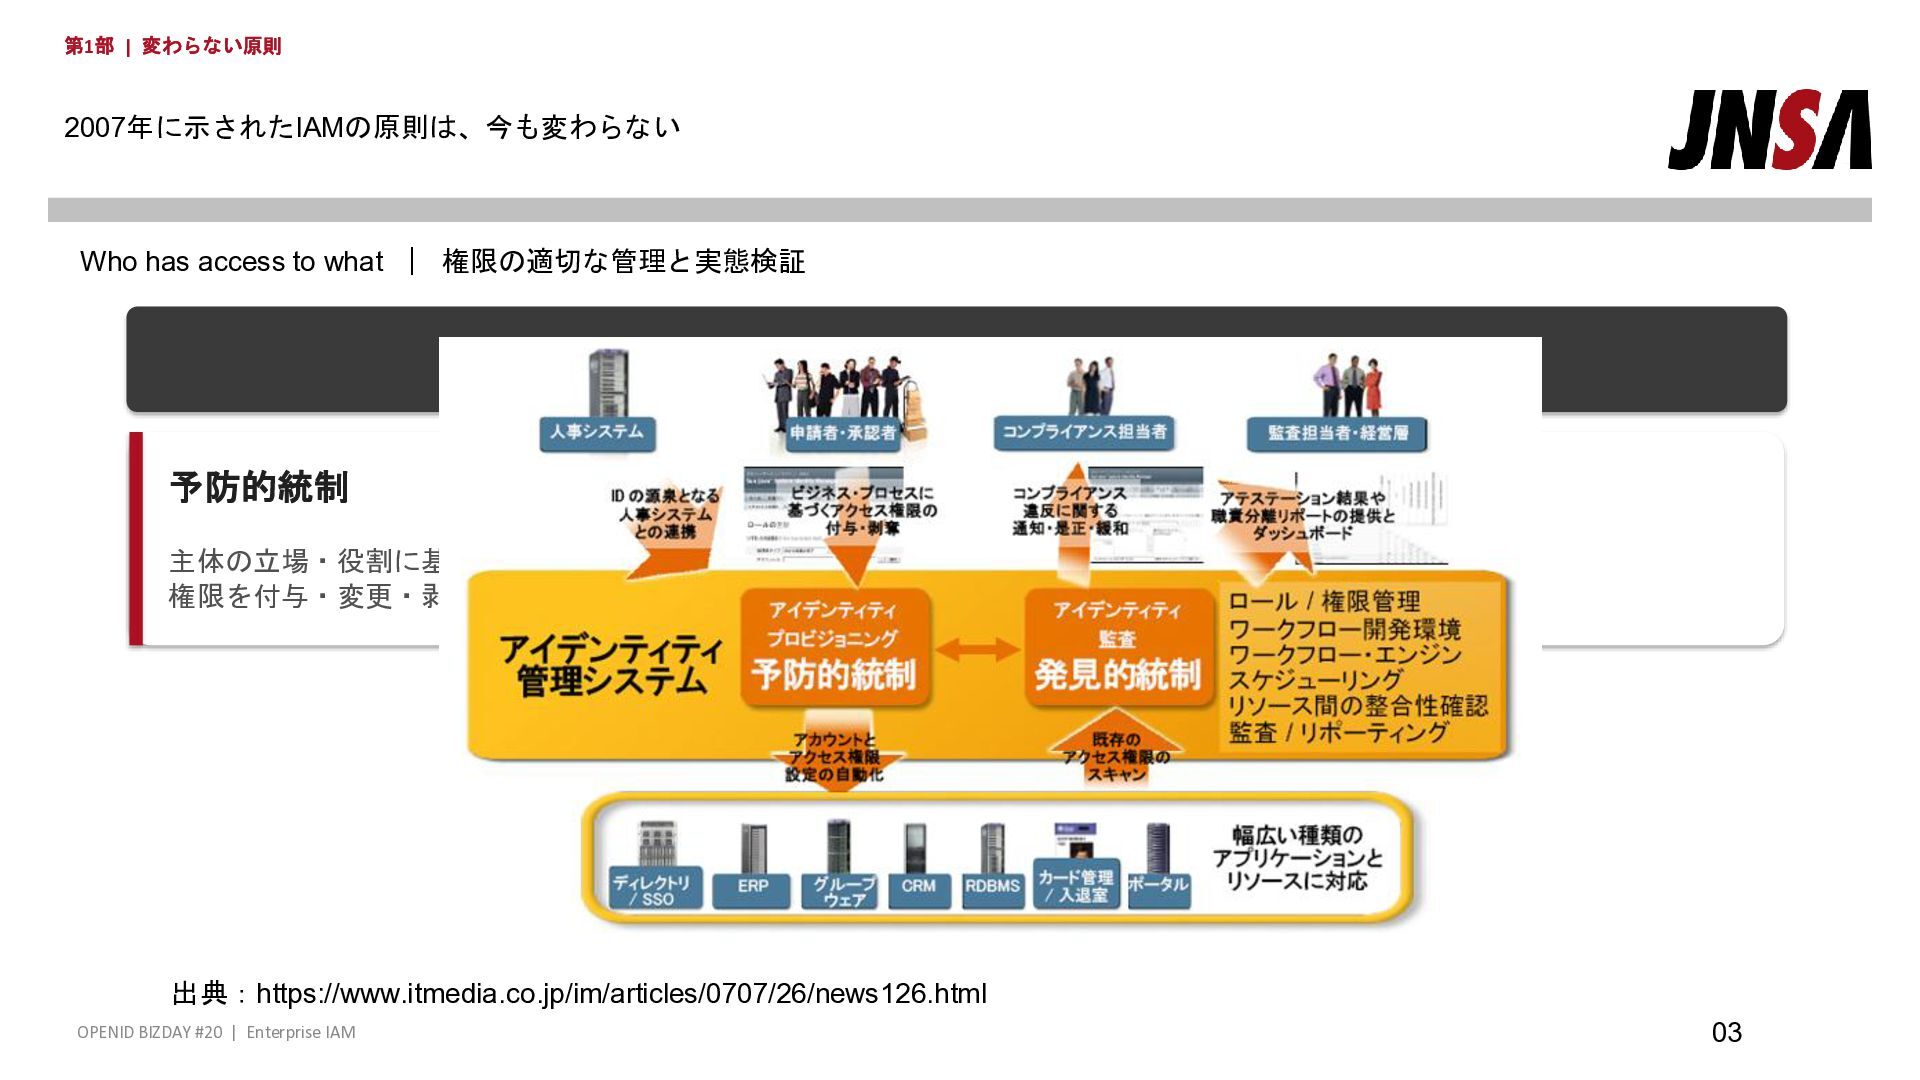
第1部 | 変わらない原則 2007年に示されたIAMの原則は、今も変わらない Who has access to what |
権限の適切な管理と実態検証 Who has access to what 予防的統制 発見的統制 主体の立場・役割に基づき 権限を付与・変更・剥奪する 実際のアカウント・権限を照合し 不整合を検出・是正する 出典:https://www.itmedia.co.jp/im/articles/0707/26/news126.html OPENID BIZDAY #20 | Enterprise IAM 03 -
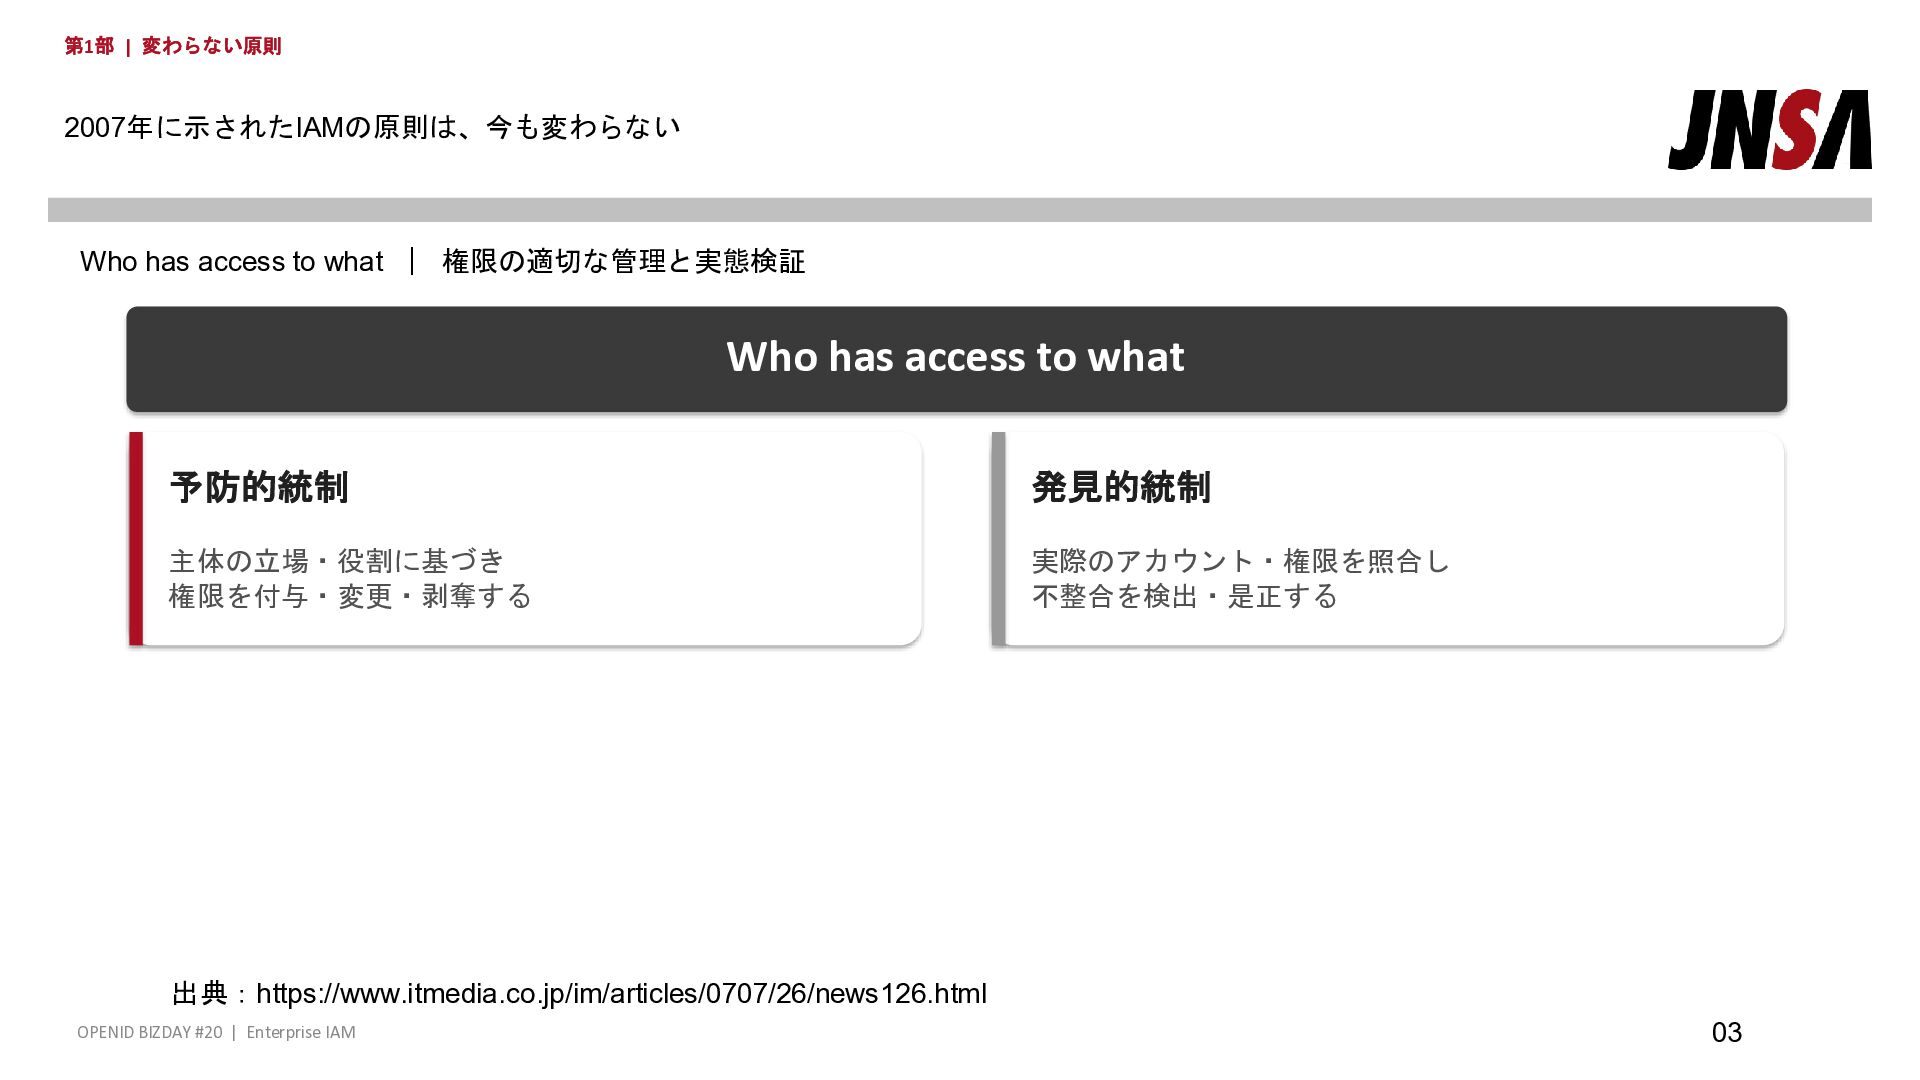
第1部 | 変わらない原則 2007年に示されたIAMの原則は、今も変わらない Who has access to what |
権限の適切な管理と実態検証 Who has access to what 予防的統制 発見的統制 主体の立場・役割に基づき 権限を付与・変更・剥奪する 実際のアカウント・権限を照合し 不整合を検出・是正する 出典:https://www.itmedia.co.jp/im/articles/0707/26/news126.html OPENID BIZDAY #20 | Enterprise IAM 03 -
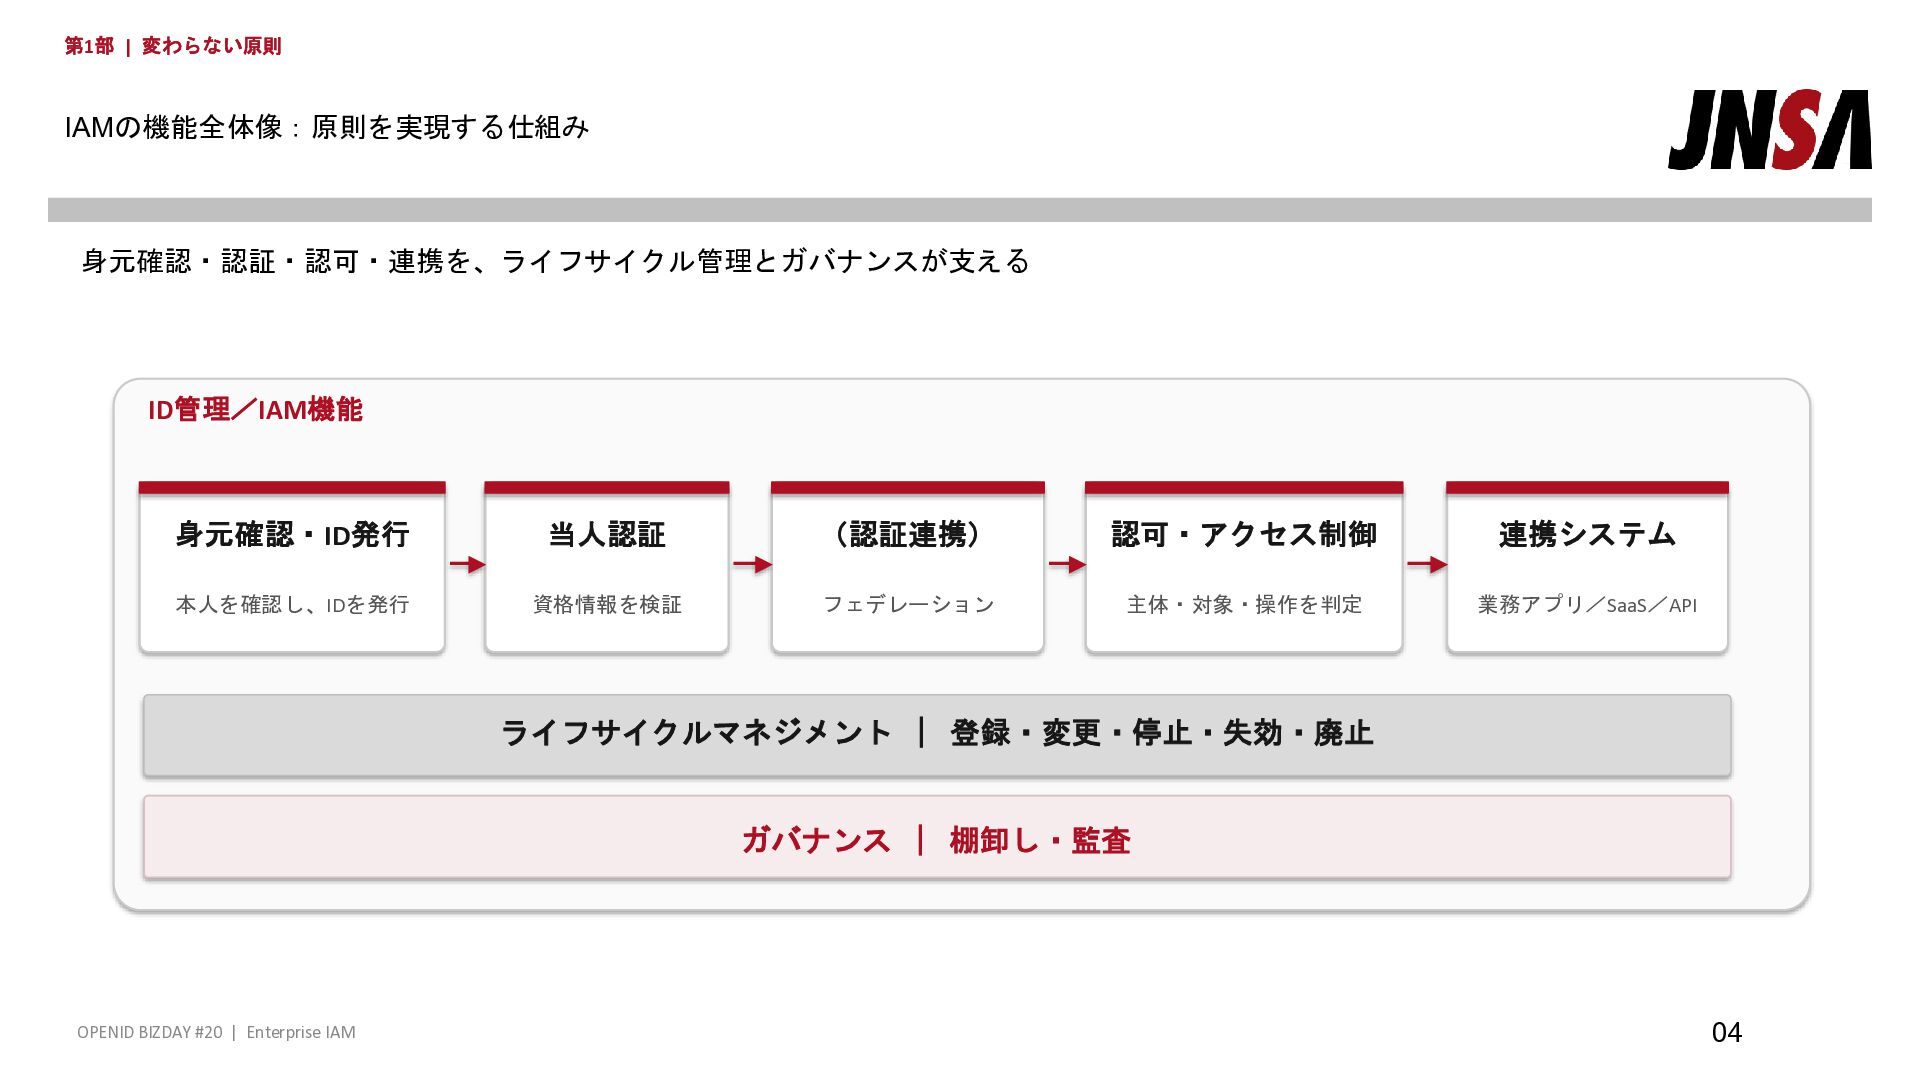
第1部 | 変わらない原則 IAMの機能全体像:原則を実現する仕組み 身元確認・認証・認可・連携を、ライフサイクル管理とガバナンスが支える ID管理/IAM機能 身元確認・ID発行 当人認証 (認証連携) 認可・アクセス制御
連携システム 本人を確認し、IDを発行 資格情報を検証 フェデレーション 主体・対象・操作を判定 業務アプリ/SaaS/API ライフサイクルマネジメント | 登録・変更・停止・失効・廃止 ガバナンス | 棚卸し・監査 OPENID BIZDAY #20 | Enterprise IAM 04 -
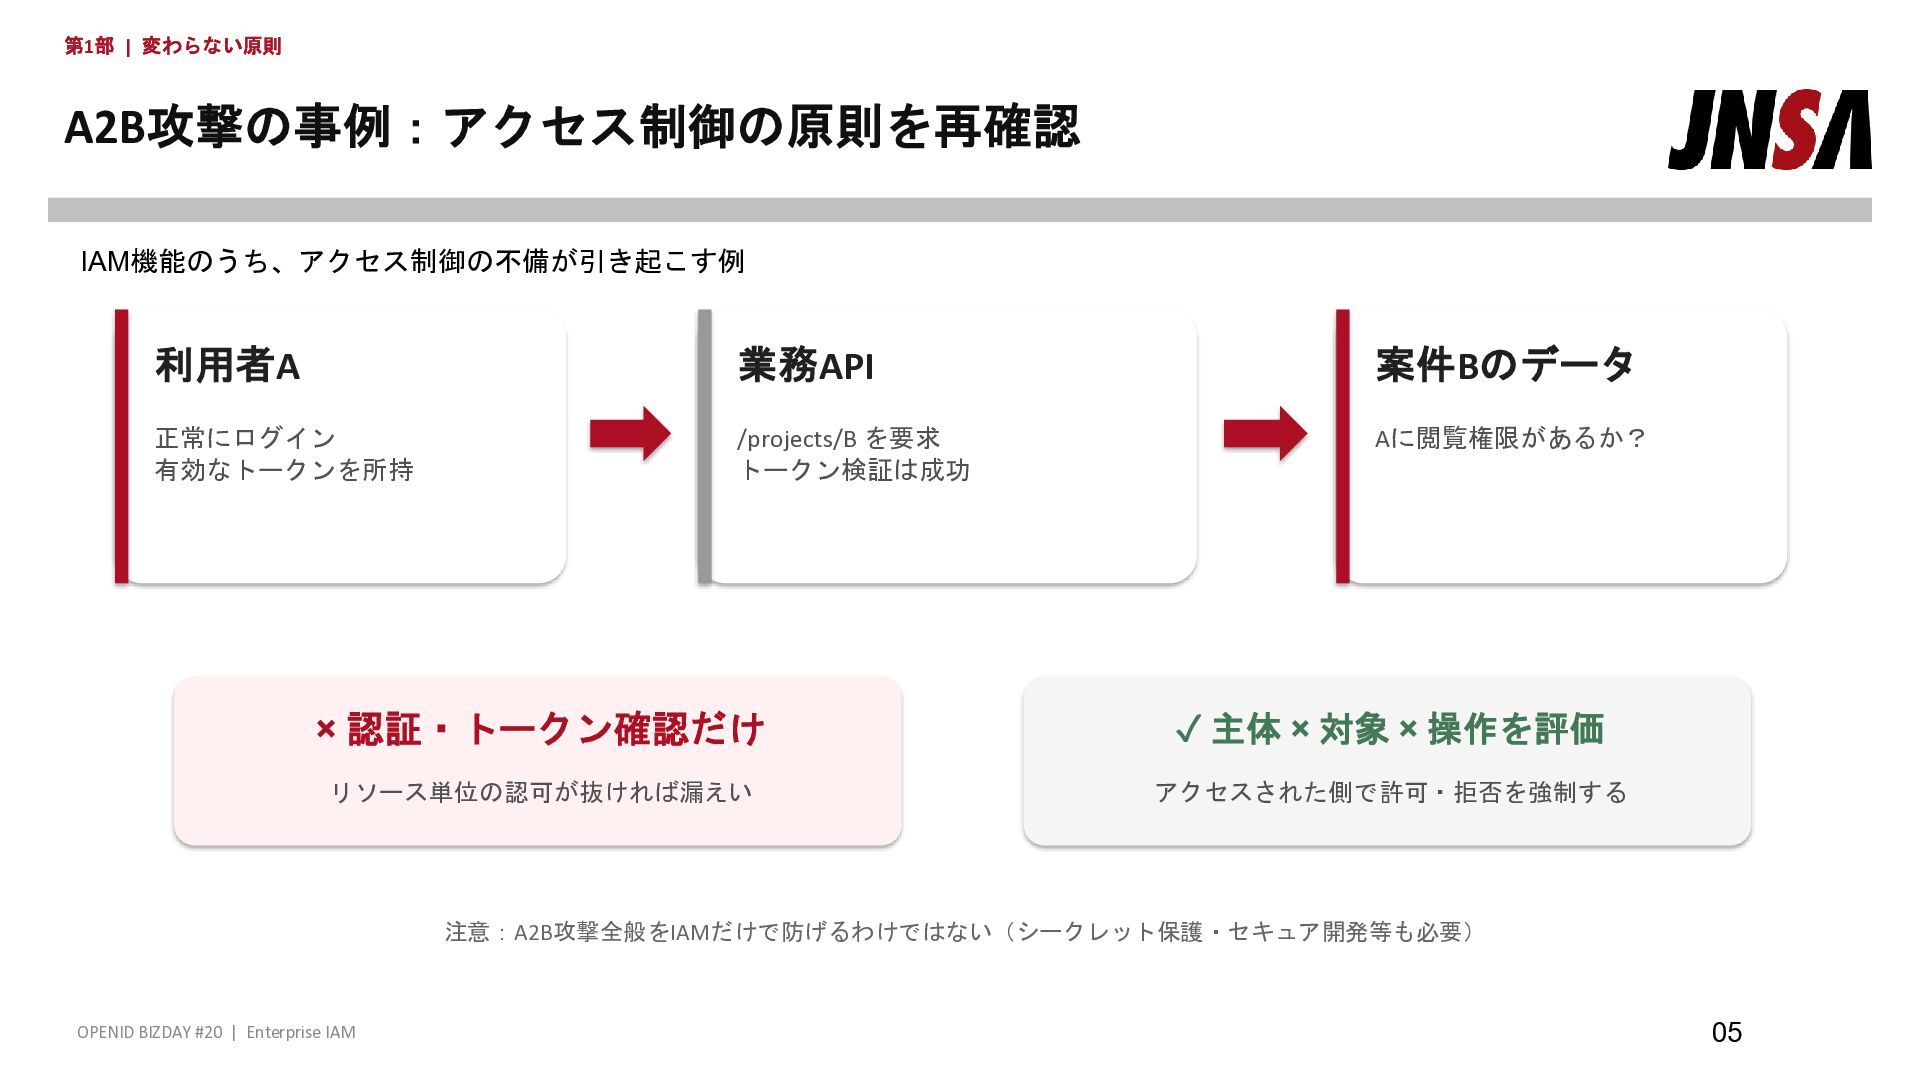
第1部 | 変わらない原則 A2B攻撃の事例:アクセス制御の原則を再確認 IAM機能のうち、アクセス制御の不備が引き起こす例 利用者A 業務API 案件Bのデータ 正常にログイン 有効なトークンを所持
/projects/B を要求 トークン検証は成功 Aに閲覧権限があるか? × 認証・トークン確認だけ ✓ 主体 × 対象 × 操作を評価 リソース単位の認可が抜ければ漏えい アクセスされた側で許可・拒否を強制する 注意:A2B攻撃全般をIAMだけで防げるわけではない(シークレット保護・セキュア開発等も必要) OPENID BIZDAY #20 | Enterprise IAM 05 -
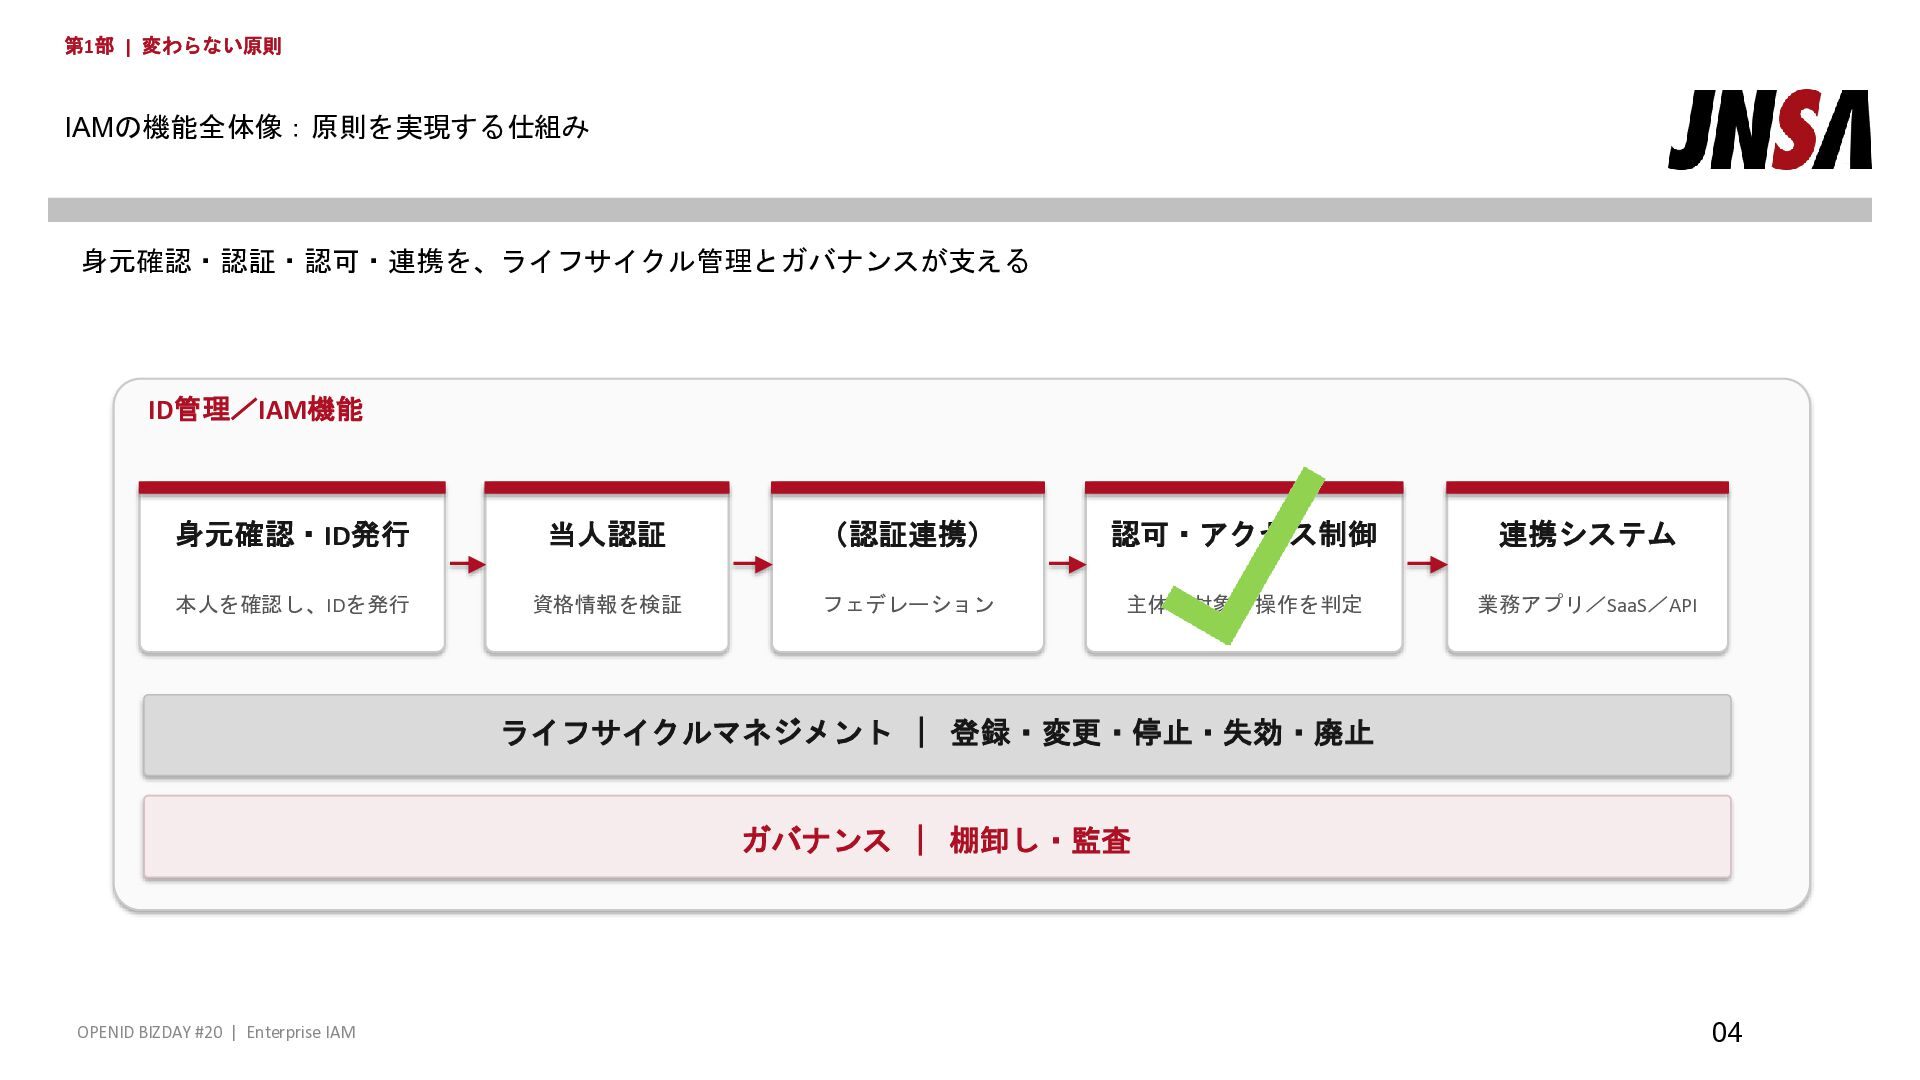
第1部 | 変わらない原則 IAMの機能全体像:原則を実現する仕組み 身元確認・認証・認可・連携を、ライフサイクル管理とガバナンスが支える ID管理/IAM機能 身元確認・ID発行 当人認証 (認証連携) 認可・アクセス制御
連携システム 本人を確認し、IDを発行 資格情報を検証 フェデレーション 主体・対象・操作を判定 業務アプリ/SaaS/API ライフサイクルマネジメント | 登録・変更・停止・失効・廃止 ガバナンス | 棚卸し・監査 OPENID BIZDAY #20 | Enterprise IAM 04 -
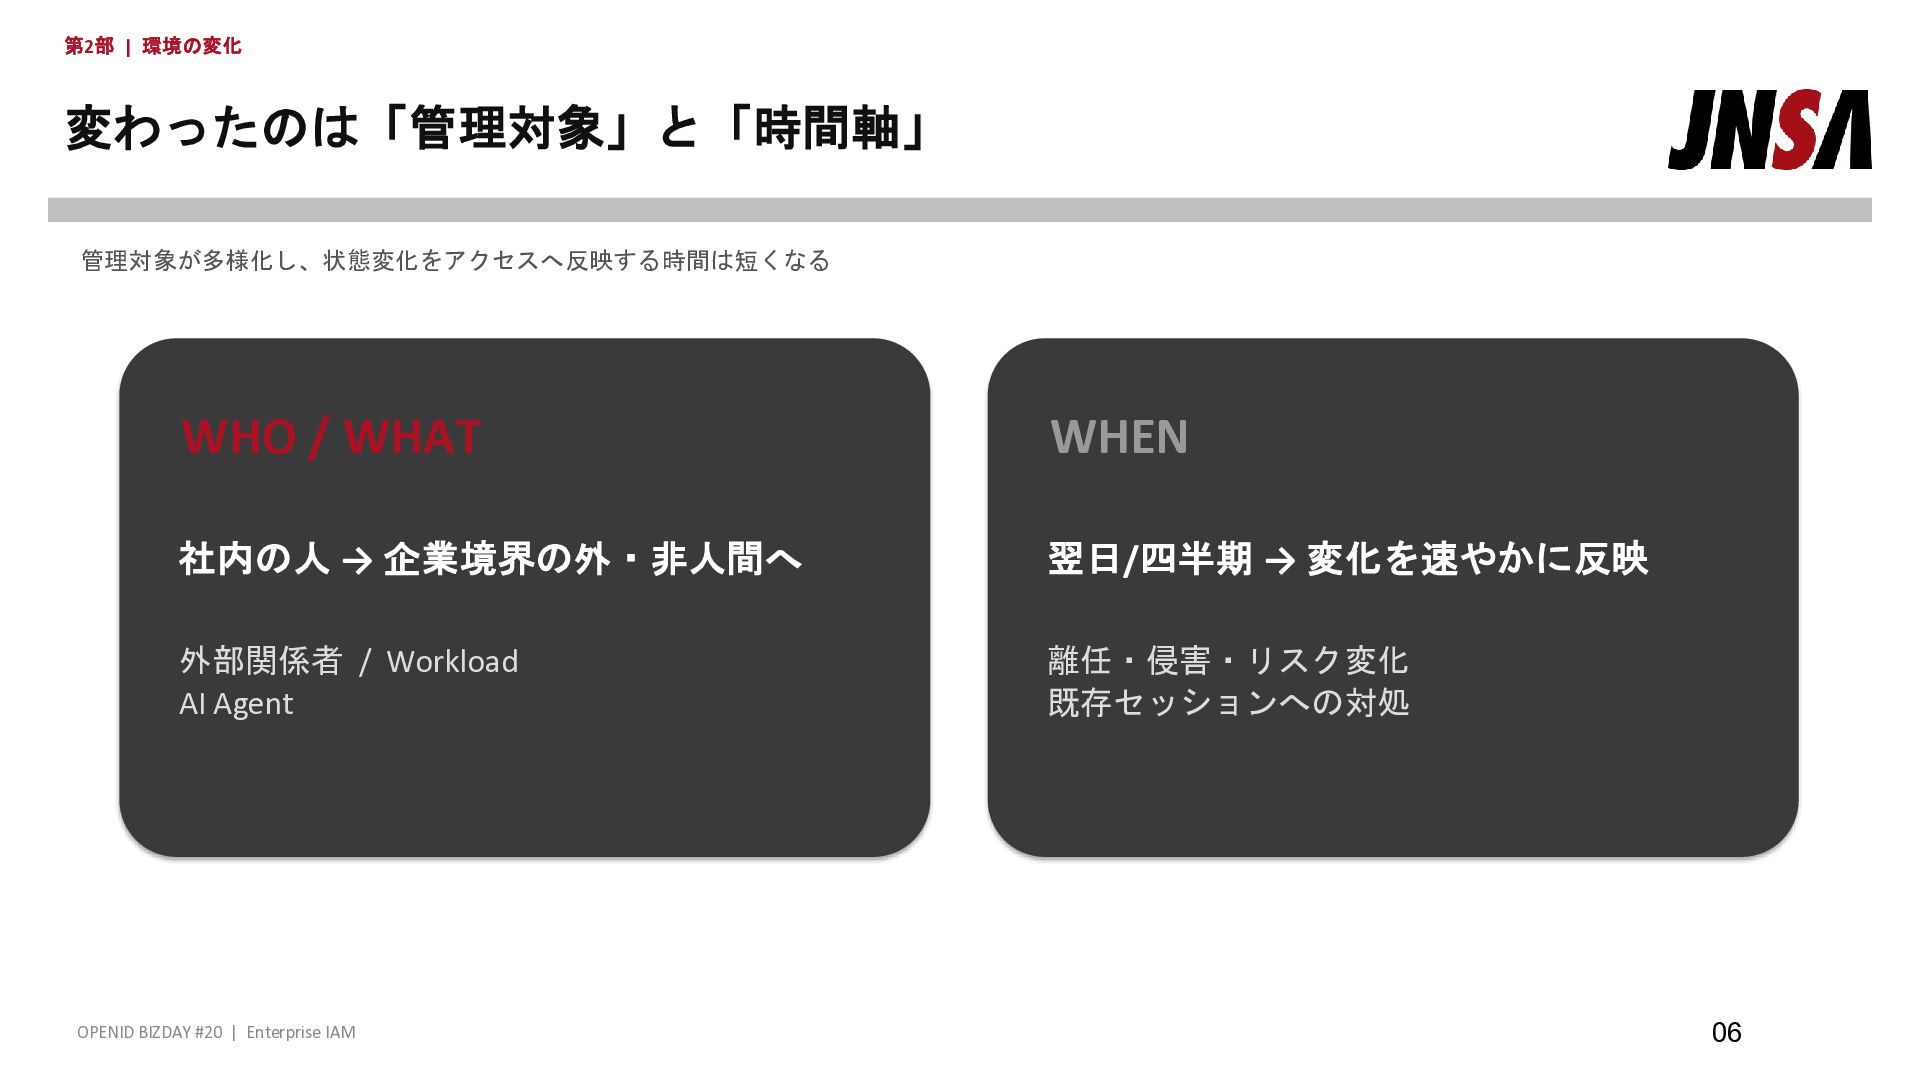
第2部 | 環境の変化 変わったのは「管理対象」と「時間軸」 管理対象が多様化し、状態変化をアクセスへ反映する時間は短くなる WHO / WHAT WHEN 社内の人
→ 企業境界の外・非人間へ 翌日/四半期 → 変化を速やかに反映 外部関係者 / Workload AI Agent 離任・侵害・リスク変化 既存セッションへの対処 OPENID BIZDAY #20 | Enterprise IAM 06 -
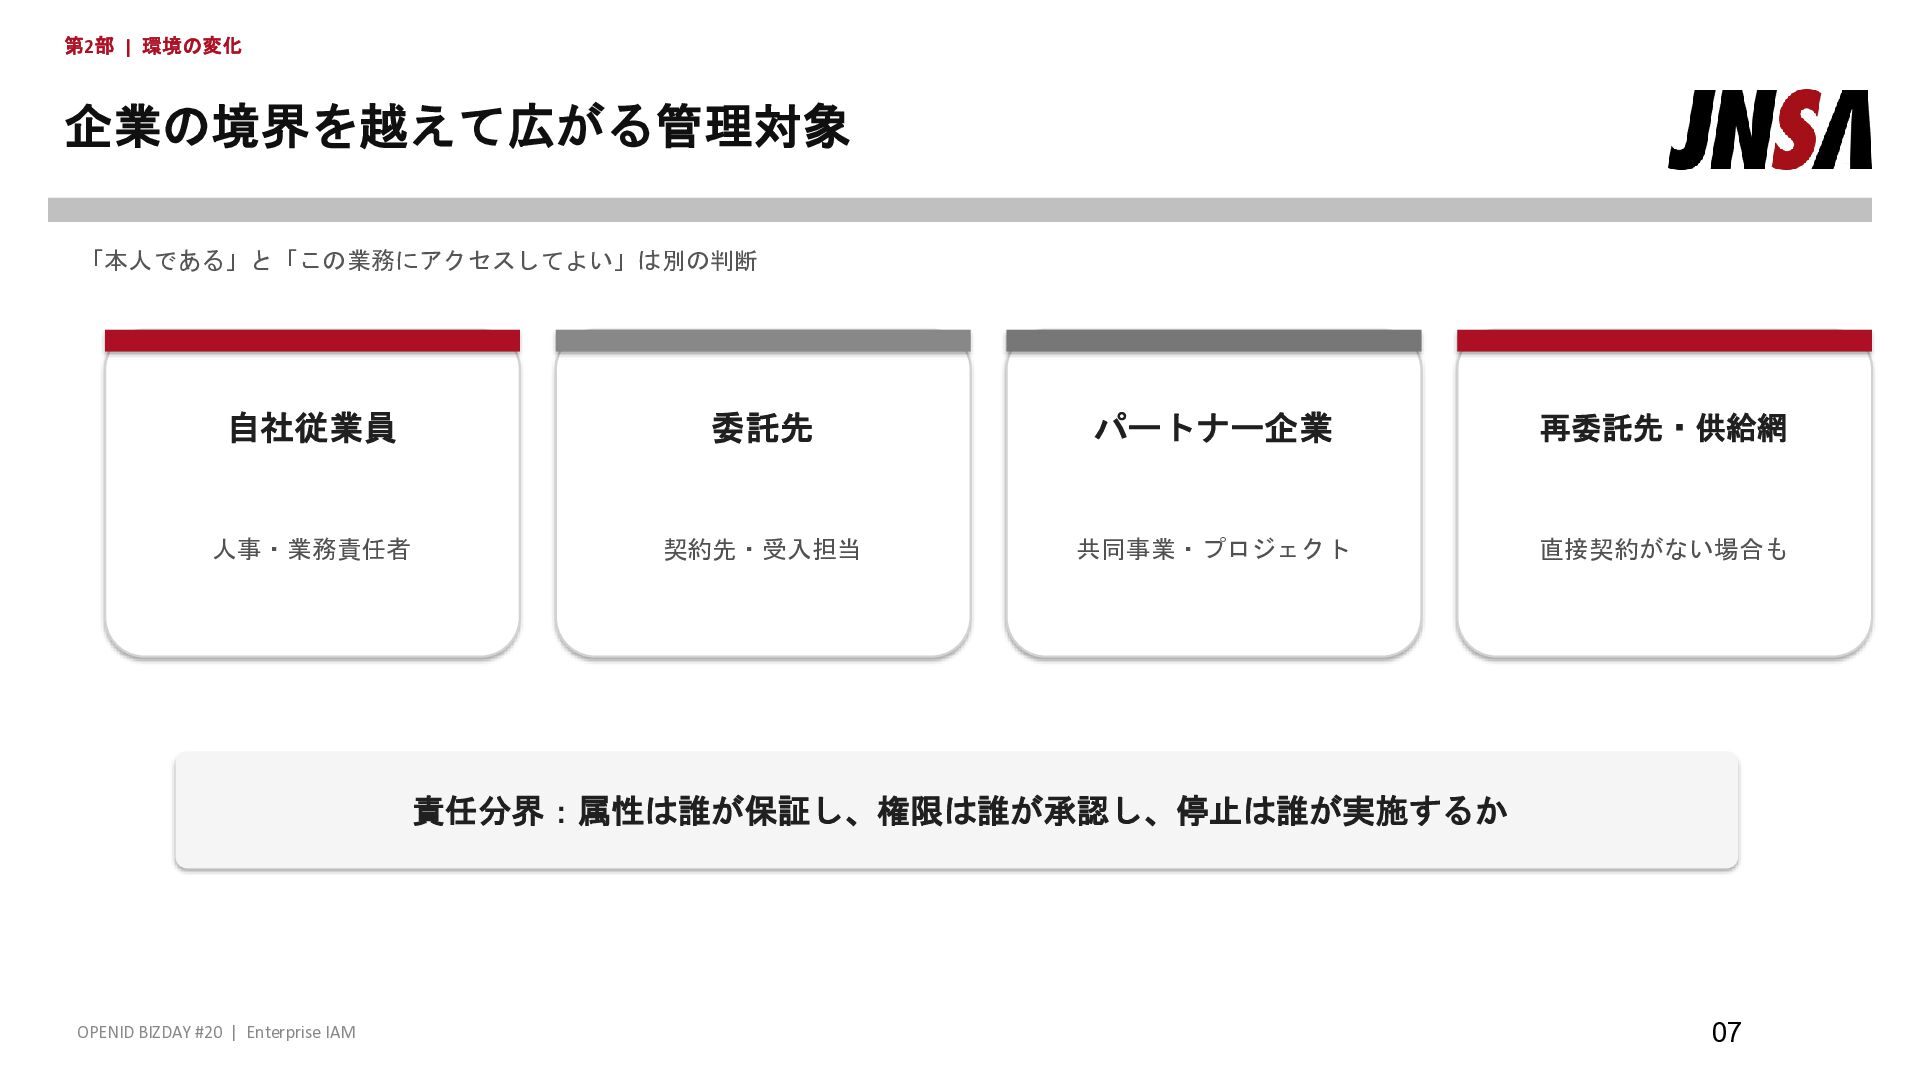
第2部 | 環境の変化 企業の境界を越えて広がる管理対象 「本人である」と「この業務にアクセスしてよい」は別の判断 自社従業員 委託先 パートナー企業 再委託先・供給網 人事・業務責任者
契約先・受入担当 共同事業・プロジェクト 直接契約がない場合も 責任分界:属性は誰が保証し、権限は誰が承認し、停止は誰が実施するか OPENID BIZDAY #20 | Enterprise IAM 07 -
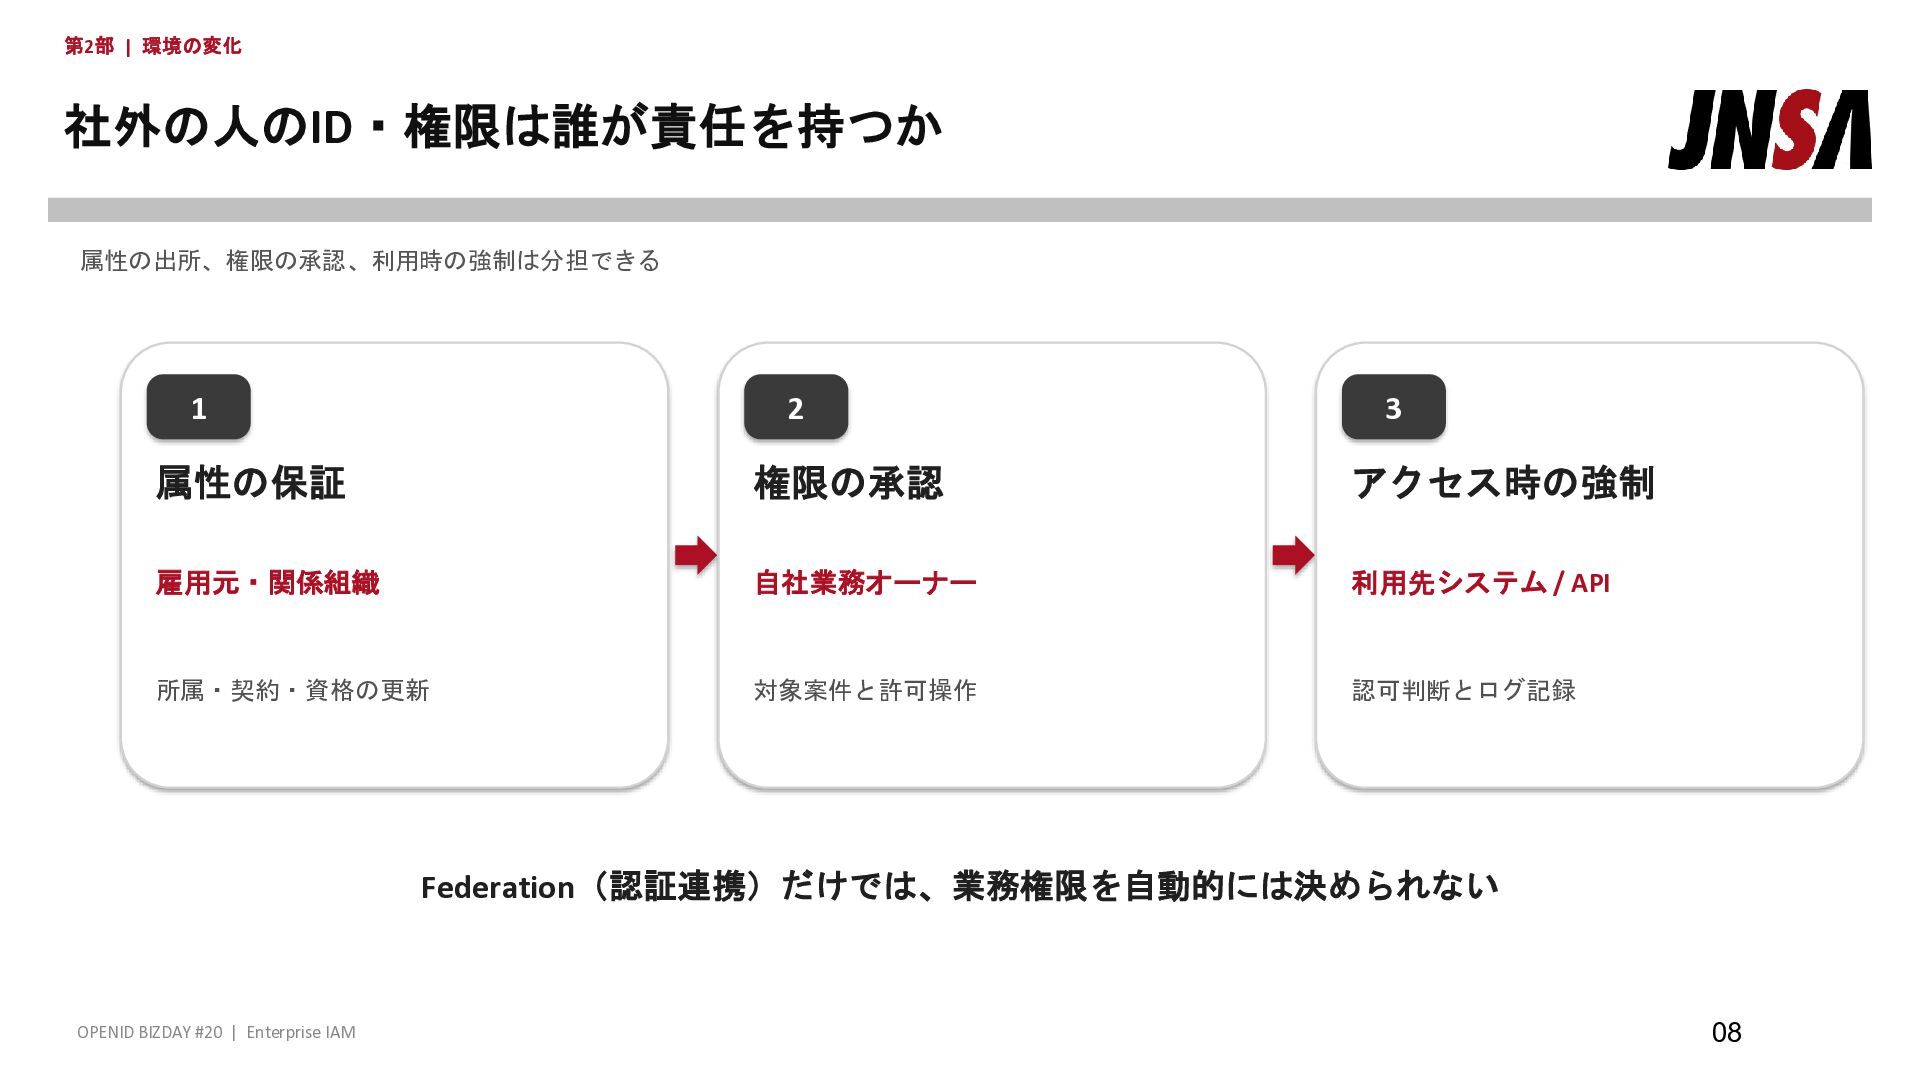
第2部 | 環境の変化 社外の人のID・権限は誰が責任を持つか 属性の出所、権限の承認、利用時の強制は分担できる 1 2 3 属性の保証 権限の承認
アクセス時の強制 雇用元・関係組織 自社業務オーナー 利用先システム / API 所属・契約・資格の更新 対象案件と許可操作 認可判断とログ記録 Federation(認証連携)だけでは、業務権限を自動的には決められない OPENID BIZDAY #20 | Enterprise IAM 08 -
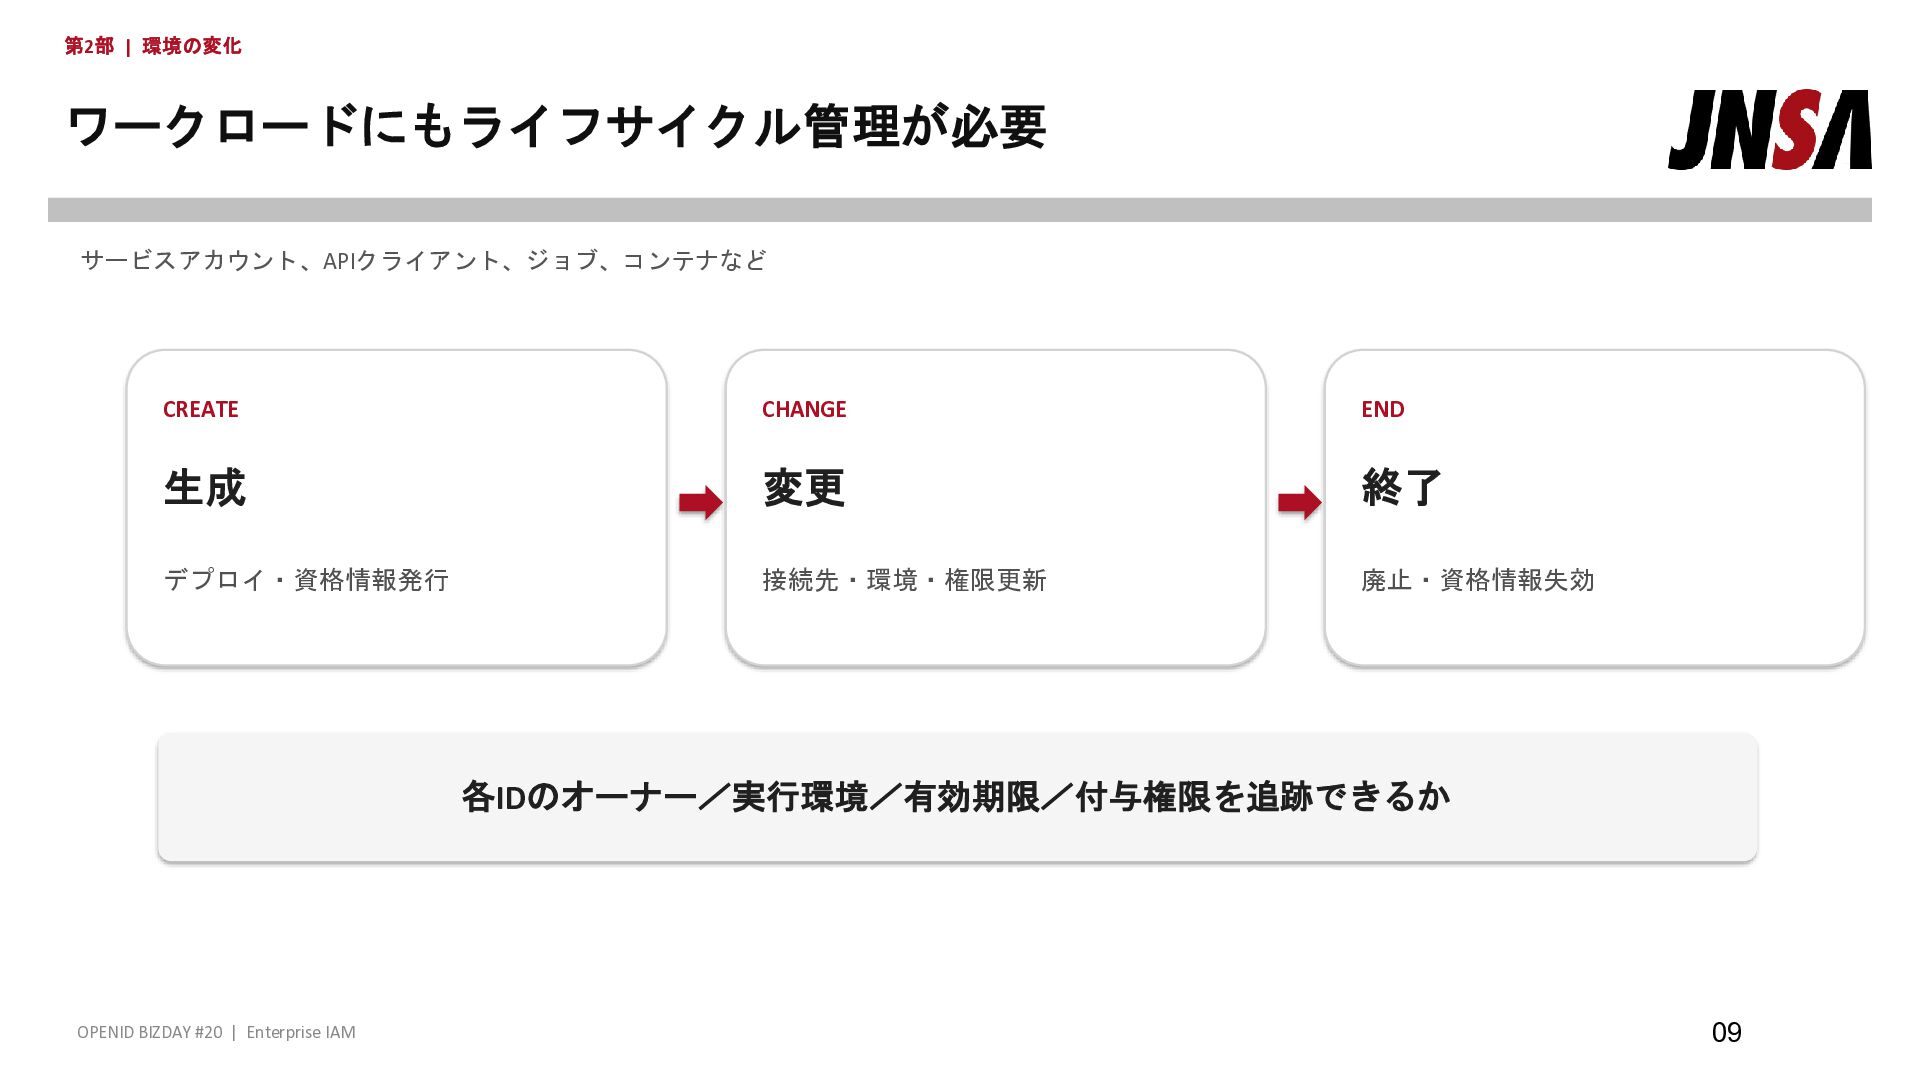
第2部 | 環境の変化 ワークロードにもライフサイクル管理が必要 サービスアカウント、APIクライアント、ジョブ、コンテナなど CREATE CHANGE END 生成 変更
終了 デプロイ・資格情報発行 接続先・環境・権限更新 廃止・資格情報失効 各IDのオーナー/実行環境/有効期限/付与権限を追跡できるか OPENID BIZDAY #20 | Enterprise IAM 09 -
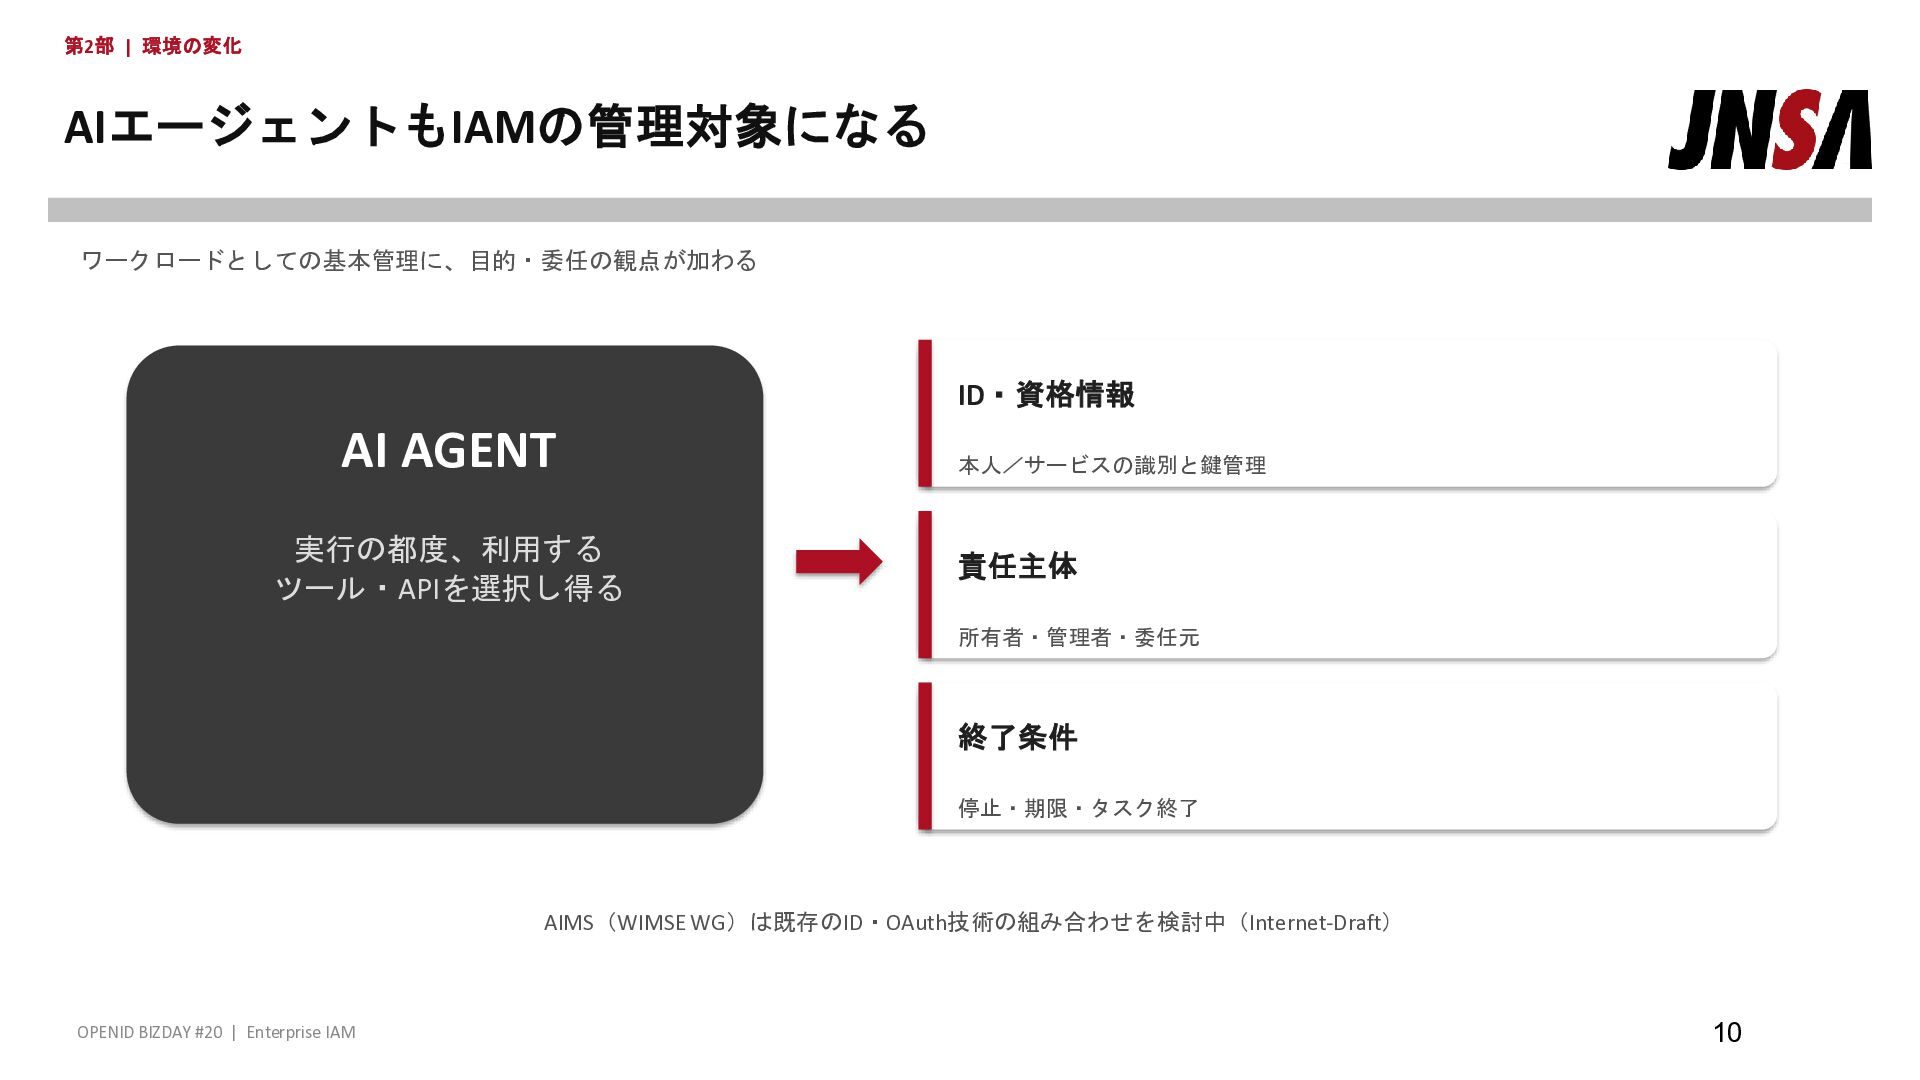
第2部 | 環境の変化 AIエージェントもIAMの管理対象になる ワークロードとしての基本管理に、目的・委任の観点が加わる ID・資格情報 AI AGENT 実行の都度、利用する ツール・APIを選択し得る
本人/サービスの識別と鍵管理 責任主体 所有者・管理者・委任元 終了条件 停止・期限・タスク終了 AIMS(WIMSE WG)は既存のID・OAuth技術の組み合わせを検討中(Internet-Draft) OPENID BIZDAY #20 | Enterprise IAM 10 -
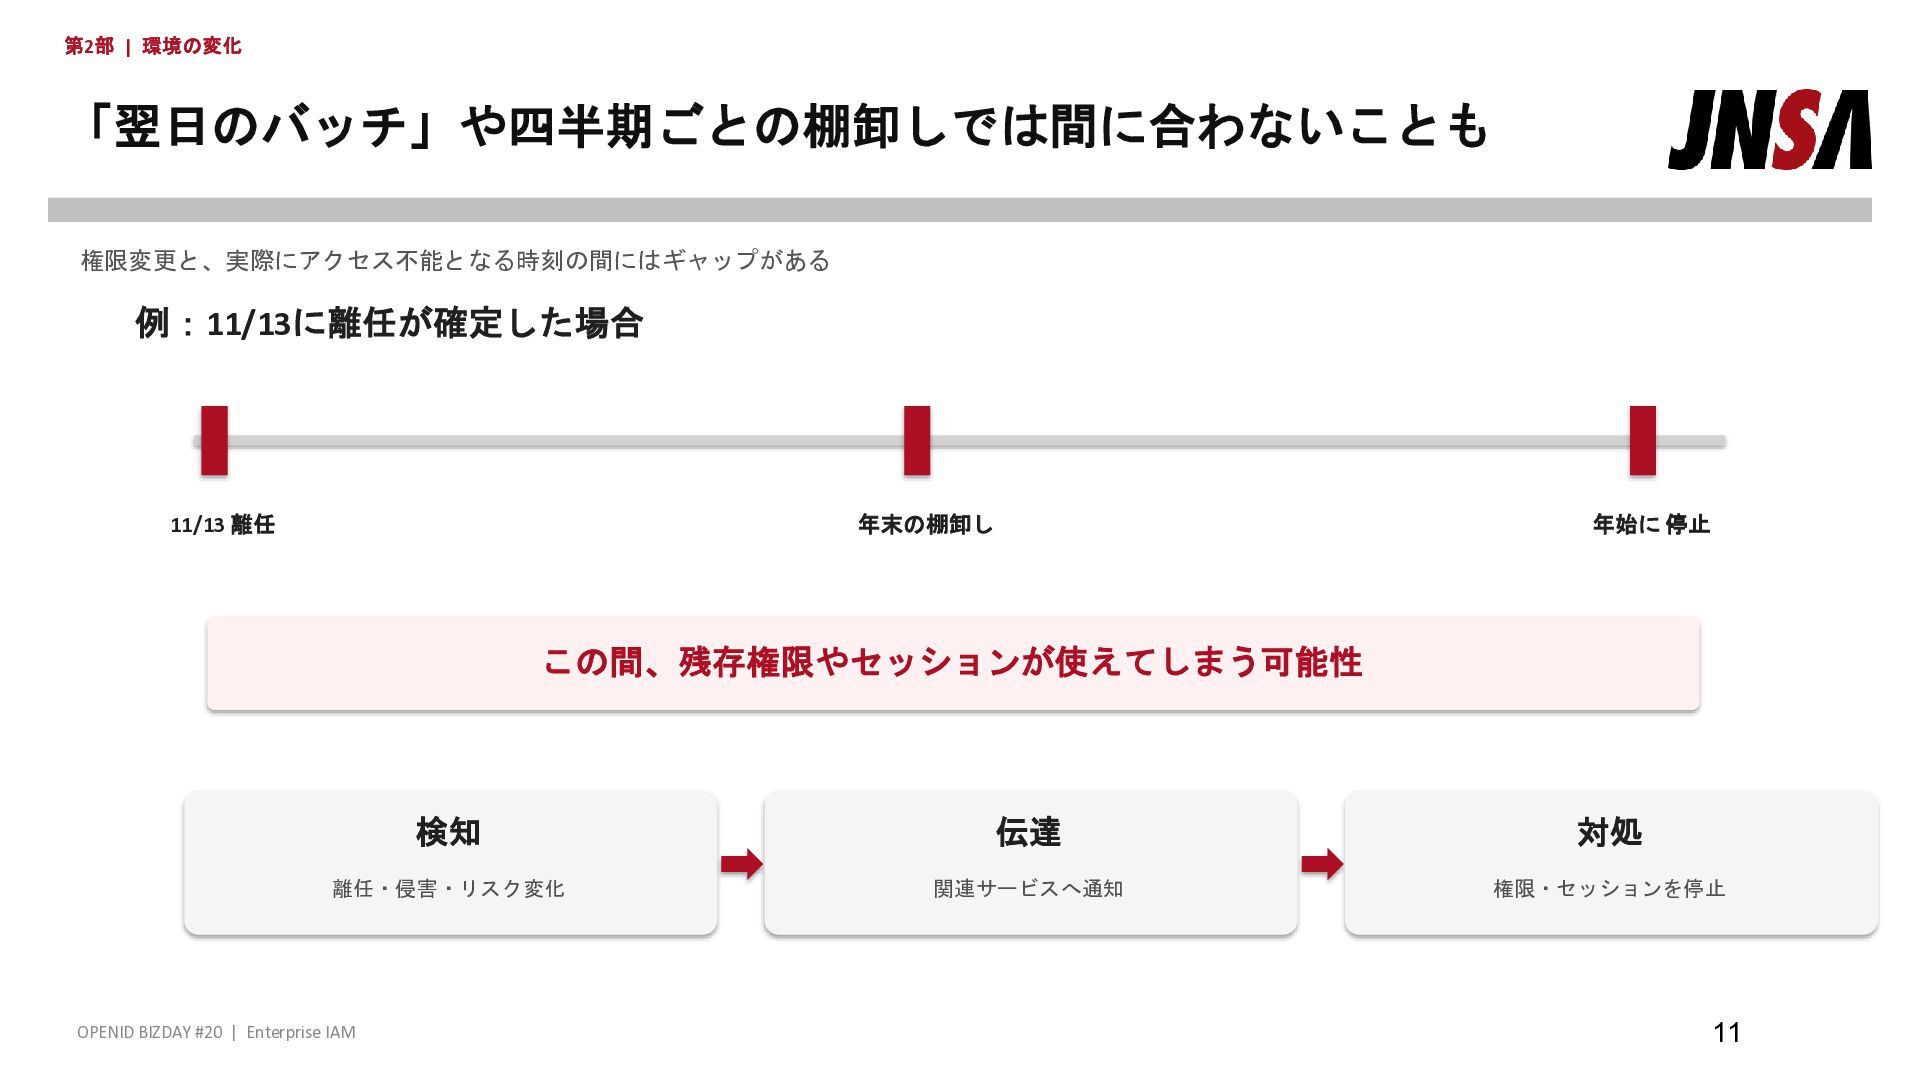
第2部 | 環境の変化 「翌日のバッチ」や四半期ごとの棚卸しでは間に合わないことも 権限変更と、実際にアクセス不能となる時刻の間にはギャップがある 例:11/13に離任が確定した場合 11/13 離任 年末の棚卸し 年始に
停止 この間、残存権限やセッションが使えてしまう可能性 検知 伝達 対処 離任・侵害・リスク変化 関連サービスへ通知 権限・セッションを停止 OPENID BIZDAY #20 | Enterprise IAM 11 -
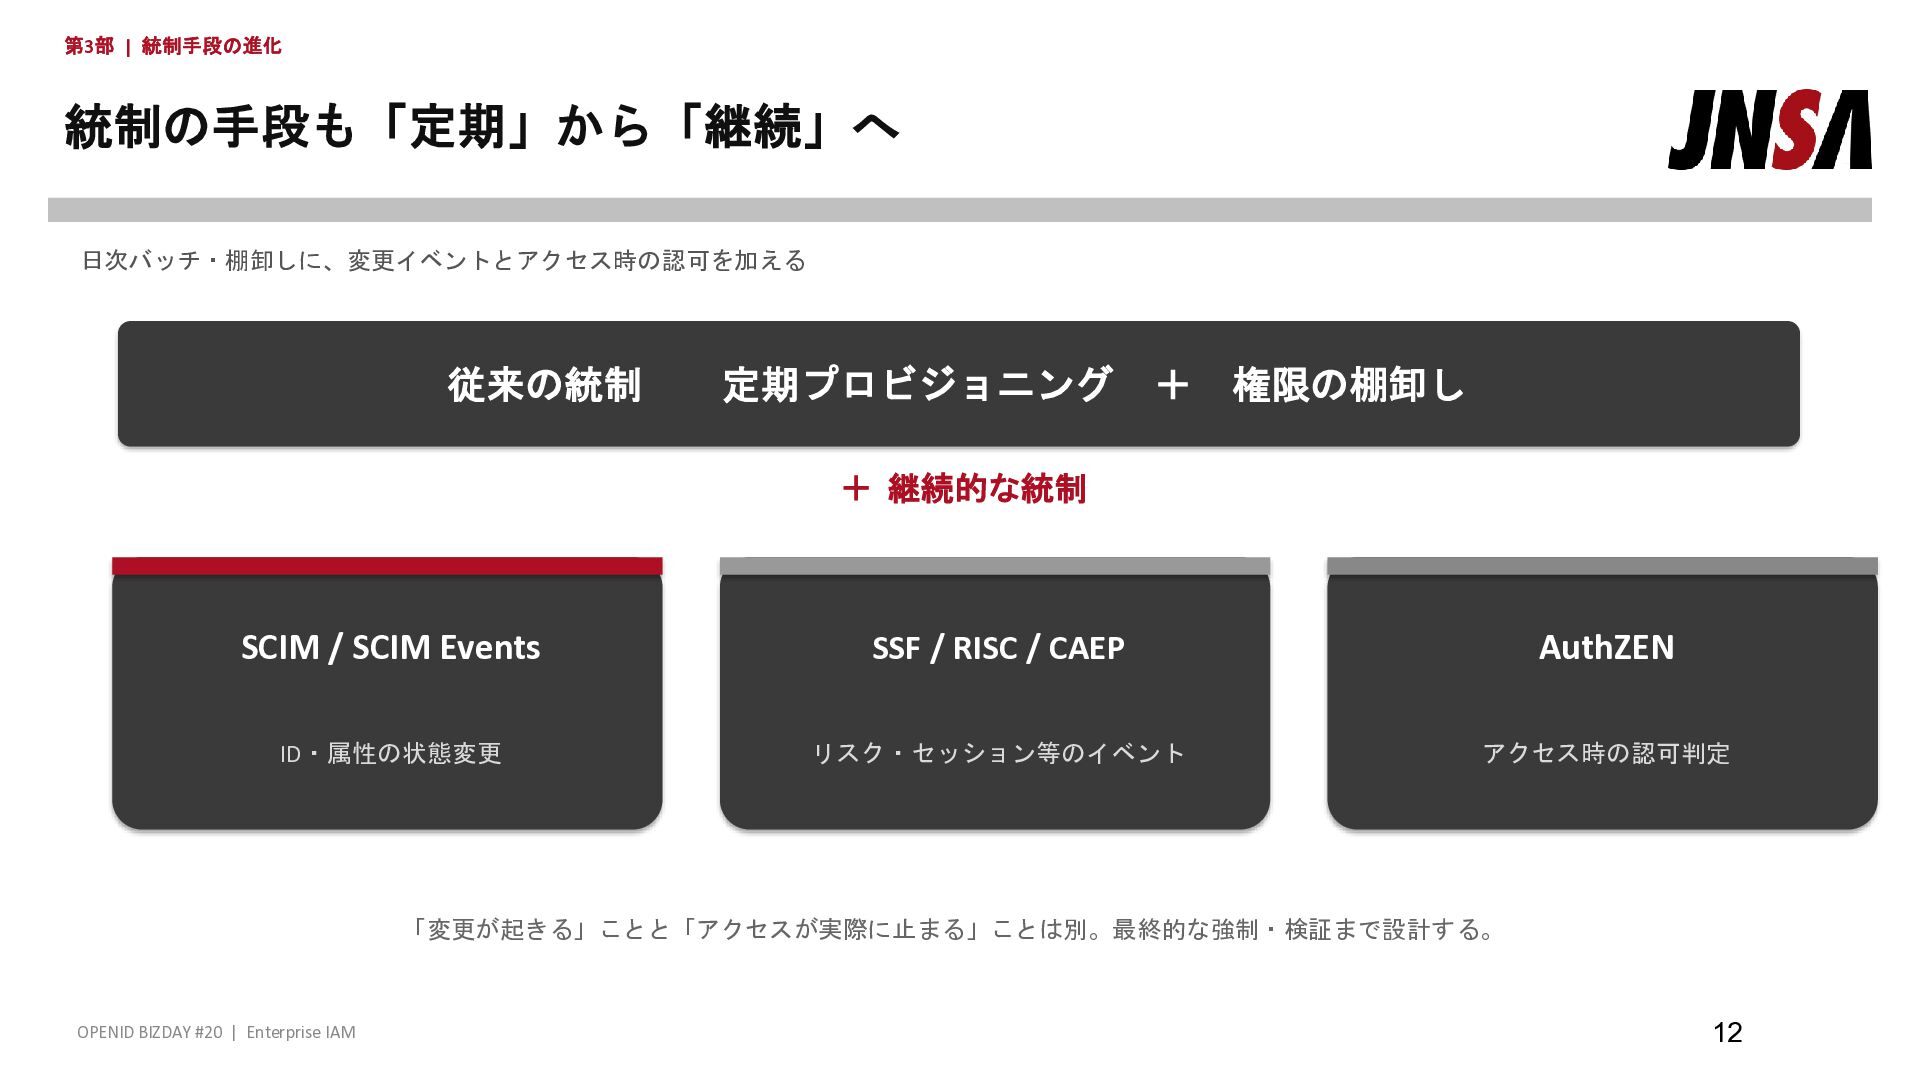
第3部 | 統制手段の進化 統制の手段も「定期」から「継続」へ 日次バッチ・棚卸しに、変更イベントとアクセス時の認可を加える 従来の統制 定期プロビジョニング + 権限の棚卸し +
継続的な統制 SCIM / SCIM Events SSF / RISC / CAEP AuthZEN ID・属性の状態変更 リスク・セッション等のイベント アクセス時の認可判定 「変更が起きる」ことと「アクセスが実際に止まる」ことは別。最終的な強制・検証まで設計する。 OPENID BIZDAY #20 | Enterprise IAM 12 -
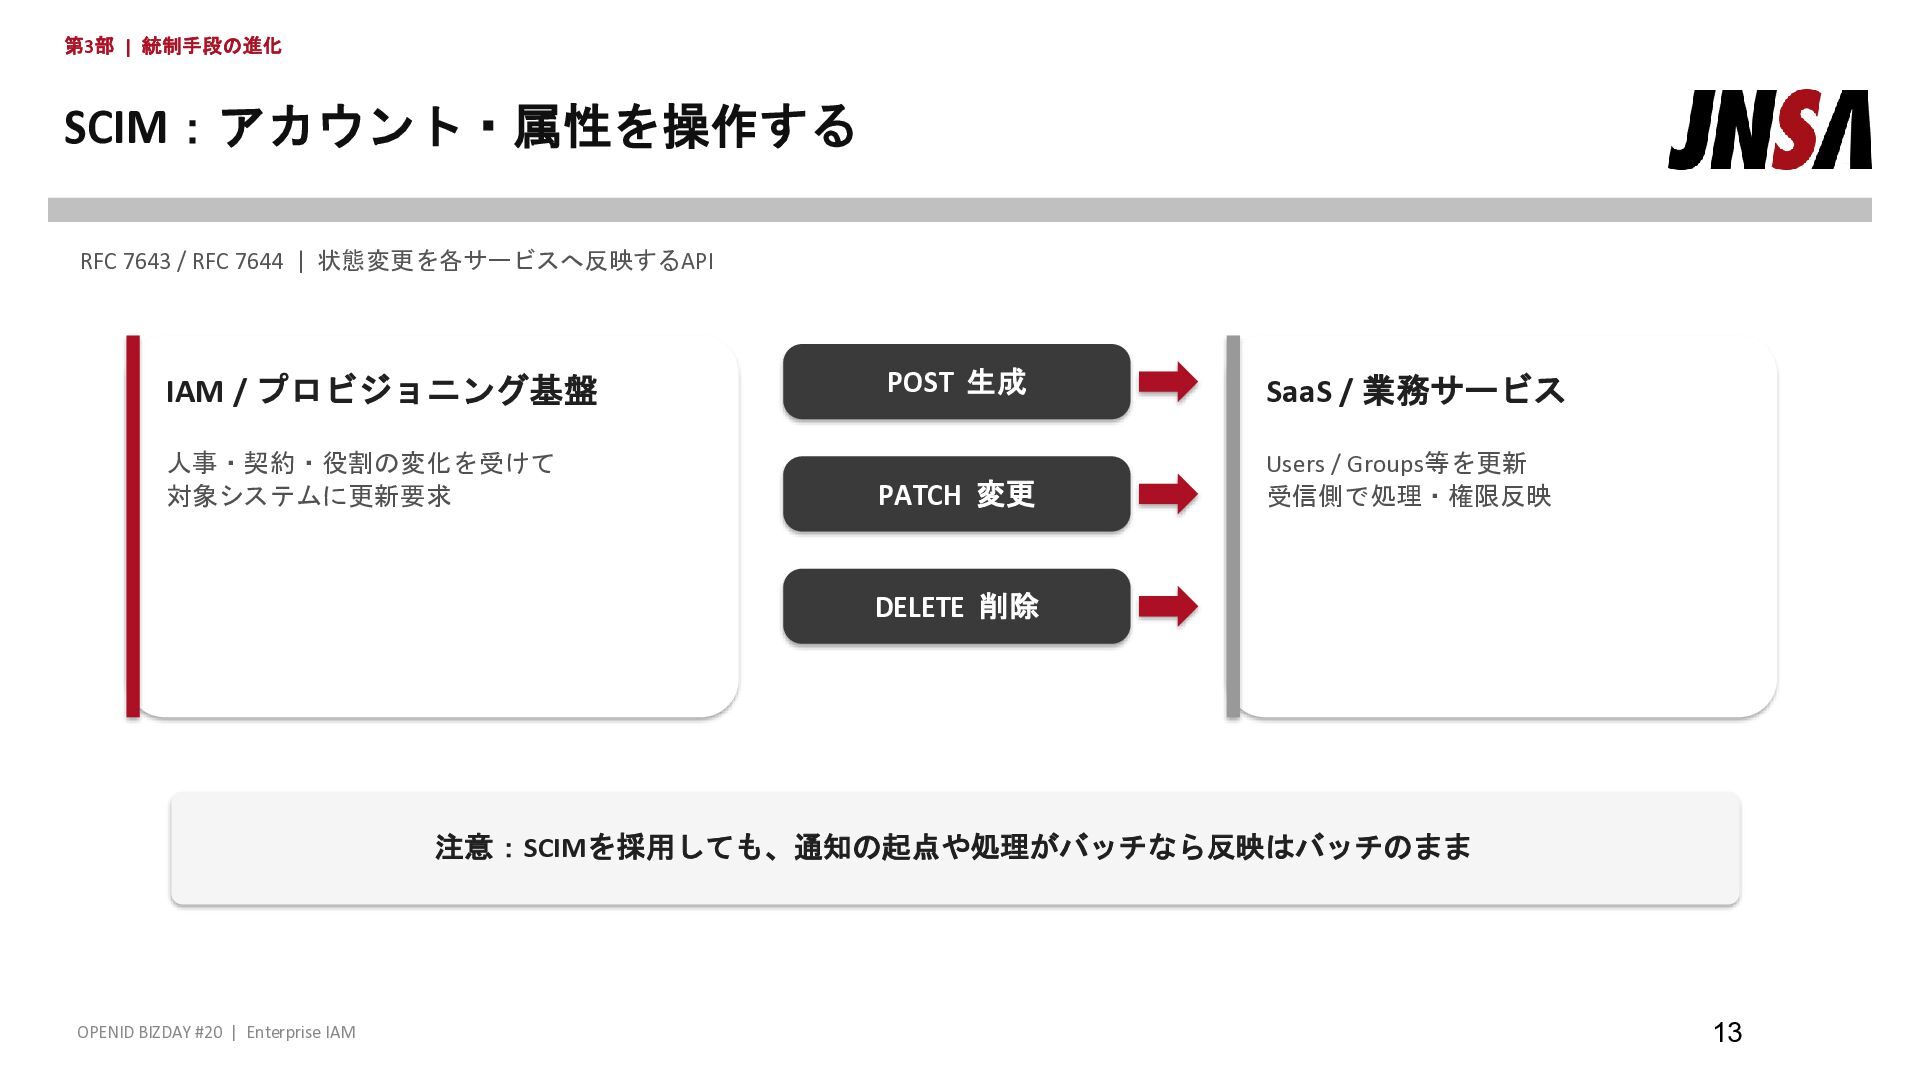
第3部 | 統制手段の進化 SCIM:アカウント・属性を操作する RFC 7643 / RFC 7644 |
状態変更を各サービスへ反映するAPI IAM / プロビジョニング基盤 人事・契約・役割の変化を受けて 対象システムに更新要求 POST 生成 SaaS / 業務サービス PATCH 変更 Users / Groups等を更新 受信側で処理・権限反映 DELETE 削除 注意:SCIMを採用しても、通知の起点や処理がバッチなら反映はバッチのまま OPENID BIZDAY #20 | Enterprise IAM 13 -
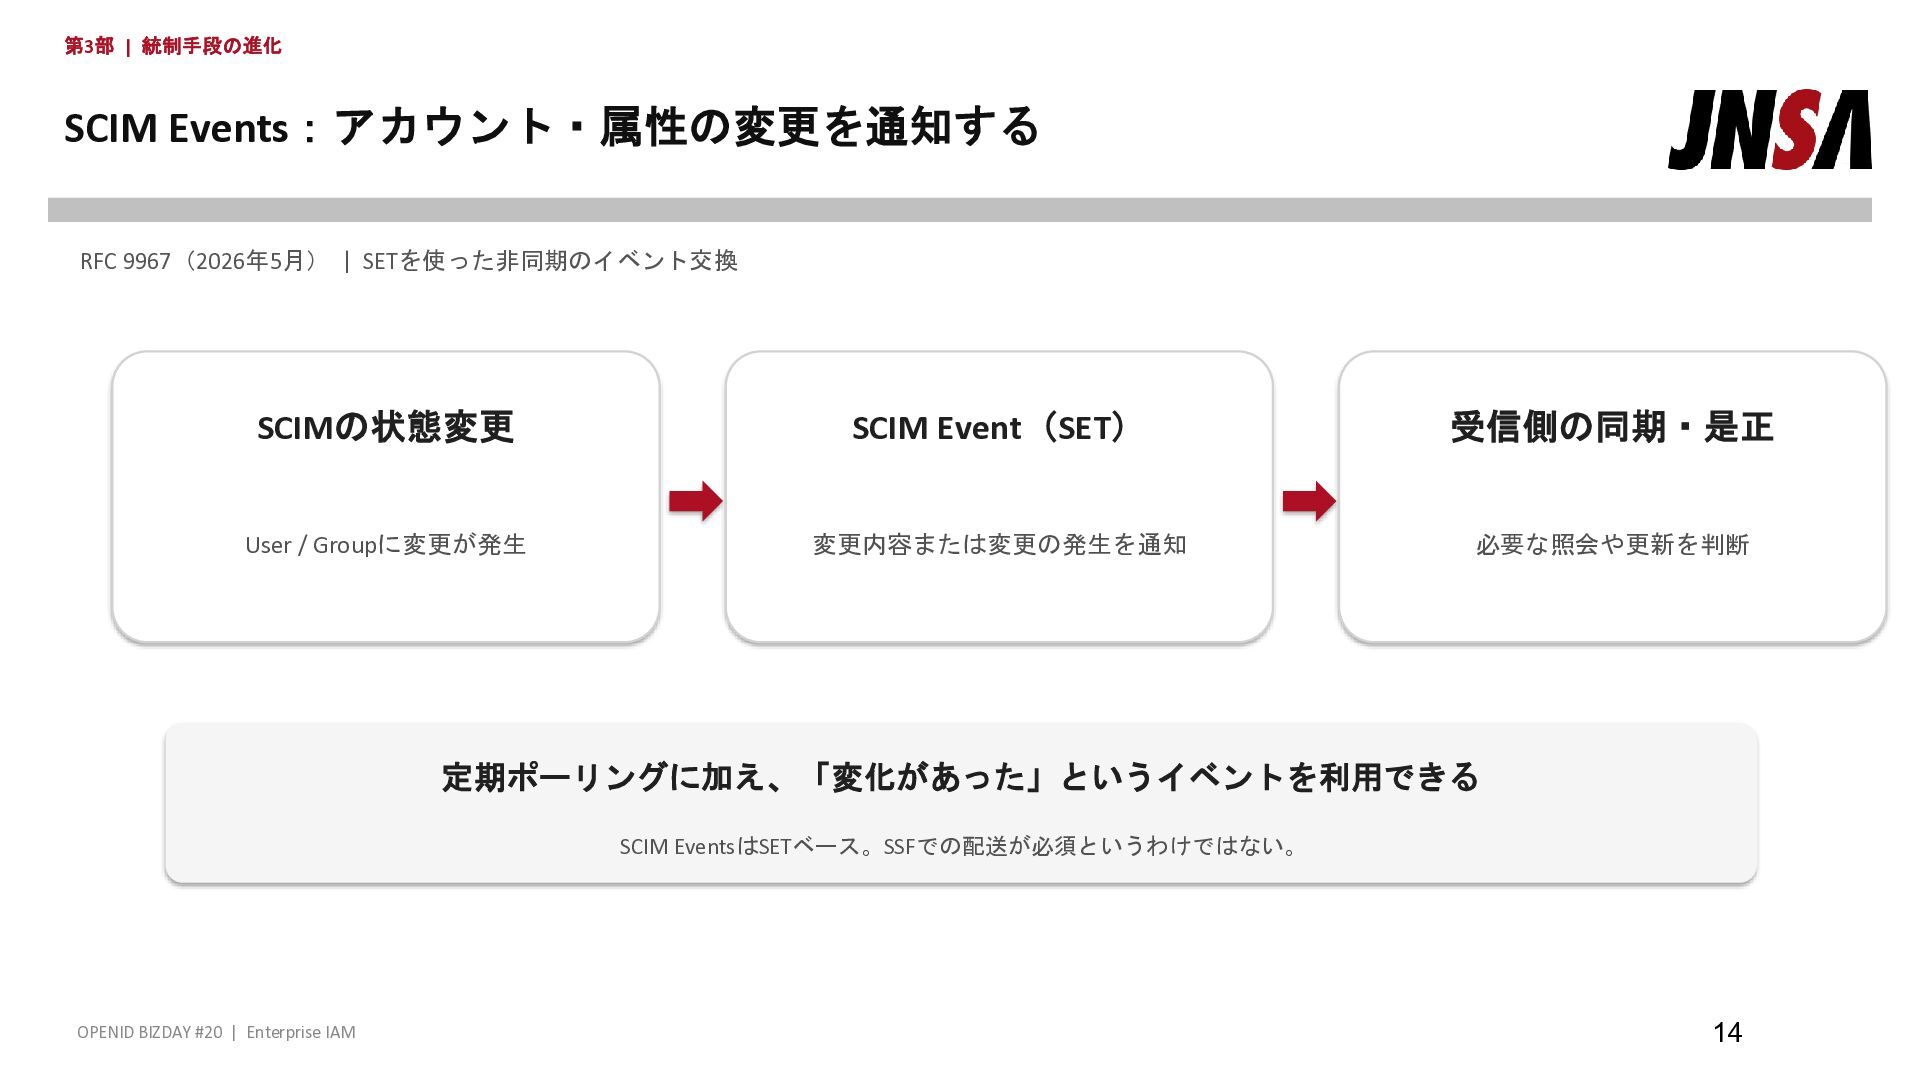
第3部 | 統制手段の進化 SCIM Events:アカウント・属性の変更を通知する RFC 9967(2026年5月) | SETを使った非同期のイベント交換 SCIMの状態変更
SCIM Event(SET) 受信側の同期・是正 User / Groupに変更が発生 変更内容または変更の発生を通知 必要な照会や更新を判断 定期ポーリングに加え、「変化があった」というイベントを利用できる SCIM EventsはSETベース。SSFでの配送が必須というわけではない。 OPENID BIZDAY #20 | Enterprise IAM 14 -
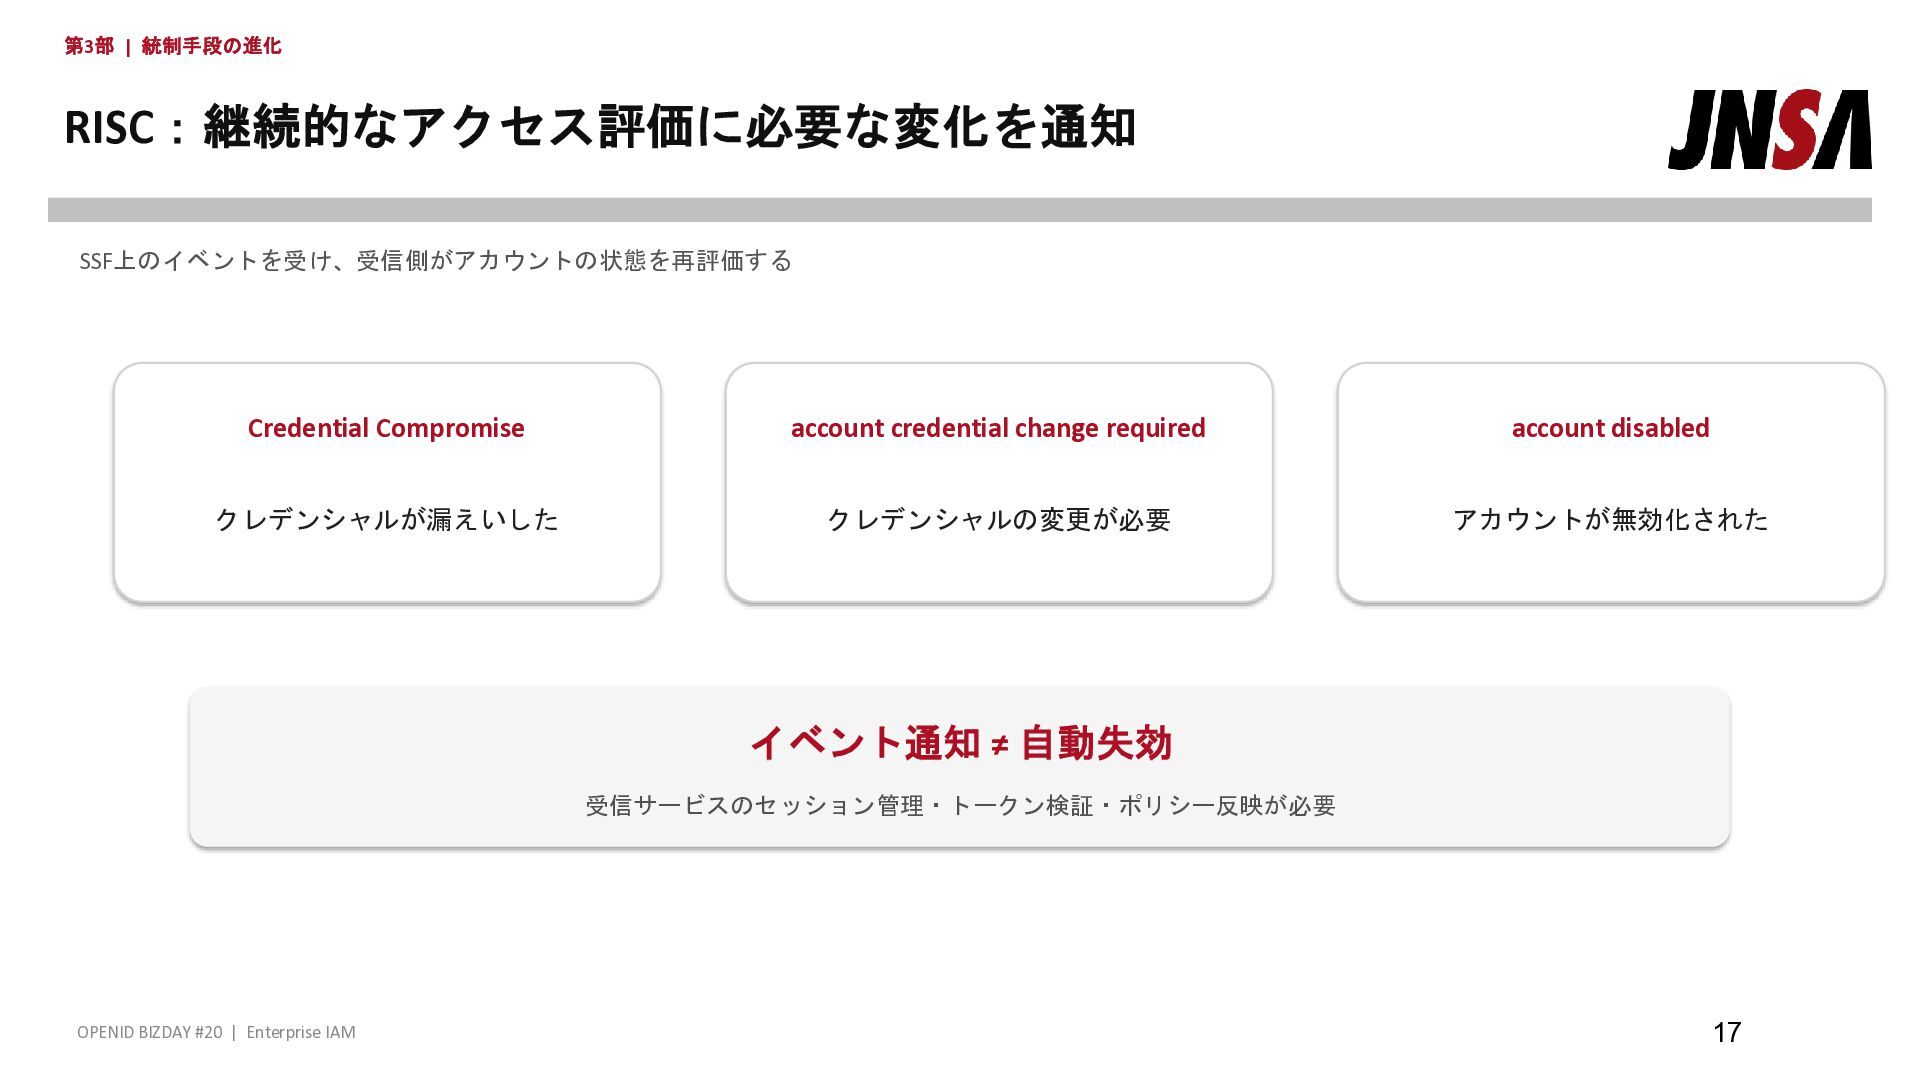
第3部 | 統制手段の進化 RISC:継続的なアクセス評価に必要な変化を通知 SSF上のイベントを受け、受信側がアカウントの状態を再評価する Credential Compromise account credential change
required account disabled クレデンシャルが漏えいした クレデンシャルの変更が必要 アカウントが無効化された イベント通知 ≠ 自動失効 受信サービスのセッション管理・トークン検証・ポリシー反映が必要 OPENID BIZDAY #20 | Enterprise IAM 17 -
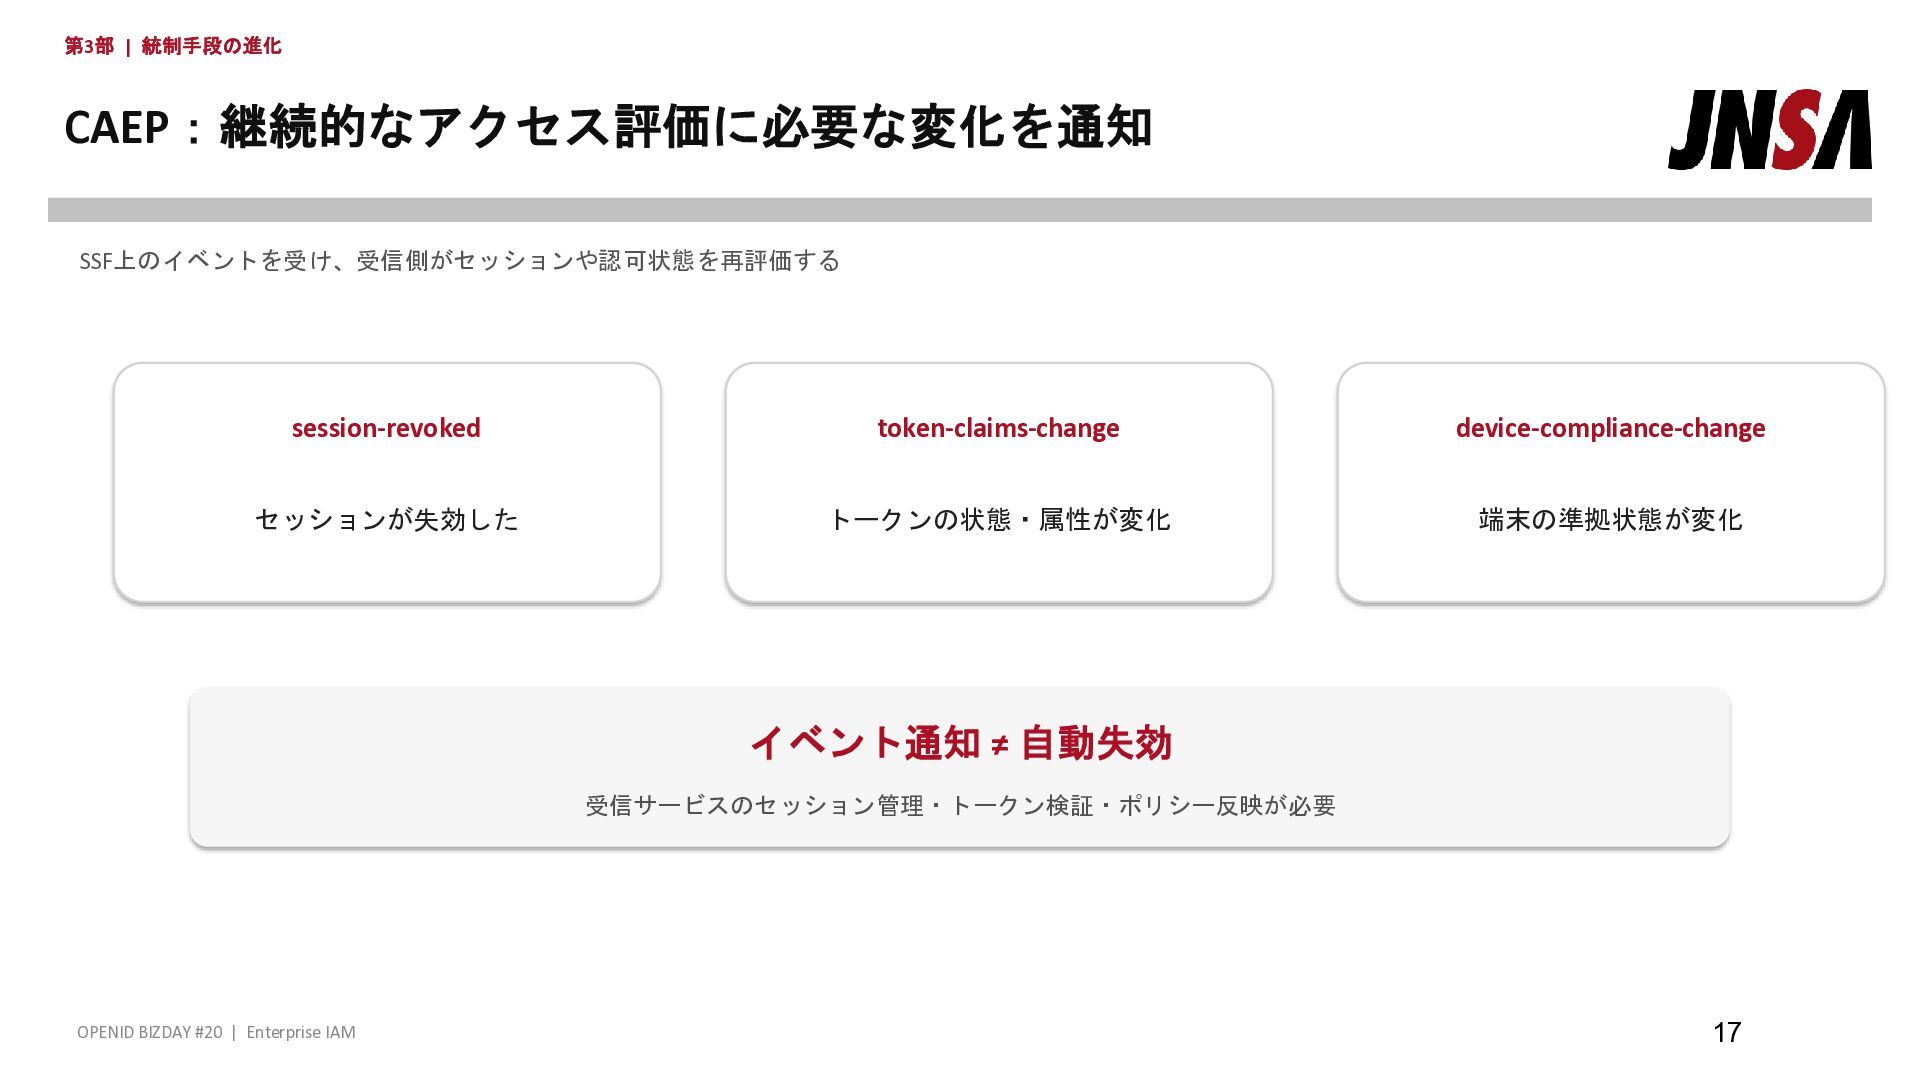
第3部 | 統制手段の進化 CAEP:継続的なアクセス評価に必要な変化を通知 SSF上のイベントを受け、受信側がセッションや認可状態を再評価する session-revoked token-claims-change device-compliance-change セッションが失効した トークンの状態・属性が変化
端末の準拠状態が変化 イベント通知 ≠ 自動失効 受信サービスのセッション管理・トークン検証・ポリシー反映が必要 OPENID BIZDAY #20 | Enterprise IAM 17 -
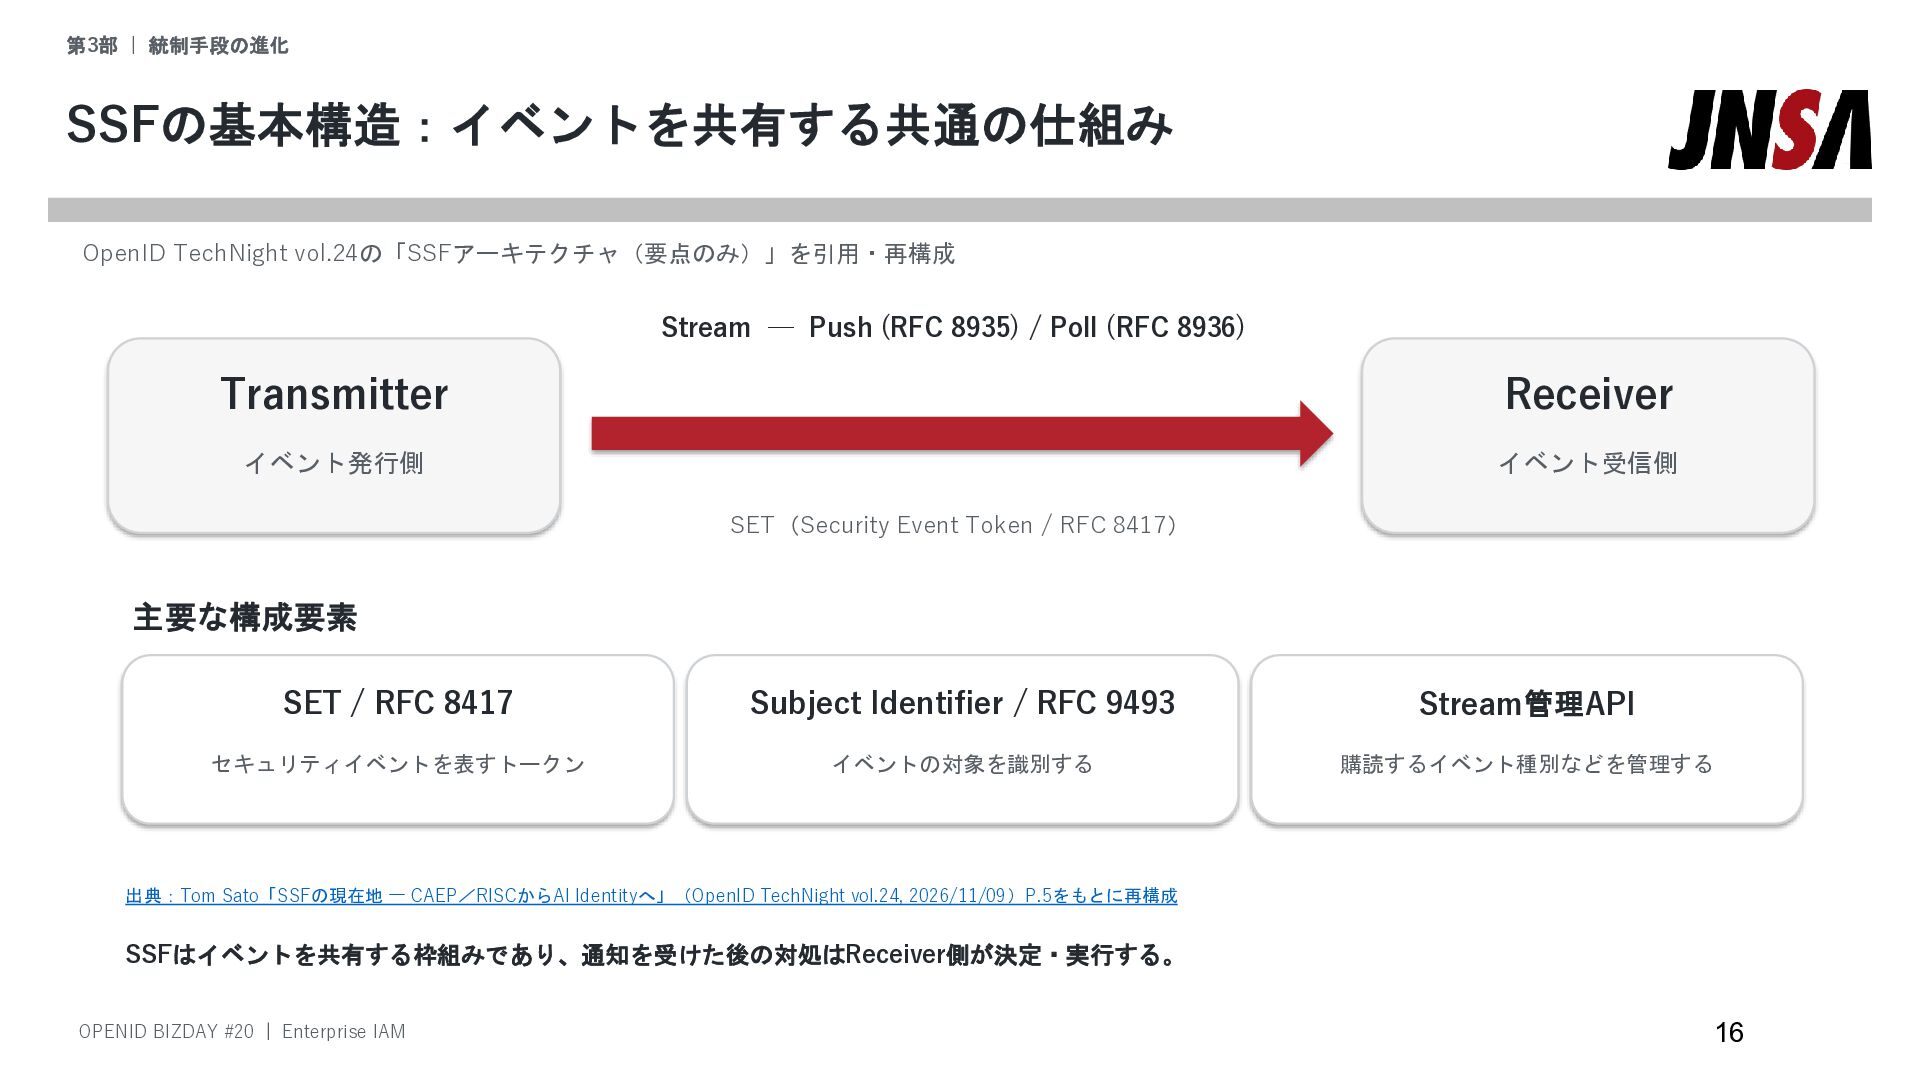
第3部 | 統制手段の進化 SSFの基本構造:イベントを共有する共通の仕組み OpenID TechNight vol.24の「SSFアーキテクチャ(要点のみ)」を引用・再構成 Stream ─ Push
(RFC 8935) / Poll (RFC 8936) Transmitter Receiver イベント発行側 イベント受信側 SET(Security Event Token / RFC 8417) 主要な構成要素 SET / RFC 8417 Subject Identifier / RFC 9493 Stream管理API セキュリティイベントを表すトークン イベントの対象を識別する 購読するイベント種別などを管理する 出典:Tom Sato「SSFの現在地 ― CAEP/RISCからAI Identityへ」(OpenID TechNight vol.24, 2026/11/09)P.5をもとに再構成 SSFはイベントを共有する枠組みであり、通知を受けた後の対処はReceiver側が決定・実行する。 OPENID BIZDAY #20 | Enterprise IAM 16 -
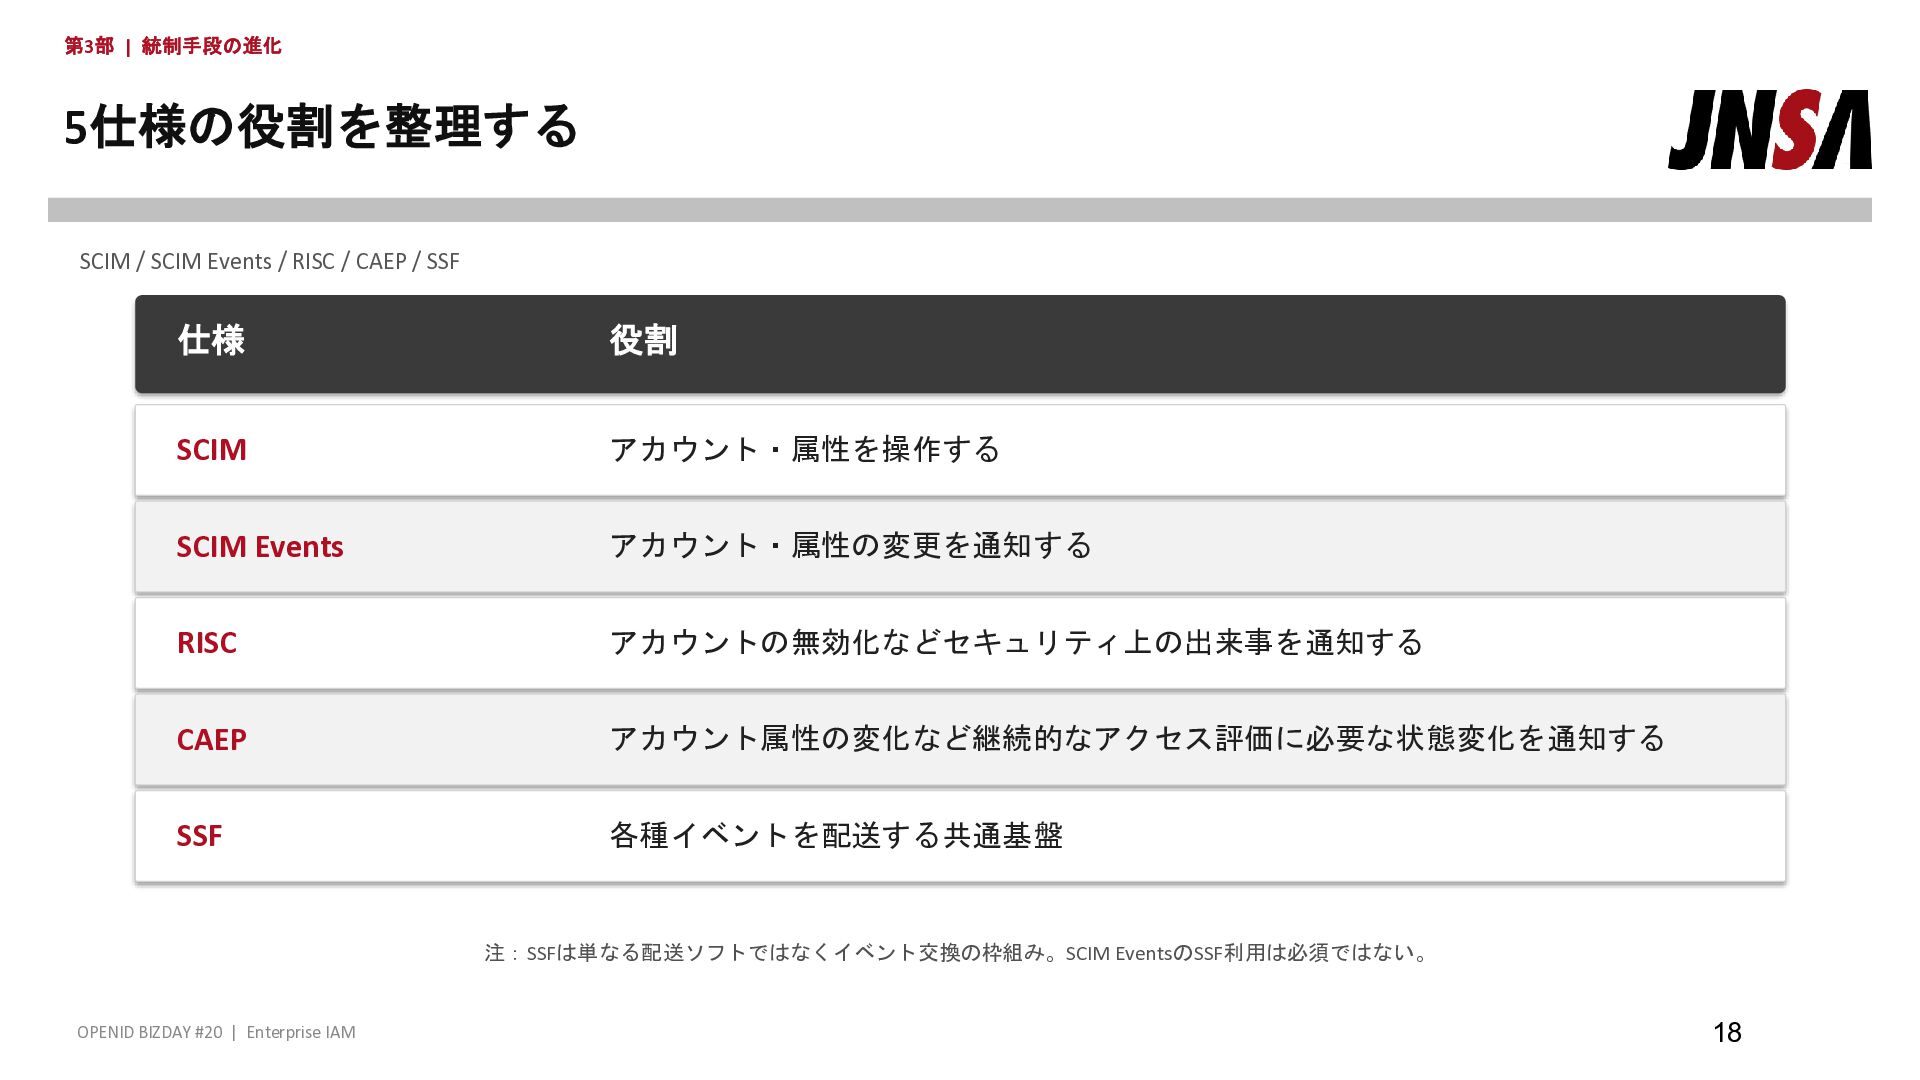
第3部 | 統制手段の進化 5仕様の役割を整理する SCIM / SCIM Events / RISC
/ CAEP / SSF 仕様 役割 SCIM アカウント・属性を操作する SCIM Events アカウント・属性の変更を通知する RISC アカウントの無効化などセキュリティ上の出来事を通知する CAEP アカウント属性の変化など継続的なアクセス評価に必要な状態変化を通知する SSF 各種イベントを配送する共通基盤 注:SSFは単なる配送ソフトではなくイベント交換の枠組み。SCIM EventsのSSF利用は必須ではない。 OPENID BIZDAY #20 | Enterprise IAM 18 -
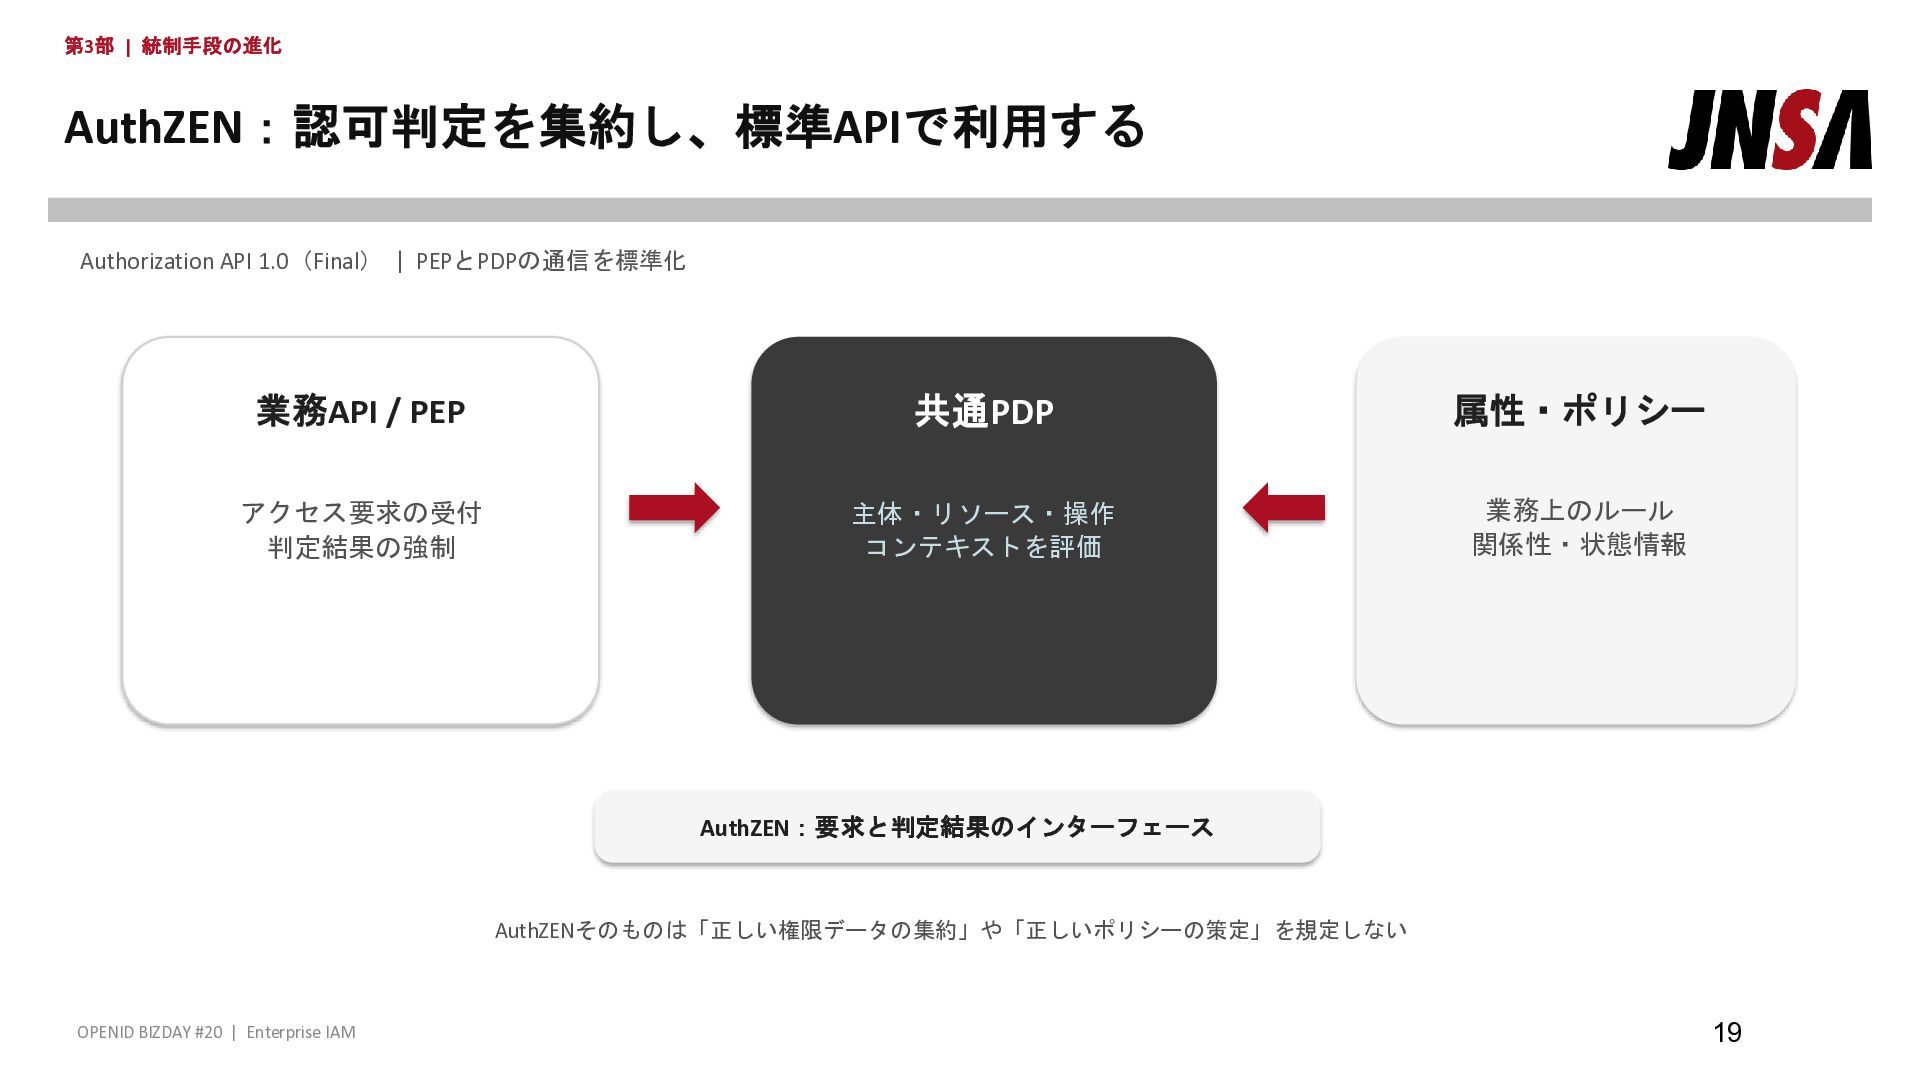
第3部 | 統制手段の進化 AuthZEN:認可判定を集約し、標準APIで利用する Authorization API 1.0(Final) | PEPとPDPの通信を標準化 業務API
/ PEP 共通PDP 属性・ポリシー アクセス要求の受付 判定結果の強制 主体・リソース・操作 コンテキストを評価 業務上のルール 関係性・状態情報 AuthZEN:要求と判定結果のインターフェース AuthZENそのものは「正しい権限データの集約」や「正しいポリシーの策定」を規定しない OPENID BIZDAY #20 | Enterprise IAM 19 -
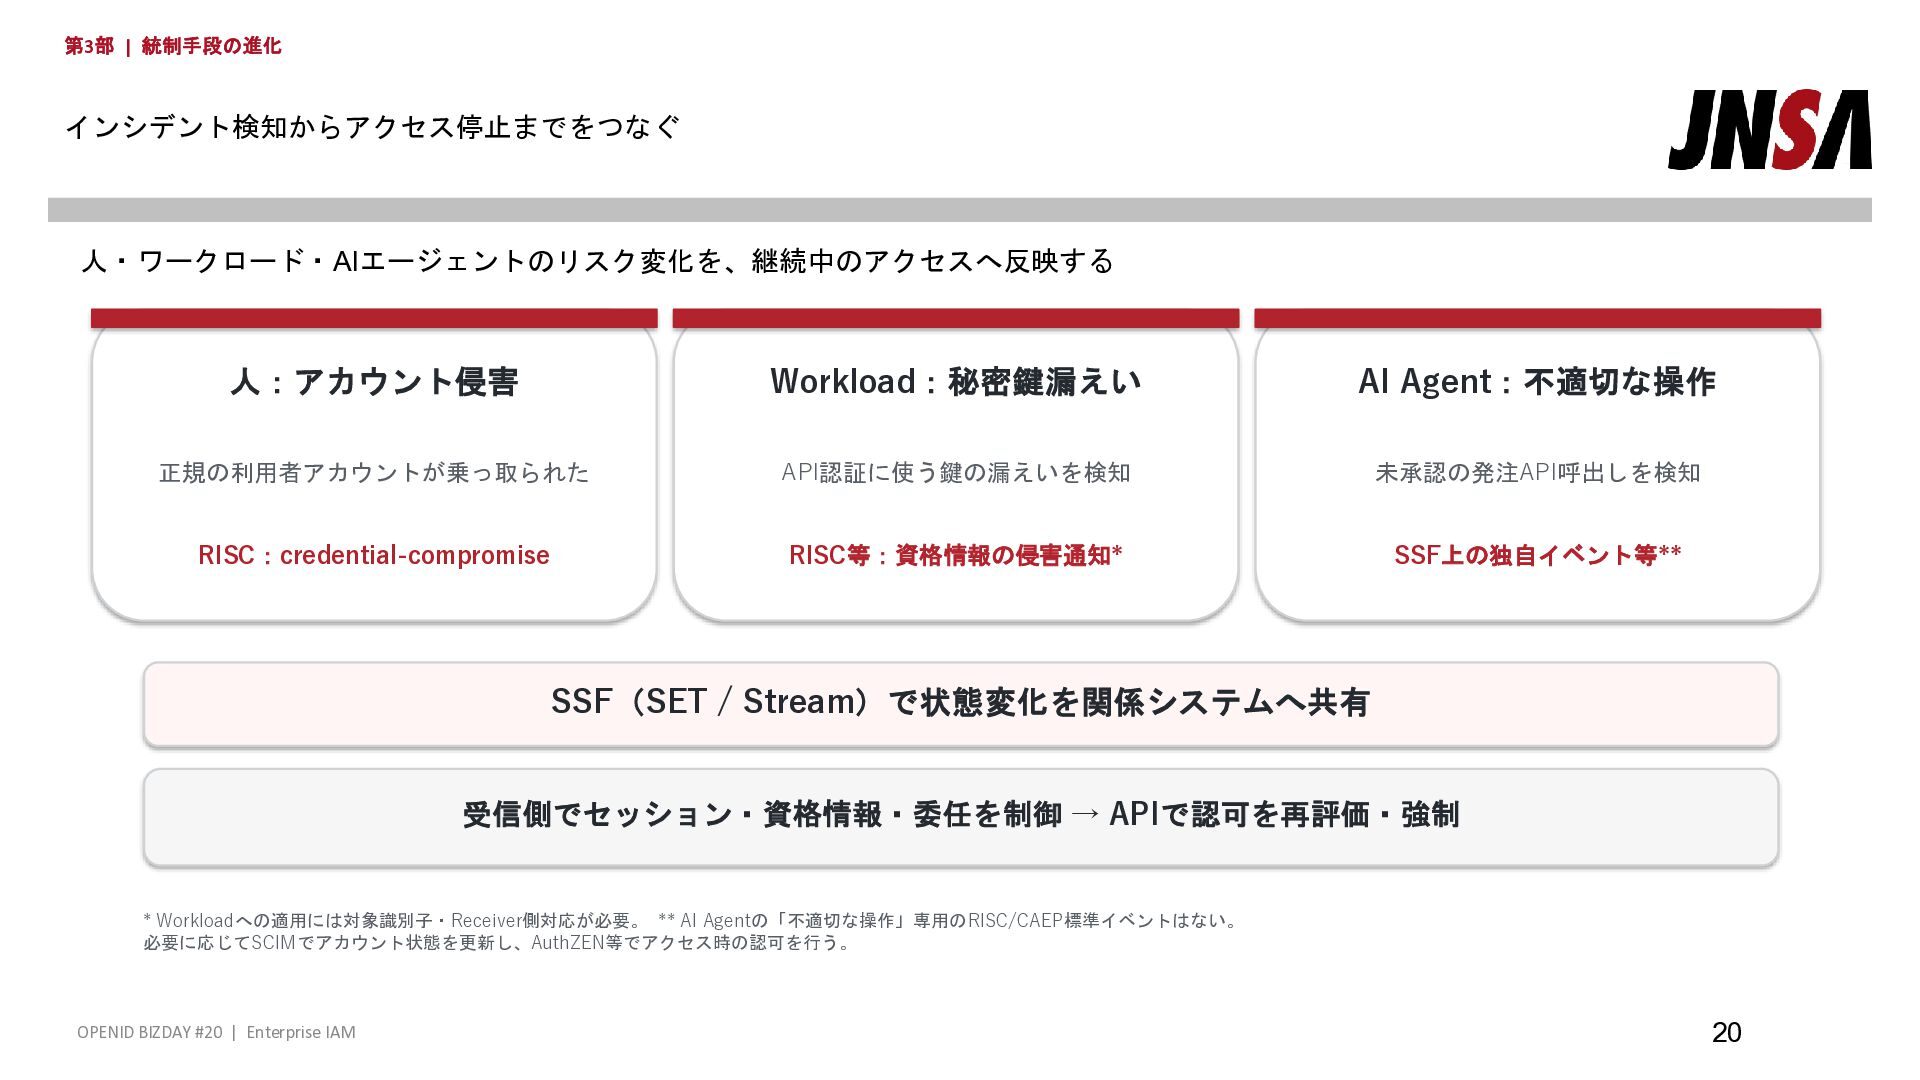
第3部 | 統制手段の進化 インシデント検知からアクセス停止までをつなぐ 人・ワークロード・AIエージェントのリスク変化を、継続中のアクセスへ反映する 人:アカウント侵害 Workload:秘密鍵漏えい AI Agent:不適切な操作 正規の利用者アカウントが乗っ取られた
API認証に使う鍵の漏えいを検知 未承認の発注API呼出しを検知 RISC:credential-compromise RISC等:資格情報の侵害通知* SSF上の独自イベント等** SSF(SET / Stream)で状態変化を関係システムへ共有 受信側でセッション・資格情報・委任を制御 → APIで認可を再評価・強制 * Workloadへの適用には対象識別子・Receiver側対応が必要。 ** AI Agentの「不適切な操作」専用のRISC/CAEP標準イベントはない。 必要に応じてSCIMでアカウント状態を更新し、AuthZEN等でアクセス時の認可を行う。 OPENID BIZDAY #20 | Enterprise IAM 20 -
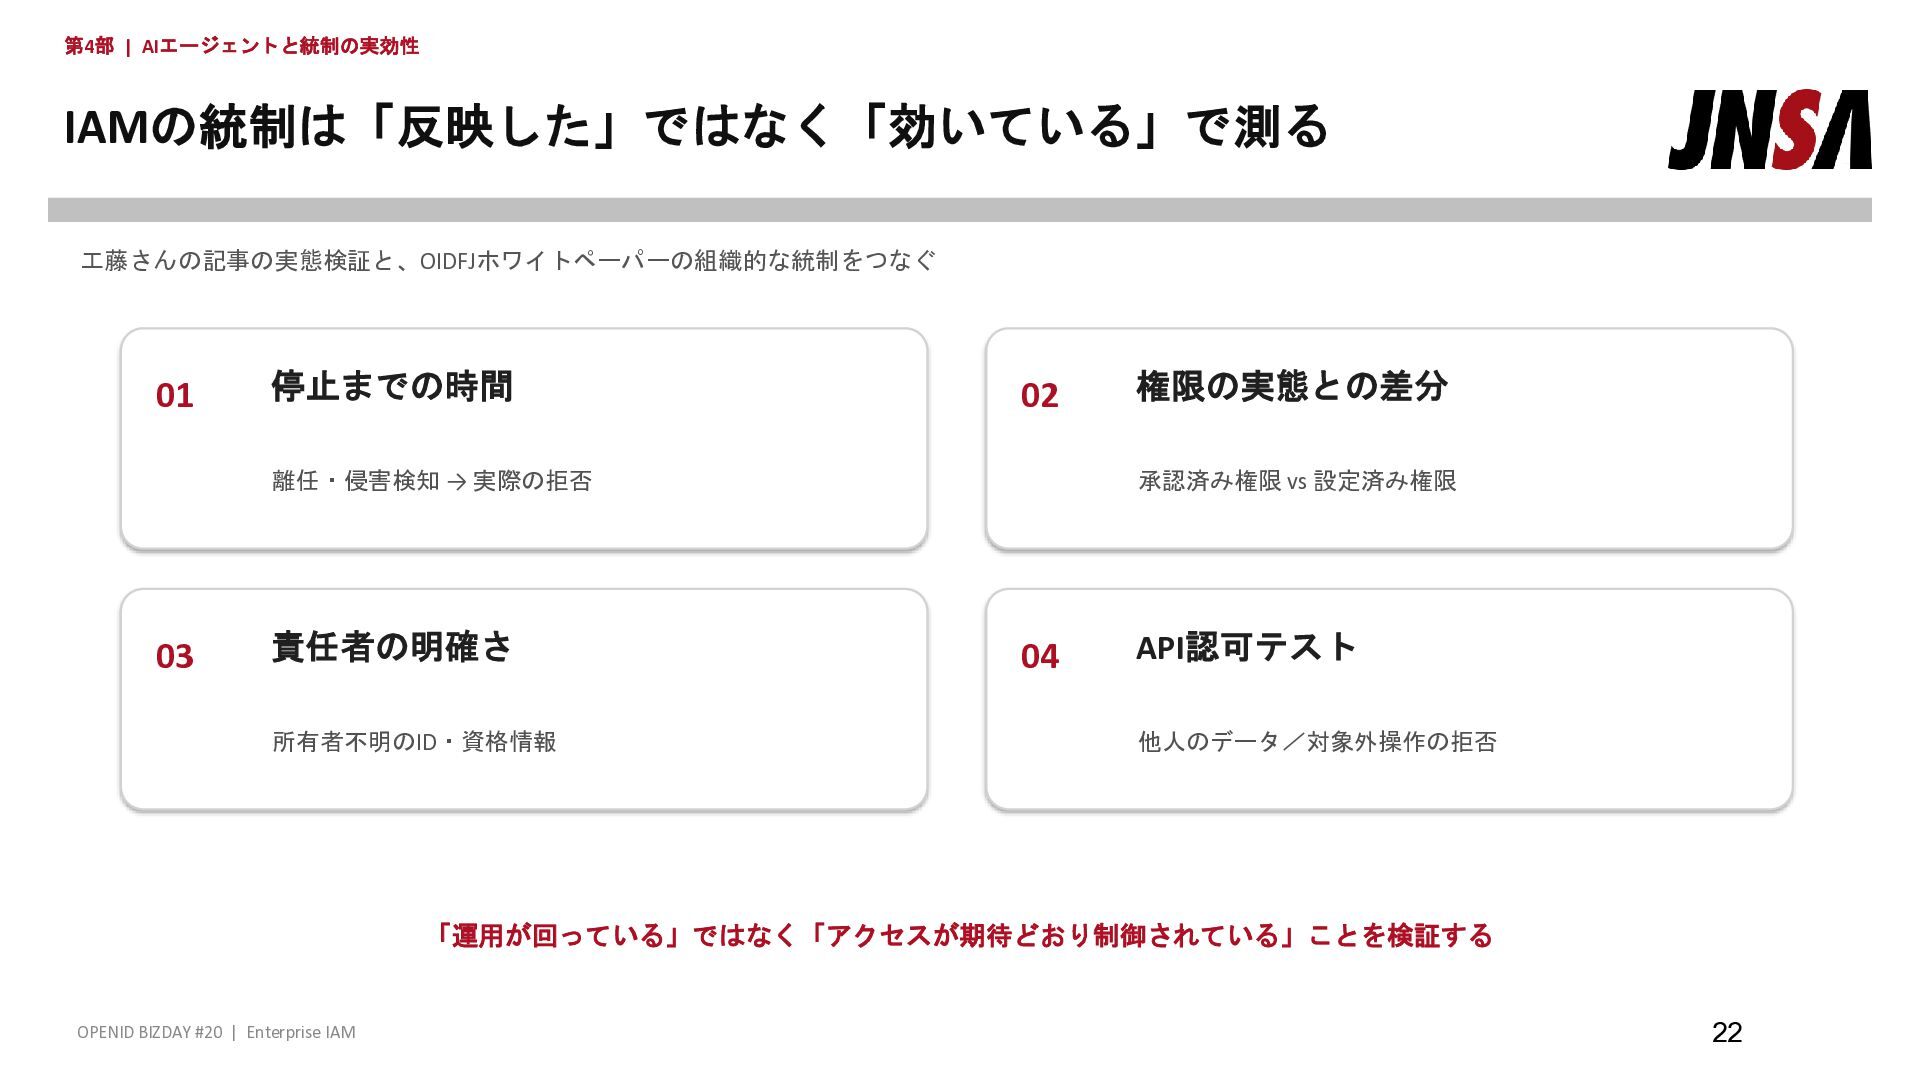
第4部 | AIエージェントと統制の実効性 IAMの統制は「反映した」ではなく「効いている」で測る 工藤さんの記事の実態検証と、OIDFJホワイトペーパーの組織的な統制をつなぐ 01 停止までの時間 02 離任・侵害検知 →
実際の拒否 03 責任者の明確さ 所有者不明のID・資格情報 権限の実態との差分 承認済み権限 vs 設定済み権限 04 API認可テスト 他人のデータ/対象外操作の拒否 「運用が回っている」ではなく「アクセスが期待どおり制御されている」ことを検証する OPENID BIZDAY #20 | Enterprise IAM 22 -
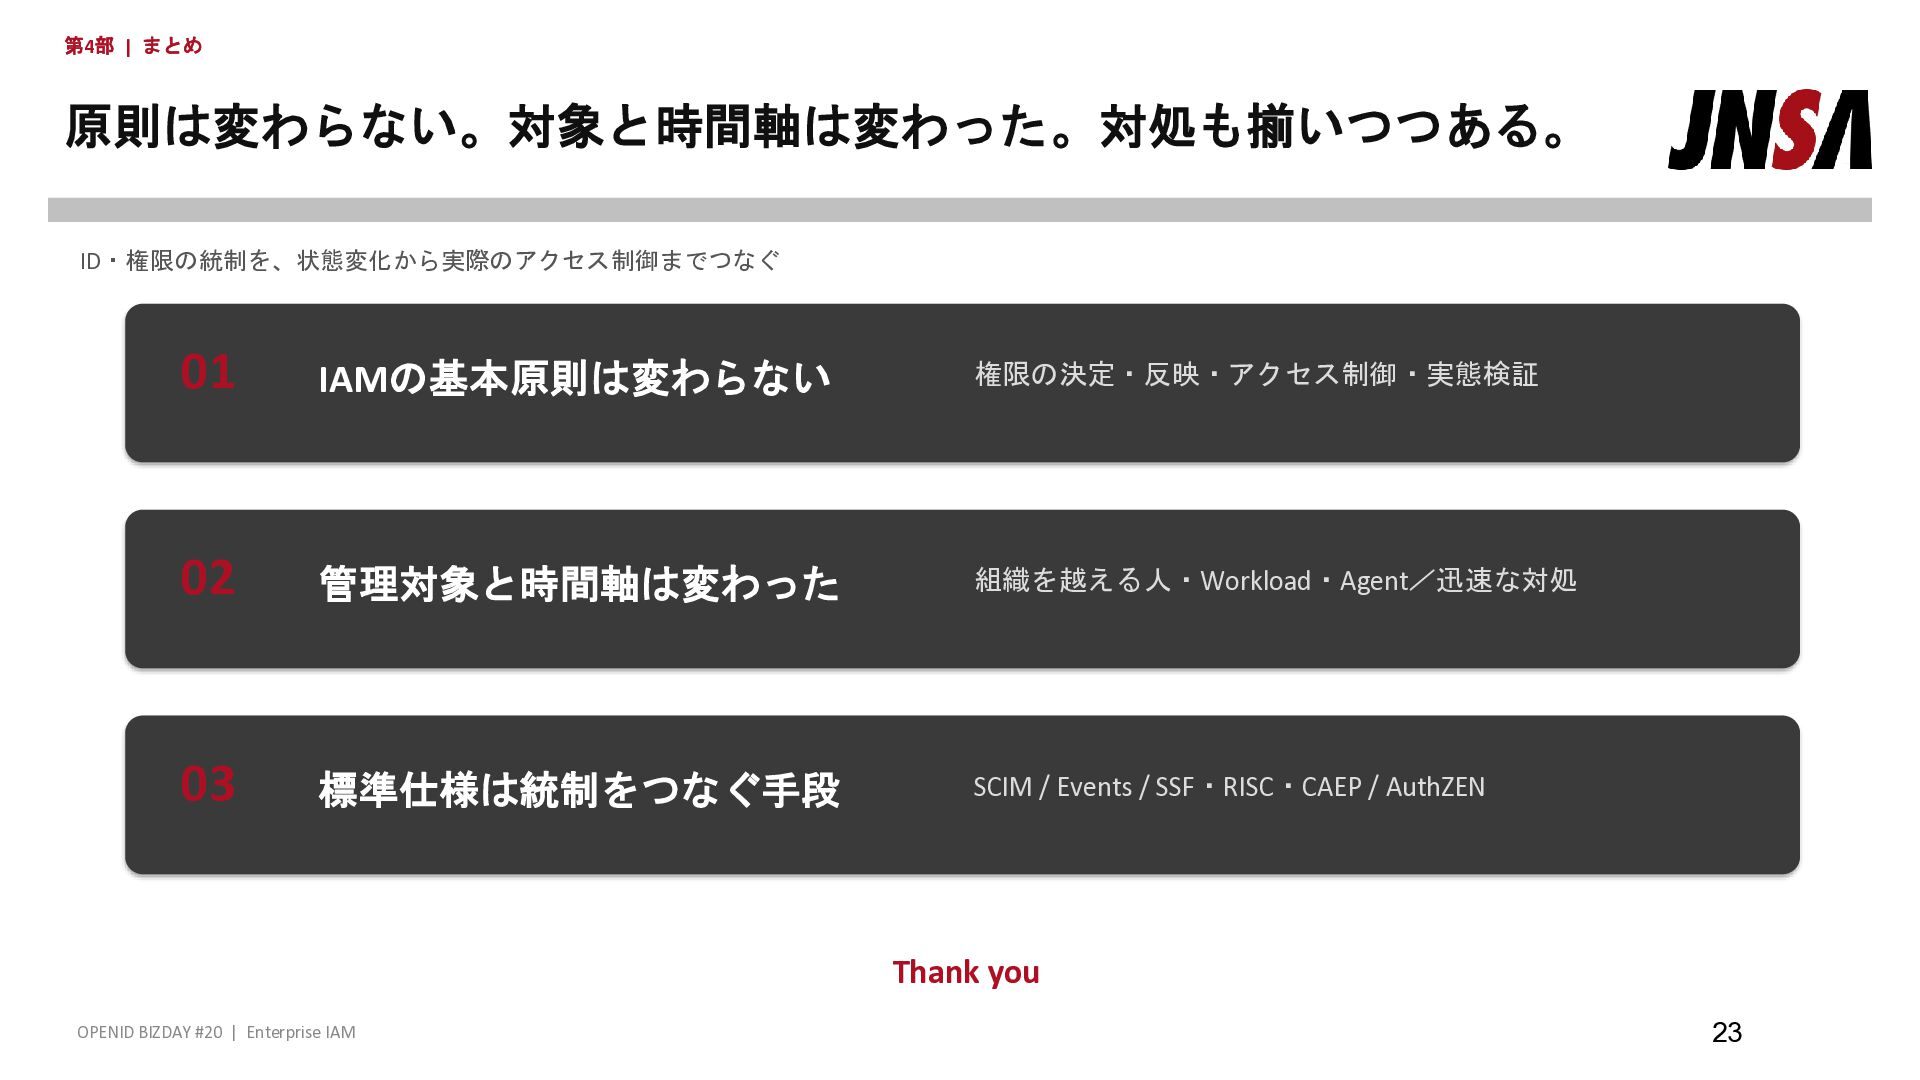
第4部 | まとめ 原則は変わらない。対象と時間軸は変わった。対処も揃いつつある。 ID・権限の統制を、状態変化から実際のアクセス制御までつなぐ 01 IAMの基本原則は変わらない 権限の決定・反映・アクセス制御・実態検証 02 管理対象と時間軸は変わった
組織を越える人・Workload・Agent/迅速な対処 03 標準仕様は統制をつなぐ手段 SCIM / Events / SSF・RISC・CAEP / AuthZEN Thank you OPENID BIZDAY #20 | Enterprise IAM 23 -
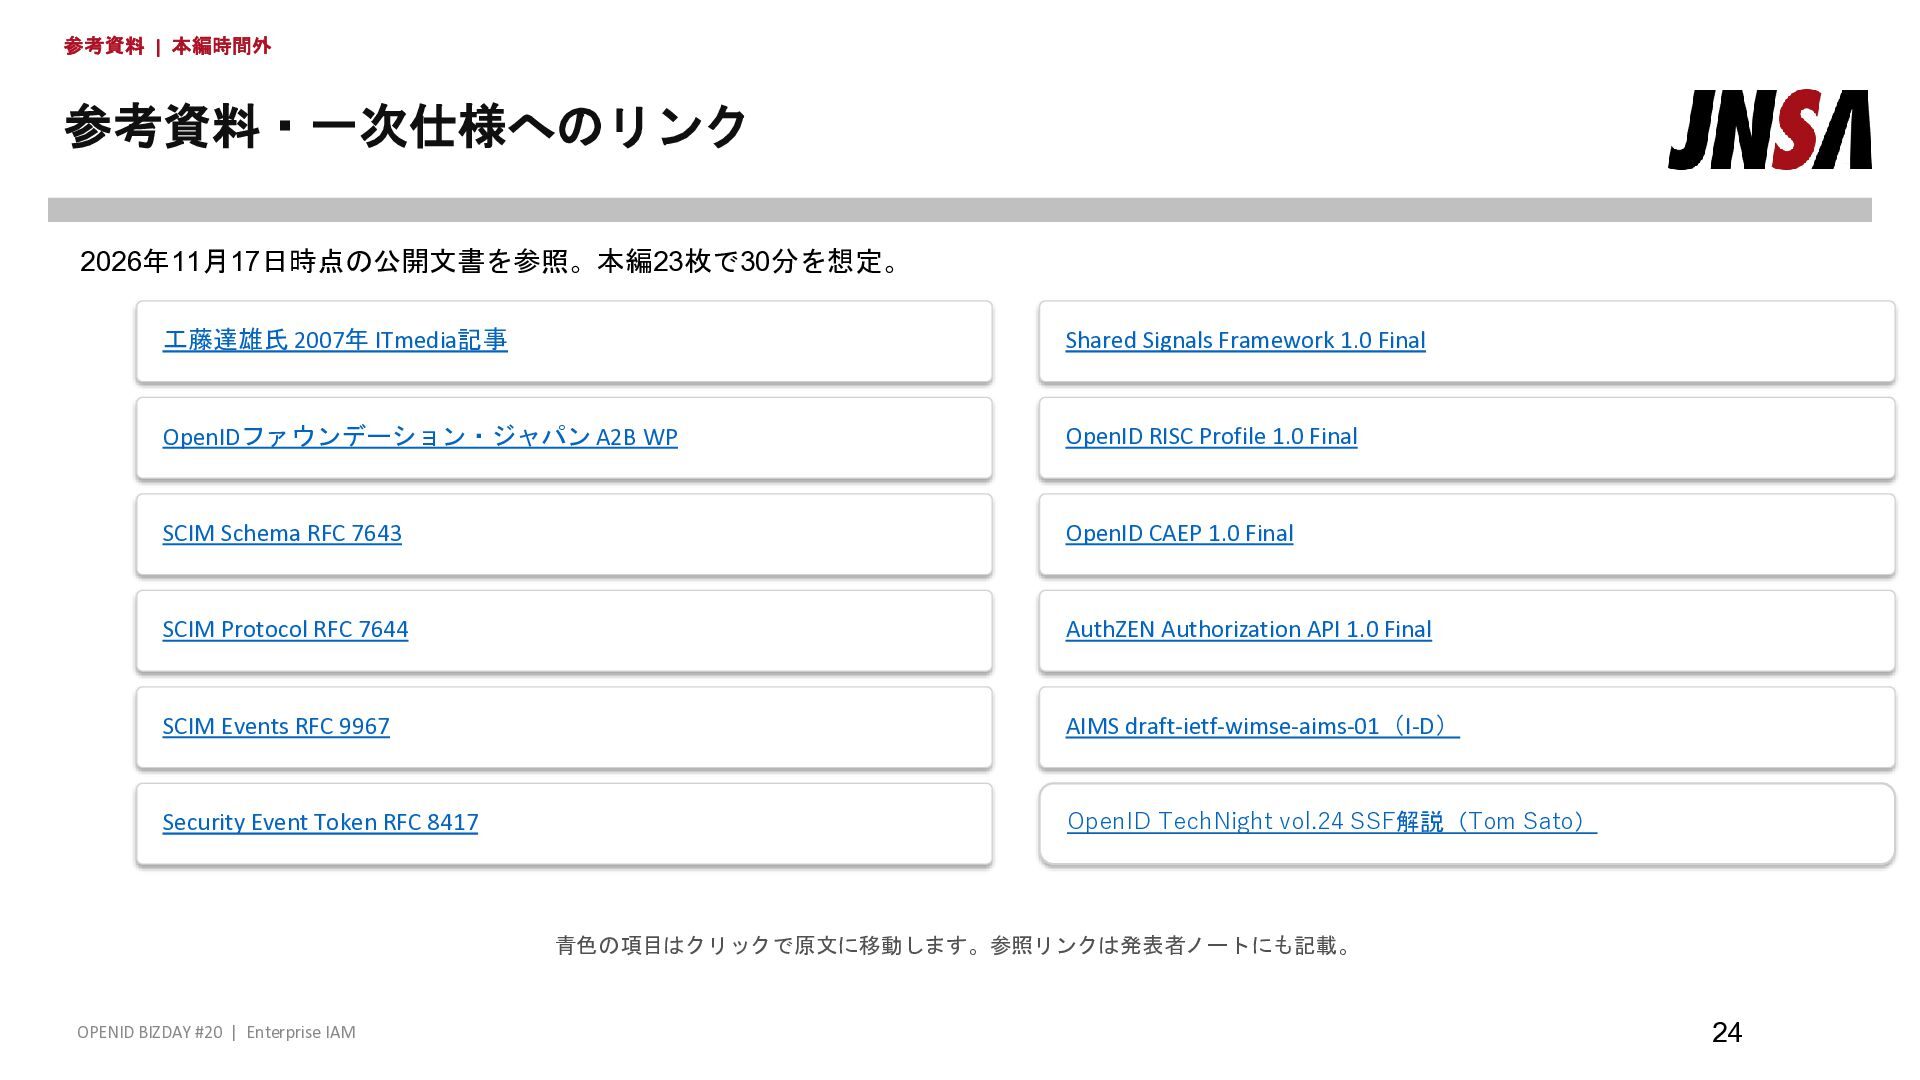
参考資料 | 本編時間外 参考資料・一次仕様へのリンク 2026年11月17日時点の公開文書を参照。本編23枚で30分を想定。 工藤達雄氏 2007年 ITmedia記事 Shared Signals
Framework 1.0 Final OpenIDファウンデーション・ジャパン A2B WP OpenID RISC Profile 1.0 Final SCIM Schema RFC 7643 OpenID CAEP 1.0 Final SCIM Protocol RFC 7644 AuthZEN Authorization API 1.0 Final SCIM Events RFC 9967 AIMS draft-ietf-wimse-aims-01(I-D) Security Event Token RFC 8417 OpenID TechNight vol.24 SSF解説(Tom Sato) 青色の項目はクリックで原文に移動します。参照リンクは発表者ノートにも記載。 OPENID BIZDAY #20 | Enterprise IAM 24