Upgrade to Pro — share decks privately, control downloads, hide ads and more …

【仮日本語訳】The Collaborative Confidential Clean Roo...

【仮日本語訳】The Collaborative Confidential Clean Room(プライバシーテック協会)

本レポートでは、The Collaborative Confidential Clean Room (CCCR) の設計図を定義しています。

※Confidential Computing Consortium(以下、CCC)が作成・公開している White Papers & Reports「The Collaborative Confidential Clean Room」を、CCCの了承の元、プライバシーテック協会およびその正会員である株式会社Acompanyが翻訳したものです。

More Decks by プライバシーテック協会

Other Decks in Technology

Transcript

  1. The Collaborative Confidential Clean Room (仮⽇本語訳) A Publication of The

    Confidential Computing Consortium September 2026 (仮⽇本語訳発⾏: 2026 年 9 ⽉)
  2. 【翻訳に関する注記】 本⽂書は、Confidential Computing Consortium(以下、CCC)が作成・公開している White Papers & Reports ⽂書を、CCC の了承の元、プライバシーテック協会の正会員

    である株式会社 Acompany が主体となって翻訳したものです。各レポートは参考のため の仮⽇本語訳であり、理解しやすいように補⾜した箇所や、あえて原⽂を忠実に翻訳し ていない箇所が含まれます。正確な内容については原⽂をご参照ください。 また、以下の点をご理解のうえ、お役⽴ていただけますと幸いです。 l 各レポートに関する著作権は CCC に帰属します。 l 各レポートについては、⾃らの判断でご利⽤ください。当協会および株式会社 Acompany は責任を負いません。 l 本レポートは当協会および株式会社 Acompany の判断において翻訳・公開して おります。当協会に参加する他の各企業は、翻訳に関与しておらず、必ずしも各 レポートの内容を⽀持しているとは限りません The documents introduced here are part of the White Papers & Reports created and published by the Confidential Computing Consortium (“CCC”). The translation was primarily carried out by Acompany Co., Ltd., a full member of the Privacy Tech Association, with the consent of CCC. Please note that these translations are provisional Japanese versions provided for reference. In some cases, supplementary explanations have been added for clarity, or the text has not been translated in strict fidelity to the original. For the most accurate content, please refer to the original documents. We hope you'll understand and find the following points useful: l The copyright for each report belongs to CCC. l Please use each report at your own discretion. Neither this association nor Acompany Co., Ltd. is responsible for its usage. l This report has been translated and made public at the discretion of this association and Acompany Co., Ltd. Other companies participating in this association were not involved in the translation and do not necessarily endorse the contents of each report. 2
  3. ⽬次 1. エグゼクティブサマリー .........................................................................................................4 2. はじめに・背景 .......................................................................................................................5 3. データクリーンルームのユースケース ...................................................................................6

    3.1. デジタル広告・メディア・ADTECH の最適化 ............................................................... 7 3.2. 医療・ライフサイエンス・製薬研究 .............................................................................. 7 3.3. ⾦融サービス・銀⾏・保険............................................................................................. 7 3.4. ⼩売・消費財(CONSUMER PACKAGED GOODS, CPG) ................................................ 7 4. CONFIDENTIAL COMPUTING へのアーキテクチャ転換 .................................................8 5. CCC エコシステム内のオープンソースリファレンス実装 ..................................................10 6. 7. 5.1. MANATEE:2 ステージ型 CCCR の設計 ..................................................................... 10 5.2. CONFIDENTIAL CONSORTIUM FRAMEWORK ................................................................... 11 商⽤実装とクリーンルームエコシステムの成熟 ..................................................................12 6.1. ハイパースケーラーの実装:AZURE と GCP ............................................................... 12 6.2. CCCR ISV ..................................................................................................................... 12 結論 .......................................................................................................................................13 関連⽂献 ................................................................ エラー! ブックマークが定義されていません。 参考⽂献 ................................................................ エラー! ブックマークが定義されていません。 3
  4. 1. エグゼクティブサマリー 本提案は、Collaborative Confidential Clean Room(協調型機密クリーンルーム、以下 CCCR)の Blueprint(ブループリント)を定義するものである。従来のソフトウェアベ ースの Data

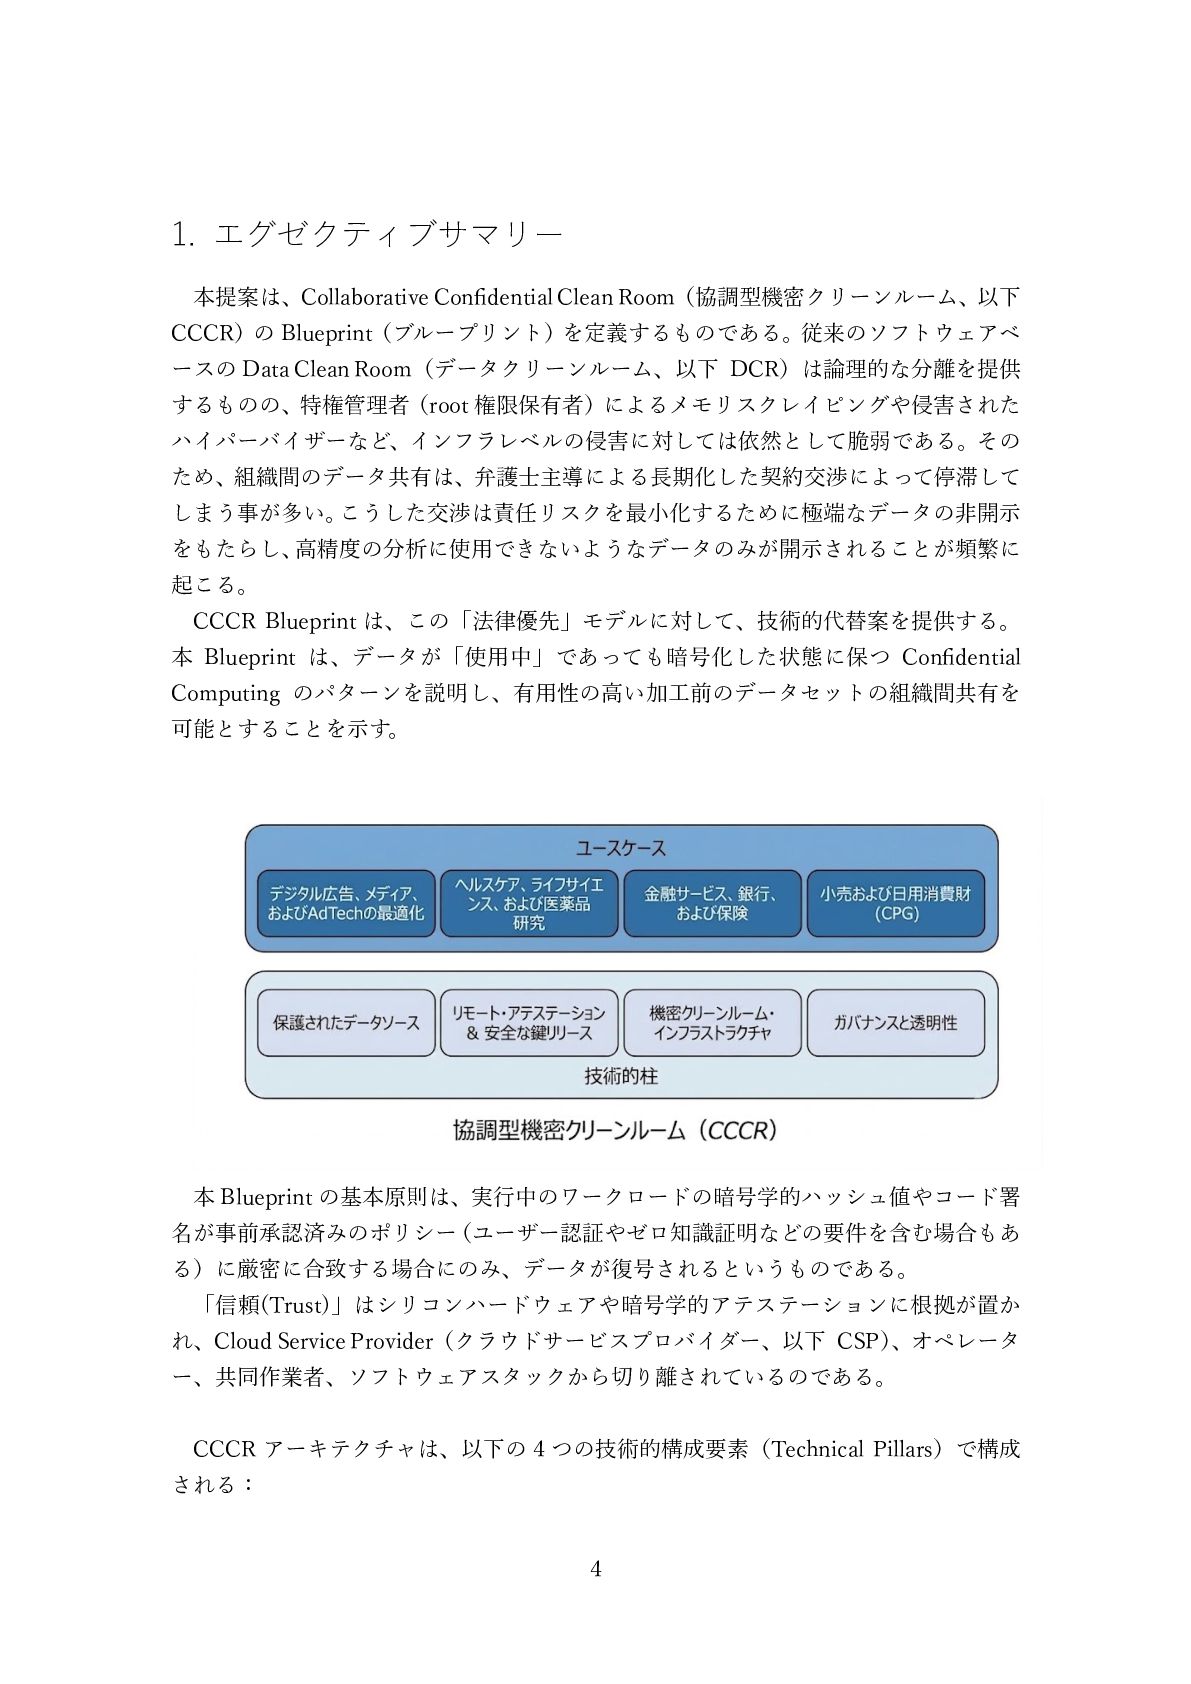
    Clean Room(データクリーンルーム、以下 DCR)は論理的な分離を提供 するものの、特権管理者(root 権限保有者)によるメモリスクレイピングや侵害された ハイパーバイザーなど、インフラレベルの侵害に対しては依然として脆弱である。その ため、組織間のデータ共有は、弁護⼠主導による⻑期化した契約交渉によって停滞して しまう事が多い。こうした交渉は責任リスクを最⼩化するために極端なデータの⾮開⽰ をもたらし、⾼精度の分析に使⽤できないようなデータのみが開⽰されることが頻繁に 起こる。 CCCR Blueprint は、この「法律優先」モデルに対して、技術的代替案を提供する。 本 Blueprint は、データが「使⽤中」であっても暗号化した状態に保つ Confidential Computing のパターンを説明し、有⽤性の⾼い加⼯前のデータセットの組織間共有を 可能とすることを⽰す。 本 Blueprint の基本原則は、実⾏中のワークロードの暗号学的ハッシュ値やコード署 名が事前承認済みのポリシー(ユーザー認証やゼロ知識証明などの要件を含む場合もあ る)に厳密に合致する場合にのみ、データが復号されるというものである。 「信頼(Trust)」はシリコンハードウェアや暗号学的アテステーションに根拠が置か れ、Cloud Service Provider(クラウドサービスプロバイダー、以下 CSP) 、オペレータ ー、共同作業者、ソフトウェアスタックから切り離されているのである。 CCCR アーキテクチャは、以下の 4 つの技術的構成要素(Technical Pillars)で構成 される: 4
  5. 1. 保護されたデータソース:複数の独⽴した組織・企業(entities)が、隔離された ストレージにデータセットを保管する。データセットは、インフラ⾃体が鍵への 永続的なアクセスを持たない形で、各⾃の Key Management System(鍵管理シ ステム、以下 KMS)で管理された鍵によって暗号化される。あるいは、データ ソースへのアクセスをアクセス制御リストによって保護してもよい。

    2. 機密クリーンルーム・インフラストラクチャ:Apache Spark(分析エンジン、 Python ベースの ML フレームワーク、またはその他のビジネスロジックなど) をホストするための、相互に合意可能な Trusted Execution Environment(以下 TEE)が構築される。重要な点として、CCCR プロバイダー、その管理者、SREs (Site Reliability Engineers) 、DevOps は、クリーンルーム⾃体への対話型管理 アクセス(SSH など)を持たない。 3. ガバナンスと透明性:さらに、不正なコード変更を防⽌するため、本 Blueprint はワークロードの署名を記録するための改ざん不可能な台帳または透明性ログ の使⽤を推奨する。 4. リモートアテステーション&安全な鍵リリース(Blueprint B を参照) :TEE は、 ハードウェア ID とバイト単位のソフトウェア構成を表す暗号学的アテステーシ ョンレポートを⽣成する。各顧客が所有する KMS は、期待される設定で定義さ れた合意済みのポリシーでこのレポートを検証した後にのみ、シークレットや復 号鍵へのアクセス、または類似のアクセス権限を提供する。 CCCR は以下の脅威に対する保護を提供する: • ハイパーバイザーへの侵害、メモリスクレイピングマルウェアおよび類似の攻撃 • root 権限を持つインフラ管理者およびその他の内部関係者(SREs、DevOps など) • データ共同作業者(すなわち、個々の共同作業者が互いを信頼しない状況) リファレンス実装にはオープンソースの ManaTEE プロジェクトが含まれる。これ は、対話型プログラミング(合成データを使⽤)とセキュアな TEE 実⾏(⽣データを 使⽤)を分離する 2 段階モデルを実現し、有⽤性とセキュリティのバランスを取るもの である。また、CSP および独⽴系ソフトウェアベンダー(Independent Software Vendor, 以下 ISV)による商⽤事例についても説明する。 2. はじめに・背景 現代のデジタル経済において、組織の境界を越えて情報を安全に集約・共有・分析す る能⼒は、イノベーションの基盤となる柱として位置づけられている。しかしながら、 この必要性は、機密情報の不正な漏洩や不適切な取り扱いに対して罰則を科す、⼀般デ 5
  6. ータ保護規則(General Data Protection Regulation, GDPR)やカリフォルニア州消費 者プライバシー法(California Consumer Privacy Act, CCPA)などの厳格なグローバル

    データプライバシー規制によって制約されている。 同 時 に 、 サ イ バ ー 脅 威 お よ び 内 部 リ ス ク の 増 ⼤ は 、 個 ⼈ 識 別 情 報 ( Personally Identifiable Information, PII) 、保護対象健康情報(Protected Health Information, 以下 PHI) 、プロプライエタリな ML/AI アルゴリズムを含む機密データの管理を⼿放すこと への組織的なためらいが⼀層強まっている。 歴史的に、セキュリティは保存中および転送中のデータ保護に重点を置いてきた。し かし従来型の計算では、「使⽤中」のデータ状態において、処理のためにデータをシス テムメモリ上で平⽂に復号する必要がある。これにより、ホスト OS、ハイパーバイザ ー、インフラ管理者、または同⼀ホスト上の別 VM に対して平⽂データが露出する脆弱 性が⽣じる。 プライバシーを維持しつつ複数当事者間の分析を⾏うというニーズ答えるため、複数 エンティティが⽣データを開⽰せずに処理を実⾏しインサイトを引き出すための仮想 サンドボックスとして、データクリーンルーム(DCR)が導⼊された。しかし、従来の ソフトウェア単体での DCR では、アクセス制御が特権管理者やメモリスクレイピング マルウェアによって回避される可能性があるため、オペレーターや計算インフラへの⾼ い信頼を依然として必要とする。 このギャップを埋めるのが Confidential Computing であり、ハードウェアベースの 信頼実⾏環境(Trusted Execution Environment, TEE)を使⽤することで、処理の最中 であってもデータが暗号学的に隔離・暗号化された状態を保つことを保証する。このア プローチは、クラウドプロバイダーおよびソフトウェアスタックから信頼を切り離し、 シリコンハードウェアと暗号技術に根拠を置くことで、より安全で検証可能なコラボレ ーションを実現する。 3. データクリーンルームのユースケース データの有⽤性をデータの公開から切り離す必要性が、デジタル広告分野における起 源を超えてデータクリーンルームの採⽤を促進してきた。組織が安全なデータコラボレ ーションの価値を認識するにつれ、クリーンルームは世界で最も規制の厳しい業界にお ける複雑な課題を解決するために展開されつつある。 6
  7. 3.1. デジタル広告・メディア・AdTech の最適化 デジタル広告業界は、サードパーティ Cookie およびモバイルトラッキング識別⼦の 廃⽌による「シグナルロス」に直⾯した。これにより、広告主による効果測定や広告タ ーゲットの選定が阻害されている。データクリーンルームはこれらの機能の回復を⽀援 する。 例えば、オーディエンス分析では、航空会社とホテルのようなエンティティが、独⾃

    リストを公開することなく CRM データベースを照合して重複顧客を特定できる。プロ ファイルエンリッチメントでは、ブランド企業が機密データの直接管理を⾏うことなく、 ⾃社の購買履歴とサードパーティデータを統合し、ターゲティング⽤の類似モデルを構 築できる。また、効果測定とアトリビューションでは、広告表⽰を販売ログと結びつけ ることで、パブリッシャーデータを保護しながら、マーケターが広告費⽤対効果(Return on Advertising Spend, ROAS)を算出して⽀出を最適化できる。 3.2. 医療・ライフサイエンス・製薬研究 HIPAA や GDPR などの厳格な規制によって管理されるこれらの分野では、患者の機 密性を保護しながら研究や創薬のために機密データをプールするためにクリーンルー ムが活⽤される。共同臨床試験募集では、製薬会社が適格候補者を特定するために病院 の電⼦健康記録(Electronic Health Records, EHR)に対してプロプライエタリなマッチ ングアルゴリズムを実⾏できる。このプロセスは患者の PHI を保護するとともに、マ ッチングアルゴリズムのリバースエンジニアリングを防⽌する。 3.3. ⾦融サービス・銀⾏・保険 クリーンルームにより、⾦融機関はマネーロンダリング対策(Anti-Money Laundering, AML)および不正検知において協⼒できる。取引ログをプールすることで、銀⾏は守秘 義務法に違反したり顧客履歴を公開したりすることなく、複数銀⾏にまたがる不正パタ ーンを検知するモデルを訓練できる。保険分野では、クリーンルームが外部指標で保険 ⾦請求データを補完してポートフォリオリスクと料率計算を精緻化し、データ最⼩化の 原則を遵守しながらより正確な引受査定を実現する。 3.4. ⼩売・消費財(Consumer Packaged Goods, CPG) リテールメディアネットワーク(Retail Media Network, RMN)では、POS データを 7
  8. 保有する⼩売業者とデジタルマーケティングデータを保有する CPG ブランドとの連携 が必要となる。クリーンルームは広告露出を POS データと照合することでこのギャッ プを埋め、クローズドループ測定を提供する。これによりブランドは、オンライン広告 費がオフライン販売に与える影響を証明し、ターゲティングを最適化し、在庫管理を改 善できるようになる。 4.

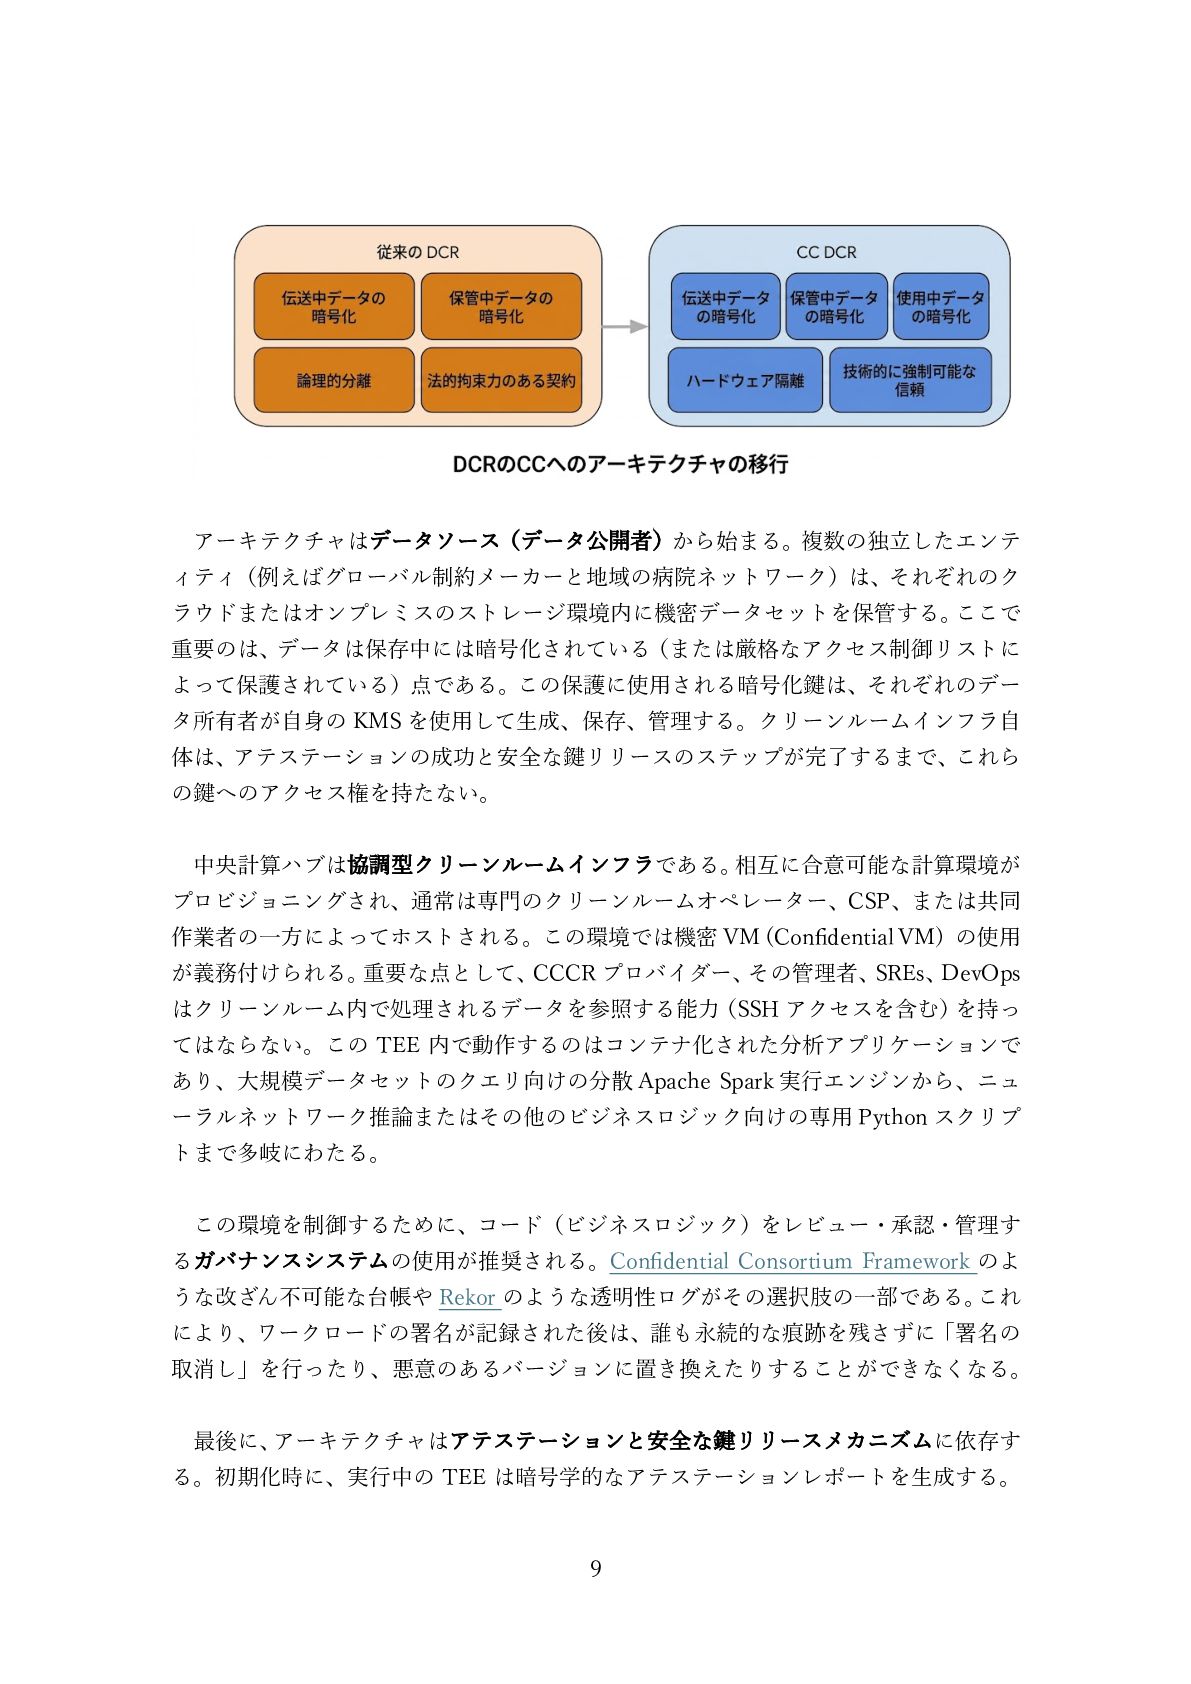
    Confidential Computing へのアーキテクチャ転換 従来のソフトウェアベースのデータクリーンルームは、複数組織のデータの論理的な 分離をうまく実現する⼀⽅で、基盤となるインフラスタックのセキュリティと完全性、 およびオペレーターへの信頼に依存している。 ⽣の平⽂データ、プロプライエタリな実⾏可能アプリケーションコード、およびモデ ルの重みなどの貴重な知的財産が、処理中にシステムのメモリアーキテクチャに露出す る。侵害された OS カーネル、悪意を持って改ざんされたハイパーバイザー、root 権限 を持つ悪意ある管理者、またはメモリスクレイピングマルウェアは、ソフトウェアレベ ルのアクセス制御を回避し、メモリから直接平⽂データを抽出できる。 したがって、複数組織によるコラボレーションは、実⾏中のワークロードの暗号学的 ハッシュ値またはコード署名が事前に合意されたガバナンスポリシーと合致する場合 にのみデータが復号される環境で⾏われなければならないと我々は考える。さらに、 Confidential Computing ハードウェアの使⽤により、基盤となるインフラおよび処理環 境のオペレーターを信頼境界から排除しなければならない。 本 Blueprint は、企業間のデータ連携における信頼のパラダイムを転換する。煩雑で 法的拘束⼒はあるが技術的には強制不可能なデータ共有契約に依存したり、ソフトウェ アベンダーのプロプライエタリなアクセス制御リストに盲⽬的な信頼を置く代わりに、 究極の信頼は相互にレビューされたコードに移⾏する。このコードは暗号学的に測定さ れ、その完全性と実⾏時の機密性はシリコンハードウェアの設計によって強制される。 8
  9. アーキテクチャはデータソース(データ公開者)から始まる。複数の独⽴したエンテ ィティ(例えばグローバル制約メーカーと地域の病院ネットワーク)は、それぞれのク ラウドまたはオンプレミスのストレージ環境内に機密データセットを保管する。ここで 重要のは、データは保存中には暗号化されている(または厳格なアクセス制御リストに よって保護されている)点である。この保護に使⽤される暗号化鍵は、それぞれのデー タ所有者が⾃⾝の KMS を使⽤して⽣成、保存、管理する。クリーンルームインフラ⾃ 体は、アテステーションの成功と安全な鍵リリースのステップが完了するまで、これら の鍵へのアクセス権を持たない。

    中央計算ハブは協調型クリーンルームインフラである。相互に合意可能な計算環境が プロビジョニングされ、通常は専⾨のクリーンルームオペレーター、CSP、または共同 作業者の⼀⽅によってホストされる。この環境では機密 VM (Confidential VM) の使⽤ が義務付けられる。重要な点として、CCCR プロバイダー、その管理者、SREs、DevOps はクリーンルーム内で処理されるデータを参照する能⼒(SSH アクセスを含む)を持っ てはならない。この TEE 内で動作するのはコンテナ化された分析アプリケーションで あり、⼤規模データセットのクエリ向けの分散 Apache Spark 実⾏エンジンから、ニュ ーラルネットワーク推論またはその他のビジネスロジック向けの専⽤ Python スクリプ トまで多岐にわたる。 この環境を制御するために、コード(ビジネスロジック)をレビュー・承認・管理す るガバナンスシステムの使⽤が推奨される。Confidential Consortium Framework のよ うな改ざん不可能な台帳や Rekor のような透明性ログがその選択肢の⼀部である。これ により、ワークロードの署名が記録された後は、誰も永続的な痕跡を残さずに「署名の 取消し」を⾏ったり、悪意のあるバージョンに置き換えたりすることができなくなる。 最後に、アーキテクチャはアテステーションと安全な鍵リリースメカニズムに依存す る。初期化時に、実⾏中の TEE は暗号学的なアテステーションレポートを⽣成する。 9
  10. 各データオーナーの KMS は独⽴にこのレポート(または検証済みアテステーショント ークン)を受信し、期待される構成を定義するポリシーと照合して検証する。クリーン ルーム環境の実⾏コードが承認されたポリシーと完全に合致し、かつ環境が適切に構成 されている場合にのみ、KMS はデータ復号鍵のリリースを承認する(または共同作業 者のデータセットへのアクセスを別の⽅法で提供する) 。 アテステーションの対象が何であるかを区別することが重要である:ビジネスロジッ

    ク(データ連携で使⽤されるスクリプト・コード・モデル) 、データクリーンルームプラ ットフォームのコード⾃体、またはその両⽅。ビジネスロジックのみをアテステーショ ンの対象とする場合、クリーンルームプロバイダーへの実質的な信頼が残る。別の選択 肢は、ロジックとプロバイダーの署名を使⽤したプロプライエタリな CCCR ランタイ ムの両⽅をアテステーションの対象とすることである。この⽅法ではプロバイダーの署 名済みコードを信頼するが、監査はできず、部分的な信頼の実現となる。最後に、CCCR プロバイダーが独⽴した監査者やデータ共同作業者による監査のためにコードを公開 したり、完全にオープンソース化したりする場合もある。そのシナリオでは、スタック 全体の透明性が確保されアテステーション可能となる。 5. CCC エコシステム内のオープンソースリファレンス実装 5.1. ManaTEE:2 ステージ型 CCCR の設計 Confidential Computing Consortium 内で現在利⽤可能なプライベートデータ分析向 けオープンソースフレームワークの⼀つが、ManaTEE プロジェクトである。もともと は TikTok によって開発され、 2024 年に Linux Foundation に寄贈された ManaTEE は、 プライバシー、使いやすさ、統計的計算精度のトレードオフを解決する、安全な企業間 データ連携のための包括的な Blueprint を提供する。 従来、純粋な TEE 環境は、データサイエンティストが試⾏錯誤を繰り返しながら操 作するのが難しい場合があった。TEE は暗号学的な「ブラックボックス」として設計さ れており、セキュリティモデルを破ることなく開発者がコードのデバッグ、中間変数の 検査、開発プロセス中の少量データへのクエリを⾏うことは困難なためである。逆に、 差分プライバシー(Differential Privacy, DP)のようなソフトウェア PETs を使⽤する と、最終出⼒の精度が許容できないほど低下することが起こる。ManaTEE はこの摩擦 を 2 ステージのデータクリーンルームモデルによって解決する。 10
  11. ワークフローはプログラミングステージ(対話型探索)から始まる。このフェーズで は、ML エンジニアやマーケティングアナリストなどのデータ使⽤者に、Jupyter Notebooks などの業界標準ツールと統合された使い慣れたコーディングインターフェ ースを提供する。彼らは SQL クエリ、Python データフレーム、または R

    スクリプトを 記述・実⾏・反復してデータ構造を探索できる。ただし、この探索フェーズ中のプライ バシーを保証するために、⽣の機密データは完全にアクセス不可能となっている。代わ りに ManaTEE 環境では、実際の消費者レコードを含まずに実データの数学的・統計的 分布を厳密に反映した仮名化サンプルまたは合成データセットが使⽤される。このアプ ローチにより、データサイエンティストは最⼤限の使いやすさで分析モデルや ML ア ルゴリズムを迅速に構築・テストできる⼀⽅、実際の PII の偶発的または悪意ある漏洩 リスクを排除する。 開発が成功裏に完了すると、ワークフローは安全実⾏ステージ(TEE 処理)に移⾏す る。アナリストが納得してコードを確定すると、スクリプトは編集不可能な状態にロッ クされ、その暗号学的ハッシュ値が⽣成される。ワークロードは⾃動的に TEE バック エンドインフラに移⾏される。この環境内では、検証済みのコードが実際の⽣の平⽂デ ータセットに対して実⾏される。これにより、機密性の⾼い⽣データがステージ 1 で確 定した事前監査済みのスクリプトによってのみ処理されること、そしていかなるオペレ ーターやシステム管理者も実⾏中にメモリを覗き⾒できないことが保証される。 5.2. Confidential Consortium Framework Confidential Consortium Framework (CCF) は、それ⾃体はクリーンルームではなく、 中央集権的な計算処理と分散型の信頼を組み合わせた⾼可⽤でステートフルなサービ スを構築するための、Microsoft が開発するオープンソースフレームワークである。参 加者がお互いまたはクラウドオペレーターを完全には信頼しない、複数の当事者が関わ るアプリケーション向けに設計されている。CCF は、すべてのトランザクションとガ バナンス活動に関する、検証可能な記録を提供する監査可能で改ざん不可能な台帳を使 ⽤し、サービスの完全性と規制への準拠を強く保証する。このフレームワークは、提案 と投票に基づくプログラマブルなコンソーシアム型ガバナンスモデルをサポートして おり、これによりデータクリーンルームのガバナンスを実現できる。 11
  12. 6. 商⽤実装とクリーンルームエコシステムの成熟 6.1. ハイパースケーラーの実装:Azure と GCP 主要なグローバルクラウドプロバイダーは、⾃社の各データセンターに Confidential Computing ハードウェアを展開しており、現代のデータクリーンルームに必要な基盤

    インフラを確⽴している。 Google Cloud Confidential Space は、OIDC(OpenID Connect)ベースのアテステー ションフローを使⽤し、複数当事者間の処理に向けた、合理化され深く統合された隔離 環境を提供する。機密 VM 上で動作するセキュリティ強化された Container-Optimized OS (COS) を活⽤し、既存のコンテナワークロードを TEE 内で起動できる。また、 Cloud KMS を含むより広範なクラウドエコシステムとも統合している。このアーキテ クチャでは、安全な鍵リリースや別クラウド・オンプレミスのリソースへのアクセスポ リシーを、セキュリティチームは容易に定義できる。 Microsoft Azure Confidential Clean Rooms は統合された商⽤サービスである。現在 はプレビュー段階にあり、Azure は Azure Container Instances (ACI) 内で実⾏される 機密コンテナ上に構築された環境を提供する。Azure はオープンソースの CCF を統合 しており、改ざん耐性のあるガバナンス契約を確⽴し、暗号学的に保護された監査証跡 を⽣成するための、すぐに使える機能を企業に提供する。 6.2. CCCR ISV ハイパースケーラーが提供する Confidential Computing インフラの上に位置するの が、 専⾨の ISV である。 これらの企業は、 クラウドに依存しないすぐに利⽤できる CCCR プラットフォームを提供する。 Acompany は、AI ドリブンのデータコラボレーションと分析向けの Auto-Privacy DataCleanRoom と呼ばれるクリーンルームを提供しており、マルチクラウドおよびオ ンプレミスに対応している。 また Intel Labs との共同研究を通じて開発された Intel SGX におけるネスト型アテステーションもサポートする。 Anjuna Security は Northstar と呼ばれる Confidential Computing グを活⽤したクリ 12
  13. ーンルームを提供する。AI ドリブンのデータコラボレーションと価値探索のためのプ ライベート環境を実現する。利⽤組織はハードウェア隔離された信頼実⾏環境内で機密 性のあるアテステーション済みアプリケーション、コンテナ、モデル、および協調型分 析を実⾏できる。 Decentriq は中⽴的なサードパーティのクリーンルームプロバイダーとして、主に広 告・メディアセクターを対象としたプライバシー保護データコラボレーションのために Confidential Computing

    を活⽤する。同社のプラットフォームにより、パブリッシャー と消費者ブランドは、平⽂の識別⼦をネットワーク経由で転送することなく、暗号化さ れたオーディエンスのマッチング、メディアプランニングの改善、キャンペーンアトリ ビューション測定が可能となる。 Fortanix は Confidential Computing Manager を通じてデータクリーンルーム向けの セキュアなインフラを提供する。これは TEE のライフサイクル全体(初期デプロイ、 アテステーション、継続的な ID 検証)を管理するよう設計されたプラットフォームで ある。Fortanix はマルチクラウドおよびオンプレミスでのデプロイに対応し、⼀貫した セキュリティ保護を確保する。 Opaque Systems は、UC Berkeley のオープンソース MC2 プロジェクトの創設者によ って設⽴され、 複数当事者間の機密 AI および分析プラットフォームを提供する。 Opaque は Confidential Computing をサポートし、すべての操作にわたってコンプライアンスと データの取り扱いを暗号学的に検証可能な形で証明し、⾼度な ID 解決を実現し、柔軟 な展開オプションを備えている。 7. 結論 Confidential Computing を活⽤したデータクリーンルームは、グローバルな連携にお いて必然的な進化を表している。多国籍企業は現在、 「データを共有して収益化したい」 という経済的な要請と、「データを漏洩から保護しなければならない」という厳格な規 制要件との間で板挟みになっている。こうした状況下において、従来のソフトウェアベ ースのデータクリーンルームは、重要度が⾼く複数組織が参加するようなワークロード に対しては不⼗分であることが明らかになりつつある。 Confidential Computing Consortium のコア原則を中⼼にソリューションを設計する ことで、組織はハードウェアによって強制された信頼実⾏環境を活⽤し、処理中もデー 13