Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
ゼロから始める全社横断プロダクトセキュリティ / Building Organizati...
Search
Akira Kuriyama
December 18, 2025
Programming
200
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
ゼロから始める全社横断プロダクトセキュリティ / Building Organization-Wide Product Security
プロダクト横断のセキュリティの取り組み
Akira Kuriyama
December 18, 2025
More Decks by Akira Kuriyama
See All by Akira Kuriyama
Datadog On-Calを本番導入しました / Datadog On-Cal now in production
sheepland
0
760
Datadog Logsで実現するオブザーバビリティの向上 / Enhancing Observability with Datadog Logs
sheepland
0
240
コンテナ脆弱性修正をRenovate,Dependabotのように行う / Fix Container vulnerabilities on CICD
sheepland
2
590
Docker Build Cloudを導入してコンテナイメージビルド時間を80%削減した話 / Speeding Up Container Builds with Docker Build Cloud
sheepland
0
250
Design Doc のすすめ / The Importance of Design Docs
sheepland
0
1.6k
Datadogのグラフにデプロイタイミングを表示する / deploy timing on datadog graph
sheepland
1
830
英語学習の始め方 / How to start learning English
sheepland
0
140
Other Decks in Programming
See All in Programming
【加筆修正版】Laravel のアプリケーションをどこにデプロイするか #phpcon_ehime
akase244
0
150
ハーネス設計入門 〜 基礎知識の整理から実務へのステップアップ 〜
kinopeee
20
21k
そのリトライ、死んだコネクションを使い回していませんか ── GoのHTTPクライアントとHTTP/2を実プロダクト障害から学び直す
myus4a
0
390
CodeRabbitの効果検証と過ごしてみた3ヶ月
armondando
0
130
Augmenting AI with the Power of Jakarta EE
ivargrimstad
0
520
Unity6 URPによる海底をテーマにしたVJシステムの解説 | Unity Shader 完全に理解した 勉強会
gam0022
0
320
KiroのSpecで「五目並べ」を作ってみる
satoshi256kbyte
1
350
Turning Architecture into Unit Tests in the AI Era (NSSpain XIV)
steliosf
PRO
1
130
なぜCTOを降りてFDEを選んだのか?〜なぜプロダクト企業がFDEで顧客の現場に踏み込むのか〜
gonta
1
150
機械に任せるテスト、人が見るテスト ⽣成AIで引き直した、運⽤保守フェーズの線引き
dske104
0
160
半永久的に提供し続けられるプライベートクラウドを目指して ― 利用者の認知負荷を抑えるAPI抽象化とハードウェア世代交代の基盤設計
tomokon
0
440
大喜利で理解するLLM as a Judge / Understanding LLM-as-a-Judge through Ogiri
rockname
0
190
Featured
See All Featured
A Guide to Academic Writing Using Generative AI - A Workshop
ks91
PRO
1
500
Crafting Experiences
bethany
1
370
The untapped power of vector embeddings
frankvandijk
2
1.9k
GraphQLとの向き合い方2022年版
quramy
50
15k
30 Presentation Tips
portentint
PRO
1
420
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.8k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.3k
New Earth Scene 8
popppiees
4
2.6k
Building AI with AI
inesmontani
PRO
1
1.3k
Automating Front-end Workflow
addyosmani
1369
210k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
Dominate Local Search Results - an insider guide to GBP, reviews, and Local SEO
greggifford
PRO
0
350
Transcript
Confidential ゼロから始める 全社横断プロダクトセキュリティ ゆるSRE勉強会 #14 Akira Kuriyama
Copyright Hacobu, Inc. 2 自己紹介 栗山 あきら (@sheepland)
所属: 株式会社Hacobu プロダクト基盤部 職種: SRE & プラットフォームエンジニア
Copyright Hacobu, Inc. 3 SREにとってのセキュリティとは SRE のミッションは サービスの信頼性を守ること
では、 最大の「信頼性リスク」は?
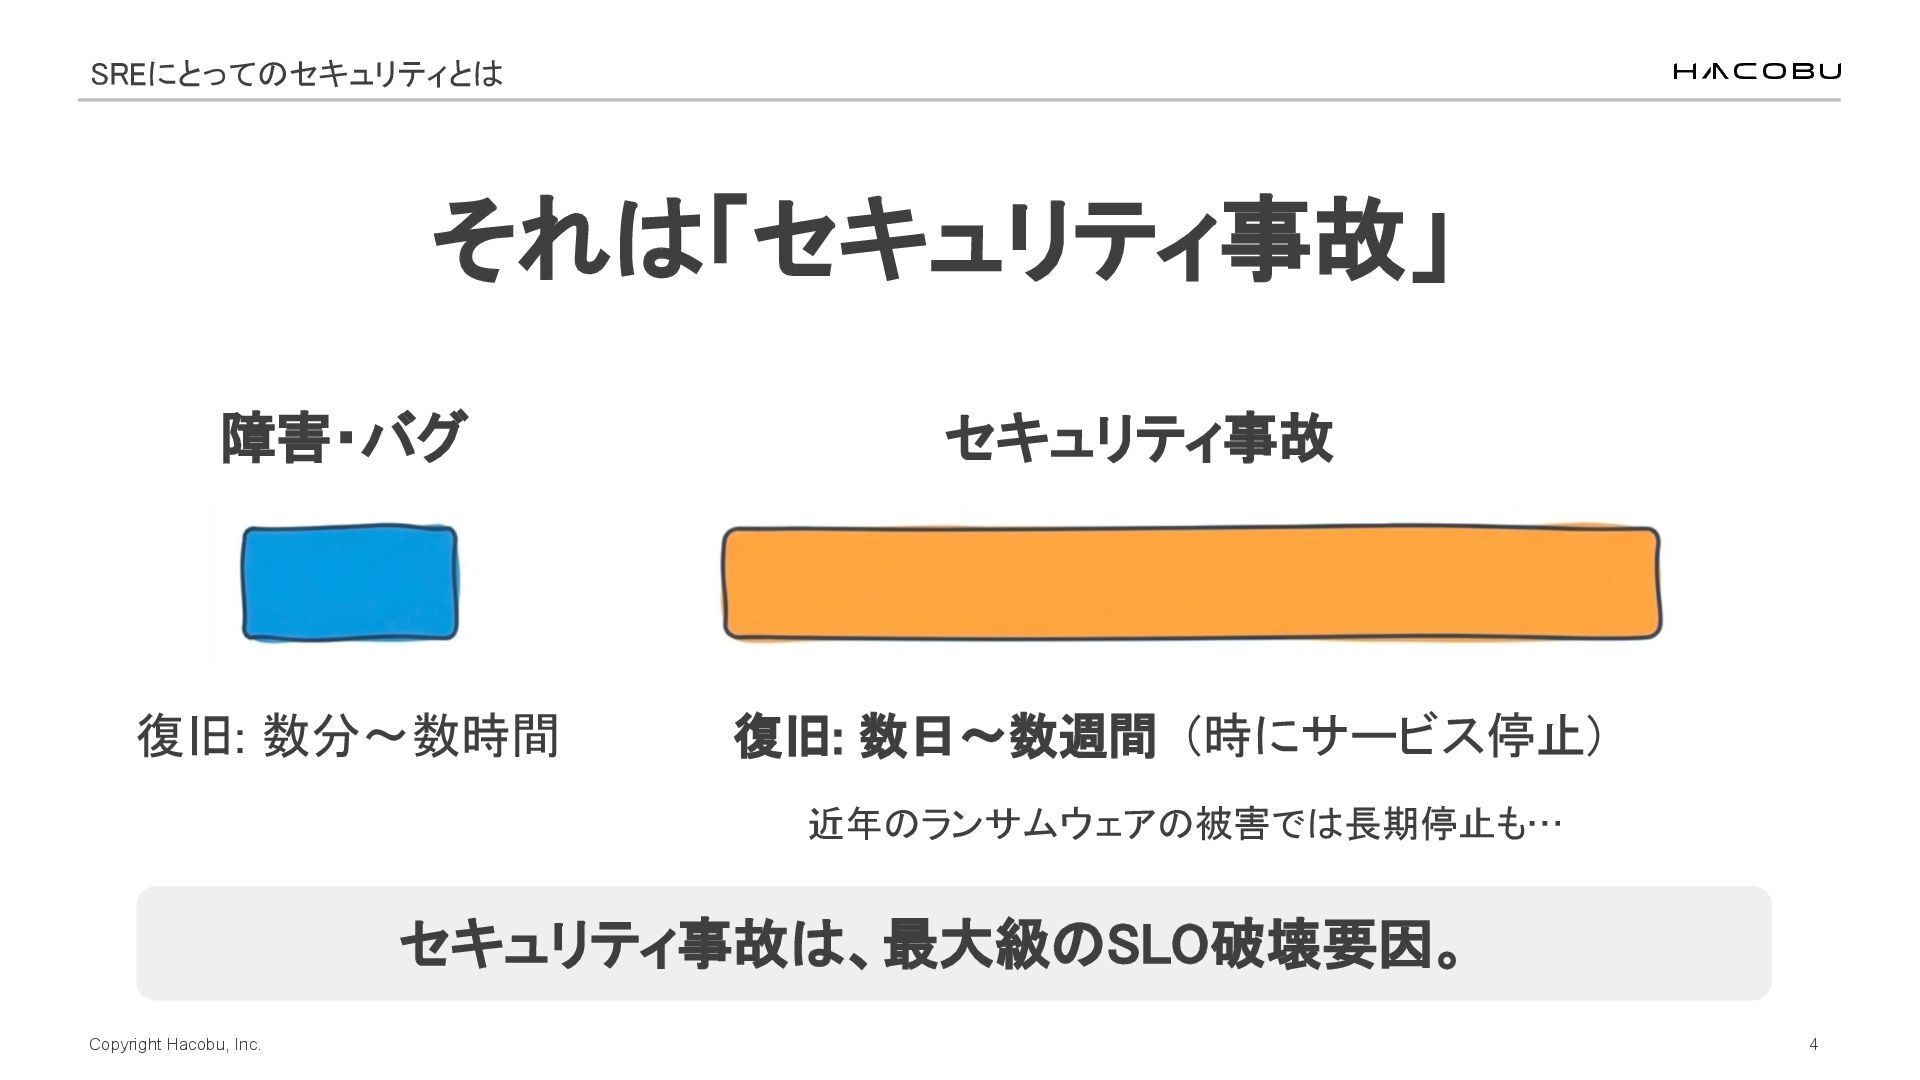
Copyright Hacobu, Inc. 4 SREにとってのセキュリティとは それは「セキュリティ事故」 障害・バグ
セキュリティ事故 復旧: 数分〜数時間 復旧: 数日〜数週間 (時にサービス停止) 近年のランサムウェアの被害では長期停止も… セキュリティ事故は、最大級のSLO破壊要因。
プロダクトセキュリティやって いくぞ!!!
• マルチプロダクト:6サービス (毎年新サービス) • セキュリティ専任エンジニア: 0人 • プロダクトごとに対応レベルがバラバラ
→ 「プロダクト横断で足並みを揃える仕組み」が必要 私たちのスタート地点
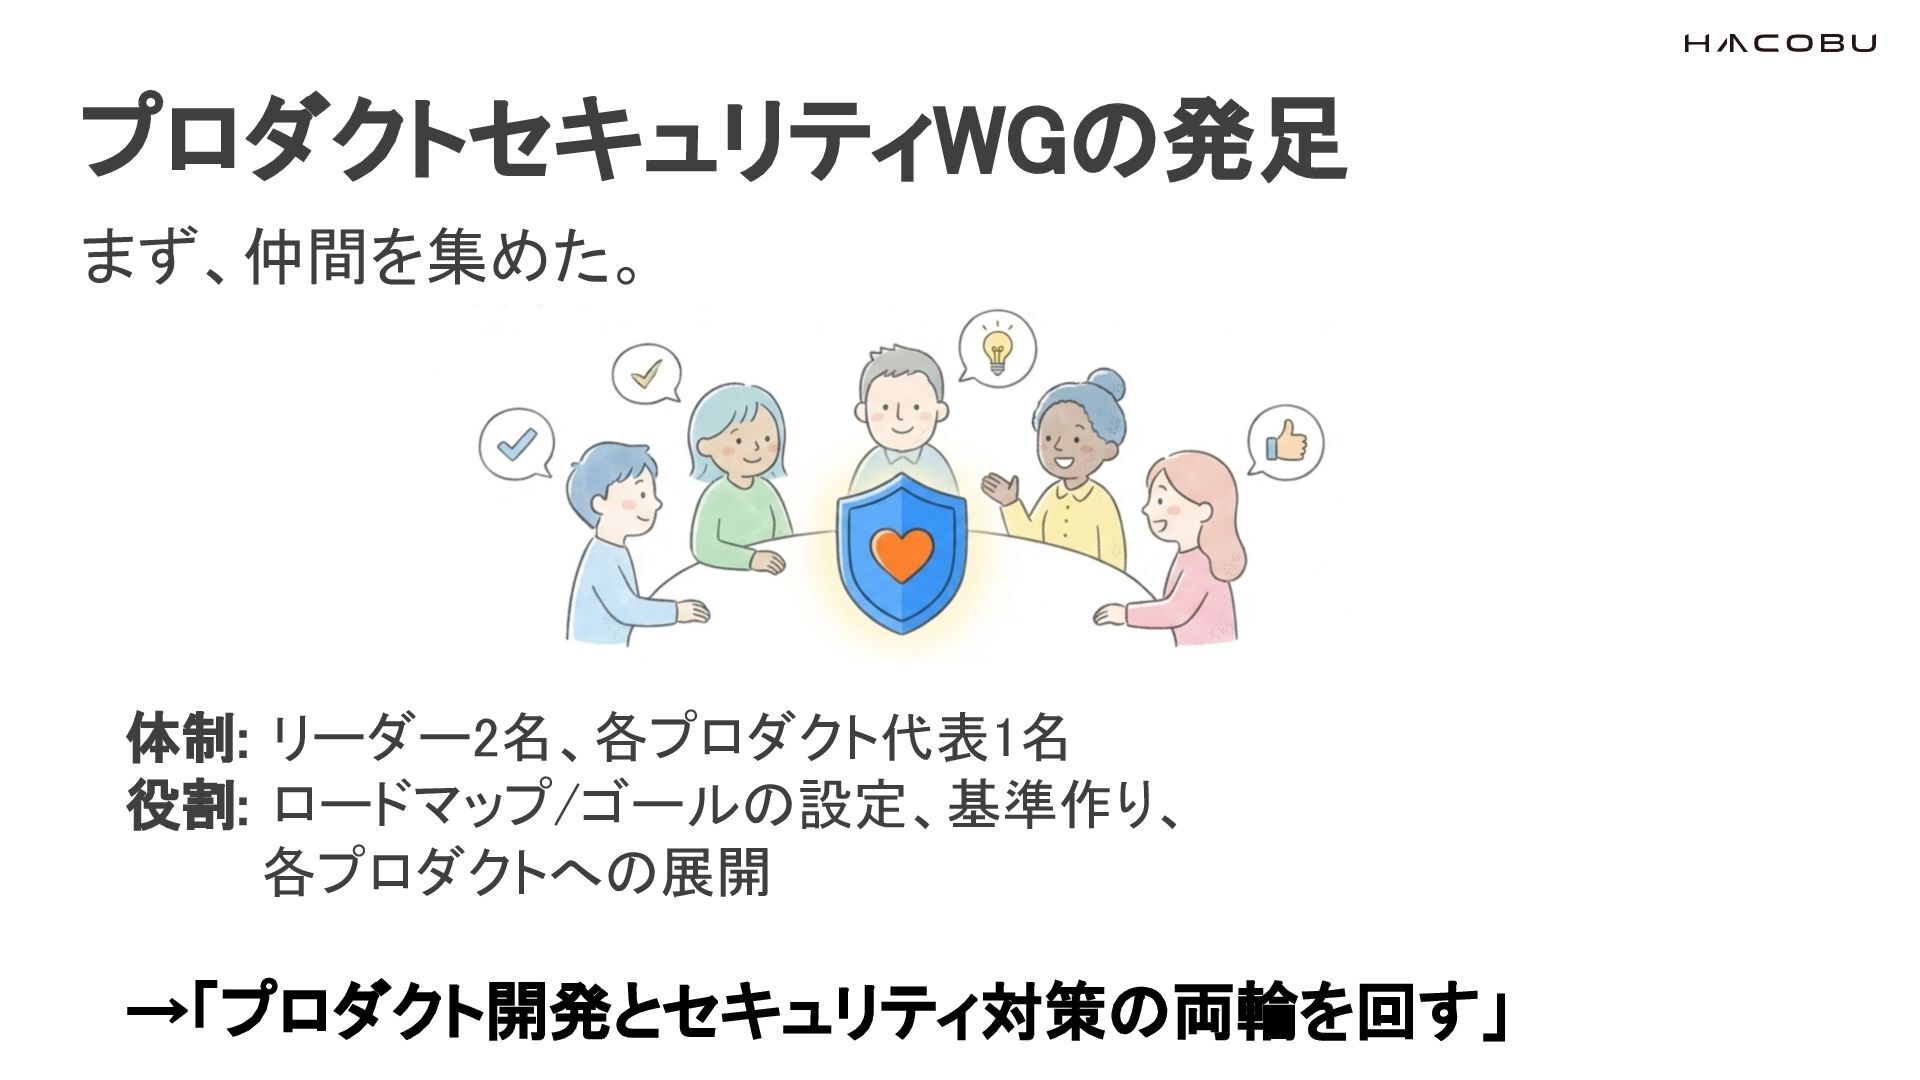
プロダクトセキュリティWGの発足 まず、仲間を集めた。 体制: リーダー2名、各プロダクト代表1名 役割: ロードマップ/ゴールの設定、基準作り、 各プロダクトへの展開 →「プロダクト開発とセキュリティ対策の両輪を回す」
やったこと 1. セキュリティワークショップ 2. ゴールの設定 3. セキュリティSaaSの導入
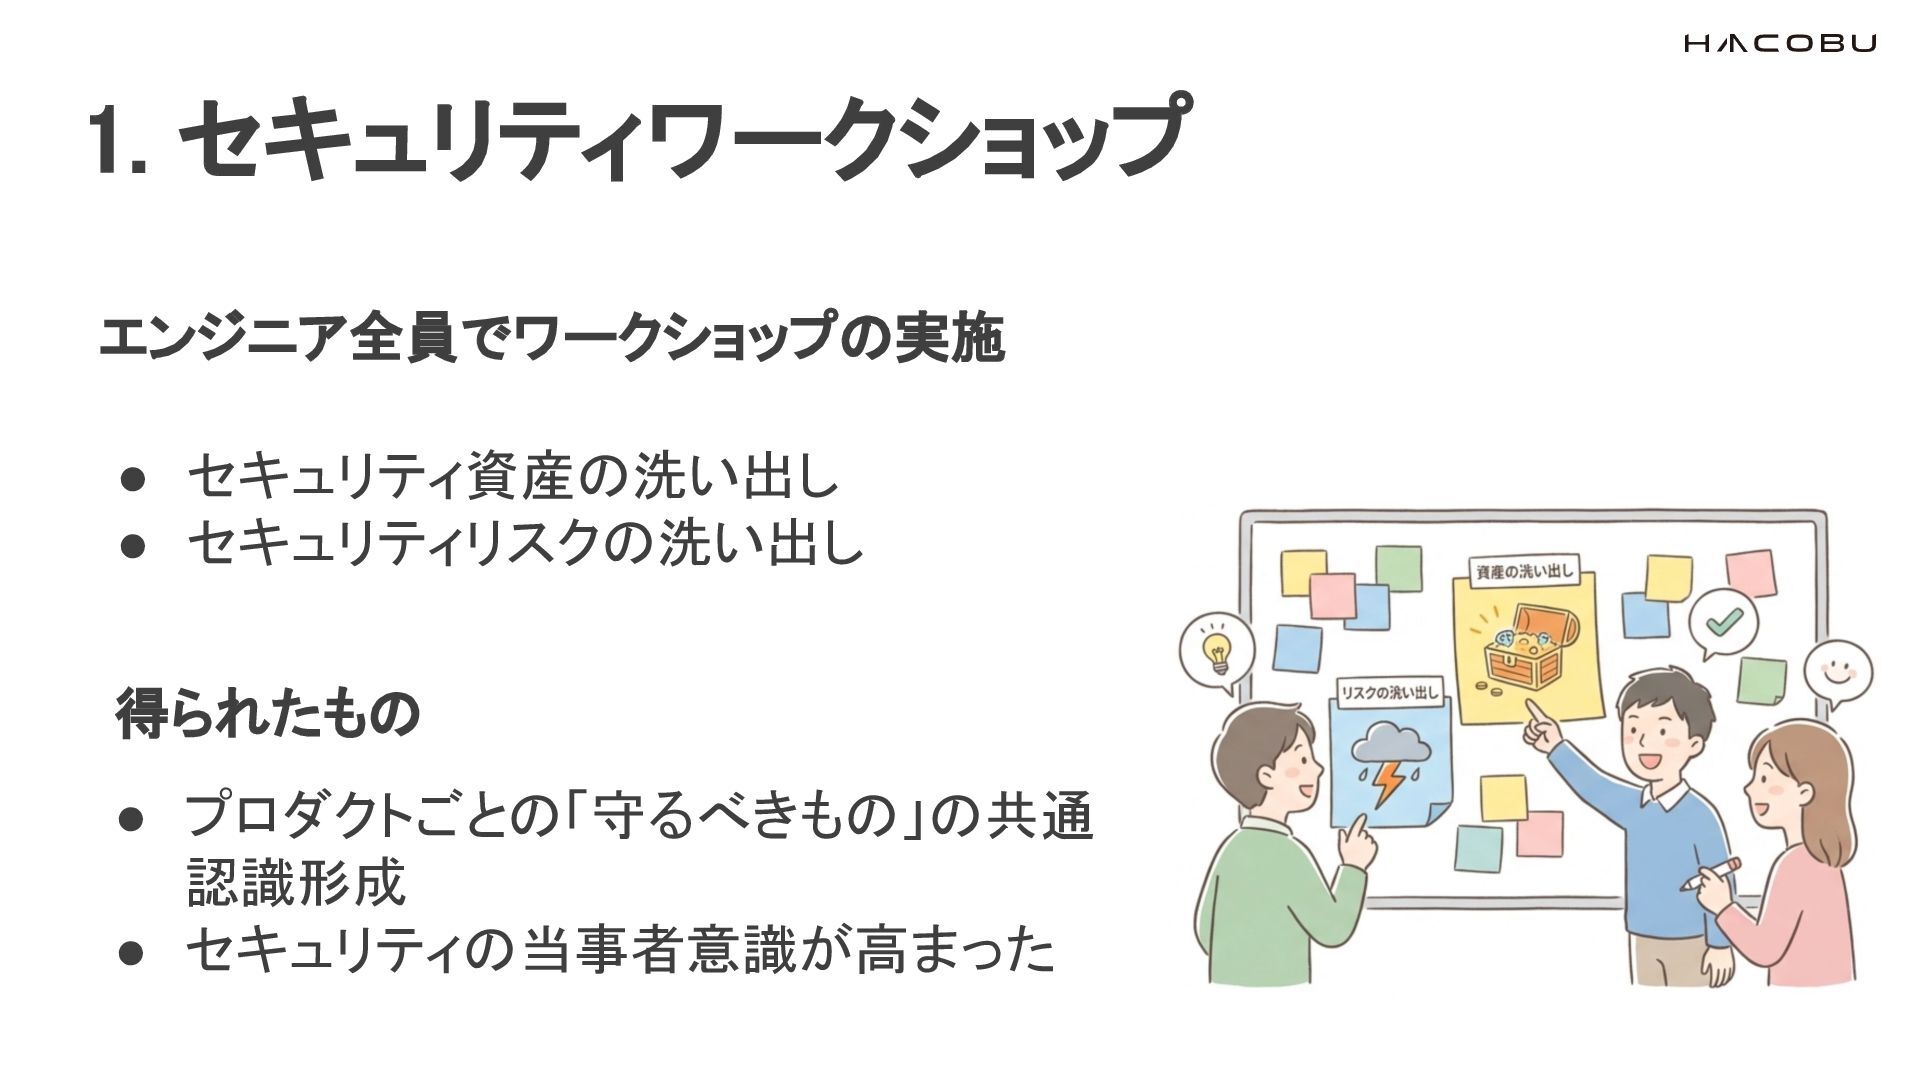
a 1. セキュリティワークショップ エンジニア全員でワークショップの実施 • セキュリティ資産の洗い出し •
セキュリティリスクの洗い出し 得られたもの • プロダクトごとの「守るべきもの」の共通 認識形成 • セキュリティの当事者意識が高まった
a 2. ゴールの設定 • Critical / High の脆弱性を 0
件に • セキュリティSaaSの検証・導入 • インフラセキュリティの強化 • GitHubのセキュリティ強化
a 3. セキュリティSaaSの導入 なぜ SaaS導入 を選んだか •
継続的に脆弱性を検知 • プロダクトが増えてもスケール • セキュリティエンジニア不在のため、セキュ リティ特化のSaaSに任せる
a 3. 導入したSaaS Snyk (SCA) : ライブラリの脆弱性検知
Snyk独自の脆弱性スコアでトリアージがしやすい ライセンスチェックも可能 Shisho Cloud (DAST) : Webアプリの脆弱性診断 日次で脆弱性診断ができる Findy Tools の記事でも紹介 Takumi (SAST) : セキュリティ診断AIエージェント Slackからチャット形式で脆弱性診断ができる
セキュリティ対応を進めるための 取り組みの一例を紹介
セキュリティ集中対応期間 課題: 中々セキュリティ対応が進まない…。開発タスクが優先されがち 解決策: 基盤チーム全体で2週間通常開発をいったんストップ! セキュリティタスクに専念 結果:
優先度の高いタスクを一気に消化できた
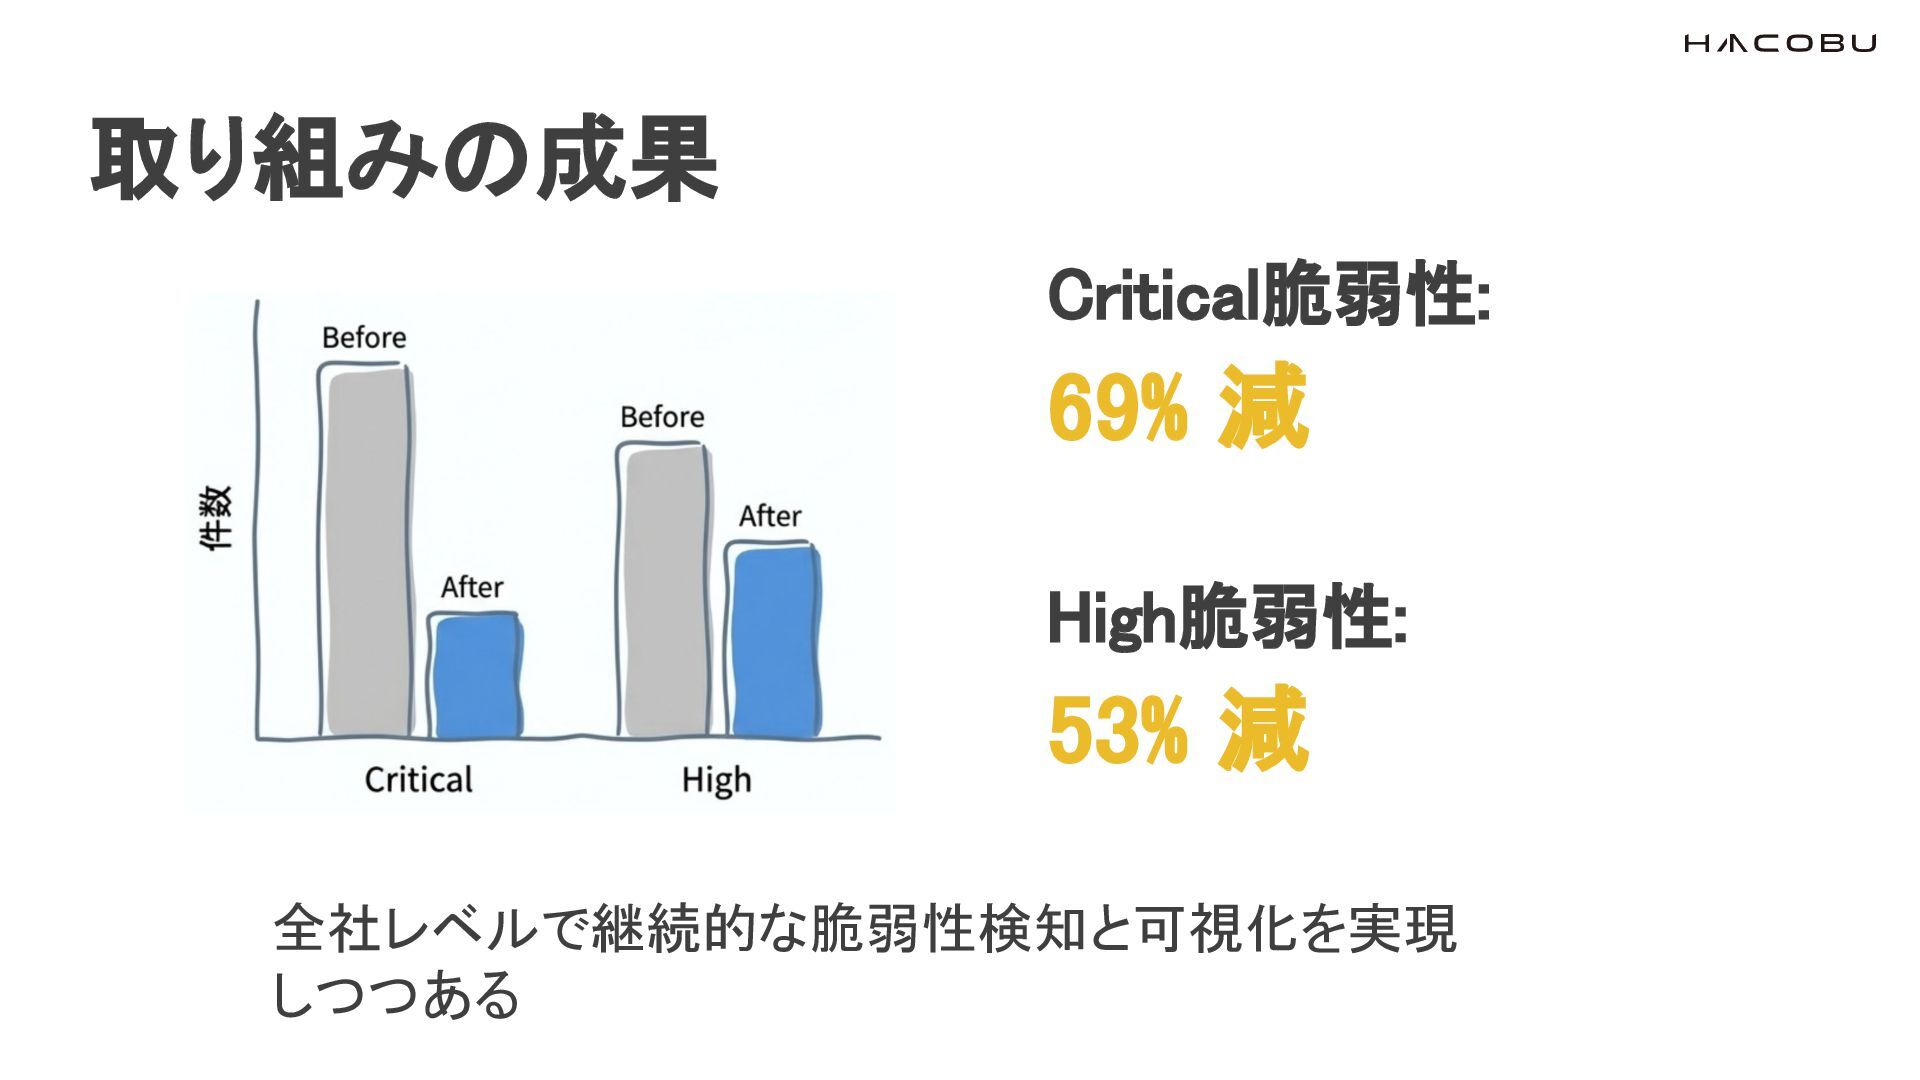
取り組みの成果 Critical脆弱性: 69% 減 High脆弱性: 53%
減 全社レベルで継続的な脆弱性検知と可視化を実現 しつつある
取り組みの成果 セキュリティが、各プロダクトの 「自分ごと」 になってきた
もちろん、まだ課題はある 脆弱性のトリアージと対応を開発タスクに 織り込む難しさ → スプリントに一定の割合で入れる → 集中期間を設ける
Renovate/Dependabot での ライブラリ定期アップデート → 既存ライブラリを最新化 → テストの拡充 ※きちんと出来ているプロダクトもあります
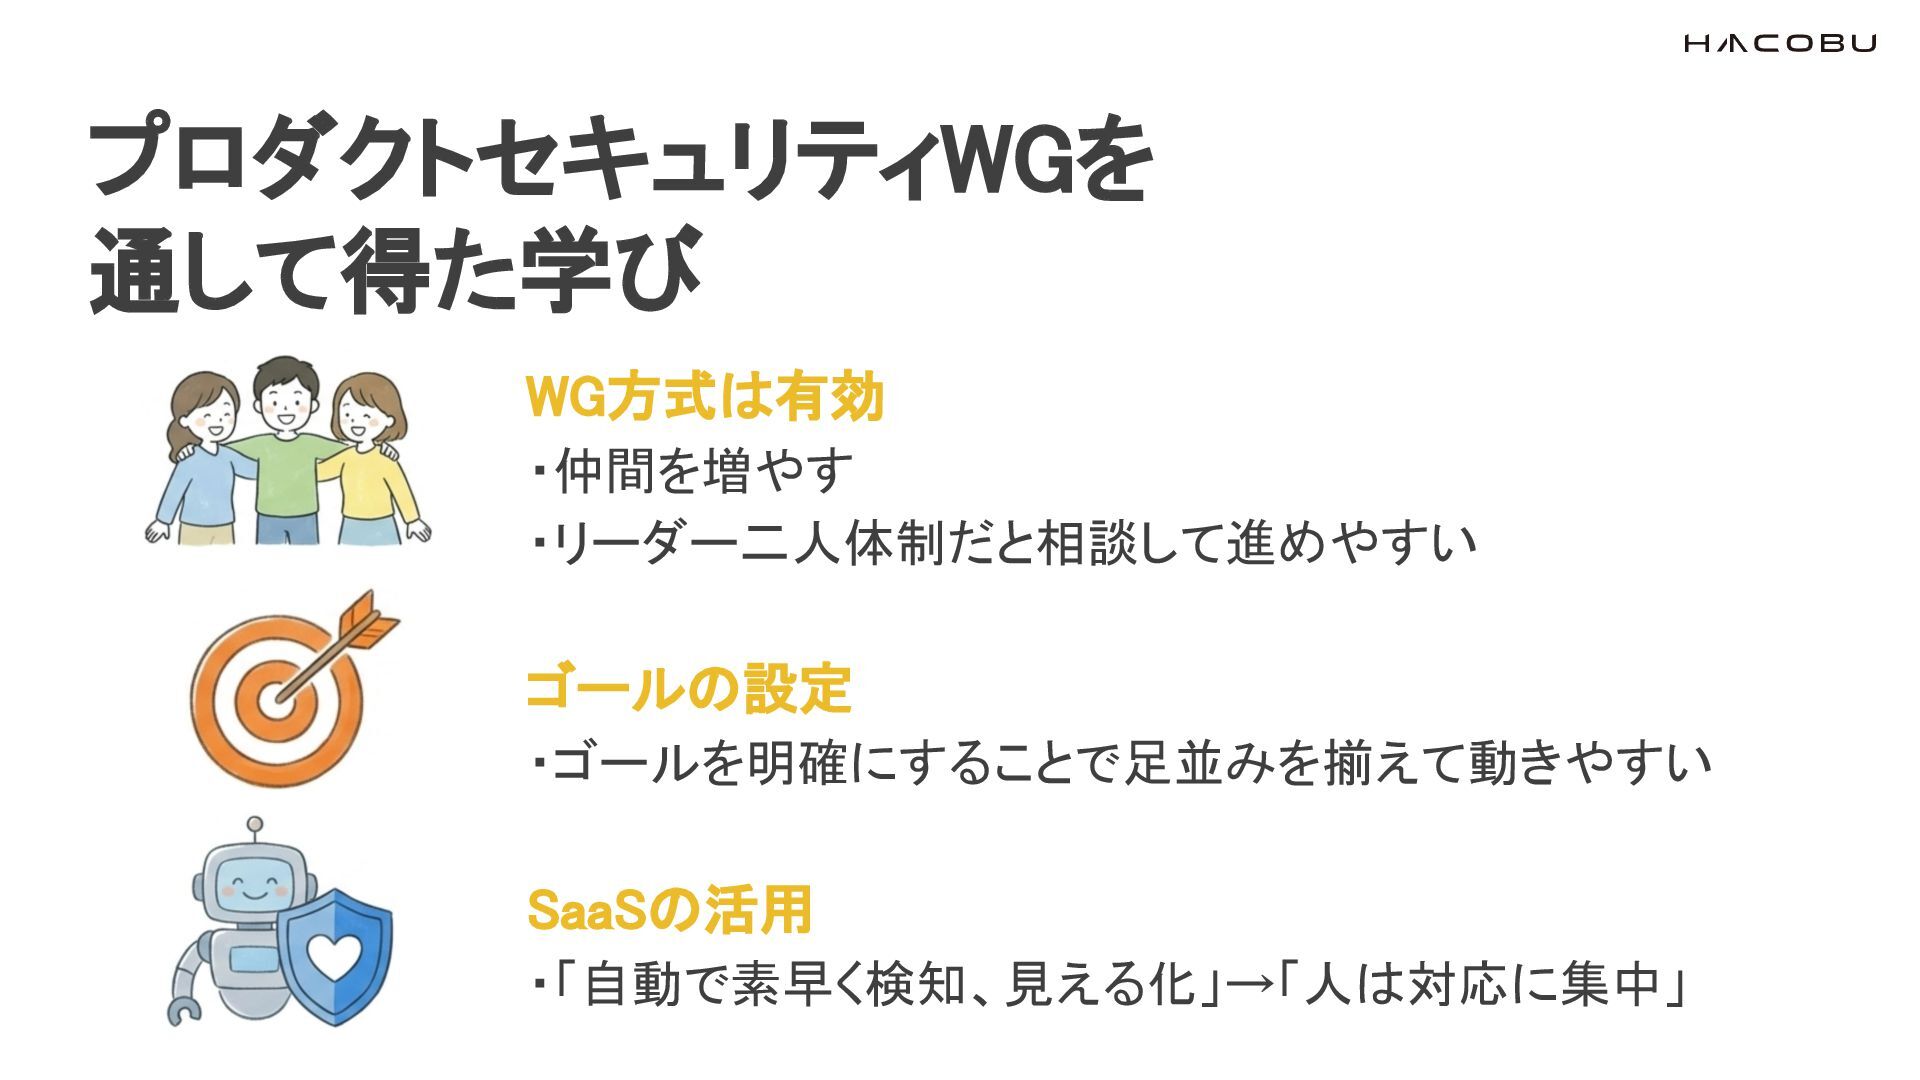
プロダクトセキュリティWGを 通して得た学び WG方式は有効 ・仲間を増やす ・リーダー二人体制だと相談して進めやすい ゴールの設定
・ゴールを明確にすることで足並みを揃えて動きやすい SaaSの活用 ・「自動で素早く検知、見える化」→「人は対応に集中」
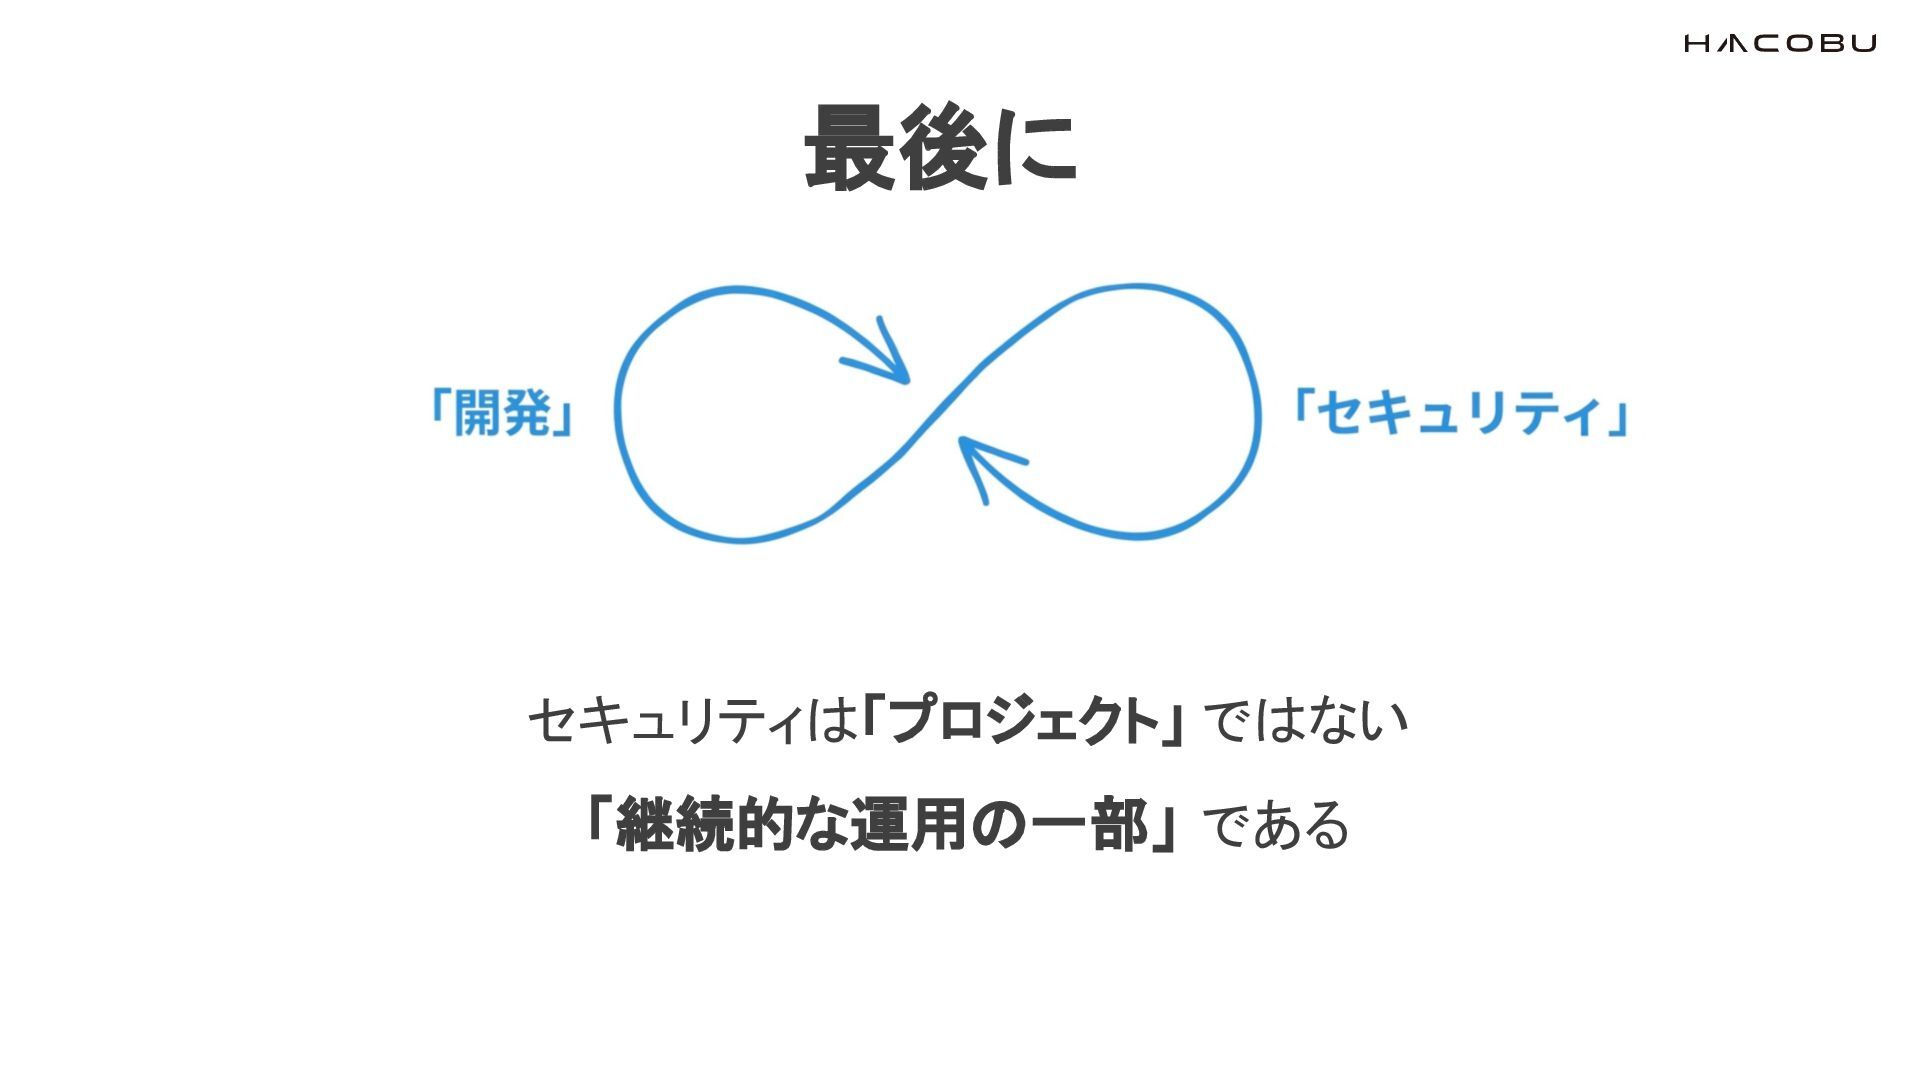
最後に セキュリティは「プロジェクト」 ではない 「継続的な運用の一部」 である
None


 sheepland
 akase244
 kinopeee
 myus4a
 armondando
 ivargrimstad
 gam0022
 satoshi256kbyte
 steliosf
 gonta
 dske104
 tomokon
 rockname
 ks91
 bethany
 frankvandijk
 quramy
 portentint
 thoeni
 tomoyanonymous
 popppiees
 inesmontani
 addyosmani
 irinanazarova
 greggifford