Share
Embed
【swonet.conf_ 2025】ゼロトラストで支える広帯域セキュリティサービスと脅威監視基盤
今年は管理面においてはVXLAN-GBPによるマイクロセグメンテーションや、ポリシに従ってアクセス制御されたセキュアなリモートアクセスサービスなど、ゼロトラストを意識した設計を取り入れました。サービス面においてはEVPN/VXLANで構成された出展社ネットワークにインラインで接続したファイアウォールによりセキュリティサービスを提供しました。さらに、パケットブローカーやASMを活用したShowNet全体の脅威監視の取り組みも実施しました。本セッションでは、今年のセキュリティに関するチャレンジや取り組みについてご紹介します。
SPEAKER
セキュリティ
ShowNet NOCチームメンバー
神宮 真人(情報通信研究機構)
Transcript
47 slides
-
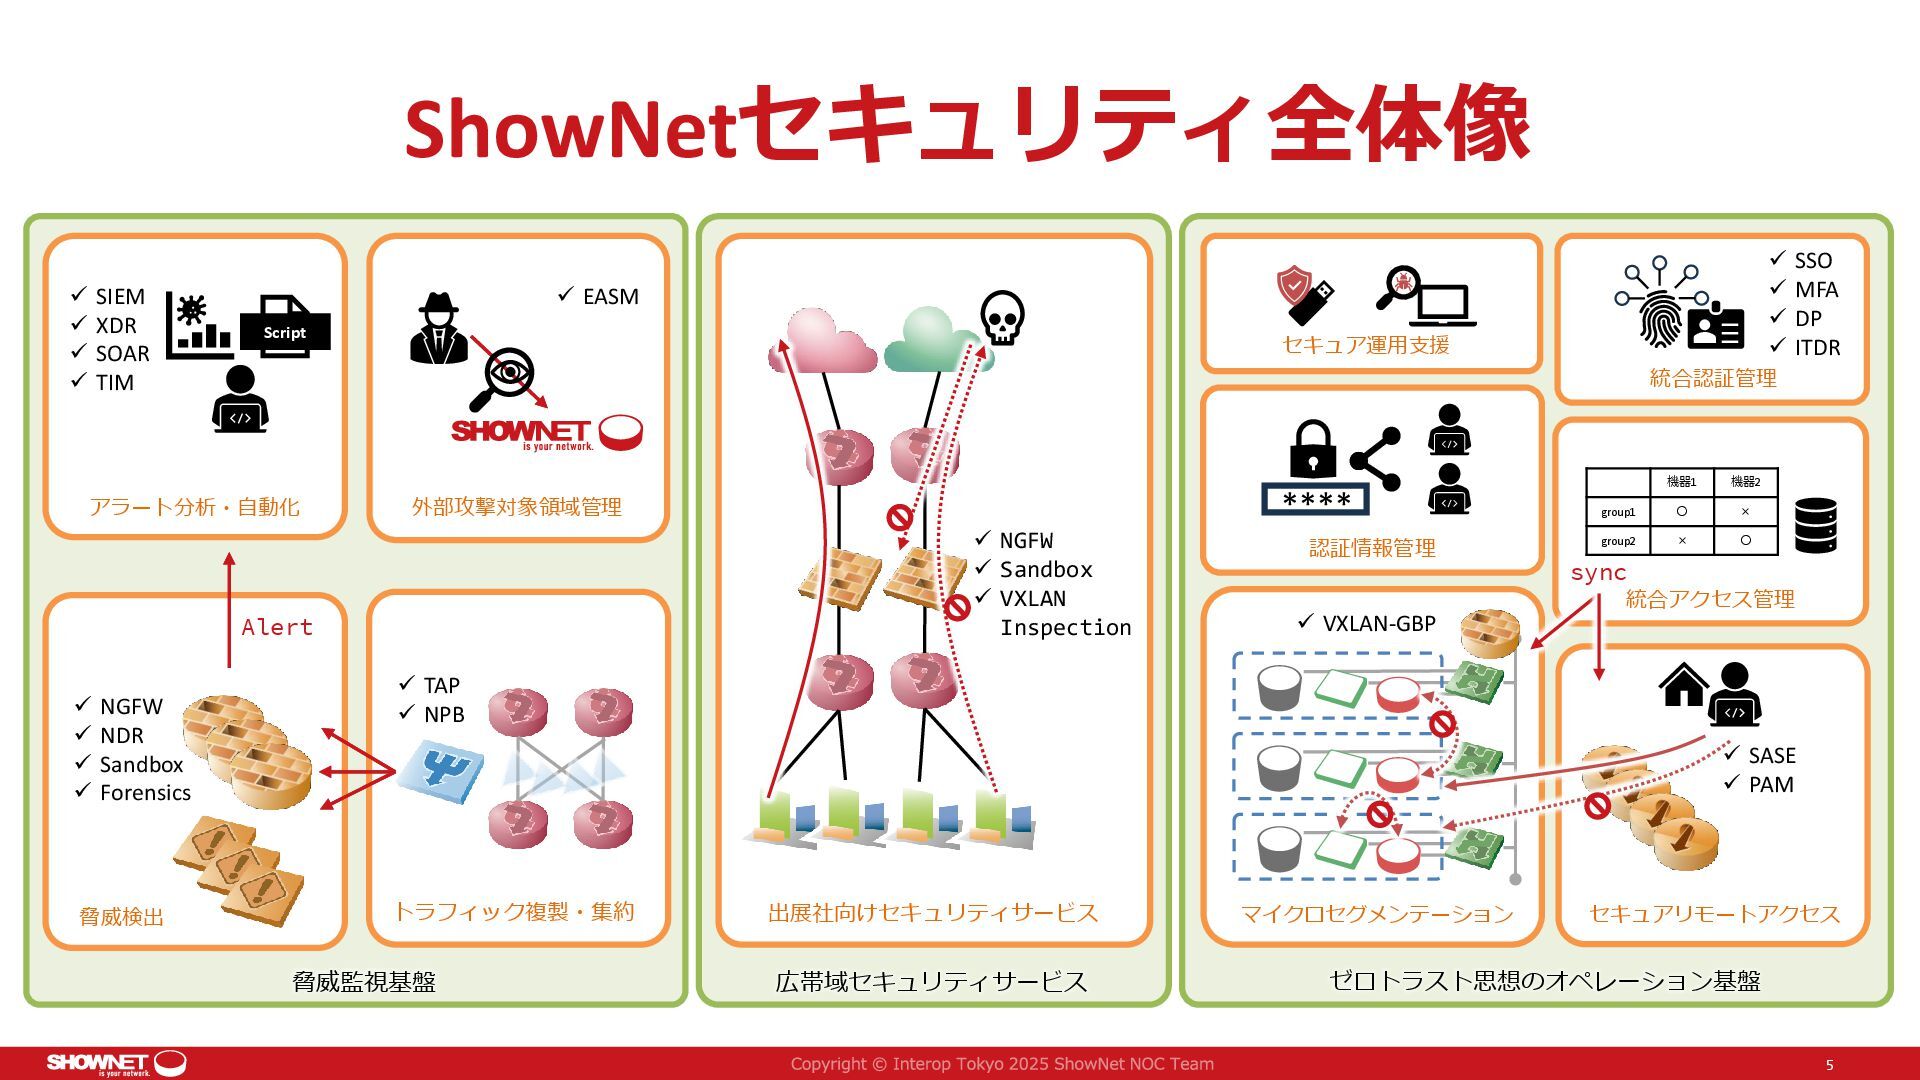
ShowNetセキュリティ全体像 5 ✓ NGFW ✓ NDR ✓ Sandbox ✓ Forensics
✓ TAP ✓ NPB ✓ SIEM ✓ XDR ✓ SOAR ✓ TIM Alert 外部攻撃対象領域管理 アラート分析・自動化 脅威検出 Script 出展社向けセキュリティサービス ✓ EASM 認証情報管理 統合認証管理 **** ✓ SSO ✓ MFA ✓ DP ✓ ITDR ✓ NGFW ✓ Sandbox ✓ VXLAN Inspection 統合アクセス管理 機器1 機器2 group1 ◦ × group2 × ◦ ゼロトラスト思想のオペレーション基盤 トラフィック複製・集約 広帯域セキュリティサービス セキュア運用支援 脅威監視基盤 マイクロセグメンテーション セキュアリモートアクセス ✓ SASE ✓ PAM ✓ VXLAN-GBP sync 統合アクセス管理 -
オペレーション基盤のサイバー脅威 ➢ セキュリティリスク ✓ マルウェア感染端末の接続による感染の伝播 ✓ 脆弱な委託先や導入製品を起点としたサプライチェーン攻撃 ➢ 事例 ✓
ネットワークインフラを標的としたサイバー攻撃 • 機器の脆弱性を悪用し管理ネットワーク経由でマルウェアを展開したことでネットワークインフラ全体へ感染拡大(2023年) ⁃ “State-sponsored campaigns target global network infrastructure”, https://blog.talosintelligence.com/state-sponsored-campaigns-target-global-network-infrastructure/ ✓ VPN機器を介した不正アクセス • 国内インフラ企業においてファイルサーバの認証情報窃取の被害(2024年) ⁃ “東京ガス子会社への不正アクセスは「VPN装置経由」、個人情報約416万人分漏洩か”, https://xtech.nikkei.com/atcl/nxt/news/24/01202/ ✓ 導入製品を起点としたサプライチェーン攻撃 • 正規アップデートを通じてバックドアが仕込まれ、導入していた政府機関を含む多数の組織で認証情報窃取の被害(2020年) ⁃ “SolarWinds Security Advisory”, https://www.solarwinds.com/ja/sa-overview/securityadvisory ➢ 参考情報 ✓ 2024年に悪用された(VPN含むエンタープライズ向け)ゼロデイ脆弱性が過去最高の33件 • “Hello 0-Days, My Old Friend: A 2024 Zero-Day Exploitation Analysis”, https://cloud.google.com/blog/topics/threat-intelligence/2024-zero-day-trends 6 -
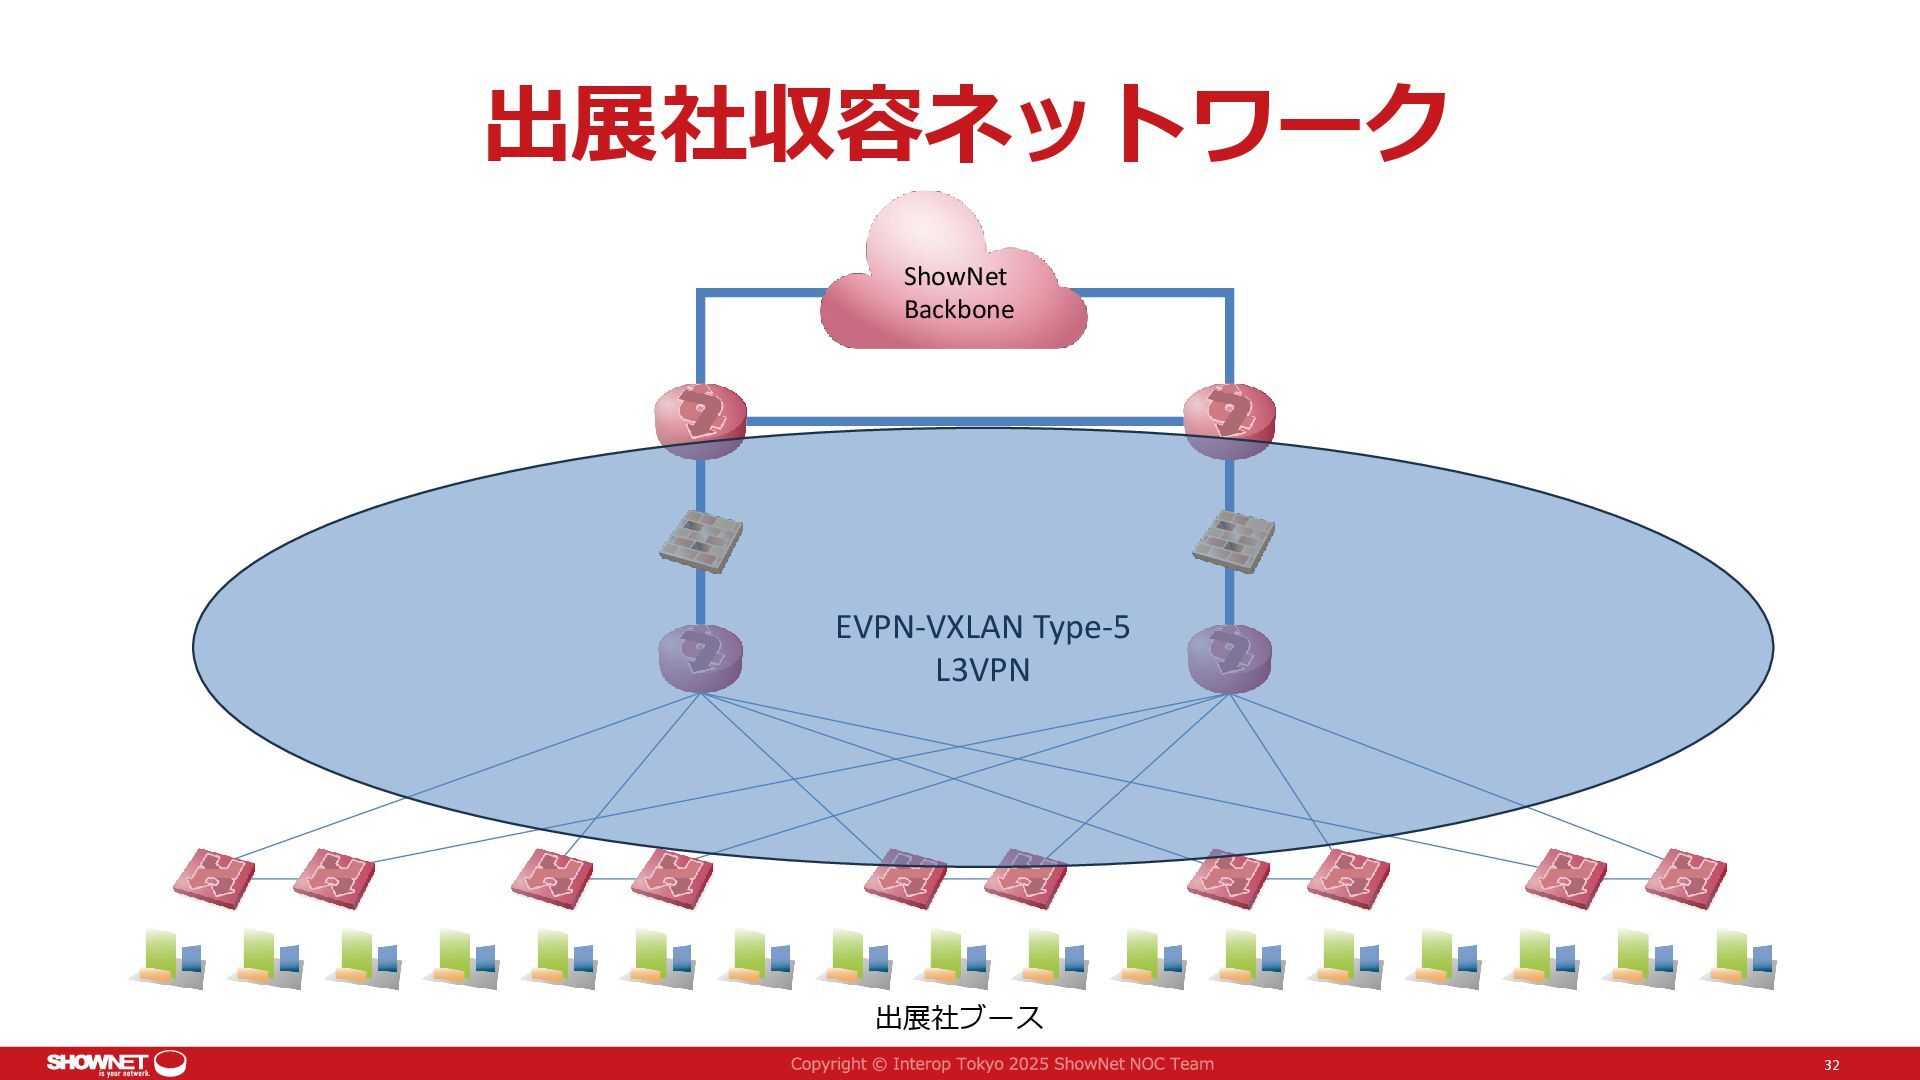
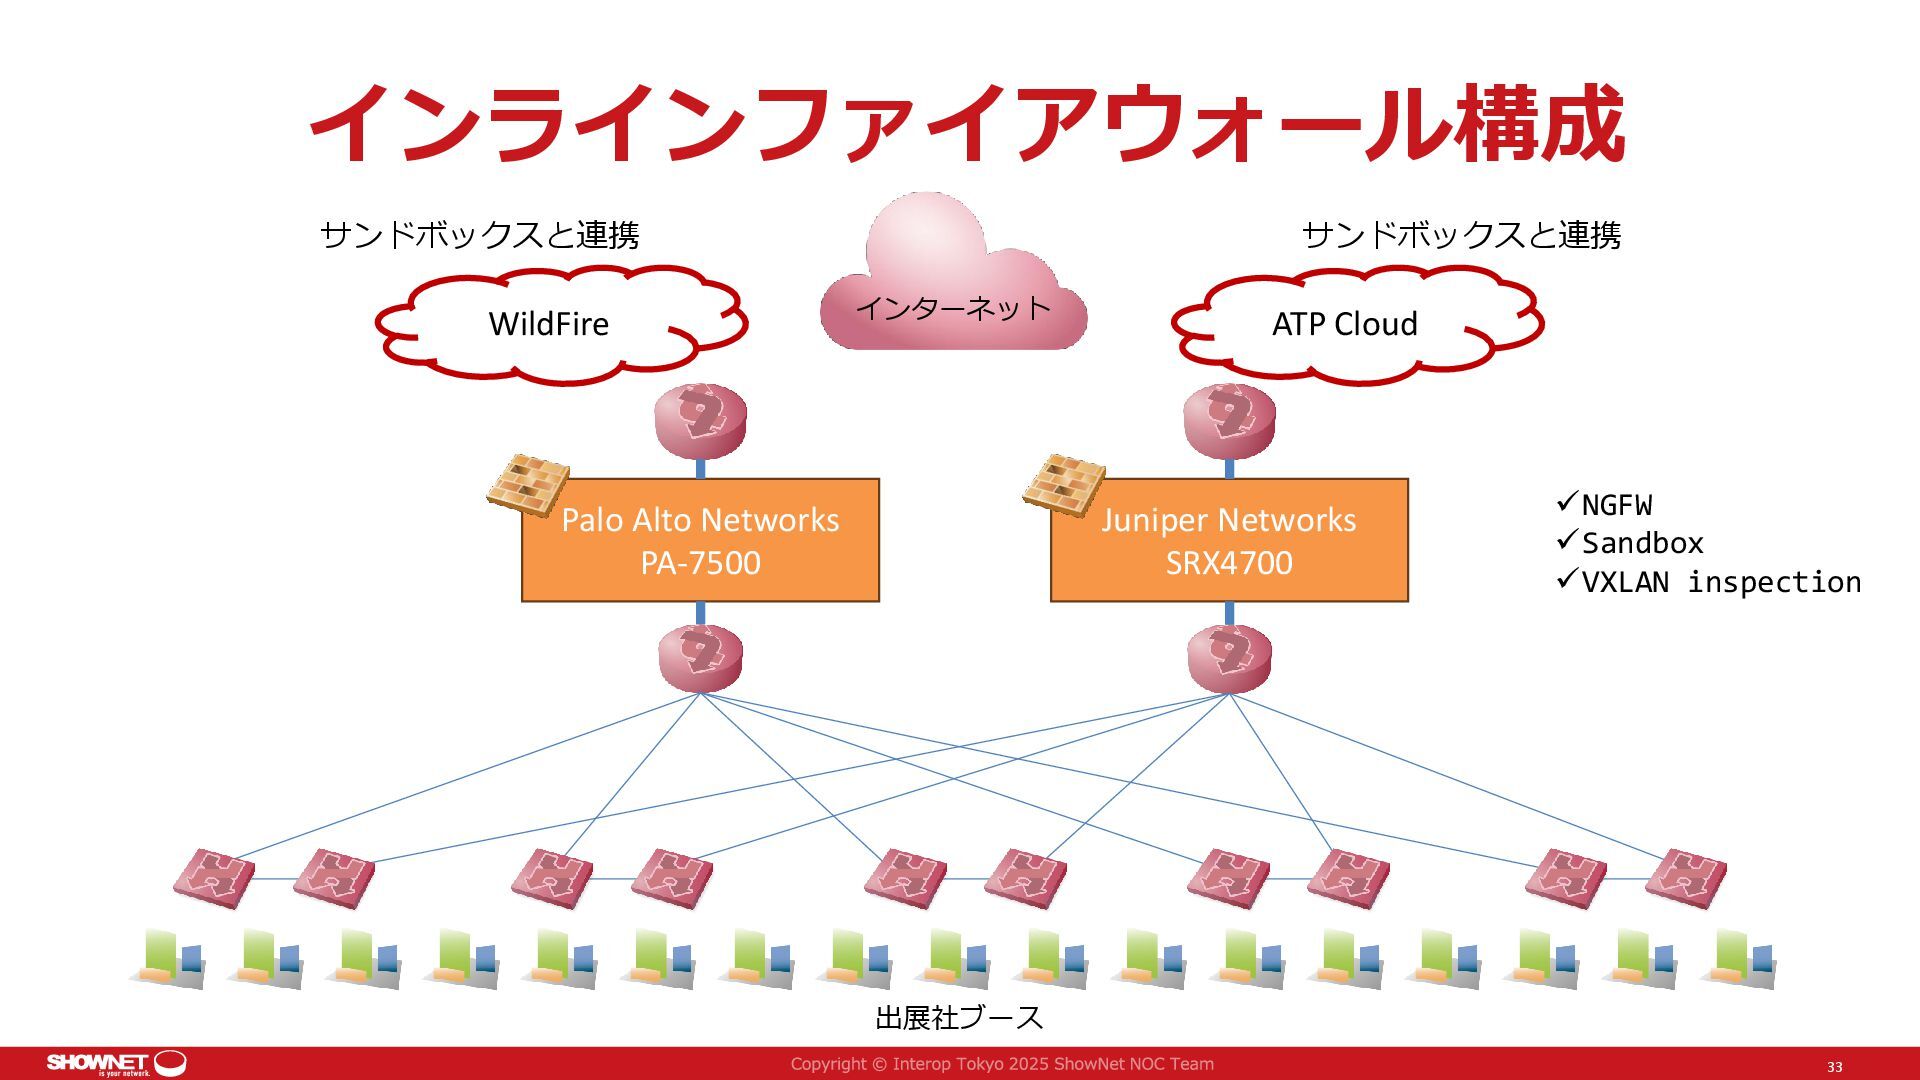
広帯域セキュリティサービス ➢サービス内容 ✓出展社向けのShowNet接続オプションとしてセキュリティサービスを提供 ✓クラウドサンドボックスと連携したL4-L7/NGFWで悪性通信を検知&自動遮断 ➢ポイント ✓EVPN-VXLAN L3VPNで構築された出展社収容ネットワークに親和 • アンダーレイのL3機器としてインライン接続 •
VXLANでカプセル化されたInnerパケットをinspection ✓400GbEの広帯域で接続 9 -
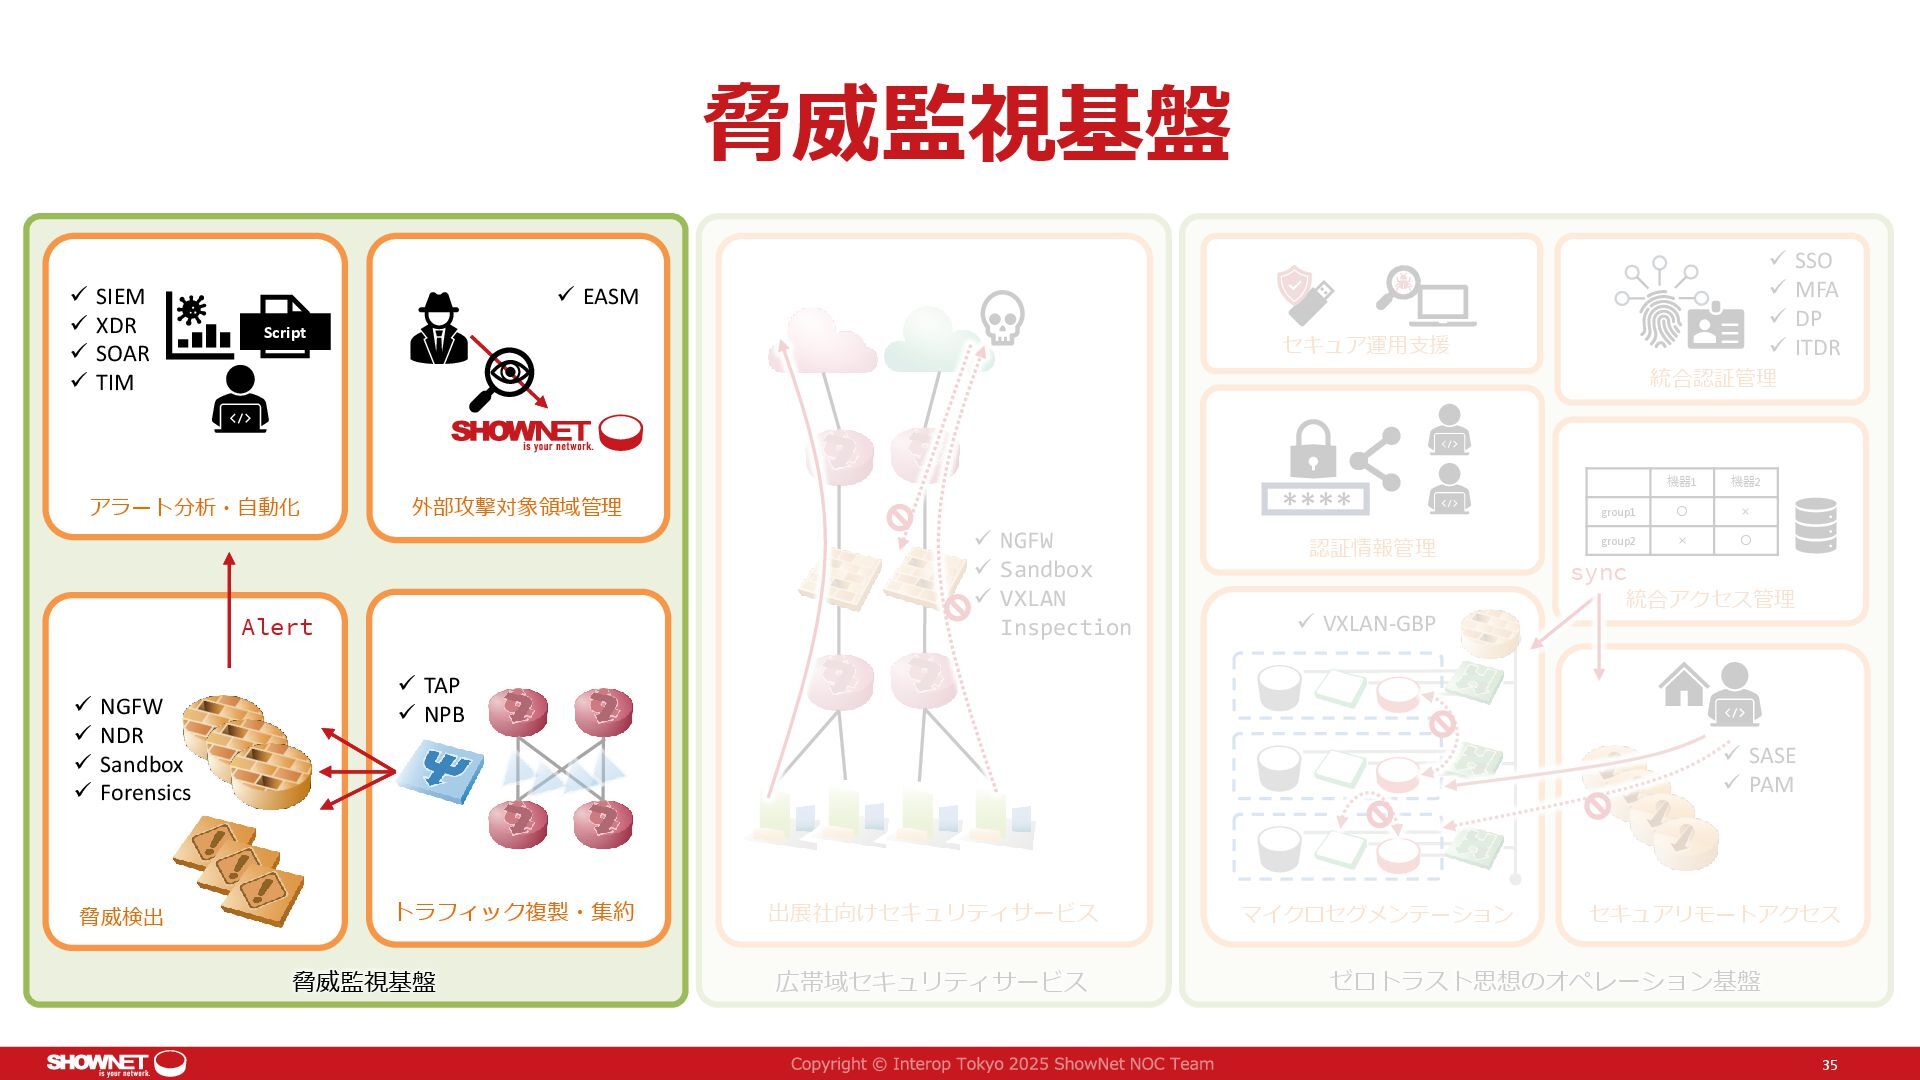
脅威監視基盤 ➢トラフィック複製・集約 ✓光TAP / TAPアグリゲータ / パケットブローカにより監視対象トラ フィックを複製・集約・分配 ➢脅威検出 ✓多種多様のセキュリティアプライアンスによる脅威検出
➢アラート分析・自動化 ✓SIEM / XDR によるアラート分析と対処の自動化 ➢外部攻撃対象領域管理 ✓様々なEASMによるShowNetの攻撃対象領域の管理 10 -
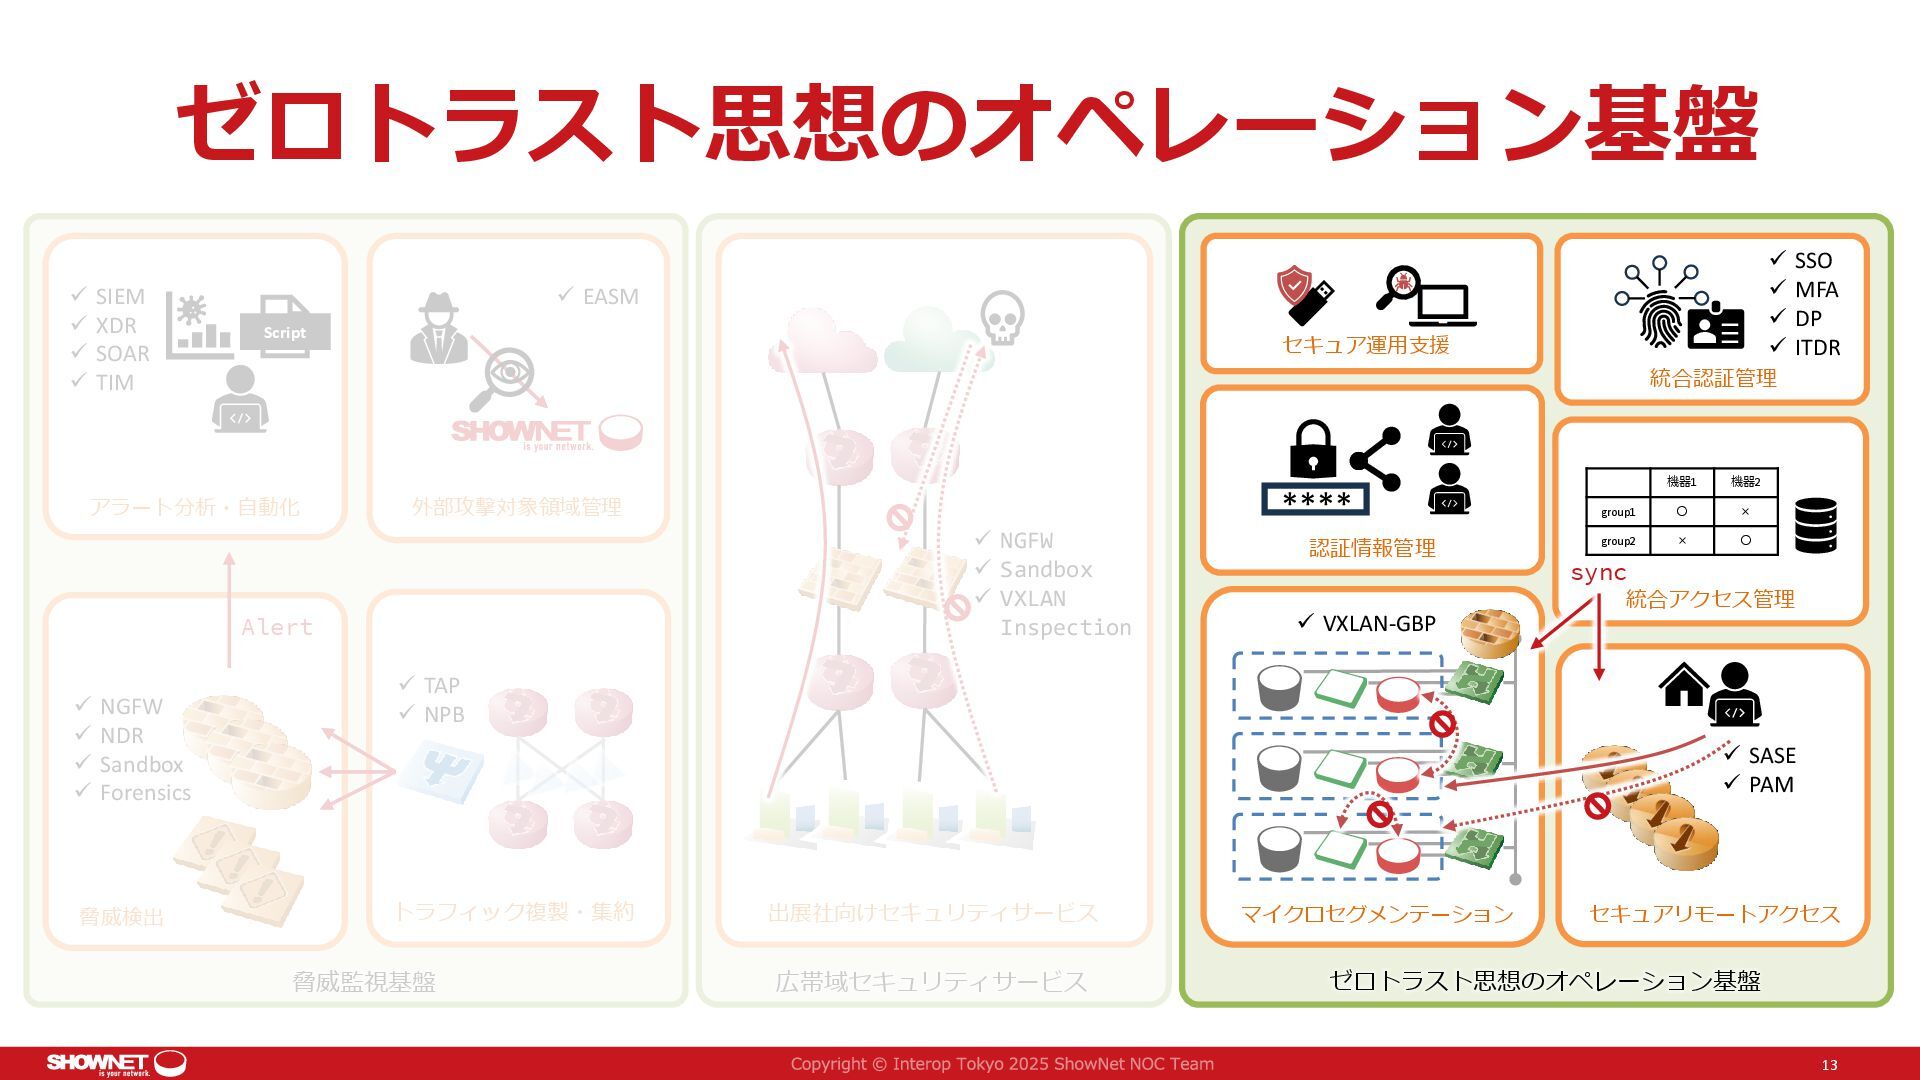
ゼロトラスト思想のオペレーション基盤 13 ✓ NGFW ✓ NDR ✓ Sandbox ✓ Forensics
✓ TAP ✓ NPB ✓ SIEM ✓ XDR ✓ SOAR ✓ TIM Alert 外部攻撃対象領域管理 アラート分析・自動化 脅威検出 Script 出展社向けセキュリティサービス ✓ EASM 認証情報管理 統合認証管理 **** ✓ NGFW ✓ Sandbox ✓ VXLAN Inspection 統合アクセス管理 機器1 機器2 group1 ◦ × group2 × ◦ ゼロトラスト思想のオペレーション基盤 トラフィック複製・集約 広帯域セキュリティサービス セキュア運用支援 脅威監視基盤 マイクロセグメンテーション セキュアリモートアクセス ✓ SASE ✓ PAM ✓ VXLAN-GBP sync 統合アクセス管理 ✓ SSO ✓ MFA ✓ DP ✓ ITDR -
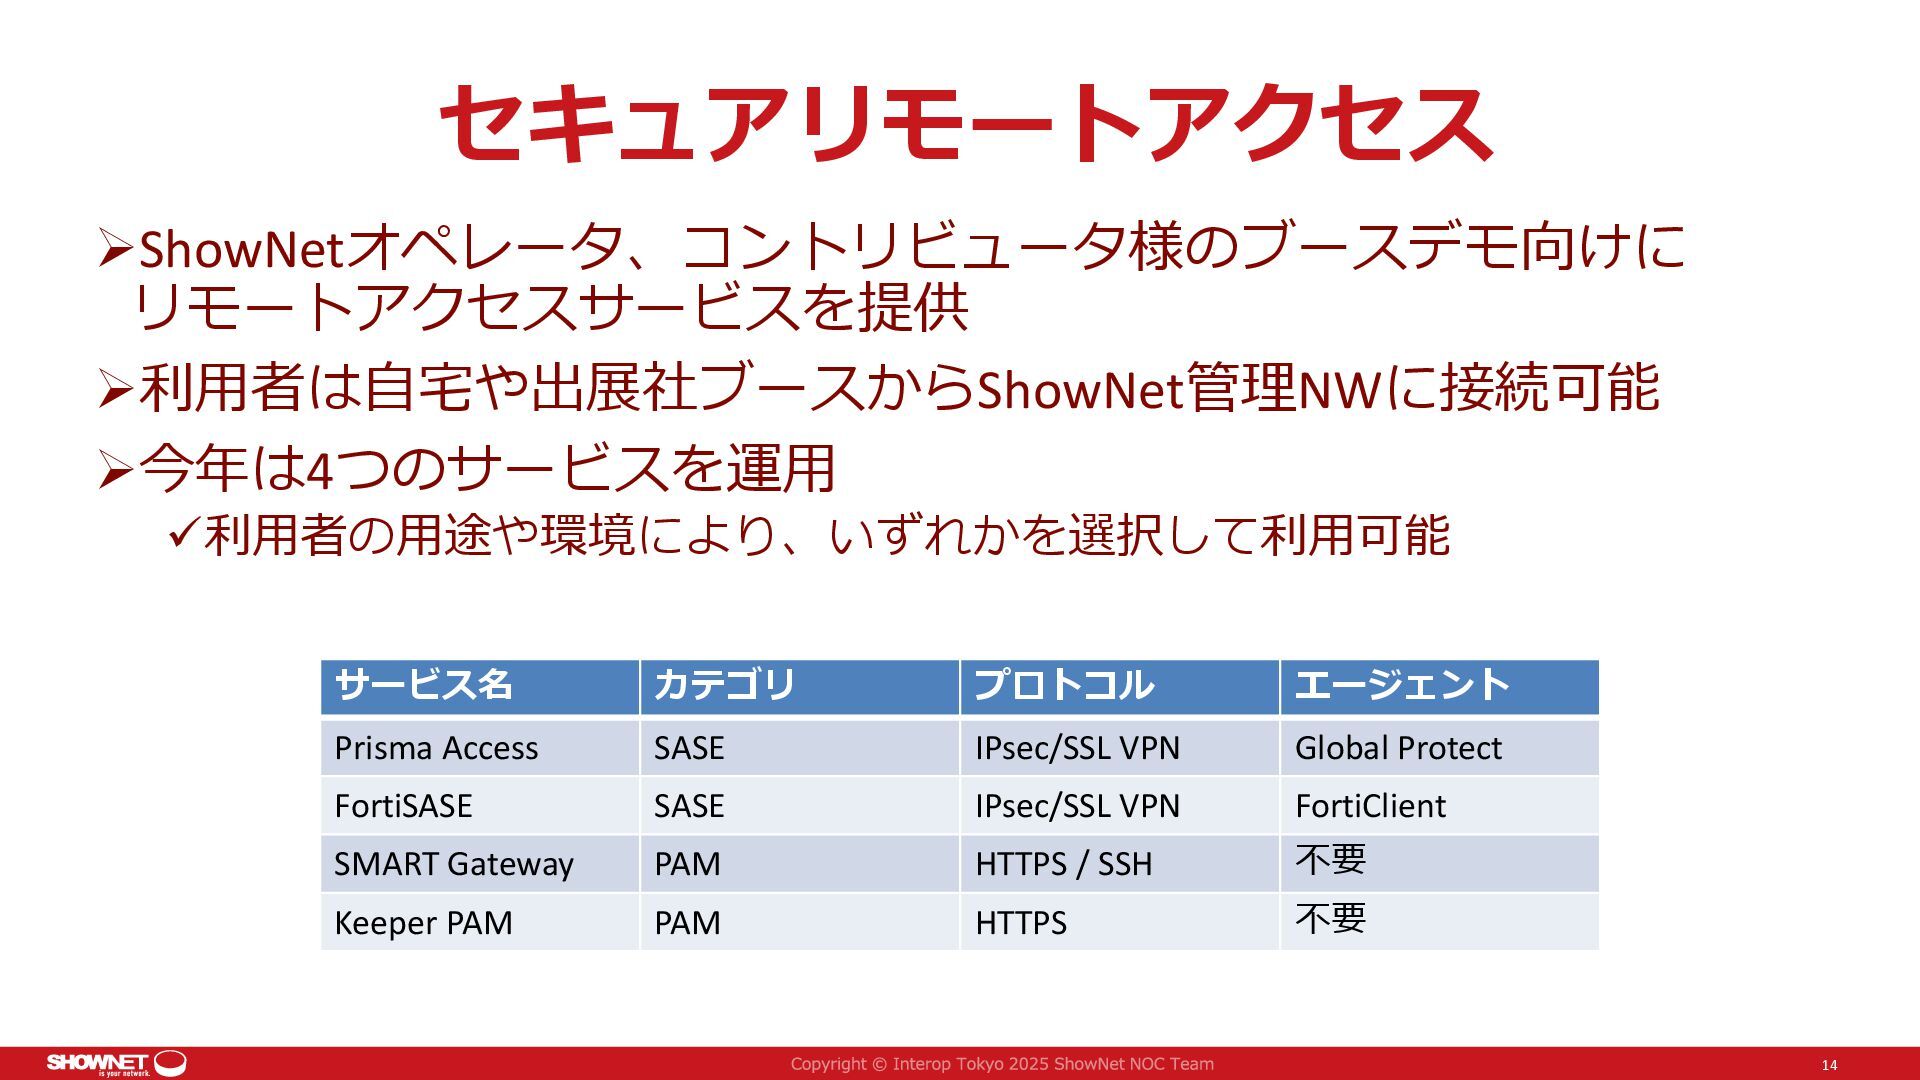
セキュアリモートアクセス ➢ShowNetオペレータ、コントリビュータ様のブースデモ向けに リモートアクセスサービスを提供 ➢利用者は自宅や出展社ブースからShowNet管理NWに接続可能 ➢今年は4つのサービスを運用 ✓利用者の用途や環境により、いずれかを選択して利用可能 14 サービス名 カテゴリ プロトコル
エージェント Prisma Access SASE IPsec/SSL VPN Global Protect FortiSASE SASE IPsec/SSL VPN FortiClient SMART Gateway PAM HTTPS / SSH 不要 Keeper PAM PAM HTTPS 不要 -
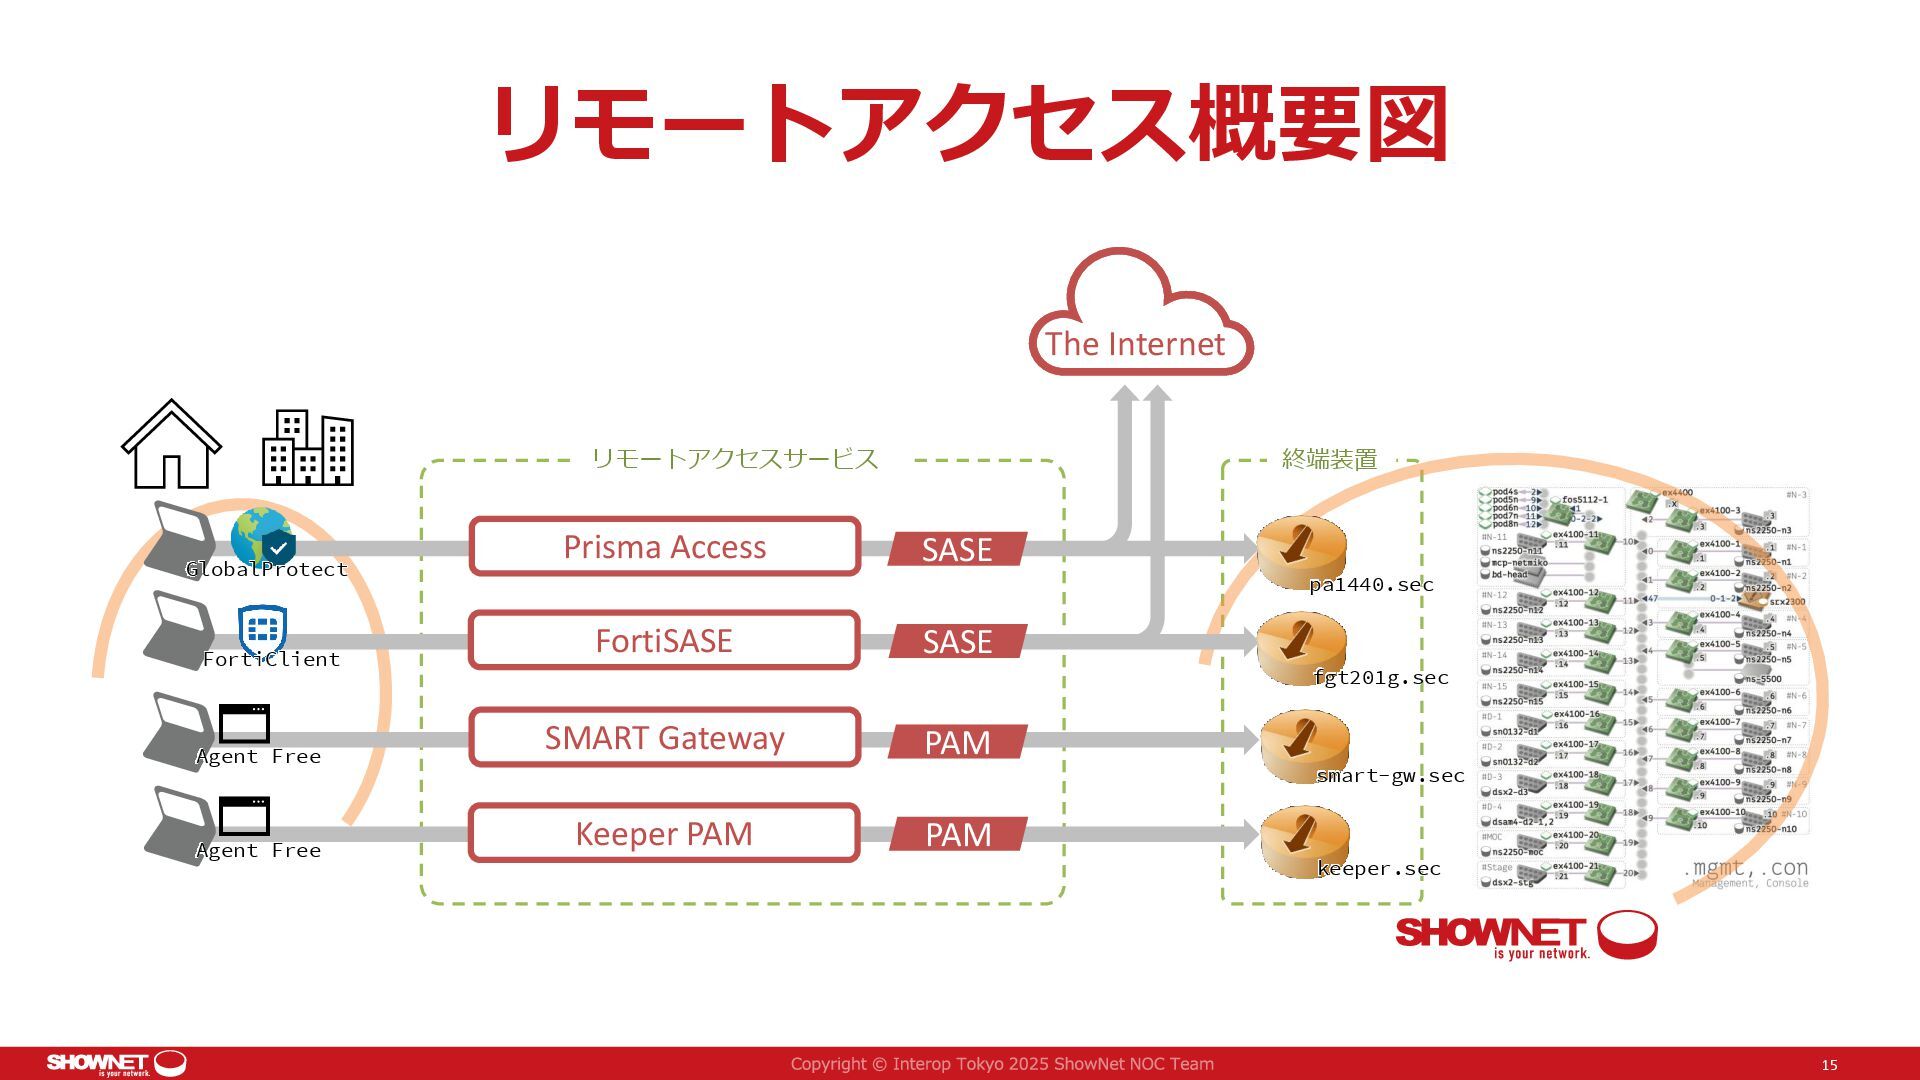
終端装置 リモートアクセス概要図 15 FortiClient GlobalProtect Agent Free Agent Free Prisma
Access SMART Gateway Keeper PAM FortiSASE リモートアクセスサービス SASE SASE PAM PAM The Internet pa1440.sec fgt201g.sec smart-gw.sec keeper.sec -
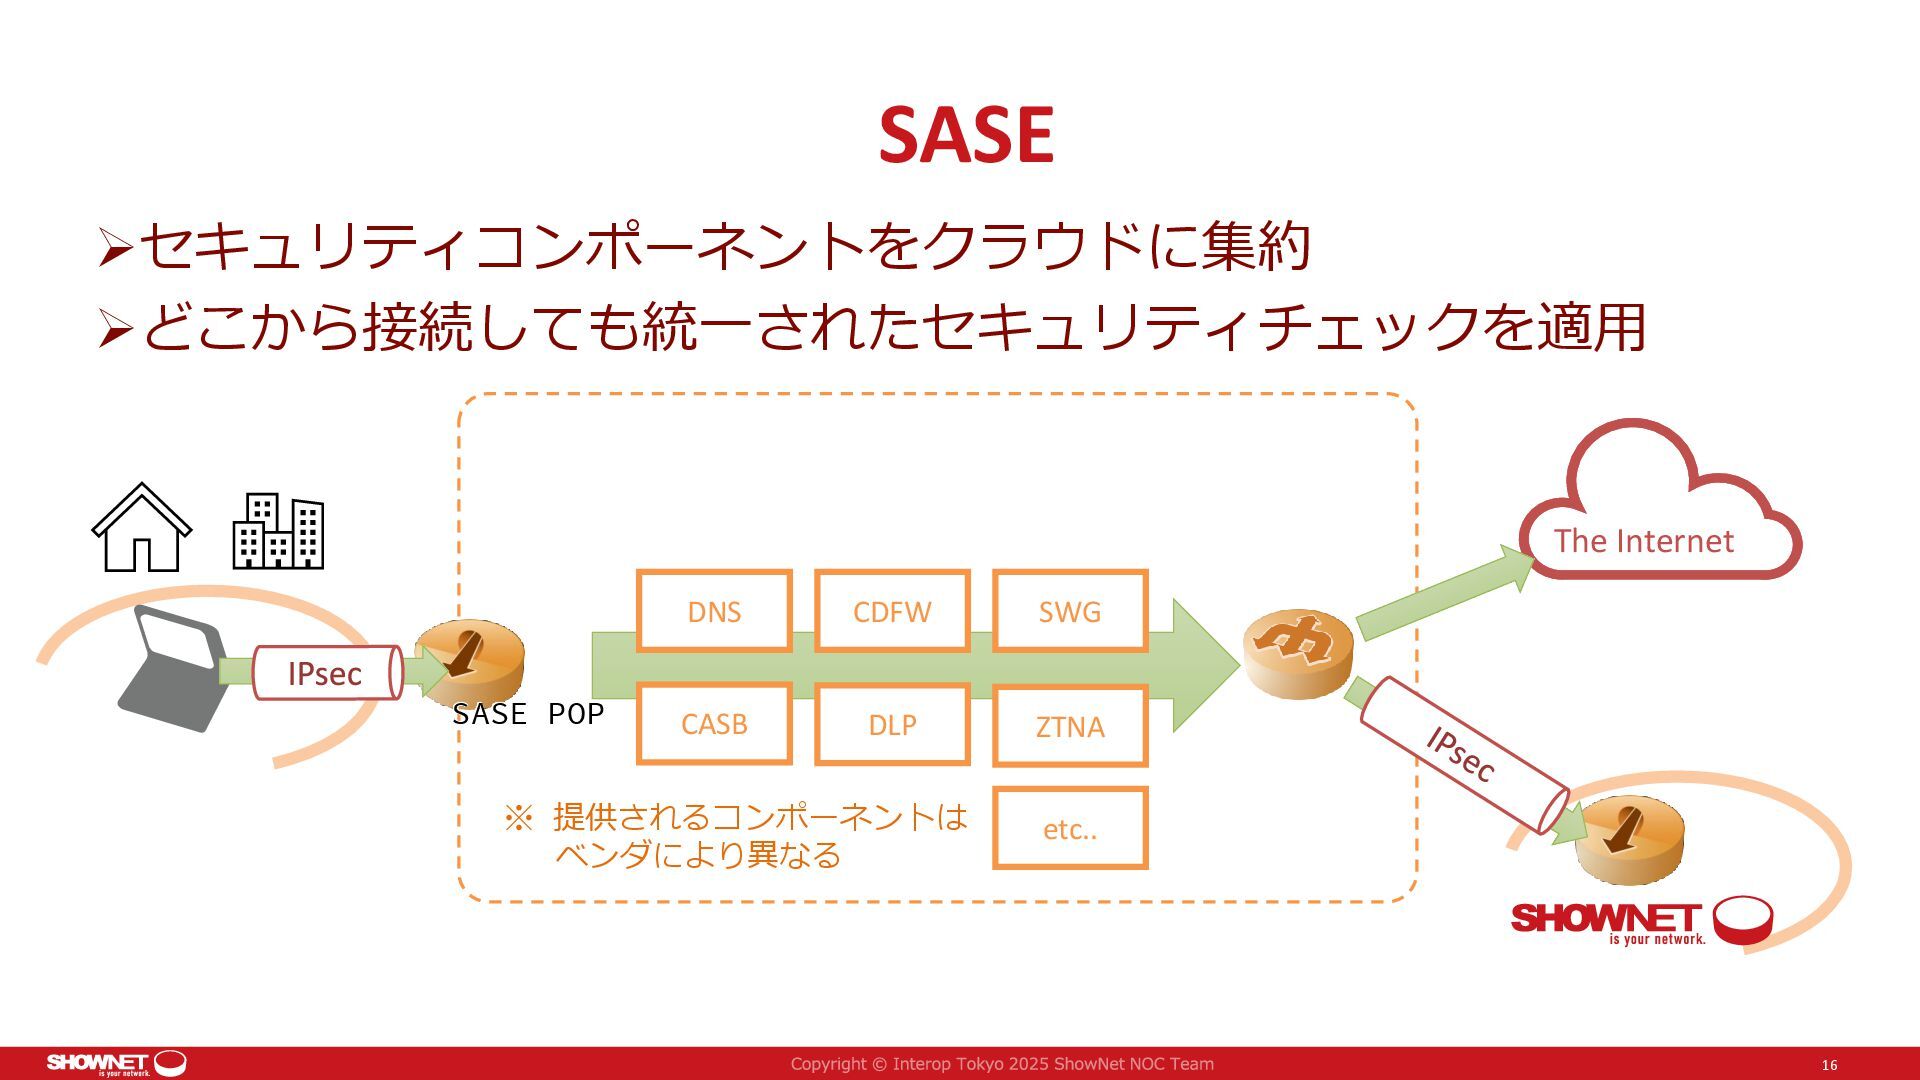
SASE ➢セキュリティコンポーネントをクラウドに集約 ➢どこから接続しても統一されたセキュリティチェックを適用 16 The Internet DNS SWG CDFW CASB
DLP ZTNA SASE POP etc.. ※ 提供されるコンポーネントは ベンダにより異なる -
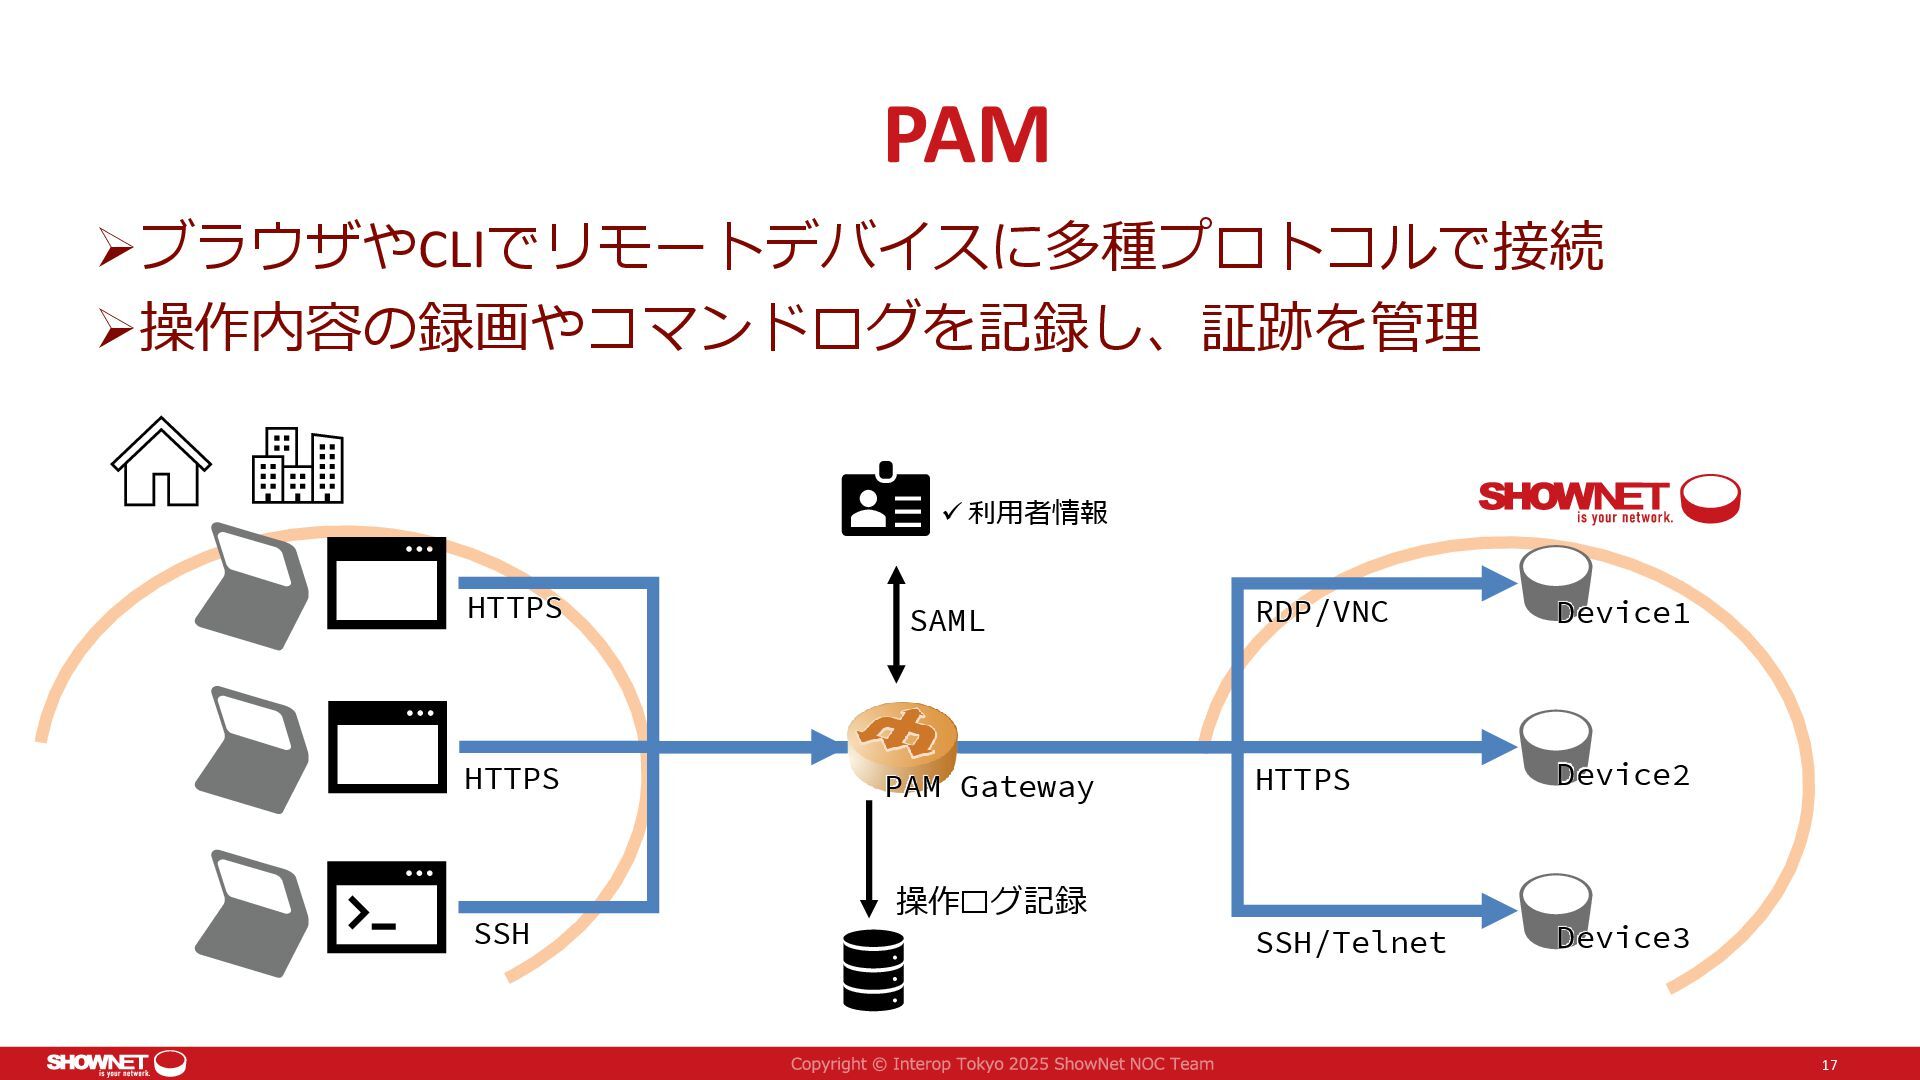
PAM ➢ブラウザやCLIでリモートデバイスに多種プロトコルで接続 ➢操作内容の録画やコマンドログを記録し、証跡を管理 17 Device2 Device3 PAM Gateway HTTPS HTTPS
SSH RDP/VNC HTTPS SSH/Telnet Device1 ✓ 利用者情報 SAML 操作ログ記録 -
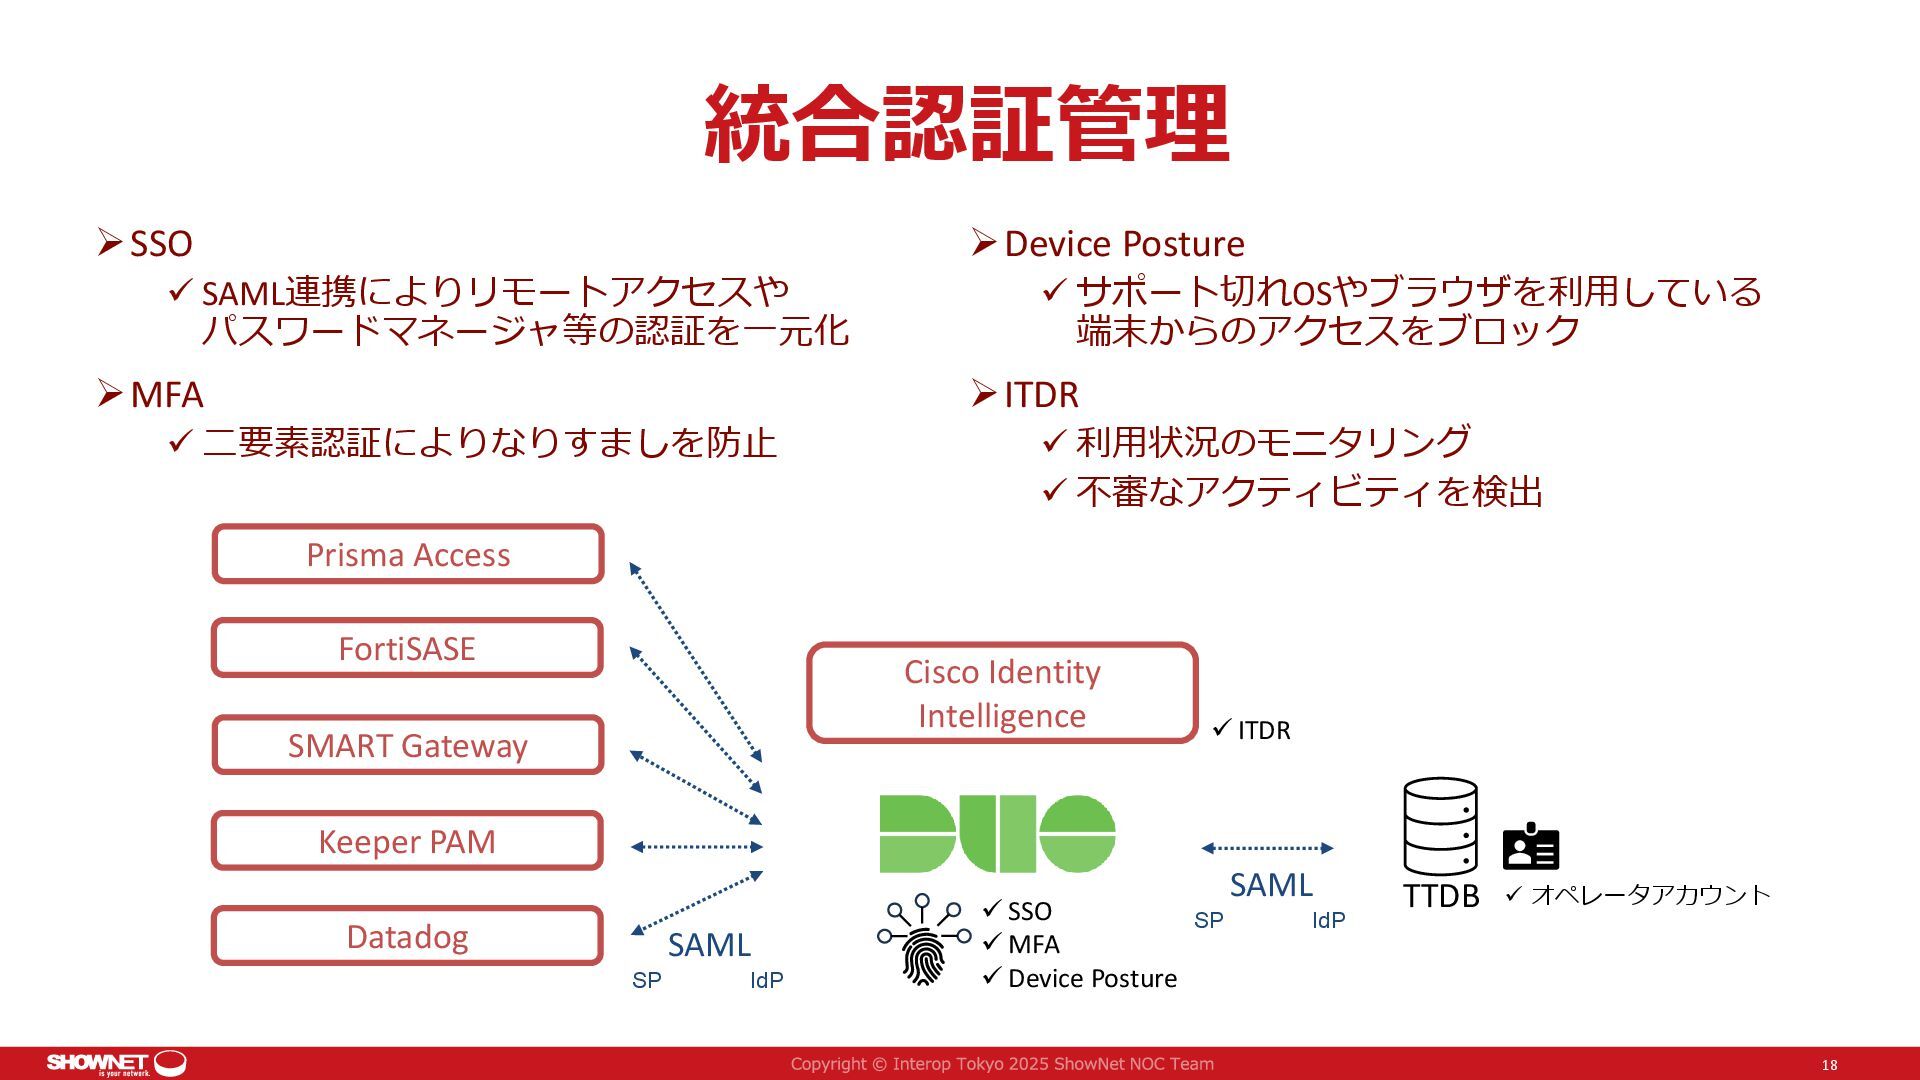
統合認証管理 ➢SSO ✓ SAML連携によりリモートアクセスや パスワードマネージャ等の認証を一元化 ➢MFA ✓ 二要素認証によりなりすましを防止 ➢Device Posture
✓ サポート切れOSやブラウザを利用している 端末からのアクセスをブロック ➢ITDR ✓ 利用状況のモニタリング ✓ 不審なアクティビティを検出 18 TTDB ✓ オペレータアカウント Prisma Access SMART Gateway Keeper PAM FortiSASE SAML IdP SP Datadog Cisco Identity Intelligence SAML IdP SP ✓ SSO ✓ MFA ✓ Device Posture ✓ ITDR -
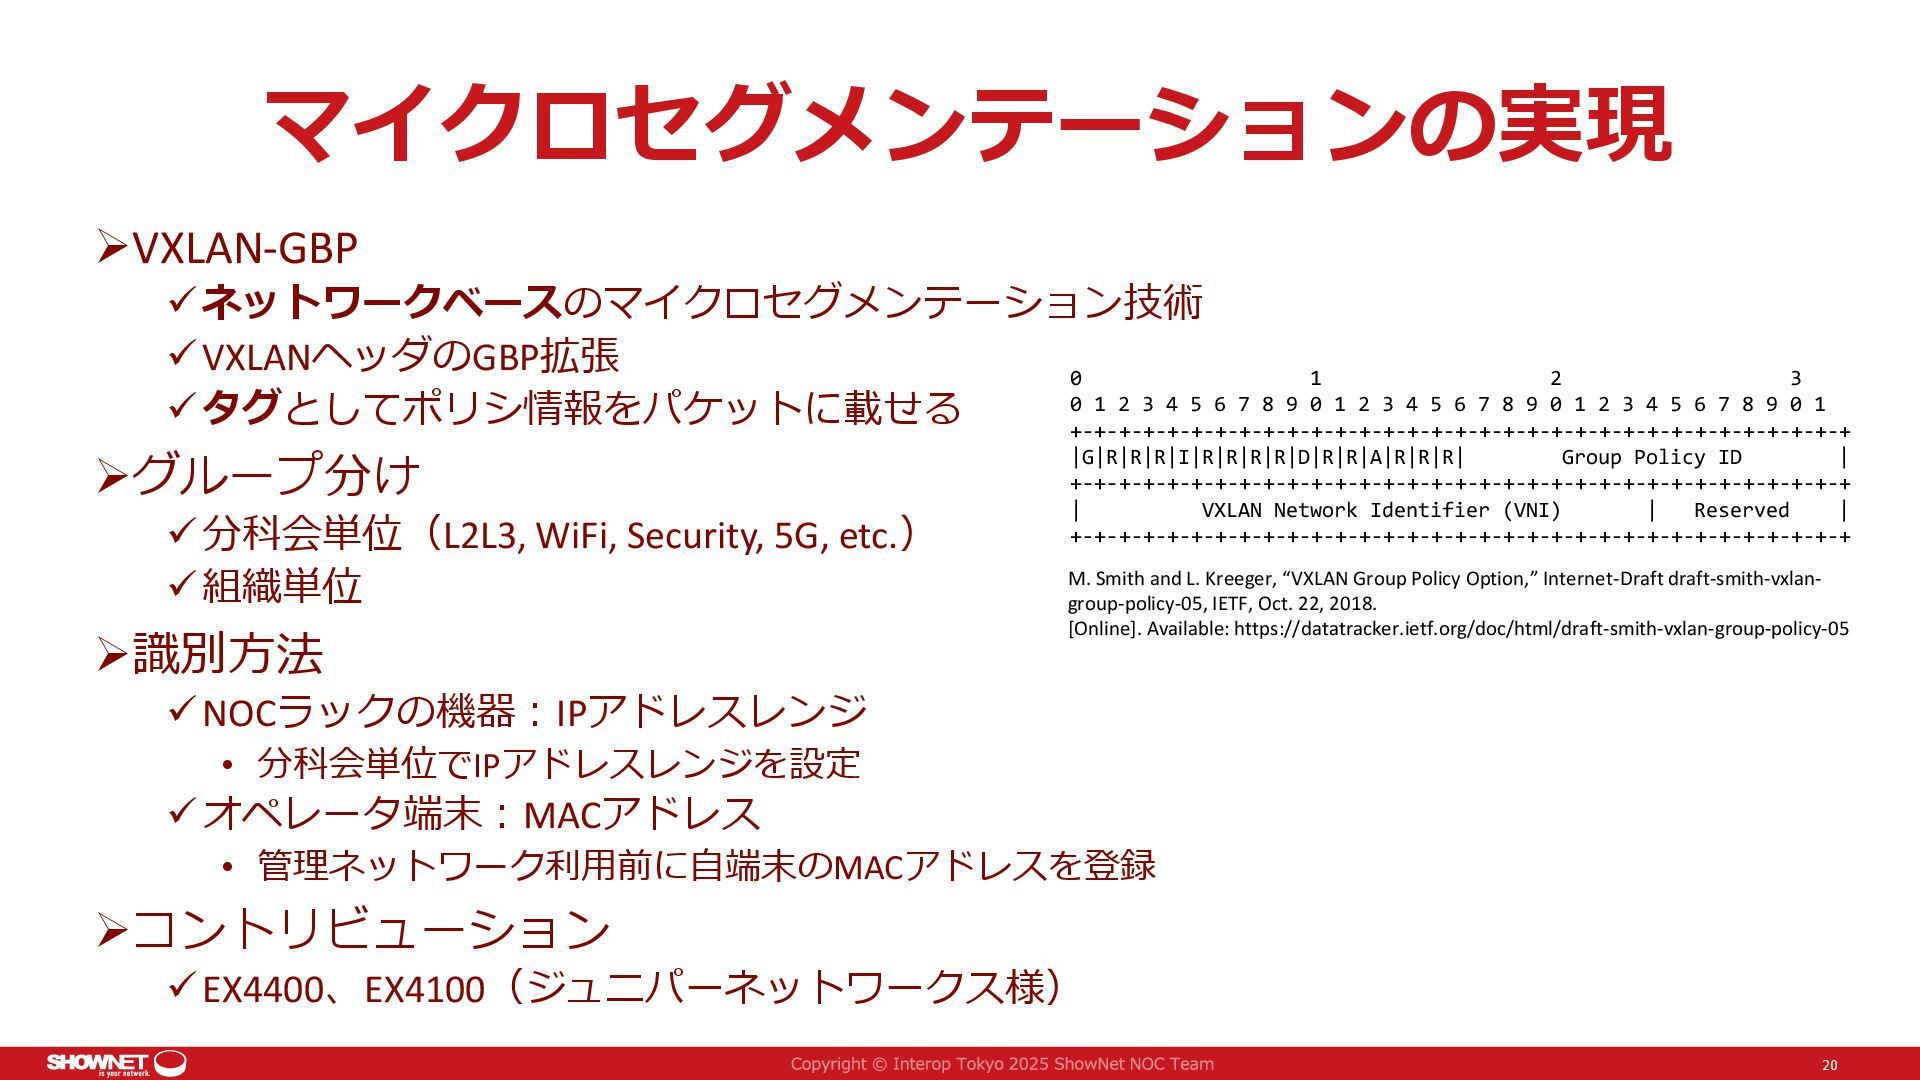
マイクロセグメンテーションの実現 ➢VXLAN-GBP ✓ネットワークベースのマイクロセグメンテーション技術 ✓VXLANヘッダのGBP拡張 ✓タグとしてポリシ情報をパケットに載せる ➢グループ分け ✓分科会単位(L2L3, WiFi, Security, 5G,
etc.) ✓組織単位 ➢識別方法 ✓NOCラックの機器:IPアドレスレンジ • 分科会単位でIPアドレスレンジを設定 ✓オペレータ端末:MACアドレス • 管理ネットワーク利用前に自端末のMACアドレスを登録 ➢コントリビューション ✓EX4400、EX4100(ジュニパーネットワークス様) 20 0 1 2 3 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 2 3 4 5 6 7 8 9 0 1 +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ |G|R|R|R|I|R|R|R|R|D|R|R|A|R|R|R| Group Policy ID | +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ | VXLAN Network Identifier (VNI) | Reserved | +-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+-+ M. Smith and L. Kreeger, “VXLAN Group Policy Option,” Internet-Draft draft-smith-vxlan- group-policy-05, IETF, Oct. 22, 2018. [Online]. Available: https://datatracker.ietf.org/doc/html/draft-smith-vxlan-group-policy-05 -
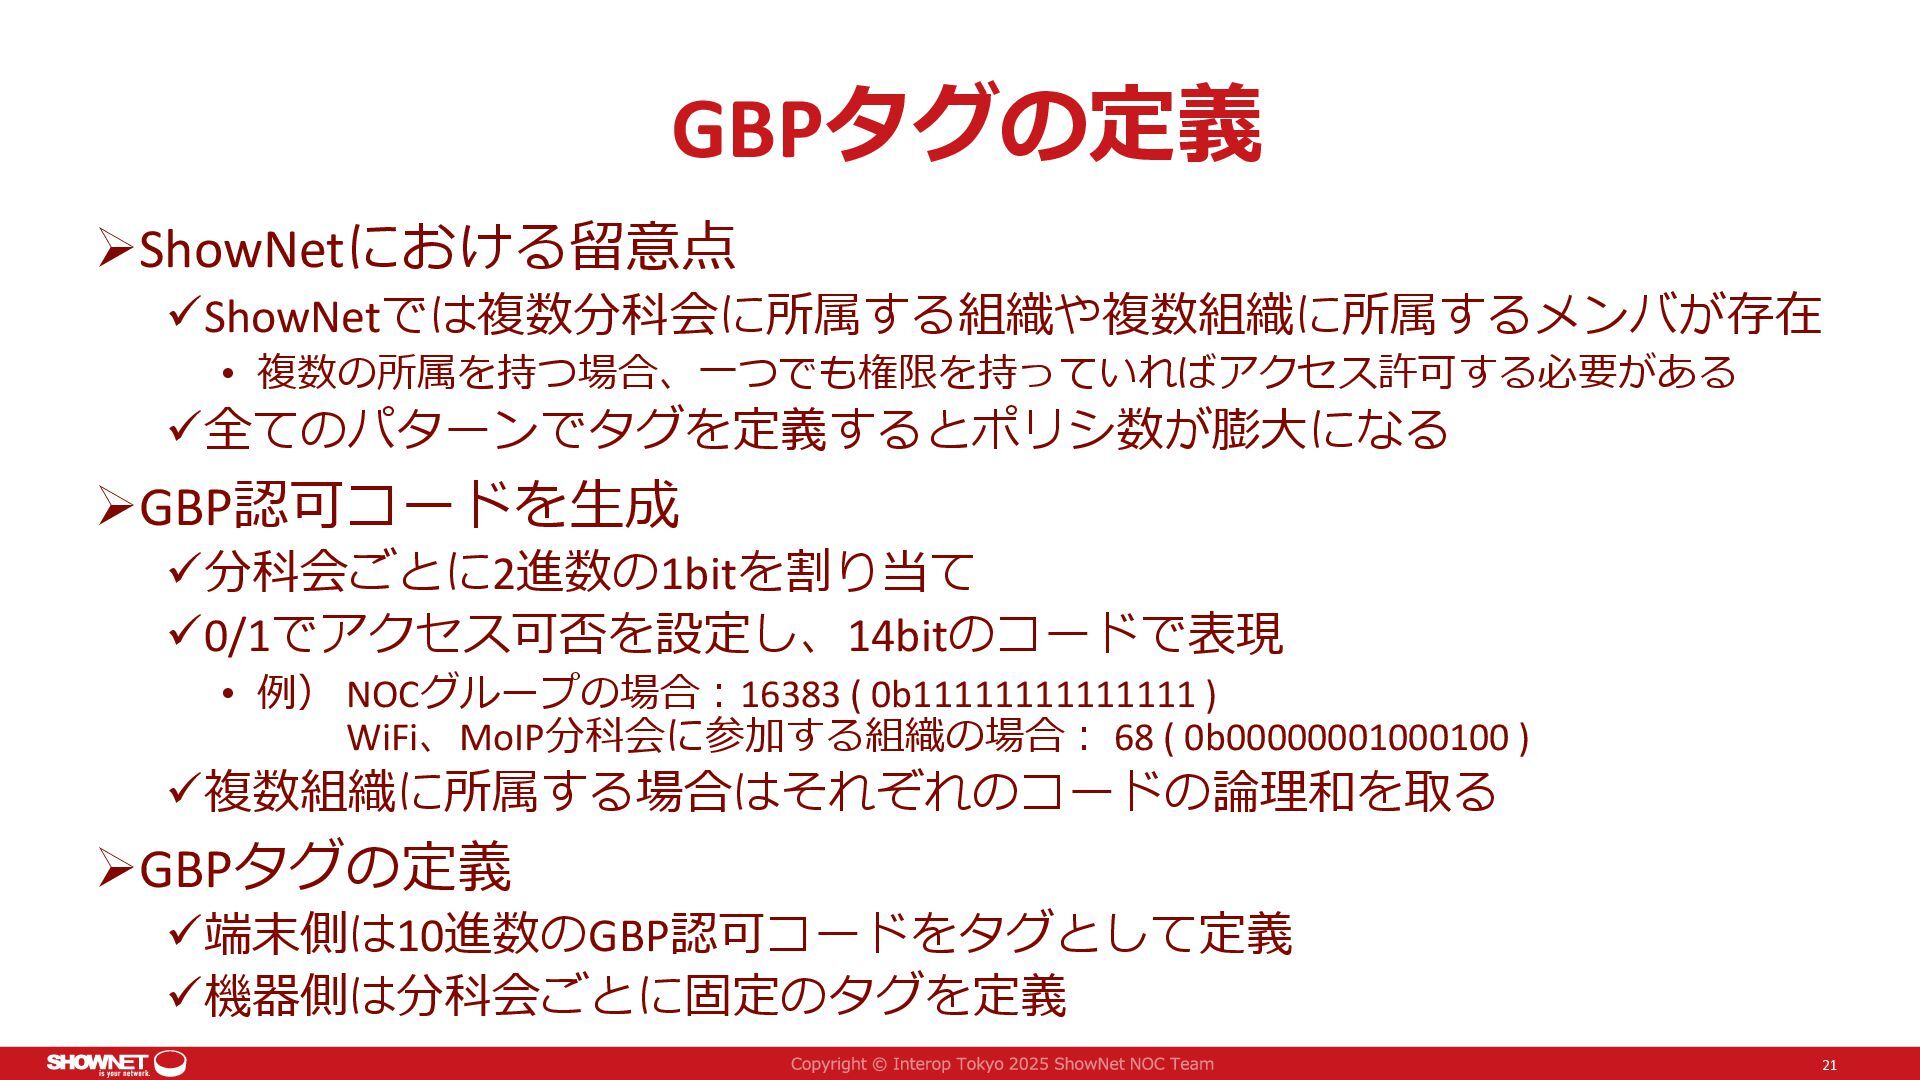
GBPタグの定義 ➢ShowNetにおける留意点 ✓ShowNetでは複数分科会に所属する組織や複数組織に所属するメンバが存在 • 複数の所属を持つ場合、一つでも権限を持っていればアクセス許可する必要がある ✓全てのパターンでタグを定義するとポリシ数が膨大になる ➢GBP認可コードを生成 ✓分科会ごとに2進数の1bitを割り当て ✓0/1でアクセス可否を設定し、14bitのコードで表現 •
例) NOCグループの場合:16383 ( 0b11111111111111 ) WiFi、MoIP分科会に参加する組織の場合: 68 ( 0b00000001000100 ) ✓複数組織に所属する場合はそれぞれのコードの論理和を取る ➢GBPタグの定義 ✓端末側は10進数のGBP認可コードをタグとして定義 ✓機器側は分科会ごとに固定のタグを定義 21 -
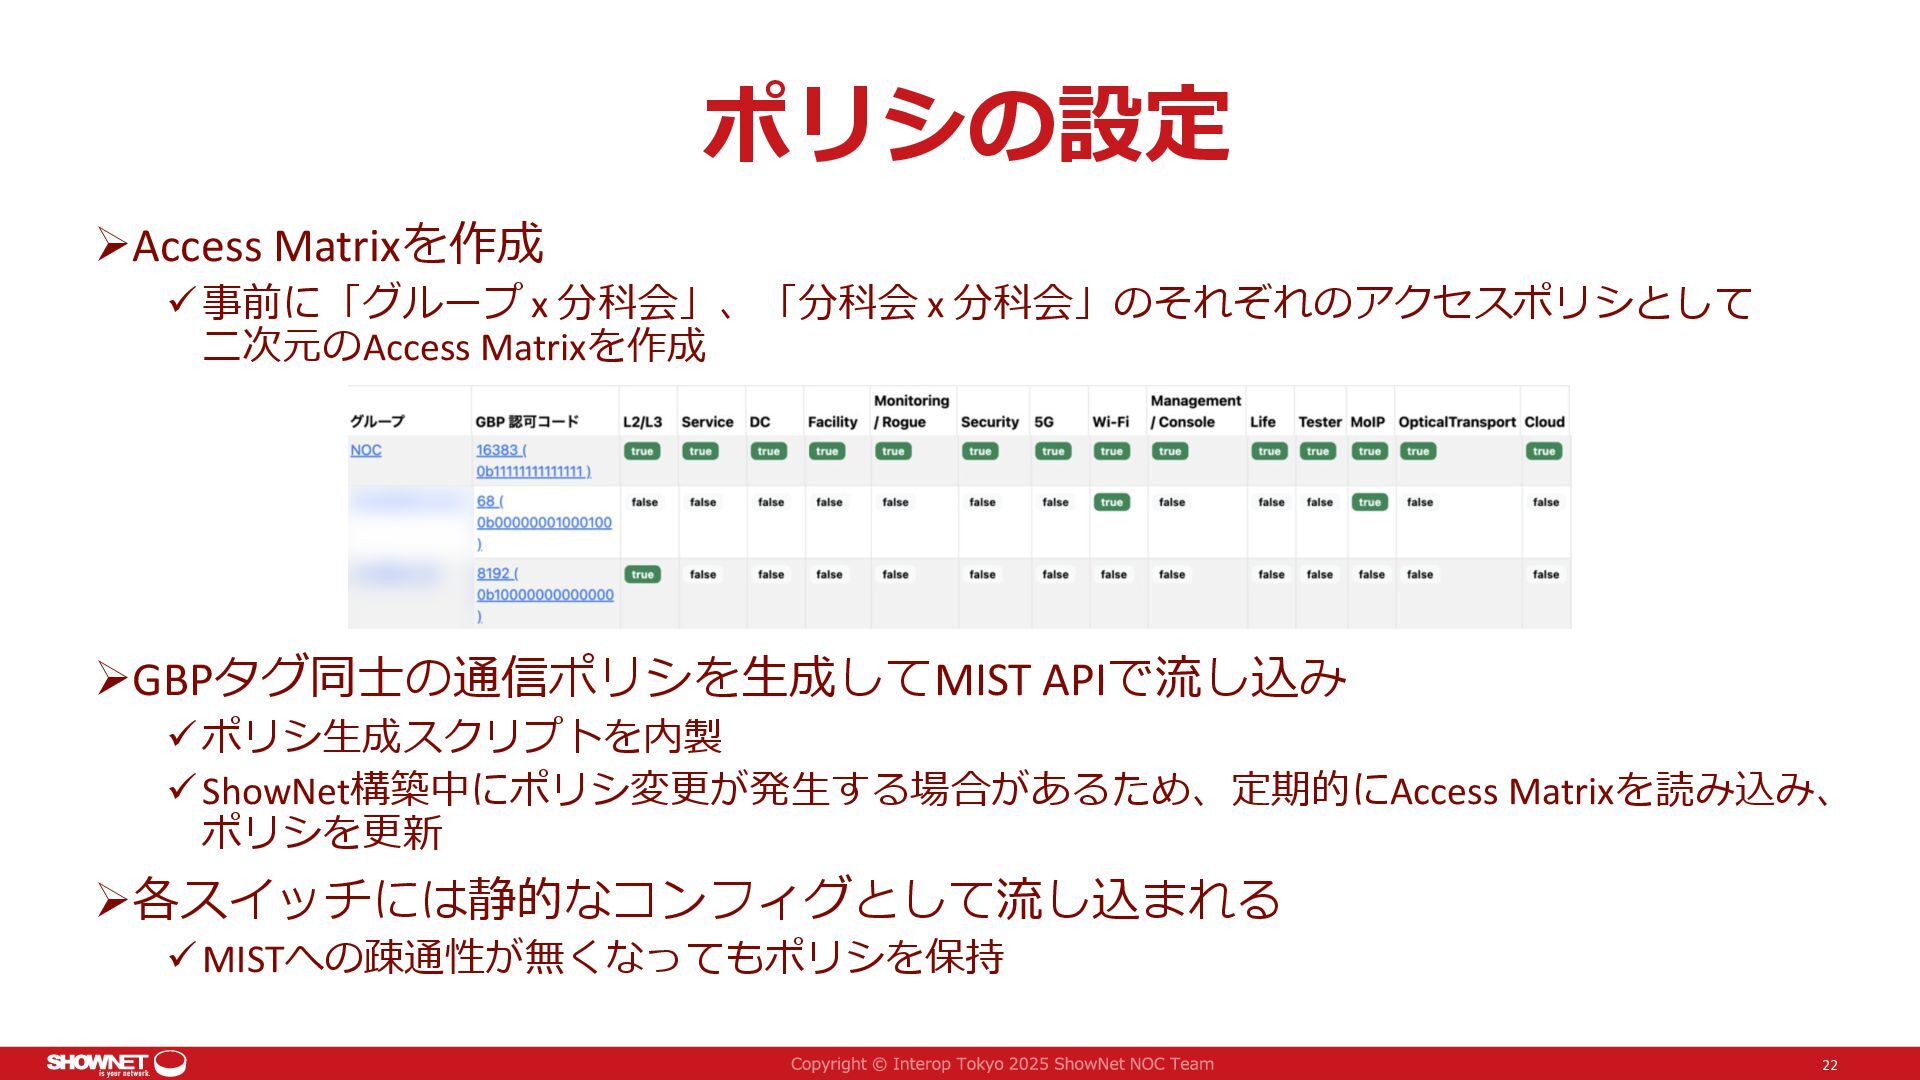
ポリシの設定 ➢Access Matrixを作成 ✓事前に「グループ x 分科会」、「分科会 x 分科会」のそれぞれのアクセスポリシとして 二次元のAccess Matrixを作成
➢GBPタグ同士の通信ポリシを生成してMIST APIで流し込み ✓ポリシ生成スクリプトを内製 ✓ShowNet構築中にポリシ変更が発生する場合があるため、定期的にAccess Matrixを読み込み、 ポリシを更新 ➢各スイッチには静的なコンフィグとして流し込まれる ✓MISTへの疎通性が無くなってもポリシを保持 22 -
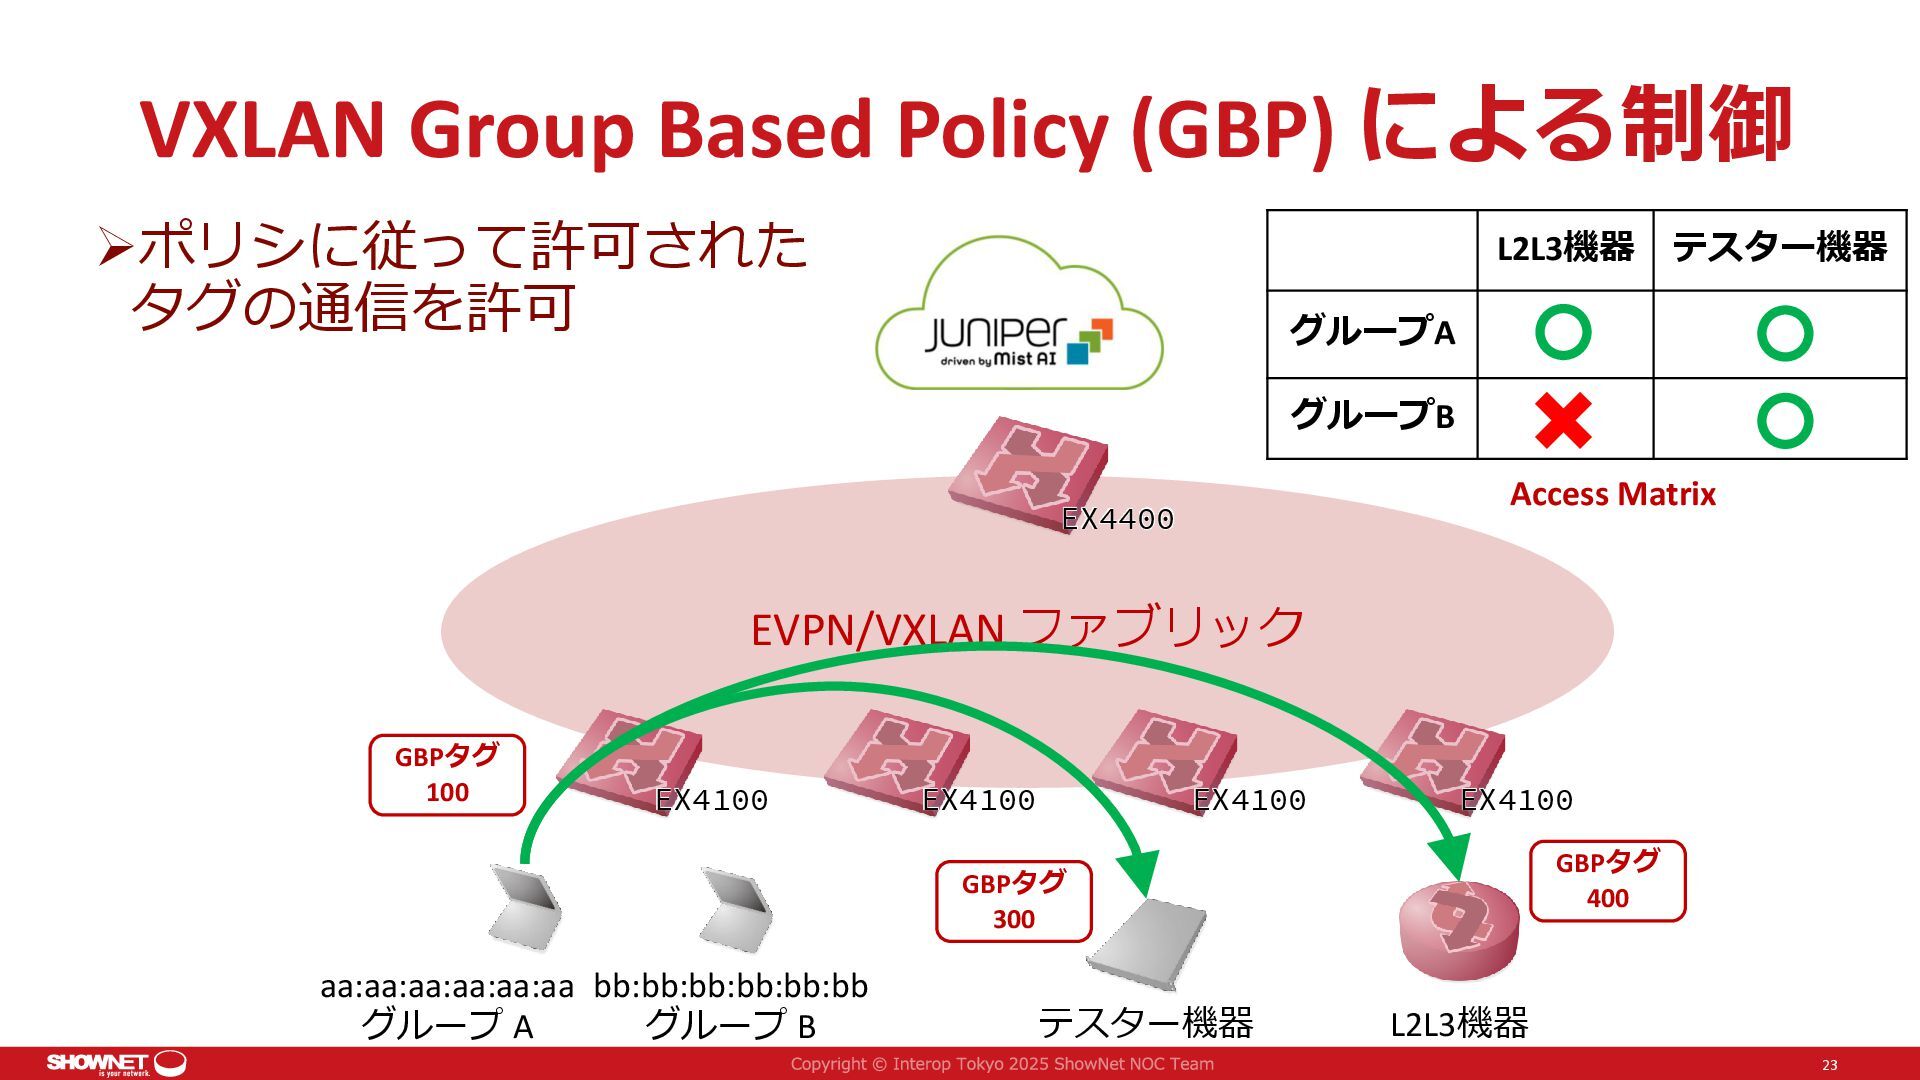
EVPN/VXLAN ファブリック VXLAN Group Based Policy (GBP) による制御 23 aa:aa:aa:aa:aa:aa
グループ A bb:bb:bb:bb:bb:bb グループ B L2L3機器 テスター機器 グループA グループB GBPタグ 100 Access Matrix テスター機器 L2L3機器 GBPタグ 300 GBPタグ 400 ➢ポリシに従って許可された タグの通信を許可 EX4400 EX4100 EX4100 EX4100 EX4100 -
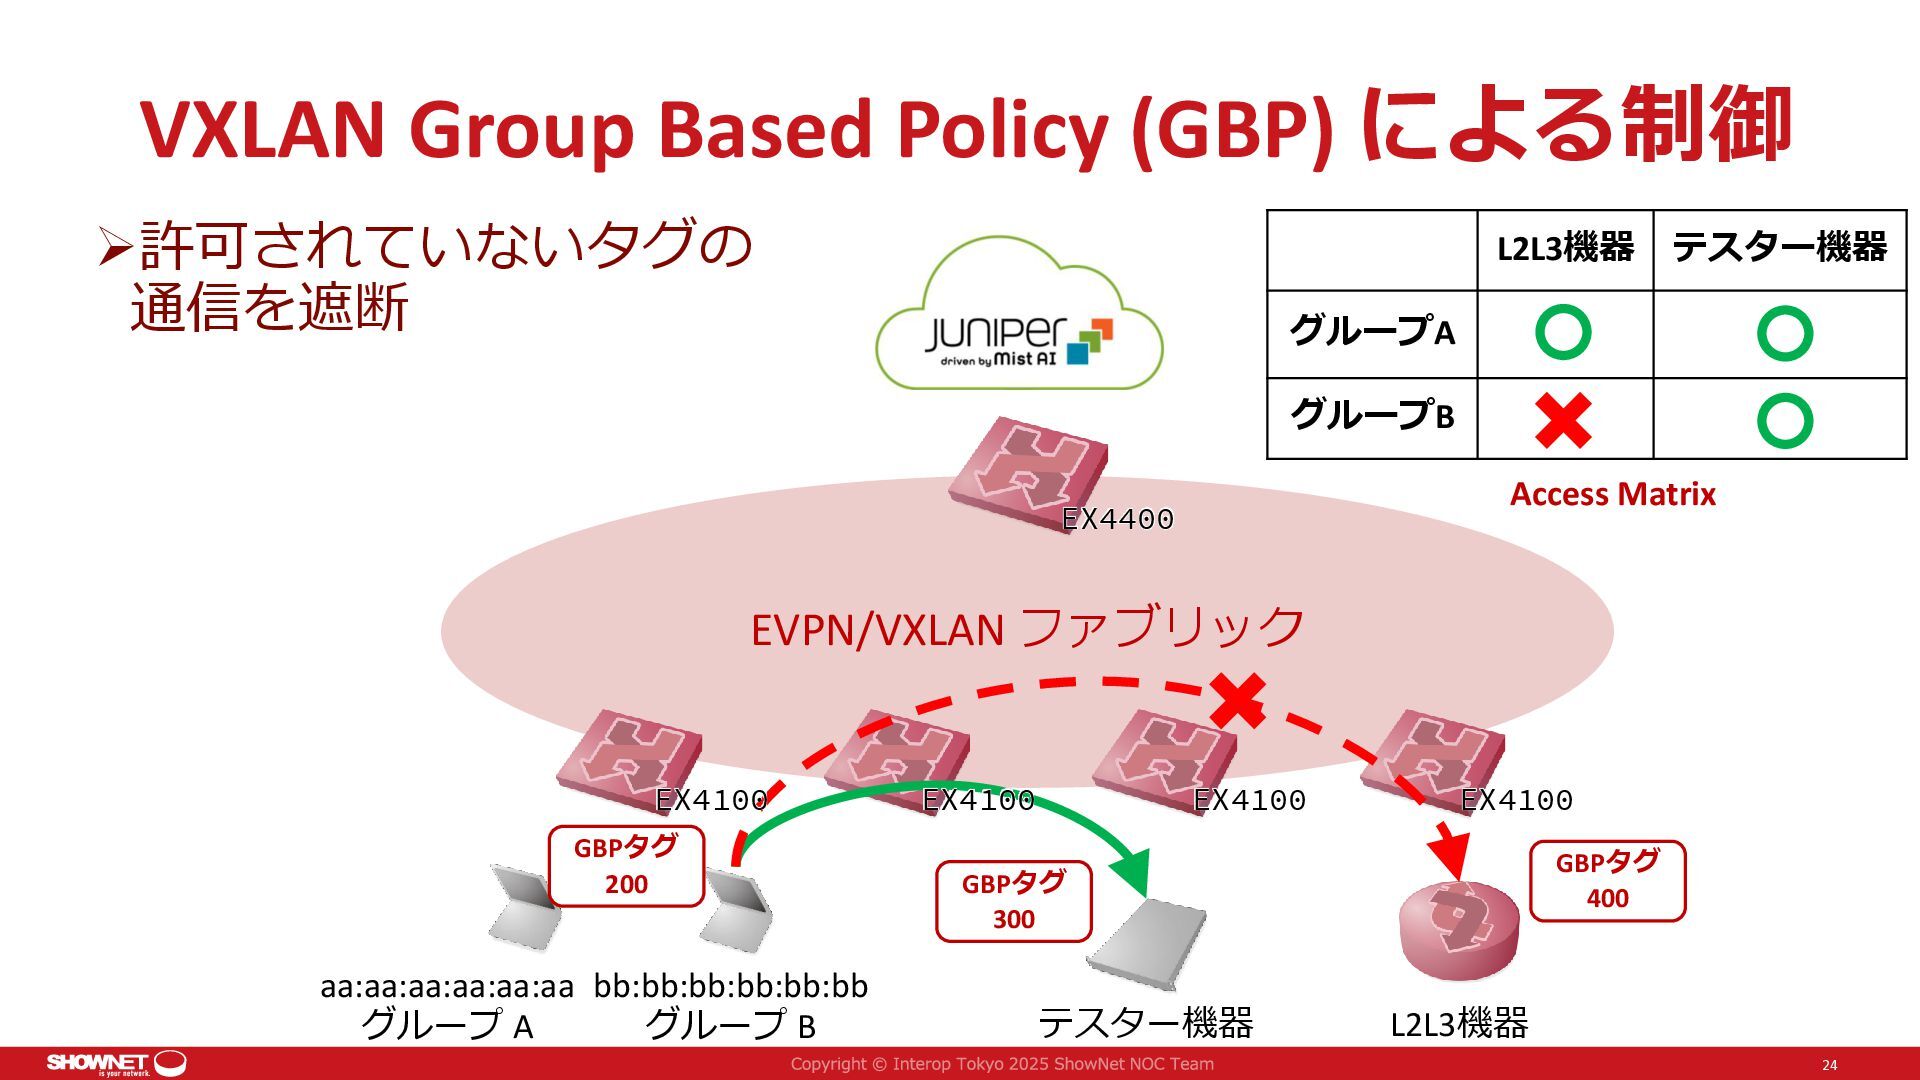
EVPN/VXLAN ファブリック VXLAN Group Based Policy (GBP) による制御 24 aa:aa:aa:aa:aa:aa
グループ A bb:bb:bb:bb:bb:bb グループ B L2L3機器 テスター機器 グループA グループB GBPタグ 200 テスター機器 L2L3機器 GBPタグ 300 GBPタグ 400 ➢許可されていないタグの 通信を遮断 Access Matrix EX4400 EX4100 EX4100 EX4100 EX4100 -
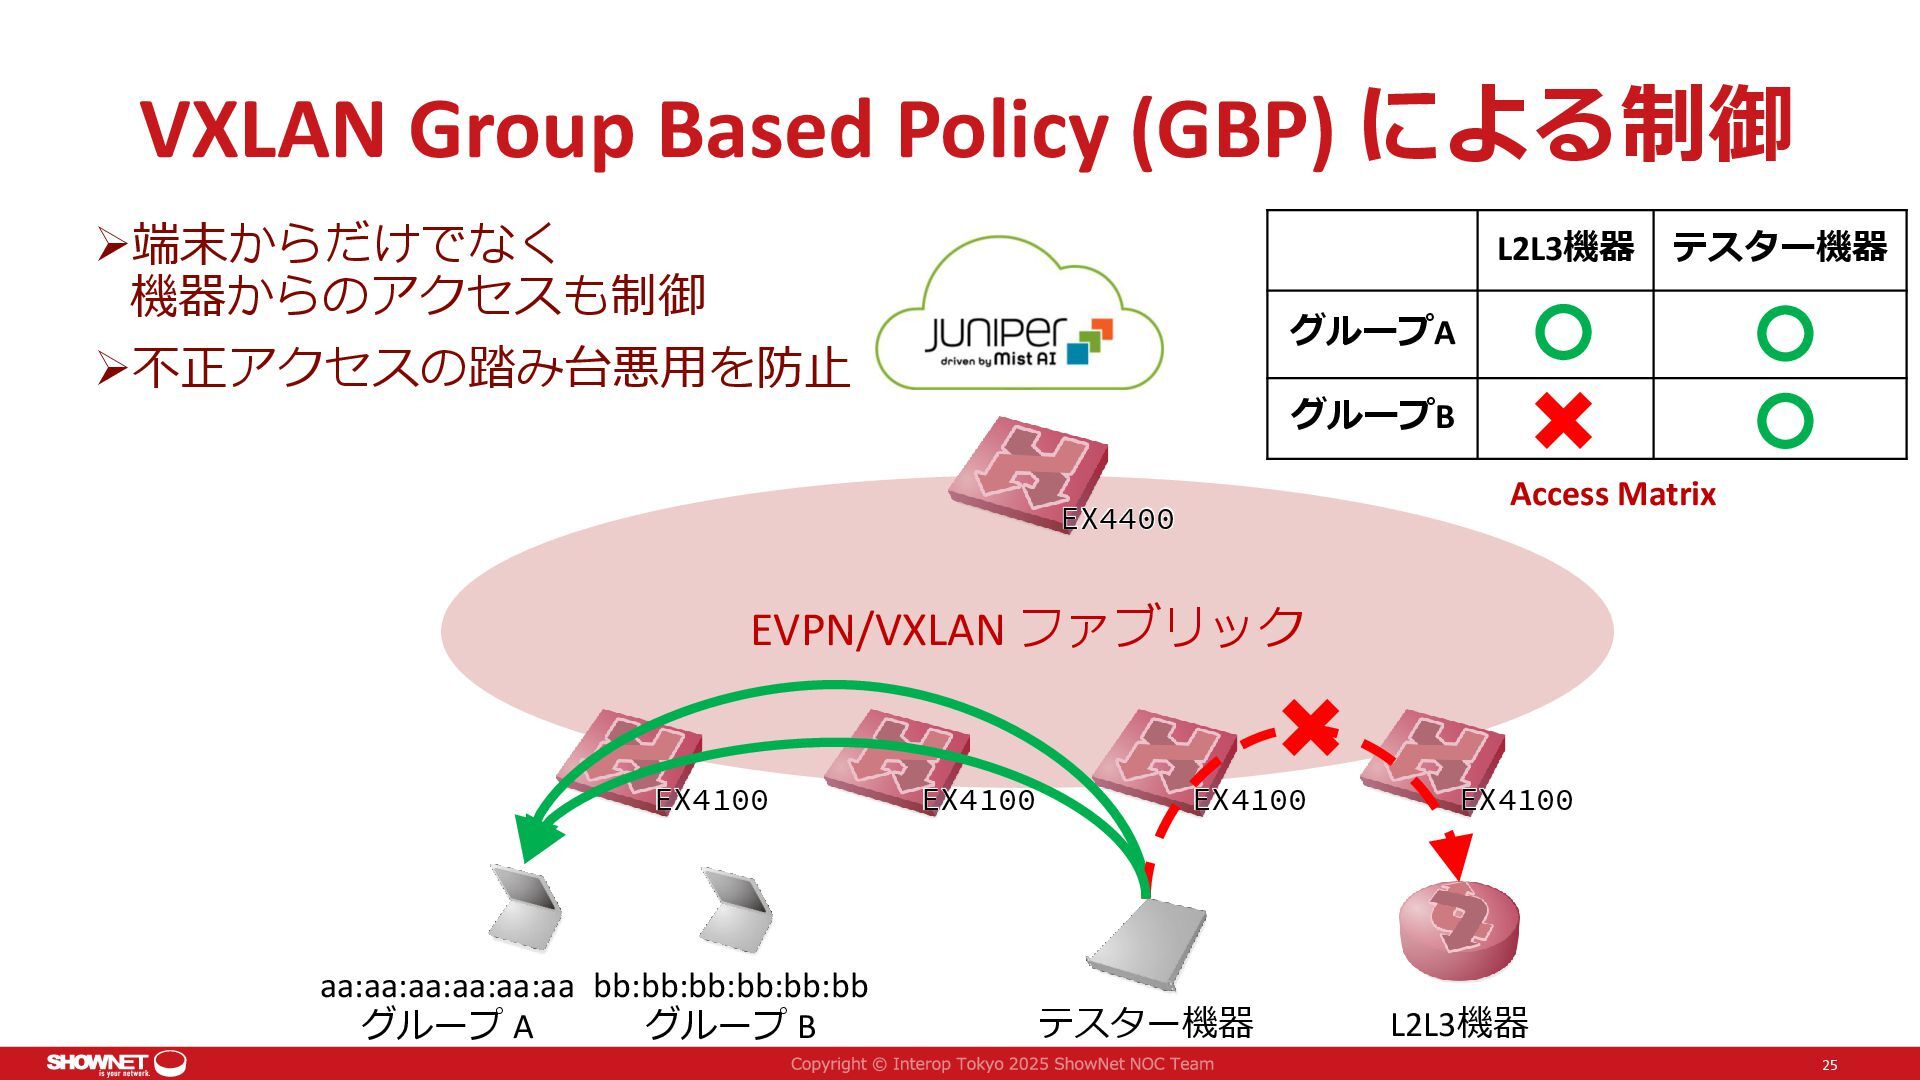
EVPN/VXLAN ファブリック VXLAN Group Based Policy (GBP) による制御 ➢端末からだけでなく 機器からのアクセスも制御
➢不正アクセスの踏み台悪用を防止 25 aa:aa:aa:aa:aa:aa グループ A bb:bb:bb:bb:bb:bb グループ B L2L3機器 テスター機器 グループA グループB テスター機器 L2L3機器 Access Matrix EX4400 EX4100 EX4100 EX4100 EX4100 -
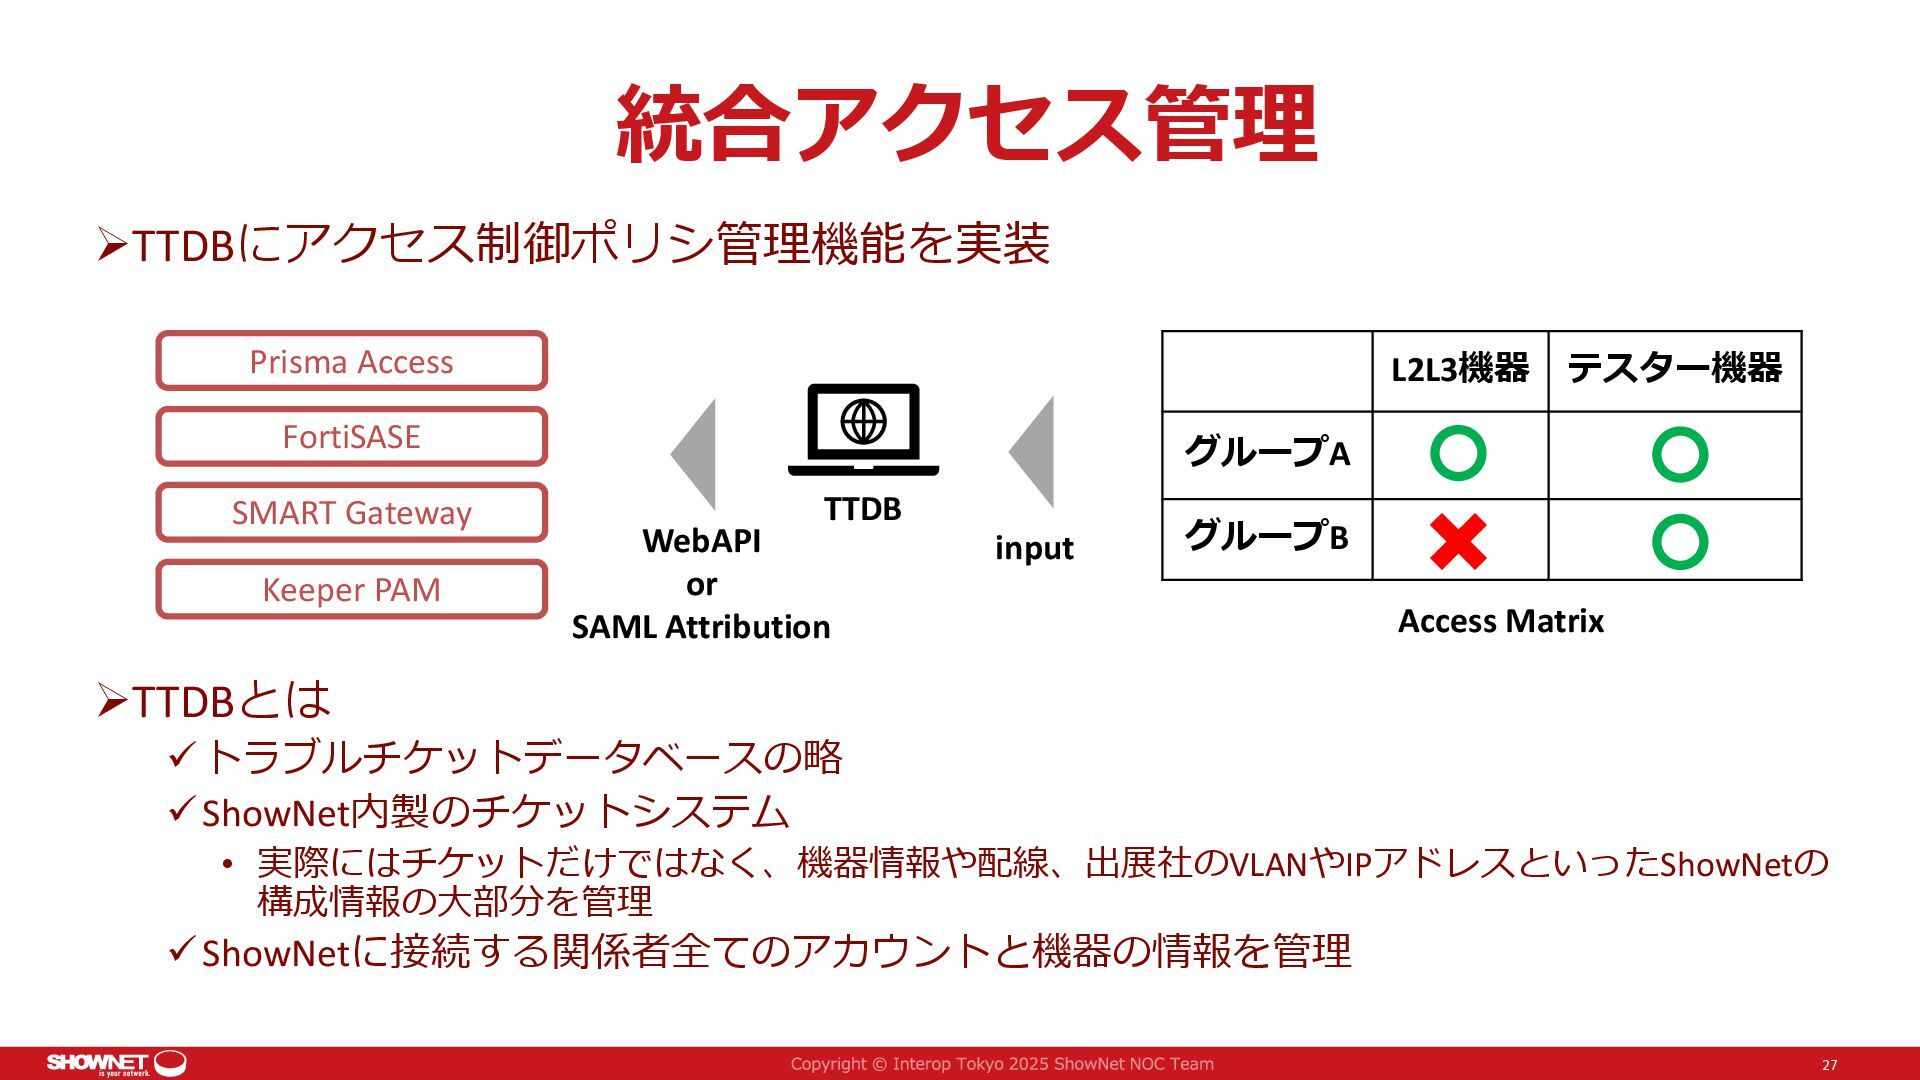
統合アクセス管理 ➢TTDBにアクセス制御ポリシ管理機能を実装 ➢TTDBとは ✓トラブルチケットデータベースの略 ✓ShowNet内製のチケットシステム • 実際にはチケットだけではなく、機器情報や配線、出展社のVLANやIPアドレスといったShowNetの 構成情報の大部分を管理 ✓ShowNetに接続する関係者全てのアカウントと機器の情報を管理 27
L2L3機器 テスター機器 グループA グループB Access Matrix TTDB WebAPI or SAML Attribution input Prisma Access SMART Gateway Keeper PAM FortiSASE -
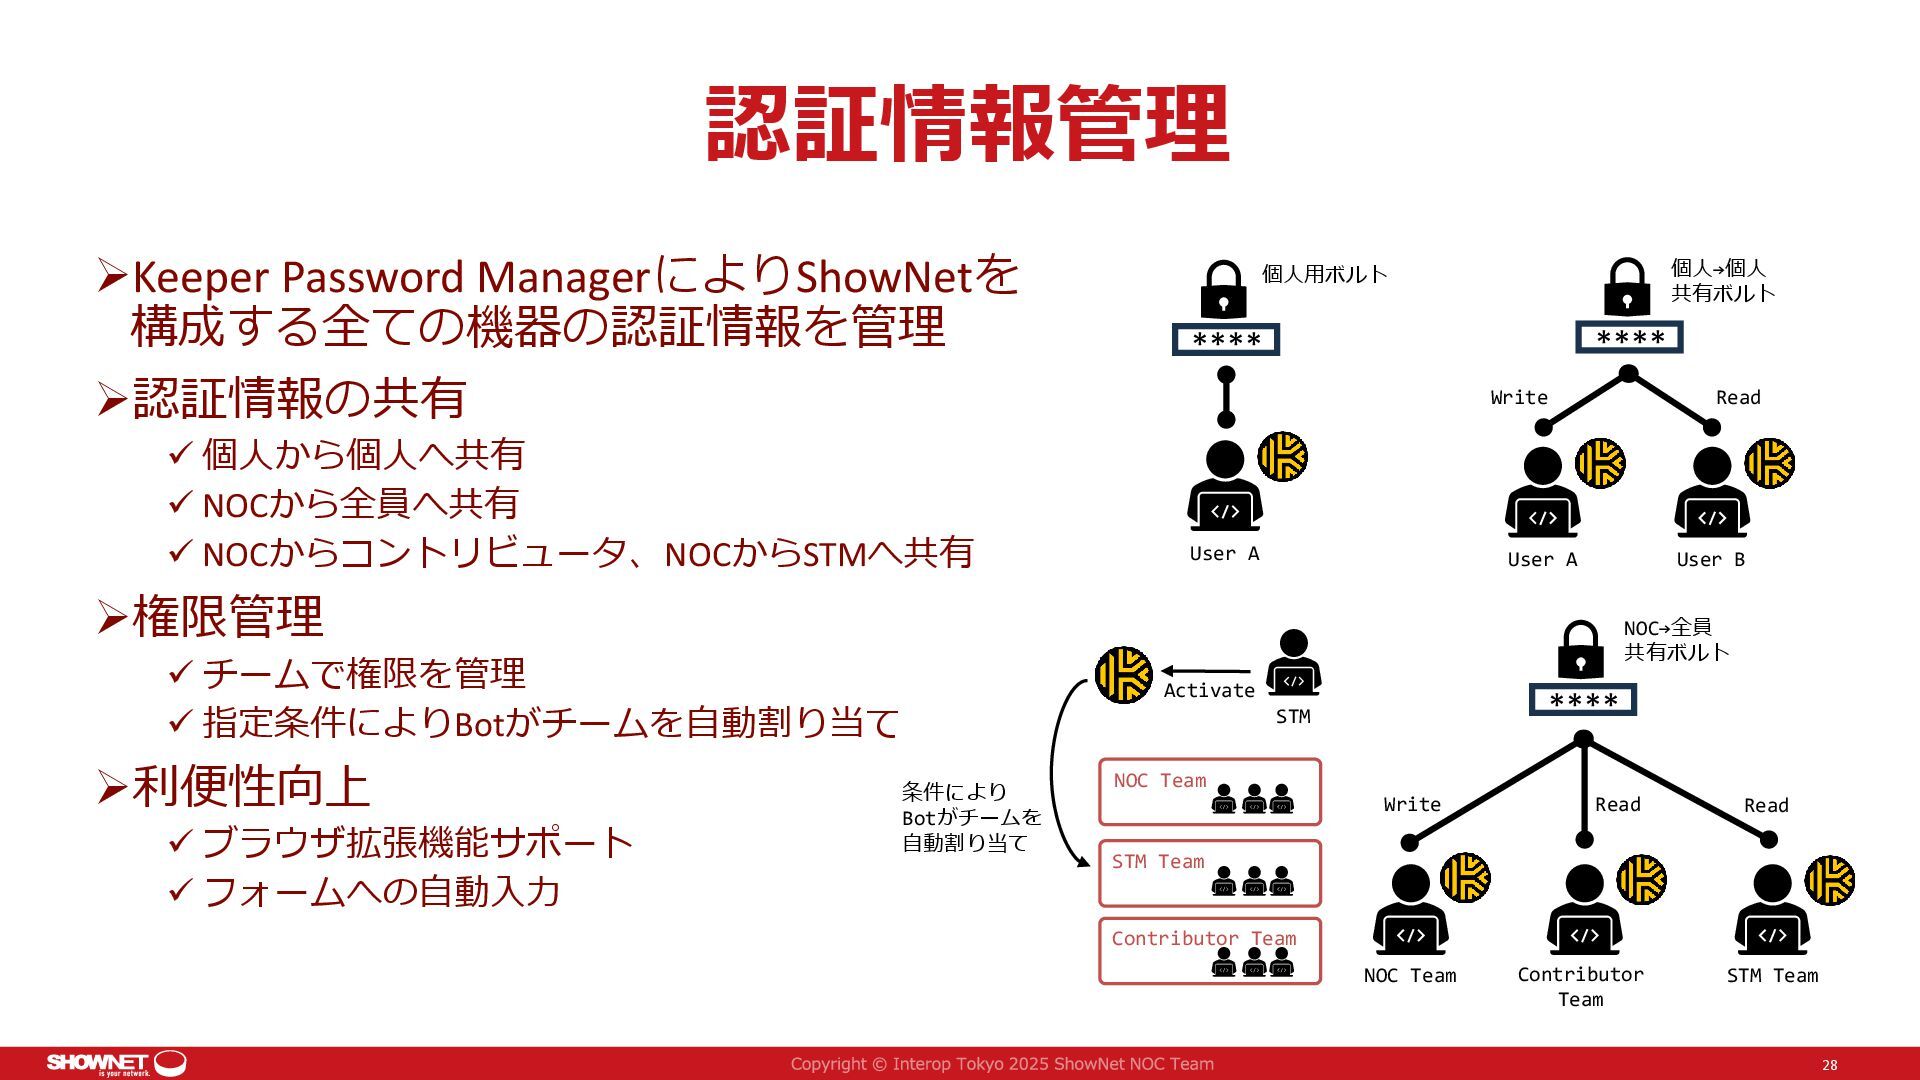
認証情報管理 ➢Keeper Password ManagerによりShowNetを 構成する全ての機器の認証情報を管理 ➢認証情報の共有 ✓ 個人から個人へ共有 ✓ NOCから全員へ共有
✓ NOCからコントリビュータ、NOCからSTMへ共有 ➢権限管理 ✓ チームで権限を管理 ✓ 指定条件によりBotがチームを自動割り当て ➢利便性向上 ✓ ブラウザ拡張機能サポート ✓ フォームへの自動入力 28 NOC Team Contributor Team STM Team **** Write Read Read NOC→全員 共有ボルト User B **** Write Read 個人→個人 共有ボルト User A NOC Team STM Team Contributor Team STM Activate 条件により Botがチームを 自動割り当て User A **** 個人用ボルト -
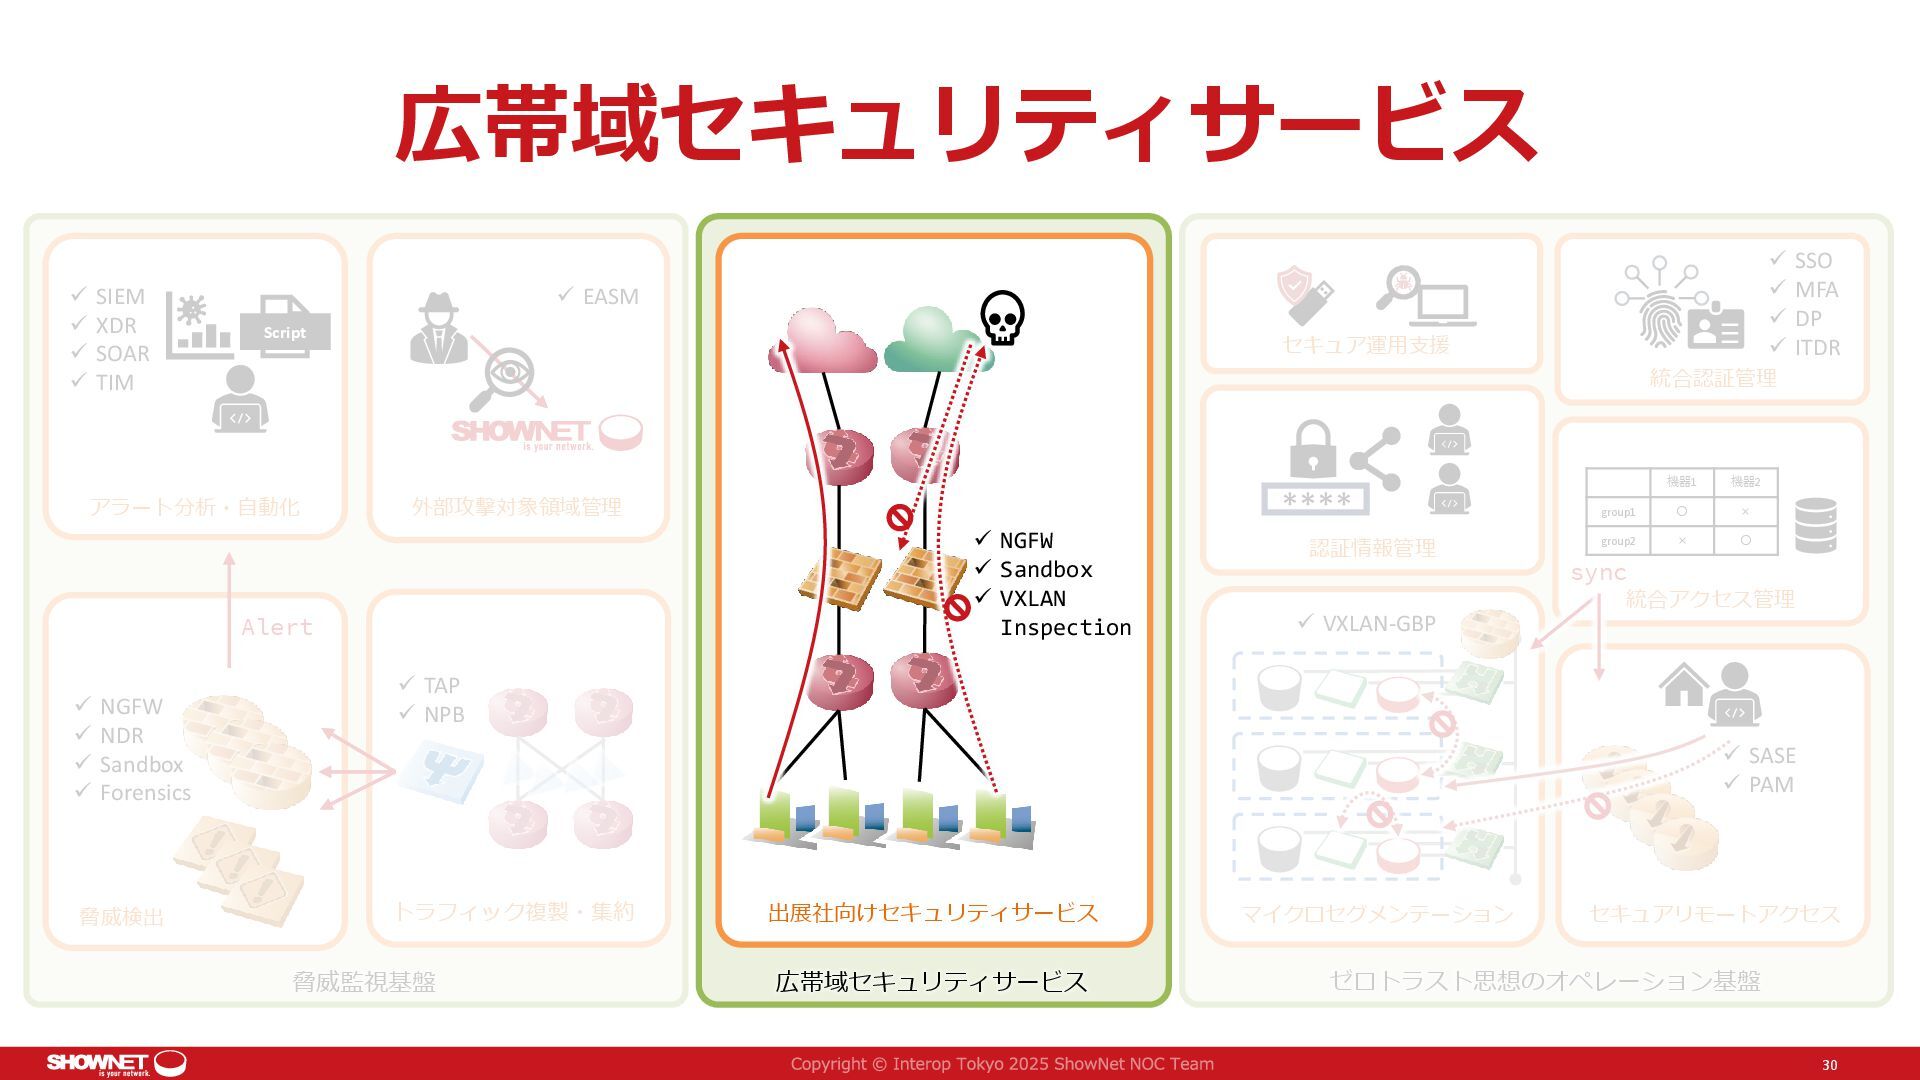
広帯域セキュリティサービス 30 ✓ NGFW ✓ NDR ✓ Sandbox ✓ Forensics
✓ TAP ✓ NPB ✓ SIEM ✓ XDR ✓ SOAR ✓ TIM Alert 外部攻撃対象領域管理 アラート分析・自動化 脅威検出 Script 出展社向けセキュリティサービス ✓ EASM 認証情報管理 統合認証管理 **** ✓ NGFW ✓ Sandbox ✓ VXLAN Inspection 統合アクセス管理 機器1 機器2 group1 ◦ × group2 × ◦ ゼロトラスト思想のオペレーション基盤 トラフィック複製・集約 広帯域セキュリティサービス セキュア運用支援 脅威監視基盤 マイクロセグメンテーション セキュアリモートアクセス ✓ SASE ✓ PAM ✓ VXLAN-GBP sync 統合アクセス管理 ✓ SSO ✓ MFA ✓ DP ✓ ITDR -
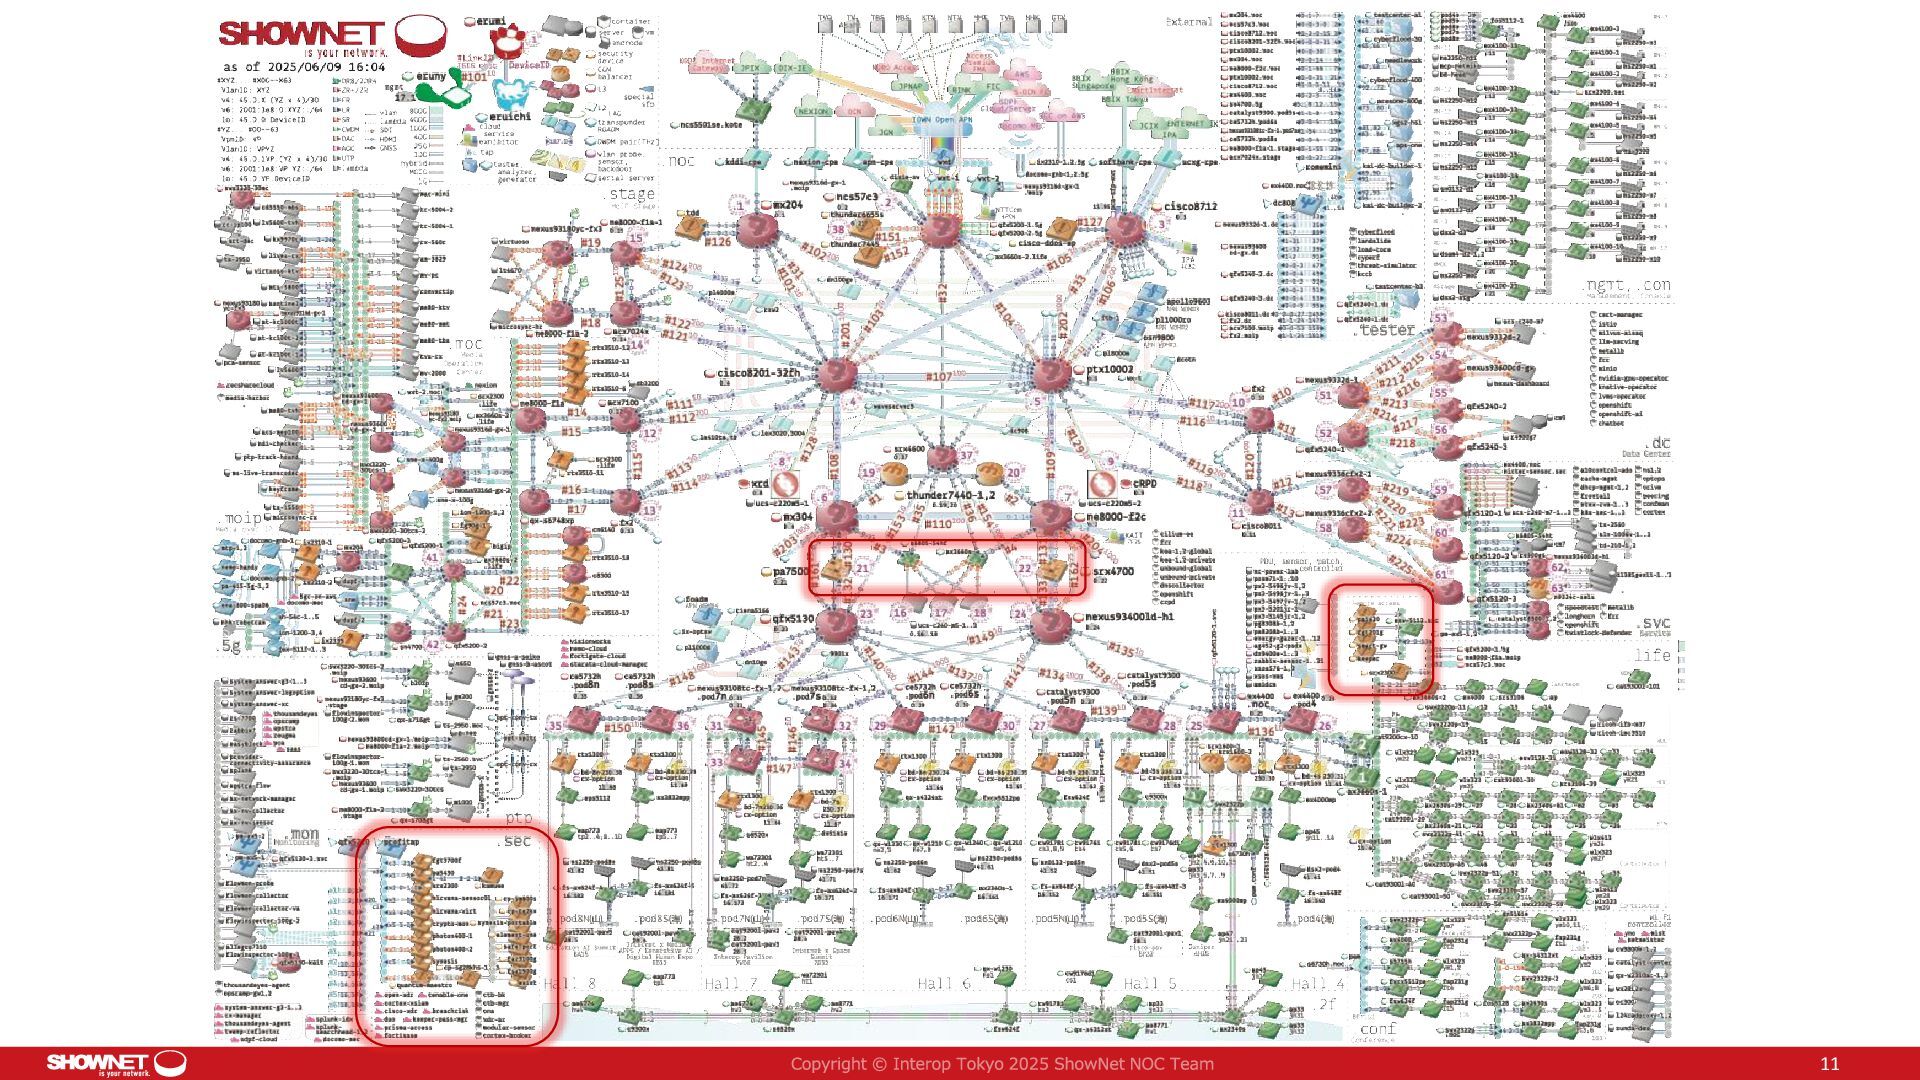
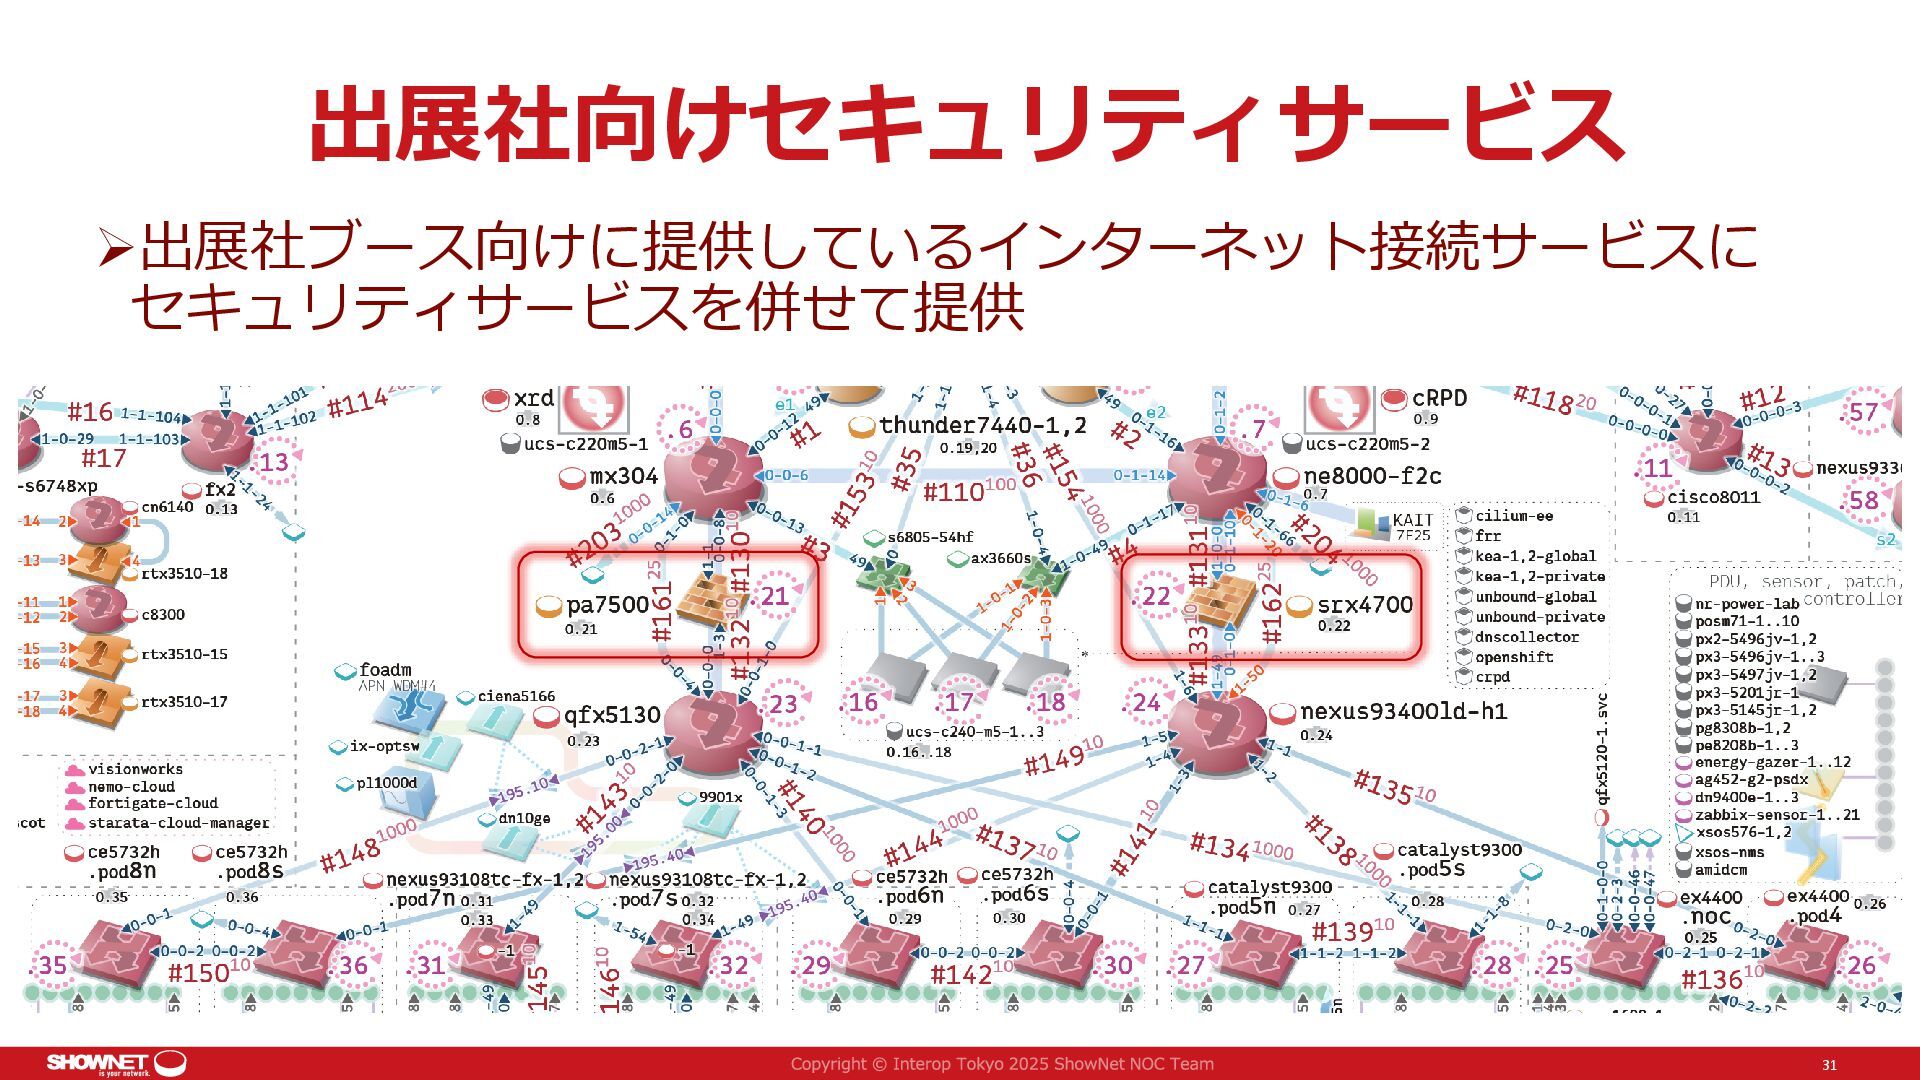
インラインファイアウォール構成 33 Palo Alto Networks PA-7500 Juniper Networks SRX4700 サンドボックスと連携
サンドボックスと連携 WildFire ATP Cloud 出展社ブース インターネット ✓NGFW ✓Sandbox ✓VXLAN inspection -
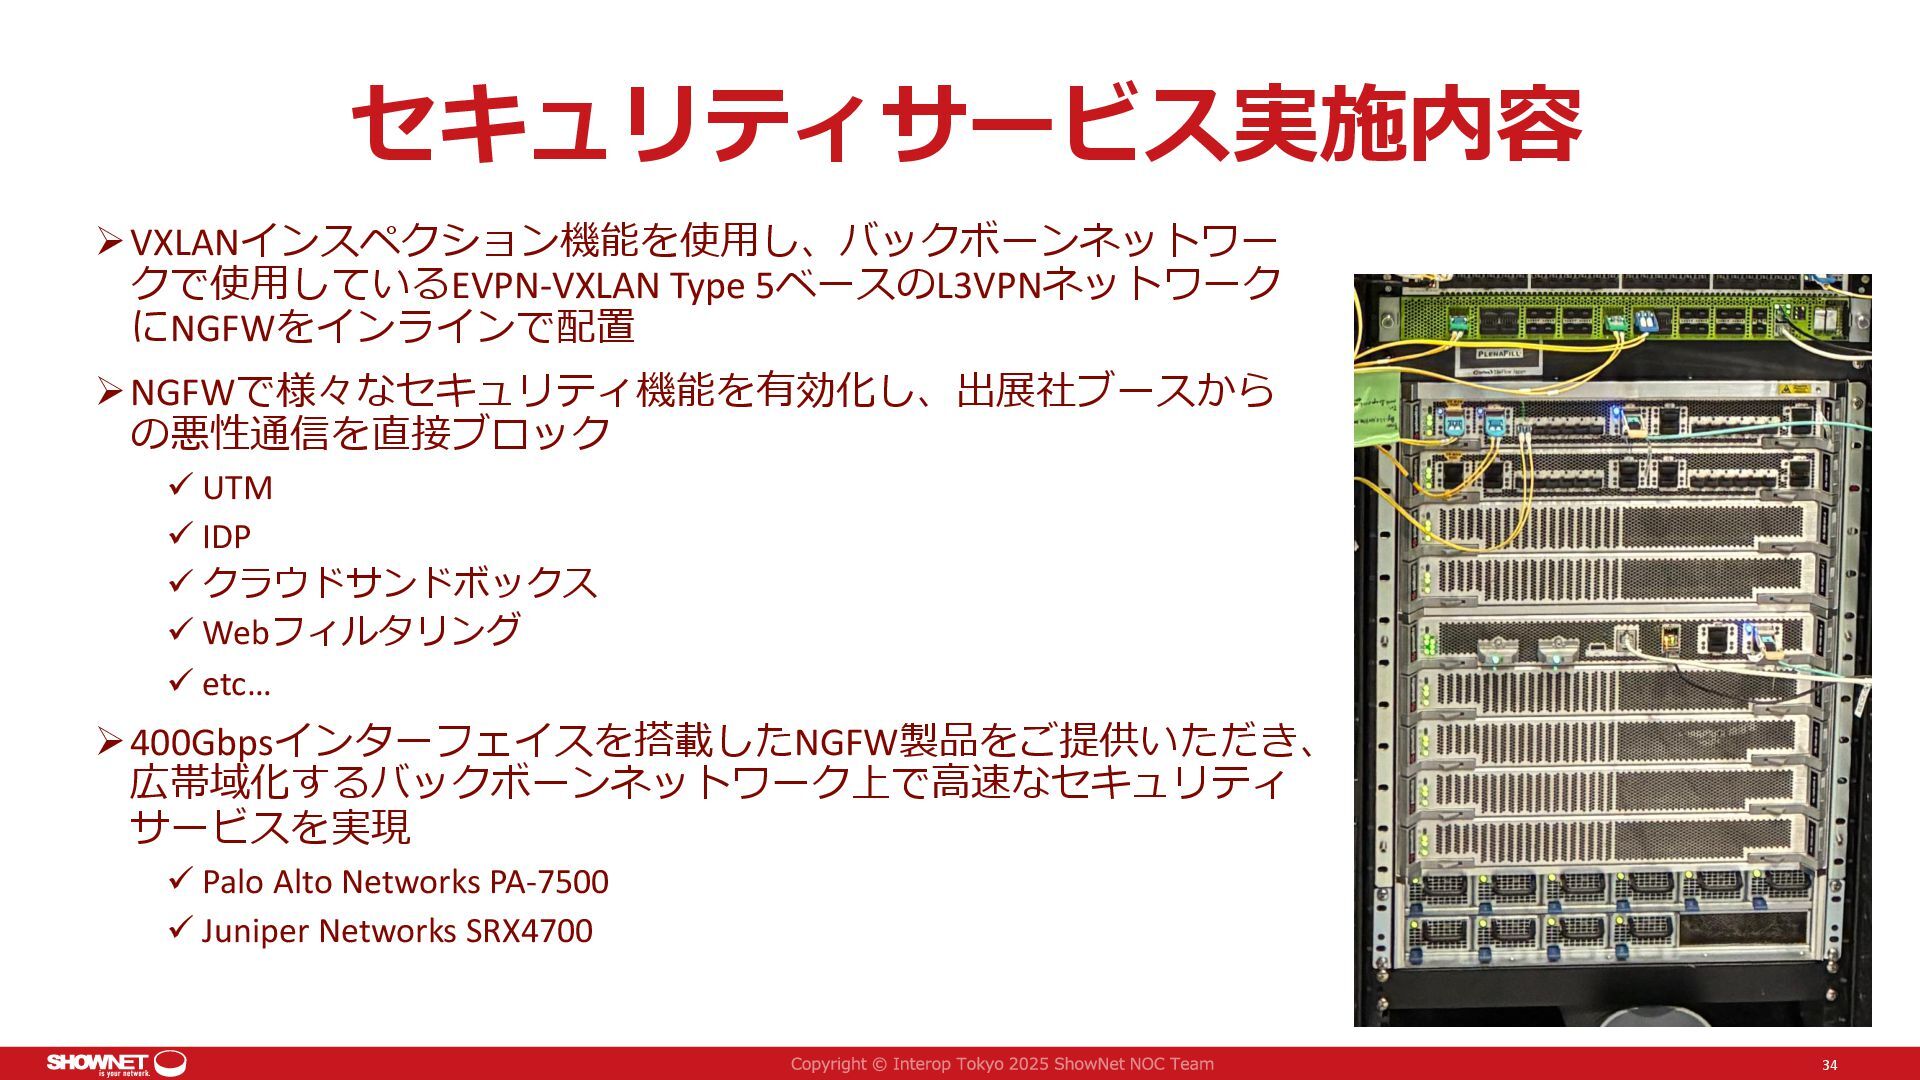
セキュリティサービス実施内容 ➢VXLANインスペクション機能を使用し、バックボーンネットワー クで使用しているEVPN-VXLAN Type 5ベースのL3VPNネットワーク にNGFWをインラインで配置 ➢NGFWで様々なセキュリティ機能を有効化し、出展社ブースから の悪性通信を直接ブロック ✓ UTM
✓ IDP ✓ クラウドサンドボックス ✓ Webフィルタリング ✓ etc… ➢400Gbpsインターフェイスを搭載したNGFW製品をご提供いただき、 広帯域化するバックボーンネットワーク上で高速なセキュリティ サービスを実現 ✓ Palo Alto Networks PA-7500 ✓ Juniper Networks SRX4700 34 -
脅威監視基盤 35 ✓ NGFW ✓ NDR ✓ Sandbox ✓ Forensics
✓ TAP ✓ NPB ✓ SIEM ✓ XDR ✓ SOAR ✓ TIM Alert 外部攻撃対象領域管理 アラート分析・自動化 脅威検出 Script 出展社向けセキュリティサービス ✓ EASM 認証情報管理 統合認証管理 **** ✓ NGFW ✓ Sandbox ✓ VXLAN Inspection 統合アクセス管理 機器1 機器2 group1 ◦ × group2 × ◦ ゼロトラスト思想のオペレーション基盤 トラフィック複製・集約 広帯域セキュリティサービス セキュア運用支援 脅威監視基盤 マイクロセグメンテーション セキュアリモートアクセス ✓ SASE ✓ PAM ✓ VXLAN-GBP sync 統合アクセス管理 ✓ SSO ✓ MFA ✓ DP ✓ ITDR -
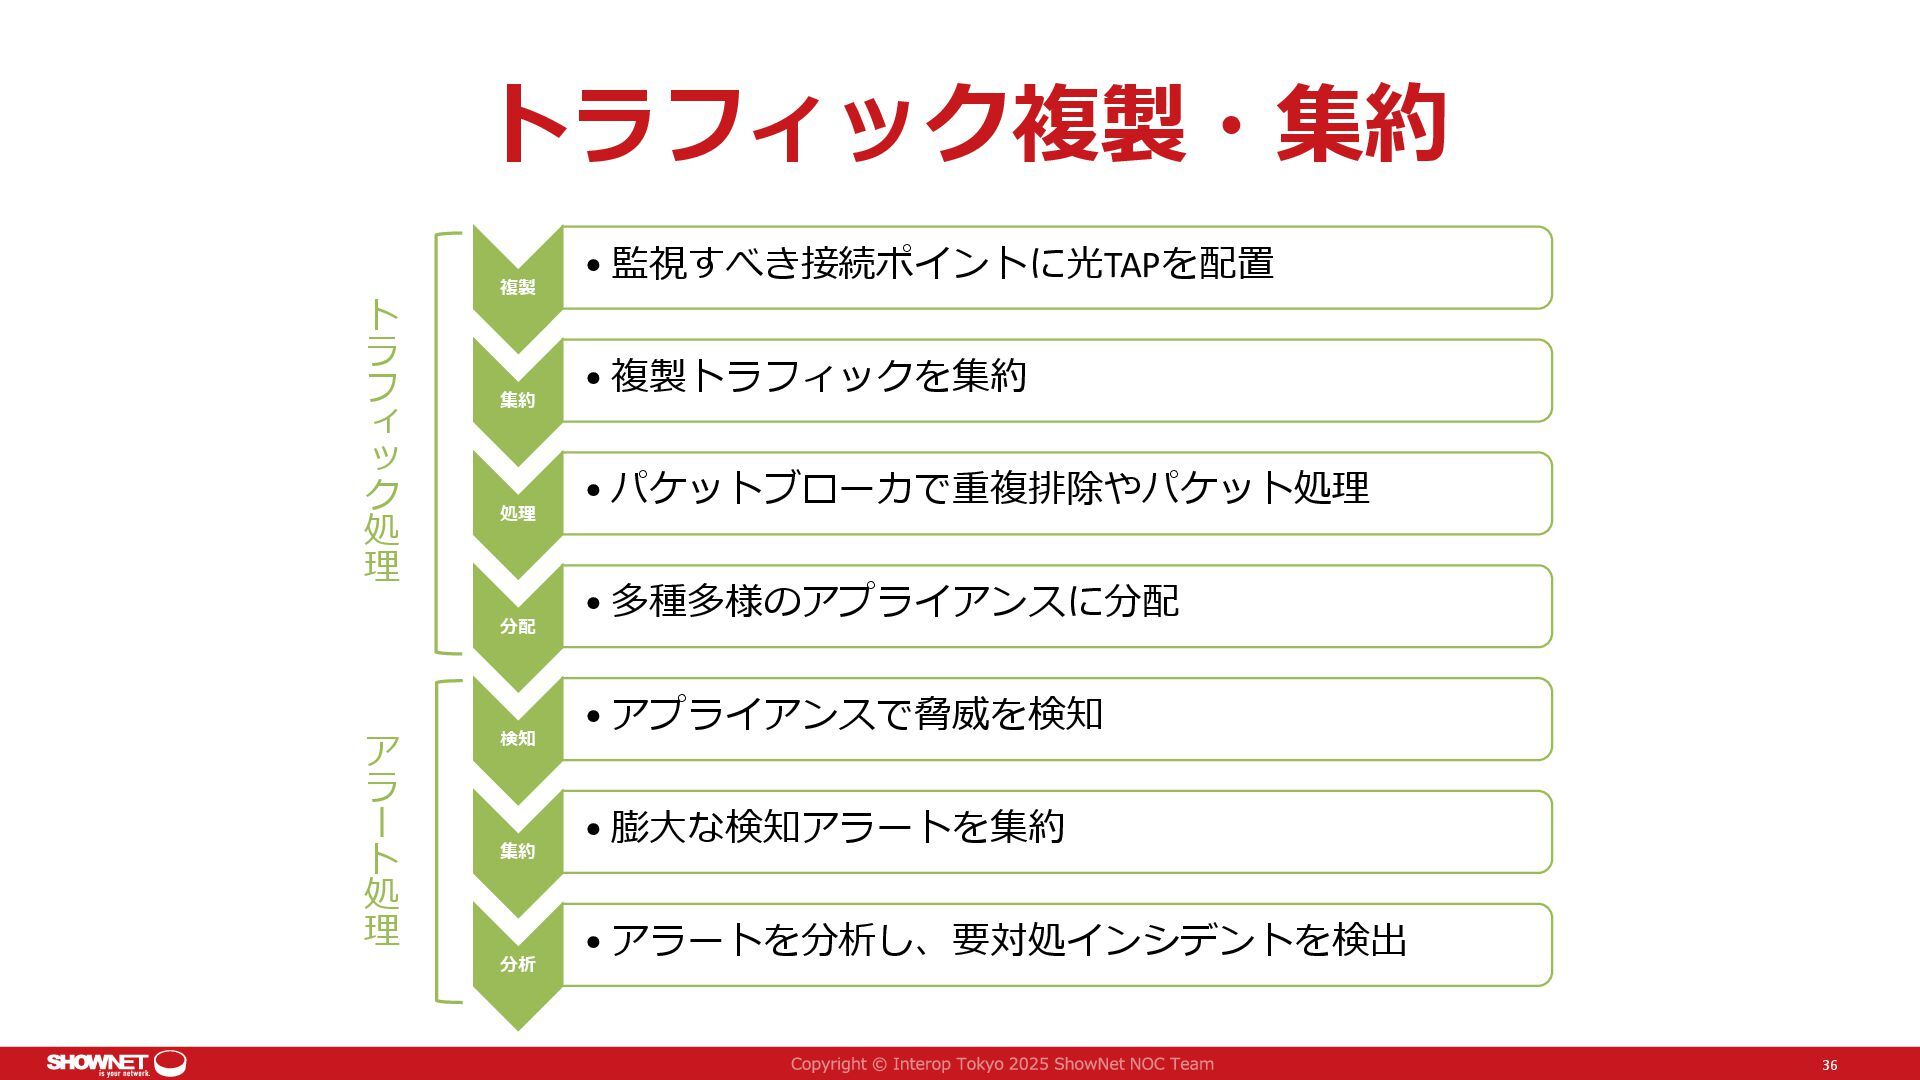
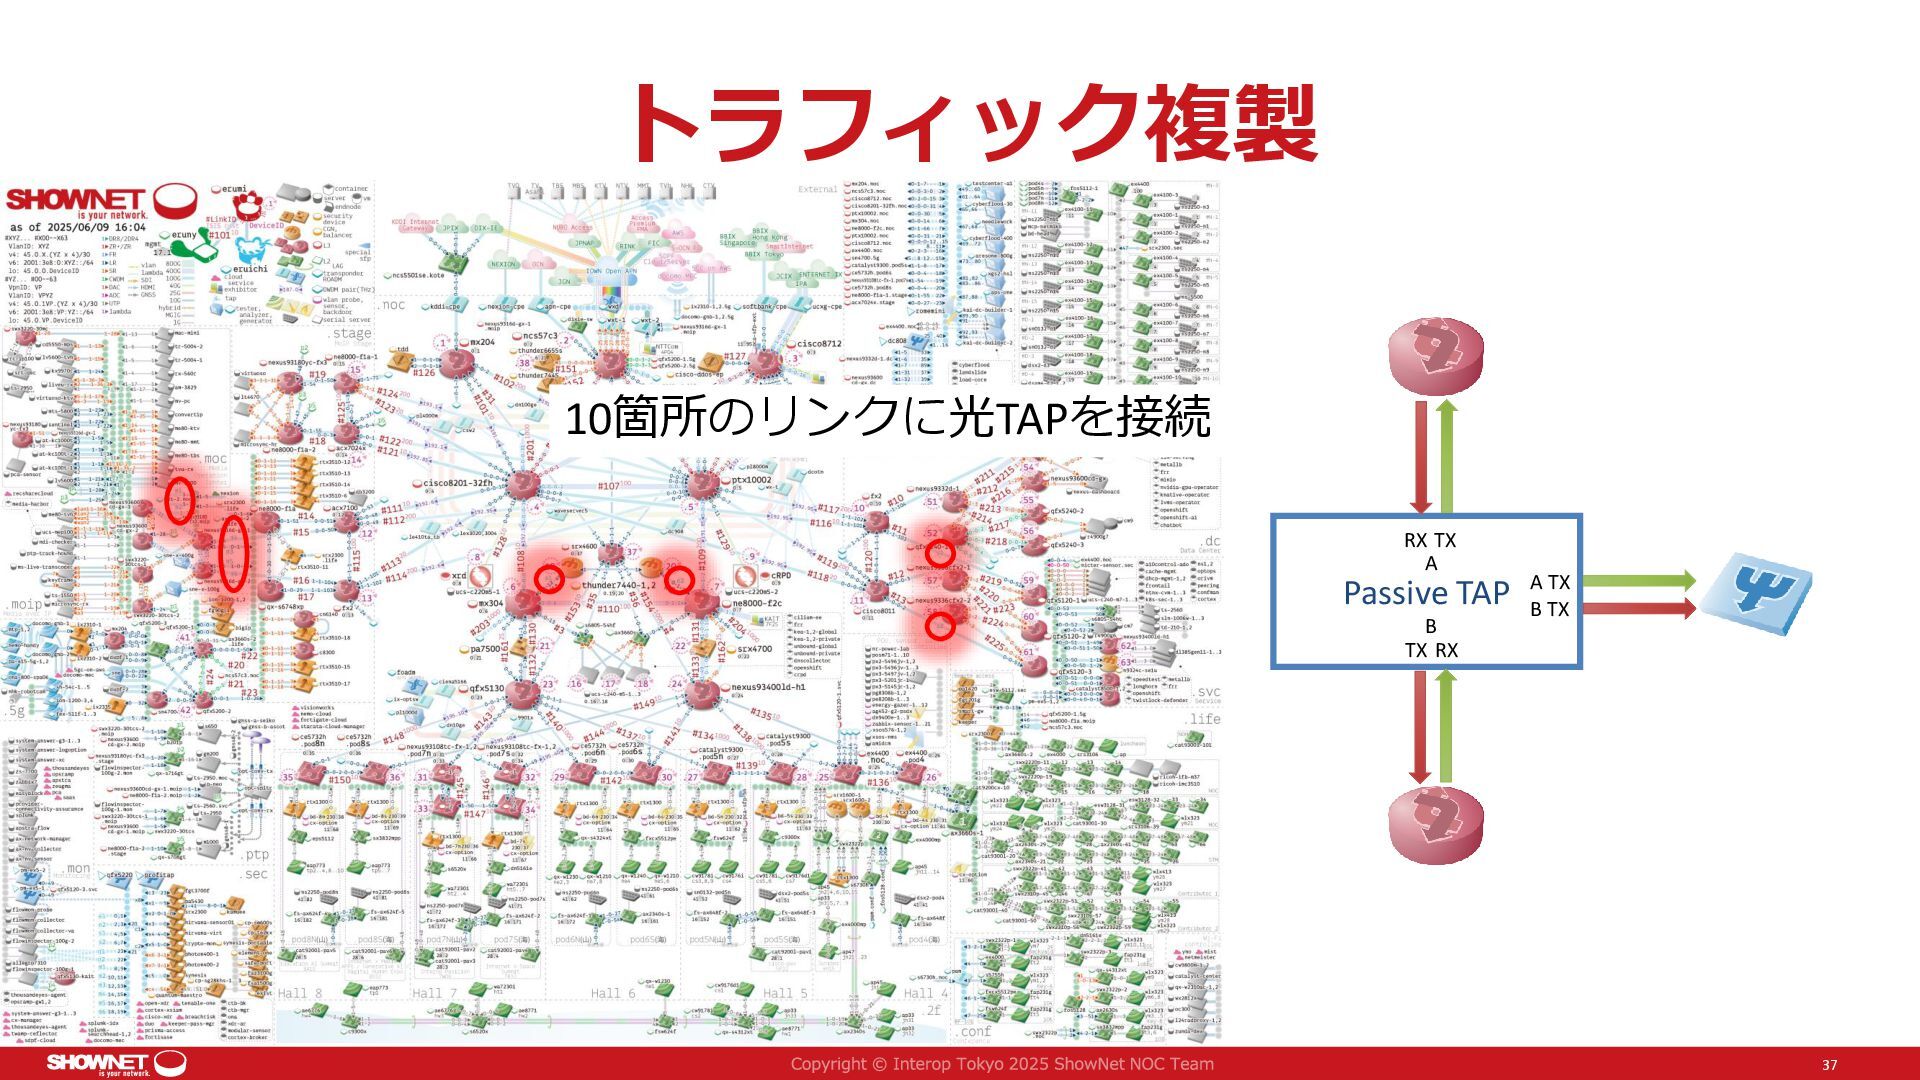
トラフィック複製・集約 36 複製 • 監視すべき接続ポイントに光TAPを配置 集約 • 複製トラフィックを集約 処理 •
パケットブローカで重複排除やパケット処理 分配 • 多種多様のアプライアンスに分配 検知 • アプライアンスで脅威を検知 集約 • 膨大な検知アラートを集約 分析 • アラートを分析し、要対処インシデントを検出 ト ラ フ ィ ッ ク 処 理 ア ラ ー ト 処 理 -
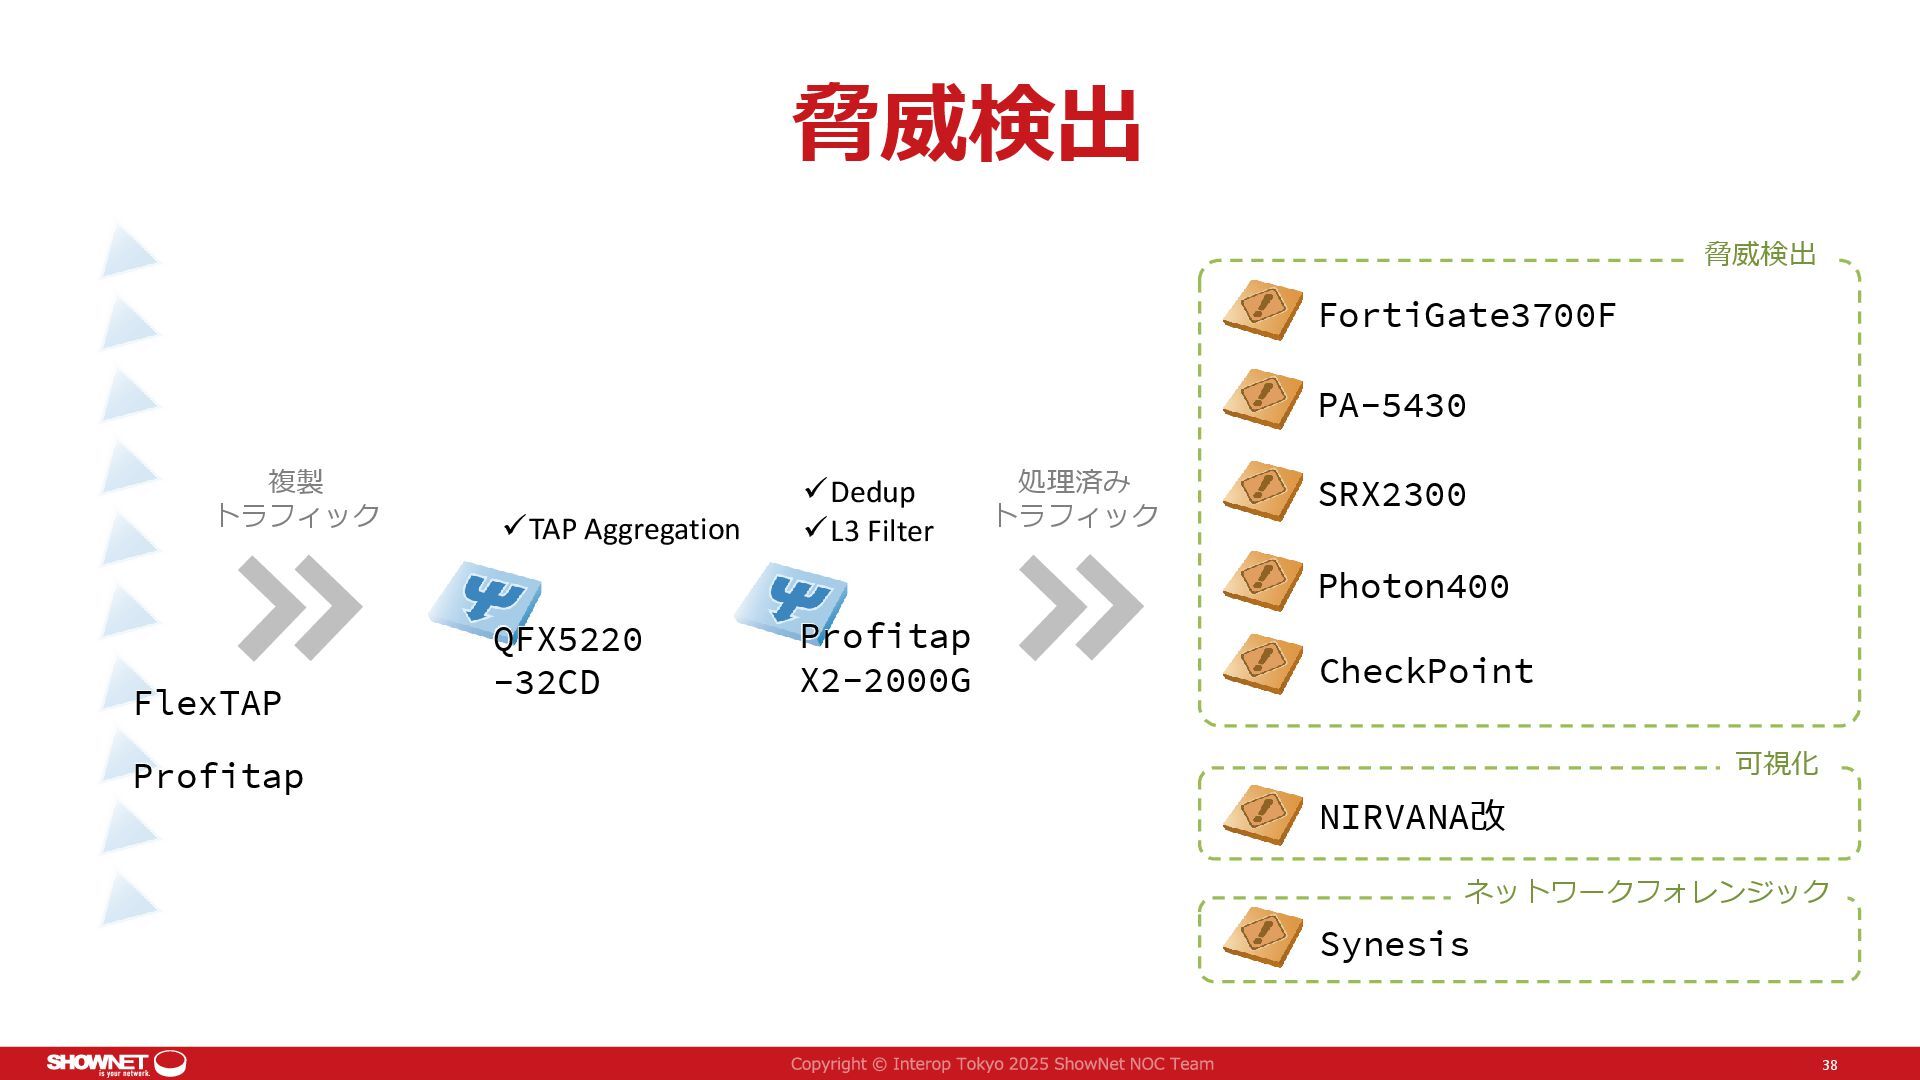
脅威検出 38 QFX5220 -32CD FortiGate3700F PA-5430 SRX2300 Photon400 CheckPoint NIRVANA改
Synesis 脅威検出 ネットワークフォレンジック 可視化 処理済み トラフィック 複製 トラフィック Profitap X2-2000G ✓TAP Aggregation ✓Dedup ✓L3 Filter Profitap FlexTAP -
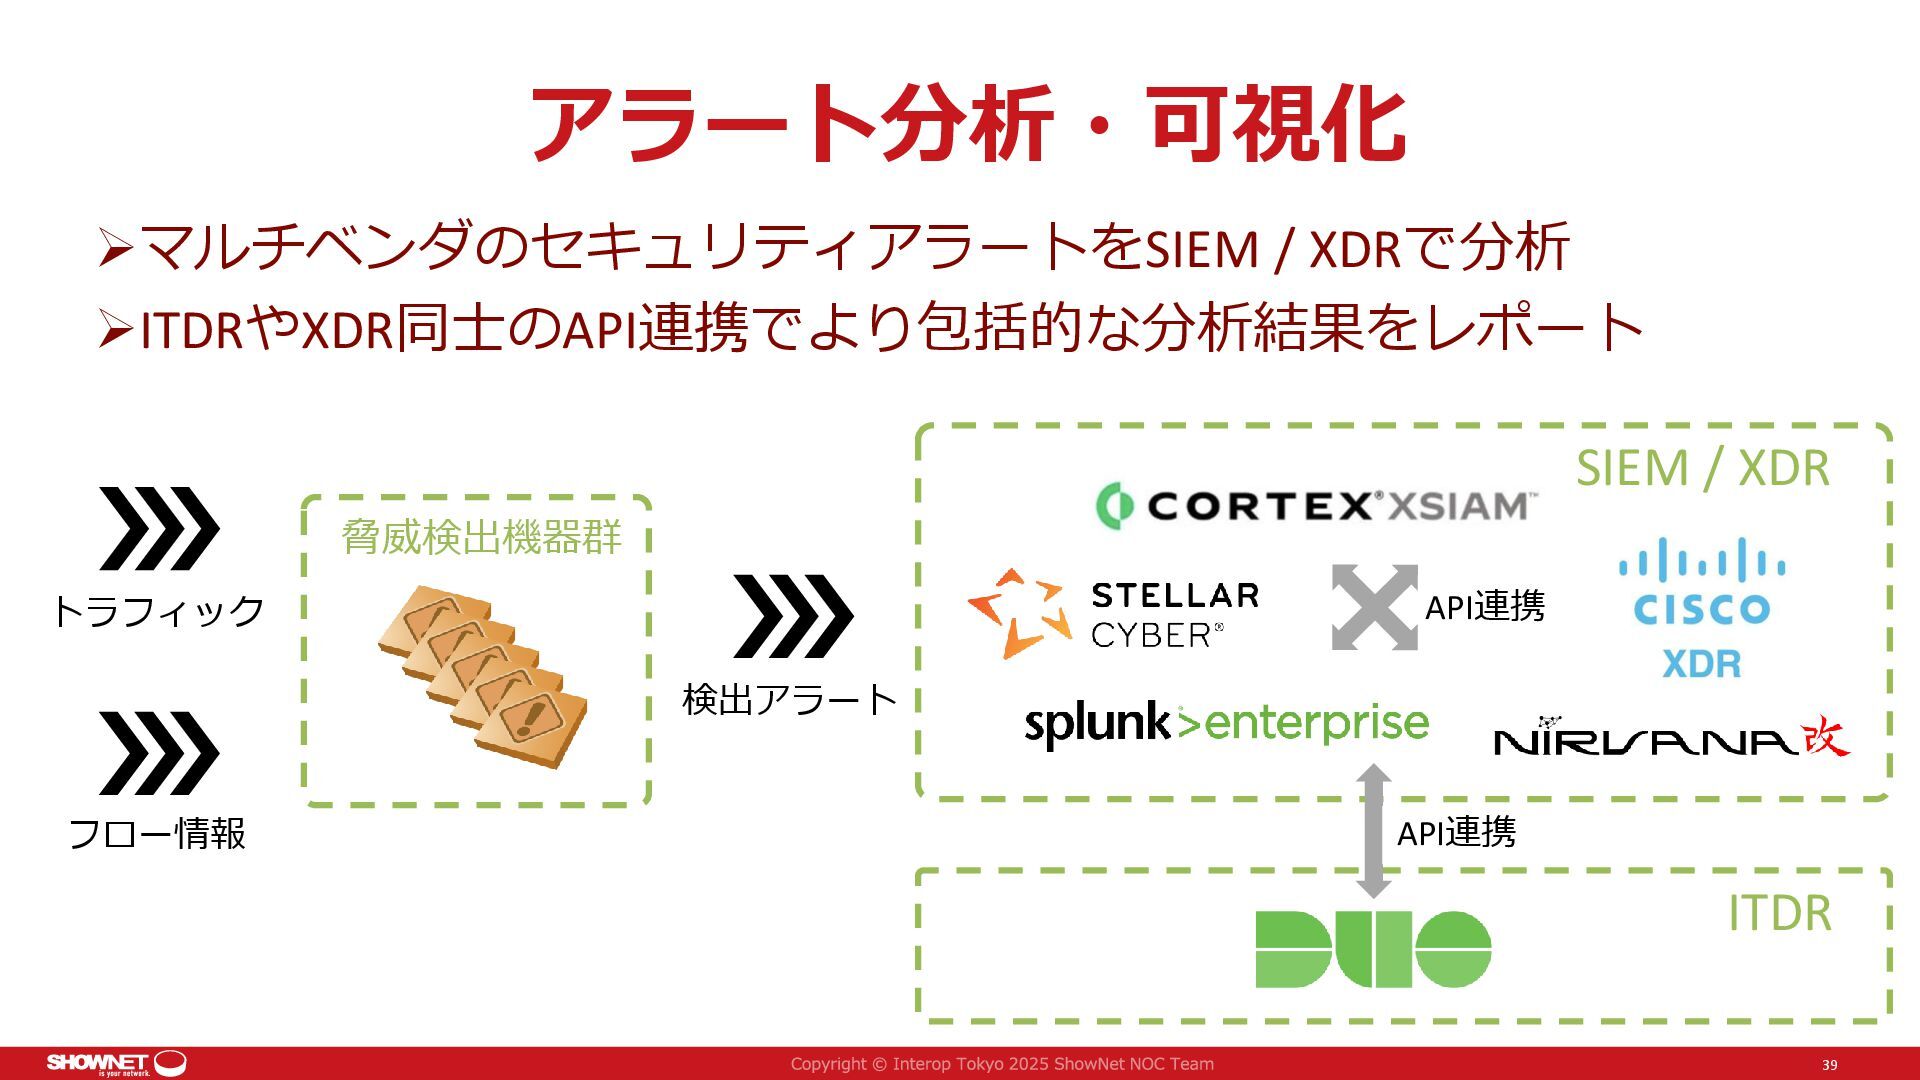
アラート分析・可視化 ➢マルチベンダのセキュリティアラートをSIEM / XDRで分析 ➢ITDRやXDR同士のAPI連携でより包括的な分析結果をレポート 39 脅威検出機器群 SIEM / XDR
検出アラート ITDR API連携 API連携 トラフィック フロー情報 -
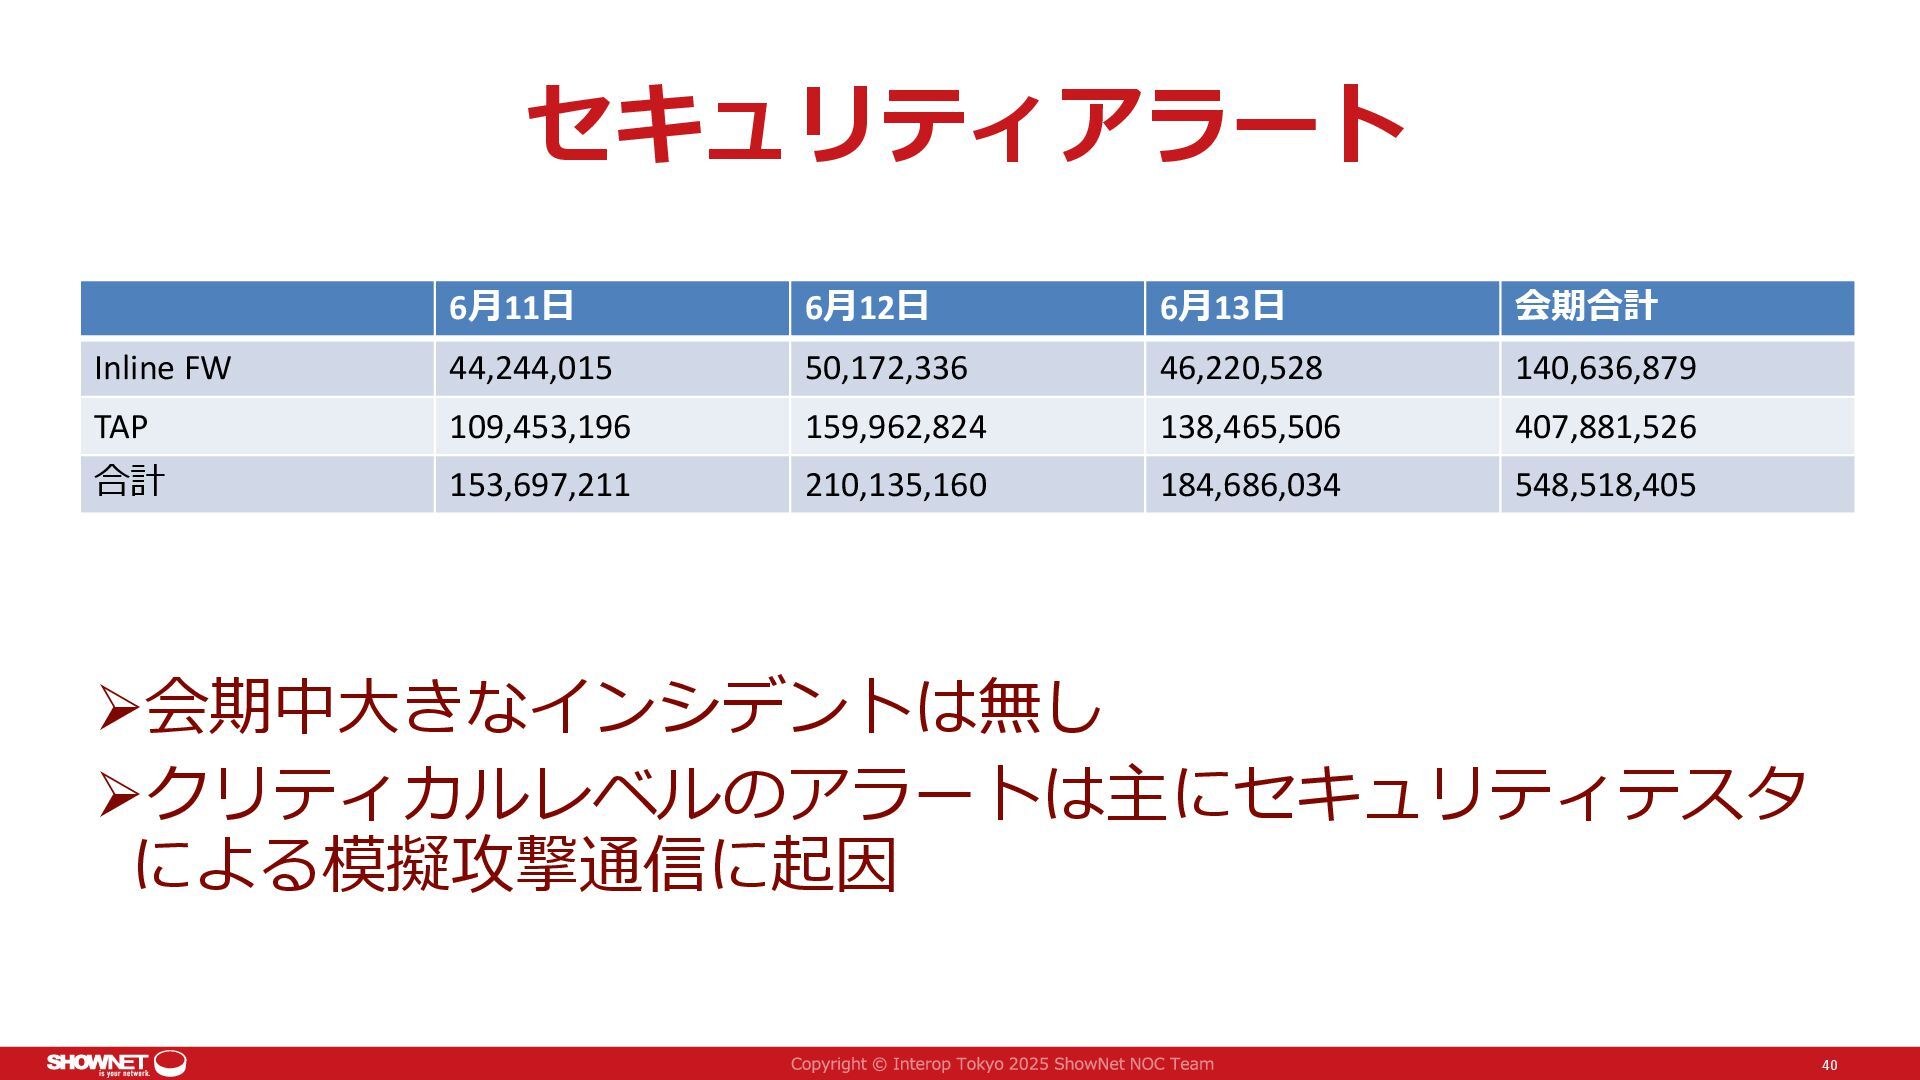
セキュリティアラート 6月11日 6月12日 6月13日 会期合計 Inline FW 44,244,015 50,172,336 46,220,528
140,636,879 TAP 109,453,196 159,962,824 138,465,506 407,881,526 合計 153,697,211 210,135,160 184,686,034 548,518,405 40 ➢会期中大きなインシデントは無し ➢クリティカルレベルのアラートは主にセキュリティテスタ による模擬攻撃通信に起因 -
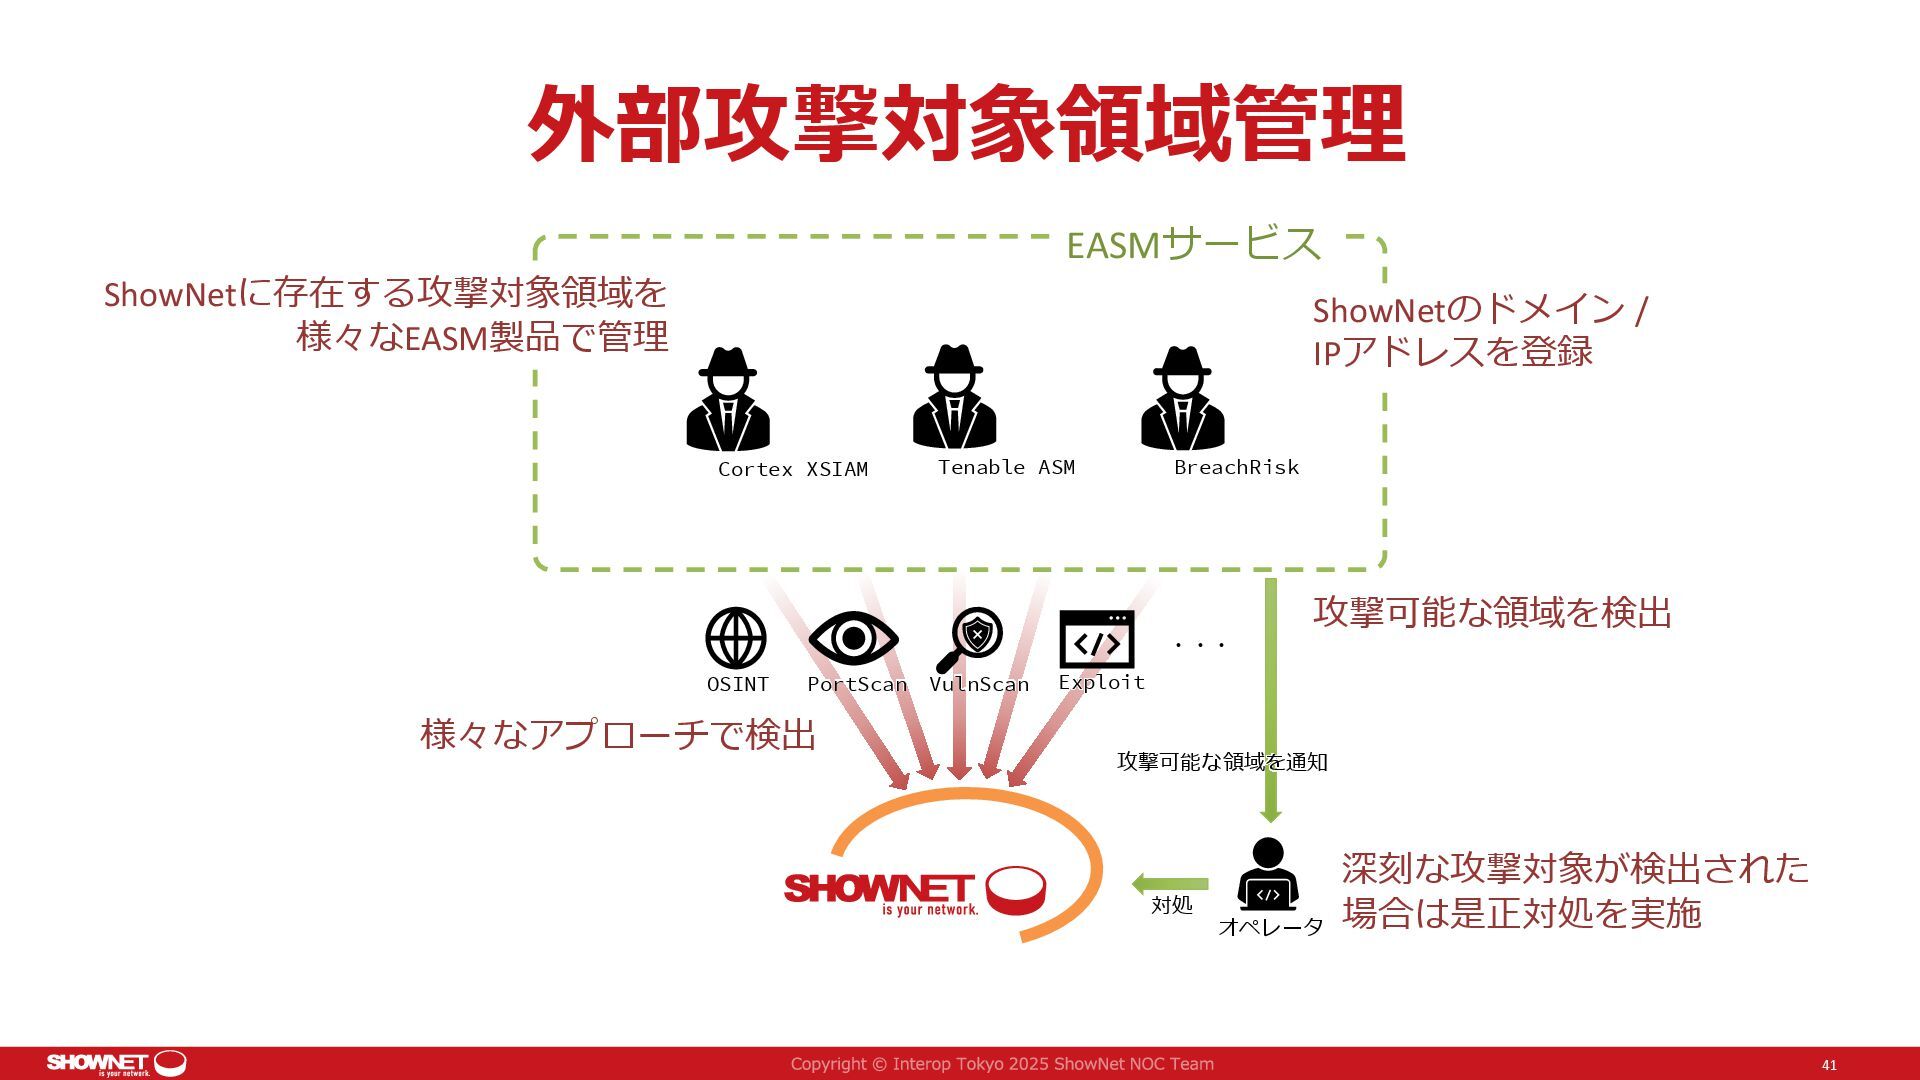
外部攻撃対象領域管理 41 Cortex XSIAM Tenable ASM BreachRisk OSINT Exploit PortScan
・・・ EASMサービス 攻撃可能な領域を通知 VulnScan 対処 オペレータ 攻撃可能な領域を検出 深刻な攻撃対象が検出された 場合は是正対処を実施 様々なアプローチで検出 ShowNetのドメイン / IPアドレスを登録 ShowNetに存在する攻撃対象領域を 様々なEASM製品で管理 -
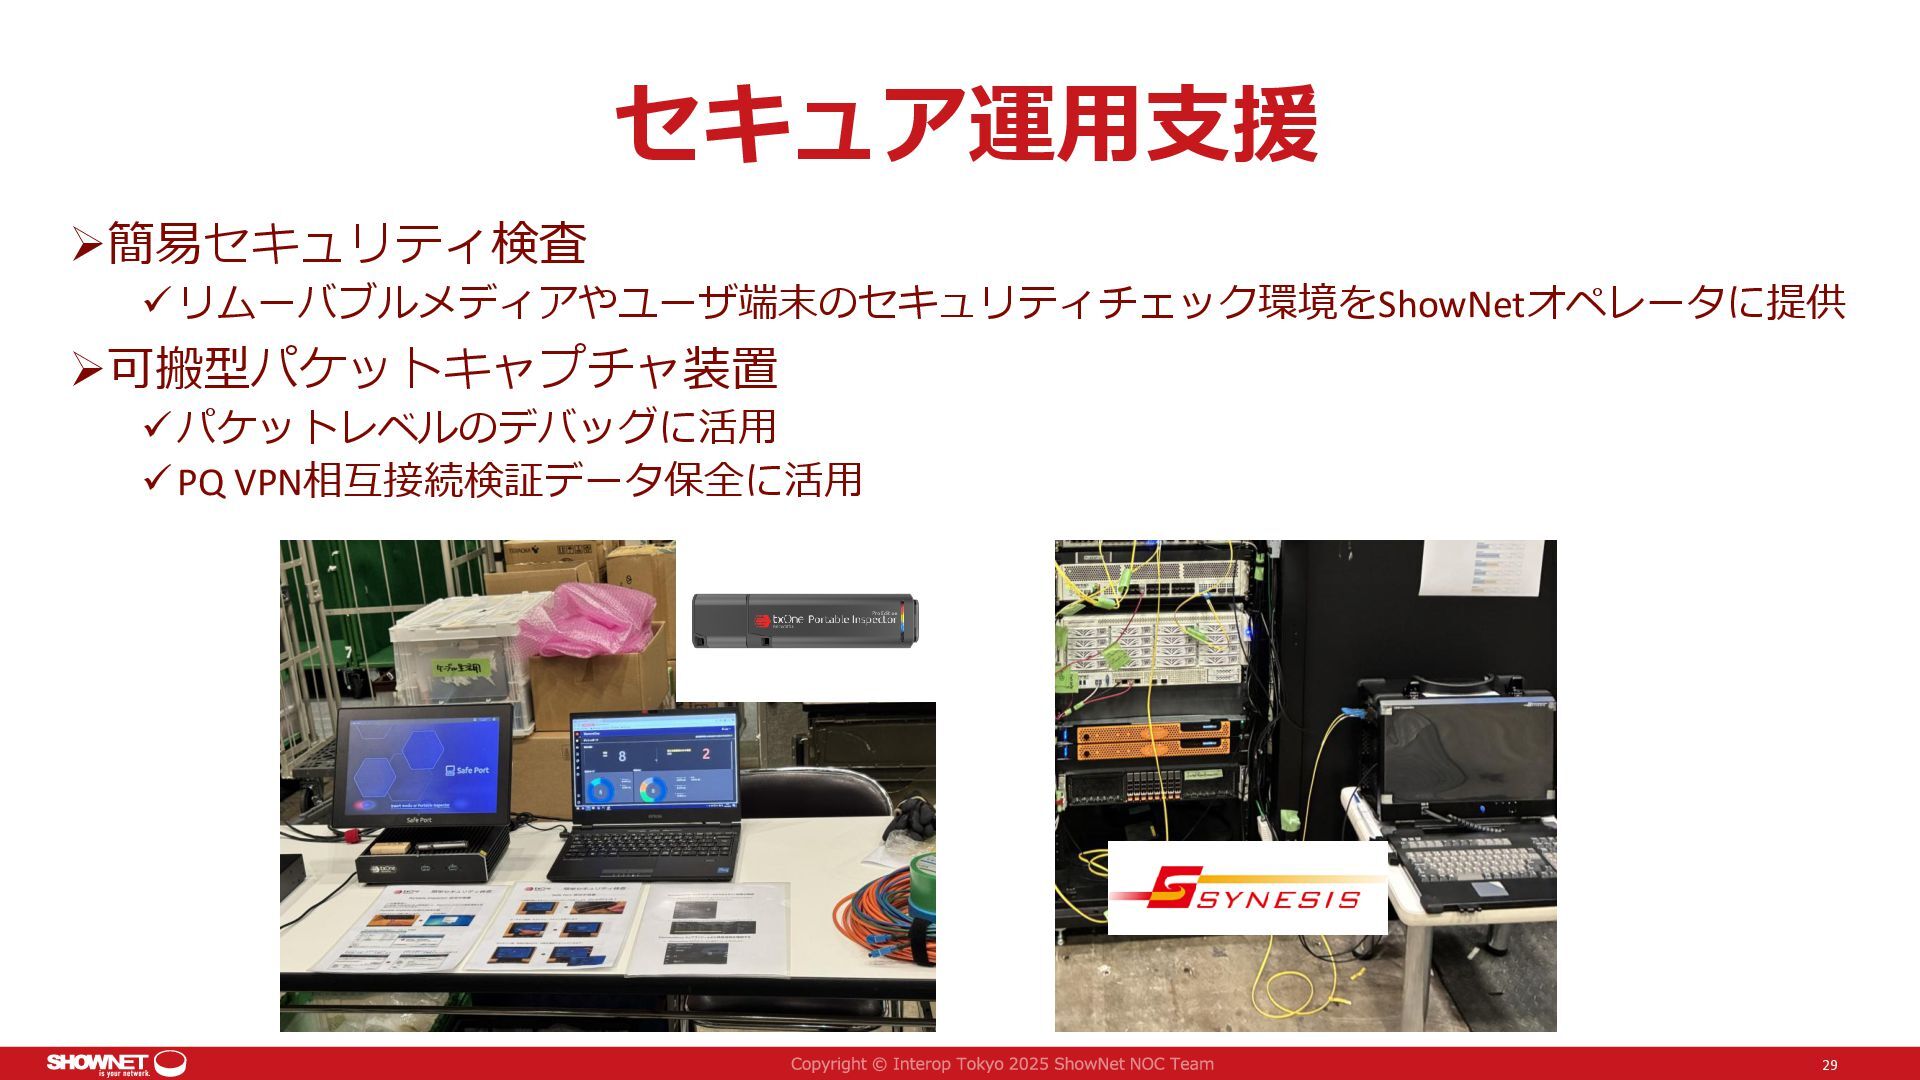
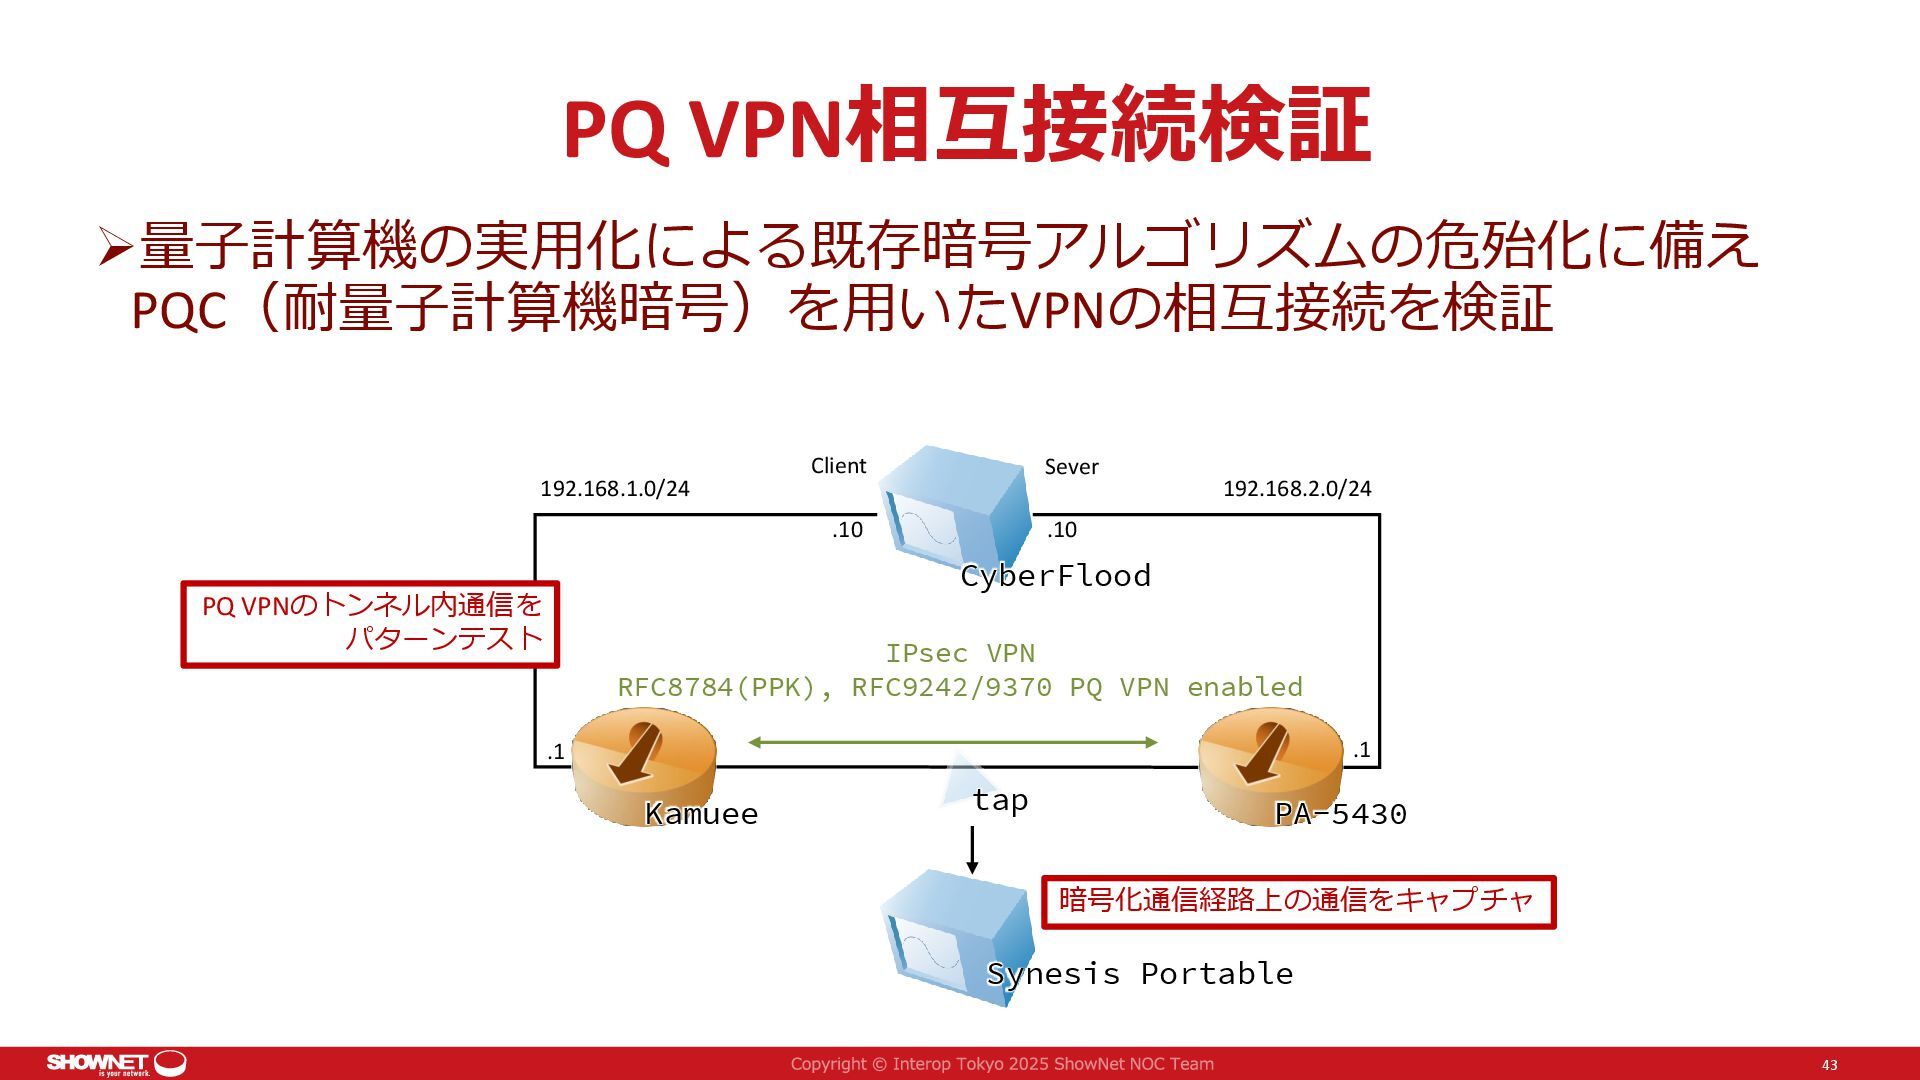
PQ VPN相互接続検証 ➢量子計算機の実用化による既存暗号アルゴリズムの危殆化に備え PQC(耐量子計算機暗号)を用いたVPNの相互接続を検証 43 192.168.1.0/24 192.168.2.0/24 .1 .10 .1
.10 Sever Client Synesis Portable Kamuee PA-5430 tap CyberFlood 暗号化通信経路上の通信をキャプチャ PQ VPNのトンネル内通信を パターンテスト IPsec VPN RFC8784(PPK), RFC9242/9370 PQ VPN enabled -
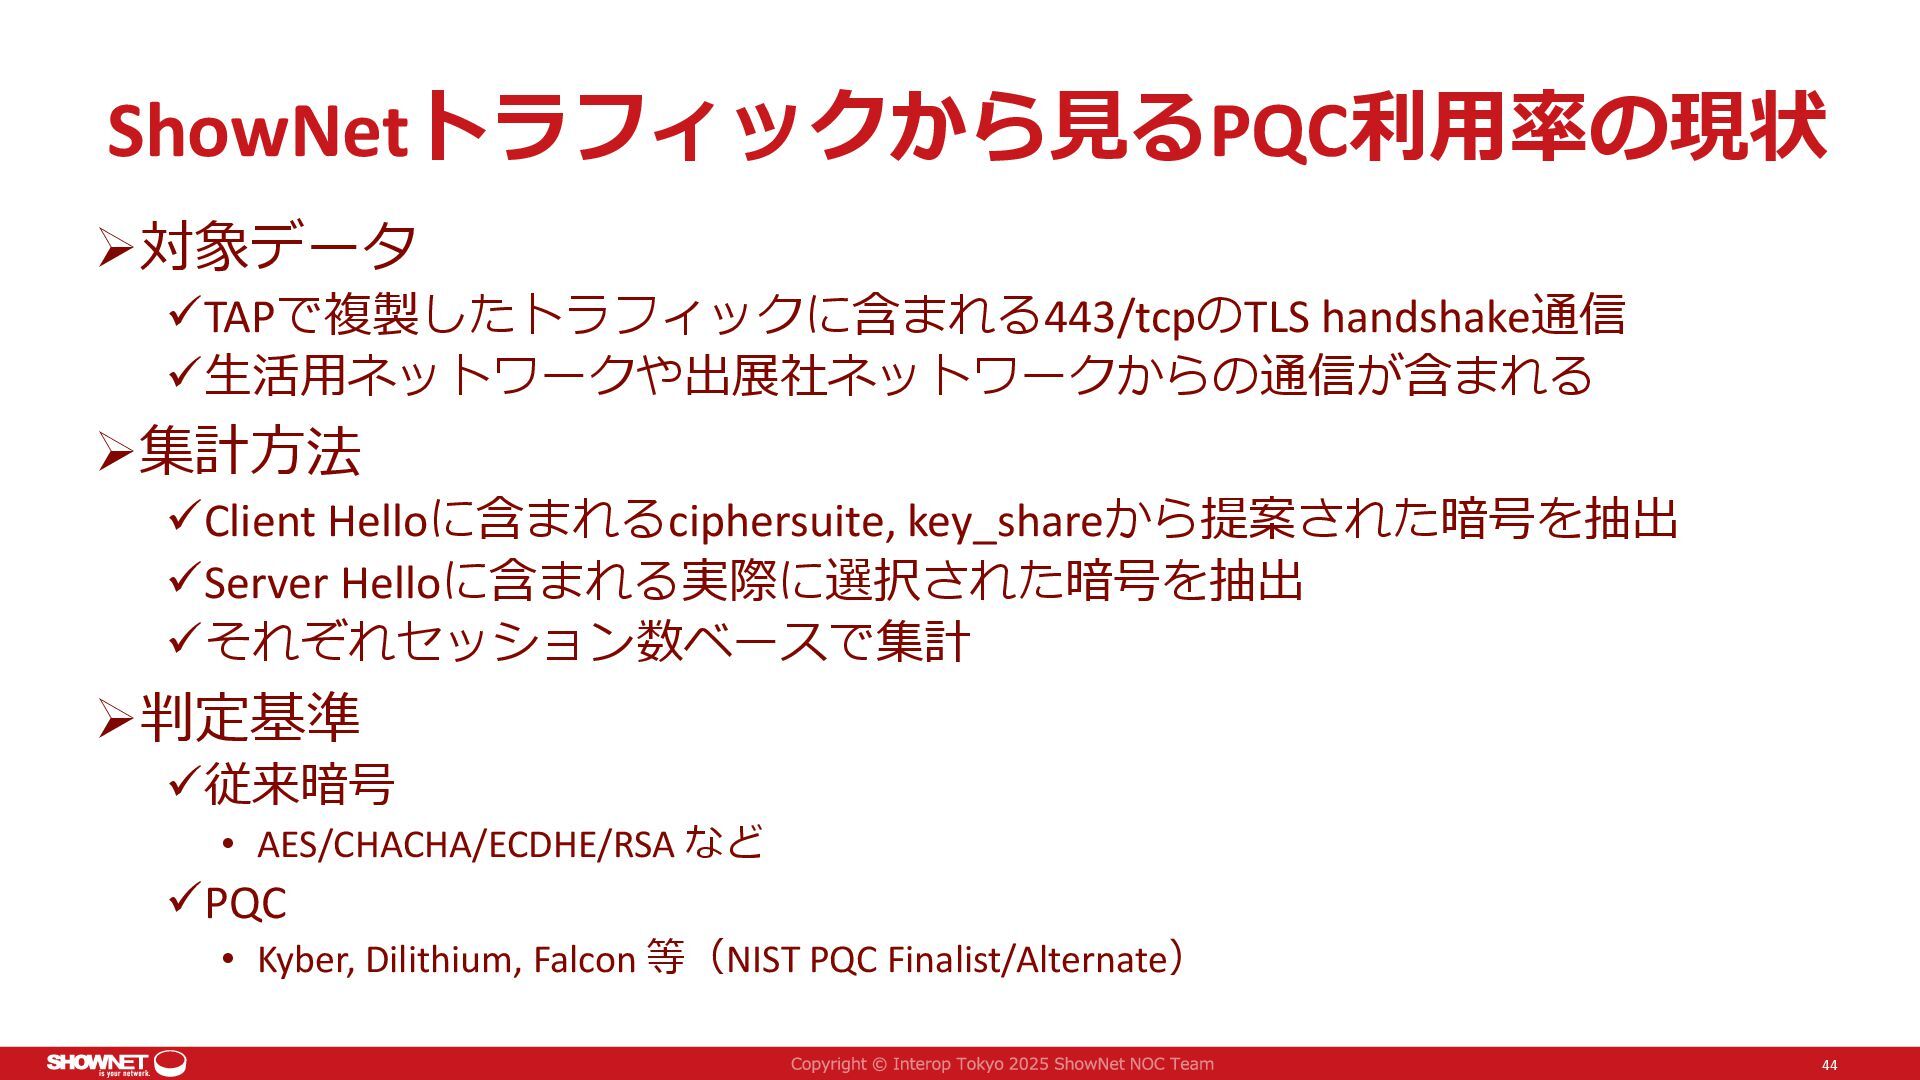
ShowNetトラフィックから見るPQC利用率の現状 ➢対象データ ✓TAPで複製したトラフィックに含まれる443/tcpのTLS handshake通信 ✓生活用ネットワークや出展社ネットワークからの通信が含まれる ➢集計方法 ✓Client Helloに含まれるciphersuite, key_shareから提案された暗号を抽出 ✓Server
Helloに含まれる実際に選択された暗号を抽出 ✓それぞれセッション数ベースで集計 ➢判定基準 ✓従来暗号 • AES/CHACHA/ECDHE/RSA など ✓PQC • Kyber, Dilithium, Falcon 等(NIST PQC Finalist/Alternate) 44 -
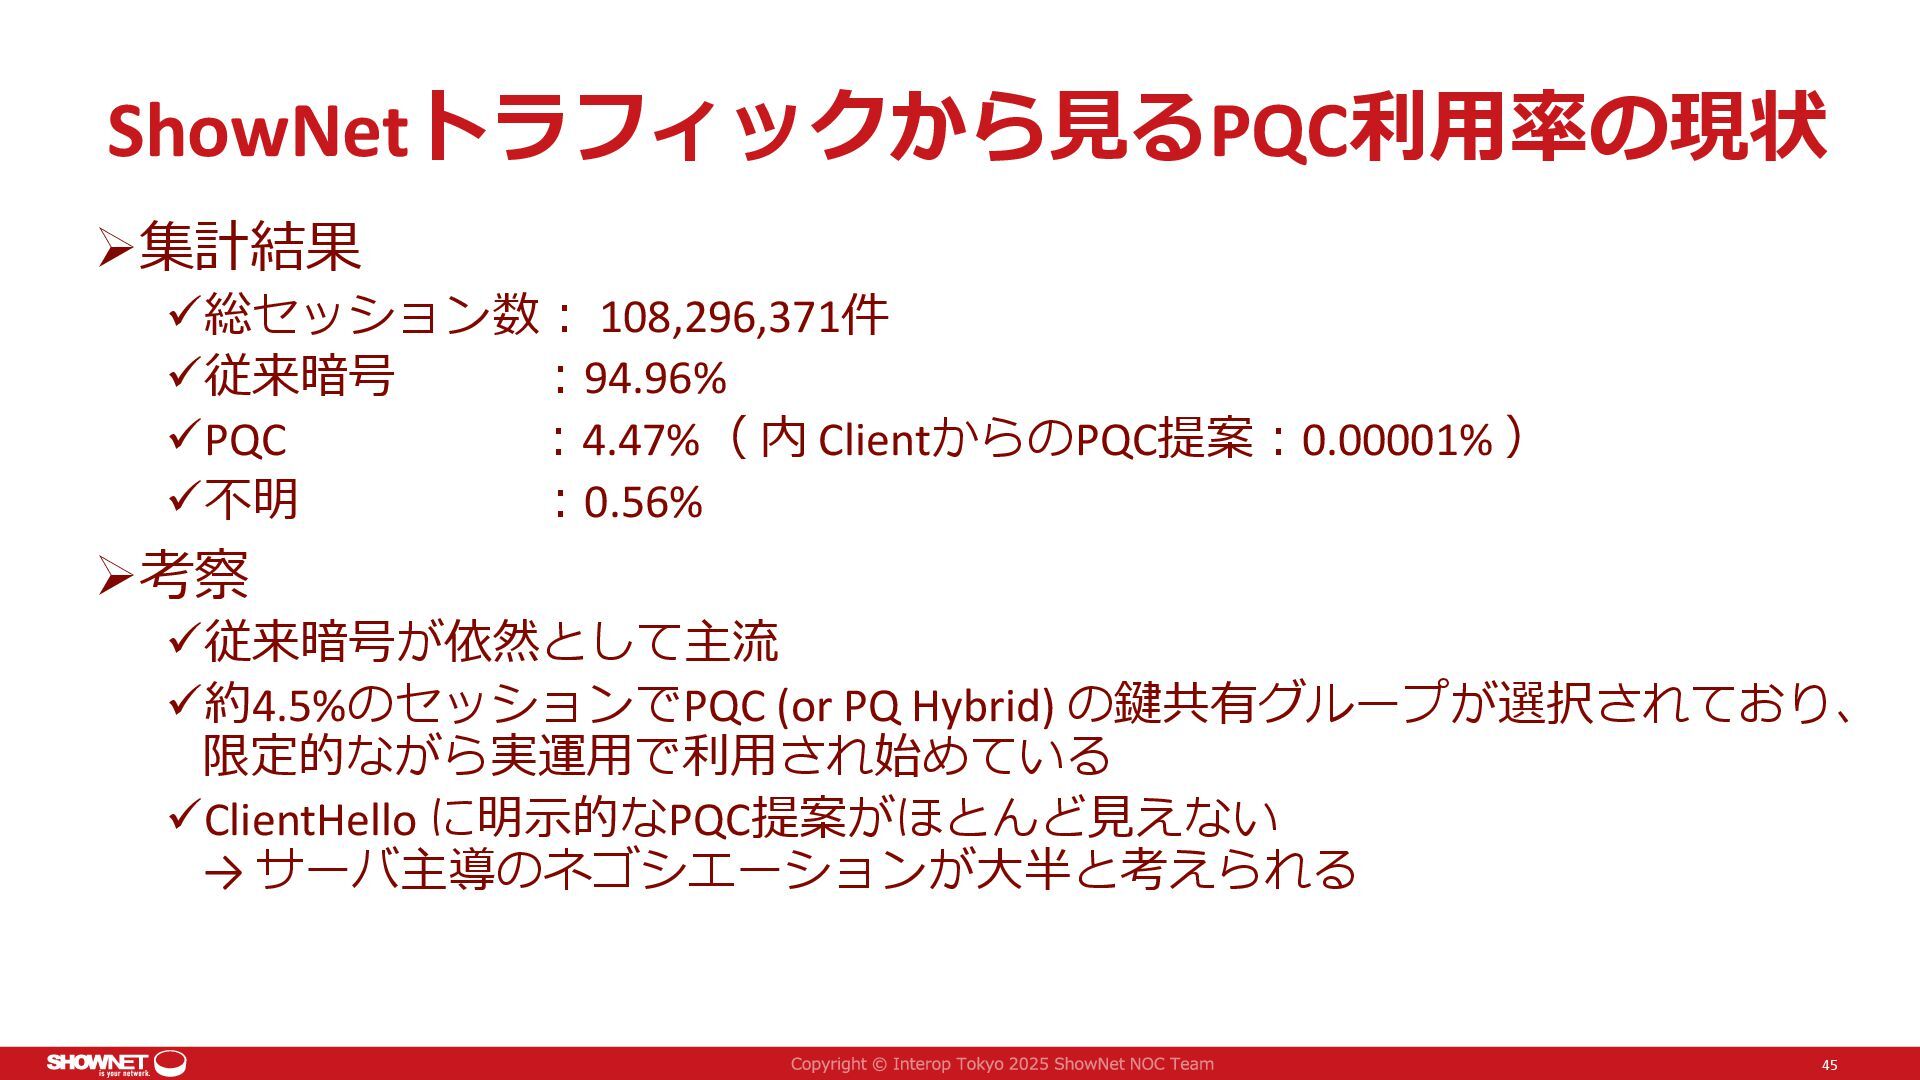
ShowNetトラフィックから見るPQC利用率の現状 ➢集計結果 ✓総セッション数: 108,296,371件 ✓従来暗号 :94.96% ✓PQC :4.47%( 内 ClientからのPQC提案:0.00001%
) ✓不明 :0.56% ➢考察 ✓従来暗号が依然として主流 ✓約4.5%のセッションでPQC (or PQ Hybrid) の鍵共有グループが選択されており、 限定的ながら実運用で利用され始めている ✓ClientHello に明示的なPQC提案がほとんど見えない → サーバ主導のネゴシエーションが大半と考えられる 45