Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【視聴者参加型!】AWSセキュリティアンチパターンクイズ
Search
Shun Yoshie
September 05, 2026
Technology
590
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【視聴者参加型!】AWSセキュリティアンチパターンクイズ
#jawssonic2026 にて、Security-JAWS枠でのアンチパターンクイズのスライドです。
Shun Yoshie
September 05, 2026
More Decks by Shun Yoshie
See All by Shun Yoshie
20250924 マルチクラウド勉強会 ~現場で分かったセキュリティの要点~
syoshie
0
280
Downgrade the level 500 session to level 200 and briefly introduce the two sessions
syoshie
2
290
(HackFes)米国国防総省のDevSecOpsライフサイクルをAWSのセキュリティサービスとOSSで実現
syoshie
6
1.6k
米国国防総省のDevSecOpsライフサイクルをAWSのセキュリティサービスとOSSで実現
syoshie
3
3k
サイバー攻撃を想定したセキュリティガイドライン 策定とASM及びCNAPPの活用方法
syoshie
4
3.1k
Behind the scenes of 24-hour global online event “JAWS PANKRATION 2024”
syoshie
0
330
Behind the scenes of 24-hour global online event
syoshie
1
440
20240825_ClosingRemarks(JAWS PANKRATION 2024)
syoshie
0
170
20240824_OpeningRemarks(JAWS PANKRATION 2024)
syoshie
0
170
Other Decks in Technology
See All in Technology
Genieを崇めよ
kameitomohiro
0
170
Deployment の 先にある AI Agent 基盤 - kagent vNext、Agent Substrate、Hermes から読み解く Agent Runtime の現在地 / k8s-matsuri-2-ai-agent-platform-amsy810
masayaaoyama
5
730
Lambda MicroVMsは常駐サーバーの代わりに なるか? Kiro Crew を動かして検証してみた / Kiro Crew on Lambda MicroVMs
k_adachi_01
2
190
C#未経験の僕がAIに読めるコードを書かせるまで
maguroalternative
0
280
[Kiro Meetup #7] Kiro Crew Dive Deep
konippi
0
310
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
16
120k
C#コードの結合を可視化する Roslyn解析による設計改善と リファクタリング判断
dora56
0
610
白金鉱業Meetup Vol.25 アウトカムが二値のデータに対するCausal Impact
brainpadpr
0
300
おい、エージェントを使って終わらせろ
nwiizo
3
910
Oracle Cloud Infrastructure(OCI):Onboarding Session(はじめてのOCI/Oracle Supportご利⽤ガイド)
oracle4engineer
PRO
2
20k
アクセスキーこわい やめかたと漏らさない工夫
sassssan68
1
750
バイブコーディング時代のWebアプリ開発入門~Cloud Runで学ぶセキュアなビルドとデプロイ
waiwai2111
1
150
Featured
See All Featured
Designing for Performance
lara
611
70k
Navigating Algorithm Shifts & AI Overviews - #SMXNext
aleyda
1
1.6k
CSS Pre-Processors: Stylus, Less & Sass
bermonpainter
360
31k
Fantastic passwords and where to find them - at NoRuKo
philnash
52
3.9k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
Scaling GitHub
holman
464
140k
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
490
Rails Girls Zürich Keynote
gr2m
96
14k
SEO for Brand Visibility & Recognition
aleyda
0
4.8k
Exploring anti-patterns in Rails
aemeredith
4
510
Music & Morning Musume
bryan
48
7.4k
How to Talk to Developers About Accessibility
jct
2
550
Transcript
右側のQRコードより、ご参加ください! 1
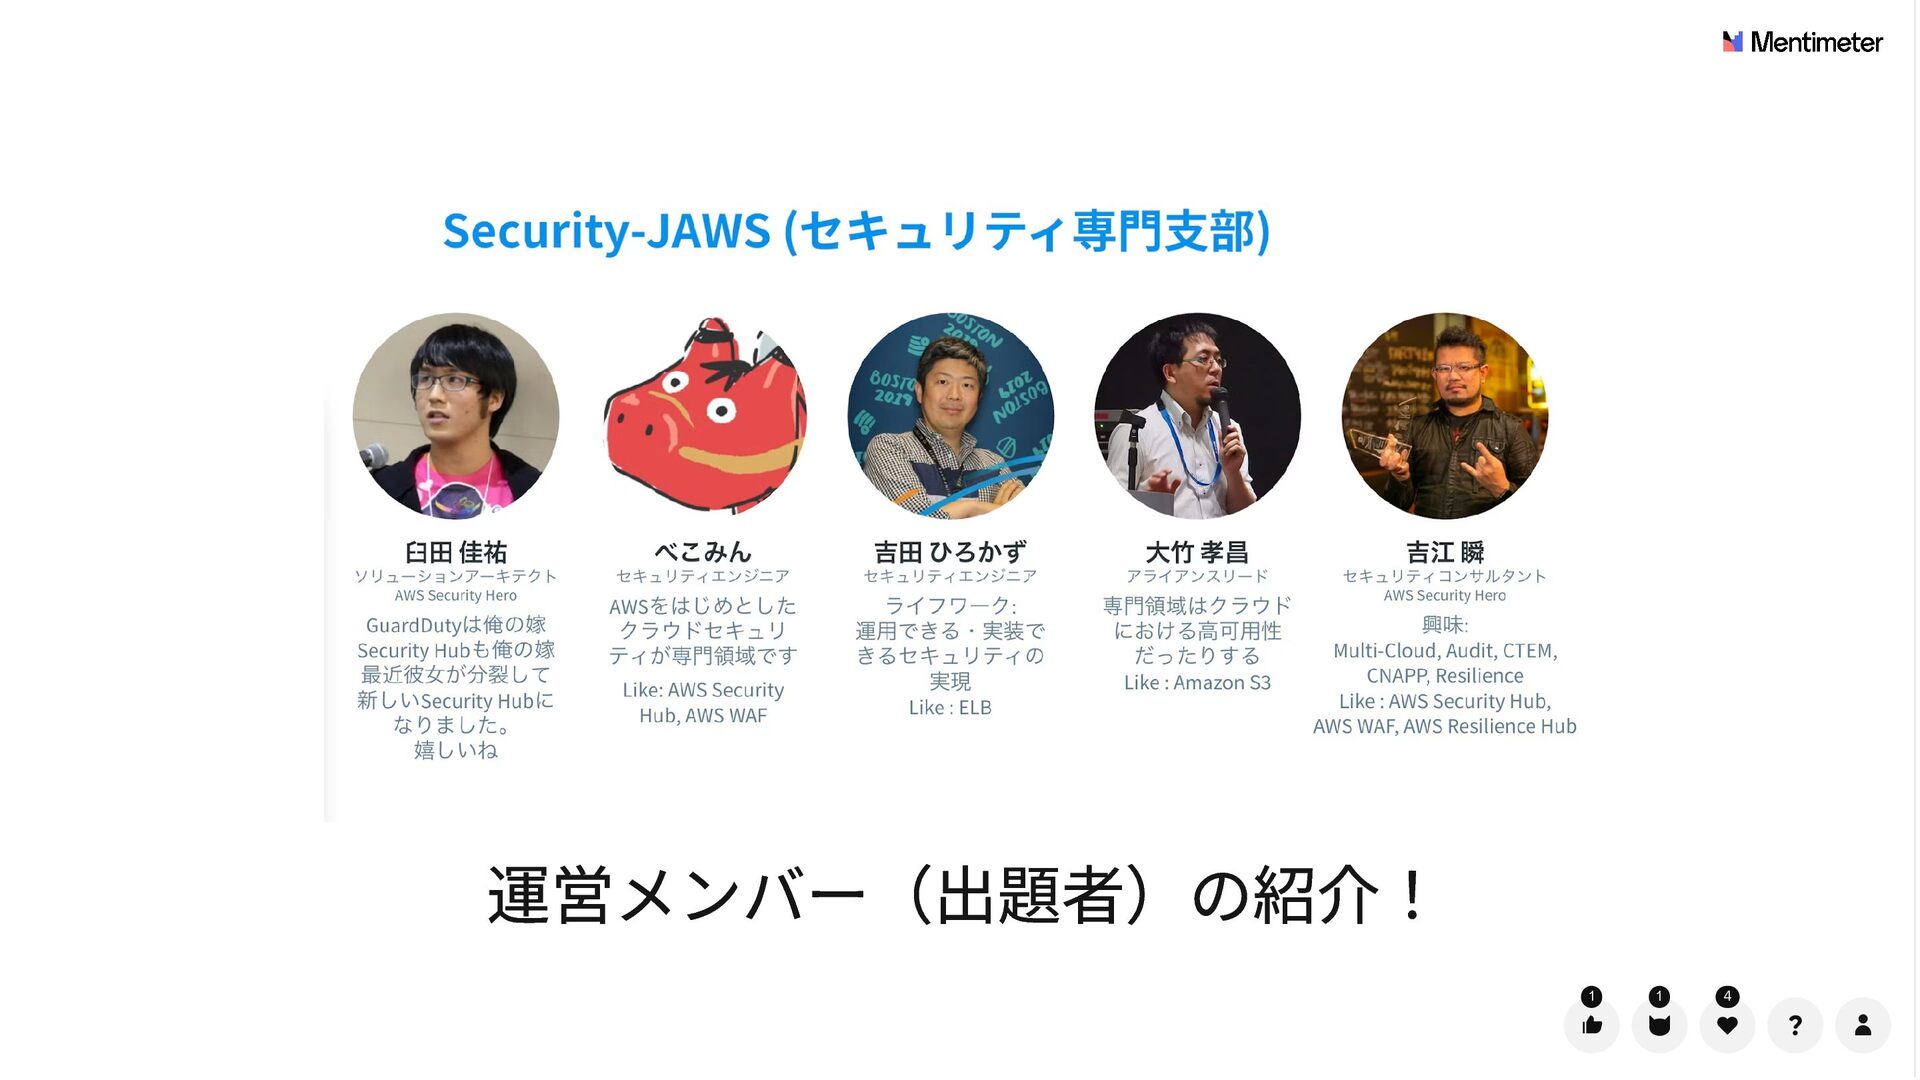
運営メンバー(出題者)の紹介! 1 1 4
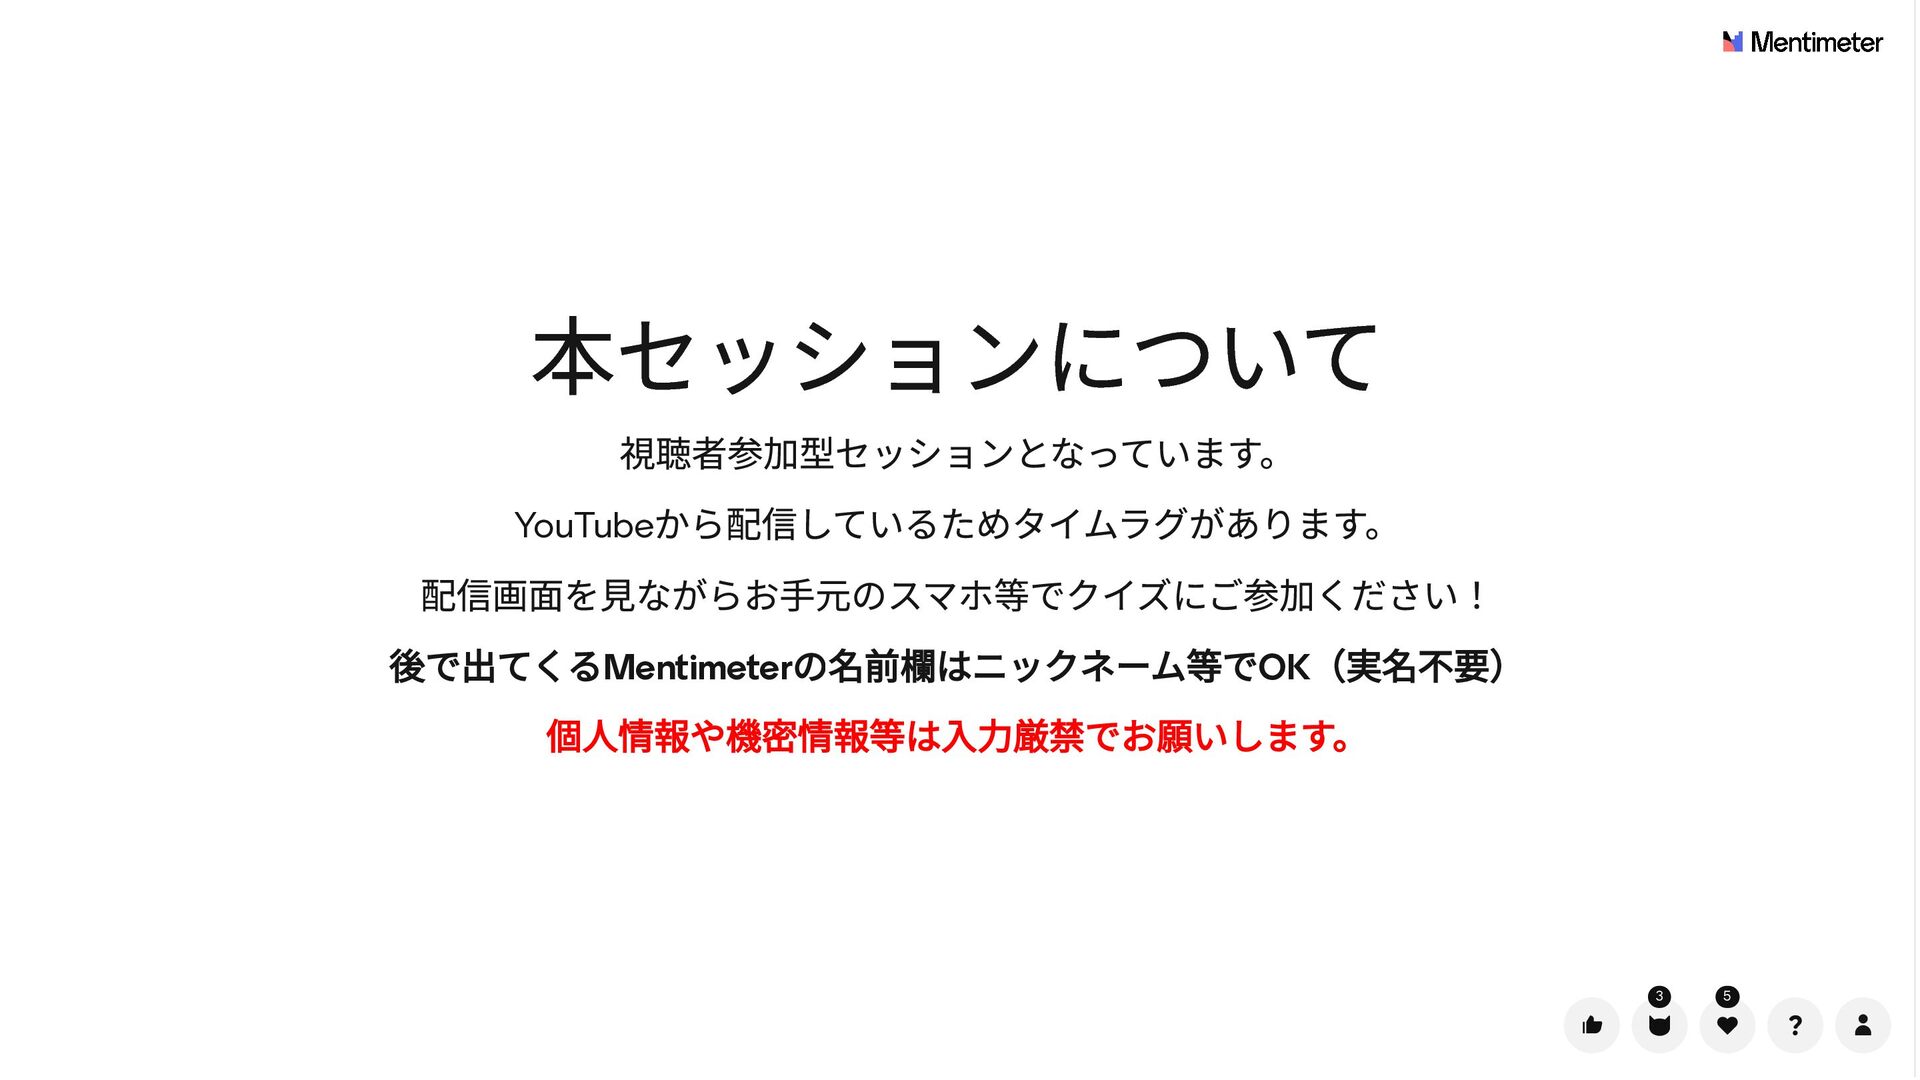
本セッションについて 視聴者参加型セッションとなっています。 から配信しているためタイムラグがあります。 配信画面を見ながらお手元のスマホ等でクイズにご参加ください! 後で出てくるMentimeterの名前欄はニックネーム等でOK(実名不要) 個人情報や機密情報等は入力厳禁でお願いします。 YouTube 3 5
【習うより慣れろ!】まずは練習問題 1 2
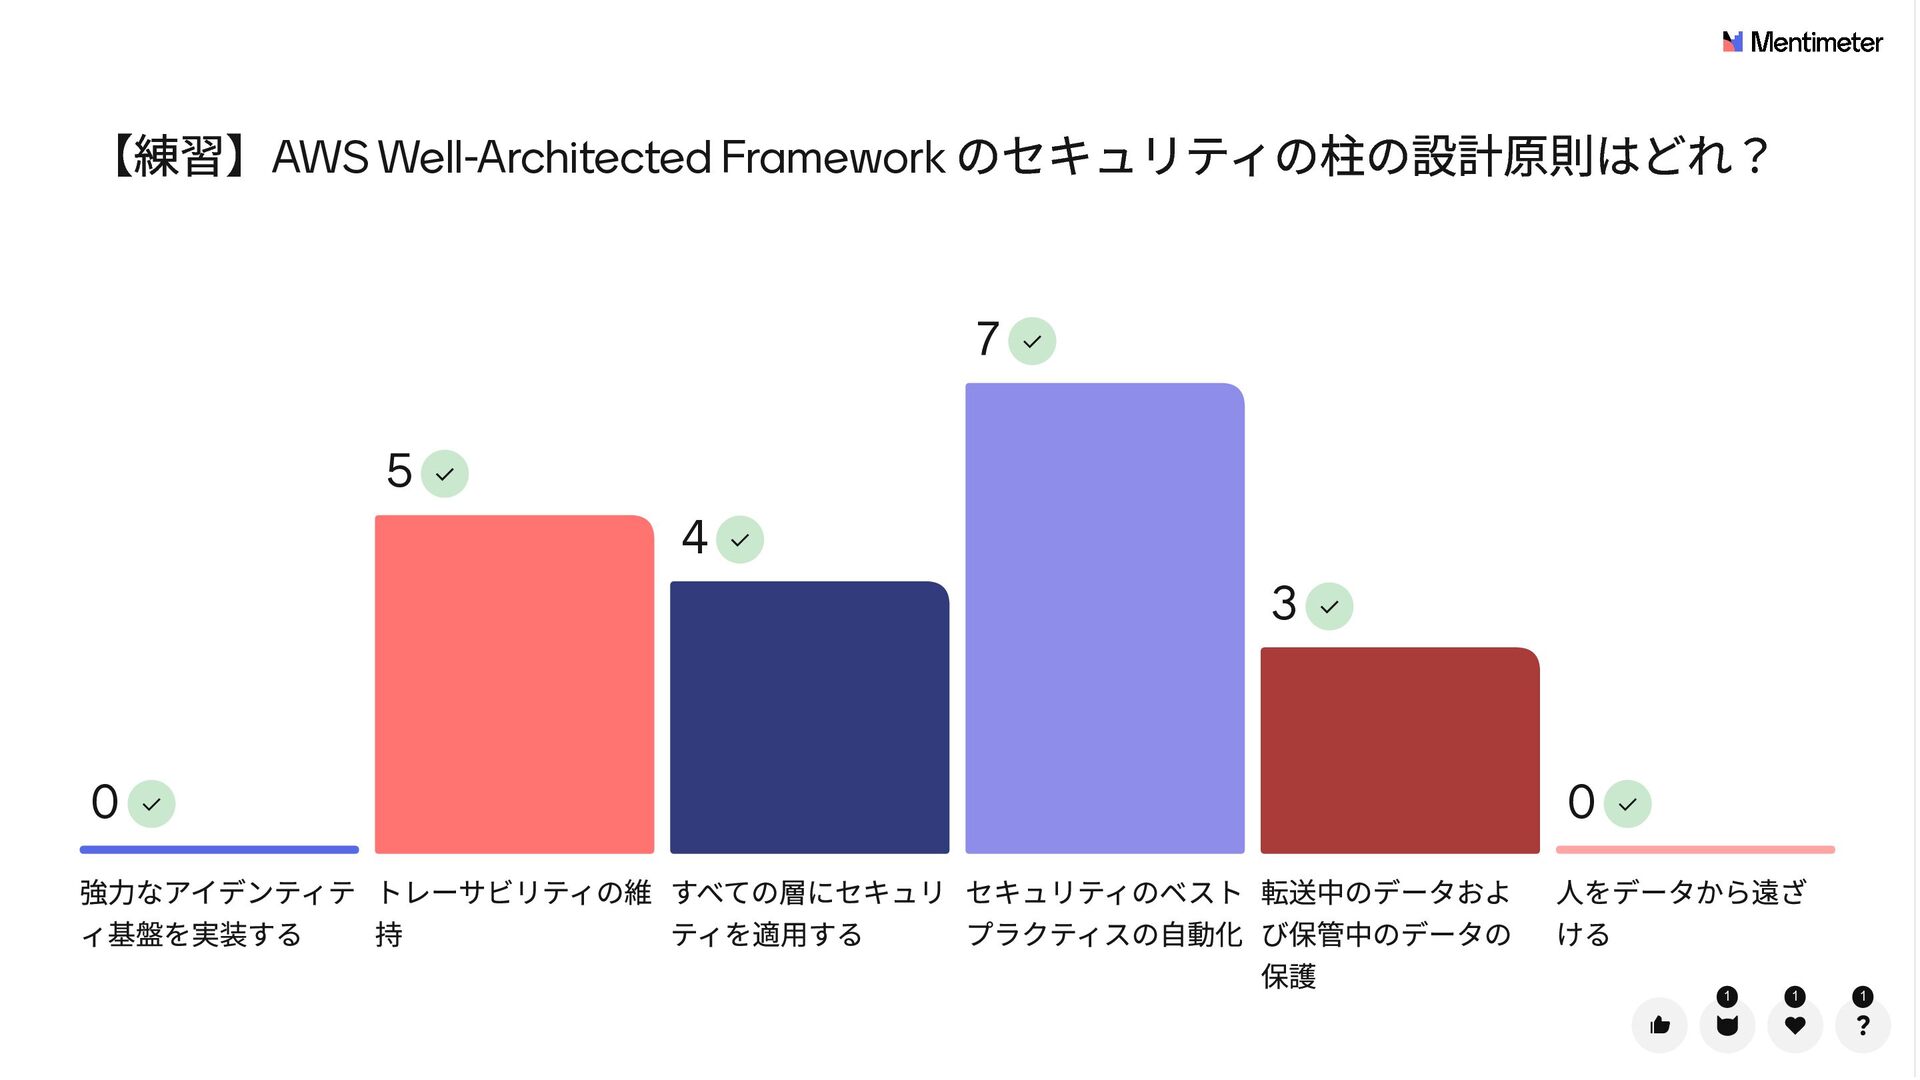
【練習】AWS Well-Architected Framework のセキュリティの柱の設計原則はどれ? 7 5 4 3 0 0
強力なアイデンティテ トレーサビリティの維 すべての層にセキュリ セキュリティのベスト 転送中のデータおよ 人をデータから遠ざ ィ基盤を実装する 持 ティを適用する プラクティスの自動化 び保管中のデータの ける 保護 1 1 1
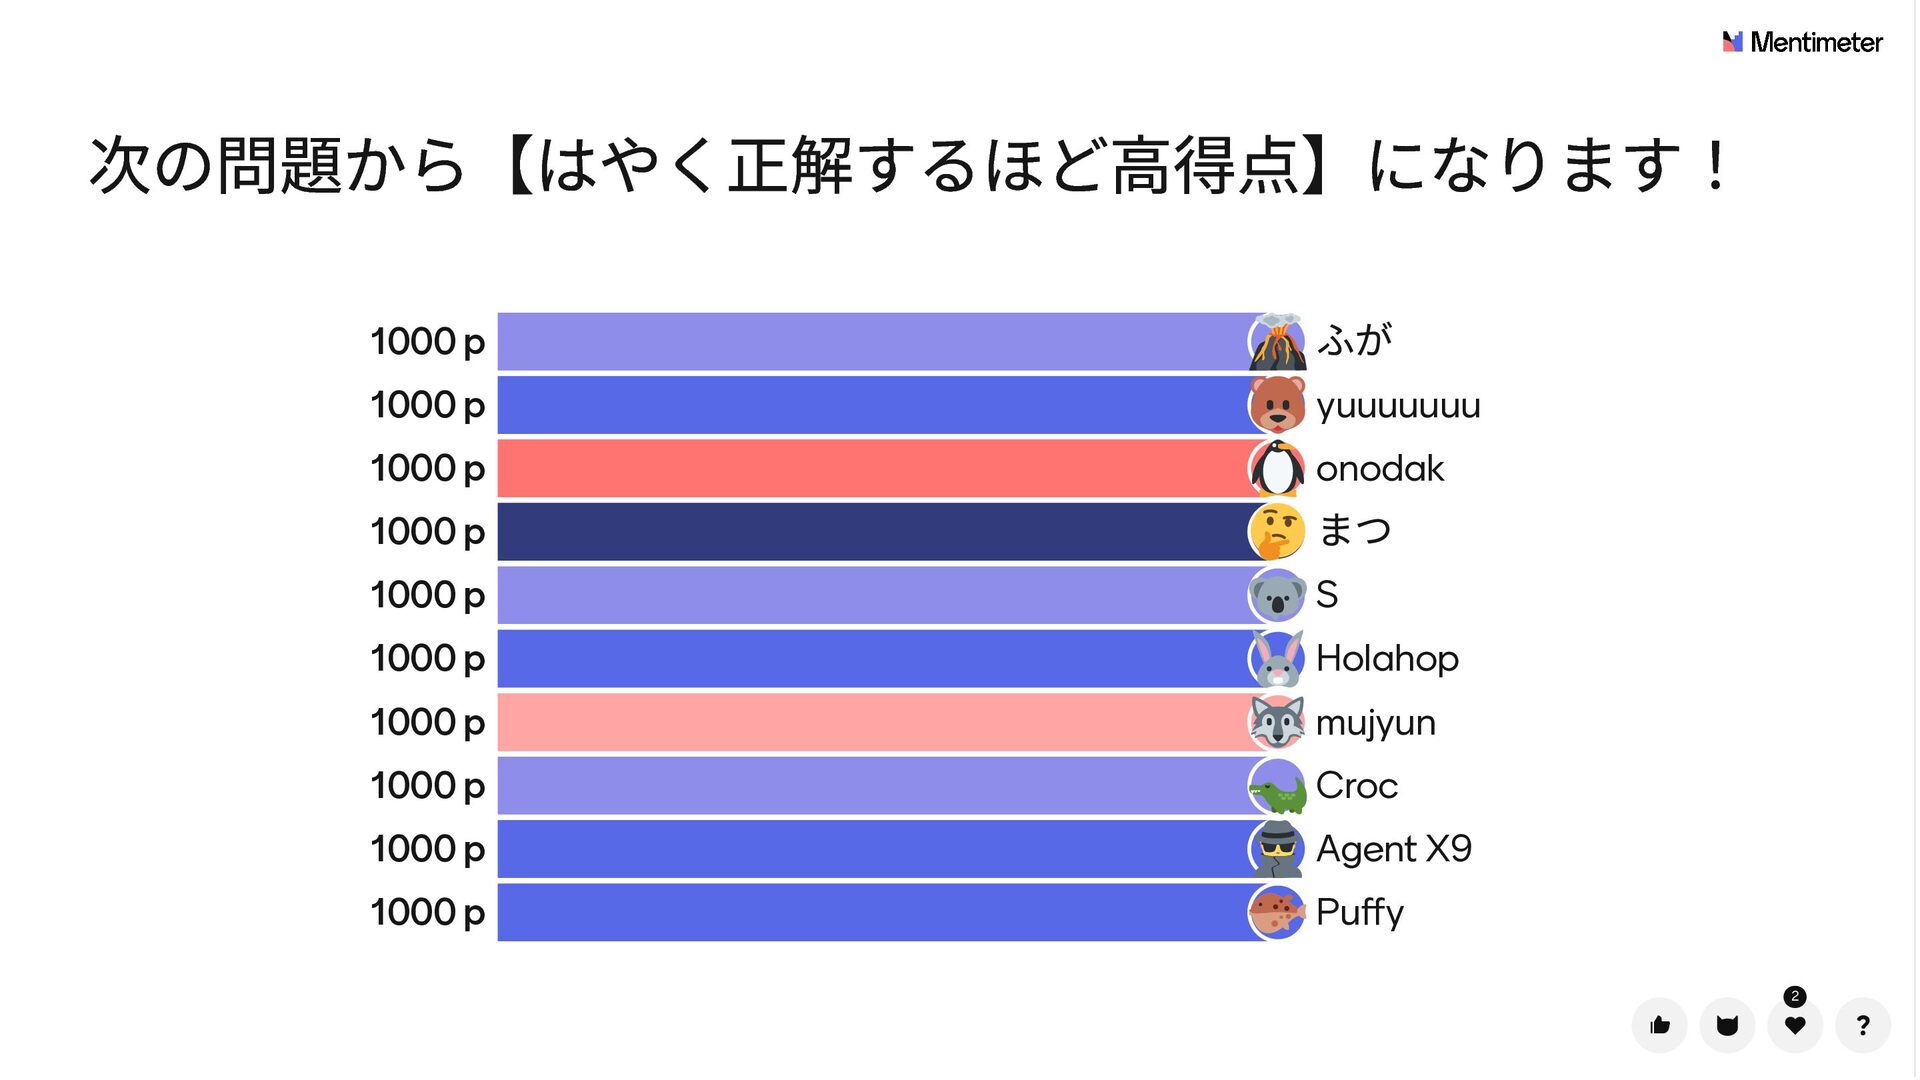
次の問題から【はやく正解するほど高得点】になります! 1000 p +1000 ふが 1000 p +1000 yuuuuuuu 1000
p +1000 onodak +1000 まつ +1000 S +1000 Holahop +1000 mujyun 1000 p +1000 Croc 1000 p +1000 Agent X9 1000 p +1000 Puffy 1000 p uu, onodak, It's a tie! , S, Holahop, mujyun, Croc, Age まつ 1000 p 1000 p 1000 p 2
いざ本番!
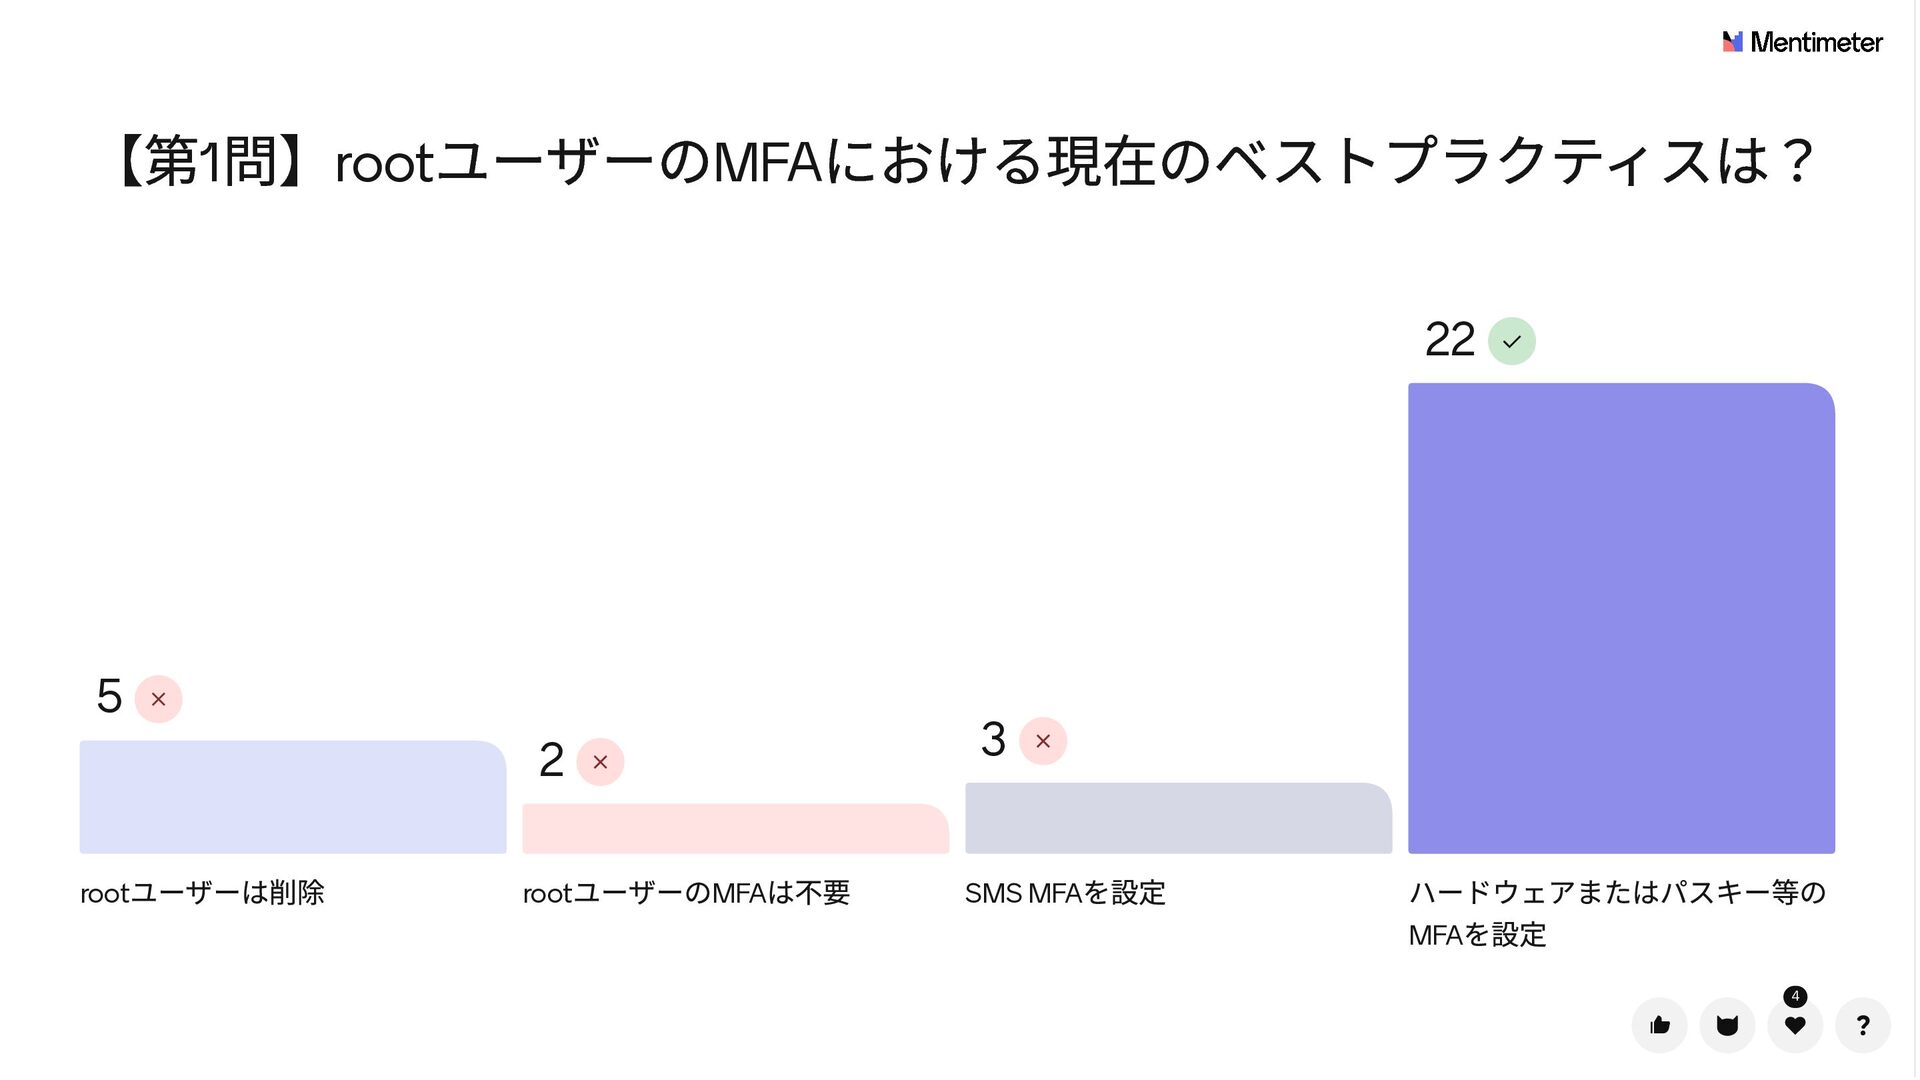
【第1問】rootユーザーのMFAにおける現在のベストプラクティスは? 22 5 3 2 root ユーザーは削除 root ユーザーのMFAは不要 SMS
MFA を設定 ハードウェアまたはパスキー等の MFAを設定 4
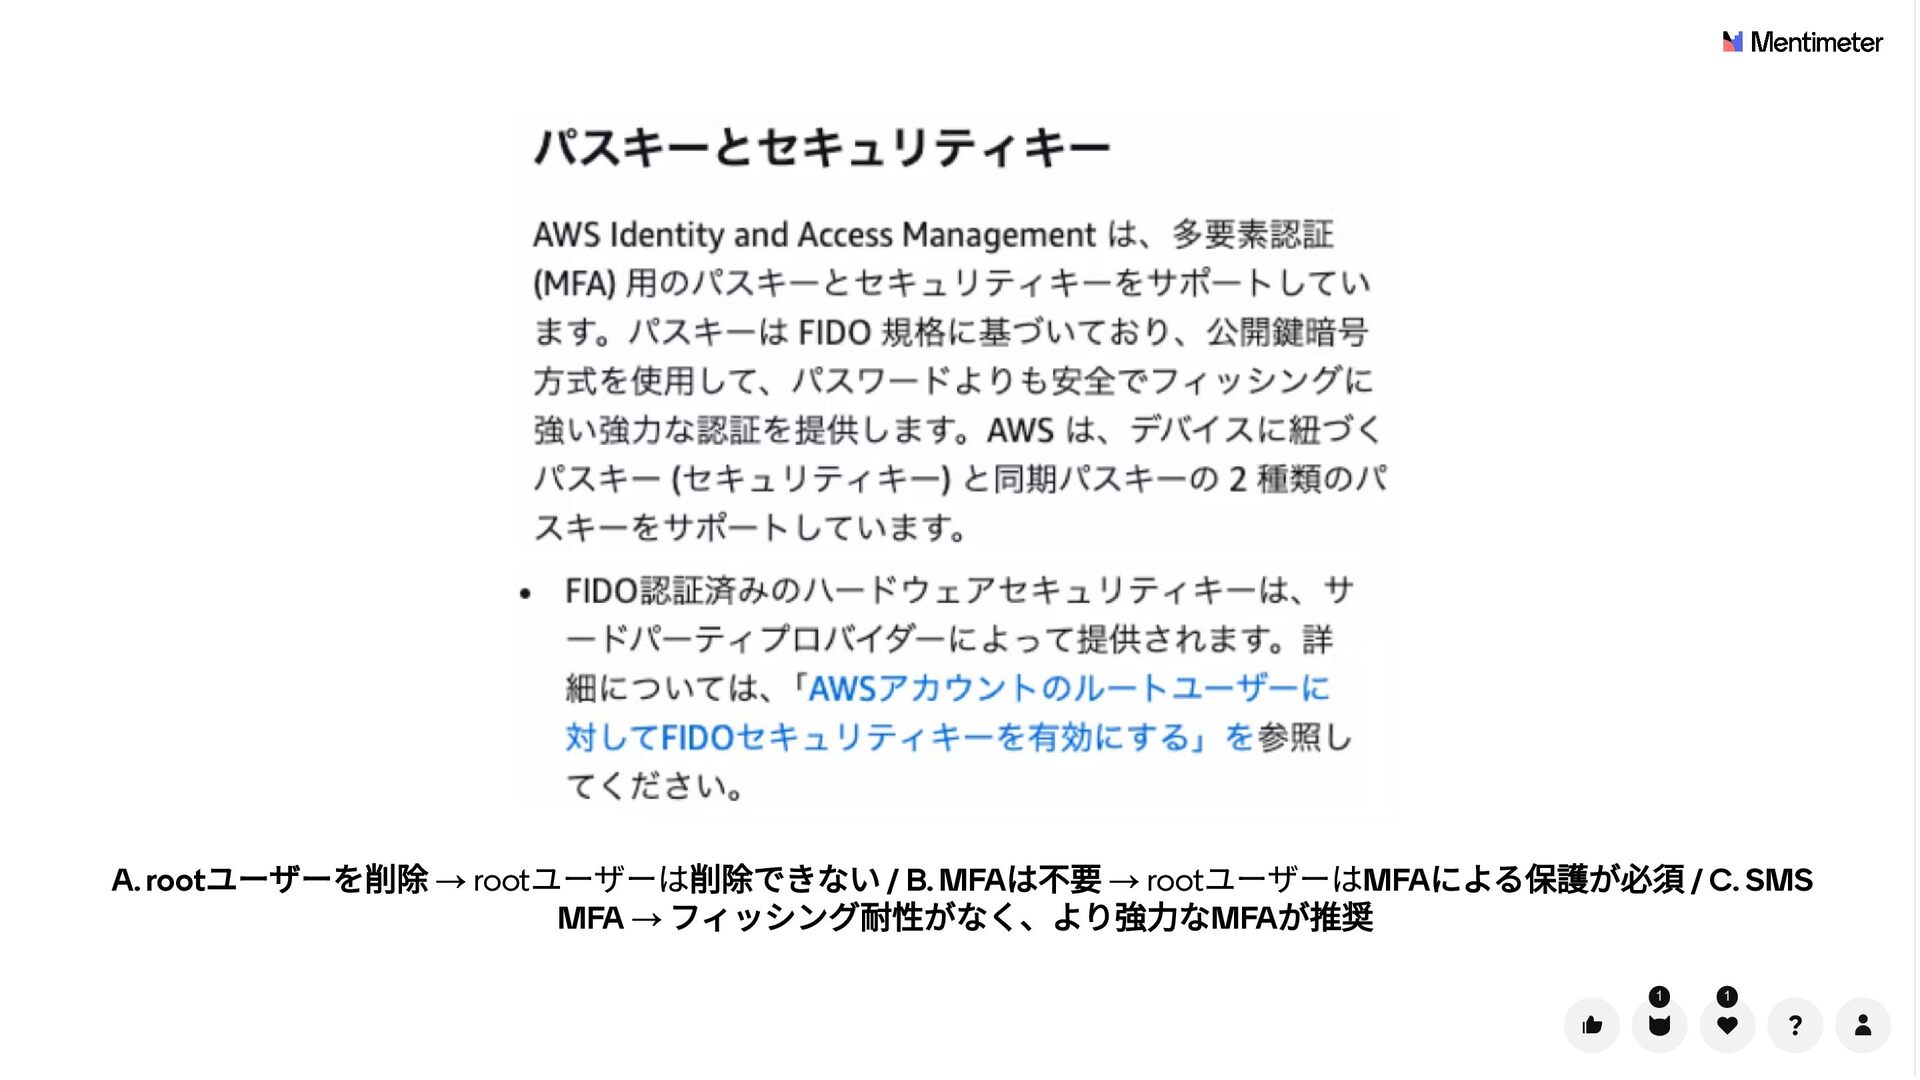
A. root ユーザーを削除 → rootユーザーは削除できない / B. MFAは不要 → rootユーザーはMFAによる保護が必須
/ C. SMS MFA → フィッシング耐性がなく、より強力なMFAが推奨 1 1
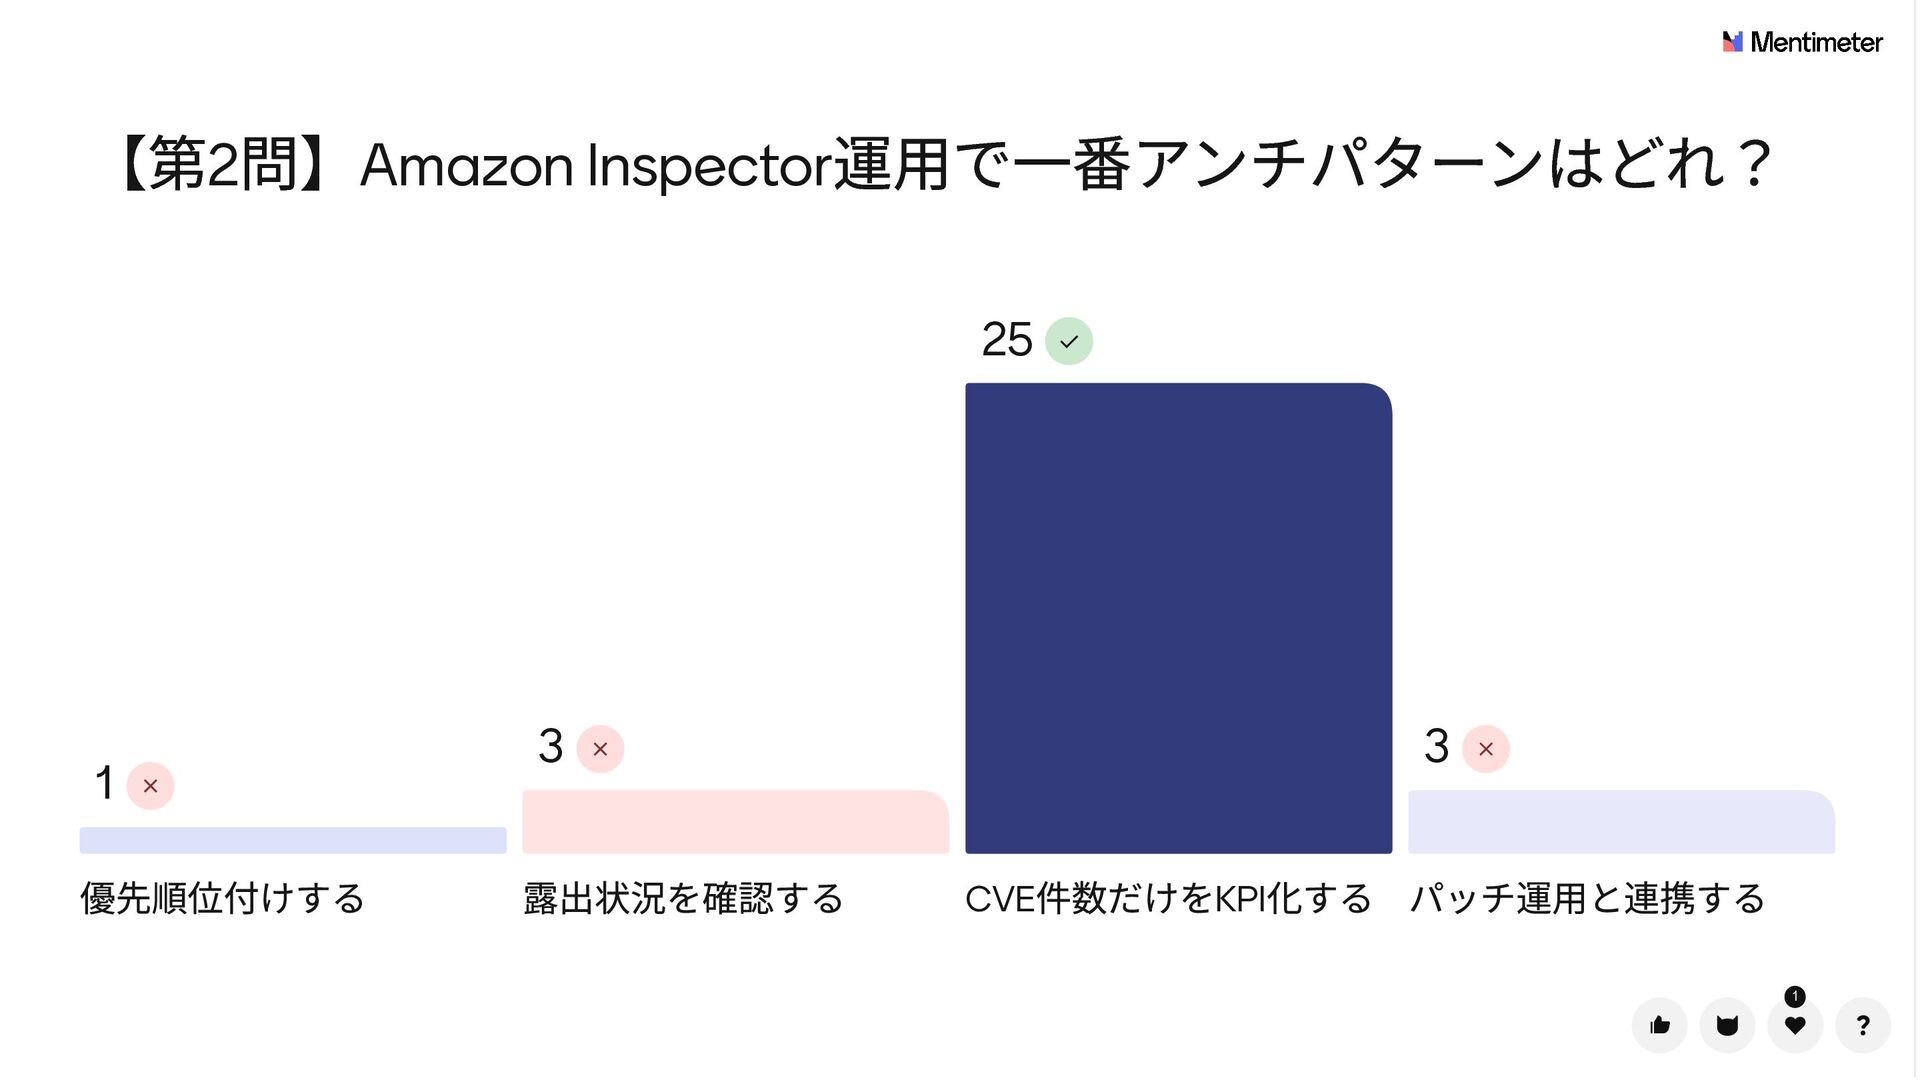
【第2問】Amazon Inspector運用で一番アンチパターンはどれ? 25 1 優先順位付けする 3 露出状況を確認する 3 CVE 件数だけをKPI化する
パッチ運用と連携する 1
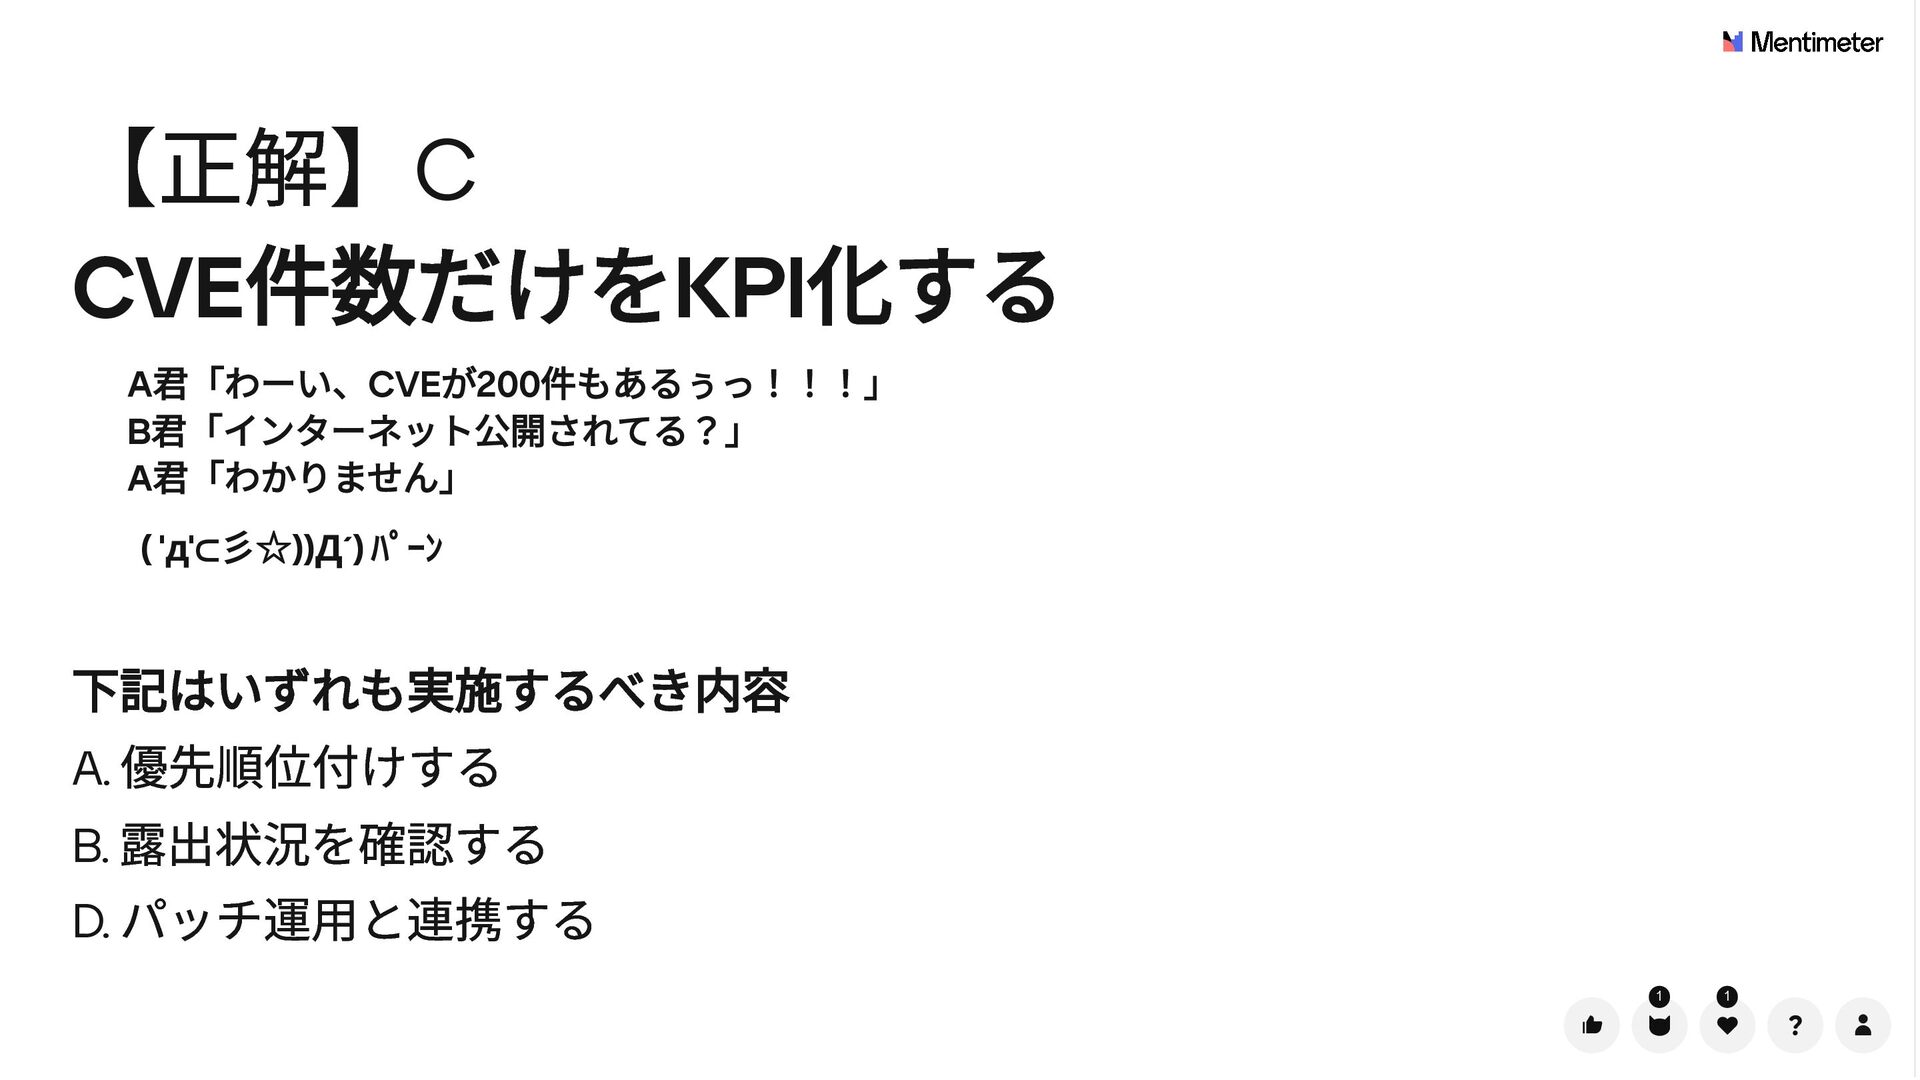
【正解】C CVE件数だけをKPI化する 君「わーい、 が 件もあるぅっ!!!」 A B A CVE 200
君「インターネット公開されてる?」 君「わかりません」 ( 'д'⊂彡☆))Д´) パーン 下記はいずれも実施するべき内容 A. 優先順位付けする B. 露出状況を確認する D. パッチ運用と連携する 1 1
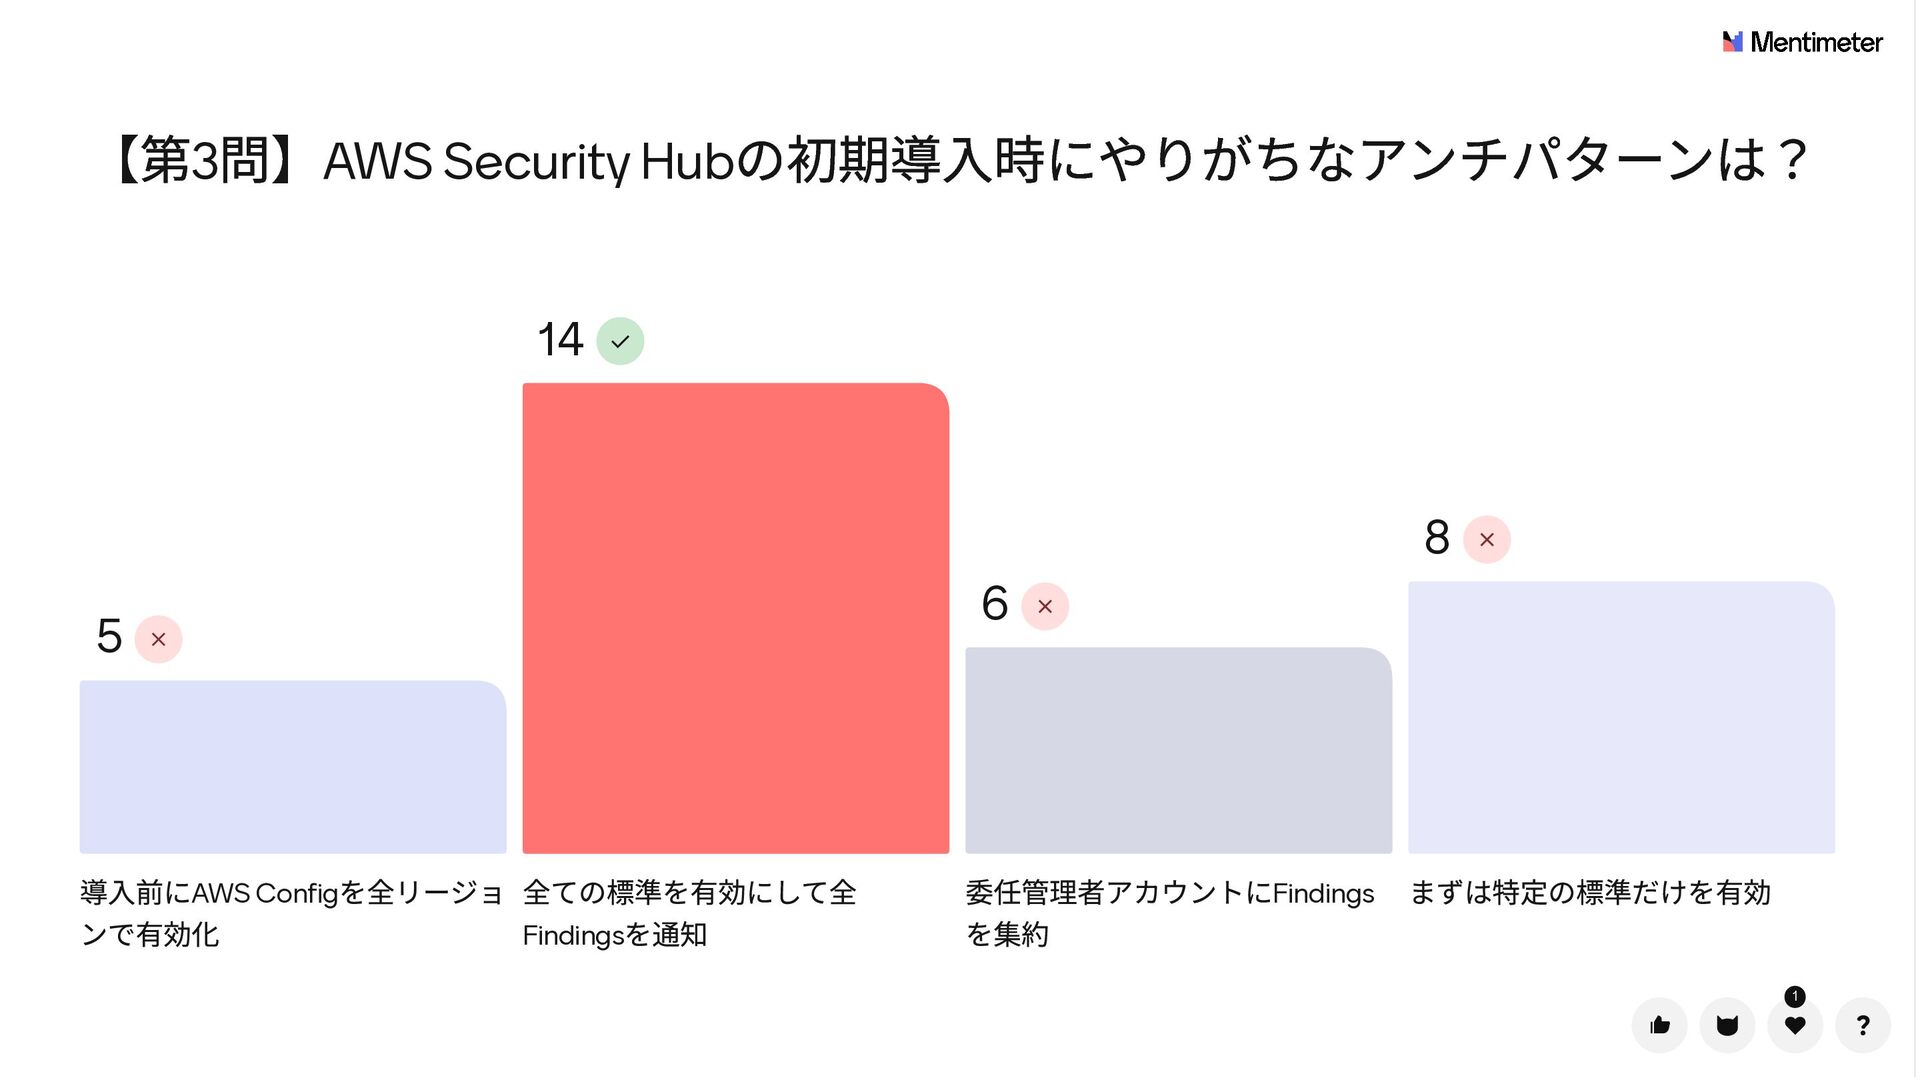
【第3問】AWS Security Hubの初期導入時にやりがちなアンチパターンは? 14 8 5 導入前にAWS Configを全リージョ 全ての標準を有効にして全 ンで有効化
Findingsを通知 6 委任管理者アカウントにFindings まずは特定の標準だけを有効 を集約 1
【正解】B 全ての標準を有効にして全Findingsを通知 最初から全部盛りにすると通知の波に飲まれて対応が回らなくなるケースも多いで す。 まずは自社のセキュリティガバナンスに即した最低限の標準を有効にして、運用体 制が整うまではスモールスタートで運用していきましょう。 1 1
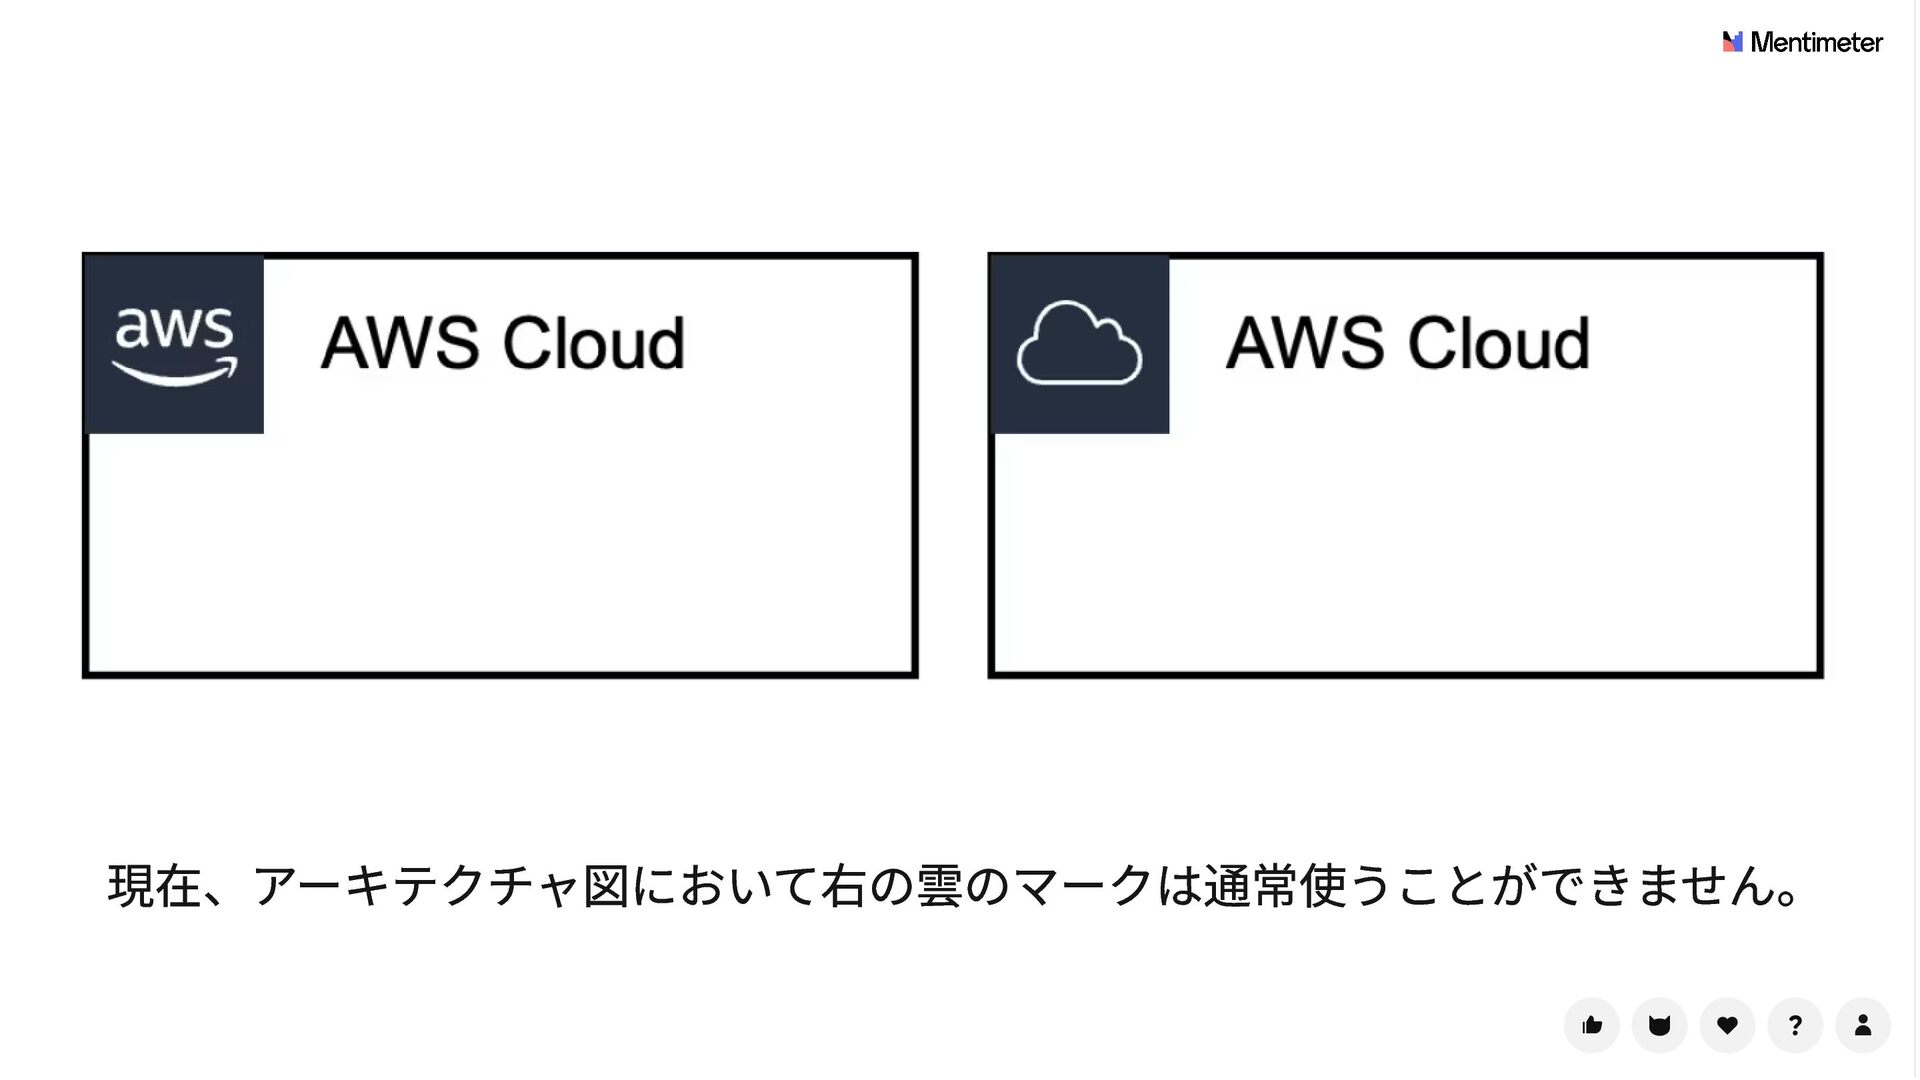
現在、アーキテクチャ図において右の雲のマークは通常使うことができません。
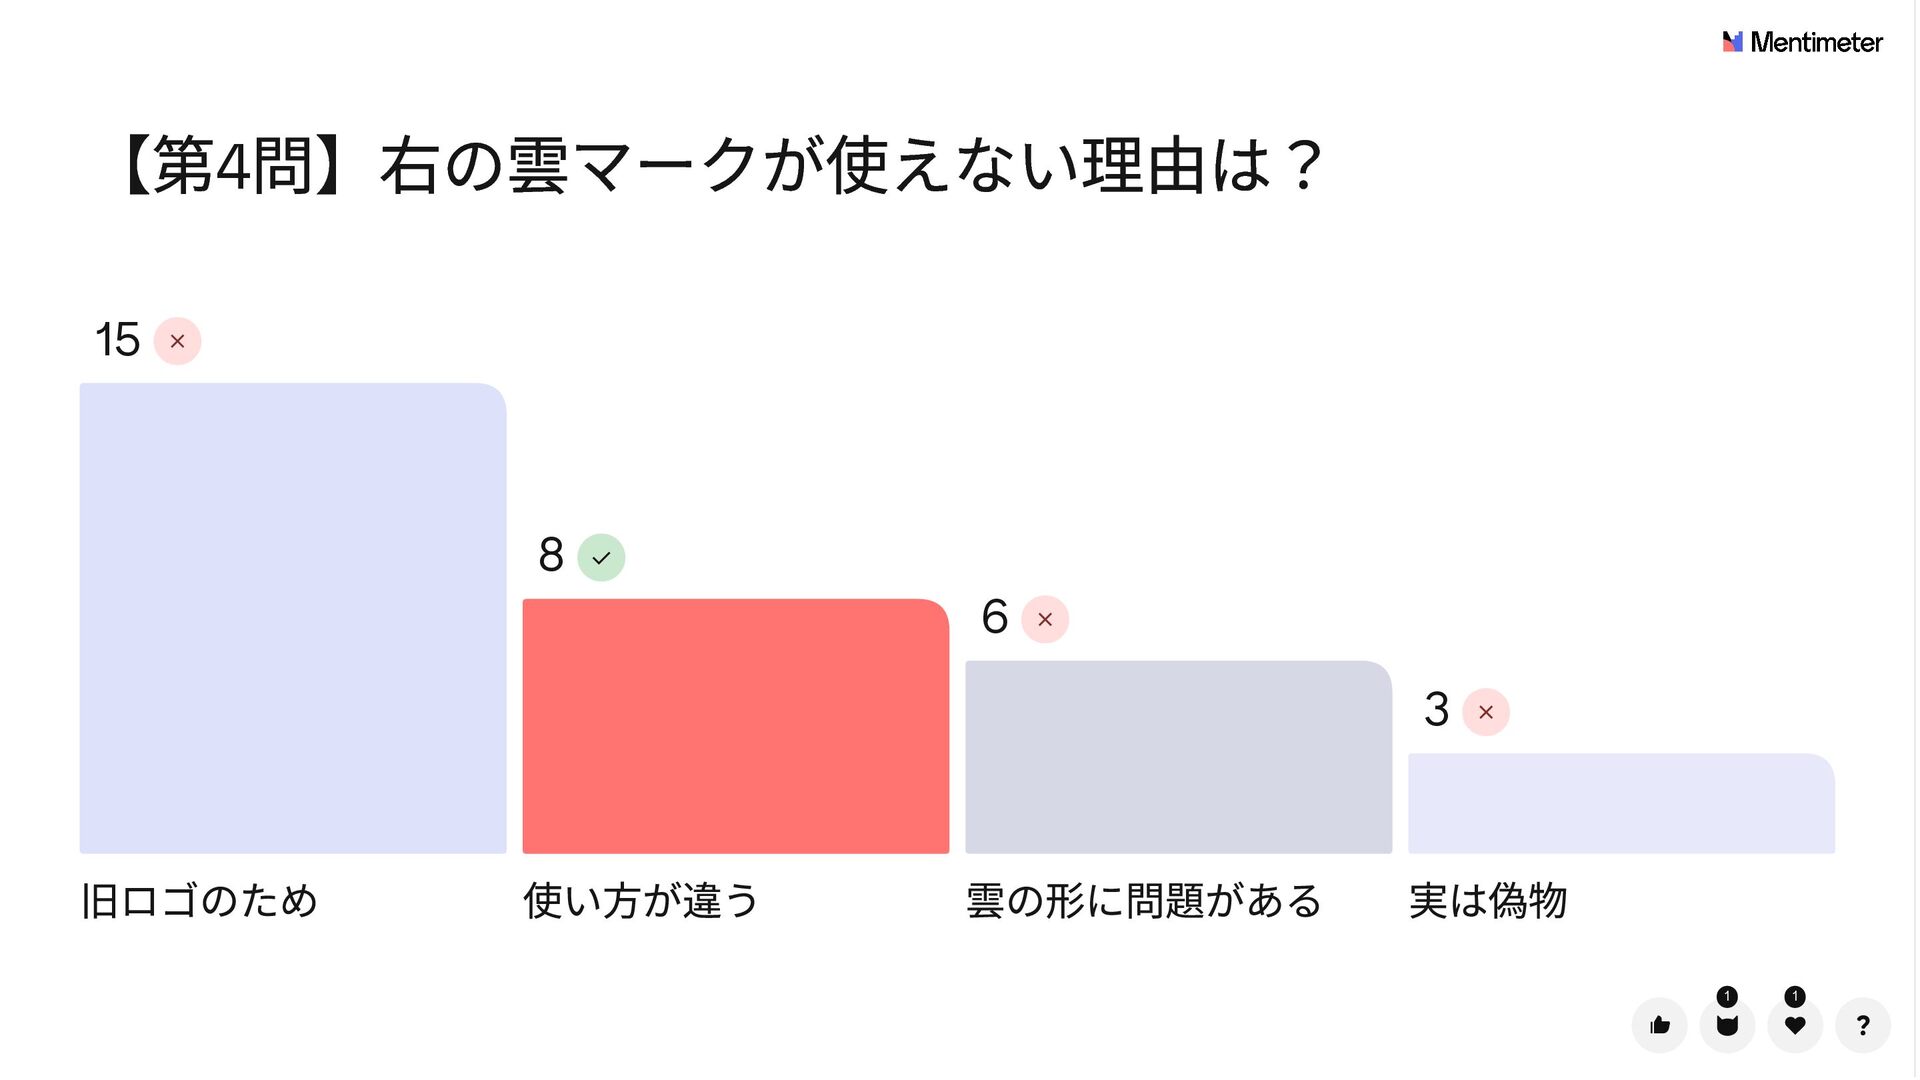
【第4問】右の雲マークが使えない理由は? 15 8 6 3 旧ロゴのため 使い方が違う 雲の形に問題がある 実は偽物 1
1
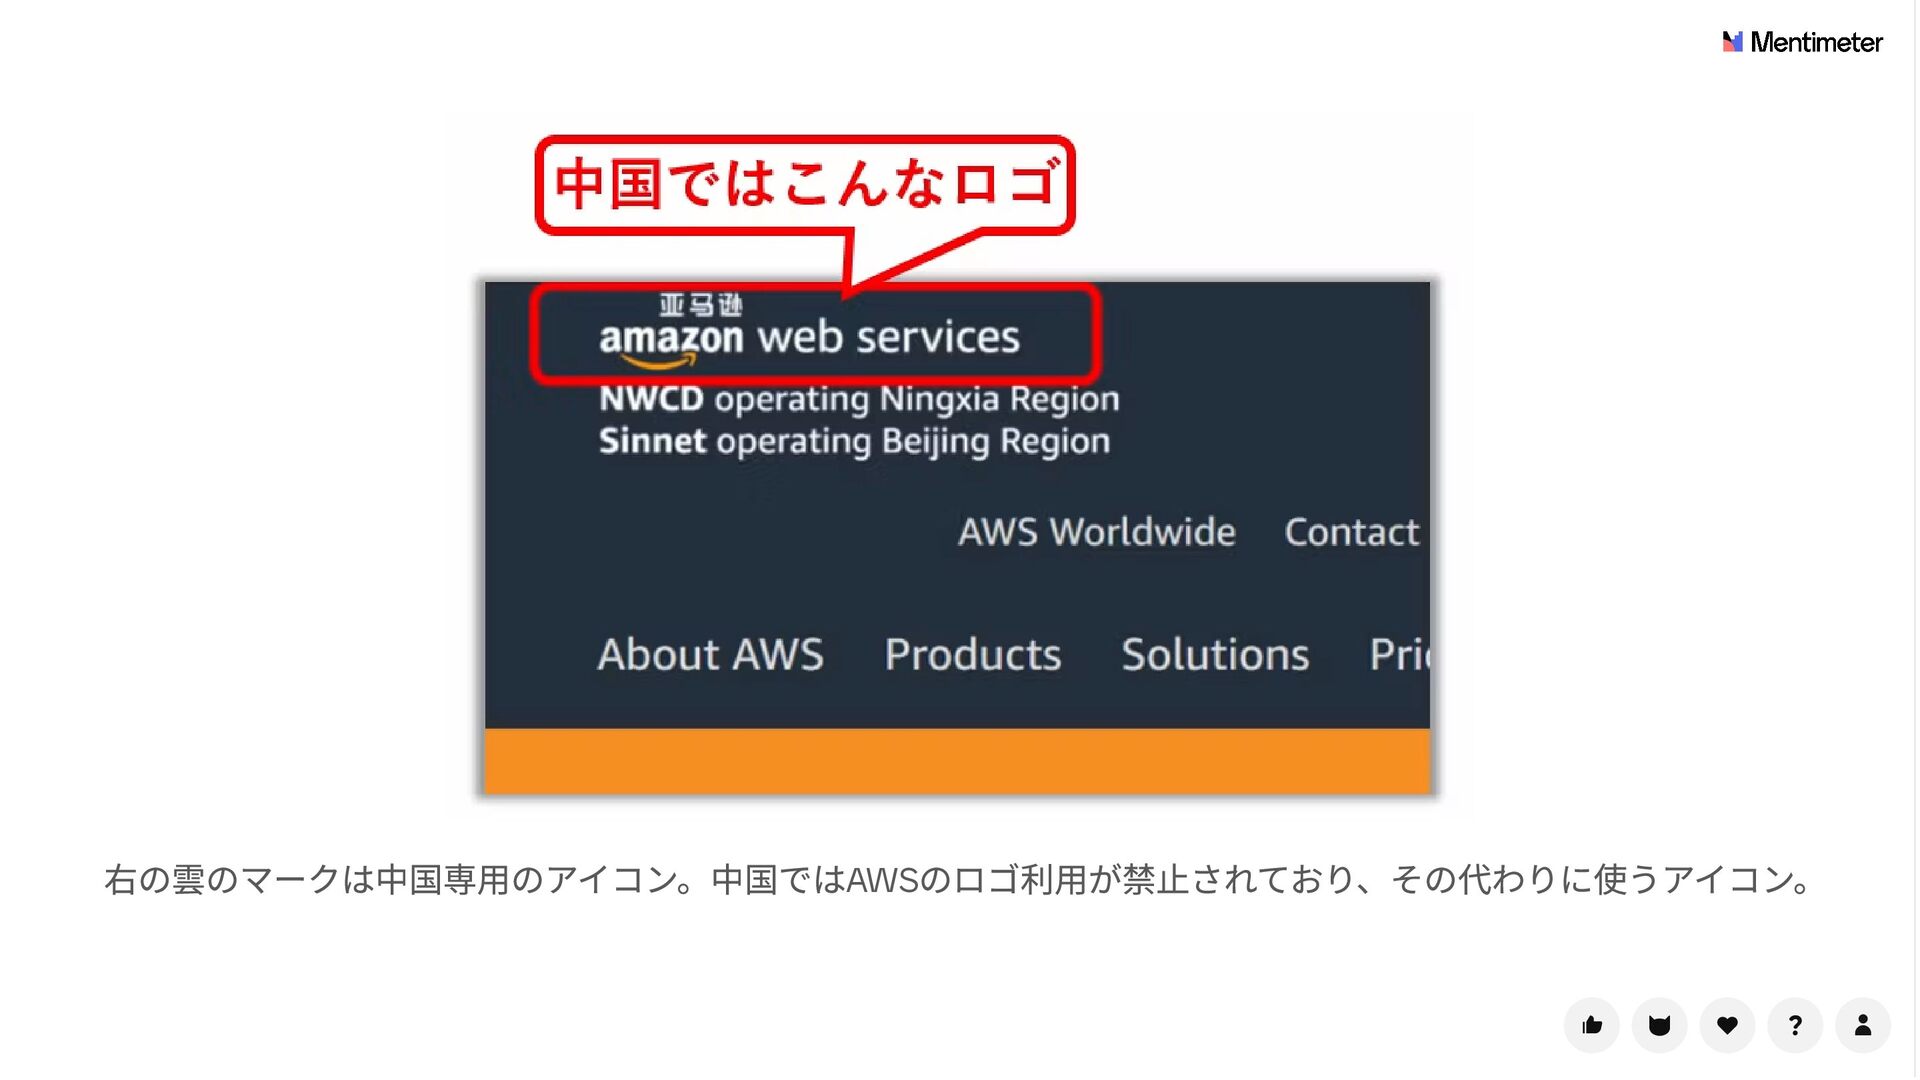
右の雲のマークは中国専用のアイコン。中国ではAWSのロゴ利用が禁止されており、その代わりに使うアイコン。
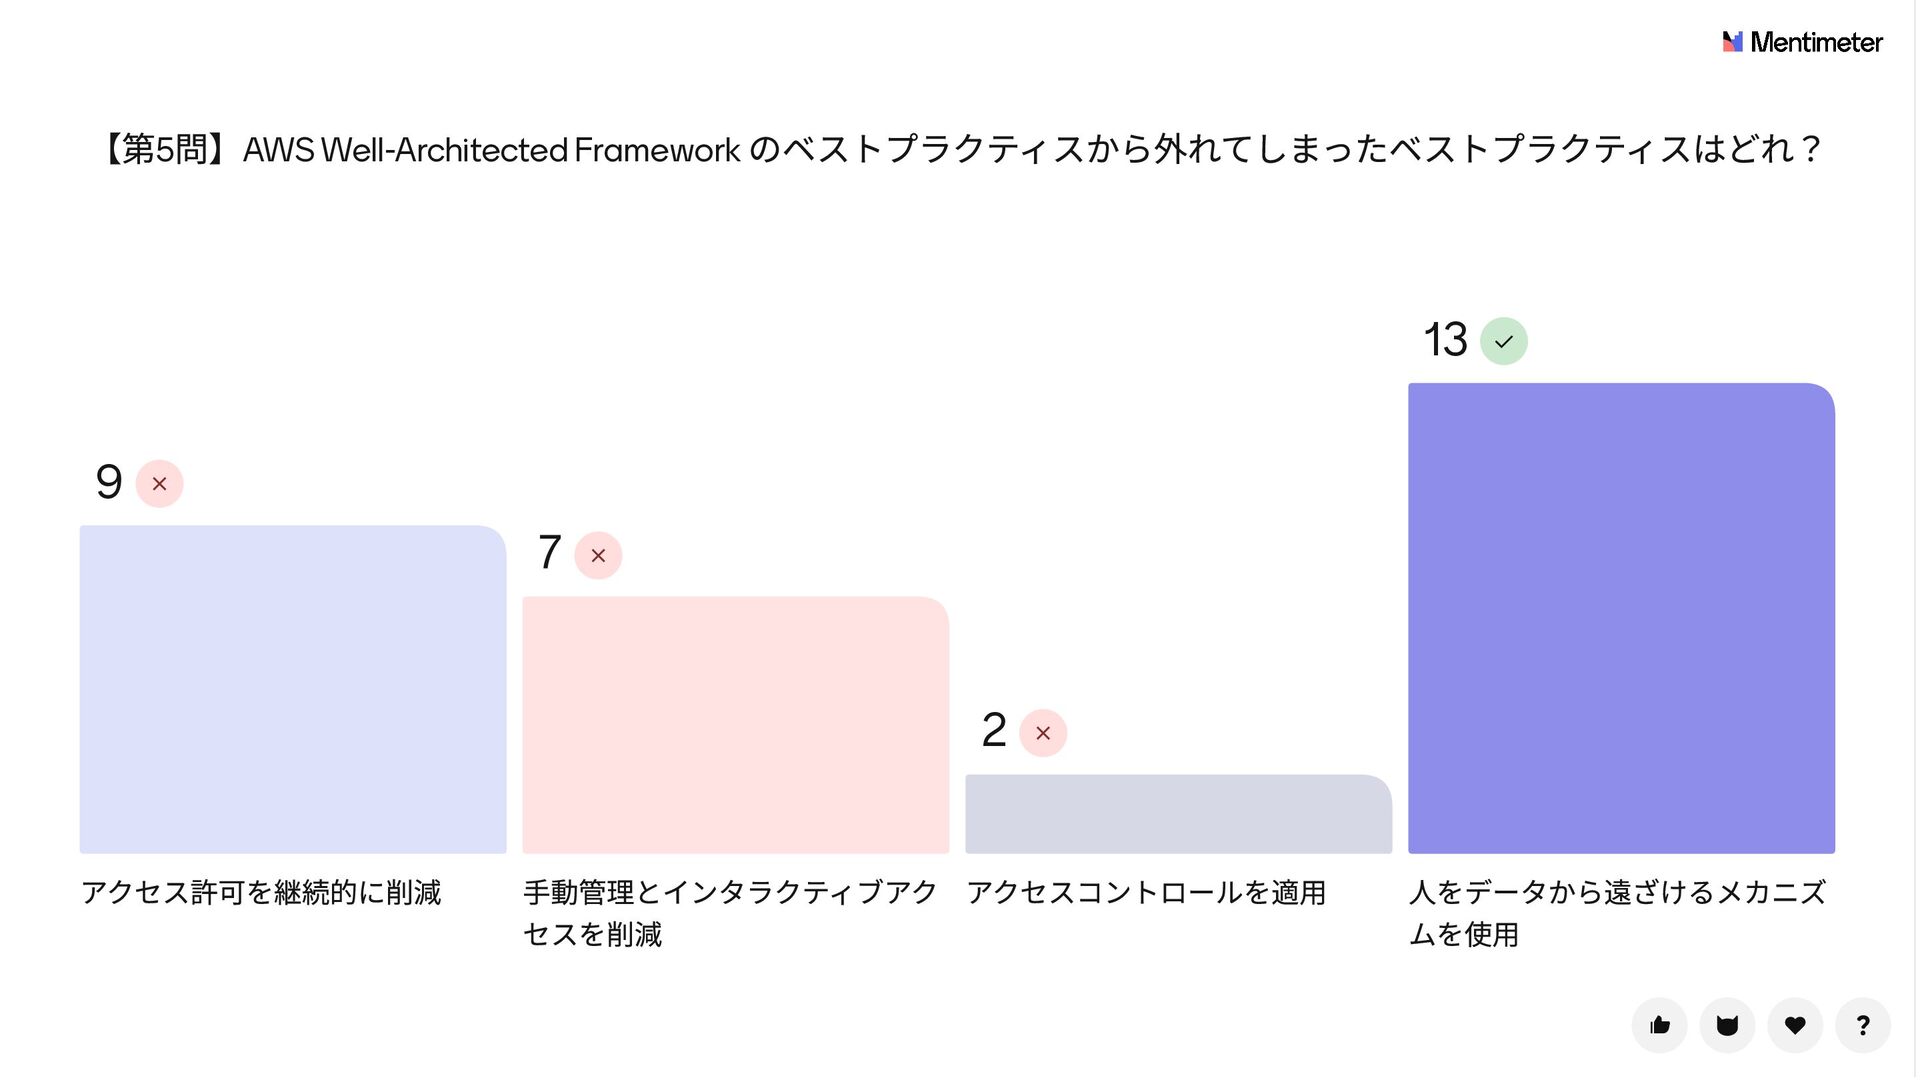
【第5問】AWS Well-Architected Framework のベストプラクティスから外れてしまったベストプラクティスはどれ? 13 9 7 2 アクセス許可を継続的に削減 手動管理とインタラクティブアク
アクセスコントロールを適用 セスを削減 人をデータから遠ざけるメカニズ ムを使用
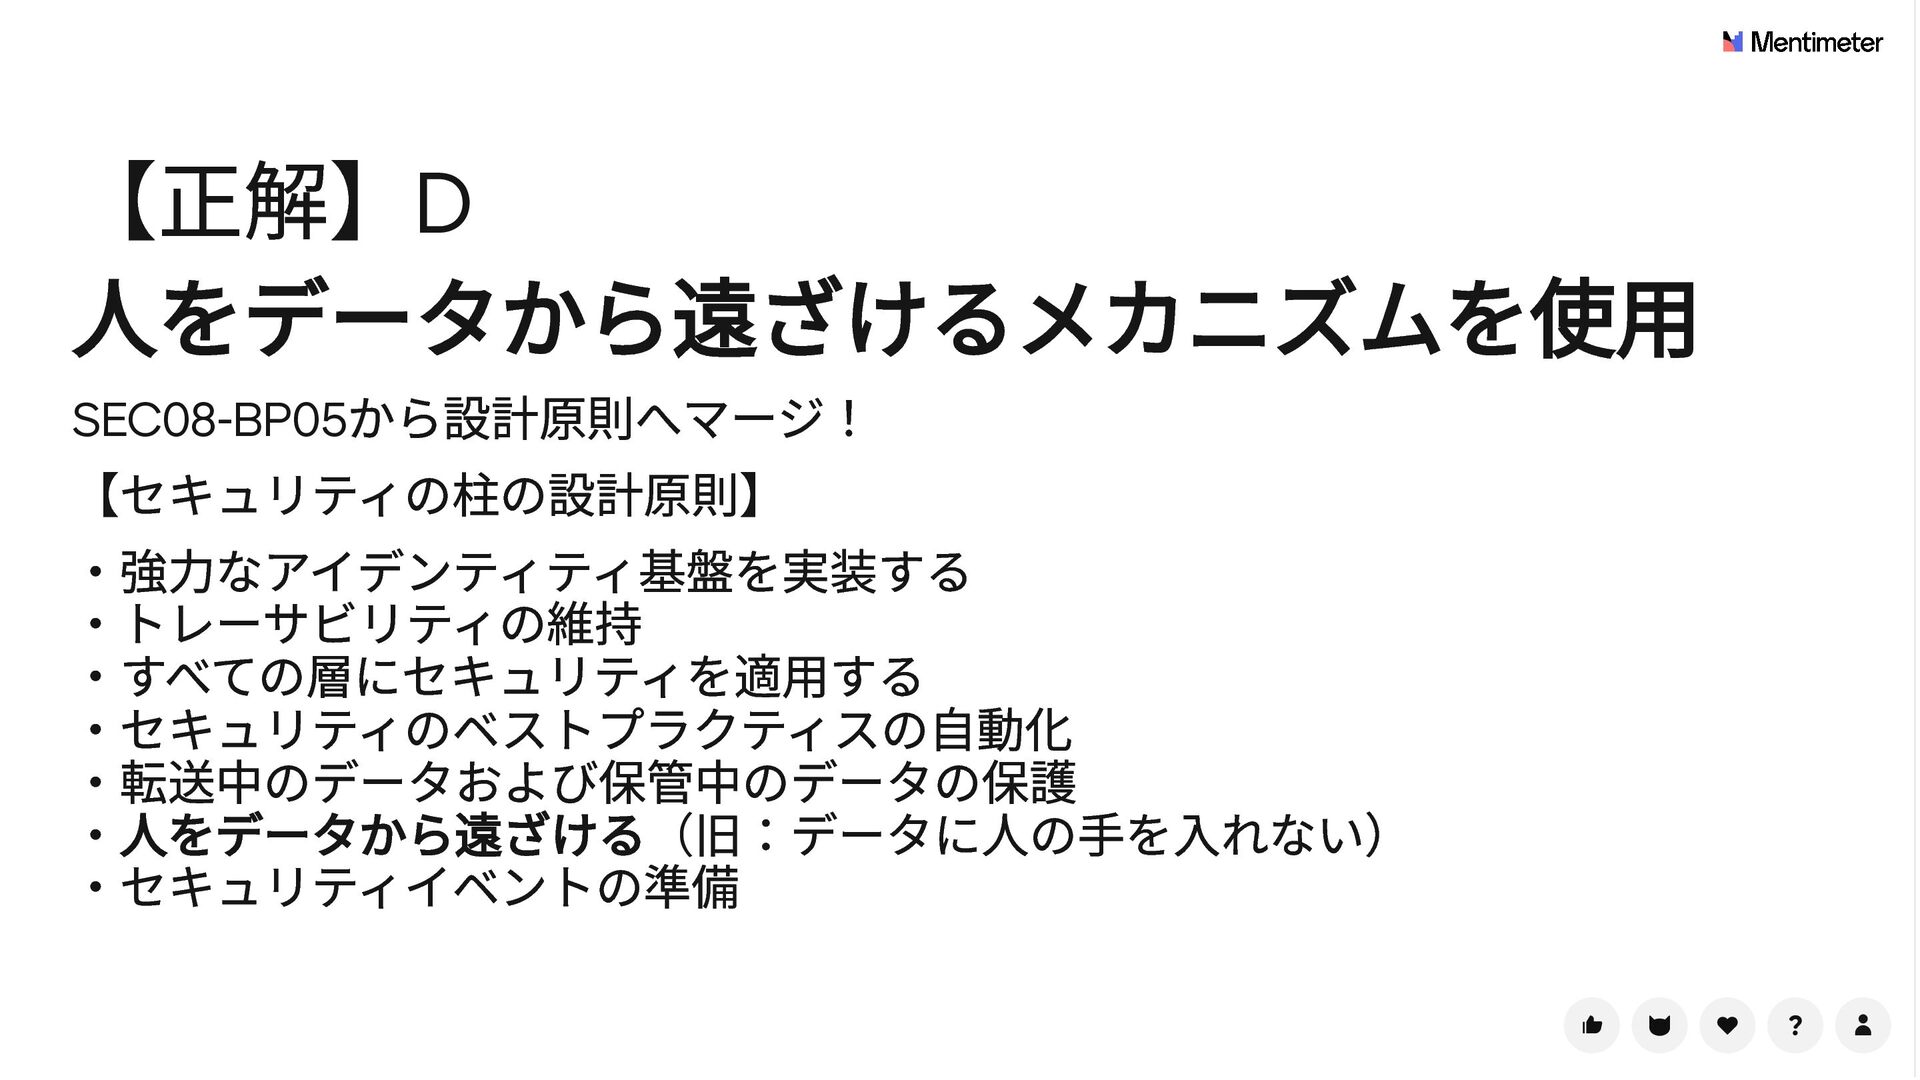
【正解】D 人をデータから遠ざけるメカニズムを使用 から設計原則へマージ! SEC08-BP05 【セキュリティの柱の設計原則】 ・強力なアイデンティティ基盤を実装する ・トレーサビリティの維持 ・すべての層にセキュリティを適用する ・セキュリティのベストプラクティスの自動化 ・転送中のデータおよび保管中のデータの保護
・人をデータから遠ざける(旧:データに人の手を入れない) ・セキュリティイベントの準備
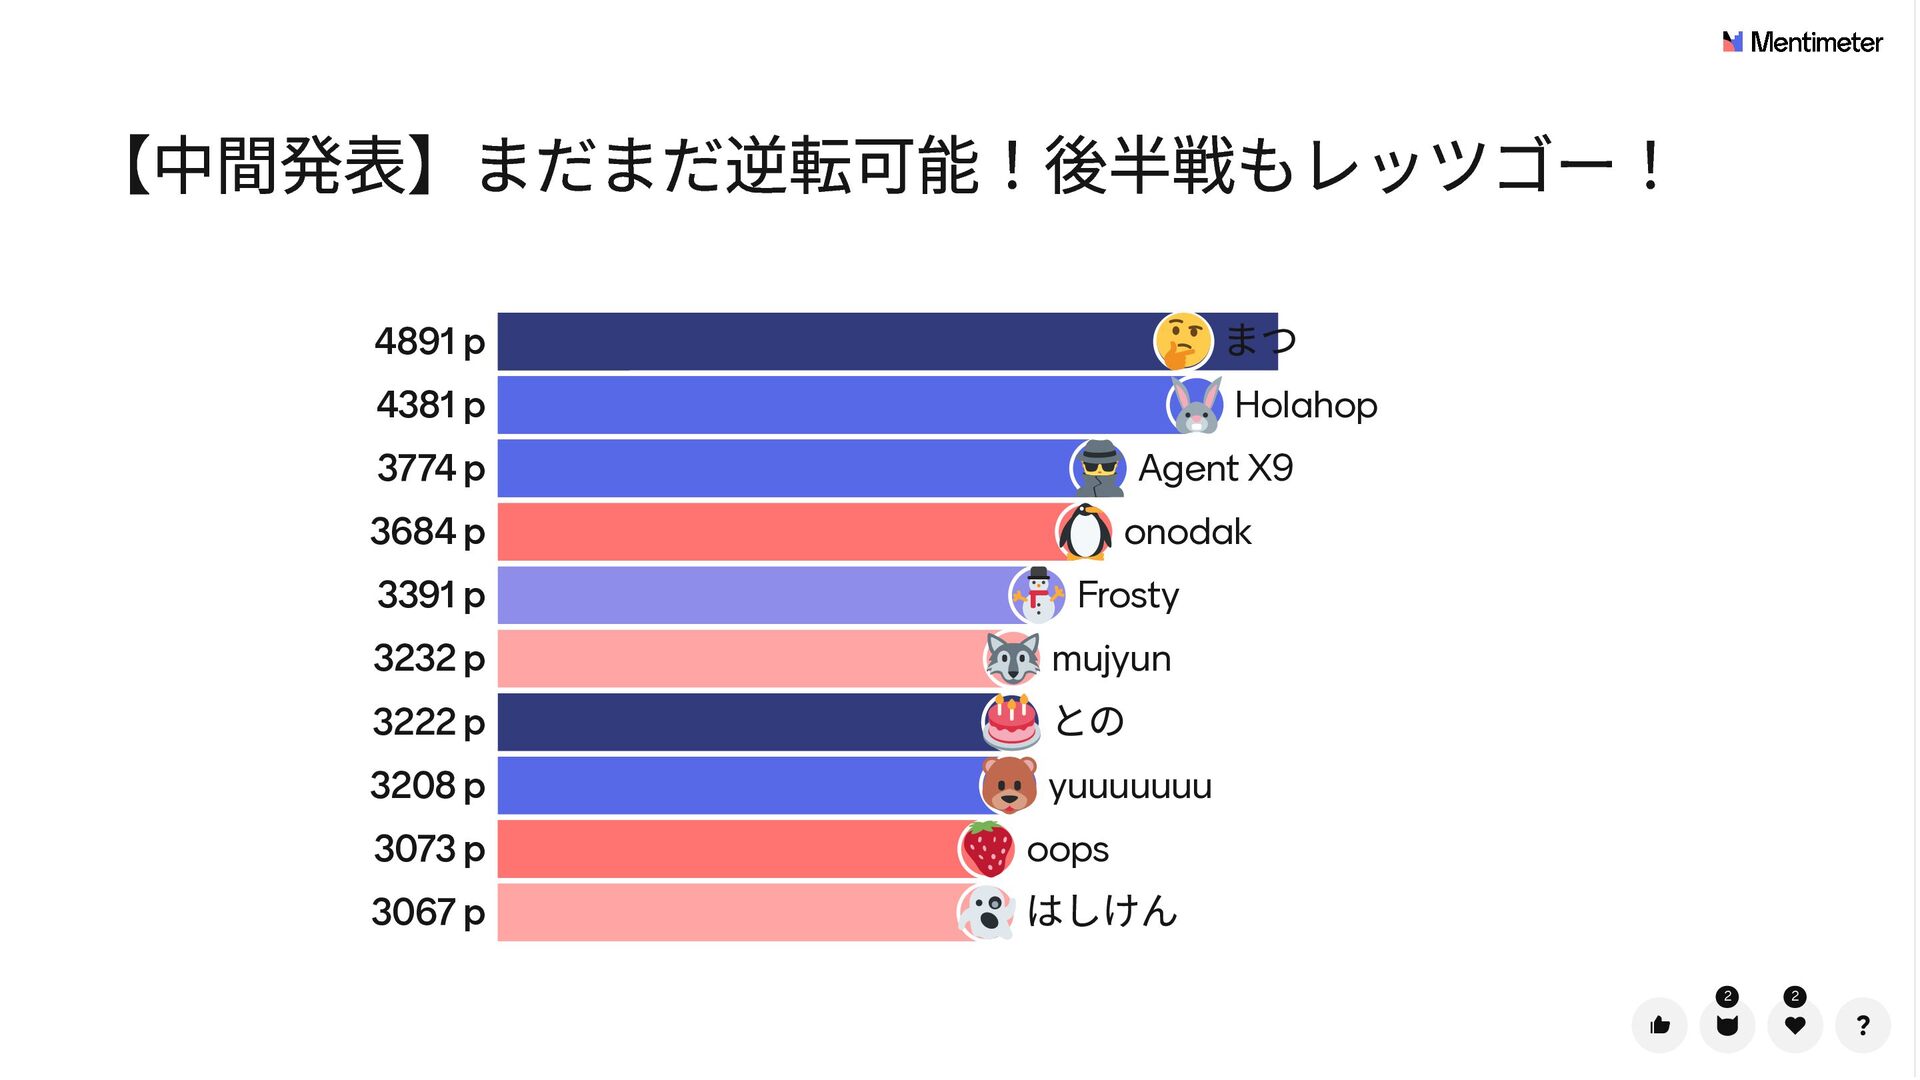
【中間発表】まだまだ逆転可能!後半戦もレッツゴー! 4891 p 4381 p 3774 p 3684 p +0
3391 p +0 3232 p +0 まつ +742 +844 Holahop Agent X9 +620 It's a tie! onodak Frosty mujyun 3222 p +0 との 3208 p +0 yuuuuuuu 3073 p 3067 p oops +658 はしけん +748 2 2
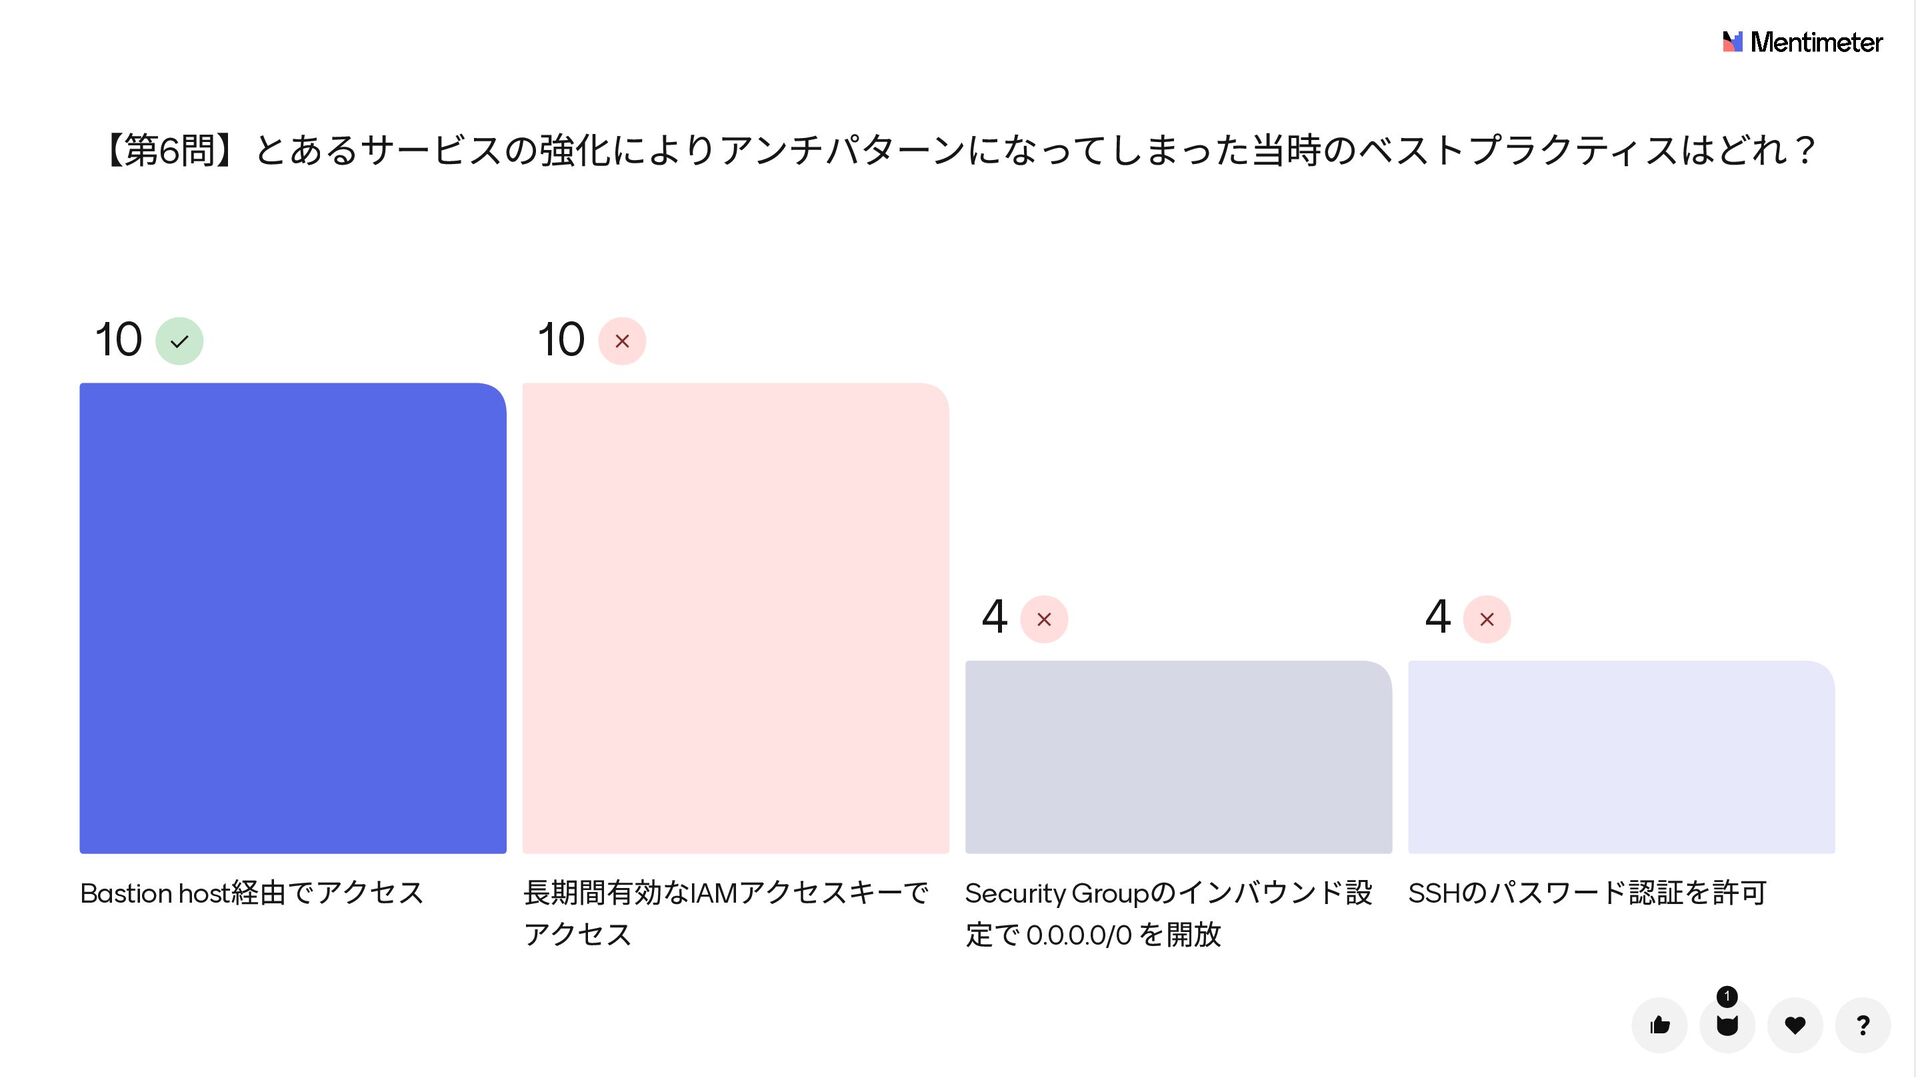
【第6問】とあるサービスの強化によりアンチパターンになってしまった当時のベストプラクティスはどれ? 10 10 4 Bastion host 経由でアクセス 4 長期間有効なIAMアクセスキーで Security
Groupのインバウンド設 SSHのパスワード認証を許可 アクセス 定で 0.0.0.0/0 を開放 1
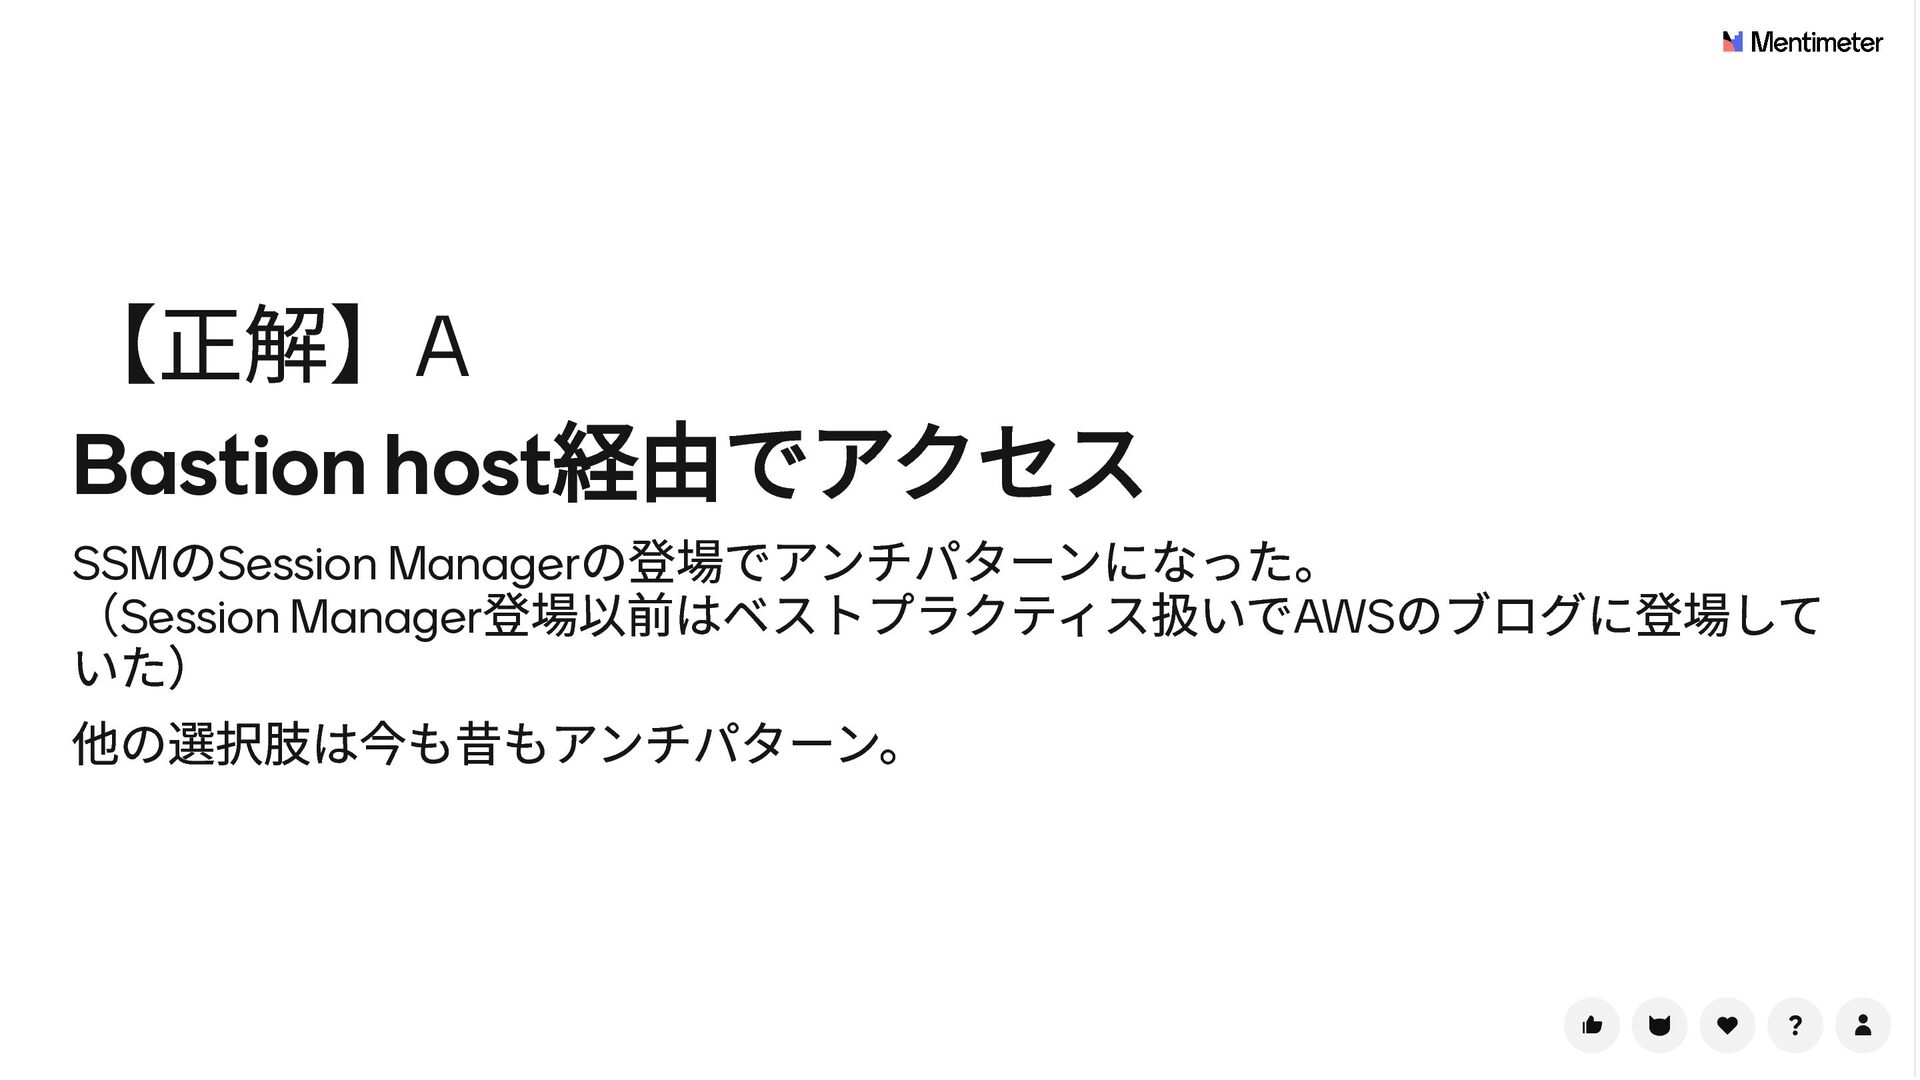
【正解】A 経由でアクセス の登場でアンチパターンになった。 Bastion host の 登場以前はベストプラクティス扱いでAWSのブログに登場して いた) 他の選択肢は今も昔もアンチパターン。 SSM
Session Manager (Session Manager
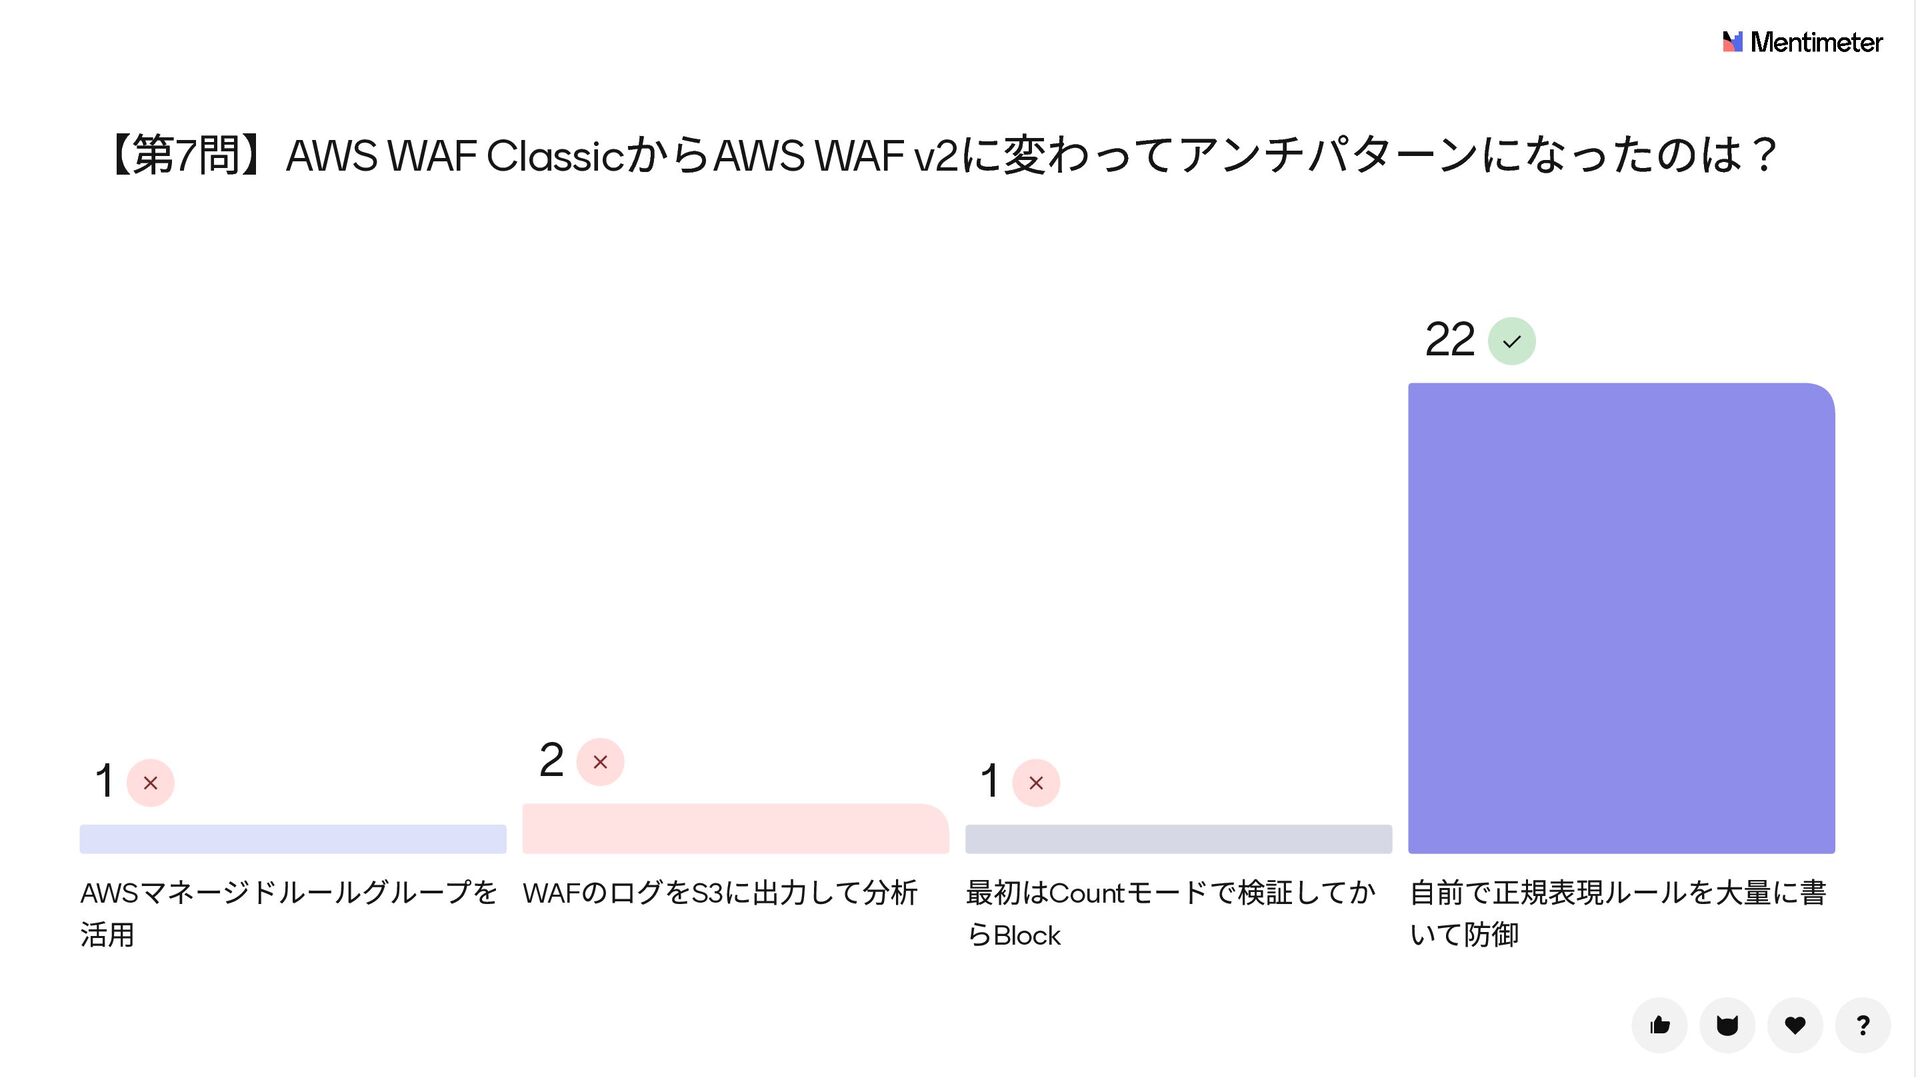
【第7問】AWS WAF ClassicからAWS WAF v2に変わってアンチパターンになったのは? 22 1 2 1 マネージドルールグループを
WAFのログをS3に出力して分析 最初はCountモードで検証してか 自前で正規表現ルールを大量に書 活用 らBlock いて防御 AWS
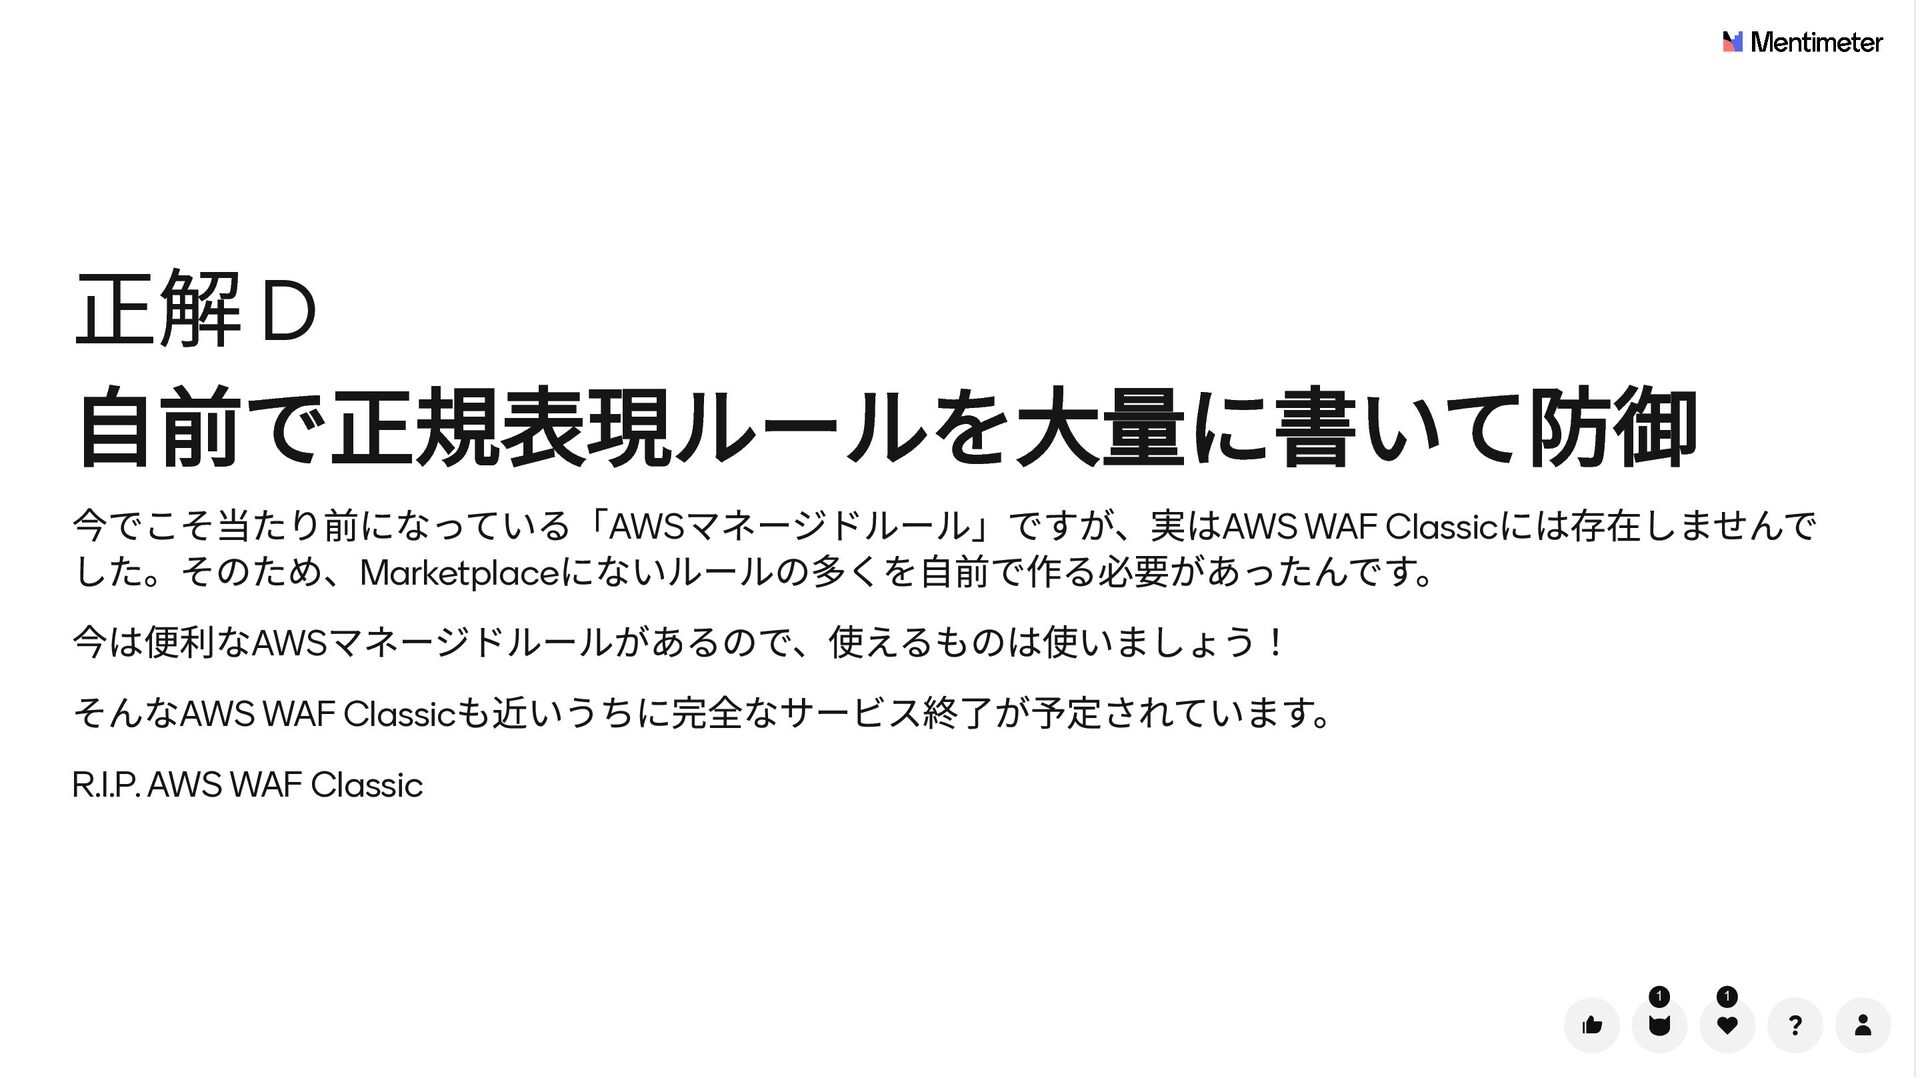
正解 D 自前で正規表現ルールを大量に書いて防御 今でこそ当たり前になっている「 マネージドルール」ですが、実は には存在しませんで AWS AWS WAF Classic
した。そのため、Marketplaceにないルールの多くを自前で作る必要があったんです。 今は便利なAWSマネージドルールがあるので、使えるものは使いましょう! そんなAWS WAF Classicも近いうちに完全なサービス終了が予定されています。 R.I.P. AWS WAF Classic 1 1
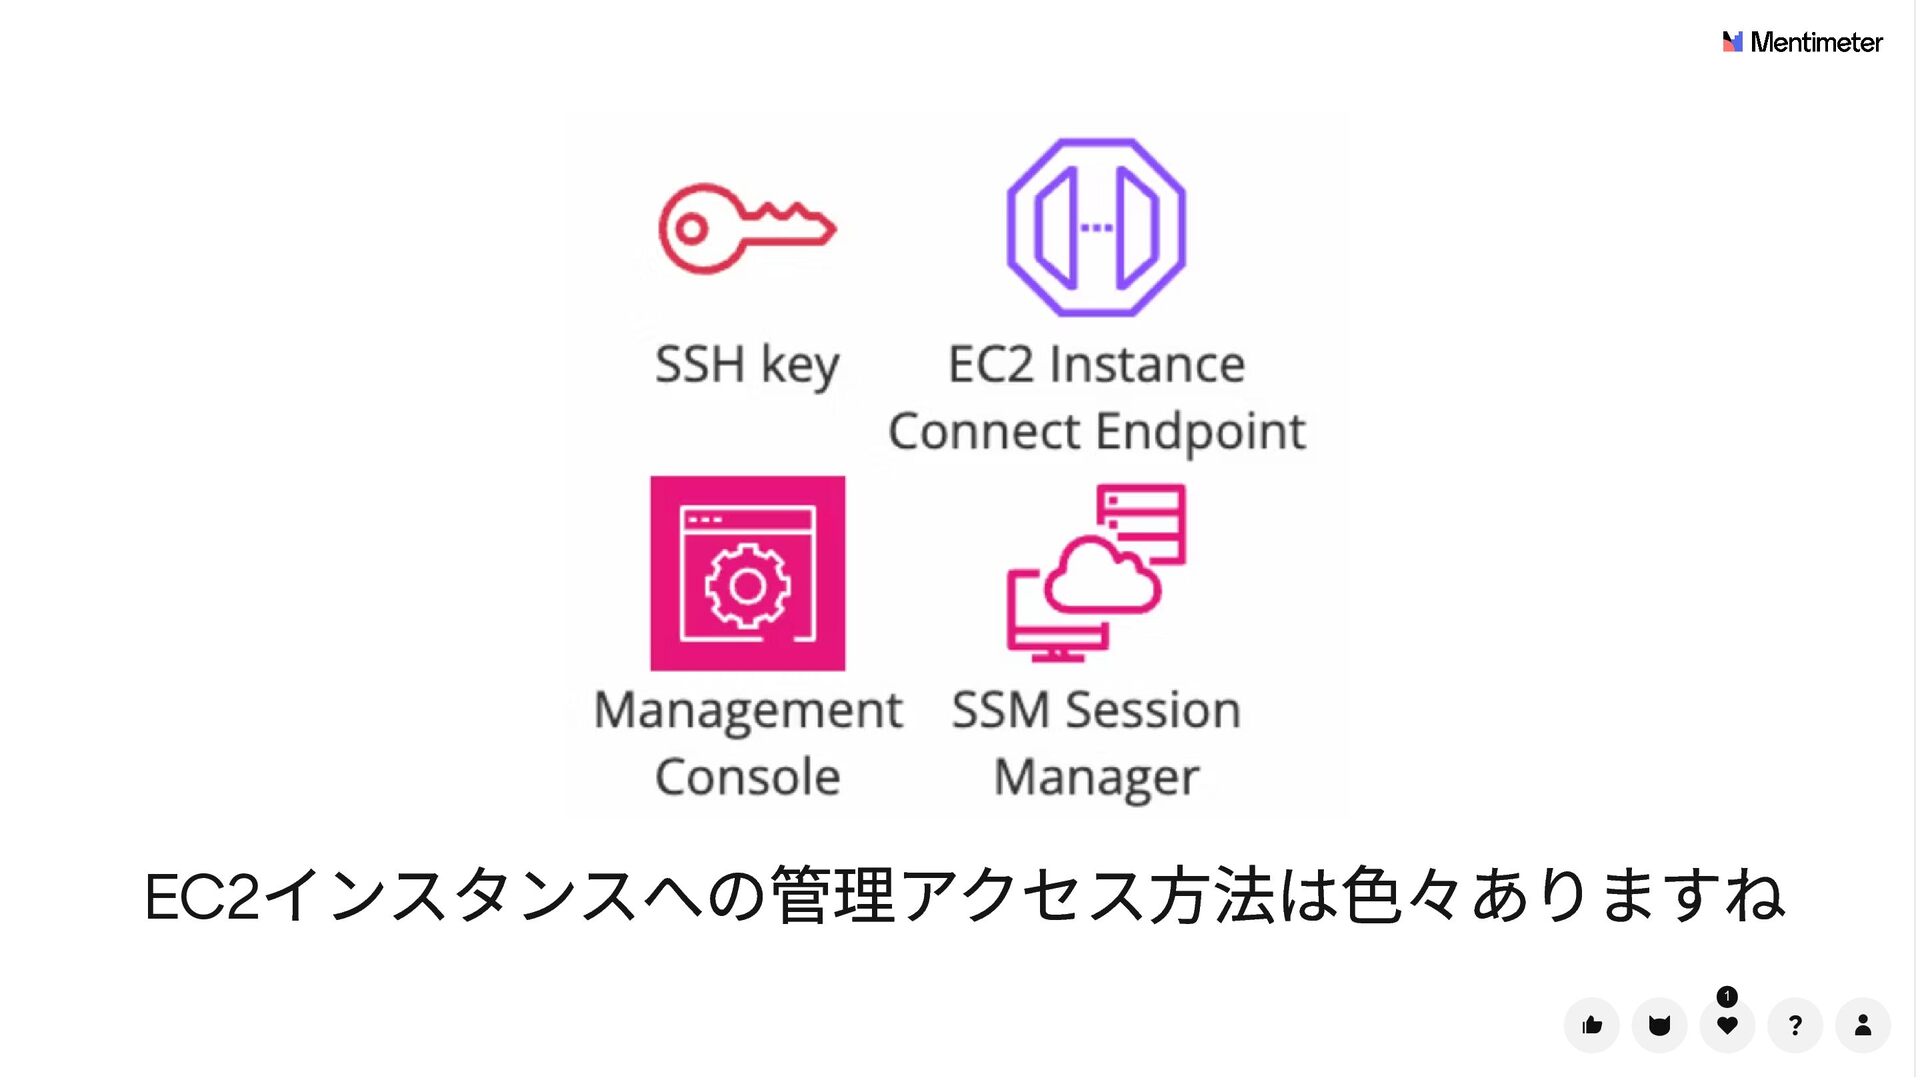
インスタンスへの管理アクセス方法は色々ありますね EC2 1
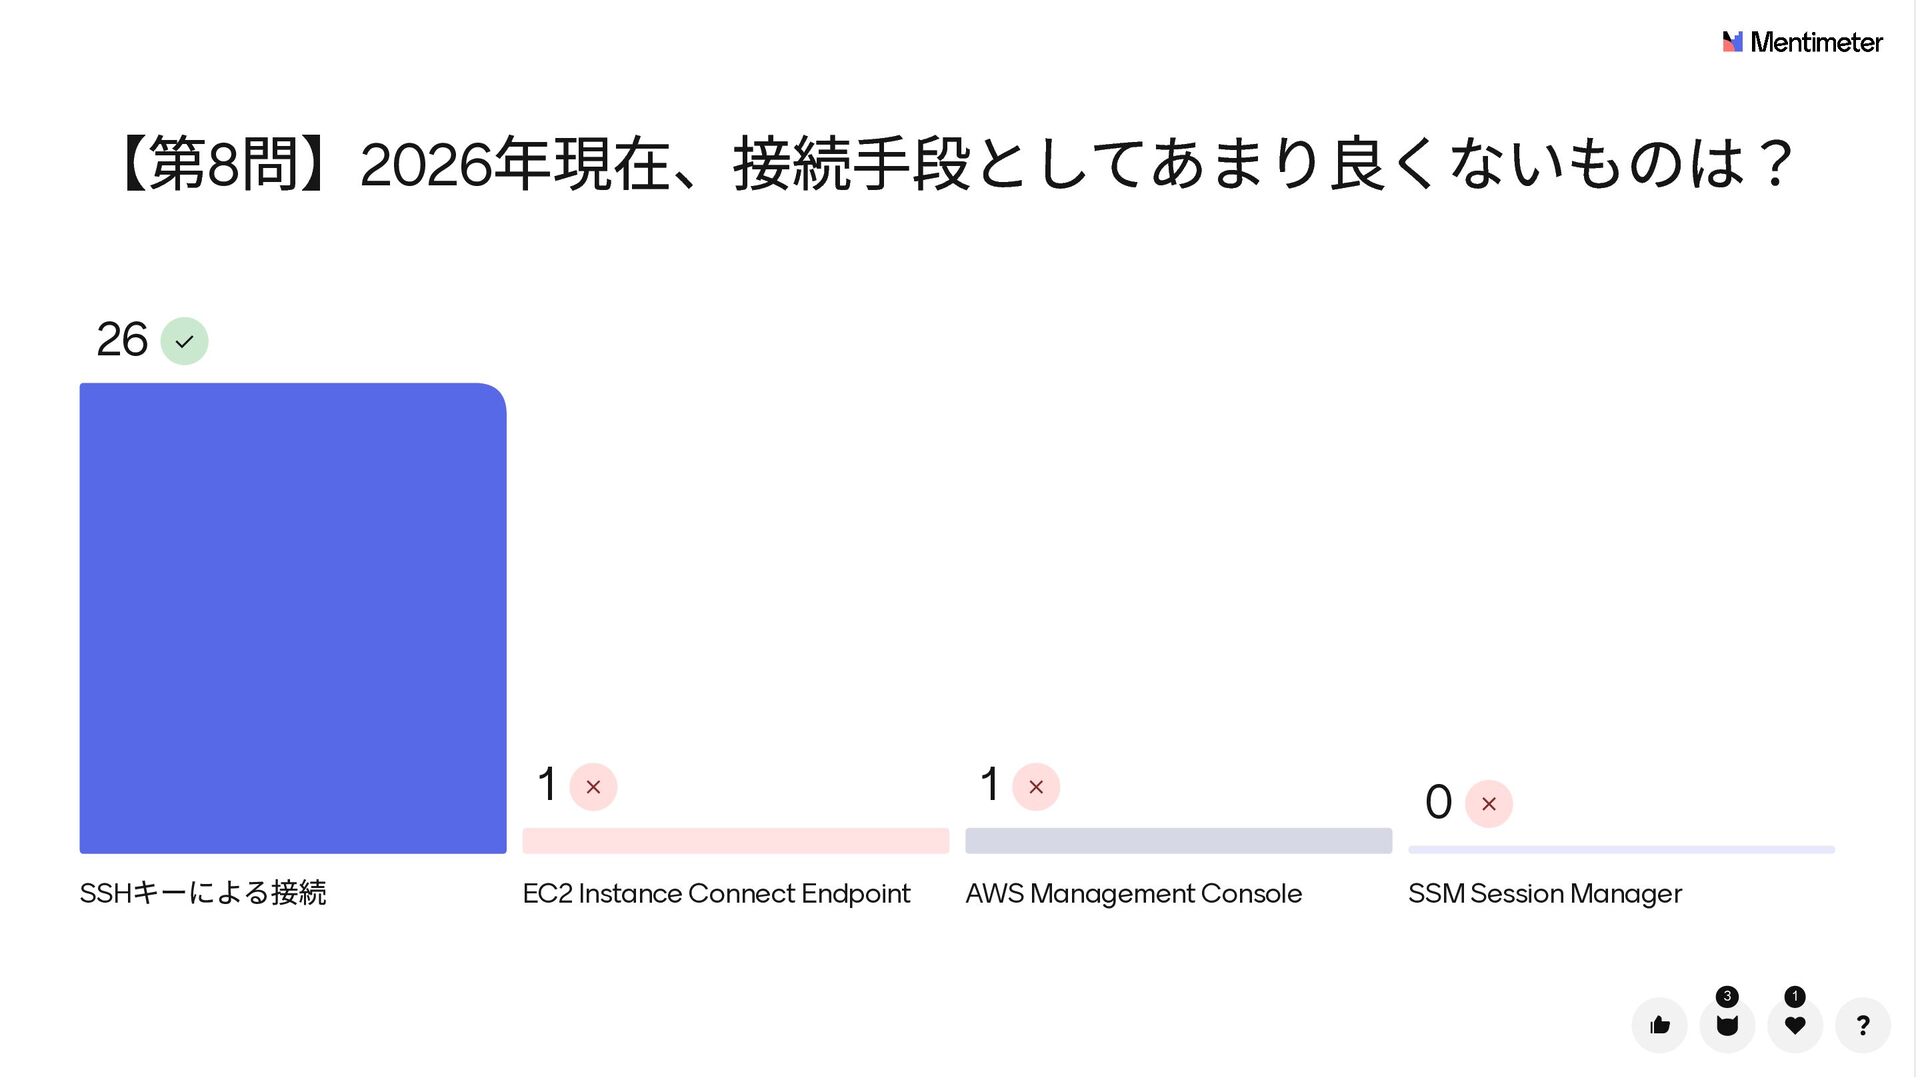
【第8問】2026年現在、接続手段としてあまり良くないものは? 26 SSH キーによる接続 1 1 EC2 Instance Connect Endpoint
AWS Management Console 0 SSM Session Manager 3 1
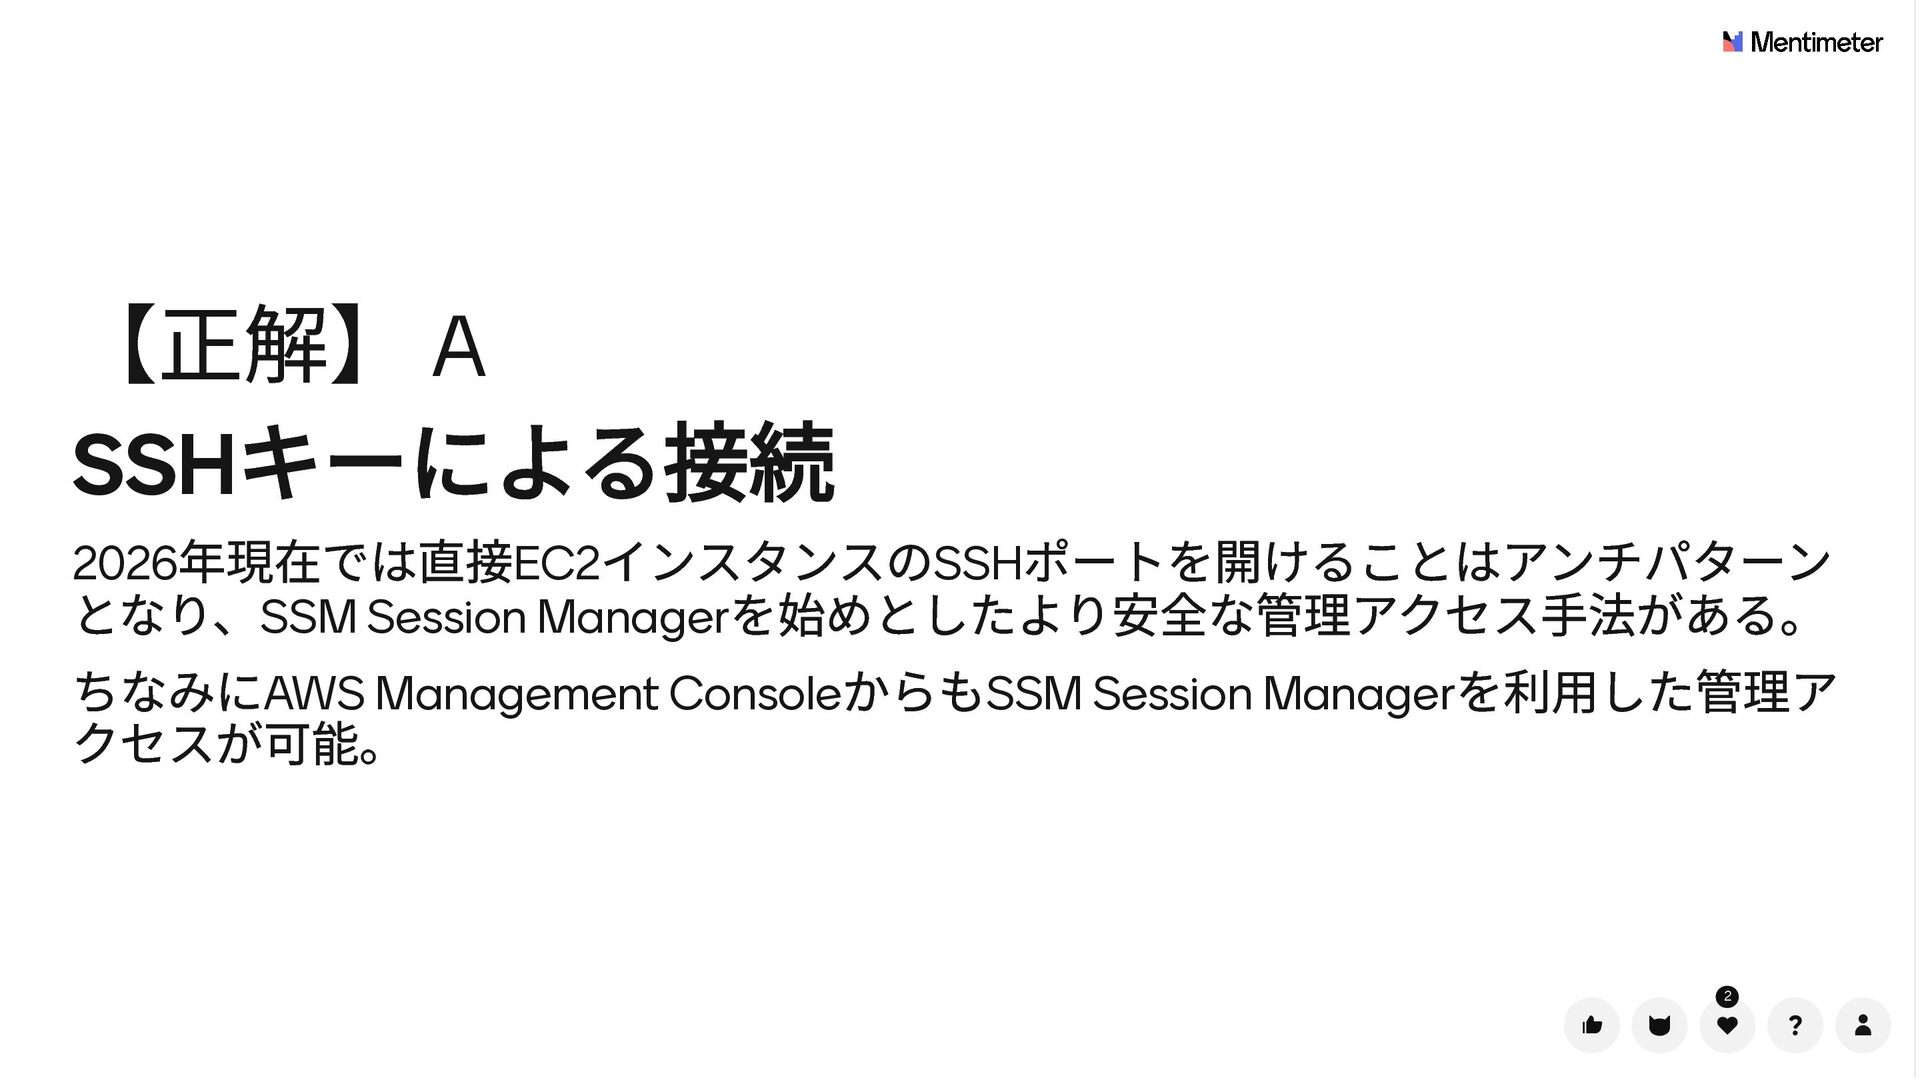
【正解】 A SSHキーによる接続 年現在では直接 インスタンスの ポートを開けることはアンチパターン 2026 EC2 SSM Session
Manager SSH となり、 を始めとしたより安全な管理アクセス手法がある。 ちなみにAWS Management ConsoleからもSSM Session Managerを利用した管理ア クセスが可能。 2
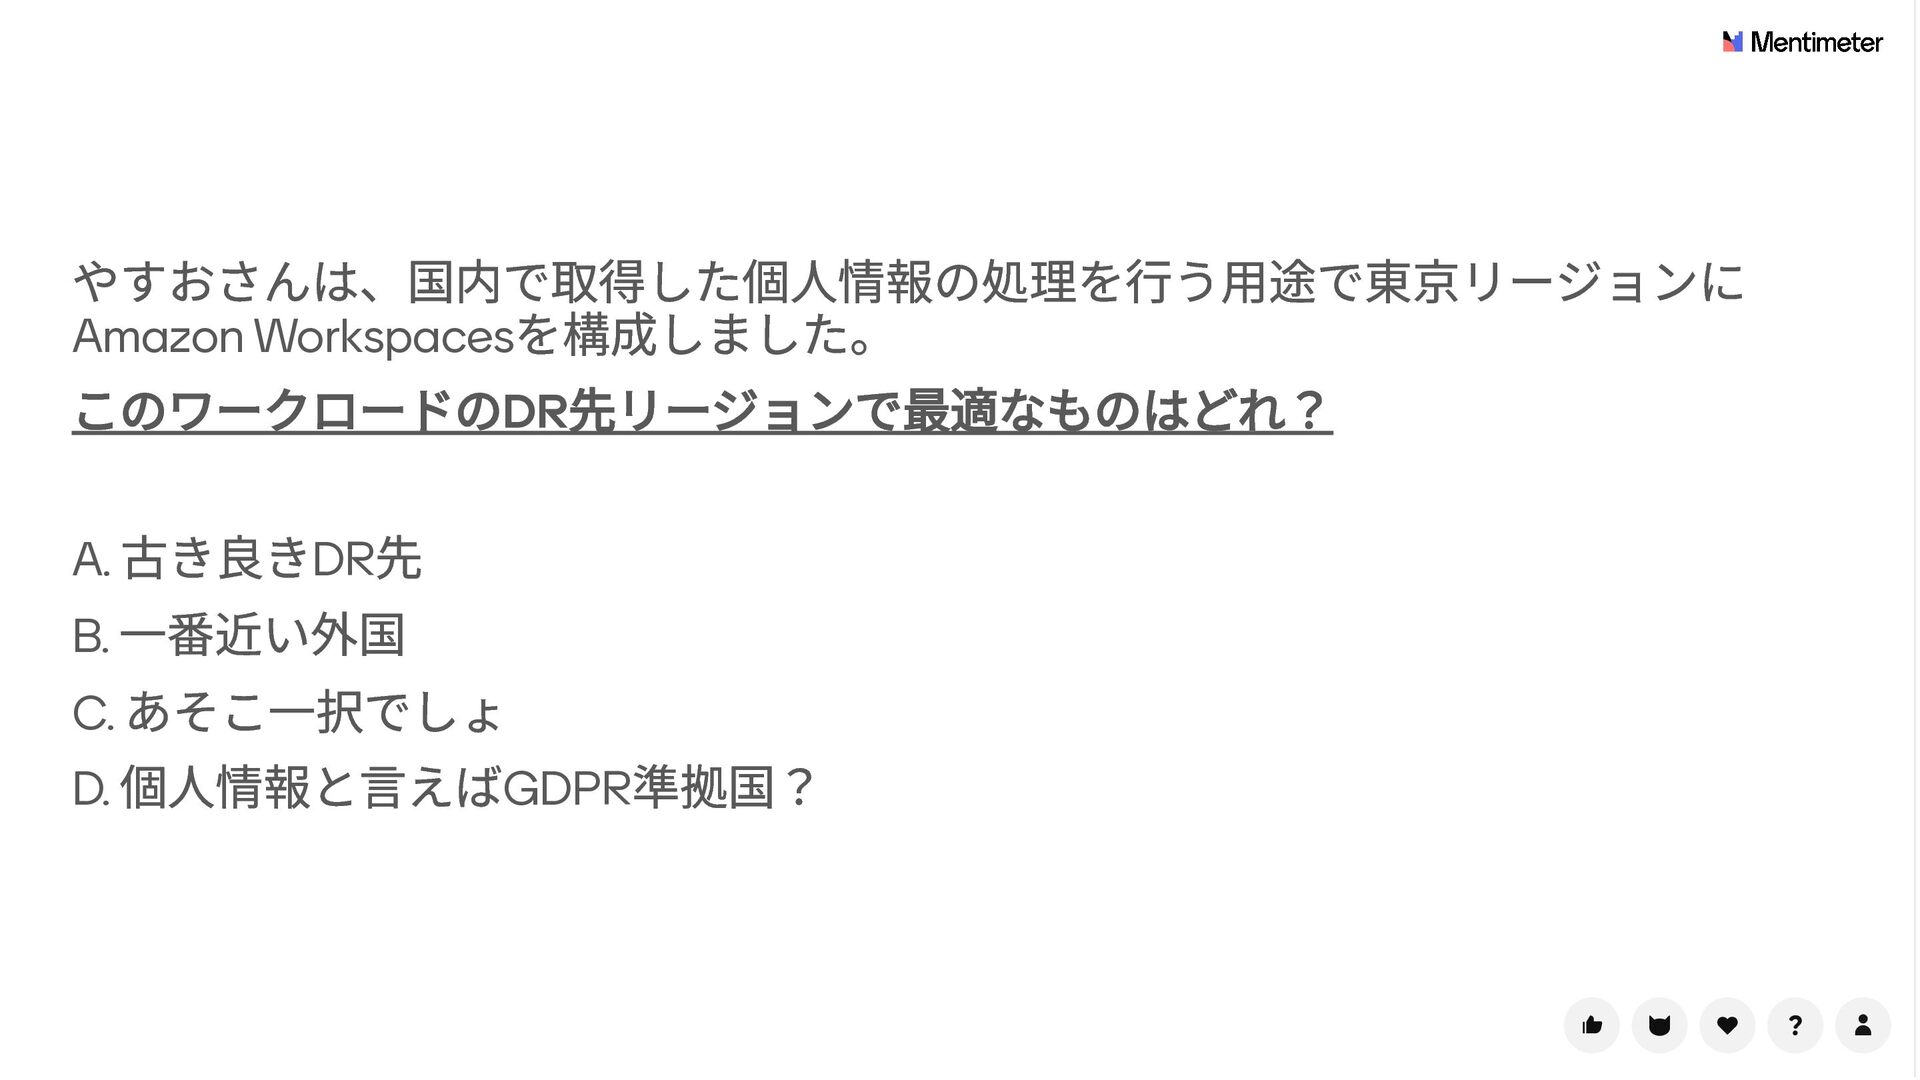
やすおさんは、国内で取得した個人情報の処理を行う用途で東京リージョンに Amazon Workspacesを構成しました。 このワークロードのDR先リージョンで最適なものはどれ? 古き良きDR先 B. 一番近い外国 C. あそこ一択でしょ D.
個人情報と言えばGDPR準拠国? A.
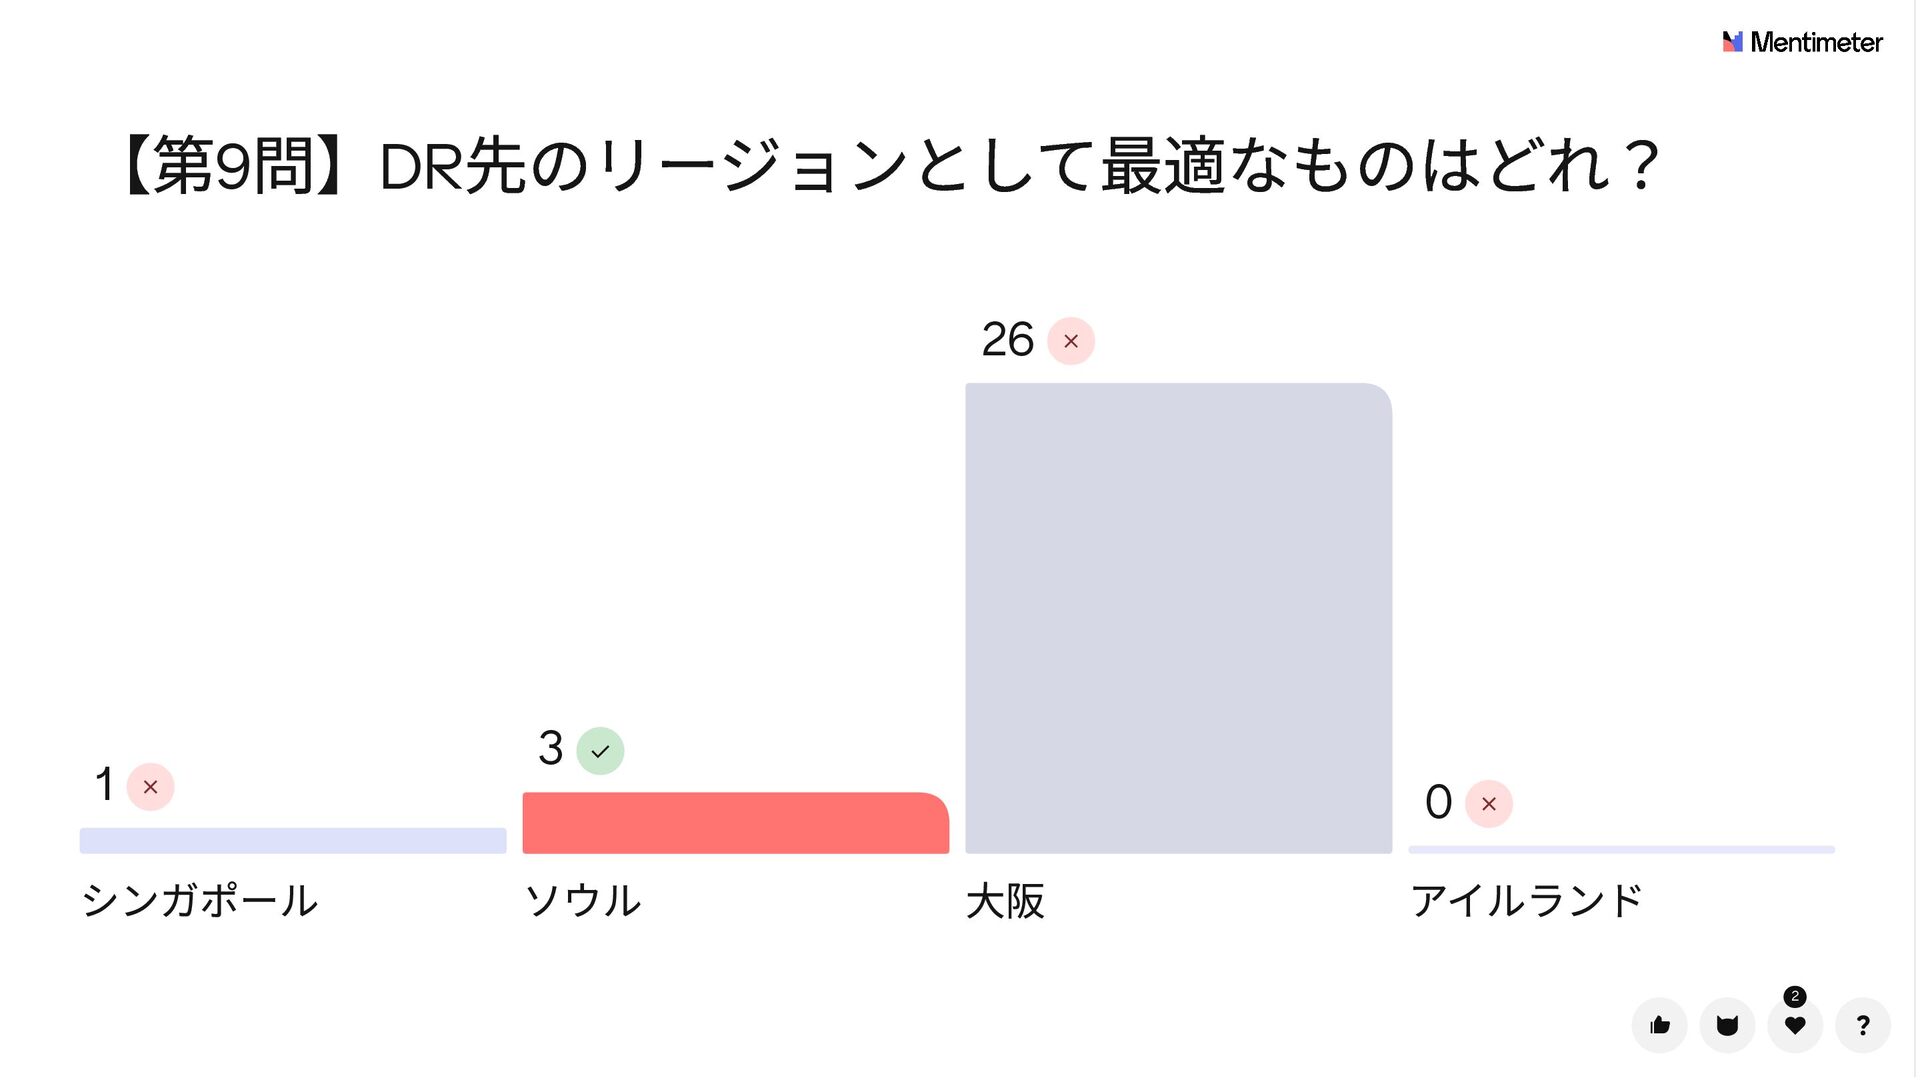
【第9問】DR先のリージョンとして最適なものはどれ? 26 1 シンガポール 3 0 ソウル 大阪 アイルランド 2
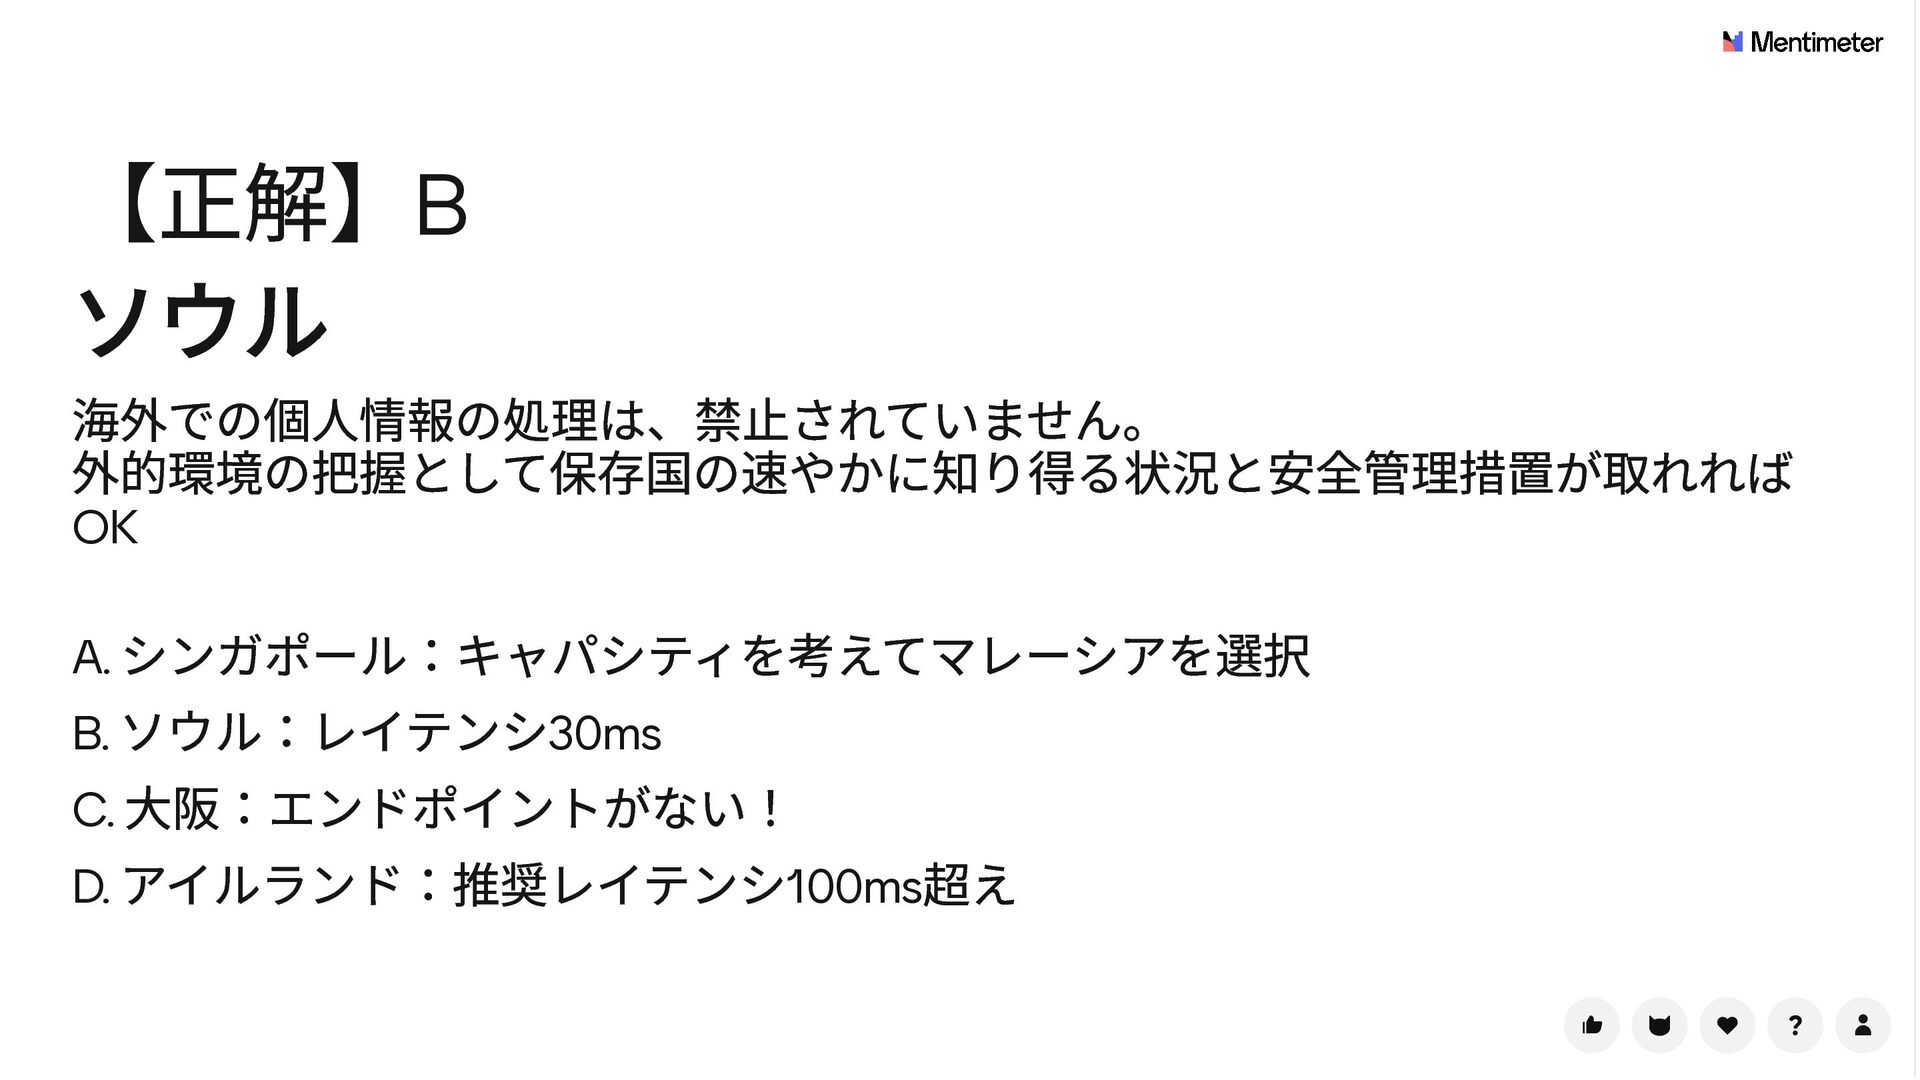
【正解】B ソウル 海外での個人情報の処理は、禁止されていません。 外的環境の把握として保存国の速やかに知り得る状況と安全管理措置が取れれば OK シンガポール:キャパシティを考えてマレーシアを選択 B. ソウル:レイテンシ30ms C. 大阪:エンドポイントがない!
D. アイルランド:推奨レイテンシ100ms超え A.
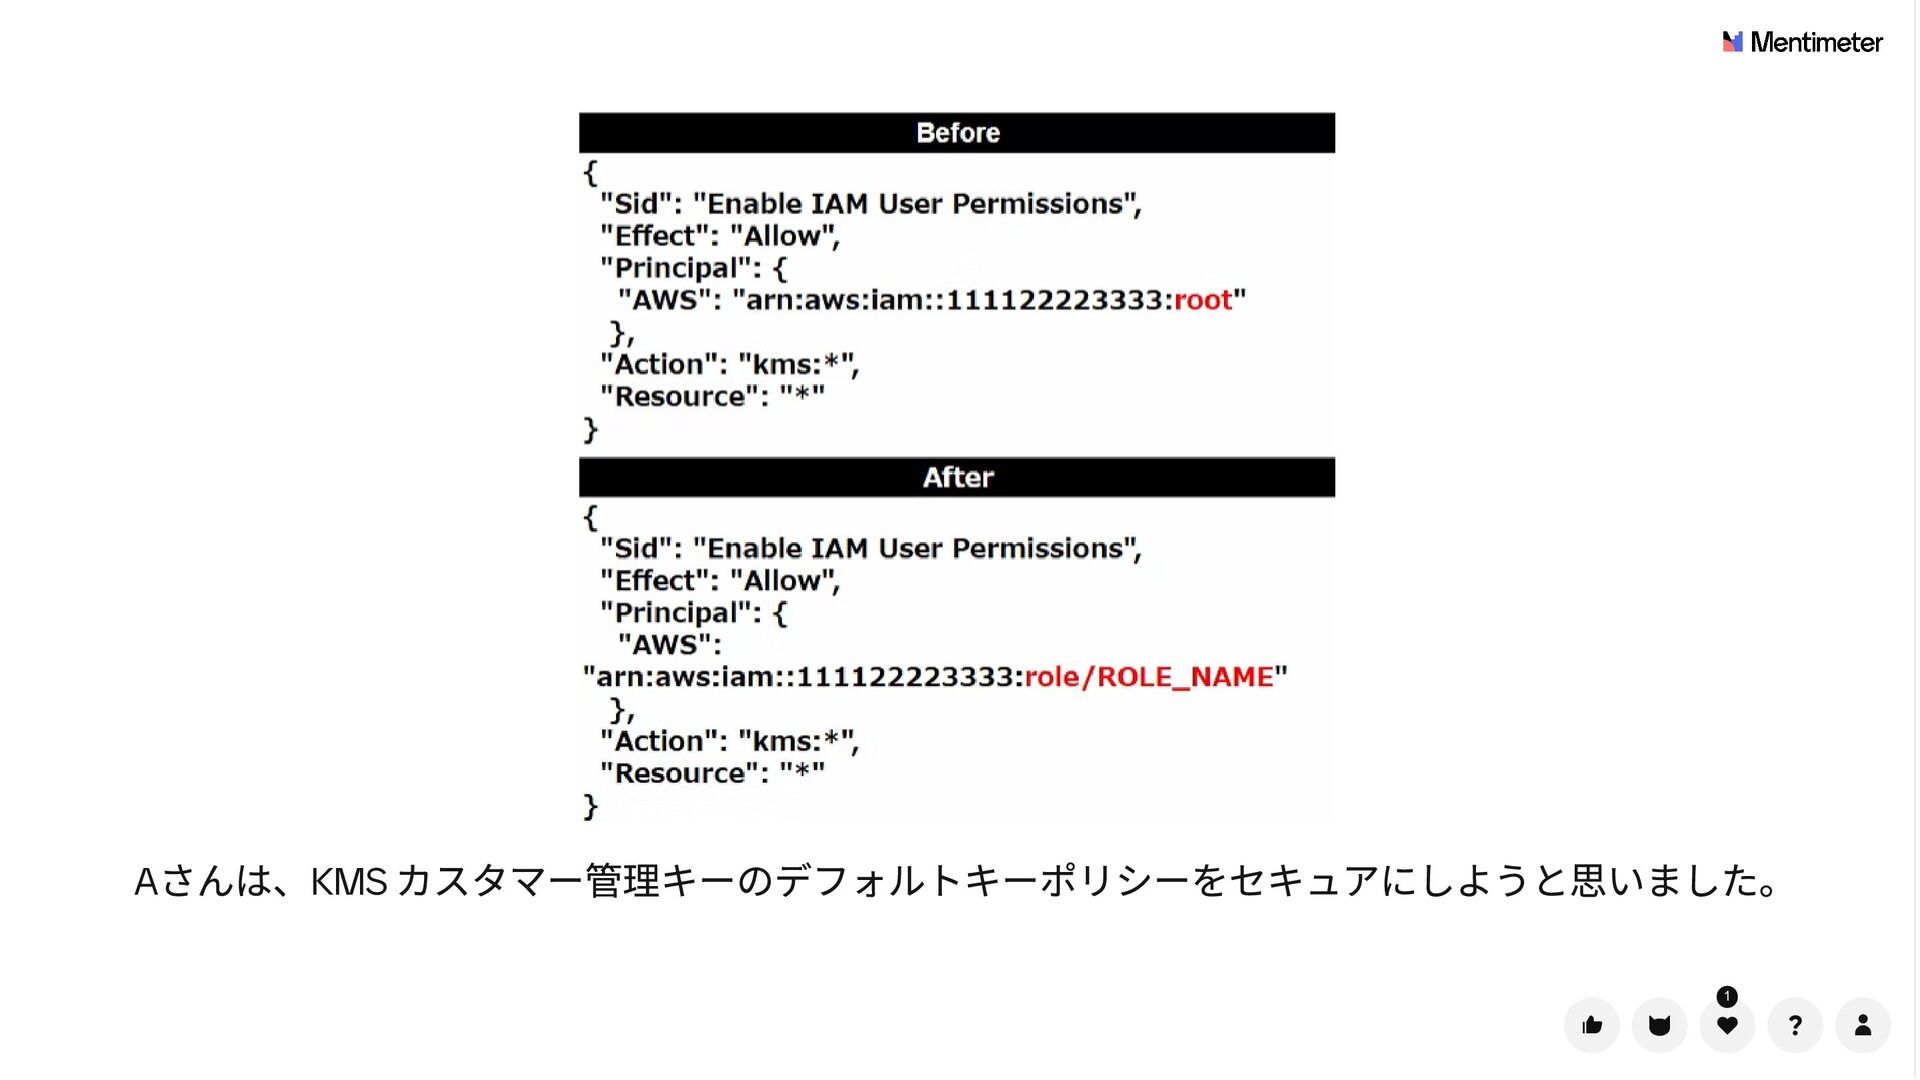
A さんは、KMS カスタマー管理キーのデフォルトキーポリシーをセキュアにしようと思いました。 1
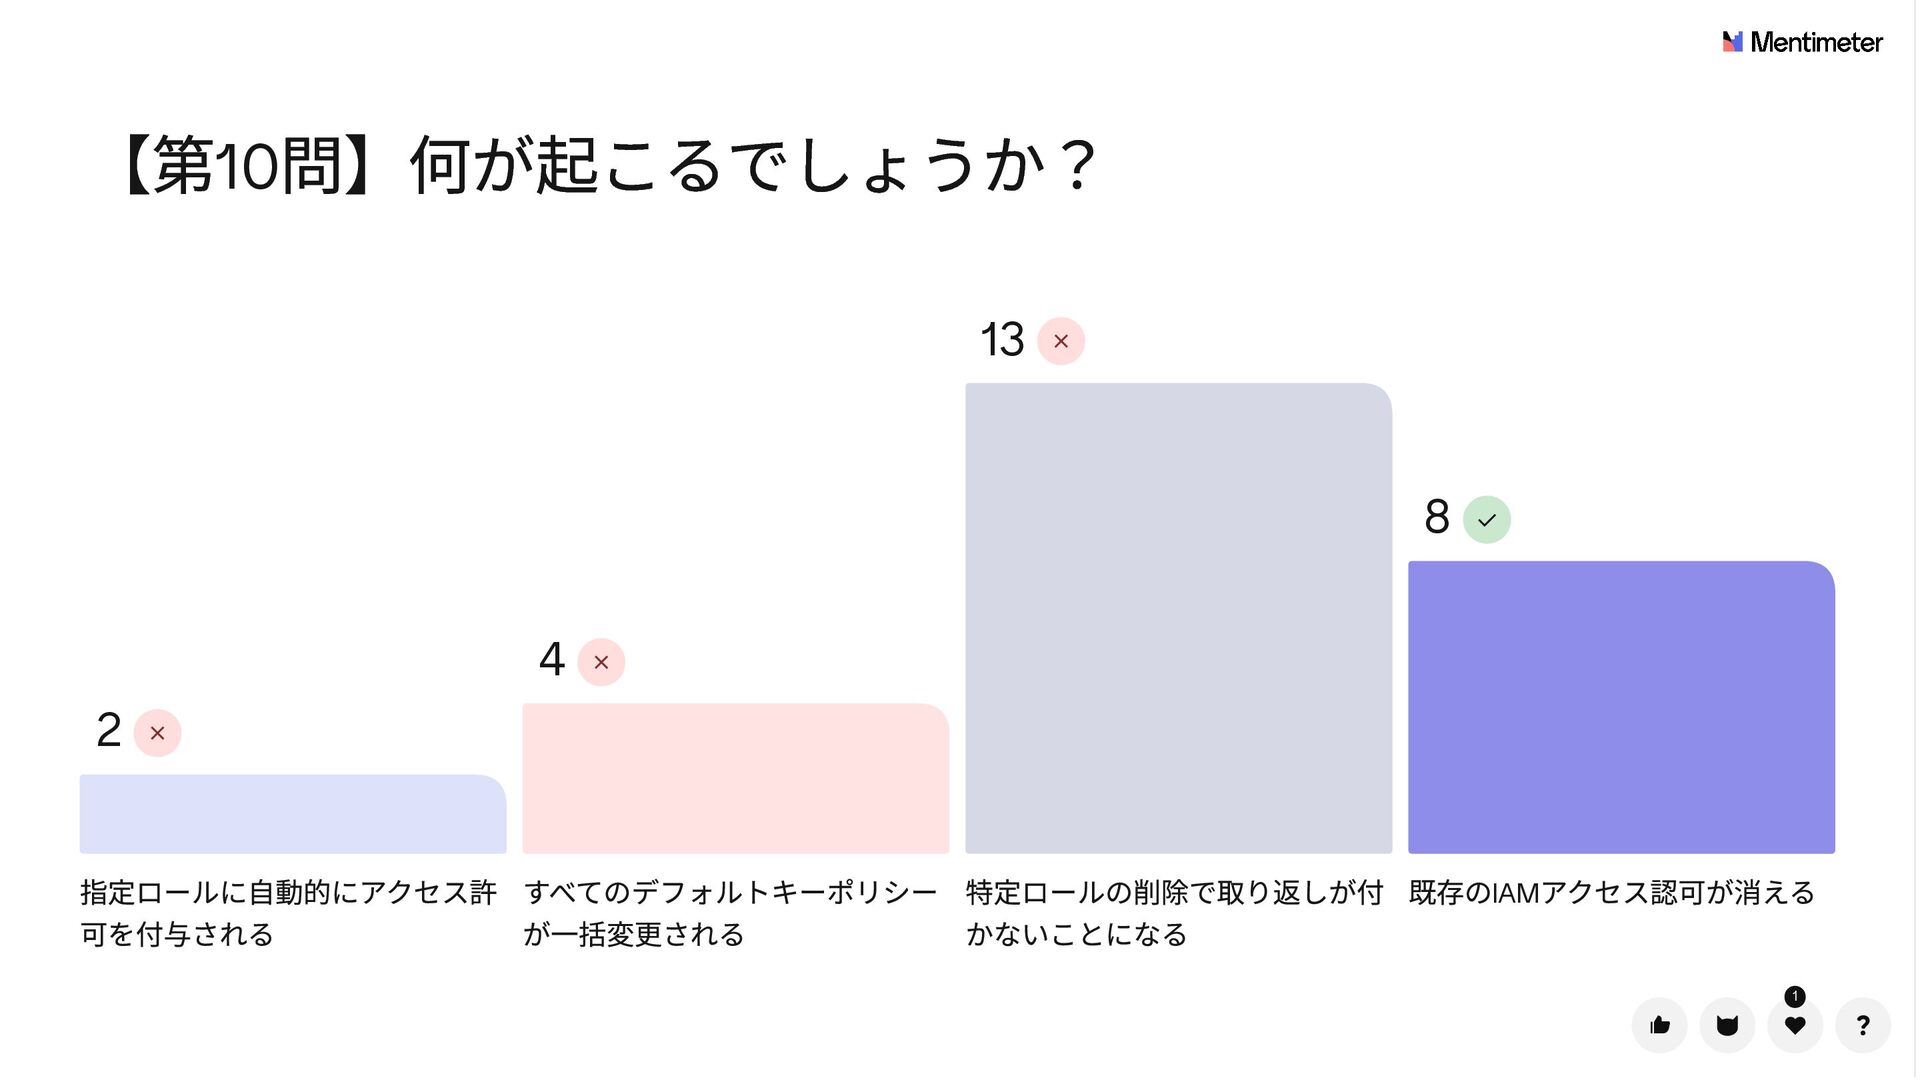
【第10問】何が起こるでしょうか? 13 8 4 2 指定ロールに自動的にアクセス許 すべてのデフォルトキーポリシー 特定ロールの削除で取り返しが付 既存のIAMアクセス認可が消える 可を付与される
が一括変更される かないことになる 1
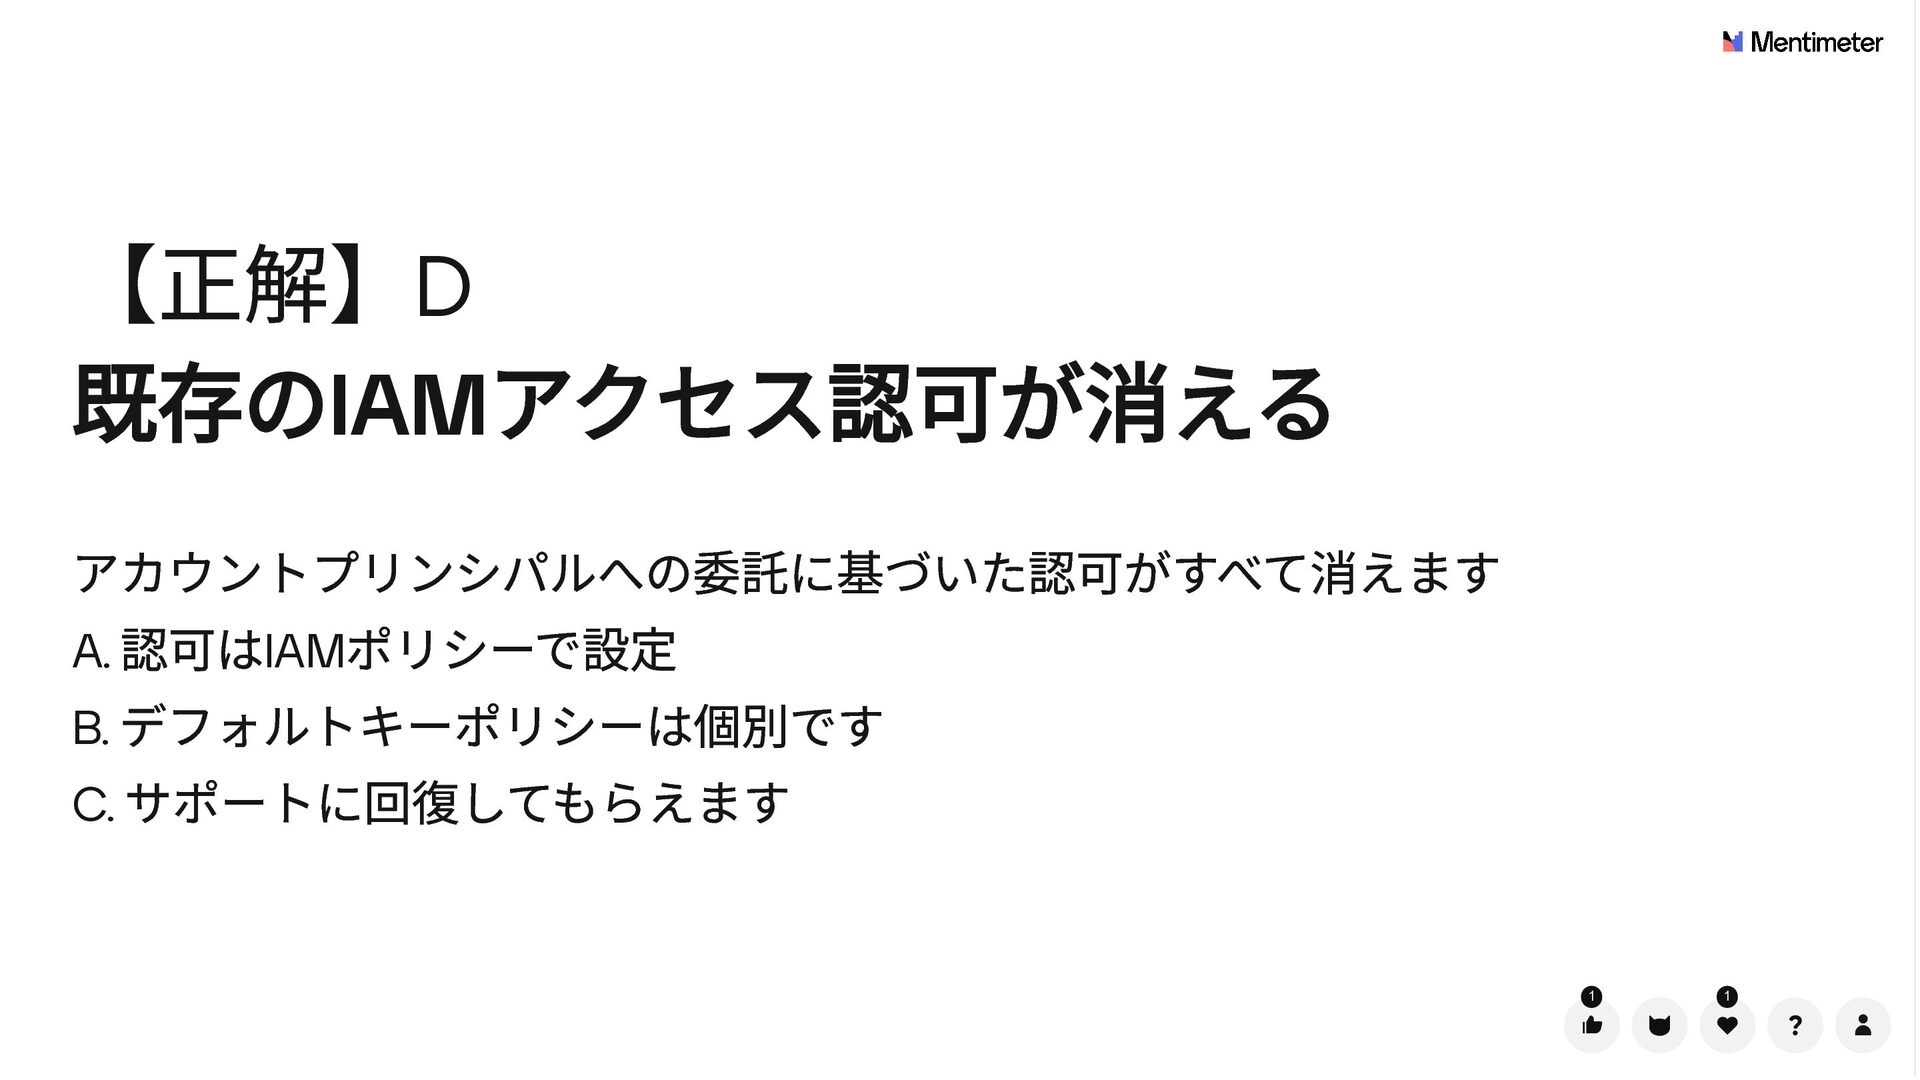
【正解】D 既存のIAMアクセス認可が消える アカウントプリンシパルへの委託に基づいた認可がすべて消えます A. 認可はIAMポリシーで設定 B. デフォルトキーポリシーは個別です C. サポートに回復してもらえます 1
1
https://bit.ly/hirokazu-answer-sonic2026 1
お疲れ様でした! それでは結果発表のお時間です!
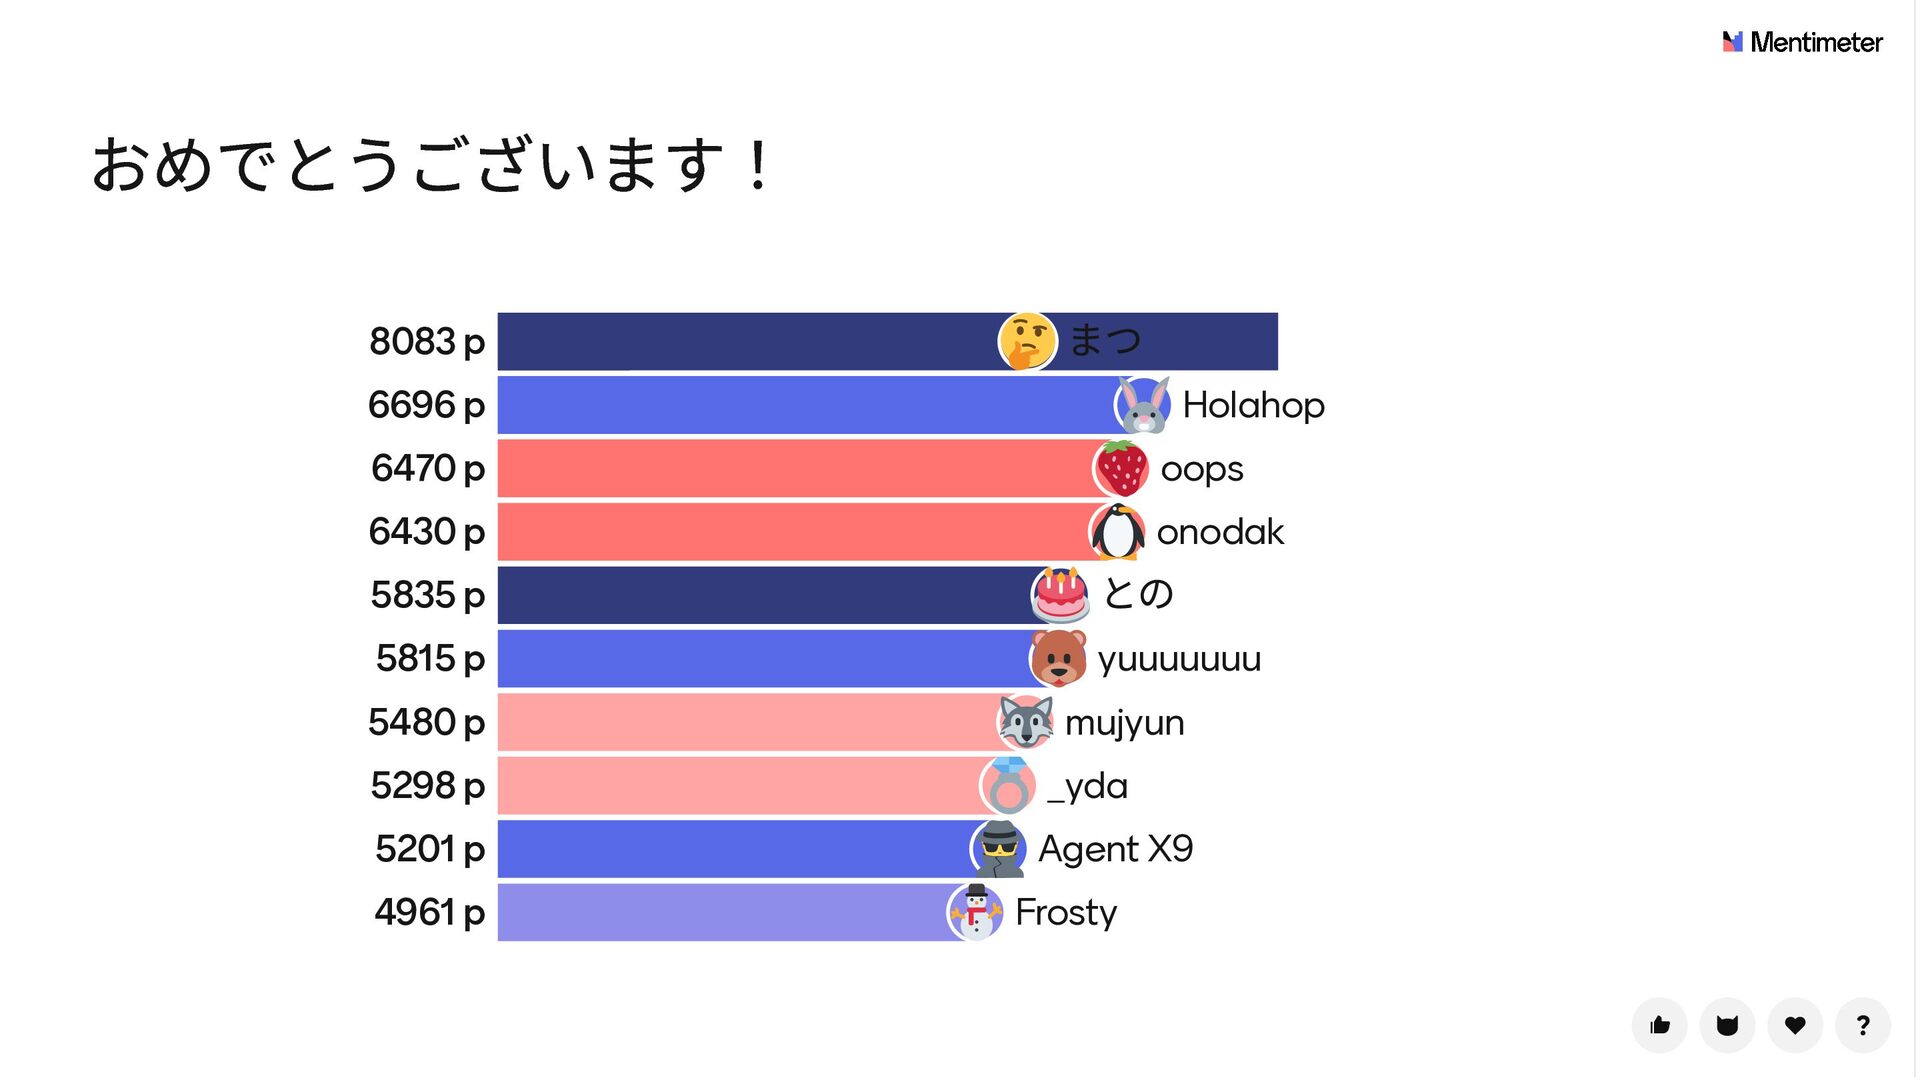
おめでとうございます! 8083 p 6696 p 6470 p 6430 p +0
5835 p +0 5815 p +0 まつ +666 Holahop +762 oops +661 It's a tie!との onodak yuuuuuuu 5480 p +0 mujyun 5298 p _yda +980 5201 p +0 Agent X9 4961 p +0 Frosty
は君の登壇を待っている! Security-JAWS
None


 syoshie
 kameitomohiro
 masayaaoyama
 k_adachi_01
 maguroalternative
 konippi
 oracle4engineer
 dora56
 brainpadpr
 nwiizo
 sassssan68
 waiwai2111
 lara
 aleyda
 bermonpainter
 philnash
 yeseniaperezcruz
 holman
 tmiket
 gr2m
 aemeredith
 bryan
 jct