Share
Embed
Checking deployed ECH keys with Ruby
Gotanda.rb#70 の発表資料です。
https://gotanda-rb.connpass.com/event/406525/
thekuwayama
October 28, 2026
Transcript
30 slides
-
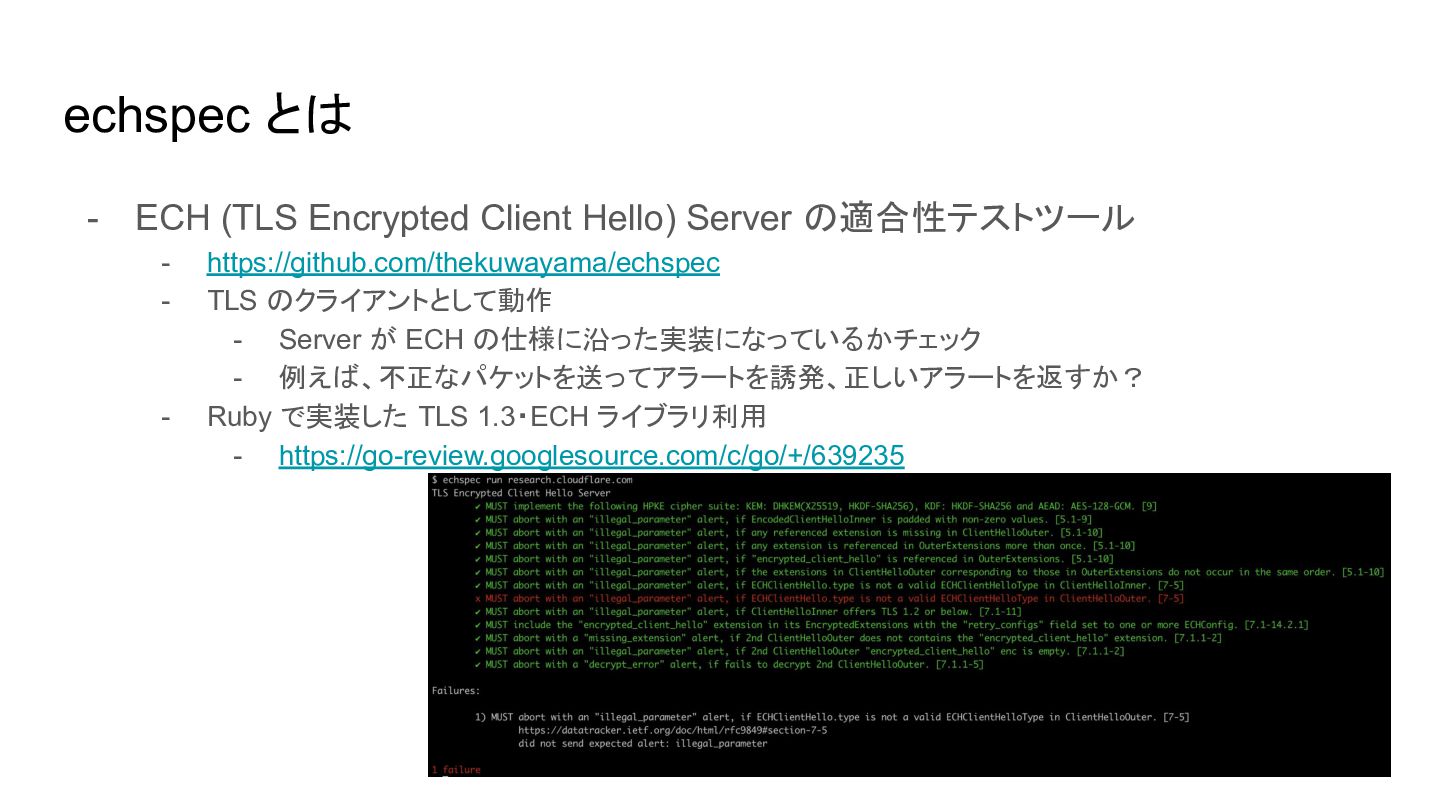
echspec とは - ECH (TLS Encrypted Client Hello) Server の適合性テストツール
- - https://github.com/thekuwayama/echspec TLS のクライアントとして動作 - Server が ECH の仕様に沿った実装になっているかチェック - 例えば、不正なパケットを送ってアラートを誘発、正しいアラートを返すか? Ruby で実装した TLS 1.3・ECH ライブラリ利用 - https://go-review.googlesource.com/c/go/+/639235 -
目次 1. 2. 3. 4. ECH とは ECH の鍵更新の複雑さ echspec
に追加したサブコマンド まとめ -
ECH (Encrypted Client Hello) とは - ECH は TLS 1.3
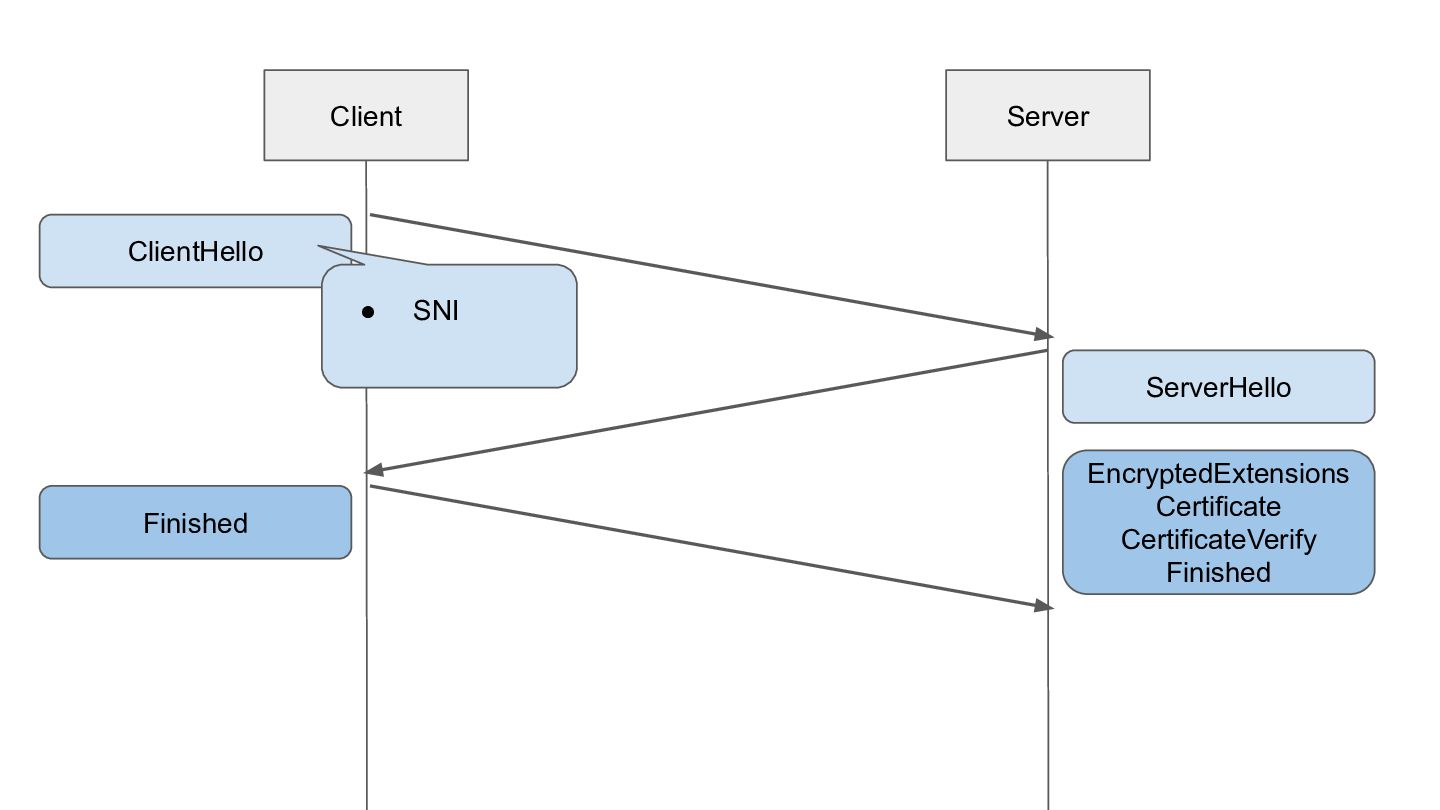
の拡張機能 - https://www.rfc-editor.org/info/rfc9849/ ClientHello の SNI は平文であるため NW 上の第三者から見える - クライアントがアクセスしようとしている Web サイトなどを特定できる - プライバシー -
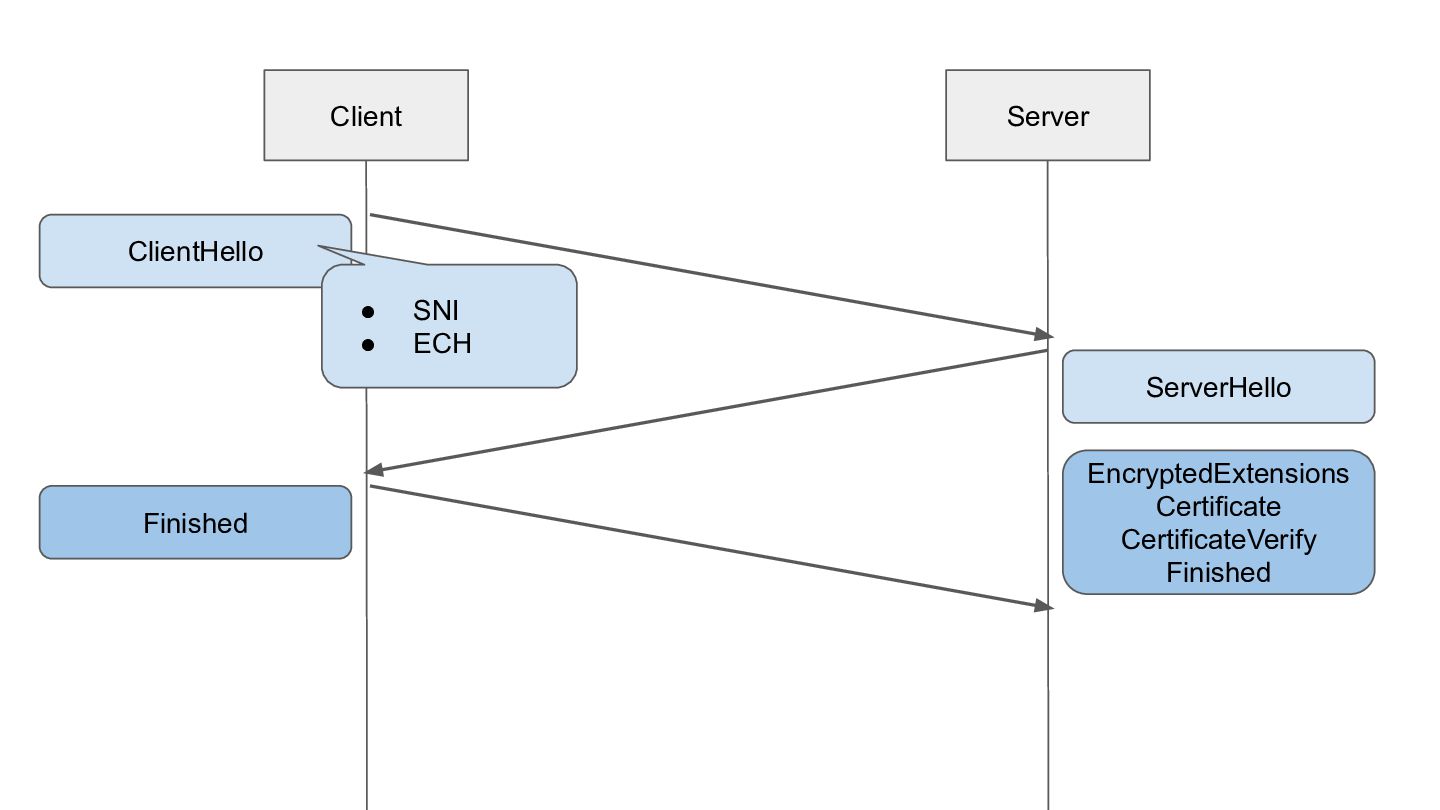
ECH (Encrypted Client Hello) とは - ECH は TLS 1.3
の拡張機能 - - - https://datatracker.ietf.org/doc/rfc9849 ClientHello の SNI は平文であるため NW 上の第三者から見える - クライアントがアクセスしようとしている Web サイトなどを特定できる - プライバシー ClientHelloOuter - 外側から見える公開用のドメイン名を含む - 検閲や盗聴をかわす ClientHelloInner - 内側の本物のドメイン名を含む - 暗号化したものをフィールドへ格納 -
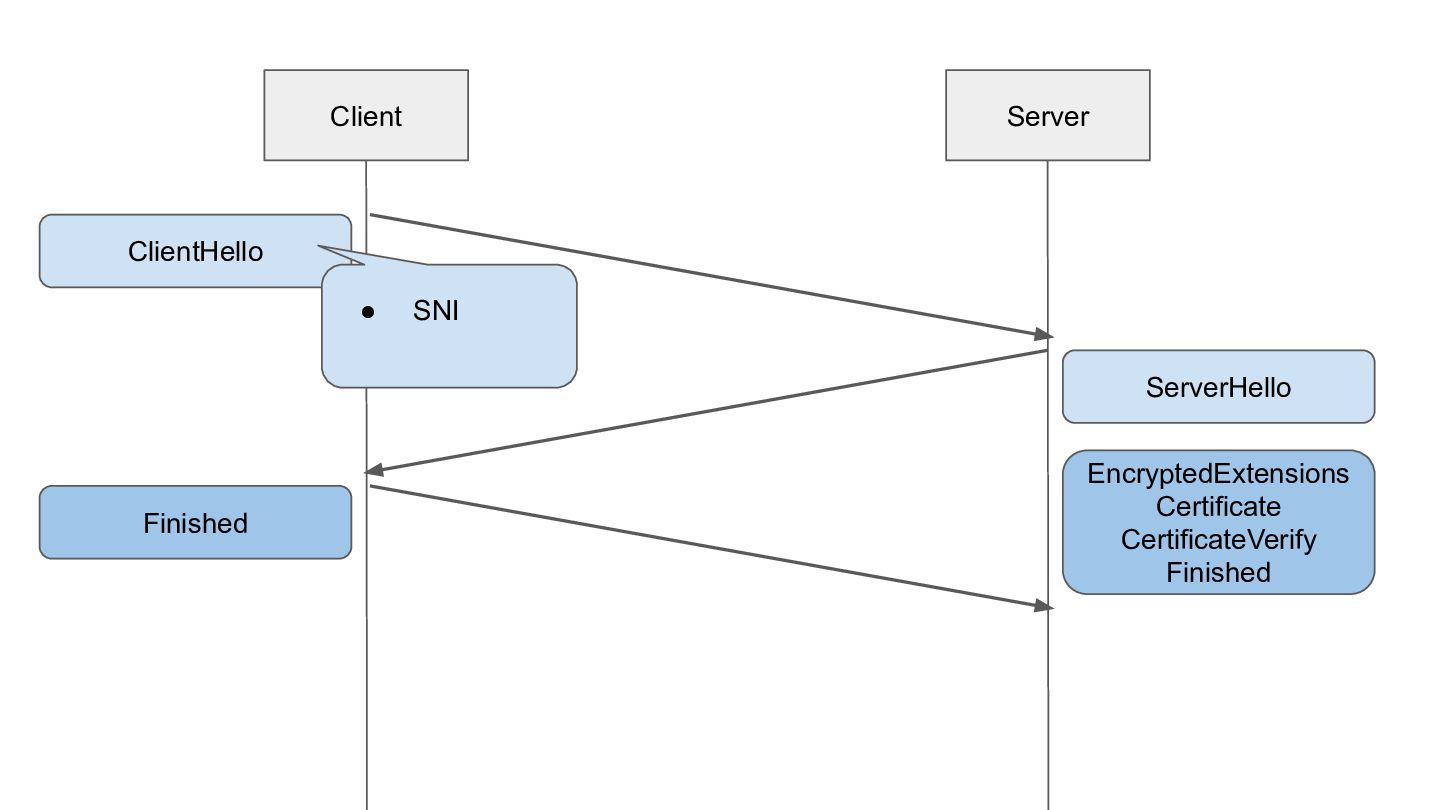
Client Server ClientHello • • SNI ECH ServerHello Finished EncryptedExtensions
Certificate CertificateVerify Finished -
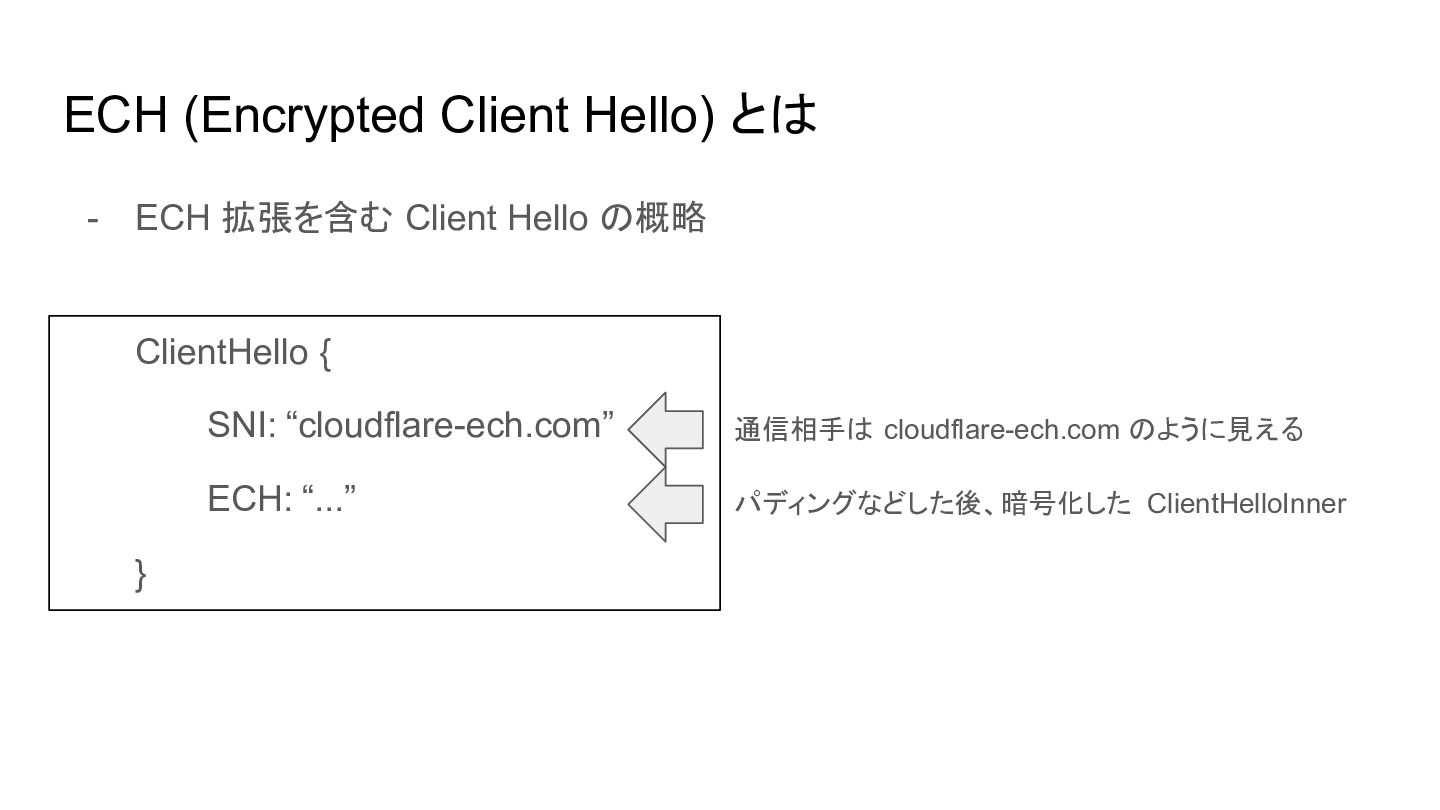
ECH (Encrypted Client Hello) とは - ECH 拡張を含む Client Hello
の概略 ClientHello { } SNI: “cloudflare-ech.com” 通信相手は cloudflare-ech.com のように見える ECH: “...” パディングなどした後、暗号化した ClientHelloInner -
ECH (Encrypted Client Hello) とは - ClientHello を暗号化して ECH 拡張に詰める
- 暗号化には HPKE を用いる - https://datatracker.ietf.org/doc/rfc9180/ 公開鍵情報 ECHConfig を DNS HTTPS RR で配る - https://datatracker.ietf.org/doc/rfc9460/ - https://datatracker.ietf.org/doc/rfc9848/ -
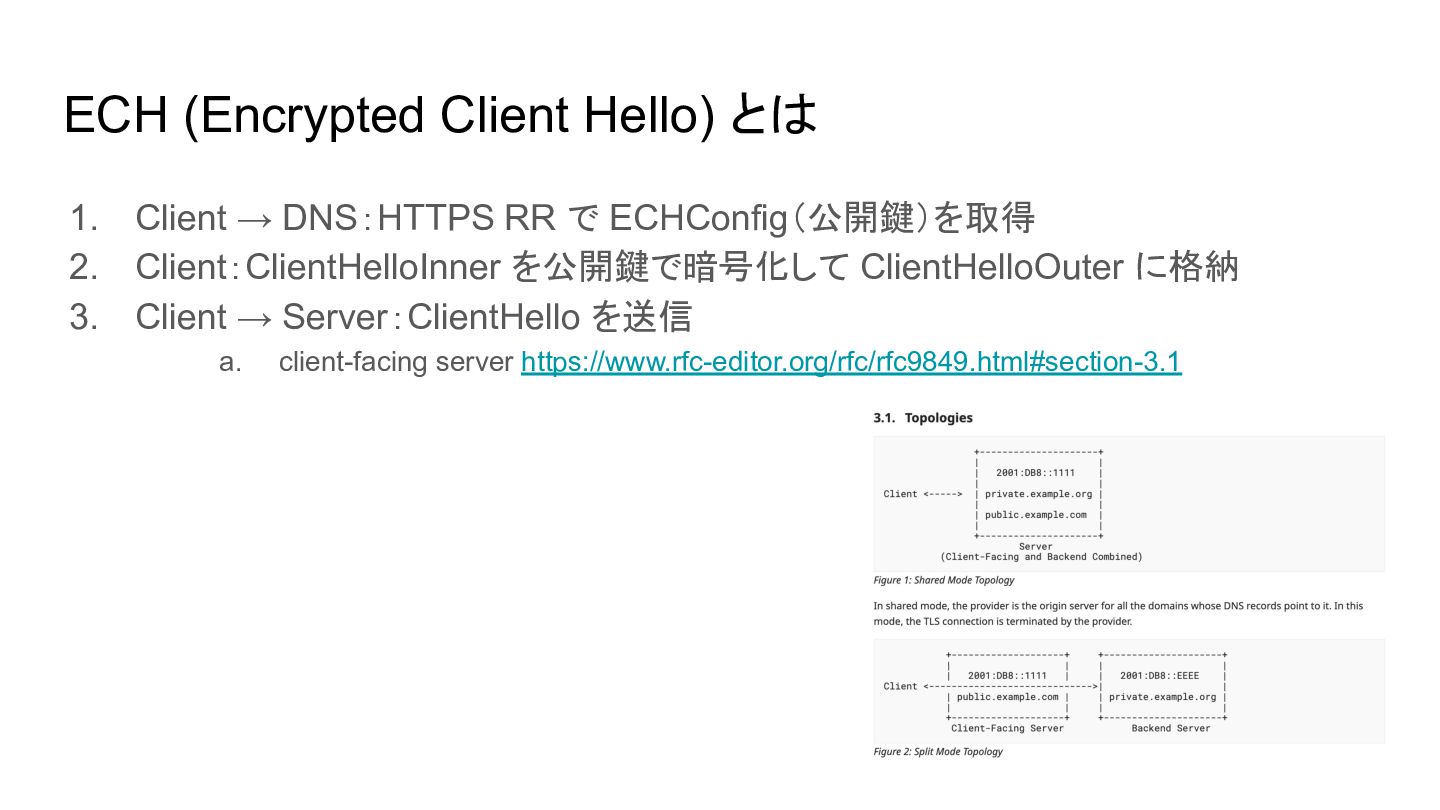
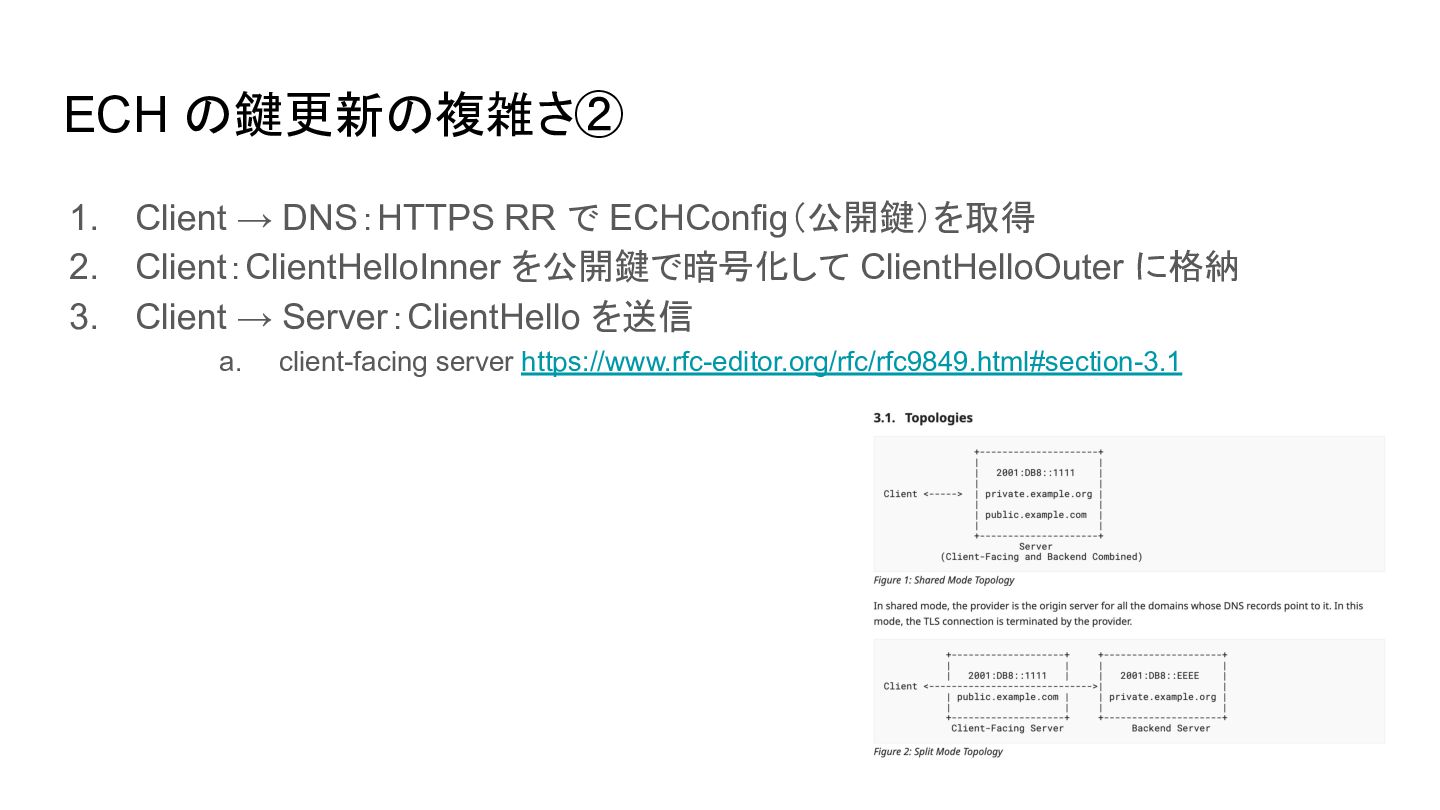
ECH (Encrypted Client Hello) とは 1. 2. 3. Client →
DNS:HTTPS RR で ECHConfig(公開鍵)を取得 Client:ClientHelloInner を公開鍵で暗号化して ClientHelloOuter に格納 Client → Server:ClientHello を送信 a. client-facing server https://www.rfc-editor.org/rfc/rfc9849.html#section-3.1 -
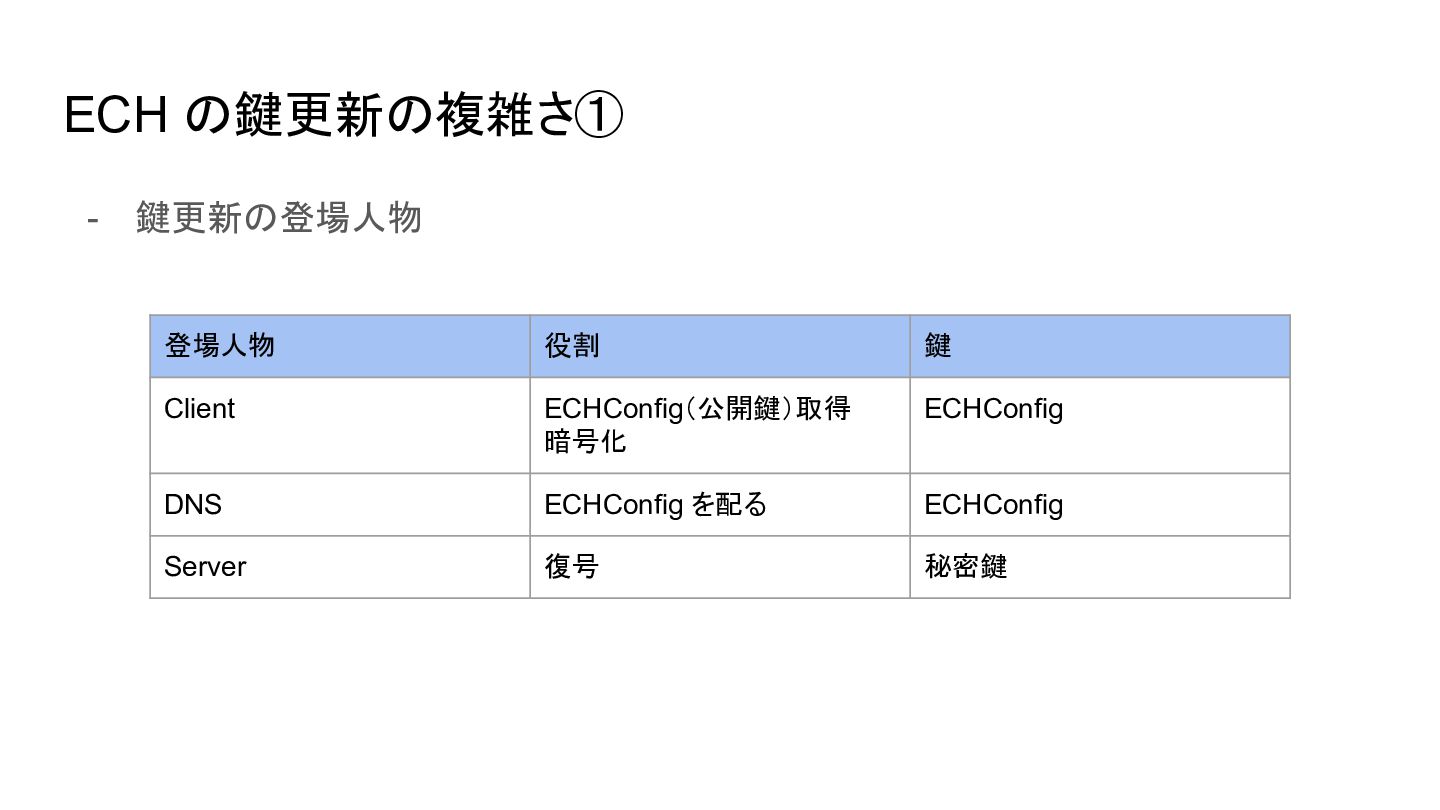
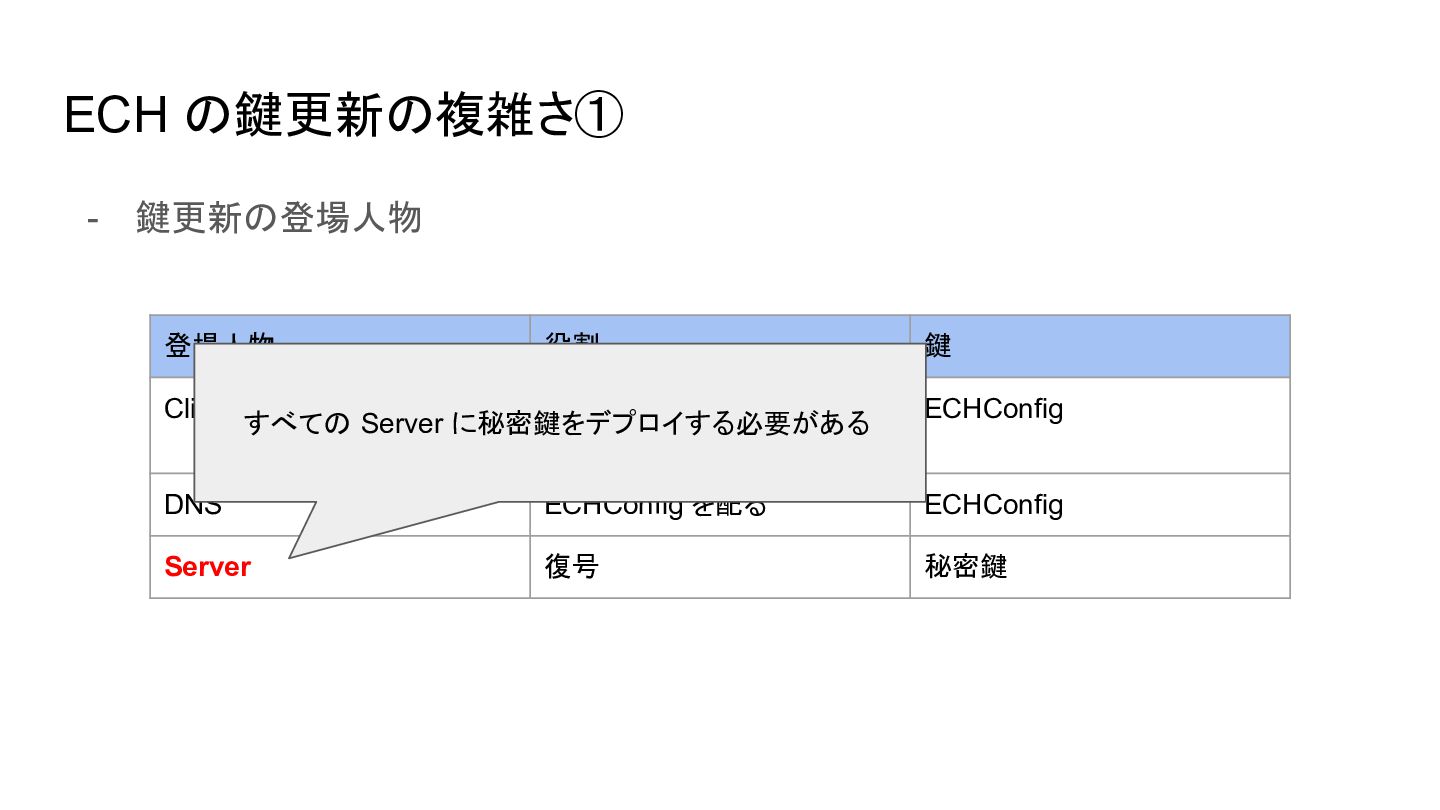
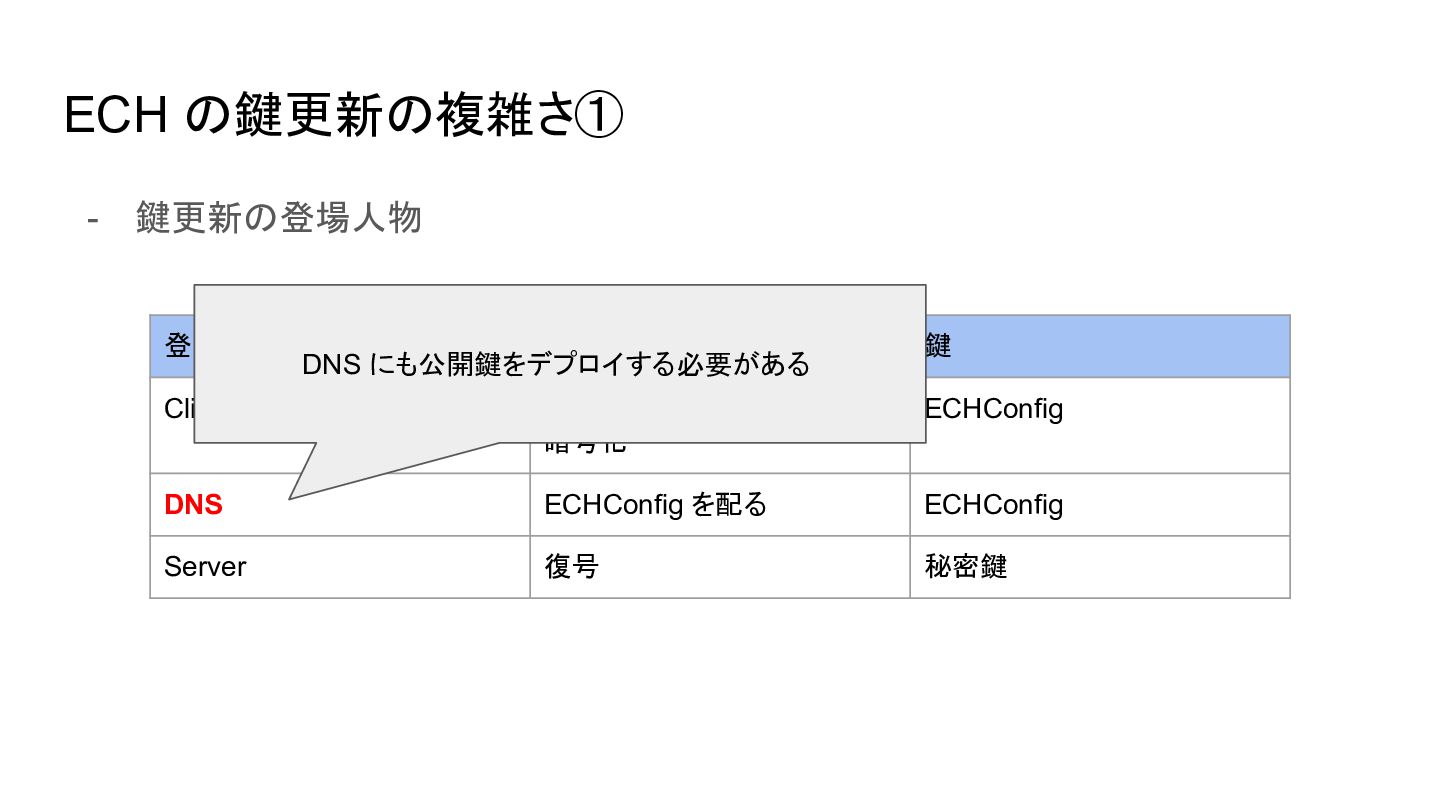
ECH の鍵更新の複雑さ① - 鍵更新の登場人物 登場人物 役割 鍵 Client ECHConfig(公開鍵)取得 暗号化
ECHConfig DNS ECHConfig を配る ECHConfig Server 復号 秘密鍵 -
ECH の鍵更新の複雑さ① - 鍵更新の登場人物 登場人物 Client 役割 ECHConfig(公開鍵)取得 すべての Server
に秘密鍵をデプロイする必要がある 暗号化 鍵 ECHConfig DNS ECHConfig を配る ECHConfig Server 復号 秘密鍵 -
ECH の鍵更新の複雑さ① - 鍵更新の登場人物 登場人物 役割 DNS にも公開鍵をデプロイする必要がある 鍵 Client
ECHConfig(公開鍵)取得 暗号化 ECHConfig DNS ECHConfig を配る ECHConfig Server 復号 秘密鍵 -
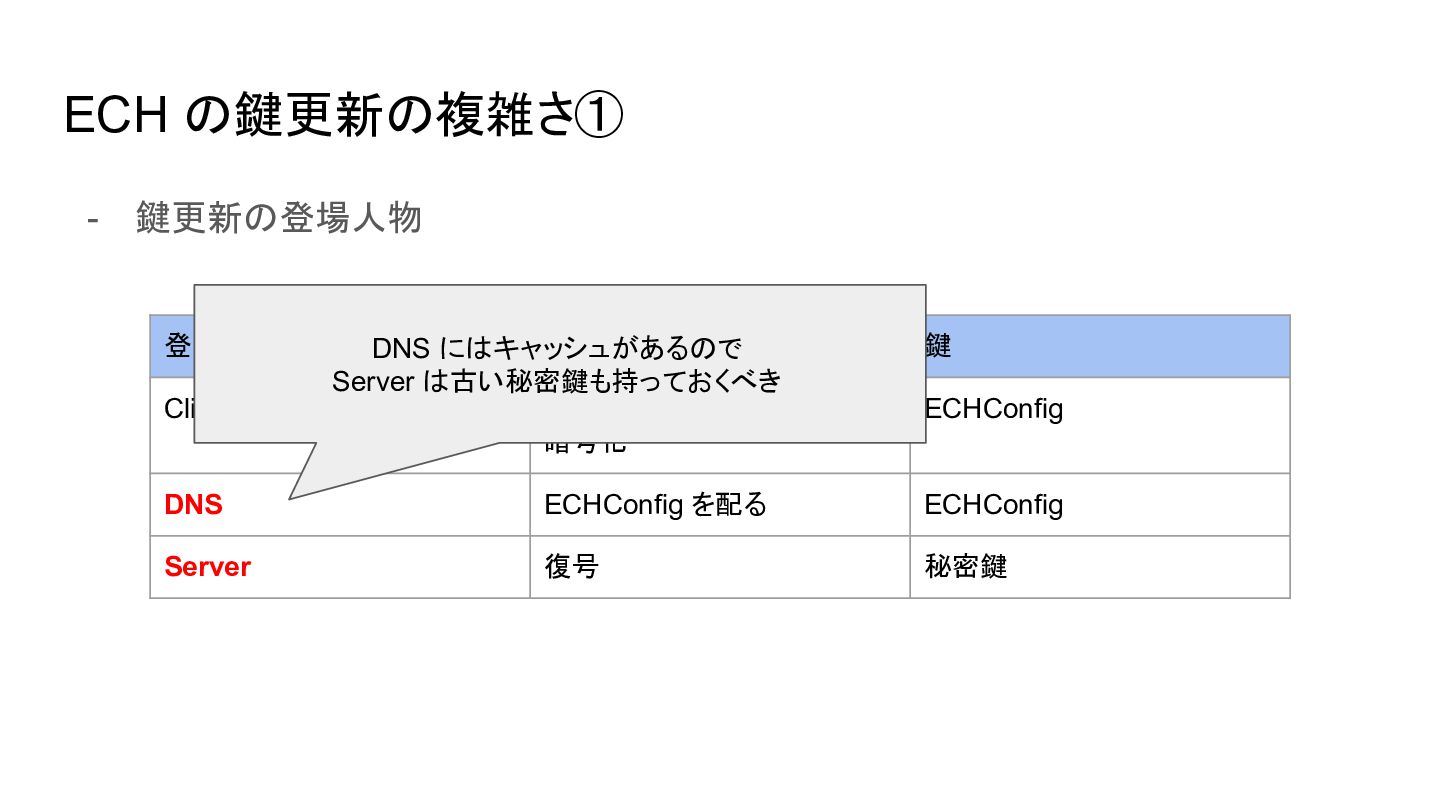
ECH の鍵更新の複雑さ① - 鍵更新の登場人物 登場人物 Client 役割 DNS にはキャッシュがあるので Server
は古い秘密鍵も持っておくべき ECHConfig(公開鍵)取得 暗号化 鍵 ECHConfig DNS ECHConfig を配る ECHConfig Server 復号 秘密鍵 -
ECH の鍵更新の複雑さ② 1. 2. 3. Client → DNS:HTTPS RR で
ECHConfig(公開鍵)を取得 Client:ClientHelloInner を公開鍵で暗号化して ClientHelloOuter に格納 Client → Server:ClientHello を送信 a. client-facing server https://www.rfc-editor.org/rfc/rfc9849.html#section-3.1 -
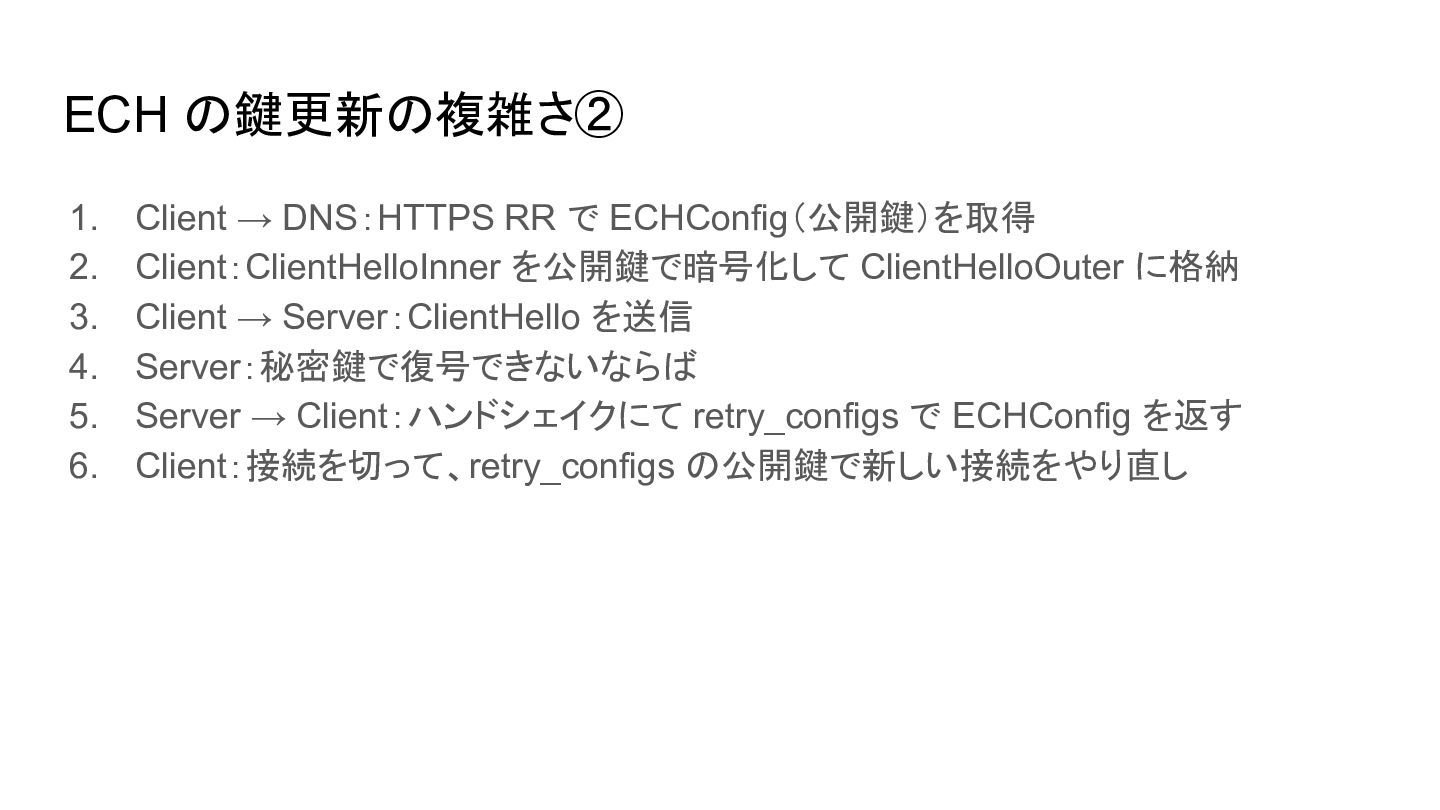
ECH の鍵更新の複雑さ② 1. 2. 3. 4. 5. 6. Client →
DNS:HTTPS RR で ECHConfig(公開鍵)を取得 Client:ClientHelloInner を公開鍵で暗号化して ClientHelloOuter に格納 Client → Server:ClientHello を送信 Server:秘密鍵で復号できないならば Server → Client:ハンドシェイクにて retry_configs で ECHConfig を返す Client:接続を切って、retry_configs の公開鍵で新しい接続をやり直し -
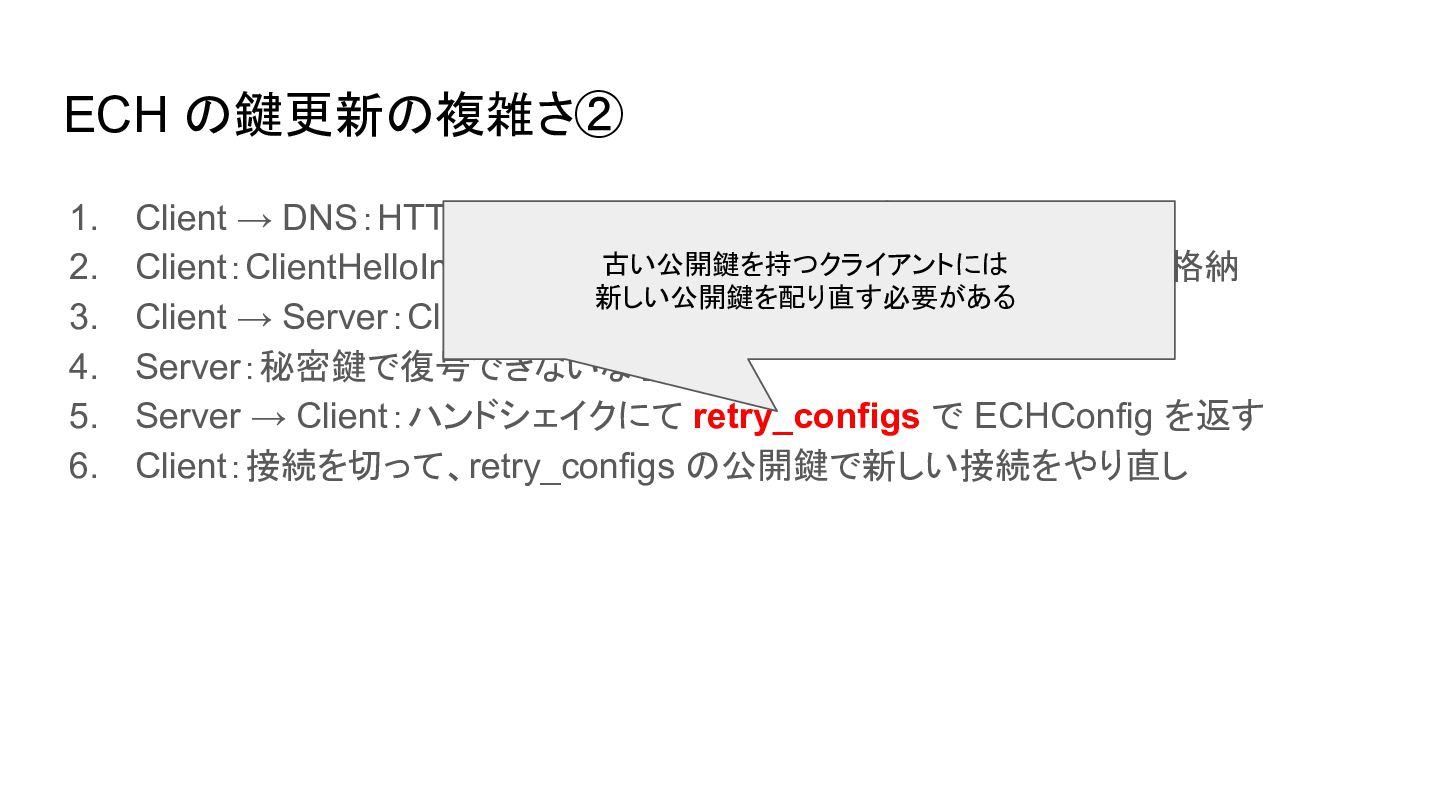
ECH の鍵更新の複雑さ② 1. 2. 3. 4. 5. 6. Client →
DNS:HTTPS RR で ECHConfig(公開鍵)を取得 古い公開鍵を持つクライアントには Client:ClientHelloInner を公開鍵で暗号化して ClientHelloOuter に格納 新しい公開鍵を配り直す必要がある Client → Server:ClientHelloOuter を送信 Server:秘密鍵で復号できないならば Server → Client:ハンドシェイクにて retry_configs で ECHConfig を返す Client:接続を切って、retry_configs の公開鍵で新しい接続をやり直し -
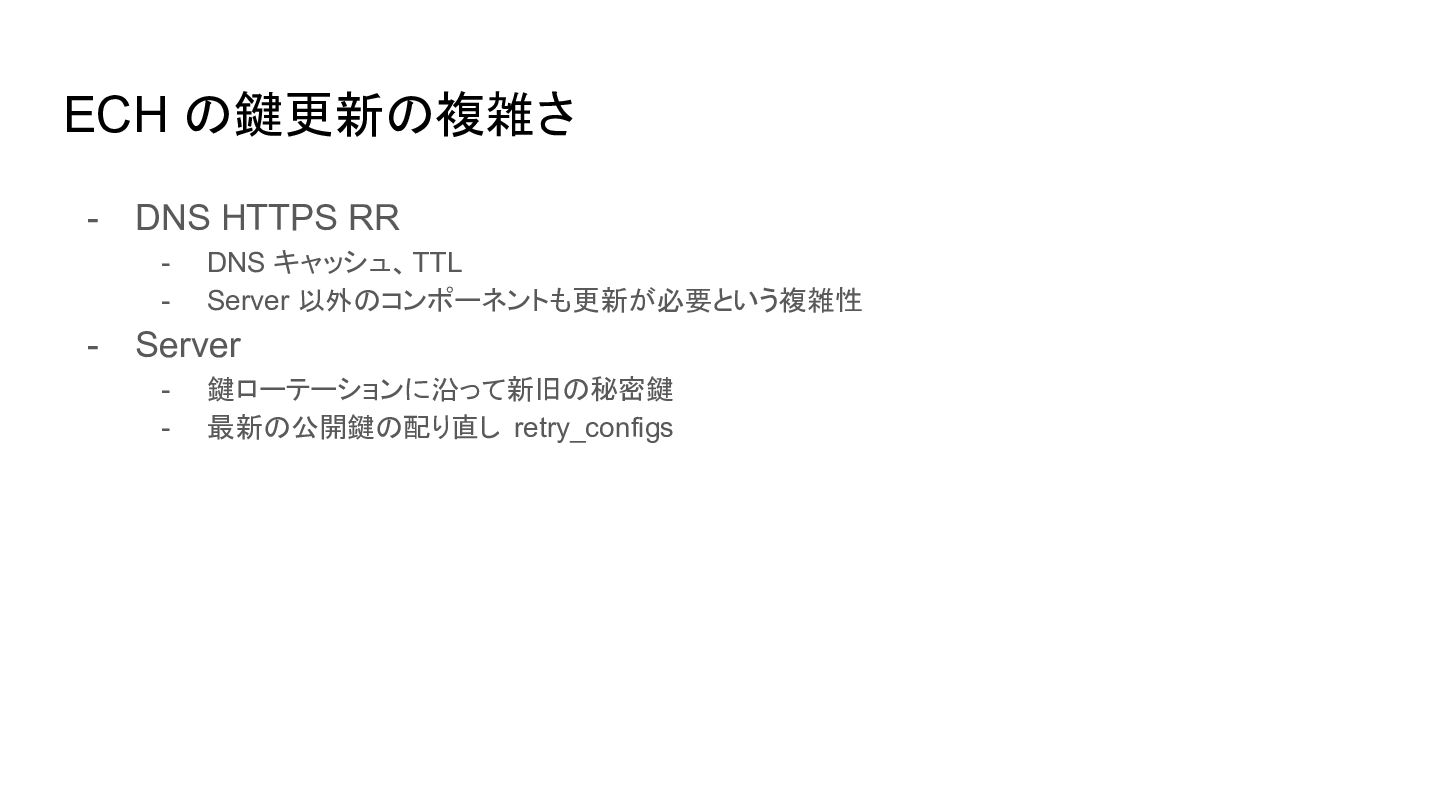
ECH の鍵更新の複雑さ - DNS HTTPS RR - - DNS キャッシュ、TTL
Server 以外のコンポーネントも更新が必要という複雑性 Server - 鍵ローテーションに沿って新旧の秘密鍵 最新の公開鍵の配り直し retry_configs -
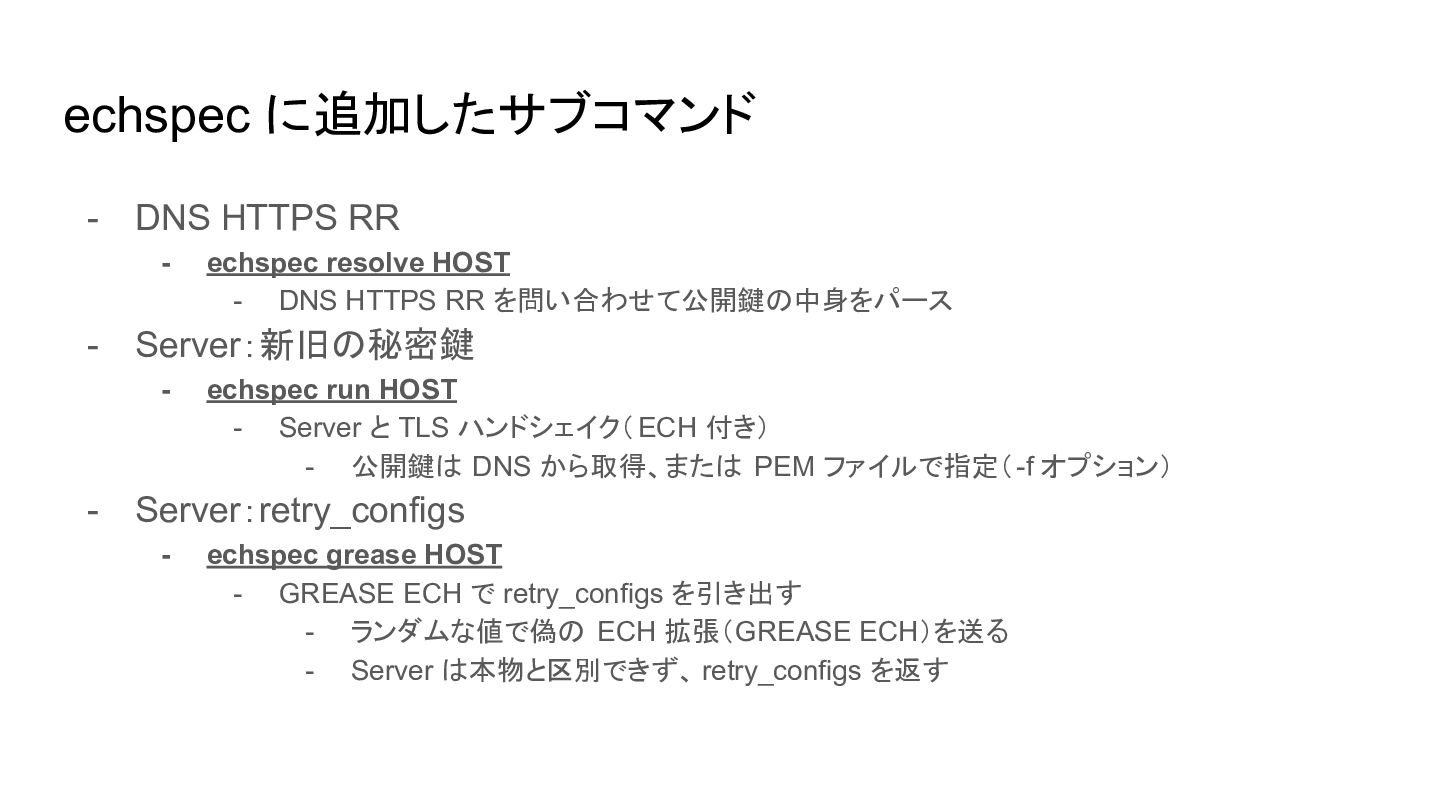
echspec に追加したサブコマンド - DNS HTTPS RR - - Server:新旧の秘密鍵 -
- echspec resolve HOST - DNS HTTPS RR を問い合わせて公開鍵の中身をパース echspec run HOST - Server と TLS ハンドシェイク( ECH 付き) - 公開鍵は DNS から取得、または PEM ファイルで指定( -f オプション) Server:retry_configs - echspec grease HOST - GREASE ECH で retry_configs を引き出す - ランダムな値で偽の ECH 拡張(GREASE ECH)を送る - Server は本物と区別できず、 retry_configs を返す -
echspec に追加したサブコマンド - Server:well-known URI - echspec resolve -w HOST
- https://[client-facing server]/.well-known/origin-svcb を取得して公開鍵の中身をパース - client-facing server https://www.rfc-editor.org/rfc/rfc9849.html#section-3.1 - https://www.ietf.org/archive/id/draft-ietf-tls-wkech-12.html - ※ well-known URI はまだ Internet-Draft -
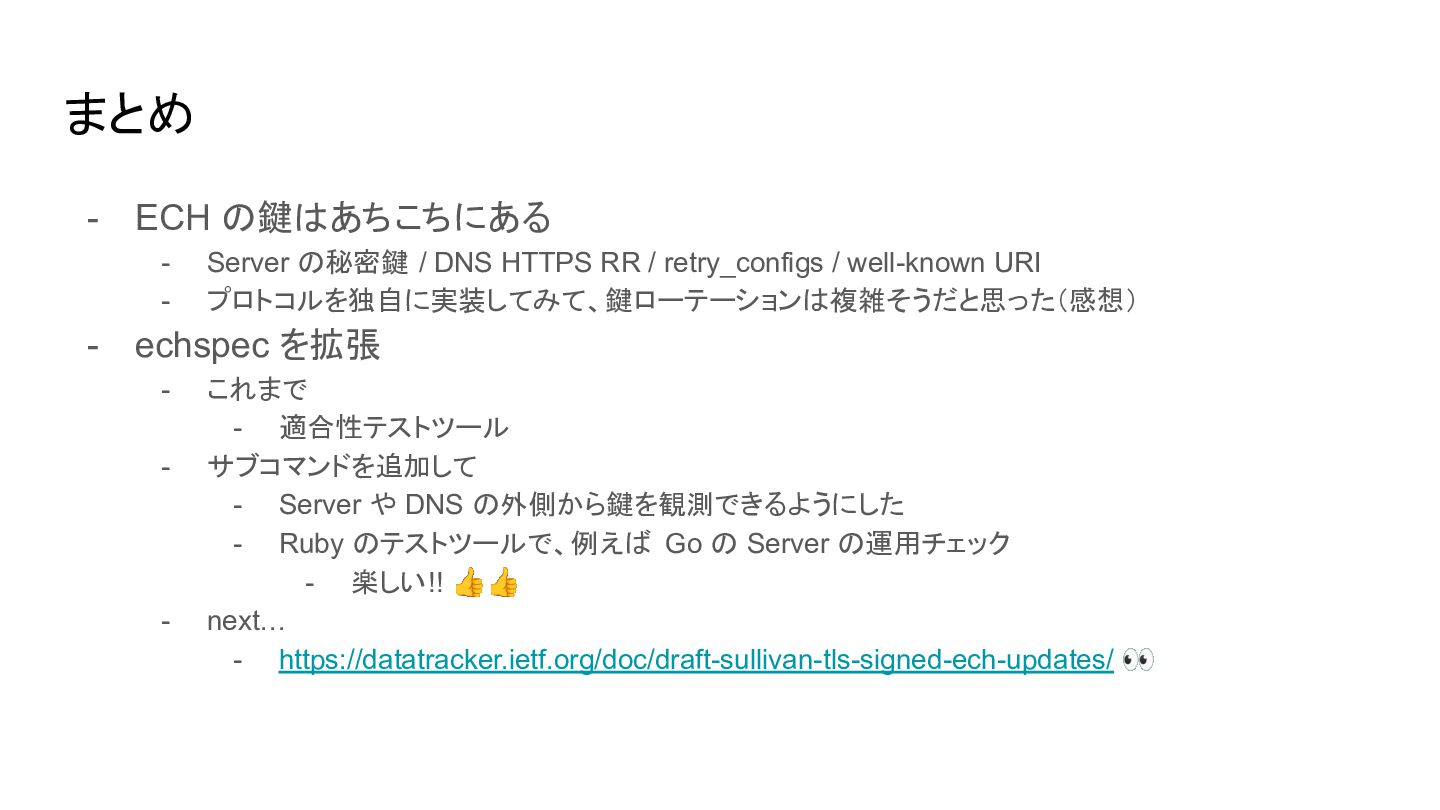
まとめ - ECH の鍵はあちこちにある - - Server の秘密鍵 / DNS
HTTPS RR / retry_configs / well-known URI プロトコルを独自に実装してみて、鍵ローテーションは複雑そうだと思った(感想) echspec を拡張 - - これまで - 適合性テストツール サブコマンドを追加して - Server や DNS の外側から鍵を観測できるようにした - Ruby のテストツールで、例えば Go の Server の運用チェック - 楽しい!! 👍👍 next… - https://datatracker.ietf.org/doc/draft-sullivan-tls-signed-ech-updates/ 👀