Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Organizations 経験者向け Azure ガバナンス速習
Search
yhana
May 19, 2026
Technology
72
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Organizations 経験者向け Azure ガバナンス速習
yhana
May 19, 2026
More Decks by yhana
See All by yhana
20260929_AmazonGuardDutyの検出通知メールにAWS DevOpsAgentの調査結果を追加する
yhana
1
480
20250903_1つのAWSアカウントに複数システムがある環境におけるアクセス制御をABACで実現.pdf
yhana
3
1.5k
AWS Organizations 新機能!マルチパーティ承認の紹介
yhana
1
1.7k
AWS re:Invent 2024 ふりかえり勉強会
yhana
0
1.3k
AWS IAM Identity Center を使わないマルチアカウントのユーザー管理
yhana
2
4.9k
Guard を利用した AWS Config ルール
yhana
0
1.3k
組織的なクラウド統制のはじめの一歩_20240529
yhana
0
1.2k
Azureの基本的な権限管理の勉強会
yhana
1
7k
組織的なクラウド統制のはじめの一歩
yhana
0
2.5k
Other Decks in Technology
See All in Technology
使いこなすために知っておきたい Azure SRE Agent アンチパターン
torumakabe
2
400
Datadog の学び方 - あるいは、オブザーバビリティを学ぶとは何か
mananyuki
1
490
生成AIを使って「人が」考える技術 ― AI時代の人機共想と実践ノウハウ|UNITT AC2026
ishiirikie
0
560
FactoryBotアンチパターン / factory_bot anti-patterns
toshimaru
0
140
並行性の問題を防げ!実践トランザクション入門
occhi
0
280
購入ドメインでの課題と取り組み
ykagano
0
150
契約書画像からの情報抽出に特化した視覚接地モデルを育てる話
sansantech
PRO
1
150
AI 時代の Azure エンジニアリング ~ 私たちは何を磨き、何を任せるのか ~
chack411
1
520
MCPゲートウェイを作って運用してわかったこと — Agent時代の権限管理の現在地
mtpooh
10
3.2k
IR Today: Theory, Practice, and Agents
dtunkelang
0
350
[2026-09-30]ロックンロールは鳴り止まないっ - 信頼性かまってちゃん - 「データ駆動を投げ捨ててまで。」追いかける信頼性改善に向けた取り組みの話
tosite
0
210
生成AIと進める探索的データ分析(2026.10.03 第122回Tokyo.R勉強会)
tatamiya
2
1.4k
Featured
See All Featured
It's Worth the Effort
3n
188
29k
Reflections from 52 weeks, 52 projects
jeffersonlam
356
21k
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Stewardship and Sustainability of Urban and Community Forests
pwiseman
0
540
Bash Introduction
62gerente
615
220k
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.1k
Done Done
chrislema
187
17k
WENDY [Excerpt]
tessaabrams
14
40k
Deep Space Network (abreviated)
tonyrice
0
360
BBQ
matthewcrist
90
10k
Music & Morning Musume
bryan
48
7.4k
Learning to Love Humans: Emotional Interface Design
aarron
275
41k
Transcript
AWS Organizations 経験者向け Azure ガバナンス速習 2026.5.19 yhana
社内向け Azure 勉強会の目的 2 CCoE や情報システム部が組織内の AWS アカウントの管理を AWS Organizations
を用いて統制している場合と同じように、 Azure サブスクリプションを統制する場合のサービス例を紹介します 本資料に記載しているサービス以外の実現方法もあるため、 一例の紹介に留まりますが、Azure を勉強するきっかけになれば幸いです
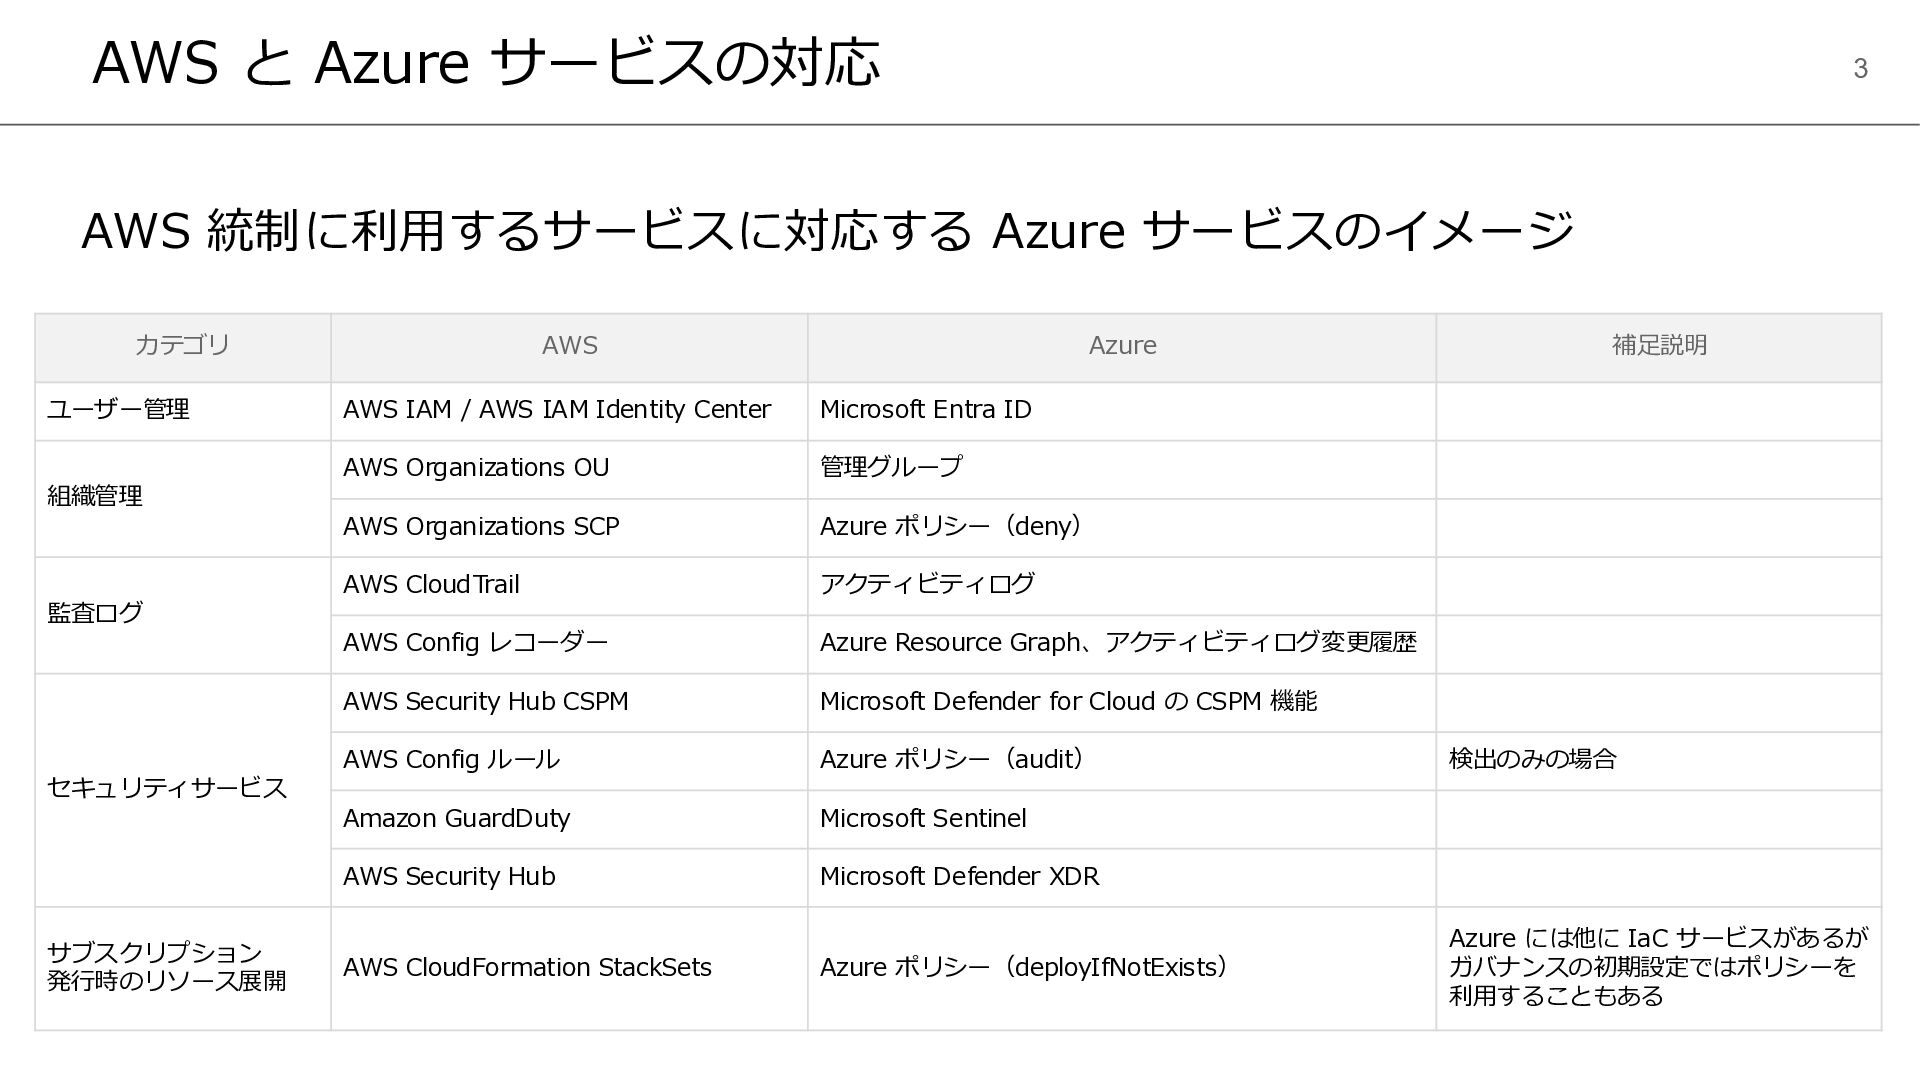
AWS と Azure サービスの対応 3 AWS 統制に利用するサービスに対応する Azure サービスのイメージ カテゴリ
AWS Azure 補足説明 ユーザー管理 AWS IAM / AWS IAM Identity Center Microsoft Entra ID 組織管理 AWS Organizations OU 管理グループ AWS Organizations SCP Azure ポリシー(deny) 監査ログ AWS CloudTrail アクティビティログ AWS Config レコーダー Azure Resource Graph、アクティビティログ変更履歴 セキュリティサービス AWS Security Hub CSPM Microsoft Defender for Cloud の CSPM 機能 AWS Config ルール Azure ポリシー(audit) 検出のみの場合 Amazon GuardDuty Microsoft Sentinel AWS Security Hub Microsoft Defender XDR サブスクリプション 発行時のリソース展開 AWS CloudFormation StackSets Azure ポリシー(deployIfNotExists) Azure には他に IaC サービスがあるが ガバナンスの初期設定ではポリシーを 利用することもある
ユーザー管理
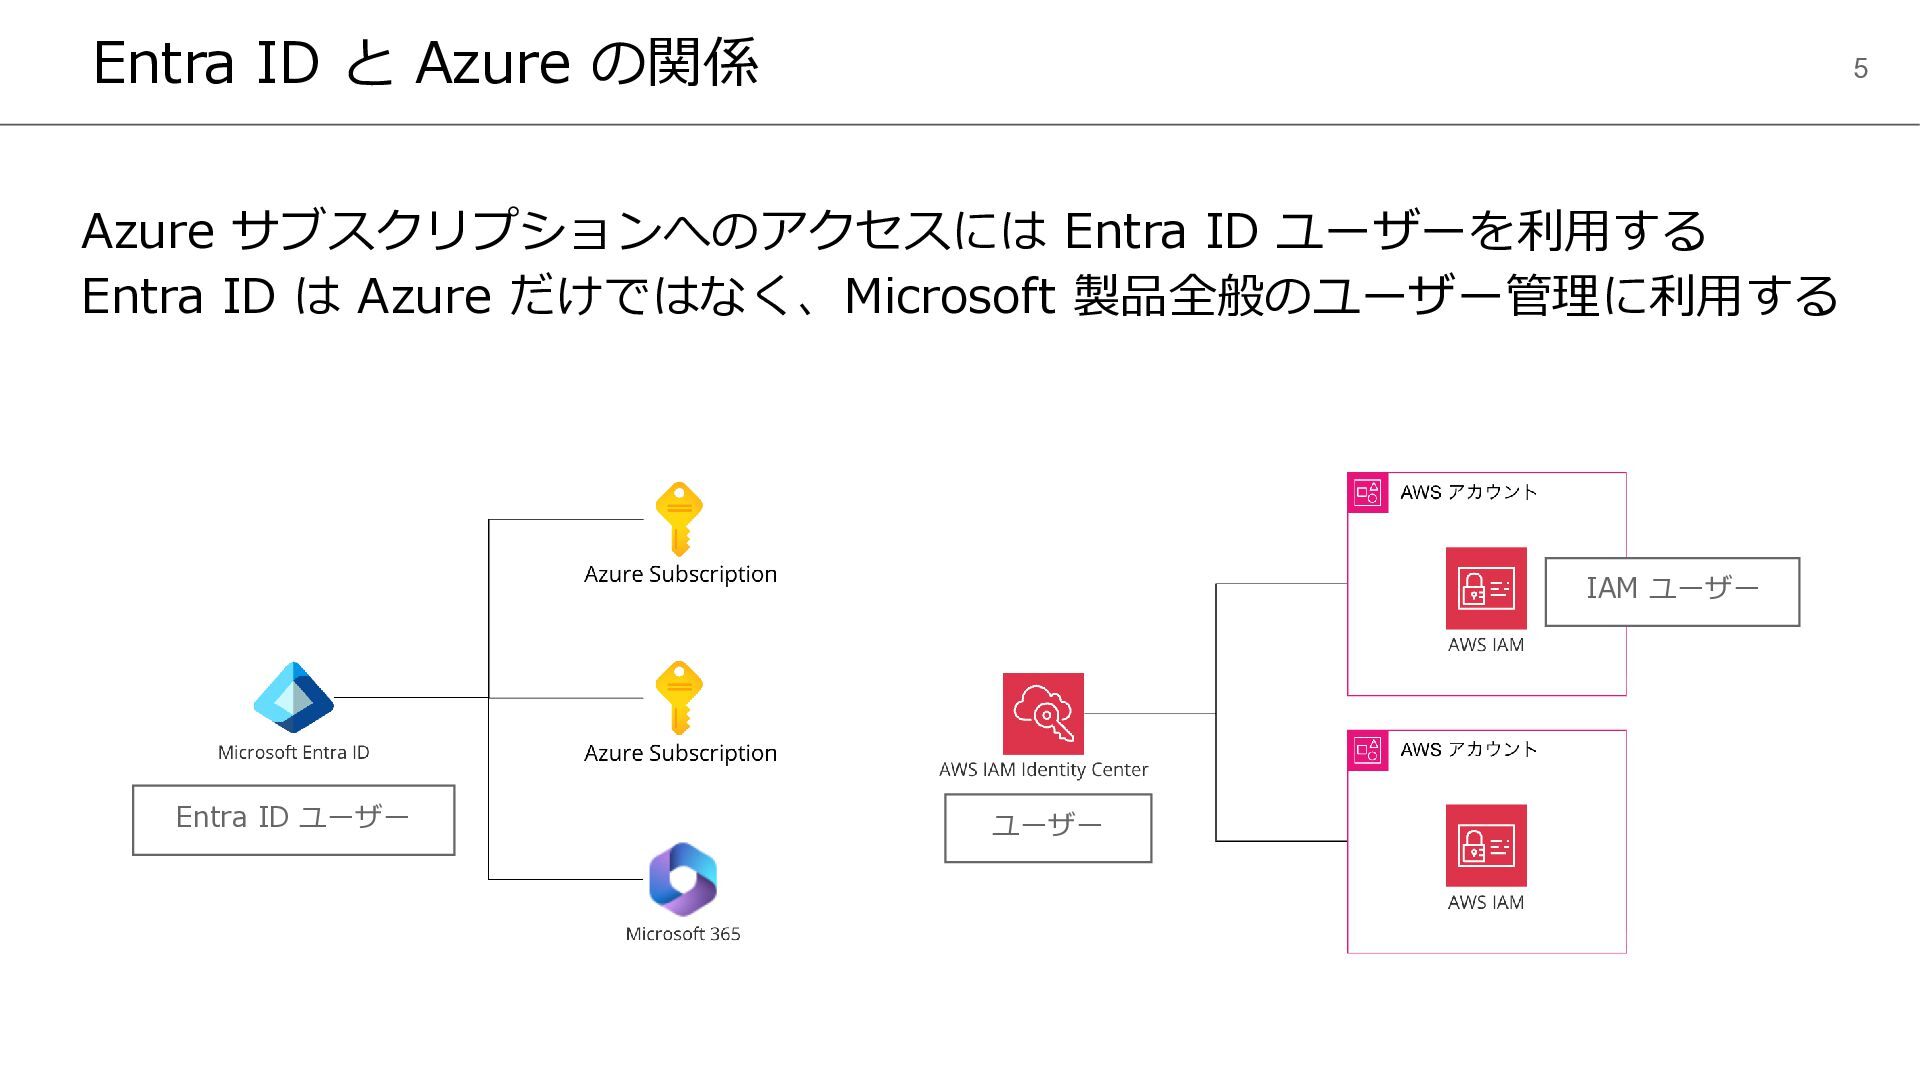
Entra ID と Azure の関係 5 Azure サブスクリプションへのアクセスには Entra ID
ユーザーを利用する Entra ID は Azure だけではなく、Microsoft 製品全般のユーザー管理に利用する Entra ID ユーザー IAM ユーザー ユーザー
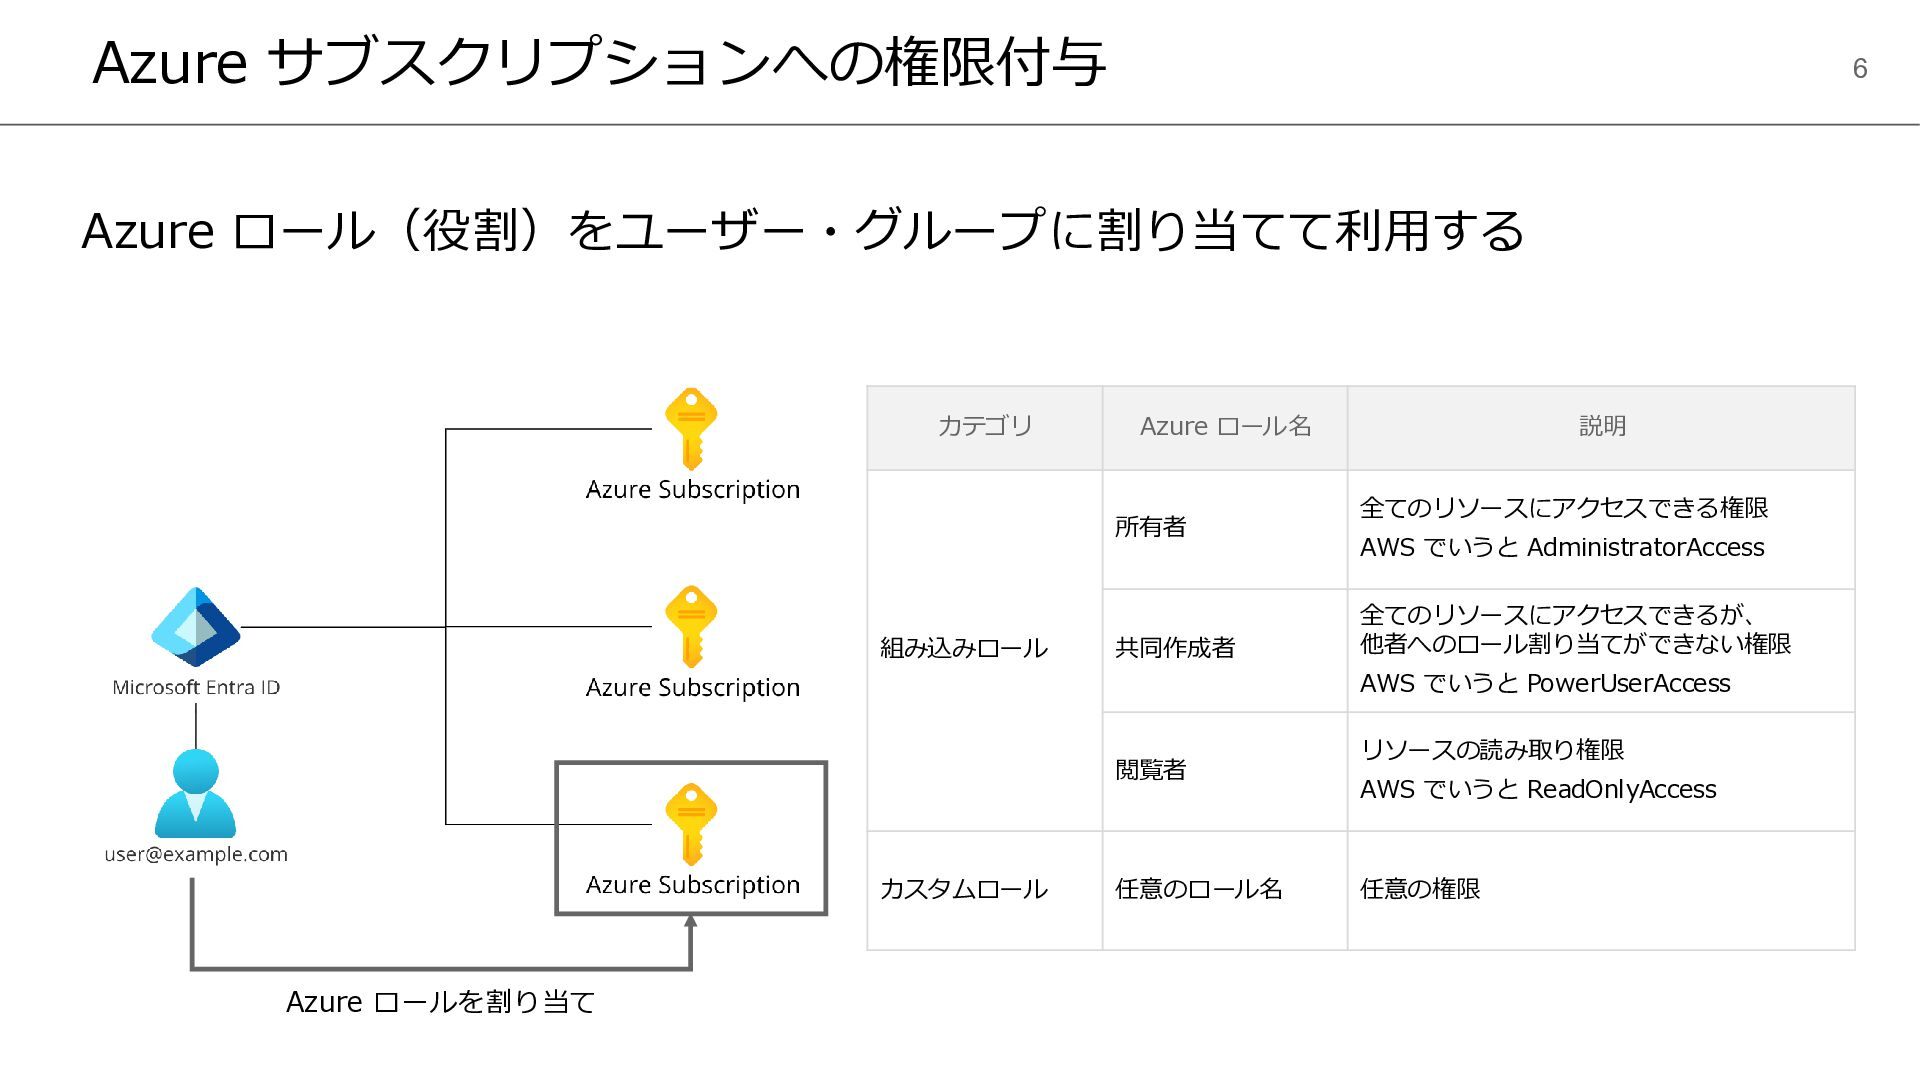
Azure サブスクリプションへの権限付与 6 Azure ロール(役割)をユーザー・グループに割り当てて利用する カテゴリ Azure ロール名 説明 組み込みロール
所有者 全てのリソースにアクセスできる権限 AWS でいうと AdministratorAccess 共同作成者 全てのリソースにアクセスできるが、 他者へのロール割り当てができない権限 AWS でいうと PowerUserAccess 閲覧者 リソースの読み取り権限 AWS でいうと ReadOnlyAccess カスタムロール 任意のロール名 任意の権限 Azure ロールを割り当て
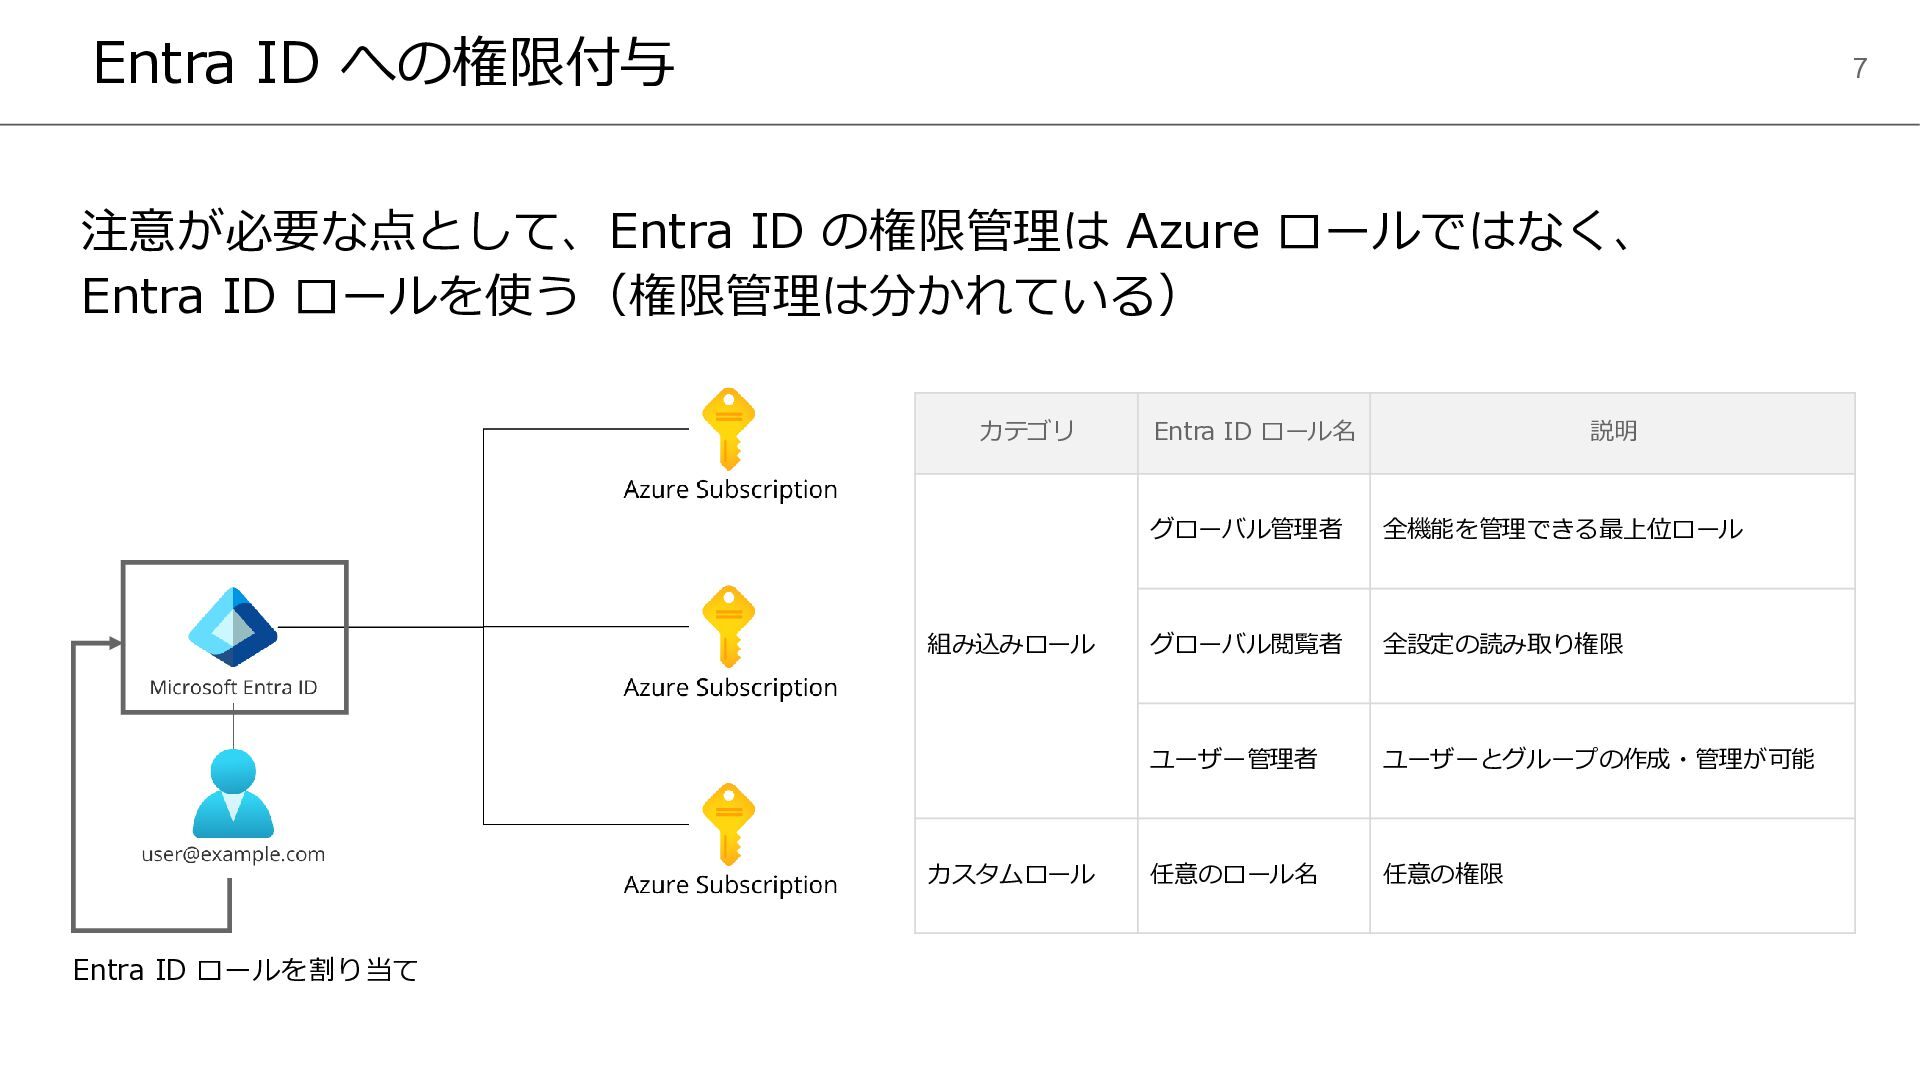
Entra ID への権限付与 7 注意が必要な点として、Entra ID の権限管理は Azure ロールではなく、 Entra
ID ロールを使う(権限管理は分かれている) カテゴリ Entra ID ロール名 説明 組み込みロール グローバル管理者 全機能を管理できる最上位ロール グローバル閲覧者 全設定の読み取り権限 ユーザー管理者 ユーザーとグループの作成・管理が可能 カスタムロール 任意のロール名 任意の権限 Entra ID ロールを割り当て
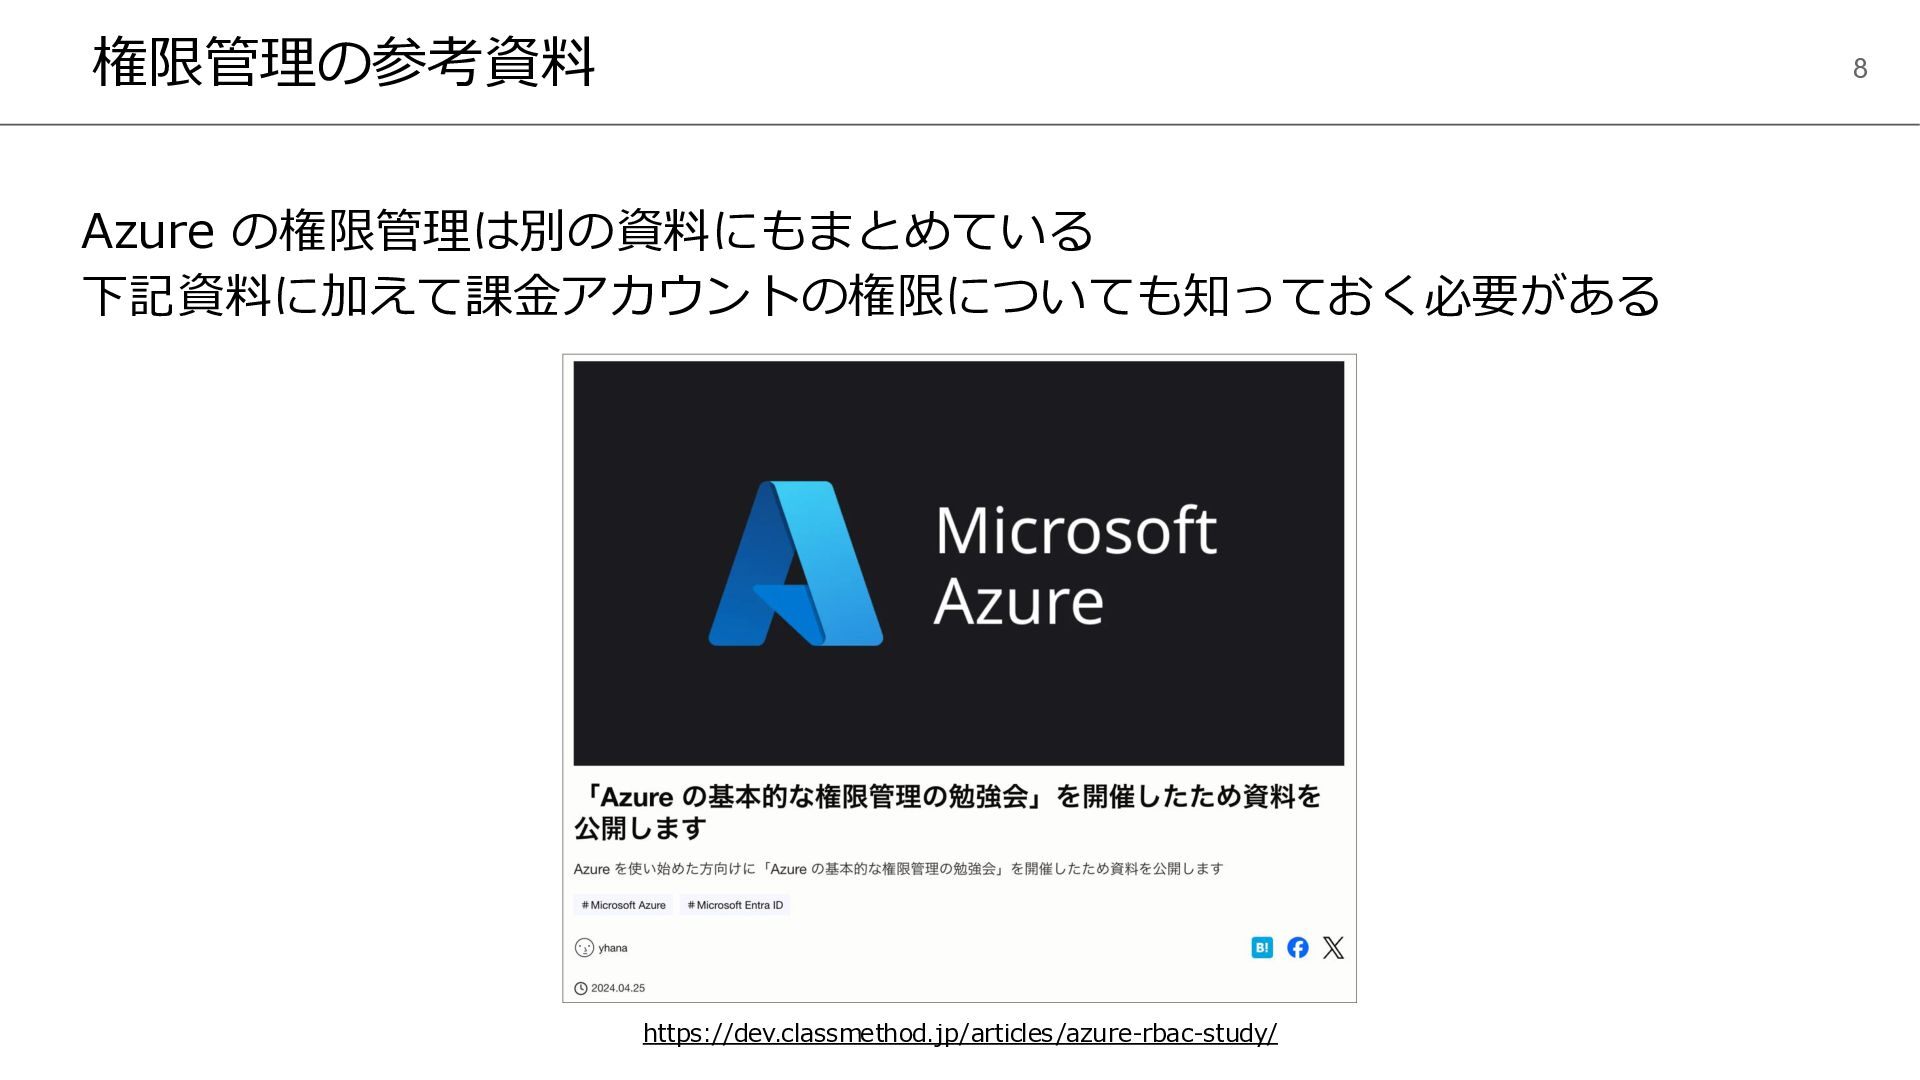
権限管理の参考資料 8 Azure の権限管理は別の資料にもまとめている 下記資料に加えて課金アカウントの権限についても知っておく必要がある https://dev.classmethod.jp/articles/azure-rbac-study/
組織管理
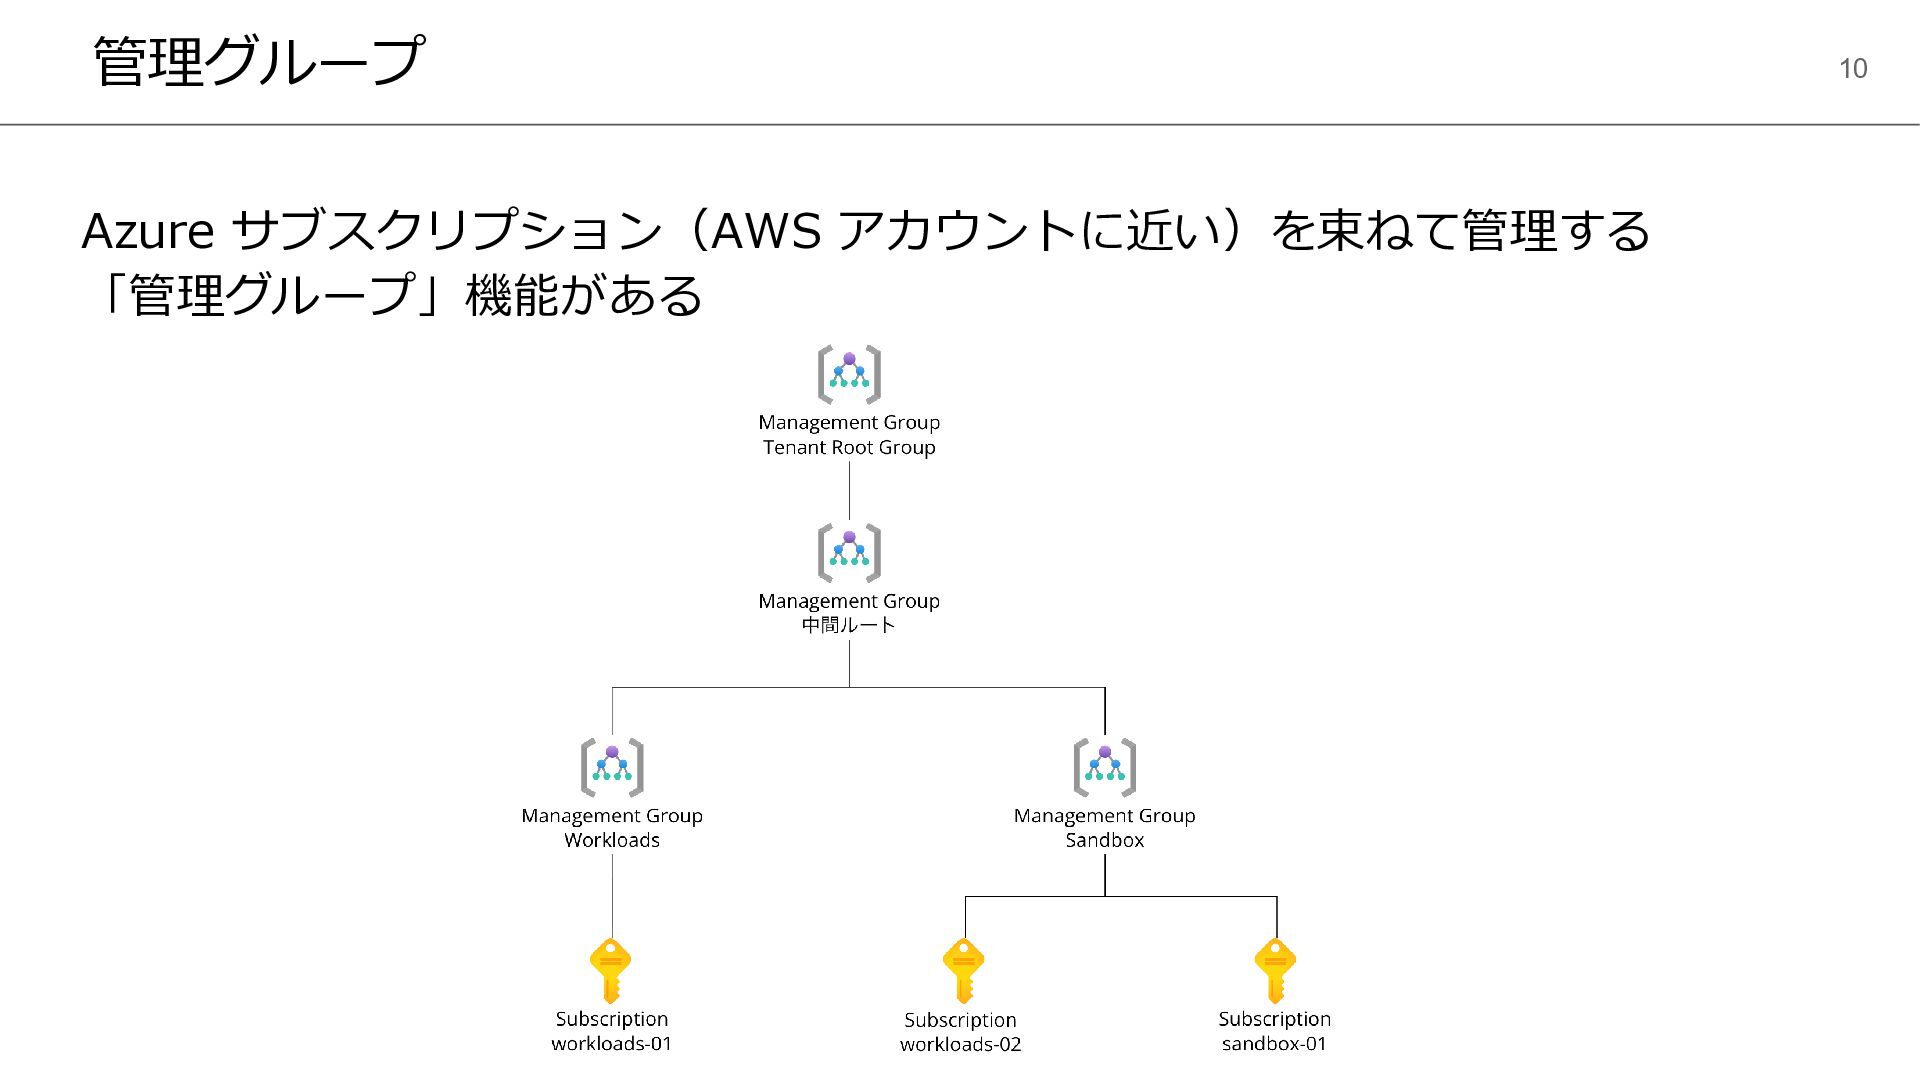
管理グループ 10 Azure サブスクリプション(AWS アカウントに近い)を束ねて管理する 「管理グループ」機能がある
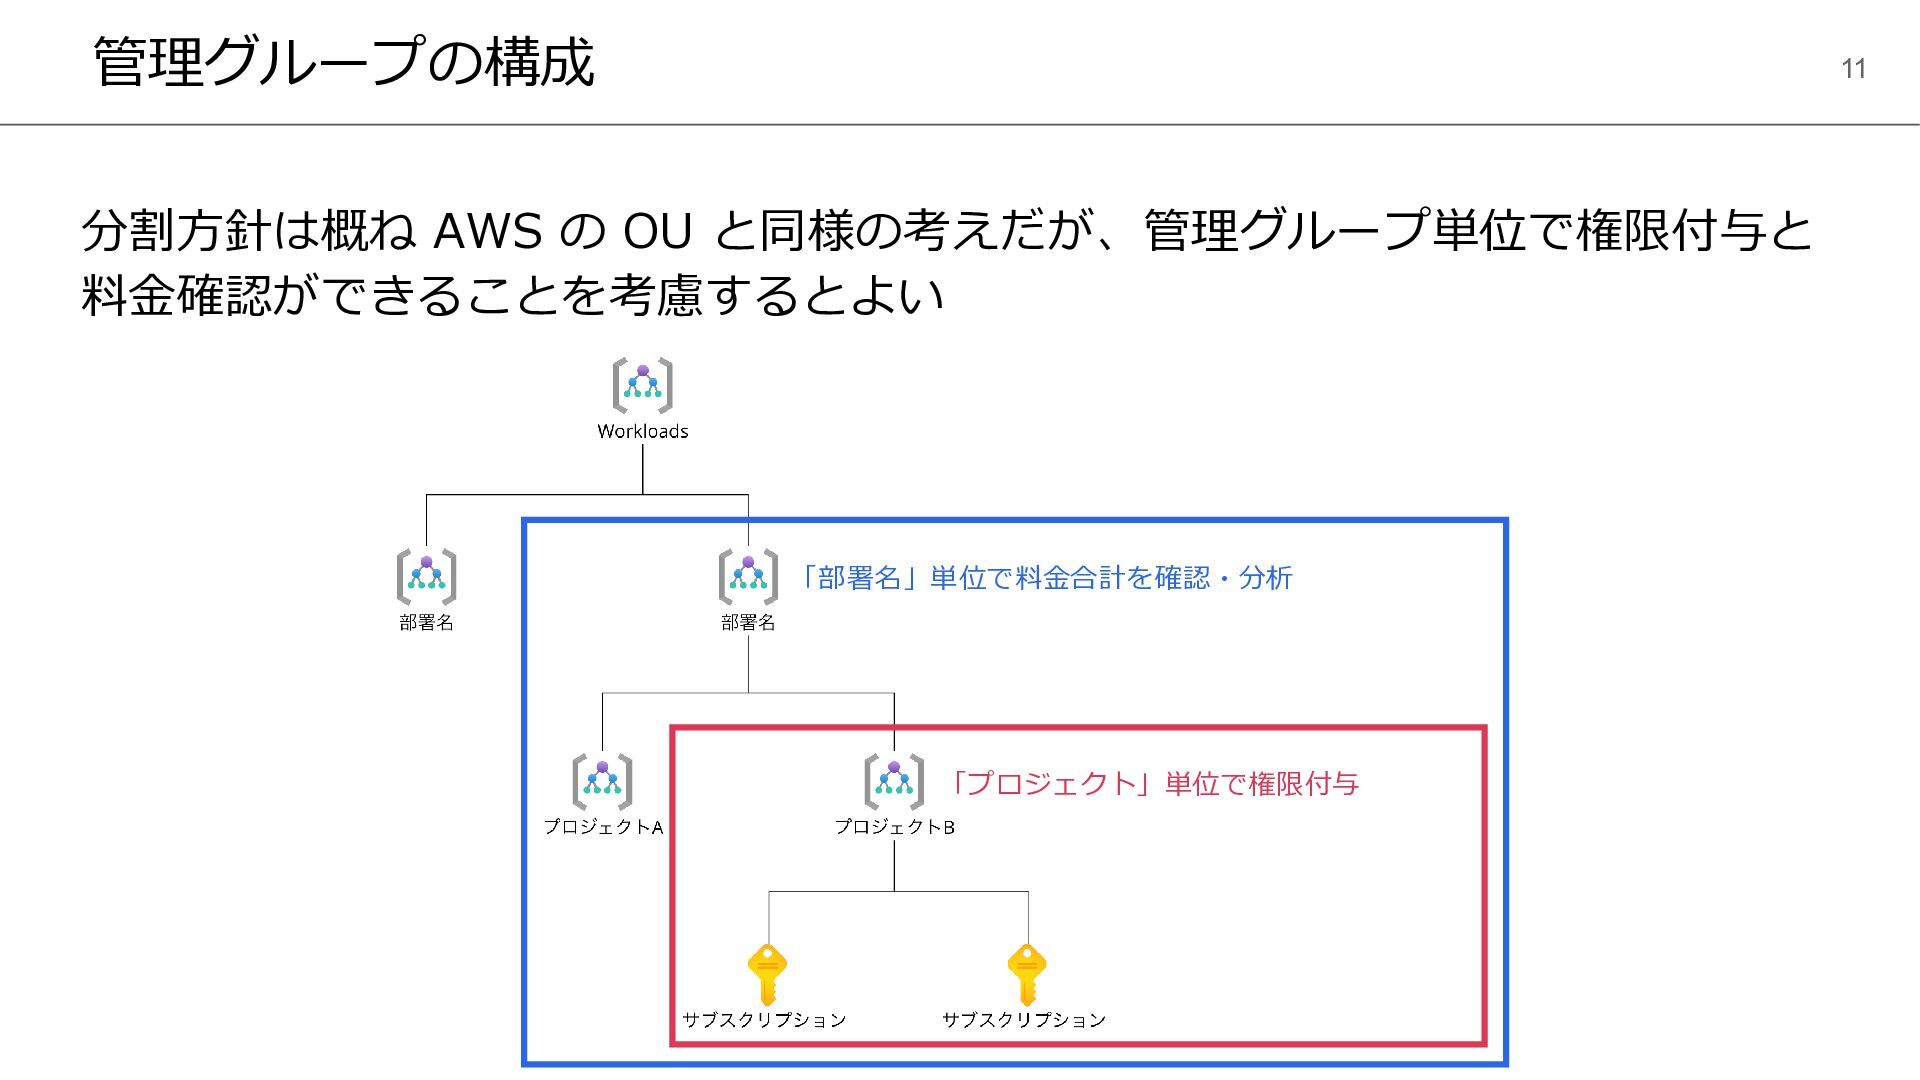
管理グループの構成 11 分割方針は概ね AWS の OU と同様の考えだが、管理グループ単位で権限付与と 料金確認ができることを考慮するとよい 「プロジェクト」単位で権限付与 「部署名」単位で料金合計を確認・分析
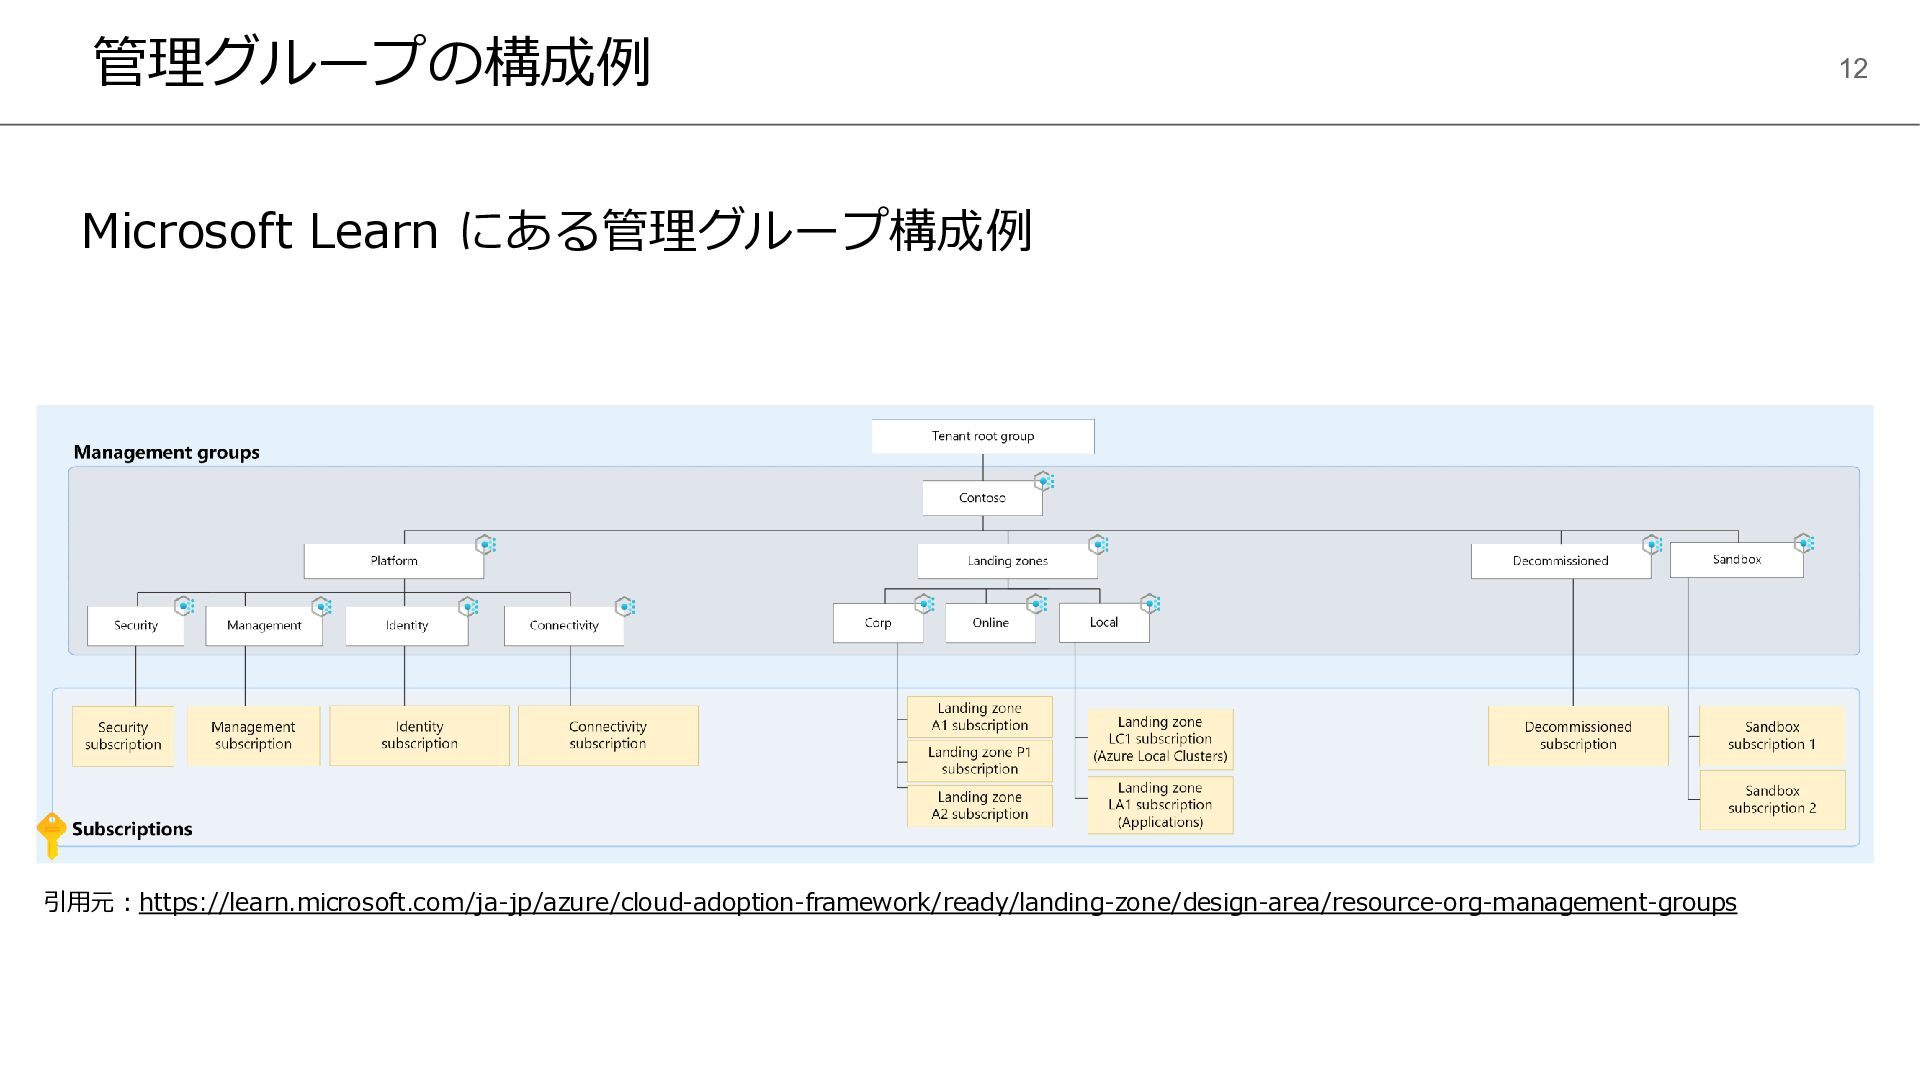
管理グループの構成例 12 Microsoft Learn にある管理グループ構成例 引用元:https://learn.microsoft.com/ja-jp/azure/cloud-adoption-framework/ready/landing-zone/design-area/resource-org-management-groups
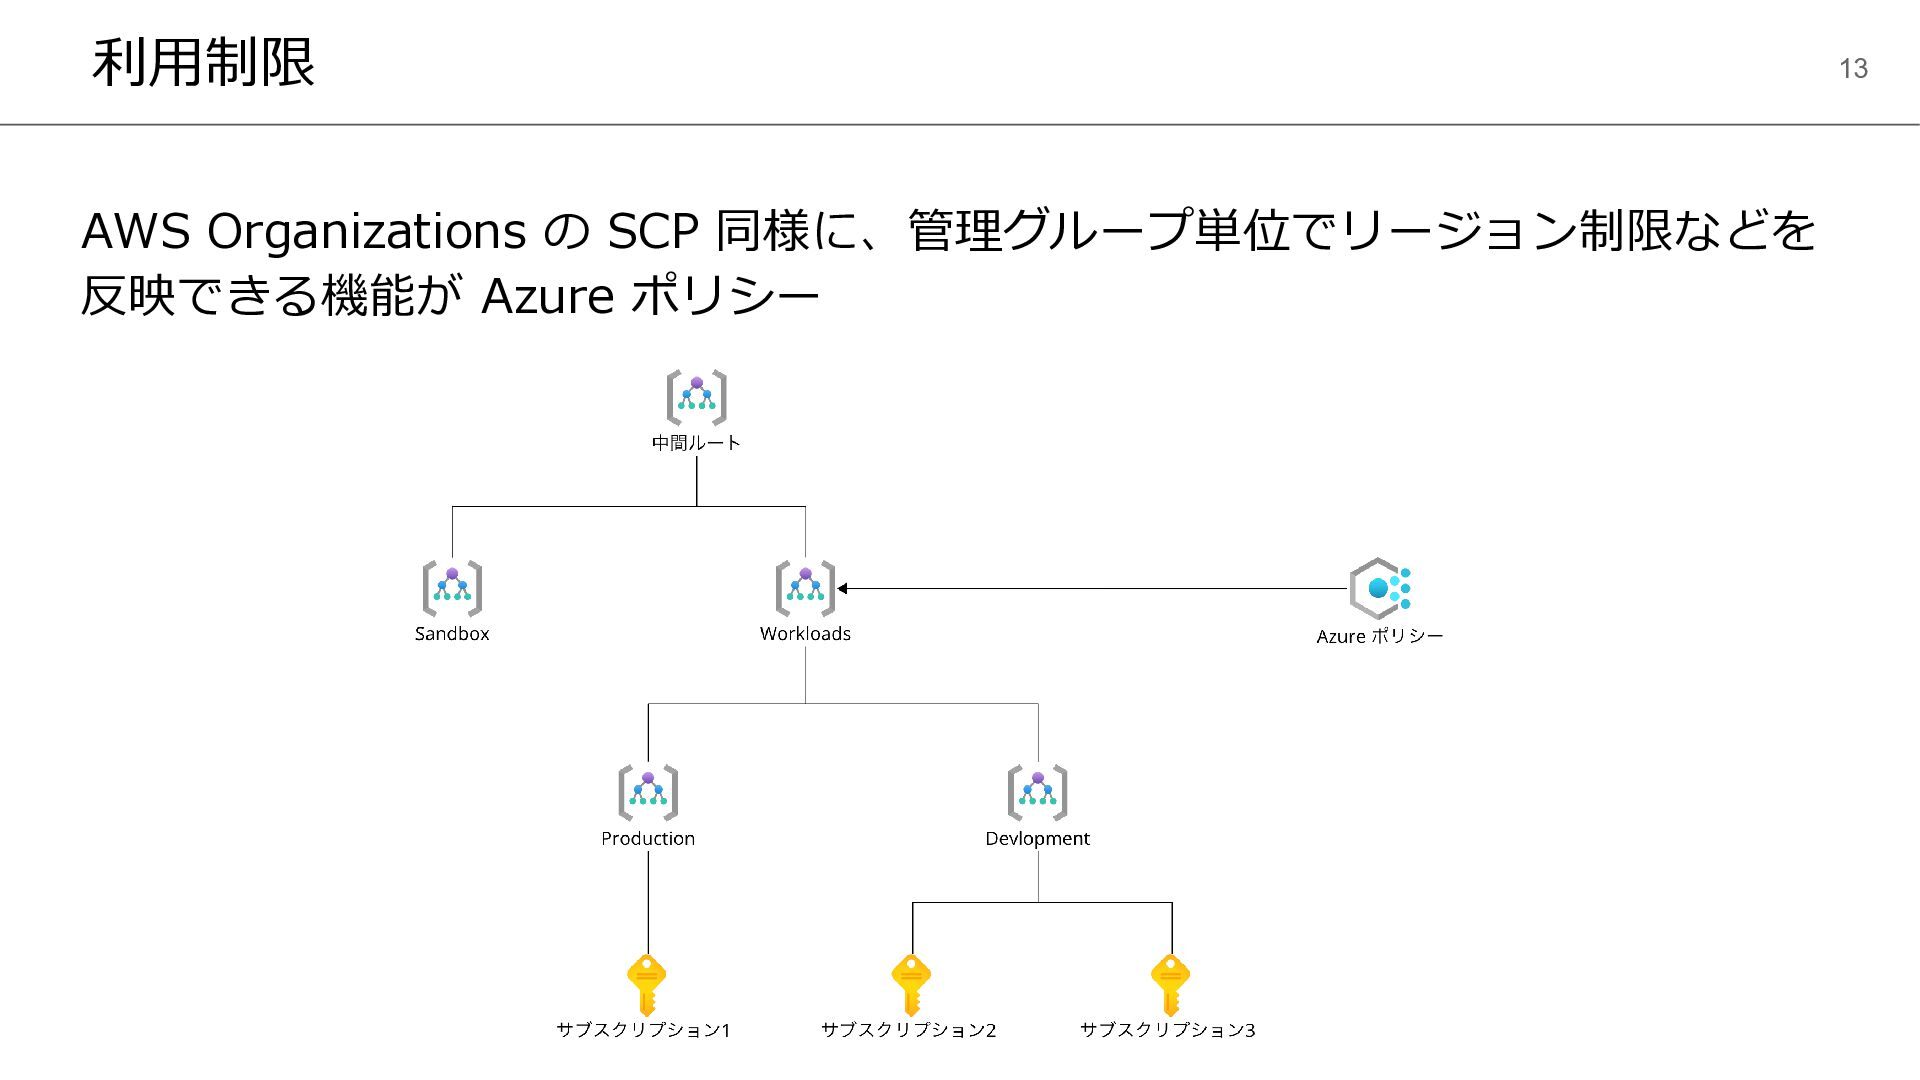
利用制限 13 AWS Organizations の SCP 同様に、管理グループ単位でリージョン制限などを 反映できる機能が Azure ポリシー
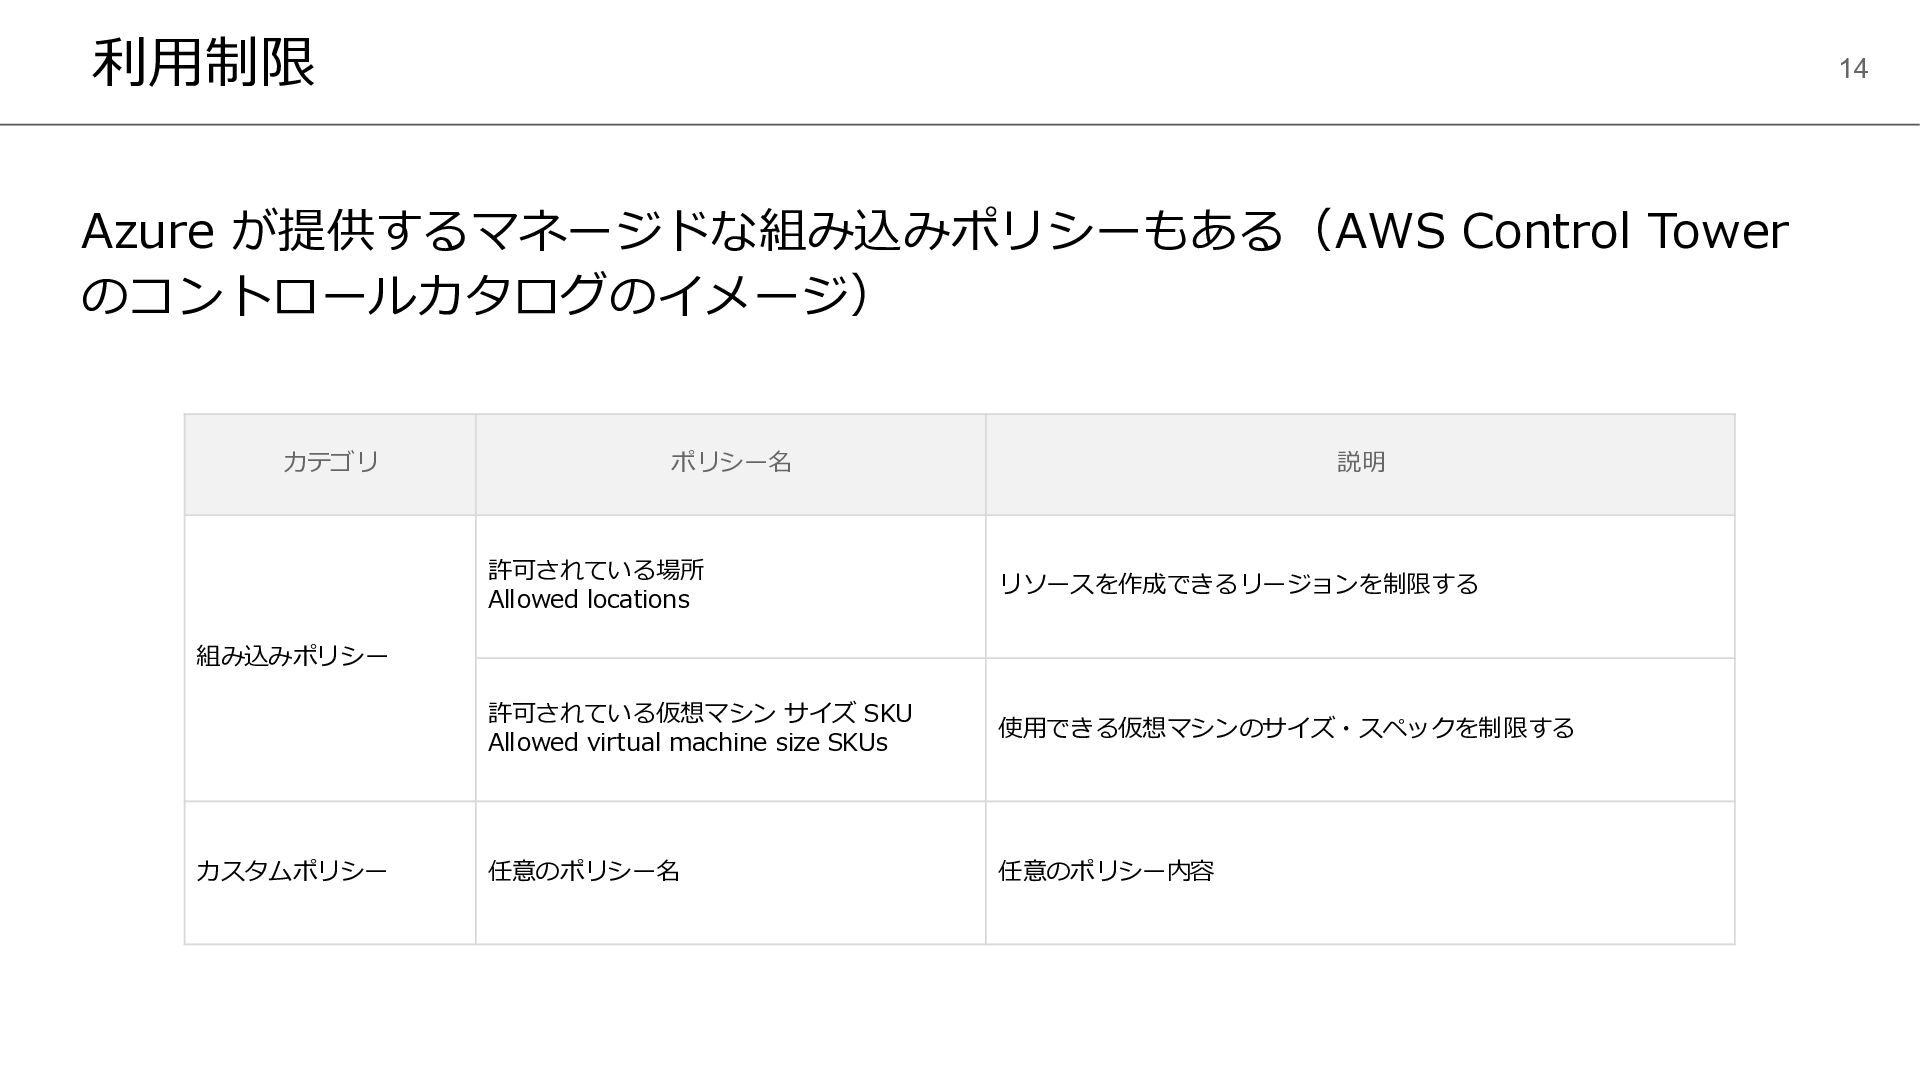
利用制限 14 Azure が提供するマネージドな組み込みポリシーもある(AWS Control Tower のコントロールカタログのイメージ) カテゴリ ポリシー名 説明
組み込みポリシー 許可されている場所 Allowed locations リソースを作成できるリージョンを制限する 許可されている仮想マシン サイズ SKU Allowed virtual machine size SKUs 使用できる仮想マシンのサイズ・スペックを制限する カスタムポリシー 任意のポリシー名 任意のポリシー内容
監査ログ
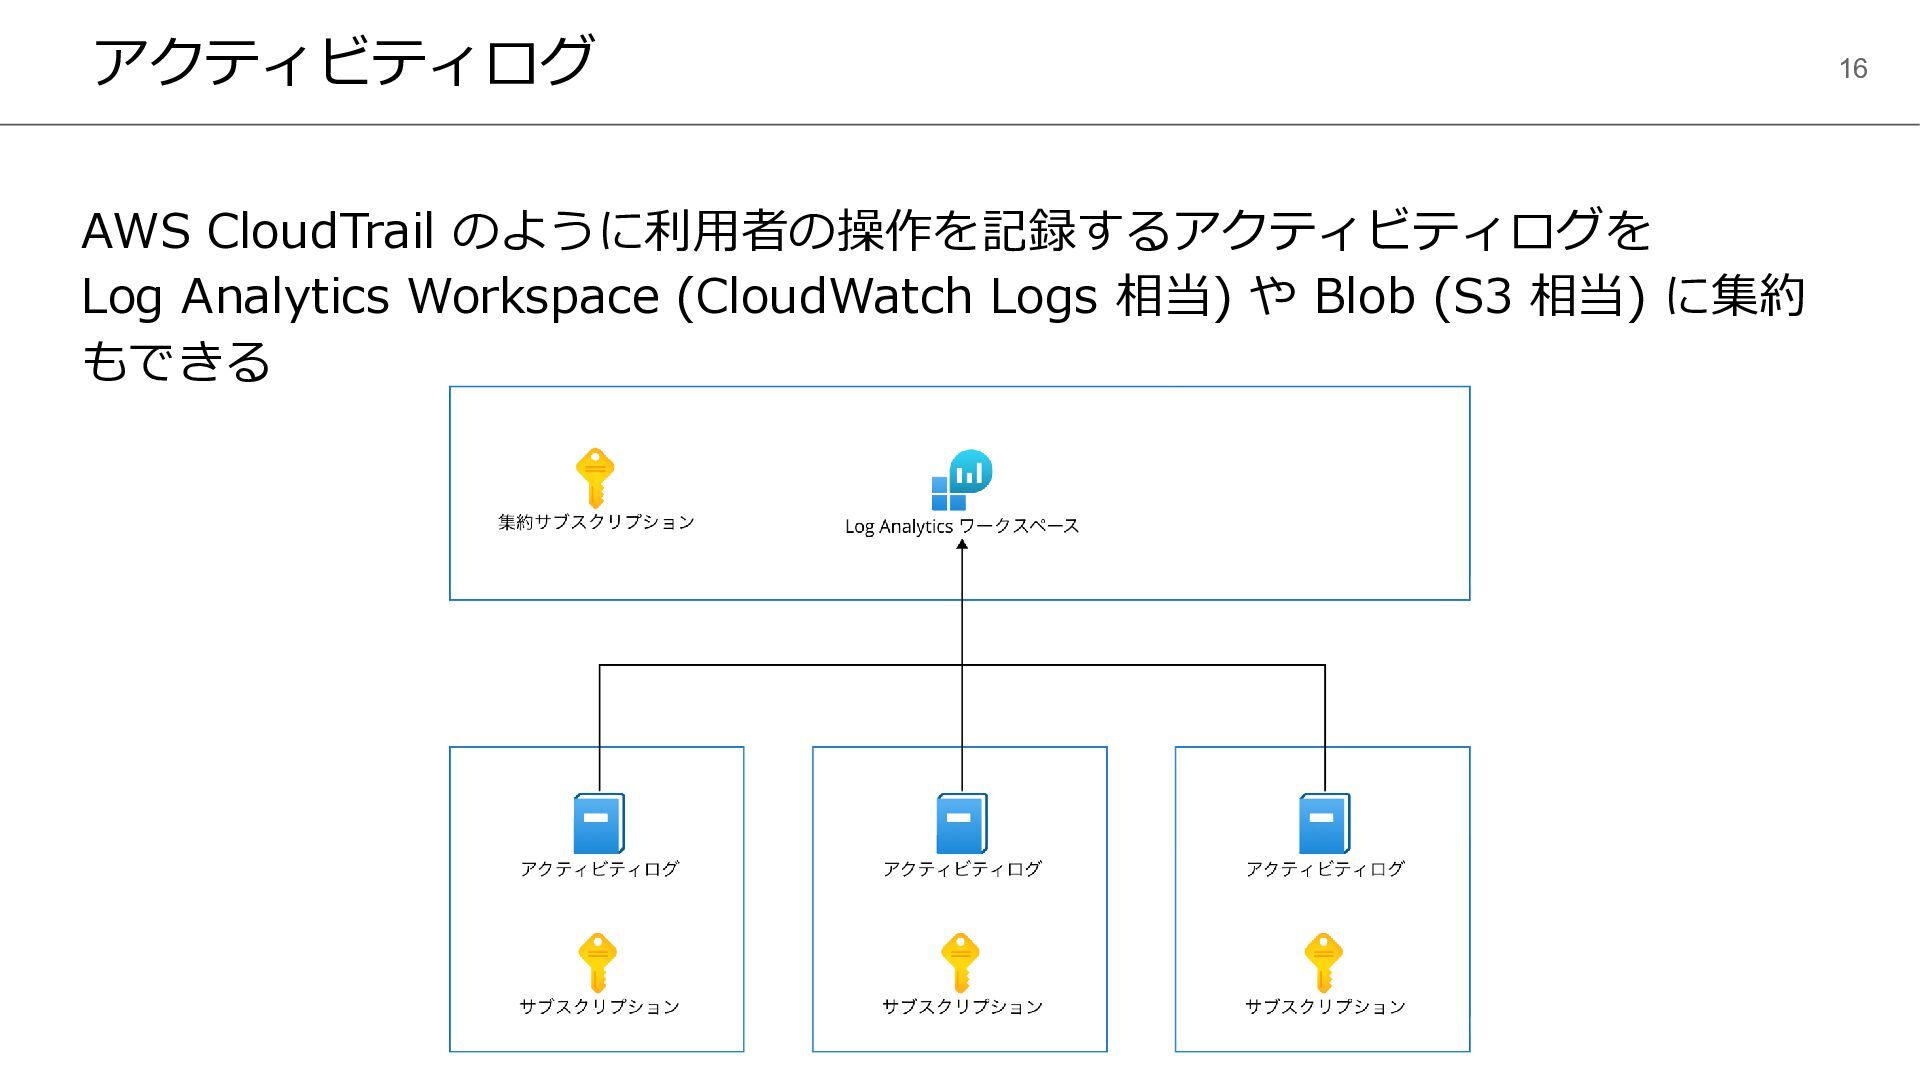
アクティビティログ 16 AWS CloudTrail のように利用者の操作を記録するアクティビティログを Log Analytics Workspace (CloudWatch Logs
相当) や Blob (S3 相当) に集約 もできる
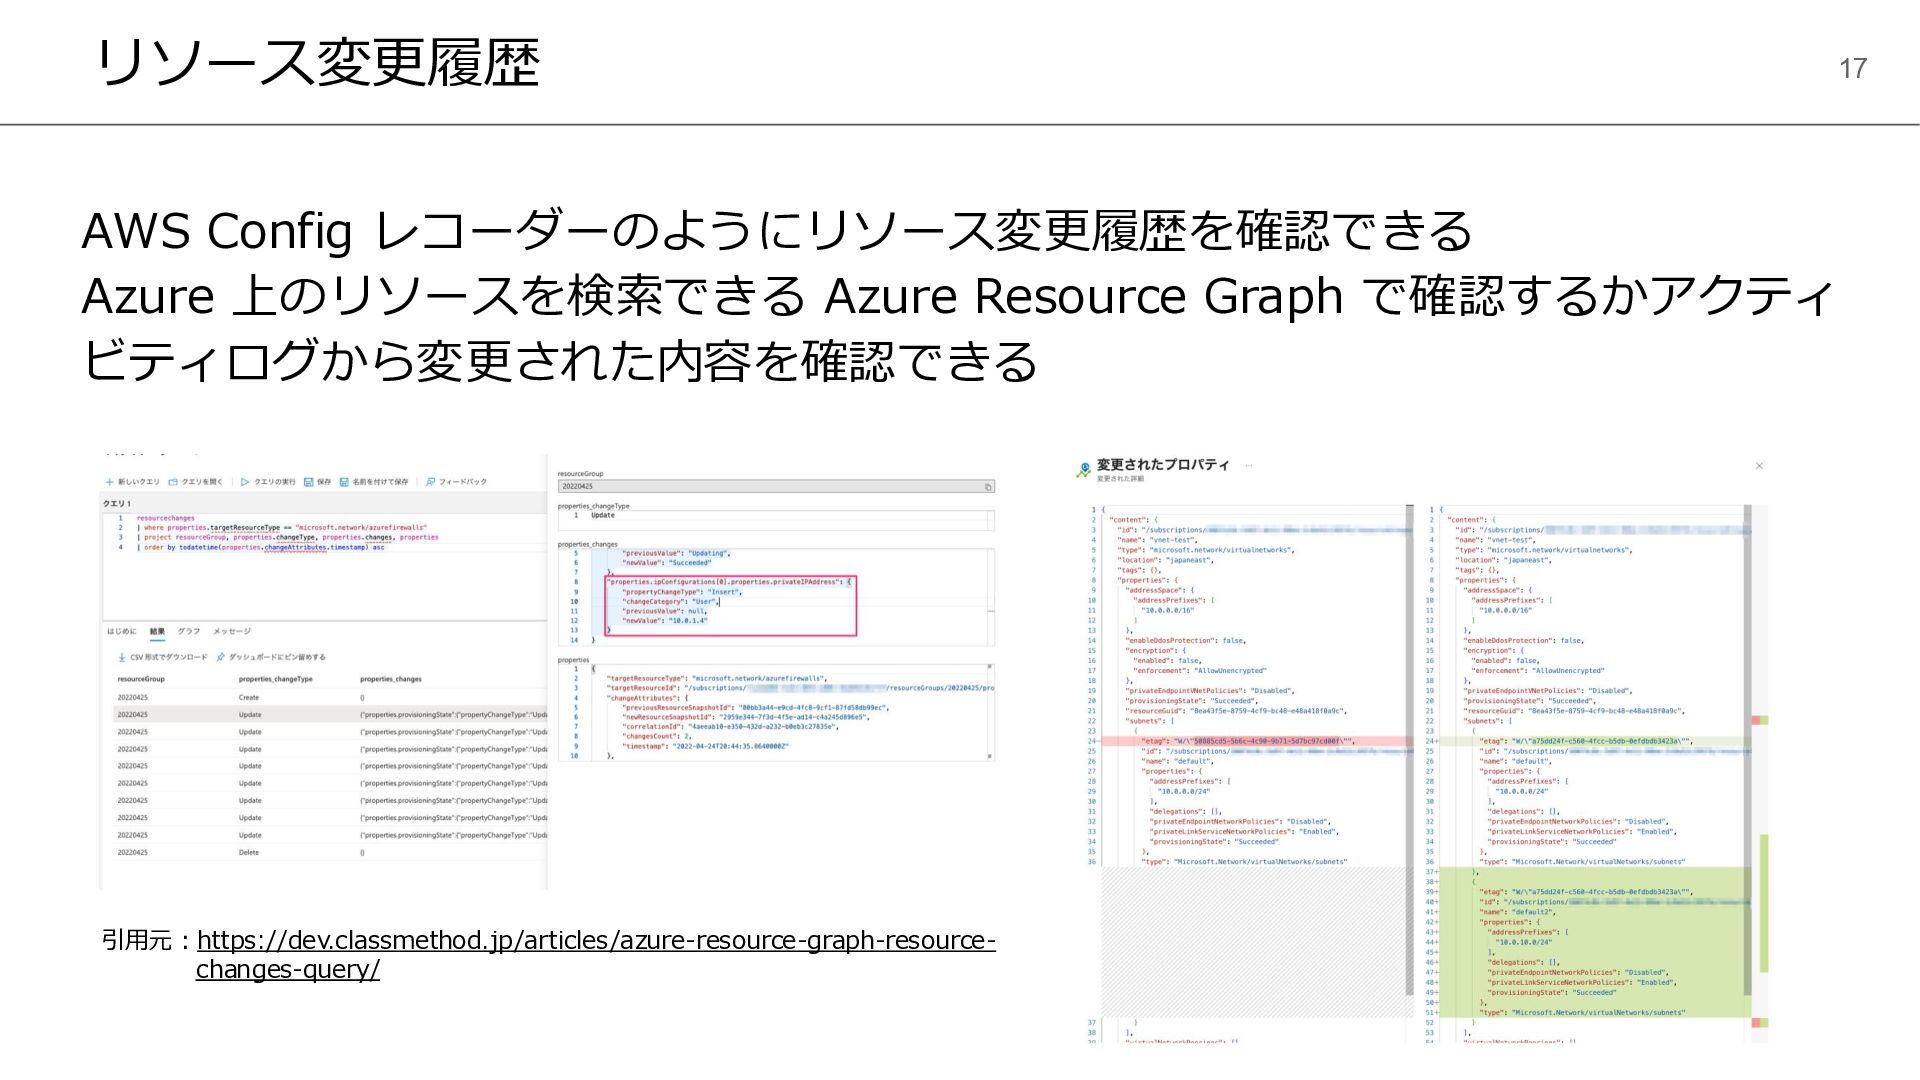
リソース変更履歴 17 AWS Config レコーダーのようにリソース変更履歴を確認できる Azure 上のリソースを検索できる Azure Resource Graph
で確認するかアクティ ビティログから変更された内容を確認できる 引用元:https://dev.classmethod.jp/articles/azure-resource-graph-resource- changes-query/
セキュリティサービス
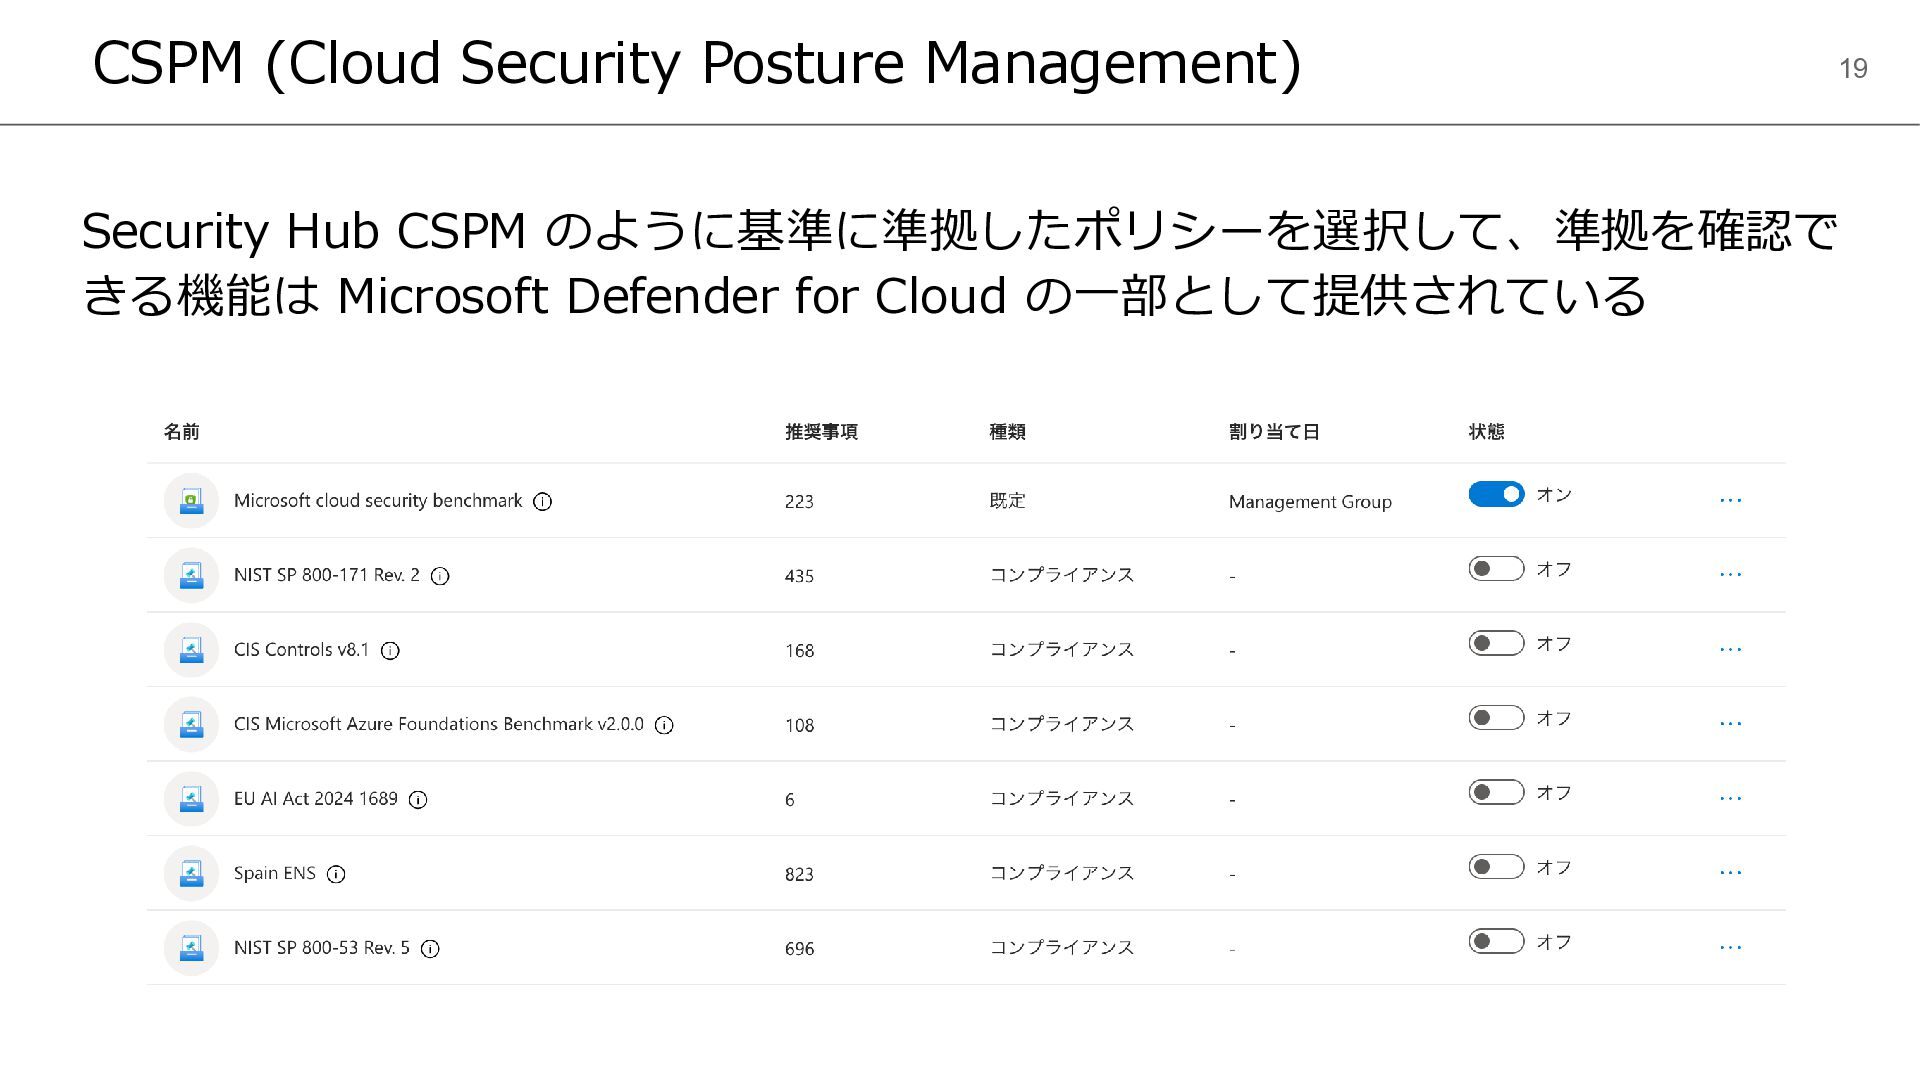
CSPM (Cloud Security Posture Management) 19 Security Hub CSPM のように基準に準拠したポリシーを選択して、準拠を確認で
きる機能は Microsoft Defender for Cloud の一部として提供されている
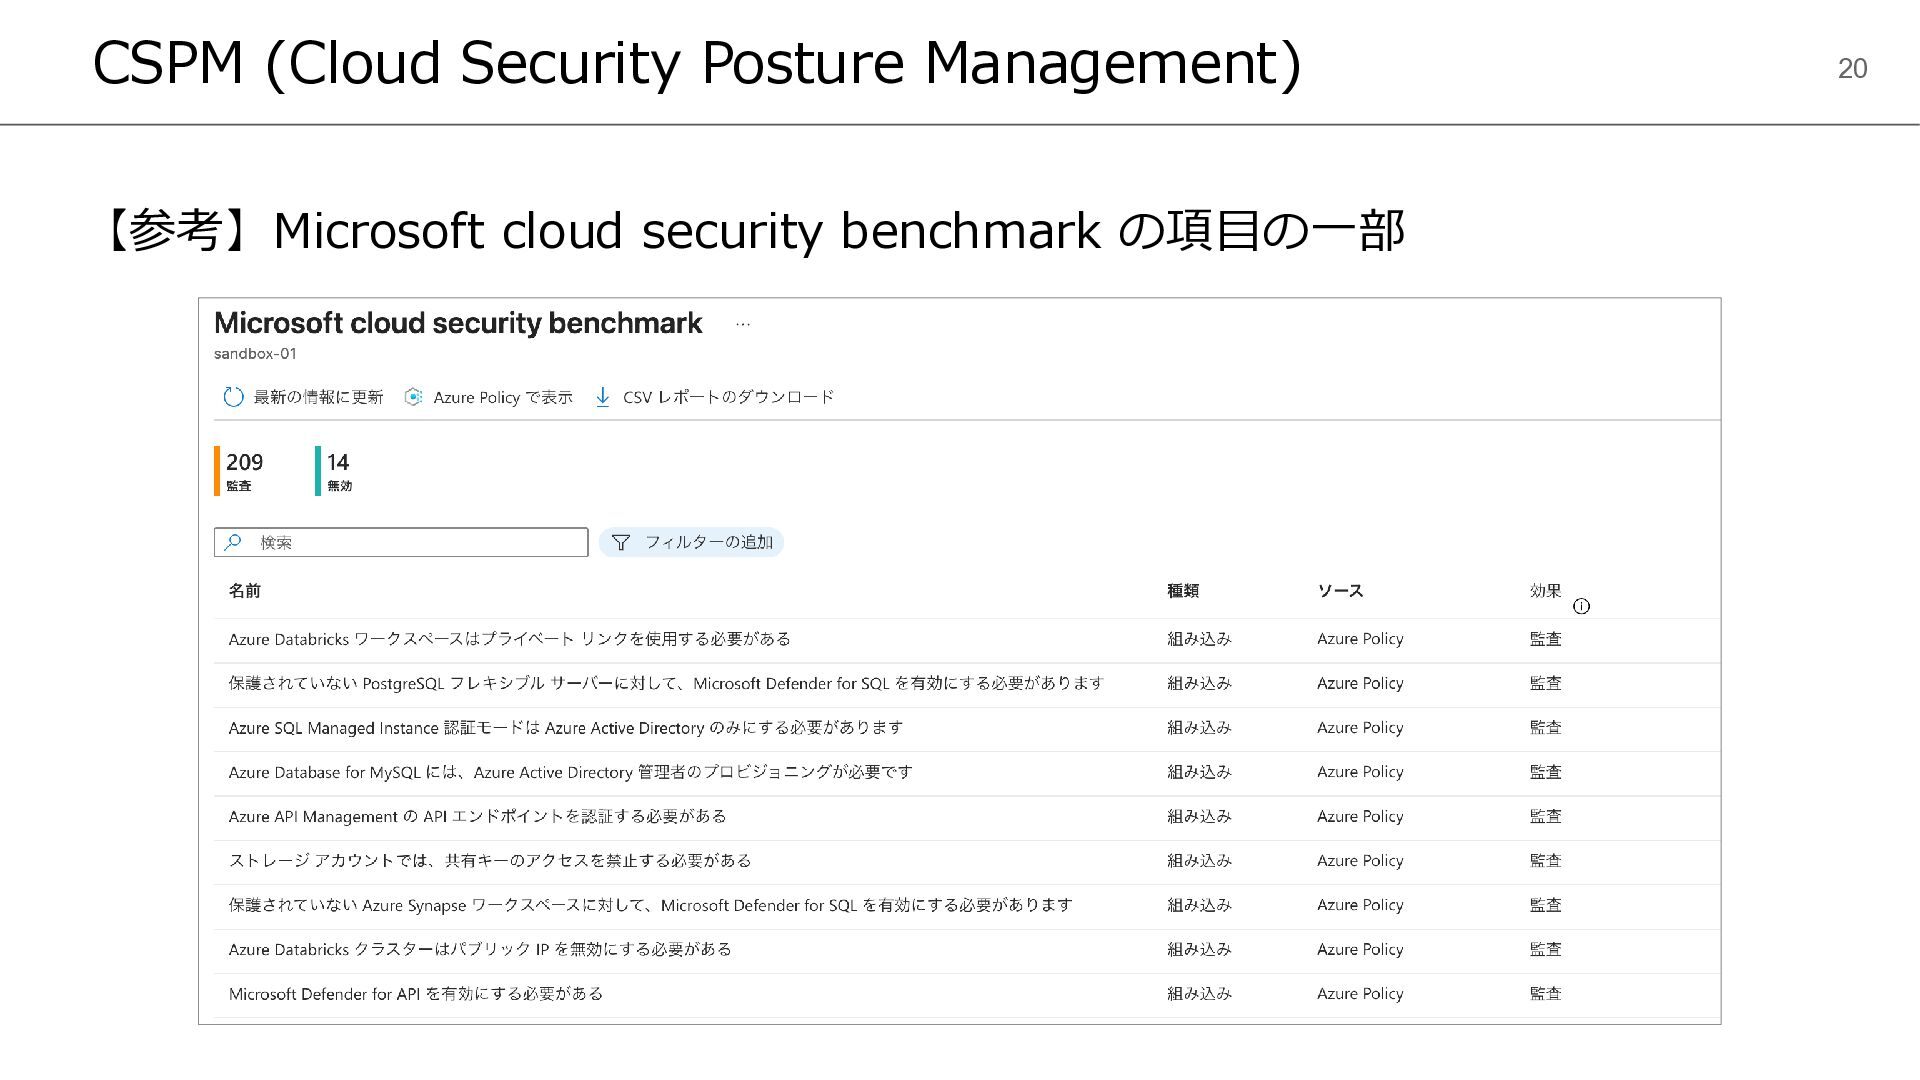
CSPM (Cloud Security Posture Management) 20 【参考】Microsoft cloud security benchmark
の項目の一部
CSPM (Cloud Security Posture Management) 21 AWS の CSPM の裏では
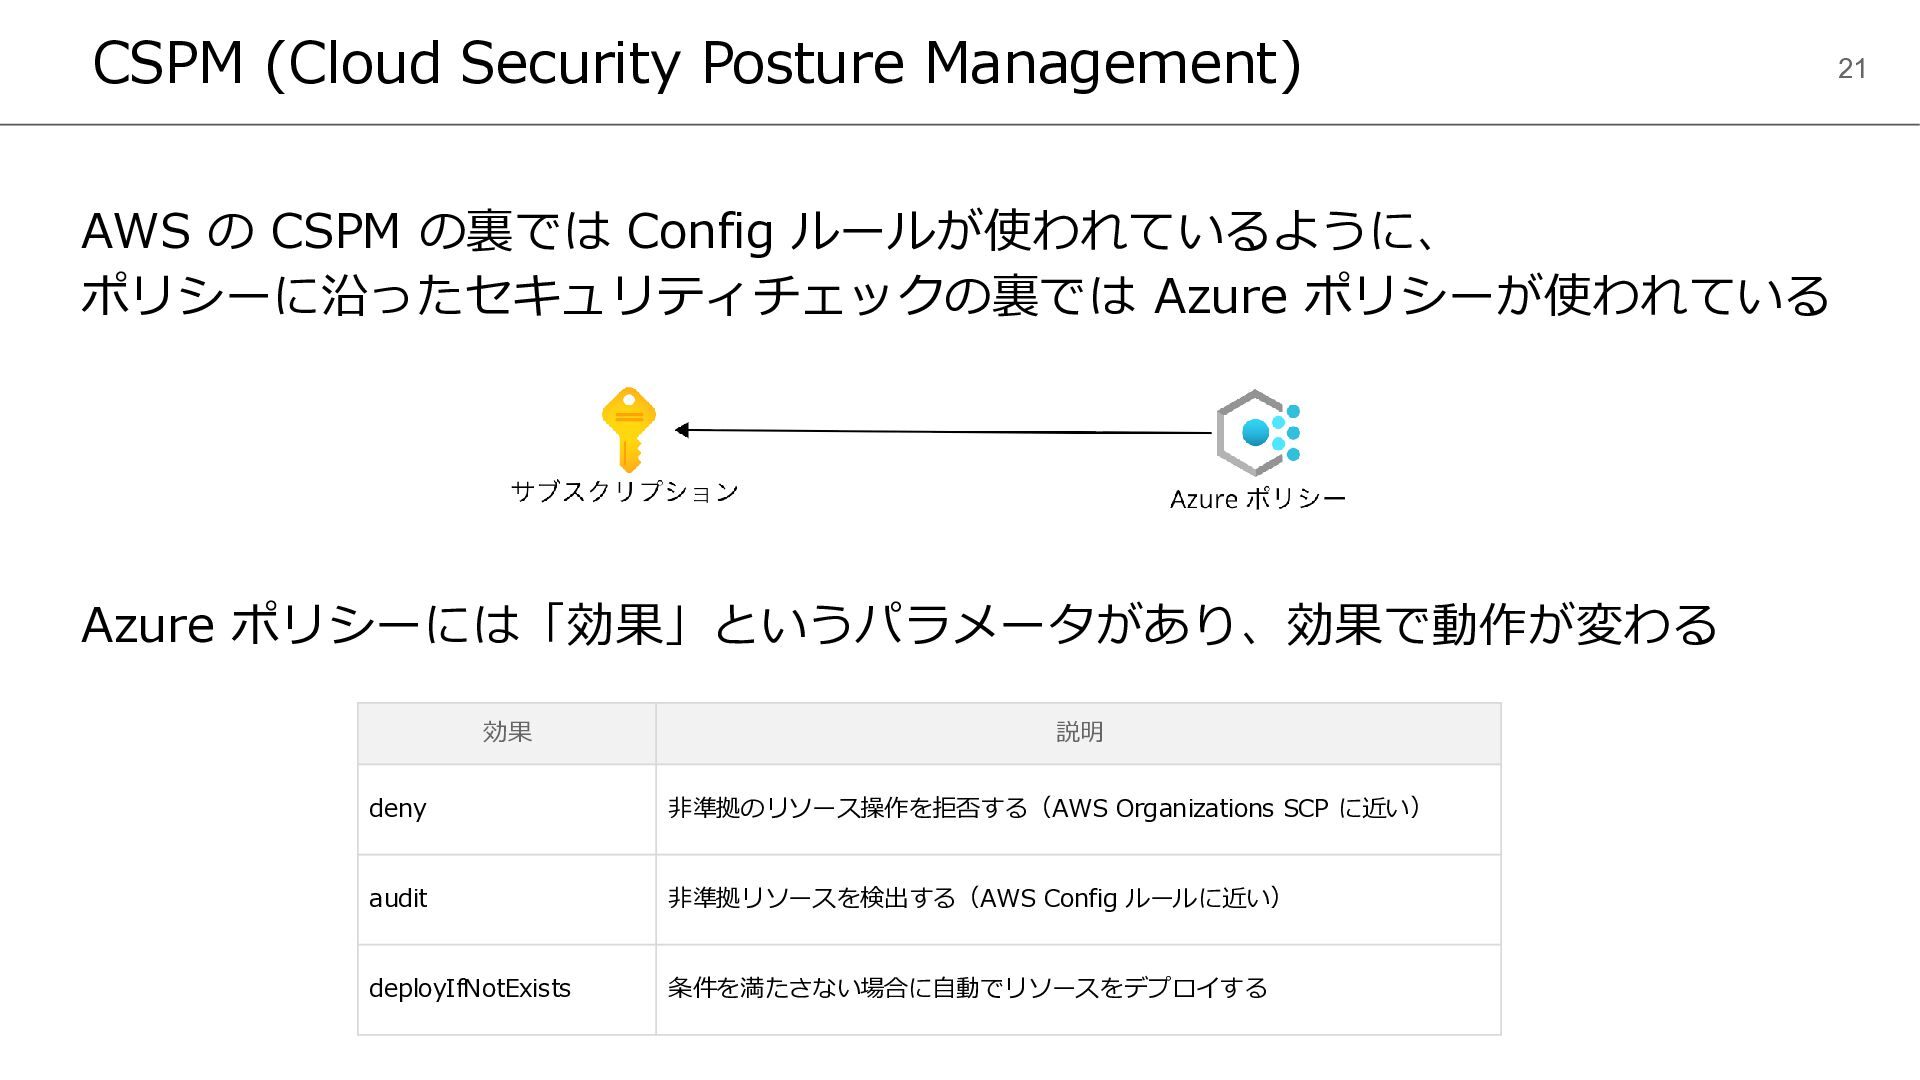
Config ルールが使われているように、 ポリシーに沿ったセキュリティチェックの裏では Azure ポリシーが使われている Azure ポリシーには「効果」というパラメータがあり、効果で動作が変わる 効果 説明 deny 非準拠のリソース操作を拒否する(AWS Organizations SCP に近い) audit 非準拠リソースを検出する(AWS Config ルールに近い) deployIfNotExists 条件を満たさない場合に自動でリソースをデプロイする
CWPP (Cloud Workload Protection Platform) 22 Microsoft Defender for Cloud
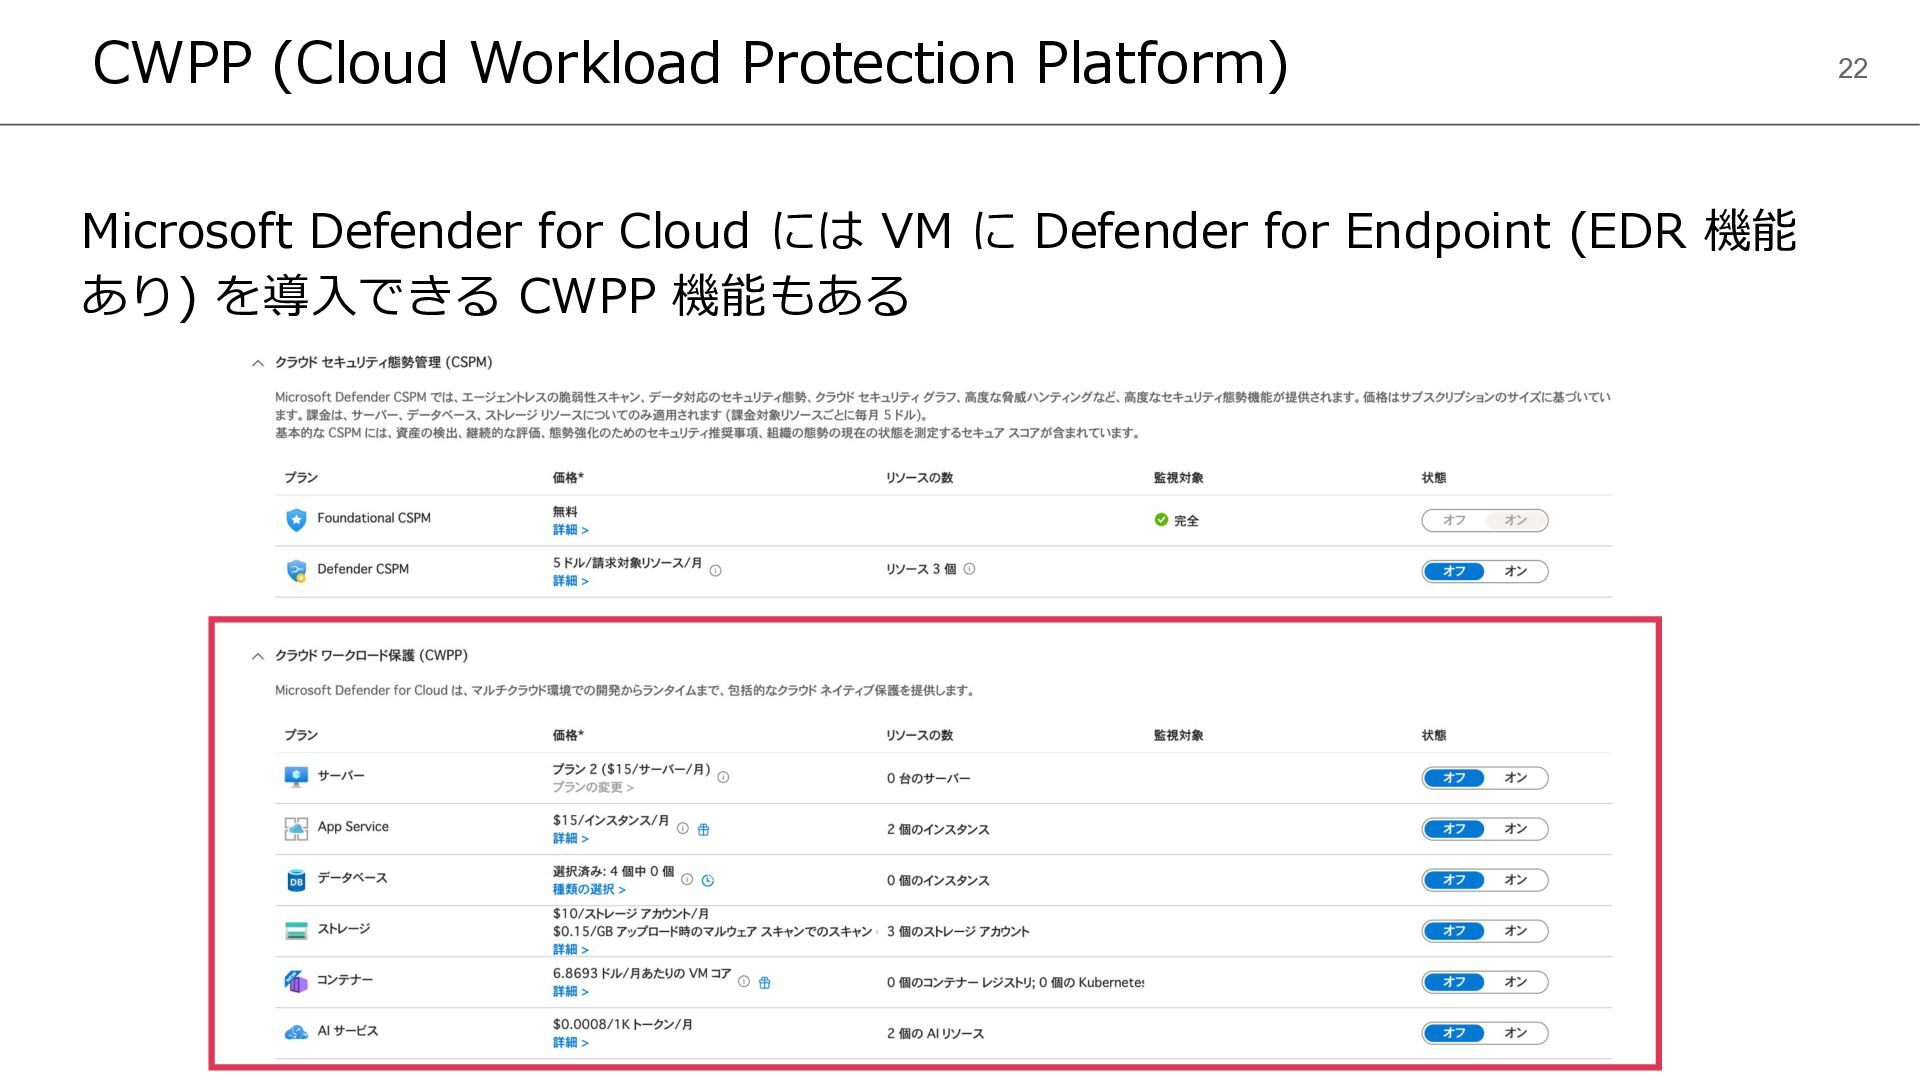
には VM に Defender for Endpoint (EDR 機能 あり) を導入できる CWPP 機能もある
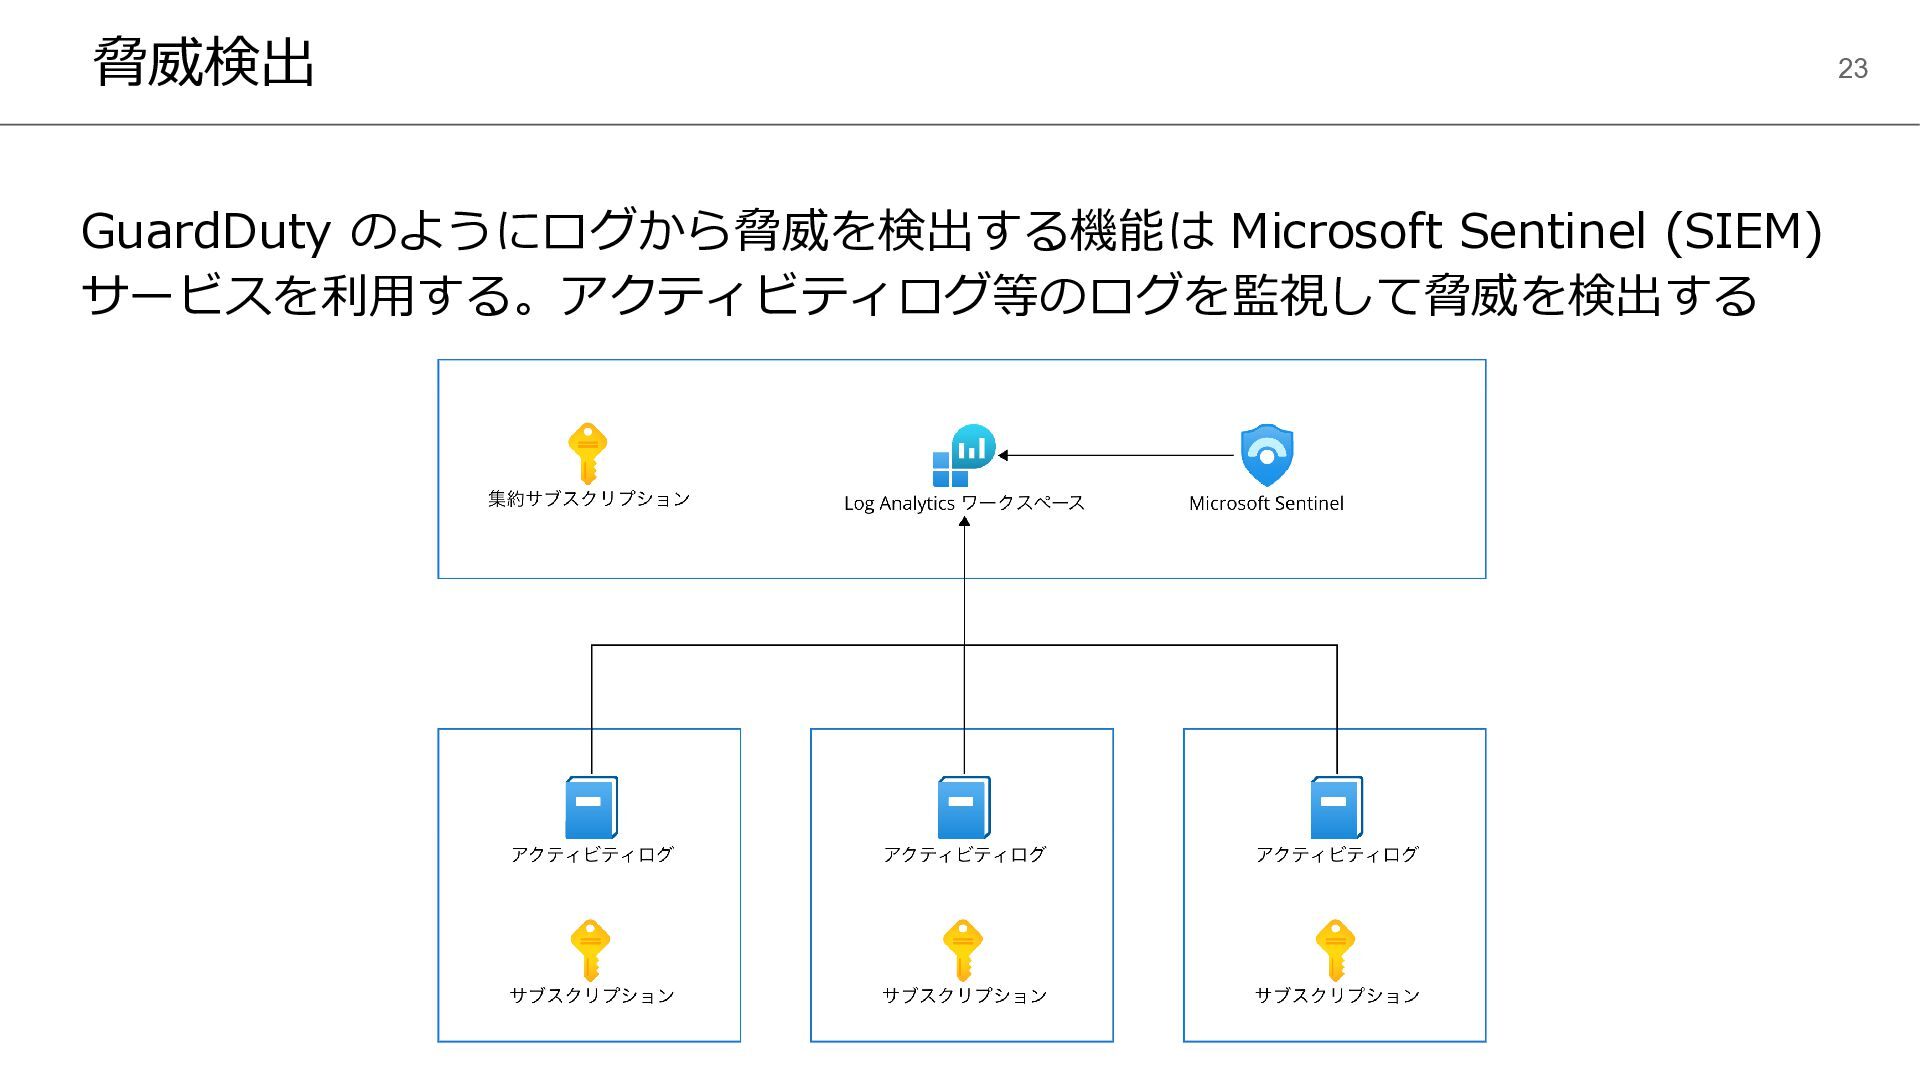
脅威検出 23 GuardDuty のようにログから脅威を検出する機能は Microsoft Sentinel (SIEM) サービスを利用する。アクティビティログ等のログを監視して脅威を検出する
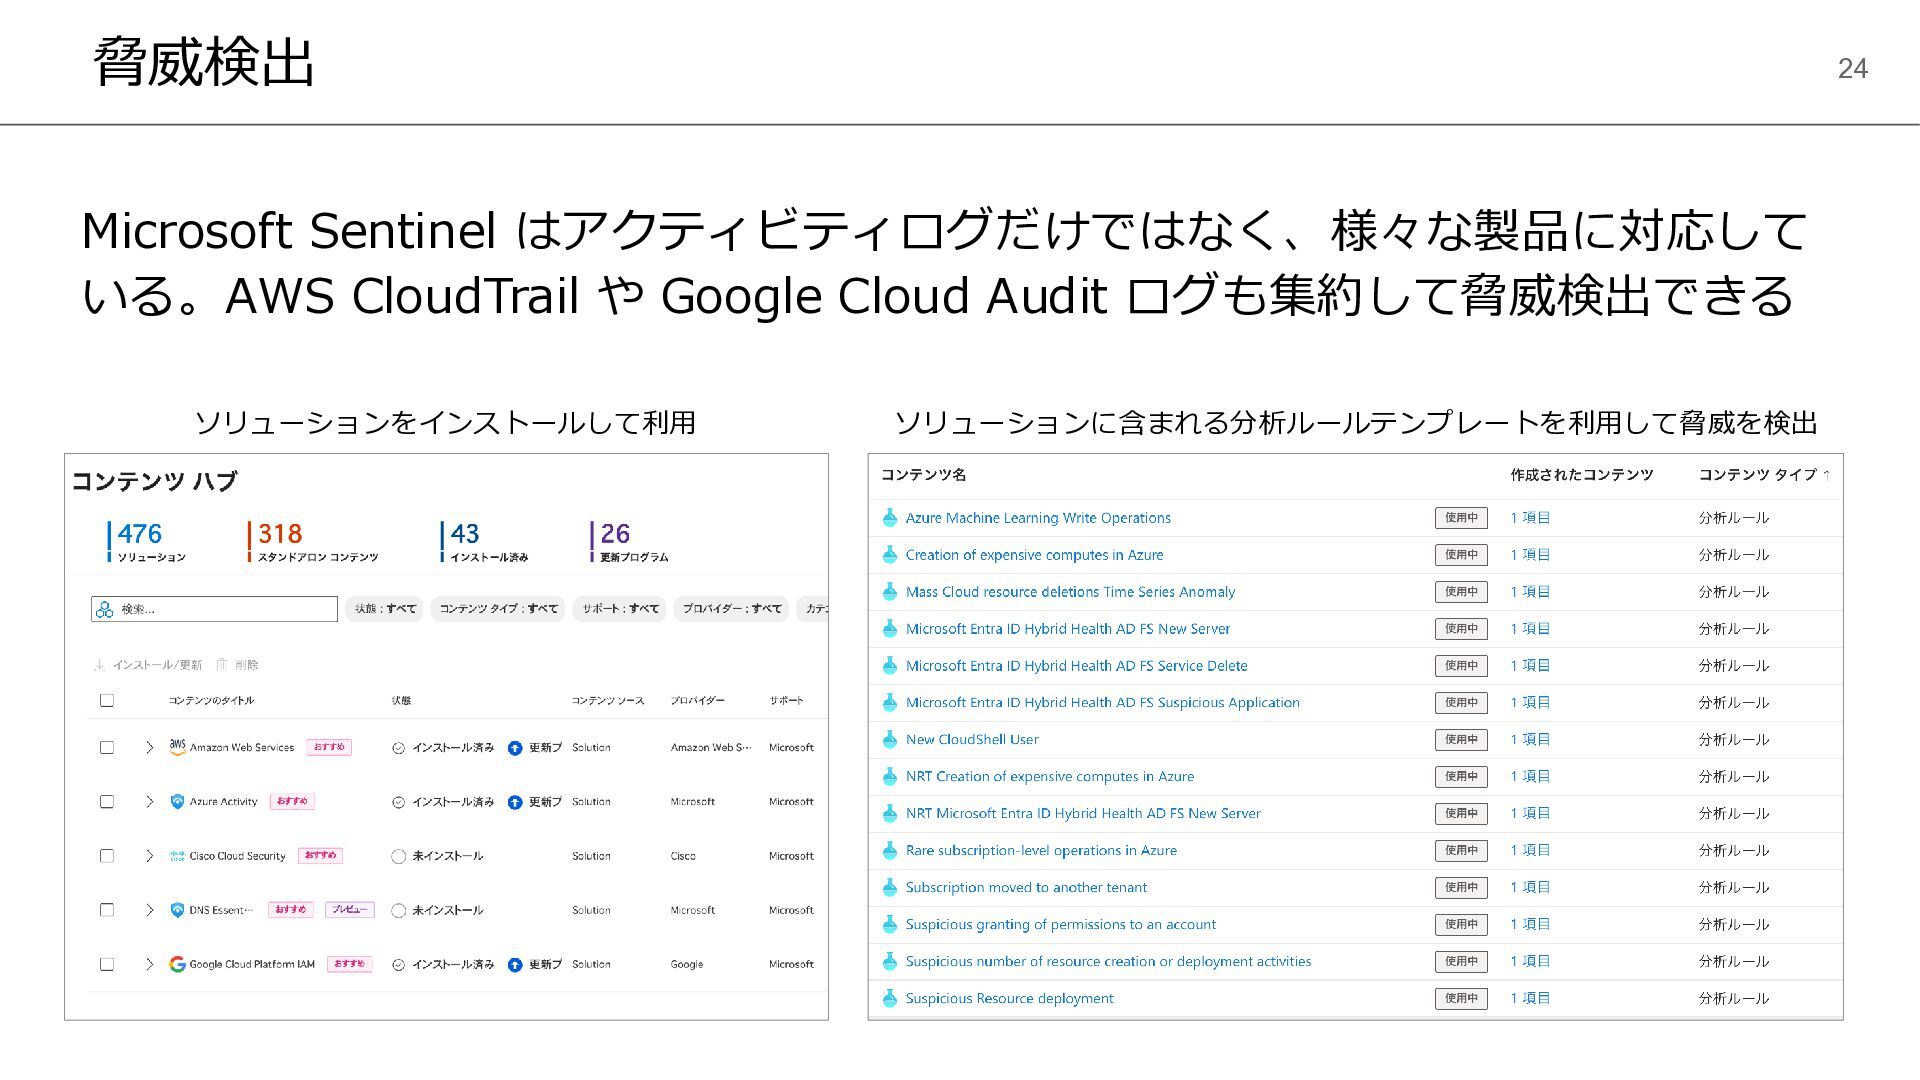
脅威検出 24 Microsoft Sentinel はアクティビティログだけではなく、様々な製品に対応して いる。AWS CloudTrail や Google Cloud
Audit ログも集約して脅威検出できる ソリューションをインストールして利用 ソリューションに含まれる分析ルールテンプレートを利用して脅威を検出
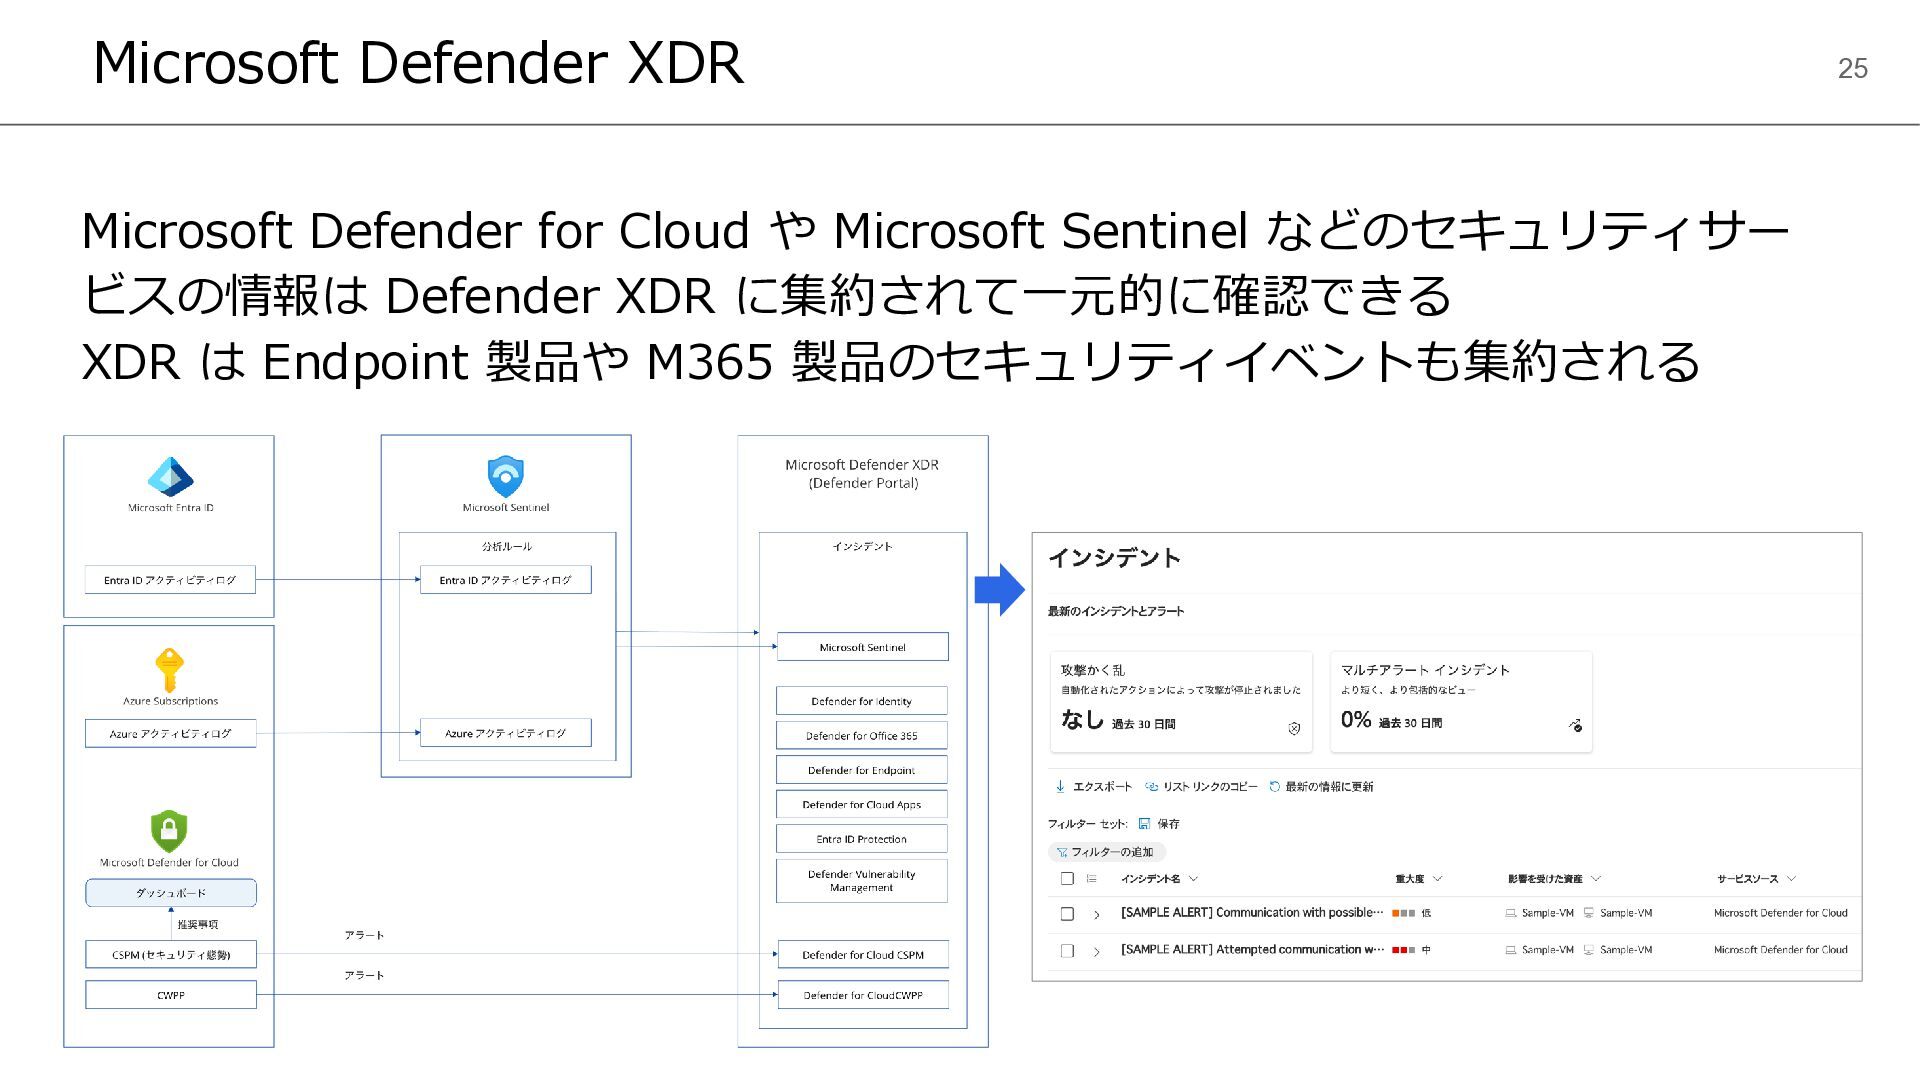
Microsoft Defender XDR 25 Microsoft Defender for Cloud や Microsoft
Sentinel などのセキュリティサー ビスの情報は Defender XDR に集約されて一元的に確認できる XDR は Endpoint 製品や M365 製品のセキュリティイベントも集約される
リソース展開
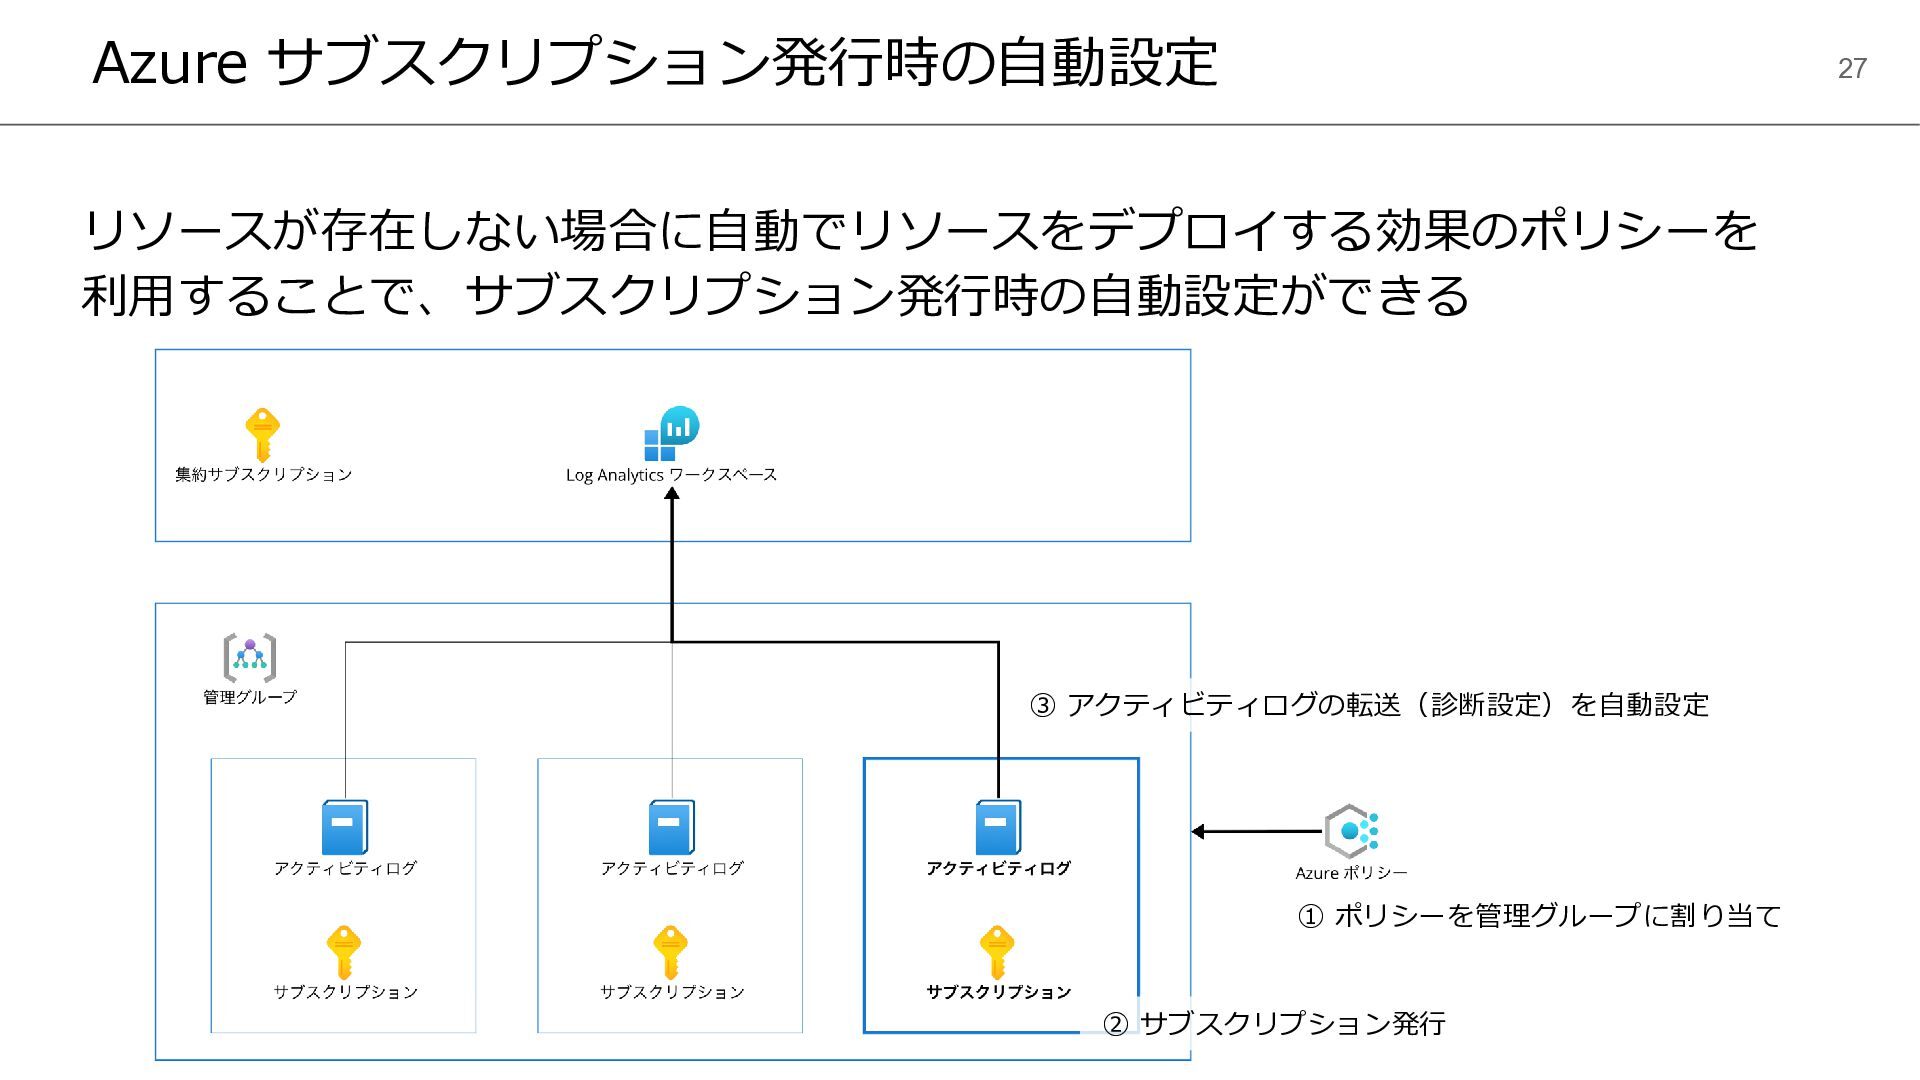
Azure サブスクリプション発行時の自動設定 27 リソースが存在しない場合に自動でリソースをデプロイする効果のポリシーを 利用することで、サブスクリプション発行時の自動設定ができる ① ポリシーを管理グループに割り当て ② サブスクリプション発行 ③
アクティビティログの転送(診断設定)を自動設定
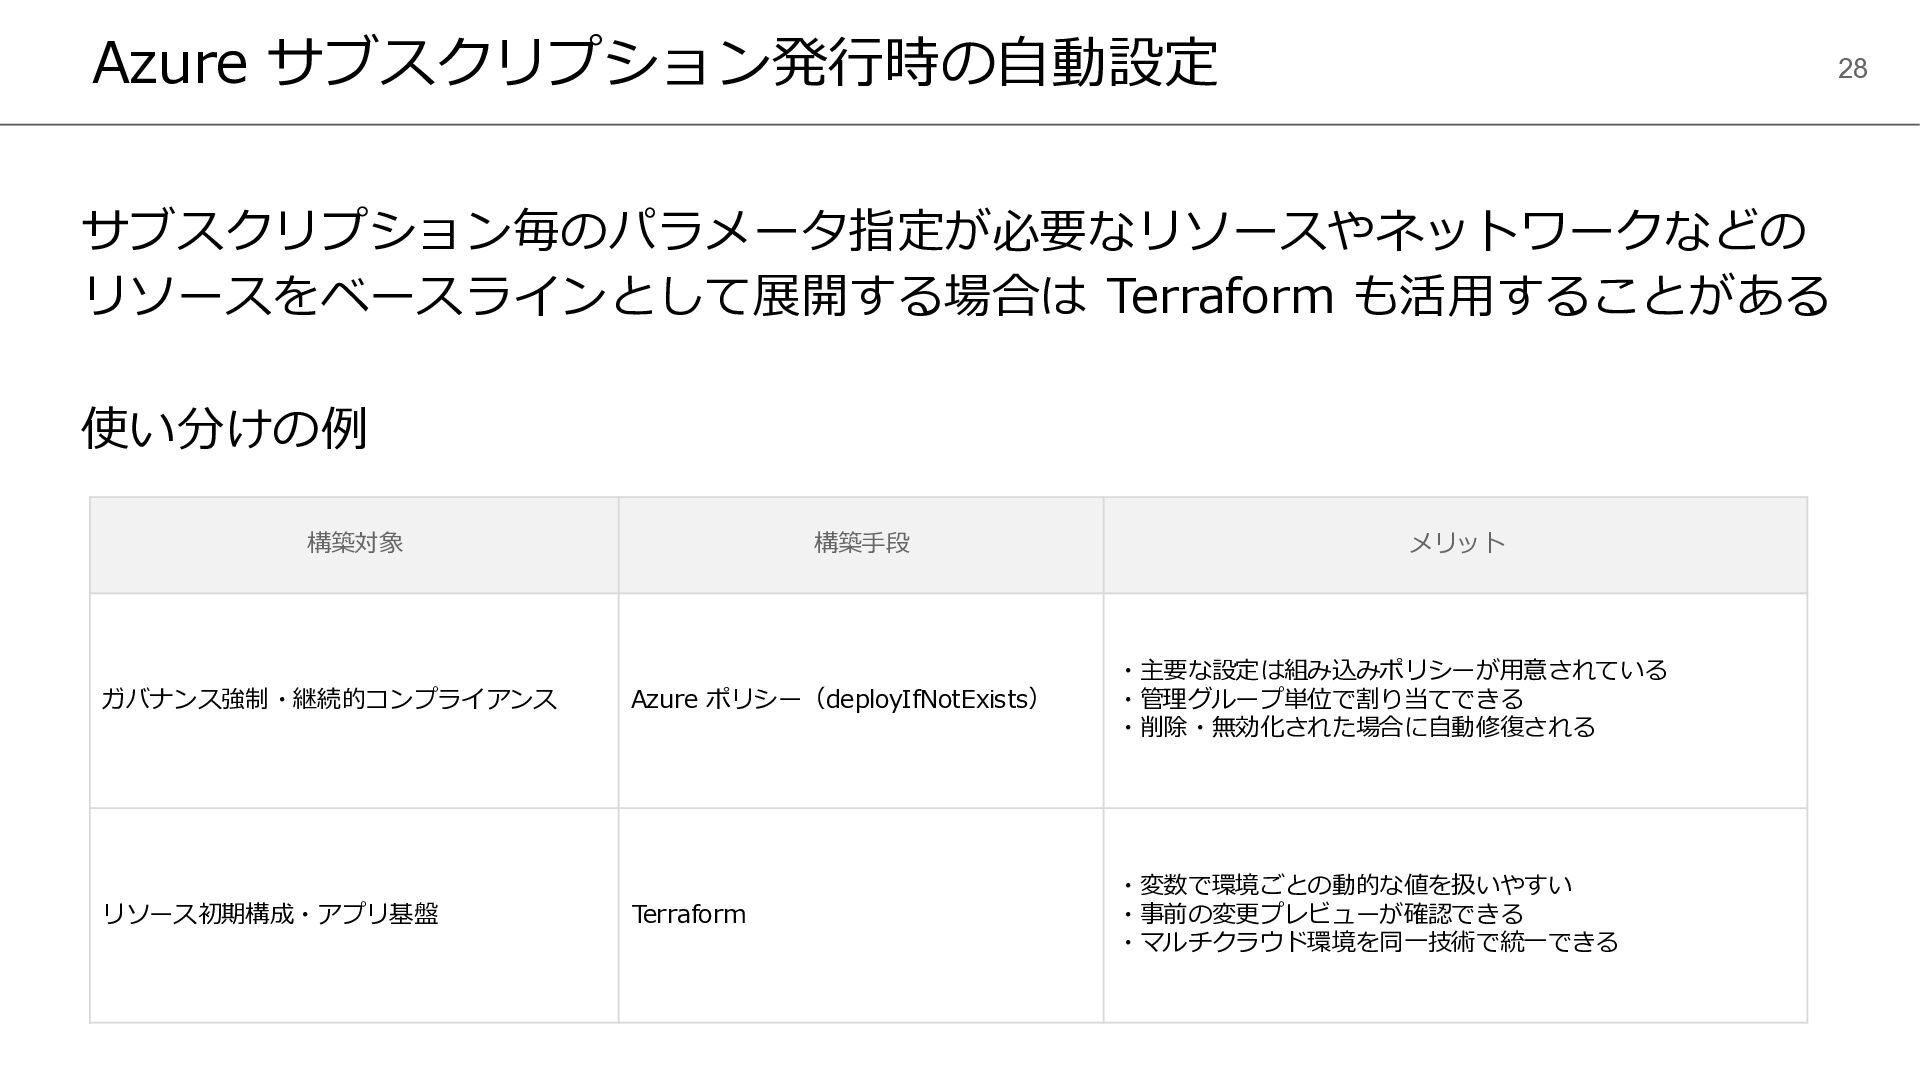
Azure サブスクリプション発行時の自動設定 28 サブスクリプション毎のパラメータ指定が必要なリソースやネットワークなどの リソースをベースラインとして展開する場合は Terraform も活用することがある 使い分けの例 構築対象 構築手段
メリット ガバナンス強制・継続的コンプライアンス Azure ポリシー(deployIfNotExists) ・主要な設定は組み込みポリシーが用意されている ・管理グループ単位で割り当てできる ・削除・無効化された場合に自動修復される リソース初期構成・アプリ基盤 Terraform ・変数で環境ごとの動的な値を扱いやすい ・事前の変更プレビューが確認できる ・マルチクラウド環境を同一技術で統一できる
その他知っておくと便利な情報
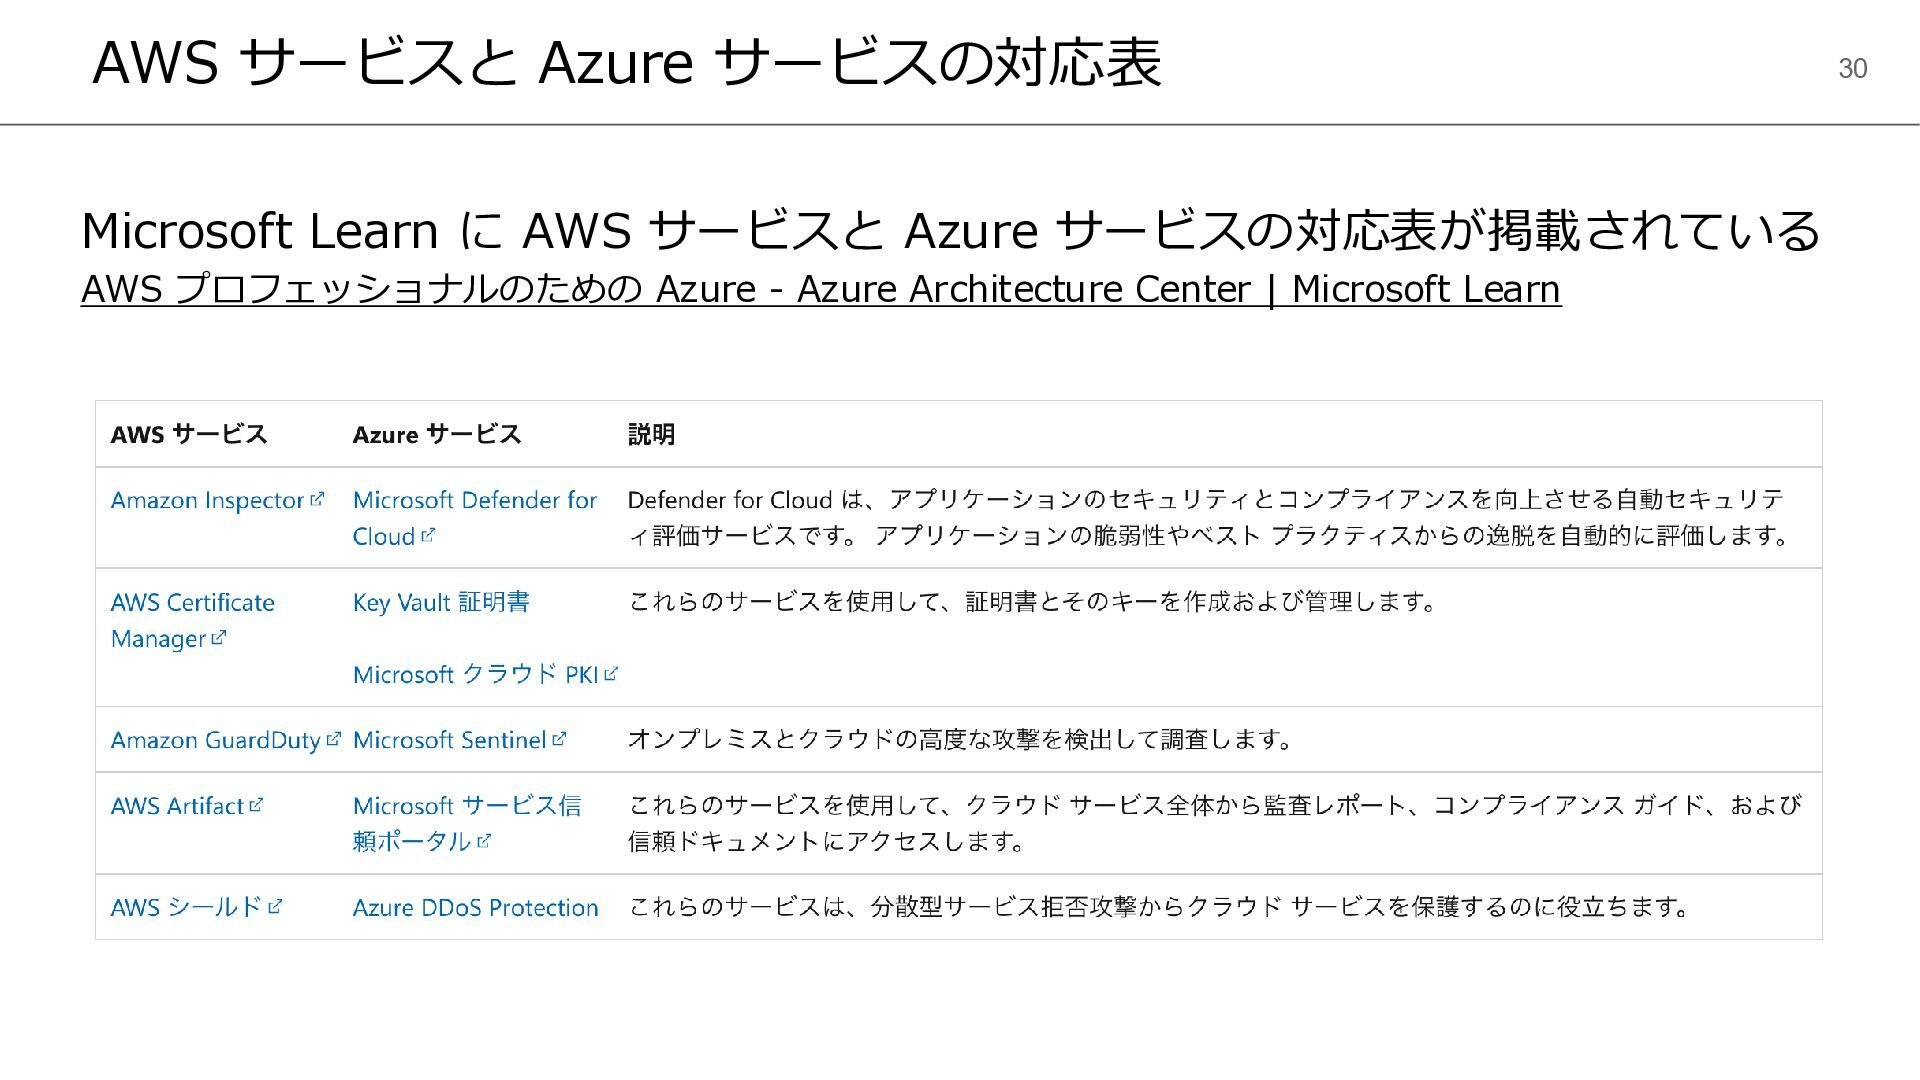
AWS サービスと Azure サービスの対応表 30 Microsoft Learn に AWS サービスと
Azure サービスの対応表が掲載されている AWS プロフェッショナルのための Azure - Azure Architecture Center | Microsoft Learn
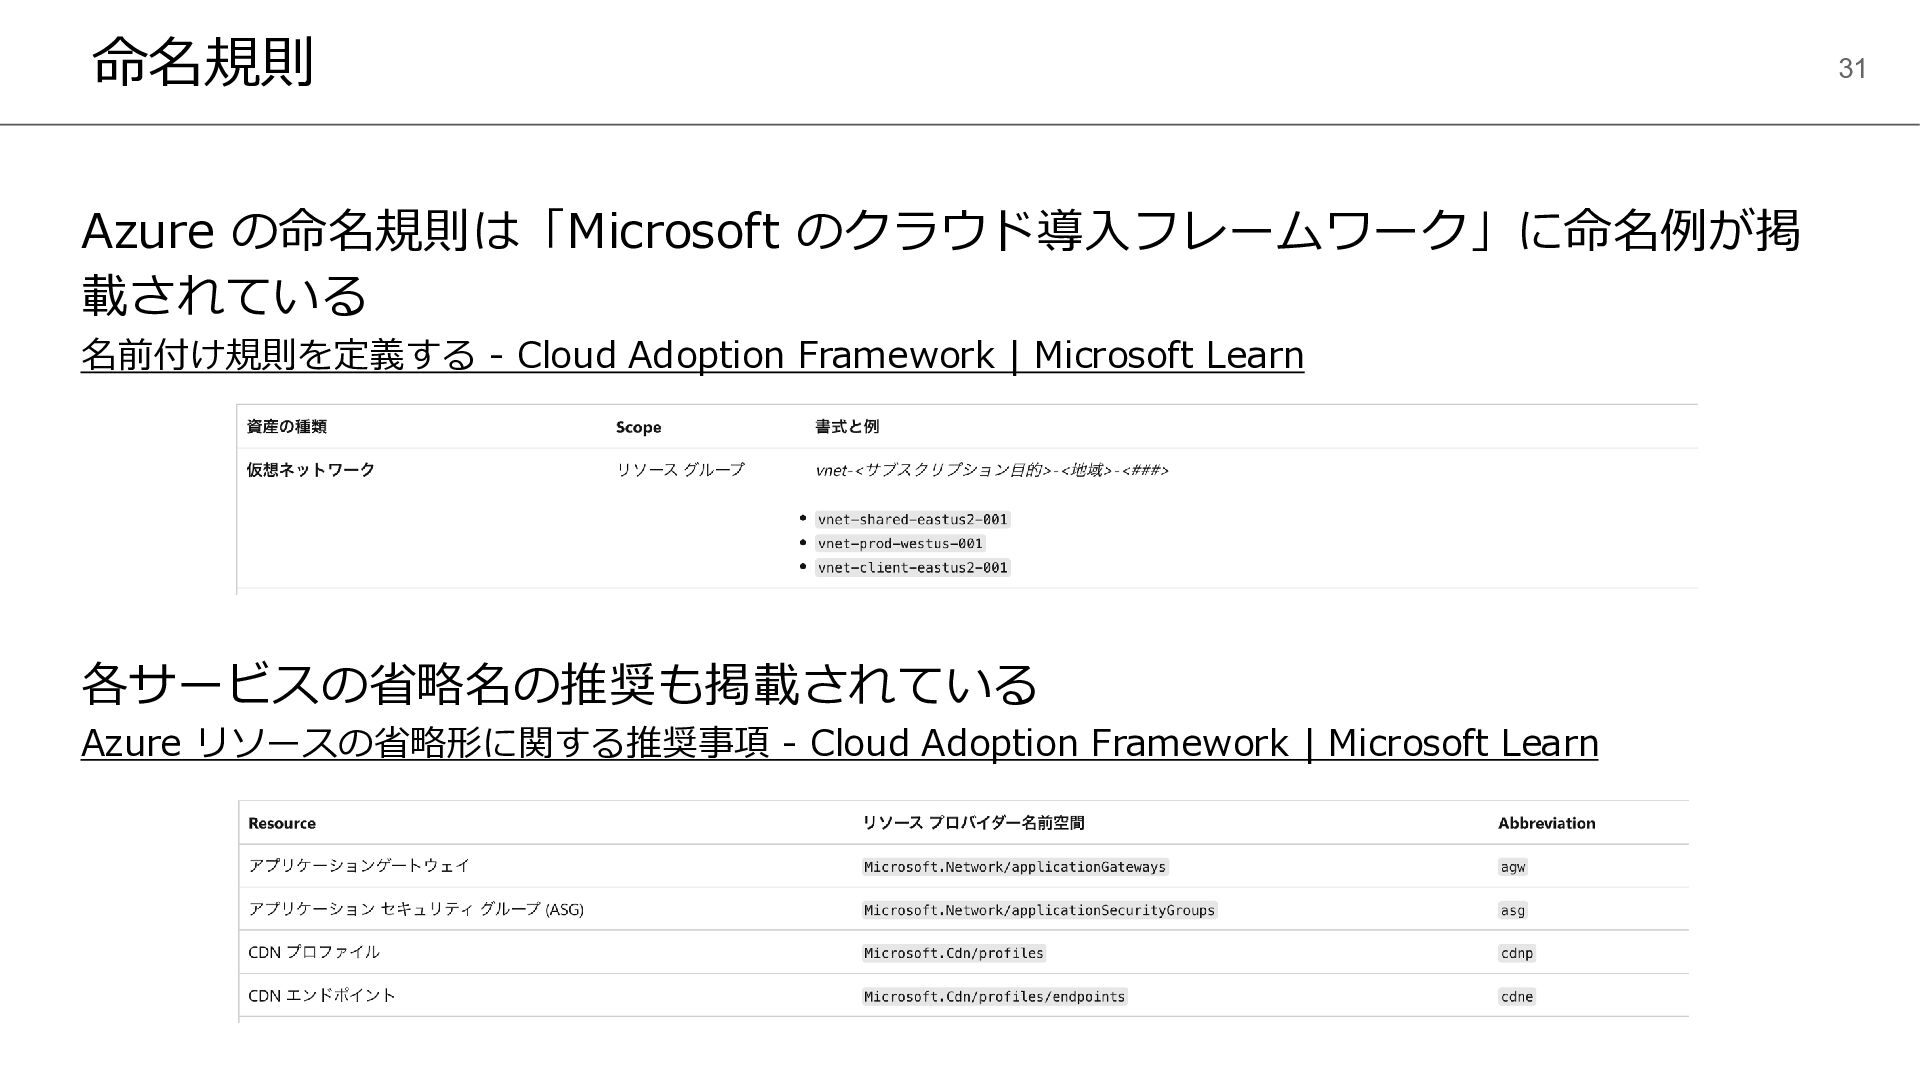
命名規則 31 Azure の命名規則は「Microsoft のクラウド導入フレームワーク」に命名例が掲 載されている 名前付け規則を定義する - Cloud Adoption
Framework | Microsoft Learn 各サービスの省略名の推奨も掲載されている Azure リソースの省略形に関する推奨事項 - Cloud Adoption Framework | Microsoft Learn
まとめ
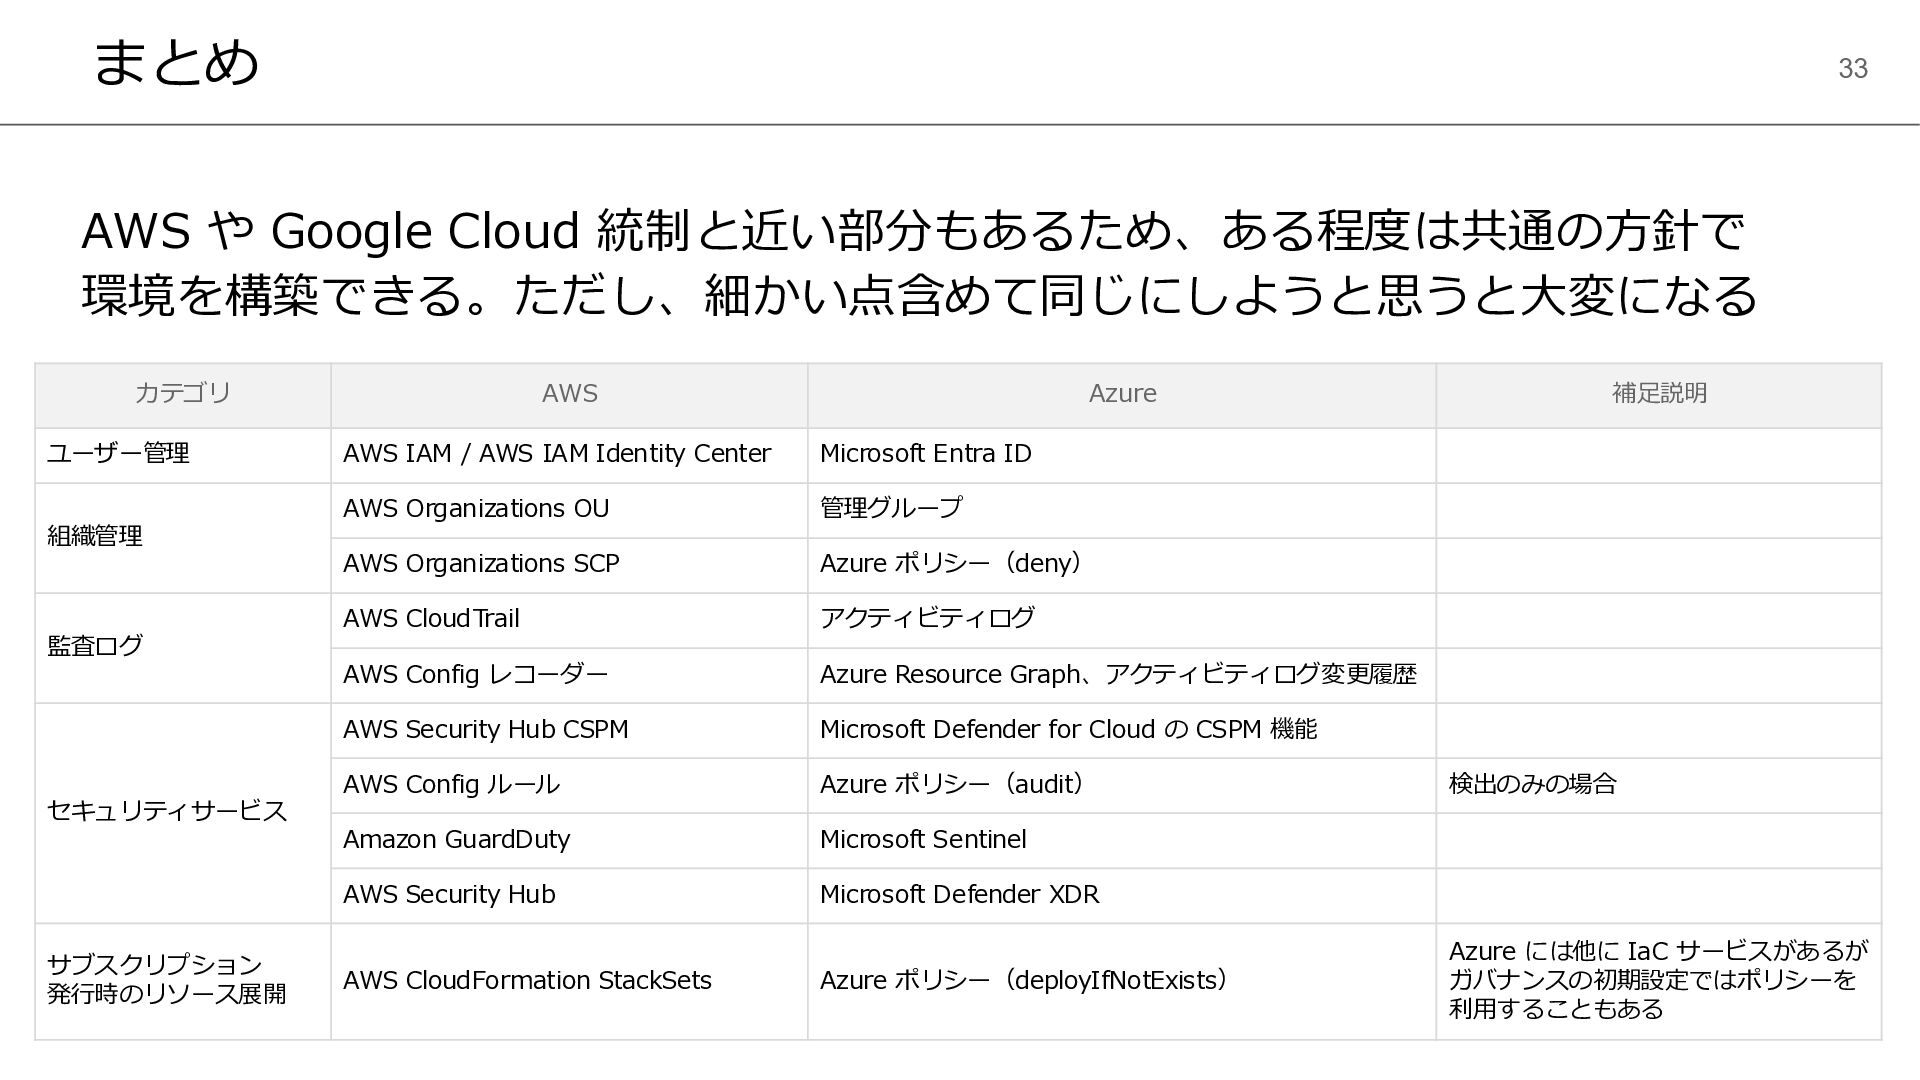
まとめ 33 AWS や Google Cloud 統制と近い部分もあるため、ある程度は共通の方針で 環境を構築できる。ただし、細かい点含めて同じにしようと思うと大変になる カテゴリ AWS
Azure 補足説明 ユーザー管理 AWS IAM / AWS IAM Identity Center Microsoft Entra ID 組織管理 AWS Organizations OU 管理グループ AWS Organizations SCP Azure ポリシー(deny) 監査ログ AWS CloudTrail アクティビティログ AWS Config レコーダー Azure Resource Graph、アクティビティログ変更履歴 セキュリティサービス AWS Security Hub CSPM Microsoft Defender for Cloud の CSPM 機能 AWS Config ルール Azure ポリシー(audit) 検出のみの場合 Amazon GuardDuty Microsoft Sentinel AWS Security Hub Microsoft Defender XDR サブスクリプション 発行時のリソース展開 AWS CloudFormation StackSets Azure ポリシー(deployIfNotExists) Azure には他に IaC サービスがあるが ガバナンスの初期設定ではポリシーを 利用することもある
None


 yhana
 torumakabe
 mananyuki
 ishiirikie
 toshimaru
 occhi
 ykagano
 sansantech
 chack411
 mtpooh
 dtunkelang
 tosite
 tatamiya
 3n
 jeffersonlam
 marcduiker
 pwiseman
 62gerente
 palkan
 chrislema
 tessaabrams
 tonyrice
 matthewcrist
 bryan
 aarron