Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
セキュリティ管理講義補足資料
Search
YukinobuYoshihara
December 08, 2017
Design
73
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
セキュリティ管理講義補足資料
YukinobuYoshihara
December 08, 2017
Other Decks in Design
See All in Design
開閉UIのアニメーション設計
hiro0218
2
1.1k
Typographie et intégration web
goetter
0
170
Kouseki | CREATIVE CLASS成果物
yuri9911
0
250
富山デザイン勉強会_デザイン思考.pdf
keita_yoshikawa
2
240
コールセンターのオペレーターに6時間だけなってみた
h0sa
0
180
2026/8/20 Polaris15周年イベント 『共創の場をつくる』 〜 誰もが『心地よく暮らし、心地よくはたらく』ことを選択できる社会へ 〜 関係性から地域をつくりなおす共創の土壌づくり 〜リビングラボの事例を通じて〜
a2k
0
110
Design_Harness_and_Loop.pdf
nagatsu
0
120
Webブラウザで動く VJツールをつくる
akirafukuoka
0
120
Where Imagination Ends AI Begins
r5ni4
0
470
AVI 2026 Keynote "Vision-Driven Design"
ishii_mit
0
210
デザインハーネスをつくるハーネス|誰でも自社らしいデザインをつくれるようにする仕組み
katakai
0
1.4k
自社プロダクトのUIをAIが再現するデザインビルドシステム
toy1618
0
1.3k
Featured
See All Featured
Designing for humans not robots
tammielis
254
26k
Designing for Timeless Needs
cassininazir
1
530
Pawsitive SEO: Lessons from My Dog (and Many Mistakes) on Thriving as a Consultant in the Age of AI
davidcarrasco
0
260
Marketing Yourself as an Engineer | Alaka | Gurzu
gurzu
0
330
The State of eCommerce SEO: How to Win in Today's Products SERPs - #SEOweek
aleyda
2
12k
Fireside Chat
paigeccino
43
4.1k
Designing for Performance
lara
612
70k
WCS-LA-2024
lcolladotor
0
890
Prompt Engineering for Job Search
mfonobong
0
520
Visualizing Your Data: Incorporating Mongo into Loggly Infrastructure
mongodb
50
10k
Believing is Seeing
oripsolob
1
250
Reflections from 52 weeks, 52 projects
jeffersonlam
356
22k
Transcript
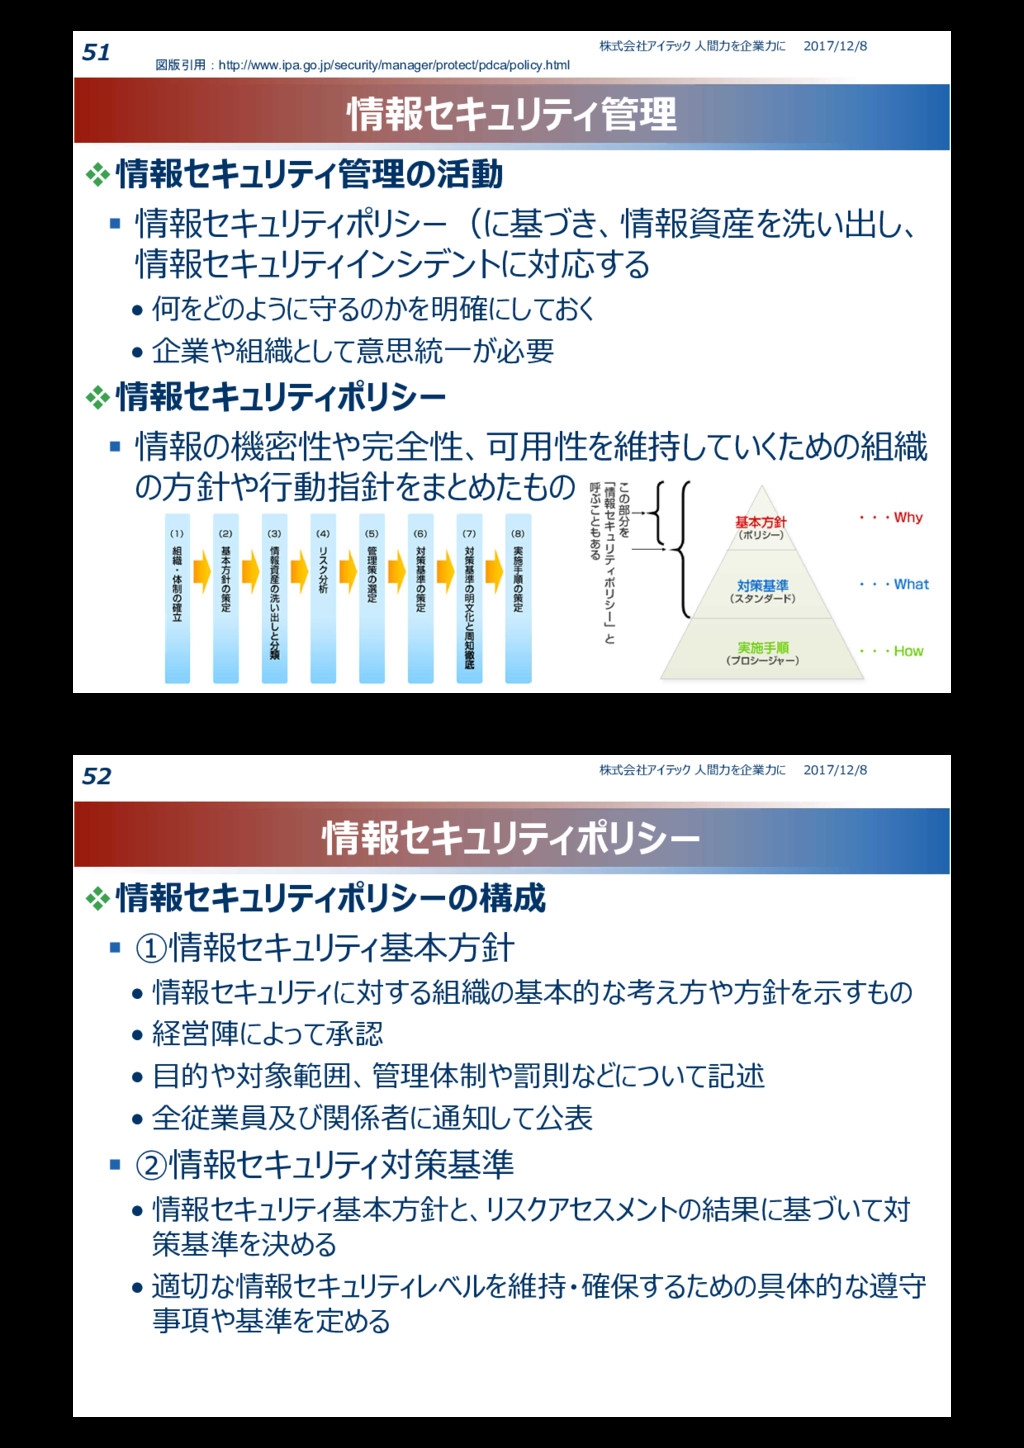
情報セキュリティ管理 情報セキュリティ管理の活動 情報セキュリティポリシー(に基づき、情報資産を洗い出し、 情報セキュリティインシデントに対応する • 何をどのように守るのかを明確にしておく • 企業や組織として意思統一が必要 情報セキュリティポリシー 情報の機密性や完全性、可用性を維持していくための組織
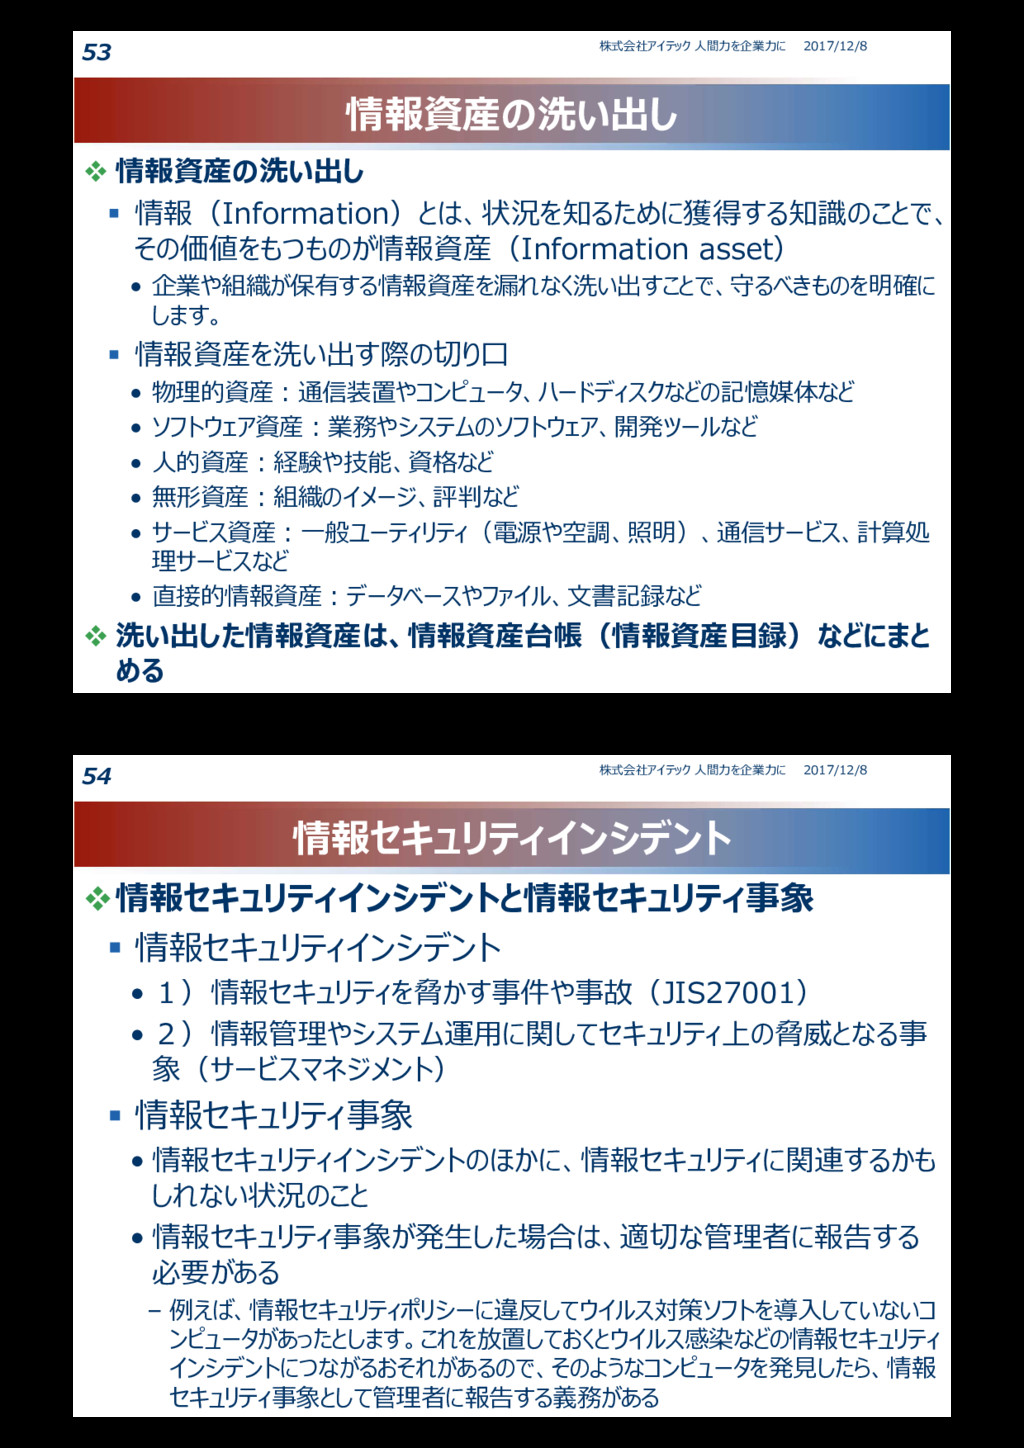
の方針や行動指針をまとめたもの 2017/12/8 株式会社アイテック 人間力を企業力に 51 図版引用:http://www.ipa.go.jp/security/manager/protect/pdca/policy.html 情報セキュリティポリシー 情報セキュリティポリシーの構成 ①情報セキュリティ基本方針 • 情報セキュリティに対する組織の基本的な考え方や方針を示すもの • 経営陣によって承認 • 目的や対象範囲、管理体制や罰則などについて記述 • 全従業員及び関係者に通知して公表 ②情報セキュリティ対策基準 • 情報セキュリティ基本方針と、リスクアセスメントの結果に基づいて対 策基準を決める • 適切な情報セキュリティレベルを維持・確保するための具体的な遵守 事項や基準を定める 2017/12/8 株式会社アイテック 人間力を企業力に 52
情報資産の洗い出し 情報資産の洗い出し 情報(Information)とは、状況を知るために獲得する知識のことで、 その価値をもつものが情報資産(Information asset) • 企業や組織が保有する情報資産を漏れなく洗い出すことで、守るべきものを明確に します。 情報資産を洗い出す際の切り口 •
物理的資産:通信装置やコンピュータ、ハードディスクなどの記憶媒体など • ソフトウェア資産:業務やシステムのソフトウェア、開発ツールなど • 人的資産:経験や技能、資格など • 無形資産:組織のイメージ、評判など • サービス資産:一般ユーティリティ(電源や空調、照明)、通信サービス、計算処 理サービスなど • 直接的情報資産:データベースやファイル、文書記録など 洗い出した情報資産は、情報資産台帳(情報資産目録)などにまと める 2017/12/8 株式会社アイテック 人間力を企業力に 53 情報セキュリティインシデント 情報セキュリティインシデントと情報セキュリティ事象 情報セキュリティインシデント • 1)情報セキュリティを脅かす事件や事故(JIS27001) • 2)情報管理やシステム運用に関してセキュリティ上の脅威となる事 象(サービスマネジメント) 情報セキュリティ事象 • 情報セキュリティインシデントのほかに、情報セキュリティに関連するかも しれない状況のこと • 情報セキュリティ事象が発生した場合は、適切な管理者に報告する 必要がある – 例えば、情報セキュリティポリシーに違反してウイルス対策ソフトを導入していないコ ンピュータがあったとします。これを放置しておくとウイルス感染などの情報セキュリティ インシデントにつながるおそれがあるので、そのようなコンピュータを発見したら、情報 セキュリティ事象として管理者に報告する義務がある 2017/12/8 株式会社アイテック 人間力を企業力に 54
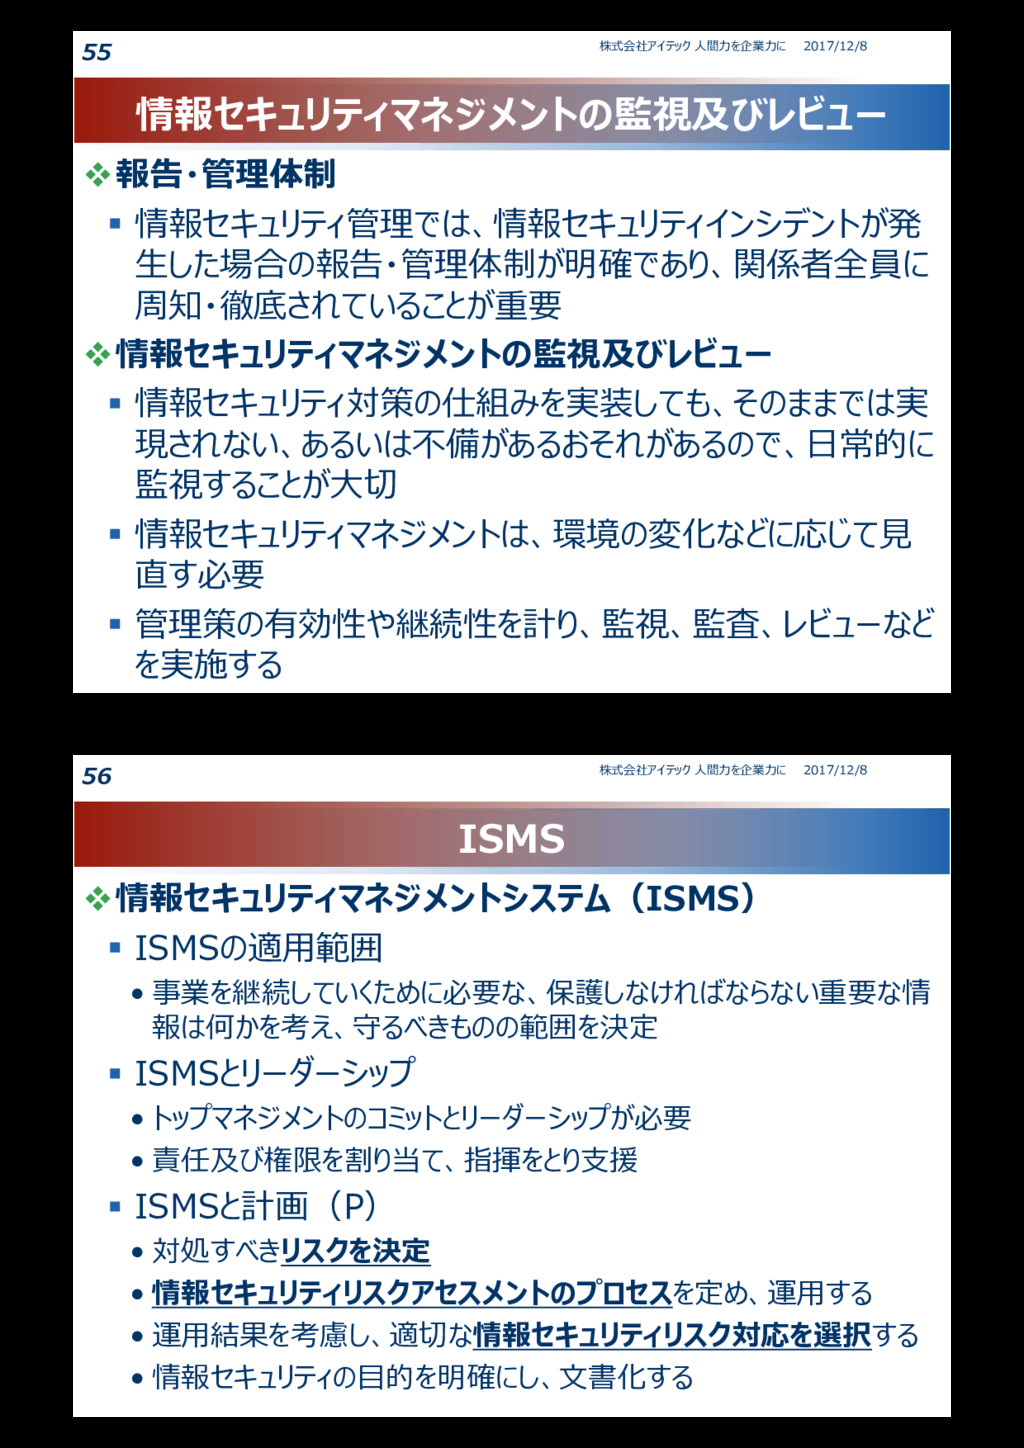
情報セキュリティマネジメントの監視及びレビュー 報告・管理体制 情報セキュリティ管理では、情報セキュリティインシデントが発 生した場合の報告・管理体制が明確であり、関係者全員に 周知・徹底されていることが重要 情報セキュリティマネジメントの監視及びレビュー 情報セキュリティ対策の仕組みを実装しても、そのままでは実 現されない、あるいは不備があるおそれがあるので、日常的に 監視することが大切 情報セキュリティマネジメントは、環境の変化などに応じて見
直す必要 管理策の有効性や継続性を計り、監視、監査、レビューなど を実施する 2017/12/8 株式会社アイテック 人間力を企業力に 55 ISMS 情報セキュリティマネジメントシステム(ISMS) ISMSの適用範囲 • 事業を継続していくために必要な、保護しなければならない重要な情 報は何かを考え、守るべきものの範囲を決定 ISMSとリーダーシップ • トップマネジメントのコミットとリーダーシップが必要 • 責任及び権限を割り当て、指揮をとり支援 ISMSと計画(P) • 対処すべきリスクを決定 • 情報セキュリティリスクアセスメントのプロセスを定め、運用する • 運用結果を考慮し、適切な情報セキュリティリスク対応を選択する • 情報セキュリティの目的を明確にし、文書化する 2017/12/8 株式会社アイテック 人間力を企業力に 56
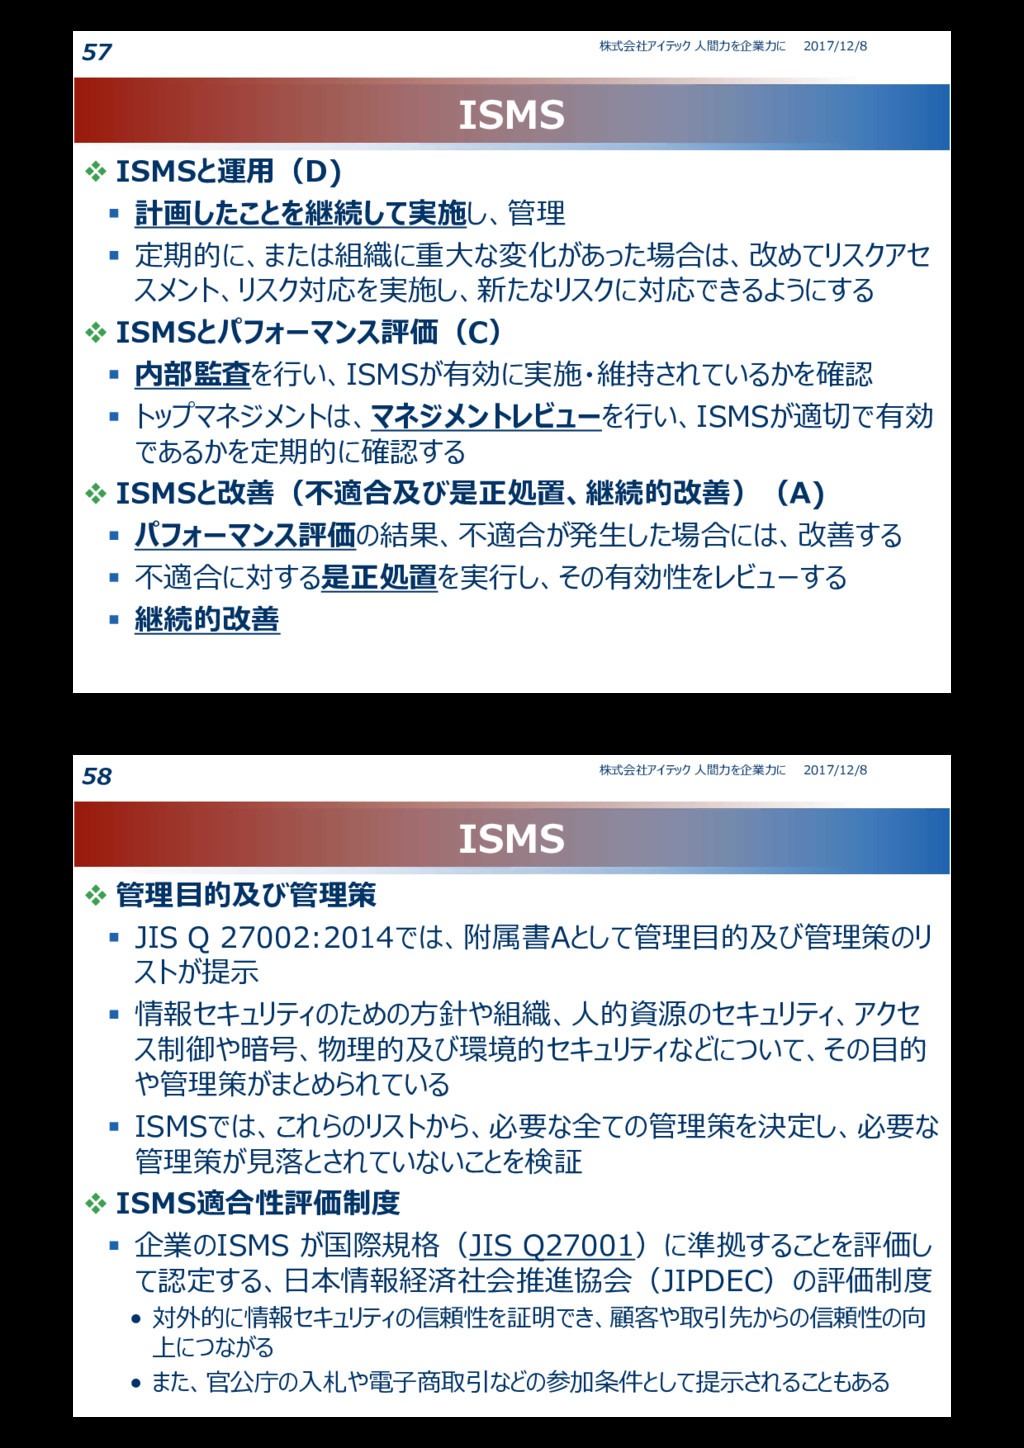
ISMS ISMSと運用(D) 計画したことを継続して実施し、管理 定期的に、または組織に重大な変化があった場合は、改めてリスクアセ スメント、リスク対応を実施し、新たなリスクに対応できるようにする ISMSとパフォーマンス評価(C) 内部監査を行い、ISMSが有効に実施・維持されているかを確認 トップマネジメントは、マネジメントレビューを行い、ISMSが適切で有効 であるかを定期的に確認する ISMSと改善(不適合及び是正処置、継続的改善)(A)
パフォーマンス評価の結果、不適合が発生した場合には、改善する 不適合に対する是正処置を実行し、その有効性をレビューする 継続的改善 2017/12/8 株式会社アイテック 人間力を企業力に 57 ISMS 管理目的及び管理策 JIS Q 27002:2014では、附属書Aとして管理目的及び管理策のリ ストが提示 情報セキュリティのための方針や組織、人的資源のセキュリティ、アクセ ス制御や暗号、物理的及び環境的セキュリティなどについて、その目的 や管理策がまとめられている ISMSでは、これらのリストから、必要な全ての管理策を決定し、必要な 管理策が見落とされていないことを検証 ISMS適合性評価制度 企業のISMS が国際規格(JIS Q27001)に準拠することを評価し て認定する、日本情報経済社会推進協会(JIPDEC)の評価制度 • 対外的に情報セキュリティの信頼性を証明でき、顧客や取引先からの信頼性の向 上につながる • また、官公庁の入札や電子商取引などの参加条件として提示されることもある 2017/12/8 株式会社アイテック 人間力を企業力に 58
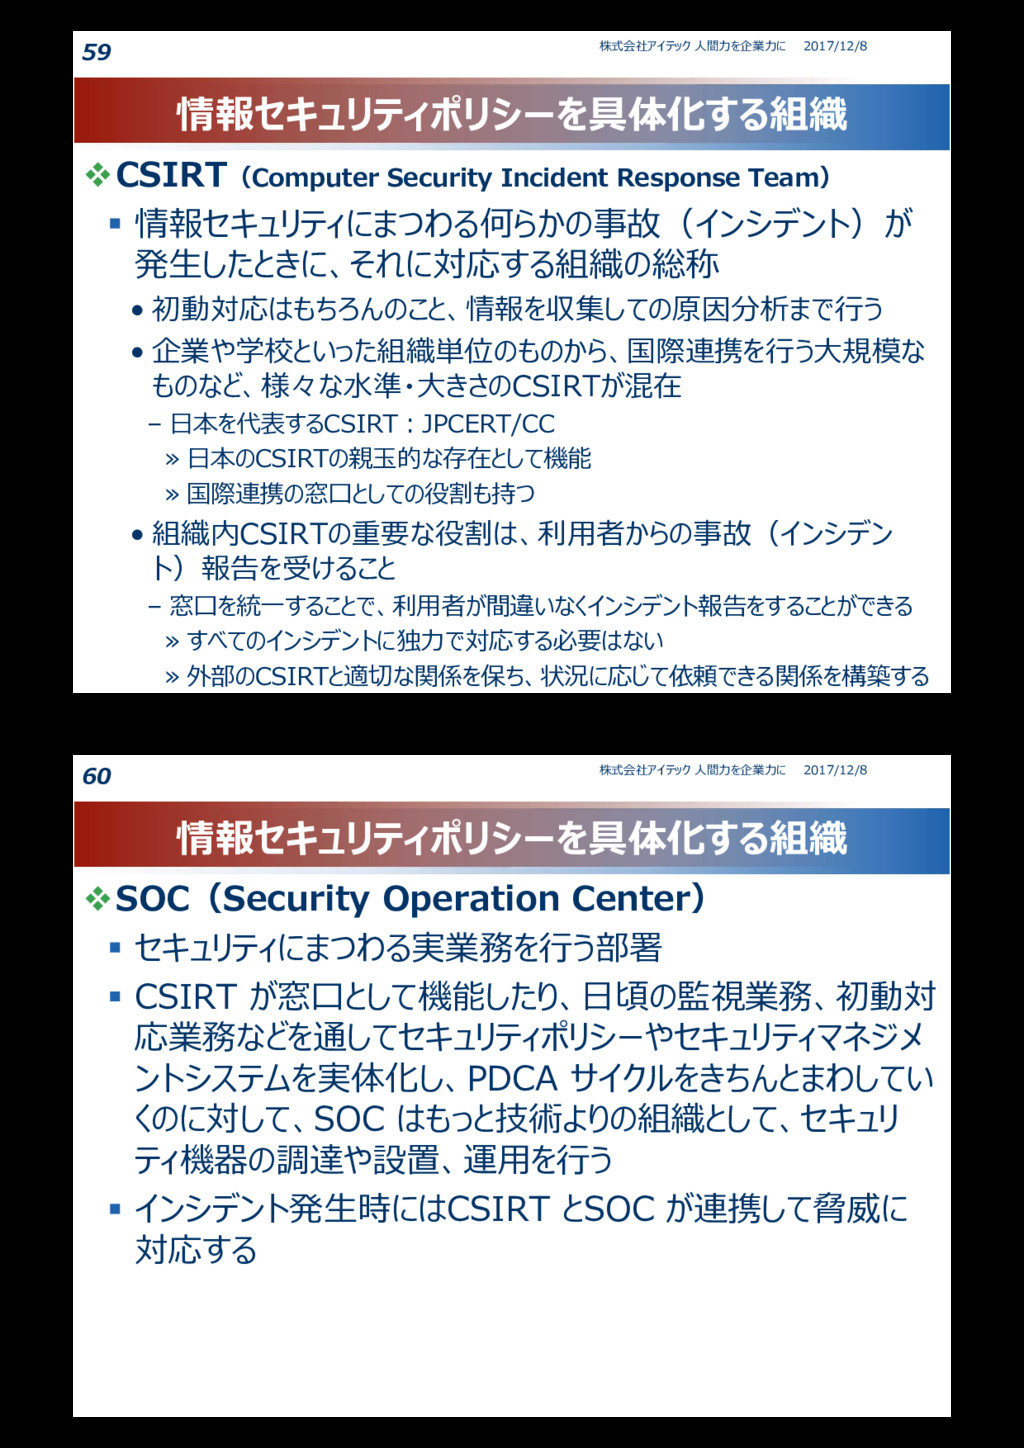
情報セキュリティポリシーを具体化する組織 CSIRT(Computer Security Incident Response Team) 情報セキュリティにまつわる何らかの事故(インシデント)が 発生したときに、それに対応する組織の総称 • 初動対応はもちろんのこと、情報を収集しての原因分析まで行う
• 企業や学校といった組織単位のものから、国際連携を行う大規模な ものなど、様々な水準・大きさのCSIRTが混在 – 日本を代表するCSIRT:JPCERT/CC » 日本のCSIRTの親玉的な存在として機能 » 国際連携の窓口としての役割も持つ • 組織内CSIRTの重要な役割は、利用者からの事故(インシデン ト)報告を受けること – 窓口を統一することで、利用者が間違いなくインシデント報告をすることができる » すべてのインシデントに独力で対応する必要はない » 外部のCSIRTと適切な関係を保ち、状況に応じて依頼できる関係を構築する 2017/12/8 株式会社アイテック 人間力を企業力に 59 情報セキュリティポリシーを具体化する組織 SOC(Security Operation Center) セキュリティにまつわる実業務を行う部署 CSIRT が窓口として機能したり、日頃の監視業務、初動対 応業務などを通してセキュリティポリシーやセキュリティマネジメ ントシステムを実体化し、PDCA サイクルをきちんとまわしてい くのに対して、SOC はもっと技術よりの組織として、セキュリ ティ機器の調達や設置、運用を行う インシデント発生時にはCSIRT とSOC が連携して脅威に 対応する 2017/12/8 株式会社アイテック 人間力を企業力に 60
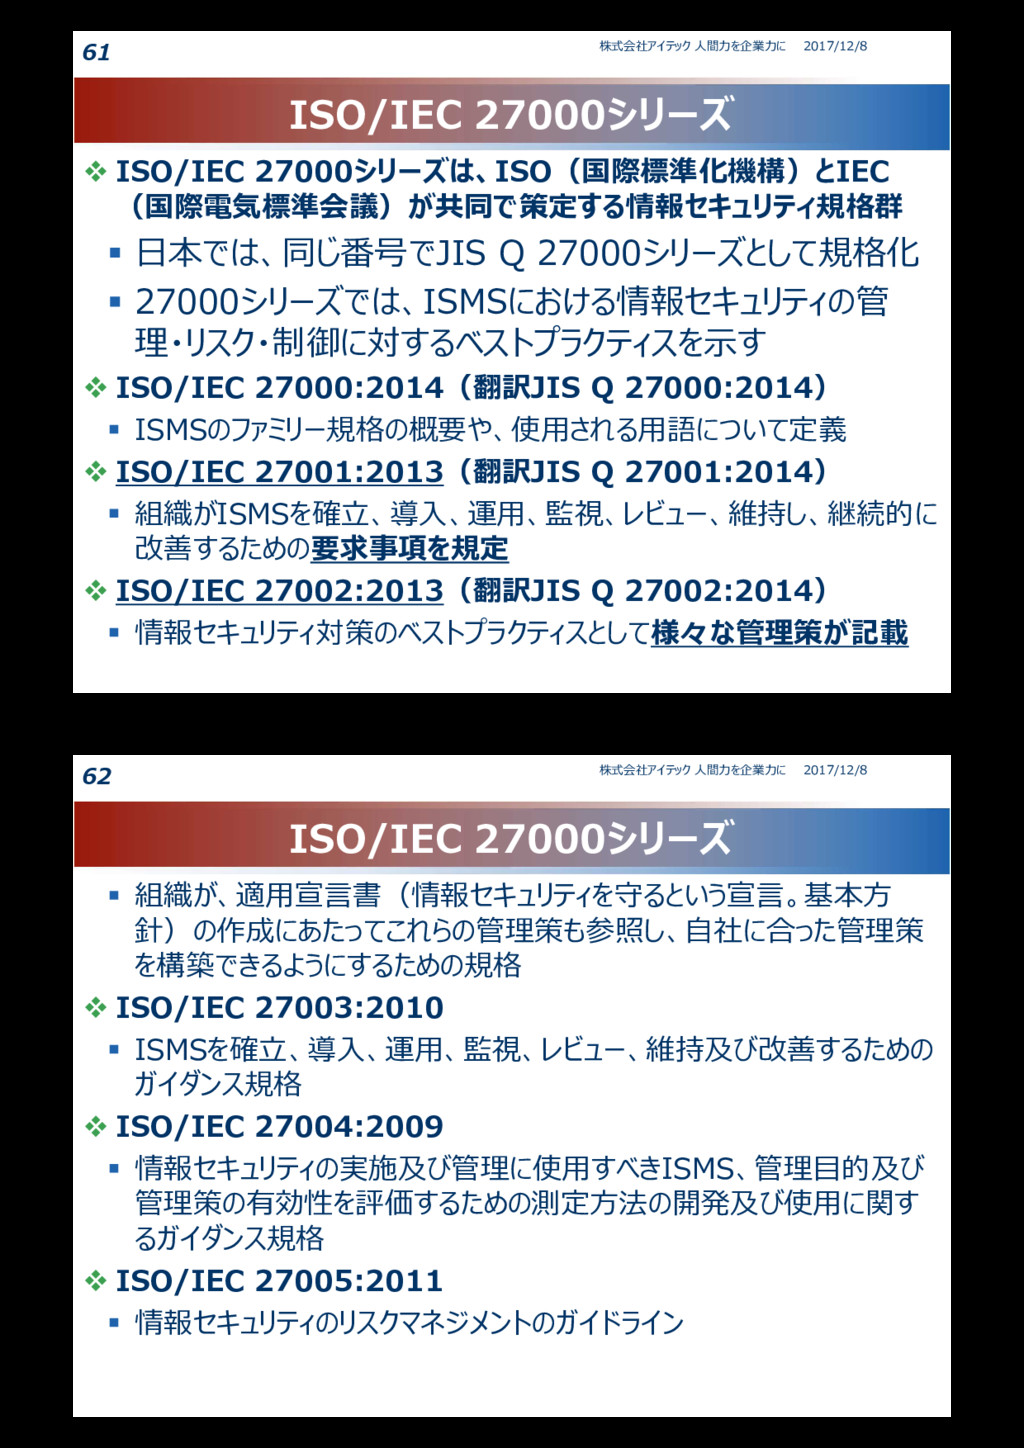
ISO/IEC 27000シリーズ ISO/IEC 27000シリーズは、ISO(国際標準化機構)とIEC (国際電気標準会議)が共同で策定する情報セキュリティ規格群 日本では、同じ番号でJIS Q 27000シリーズとして規格化 27000シリーズでは、ISMSにおける情報セキュリティの管 理・リスク・制御に対するベストプラクティスを示す
ISO/IEC 27000:2014(翻訳JIS Q 27000:2014) ISMSのファミリー規格の概要や、使用される用語について定義 ISO/IEC 27001:2013(翻訳JIS Q 27001:2014) 組織がISMSを確立、導入、運用、監視、レビュー、維持し、継続的に 改善するための要求事項を規定 ISO/IEC 27002:2013(翻訳JIS Q 27002:2014) 情報セキュリティ対策のベストプラクティスとして様々な管理策が記載 2017/12/8 株式会社アイテック 人間力を企業力に 61 ISO/IEC 27000シリーズ 組織が、適用宣言書(情報セキュリティを守るという宣言。基本方 針)の作成にあたってこれらの管理策も参照し、自社に合った管理策 を構築できるようにするための規格 ISO/IEC 27003:2010 ISMSを確立、導入、運用、監視、レビュー、維持及び改善するための ガイダンス規格 ISO/IEC 27004:2009 情報セキュリティの実施及び管理に使用すべきISMS、管理目的及び 管理策の有効性を評価するための測定方法の開発及び使用に関す るガイダンス規格 ISO/IEC 27005:2011 情報セキュリティのリスクマネジメントのガイドライン 2017/12/8 株式会社アイテック 人間力を企業力に 62
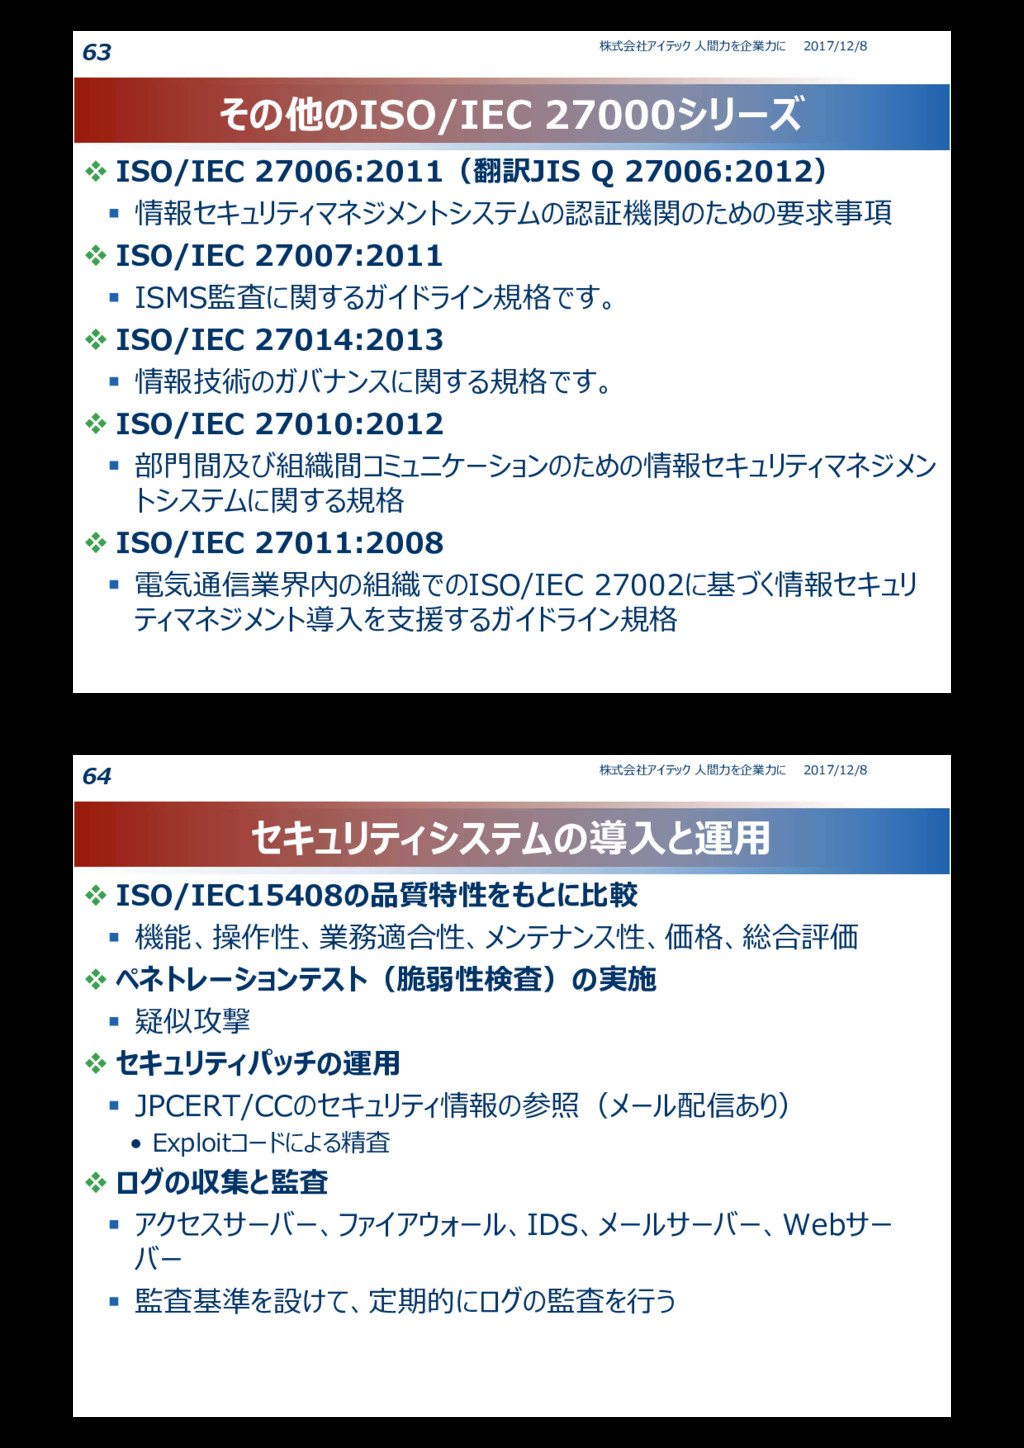
その他のISO/IEC 27000シリーズ ISO/IEC 27006:2011(翻訳JIS Q 27006:2012) 情報セキュリティマネジメントシステムの認証機関のための要求事項 ISO/IEC 27007:2011 ISMS監査に関するガイドライン規格です。
ISO/IEC 27014:2013 情報技術のガバナンスに関する規格です。 ISO/IEC 27010:2012 部門間及び組織間コミュニケーションのための情報セキュリティマネジメン トシステムに関する規格 ISO/IEC 27011:2008 電気通信業界内の組織でのISO/IEC 27002に基づく情報セキュリ ティマネジメント導入を支援するガイドライン規格 2017/12/8 株式会社アイテック 人間力を企業力に 63 セキュリティシステムの導入と運用 ISO/IEC15408の品質特性をもとに比較 機能、操作性、業務適合性、メンテナンス性、価格、総合評価 ペネトレーションテスト(脆弱性検査)の実施 疑似攻撃 セキュリティパッチの運用 JPCERT/CCのセキュリティ情報の参照(メール配信あり) • Exploitコードによる精査 ログの収集と監査 アクセスサーバー、ファイアウォール、IDS、メールサーバー、Webサー バー 監査基準を設けて、定期的にログの監査を行う 2017/12/8 株式会社アイテック 人間力を企業力に 64
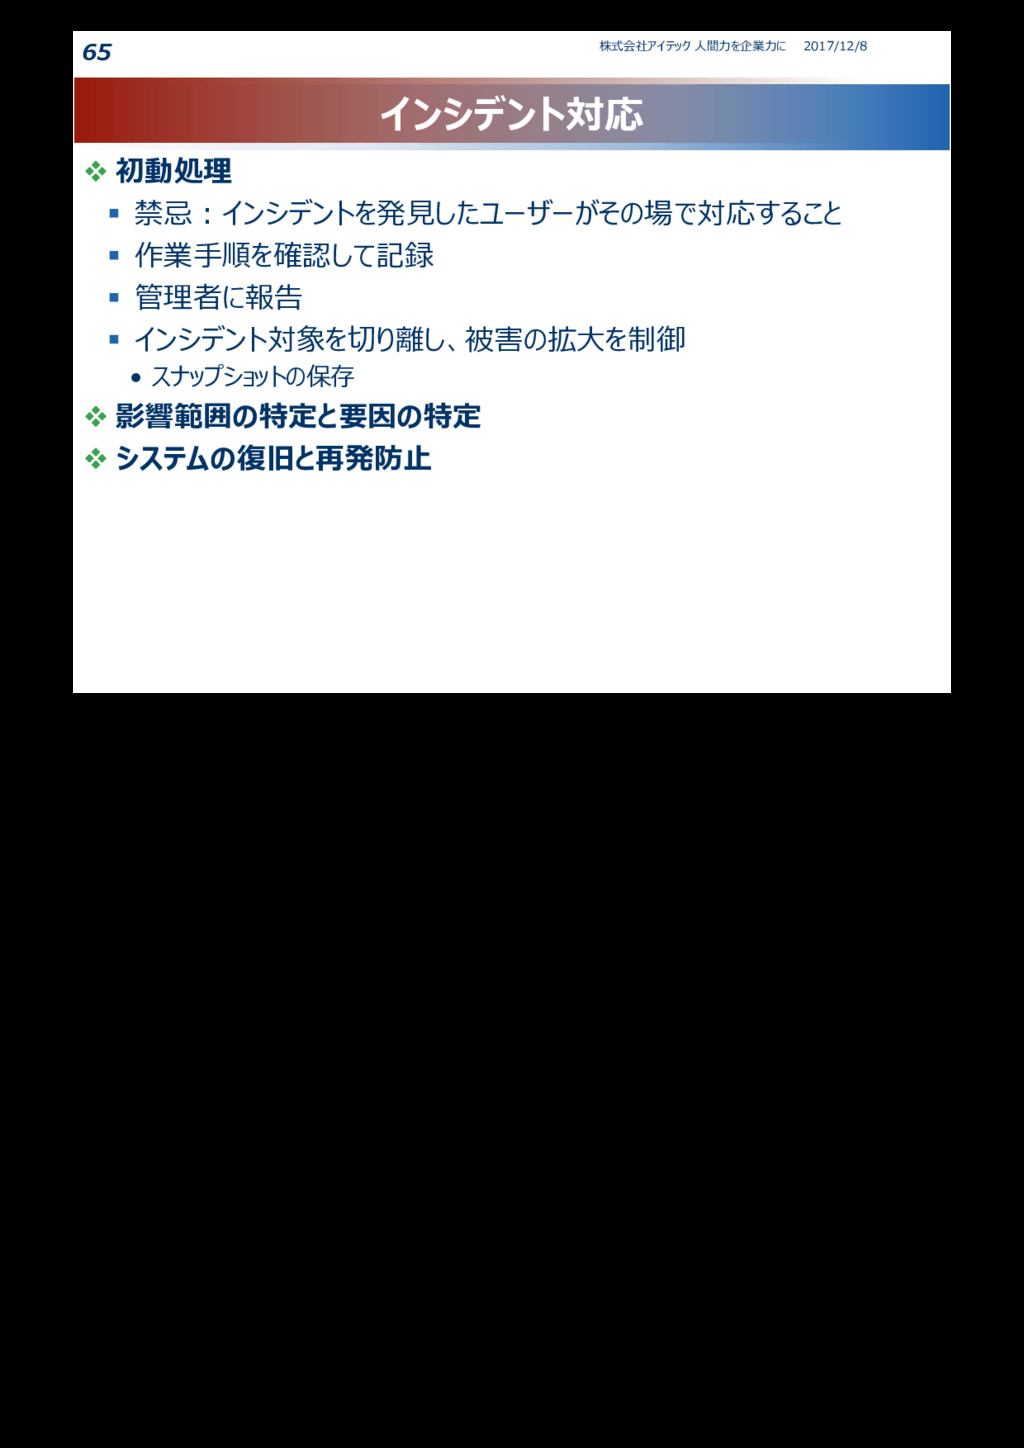
インシデント対応 初動処理 禁忌:インシデントを発見したユーザーがその場で対応すること 作業手順を確認して記録 管理者に報告 インシデント対象を切り離し、被害の拡大を制御 • スナップショットの保存 影響範囲の特定と要因の特定 システムの復旧と再発防止
2017/12/8 株式会社アイテック 人間力を企業力に 65


 hiro0218
 goetter
 yuri9911
 keita_yoshikawa
 h0sa
 a2k
 nagatsu
 akirafukuoka
 r5ni4
 ishii_mit
 katakai
 toy1618
 tammielis
 cassininazir
 davidcarrasco
 gurzu
 aleyda
 paigeccino
 lara
 lcolladotor
 mfonobong
 mongodb
 oripsolob
 jeffersonlam