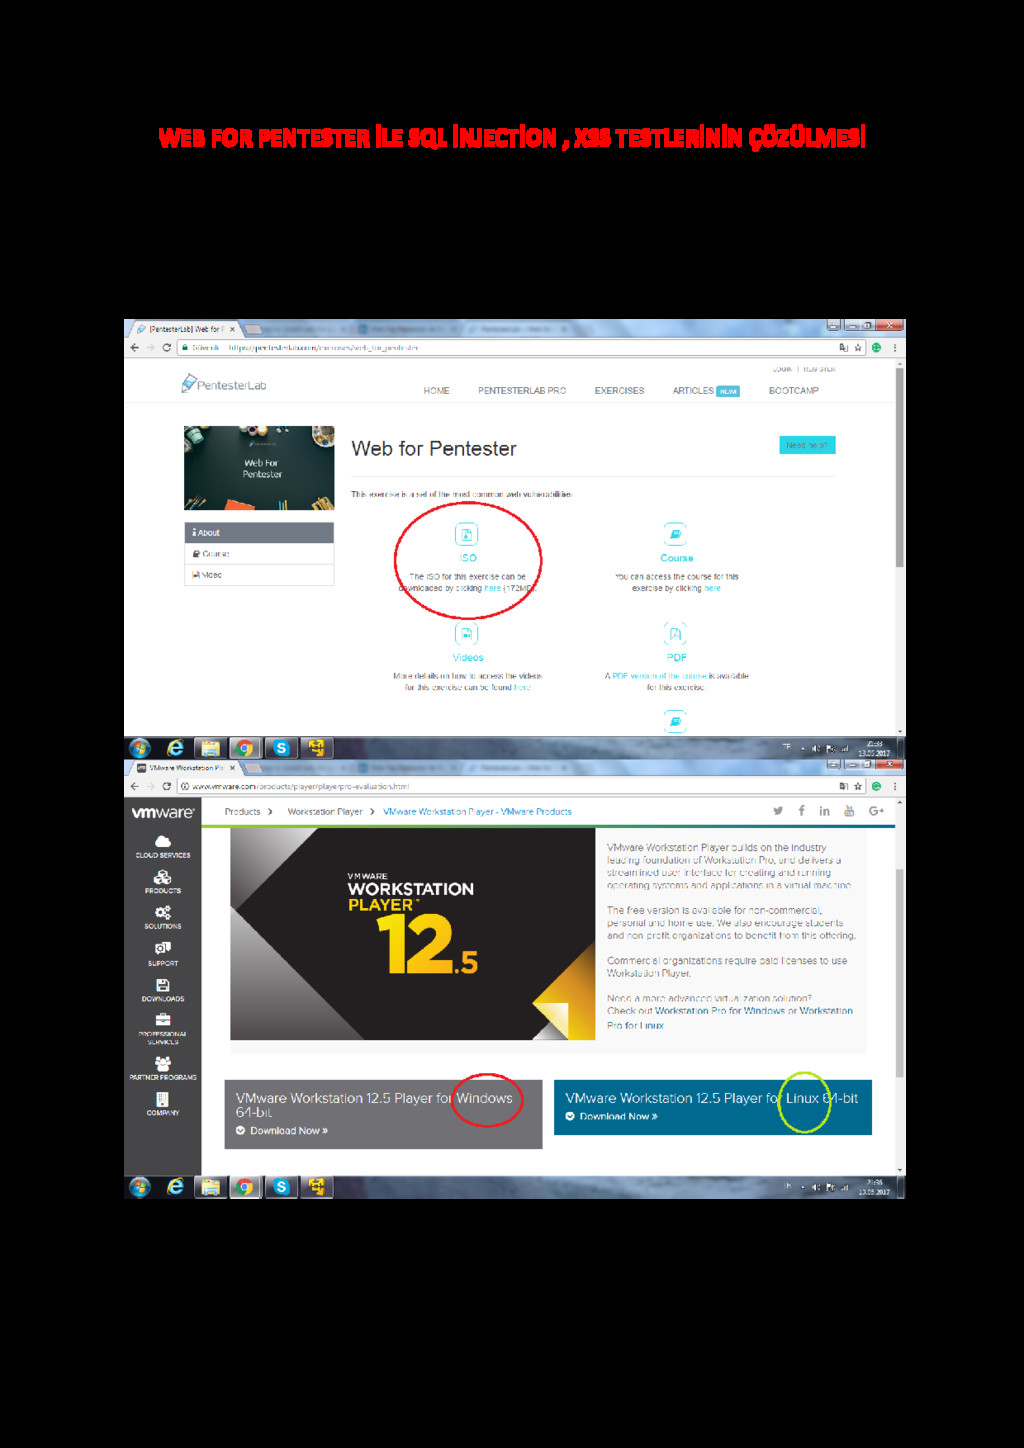
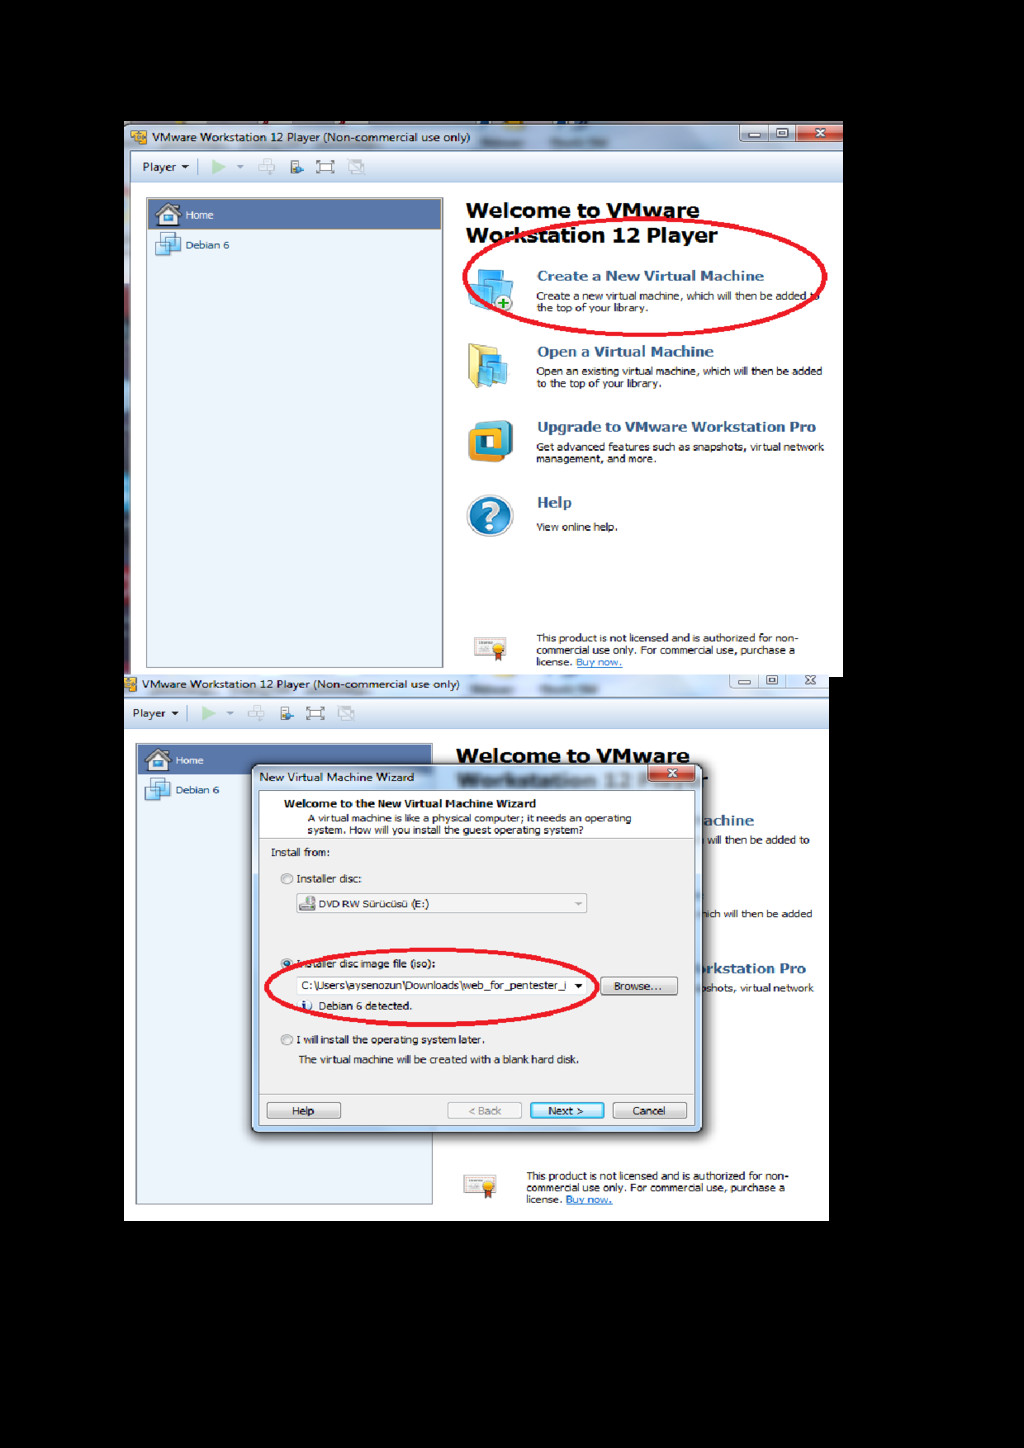
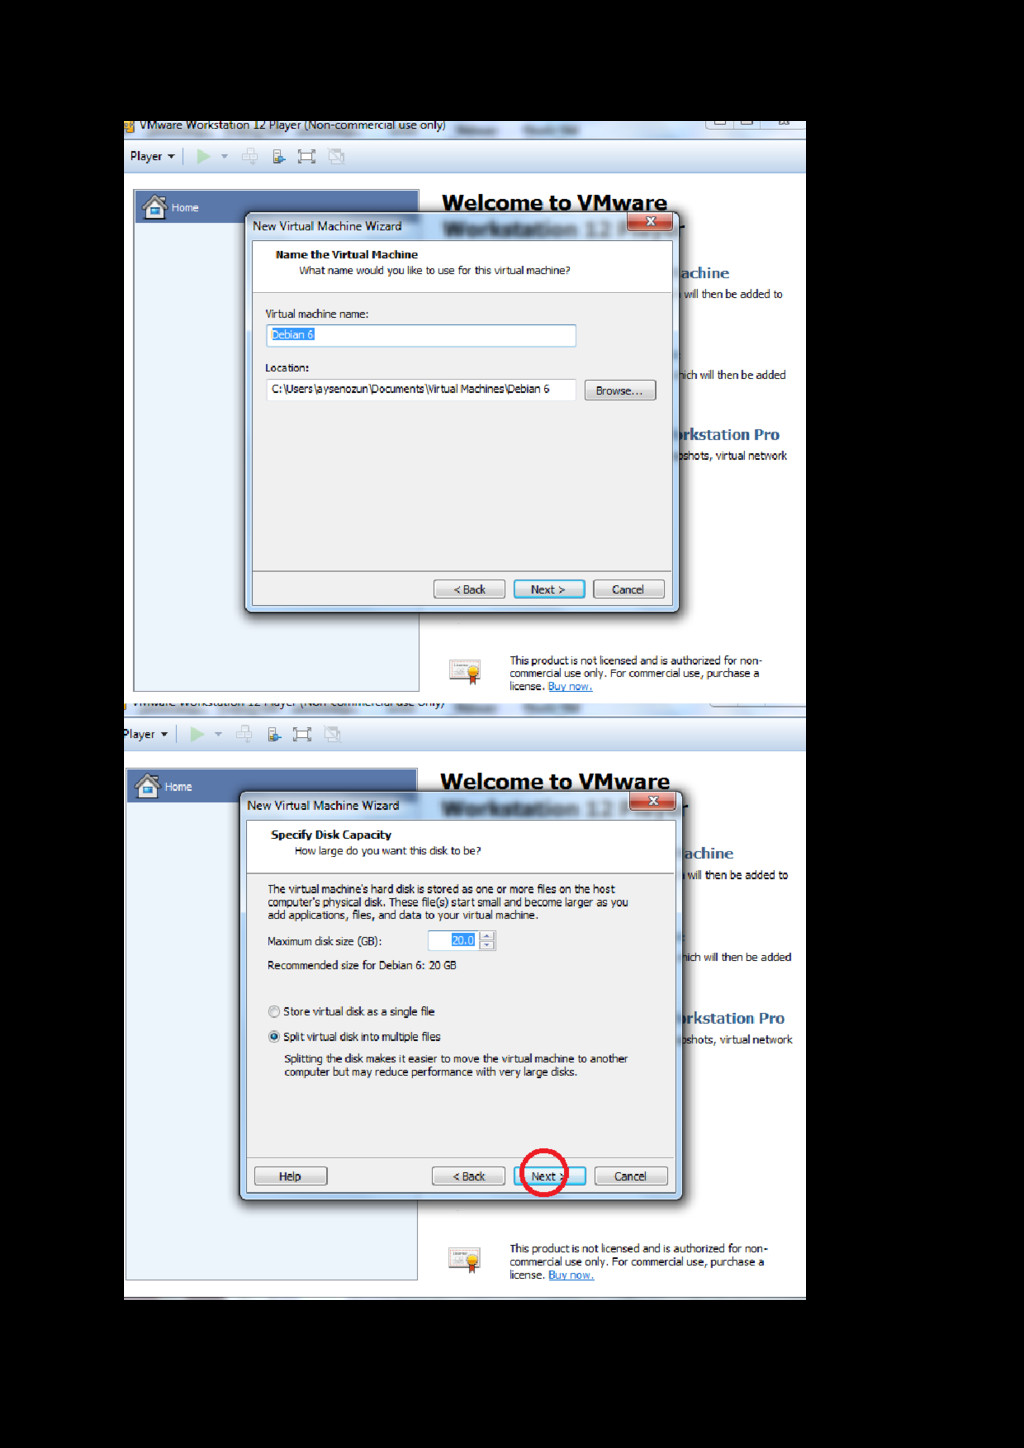
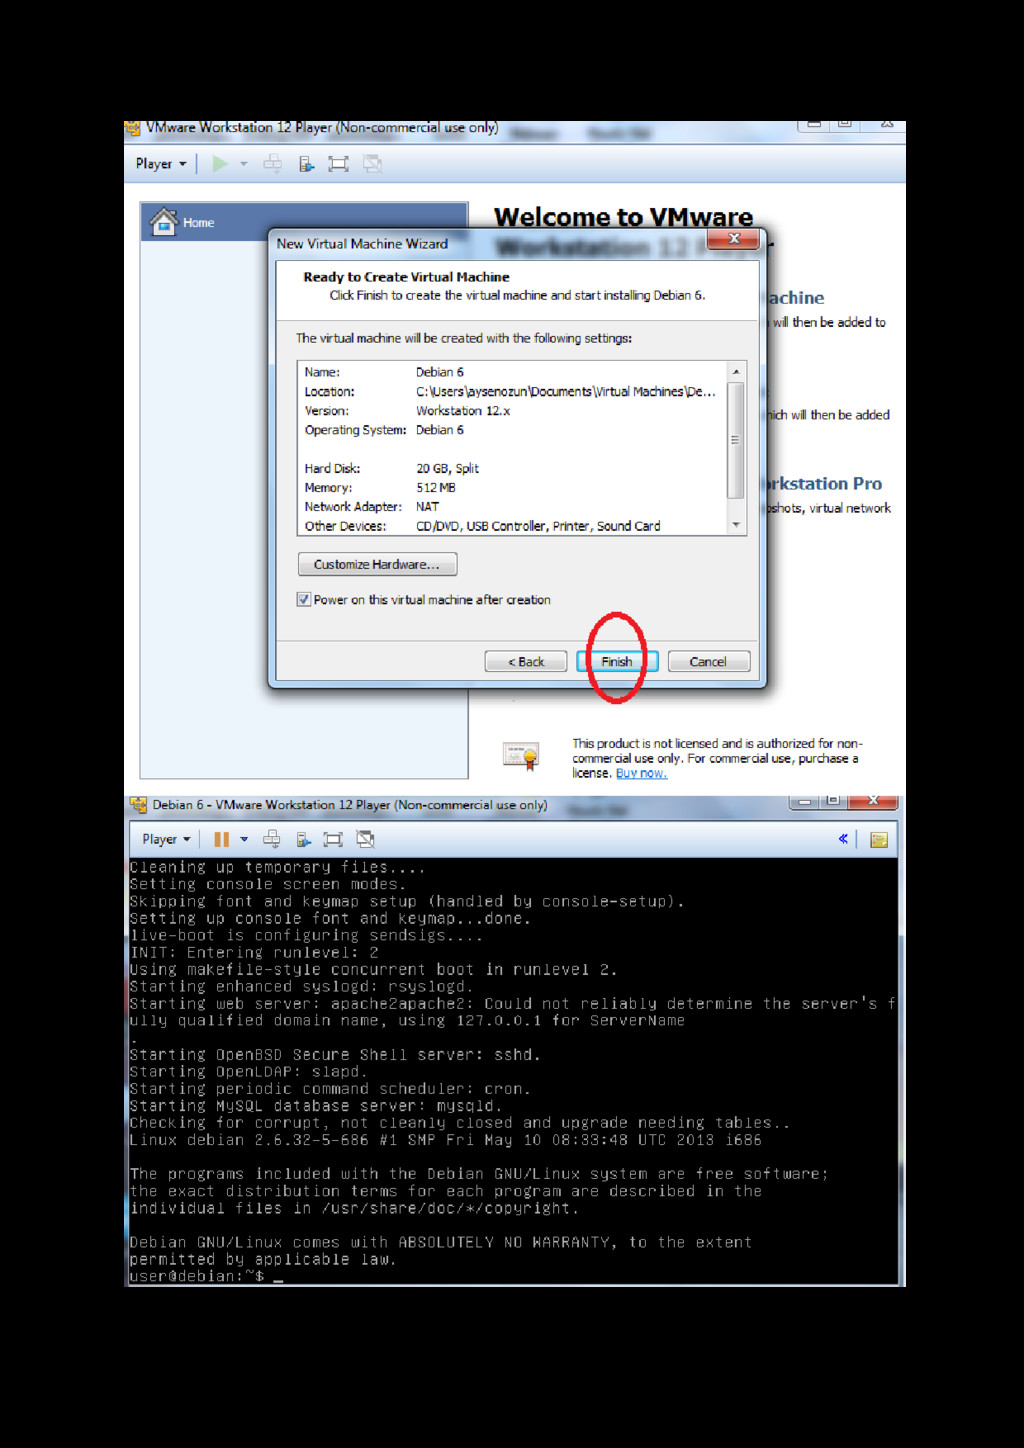
İlk olarak pentesterlab sitesinden iso dosyamızı ve eğer bilgisayarımızda sanal makinemiz yoksa VMware Workstation sanal makinesini işletim sistemimiz hangisine uygunsa o şekilde indirip bilgisayarımıza kuruyoruz.
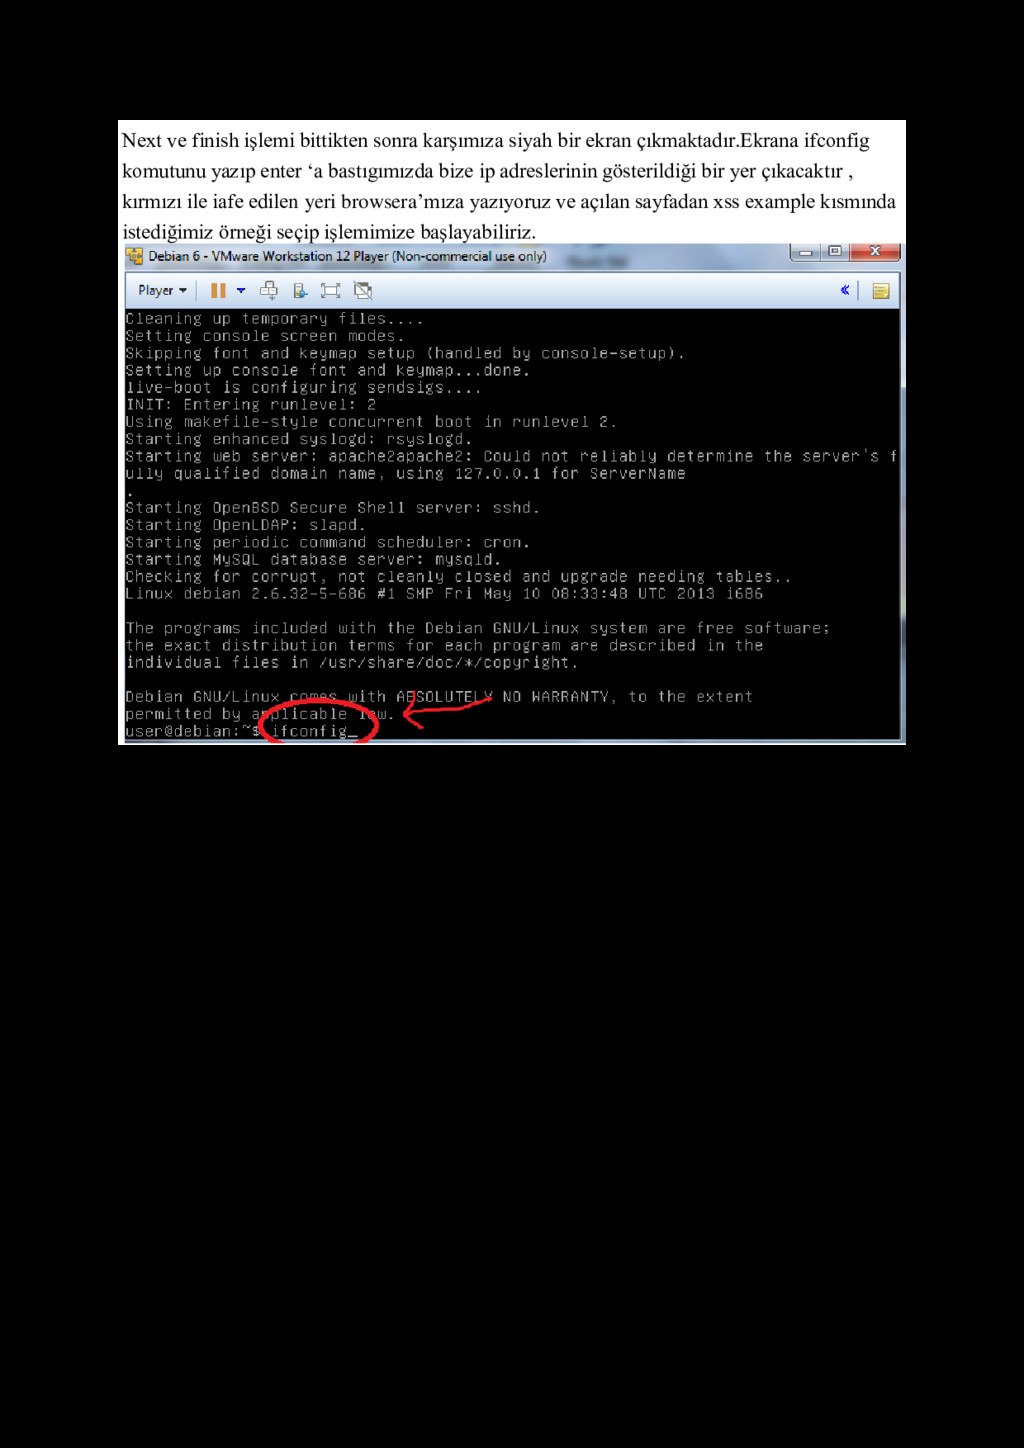
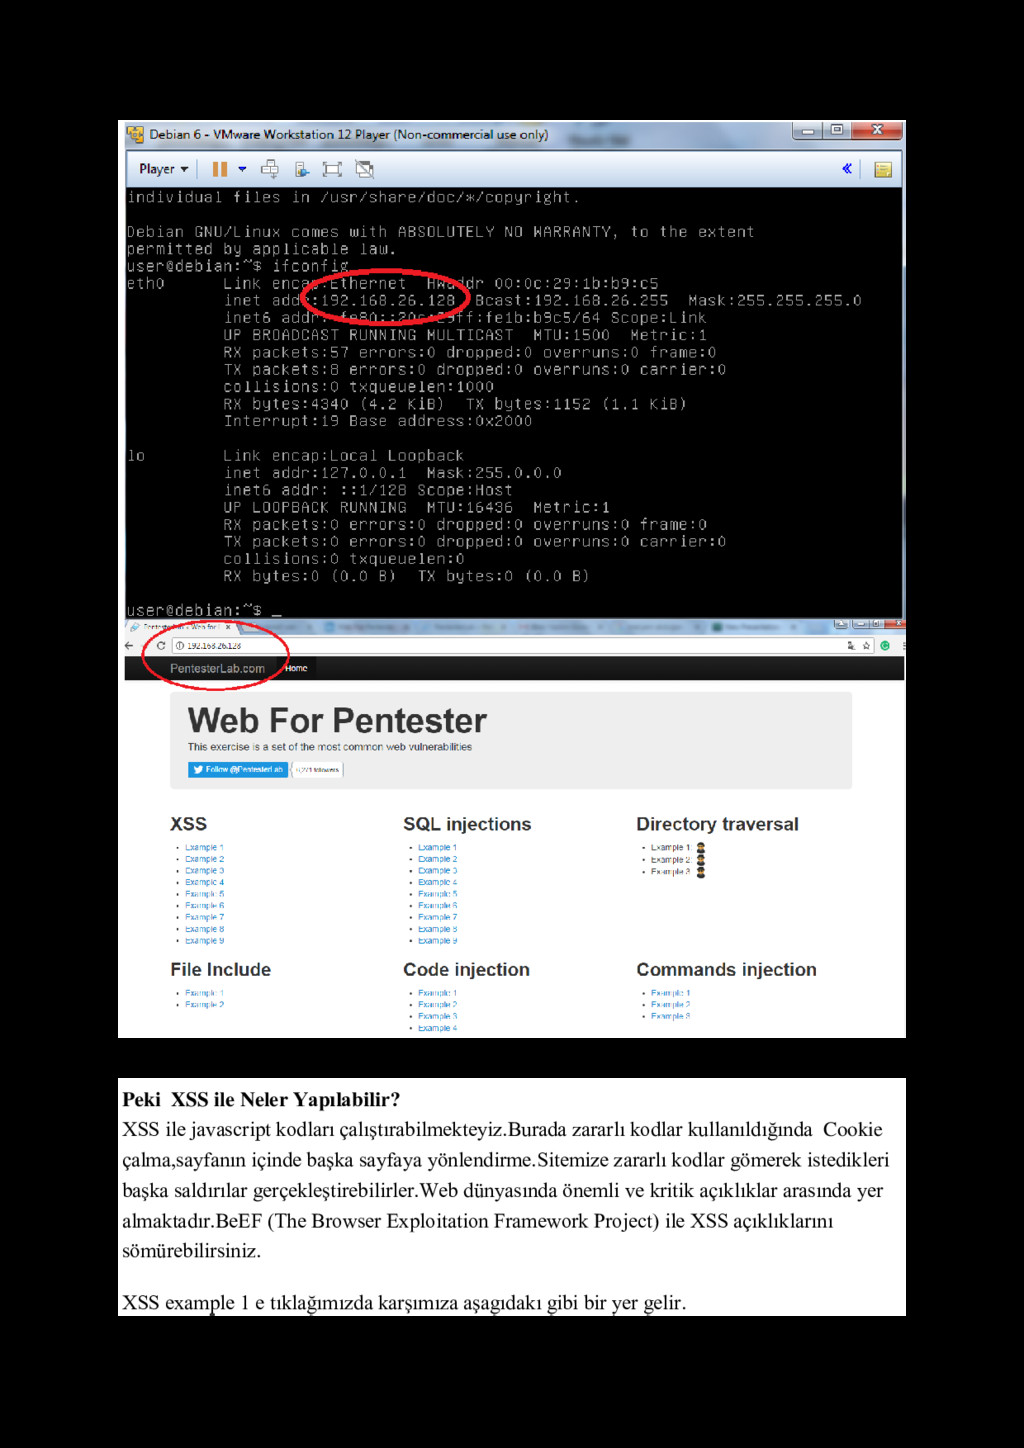
çıkmaktadır.Ekrana ifconfig komutunu yazıp enter ‘a bastıgımızda bize ip adreslerinin gösterildiği bir yer çıkacaktır , kırmızı ile iafe edilen yeri browsera’mıza yazıyoruz ve açılan sayfadan xss example kısmında istediğimiz örneği seçip işlemimize başlayabiliriz.
zararlı kodlar kullanıldığında Cookie çalma,sayfanın içinde başka sayfaya yönlendirme.Sitemize zararlı kodlar gömerek istedikleri başka saldırılar gerçekleştirebilirler.Web dünyasında önemli ve kritik açıklıklar arasında yer almaktadır.BeEF (The Browser Exploitation Framework Project) ile XSS açıklıklarını sömürebilirsiniz. XSS example 1 e tıklağımızda karşımıza aşagıdakı gibi bir yer gelir.
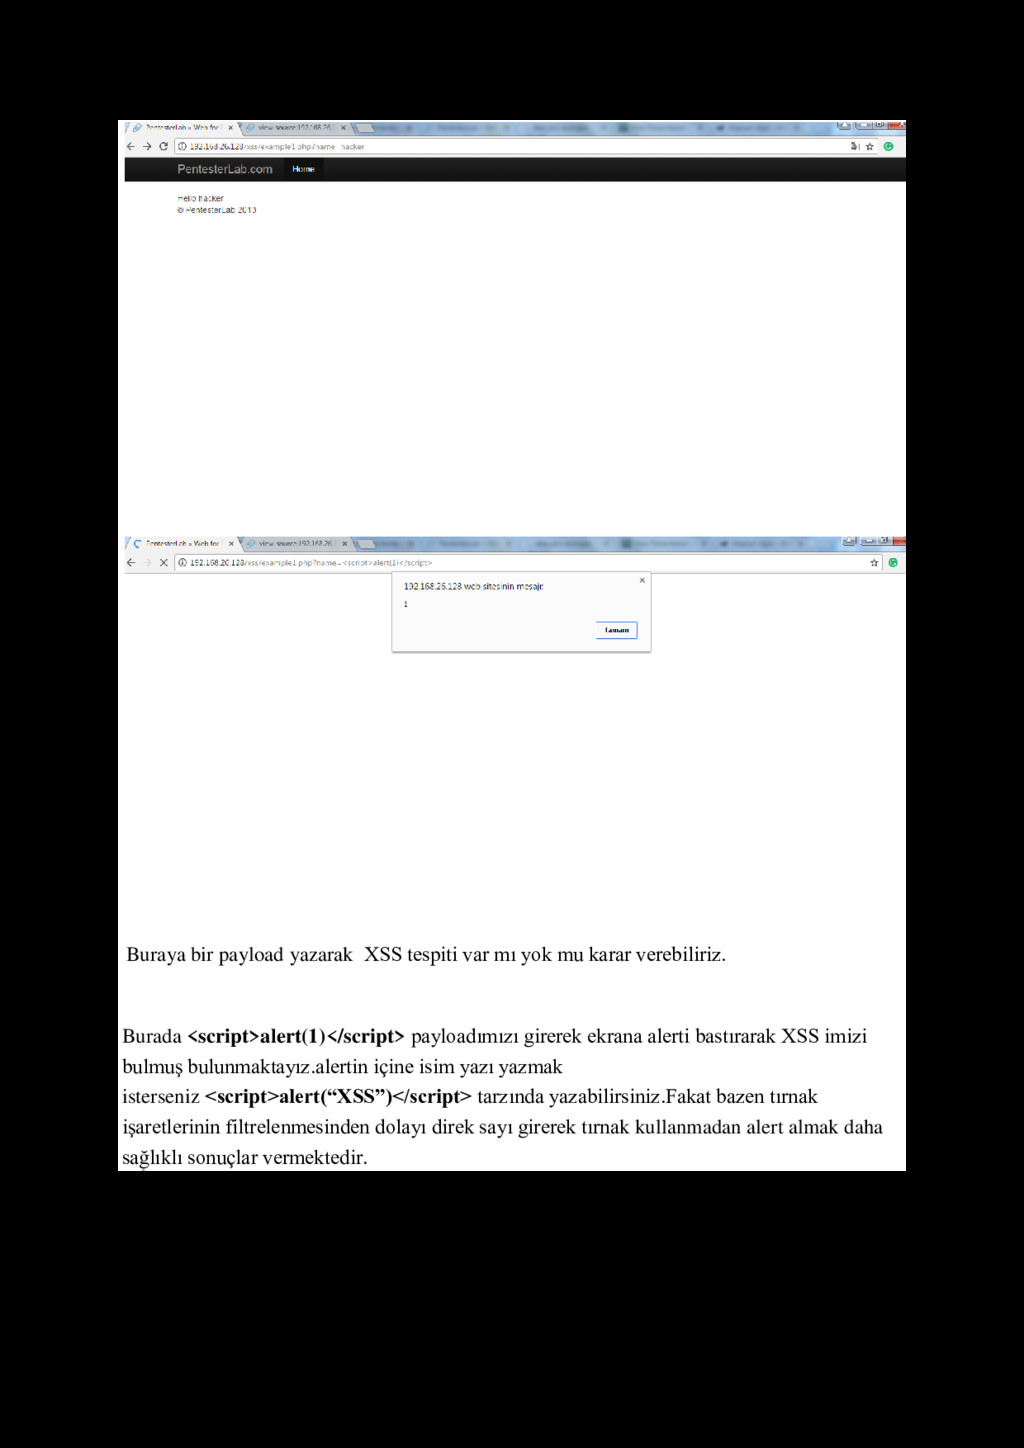
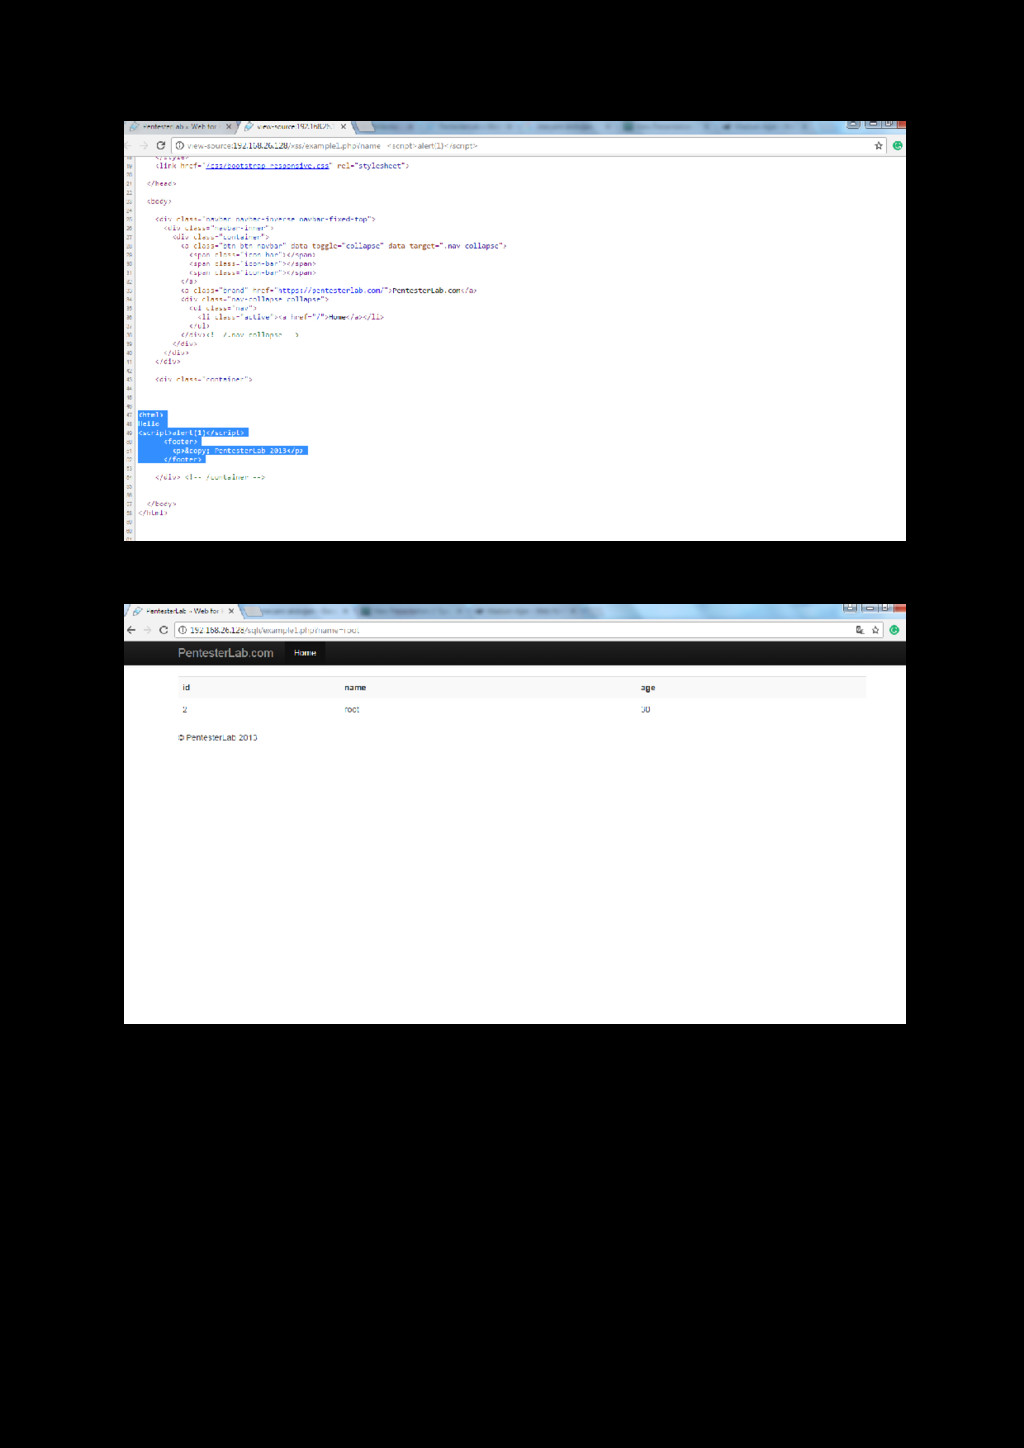
karar verebiliriz. Burada <script>alert(1)</script> payloadımızı girerek ekrana alerti bastırarak XSS imizi bulmuş bulunmaktayız.alertin içine isim yazı yazmak isterseniz <script>alert(“XSS”)</script> tarzında yazabilirsiniz.Fakat bazen tırnak işaretlerinin filtrelenmesinden dolayı direk sayı girerek tırnak kullanmadan alert almak daha sağlıklı sonuçlar vermektedir. Sayfa kaynağını görüntüle dediğimizde yazdığımız kodun kaynakta görüldüğünü görebiliriz.
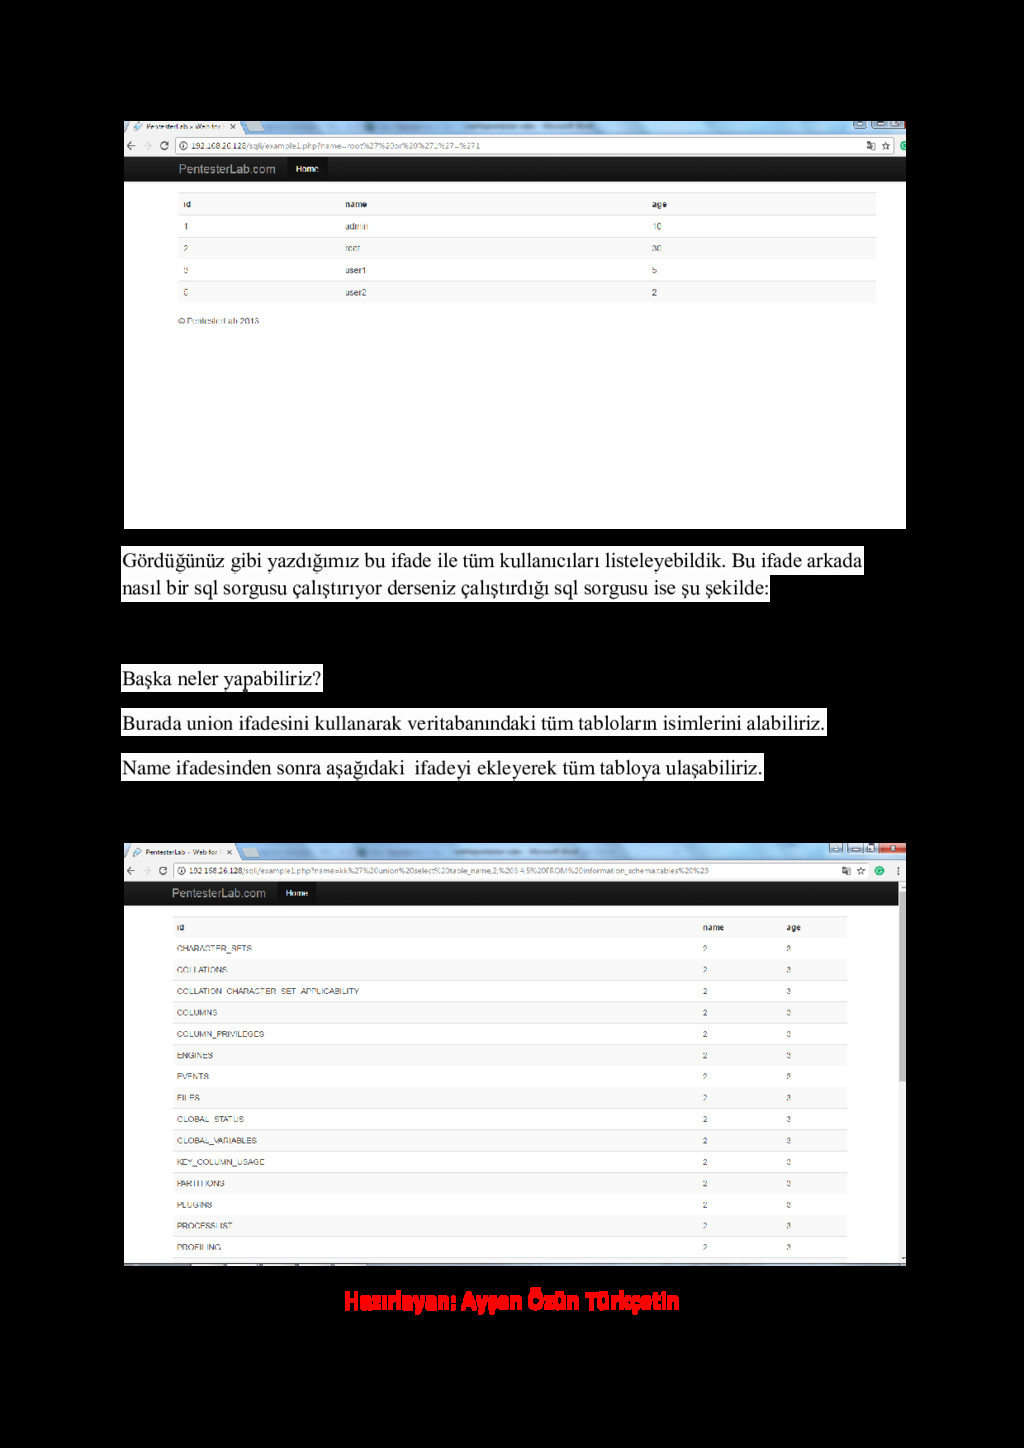
ifade arkada nasıl bir sql sorgusu çalıştırıyor derseniz çalıştırdığı sql sorgusu ise şu şekilde: Select * from users where id='root' or '1'='1' Başka neler yapabiliriz? Burada union ifadesini kullanarak veritabanındaki tüm tabloların isimlerini alabiliriz. Name ifadesinden sonra aşağıdaki ifadeyi ekleyerek tüm tabloya ulaşabiliriz. kk' union select table_name,2, 3,4,5 FROM information_schema.tables %23 Hazırlayan: Ayşen Özün Türkçetin


 artoy
 kasacchiful
 yub0n
 skydoves
 findyinc
 koic
 nao_randd
 ryu1013
 optim
 rollbear
 timakin
 rshindo
 tmiket
 addyosmani
 mfonobong
 aleyda
 varn
 jlugia
 aarron
 akosma
 charlesmeaden
 mkilby
 kneath
 baasie