Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Penetration Testing Aziendale con BeEF

Sponsored · Ship Features Fearlessly Turn features on and off without deploys. Used by thousands of Ruby developers. →

Penetration Testing Aziendale con BeEF

{ Presented at SMAU Milano 2013 - 25/10/2013 } [in Italian]
This talk introduced The Browser Exploitation Network (BeEF) and some of its most interesting modules. With a focus on social engineering, the presentation aimed at demonstrating the effectiveness of BeEF during a penetration test.

Avatar for Giovanni Cattani

Giovanni Cattani

October 25, 2013

Other Decks in Technology

Transcript

  1. Penetration Testing Aziendale con BeEF Giovanni Cattani Security Specialist @

    Secure Network S.r.l. #penetrationtest #vulnerabilityassessment #riskassessment #web #mobile #network
  2. Penetration Testing Aziendale con BeEF BeEF The Browser Exploitation Framework

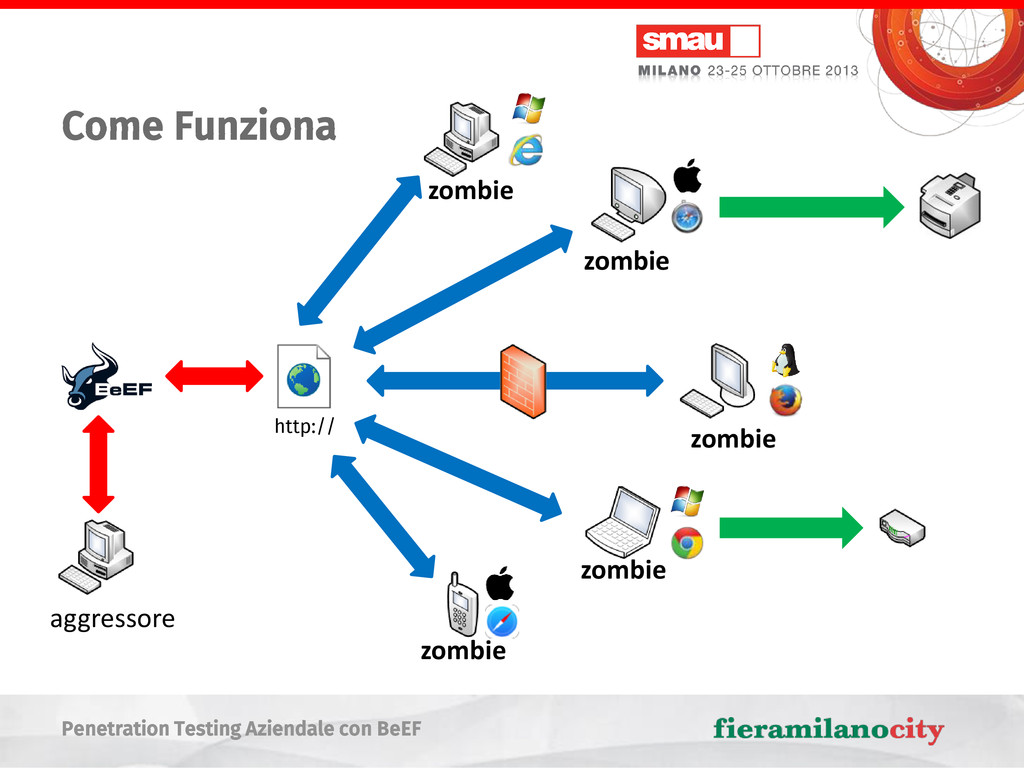
    • Creato da Wade Alcorn nel 2005 • Gratuito e Open-Source • Sviluppo continuo e rilasci mensili • Sviluppato in Ruby (framework) e in JavaScript (moduli) – I collaboratori sono sempre benvenuti! beefproject.com @beefproject
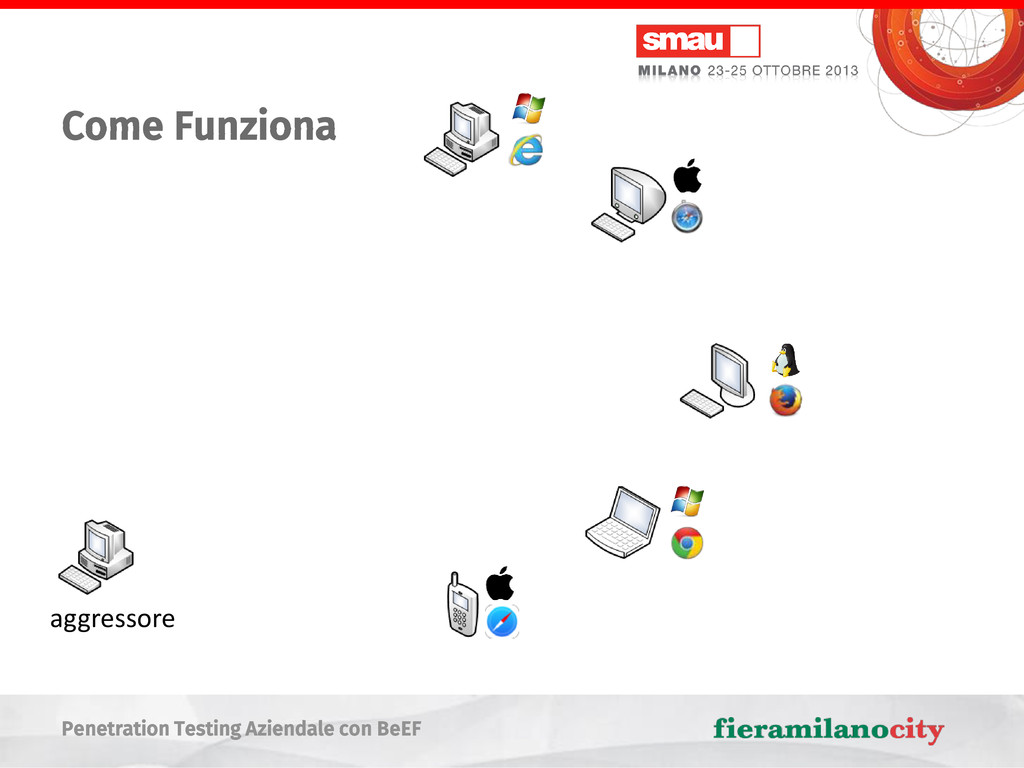
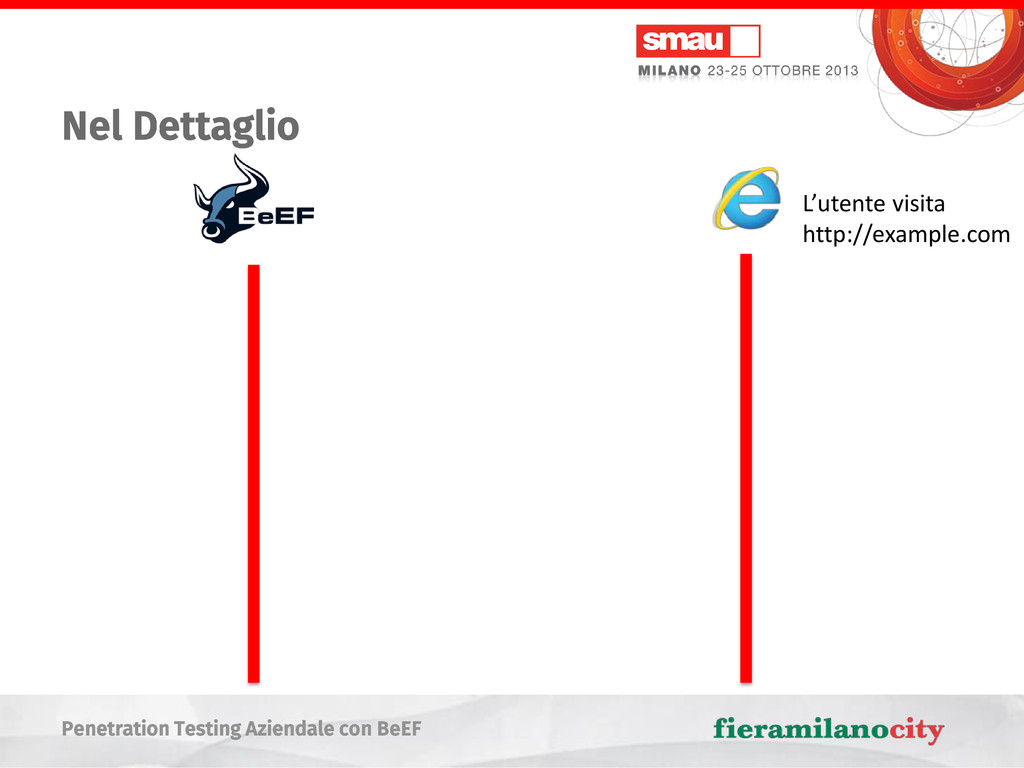
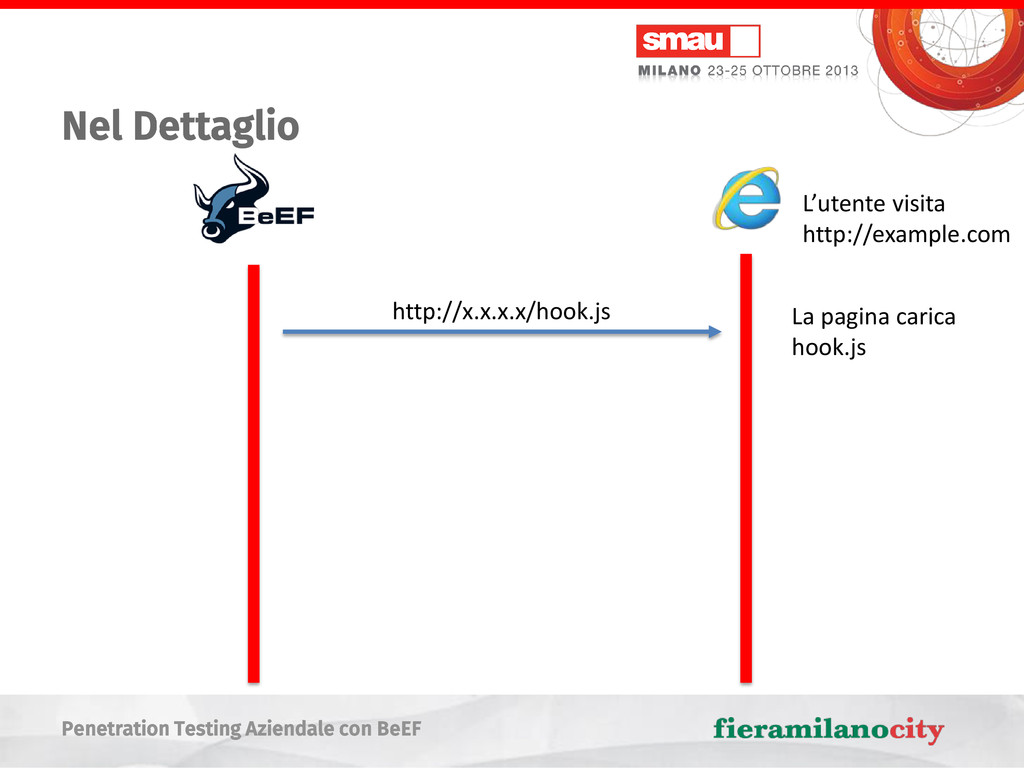
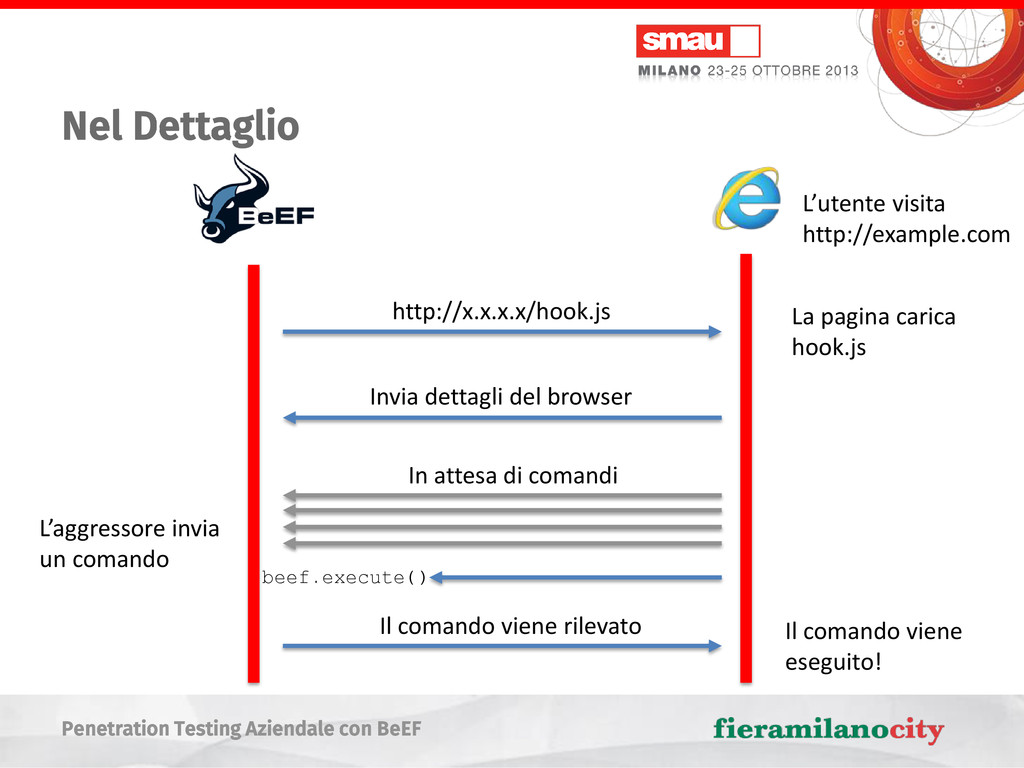
  3. Penetration Testing Aziendale con BeEF Nel Dettaglio http://x.x.x.x/hook.js La pagina
    carica hook.js Invia dettagli del browser L’utente visita http://example.com
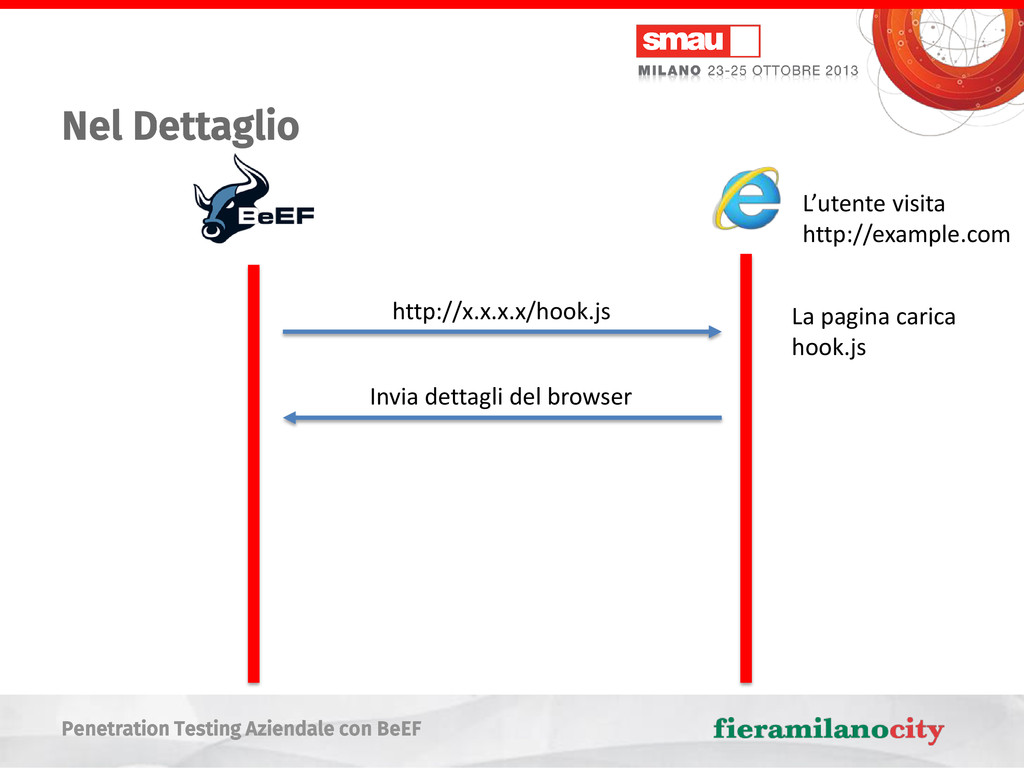
  4. Penetration Testing Aziendale con BeEF Nel Dettaglio http://x.x.x.x/hook.js La pagina

    carica hook.js Invia dettagli del browser In attesa di comandi L’utente visita http://example.com
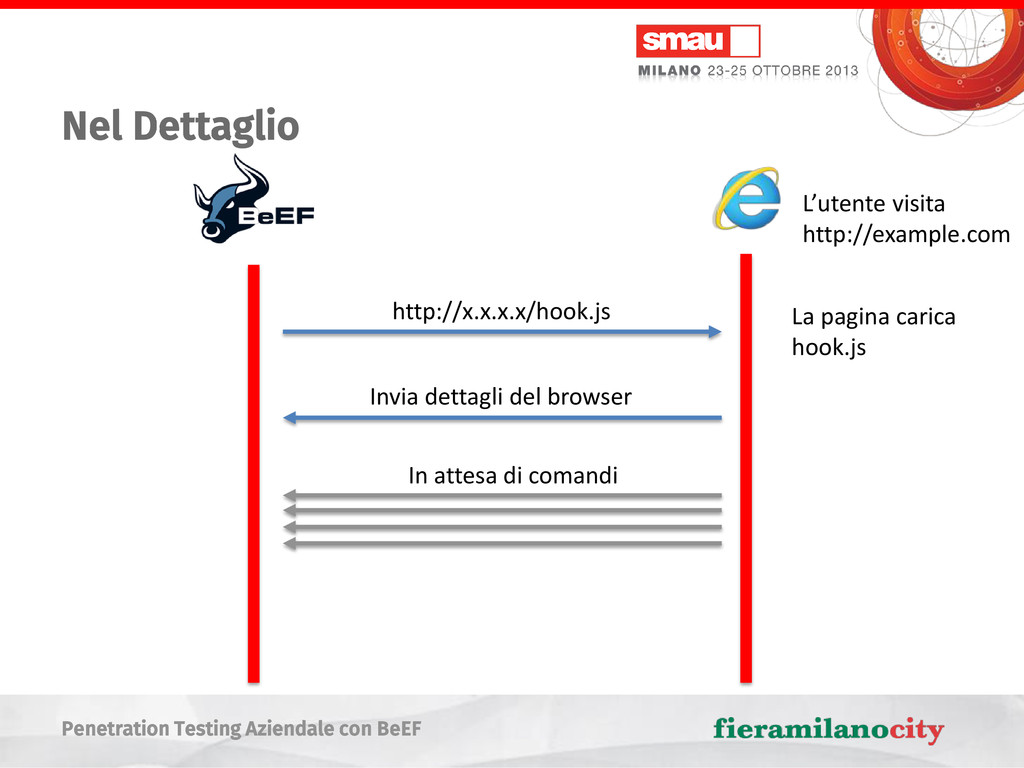
  5. Penetration Testing Aziendale con BeEF Nel Dettaglio http://x.x.x.x/hook.js La pagina

    carica hook.js Invia dettagli del browser In attesa di comandi L’aggressore invia un comando L’utente visita http://example.com beef.execute()
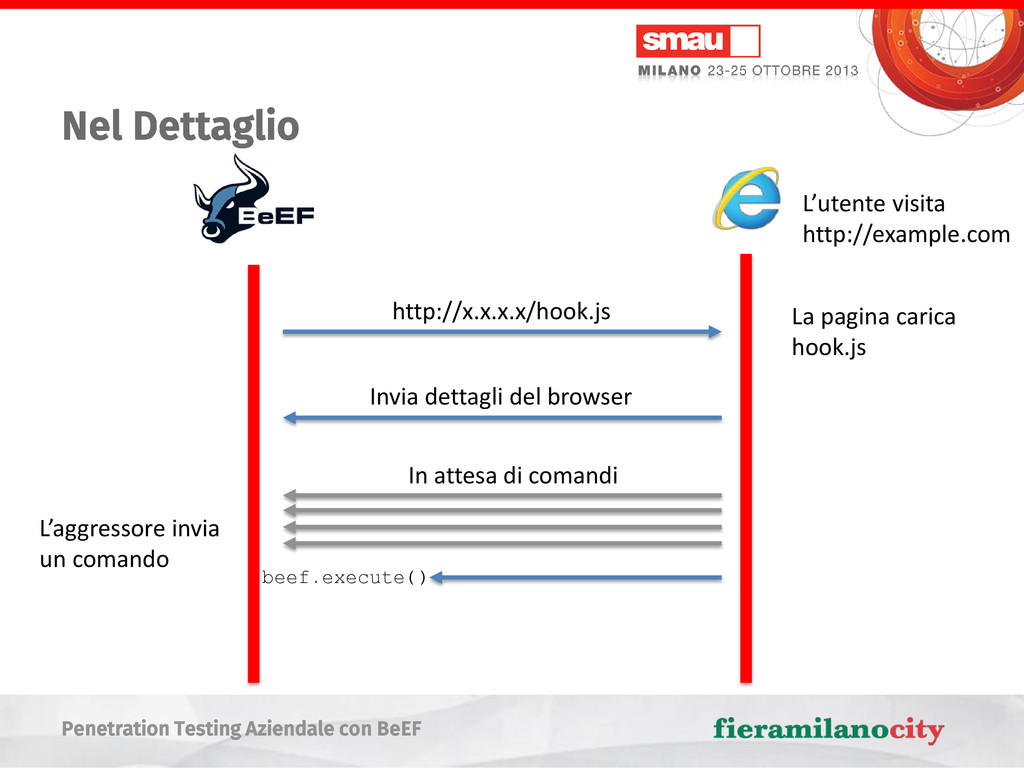
  6. Penetration Testing Aziendale con BeEF Nel Dettaglio http://x.x.x.x/hook.js La pagina

    carica hook.js Invia dettagli del browser In attesa di comandi L’aggressore invia un comando Il comando viene rilevato Il comando viene eseguito! L’utente visita http://example.com beef.execute()
  7. Penetration Testing Aziendale con BeEF A penetration test is a

    method of evaluating the security of a computer system or network by simulating an attack. Source: https://www.owasp.org/index.php/Testing:_Introduction_and_objectives
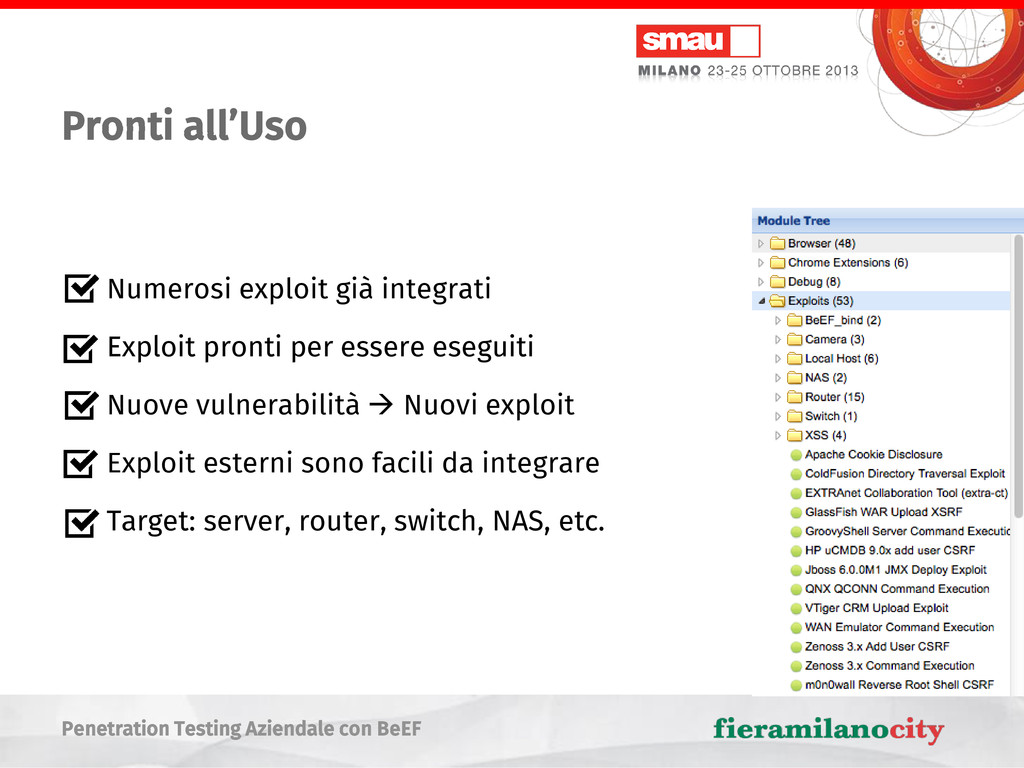
  8. Penetration Testing Aziendale con BeEF Pronti all’Uso Numerosi exploit già

    integrati Exploit pronti per essere eseguiti Nuove vulnerabilità  Nuovi exploit Exploit esterni sono facili da integrare Target: server, router, switch, NAS, etc.
  9. Penetration Testing Aziendale con BeEF Basically, social engineering is the

    art and science of getting people to comply to your wishes. Harl – “People Hacking: The Psychology of Social Engineering” (1997)
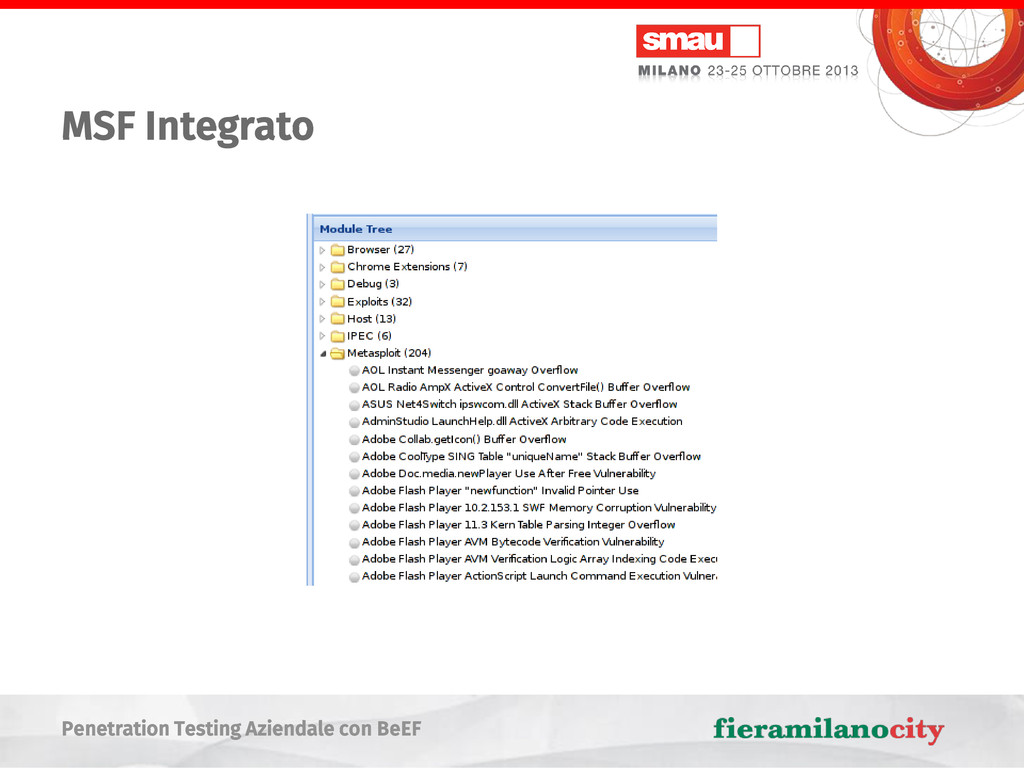
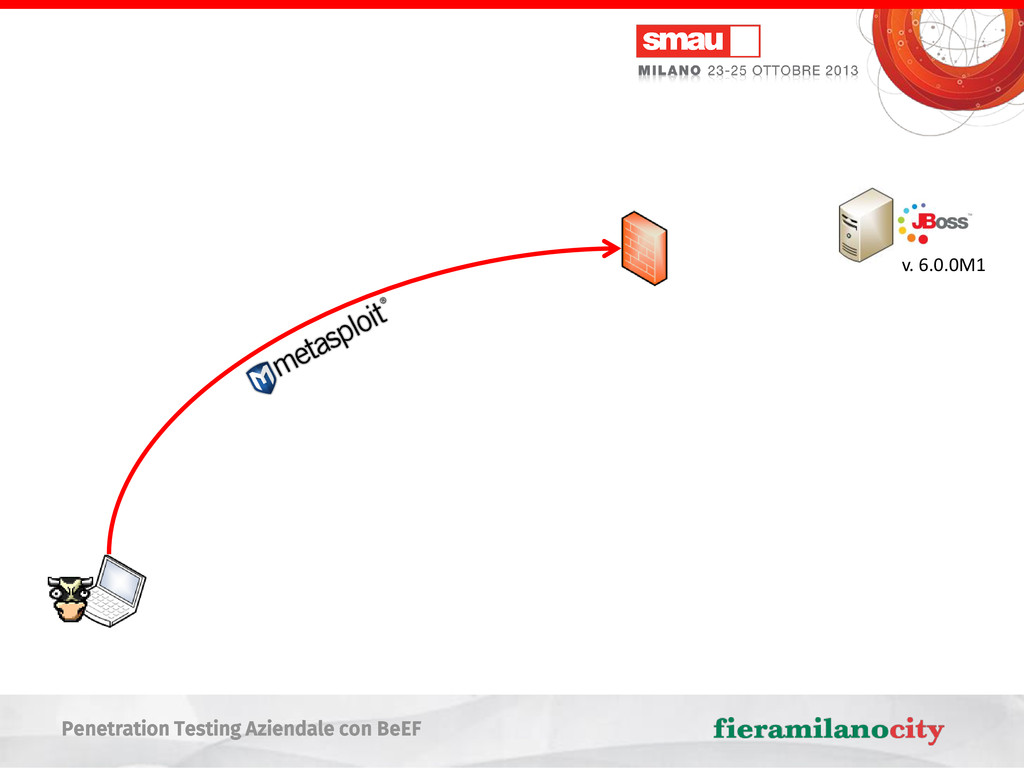
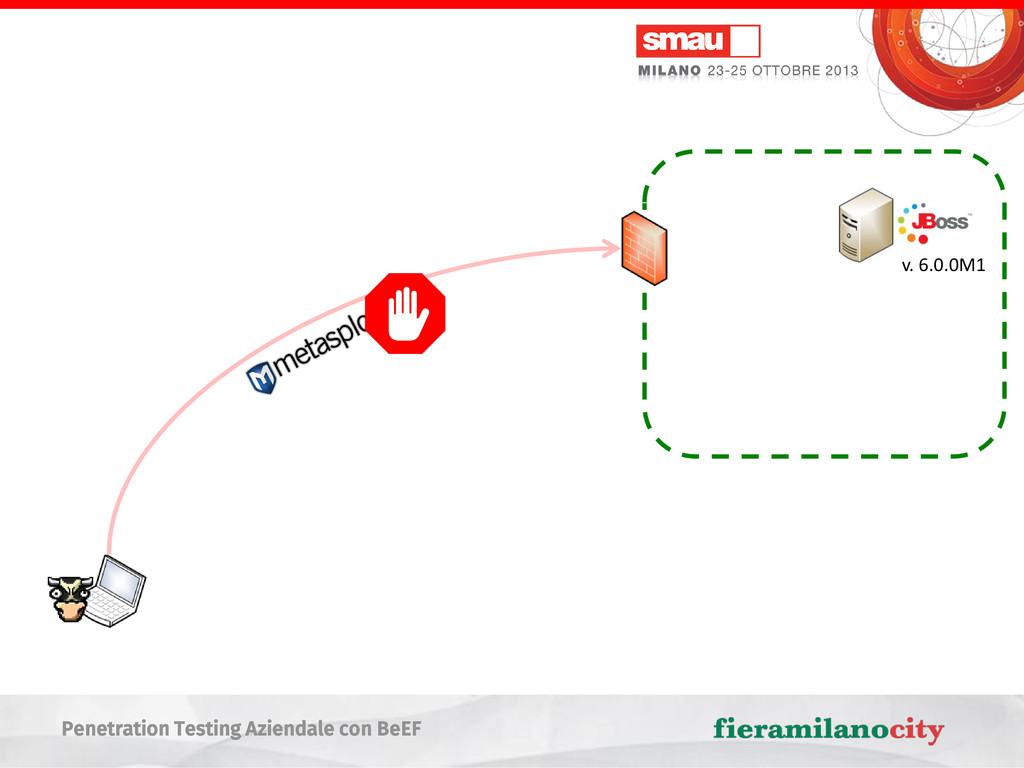
  10. Penetration Testing Aziendale con BeEF Integrazione di Metasploit Framework (MSF)

    in BeEF Interfaccia web di BeEF per lanciare gli exploit Accesso diretto a numerosi exploit aggiornati Usare i browser agganciati come pivot per gli attacchi • Sviluppato da Rapid7 • Framework per sviluppare ed eseguire exploit • Diverse versioni, sia gratuite che a pagamento
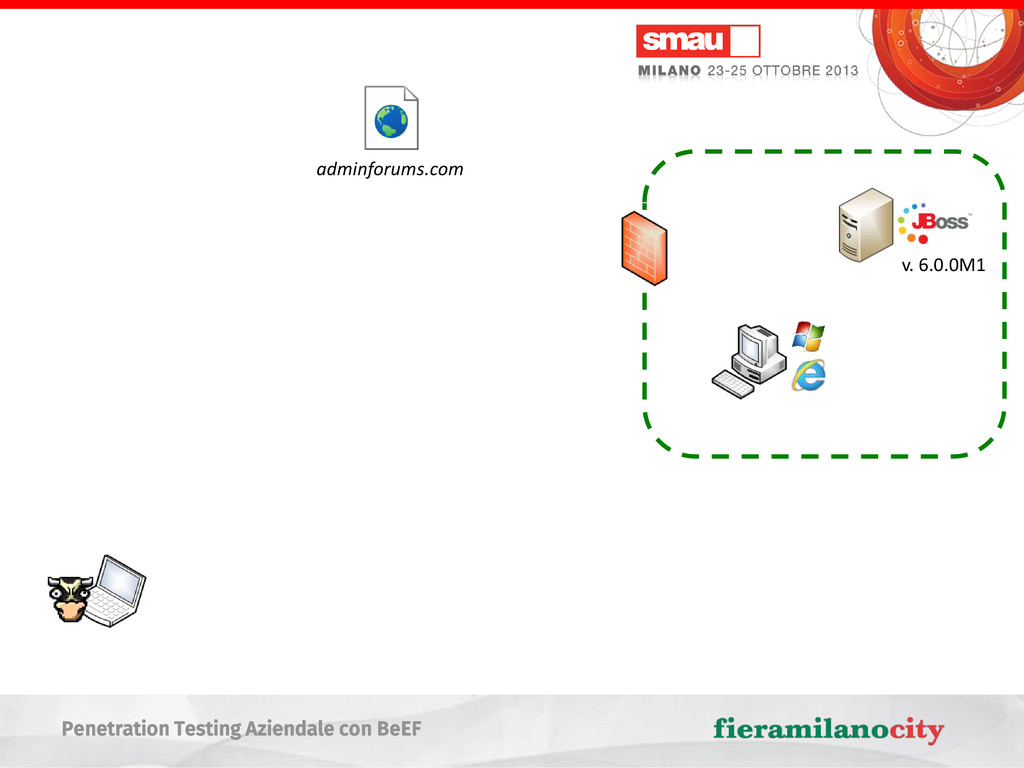
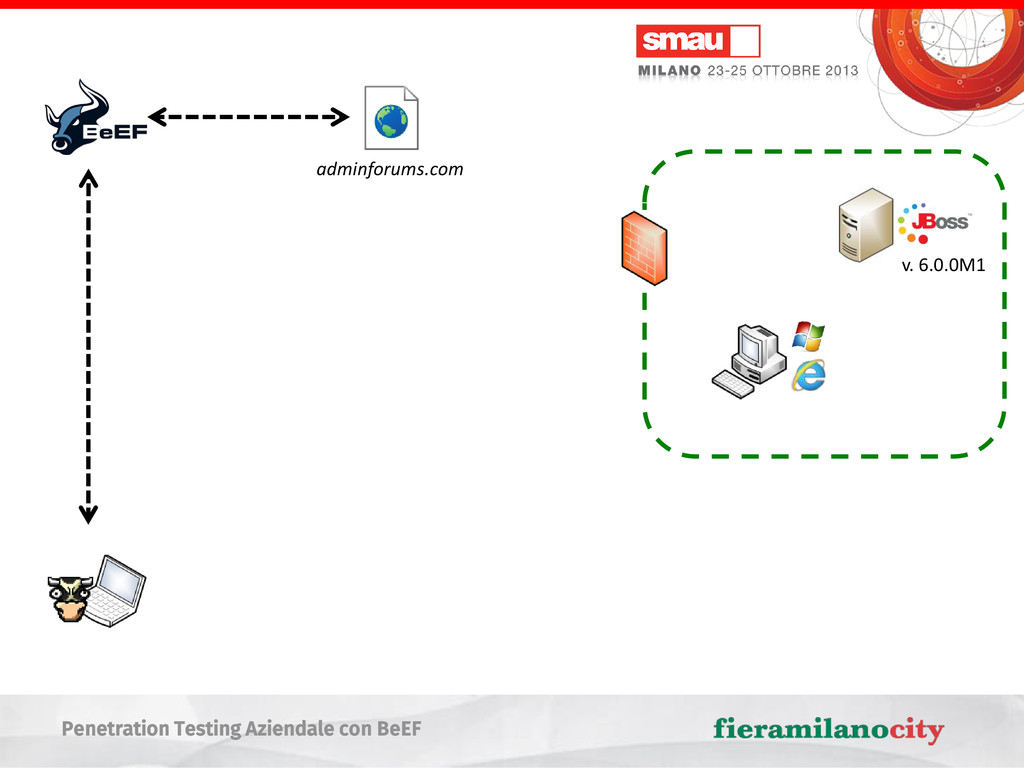
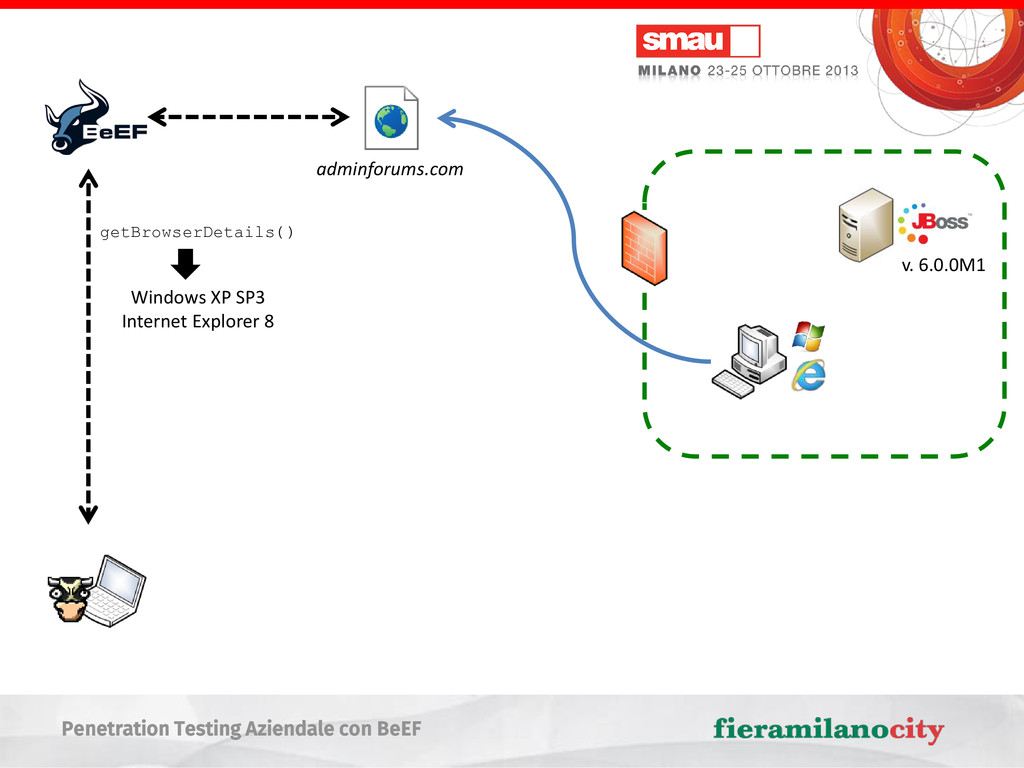
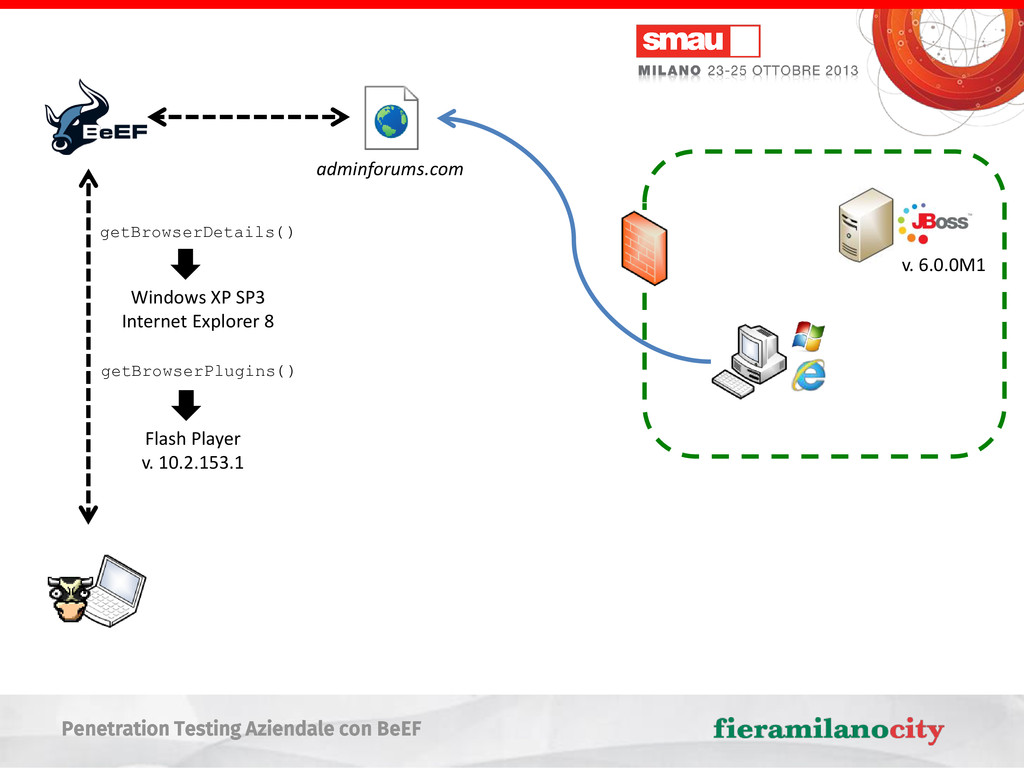
  11. Penetration Testing Aziendale con BeEF adminforums.com getBrowserPlugins() Flash Player v.

    10.2.153.1 getBrowserDetails() Windows XP SP3 Internet Explorer 8 v. 6.0.0M1
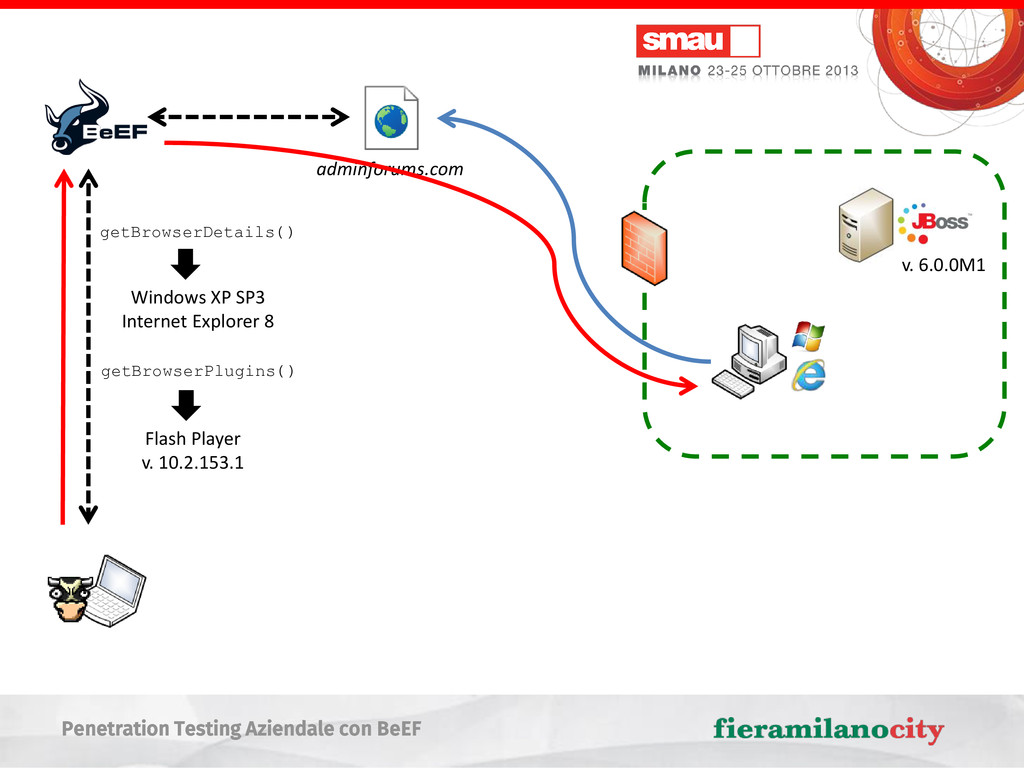
  12. Penetration Testing Aziendale con BeEF adminforums.com getBrowserPlugins() Flash Player v.

    10.2.153.1 getBrowserDetails() Windows XP SP3 Internet Explorer 8 v. 6.0.0M1
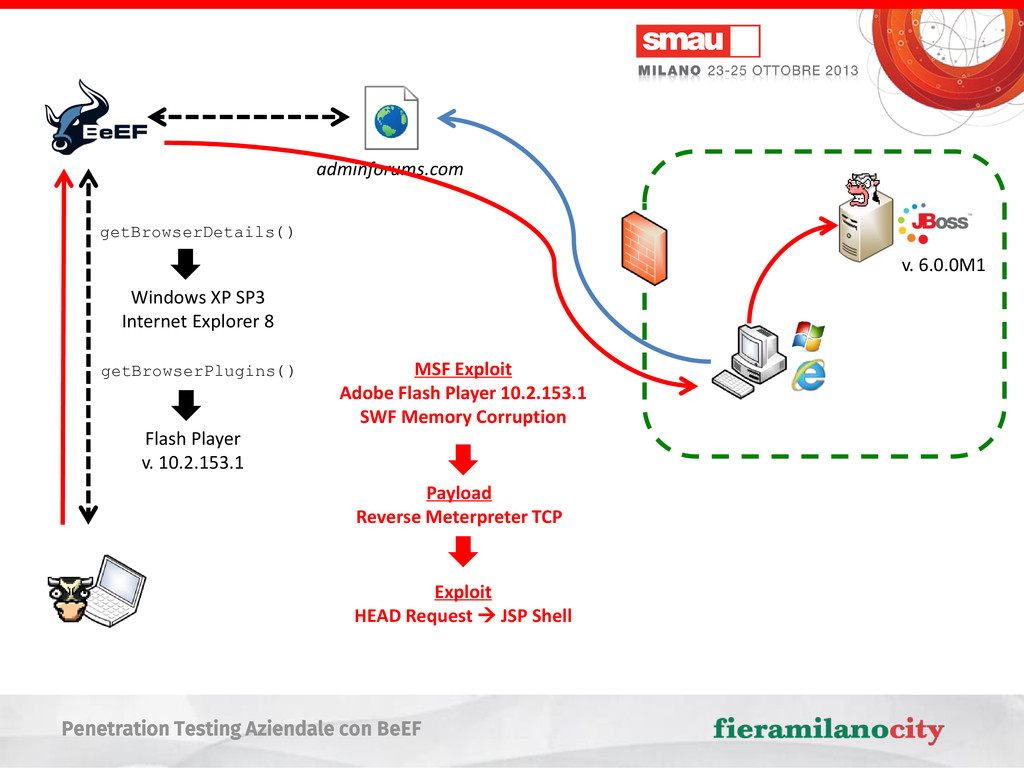
  13. Penetration Testing Aziendale con BeEF adminforums.com getBrowserPlugins() Flash Player v.

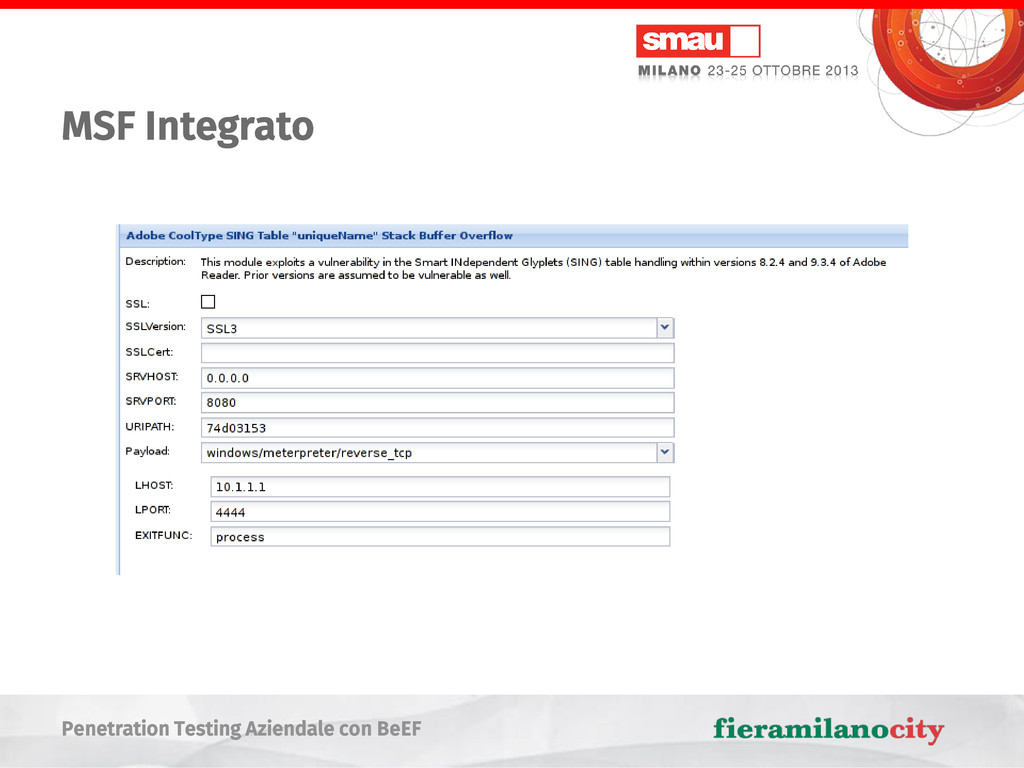
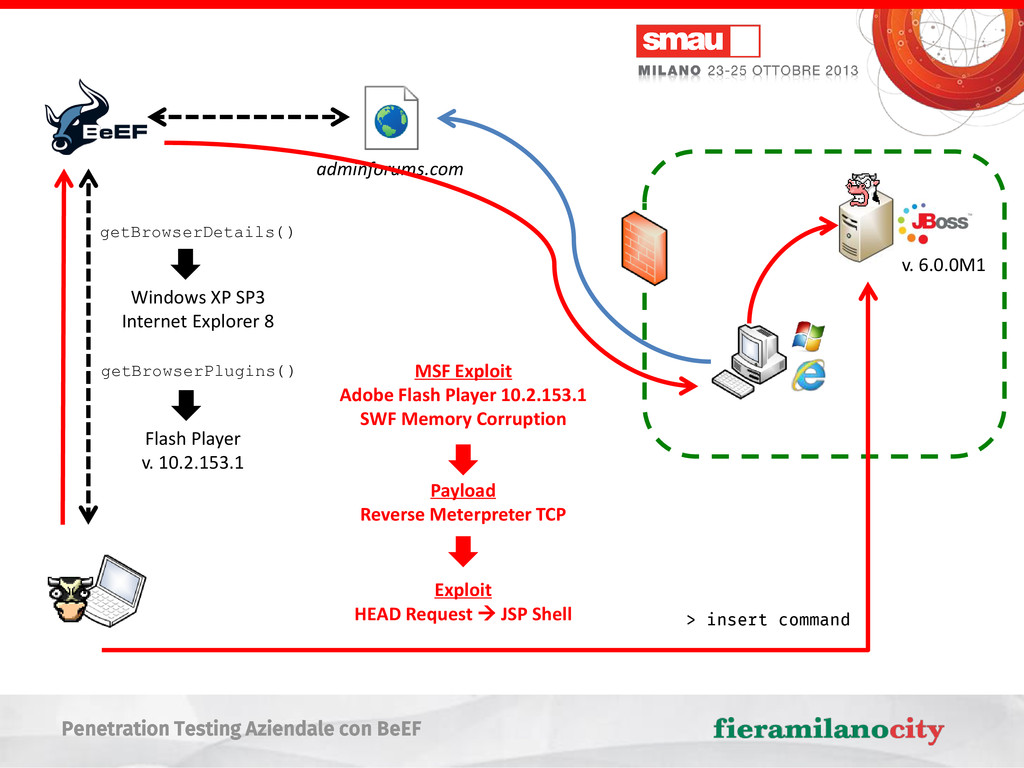
    10.2.153.1 getBrowserDetails() Windows XP SP3 Internet Explorer 8 MSF Exploit Adobe Flash Player 10.2.153.1 SWF Memory Corruption Payload Reverse Meterpreter TCP Exploit HEAD Request  JSP Shell v. 6.0.0M1
  14. Penetration Testing Aziendale con BeEF adminforums.com getBrowserPlugins() Flash Player v.

    10.2.153.1 getBrowserDetails() Windows XP SP3 Internet Explorer 8 MSF Exploit Adobe Flash Player 10.2.153.1 SWF Memory Corruption Payload Reverse Meterpreter TCP Exploit HEAD Request  JSP Shell v. 6.0.0M1 > insert command
  15. Penetration Testing Aziendale con BeEF Percorsi Aruba: E-Security Partecipate ad

    almeno 2 tra i workshop selezionati da Aruba e ritirare il vostro attestato. Penetration Testing Aziendale con BeEF _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ _ Stand Aruba – Padiglione 2