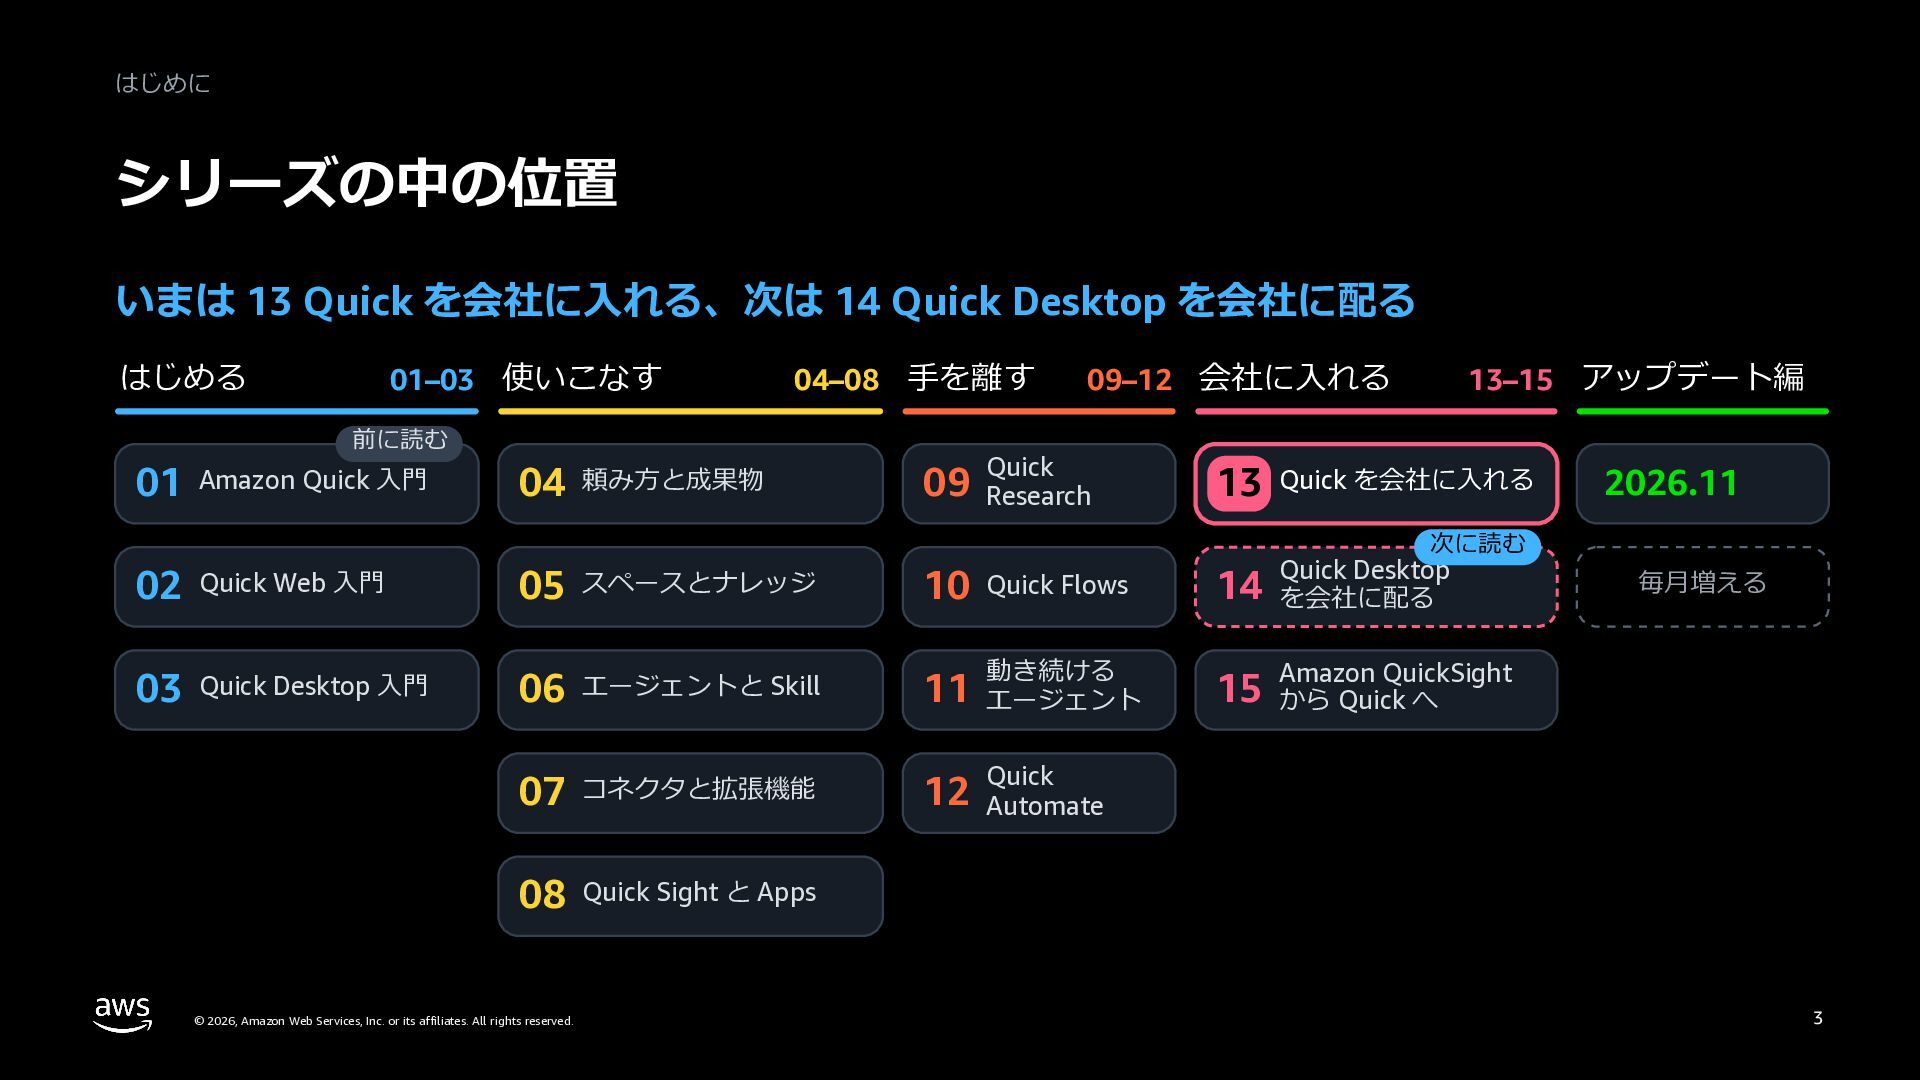
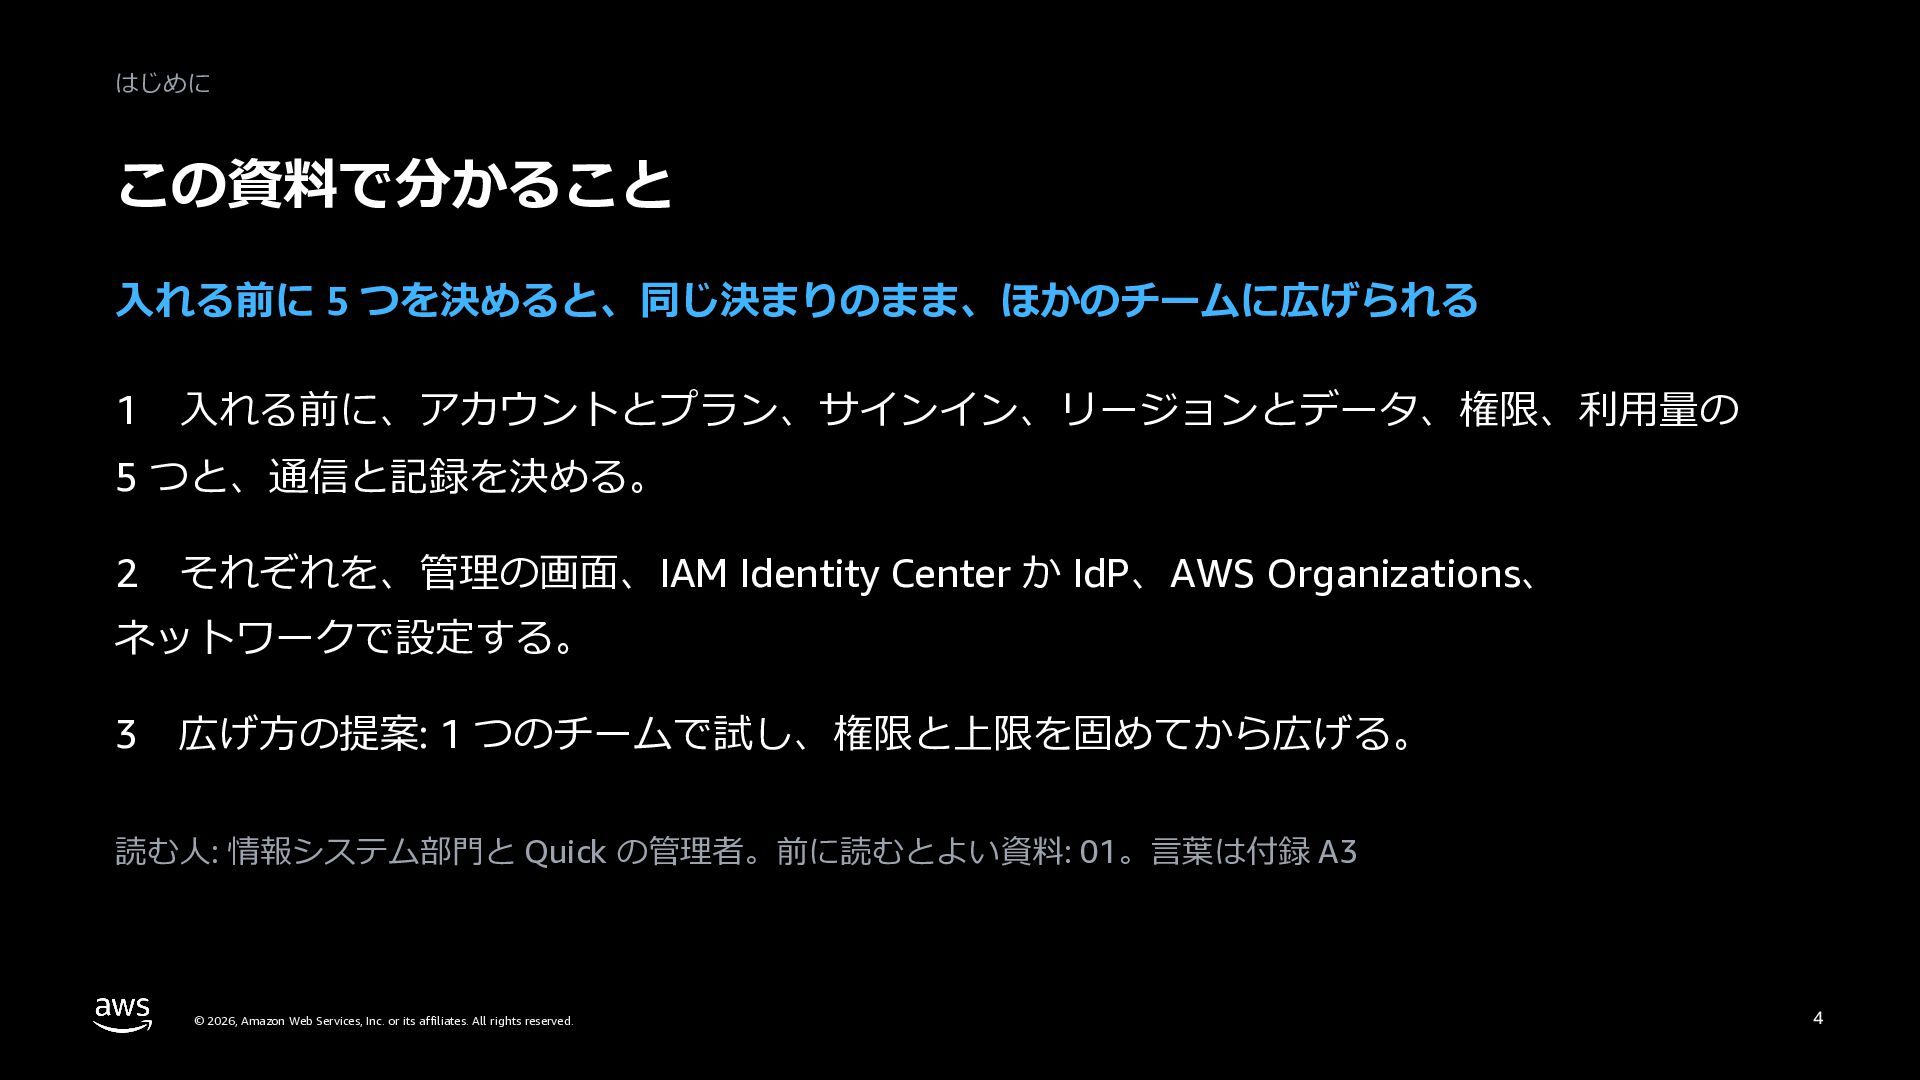
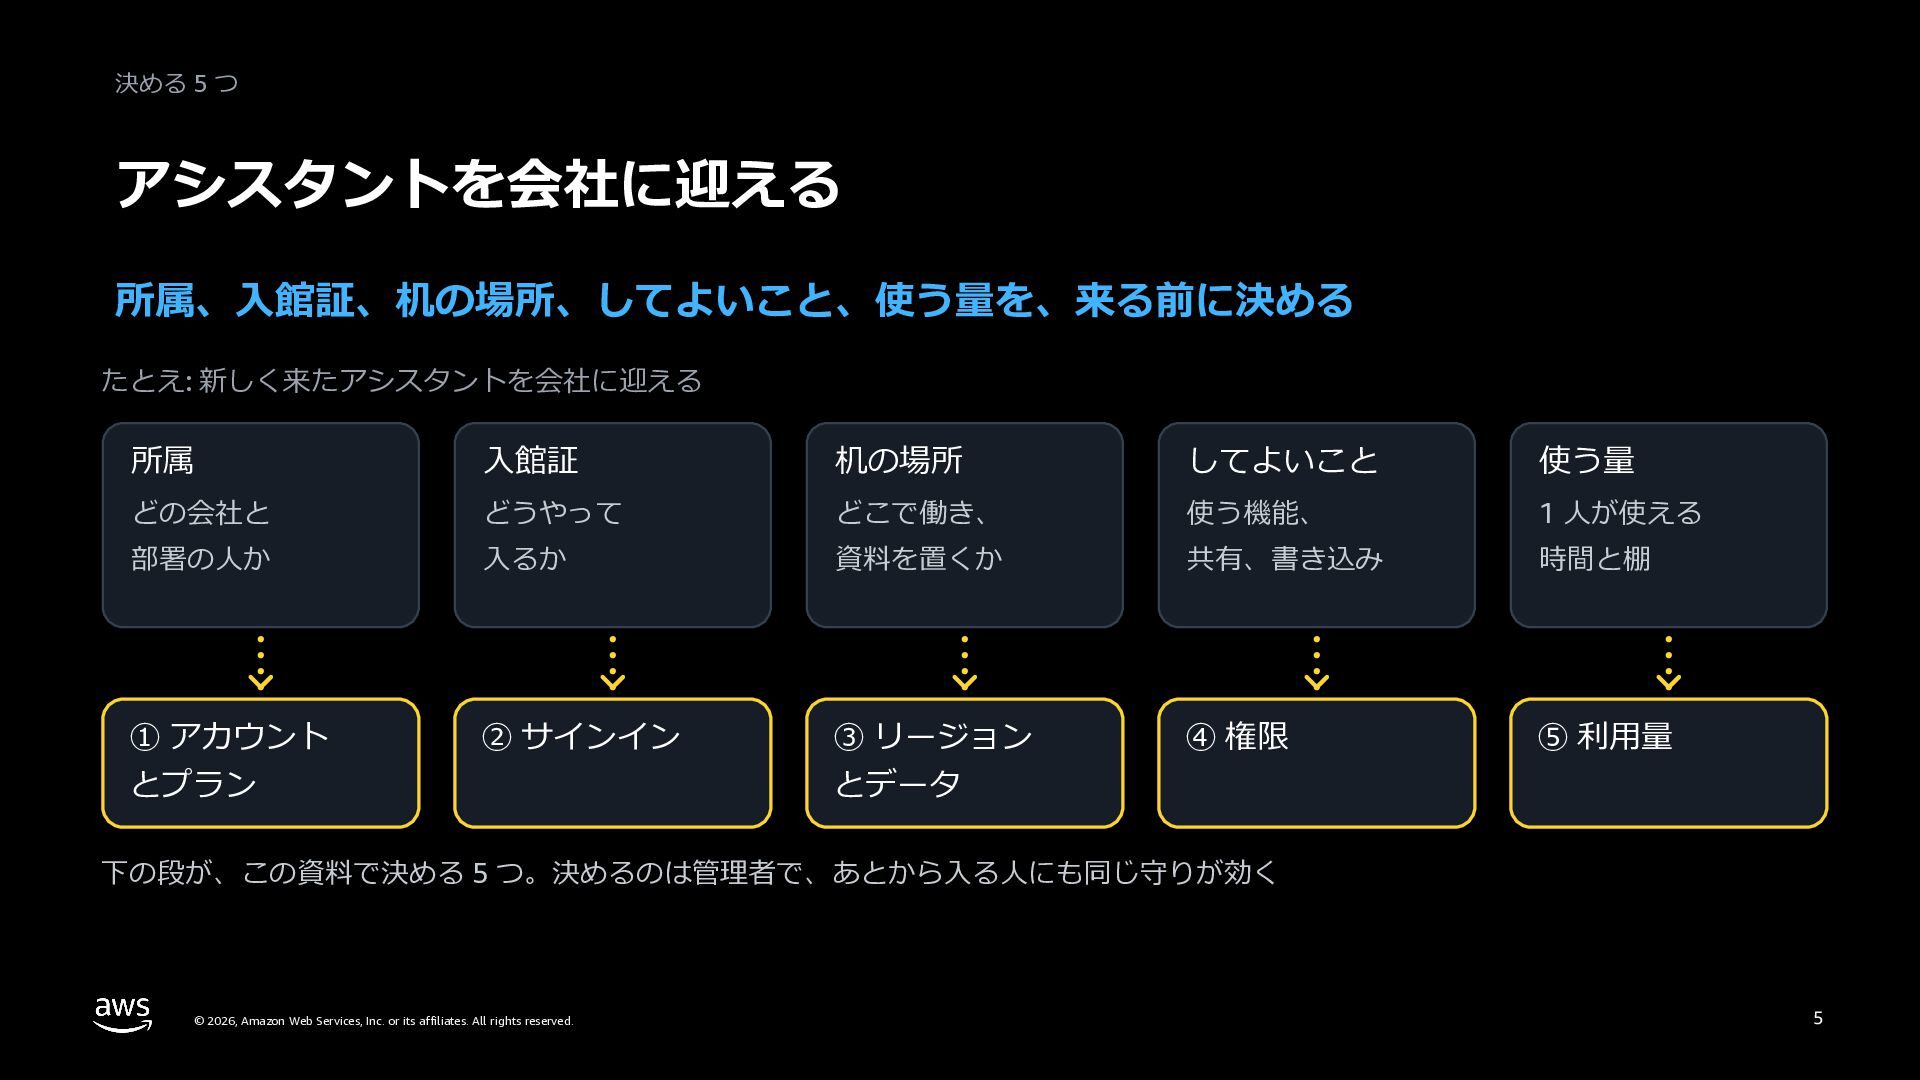
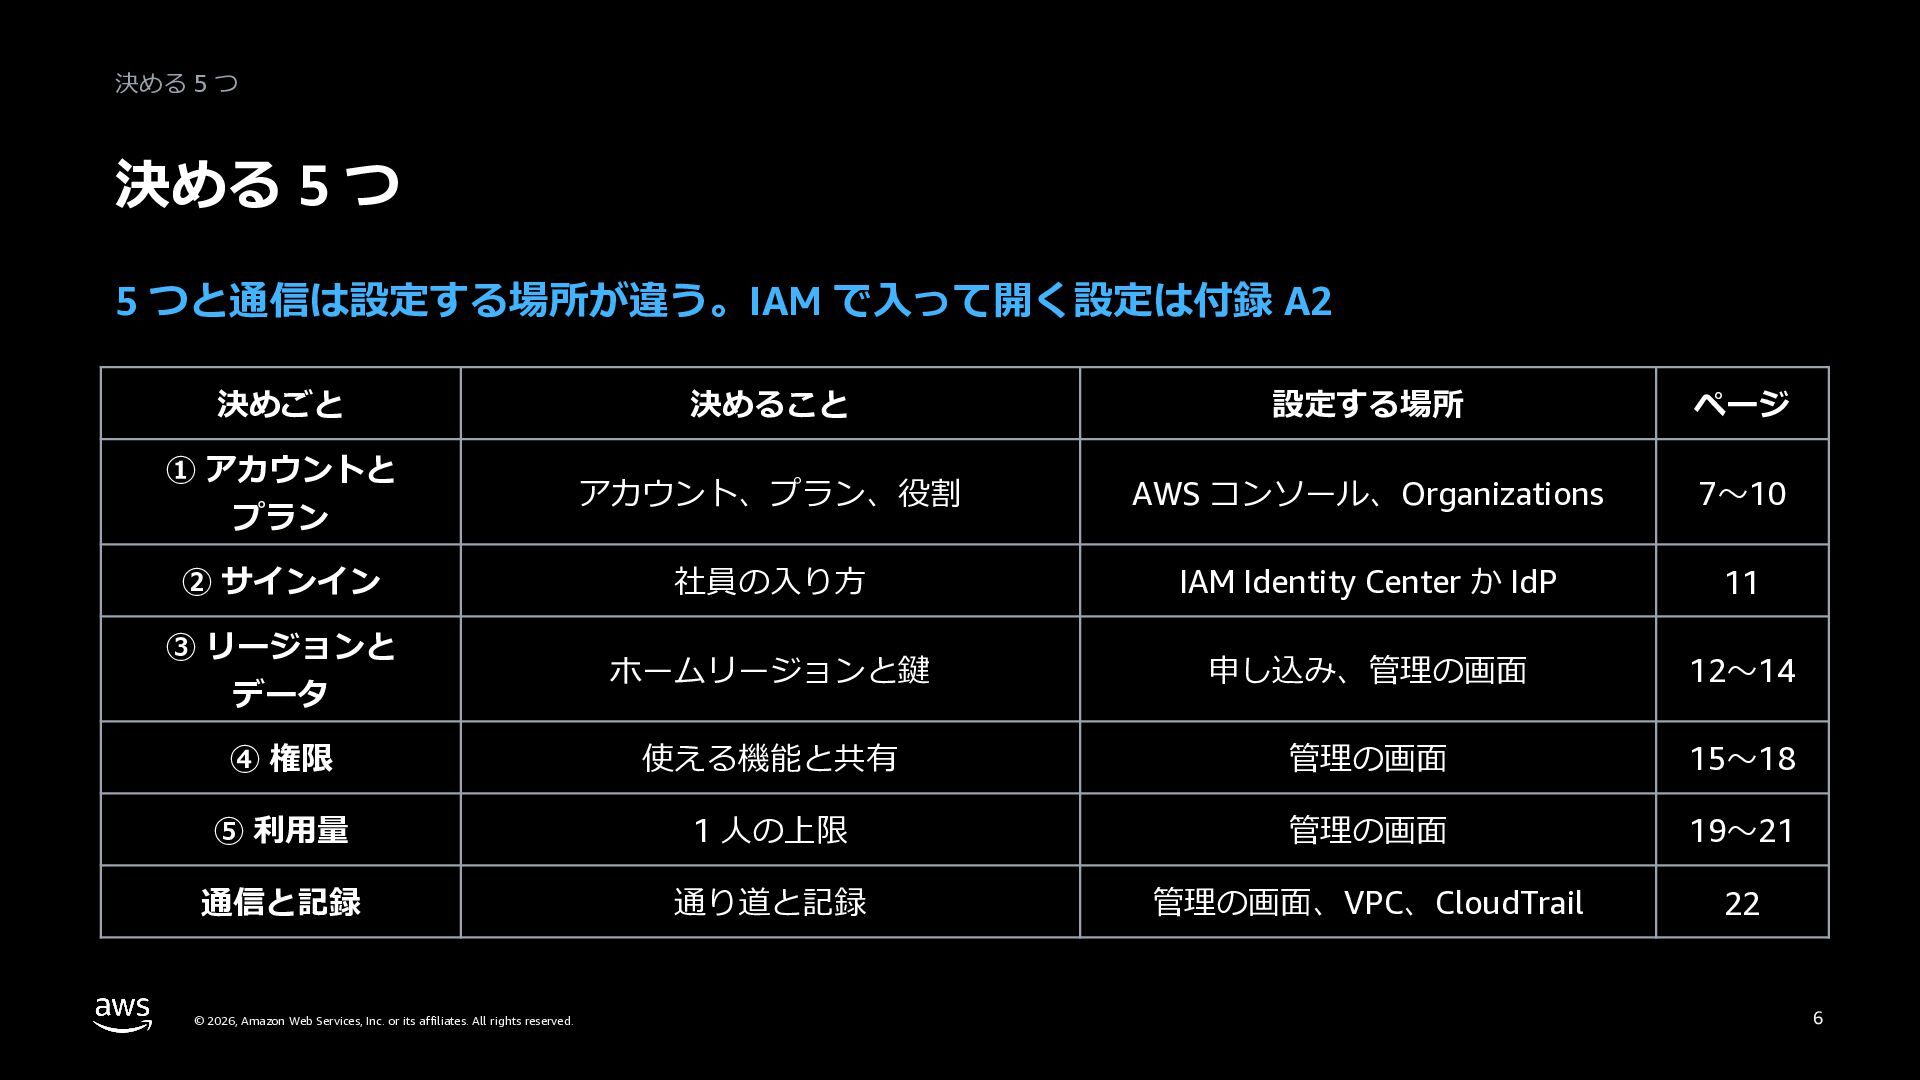
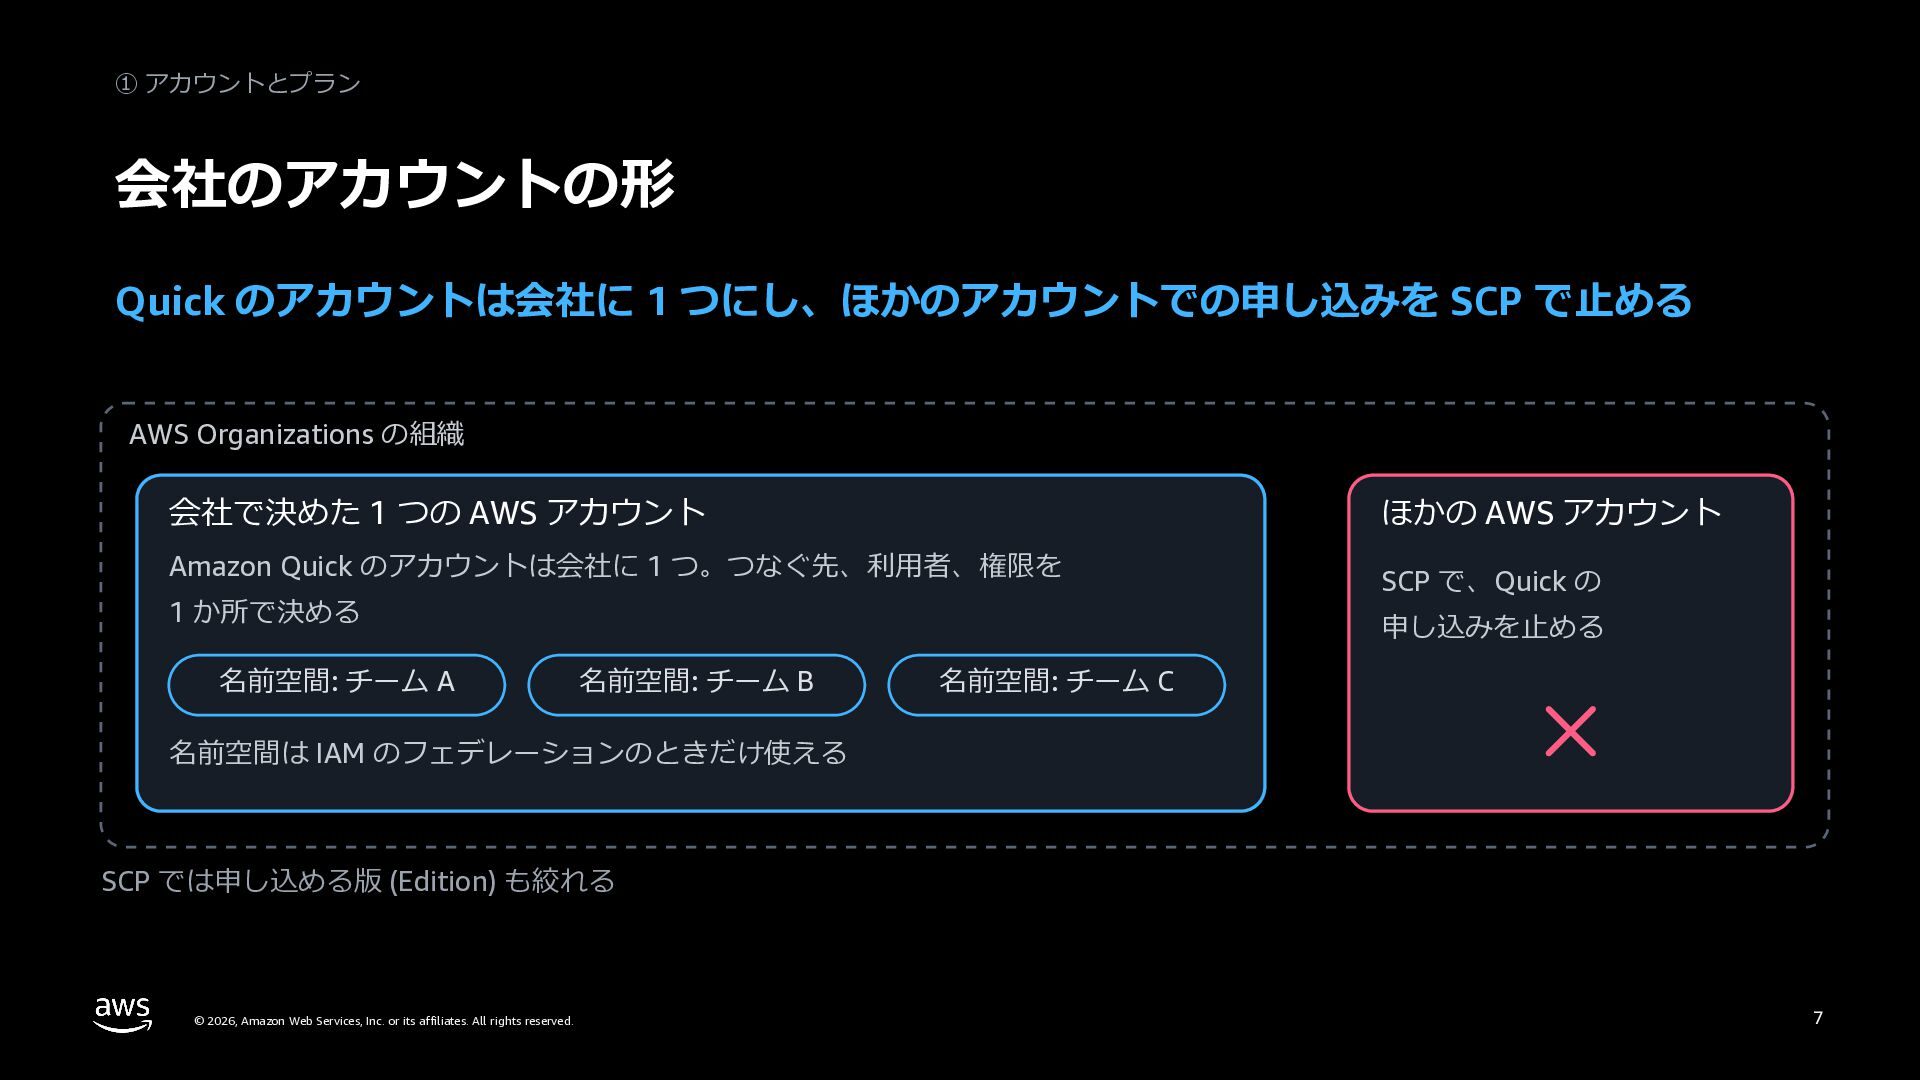
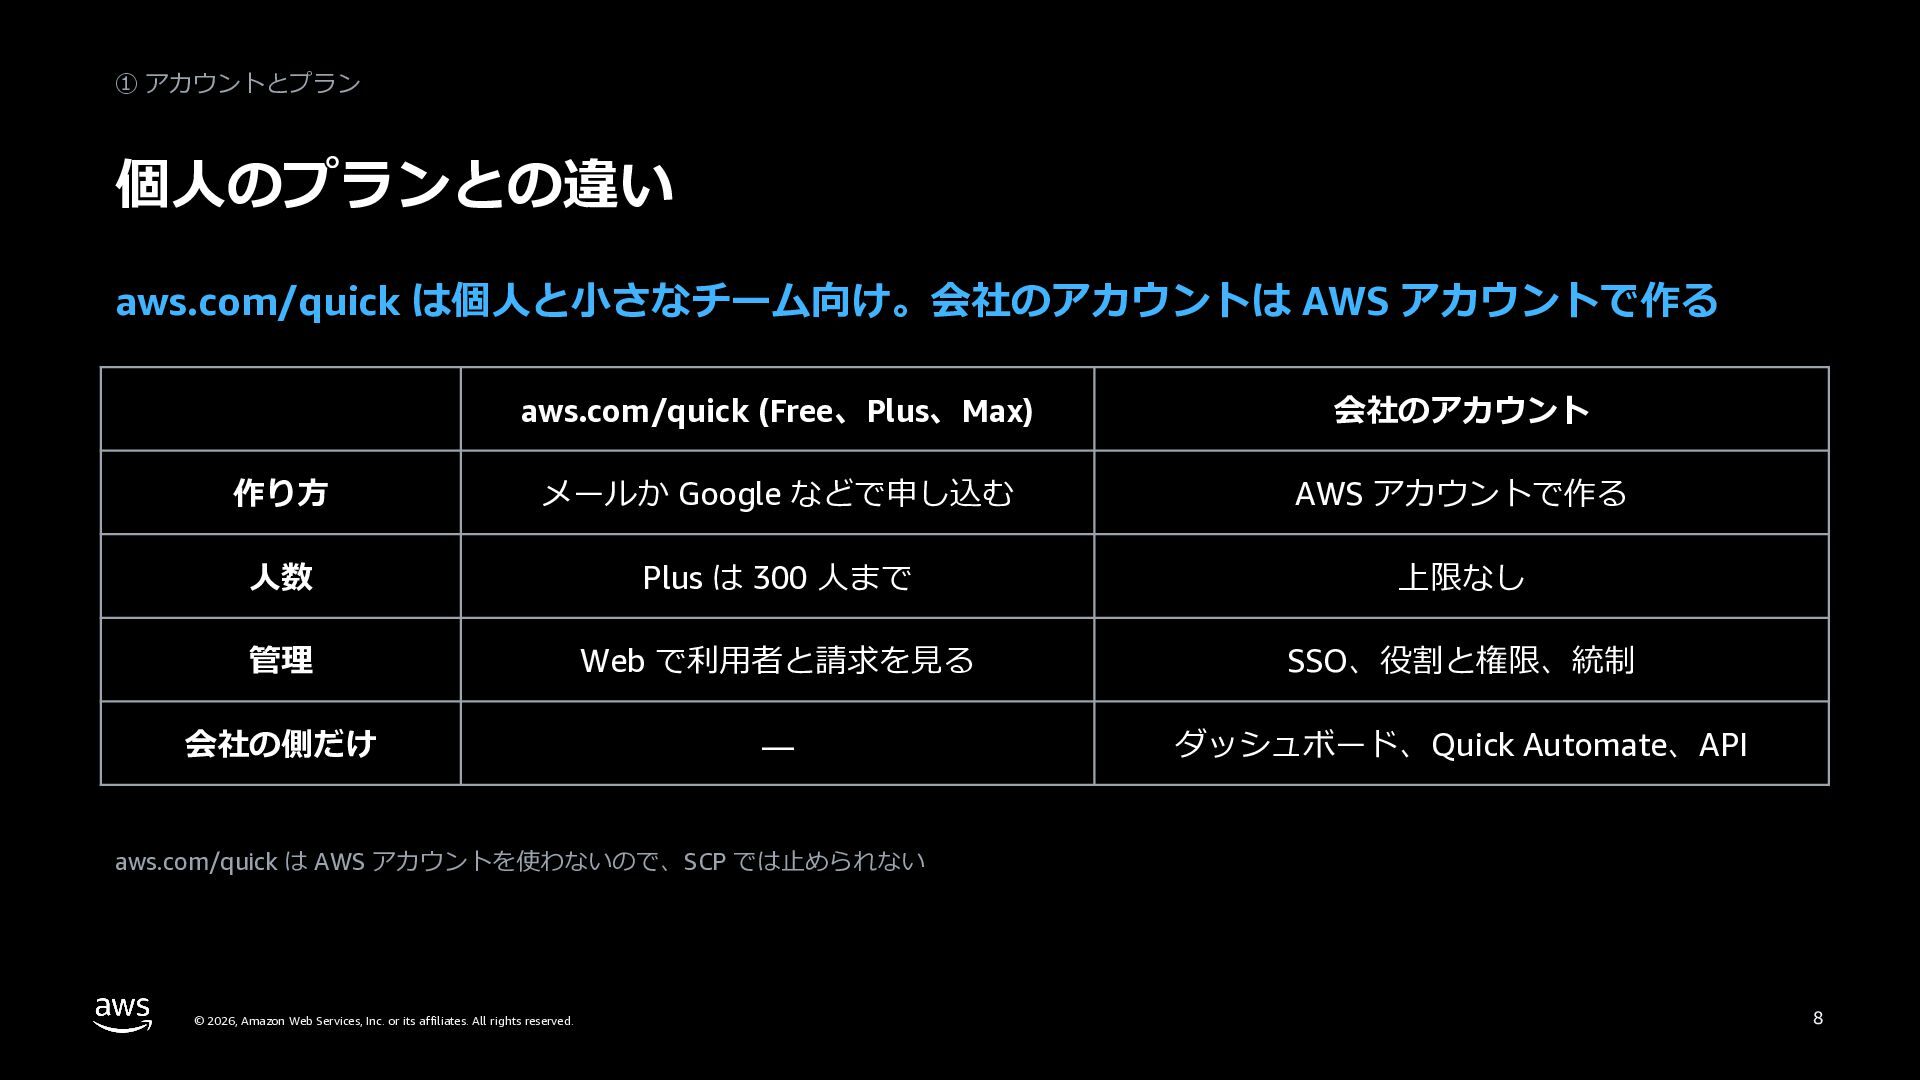
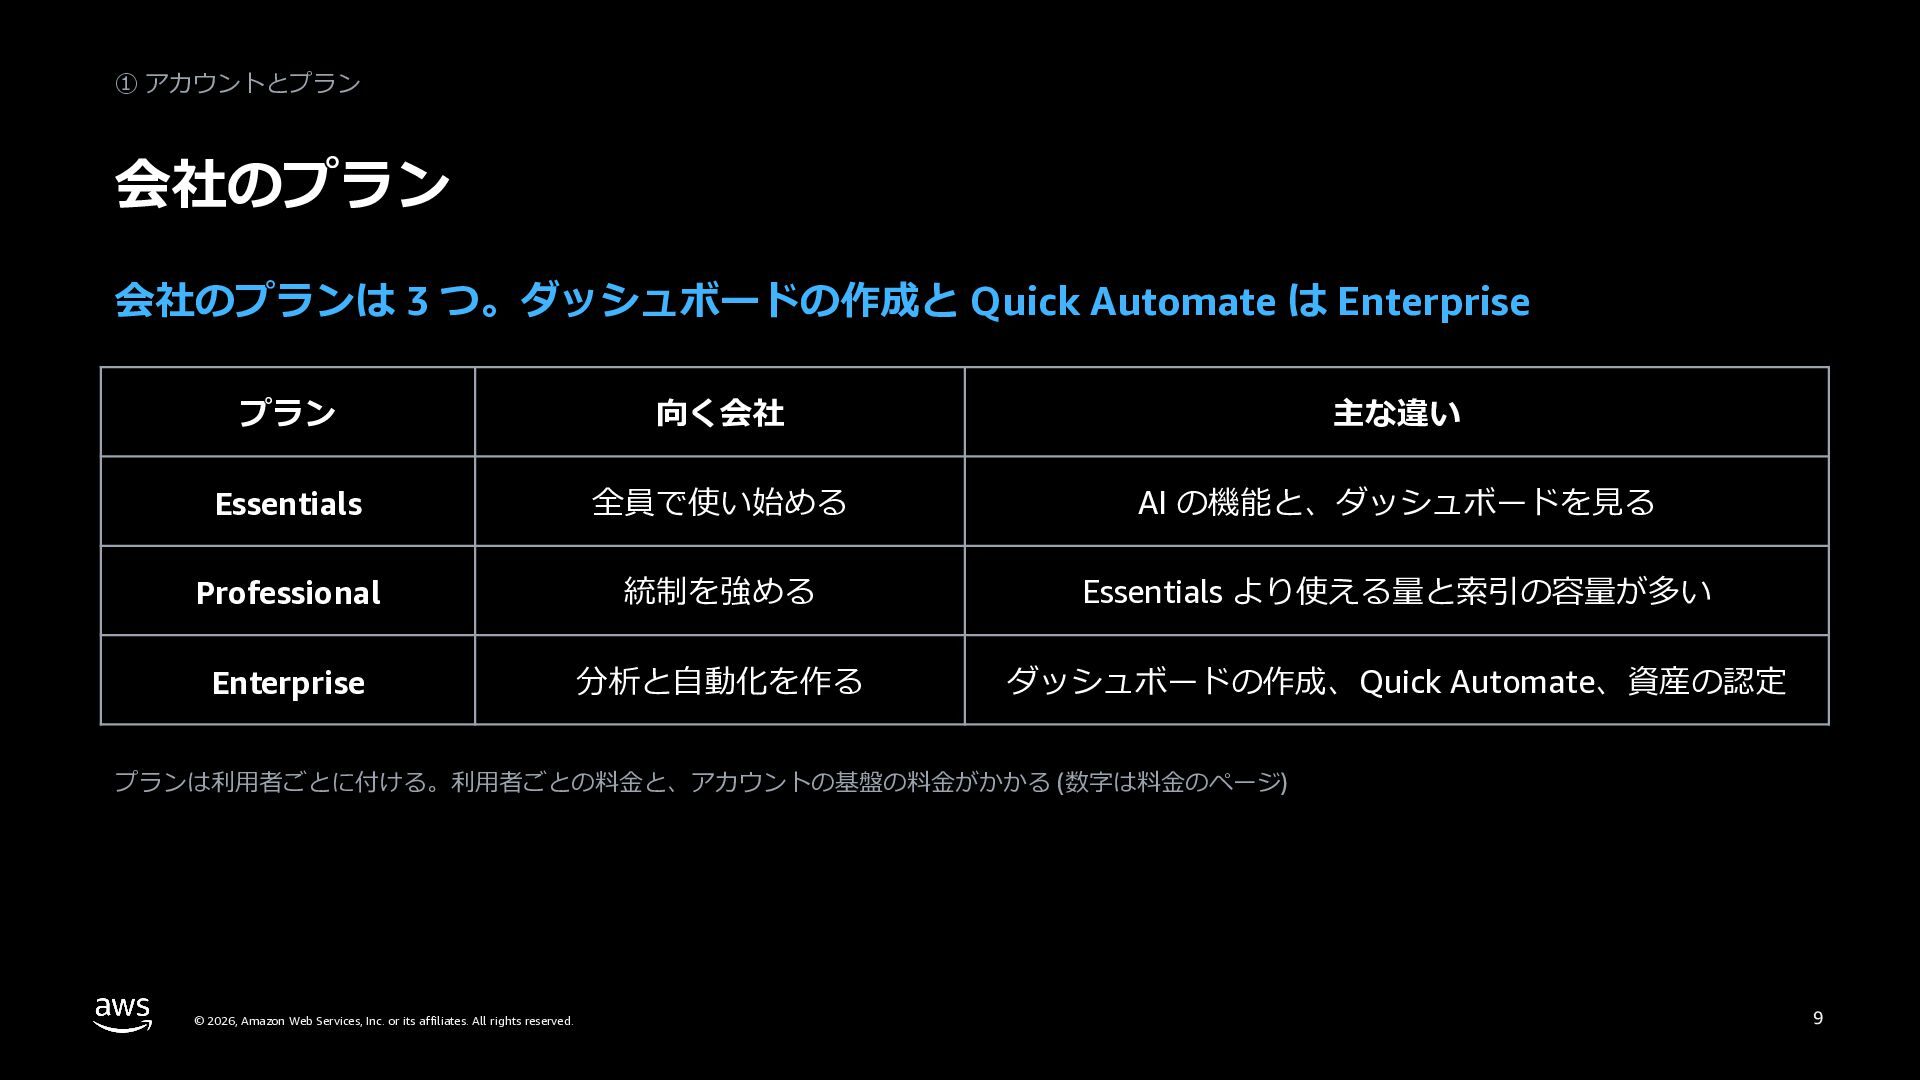
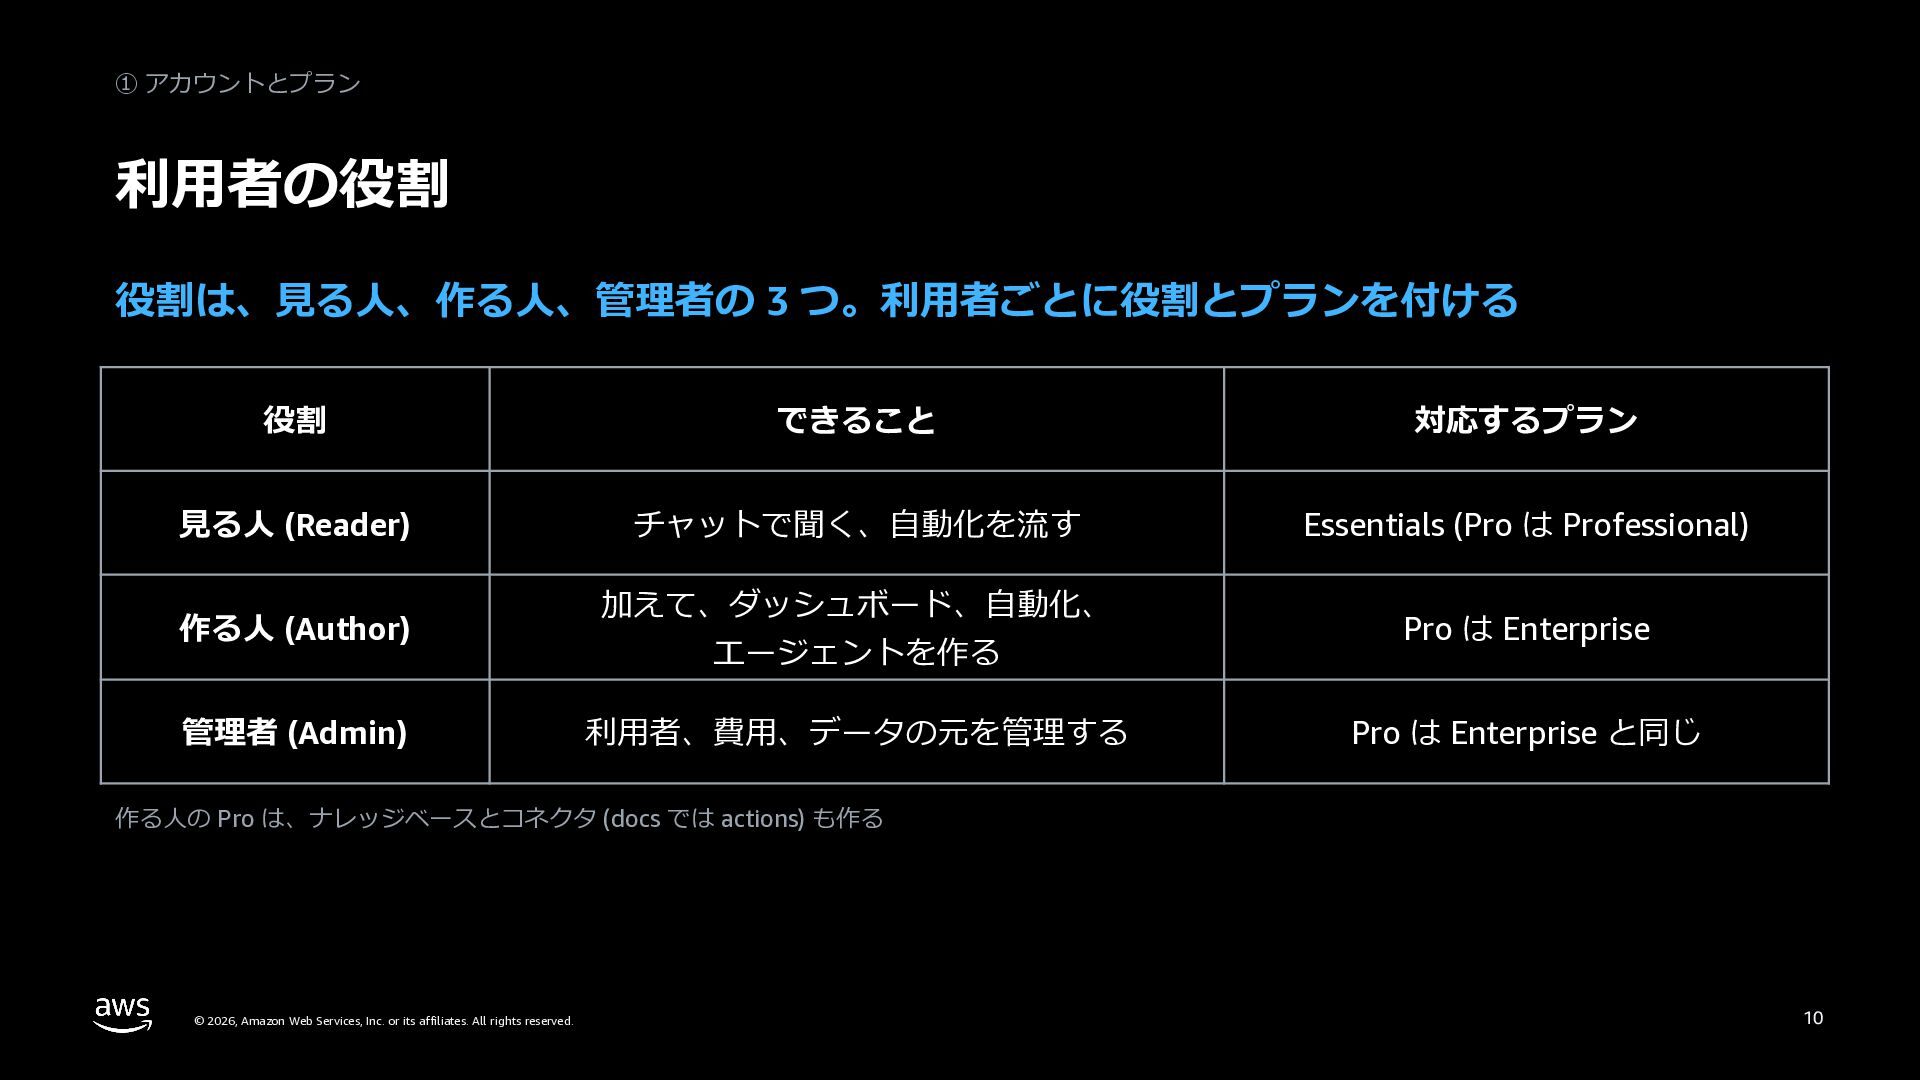
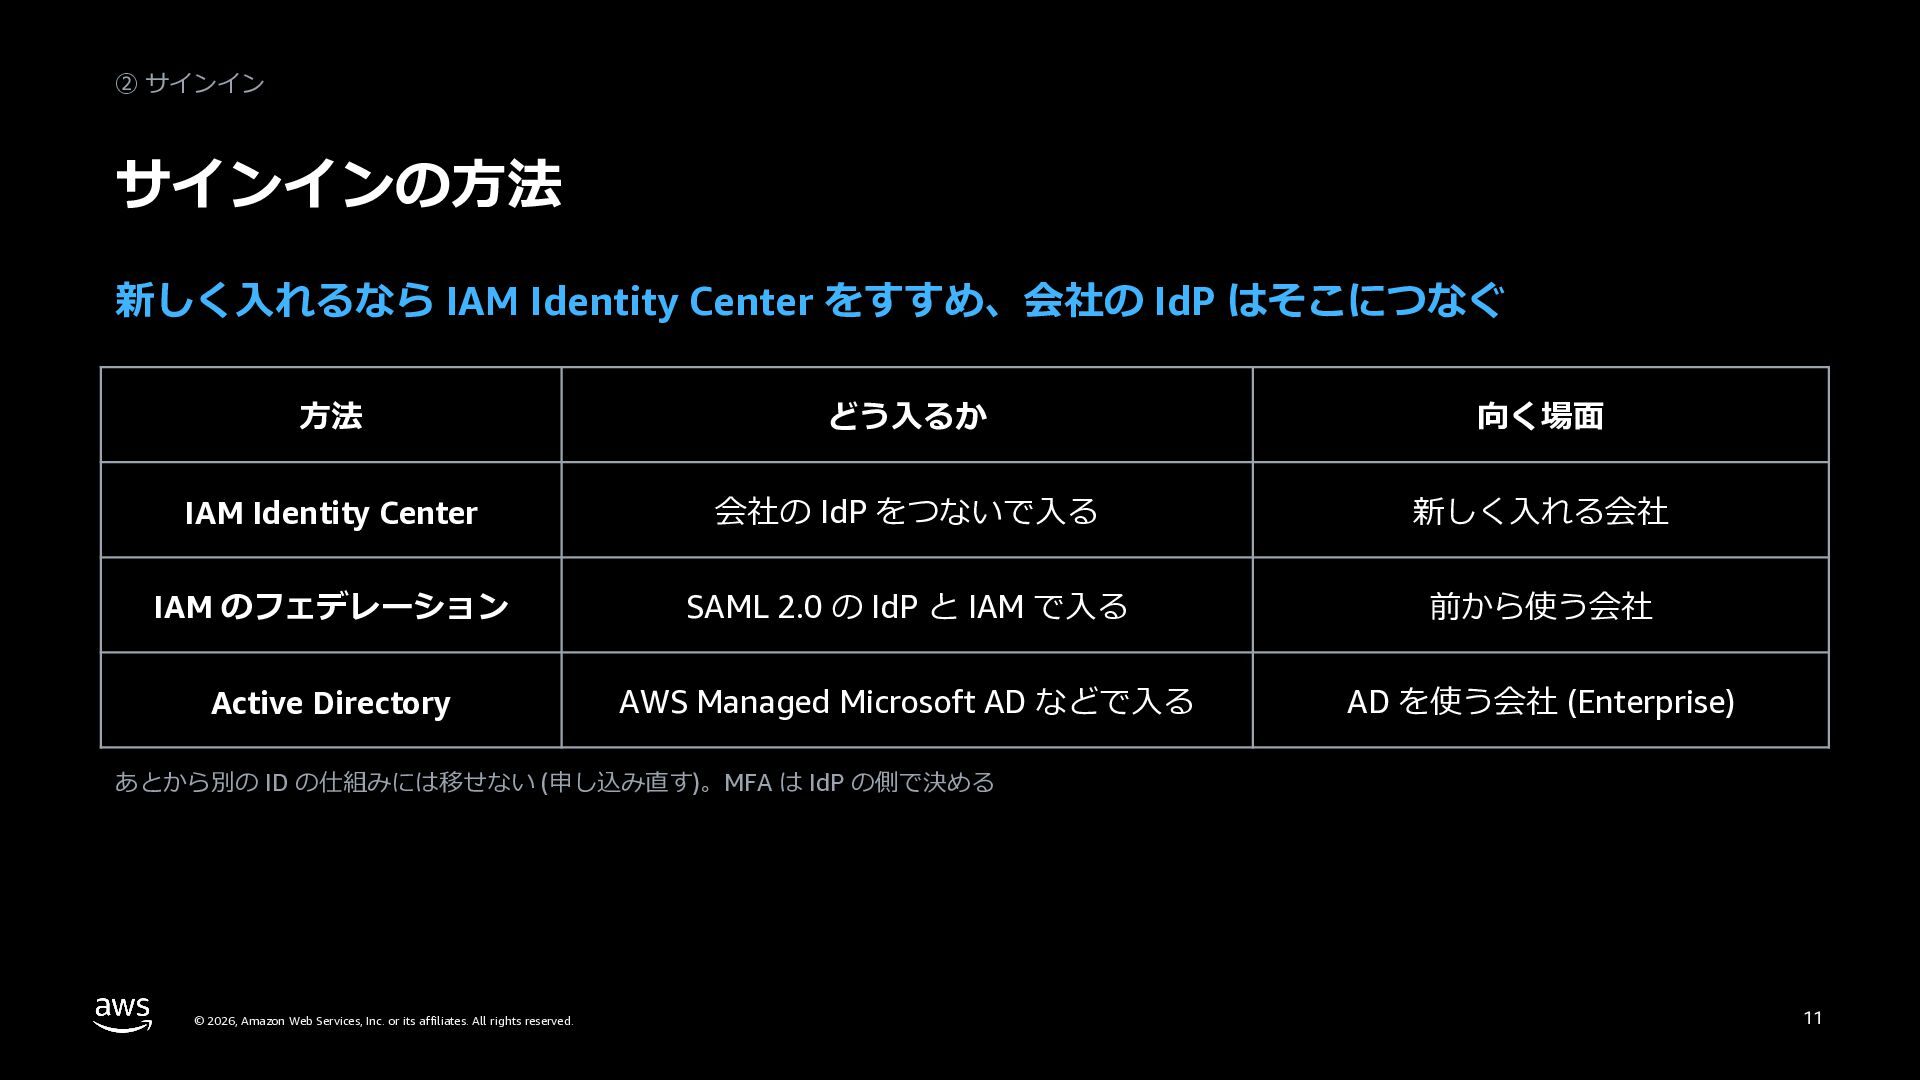
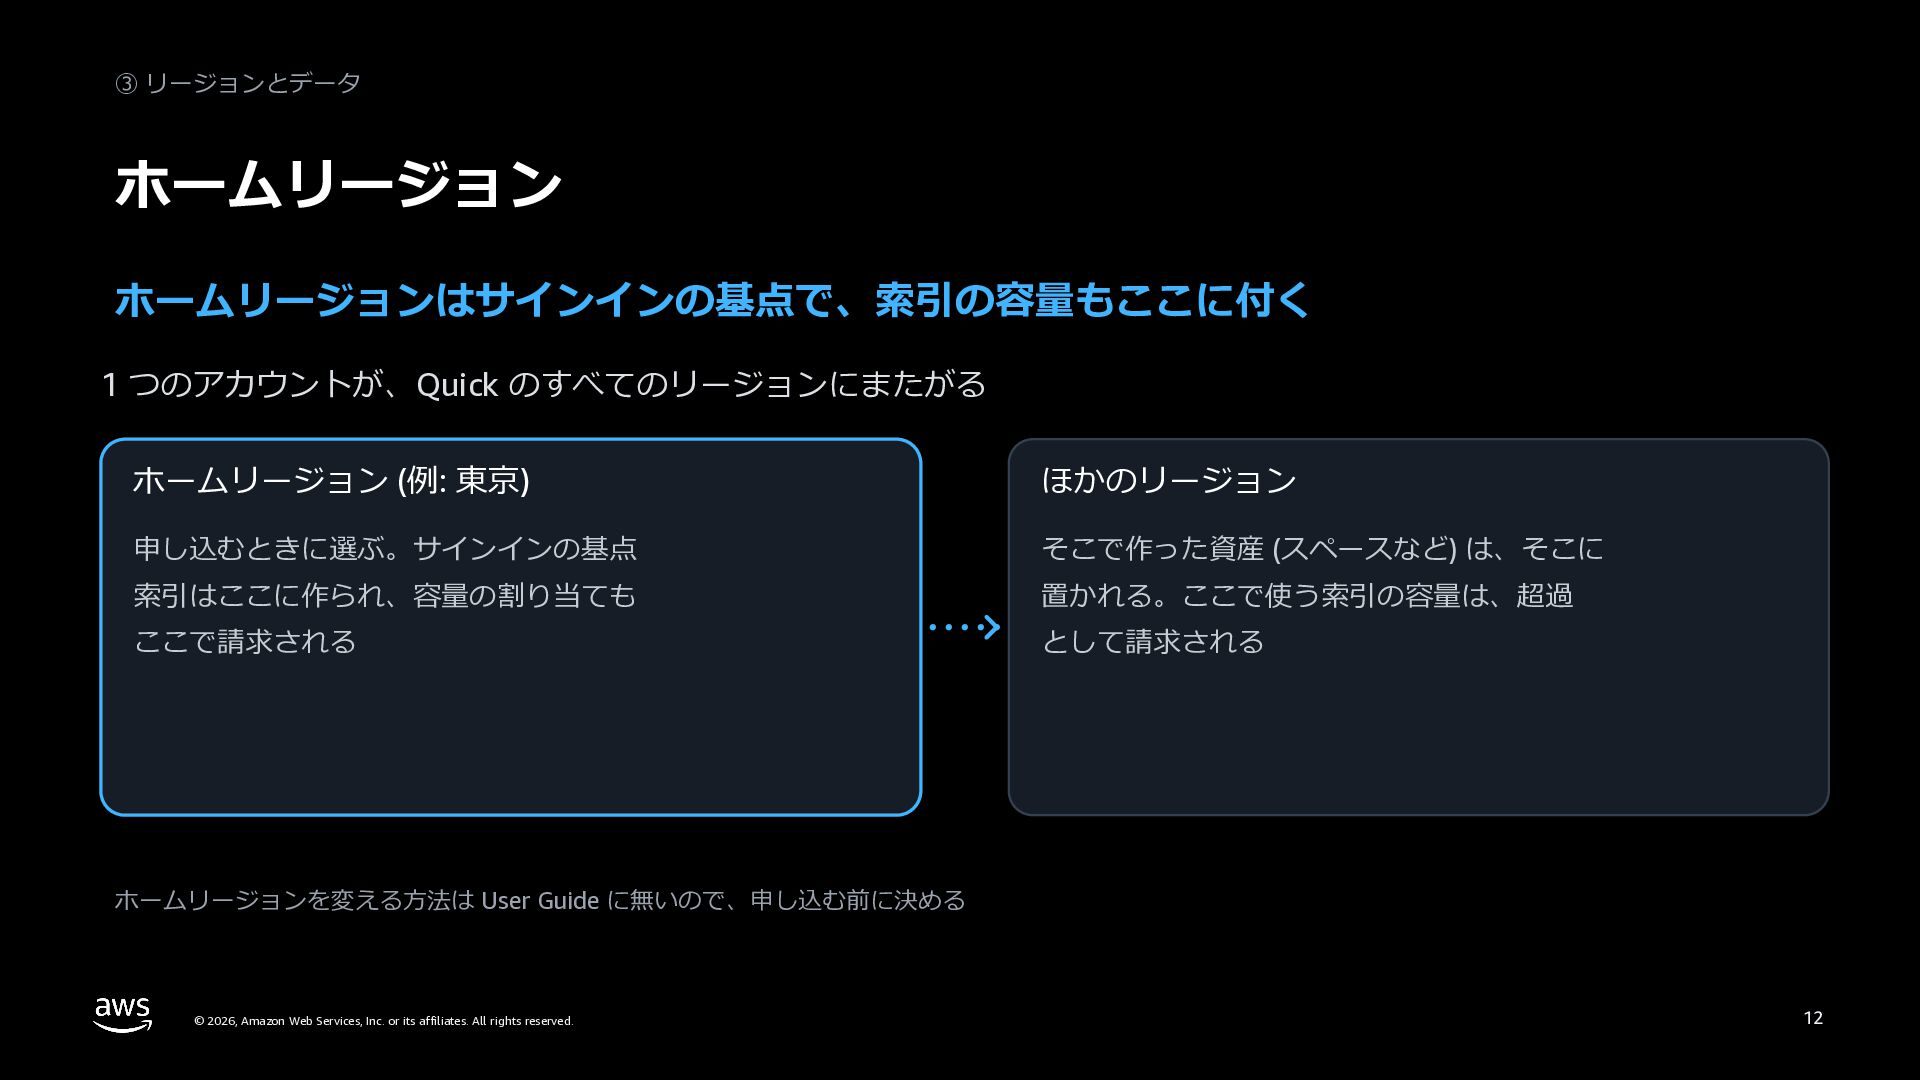
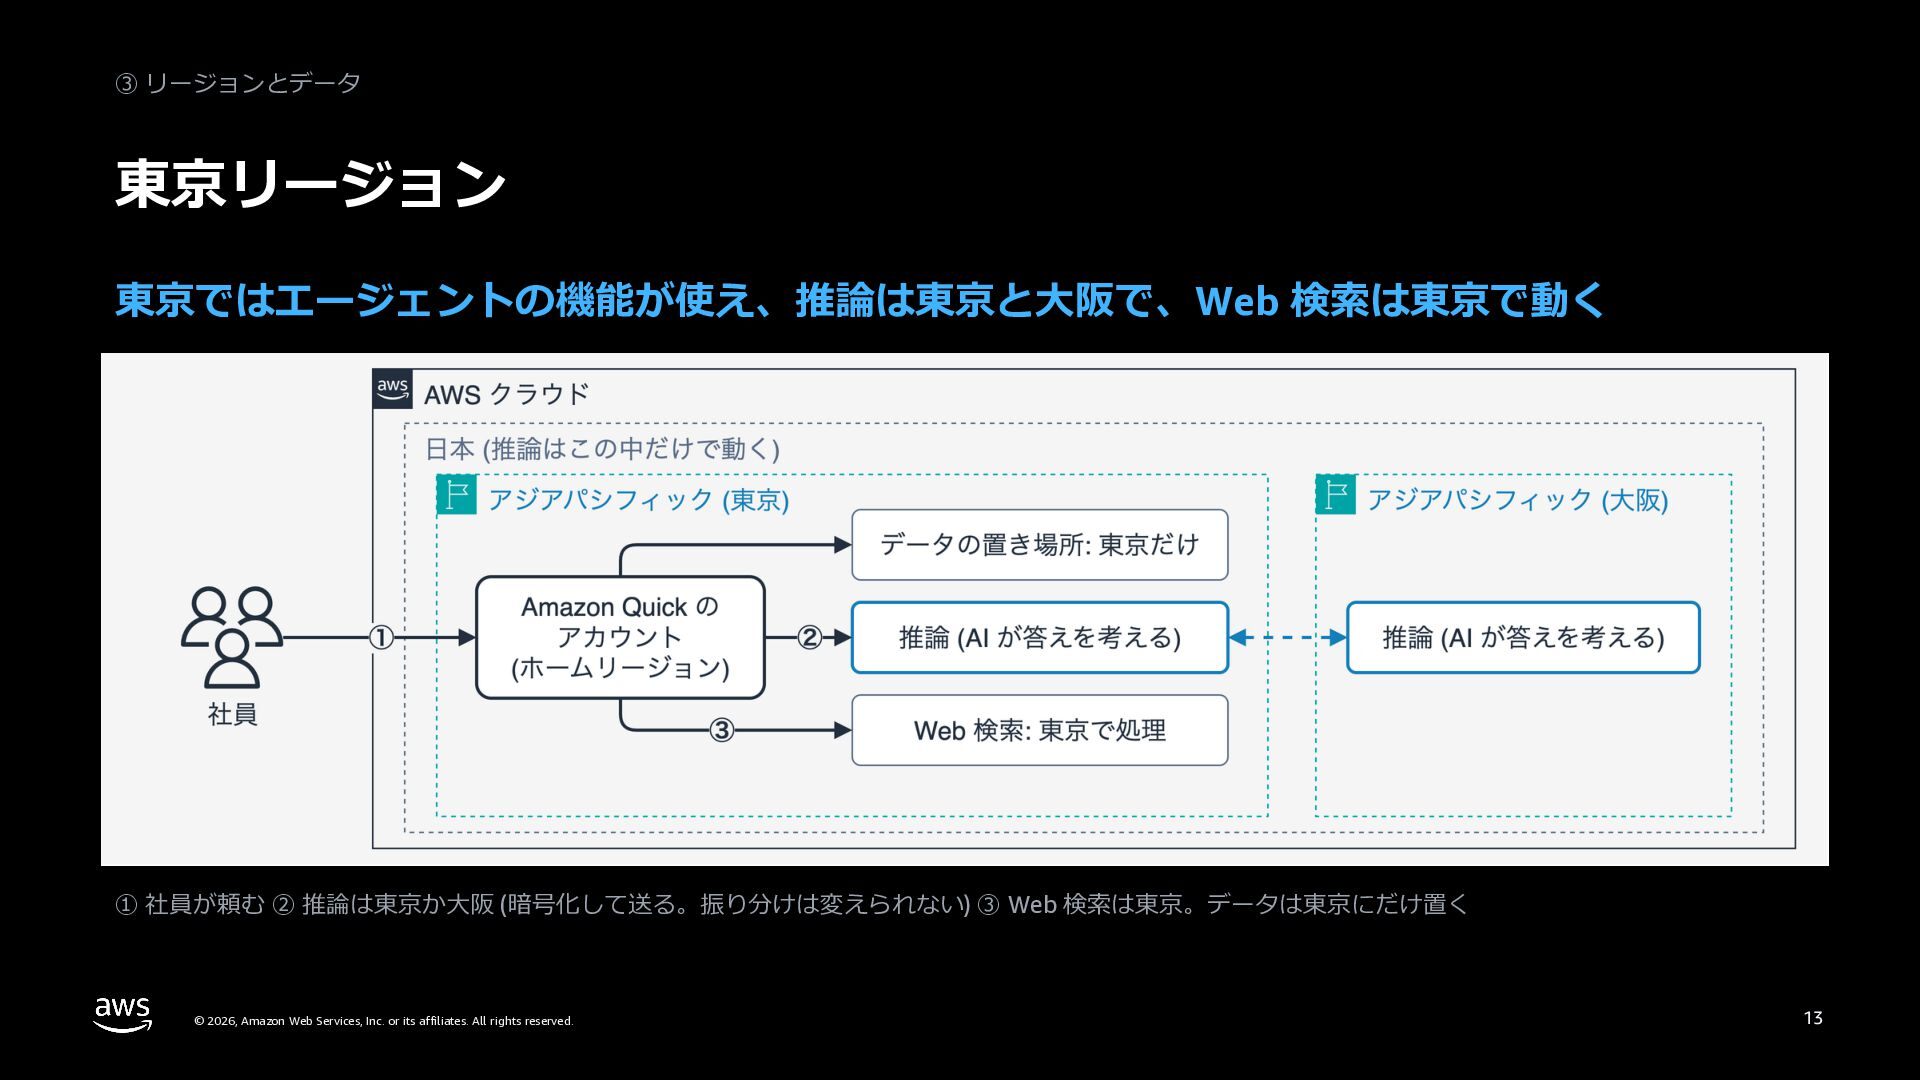
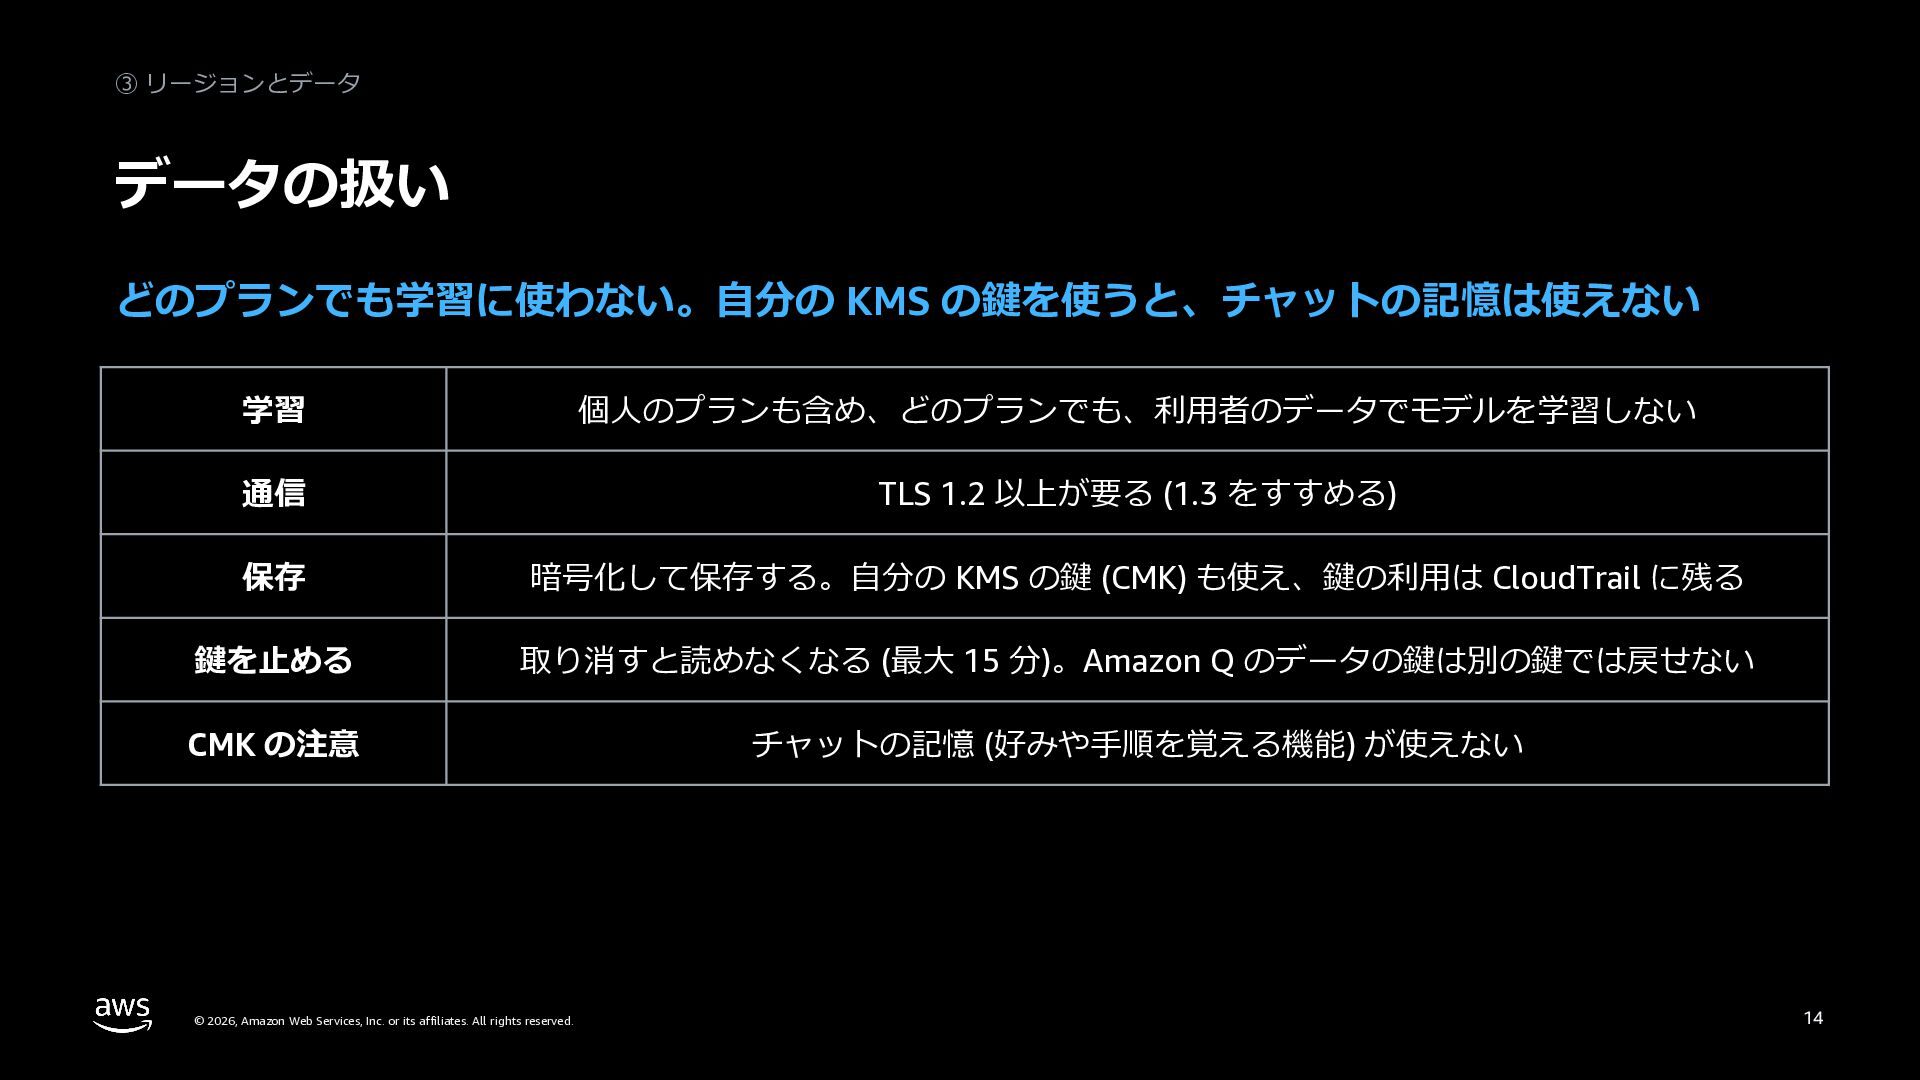
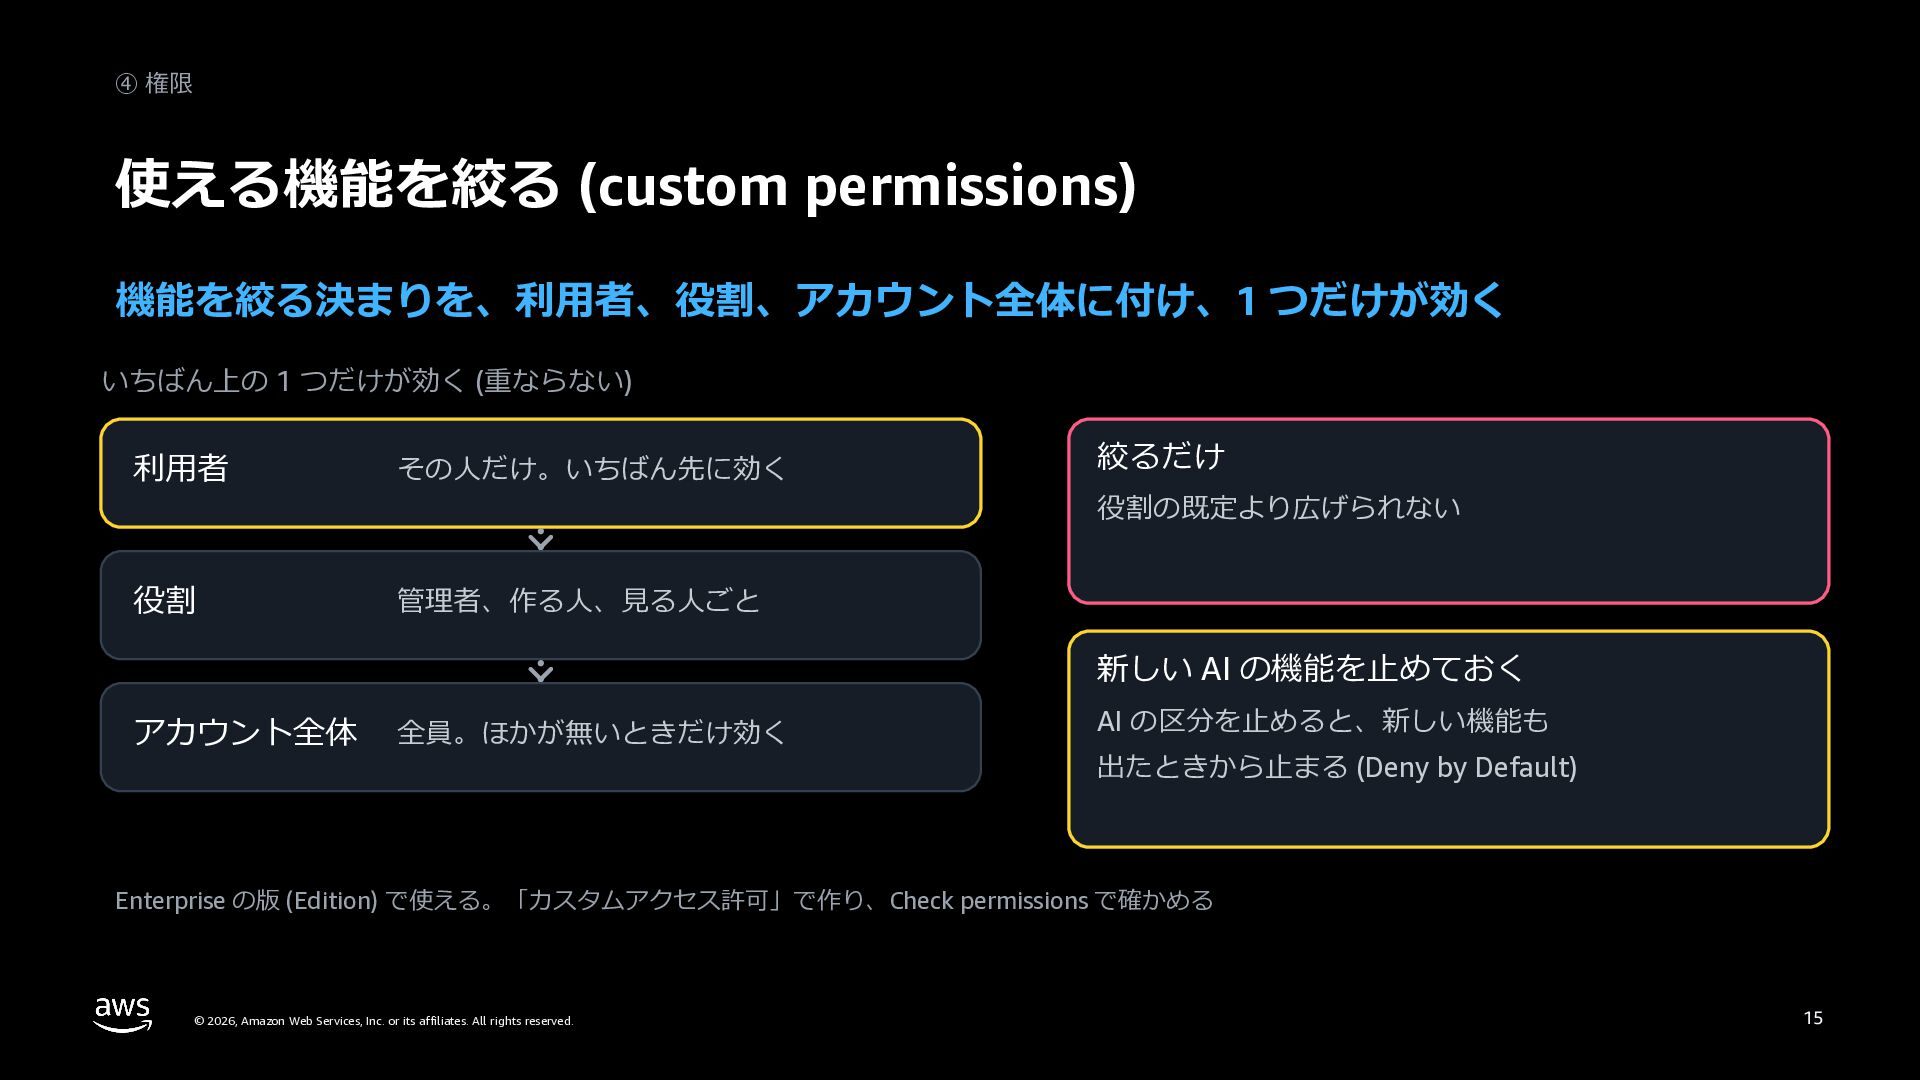
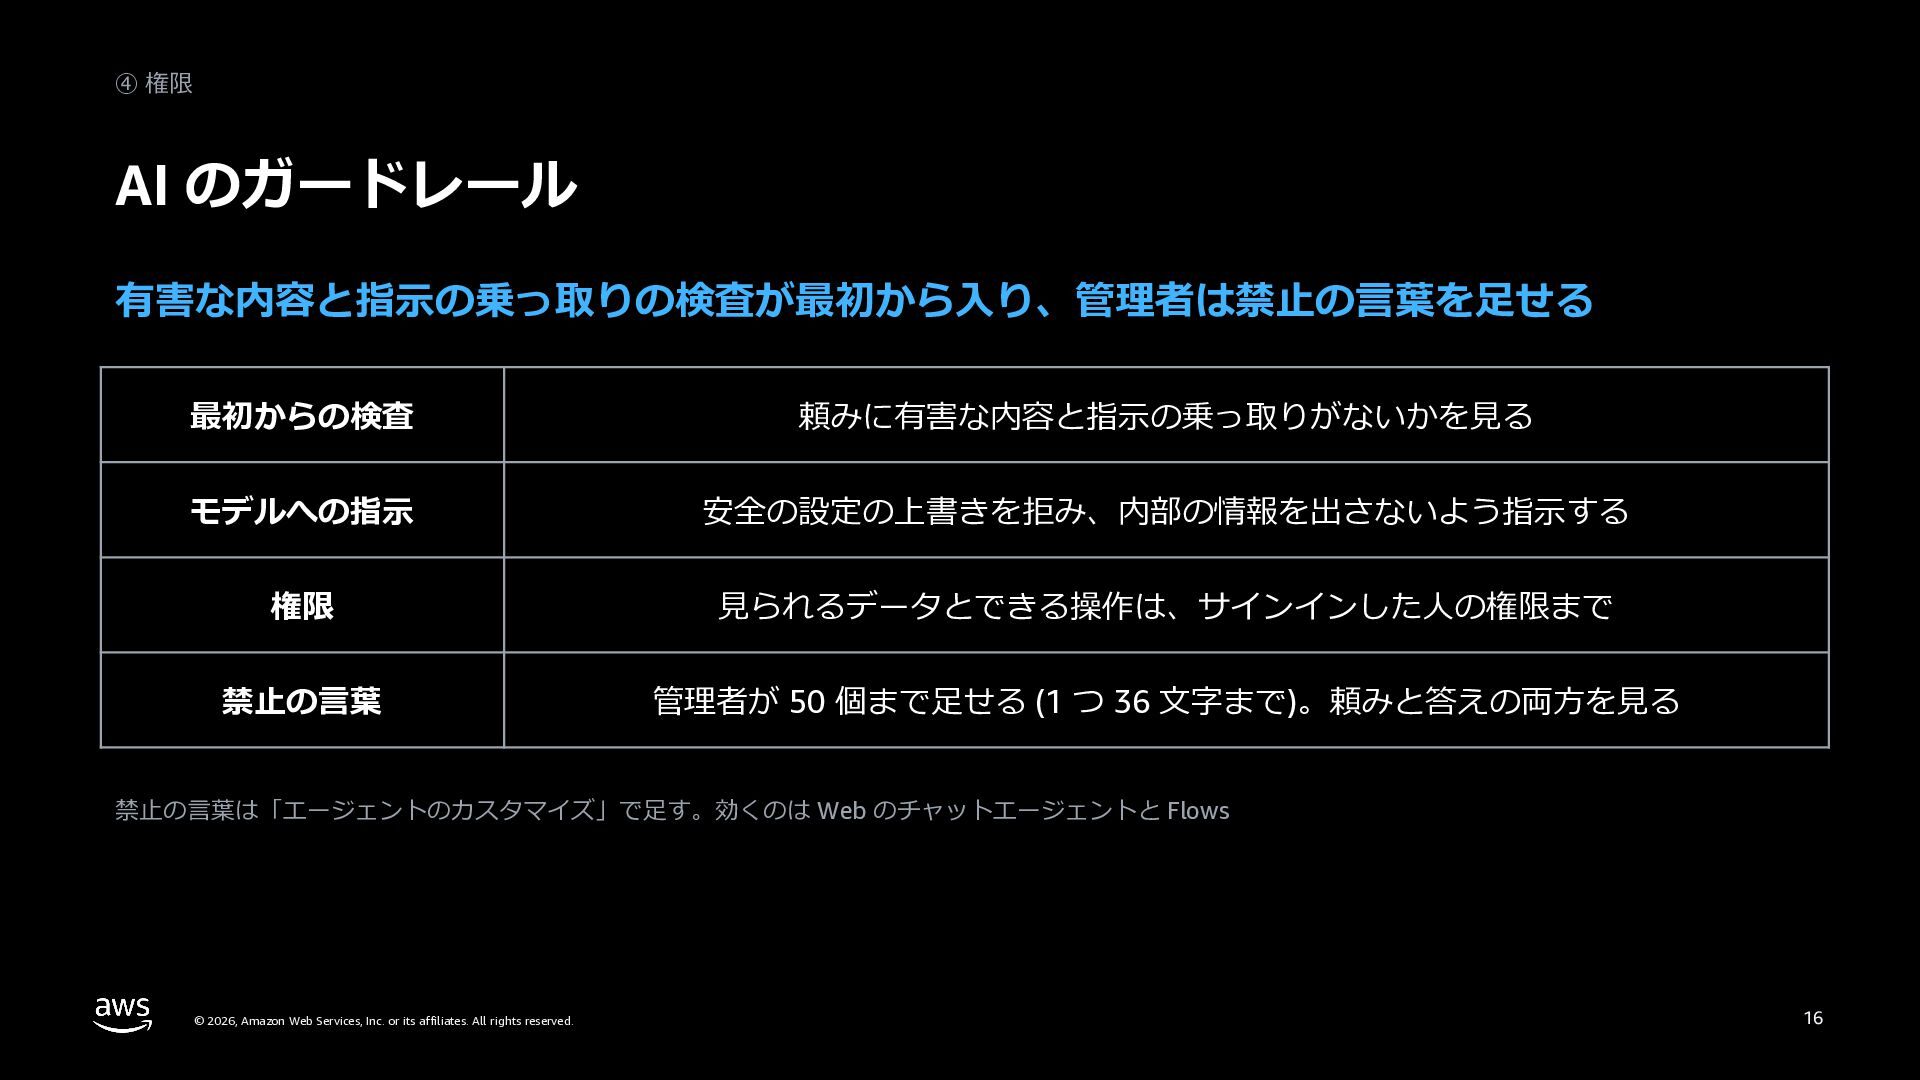
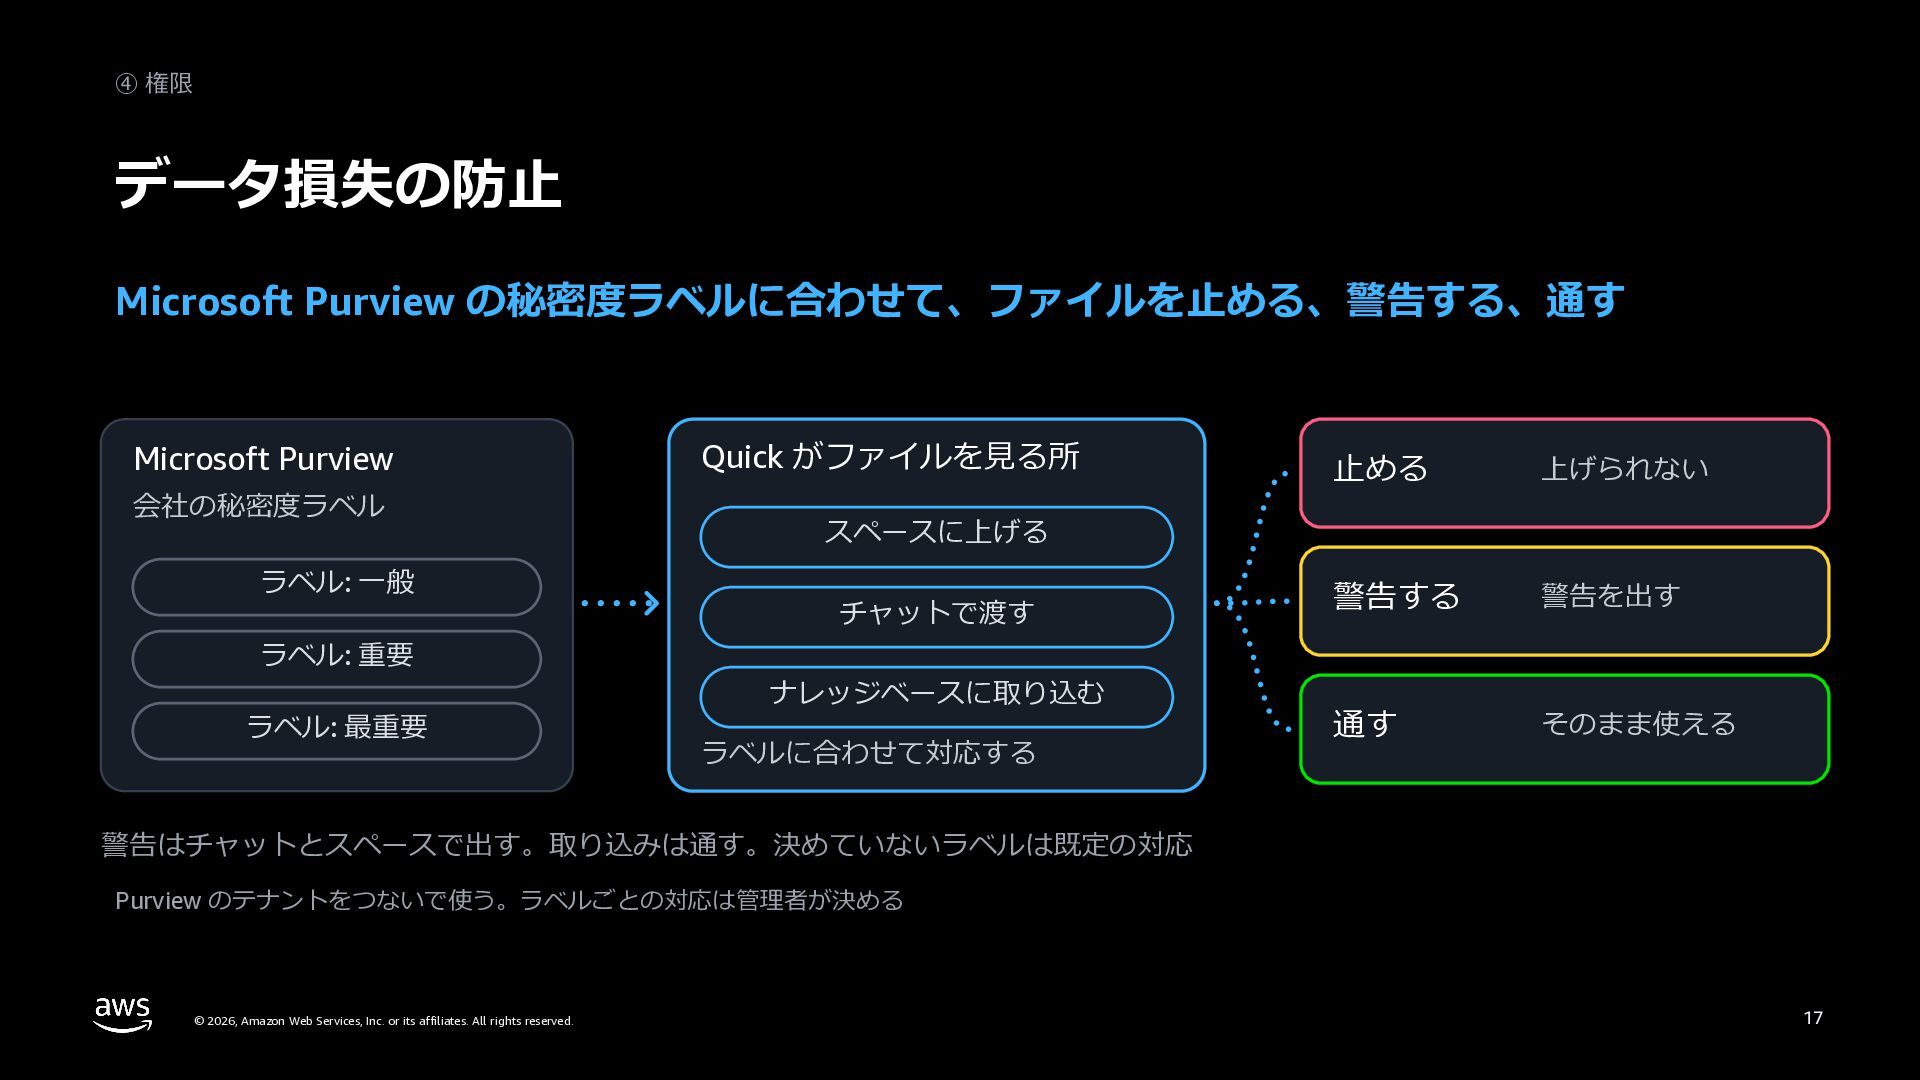
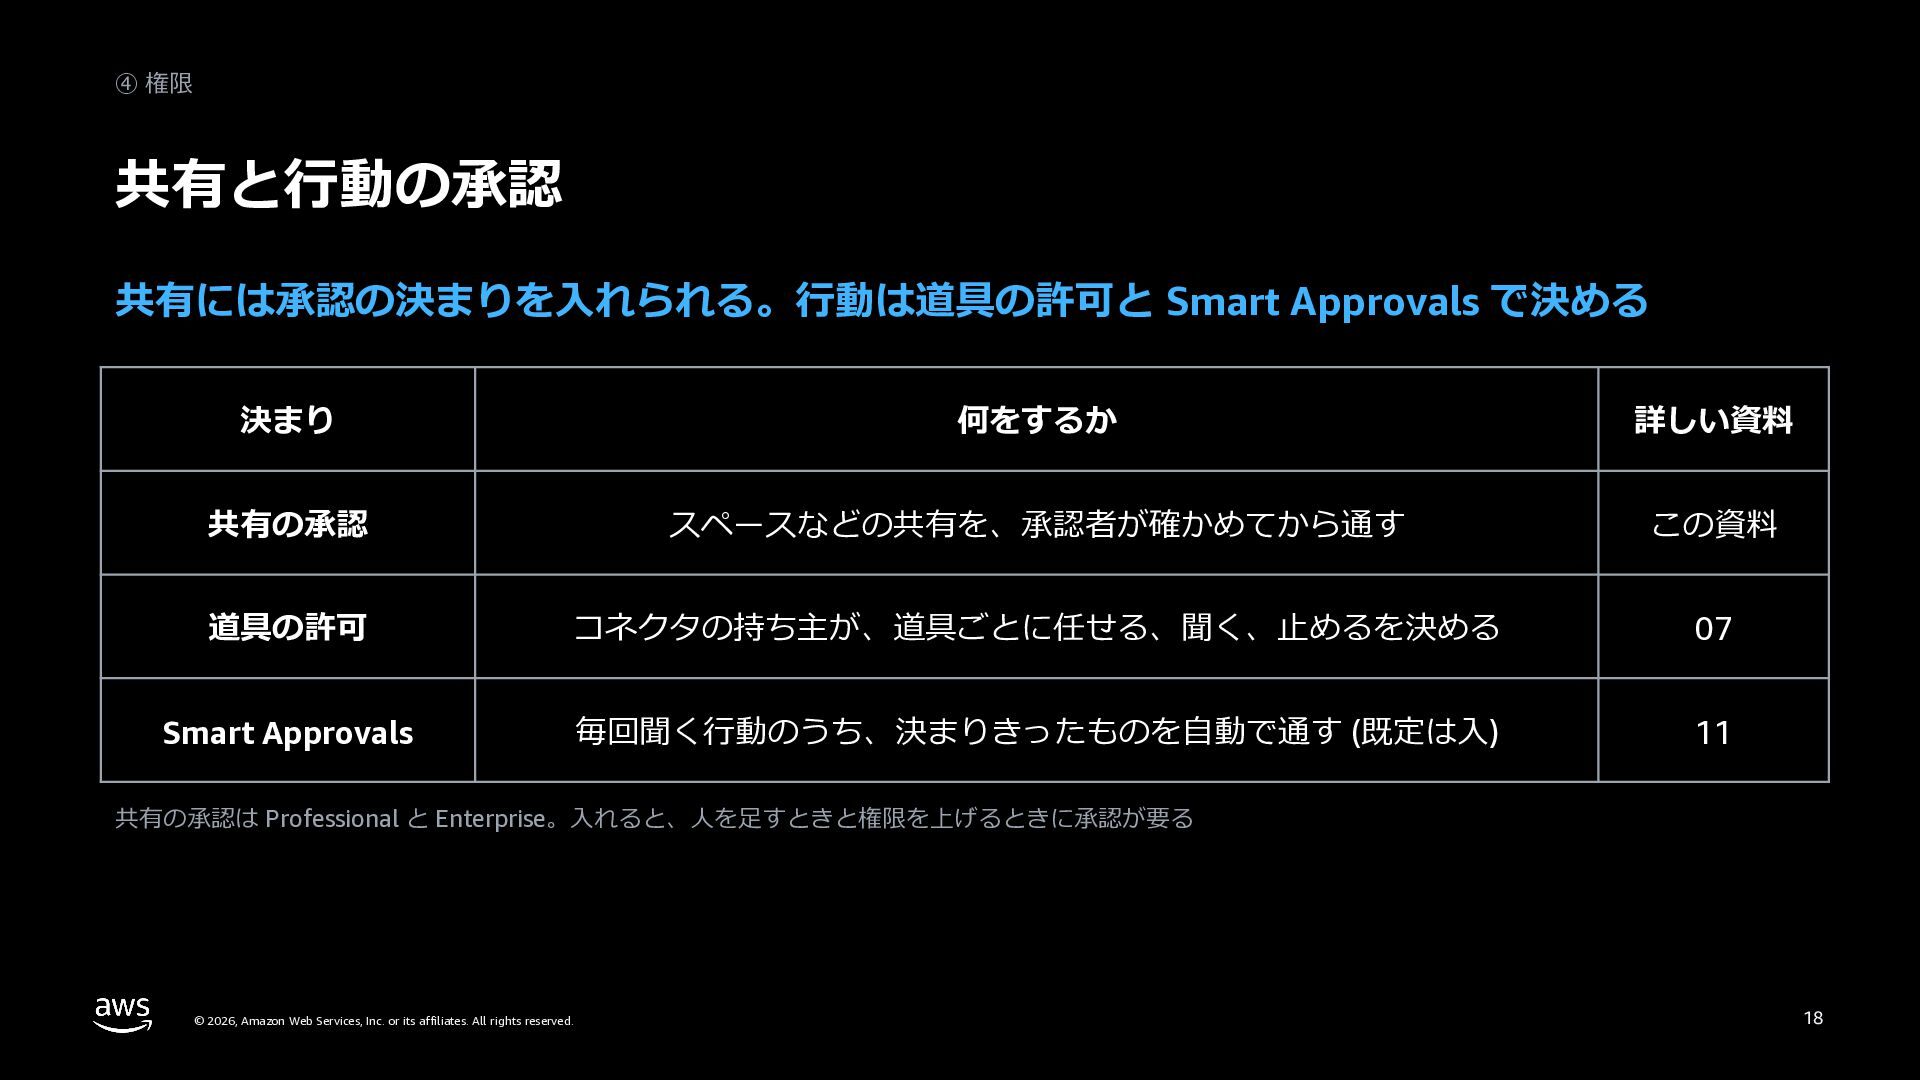
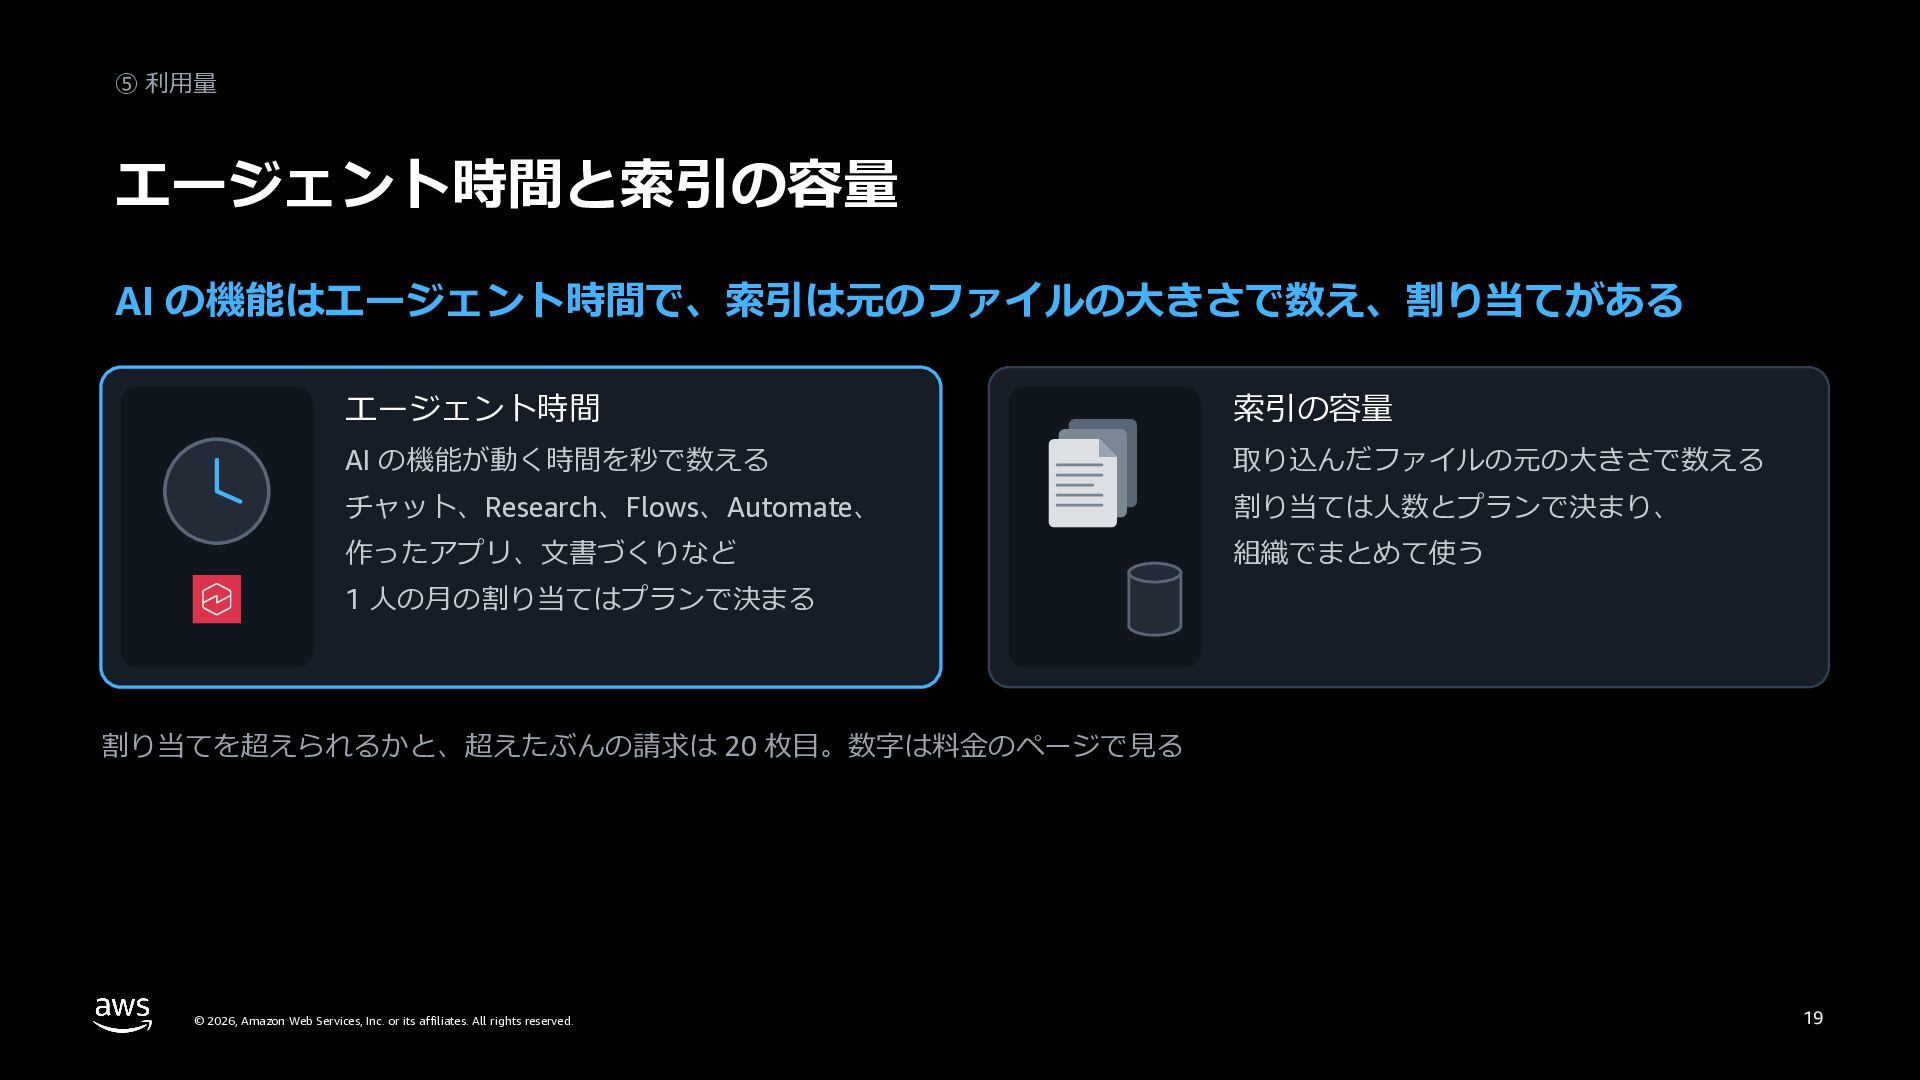
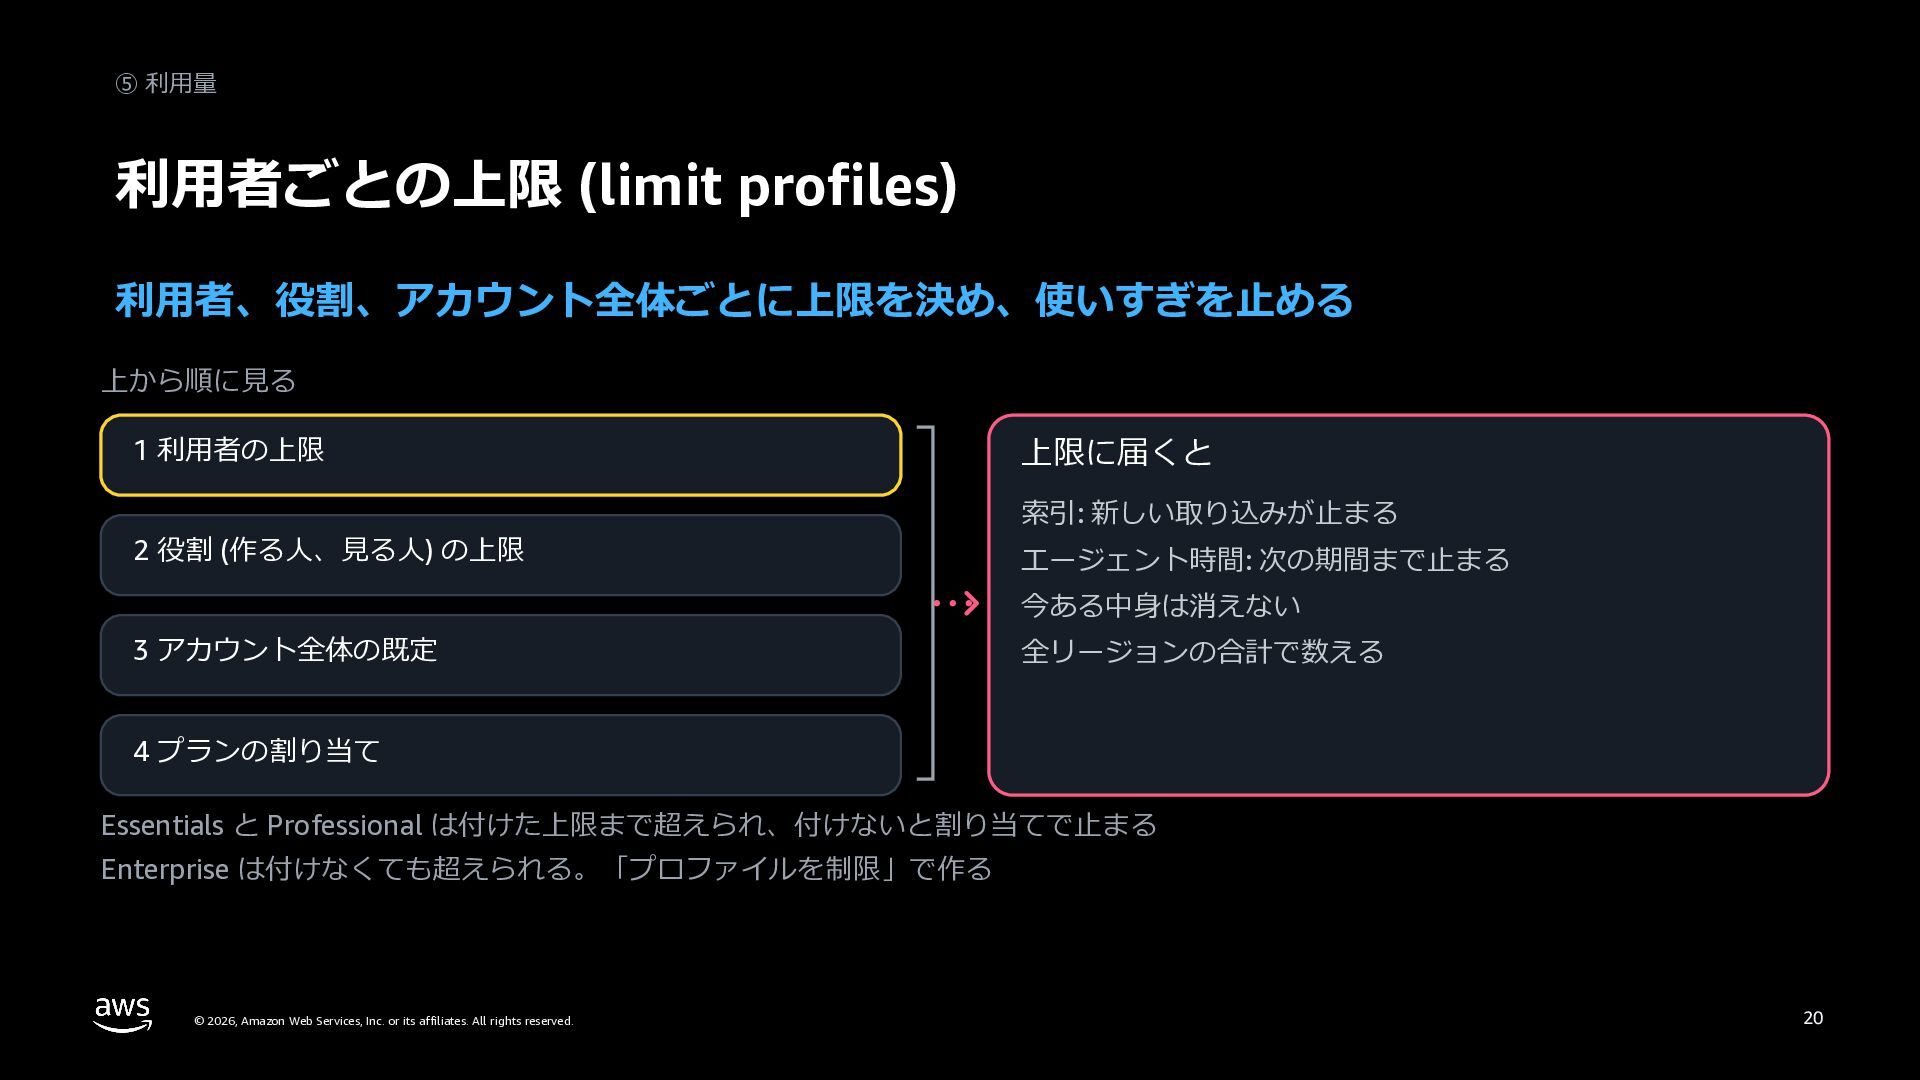
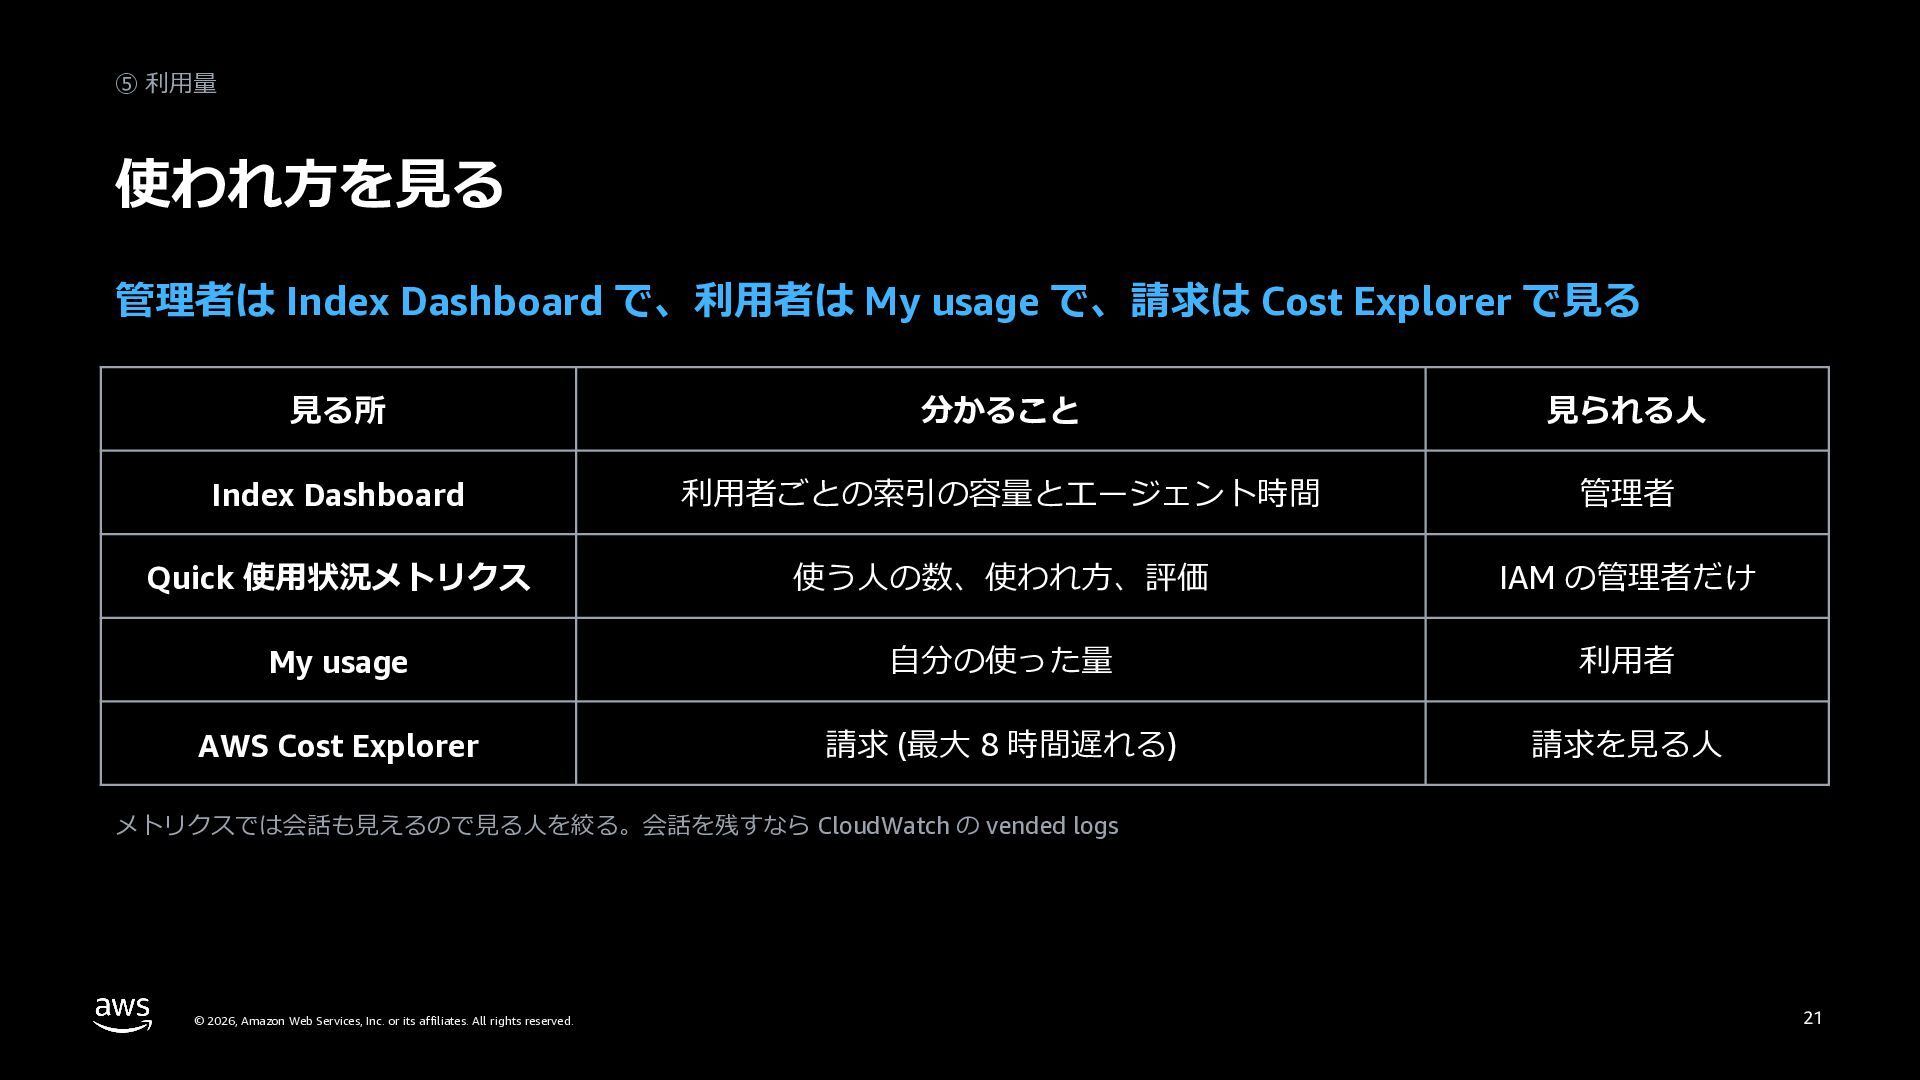
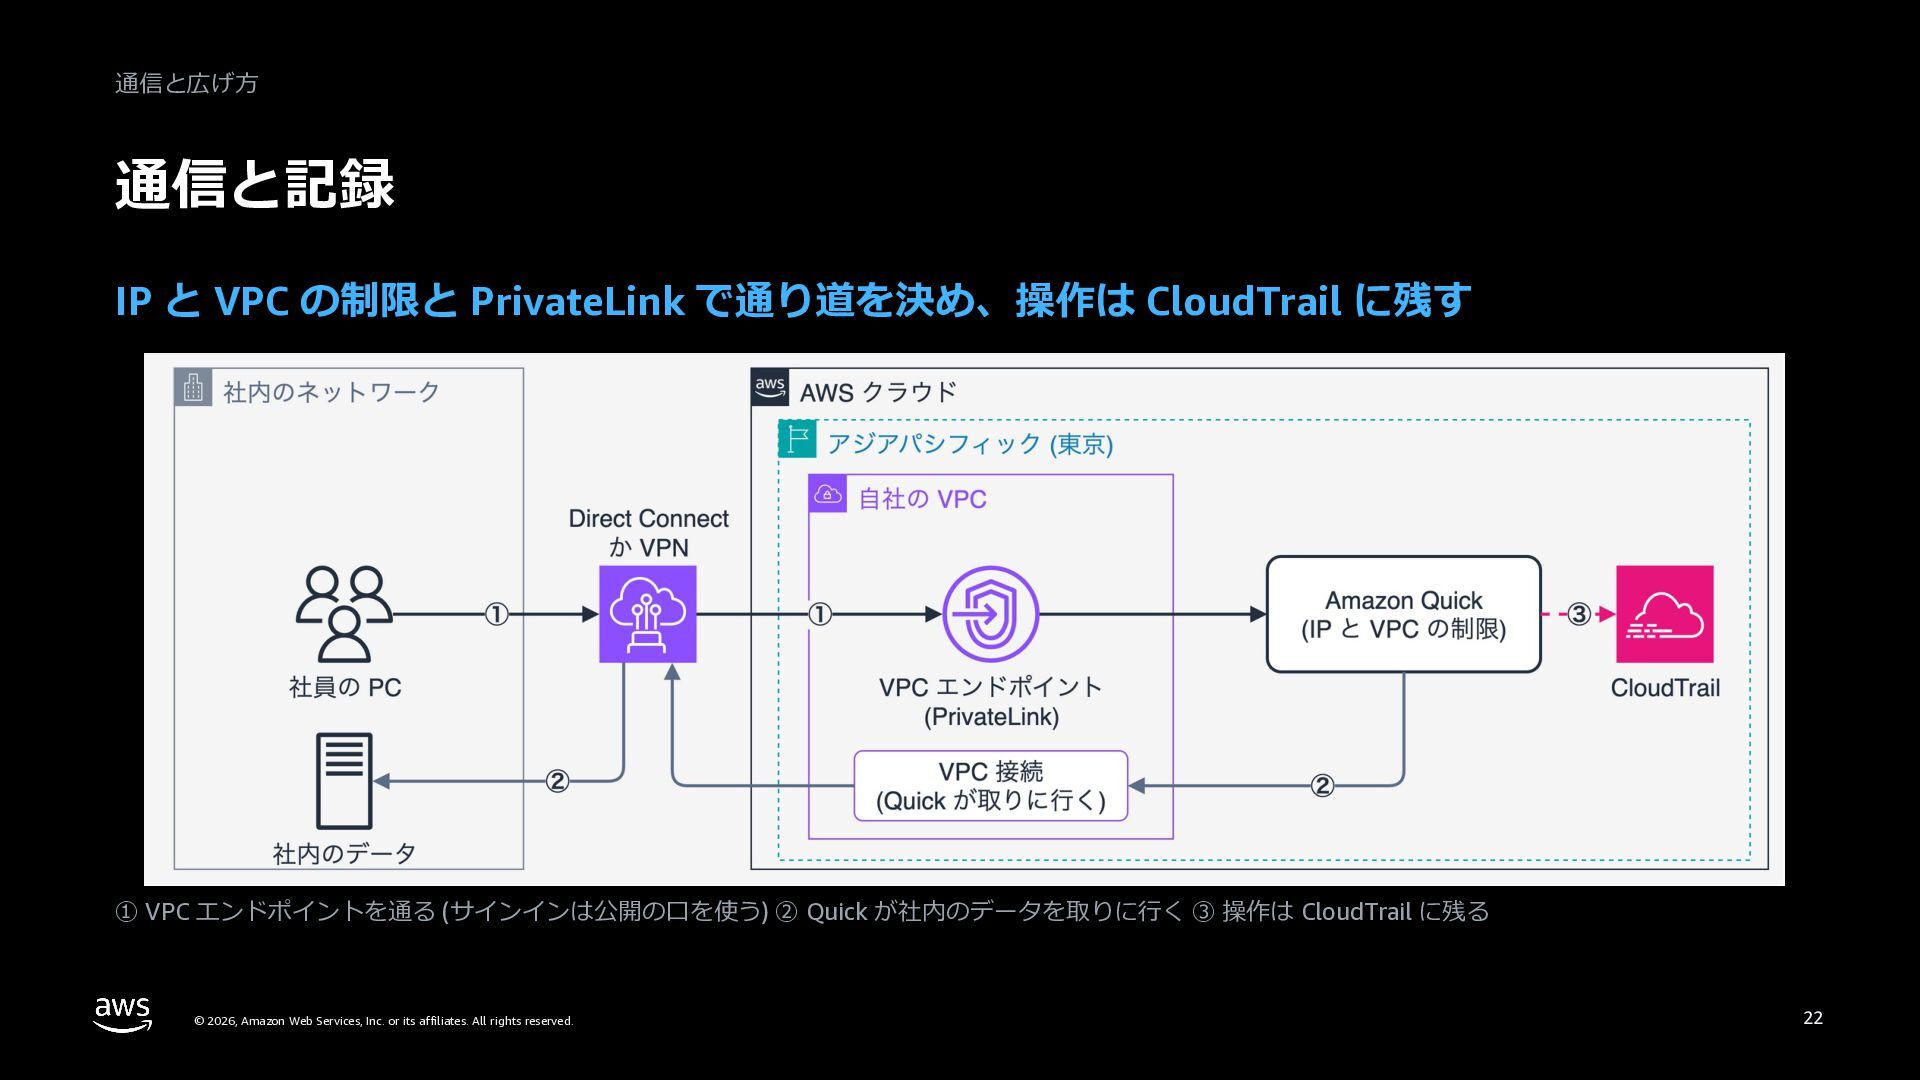
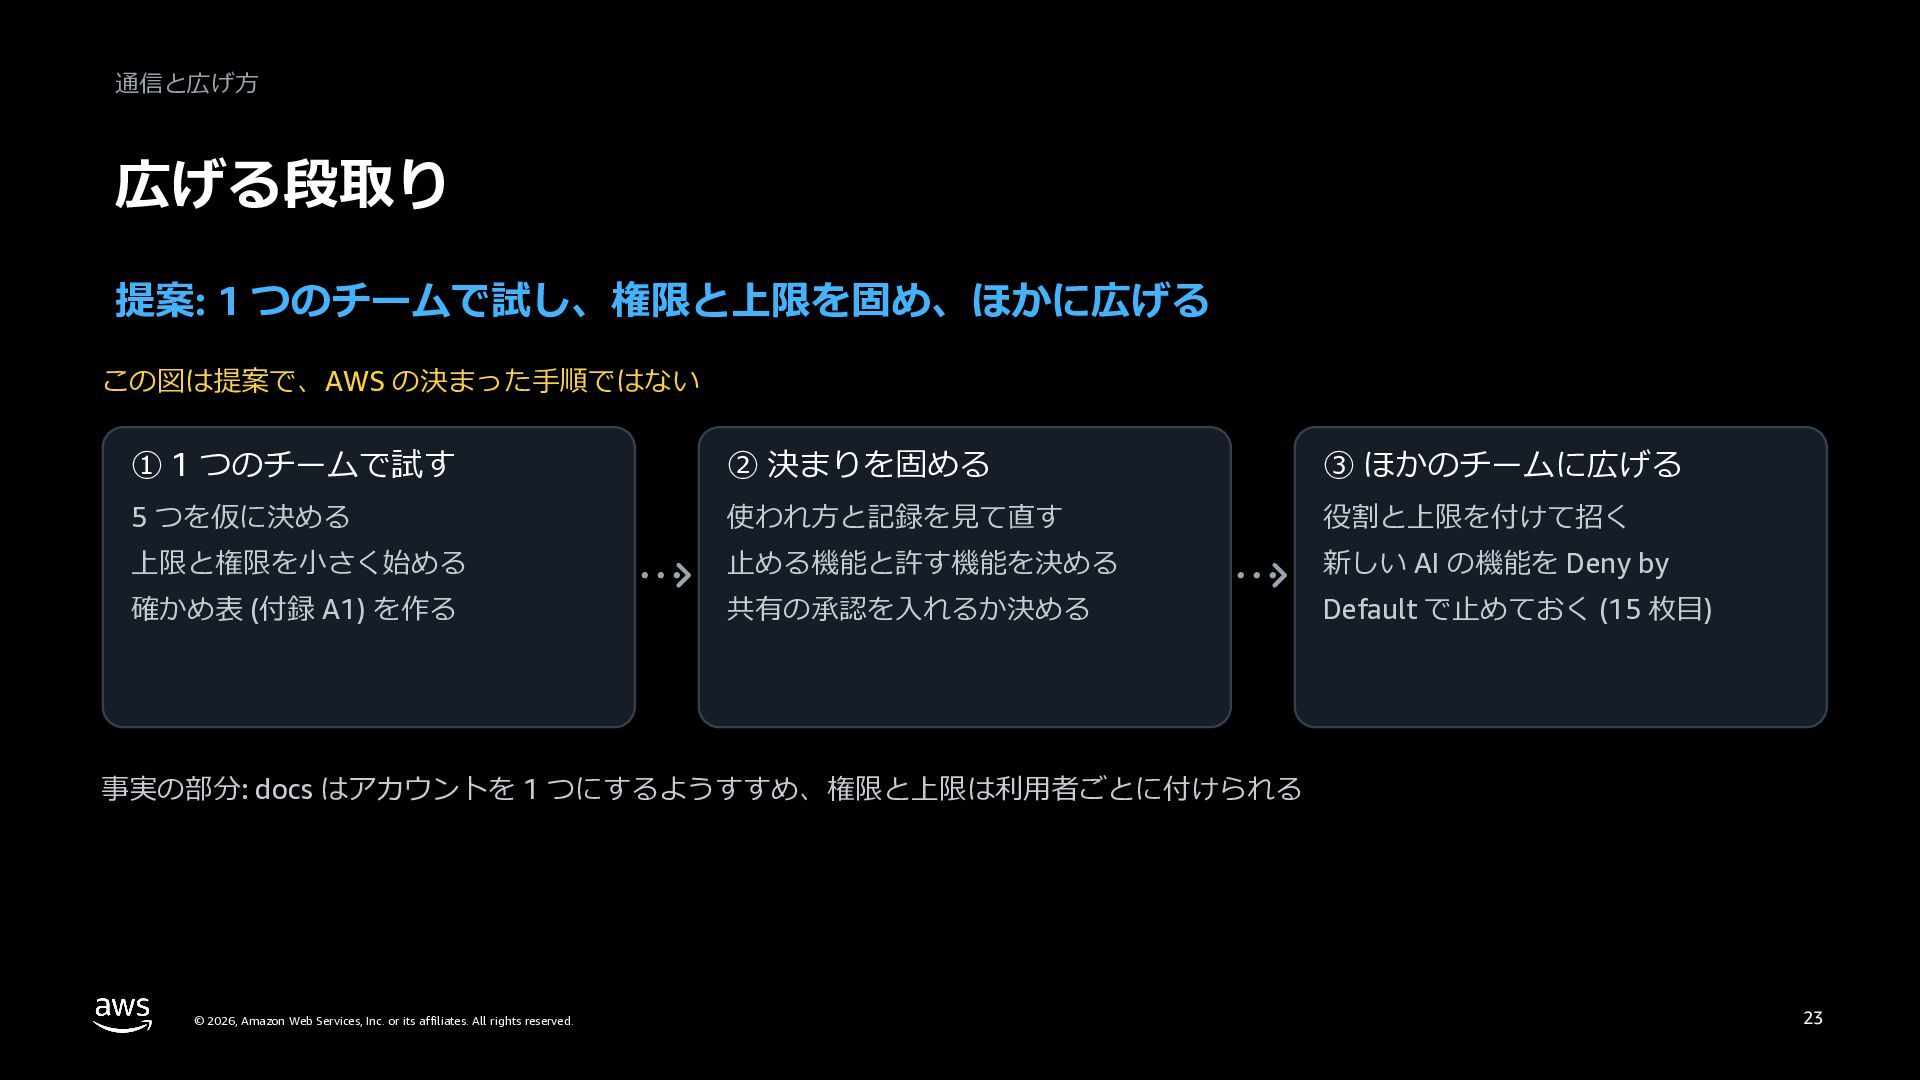
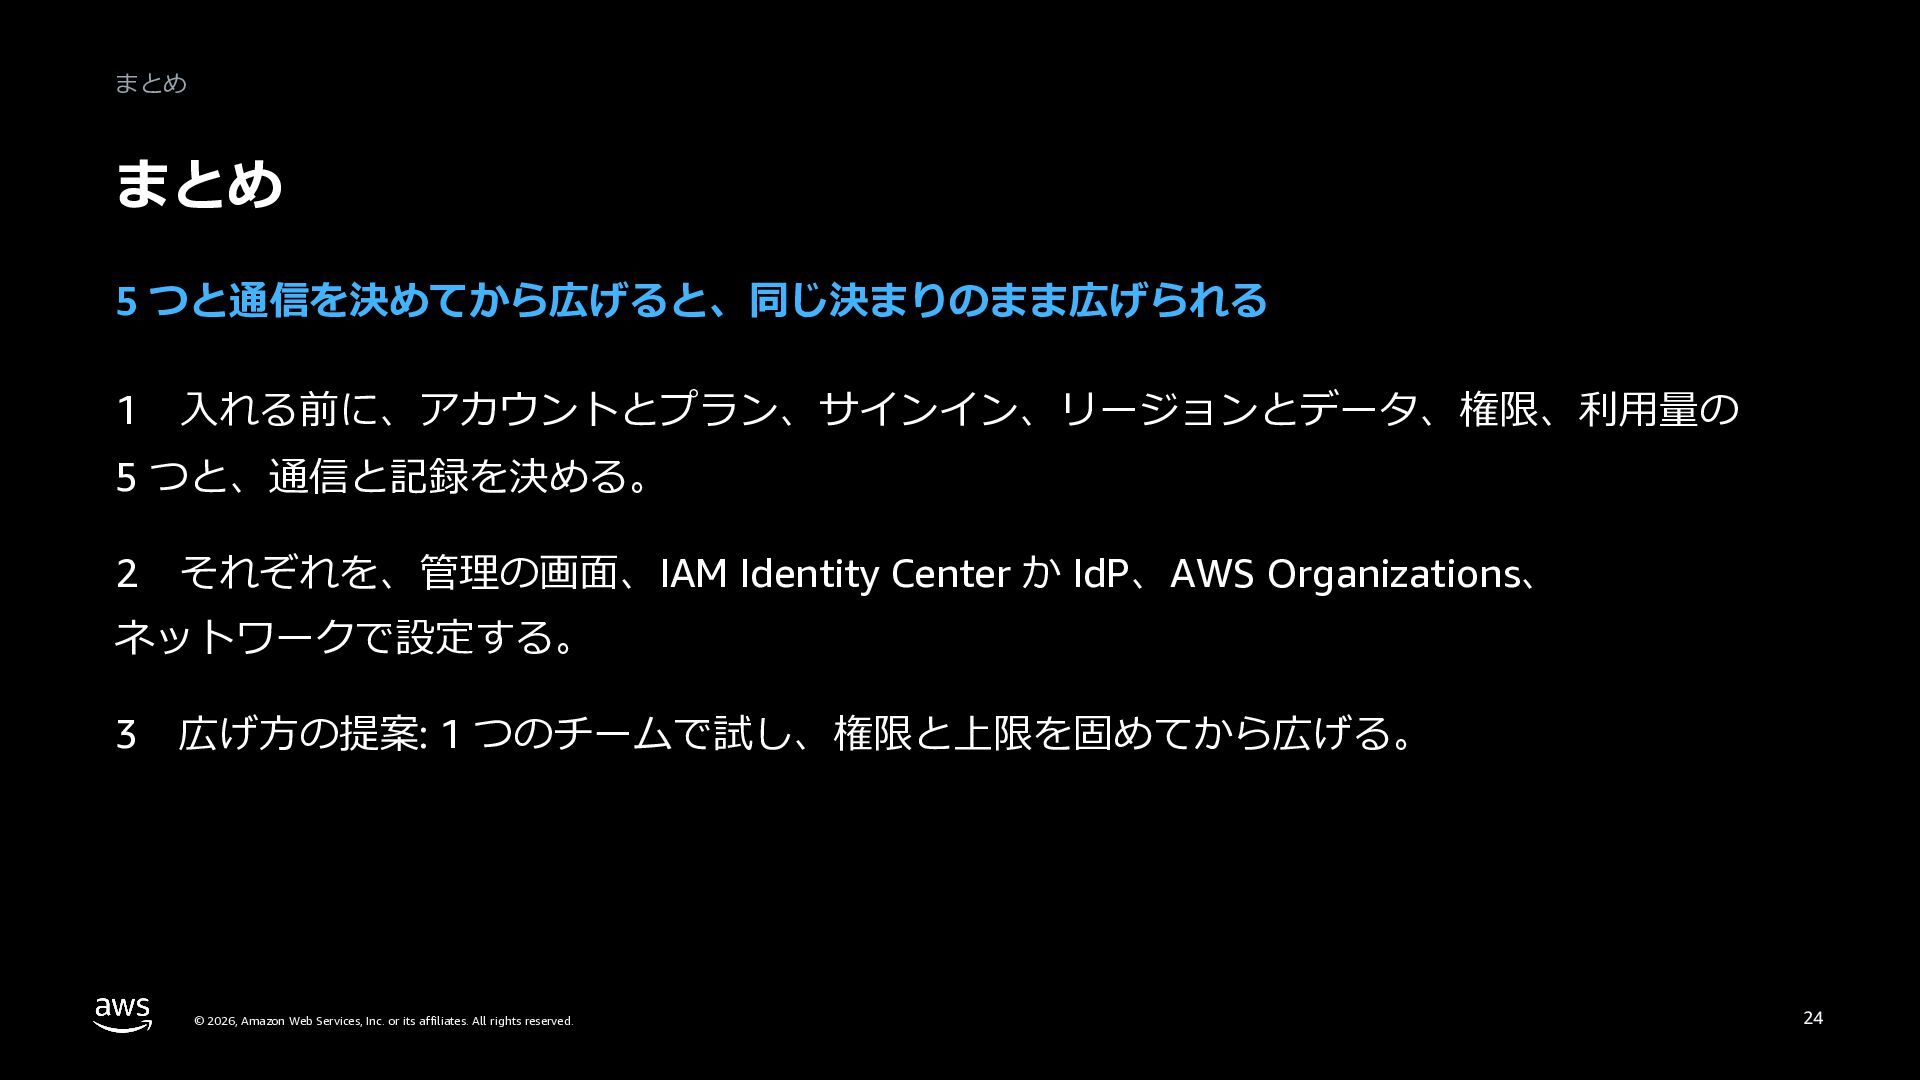
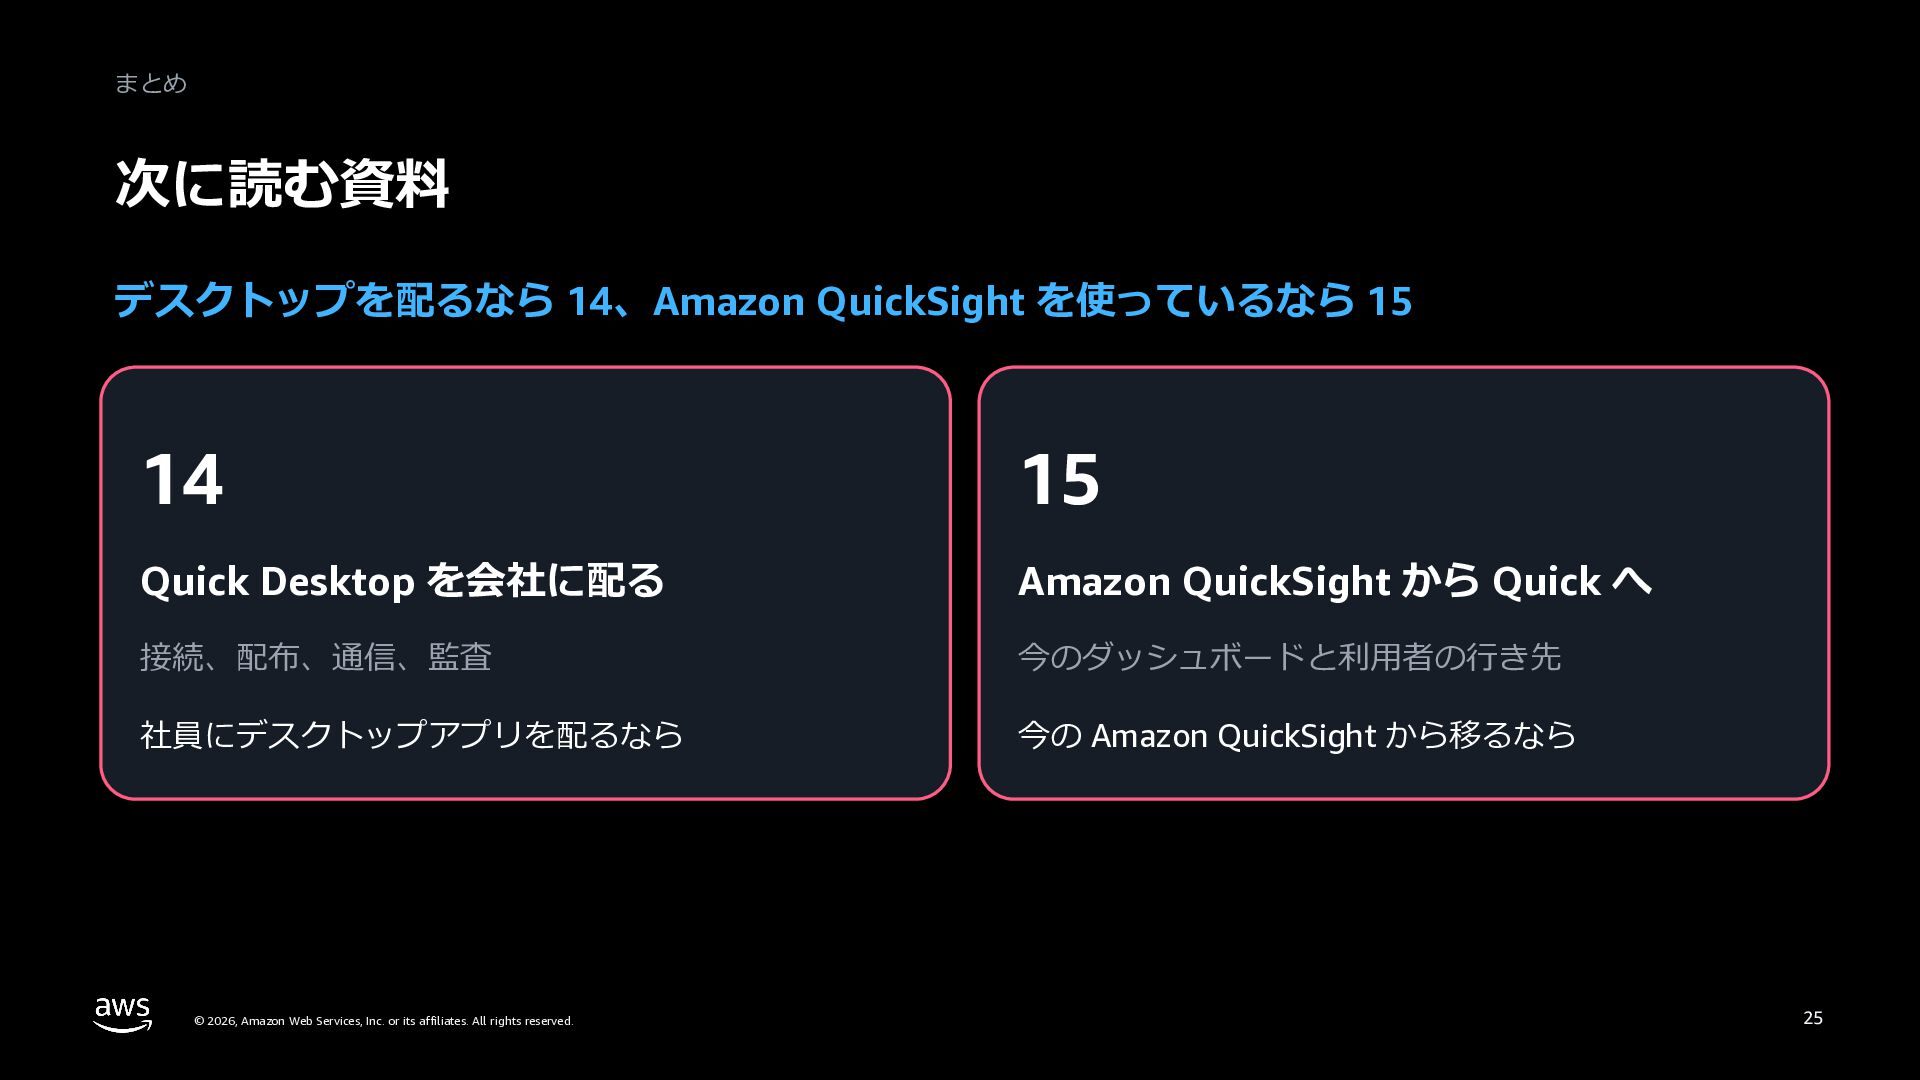
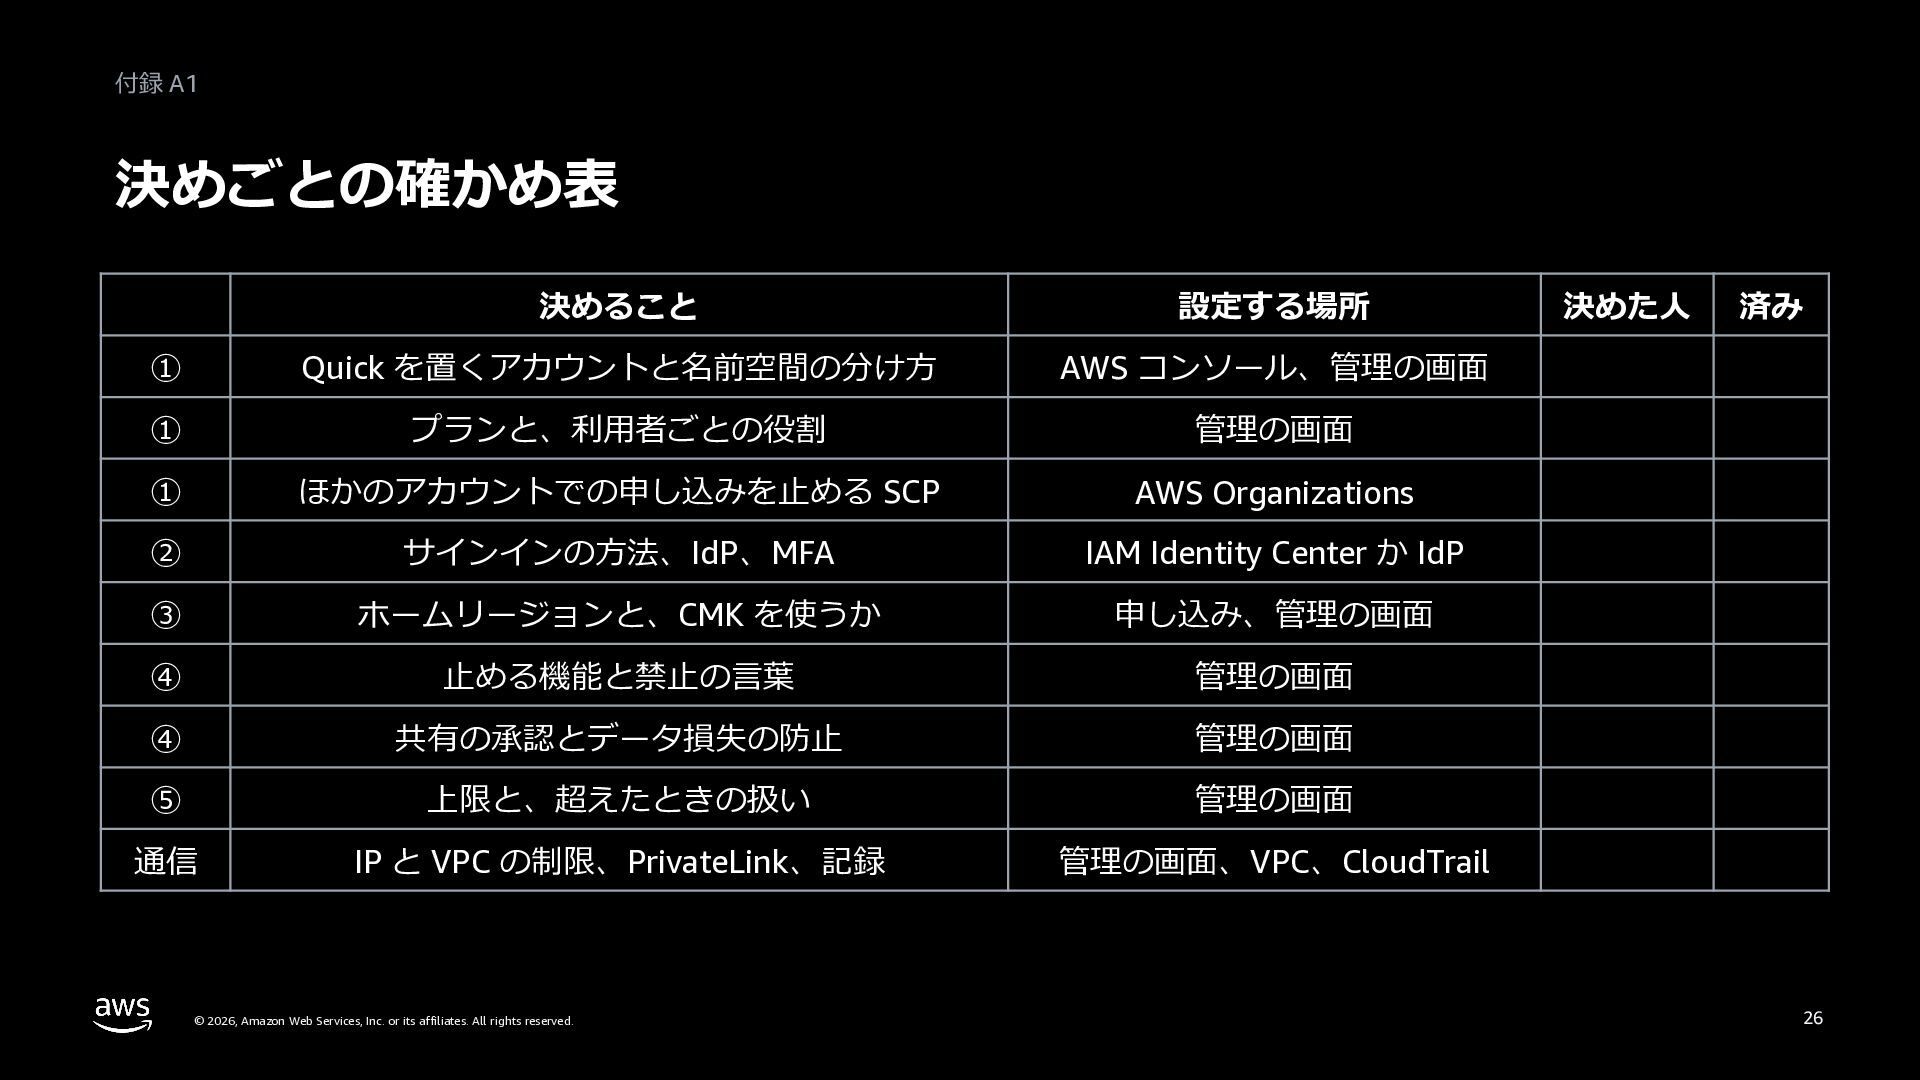
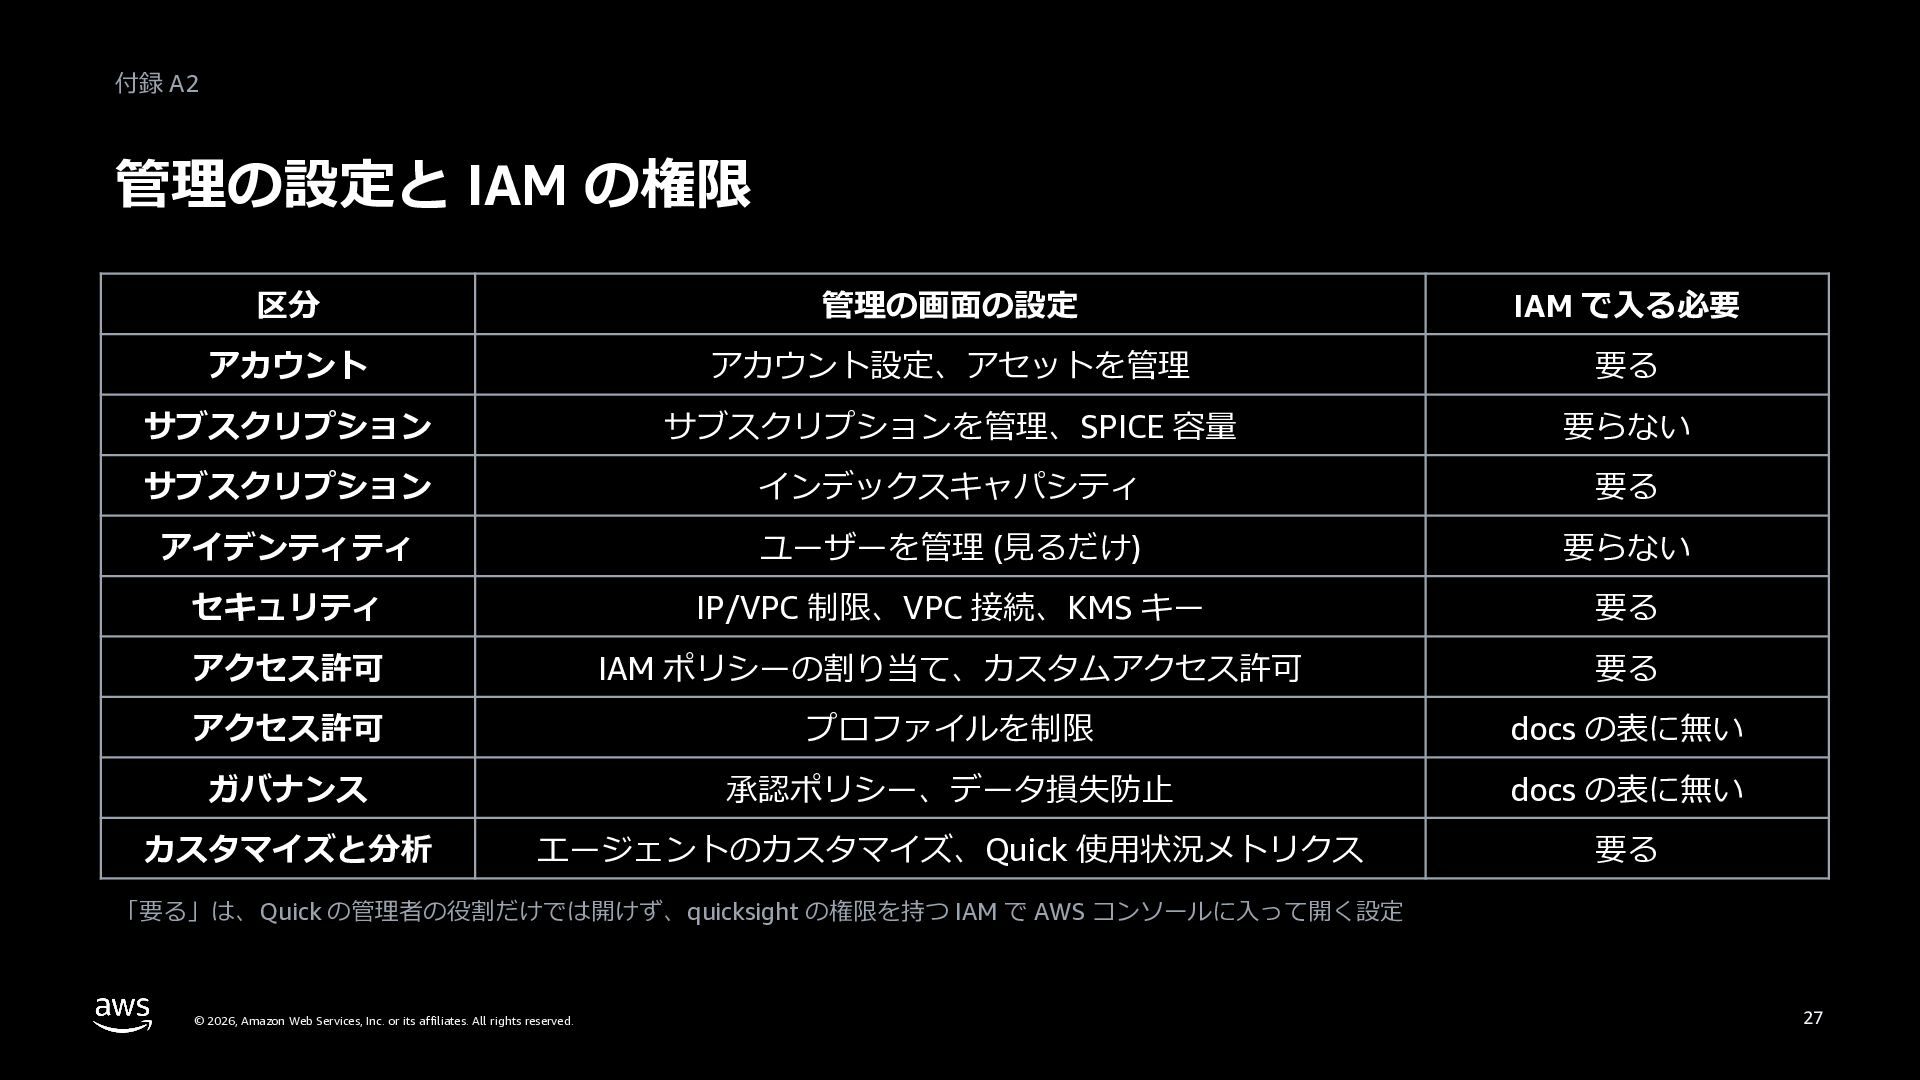
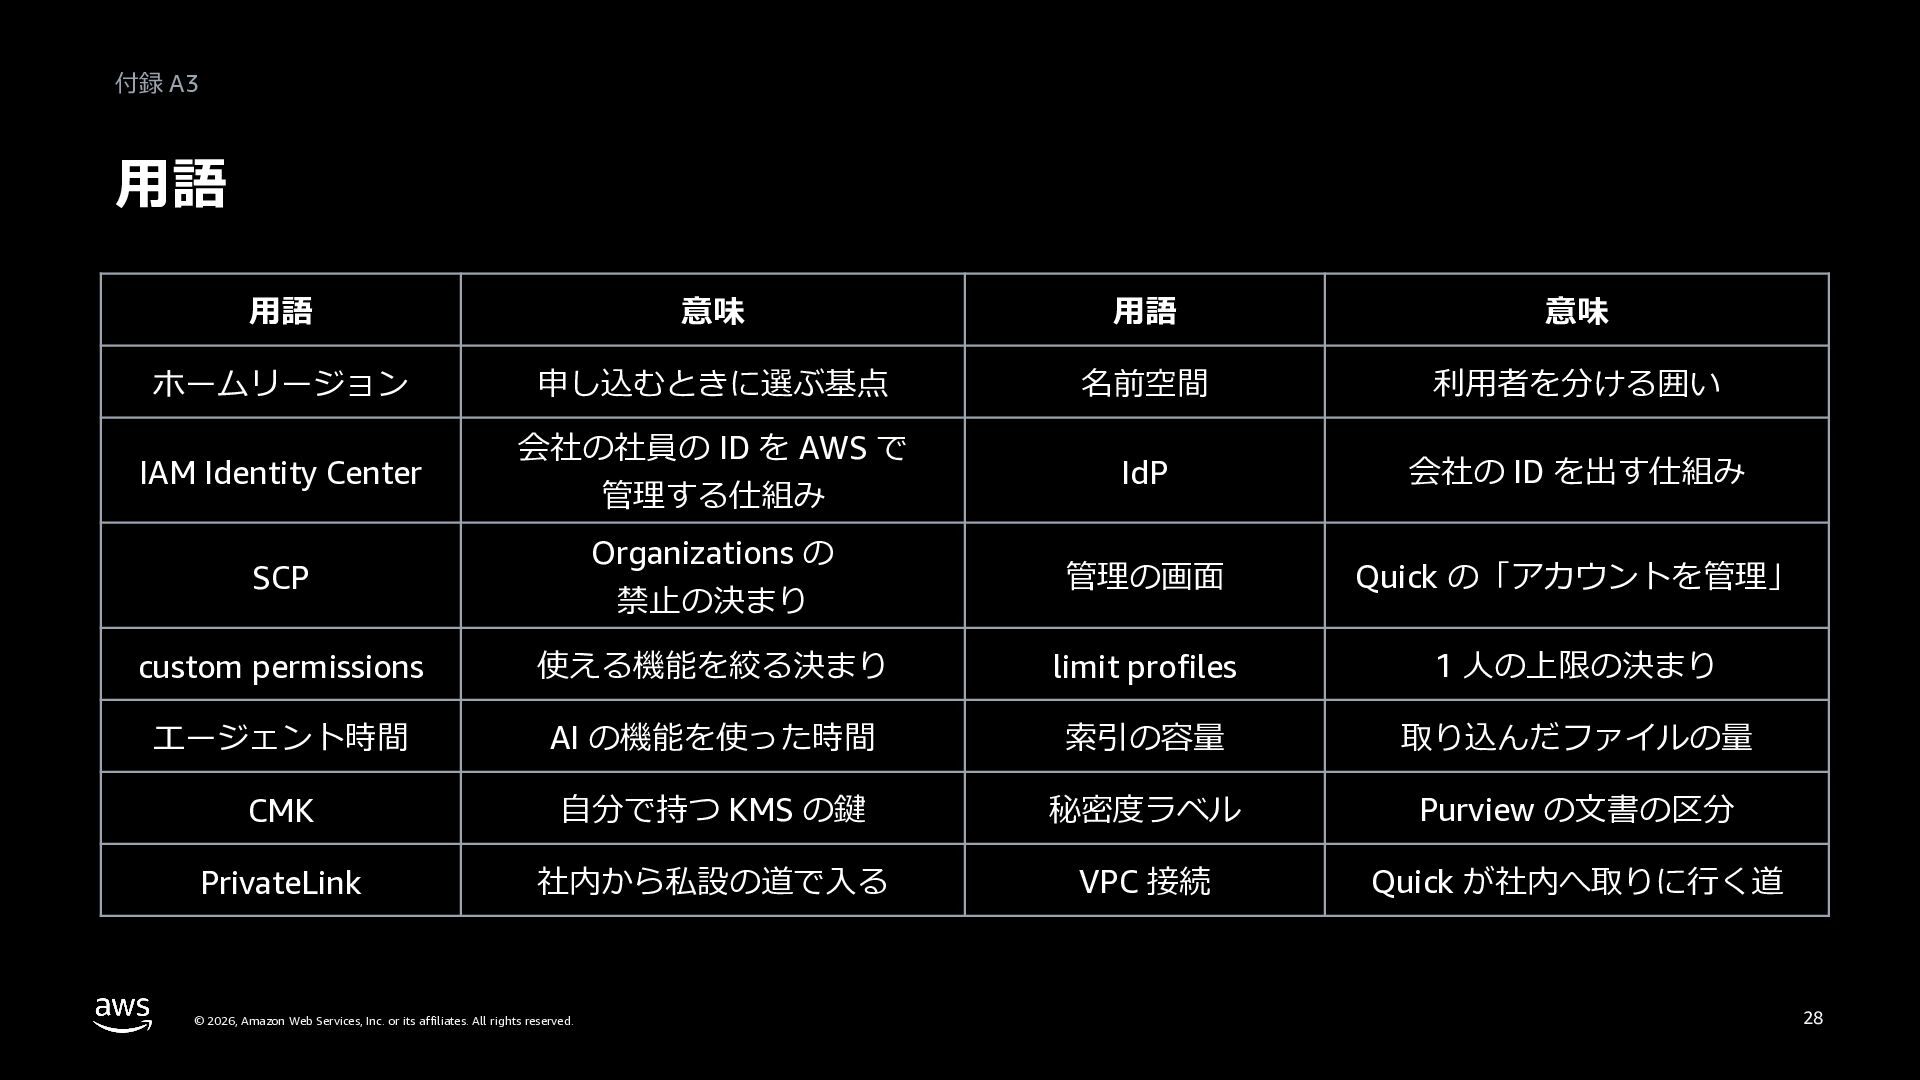
Amazon Quick を会社に導入する前に決めることをまとめた配布資料です。情報システム部門と Quick の管理者に向けて、アカウントとプラン、サインイン、リージョンとデータ、権限、利用量の 5 つ、それに通信と記録を、設定する場所とあわせて説明します。アカウントとプランでは、Quick のアカウントを会社に 1 つにまとめ、ほかのアカウントでの申し込みを SCP で止める形、aws.com/quick の個人のプランとの違い、会社のプラン (Essentials、Professional、Enterprise) と利用者の役割を扱います。サインインは、IAM Identity Center などの方法を比べます。リージョンとデータでは、ホームリージョン、東京リージョンで使うときの推論 (東京と大阪) と Web 検索、利用者のデータをモデルの学習に使わないこと、自社で管理する KMS の鍵 (CMK) を扱います。権限では、使える機能を絞る custom permissions (カスタムアクセス許可)、AI のガードレール、Microsoft Purview のラベルに合わせたデータ損失の防止、共有の承認と Smart Approvals を整理します。利用量では、エージェント時間と索引 (インデックス) の容量、利用者ごとの上限 (limit profiles)、使われ方を見る画面 (Index Dashboard、Cost Explorer など) を説明します。IP と VPC の制限、PrivateLink、CloudTrail での操作の記録は構成図で示します。1 つのチームで試してから広げる段取りは筆者の提案で、AWS の公式の手順とは別です。付録に、決めごとの確かめ表 (チェックリスト)、管理の設定と IAM の権限、用語、出典があります。2026 年 11 月時点の公開ドキュメントをもとにしています。シリーズ「目指せ Quick マスター」の 13 (会社に入れる) です。


 inariku
 oracle4engineer
 cscengineer
 kentapapa
 smt7174
 tgidgd
 ryo_kawamata
 khiroyuki1003
 masu_mi
 cyberagentdevelopers
 yoshiiryo1
 kazzpapa3
 ikki0006
 aleyda
 helenjbeal
 uxyall
 cassininazir
 mlcsv
 kimpetersen
 dougneiner
 scottboms
 bkeepers
 deanohume
 tmiket
 panda_program