Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
パスワード運用から卒業する方法 ~Vaultで始めるシークレット管理自動化~
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Xiaoxuan Meng
September 02, 2026
180
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
パスワード運用から卒業する方法 ~Vaultで始めるシークレット管理自動化~
Xiaoxuan Meng
September 02, 2026
More Decks by Xiaoxuan Meng
See All by Xiaoxuan Meng
IBM Verify運用自動化
mengxiaoxuan
0
50
20260623IBM Verifyで実現する MFAとパスキーの認証強化
mengxiaoxuan
0
47
Featured
See All Featured
The World Runs on Bad Software
bkeepers
PRO
72
12k
The browser strikes back
jonoalderson
0
1.8k
Building a A Zero-Code AI SEO Workflow
portentint
PRO
0
760
What's in a price? How to price your products and services
michaelherold
247
13k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
620
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3k
Helping Users Find Their Own Way: Creating Modern Search Experiences
danielanewman
31
3.4k
Code Reviewing Like a Champion
maltzj
528
40k
Building Applications with DynamoDB
mza
96
7.2k
Between Models and Reality
mayunak
4
480
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
3
4.3k
Embracing the Ebb and Flow
colly
88
5.2k
Transcript
パスワード運用から 卒業する方法 ~Vaultで始めるシークレット管理自動化~ © 2026 IBM Corporation 1
自己紹介 ・中国 上海出身 ・東京都 町田市在住 ・データ系ソフトウェアのテクニカルサポート、カスタマーサクセス、 パートナーイネーブルメント、プリセールスなどを担当 MENG XIAOXUAN モ
ショウケン カスタマーサクセス Customer Success, Technology, IBM Linkedin つながり大歓迎 © 2026 IBM Corporation 2
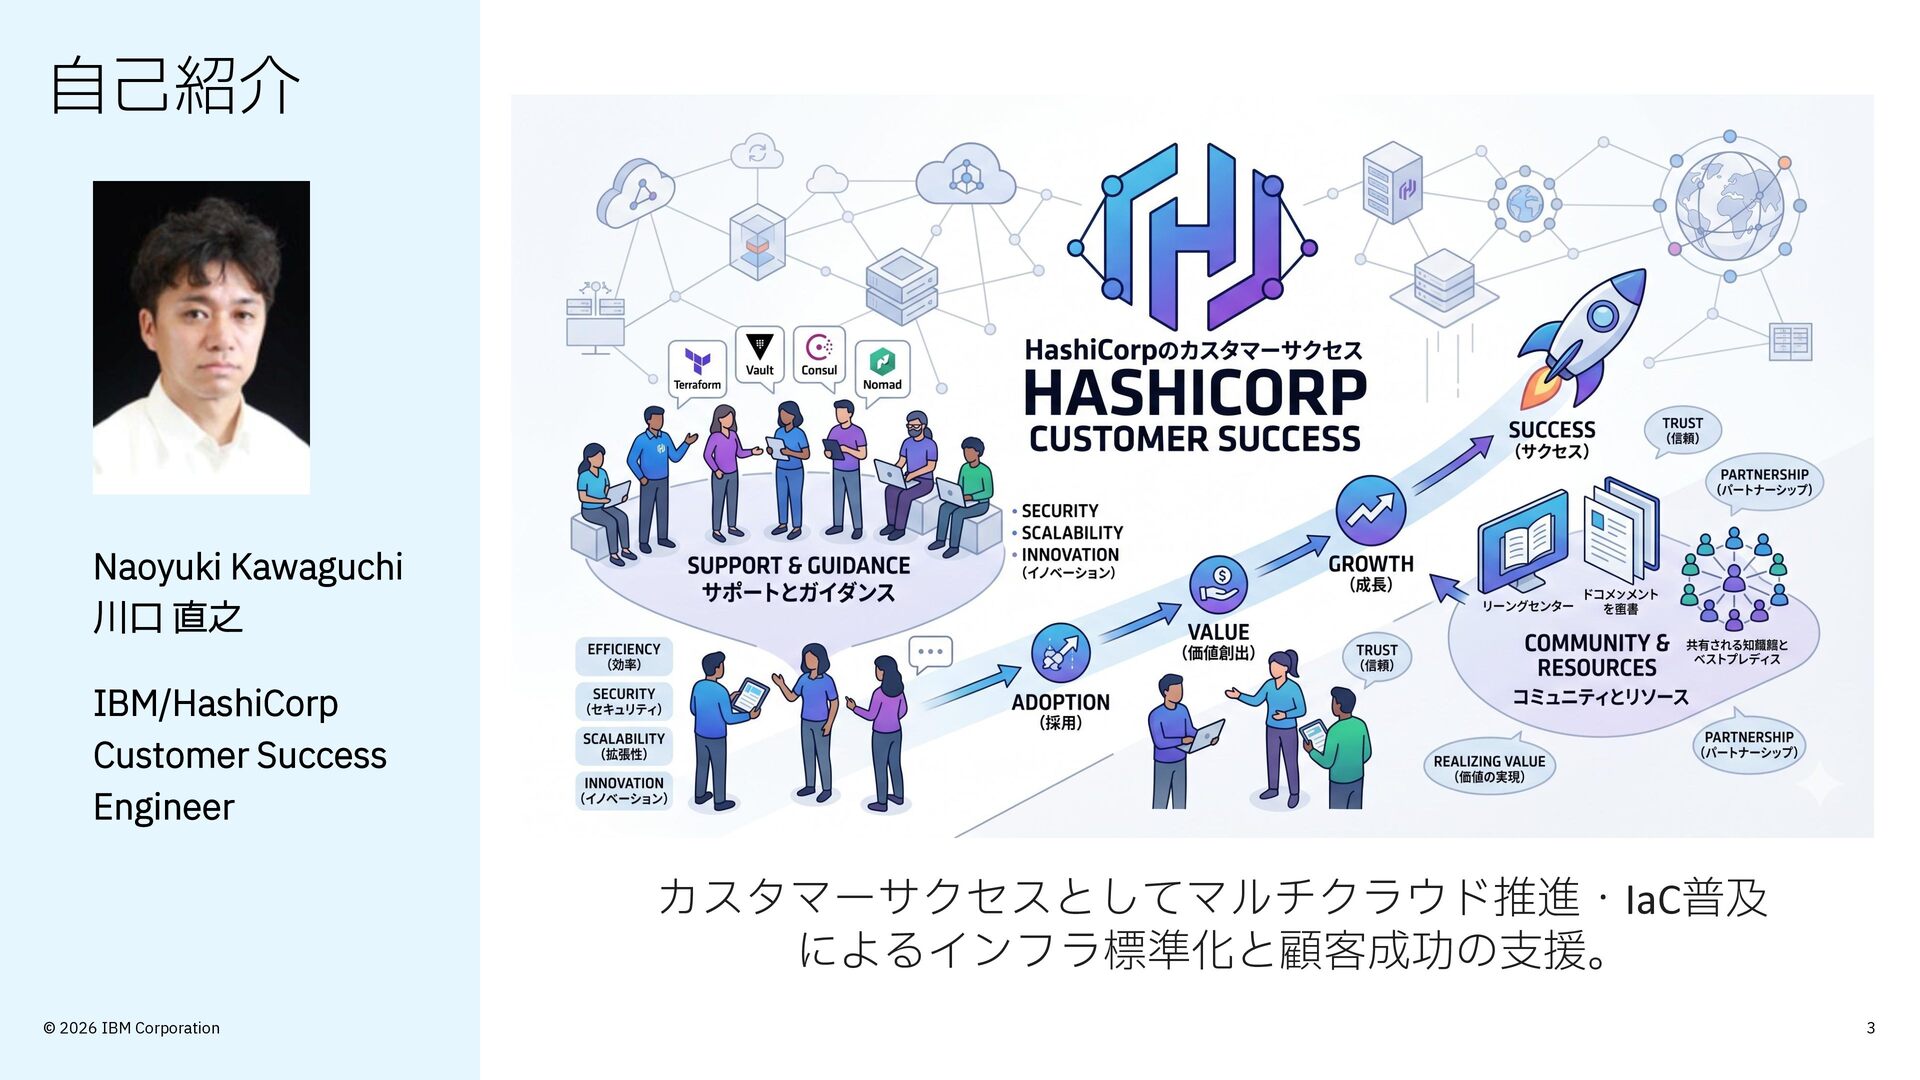
自己紹介 Naoyuki Kawaguchi 川口 直之 IBM/HashiCorp Customer Success Engineer カスタマーサクセスとしてマルチクラウド推進・IaC普及
によるインフラ標準化と顧客成功の支援。 © 2026 IBM Corporation 3
Agenda 1. シークレット管理の概要 2. シークレットエンジンのユースケース 3. デモ © 2026 IBM
Corporation 4
本日のセミナーでは ・シークレット管理のあるべき姿 ・HashiCorp Vaultを使ったシークレット管理のメリットを理解する ・ユースケースを理解する © 2026 IBM Corporation 5
1.シークレット管理の概要 © 2026 IBM Corporation 6
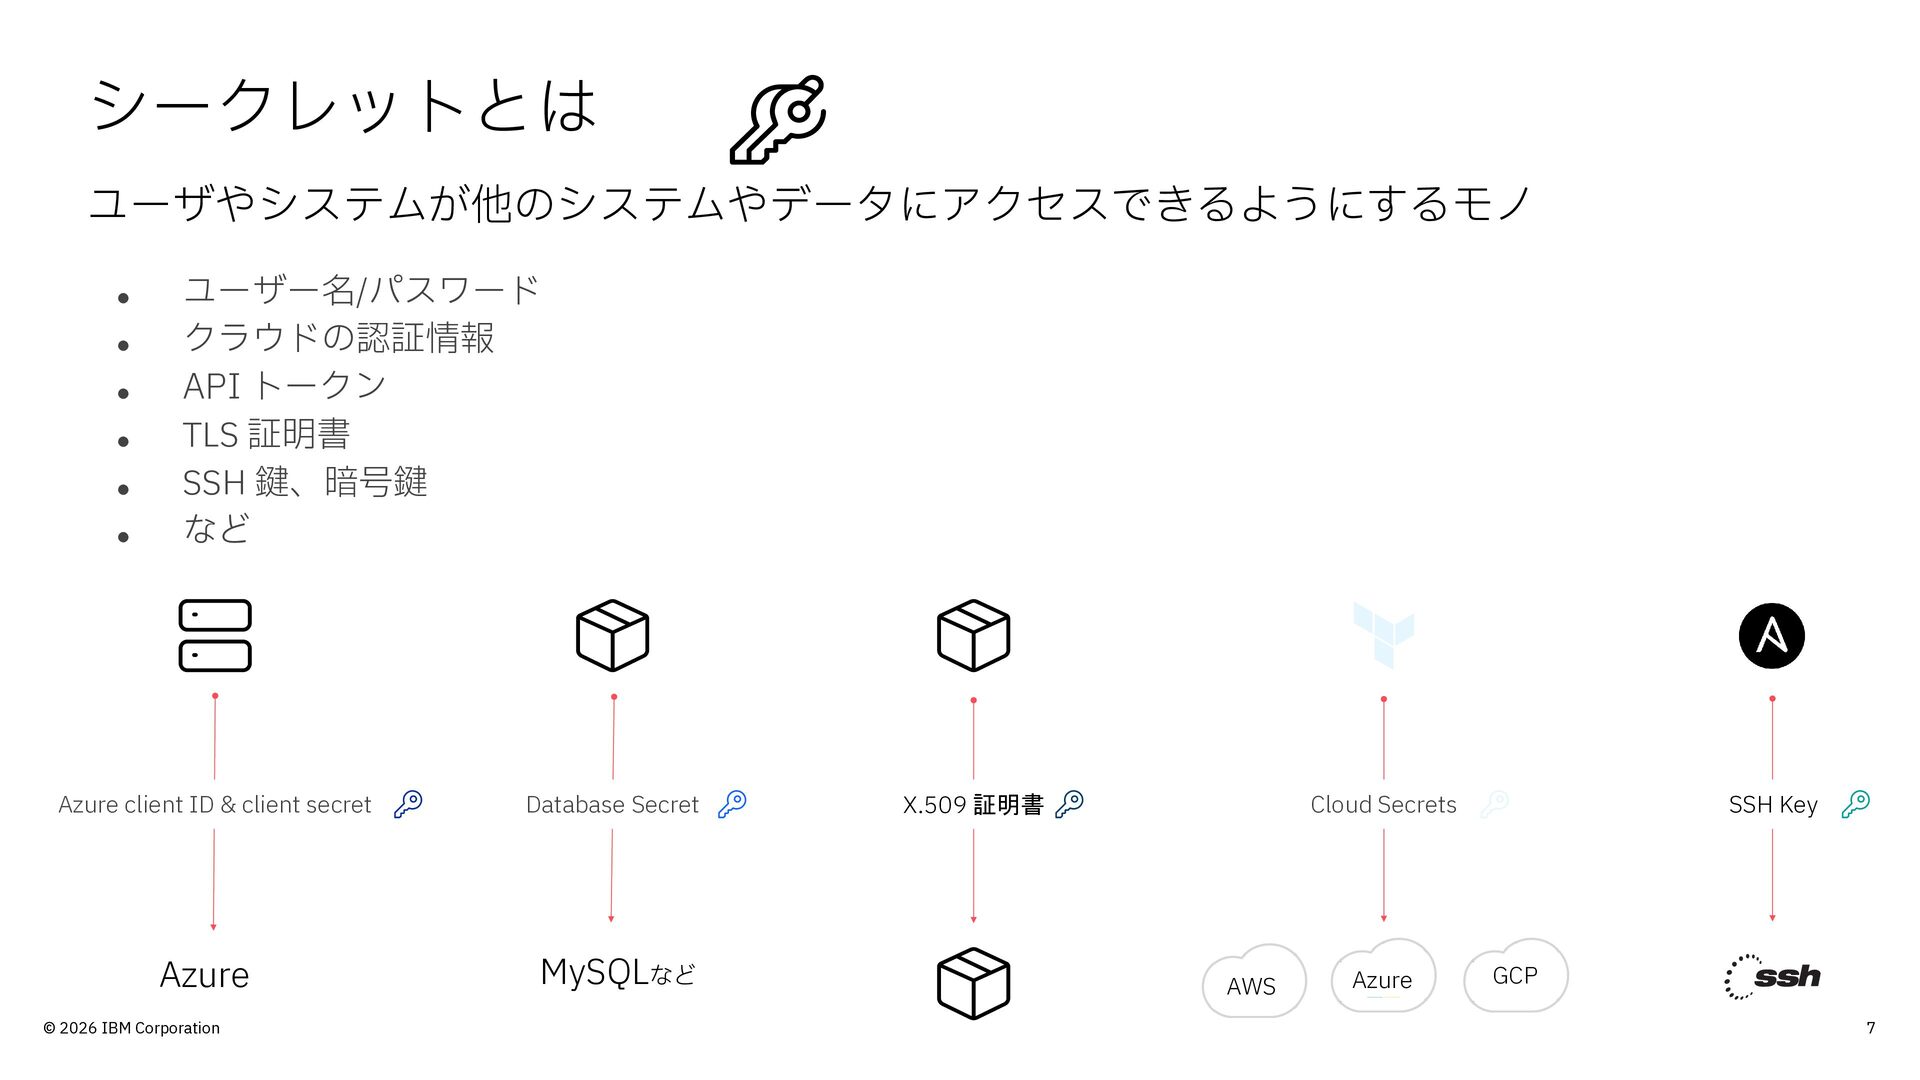
シークレットとは ユーザやシステムが他のシステムやデータにアクセスできるようにするモノ • • • • • • ユーザー名/パスワード クラウドの認証情報
API トークン TLS 証明書 SSH 鍵、暗号鍵 など Azure client ID & client secret Database Secret Azure MySQLなど © 2026 IBM Corporation Cloud Secrets X.509 証明書 AWS Azure SSH Key GCP 7
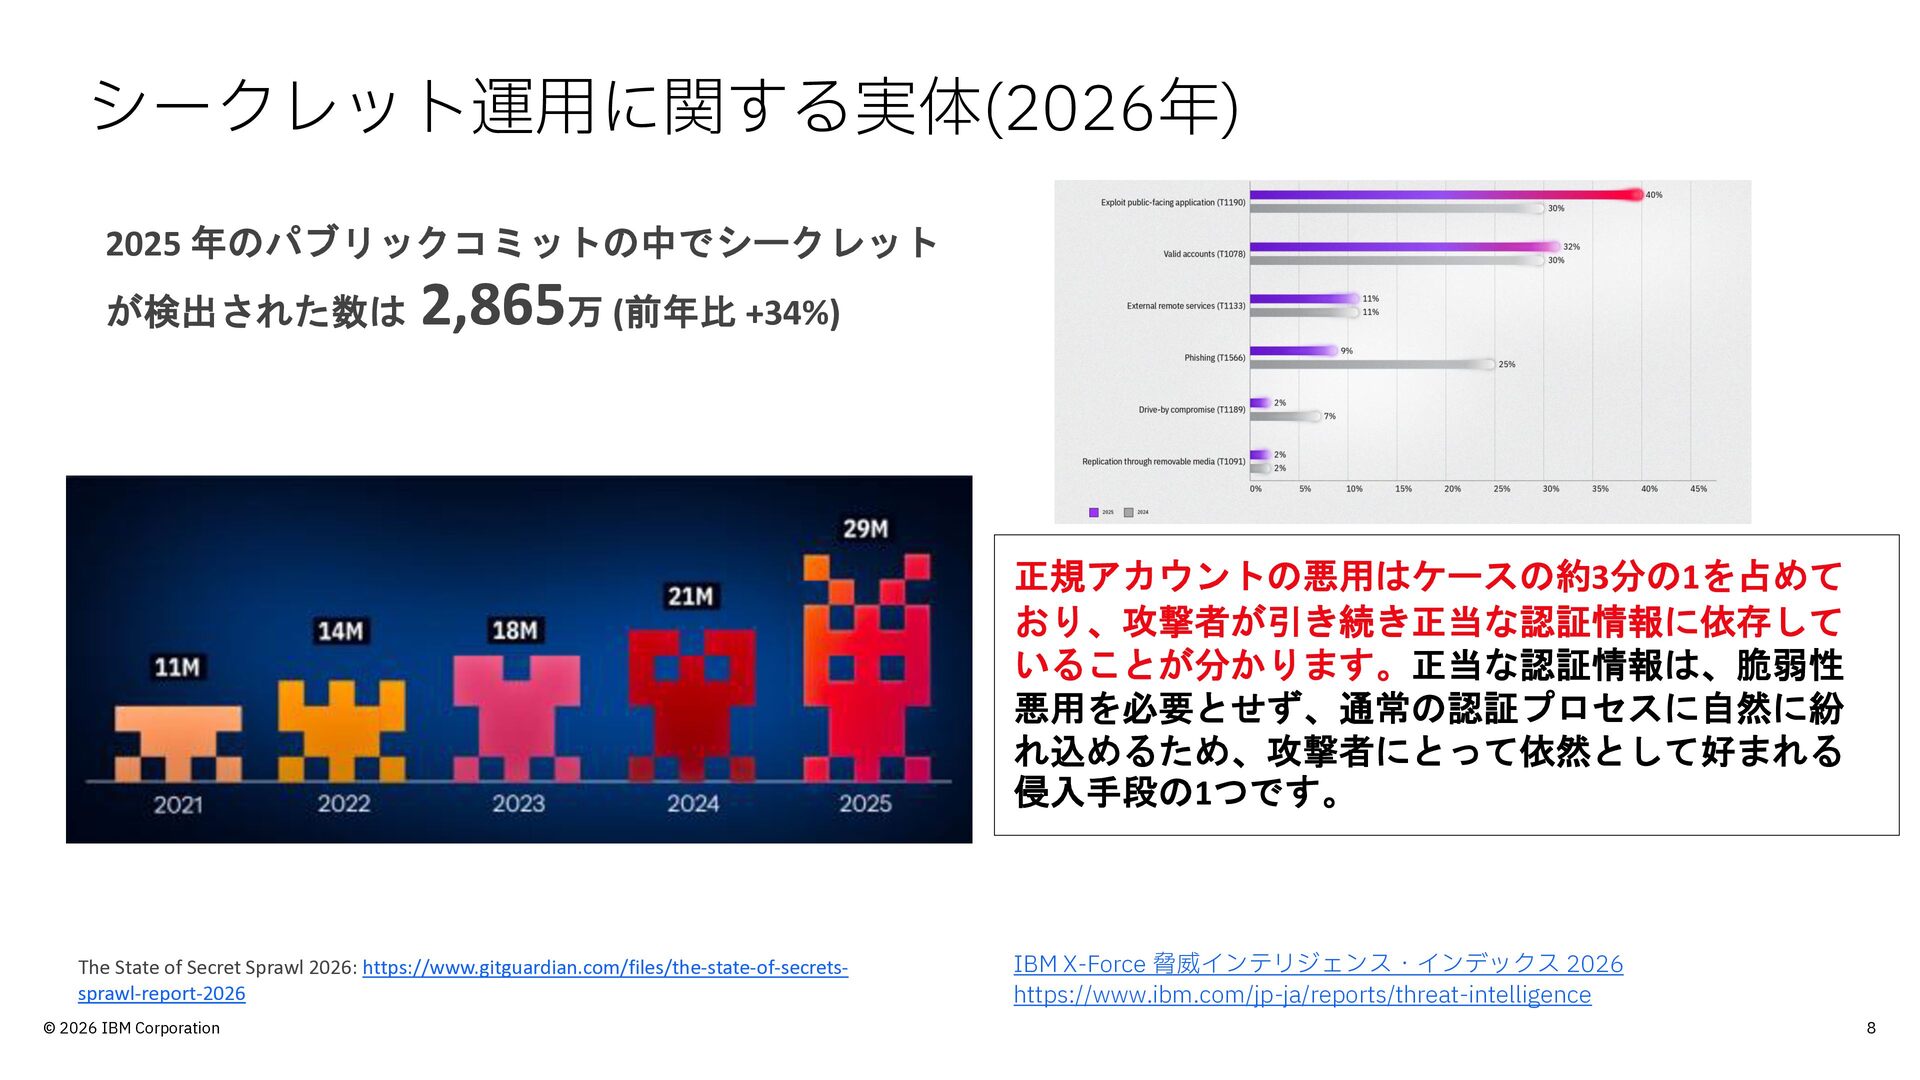
シークレット運用に関する実体(2026年) 2025 年のパブリックコミットの中でシークレット が検出された数は 2,865万 (前年比 +34%) 正規アカウントの悪用はケースの約3分の1を占めて おり、攻撃者が引き続き正当な認証情報に依存して いることが分かります。正当な認証情報は、脆弱性
悪用を必要とせず、通常の認証プロセスに自然に紛 れ込めるため、攻撃者にとって依然として好まれる 侵入手段の1つです。 The State of Secret Sprawl 2026: https://www.gitguardian.com/files/the-state-of-secretssprawl-report-2026 © 2026 IBM Corporation IBM X-Force 脅威インテリジェンス・インデックス 2026 https://www.ibm.com/jp-ja/reports/threat-intelligence 8
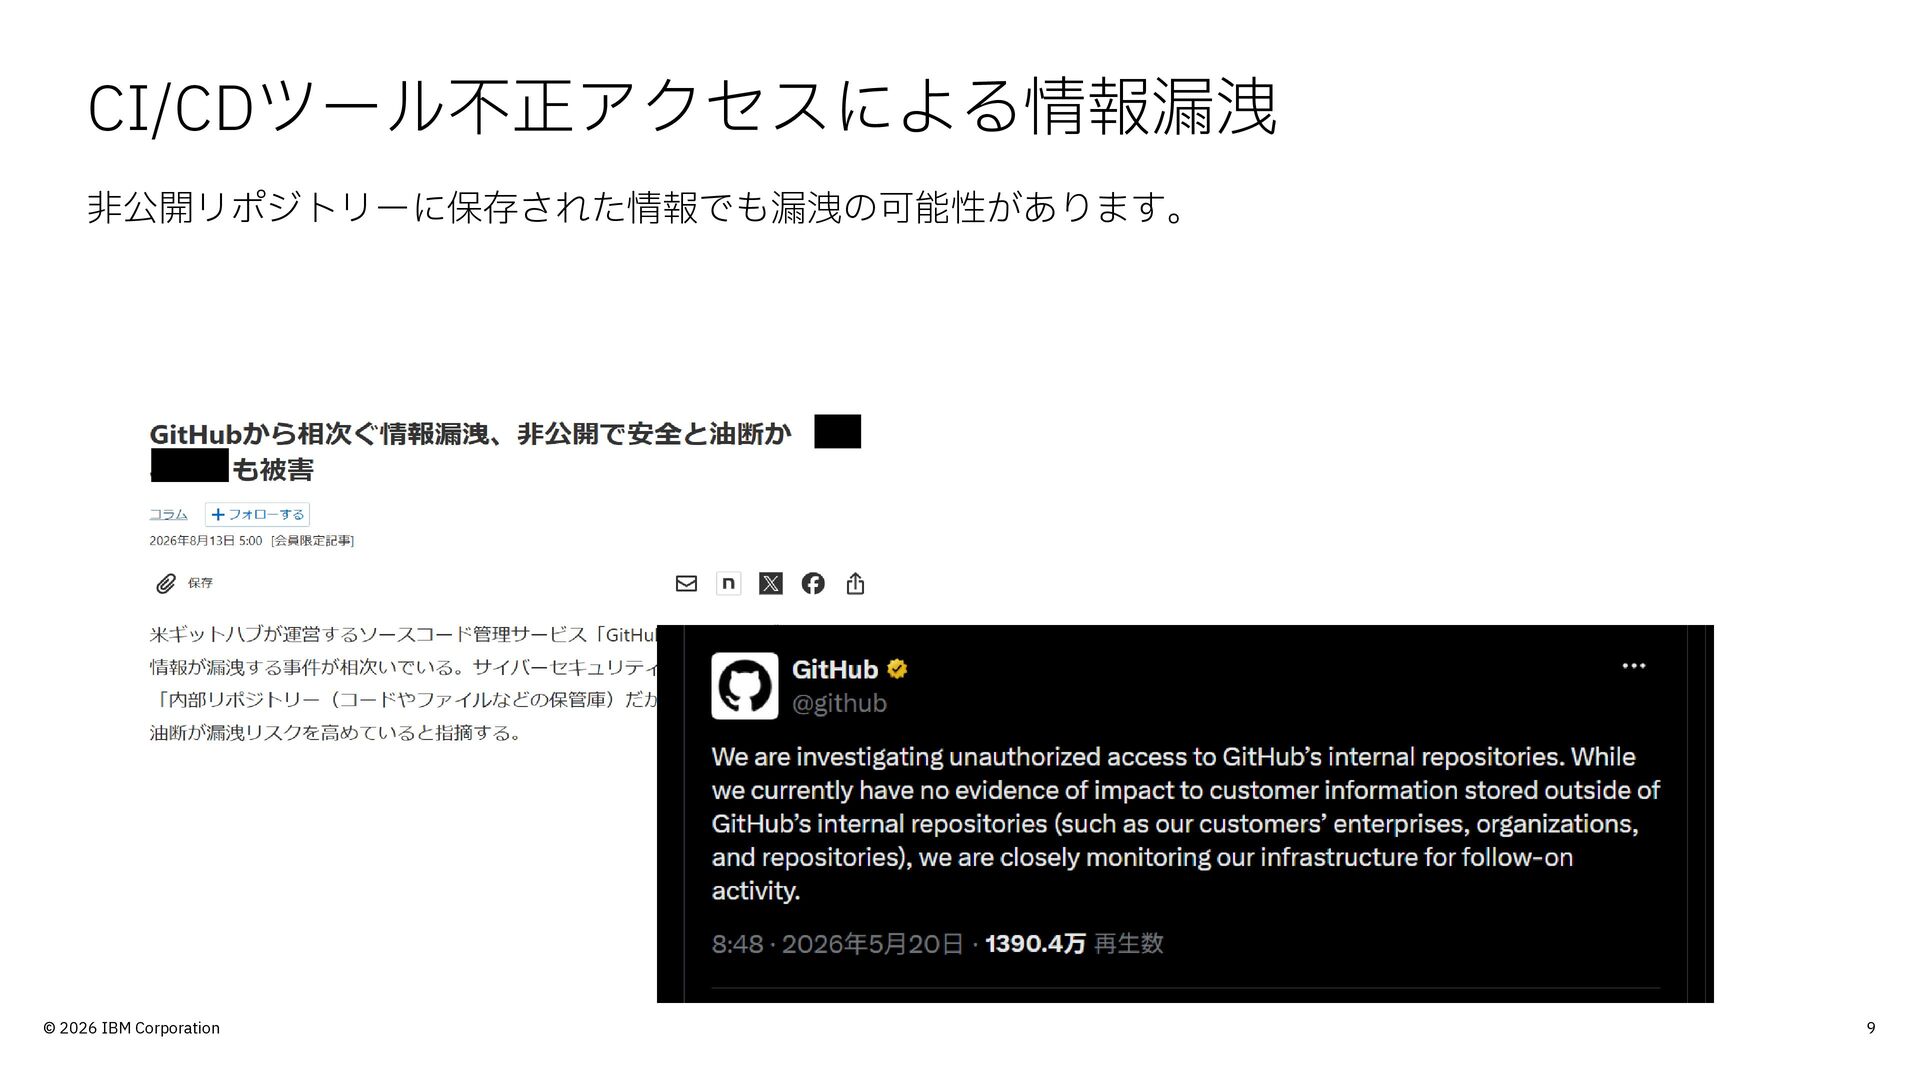
CI/CDツール不正アクセスによる情報漏洩 非公開リポジトリーに保存された情報でも漏洩の可能性があります。 © 2026 IBM Corporation 9
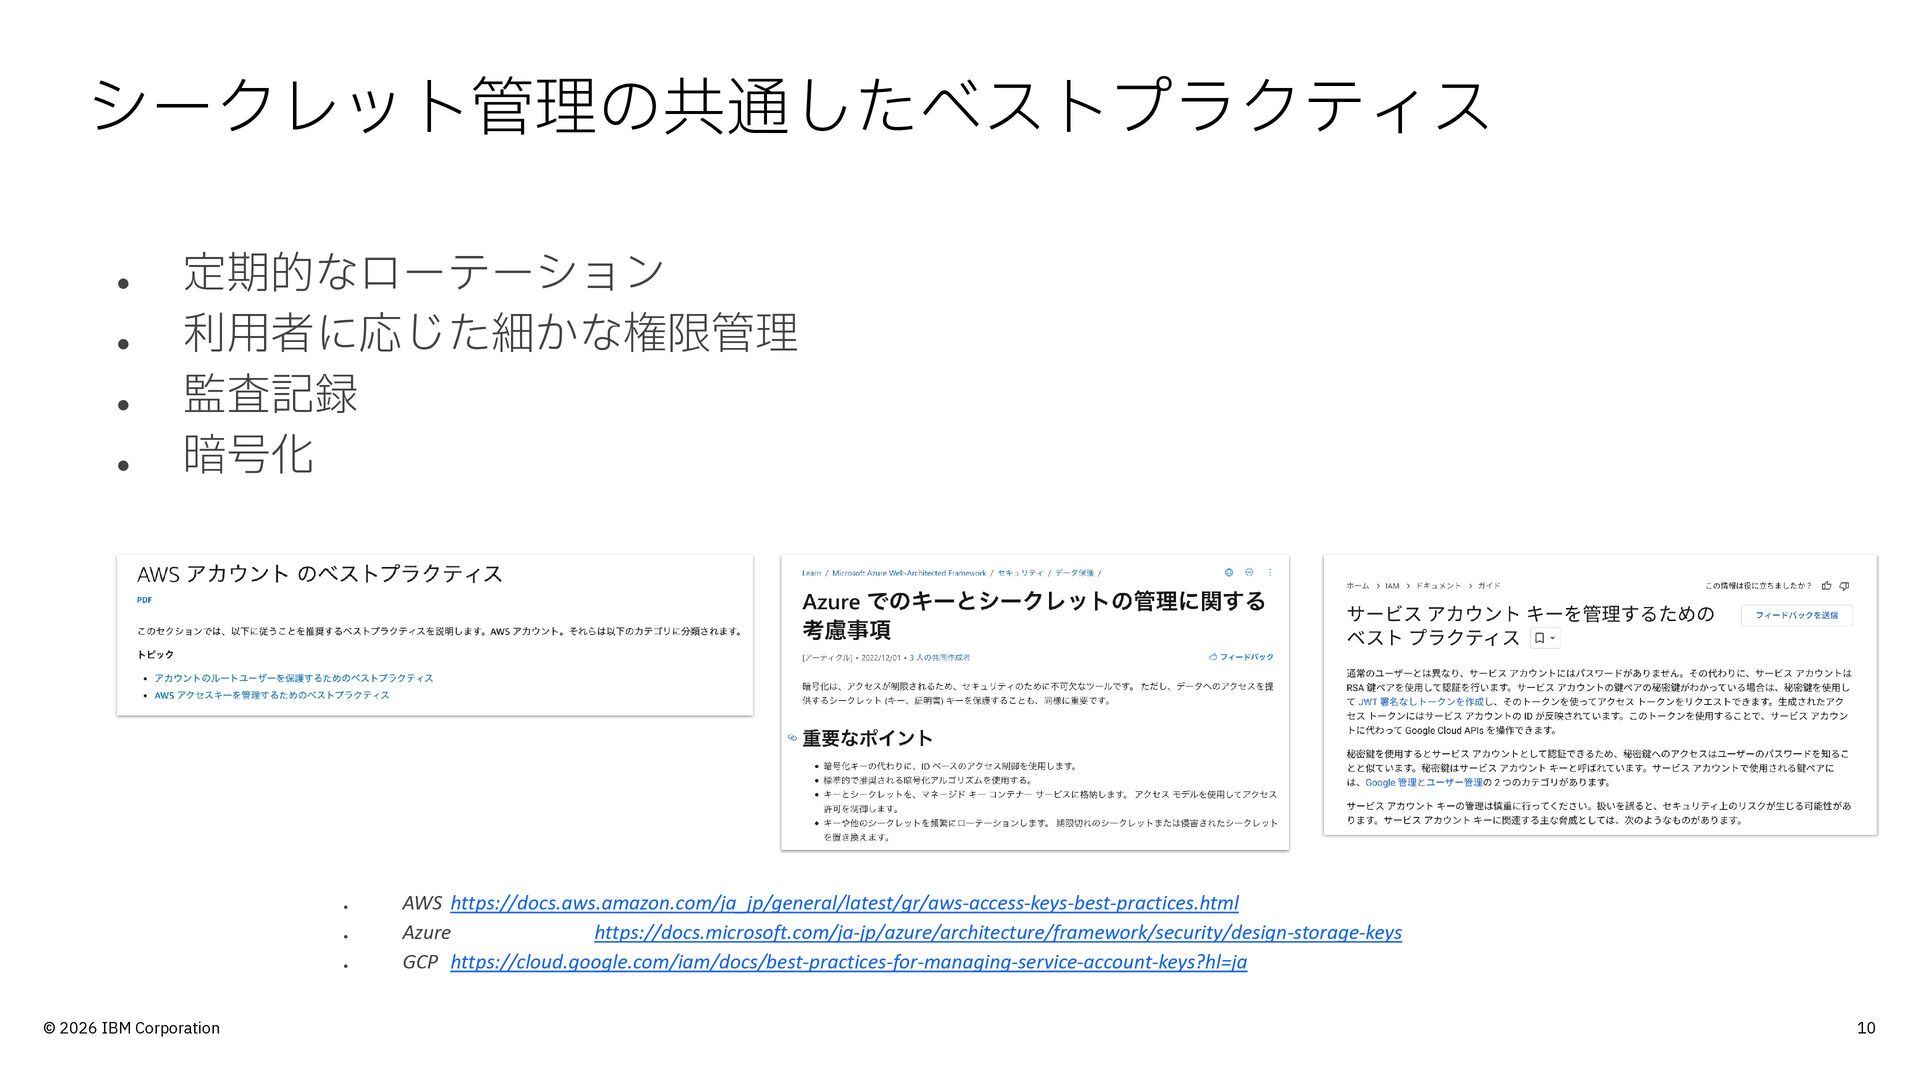
シークレット管理の共通したベストプラクティス • • • • 定期的なローテーション 利用者に応じた細かな権限管理 監査記録 暗号化 •
• • © 2026 IBM Corporation AWS https://docs.aws.amazon.com/ja_jp/general/latest/gr/aws-access-keys-best-practices.html Azure https://docs.microsoft.com/ja-jp/azure/architecture/framework/security/design-storage-keys GCP https://cloud.google.com/iam/docs/best-practices-for-managing-service-account-keys?hl=ja 10
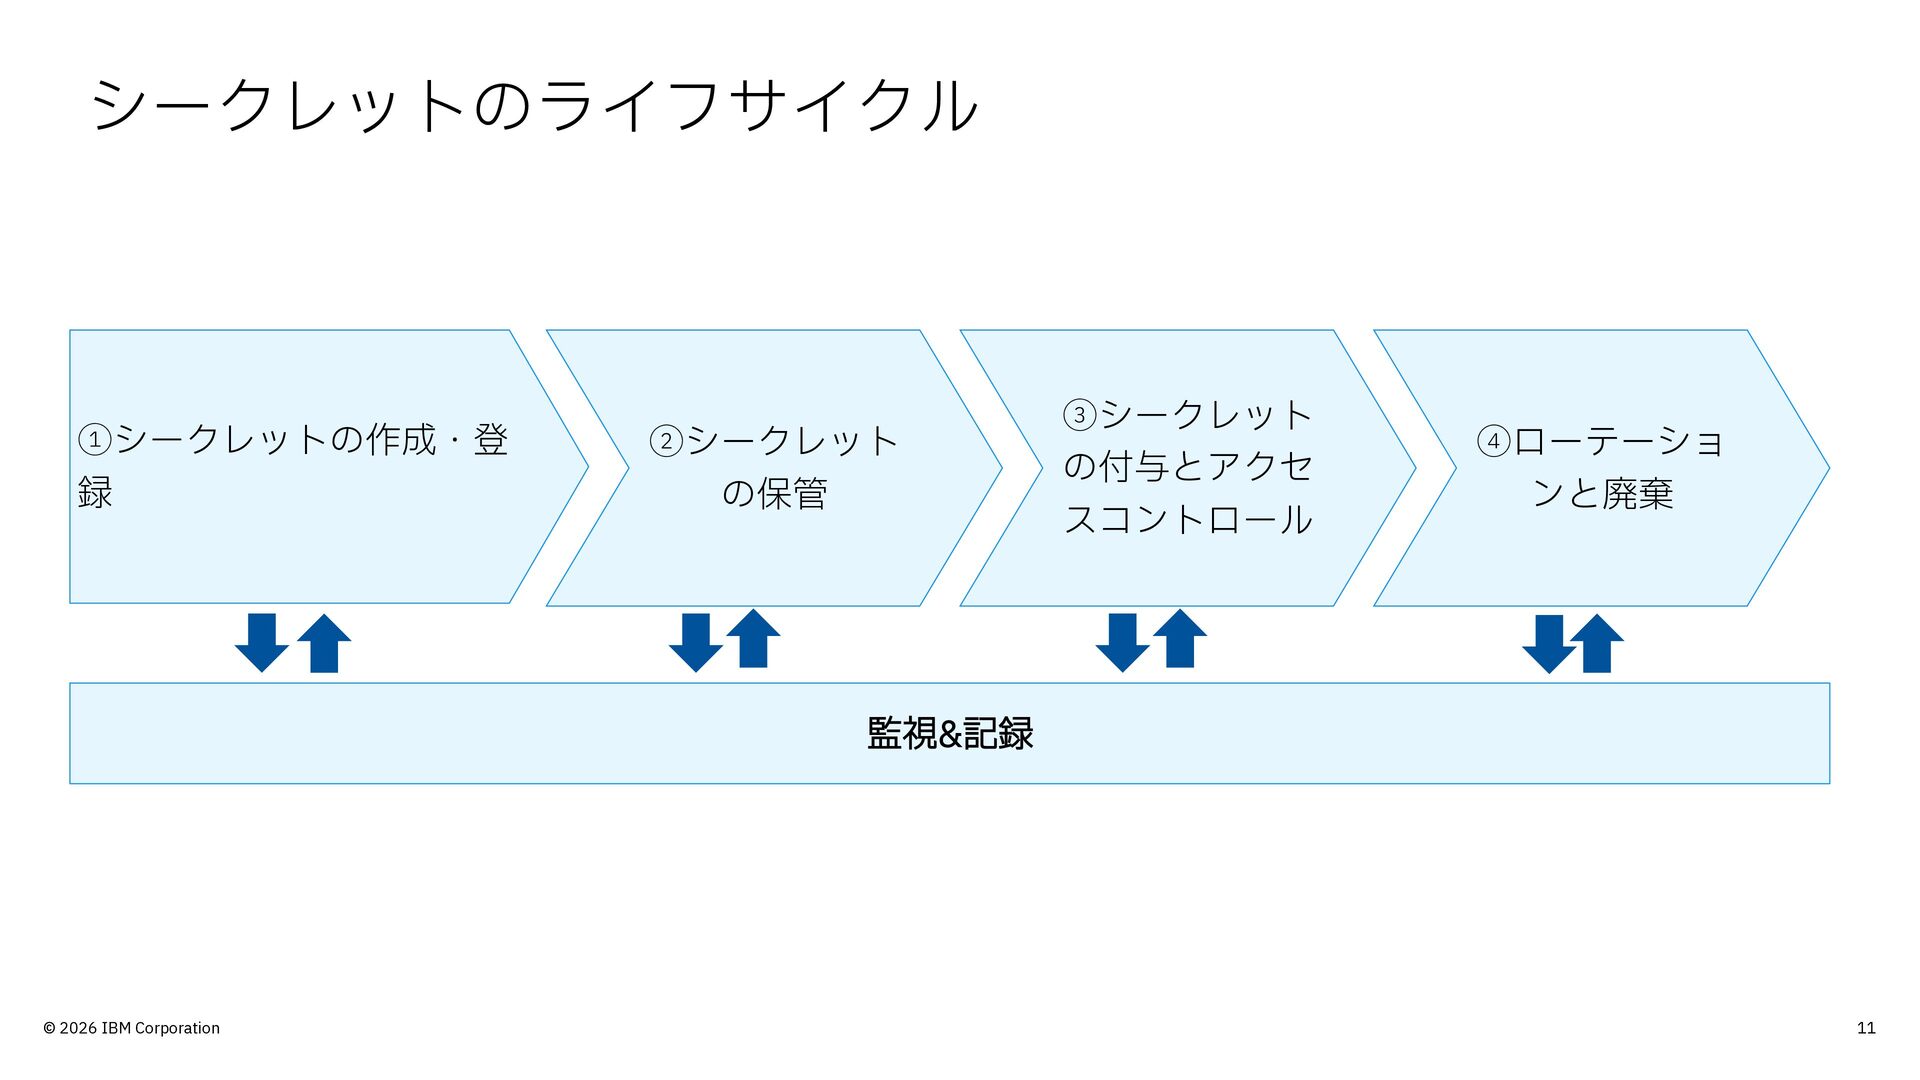
シークレットのライフサイクル ①シークレットの作成・登 録 ②シークレット の保管 ③シークレット の付与とアクセ スコントロール ④ローテーショ ンと廃棄
監視&記録 © 2026 IBM Corporation 11
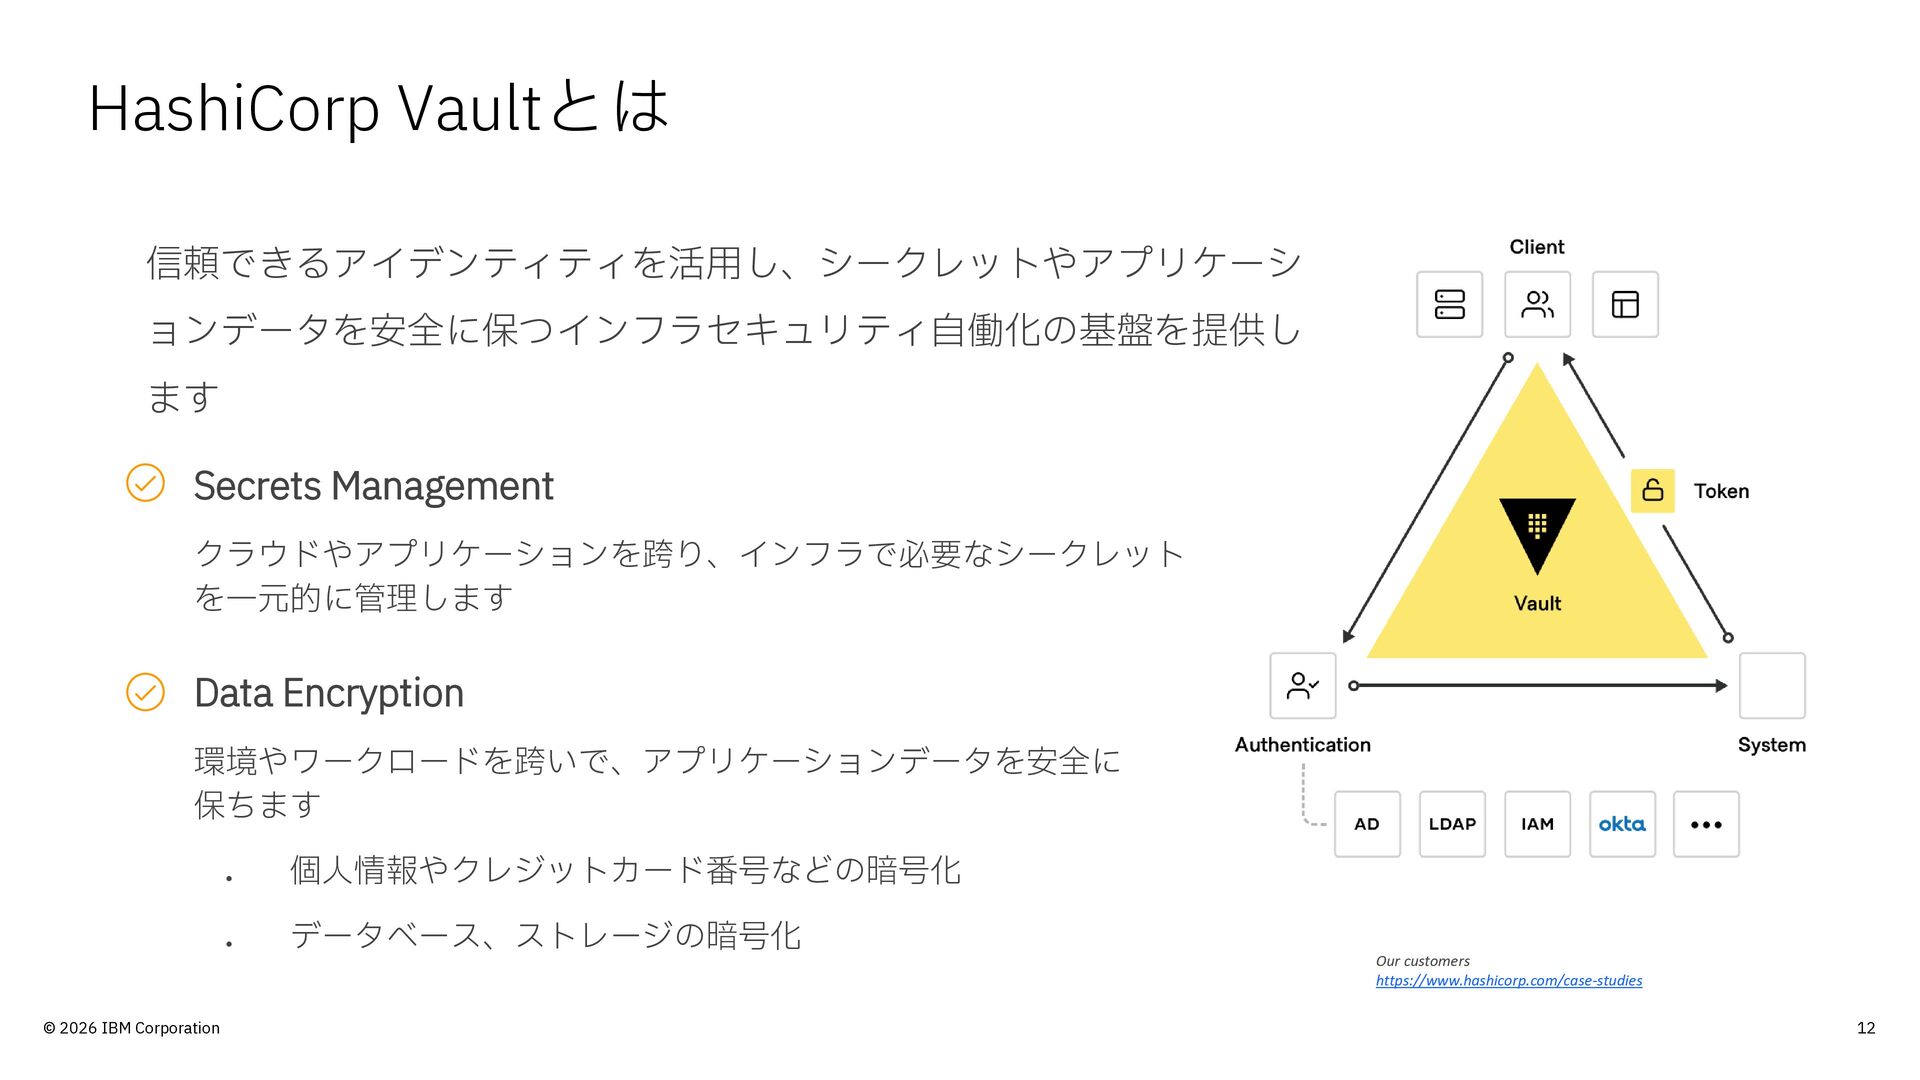
HashiCorp Vaultとは 信頼できるアイデンティティを活用し、シークレットやアプリケーシ ョンデータを安全に保つインフラセキュリティ自働化の基盤を提供し ます Secrets Management クラウドやアプリケーションを跨り、インフラで必要なシークレット を一元的に管理します Data
Encryption 環境やワークロードを跨いで、アプリケーションデータを安全に 保ちます • 個人情報やクレジットカード番号などの暗号化 • データベース、ストレージの暗号化 Our customers https://www.hashicorp.com/case-studies © 2026 IBM Corporation 12
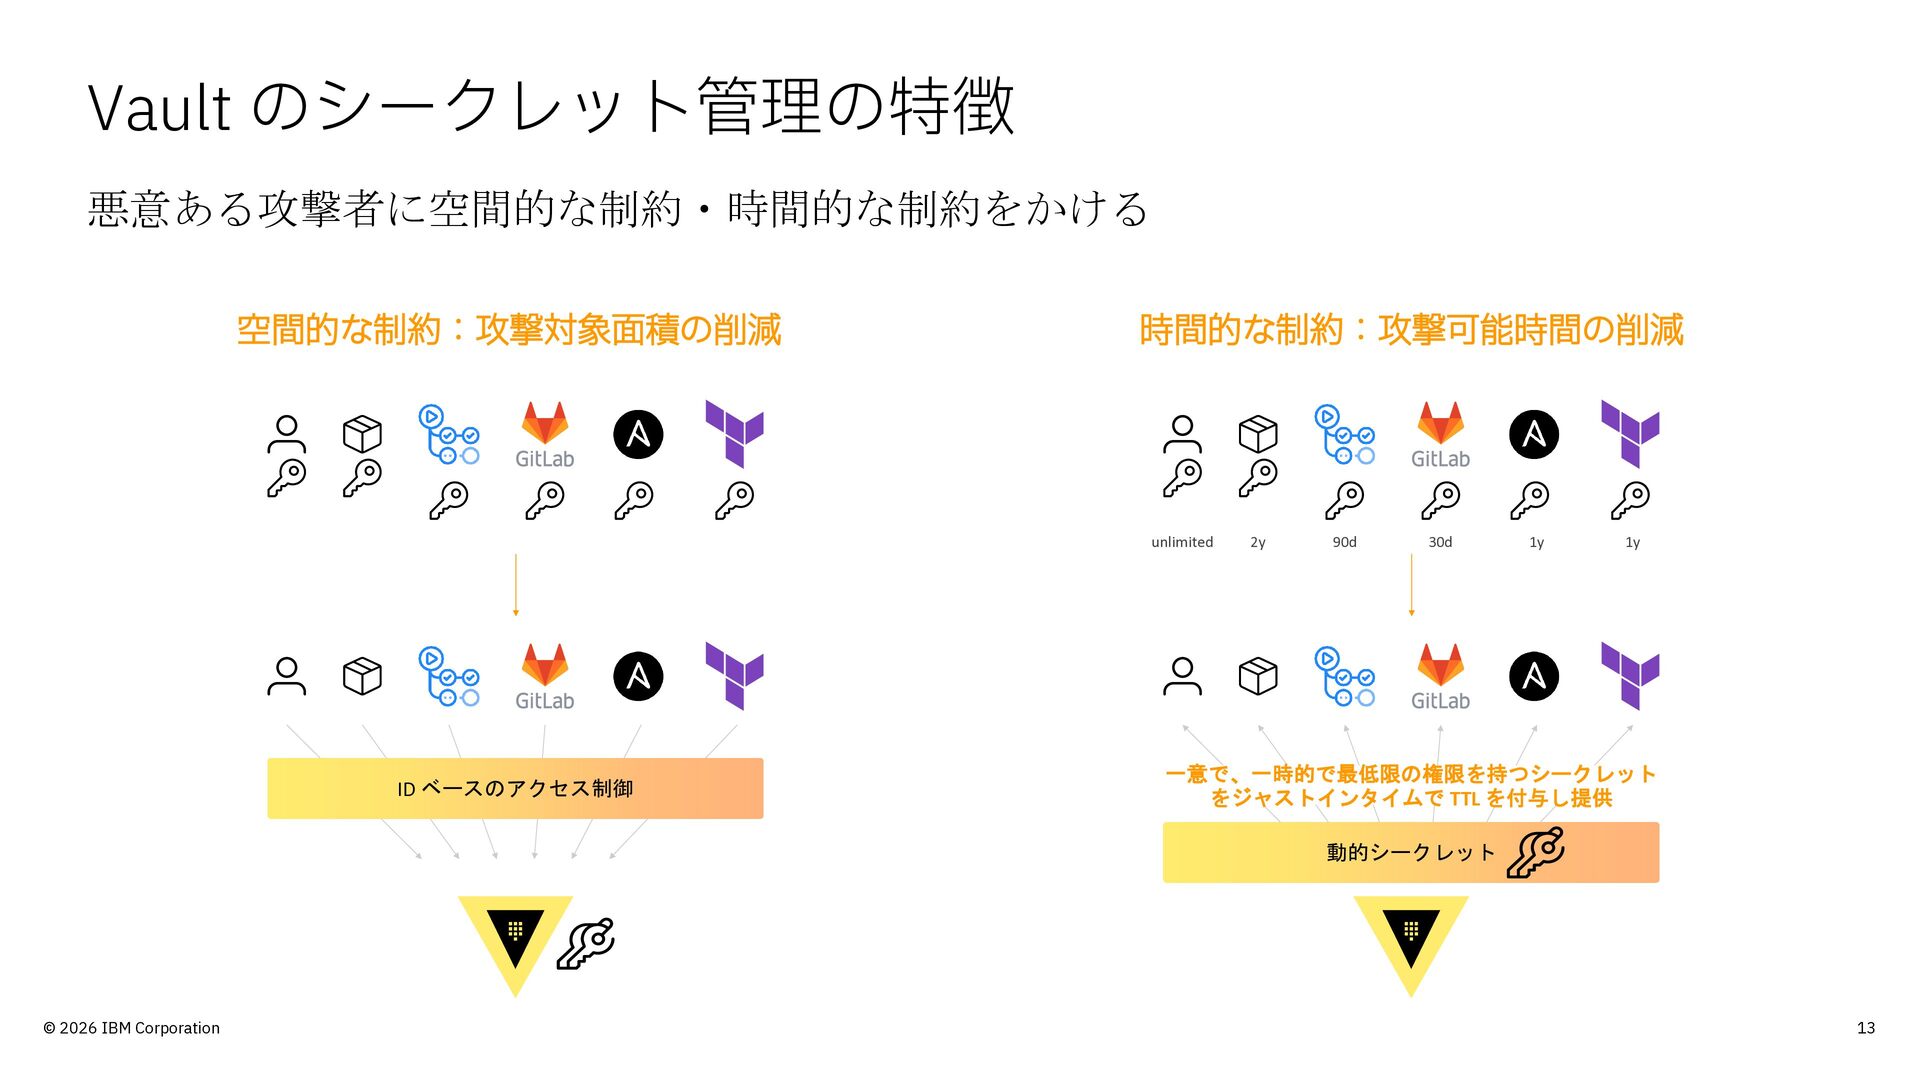
Vault のシークレット管理の特徴 悪意ある攻撃者に空間的な制約・時間的な制約をかける 空間的な制約:攻撃対象面積の削減 時間的な制約:攻撃可能時間の削減 unlimited ID ベースのアクセス制御 2y 90d
30d 1y 1y 一意で、一時的で最低限の権限を持つシークレット をジャストインタイムで TTL を付与し提供 動的シークレット © 2026 IBM Corporation 13
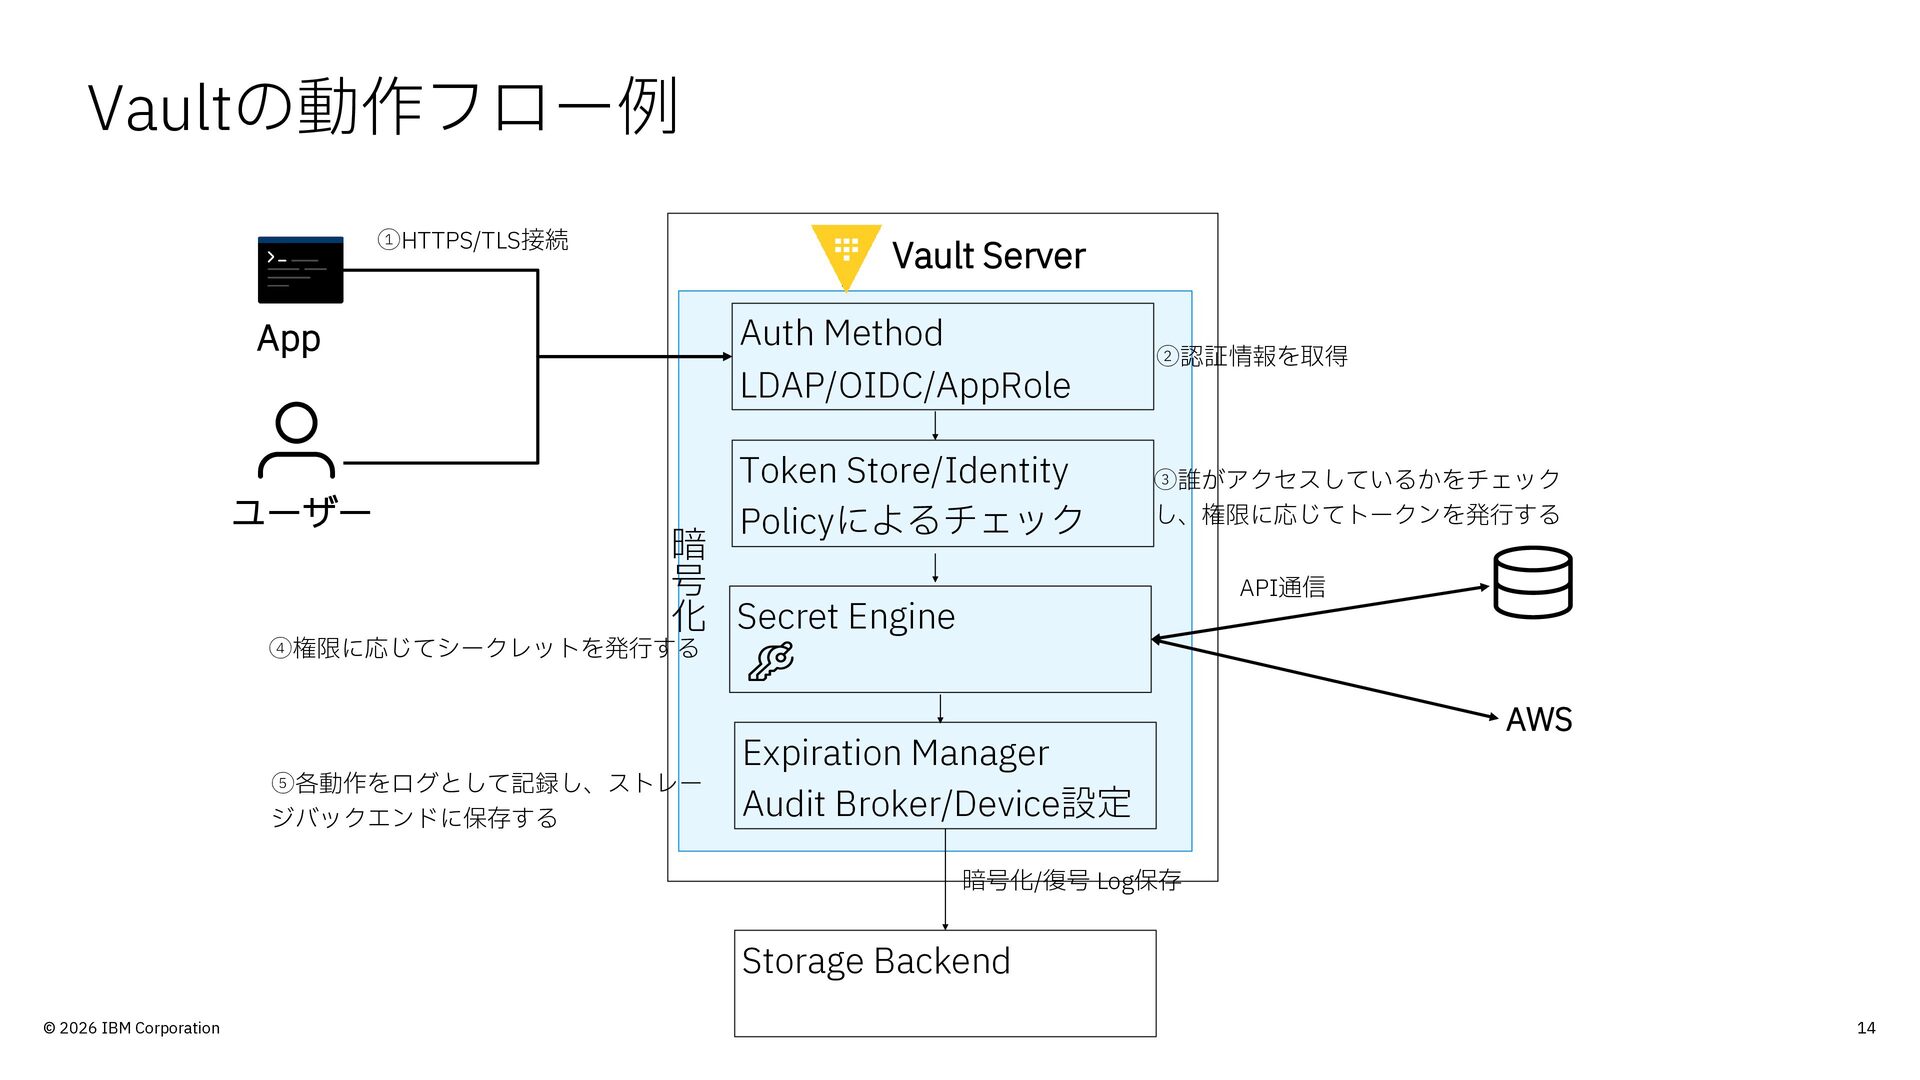
Vaultの動作フロー例 ①HTTPS/TLS接続 Vault Server App ユーザー Auth Method LDAP/OIDC/AppRole ②認証情報を取得
Token Store/Identity Policyによるチェック ③誰がアクセスしているかをチェック し、権限に応じてトークンを発行する 暗 号 化 Secret Engine API通信 ④権限に応じてシークレットを発行する ⑤各動作をログとして記録し、ストレー ジバックエンドに保存する Expiration Manager Audit Broker/Device設定 AWS 暗号化/復号 Log保存 Storage Backend © 2026 IBM Corporation 14
シークレットエンジン(Secrets Engines) とは Vaultがクライアント側に提供する機能群の総称。 シークレットエンジンの機能はそれぞれ異なる - シークレットを複合化して取り出すもの、外部のシステムと連携をする - シークレットを生成する -
暗号化の機能を提供する - TOTP(Time-based One-Time Password時間ベースのワンタイムパスワード)を生成する - 証明書を生成するなど シークレットエンジンは Vaultの”Path”で有効化(マウント)され、内部でルーティングで利用され たり、クライアントの権限管理の対象となる。 © 2026 IBM Corporation 15
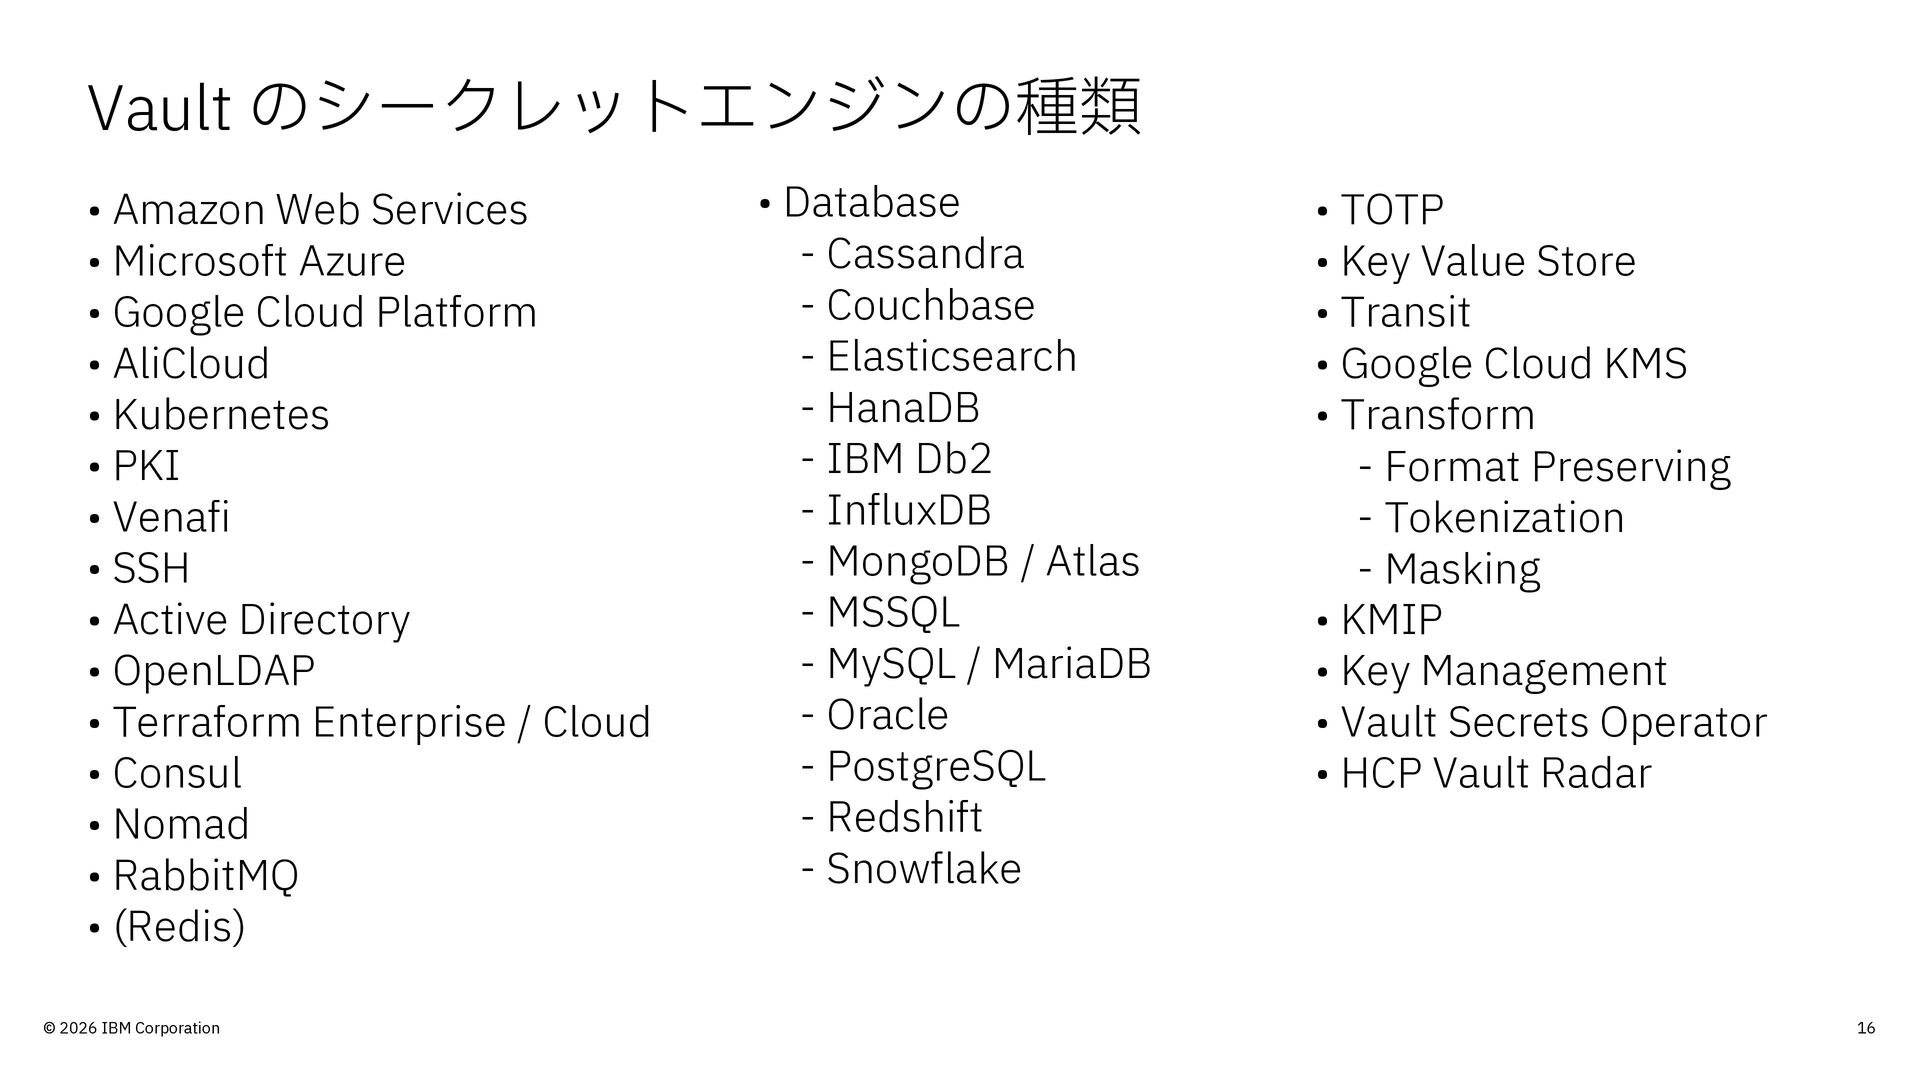
Vault のシークレットエンジンの種類 • Amazon Web Services • Microsoft Azure •
Google Cloud Platform • AliCloud • Kubernetes • PKI • Venafi • SSH • Active Directory • OpenLDAP • Terraform Enterprise / Cloud • Consul • Nomad • RabbitMQ • (Redis) © 2026 IBM Corporation • Database - Cassandra - Couchbase - Elasticsearch - HanaDB - IBM Db2 - InfluxDB - MongoDB / Atlas - MSSQL - MySQL / MariaDB - Oracle - PostgreSQL - Redshift - Snowflake • TOTP • Key Value Store • Transit • Google Cloud KMS • Transform - Format Preserving - Tokenization - Masking • KMIP • Key Management • Vault Secrets Operator • HCP Vault Radar 16
データベース、PKIユースケース © 2026 IBM Corporation 17
Databaseシークレットエンジン •データベースのシークレットを動的に管理するシークレットエンジン •プラグインを通して様々な種類のデータベースのシークレットに対応 -ビルトインプラグイン: バイナリに同包されており、デフォルトで使えるプラグイン (Elasticsearch、IBM DB2、Redis、MySQL、MongoDB、Oracle、PostgreSQL、Redshift、 Snowflakeなど) -カスタムプラグイン:提供されているフレームワークを使った独自プラグイン ©
2026 IBM Corporation 18
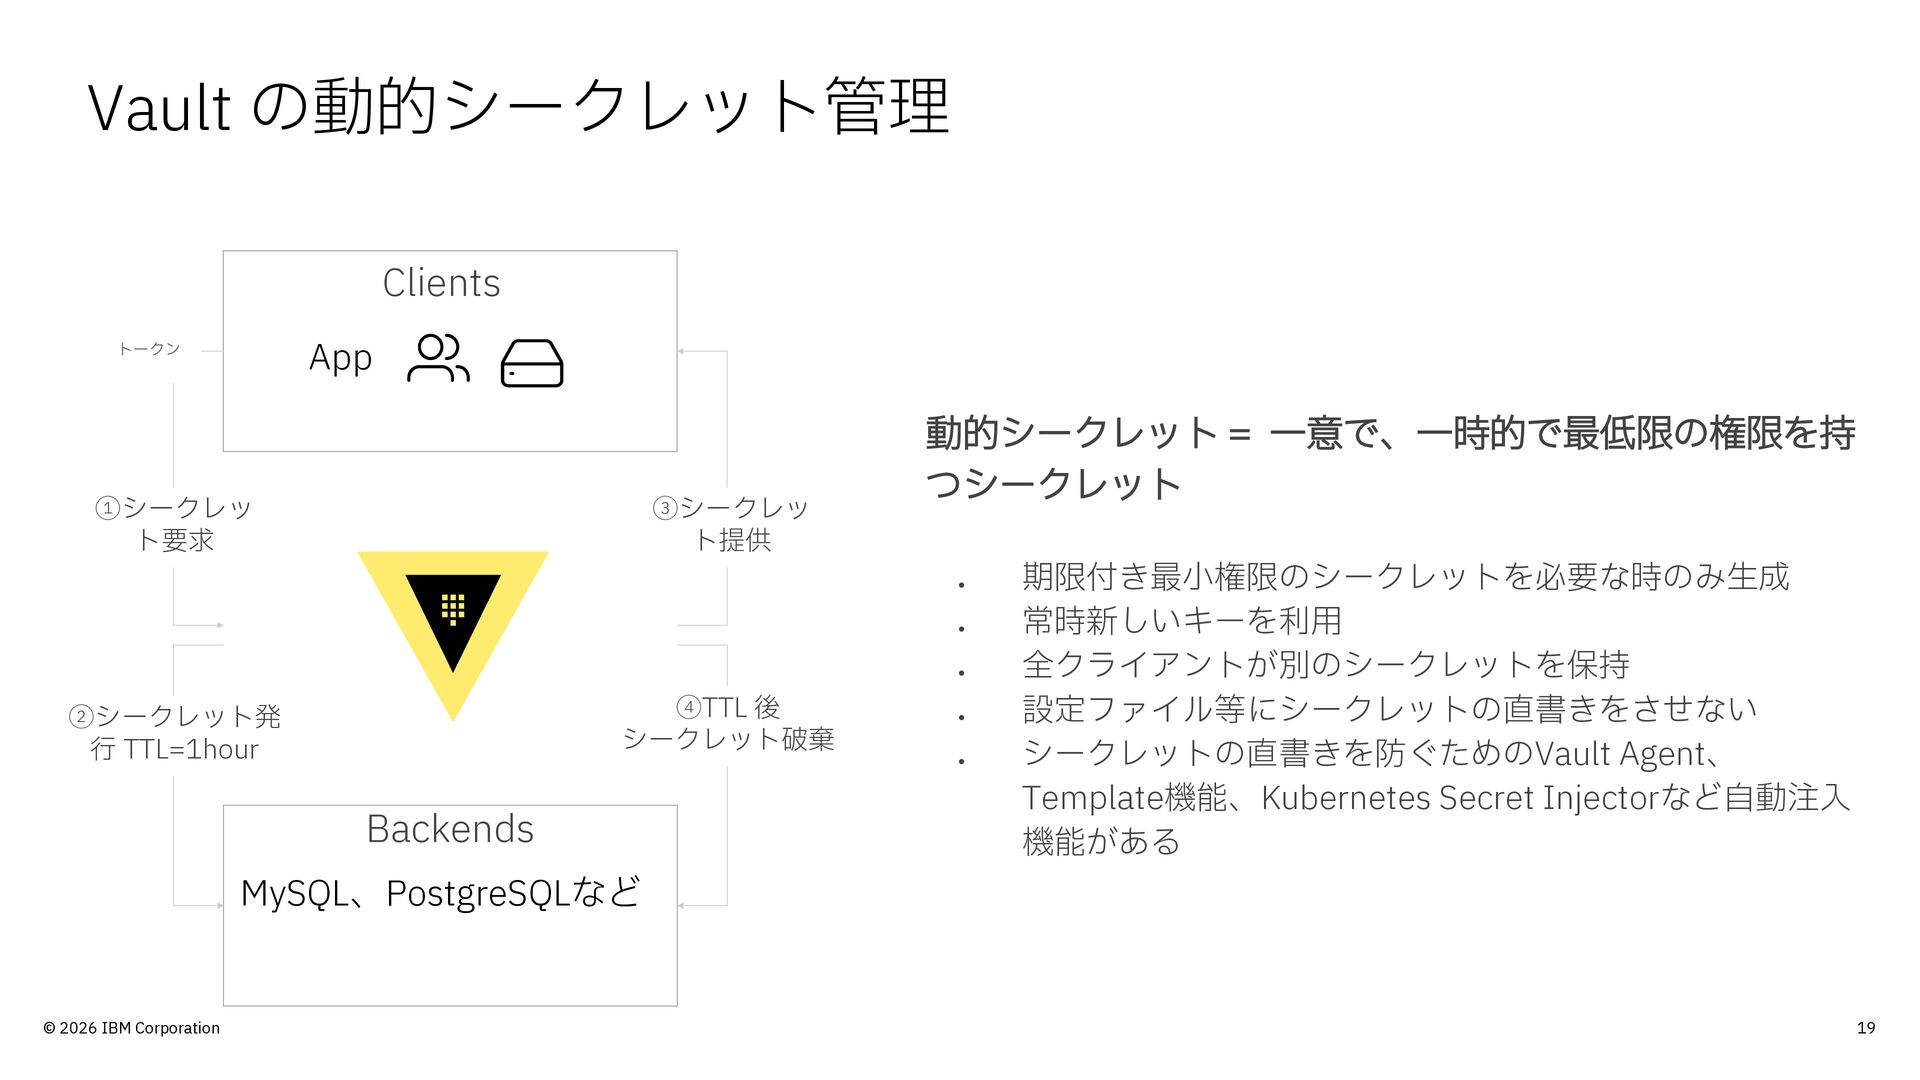
Vault の動的シークレット管理 Clients App トークン ①シークレッ ト要求 ③シークレッ ト提供 動的シークレット
= 一意で、一時的で最低限の権限を持 つシークレット • • • ④TTL 後 シークレット破棄 ②シークレット発 行 TTL=1hour • • Backends 期限付き最小権限のシークレットを必要な時のみ生成 常時新しいキーを利用 全クライアントが別のシークレットを保持 設定ファイル等にシークレットの直書きをさせない シークレットの直書きを防ぐためのVault Agent、 Template機能、Kubernetes Secret Injectorなど自動注入 機能がある MySQL、PostgreSQLなど © 2026 IBM Corporation 19
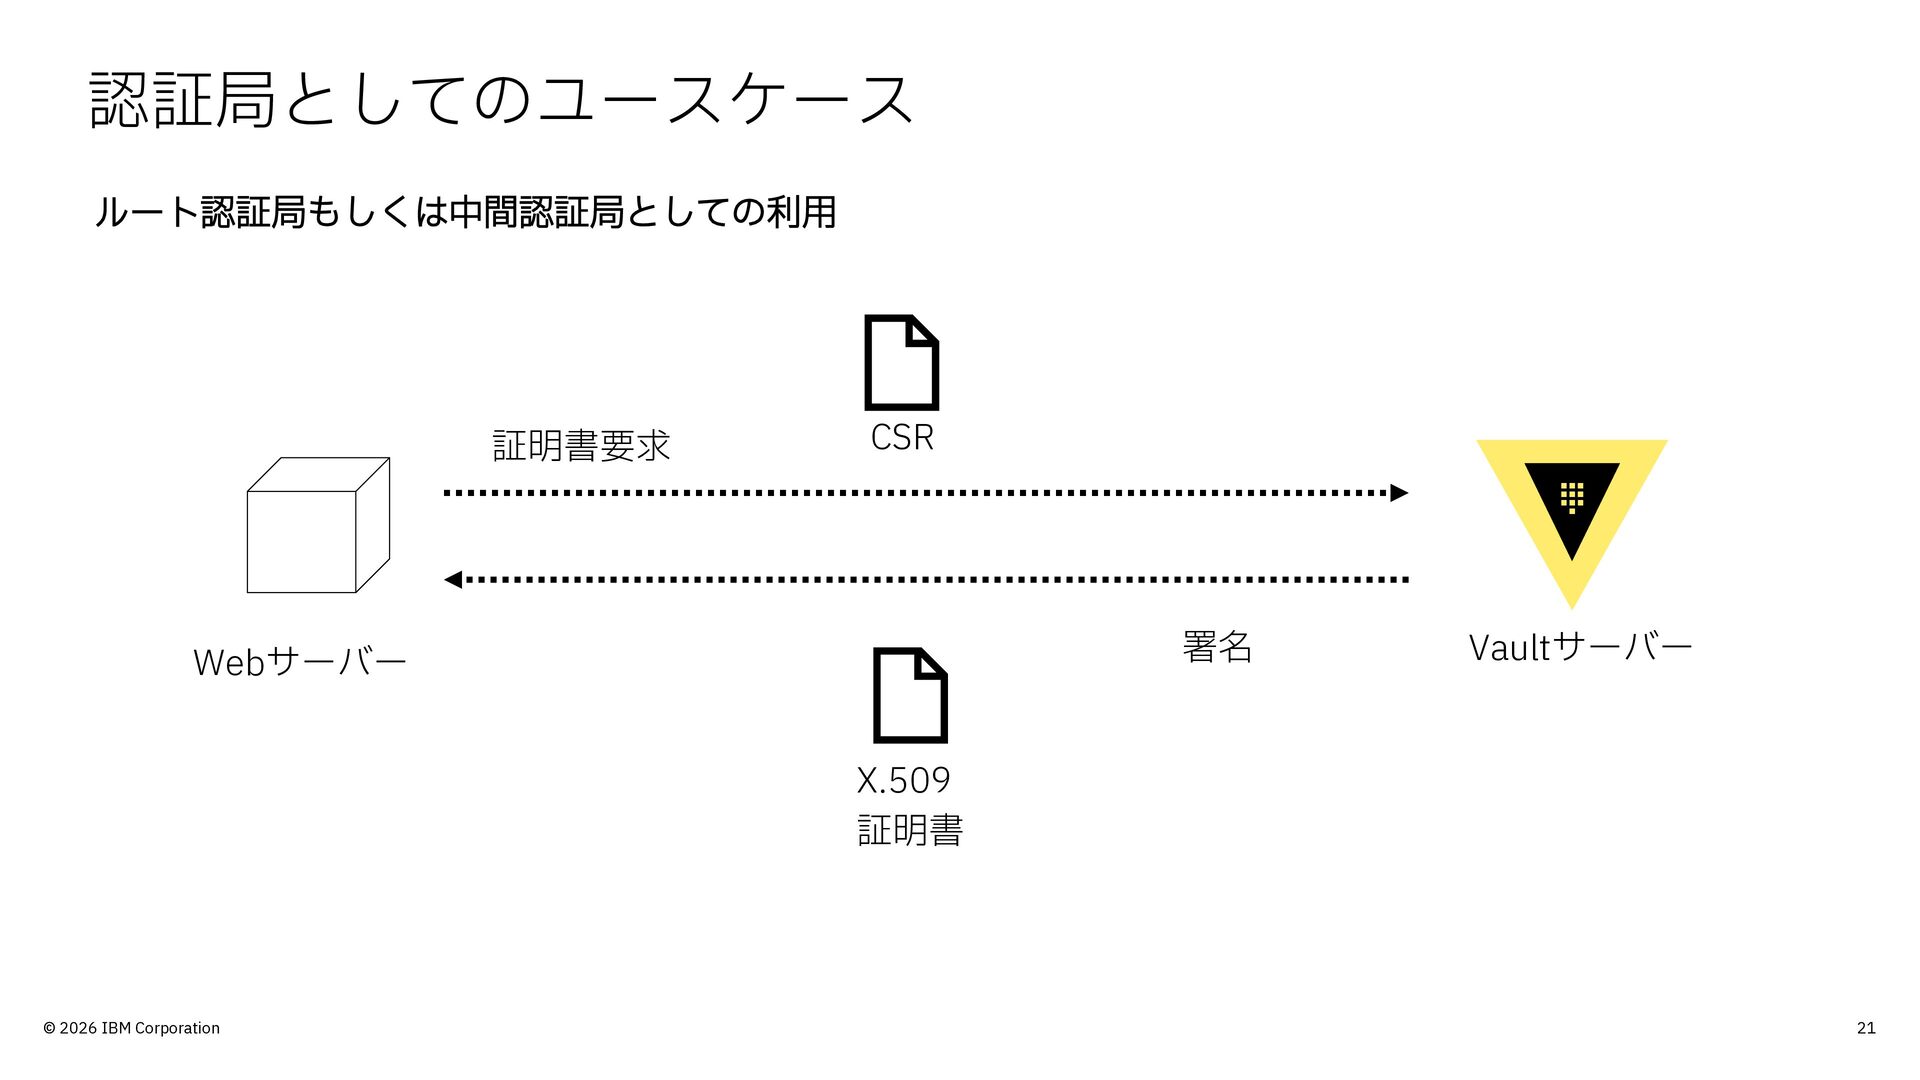
PKIシークレットエンジン • TLS 通信に必要なX.509証明書を動的に生成するシークレットエンジン • TLS 通信を行う際の一般的なX.509証明書発行の手動プロセスを Vault で実行可能 (秘密鍵とCSRを生成→CSRを認証局に送信→認証局による検証と署名)
© 2026 IBM Corporation 20
認証局としてのユースケース ルート認証局もしくは中間認証局としての利用 証明書要求 CSR 署名 Webサーバー Vaultサーバー X.509 証明書 ©
2026 IBM Corporation 21
シークレット管理の代表的なユースケース 1 アプリケーションからの利用 CI / CD からの利用 Test & Build
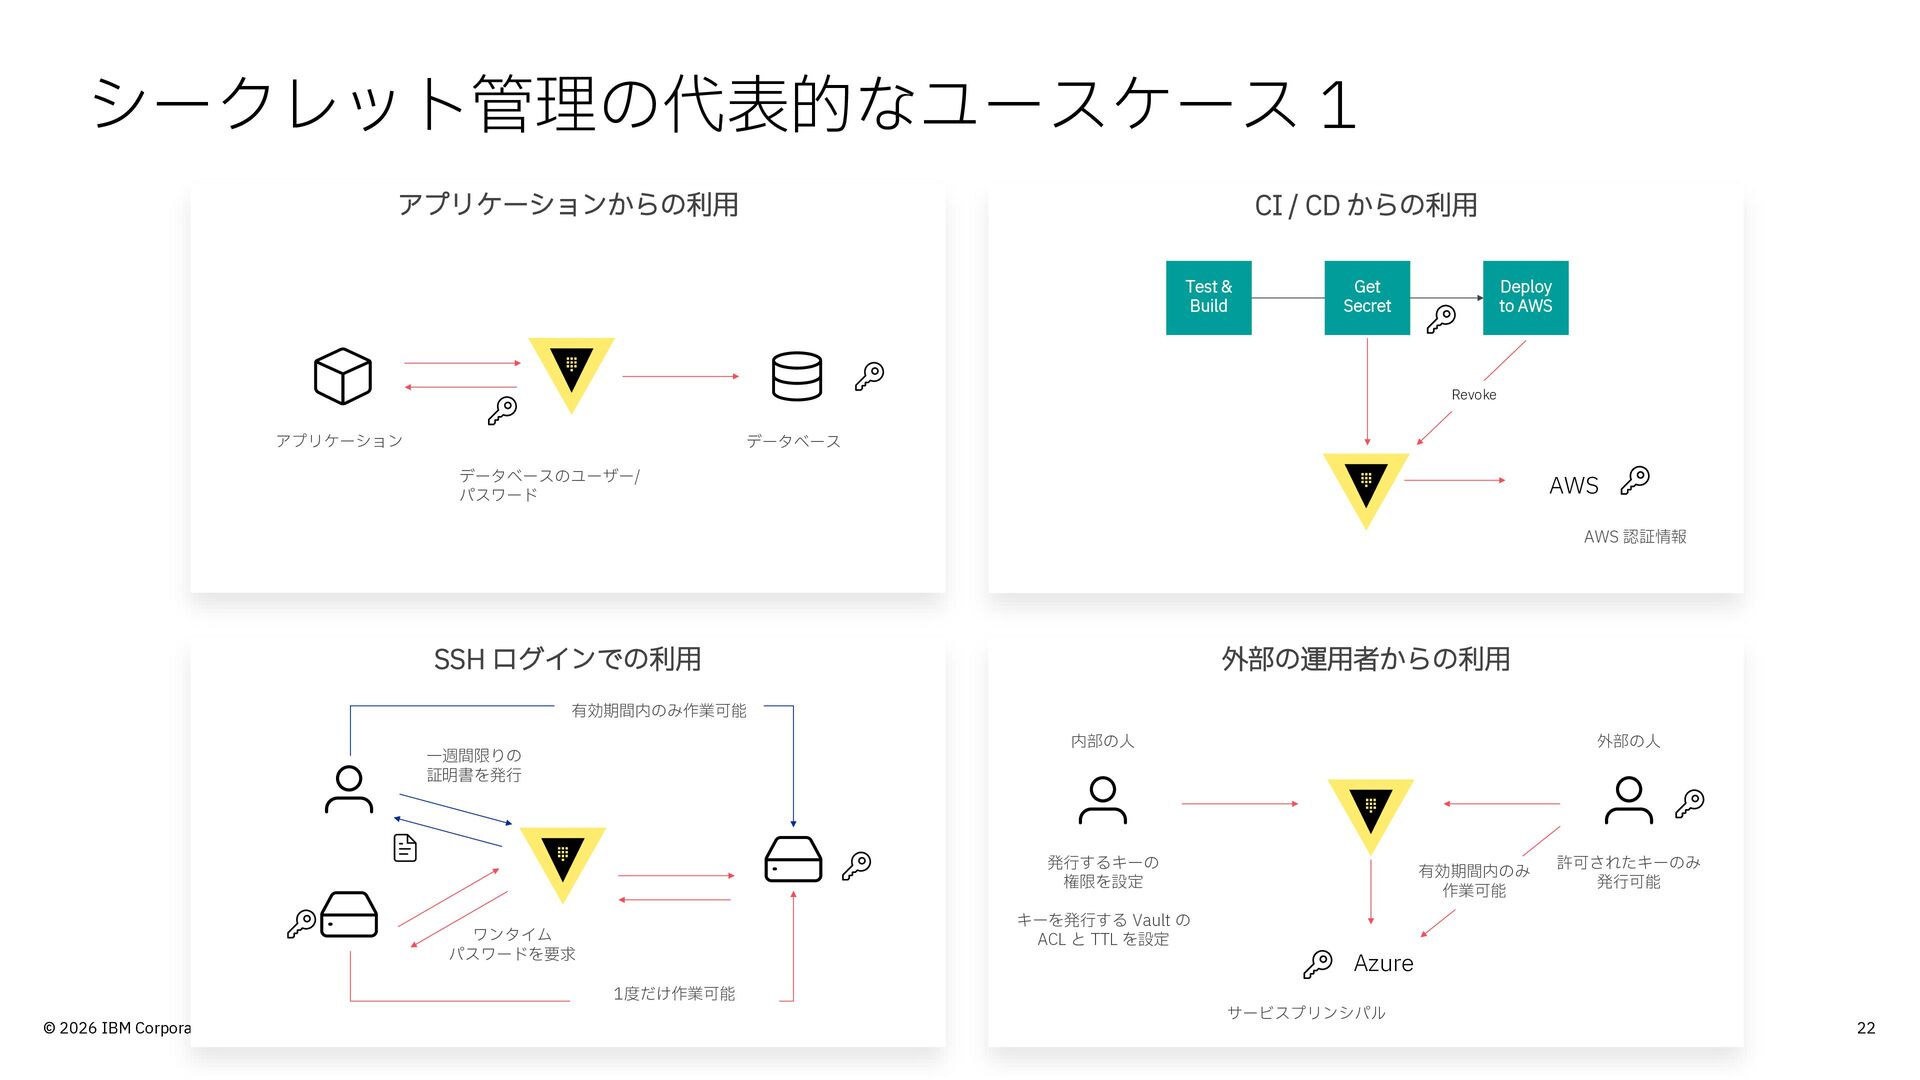
Get Secret Deploy to AWS Revoke アプリケーション データベース データベースのユーザー/ パスワード AWS AWS 認証情報 SSH ログインでの利用 外部の運用者からの利用 有効期間内のみ作業可能 内部の人 一週間限りの 証明書を発行 外部の人 発行するキーの 権限を設定 キーを発行する Vault の ACL と TTL を設定 ワンタイム パスワードを要求 有効期間内のみ 作業可能 許可されたキーのみ 発行可能 Azure 1度だけ作業可能 © 2026 IBM Corporation サービスプリンシパル 22
シークレット管理の代表的なユースケース 2 静的なシークレット管理 LDAP ユーザパスワードのローテーション ユーザ Rotation_period に基づいた 一時的なパスワードを発行 パスワードを要求
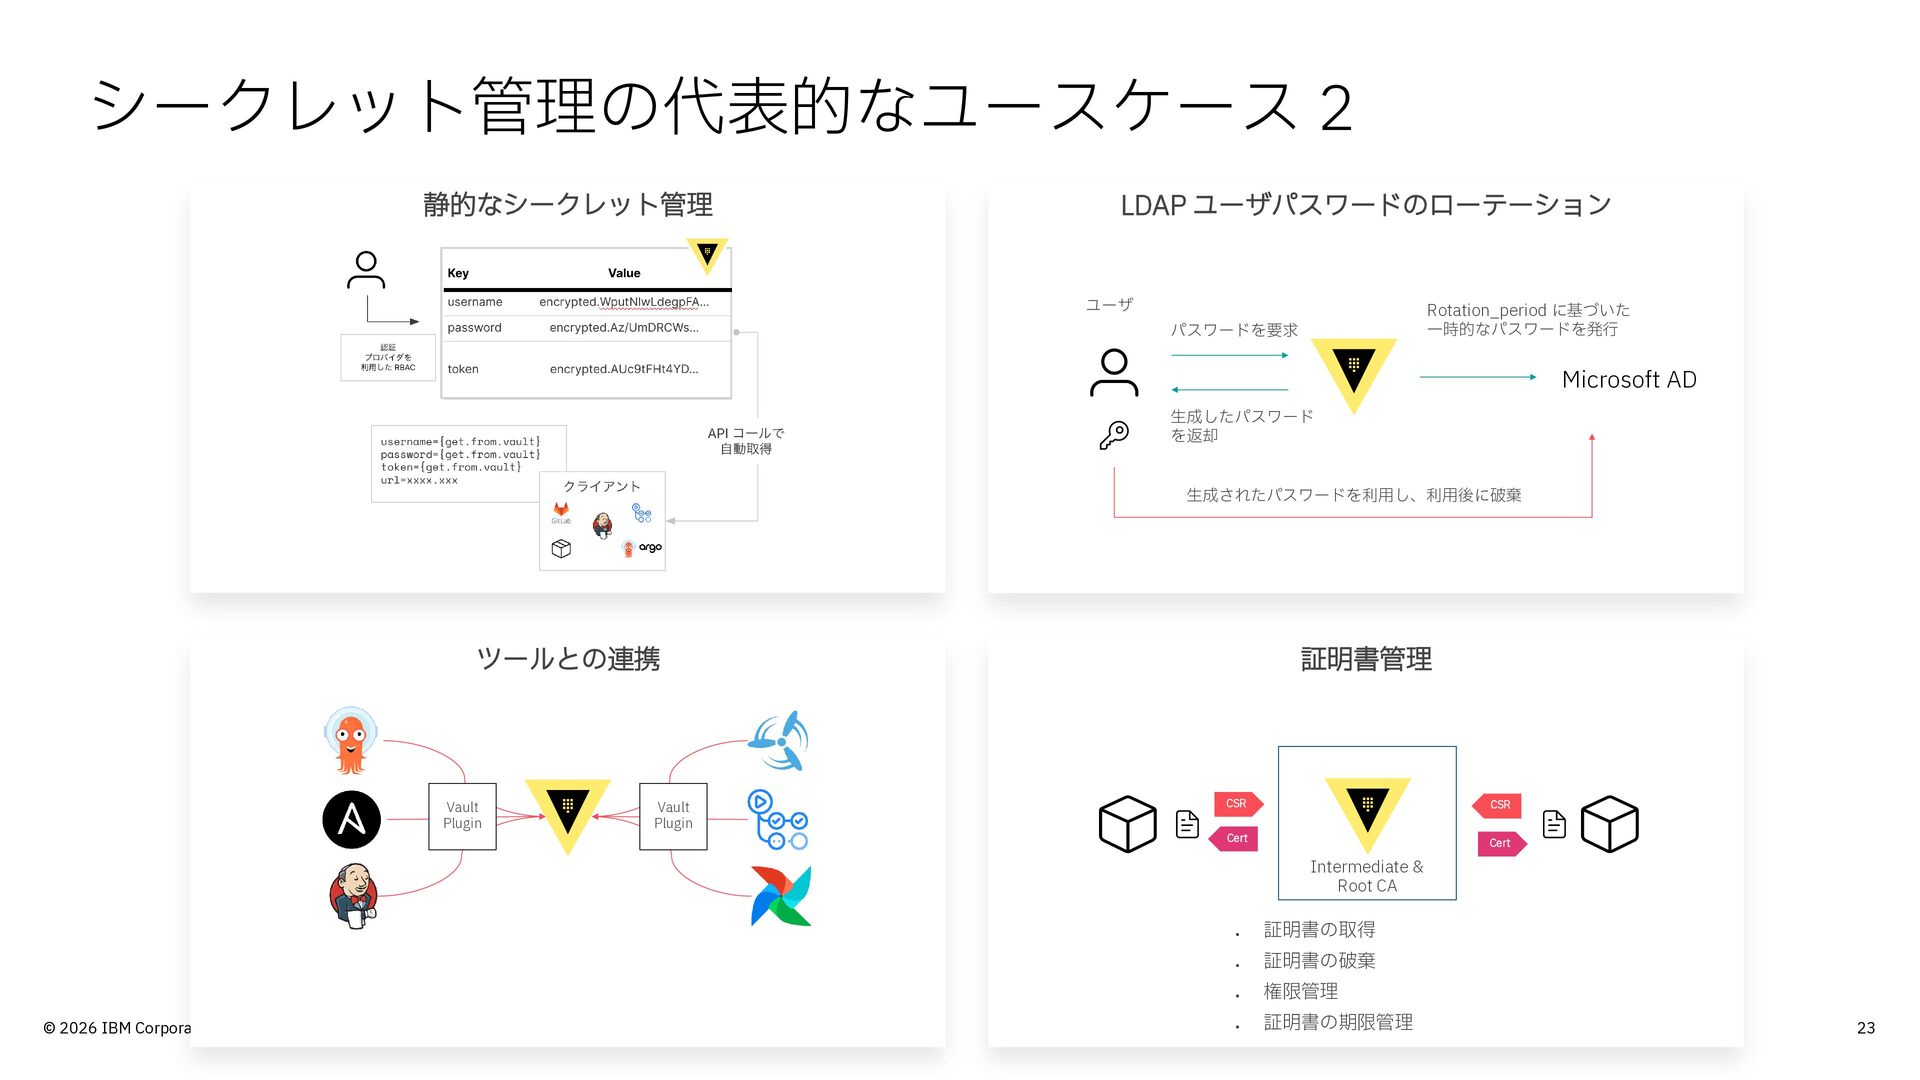
Microsoft AD 生成したパスワード を返却 生成されたパスワードを利用し、利用後に破棄 ツールとの連携 Vault Plugin Vault Plugin 証明書管理 CSR CSR Cert Cert Intermediate & Root CA © 2026 IBM Corporation • 証明書の取得 • 証明書の破棄 • 権限管理 • 証明書の期限管理 23
デモ: データベース認証情報の動的管理 © 2026 IBM Corporation 24
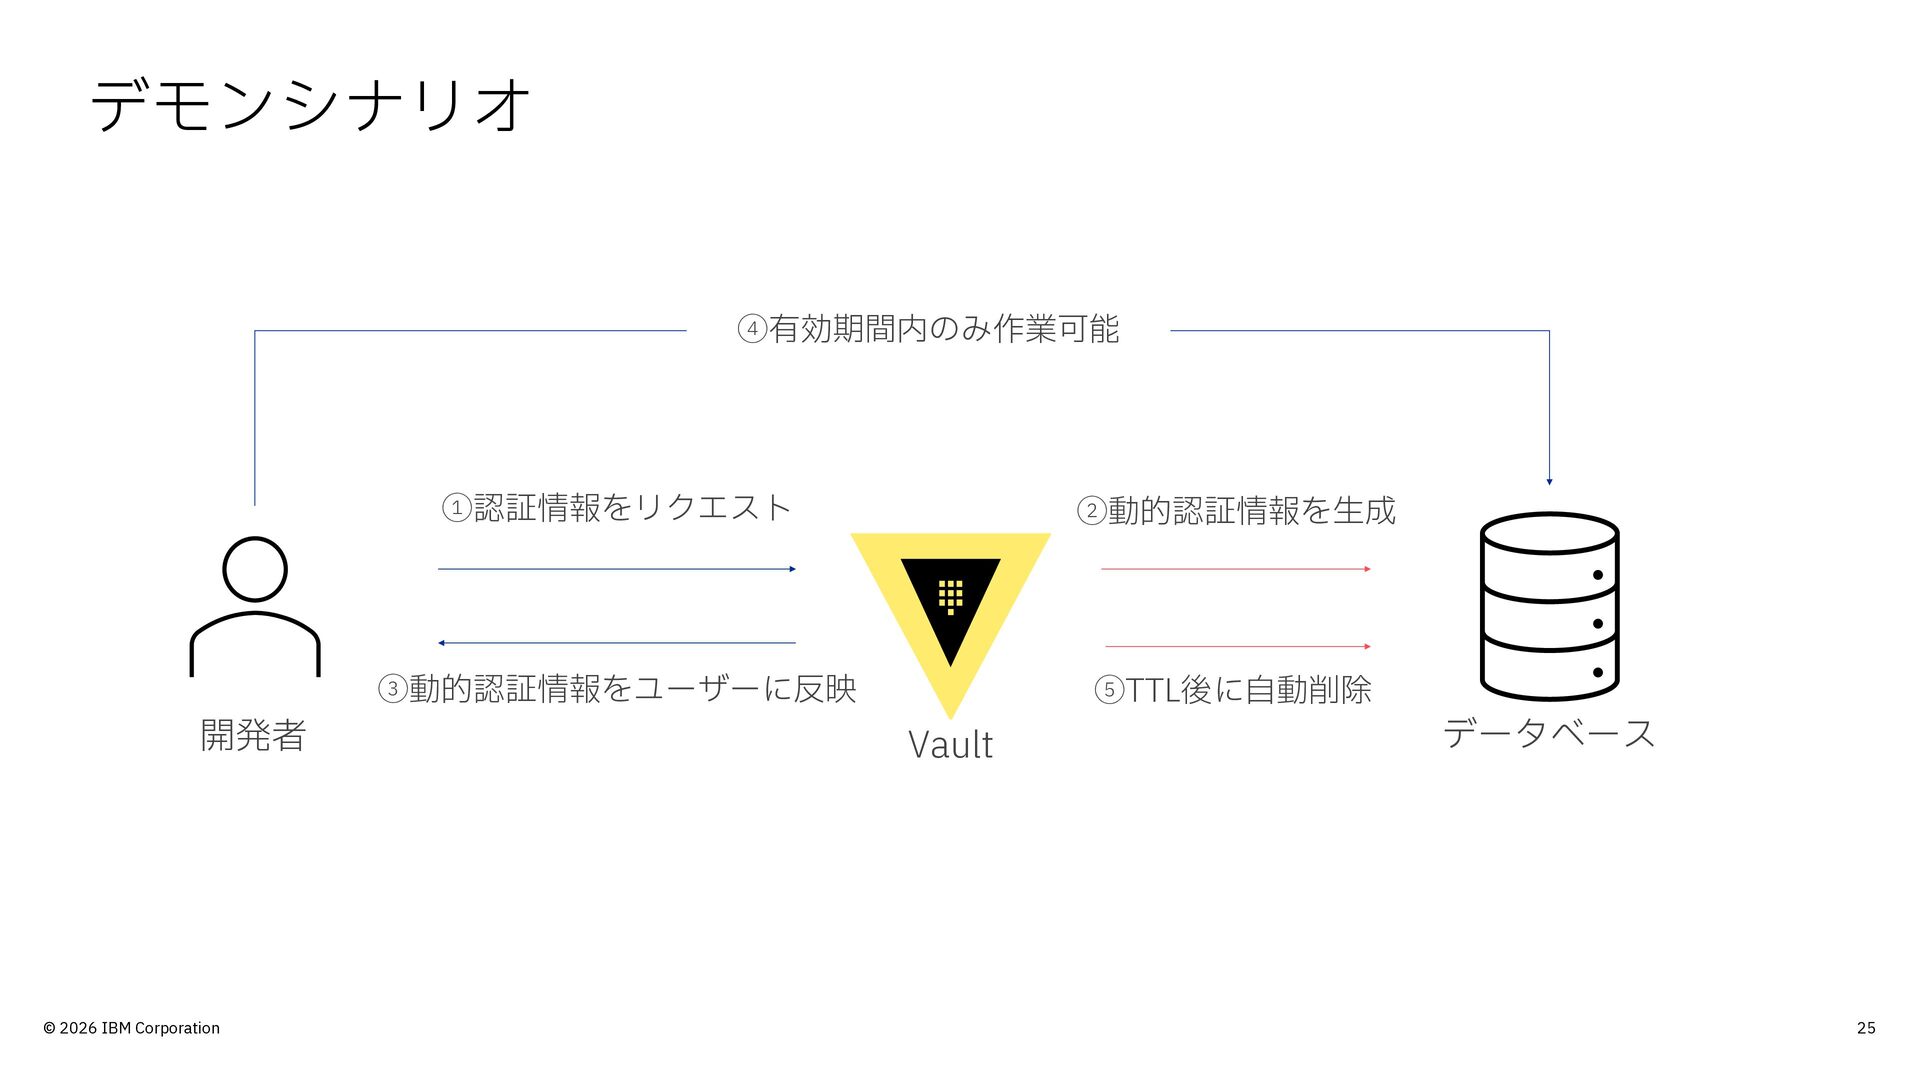
デモンシナリオ ④有効期間内のみ作業可能 開発者 © 2026 IBM Corporation ①認証情報をリクエスト ②動的認証情報を生成 ③動的認証情報をユーザーに反映
⑤TTL後に自動削除 Vault データベース 25
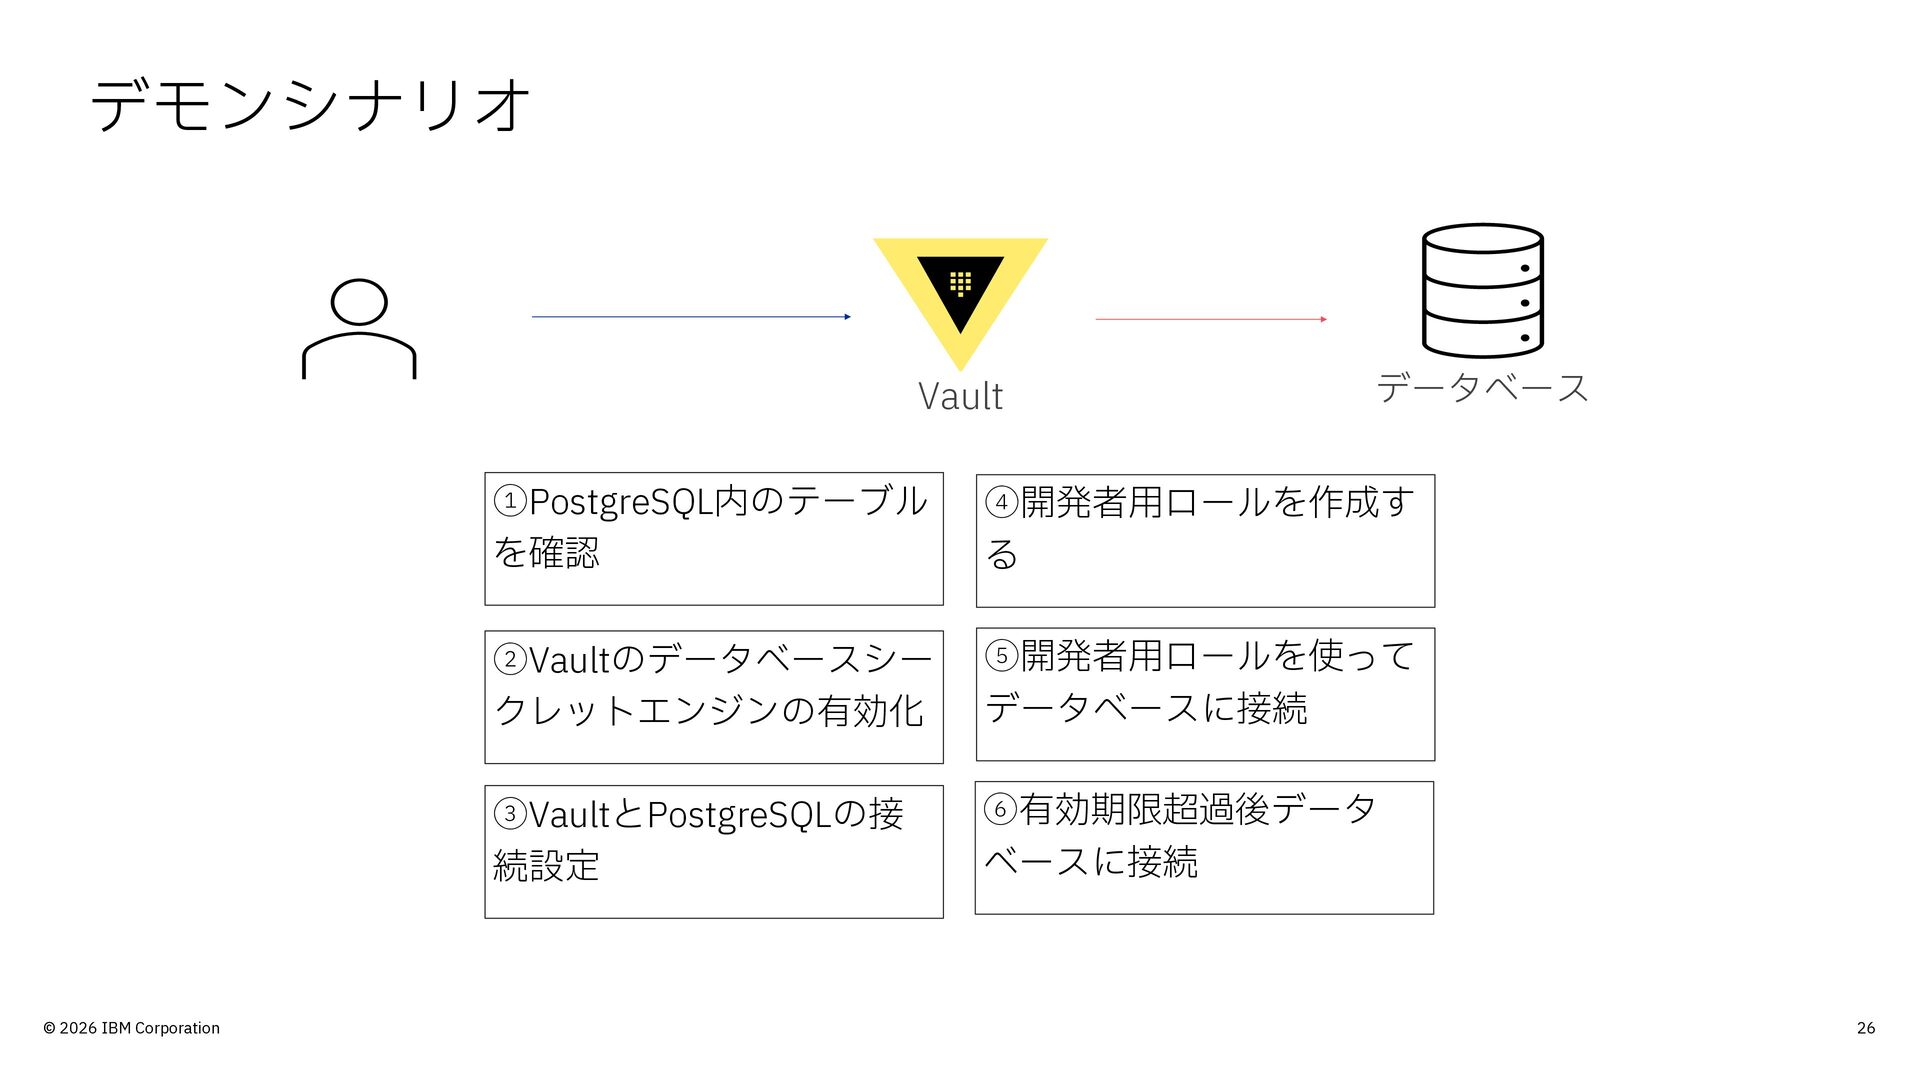
デモンシナリオ Vault © 2026 IBM Corporation データベース ①PostgreSQL内のテーブル を確認 ④開発者用ロールを作成す
る ②Vaultのデータベースシー クレットエンジンの有効化 ⑤開発者用ロールを使って データベースに接続 ③VaultとPostgreSQLの接 続設定 ⑥有効期限超過後データ ベースに接続 26
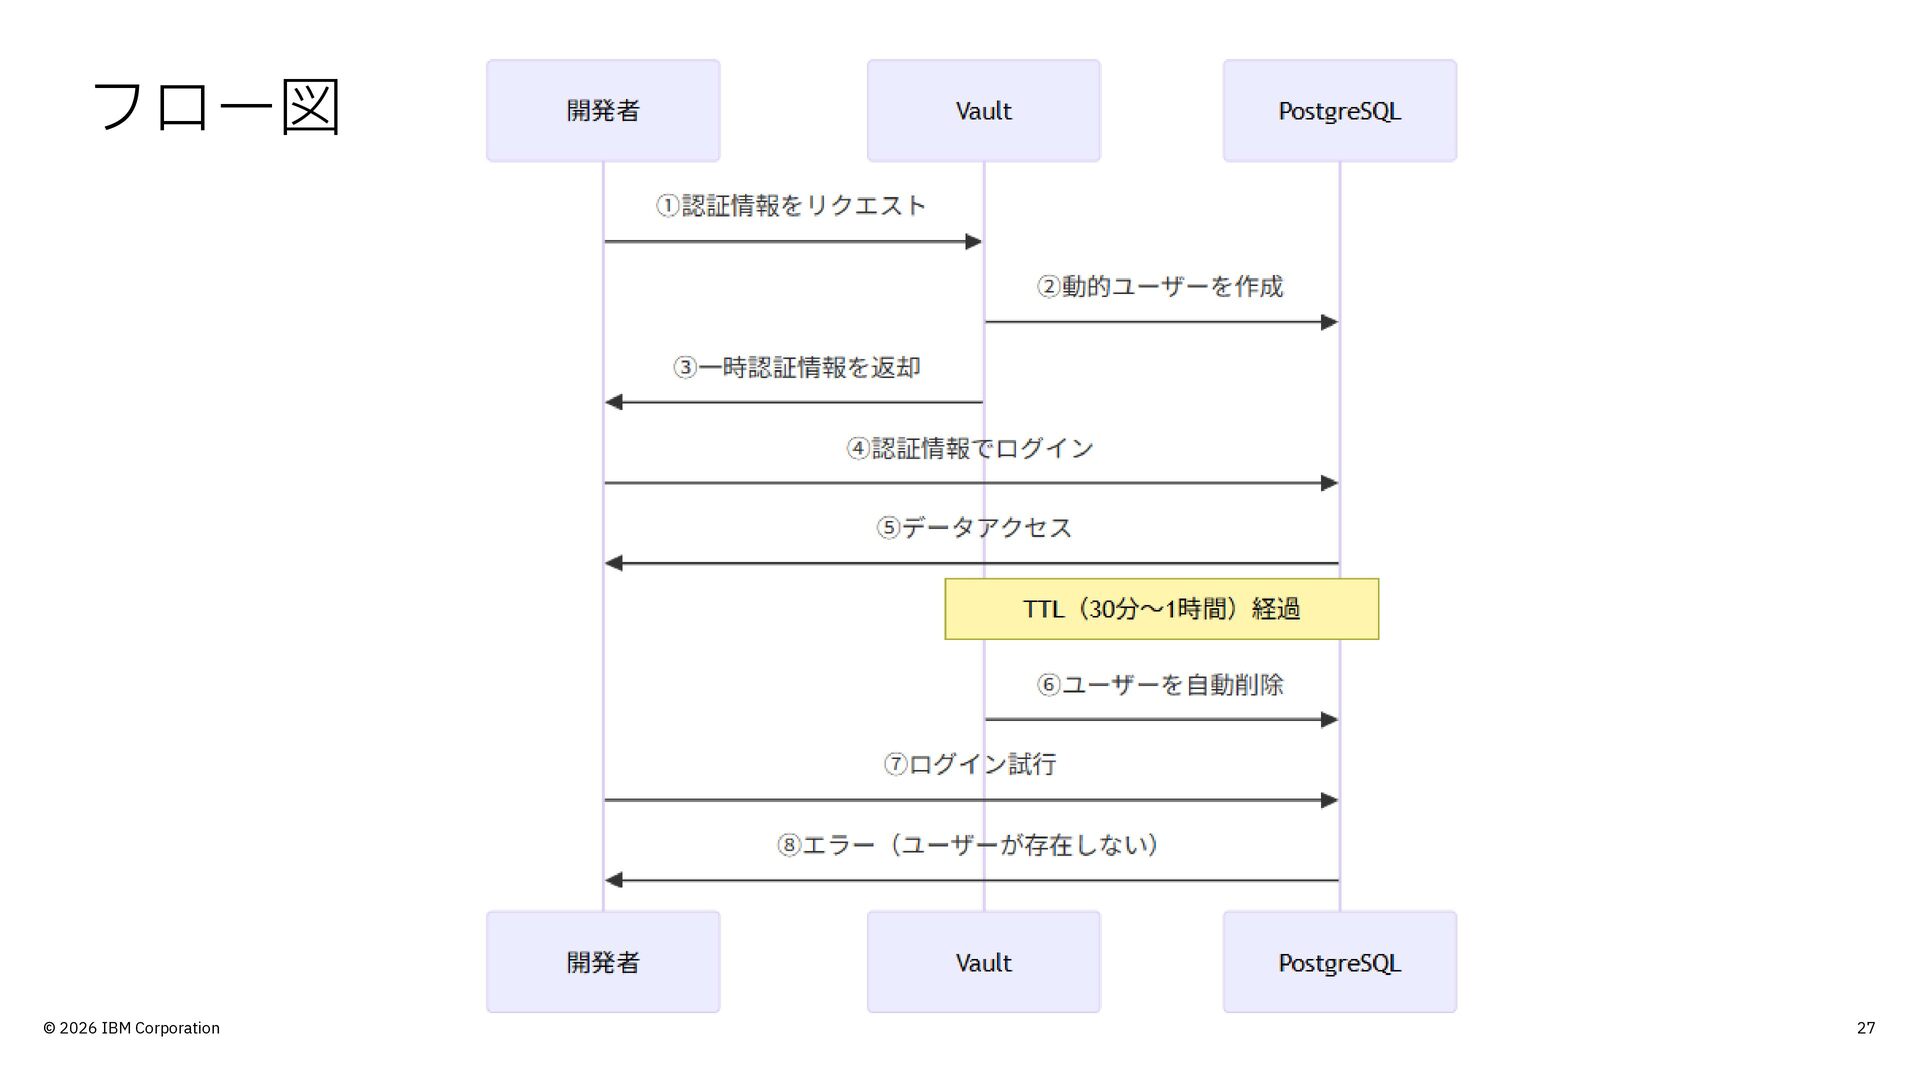
フロー図 © 2026 IBM Corporation 27
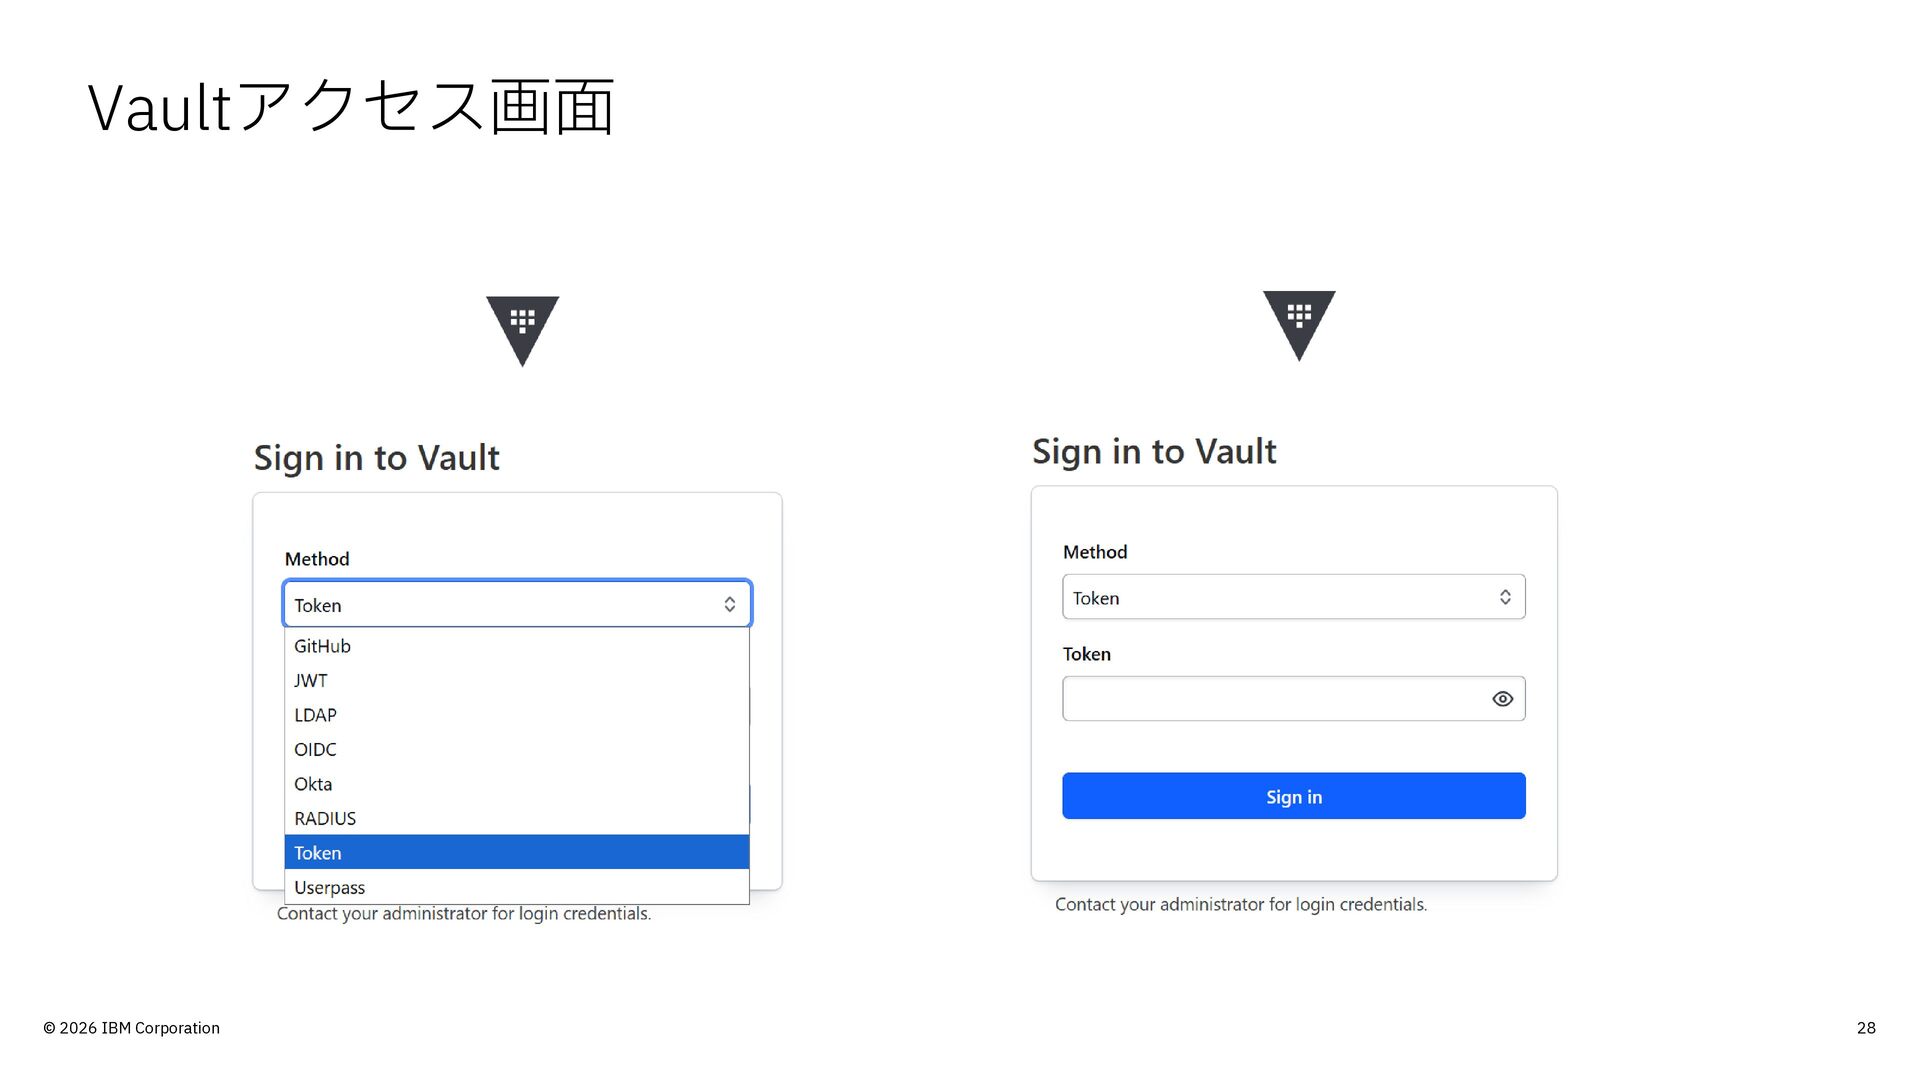
Vaultアクセス画面 © 2026 IBM Corporation 28
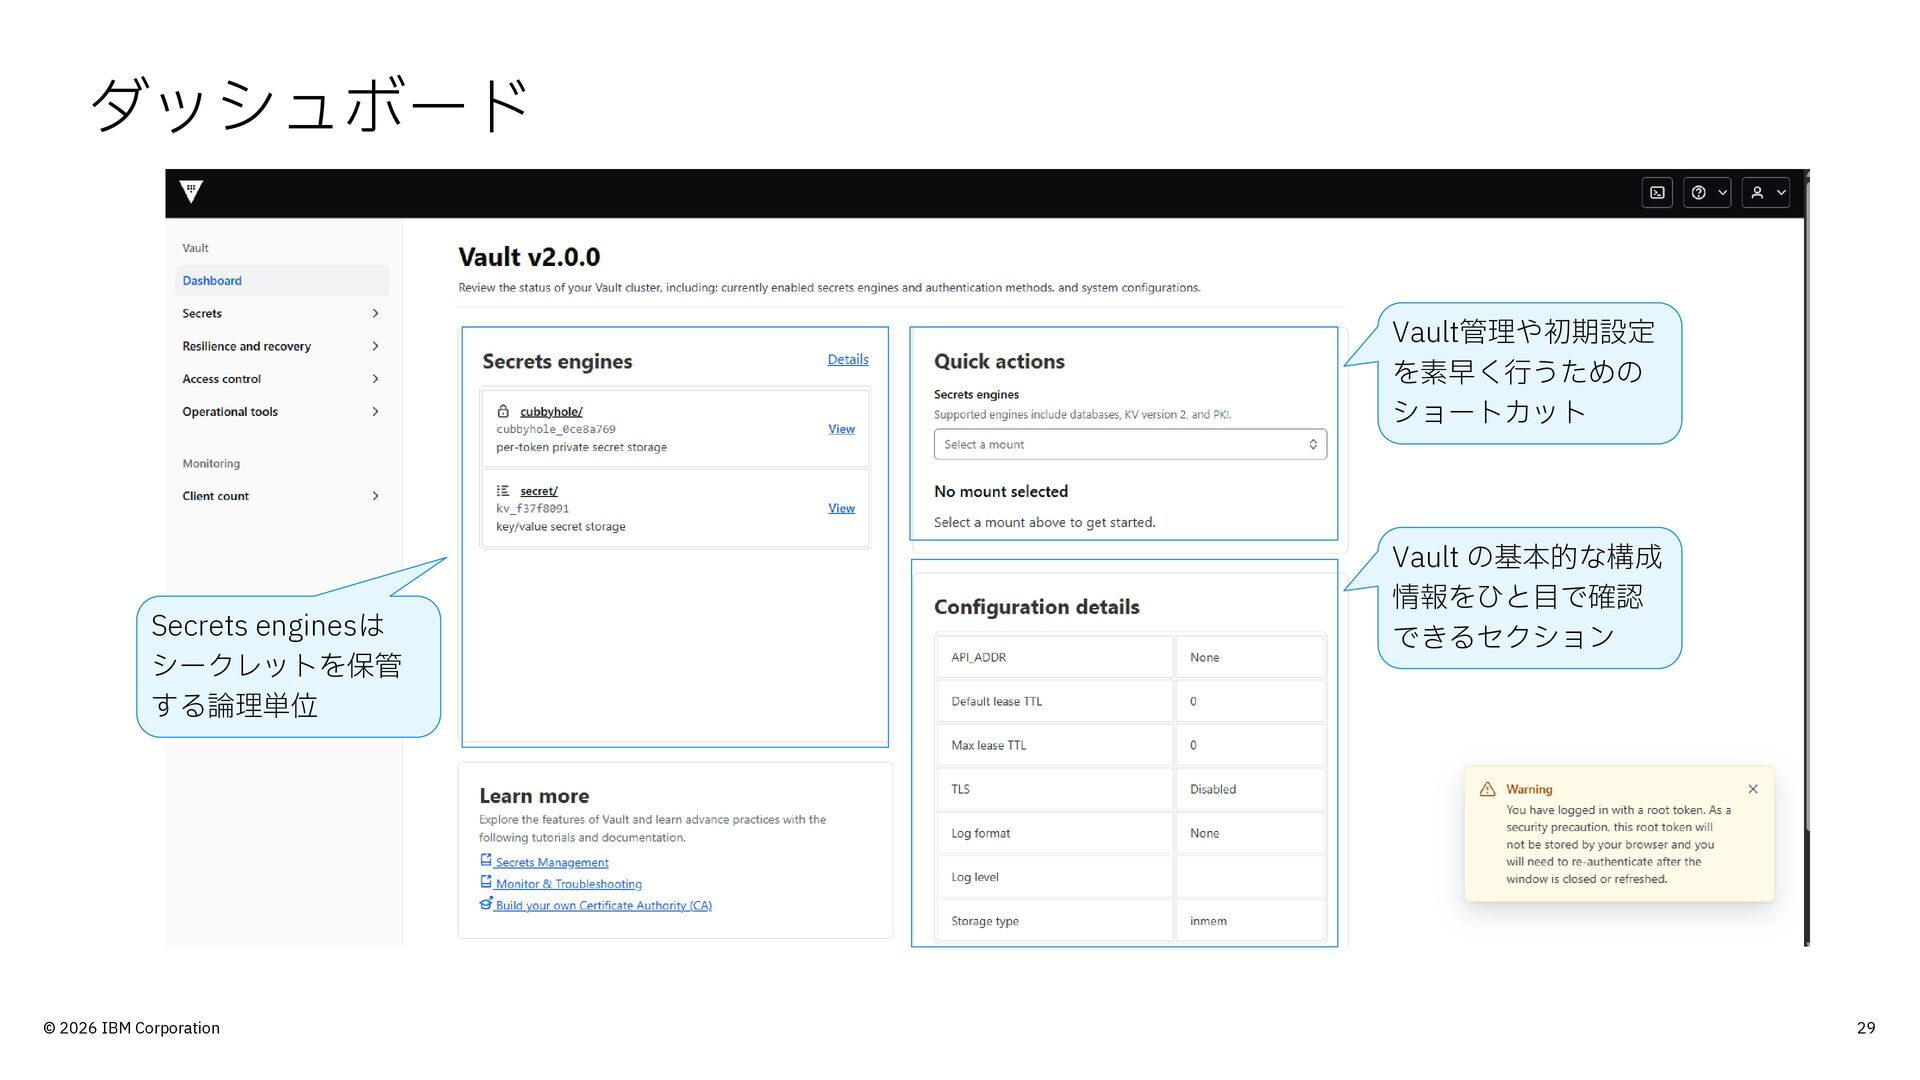
ダッシュボード Vault管理や初期設定 を素早く行うための ショートカット Secrets enginesは シークレットを保管 する論理単位 © 2026
IBM Corporation Vault の基本的な構成 情報をひと目で確認 できるセクション 29
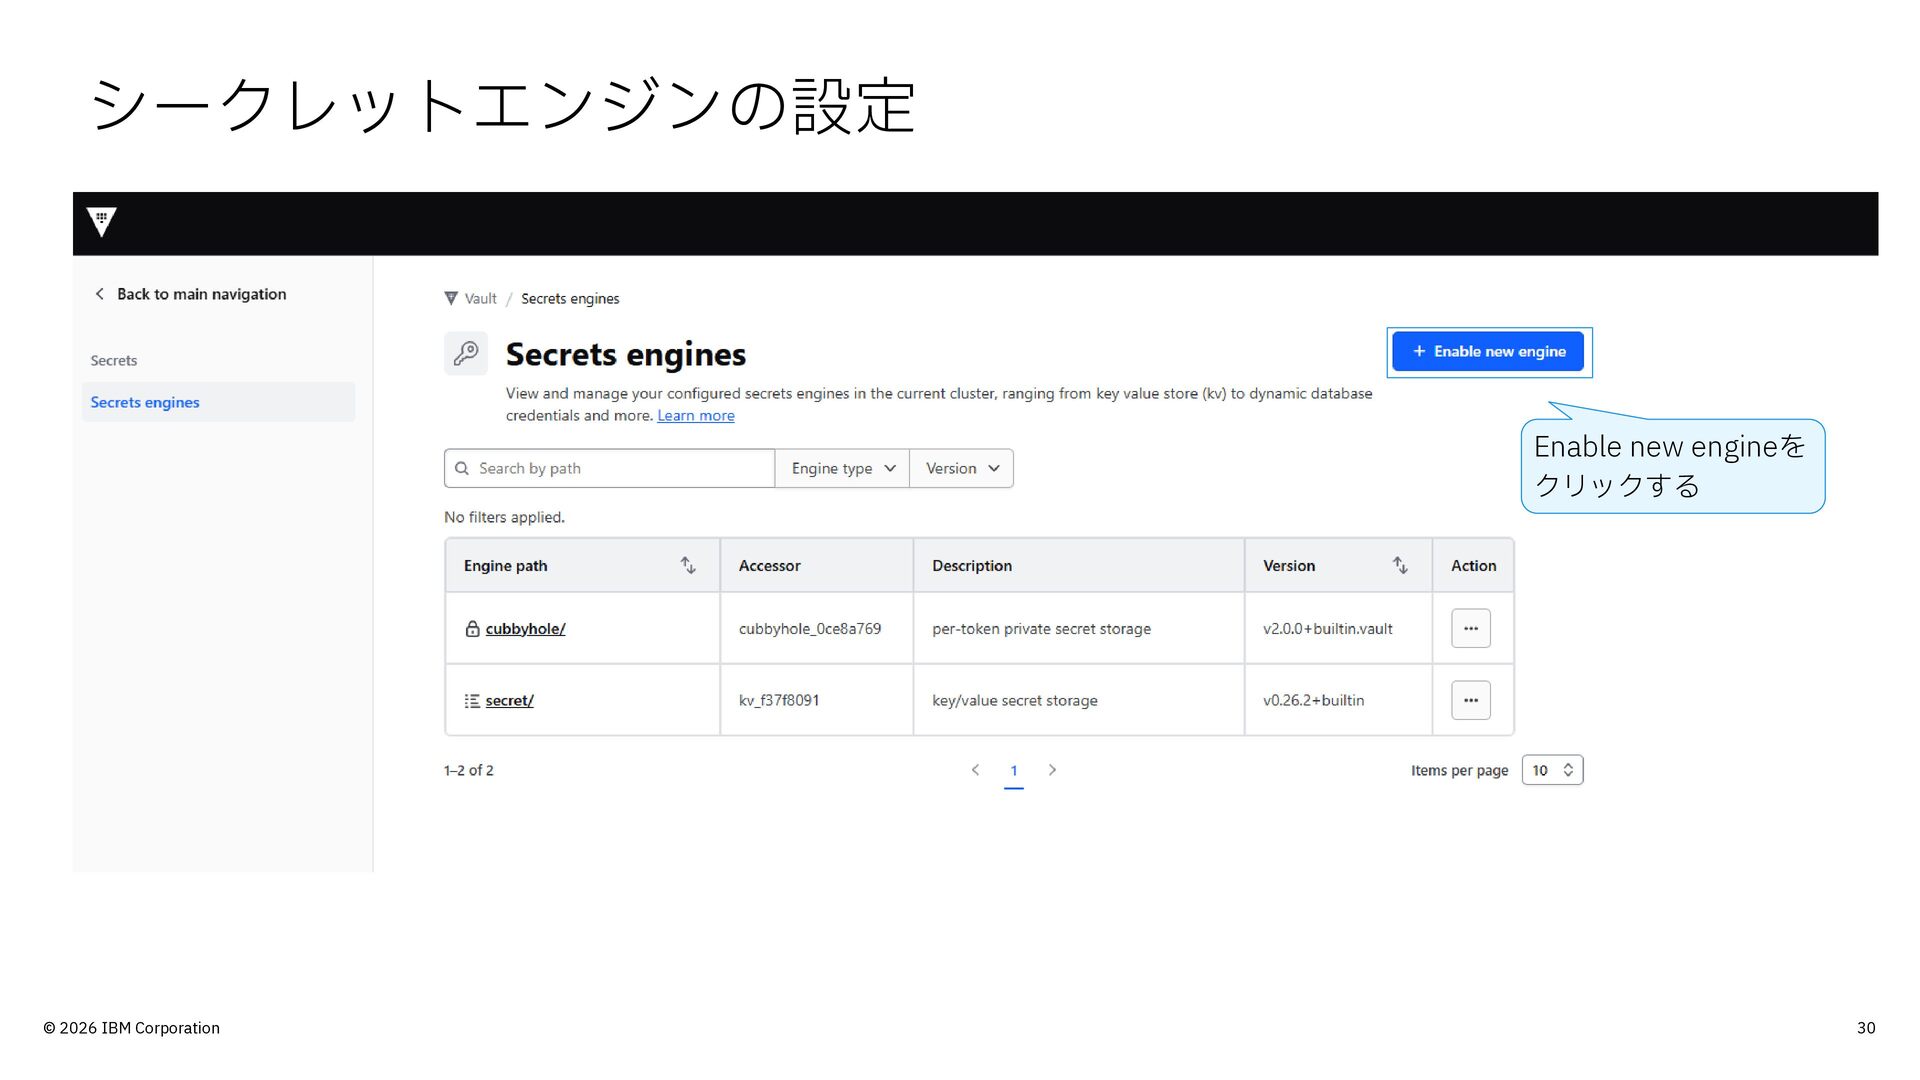
シークレットエンジンの設定 Enable new engineを クリックする © 2026 IBM Corporation 30
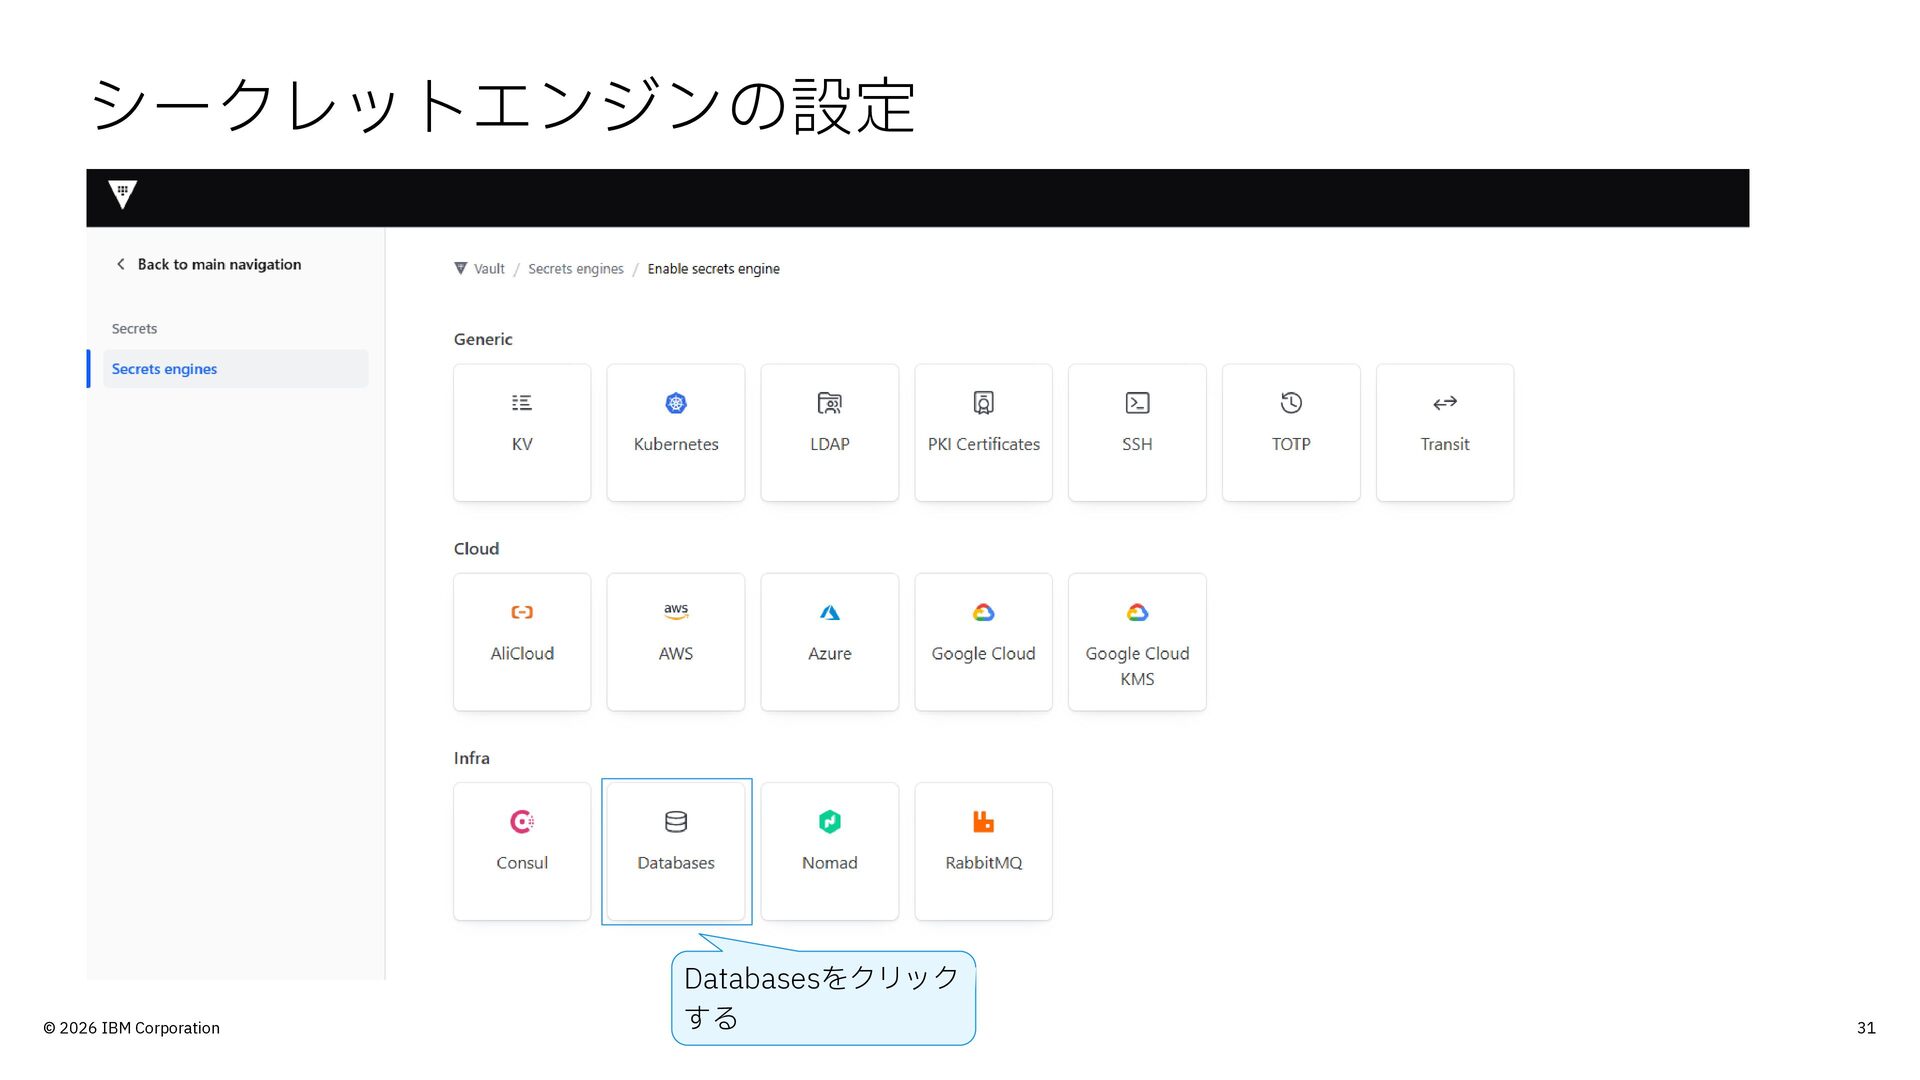
シークレットエンジンの設定 © 2026 IBM Corporation Databasesをクリック する 31
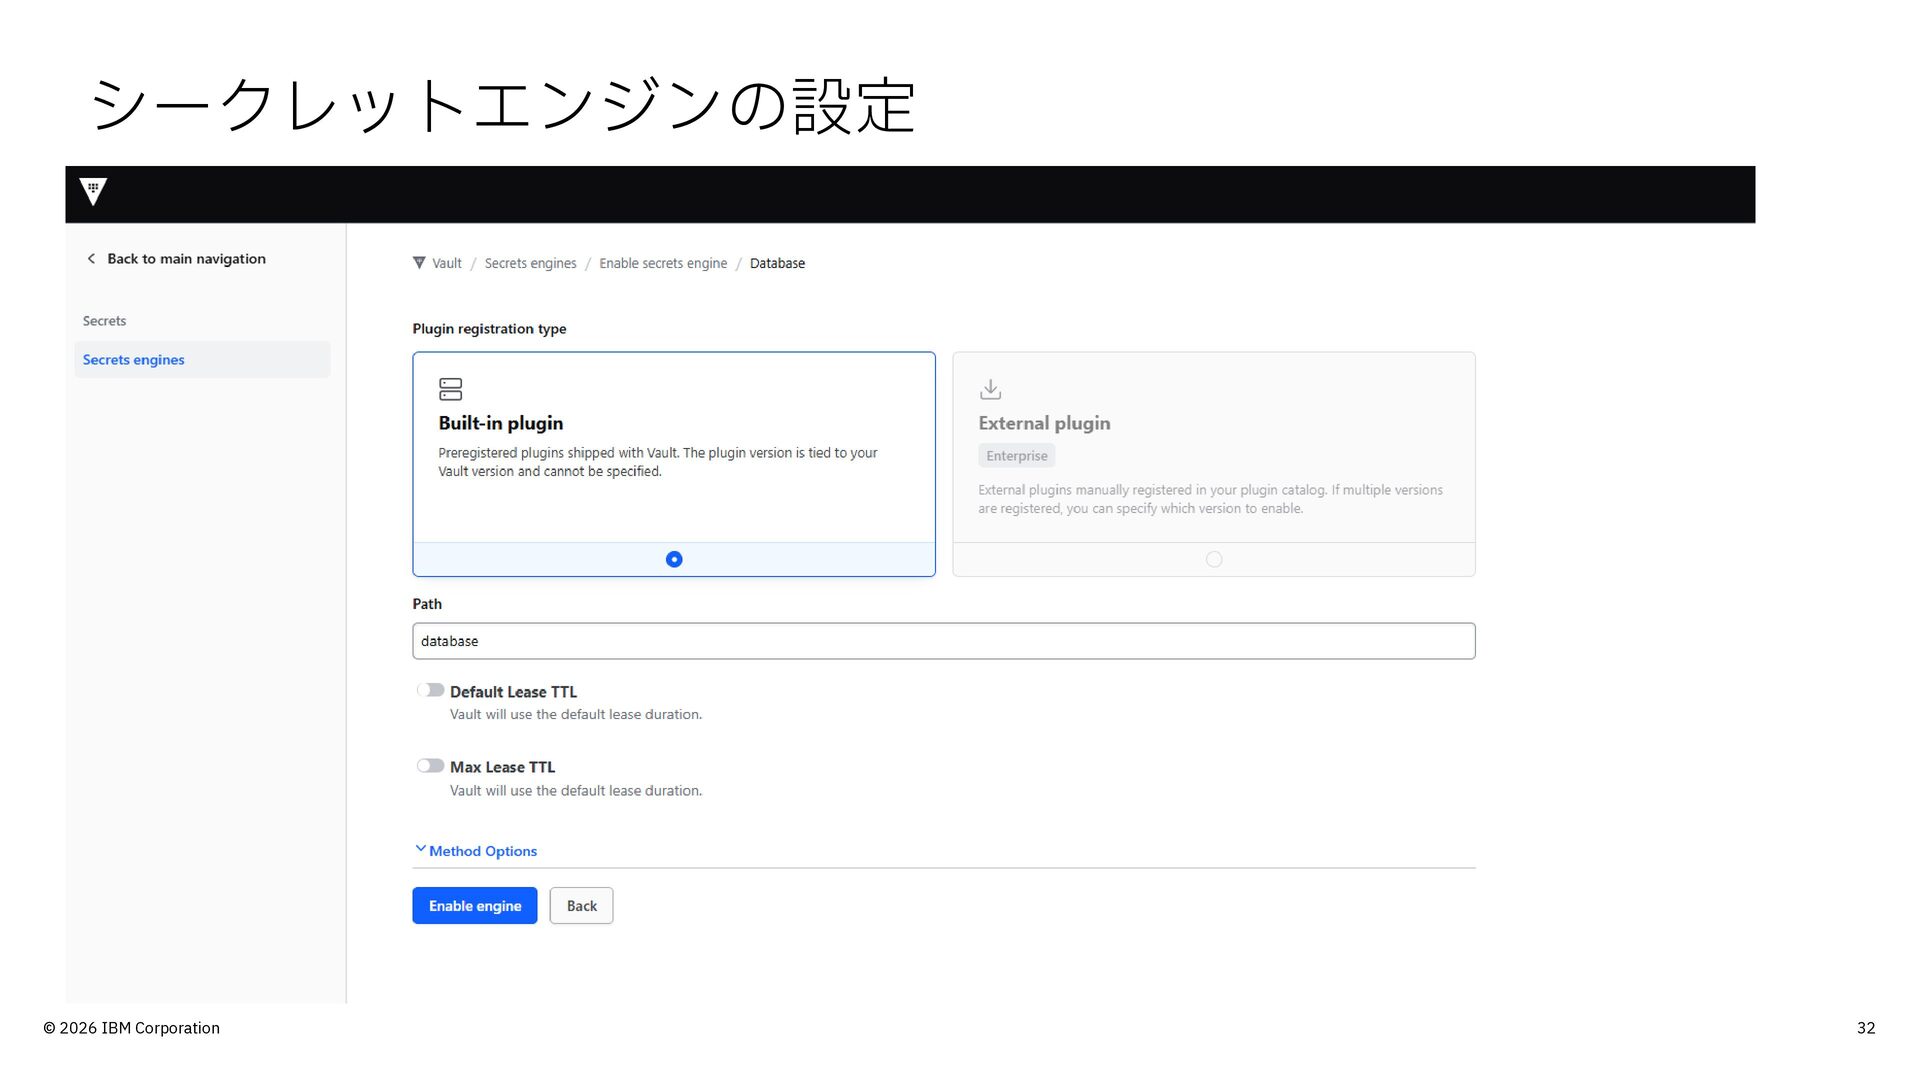
シークレットエンジンの設定 © 2026 IBM Corporation 32
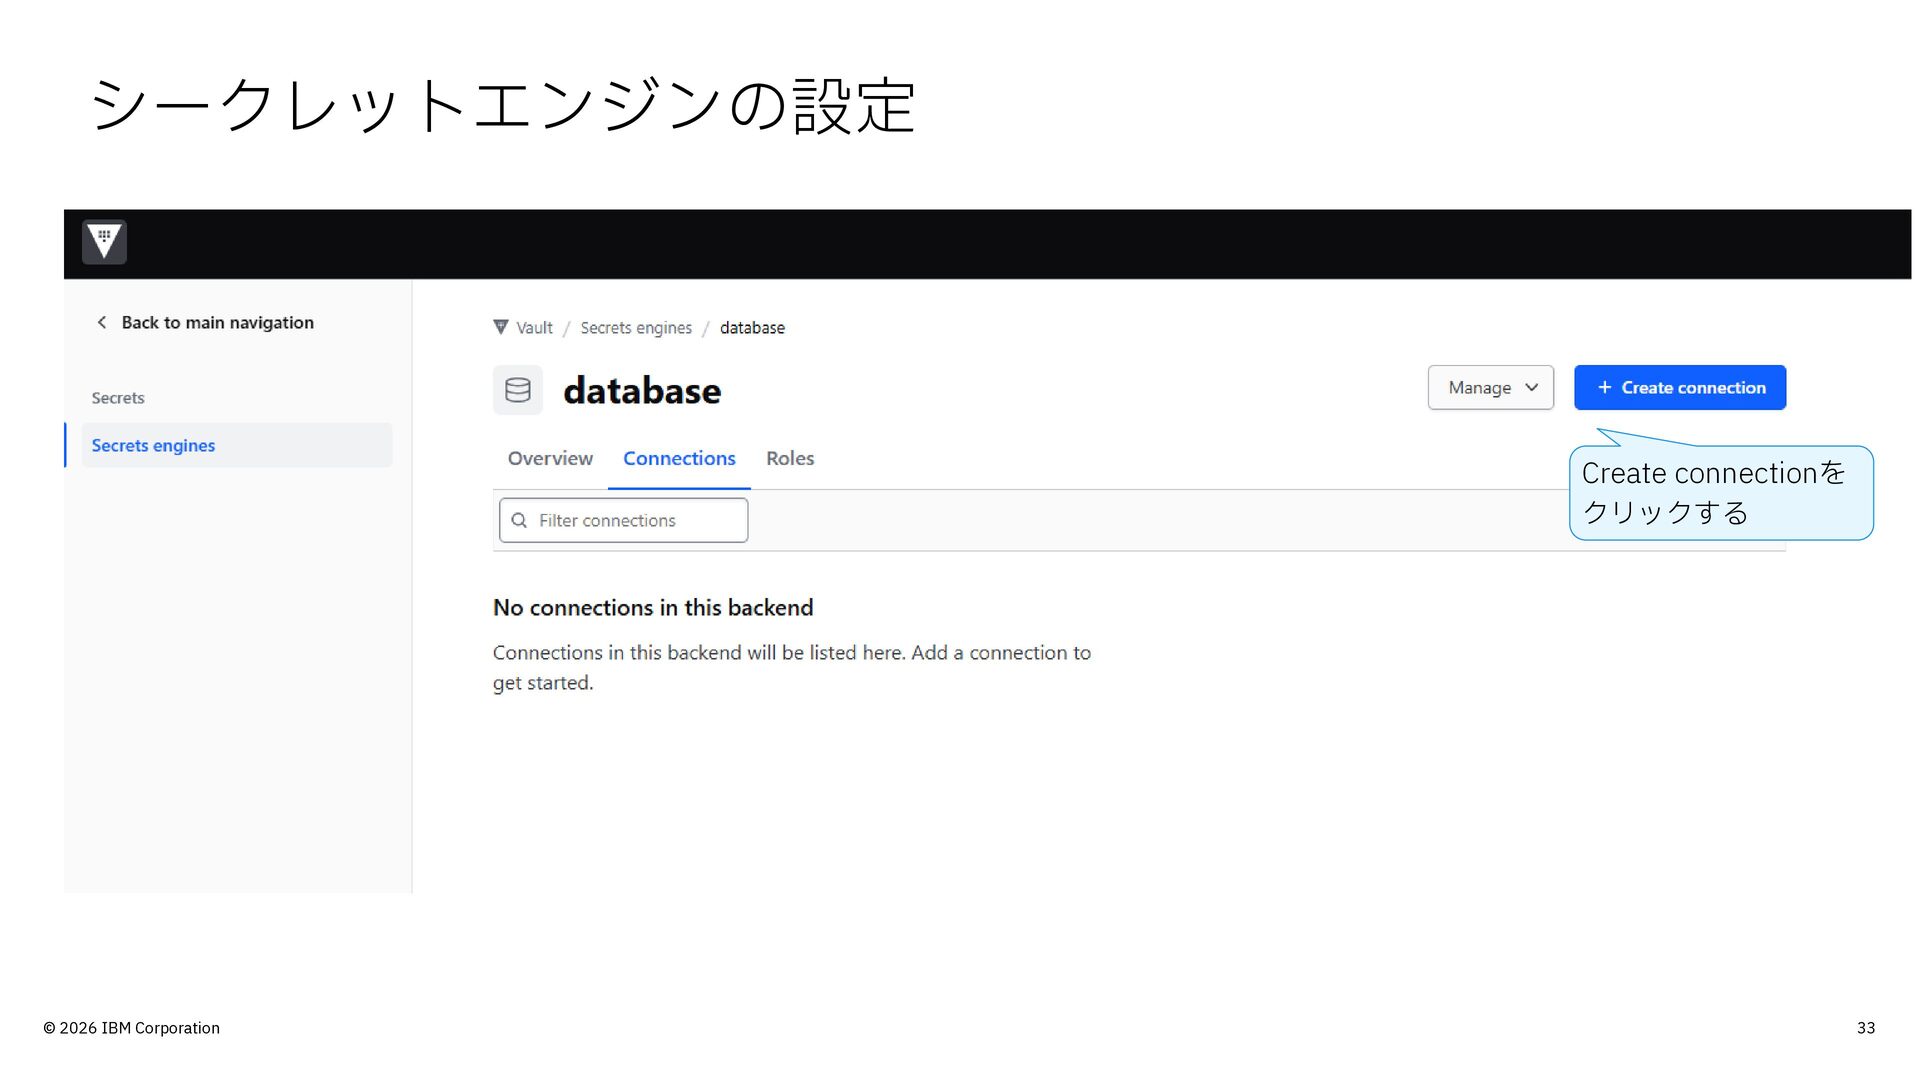
シークレットエンジンの設定 Create connectionを クリックする © 2026 IBM Corporation 33
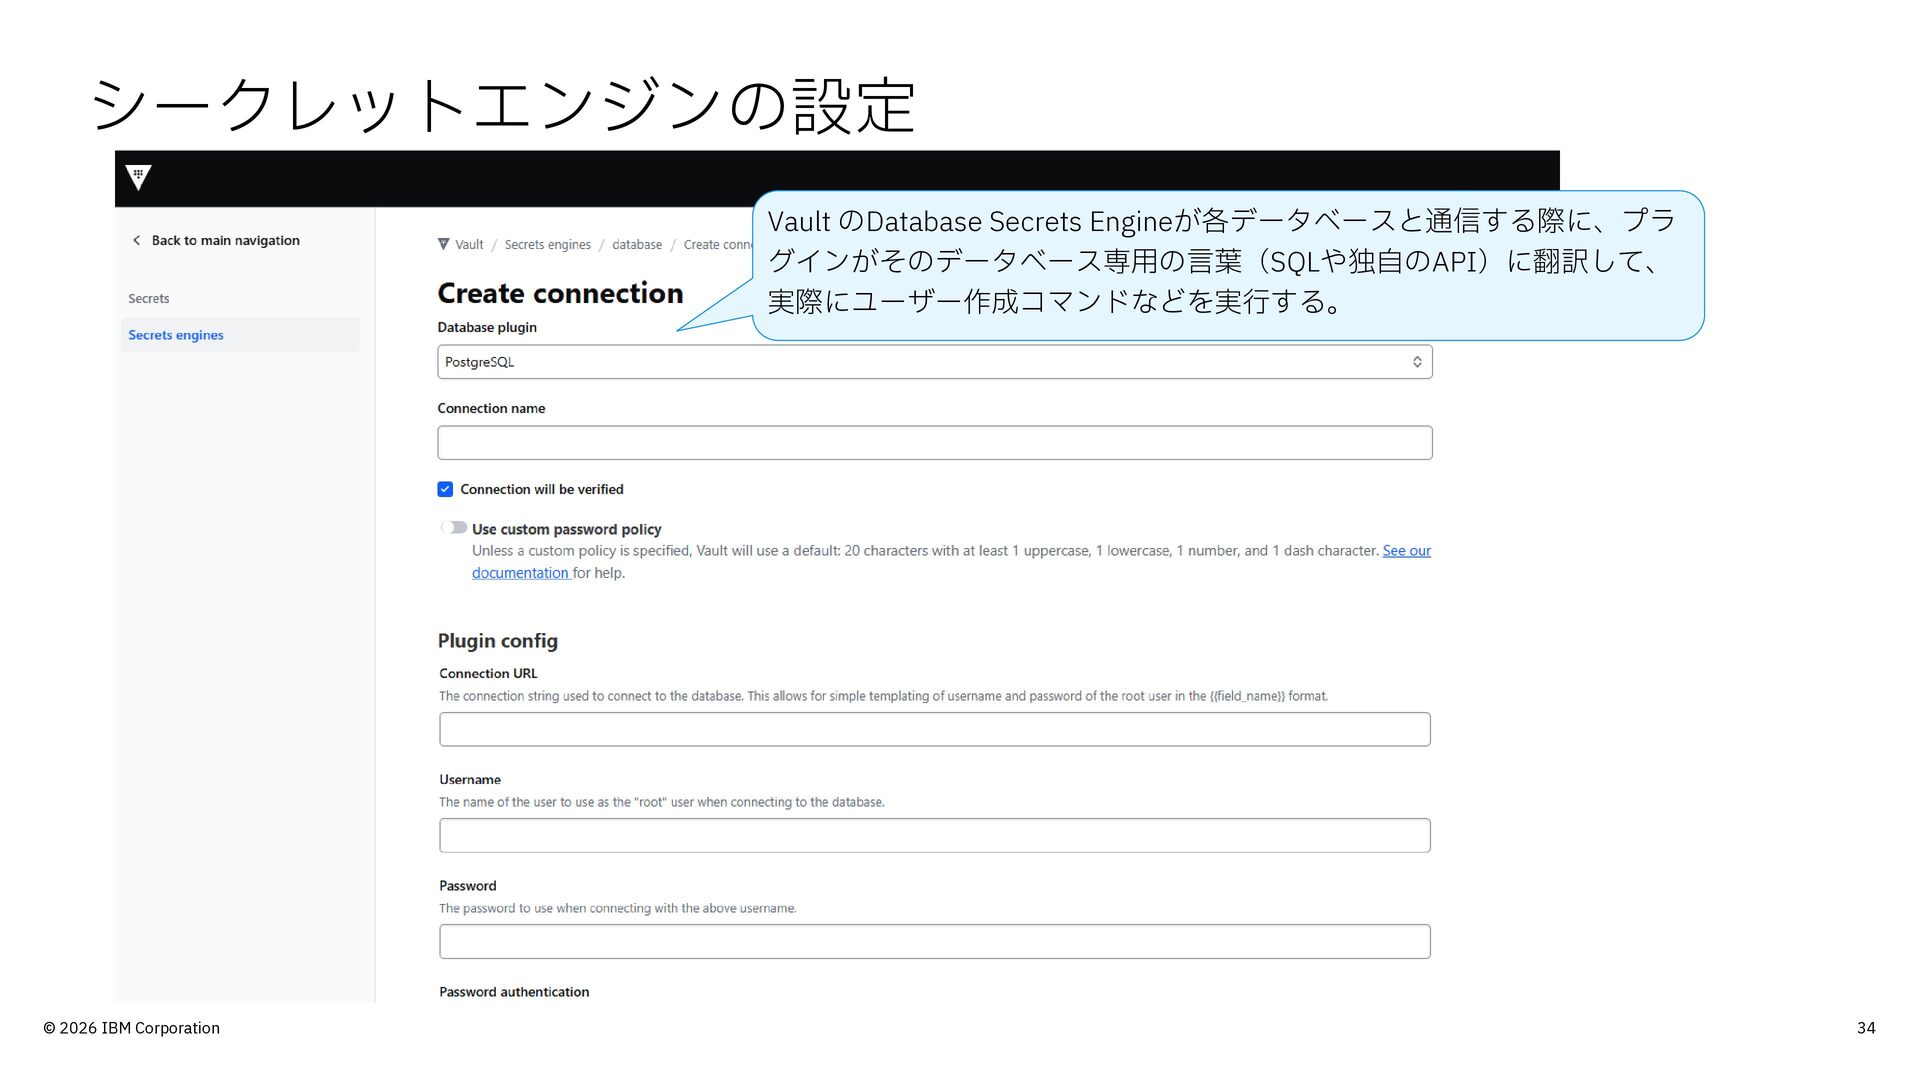
シークレットエンジンの設定 Vault のDatabase Secrets Engineが各データベースと通信する際に、プラ グインがそのデータベース専用の言葉(SQLや独自のAPI)に翻訳して、 実際にユーザー作成コマンドなどを実行する。 © 2026 IBM
Corporation 34
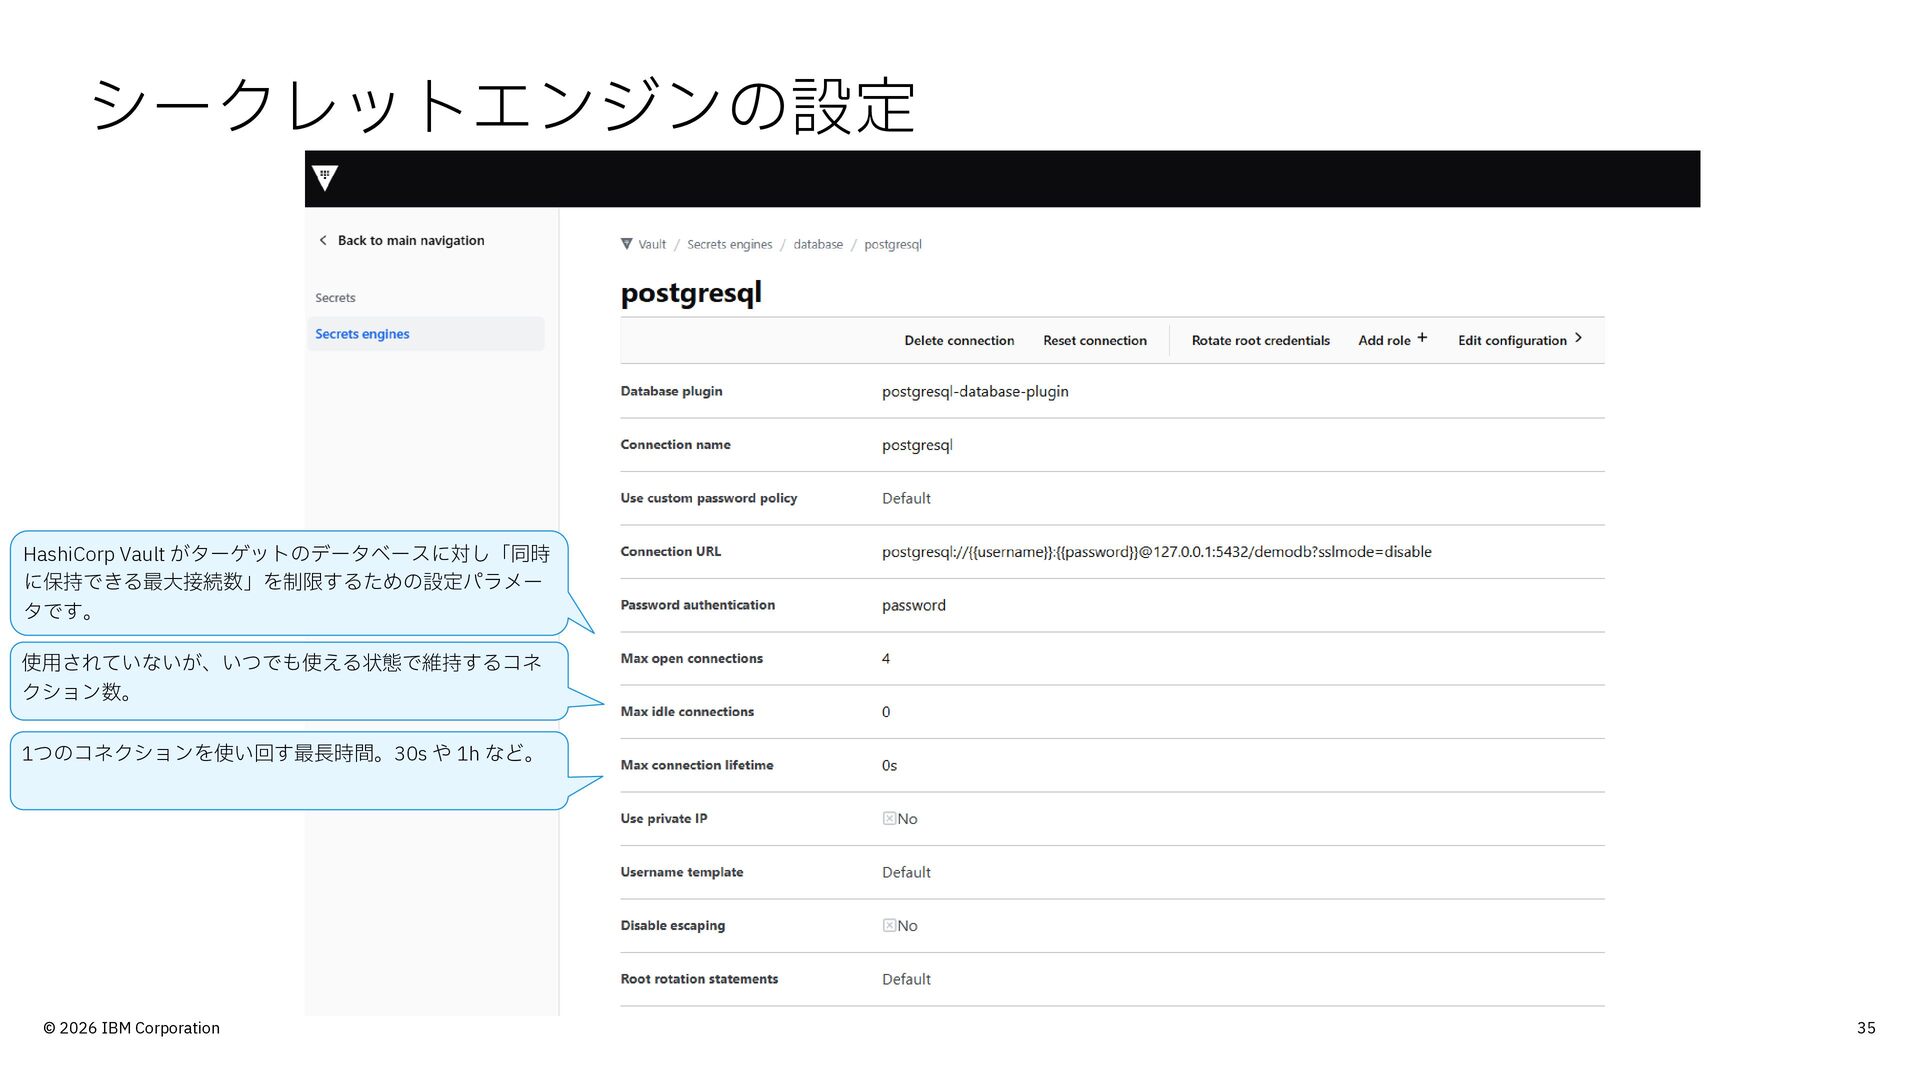
シークレットエンジンの設定 HashiCorp Vault がターゲットのデータベースに対し「同時 に保持できる最大接続数」を制限するための設定パラメー タです。 使用されていないが、いつでも使える状態で維持するコネ クション数。 1つのコネクションを使い回す最長時間。30s や
1h など。 © 2026 IBM Corporation 35
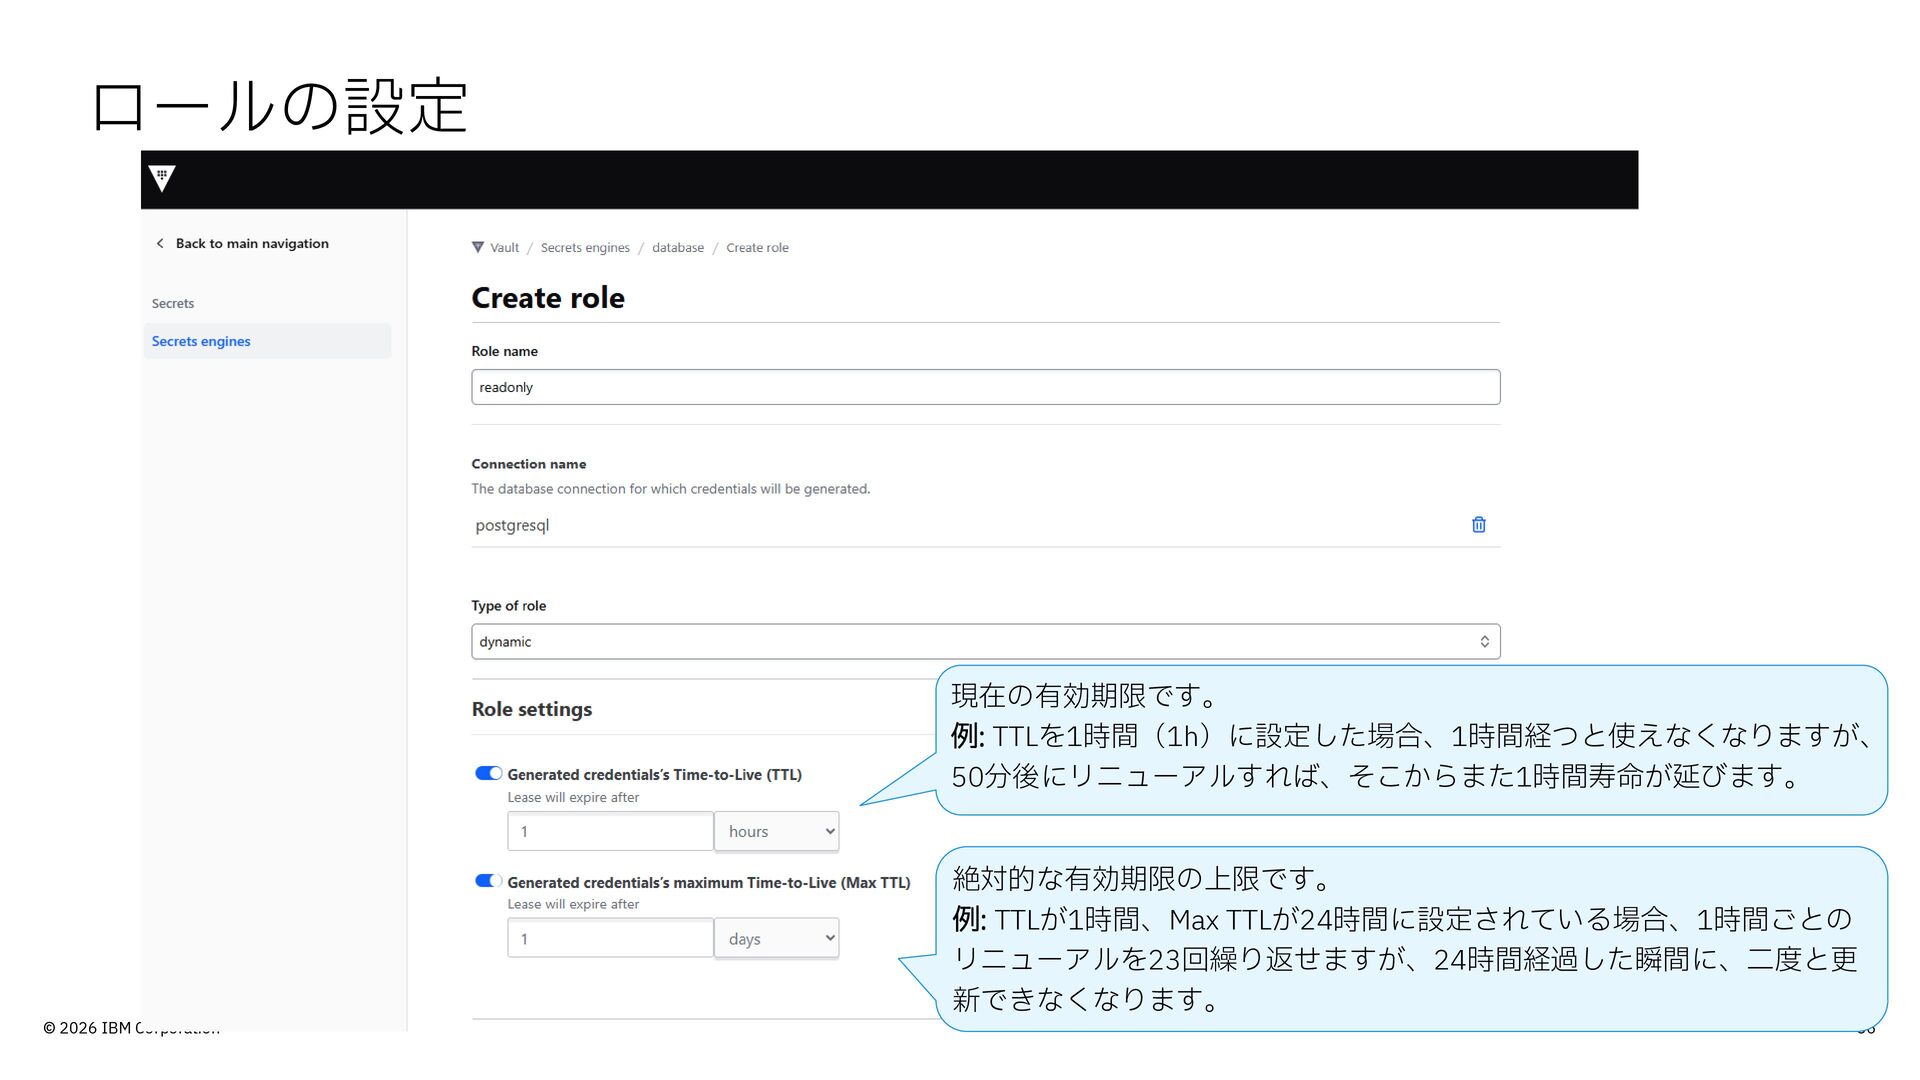
ロールの設定 現在の有効期限です。 例: TTLを1時間(1h)に設定した場合、1時間経つと使えなくなりますが、 50分後にリニューアルすれば、そこからまた1時間寿命が延びます。 絶対的な有効期限の上限です。 例: TTLが1時間、Max TTLが24時間に設定されている場合、1時間ごとの リニューアルを23回繰り返せますが、24時間経過した瞬間に、二度と更
新できなくなります。 © 2026 IBM Corporation 36
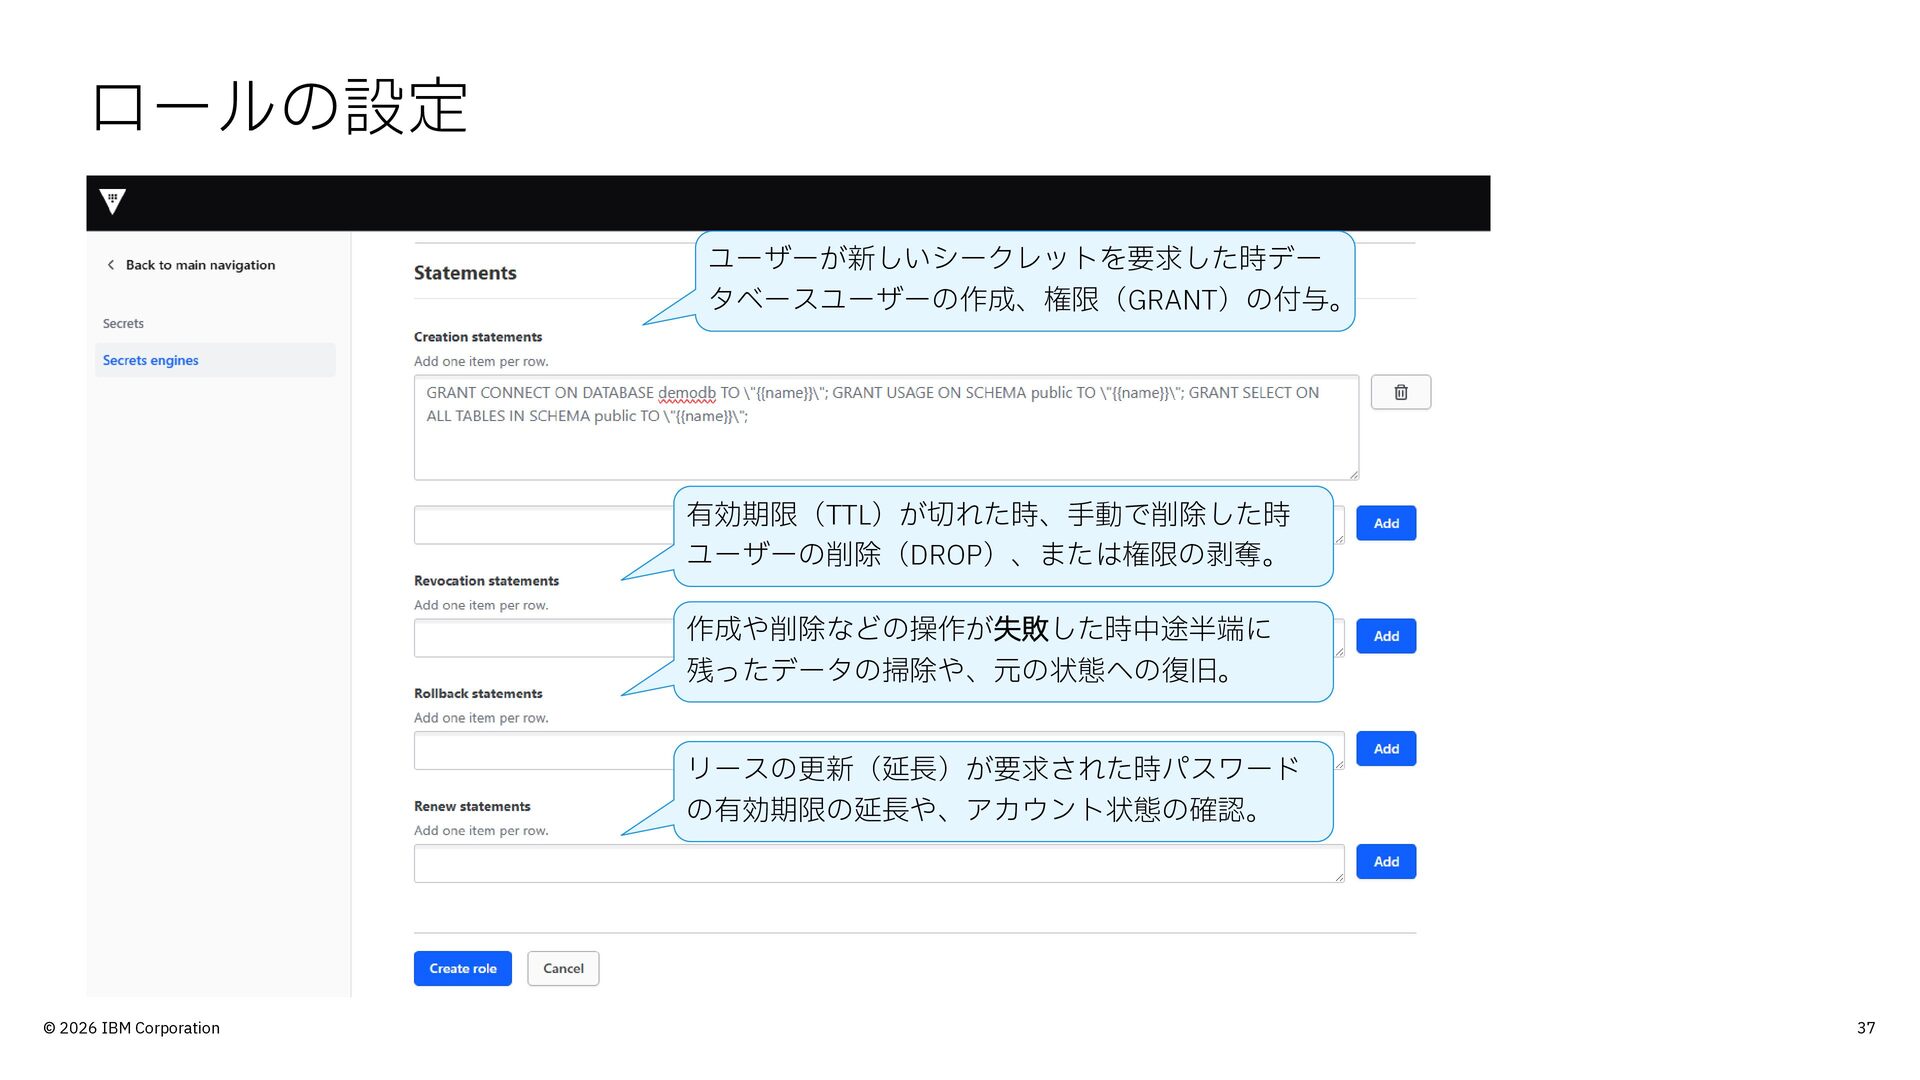
ロールの設定 ユーザーが新しいシークレットを要求した時デー タベースユーザーの作成、権限(GRANT)の付与。 有効期限(TTL)が切れた時、手動で削除した時 ユーザーの削除(DROP)、または権限の剥奪。 作成や削除などの操作が失敗した時中途半端に 残ったデータの掃除や、元の状態への復旧。 リースの更新(延長)が要求された時パスワード の有効期限の延長や、アカウント状態の確認。 ©
2026 IBM Corporation 37
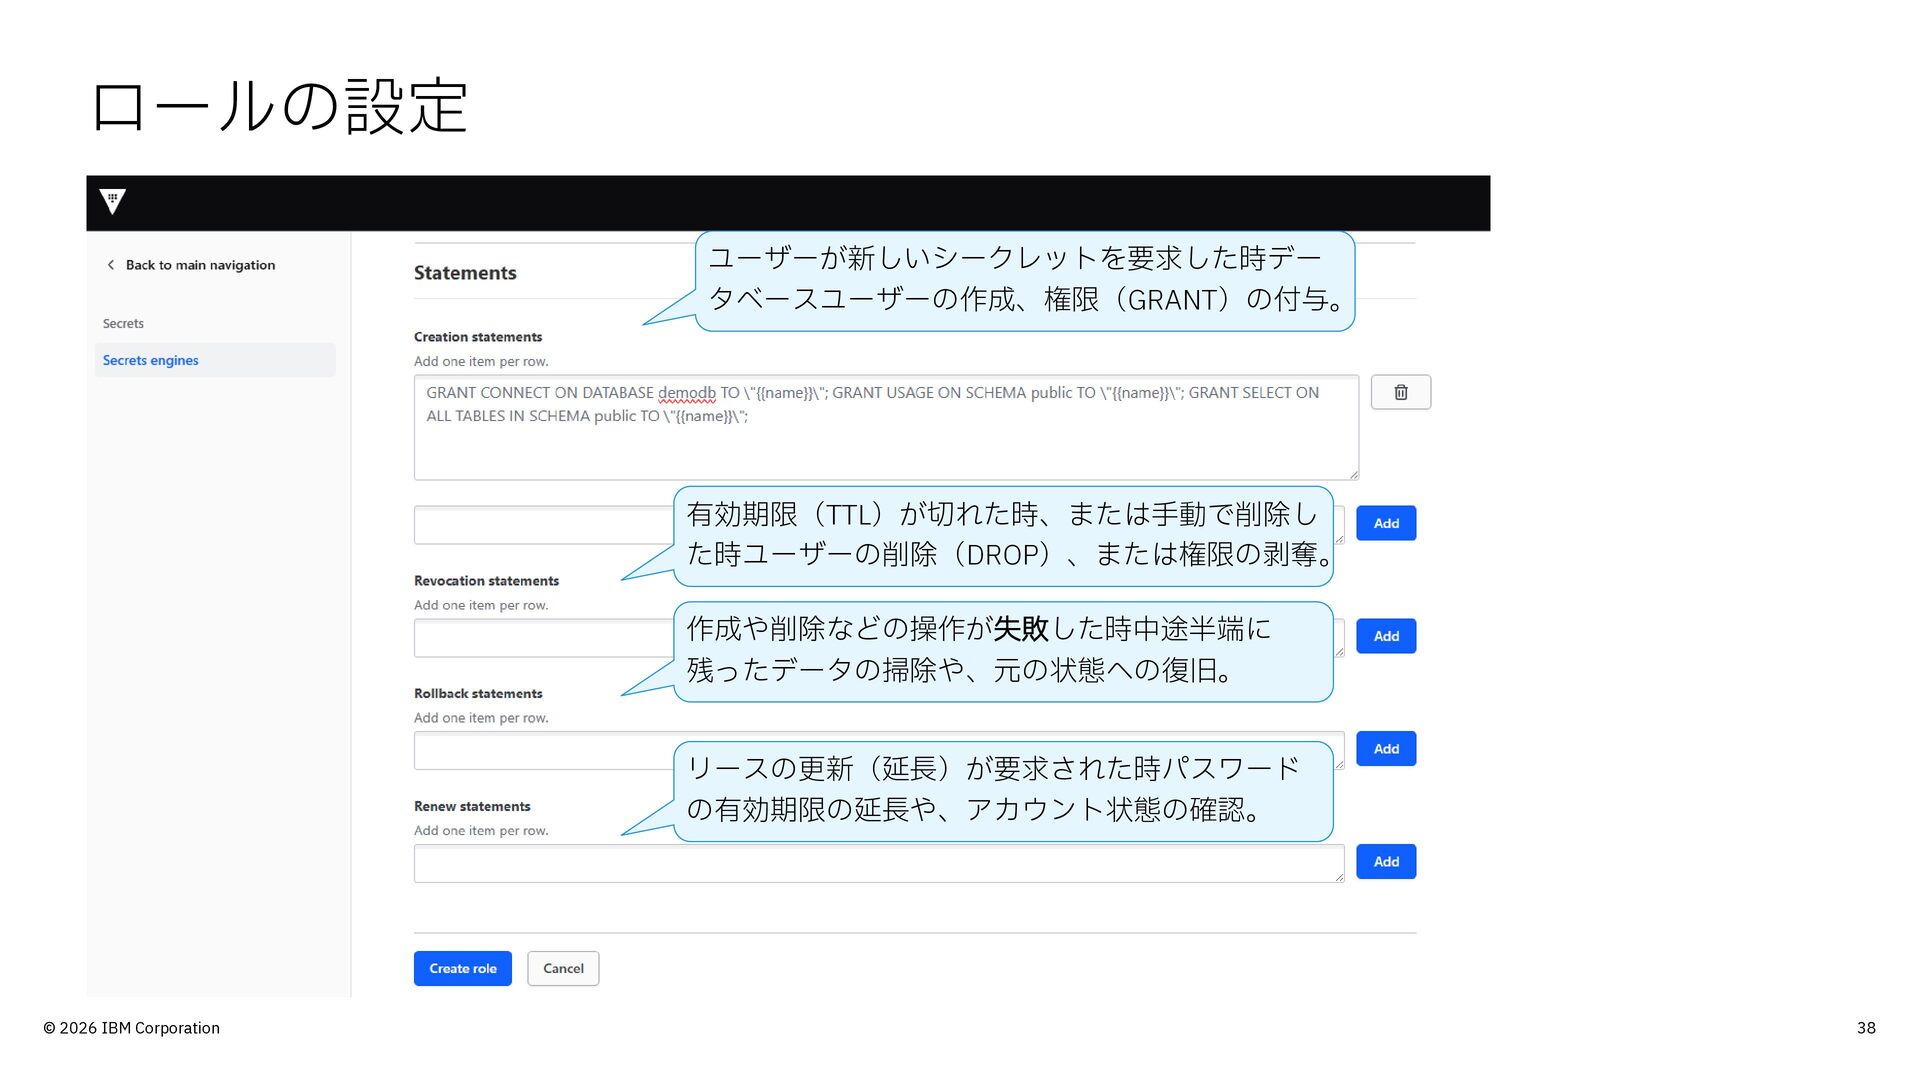
ロールの設定 ユーザーが新しいシークレットを要求した時デー タベースユーザーの作成、権限(GRANT)の付与。 有効期限(TTL)が切れた時、または手動で削除し た時ユーザーの削除(DROP)、または権限の剥奪。 作成や削除などの操作が失敗した時中途半端に 残ったデータの掃除や、元の状態への復旧。 リースの更新(延長)が要求された時パスワード の有効期限の延長や、アカウント状態の確認。 ©
2026 IBM Corporation 38
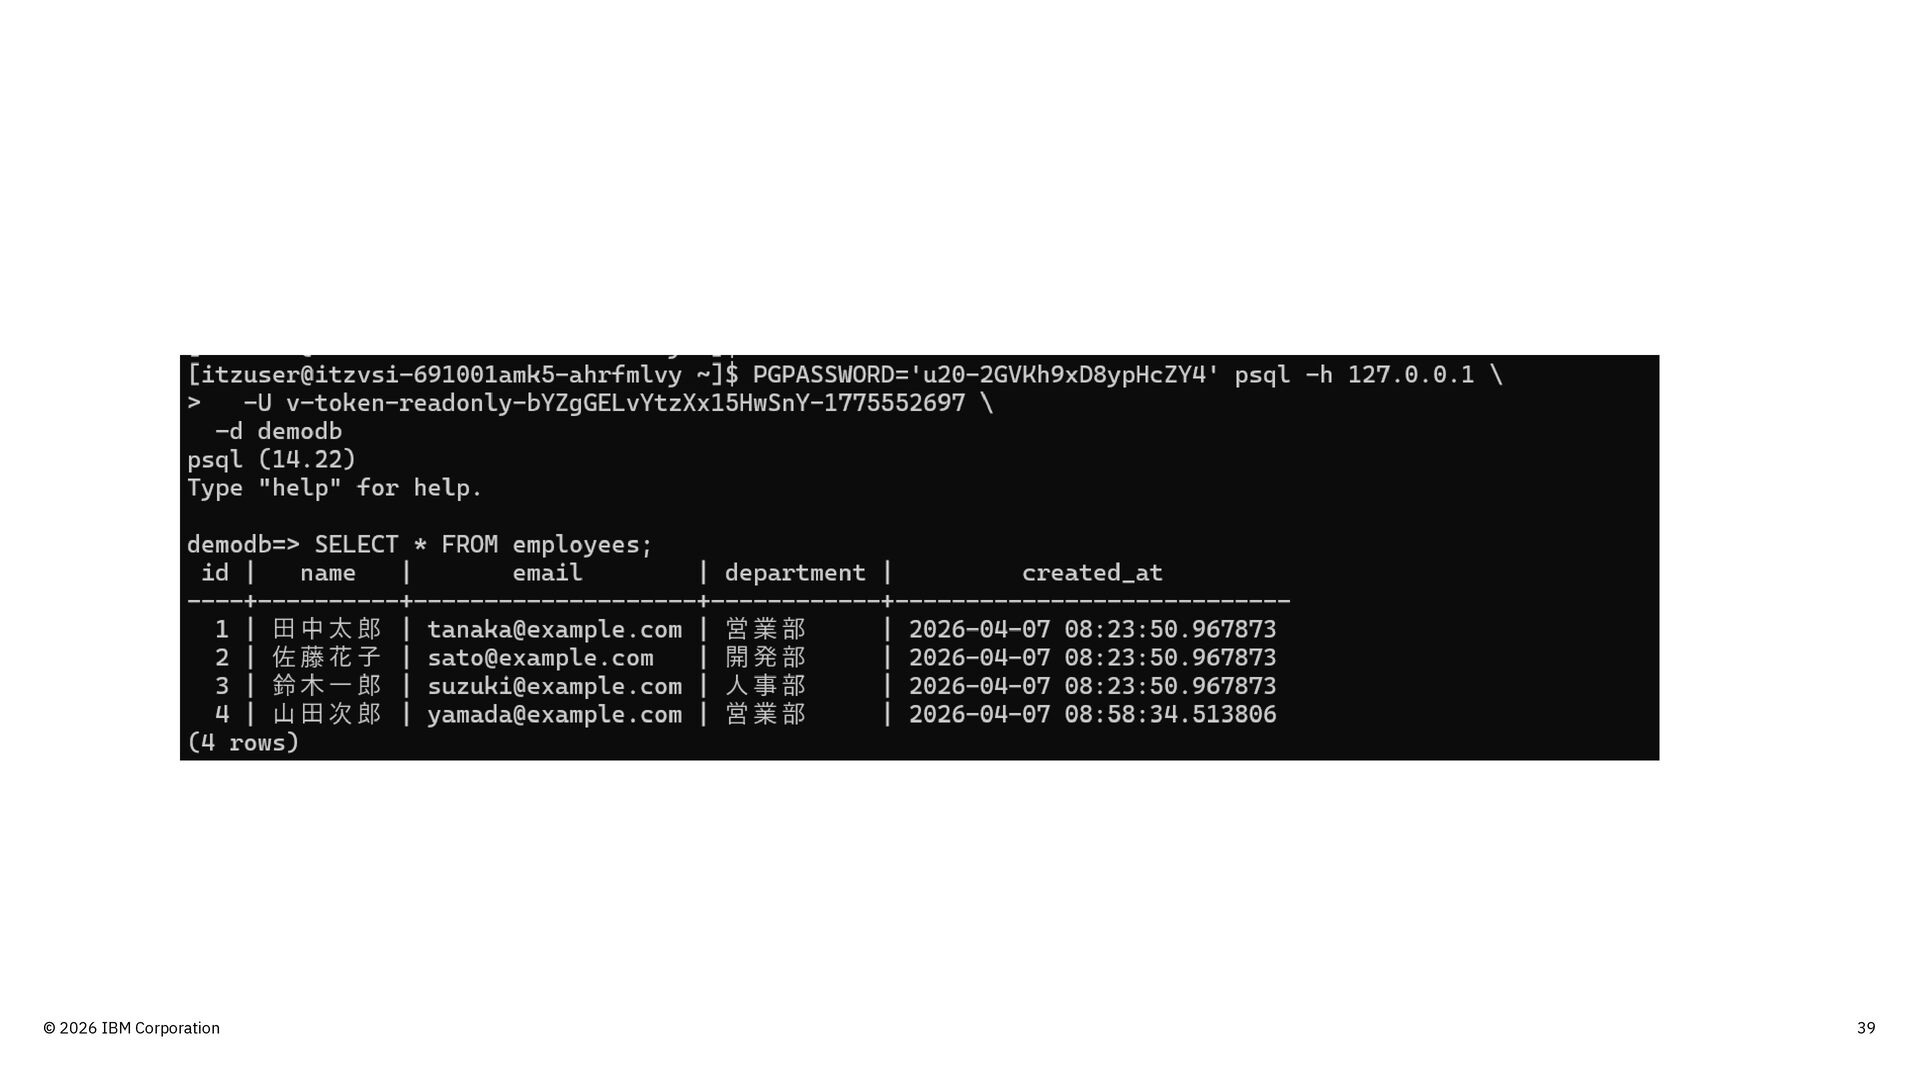
© 2026 IBM Corporation 39
まとめ ・シークレット管理のあるべき姿 -定期的なローテーション - 利用者に応じた細かな権限管理 - 監査記録 - 暗号化 ・HashiCorp
Vaultを使ったシークレット管理のメリット - シークレット管理の自動化 -悪意ある攻撃者に空間的な制約・時間的な制約をかける - API連携や自動化ツール(Ansible、Terraform等)との親和性が高い ・シークレットエンジンのユースケースを理解する - 動的シークレットの自動発行 - 内部認証局として証明書の自動発行 © 2026 IBM Corporation 40
ワークショップ、セッション、および資料は、IBMまたはセッション発表者によって準備され、それぞれ独自の見解を反映したものです。それらは情報提供の目的のみで 提供されており、いかなる参加者に対しても法律的またはその他の指導や助言を意図したものではなく、またIBM製品やサービスがお客様に適用ある特定の法令に適合す ることを保証するものでもありません。本講演資料に含まれている情報については、完全性と正確性を期するよう努めておりますが、「現状のまま」提供され、明示また は黙示にかかわらず、商業性、特定の目的への適合性、非侵害性を含め、いかなる保証も伴わないものとします。本講演資料またはその他の資料の使用によって、あるい はその他の関連によって、いかなる損害が生じた場合も、IBMは責任を負わないものとします。 本講演資料で言及されるIBM製品、プログラム、またはサービスは、IBM がビジネスを行っているすべての国・地域でご提供可能なわけではありません。本講演資料で言及される将来の展望(製品リリース日付や製品機能を含む)は、市場機会 またはその他の要因に基づいてIBM独自の決定権をもっていつでも変更できるものとし、将来の製品または機能が使用可能になること、もしくは特定の結果を確約するこ とを意図するものではありません。本講演資料は、言及される IBM製品またはサービスに適用ある契約条件を変更するものでも、追加の表明または保証を意図するもので
もありません。 本講演資料に含まれている内容は、参加者の活動によって特定の結果が生じると述べる、または暗示することを意図したものでも、またそのような結果を生むものでもあ りません。 パフォーマンスは、管理された環境において標準的なIBMベンチマークを使用した測定と予測に基づいています。ユーザーが経験する実際のスループットやパ フォーマンスは、ユーザーのジョブ・ストリームにおけるマルチプログラミングの量、入出力構成、ストレージ構成、および処理されるワークロードなどの考慮事項を含 む、数多くの要因に応じて変化します。したがって、個々のユーザーがここで述べられているものと同様の結果を得られると確約するものではありません。記述されてい るすべてのお客様事例は、それらのお客様がどのようにIBM製品を使用したか、またそれらのお客様が達成した結果の実例として示されたものです。実際の環境コストお よびパフォーマンス特性は、お客様ごとに異なる場合があります。 IBM、IBM ロゴ、は、世界の多くの国で登録されたInternational Business Machines Corporationの商標です。他の製品名およびサービス名等は、それぞれIBMまたは各社 の商標である場合があります。現時点での IBM の商標リストについては、www.ibm.com/legal/copytrade.shtmlをご覧ください。 © 2026 IBM Corporation 41
None


 mengxiaoxuan
 bkeepers
 jonoalderson
 portentint
 michaelherold
 reverentgeek
 eileencodes
 danielanewman
 maltzj
 mza
 mayunak
 raygrieselhuber
 colly