Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Amazon GuardDuty での脅威検出:脅威検出の実例から学ぶ
Search
Sponsored
·
SiteGround - Reliable hosting with speed, security, and support you can count on.
→
KintoTech_Dev
August 06, 2025
Technology
460
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Amazon GuardDuty での脅威検出:脅威検出の実例から学ぶ
KintoTech_Dev
August 06, 2025
More Decks by KintoTech_Dev
See All by KintoTech_Dev
AI Transformationの取り組み
kintotechdev
0
35
トヨタの販売店 DX の最前線で、生成 AI と内製開発で挑む
kintotechdev
0
150
筋トレエンジニアが考えるAI駆動開発
kintotechdev
1
100
GoogleCloud未経験のエンジニアがGoogleハッカソンでアイデア賞を獲った話
kintotechdev
1
62
CI/CDではもう遅い - 人とAIが迂回しないDevSecOps Verify基盤の再設計 -
kintotechdev
1
990
クルマのサブスクの"出口"で 値付けAIを作る
kintotechdev
2
210
ClaudeCodeでセキュリティ監視業務を半自動化_1年の運用でわかったAIに任せる設計の5つのポイント
kintotechdev
4
1.3k
AI Native Dev 6ヶ月の歩み
kintotechdev
2
180
アラート疲弊からの脱却へーSOC業務における_AI_エージェント活用の実践_v2.pdf
kintotechdev
8
2.3k
Other Decks in Technology
See All in Technology
実践!Cloud Run ハンズオン!! / Cloud Run handson
y0hgi
2
300
「Docker Desktop不要の時代」は 来たのか?
ueponx
0
830
Webの常識が通じないHTMLメールのダークモード
teamlab
PRO
0
140
Rustuna: Rustによる高速なOptuna実装
pfn
PRO
0
200
初海外で注意すべきこと12選!!!安全快適なre:invent生活にするために
yuuuuuuu168
1
180
AI導入は済んだ。次は統制を作り替える番だ_AI×開発組織 Summit 2026
techtekt
PRO
0
370
ストレスなくAIと付き合いたい!こんなときどうしてる?
namiki64
4
610
WasmをRustにする
sansantech
PRO
0
280
AI × アーキテクト 第1・2章|生成AIの課題とアーキテクトの素養
daidaidai
0
180
自作バイナリを動かす「入口」8選
puhitaku
2
1.3k
NDIでApple Vision Proにリアルタイム映像送信
jyouryuusui
0
130
Rust で関数型ドメインモデリング
takonda
0
170
Featured
See All Featured
Evolving SEO for Evolving Search Engines
ryanjones
0
330
Building Applications with DynamoDB
mza
96
7.2k
Fireside Chat
paigeccino
43
4.1k
Writing Fast Ruby
sferik
630
63k
Ruling the World: When Life Gets Gamed
codingconduct
0
400
The Organizational Zoo: Understanding Human Behavior Agility Through Metaphoric Constructive Conversations (based on the works of Arthur Shelley, Ph.D)
kimpetersen
PRO
0
500
Navigating Algorithm Shifts & AI Overviews - #SMXNext
aleyda
1
1.7k
The browser strikes back
jonoalderson
0
1.8k
Breaking role norms: Why Content Design is so much more than writing copy - Taylor Woolridge
uxyall
1
450
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
500
Rebuilding a faster, lazier Slack
samanthasiow
85
9.7k
How to Ace a Technical Interview
jacobian
280
24k
Transcript
Amazon GuardDuty での脅威検出: 脅威検出の実例から学ぶ KINTOテクノロジーズ株式会社 セキュリティ・プライバシー部 クラウドセキュリティグループ 桑原大輔
自己紹介 • 氏名 : 桑原 大輔(くわはら だいすけ) • 所属 :
KINTOテクノロジーズ株式会社 (KTC) @Osaka Tech Lab クラウドセキュリティ グループ 兼 サイバーセキュリティ グループ • 業務 : 主に AWS や Google Cloud などの クラウドレイヤのセキュリティや SOC 業務を担当
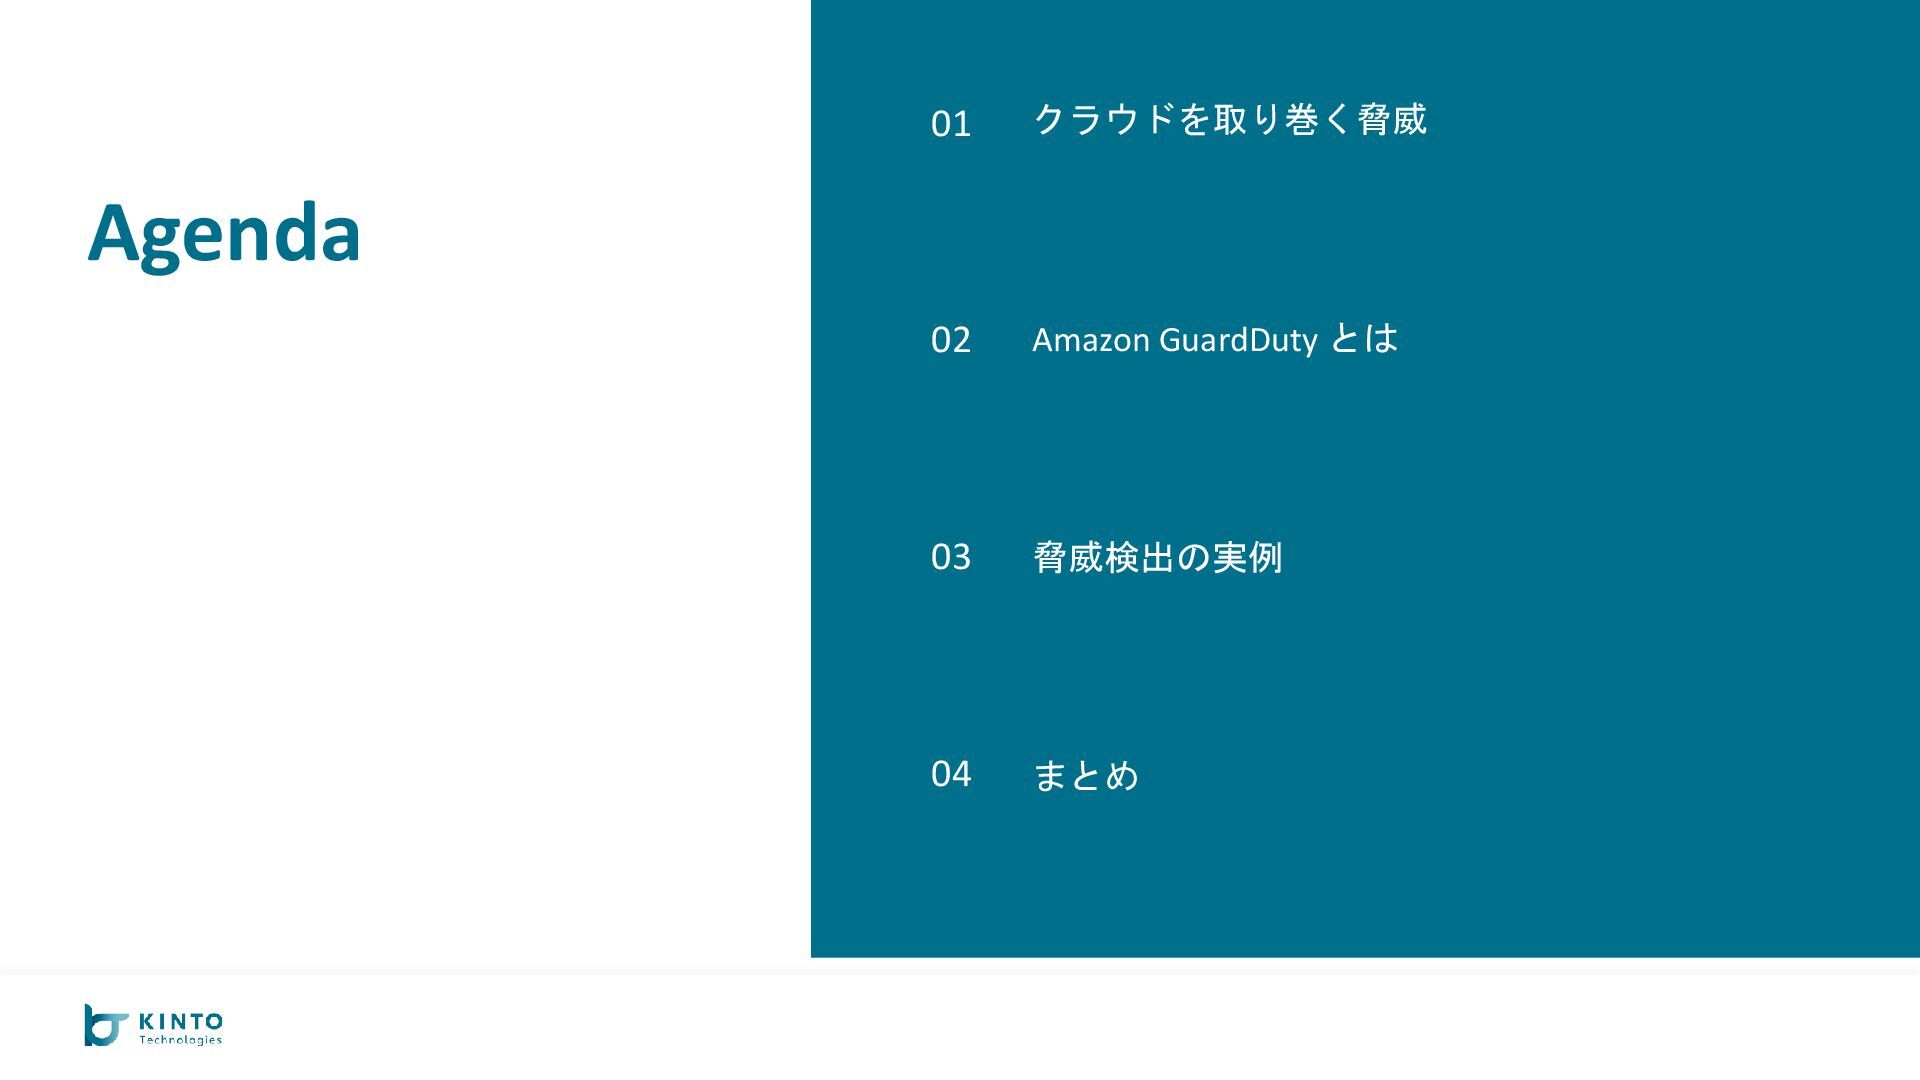
01 02 03 04 Agenda クラウドを取り巻く脅威 Amazon GuardDuty とは 脅威検出の実例
まとめ
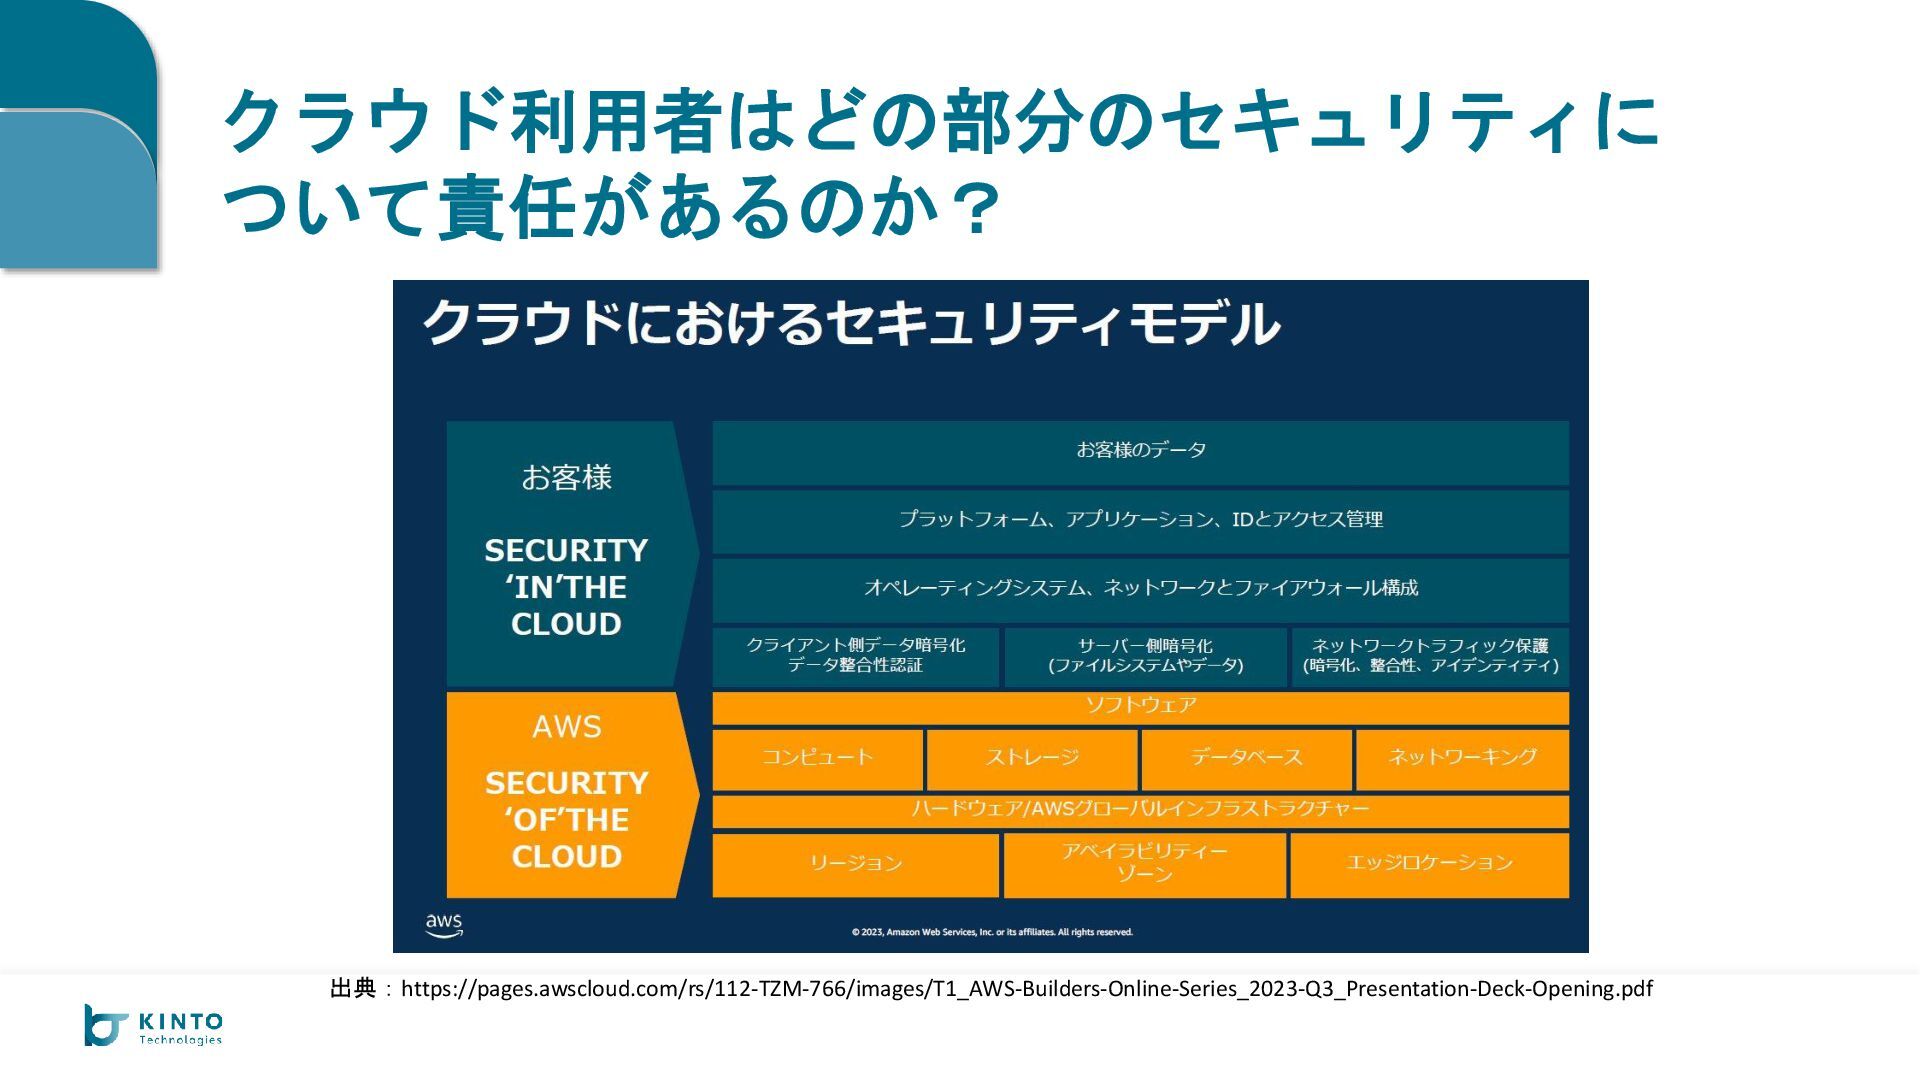
クラウド利用者はどの部分のセキュリティに ついて責任があるのか? 出典:https://pages.awscloud.com/rs/112-TZM-766/images/T1_AWS-Builders-Online-Series_2023-Q3_Presentation-Deck-Opening.pdf
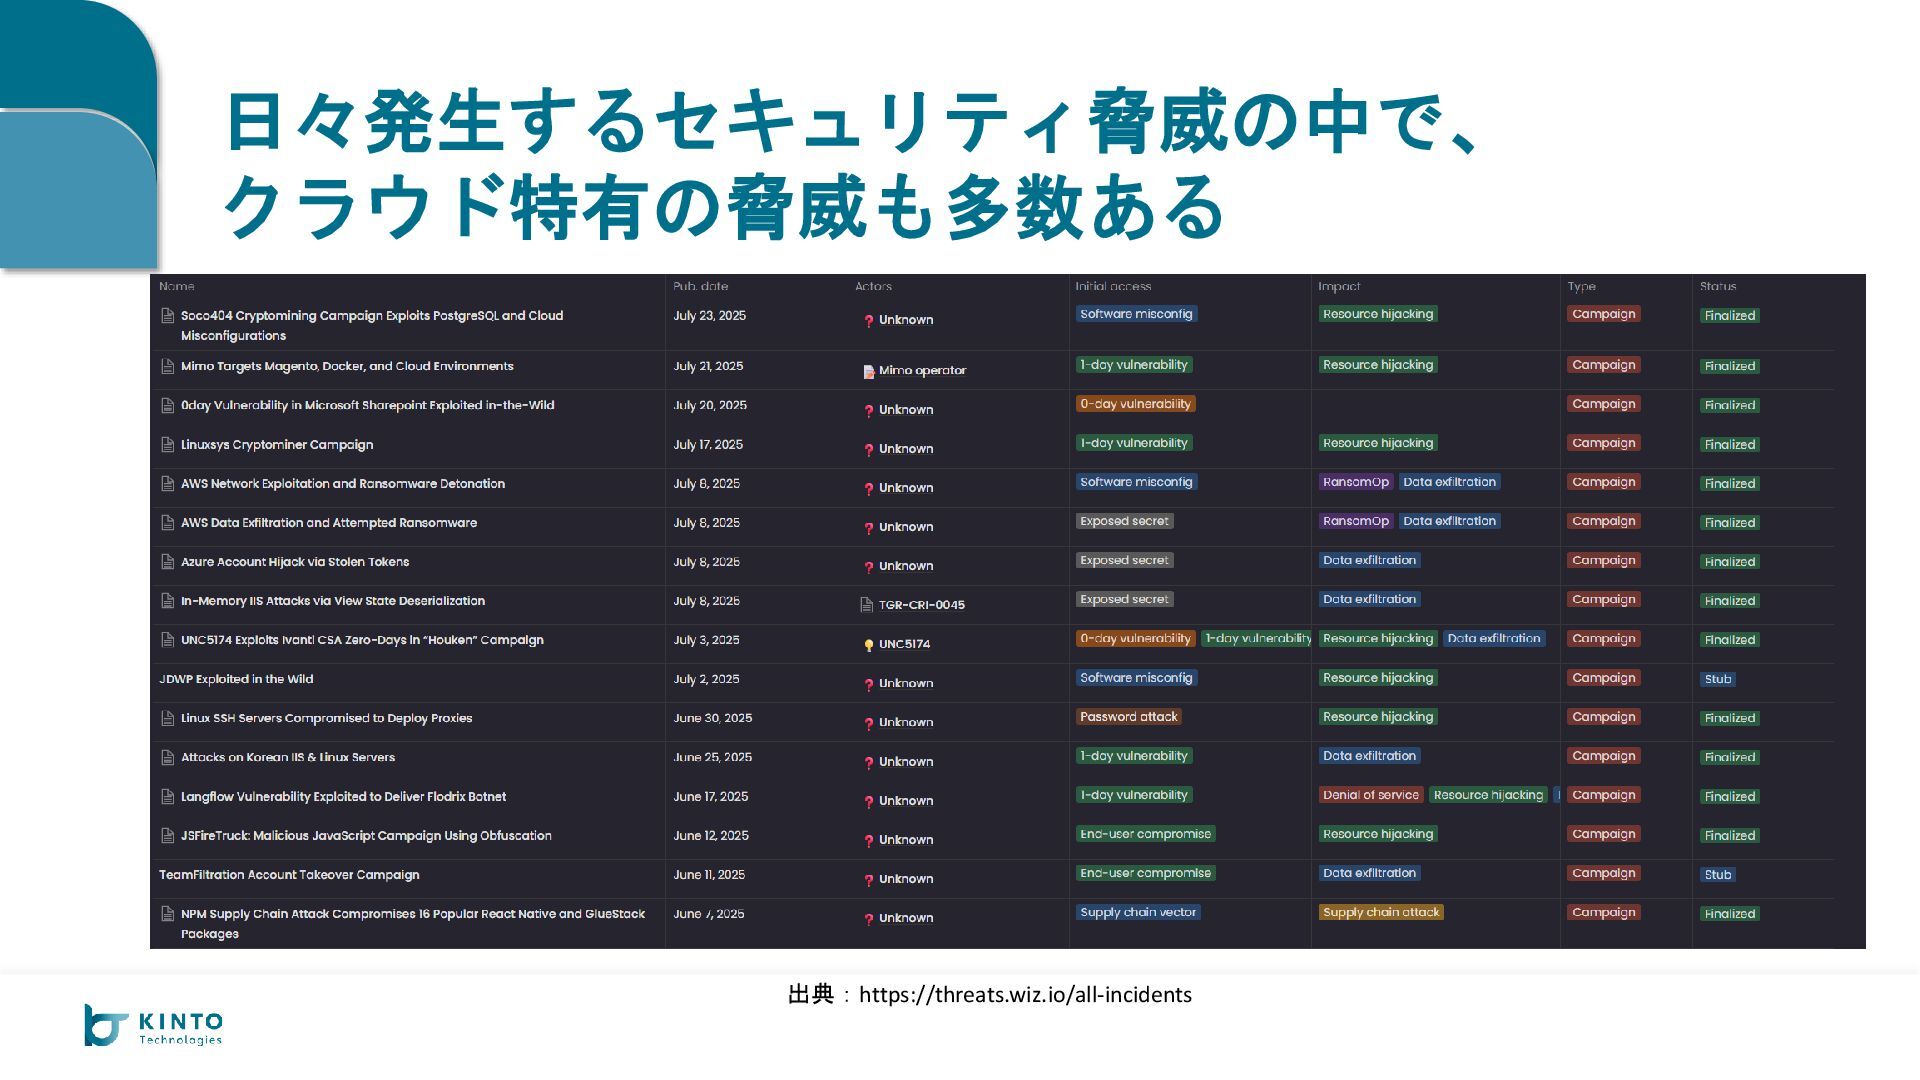
日々発生するセキュリティ脅威の中で、 クラウド特有の脅威も多数ある 出典:https://threats.wiz.io/all-incidents
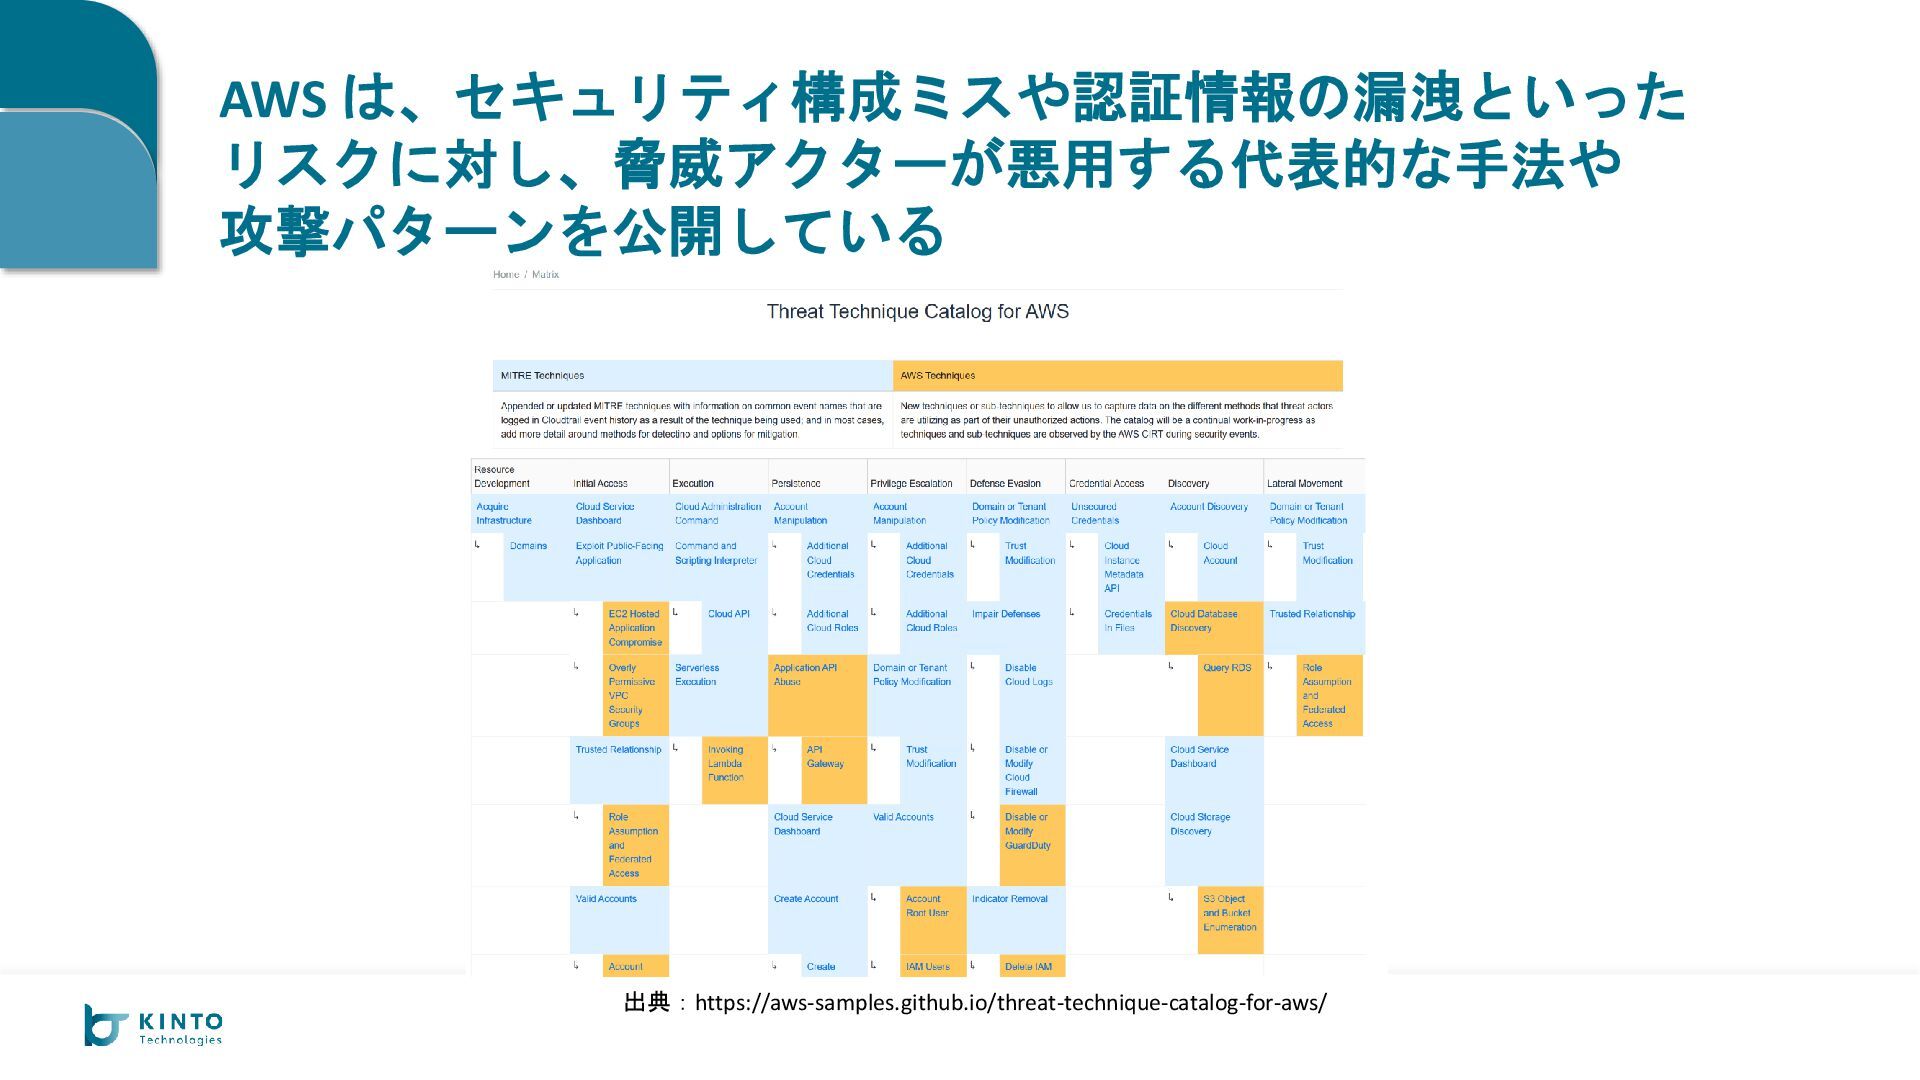
AWS は、セキュリティ構成ミスや認証情報の漏洩といった リスクに対し、脅威アクターが悪用する代表的な手法や 攻撃パターンを公開している 出典:https://aws-samples.github.io/threat-technique-catalog-for-aws/
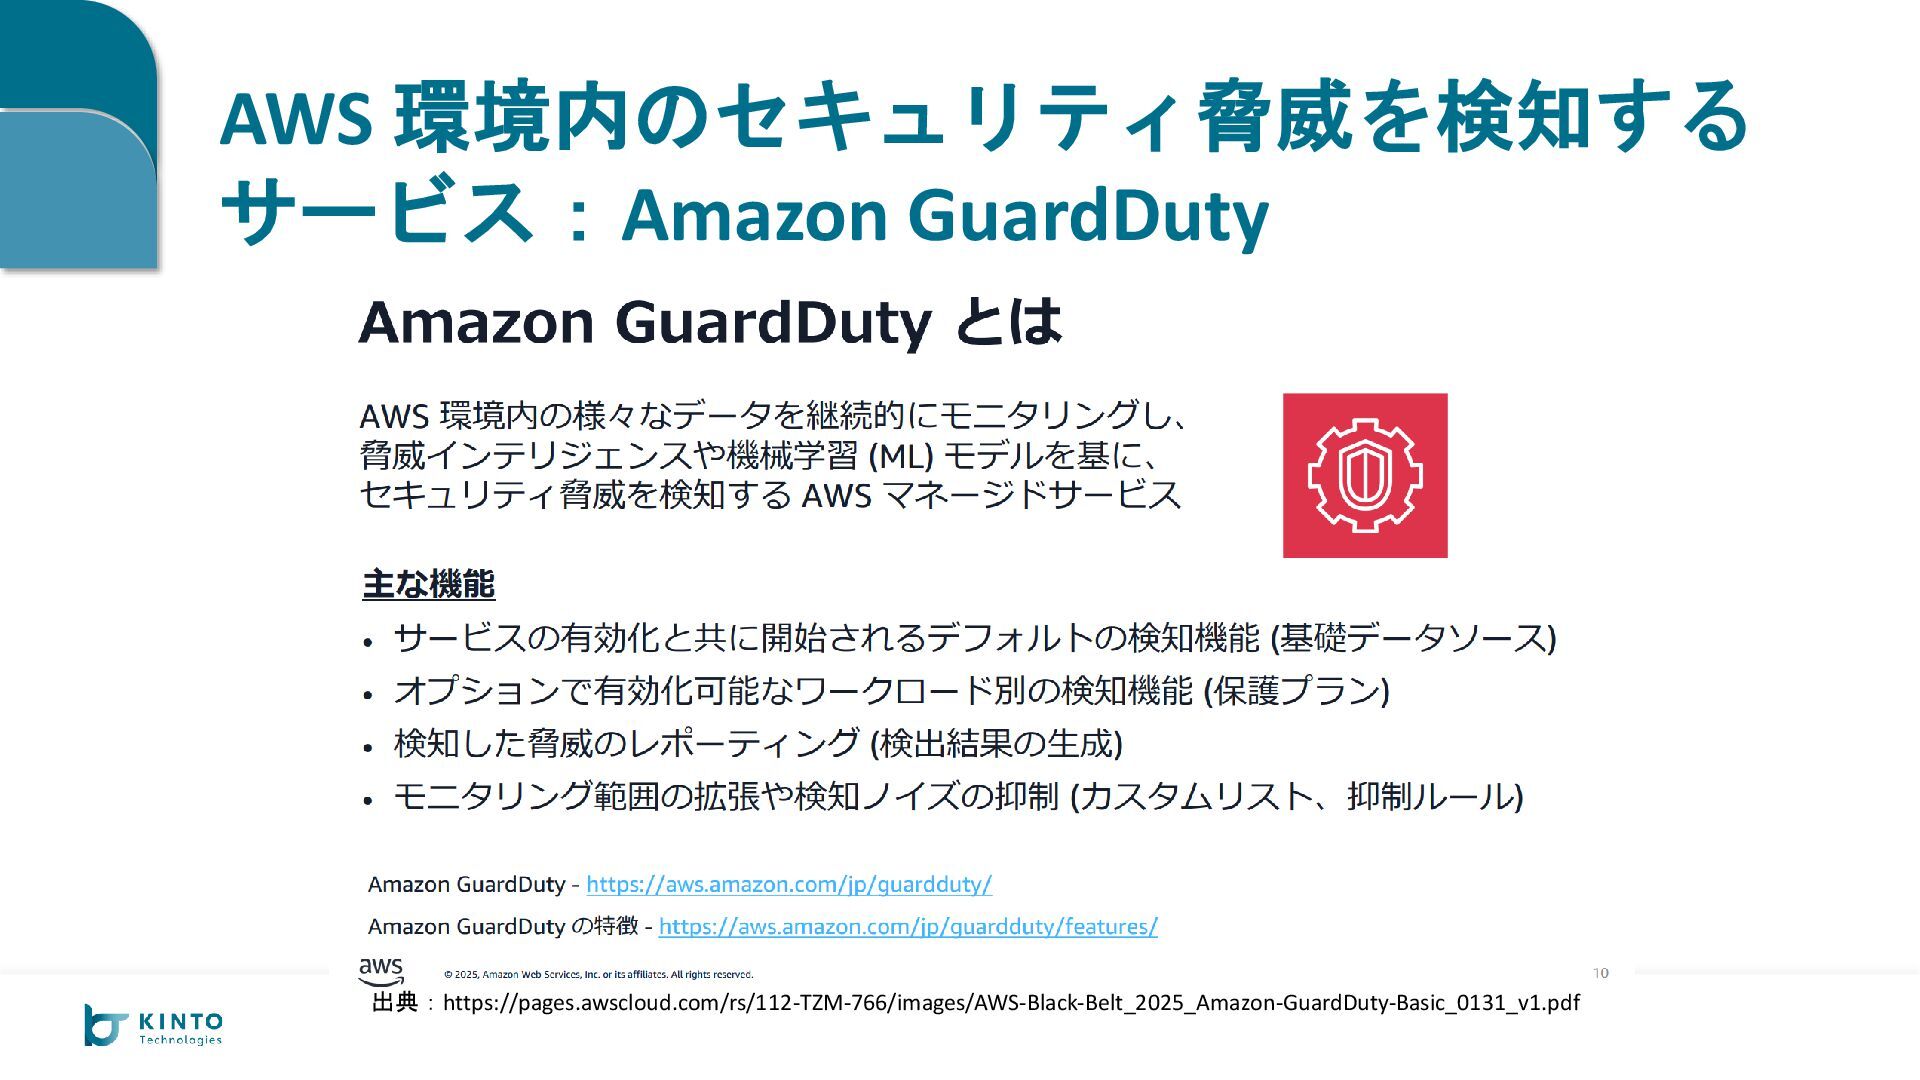
AWS 環境内のセキュリティ脅威を検知する サービス:Amazon GuardDuty 出典:https://pages.awscloud.com/rs/112-TZM-766/images/AWS-Black-Belt_2025_Amazon-GuardDuty-Basic_0131_v1.pdf
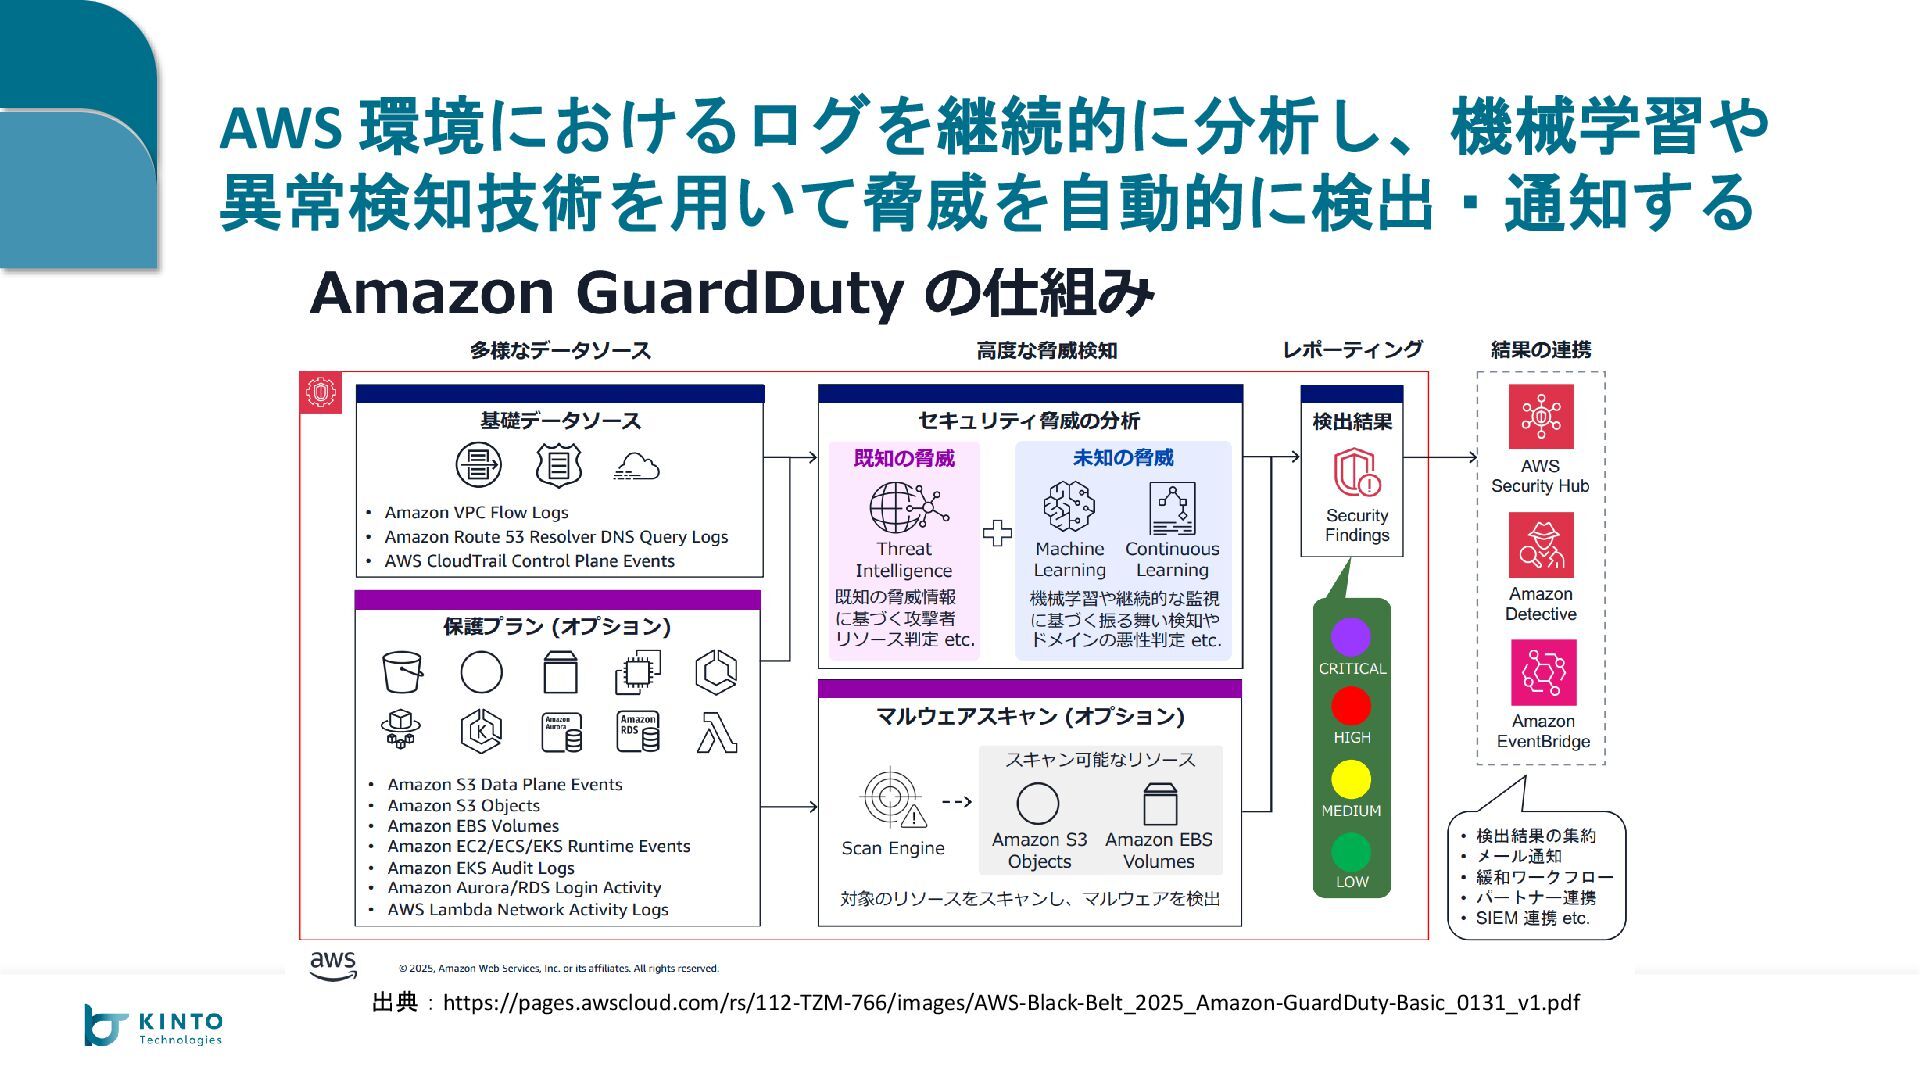
AWS 環境におけるログを継続的に分析し、機械学習や 異常検知技術を用いて脅威を自動的に検出・通知する 出典:https://pages.awscloud.com/rs/112-TZM-766/images/AWS-Black-Belt_2025_Amazon-GuardDuty-Basic_0131_v1.pdf
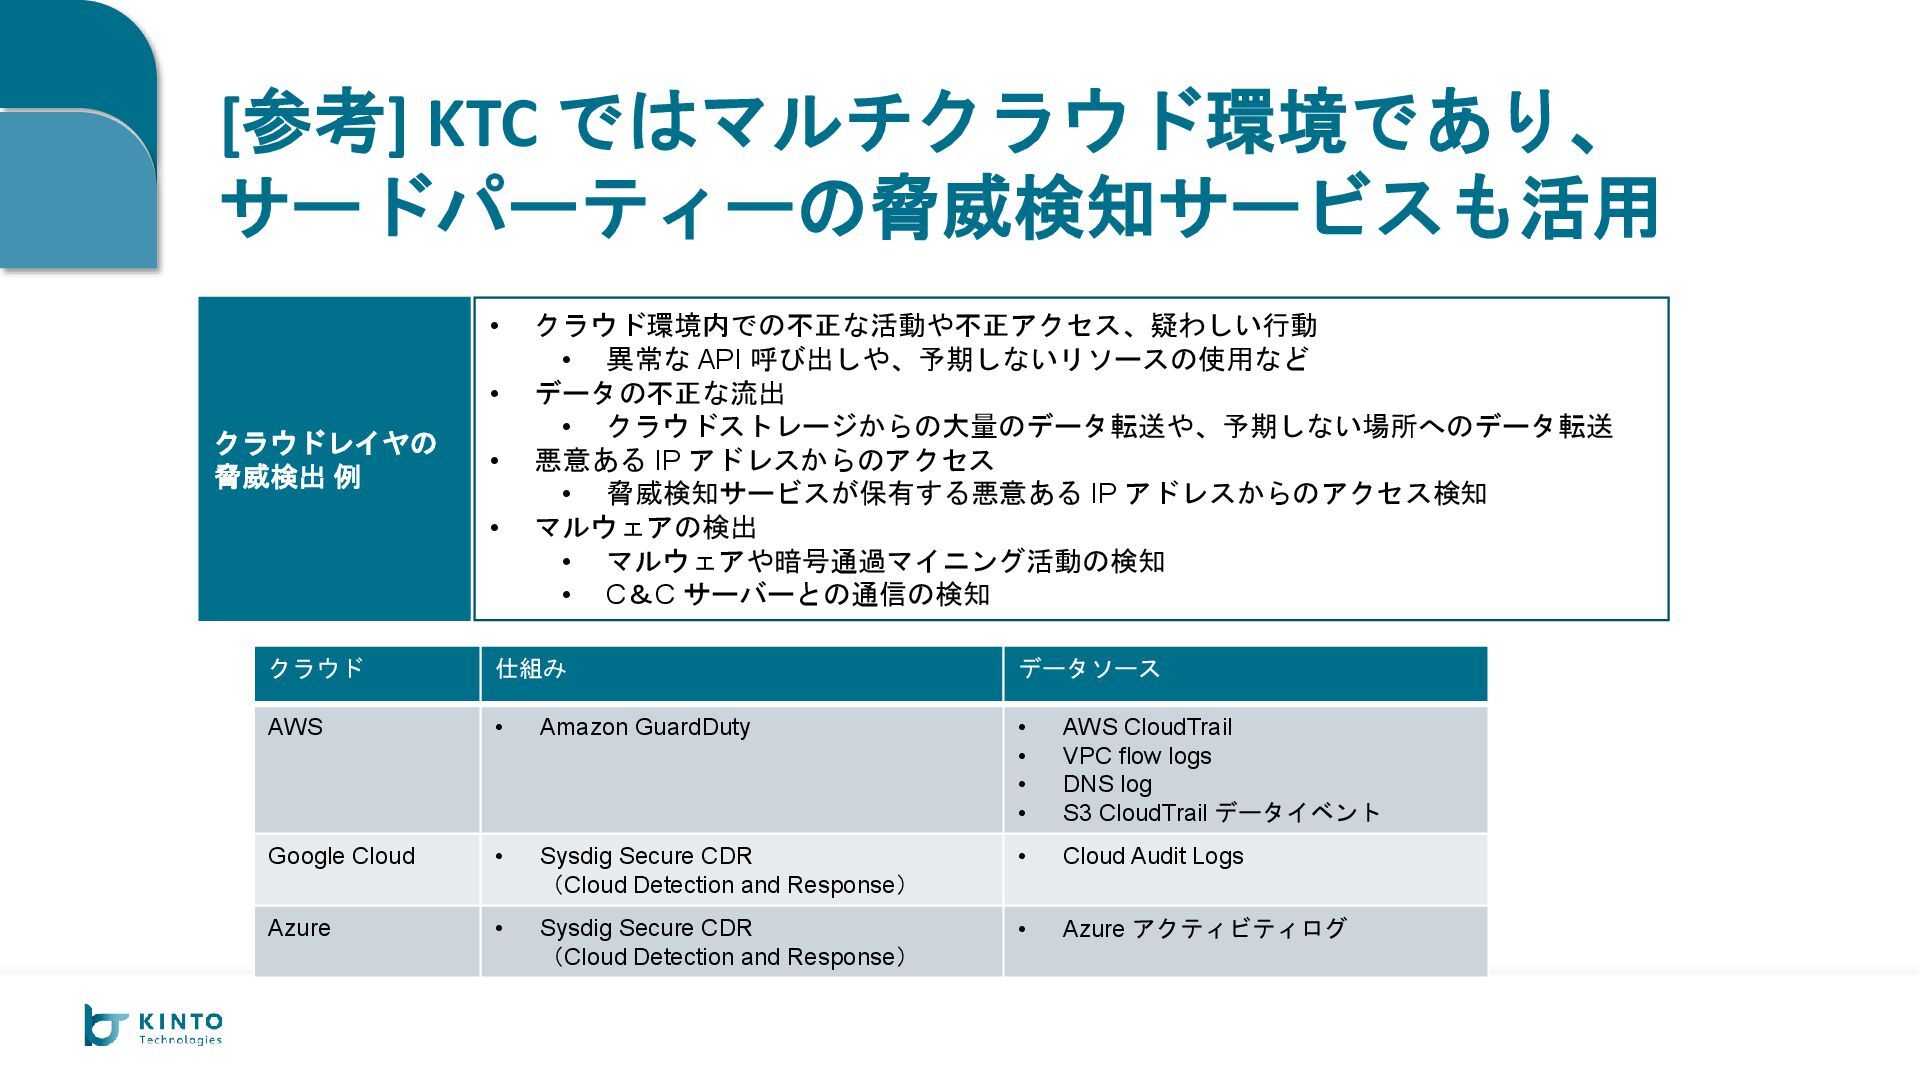
[参考] KTC ではマルチクラウド環境であり、 サードパーティーの脅威検知サービスも活用 クラウド 仕組み データソース AWS • Amazon
GuardDuty • AWS CloudTrail • VPC flow logs • DNS log • S3 CloudTrail データイベント Google Cloud • Sysdig Secure CDR (Cloud Detection and Response) • Cloud Audit Logs Azure • Sysdig Secure CDR (Cloud Detection and Response) • Azure アクティビティログ クラウドレイヤの 脅威検出 例 • クラウド環境内での不正な活動や不正アクセス、疑わしい行動 • 異常な API 呼び出しや、予期しないリソースの使用など • データの不正な流出 • クラウドストレージからの大量のデータ転送や、予期しない場所へのデータ転送 • 悪意ある IP アドレスからのアクセス • 脅威検知サービスが保有する悪意ある IP アドレスからのアクセス検知 • マルウェアの検出 • マルウェアや暗号通過マイニング活動の検知 • C&C サーバーとの通信の検知
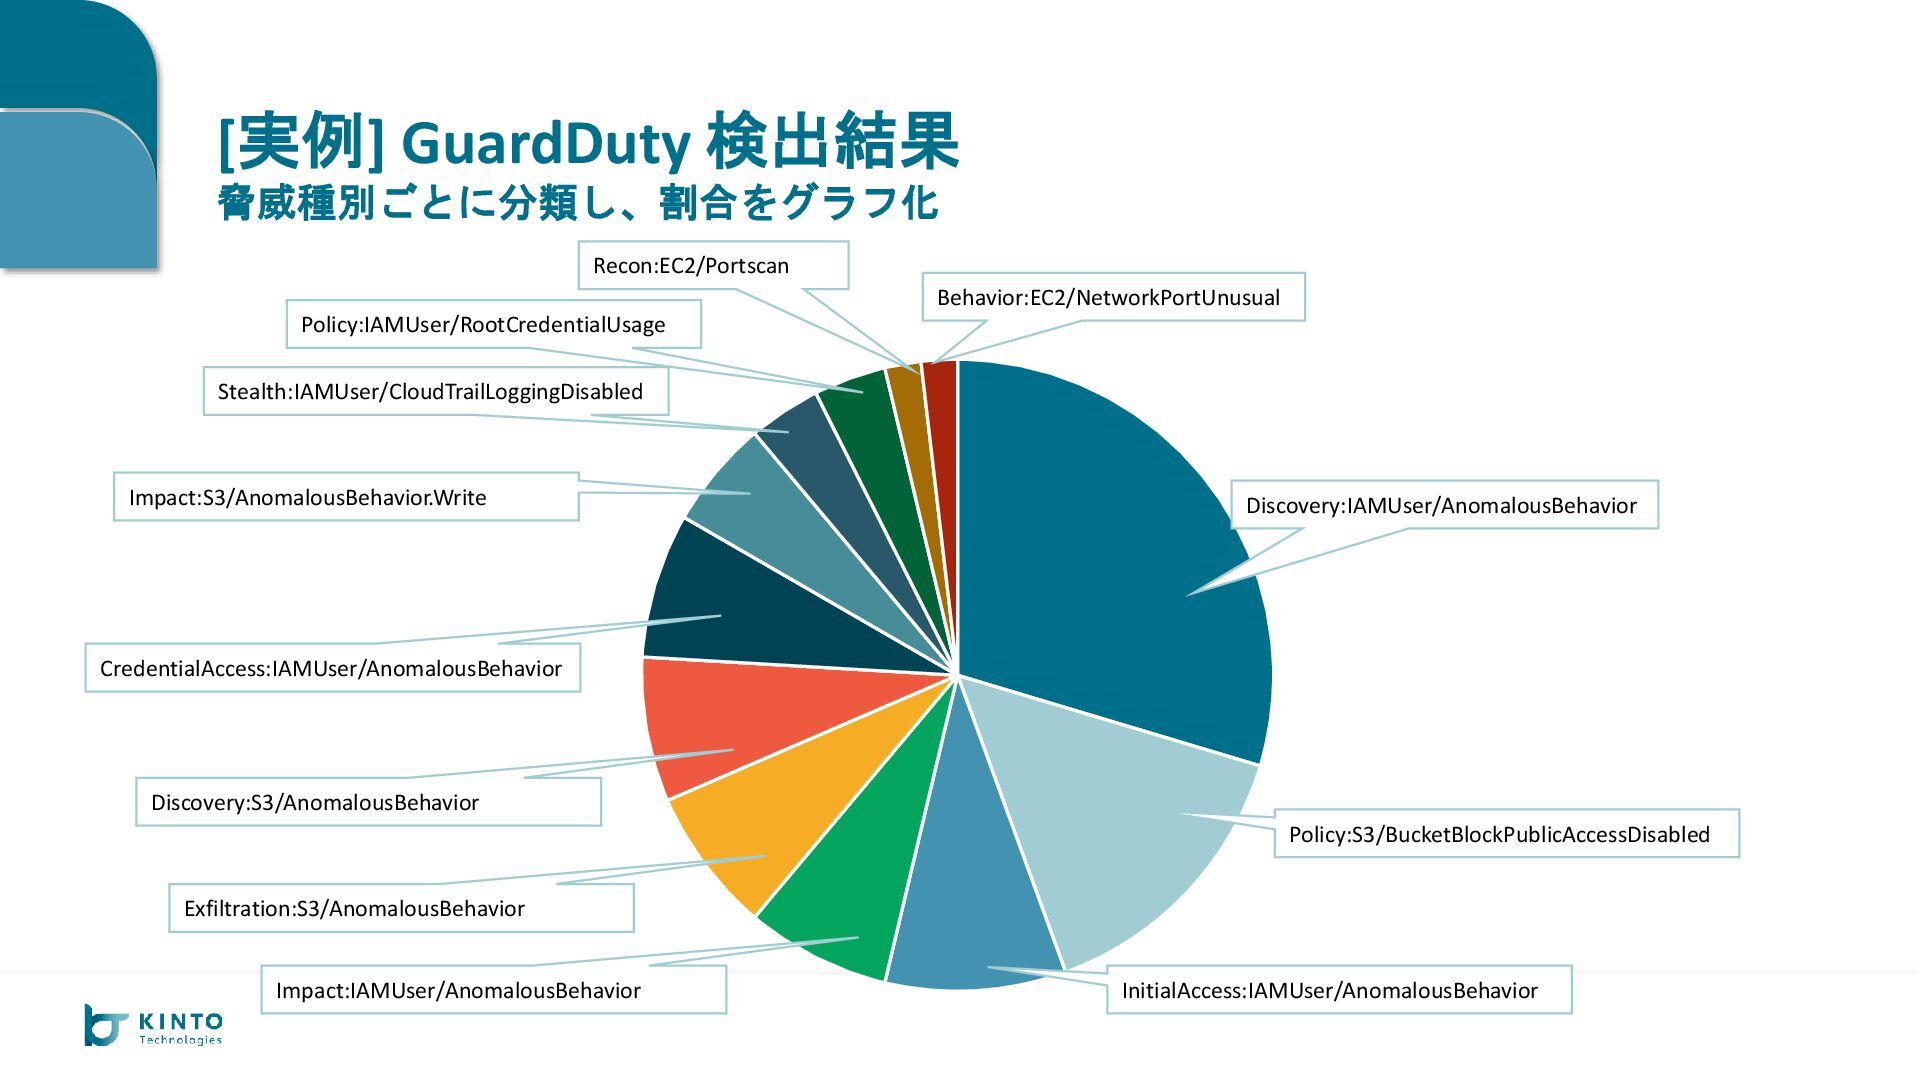
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled [実例]
GuardDuty 検出結果 脅威種別ごとに分類し、割合をグラフ化 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual
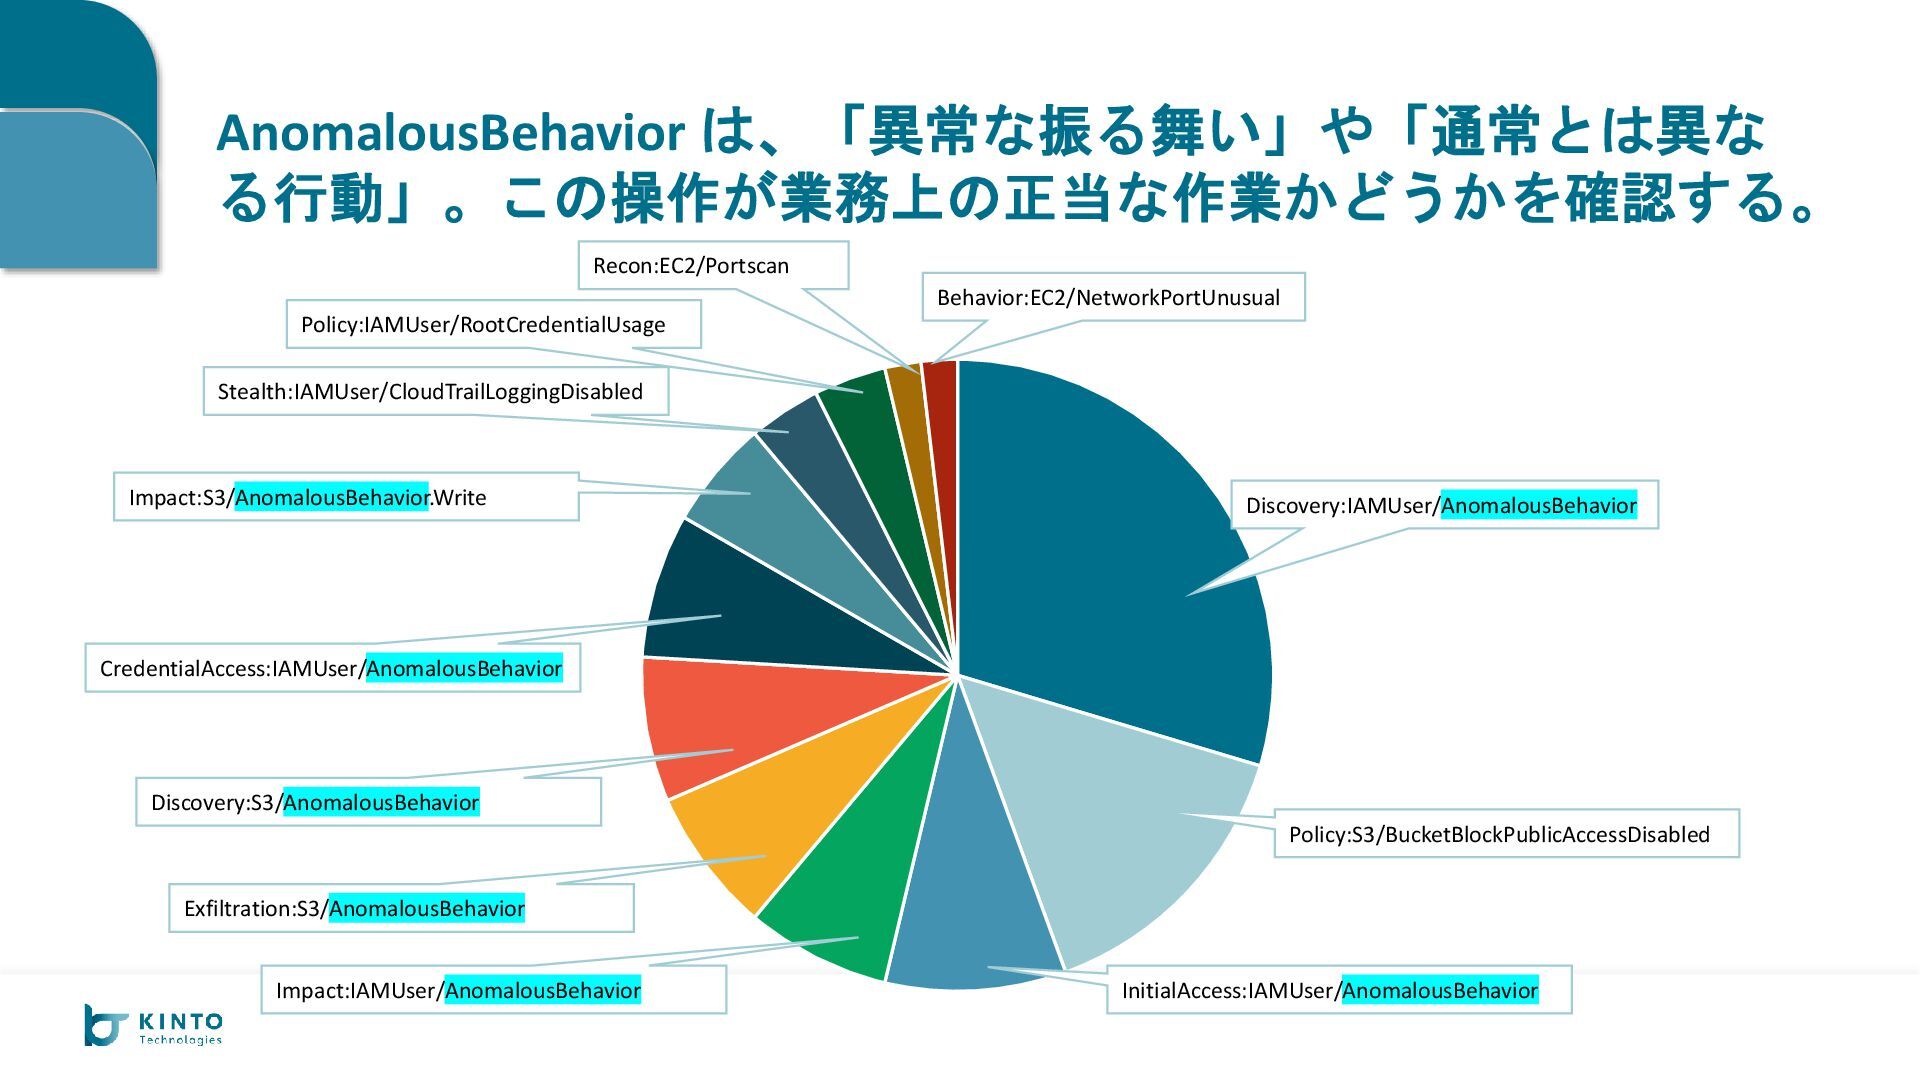
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled AnomalousBehavior
は、「異常な振る舞い」や「通常とは異な る行動」。この操作が業務上の正当な作業かどうかを確認する。 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual
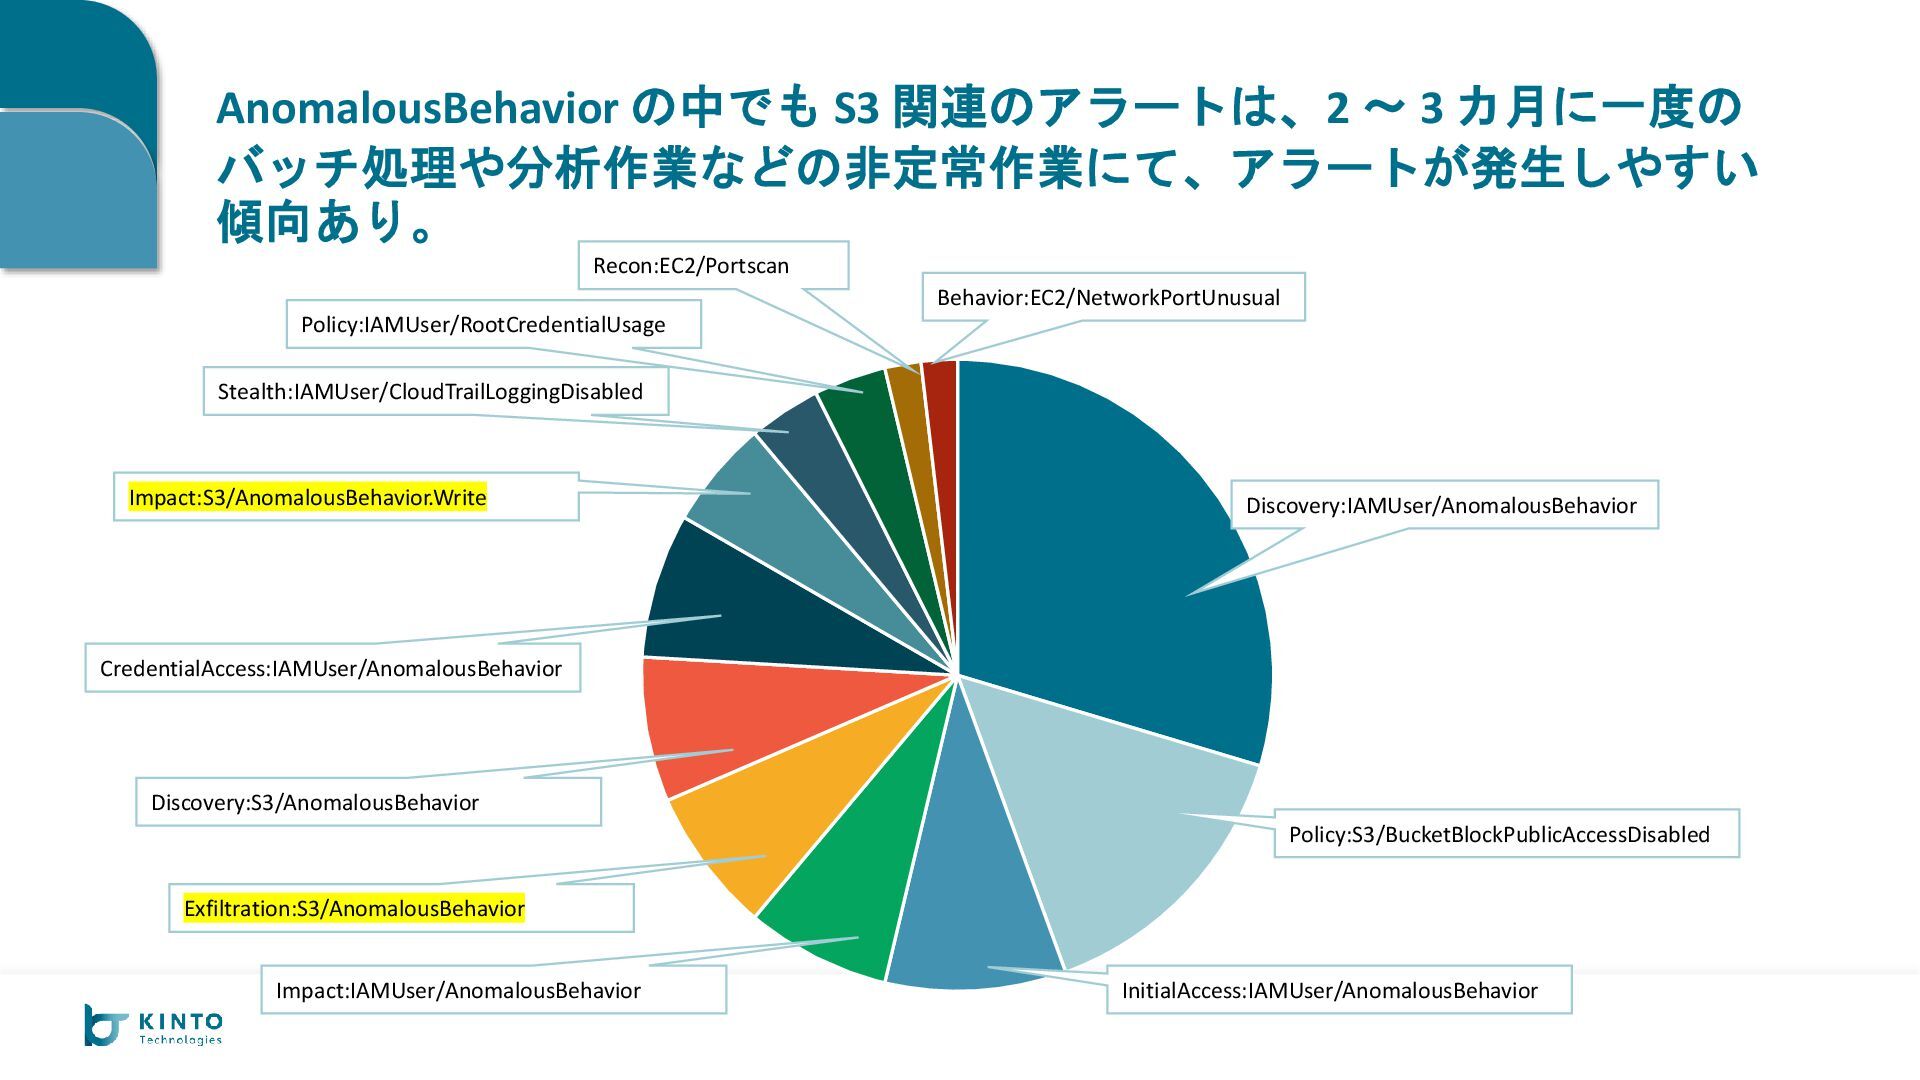
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled AnomalousBehavior
の中でも S3 関連のアラートは、2 〜 3 カ月に一度の バッチ処理や分析作業などの非定常作業にて、アラートが発生しやすい 傾向あり。 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual
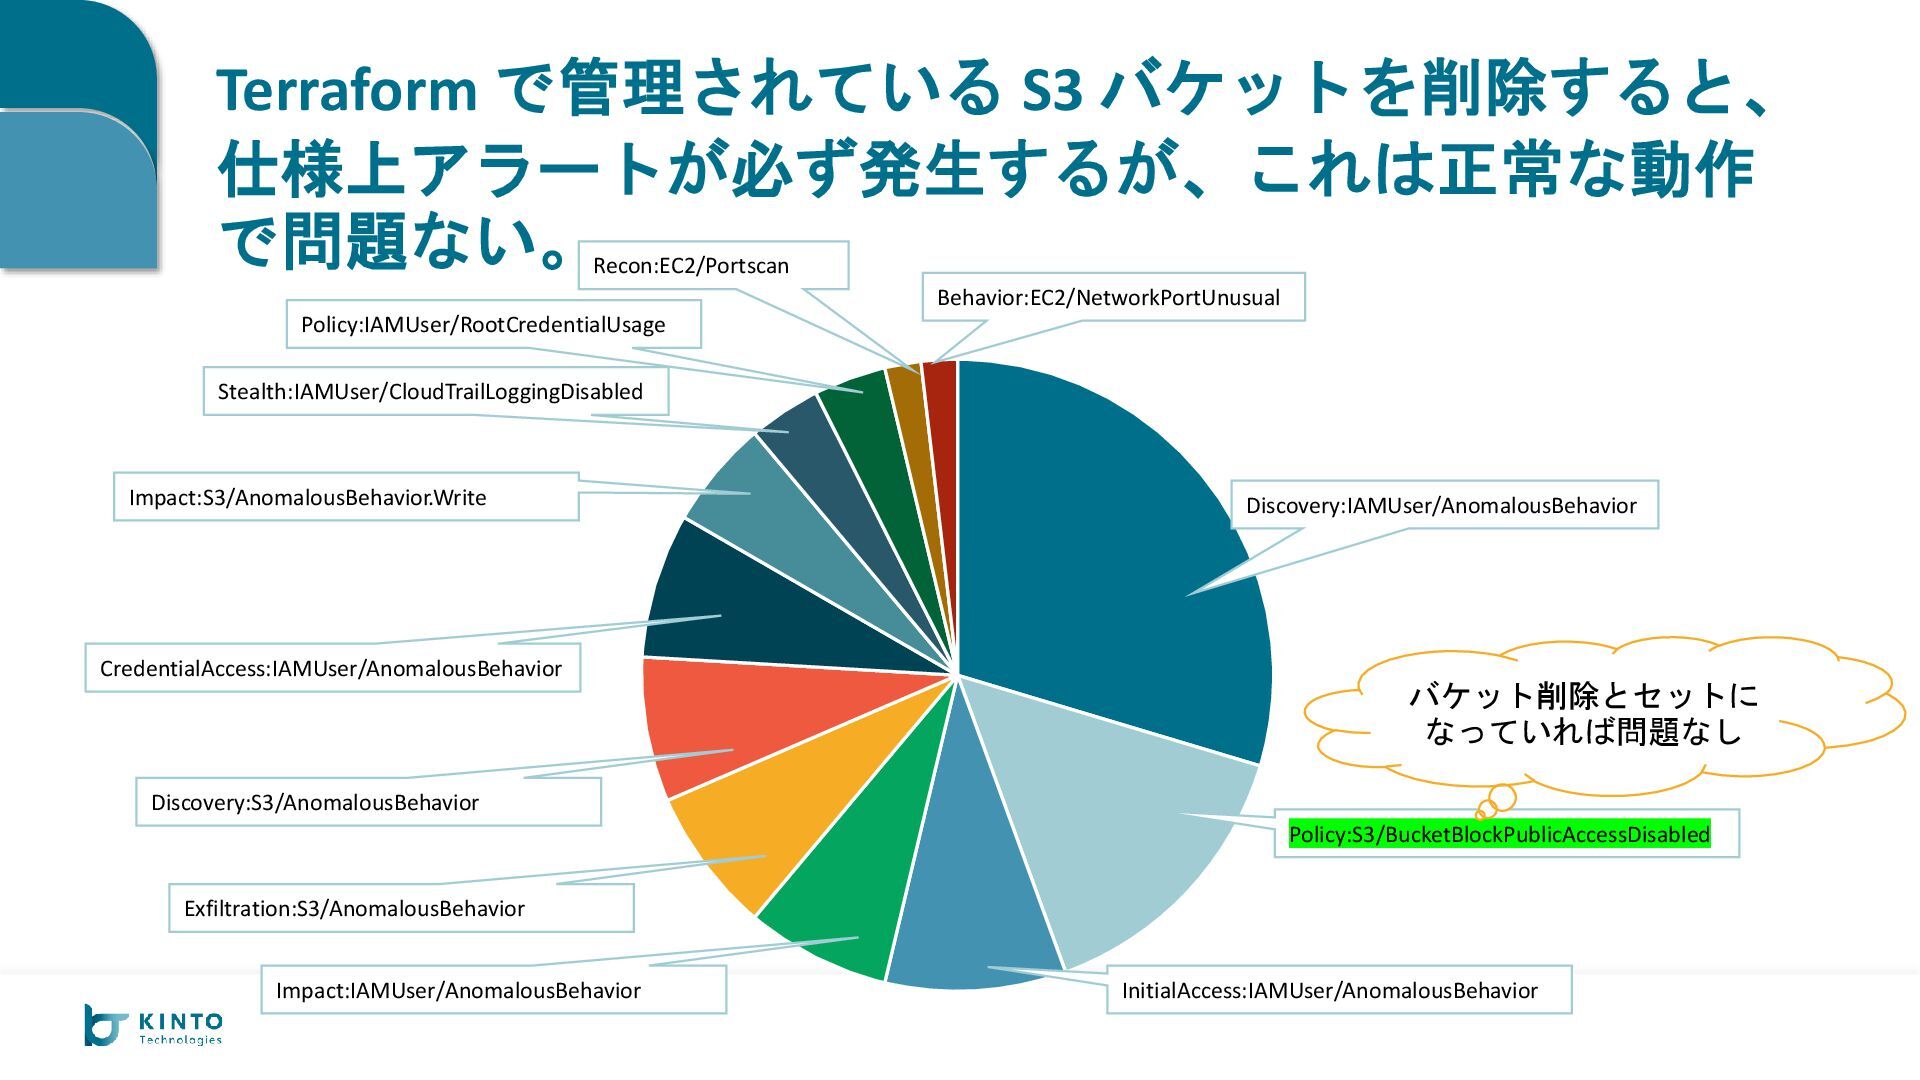
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled Terraform
で管理されている S3 バケットを削除すると、 仕様上アラートが必ず発生するが、これは正常な動作 で問題ない。 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual バケット削除とセットに なっていれば問題なし
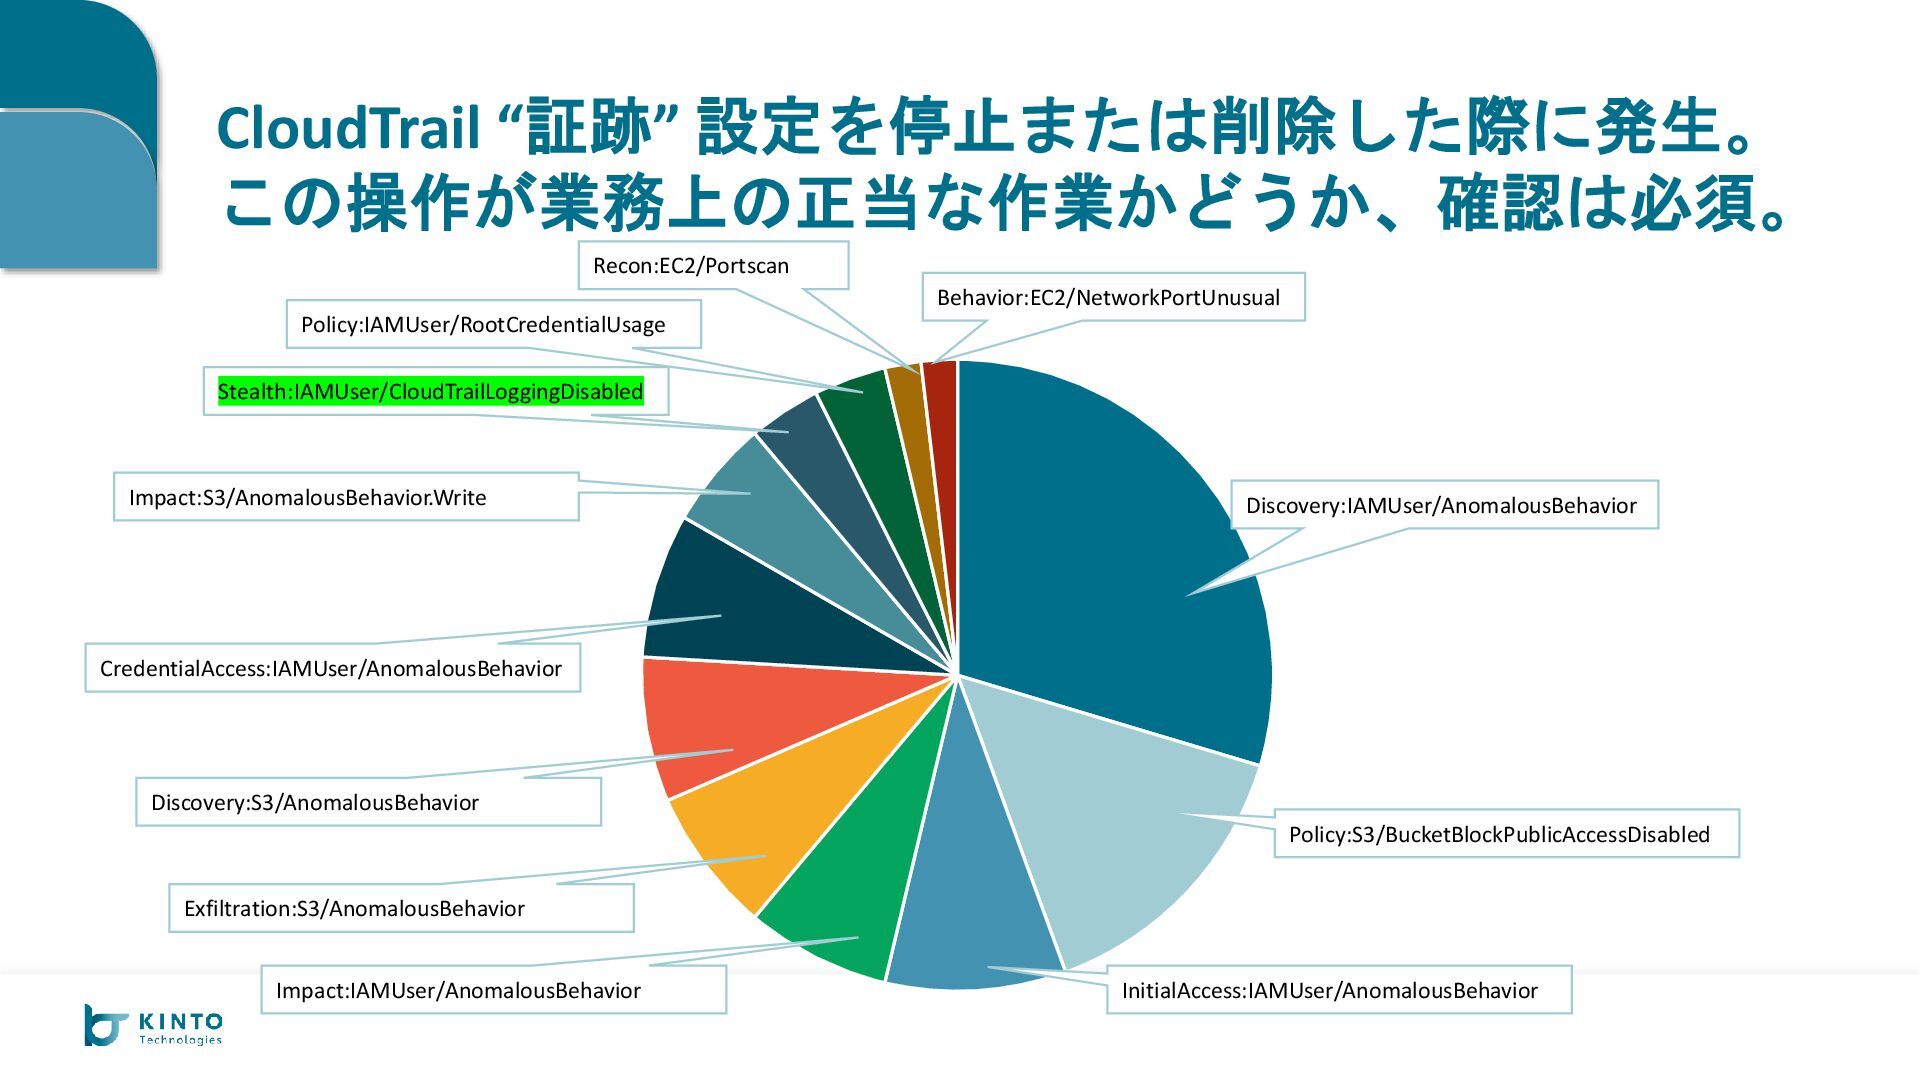
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled CloudTrail
“証跡” 設定を停止または削除した際に発生。 この操作が業務上の正当な作業かどうか、確認は必須。 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual
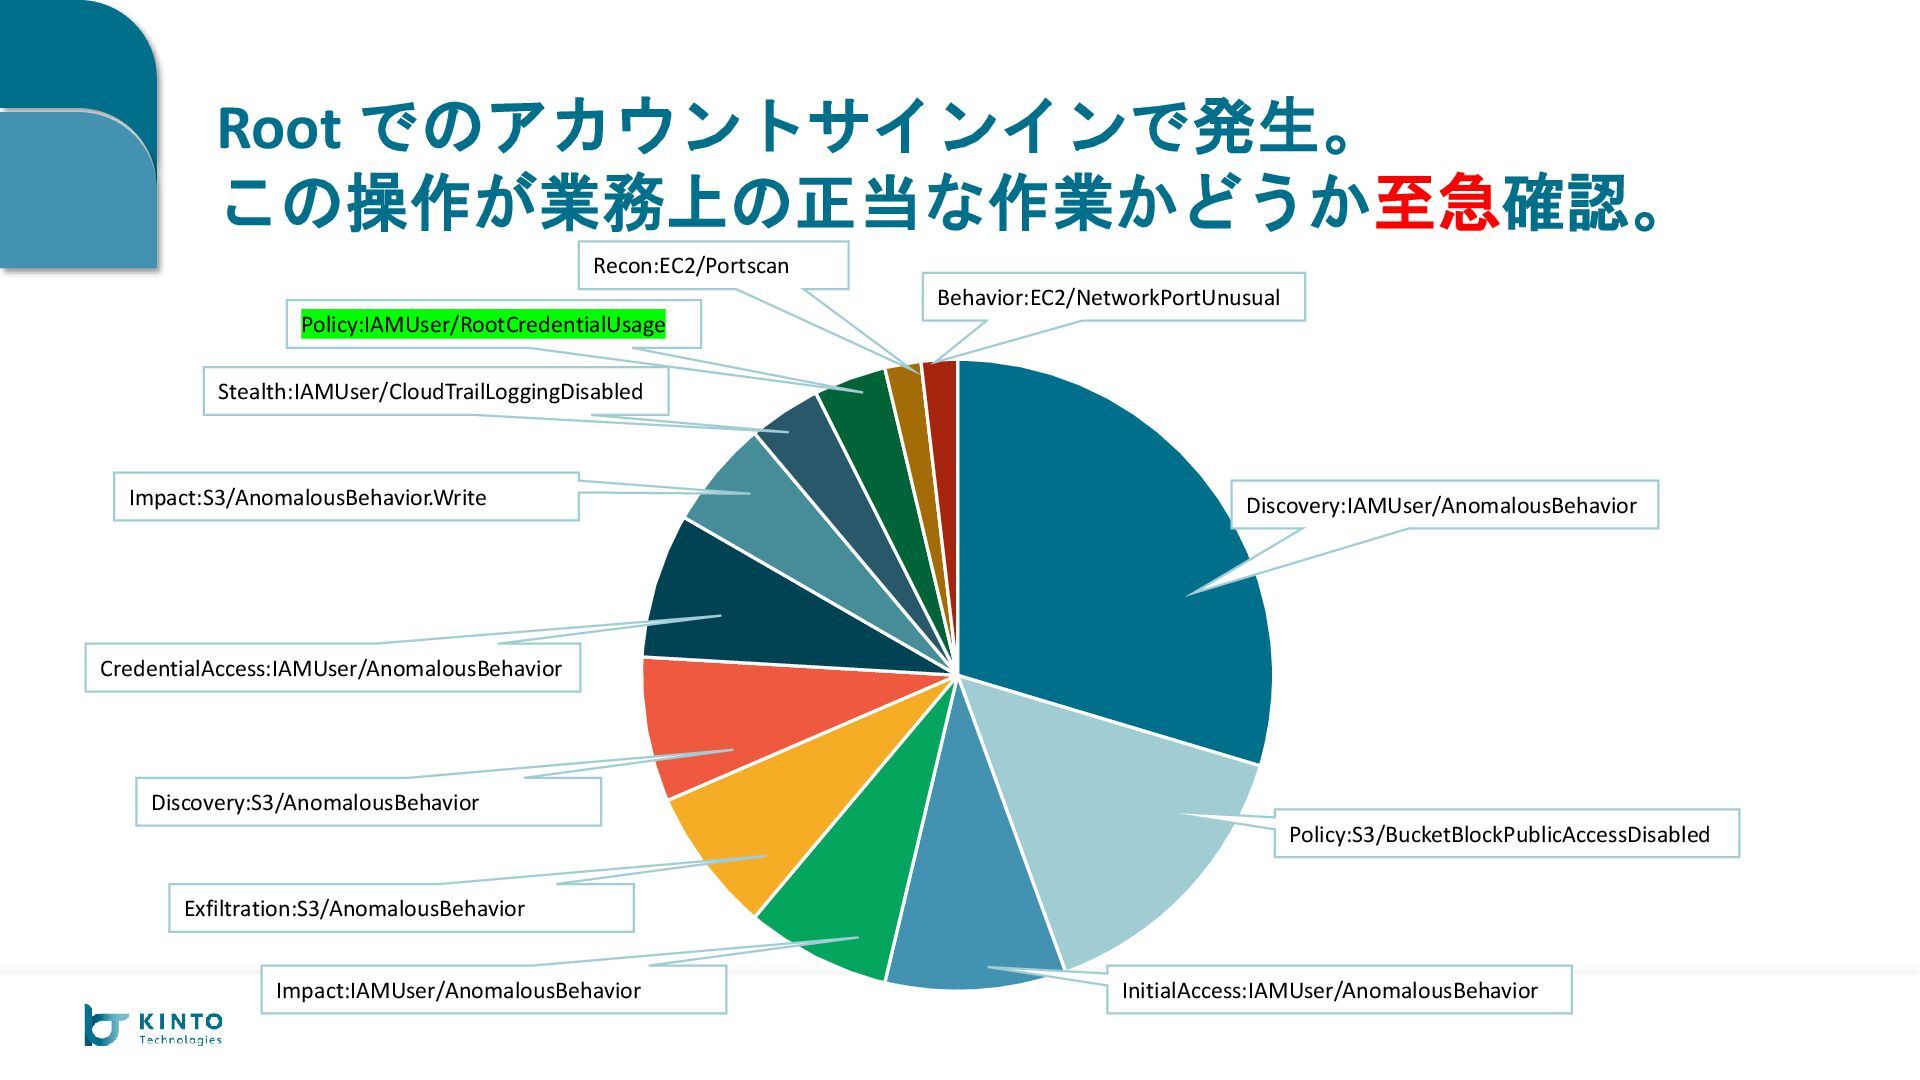
Discovery:IAMUser/AnomalousBehavior Policy:S3/BucketBlockPublicAccessDisabled InitialAccess:IAMUser/AnomalousBehavior Impact:IAMUser/AnomalousBehavior Exfiltration:S3/AnomalousBehavior Discovery:S3/AnomalousBehavior CredentialAccess:IAMUser/AnomalousBehavior Impact:S3/AnomalousBehavior.Write Stealth:IAMUser/CloudTrailLoggingDisabled Root
でのアカウントサインインで発生。 この操作が業務上の正当な作業かどうか至急確認。 Policy:IAMUser/RootCredentialUsage Recon:EC2/Portscan Behavior:EC2/NetworkPortUnusual
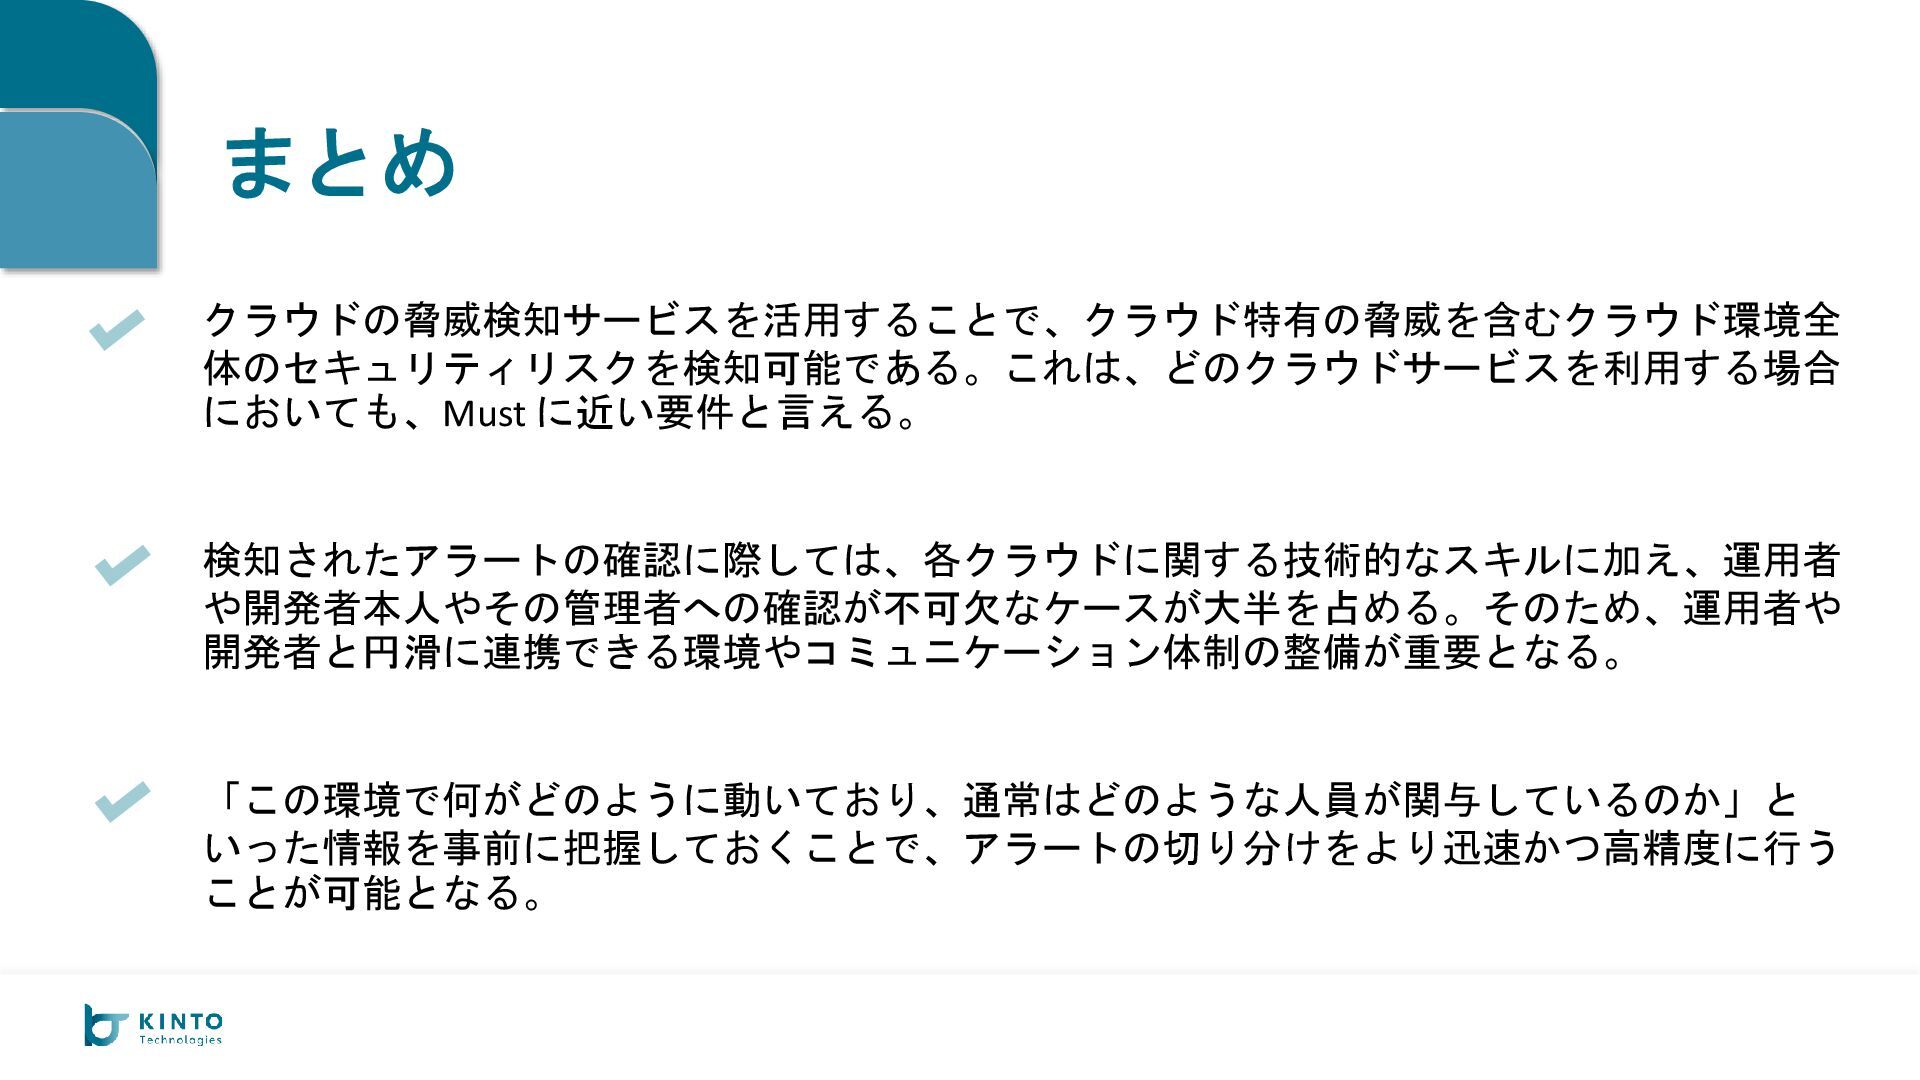
まとめ クラウドの脅威検知サービスを活用することで、クラウド特有の脅威を含むクラウド環境全 体のセキュリティリスクを検知可能である。これは、どのクラウドサービスを利用する場合 においても、Must に近い要件と言える。 検知されたアラートの確認に際しては、各クラウドに関する技術的なスキルに加え、運用者 や開発者本人やその管理者への確認が不可欠なケースが大半を占める。そのため、運用者や 開発者と円滑に連携できる環境やコミュニケーション体制の整備が重要となる。 「この環境で何がどのように動いており、通常はどのような人員が関与しているのか」と いった情報を事前に把握しておくことで、アラートの切り分けをより迅速かつ高精度に行う
ことが可能となる。
We‘re hiring ! KINTOテクノロジーズ セキュリティ・プライバシー部では、 一緒に働く仲間を募集しています! (クラウドセキュリティ・サイバーセキュリティ・インフォメーションセキュリティ) 【クラウドセキュリティエンジニア(リーダー候補)】 クラウドセキュリティ G/東京・大阪
【クラウドセキュリティエンジニア】 クラウドセキュリティ G/東京・大阪
None

 SiteGround - Reliable hosting with speed, security, and support you can count on.


 kintotechdev
 y0hgi
 ueponx
 teamlab
 pfn
 yuuuuuuu168
 techtekt
 namiki64
 sansantech
 daidaidai
 puhitaku
 jyouryuusui
 takonda
 ryanjones
 mza
 paigeccino
 sferik
 codingconduct
 kimpetersen
 aleyda
 jonoalderson
 uxyall
 tmiket
 samanthasiow
 jacobian