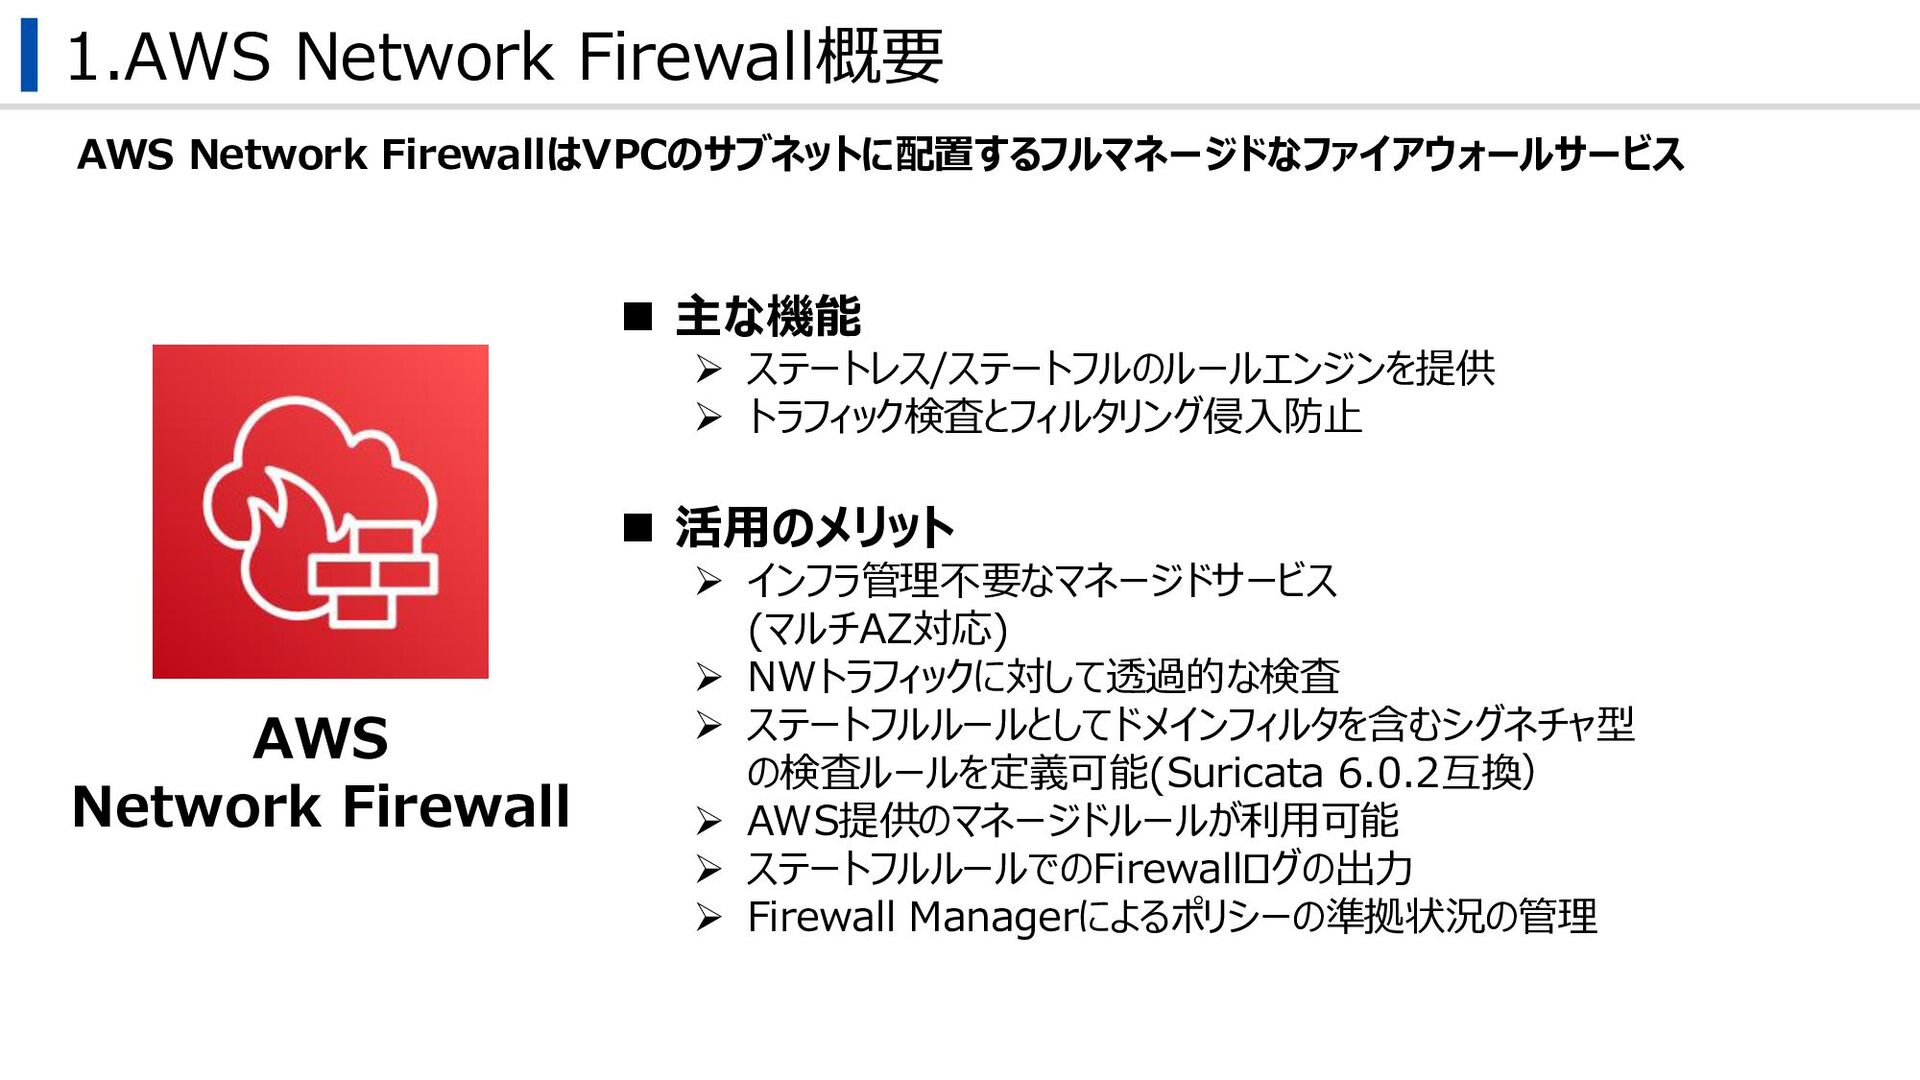
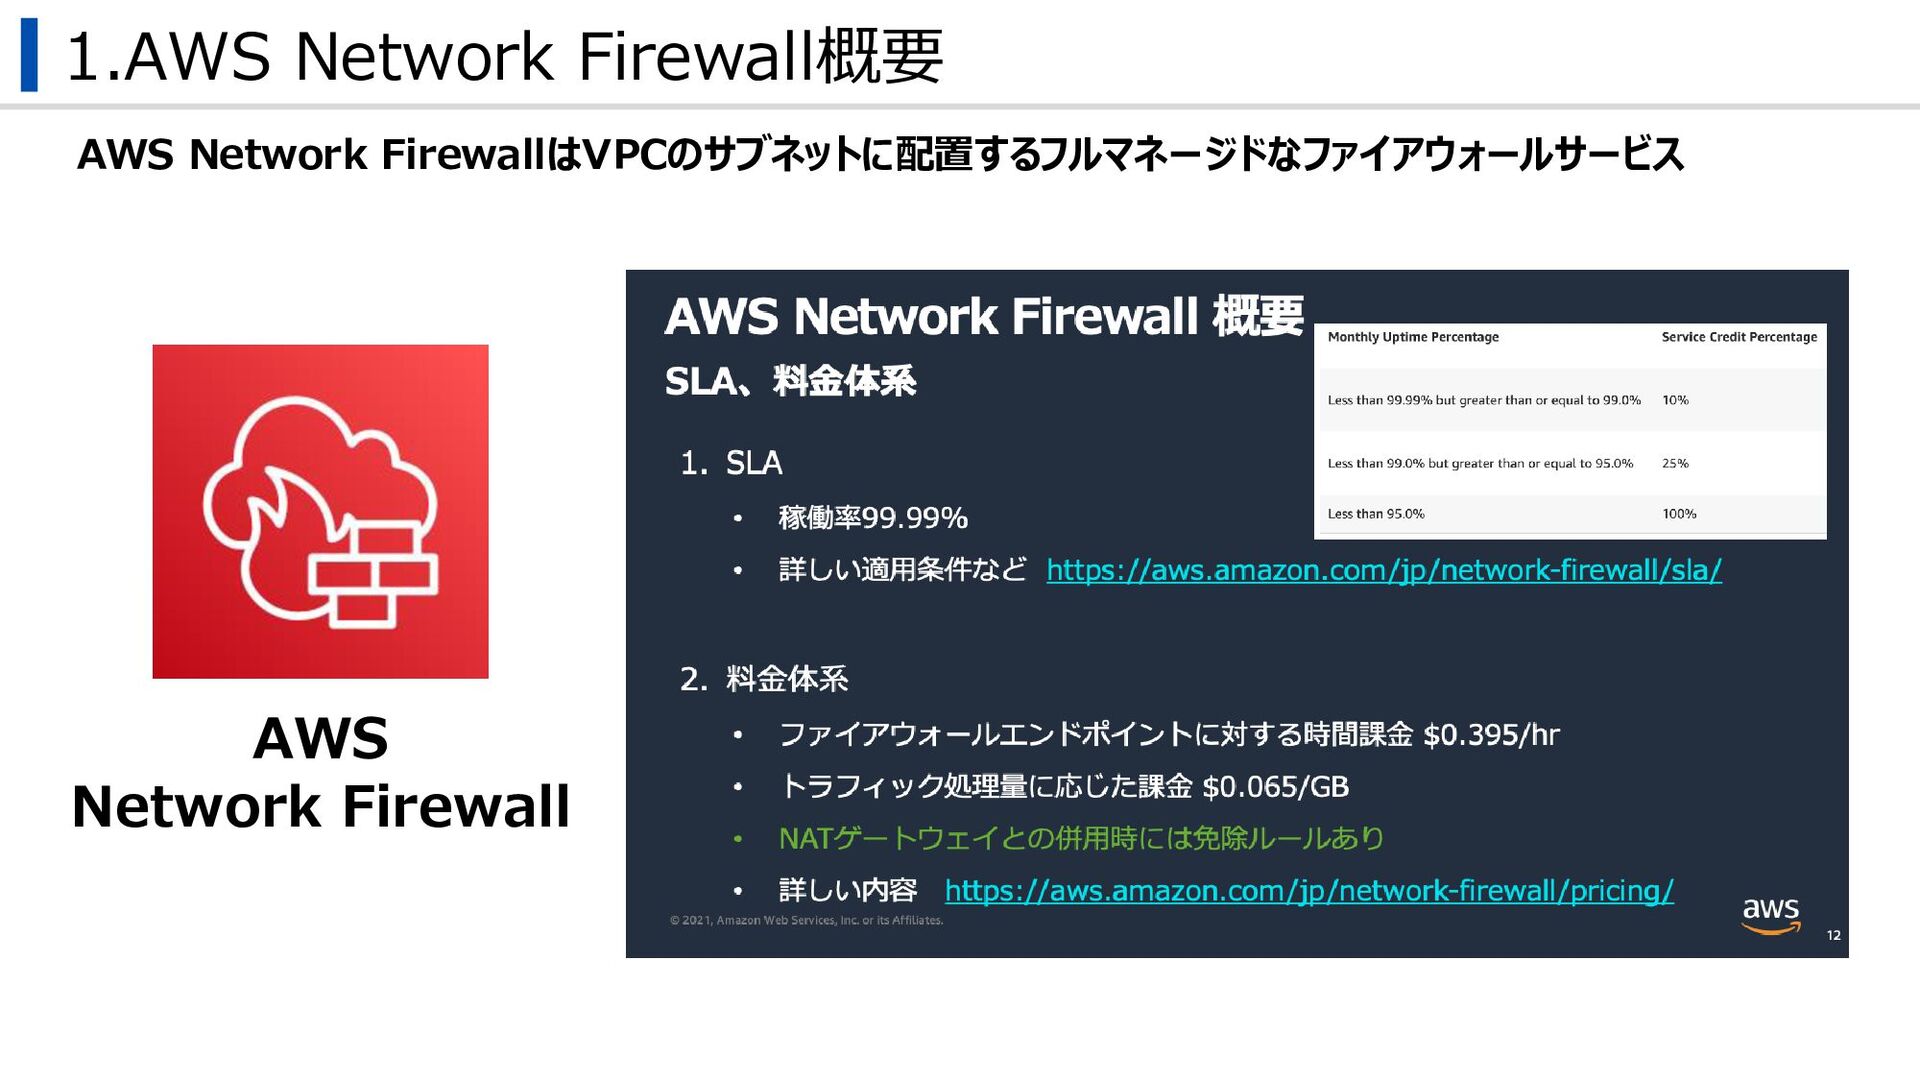
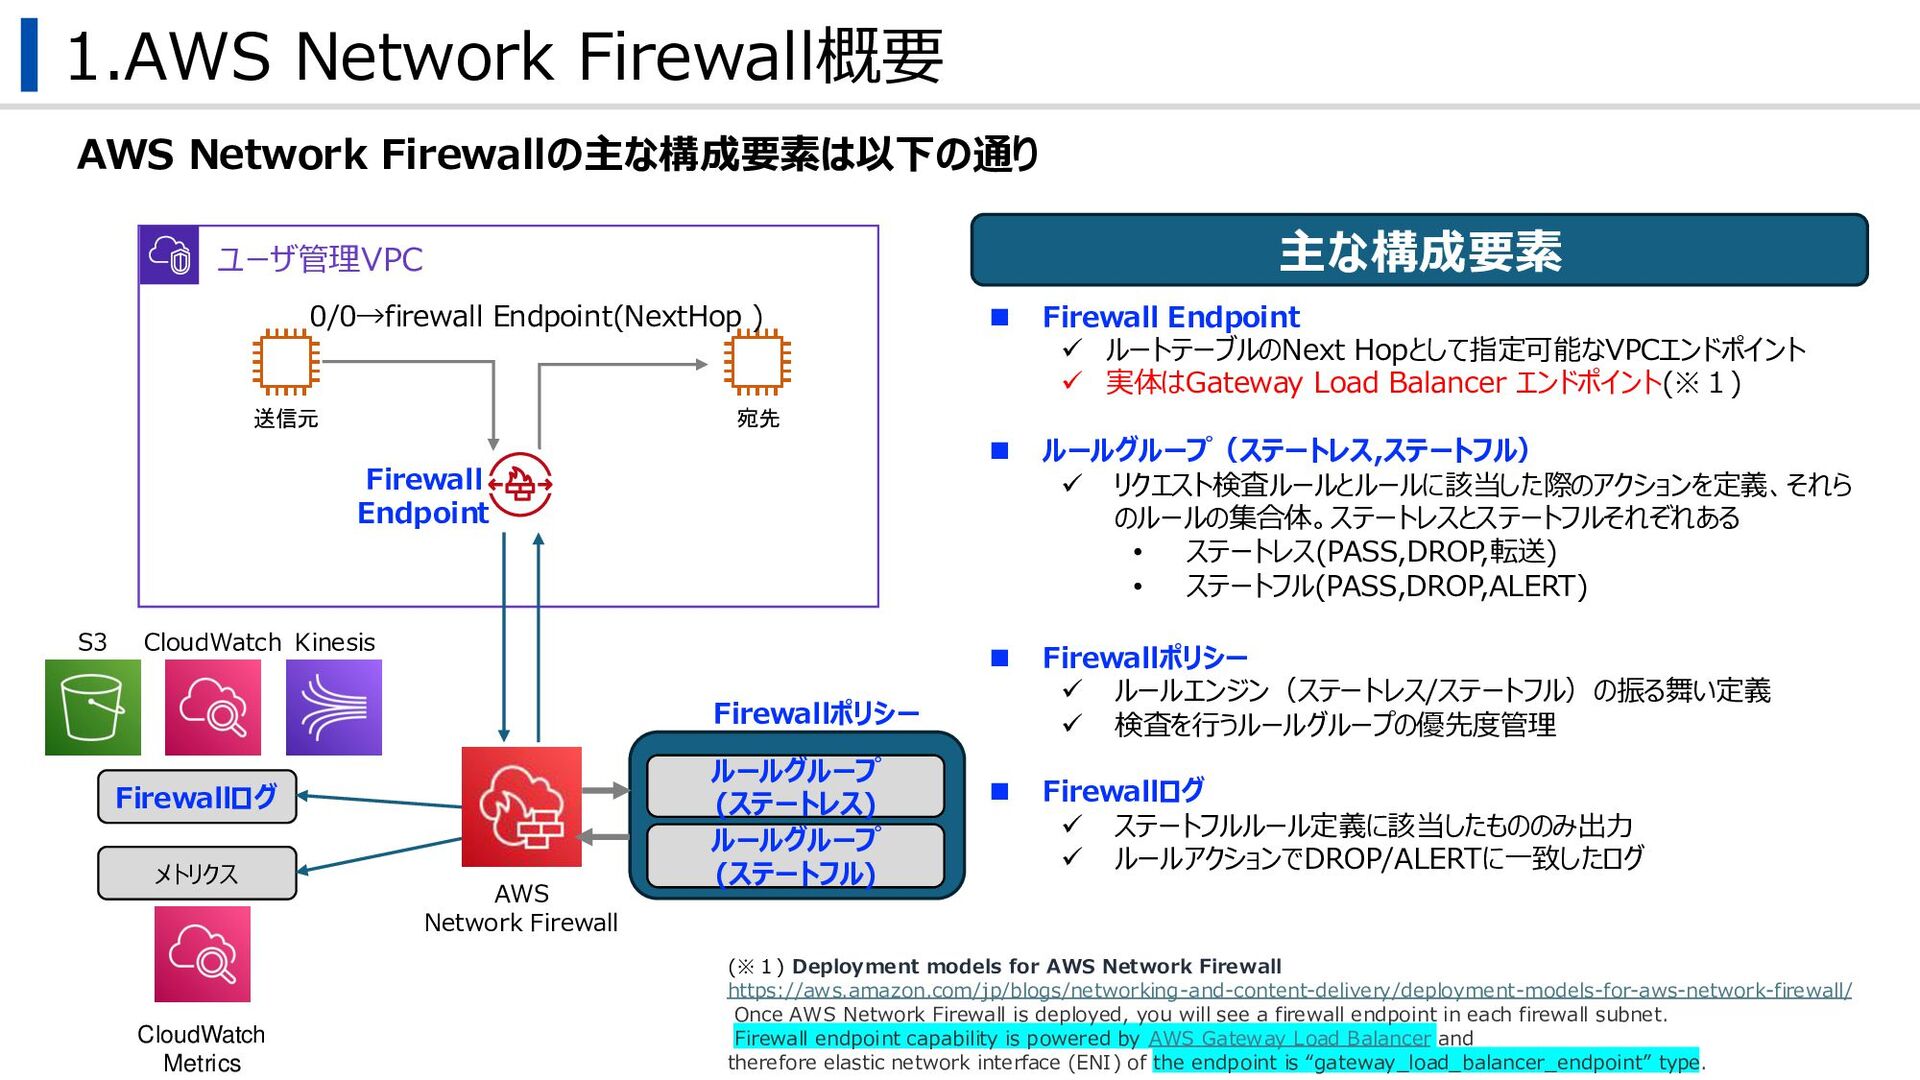
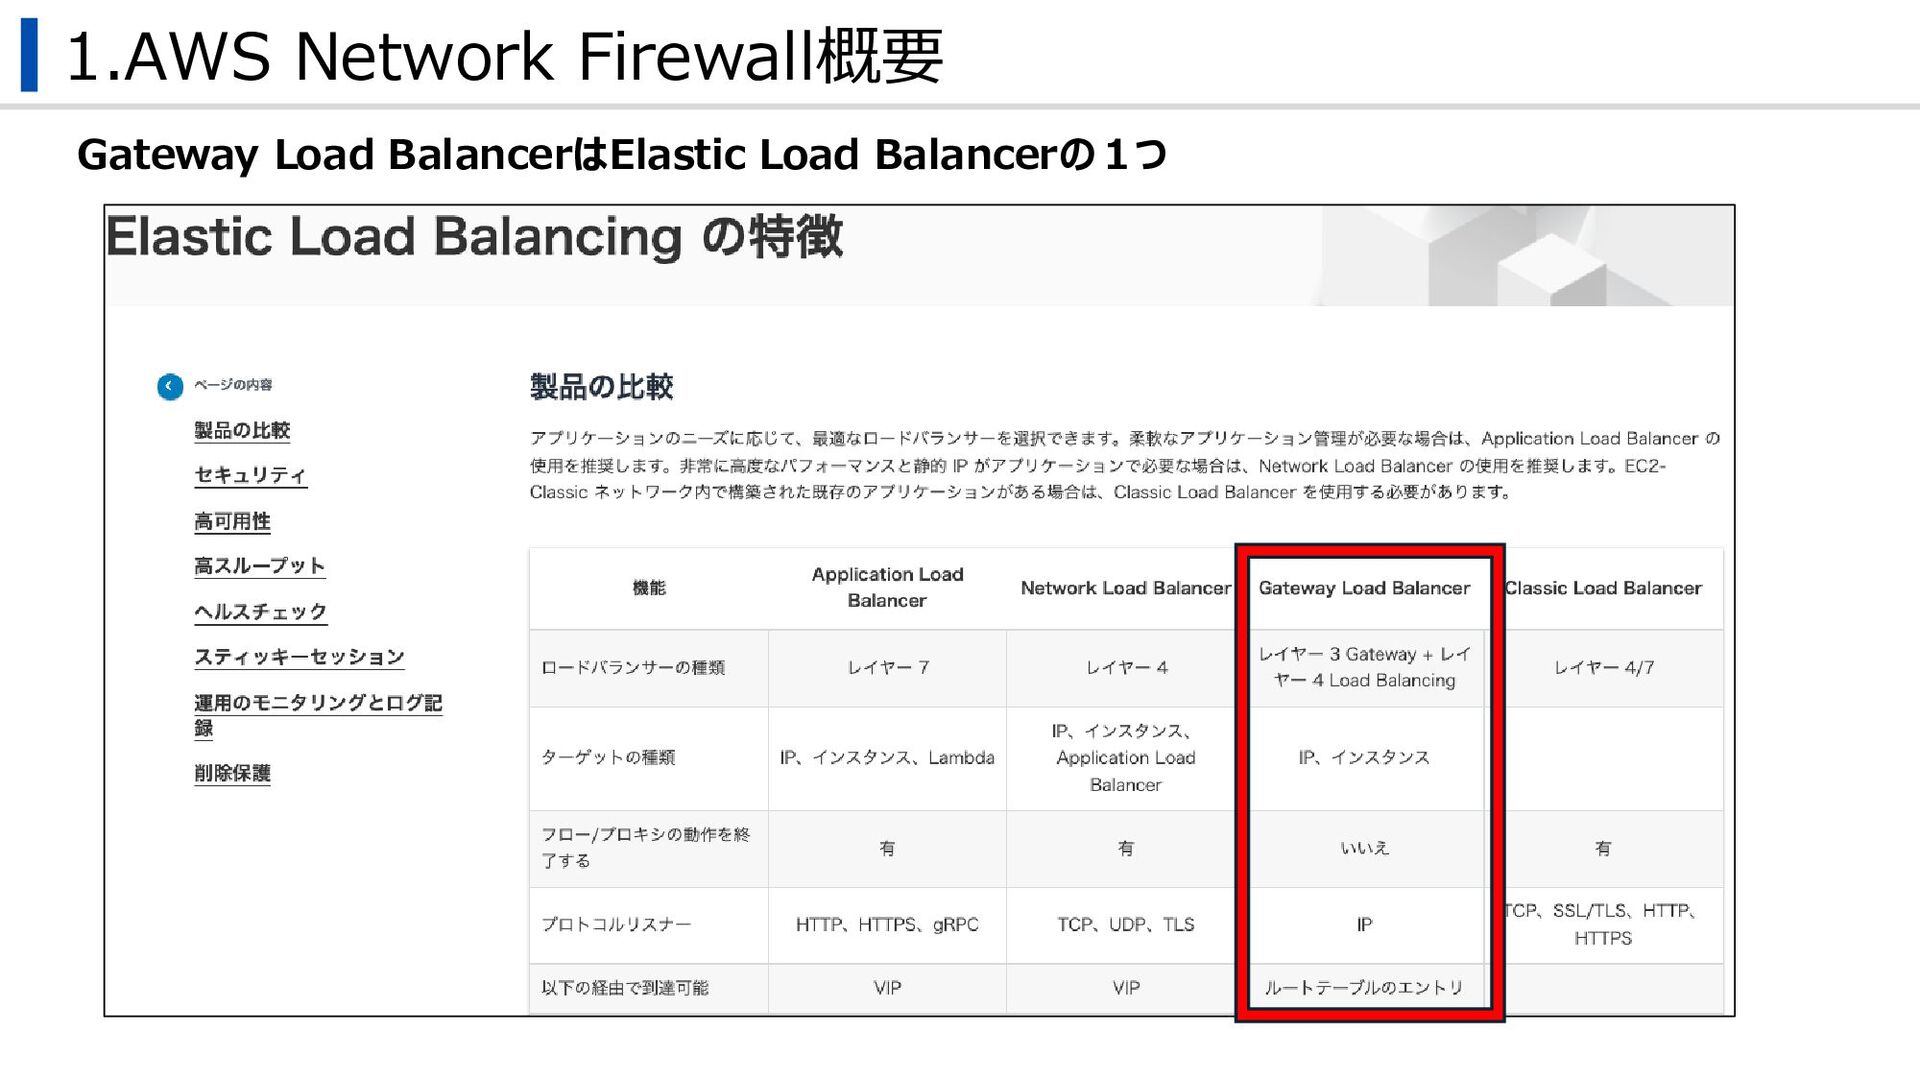
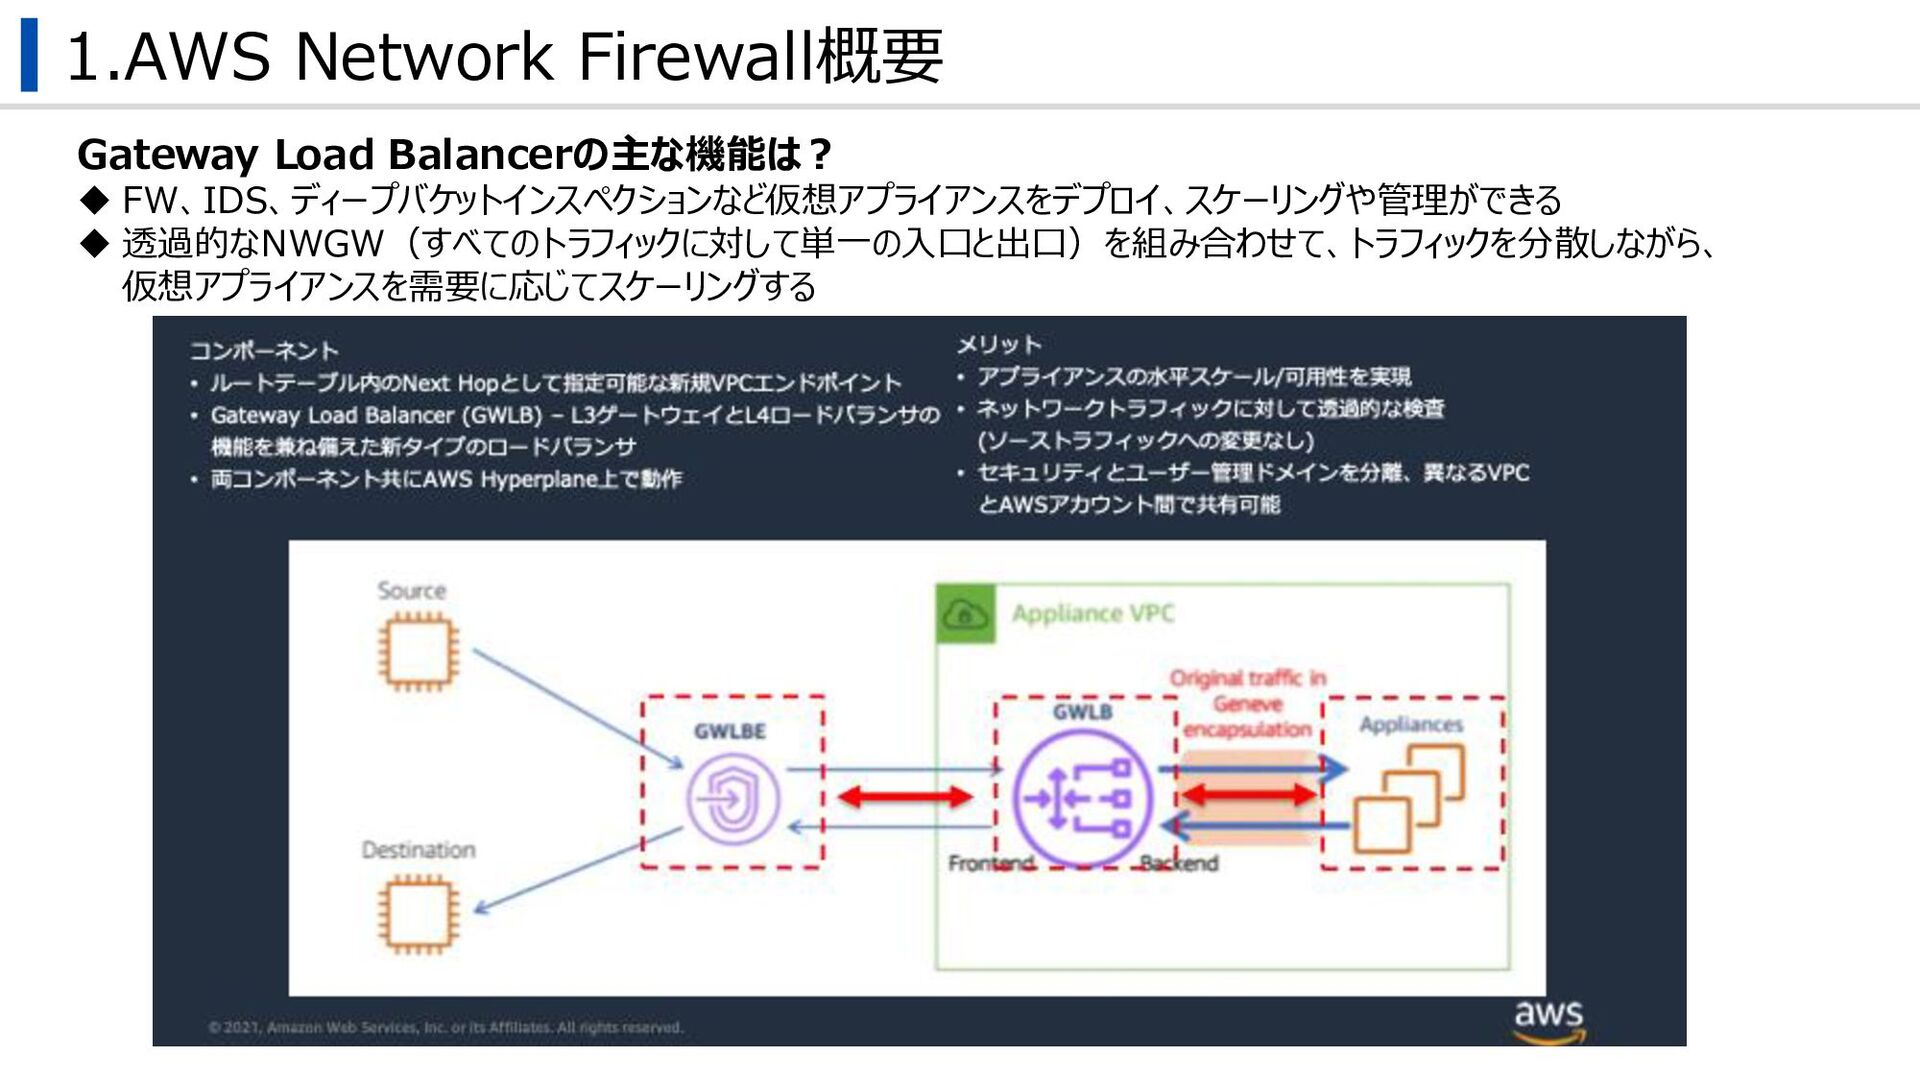
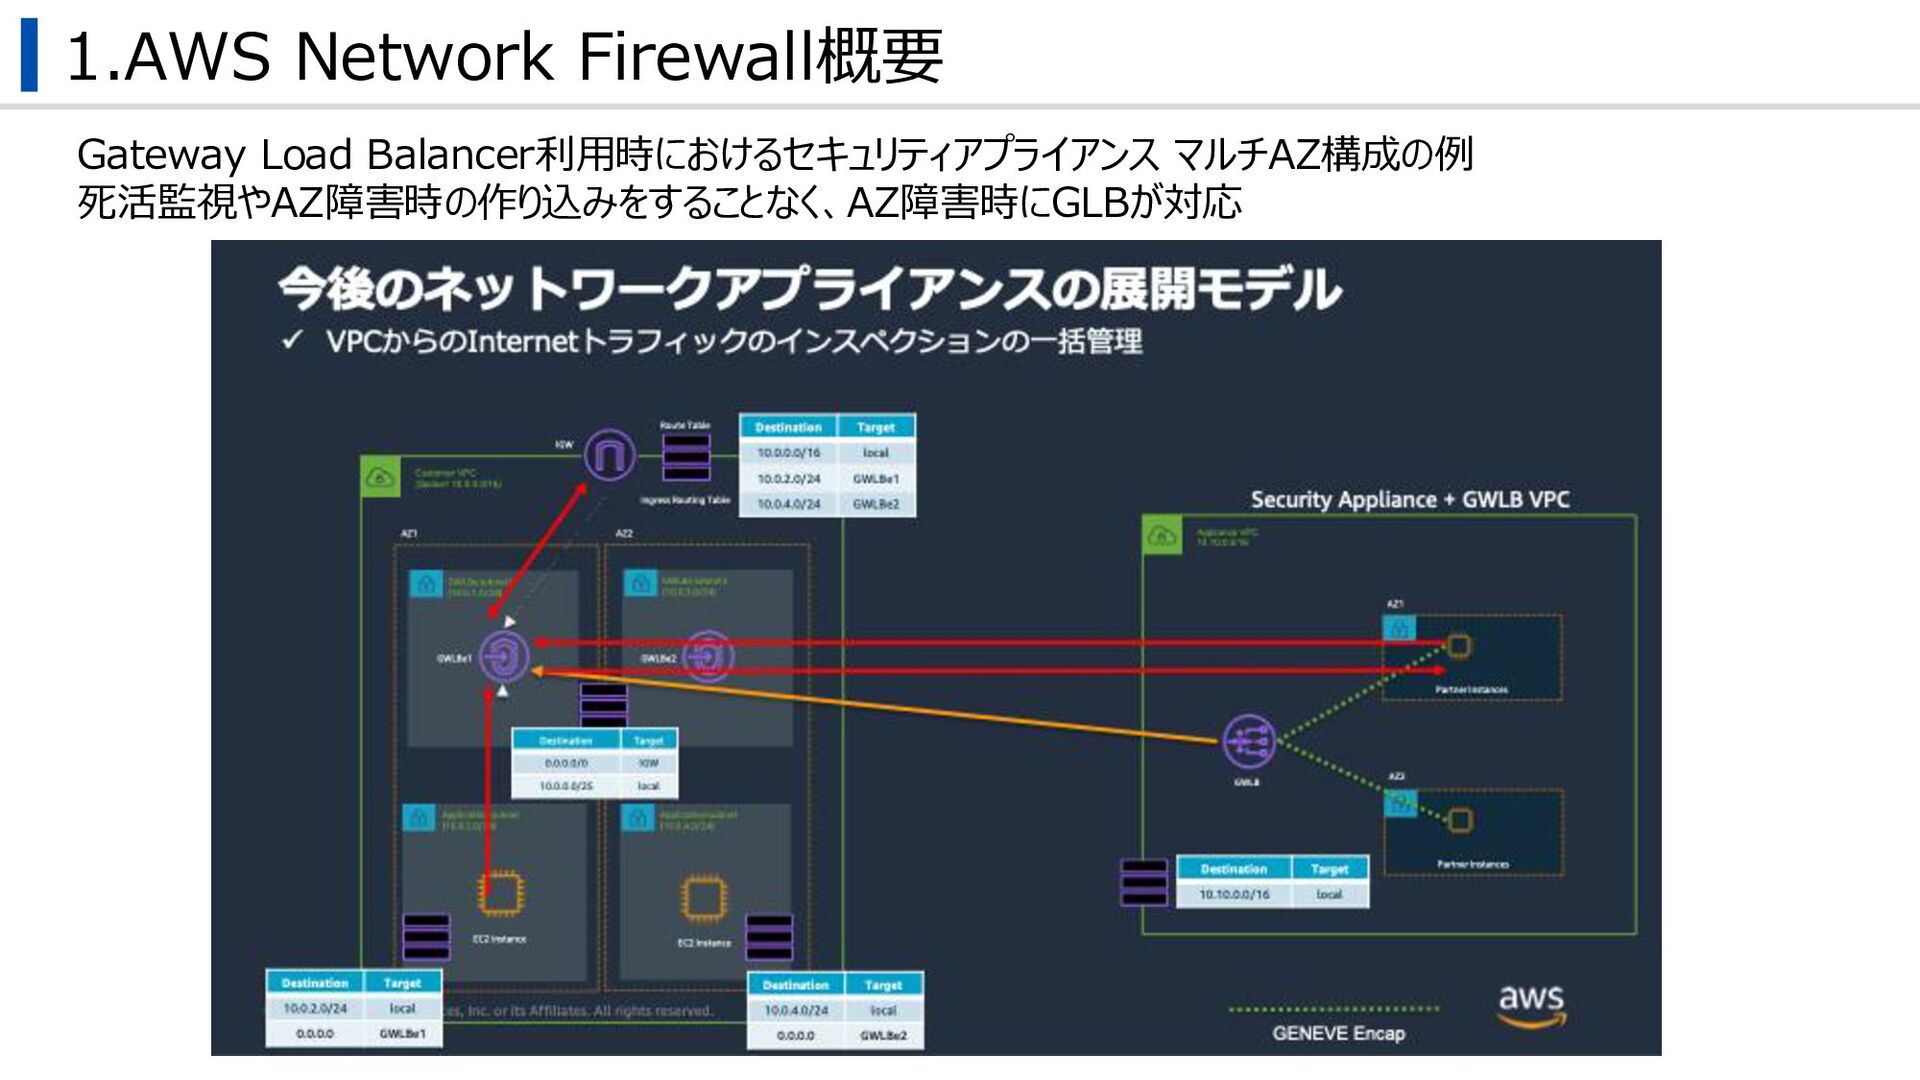
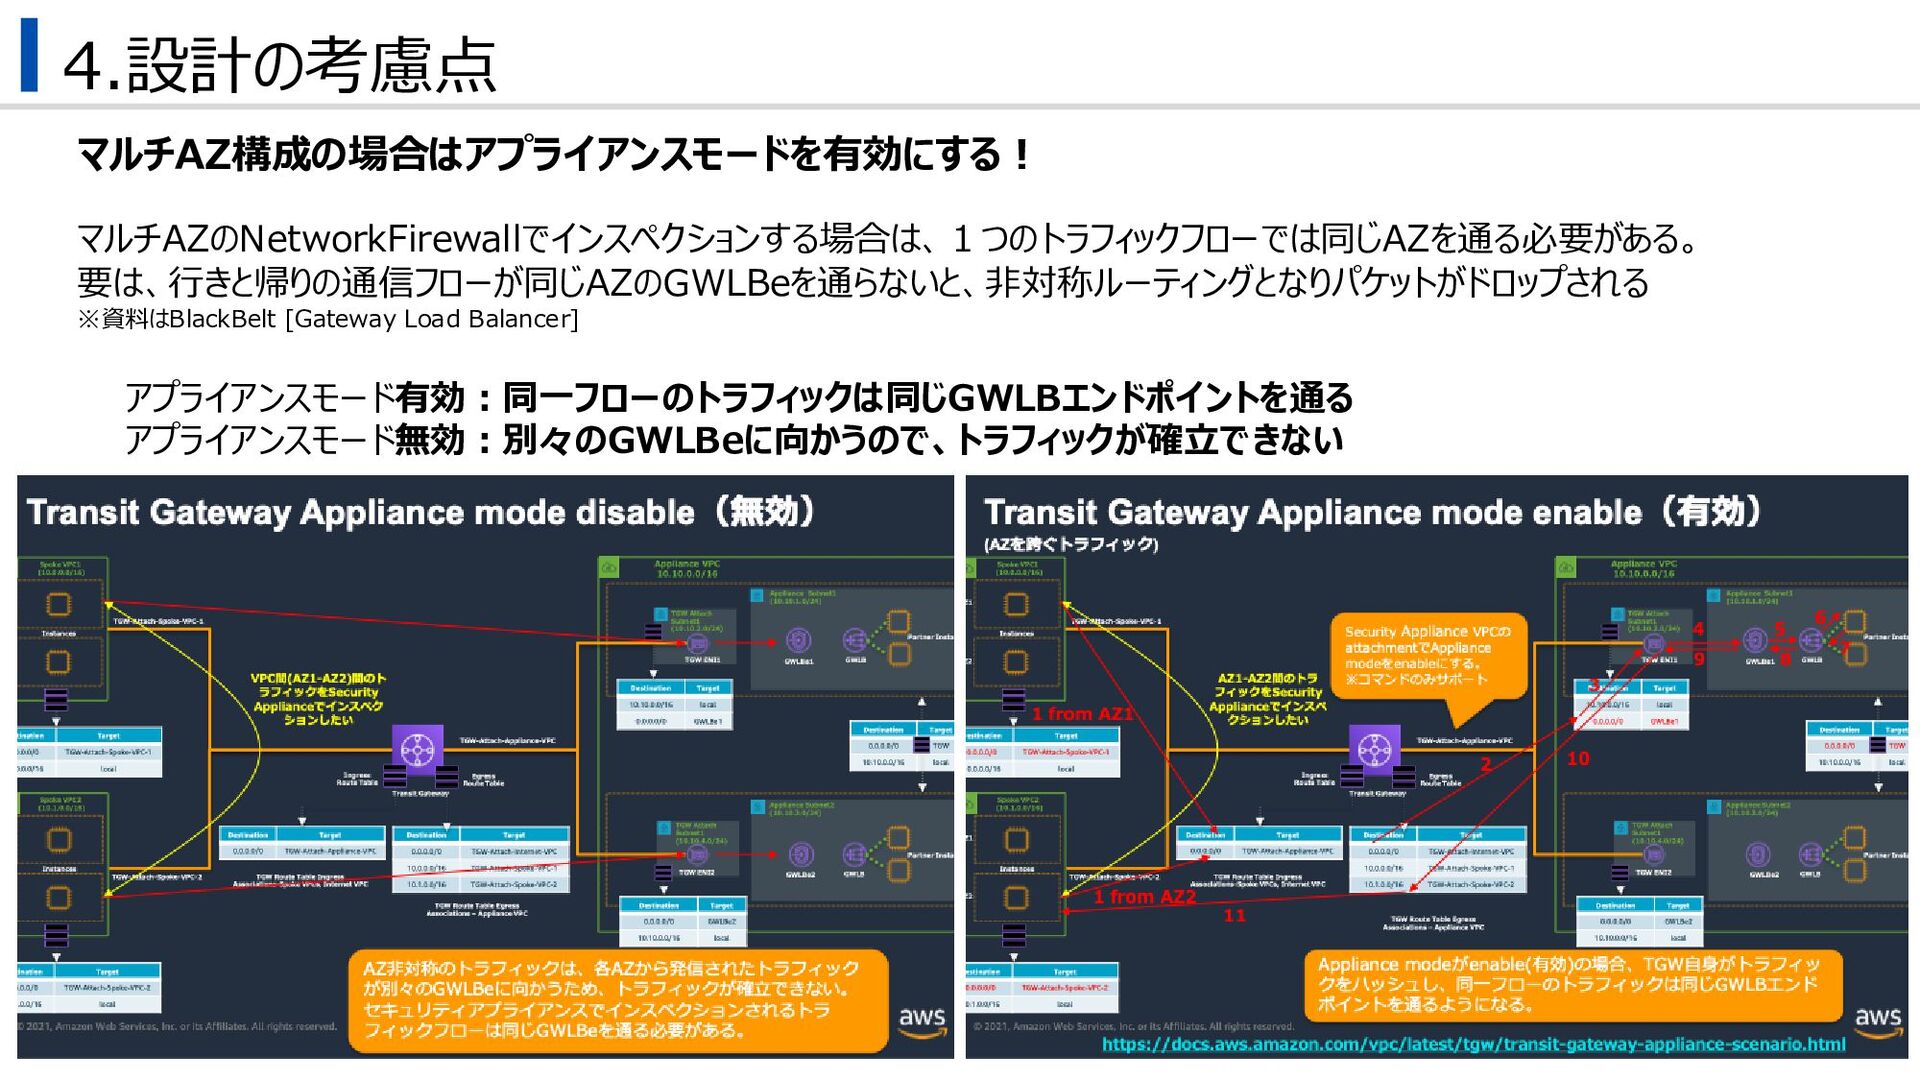
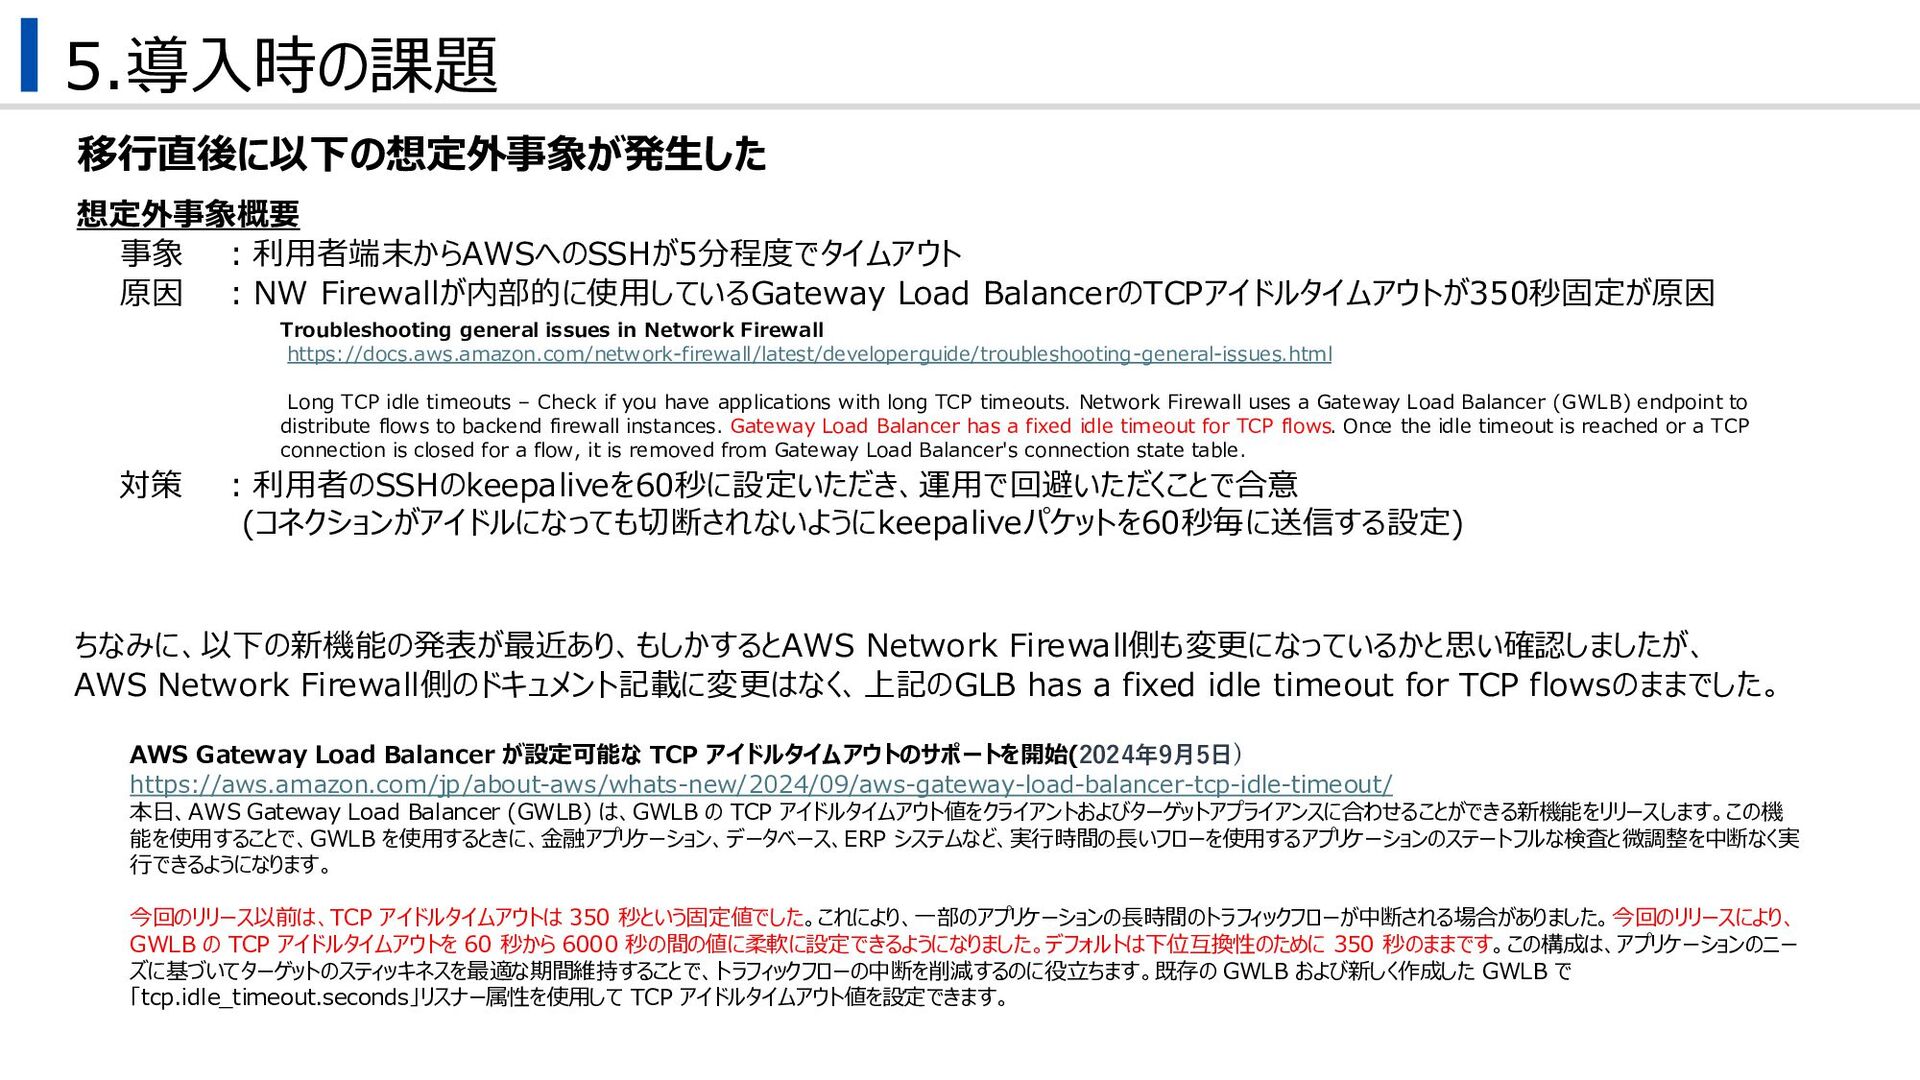
:利用者のSSHのkeepaliveを60秒に設定いただき、運用で回避いただくことで合意 (コネクションがアイドルになっても切断されないようにkeepaliveパケットを60秒毎に送信する設定) 移行直後に以下の想定外事象が発生した Troubleshooting general issues in Network Firewall https://docs.aws.amazon.com/network-firewall/latest/developerguide/troubleshooting-general-issues.html Long TCP idle timeouts – Check if you have applications with long TCP timeouts. Network Firewall uses a Gateway Load Balancer (GWLB) endpoint to distribute flows to backend firewall instances. Gateway Load Balancer has a fixed idle timeout for TCP flows. Once the idle timeout is reached or a TCP connection is closed for a flow, it is removed from Gateway Load Balancer's connection state table. AWS Gateway Load Balancer が設定可能な TCP アイドルタイムアウトのサポートを開始(2024年9月5日) https://aws.amazon.com/jp/about-aws/whats-new/2024/09/aws-gateway-load-balancer-tcp-idle-timeout/ 本日、AWS Gateway Load Balancer (GWLB) は、GWLB の TCP アイドルタイムアウト値をクライアントおよびターゲットアプライアンスに合わせることができる新機能をリリースします。この機 能を使用することで、GWLB を使用するときに、金融アプリケーション、データベース、ERP システムなど、実行時間の長いフローを使用するアプリケーションのステートフルな検査と微調整を中断なく実 行できるようになります。 今回のリリース以前は、TCP アイドルタイムアウトは 350 秒という固定値でした。これにより、一部のアプリケーションの長時間のトラフィックフローが中断される場合がありました。今回のリリースにより、 GWLB の TCP アイドルタイムアウトを 60 秒から 6000 秒の間の値に柔軟に設定できるようになりました。デフォルトは下位互換性のために 350 秒のままです。この構成は、アプリケーションのニー ズに基づいてターゲットのスティッキネスを最適な期間維持することで、トラフィックフローの中断を削減するのに役立ちます。既存の GWLB および新しく作成した GWLB で 「tcp.idle_timeout.seconds」リスナー属性を使用して TCP アイドルタイムアウト値を設定できます。 ちなみに、以下の新機能の発表が最近あり、もしかするとAWS Network Firewall側も変更になっているかと思い確認しましたが、 AWS Network Firewall側のドキュメント記載に変更はなく、上記のGLB has a fixed idle timeout for TCP flowsのままでした。

 Your Podcast. Everywhere. Effortlessly.


 skipperchong
 rkendrick25
 asonas
 mlcsv
 tonyrice
 reverentgeek
 inesmontani
 khoart
 zakiyama
 axbom
 charlesmeaden
 konakalab