Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
TrivyによるTerraform脆弱性検知
Search
naoki_suzuki
June 19, 2026
Programming
2
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
TrivyによるTerraform脆弱性検知
naoki_suzuki
June 19, 2026
More Decks by naoki_suzuki
See All by naoki_suzuki
案件で学んだSRE実践
naoki27suzuki
0
10
Other Decks in Programming
See All in Programming
Kotlinの15年とServer-Side Kotlin
n_takehata
1
150
IBM Bob Dojo #1 仕様駆動開発入門
oniak3ibm
PRO
0
390
The Rails Doctrine Decade
koic
2
590
JAWS-UG 東京支部が始める、JAWS-UG支部コラボ / JAWS-UG lunchtime LT Collaboration
y0hgi
0
270
UnityでSystem.Net.WebSocketsなWebSocketサーバが動かないのでUnity Monoのコードを覗いてみた / about implementing websocket server with unity mono
drumath2237
1
610
ソニーのクラウド共通基盤の変遷と AI時代の開発スタイルに合わせた進化 / The Journey of Sony’s Common Cloud Platform and Its Evolution for AI-Native Development
kenjiyoneyama
0
270
Event is what happens
moro
2
770
Optunaを作ったときにやりたかったこと、その後 (2026/10/16, Optuna Meetup #3)
iwiwi
1
430
Agents on Rails - Rails at Scale 2026
irinanazarova
0
560
見えないものを探る要求要件定義に必要な基本的思考 / invisible-requirement-thinking
minodriven
15
8.5k
當我們開始不讀 Code - AI Agent 時代,Code Review 與 Clean Code 還剩下什麼?
jame2408
1
200
Workers Cache を知る
syumai
0
360
Featured
See All Featured
Designing for humans not robots
tammielis
254
26k
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
320
Large-scale JavaScript Application Architecture
addyosmani
516
110k
Leadership Guide Workshop - DevTernity 2021
reverentgeek
1
400
Leveraging LLMs for student feedback in introductory data science courses - posit::conf(2025)
minecr
1
440
Max Prin - Stacking Signals: How International SEO Comes Together (And Falls Apart)
techseoconnect
PRO
0
490
The Pragmatic Product Professional
lauravandoore
37
7.5k
Put a Button on it: Removing Barriers to Going Fast.
kastner
60
4.6k
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
310
svc-hook: hooking system calls on ARM64 by binary rewriting
retrage
2
630
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
Making the Leap to Tech Lead
cromwellryan
135
10k
Transcript
TrivyによるTerraform脆弱性検知 Naoki Suzuki
アジェンダ 1 課題: ・IaCにおけるセキュリティリスク ・現在のTerraform運用課題 2 セキュリティスキャナー: ・Trivyとは 3 実装プロセス:
・手動スキャン ・CI/CD連携 4 導入効果と今後の展望 1
01 1. 課題 2
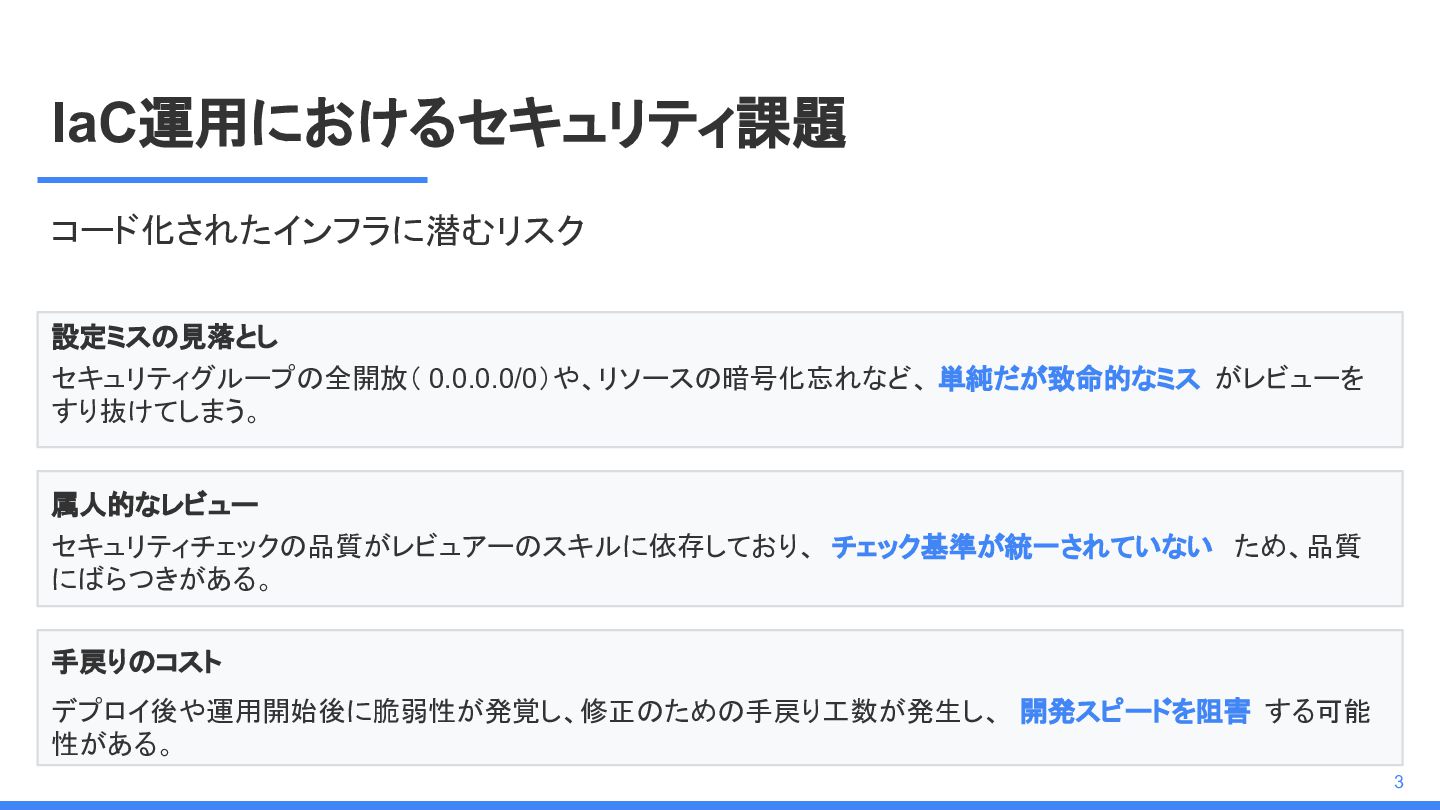
IaC運用におけるセキュリティ課題 コード化されたインフラに潜むリスク 設定ミスの見落とし セキュリティグループの全開放( 0.0.0.0/0)や、リソースの暗号化忘れなど、 単純だが致命的なミス がレビューを すり抜けてしまう。 属人的なレビュー セキュリティチェックの品質がレビュアーのスキルに依存しており、
チェック基準が統一されていない ため、品質 にばらつきがある。 手戻りのコスト デプロイ後や運用開始後に脆弱性が発覚し、修正のための手戻り工数が発生し、 開発スピードを阻害 する可能 性がある。 3
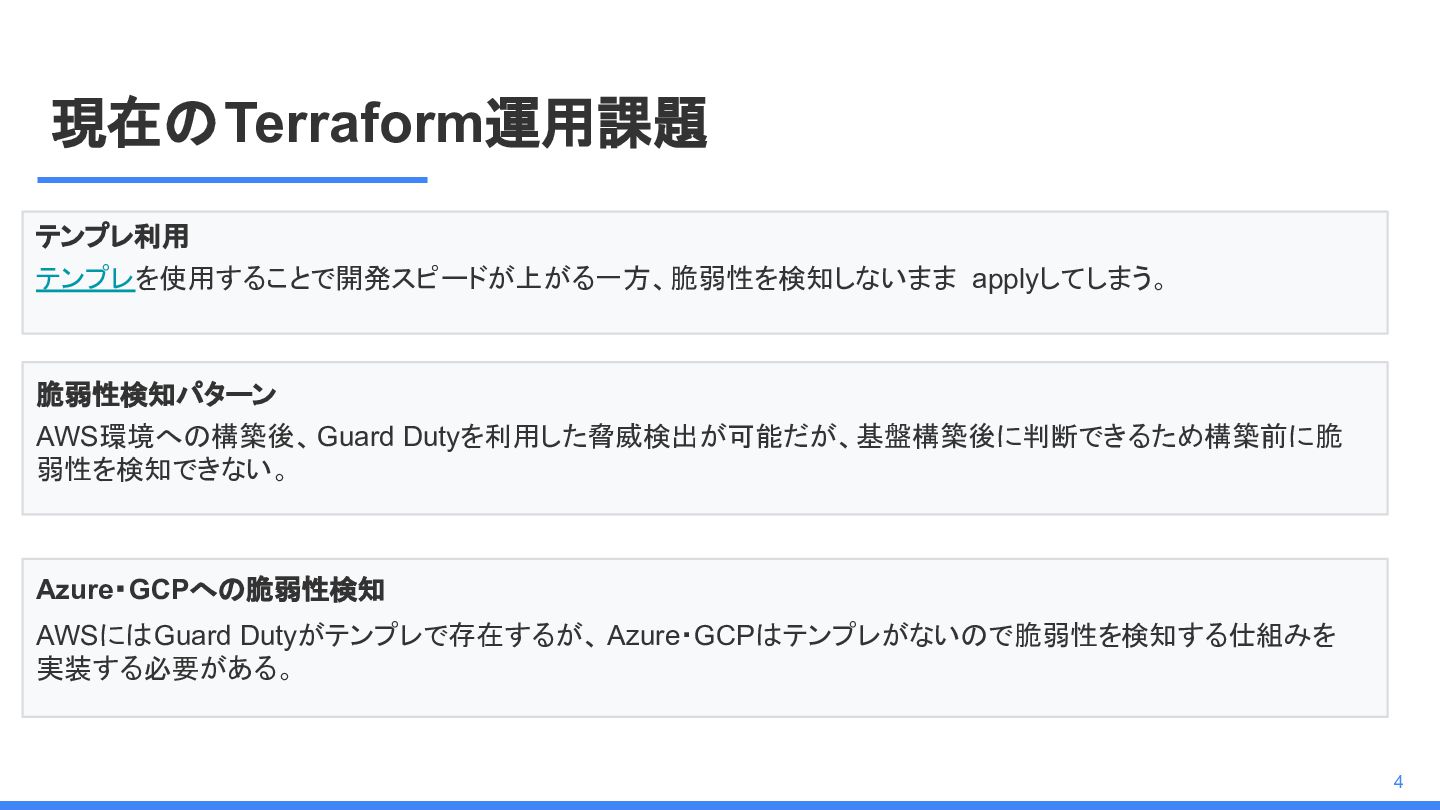
現在のTerraform運用課題 テンプレ利用 テンプレを使用することで開発スピードが上がる一方、脆弱性を検知しないまま applyしてしまう。 脆弱性検知パターン AWS環境への構築後、Guard Dutyを利用した脅威検出が可能だが、基盤構築後に判断できるため構築前に脆 弱性を検知できない。 Azure・GCPへの脆弱性検知 AWSにはGuard
Dutyがテンプレで存在するが、 Azure・GCPはテンプレがないので脆弱性を検知する仕組みを 実装する必要がある。 4
02 2. セキュリティスキャナー 5
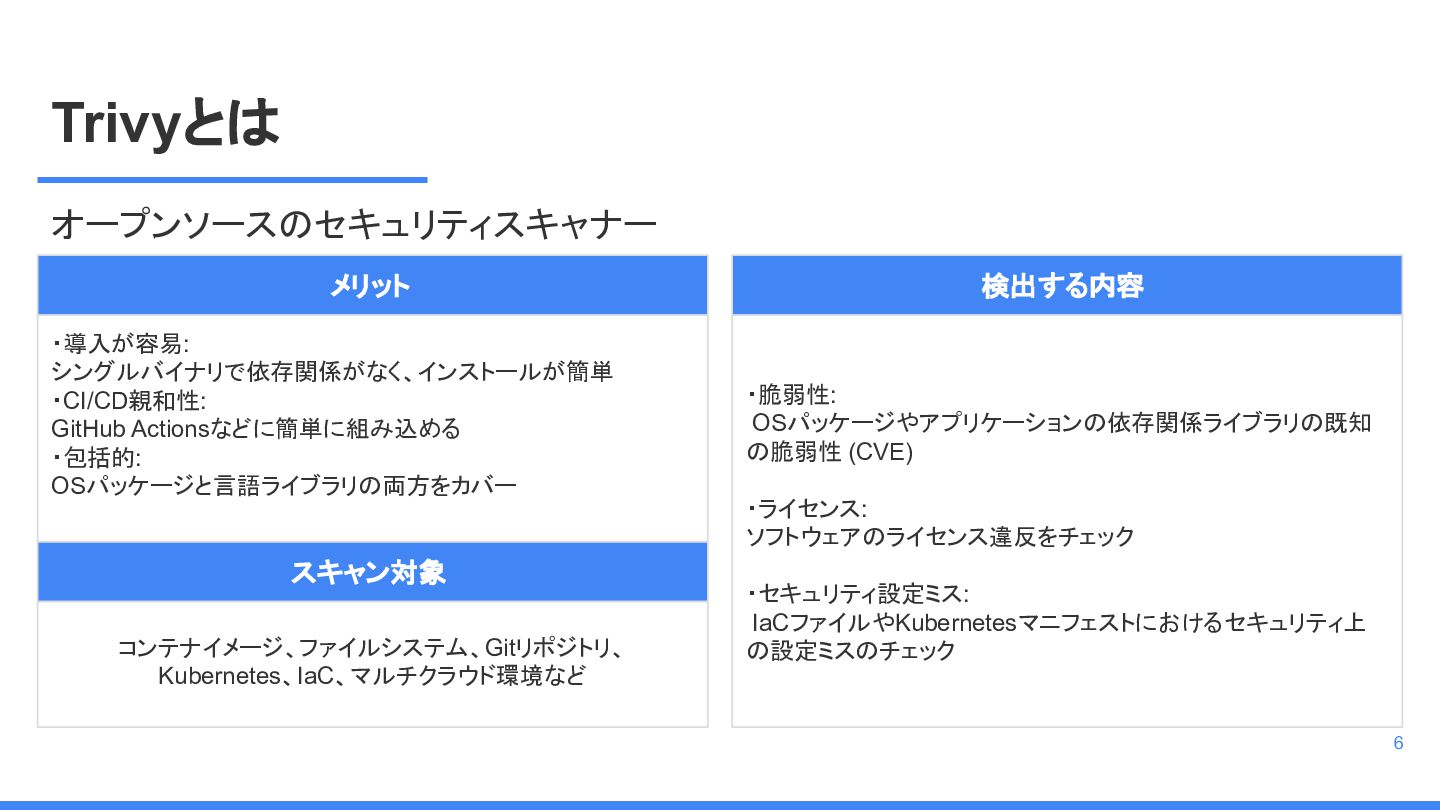
Trivyとは オープンソースのセキュリティスキャナー スキャン対象 検出する内容 ・脆弱性: OSパッケージやアプリケーションの依存関係ライブラリの既知 の脆弱性 (CVE) ・ライセンス: ソフトウェアのライセンス違反をチェック
・セキュリティ設定ミス: IaCファイルやKubernetesマニフェストにおけるセキュリティ上 の設定ミスのチェック メリット ・導入が容易: シングルバイナリで依存関係がなく、インストールが簡単 ・CI/CD親和性: GitHub Actionsなどに簡単に組み込める ・包括的: OSパッケージと言語ライブラリの両方をカバー 6 コンテナイメージ、ファイルシステム、Gitリポジトリ、 Kubernetes、IaC、マルチクラウド環境など
033. 実装プロセス 7
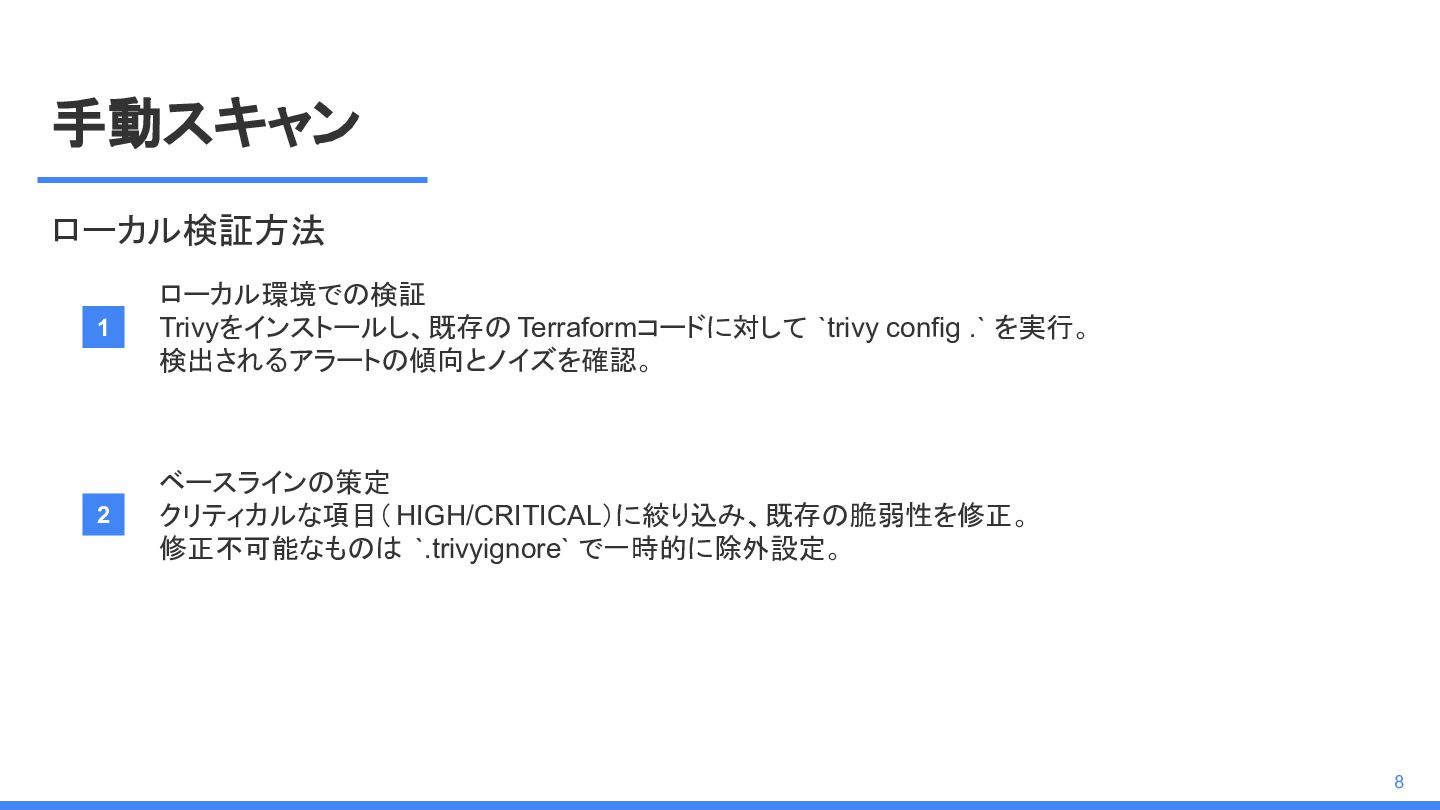
手動スキャン ローカル検証方法 1 ローカル環境での検証 Trivyをインストールし、既存の Terraformコードに対して `trivy config .` を実行。
検出されるアラートの傾向とノイズを確認。 2 ベースラインの策定 クリティカルな項目( HIGH/CRITICAL)に絞り込み、既存の脆弱性を修正。 修正不可能なものは `.trivyignore` で一時的に除外設定。 8
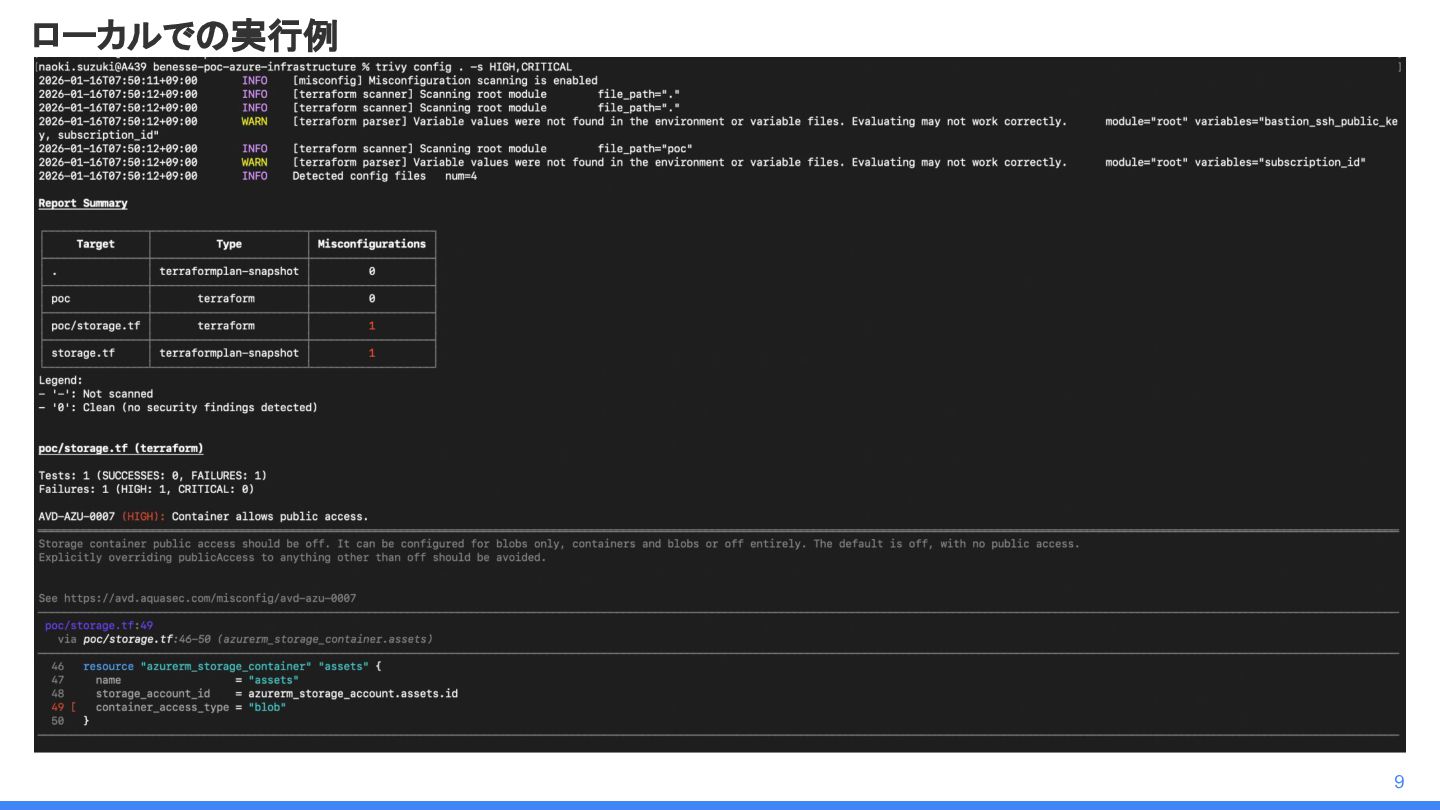
9 ローカルでの実行例
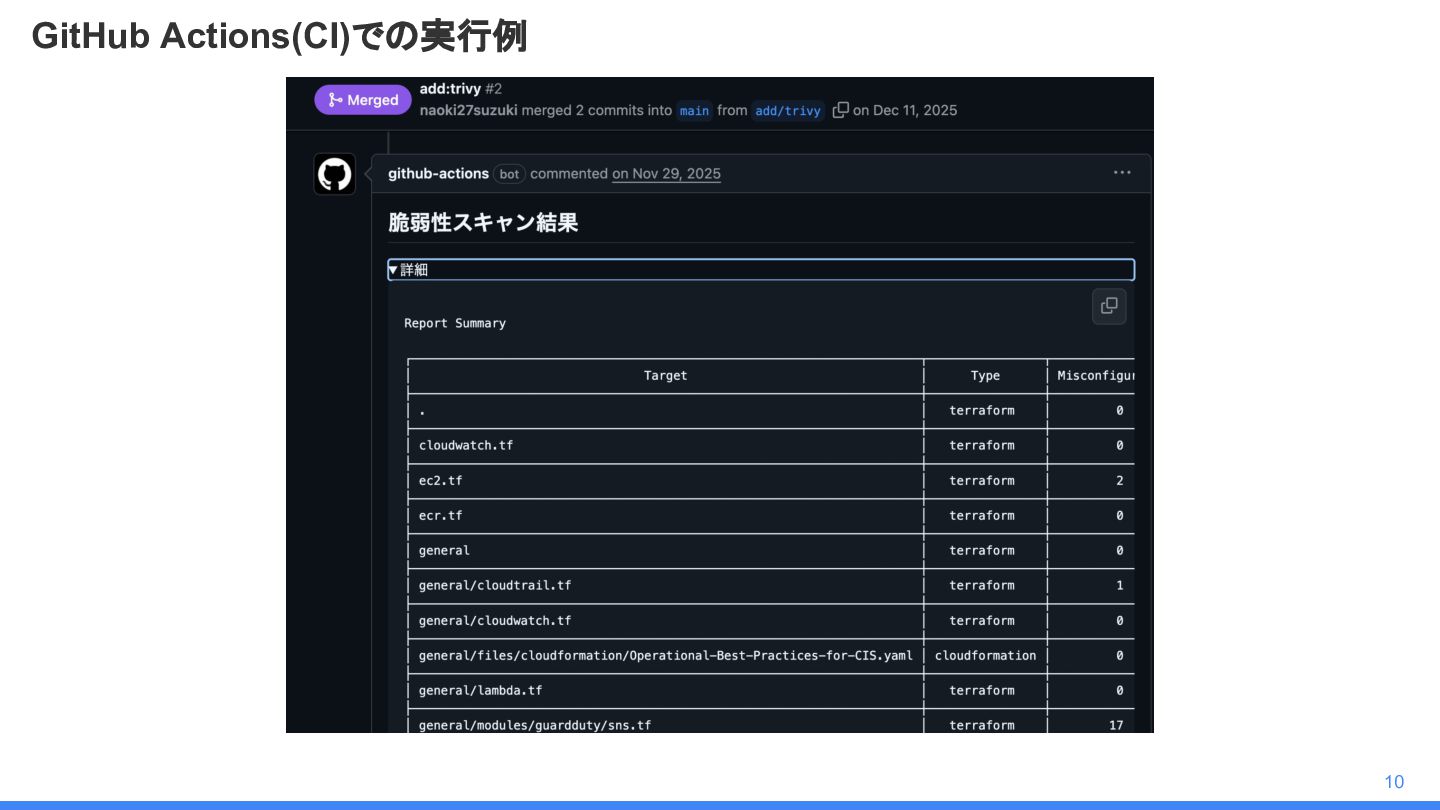
10 GitHub Actions(CI)での実行例
044. 導入効果と展望 12
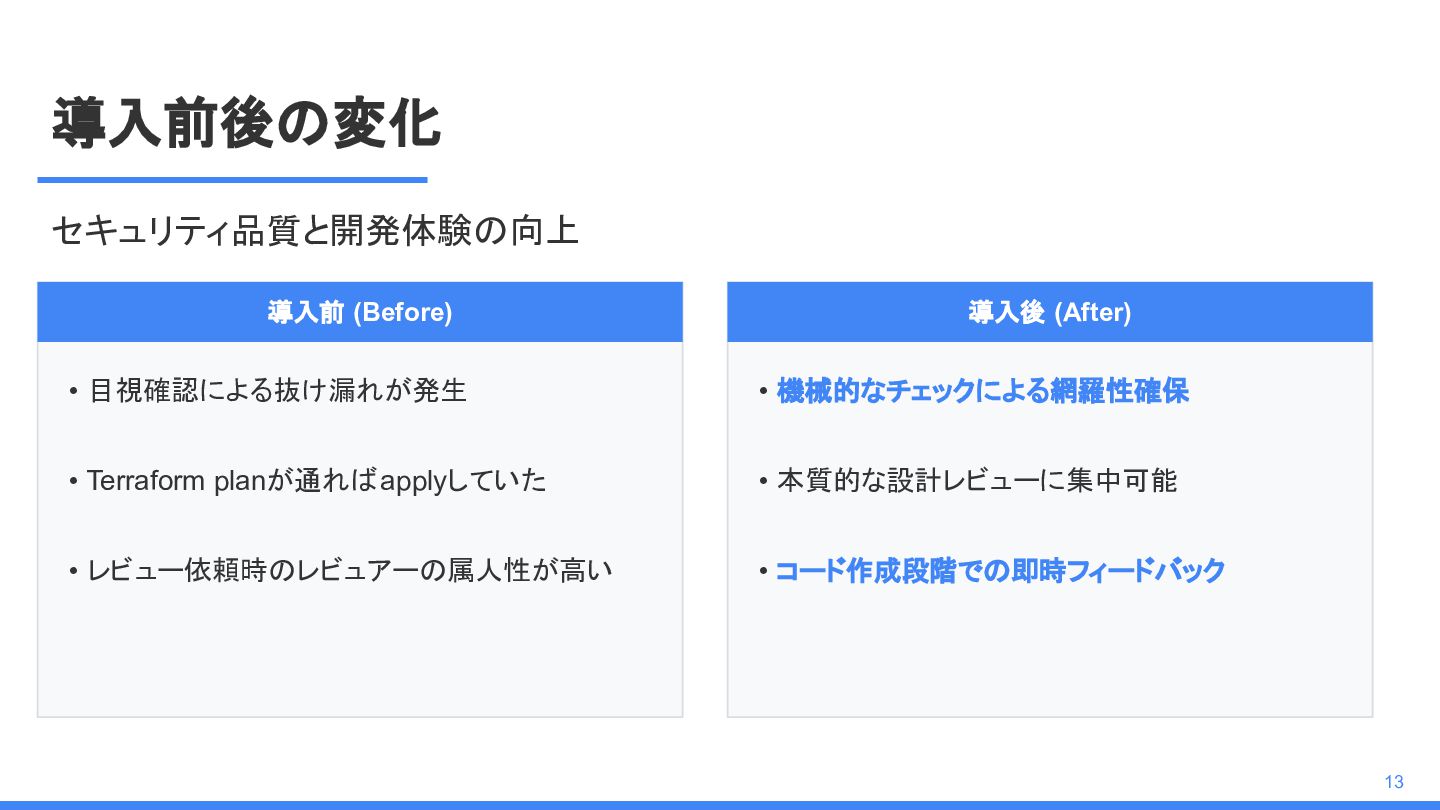
導入前後の変化 セキュリティ品質と開発体験の向上 導入前 (Before) • 目視確認による抜け漏れが発生 • Terraform planが通ればapplyしていた •
レビュー依頼時のレビュアーの属人性が高い 導入後 (After) • 機械的なチェックによる網羅性確保 • 本質的な設計レビューに集中可能 • コード作成段階での即時フィードバック 13
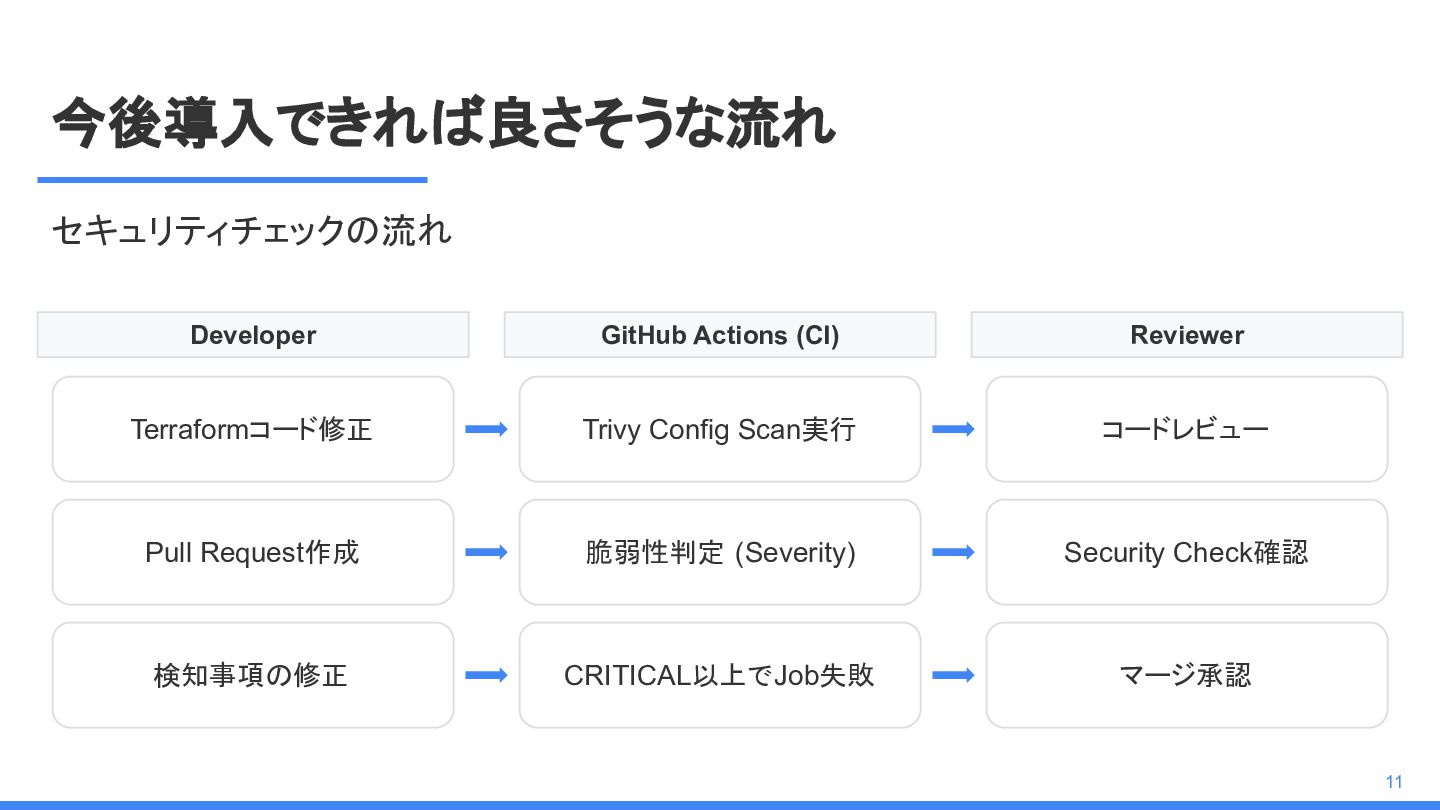
今後導入できれば良さそうな流れ セキュリティチェックの流れ Developer Terraformコード修正 Pull Request作成 検知事項の修正 GitHub Actions (CI)
Trivy Config Scan実行 脆弱性判定 (Severity) CRITICAL以上でJob失敗 Reviewer コードレビュー Security Check確認 マージ承認 11
Fin


 naoki27suzuki
 n_takehata
 oniak3ibm
 koic
 y0hgi
 drumath2237
 kenjiyoneyama
 moro
 iwiwi
 irinanazarova
 minodriven
 jame2408
 syumai
 tammielis
 ryanjones
 addyosmani
 reverentgeek
 minecr
 techseoconnect
 lauravandoore
 kastner
 mkilby
 retrage
 signer
 cromwellryan