Upgrade to Pro — share decks privately, control downloads, hide ads and more …

DNS概要

Sponsored · SiteGround - Reliable hosting with speed, security, and support you can count on. →

 DNS概要

OCIの技術説明資料 DNSサービスの概要編 (Level 100) です。

インターネット上の名前解決を提供する権威DNSサービスであるOCI DNSサービス、VCNで使われるプライベートDNSについて、サービスの概要、特長、利用方法、ユースケースなどについて解説しています。

More Decks by Oracle Cloud Infrastructure ソリューション・エンジニア

Other Decks in Technology

Transcript

  1. DNSとは? DNS: “Domain Name System” 2 Copyright © 2026, Oracle

    and/or its affiliates DNS(Domain Name System) ドメイン名から対応するIPアドレスなどの情報を 名前解決する仕組み www.example.com ↓ DNS名前解決 192.168.2.10 DNSの役割 • ドメイン名とIPアドレスを対応付ける • サーバーやサービスの名前解決を行う • インターネットやIPネットワークで通信先を特定する DNSレコード ドメイン名に対して、IPアドレスやメールサーバーなどの情 報を登録・管理します。
  2. OCI DNSサービスの特徴 インターネット向けと内部向けの両方のリクエストに対応するクラウドネイティブのDNSサービス • 高可用なグローバルAnycast DNSネットワーク • 組込みのLayer 3/4 DDoS対策

    DNS • インターネット公開サービス向けのPublic DNSと、VCN・オンプレミス内部名前解決向けのPrivate DNS • Primary / Secondary DNS、ゾーン転送によるDNS基盤の冗長化 • Public DNSゾーンのDNSSEC • ヘルスチェック連動のフェイルオーバー、負荷分散、地域・ASN・IPプレフィックスベースのトラフィック制御 • Console、REST API、CLI、SDK、IAM、Monitoringに統合された運用管理 3 Copyright © 2026, Oracle and/or its affiliates
  3. OCI DNSサービスの種類 パブリックDNS 名前解決 プライベートDNS インターネット 名前解決 グローバルIP プライベートIP DNS

    例)example.com のゾーン/レコードを管理 4 DNS 例)example.private のゾーン/レコードを 管理 VCN • 外部公開ドメインの運用 • 独自プライベートドメイン(社内限定など)の運用 • インターネット上の公開ホストの名前解決 • オンプレミスのプライベートネットワーク内のホストの名 前解決 Copyright © 2026, Oracle and/or its affiliates
  4. ドメイン・ネーム・システム(DNS) の働き DNSはドメイン名とIPアドレスの対応を管理し、クライアントの要求に応じて”名前解決”を行う DNSキャッシュ (Resolvers) 権威DNS (Authoritatives) ドメインツリー 管理するドメインの DNSゾーン情報を返答

    root DNS 他DNSサーバーに反復(iterative)問合せを 行い、結果を取得してクライアントに返答 www.example.com? クライアント (スタブリゾルバ) DNS 1.1.1.1 を応答 フルサービスリゾルバ (再帰DNS) ルート(Root) DNSサーバ www.example.com? com jp トップレベルドメイン (TLD)DNSサーバ DNS 権威DNSサーバ Copyright © 2026, Oracle and/or its affiliates org DNS example.com 6 net aaa.com bbb.com
  5. DNSサービスの重要性 アプリケーション応答時間のうちエッジ領域が最大50%を占める クラウド基盤 エッジ領域 30-50% DNS参照 ユーザーからの アクセス 7 時間

    Copyright © 2026, Oracle and/or its affiliates インターネット 接続 Time to First Byte 50-70% アプリ処理 DBトラン ザクション ストレージ I/O
  6. OCI DNS構成パターン 1. OCIのみでDNS (プライマリDNS) を構成 ・・・ DNS DNS DNS

    OCI DNS #1 OCI DNS #2 OCI DNS #n 設定 OCIとオンプレミス or 他社のDNSサービスを組み 合わせてプライマリとセカンダリを構成 例)プライマリDNS:オンプレミス or 他社DNS セカンダリDNS:OCI 2. 更新通知 DNS オンプレミス/ 他社DNS (プライマリ) 設定 管理者@OCIコンソール 管理者 8 Copyright © 2026, Oracle and/or its affiliates DNS ゾーン転送 OCI DNS (セカンダリ)
  7. 構成パターン: OCIのみでDNS (プライマリDNS) を構成 例:レジストラからexample.comというドメインを購入、OCIのパブリックDNSに登録する ①あるレジストラから example.com ドメインを購入 ドメイン登録者 root

    トップレベルドメイン (TLD)DNSサーバ com DNS ⑤ レジストラは.comレジストリへ、 example.comの委任先NSを OCI DNSへ変更するよう依頼 レジストラ (ドメイン登録業者) ルート(Root) DNSサーバ .comレジストリ (.comはVerisign社が運営) DNS ⑥example.comゾーンをOCI DNSへ委任するため、.comレジス トリが.comゾーンのNSレコードを OCI DNSのNS名へ更新 ④OCIが払い出したNSサーバーへ example.comを委任するよう レジストラに依頼 DNS ②OCIのパブリックDNSでexample.comのゾーンを作成 9 Copyright © 2026, Oracle and/or its affiliates 権威DNSサーバ example.com ns1.pXX.dns.oraclecloud.net. ns2.pXX.dns.oraclecloud.net. ns3.pXX.dns.oraclecloud.net. ns4.pXX.dns.oraclecloud.net. ③ OCI DNSでexample.comのパブリックゾーンを作成すると 権威ネームサーバー名が自動で割り当てられる
  8. プライマリDNSとセカンダリDNS Zone情報はPrimaryで一元管理し、Secondaryへ自動同期する Primary DNSはDNS情報を更新する場所、Secondary DNSは同じ情報を公開して名前解決を継続する場所 DNS NOTIFY 更新を通知 SOA Serialを確認

    Zone Transferを要求 IXFR(差分)/AXFR(全量) プライマリDNS ゾーン情報の管理元 レコードを更新できる レコード変更 SOA Serial更新 ゾーン情報更新者 Zone情報を転送 SecondaryのZone情報を更新 example.jp. IN SOA ns1.example.jp. hostmaster.example.jp. ( 2026031701 ; Serial ) example.jp. IN NS ns1.example.jp. example.jp. IN NS ns2.example.jp. www.example.jp. IN A 192.0.2.10 ゾーン情報 名前解決 クライアント 11 Copyright © 2026, Oracle and/or its affiliates セカンダリDNS ゾーン情報の同期コピー レコードは直接更新できない
  9. 構成パターン: OCI Primary + 外部 Secondary OCI DNSをプライマリに、顧客管理の外部セカンダリDNSへゾー ンを転送 Other

    DNS Provisioning ゾーン情報の管理はOCIコンソールで行うことで運用を簡素化 DNS 権威DNSサーバー セカンダリDNS ユーザー セカンダリへ ゾーン情報更新 フルサービスリゾルバ (再帰DNS) 権威DNSサーバー Secondary DNS プライマリDNS Webサイト 12 Copyright © 2026, Oracle and/or its affiliates ORACLE DNS
  10. 構成パターン:外部 Primary + OCI Secondary 他DNS (プライマリ) の情報を OCI DNS

    (セカンダリ) にゾーン転送 Other DNS Provisioning プライマリ、セカンダリ両方のネームサーバーがDNSクエリに応答 既存サービスに影響を与えずにDNSの応答時間とDDoSへの耐 性を向上 DNS 権威DNSサーバー プライマリDNS ユーザー セカンダリへ ゾーン情報更新 フルサービスリゾルバ (再帰DNS) 権威DNSサーバー Secondary DNS セカンダリDNS Webサイト 13 Copyright © 2026, Oracle and/or its affiliates ORACLE DNS
  11. 構成パターン:外部隠しマスター + OCI Secondary OCIに置いたセカンダリDNSのネームサーバーのみを公開、全ての クエリはセカンダリDNSサーバーが応答 マスターDNSはファイアウォールの内側で保護 Provisioning Other DNS

    Firewall 既存のDNSサーバーの運用は変更せずに、OCI DNSの堅牢性 と応答時間を享受 DNS 権威DNSサーバー 隠しマスター(オンプレミス) セカンダリの更新 ユーザー フルサービスリゾルバ (再帰DNS) DNS 権威DNSサーバー セカンダリDNS (パブリック) Webサイト 14 Copyright © 2026, Oracle and/or its affiliates ORACLE DNS
  12. DNSSEC DNSSEC (Domain Name System Security Extensions)は DNSレスポンスの • 整合性(転送中にメッセージが変更されなかった)

    • 信頼性(データが予想されるソースから取得された) DNS プライマリDNS を検証し、DNSのセキュリティを向上させる機能 ORACLE DNS ※DNSSECはプライベート・ゾーンではサポートされていません 関連ブログ: https://blogs.oracle.com/cloudinfrastructure/oci-public-dns-support-dnssec www.example.com? クライアント (スタブリゾルバ) 15 Copyright © 2026, Oracle and/or its affiliates X.X.X.X を応答 DNS フルサービスリゾルバ (再帰DNS) 検証
  13. ゾーン管理の概要 DNSサーバはゾーン情報を利用して問い合わせに応答する • 「ゾーン」とは、ドメイン名のツリー構造の一部を構成するDNSの管理単位 • ドメイン名に対して、正当に管理できる状態にあることを「権威を持つ」という 権威DNSサーバにはプライマリとセカンダリがあり、プライマリDNSが管理するゾーン情報がセカンダリDNSへ同期される • プライマリDNSサーバ :

    マスターとなるゾーン情報を管理 • セカンダリDNSサーバ : プライマリDNSサーバからゾーン情報を同期 OCI DNSでゾーン作成する場合は以下3パターン 1. 手動作成 2. BINDファイル形式のゾーンファイル(RFC1035に準拠)をインポート 3. セカンダリDNSサーバとして、他DNSサーバー(プライマリ)からのゾーン転送を設定 18 Copyright © 2026, Oracle and/or its affiliates
  14. ゾーン作成方法3 : セカンダリDNSとしてゾーンを複製 メソッド:[手動]を指定 ゾーン・タイプ:[セカンダリ]を指定 ゾーン名:作成する任意のドメイン名を指定 コンパートメントに作成:所属させるコンパートメントを指定 マスター・サーバーIP: 複製元となるプライマリDNSサーバのIPアドレスを指定 •

    複製元がDNSプロトコル (Notify、IXFR、AXFR)に対応している必 要がある TSIGキー:必要に応じて指定 アップストリーム・サーバーのIPアドレス:プライマリDNSのIPアドレスOCI のDNSサーバからのIPアドレスを許可する必要がある(リージョン固有) 21 Copyright © 2026, Oracle and/or its affiliates
  15. ゾーン作成後に自動で登録される初期レコード • NS レコード:ゾーンに対する名前解決を提供する ネーム・サーバーとして4つの権威DNSサーバーが自 動で登録 • SOA レコード:ゾーンの管理情報を指定するリソー スレコードで、以下のようなオーソリティ情報を含む

    • プライマリDNSサーバーのFQDN • ゾーンファイルのバージョンを表す「シリアル番号」 • ゾーンの情報をリフレッシュするまでの時間 • リトライ間隔など 22 Copyright © 2026, Oracle and/or its affiliates
  16. サポートするDNSレコードタイプ A(IPv4アドレス) - RFC 1035 AAAA(IPv6アドレス) - RFC 3596 ALIAS(Zone

    ApexでCNAME相当の機能を実現するOCI独 自レコード) CAA(認証局認可) - RFC 6844 CERT(証明書レコード) - RFC 2538、RFC 4398 CNAME(別名レコード) - RFC 1035 DHCID(DHCP識別子レコード) - RFC 4701 DNAME(サブツリーの別名レコード) - RFC 6672 DNSKEY(DNSSEC公開鍵レコード) - RFC 4034 DS(委任署名者レコード) - RFC 4034 IPSECKEY(IPSec公開鍵レコード) - RFC 4025 KEY(公開鍵レコード) - RFC 4025 KX(鍵交換レコード) - RFC 2230 LOC(位置情報レコード) - RFC 1876 MX(メール交換レコード) - RFC 1035 NAPTR(名前権限ポインタレコード) - RFC 3403 23 Copyright © 2026, Oracle and/or its affiliates NS(ネームサーバーレコード) - RFC 1035 NSAP(ネットワークサービスアクセス・ポイントレコード) - RFC 1637 PTR(逆引きレコード) - RFC 1035 PX(X.400マッピングレコード) - RFC 2163 RP(責任者レコード) - RFC 1183 SOA(ゾーン管理情報レコード) - RFC 1035 SPF(送信元ポリシー) - RFC 4408 SRV(サービスロケータレコード) - RFC 2782 SSHFP(SSH公開鍵フィンガープリント) - RFC 6594 TLSA(TLS証明書関連付けレコード) - RFC 6698 TXT(テキストレコード) - RFC 1035 ALIAS(CNAME at the apex) Zone ApexでCNAME相当の機能を提供する、OCI DNSの非 標準レコード ※Zone Apex:サブドメインを伴わないドメイン名自体
  17. 主要な DNSレコードタイプ の解説 タイプ 説明(英語) 説明(日本語) 機能 A Address record

    IPv4 IPアドレスレコード 32ビットのIPv4 IPアドレスを回答 AAAA IPv6 address record IPv6 IPアドレスレコード 128ビットのIPv6 IPアドレスを回答 CNAME Canonical name record 別名レコード 他の名称へのエイリアス(別名)で使用 DNS問合せ処理はCNAMEで指定された新しい名前を使用して継続する ALIAS * Alias record エイリアスレコード OCI DNSで提供する非標準レコード Compute, Network, DB, StorageなどのOCIリソースやその他のホスト名に指定可能 CNAMEと異なり、外部にはAレコードとして見え(直接IPv4が見える)、またゾーンのAPEXレコード(そ のゾーンのトップレコード)としても利用可能 NS Name server record ネームサーバーレコード DNSゾーン自身や下位ドメインの権威DNSサーバを指定 MX Mail exchange record 電子メール交換レコード ドメインのメール転送エージェント(MTA)のリストとドメイン名をマッピング PTR Pointer record ポインタレコード Canonical Nameへのポインタ CNAMEとは異なりDNS処理が停止し名前のみ回答される 最も一般的な用途はDNSの逆引き、他にDNS-SDにも SOA Start of authority record 権威の開始レコード DNSゾーン情報を管理する権限を持っていること(=権威情報)を明示する プライマリネームサーバ、ドメイン管理者の電子メール、ドメインのシリアル番号、ゾーンのリフレッシュに 関連するいくつかのタイマーを含む SRV Service locator サービスロケータ 特定プロトコルのサービス情報を含むホスト名をマップする(ポート番号など) TXT Text record テキストレコード テキスト情報(文字列)を定義、またRFC 1464に規定されているような特別な用途に利用 SPFレコード(自ドメインで送信を許可するメールサーバー)など 24 Copyright © 2026, Oracle and/or its affiliates
  18. 逆引き (PTR) レコードについて OCI内で払い出されたグローバルIPに対する逆引き (IPアドレスからホスト名を名前解決する) を使用する場合は、PTRレ コードをOracleが所有する逆引きゾーンに設定する必要があるため、サポートへPTRレコード登録申請 が必要となります。 正引きゾーン:example.com(例) 逆引きゾーン:129.213.8.0/24

    (例) $TTL 86400 @ IN SOA ns1.example.com.postmaster.example.com. ( $TTL 86400 $ORIGIN 8.213.129.in-addr.arpa. ~省略~ ~省略~ ns mail www IN A IN A IN A 129.213.8.1 129.213.8.2 129.213.8.3 正引きゾーンの権威はユーザが所有しているため、 任意にレコード追加・変更・削除可能 25 Copyright © 2026, Oracle and/or its affiliates 1 2 3 IN PTR IN PTR IN PTR www.company1.com www.company2.com www.example.com 逆引きゾーンの権威は Oracle が所有しているた め、追加・変更・削除には Oracle への依頼が必 要
  19. ゾーン管理 利用上の制限 初期のサービス制限 • 1テナンシーあたり 1,000 ゾーン • 1ゾーンあたり 25,000レコード

    ゾーンファイルをアップロードする際は1ファイルあたり1MB以下 • 1MBを超える場合は、1MB以下に分割し複数回に分けてアップロードが必要 26 Copyright © 2026, Oracle and/or its affiliates
  20. VCNのプライベートDNS VCN内外の名前解決を提供するDNSリゾルバ リージョン DNSリゾルバ 169.254.169.254 10.0.0.80 web.sub1.oraclevcn.com? 10.0.0.80 と通信 10.0.0.80

    web.sub1.oraclevcn.com 10.0.1.10 app.sub2.oraclevcn.com サブネット:WEB 10.0.0.0/24 サブネット:アプリ 10.0.1.0/24 VCN 10.0.0.0/16 VCNで使われるOCIのプライベートDNS • 各VCNには、名前解決を行うDNSリゾルバが1つ用意される • DNSリゾルバは 169.254.169.254 で利用可能 VCNリゾルバにはVCN内のインスタンスからのみ到達可能 • VCN内の oraclevcn.com ドメイン名や、インターネット上の DNS名を名前解決 • プライベート・ゾーン / プライベート・ビュー / DNSエンドポイ ント / フォワーディングルールなどの拡張機能も利用可能 プライベートの名前解決や、パブリックに対する名前解決も行う デフォルトエンドポイント 29 Copyright © 2026, Oracle and/or its affiliates
  21. プライベートDNSの構成要素 DNSプライベートリゾルバ デフォルトプライベートビュー プライベートゾーン subnet-A.vcn1.oraclevcn.com 10.0.0.10 オンプレミス DNSサーバ プライベートゾーン subnet-B.vcn1.oraclevcn.com

    10.0.0.20 169.254.169.254 名前解決 Subnet-A 10.0.0.0/24 リスニングエンドポイント フォワーディングエンドポイント デフォルトエンドポイント DNSリゾルバ に紐づけ 追加のプライベートビュー 追加のプライベートビュー DNSゾーン DNSゾーン 30 Copyright © 2026, Oracle and/or its affiliates DNSリゾルバ:VCN 内の DNS 問合せを処理するフルリゾルバ • 169.254.169.254 のエンドポイント:VCN 内のインスタンスが利 用する DNS リゾルバの標準エンドポイント リンクローカル IP アドレスのため VCN 外部からは到達できない • リスニングエンドポイント:オンプレミスや他 VCN などからの DNS 問 合せを受け付ける入口 サブネット内のプライベート IP アドレスで待ち受ける • フォワーディングエンドポイント:指定したドメインの DNS 問合せを 外部 DNS へ転送する出口。転送先はリゾルバ ルールで定義する • プライベートビュー:プライベートゾーンをまとめる論理的な単位 VCN のリゾルバにはデフォルトプライベートビューが存在 追加のプライベートビューも関連付け可能 • プライベートゾーン:DNS名前空間とDNSレコードを管理する単位 A レコード CNAME レコード TXT レコードなどを登録可能 VCN とサブネットの DNS ラベルに基づくゾーン (subnet-A.vcn1.oraclevcn.com)のほか、 任意の独自ゾーンも作成可能( example.com など) プライベートゾーン example.com Subnet-B VCN1 10.0.0.0/16 •
  22. プライベートDNSリゾルバ(VCN内部リゾルバ) • 各VCN内のDNSリゾルバ。VCNに付属して作成される。 169.254.169.254でリッスンしていて、VCN内インスタンス 以外から参照はできない。 • • リゾルバ・エンドポイント(リスニング/転送)と転送リゾル バ・ルールを利用することでフォワーディング設定が可能 •

    エンドポイントは指定したサブネット内に作成される • リゾルバ・ルール - ドメインやCIDRごとに、どこにフォワードするかのルール リゾルバごとに最大10設定可能 • リゾルバ内の解決の優先順位: 31 VCN aaa.com OCI外部のネットワーク、別リージョンや別テナンシーのVCN から名前解決する、あるいはその逆が可能 • • 関連付けたプライベートビュー • デフォルト・プライベートビュー • リゾルバ・ルール • インターネット DNS Copyright © 2026, Oracle and/or its affiliates OCIリージョン オンプレミス プライベートリゾルバ リスニング 転送 DNSサーバー 名前解決 169.254.169.254 リスニング・エンドポイント 転送エンドポイント vcn1.oraclevcn.com suba.vcn1.oraclevcn.com プライベート・ビュー 名前 解決
  23. プライベートDNSゾーン システム生成ゾーン (.oraclevcn.com) • インスタンスなどの作成時に自動的にレコード登録、管理 が行われる。 • システム生成ゾーンと他のゾーンをあわせて名前解決させ たい場合は、後述のDNSビューが利用可能 カスタムのプライベート・ゾーン

    • ユーザが独自のドメイン名で任意のDNSレコード管理が可 能。VCNの中からのみ利用可能。 VCN プライベートリゾルバ 169.254.169.254 プライベートDNSビュー testdomain.com vcn1.oraclevcn.com suba.vcn1.oraclevcn.com aaa.testdomain.com 30 A 10.0.0.2 bbb.testdomain.com 30 A 10.0.0.10 システム生成ゾーン カスタムのプライベートDNSゾーン • VCNをまたがってゾーンを複製可能 • スプリットホライズン(パブリックとプライベートゾーンで同じド メイン)も可能 • プライベートDNSゾーンは、必ずプライベートビューとともに 作成される。 • 同一リージョン内のビューからのみ参照可能。 32 Copyright © 2026, Oracle and/or its affiliates 名前 解決
  24. フォワーディングエンドポイントのリゾルバ・ルール 10.0.0.10 オンプレミス DNSサーバ 10.0.0.20 Subnet-A 10.0.0.0/24 VCN1 10.0.0.0/16 リスニングエンドポイント

    フォワーディングエンドポイント 34 Copyright © 2026, Oracle and/or its affiliates フォワーディングエンドポイントとリゾルバ・ルール リゾルバ・ルールでは ・どの DNS 問合せを ・どのフォワーディングエンドポイントから ・どの DNS サーバーへ転送するかを定義する 一致条件 ・ドメイン:指定したドメインとそのサブドメインの問合せに一致 ・CIDR:指定した送信元CIDR の問合せに一致 ・なし:すべての DNS 問合せに一致 ルールアクション 転送:一致した DNS 問合せを指定の DNS サーバーへ転送 ソースエンドポイント:転送に使用するフォワーディングエンドポ イント 宛先 IP アドレス:転送先 DNS サーバーの IP アドレス ルールの順序 ルールは上から順に評価 最初に一致したルールだけを実行
  25. プライベートDNSのユースケース 同一リージョン内でピアリングしたVCN間での名前解決 OCI Tokyoリージョン VCN内でのプライベートDNS解決 • VCN内部でのシステム生成ドメイン(oraclevcn.com)の名前解決 カスタム・プライベート・ゾーンの管理 • 独自ドメインの作成やレコード管理

    VCN <=> VCN 間のプライベートDNS解決 • ピアリングされたVCN間でのDNSクエリー解決 • 同一テナンシかつ同一リージョンの場合はプライベートDNSビューを関 連付ければ相互に参照可能。 • リモートもしくは別テナンシの場合はフォワーディング設定 VCN <=> オンプレミス間のプライベートDNS解決 • VCNとお客様のオンプレミスネットワーク間の相互名前解決 • エンドポイントを使用してフォワーディング設定が可能 スプリット・ホライズン • 35 同じゾーン名のプライベートクエリとパブリッククエリに異なる回答を提供 Copyright © 2026, Oracle and/or its affiliates VCN VCN プライベート・ビュー プライベート・ビュー プライベートリゾルバ 関連付け プライベートリゾルバ 名前解決 名前解決 VCN ピアリング オンプレミスとVCN間での名前解決 OCIリージョン オンプレミス VCN aaa.com フォワーディング DNSサーバー 名前解決 sub.aaa.com プライベートリゾルバ 名前 解決
  26. OnPネットワークや別リージョンVCNとの相互の名前解決 構成例 OnPネットワークや別リージョンのVCN間での名前解決 OCI Tokyoリージョン VCN プライベートDNSリゾルバ 169.254.169.254 オンプレミス 名前解決

    リスニング・エンドポイント DNSサーバー 転送エンドポイント 名前解決 FastConnect VPN 名前解決 リモートピアリング OCI Osakaリージョン VCN プライベートDNSリゾルバ 169.254.169.254 リスニング・エンドポイント 転送エンドポイント 名前解決 36 Copyright © 2026, Oracle and/or its affiliates 名前解決
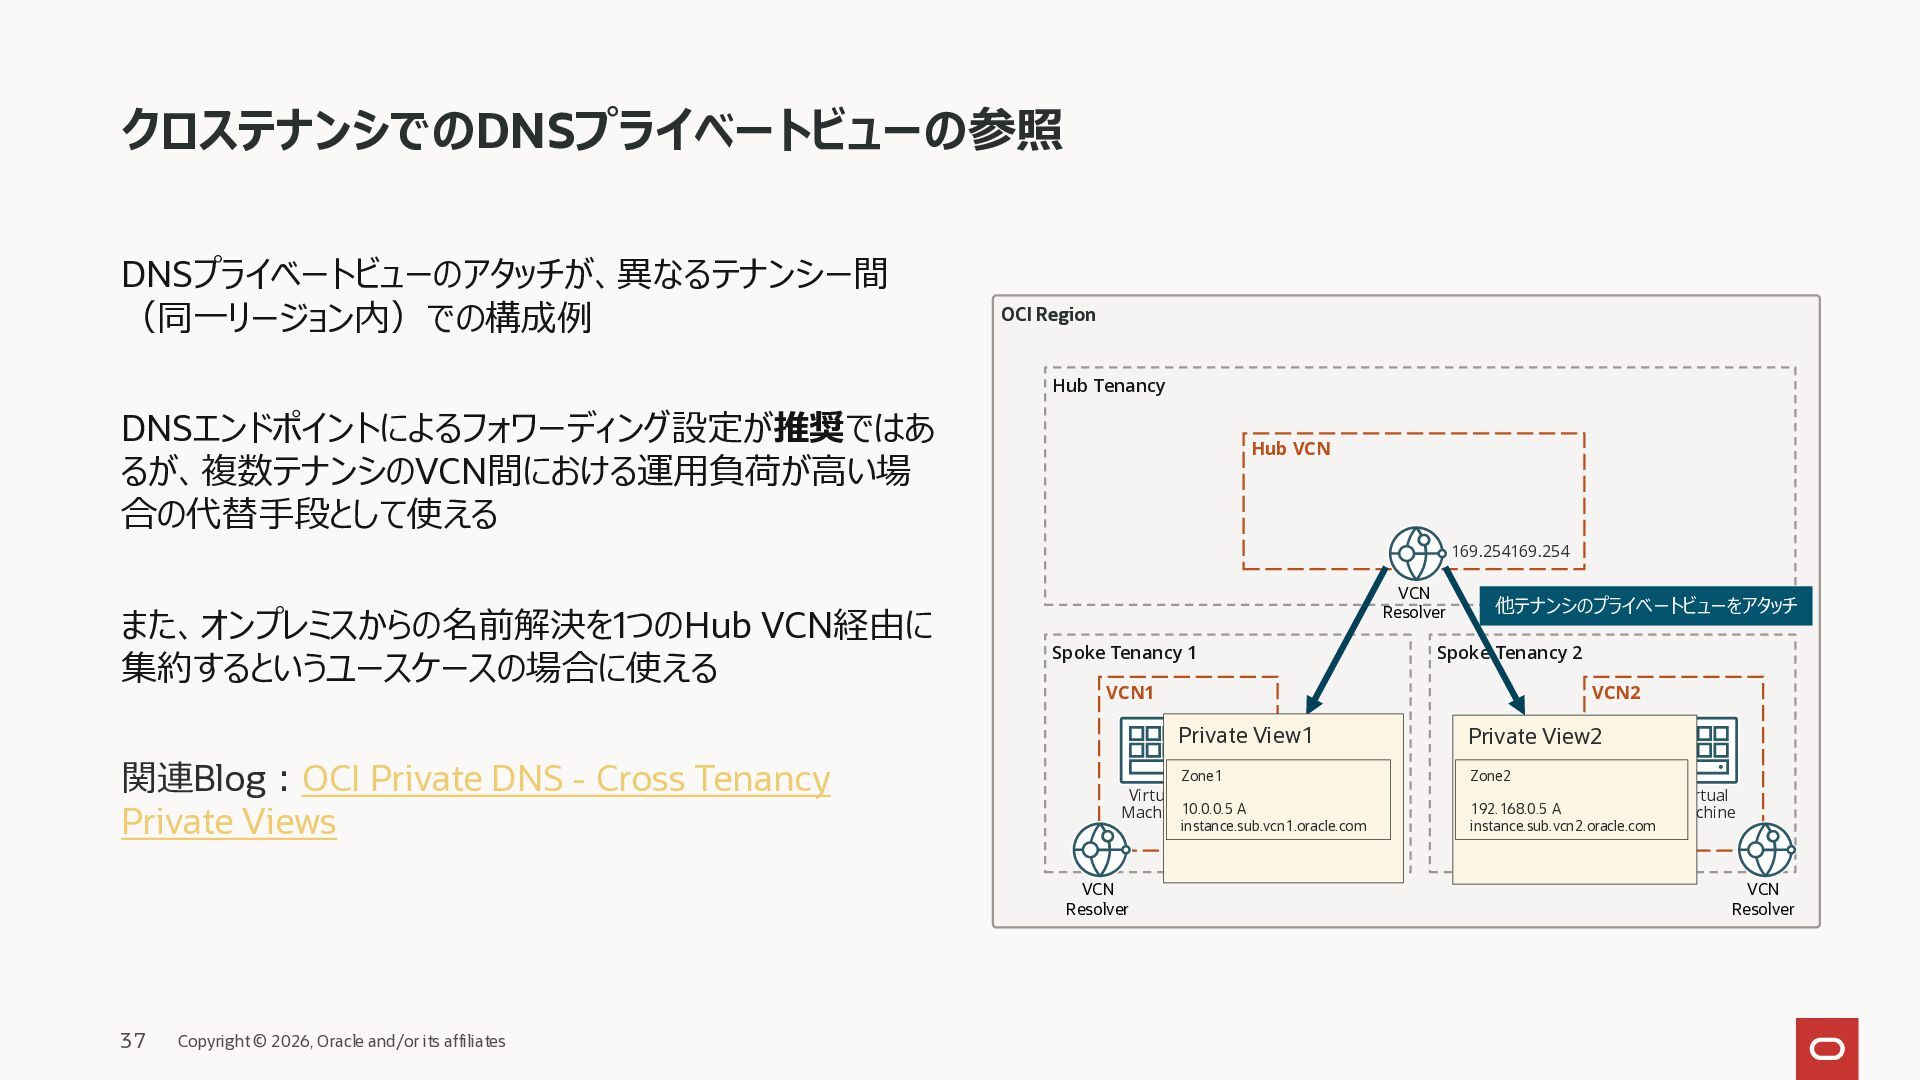
  27. クロステナンシでのDNSプライベートビューの参照 DNSプライベートビューのアタッチが、異なるテナンシー間 (同一リージョン内)での構成例 OCI Region Hub Tenancy DNSエンドポイントによるフォワーディング設定が推奨ではあ るが、複数テナンシのVCN間における運用負荷が高い場 合の代替手段として使える

    Hub VCN 169.254169.254 また、オンプレミスからの名前解決を1つのHub VCN経由に 集約するというユースケースの場合に使える 関連Blog:OCI Private DNS - Cross Tenancy Private Views VCN Resolver Spoke Tenancy 1 Copyright © 2026, Oracle and/or its affiliates Spoke Tenancy 2 VCN1 VCN2 Private View1 Private View2 Zone1 Zone2 instance.sub.vcn1.oracle.com 192.168.0.5 A instance.sub.vcn2.oracle.com Virtual Machine10.0.0.5 A VCN Resolver 37 他テナンシのプライベートビューをアタッチ Virtual Machine VCN Resolver
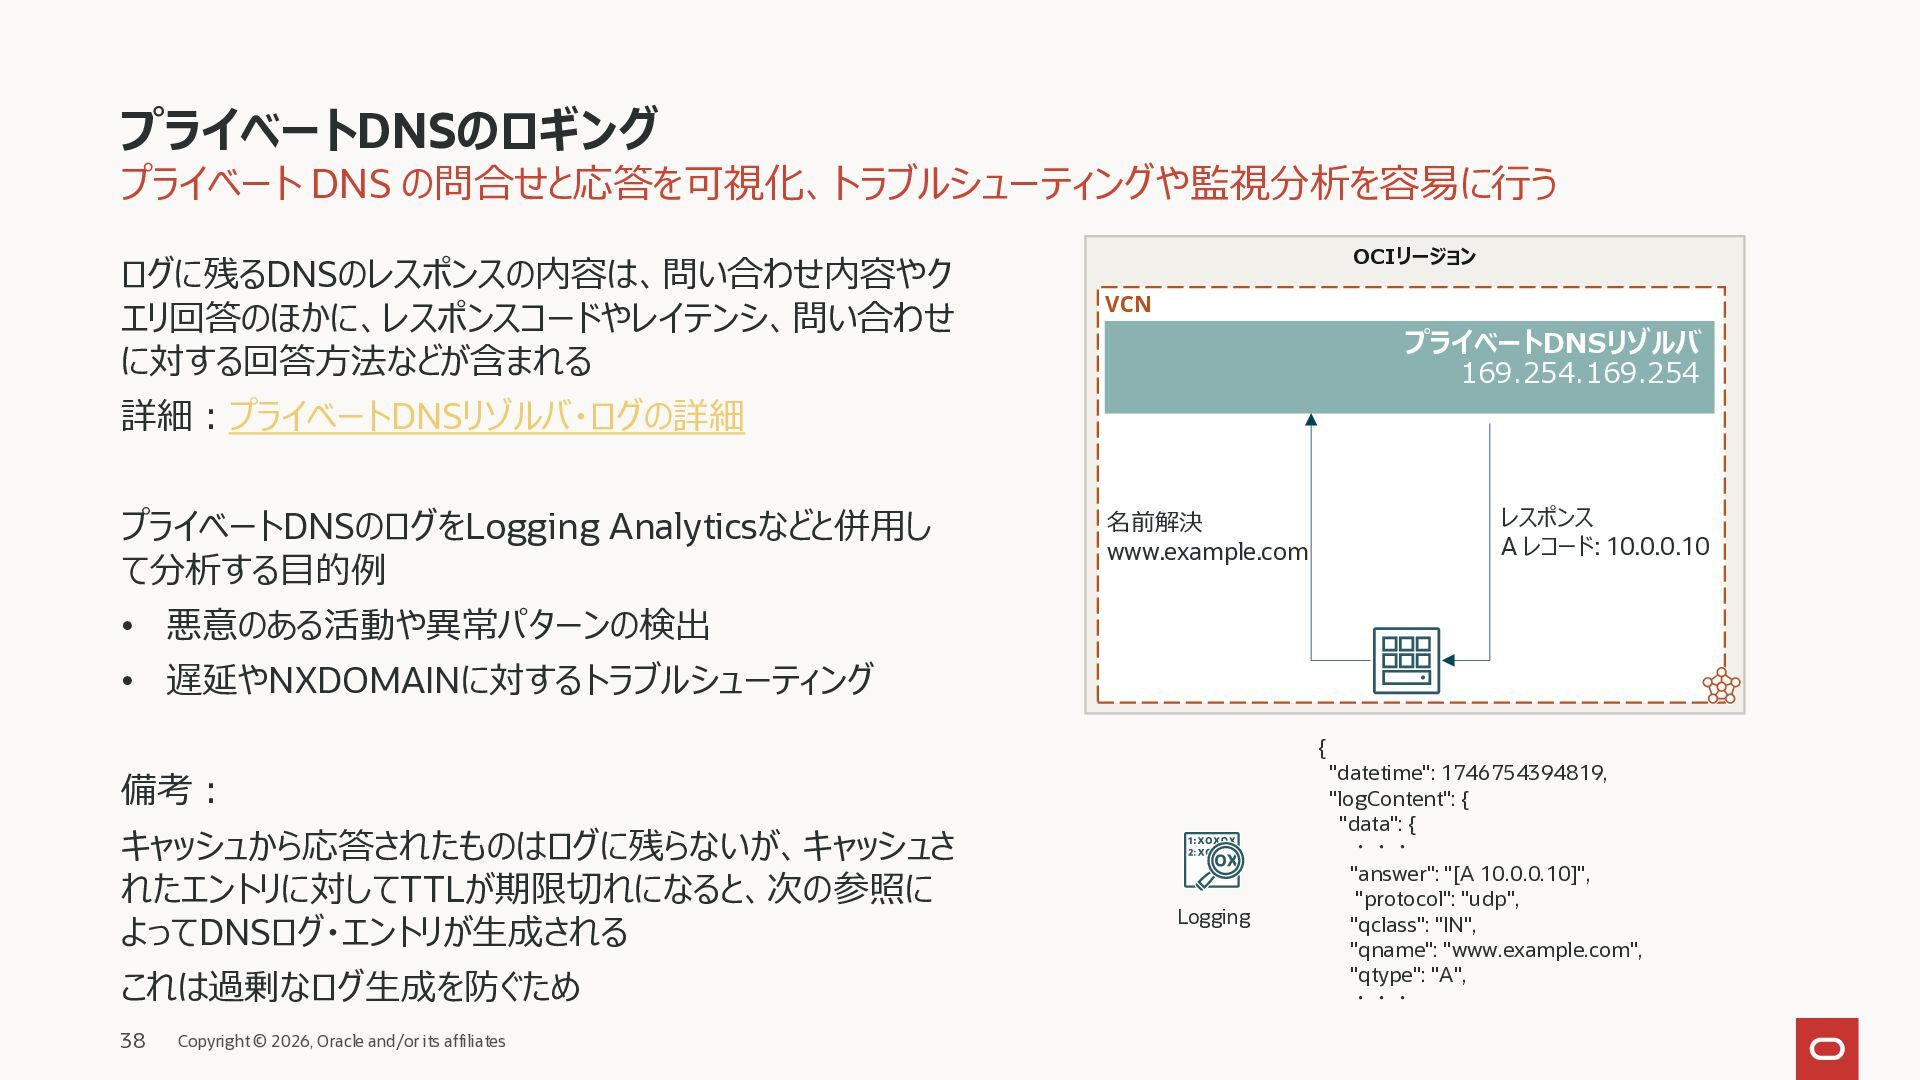
  28. プライベートDNSのロギング プライベート DNS の問合せと応答を可視化、トラブルシューティングや監視分析を容易に行う ログに残るDNSのレスポンスの内容は、問い合わせ内容やク エリ回答のほかに、レスポンスコードやレイテンシ、問い合わせ に対する回答方法などが含まれる OCIリージョン VCN プライベートDNSリゾルバ

    169.254.169.254 詳細:プライベートDNSリゾルバ・ログの詳細 プライベートDNSのログをLogging Analyticsなどと併用し て分析する目的例 レスポンス A レコード: 10.0.0.10 名前解決 www.example.com • 悪意のある活動や異常パターンの検出 • 遅延やNXDOMAINに対するトラブルシューティング { 備考: キャッシュから応答されたものはログに残らないが、キャッシュさ れたエントリに対してTTLが期限切れになると、次の参照に よってDNSログ・エントリが生成される これは過剰なログ生成を防ぐため 38 Copyright © 2026, Oracle and/or its affiliates Logging "datetime": 1746754394819, "logContent": { "data": { ・・・ "answer": "[A 10.0.0.10]", "protocol": "udp", "qclass": "IN", "qname": "www.example.com", "qtype": "A", ・・・