Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OCI IAM Identity Domain_APEX管理者サイトとの認証連携/Identi...
Search
oracle4engineer
PRO
July 29, 2025
Technology
680
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OCI IAM Identity Domain_APEX管理者サイトとの認証連携/Identity Domain for APEX Admin Site
oracle4engineer
PRO
July 29, 2025
More Decks by oracle4engineer
See All by oracle4engineer
Autonomous AI Lakehouse - Live AI Hubから始めるセキュアなAIデータ活用 -
oracle4engineer
PRO
0
13
Kubernetesで作るLLM推論基盤(OCHaCafe Season 12 #1)
oracle4engineer
PRO
1
140
【Oracle AI Spotlight ウェビナー】AI活用を支えるデータ基盤とは ― いま押さえておきたい Oracle AI Database 26ai の注目機能
oracle4engineer
PRO
1
93
Deep Data Security 機能解説
oracle4engineer
PRO
2
860
kagent で Kubernetes 運用を考える
oracle4engineer
PRO
1
480
Oracle Base Database Service 技術詳細
oracle4engineer
PRO
17
120k
Oracle Cloud Infrastructure:2026年9月度サービス・アップデート
oracle4engineer
PRO
1
390
[2026 Oracle Technical Deep Dive] Apache Iceberg × Oracle AI Database -Oracle Autonomous AI Lakehouseが実現するAI時代のデータ基盤- (2026年9月17日開催)
oracle4engineer
PRO
0
180
[2026 Oracle Technical Deep Dive] エンタープライズAIエージェントを支えるOCIソリューション。ラインナップと特徴を理解しよう! (2026年9月17日開催)
oracle4engineer
PRO
0
990
Other Decks in Technology
See All in Technology
[EMNLP26] RIGEL: Self-Distilled Score Adaptation for Image and Video Captioning Evaluation
keio_smilab
PRO
0
120
Conditional PED-ANOVA: Hyperparameter Importance in Hierarchical & Dynamic Search Spaces
pfn
PRO
0
150
React改造してみた
tsukina_7mochi
0
150
CSS2026:OWS研究会・招待講演「世界観を、実装する」
atsush1_sada
2
220
「私が一番顧客に詳しい」を捨てる~ 全員が一次情報に精通する開発チームをつくり、PMが次のボトルネックへ染み出すまで
kaminashi
3
1.3k
VLA-JEPA: Enhancing Vision-Language-Action Models with Latent World Models
takmin
0
110
dbt Semantic Layerで進めるenechainのデータ民主化
akizhou
1
210
生成AI時代、PMは事業責任者に進化するともっと面白い〜PMだからこそ事業構造を動かせる時代に〜
kakehashi
PRO
0
320
ガチで放置できるClaude Code実行環境の作り方.pdf
lamaglama39
1
5.8k
初海外で注意すべきこと12選!!!安全快適なre:invent生活にするために
yuuuuuuu168
1
200
FinOps Agentが生んだ技術負債:コスト自動調査の落とし穴と解消までの道のり
oasis1994liveforever
3
250
[JAWS-UG彩の国埼玉#12]そろそろ準備する?re:Invent2026をやさしく解説 / reinvent2026-sainokuni
sh_fk2
1
390
Featured
See All Featured
Fight the Zombie Pattern Library - RWD Summit 2016
marcelosomers
234
18k
Are puppies a ranking factor?
jonoalderson
2
4.1k
Ecommerce SEO: The Keys for Success Now & Beyond - #SERPConf2024
aleyda
1
2.2k
What does AI have to do with Human Rights?
axbom
PRO
1
2.5k
The AI Revolution Will Not Be Monopolized: How open-source beats economies of scale, even for LLMs
inesmontani
PRO
3
3.8k
End of SEO as We Know It (SMX Advanced Version)
ipullrank
3
4.4k
Designing for humans not robots
tammielis
254
26k
Designing Powerful Visuals for Engaging Learning
tmiket
1
610
Lessons Learnt from Crawling 1000+ Websites
charlesmeaden
PRO
1
1.6k
Google's AI Overviews - The New Search
badams
0
1.6k
sira's awesome portfolio website redesign presentation
elsirapls
0
460
Bioeconomy Workshop: Dr. Julius Ecuru, Opportunities for a Bioeconomy in West Africa
akademiya2063
PRO
1
420
Transcript
OCI IAM Identity Domains APEX(ADB)管理サービス・ワークスペースサイトとの認証連携設定 ~OpenID Connect編~ 2025年7月28日 日本オラクル株式会社
Safe harbor statement 以下の事項は、弊社の一般的な製品の方向性に関する概要を説明するものです。また、 情報提供を唯一の目的とするものであり、いかなる契約にも組み込むことはできません。以 下の事項は、マテリアルやコード、機能を提供することを確約するものではないため、購買 決定を行う際の判断材料になさらないで下さい。 オラクル製品に関して記載されている機能の開発、リリース、時期及び価格については、弊 社の裁量により決定され、変更される可能性があります。 Copyright
© 2025, Oracle and/or its affiliates 2
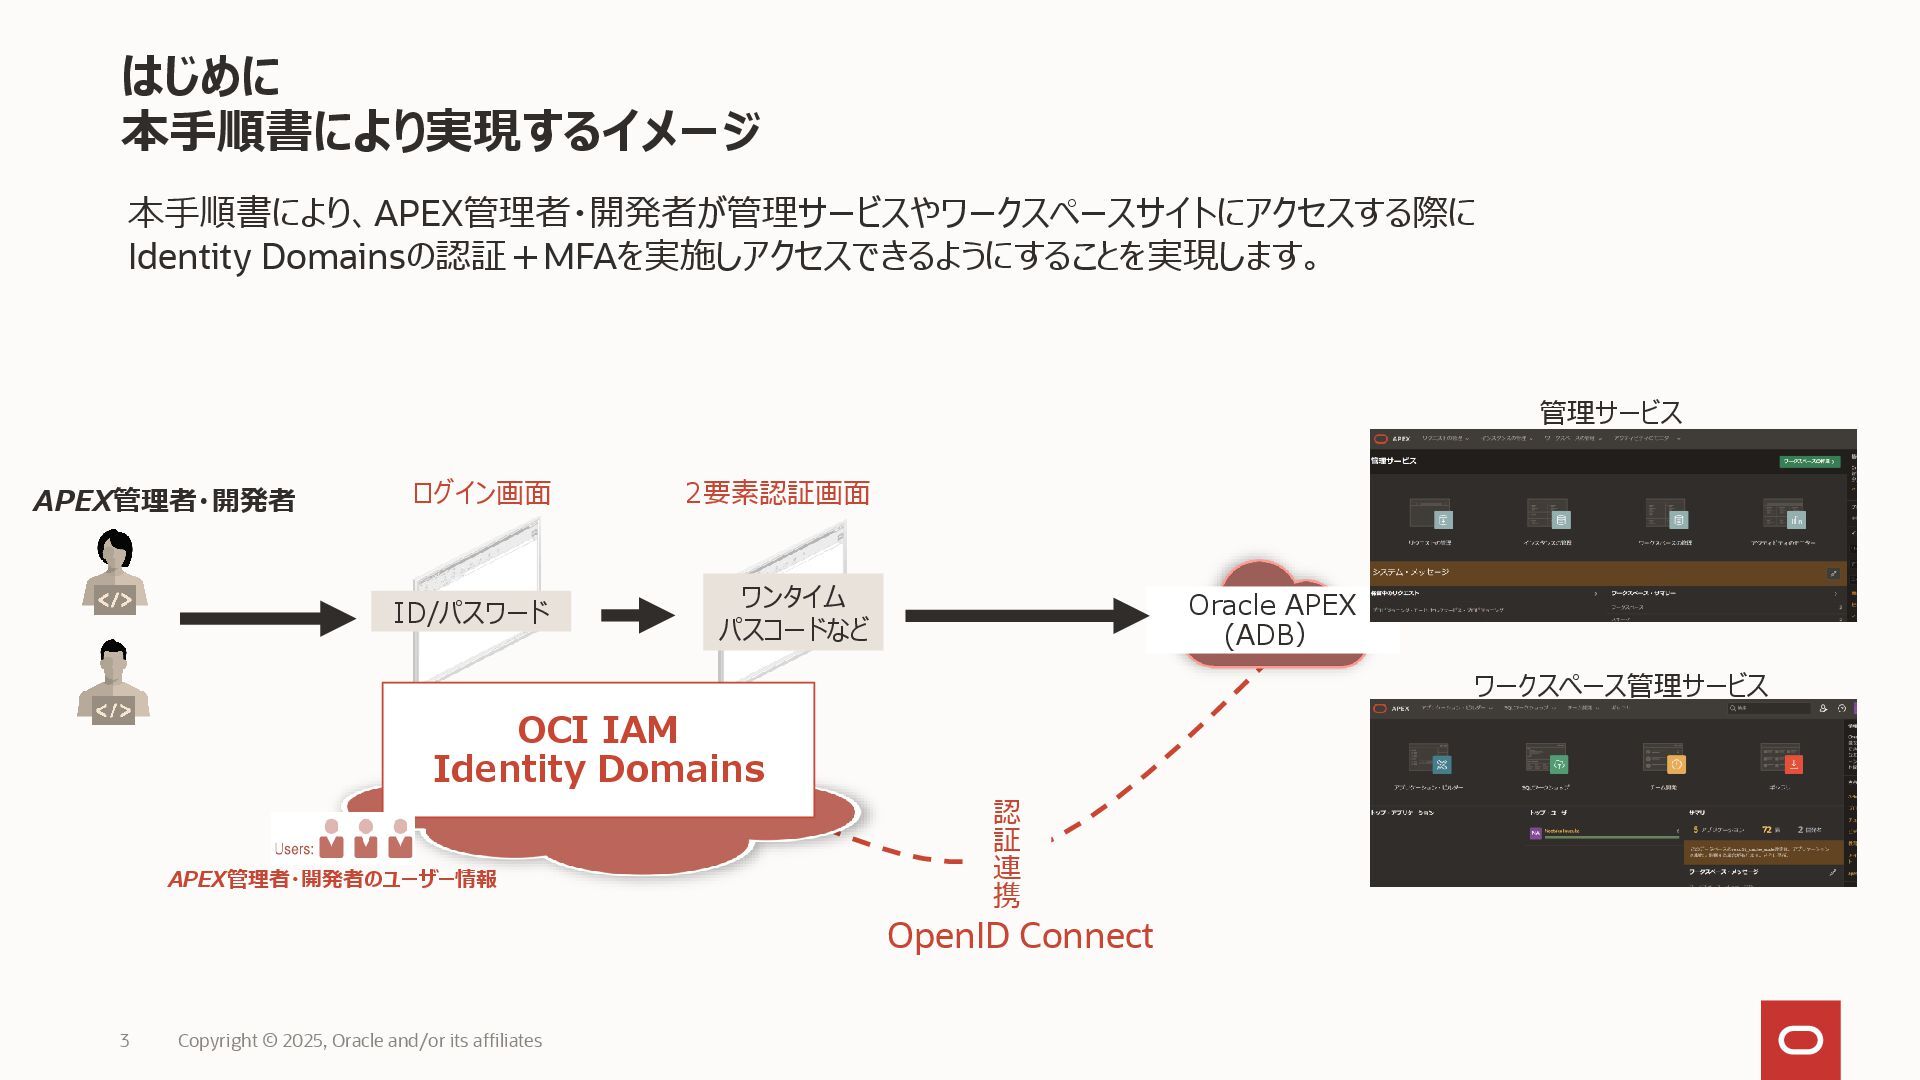
はじめに 本手順書により実現するイメージ Copyright © 2025, Oracle and/or its affiliates 3
本手順書により、APEX管理者・開発者が管理サービスやワークスペースサイトにアクセスする際に Identity Domainsの認証+MFAを実施しアクセスできるようにすることを実現します。 APEX管理者・開発者 ログイン画面 ID/パスワード 2要素認証画面 ワンタイム パスコードなど OCI IAM Identity Domains Oracle APEX (ADB) OpenID Connect 認 証 連 携 APEX管理者・開発者のユーザー情報 管理サービス ワークスペース管理サービス
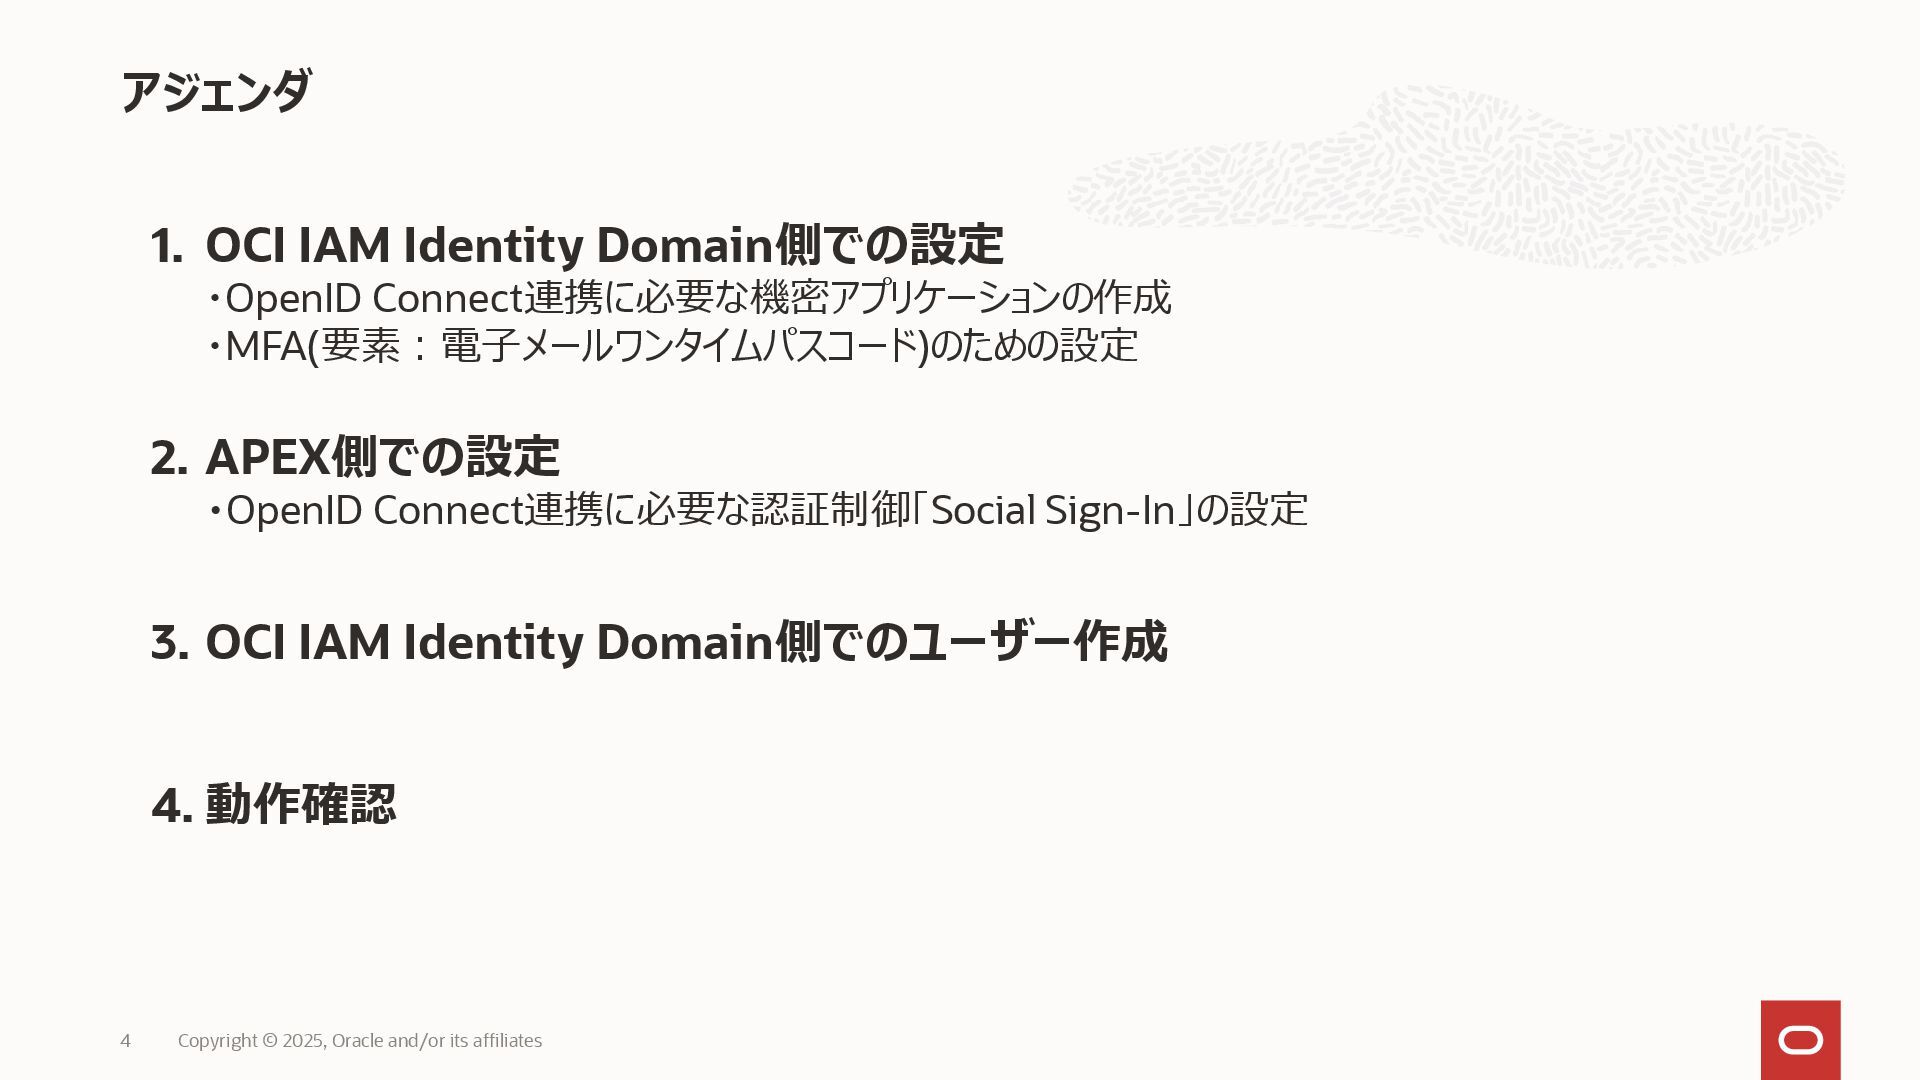
アジェンダ Copyright © 2025, Oracle and/or its affiliates 4 1.
OCI IAM Identity Domain側での設定 ・OpenID Connect連携に必要な機密アプリケーションの作成 ・MFA(要素:電子メールワンタイムパスコード)のための設定 2. APEX側での設定 ・OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 3. OCI IAM Identity Domain側でのユーザー作成 4. 動作確認
1.OCI IAM Identity Domain側での設定 ・OpenID Connect連携に必要な機密アプリケーションの作成 ・MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025,
Oracle and/or its affiliates 5
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 6
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 7
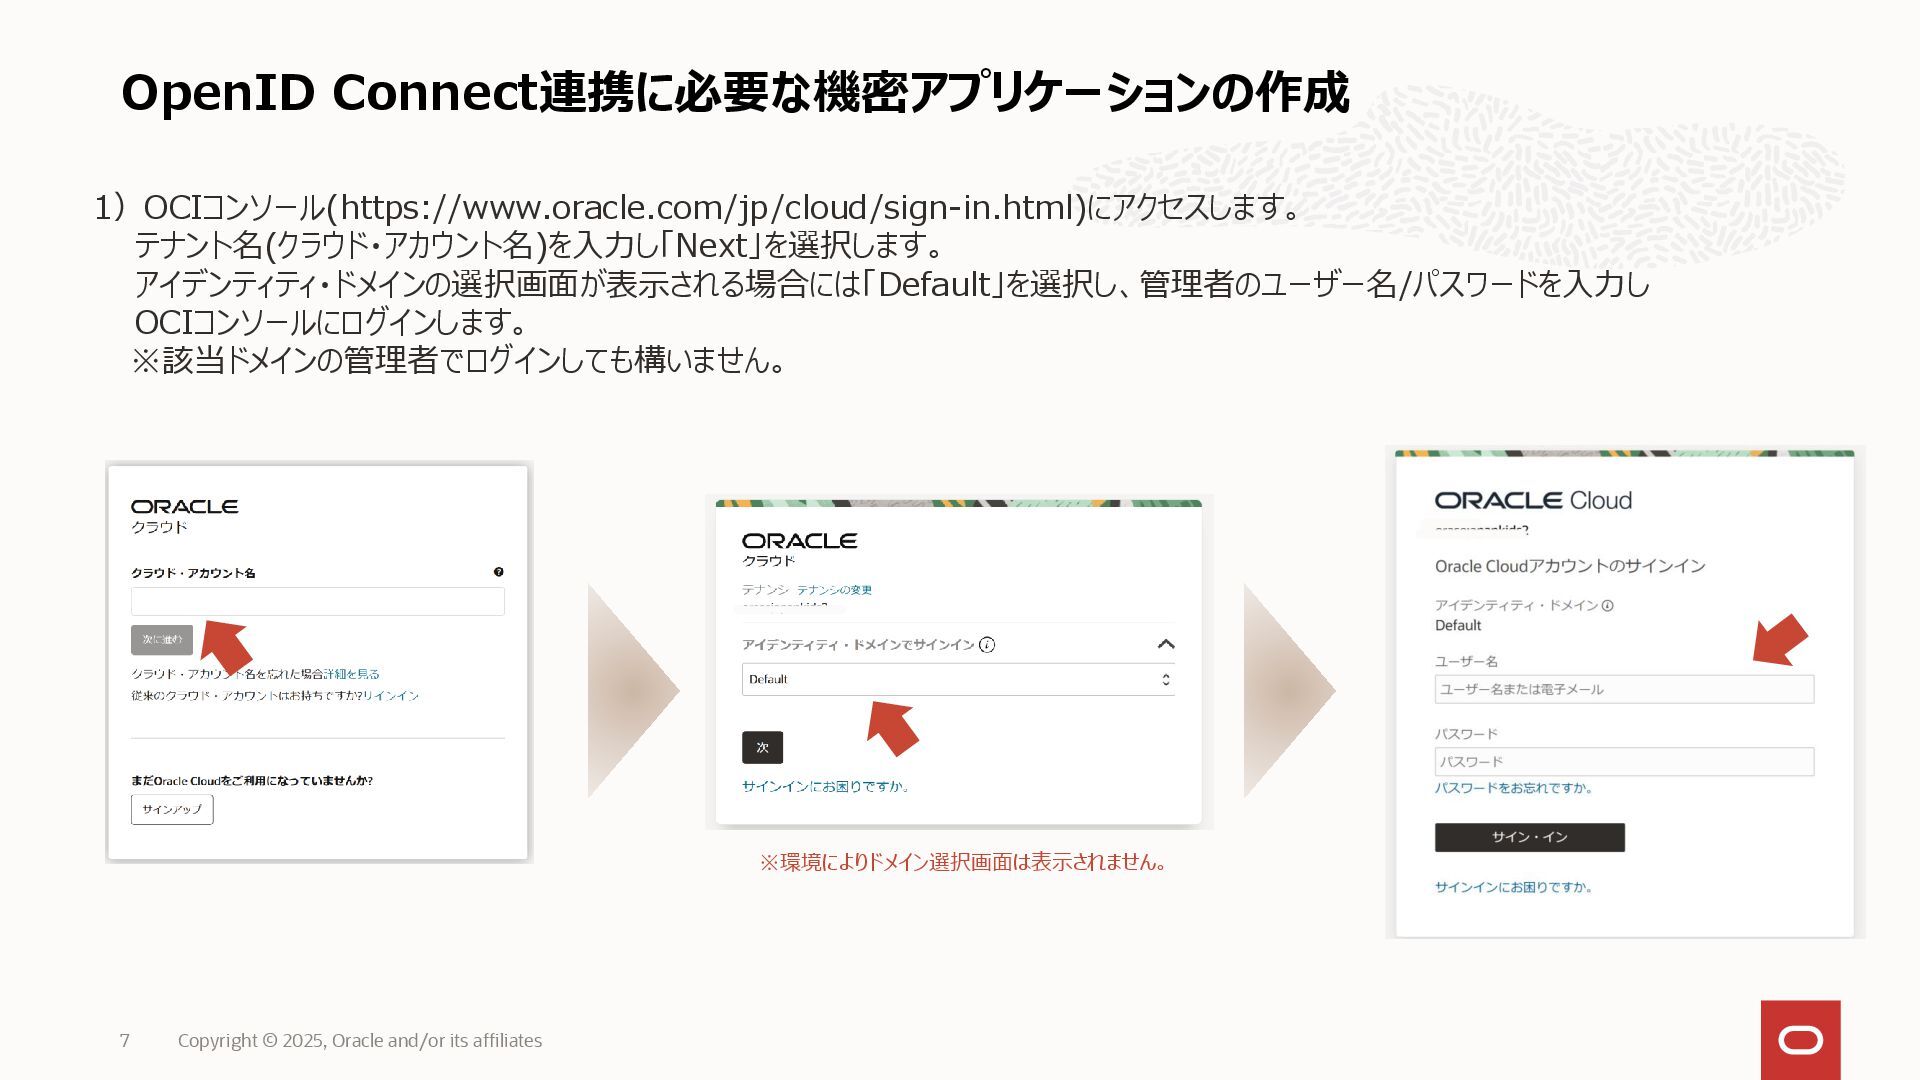
1)OCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択画面が表示される場合には「Default」を選択し、管理者のユーザー名/パスワードを入力し OCIコンソールにログインします。 ※該当ドメインの管理者でログインしても構いません。 ※環境によりドメイン選択画面は表示されません。
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 8
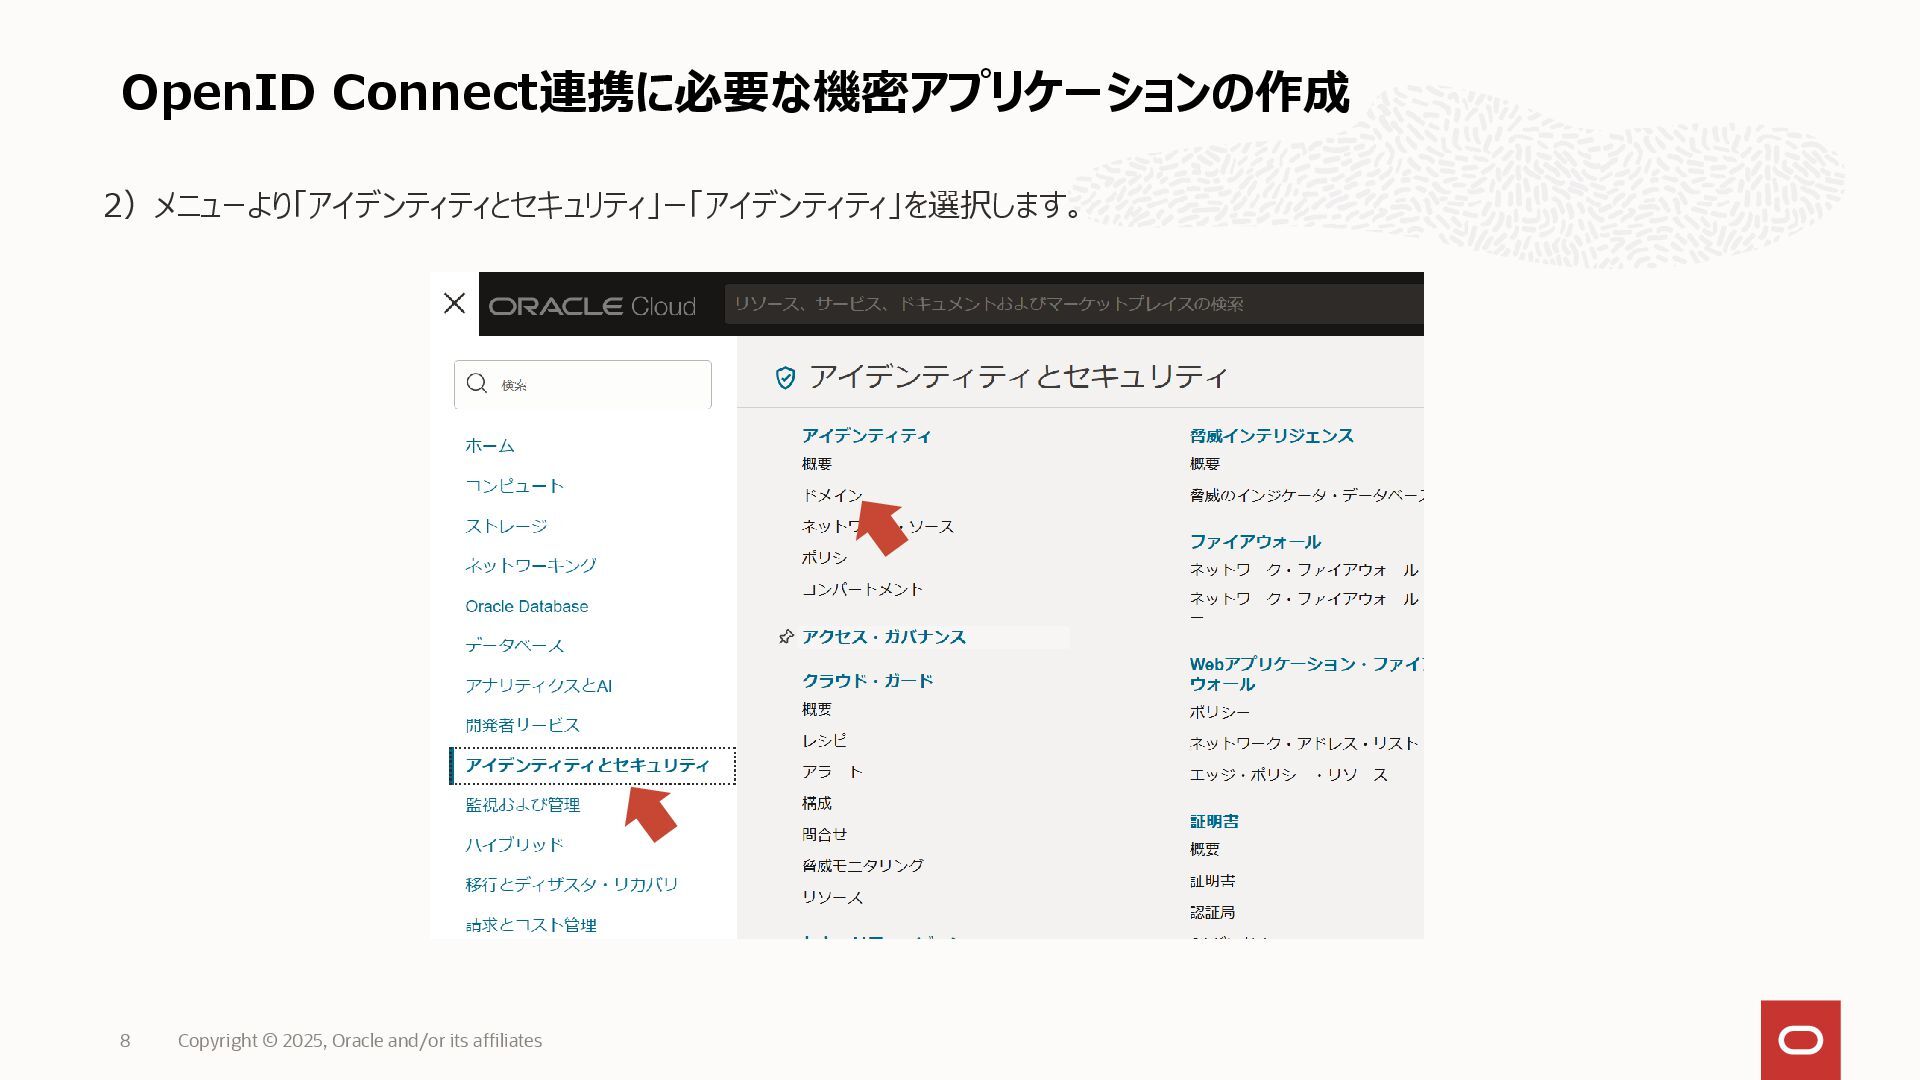
2)メニューより「アイデンティティとセキュリティ」ー「アイデンティティ」を選択します。
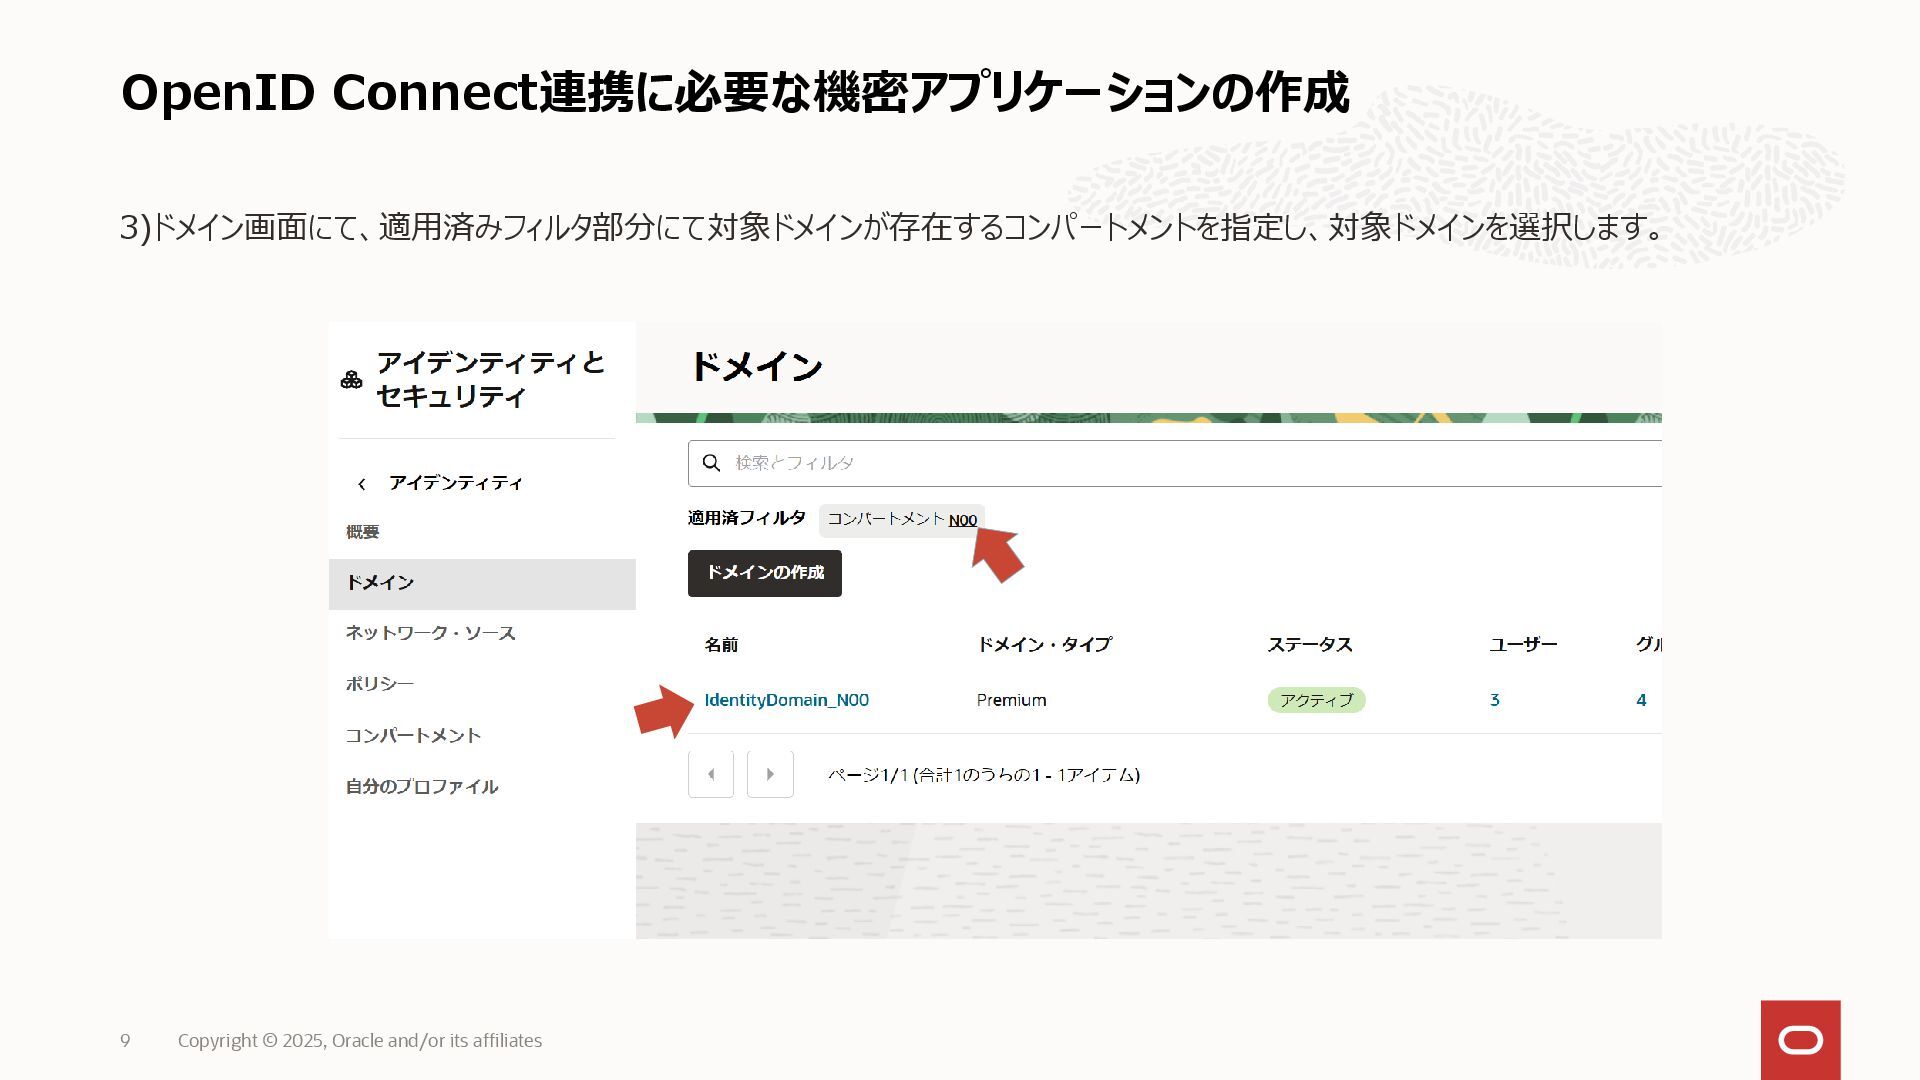
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 9
3)ドメイン画面にて、適用済みフィルタ部分にて対象ドメインが存在するコンパートメントを指定し、対象ドメインを選択します。
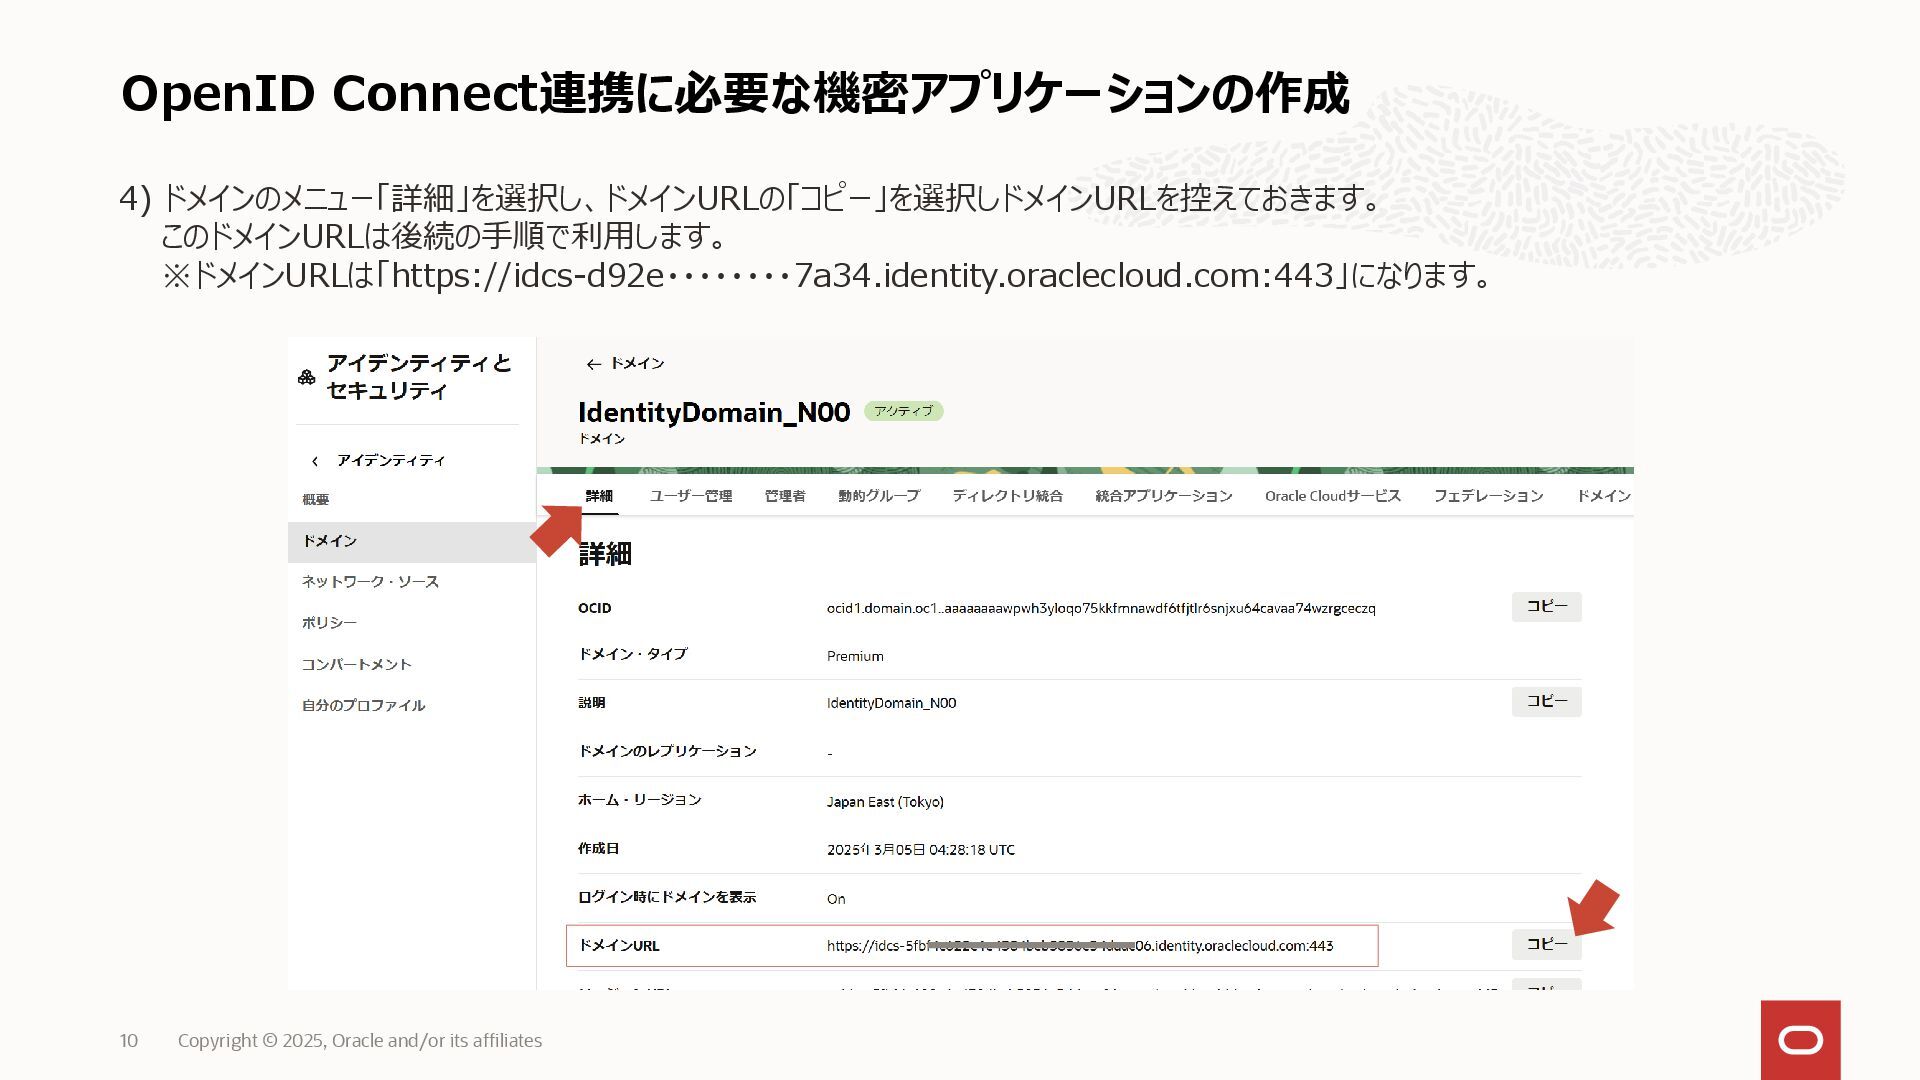
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 10
4) ドメインのメニュー「詳細」を選択し、ドメインURLの「コピー」を選択しドメインURLを控えておきます。 このドメインURLは後続の手順で利用します。 ※ドメインURLは「https://idcs-d92e・・・・・・・・7a34.identity.oraclecloud.com:443」になります。
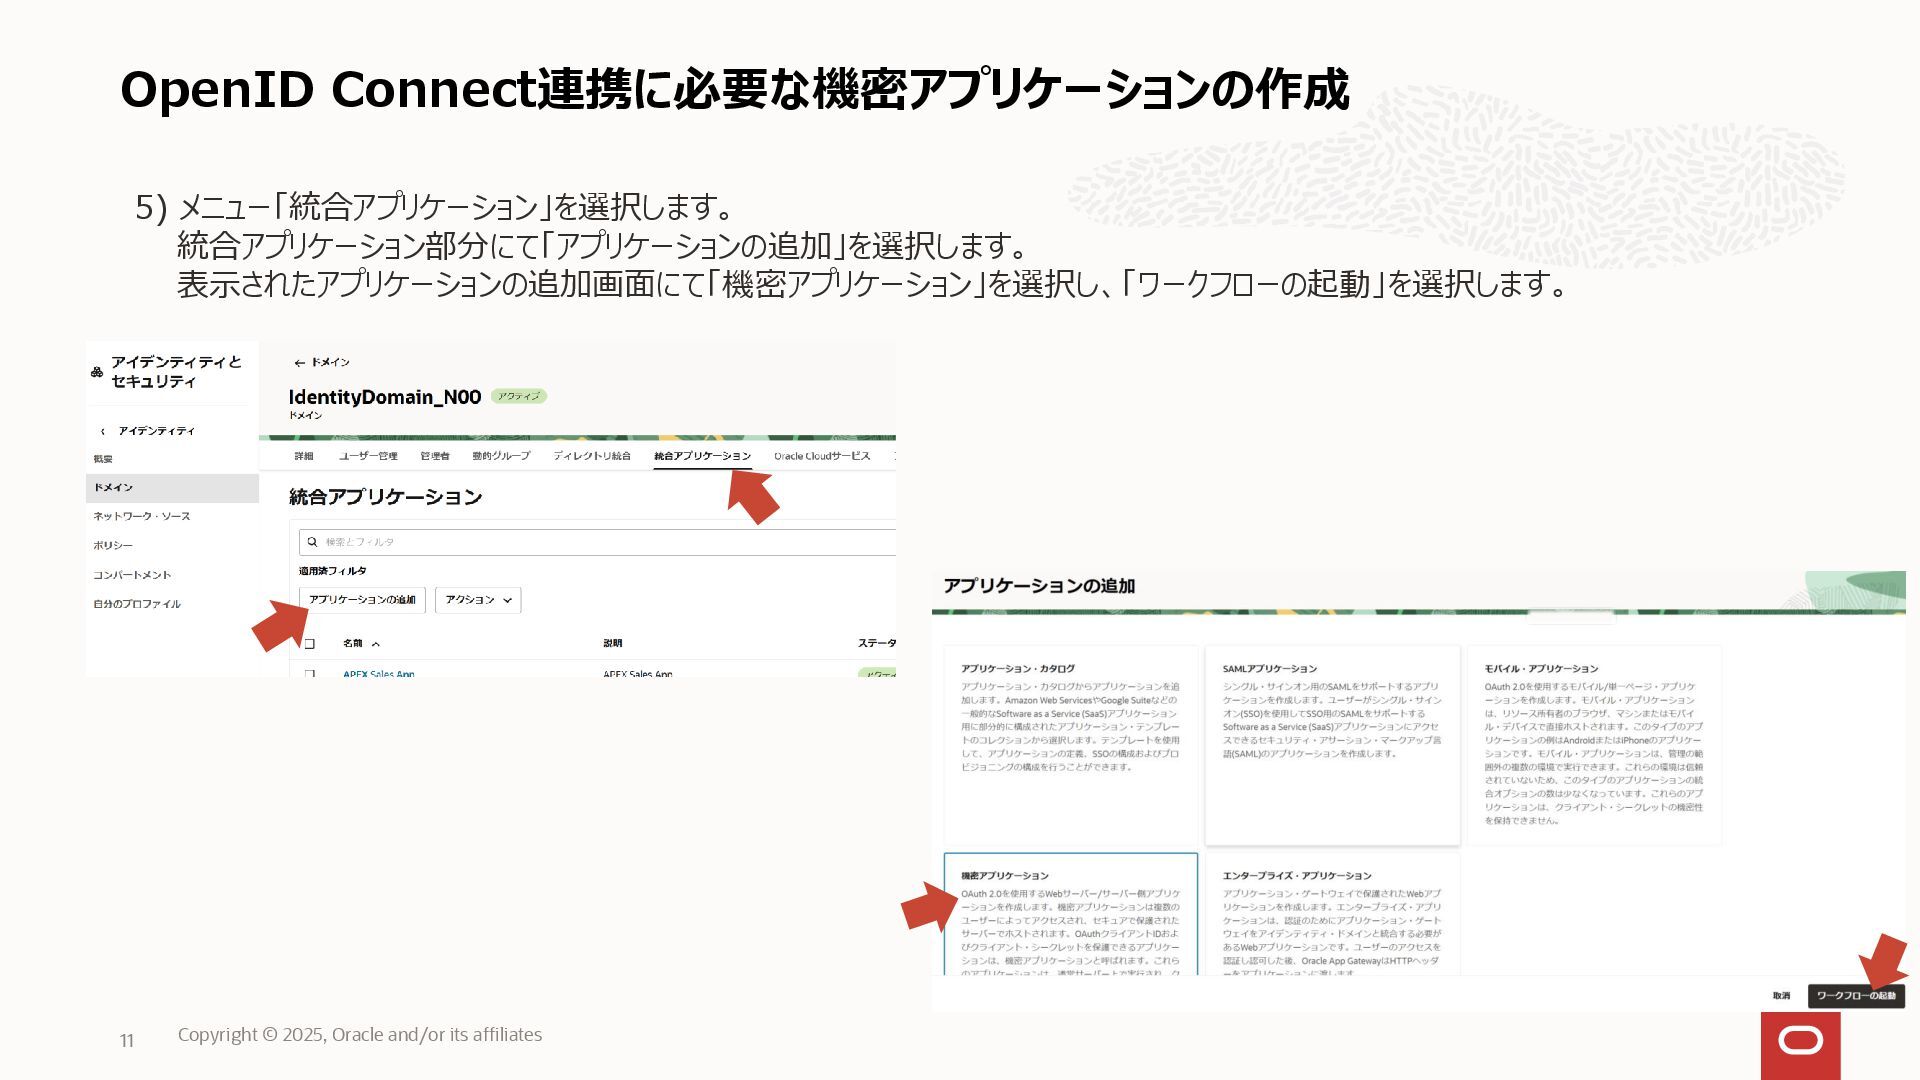
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 11
5) メニュー「統合アプリケーション」を選択します。 統合アプリケーション部分にて「アプリケーションの追加」を選択します。 表示されたアプリケーションの追加画面にて「機密アプリケーション」を選択し、「ワークフローの起動」を選択します。
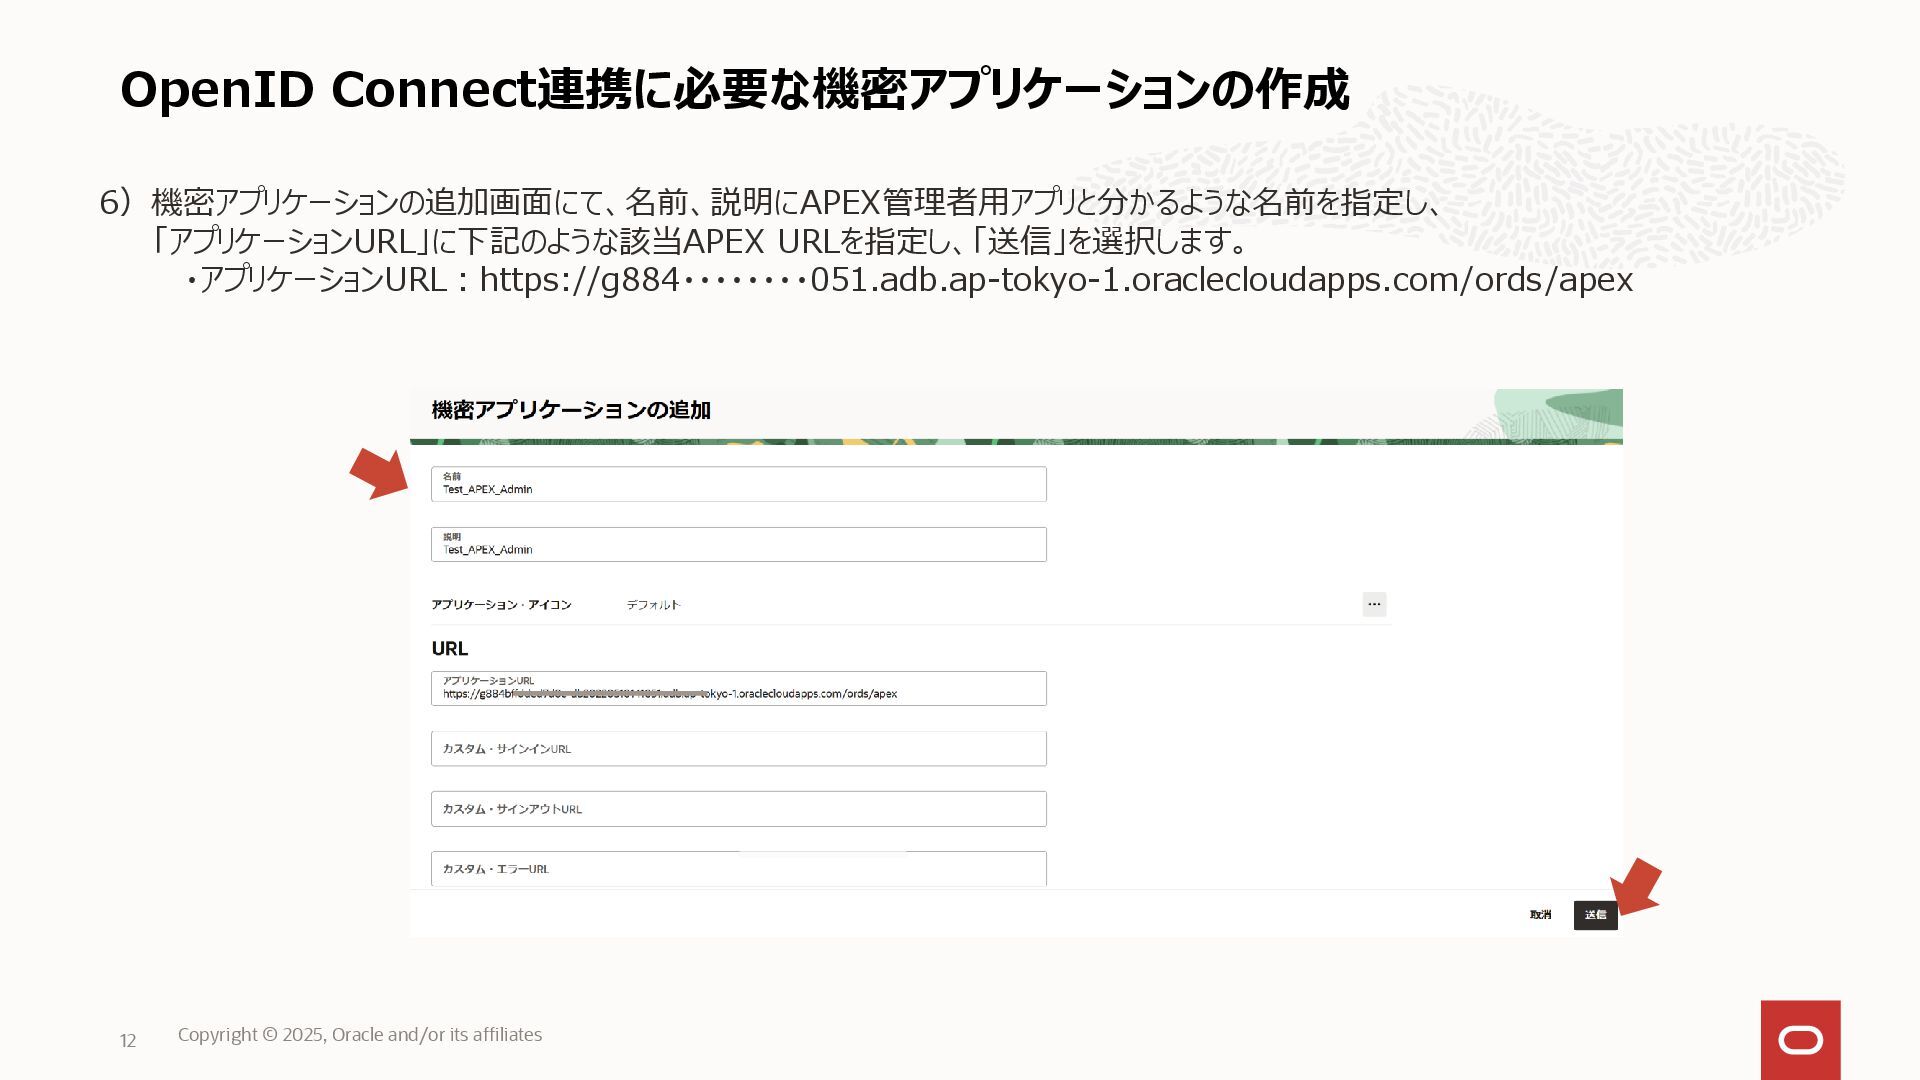
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 12
6)機密アプリケーションの追加画面にて、名前、説明にAPEX管理者用アプリと分かるような名前を指定し、 「アプリケーションURL」に下記のような該当APEX URLを指定し、「送信」を選択します。 ・アプリケーションURL:https://g884・・・・・・・・051.adb.ap-tokyo-1.oraclecloudapps.com/ords/apex
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 13
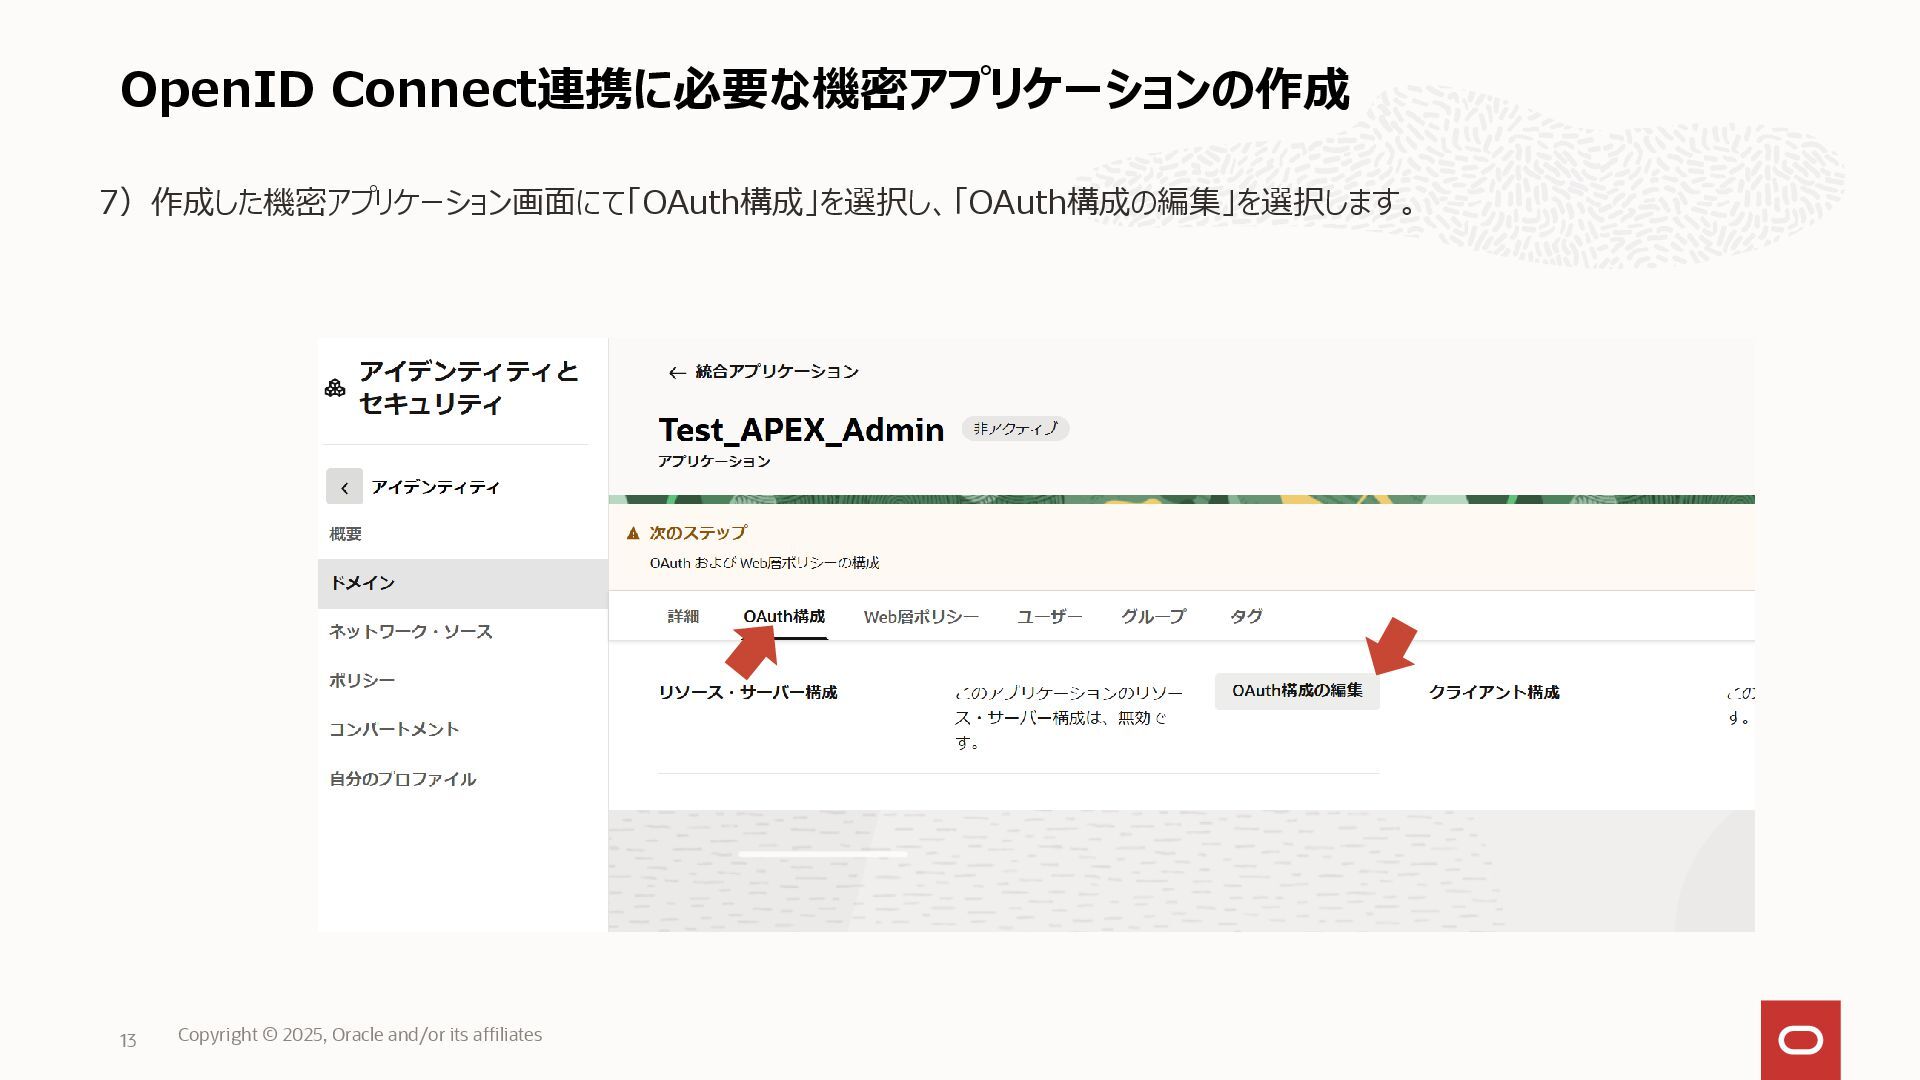
7)作成した機密アプリケーション画面にて「OAuth構成」を選択し、「OAuth構成の編集」を選択します。
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 14
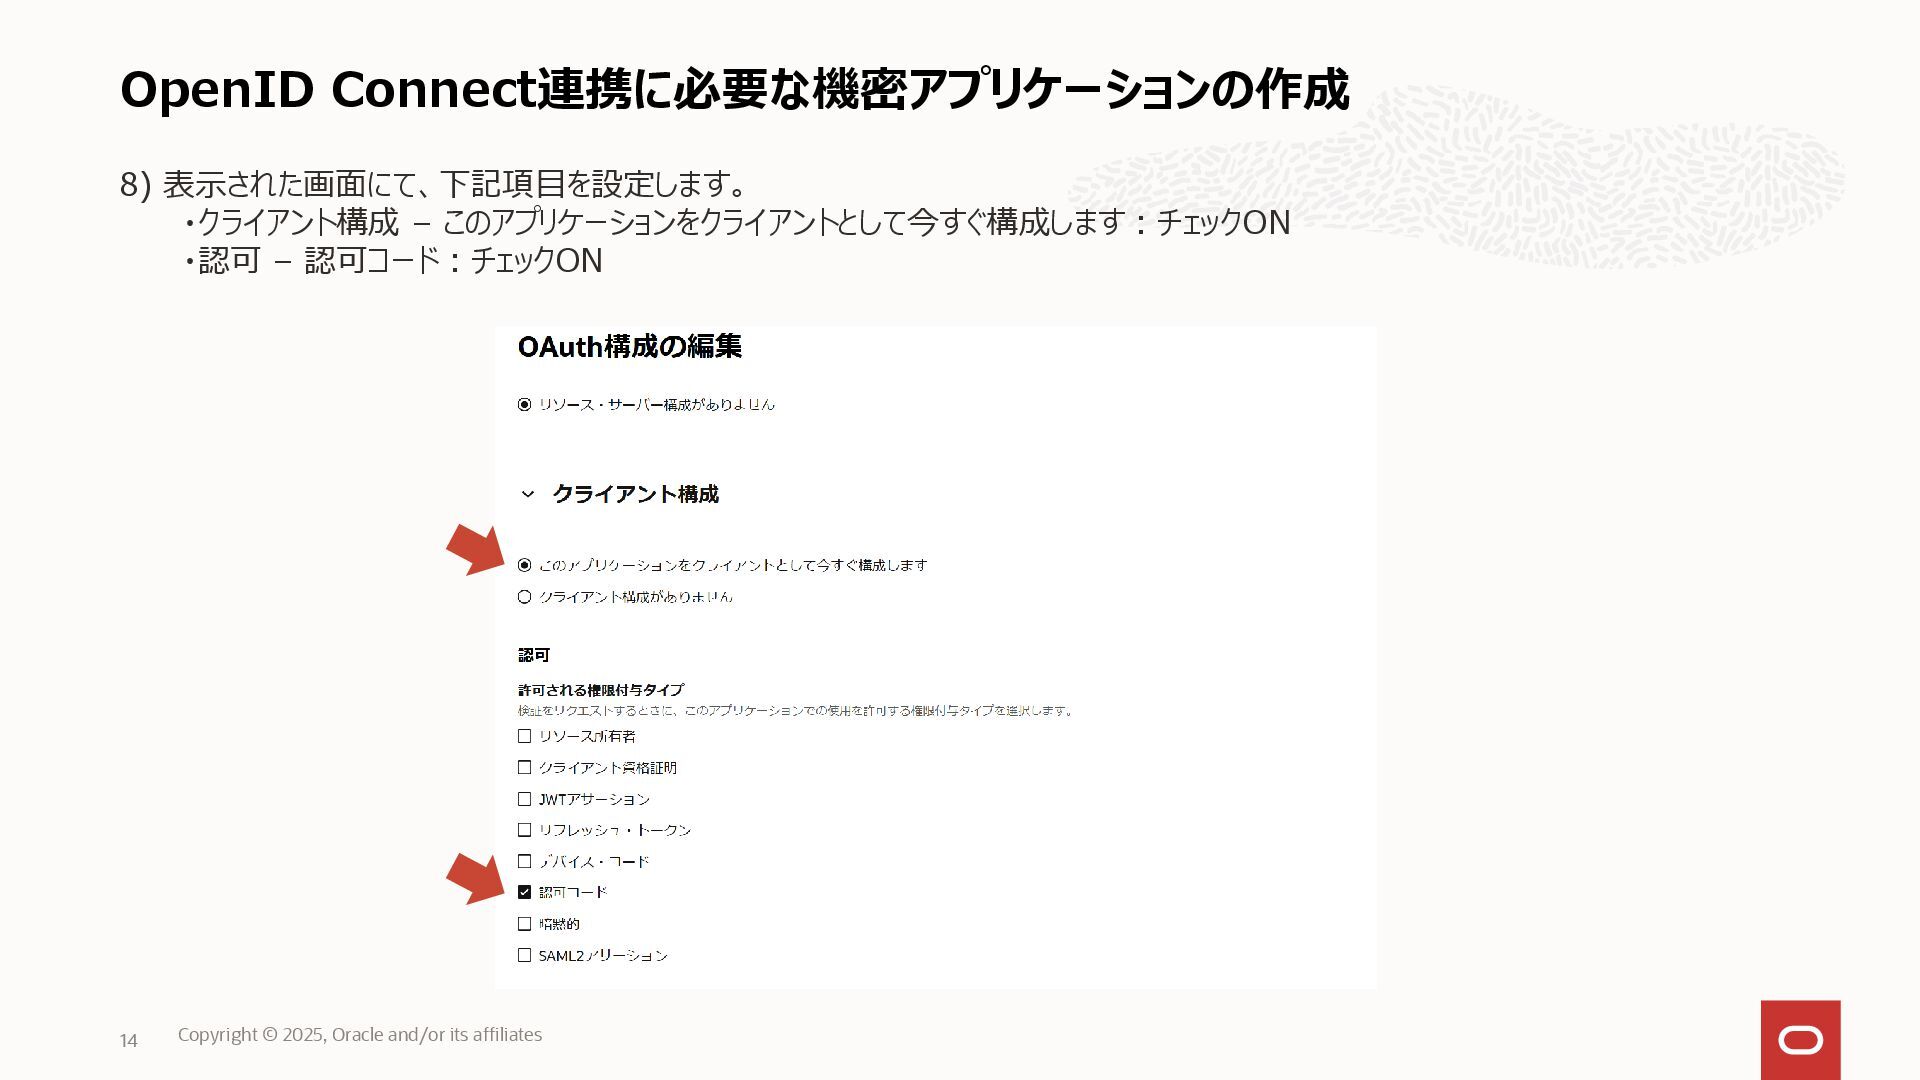
8) 表示された画面にて、下記項目を設定します。 ・クライアント構成 – このアプリケーションをクライアントとして今すぐ構成します:チェックON ・認可 – 認可コード:チェックON
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 15
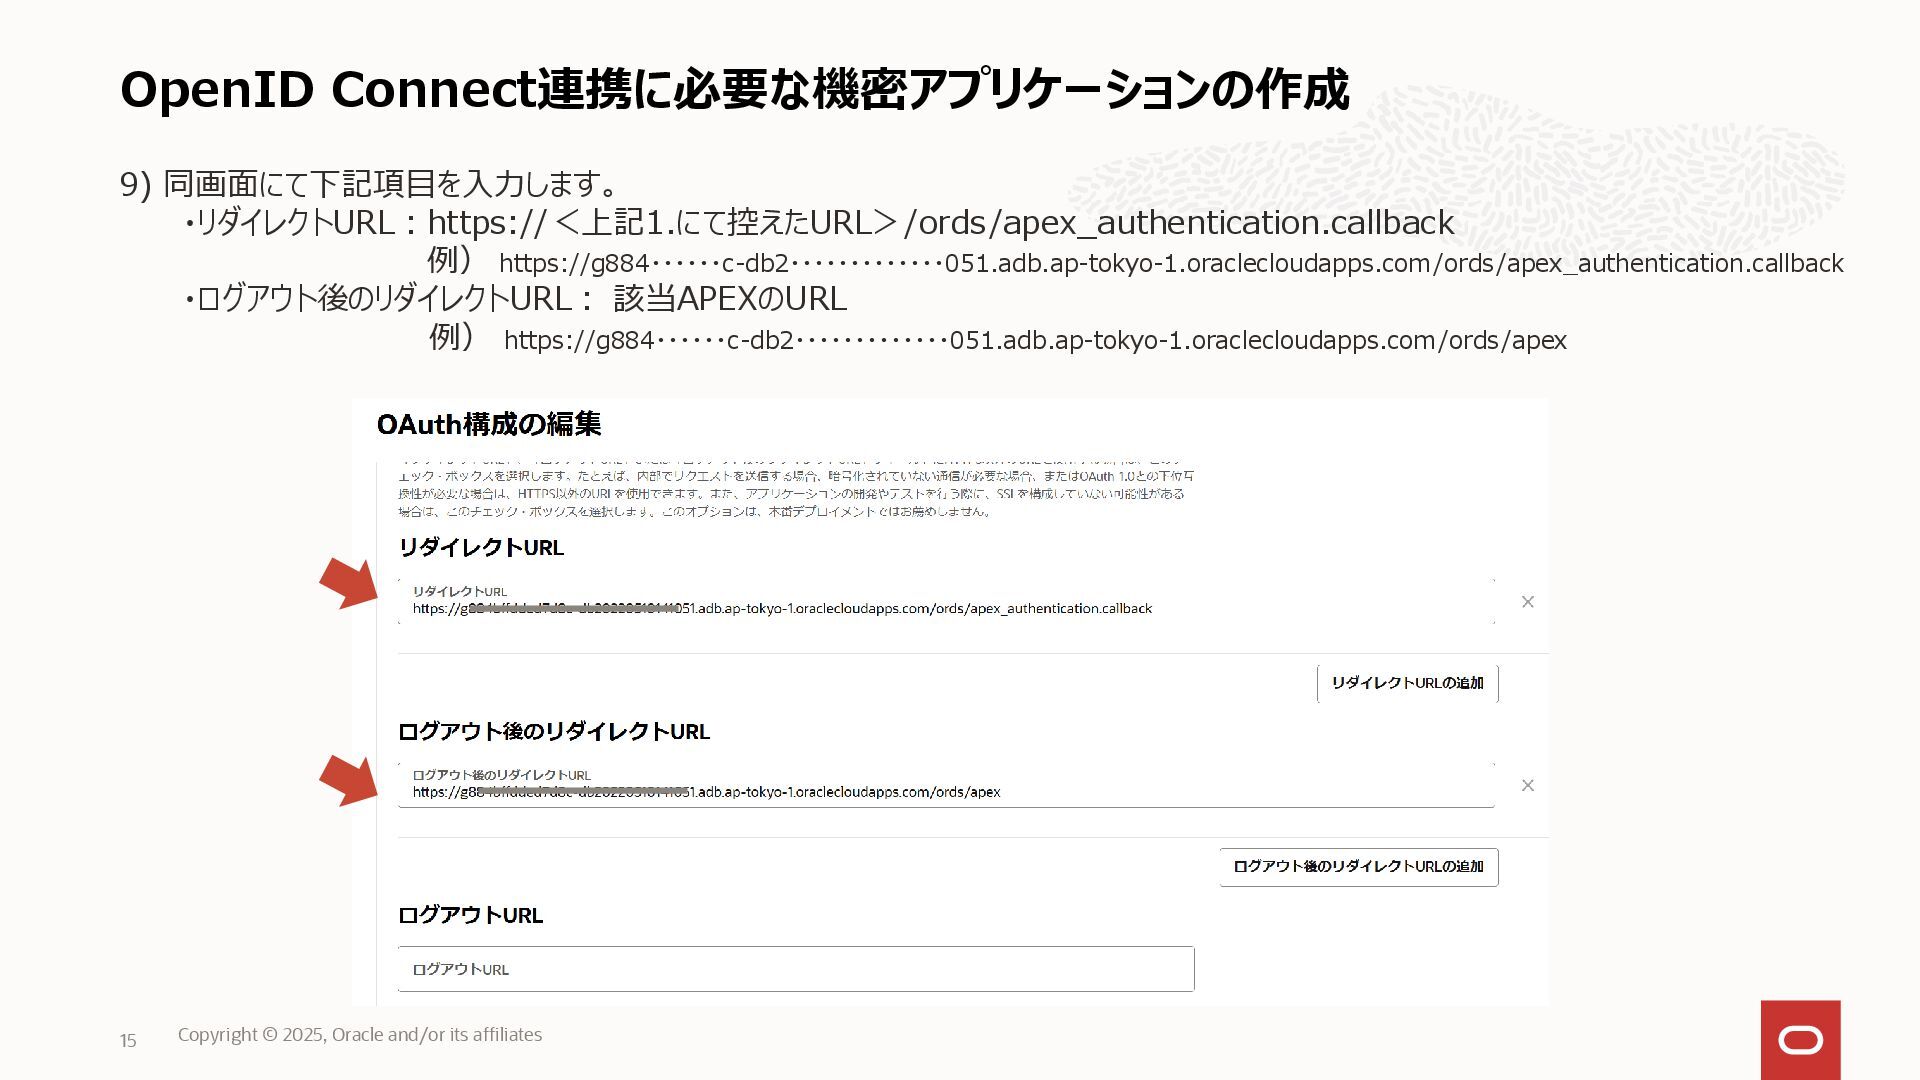
9) 同画面にて下記項目を入力します。 ・リダイレクトURL:https://<上記1.にて控えたURL>/ords/apex_authentication.callback 例) https://g884・・・・・・c-db2・・・・・・・・・・・・・051.adb.ap-tokyo-1.oraclecloudapps.com/ords/apex_authentication.callback ・ログアウト後のリダイレクトURL: 該当APEXのURL 例) https://g884・・・・・・c-db2・・・・・・・・・・・・・051.adb.ap-tokyo-1.oraclecloudapps.com/ords/apex
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 16
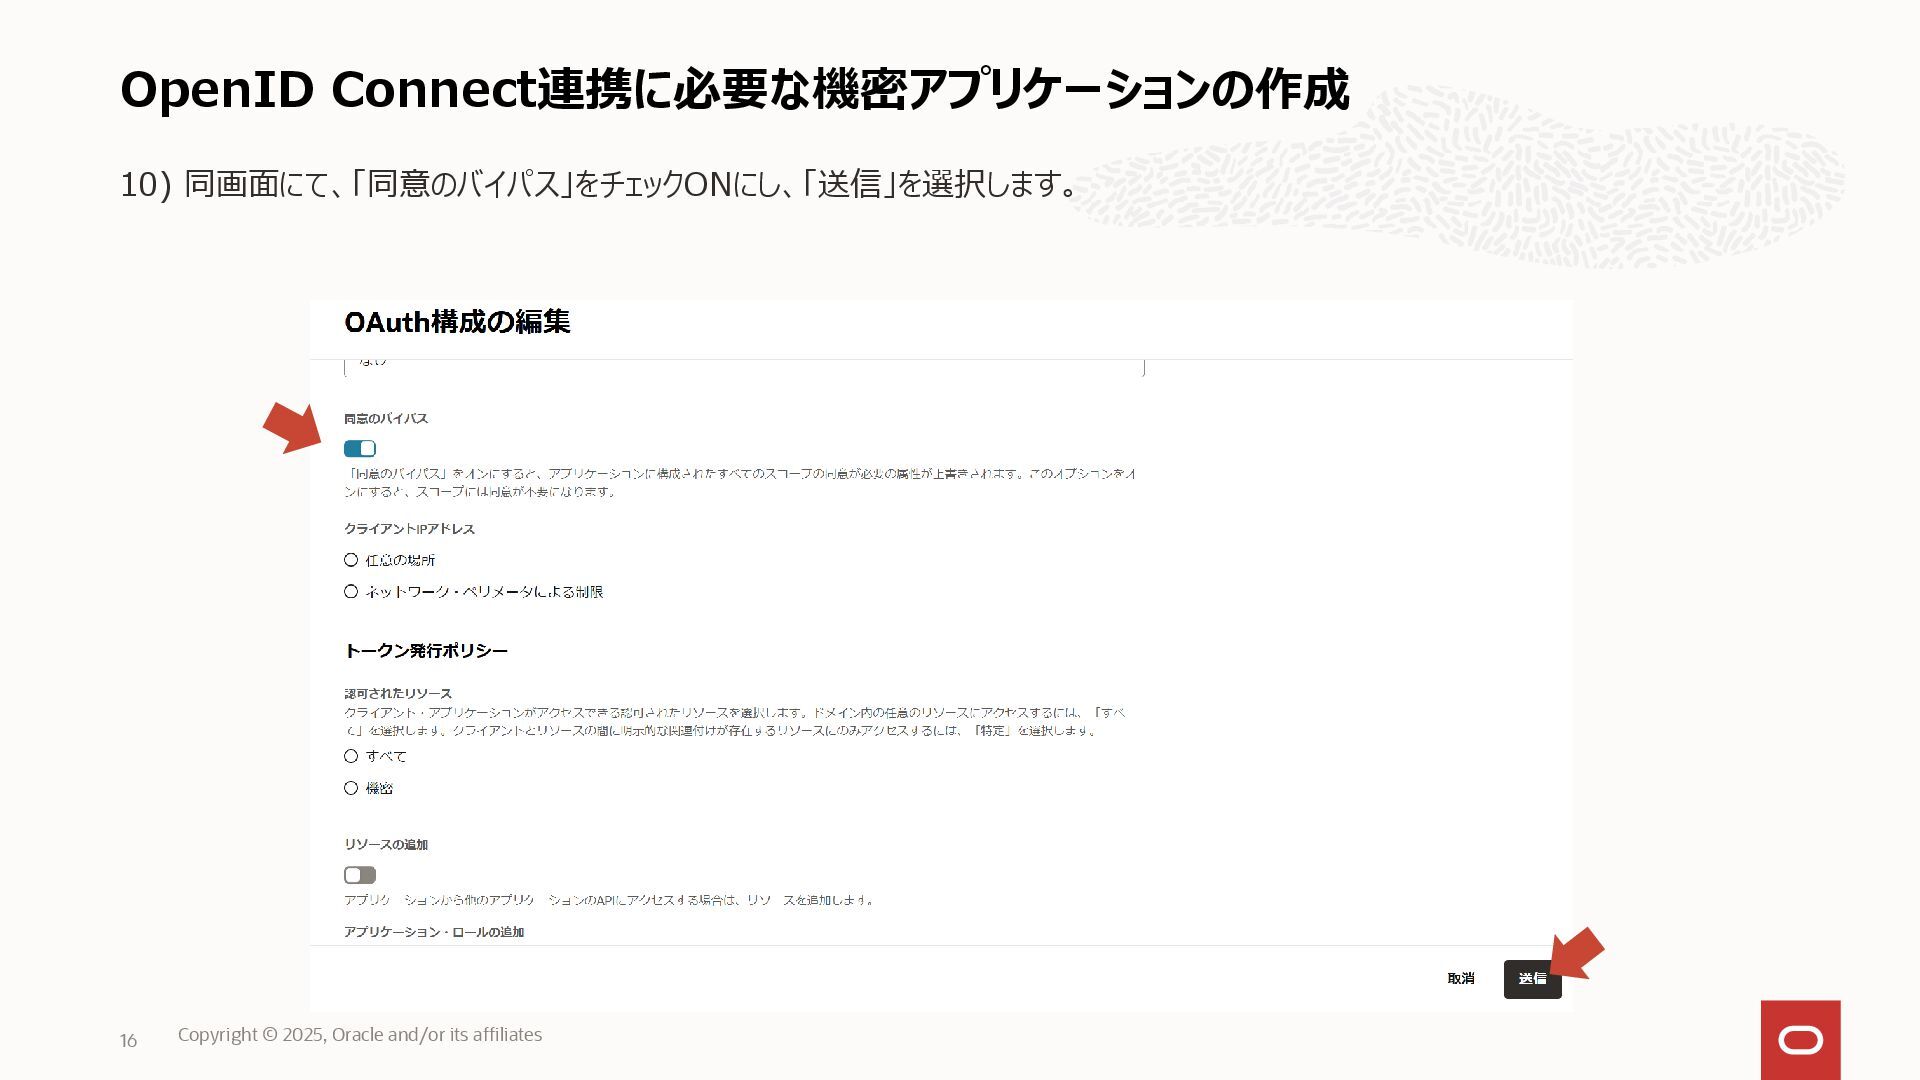
10) 同画面にて、「同意のバイパス」をチェックONにし、「送信」を選択します。
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 17
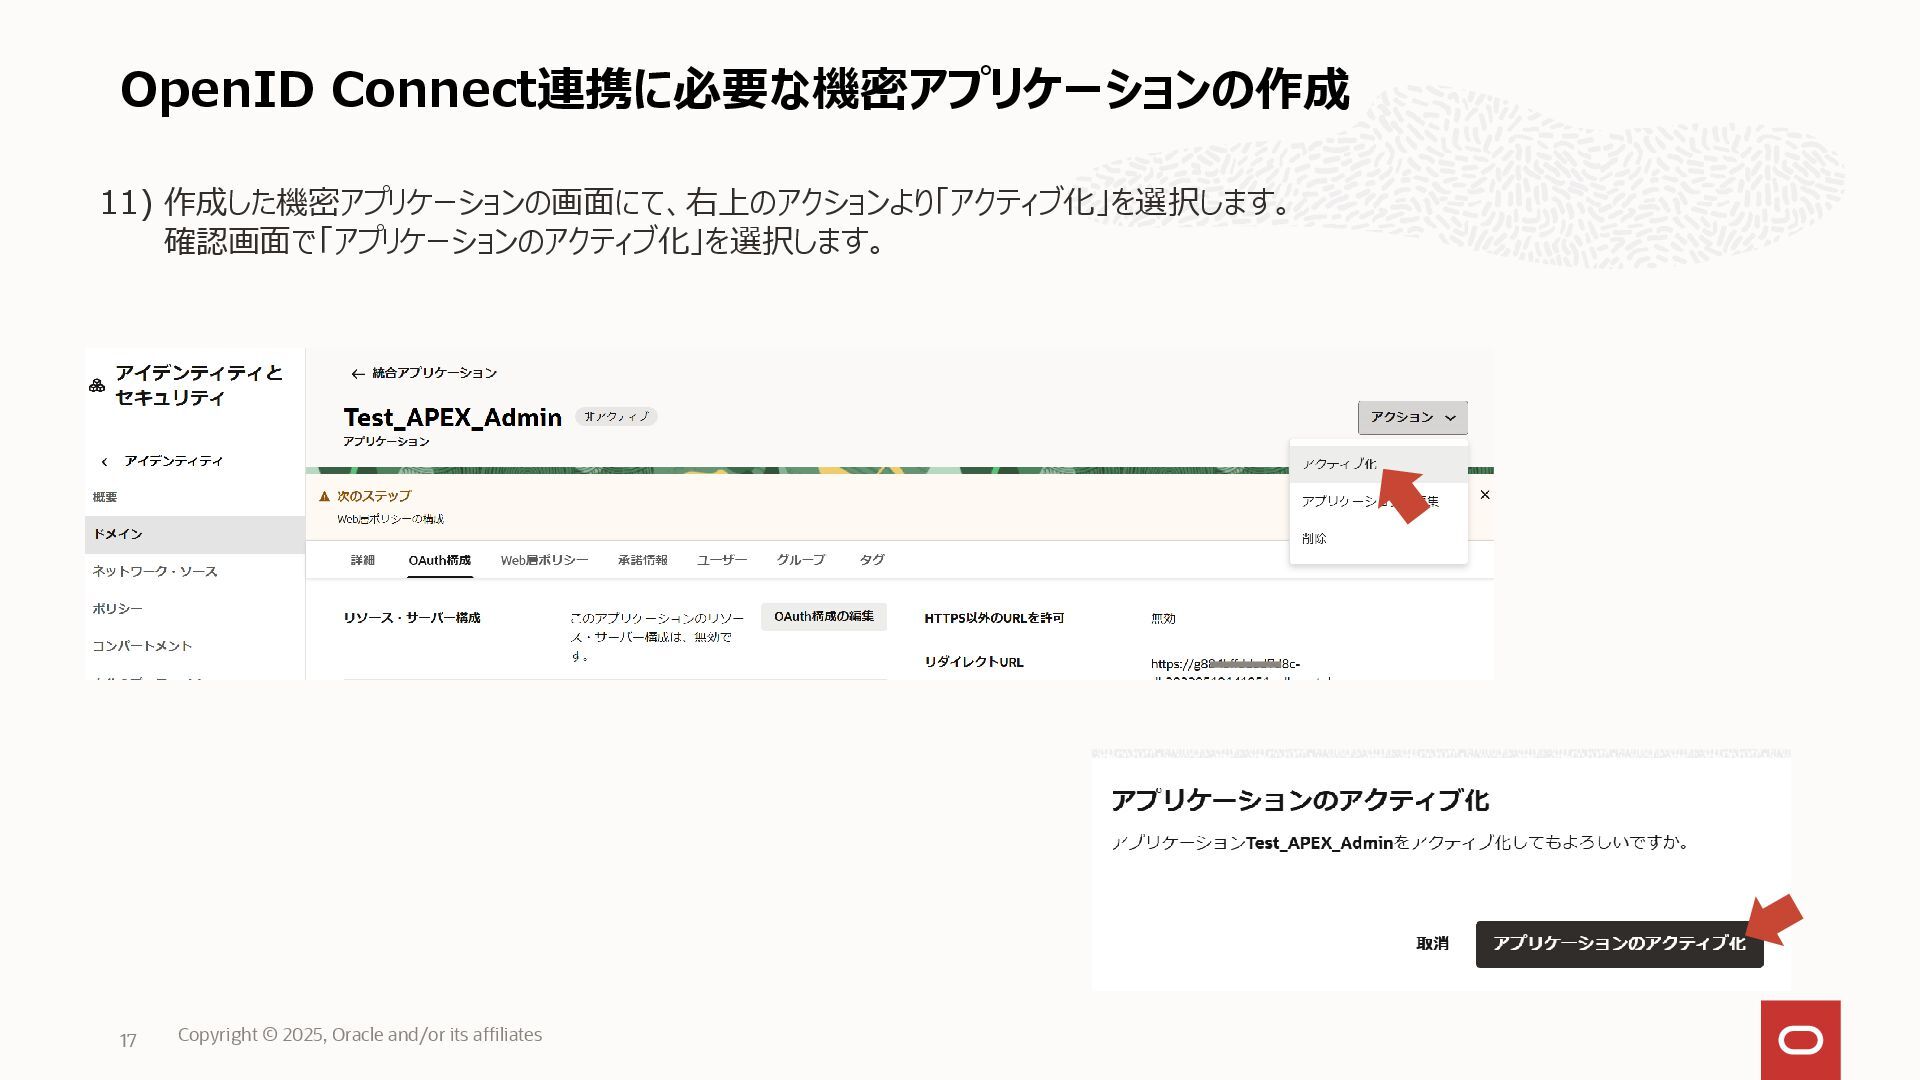
11) 作成した機密アプリケーションの画面にて、右上のアクションより「アクティブ化」を選択します。 確認画面で「アプリケーションのアクティブ化」を選択します。
OpenID Connect連携に必要な機密アプリケーションの作成 Copyright © 2025, Oracle and/or its affiliates 18
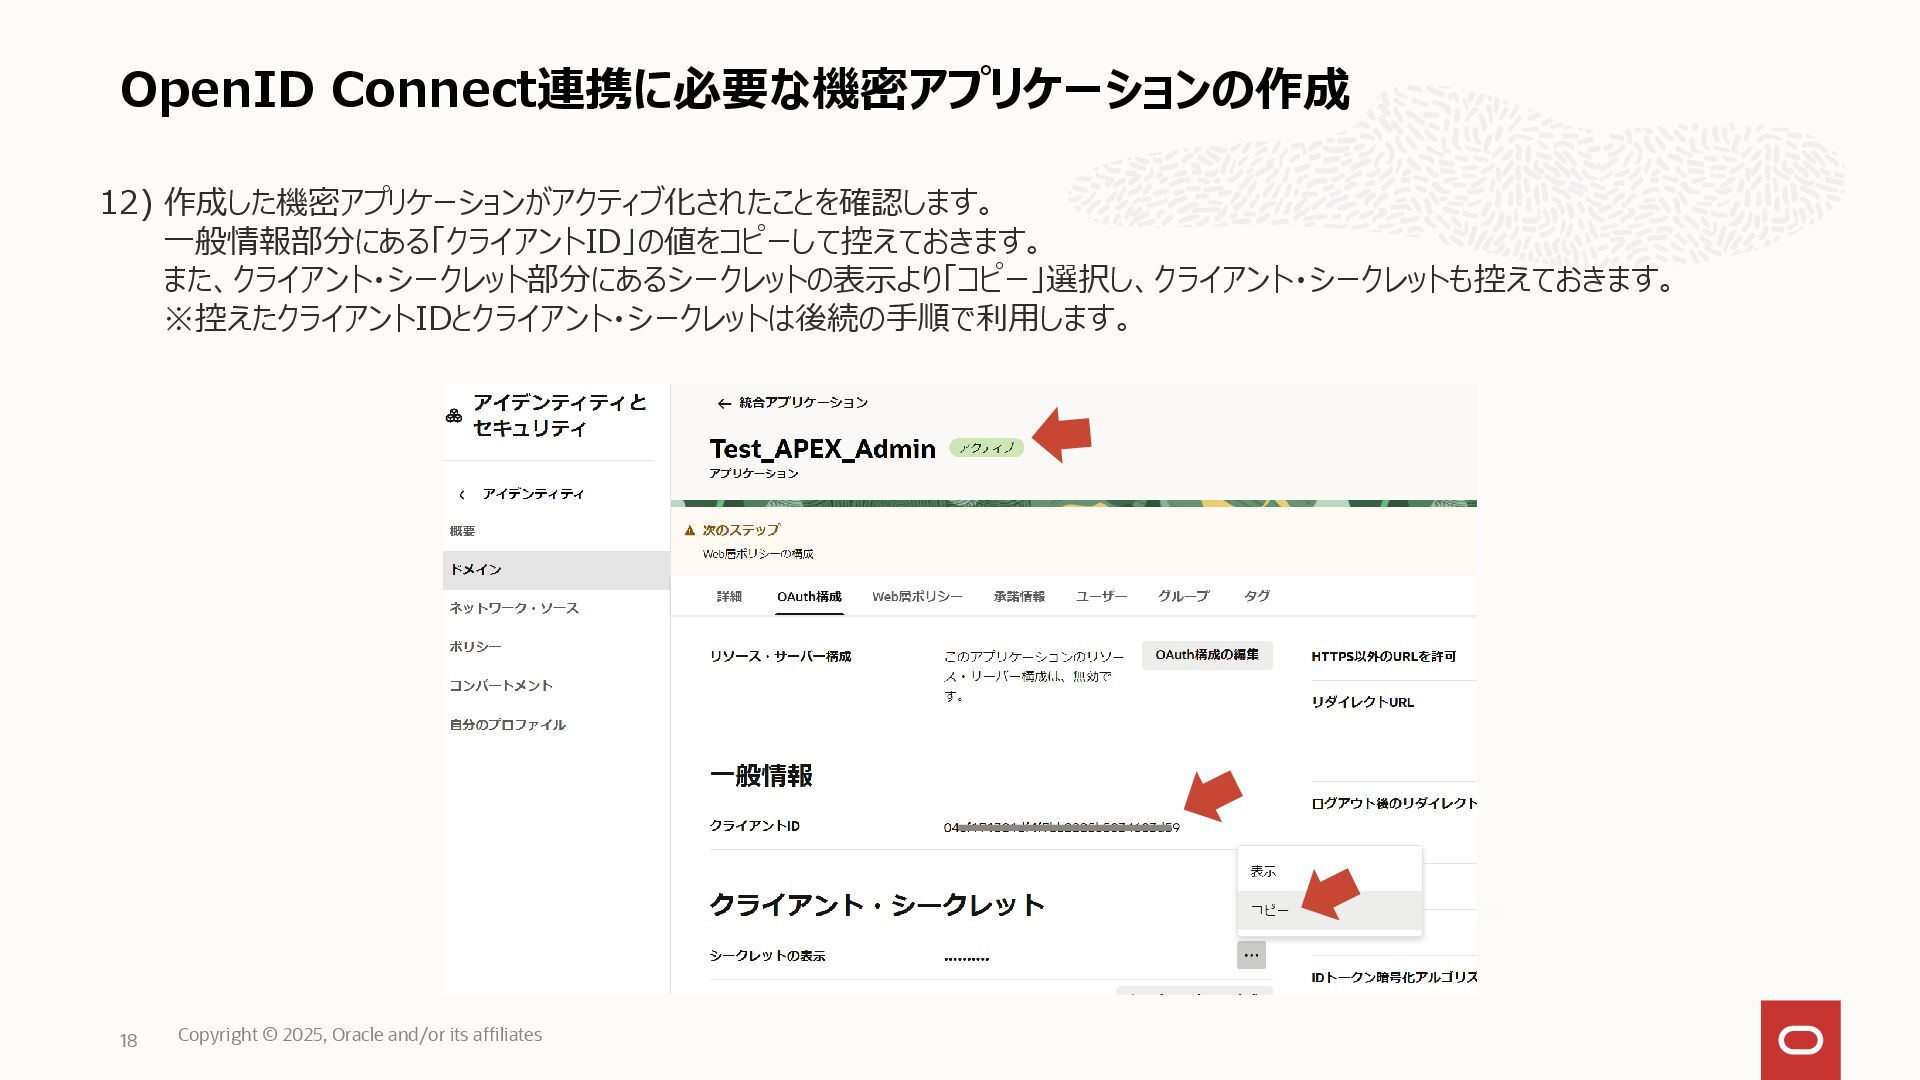
12) 作成した機密アプリケーションがアクティブ化されたことを確認します。 一般情報部分にある「クライアントID」の値をコピーして控えておきます。 また、クライアント・シークレット部分にあるシークレットの表示より「コピー」選択し、クライアント・シークレットも控えておきます。 ※控えたクライアントIDとクライアント・シークレットは後続の手順で利用します。
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 19
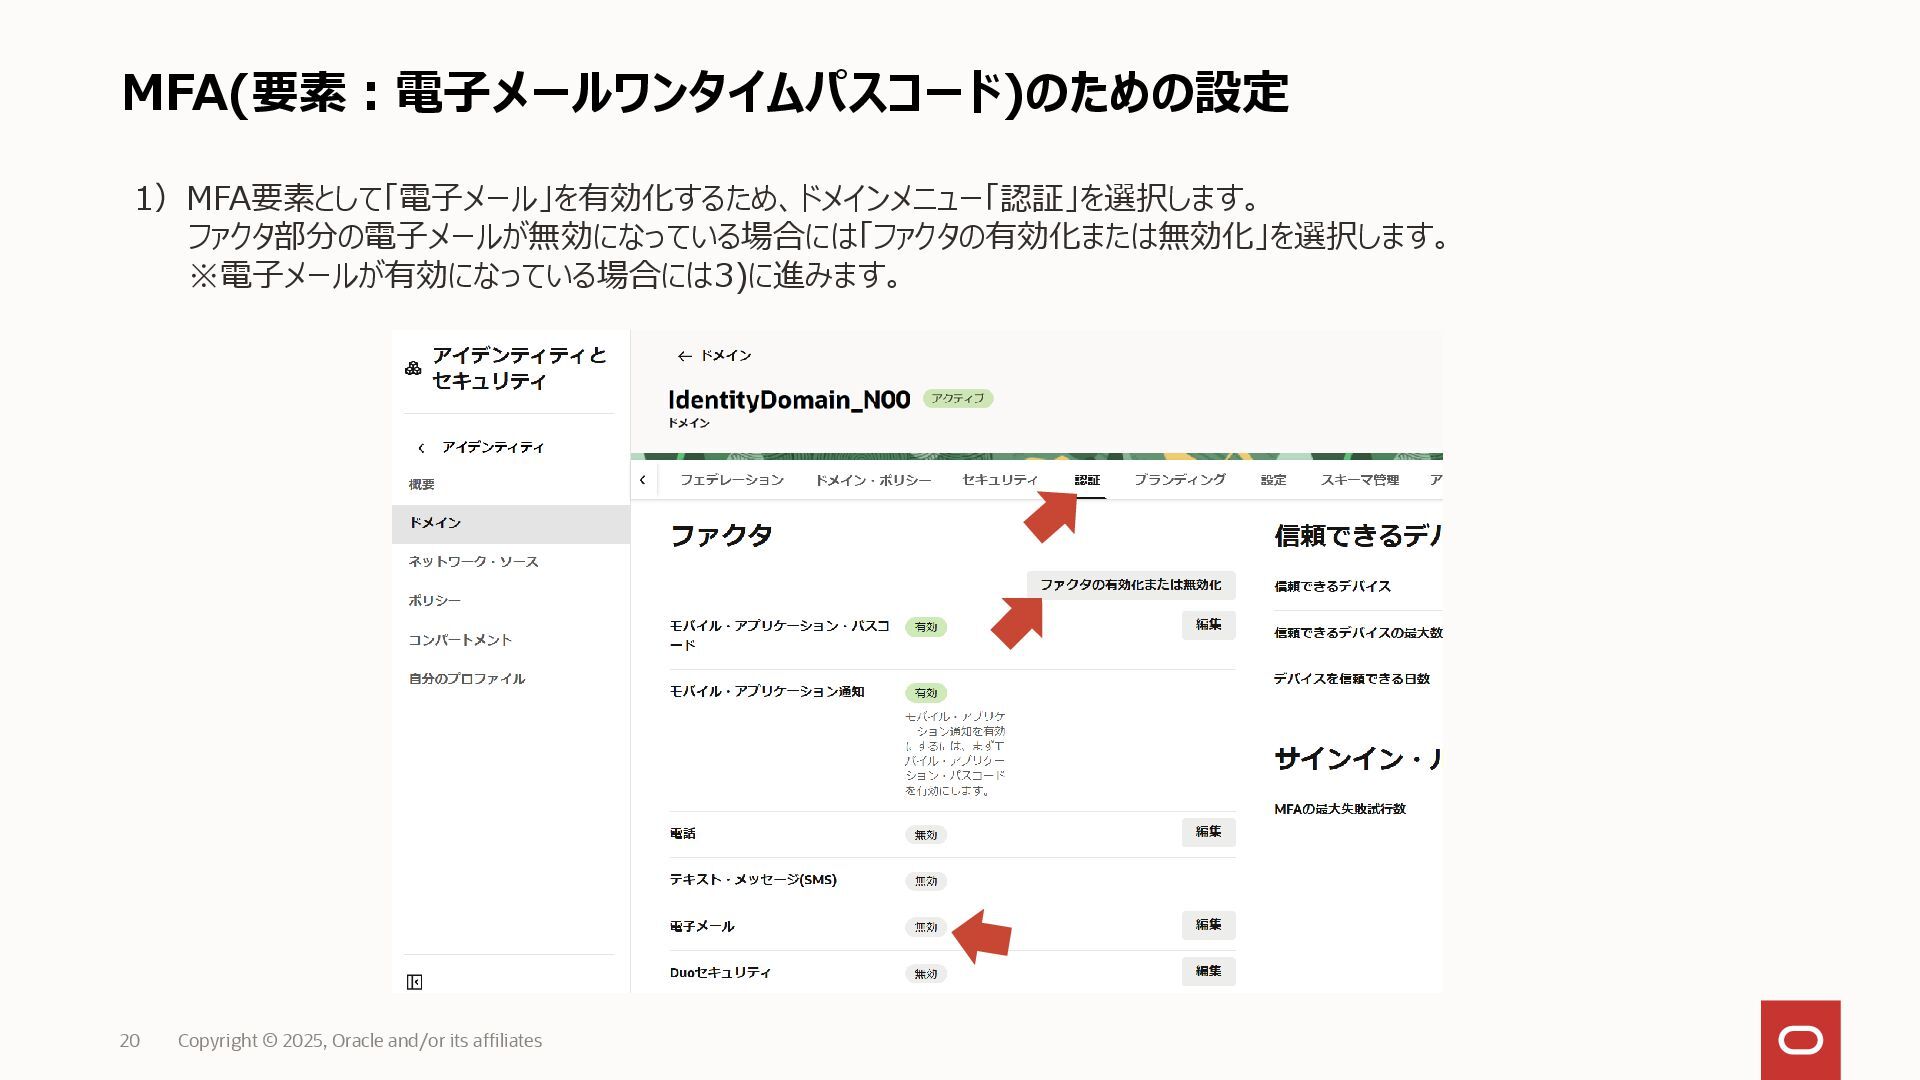
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 20 1)MFA要素として「電子メール」を有効化するため、ドメインメニュー「認証」を選択します。
ファクタ部分の電子メールが無効になっている場合には「ファクタの有効化または無効化」を選択します。 ※電子メールが有効になっている場合には3)に進みます。
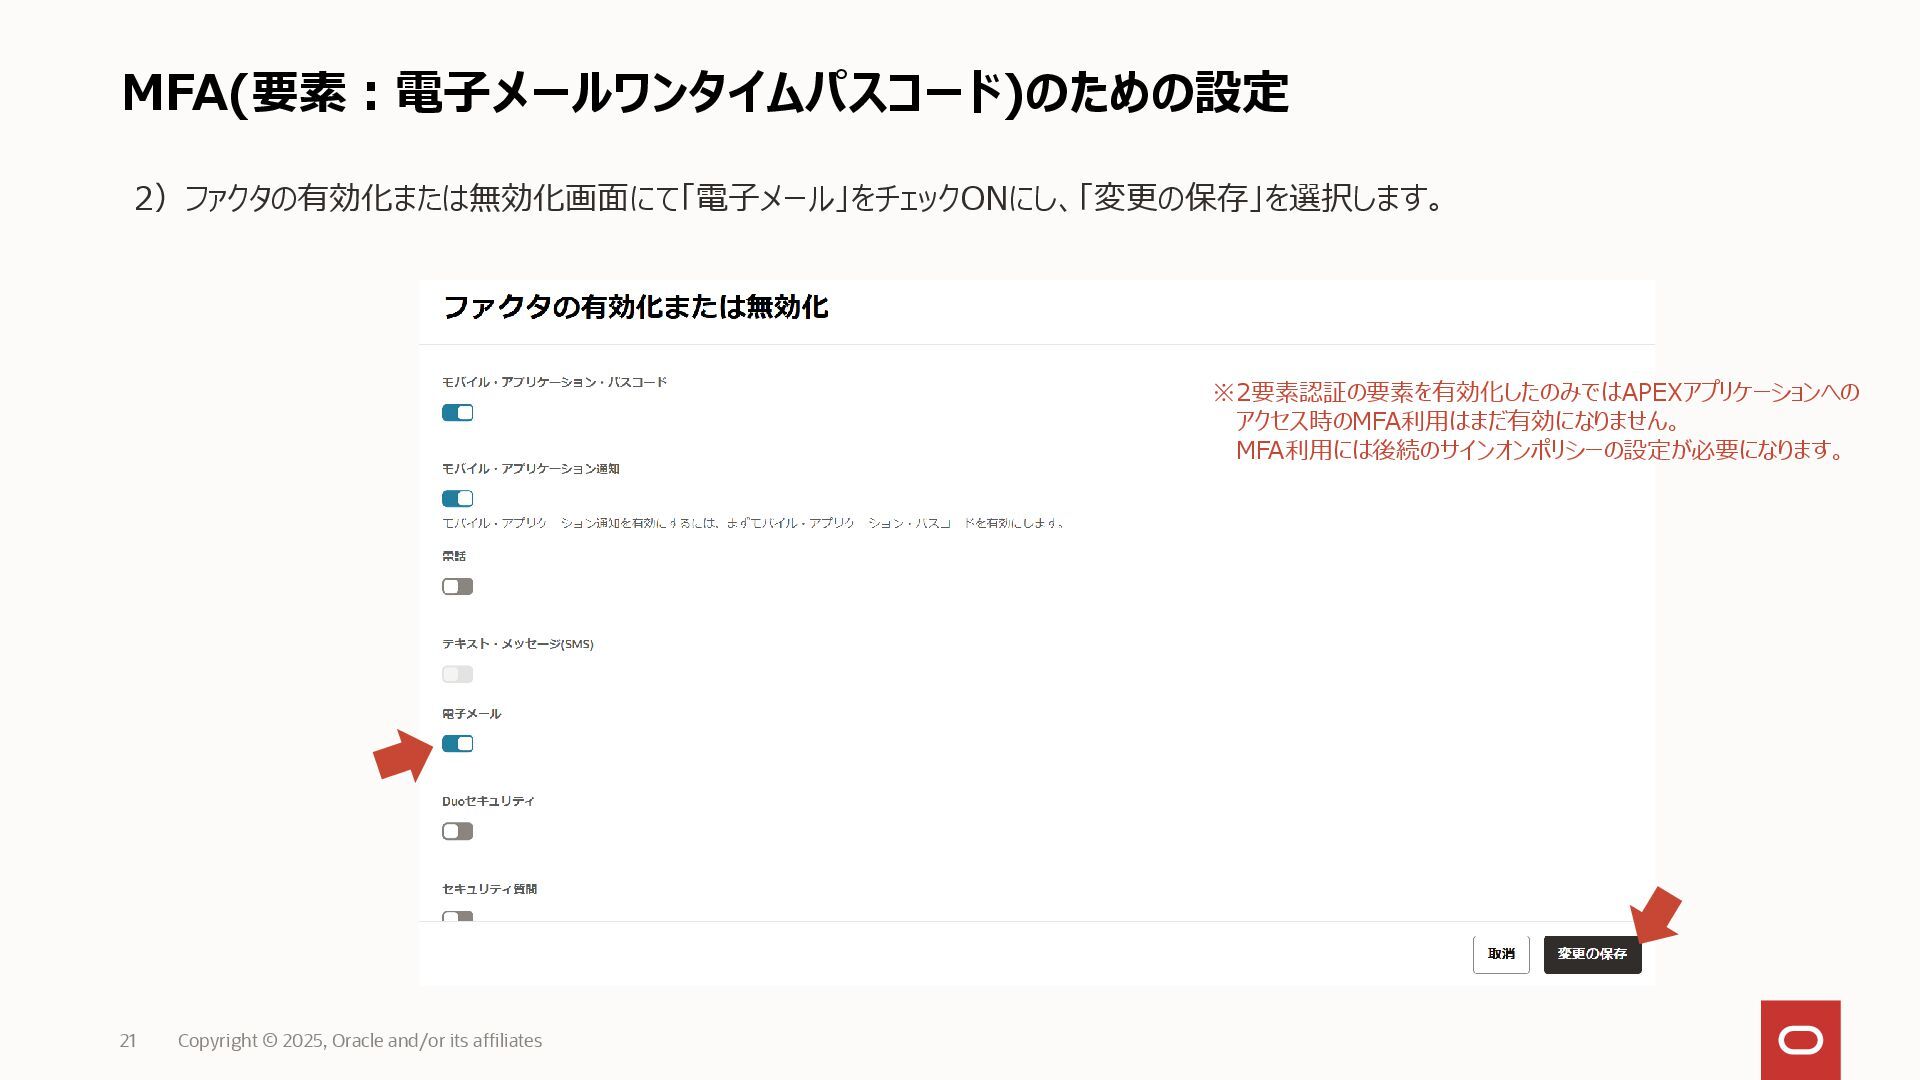
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 21 2)ファクタの有効化または無効化画面にて「電子メール」をチェックONにし、「変更の保存」を選択します。
※2要素認証の要素を有効化したのみではAPEXアプリケーションへの アクセス時のMFA利用はまだ有効になりません。 MFA利用には後続のサインオンポリシーの設定が必要になります。
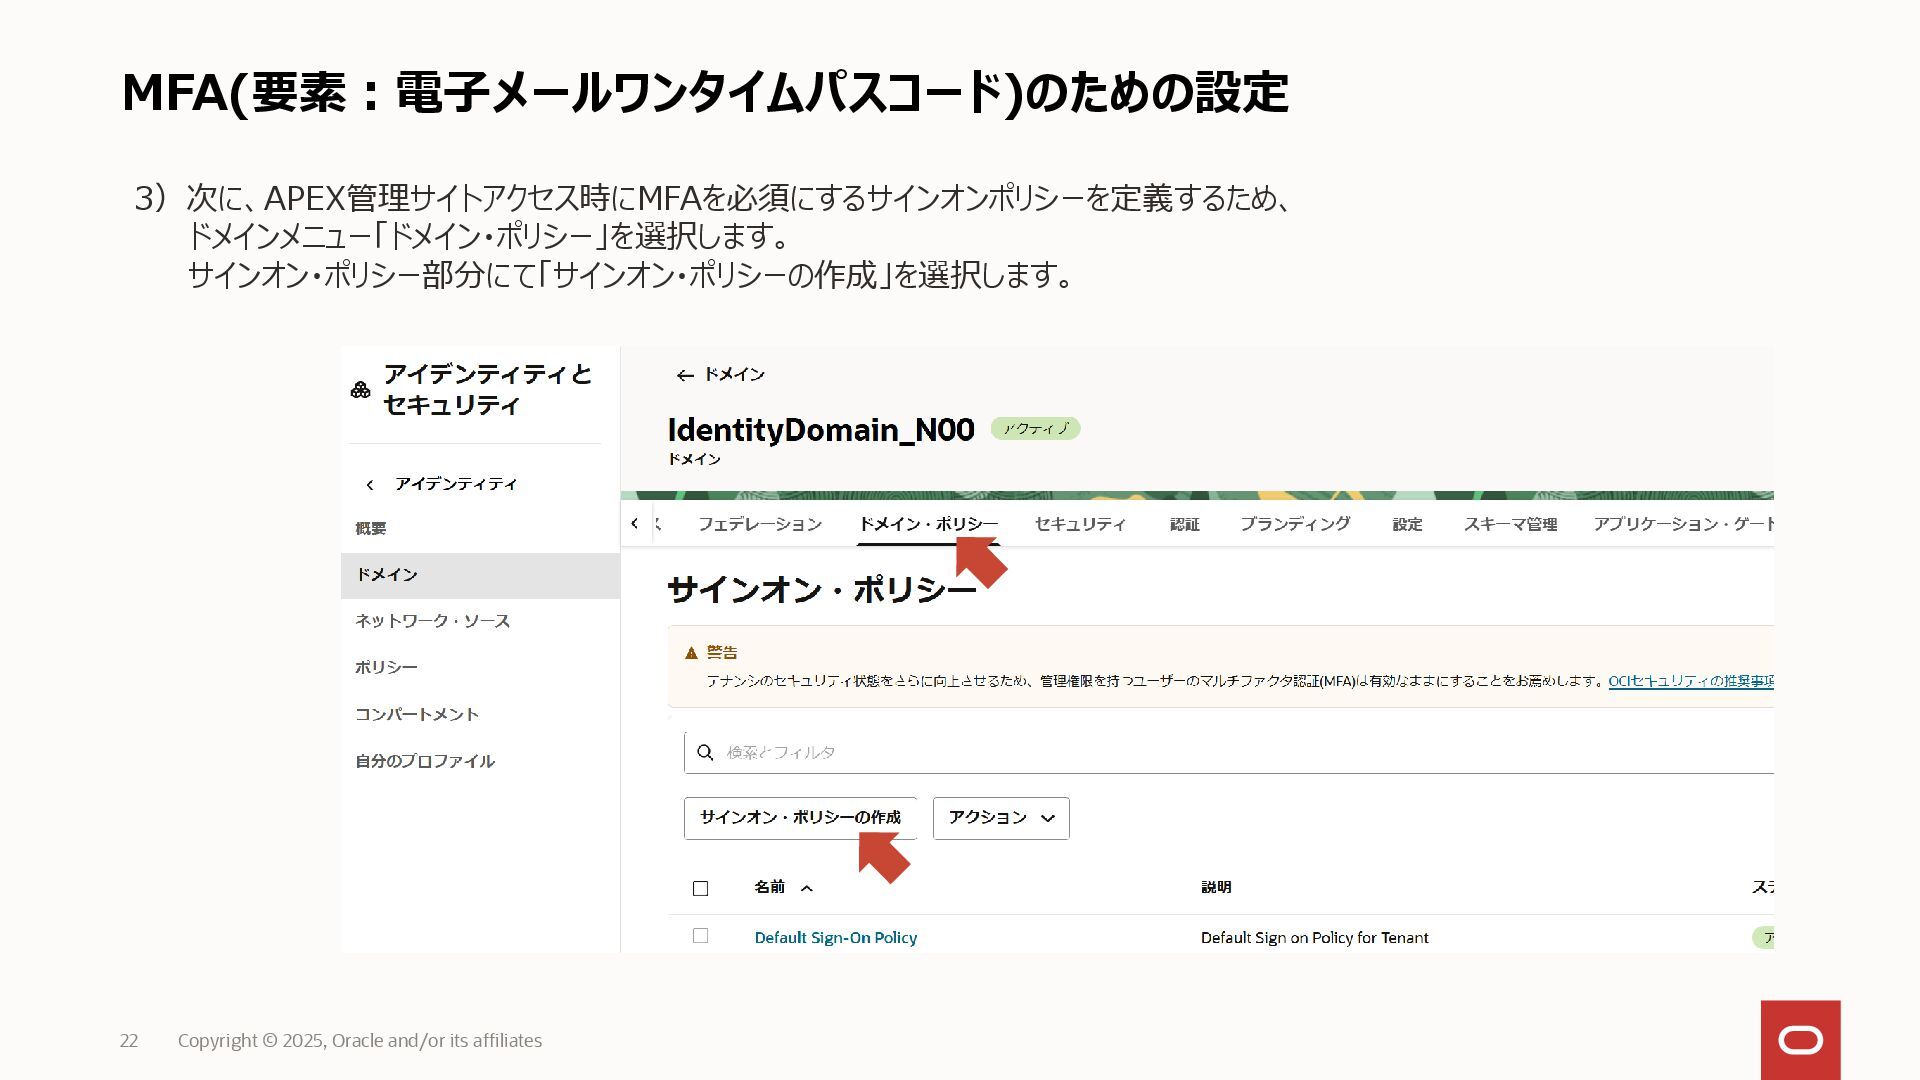
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 22 3)次に、APEX管理サイトアクセス時にMFAを必須にするサインオンポリシーを定義するため、
ドメインメニュー「ドメイン・ポリシー」を選択します。 サインオン・ポリシー部分にて「サインオン・ポリシーの作成」を選択します。
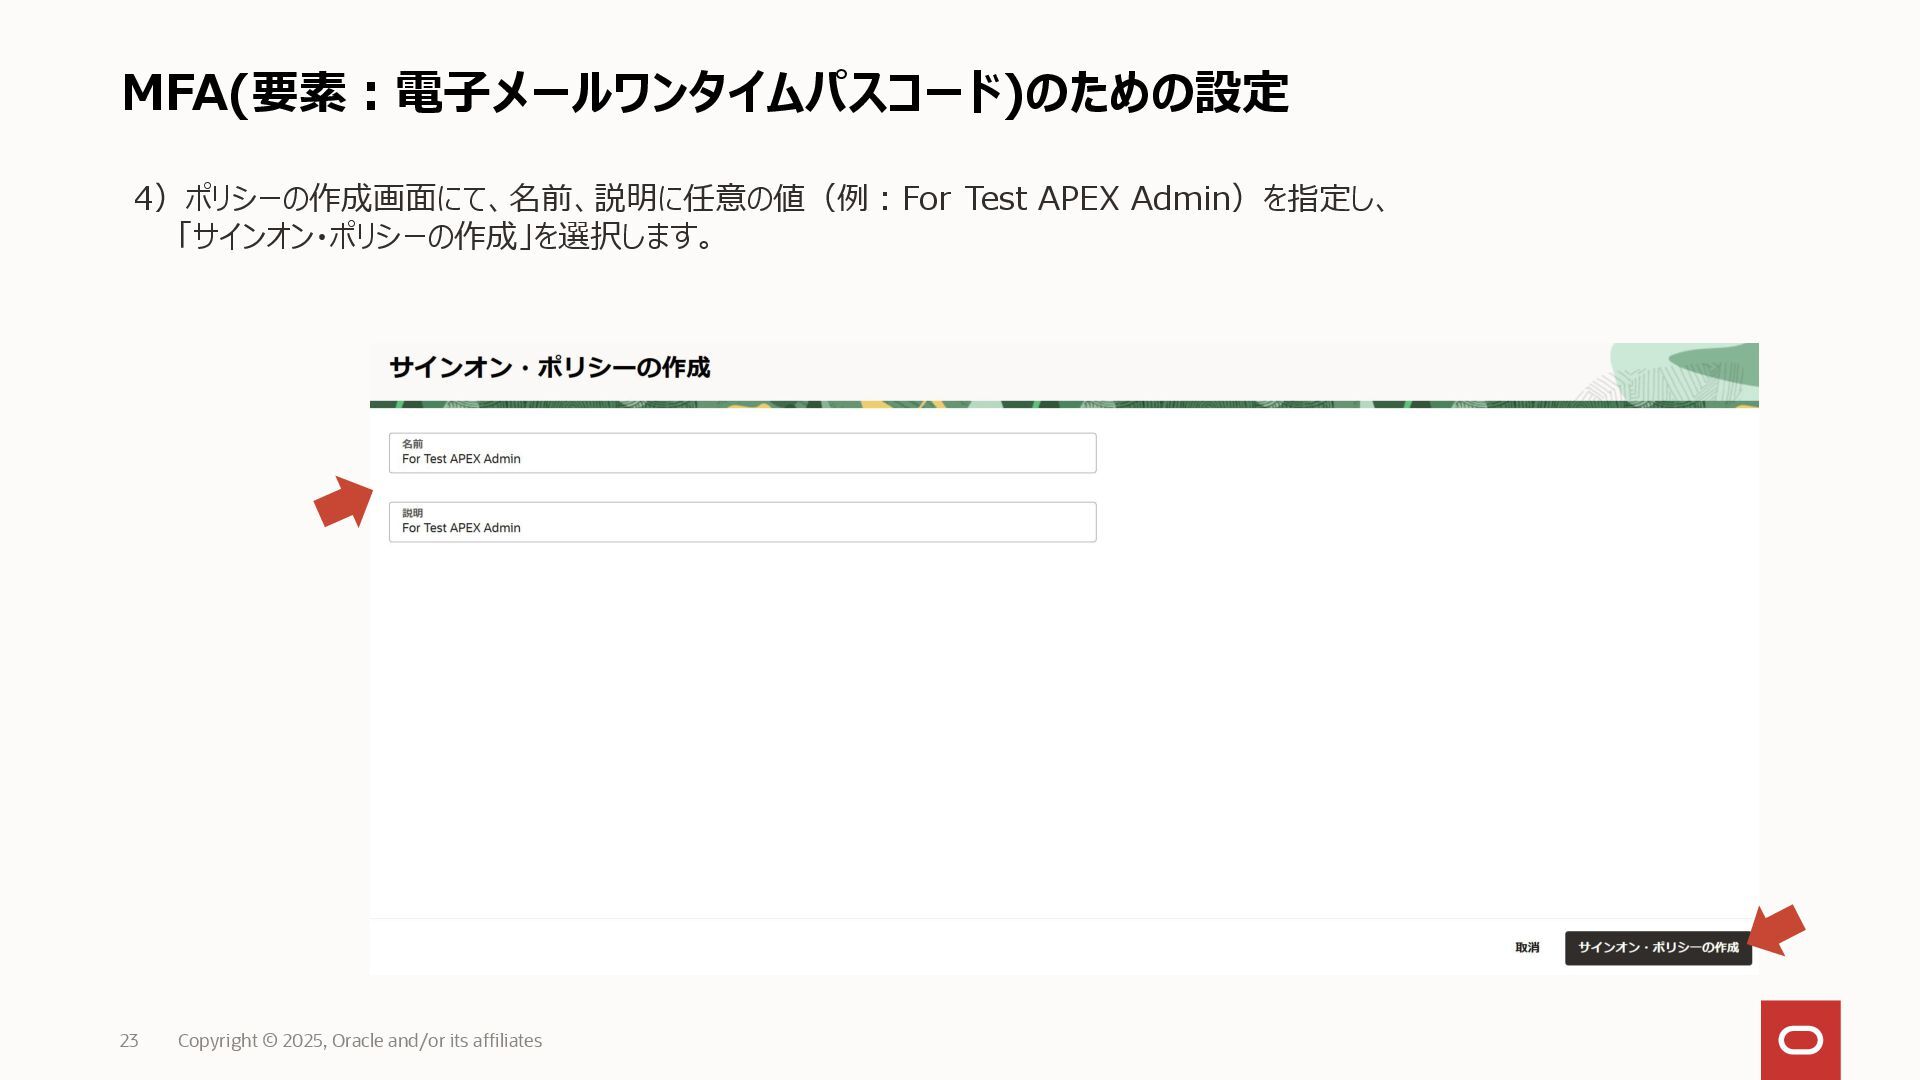
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 23 4)ポリシーの作成画面にて、名前、説明に任意の値(例:For
Test APEX Admin)を指定し、 「サインオン・ポリシーの作成」を選択します。
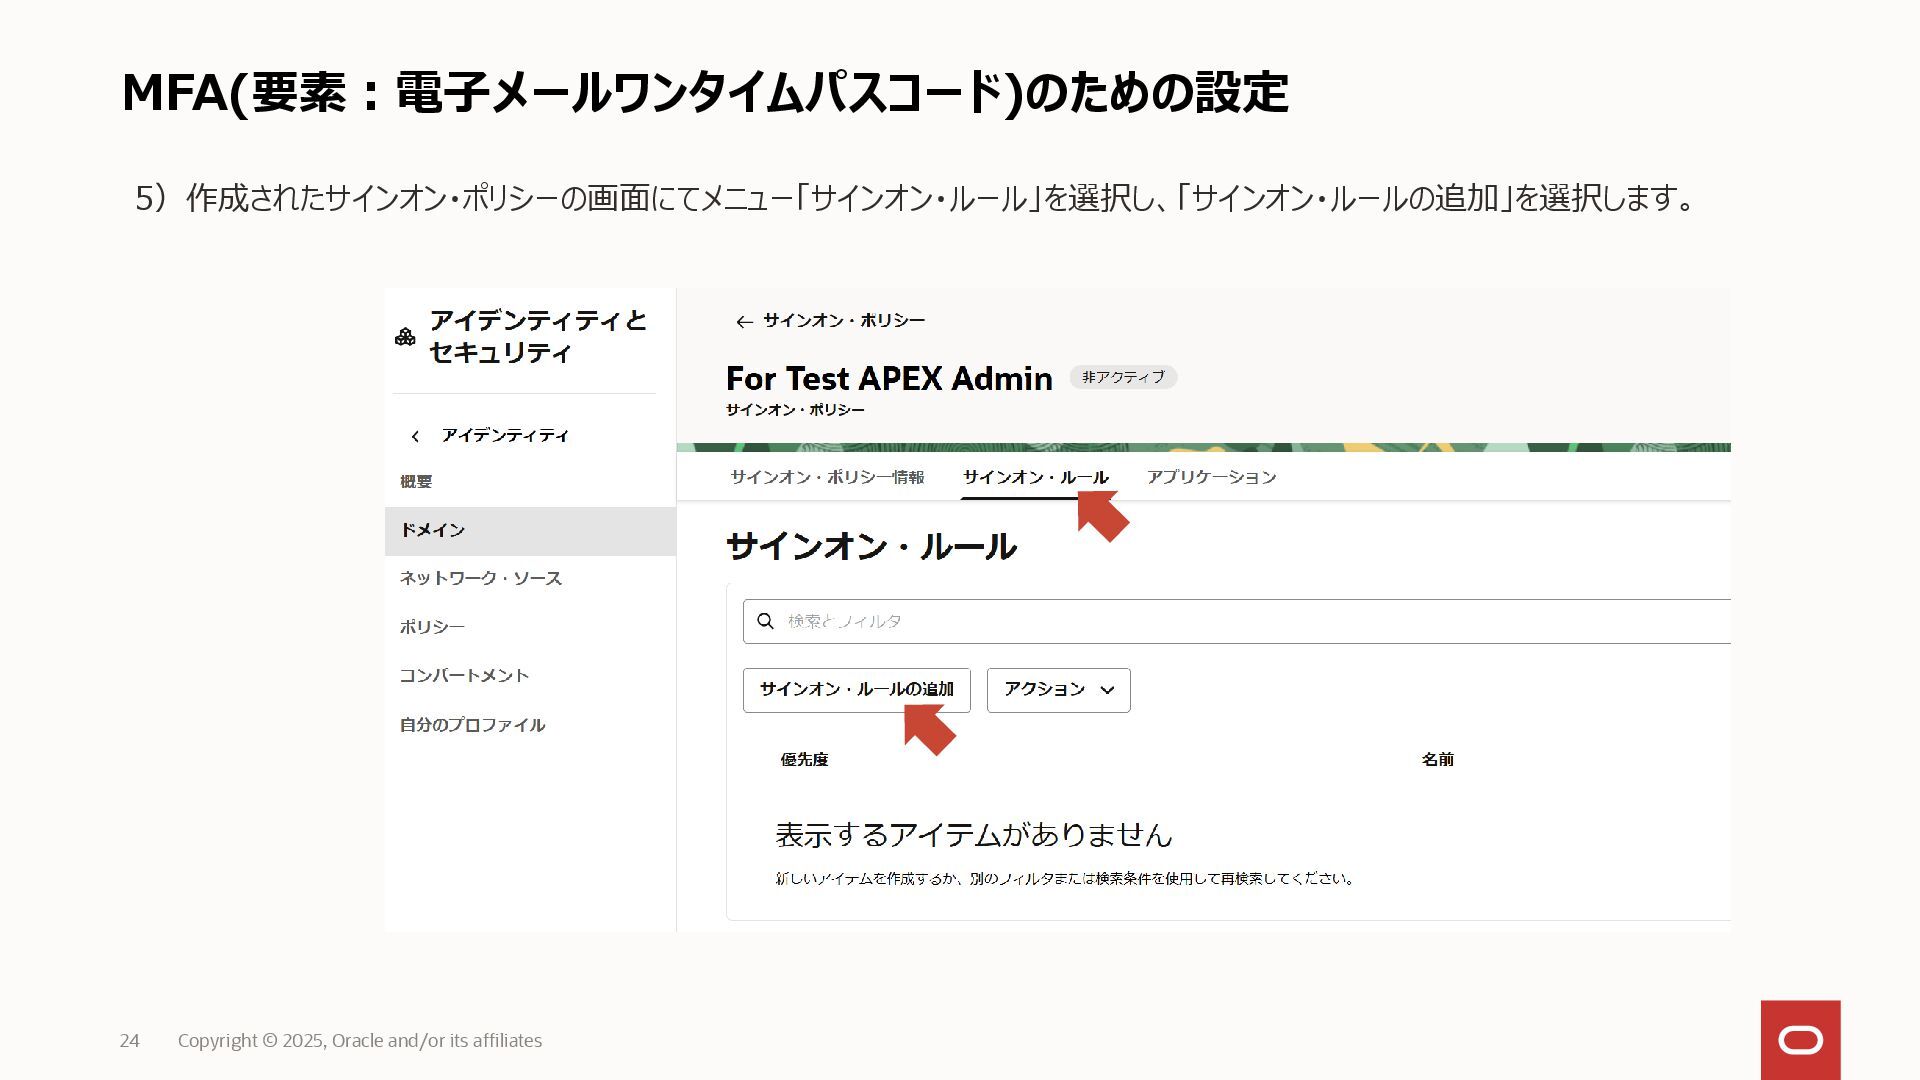
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 24 5)作成されたサインオン・ポリシーの画面にてメニュー「サインオン・ルール」を選択し、「サインオン・ルールの追加」を選択します。
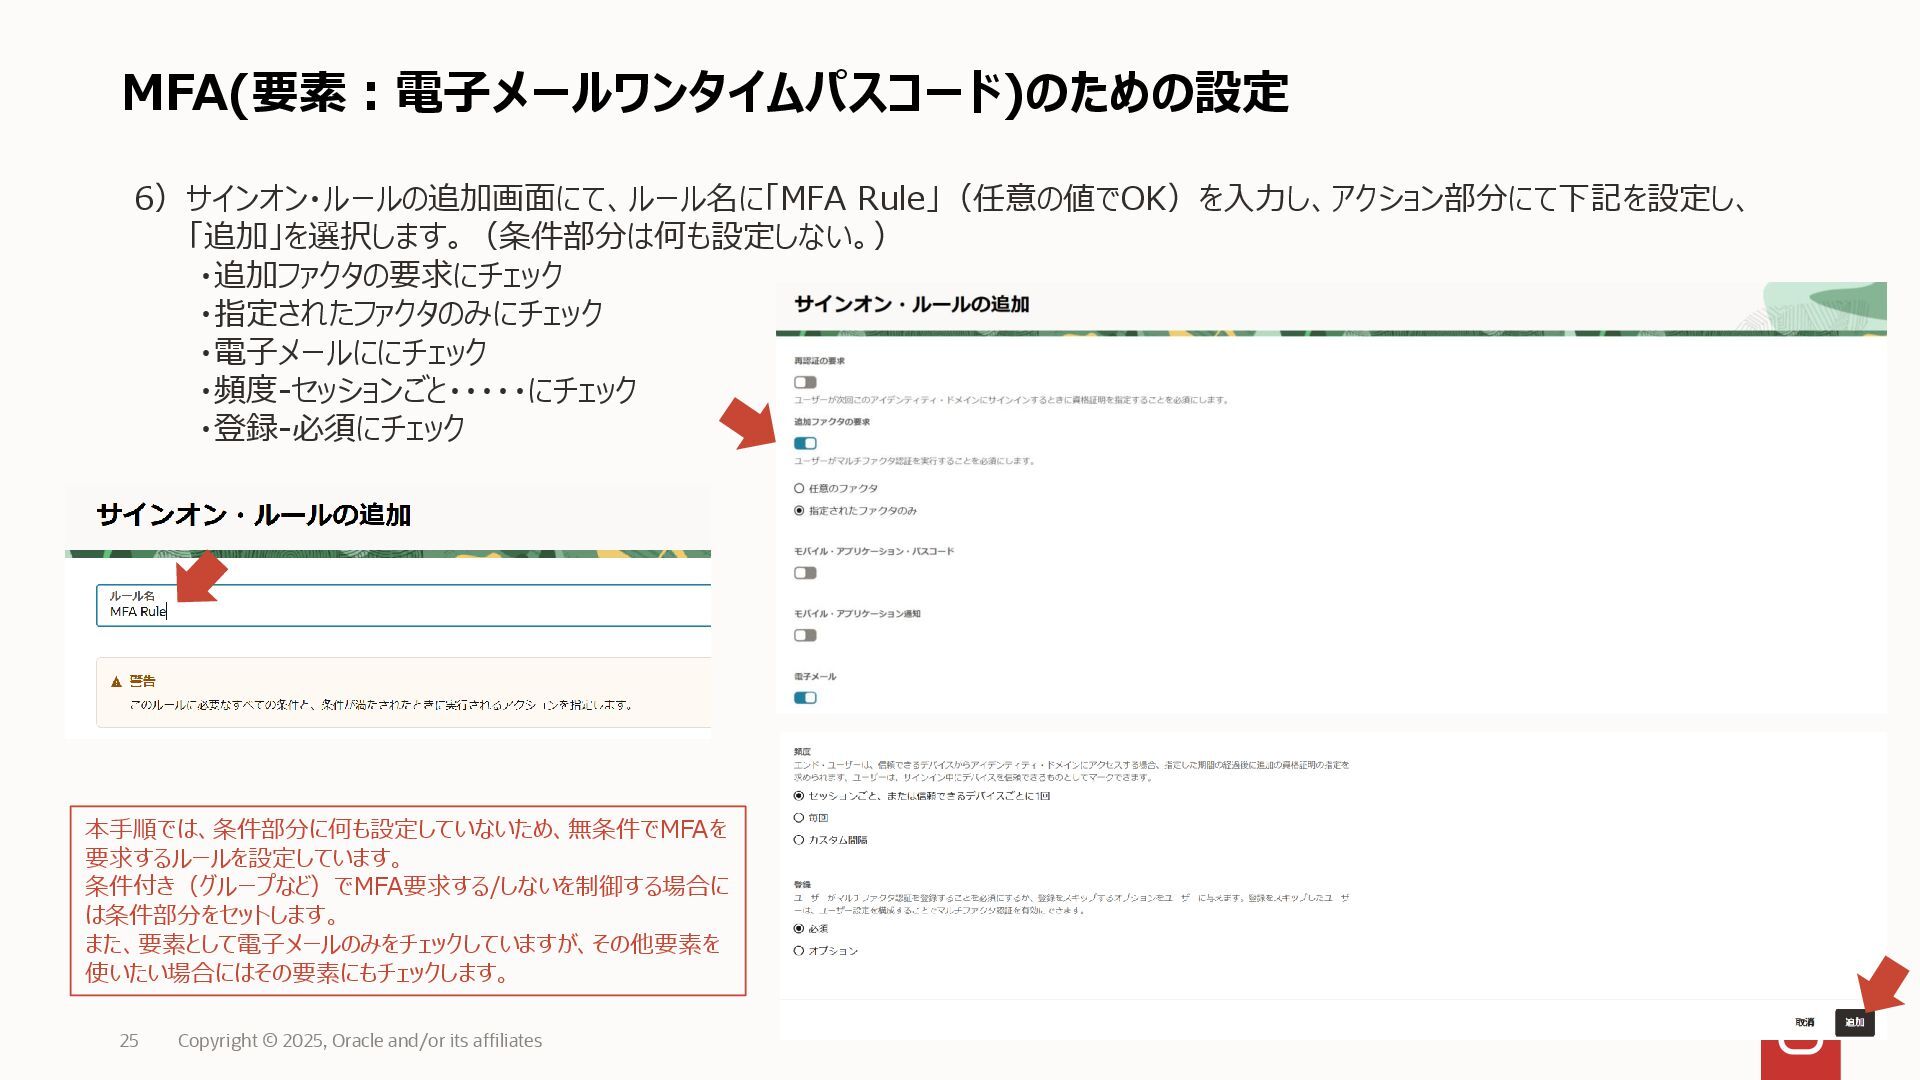
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 25 6)サインオン・ルールの追加画面にて、ルール名に「MFA
Rule」(任意の値でOK)を入力し、アクション部分にて下記を設定し、 「追加」を選択します。(条件部分は何も設定しない。) ・追加ファクタの要求にチェック ・指定されたファクタのみにチェック ・電子メールににチェック ・頻度‐セッションごと・・・・・にチェック ・登録‐必須にチェック 本手順では、条件部分に何も設定していないため、無条件でMFAを 要求するルールを設定しています。 条件付き(グループなど)でMFA要求する/しないを制御する場合に は条件部分をセットします。 また、要素として電子メールのみをチェックしていますが、その他要素を 使いたい場合にはその要素にもチェックします。
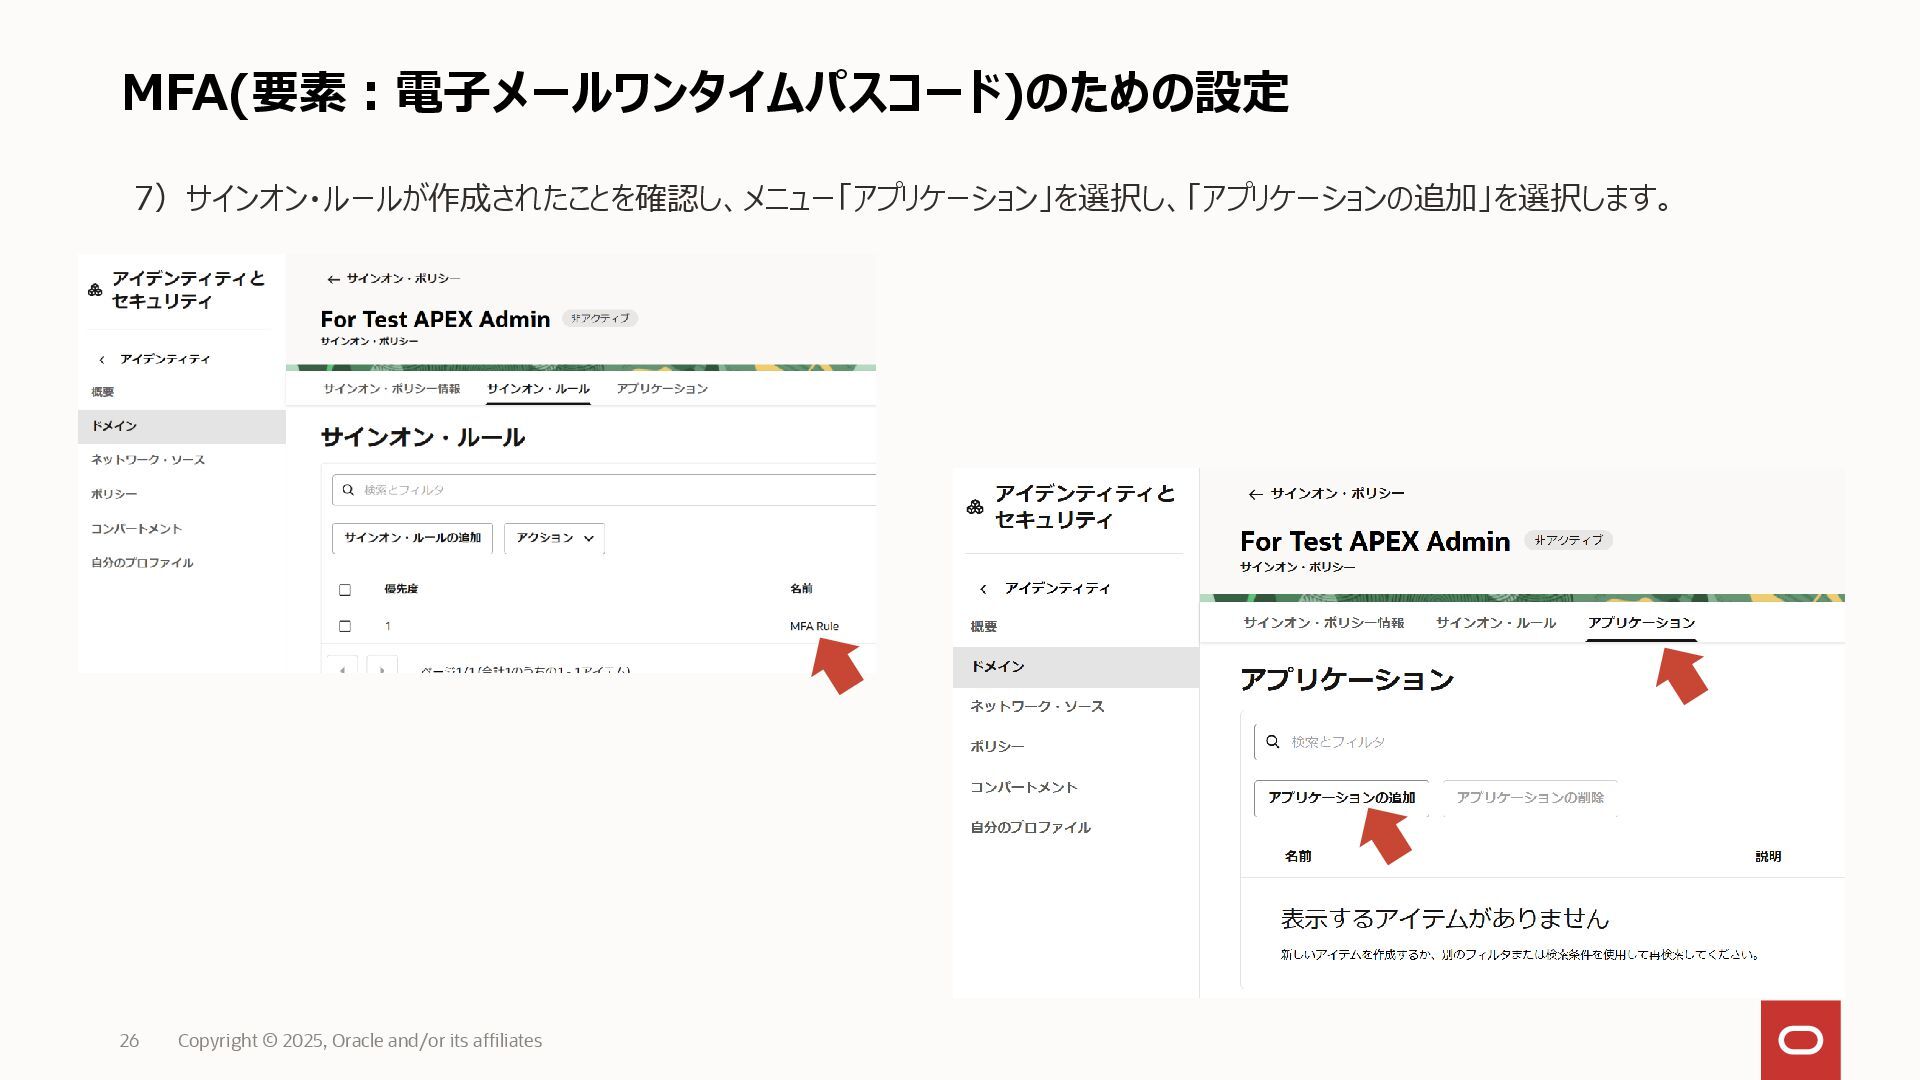
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 26 7)サインオン・ルールが作成されたことを確認し、メニュー「アプリケーション」を選択し、「アプリケーションの追加」を選択します。
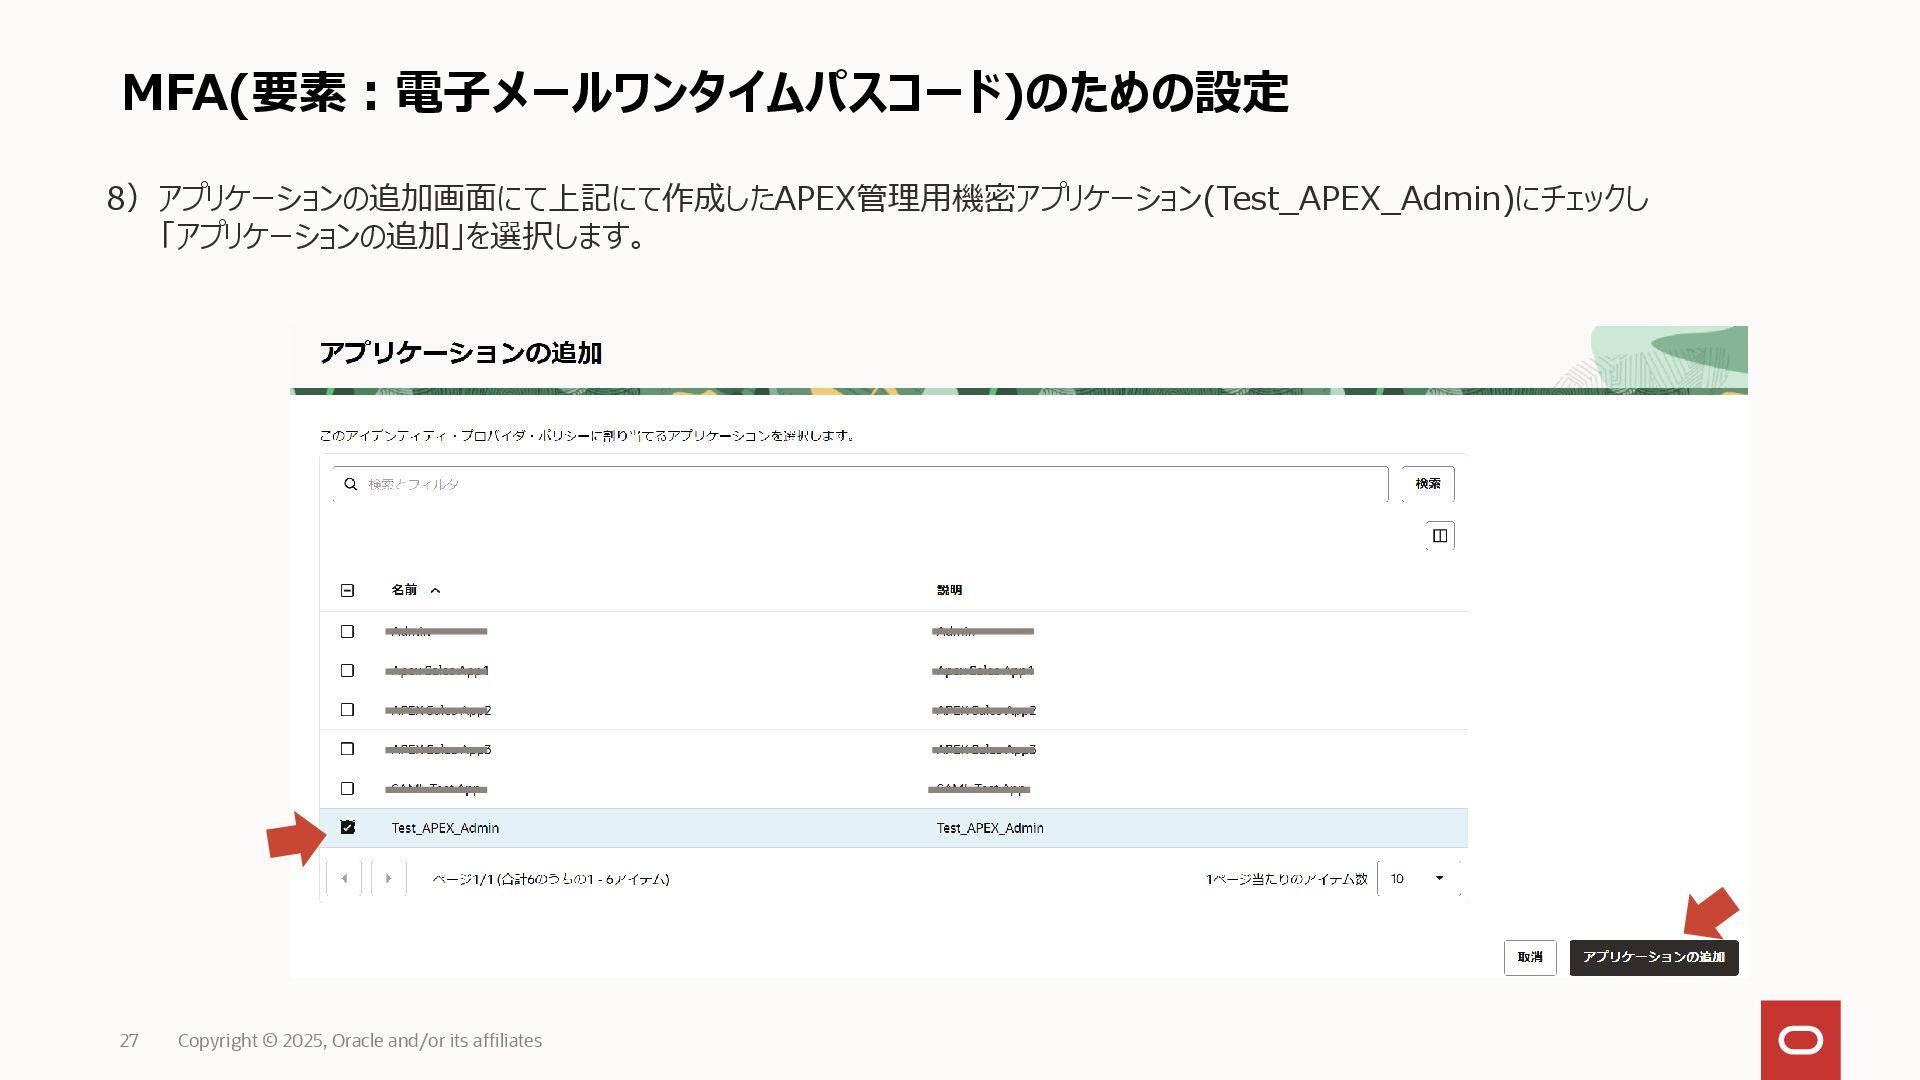
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 27 8)アプリケーションの追加画面にて上記にて作成したAPEX管理用機密アプリケーション(Test_APEX_Admin)にチェックし
「アプリケーションの追加」を選択します。
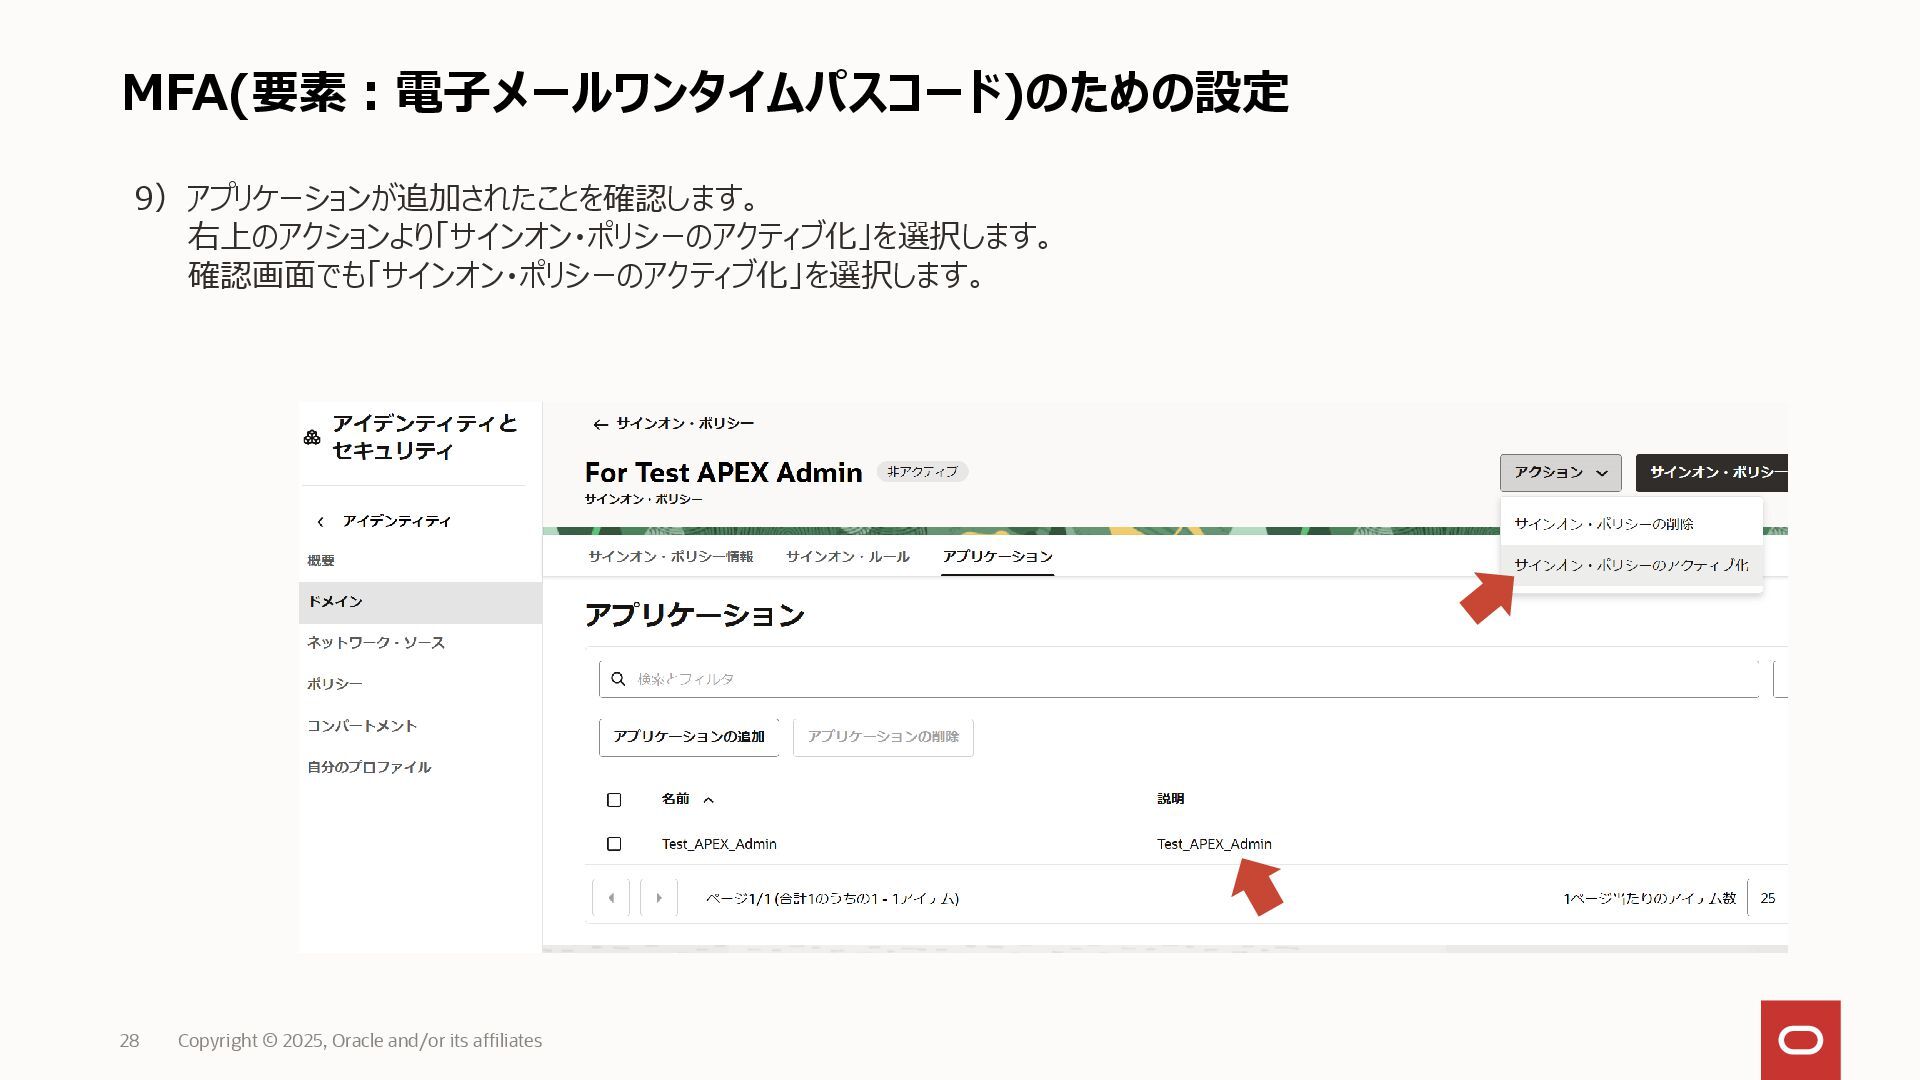
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 28 9)アプリケーションが追加されたことを確認します。
右上のアクションより「サインオン・ポリシーのアクティブ化」を選択します。 確認画面でも「サインオン・ポリシーのアクティブ化」を選択します。
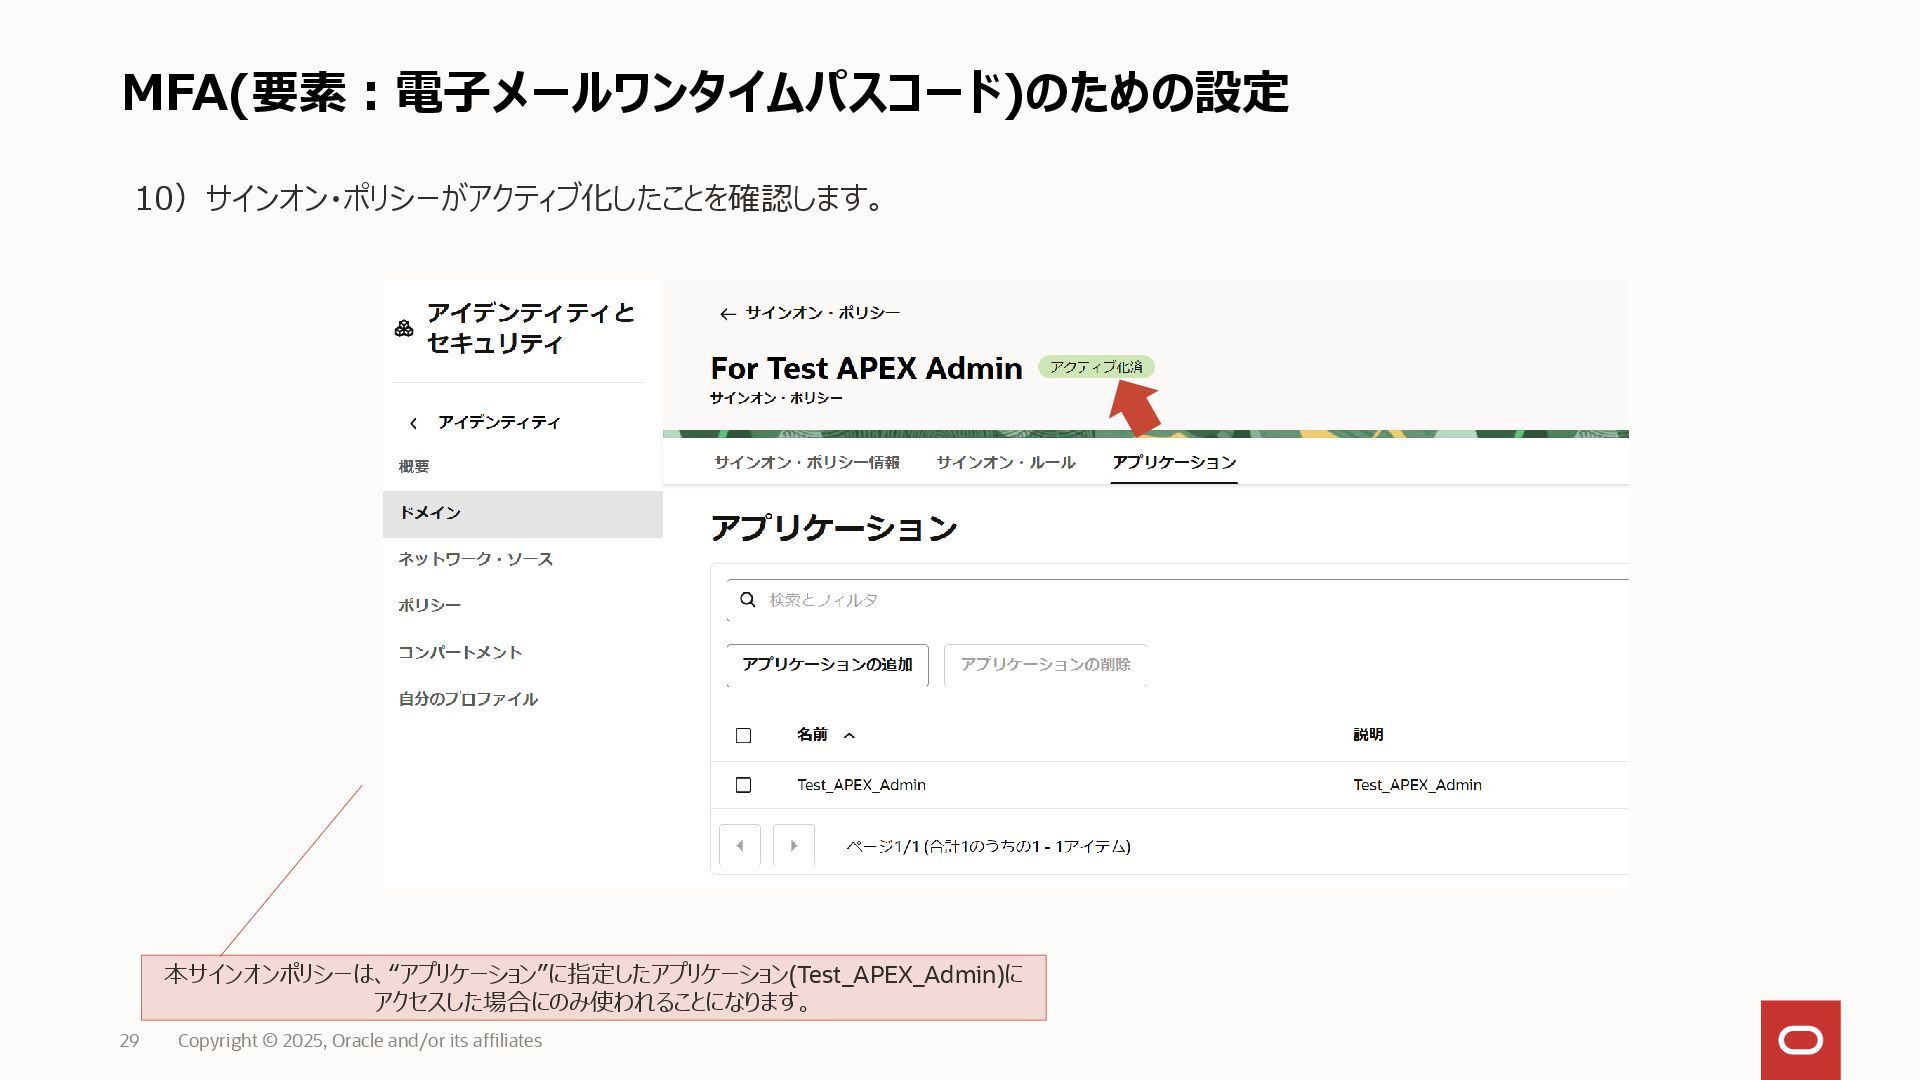
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 29 10)サインオン・ポリシーがアクティブ化したことを確認します。
本サインオンポリシーは、“アプリケーション”に指定したアプリケーション(Test_APEX_Admin)に アクセスした場合にのみ使われることになります。
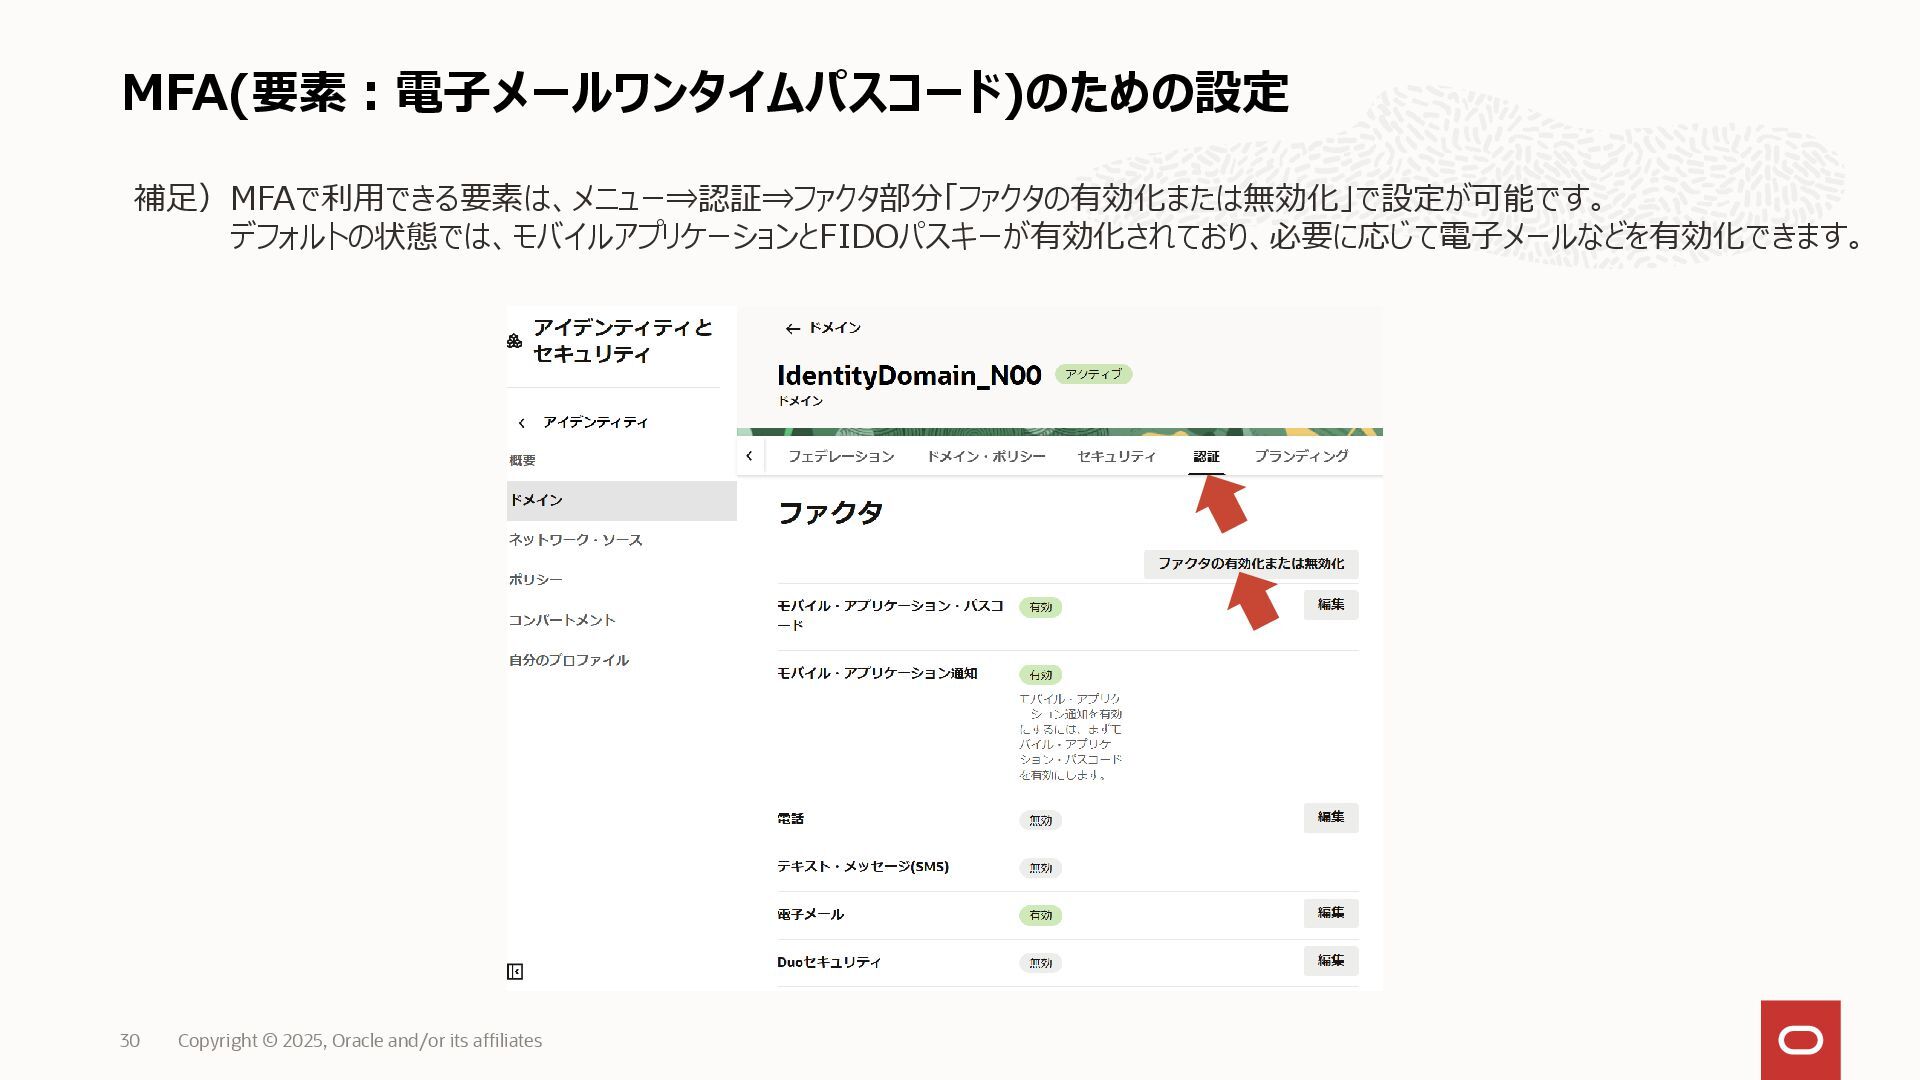
MFA(要素:電子メールワンタイムパスコード)のための設定 Copyright © 2025, Oracle and/or its affiliates 30 補足)MFAで利用できる要素は、メニュー⇒認証⇒ファクタ部分「ファクタの有効化または無効化」で設定が可能です。
デフォルトの状態では、モバイルアプリケーションとFIDOパスキーが有効化されており、必要に応じて電子メールなどを有効化できます。
2.APEX側での設定 ・OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its
affiliates 31
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
32
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
33 注意事項) 次ページ以降の手順を実施すると、APEX管理サービスにはIdentity Domainsの認証+MFA以外ではログインできなくなります。 設定等の誤りで認証連携が正常に動かない場合、APEX管理サービスにアクセスできない恐れがあります。 そのため、対象APEX(ADB)に対して下記SQLを実行しAPEX管理サービスの認証設定をデフォルトに戻せるよう 備えておくようにしてください。 begin apex_instance_admin.set_parameter ('APEX_BUILDER_AUTHENTICATION','DB'); commit; end;
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
34 1)該当APEXの管理サービスにログインします。 「インスタンス管理」を選択します。
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
35 2)インスタンス設定の「セキュリティ」を選択します。
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
36 3)「認証制御」を選択し、開発環境認証スキーム部分の「Social Sign-In」の編集マークを選択します。
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
37 4)認証スキームの編集画面にて下記項目を指定し、「変更の適用」を選択します。 ・クライアントID:上記1章で作成した機密アプリケーションのクライアントID ・クライアント・シークレット:上記1章で作成した機密アプリケーションのクライアント・シークレット ・クライアント・シークレットの確認:上記1章で作成した機密アプリケーションのクライアント・シークレット ・Authentication Provider:OpenID Connect Provider ・Discovery URL:上記1章で控えた対象Identity DomainsのURLに「.well-known/openid-configuration」を追加したURL 例) https://idcs-d0e・・・・d9.identity.oraclecloud.com:443/.well-known/openid-configuration ・Scope:profile ・Username Attribute:preferred_username ・Verify Username:いいえ 画面イメージは次ページ参照 本手順では、Username Attributeに「preferred _username」を指定しており、 Identity DomainsユーザーとAPEXユーザーのマッピングは以下のようになります。 ============================== Identity DomainsユーザーのユーザーID = APEXユーザーのユーザーID ==============================
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
38 4)
OpenID Connect連携に必要な認証制御「Social Sign-In」の設定 Copyright © 2025, Oracle and/or its affiliates
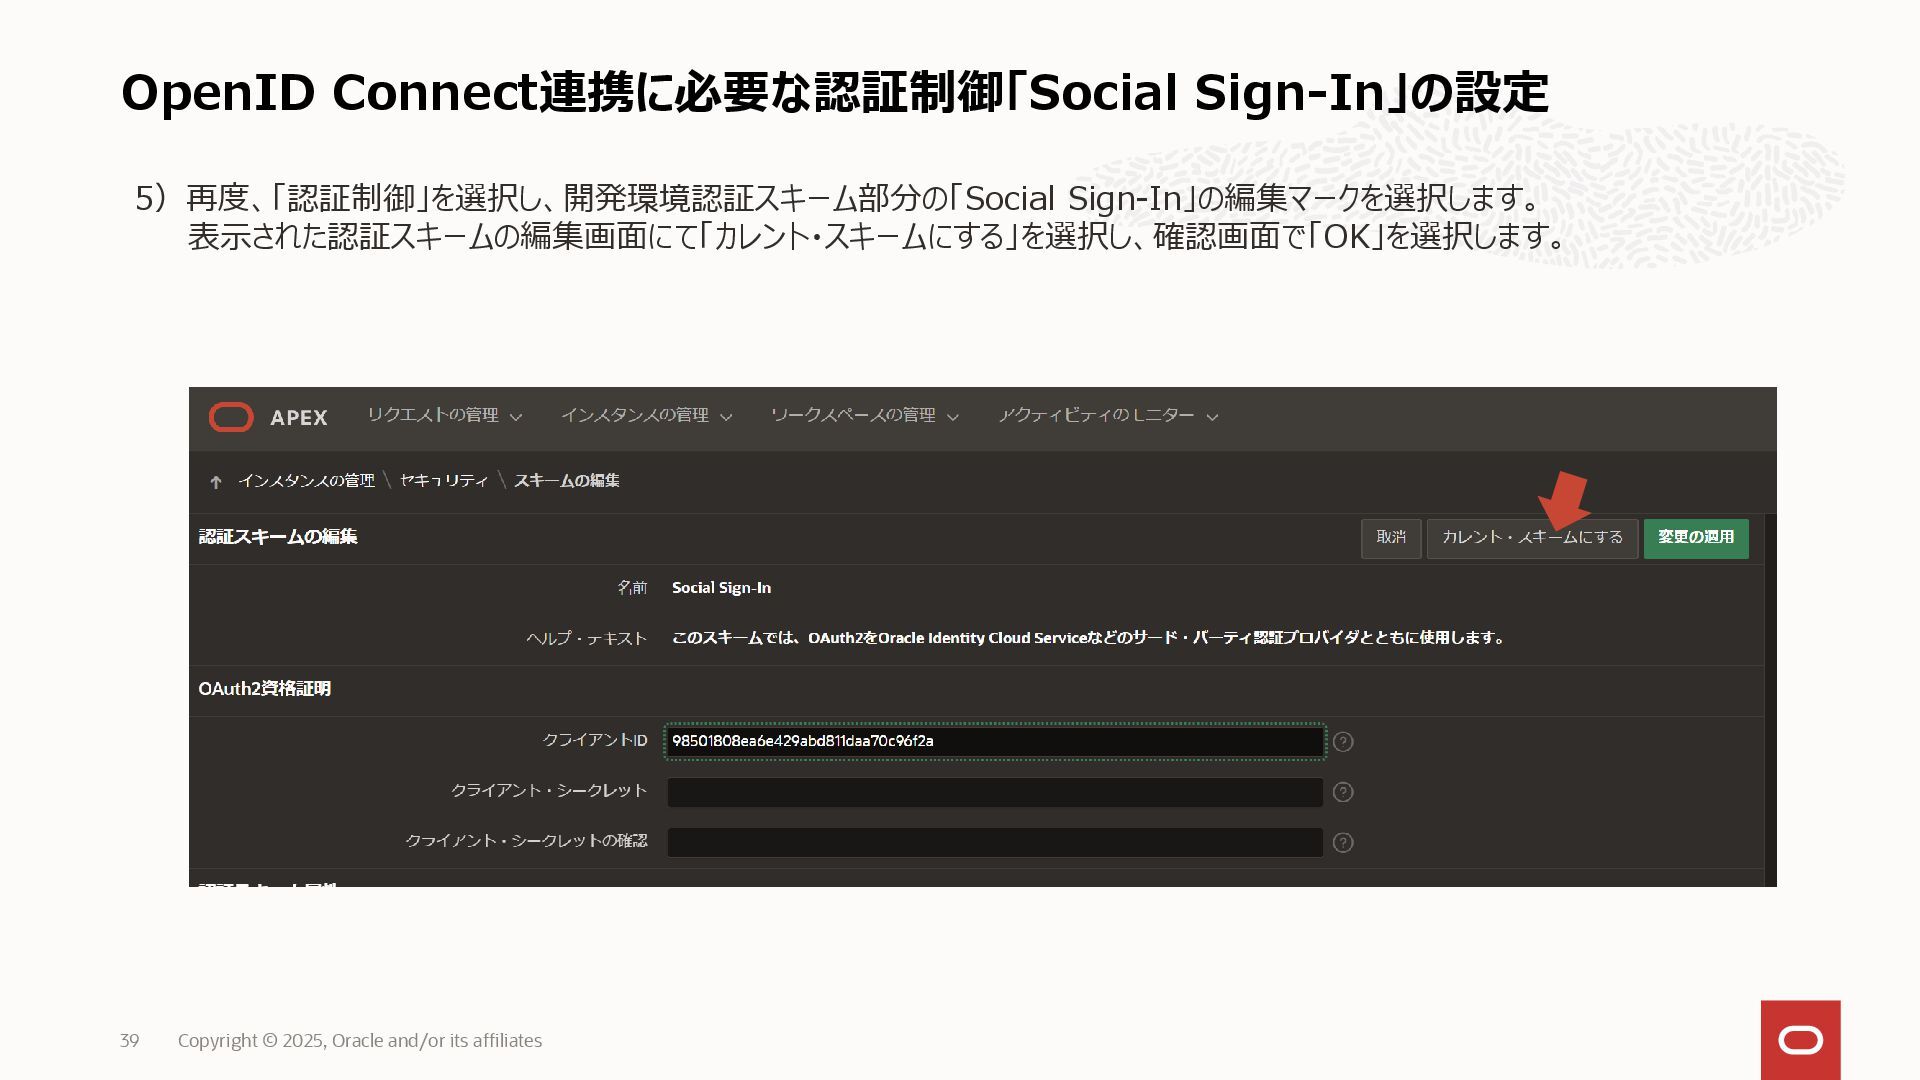
39 5)再度、「認証制御」を選択し、開発環境認証スキーム部分の「Social Sign-In」の編集マークを選択します。 表示された認証スキームの編集画面にて「カレント・スキームにする」を選択し、確認画面で「OK」を選択します。
3.OCI IAM Identity Domain側でのユーザー作成 Copyright © 2025, Oracle and/or its
affiliates 40
OCI IAM Identity Domain側でのユーザー作成 Copyright © 2025, Oracle and/or its
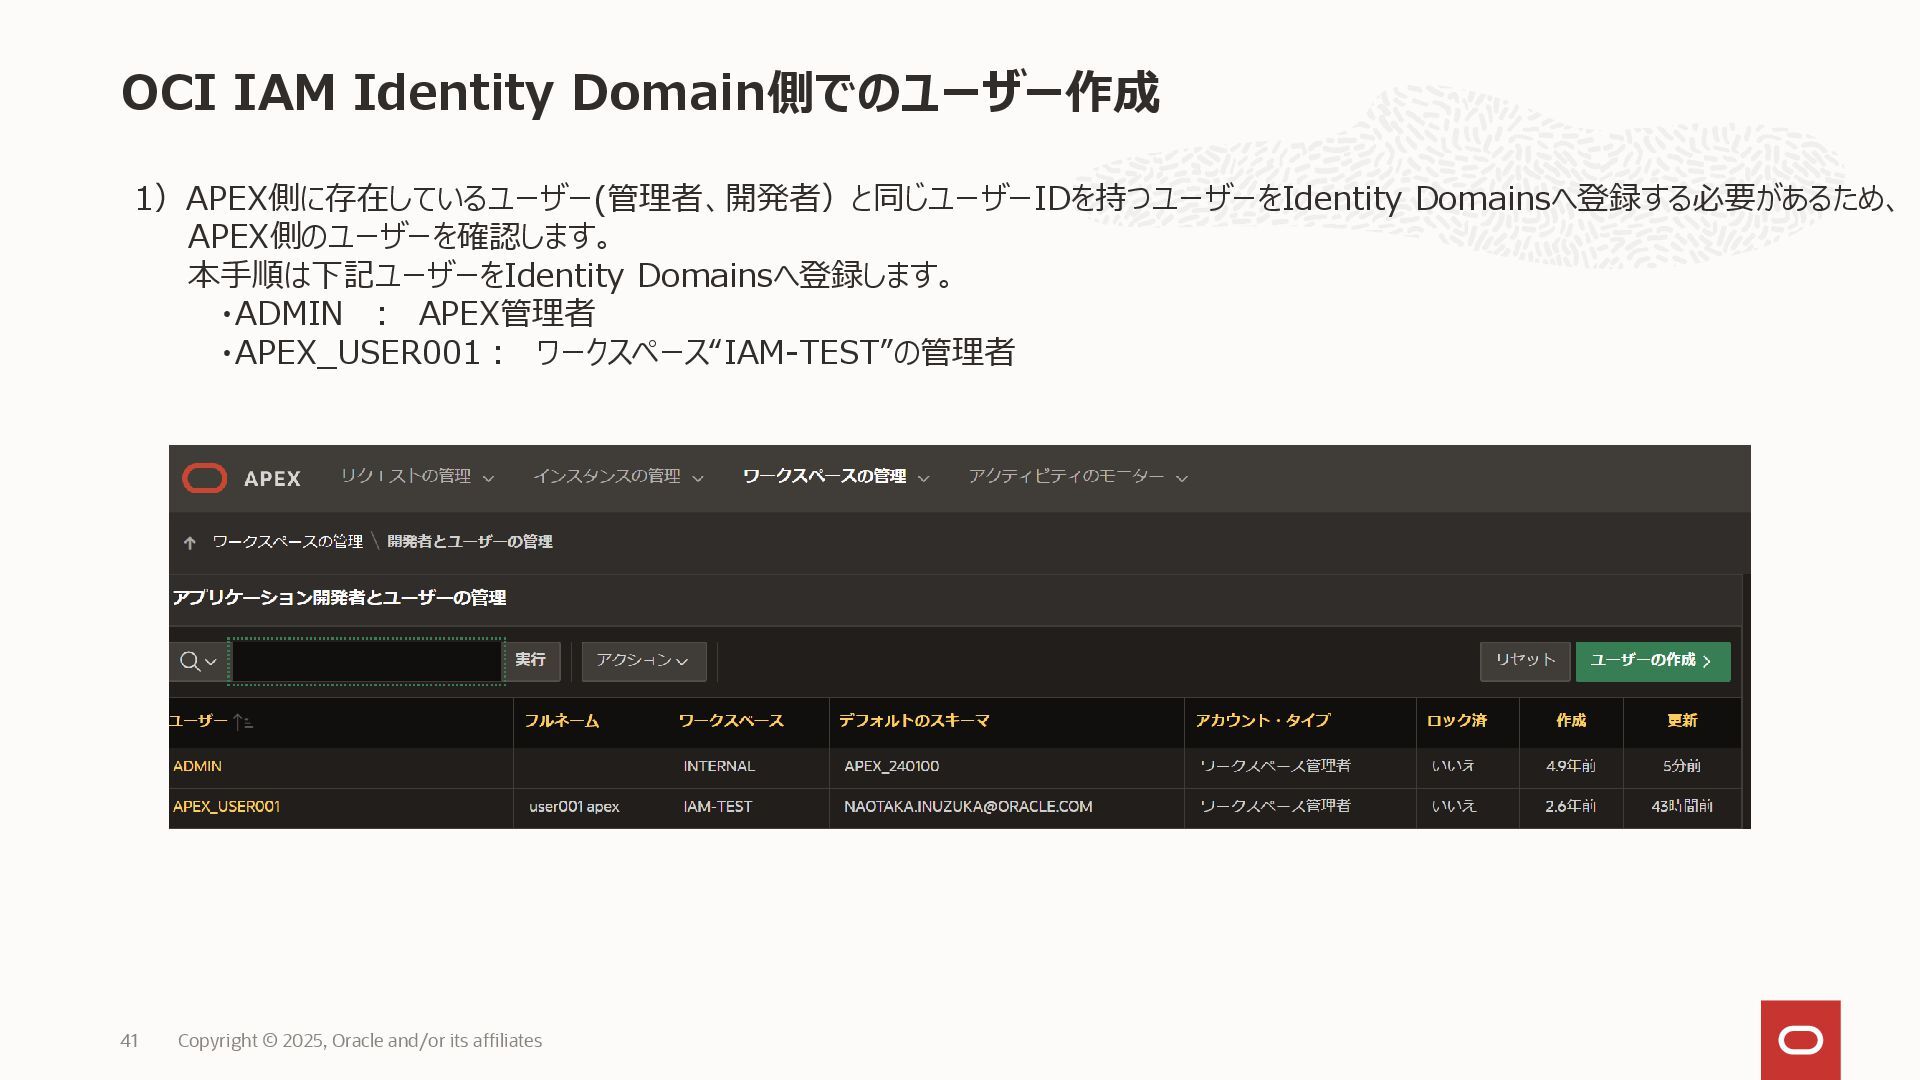
affiliates 41 1)APEX側に存在しているユーザー(管理者、開発者)と同じユーザーIDを持つユーザーをIdentity Domainsへ登録する必要があるため、 APEX側のユーザーを確認します。 本手順は下記ユーザーをIdentity Domainsへ登録します。 ・ADMIN : APEX管理者 ・APEX_USER001: ワークスペース“IAM-TEST”の管理者
OCI IAM Identity Domain側でのユーザー作成 Copyright © 2025, Oracle and/or its
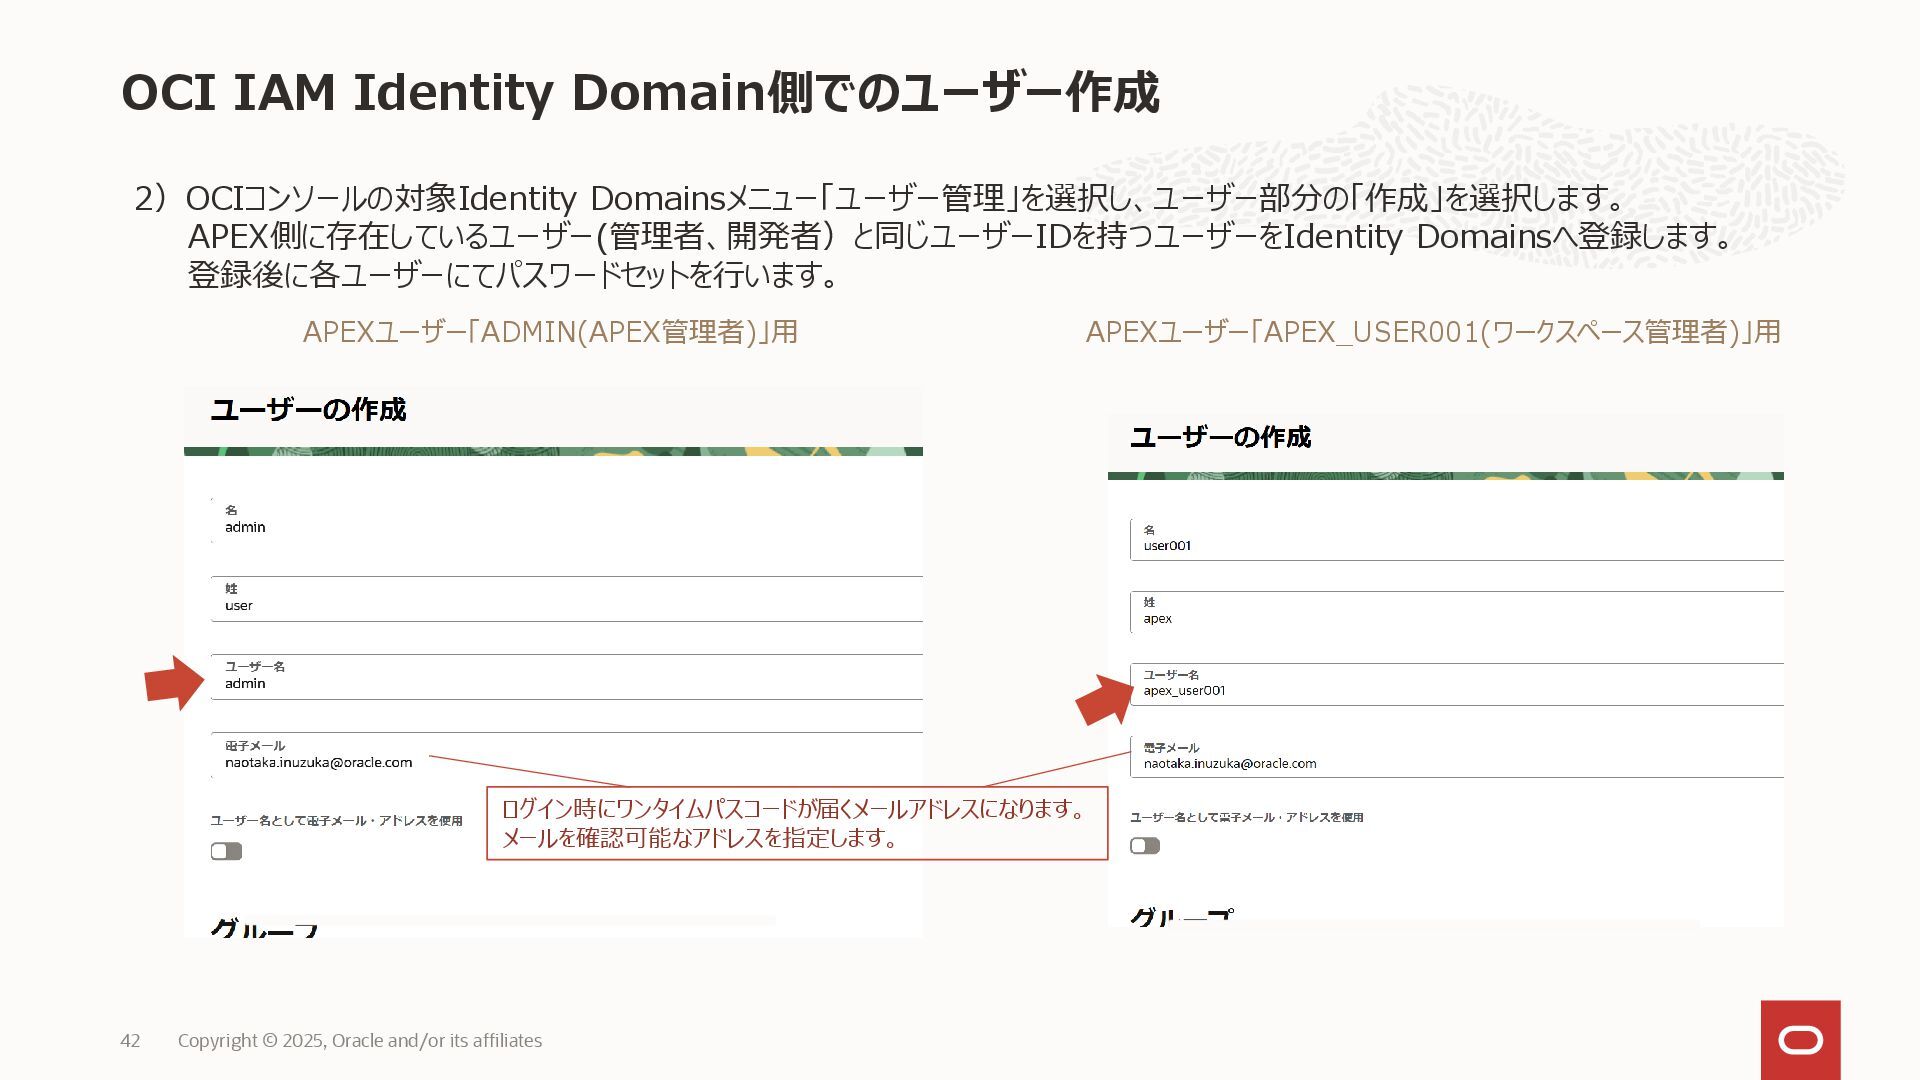
affiliates 42 2)OCIコンソールの対象Identity Domainsメニュー「ユーザー管理」を選択し、ユーザー部分の「作成」を選択します。 APEX側に存在しているユーザー(管理者、開発者)と同じユーザーIDを持つユーザーをIdentity Domainsへ登録します。 登録後に各ユーザーにてパスワードセットを行います。 APEXユーザー「ADMIN(APEX管理者)」用 APEXユーザー「APEX_USER001(ワークスペース管理者)」用 ログイン時にワンタイムパスコードが届くメールアドレスになります。 メールを確認可能なアドレスを指定します。
4.動作確認 Copyright © 2025, Oracle and/or its affiliates 43
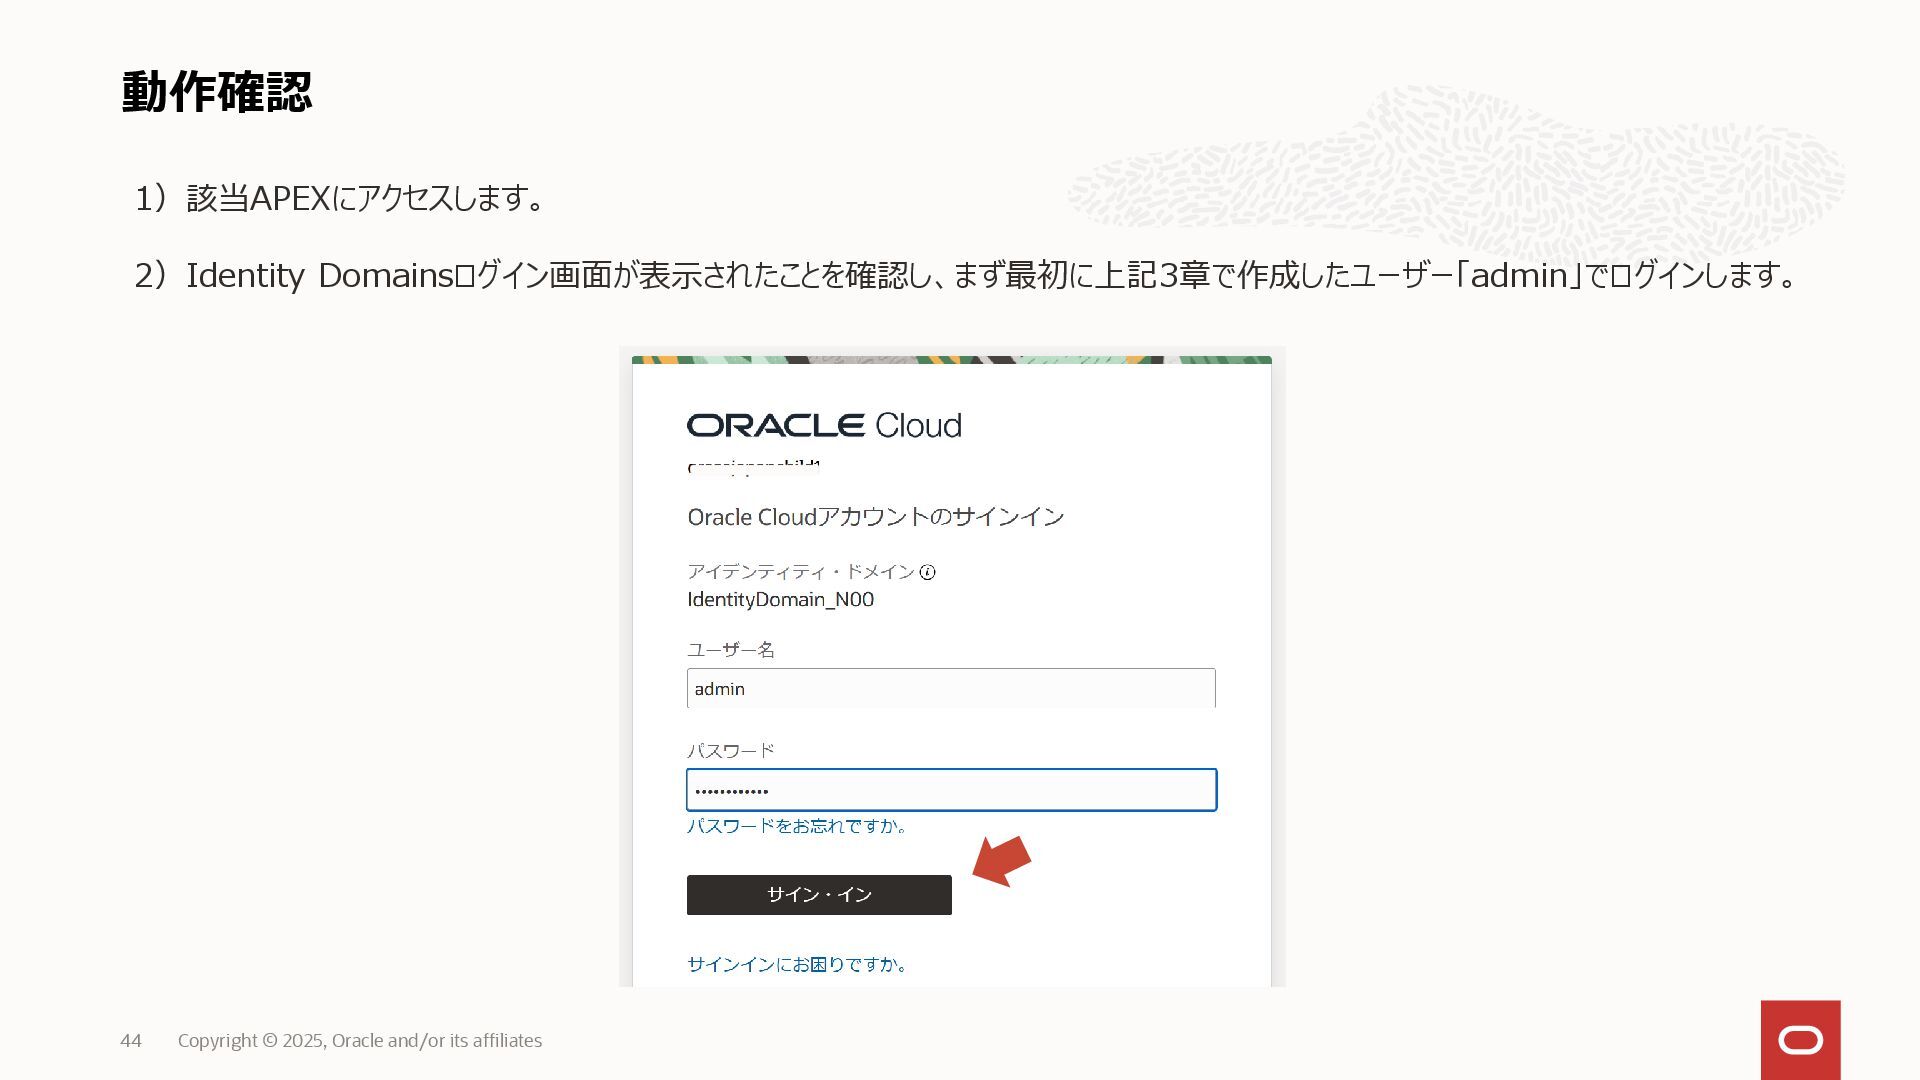
動作確認 Copyright © 2025, Oracle and/or its affiliates 44 1)該当APEXにアクセスします。
2)Identity Domainsログイン画面が表示されたことを確認し、まず最初に上記3章で作成したユーザー「admin」でログインします。
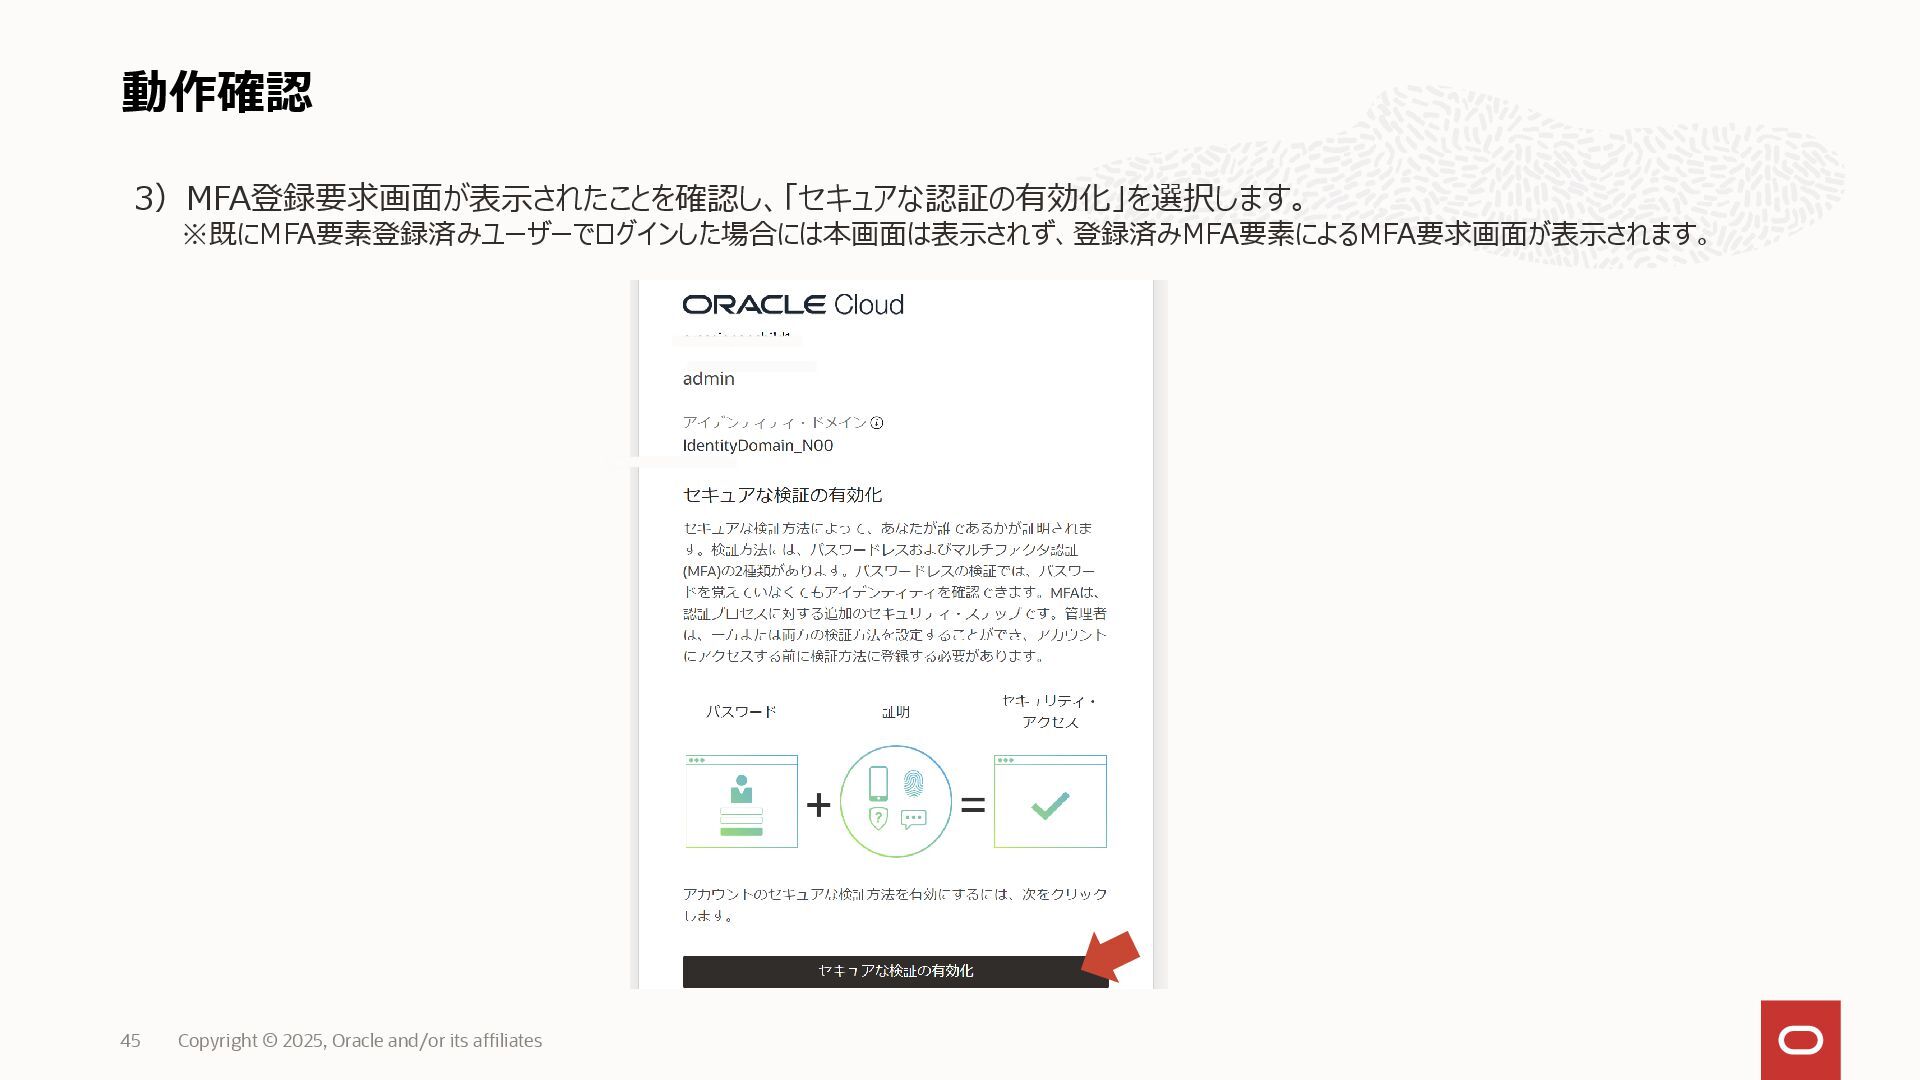
動作確認 Copyright © 2025, Oracle and/or its affiliates 45 3)MFA登録要求画面が表示されたことを確認し、「セキュアな認証の有効化」を選択します。
※既にMFA要素登録済みユーザーでログインした場合には本画面は表示されず、登録済みMFA要素によるMFA要求画面が表示されます。
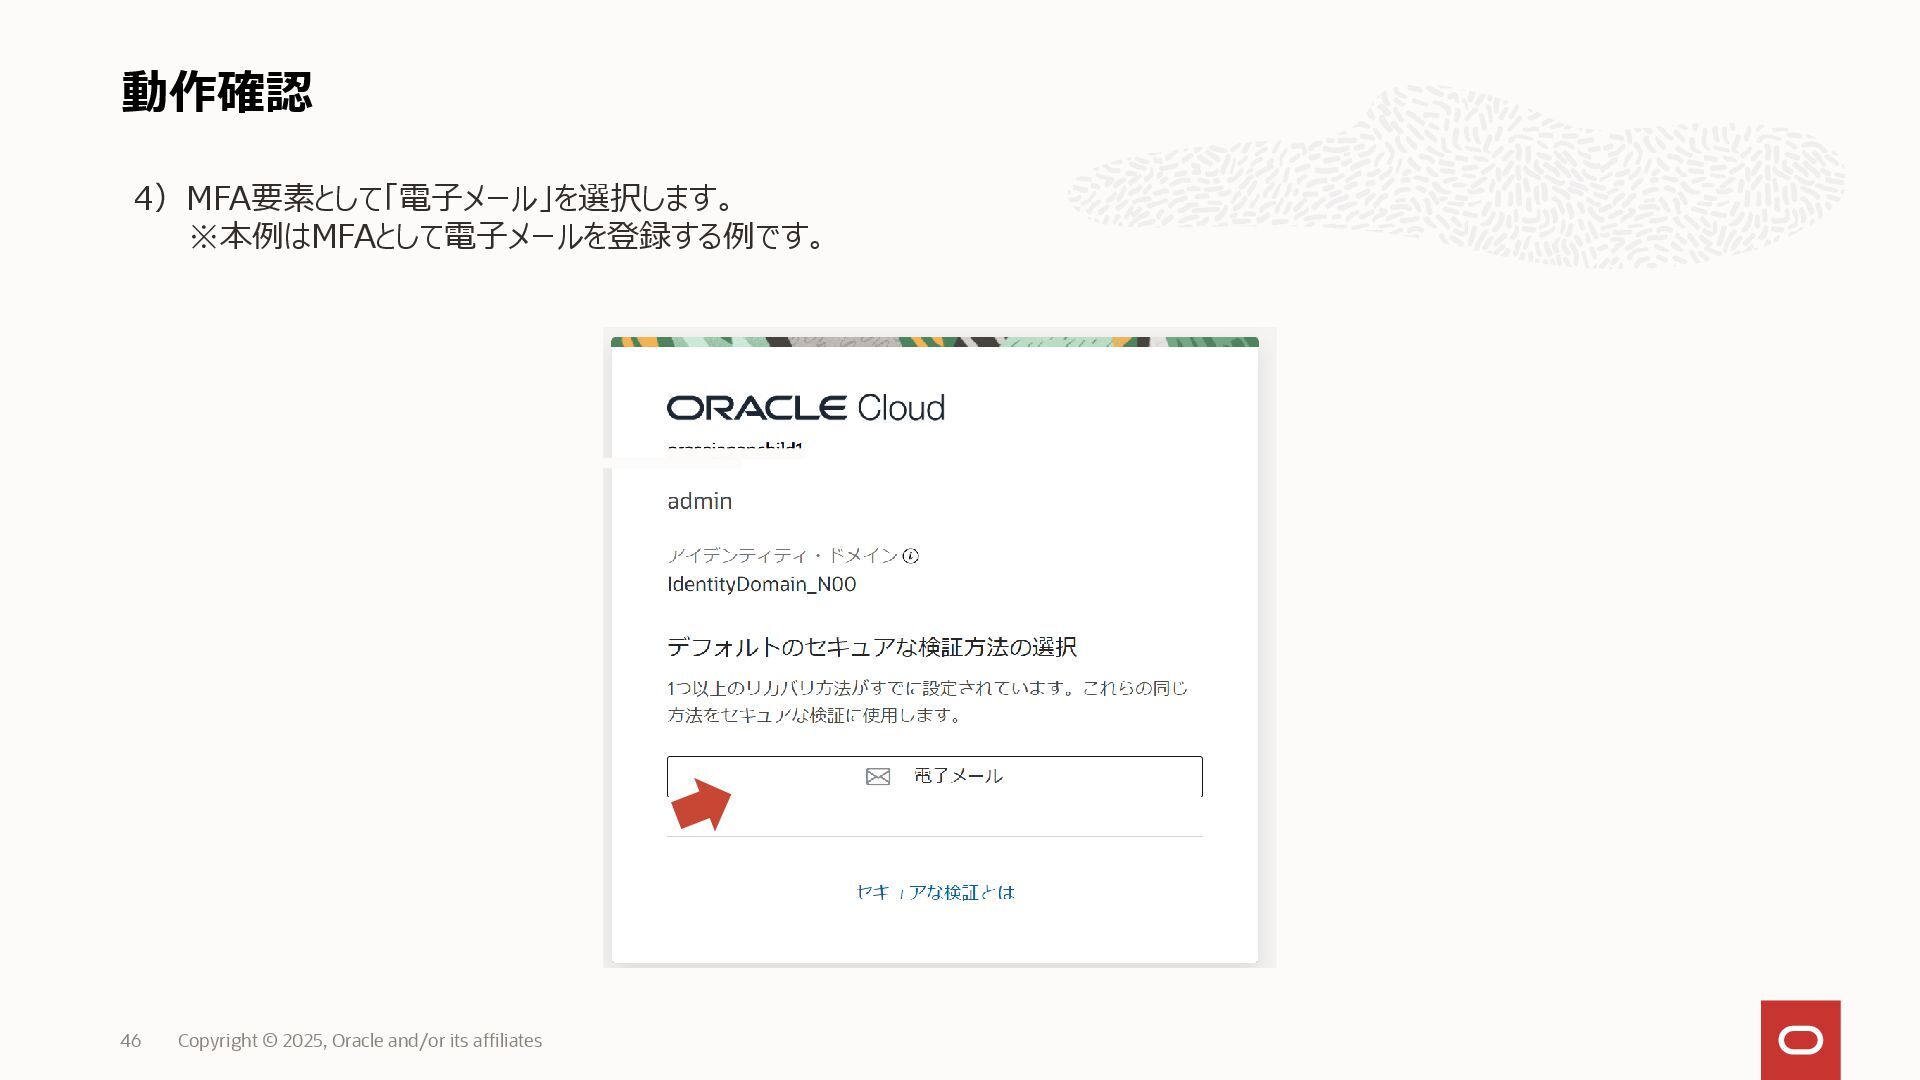
動作確認 Copyright © 2025, Oracle and/or its affiliates 46 4)MFA要素として「電子メール」を選択します。
※本例はMFAとして電子メールを登録する例です。
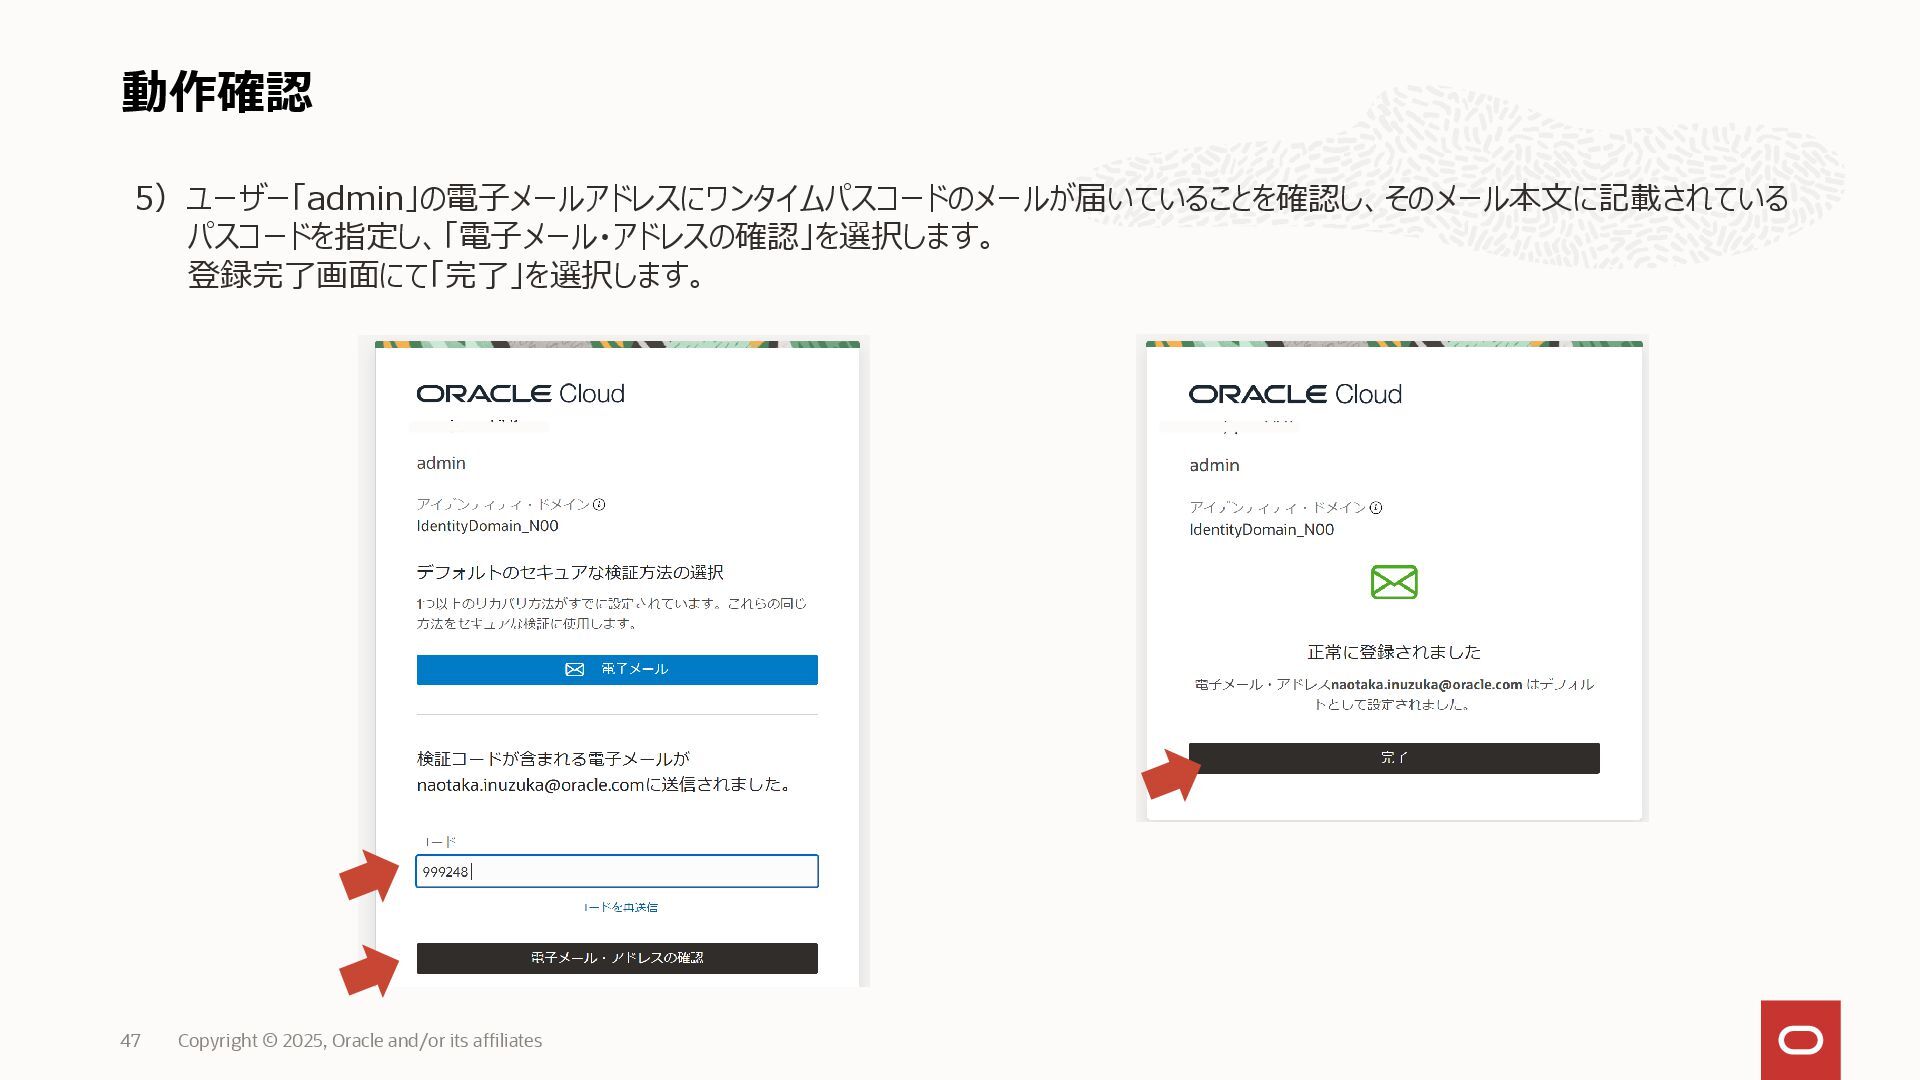
動作確認 Copyright © 2025, Oracle and/or its affiliates 47 5)ユーザー「admin」の電子メールアドレスにワンタイムパスコードのメールが届いていることを確認し、そのメール本文に記載されている
パスコードを指定し、「電子メール・アドレスの確認」を選択します。 登録完了画面にて「完了」を選択します。
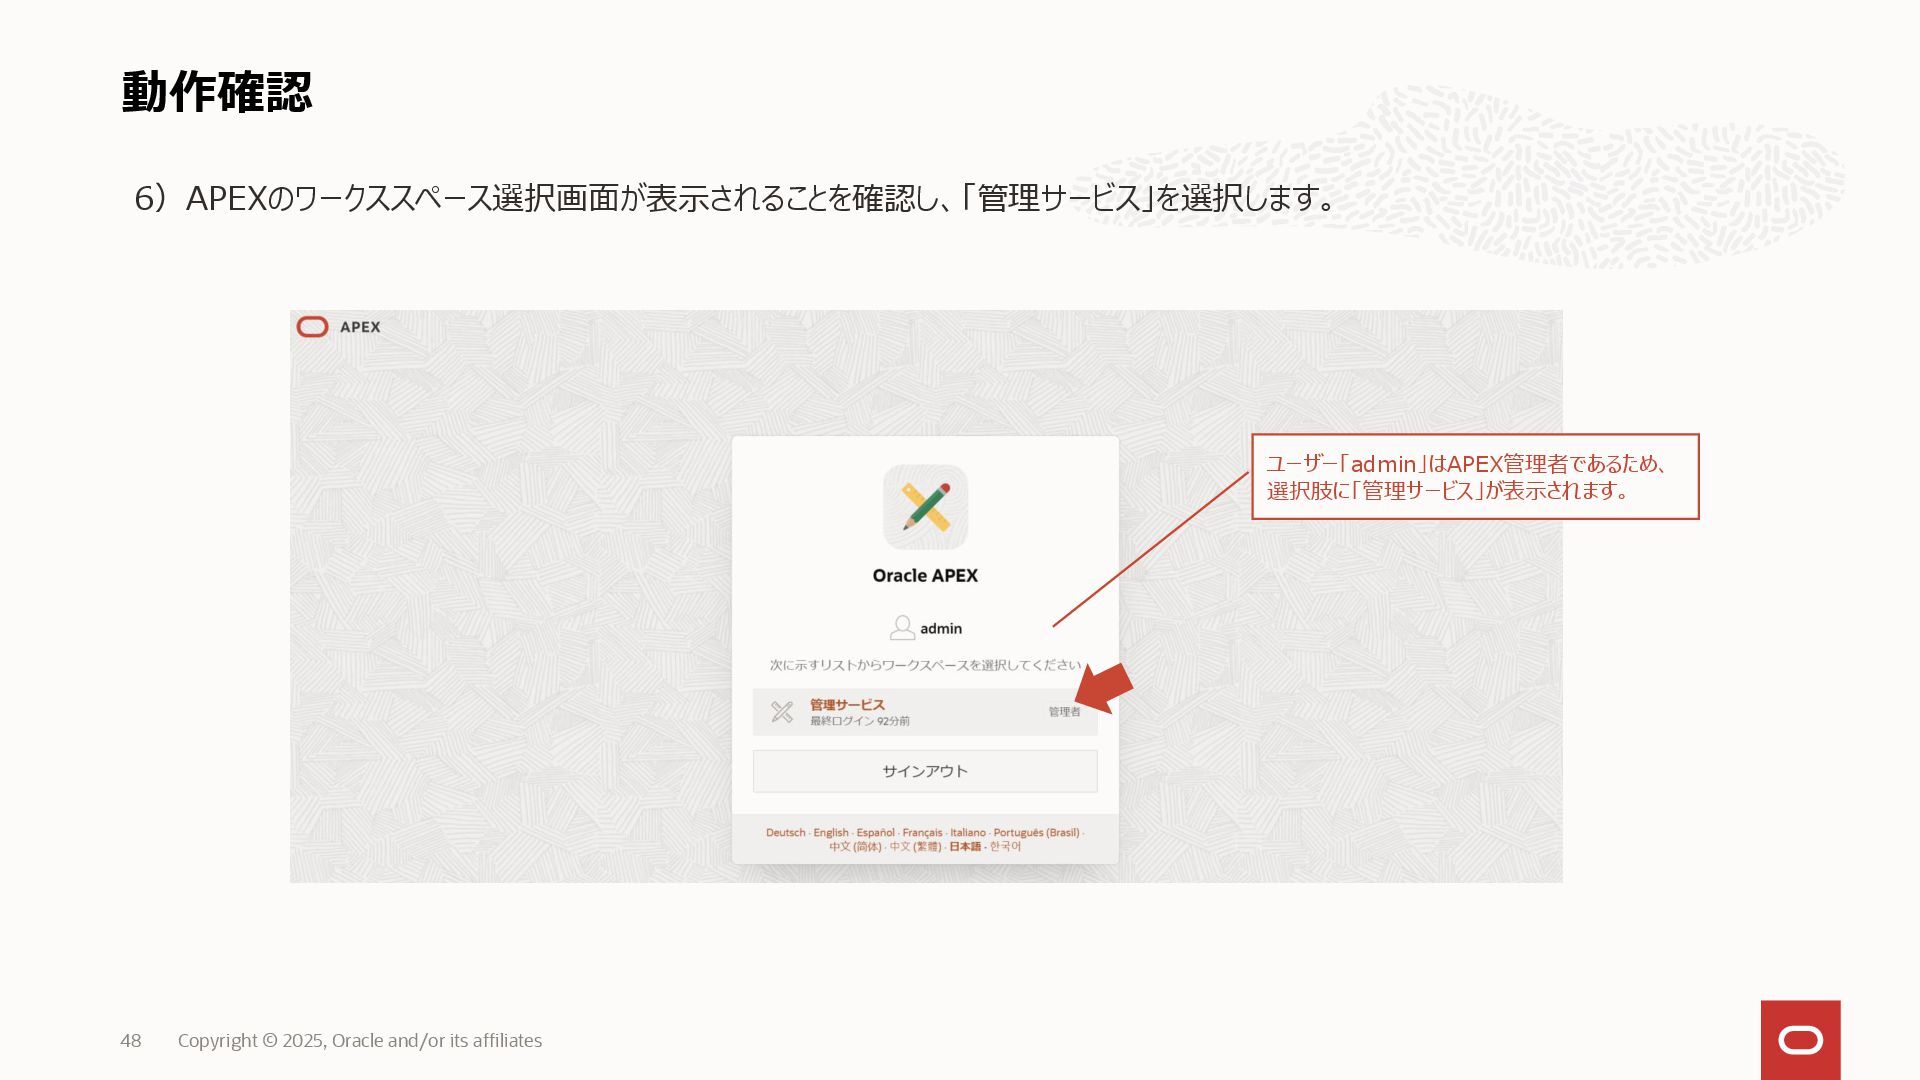
動作確認 Copyright © 2025, Oracle and/or its affiliates 48 6)APEXのワークススペース選択画面が表示されることを確認し、「管理サービス」を選択します。
ユーザー「admin」はAPEX管理者であるため、 選択肢に「管理サービス」が表示されます。
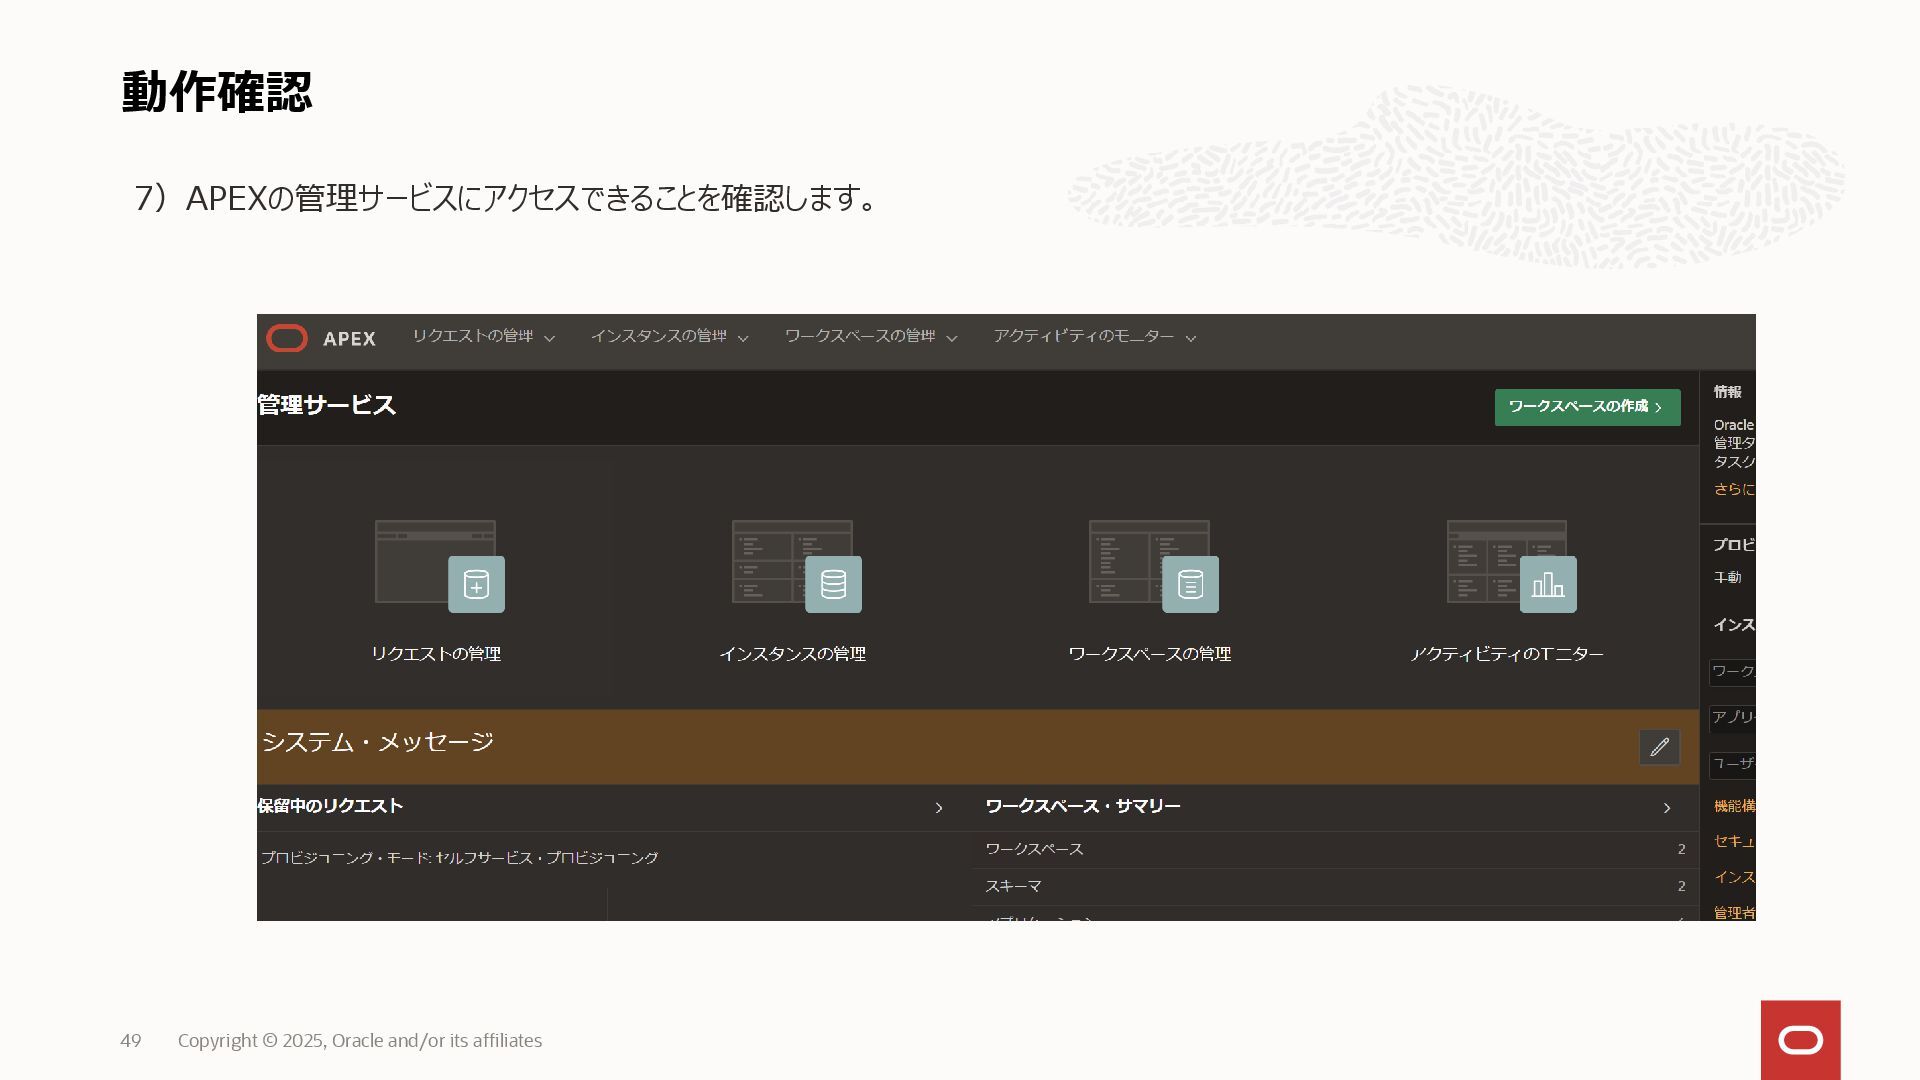
動作確認 Copyright © 2025, Oracle and/or its affiliates 49 7)APEXの管理サービスにアクセスできることを確認します。
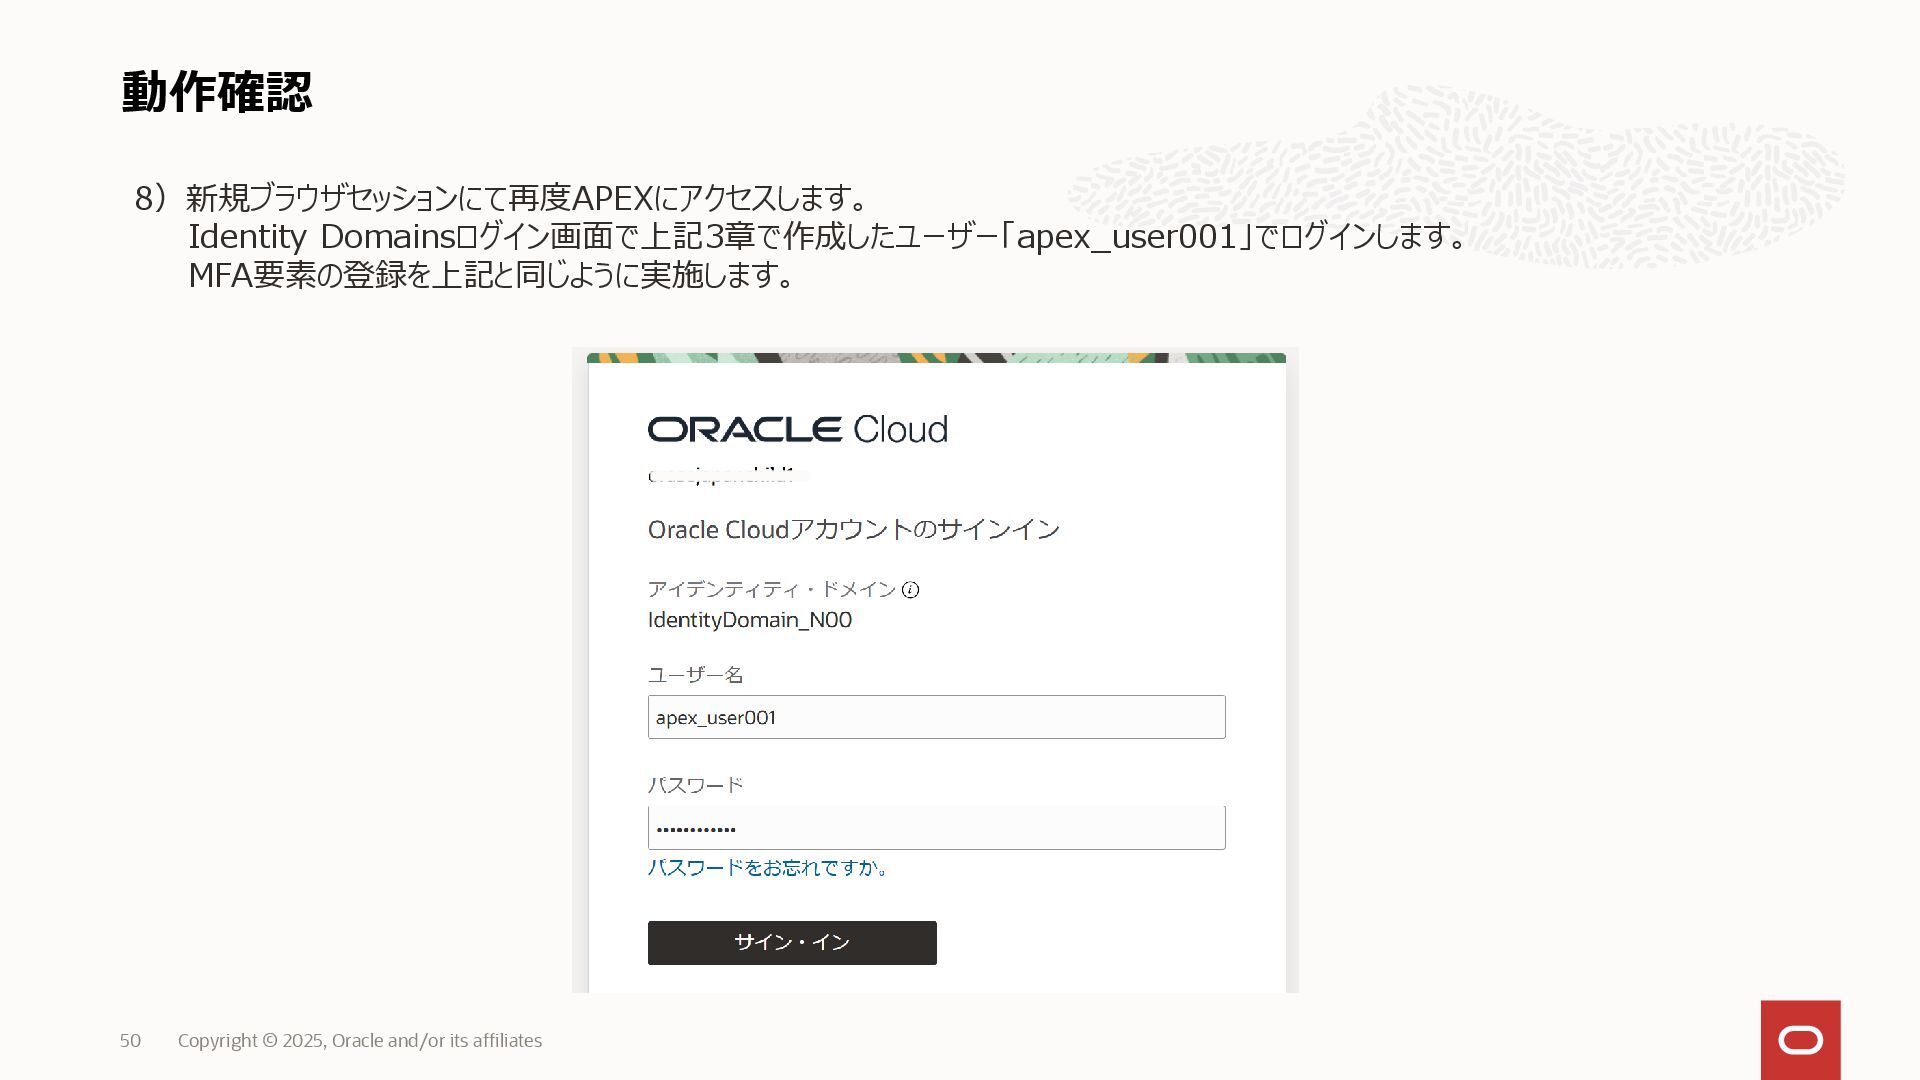
動作確認 Copyright © 2025, Oracle and/or its affiliates 50 8)新規ブラウザセッションにて再度APEXにアクセスします。
Identity Domainsログイン画面で上記3章で作成したユーザー「apex_user001」でログインします。 MFA要素の登録を上記と同じように実施します。
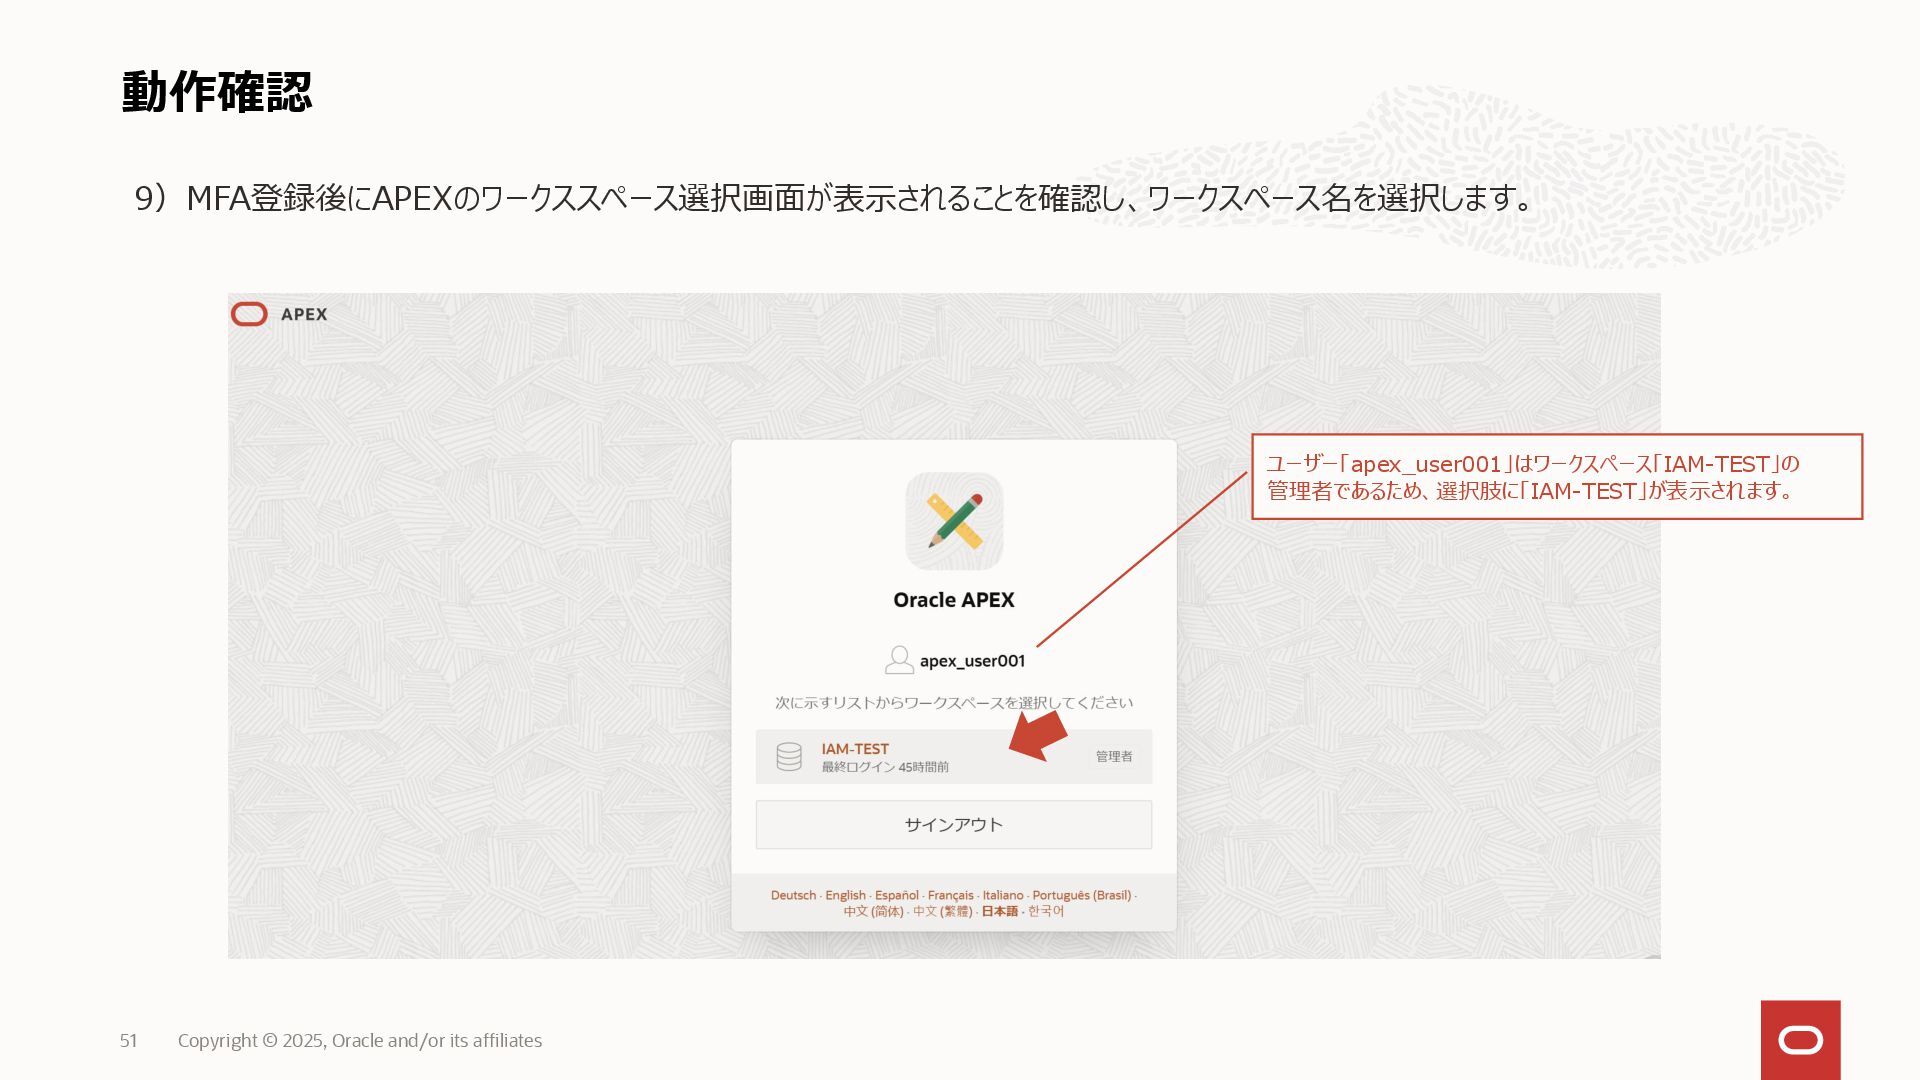
動作確認 Copyright © 2025, Oracle and/or its affiliates 51 9)MFA登録後にAPEXのワークススペース選択画面が表示されることを確認し、ワークスペース名を選択します。
ユーザー「apex_user001」はワークスペース「IAM-TEST」の 管理者であるため、選択肢に「IAM-TEST」が表示されます。
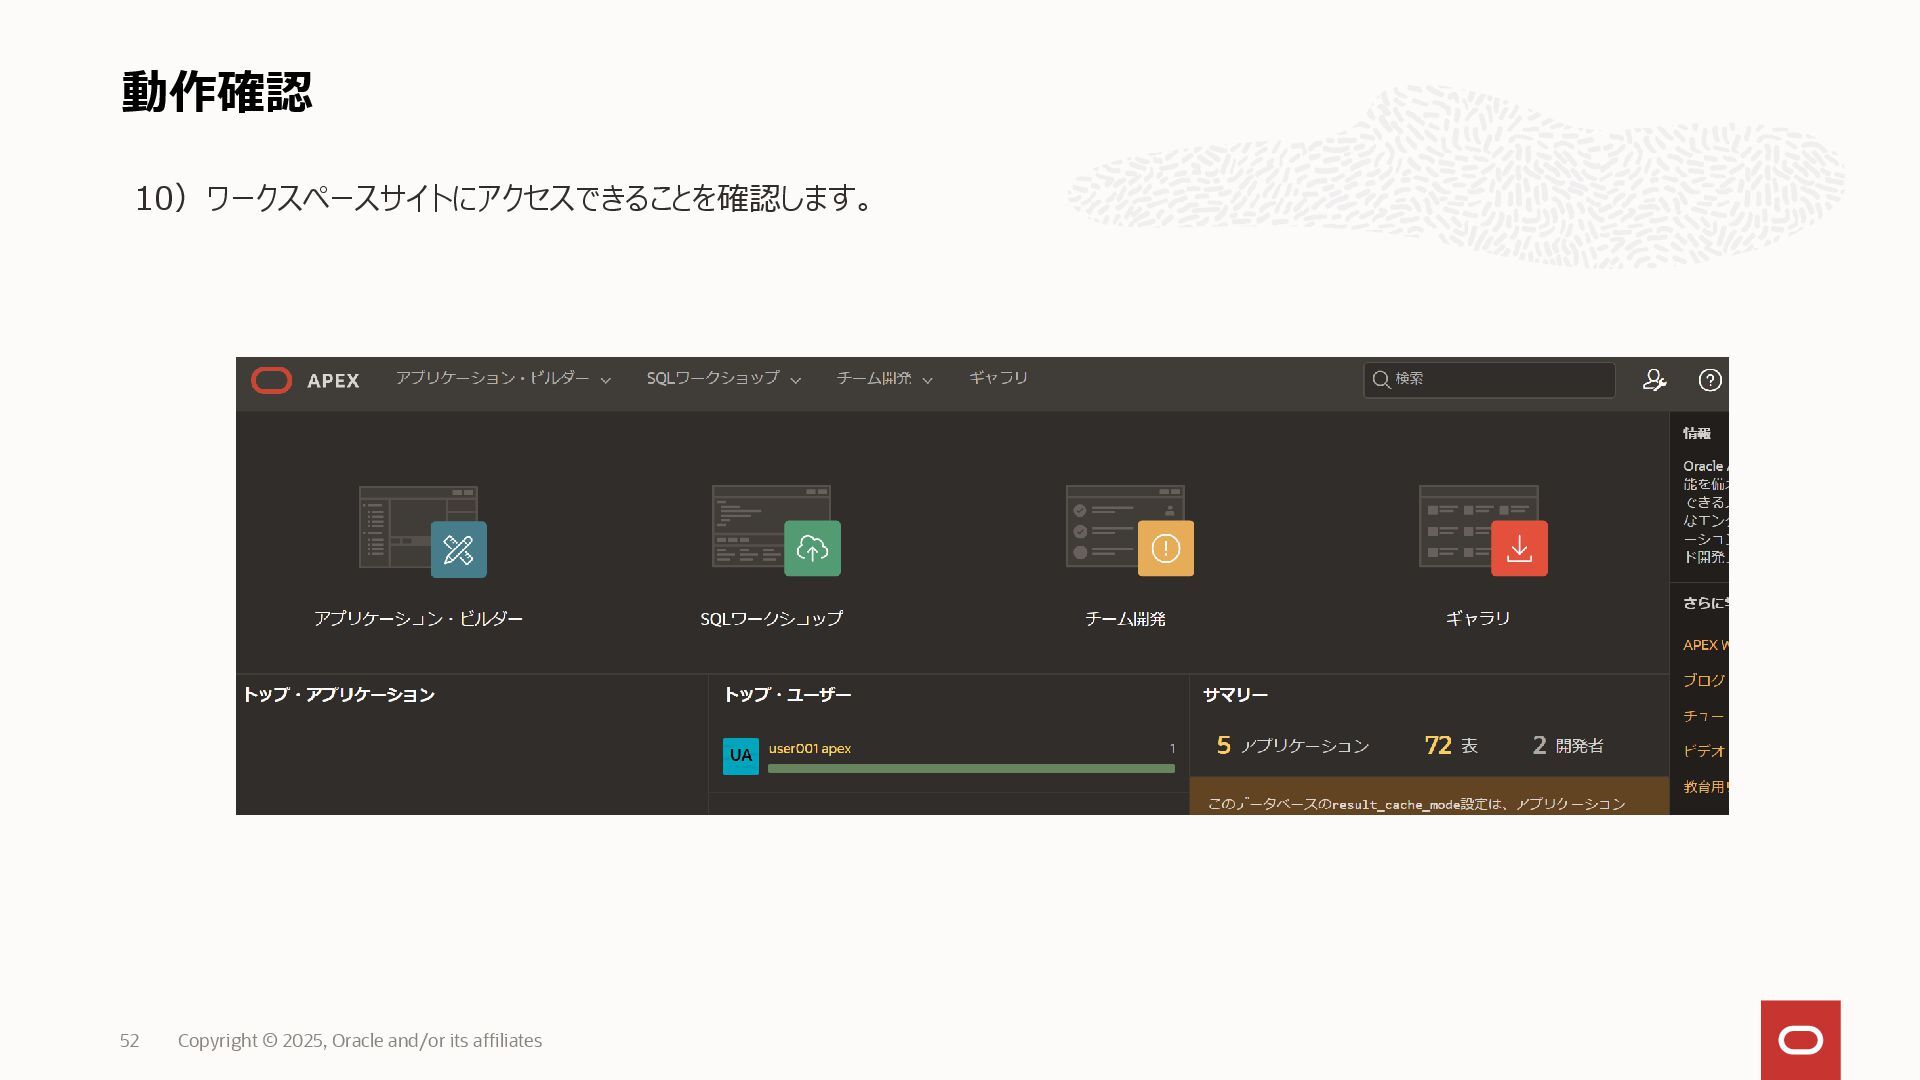
動作確認 Copyright © 2025, Oracle and/or its affiliates 52 10)ワークスペースサイトにアクセスできることを確認します。
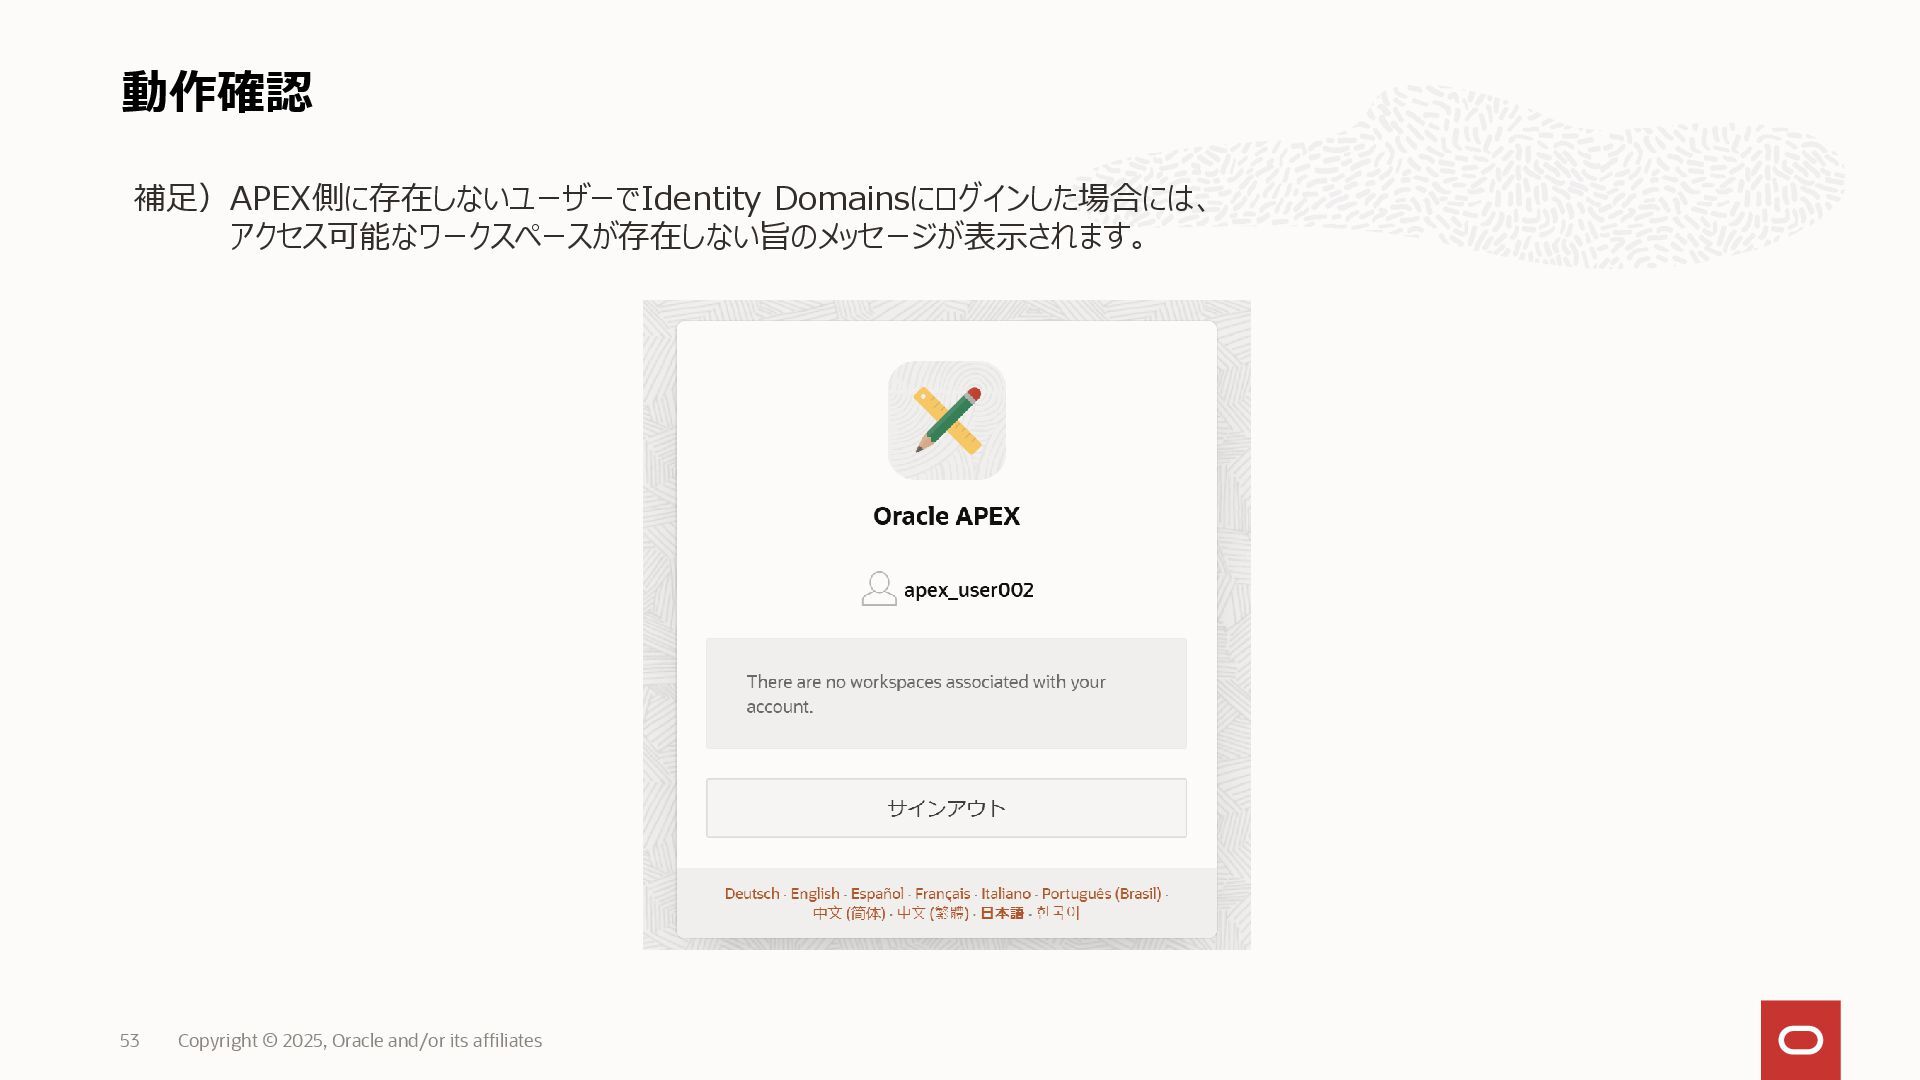
動作確認 Copyright © 2025, Oracle and/or its affiliates 53 補足)APEX側に存在しないユーザーでIdentity
Domainsにログインした場合には、 アクセス可能なワークスペースが存在しない旨のメッセージが表示されます。
None


 oracle4engineer
 keio_smilab
 pfn
 tsukina_7mochi
 atsush1_sada
 kaminashi
 takmin
 akizhou
 kakehashi
 lamaglama39
 yuuuuuuu168
 oasis1994liveforever
 sh_fk2
 marcelosomers
 jonoalderson
 aleyda
 axbom
 inesmontani
 ipullrank
 tammielis
 tmiket
 charlesmeaden
 badams
 elsirapls
 akademiya2063