Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OCI IAM Identity Domains SAML認証連携設定(基本編)/Identi...
Search
oracle4engineer
PRO
June 05, 2023
Technology
2.5k
2
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OCI IAM Identity Domains SAML認証連携設定(基本編)/Identity Domain SAML(Basic)
OCI IAM Identity DomainとSAML対応アプリケーションにてSAMLによる認証連携を行うための設定手順(Basic編)になります。
oracle4engineer
PRO
June 05, 2023
More Decks by oracle4engineer
See All by oracle4engineer
OCI Oracle AI Database Services新機能アップデート(2026/06-2026/08)
oracle4engineer
PRO
0
370
OKE の進化 - Oracle Cloud Infrastructure Kubernetes Engine の現在地 -
oracle4engineer
PRO
0
250
【Oracle AI Spotlight ウェビナー】クラウド移行の成否を分けるデータ基盤の配置戦略 ― マルチクラウドやソブリンクラウドで広がるデータ基盤の選択肢
oracle4engineer
PRO
1
73
Oracle Cloud Infrastructure IaaS 新機能アップデート 2026/6 - 2026/8
oracle4engineer
PRO
0
220
Autonomous AI Databaseサービス・アップデート(FY27)/ adb-service-update-jp-fy27
oracle4engineer
PRO
0
160
【Oracle AI Spotlight ウェビナー】AWSか、Azureか、Google Cloudか。その議論にオラクルを含める意義。
oracle4engineer
PRO
2
270
Oracle AI Databaseデータベース・サービス: BaseDB/ExaDB-Dの可用性
oracle4engineer
PRO
2
1.2k
もうプロンプトは書かない!? ループエンジニアリング入門
oracle4engineer
PRO
2
580
[ OracleTechnologyNight#102]SQL性能改善の武器としてのパラレル実行詳細
oracle4engineer
PRO
1
280
Other Decks in Technology
See All in Technology
アクセスキーこわい やめかたと漏らさない工夫
sassssan68
1
460
AIは推し活である。
kurazuuuuuu
1
820
今話題のAI「Jev」って何? 宇宙最速で学ぶ会
minorun365
PRO
29
16k
負債のメタファと2026年 / Debt Metaphor in Agentic Engineering Age 202609 Edition
twada
PRO
10
4.2k
Azure Serverless 2026:Production-ready な AI エージェント基盤 / Azure Serverless 2026: Production-Ready AI Agent Platform
miyake
2
270
The Knowledge Spine: A Machine-Executable Ontology for Governed Marketing Activation
vananth22
0
110
Deployment の 先にある AI Agent 基盤 - kagent vNext、Agent Substrate、Hermes から読み解く Agent Runtime の現在地 / k8s-matsuri-2-ai-agent-platform-amsy810
masayaaoyama
4
670
品質と信頼性を地続きにする
grimoh
2
810
AI時代の「技術的負債」の変質ー概念の終焉と再解釈、エージェントと共に向かう先
nwiizo
1
2.9k
AI時代、データエンジニアが一番おもろい
genshun9
0
670
あるけみー式LTスライド作成術
alchemy1115
2
220
データ界隈LT祭 第1回LT登壇
taromatsui_cccmkhd
2
1.5k
Featured
See All Featured
How To Speak Unicorn (iThemes Webinar)
marktimemedia
1
580
Tips & Tricks on How to Get Your First Job In Tech
honzajavorek
1
760
Optimizing for Happiness
mojombo
378
71k
Data-driven link building: lessons from a $708K investment (BrightonSEO talk)
szymonslowik
1
1.3k
A Modern Web Designer's Workflow
chriscoyier
699
190k
Imperfection Machines: The Place of Print at Facebook
scottboms
270
14k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
830
Mobile First: as difficult as doing things right
swwweet
225
10k
JAMstack: Web Apps at Ludicrous Speed - All Things Open 2022
reverentgeek
1
600
Why You Should Never Use an ORM
jnunemaker
PRO
61
10k
We Have a Design System, Now What?
morganepeng
55
8.3k
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.2k
Transcript
OCI IAM Identity Domains SAMLによる認証連携設定手順(Basic編) 2025年6月30日 日本オラクル株式会社
Safe harbor statement 以下の事項は、弊社の一般的な製品の方向性に関する概要を説明するものです。また、 情報提供を唯一の目的とするものであり、いかなる契約にも組み込むことはできません。以 下の事項は、マテリアルやコード、機能を提供することを確約するものではないため、購買 決定を行う際の判断材料になさらないで下さい。 オラクル製品に関して記載されている機能の開発、リリース、時期及び価格については、弊 社の裁量により決定され、変更される可能性があります。 Copyright
© 2025, Oracle and/or its affiliates 2
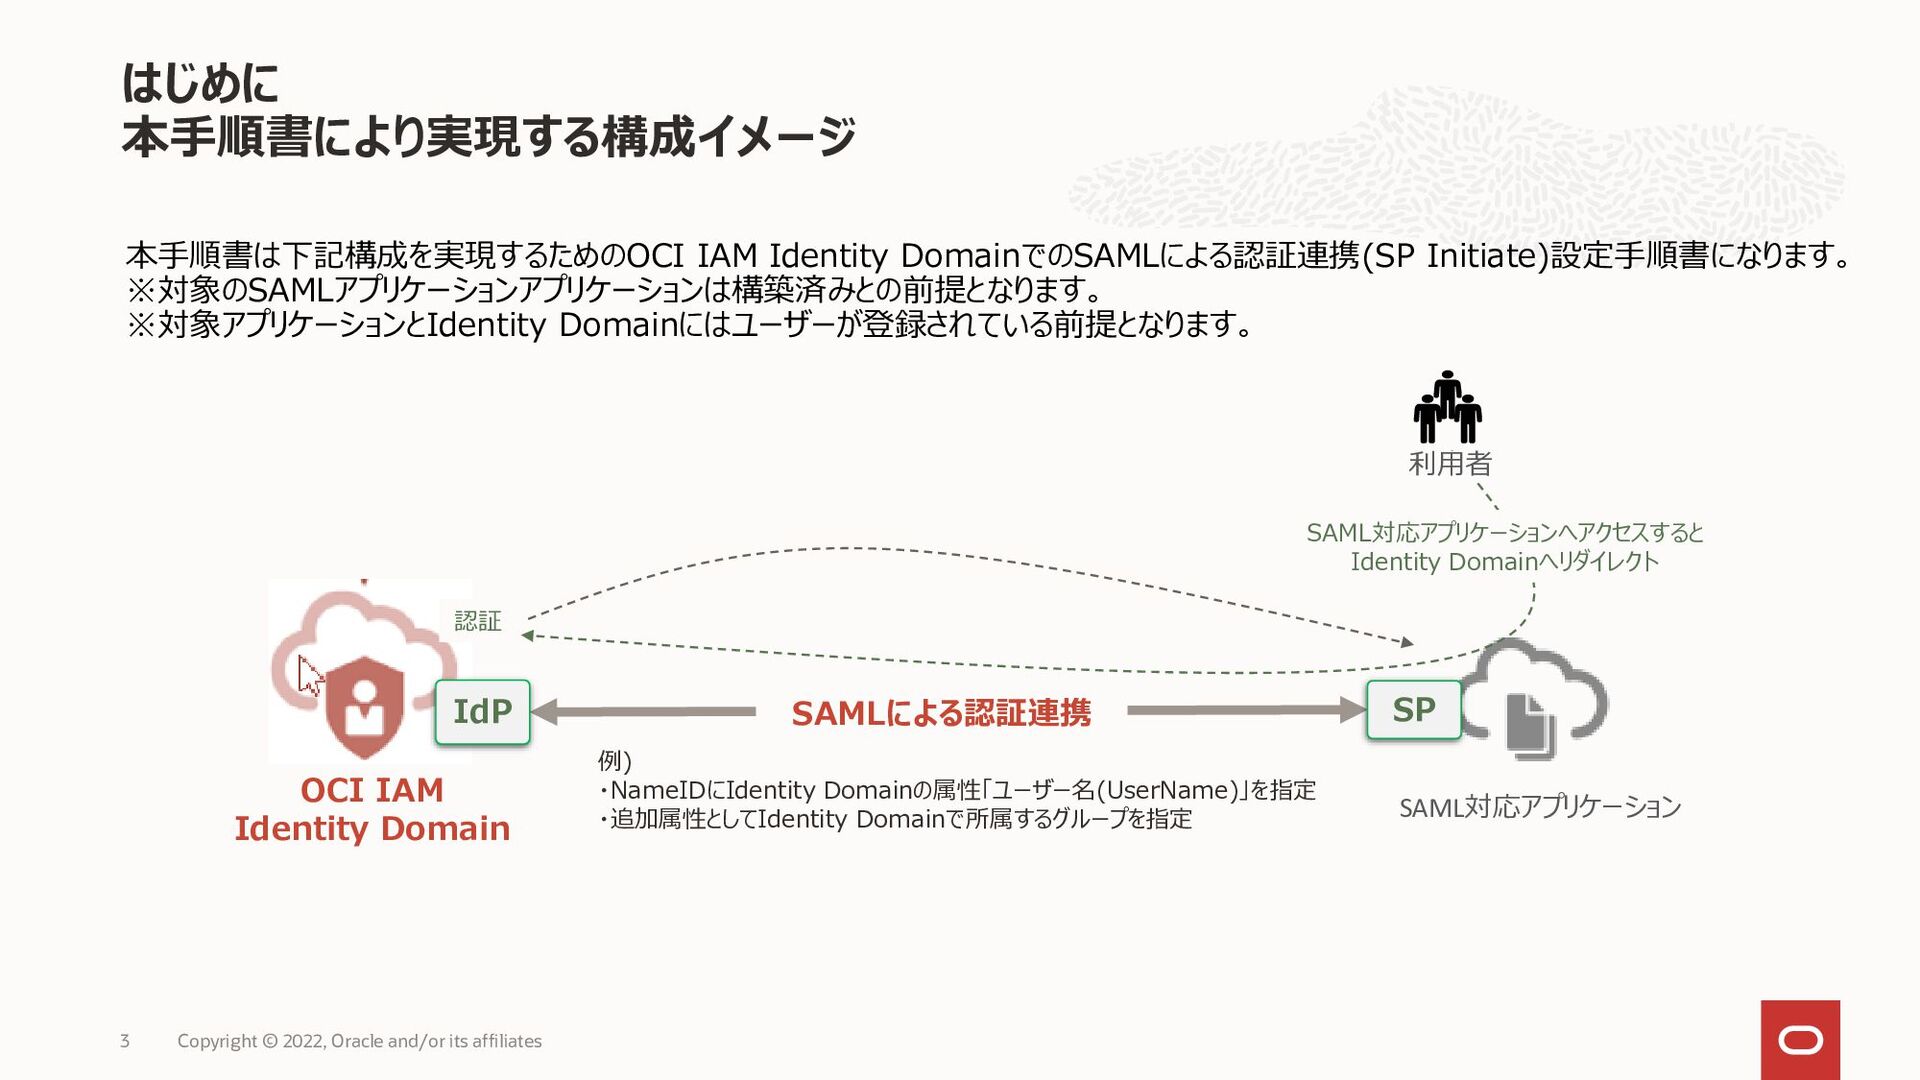
はじめに 本手順書により実現する構成イメージ Copyright © 2025, Oracle and/or its affiliates 3
本手順書は下記構成を実現するためのOCI IAM Identity DomainでのSAMLによる認証連携(SP Initiate)設定手順書になります。 ※対象のSAMLアプリケーションアプリケーションは構築済みとの前提となります。 ※対象アプリケーションとIdentity Domainにはユーザーが登録されている前提となります。 OCI IAM Identity Domain IdP SAMLによる認証連携 SP SAML対応アプリケーション 利用者 SAML対応アプリケーションへアクセスすると Identity Domainへリダイレクト ・NameIDにIdentity Domainの属性:ユーザー名(UserName)を指定 ・追加属性としてIdentity Domainで所属するグループを指定 認証
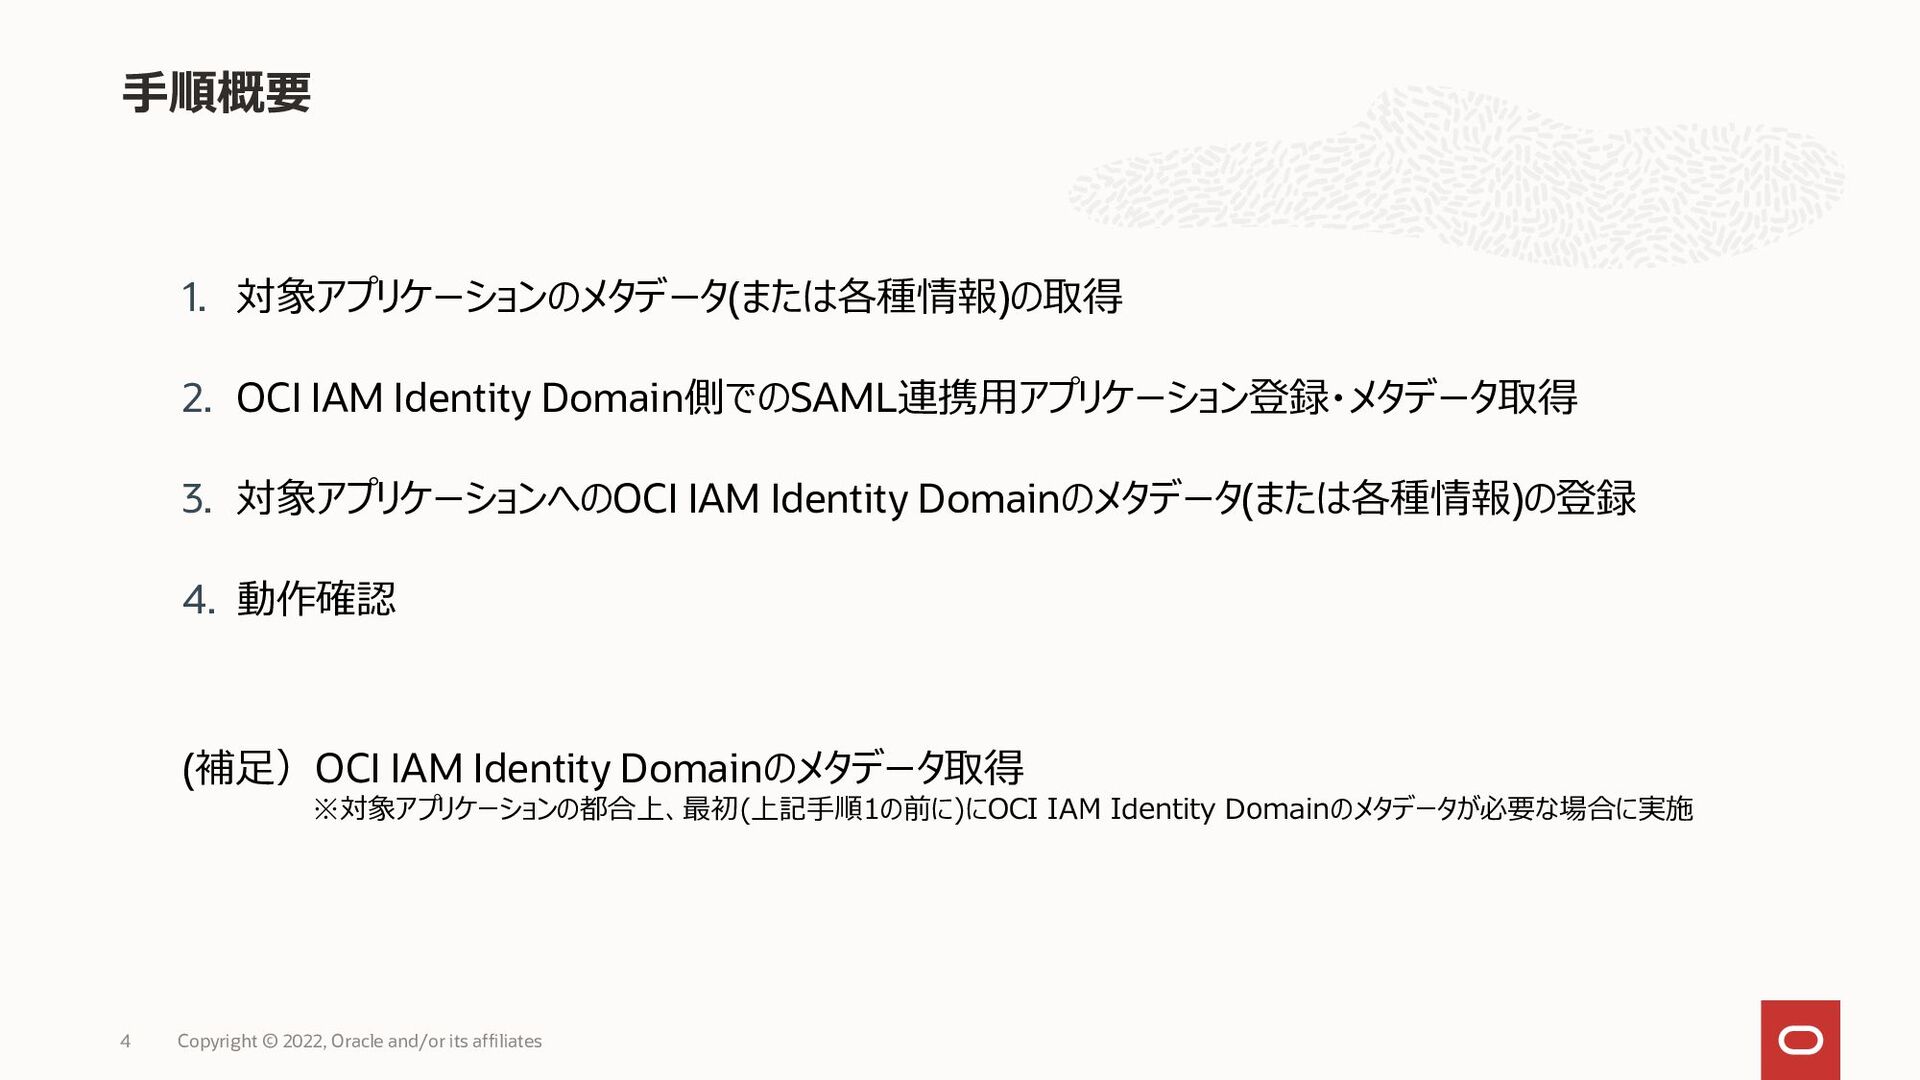
手順概要 Copyright © 2025, Oracle and/or its affiliates 4 1.
対象アプリケーションのメタデータ(または各種情報)の取得 2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 3. 対象アプリケーションへのOCI IAM Identity Domainのメタデータ(または各種情報)の登録 4. 動作確認 (補足)OCI IAM Identity Domainのメタデータ取得 ※対象アプリケーションの都合上、最初(上記手順1の前に)にOCI IAM Identity Domainのメタデータが必要な場合に実施
1.対象アプリケーションのメタデータ(または各種情報)の取得 Copyright © 2025, Oracle and/or its affiliates 5
1.対象アプリケーションのメタデータ(または各種情報)の取得 Copyright © 2025, Oracle and/or its affiliates 6 OCI
IAM Identity DomainとSAML認証連携を設定するためには最低限下記の情報が必要になります。 これら情報を取得するため、対象アプリケーションからメタデータを取得する、またはその他方法にて情報を取得します。 ・Entity ID(エンティティID) ・Assertion Consumer Service/URL(アサーション・コンシューマ・サービス/URL) ・NameIDとする属性(名前IDとする属性)とそのフォーマット ※必要に応じてその他の情報 (ログアウトURL等) も取得します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
its affiliates 7
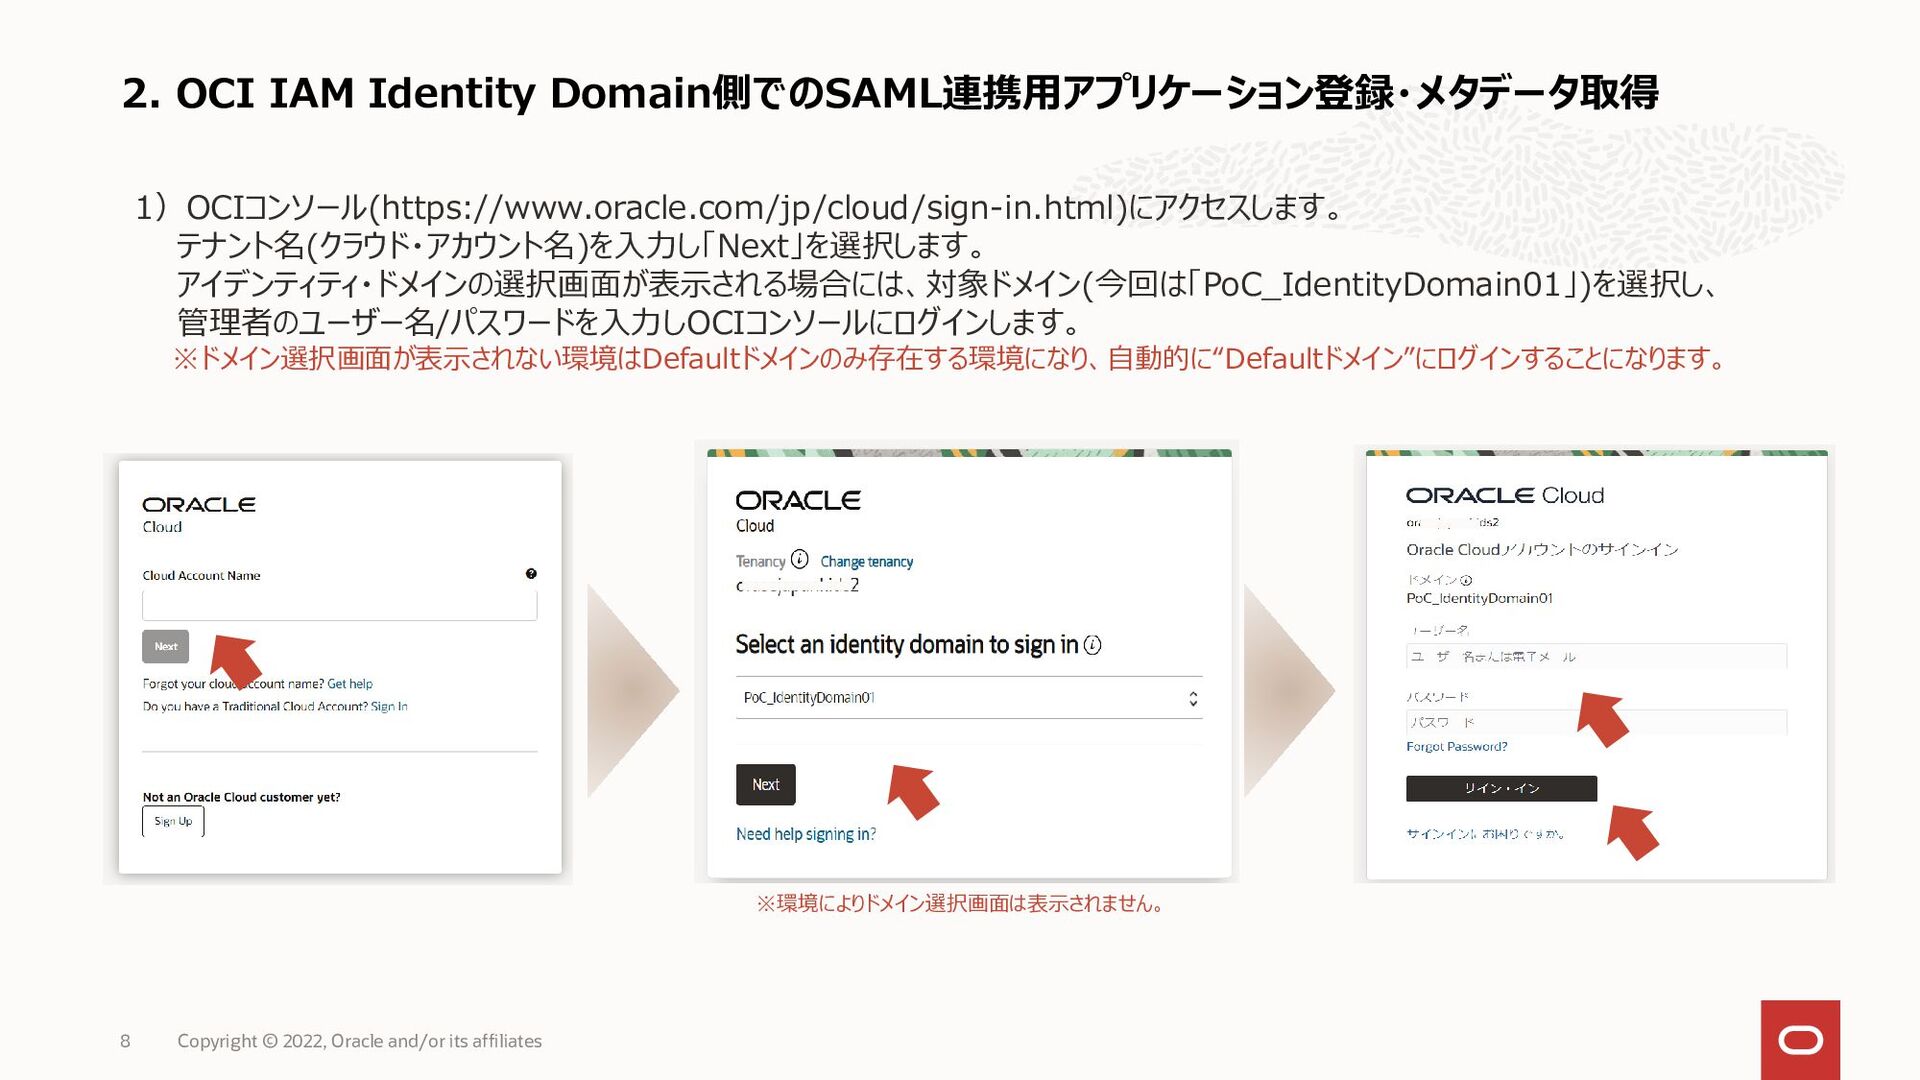
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
its affiliates 8 1)OCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択画面が表示される場合には、対象ドメイン(今回は「PoC_IdentityDomain01」)を選択し、 管理者のユーザー名/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりドメイン選択画面は表示されません。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
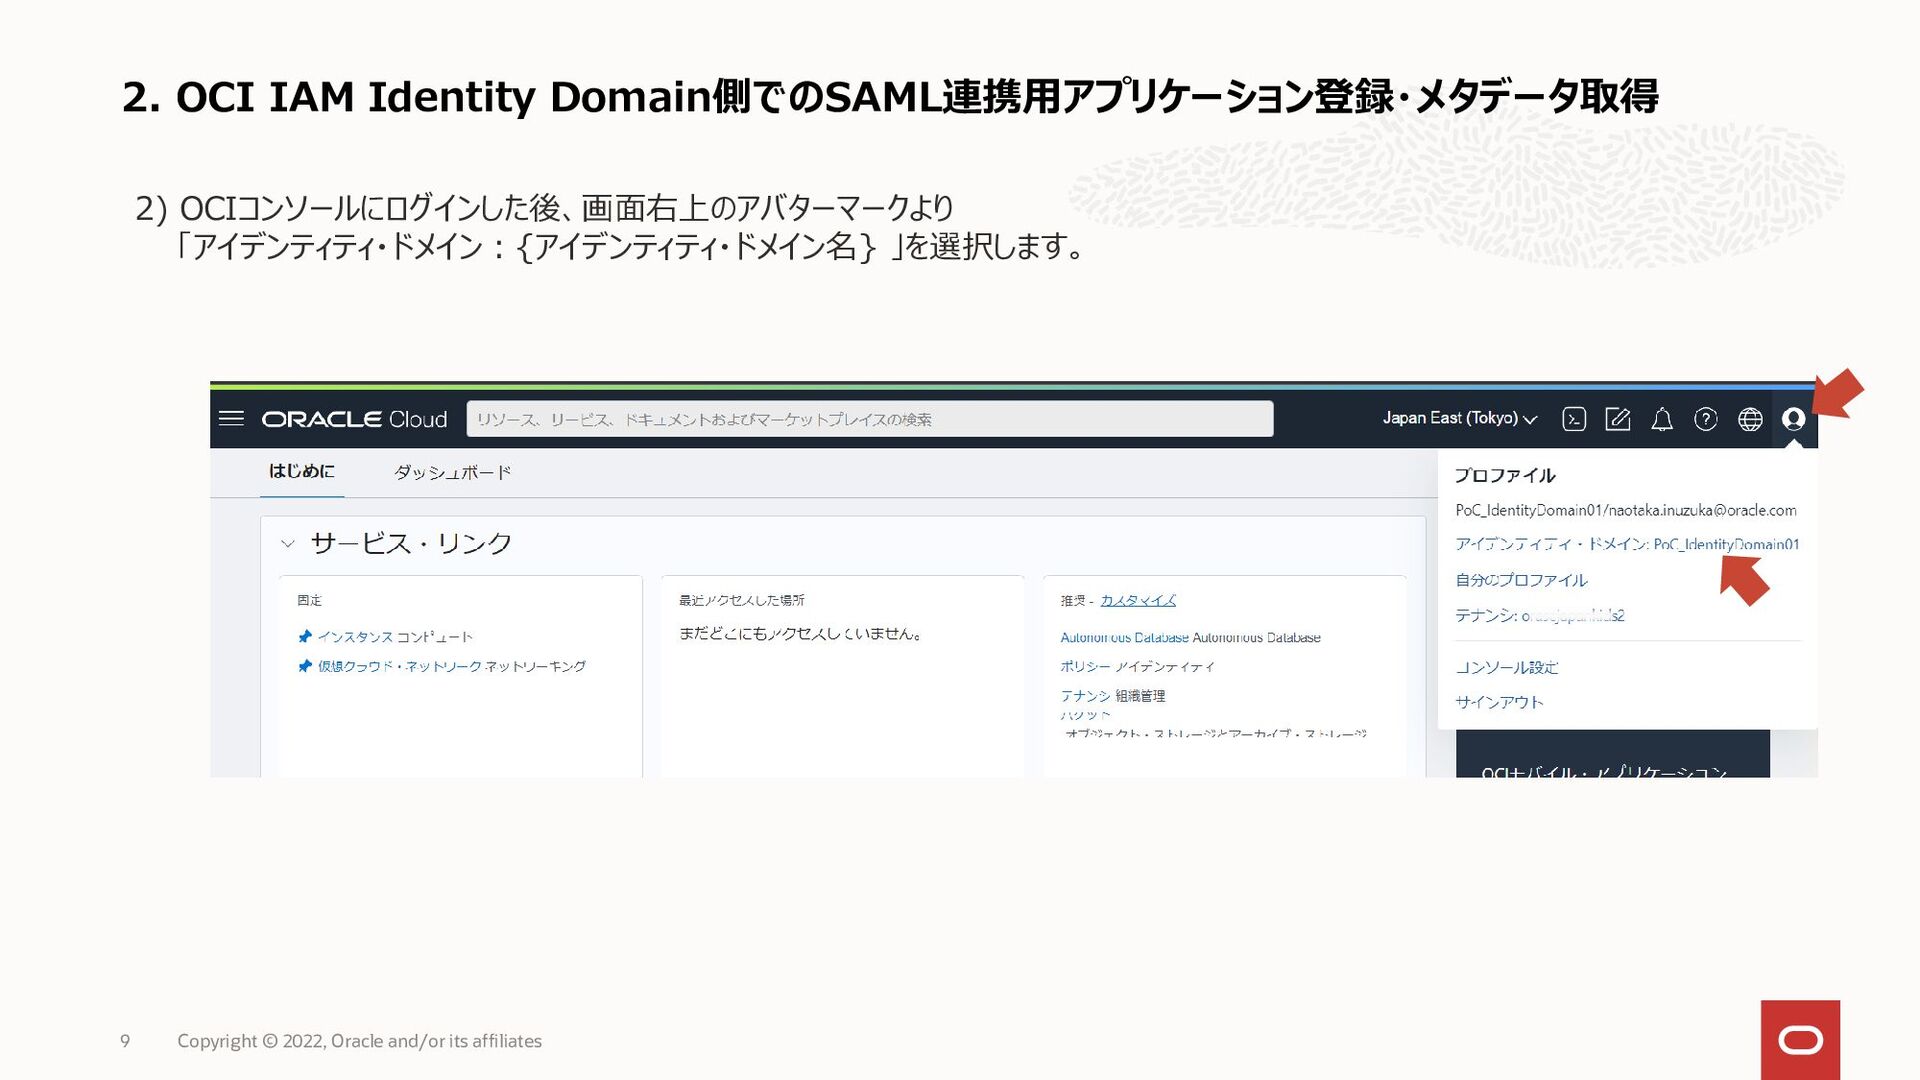
its affiliates 9 2) OCIコンソールにログインした後、画面右上のアバターマークより 「アイデンティティ・ドメイン:{アイデンティティ・ドメイン名} 」を選択します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
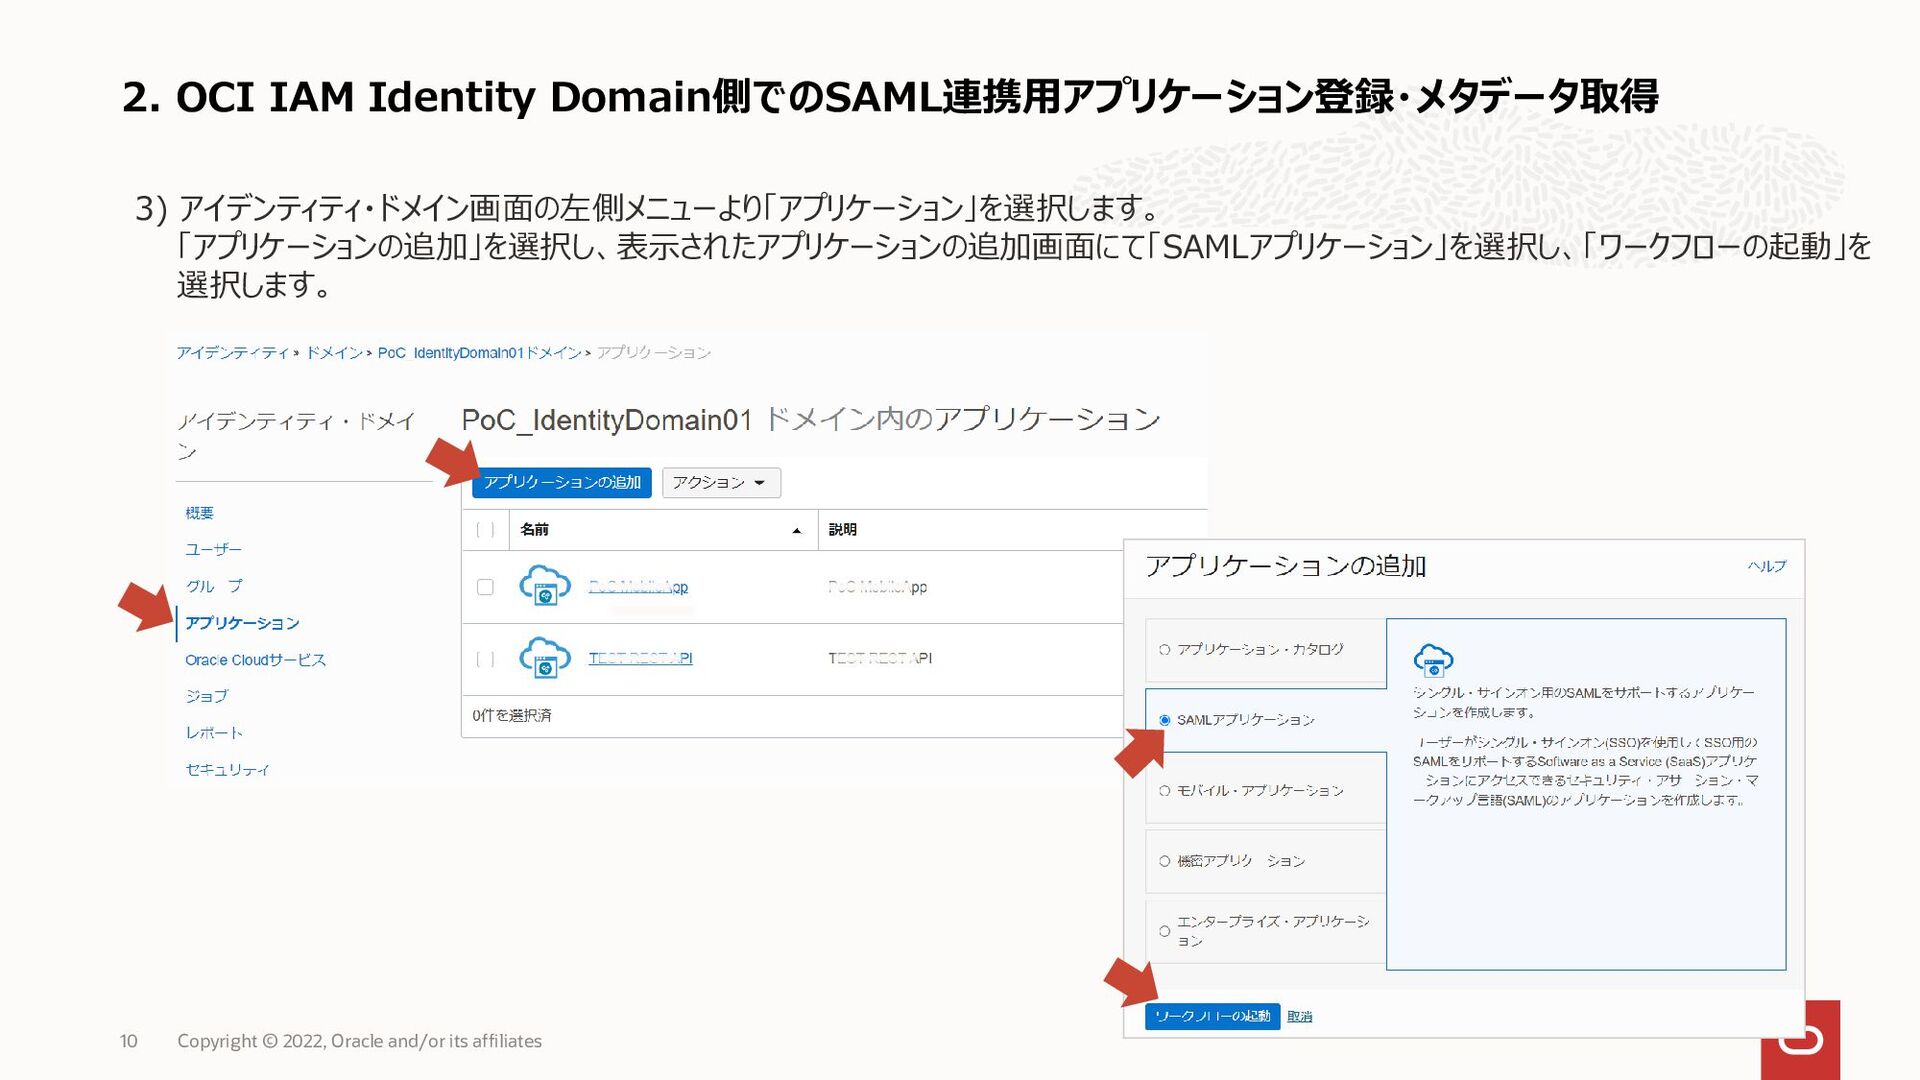
its affiliates 10 3) メニュー「統合アプリケーション」を選択します。 統合アプリケーション部分にて「アプリケーションの追加」を選択します。 表示されたアプリケーションの追加画面にて「SAMLアプリケーション」を選択し、「ワークフローの起動」を選択します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
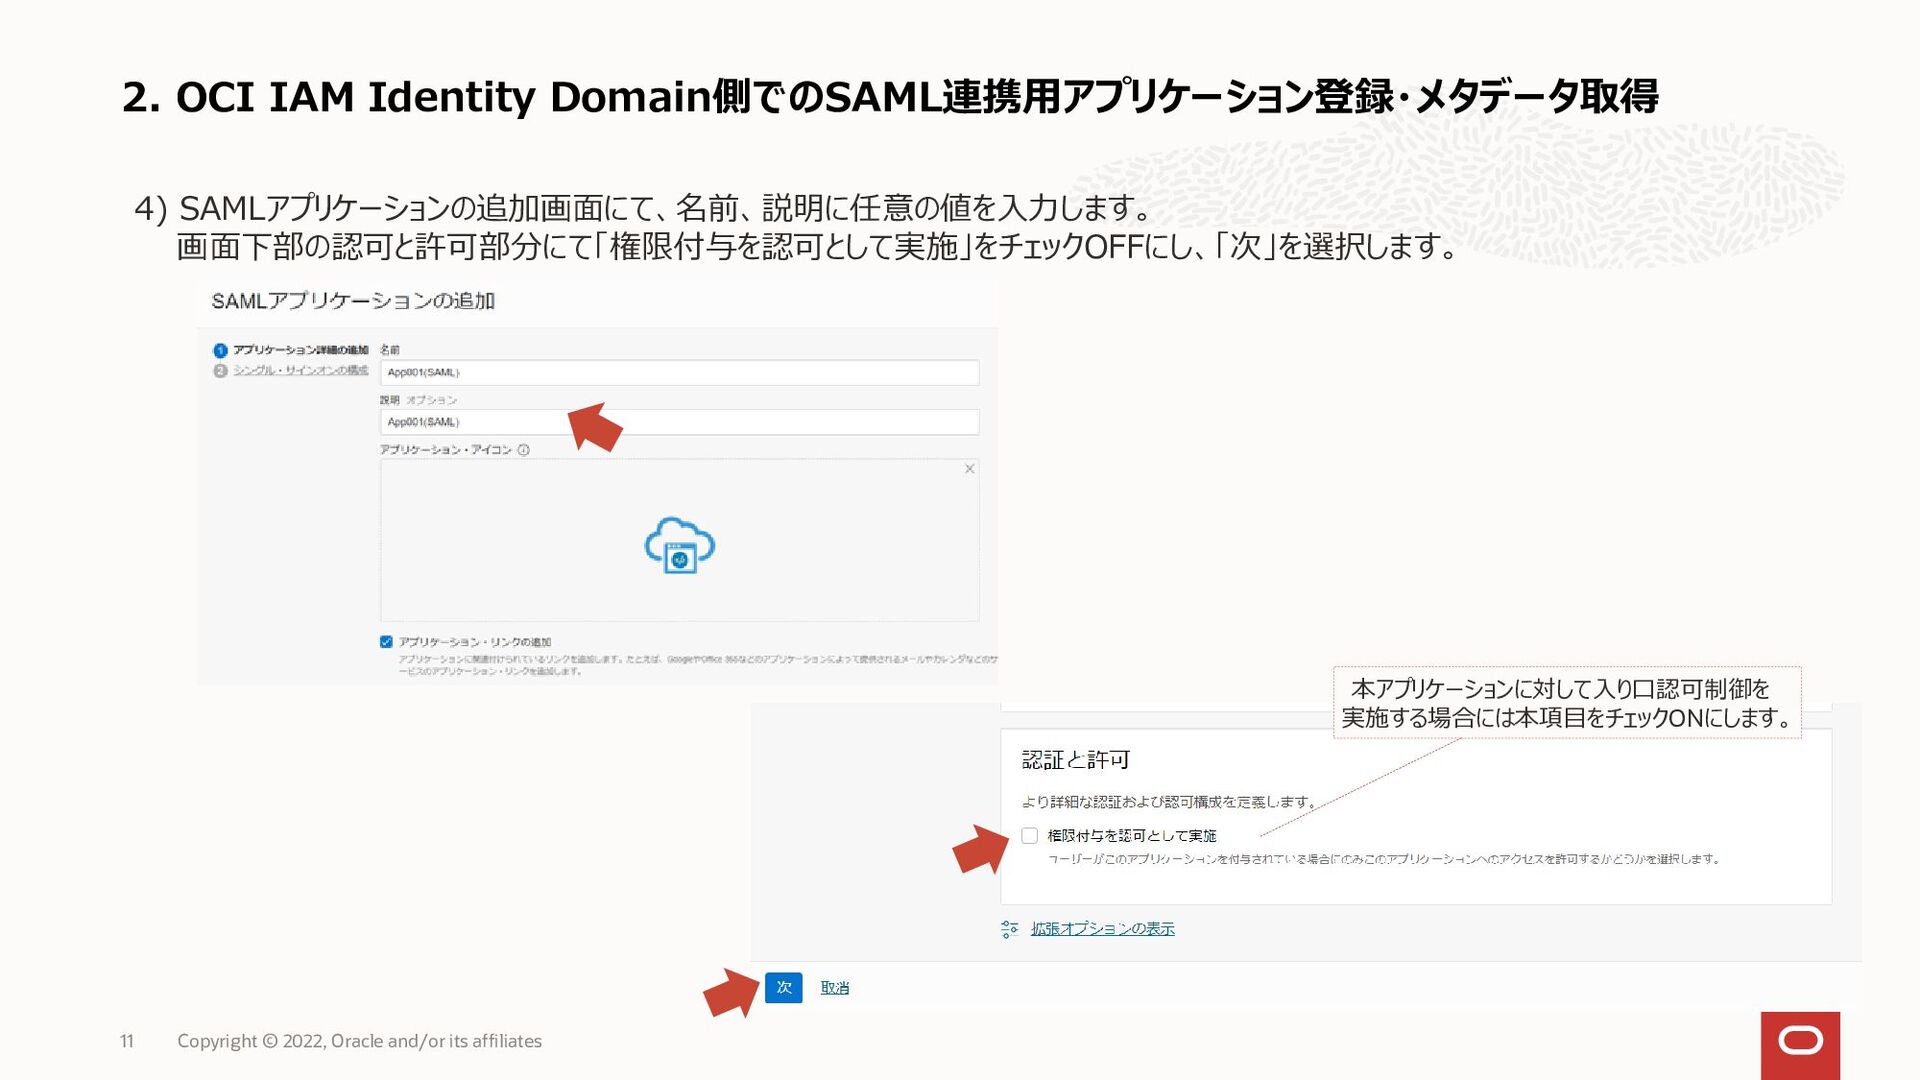
its affiliates 11 4) SAMLアプリケーションの追加画面にて、名前、説明に任意の値を入力します。 画面下部の認可と許可部分にて「権限付与を認可として実施」をチェックOFFにし、「送信」を選択します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
its affiliates 12 5) 作成されたSAMLアプリケーション画面にて「SAML SSO構成」メニューを選択し、「SSO構成の編集」を選択します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
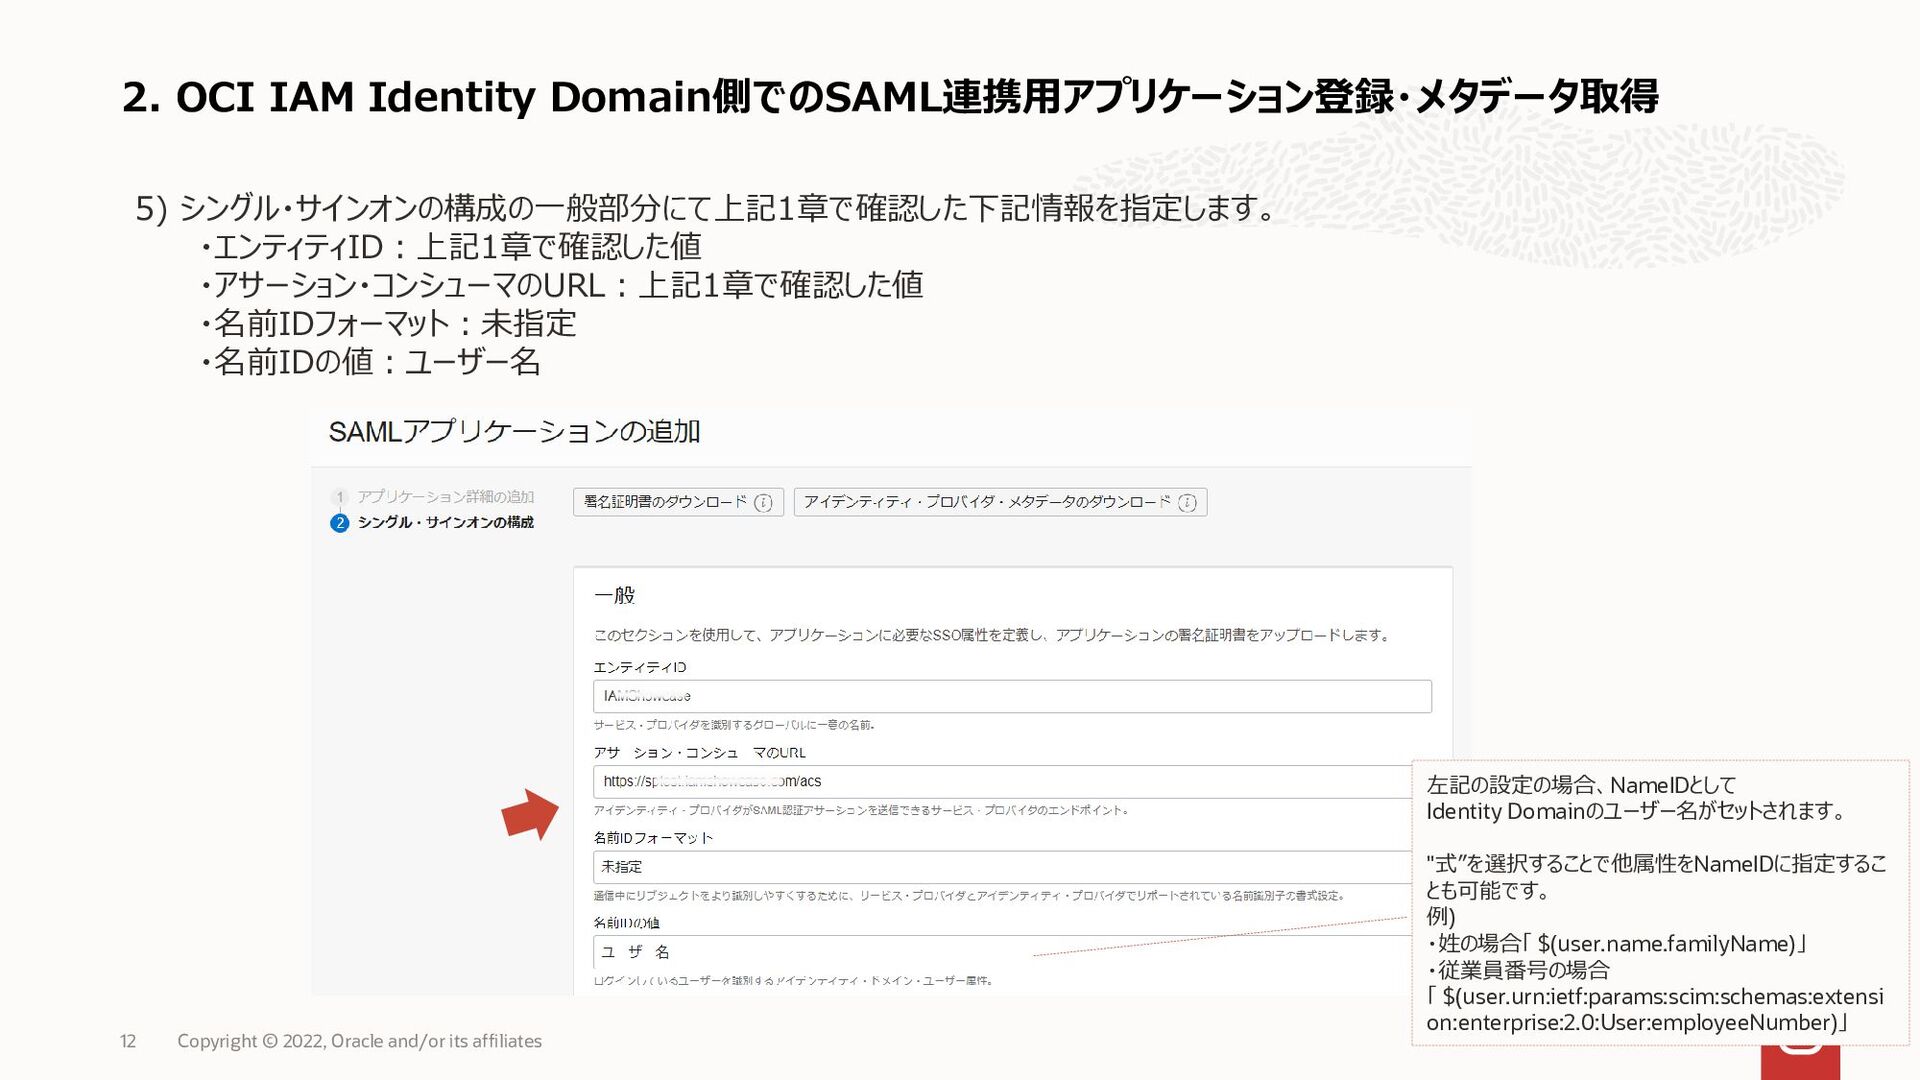
its affiliates 13 6) シングル・サインオンの構成の一般部分にて上記1章で確認した下記情報を指定します。 ・エンティティID:上記1章で確認した値 ・アサーション・コンシューマのURL:上記1章で確認した値 ・名前IDフォーマット:未指定 ・名前IDの値:ユーザー名 左記の設定の場合、NameIDとして Identity Domainのユーザー名がセットされます。 "式”を選択することで他属性をNameIDに指定するこ とも可能です。 例) ・姓の場合「 $(user.name.familyName)」 ・従業員番号の場合 「 $(user.urn:ietf:params:scim:schemas:extensi on:enterprise:2.0:User:employeeNumber)」
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
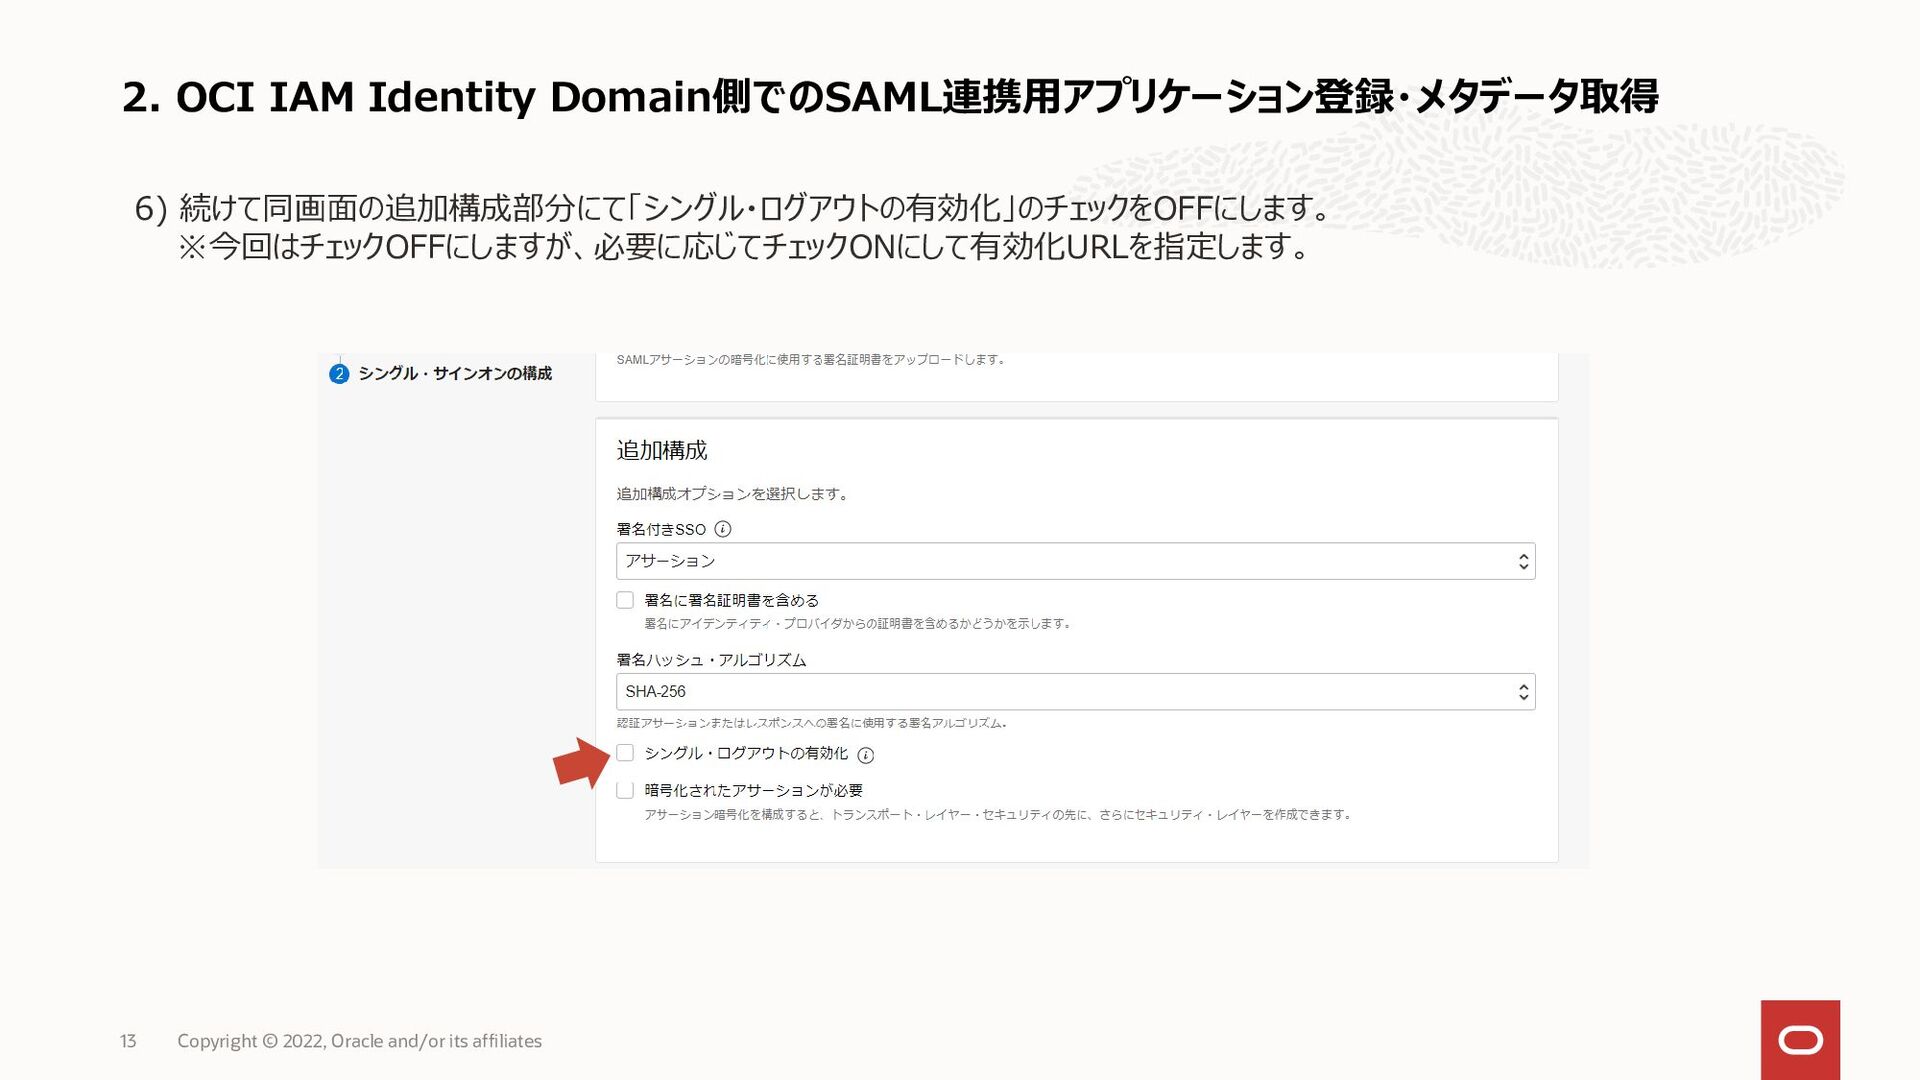
its affiliates 14 7) 続けて同画面の追加構成部分にて「シングル・ログアウトの有効化」のチェックをOFFにします。 ※今回はチェックOFFにしますが、必要に応じてチェックONにして有効化URLを指定します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
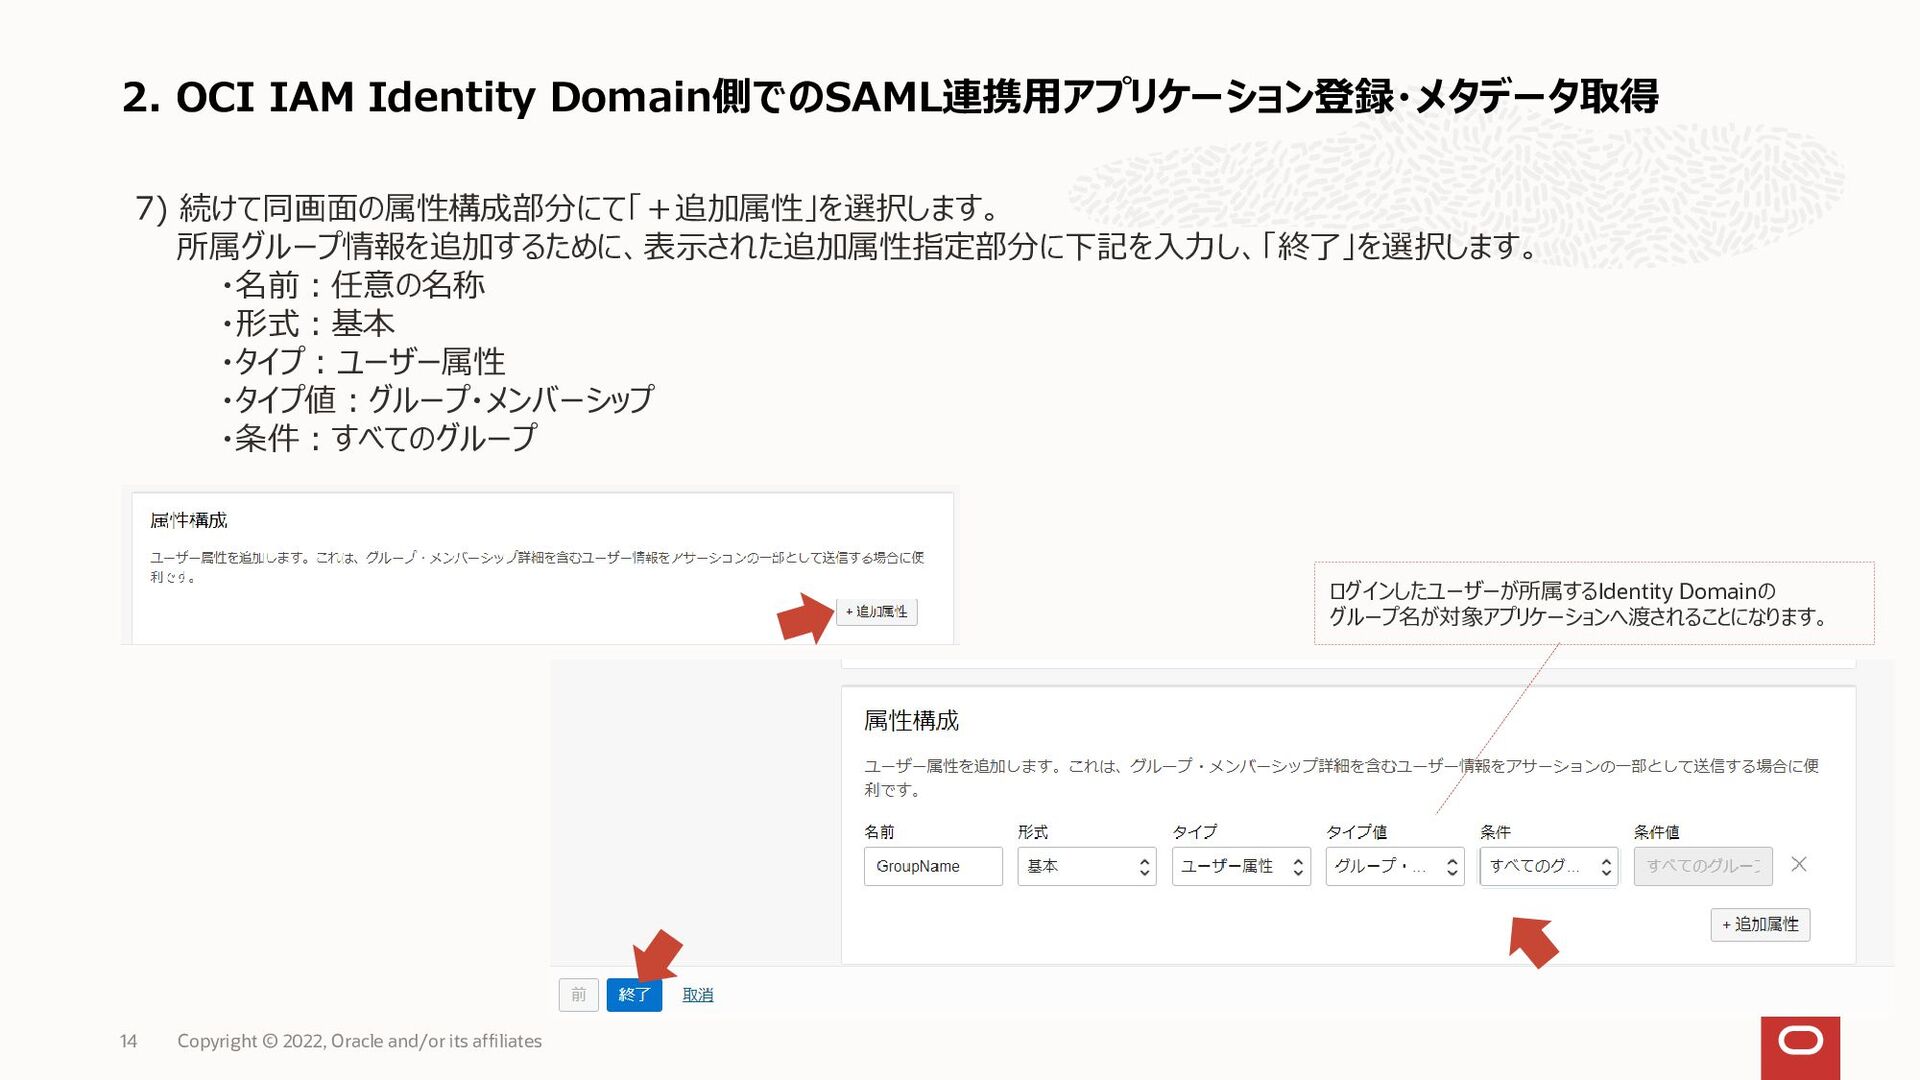
its affiliates 15 8) 続けて同画面の属性構成部分にて「+追加属性」を選択します。 所属グループ情報を追加するために、表示された追加属性指定部分に下記を入力し、「変更の保存」を選択します。 ・名前:任意の名称 ・形式:基本 ・タイプ:ユーザー属性 ・タイプ値:グループ・メンバーシップ ・条件:すべてのグループ ログインしたユーザーが所属するIdentity Domainの グループ名が対象アプリケーションへ渡されることになります。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
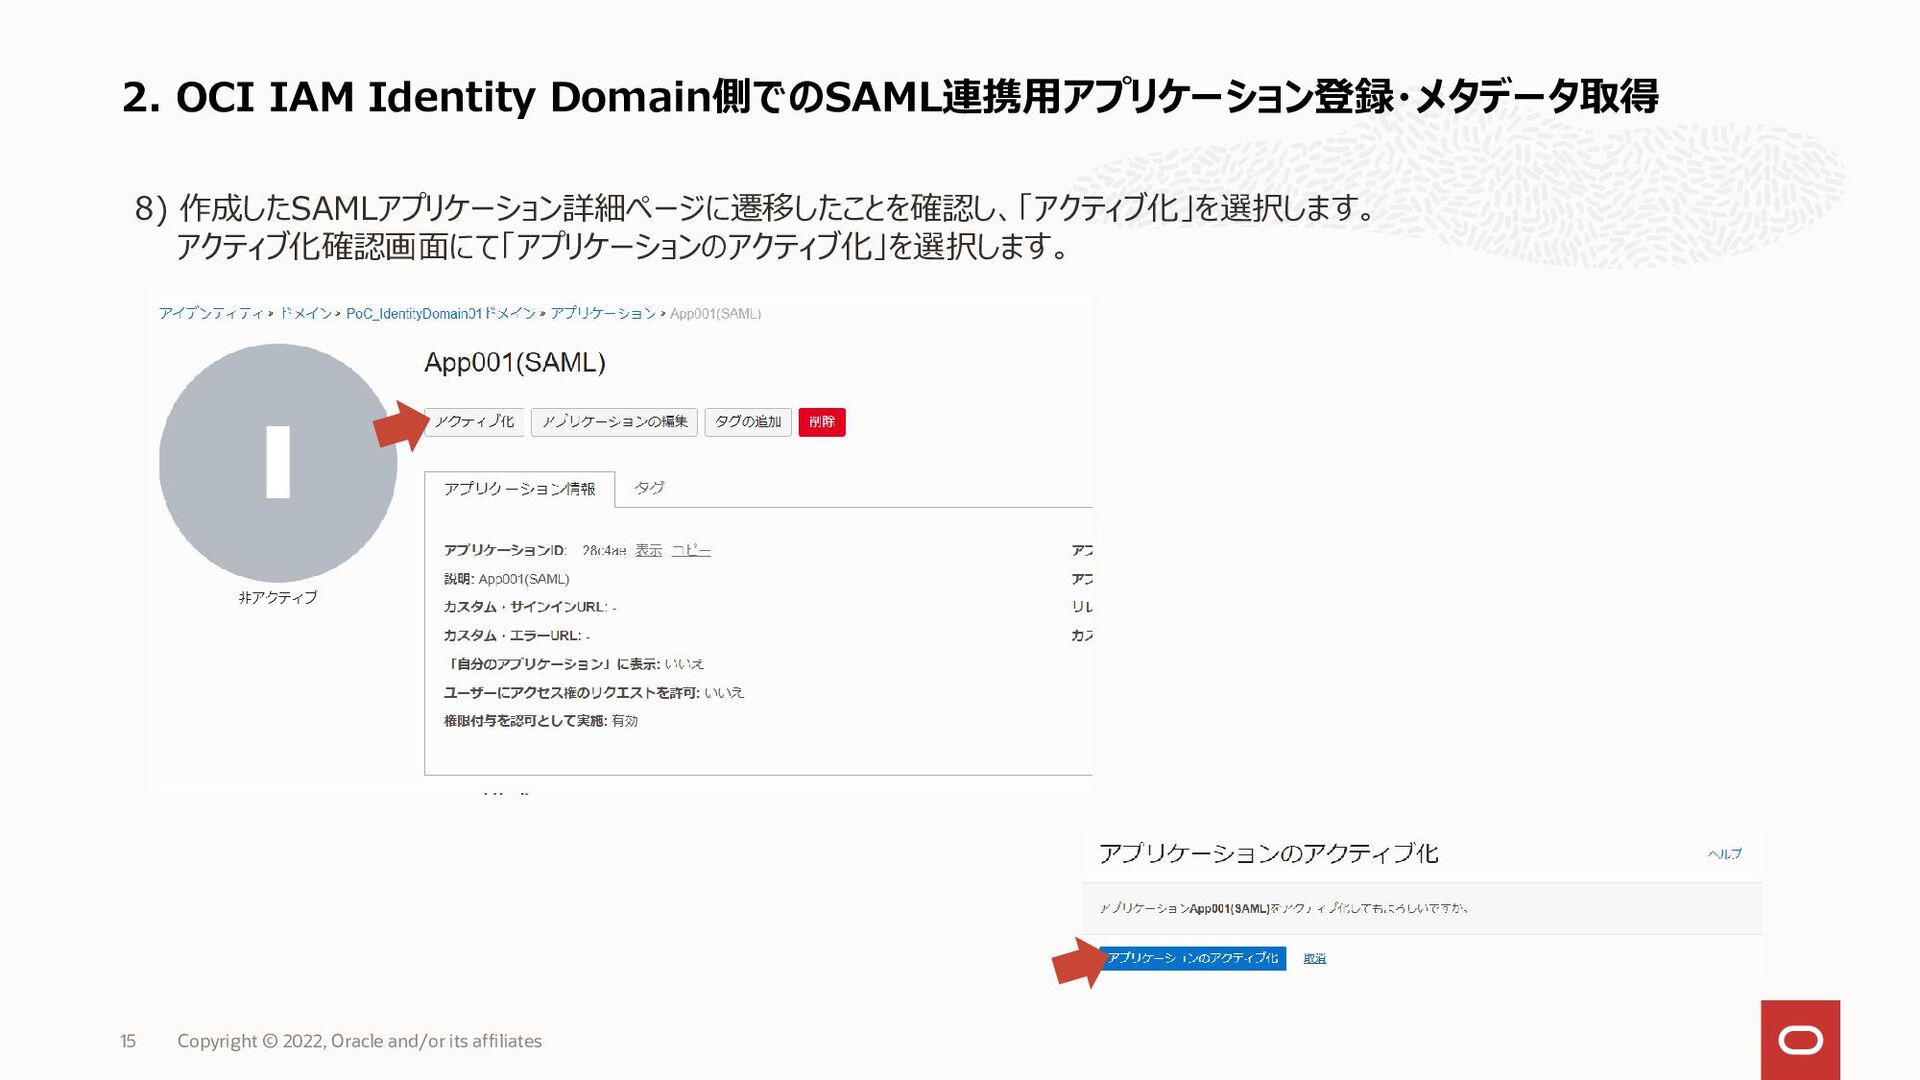
its affiliates 16 9) 作成したSAMLアプリケーションの画面にっ戻ったことを確認し、右上のアクション部分より「アクティブ化」を選択します。 アクティブ化確認画面にて「アプリケーションのアクティブ化」を選択します。
2. OCI IAM Identity Domain側でのSAML連携用アプリケーション登録・メタデータ取得 Copyright © 2025, Oracle and/or
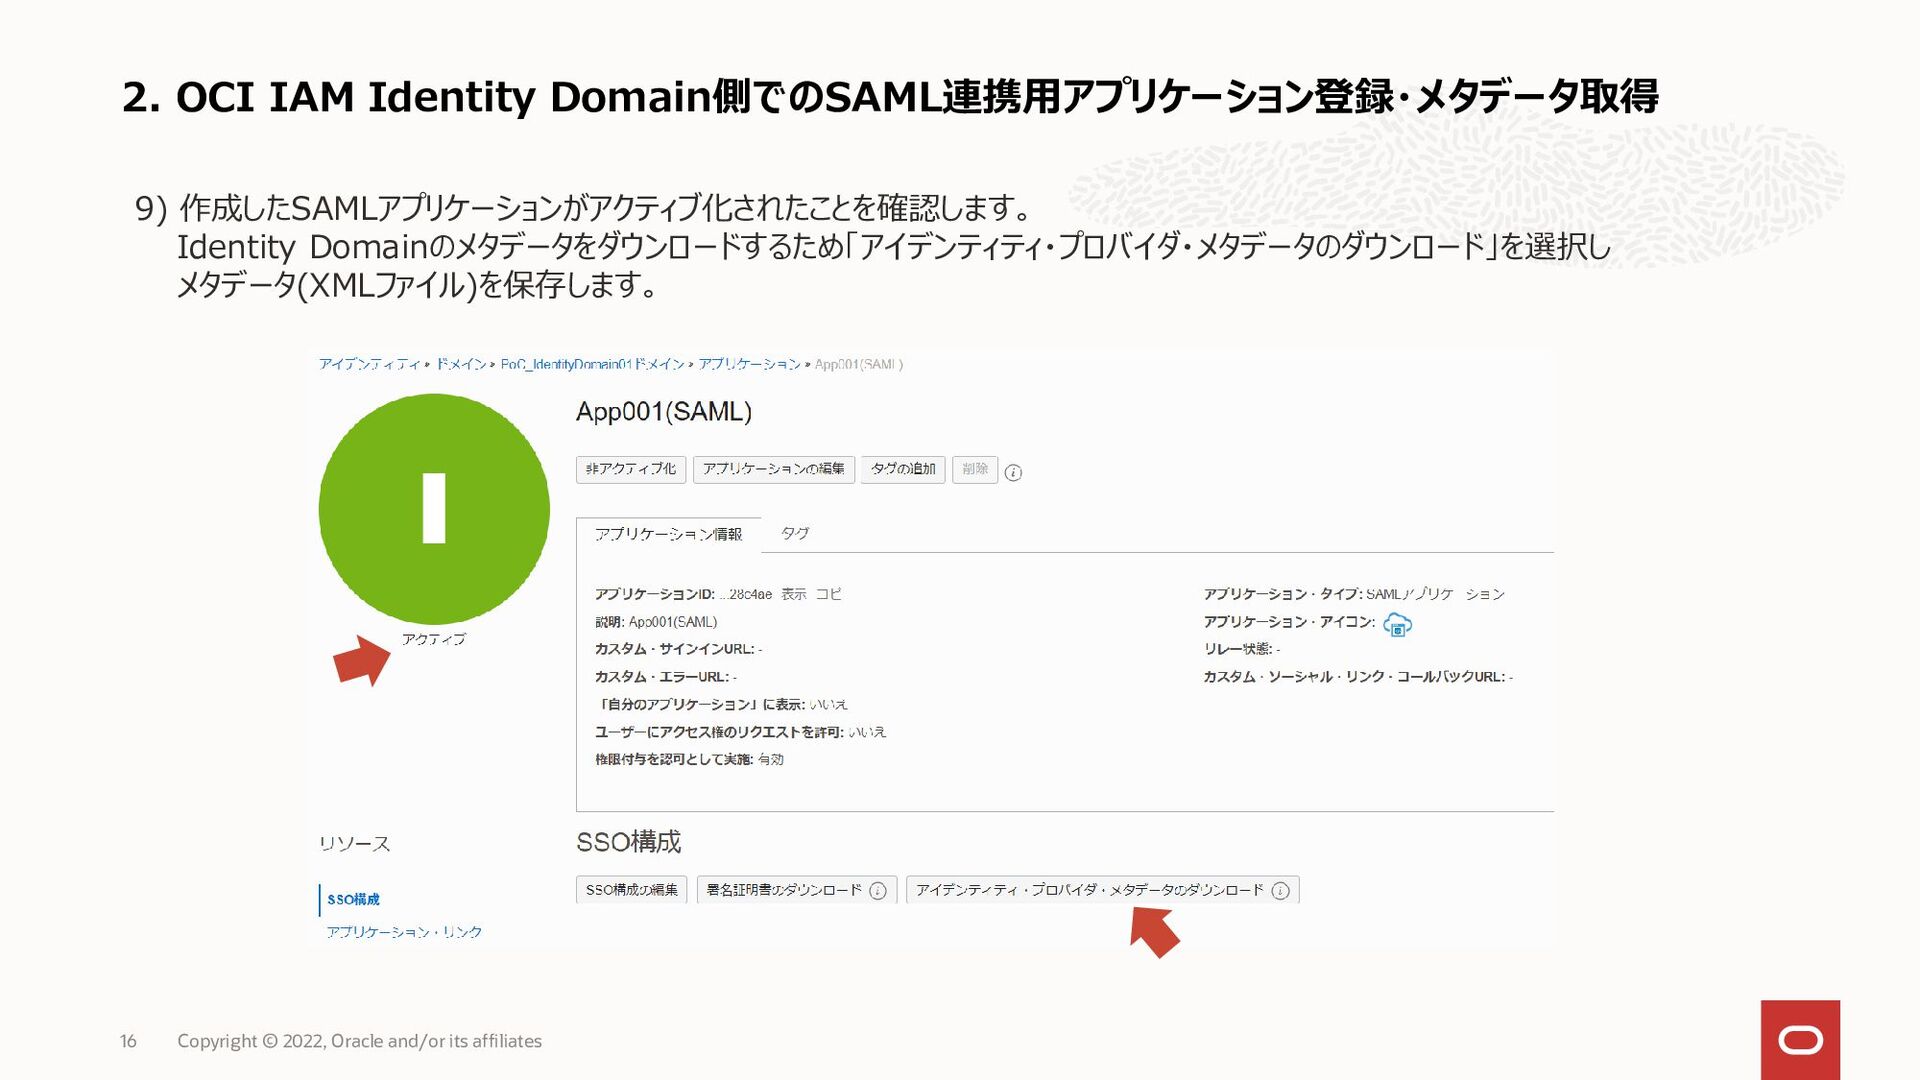
its affiliates 17 10) 作成したSAMLアプリケーションがアクティブ化されたことを確認します。 Identity Domainのメタデータをダウンロードするためアイデンティティ・プロバイダ・メタデータの「ダウンロード」を選択し メタデータ(XMLファイル)を保存します。
3. 対象アプリケーションへのOCI IAM Identity Domainのメタデータ(または各種情報)の登録 Copyright © 2025, Oracle and/or
its affiliates 18
3. 対象アプリケーションへのOCI IAM Identity Domainのメタデータ(または各種情報)の登録 Copyright © 2025, Oracle and/or
its affiliates 19 上記2章にて取得したOCI IAM Identity Domainのメタデータを対象アプリケーションへ投入します。 (またはメタデータより必要な情報を抽出し対象アプリケーションに登録します。)
4. 動作確認 Copyright © 2025, Oracle and/or its affiliates 20
4. 動作確認 Copyright © 2025, Oracle and/or its affiliates 21
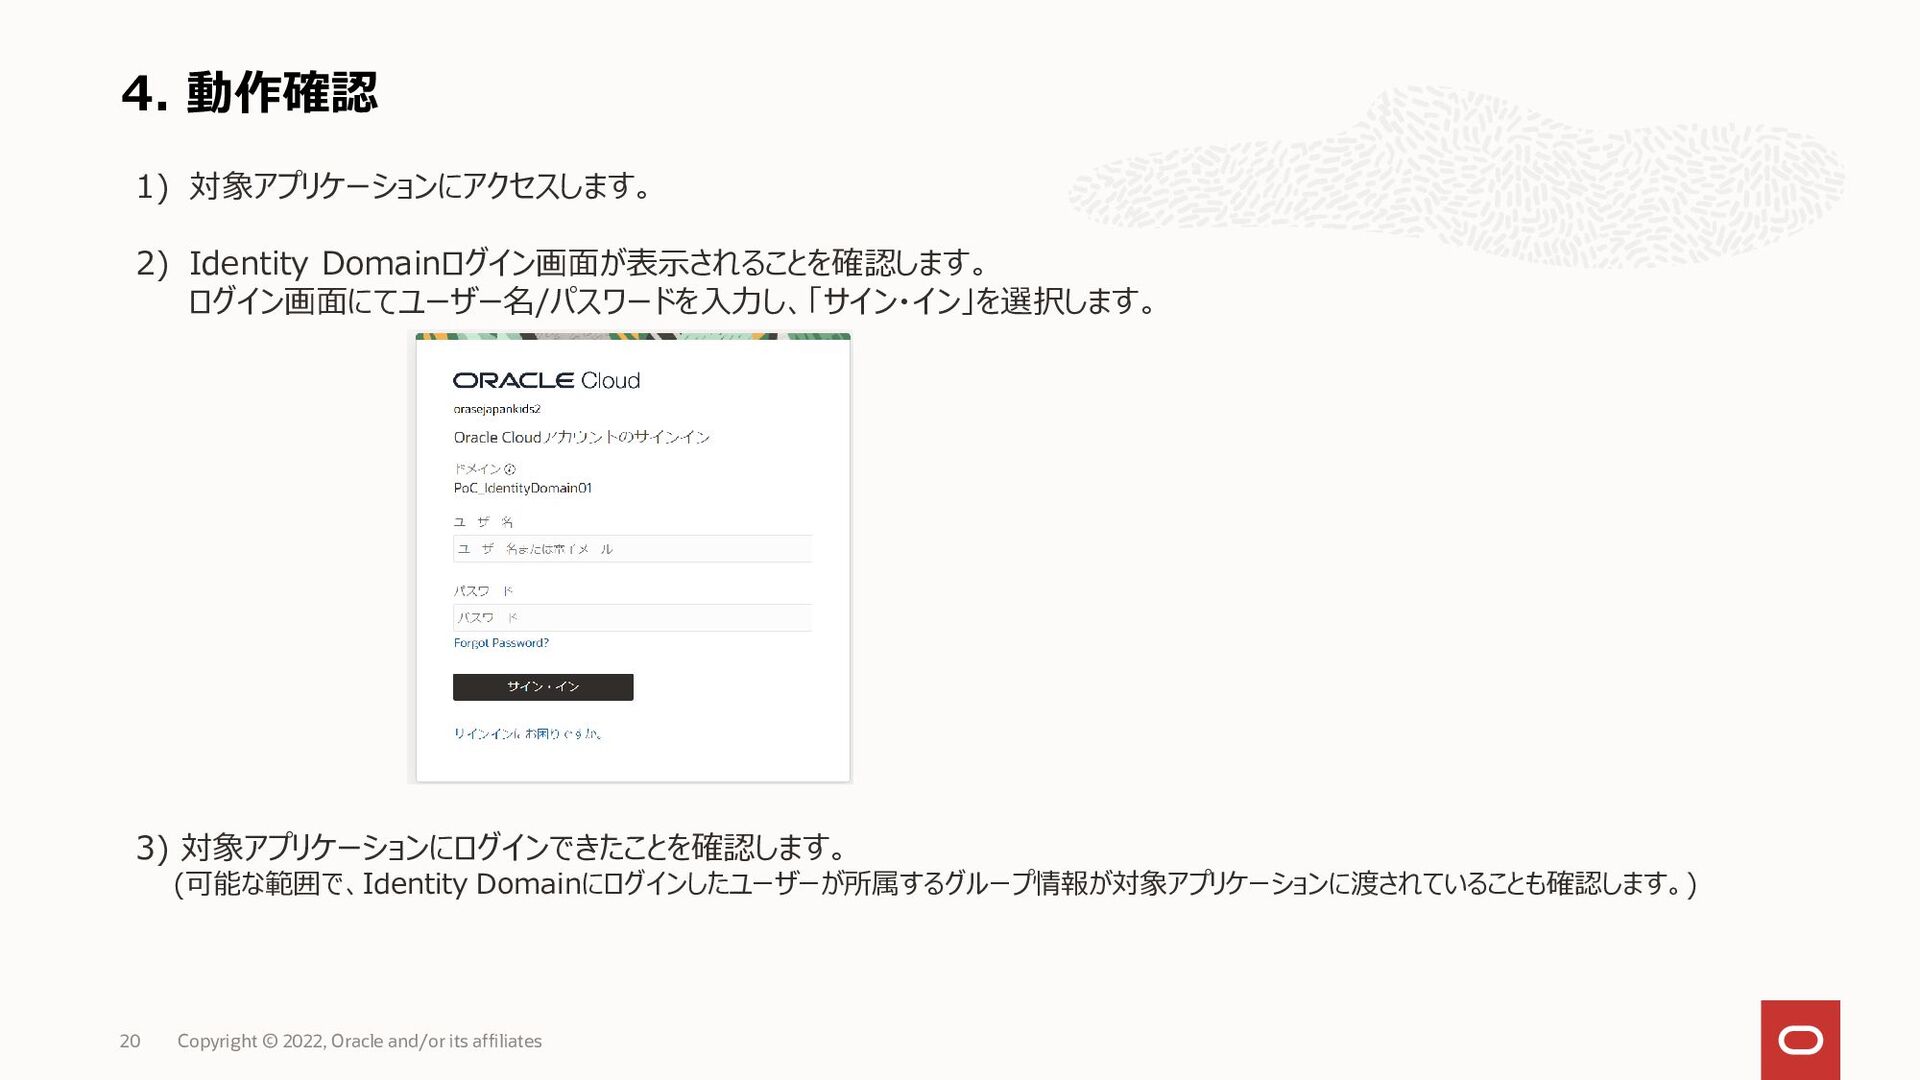
1) 対象アプリケーションにアクセスします。 2) Identity Domainログイン画面が表示されることを確認します。 ログイン画面にてユーザー名/パスワードを入力し、「サイン・イン」を選択します。 3) 対象アプリケーションにログインできたことを確認します。 (可能な範囲で、Identity Domainにログインしたユーザーが所属するグループ情報が対象アプリケーションに渡されていることも確認します。)
(補足)OCI IAM Identity Domainのメタデータ取得 ※対象アプリケーションの都合上、最初(上記1章の前に)にOCI IAM Identity Domainのメタデータが必要な場合に実施 Copyright ©
2025, Oracle and/or its affiliates 22
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
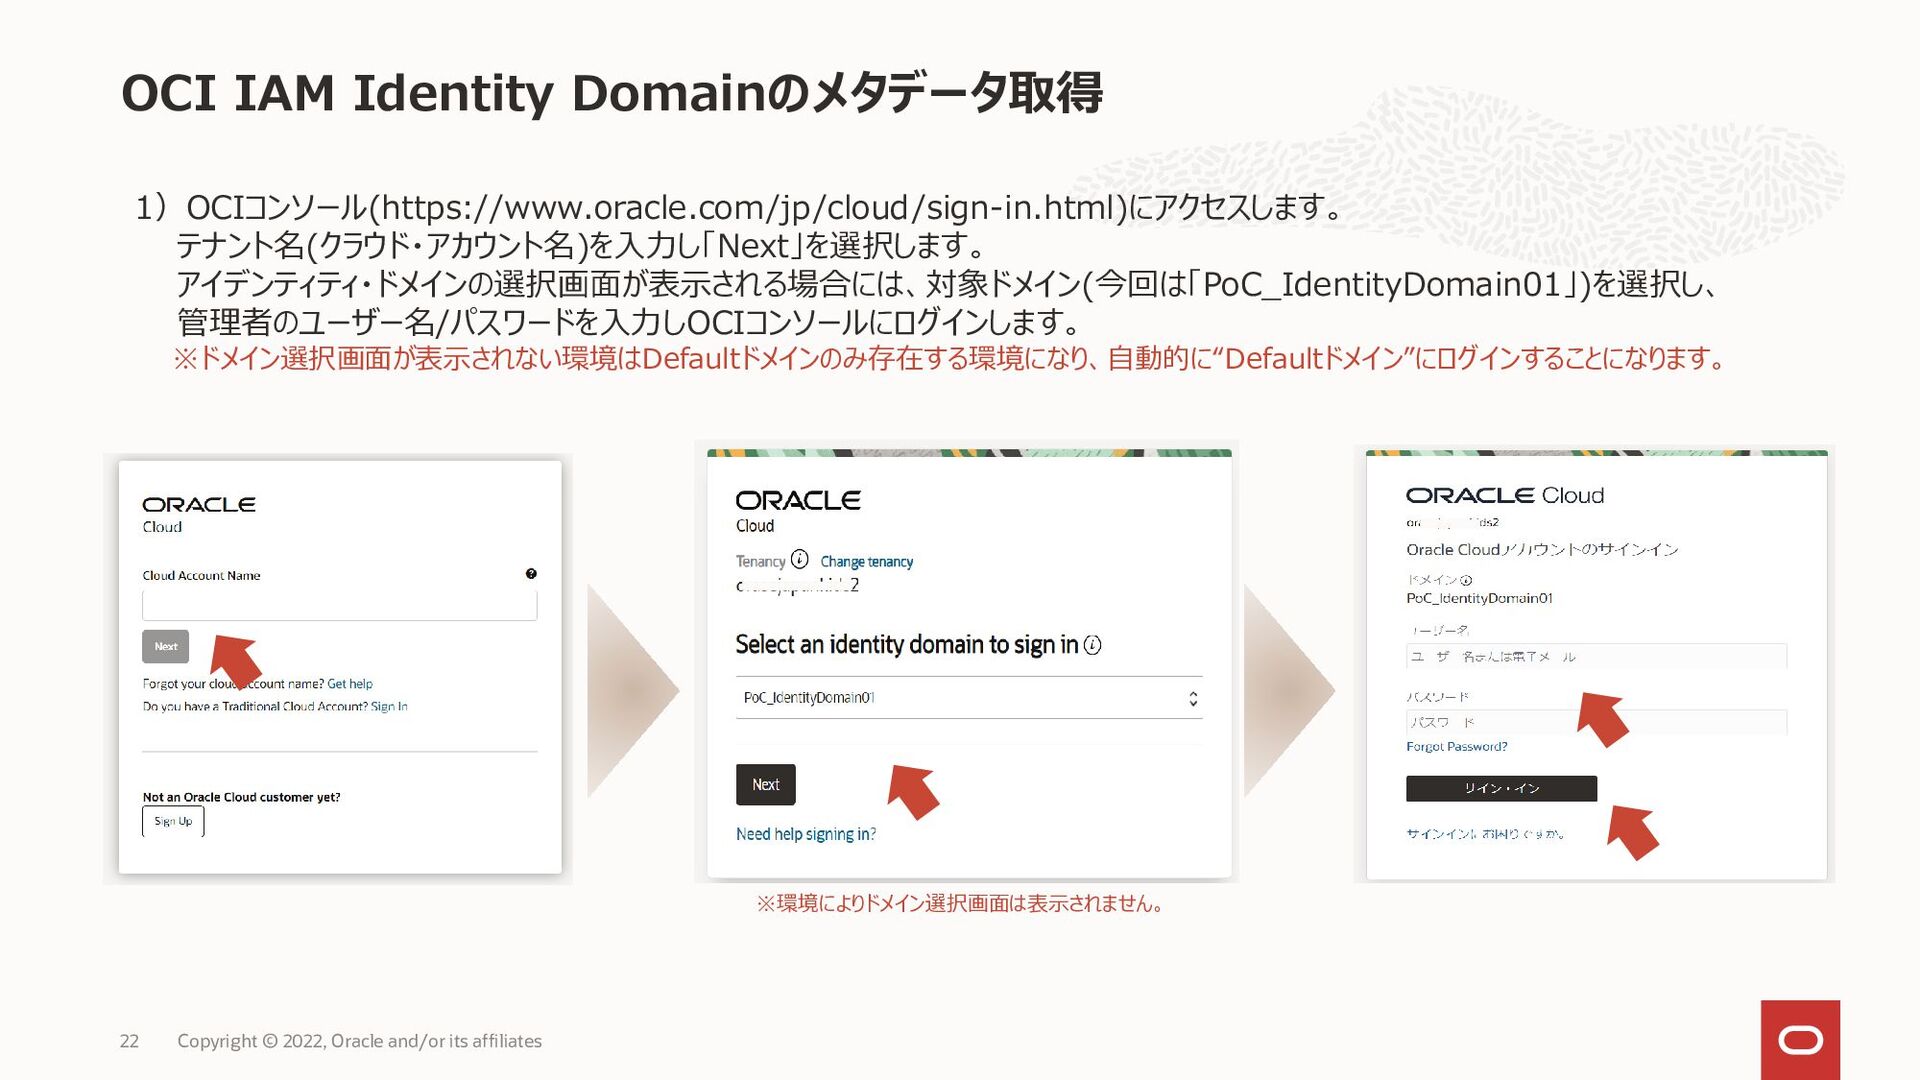
affiliates 23 1)OCIコンソール(https://www.oracle.com/jp/cloud/sign-in.html)にアクセスします。 テナント名(クラウド・アカウント名)を入力し「Next」を選択します。 アイデンティティ・ドメインの選択画面が表示される場合には、対象ドメイン(今回は「PoC_IdentityDomain01」)を選択し、 管理者のユーザー名/パスワードを入力しOCIコンソールにログインします。 ※ドメイン選択画面が表示されない環境はDefaultドメインのみ存在する環境になり、自動的に“Defaultドメイン”にログインすることになります。 ※環境によりドメイン選択画面は表示されません。
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
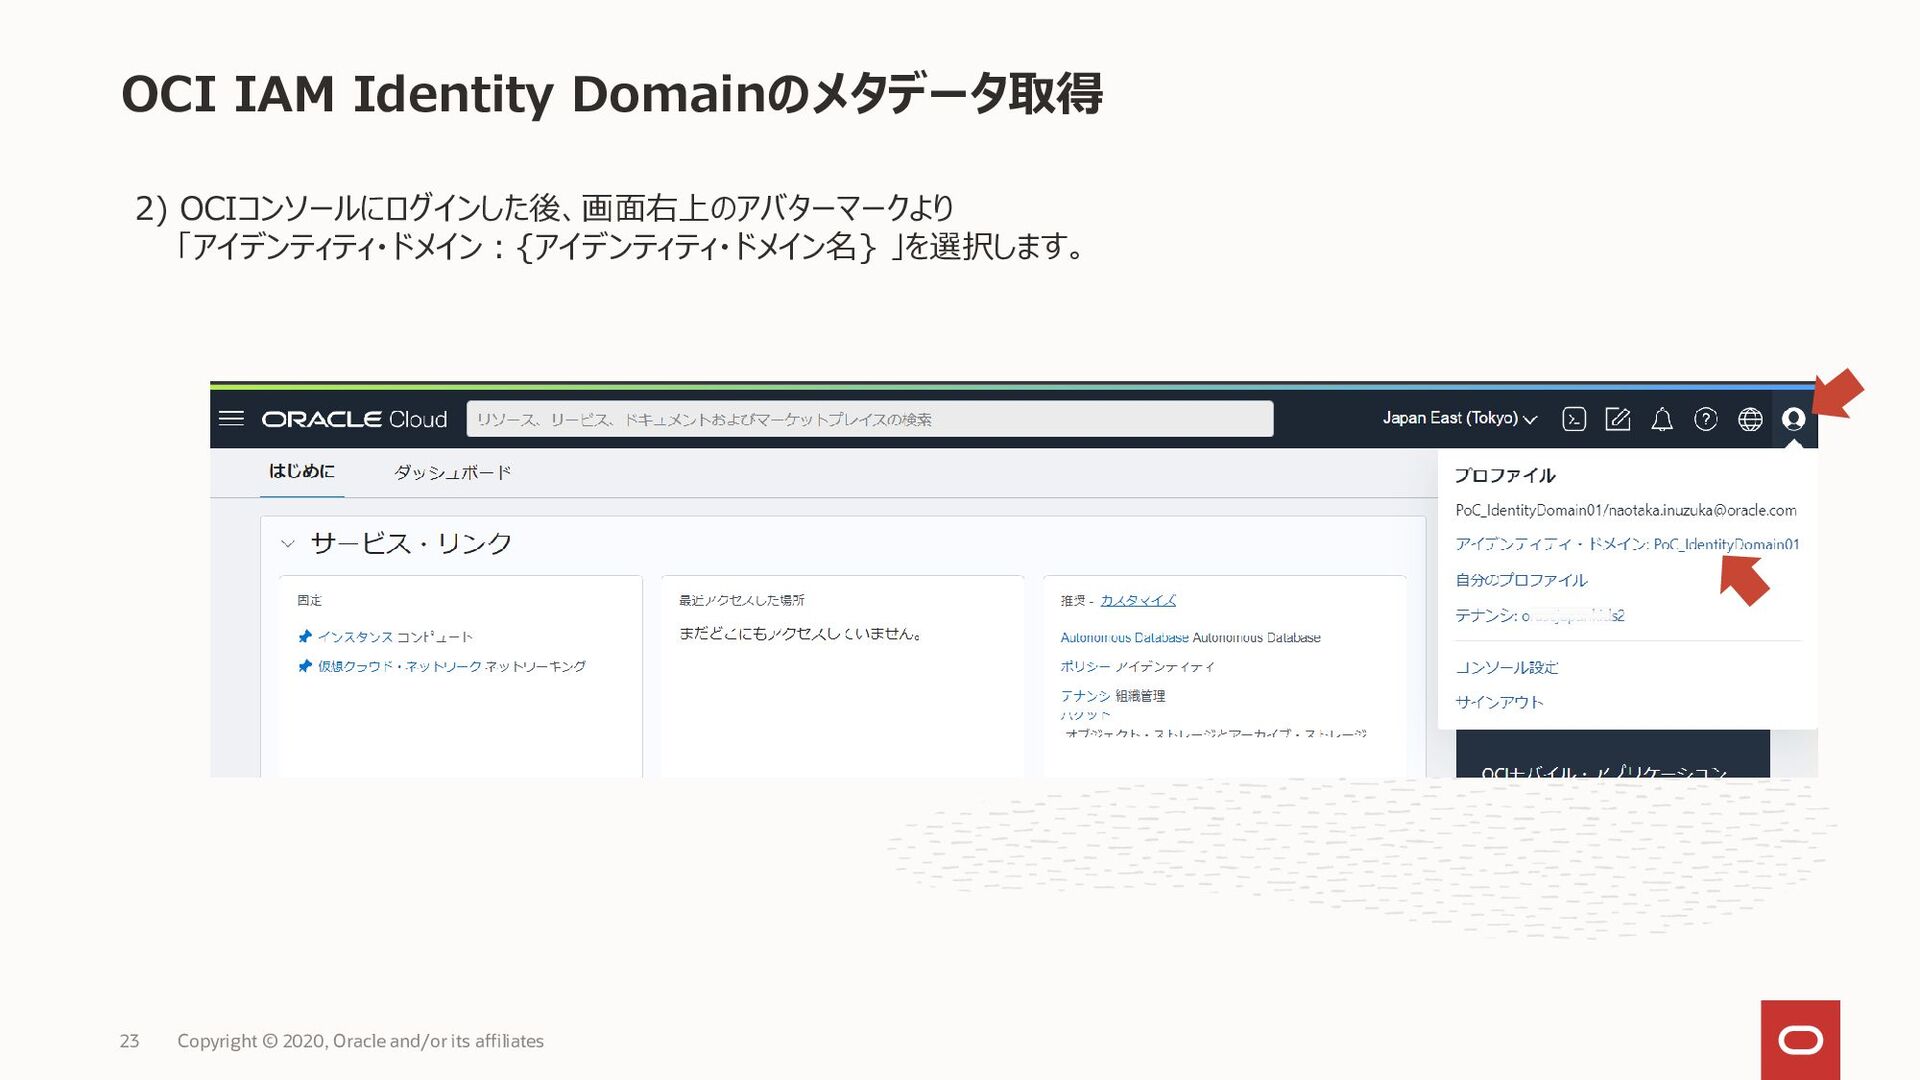
affiliates 24 2) OCIコンソールにログインした後、画面右上のアバターマークより 「アイデンティティ・ドメイン:{アイデンティティ・ドメイン名} 」を選択します。
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
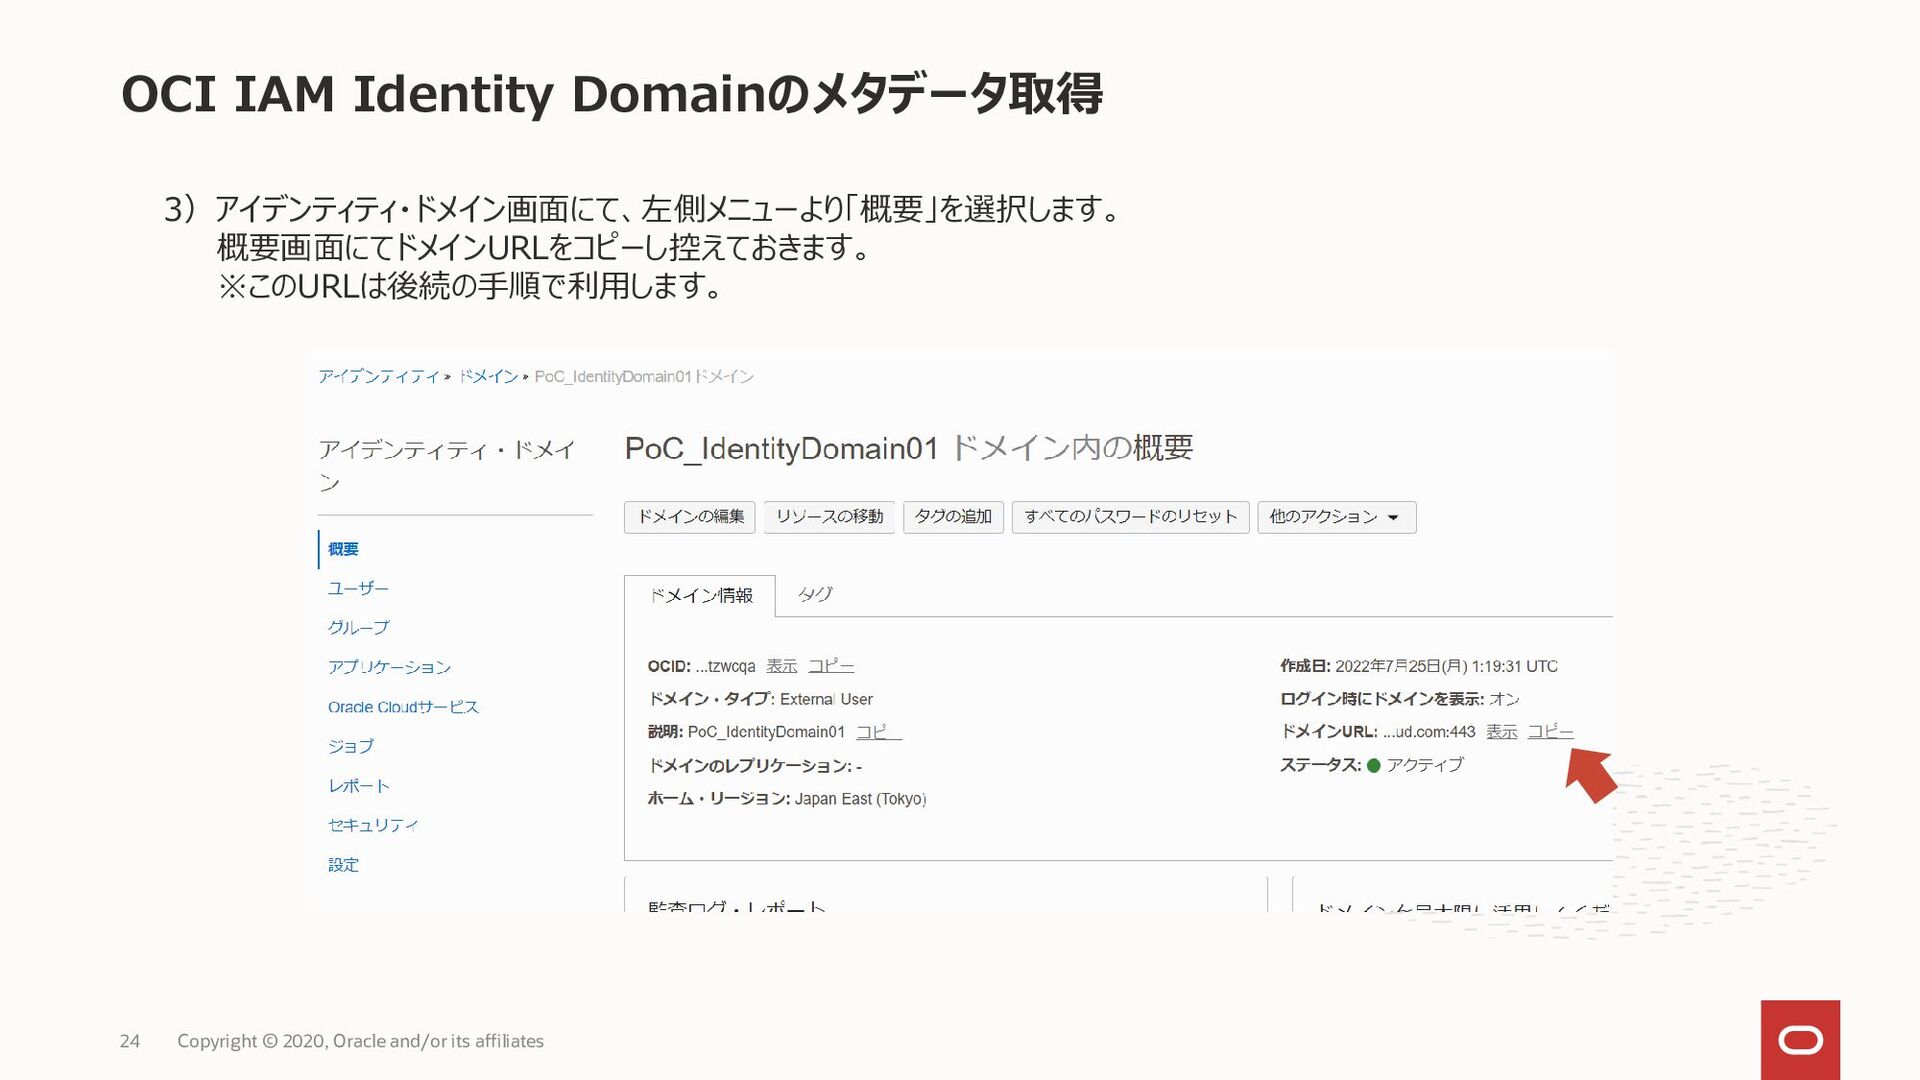
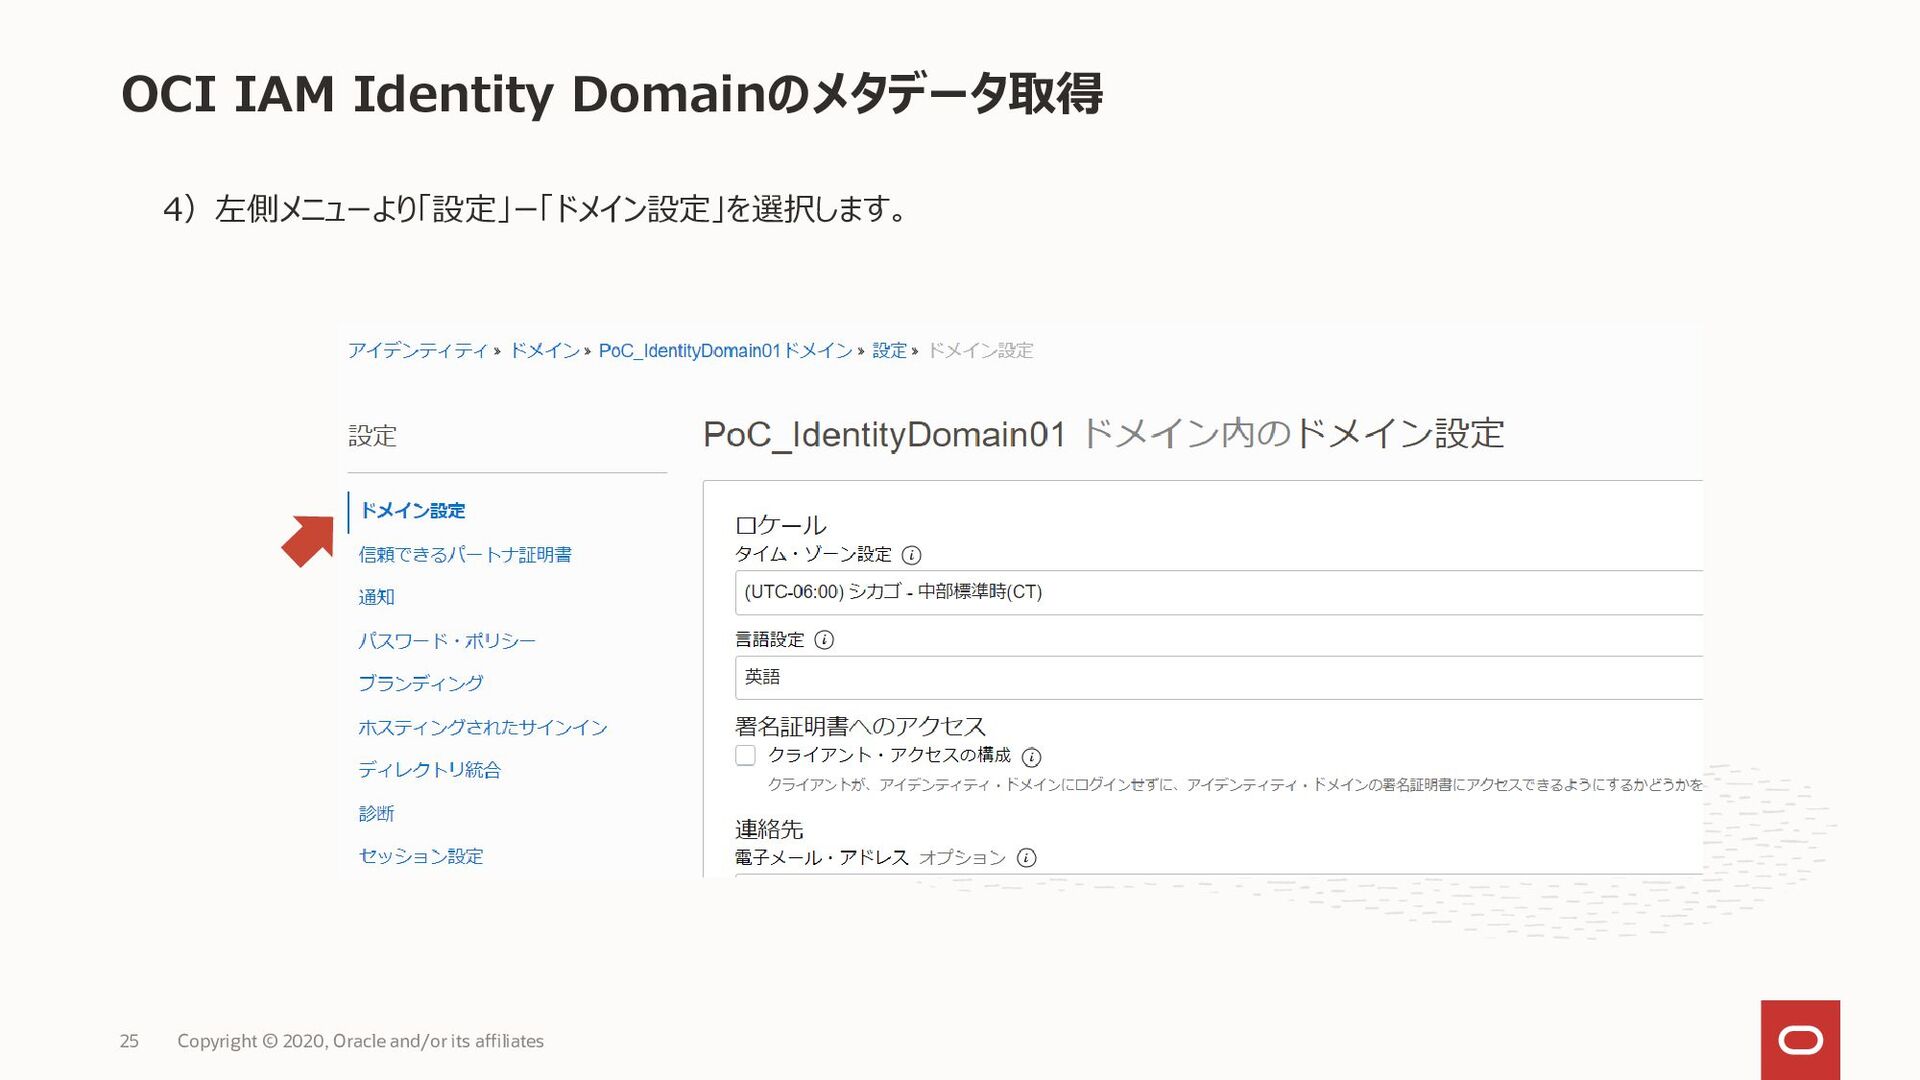
affiliates 25 3)アイデンティティ・ドメイン画面にて、メニューより「詳細」を選択します。 詳細部分のドメインURLの「コピー」を選択し控えておきます。 ※このURLは後続の手順で利用します。
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
affiliates 26 4)メニュー「設定」を選択します。 ドメイン設定-証明書へのアクセス部分の「クライアント・アクセスの構成」が無効になっていることを確認し、有効にするため、 「ドメイン設定の編集」を選択します。
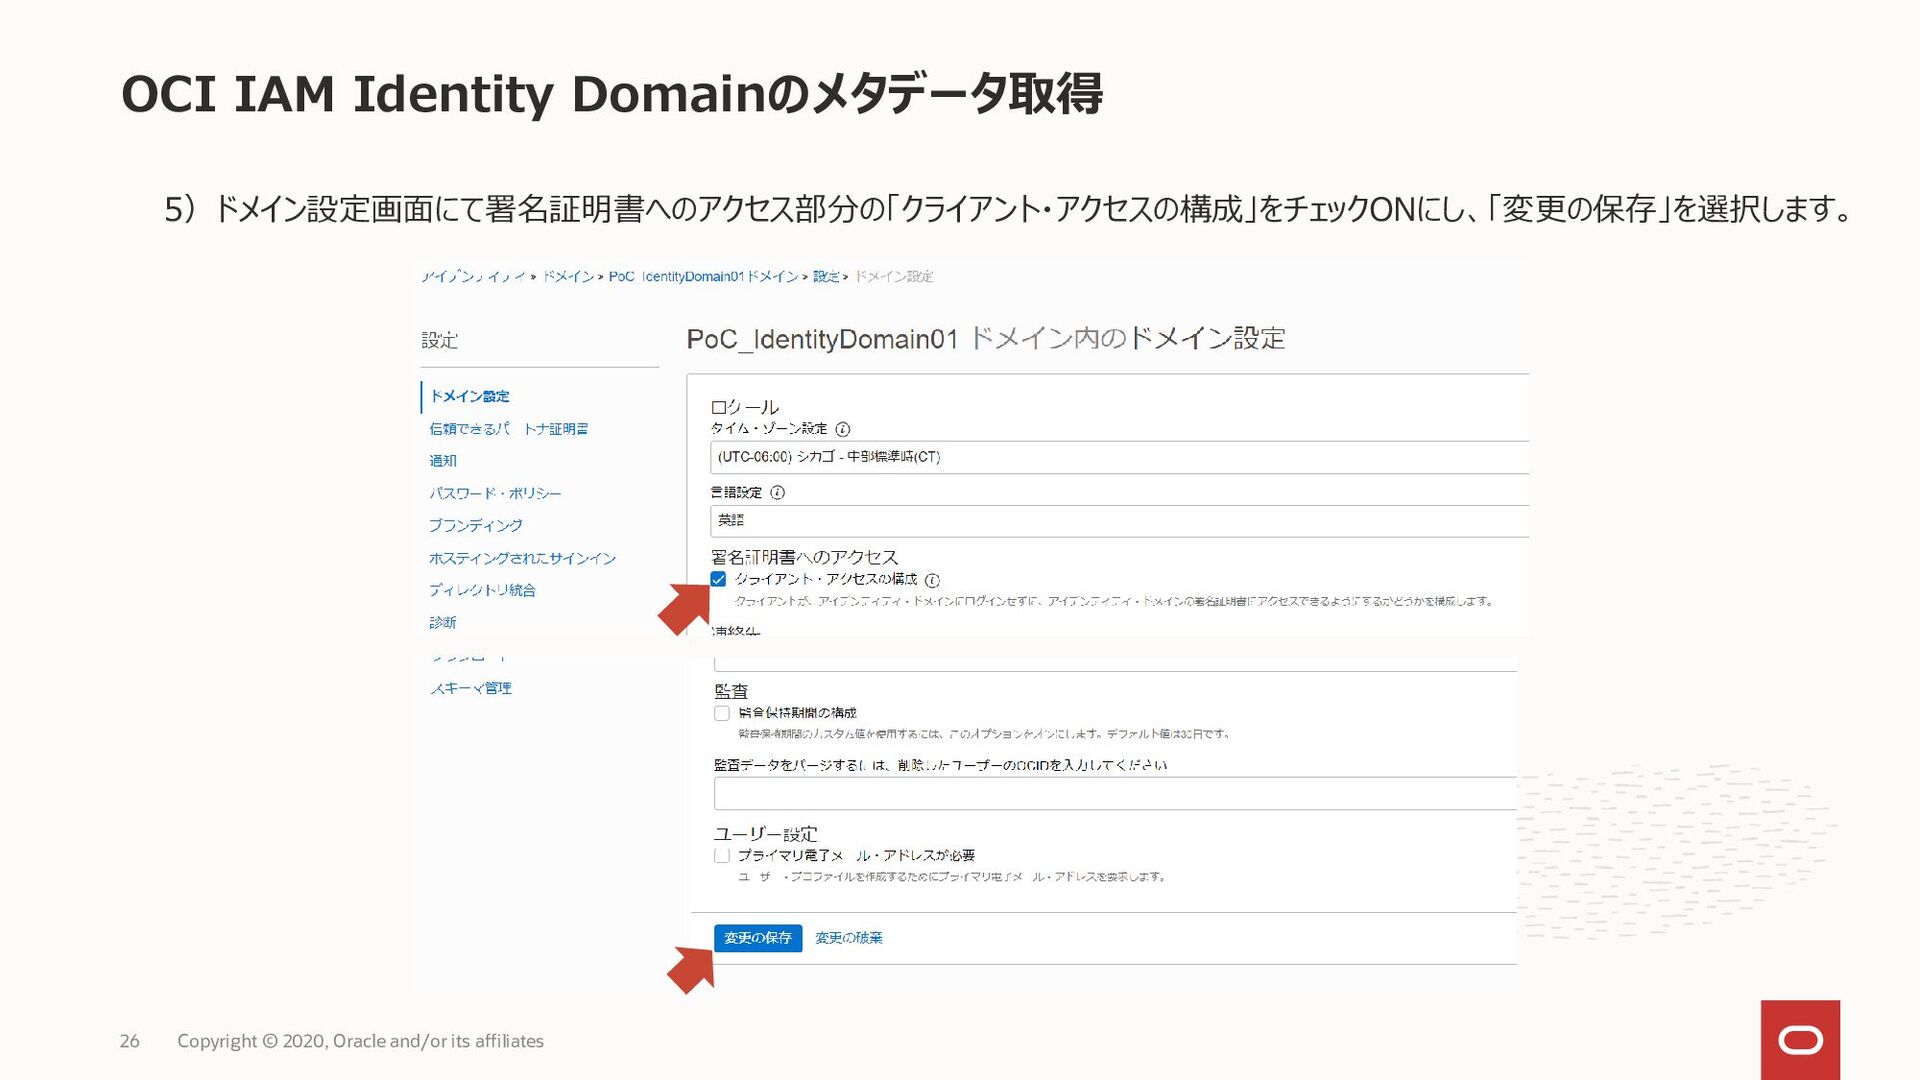
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
affiliates 27 5)ドメイン設定の編集画面にて署名証明書へのアクセス部分の「クライアント・アクセスの構成」をチェックONにし、 「変更の保存」選択します。 確認画面でも「変更の保存」を選択します。
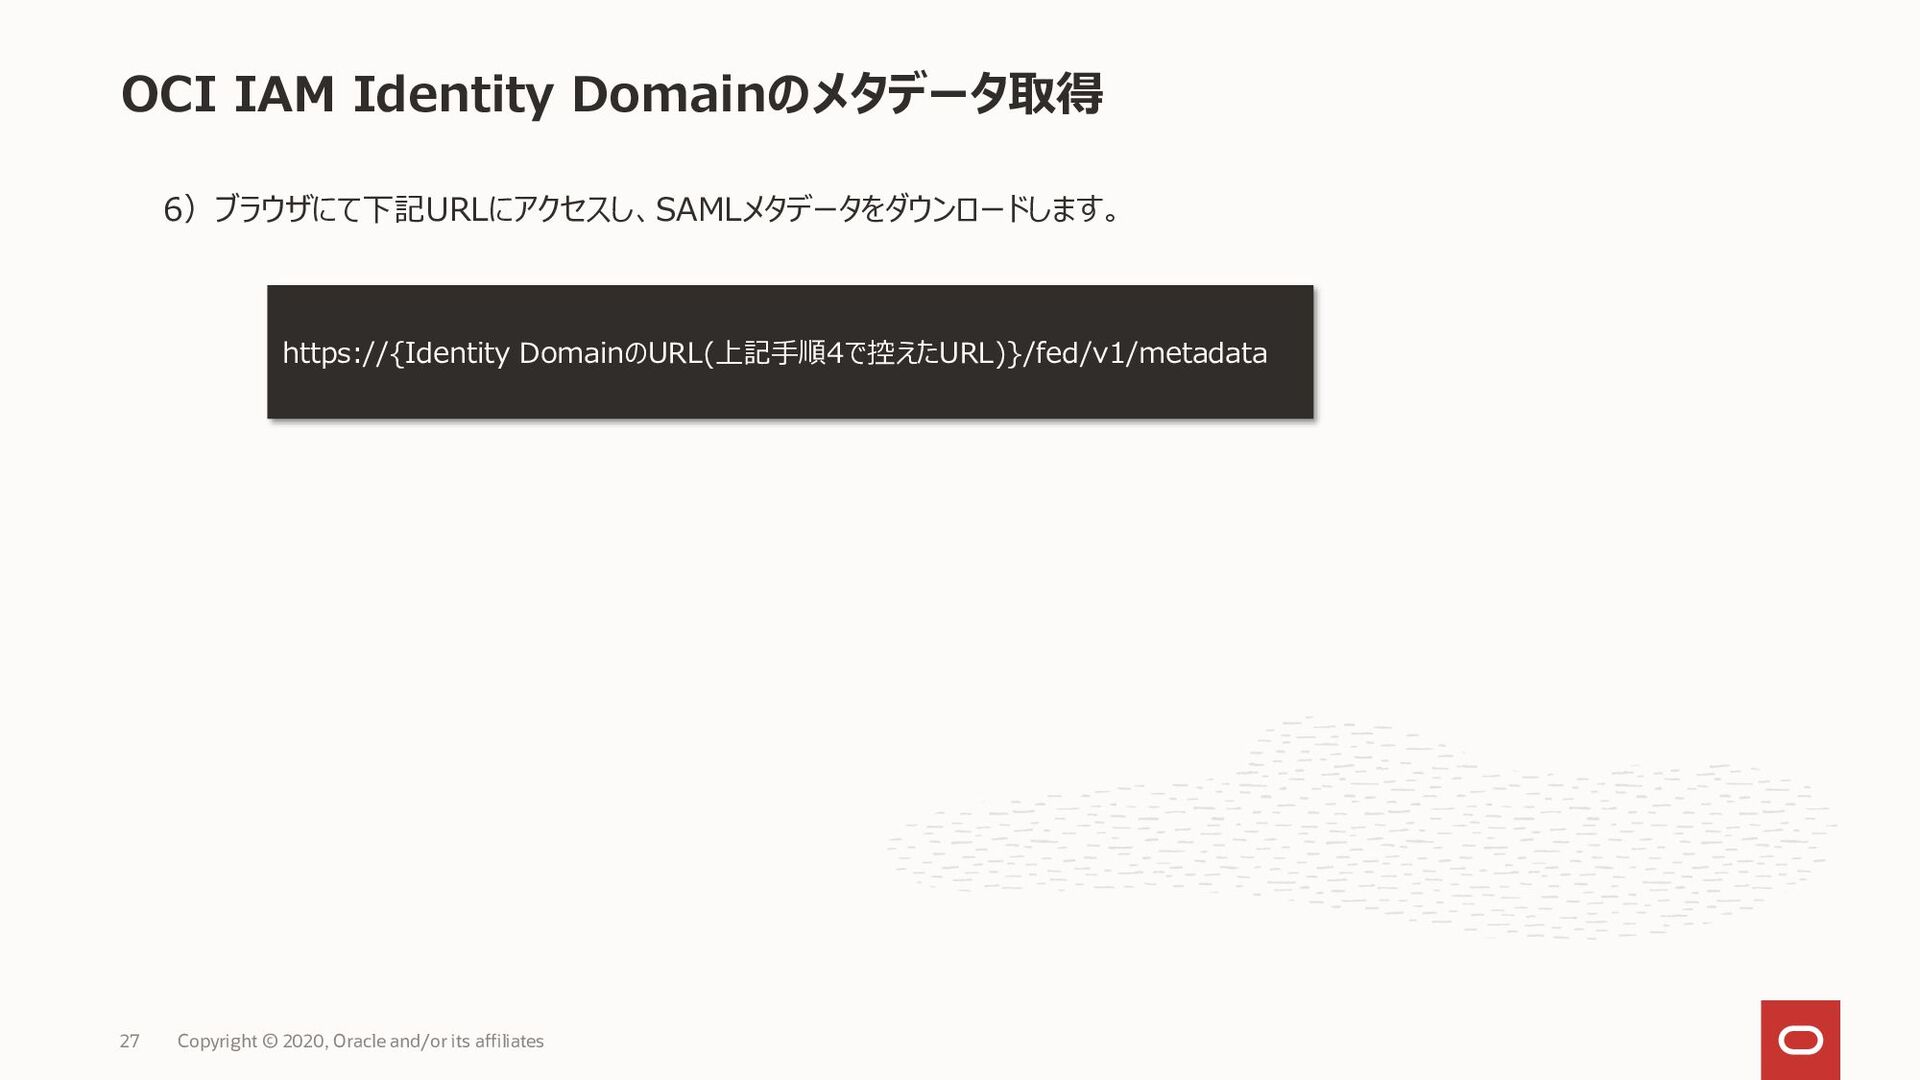
OCI IAM Identity Domainのメタデータ取得 Copyright © 2025, Oracle and/or its
affiliates 28 6)ブラウザにて下記URLにアクセスし、SAMLメタデータをダウンロードします。 https://{Identity DomainのURL(上記手順4で控えたURL)}/fed/v1/metadata
None


 oracle4engineer
 sassssan68
 kurazuuuuuu
 minorun365
 twada
 miyake
 vananth22
 masayaaoyama
 grimoh
 nwiizo
 genshun9
 alchemy1115
 taromatsui_cccmkhd
 marktimemedia
 honzajavorek
 mojombo
 szymonslowik
 chriscoyier
 scottboms
 kimpetersen
 swwweet
 reverentgeek
 jnunemaker
 morganepeng
 aleyda