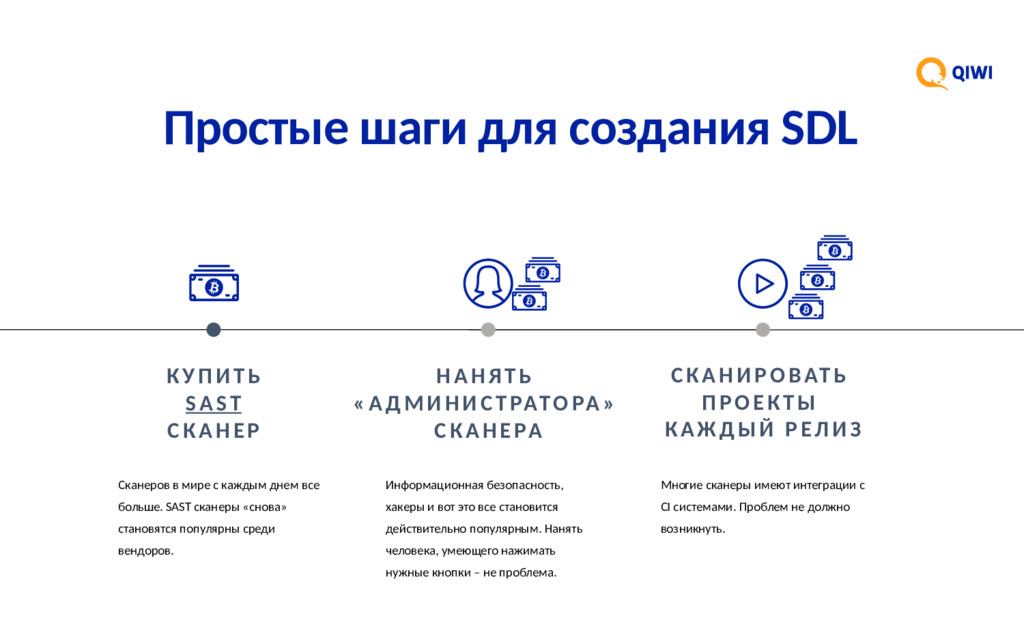
СКАНЕРА СКАНИРОВАТЬ ПРОЕКТЫ КАЖДЫЙ РЕЛИЗ Сканеров в мире с каждым днем все больше. SAST сканеры «снова» становятся популярны среди вендоров. Информационная безопасность, хакеры и вот это все становится действительно популярным. Нанять человека, умеющего нажимать нужные кнопки – не проблема. Многие сканеры имеют интеграции с CI системами. Проблем не должно возникнуть.
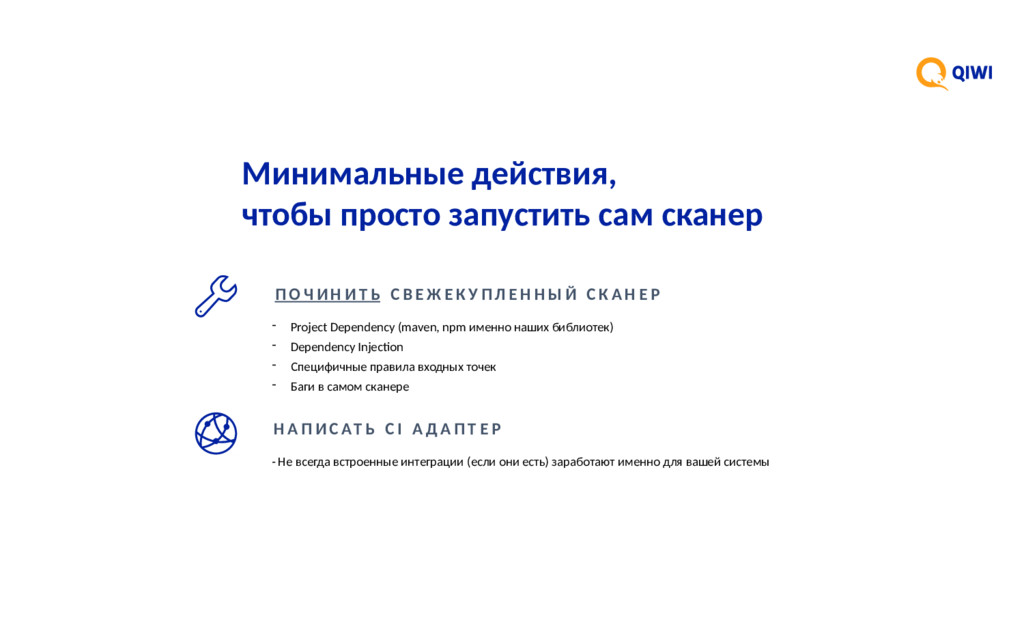
(maven, npm именно наших библиотек) - Dependency Injecton - Специфичные правила входных точек - Баги в самом сканере П О Ч И Н И Т Ь С В Е Ж Е К У П Л Е Н Н Ы Й С К А Н Е Р - Не всегда встроенные интеграции (если они есть) заработают именно для вашей системы Н А П И С АТ Ь C I А Д А П Т Е Р
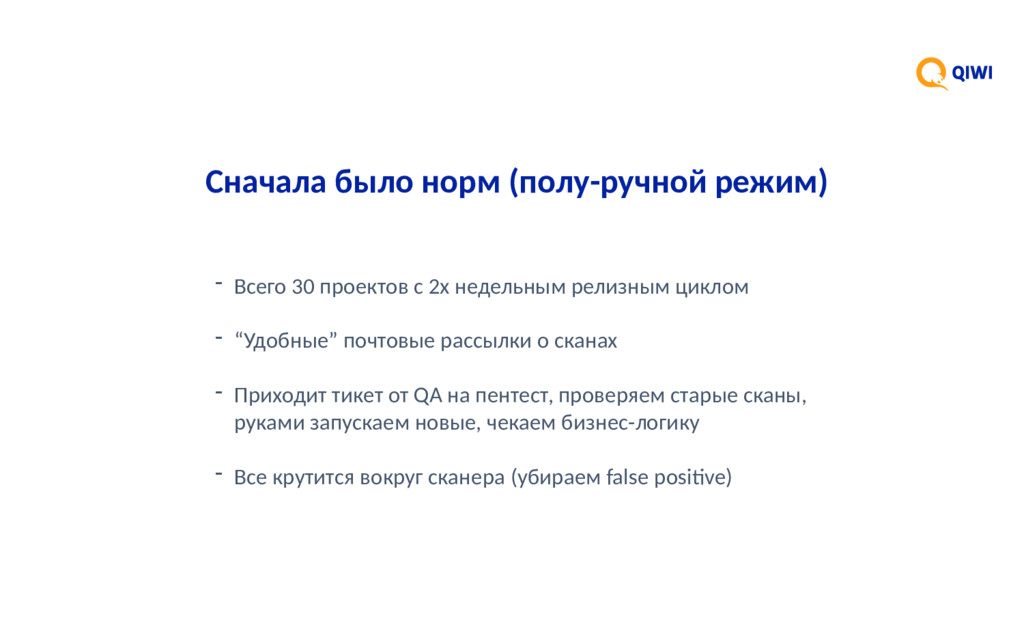
2х недельным релизным циклом - “Удобные” почтовые рассылки о сканах - Приходит тикет от QA на пентест, проверяем старые сканы, руками запускаем новые, чекаем бизнес-логику - Все крутится вокруг сканера (убираем false positve)
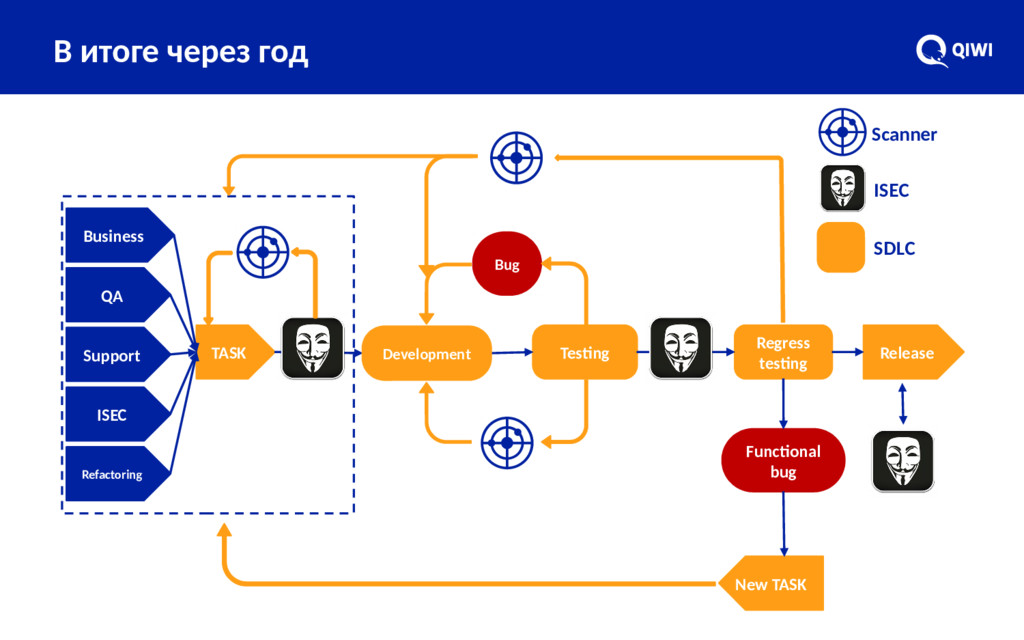
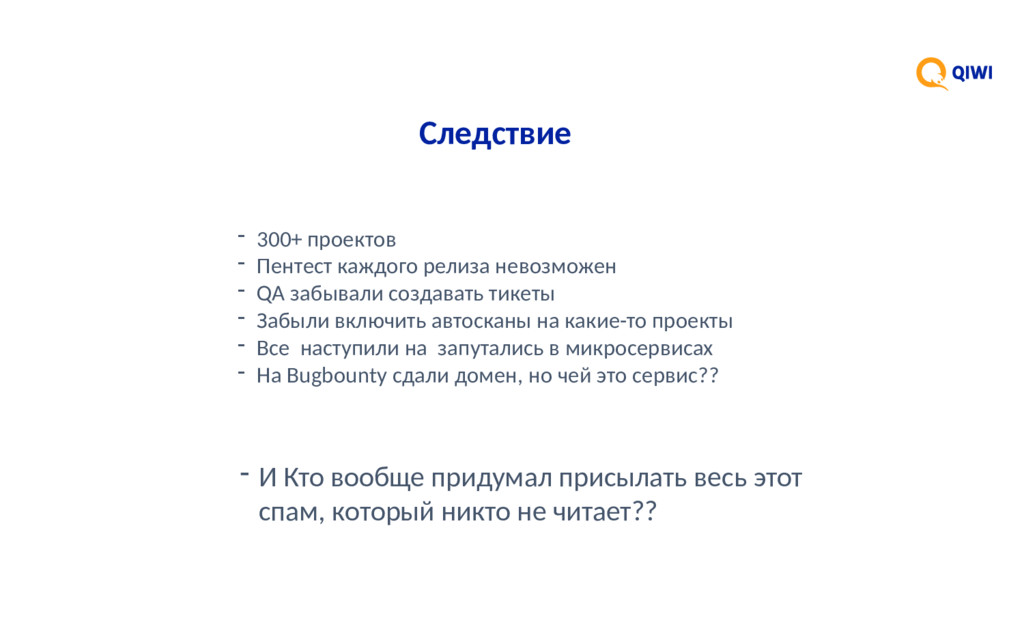
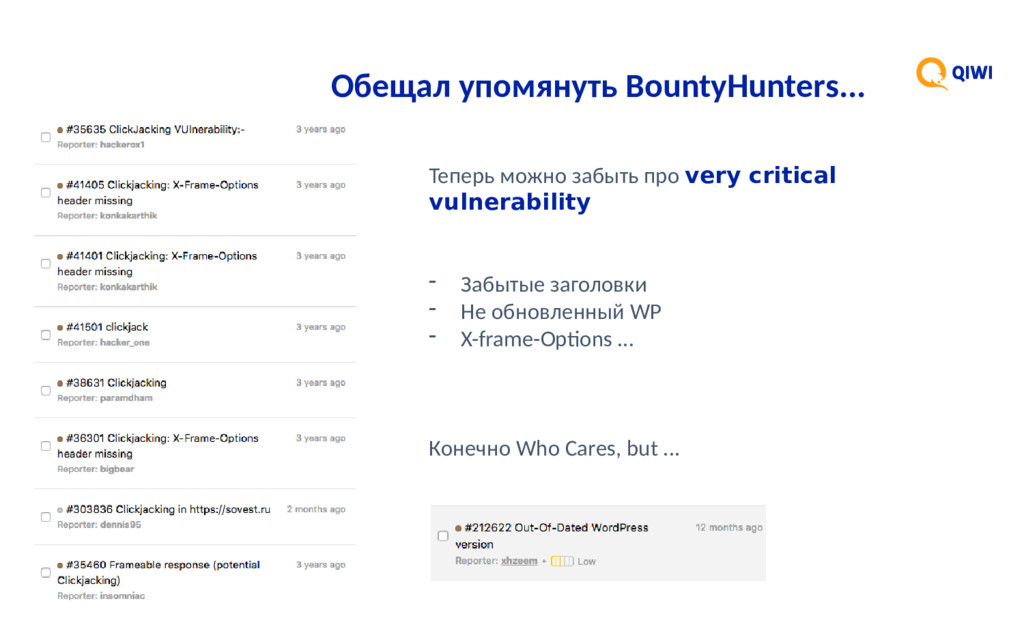
QA забывали создавать тикеты - Забыли включить автосканы на какие-то проекты - Все наступили на запутались в микросервисах - На Bugbounty сдали домен, но чей это сервис?? - И Кто вообще придумал присылать весь этот спам, который никто не читает??
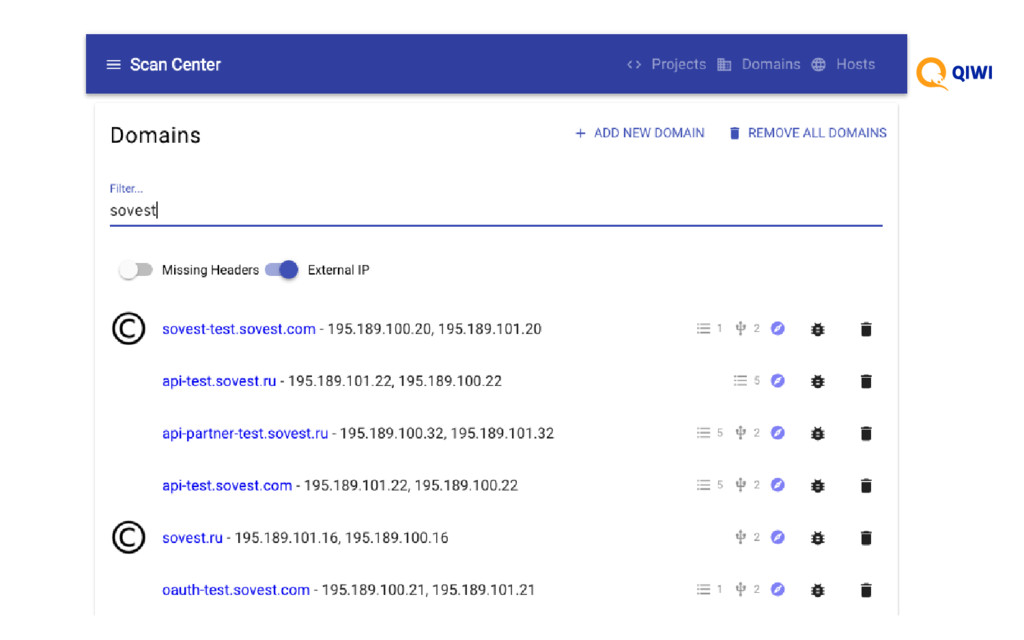
показывала все сервера привязанные к домену... Нажимаешь на имя домена - она начинает сканить SAST, DAST, IAST, все библиотеки в проектах показывает, там где стратс2 уязвимый, где заголовки забыли, где nginx неверно сконфигурирован... И вообще сама бы делала security тесты и иногда бы сообщала, что что-то не так
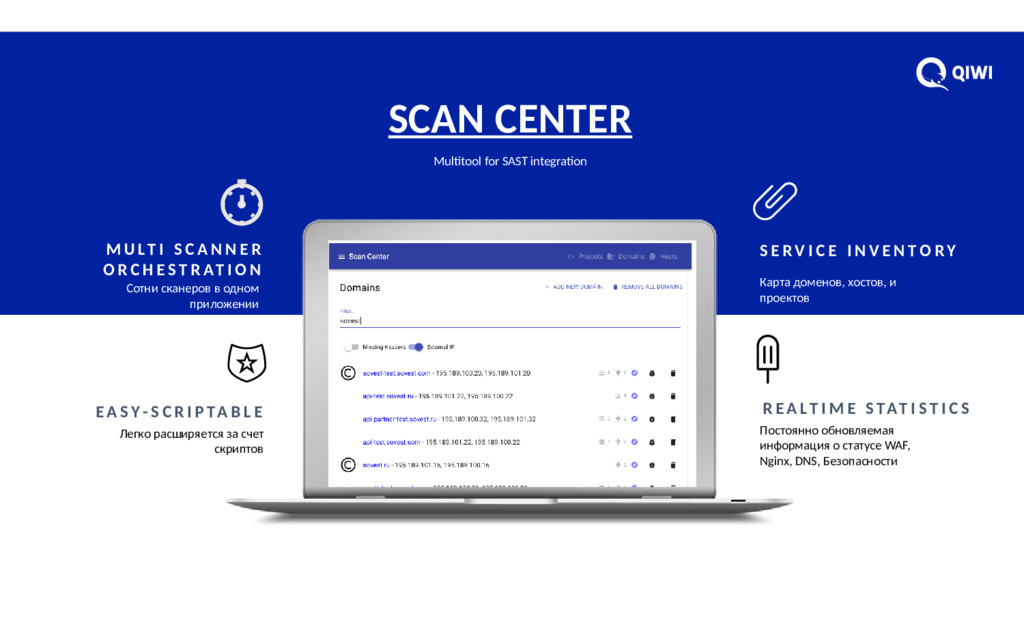
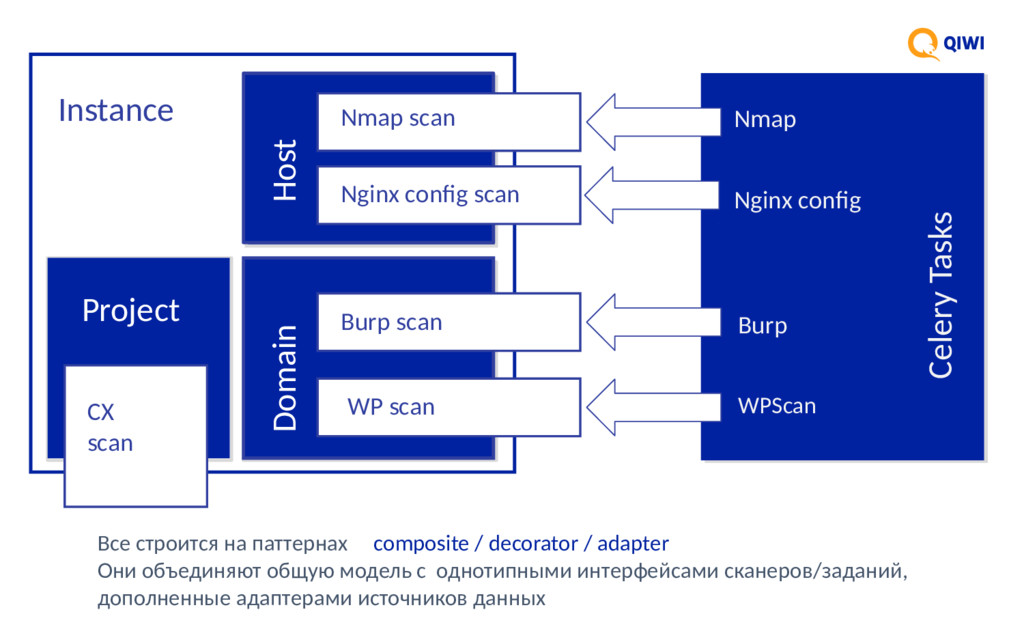
R O R C H E S T R AT I O N S E R V I C E I N V E N T O R Y Карта доменов, хостов, и проектов E A S Y- S C R I P TA B L E Легко расширяется за счет скриптов R E A LT I M E S TAT I S T I C S Постоянно обновляемая информация о статусе WAF, Nginx, DNS, Безопасности SCAN CENTER Multtool for SAST integraton Сотни сканеров в одном приложении
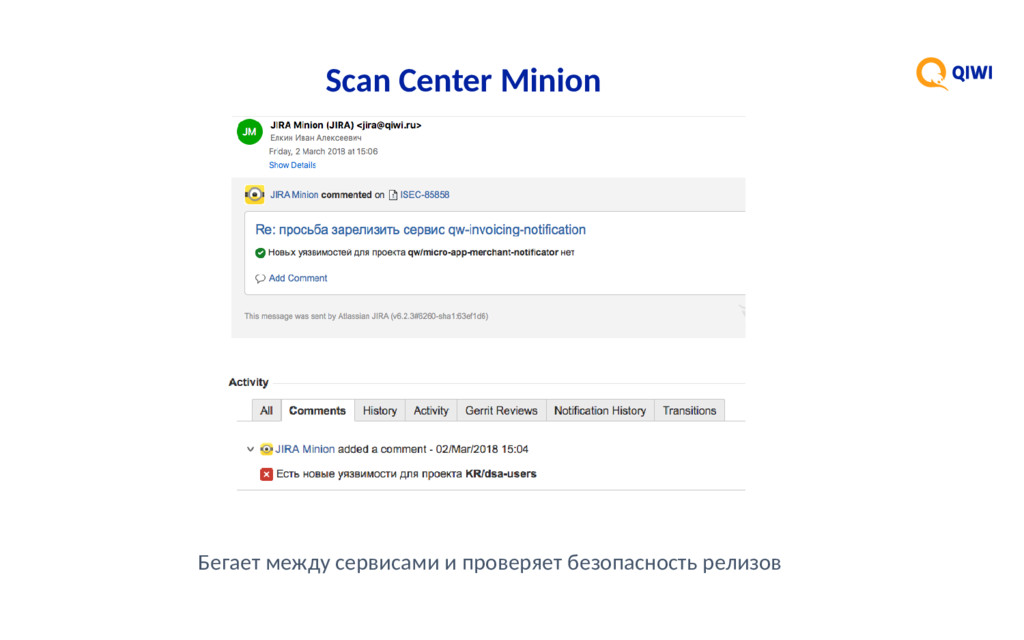
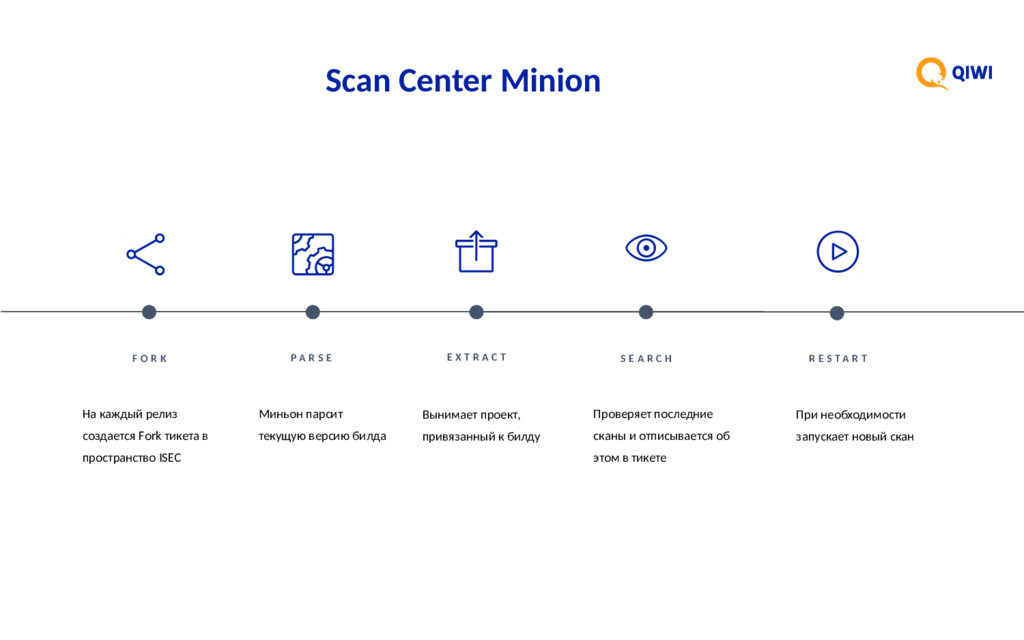
Center Minion Миньон парсит текущую версию билда Вынимает проект, привязанный к билду Проверяет последние сканы и отписывается об этом в тикете При необходимости запускает новый скан F O R K P A R S E E X T R A C T S E A R C H R E S T A R T
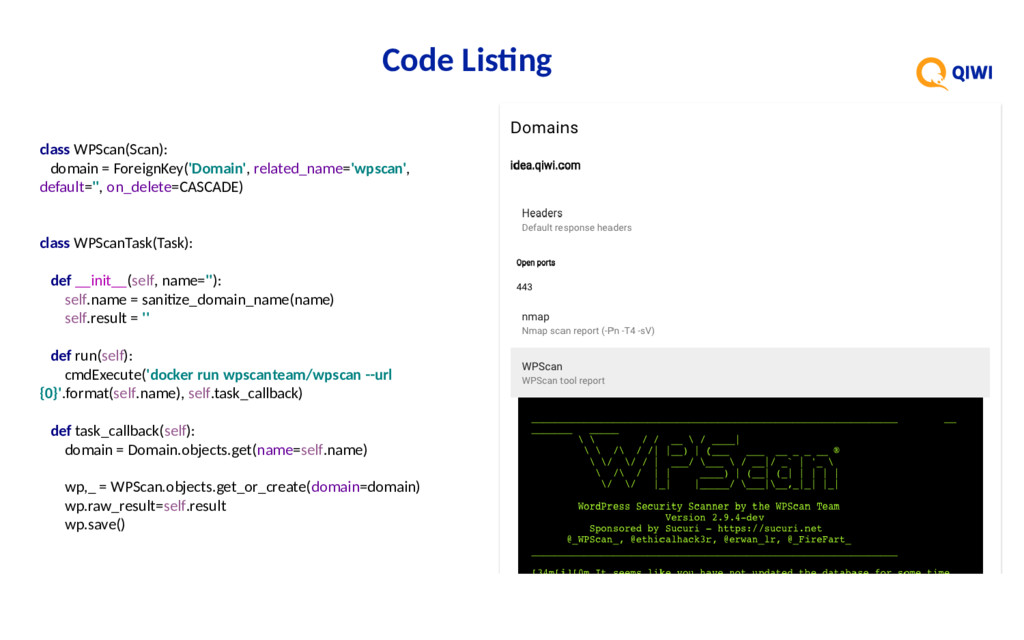
1 0 0 5 0 0 Н О В Ы Х С К А Н Е Р О В Создание скрипта для Task-а занимает меньше часа. Любой Junior сможет засекьюрить систему даже коробочными решениями. В Ы В Е С Т И В O P E N S O U R C E Интерфейсы и модели оркестратора отделены от реализации. Реализация может быть сильно завязана на структуру системы.


 owaspmoscow
 kentosuzuki
 atalie2m
 lycorptech_jp
 regionbbs
 tomoaki25
 yama3133
 oracle4engineer
 sioncojp
 pipepasta
 riyaamemiya
 visional_engineering_and_design
 daishukojima
 aleyda
 popppiees
 thirion
 techseoconnect
 jonoalderson
 reverentgeek
 lara
 jmmastey
 quramy
 soysaucechin