Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
JPOUG#17 AIエージェントには見せたいデータだけを渡そう
Search
RS
November 02, 2026
Technology
4
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
JPOUG#17 AIエージェントには見せたいデータだけを渡そう
RS
November 02, 2026
Transcript
25 slides
AIエージェントには 見せたいデータだけ渡そう 〜 APEXでポチポチ作るREST API 〜 白濱 亮 JPOUG#17 2026/10/22
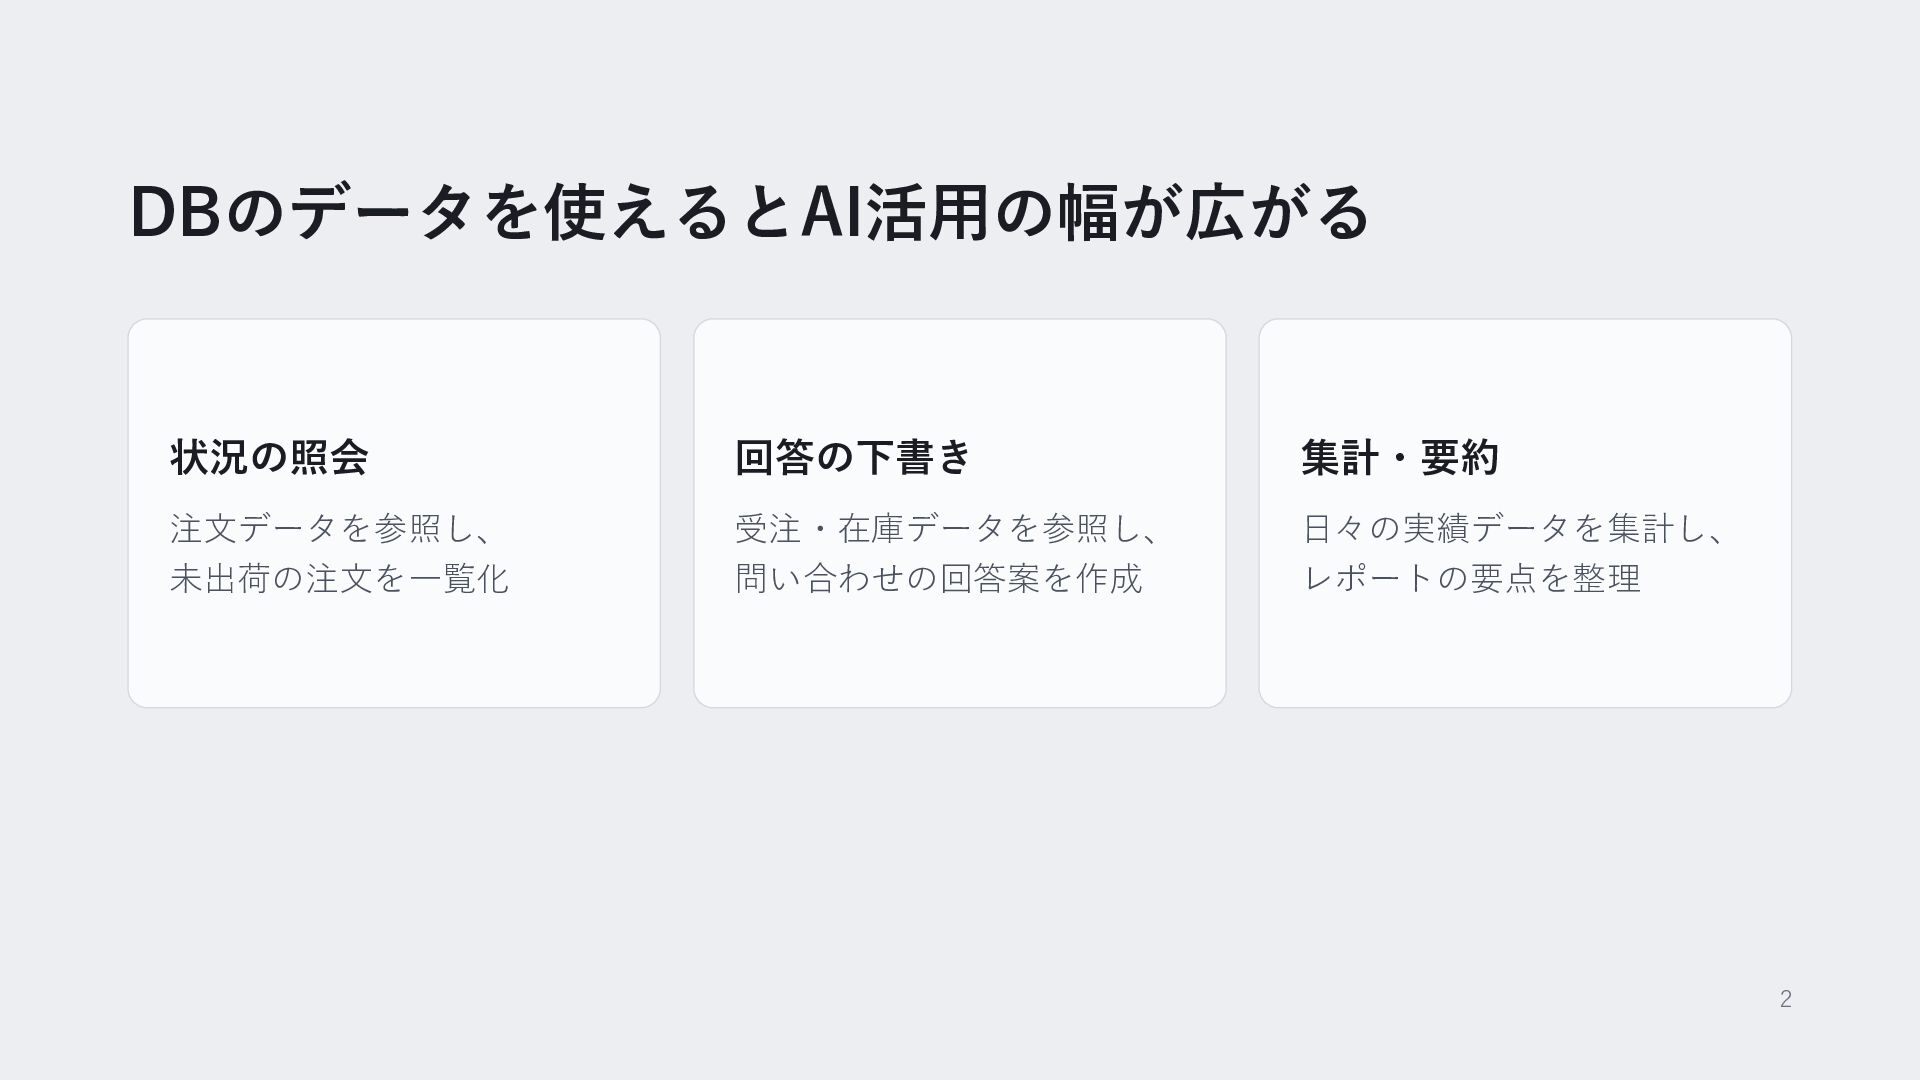
DBのデータを使えるとAI活用の幅が広がる 状況の照会 回答の下書き 集計・要約 注文データを参照し、 未出荷の注文を一覧化 受注・在庫データを参照し、 問い合わせの回答案を作成 日々の実績データを集計し、 レポートの要点を整理
2
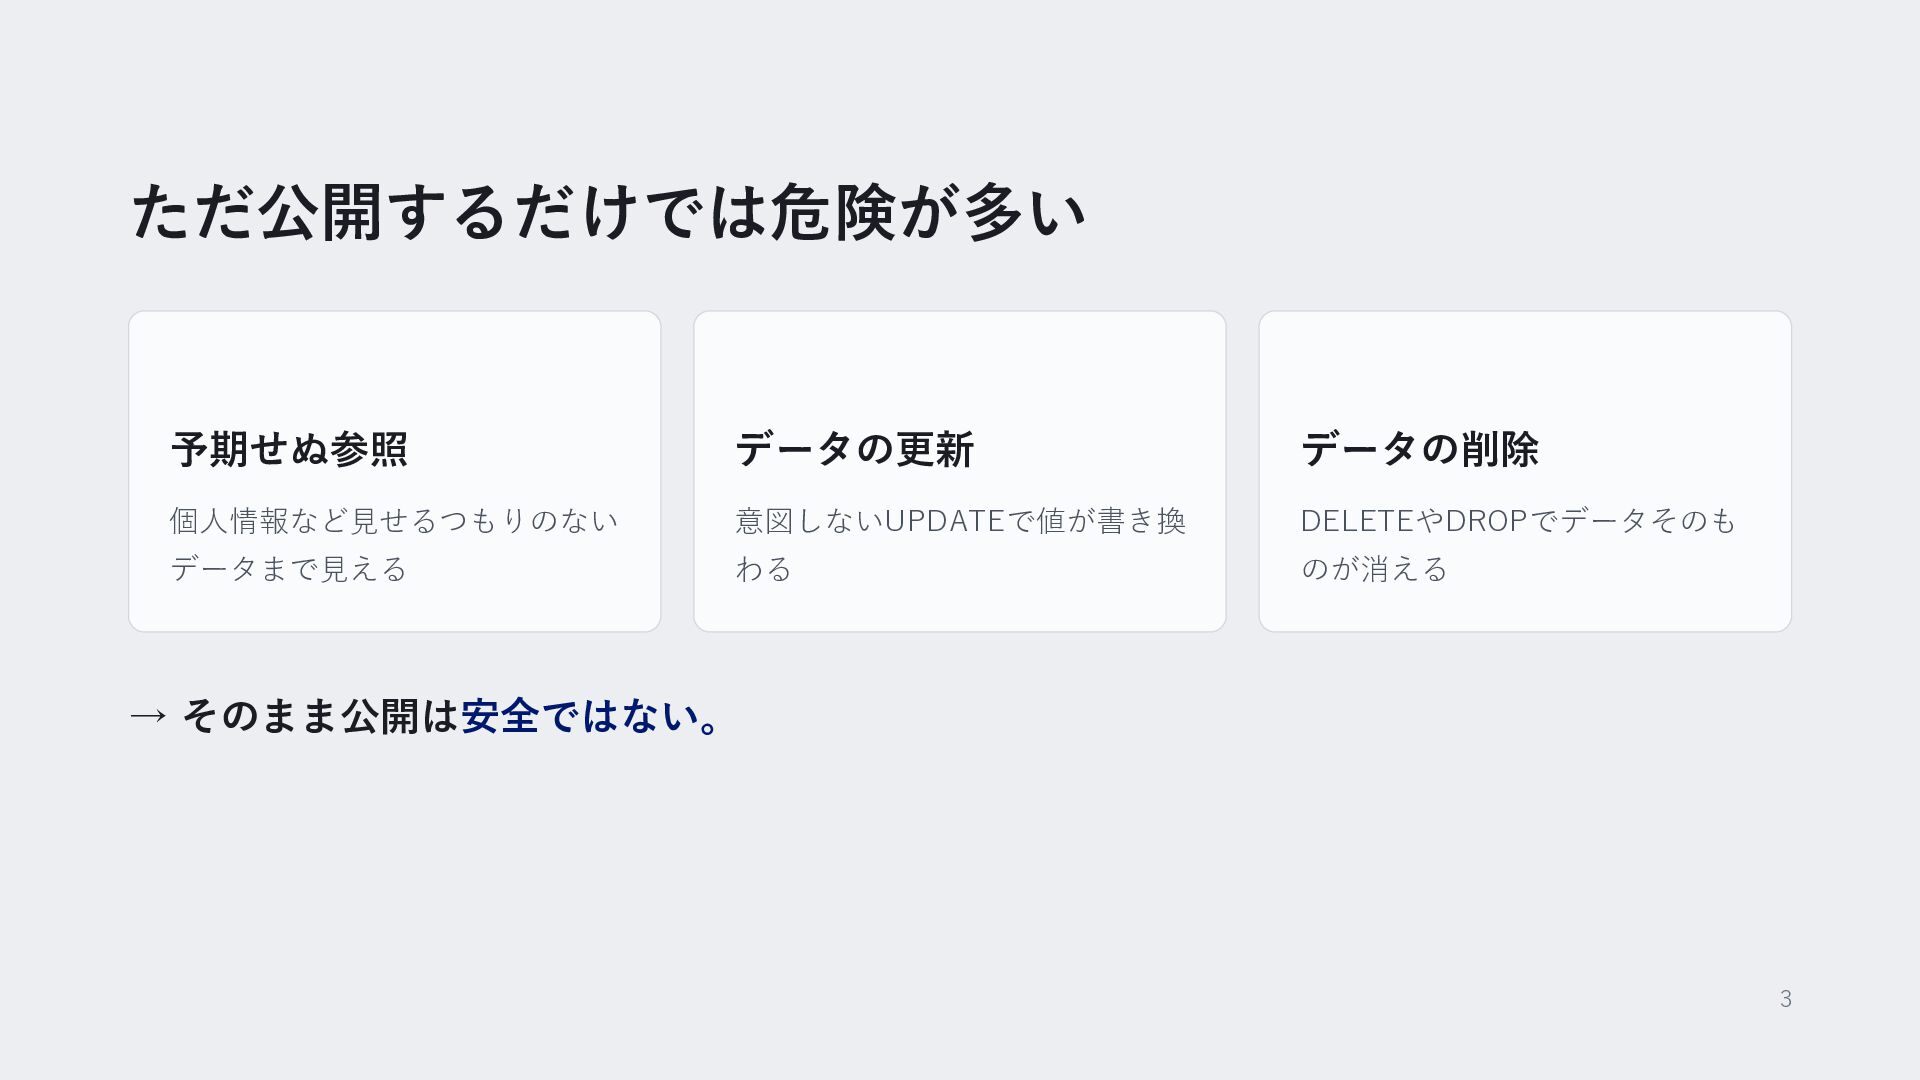
ただ公開するだけでは危険が多い 予期せぬ参照 データの更新 データの削除 個人情報など見せるつもりのない 意図しないUPDATEで値が書き換 DELETEやDROPでデータそのも データまで見える わる のが消える
→ そのまま公開は安全ではない。 3
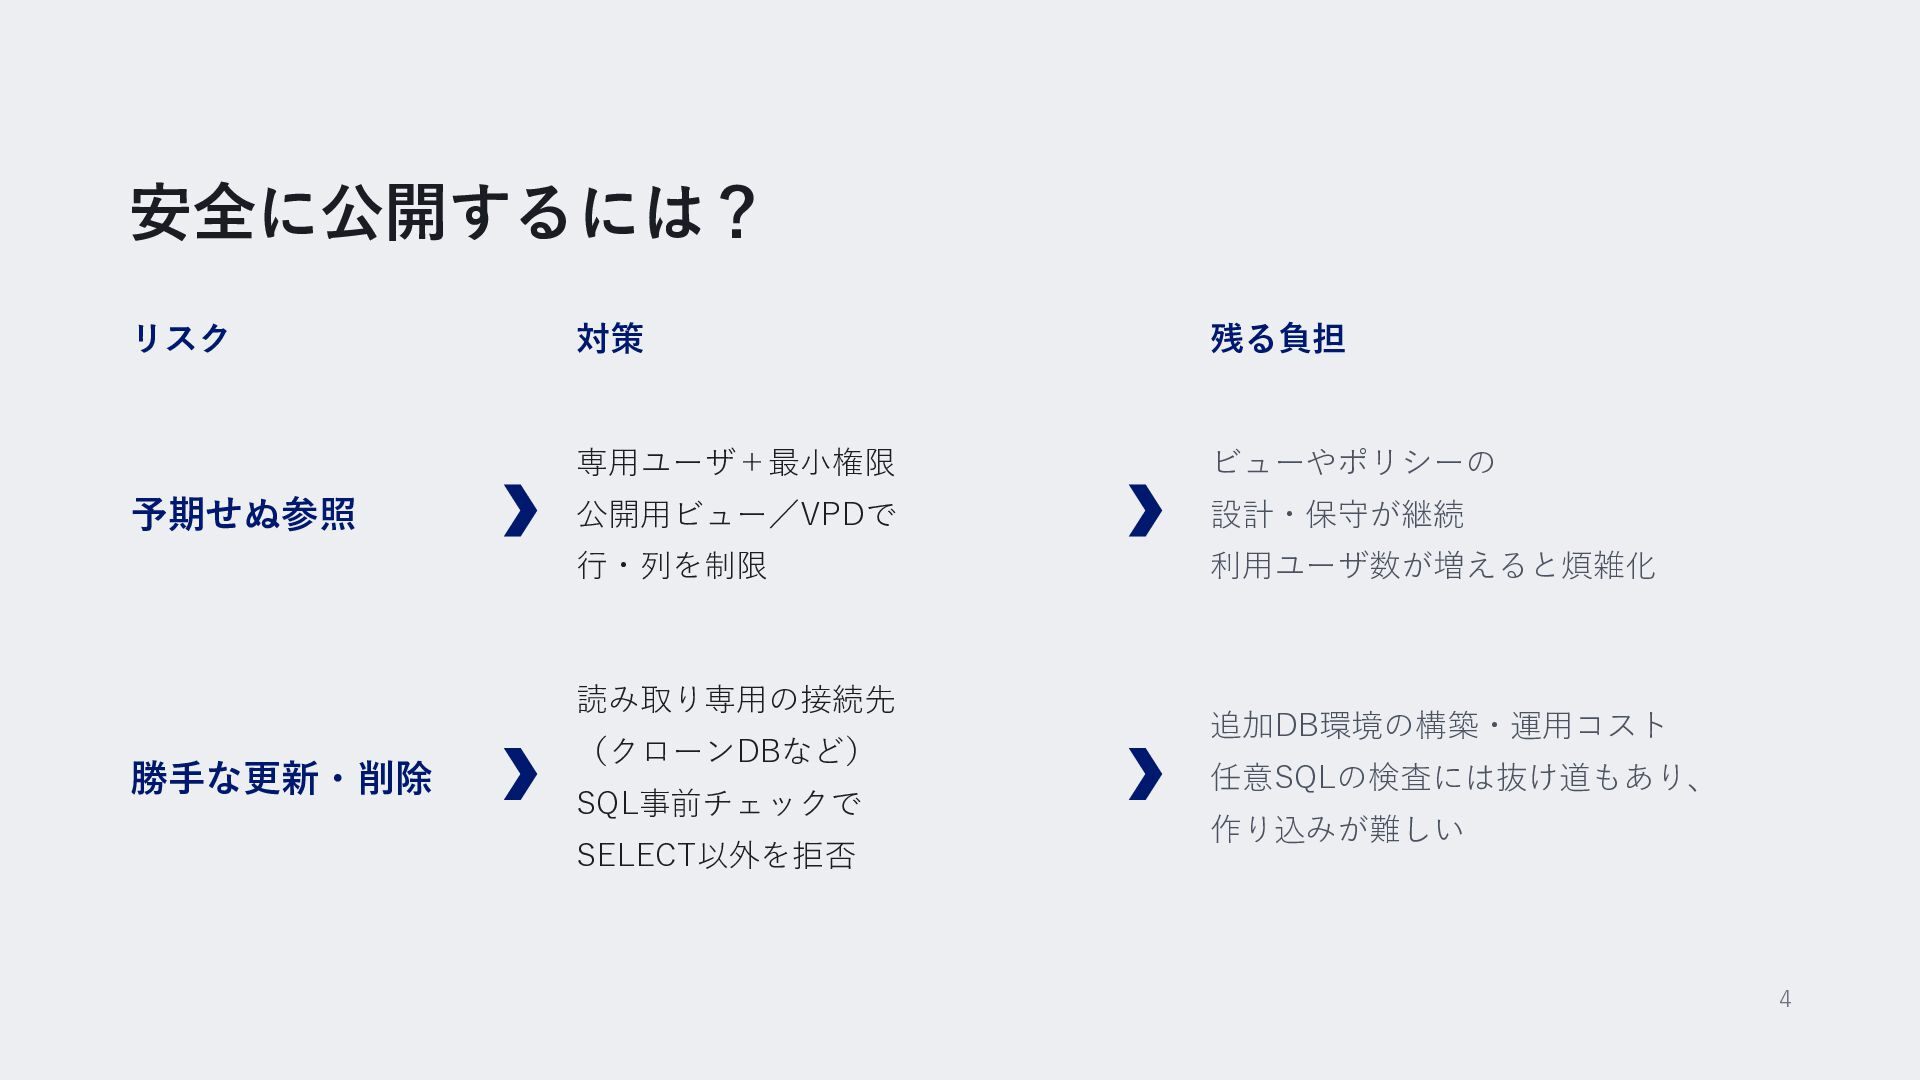
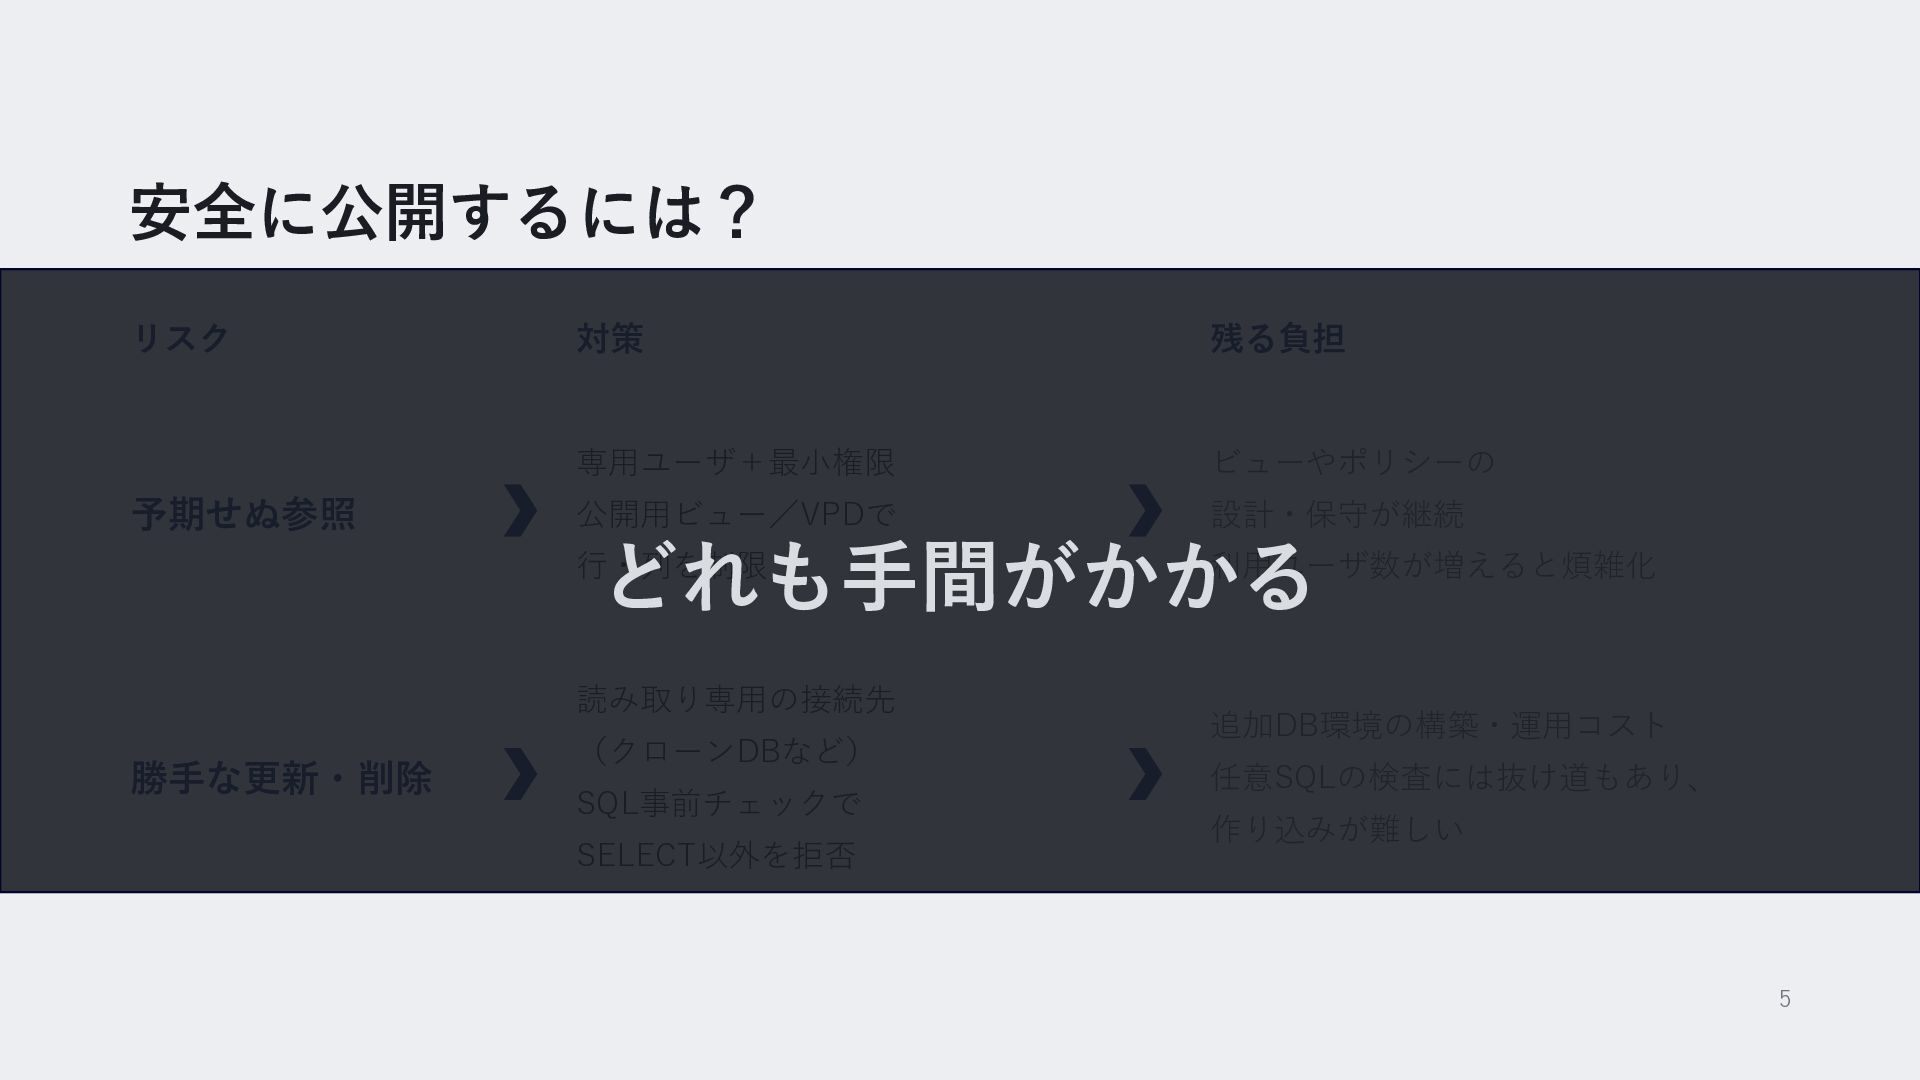
安全に公開するには? リスク 予期せぬ参照 対策 残る負担 専用ユーザ+最小権限 ビューやポリシーの 公開用ビュー/VPDで 設計・保守が継続 行・列を制限
利用ユーザ数が増えると煩雑化 読み取り専用の接続先 勝手な更新・削除 (クローンDBなど) SQL事前チェックで SELECT以外を拒否 追加DB環境の構築・運用コスト 任意SQLの検査には抜け道もあり、 作り込みが難しい 4
安全に公開するには? リスク 予期せぬ参照 対策 残る負担 専用ユーザ+最小権限 ビューやポリシーの 公開用ビュー/VPDで 設計・保守が継続 どれも手間がかかる
行・列を制限 読み取り専用の接続先 勝手な更新・削除 (クローンDBなど) SQL事前チェックで SELECT以外を拒否 利用ユーザ数が増えると煩雑化 追加DB環境の構築・運用コスト 任意SQLの検査には抜け道もあり、 作り込みが難しい 5
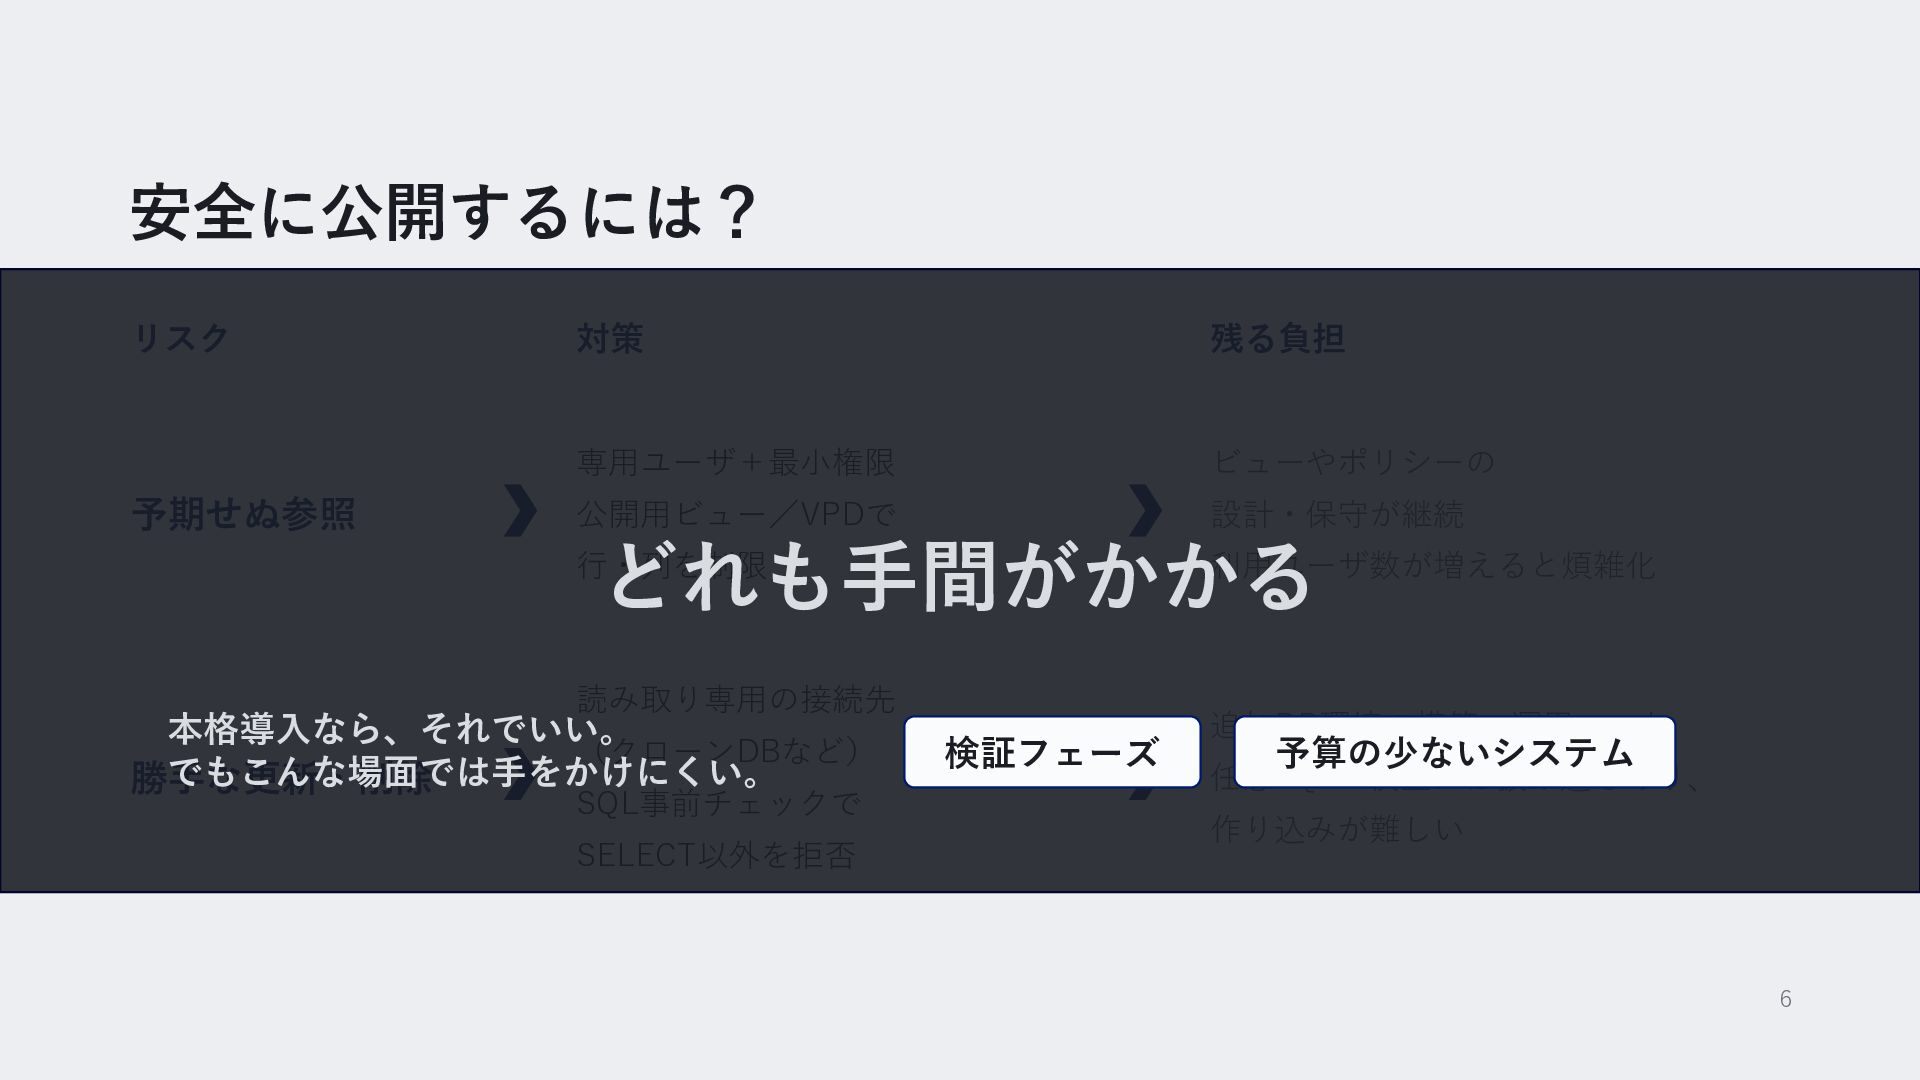
安全に公開するには? リスク 予期せぬ参照 対策 残る負担 専用ユーザ+最小権限 ビューやポリシーの 公開用ビュー/VPDで 設計・保守が継続 どれも手間がかかる
行・列を制限 利用ユーザ数が増えると煩雑化 読み取り専用の接続先 本格導入なら、それでいい。 (クローンDBなど) でもこんな場面では手をかけにくい。 勝手な更新・削除 SQL事前チェックで SELECT以外を拒否 検証フェーズ 追加DB環境の構築・運用コスト 予算の少ないシステム 任意SQLの検査には抜け道もあり、 作り込みが難しい 6
そこで APEXのREST API 画面操作だけで追加サーバーなしで 7
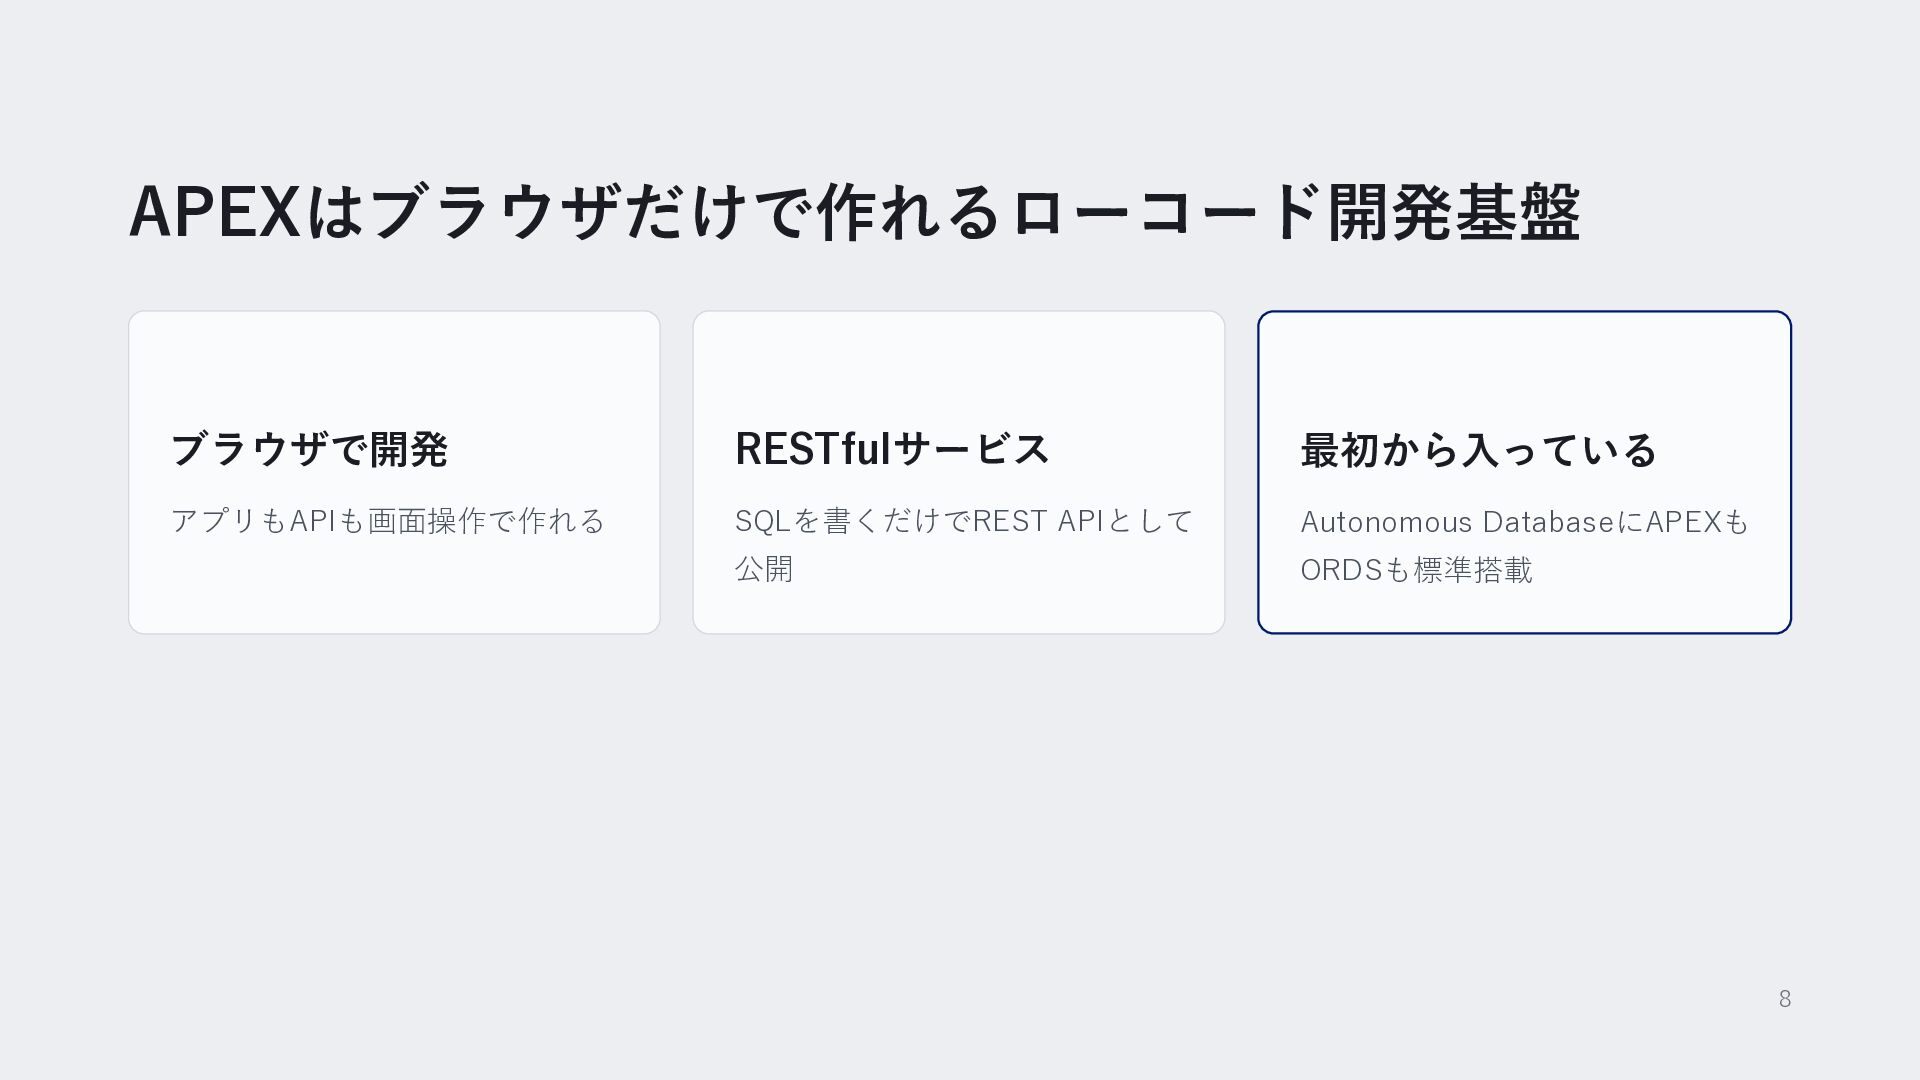
APEXはブラウザだけで作れるローコード開発基盤 ブラウザで開発 RESTfulサービス 最初から入っている アプリもAPIも画面操作で作れる SQLを書くだけでREST APIとして Autonomous DatabaseにAPEXも 公開
ORDSも標準搭載 8
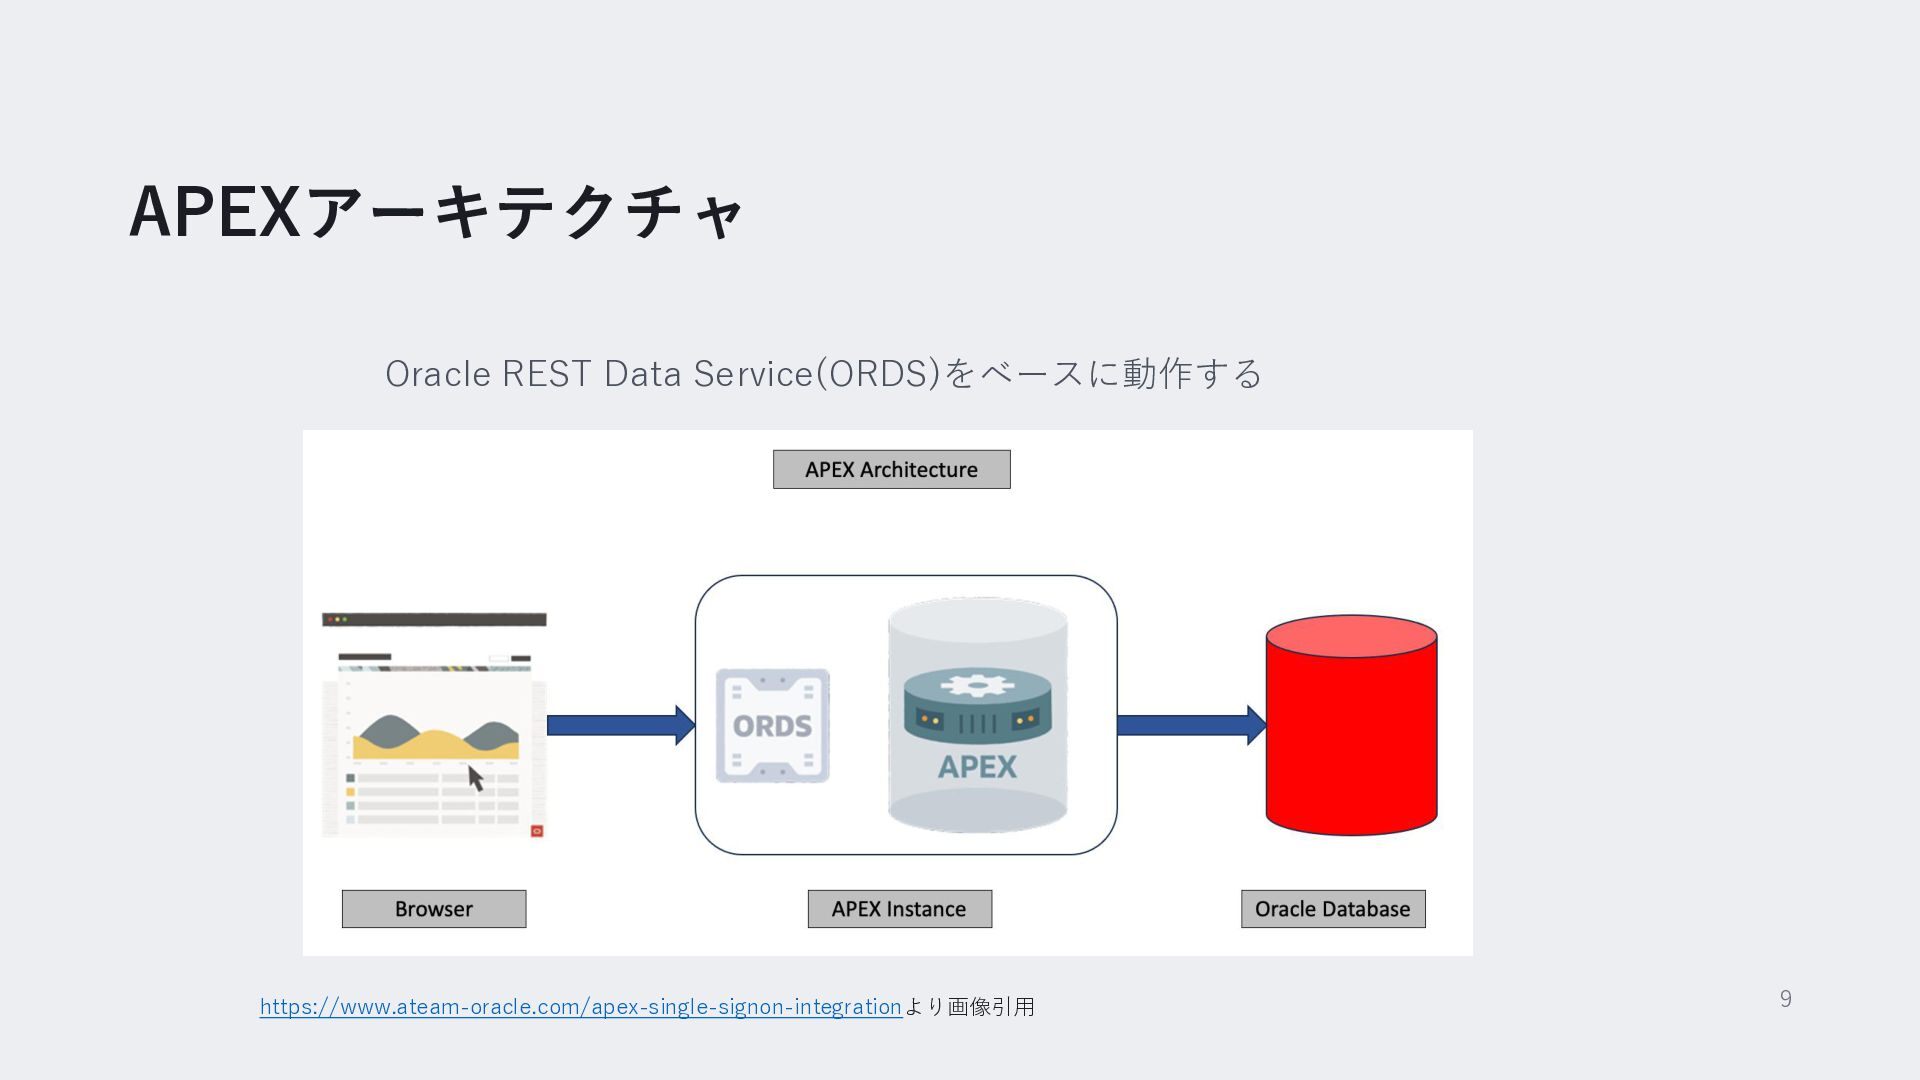
APEXアーキテクチャ Oracle REST Data Service(ORDS)をベースに動作する https://www.ateam-oracle.com/apex-single-signon-integrationより画像引用 9
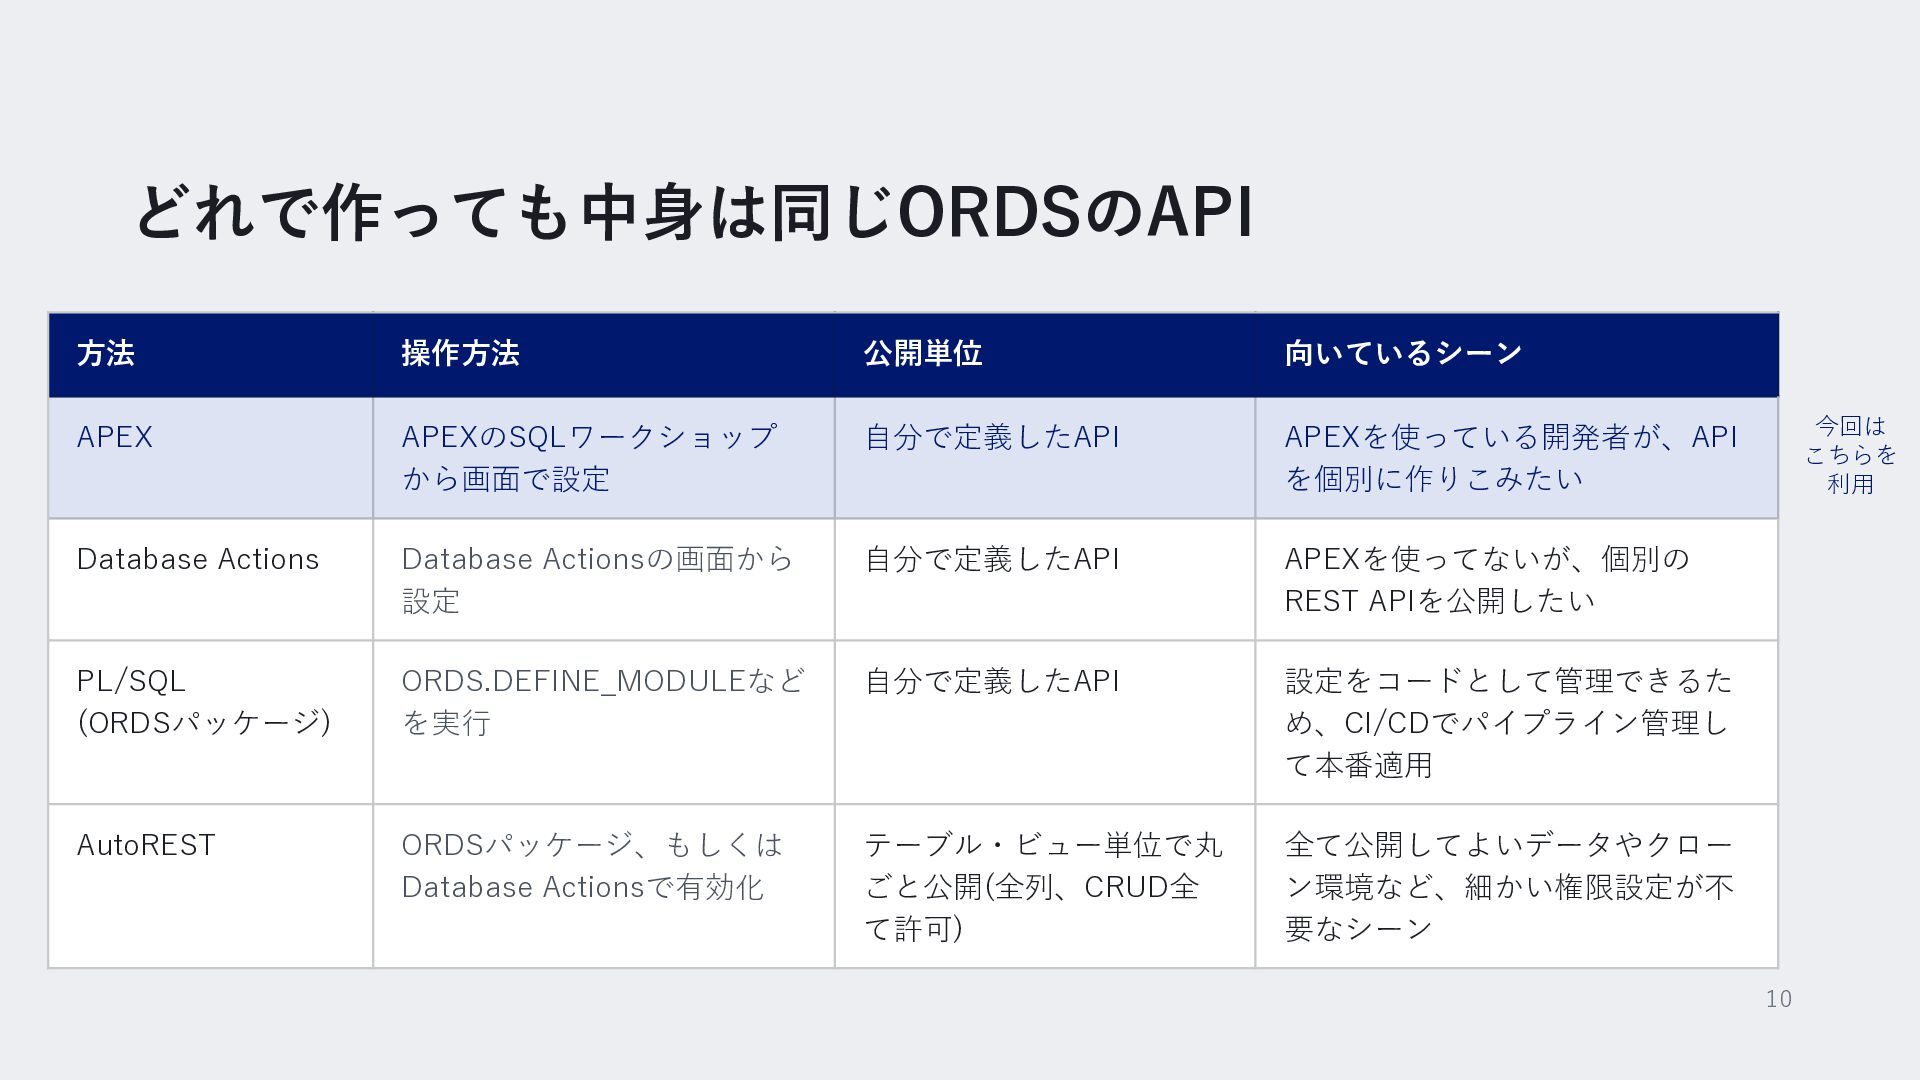
どれで作っても中身は同じORDSのAPI 方法 操作方法 公開単位 向いているシーン APEX APEXのSQLワークショップ から画面で設定 自分で定義したAPI APEXを使っている開発者が、API
を個別に作りこみたい Database Actions Database Actionsの画面から 設定 自分で定義したAPI APEXを使ってないが、個別の REST APIを公開したい PL/SQL (ORDSパッケージ) ORDS.DEFINE_MODULEなど を実行 自分で定義したAPI 設定をコードとして管理できるた め、CI/CDでパイプライン管理し て本番適用 AutoREST ORDSパッケージ、もしくは Database Actionsで有効化 テーブル・ビュー単位で丸 ごと公開(全列、CRUD全 て許可) 全て公開してよいデータやクロー ン環境など、細かい権限設定が不 要なシーン 今回は こちらを 利用 10
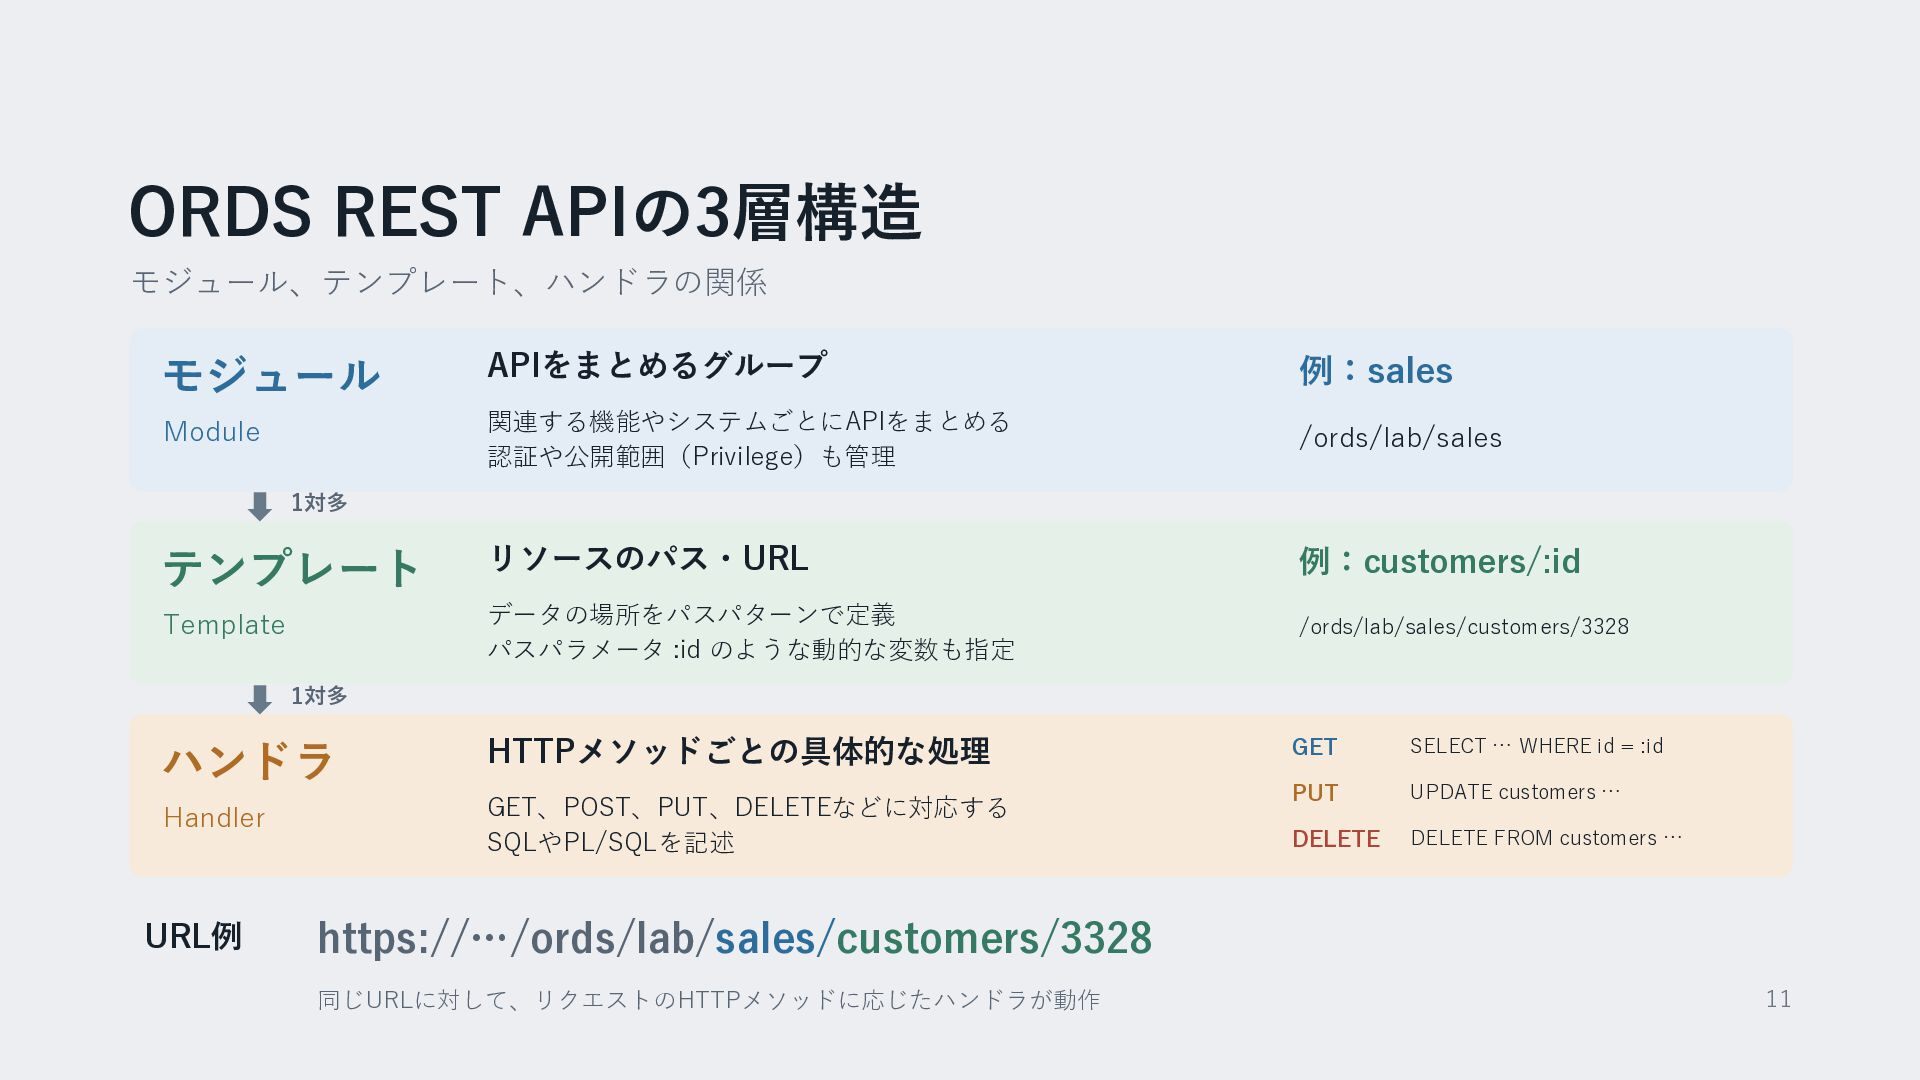
ORDS REST APIの3層構造 モジュール、テンプレート、ハンドラの関係 モジュール APIをまとめるグループ 例:sales Module 関連する機能やシステムごとにAPIをまとめる 認証や公開範囲(Privilege)も管理
/ords/lab/sales テンプレート リソースのパス・URL 例:customers/:id Template データの場所をパスパターンで定義 パスパラメータ :id のような動的な変数も指定 /ords/lab/sales/customers/3328 ハンドラ HTTPメソッドごとの具体的な処理 GET SELECT … WHERE id = :id PUT UPDATE customers … Handler GET、POST、PUT、DELETEなどに対応する SQLやPL/SQLを記述 DELETE DELETE FROM customers … 1対多 1対多 URL例 https://…/ords/lab/sales/customers/3328 同じURLに対して、リクエストのHTTPメソッドに応じたハンドラが動作 11
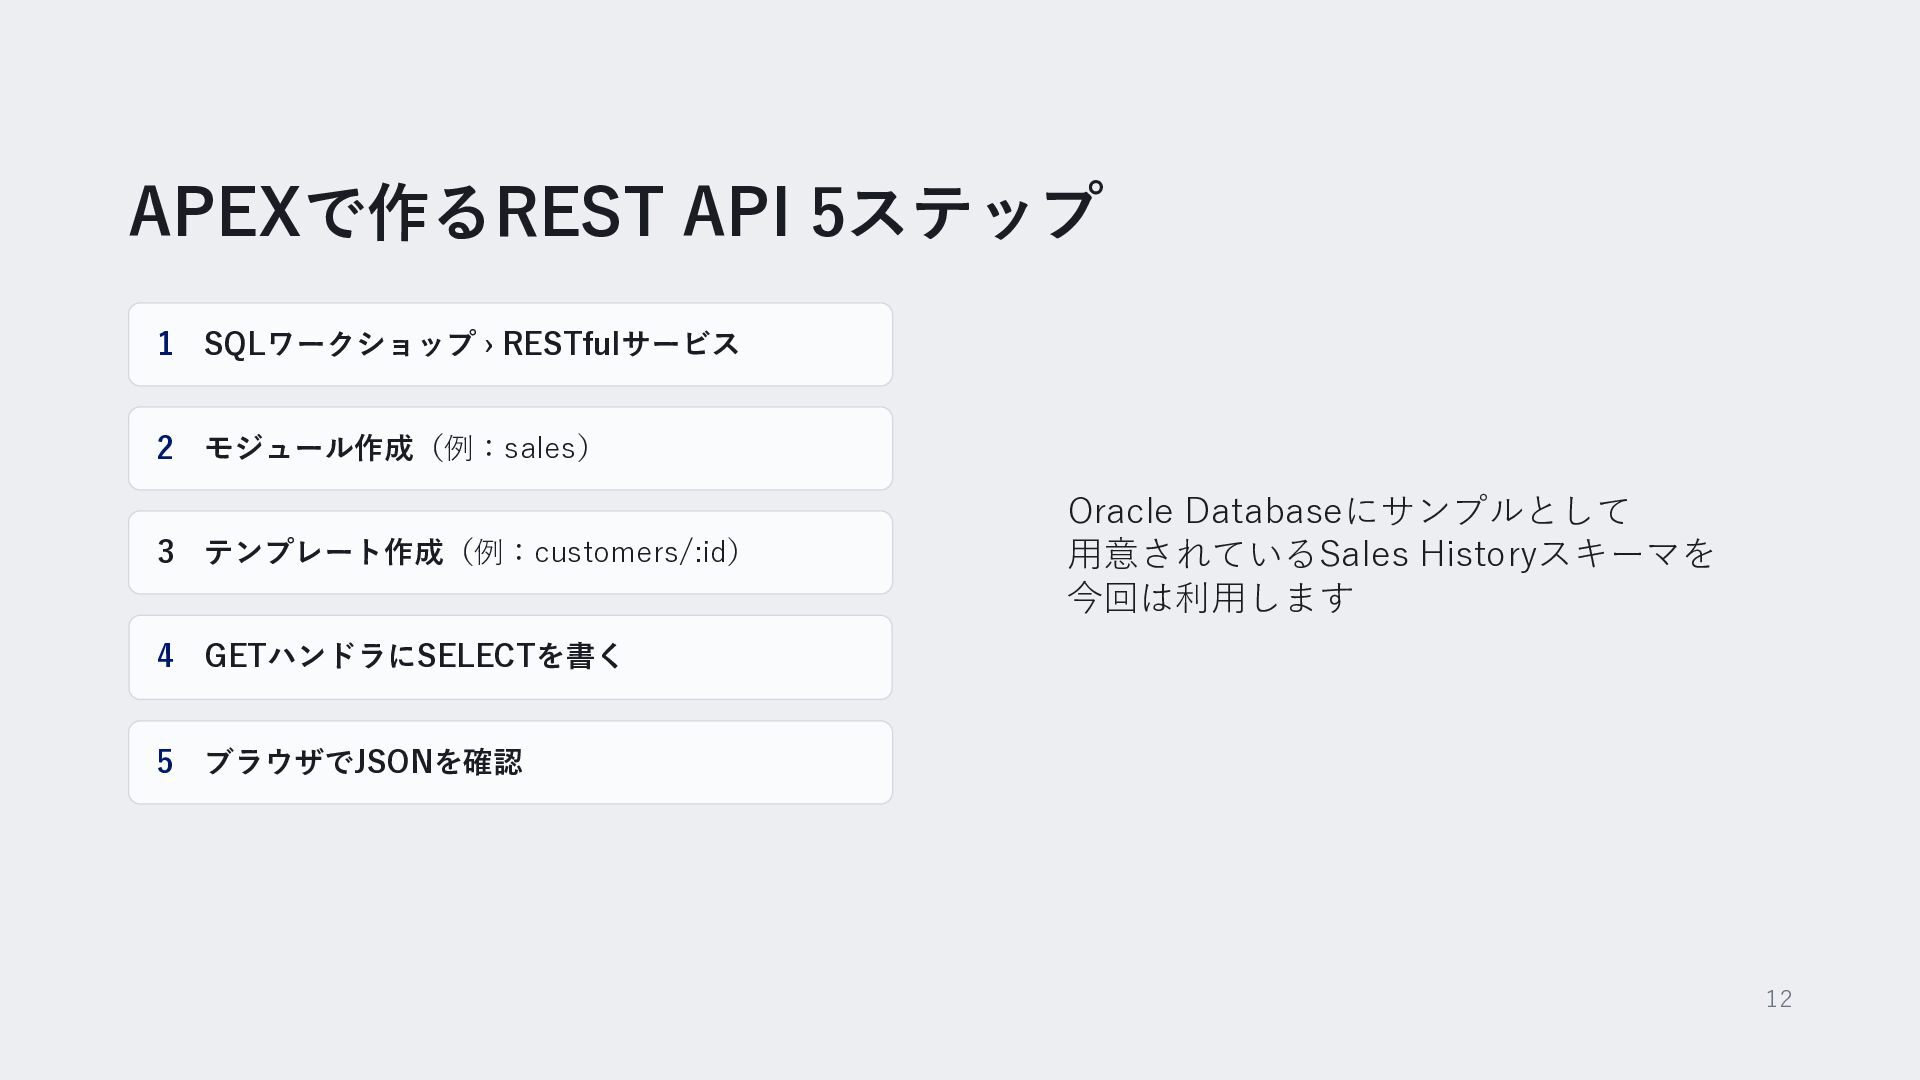
APEXで作るREST API 5ステップ 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3
テンプレート作成(例:customers/:id) 4 GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 Oracle Databaseにサンプルとして 用意されているSales Historyスキーマを 今回は利用します 12
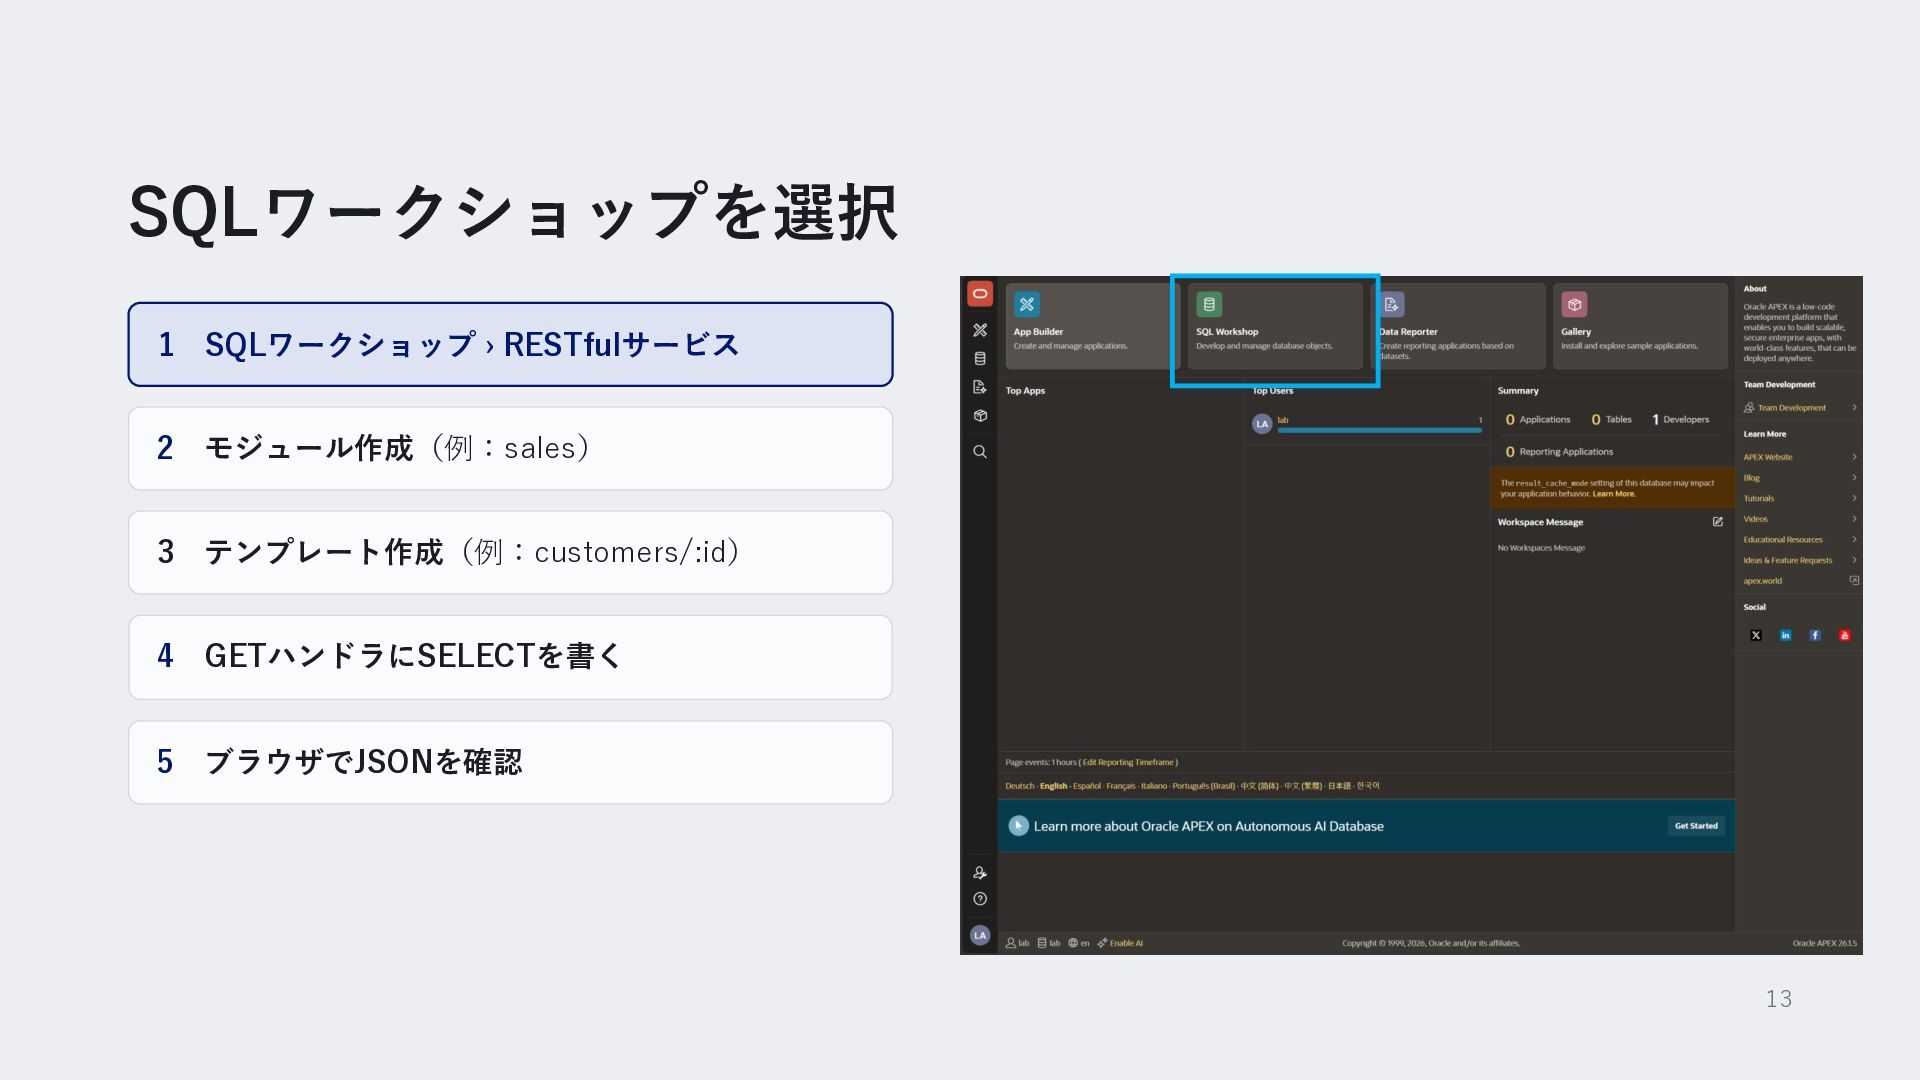
SQLワークショップを選択 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 4
GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 13
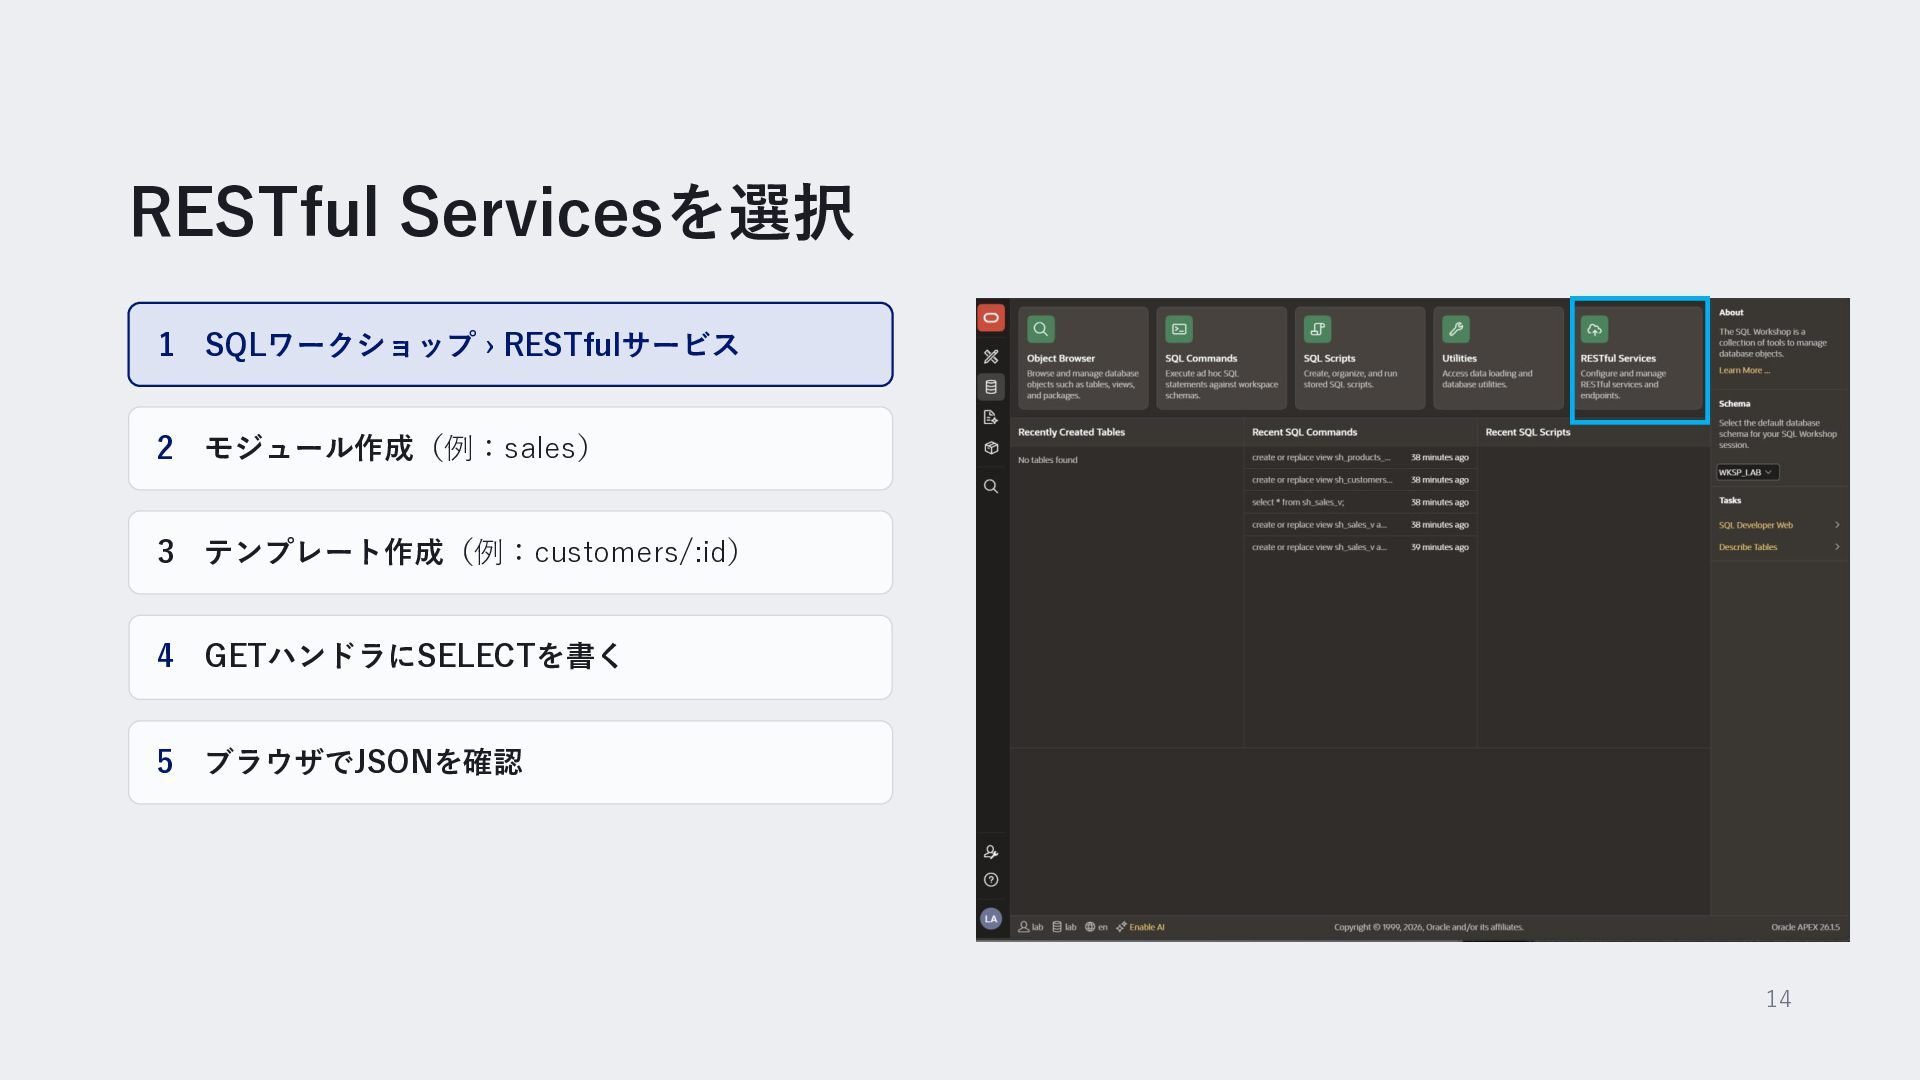
RESTful Servicesを選択 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id)
4 GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 14
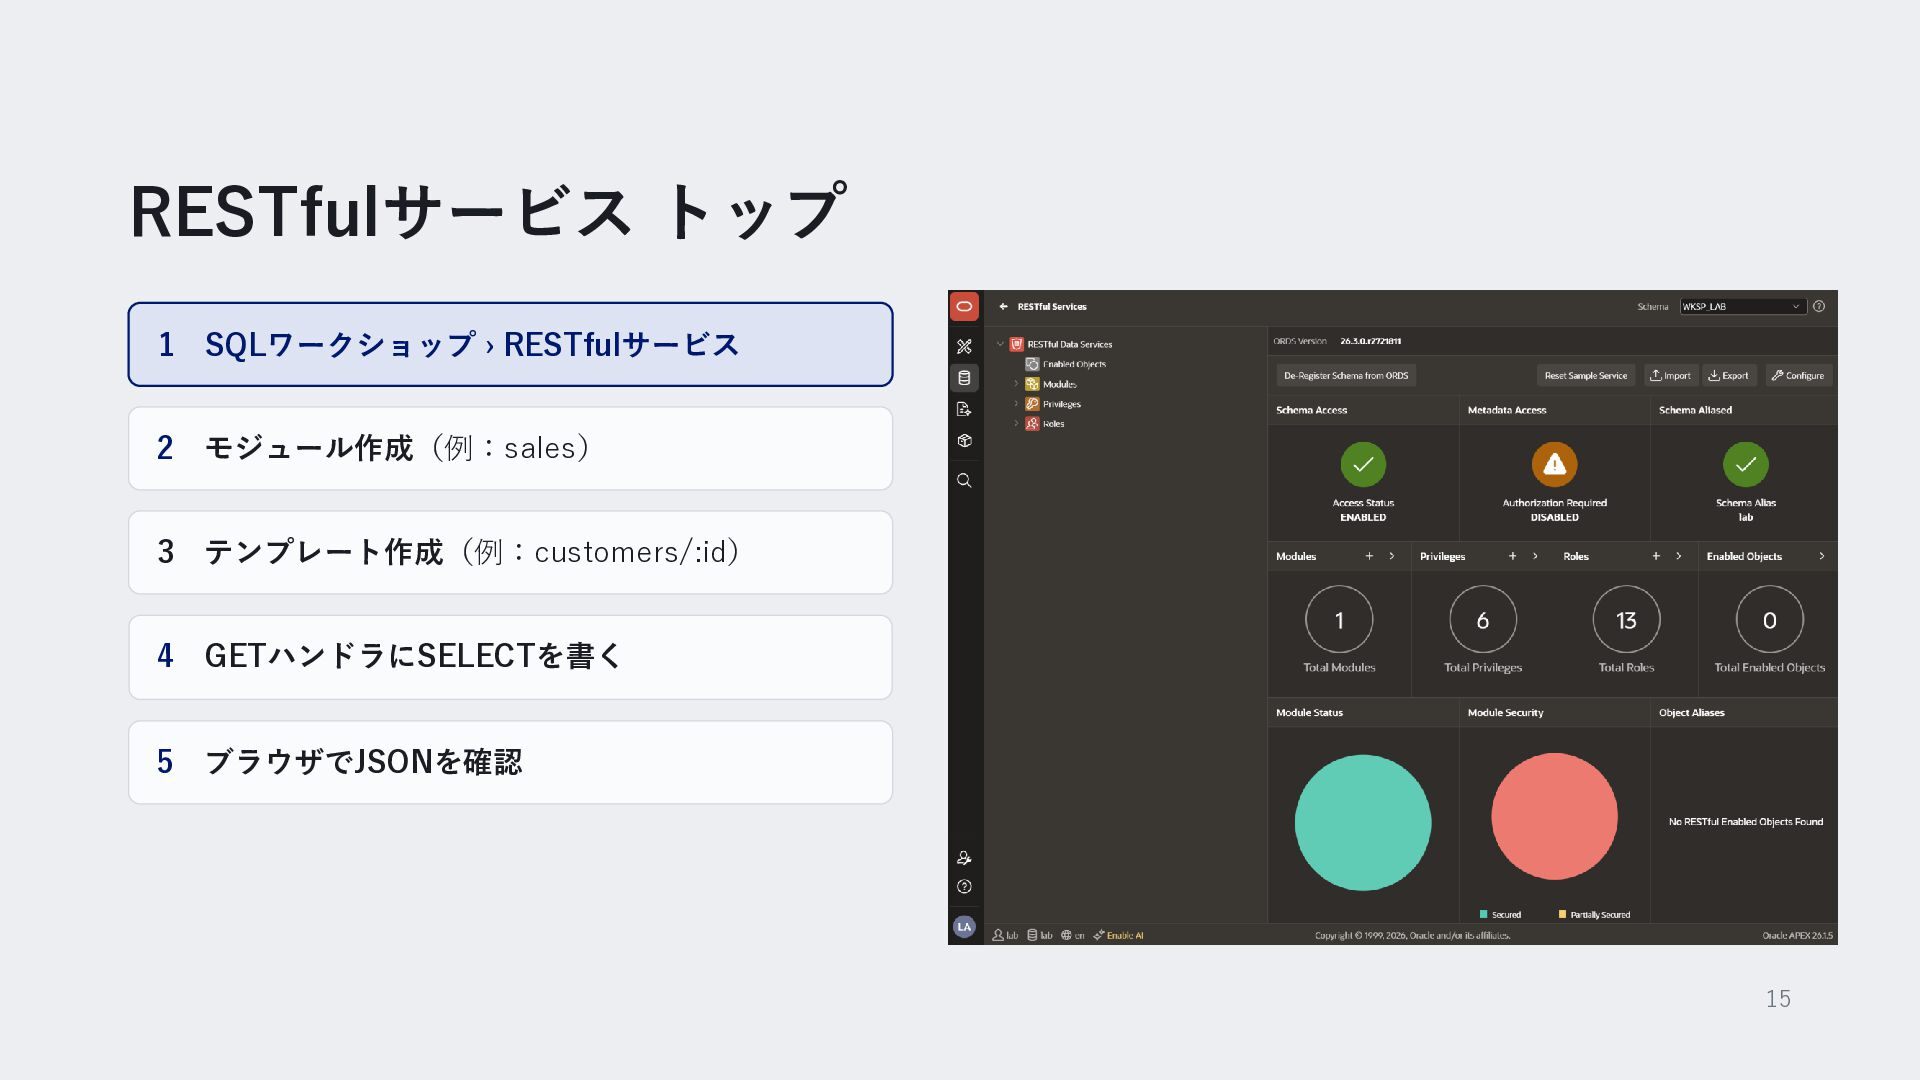
RESTfulサービス トップ 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id)
4 GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 15
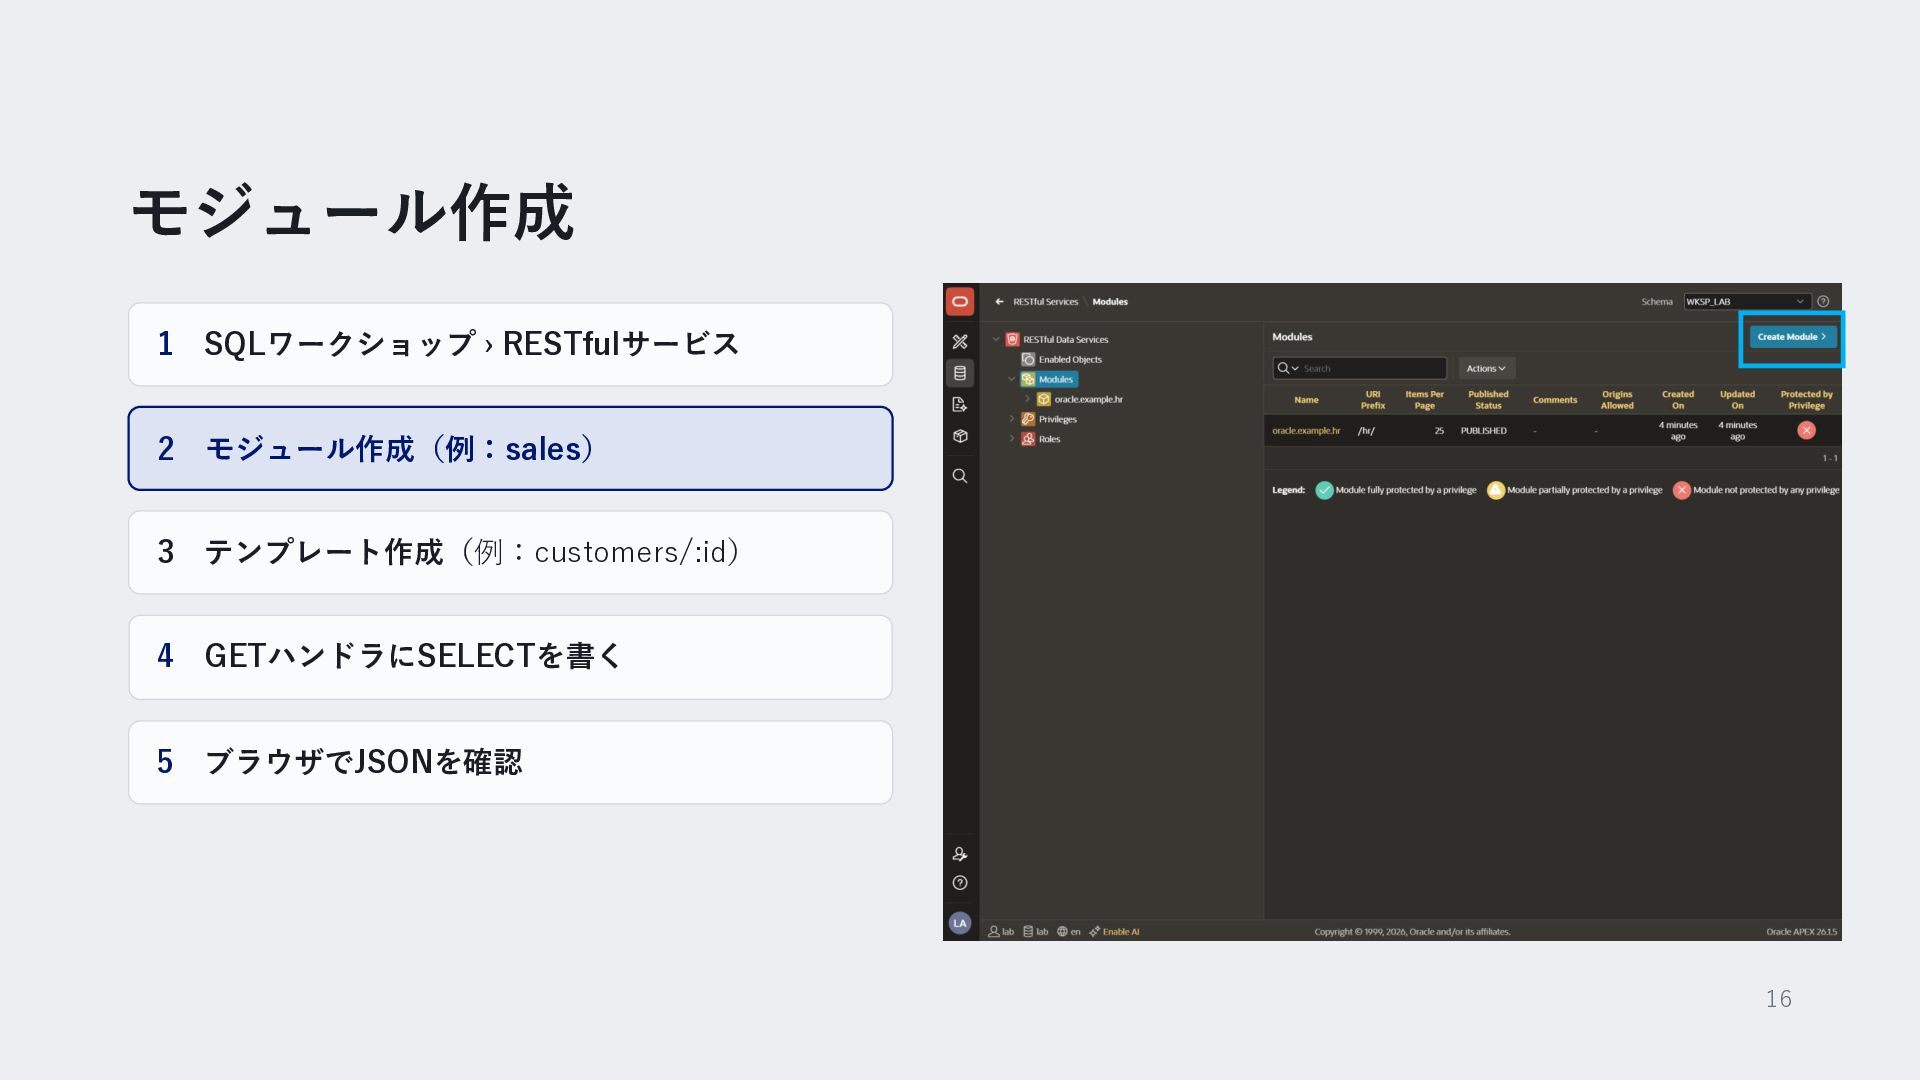
モジュール作成 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 4
GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 16
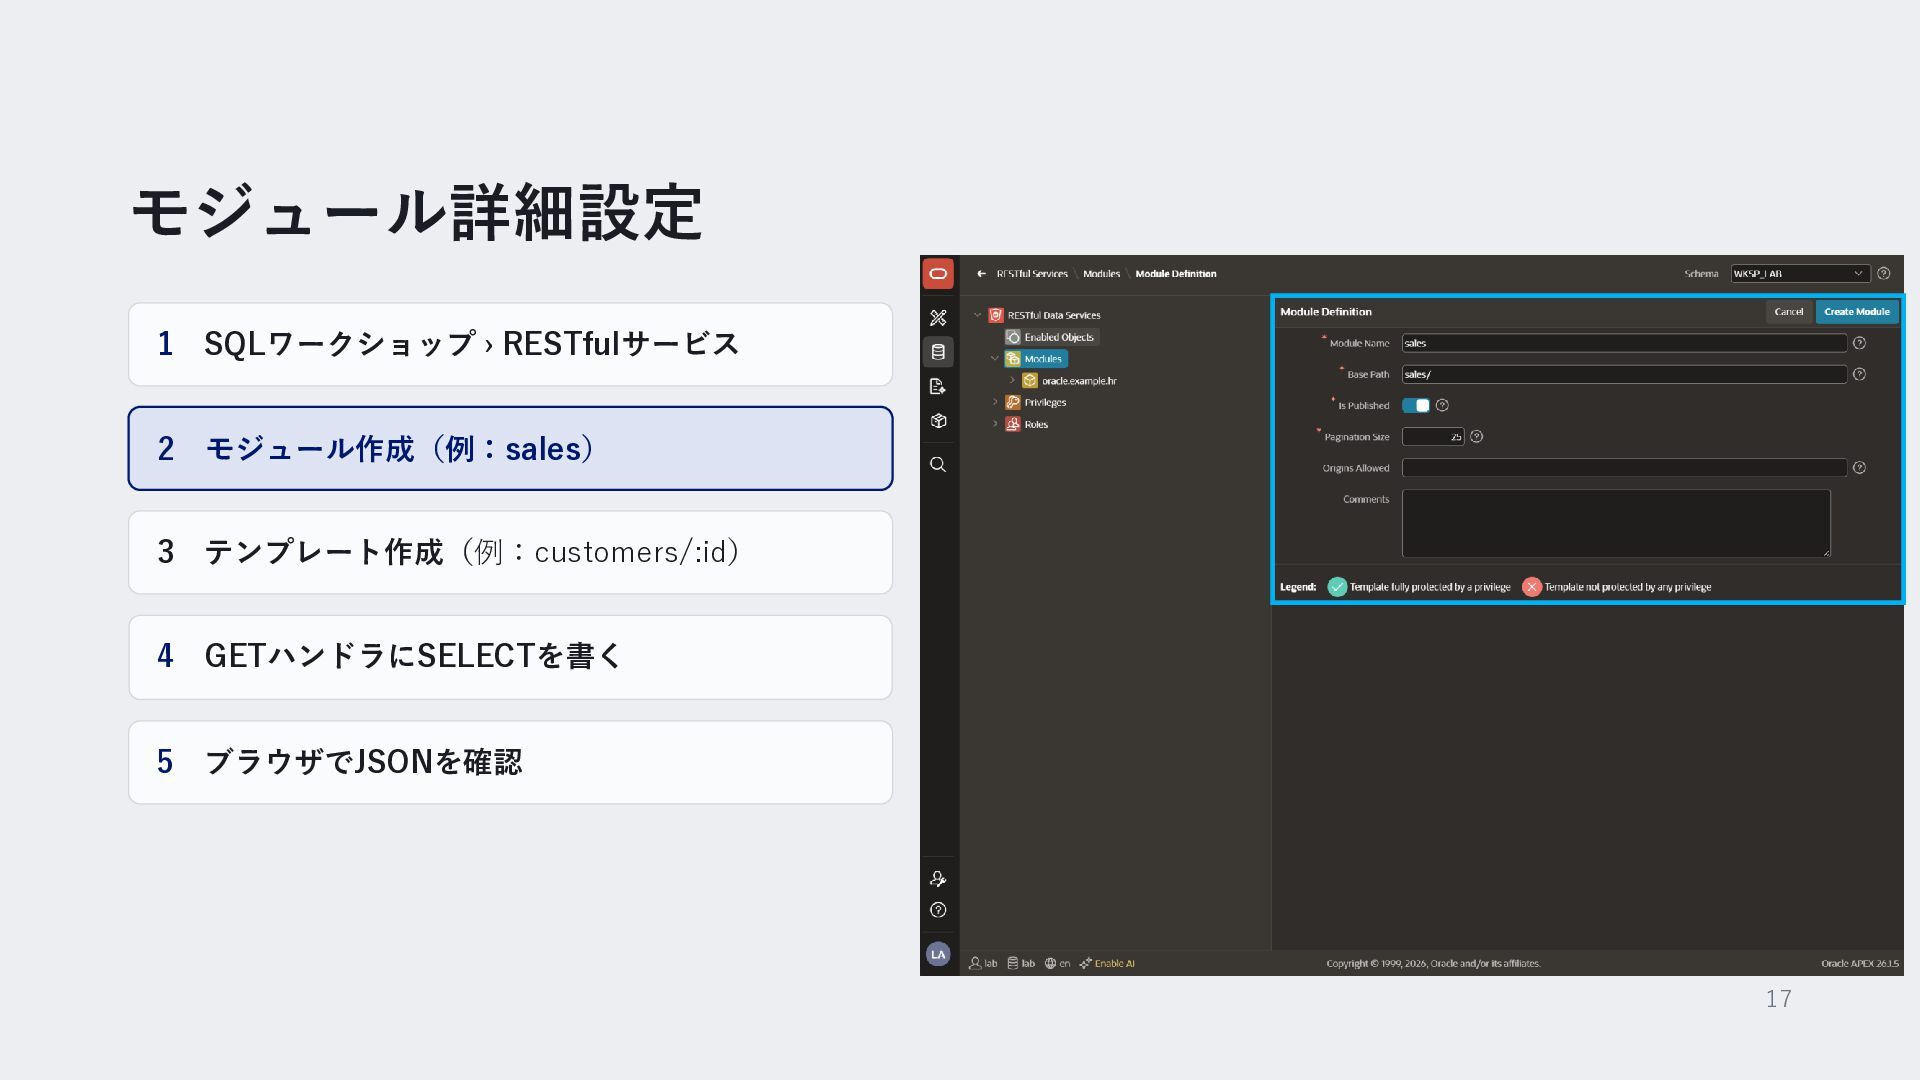
モジュール詳細設定 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 4
GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 17
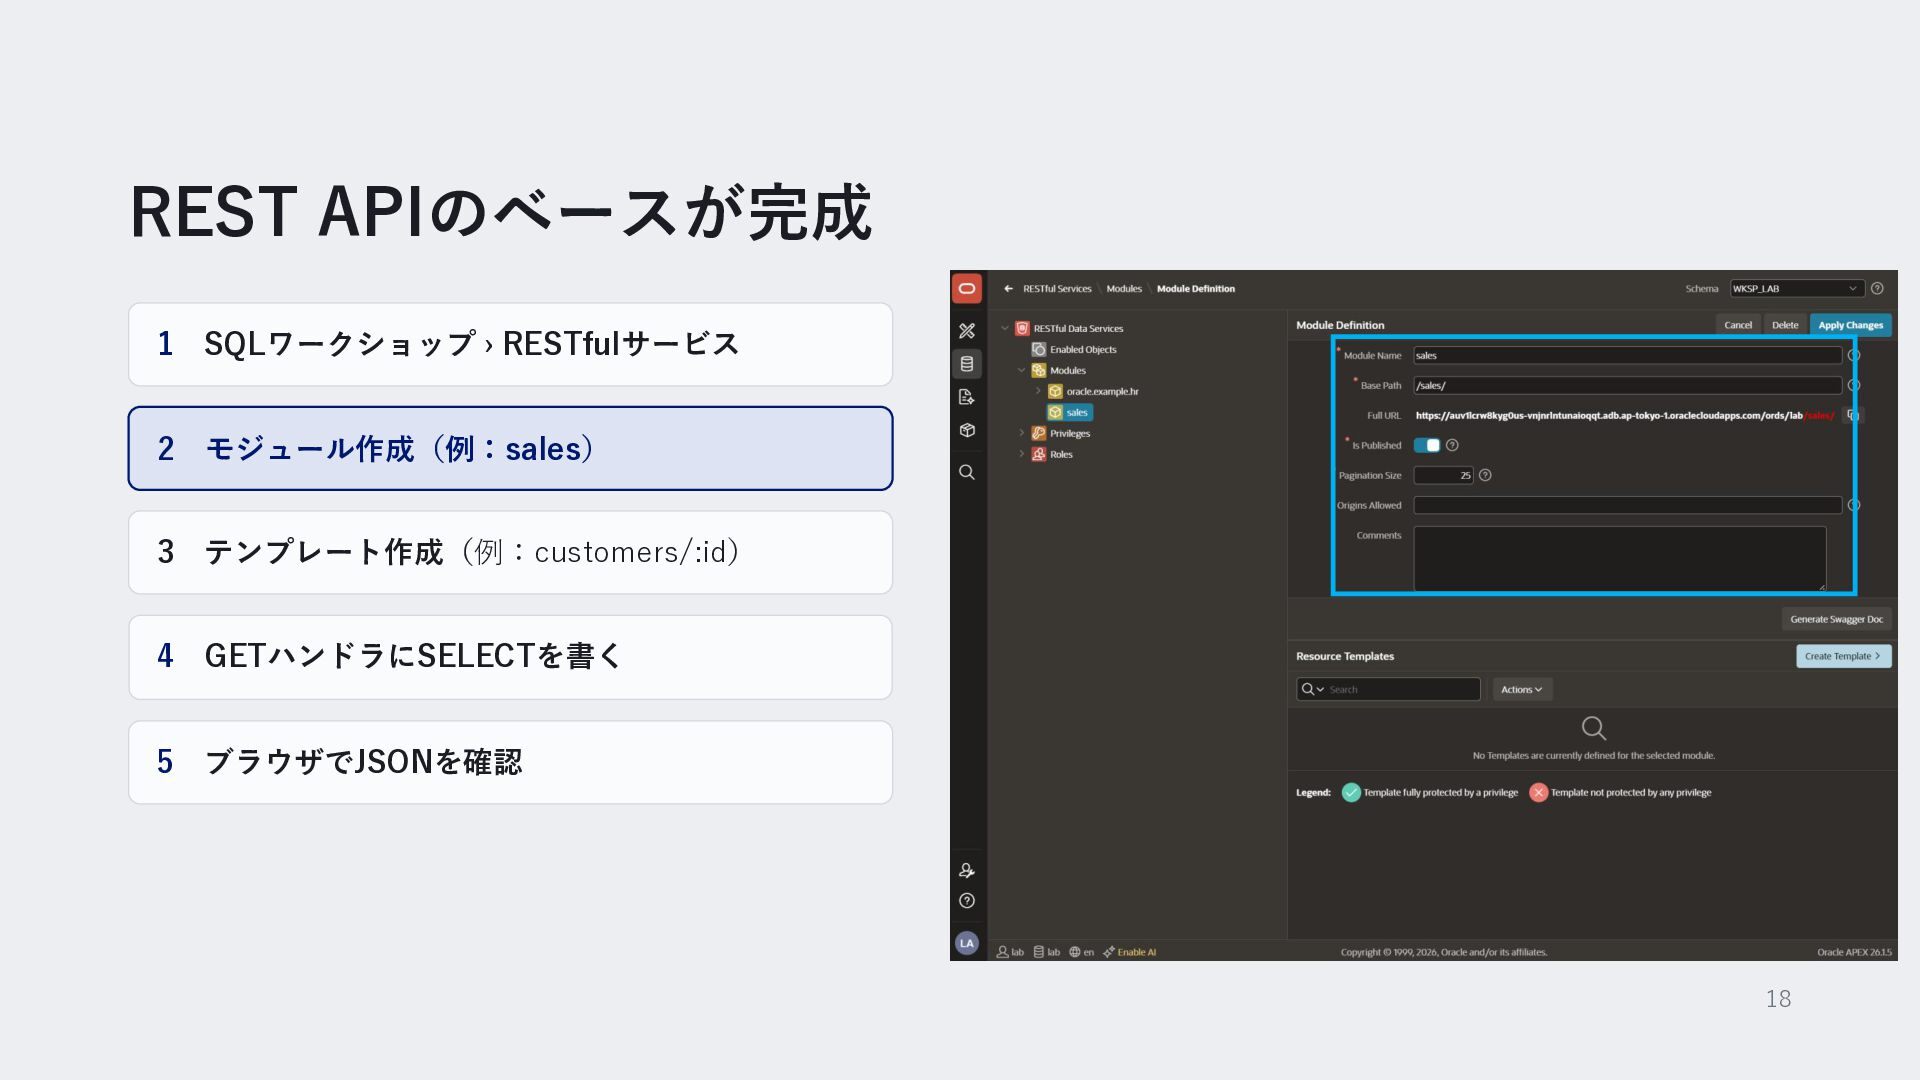
REST APIのベースが完成 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id)
4 GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 18
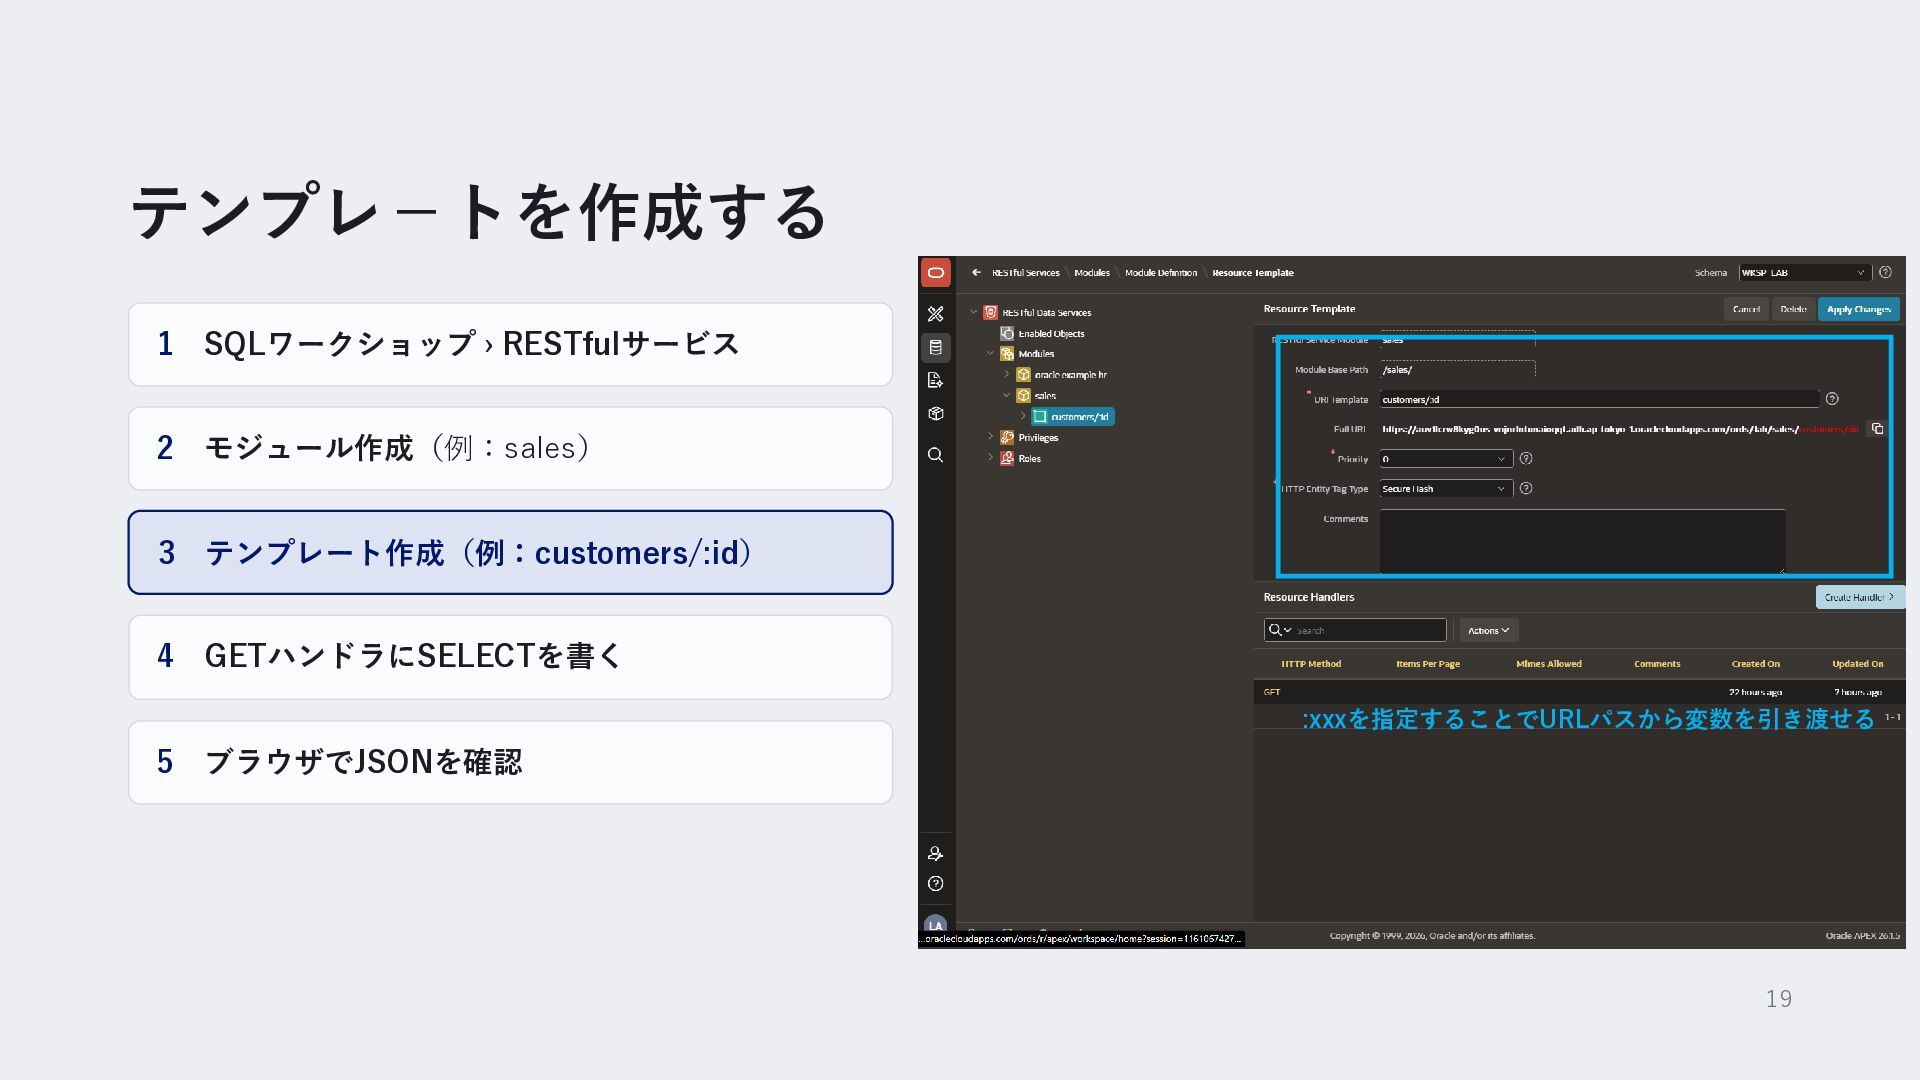
テンプレ-トを作成する 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 4
GETハンドラにSELECTを書く :xxxを指定することでURLパスから変数を引き渡せる 5 ブラウザでJSONを確認 19
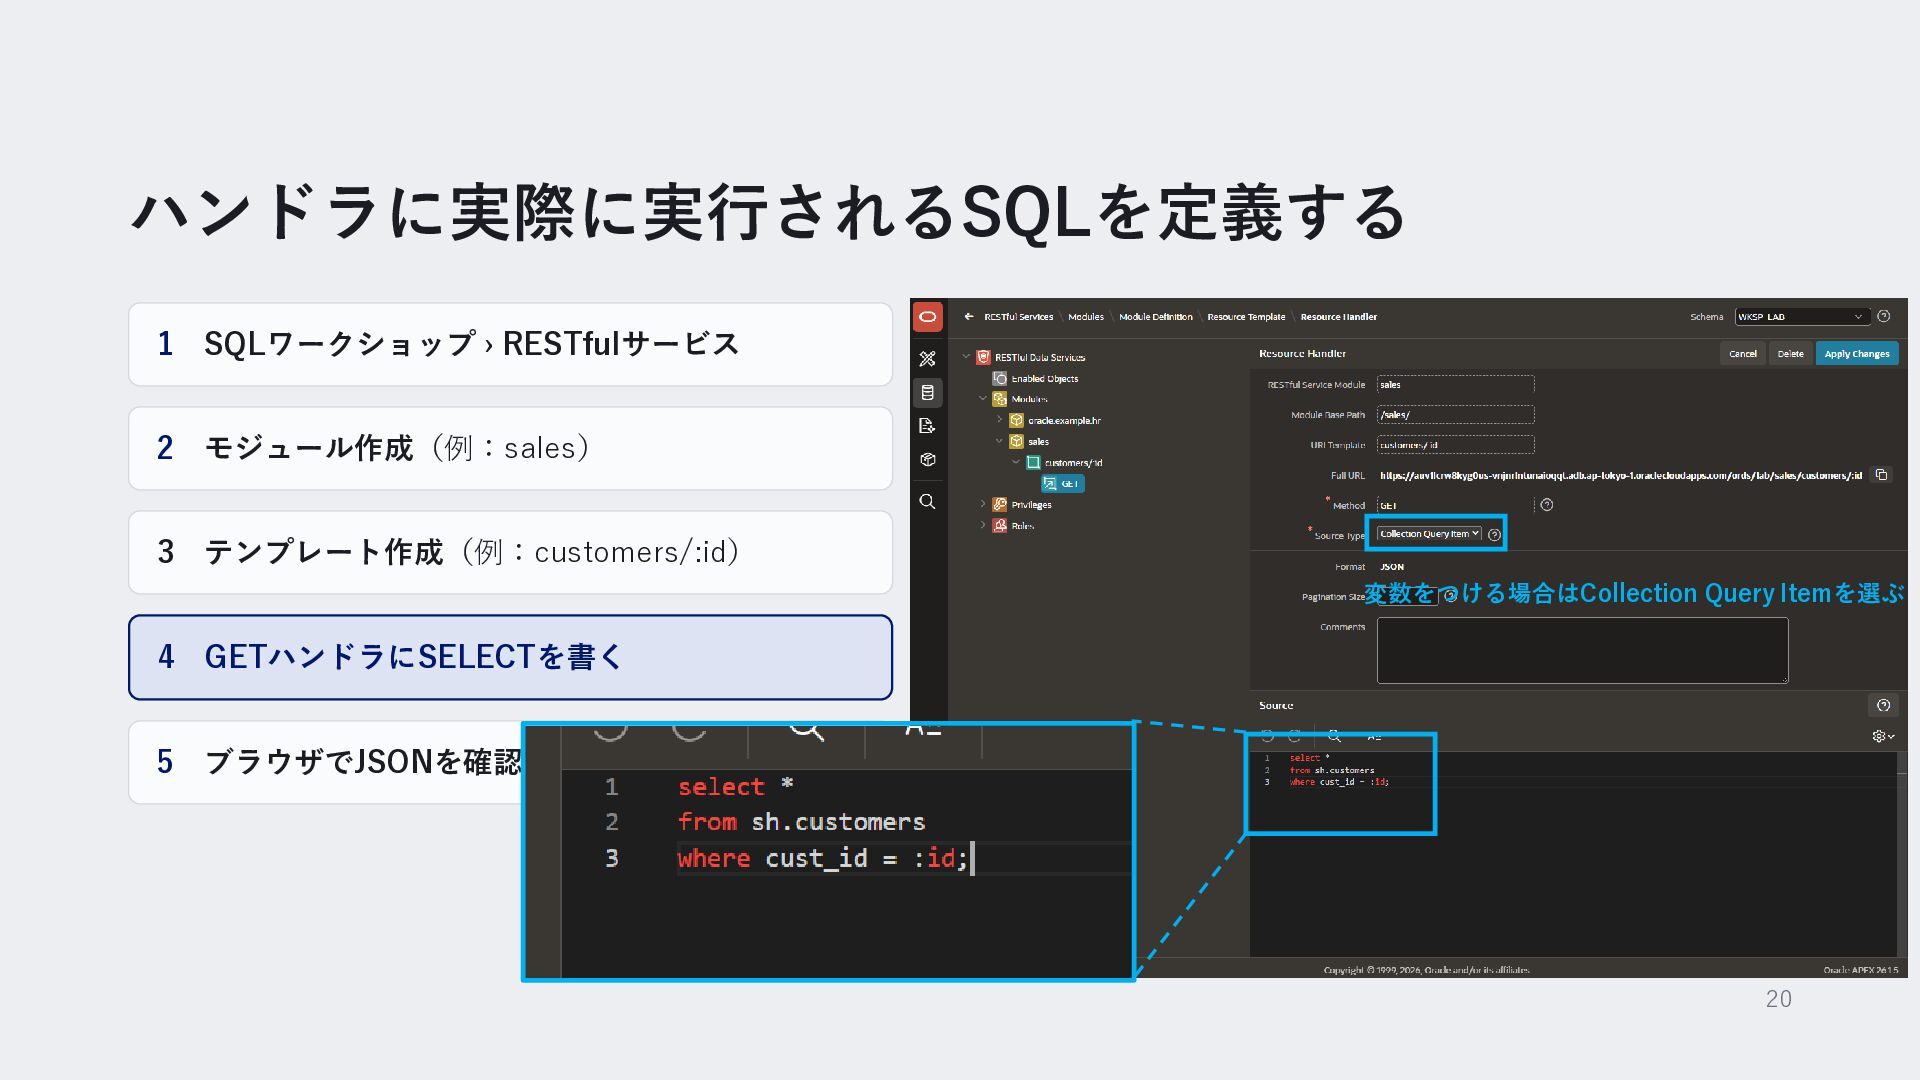
ハンドラに実際に実行されるSQLを定義する 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 変数をつける場合はCollection
Query Itemを選ぶ 4 GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 20
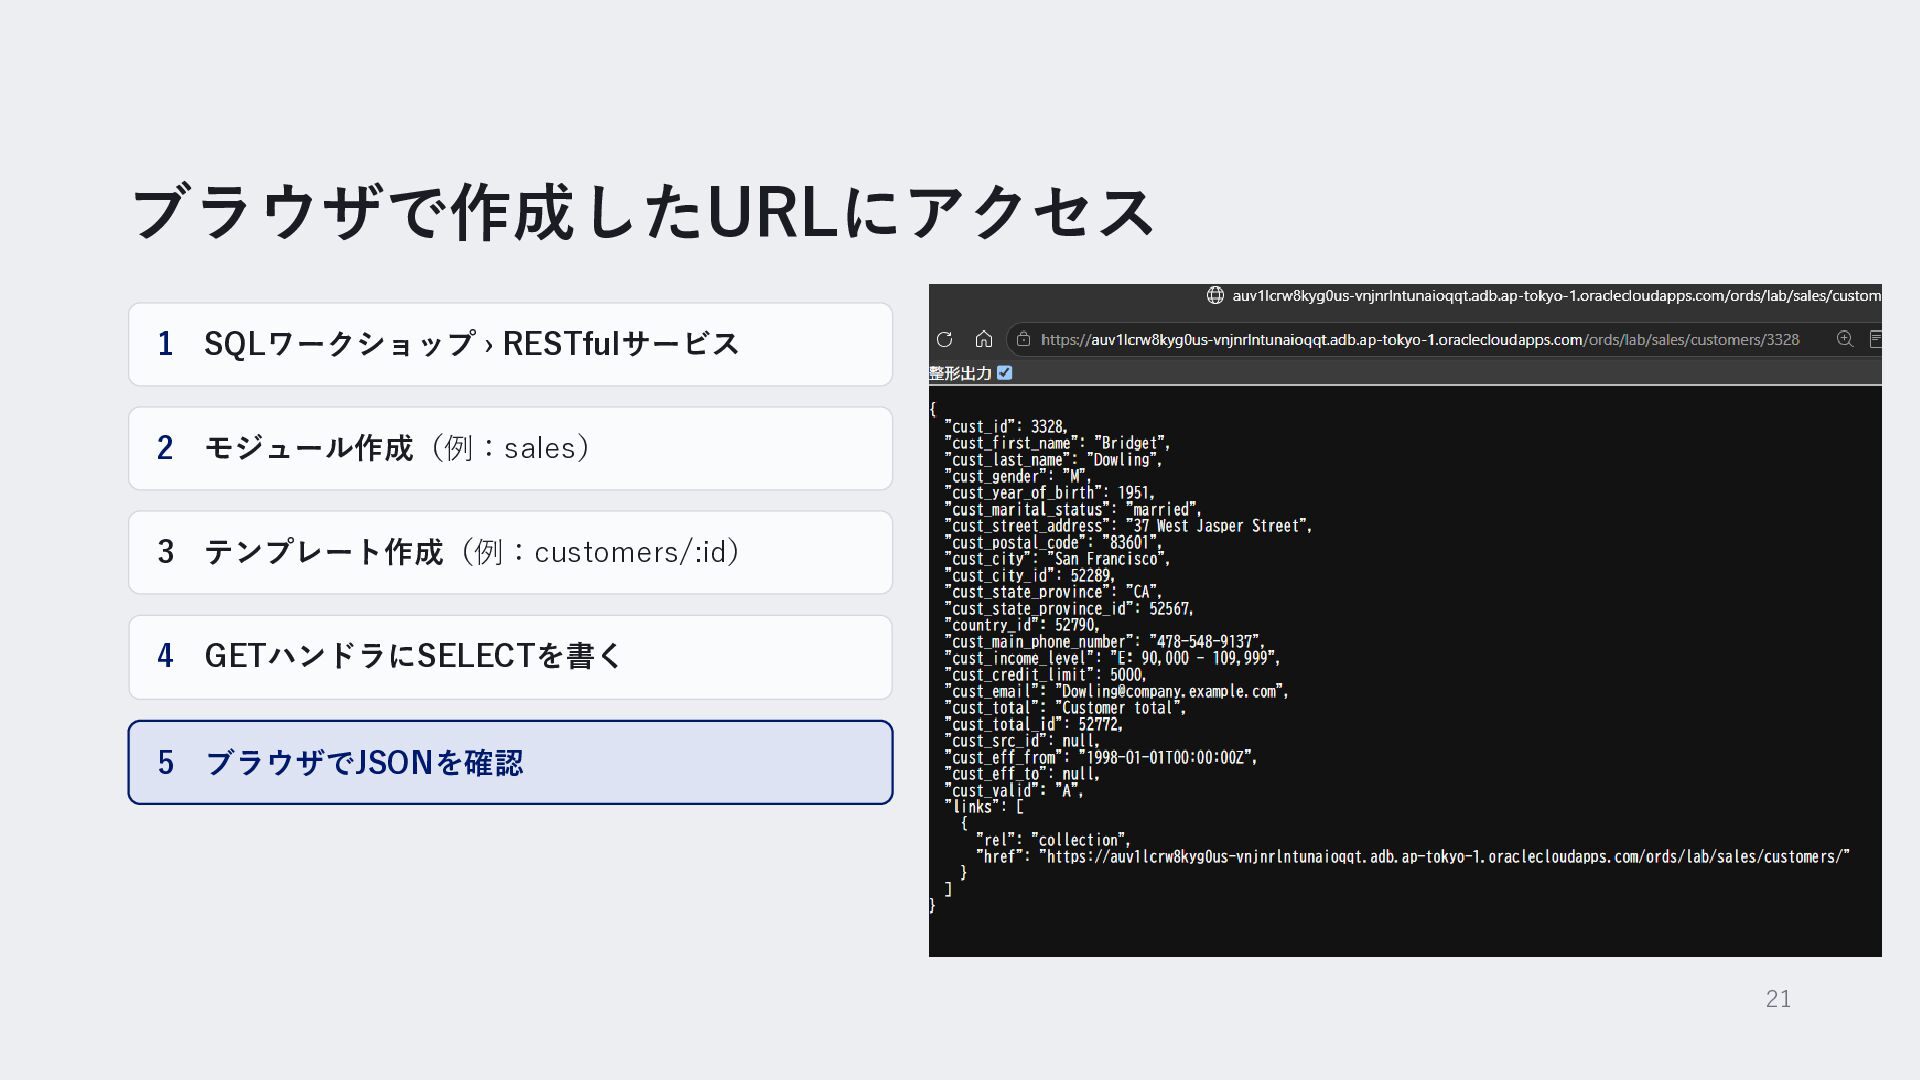
ブラウザで作成したURLにアクセス 1 SQLワークショップ › RESTfulサービス 2 モジュール作成(例:sales) 3 テンプレート作成(例:customers/:id) 4
GETハンドラにSELECTを書く 5 ブラウザでJSONを確認 21
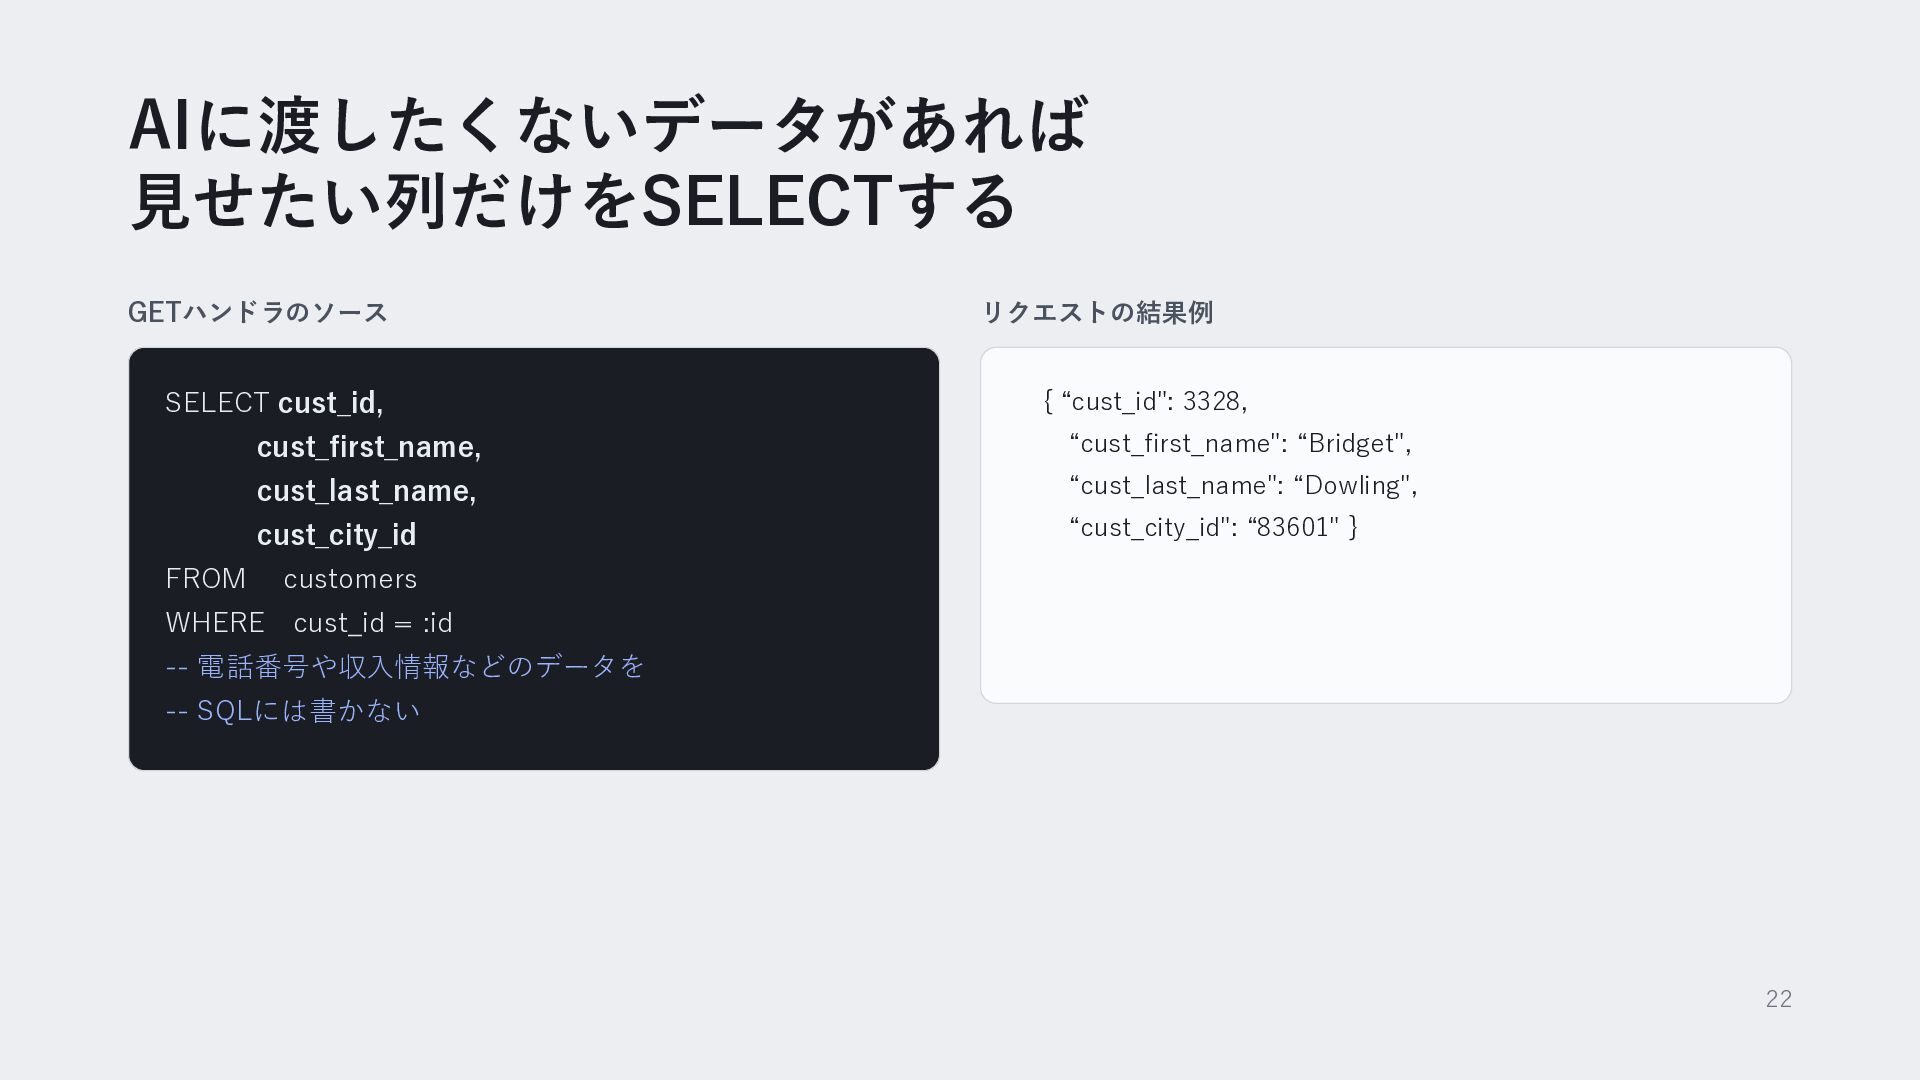
AIに渡したくないデータがあれば 見せたい列だけをSELECTする GETハンドラのソース SELECT cust_id, FROM リクエストの結果例 { “cust_id": 3328,
cust_first_name, “cust_first_name": “Bridget", cust_last_name, “cust_last_name": “Dowling", cust_city_id “cust_city_id": “83601" } customers WHERE cust_id = :id -- 電話番号や収入情報などのデータを -- SQLには書かない 22
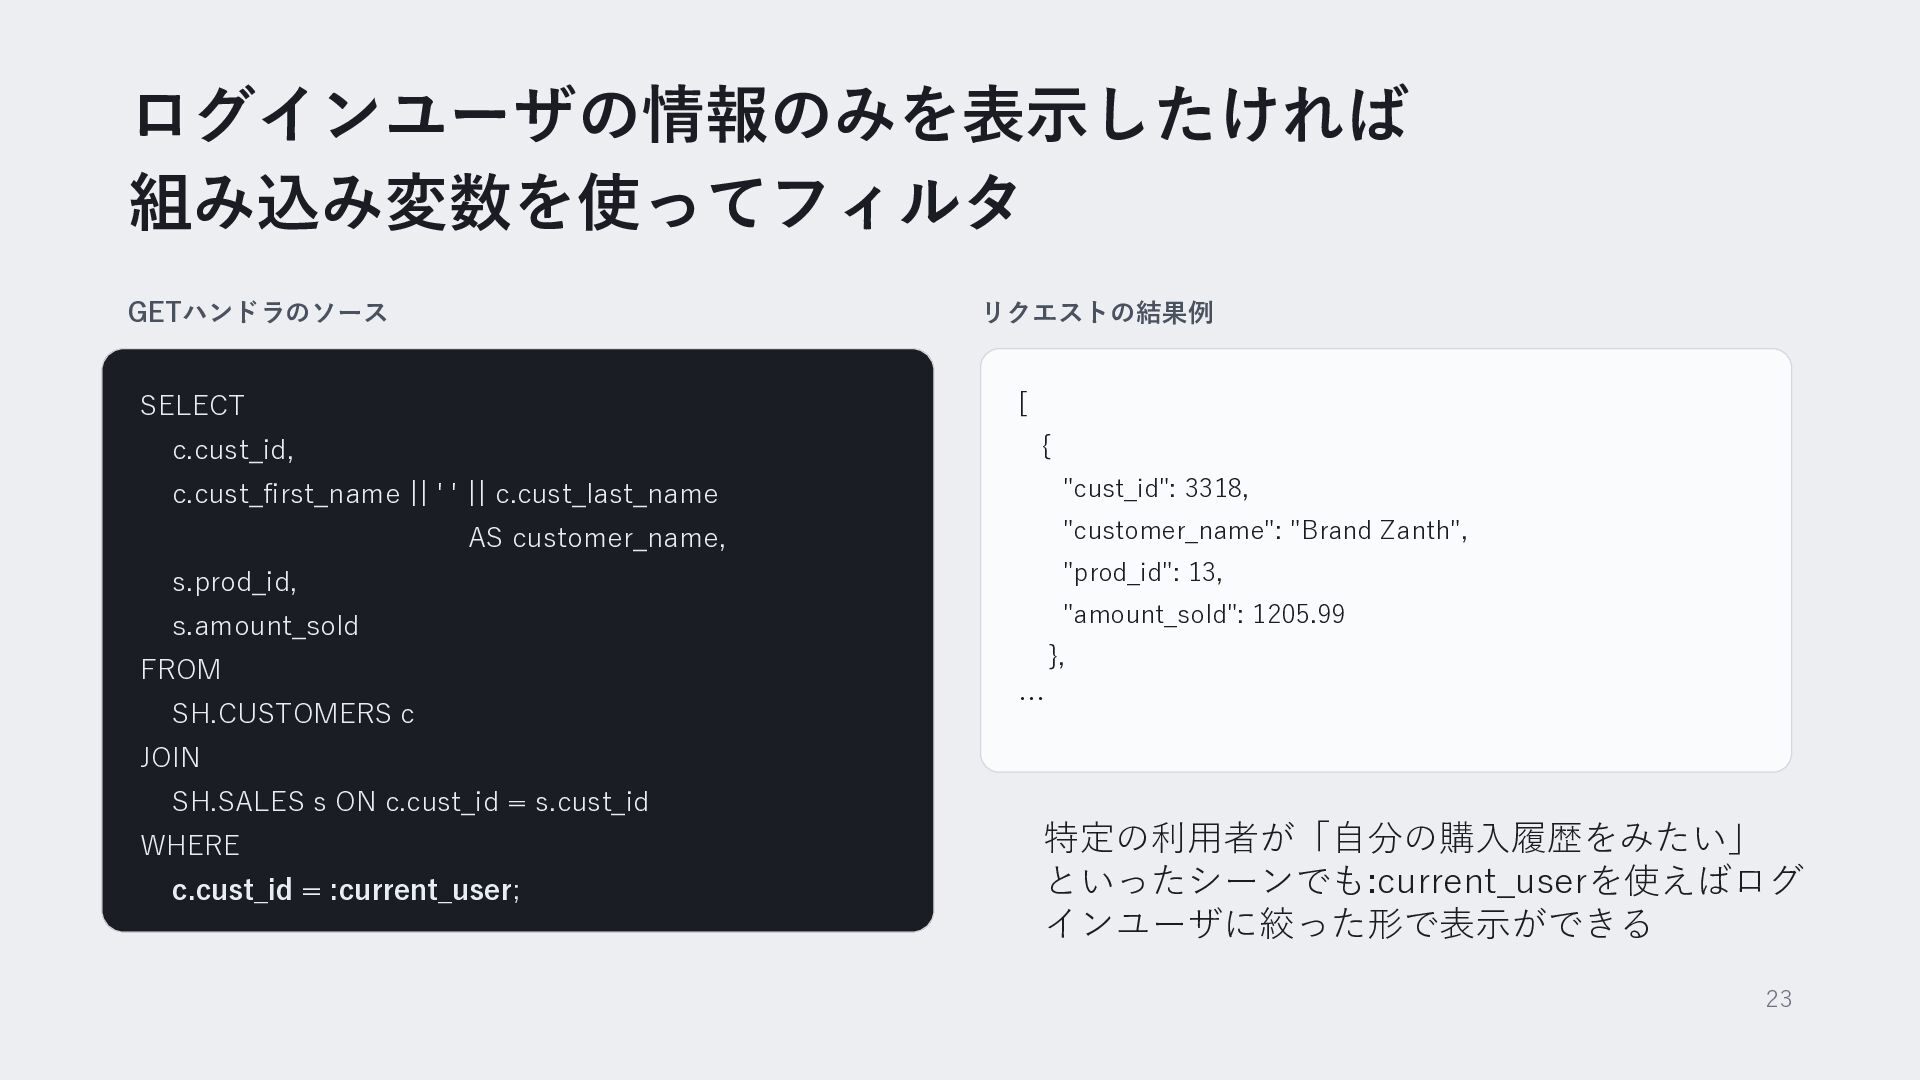
ログインユーザの情報のみを表示したければ 組み込み変数を使ってフィルタ GETハンドラのソース リクエストの結果例 [ SELECT { c.cust_id, "cust_id": 3318,
c.cust_first_name || ' ' || c.cust_last_name "customer_name": "Brand Zanth", AS customer_name, s.prod_id, "prod_id": 13, s.amount_sold "amount_sold": 1205.99 }, FROM SH.CUSTOMERS c … JOIN SH.SALES s ON c.cust_id = s.cust_id WHERE c.cust_id = :current_user; 特定の利用者が「自分の購入履歴をみたい」 といったシーンでも:current_userを使えばログ インユーザに絞った形で表示ができる 23
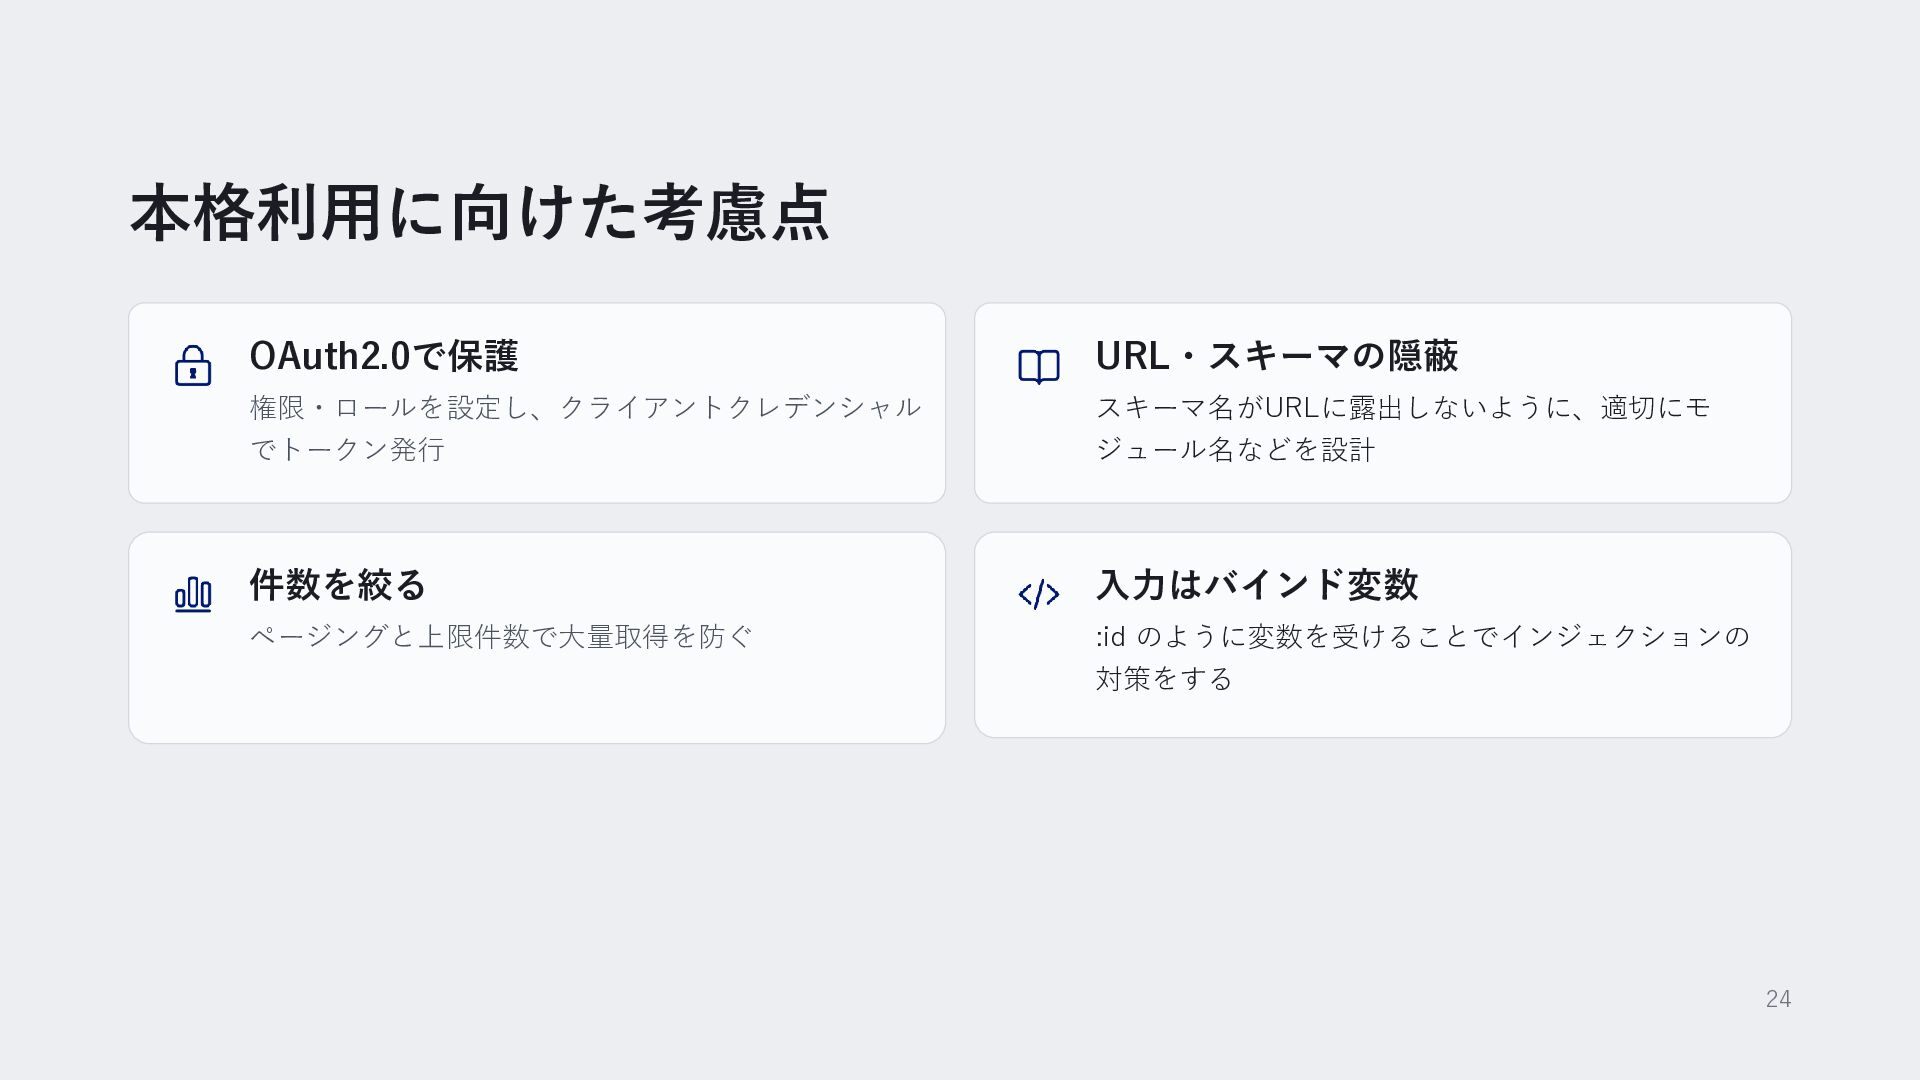
本格利用に向けた考慮点 OAuth2.0で保護 URL・スキーマの隠蔽 権限・ロールを設定し、クライアントクレデンシャル でトークン発行 スキーマ名がURLに露出しないように、適切にモ ジュール名などを設計 件数を絞る 入力はバインド変数 ページングと上限件数で大量取得を防ぐ
:id のように変数を受けることでインジェクションの 対策をする 24
AIエージェントには、 見せたいデータだけを。 手軽に 安全に 小さく始める 画面操作だけ。 追加サーバーも不要 書いたSQLだけ、 見せたい列だけ 検証フェーズや
予算の少ないシステムでも 25
Other Decks in Technology
See All in Technology
_マネジメントする人される人ナイト_2026__良いチームを作っていきたい_お気持ち_.pdf
xkxaxkx
0
820
Frontier Teams — Amazon は AI で「開発のやり方」をどう変えたのか
kmotohas
0
300
「任されビリティ」で引き受けて「よしなりてぃ」に頼らず任せる / Accept tasks with "makasarebility" and hand them over without relying on "yoshinarily"
pauli
1
840
個人ASを取得して、自宅Kubernetes上のVMをグローバルIPで公開した話
munenick
0
210
閉域網でのAPI公開の選択肢全部比較!
takano0131
4
570
SORACOM × AWS IoT Core でSREする
butadora
0
120
Datadog の権限統制 〜Org 統合に向けて調べた注意点 / JDDUG-Meetup_24
visional_engineering_and_design
1
190
未来を描き変化の中で学び直す ヴァンガードから考える、AI時代のチーム開発
lamb_moko
0
110
Kansai WordPress Meetup@大阪『ブロックテーマを作る上で知っておくべきこと
torounit
0
250
Claude Codeで新規事業を伸ばせるか? Zennの試行錯誤の記録
wadayusuke
2
240
kubellの最新データ分析環境
kubell_hr
0
120
Amazon Bedrock AgentCore の基礎とセキュリティ・ガバナンス
ren8k
0
180
Featured
See All Featured
A Soul's Torment
seathinner
9
3.9k
Context Engineering - Making Every Token Count
addyosmani
9
1.3k
We Have a Design System, Now What?
morganepeng
55
8.4k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.3k
Darren the Foodie - Storyboard
khoart
PRO
5
4.1k
How to build an LLM SEO readiness audit: a practical framework
nmsamuel
2
990
Chasing Engaging Ingredients in Design
codingconduct
0
400
Statistics for Hackers
jakevdp
799
230k
Being A Developer After 40
akosma
PRO
92
590k
Building a Modern Day E-commerce SEO Strategy
aleyda
45
9.3k
Thoughts on Productivity
jonyablonski
76
5.5k
Crafting Experiences
bethany
1
450


 xkxaxkx
 kmotohas
 pauli
 munenick
 takano0131
 butadora
 visional_engineering_and_design
 lamb_moko
 torounit
 wadayusuke
 kubell_hr
 ren8k
 seathinner
 addyosmani
 morganepeng
 soysaucechin
 khoart
 nmsamuel
 codingconduct
 jakevdp
 akosma
 aleyda
 jonyablonski
 bethany