Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Datadog の権限統制 〜Org 統合に向けて調べた注意点 / JDDUG-Meetup_24

Sponsored · Ship Features Fearlessly Turn features on and off without deploys. Used by thousands of Ruby developers. →

Datadog の権限統制 〜Org 統合に向けて調べた注意点 / JDDUG-Meetup_24

2026年11月12日に開催された「Japan Datadog User Group Meetup #24」の登壇資料です。
https://datadog-jp.connpass.com/event/410218/

▼関連資料
WAF 運用改善の承認サイクル
https://speakerdeck.com/visional_engineering_and_design/sre-bizreach-mixi-25e1ebe1-facb-4604-9d95-1a4113f1b885

AI 駆動 Terraform 開発
https://speakerdeck.com/visional_engineering_and_design/bizreach-mixi-2

AI駆動開発が変える、大規模開発の前提 ーHuman in the Loop から Human on the Loop へ
https://speakerdeck.com/visional_engineering_and_design/aie2026

脅威モデリングからの​セキュリティ強化:Datadogで​実現する​Active Defense
https://speakerdeck.com/visional_engineering_and_design/jddug-meetup-13

「分からない」をゼロへ: BizReach SREが挑んだ プランニング改善と信頼性強化 / SRE Lounge #18
https://speakerdeck.com/visional_engineering_and_design/sre-lounge-number-18
https://engineering.visional.inc/blog/681/sre-scrum-improvement/

伴走から自律へ: 形式知へと導くSREイネーブリングによる プロダクトチームの信頼性オーナーシップ向上
https://speakerdeck.com/visional_engineering_and_design/sre-next-2025

ユーザー数100万人規模の事業成長を止めずに、レガシーコードと戦う
https://speakerdeck.com/visional_engineering_and_design/jjug-ccc-2022-fall

-----
Visionalのエンジニアリングに関する最新情報はX、ブログで発信しています!📣

▼Visional Engineering Blog
https://engineering.visional.inc/blog/

▼VISIONAL ENGINEERING / X
https://twitter.com/VISIONAL_ENG

More Decks by Visional Engineering & Design

Other Decks in Technology

Transcript

  1. Datadog の権限統制 Org 統合に向けて調べた注意点 @Japan Datadog User Group Meetup#24, 2026/11/12

    株式会社ビズリーチ(Visional グループ) ビズリーチプラットフォーム部 / クラウドインフラグループ 元吉 規之
  2. 会社概要 株式会社ビズリーチ / BizReach, Inc. 創業 :2009年4月 代表者 :株式会社ビズリーチ 代表取締役社長

    酒井 哲也 グループ従業員数:2,808名(2025年7月末時点) 拠点 :東京、大阪、名古屋、福岡、静岡、広島 資本金 :1億3,000万円 事業内容:HR Techのプラットフォーム・SaaS事業
  3. 自己紹介 元吉 規之 Noriyuki Motoyoshi 株式会社ビズリーチ ビズリーチプラットフォーム部 クラウドインフラグループ • 2025年に株式会社ビズリーチ入社

    • Java・Scalaでのアプリ開発を経て、インフラへ • AWS・Datadogのガバナンス強化を担当 • 趣味: CG イラスト制作、カスタムキーボード
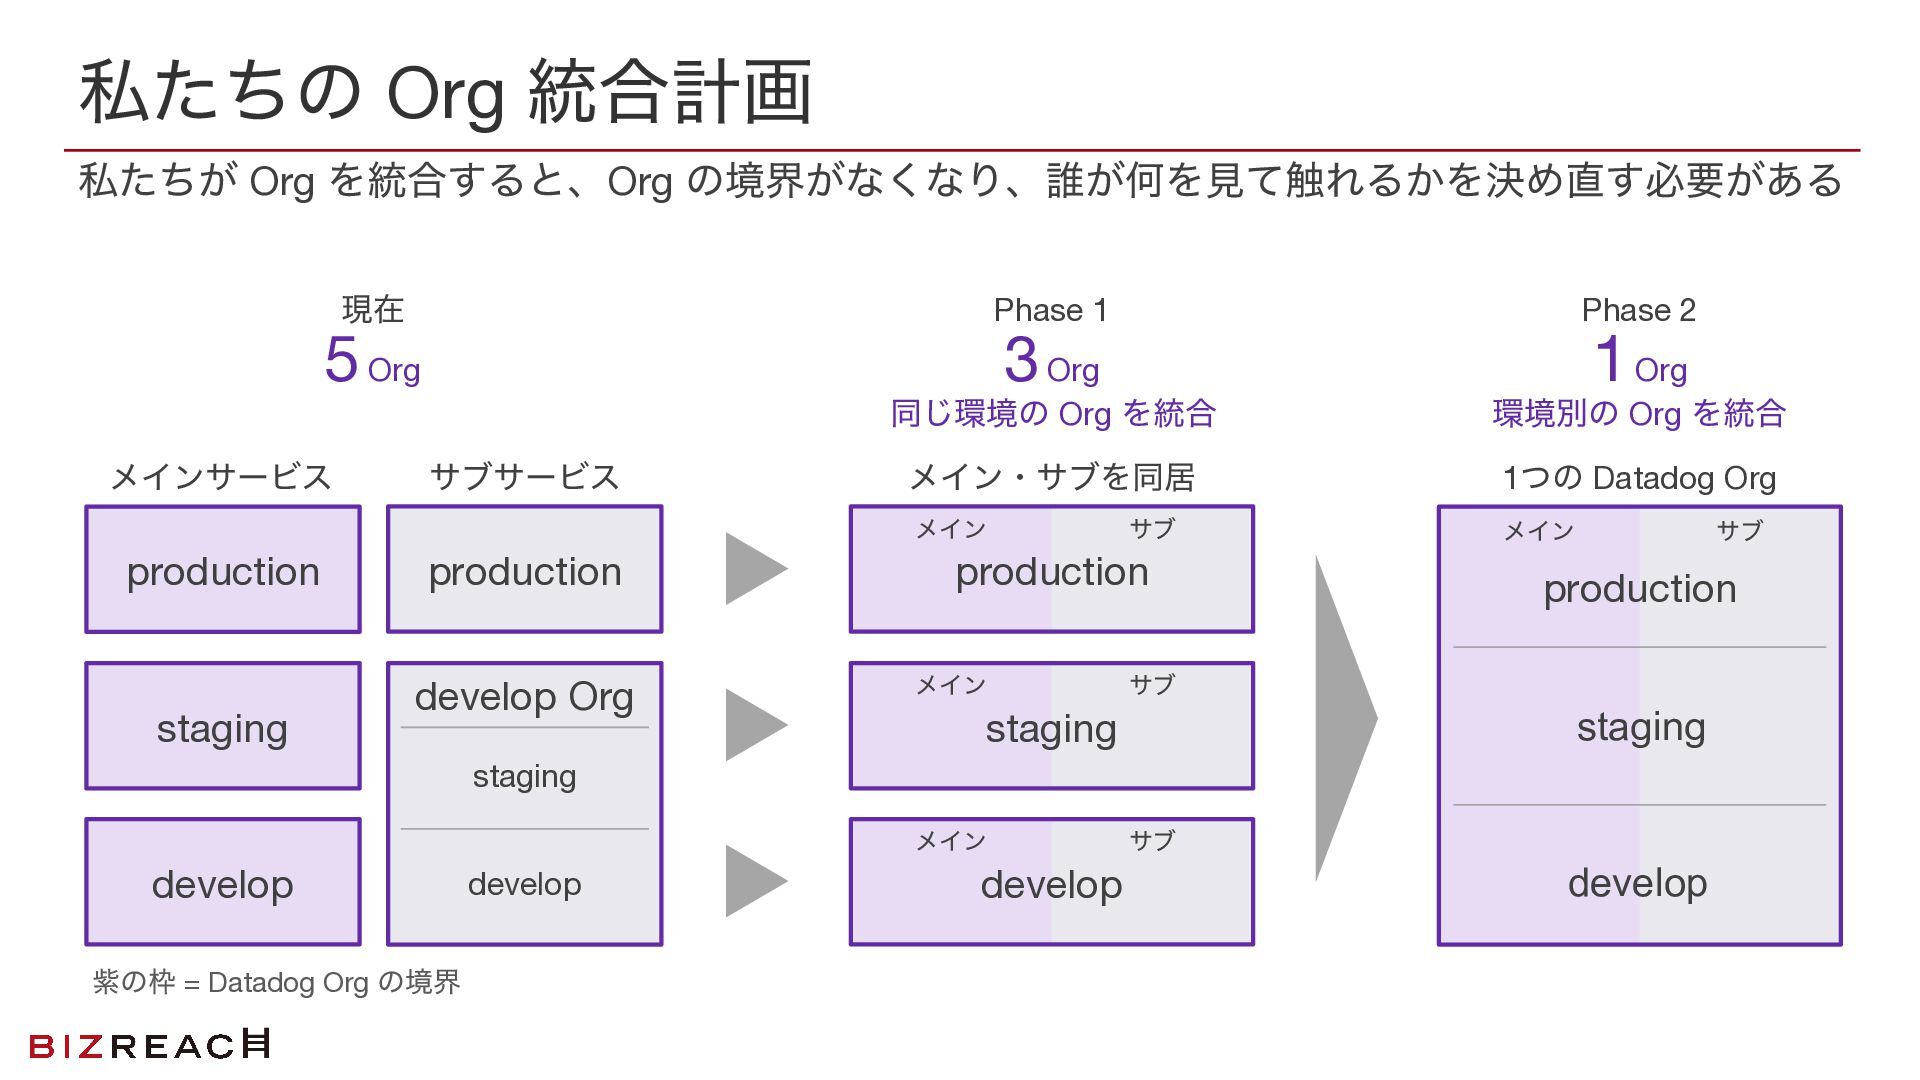
  4. 私たちの Org 統合計画 私たちが Org を統合すると、Org の境界がなくなり、誰が何を見て触れるかを決め直す必要がある Phase 1 Phase

    2 同じ環境の Org を統合 環境別の Org を統合 メイン・サブを同居 1つの Datadog Org メイン メイン 現在 5 Org メインサービス production staging 3 Org サブサービス production develop Org 1 Org サブ production メイン サブ production サブ staging staging staging メイン develop 紫の枠 = Datadog Org の境界 develop develop サブ develop
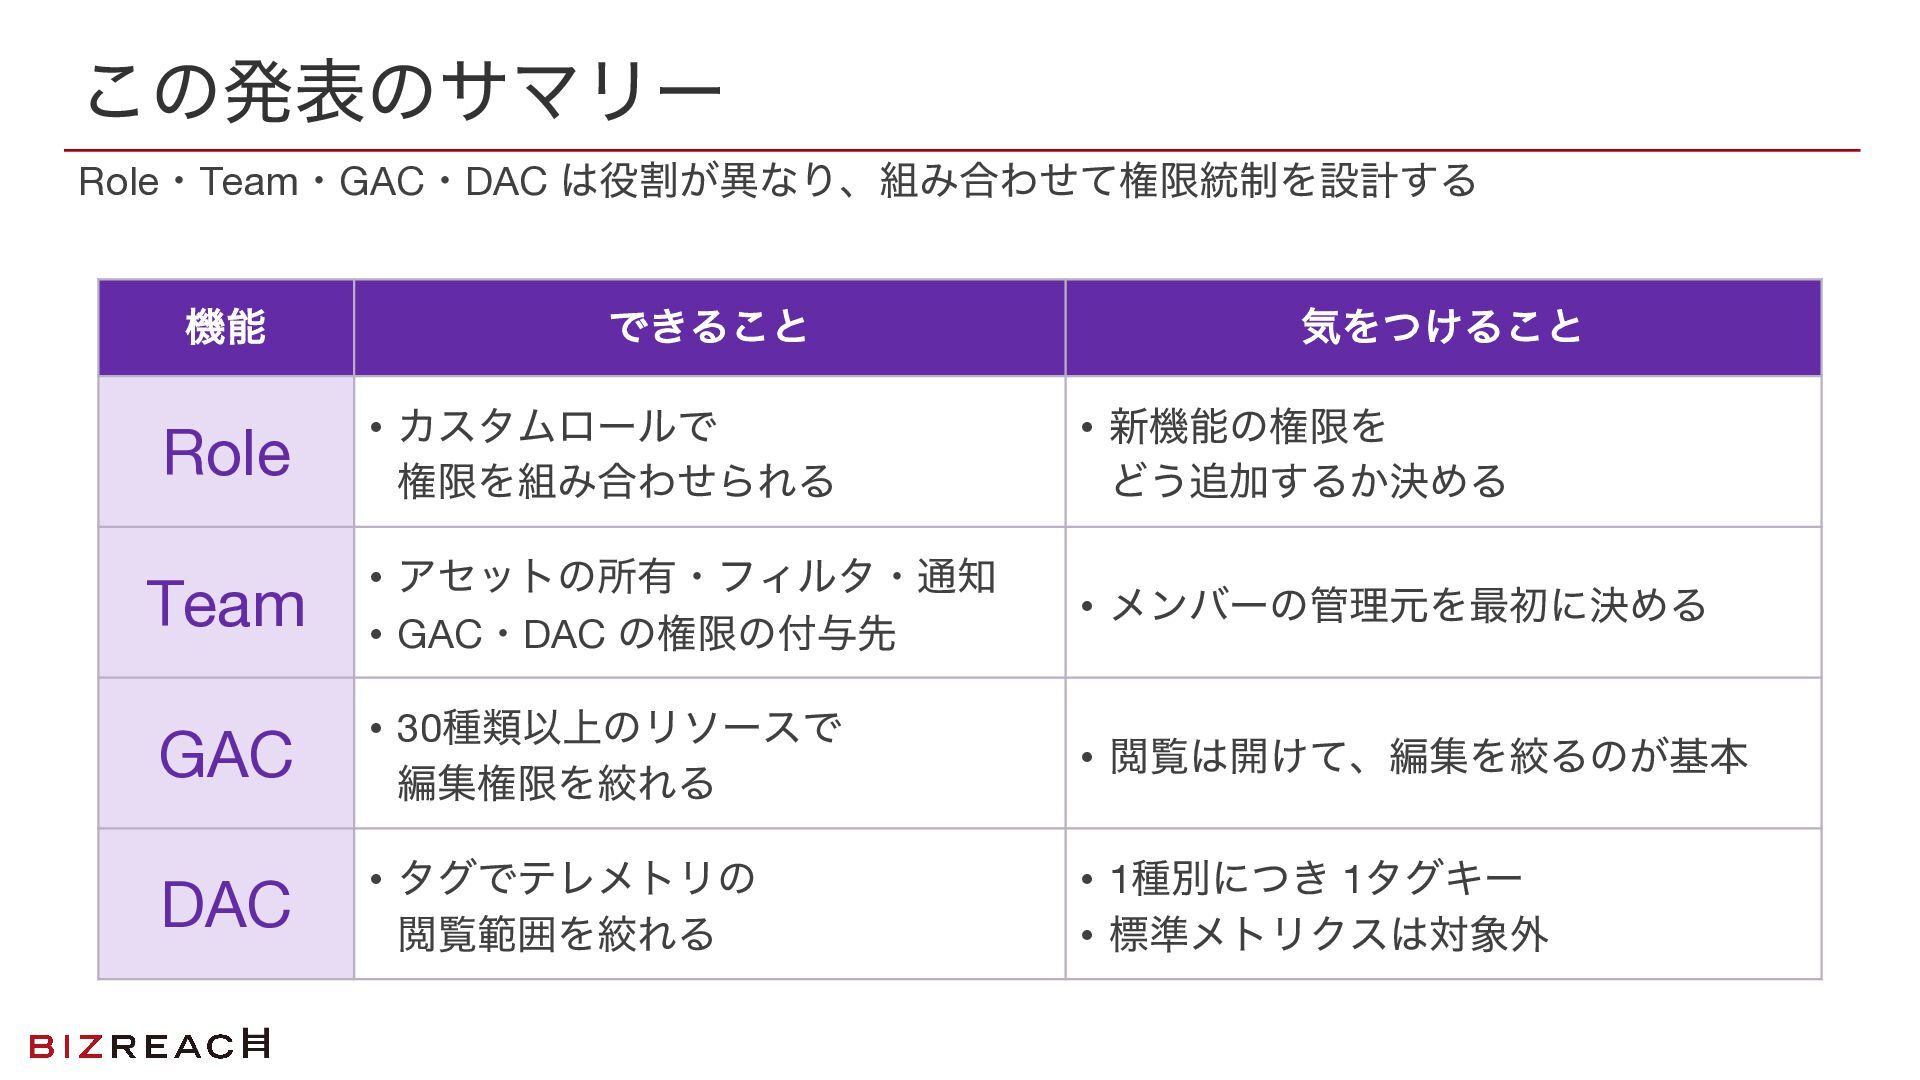
  5. この発表のサマリー Role・Team・GAC・DAC は役割が異なり、組み合わせて権限統制を設計する 機能 できること 気をつけること Role • カスタムロールで 権限を組み合わせられる

    • 新機能の権限を どう追加するか決める Team • アセットの所有・フィルタ・通知 • GAC・DAC の権限の付与先 • メンバーの管理元を最初に決める GAC • 30種類以上のリソースで 編集権限を絞れる • 閲覧は開けて、編集を絞るのが基本 DAC • タグでテレメトリの 閲覧範囲を絞れる • 1種別につき 1タグキー • 標準メトリクスは対象外
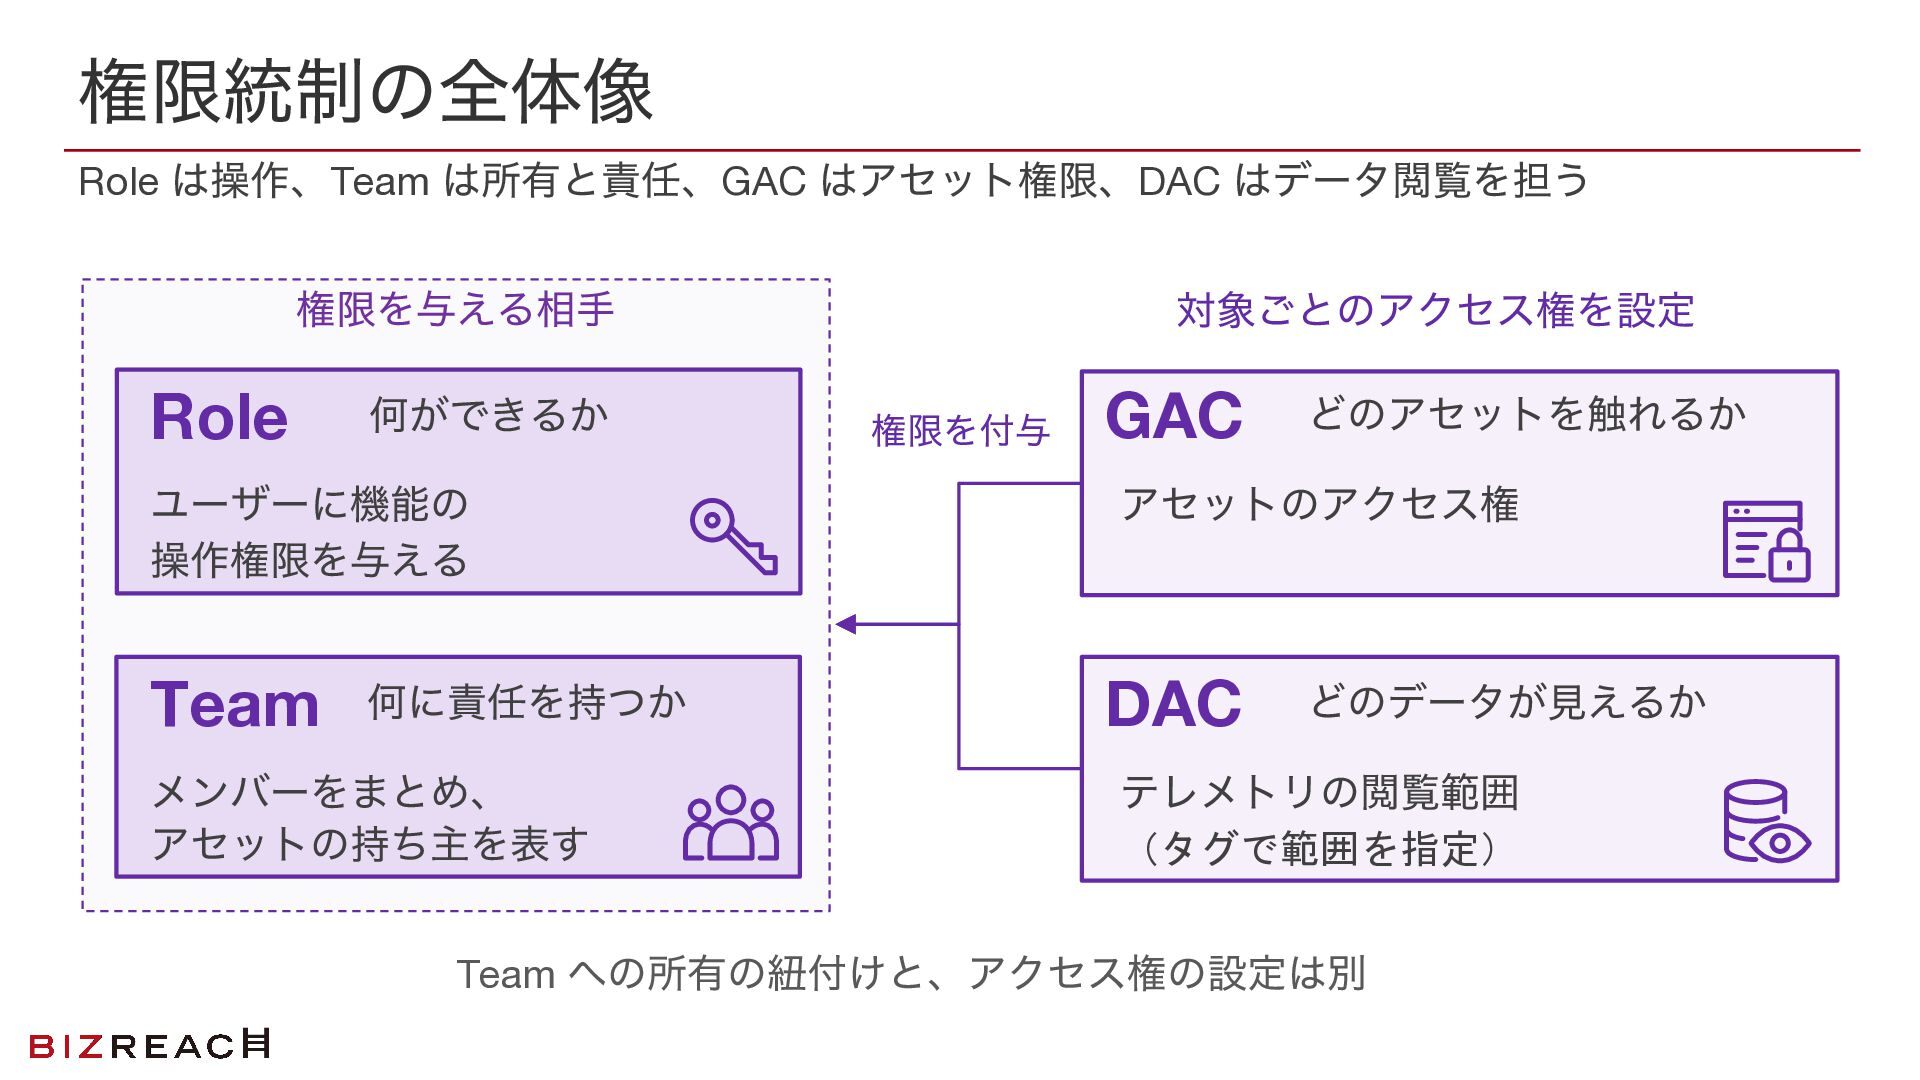
  6. 権限統制の全体像 Role は操作、Team は所有と責任、GAC はアセット権限、DAC はデータ閲覧を担う 権限を与える相手 Role 何ができるか 対象ごとのアクセス権を設定

    権限を付与 GAC どのアセットを触れるか ユーザーに機能の 操作権限を与える アセットのアクセス権 Team DAC 何に責任を持つか メンバーをまとめ、 アセットの持ち主を表す どのデータが見えるか テレメトリの閲覧範囲 (タグで範囲を指定) Team への所有の紐付けと、アクセス権の設定は別
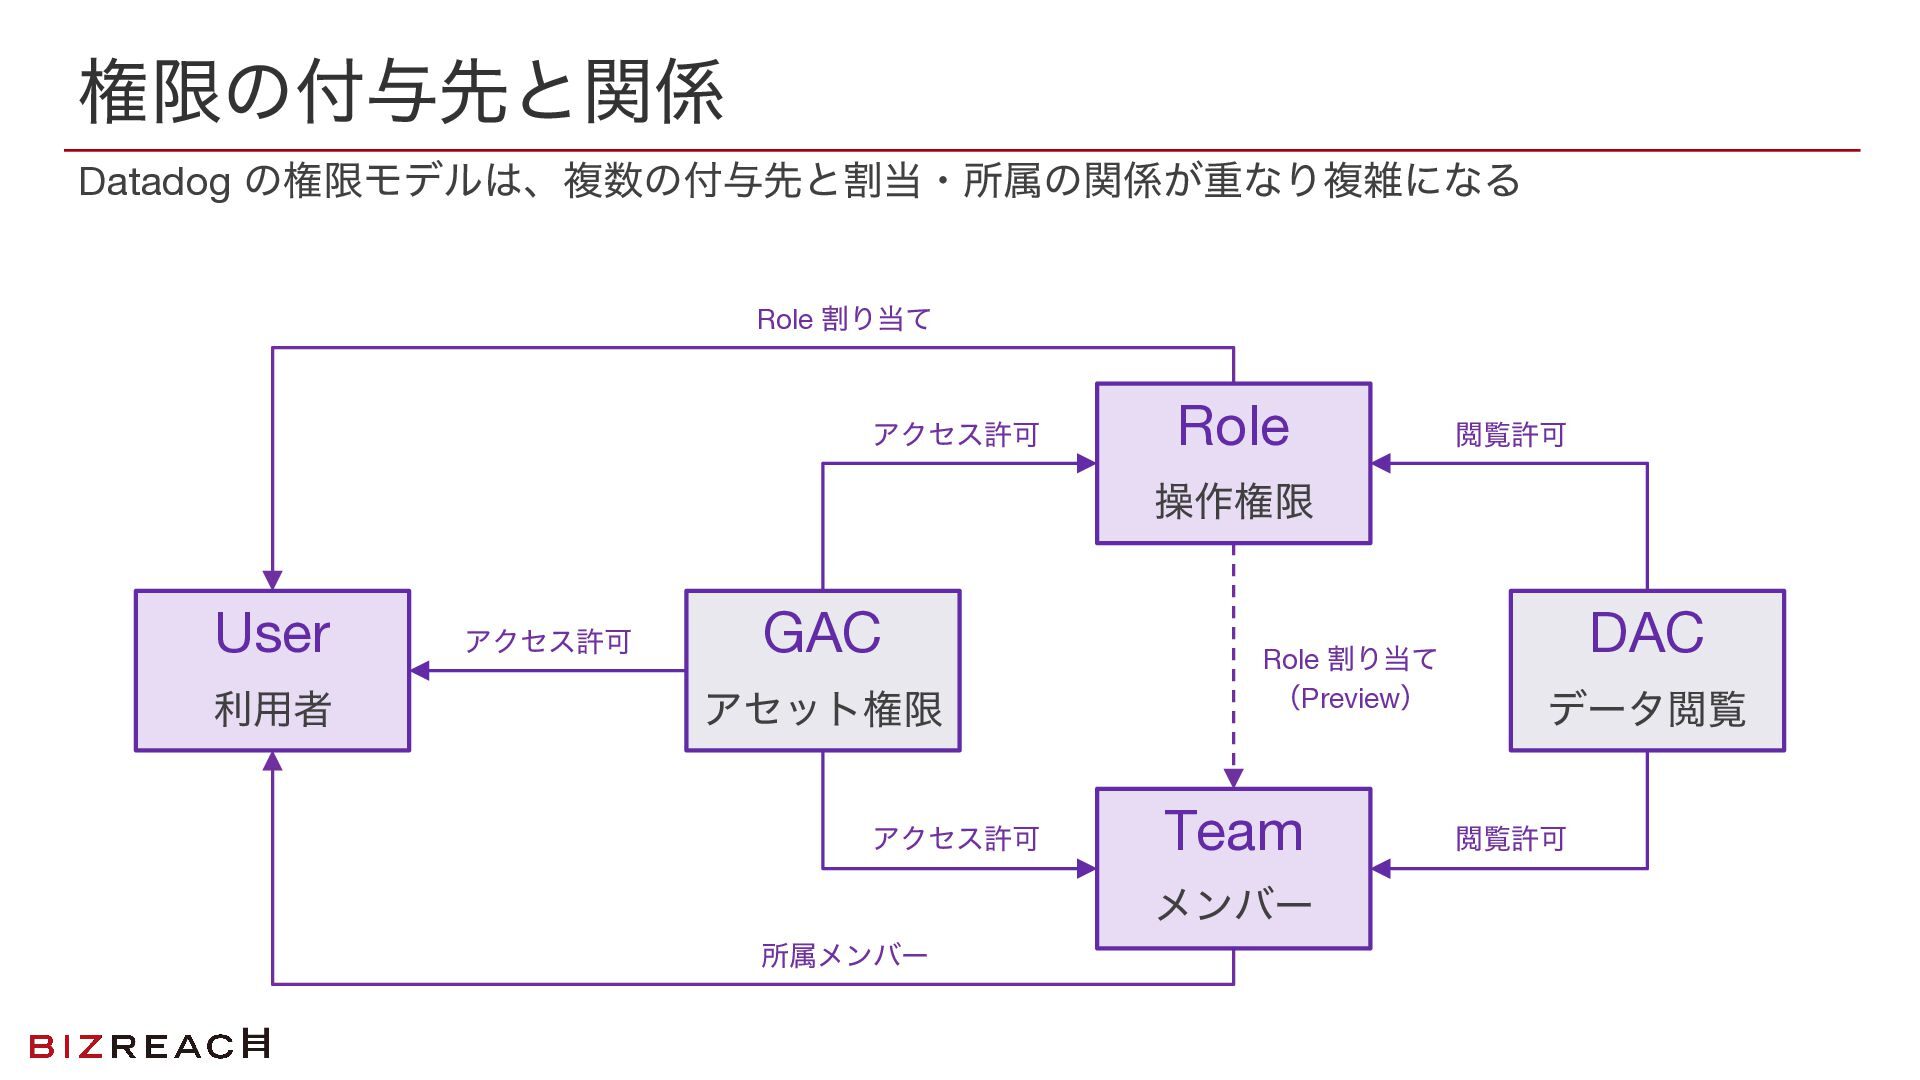
  7. 権限の付与先と関係 Datadog の権限モデルは、複数の付与先と割当・所属の関係が重なり複雑になる Role 割り当て アクセス許可 Role 閲覧許可 操作権限 User

    利用者 アクセス許可 GAC アセット権限 アクセス許可 Role 割り当て (Preview) Team メンバー 所属メンバー DAC データ閲覧 閲覧許可
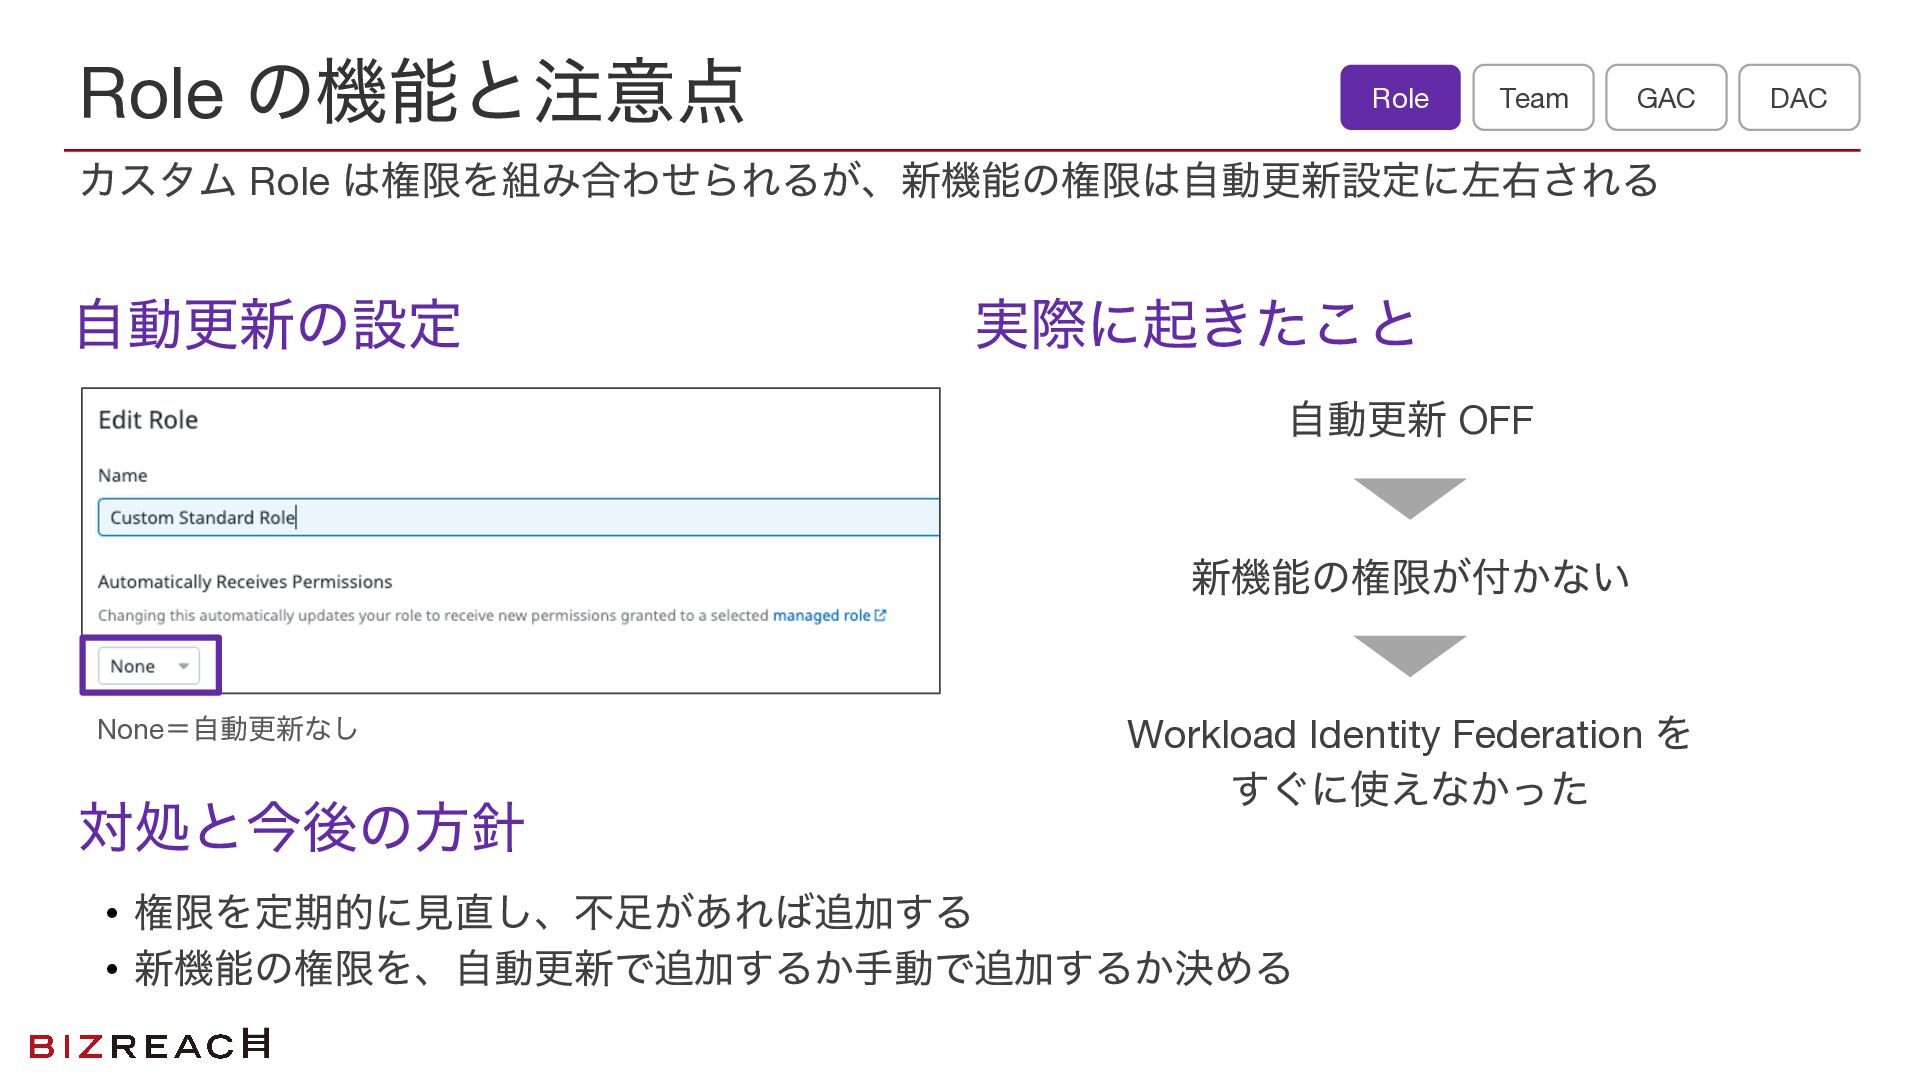
  8. Role の機能と注意点 Role Team GAC カスタム Role は権限を組み合わせられるが、新機能の権限は自動更新設定に左右される 自動更新の設定 実際に起きたこと

    自動更新 OFF 新機能の権限が付かない None=自動更新なし 対処と今後の方針 Workload Identity Federation を すぐに使えなかった • 権限を定期的に見直し、不足があれば追加する • 新機能の権限を、自動更新で追加するか手動で追加するか決める DAC
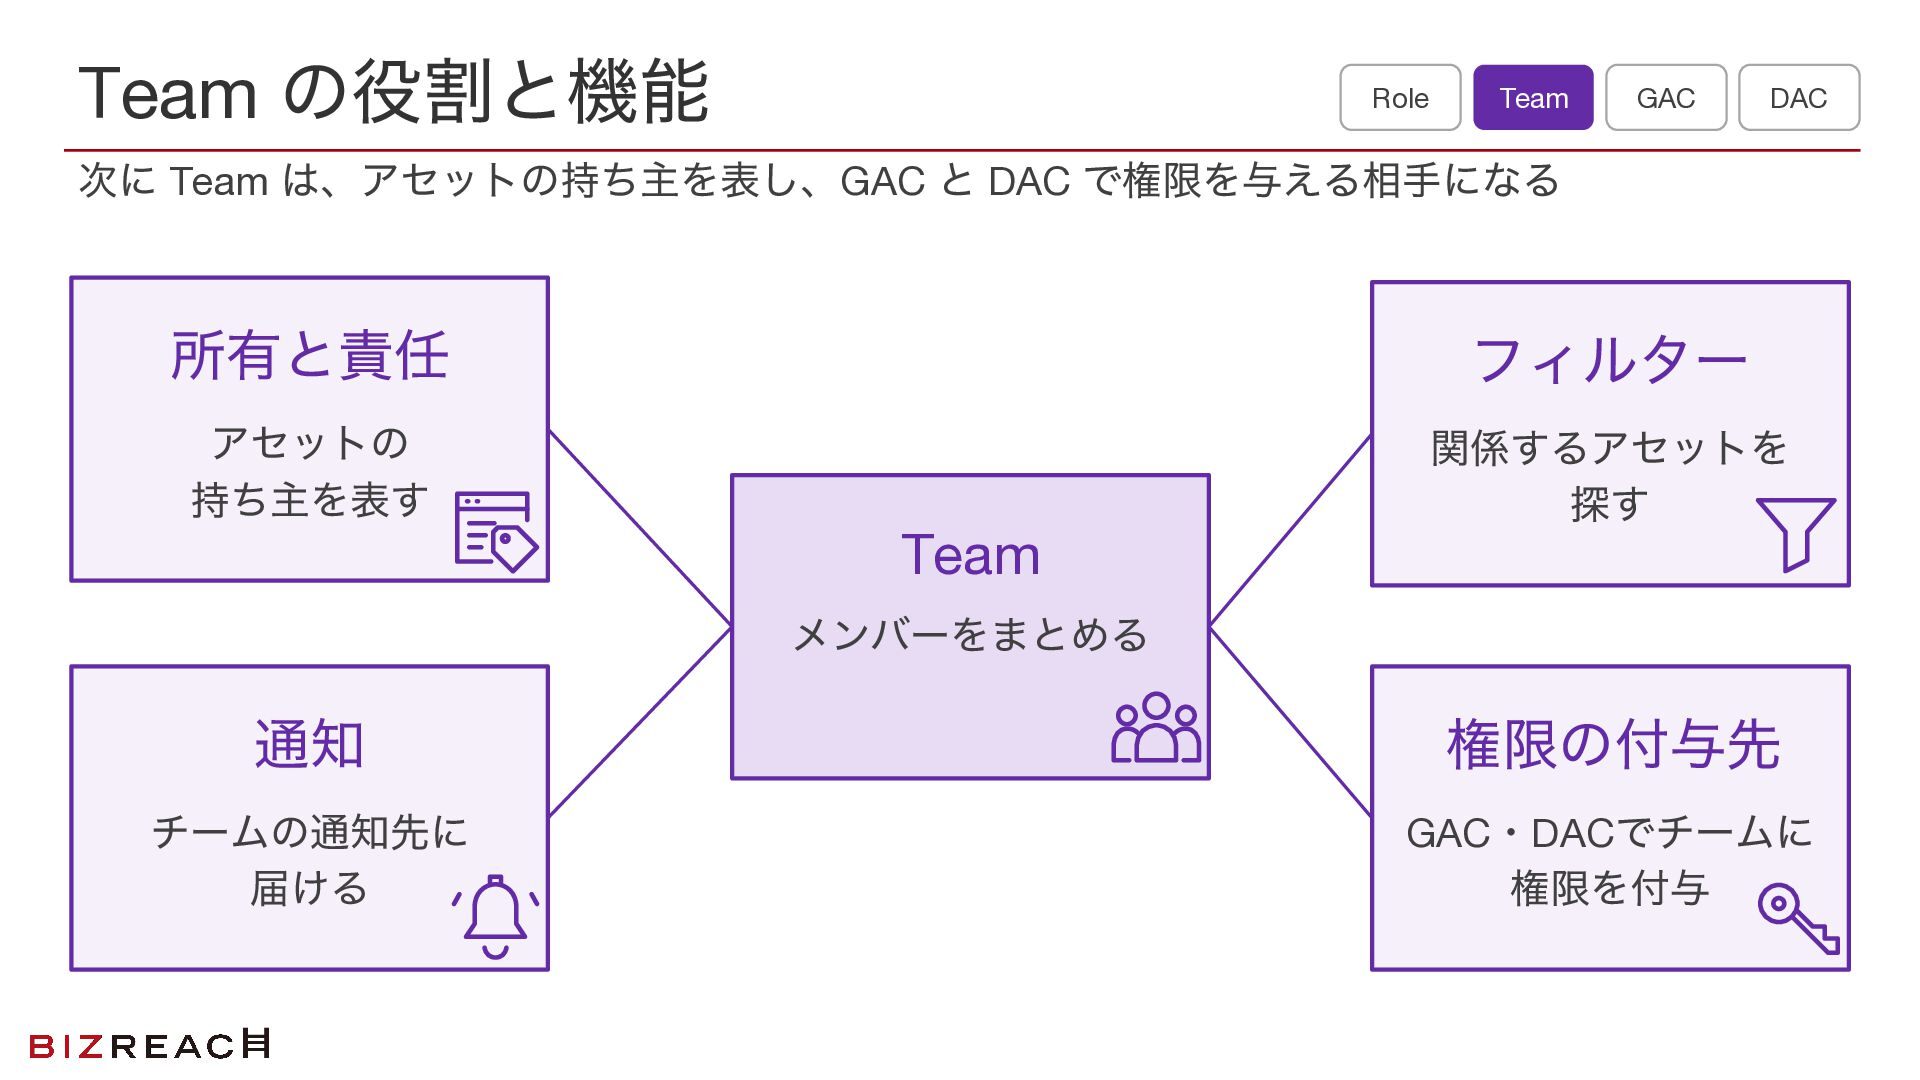
  9. Team の役割と機能 Role Team GAC DAC 次に Team は、アセットの持ち主を表し、GAC と

    DAC で権限を与える相手になる 所有と責任 フィルター アセットの 持ち主を表す 関係するアセットを 探す Team メンバーをまとめる 通知 権限の付与先 チームの通知先に 届ける GAC・DACでチームに 権限を付与
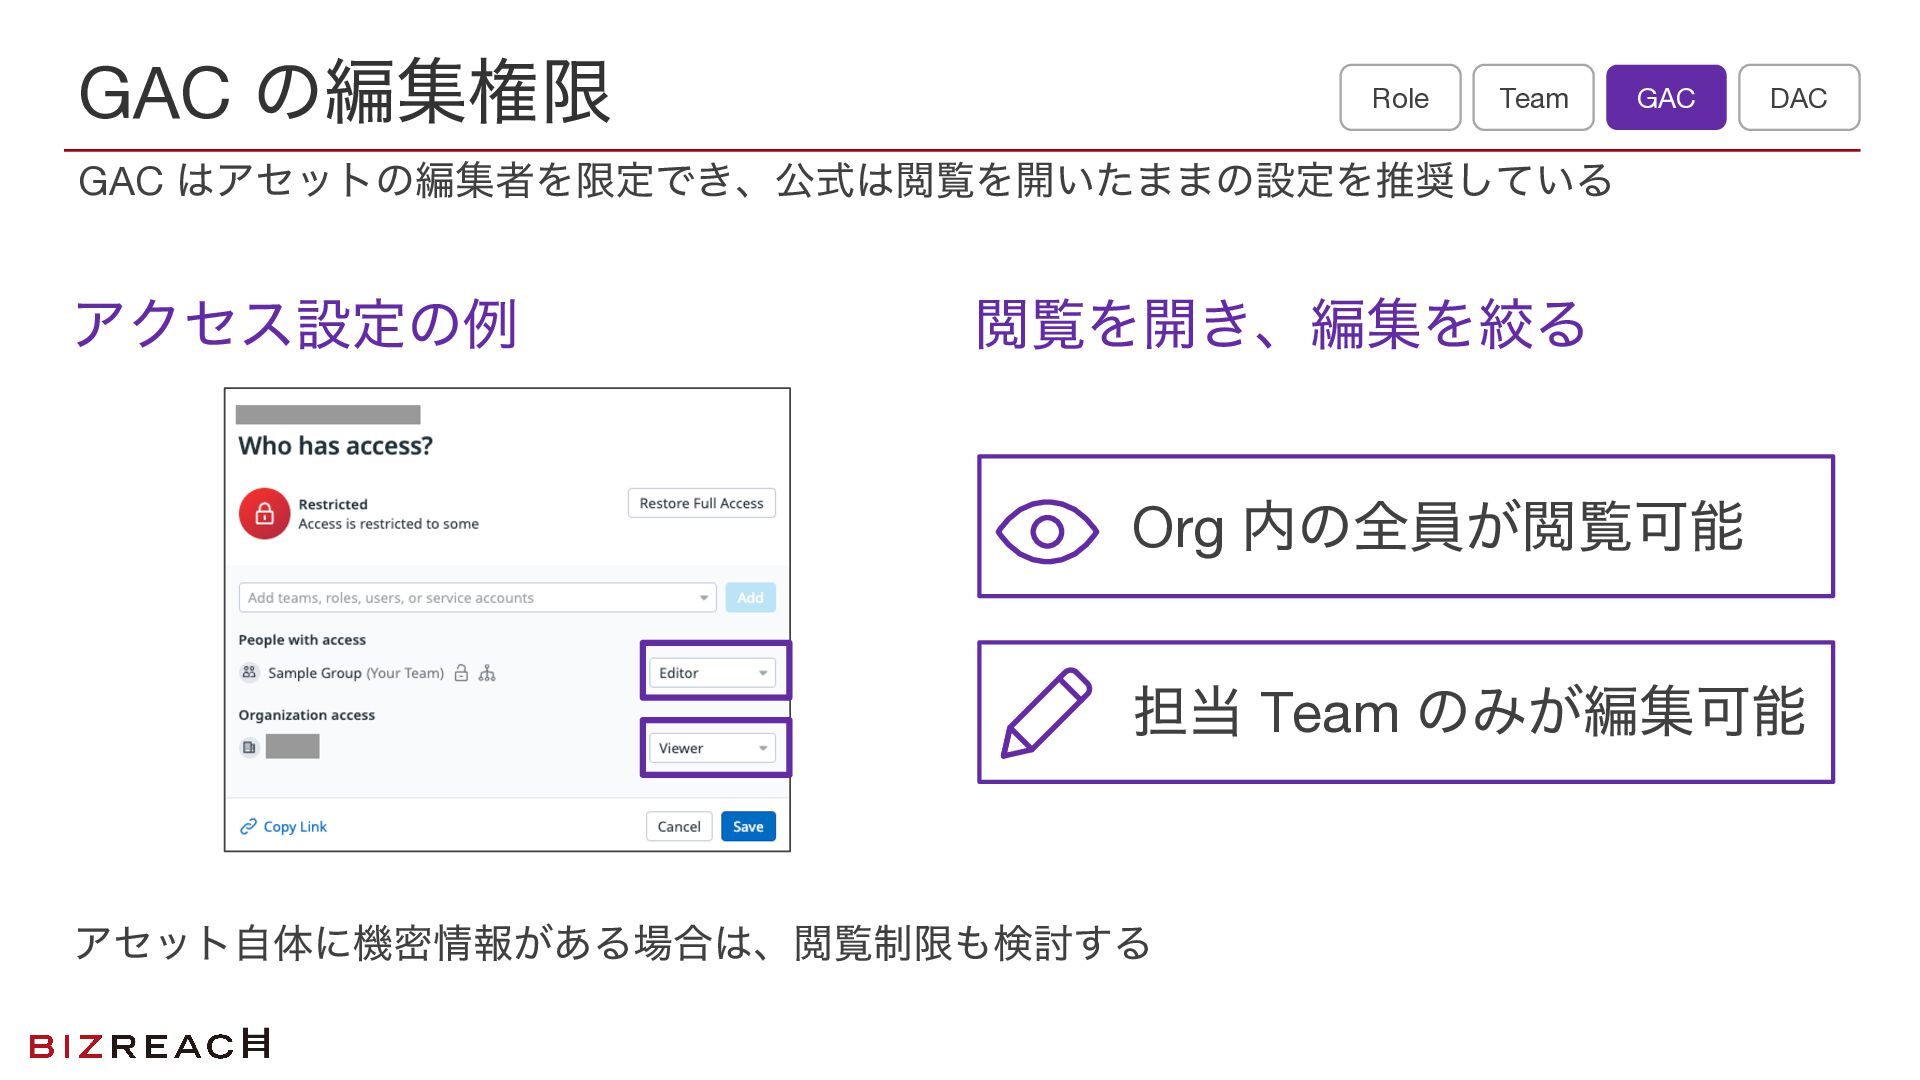
  10. GAC の編集権限 Role Team GAC DAC GAC はアセットの編集者を限定でき、公式は閲覧を開いたままの設定を推奨している アクセス設定の例 閲覧を開き、編集を絞る

    Org 内の全員が閲覧可能 担当 Team のみが編集可能 アセット自体に機密情報がある場合は、閲覧制限も検討する
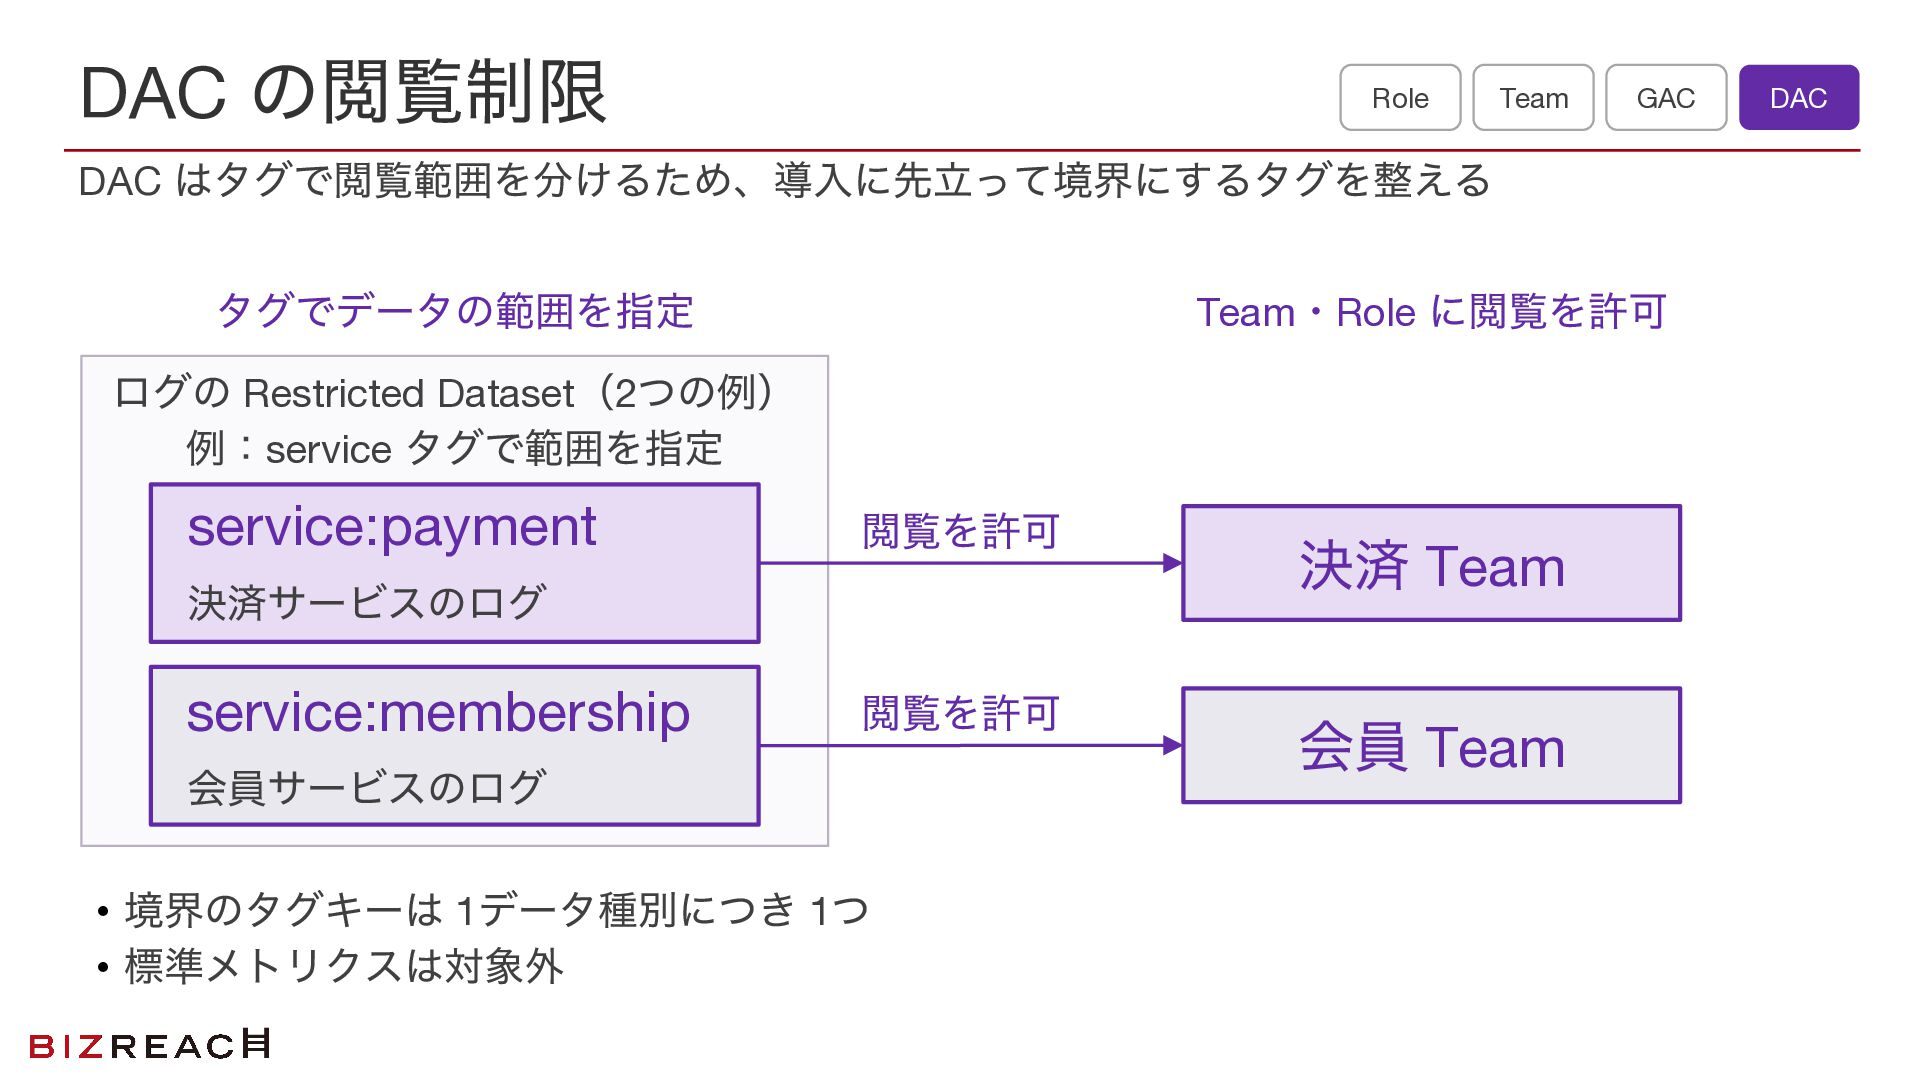
  11. DAC の閲覧制限 Role Team GAC DAC はタグで閲覧範囲を分けるため、導入に先立って境界にするタグを整える Team・Role に閲覧を許可 タグでデータの範囲を指定

    ログの Restricted Dataset(2つの例) 例:service タグで範囲を指定 service:payment 閲覧を許可 決済サービスのログ service:membership 閲覧を許可 会員サービスのログ • 境界のタグキーは 1データ種別につき 1つ • 標準メトリクスは対象外 決済 Team 会員 Team DAC
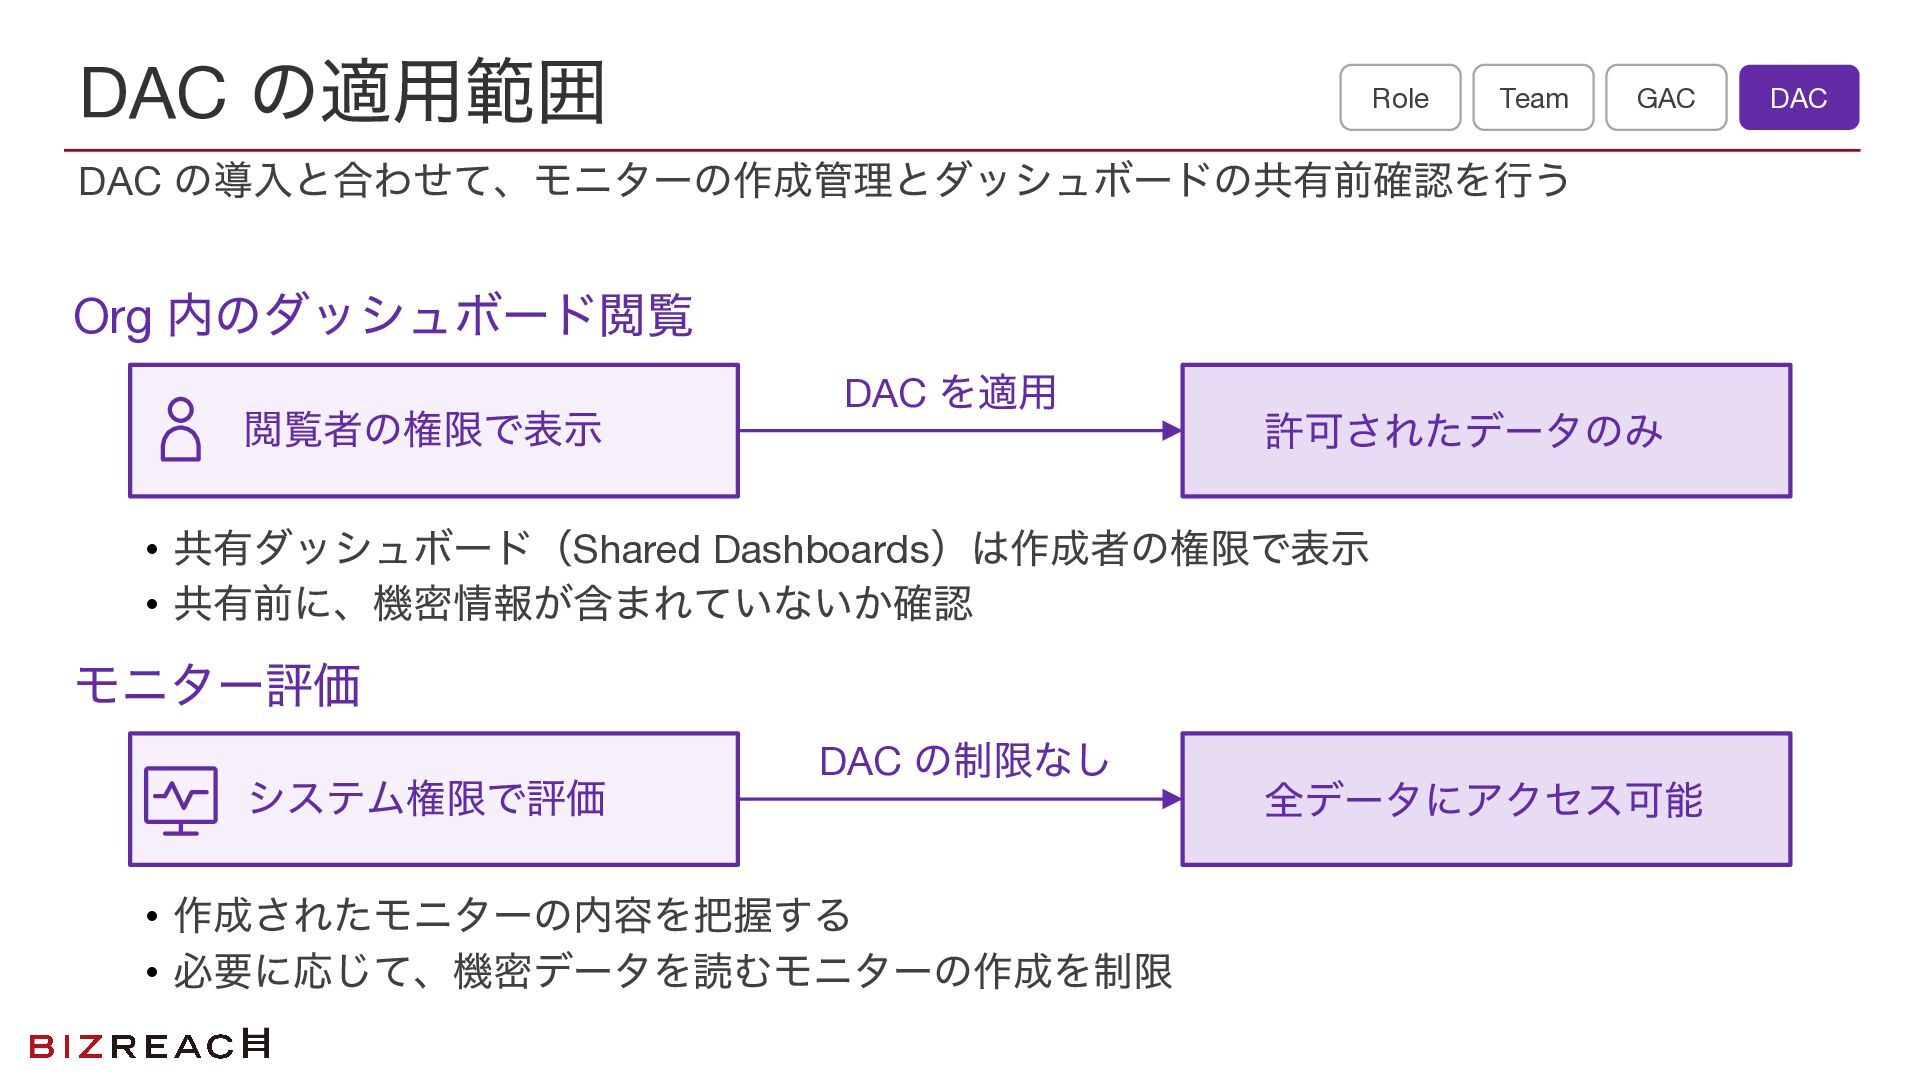
  12. DAC の適用範囲 Role Team GAC DAC の導入と合わせて、モニターの作成管理とダッシュボードの共有前確認を行う Org 内のダッシュボード閲覧 閲覧者の権限で表示

    DAC を適用 許可されたデータのみ • 共有ダッシュボード(Shared Dashboards)は作成者の権限で表示 • 共有前に、機密情報が含まれていないか確認 モニター評価 システム権限で評価 DAC の制限なし • 作成されたモニターの内容を把握する • 必要に応じて、機密データを読むモニターの作成を制限 全データにアクセス可能 DAC
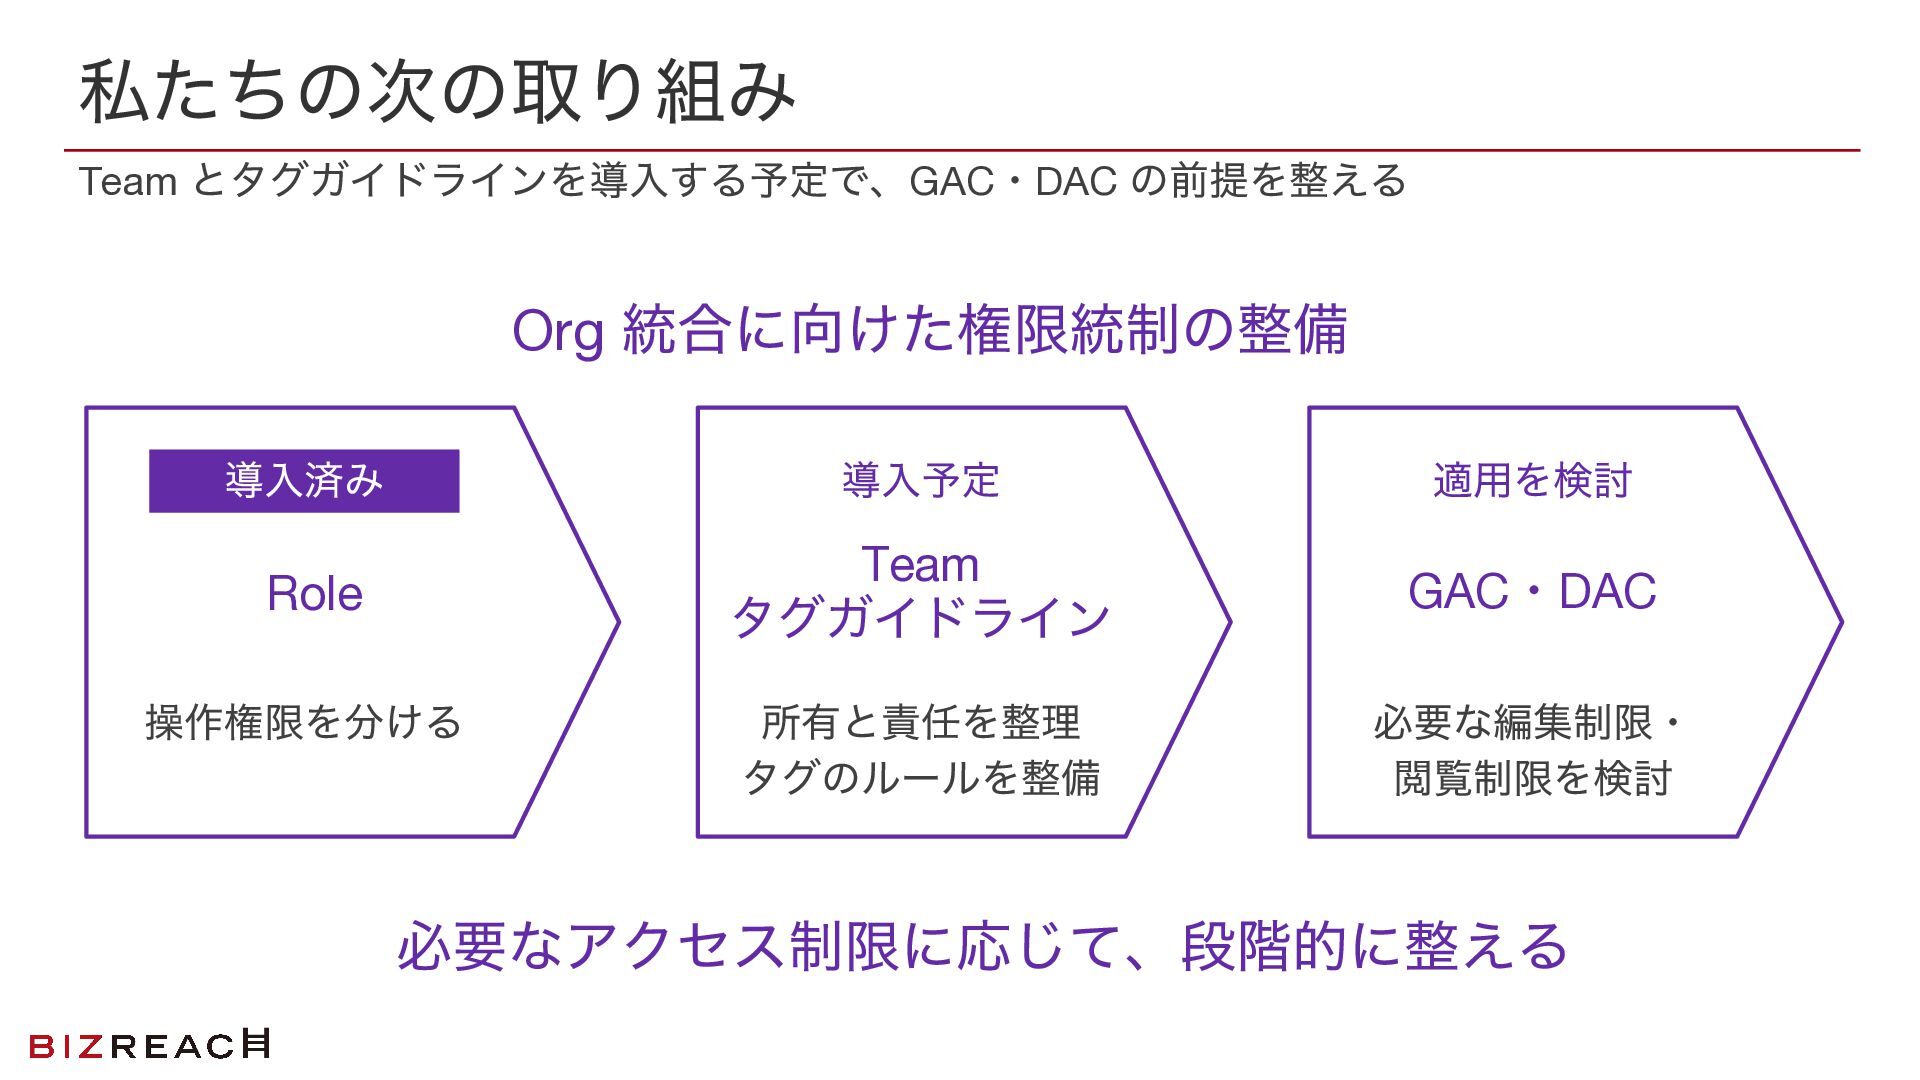
  13. 私たちの次の取り組み Team とタグガイドラインを導入する予定で、GAC・DAC の前提を整える Org 統合に向けた権限統制の整備 導入済み 導入予定 適用を検討 Role

    Team タグガイドライン GAC・DAC 所有と責任を整理 タグのルールを整備 必要な編集制限・ 閲覧制限を検討 操作権限を分ける 必要なアクセス制限に応じて、段階的に整える