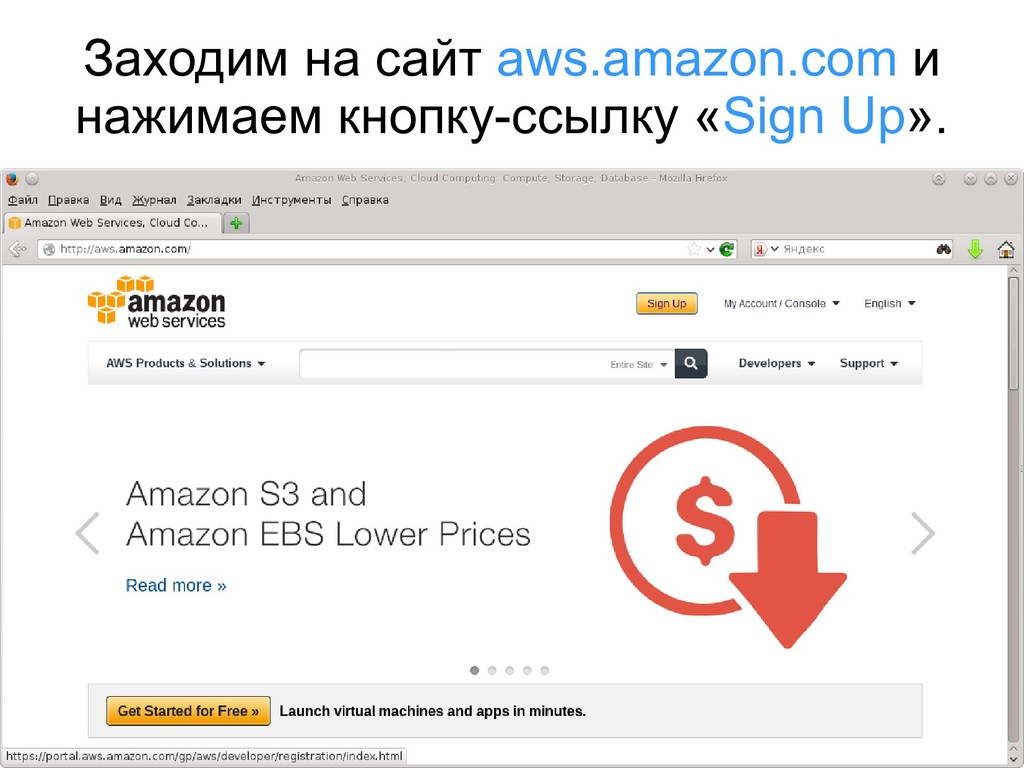
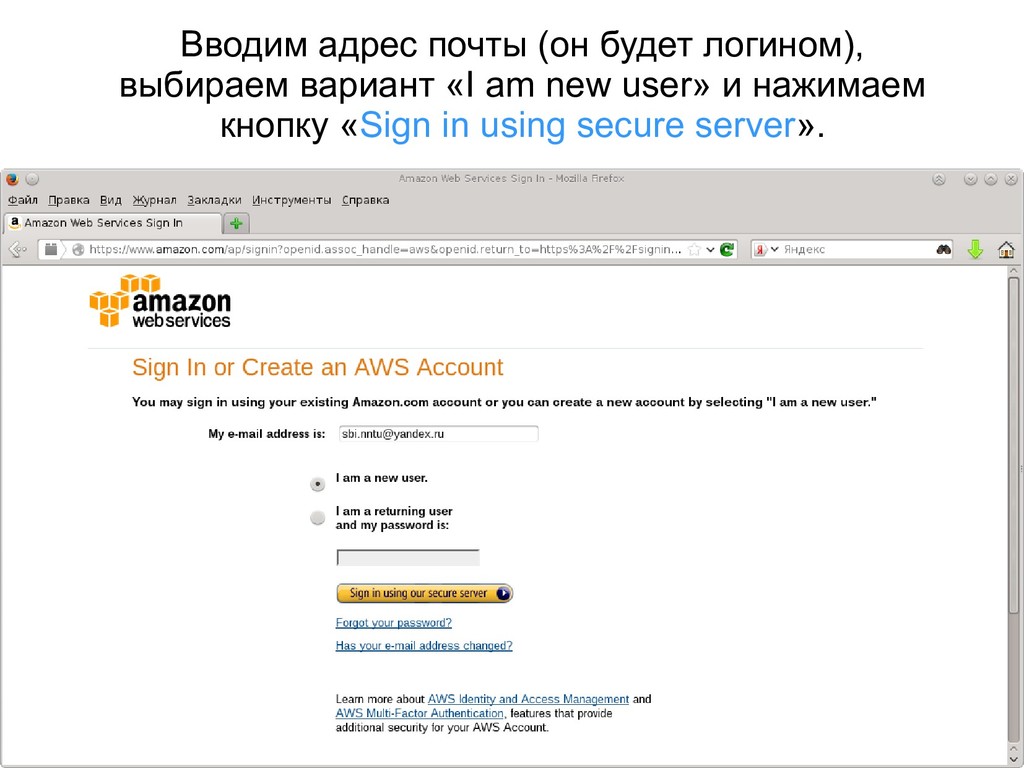
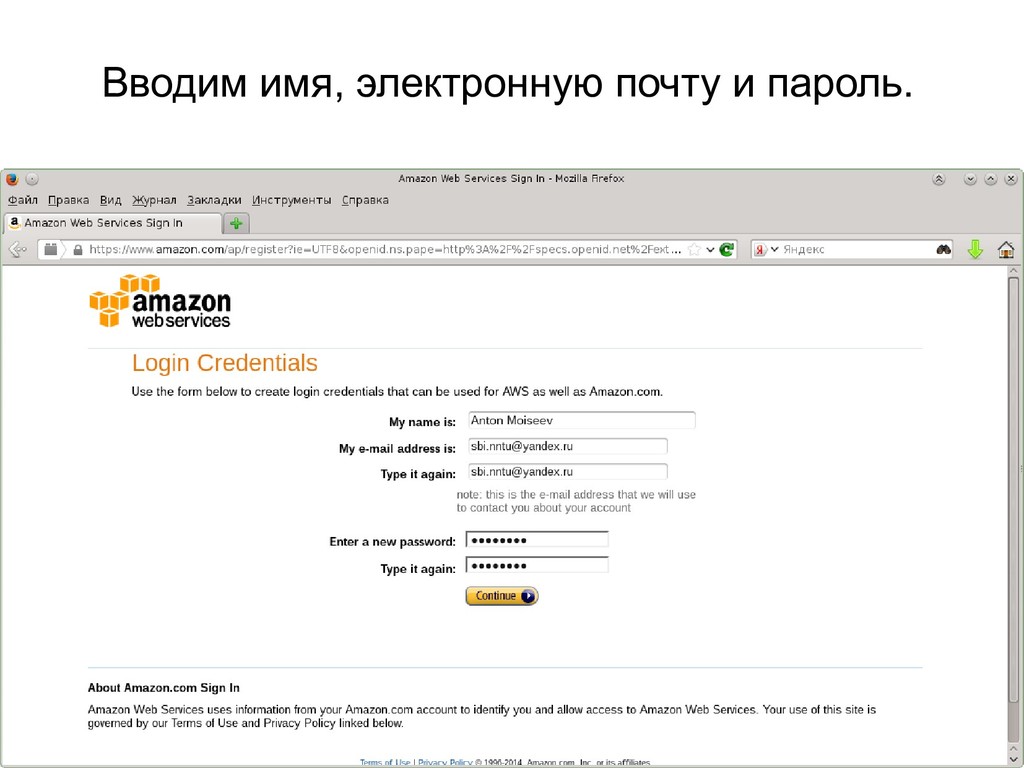
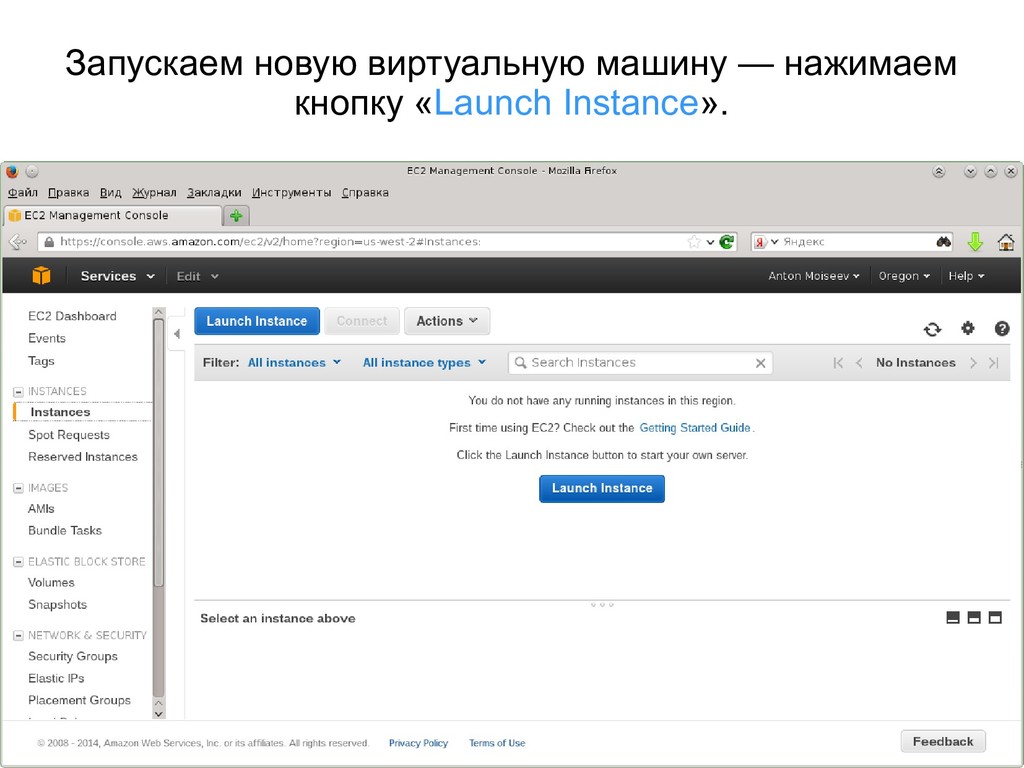
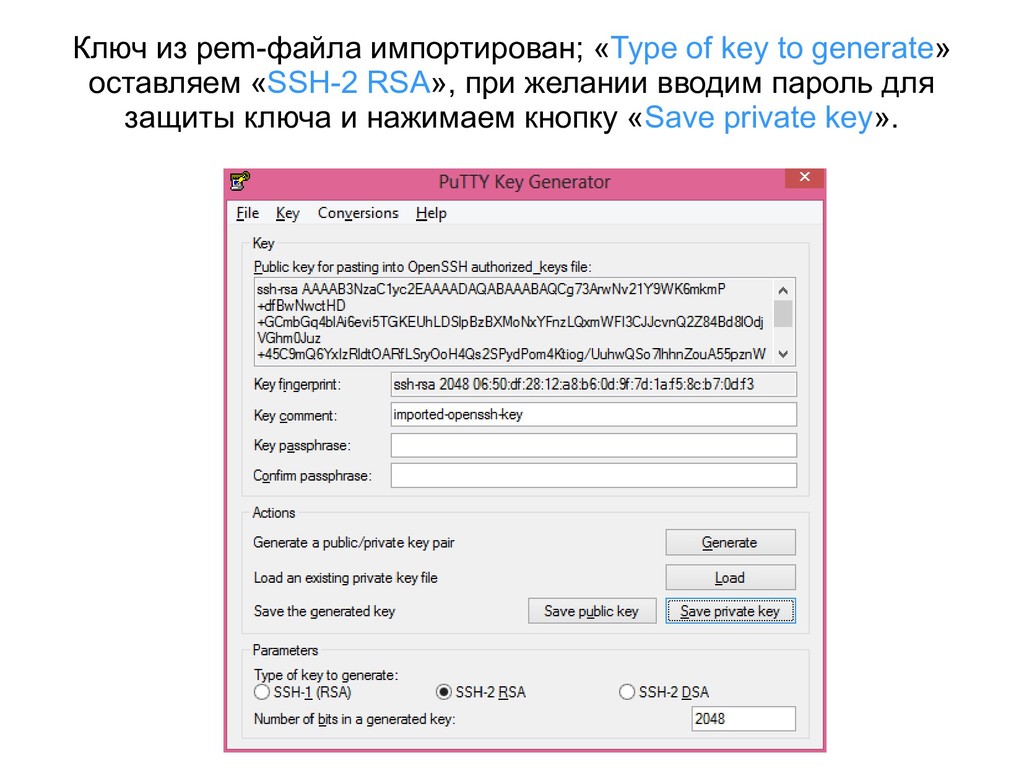
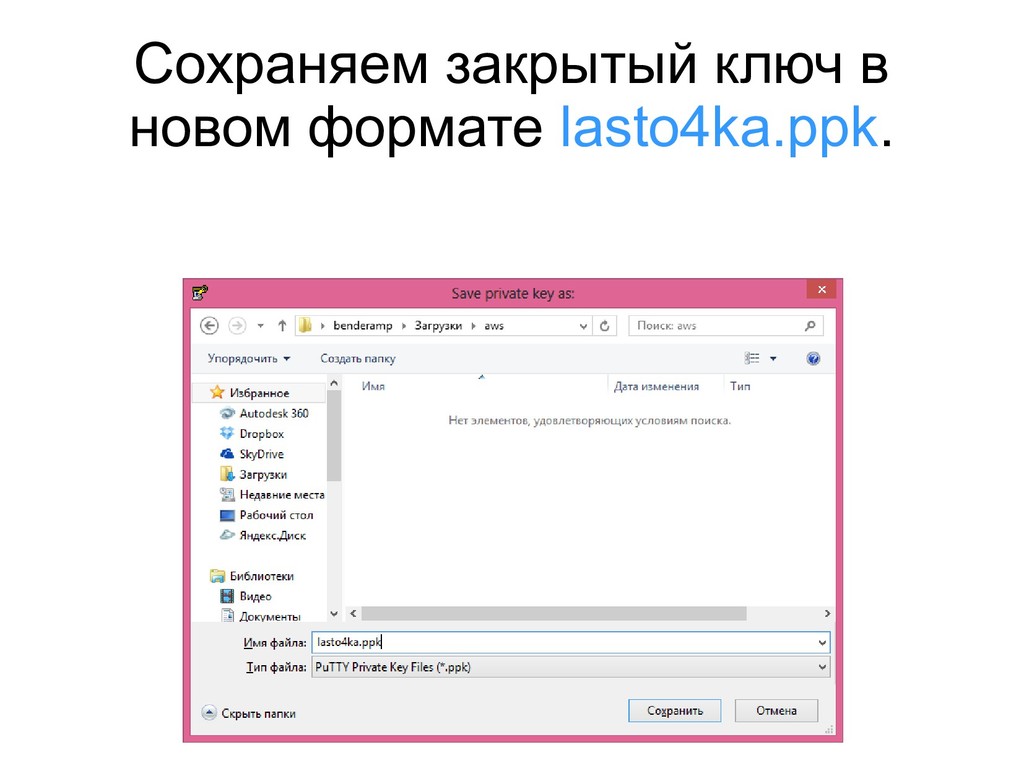
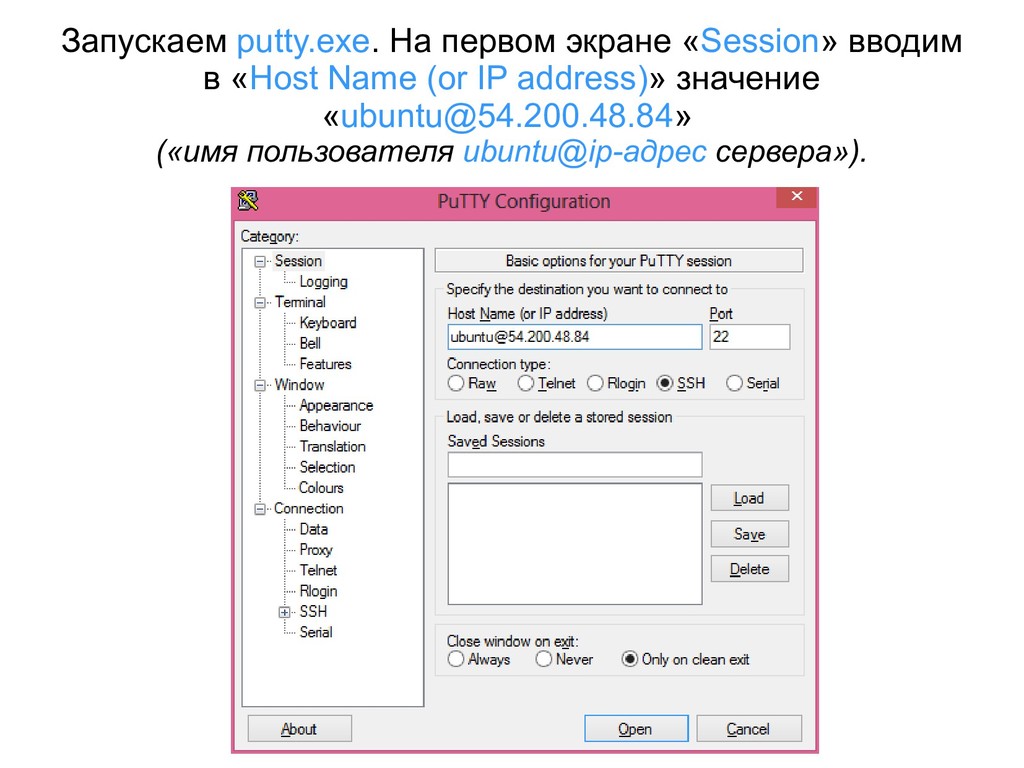
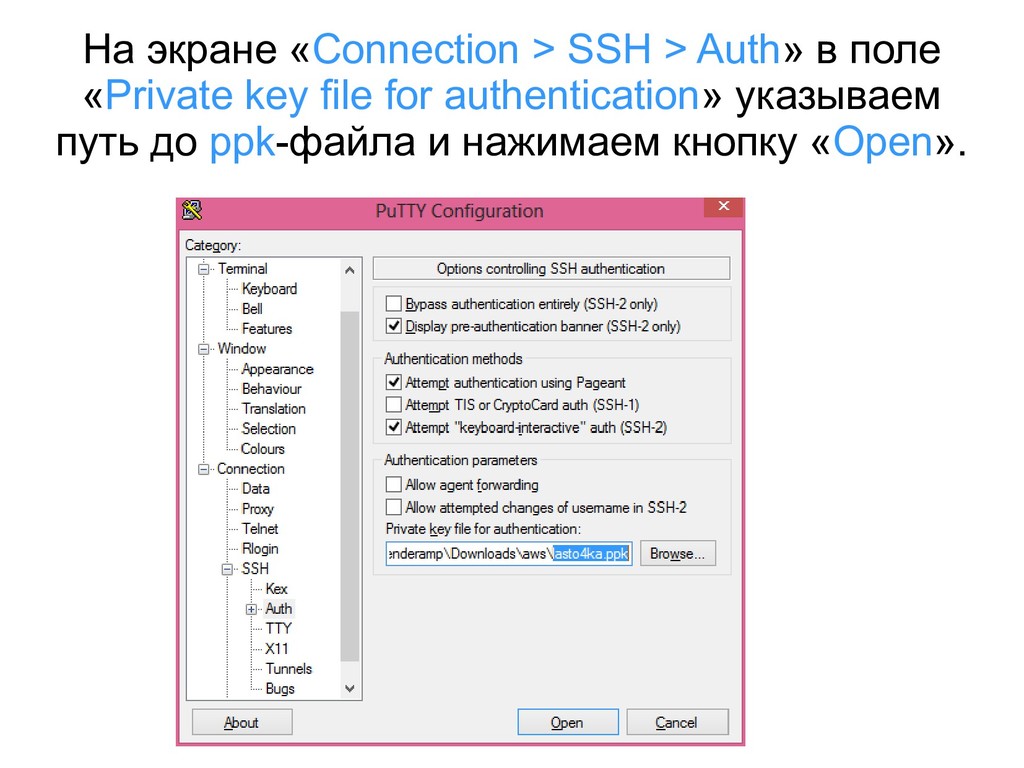
aws.amazon.com, 2. Запустить виртуальную машину с линуксом (Ubuntu), 3. Установить на неё программное обеспечение для веб-сайта (ssh, sftp, Apache 2), 4. (бонус) Подключить к сайту доменное имя.
Год бесплатного использования; • Постоянно подключена к широкому каналу Интернет; • Полный контроль над операционной системой; • Возможность устанавливать и запускать произвольное программное обеспечение (веб-серверы, веб-приложения, базы данных, Java, Си, С++ и всё, что угодно остальное);
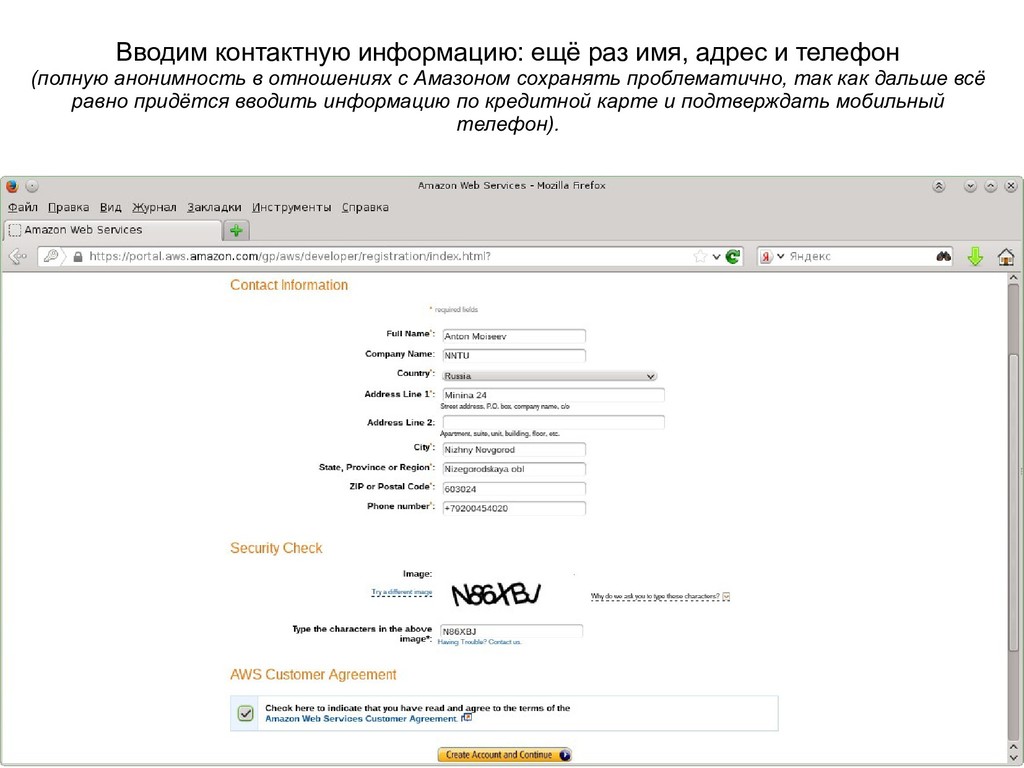
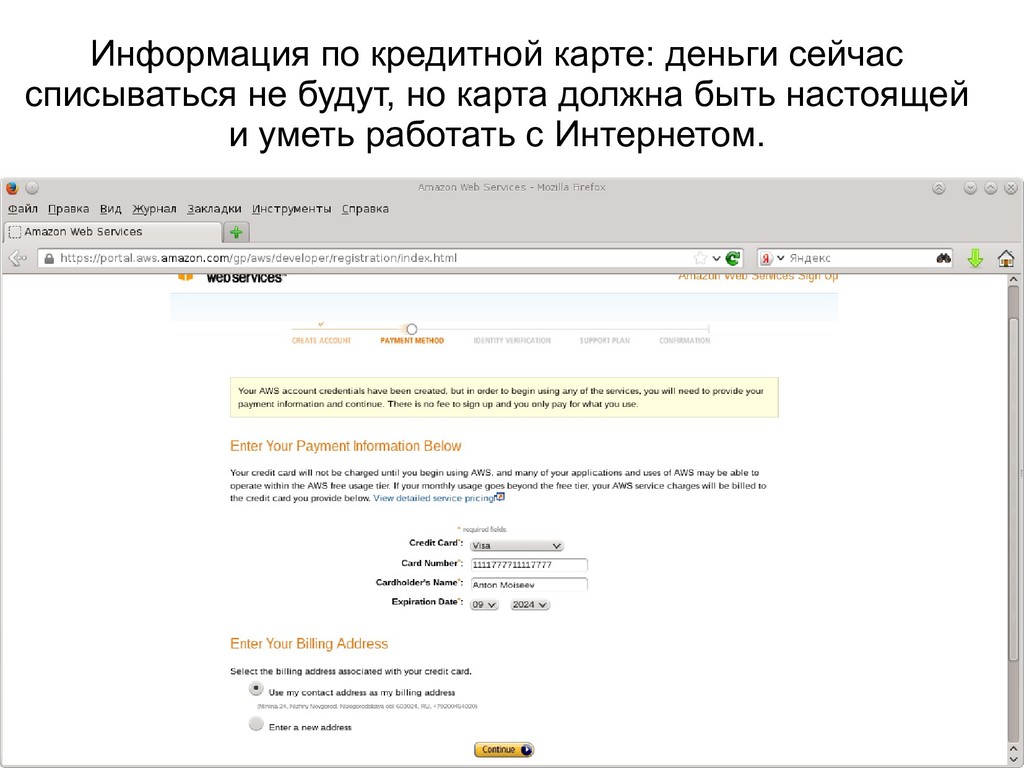
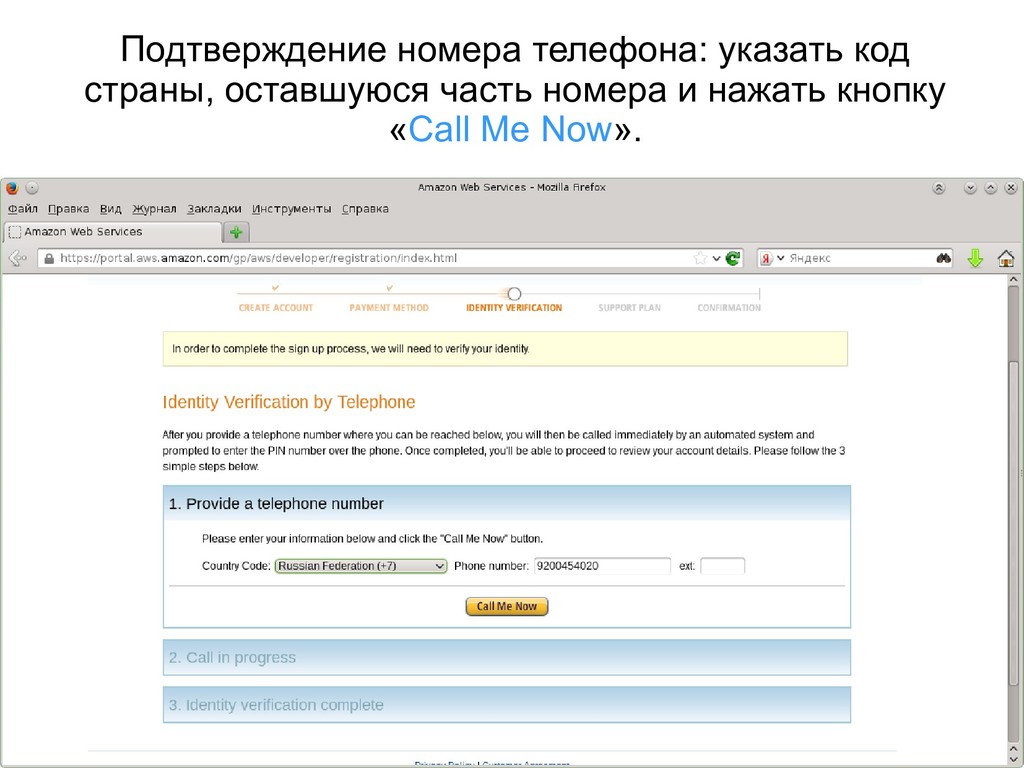
анонимность в отношениях с Амазоном сохранять проблематично, так как дальше всё равно придётся вводить информацию по кредитной карте и подтверждать мобильный телефон).
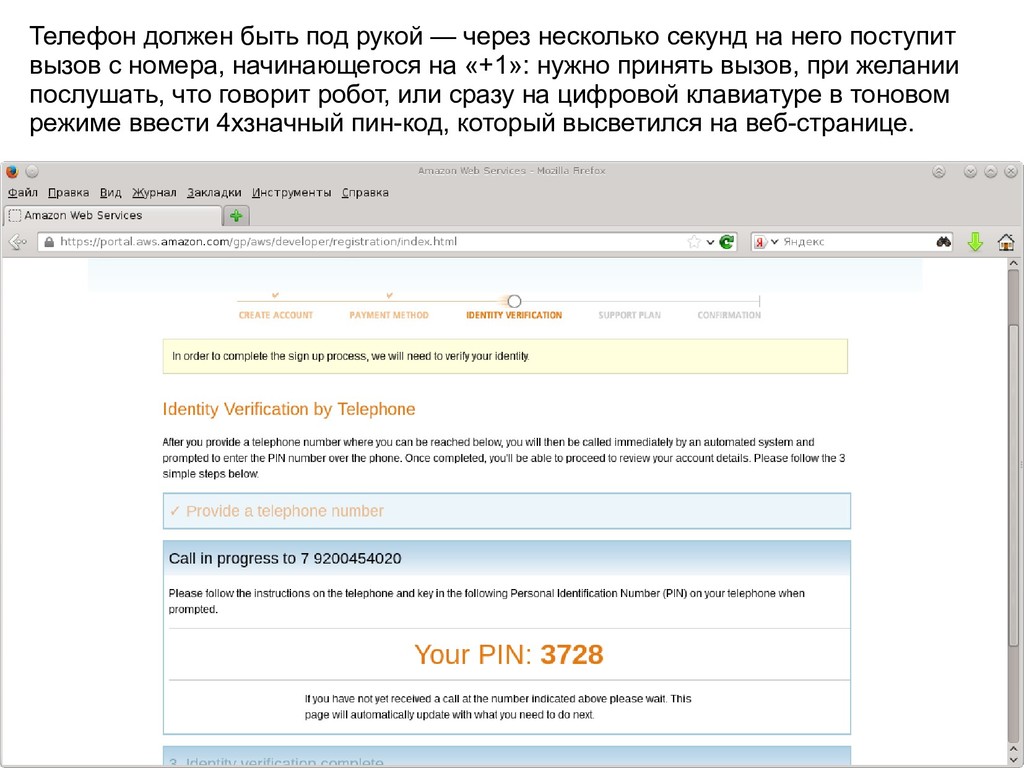
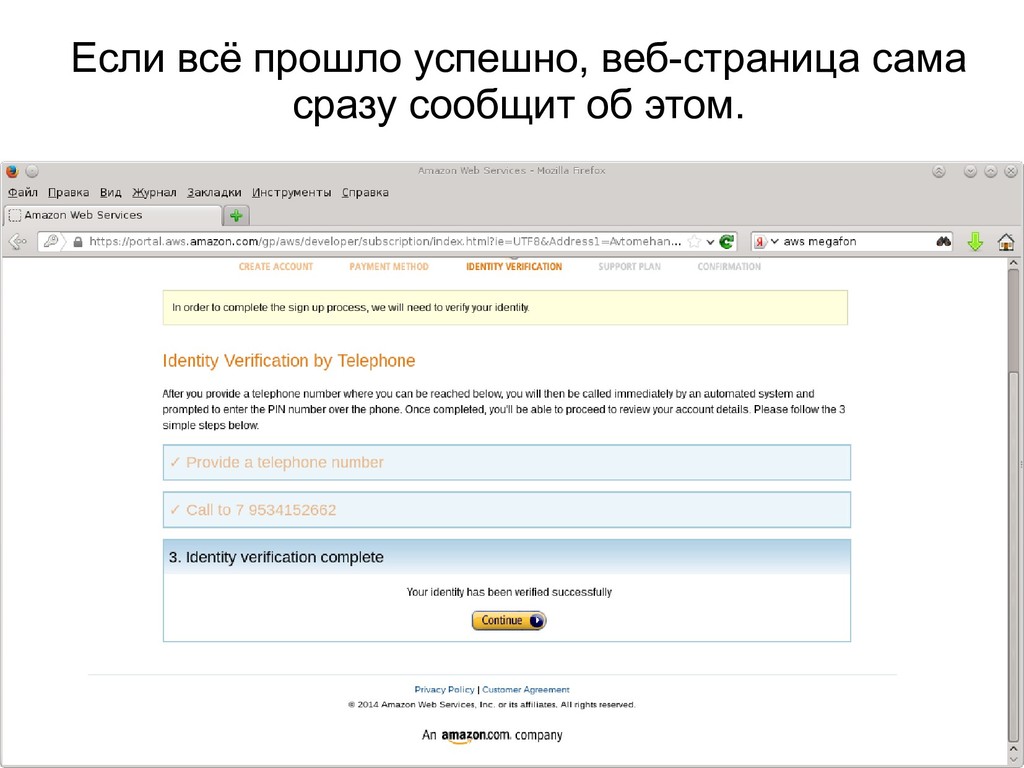
него поступит вызов с номера, начинающегося на «+1»: нужно принять вызов, при желании послушать, что говорит робот, или сразу на цифровой клавиатуре в тоновом режиме ввести 4хзначный пин-код, который высветился на веб-странице.
— в случае ошибки, система даёт на исправление только 3 попытки, а потом блокирует процедуру на 12 часов; • Если вызов не проходит, стоит попробовать другой номер: по какой-то причине звонок не проходил на 2 номера Мегафона, которые я пробовал; с МТС всё сразу получилось. Замечания
micro AMI в течение года; • Через год с указанной кредитной карты за его использование начнут списывать деньги (об этом честно предупредят по почте заранее); • Однако при превышении установленных лимитов (например по трафику или при подключении дополнительных сервисов), ненулевые счета могут начать приходить и раньше; • Для не сильно загруженного публичным трафиком экспериментального сервера это скорее всего не произойдет, а после окончания пробного периода счет может быть в районе $10-20 в месяц; • Виртуальную машину можно в любой момент остановить через панель управления, тогда в счет будет включено только использованное время в часах; • За подробностями следует обратиться к описанию тарифных планов Amazon EC2. Замечания
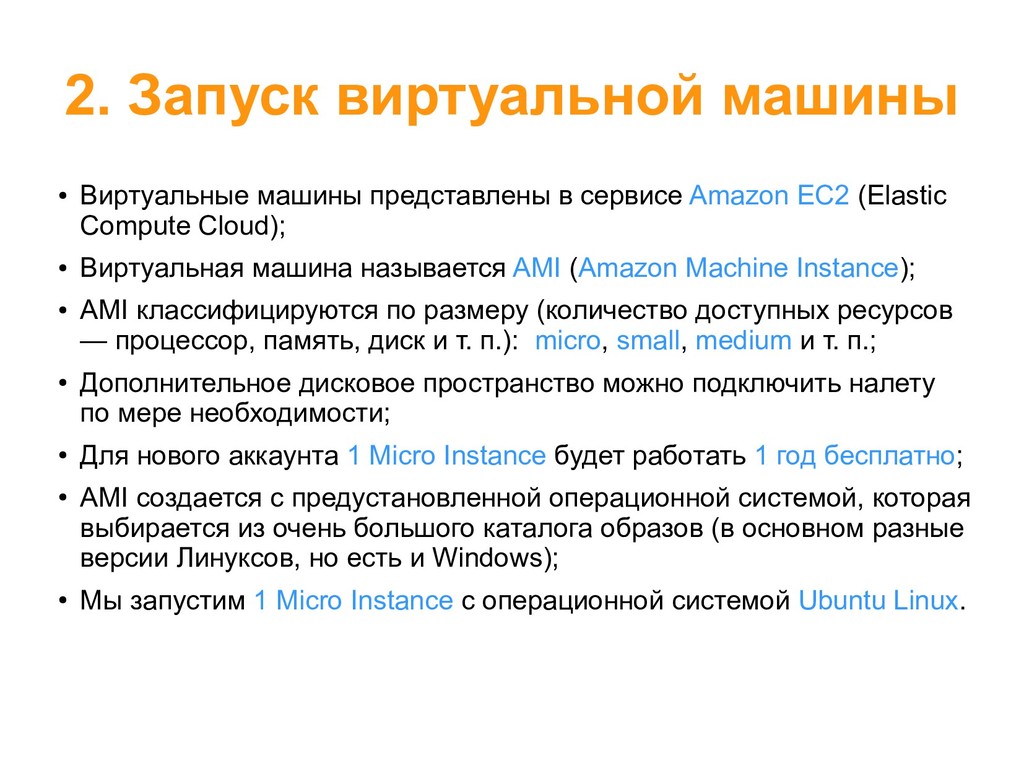
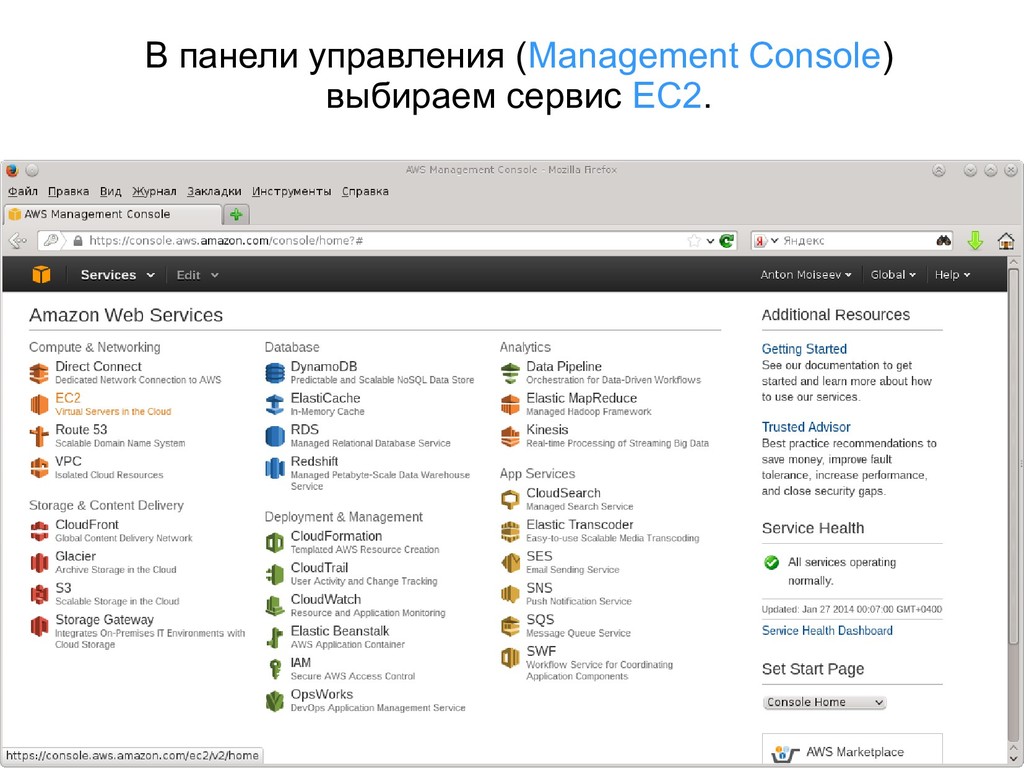
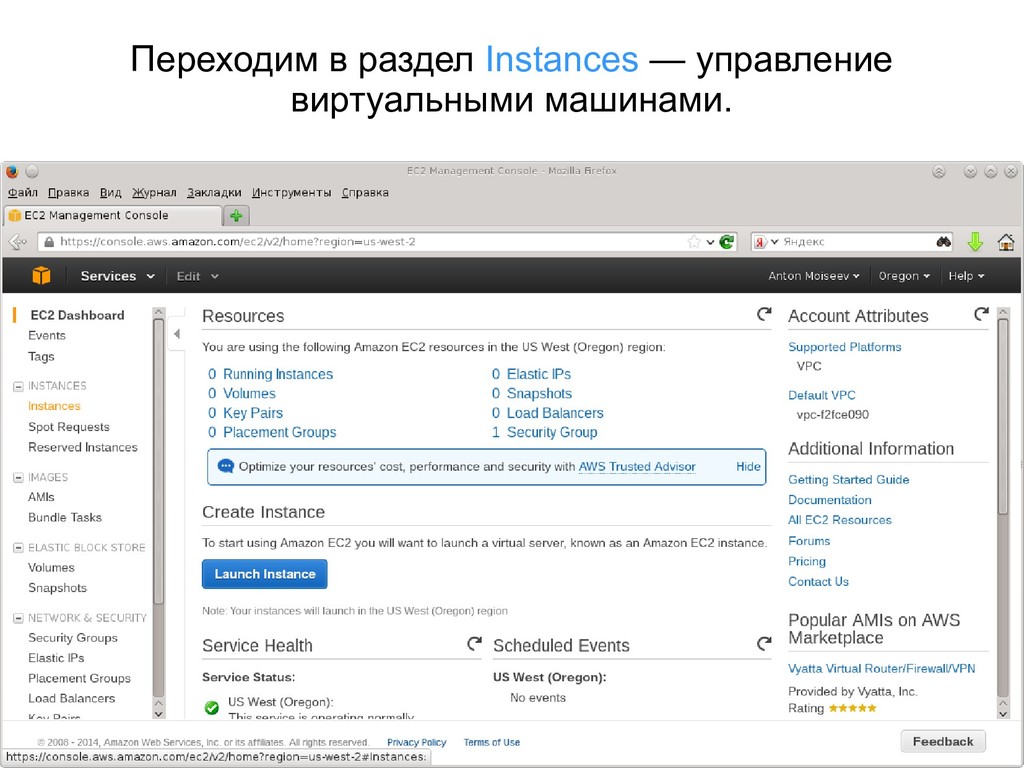
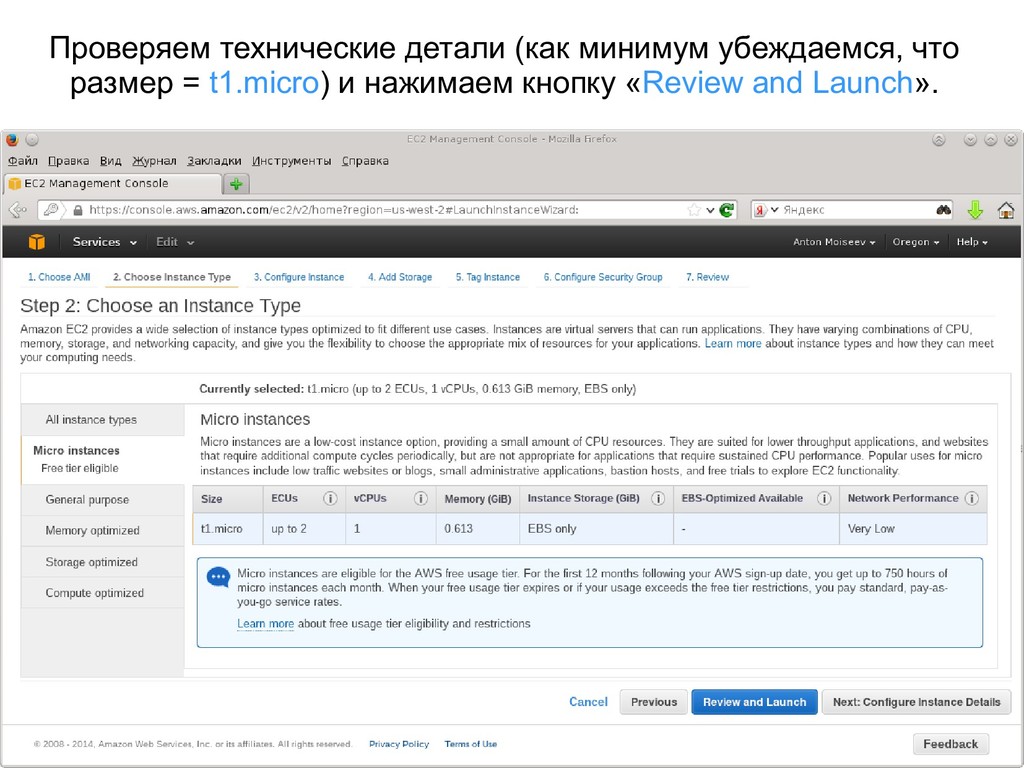
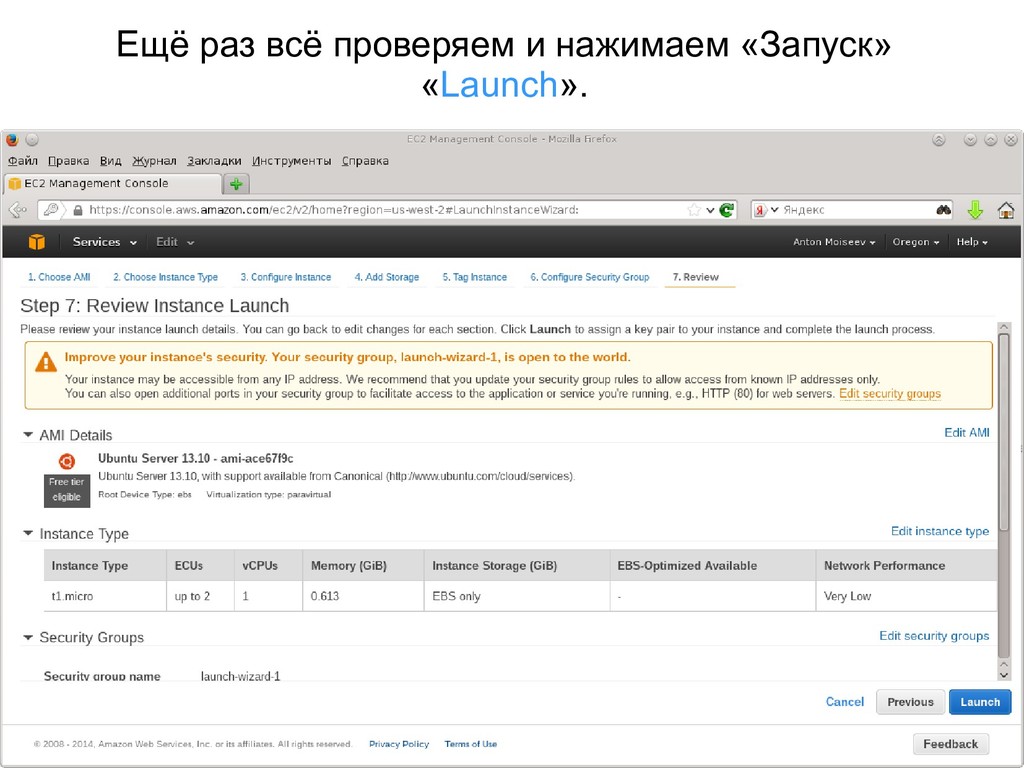
Amazon EC2 (Elastic Compute Cloud); • Виртуальная машина называется AMI (Amazon Machine Instance); • AMI классифицируются по размеру (количество доступных ресурсов — процессор, память, диск и т. п.): micro, small, medium и т. п.; • Дополнительное дисковое пространство можно подключить налету по мере необходимости; • Для нового аккаунта 1 Micro Instance будет работать 1 год бесплатно; • AMI создается с предустановленной операционной системой, которая выбирается из очень большого каталога образов (в основном разные версии Линуксов, но есть и Windows); • Мы запустим 1 Micro Instance с операционной системой Ubuntu Linux.
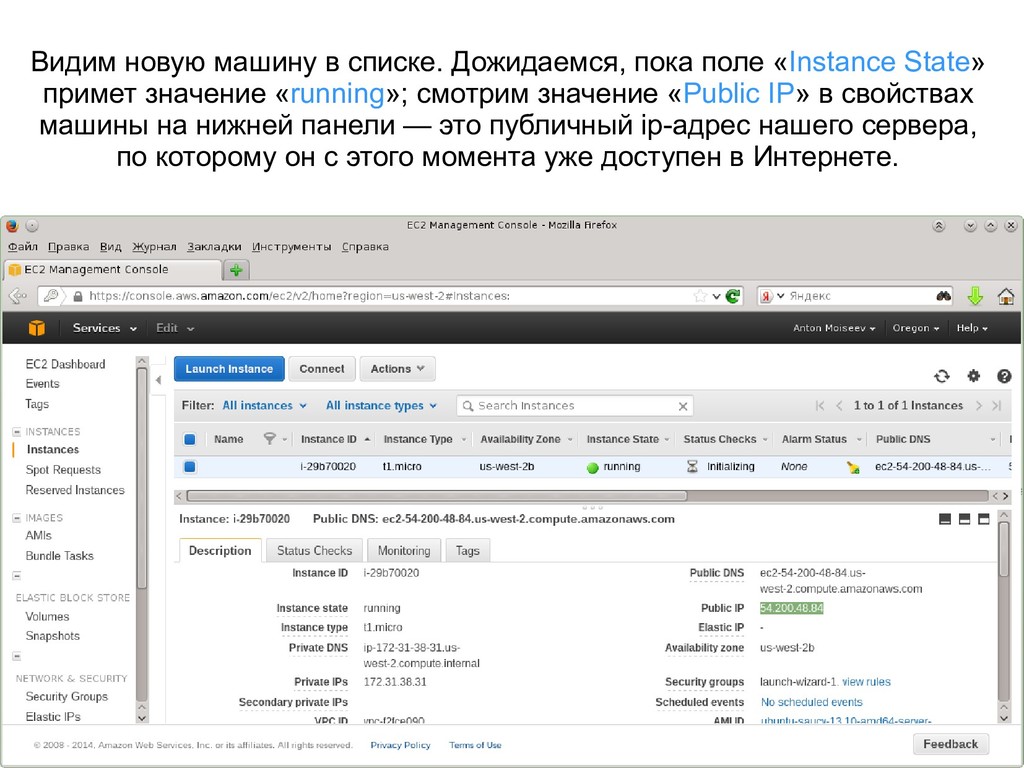
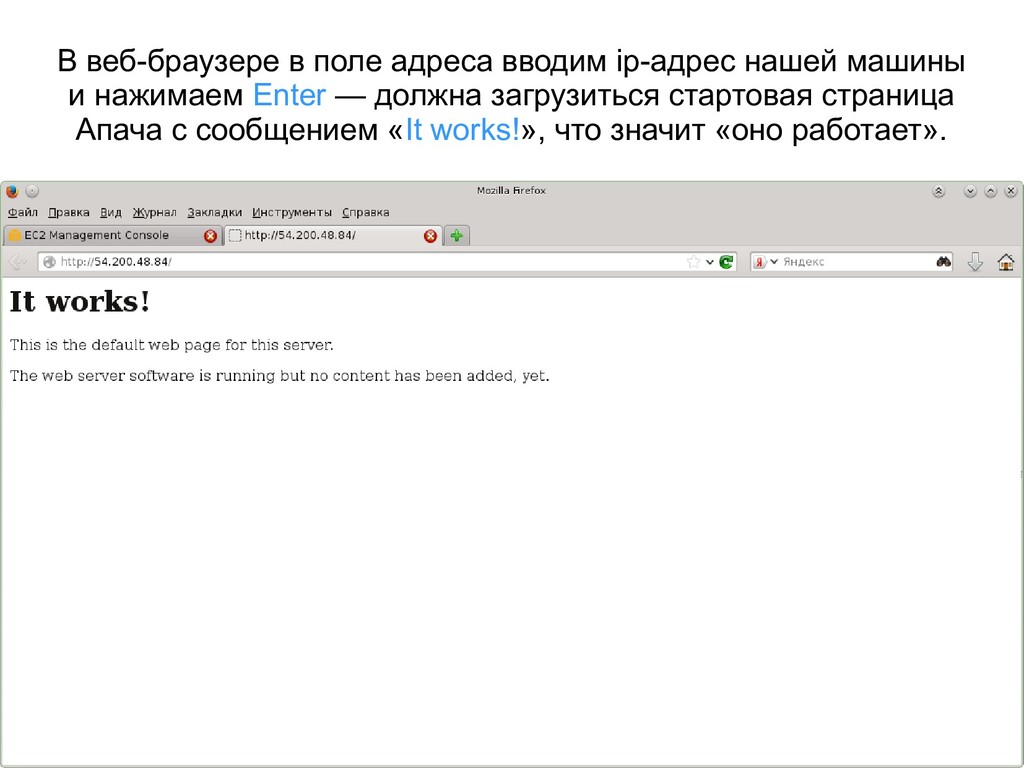
примет значение «running»; смотрим значение «Public IP» в свойствах машины на нижней панели — это публичный ip-адрес нашего сервера, по которому он с этого момента уже доступен в Интернете.
SSH (Secure shell); • Установка и запуск программного обеспечения: веб- сервер Apache 2; • Настройки безопасности: сделать веб-сервер публичным в Интернете (открыть порт 80 в брандмауэре); • Добавление файлов на сервер: доступ по SFTP (Secure file transfer protocol).
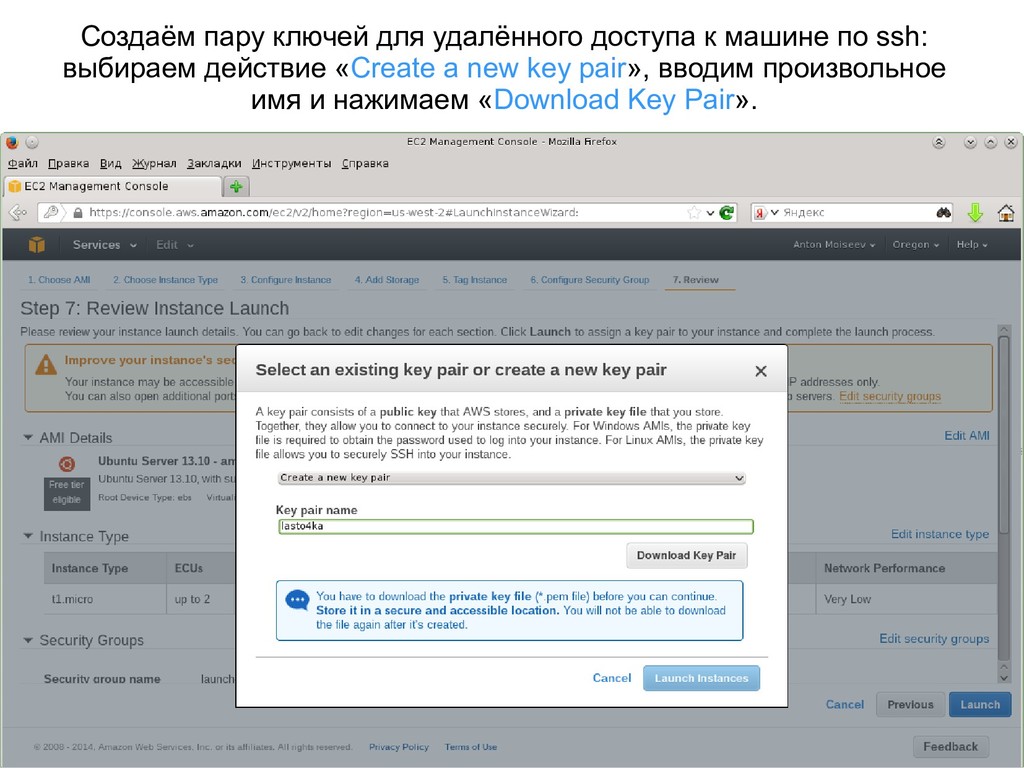
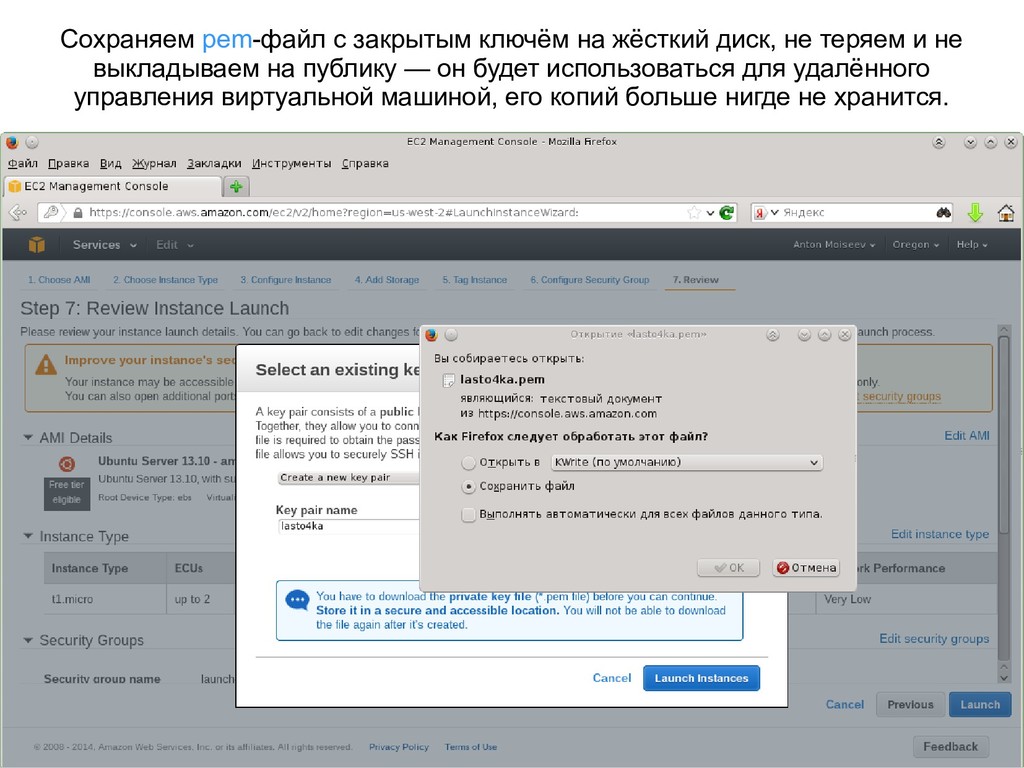
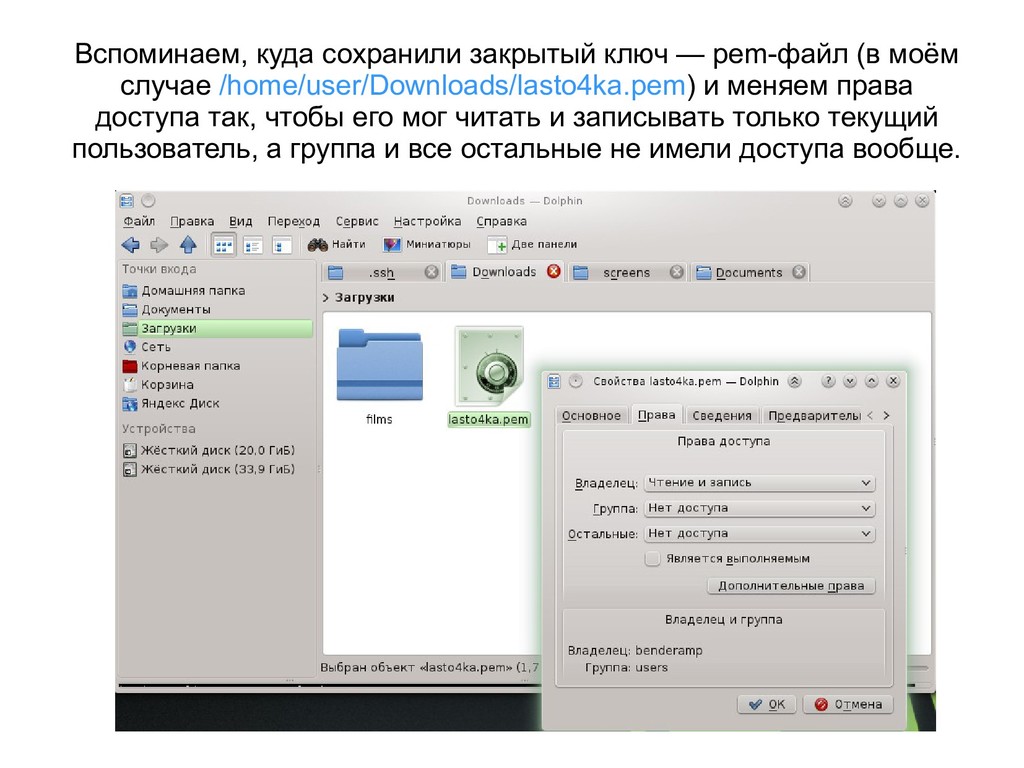
/home/user/Downloads/lasto4ka.pem) и меняем права доступа так, чтобы его мог читать и записывать только текущий пользователь, а группа и все остальные не имели доступа вообще.
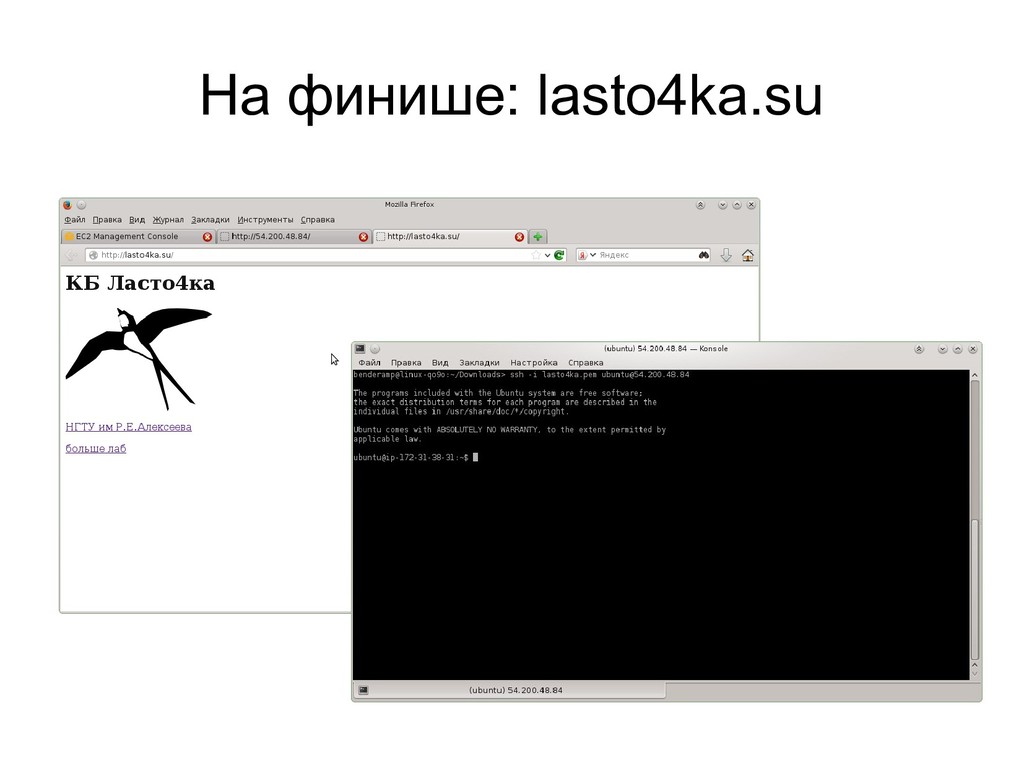
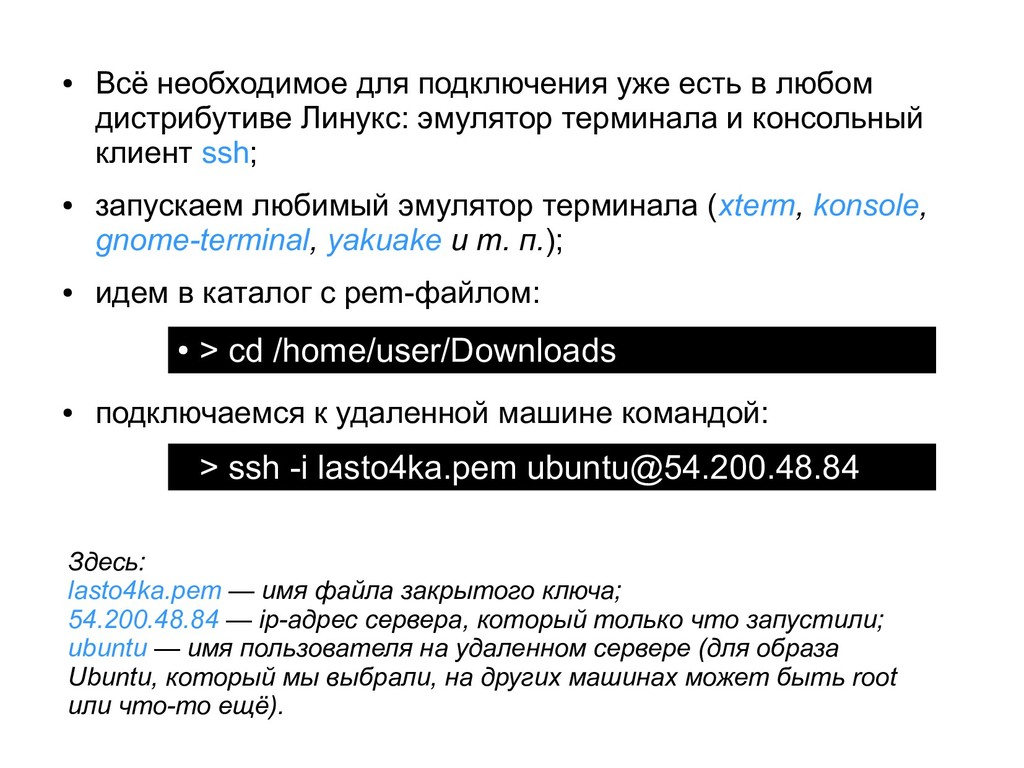
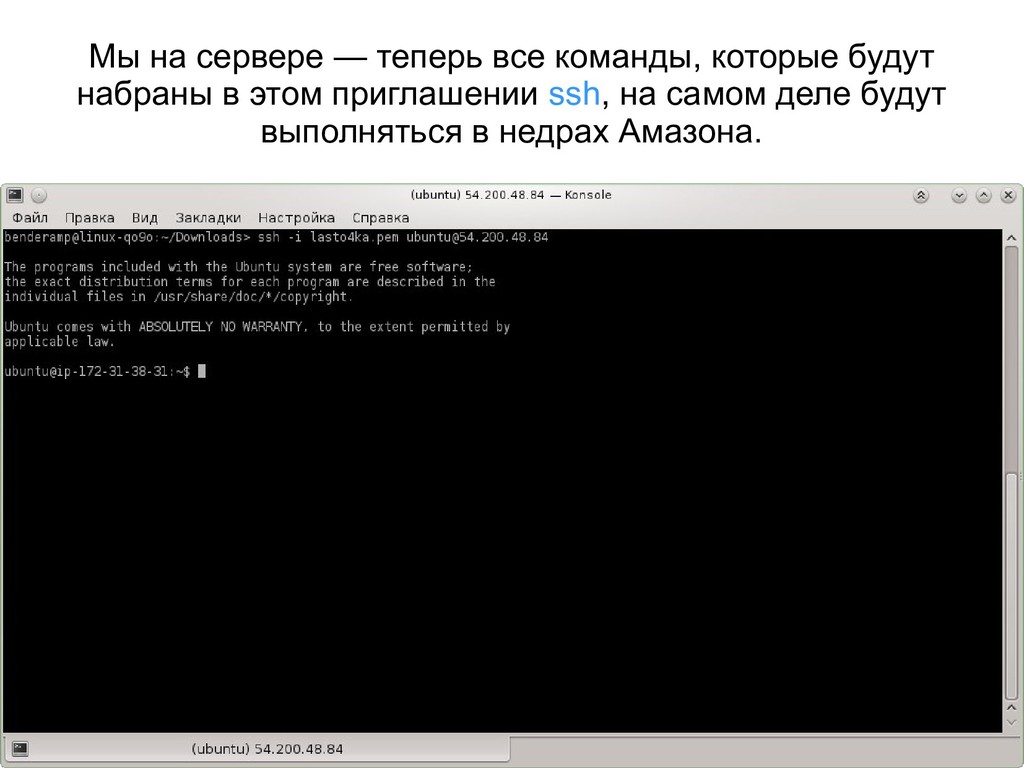
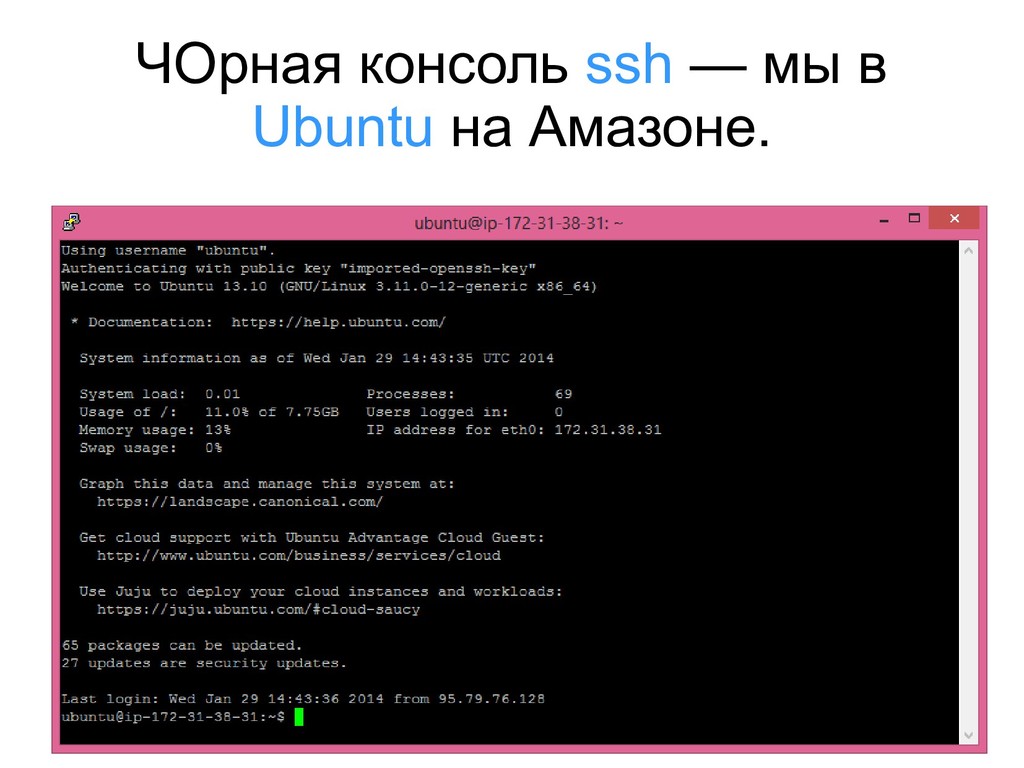
Линукс: эмулятор терминала и консольный клиент ssh; • запускаем любимый эмулятор терминала (xterm, konsole, gnome-terminal, yakuake и т. п.); • идем в каталог с pem-файлом: • > cd /home/user/Downloads > ssh -i lasto4ka.pem [email protected] • подключаемся к удаленной машине командой: Здесь: lasto4ka.pem — имя файла закрытого ключа; 54.200.48.84 — ip-адрес сервера, который только что запустили; ubuntu — имя пользователя на удаленном сервере (для образа Ubuntu, который мы выбрали, на других машинах может быть root или что-то ещё).
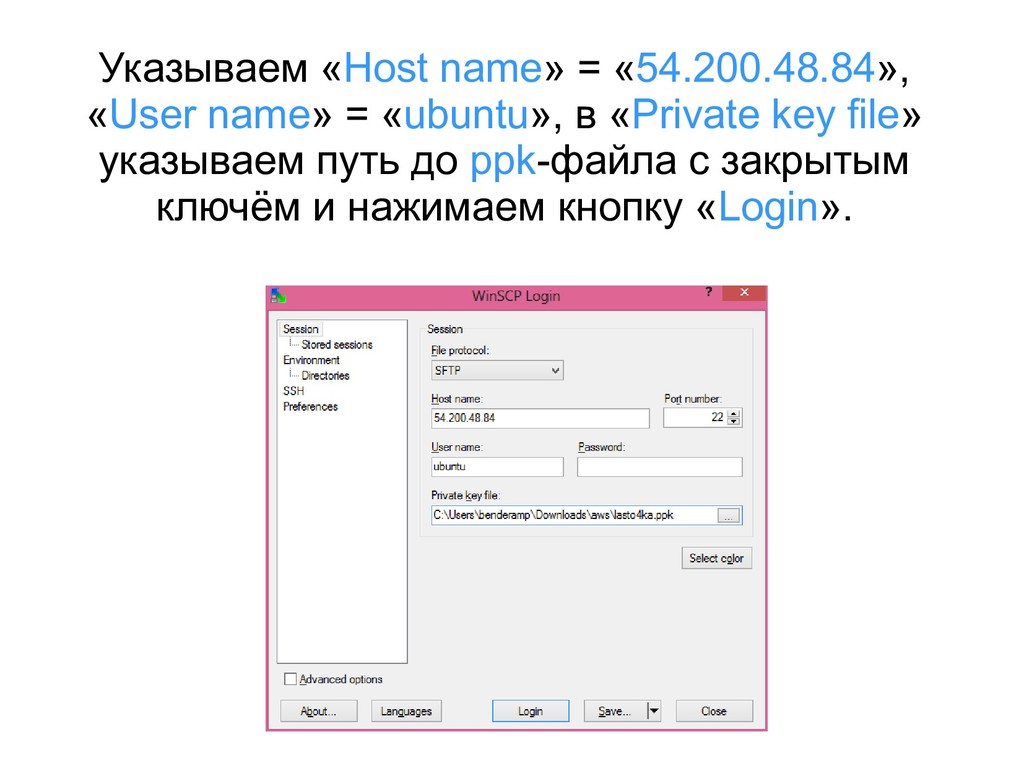
при помощи пары закрытого и открытого ключей; • Закрытый ключ (pem или ppk) хранится у пользователя на локальном компьютере и является секретным; • Открытый ключ хранится на сервере в домашнем каталоге учётной записи в файле [/home/ubuntu]/.ssh/authorized_keys; • При помощи утилиты ssh-keygen на сервере можно генерировать новые пары закрытых и открытых ключей и подключать их к учётным записям других пользователей; • SSH (и SFTP тоже) шифрует весь трафик внутри открытой сессии, поэтому оболочка ssh называется безопасной (Secure); • В выбранном образе Ubuntu вход по умолчанию производится от имени пользователя ubuntu; в других образах из каталога AMI имя системного пользователя может отличаться, часто используется сразу администратор root; • Пользователь ubuntu не обладает правами администратора, системные команды, требующие особых прав доступа, выполняются при помощи sudo.
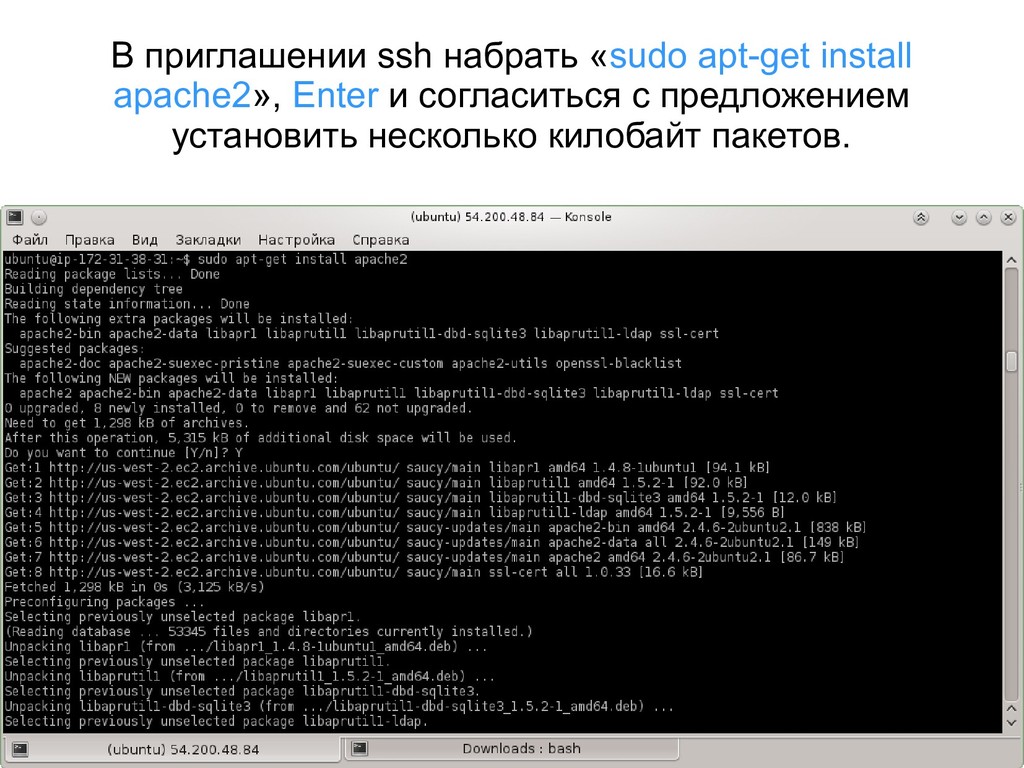
apt-get update», чтобы освежить локальный кэш репозиториев; • Для запуска, останова и перезапуска апача могут быть полезны команды «sudo /etc/init.d/apache2 start/stop/restart»; • sudo — выполнение команды на сервере от имени администратора (по умолчанию мы заходим на сервер от имени пользователя ubuntu, который не имеет прав администратора). Замечания
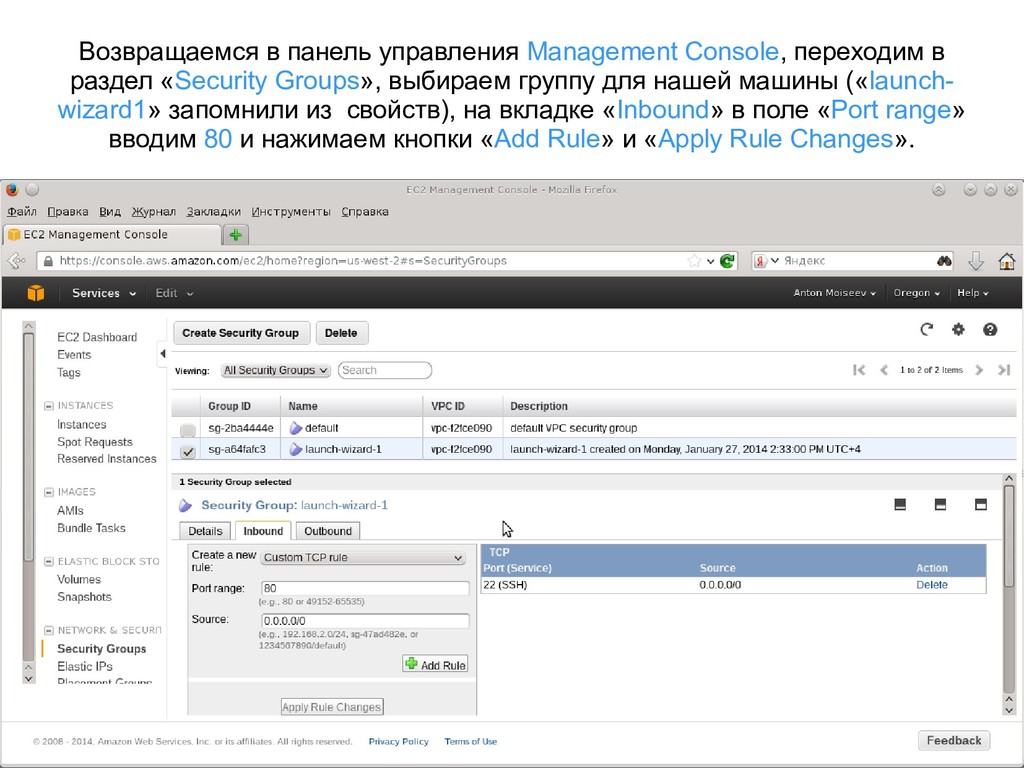
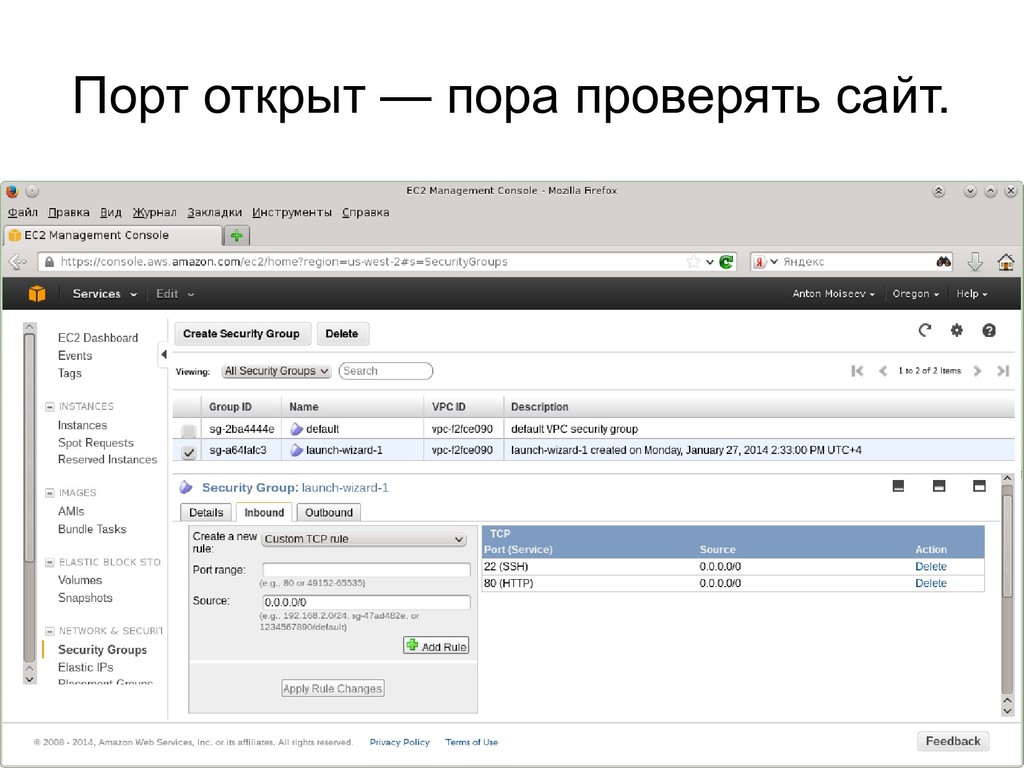
Groups», выбираем группу для нашей машины («launch- wizard1» запомнили из свойств), на вкладке «Inbound» в поле «Port range» вводим 80 и нажимаем кнопки «Add Rule» и «Apply Rule Changes».
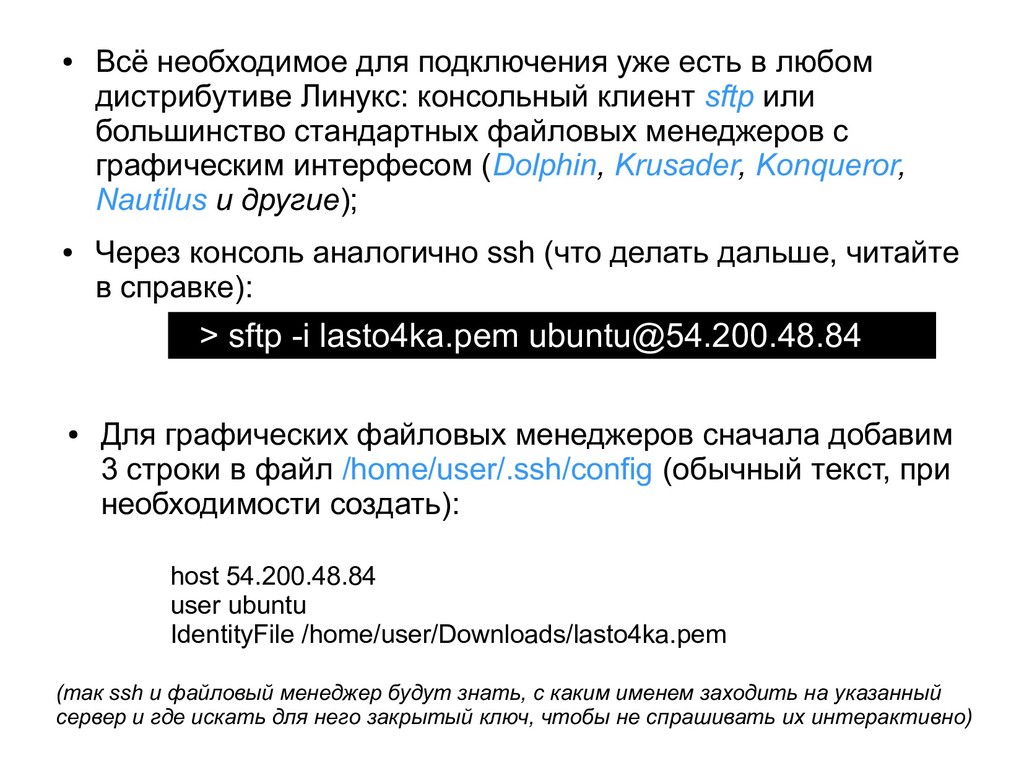
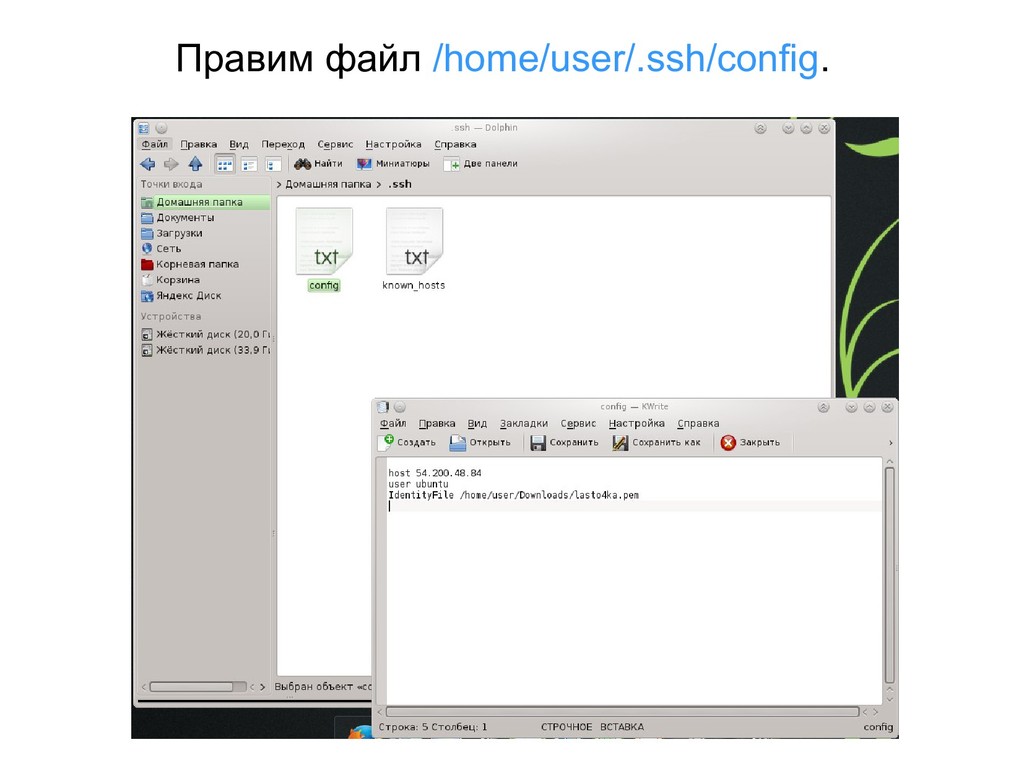
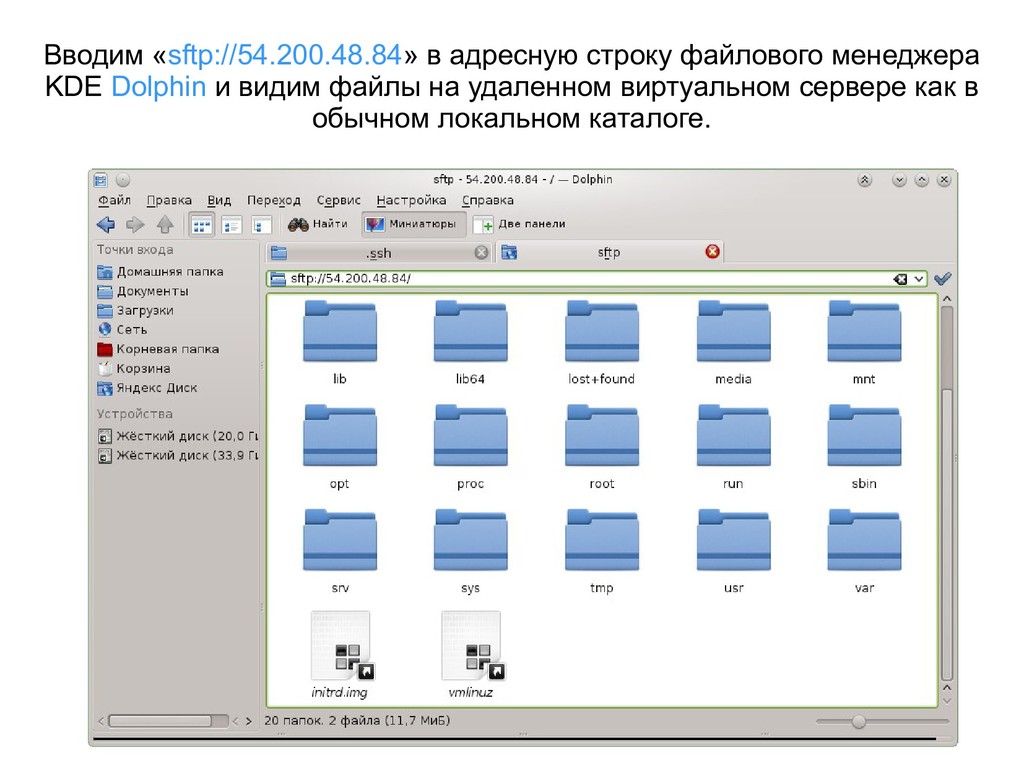
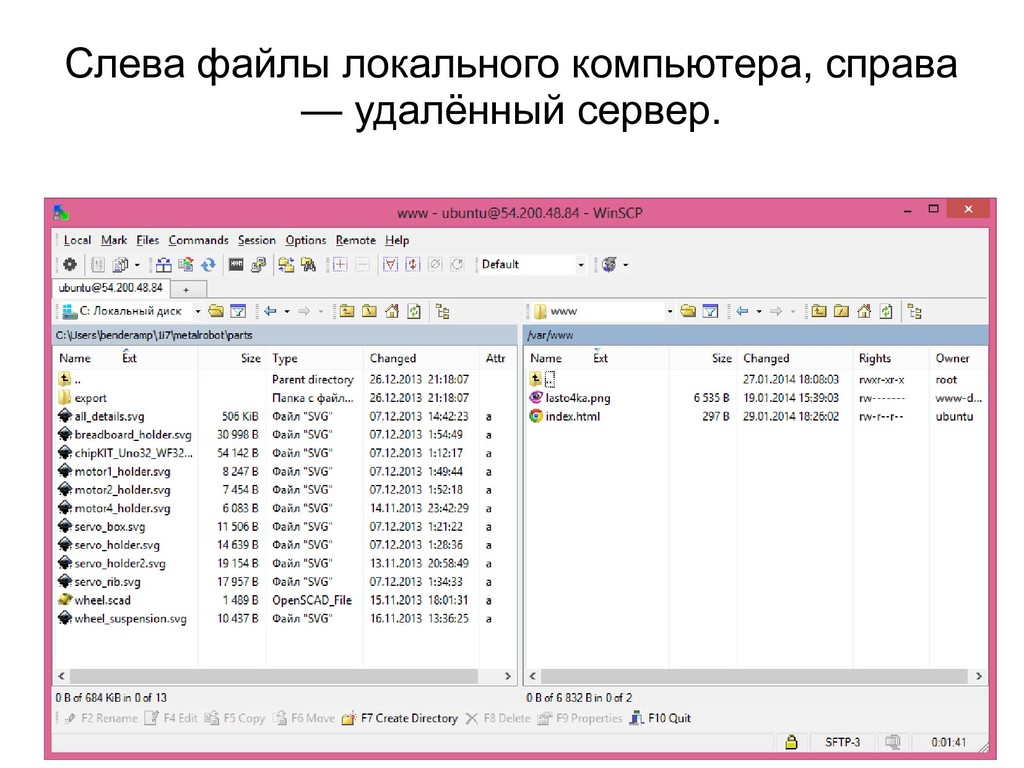
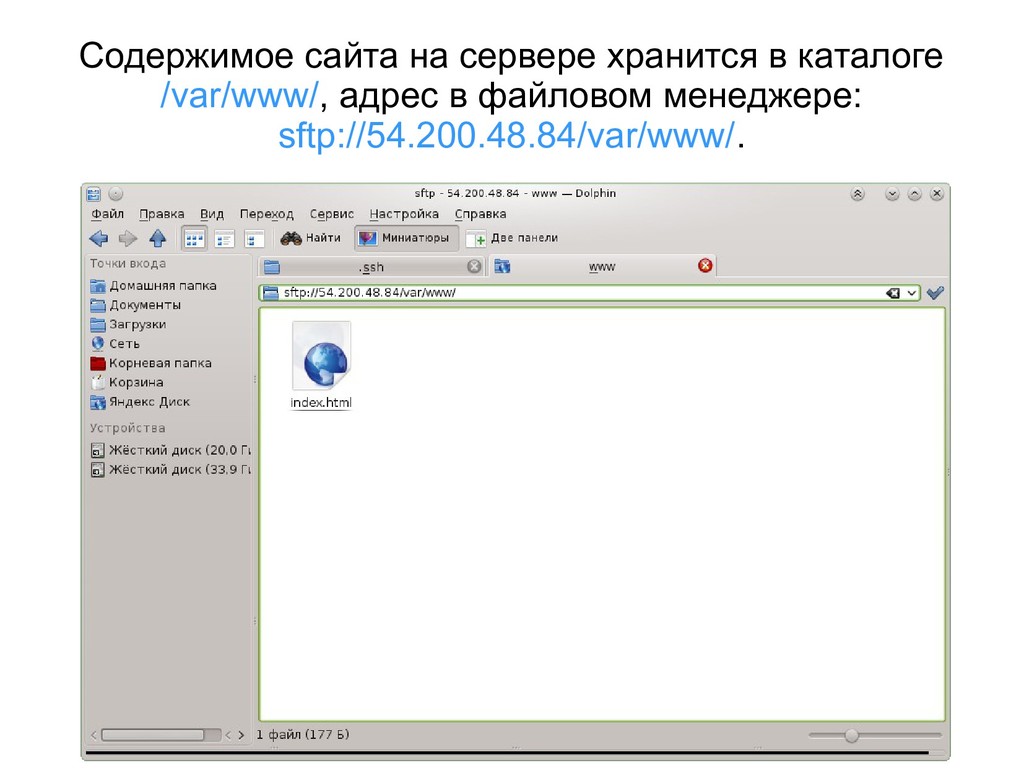
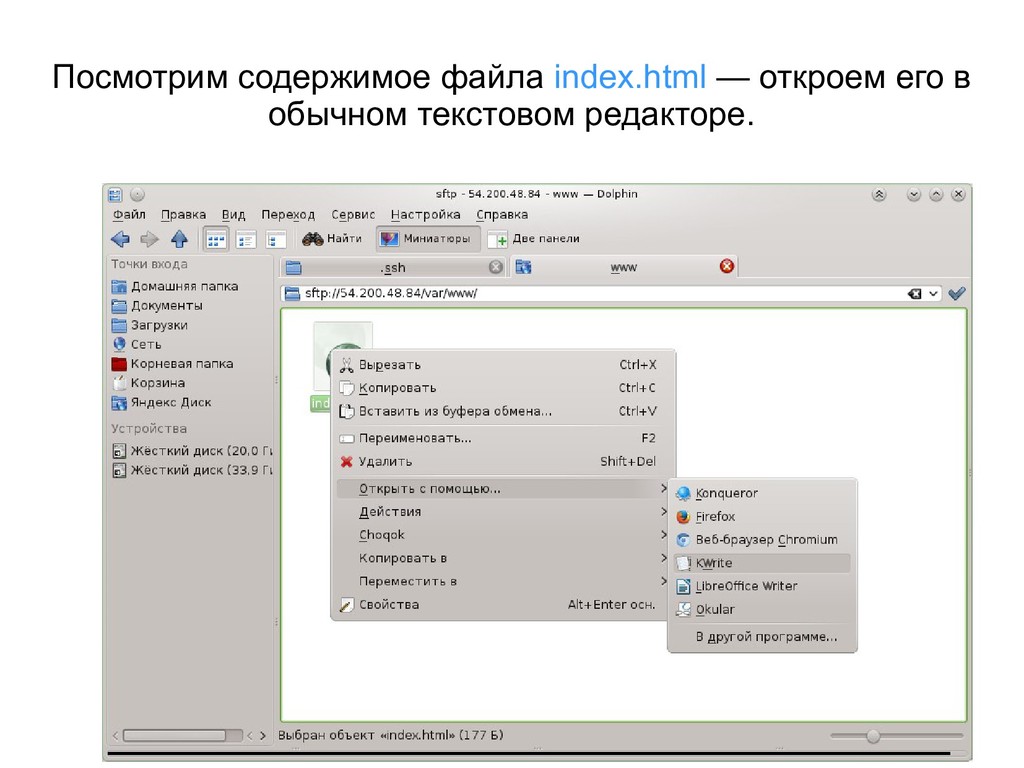
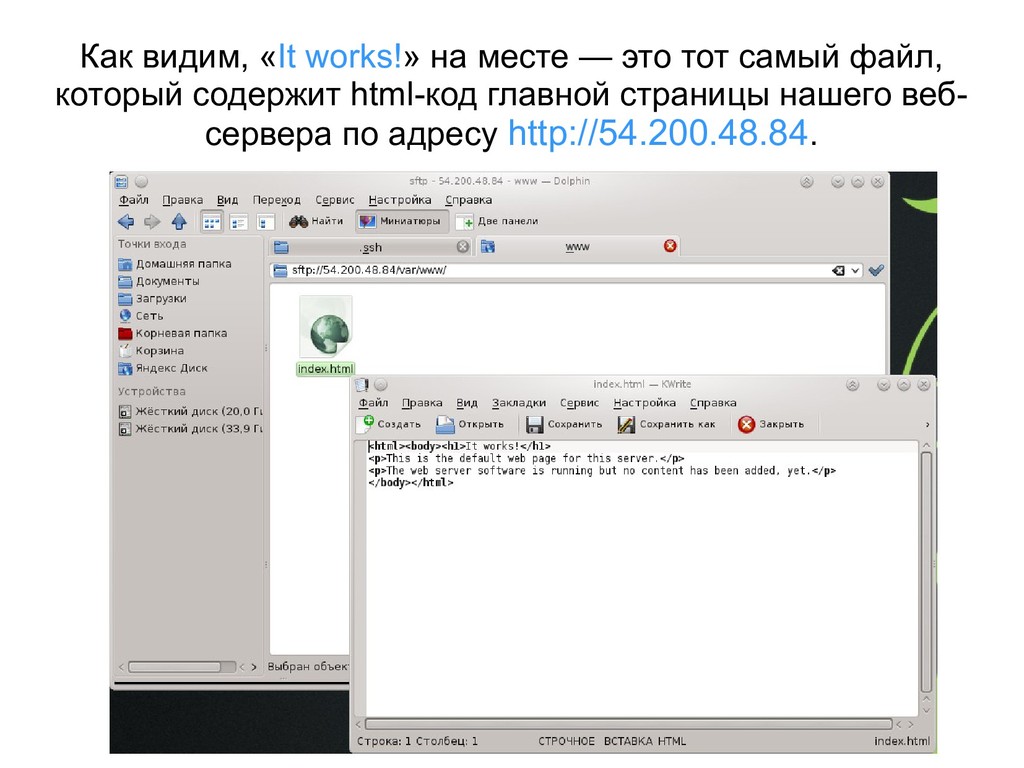
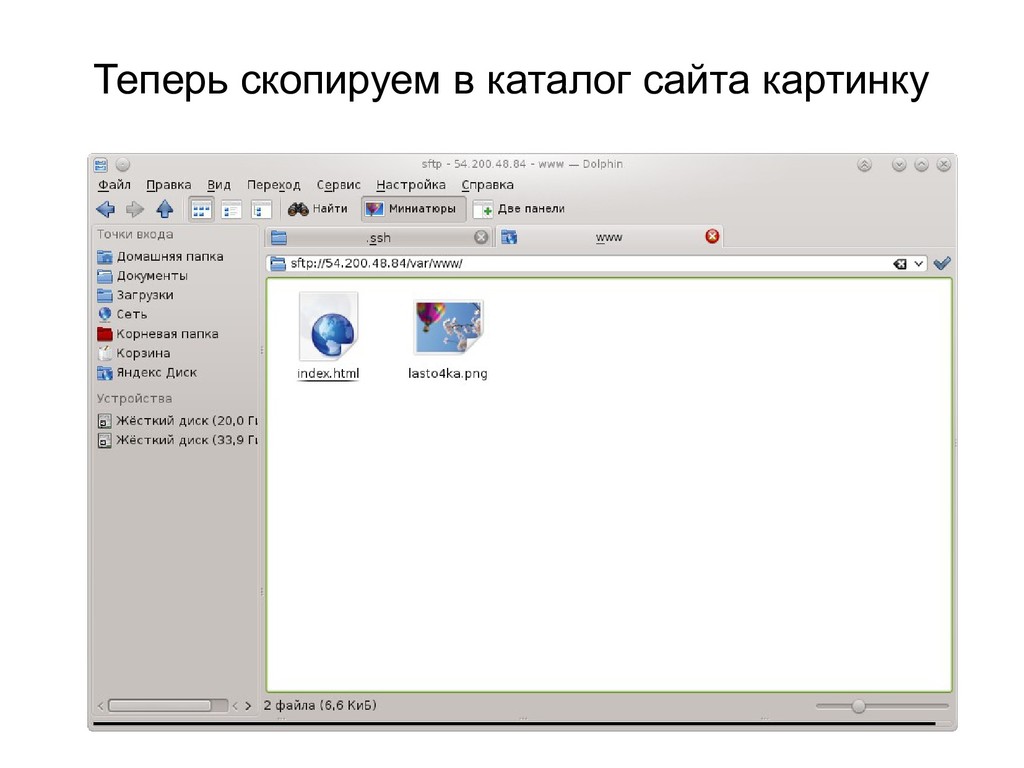
Линукс: консольный клиент sftp или большинство стандартных файловых менеджеров с графическим интерфесом (Dolphin, Krusader, Konqueror, Nautilus и другие); • Через консоль аналогично ssh (что делать дальше, читайте в справке): > sftp -i lasto4ka.pem [email protected] • Для графических файловых менеджеров сначала добавим 3 строки в файл /home/user/.ssh/config (обычный текст, при необходимости создать): host 54.200.48.84 user ubuntu IdentityFile /home/user/Downloads/lasto4ka.pem (так ssh и файловый менеджер будут знать, с каким именем заходить на указанный сервер и где искать для него закрытый ключ, чтобы не спрашивать их интерактивно)
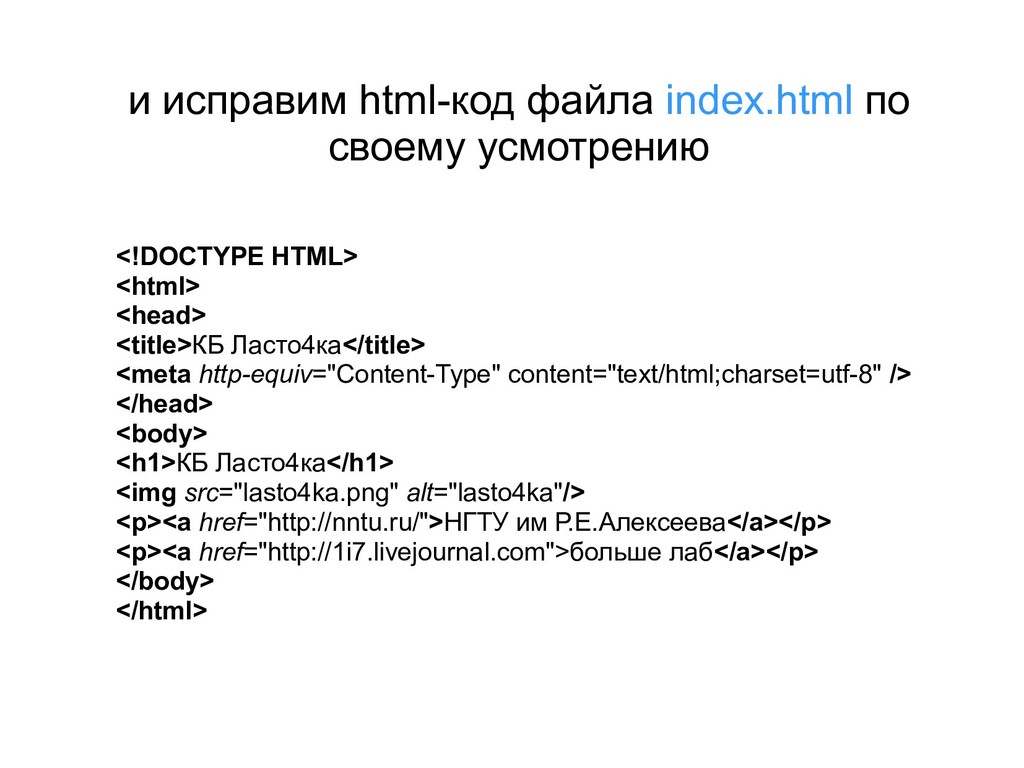
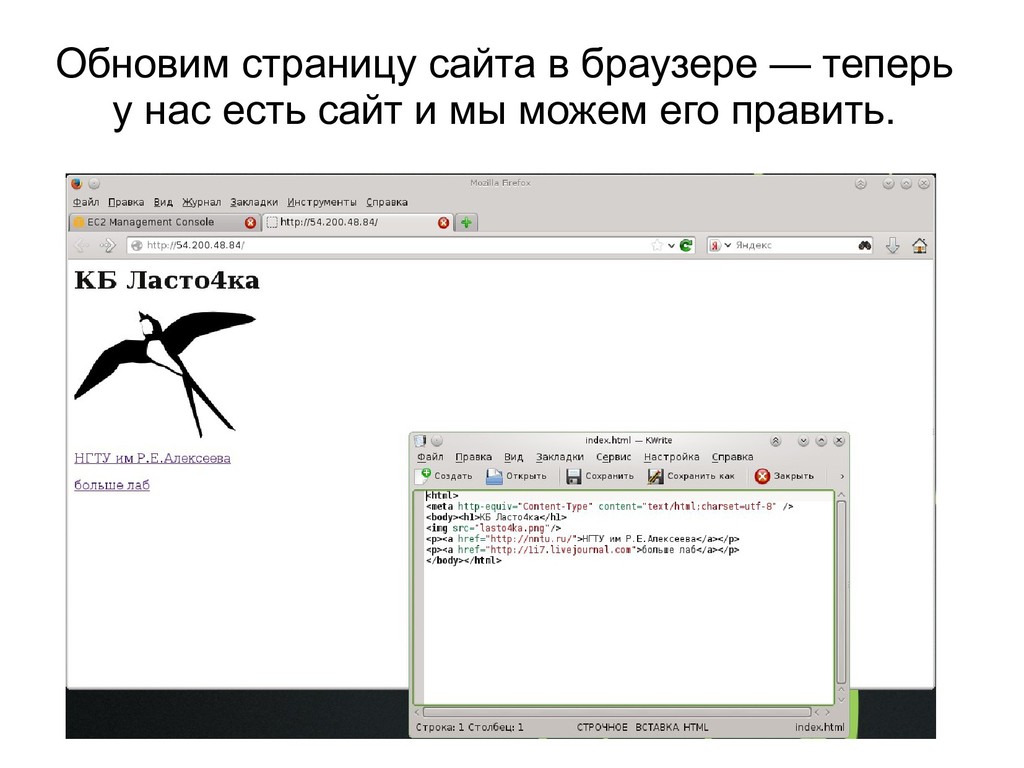
имени пользователя ubuntu; • Пользователь ubuntu по умолчанию на сервере не имеет прав менять содержимое каталога /var/www/, значит мы так не сможем вносить изменения в сайт; • Чтобы разрешить пользователю ubuntu править сайт (добавлять новые файлы и изменять существующие), выполним в консоли ssh на сервере 1 команду: > sudo chmod 777 /var/www (это разрешит вообще всем пользователям системы читать и изменять каталог /var/www: не факт, что это решение правильно с точки зрения безопасности, но зато быстро и сработает, а администрирование веб- сервера всё равно отдельная история)
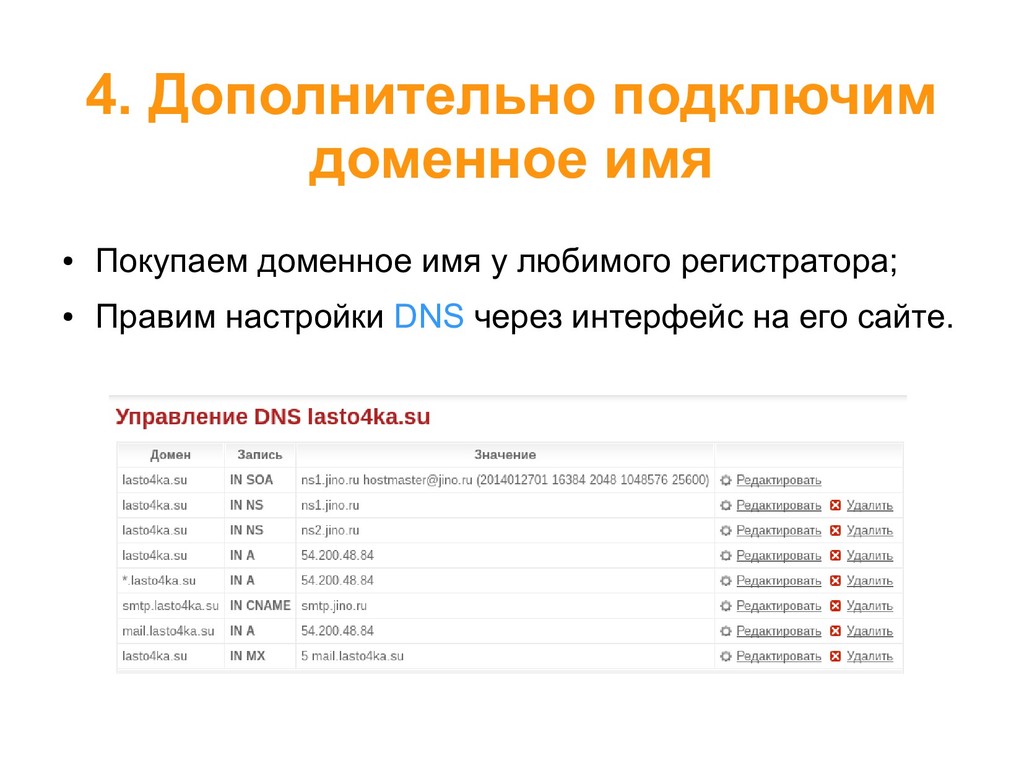
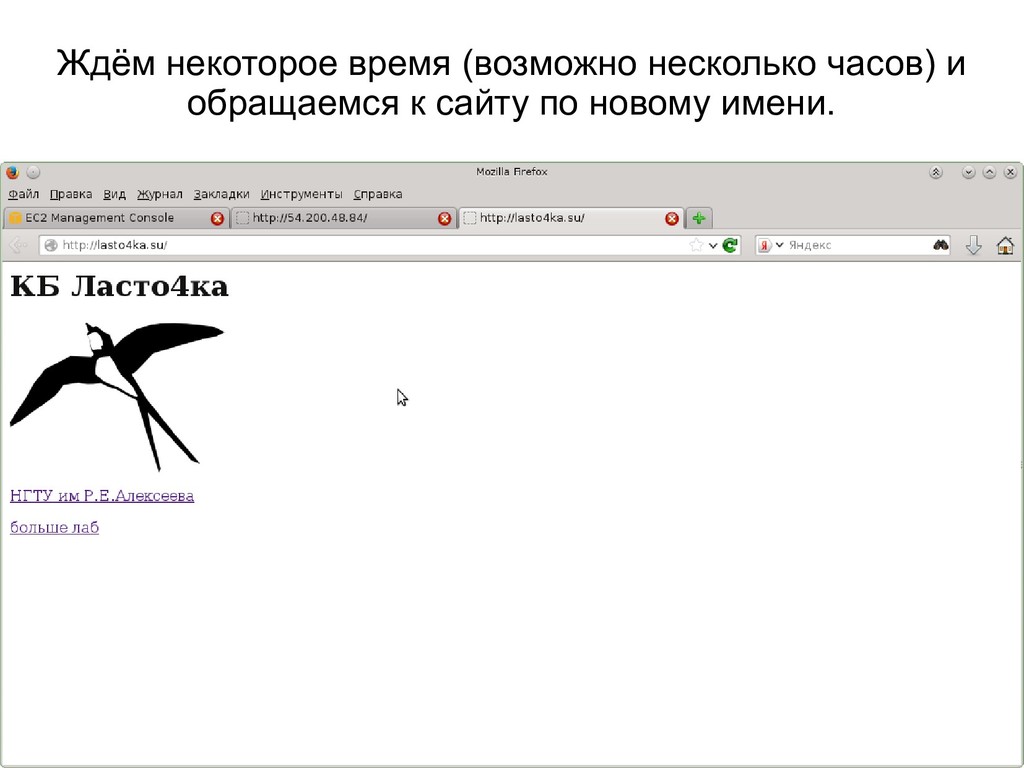
его можно и рекомендуется использовать везде, где ранее в инструкции использовался ip-адрес: в командах и конфигурациях ssh и sftp, адресах доступа к ресурсам и всех остальных местах.


 sadr0b0t
 pawan_pharm
 akiraasano
 adeputra13
 signer
 kentaroy47
 baltimoreniso
 yasslab
 arnoknobbe
 ak679839
 2720japanoke
 smashingmag
 schlessera
 techseoconnect
 lara
 trishagee
 nonsquared
 katiecoart
 soudai
 ianozsvald
 greggifford
 honnibal
 bkeepers