Share
Embed
リフレクションのしくみをつくる
SSReflectのリフレクションのしくみを理解するために、Standard Coqでつくってみた。
SUHARA Hiromichi
September 12, 2015
Transcript
35 slides
-
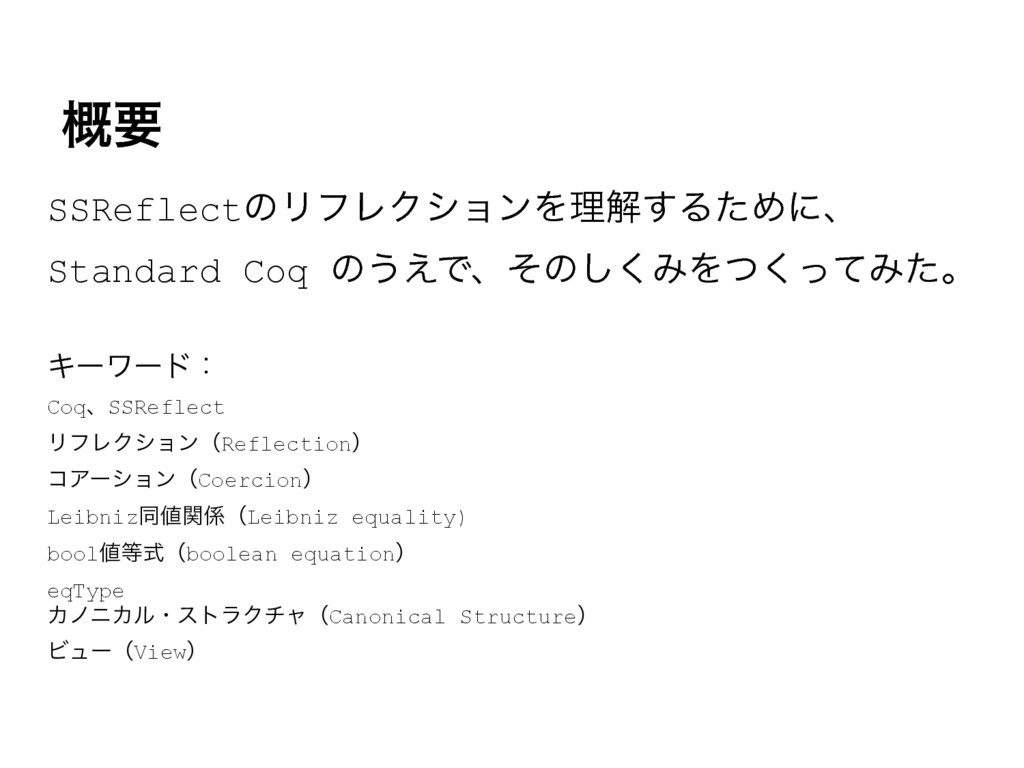
֓ཁ SSReflectͷϦϑϨΫγϣϯΛཧղ͢ΔͨΊʹɺ Standard Coq ͷ͏͑Ͱɺͦͷ͘͠ΈΛͭͬͯ͘Έͨɻ Ωʔϫʔυɿ CoqɺSSReflect ϦϑϨΫγϣϯʢReflectionʣ ίΞʔγϣϯʢCoercionʣ LeibnizಉؔʢLeibniz
equality) boolࣜʢboolean equationʣ eqType ΧϊχΧϧɾετϥΫνϟʢCanonical Structureʣ ϏϡʔʢViewʣ -
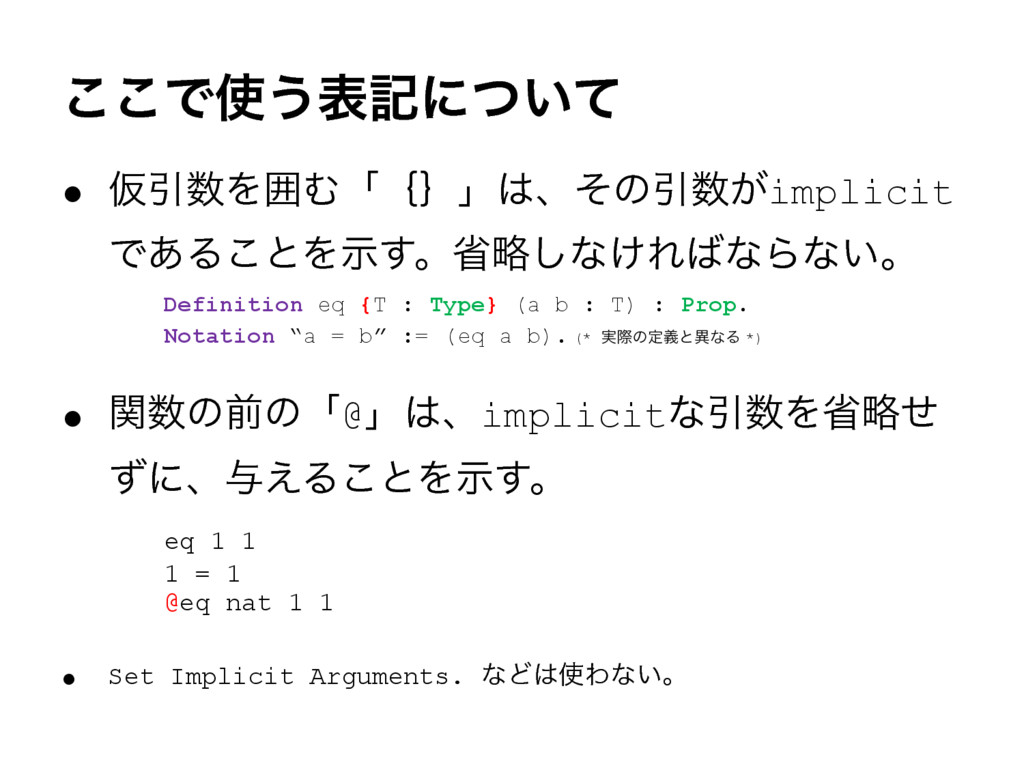
͜͜Ͱ͏දهʹ͍ͭͯ • ԾҾΛғΉʮʨʩʯɺͦͷҾ͕implicit Ͱ͋Δ͜ͱΛࣔ͢ɻলུ͠ͳ͚ΕͳΒͳ͍ɻ Definition eq {T : Type} (a
b : T) : Prop. Notation “a = b” := (eq a b). (* ࣮ࡍͷఆٛͱҟͳΔ *) • ؔͷલͷʮ@ʯɺimplicitͳҾΛলུͤ ͣʹɺ༩͑Δ͜ͱΛࣔ͢ɻ eq 1 1 1 = 1 @eq nat 1 1 • Set Implicit Arguments. ͳͲΘͳ͍ɻ -
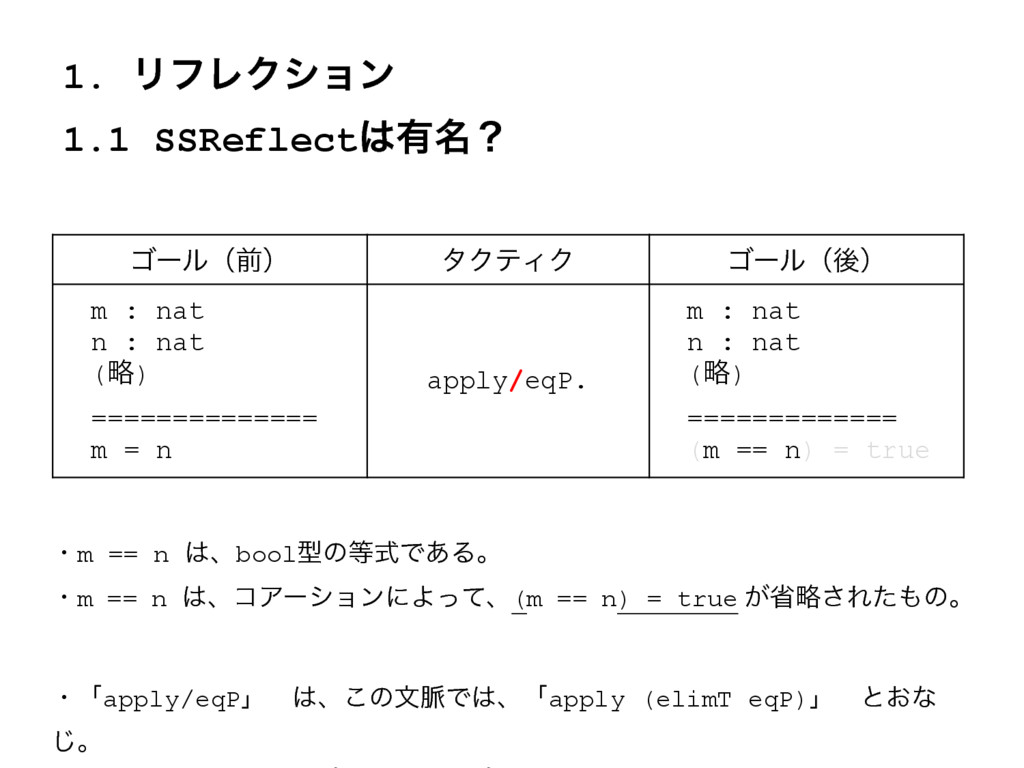
1. ϦϑϨΫγϣϯ 1.1 SSReflect༗໊ʁ ΰʔϧʢલʣ λΫςΟΫ ΰʔϧʢޙʣ ɹm : nat
ɹn : nat ɹ(ུ) ɹ============== ɹm = n apply/eqP. ɹm : nat ɹn : nat ɹ(ུ) ɹ============= ɹ(m == n) = true ɾm == n ɺboolܕͷࣜͰ͋Δɻ ɾm == n ɺίΞʔγϣϯʹΑͬͯɺ(m == n) = true ͕লུ͞Εͨͷɻ ɾʮapply/eqPʯɹɺ͜ͷจ຺Ͱɺʮapply (elimT eqP)ʯɹͱ͓ͳ ͡ɻ -
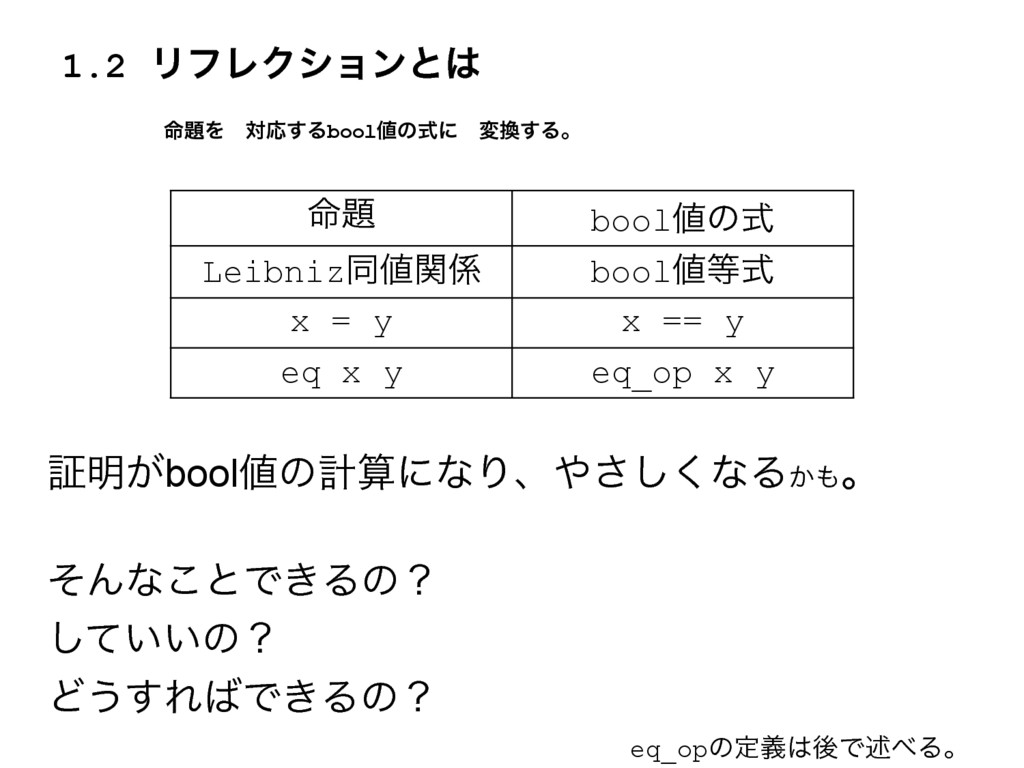
1.2 ϦϑϨΫγϣϯͱ ໋ΛɹରԠ͢Δboolͷࣜʹɹม͢Δɻ ূ໌͕boolͷܭࢉʹͳΓɺ͘͞͠ͳΔ͔ɻ ͦΜͳ͜ͱͰ͖Δͷʁ ͍͍ͯ͠ͷʁ Ͳ͏͢ΕͰ͖Δͷʁ eq_opͷఆٛޙͰड़Δɻ ໋ boolͷࣜ
Leibnizಉؔ boolࣜ x = y x == y eq x y eq_op x y -
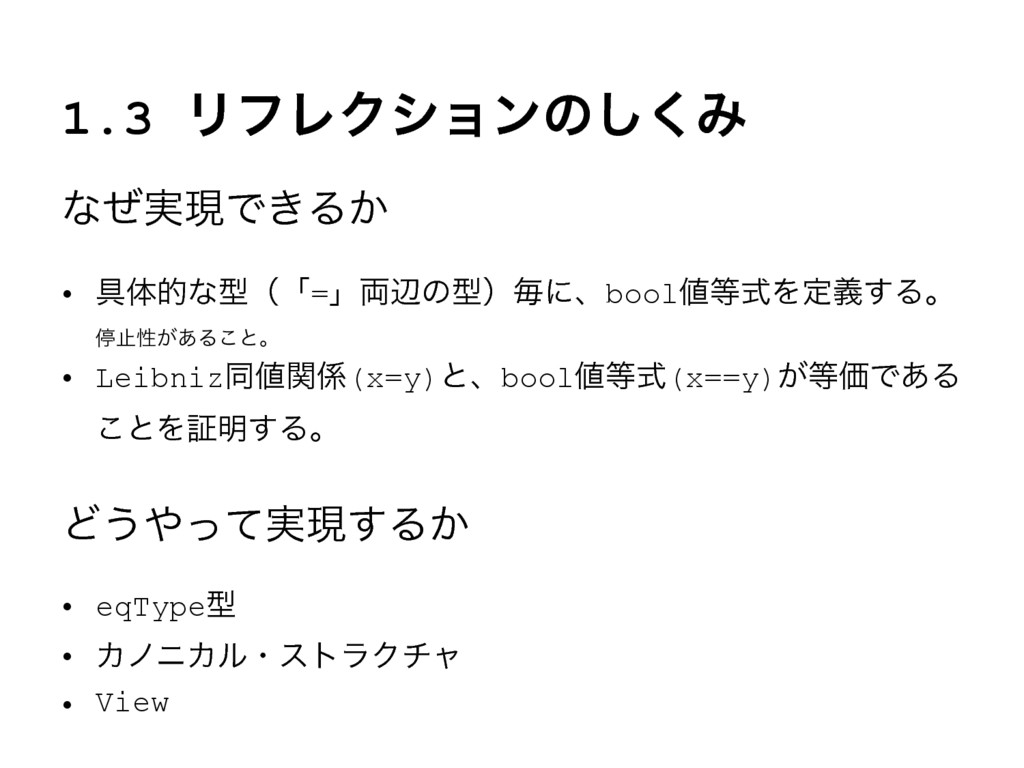
1.3 ϦϑϨΫγϣϯͷ͘͠Έ ͳ࣮ͥݱͰ͖Δ͔ • ۩ମతͳܕʢʮ=ʯ྆ลͷܕʣຖʹɺboolࣜΛఆٛ͢Δɻ ఀࢭੑ͕͋Δ͜ͱɻ • Leibnizಉؔ(x=y)ͱɺboolࣜ(x==y)͕ՁͰ͋Δ ͜ͱΛূ໌͢Δɻ Ͳ͏࣮ͬͯݱ͢Δ͔
• eqTypeܕ • ΧϊχΧϧɾετϥΫνϟ • View -
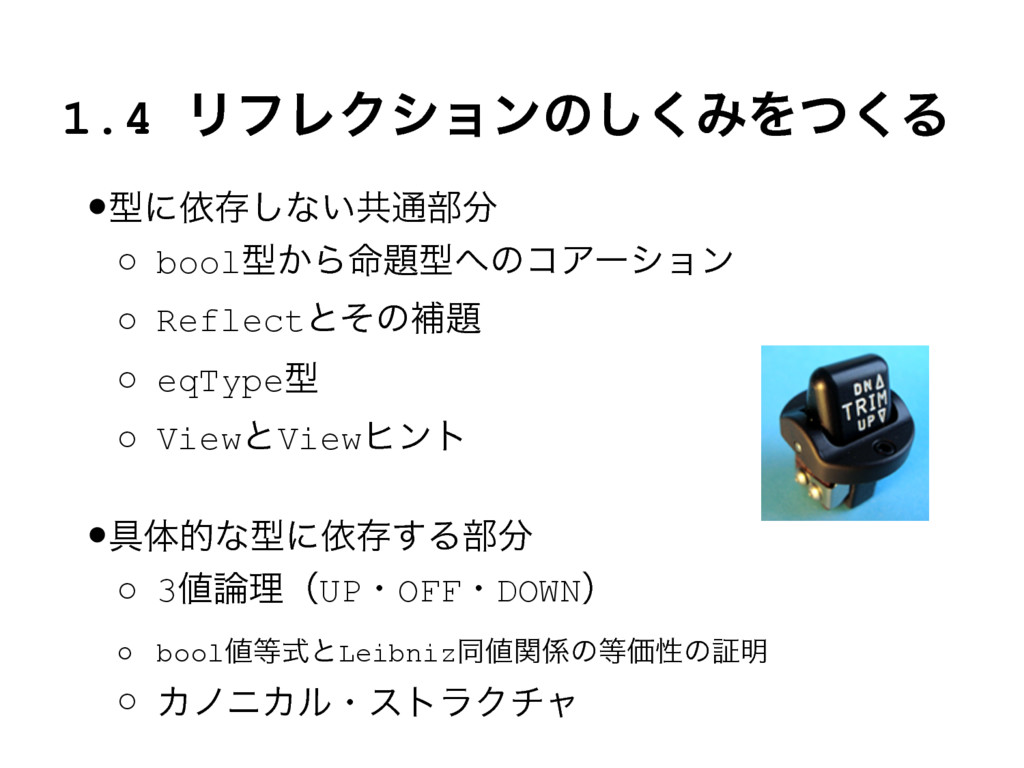
1.4 ϦϑϨΫγϣϯͷ͘͠ΈΛͭ͘Δ •ܕʹґଘ͠ͳ͍ڞ௨෦ ◦ boolܕ͔Β໋ܕͷίΞʔγϣϯ ◦ Reflectͱͦͷิ ◦ eqTypeܕ ◦
ViewͱViewώϯτ •۩ମతͳܕʹґଘ͢Δ෦ ◦ 3ཧʢUPɾOFFɾDOWNʣ ◦ boolࣜͱLeibnizಉؔͷՁੑͷূ໌ ◦ ΧϊχΧϧɾετϥΫνϟ -
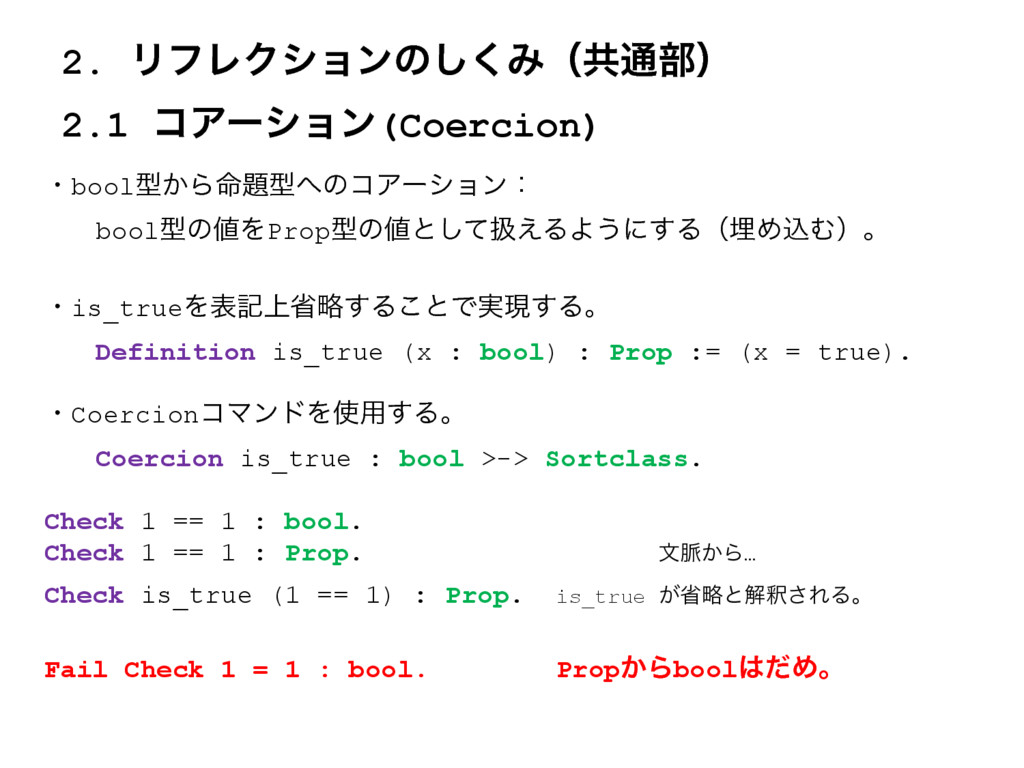
2. ϦϑϨΫγϣϯͷ͘͠Έʢڞ௨෦ʣ 2.1 ίΞʔγϣϯ(Coercion) ɾboolܕ͔Β໋ܕͷίΞʔγϣϯɿ boolܕͷΛPropܕͷͱͯ͠ѻ͑ΔΑ͏ʹ͢ΔʢຒΊࠐΉʣɻ ɾis_trueΛදه্লུ͢Δ͜ͱͰ࣮ݱ͢Δɻ Definition is_true (x
: bool) : Prop := (x = true). ɾCoercionίϚϯυΛ༻͢Δɻ Coercion is_true : bool >-> Sortclass. Check 1 == 1 : bool. Check 1 == 1 : Prop. จ຺͔Β… Check is_true (1 == 1) : Prop. is_true ͕লུͱղऍ͞ΕΔɻ Fail Check 1 = 1 : bool. Prop͔ΒboolͩΊɻ -
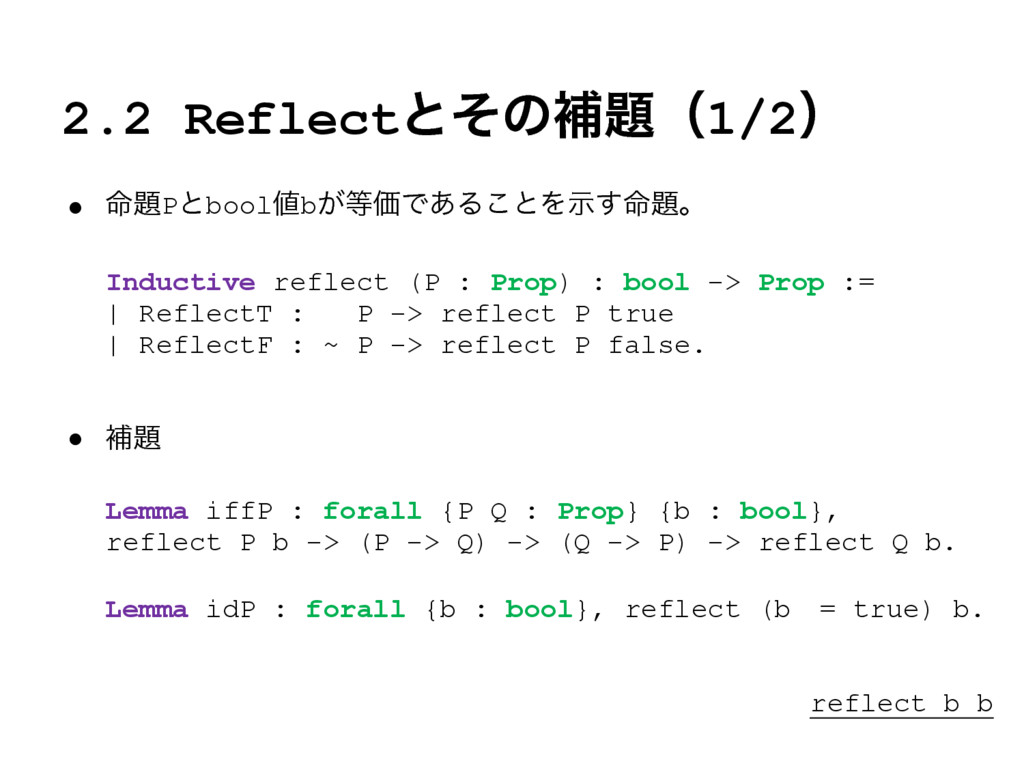
2.2 Reflectͱͦͷิʢ1/2ʣ • ໋Pͱboolb͕ՁͰ͋Δ͜ͱΛ໋ࣔ͢ɻ Inductive reflect (P : Prop) :
bool -> Prop := | ReflectT : P -> reflect P true | ReflectF : ~ P -> reflect P false. • ิ Lemma iffP : forall {P Q : Prop} {b : bool}, reflect P b -> (P -> Q) -> (Q -> P) -> reflect Q b. Lemma idP : forall {b : bool}, reflect (bɹ= true) b. reflect b b -
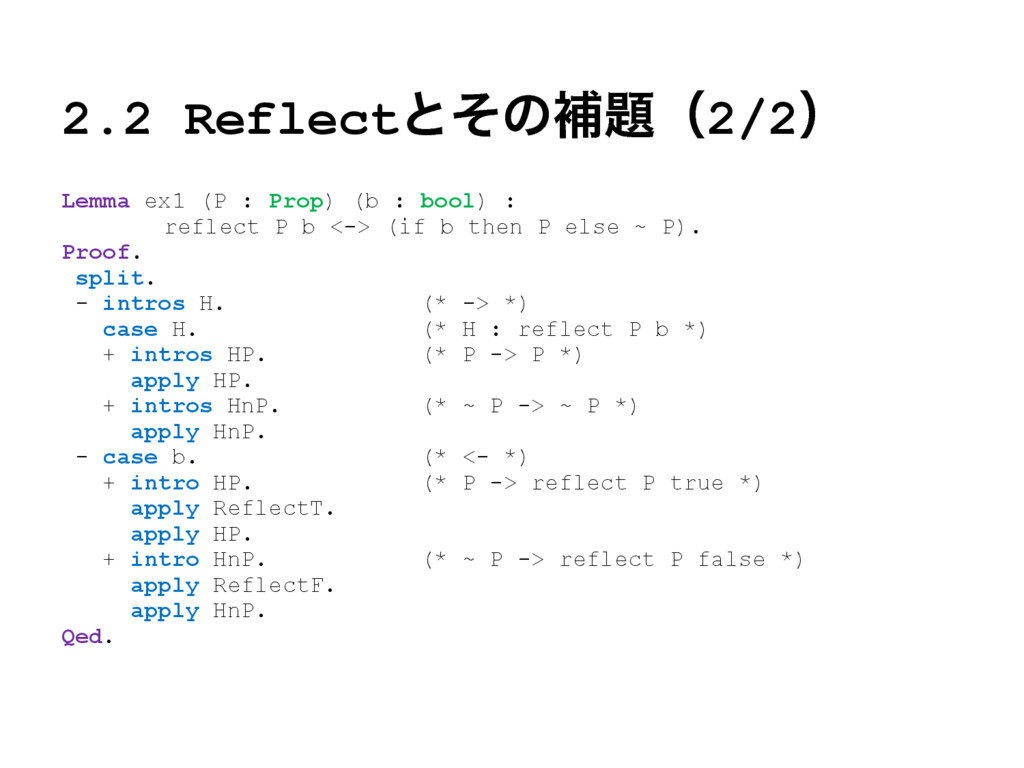
2.2 Reflectͱͦͷิʢ2/2ʣ Lemma ex1 (P : Prop) (b : bool)
: reflect P b <-> (if b then P else ~ P). Proof. split. - intros H. (* -> *) case H. (* H : reflect P b *) + intros HP. (* P -> P *) apply HP. + intros HnP. (* ~ P -> ~ P *) apply HnP. - case b. (* <- *) + intro HP. (* P -> reflect P true *) apply ReflectT. apply HP. + intro HnP. (* ~ P -> reflect P false *) apply ReflectF. apply HnP. Qed. -
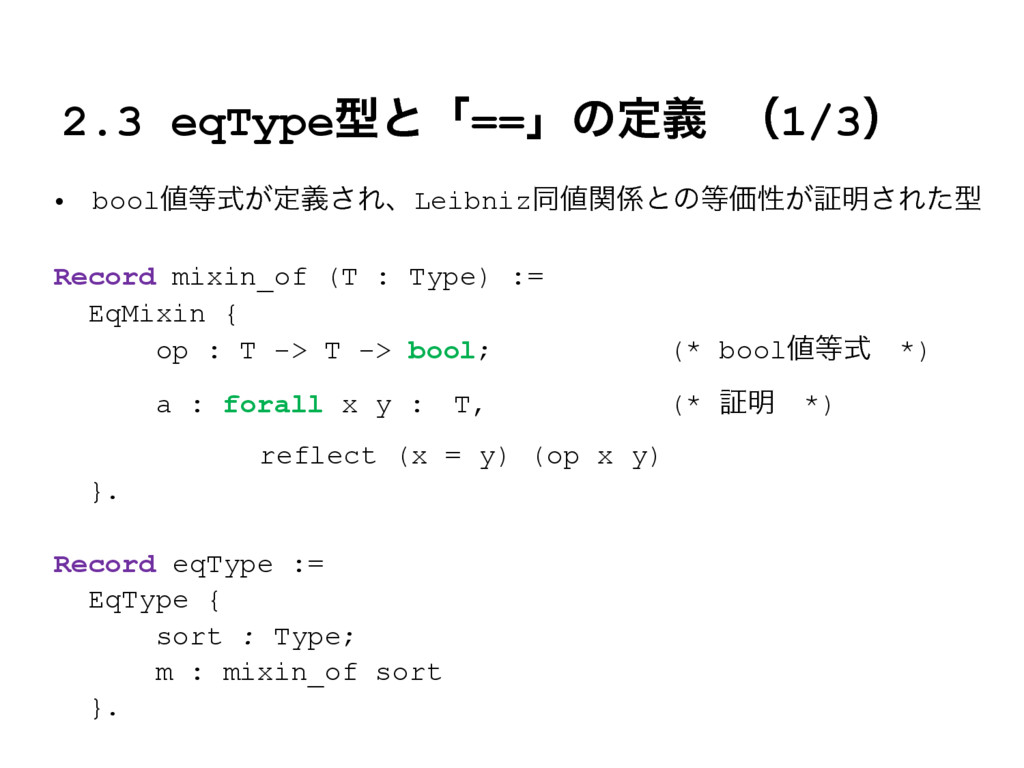
2.3 eqTypeܕͱʮ==ʯͷఆٛ ʢ1/3ʣ • bool͕ࣜఆٛ͞ΕɺLeibnizಉؔͱͷՁੑ͕ূ໌͞Εͨܕ Record mixin_of (T : Type)
:= EqMixin { op : T -> T -> bool; (* boolࣜɹ*) a : forall x y :ɹT, (* ূ໌ɹ*) reflect (x = y) (op x y) }. Record eqType := EqType { sort : Type; m : mixin_of sort }. -
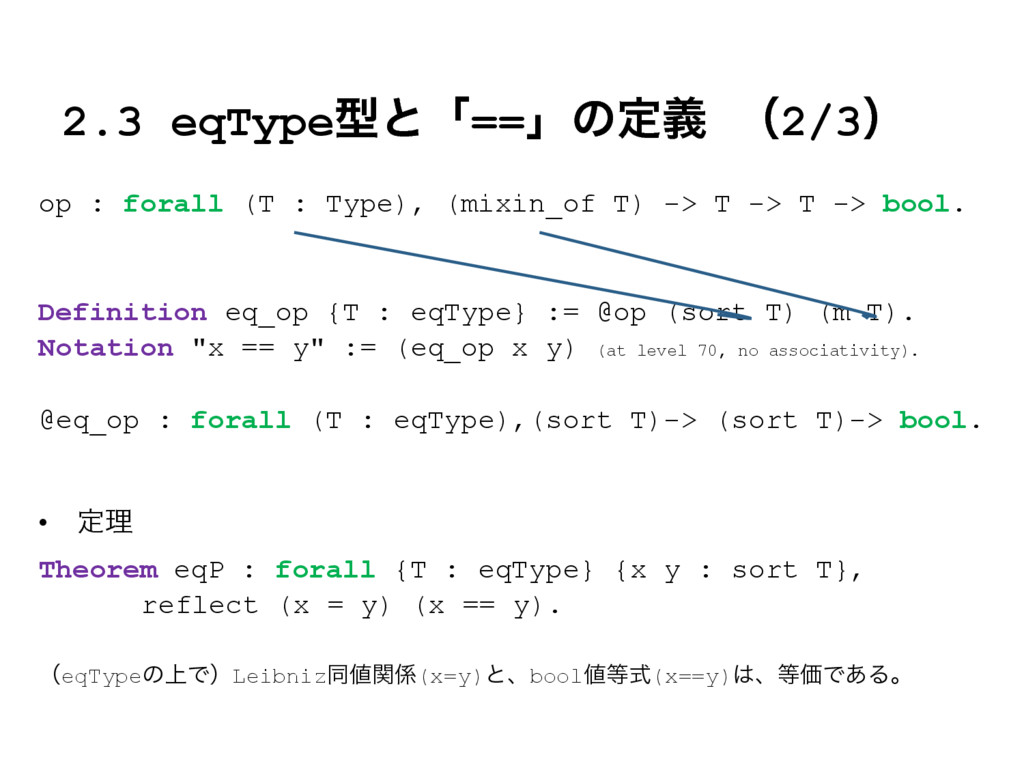
2.3 eqTypeܕͱʮ==ʯͷఆٛ ʢ2/3ʣ op : forall (T : Type), (mixin_of
T) -> T -> T -> bool. Definition eq_op {T : eqType} := @op (sort T) (m T). Notation "x == y" := (eq_op x y) (at level 70, no associativity). @eq_op : forall (T : eqType),(sort T)-> (sort T)-> bool. • ఆཧ Theorem eqP : forall {T : eqType} {x y : sort T}, reflect (x = y) (x == y). ʢeqTypeͷ্ͰʣLeibnizಉؔ(x=y)ͱɺboolࣜ(x==y)ɺՁͰ͋Δɻ -
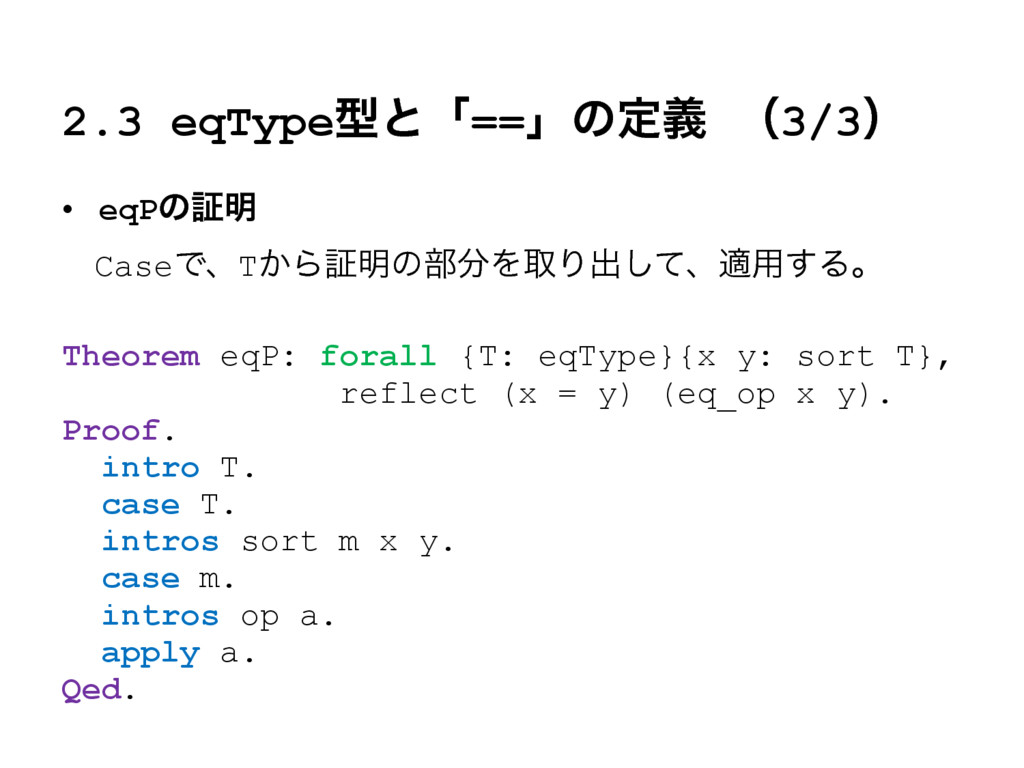
2.3 eqTypeܕͱʮ==ʯͷఆٛ ʢ3/3ʣ • eqPͷূ໌ ɹCaseͰɺT͔Βূ໌ͷ෦ΛऔΓग़ͯ͠ɺద༻͢Δɻ Theorem eqP: forall {T:
eqType}{x y: sort T}, reflect (x = y) (eq_op x y). Proof. intro T. case T. intros sort m x y. case m. intros op a. apply a. Qed. -
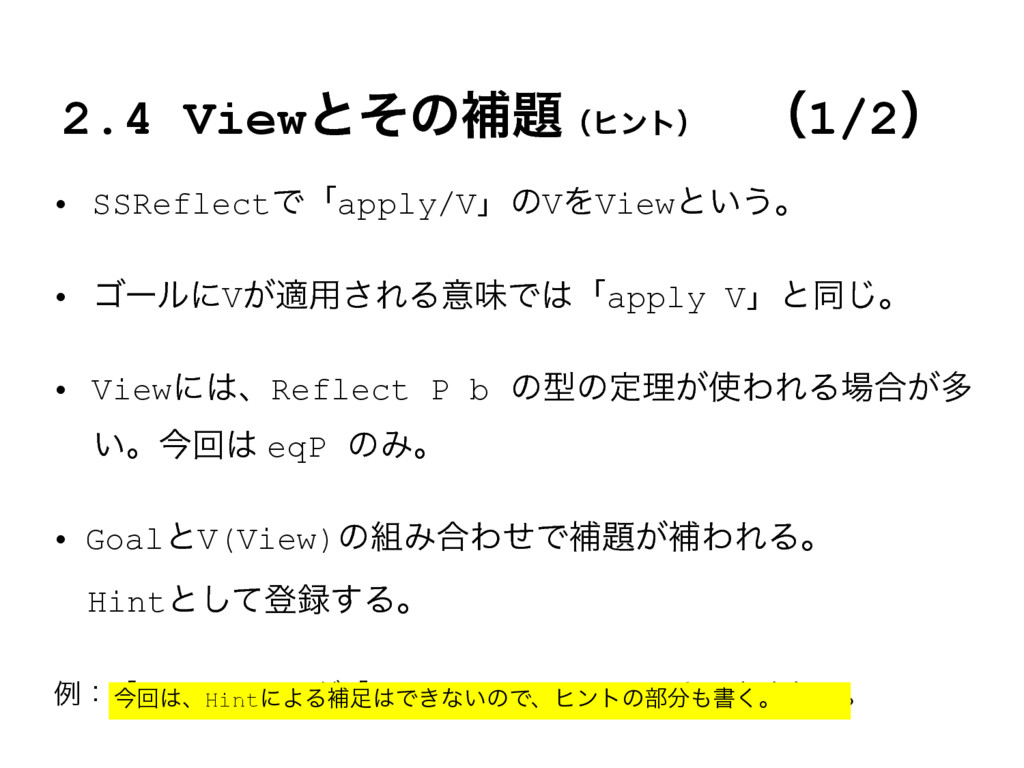
2.4 Viewͱͦͷิʢώϯτʣ ɹʢ1/2ʣ • SSReflectͰʮapply/VʯͷVΛViewͱ͍͏ɻ • ΰʔϧʹV͕ద༻͞ΕΔҙຯͰʮapply Vʯͱಉ͡ɻ • ViewʹɺReflect
P b ͷܕͷఆཧ͕ΘΕΔ߹͕ଟ ͍ɻࠓճ eqP ͷΈɻ • GoalͱV(View)ͷΈ߹ΘͤͰิ͕ิΘΕΔɻ ɹHintͱͯ͠ొ͢Δɻ ྫɿʮapply/eqPʯ͕ʮapply (elimT eqP)ʯͱΈͳ͞ΕΔɻ ࠓճɺHintʹΑΔิͰ͖ͳ͍ͷͰɺώϯτͷ෦ॻ͘ɻ -
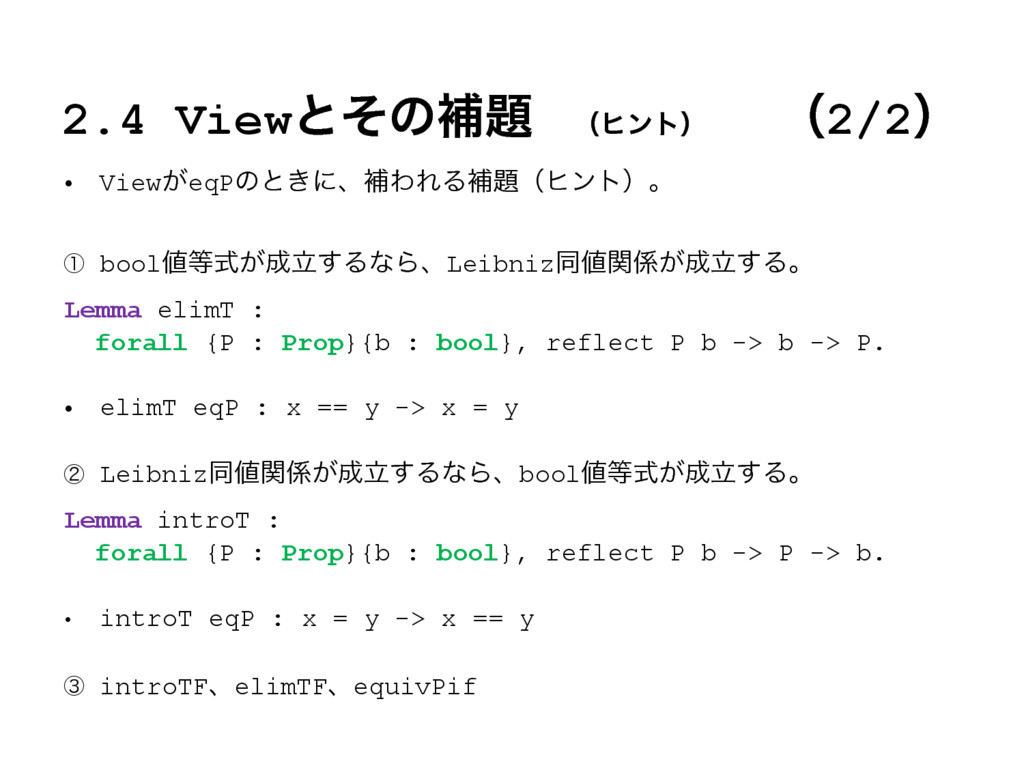
2.4 Viewͱͦͷิ ʢώϯτʣ ʢ2/2ʣ • View͕eqPͷͱ͖ʹɺิΘΕΔิʢώϯτʣɻ ᶃ boolཱ͕ࣜ͢ΔͳΒɺLeibnizಉཱ͕ؔ͢Δɻ Lemma elimT
: forall {P : Prop}{b : bool}, reflect P b -> b -> P. • elimT eqP : x == y -> x = y ᶄ Leibnizಉཱ͕ؔ͢ΔͳΒɺboolཱ͕ࣜ͢Δɻ Lemma introT : forall {P : Prop}{b : bool}, reflect P b -> P -> b. • introT eqP : x = y -> x == y ᶅ introTFɺelimTFɺequivPif -
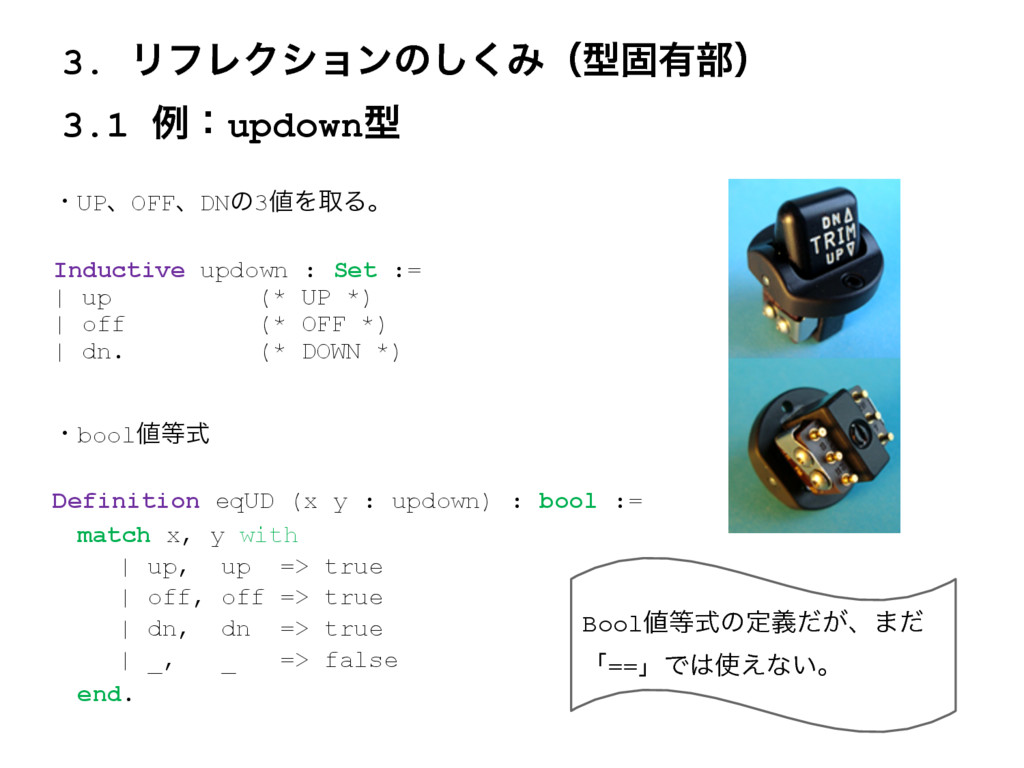
3. ϦϑϨΫγϣϯͷ͘͠Έʢܕݻ༗෦ʣ 3.1 ྫɿupdownܕ ɾUPɺOFFɺDNͷ3ΛऔΔɻ Inductive updown : Set :=
| up (* UP *) | off (* OFF *) | dn. (* DOWN *) ɾboolࣜ Definition eqUD (x y : updown) : bool := ɹmatch x, y with | up, up => true | off, off => true | dn, dn => true | _, _ => false ɹend. Boolࣜͷఆ͕ٛͩɺ·ͩ ʮ==ʯͰ͑ͳ͍ɻ -
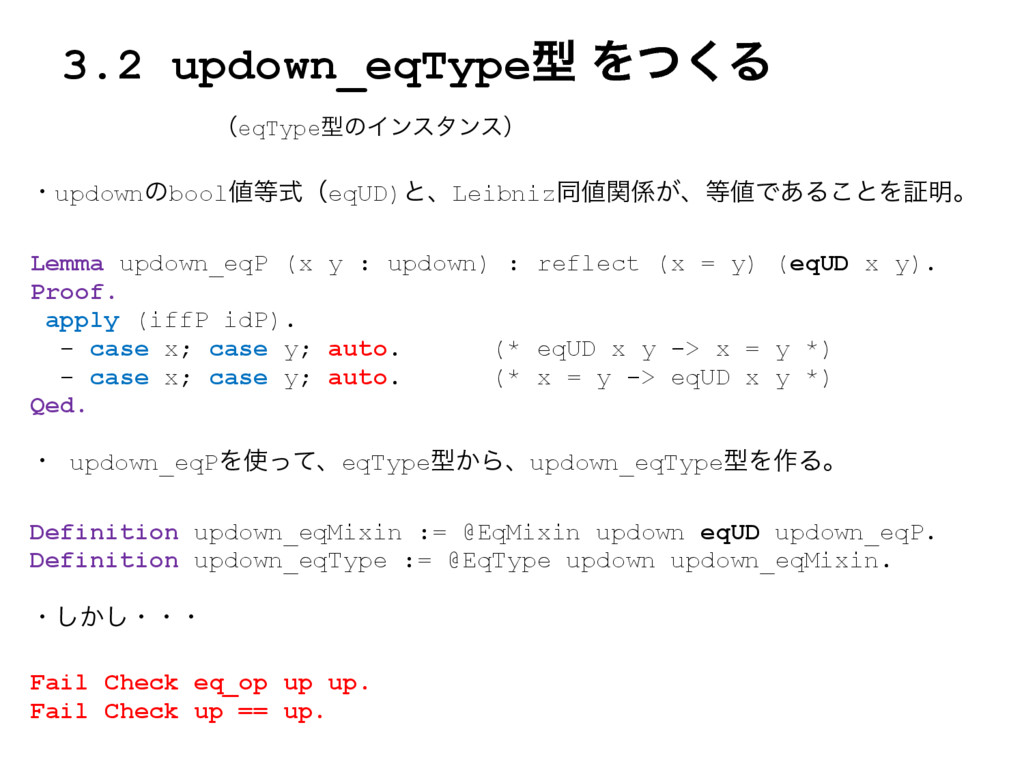
3.2 updown_eqTypeܕ Λͭ͘Δ ʢeqTypeܕͷΠϯελϯεʣ ɾupdownͷboolࣜʢeqUD)ͱɺLeibnizಉ͕ؔɺͰ͋Δ͜ͱΛূ໌ɻ Lemma updown_eqP (x y :
updown) : reflect (x = y) (eqUD x y). Proof. apply (iffP idP). - case x; case y; auto. (* eqUD x y -> x = y *) - case x; case y; auto. (* x = y -> eqUD x y *) Qed. ɾ updown_eqPΛͬͯɺeqTypeܕ͔Βɺupdown_eqTypeܕΛ࡞Δɻ Definition updown_eqMixin := @EqMixin updown eqUD updown_eqP. Definition updown_eqType := @EqType updown updown_eqMixin. ɾ͔͠͠ɾɾɾ Fail Check eq_op up up. Fail Check up == up. -
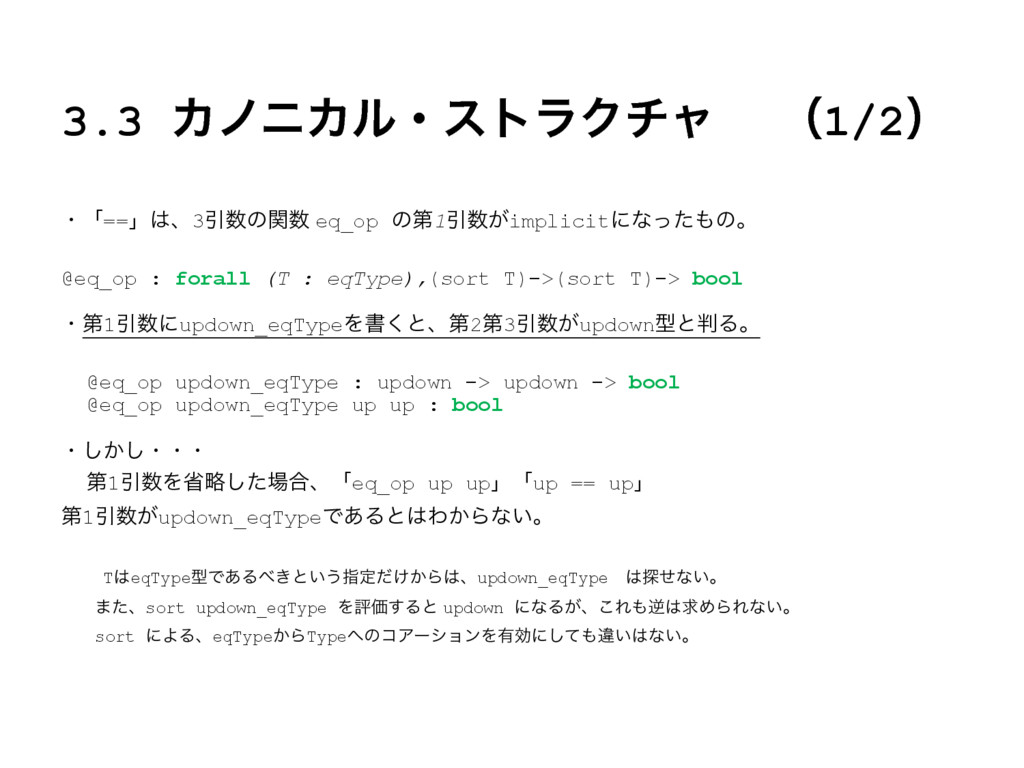
3.3 ΧϊχΧϧɾετϥΫνϟ ʢ1/2ʣ ɾʮ==ʯɺ3Ҿͷؔ eq_op ͷୈ1Ҿ͕implicitʹͳͬͨͷɻ @eq_op : forall (T
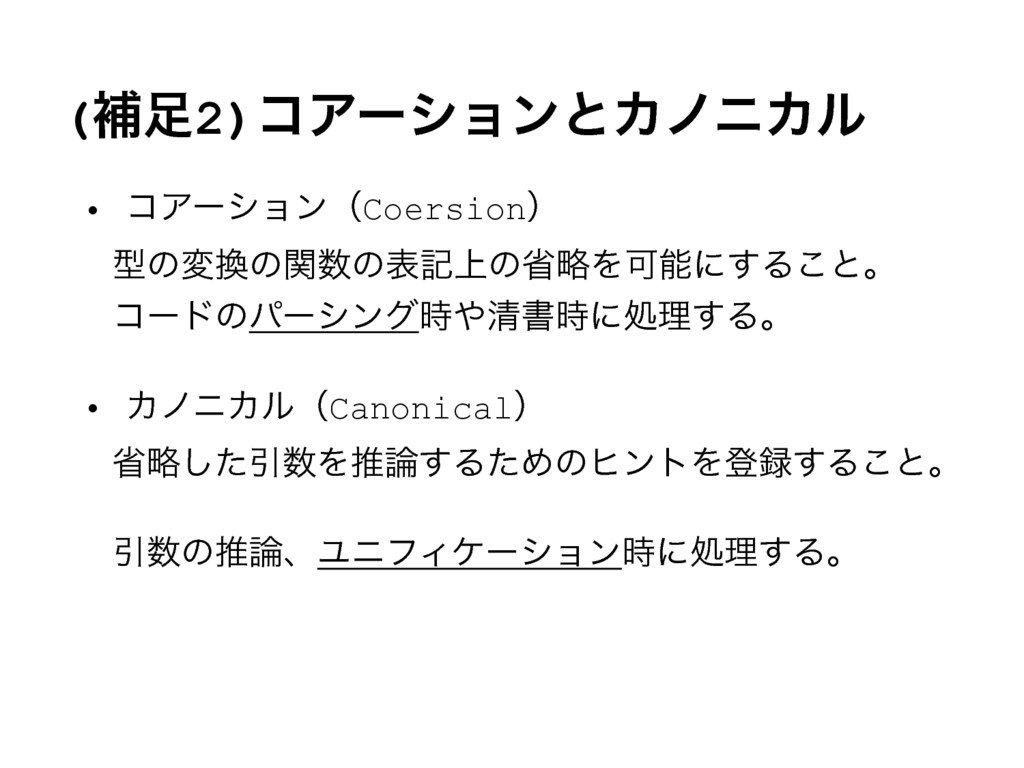
: eqType),(sort T)->(sort T)-> bool ɾୈ1Ҿʹupdown_eqTypeΛॻ͘ͱɺୈ2ୈ3Ҿ͕updownܕͱΔɻ @eq_op updown_eqType : updown -> updown -> bool @eq_op updown_eqType up up : bool ɾ͔͠͠ɾɾɾ ୈ1ҾΛলུͨ͠߹ɺʮeq_op up upʯʮup == upʯ ୈ1Ҿ͕updown_eqTypeͰ͋ΔͱΘ͔Βͳ͍ɻ ɹɹTeqTypeܕͰ͋Δ͖ͱ͍͏ࢦఆ͚͔ͩΒɺupdown_eqTypeɹ୳ͤͳ͍ɻ ɹɹ·ͨɺsort updown_eqType ΛධՁ͢Δͱ updown ʹͳΔ͕ɺ͜ΕٯٻΊΒΕͳ͍ɻ ɹɹsort ʹΑΔɺeqType͔ΒTypeͷίΞʔγϣϯΛ༗ޮʹͯ͠ҧ͍ͳ͍ɻ -
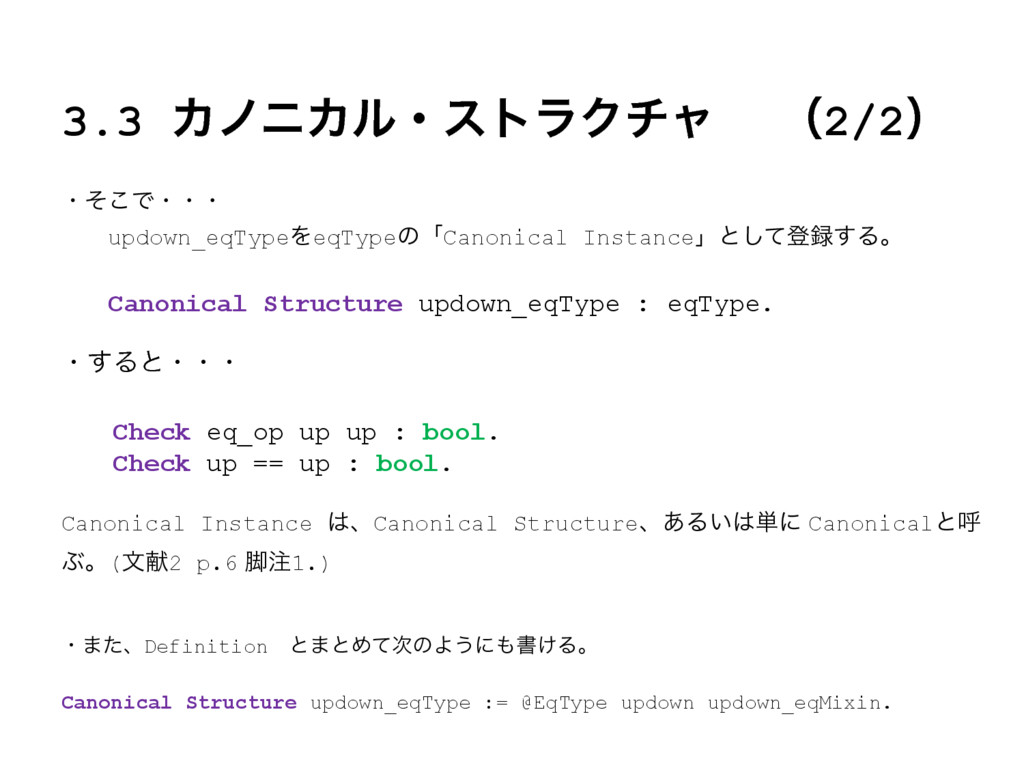
3.3 ΧϊχΧϧɾετϥΫνϟ ʢ2/2ʣ ɾͦ͜Ͱɾɾɾ ɹɹupdown_eqTypeΛeqTypeͷʮCanonical Instanceʯͱͯ͠ొ͢Δɻ ɹɹCanonical Structure updown_eqType :
eqType. ɾ͢Δͱɾɾɾ ɹɹCheck eq_op up up : bool. ɹɹCheck up == up : bool. Canonical Instance ɺCanonical Structureɺ͋Δ͍୯ʹ Canonicalͱݺ Ϳɻ(จݙ2 p.6 ٭1.) ɾ·ͨɺDefinitionɹͱ·ͱΊͯ࣍ͷΑ͏ʹॻ͚Δɻ Canonical Structure updown_eqType := @EqType updown updown_eqMixin. -
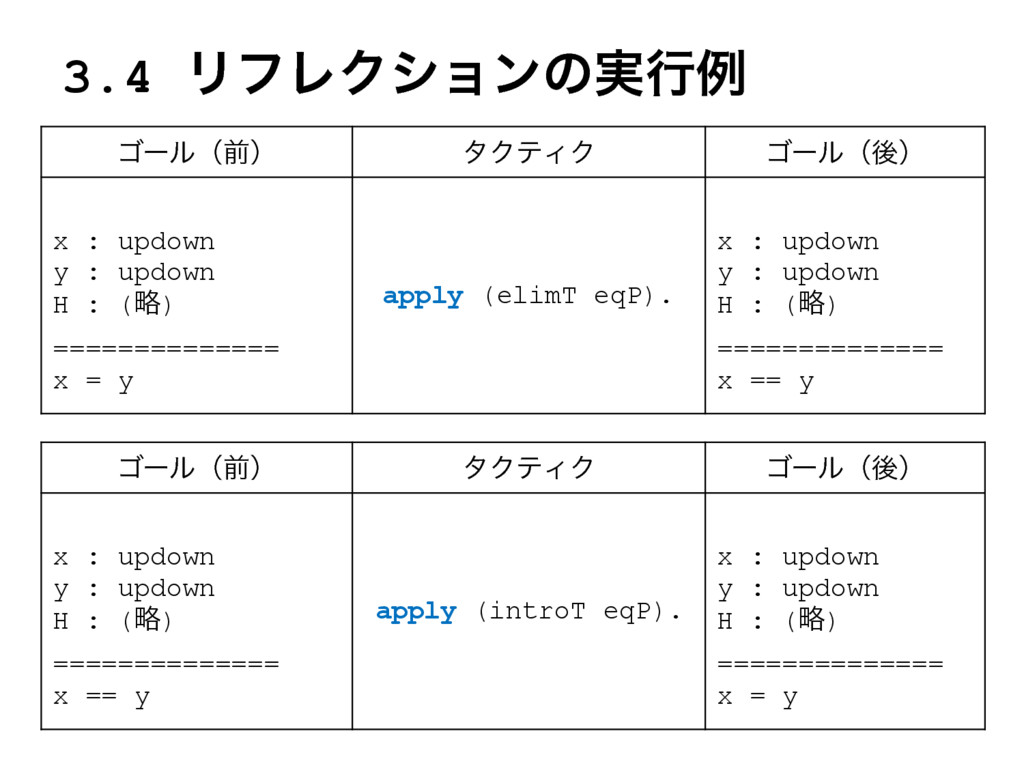
3.4 ϦϑϨΫγϣϯͷ࣮ߦྫ ΰʔϧʢલʣ λΫςΟΫ ΰʔϧʢޙʣ x : updown y :
updown H : (ུ) ============== x = y apply (elimT eqP). x : updown y : updown H : (ུ) ============== x == y ΰʔϧʢલʣ λΫςΟΫ ΰʔϧʢޙʣ x : updown y : updown H : (ུ) ============== x == y apply (introT eqP). x : updown y : updown H : (ུ) ============== x = y -
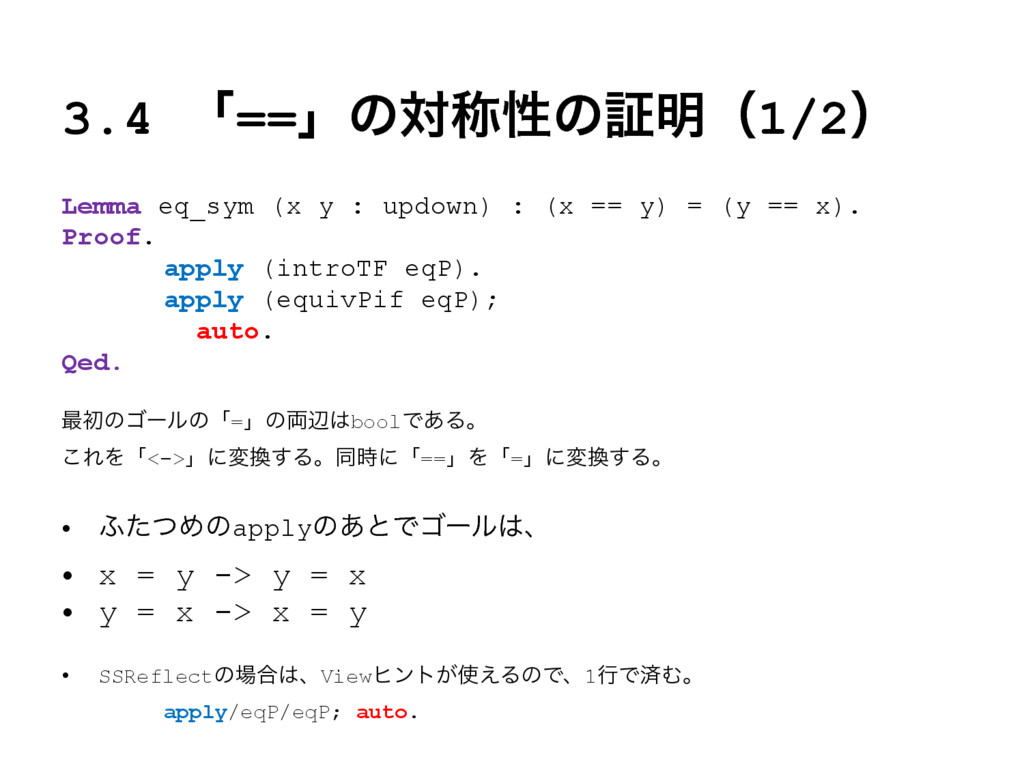
3.4 ʮ==ʯͷରশੑͷূ໌ʢ1/2ʣ Lemma eq_sym (x y : updown) : (x
== y) = (y == x). Proof. apply (introTF eqP). apply (equivPif eqP); auto. Qed. ࠷ॳͷΰʔϧͷʮ=ʯͷ྆ลboolͰ͋Δɻ ͜ΕΛʮ<->ʯʹม͢Δɻಉ࣌ʹʮ==ʯΛʮ=ʯʹม͢Δɻ • ;ͨͭΊͷapplyͷ͋ͱͰΰʔϧɺ • x = y -> y = x • y = x -> x = y • SSReflectͷ߹ɺViewώϯτ͕͑ΔͷͰɺ1ߦͰࡁΉɻ apply/eqP/eqP; auto. -
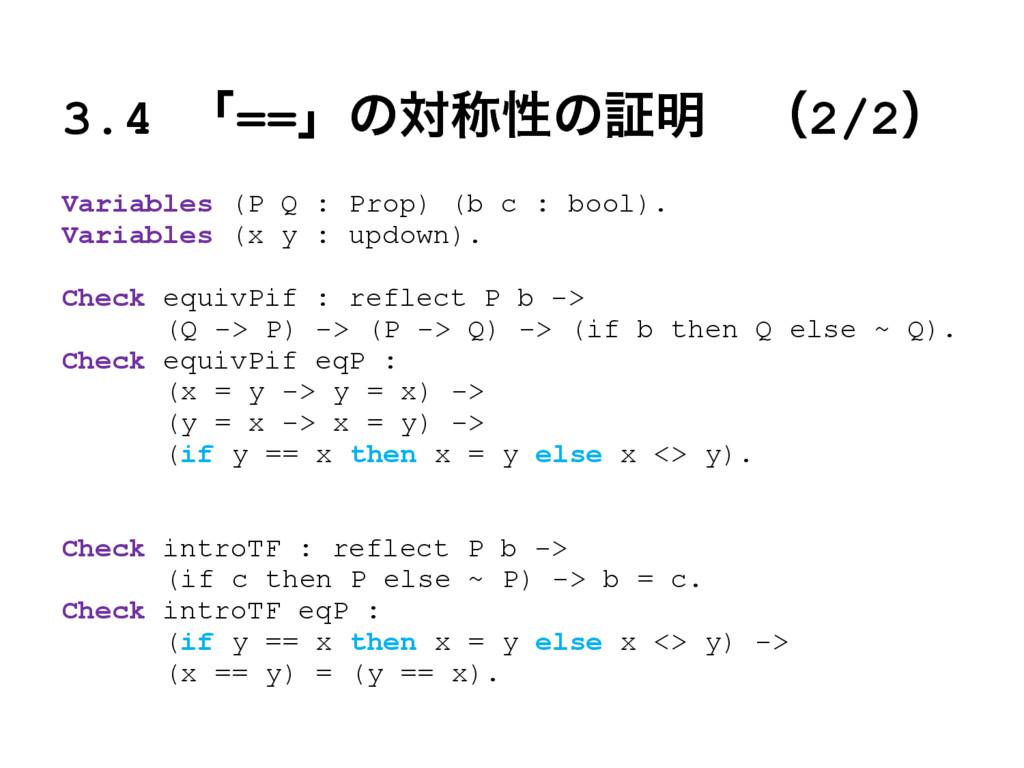
3.4 ʮ==ʯͷରশੑͷূ໌ɹʢ2/2ʣ Variables (P Q : Prop) (b c :
bool). Variables (x y : updown). Check equivPif : reflect P b -> (Q -> P) -> (P -> Q) -> (if b then Q else ~ Q). Check equivPif eqP : (x = y -> y = x) -> (y = x -> x = y) -> (if y == x then x = y else x <> y). Check introTF : reflect P b -> (if c then P else ~ P) -> b = c. Check introTF eqP : (if y == x then x = y else x <> y) -> (x == y) = (y == x). -
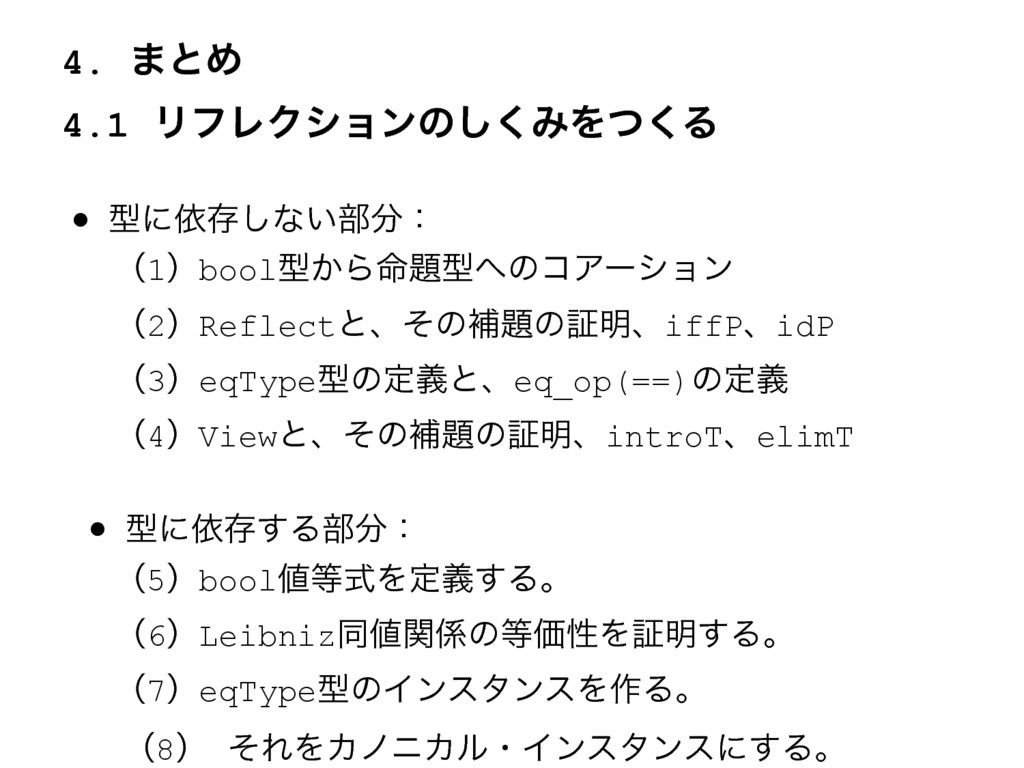
4. ·ͱΊ 4.1 ϦϑϨΫγϣϯͷ͘͠ΈΛͭ͘Δ • ܕʹґଘ͠ͳ͍෦ɿ ʢ1ʣboolܕ͔Β໋ܕͷίΞʔγϣϯ ʢ2ʣReflectͱɺͦͷิͷূ໌ɺiffPɺidP ʢ3ʣeqTypeܕͷఆٛͱɺeq_op(==)ͷఆٛ ʢ4ʣViewͱɺͦͷิͷূ໌ɺintroTɺelimT
• ܕʹґଘ͢Δ෦ɿ ʢ5ʣboolࣜΛఆٛ͢Δɻ ʢ6ʣLeibnizಉؔͷՁੑΛূ໌͢Δɻ ʢ7ʣeqTypeܕͷΠϯελϯεΛ࡞Δɻ ʢ8ʣ ͦΕΛΧϊχΧϧɾΠϯελϯεʹ͢Δɻ -
5. ࢀߟจݙɹ ʢ1/2ʣ 1. ΞϑΣϧτ Ϩφϧυ, ʮఆཧূ໌ࢧԉܥ Coq ʹΑΔܗࣜݕূʯ https://
staff.aist.go.jp/reynald.affeldt/ssrcoq/coq-kyoto2015.pdf 2. Assia Mahboubi, Enrico Tassi, "Canonical Structures for the working Coq user“, https://hal.inria.fr/hal-00816703v1/document 3. Beta Zilian, Matthieu Sozeau, “A Unification Algorithm for COQ Featuring Universe Polymorphism and Overloading”, ICFP 2015 https://www.mpi-sws.org/~beta/papers/unicoq.pdf 4. mathink, ʮtree@SSReflectʯ http://www.mathink.net/program/ssr_tree.html -
5. ࢀߟจݙɹʢ2/2ʣ 5. Georges Gonthier, Assia Mahboubi, Enrico Tassi, “A
Small Scale Reflection Extension for the Coq system”, Nr.6455, INRIA Microsoft Research SSReflectͷΞοϓσʔτຖʹվఆ͞ΕɺϦϑΝϨϯεϚχϡΞϧͱͯ͑͠Δɻ 6. Georges Gonthier, St ́phane Le Roux, “An Ssreflect Tutorial”, Nr.367, INIRA Microsoft Research 7. Georges Gonthier, Assia Mahboubi, “An introduction to small scale reflection in Coq”, Nr.7392, INIRA Microsoft Research -
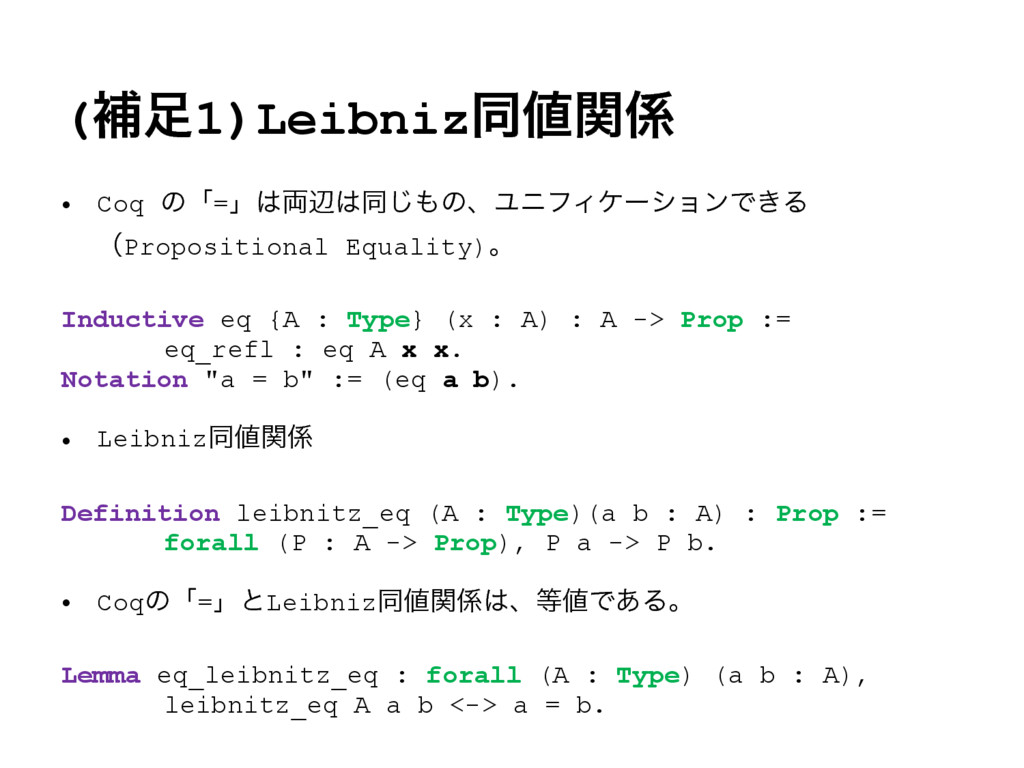
(ิ1)Leibnizಉؔ • Coq ͷʮ=ʯ྆ลಉ͡ͷɺϢχϑΟέʔγϣϯͰ͖Δ ʢPropositional Equality)ɻ Inductive eq {A :
Type} (x : A) : A -> Prop := eq_refl : eq A x x. Notation "a = b" := (eq a b). • Leibnizಉؔ Definition leibnitz_eq (A : Type)(a b : A) : Prop := forall (P : A -> Prop), P a -> P b. • Coqͷʮ=ʯͱLeibnizಉؔɺͰ͋Δɻ Lemma eq_leibnitz_eq : forall (A : Type) (a b : A), leibnitz_eq A a b <-> a = b. -
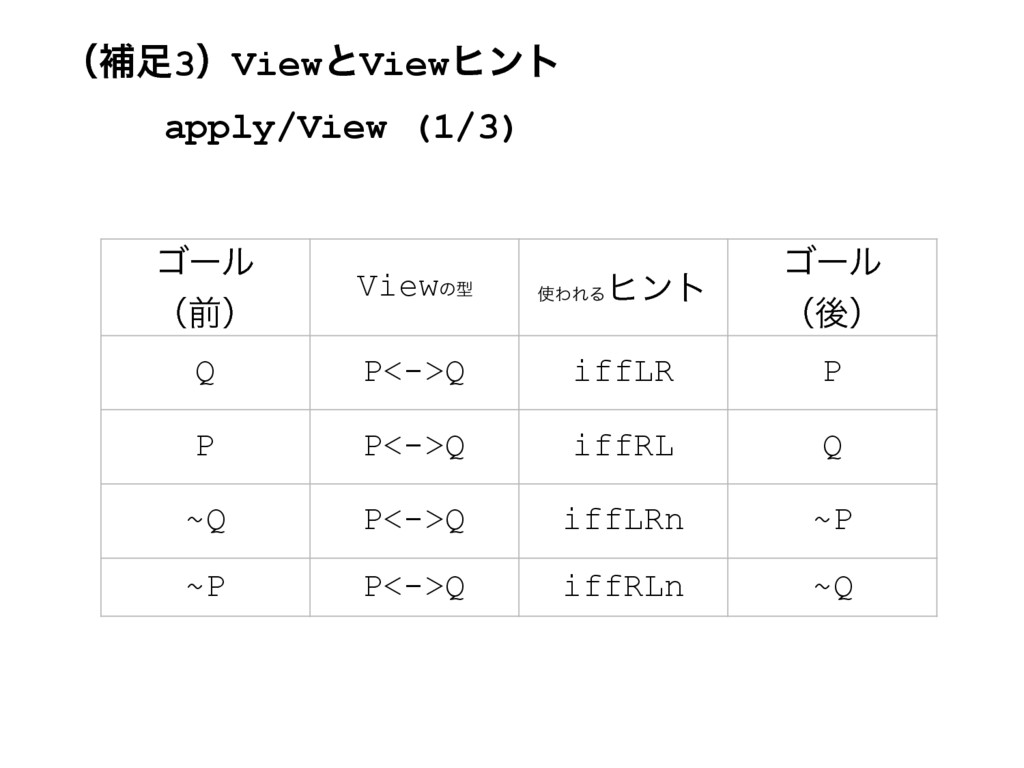
ʢิ3ʣViewͱViewώϯτ apply/View (1/3) ΰʔϧ ʢલʣ Viewͷܕ ΘΕΔ ώϯτ ΰʔϧ ʢޙʣ
Q P<->Q iffLR P P P<->Q iffRL Q ~Q P<->Q iffLRn ~P ~P P<->Q iffRLn ~Q -
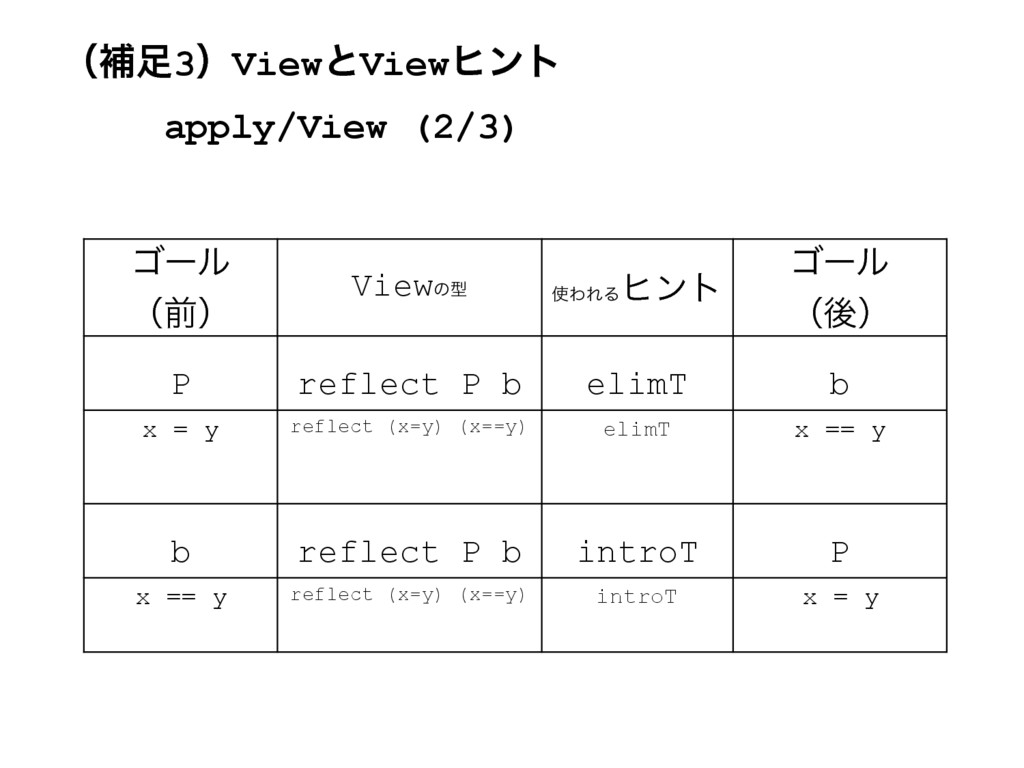
ʢิ3ʣViewͱViewώϯτ apply/View (2/3) ΰʔϧ ʢલʣ Viewͷܕ ΘΕΔ ώϯτ ΰʔϧ ʢޙʣ
P reflect P b elimT b x = y reflect (x=y) (x==y) elimT x == y b reflect P b introT P x == y reflect (x=y) (x==y) introT x = y -
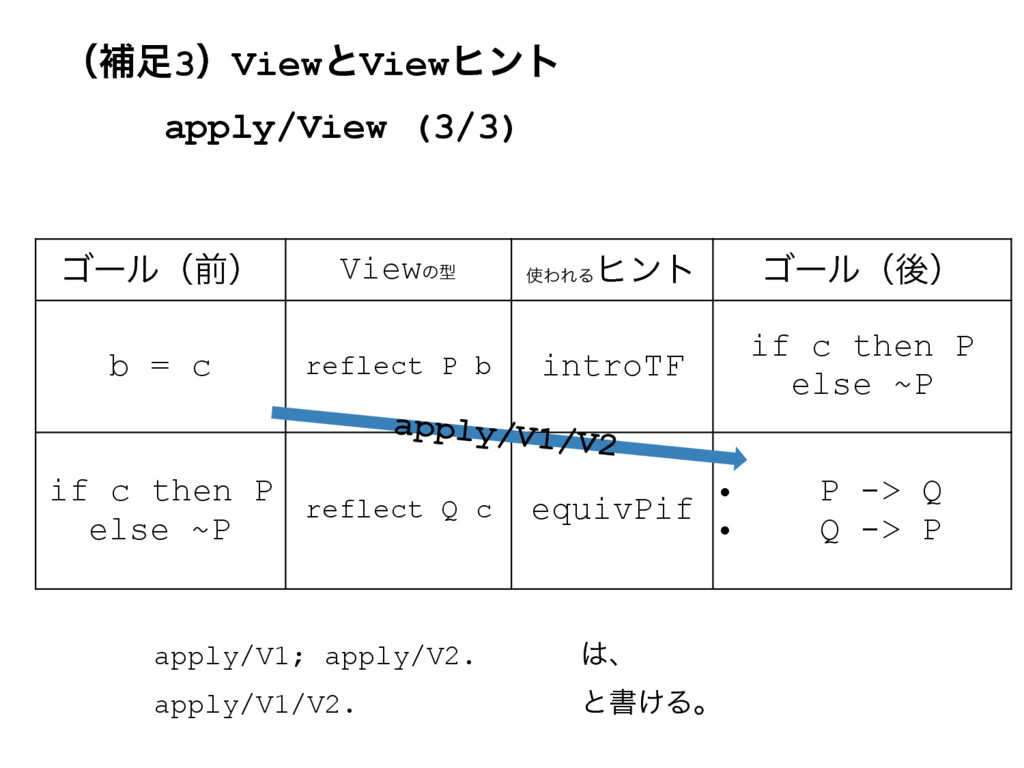
ʢิ3ʣViewͱViewώϯτ apply/View (3/3) ΰʔϧʢલʣ Viewͷܕ ΘΕΔ ώϯτ ΰʔϧʢޙʣ b =
c reflect P b introTF if c then P else ~P if c then P else ~P reflect Q c equivPif • P -> Q • Q -> P apply/V1; apply/V2. ɺ apply/V1/V2. ͱॻ͚Δɻ apply/V1/V2 -
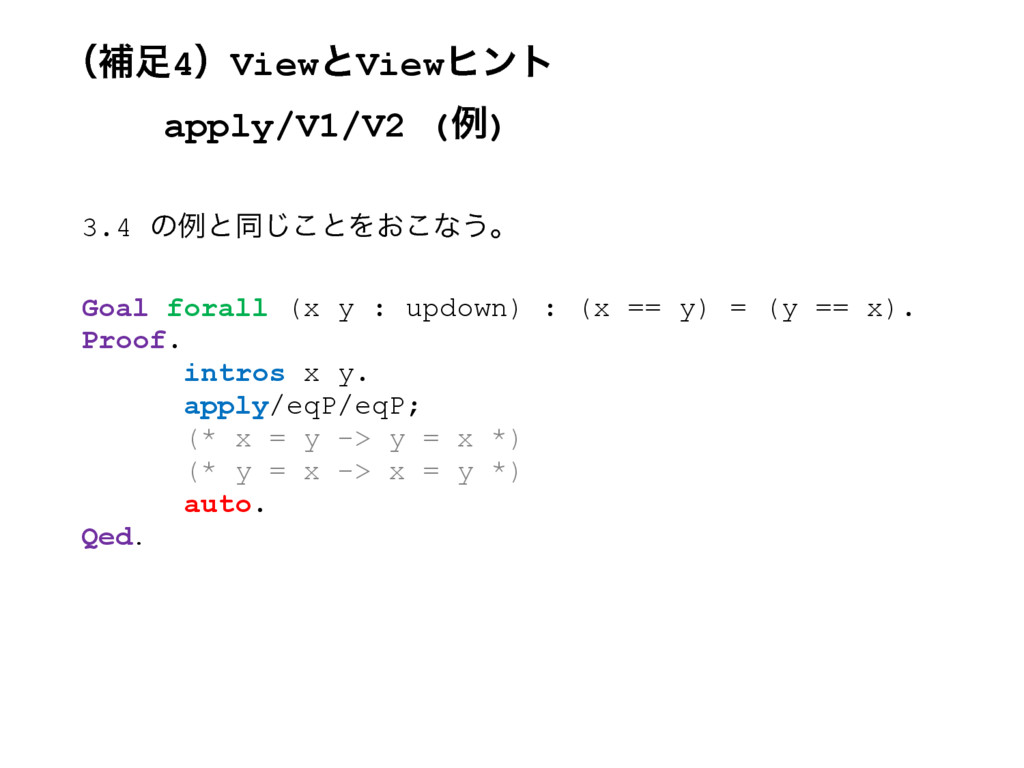
ʢิ4ʣViewͱViewώϯτ apply/V1/V2 (ྫ) 3.4 ͷྫͱಉ͜͡ͱΛ͓͜ͳ͏ɻ Goal forall (x y :
updown) : (x == y) = (y == x). Proof. intros x y. apply/eqP/eqP; (* x = y -> y = x *) (* y = x -> x = y *) auto. Qed. -
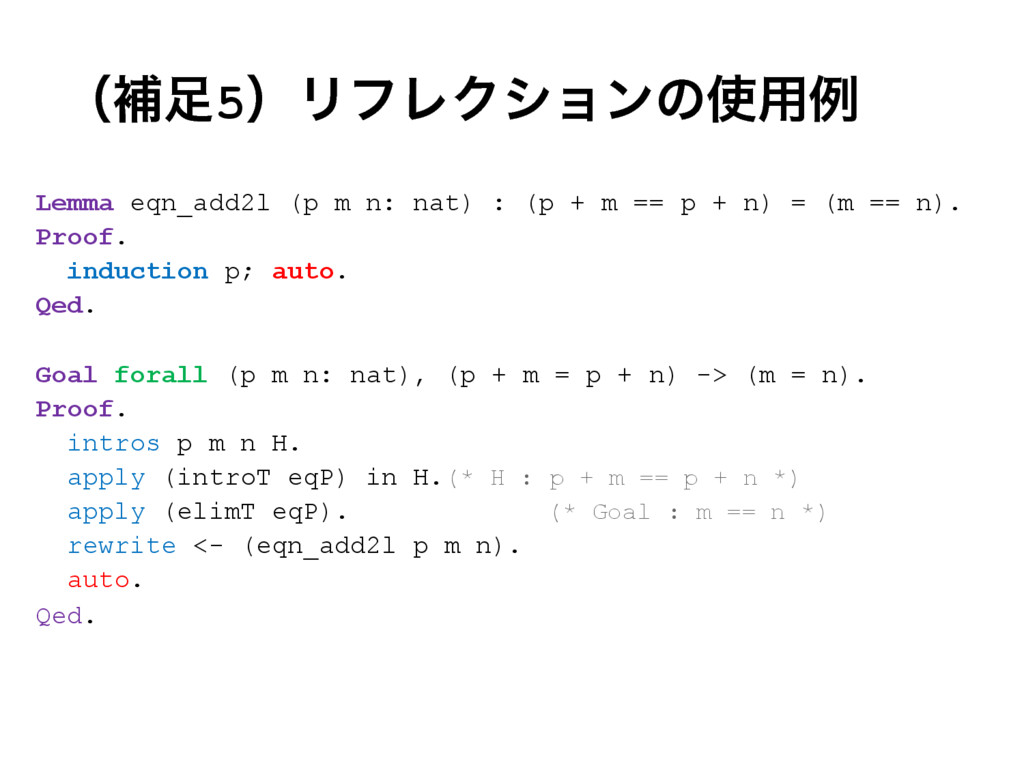
ʢิ5ʣϦϑϨΫγϣϯͷ༻ྫ Lemma eqn_add2l (p m n: nat) : (p +
m == p + n) = (m == n). Proof. induction p; auto. Qed. Goal forall (p m n: nat), (p + m = p + n) -> (m = n). Proof. intros p m n H. apply (introT eqP) in H. (* H : p + m == p + n *) apply (elimT eqP). (* Goal : m == n *) rewrite <- (eqn_add2l p m n). auto. Qed. -
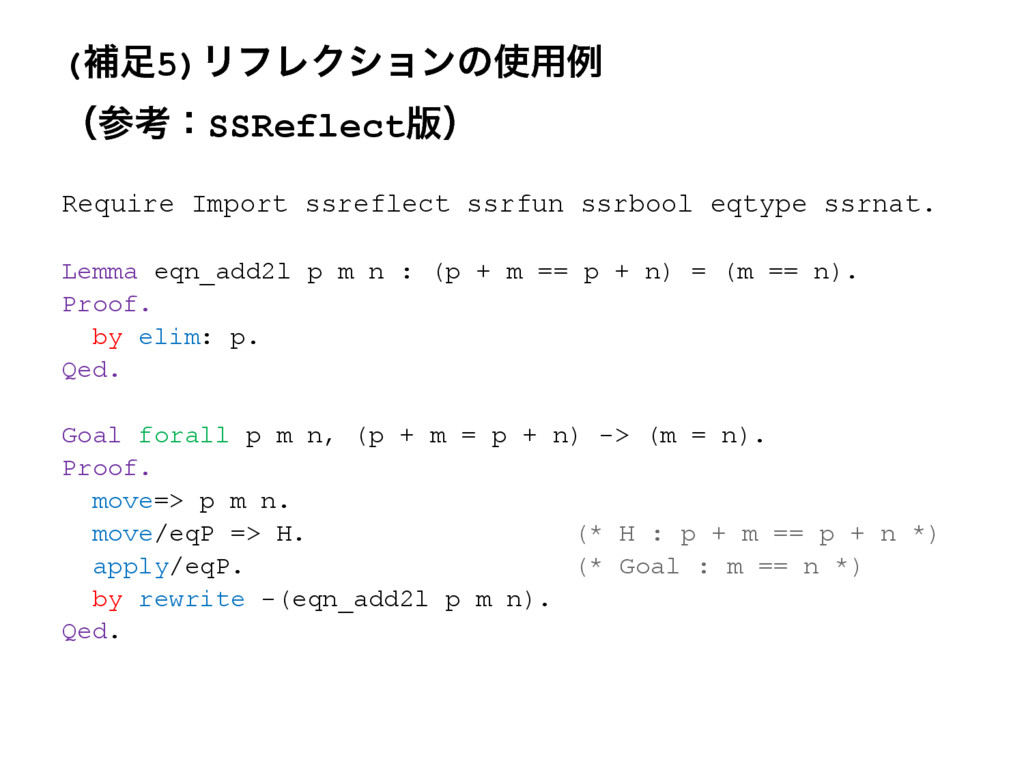
(ิ5)ϦϑϨΫγϣϯͷ༻ྫ ʢࢀߟɿSSReflect൛ʣ Require Import ssreflect ssrfun ssrbool eqtype ssrnat. Lemma
eqn_add2l p m n : (p + m == p + n) = (m == n). Proof. by elim: p. Qed. Goal forall p m n, (p + m = p + n) -> (m = n). Proof. move=> p m n. move/eqP => H. (* H : p + m == p + n *) apply/eqP. (* Goal : m == n *) by rewrite -(eqn_add2l p m n). Qed.