Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Microsoft Entra Kerberos で実現するクラウド デバイス管理

Avatar for tamaiyutaro tamaiyutaro
November 06, 2026

Microsoft Entra Kerberos で実現するクラウド デバイス管理

第63回 Tokyo Jazug Night【Microsoft Entra 回】 発表資料
https://jazug.connpass.com/event/408276/

Avatar for tamaiyutaro

tamaiyutaro

November 06, 2026

More Decks by tamaiyutaro

Other Decks in Technology

Transcript

  1. Tokyo Jazug Night 第 63 回 (Microsoft Entra 回) #jazug

    Microsoft Entra Kerberos で実現するクラウド デバイス管理 N o vem ber 6 , 2 0 2 6 M ic ro s of t M V P (S ec u r it y, W in do w s a n d D ev ic es ) Yu t aro Ta m a i
  2. 自己紹介 #jazug ◆名前 玉井 裕太郎 (Yutaro Tamai) ◆趣味 自宅サーバー (TDC:

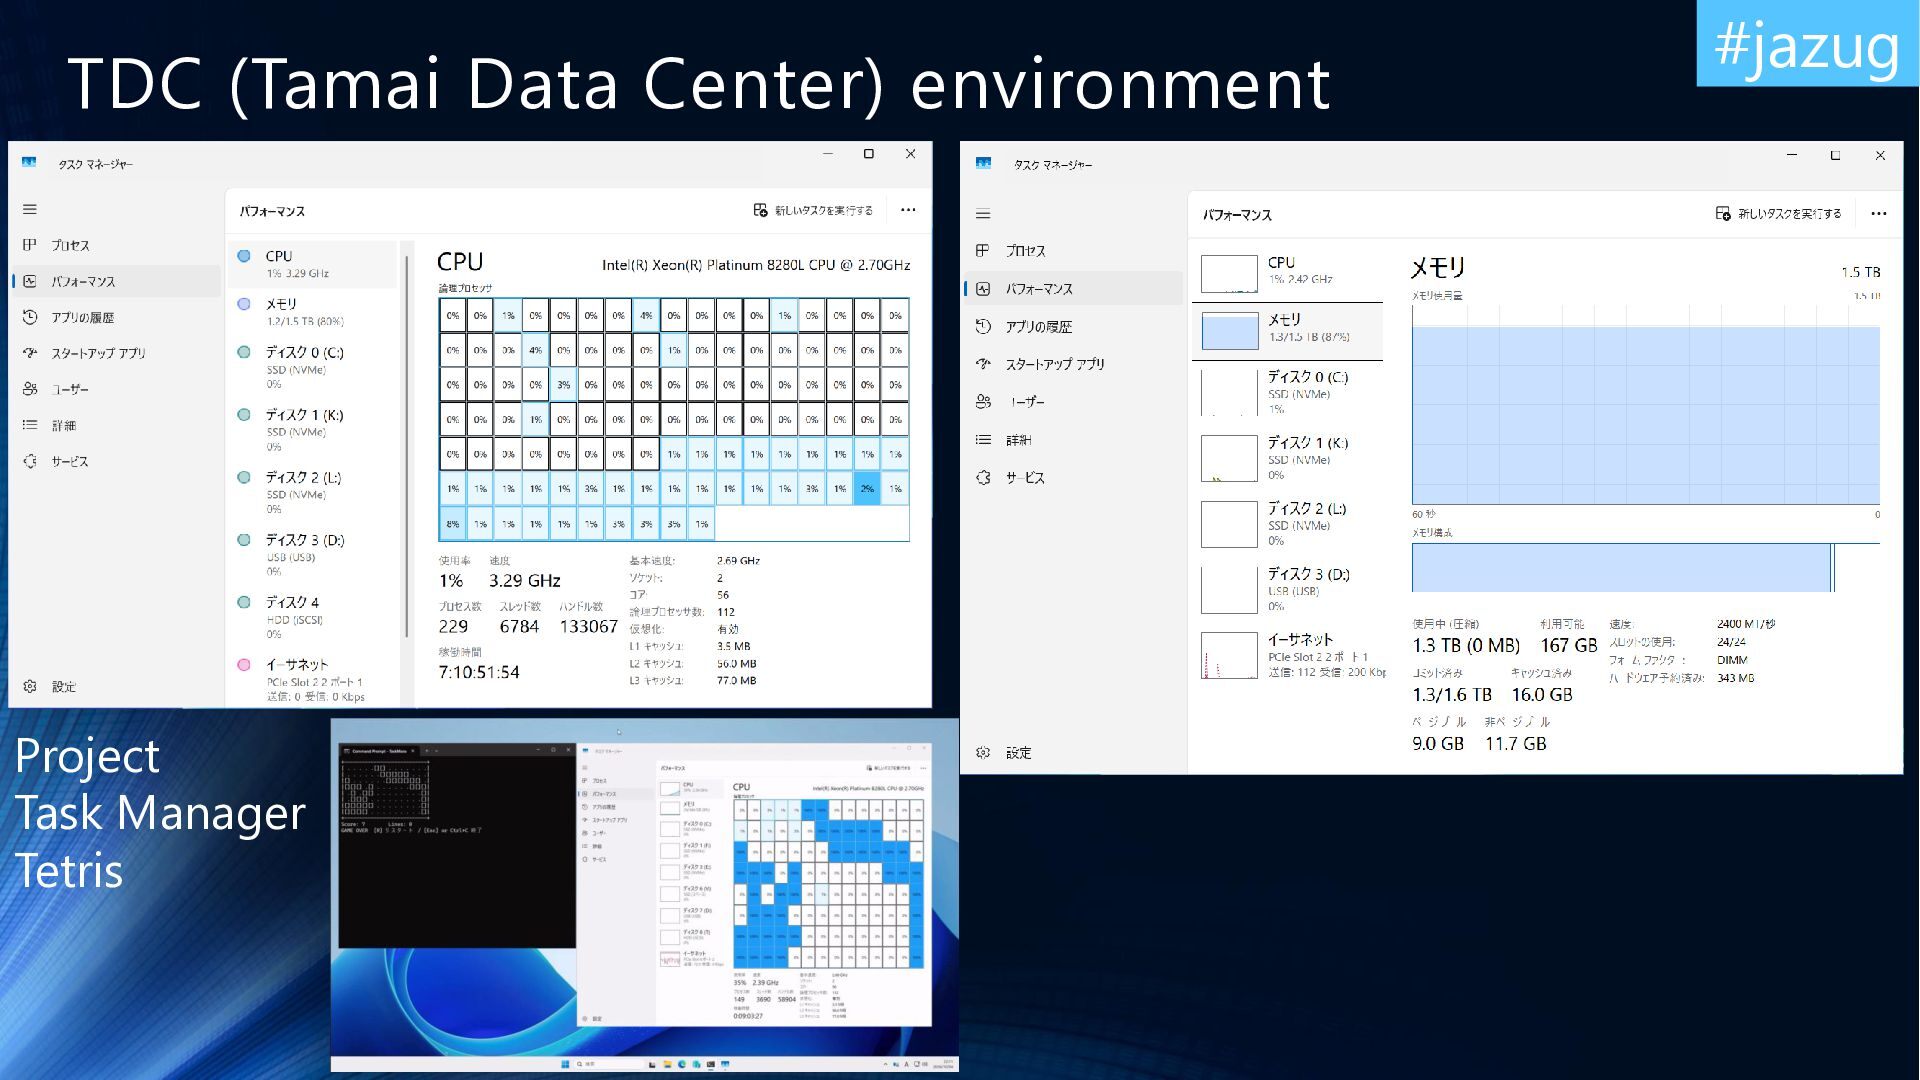
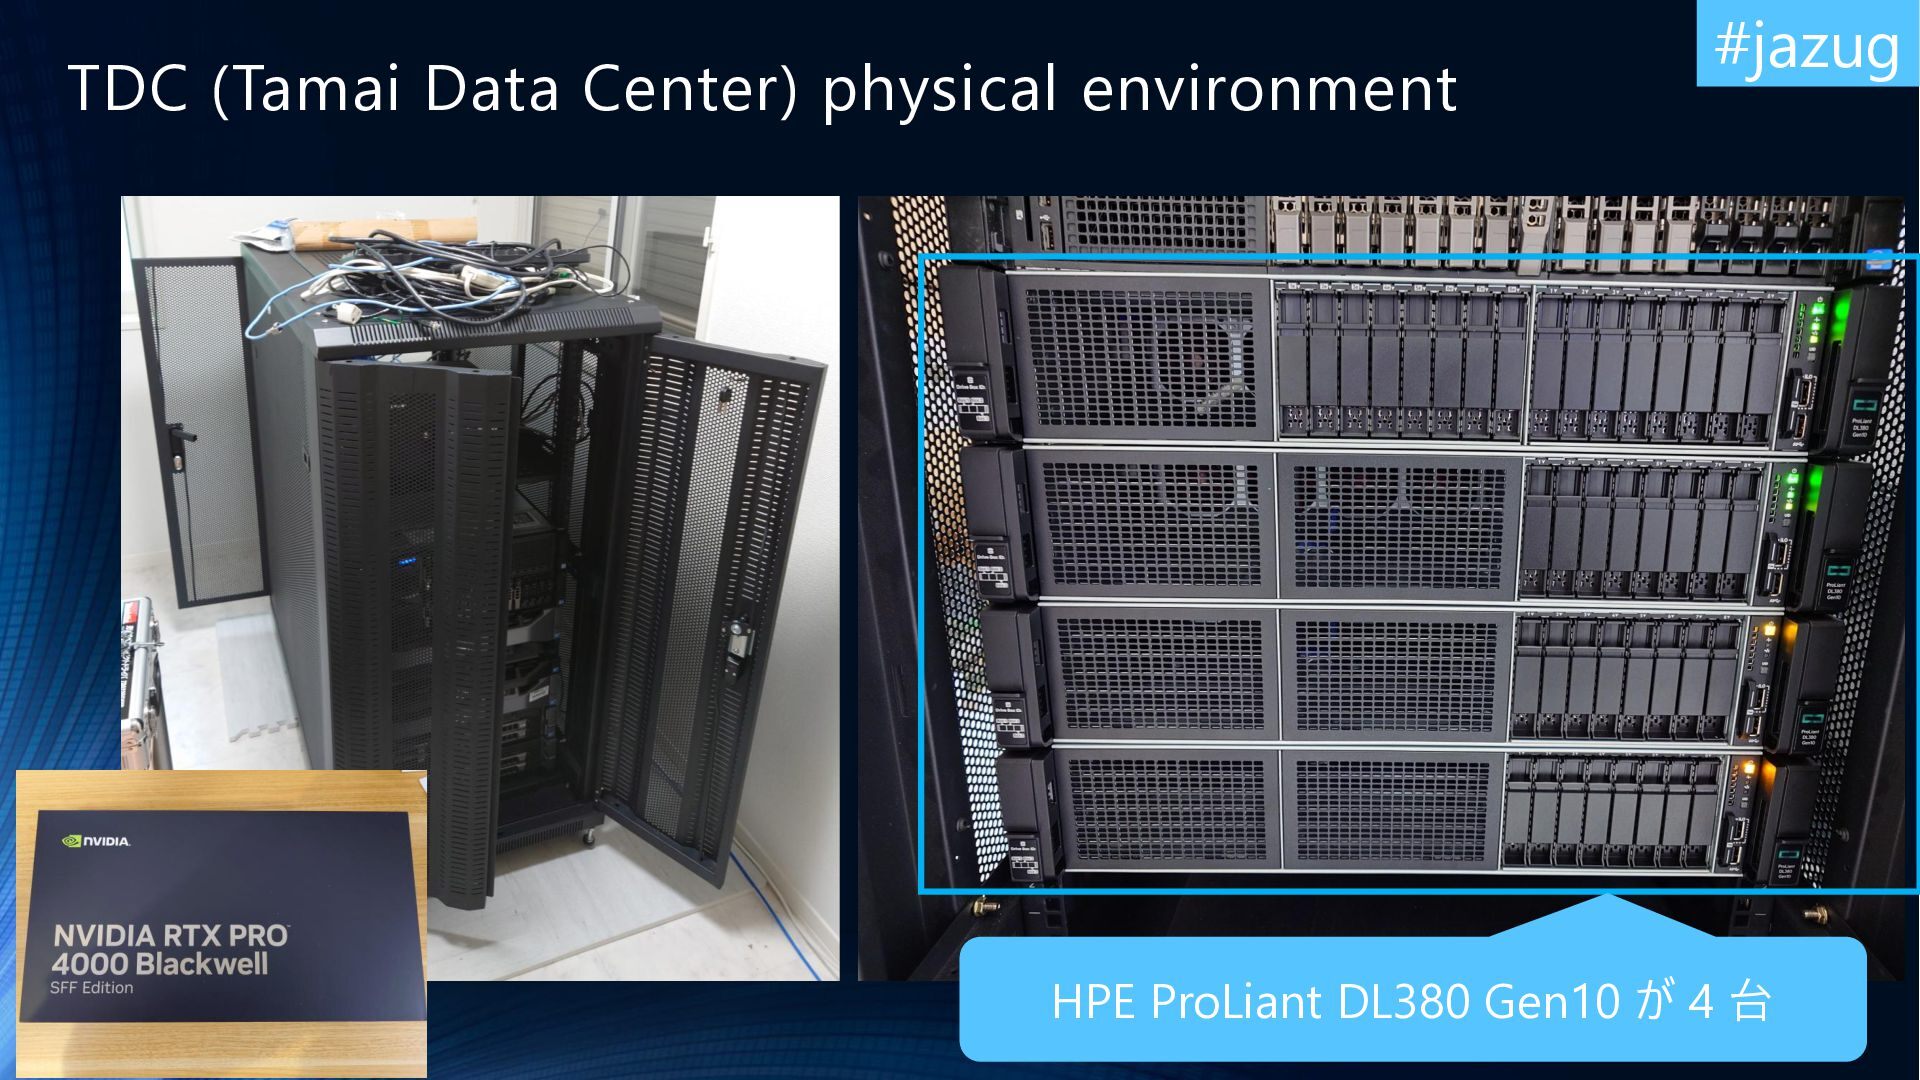
    Tamai Data Center) にて、Hyper-V を用いて、 Configuration Manager や Microsoft Intune 等の検証をすること。 エンタープライズ環境下での Surface デバイス検証や Azure Virtual Desktop (AVD)、 Windows 365 等の検証も幅広く行うこと。 ◆所属 SCUGJ (windows Server & Cloud User Group Japan) コアメンバー Japan EMS Users Group スタッフ Japan Microsoft Endpoint Configuration Manager UG 主催 Windows Cloud Community (WCCJ) 主催、Active Directory 勉強会 主催 ゼロトラスト ワークショップ勉強会 主催 ◆仕事 保険会社の IT 部門社員 ◆Blog https://sccm.jp/ ◆Award Microsoft MVP (Security (Microsoft Intune), Windows and Devices (Surface) 7 回目の受賞 @tamai_pc
  3. Agenda 1. はじめに 2. 従来の Active Directory 環境においての Kerberos 通信フローおさらい

    3. Microsoft Entra 参加のシナリオでの通信フロー 4. Microsoft Entra Kerberos を実装した場合の通信フロー 5. Microsoft Entra Kerberos の構成方法 6. デモ 7. まとめ #jazug
  4. 突然ですが。。。 • 皆さんの管理されている or 使用されている Windows クライアント デバイスは どのような接続方法 (管理手法)

    ですか。 • ワークグループ接続 (Workgroup joined devices) • オンプレミス Active Directory 接続 (Active Directory joined devices) • Microsoft Entra ハイブリッド参加 (Microsoft Entra hybrid joined devices) • Microsoft Entra 参加 (Microsoft Entra joined devices) • Microsoft Entra 登録 (Microsoft Entra registered devices) • Other #jazug
  5. オンプレミス リソースがあるため、Microsoft Entra ハイブリッド参加を 採用 / 選択していませんか • Microsoft Entra

    参加 (Microsoft Entra joined devices) でも条件を満たせば オンプレミス リソースの利用が可能です。 • 本セッションでは、Microsoft Entra 参加 (Microsoft Entra joined devices) 構成で オンプレミス リソース (ファイル サーバー等) に Kerberos を用いて通信出来る方法を 紹介します。 #jazug
  6. おさらい • まずは、従来の Active Directory 環境での Kerberos を用いた リソース (ファイル

    サーバー等) への通信をおさらいしていきましょう。 • Kerberos 通信は、Active Directory 環境における認証の仕組みの一つ • SSO (single sign-on) 環境実装の際にも活躍する #jazug
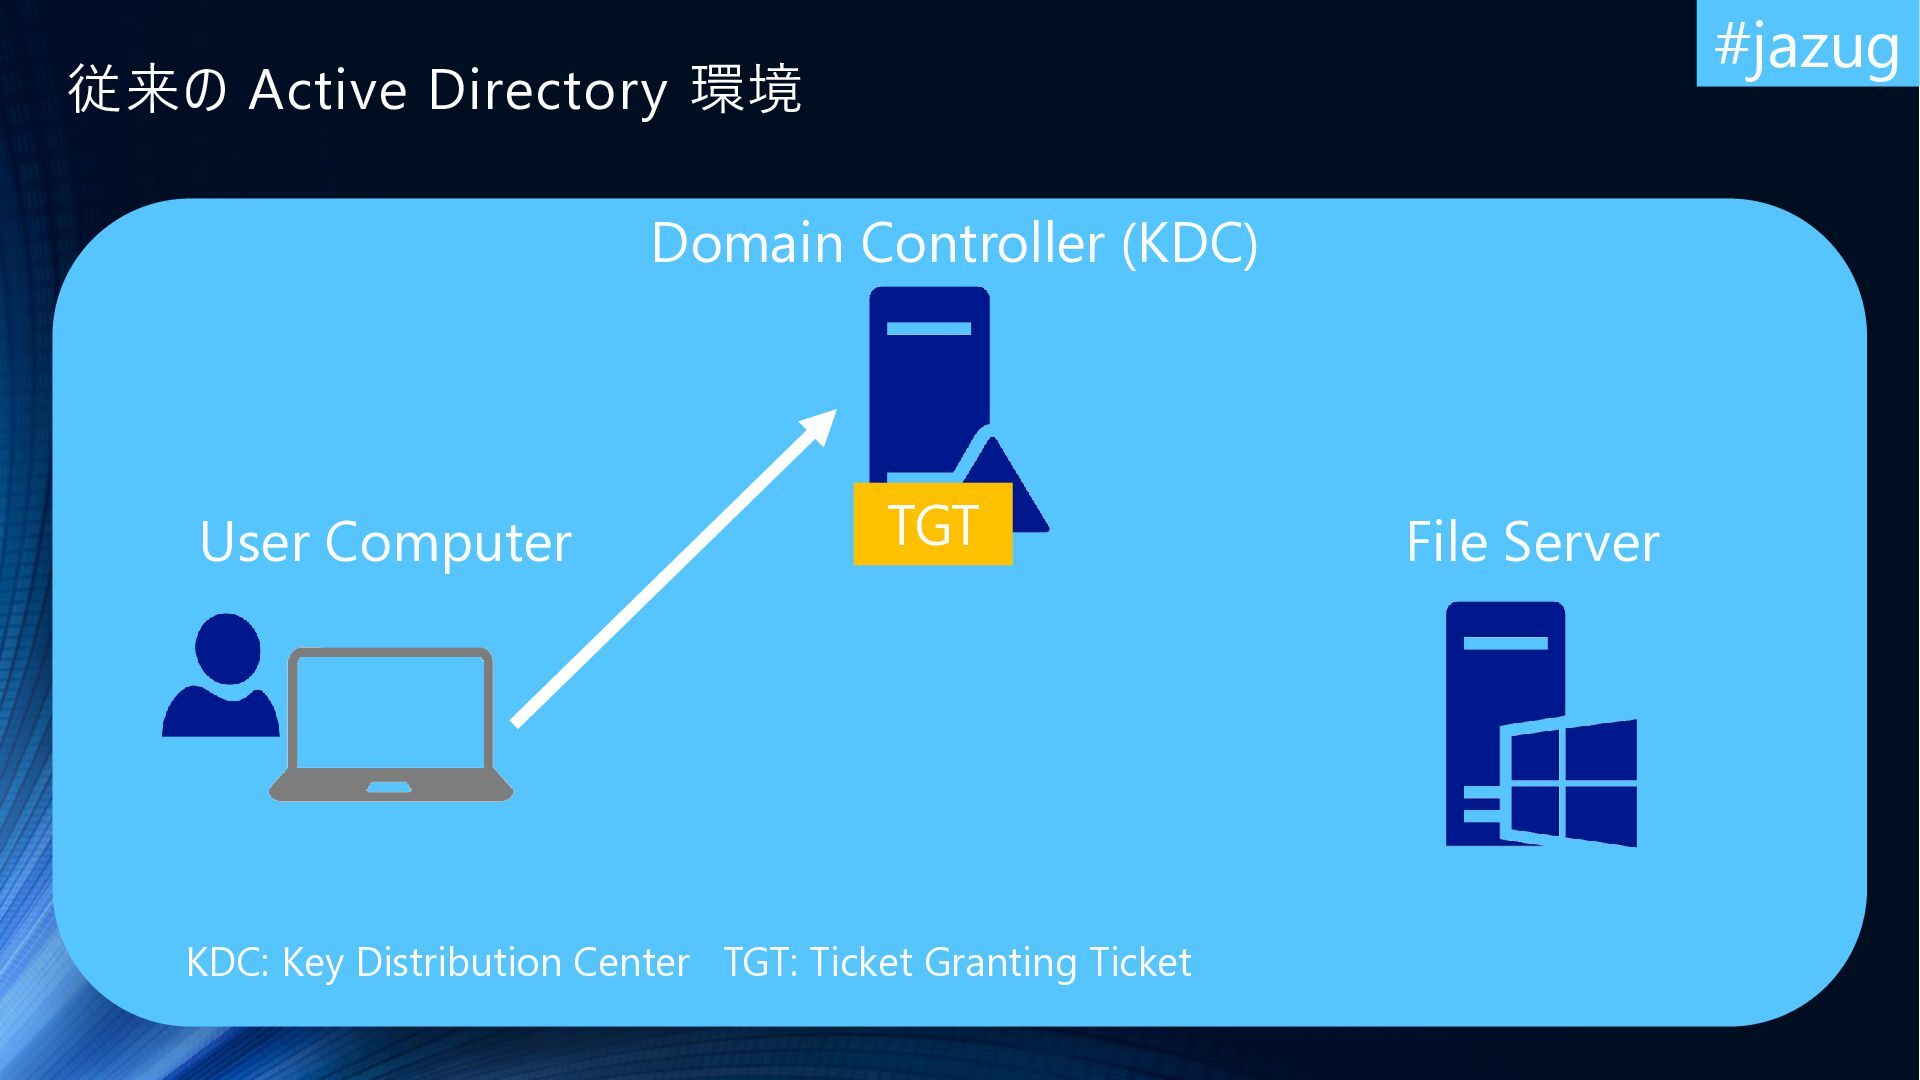
  7. #jazug 従来の Active Directory 環境 Domain Controller (KDC) User Computer

    TGT KDC: Key Distribution Center TGT: Ticket Granting Ticket File Server
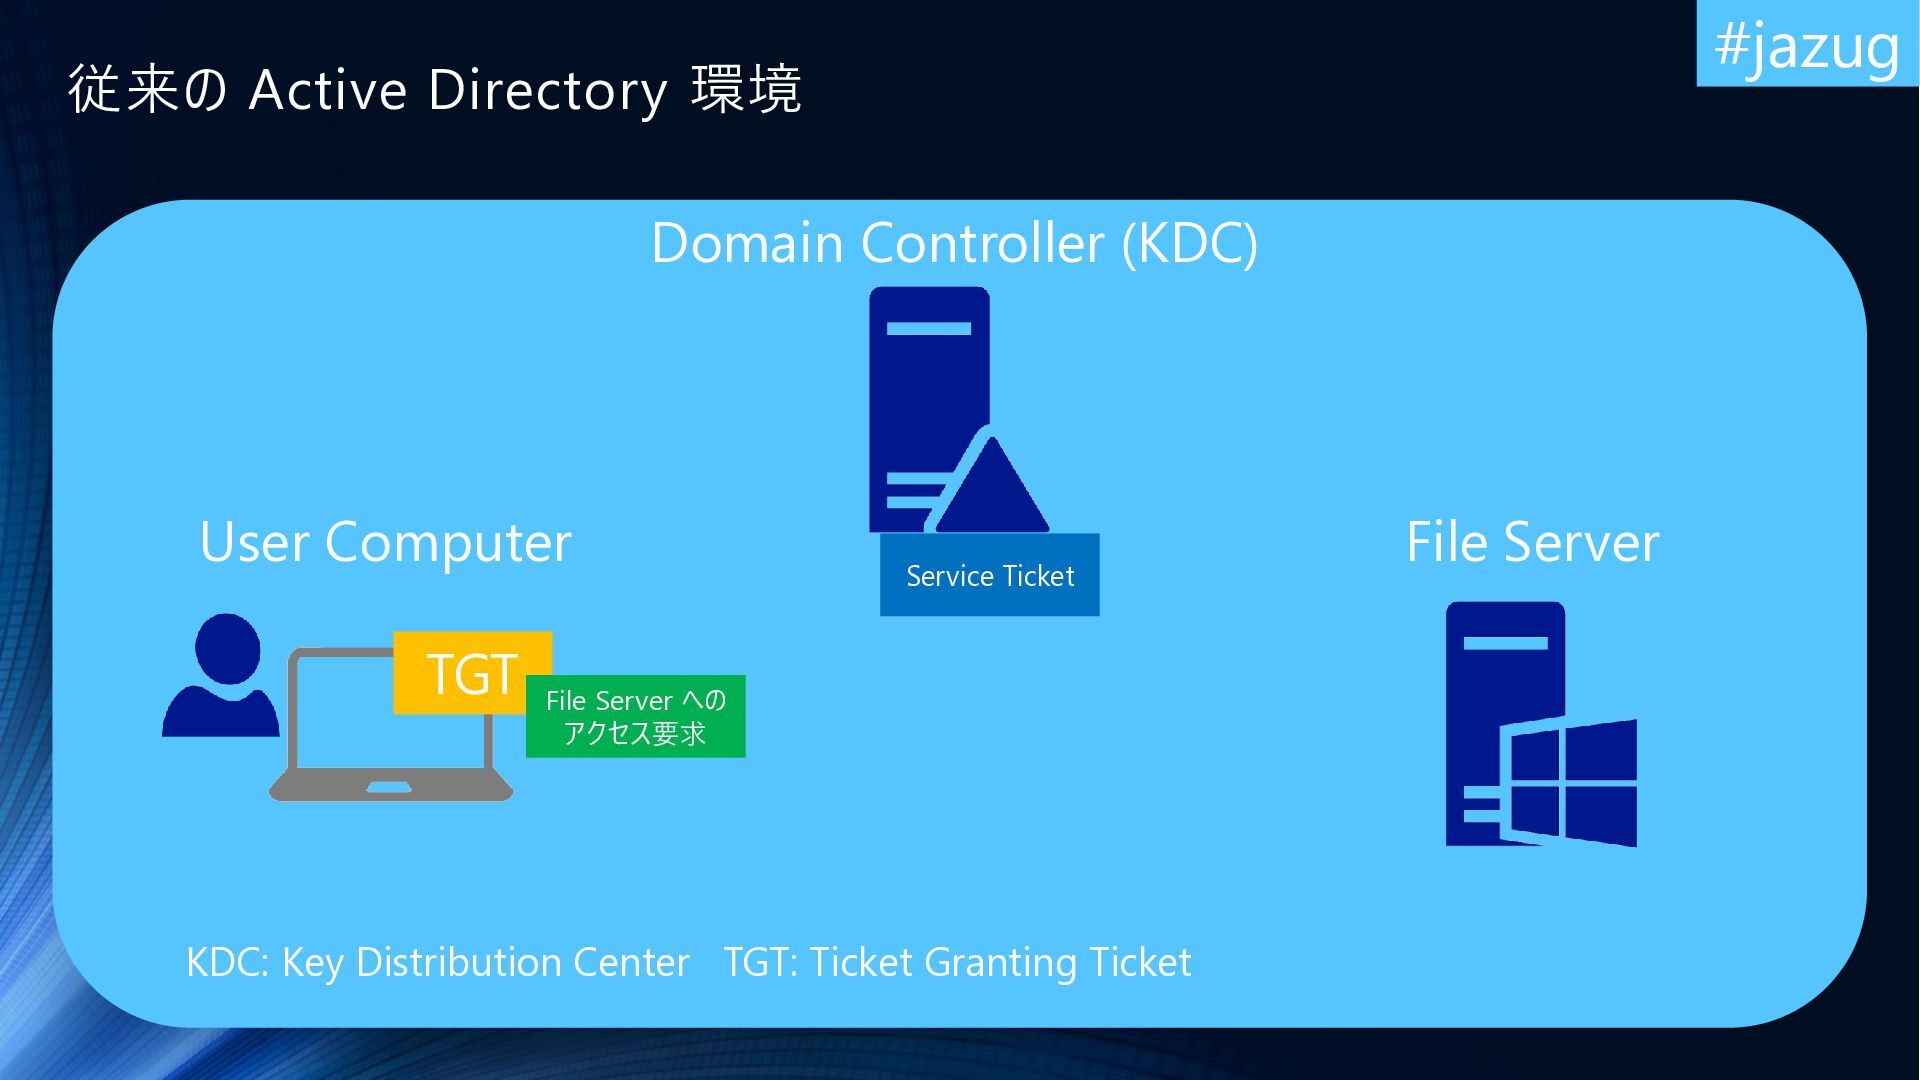
  8. #jazug 従来の Active Directory 環境 Domain Controller (KDC) User Computer

    Service Ticket TGT File Server への アクセス要求 KDC: Key Distribution Center TGT: Ticket Granting Ticket File Server
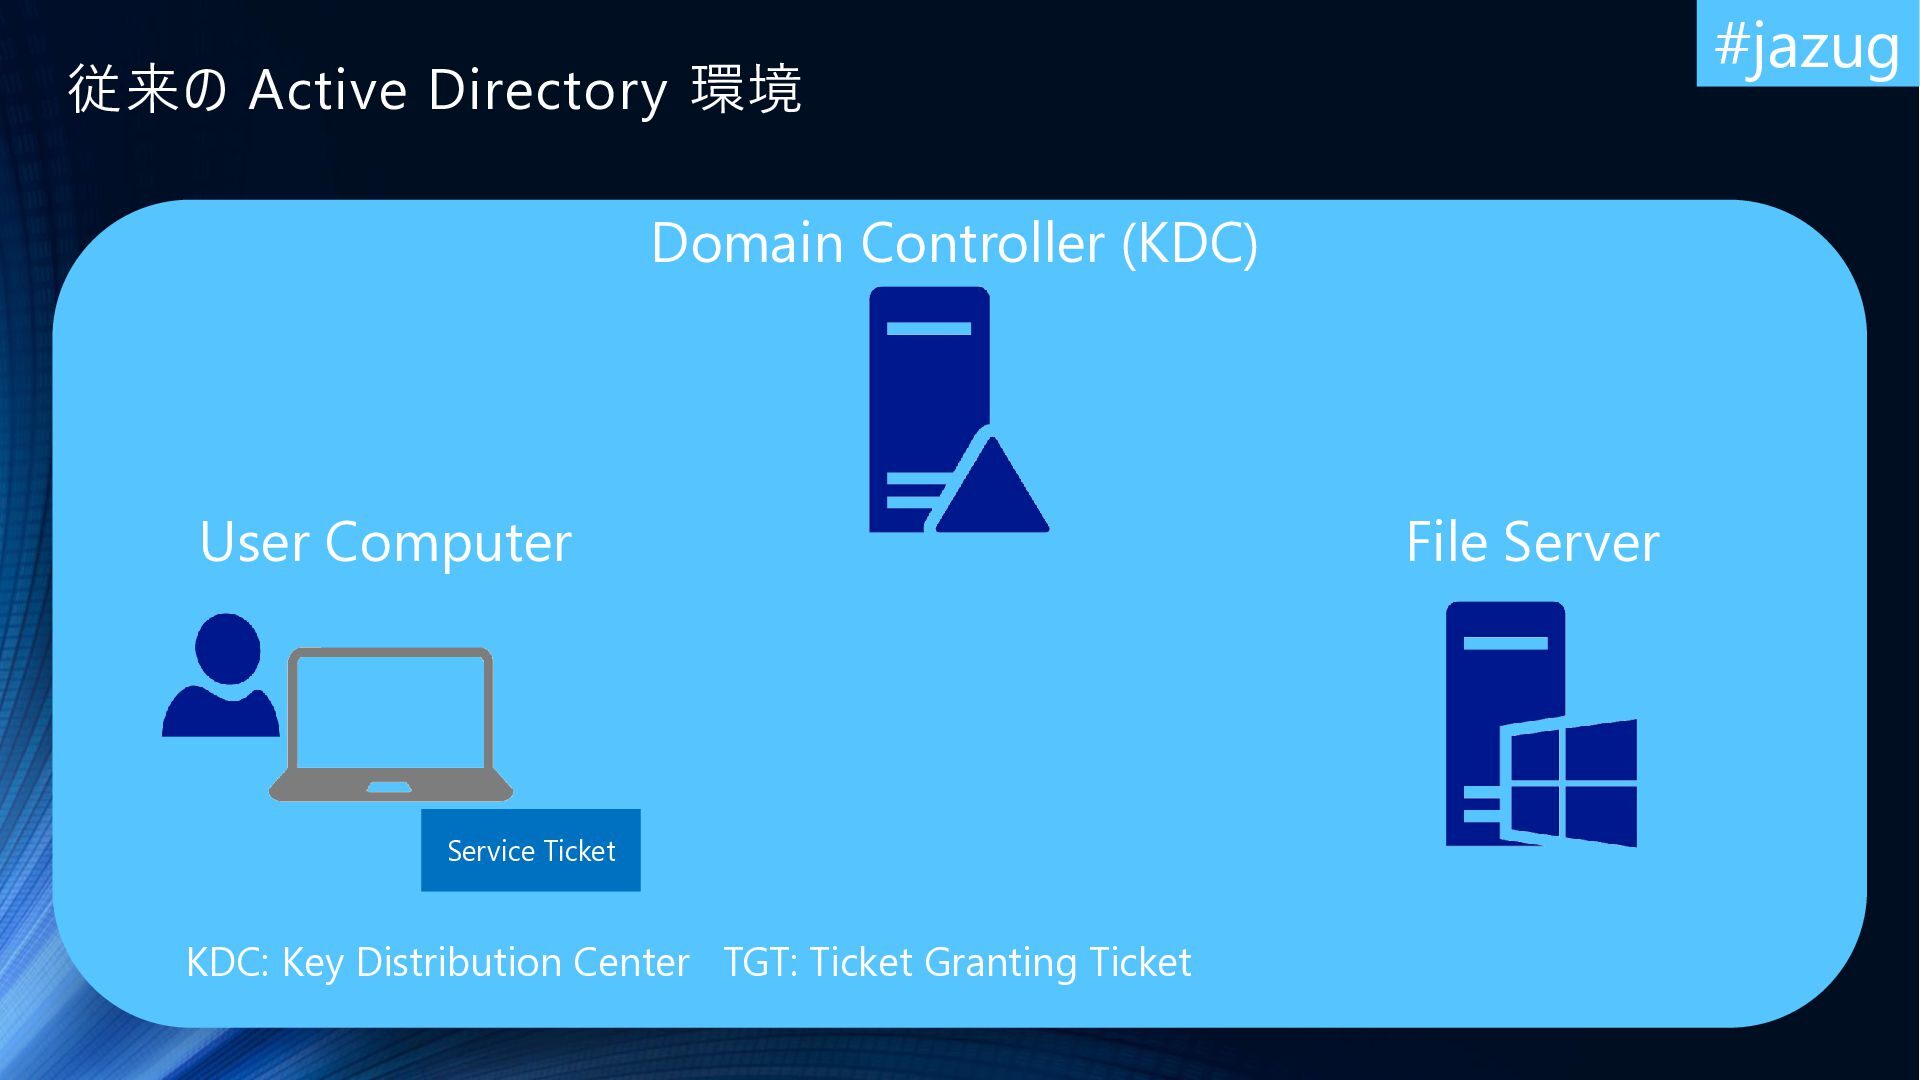
  9. #jazug 従来の Active Directory 環境 Domain Controller (KDC) User Computer

    Service Ticket KDC: Key Distribution Center TGT: Ticket Granting Ticket File Server
  10. Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 • では、Microsoft

    Entra 参加 (Microsoft Entra joined devices) の場合は どのようなフローになるでしょうか。 #jazug
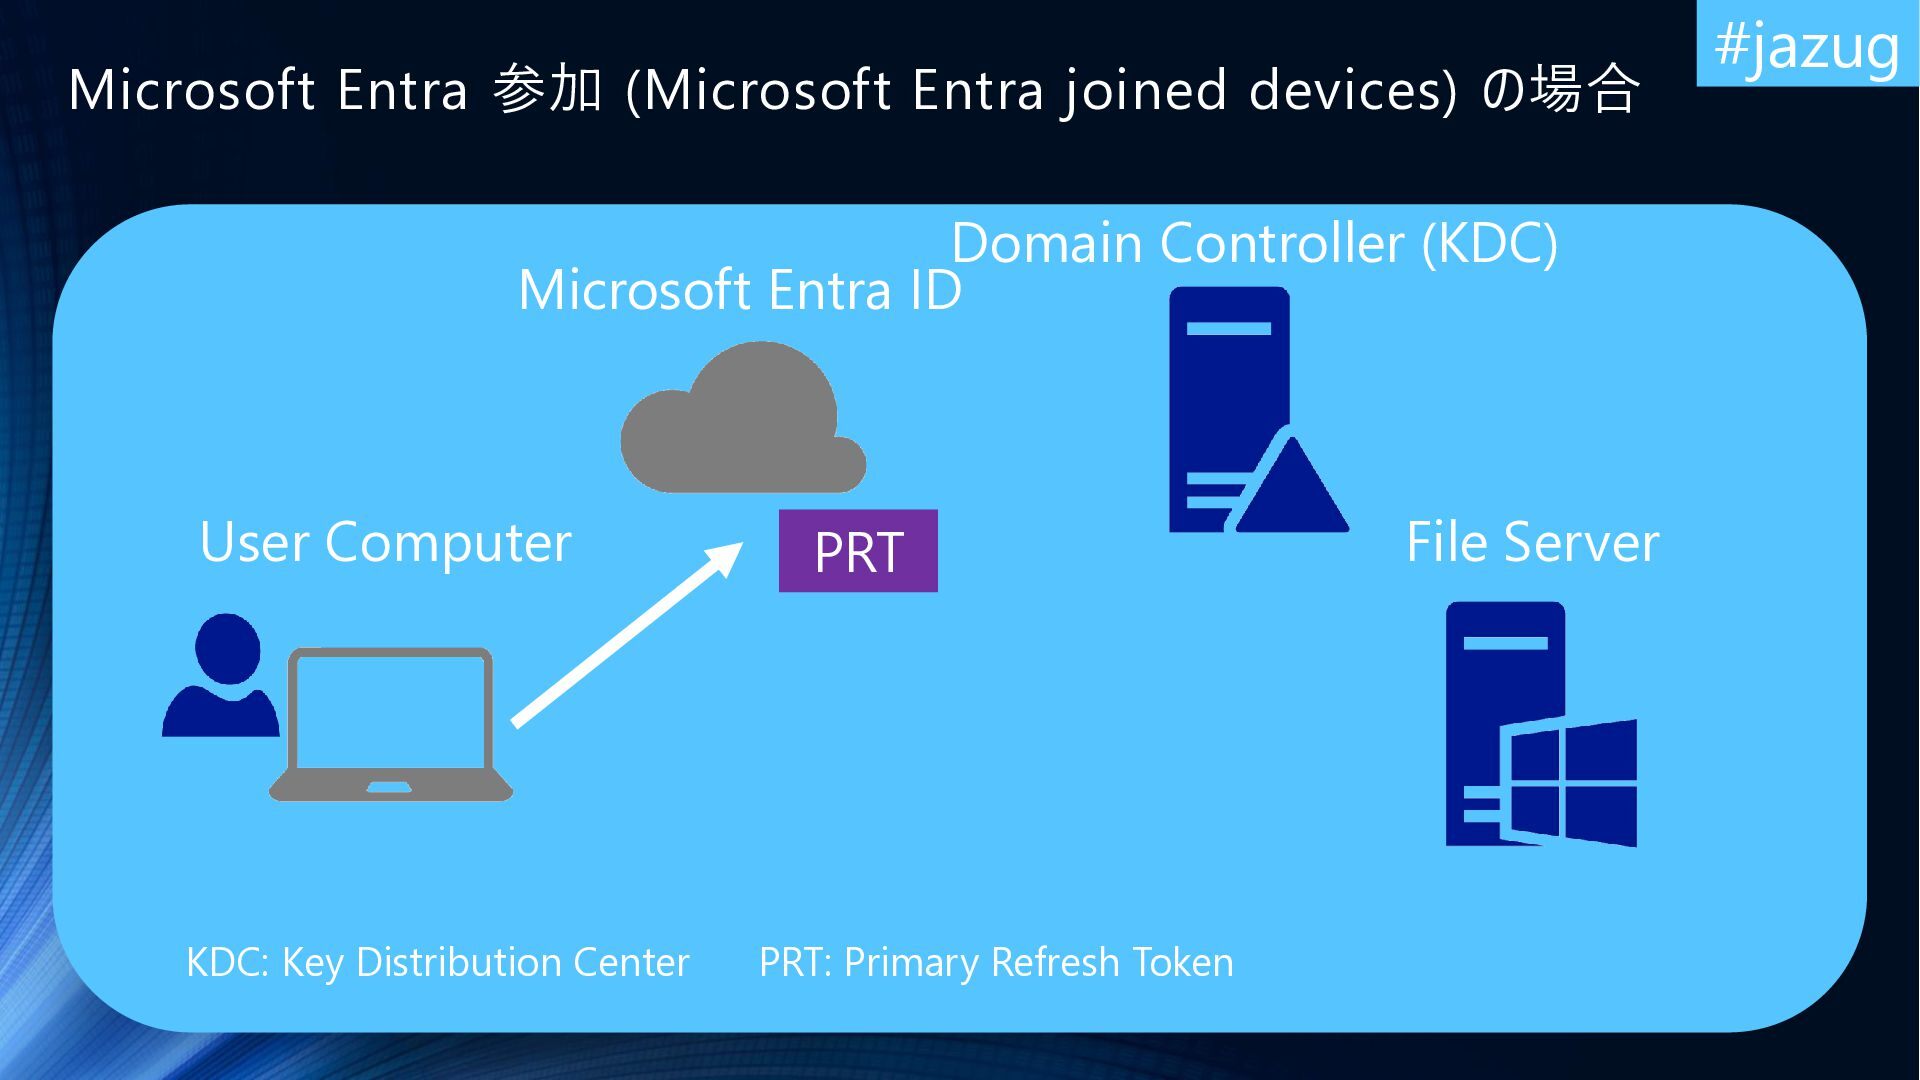
  11. Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 Domain Controller

    (KDC) Microsoft Entra ID User Computer KDC: Key Distribution Center PRT PRT: Primary Refresh Token File Server #jazug
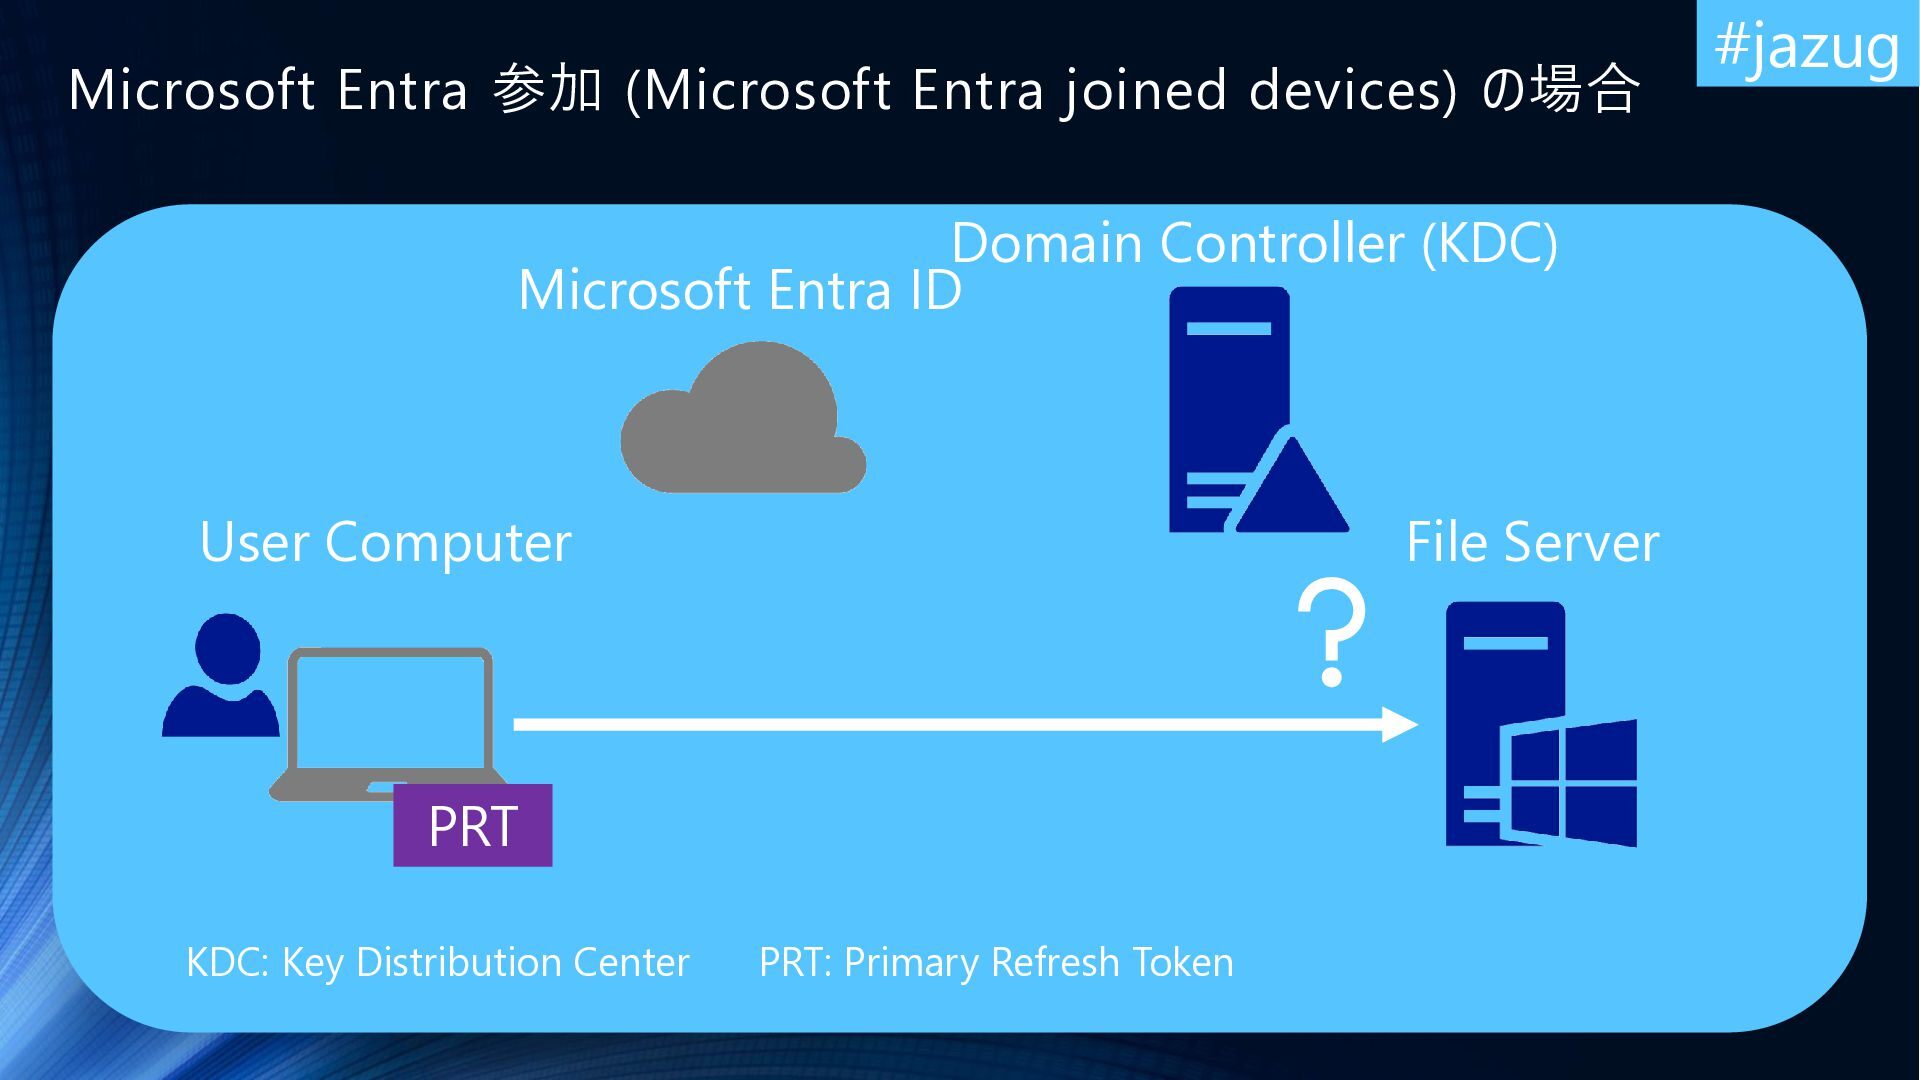
  12. Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 Domain Controller

    (KDC) Microsoft Entra ID User Computer File Server PRT KDC: Key Distribution Center PRT: Primary Refresh Token #jazug
  13. Microsoft Entra Kerberos #jazug • Microsoft Entra Kerberos を利用すると、同期されたユーザーがオンプレミス リソースにアクセス

    する際に、Kerberos 認証を行うことが出来ます。 • Microsoft Entra 参加 (Microsoft Entra joined devices) であっても、オンプレミスの ファイル サーバー等に対して SSO (single sign-on) が可能になります。 • Microsoft Entra Kerberos はオンプレミス認証プロトコルと最新のクラウド ID とのギャップを 埋めるために 2021 年に導入されました。
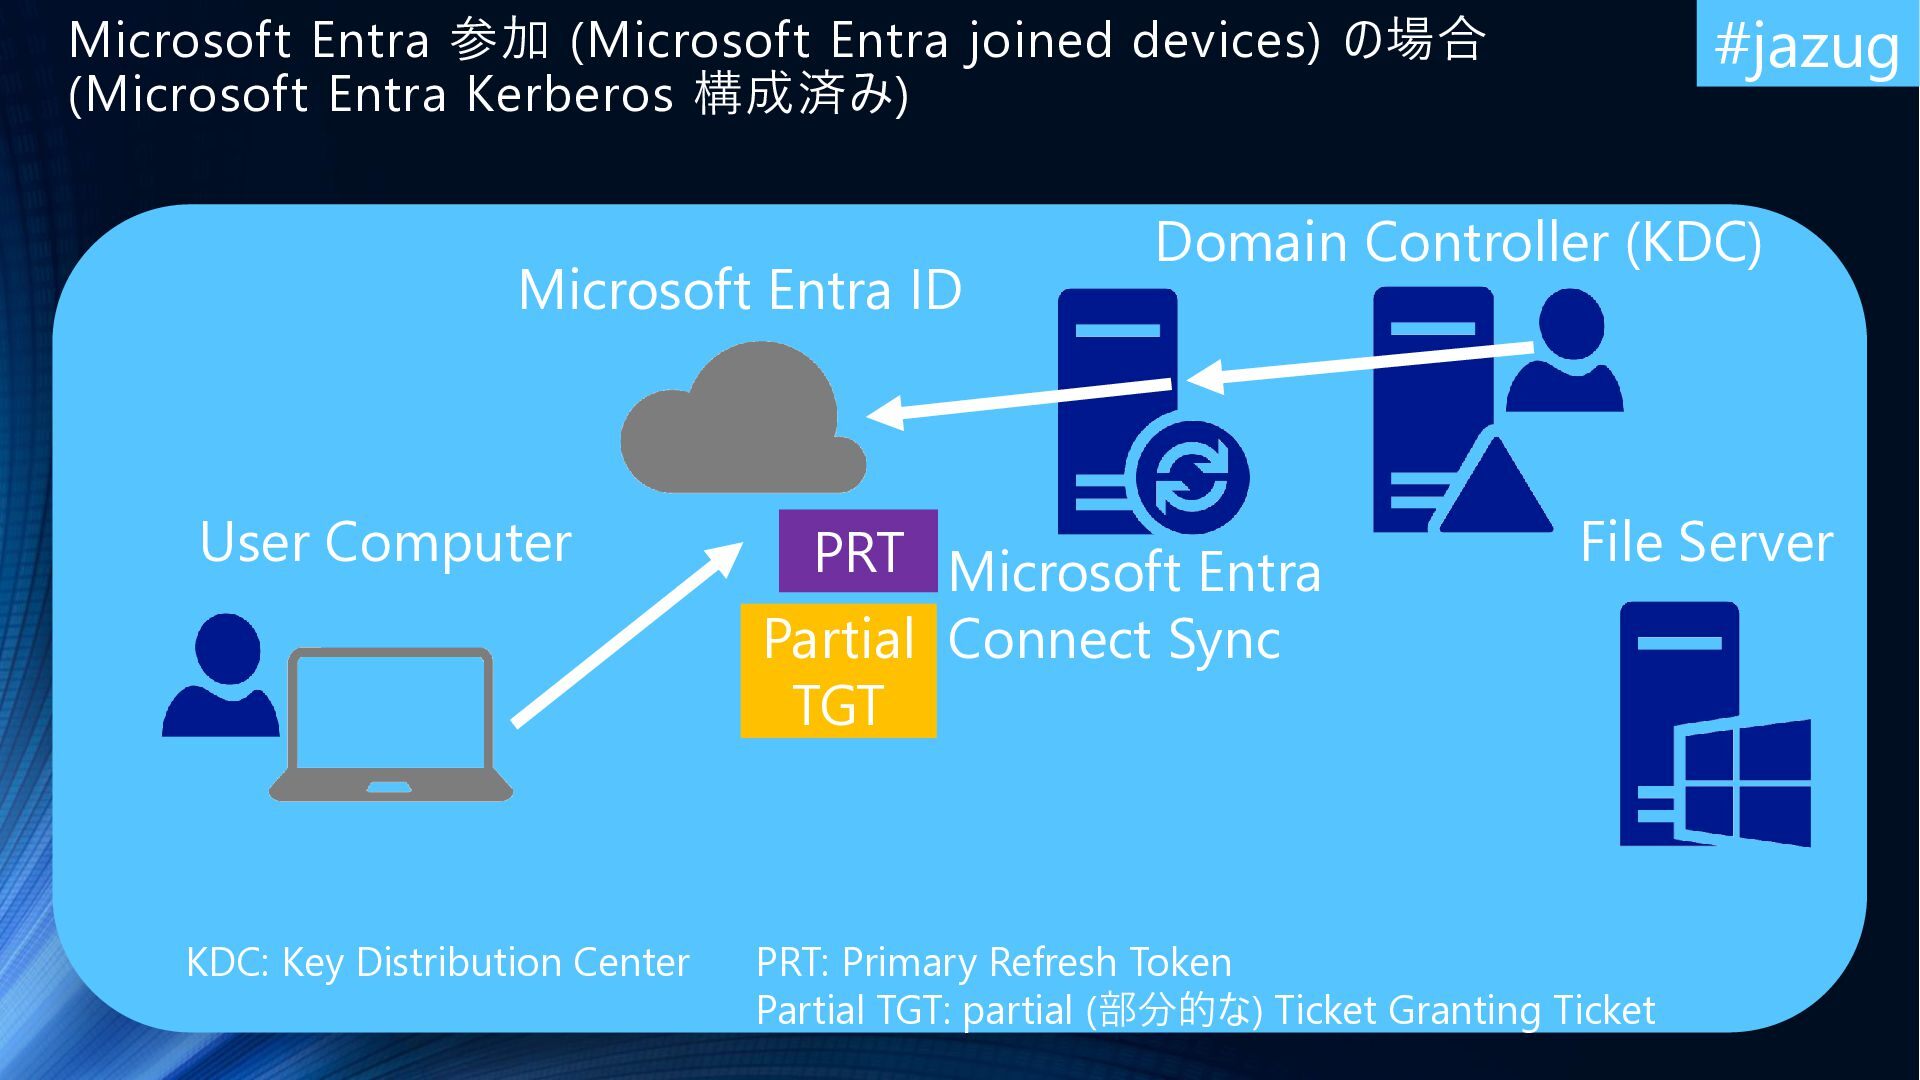
  14. #jazug Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 (Microsoft

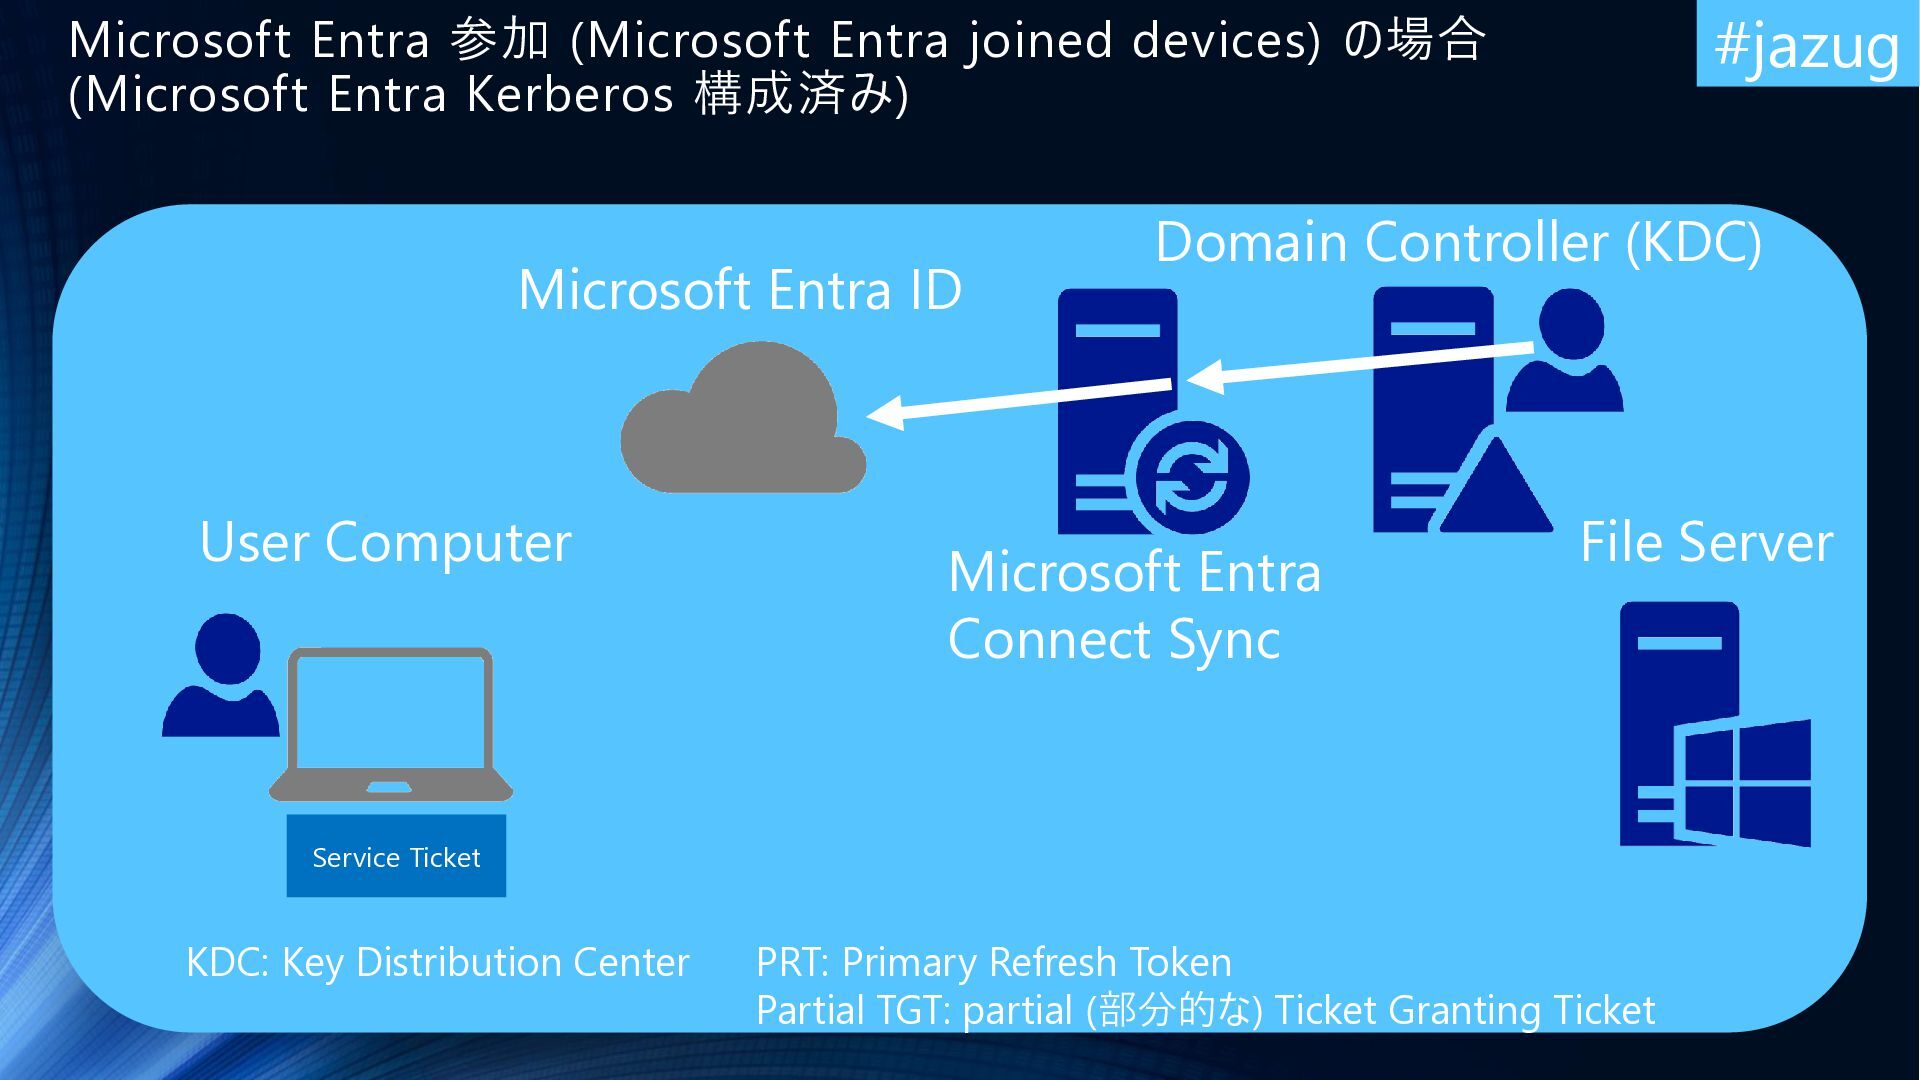
    Entra Kerberos 構成済み) Microsoft Entra ID Domain Controller (KDC) User Computer PRT Microsoft Entra Partial Connect Sync TGT File Server KDC: Key Distribution Center PRT: Primary Refresh Token Partial TGT: partial (部分的な) Ticket Granting Ticket
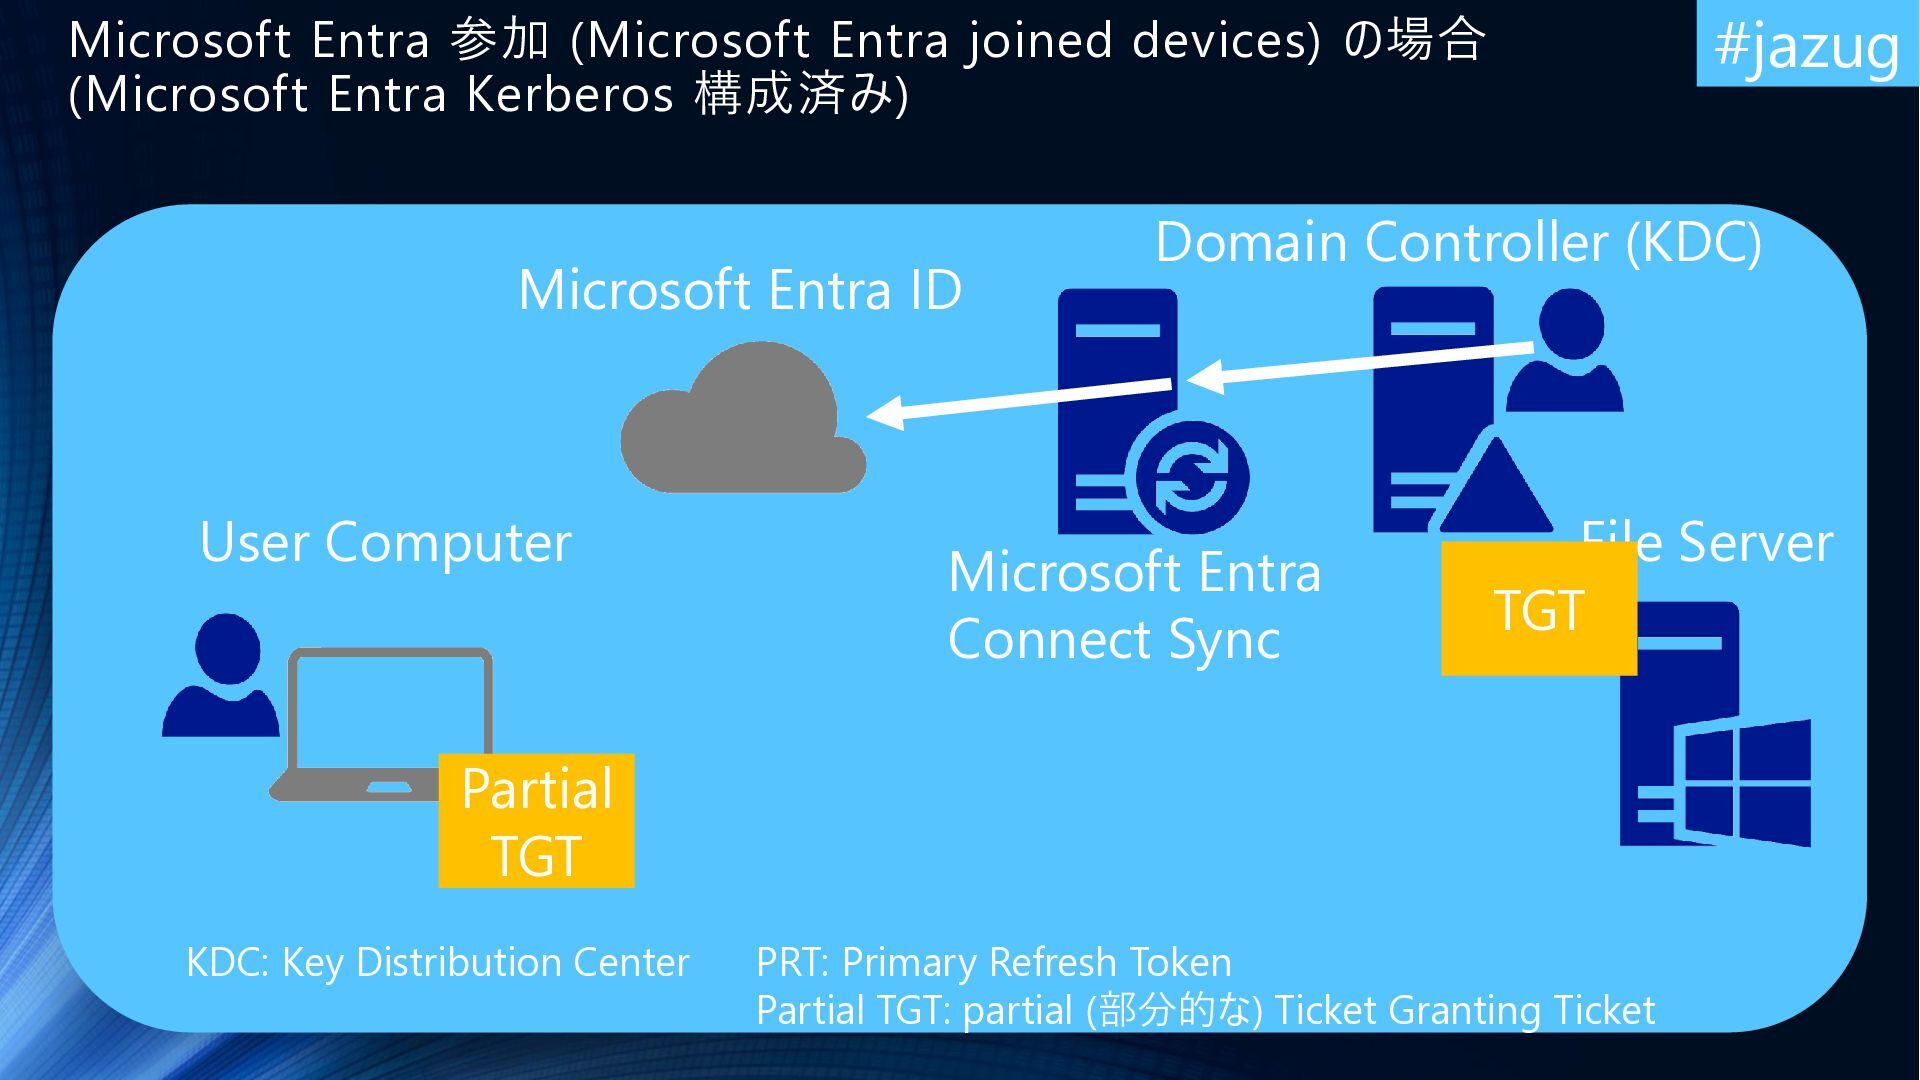
  15. #jazug Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 (Microsoft

    Entra Kerberos 構成済み) Microsoft Entra ID User Computer Domain Controller (KDC) Microsoft Entra Connect Sync File Server TGT Partial TGT KDC: Key Distribution Center PRT: Primary Refresh Token Partial TGT: partial (部分的な) Ticket Granting Ticket
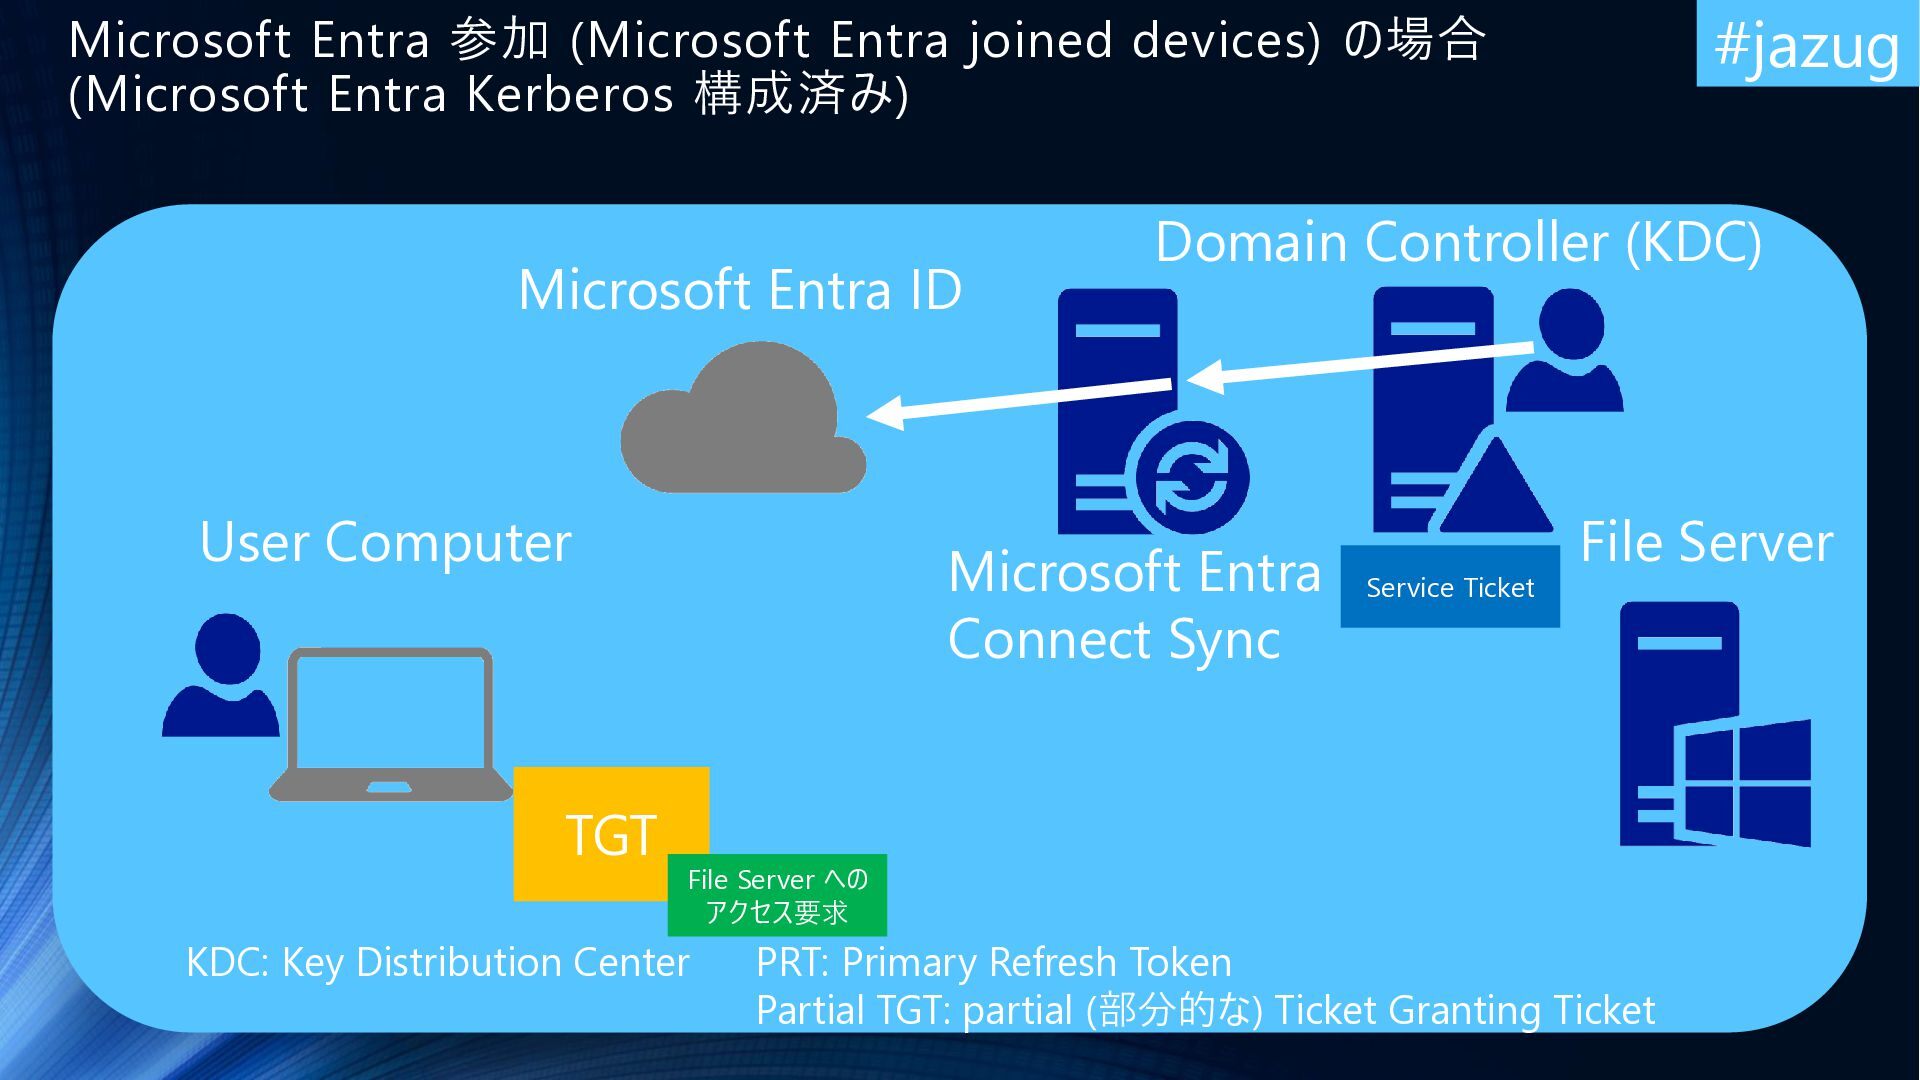
  16. #jazug Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 (Microsoft

    Entra Kerberos 構成済み) Microsoft Entra ID User Computer TGT Domain Controller (KDC) Microsoft Entra Connect Sync Service Ticket File Server File Server への アクセス要求 KDC: Key Distribution Center PRT: Primary Refresh Token Partial TGT: partial (部分的な) Ticket Granting Ticket
  17. #jazug Microsoft Entra 参加 (Microsoft Entra joined devices) の場合 (Microsoft

    Entra Kerberos 構成済み) Microsoft Entra ID User Computer Domain Controller (KDC) Microsoft Entra Connect Sync File Server Service Ticket KDC: Key Distribution Center PRT: Primary Refresh Token Partial TGT: partial (部分的な) Ticket Granting Ticket
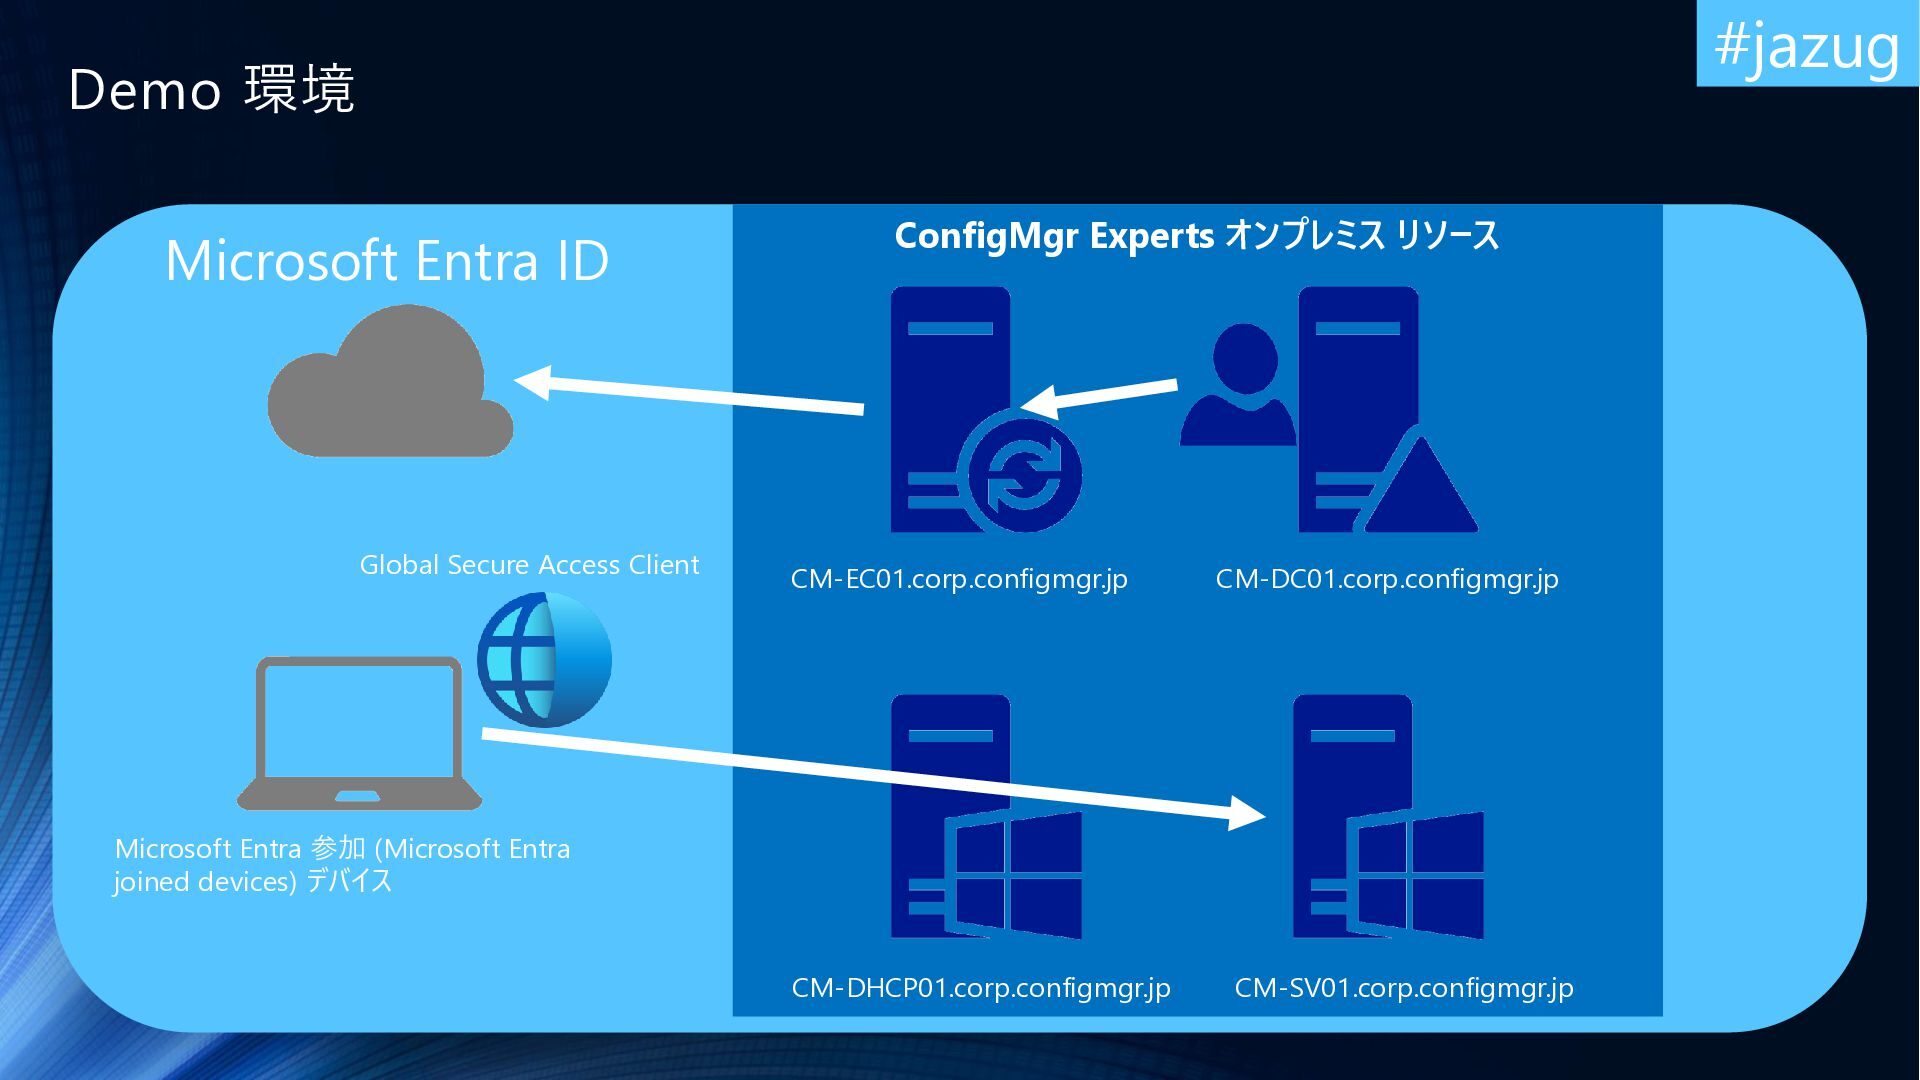
  18. #jazug Demo 構成 • Organization Name: ConfigMgr Experts • Organization

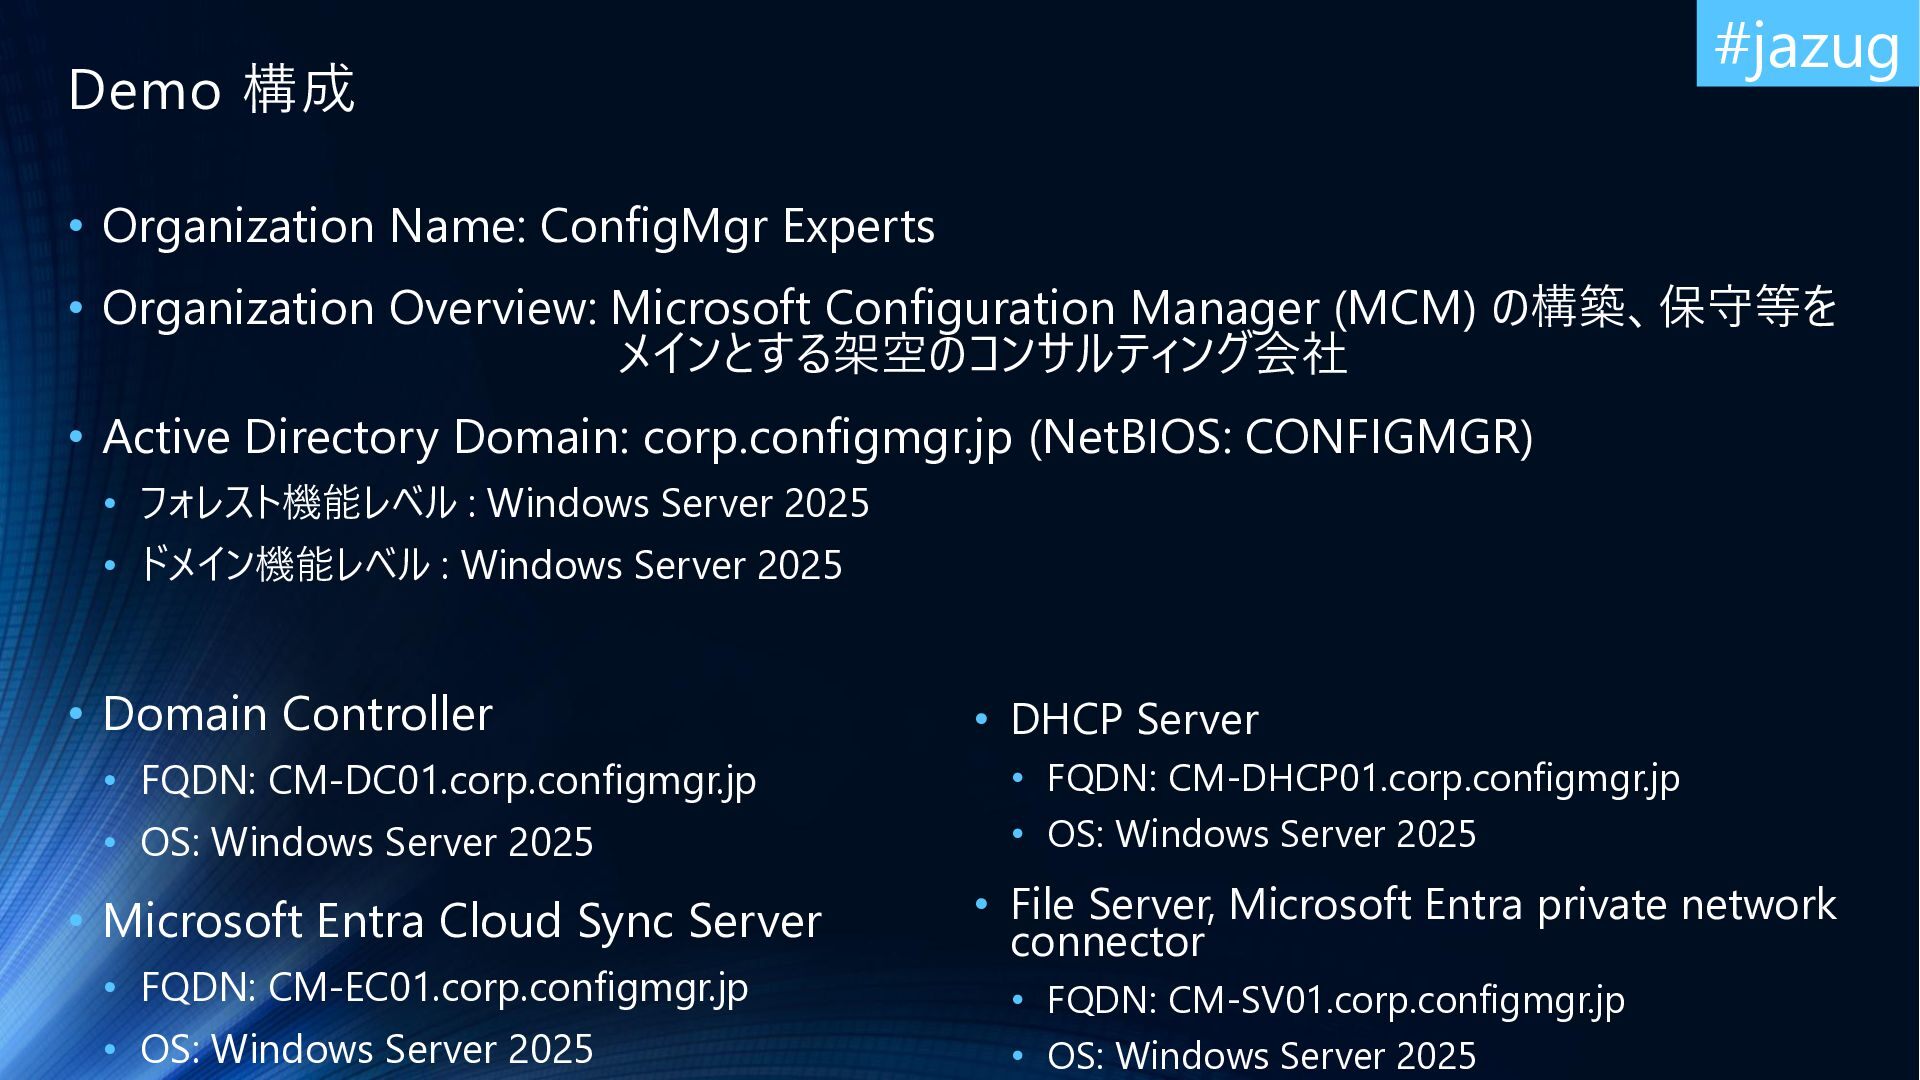
    Overview: Microsoft Configuration Manager (MCM) の構築、保守等を メインとする架空のコンサルティング会社 • Active Directory Domain: corp.configmgr.jp (NetBIOS: CONFIGMGR) • フォレスト機能レベル : Windows Server 2025 • ドメイン機能レベル : Windows Server 2025 • Domain Controller • FQDN: CM-DC01.corp.configmgr.jp • OS: Windows Server 2025 • Microsoft Entra Cloud Sync Server • FQDN: CM-EC01.corp.configmgr.jp • OS: Windows Server 2025 • DHCP Server • FQDN: CM-DHCP01.corp.configmgr.jp • OS: Windows Server 2025 • File Server, Microsoft Entra private network connector • FQDN: CM-SV01.corp.configmgr.jp • OS: Windows Server 2025
  19. #jazug Demo 環境 Microsoft Entra ID Global Secure Access Client

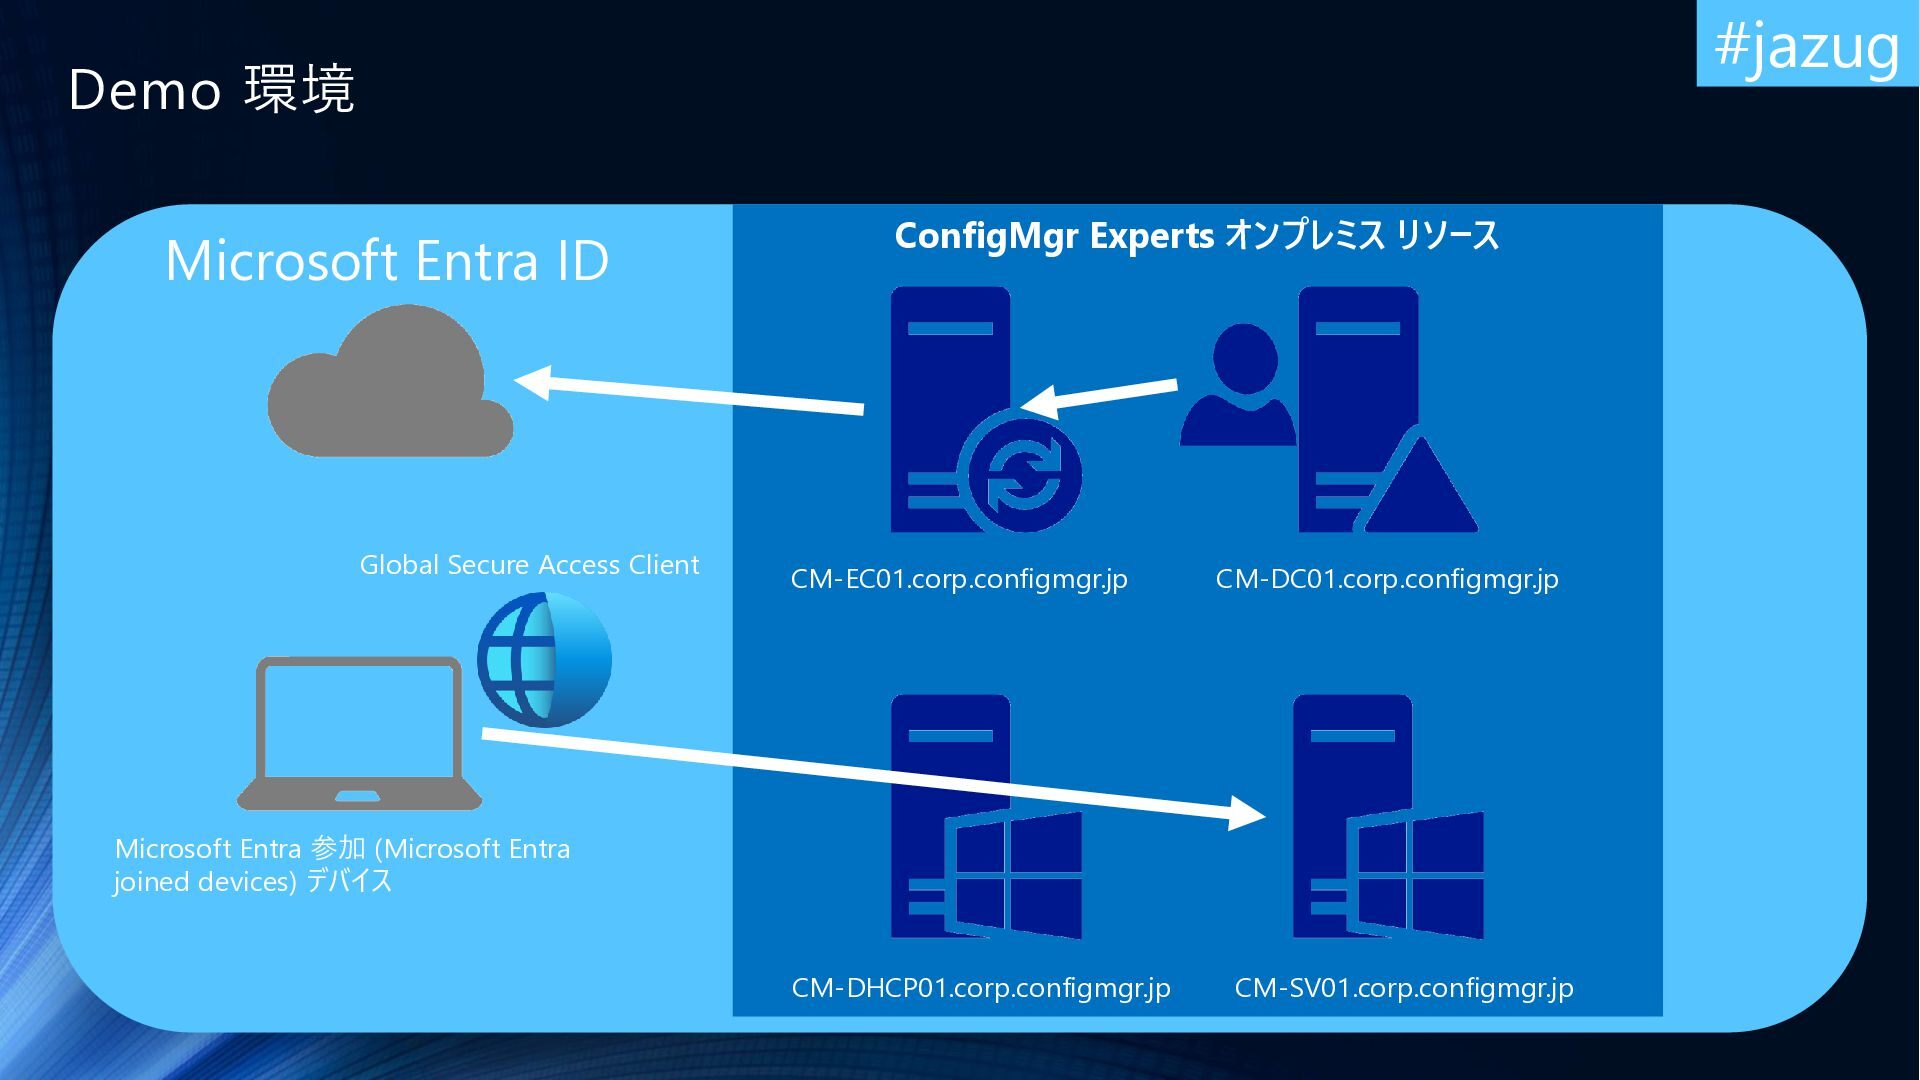
    ConfigMgr Experts オンプレミス リソース CM-EC01.corp.configmgr.jp CM-DC01.corp.configmgr.jp CM-DHCP01.corp.configmgr.jp CM-SV01.corp.configmgr.jp Microsoft Entra 参加 (Microsoft Entra joined devices) デバイス
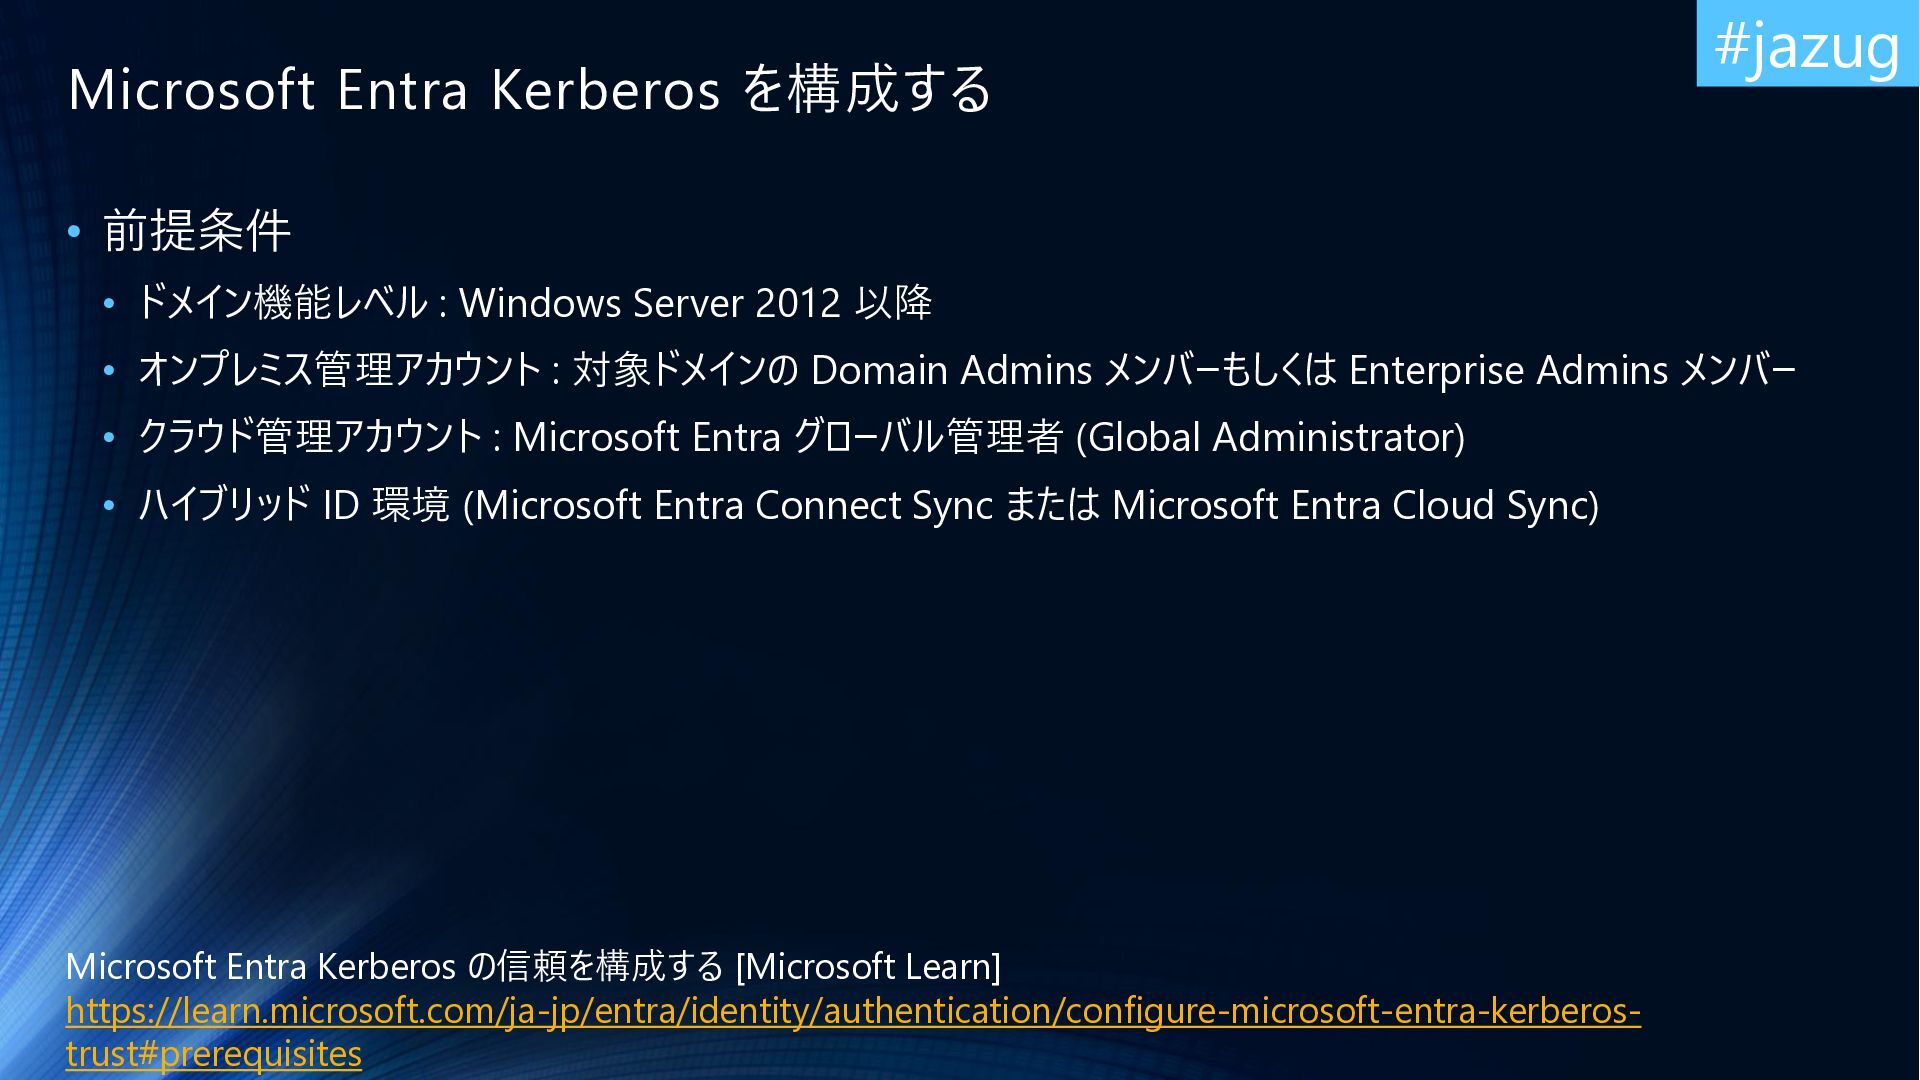
  20. Microsoft Entra Kerberos を構成する #jazug • 前提条件 • ドメイン機能レベル :

    Windows Server 2012 以降 • オンプレミス管理アカウント : 対象ドメインの Domain Admins メンバーもしくは Enterprise Admins メンバー • クラウド管理アカウント : Microsoft Entra グローバル管理者 (Global Administrator) • ハイブリッド ID 環境 (Microsoft Entra Connect Sync または Microsoft Entra Cloud Sync) Microsoft Entra Kerberos の信頼を構成する [Microsoft Learn] https://learn.microsoft.com/ja-jp/entra/identity/authentication/configure-microsoft-entra-kerberostrust#prerequisites
  21. Microsoft Entra Kerberos を構成する - 大まかなステップ 1. Azure AD ハイブリッド認証管理

    PowerShell モジュールをインストールする 2. 信頼されたドメイン オブジェクトを作成する #jazug
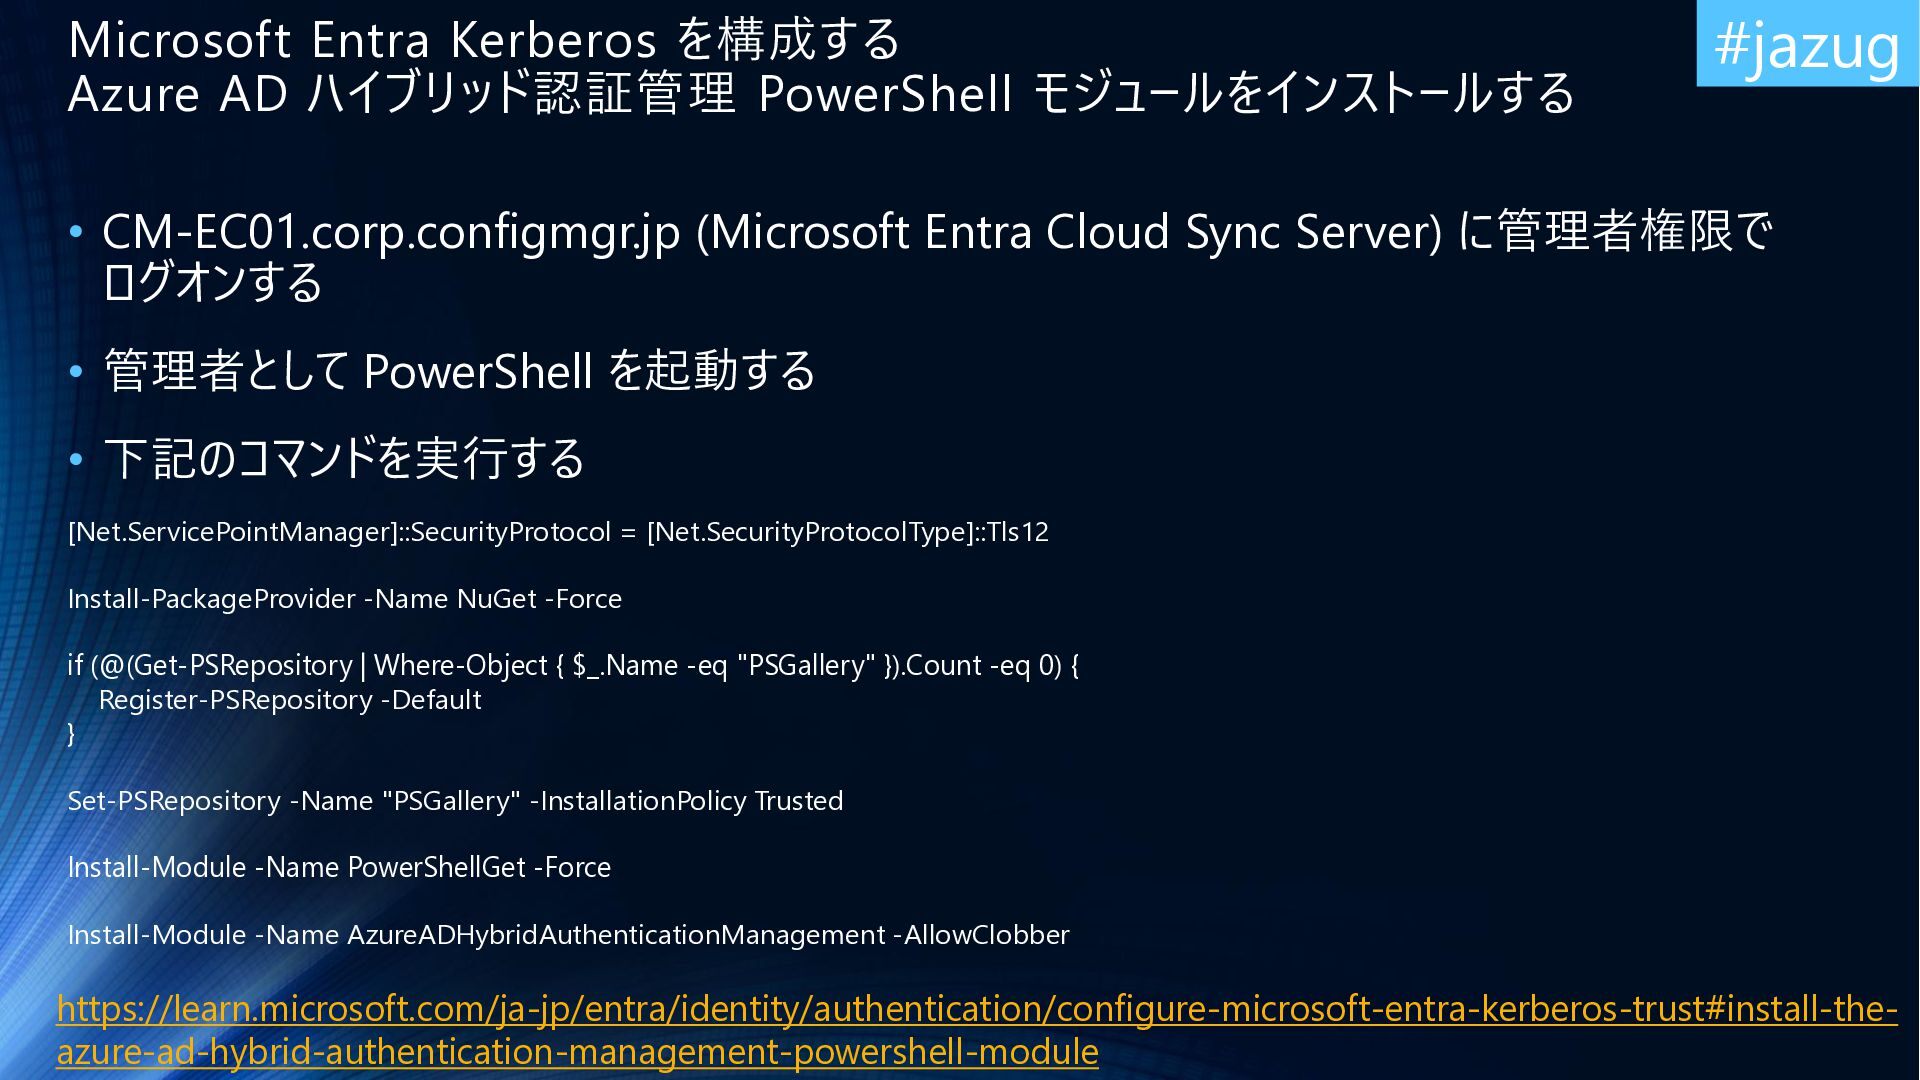
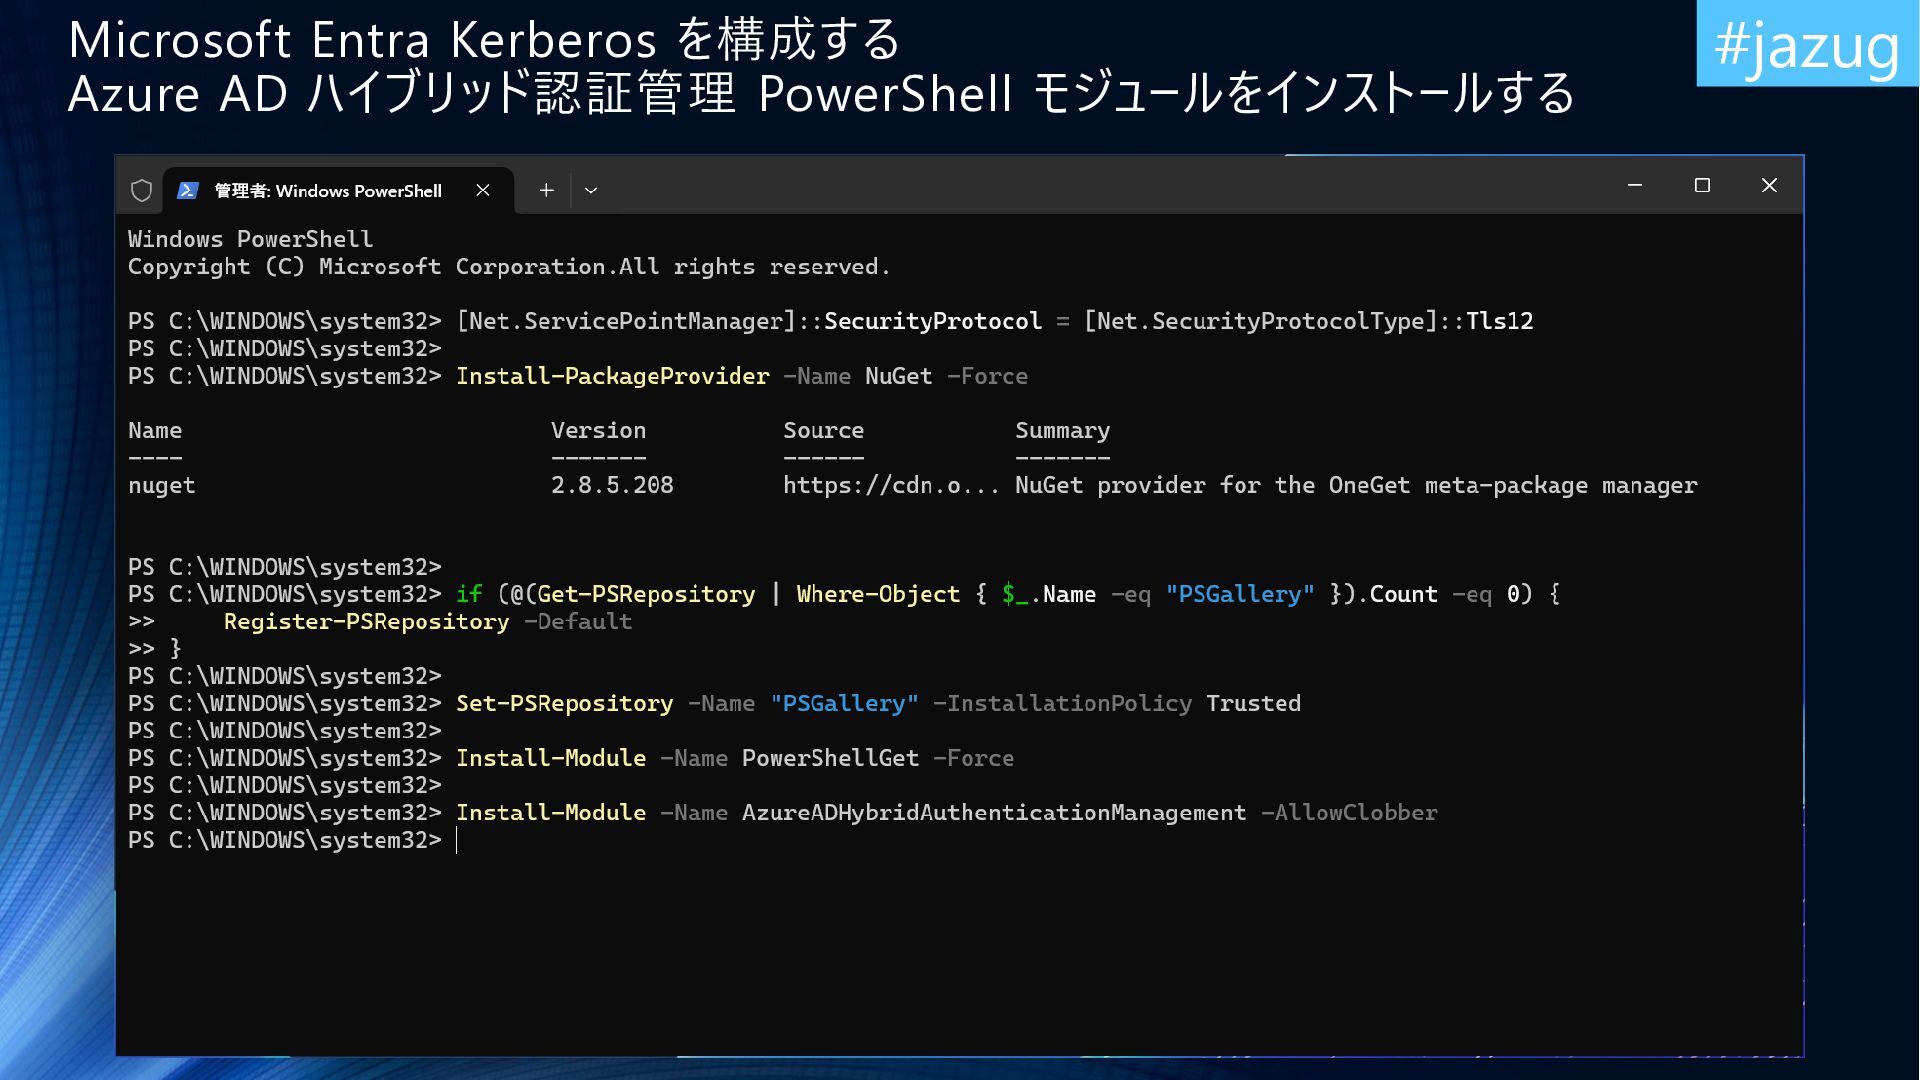
  22. Microsoft Entra Kerberos を構成する Azure AD ハイブリッド認証管理 PowerShell モジュールをインストールする #jazug

    • CM-EC01.corp.configmgr.jp (Microsoft Entra Cloud Sync Server) に管理者権限で ログオンする • 管理者として PowerShell を起動する • 下記のコマンドを実行する [Net.ServicePointManager]::SecurityProtocol = [Net.SecurityProtocolType]::Tls12 Install-PackageProvider -Name NuGet -Force if (@(Get-PSRepository | Where-Object { $_.Name -eq "PSGallery" }).Count -eq 0) { Register-PSRepository -Default } Set-PSRepository -Name "PSGallery" -InstallationPolicy Trusted Install-Module -Name PowerShellGet -Force Install-Module -Name AzureADHybridAuthenticationManagement -AllowClobber https://learn.microsoft.com/ja-jp/entra/identity/authentication/configure-microsoft-entra-kerberos-trust#install-theazure-ad-hybrid-authentication-management-powershell-module
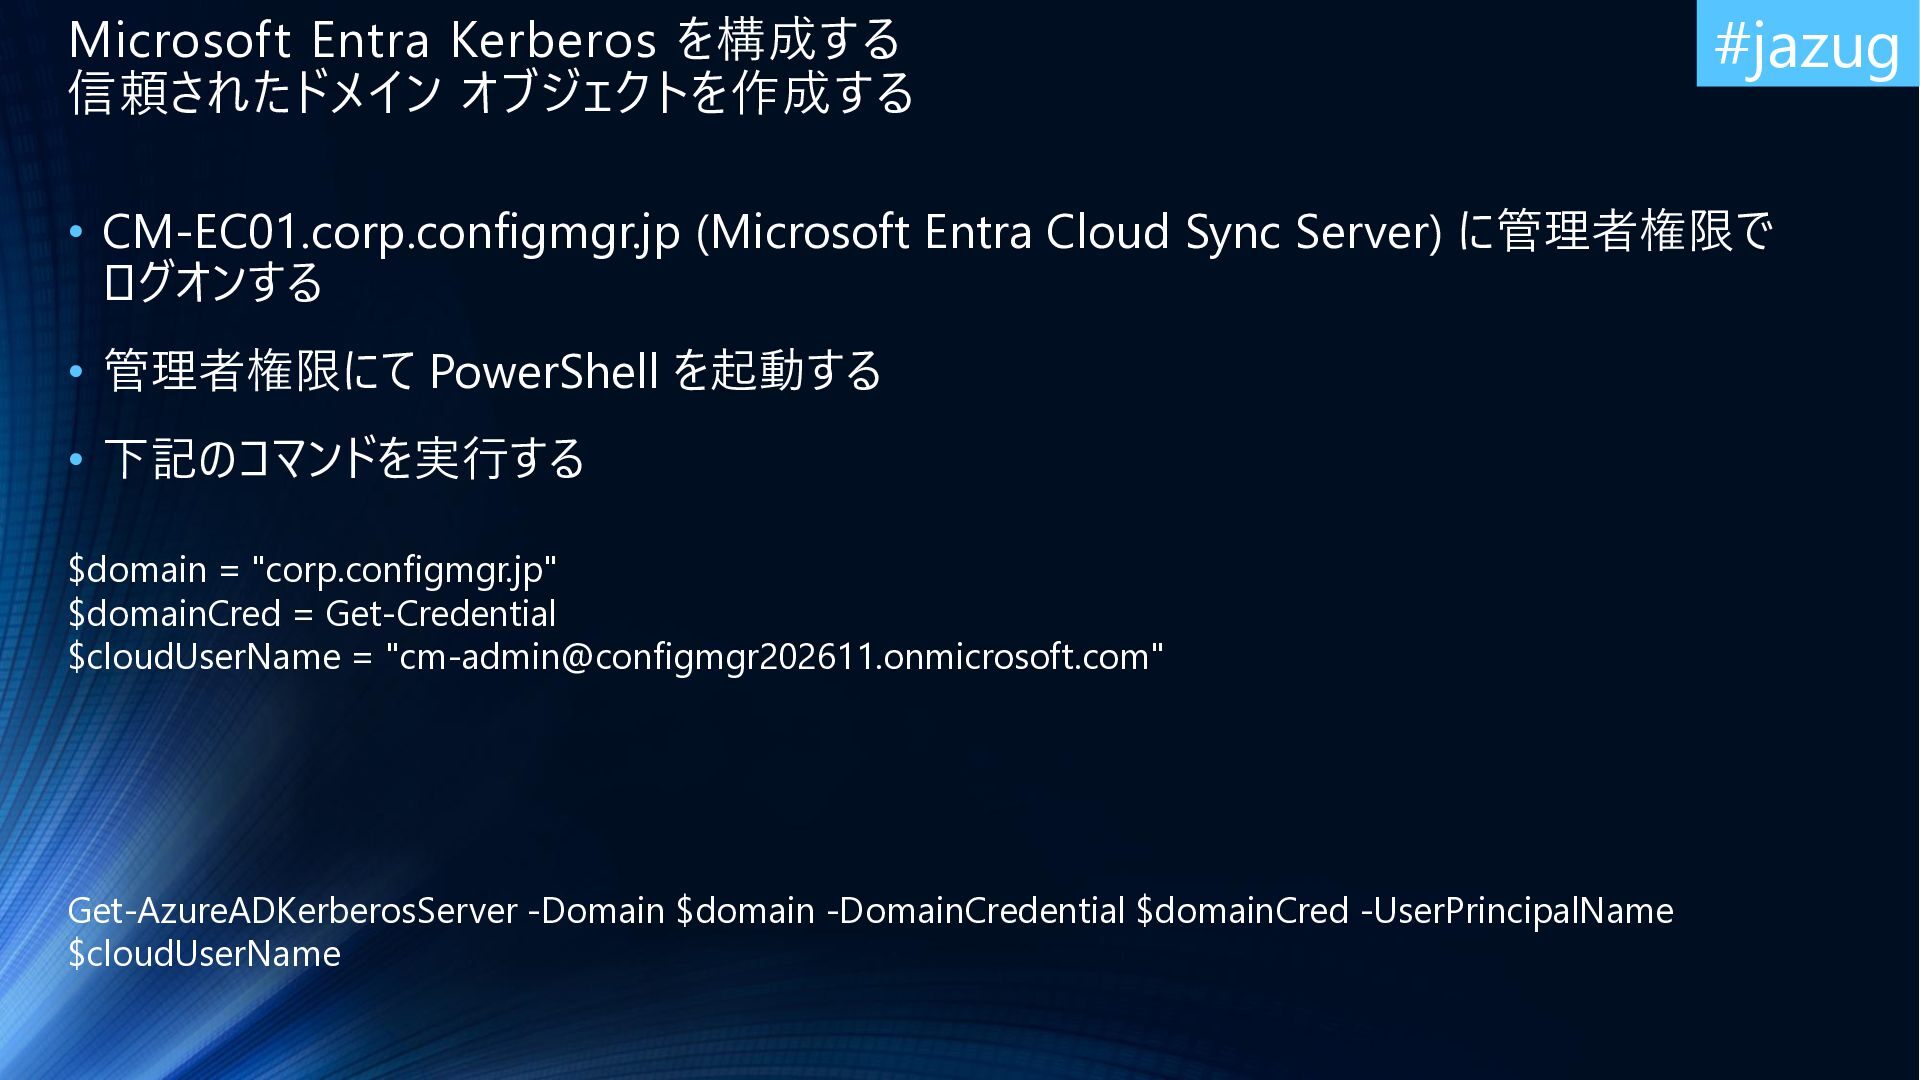
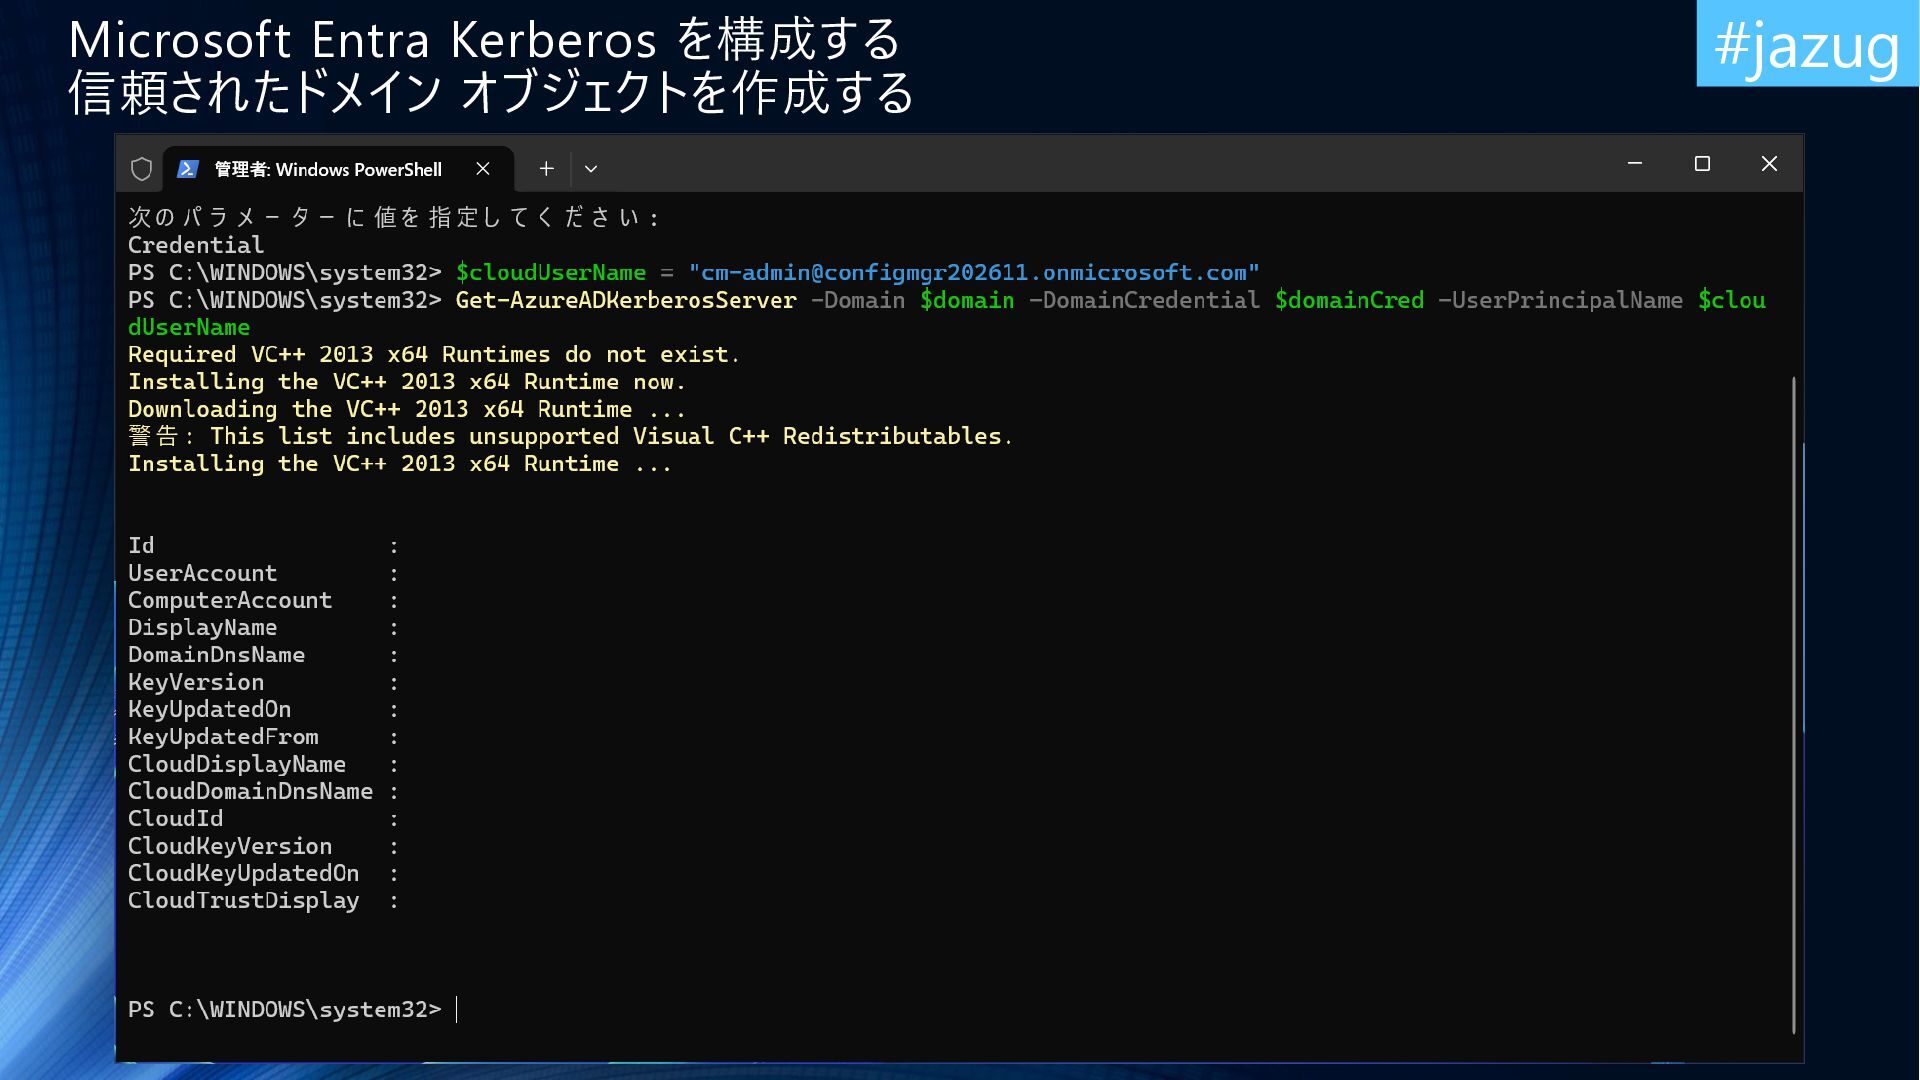
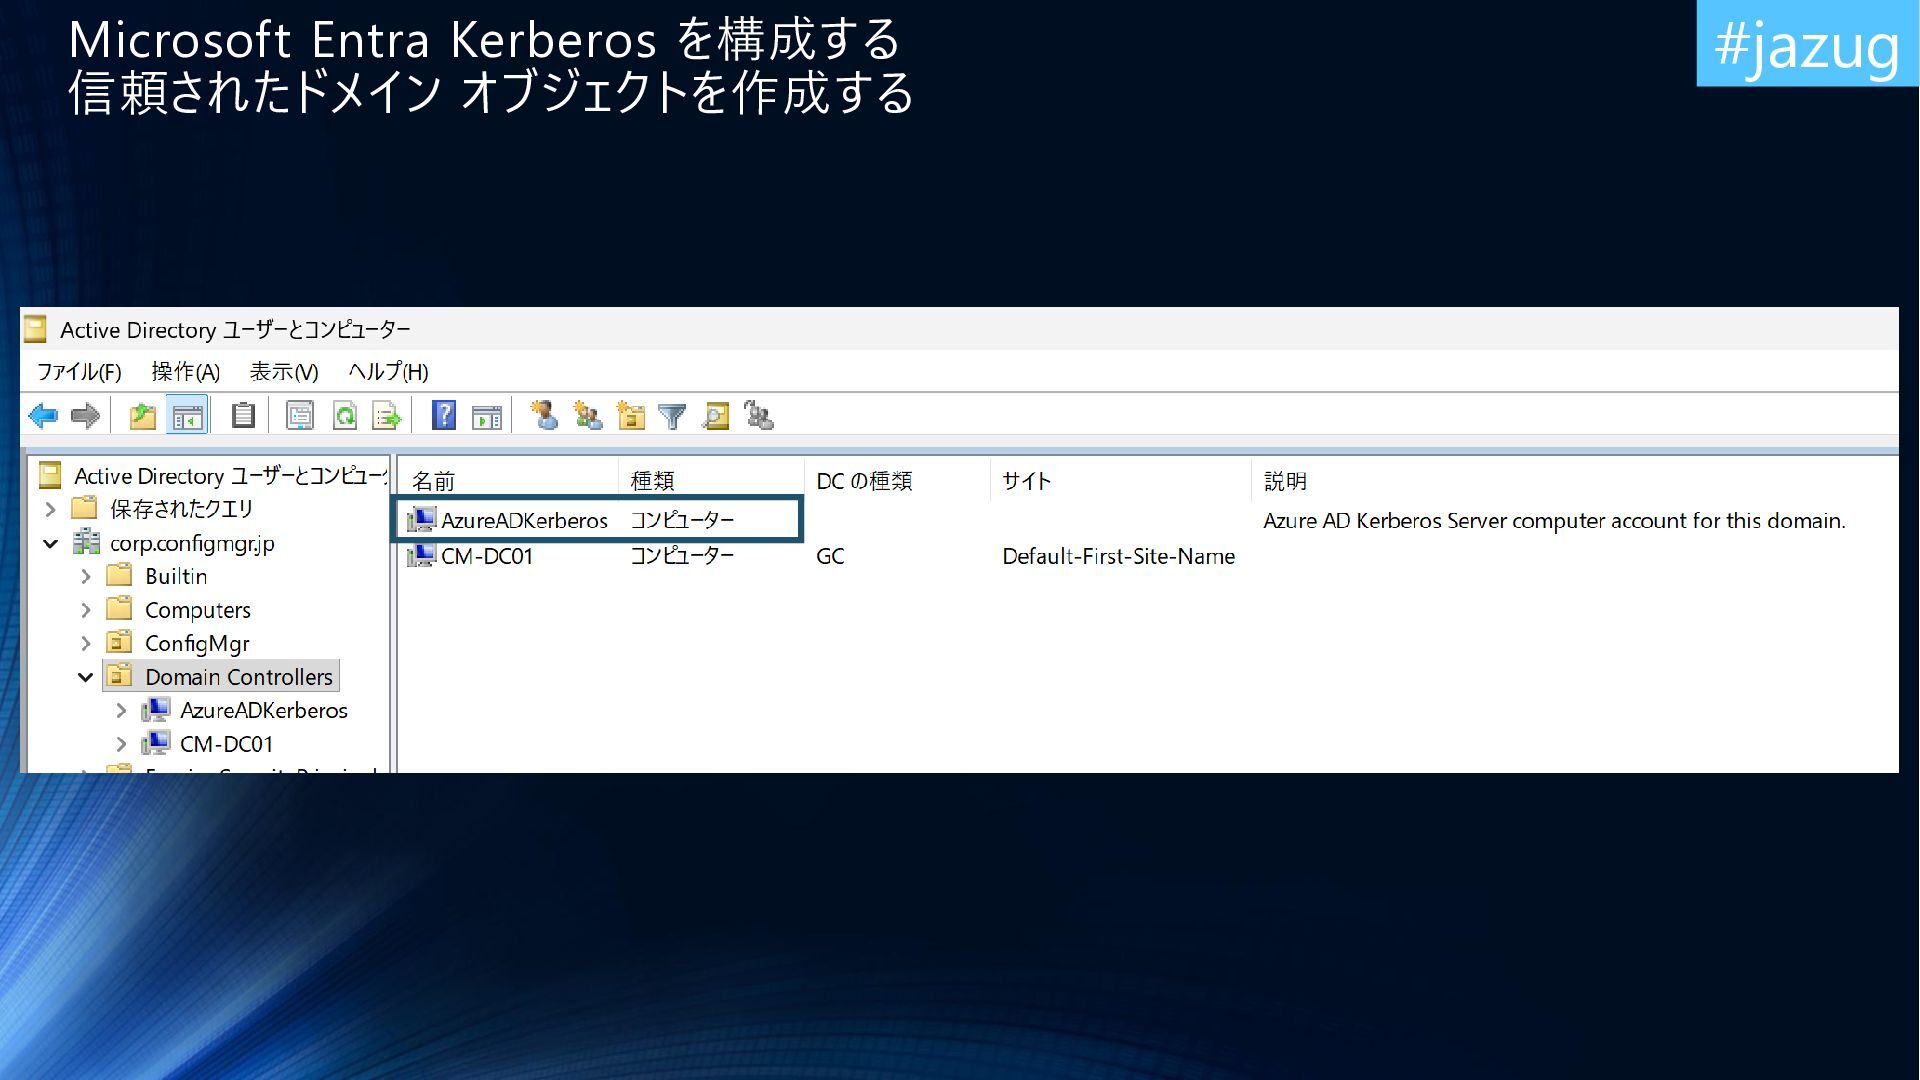
  23. Microsoft Entra Kerberos を構成する 信頼されたドメイン オブジェクトを作成する #jazug • CM-EC01.corp.configmgr.jp (Microsoft

    Entra Cloud Sync Server) に管理者権限で ログオンする • 管理者権限にて PowerShell を起動する • 下記のコマンドを実行する $domain = "corp.configmgr.jp" $domainCred = Get-Credential $cloudUserName = "[email protected]" Get-AzureADKerberosServer -Domain $domain -DomainCredential $domainCred -UserPrincipalName $cloudUserName
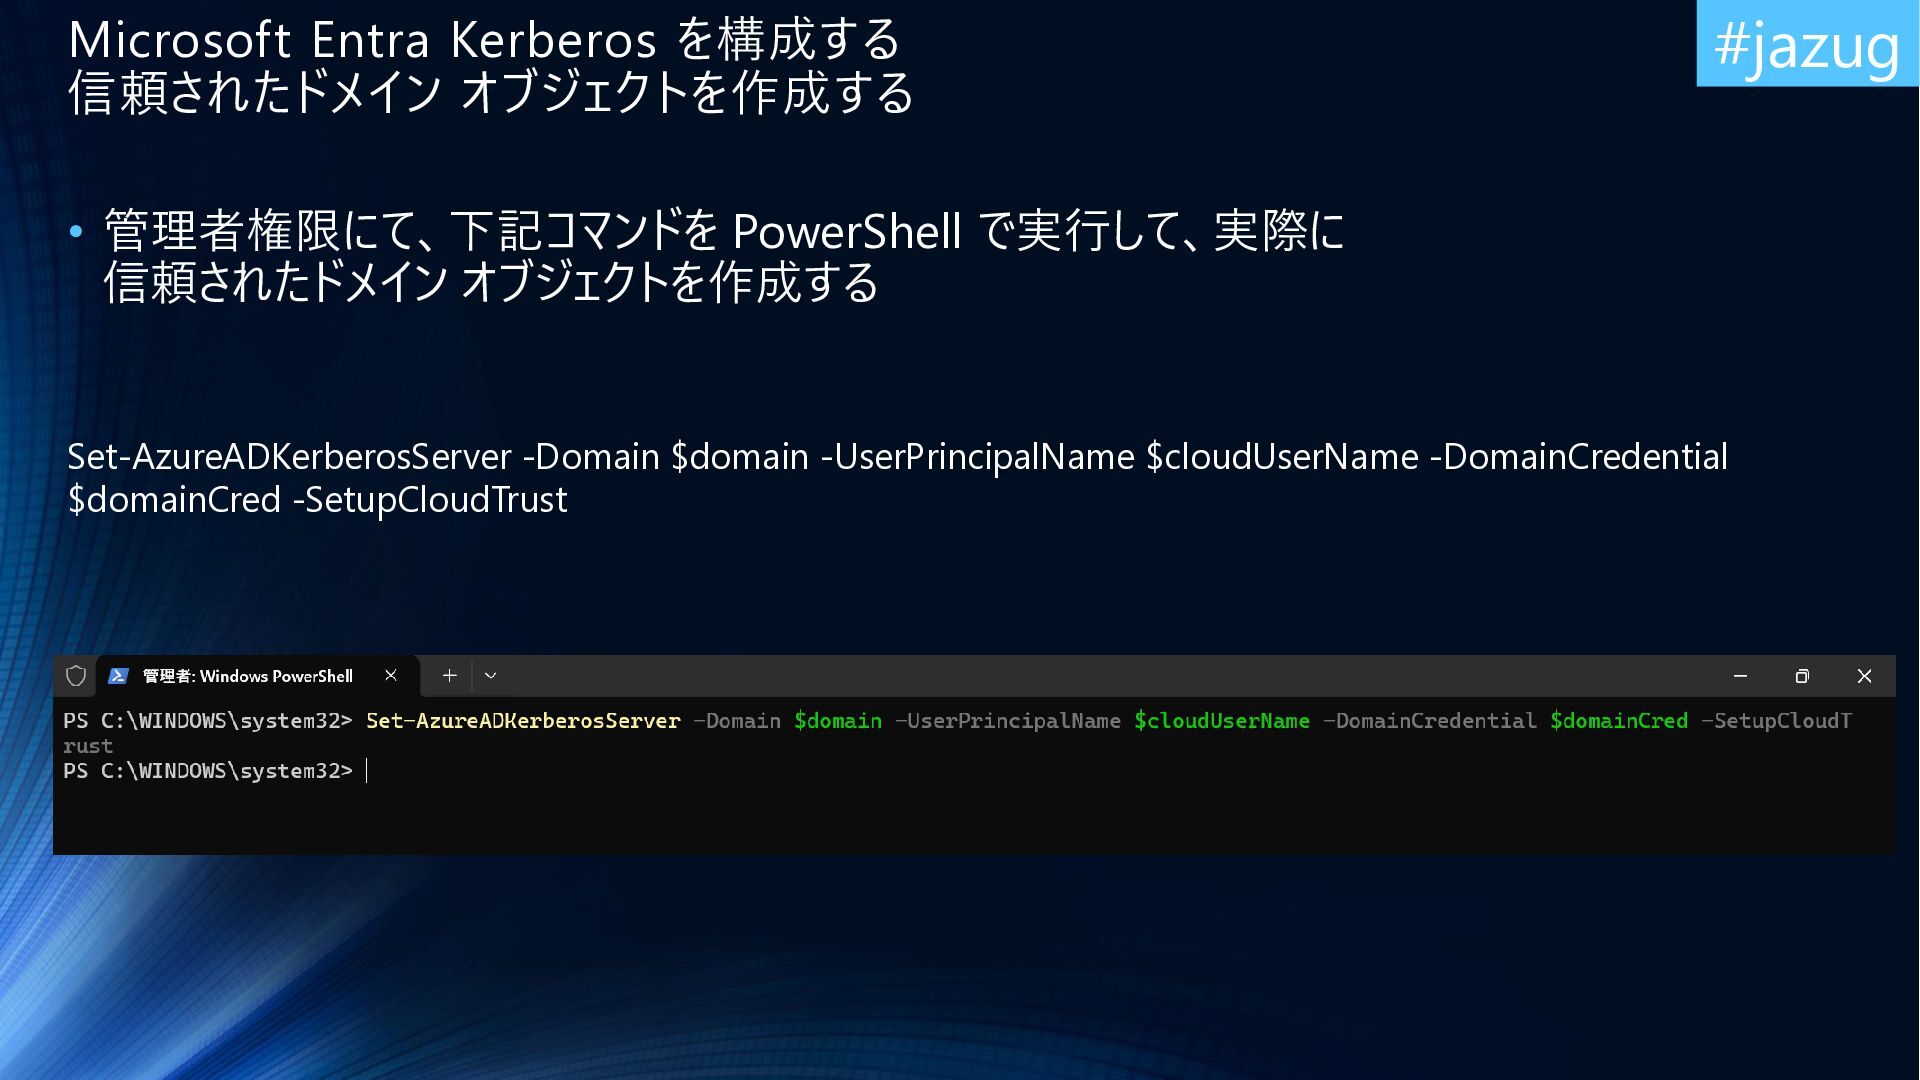
  24. Microsoft Entra Kerberos を構成する 信頼されたドメイン オブジェクトを作成する #jazug • 管理者権限にて、下記コマンドを PowerShell

    で実行して、実際に 信頼されたドメイン オブジェクトを作成する Set-AzureADKerberosServer -Domain $domain -UserPrincipalName $cloudUserName -DomainCredential $domainCred -SetupCloudTrust
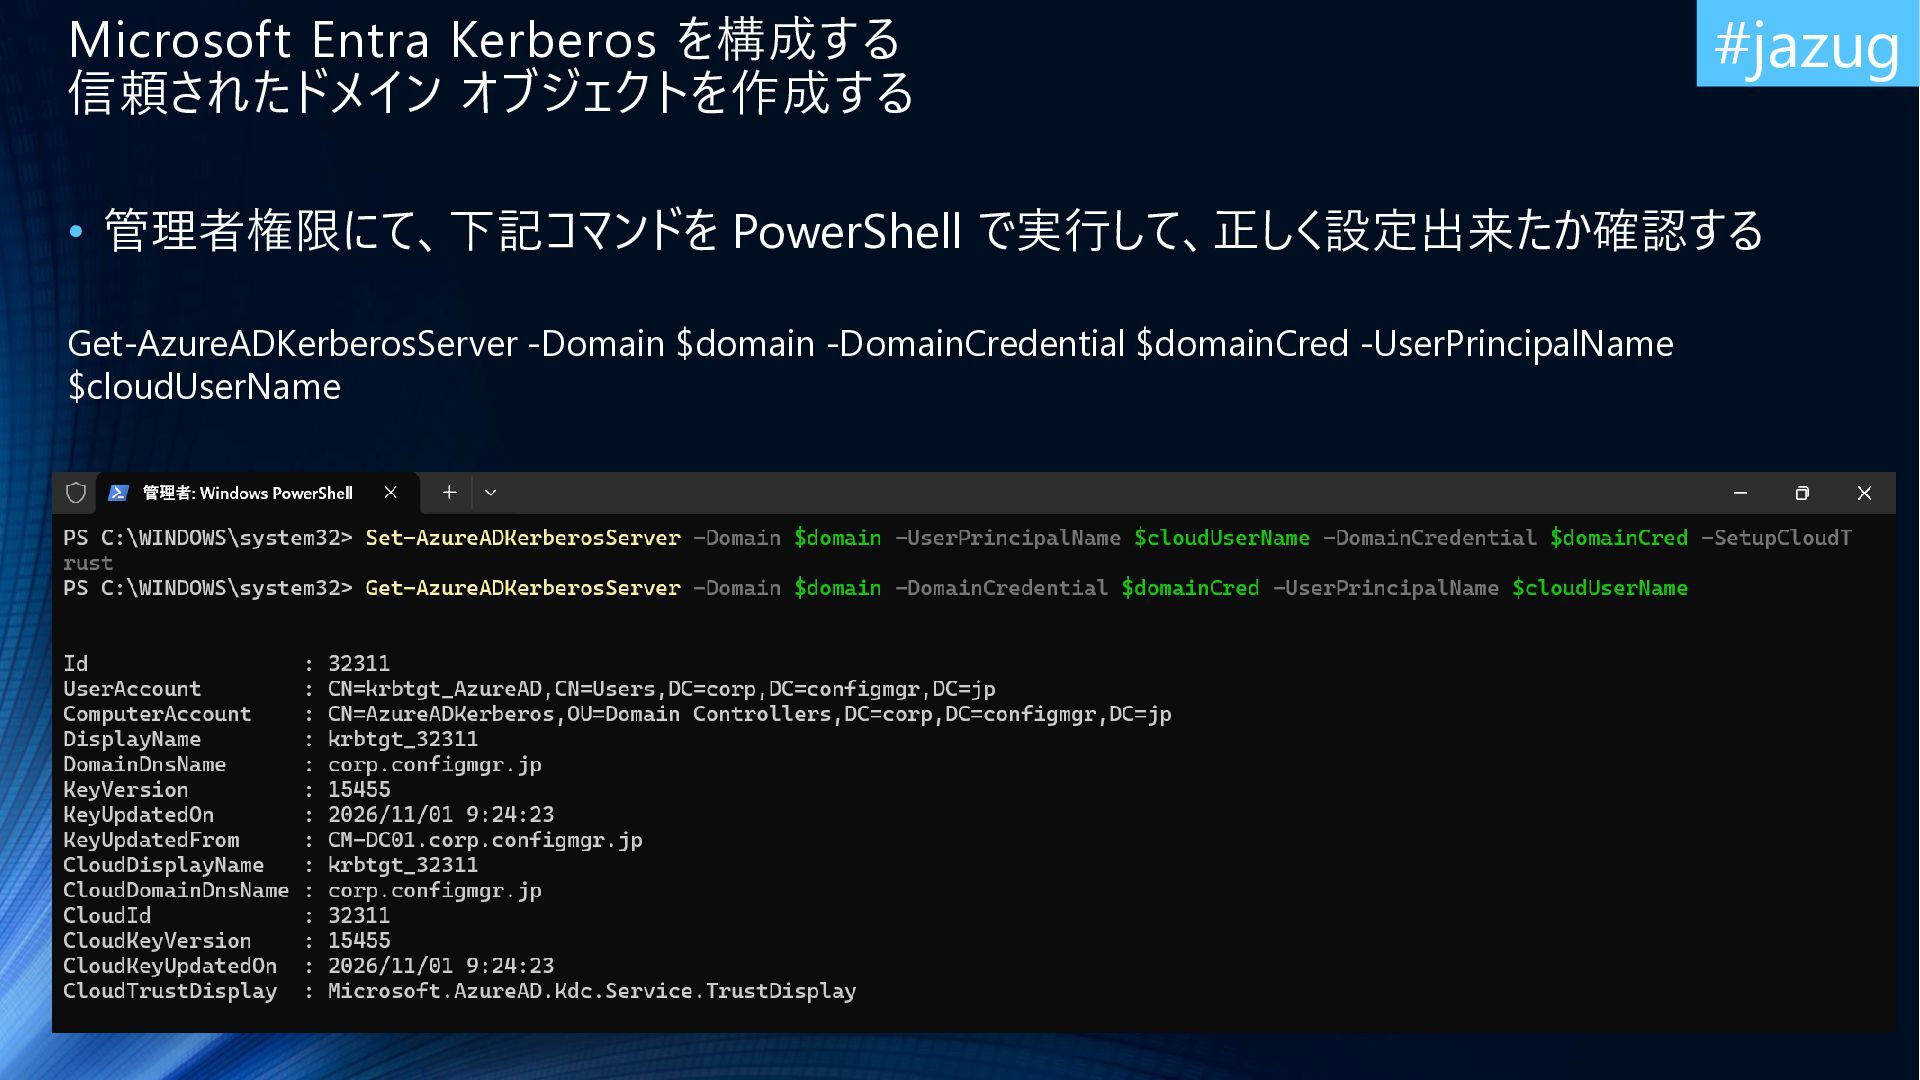
  25. Microsoft Entra Kerberos を構成する 信頼されたドメイン オブジェクトを作成する #jazug • 管理者権限にて、下記コマンドを PowerShell

    で実行して、正しく設定出来たか確認する Get-AzureADKerberosServer -Domain $domain -DomainCredential $domainCred -UserPrincipalName $cloudUserName
  26. #jazug Demo 環境 Microsoft Entra ID Global Secure Access Client

    ConfigMgr Experts オンプレミス リソース CM-EC01.corp.configmgr.jp CM-DC01.corp.configmgr.jp CM-DHCP01.corp.configmgr.jp CM-SV01.corp.configmgr.jp Microsoft Entra 参加 (Microsoft Entra joined devices) デバイス
  27. まとめ #jazug • Microsoft Entra ハイブリッド参加 (Microsoft Entra hybrid joined

    devices) でなくとも オンプレミスのリソースに SSO (single sign-on) が行えることを確認しました。 • 今後のデバイス リプレースのタイミング等で Microsoft Entra ハイブリッド参加から Microsoft Entra 参加に変更することを検討して、クラウド ネイティブな環境へ移行を 検討してみてはいかがでしょうか。