Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
スタートアップとセキュリティ対策_SecureNavi_.pptx.pdf
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
Tsunao Kokawa
February 04, 2025
270
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
スタートアップとセキュリティ対策_SecureNavi_.pptx.pdf
Tsunao Kokawa
February 04, 2025
Featured
See All Featured
The Art of Programming - Codeland 2020
erikaheidi
57
14k
Are puppies a ranking factor?
jonoalderson
2
3.9k
Connecting the Dots Between Site Speed, User Experience & Your Business [WebExpo 2025]
tammyeverts
11
1k
Ruling the World: When Life Gets Gamed
codingconduct
0
360
Designing Powerful Visuals for Engaging Learning
tmiket
1
580
Art, The Web, and Tiny UX
lynnandtonic
304
22k
How to Align SEO within the Product Triangle To Get Buy-In & Support - #RIMC
aleyda
2
1.8k
The Success of Rails: Ensuring Growth for the Next 100 Years
eileencodes
47
8.3k
GitHub's CSS Performance
jonrohan
1033
470k
Building Flexible Design Systems
yeseniaperezcruz
330
41k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
410
30 Presentation Tips
portentint
PRO
1
410
Transcript
当資料は、不正競争防止法上の営業秘密に当たります。SecureNavi Inc.の承諾なしに、無断で第三者に開示することはお控えください。 SecureNavi株式会社 1
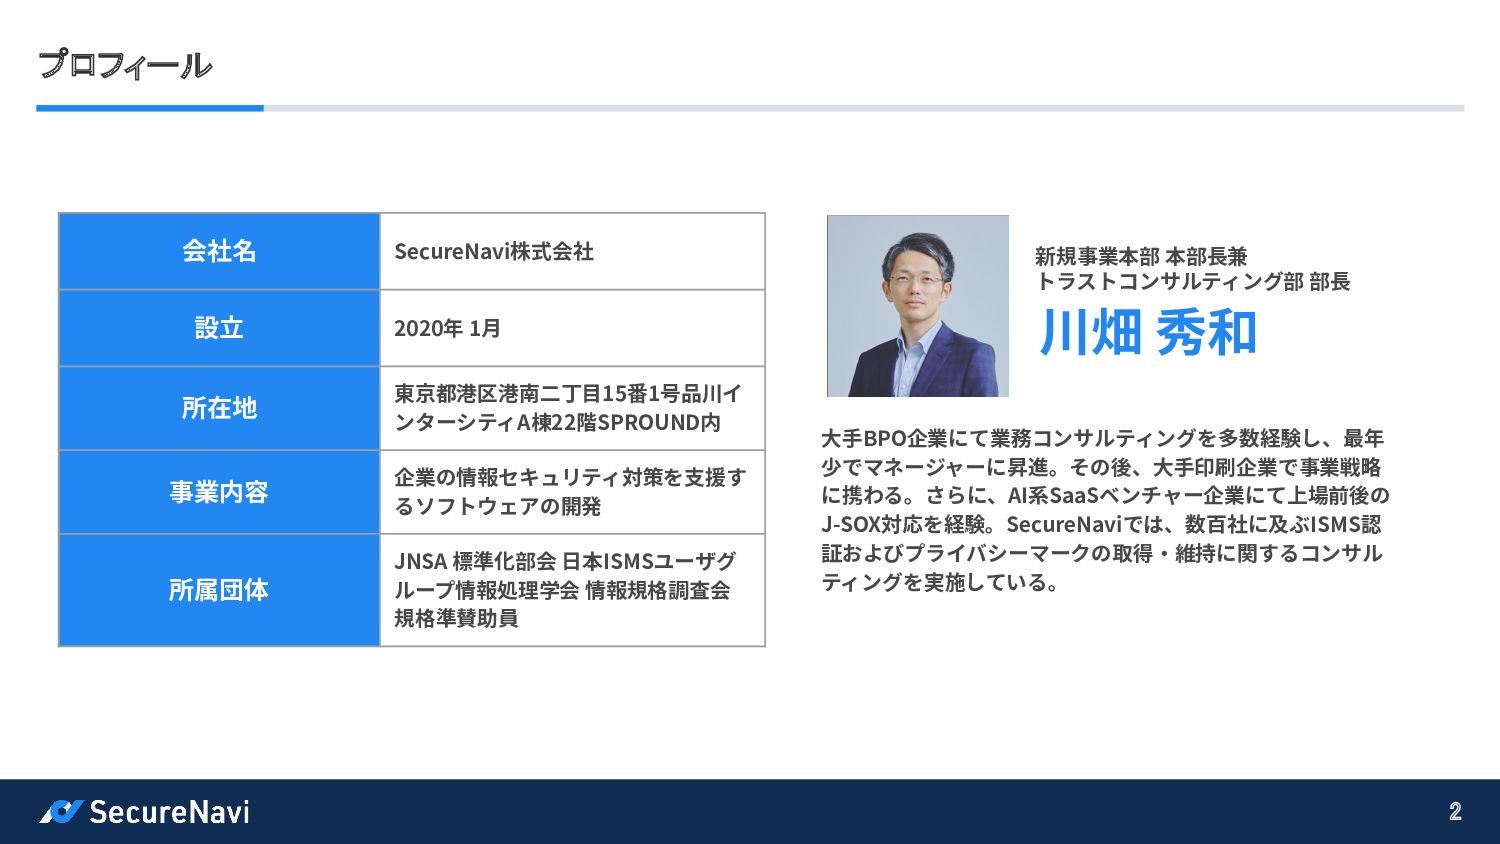
プロフィール 2 新規事業本部 本部⻑兼 トラストコンサルティング部 部⻑ 川畑 秀和 ⼤⼿BPO企業にて業務コンサルティングを多数経験し、最年
少でマネージャーに昇進。その後、⼤⼿印刷企業で事業戦略 に携わる。さらに、AI系SaaSベンチャー企業にて上場前後の J-SOX対応を経験。SecureNaviでは、数百社に及ぶISMS認 証およびプライバシーマークの取得‧維持に関するコンサル ティングを実施している。 会社名 SecureNavi株式会社 設⽴ 2020年 1⽉ 所在地 東京都港区港南⼆丁⽬15番1号品川イ ンターシティA棟22階SPROUND内 事業内容 企業の情報セキュリティ対策を⽀援す るソフトウェアの開発 所属団体 JNSA 標準化部会 ⽇本ISMSユーザグ ループ情報処理学会 情報規格調査会 規格準賛助員
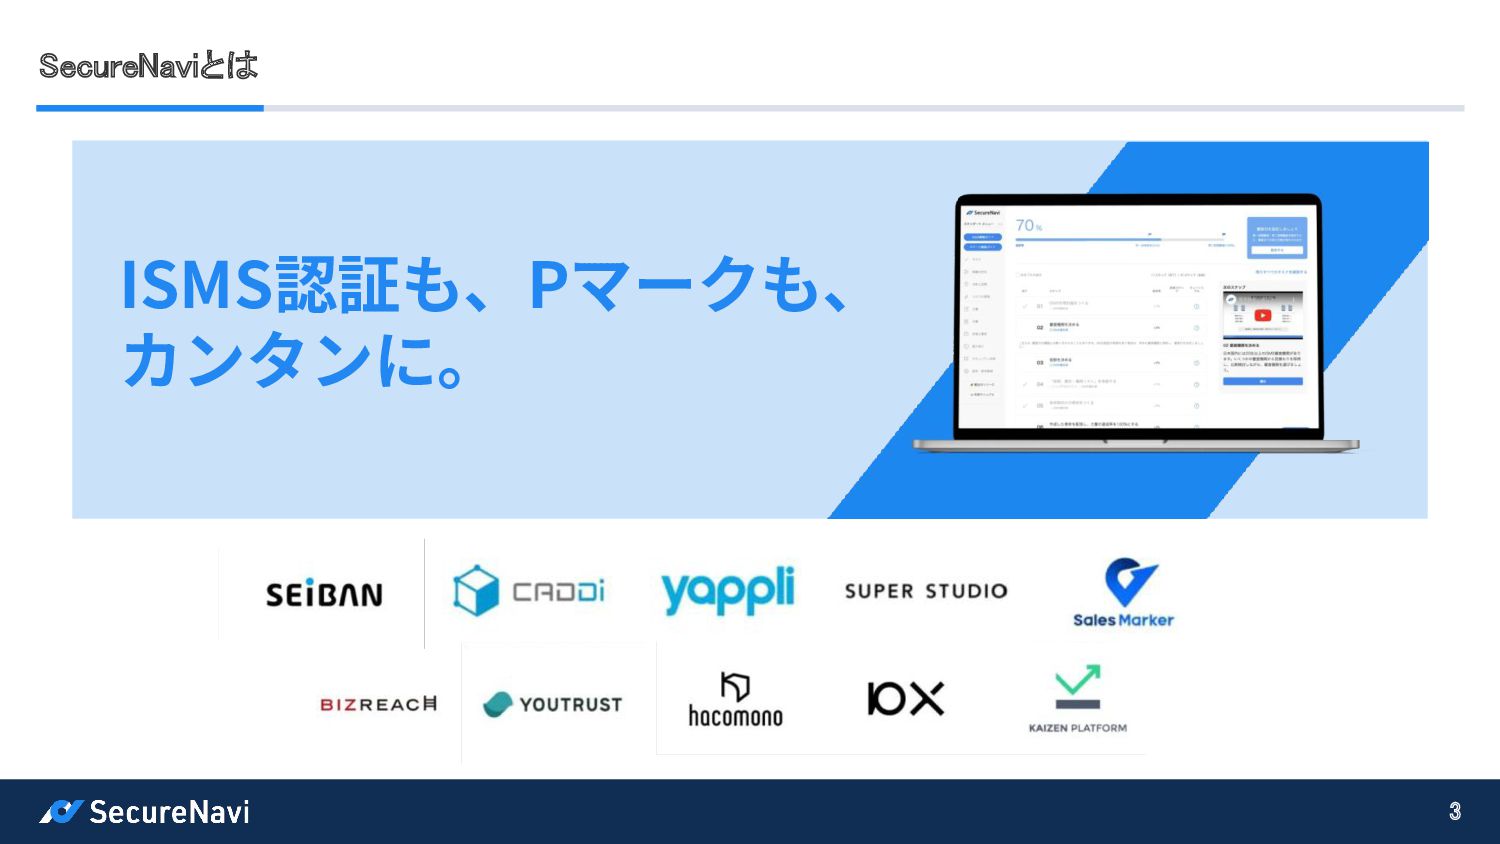
SecureNaviとは 3 ISMS認証も、Pマークも、 カンタンに。
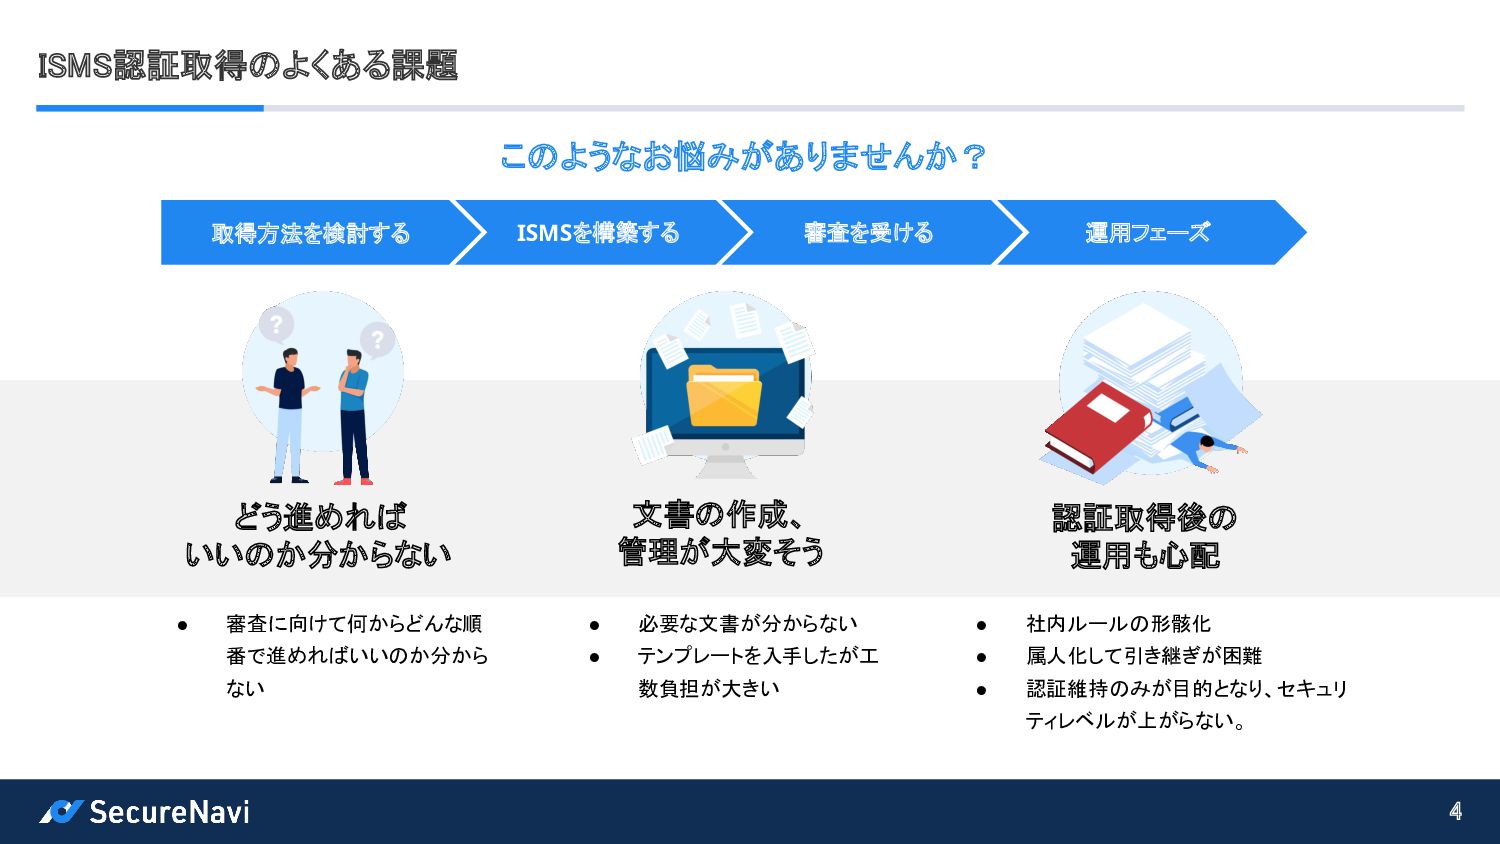
4 ISMS認証取得のよくある課題 どう進めれば いいのか分からない • 審査に向けて何からどんな順 番で進めればいいのか分から
ない 認証取得後の 運用も心配 • 社内ルールの形骸化 • 属人化して引き継ぎが困難 • 認証維持のみが目的となり、セキュリ ティレベルが上がらない。 文書の作成、 管理が大変そう • 必要な文書が分からない • テンプレートを入手したが工 数負担が大きい このようなお悩みがありませんか? ISMSを構築する 審査を受ける 運用フェーズ 取得方法を検討する
5 スタートアップとセキュリティ対策 情報セキュリティ対策の始めどきから認証のあれこれ解説
アジェンダ 6 1 インシデントの傾向 2 情報セキュリティマネジメントとは 3 国内の主要なセキュリティ認証
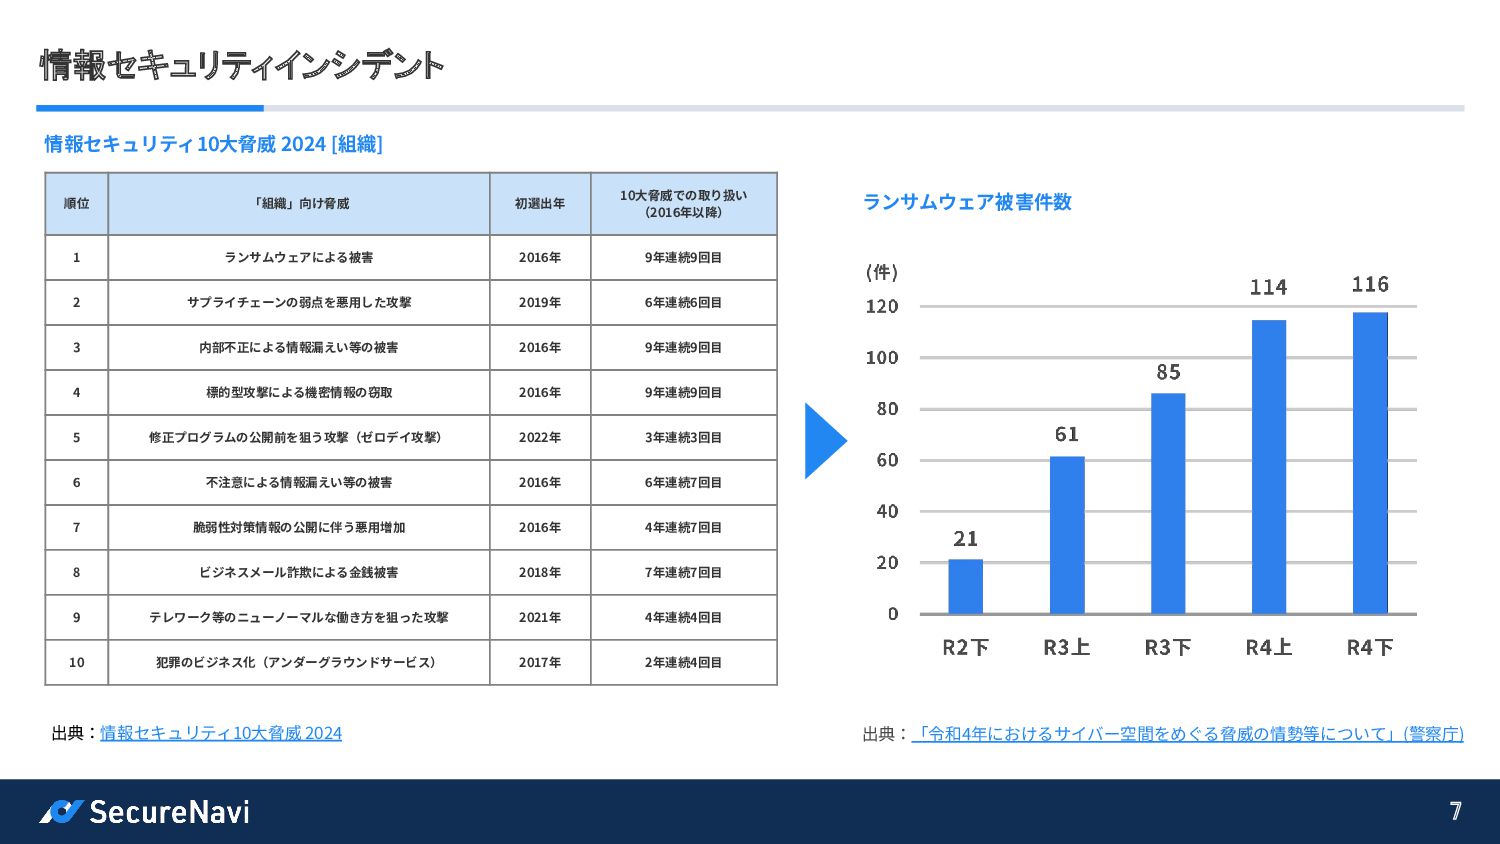
情報セキュリティインシデント 7 出典:情報セキュリティ10⼤脅威 2024 出典:「令和4年におけるサイバー空間をめぐる脅威の情勢等について」(警察庁) 順位 「組織」向け脅威 初選出年 10⼤脅威での取り扱い
(2016年以降) 1 ランサムウェアによる被害 2016年 9年連続9回⽬ 2 サプライチェーンの弱点を悪⽤した攻撃 2019年 6年連続6回⽬ 3 内部不正による情報漏えい等の被害 2016年 9年連続9回⽬ 4 標的型攻撃による機密情報の窃取 2016年 9年連続9回⽬ 5 修正プログラムの公開前を狙う攻撃(ゼロデイ攻撃) 2022年 3年連続3回⽬ 6 不注意による情報漏えい等の被害 2016年 6年連続7回⽬ 7 脆弱性対策情報の公開に伴う悪⽤増加 2016年 4年連続7回⽬ 8 ビジネスメール詐欺による⾦銭被害 2018年 7年連続7回⽬ 9 テレワーク等のニューノーマルな働き⽅を狙った攻撃 2021年 4年連続4回⽬ 10 犯罪のビジネス化(アンダーグラウンドサービス) 2017年 2年連続4回⽬ 情報セキュリティ10⼤脅威 2024 [組織] ランサムウェア被害件数
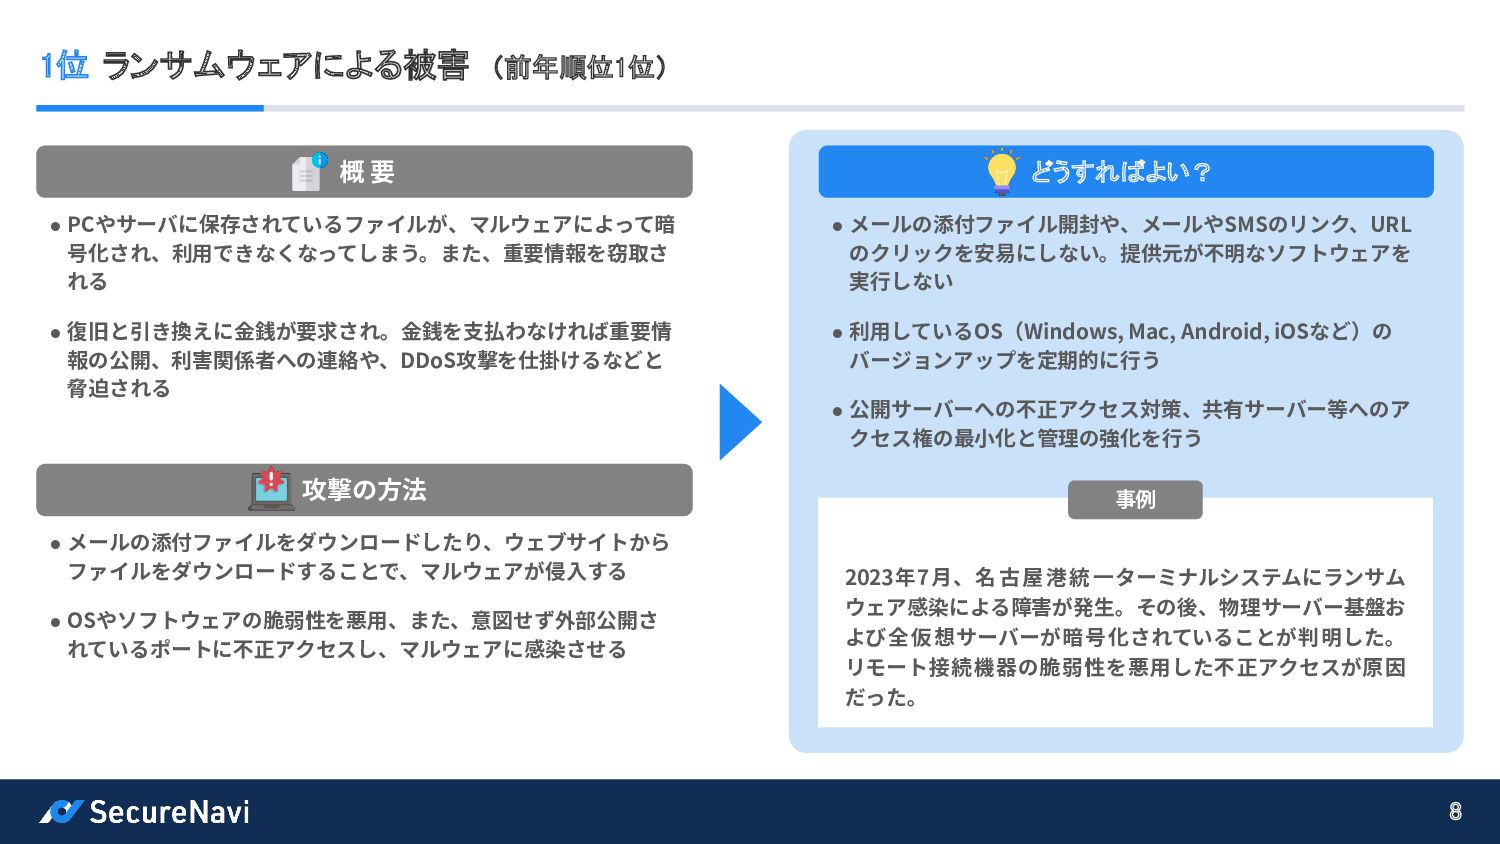
8 1位 ランサムウェアによる被害 (前年順位1位) 概 要 • PCやサーバに保存されているファイルが、マルウェアによって暗
号化され、利⽤できなくなってしまう。また、重要情報を窃取さ れる • 復旧と引き換えに⾦銭が要求され。⾦銭を⽀払わなければ重要情 報の公開、利害関係者への連絡や、DDoS攻撃を仕掛けるなどと 脅迫される 攻撃の⽅法 • メールの添付ファイルをダウンロードしたり、ウェブサイトから ファイルをダウンロードすることで、マルウェアが侵⼊する • OSやソフトウェアの脆弱性を悪⽤、また、意図せず外部公開さ れているポートに不正アクセスし、マルウェアに感染させる どうすればよい? • メールの添付ファイル開封や、メールやSMSのリンク、URL のクリックを安易にしない。提供元が不明なソフトウェアを 実⾏しない • 利⽤しているOS(Windows, Mac, Android, iOSなど)の バージョンアップを定期的に⾏う • 公開サーバーへの不正アクセス対策、共有サーバー等へのア クセス権の最⼩化と管理の強化を⾏う 2023年7⽉、名古屋港統⼀ターミナルシステムにランサム ウェア感染による障害が発⽣。その後、物理サーバー基盤お よび全仮想サーバーが暗号化されていることが判明した。 リモート接続機器の脆弱性を悪⽤した不正アクセスが原因 だった。 事例
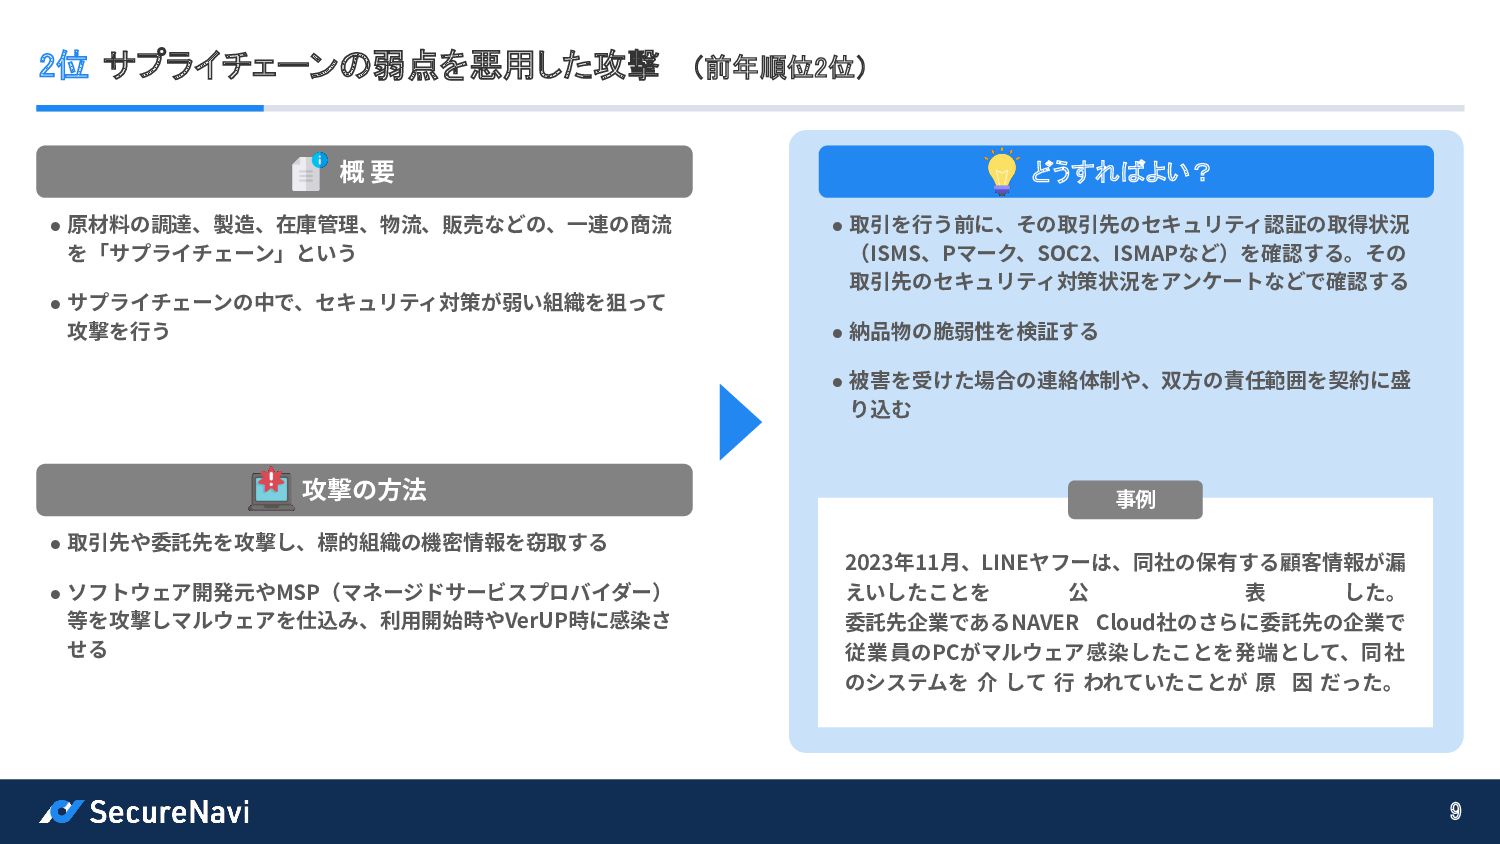
9 2位 サプライチェーンの弱点を悪用した攻撃 (前年順位2位) 概 要 • 原材料の調達、製造、在庫管理、物流、販売などの、⼀連の商流
を「サプライチェーン」という • サプライチェーンの中で、セキュリティ対策が弱い組織を狙って 攻撃を⾏う 攻撃の⽅法 • 取引先や委託先を攻撃し、標的組織の機密情報を窃取する • ソフトウェア開発元やMSP(マネージドサービスプロバイダー) 等を攻撃しマルウェアを仕込み、利⽤開始時やVerUP時に感染さ せる どうすればよい? • 取引を⾏う前に、その取引先のセキュリティ認証の取得状況 (ISMS、Pマーク、SOC2、ISMAPなど)を確認する。その 取引先のセキュリティ対策状況をアンケートなどで確認する • 納品物の脆弱性を検証する • 被害を受けた場合の連絡体制や、双⽅の責任範囲を契約に盛 り込む 2023年11⽉、LINEヤフーは、同社の保有する顧客情報が漏 えいしたことを 公 表 した。 委託先企業であるNAVER Cloud社のさらに委託先の企業で 従業員のPCがマルウェア感染したことを発端として、同社 のシステムを 介 して ⾏ われていたことが 原 因 だった。 事例
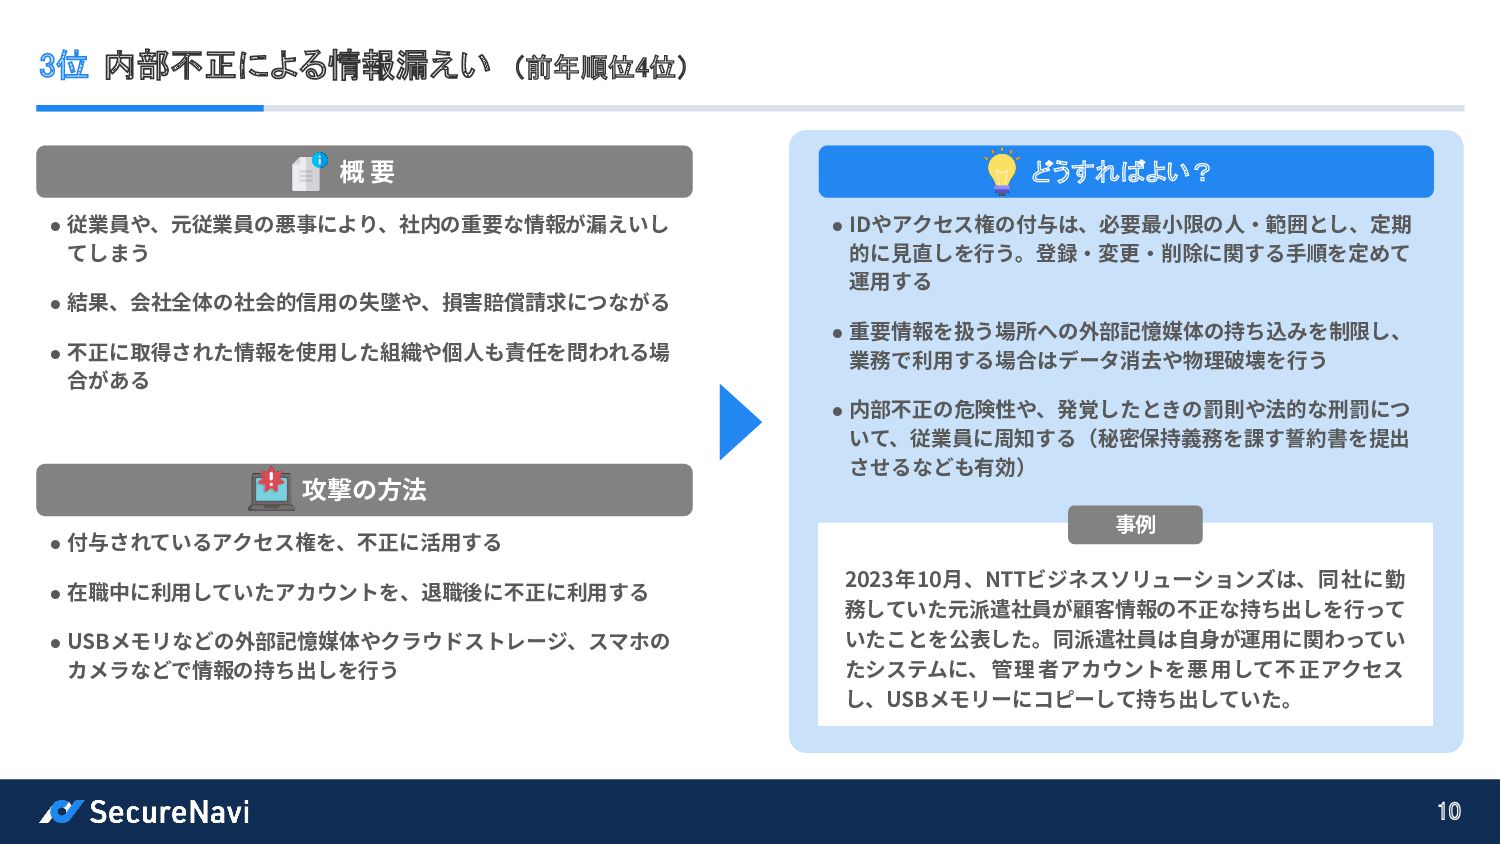
10 3位 内部不正による情報漏えい (前年順位4位) 概 要 • 従業員や、元従業員の悪事により、社内の重要な情報が漏えいし
てしまう • 結果、会社全体の社会的信⽤の失墜や、損害賠償請求につながる • 不正に取得された情報を使⽤した組織や個⼈も責任を問われる場 合がある 攻撃の⽅法 • 付与されているアクセス権を、不正に活⽤する • 在職中に利⽤していたアカウントを、退職後に不正に利⽤する • USBメモリなどの外部記憶媒体やクラウドストレージ、スマホの カメラなどで情報の持ち出しを⾏う どうすればよい? • IDやアクセス権の付与は、必要最⼩限の⼈‧範囲とし、定期 的に⾒直しを⾏う。登録‧変更‧削除に関する⼿順を定めて 運⽤する • 重要情報を扱う場所への外部記憶媒体の持ち込みを制限し、 業務で利⽤する場合はデータ消去や物理破壊を⾏う • 内部不正の危険性や、発覚したときの罰則や法的な刑罰につ いて、従業員に周知する(秘密保持義務を課す誓約書を提出 させるなども有効) 2023年10⽉、NTTビジネスソリューションズは、同社に勤 務していた元派遣社員が顧客情報の不正な持ち出しを⾏って いたことを公表した。同派遣社員は⾃⾝が運⽤に関わってい たシステムに、管理者アカウントを悪⽤して不正アクセス し、USBメモリーにコピーして持ち出していた。 事例
アジェンダ 11 1 インシデントの傾向 2 情報セキュリティマネジメントとは 3 国内の主要なセキュリティ認証
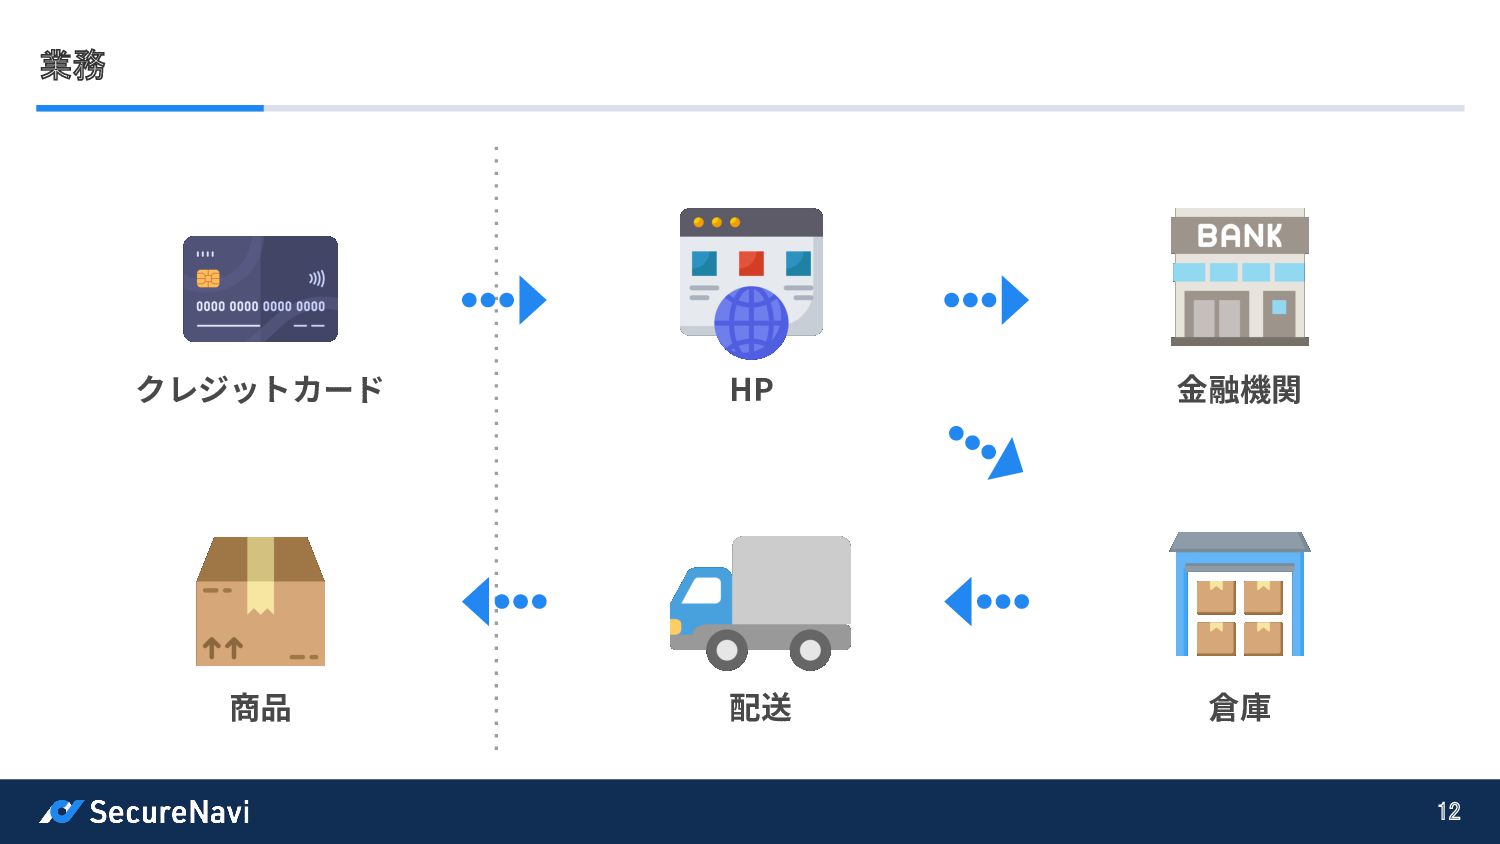
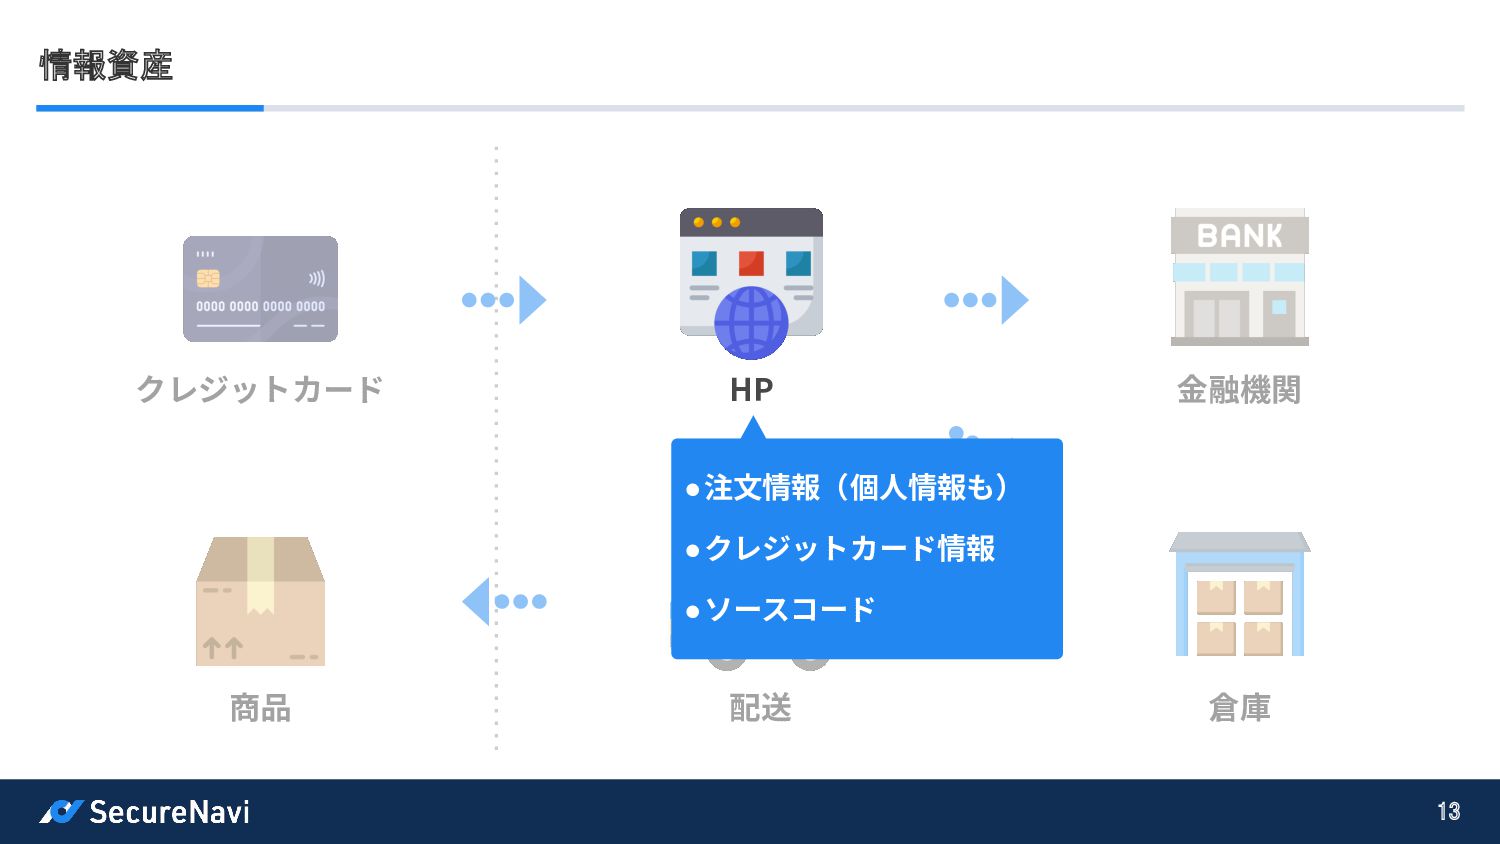
業務 12 クレジットカード HP ⾦融機関 商品 配送 倉庫
情報資産 13 クレジットカード HP ⾦融機関 商品 配送 倉庫 •注⽂情報(個⼈情報も)
•クレジットカード情報 •ソースコード
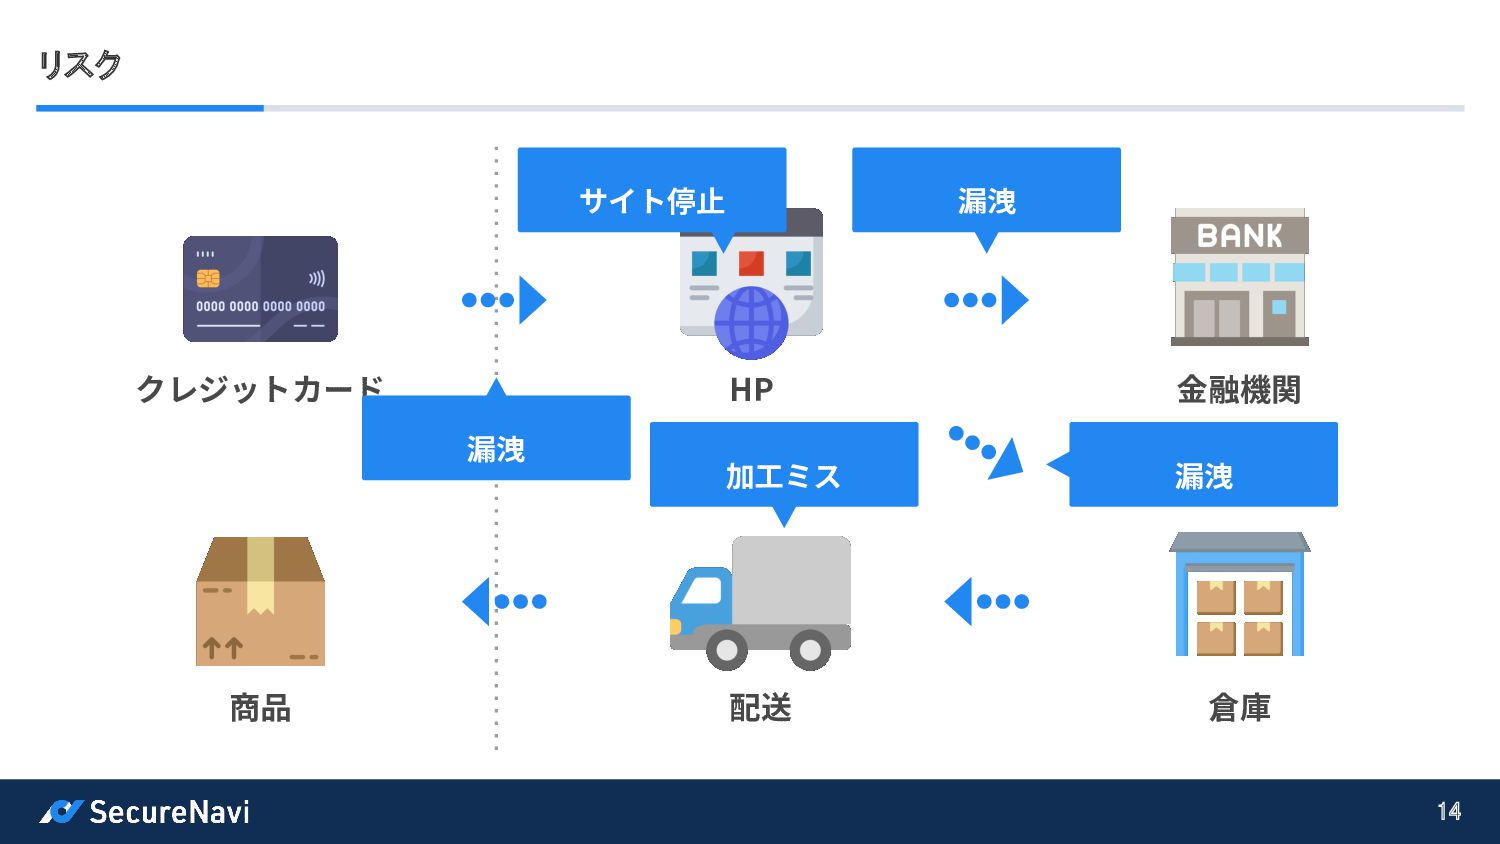
リスク 14 クレジットカード HP ⾦融機関 商品 配送 倉庫 サイト停⽌ 漏洩
漏洩 漏洩 加⼯ミス
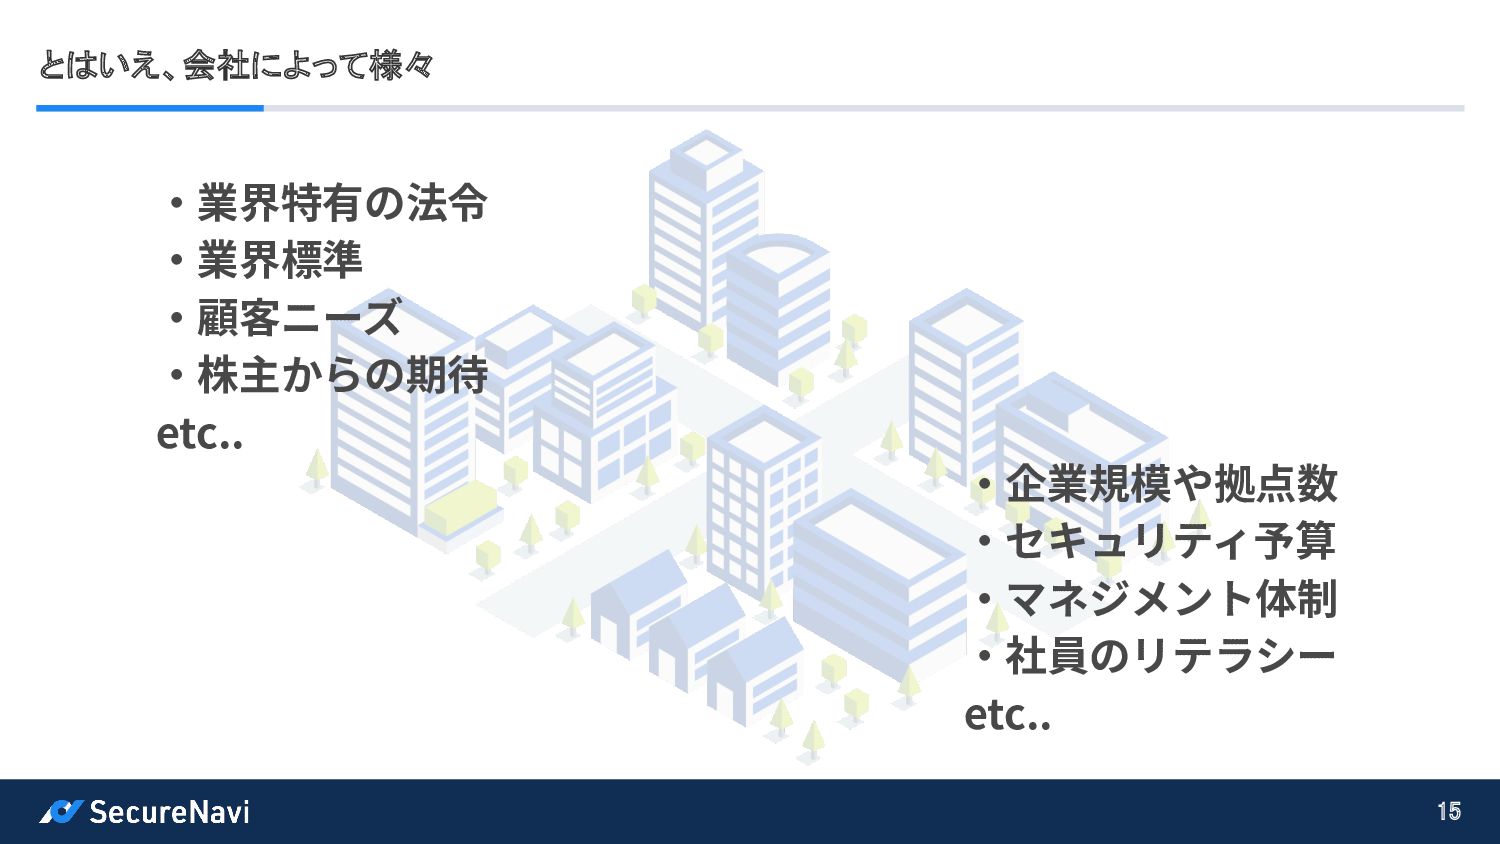
とはいえ、会社によって様々 15 ‧業界特有の法令 ‧業界標準 ‧顧客ニーズ ‧株主からの期待 etc.. ‧企業規模や拠点数 ‧セキュリティ予算
‧マネジメント体制 ‧社員のリテラシー etc..
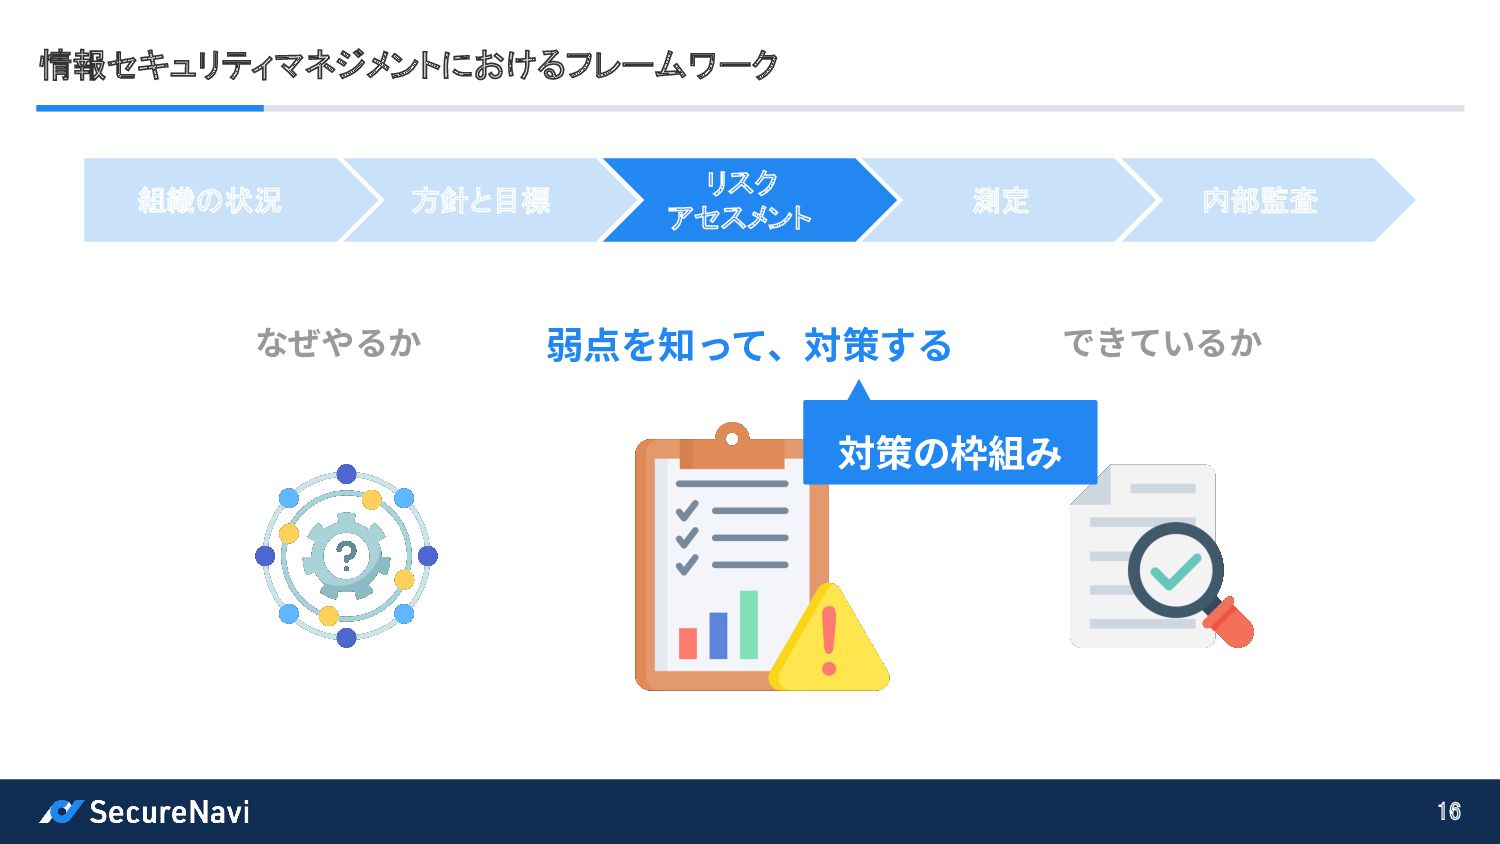
情報セキュリティマネジメントにおけるフレームワーク 16 組織の状況 方針と目標 リスク アセスメント
測定 内部監査 なぜやるか 弱点を知って、対策する できているか 対策の枠組み
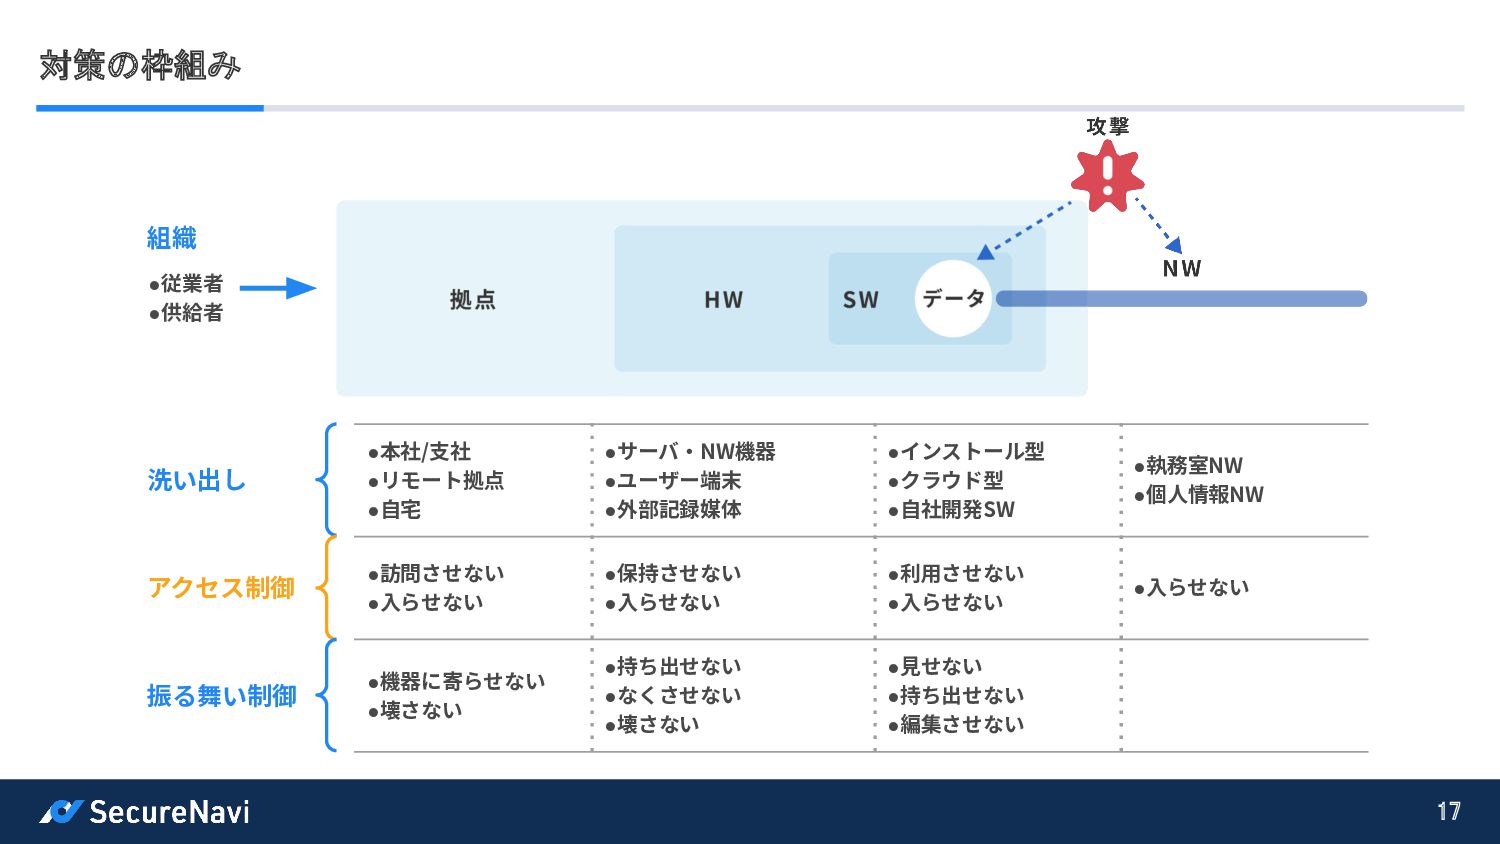
対策の枠組み 17 洗い出し •本社/⽀社 •リモート拠点 •⾃宅 •サーバ‧NW機器 •ユーザー端末 •外部記録媒体
•インストール型 •クラウド型 •⾃社開発SW •執務室NW •個⼈情報NW アクセス制御 •訪問させない •⼊らせない •保持させない •⼊らせない •利⽤させない •⼊らせない •⼊らせない 振る舞い制御 •機器に寄らせない •壊さない •持ち出せない •なくさせない •壊さない •⾒せない •持ち出せない •編集させない •従業者 •供給者 組織
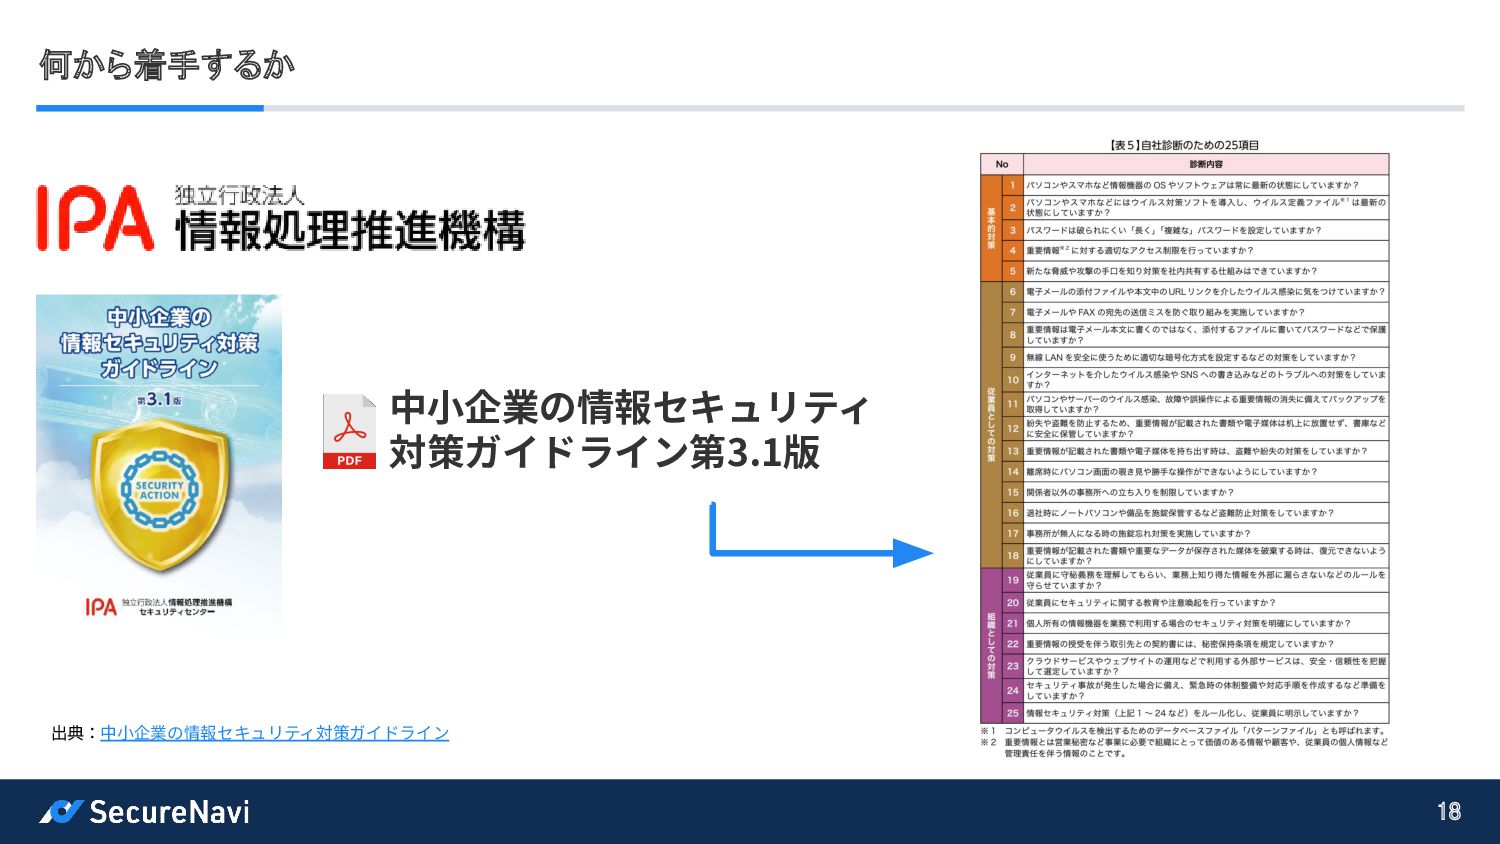
何から着手するか 18 出典:中⼩企業の情報セキュリティ対策ガイドライン 中⼩企業の情報セキュリティ 対策ガイドライン第3.1版
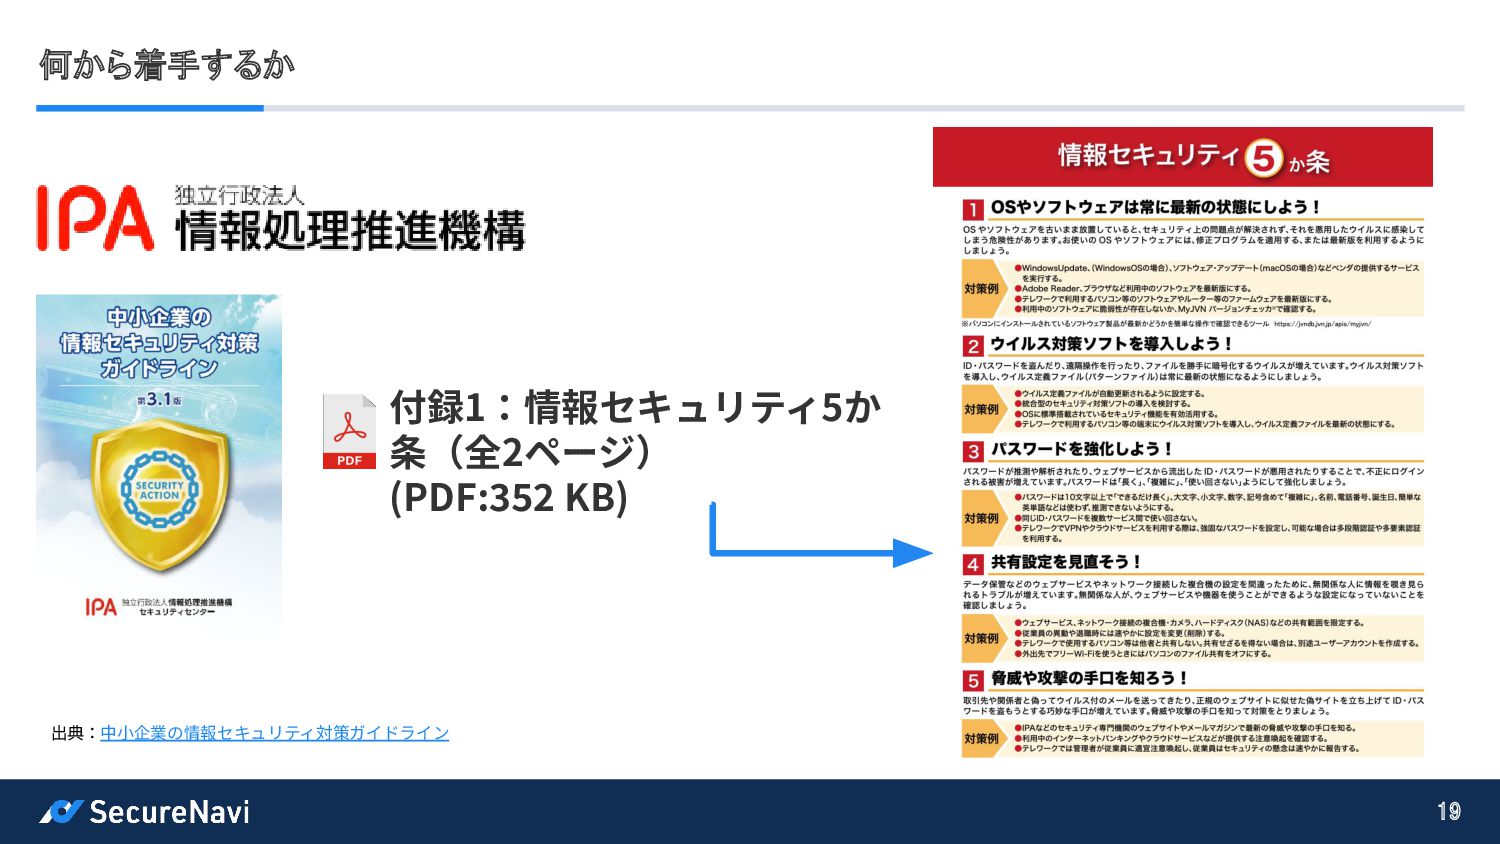
何から着手するか 19 出典:中⼩企業の情報セキュリティ対策ガイドライン 付録1:情報セキュリティ5か 条(全2ページ) (PDF:352 KB)
アジェンダ 20 1 インシデントの傾向 2 情報セキュリティマネジメントとは 3 国内の主要なセキュリティ認証
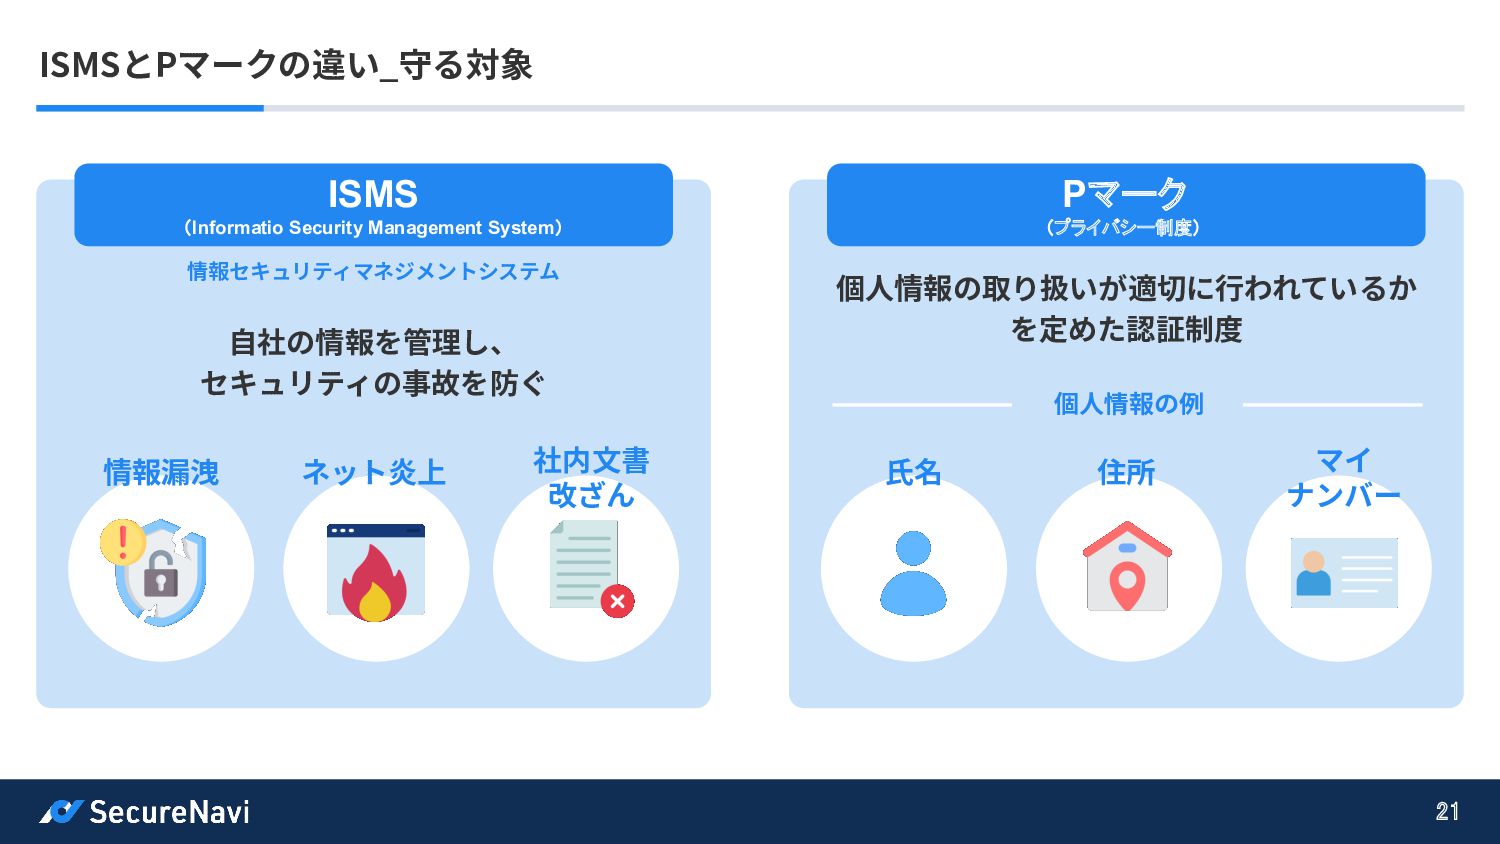
ISMSとPマークの違い_守る対象 21 ISMS (Informatio Security Management System) 情報セキュリティマネジメントシステム ⾃社の情報を管理し、 セキュリティの事故を防ぐ
情報漏洩 ネット炎上 社内⽂書 改ざん Pマーク (プライバシー制度) 個⼈情報の取り扱いが適切に⾏われているか を定めた認証制度 ⽒名 住所 マイ ナンバー 個⼈情報の例
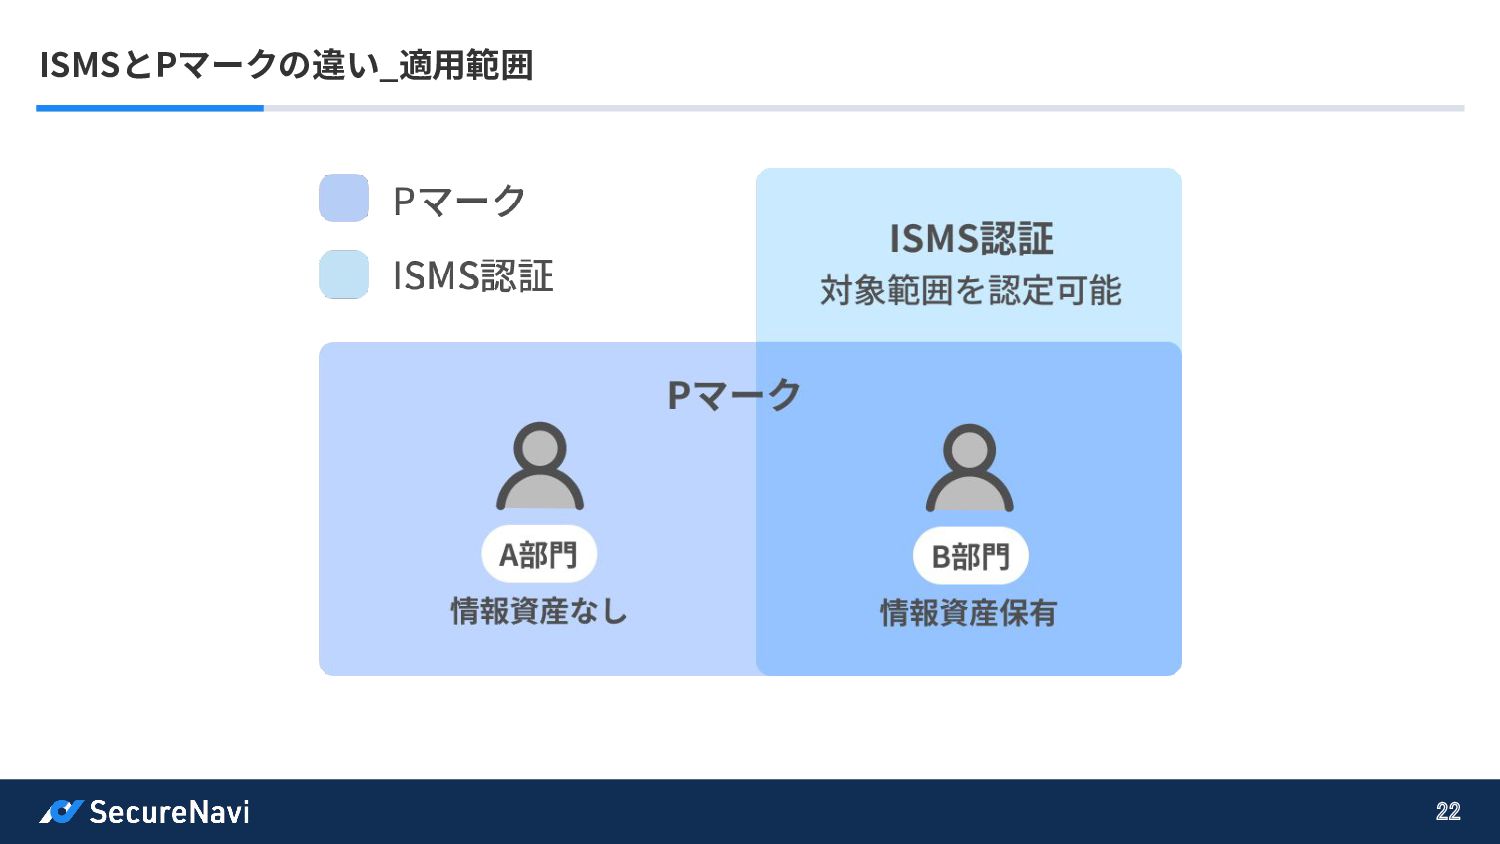
ISMSとPマークの違い_適⽤範囲 22
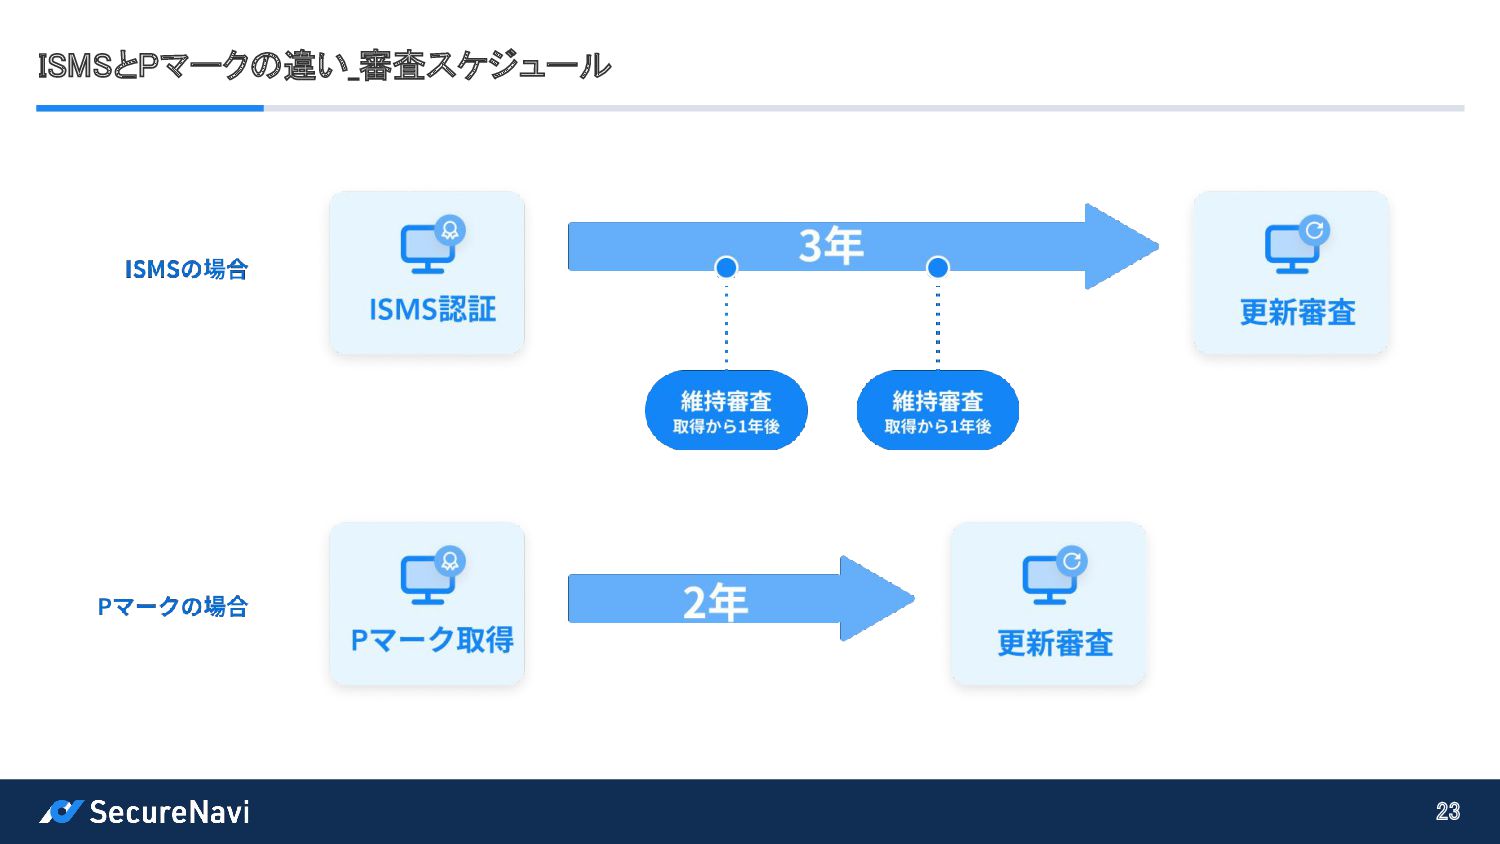
ISMSとPマークの違い_審査スケジュール 23
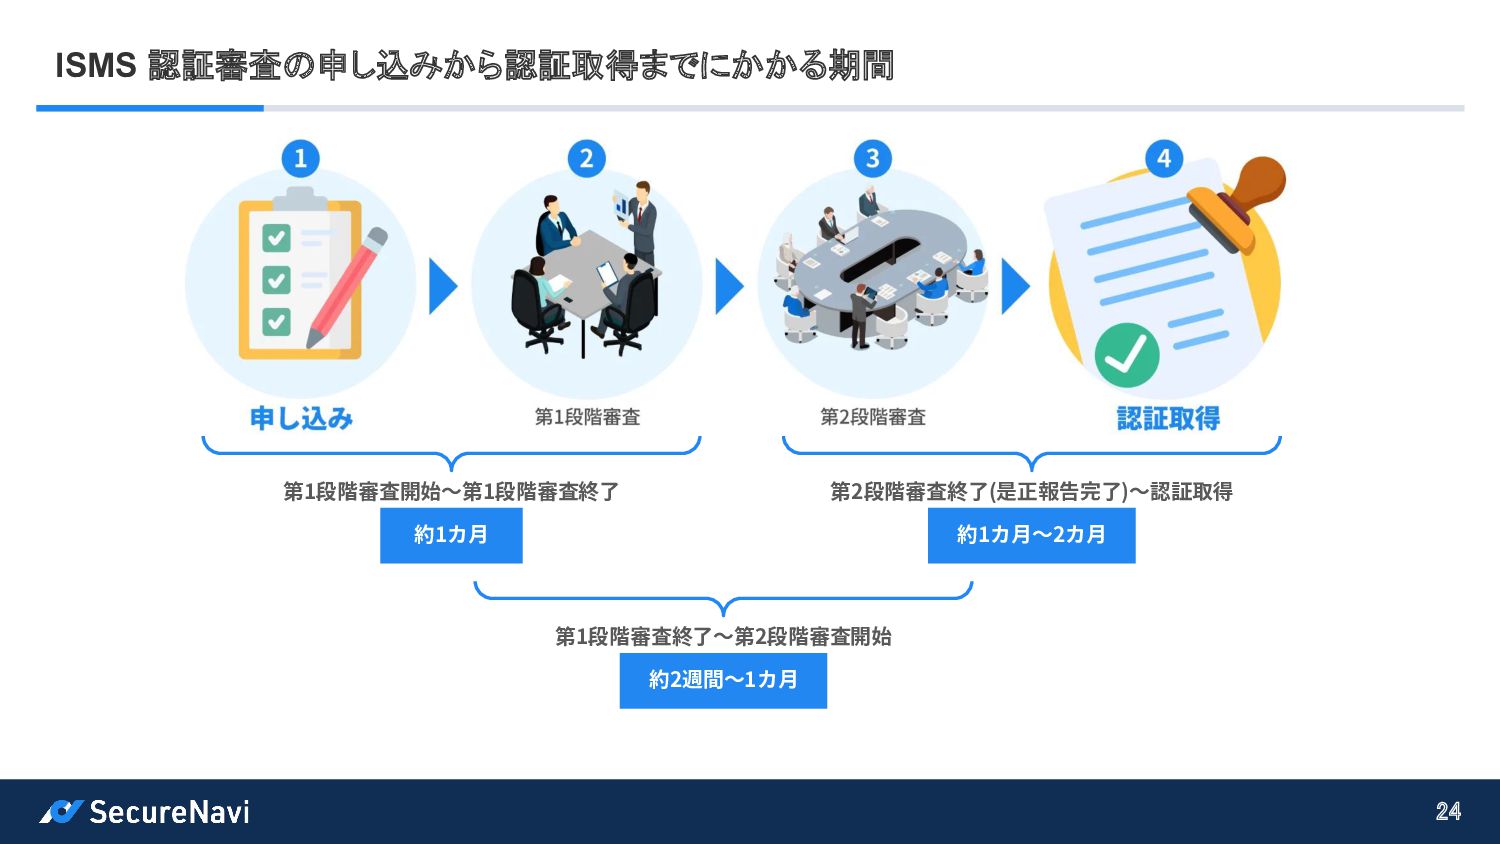
ISMS 認証審査の申し込みから認証取得までにかかる期間 24 第1段階審査開始〜第1段階審査終了 約1カ⽉ 第1段階審査終了〜第2段階審査開始 約2週間〜1カ⽉ 第2段階審査終了(是正報告完了)〜認証取得 約1カ⽉〜2カ⽉
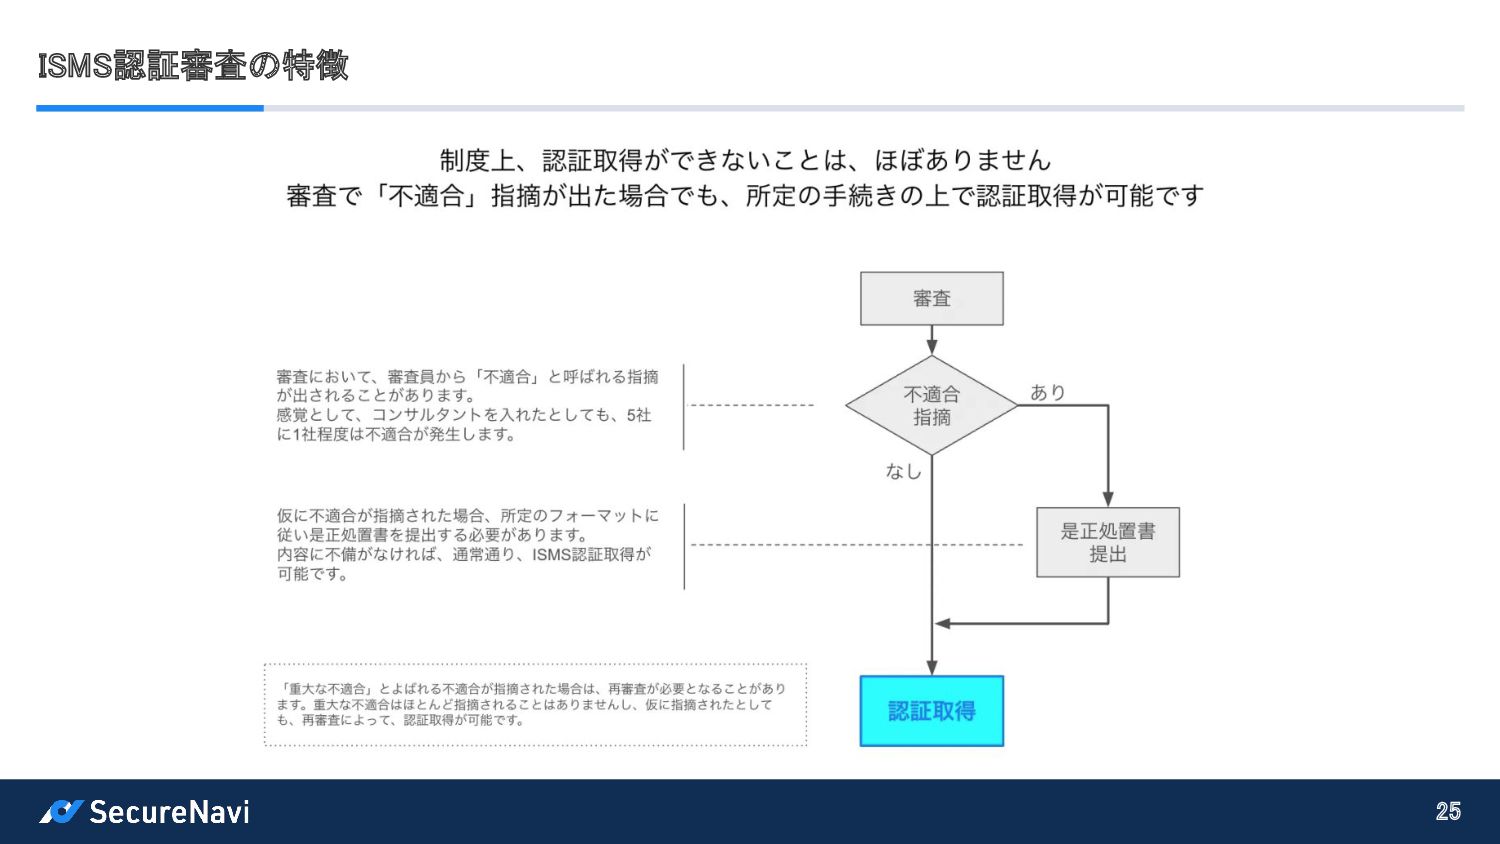
ISMS認証審査の特徴 25
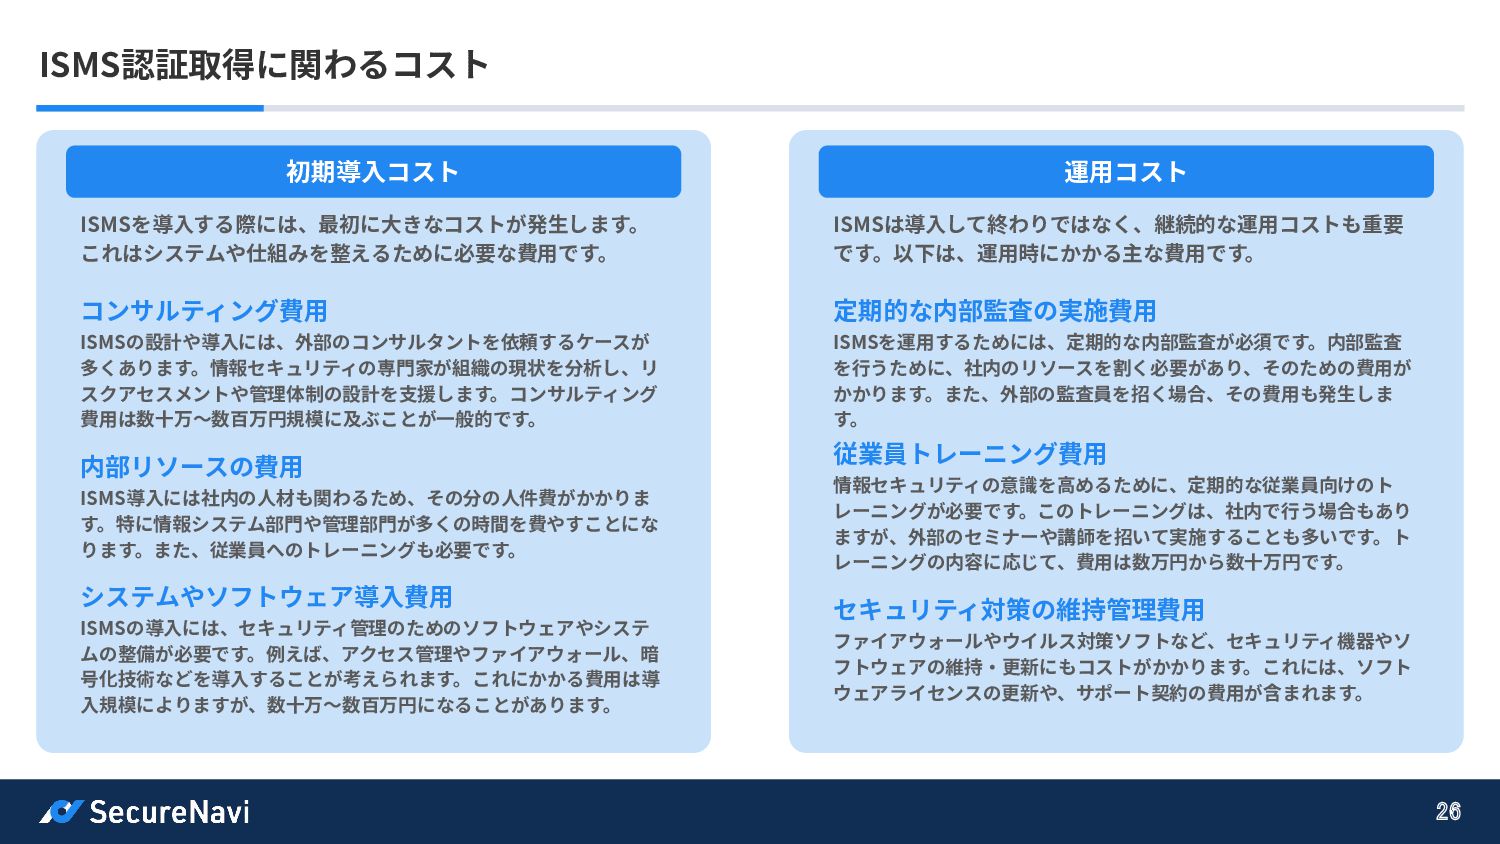
ISMS認証取得に関わるコスト 26 運⽤コスト 初期導⼊コスト ISMSを導⼊する際には、最初に⼤きなコストが発⽣します。 これはシステムや仕組みを整えるために必要な費⽤です。 コンサルティング費⽤ ISMSの設計や導⼊には、外部のコンサルタントを依頼するケースが 多くあります。情報セキュリティの専⾨家が組織の現状を分析し、リ スクアセスメントや管理体制の設計を⽀援します。コンサルティング
費⽤は数⼗万〜数百万円規模に及ぶことが⼀般的です。 内部リソースの費⽤ ISMS導⼊には社内の⼈材も関わるため、その分の⼈件費がかかりま す。特に情報システム部⾨や管理部⾨が多くの時間を費やすことにな ります。また、従業員へのトレーニングも必要です。 システムやソフトウェア導⼊費⽤ ISMSの導⼊には、セキュリティ管理のためのソフトウェアやシステ ムの整備が必要です。例えば、アクセス管理やファイアウォール、暗 号化技術などを導⼊することが考えられます。これにかかる費⽤は導 ⼊規模によりますが、数⼗万〜数百万円になることがあります。 ISMSは導⼊して終わりではなく、継続的な運⽤コストも重要 です。以下は、運⽤時にかかる主な費⽤です。 定期的な内部監査の実施費⽤ ISMSを運⽤するためには、定期的な内部監査が必須です。内部監査 を⾏うために、社内のリソースを割く必要があり、そのための費⽤が かかります。また、外部の監査員を招く場合、その費⽤も発⽣しま す。 従業員トレーニング費⽤ 情報セキュリティの意識を⾼めるために、定期的な従業員向けのト レーニングが必要です。このトレーニングは、社内で⾏う場合もあり ますが、外部のセミナーや講師を招いて実施することも多いです。ト レーニングの内容に応じて、費⽤は数万円から数⼗万円です。 セキュリティ対策の維持管理費⽤ ファイアウォールやウイルス対策ソフトなど、セキュリティ機器やソ フトウェアの維持‧更新にもコストがかかります。これには、ソフト ウェアライセンスの更新や、サポート契約の費⽤が含まれます。
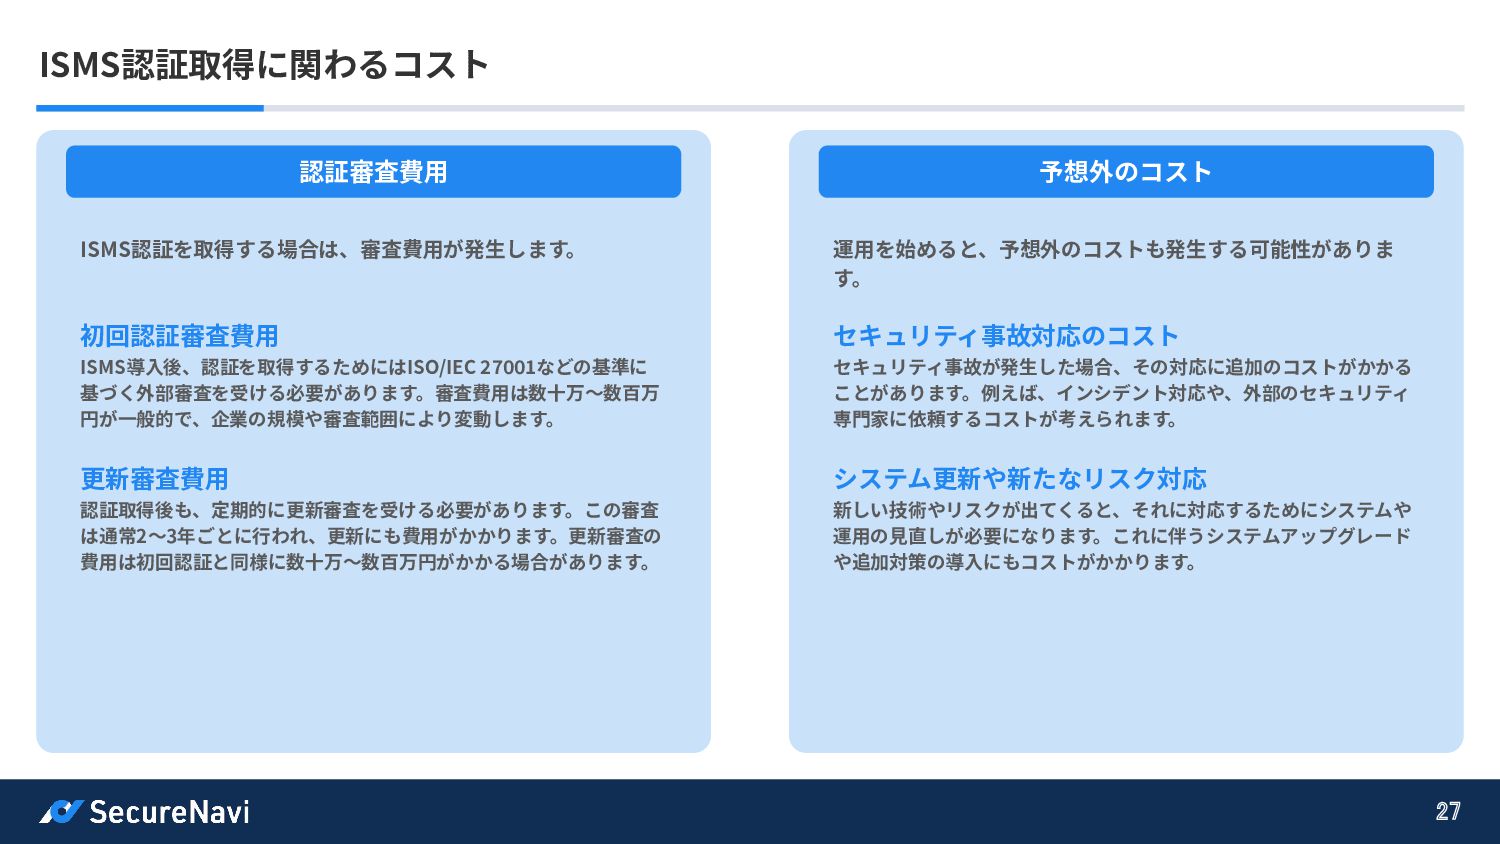
ISMS認証取得に関わるコスト 27 予想外のコスト 認証審査費⽤ ISMS認証を取得する場合は、審査費⽤が発⽣します。 初回認証審査費⽤ ISMS導⼊後、認証を取得するためにはISO/IEC 27001などの基準に 基づく外部審査を受ける必要があります。審査費⽤は数⼗万〜数百万 円が⼀般的で、企業の規模や審査範囲により変動します。
更新審査費⽤ 認証取得後も、定期的に更新審査を受ける必要があります。この審査 は通常2〜3年ごとに⾏われ、更新にも費⽤がかかります。更新審査の 費⽤は初回認証と同様に数⼗万〜数百万円がかかる場合があります。 運⽤を始めると、予想外のコストも発⽣する可能性がありま す。 セキュリティ事故対応のコスト セキュリティ事故が発⽣した場合、その対応に追加のコストがかかる ことがあります。例えば、インシデント対応や、外部のセキュリティ 専⾨家に依頼するコストが考えられます。 システム更新や新たなリスク対応 新しい技術やリスクが出てくると、それに対応するためにシステムや 運⽤の⾒直しが必要になります。これに伴うシステムアップグレード や追加対策の導⼊にもコストがかかります。
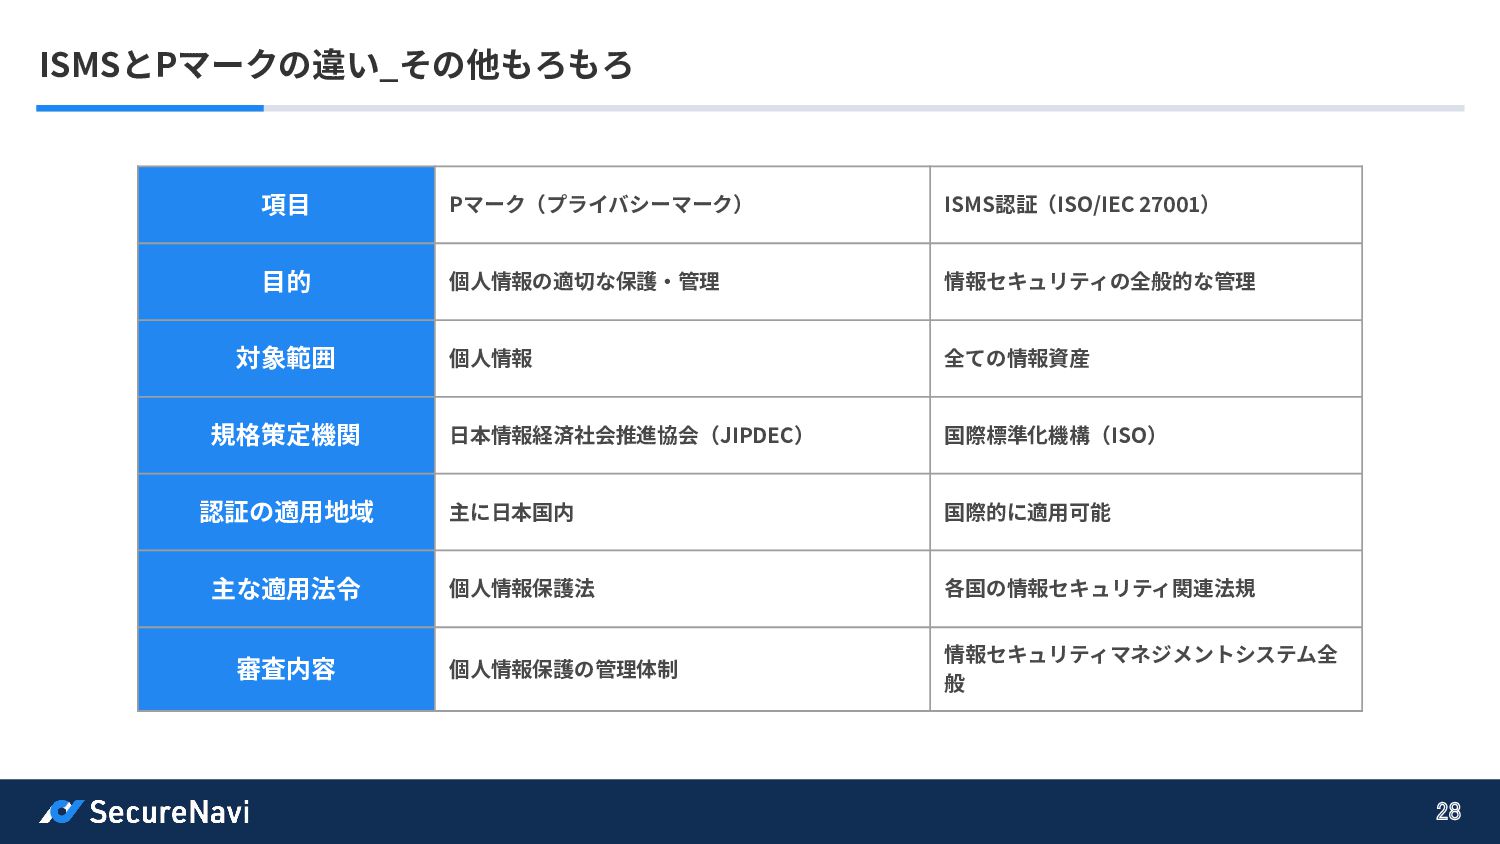
ISMSとPマークの違い_その他もろもろ 28 項⽬ Pマーク(プライバシーマーク) ISMS認証(ISO/IEC 27001) ⽬的 個⼈情報の適切な保護‧管理 情報セキュリティの全般的な管理 対象範囲
個⼈情報 全ての情報資産 規格策定機関 ⽇本情報経済社会推進協会(JIPDEC) 国際標準化機構(ISO) 認証の適⽤地域 主に⽇本国内 国際的に適⽤可能 主な適⽤法令 個⼈情報保護法 各国の情報セキュリティ関連法規 審査内容 個⼈情報保護の管理体制 情報セキュリティマネジメントシステム全 般
29 ご清聴いただきありがとうございました!


 erikaheidi
 jonoalderson
 tammyeverts
 codingconduct
 tmiket
 lynnandtonic
 aleyda
 eileencodes
 jonrohan
 yeseniaperezcruz
 marketingsoph
 portentint