Share
Embed
Pour naviguer avec moins de risques sur un réseau Wi-Fi Public
Surfer sur un réseau Wi-Fi public est bien pratique mais cela n'est pas sans danger. Je vous donne 11 conseils pour demeurer en sécurité.
TurboGuide
August 28, 2026
Transcript
15 slides
-
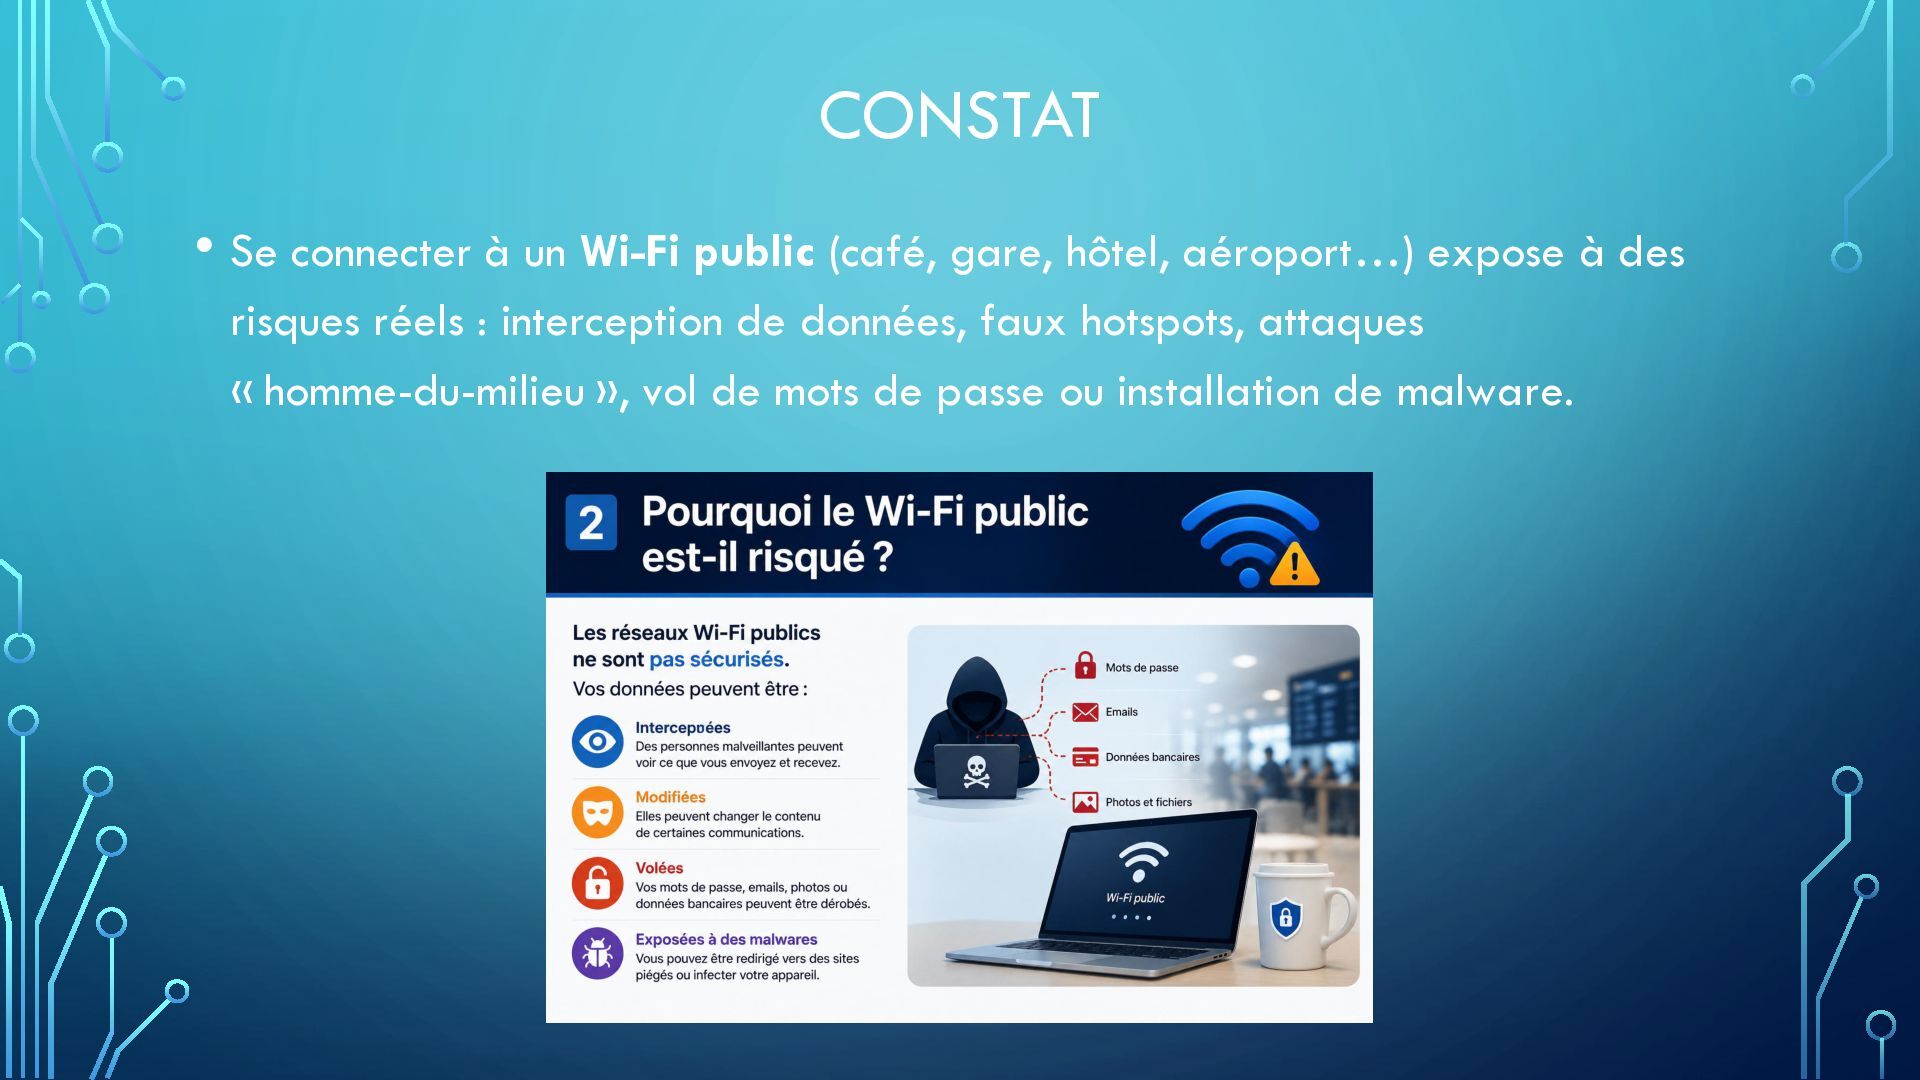
CONSTAT • Se connecter à un Wi-Fi public (café, gare,
hôtel, aéroport…) expose à des risques réels : interception de données, faux hotspots, attaques « homme-du-milieu », vol de mots de passe ou installation de malware. -
1. VÉRIFIER LE HTTPS Toujours vérifier que le site utilise
HTTPS Le protocole HTTPS chiffre les échanges et limite l’interception de données. Sur un réseau public non sécurisé, les données peuvent transiter en clair. Attention : le HTTPS protège le contenu, mais pas le nom des sites visités, et un faux hotspot peut afficher un cadenas valide. Ce n’est donc pas une garantie suffisante à lui seul. -
2. ÉVITER LES ACTIONS SENSIBLES À proscrire sur un Wi-Fi
public : achats en ligne, accès aux comptes bancaires, connexion aux comptes critiques (messagerie principale, administration…). Un réseau public fonctionne comme une « autoroute partagée » : le trafic non protégé peut être observé par n’importe qui. -
3. DÉSACTIVER LE PARTAGE DE FICHIERS À désactiver avant de
se connecter : AirDrop / Nearby Share, partage de fichiers, découverte du réseau. Ces fonctions facilitent les attaques directes entre appareils connectés au même hotspot. -
4. GARDER PARE-FEU ET ANTIVIRUS ACTIFS Un pare-feu actif bloque
les connexions entrantes non sollicitées, et un antivirus détecte les tentatives d’infection via le réseau. -
5. UTILISER UN VPN Un VPN chiffre le trafic entre
votre appareil et le serveur VPN, ce qui réduit fortement les risques d'interception sur un Wi-Fi public. À condition d’utiliser un VPN de confiance : un service gratuit ou inconnu déplace le risque au lieu de le supprimer, puisqu’il voit passer tout le trafic. -
6. SE MÉFIER DES FAUX HOTSPOTS Les cybercriminels créent des
réseaux aux noms proches de ceux d’un lieu légitime (ex. « FreeWifi-Café »). Ces « evil twins » permettent d’intercepter tout le trafic une fois la connexion établie. Vérifier le nom exact du réseau auprès de l’établissement. -
7. COUPER LA CONNEXION AUTOMATIQUE Un appareil peut se connecter
sans action de l’utilisateur à un réseau non sécurisé ou malveillant. Désactiver la connexion automatique et oublier le réseau après usage. -
8. PRIVILÉGIER LE PARTAGE DE CONNEXION 4G/5G La connexion mobile
est généralement plus sûre qu’un Wi-Fi public. Pour toute opération sensible, utiliser le smartphone comme point d’accès personnel. -
9. DÉCONNECTER LE WI-FI APRÈS USAGE Couper le Wi-Fi lorsqu’il
n’est plus utilisé évite les connexions involontaires à des réseaux ouverts. -
10. SE MÉFIER DU PORTAIL CAPTIF La page de connexion
affichée par le hotspot (portail captif) ne doit jamais servir à saisir un mot de passe habituel, un numéro de carte bancaire ou des données personnelles. Ne jamais installer de certificat ni d’application proposée par cette page : c’est un vecteur d’attaque classique. -
11. ACTIVER LA DOUBLE AUTHENTIFICATION La double authentification (2FA) est
le filet de sécurité le plus efficace : même si un mot de passe est intercepté, le compte reste inaccessible sans le second facteur. À activer en priorité sur la messagerie principale, les comptes bancaires et les accès professionnels. -
RÉSUMÉ RAPIDE • Vérifier le HTTPS • Éviter les opérations
sensibles • Désactiver le partage de fichiers • Garder pare-feu et antivirus actifs • Utiliser un VPN de confiance • Se méfier des faux hotspots • Couper la connexion automatique • Privilégier la 4G/5G • Déconnecter le Wi-Fi après usage • Se méfier du portail captif • Activer la double authentification -
LA RÈGLE D’OR • Sur un Wi-Fi public, considérer que
tout ce qui n’est pas chiffré peut être lu. • En cas de doute : passer en 4G/5G ou activer un VPN. • En cas d’incident (compte compromis, message suspect) : changer immédiatement le mot de passe depuis une connexion sûre et signaler l’incident au service informatique. • Ressource utile : cybermalveillance.gouv.fr