Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS Client VPNの設定でハマったポイントとその過程での気づき
Search
amarelo_n24
November 14, 2026
Technology
14
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS Client VPNの設定でハマったポイントとその過程での気づき
2026/11/14 NW-JAWS DAY 登壇資料
amarelo_n24
November 14, 2026
Transcript
26 slides
AWS Client VPNの設定でハマったポイントと その過程で得た気づき 2026/11/14 NW-JAWS DAY
自己紹介 藤田 直幸 X:アマレロ(@amarelo_n24) ・AWS Community Builders(Security) ・JAWS-UG 彩の国埼玉支部 運営
・コーヒー焙煎人兼エンジニア ・おひとり様BuilderCards Player 好きなAWSサービス:IAM、S3、CloudShell 好きなこと:コーヒー豆の焙煎 好きなコーヒーミル: TIMEMORE S3 Coffee Grinder
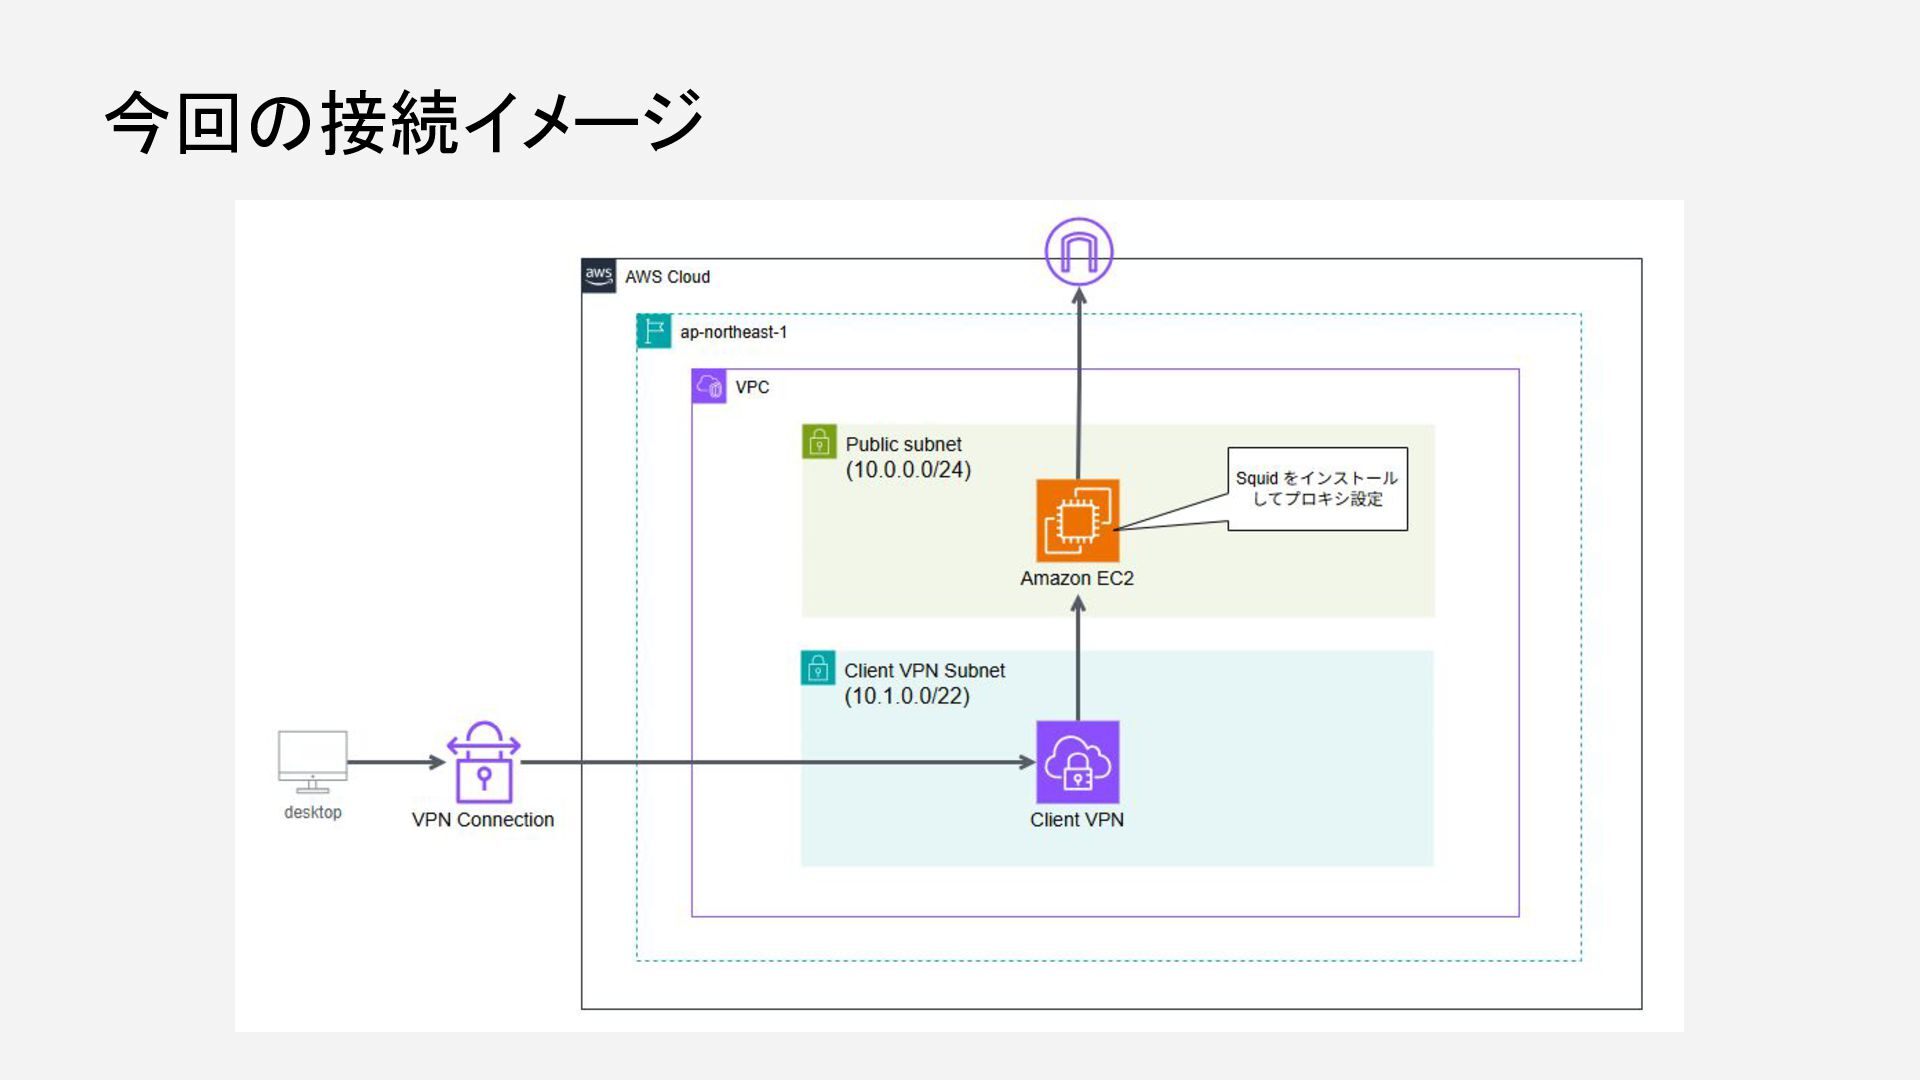
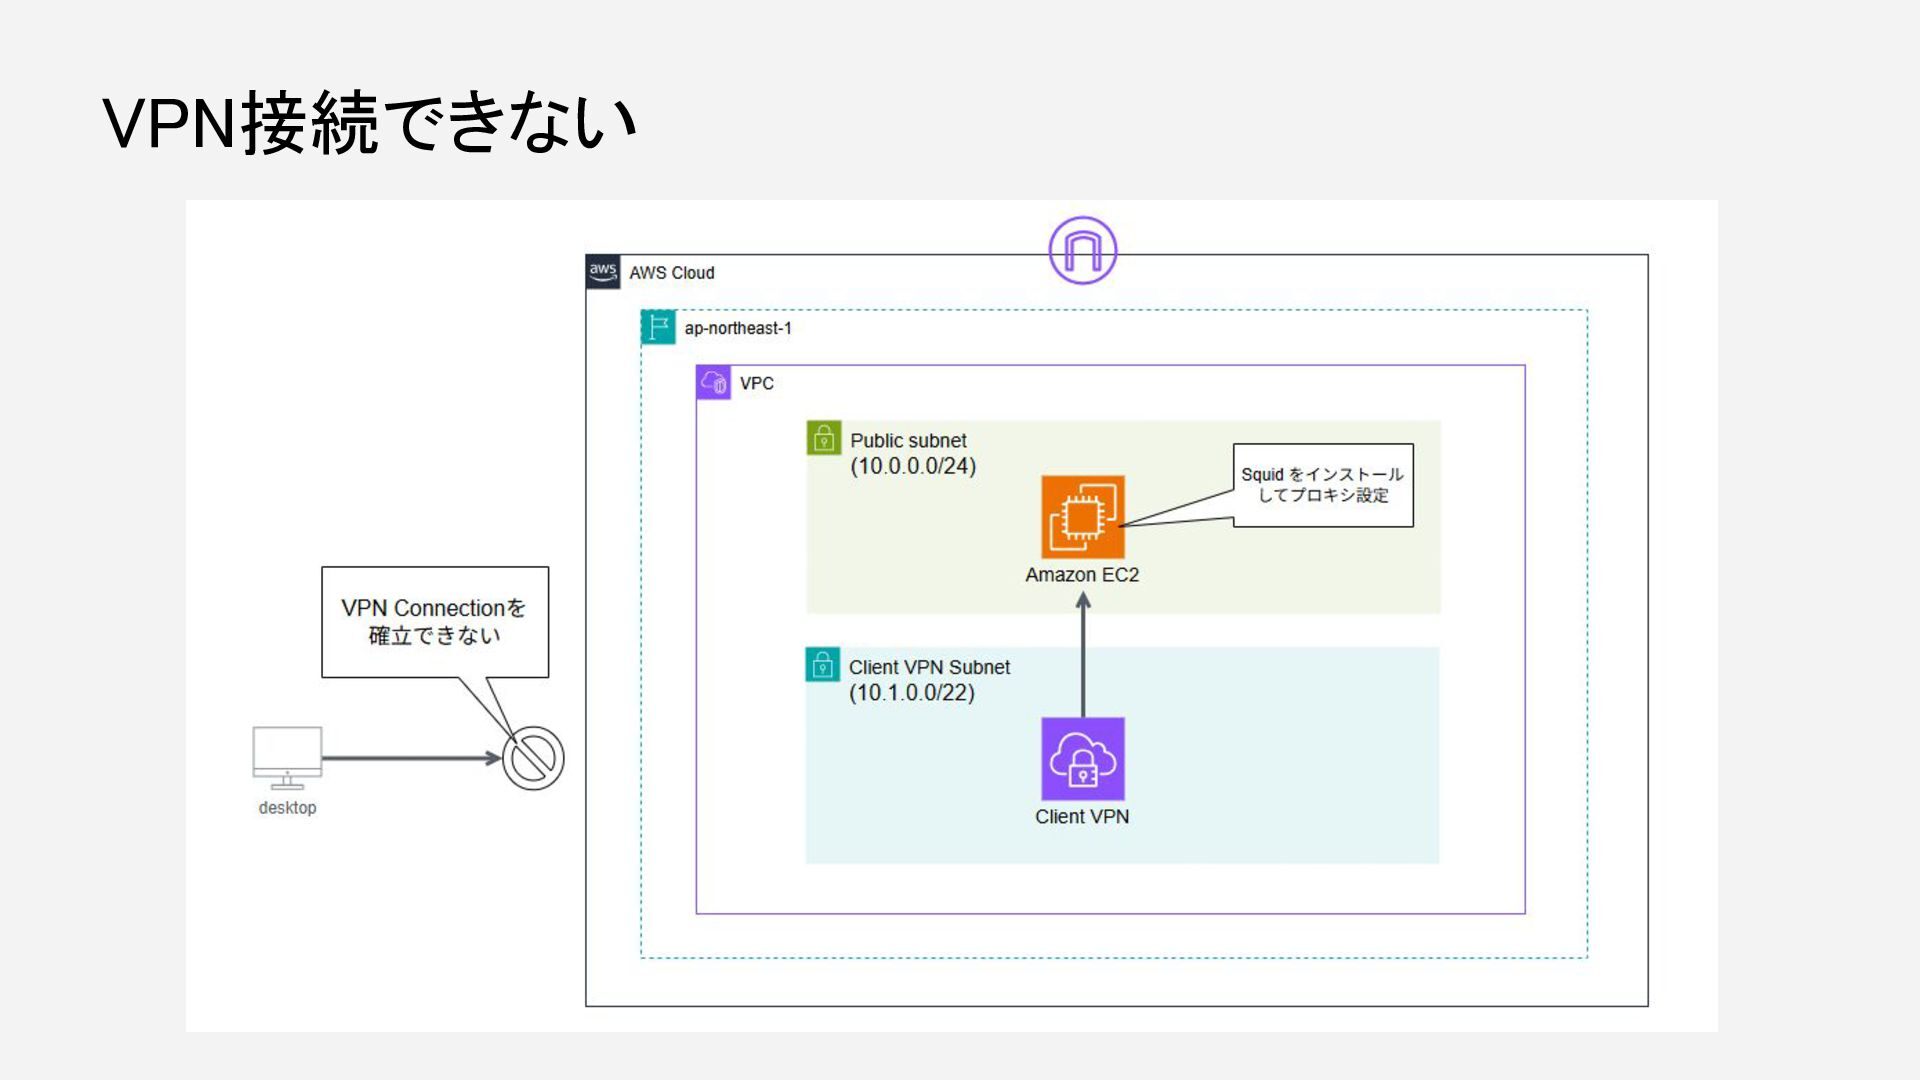
はじめに 自宅のPC(Ubuntu 24.04)とOSSのプロキシ「Squid」をインストールしたAmazon EC2(以下、EC2表記)をAWS Client VPNで接続しようとして、接続できずハマり ました。 戒めとしてここでお話ししたいと思います。
おことわり ・今回のお話しは、私個人のAWSアカウントとPCで検証した結果です。 個人の見解であり、所属組織等を代表するものではありません。 ・誤りなどありましたらご指摘いただけますと幸いです🙇 ・AWS Client VPN の詳細な設定手順、Squidの説明については 割愛させていただきます。
アジェンダ 1.AWS Client VPN とは? 2.ハマったポイント 3.原因 4.気づき 5.まとめ
1.AWS Client VPN とは?
AWS Client VPN オンプレミスからAWSリソースに安全にアクセスできるようにする、クライアントベース のマネージドVPNサービス。 ▪メリット ・機器の運用管理工数を省いたVPN接続環境を構築可能 ・動的スケーリングが可能 https://docs.aws.amazon.com/ja_jp/vpn/latest/clientvpn-admin/what-is.html
2.ハマったポイント
今回の接続イメージ
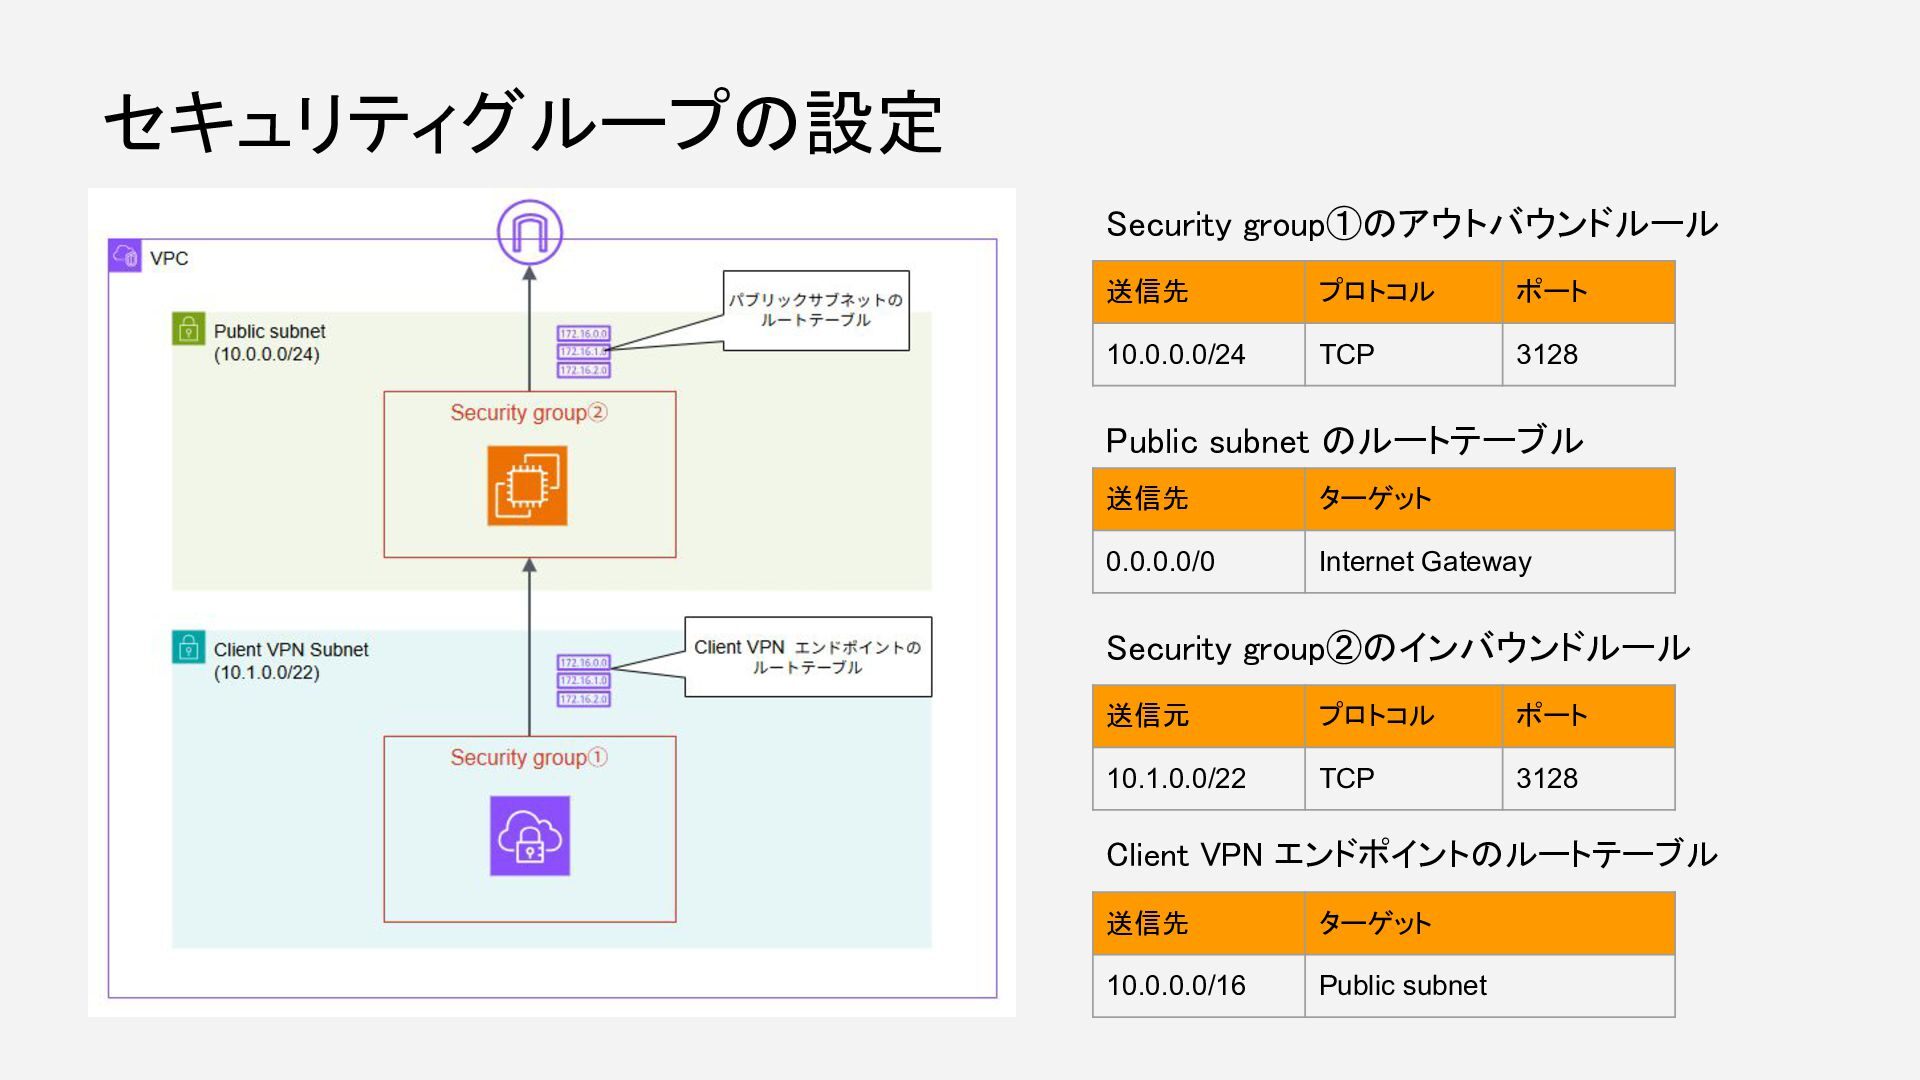
セキュリティグループの設定 Security group①のアウトバウンドルール 送信先 プロトコル ポート 10.0.0.0/24 TCP 3128 Public
subnet のルートテーブル 送信先 ターゲット 0.0.0.0/0 Internet Gateway Security group②のインバウンドルール 送信元 プロトコル ポート 10.1.0.0/22 TCP 3128 Client VPN エンドポイントのルートテーブル 送信先 ターゲット 10.0.0.0/16 Public subnet
VPN接続できない
3.原因
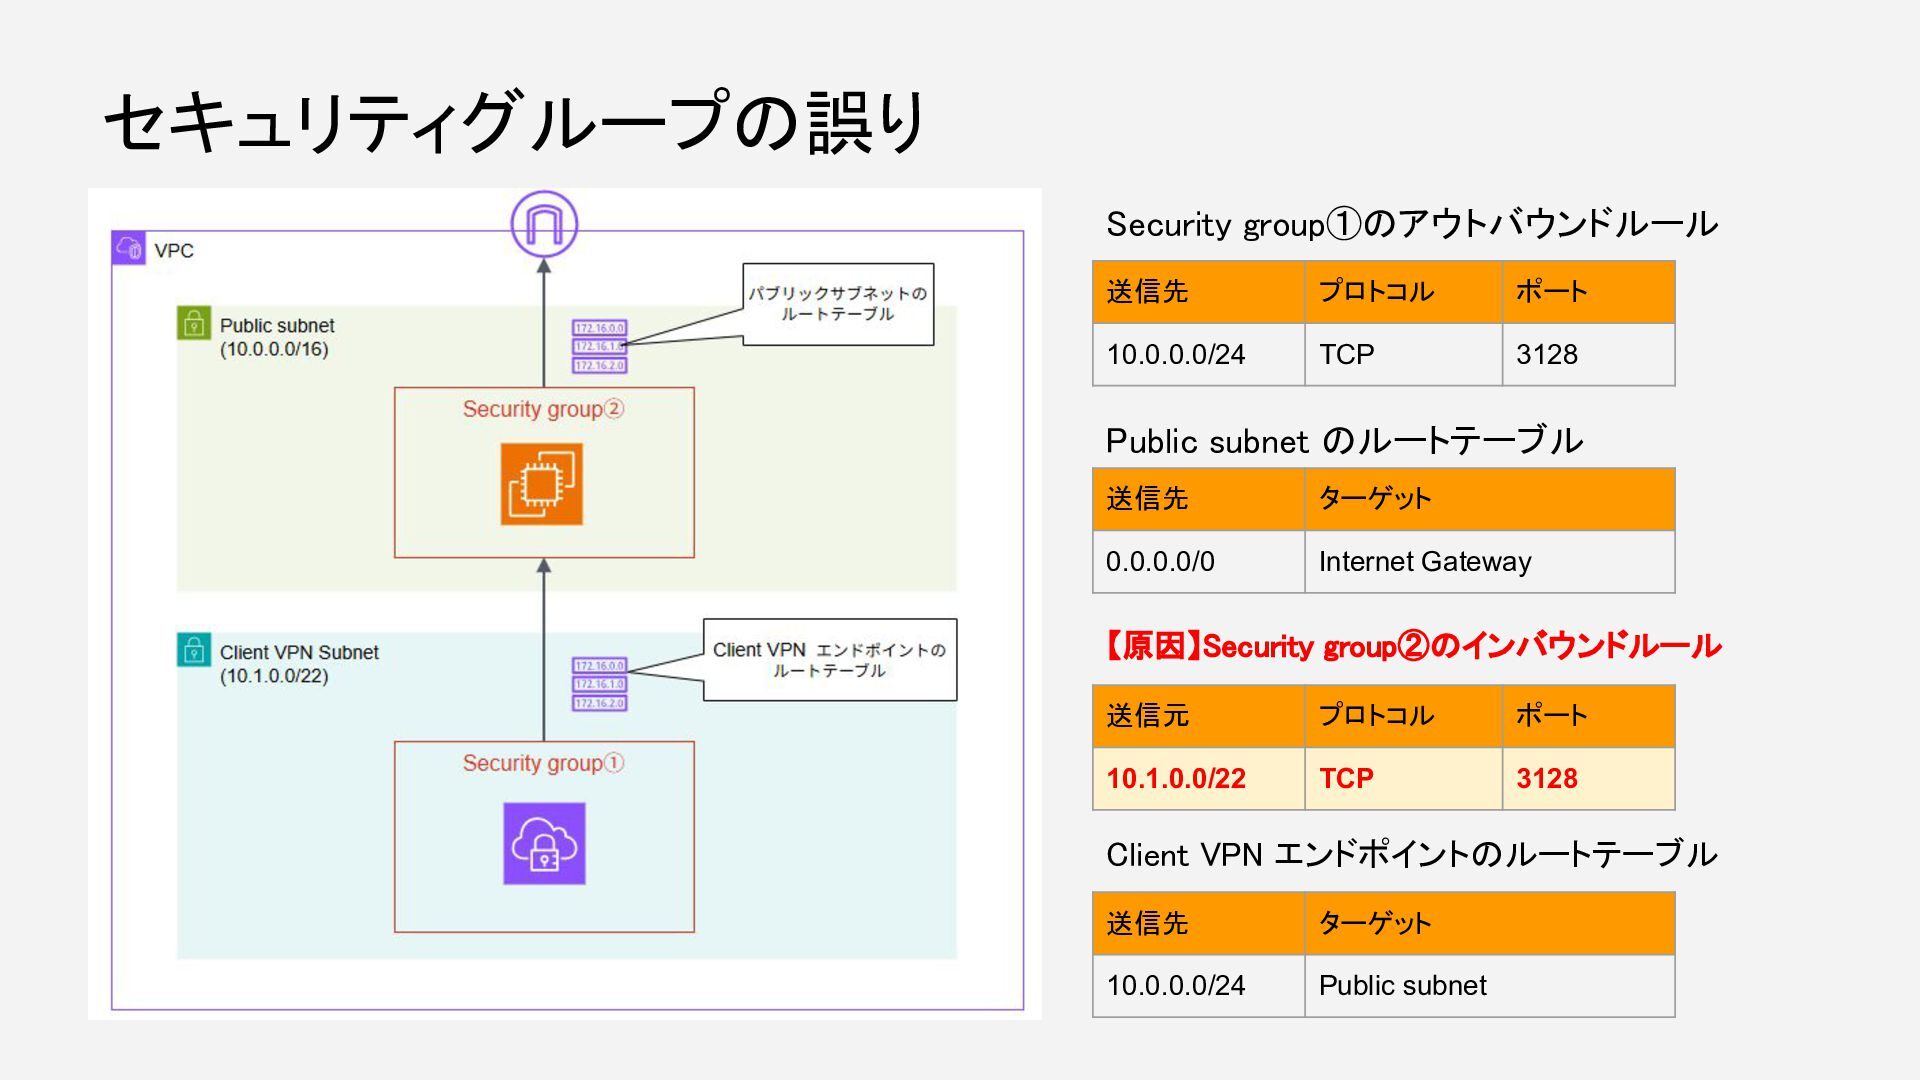
セキュリティグループの誤り Security group①のアウトバウンドルール 送信先 プロトコル ポート 10.0.0.0/24 TCP 3128 Public
subnet のルートテーブル 送信先 ターゲット 0.0.0.0/0 Internet Gateway 【原因】Security group②のインバウンドルール 送信元 プロトコル ポート 10.1.0.0/22 TCP 3128 Client VPN エンドポイントのルートテーブル 送信先 ターゲット 10.0.0.0/24 Public subnet
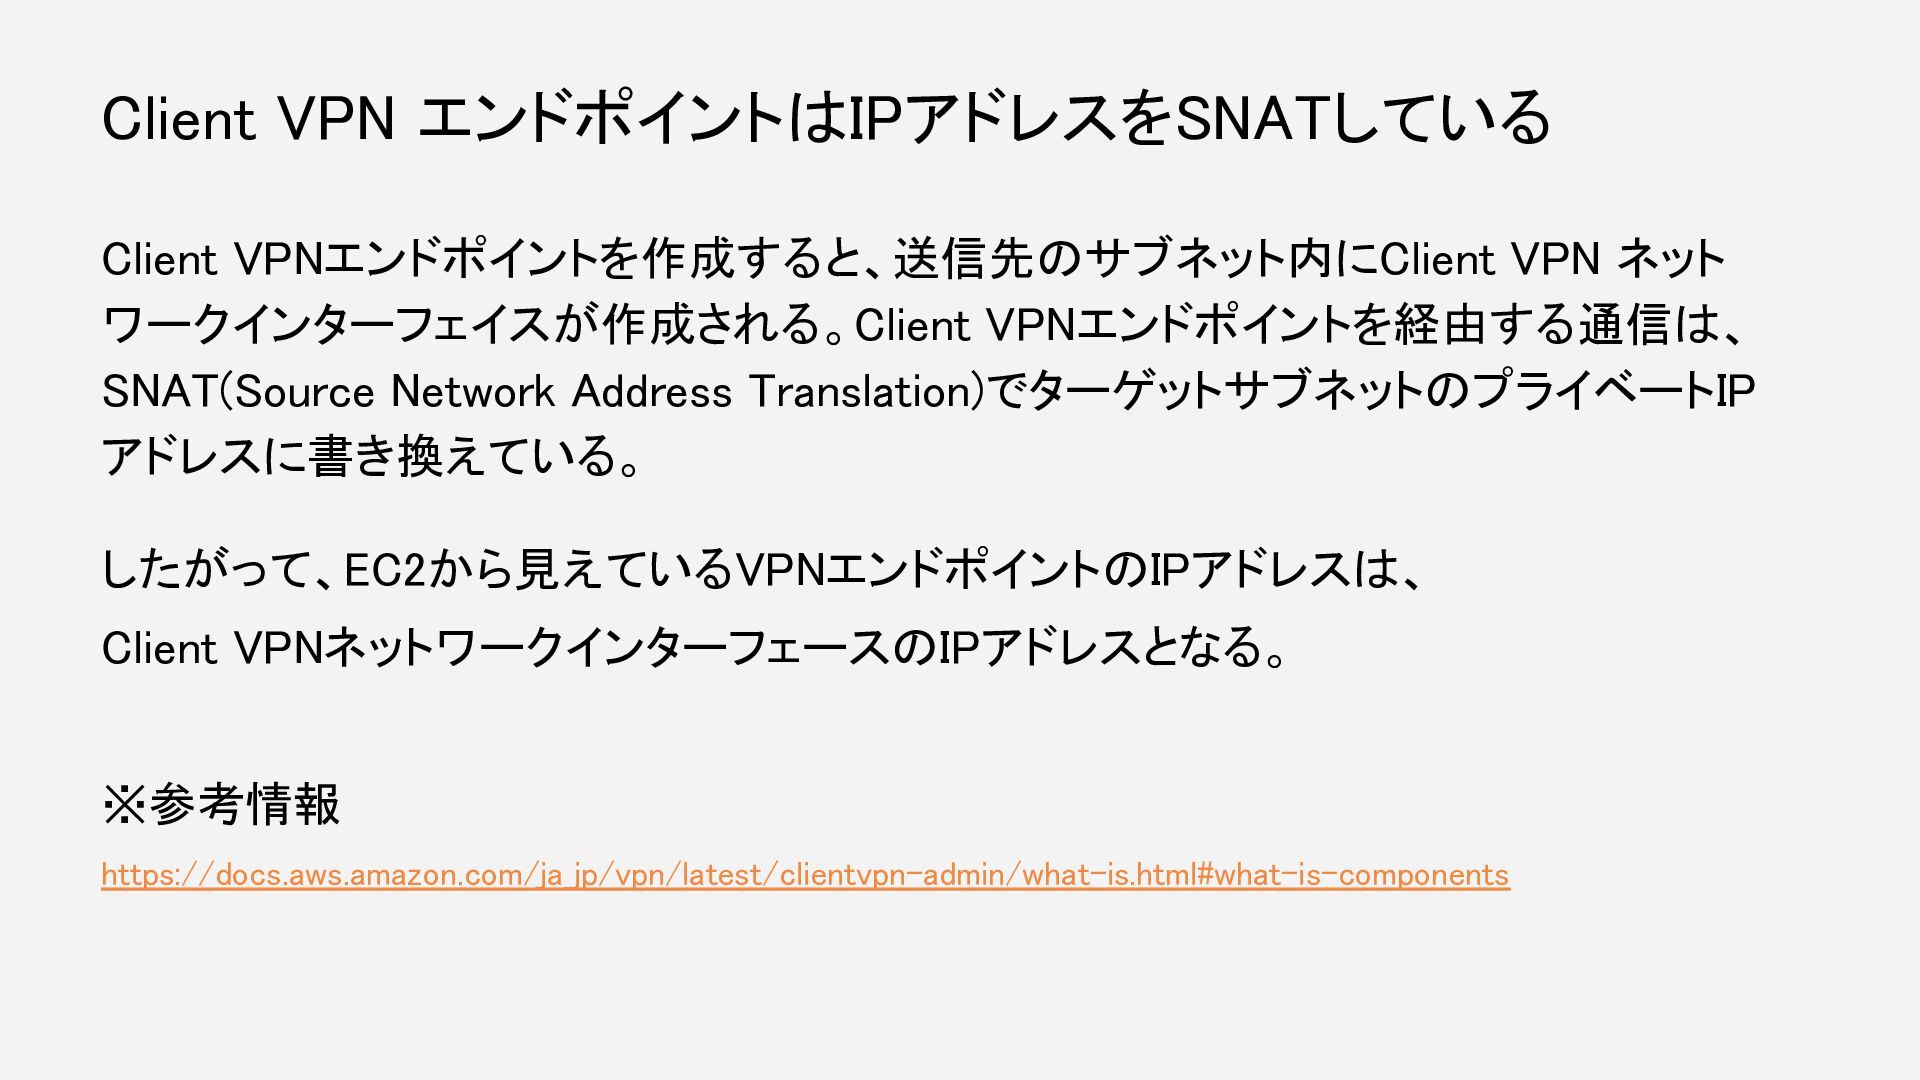
Client VPN エンドポイントはIPアドレスをSNATしている Client VPNエンドポイントを作成すると、送信先のサブネット内にClient VPN ネット ワークインターフェイスが作成される。Client VPNエンドポイントを経由する通信は、 SNAT(Source
Network Address Translation)でターゲットサブネットのプライベートIP アドレスに書き換えている。 したがって、EC2から見えているVPNエンドポイントのIPアドレスは、 Client VPNネットワークインターフェースのIPアドレスとなる。 ※参考情報 https://docs.aws.amazon.com/ja_jp/vpn/latest/clientvpn-admin/what-is.html#what-is-components
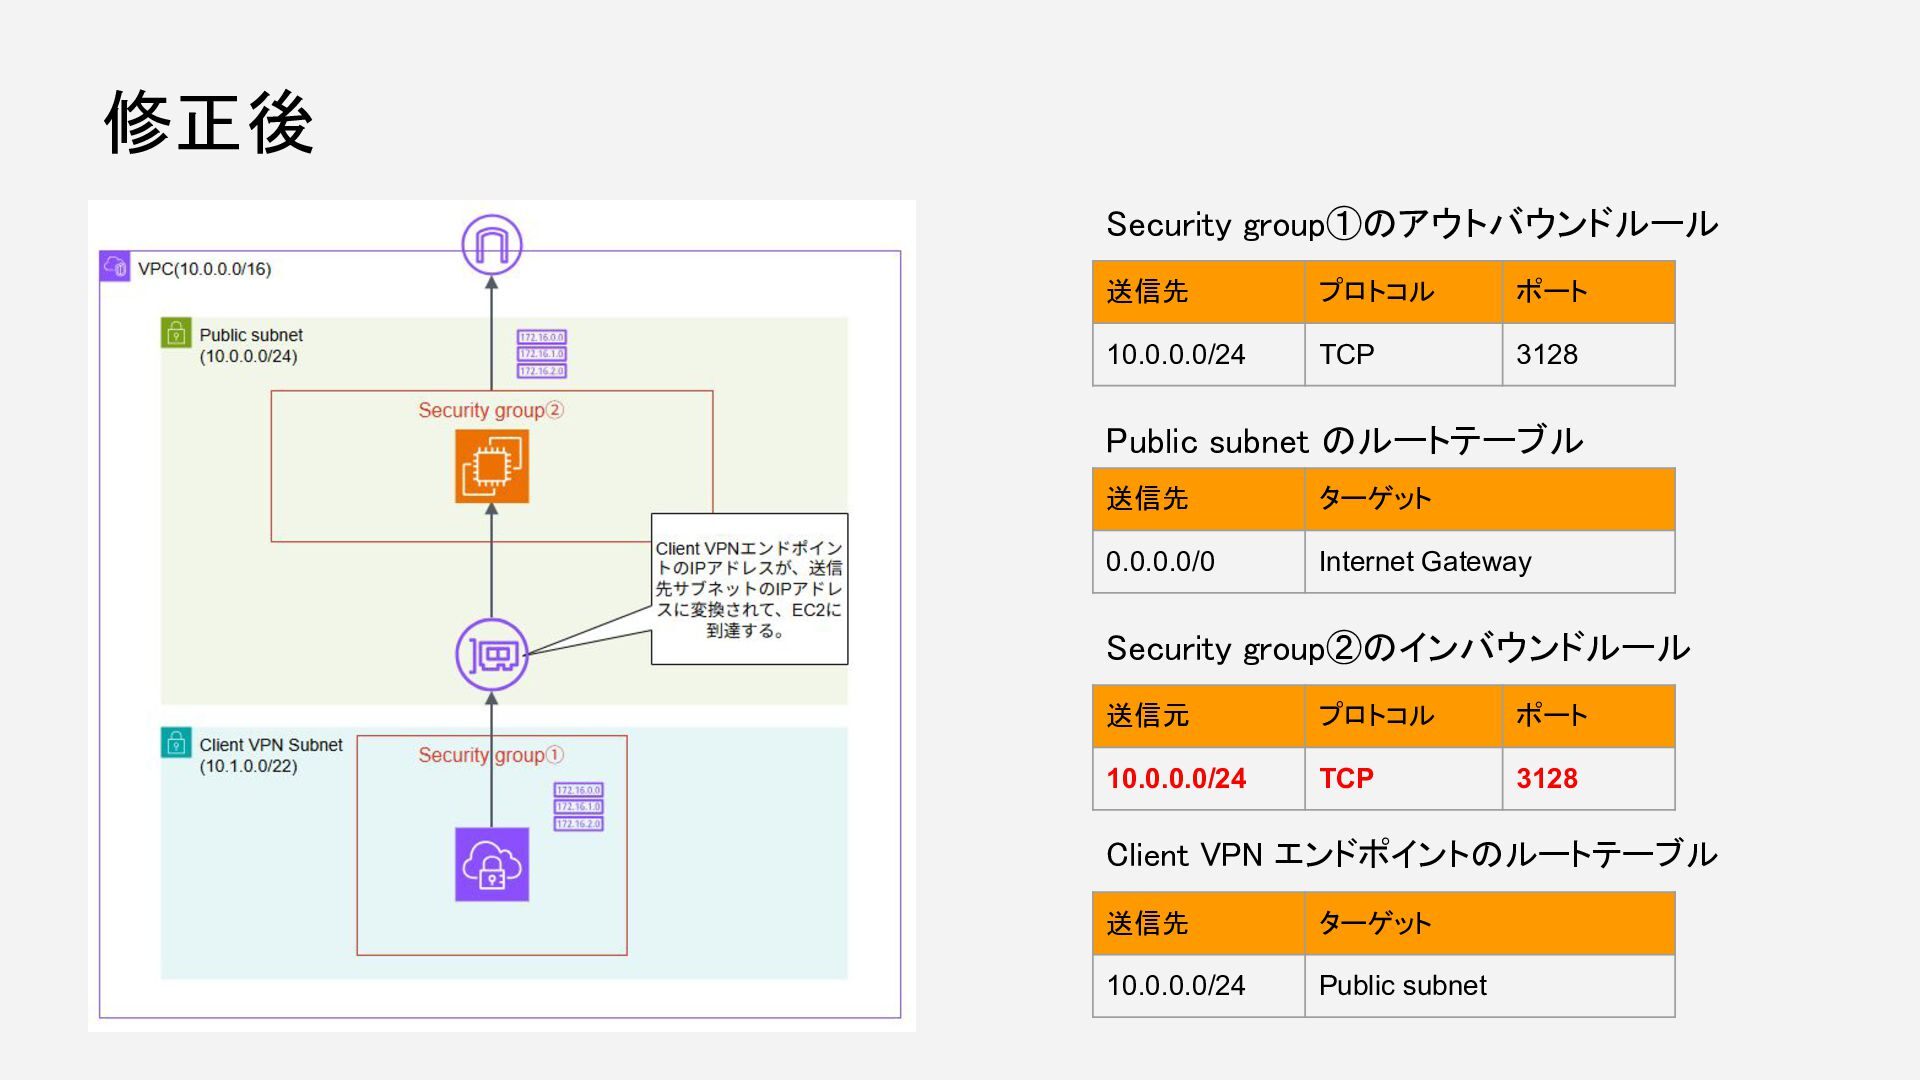
修正後 Security group①のアウトバウンドルール 送信先 プロトコル ポート 10.0.0.0/24 TCP 3128 Public
subnet のルートテーブル 送信先 ターゲット 0.0.0.0/0 Internet Gateway Security group②のインバウンドルール 送信元 プロトコル ポート 10.0.0.0/24 TCP 3128 Client VPN エンドポイントのルートテーブル 送信先 ターゲット 10.0.0.0/24 Public subnet
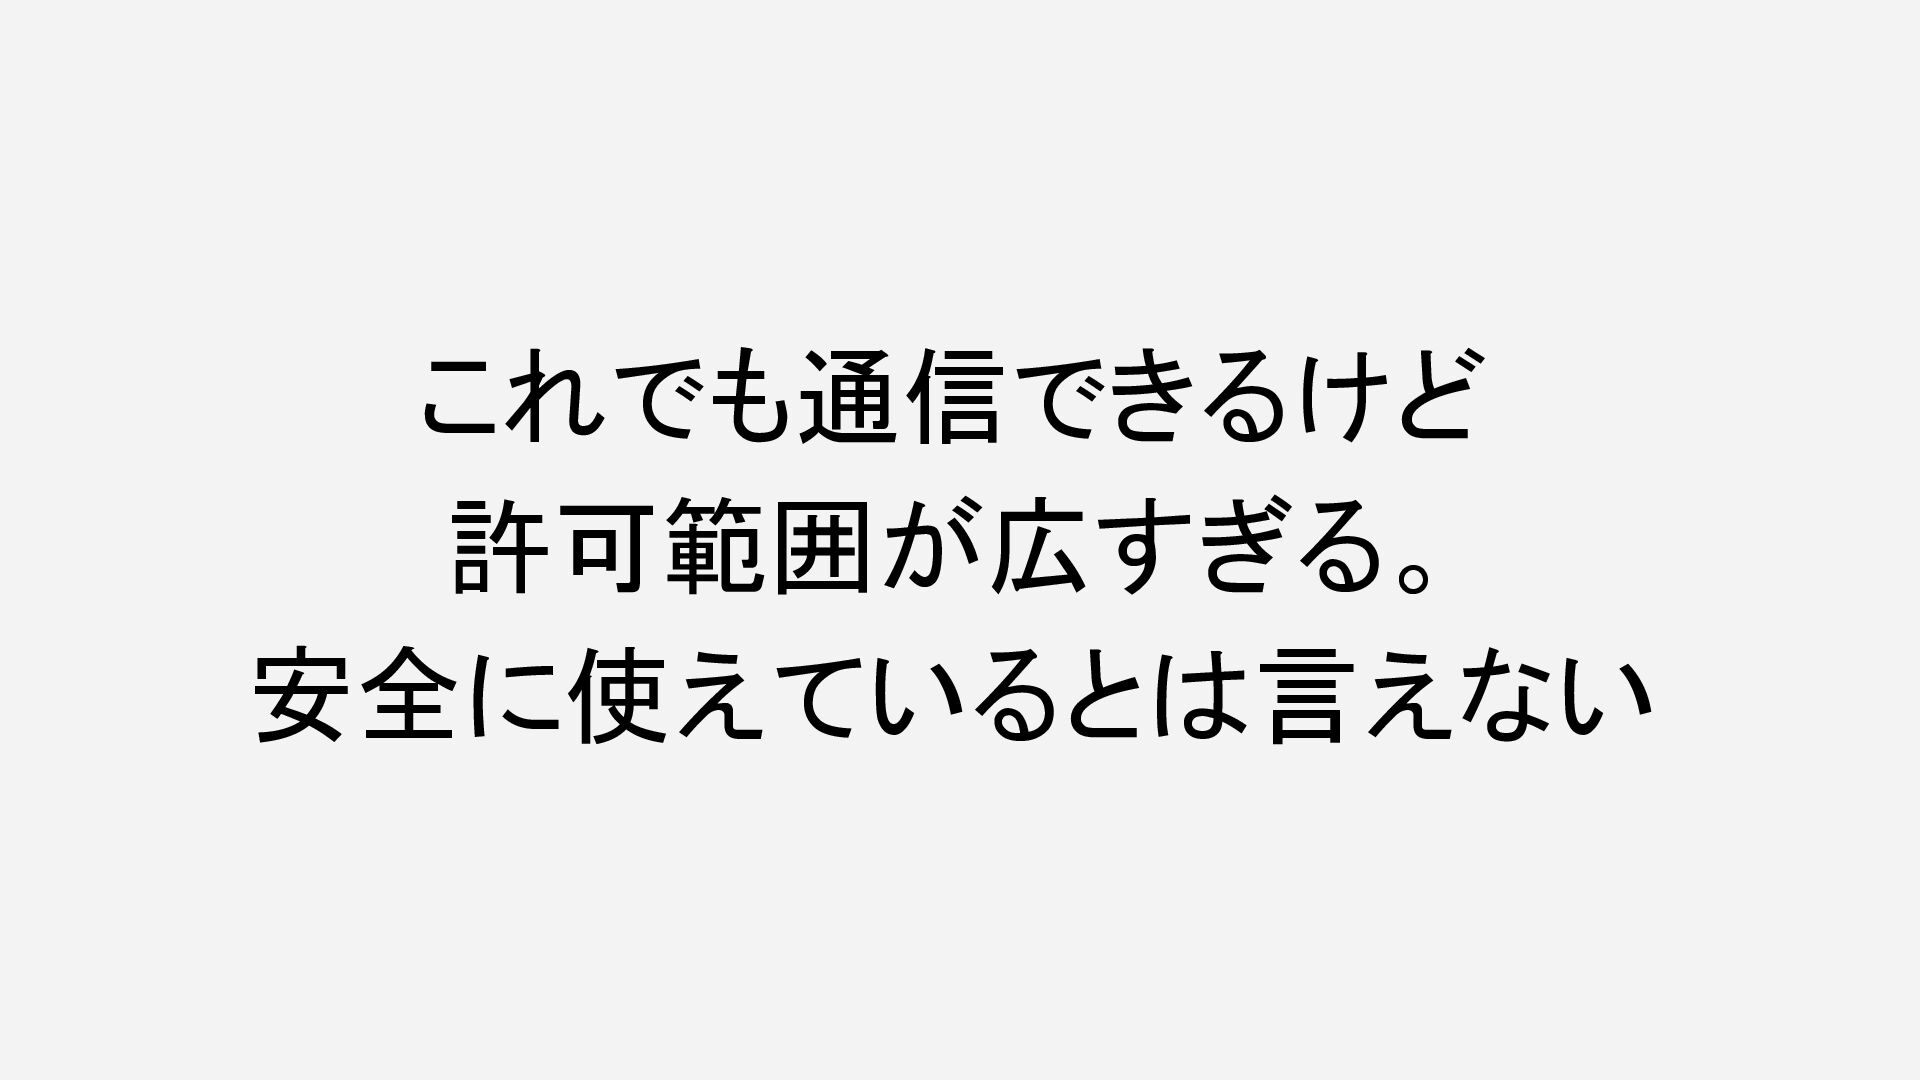
これでも通信できるけど 許可範囲が広すぎる。 安全に使えているとは言えない
4.気づき
ENI にセキュリティグループがアタッチされている Clinent VPN ネットワークインターフェースとして、ENI(Elastic Network Interface)が作 られる。このENIは、Client VPNエンドポイントが所属するセキュリティグループに所属 している。
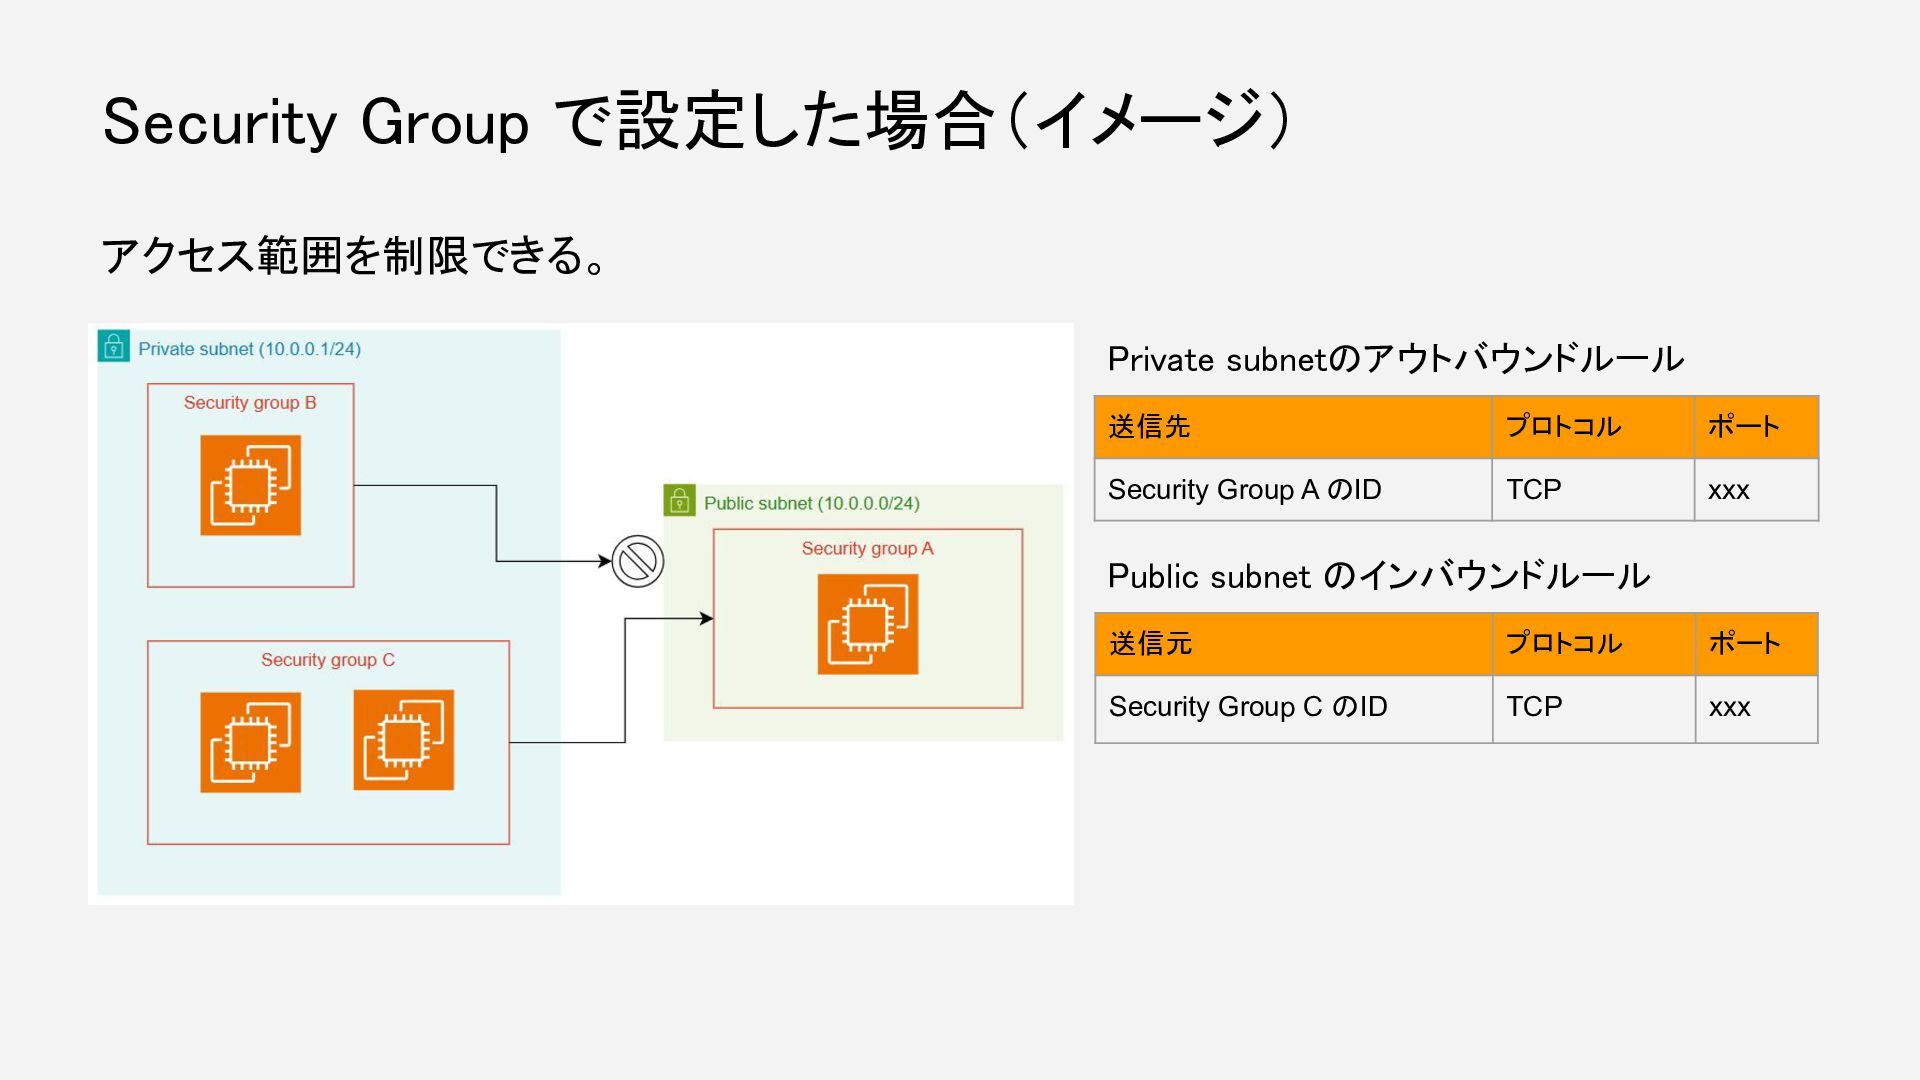
そもそもENIとは? ENI(Elastic Network Interface)は、AWSリソース間をネットワークでつなぐための仮想 ネットワークカード(NIC)。EC2・RDS・エンドポイントなどが作られるときに裏で作られ る。Client VPNエンドポイントを作成した時も同様に裏で作られる。 IPアドレス・セキュリティグループは、Client VPNエンドポイントやEC2そのものに設 定されているのでなく、ENIに設定されている。
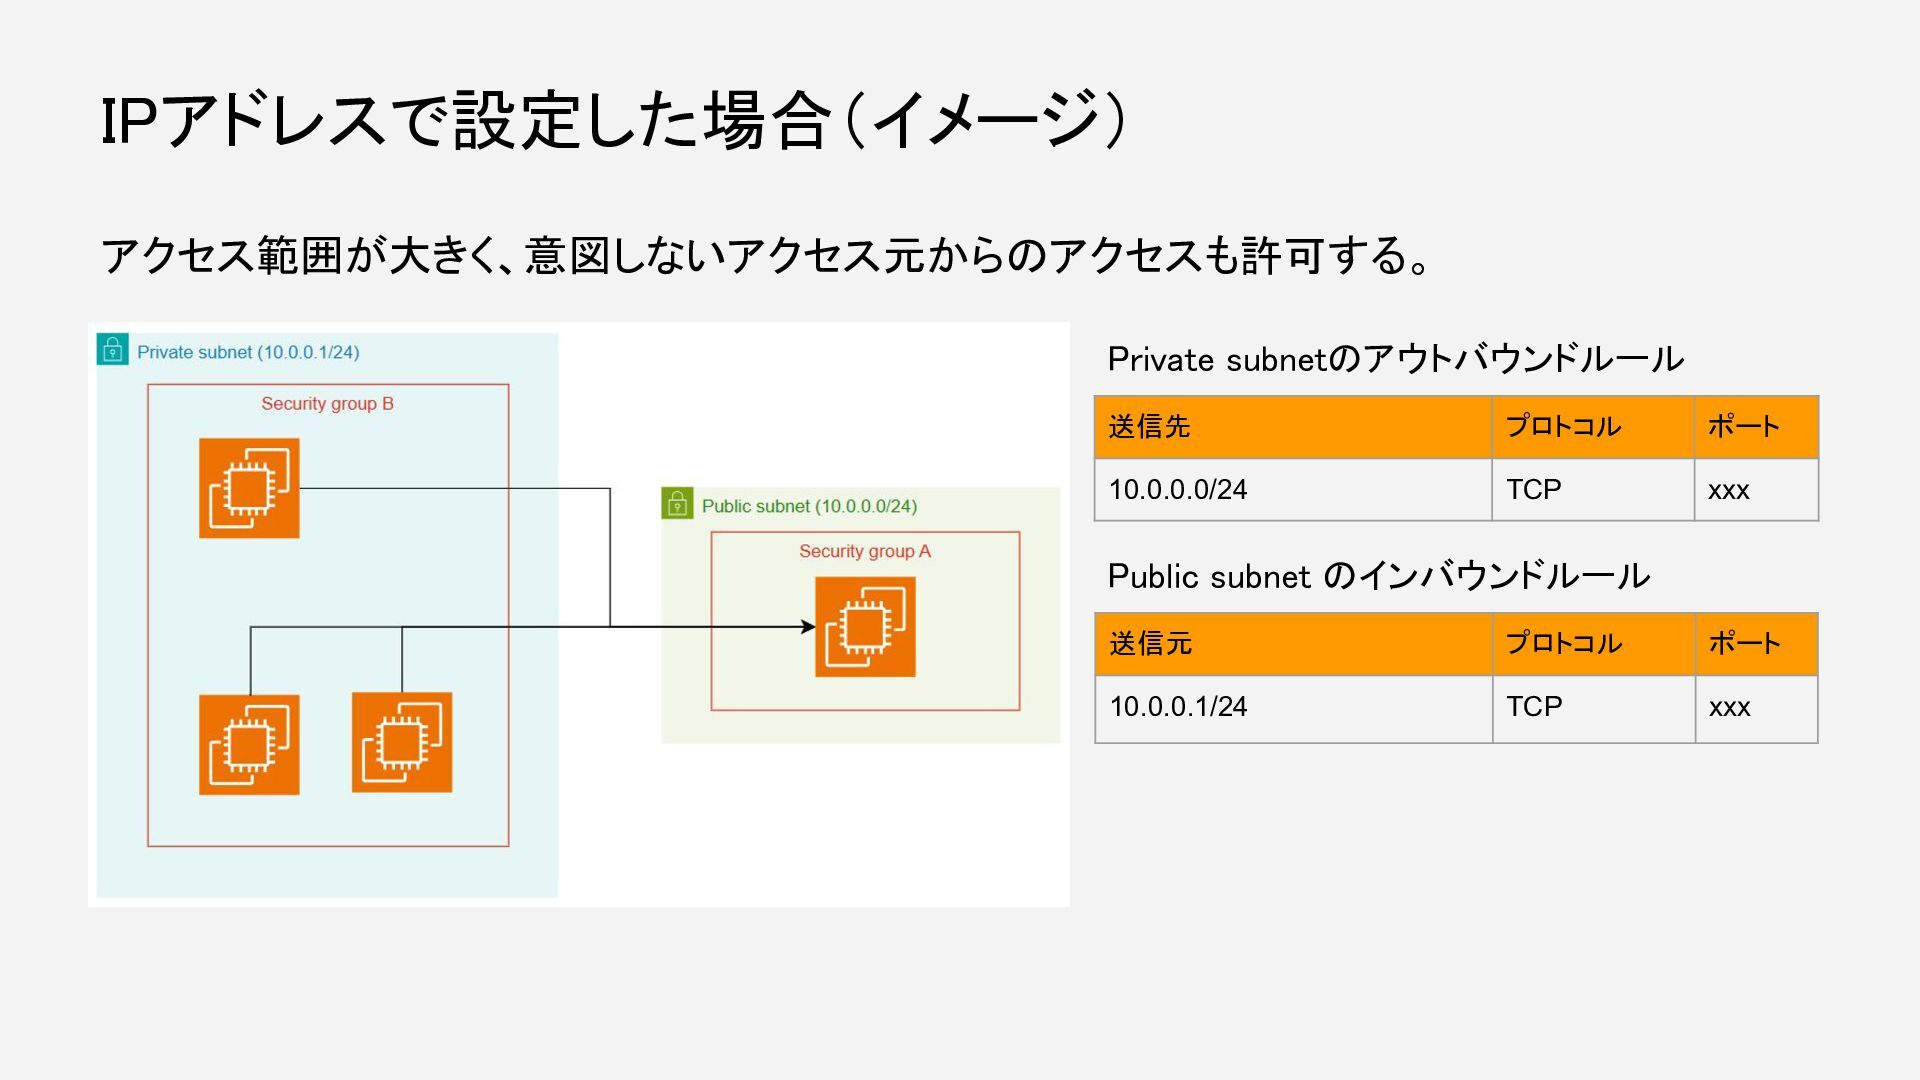
IPアドレスで設定した場合(イメージ) アクセス範囲が大きく、意図しないアクセス元からのアクセスも許可する。 Private subnetのアウトバウンドルール 送信先 プロトコル ポート 10.0.0.0/24 TCP xxx
Public subnet のインバウンドルール 送信元 プロトコル ポート 10.0.0.1/24 TCP xxx
Security Group で設定した場合(イメージ) アクセス範囲を制限できる。 Private subnetのアウトバウンドルール 送信先 プロトコル ポート Security
Group A のID TCP xxx Public subnet のインバウンドルール 送信元 プロトコル ポート Security Group C のID TCP xxx
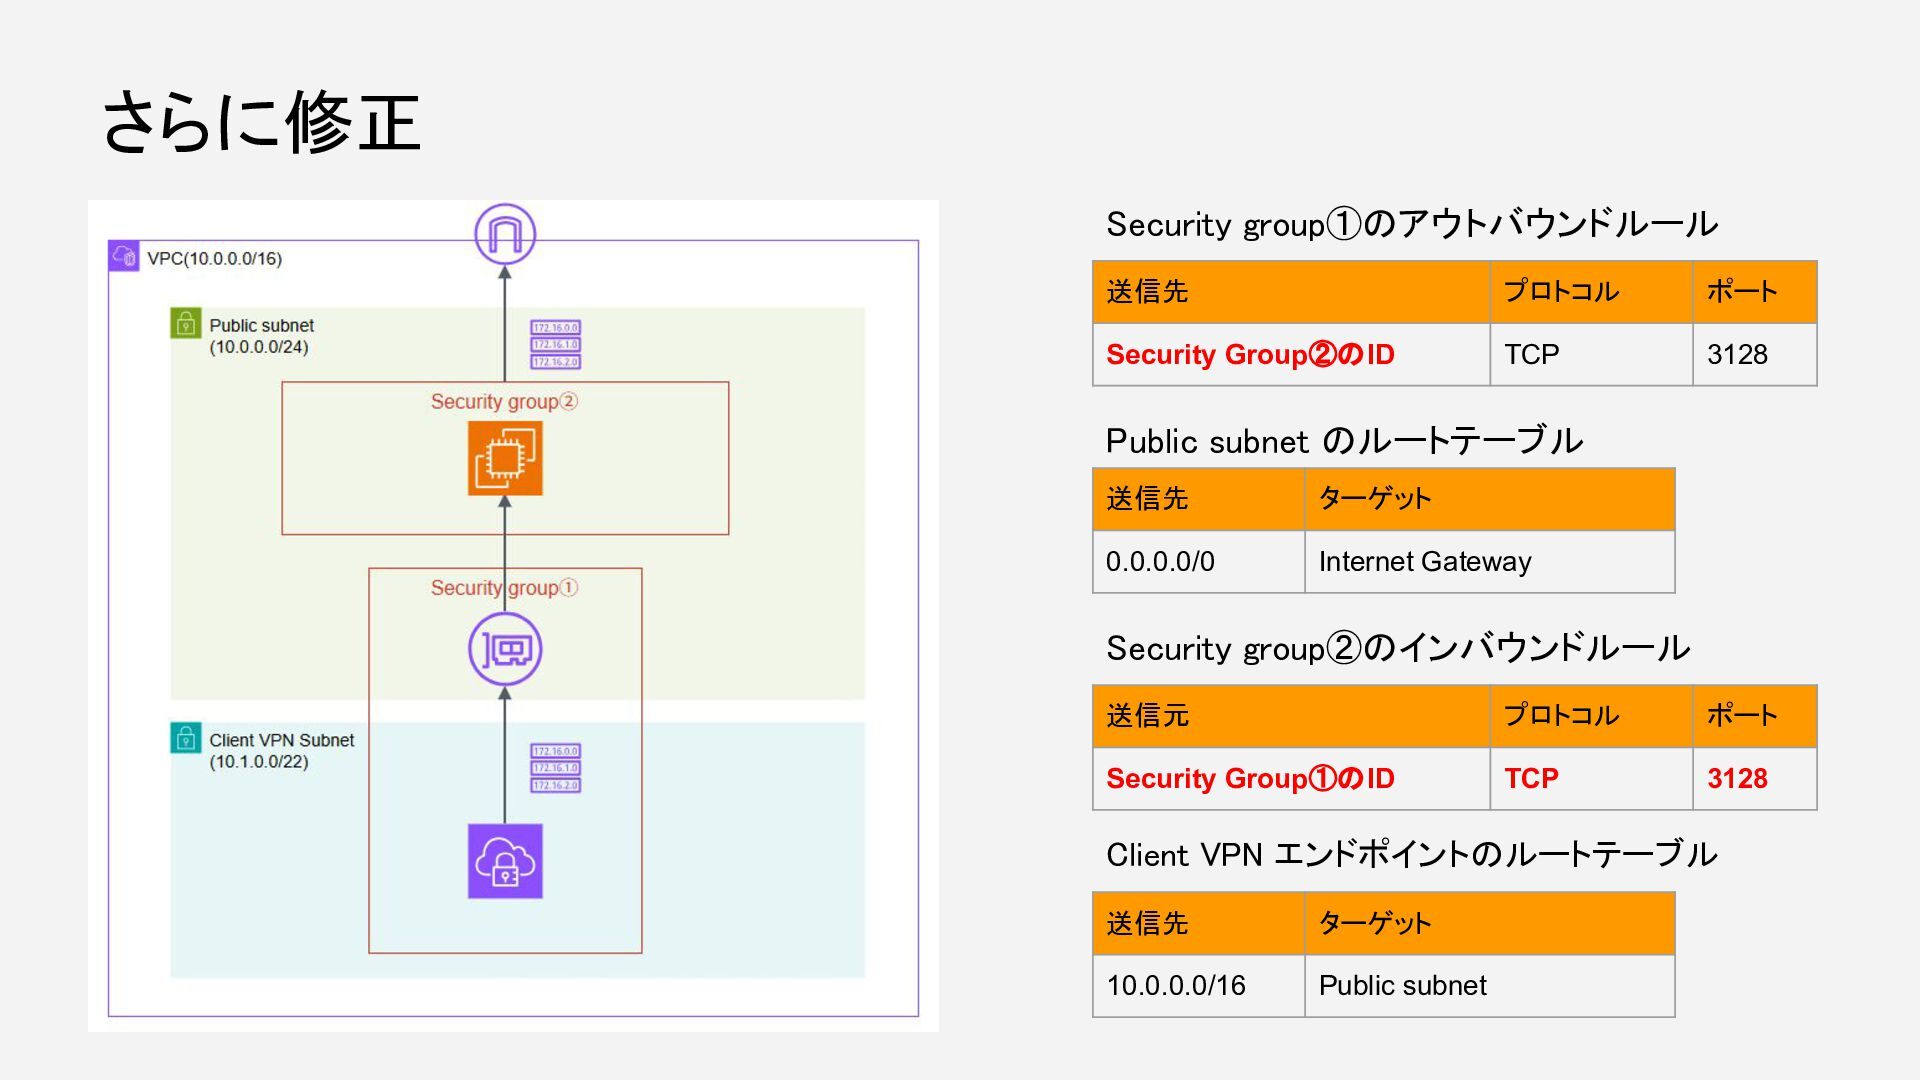
さらに修正 Security group①のアウトバウンドルール 送信先 プロトコル ポート Security Group②のID TCP 3128
Public subnet のルートテーブル 送信先 ターゲット 0.0.0.0/0 Internet Gateway Security group②のインバウンドルール 送信元 プロトコル ポート Security Group①のID TCP 3128 Client VPN エンドポイントのルートテーブル 送信先 ターゲット 10.0.0.0/16 Public subnet
5.まとめ
まとめ 今回一からClient VPNを構築してみて接続できず調査に長時間要しましたが、気づき が多く結果的に良い時間になったと思っています。 ・Client VPNエンドポイントやEC2にはENIが作られアタッチされている。 ・ENIを普段意識することは少ないかもしれないけど、リソース間をネット ワーク接続するために大事なものと認識。 ・セキュリティグループの送信元送信先はセキュリティグループで設定 した方が、意図するリソースとのアクセスに制限できる。
まとめ Client VPNのハンズオンにも、IPアドレスがSNATされていることが書かれていまし た。これからClient VPNを触る方は、このハンズオンを一度実施した方が良いかもし れません。 ※今回の事案があってから、このハンズオンに気づきました… •AWS Client VPN
Basic ハンズオン https://catalog.us-east-1.prod.workshops.aws/workshops/be2b90c2-06a1-4ae6-84b3-c705 049d2b6f/ja-JP
ご清聴ありがとうございました!
More Decks by amarelo_n24
See All by amarelo_n24
Systems Manager AgentがインストールされたPCを紛失した時の対策を考えてみた
amarelo_n24
1
120
オンプレミス環境にCloudWatch Agentを導入するならばSystemsManager Agentも一緒に導入しよう
amarelo_n24
1
160
40代になっても悩み続ける!楽しいと思えるキャリアを目指して
amarelo_n24
0
90
AWS Security Agent といっしょに脅威モデリングをやってみよう
amarelo_n24
1
430
バケットポリシーの記述を誤りマネコンからS3バケットを操作できなくなりそうになり、ルートアクセス管理を有効にしたおひとり様Organizationsの話
amarelo_n24
0
68
AWS Certified Generative AI Developer - Professional Beta 不合格体験記
amarelo_n24
1
600
マルチパートアップロードをする時にS3はどのような挙動をしているのか?
amarelo_n24
0
120
ひとりAWS BuilderCards 会を開催した話_SecurityExpansion
amarelo_n24
1
140
ひとりAWS BuilderCards 会を開催した話
amarelo_n24
1
65
Other Decks in Technology
See All in Technology
Quick Automate | 目指せ Quick マスター 12
inariku
PRO
1
110
狙われているAPIの脆弱性!今こそ手をつけるべき根本的な対策とは?
nagix
0
130
Context != Context: One window, many lifecycles (AI Native DevCon, Nov 2026)
birgitta410
0
140
小さなエージェントから始めてみよう!実践コンテキストエンジニアリング
iwamot
PRO
0
120
内製アプリとClaudeスキルのセキュリティチェック、 Backlogの課題で回しています。
ayaka_egaaa
0
190
Steering と Hook (チームの決まりを守らせる) | 目指せ Kiro マスター 06
inariku
PRO
2
120
JAWSコミュニティに 参加して1年経った結果
ssakita
0
150
落とし穴にハマってわかった 開発生産性を測るときに気をつけたいこと
munakata
1
160
AWS基盤改善を支える 私たちの理念と行動指針
kentosuzuki
0
220
少ない人手 限られた予算 それでも守る 消せない・見つける・戻れる オールハザード型BCP on AWS / 20261107 Mitsutoshi Matsuo
shift_evolve
PRO
0
380
田んぼの見回りをIoTで減らしたい!水位監視から電池駆動カメラまでの試行錯誤
itosoft
1
190
AI時代における医療情報システムのセキュリティ / Security of Healthcare IT Systems in the AI Era
henryofficial
0
170
Featured
See All Featured
Keith and Marios Guide to Fast Websites
keithpitt
413
23k
SEO for Brand Visibility & Recognition
aleyda
0
4.9k
From Legacy to Launchpad: Building Startup-Ready Communities
dugsong
0
380
Design and Strategy: How to Deal with People Who Don’t "Get" Design
morganepeng
133
20k
The SEO identity crisis: Don't let AI make you average
varn
0
630
No one is an island. Learnings from fostering a developers community.
thoeni
21
3.9k
The Curse of the Amulet
leimatthew05
4
17k
So, you think you're a good person
axbom
PRO
2
2.3k
XXLCSS - How to scale CSS and keep your sanity
sugarenia
250
1.3M
Code Reviewing Like a Champion
maltzj
529
40k
Visualizing Your Data: Incorporating Mongo into Loggly Infrastructure
mongodb
50
10k
A brief & incomplete history of UX Design for the World Wide Web: 1989–2019
jct
2
560


 amarelo_n24
 inariku
 nagix
 birgitta410
 iwamot
 ayaka_egaaa
 ssakita
 munakata
 kentosuzuki
 shift_evolve
 itosoft
 henryofficial
 keithpitt
 aleyda
 dugsong
 morganepeng
 varn
 thoeni
 leimatthew05
 axbom
 sugarenia
 maltzj
 mongodb
 jct