Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AI の API キーが盗まれると何が起きる?
Search
赤神青空
PRO
November 16, 2026
Video
Programming
7
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AI の API キーが盗まれると何が起きる?
赤神青空
PRO
November 16, 2026
Video
Transcript
13 slides
2026年11月 AI の API キーが 盗まれると何が起きる? 他人のキーで動く攻撃ツールと、漏らさないための基本 赤神 青空
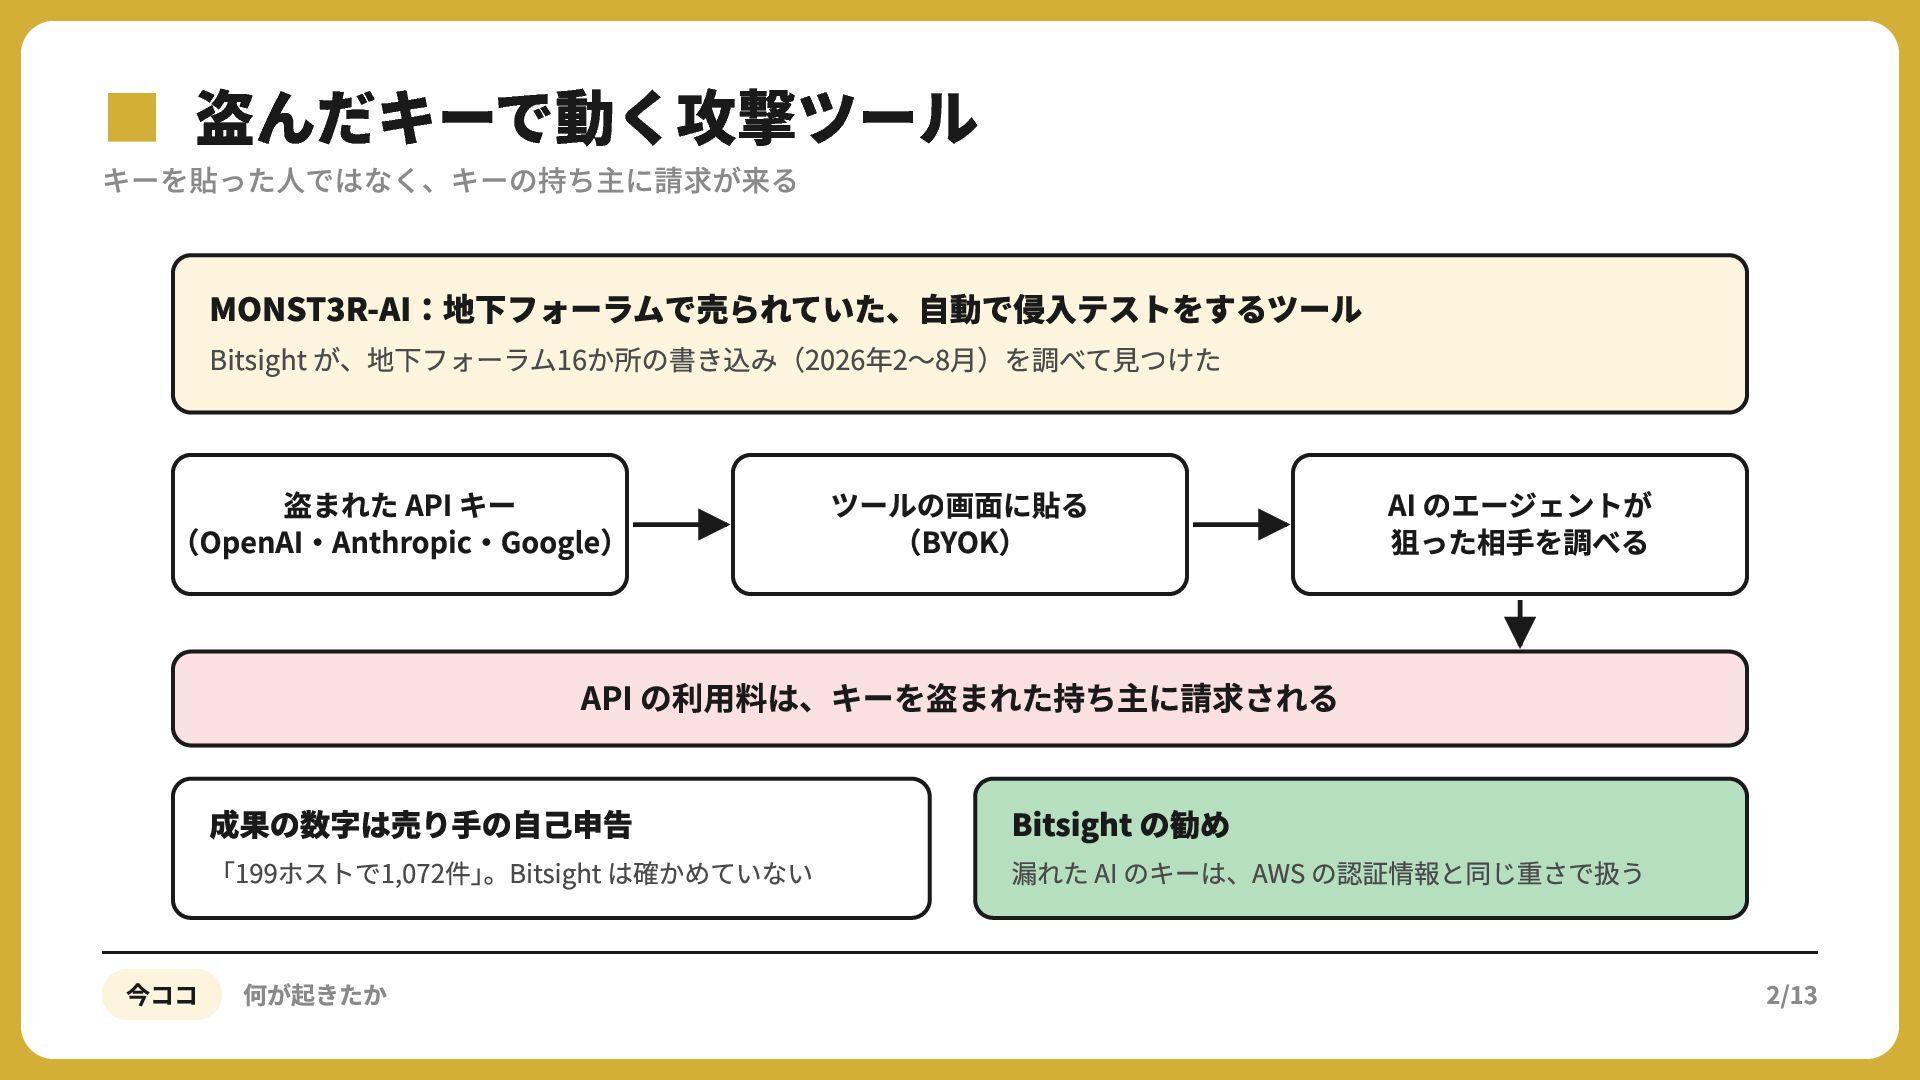
▪キーを貼った人ではなく、キーの持ち主に請求が来る 盗んだキーで動く攻撃ツール MONST R-AI:地下フォーラムで売られていた、⾃動で侵⼊テストをするツール Bitsight が、地下フォーラム16か所の書き込み(2026年2〜8⽉)を調べて⾒つけた 盗まれた API キー (OpenAI‧Anthropic‧Google)
ツールの画⾯に貼る (BYOK) AI のエージェントが 狙った相⼿を調べる API の利⽤料は、キーを盗まれた持ち主に請求される 成果の数字は売り⼿の⾃⼰申告 「199ホストで1,072件」。Bitsight は確かめていない 今ココ 何が起きたか Bitsight の勧め 漏れた AI のキーは、AWS の認証情報と同じ重さで扱う 2/13
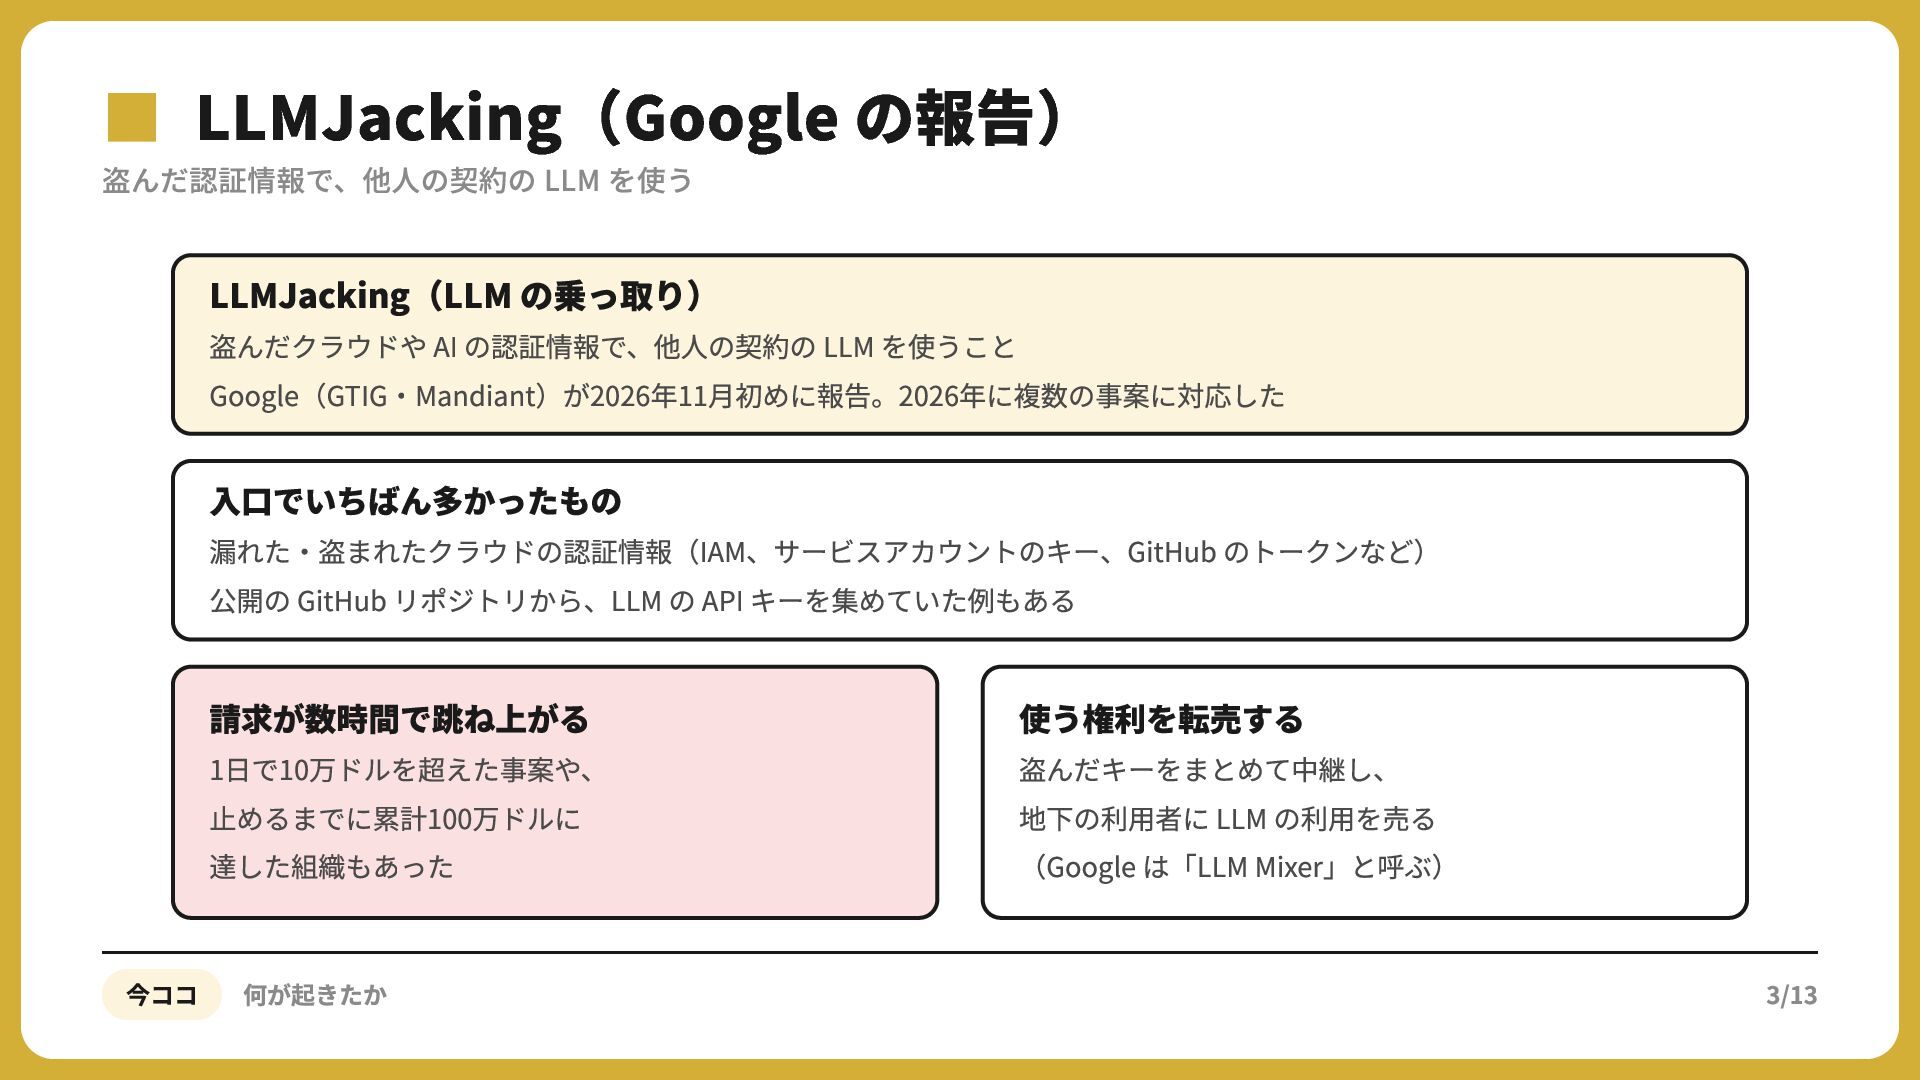
▪盗んだ認証情報で、他人の契約の LLMJacking(Google の報告) LLM を使う LLMJacking(LLM の乗っ取り) 盗んだクラウドや AI の認証情報で、他⼈の契約の
LLM を使うこと Google(GTIG‧Mandiant)が2026年11⽉初めに報告。2026年に複数の事案に対応した ⼊⼝でいちばん多かったもの 漏れた‧盗まれたクラウドの認証情報(IAM、サービスアカウントのキー、GitHub のトークンなど) 公開の GitHub リポジトリから、LLM の API キーを集めていた例もある 請求が数時間で跳ね上がる 1⽇で10万ドルを超えた事案や、 ⽌めるまでに累計100万ドルに 達した組織もあった 今ココ 何が起きたか 使う権利を転売する 盗んだキーをまとめて中継し、 地下の利⽤者に LLM の利⽤を売る (Google は「LLM Mixer」と呼ぶ) 3/13
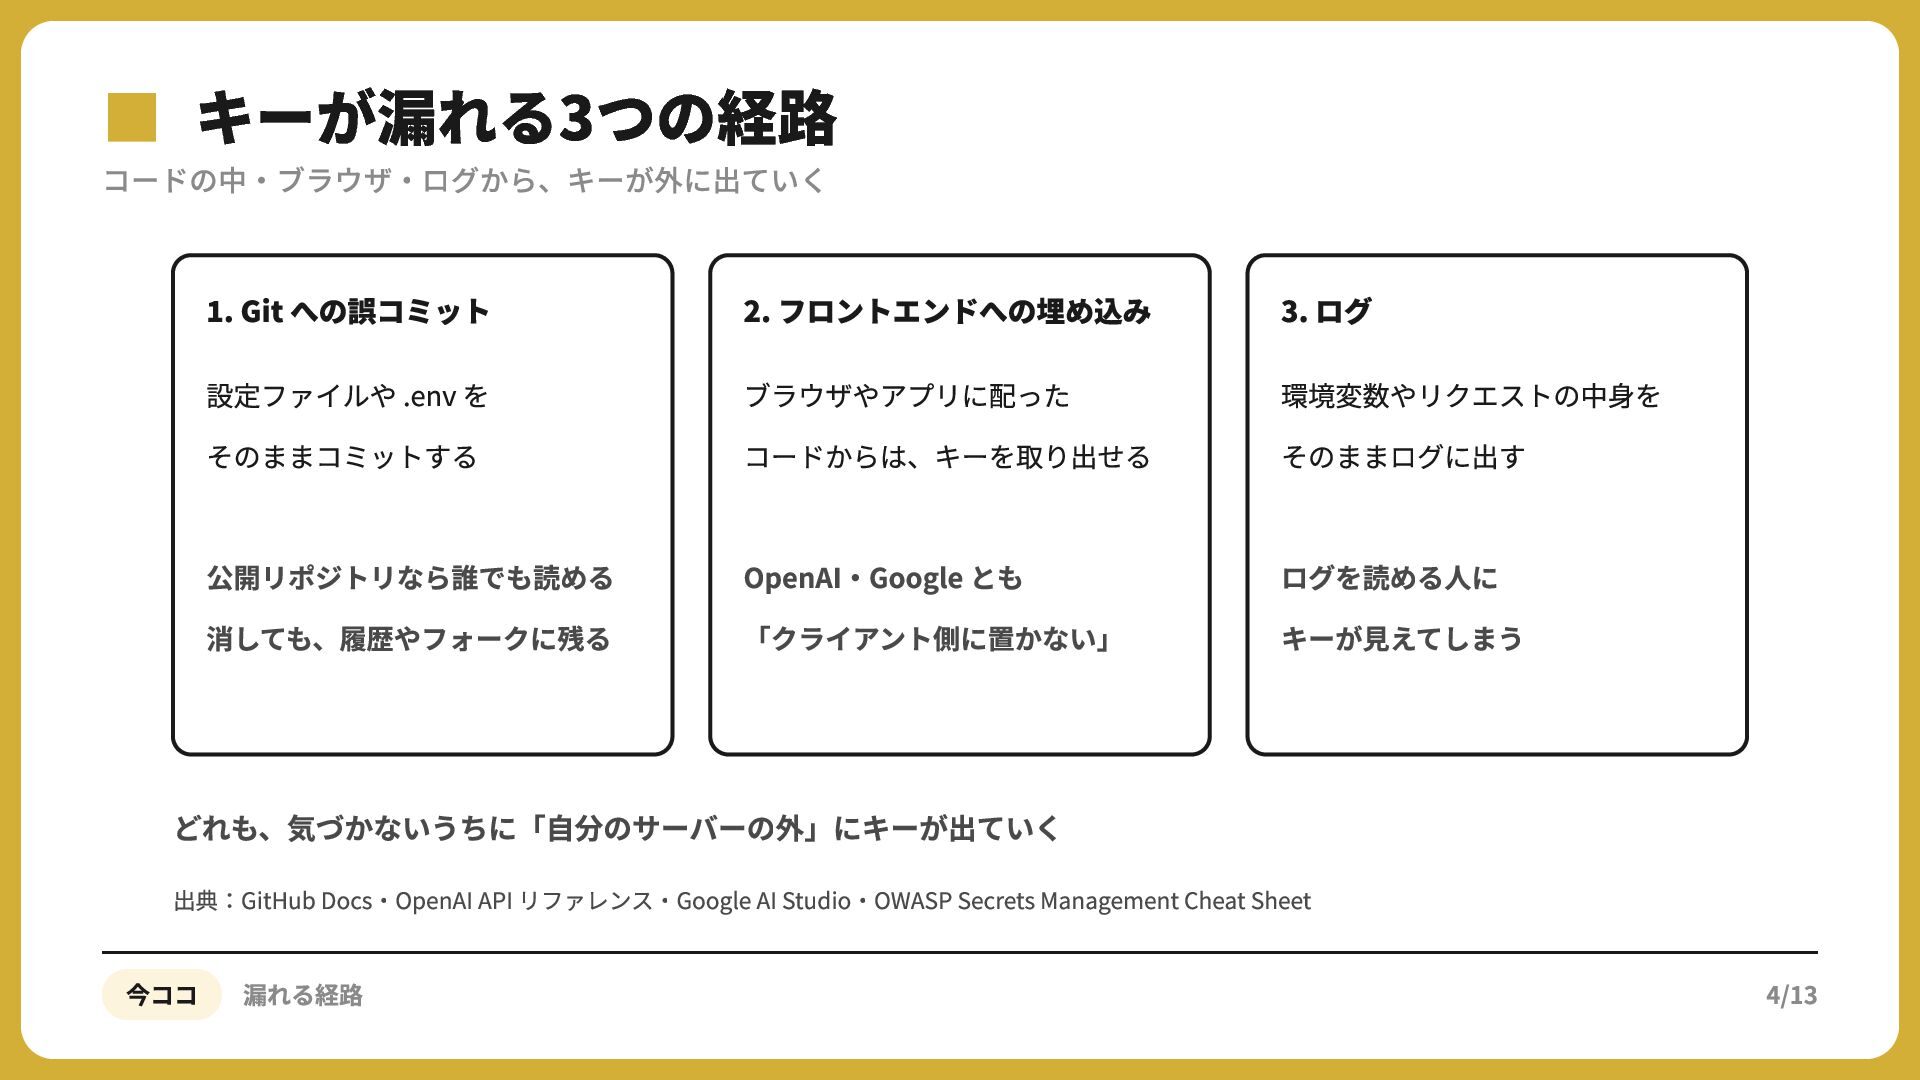
▪コードの中・ブラウザ・ログから、キーが外に出ていく キーが漏れる3つの経路 . Git への誤コミット 2. フロントエンドへの埋め込み 3. ログ 設定ファイルや
.env を そのままコミットする ブラウザやアプリに配った コードからは、キーを取り出せる 環境変数やリクエストの中⾝を そのままログに出す 公開リポジトリなら誰でも読める 消しても、履歴やフォークに残る OpenAI‧Google とも 「クライアント側に置かない」 ログを読める⼈に キーが⾒えてしまう どれも、気づかないうちに「⾃分のサーバーの外」にキーが出ていく 出典:GitHub Docs‧OpenAI API リファレンス‧Google AI Studio‧OWASP Secrets Management Cheat Sheet 今ココ 漏れる経路 4/13
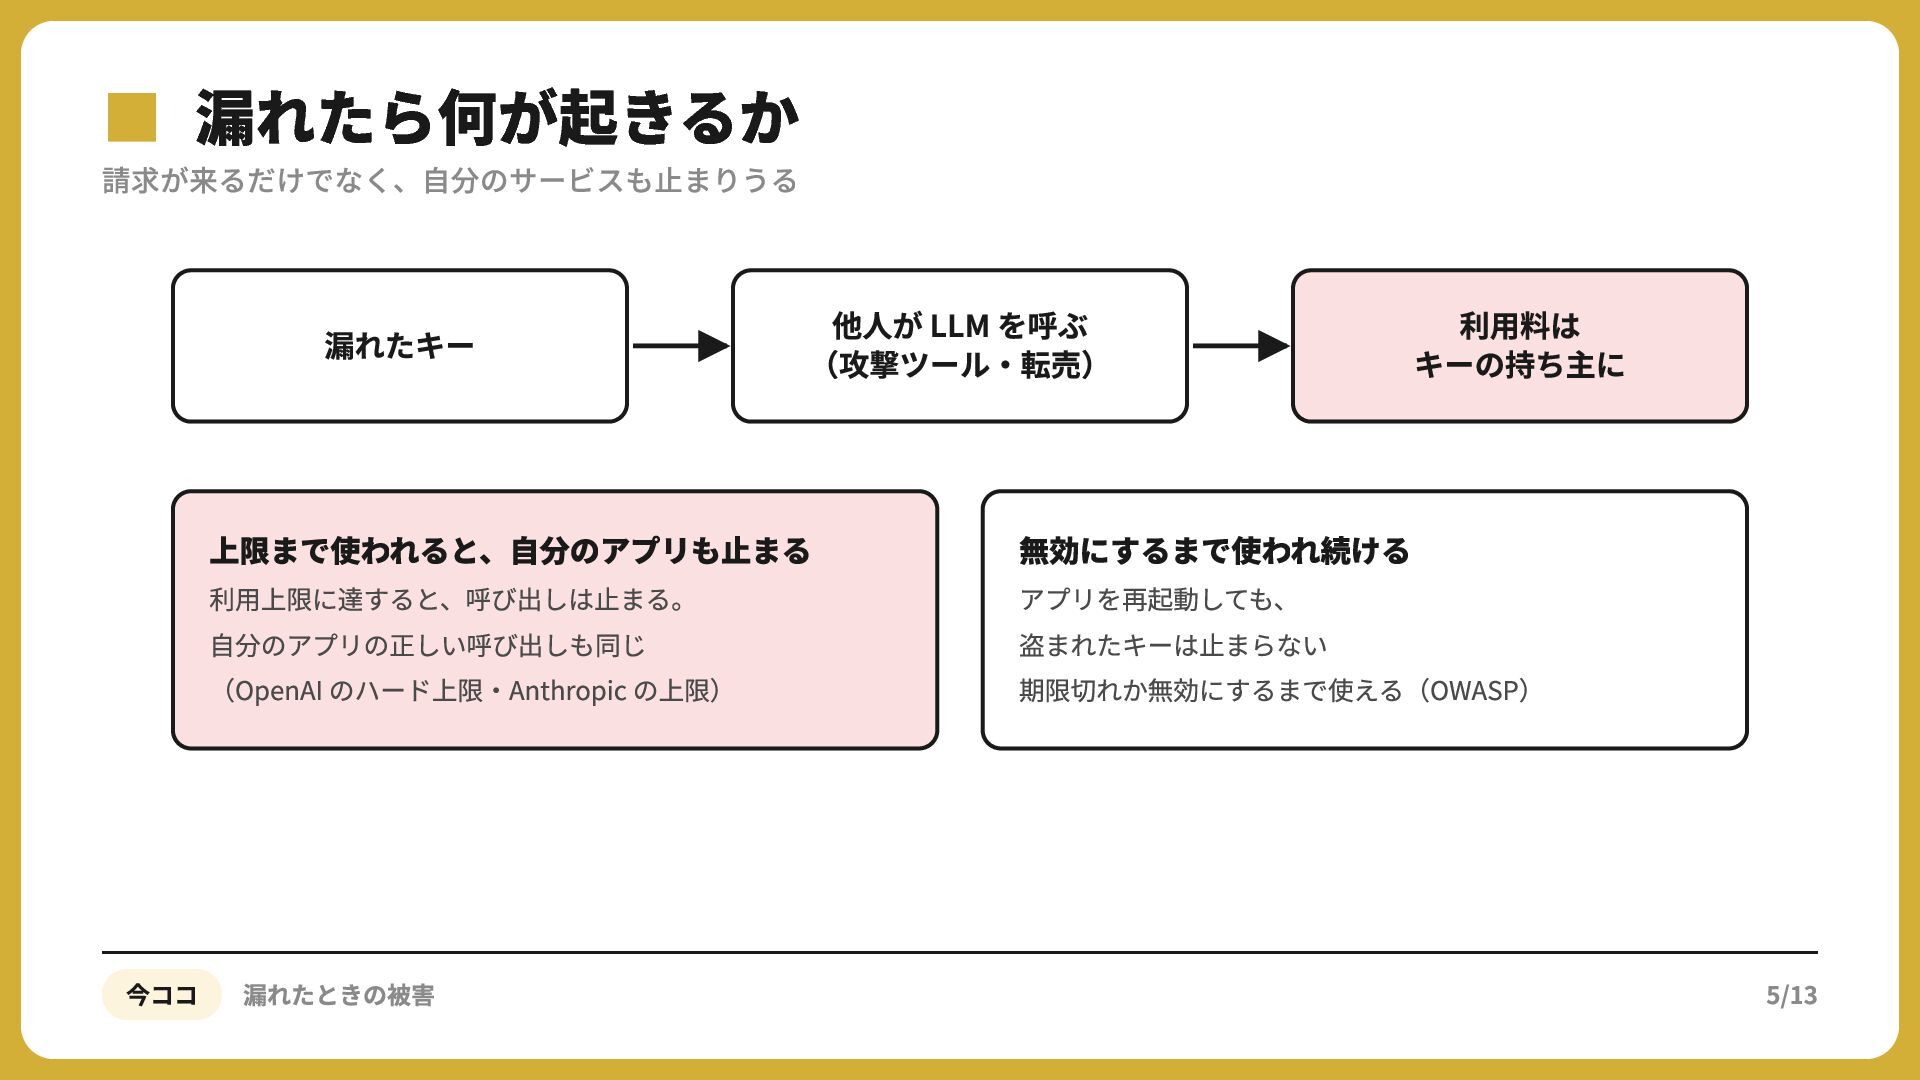
▪請求が来るだけでなく、自分のサービスも止まりうる 漏れたら何が起きるか 漏れたキー 他⼈が LLM を呼ぶ (攻撃ツール‧転売) 上限まで使われると、⾃分のアプリも⽌まる 利⽤上限に達すると、呼び出しは⽌まる。 ⾃分のアプリの正しい呼び出しも同じ
(OpenAI のハード上限‧Anthropic の上限) 今ココ 漏れたときの被害 利⽤料は キーの持ち主に 無効にするまで使われ続ける アプリを再起動しても、 盗まれたキーは⽌まらない 期限切れか無効にするまで使える(OWASP) 5/13
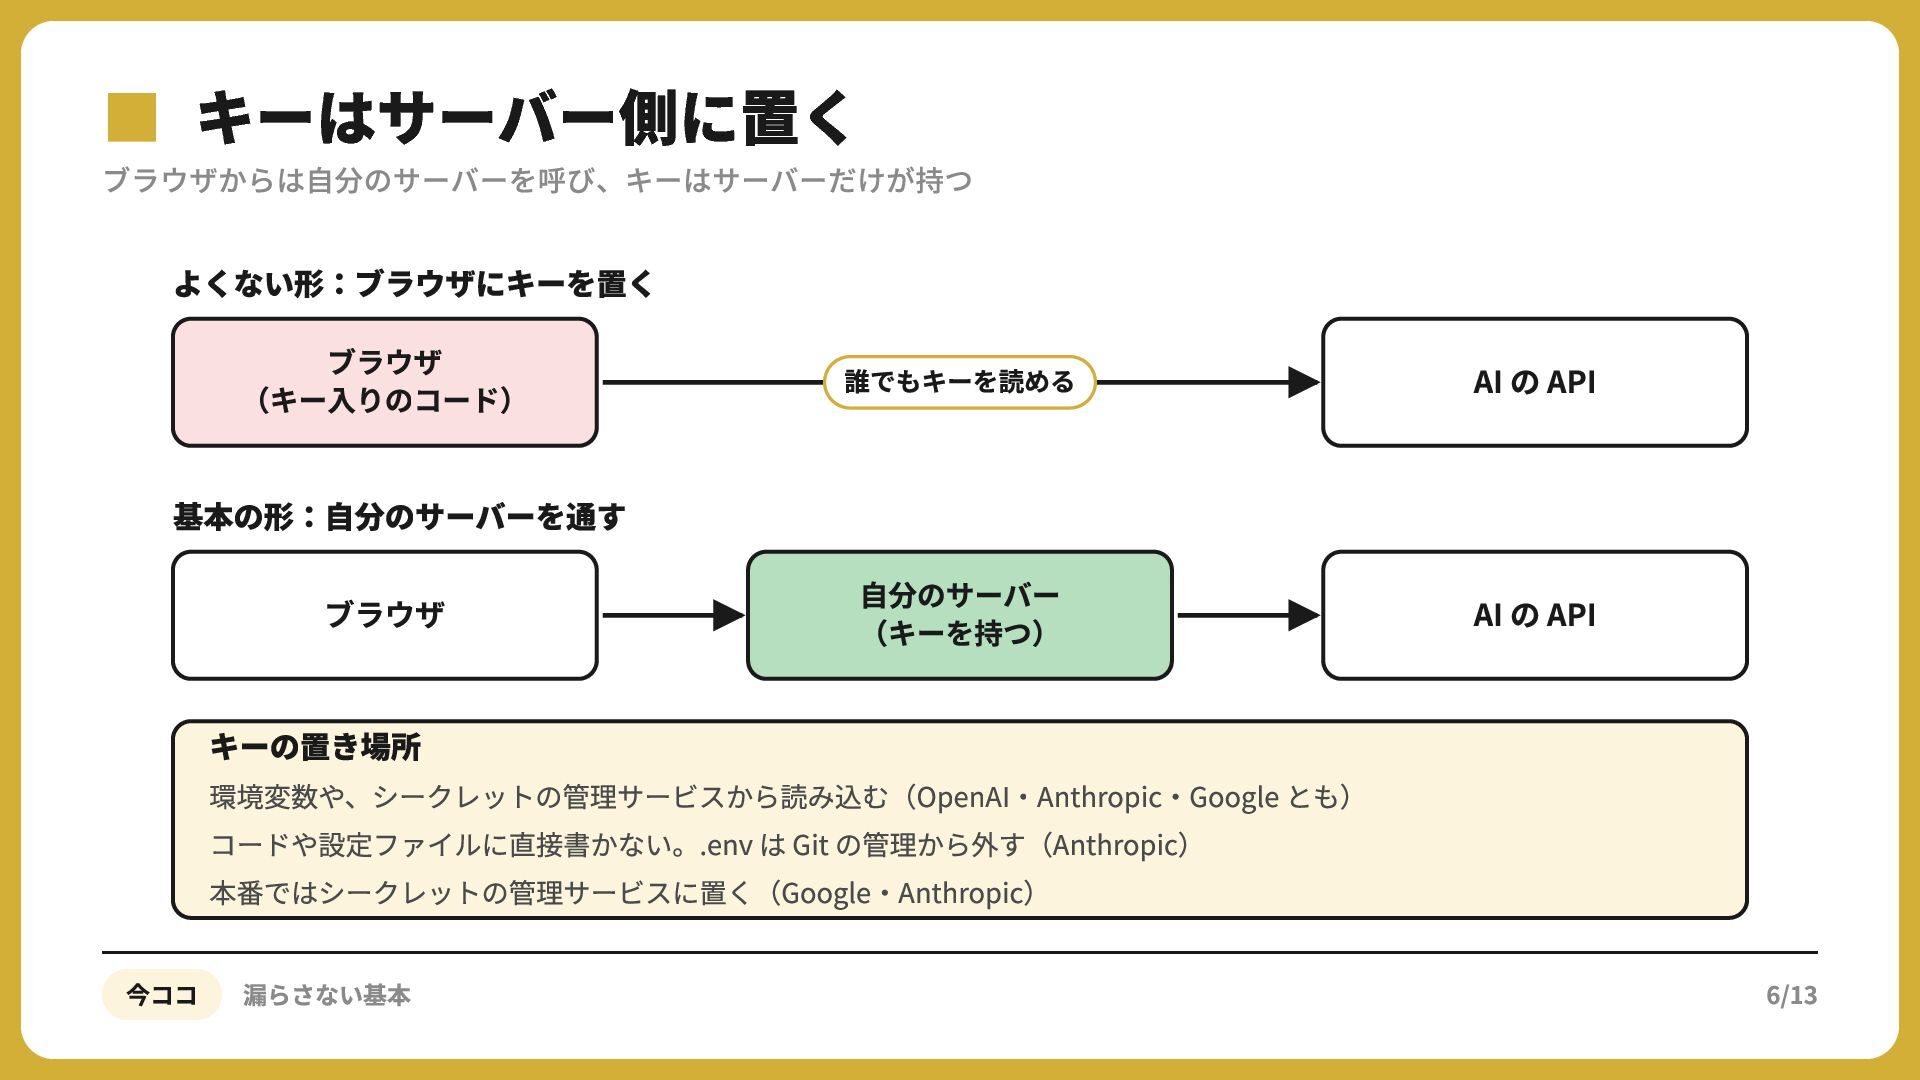
▪ブラウザからは自分のサーバーを呼び、キーはサーバーだけが持つ キーはサーバー側に置く よくない形:ブラウザにキーを置く ブラウザ (キー⼊りのコード) 誰でもキーを読める AI の API ⾃分のサーバー
(キーを持つ) AI の API 基本の形:⾃分のサーバーを通す ブラウザ キーの置き場所 環境変数や、シークレットの管理サービスから読み込む(OpenAI‧Anthropic‧Google とも) コードや設定ファイルに直接書かない。.env は Git の管理から外す(Anthropic) 本番ではシークレットの管理サービスに置く(Google‧Anthropic) 今ココ 漏らさない基本 6/13
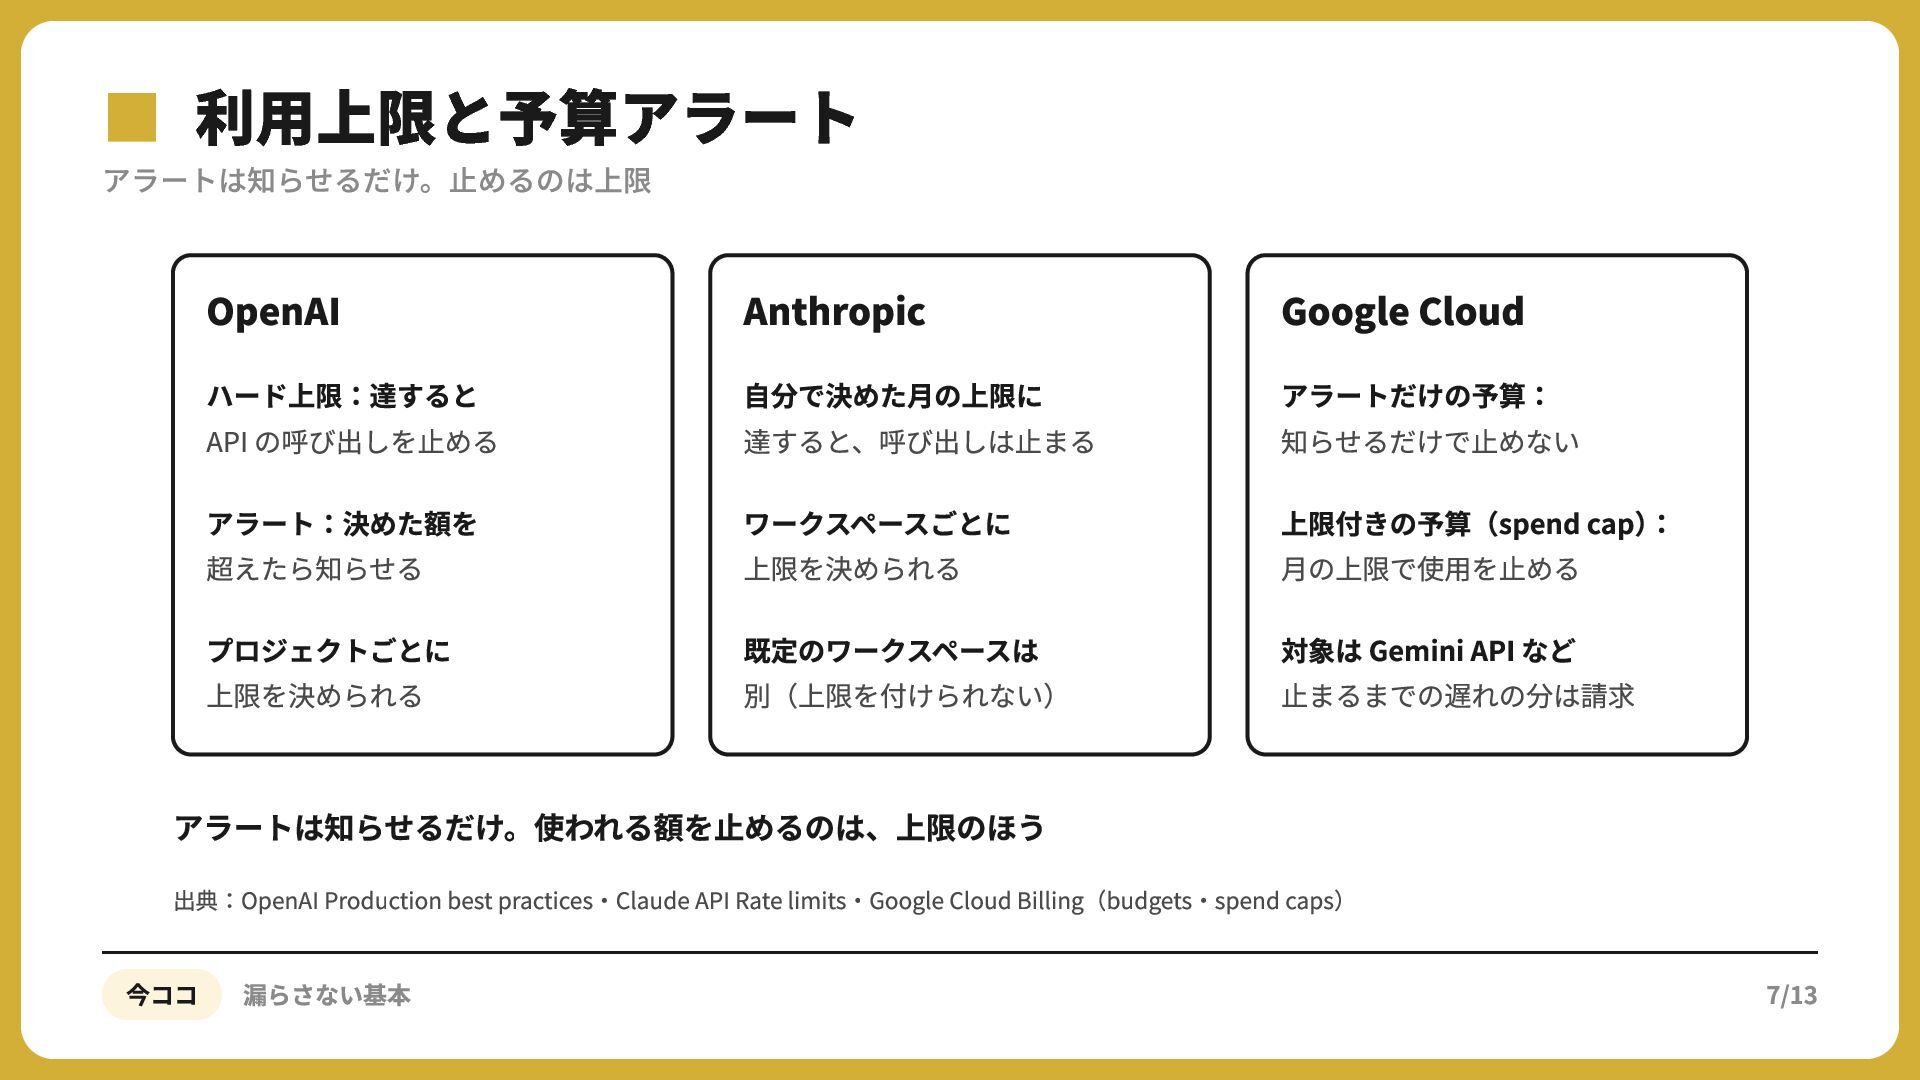
▪アラートは知らせるだけ。止めるのは上限 利用上限と予算アラート OpenAI Anthropic Google Cloud ハード上限:達すると API の呼び出しを⽌める ⾃分で決めた⽉の上限に
達すると、呼び出しは⽌まる アラートだけの予算: 知らせるだけで⽌めない アラート:決めた額を 超えたら知らせる ワークスペースごとに 上限を決められる 上限付きの予算(spend cap): ⽉の上限で使⽤を⽌める プロジェクトごとに 上限を決められる 既定のワークスペースは 別(上限を付けられない) 対象は Gemini API など ⽌まるまでの遅れの分は請求 アラートは知らせるだけ。使われる額を⽌めるのは、上限のほう 出典:OpenAI Production best practices‧Claude API Rate limits‧Google Cloud Billing(budgets‧spend caps) 今ココ 漏らさない基本 7/13
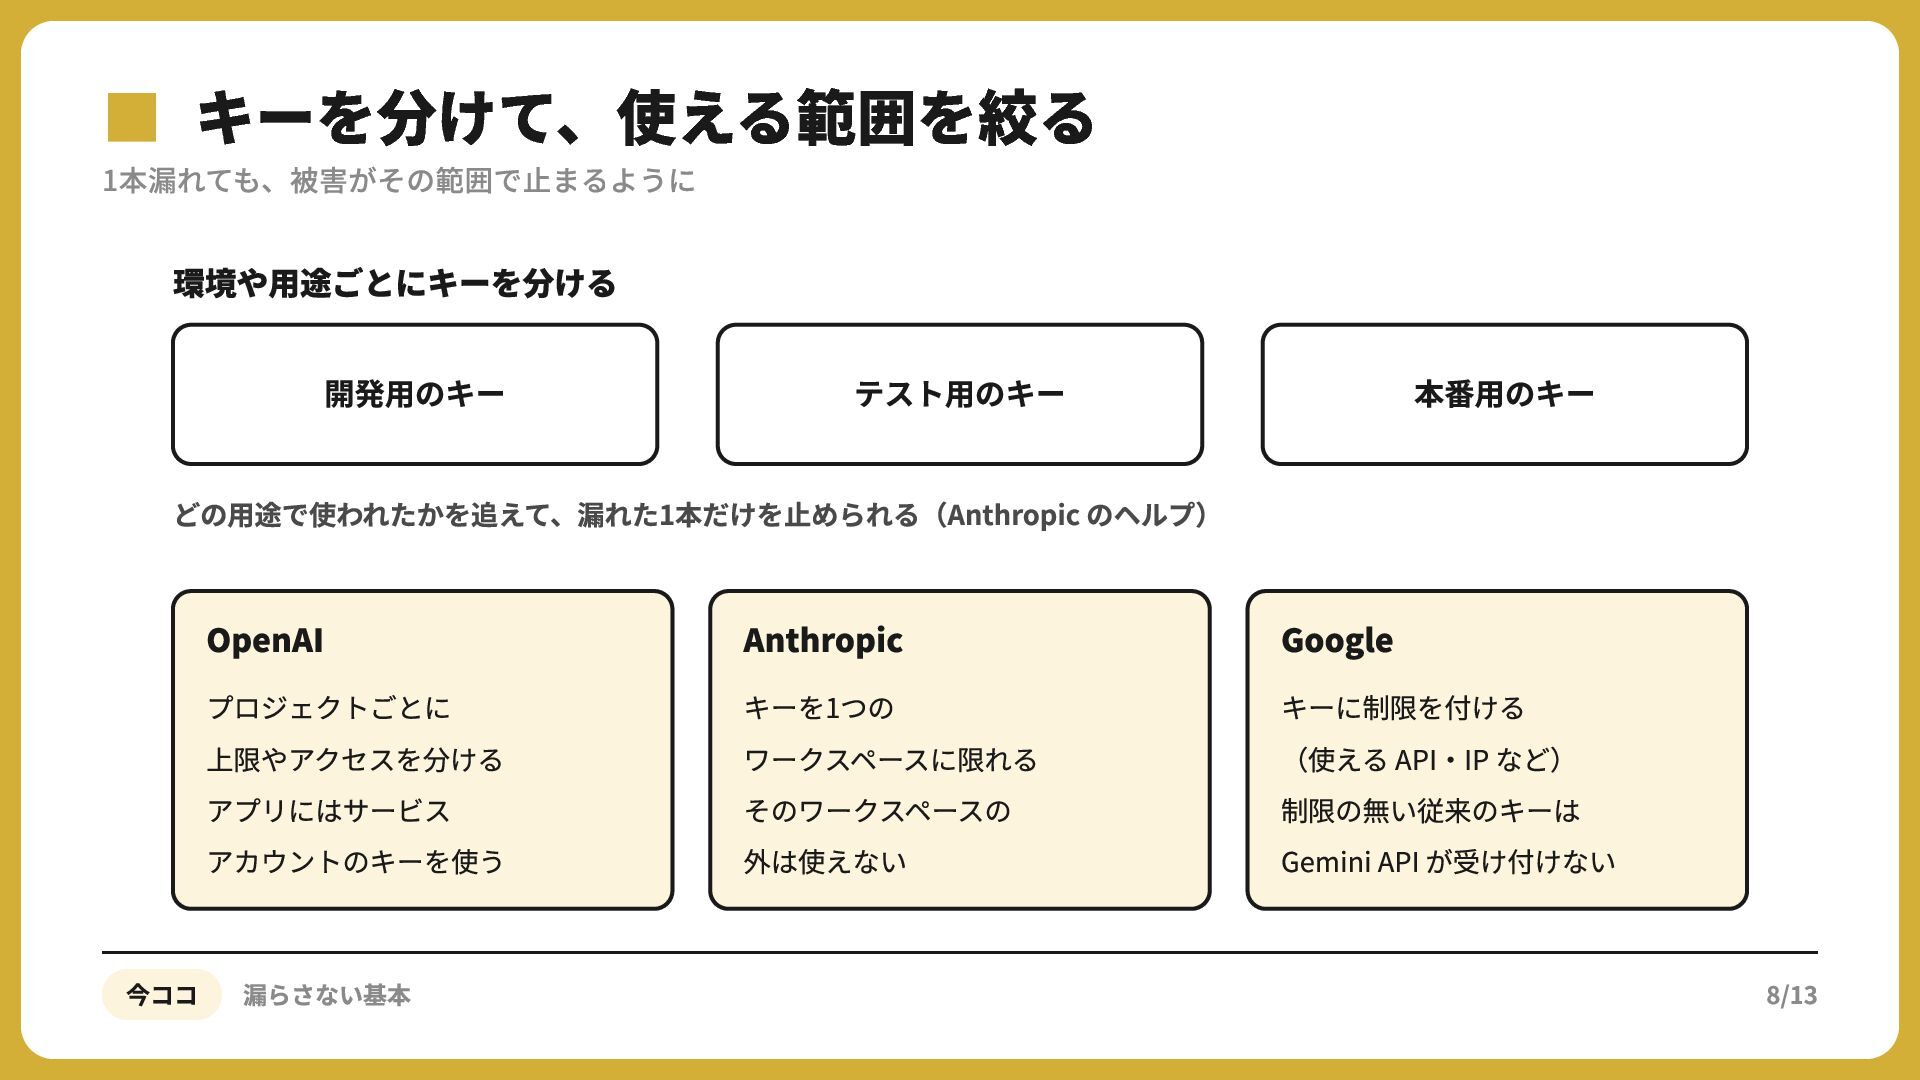
▪1本漏れても、被害がその範囲で止まるように キーを分けて、使える範囲を絞る 環境や⽤途ごとにキーを分ける 開発⽤のキー テスト⽤のキー 本番⽤のキー どの⽤途で使われたかを追えて、漏れた1本だけを⽌められる(Anthropic のヘルプ) OpenAI プロジェクトごとに
上限やアクセスを分ける アプリにはサービス アカウントのキーを使う 今ココ 漏らさない基本 Anthropic キーを1つの ワークスペースに限れる そのワークスペースの 外は使えない Google キーに制限を付ける (使える API‧IP など) 制限の無い従来のキーは Gemini API が受け付けない 8/13
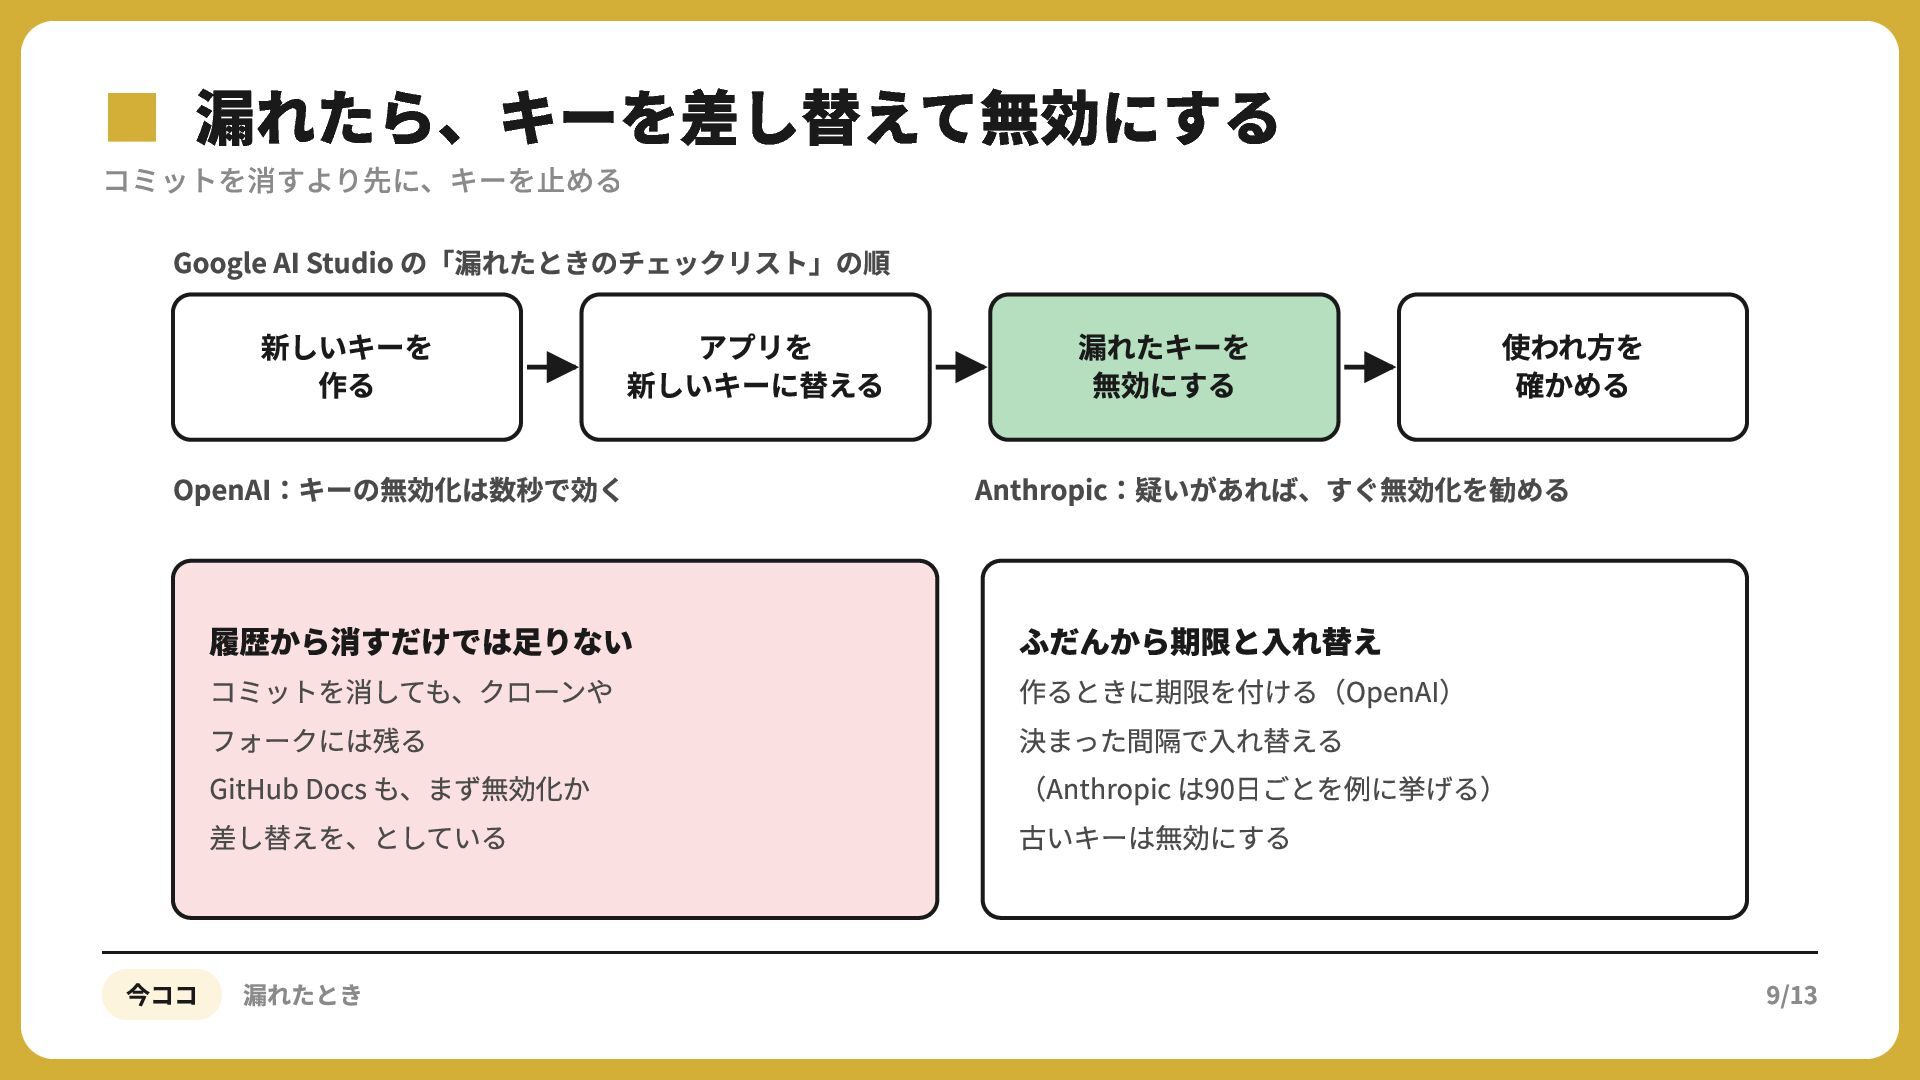
▪コミットを消すより先に、キーを止める 漏れたら、キーを差し替えて無効にする Google AI Studio の「漏れたときのチェックリスト」の順 新しいキーを 作る アプリを 新しいキーに替える
OpenAI:キーの無効化は数秒で効く 履歴から消すだけでは⾜りない コミットを消しても、クローンや フォークには残る GitHub Docs も、まず無効化か 差し替えを、としている 今ココ 漏れたとき 漏れたキーを 無効にする 使われ⽅を 確かめる Anthropic:疑いがあれば、すぐ無効化を勧める ふだんから期限と⼊れ替え 作るときに期限を付ける(OpenAI) 決まった間隔で⼊れ替える (Anthropic は90⽇ごとを例に挙げる) 古いキーは無効にする 9/13
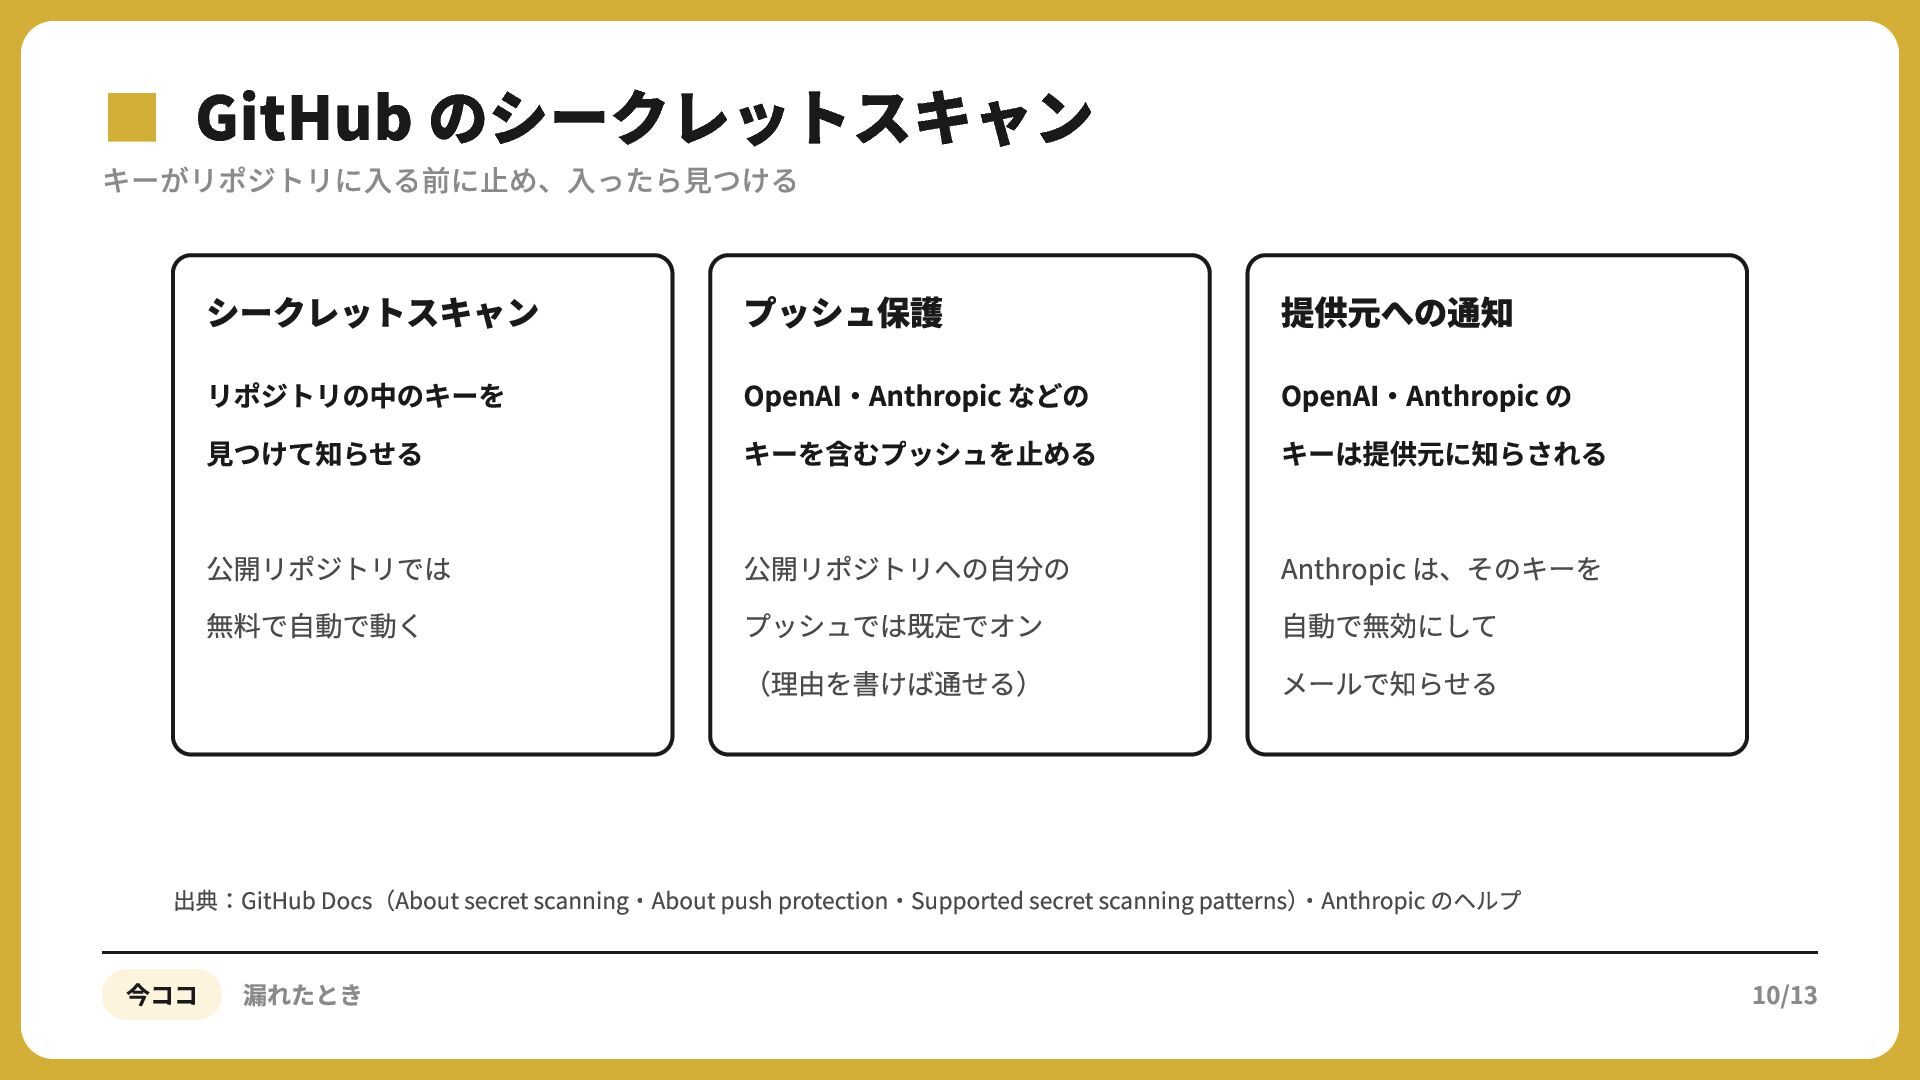
▪キーがリポジトリに入る前に止め、入ったら見つける GitHub のシークレットスキャン シークレットスキャン プッシュ保護 提供元への通知 リポジトリの中のキーを ⾒つけて知らせる OpenAI‧Anthropic などの
キーを含むプッシュを⽌める OpenAI‧Anthropic の キーは提供元に知らされる 公開リポジトリでは 無料で⾃動で動く 公開リポジトリへの⾃分の プッシュでは既定でオン (理由を書けば通せる) Anthropic は、そのキーを ⾃動で無効にして メールで知らせる 出典:GitHub Docs(About secret scanning‧About push protection‧Supported secret scanning patterns)‧Anthropic のヘルプ 今ココ 漏れたとき 10/13
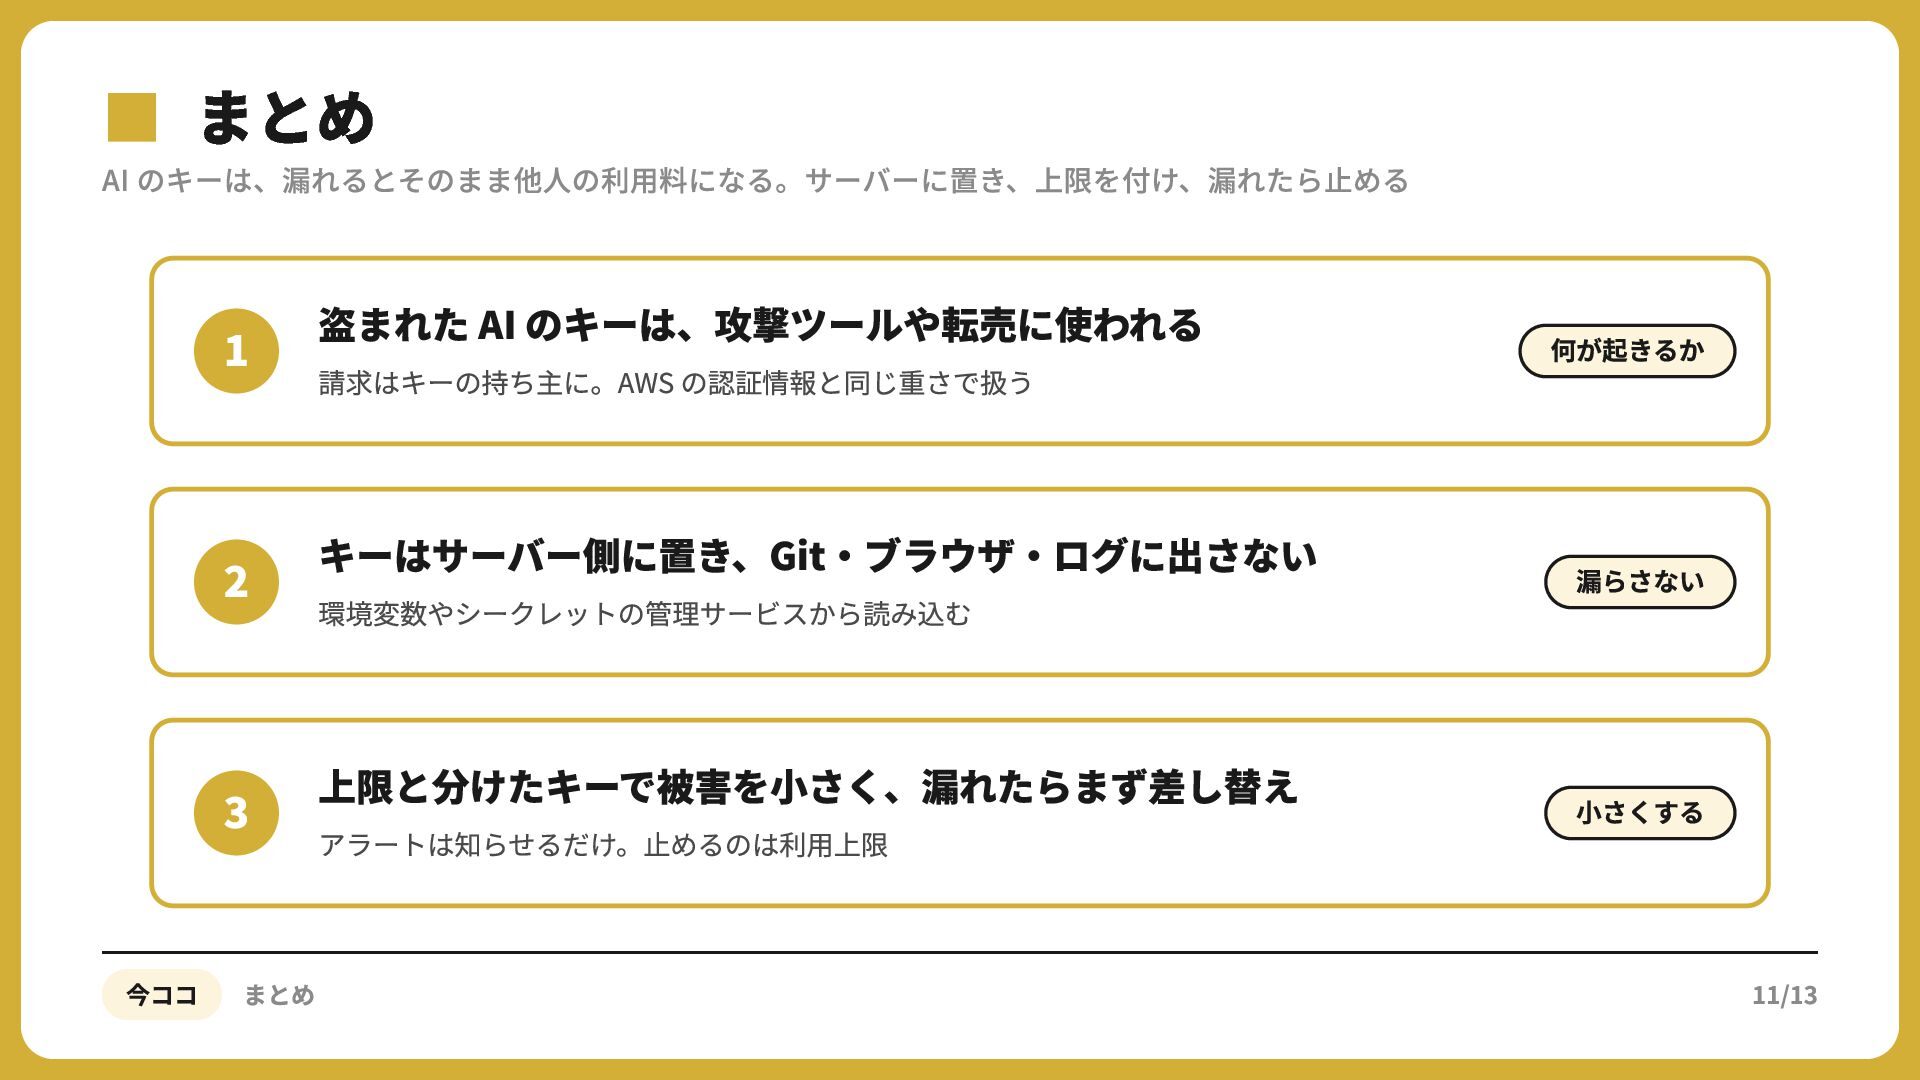
▪AI のキーは、漏れるとそのまま他人の利用料になる。サーバーに置き、上限を付け、漏れたら止める まとめ 盗まれた AI のキーは、攻撃ツールや転売に使われる 何が起きるか キーはサーバー側に置き、Git‧ブラウザ‧ログに出さない 漏らさない 上限と分けたキーで被害を⼩さく、漏れたらまず差し替え
⼩さくする 請求はキーの持ち主に。AWS の認証情報と同じ重さで扱う 環境変数やシークレットの管理サービスから読み込む アラートは知らせるだけ。⽌めるのは利⽤上限 今ココ まとめ 11/13
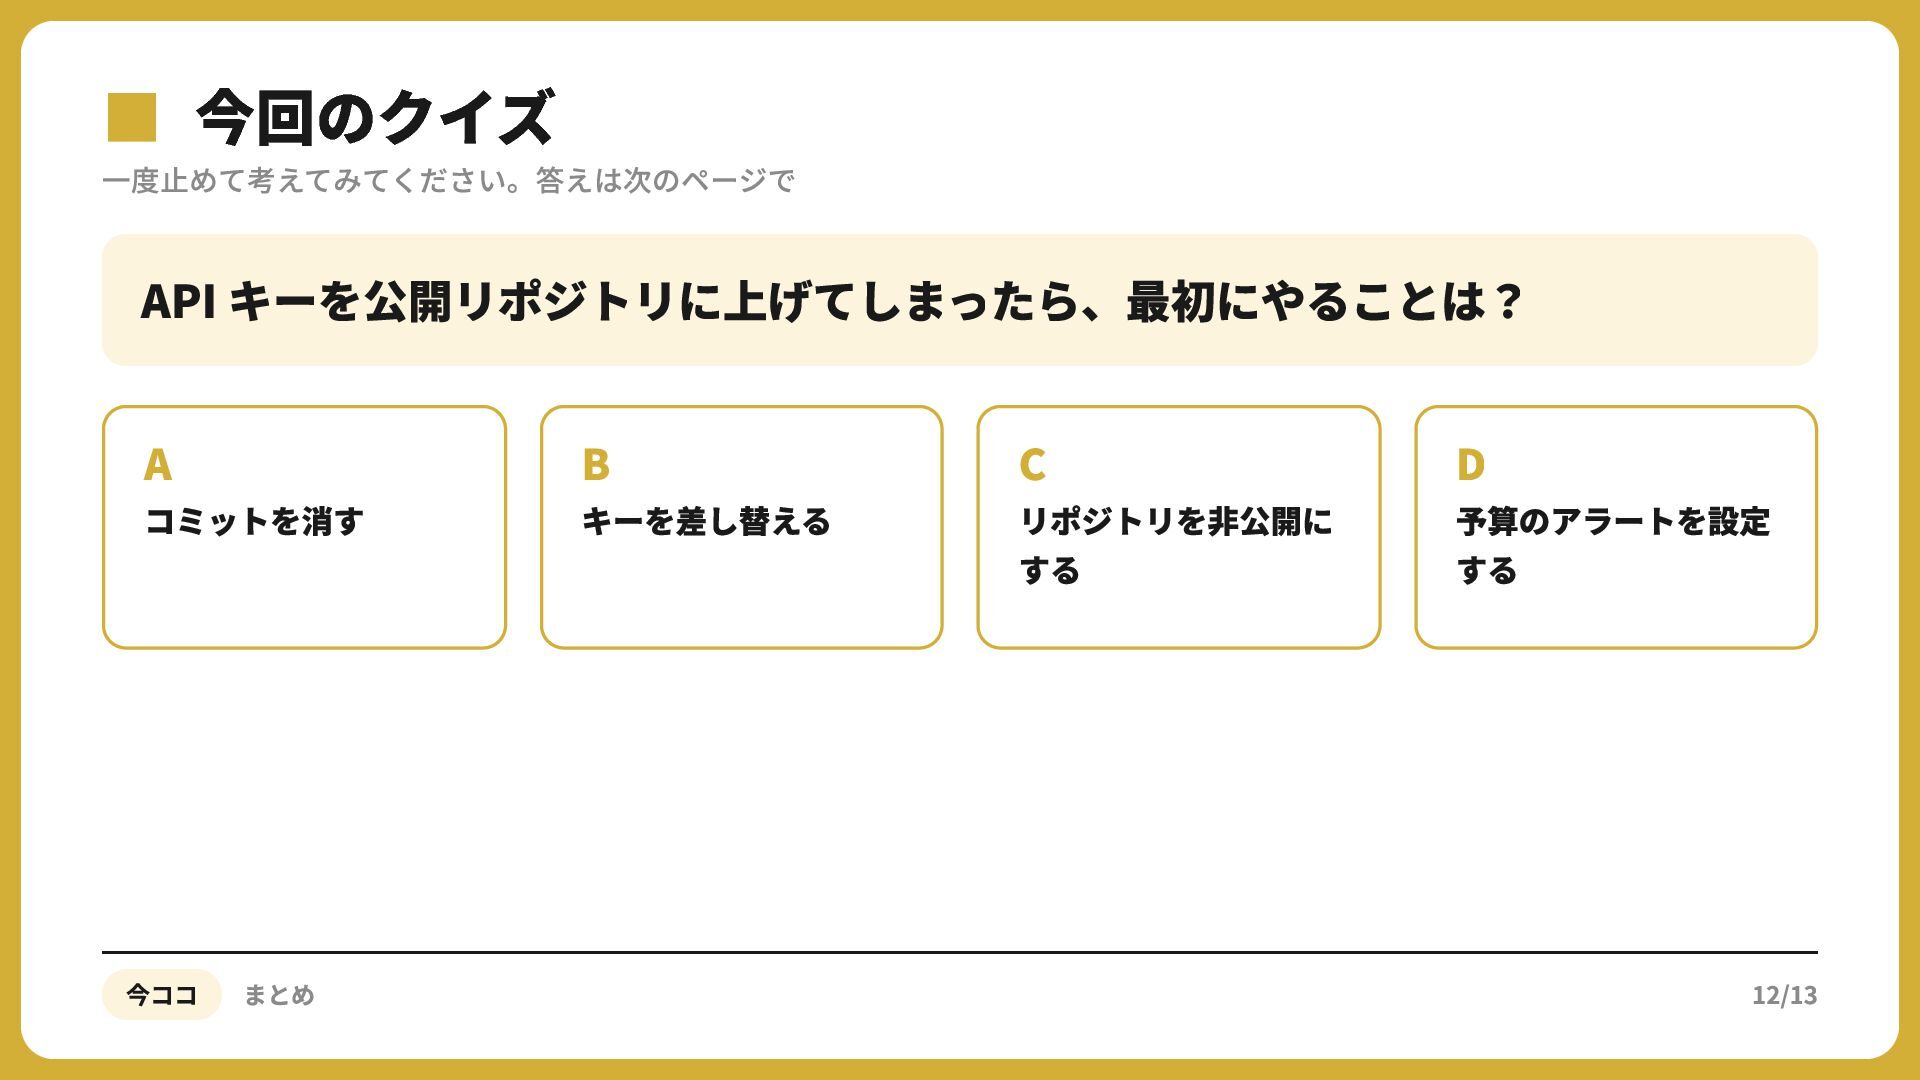
▪一度止めて考えてみてください。答えは次のページで 今回のクイズ API キーを公開リポジトリに上げてしまったら、最初にやることは? A コミットを消す 今ココ まとめ B キーを差し替える
C リポジトリを非公開に する D 予算のアラートを設定 する 12/13
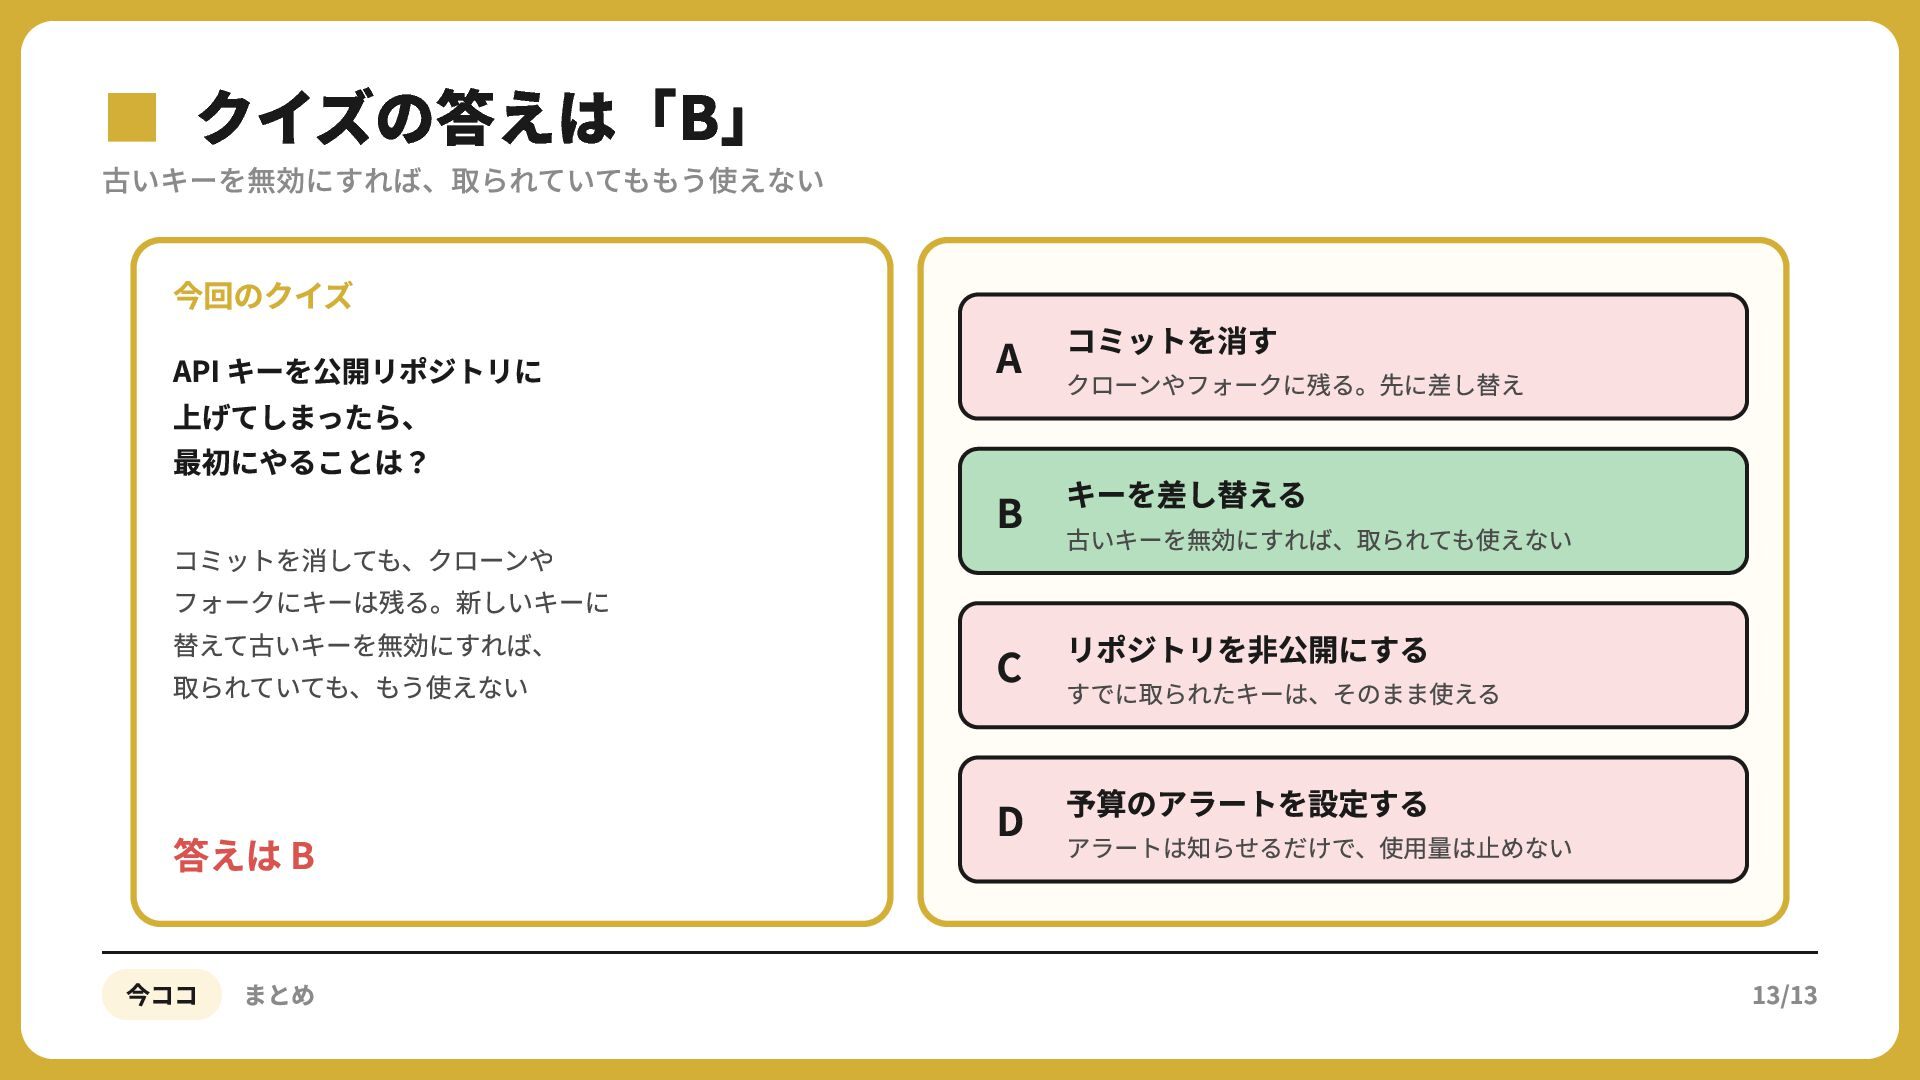
▪古いキーを無効にすれば、取られていてももう使えない クイズの答えは「B」 今回のクイズ API キーを公開リポジトリに 上げてしまったら、 最初にやることは? コミットを消しても、クローンや フォークにキーは残る。新しいキーに 替えて古いキーを無効にすれば、
取られていても、もう使えない 答えは B 今ココ まとめ A コミットを消す クローンやフォークに残る。先に差し替え B キーを差し替える 古いキーを無効にすれば、取られても使えない C リポジトリを⾮公開にする すでに取られたキーは、そのまま使える D 予算のアラートを設定する アラートは知らせるだけで、使⽤量は⽌めない 13/13
More Decks by 赤神青空
See All by 赤神青空
HTTPS の鍵マークは何を保証している?
akagami
PRO
0
22
【AWSの新サービス】量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる?
akagami
PRO
0
25
【力学 #6】減衰振動の運動方程式を解く
akagami
PRO
0
16
【基本情報対策】暗号化と認証の基本
akagami
PRO
0
25
GPT-Image-2.6 とは何か
akagami
PRO
0
28
【AWS資格のニュース】SAP が SAP-C03 に変わります
akagami
PRO
0
30
【力学 #5】単振り子と小角近似
akagami
PRO
0
30
【AIニュース】Genie 4 とは何か
akagami
PRO
0
36
【基本情報対策】IPアドレスとサブネットマスク
akagami
PRO
0
31
Other Decks in Programming
See All in Programming
プロジェクトコードをキレイキレイしよう!暗黙的な参照を読み解く静的解析
ostk0069
0
220
Python Lambdaにおけるテストしやすい設計とAI支援の活用 / Designing Testable Python Lambda Functions with AI
kitano_yuichi
1
330
疎結合とは何か?ソフトウェア設計における結合バランスについて考える #phpcon_niigata
kajitack
1
230
Growing PicoRuby's Ecosystem on ESP32
yuuu
2
140
[DroidKnights 2026] Workflow AX: From Auto-Documented Policies to E2E Testing
raeminkang
0
580
Vue.jsで作る空間解析アプリとCapacitorプラグインのData Bridge
hal_spidernight
1
180
はじめてのPLATEAU
nokonoko1203
1
650
例外からRich Errorsまで Kotlinエラーハンドリングの進化を読み解く
shiita0903
0
190
Augmenting AI with the Power of Jakarta EE
ivargrimstad
0
340
Beyond Chatbots: Agentic UI with Open Standards @W-JAX 2026, München
manfredsteyer
PRO
0
110
Enforcing Your Architecture with Unit Tests in the AI Era (Swift Connection X)
steliosf
PRO
1
180
Coding with AI: How to trust the storyteller (AWS Community Day Adria, Ljubljana 2026)
slobodan
0
150
Featured
See All Featured
BBQ
matthewcrist
90
10k
The Illustrated Children's Guide to Kubernetes
chrisshort
51
53k
Hiding What from Whom? A Critical Review of the History of Programming languages for Music
tomoyanonymous
3
1.4k
Creating an realtime collaboration tool: Agile Flush - .NET Oxford
marcduiker
35
2.6k
Fireside Chat
paigeccino
43
4.1k
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
Build your cross-platform service in a week with App Engine
jlugia
234
19k
Dominate Local Search Results - an insider guide to GBP, reviews, and Local SEO
greggifford
PRO
0
400
Heart Work Chapter 1 - Part 1
lfama
PRO
11
37k
コードの90%をAIが書く世界で何が待っているのか / What awaits us in a world where 90% of the code is written by AI
rkaga
63
48k
It's Worth the Effort
3n
188
29k
JavaScript: Past, Present, and Future - NDC Porto 2020
reverentgeek
52
6.2k


 akagami
 ostk0069
 kitano_yuichi
 kajitack
 yuuu
 raeminkang
 hal_spidernight
 nokonoko1203
 shiita0903
 ivargrimstad
 manfredsteyer
 steliosf
 slobodan
 matthewcrist
 chrisshort
 tomoyanonymous
 marcduiker
 paigeccino
 aki_iinuma
 jlugia
 greggifford
 lfama
 rkaga
 3n
 reverentgeek