Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【AWSの新サービス】量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる?
Search
赤神青空
PRO
November 14, 2026
Video
Programming
25
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【AWSの新サービス】量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる?
赤神青空
PRO
November 14, 2026
Video
Transcript
15 slides
2026年11月 量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる? 受け手の公開鍵だけで、共有シークレットを作る 赤神 青空
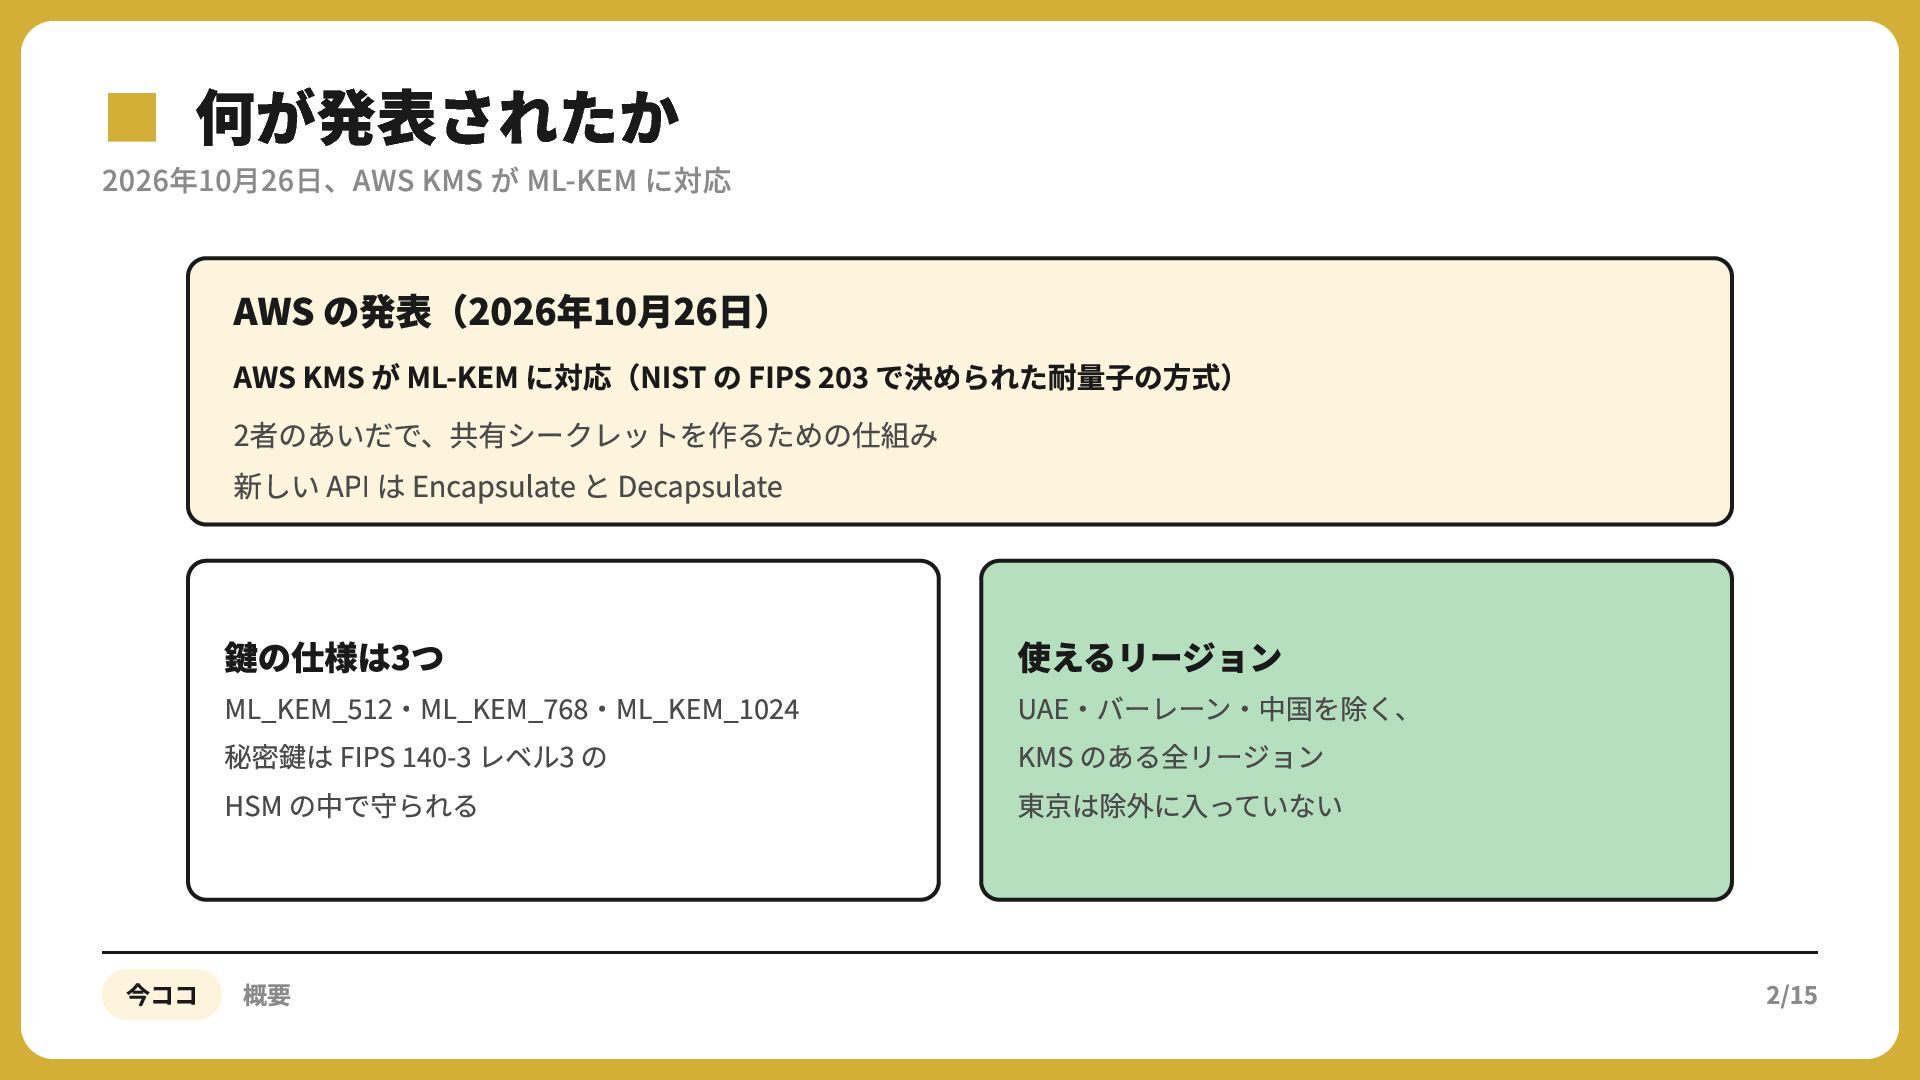
▪2026年10月26日、AWS 何が発表されたか KMS が ML-KEM に対応 AWS の発表(2026年10⽉26⽇) AWS KMS
が ML-KEM に対応(NIST の FIPS で決められた耐量⼦の⽅式) 2者のあいだで、共有シークレットを作るための仕組み 新しい API は Encapsulate と Decapsulate 鍵の仕様は3つ ML_KEM_ ‧ML_KEM_ ‧ML_KEM_ 秘密鍵は FIPS - レベル3 の HSM の中で守られる 今ココ 概要 使えるリージョン UAE‧バーレーン‧中国を除く、 KMS のある全リージョン 東京は除外に⼊っていない 2/15
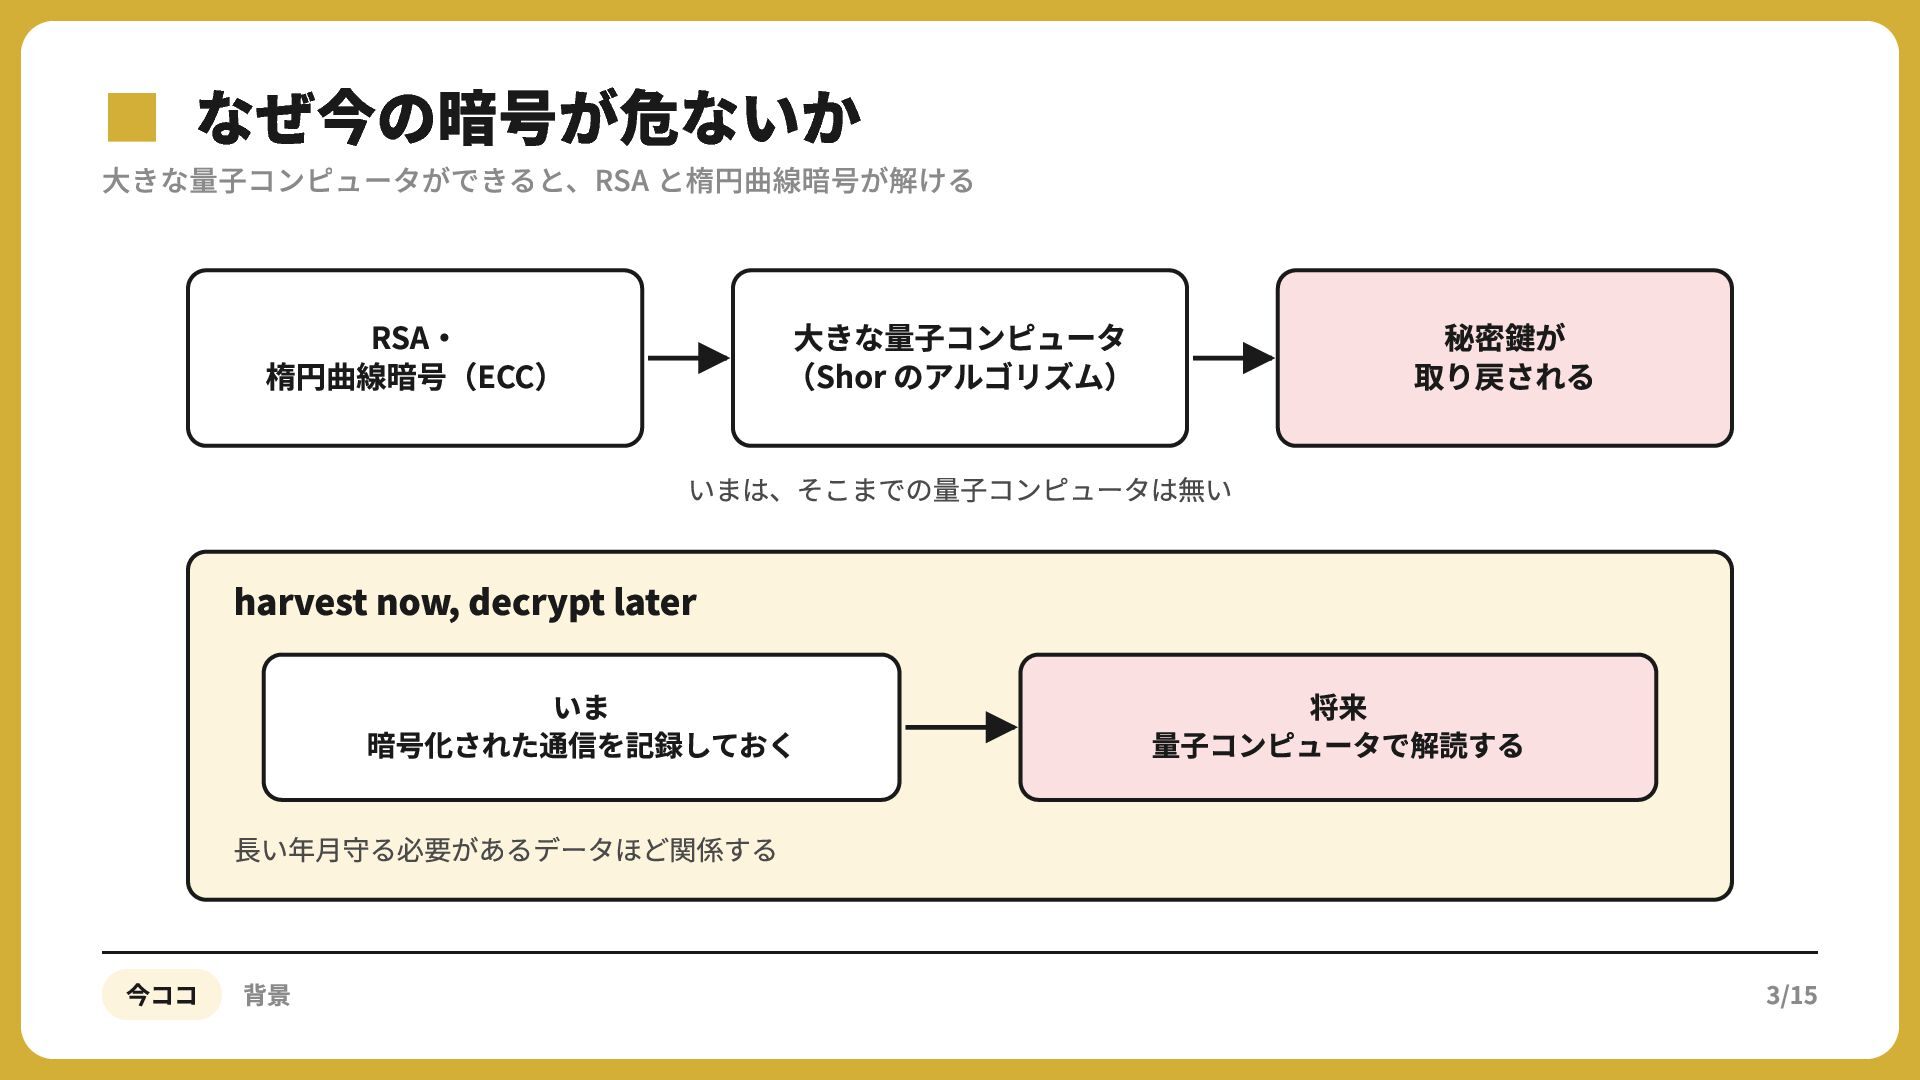
▪大きな量子コンピュータができると、RSA なぜ今の暗号が危ないか と楕円曲線暗号が解ける RSA‧ 楕円曲線暗号(ECC) ⼤きな量⼦コンピュータ (Shor のアルゴリズム) 秘密鍵が 取り戻される
いまは、そこまでの量⼦コンピュータは無い harvest now, decrypt later いま 暗号化された通信を記録しておく 将来 量⼦コンピュータで解読する ⻑い年⽉守る必要があるデータほど関係する 今ココ 背景 3/15
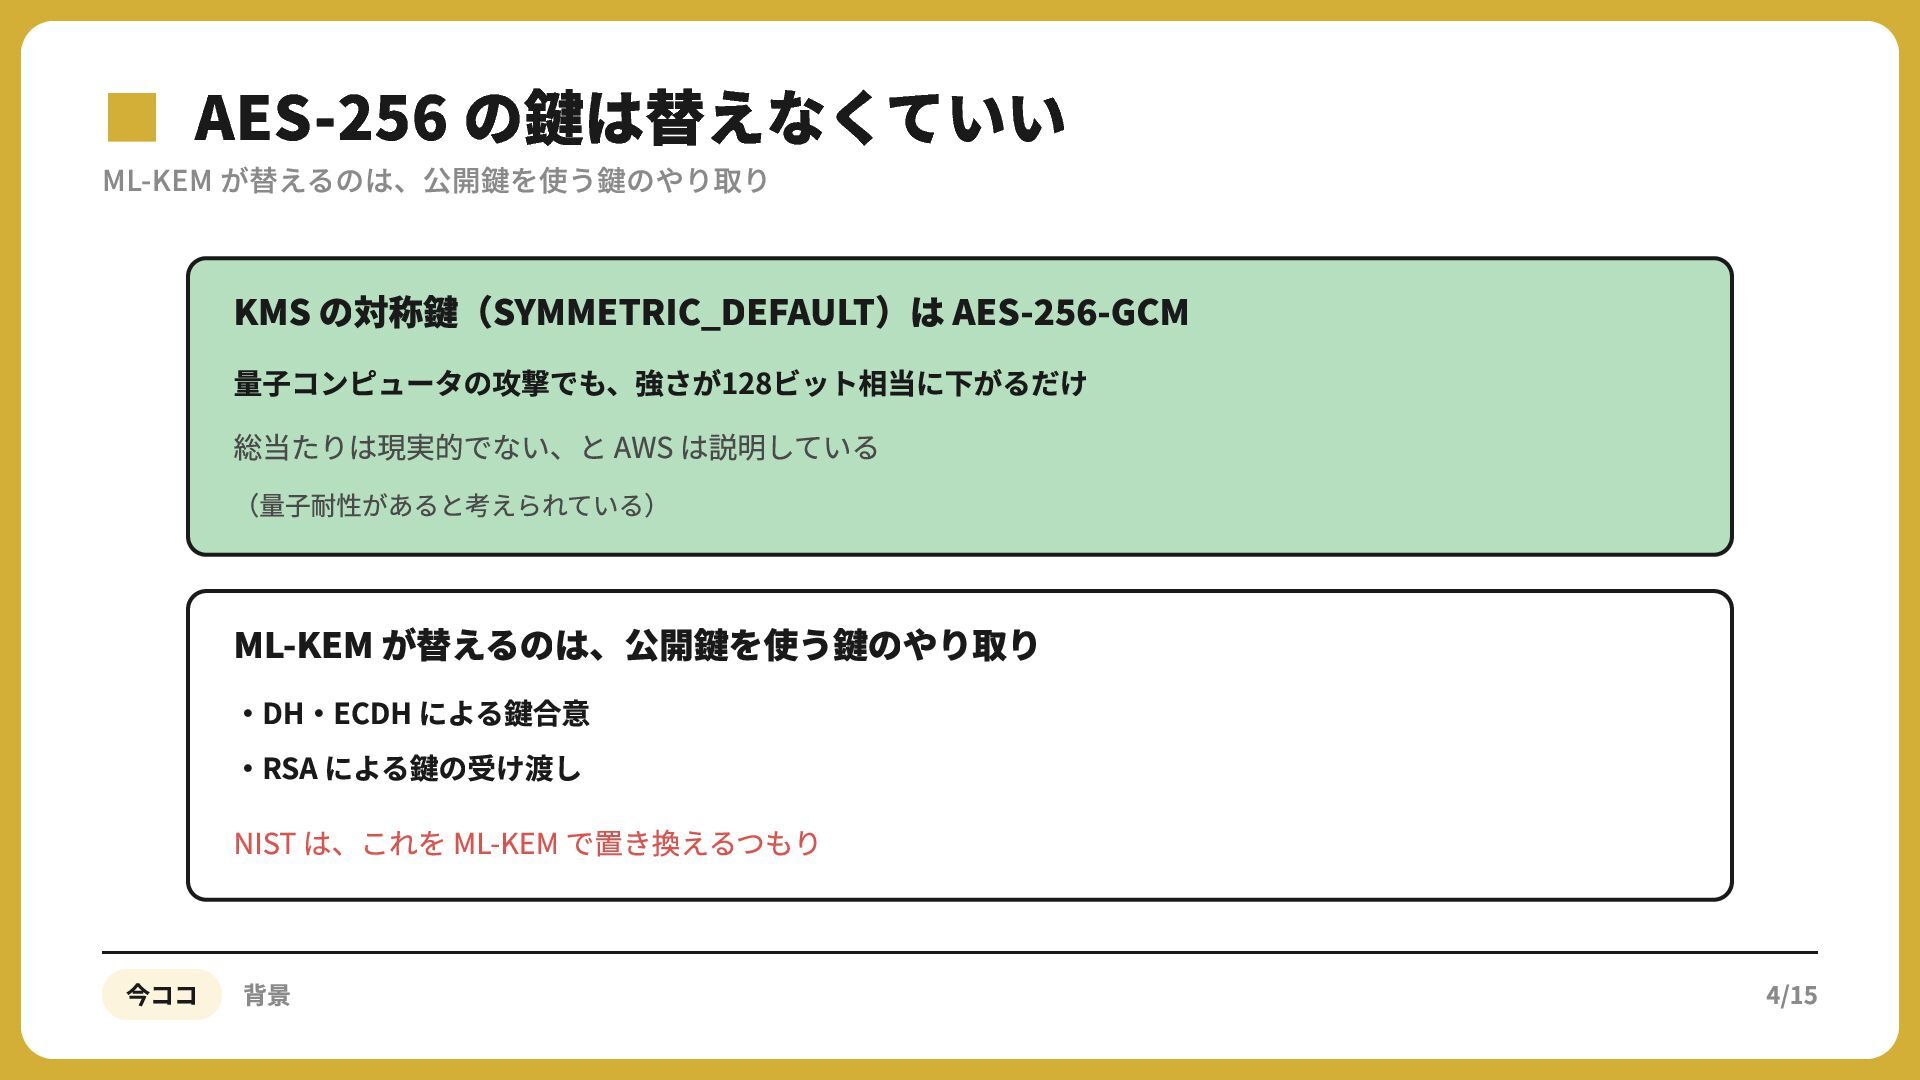
▪ML-KEMAES-256 の鍵は替えなくていい が替えるのは、公開鍵を使う鍵のやり取り KMS の対称鍵(SYMMETRIC_DEFAULT)は AES- -GCM 量⼦コンピュータの攻撃でも、強さが128ビット相当に下がるだけ 総当たりは現実的でない、と AWS
は説明している (量⼦耐性があると考えられている) ML-KEM が替えるのは、公開鍵を使う鍵のやり取り ‧DH‧ECDH による鍵合意 ‧RSA による鍵の受け渡し NIST は、これを ML-KEM で置き換えるつもり 今ココ 背景 4/15
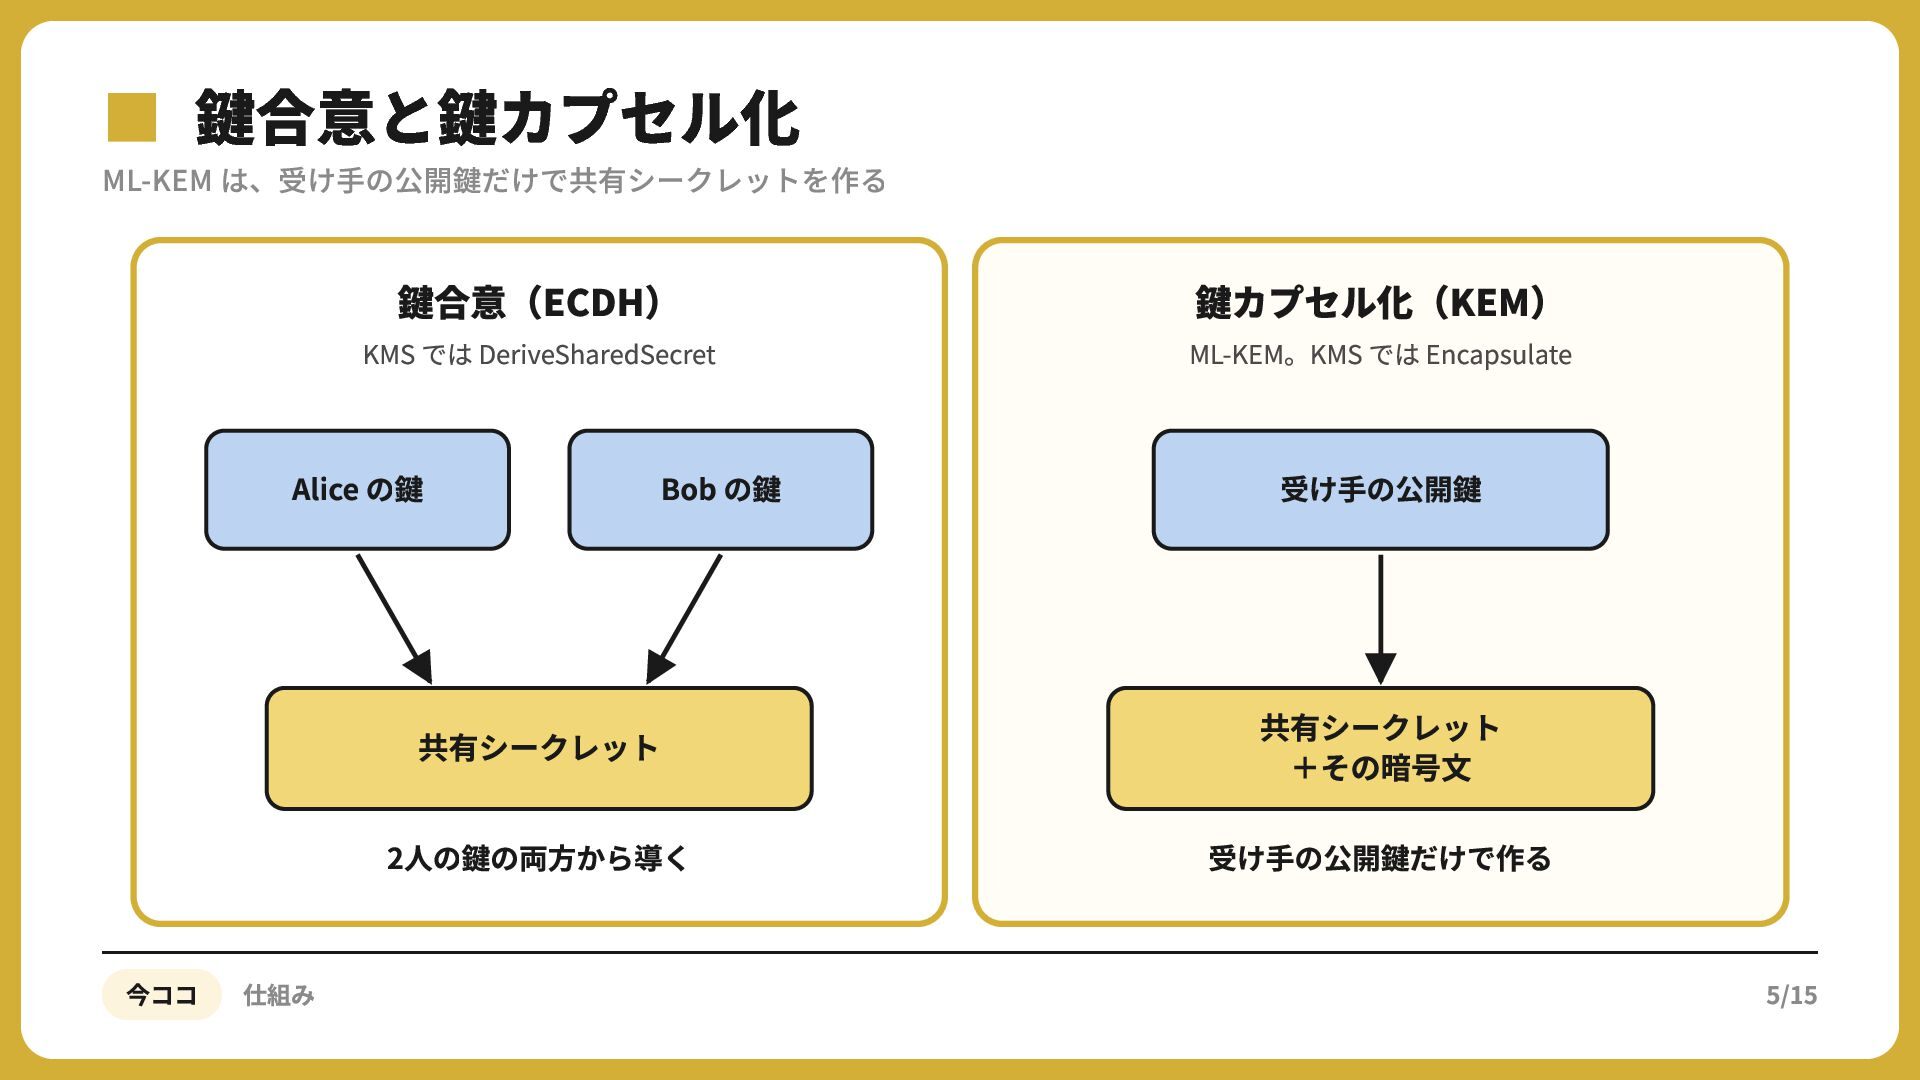
▪ML-KEM鍵合意と鍵カプセル化 は、受け手の公開鍵だけで共有シークレットを作る 鍵合意(ECDH) KMS では DeriveSharedSecret Alice の鍵 今ココ 仕組み
Bob の鍵 鍵カプセル化(KEM) ML-KEM。KMS では Encapsulate 受け⼿の公開鍵 共有シークレット 共有シークレット +その暗号⽂ 2⼈の鍵の両⽅から導く 受け⼿の公開鍵だけで作る 5/15
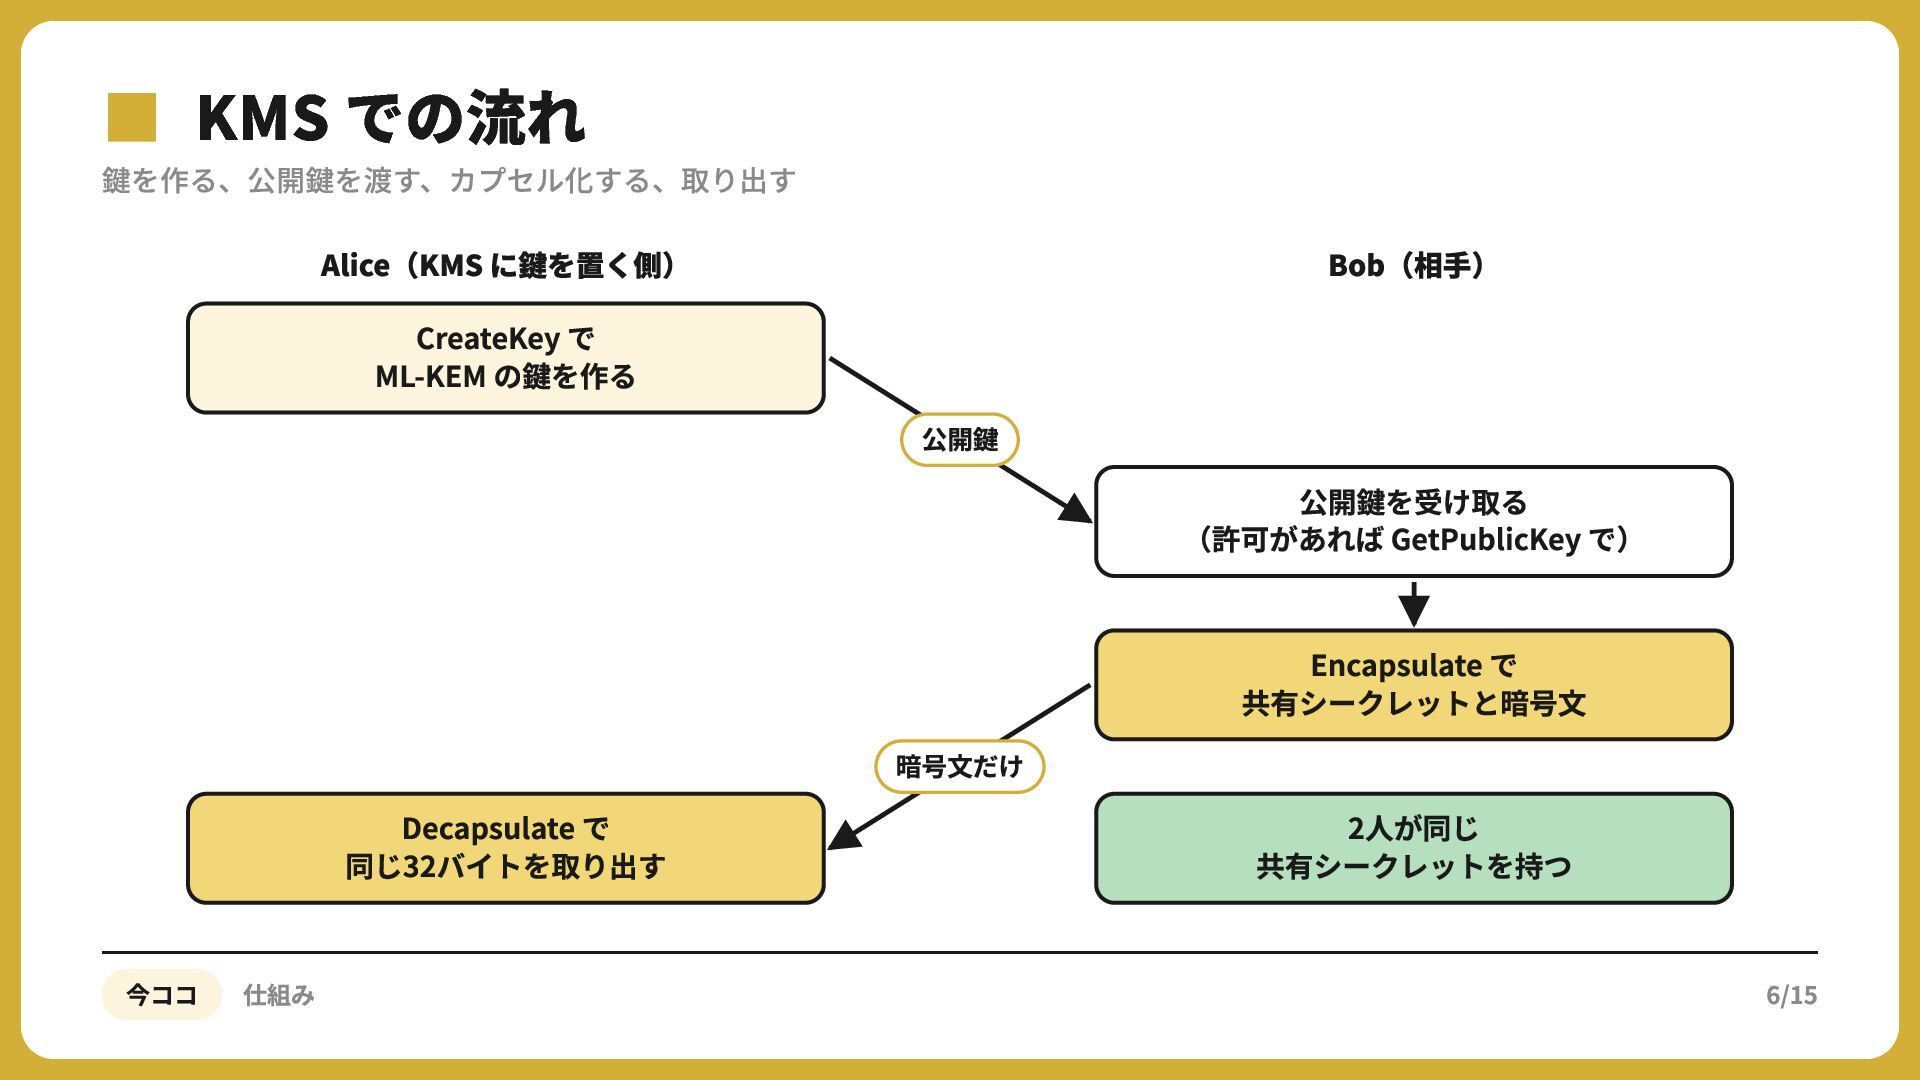
▪鍵を作る、公開鍵を渡す、カプセル化する、取り出す KMS での流れ Alice(KMS に鍵を置く側) CreateKey で ML-KEM の鍵を作る Decapsulate
で 同じ32バイトを取り出す 今ココ 仕組み Bob(相⼿) 公開鍵 暗号⽂だけ 公開鍵を受け取る (許可があれば GetPublicKey で) Encapsulate で 共有シークレットと暗号⽂ 2⼈が同じ 共有シークレットを持つ 6/15
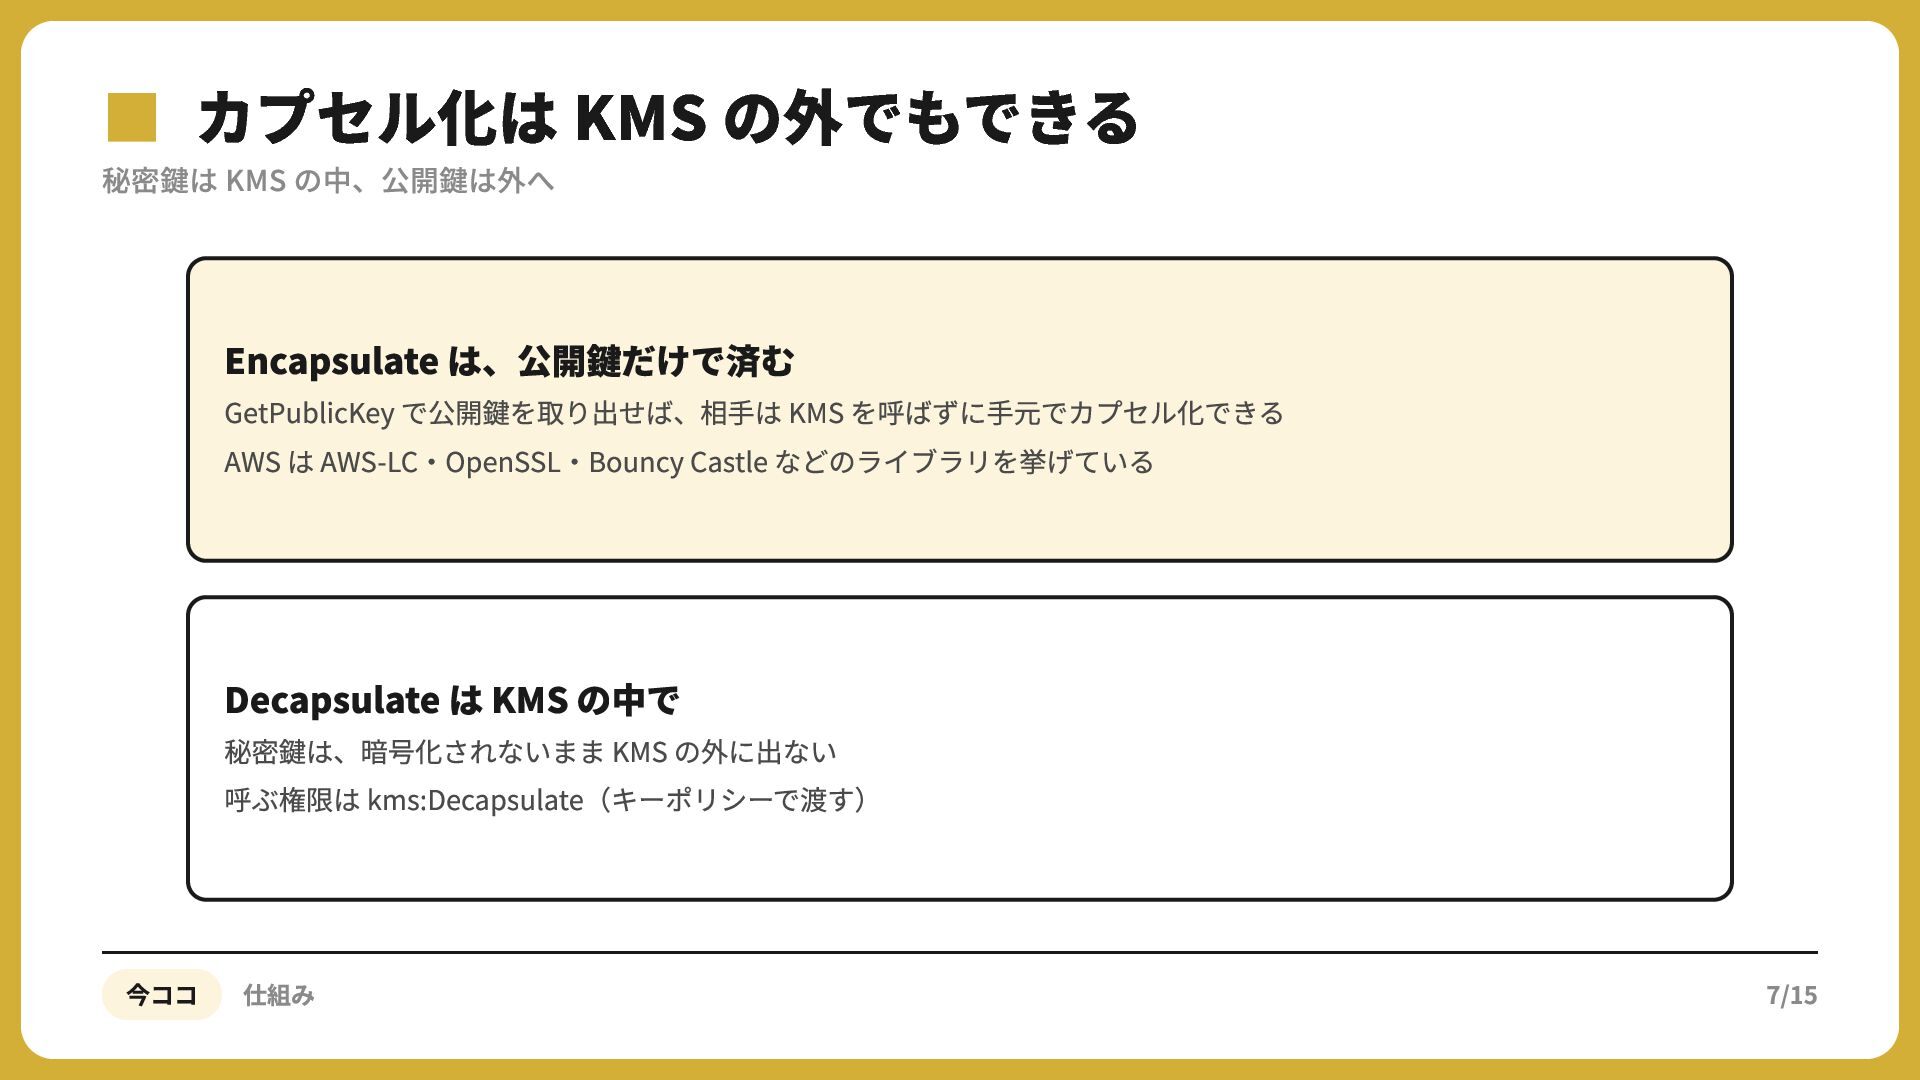
▪秘密鍵はカプセル化は KMS の外でもできる KMS の中、公開鍵は外へ Encapsulate は、公開鍵だけで済む GetPublicKey で公開鍵を取り出せば、相⼿は KMS
を呼ばずに⼿元でカプセル化できる AWS は AWS-LC‧OpenSSL‧Bouncy Castle などのライブラリを挙げている Decapsulate は KMS の中で 秘密鍵は、暗号化されないまま KMS の外に出ない 呼ぶ権限は kms:Decapsulate(キーポリシーで渡す) 今ココ 仕組み 7/15
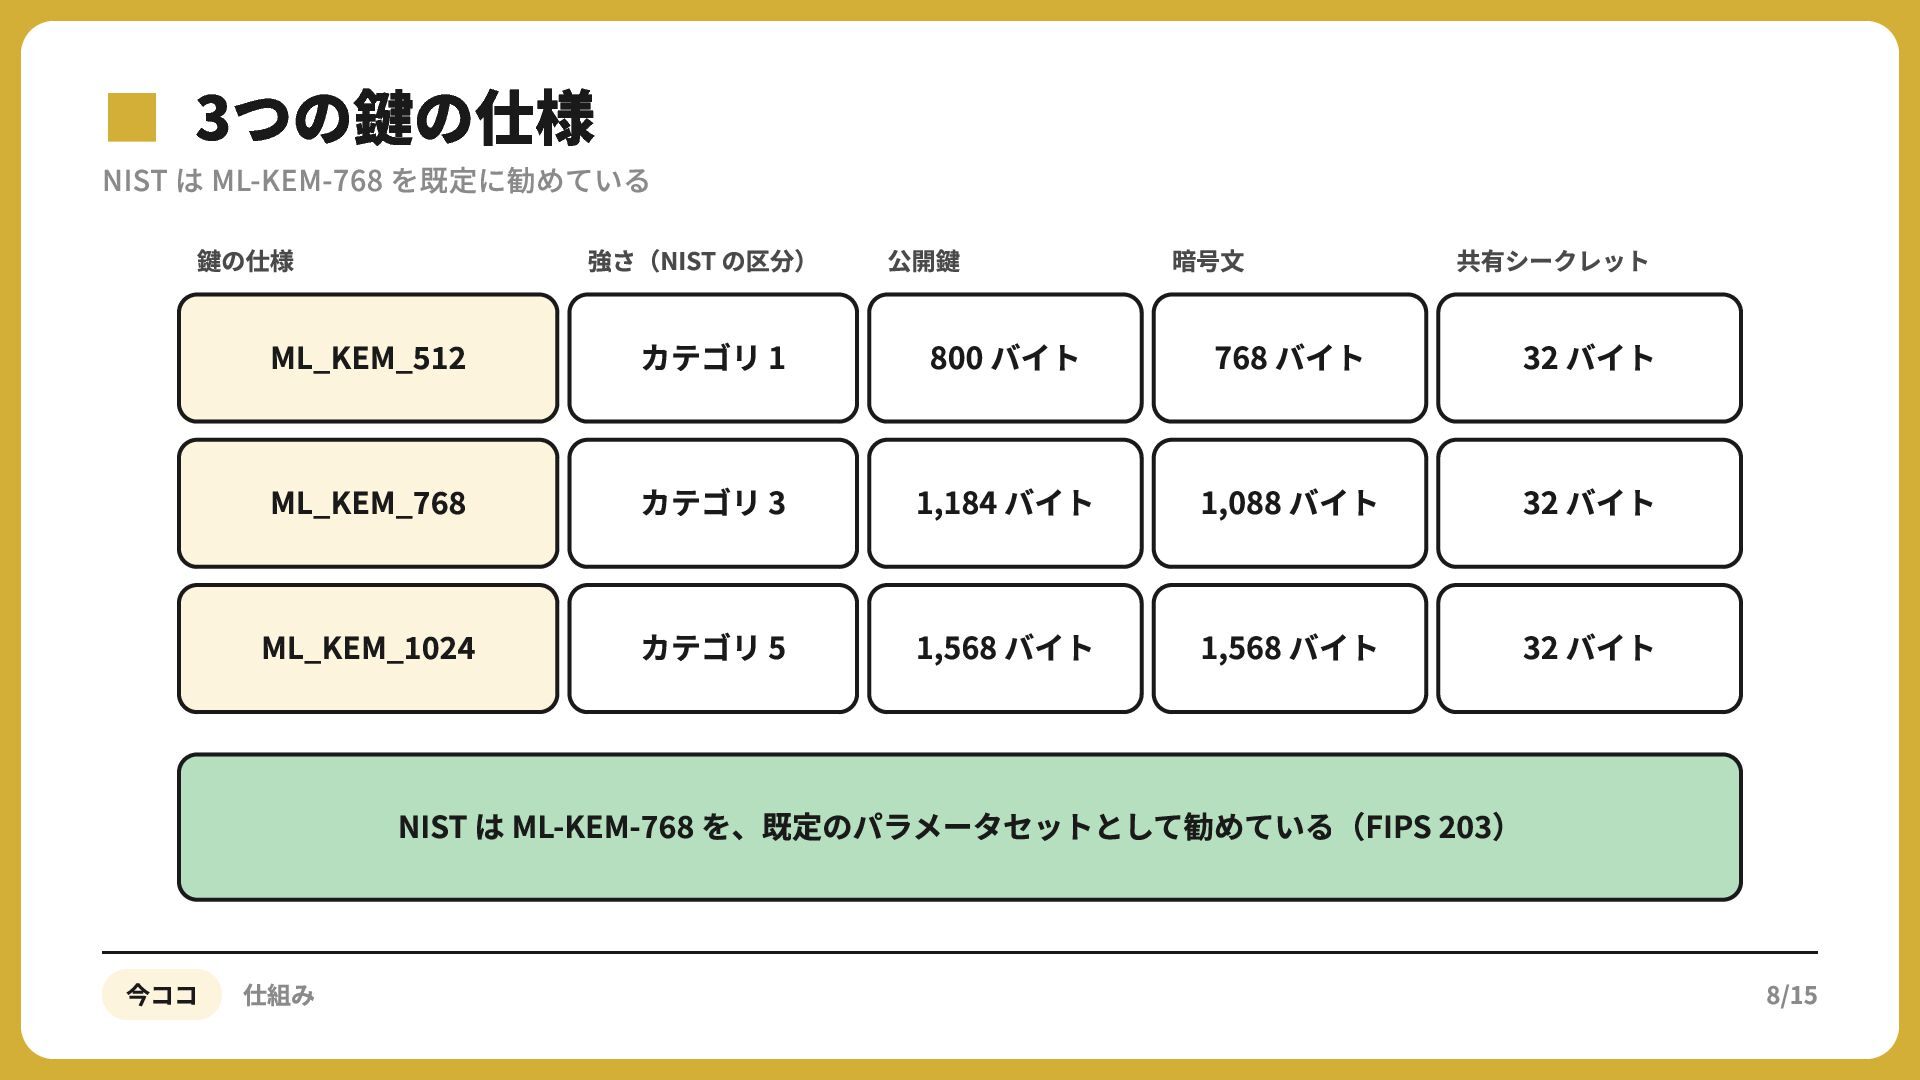
▪NIST は3つの鍵の仕様 ML-KEM-768 を既定に勧めている 鍵の仕様 強さ(NIST の区分) 公開鍵 暗号⽂ 共有シークレット
ML_KEM_ カテゴリ 1 800 バイト 768 バイト 32 バイト ML_KEM_ カテゴリ 3 1,184 バイト 1,088 バイト 32 バイト ML_KEM_ カテゴリ 5 1,568 バイト 1,568 バイト 32 バイト NIST は ML-KEM- を、既定のパラメータセットとして勧めている(FIPS ) 今ココ 仕組み 8/15
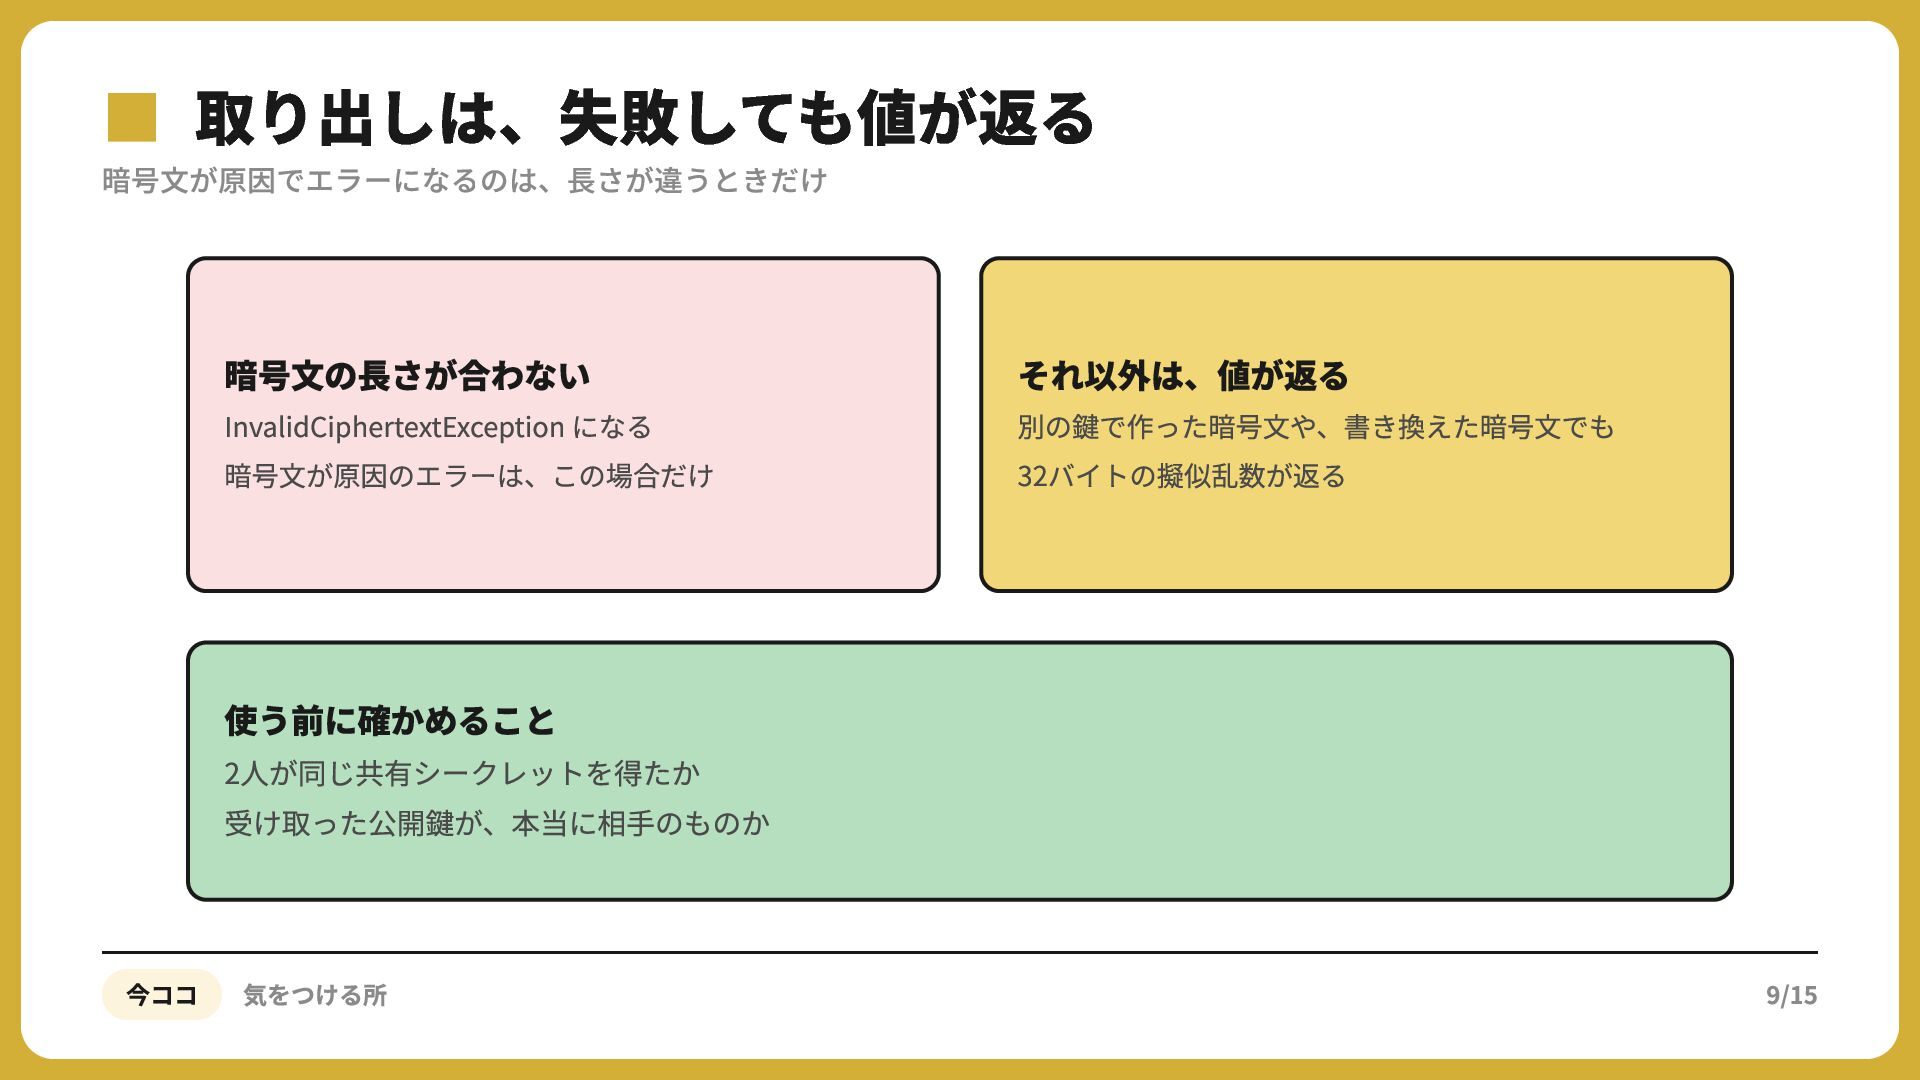
▪暗号文が原因でエラーになるのは、長さが違うときだけ 取り出しは、失敗しても値が返る 暗号⽂の⻑さが合わない InvalidCiphertextException になる 暗号⽂が原因のエラーは、この場合だけ それ以外は、値が返る 別の鍵で作った暗号⽂や、書き換えた暗号⽂でも 32バイトの擬似乱数が返る 使う前に確かめること
2⼈が同じ共有シークレットを得たか 受け取った公開鍵が、本当に相⼿のものか 今ココ 気をつける所 9/15
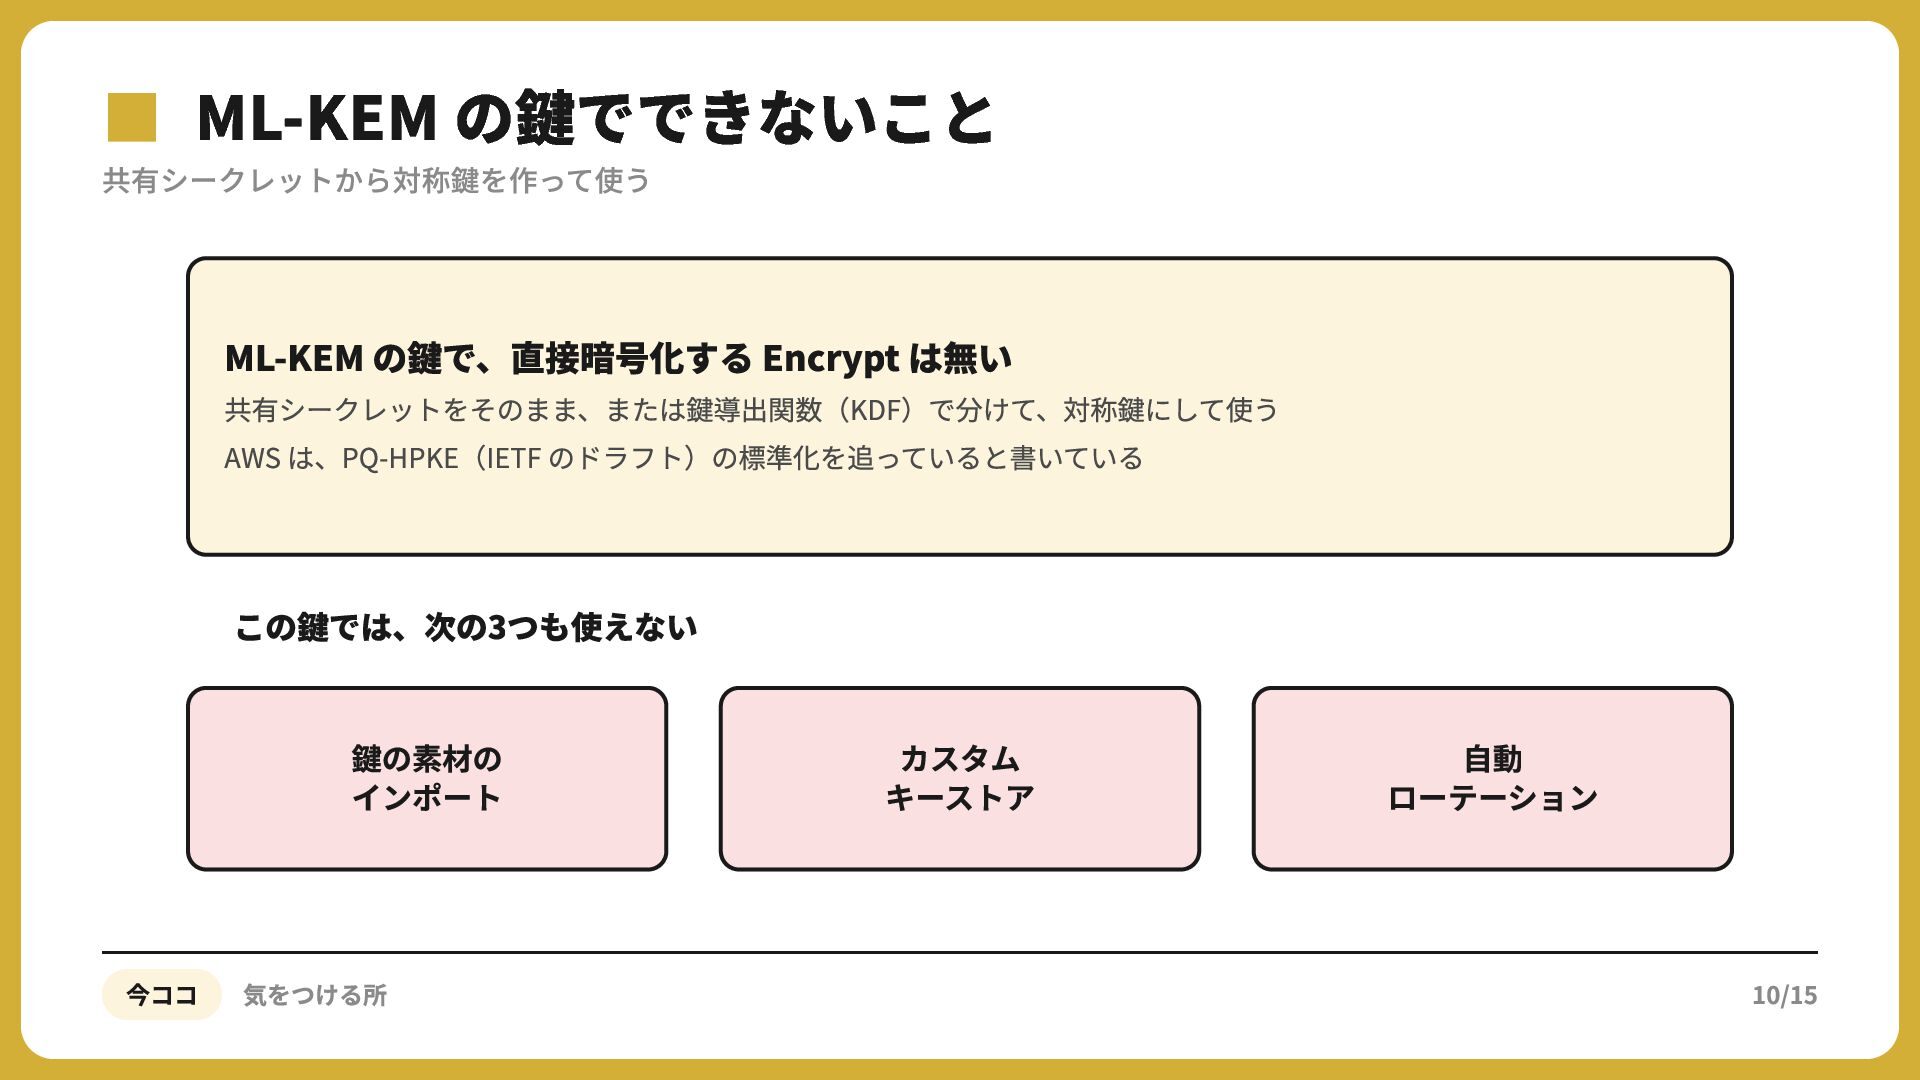
▪共有シークレットから対称鍵を作って使う ML-KEM の鍵でできないこと ML-KEM の鍵で、直接暗号化する Encrypt は無い 共有シークレットをそのまま、または鍵導出関数(KDF)で分けて、対称鍵にして使う AWS は、PQ-HPKE(IETF
のドラフト)の標準化を追っていると書いている この鍵では、次の3つも使えない 鍵の素材の インポート 今ココ 気をつける所 カスタム キーストア ⾃動 ローテーション 10/15
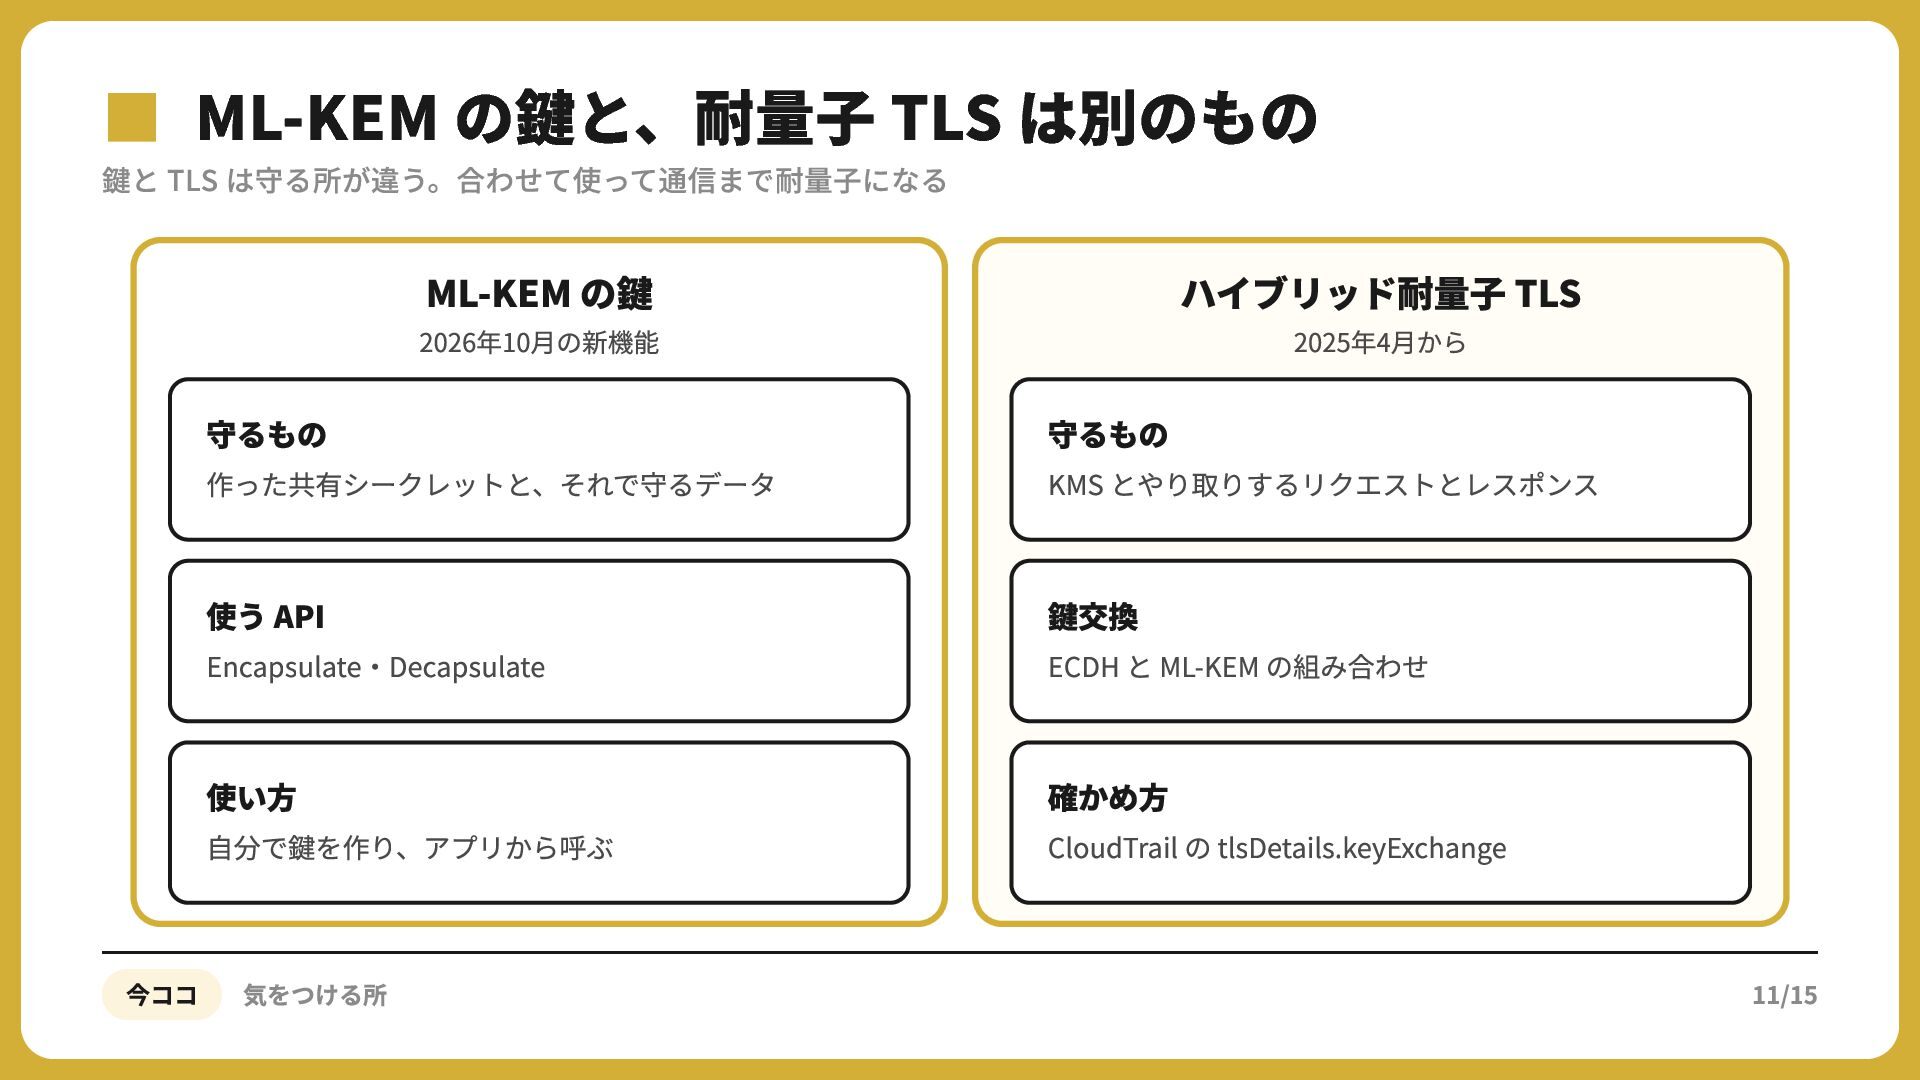
▪鍵と TLSML-KEM の鍵と、耐量子 TLS は別のもの は守る所が違う。合わせて使って通信まで耐量子になる ML-KEM の鍵 ハイブリッド耐量⼦ TLS
2026年10⽉の新機能 2025年4⽉から 守るもの 守るもの 使う API 鍵交換 使い⽅ 確かめ⽅ 作った共有シークレットと、それで守るデータ Encapsulate‧Decapsulate ⾃分で鍵を作り、アプリから呼ぶ 今ココ 気をつける所 KMS とやり取りするリクエストとレスポンス ECDH と ML-KEM の組み合わせ CloudTrail の tlsDetails.keyExchange 11/15
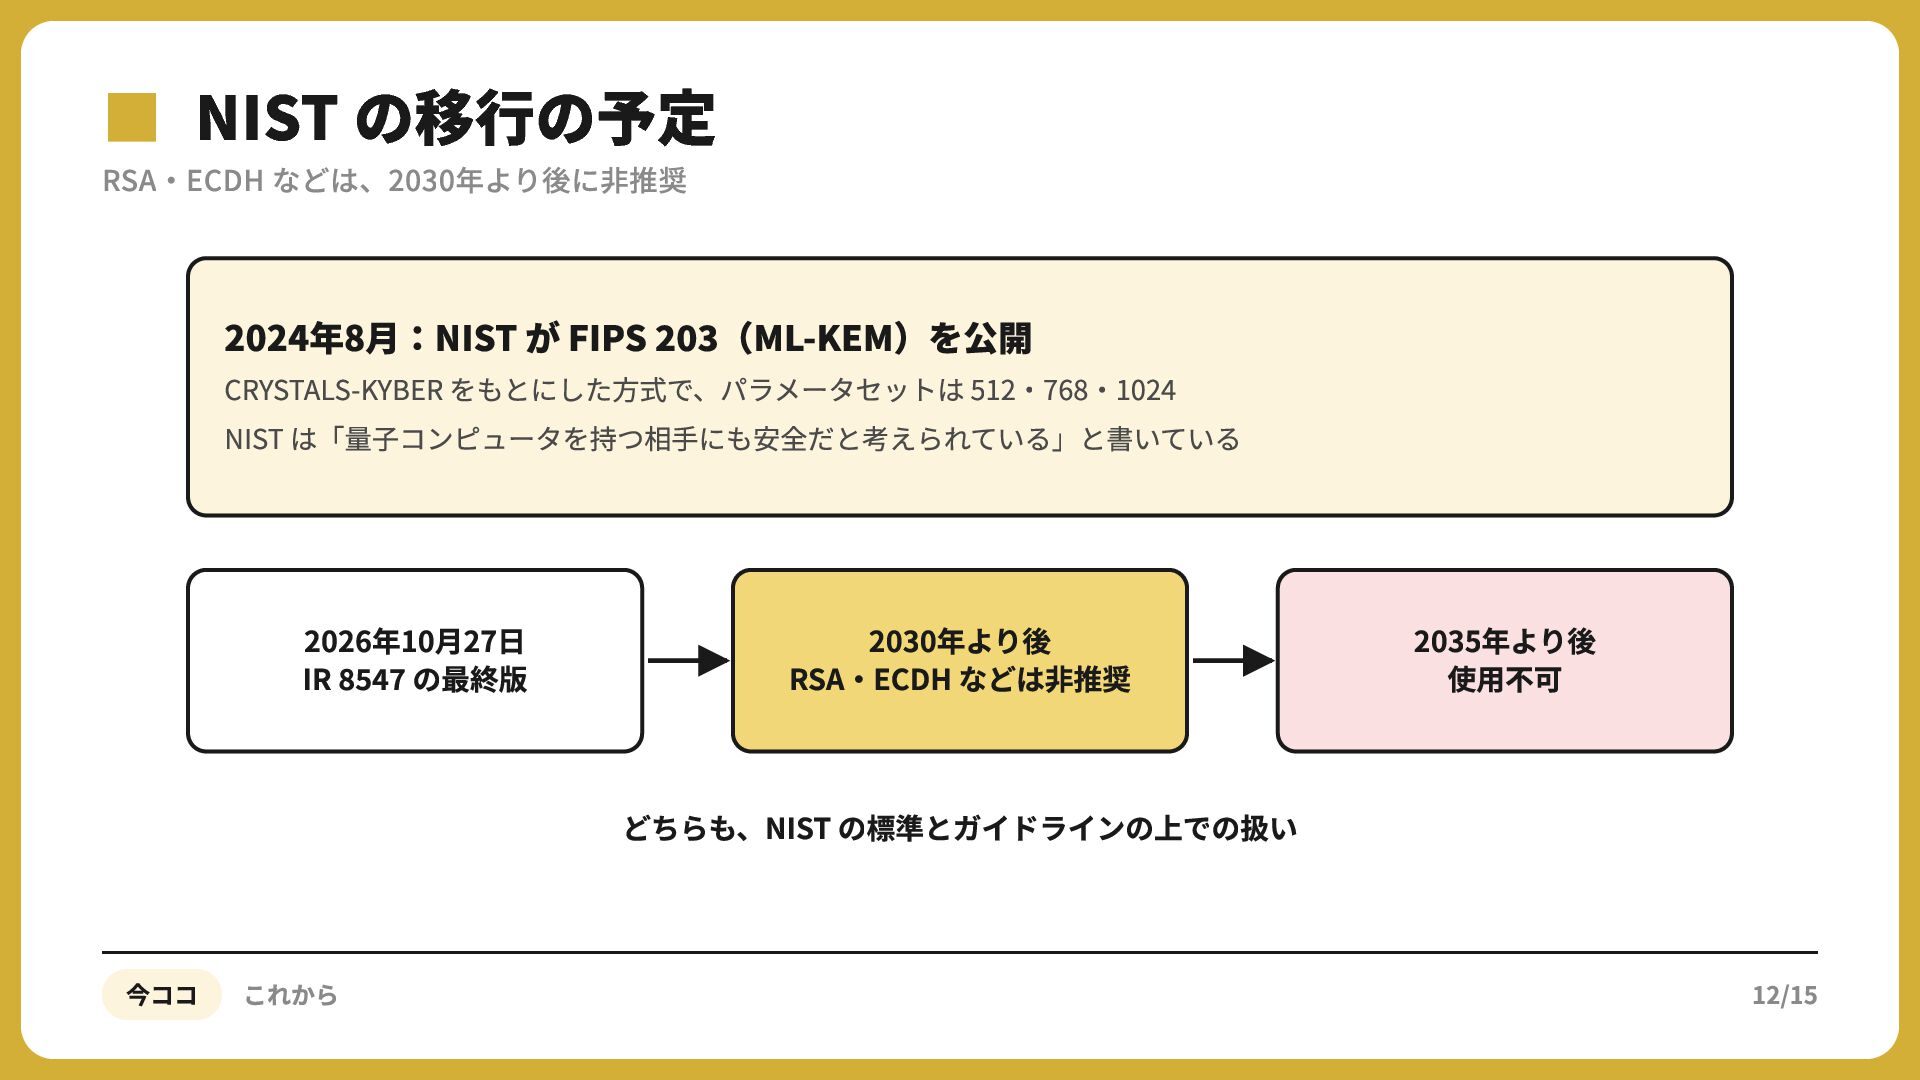
▪RSA・ECDH NIST の移行の予定 などは、2030年より後に非推奨 2024年8⽉:NIST が FIPS (ML-KEM)を公開 CRYSTALS-KYBER をもとにした⽅式で、パラメータセットは
512‧768‧1024 NIST は「量⼦コンピュータを持つ相⼿にも安全だと考えられている」と書いている 2026年10⽉27⽇ IR の最終版 2030年より後 RSA‧ECDH などは⾮推奨 2035年より後 使⽤不可 どちらも、NIST の標準とガイドラインの上での扱い 今ココ これから 12/15
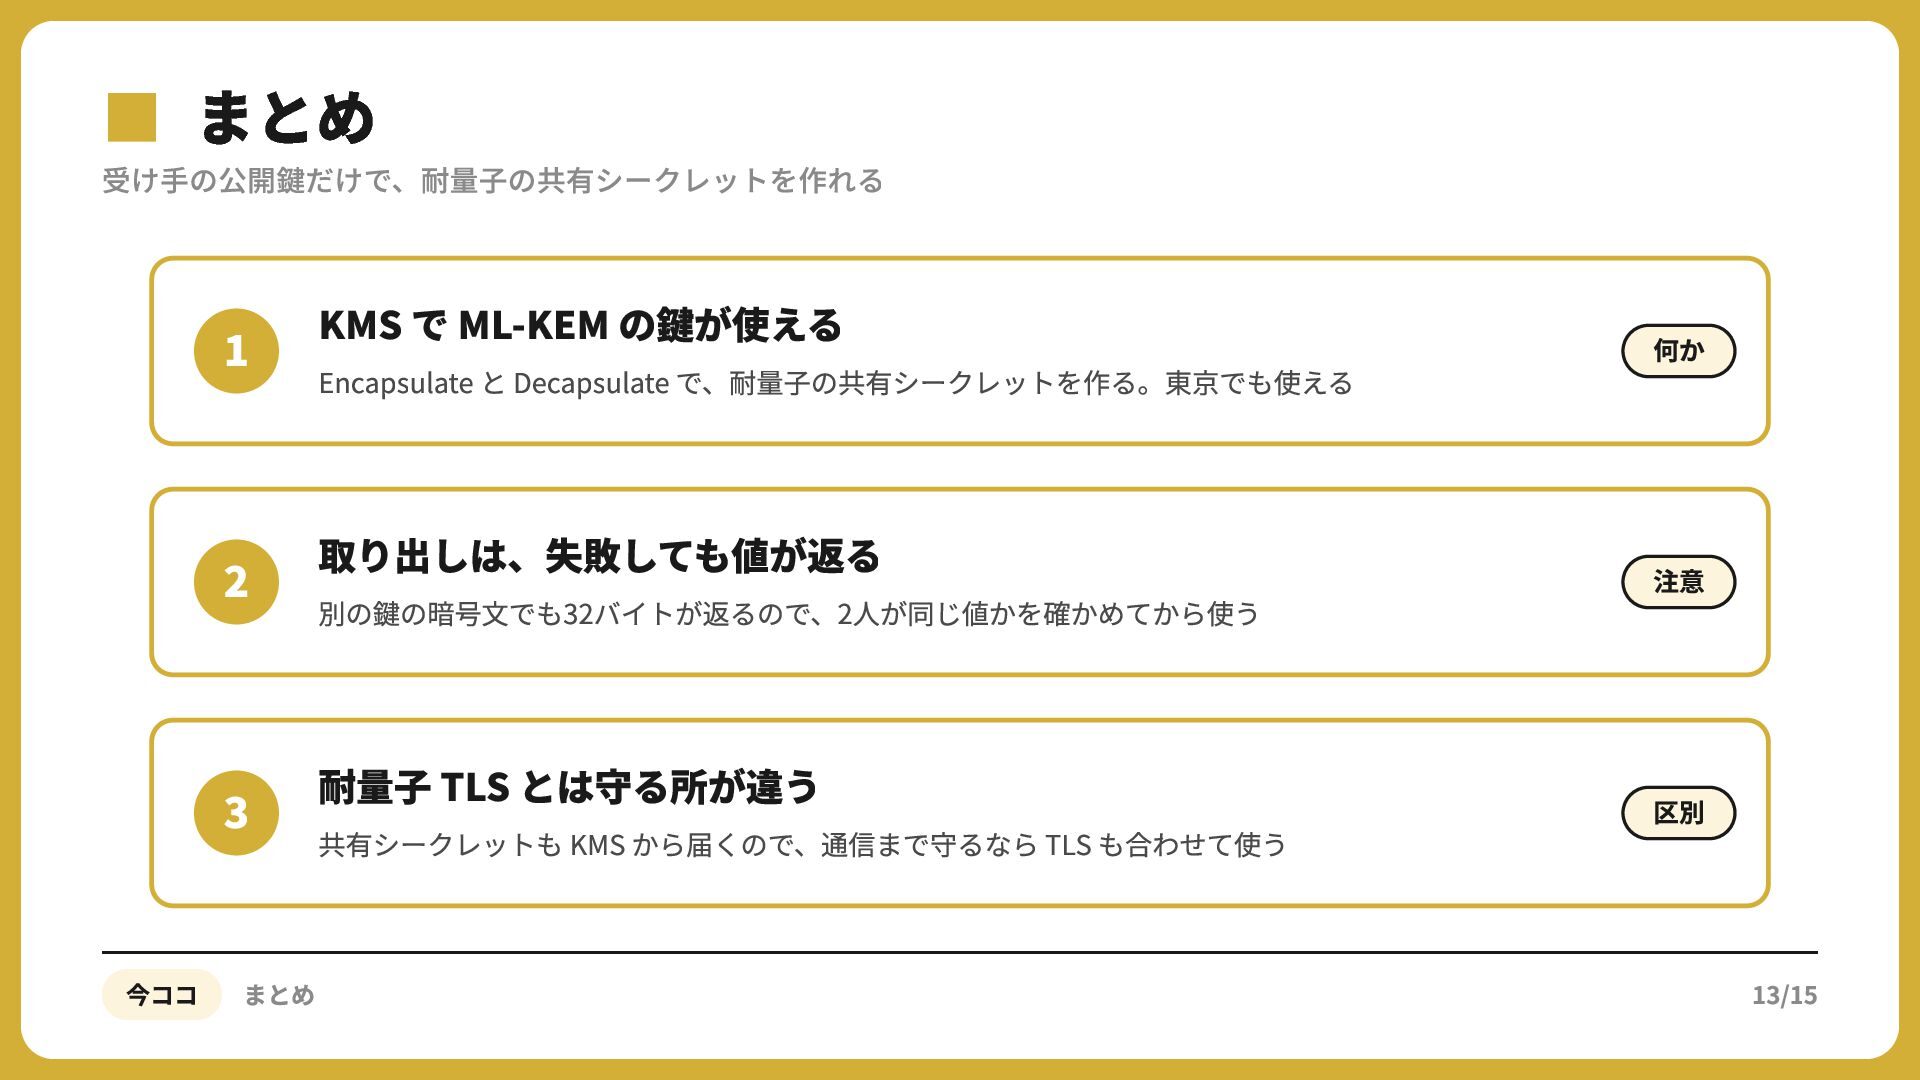
▪受け手の公開鍵だけで、耐量子の共有シークレットを作れる まとめ KMS で ML-KEM の鍵が使える 何か 取り出しは、失敗しても値が返る 注意 耐量⼦
TLS とは守る所が違う 区別 Encapsulate と Decapsulate で、耐量⼦の共有シークレットを作る。東京でも使える 別の鍵の暗号⽂でも32バイトが返るので、2⼈が同じ値かを確かめてから使う 共有シークレットも KMS から届くので、通信まで守るなら TLS も合わせて使う 今ココ まとめ 13/15
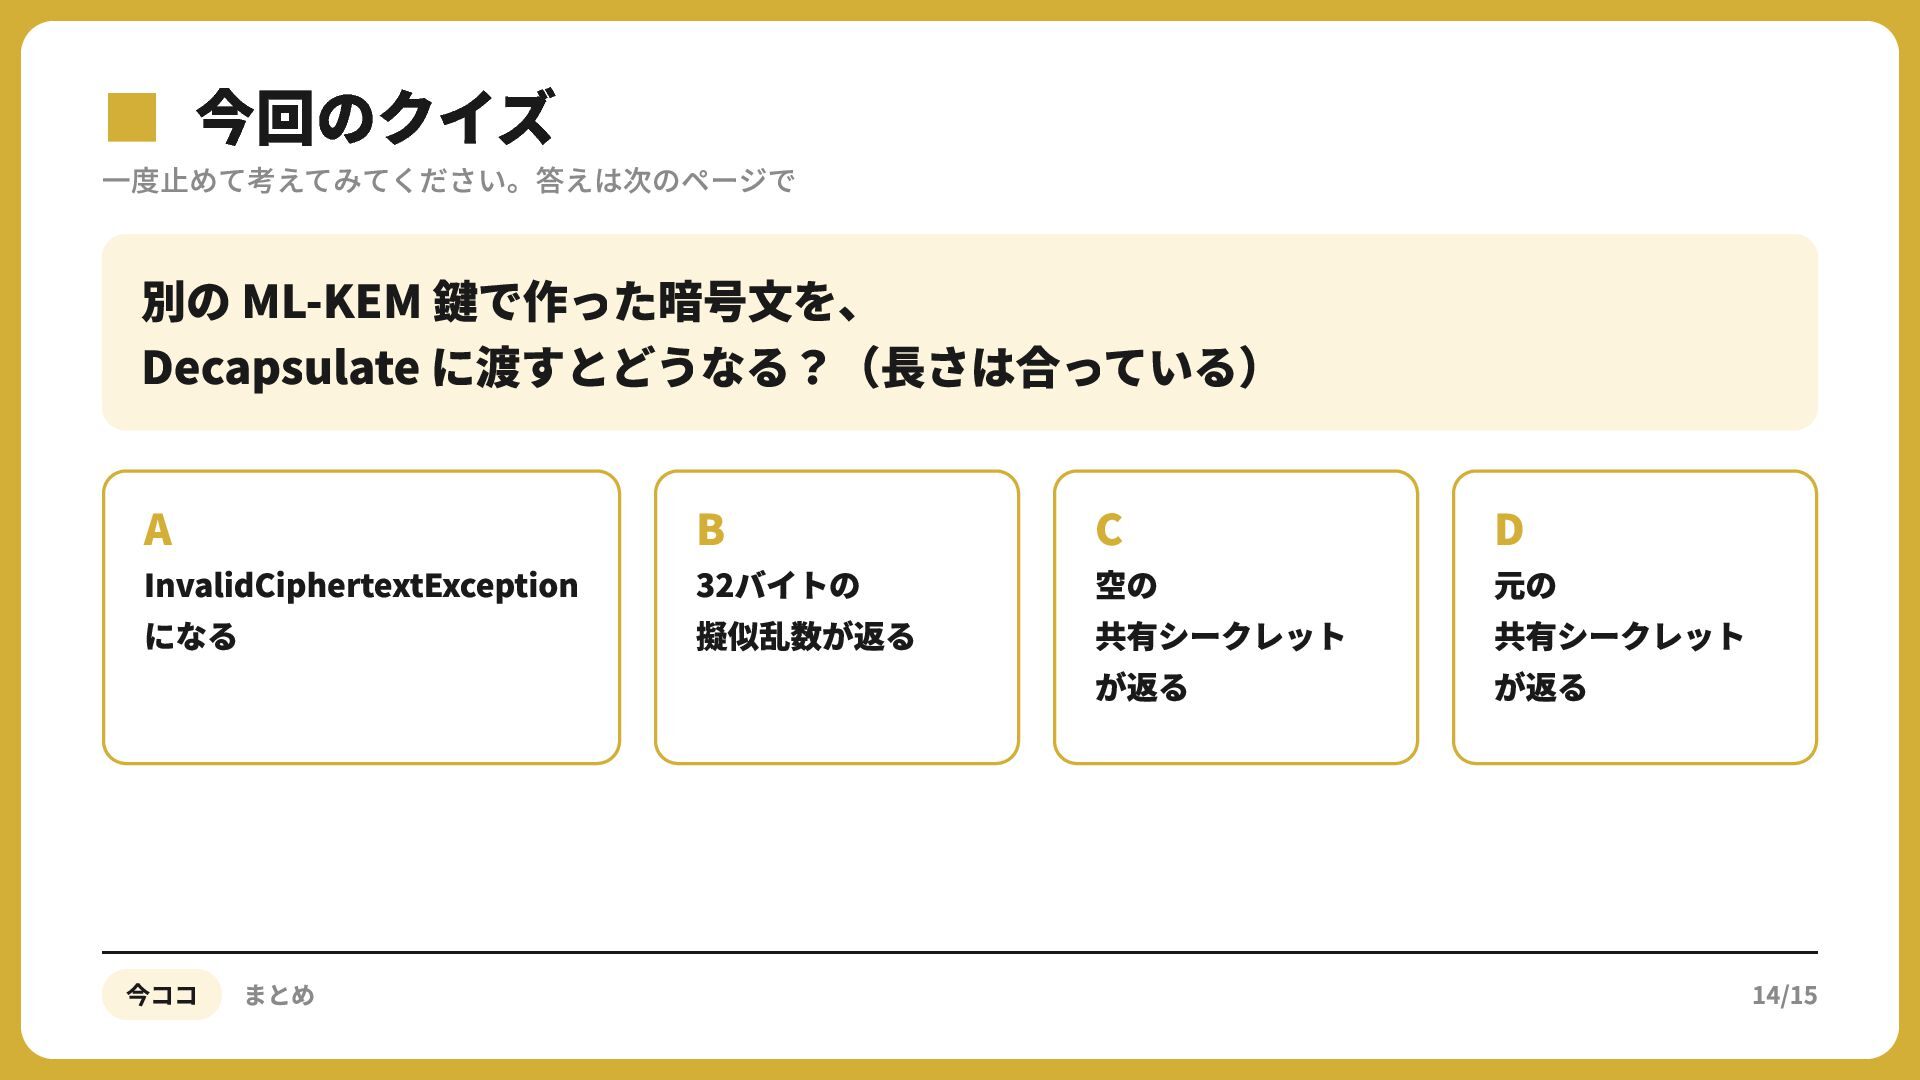
▪一度止めて考えてみてください。答えは次のページで 今回のクイズ 別の ML-KEM 鍵で作った暗号文を、 Decapsulate に渡すとどうなる?(長さは合っている) A InvalidCiphertextException になる
今ココ まとめ B 32バイトの 擬似乱数が返る C 空の 共有シークレット が返る D 元の 共有シークレット が返る 14/15
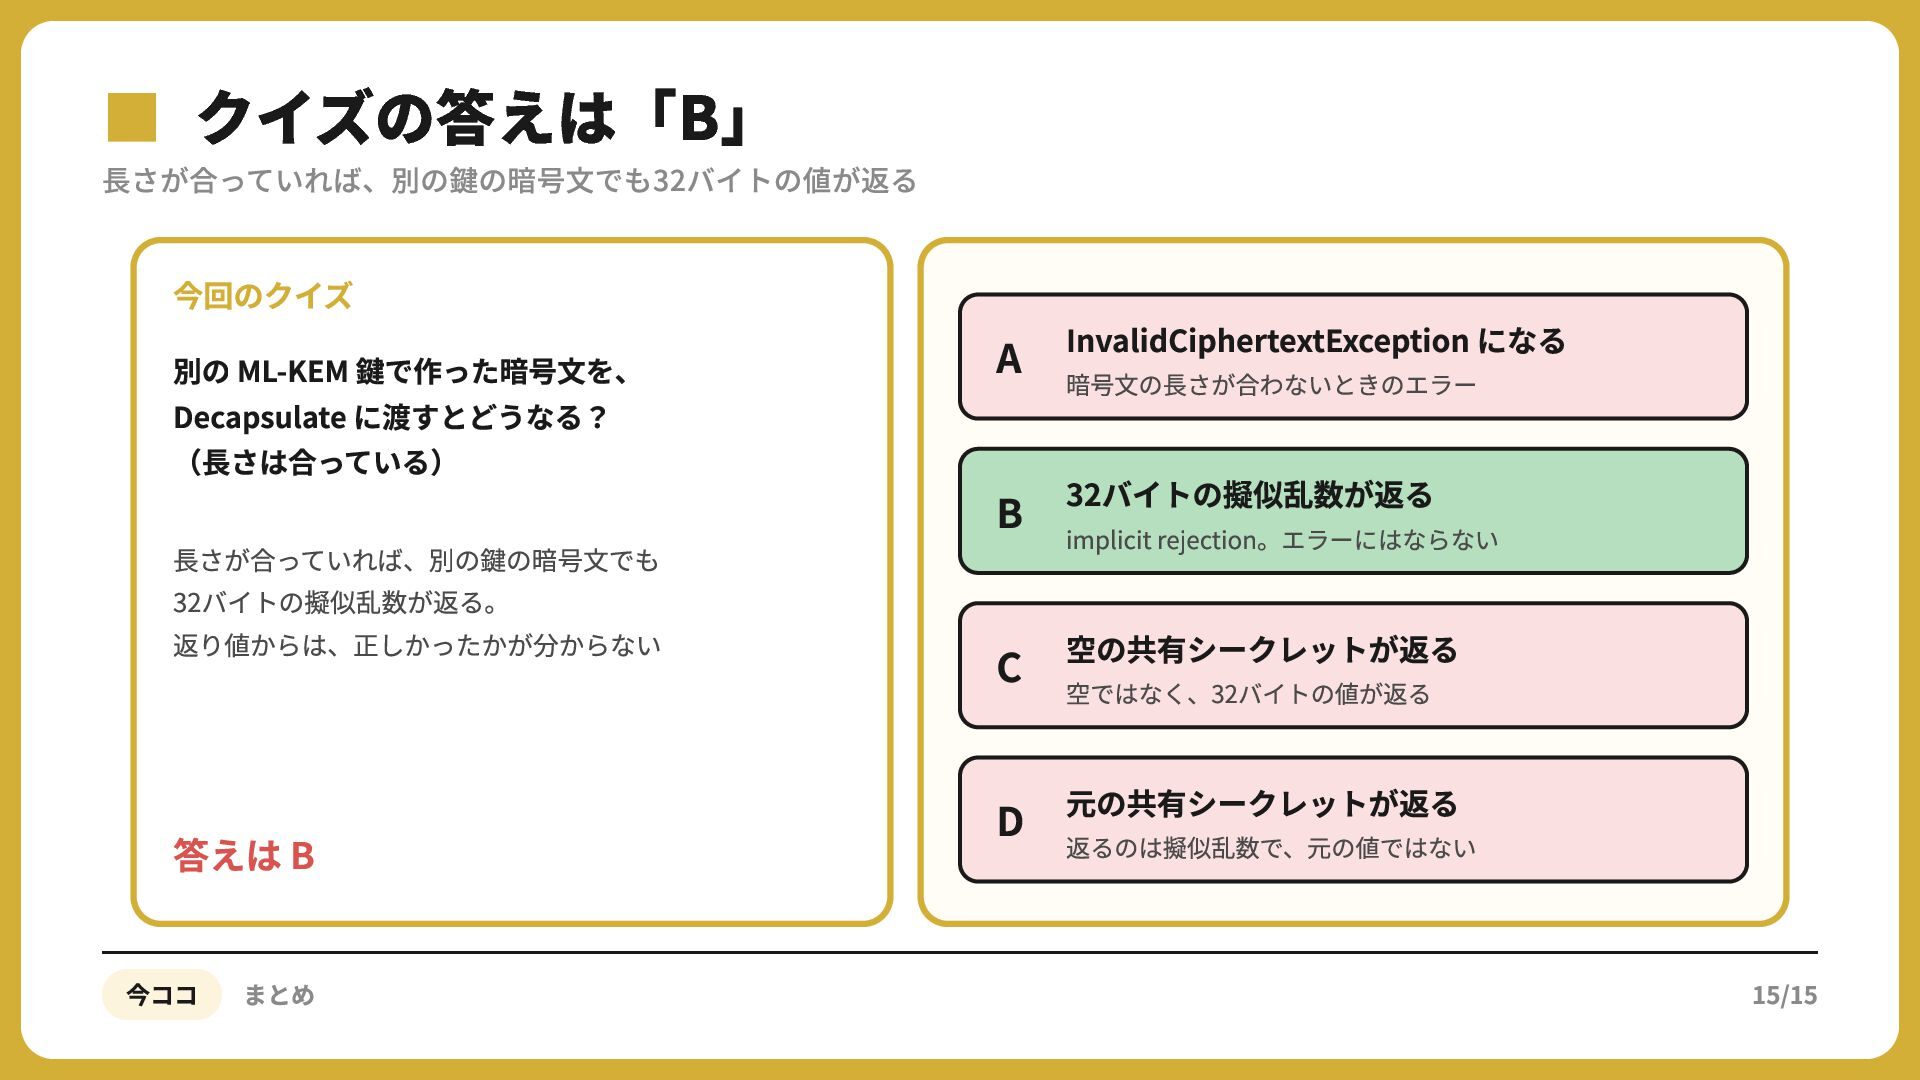
▪長さが合っていれば、別の鍵の暗号文でも32バイトの値が返る クイズの答えは「B」 今回のクイズ 別の ML-KEM 鍵で作った暗号⽂を、 Decapsulate に渡すとどうなる? (⻑さは合っている) ⻑さが合っていれば、別の鍵の暗号⽂でも
32バイトの擬似乱数が返る。 返り値からは、正しかったかが分からない 答えは B 今ココ まとめ になる A InvalidCiphertextException 暗号⽂の⻑さが合わないときのエラー B 32バイトの擬似乱数が返る implicit rejection。エラーにはならない C 空の共有シークレットが返る 空ではなく、32バイトの値が返る D 元の共有シークレットが返る 返るのは擬似乱数で、元の値ではない 15/15
More Decks by 赤神青空
See All by 赤神青空
AI の API キーが盗まれると何が起きる?
akagami
PRO
0
7
HTTPS の鍵マークは何を保証している?
akagami
PRO
0
22
【力学 #6】減衰振動の運動方程式を解く
akagami
PRO
0
16
【基本情報対策】暗号化と認証の基本
akagami
PRO
0
25
GPT-Image-2.6 とは何か
akagami
PRO
0
28
【AWS資格のニュース】SAP が SAP-C03 に変わります
akagami
PRO
0
30
【力学 #5】単振り子と小角近似
akagami
PRO
0
30
【AIニュース】Genie 4 とは何か
akagami
PRO
0
36
【基本情報対策】IPアドレスとサブネットマスク
akagami
PRO
0
31
Other Decks in Programming
See All in Programming
エラーチャンネルのボールを拾い続けて鍛えるエンジニアの地力 / phpcon-niigata2026
meihei3
1
230
Python Lambdaにおけるテストしやすい設計とAI支援の活用 / Designing Testable Python Lambda Functions with AI
kitano_yuichi
1
330
動画プレイヤーはなぜカクつくのか 〜Flutterのレンダリングとネイティブの境界を解剖する〜
naruogram
0
340
baseline으로 마이그레이션, 리팩토링 안전하게 맡기기
fornewid
1
990
protojson における文字化けの扱い
kazuki1023
0
430
高橋メソッドでCVE解説シリーズ 〜CVE-2026-112816〜
hakkadaikon
0
270
Kawaiicon: Kubernetes, it's no longer cool, but let's secure it anyway!
barnbarn
0
130
SODA - FACT BOOK(EN)
sodainc
1
250
私なりのハーネスエンジニアリング ~独自の言語処理系の開発を通して~
seosoft
0
210
Engineering Biometric UX Across Android Versions | DroidKnights 2026
ryunen344
1
210
社内AIエージェント「Askワンバン」における コストチューニングの取り組み
t0yohei
0
170
学びを記事・スライド・Xへ高速展開する― AI-assisted Learning Loopで回すコンテンツ生成術
ochtum
0
210
Featured
See All Featured
Statistics for Hackers
jakevdp
799
230k
The Power of CSS Pseudo Elements
geoffreycrofte
82
6.6k
A Soul's Torment
seathinner
9
3.9k
Prompt Engineering for Job Search
mfonobong
0
590
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
750
Primal Persuasion: How to Engage the Brain for Learning That Lasts
tmiket
0
520
Designing Experiences People Love
moore
143
24k
Marketing to machines
jonoalderson
1
6k
How to make the Groovebox
asonas
2
2.6k
Faster Mobile Websites
deanohume
310
32k
Principles of Awesome APIs and How to Build Them.
keavy
128
18k
Claude Code のすすめ
schroneko
67
230k


 akagami
 meihei3
 kitano_yuichi
 naruogram
 fornewid
 kazuki1023
 hakkadaikon
 barnbarn
 sodainc
 seosoft
 ryunen344
 t0yohei
 ochtum
 jakevdp
 geoffreycrofte
 seathinner
 mfonobong
 reverentgeek
 tmiket
 moore
 jonoalderson
 asonas
 deanohume
 keavy
 schroneko