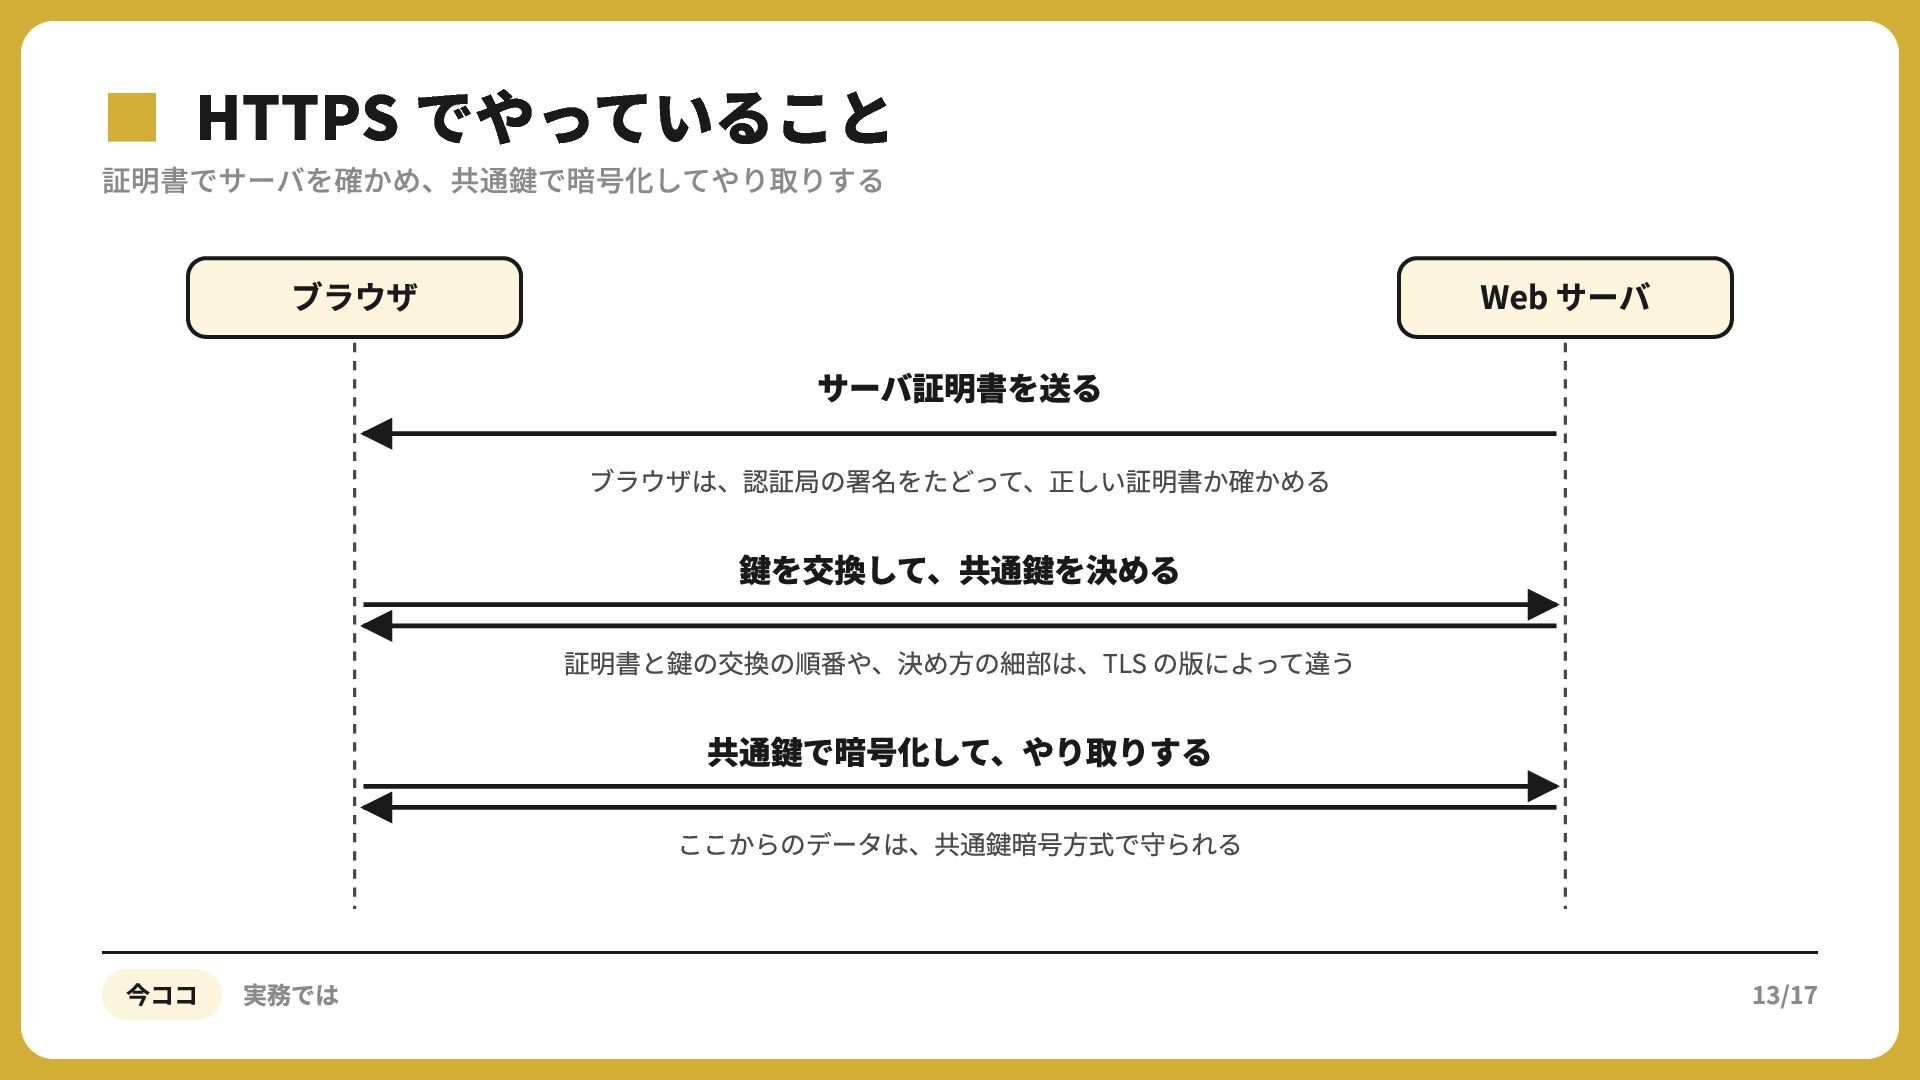
Upgrade to Pro — share decks privately, control downloads, hide ads and more …

【基本情報対策】暗号化と認証の基本

 【基本情報対策】暗号化と認証の基本

赤神青空 PRO

November 13, 2026

Video

Transcript

17 slides
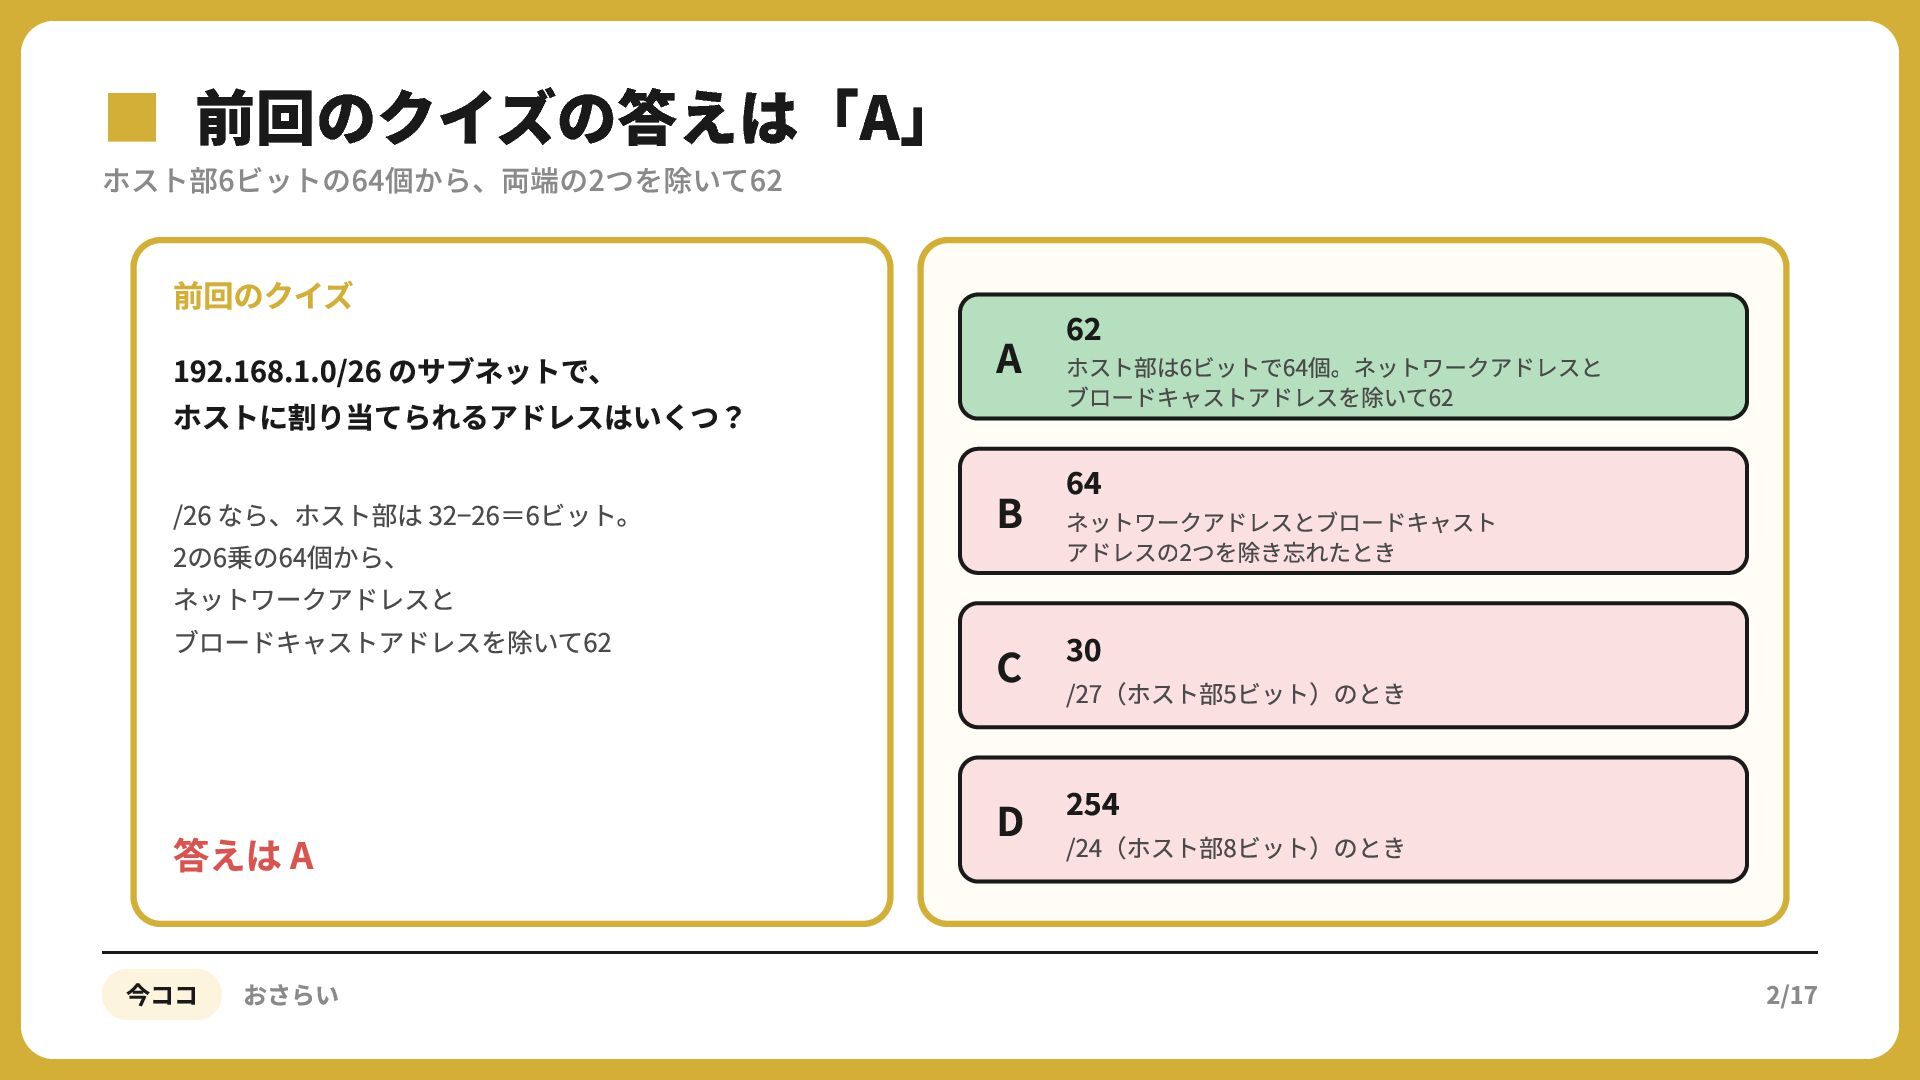
  1. ▪ホスト部6ビットの64個から、両端の2つを除いて62 前回のクイズの答えは「A」 前回のクイズ 192.168.1.0/26 のサブネットで、 ホストに割り当てられるアドレスはいくつ? /26 なら、ホスト部は 32−26=6ビット。 2の6乗の64個から、

    ネットワークアドレスと ブロードキャストアドレスを除いて62 答えは A 今ココ おさらい A ホスト部は6ビットで64個。ネットワークアドレスと ブロードキャストアドレスを除いて62 B ネットワークアドレスとブロードキャスト アドレスの2つを除き忘れたとき C /27(ホスト部5ビット)のとき D /24(ホスト部8ビット)のとき 2/17
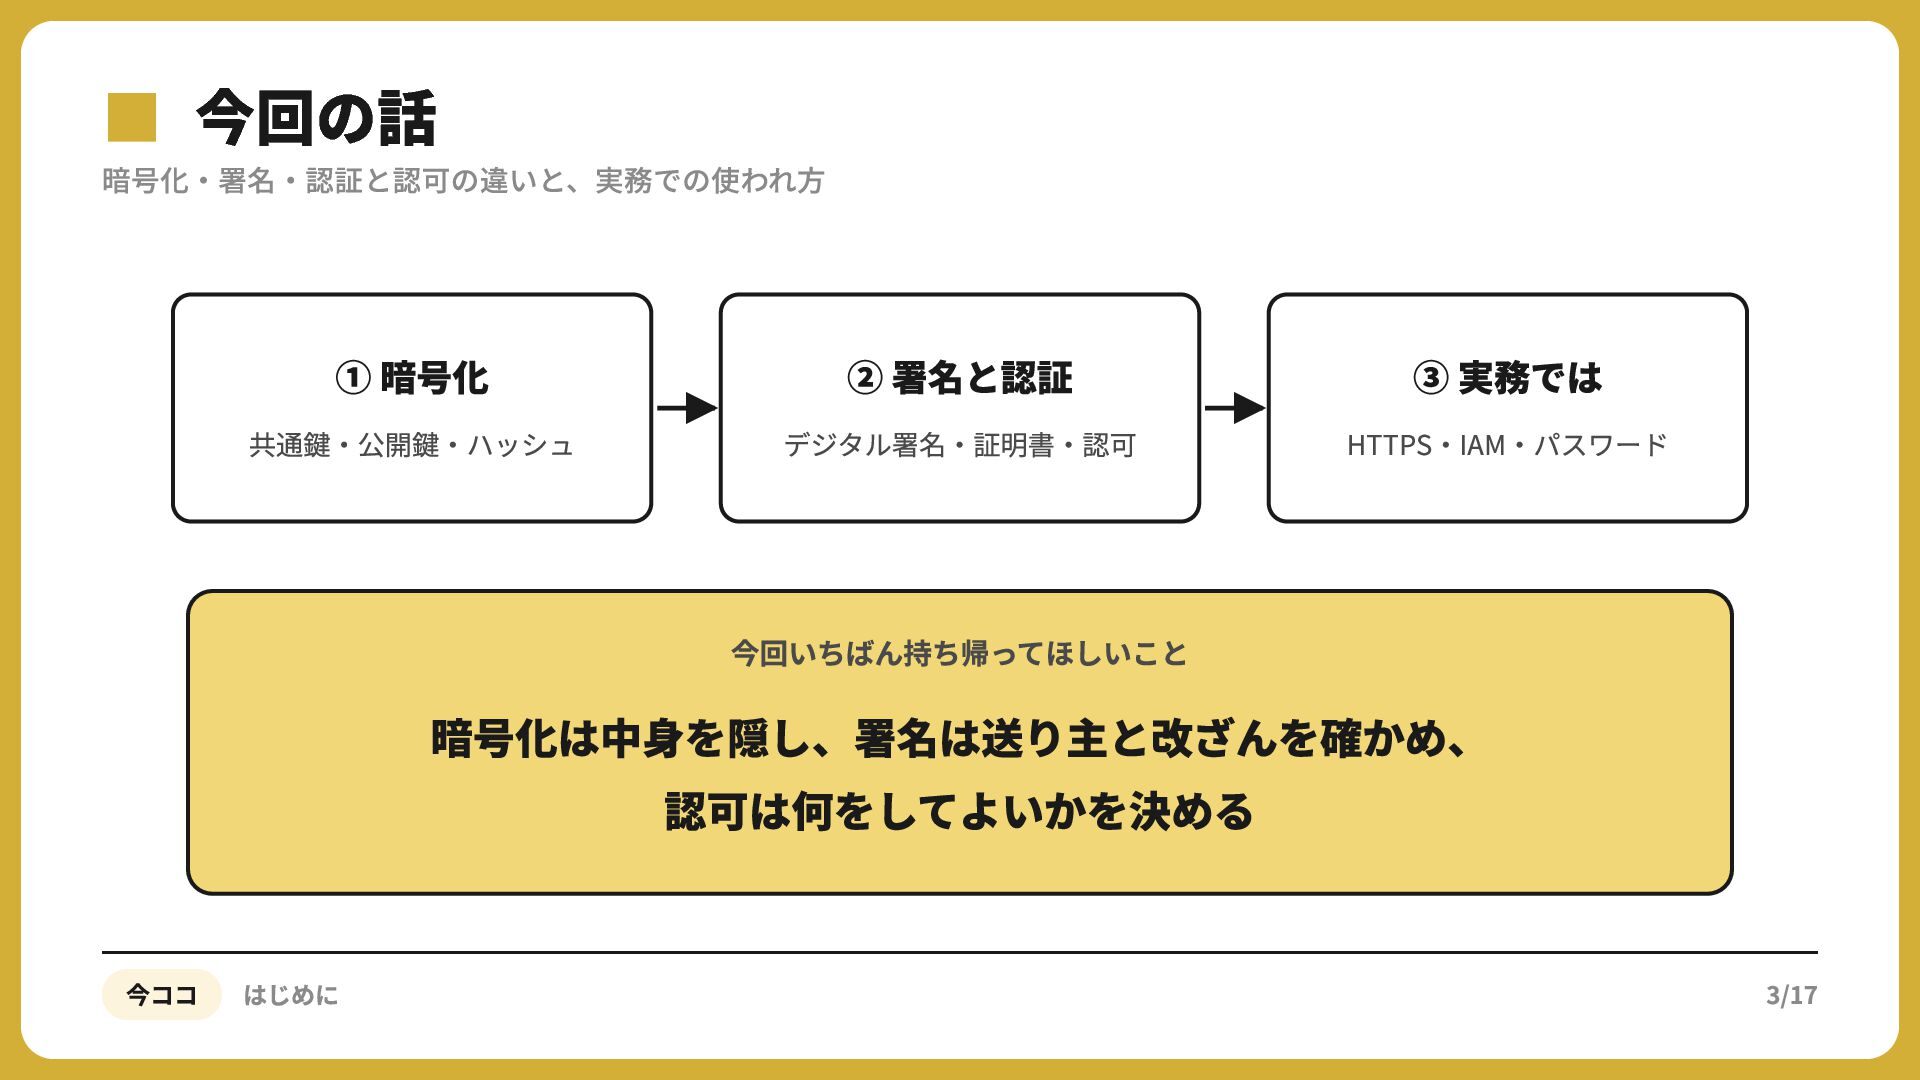
  2. ▪暗号化・署名・認証と認可の違いと、実務での使われ方 今回の話 ① 暗号化 共通鍵‧公開鍵‧ハッシュ ② 署名と認証 デジタル署名‧証明書‧認可 ③ 実務では

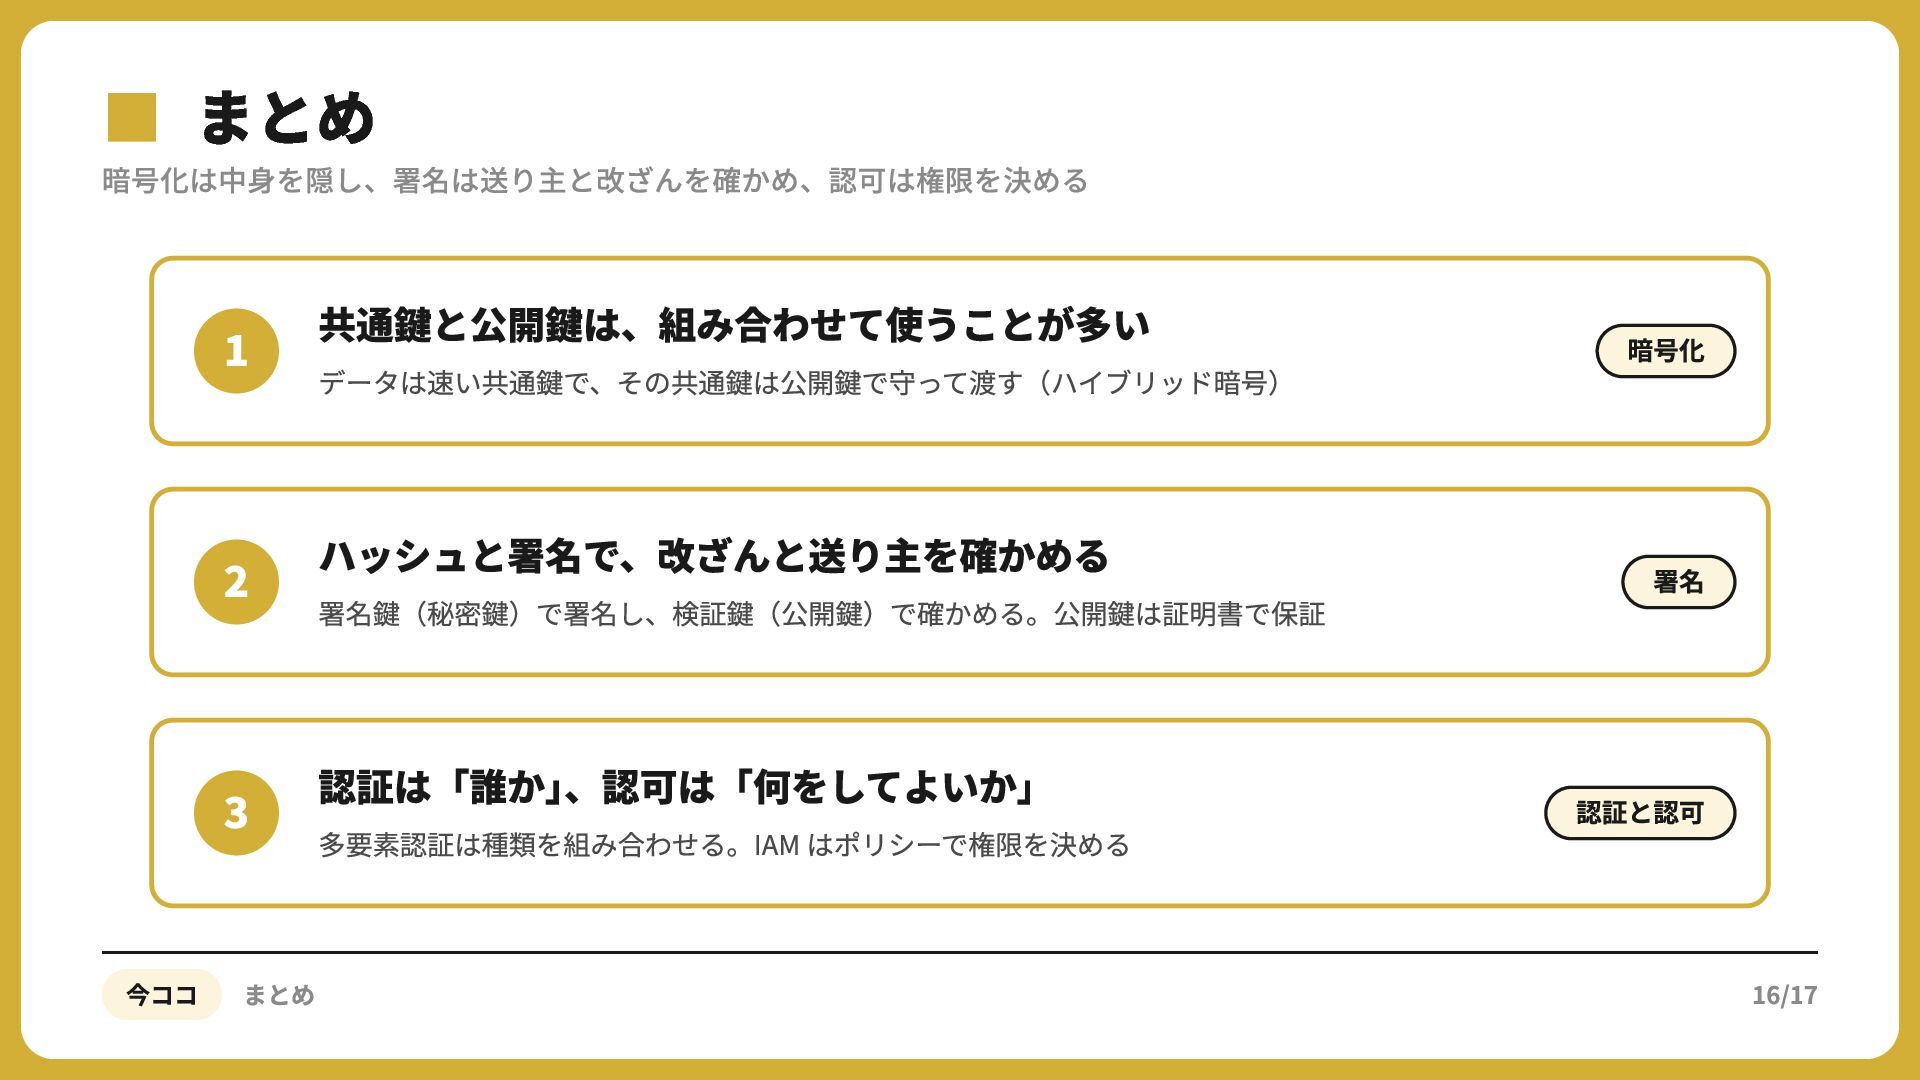
    HTTPS‧IAM‧パスワード 今回いちばん持ち帰ってほしいこと 暗号化は中⾝を隠し、署名は送り主と改ざんを確かめ、 認可は何をしてよいかを決める 今ココ はじめに 3/17
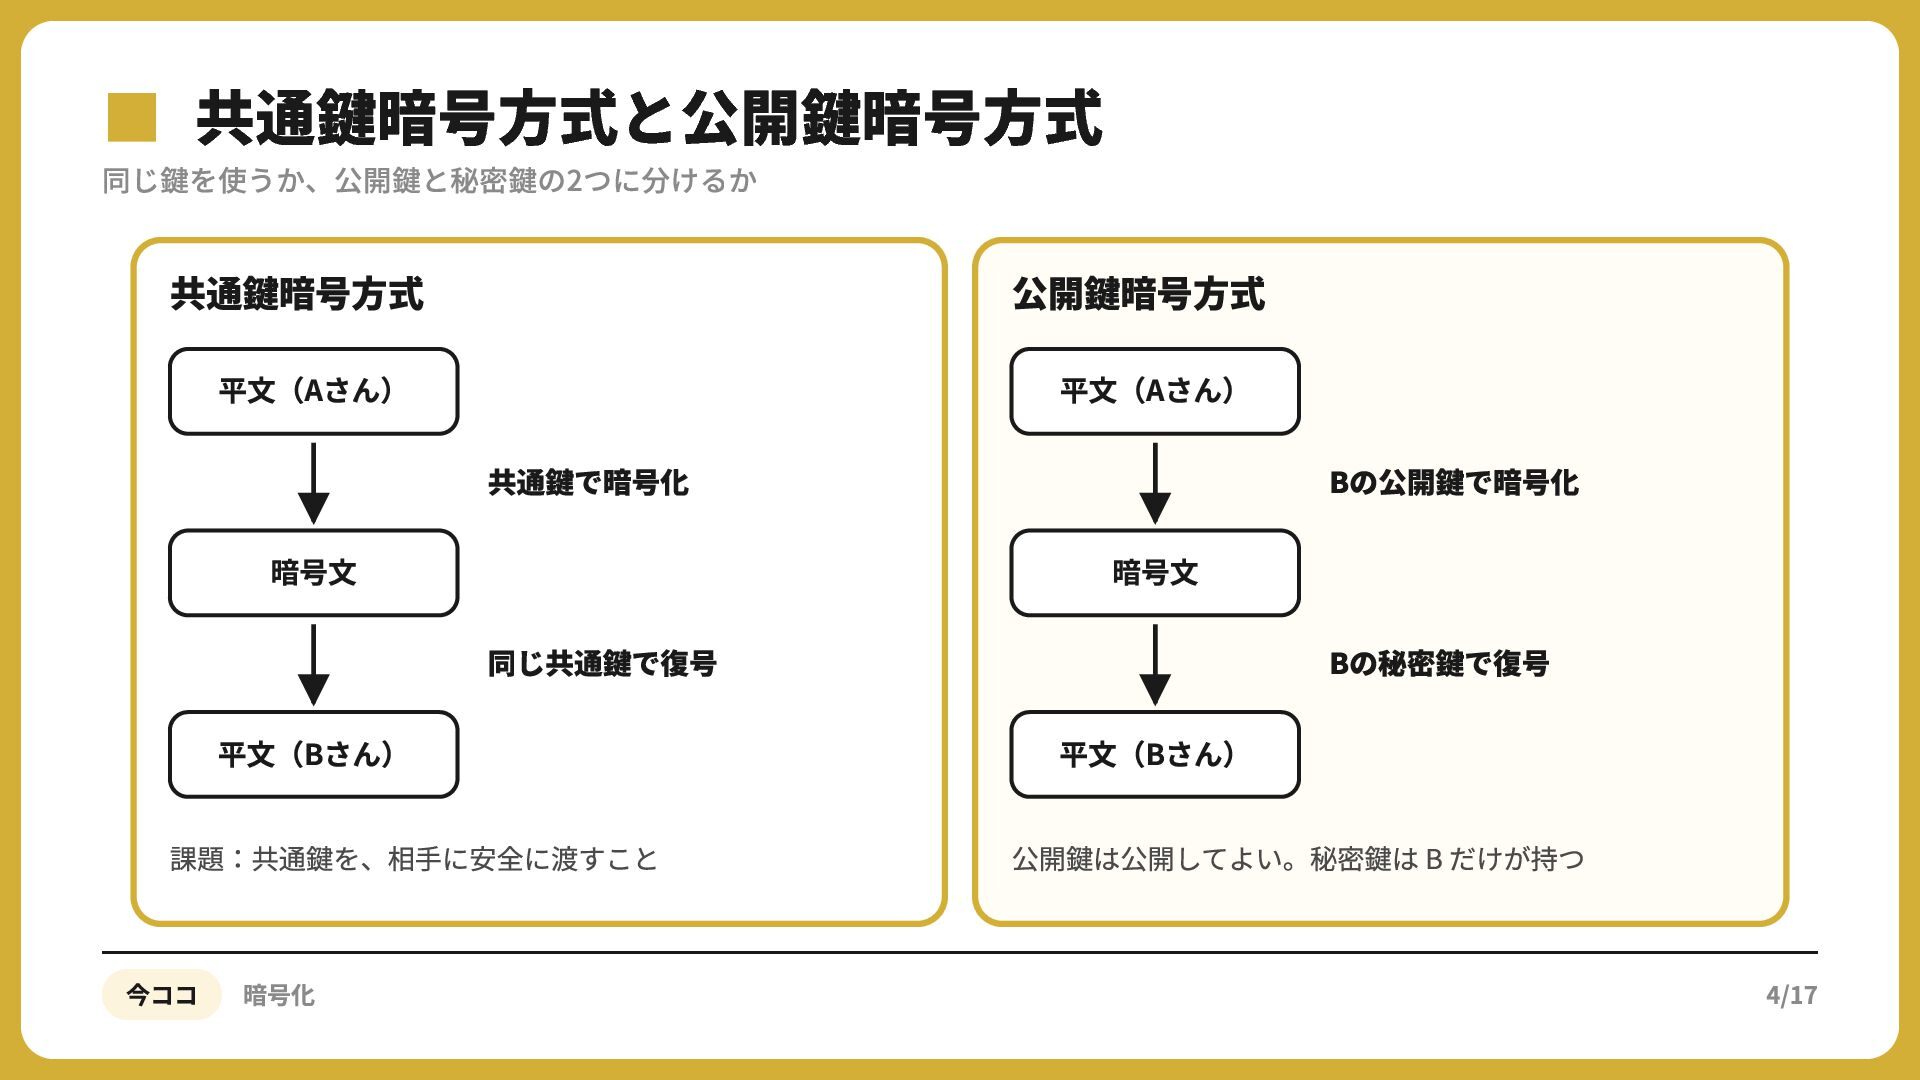
  3. ▪同じ鍵を使うか、公開鍵と秘密鍵の2つに分けるか 共通鍵暗号方式と公開鍵暗号方式 共通鍵暗号⽅式 公開鍵暗号⽅式 平⽂(Aさん) 平⽂(Aさん) 共通鍵で暗号化 暗号⽂ Bの公開鍵で暗号化 暗号⽂

    同じ共通鍵で復号 平⽂(Bさん) 課題:共通鍵を、相⼿に安全に渡すこと 今ココ 暗号化 Bの秘密鍵で復号 平⽂(Bさん) 公開鍵は公開してよい。秘密鍵は B だけが持つ 4/17
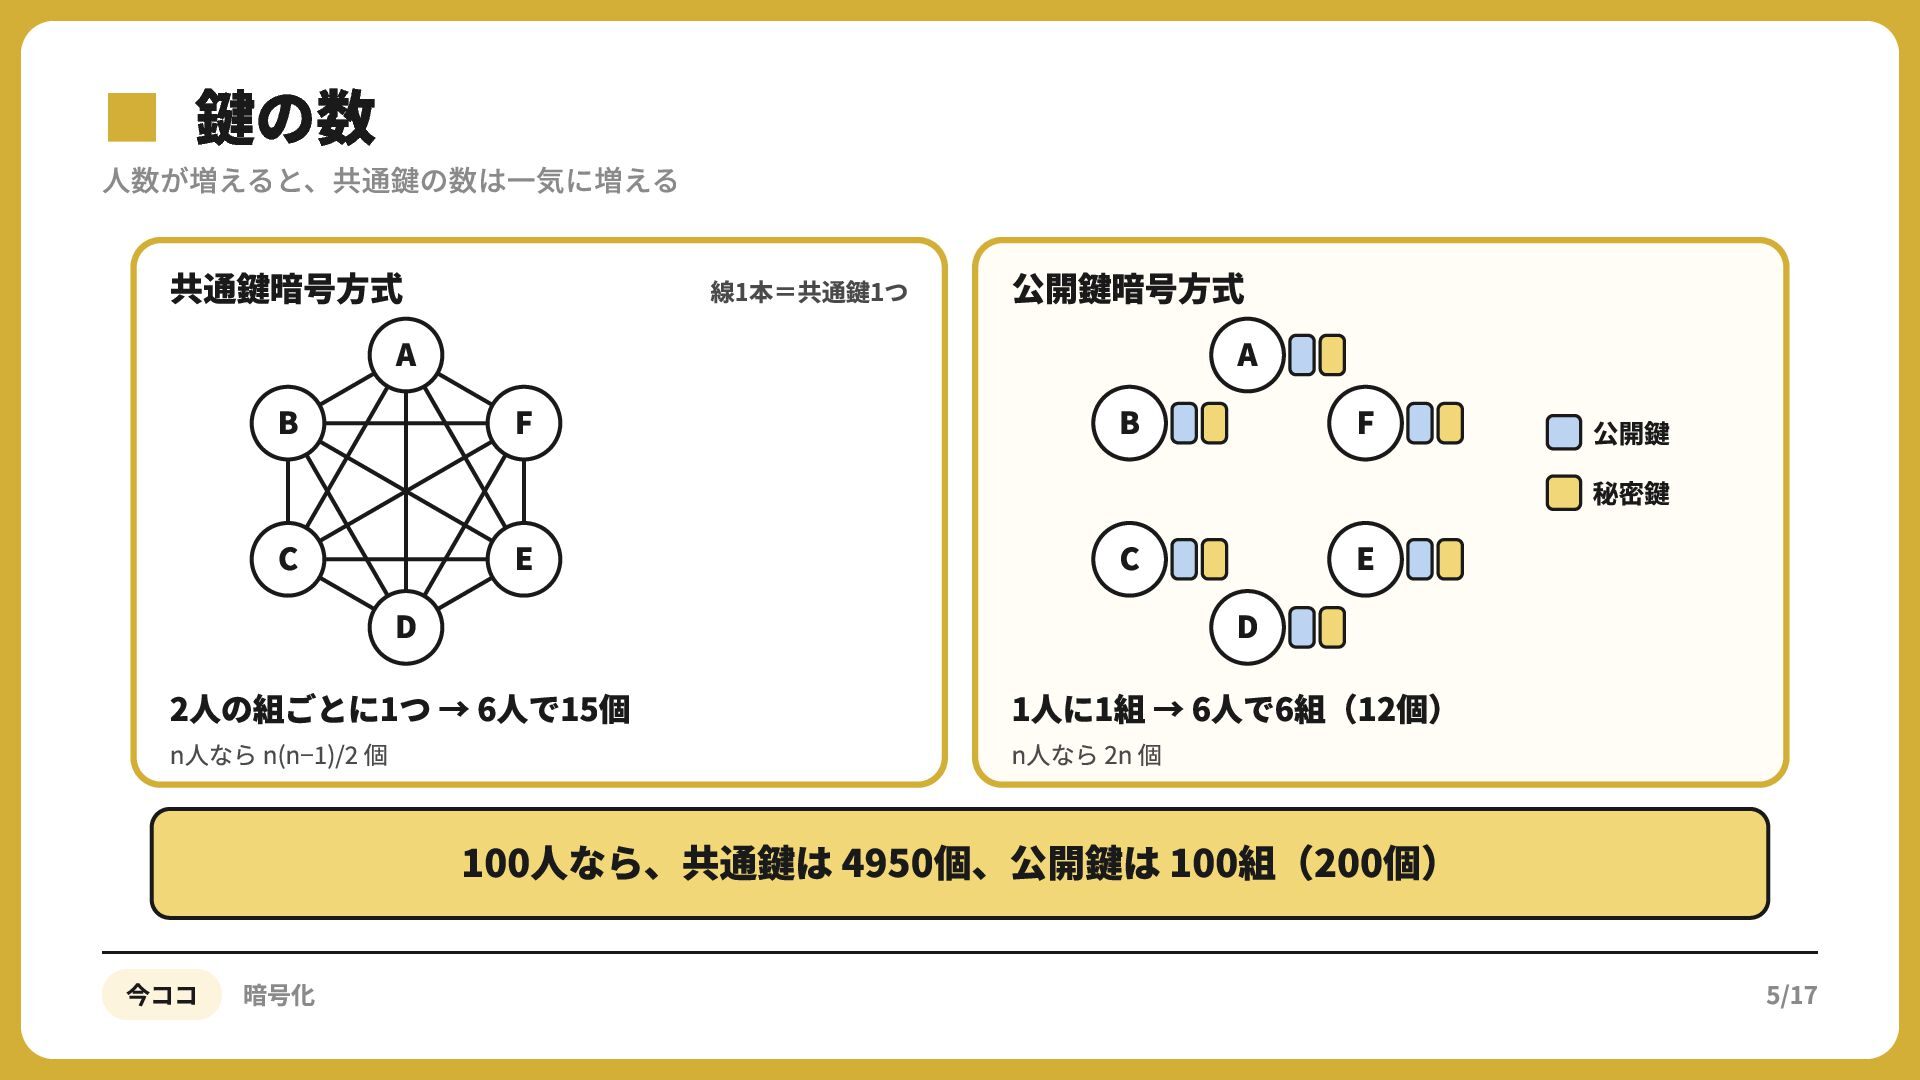
  4. ▪人数が増えると、共通鍵の数は一気に増える 鍵の数 共通鍵暗号⽅式 B C A D 線1本=共通鍵1つ F B

    E C 2⼈の組ごとに1つ → 6⼈で15個 n⼈なら n(n− )/ 個 公開鍵暗号⽅式 A D F E 公開鍵 秘密鍵 1⼈に1組 → 6⼈で6組(12個) n⼈なら 2n 個 100⼈なら、共通鍵は 4950個、公開鍵は 100組(200個) 今ココ 暗号化 5/17
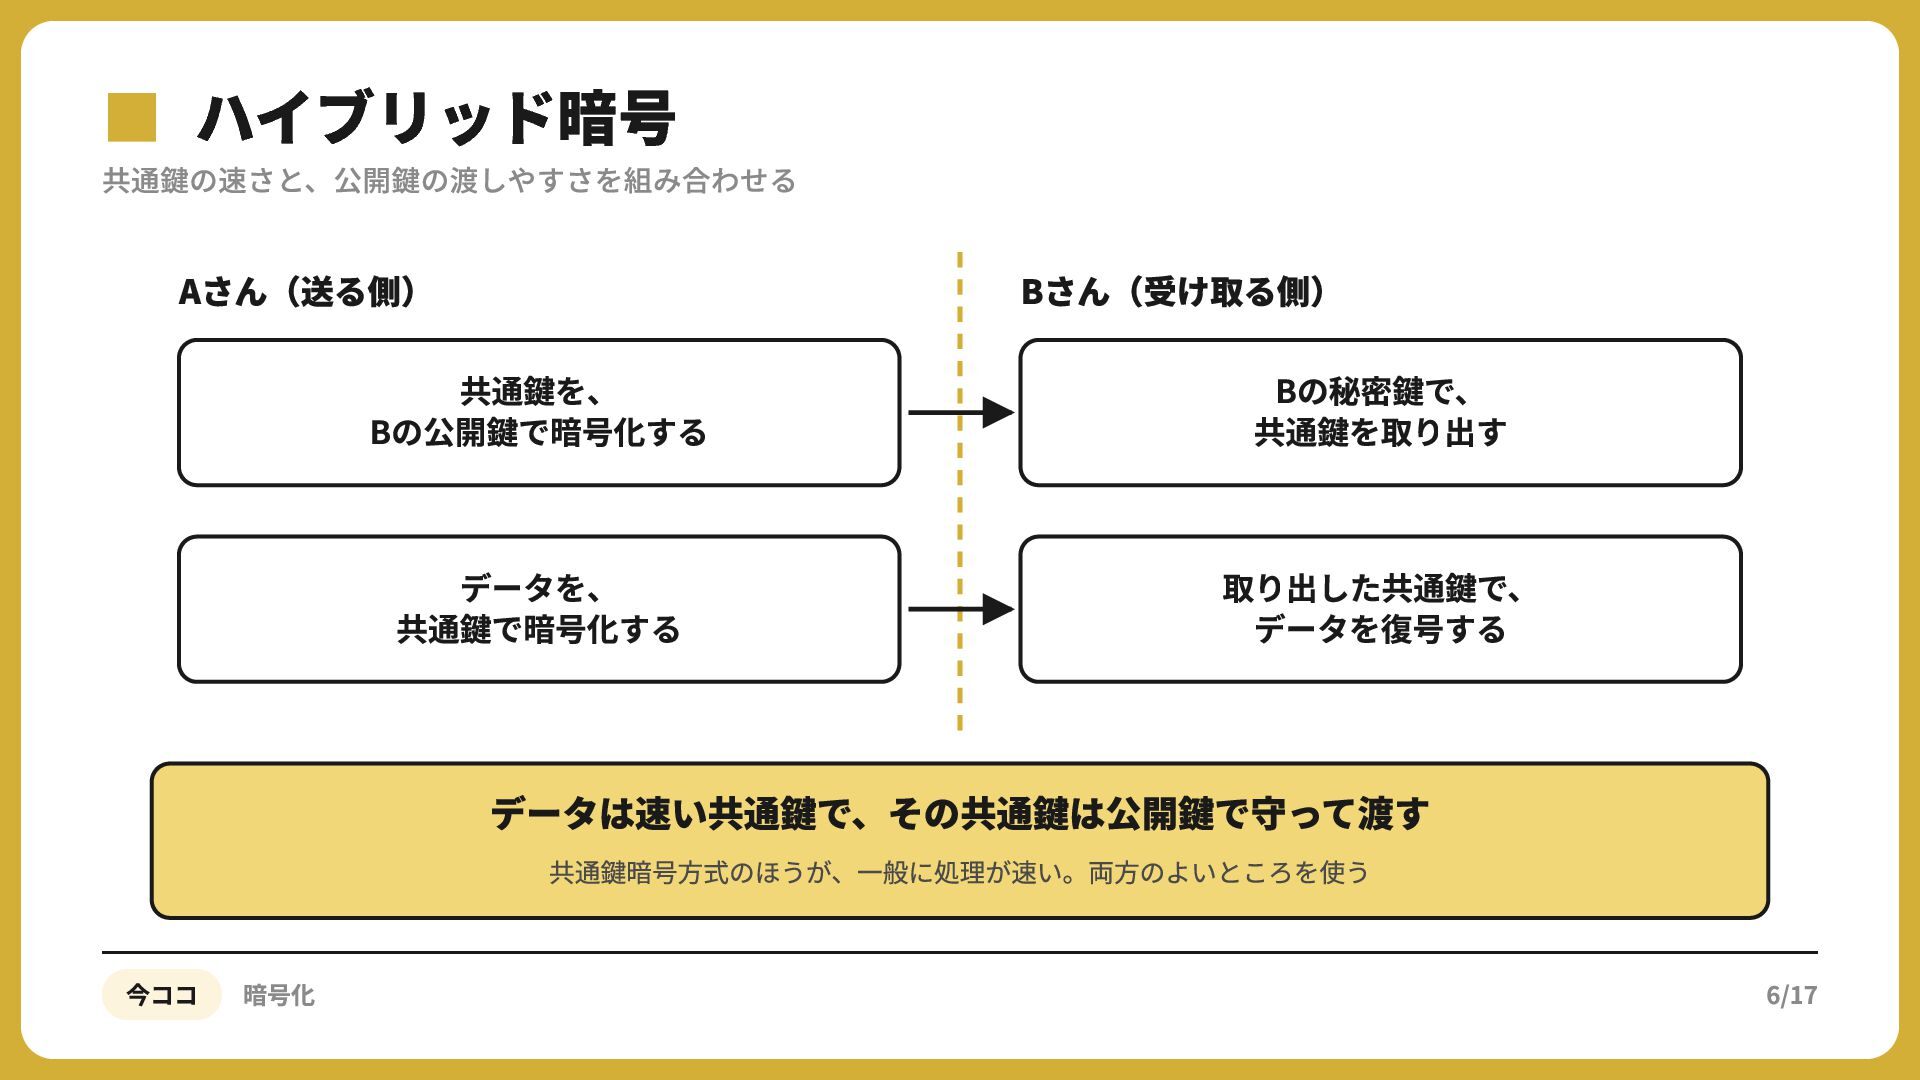
  5. ▪共通鍵の速さと、公開鍵の渡しやすさを組み合わせる ハイブリッド暗号 Aさん(送る側) 共通鍵を、 Bの公開鍵で暗号化する Bさん(受け取る側) Bの秘密鍵で、 共通鍵を取り出す データを、 共通鍵で暗号化する

    取り出した共通鍵で、 データを復号する データは速い共通鍵で、その共通鍵は公開鍵で守って渡す 共通鍵暗号⽅式のほうが、⼀般に処理が速い。両⽅のよいところを使う 今ココ 暗号化 6/17
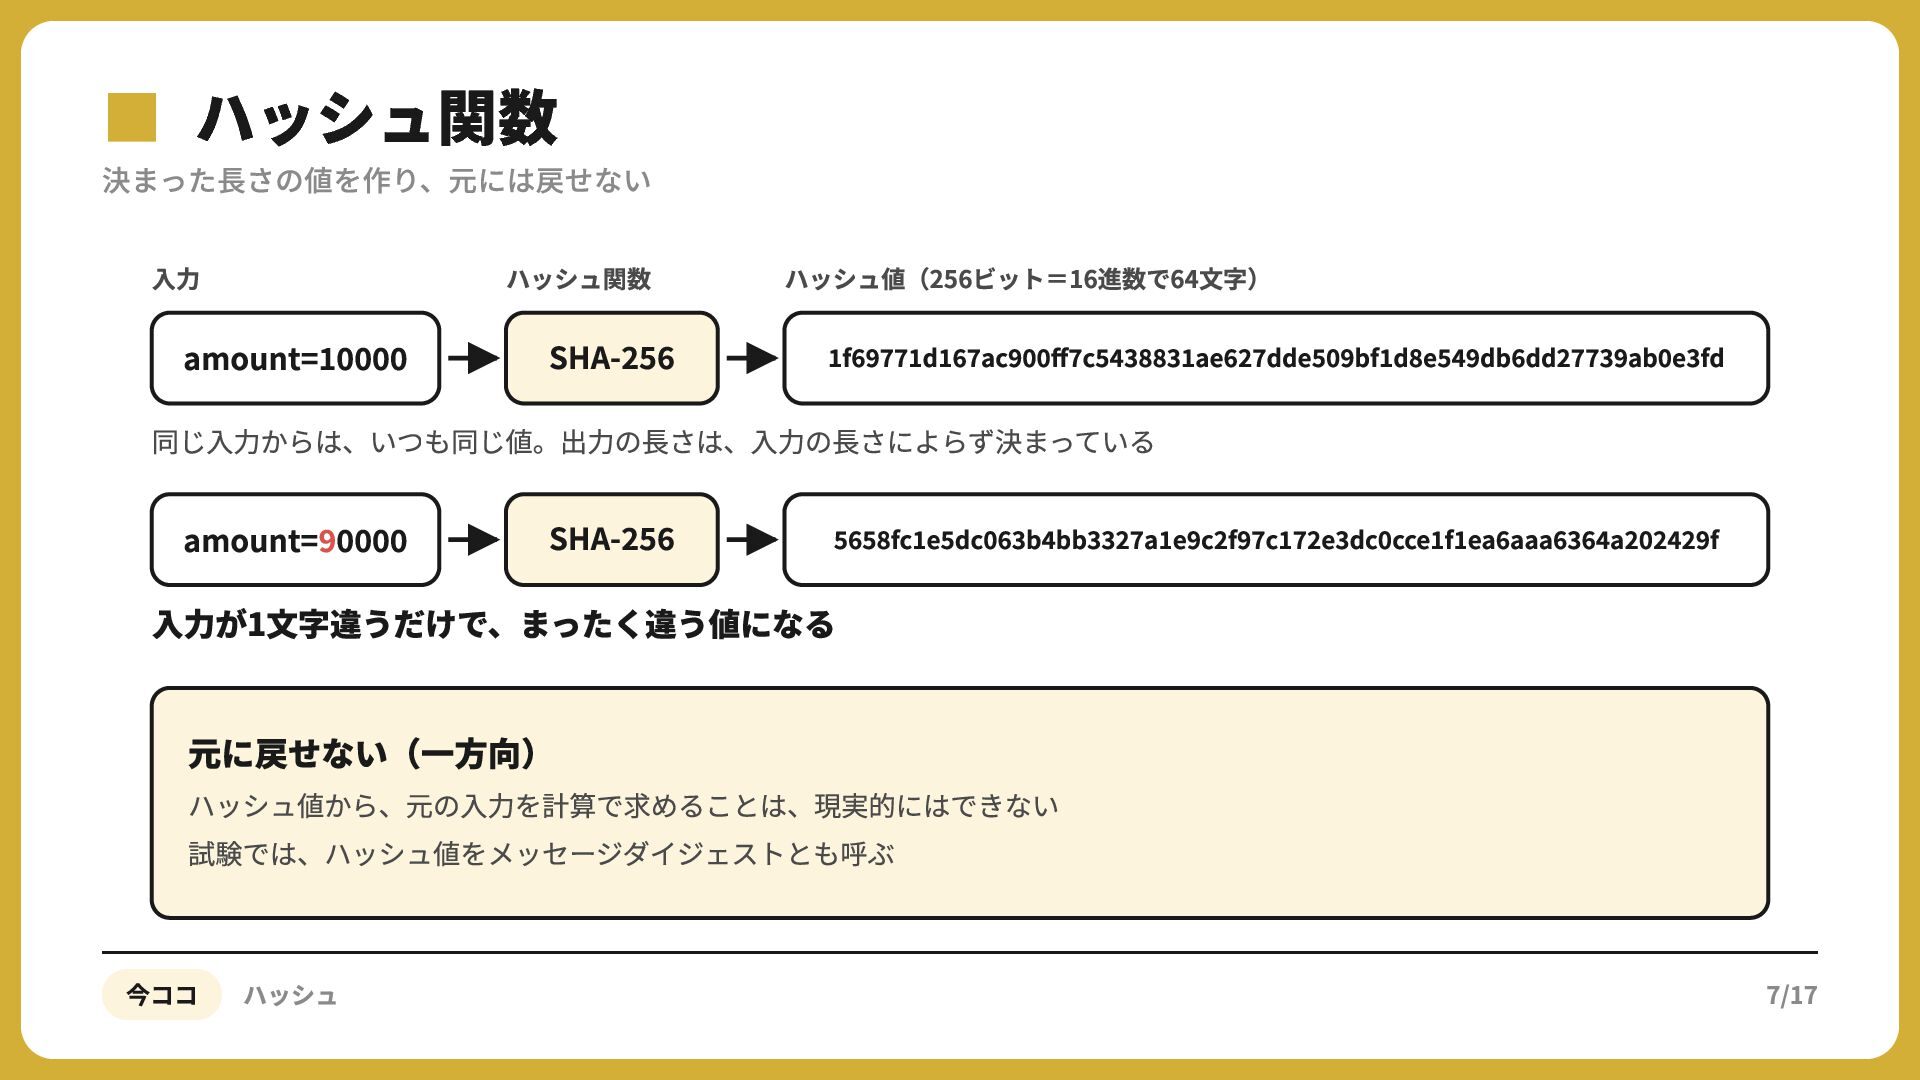
  6. ▪決まった長さの値を作り、元には戻せない ハッシュ関数 ⼊⼒ amount= ハッシュ関数 ハッシュ値(256ビット=16進数で64⽂字) SHA- f d ac

    ff c ae dde bf d e db dd ab e fd 同じ⼊⼒からは、いつも同じ値。出⼒の⻑さは、⼊⼒の⻑さによらず決まっている amount= SHA- fc e dc b bb a e c f c e dc cce f ea aaa a f ⼊⼒が1⽂字違うだけで、まったく違う値になる 元に戻せない(⼀⽅向) ハッシュ値から、元の⼊⼒を計算で求めることは、現実的にはできない 試験では、ハッシュ値をメッセージダイジェストとも呼ぶ 今ココ ハッシュ 7/17
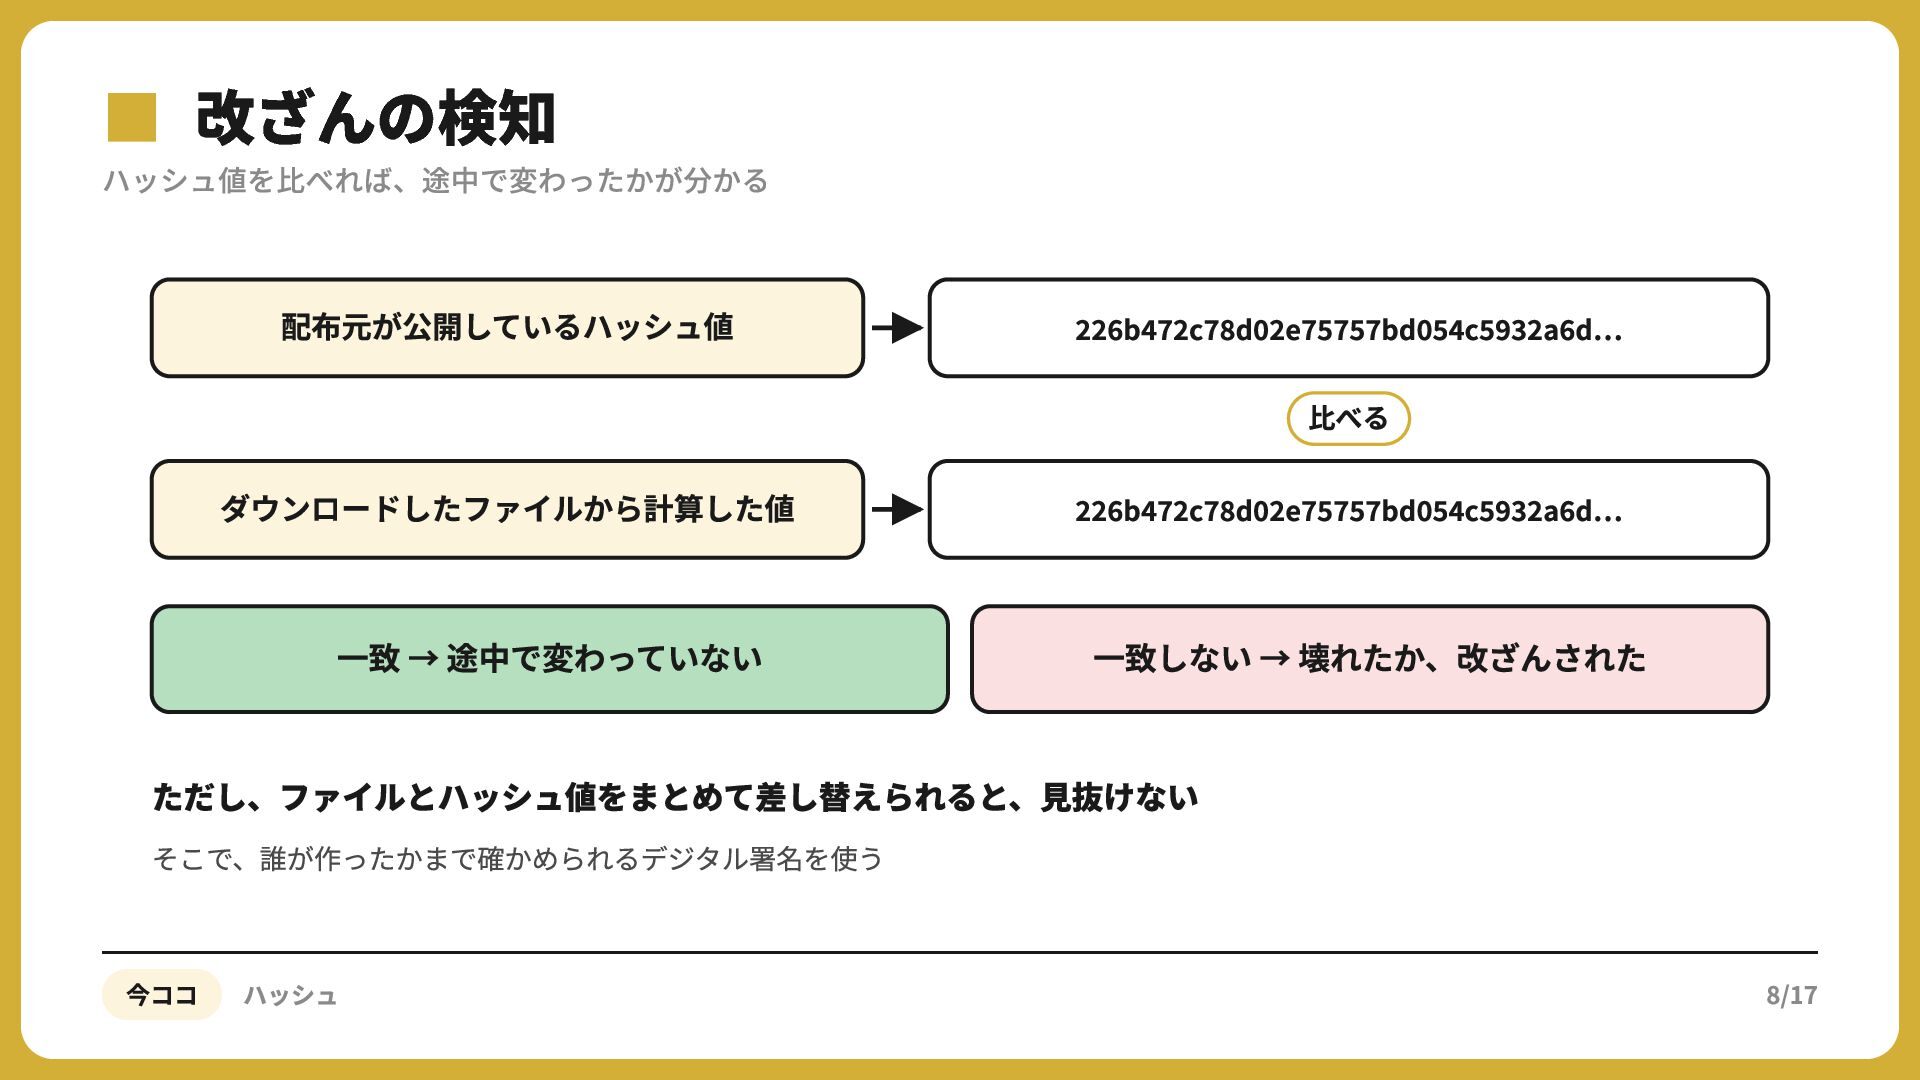
  7. ▪ハッシュ値を比べれば、途中で変わったかが分かる 改ざんの検知 配布元が公開しているハッシュ値 b c d e bd c ad

    ⽐べる ダウンロードしたファイルから計算した値 ⼀致 → 途中で変わっていない b c d e bd c ad ⼀致しない → 壊れたか、改ざんされた ただし、ファイルとハッシュ値をまとめて差し替えられると、⾒抜けない そこで、誰が作ったかまで確かめられるデジタル署名を使う 今ココ ハッシュ 8/17
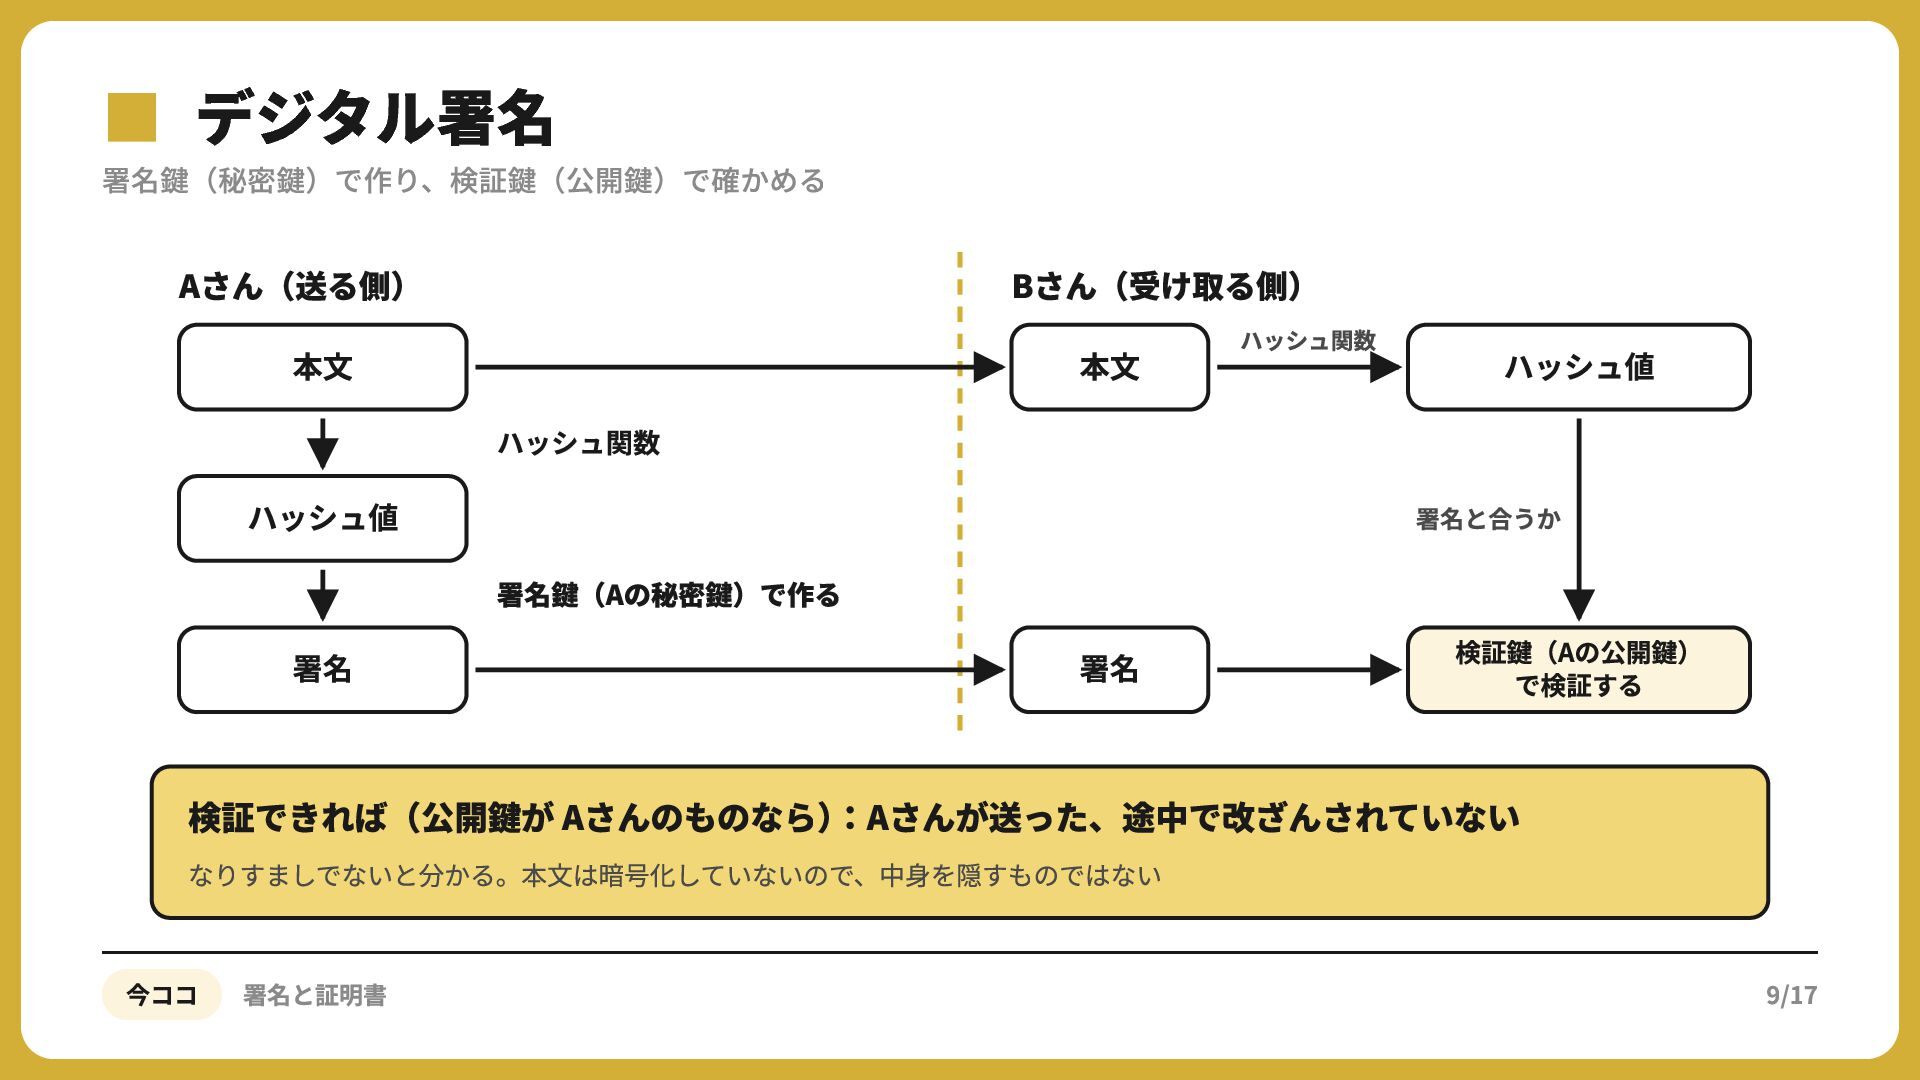
  8. ▪署名鍵(秘密鍵)で作り、検証鍵(公開鍵)で確かめる デジタル署名 Aさん(送る側) 本⽂ ハッシュ値 署名 Bさん(受け取る側) ハッシュ関数 本⽂ ハッシュ値

    ハッシュ関数 署名と合うか 署名鍵(Aの秘密鍵)で作る 署名 検証鍵(Aの公開鍵) で検証する 検証できれば(公開鍵が Aさんのものなら):Aさんが送った、途中で改ざんされていない なりすましでないと分かる。本⽂は暗号化していないので、中⾝を隠すものではない 今ココ 署名と証明書 9/17
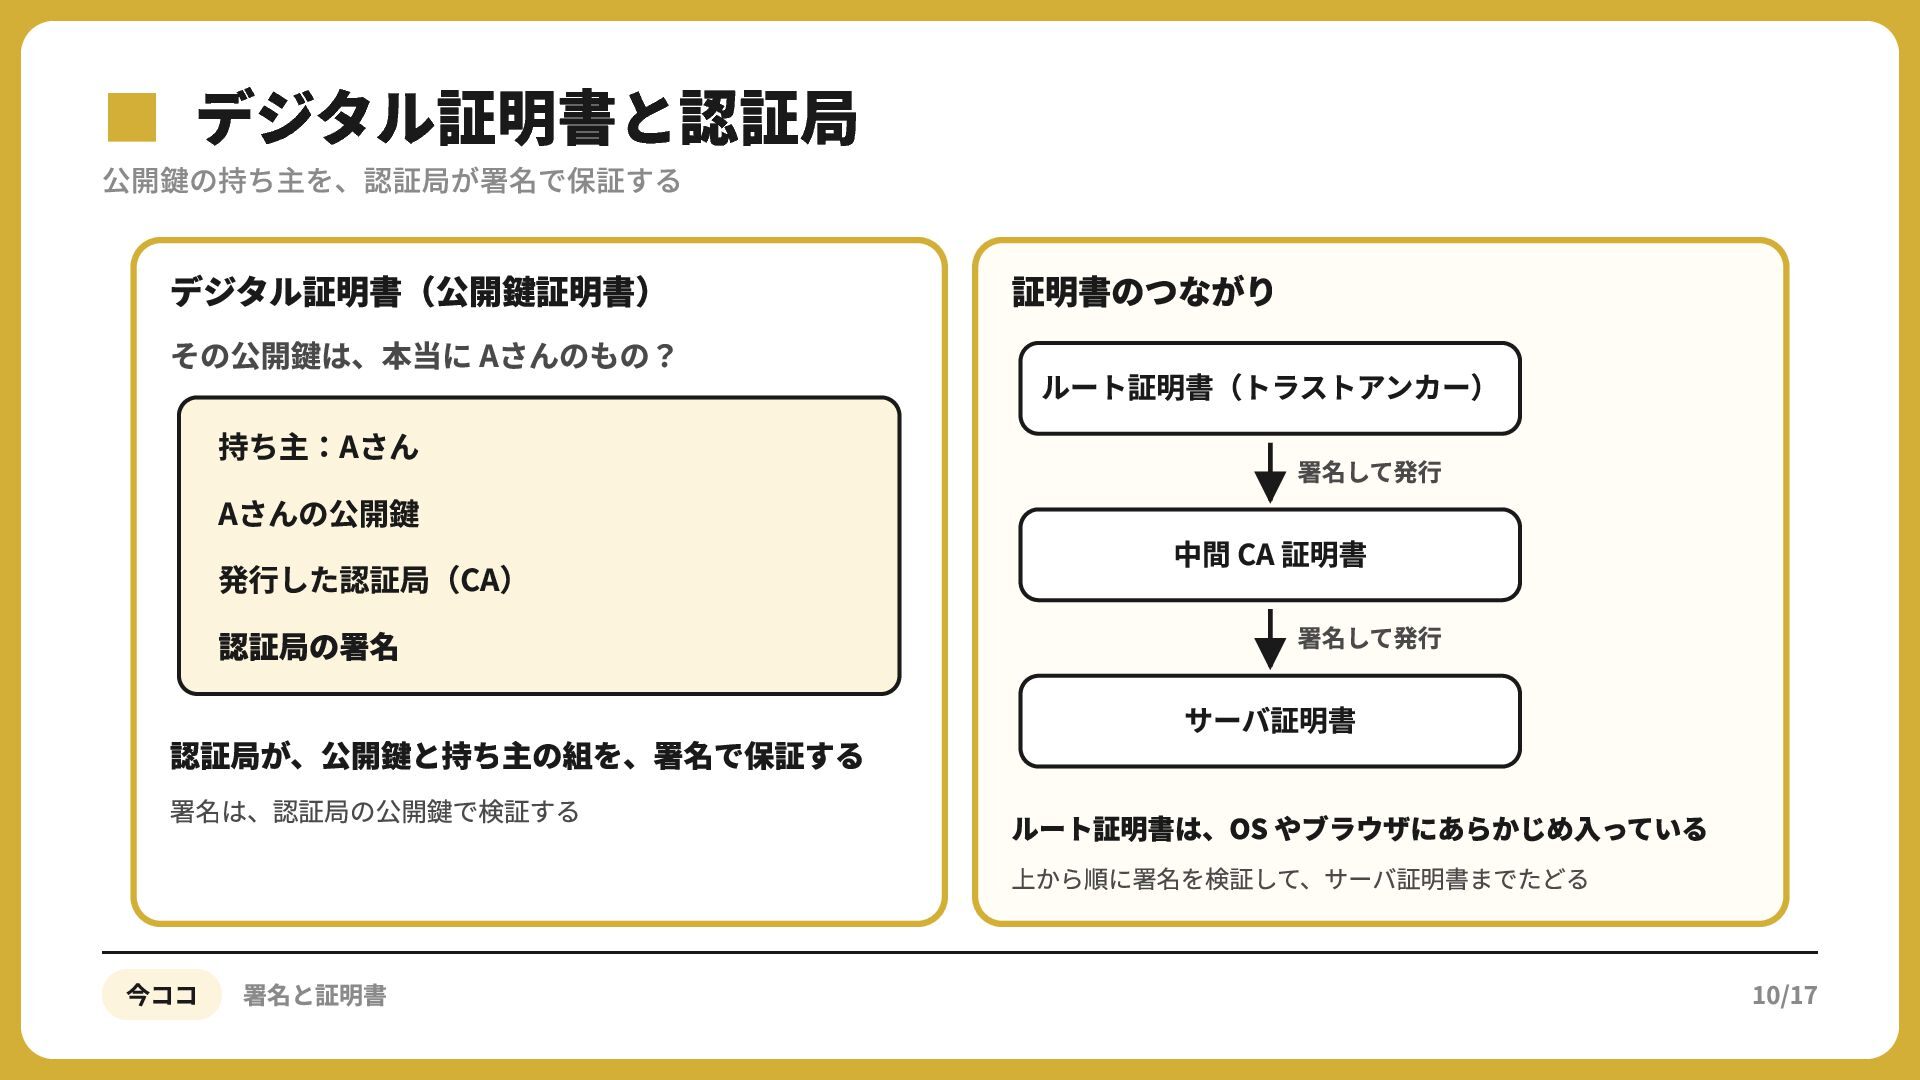
  9. ▪公開鍵の持ち主を、認証局が署名で保証する デジタル証明書と認証局 デジタル証明書(公開鍵証明書) その公開鍵は、本当に Aさんのもの? 持ち主:Aさん Aさんの公開鍵 発⾏した認証局(CA) 認証局の署名 認証局が、公開鍵と持ち主の組を、署名で保証する

    署名は、認証局の公開鍵で検証する 証明書のつながり ルート証明書(トラストアンカー) 署名して発⾏ 中間 CA 証明書 署名して発⾏ サーバ証明書 ルート証明書は、OS やブラウザにあらかじめ⼊っている 上から順に署名を検証して、サーバ証明書までたどる 今ココ 署名と証明書 10/17
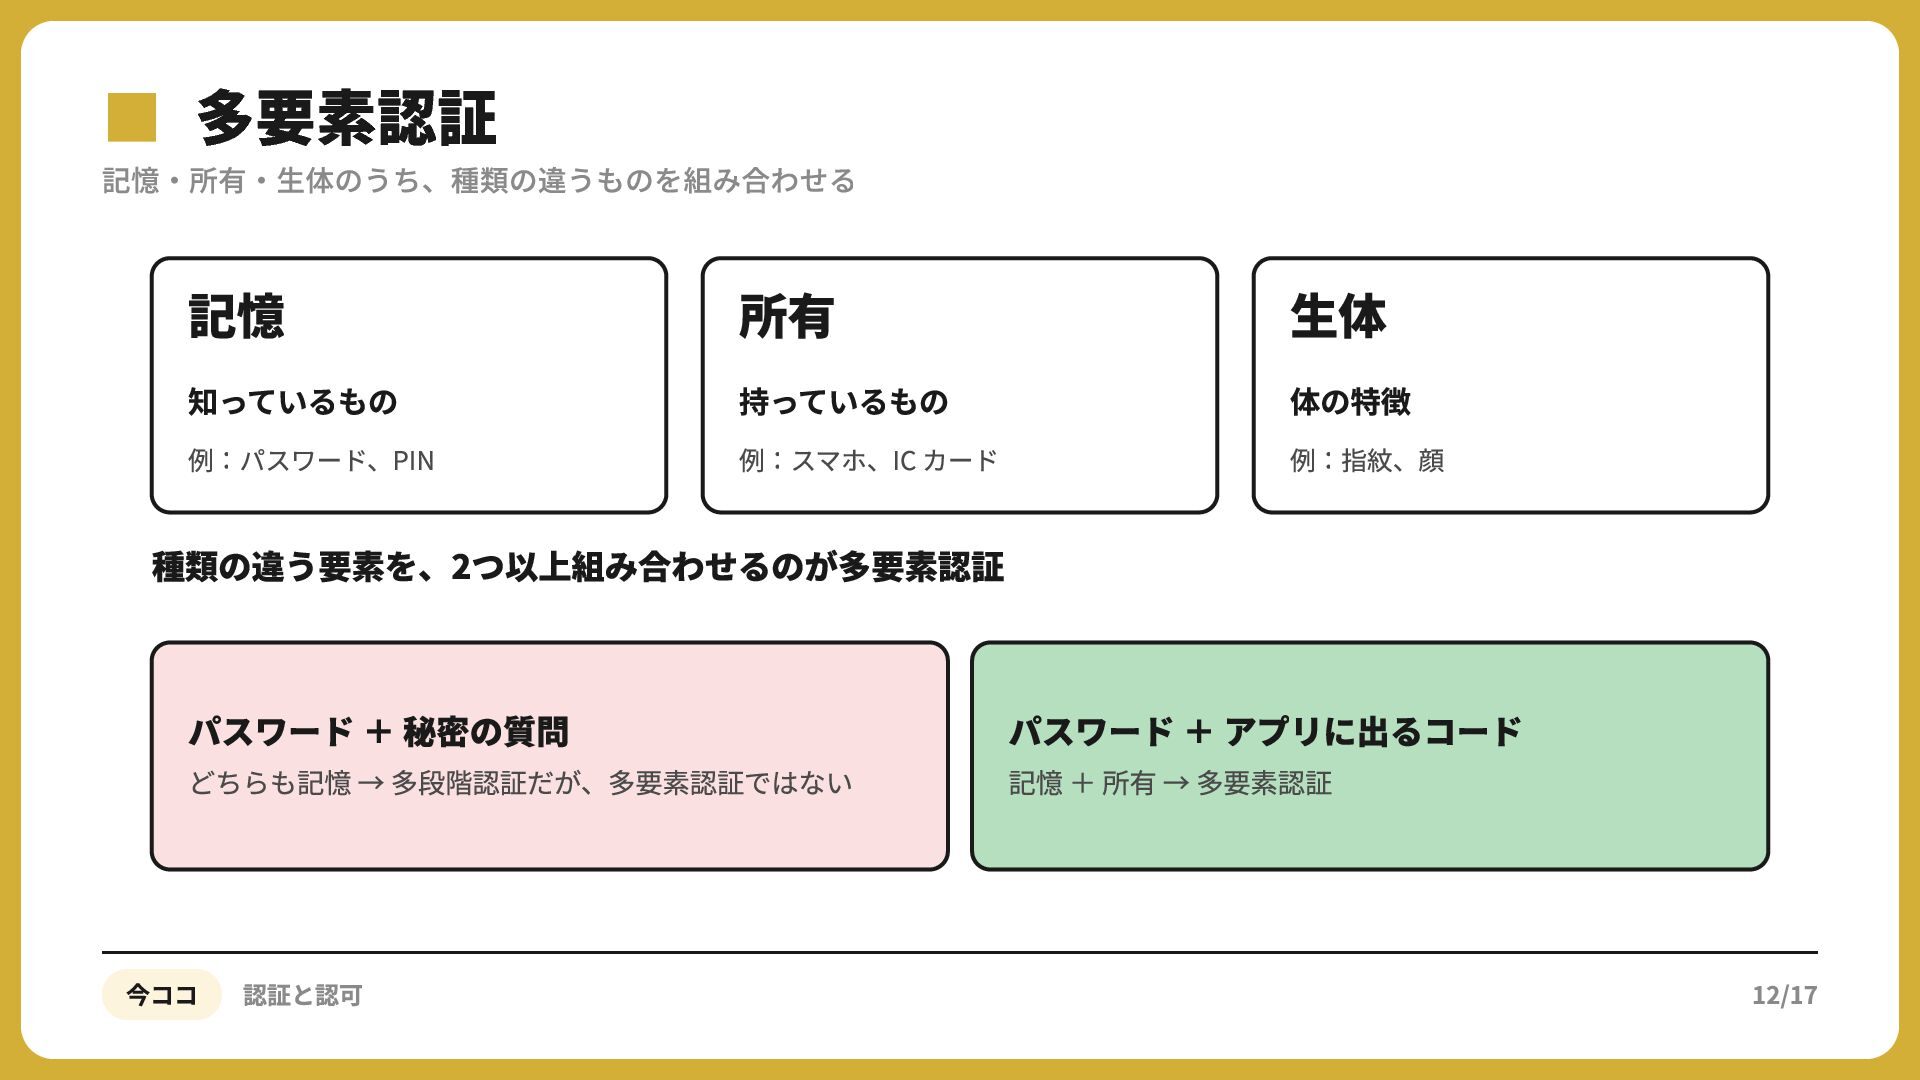
  10. ▪記憶・所有・生体のうち、種類の違うものを組み合わせる 多要素認証 記憶 所有 ⽣体 例:パスワード、PIN 例:スマホ、IC カード 例:指紋、顔 知っているもの

    持っているもの 体の特徴 種類の違う要素を、2つ以上組み合わせるのが多要素認証 パスワード + 秘密の質問 どちらも記憶 → 多段階認証だが、多要素認証ではない 今ココ 認証と認可 パスワード + アプリに出るコード 記憶 + 所有 → 多要素認証 12/17
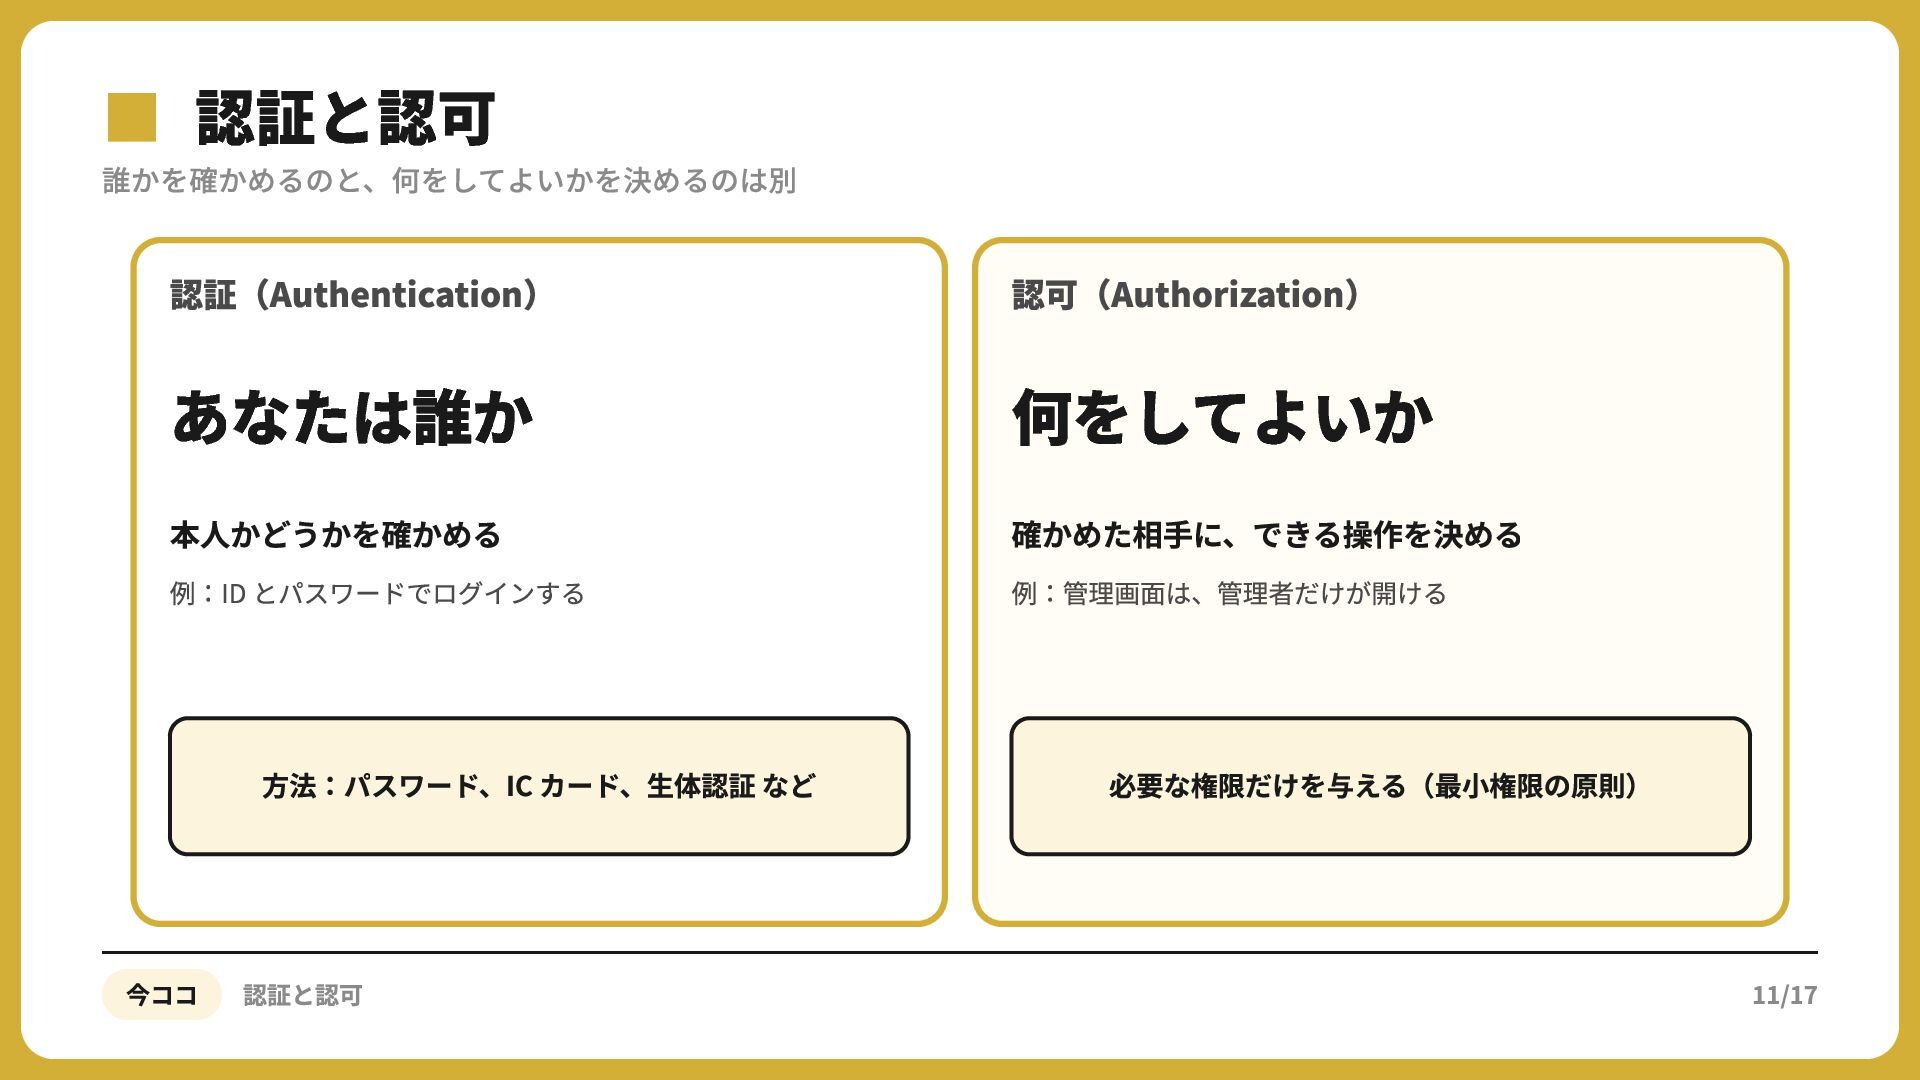
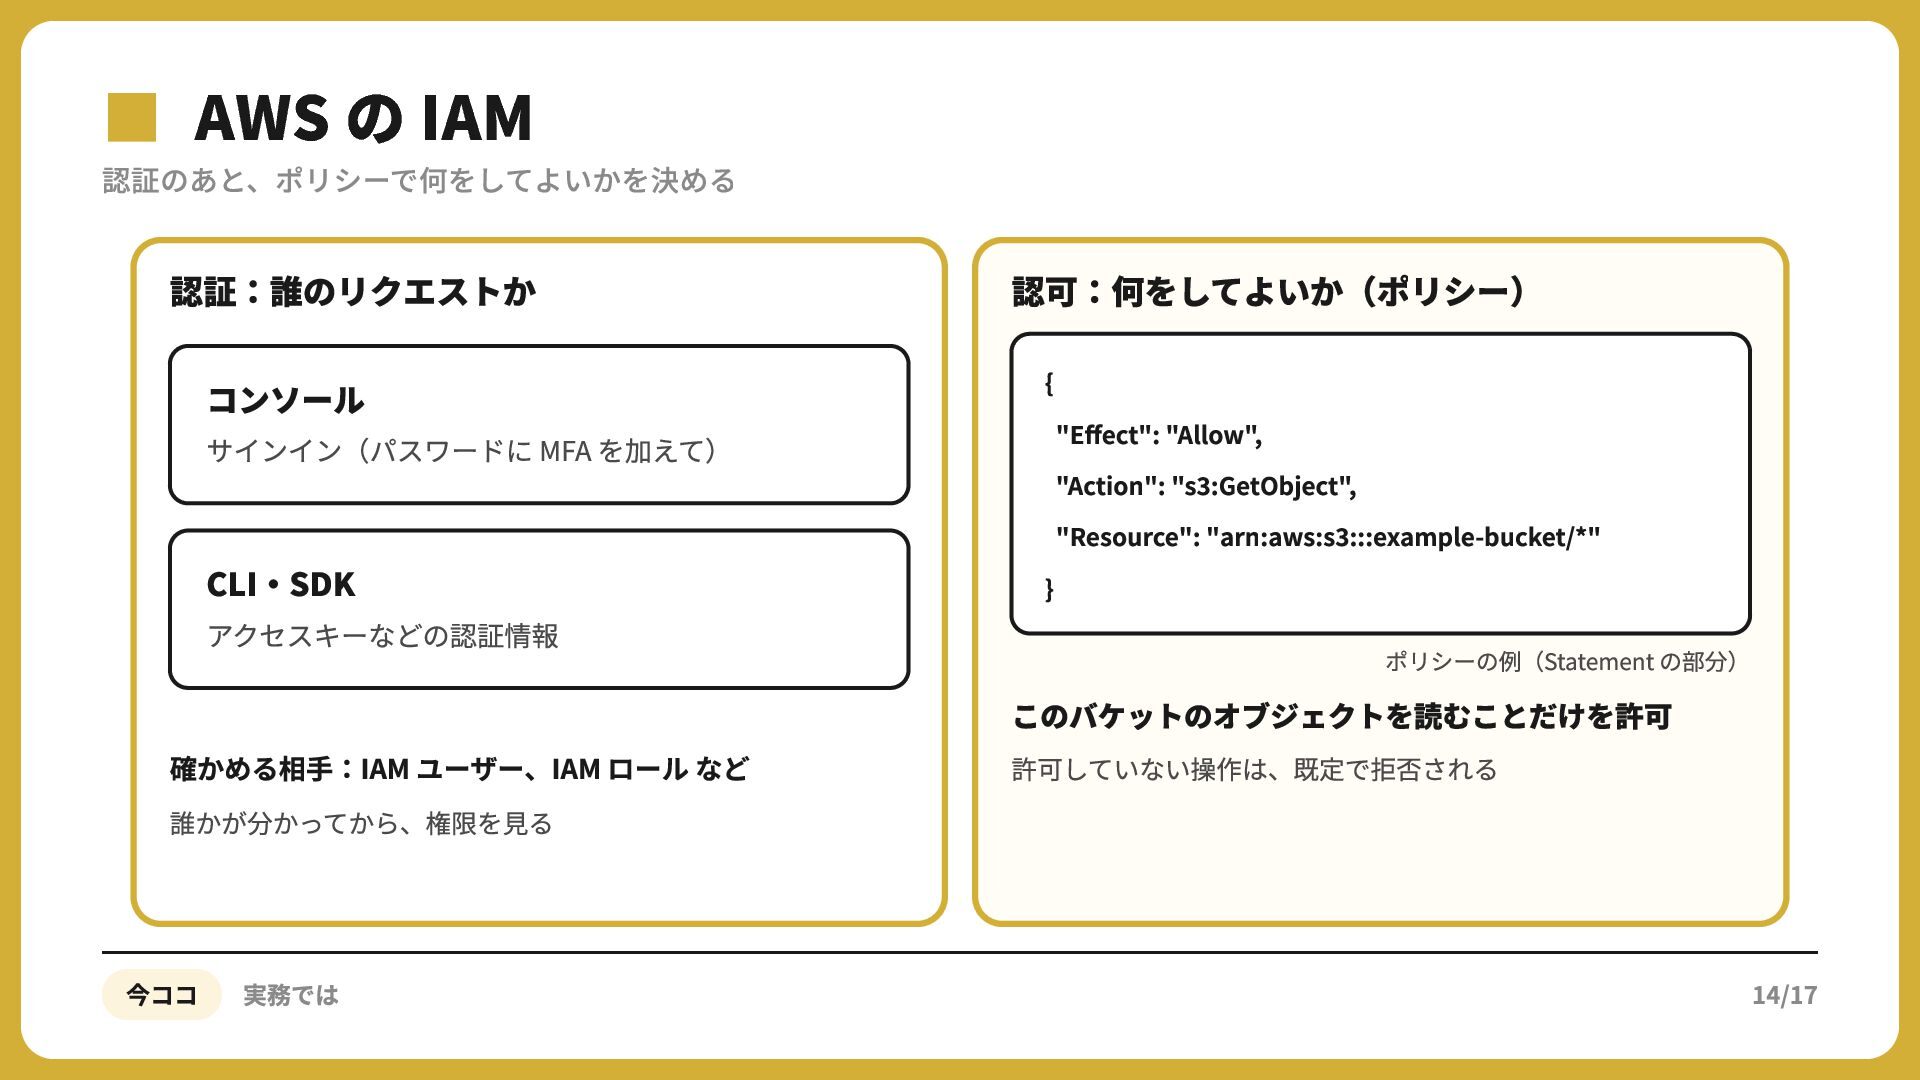
  11. ▪認証のあと、ポリシーで何をしてよいかを決める AWS の IAM 認証:誰のリクエストか 認可:何をしてよいか(ポリシー) コンソール { CLI‧SDK }

    サインイン(パスワードに MFA を加えて) アクセスキーなどの認証情報 確かめる相⼿:IAM ユーザー、IAM ロール など 誰かが分かってから、権限を⾒る 今ココ 実務では "Effect": "Allow", "Action": "s :GetObject", "Resource": "arn:aws:s :::example-bucket/*" ポリシーの例(Statement の部分) このバケットのオブジェクトを読むことだけを許可 許可していない操作は、既定で拒否される 14/17
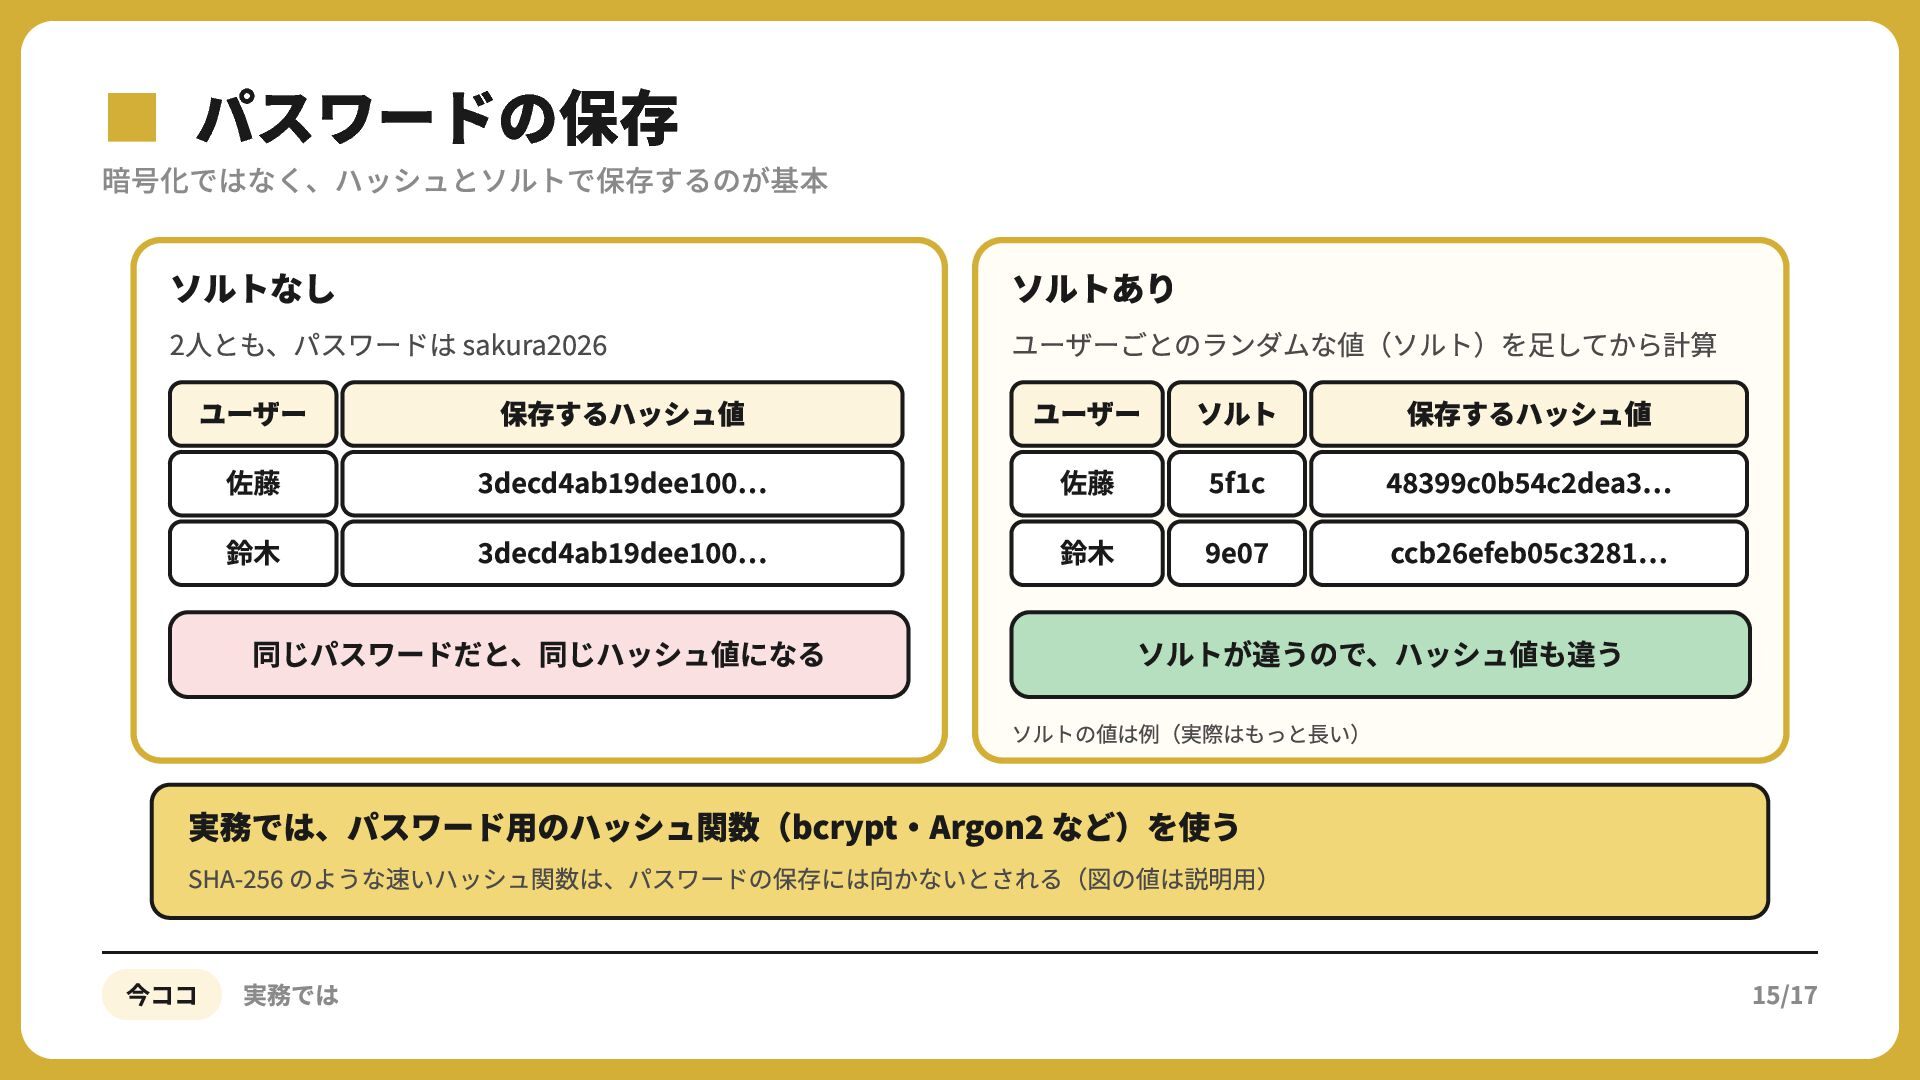
  12. ▪暗号化ではなく、ハッシュとソルトで保存するのが基本 パスワードの保存 ソルトなし 2⼈とも、パスワードは sakura ユーザー 保存するハッシュ値 佐藤 decd ab

    dee 鈴⽊ decd ab dee 同じパスワードだと、同じハッシュ値になる ソルトあり ユーザーごとのランダムな値(ソルト)を⾜してから計算 ユーザー ソルト 保存するハッシュ値 佐藤 fc c b c dea 鈴⽊ e ccb efeb c ソルトが違うので、ハッシュ値も違う ソルトの値は例(実際はもっと⻑い) 実務では、パスワード⽤のハッシュ関数(bcrypt‧Argon など)を使う SHA- のような速いハッシュ関数は、パスワードの保存には向かないとされる(図の値は説明⽤) 今ココ 実務では 15/17

More Decks by 赤神青空

Other Decks in Programming