Share
Embed
Video
Transcript
14 slides
-
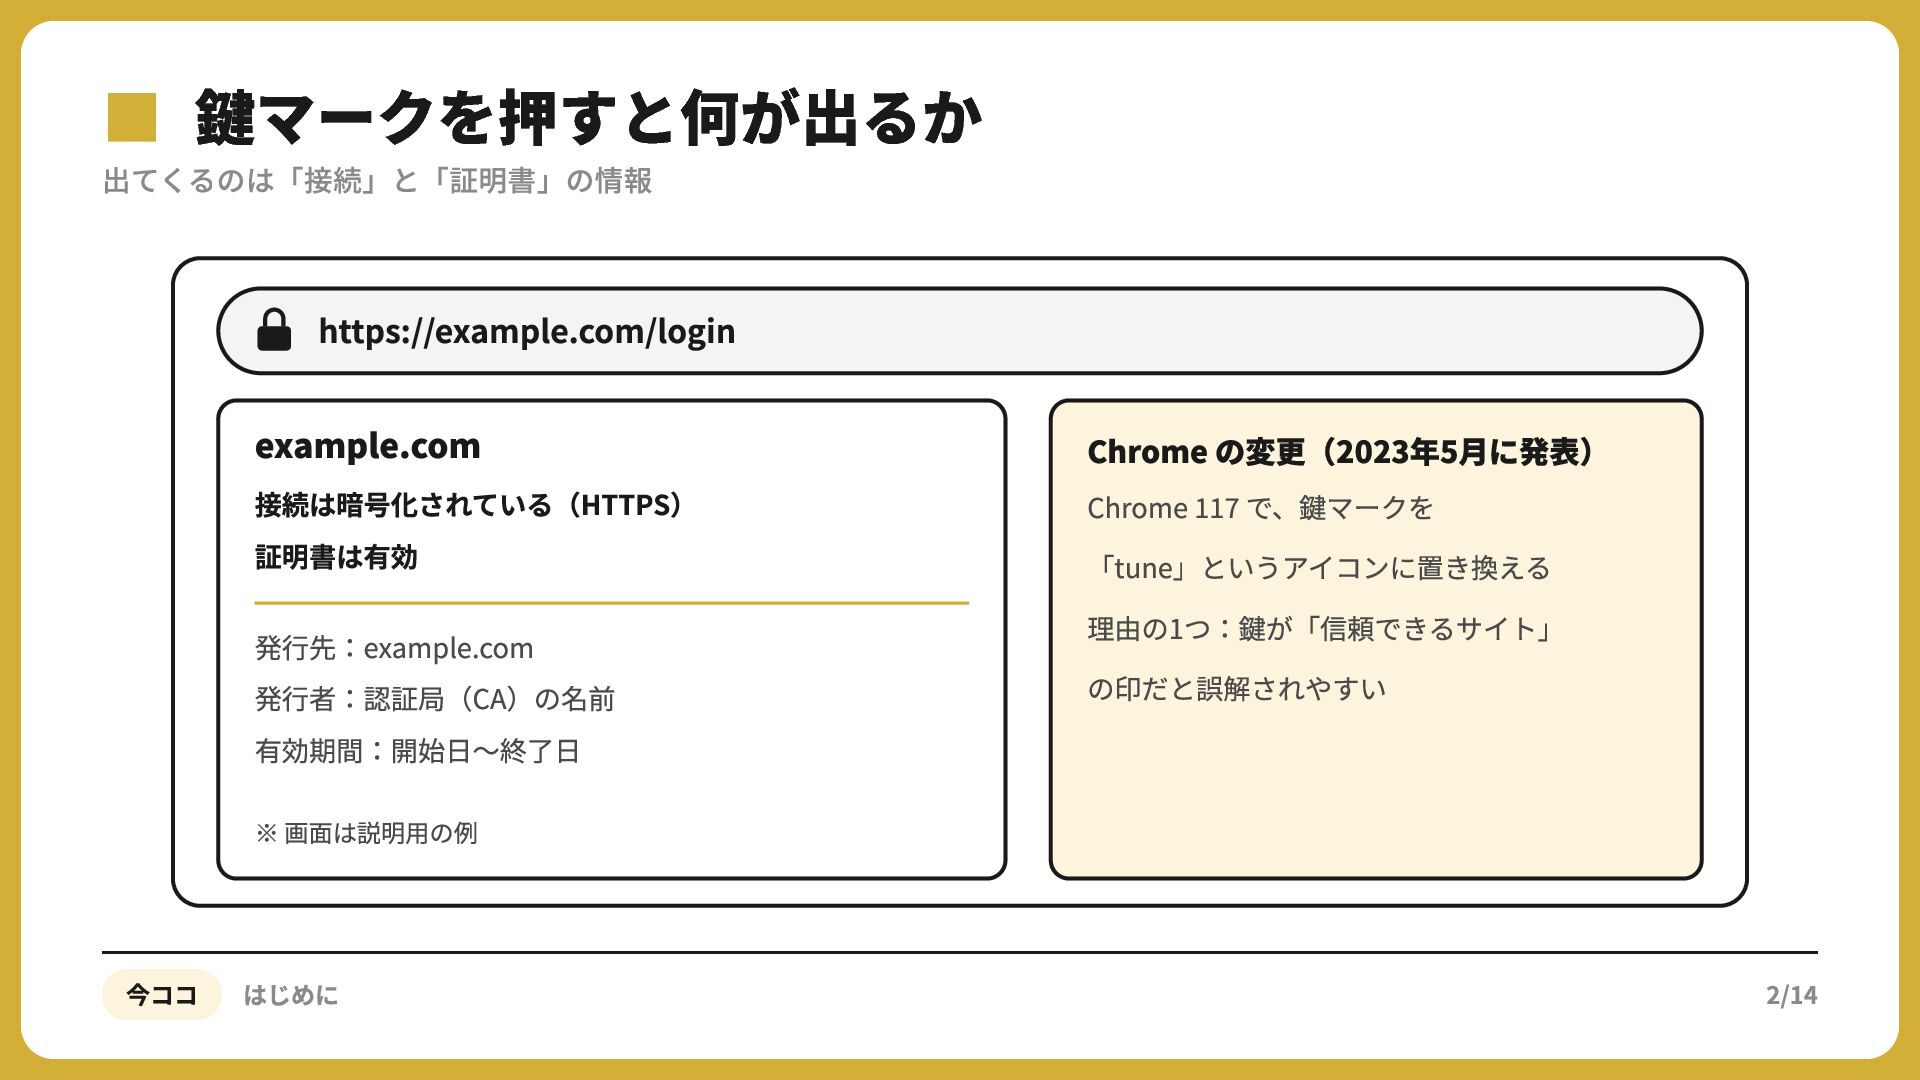
▪出てくるのは「接続」と「証明書」の情報 鍵マークを押すと何が出るか https://example.com/login example.com 接続は暗号化されている(HTTPS) 証明書は有効 発⾏先:example.com 発⾏者:認証局(CA)の名前 有効期間:開始⽇〜終了⽇ Chrome
の変更(2023年5⽉に発表) Chrome で、鍵マークを 「tune」というアイコンに置き換える 理由の1つ:鍵が「信頼できるサイト」 の印だと誤解されやすい ※ 画⾯は説明⽤の例 今ココ はじめに 2/14 -
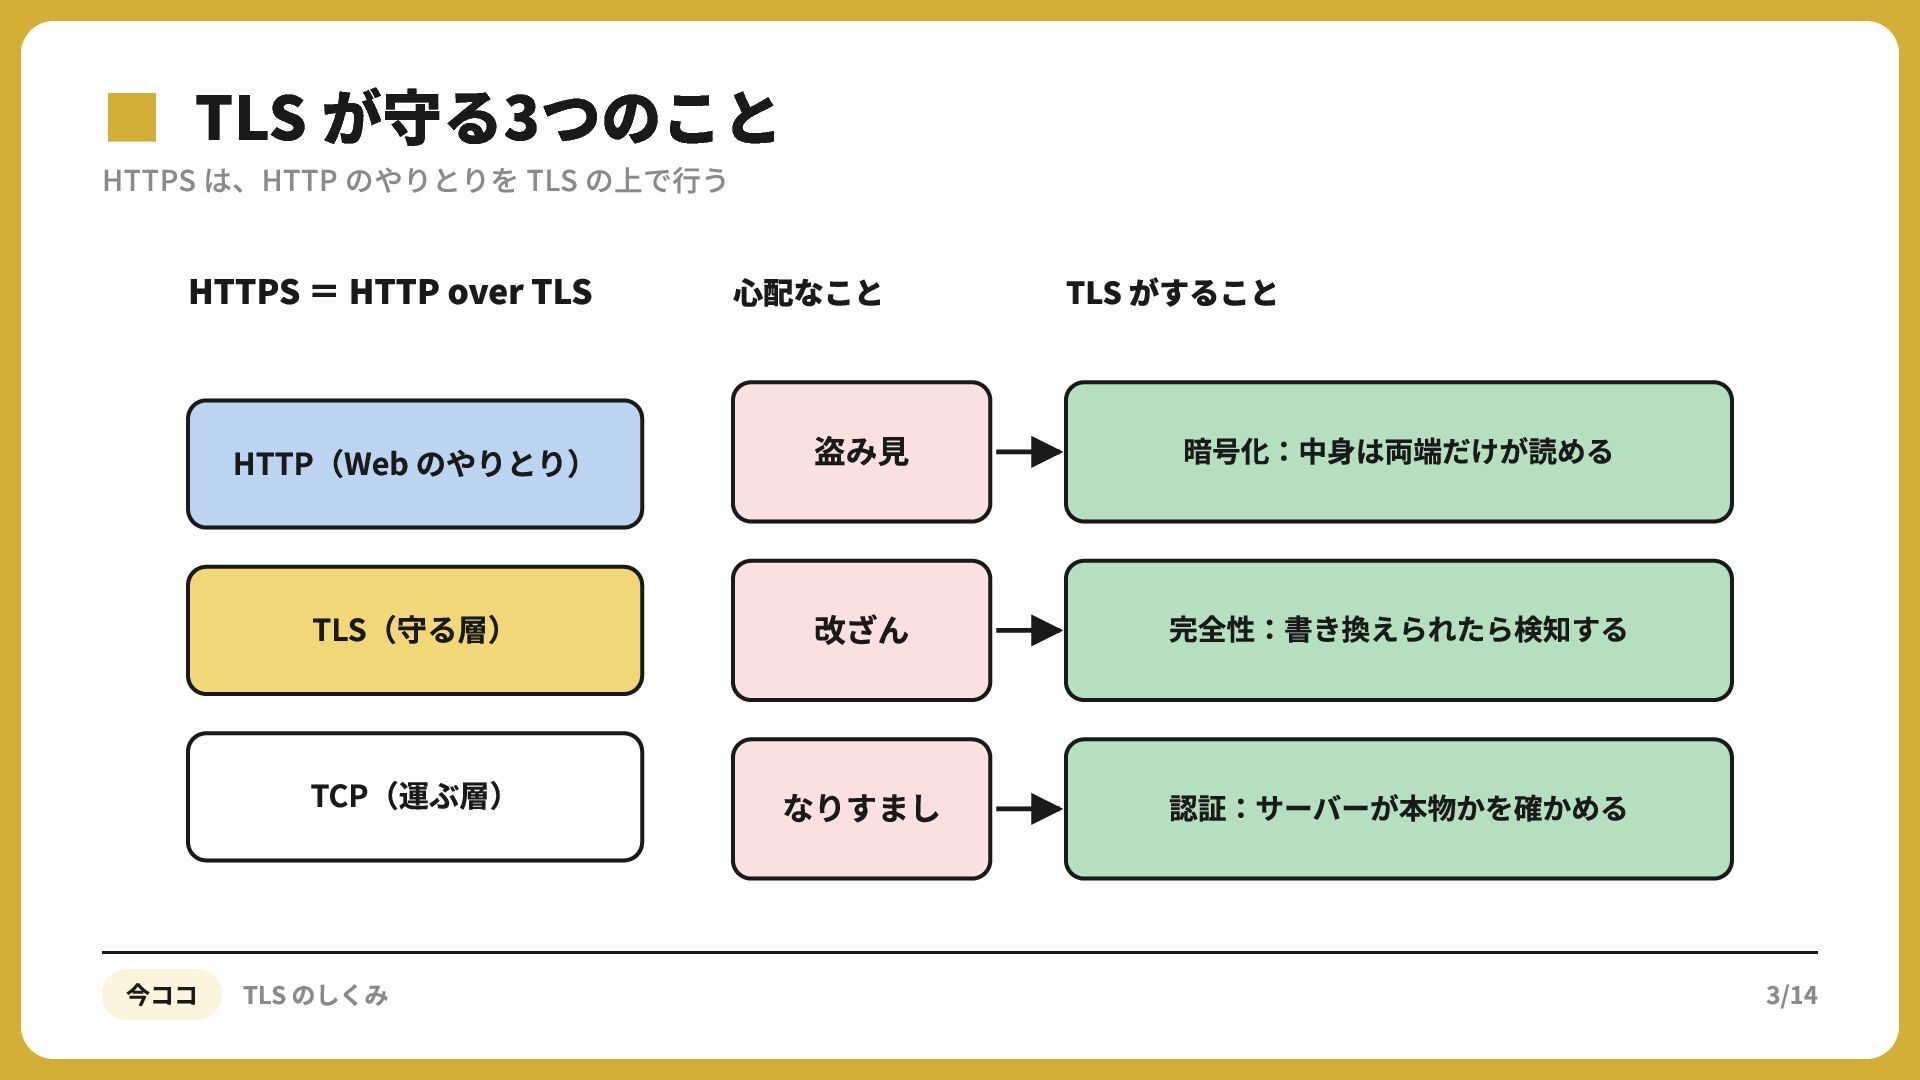
▪HTTPSTLS が守る3つのこと は、HTTP のやりとりを TLS の上で行う HTTPS = HTTP over
TLS ⼼配なこと HTTP(Web のやりとり) 盗み⾒ 暗号化:中⾝は両端だけが読める TLS(守る層) 改ざん 完全性:書き換えられたら検知する TCP(運ぶ層) なりすまし 認証:サーバーが本物かを確かめる 今ココ TLS のしくみ TLS がすること 3/14 -
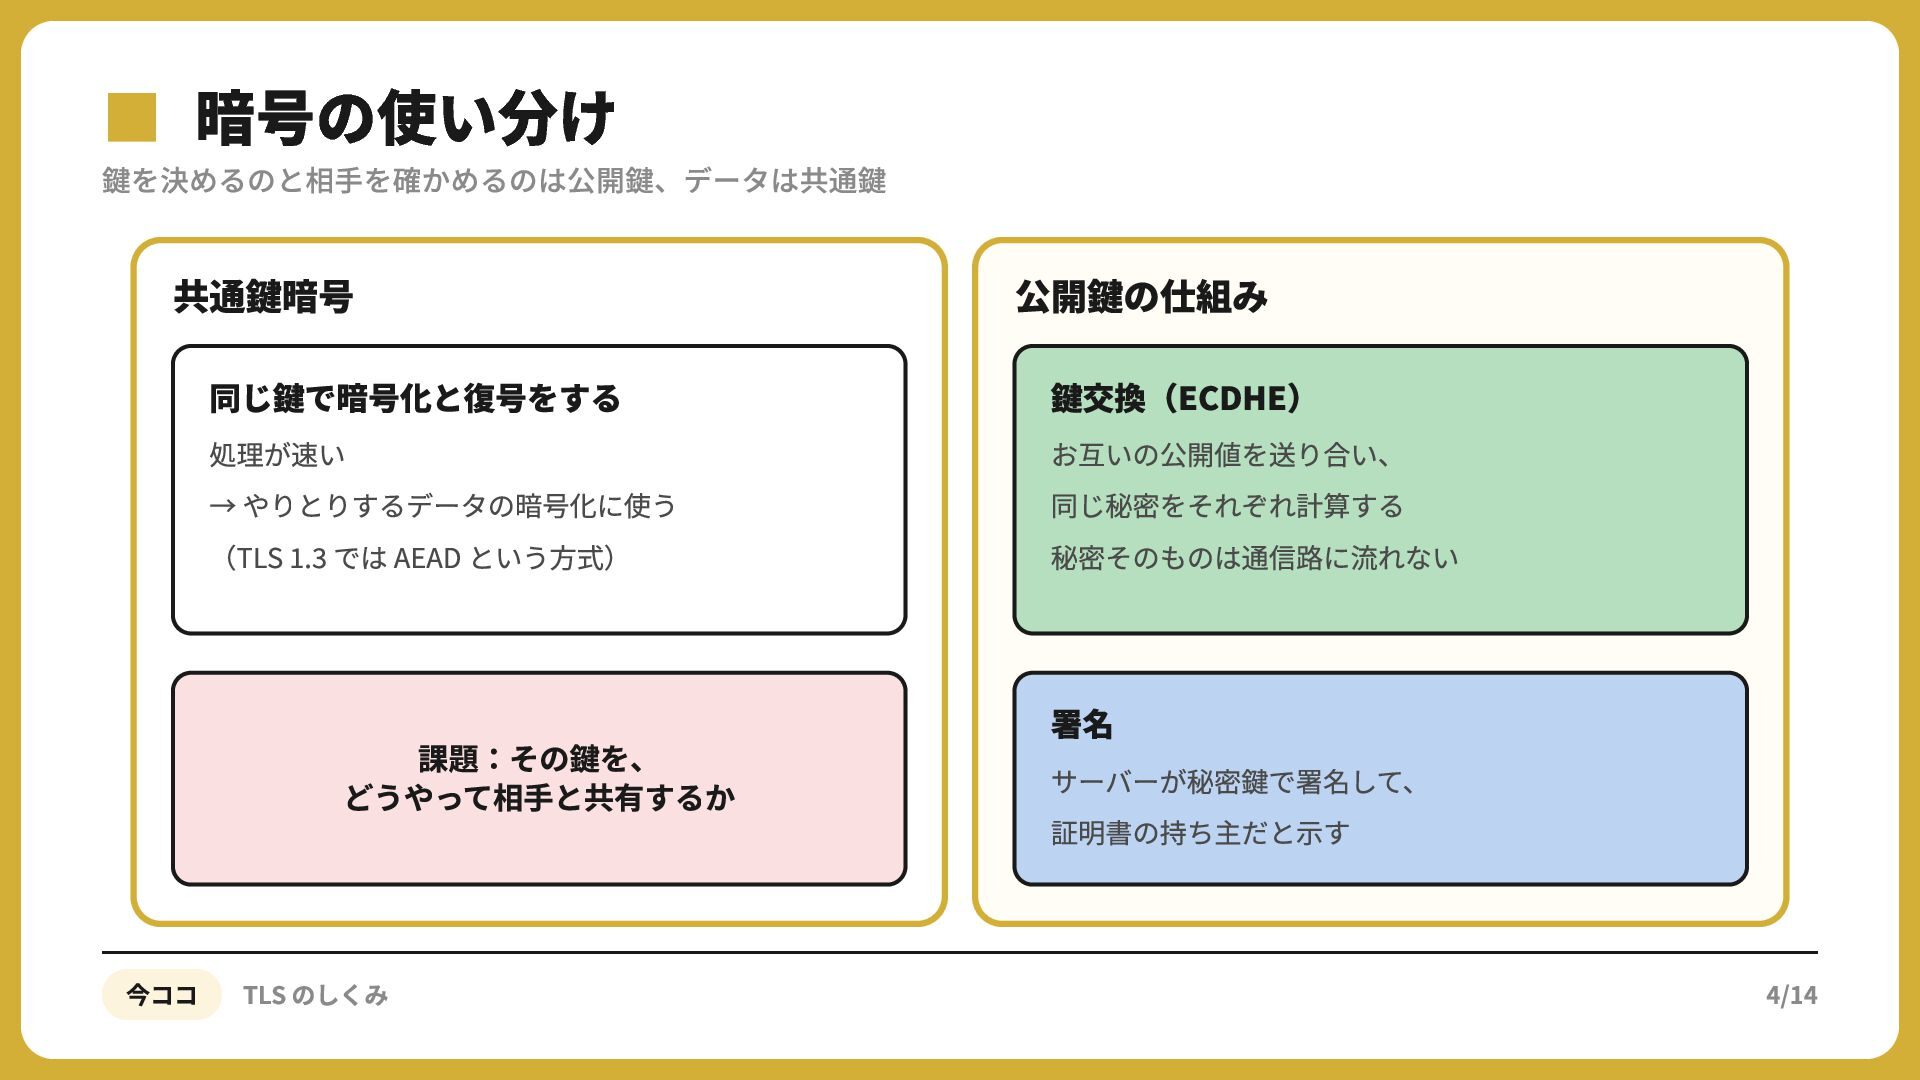
▪鍵を決めるのと相手を確かめるのは公開鍵、データは共通鍵 暗号の使い分け 共通鍵暗号 公開鍵の仕組み 同じ鍵で暗号化と復号をする 鍵交換(ECDHE) 処理が速い → やりとりするデータの暗号化に使う (TLS
. では AEAD という⽅式) 課題:その鍵を、 どうやって相⼿と共有するか 今ココ TLS のしくみ お互いの公開値を送り合い、 同じ秘密をそれぞれ計算する 秘密そのものは通信路に流れない 署名 サーバーが秘密鍵で署名して、 証明書の持ち主だと⽰す 4/14 -
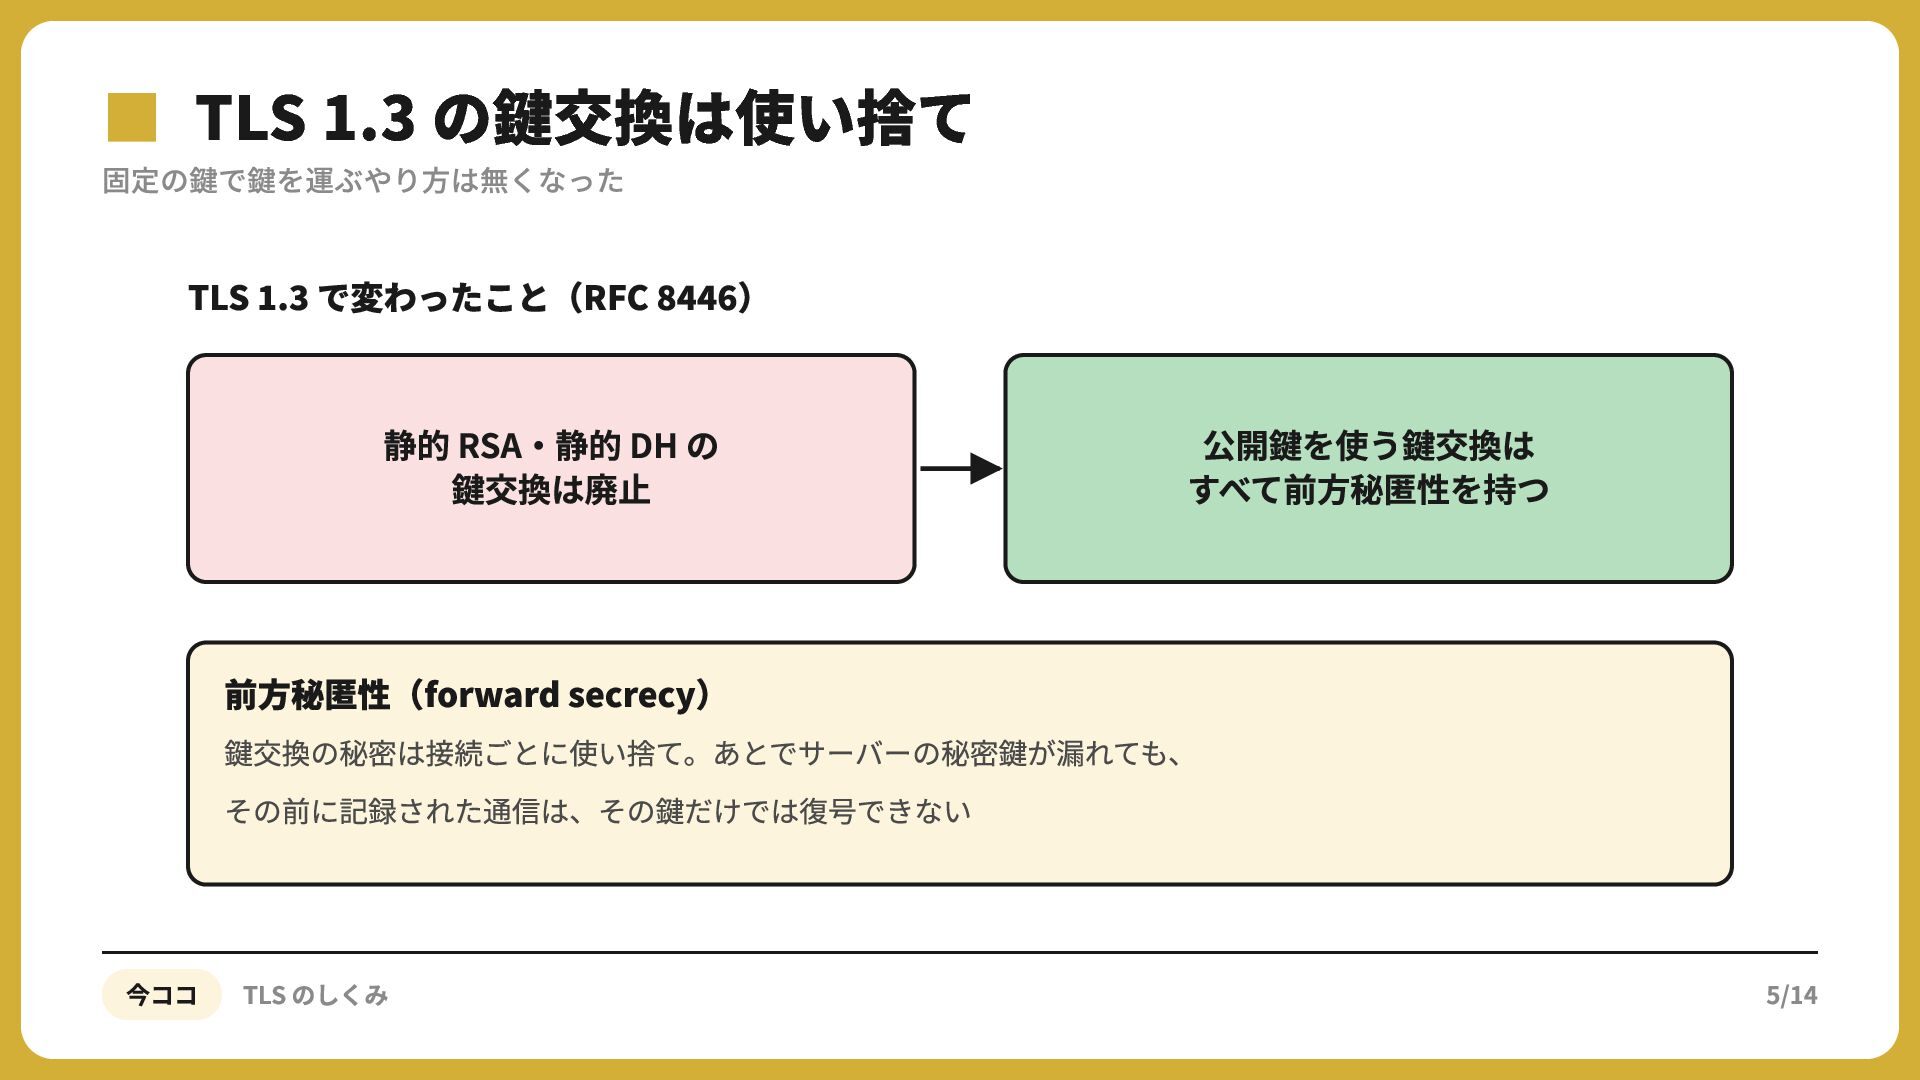
▪固定の鍵で鍵を運ぶやり方は無くなった TLS 1.3 の鍵交換は使い捨て TLS . で変わったこと(RFC 静的 RSA‧静的 DH
の 鍵交換は廃⽌ ) 公開鍵を使う鍵交換は すべて前⽅秘匿性を持つ 前⽅秘匿性(forward secrecy) 鍵交換の秘密は接続ごとに使い捨て。あとでサーバーの秘密鍵が漏れても、 その前に記録された通信は、その鍵だけでは復号できない 今ココ TLS のしくみ 5/14 -
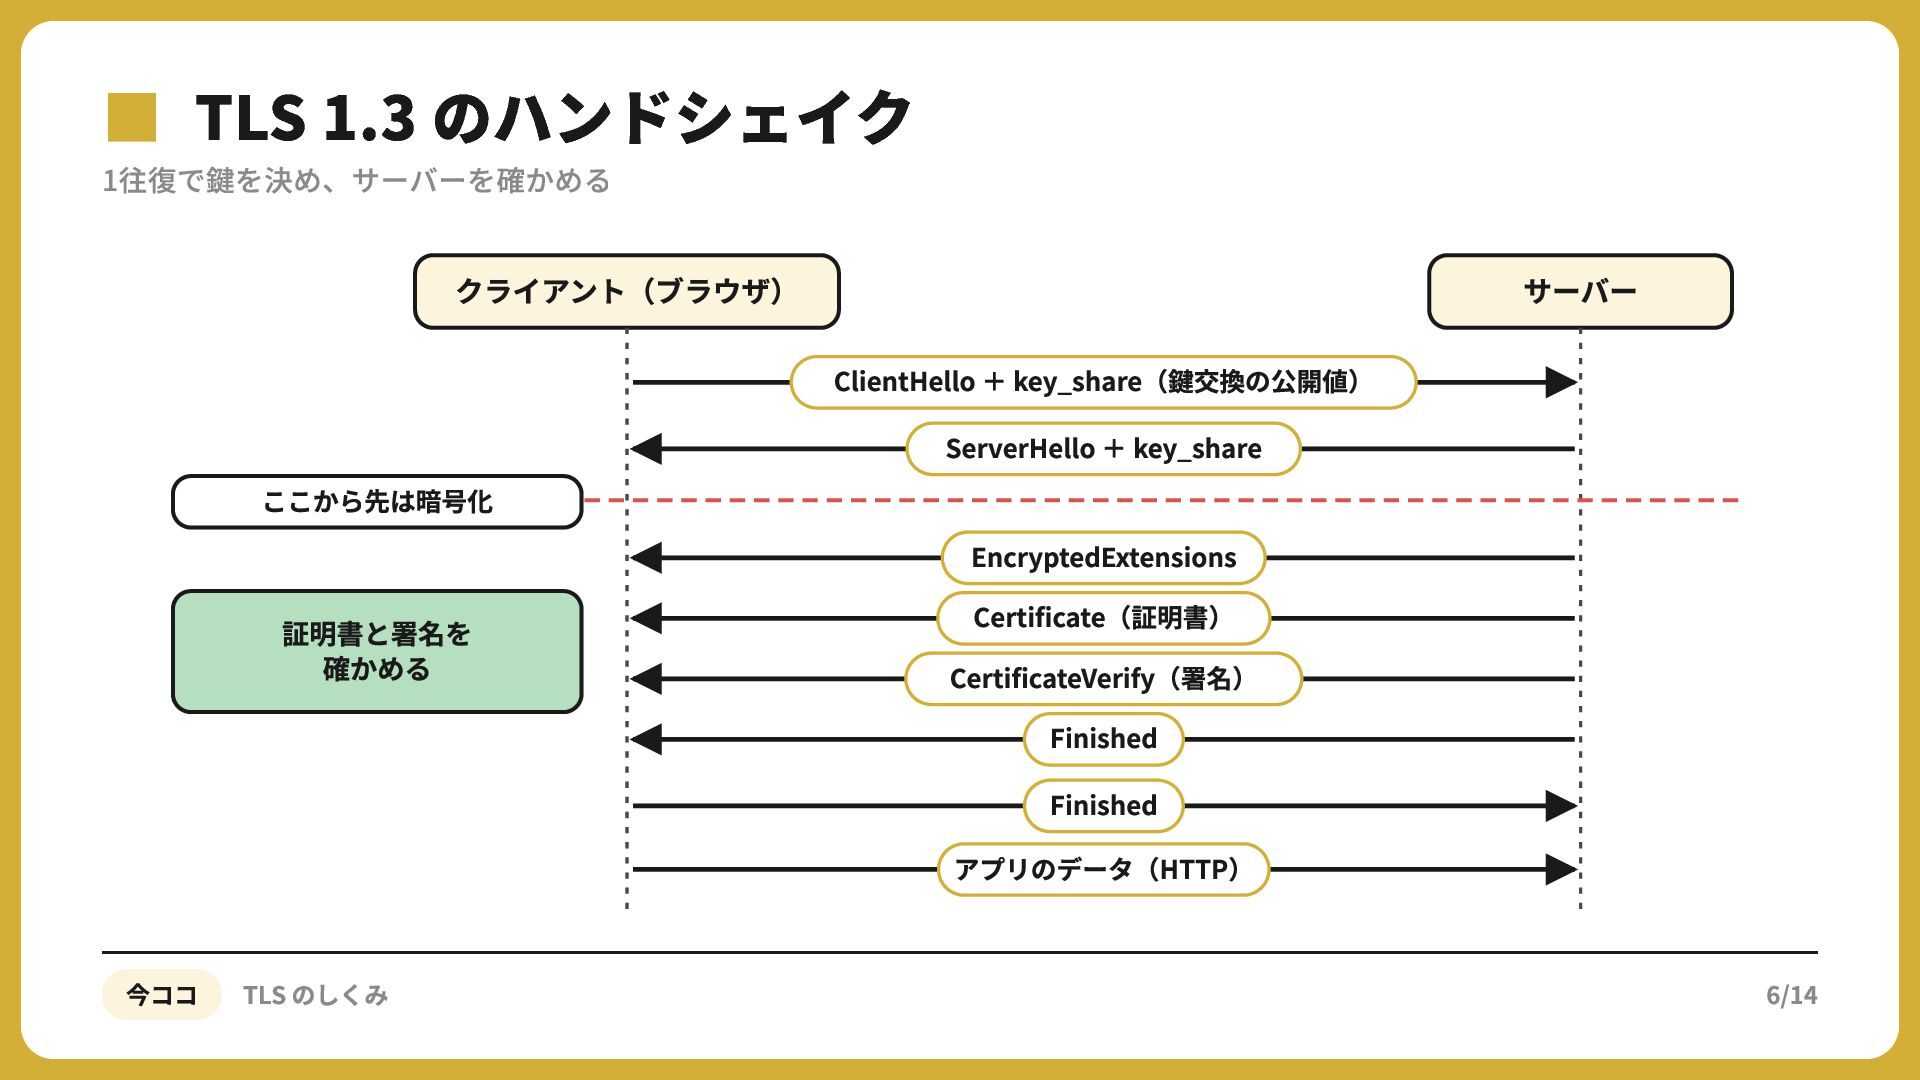
▪1往復で鍵を決め、サーバーを確かめる TLS 1.3 のハンドシェイク クライアント(ブラウザ) ここから先は暗号化 証明書と署名を 確かめる 今ココ TLS
のしくみ サーバー ClientHello + key_share(鍵交換の公開値) ServerHello + key_share EncryptedExtensions Certificate(証明書) CertificateVerify(署名) Finished Finished アプリのデータ(HTTP) 6/14 -
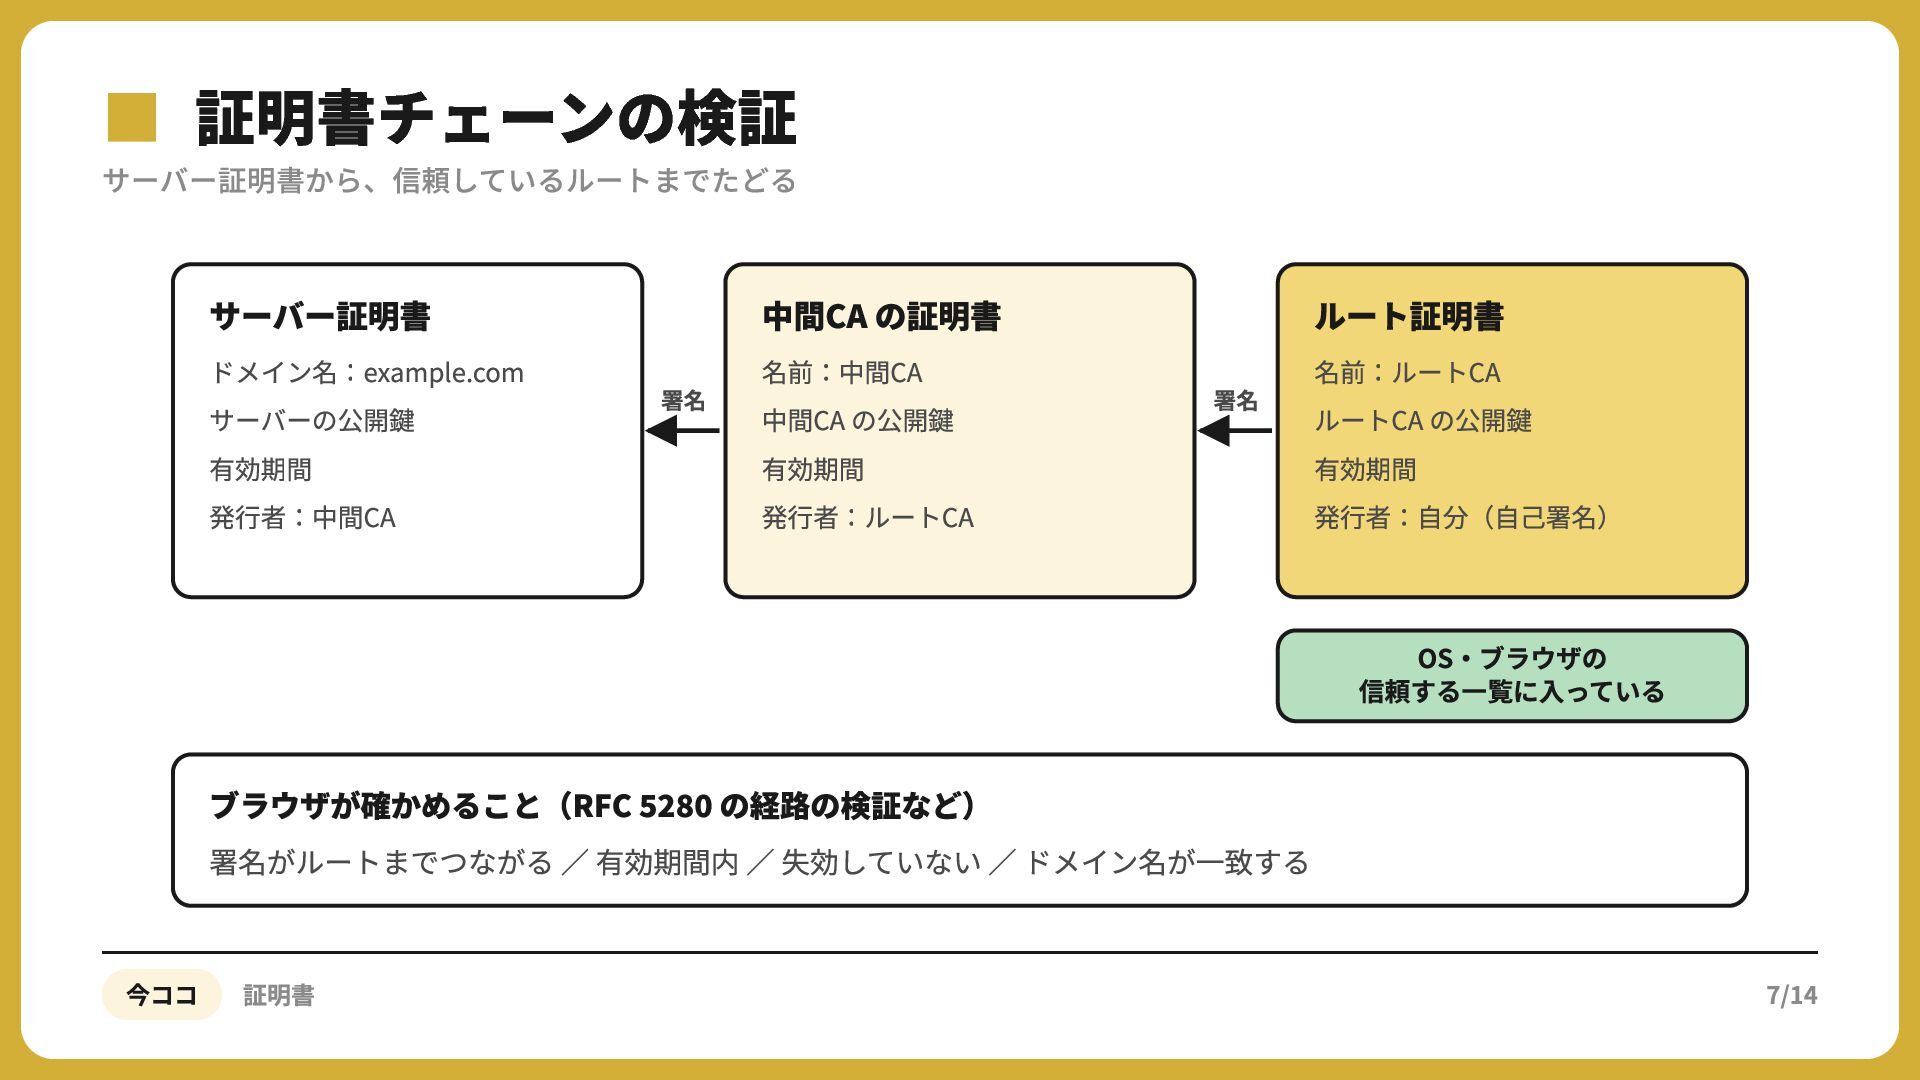
▪サーバー証明書から、信頼しているルートまでたどる 証明書チェーンの検証 サーバー証明書 ドメイン名:example.com サーバーの公開鍵 有効期間 発⾏者:中間CA 中間CA の証明書 署名
名前:中間CA 中間CA の公開鍵 有効期間 発⾏者:ルートCA ルート証明書 署名 名前:ルートCA ルートCA の公開鍵 有効期間 発⾏者:⾃分(⾃⼰署名) OS‧ブラウザの 信頼する⼀覧に⼊っている ブラウザが確かめること(RFC の経路の検証など) 署名がルートまでつながる ∕ 有効期間内 ∕ 失効していない ∕ ドメイン名が⼀致する 今ココ 証明書 7/14 -
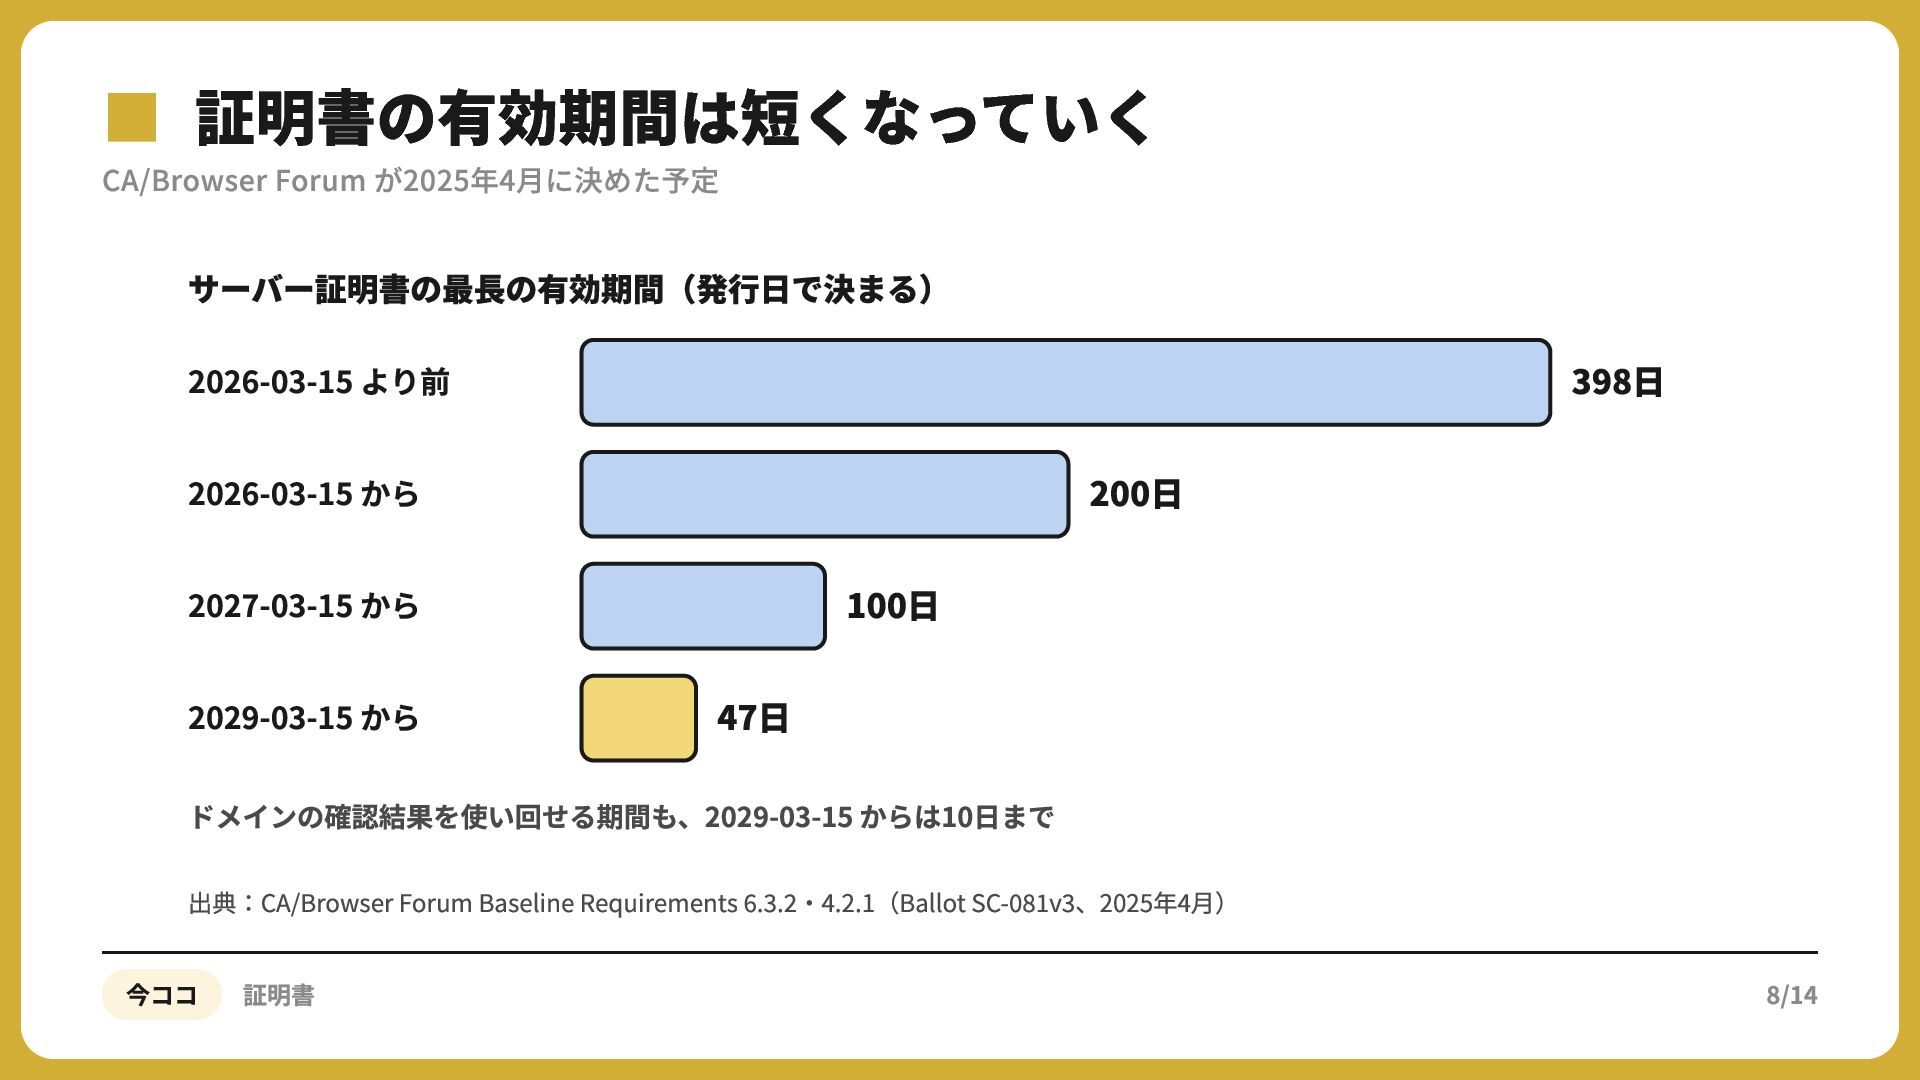
▪CA/Browser 証明書の有効期間は短くなっていく Forum が2025年4月に決めた予定 サーバー証明書の最⻑の有効期間(発⾏⽇で決まる) 2026-03-15 より前 200⽇ 2026-03-15 から
100⽇ 2027-03-15 から 2029-03-15 から 398⽇ 47⽇ ドメインの確認結果を使い回せる期間も、2029-03-15 からは10⽇まで 出典:CA/Browser Forum Baseline Requirements . . ‧4.2.1(Ballot SC- v 、2025年4⽉) 今ココ 証明書 8/14 -
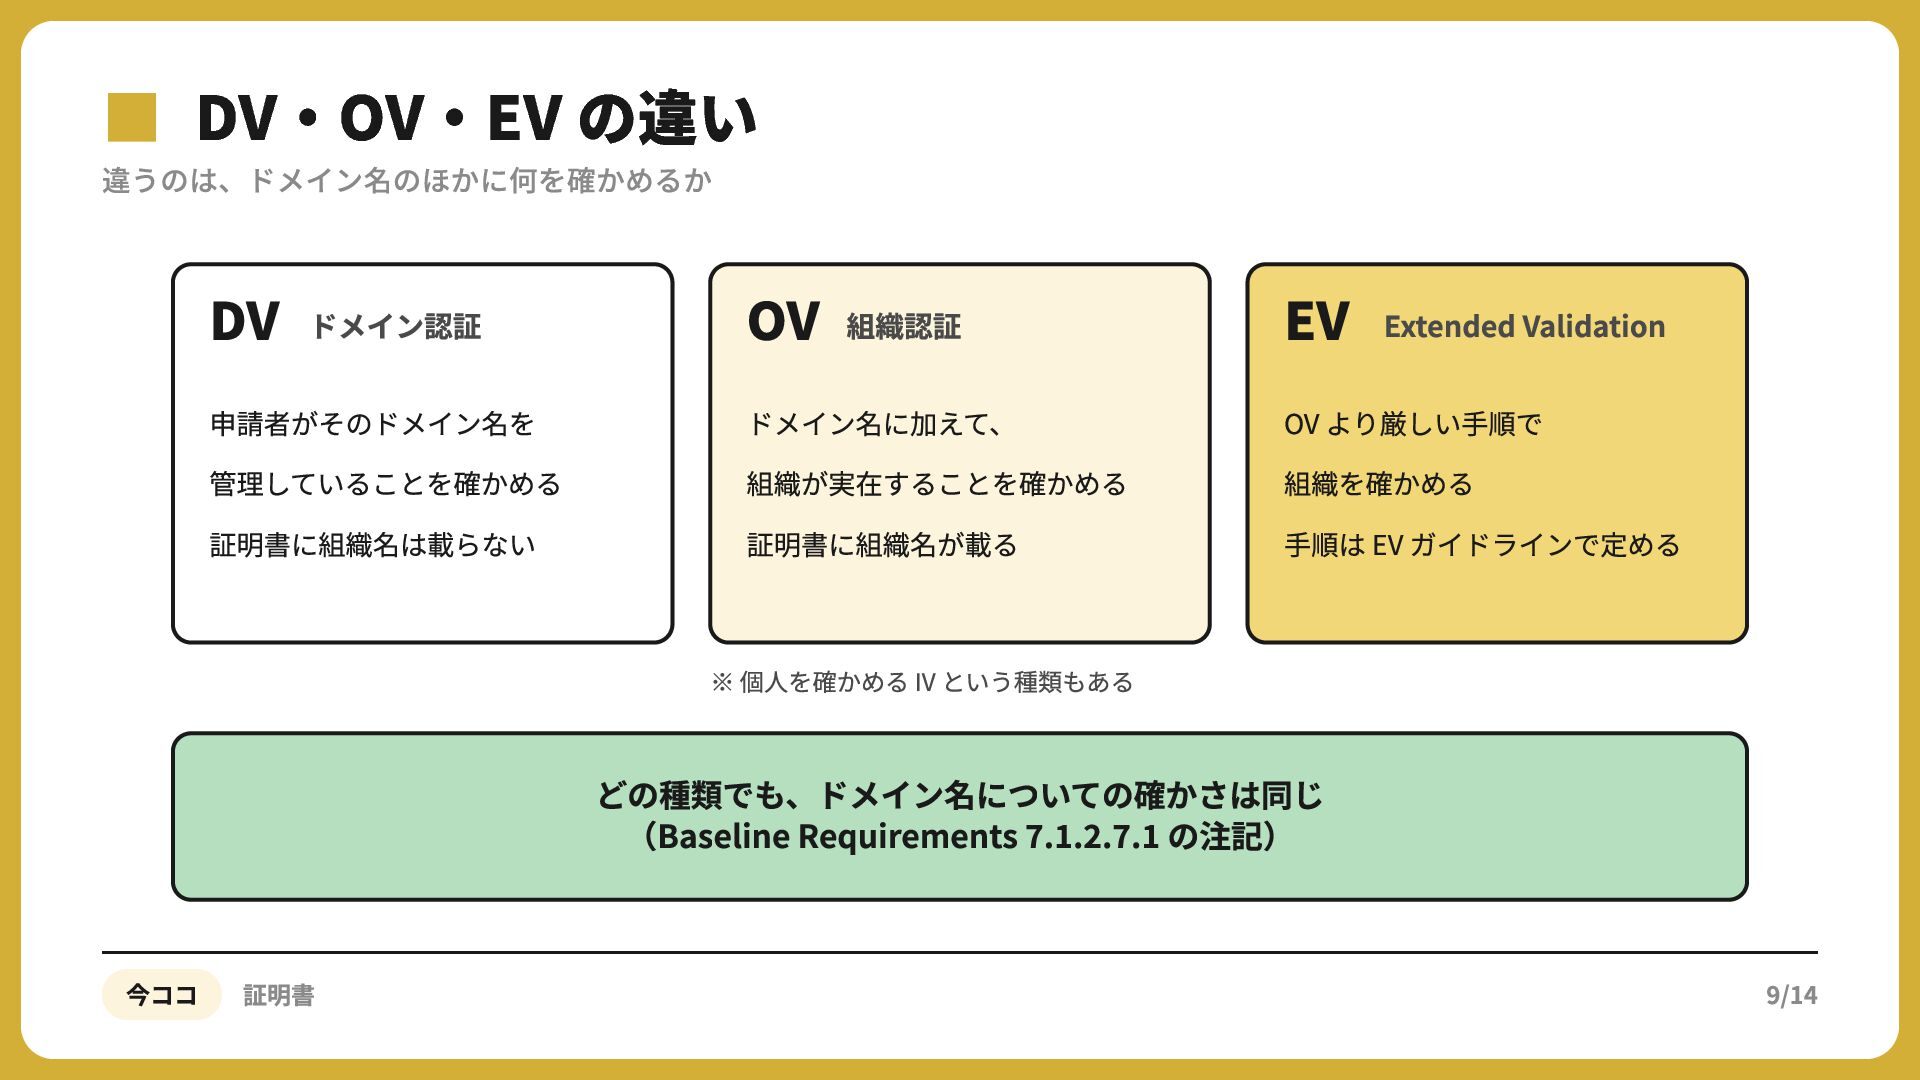
▪違うのは、ドメイン名のほかに何を確かめるか DV・OV・EV の違い DV ドメイン認証 OV 組織認証 EV Extended Validation
申請者がそのドメイン名を 管理していることを確かめる 証明書に組織名は載らない ドメイン名に加えて、 組織が実在することを確かめる 証明書に組織名が載る OV より厳しい⼿順で 組織を確かめる ⼿順は EV ガイドラインで定める ※ 個⼈を確かめる IV という種類もある どの種類でも、ドメイン名についての確かさは同じ (Baseline Requirements . . . . の注記) 今ココ 証明書 9/14 -
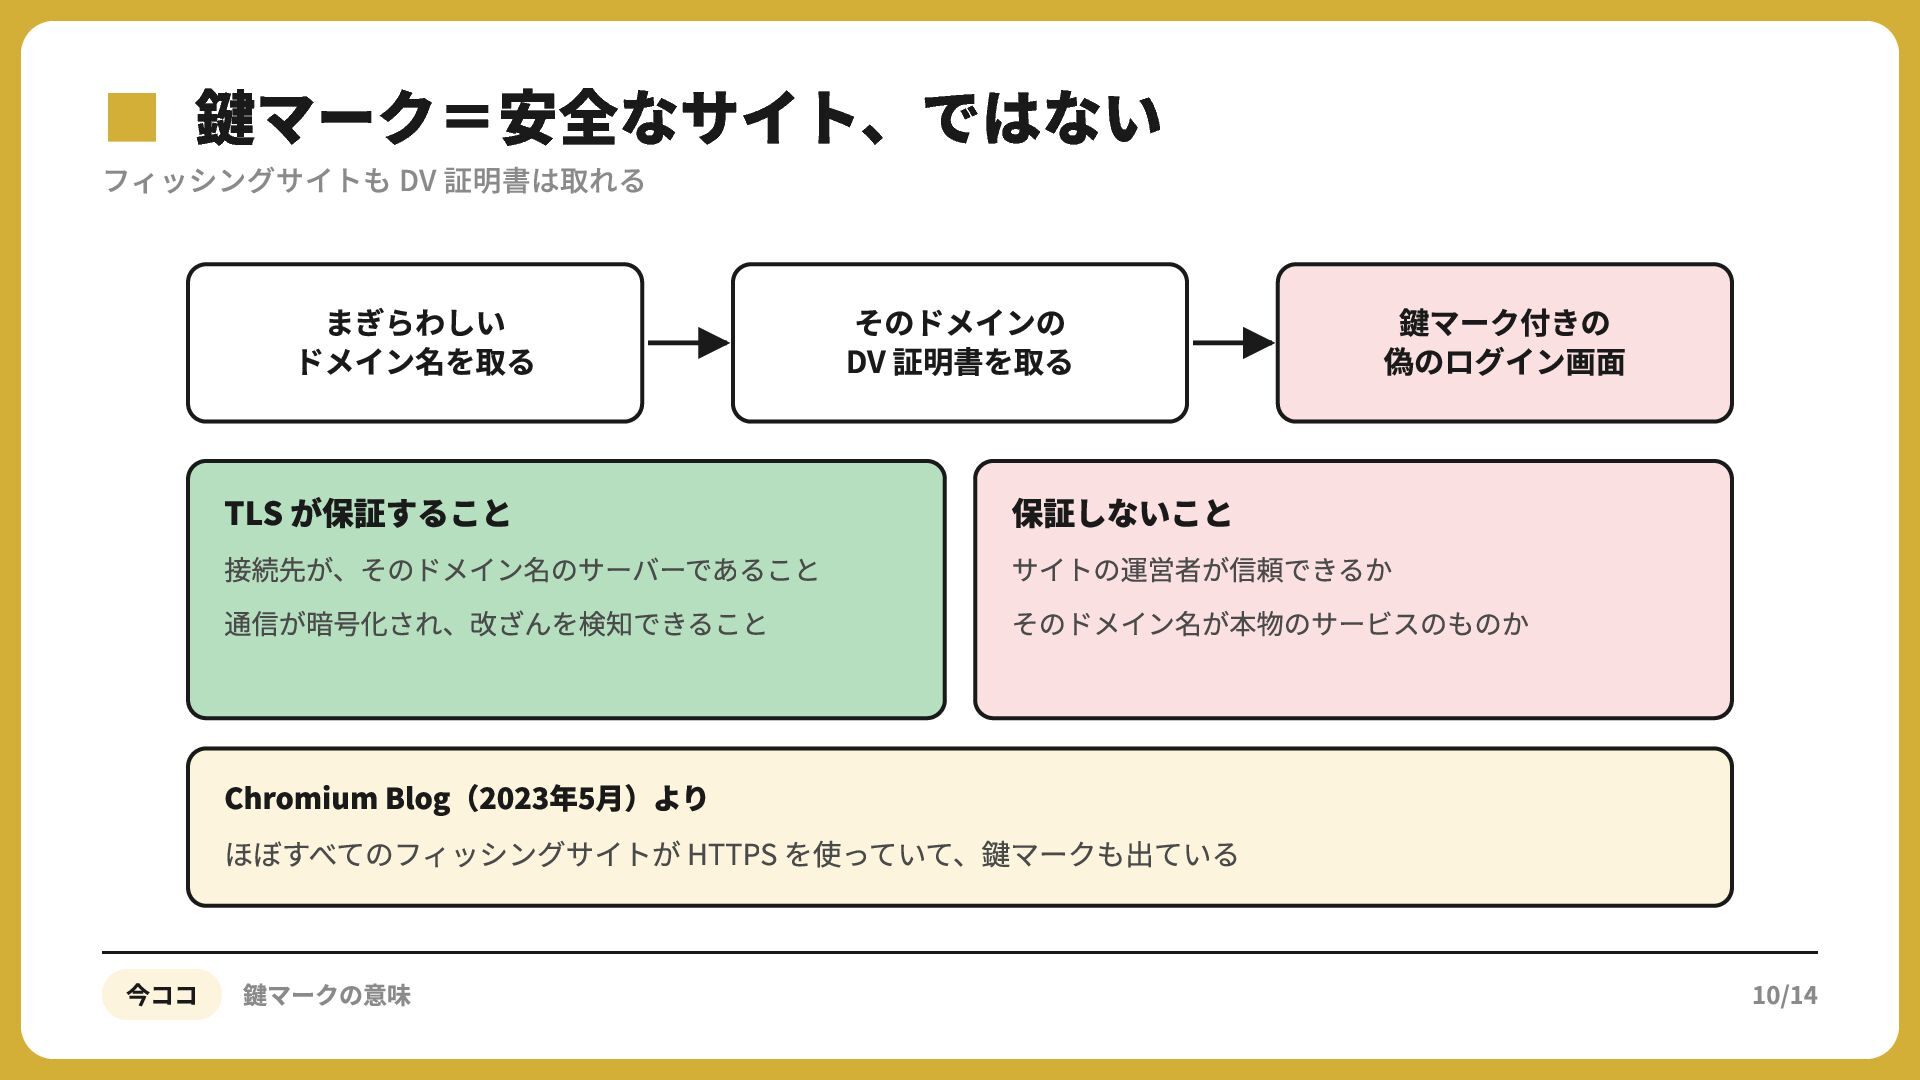
▪フィッシングサイトも 鍵マーク=安全なサイト、ではない DV 証明書は取れる まぎらわしい ドメイン名を取る TLS が保証すること 接続先が、そのドメイン名のサーバーであること 通信が暗号化され、改ざんを検知できること
そのドメインの DV 証明書を取る 鍵マーク付きの 偽のログイン画⾯ 保証しないこと サイトの運営者が信頼できるか そのドメイン名が本物のサービスのものか Chromium Blog(2023年5⽉)より ほぼすべてのフィッシングサイトが HTTPS を使っていて、鍵マークも出ている 今ココ 鍵マークの意味 10/14 -
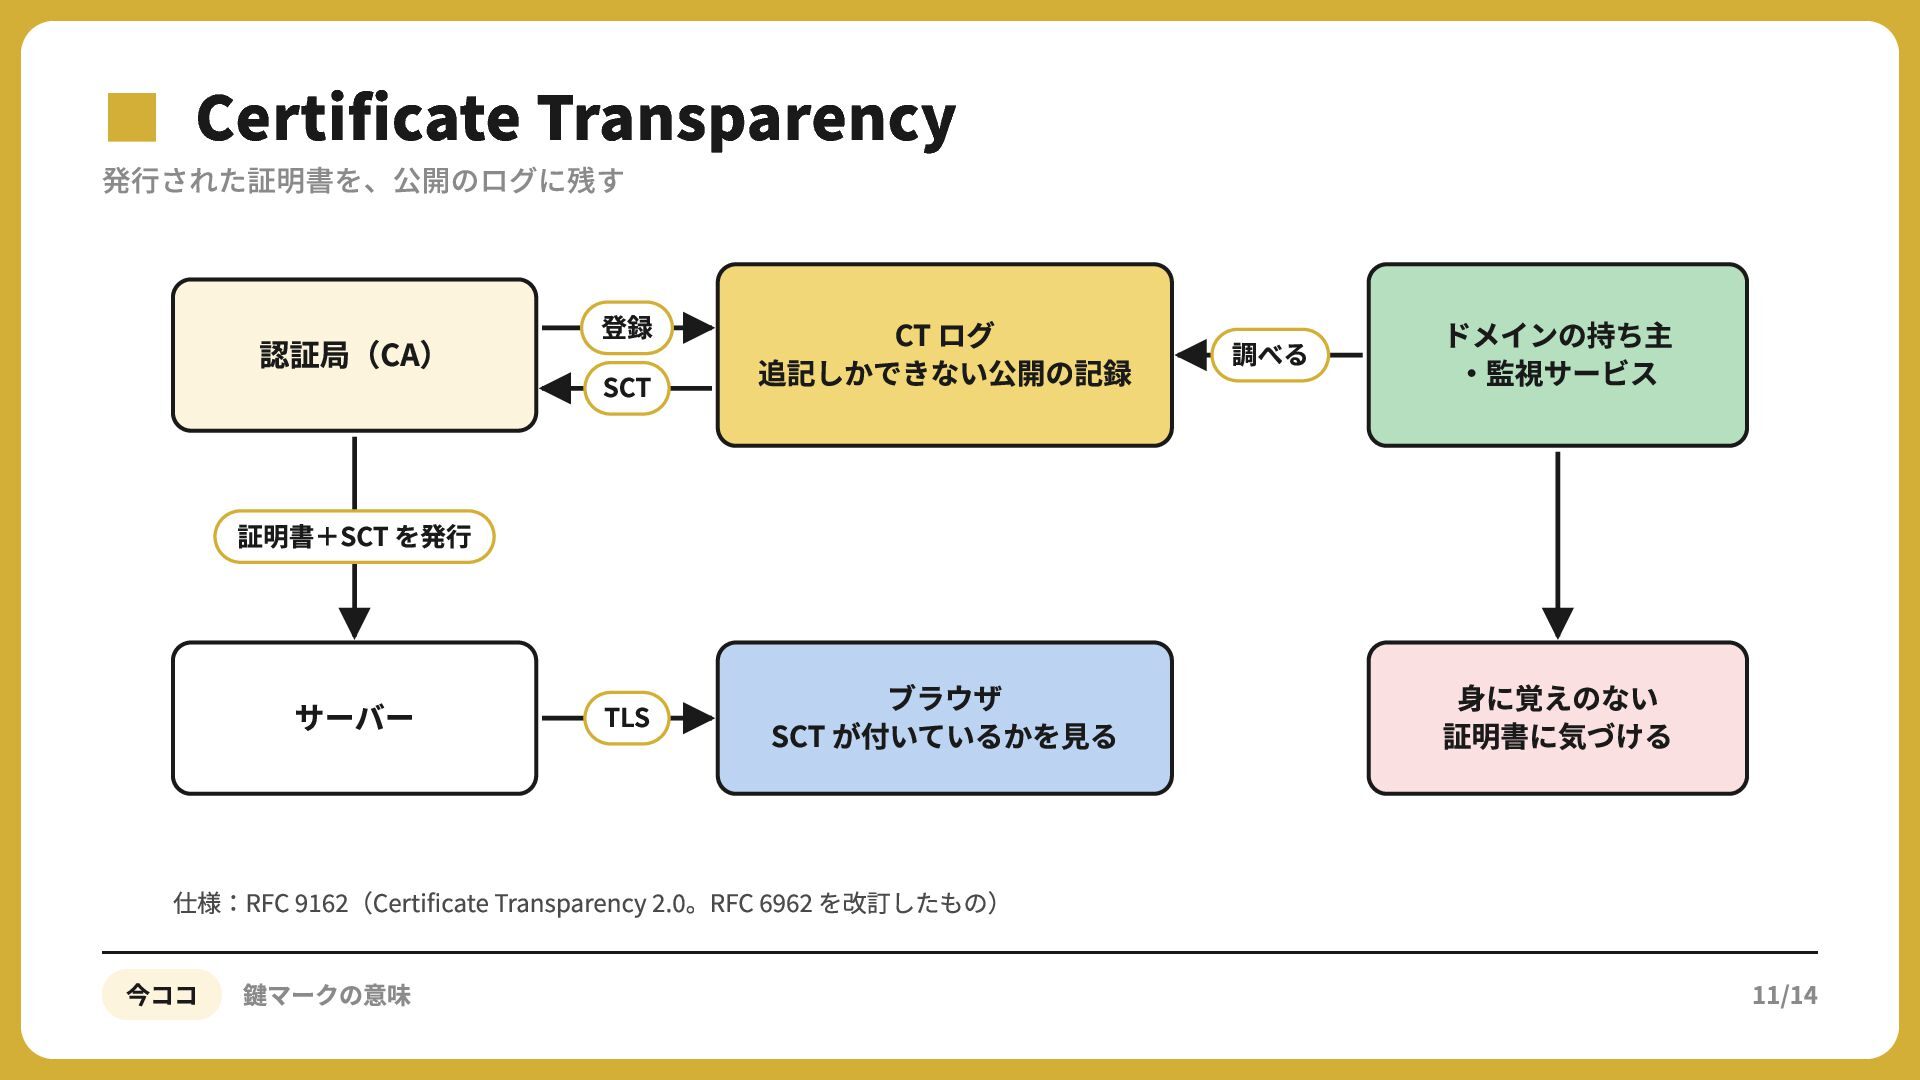
▪発行された証明書を、公開のログに残す Certificate Transparency 認証局(CA) 登録 SCT CT ログ 追記しかできない公開の記録 TLS
ブラウザ SCT が付いているかを⾒る 調べる ドメインの持ち主 ‧監視サービス 証明書+SCT を発⾏ サーバー 仕様:RFC (Certificate Transparency . 。RFC 今ココ 鍵マークの意味 ⾝に覚えのない 証明書に気づける を改訂したもの) 11/14 -
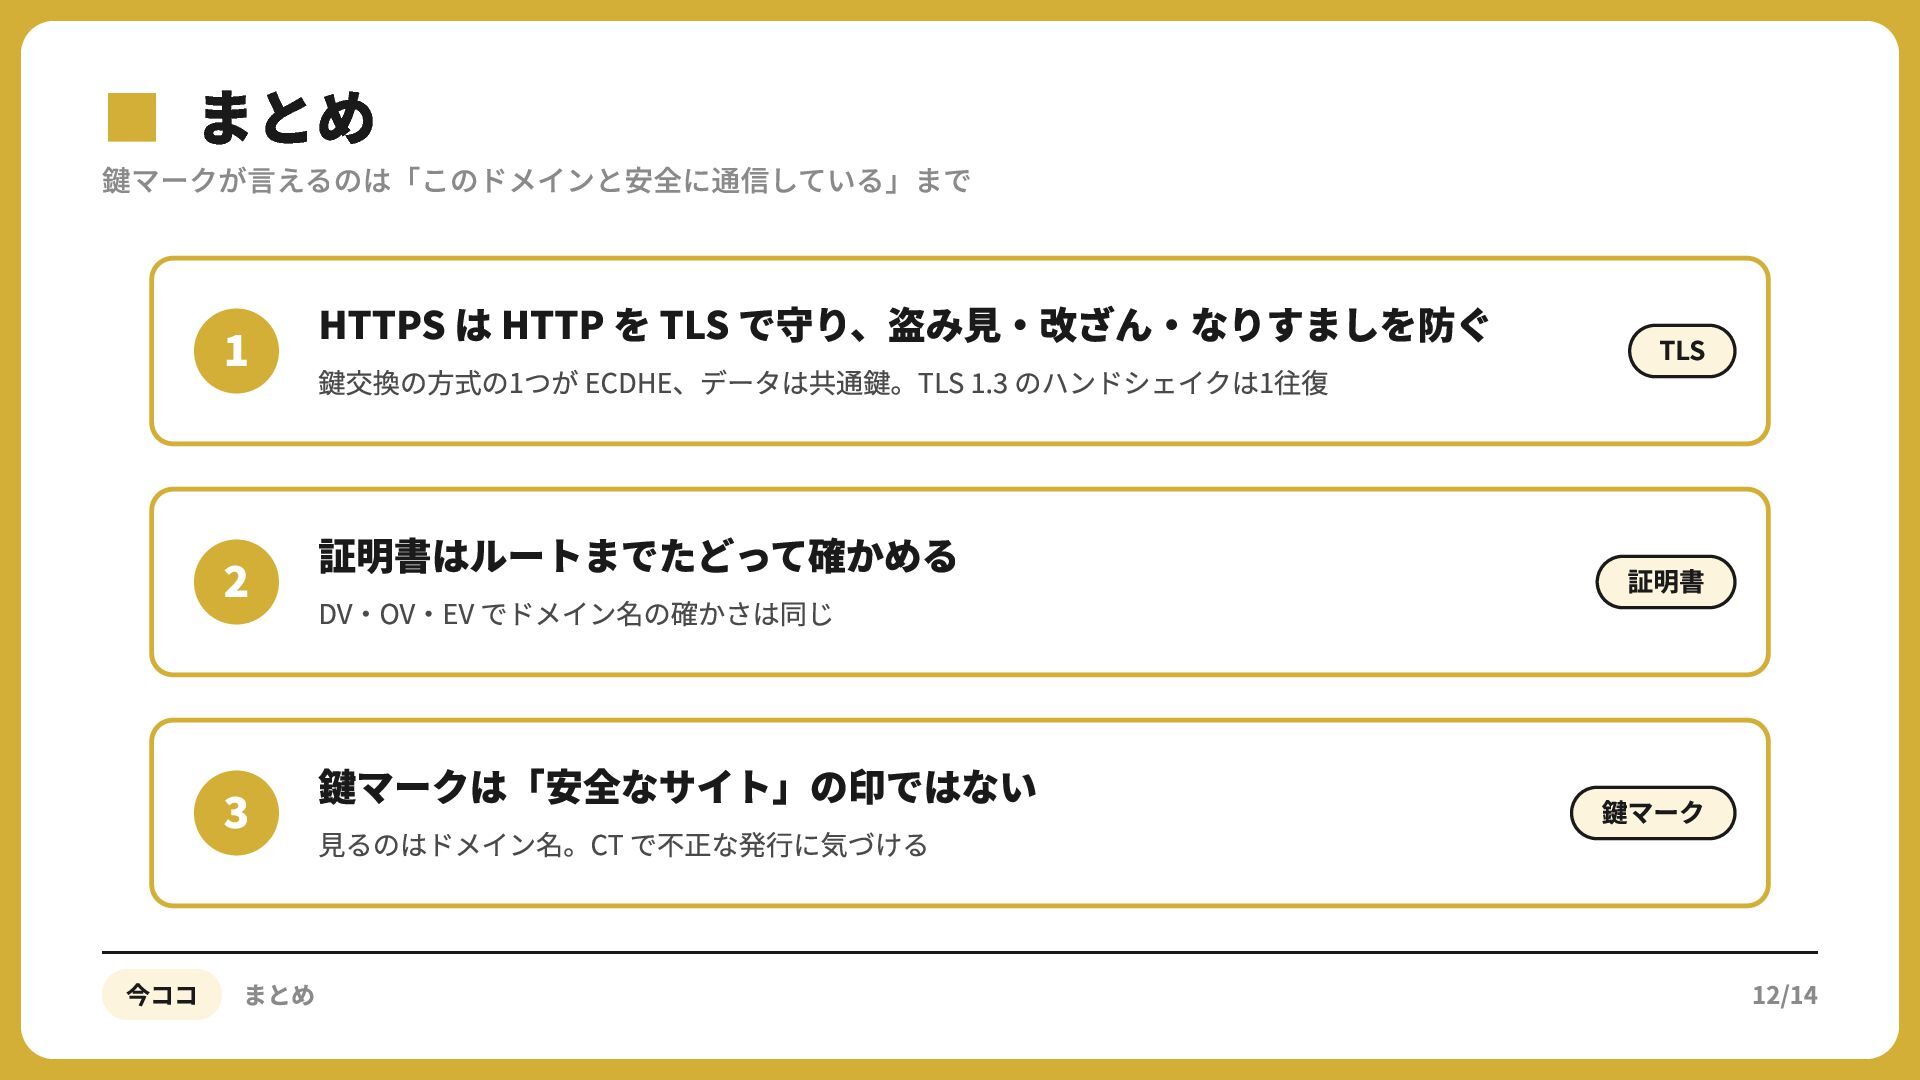
▪鍵マークが言えるのは「このドメインと安全に通信している」まで まとめ HTTPS は HTTP を TLS で守り、盗み⾒‧改ざん‧なりすましを防ぐ TLS 証明書はルートまでたどって確かめる
証明書 鍵マークは「安全なサイト」の印ではない 鍵マーク 鍵交換の⽅式の1つが ECDHE、データは共通鍵。TLS . のハンドシェイクは1往復 DV‧OV‧EV でドメイン名の確かさは同じ ⾒るのはドメイン名。CT で不正な発⾏に気づける 今ココ まとめ 12/14 -
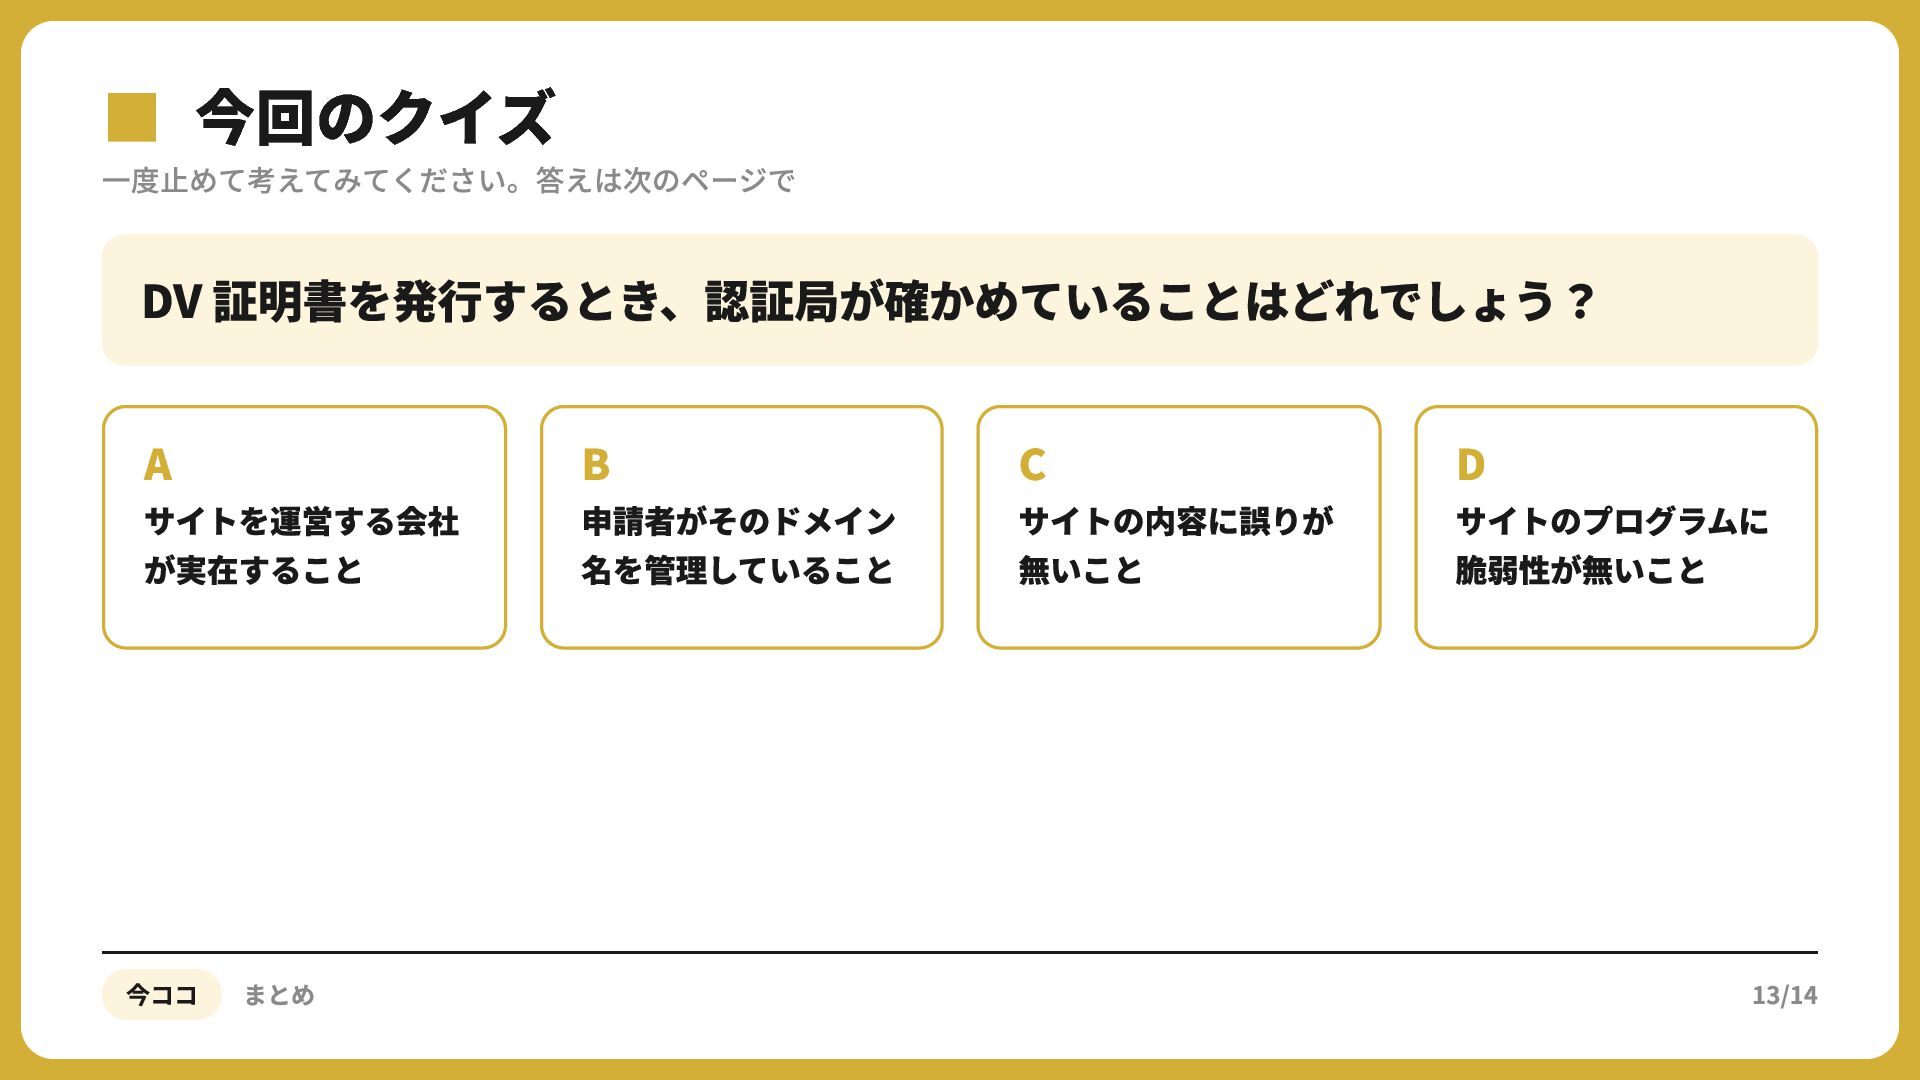
▪一度止めて考えてみてください。答えは次のページで 今回のクイズ DV 証明書を発行するとき、認証局が確かめていることはどれでしょう? A サイトを運営する会社 が実在すること 今ココ まとめ B
申請者がそのドメイン 名を管理していること C サイトの内容に誤りが 無いこと D サイトのプログラムに 脆弱性が無いこと 13/14 -
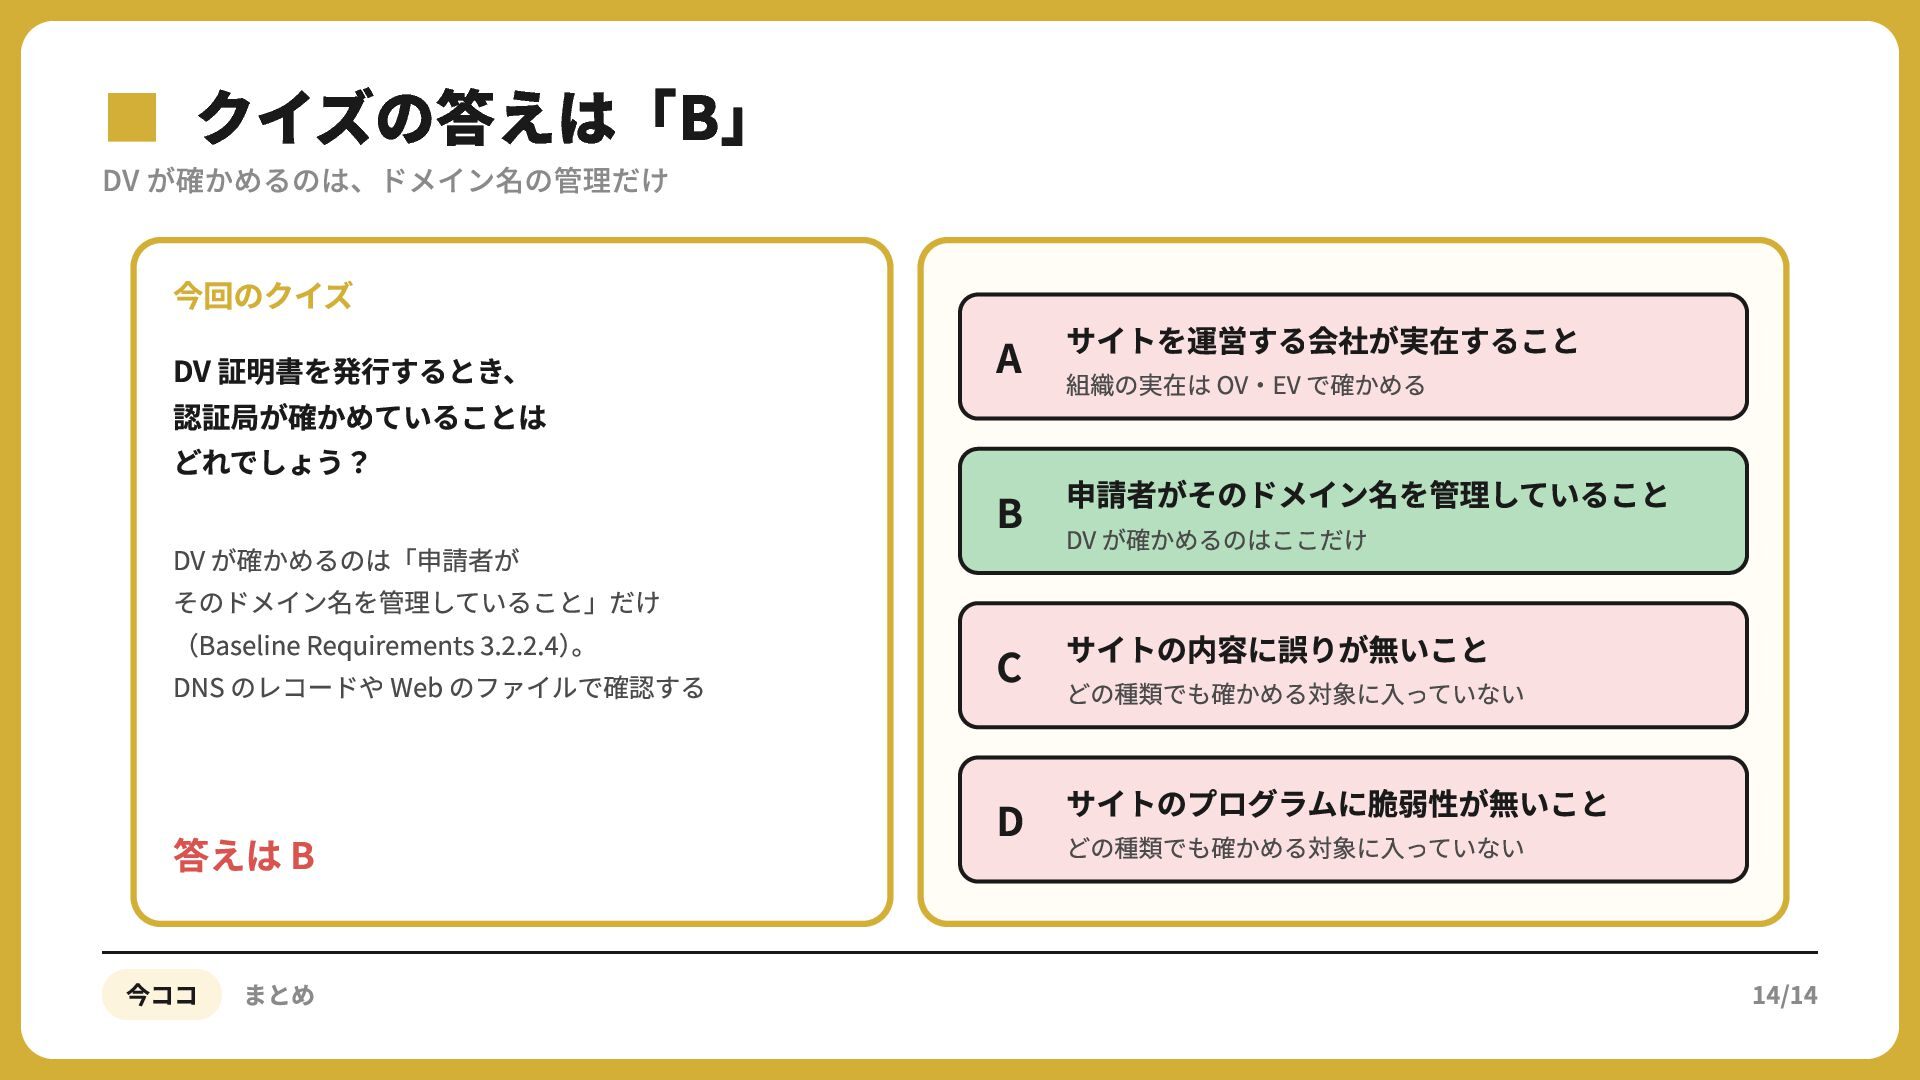
▪DV が確かめるのは、ドメイン名の管理だけ クイズの答えは「B」 今回のクイズ DV 証明書を発⾏するとき、 認証局が確かめていることは どれでしょう? DV が確かめるのは「申請者が
そのドメイン名を管理していること」だけ (Baseline Requirements . . . )。 DNS のレコードや Web のファイルで確認する 答えは B 今ココ まとめ A サイトを運営する会社が実在すること 組織の実在は OV‧EV で確かめる B 申請者がそのドメイン名を管理していること DV が確かめるのはここだけ C サイトの内容に誤りが無いこと どの種類でも確かめる対象に⼊っていない D サイトのプログラムに脆弱性が無いこと どの種類でも確かめる対象に⼊っていない 14/14