Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
pull_request_target が12月から既定でブロック
Search
赤神青空
PRO
November 22, 2026
Video
Programming
5
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
pull_request_target が12月から既定でブロック
赤神青空
PRO
November 22, 2026
Video
Transcript
14 slides
2026年11月 pull_request_target が 12月から既定でブロック GitHub Actions で、フォークの PR の何が危なかったのか 赤神
青空
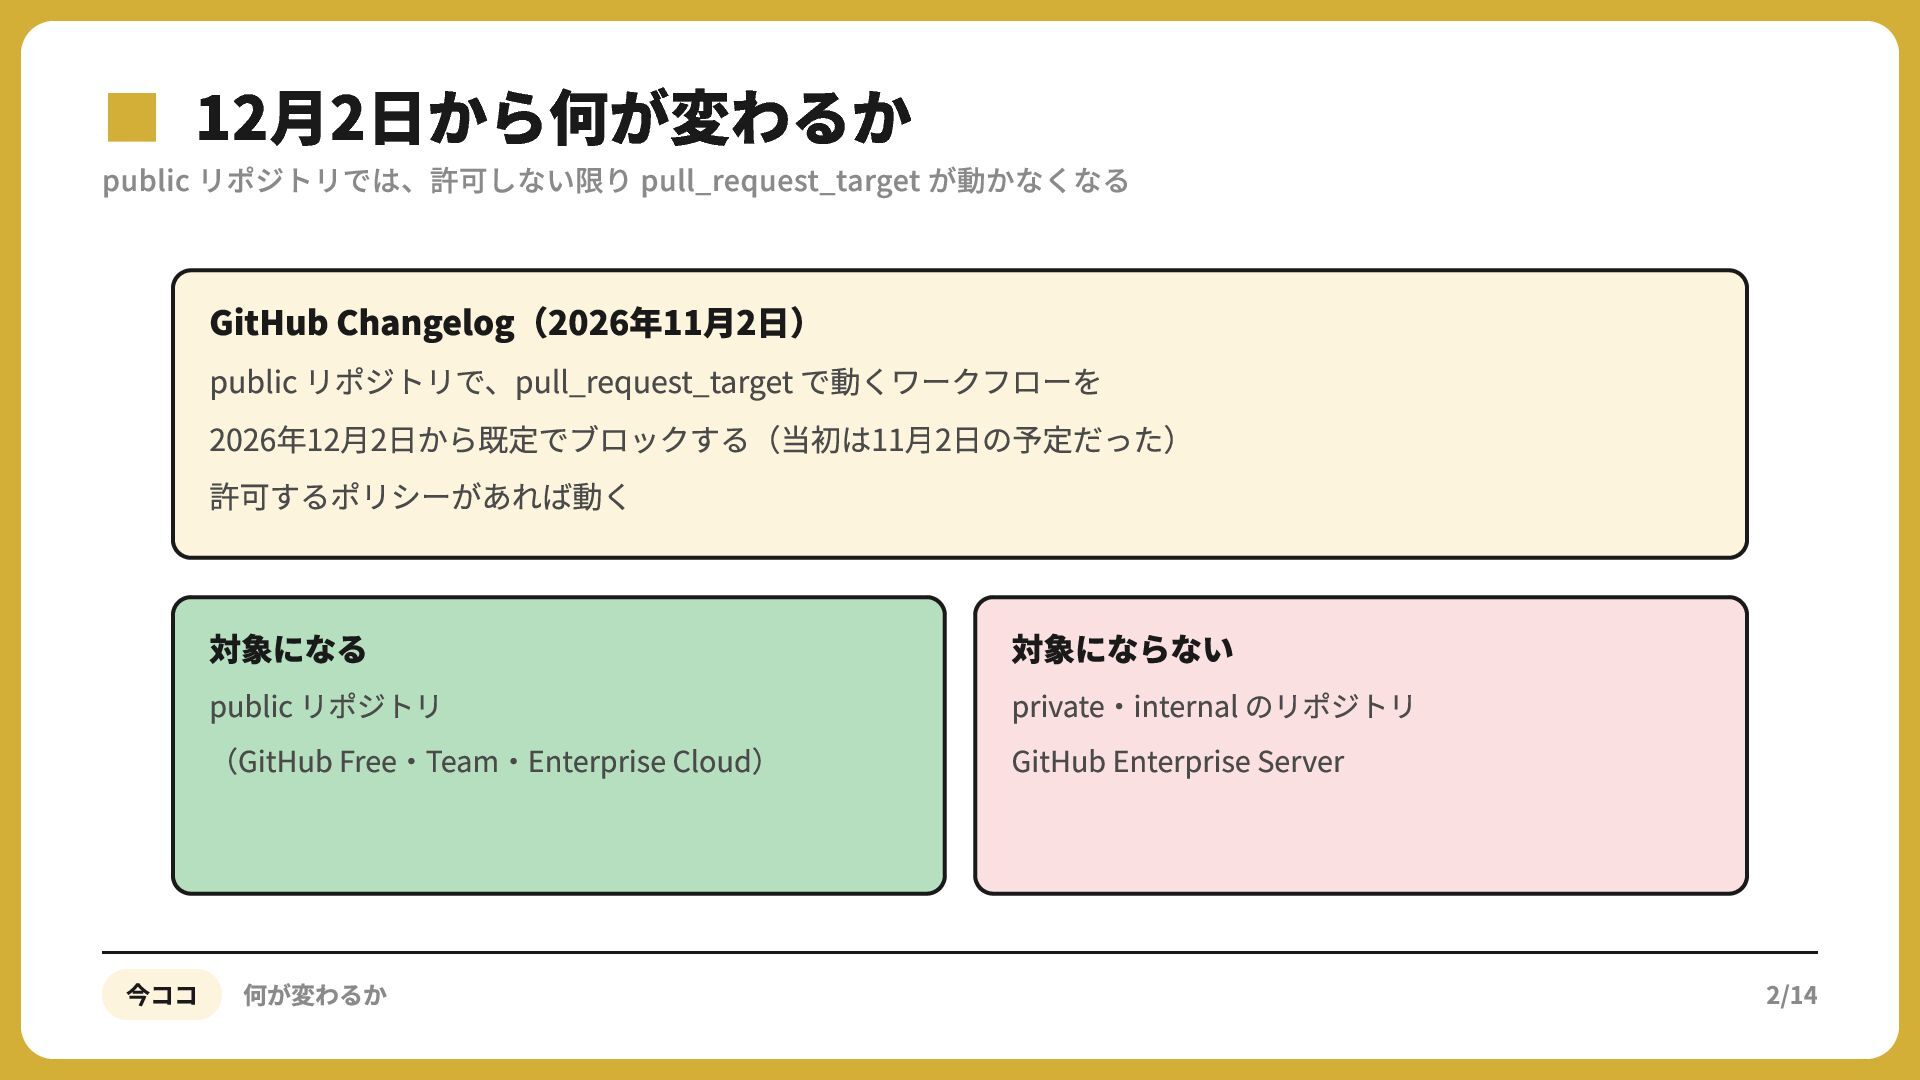
▪public 12月2日から何が変わるか リポジトリでは、許可しない限り pull_request_target が動かなくなる GitHub Changelog(2026年11⽉2⽇) public リポジトリで、pull_request_target で動くワークフローを
2026年12⽉2⽇から既定でブロックする(当初は11⽉2⽇の予定だった) 許可するポリシーがあれば動く 対象になる public リポジトリ (GitHub Free‧Team‧Enterprise Cloud) 今ココ 何が変わるか 対象にならない private‧internal のリポジトリ GitHub Enterprise Server 2/14
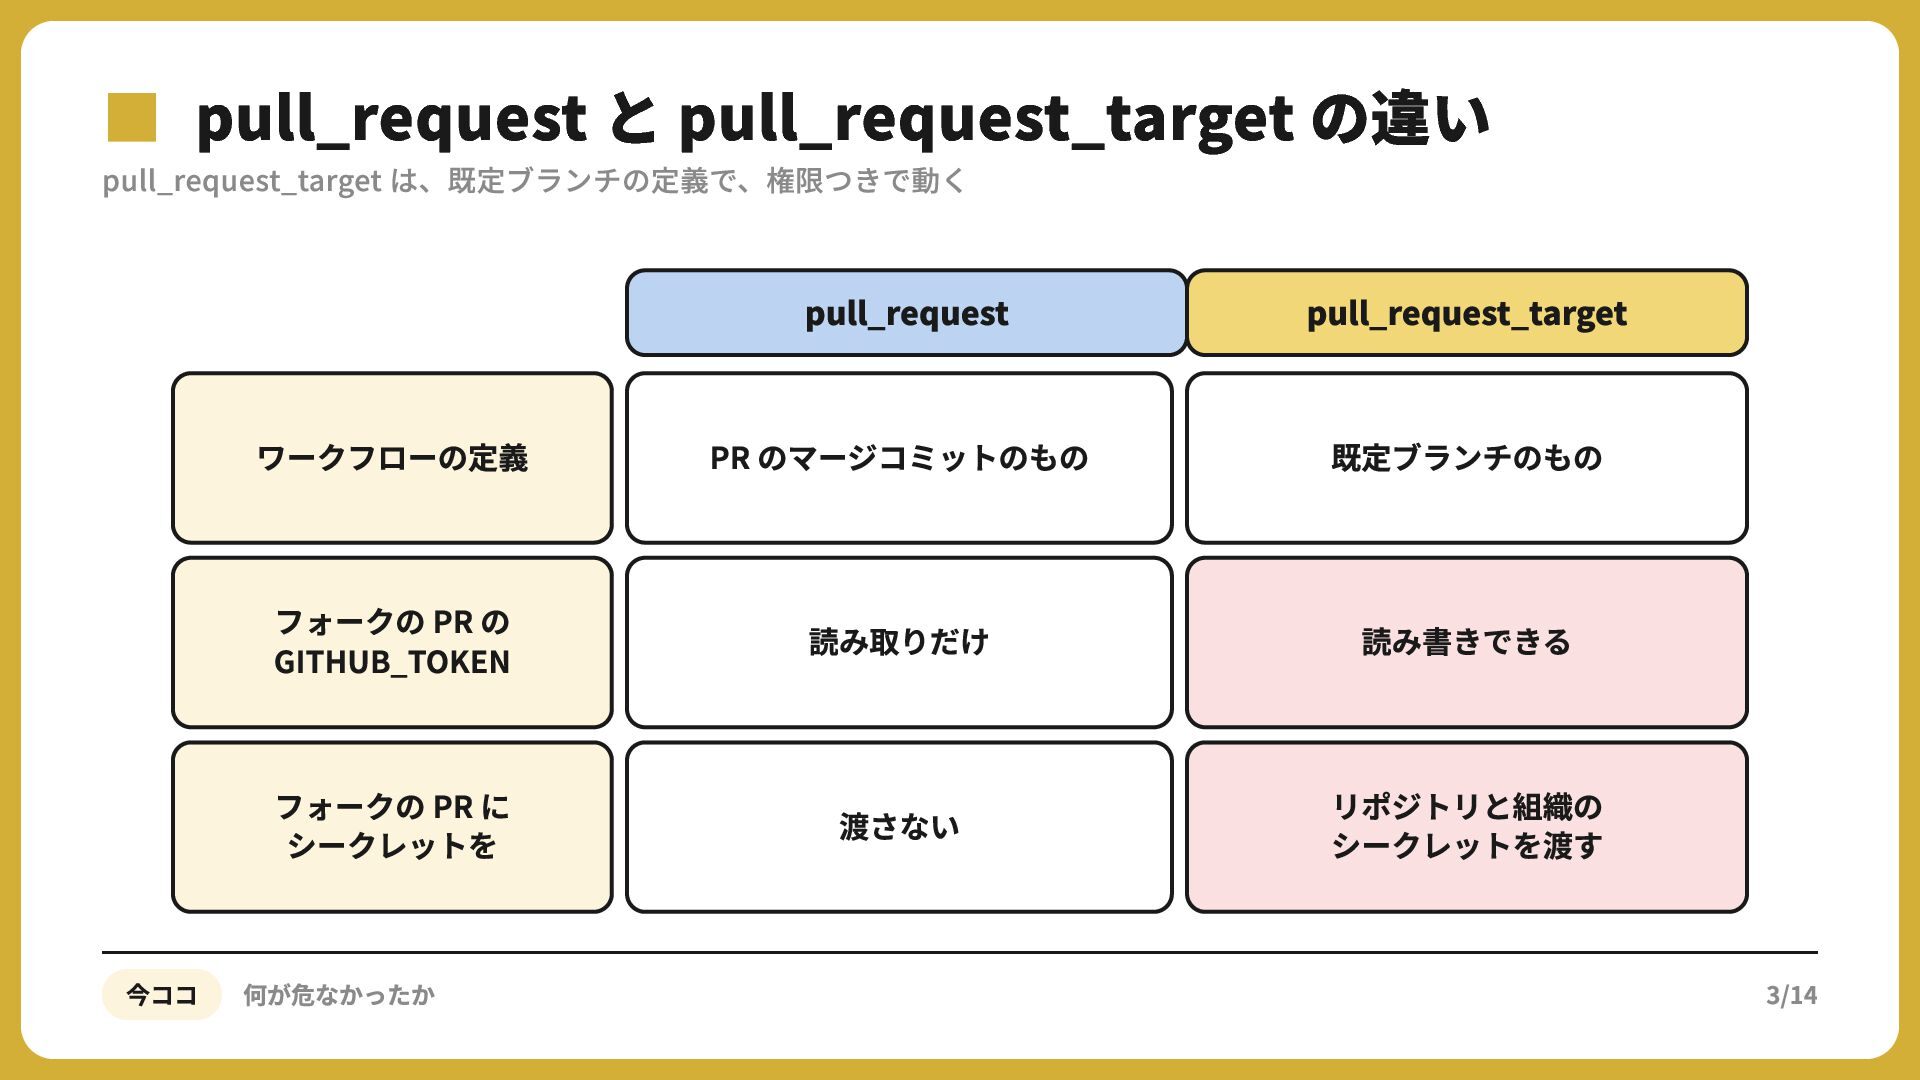
▪pull_request_target pull_request と pull_request_target の違い は、既定ブランチの定義で、権限つきで動く pull_request pull_request_target ワークフローの定義 PR
のマージコミットのもの 既定ブランチのもの フォークの PR の GITHUB_TOKEN 読み取りだけ 読み書きできる フォークの PR に シークレットを 渡さない リポジトリと組織の シークレットを渡す 今ココ 何が危なかったか 3/14
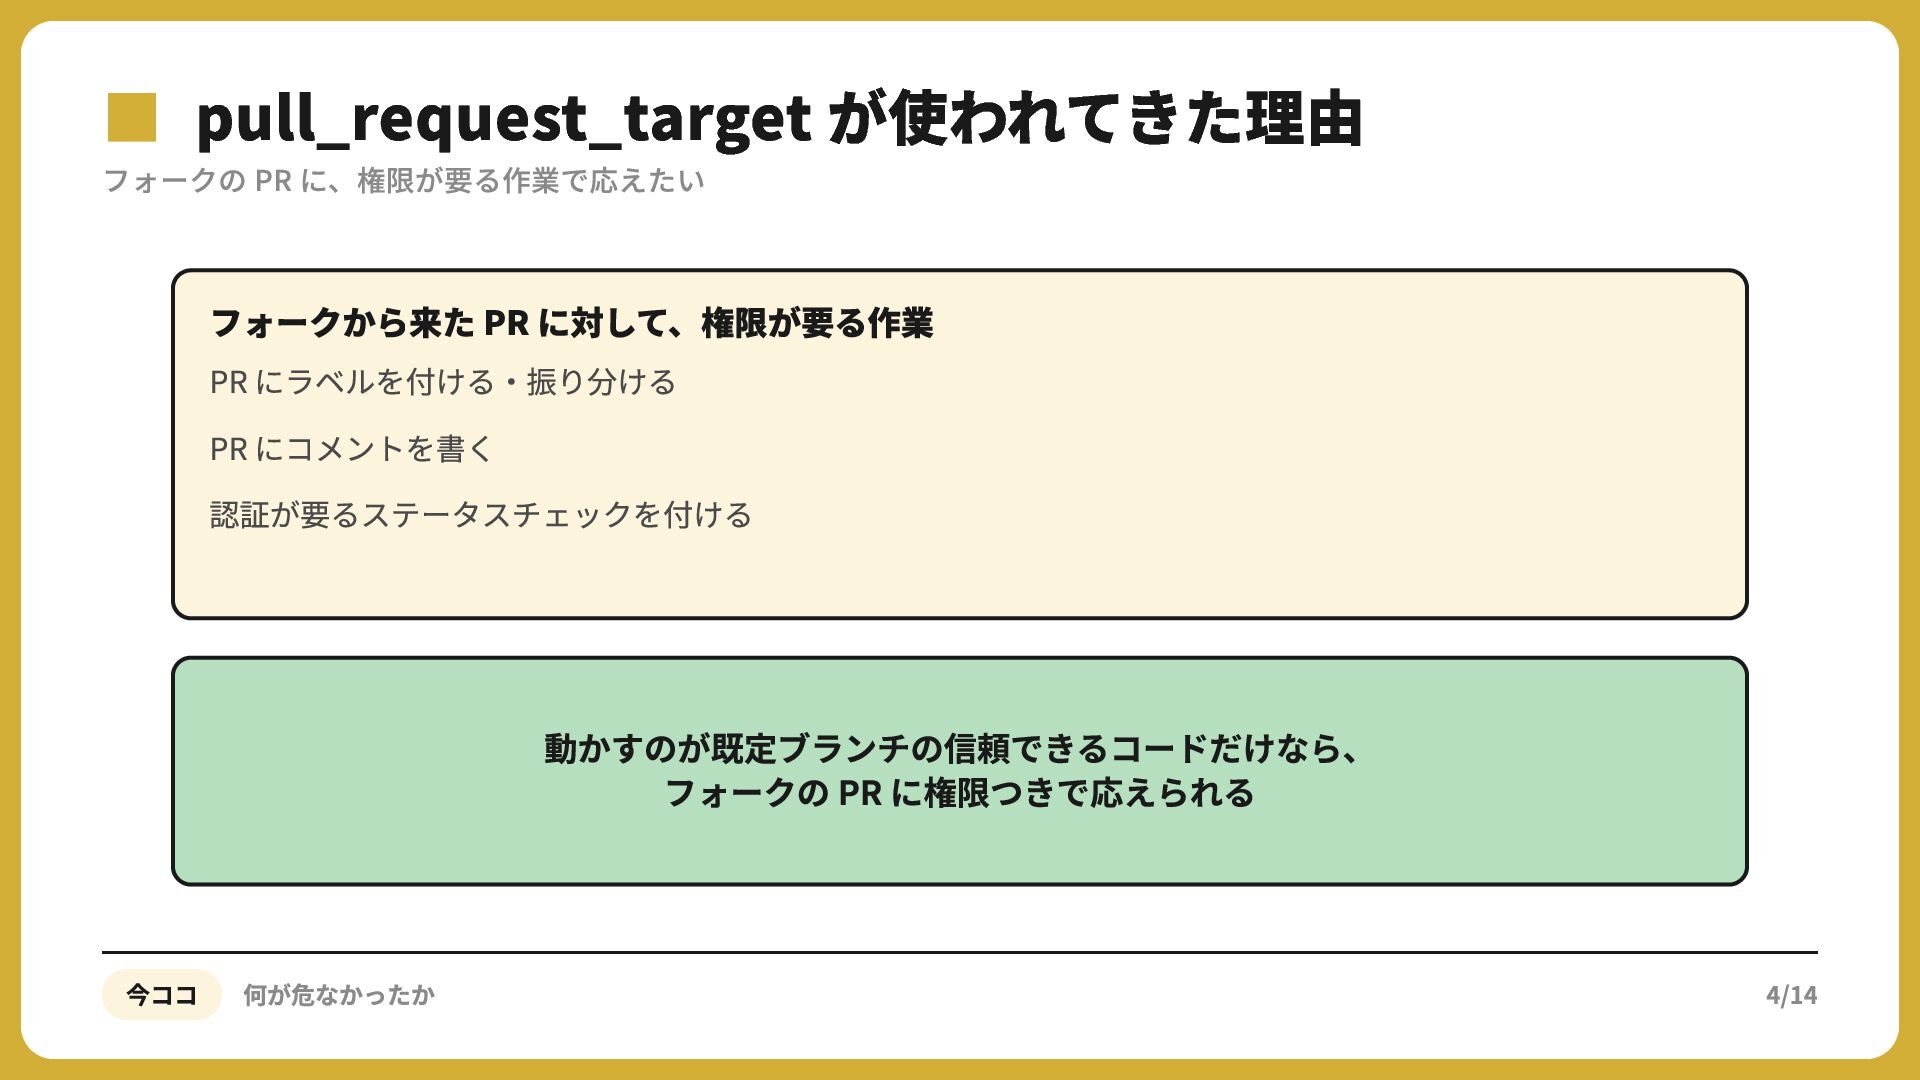
▪フォークのpull_request_target が使われてきた理由 PR に、権限が要る作業で応えたい フォークから来た PR に対して、権限が要る作業 PR にラベルを付ける‧振り分ける PR
にコメントを書く 認証が要るステータスチェックを付ける 動かすのが既定ブランチの信頼できるコードだけなら、 フォークの PR に権限つきで応えられる 今ココ 何が危なかったか 4/14
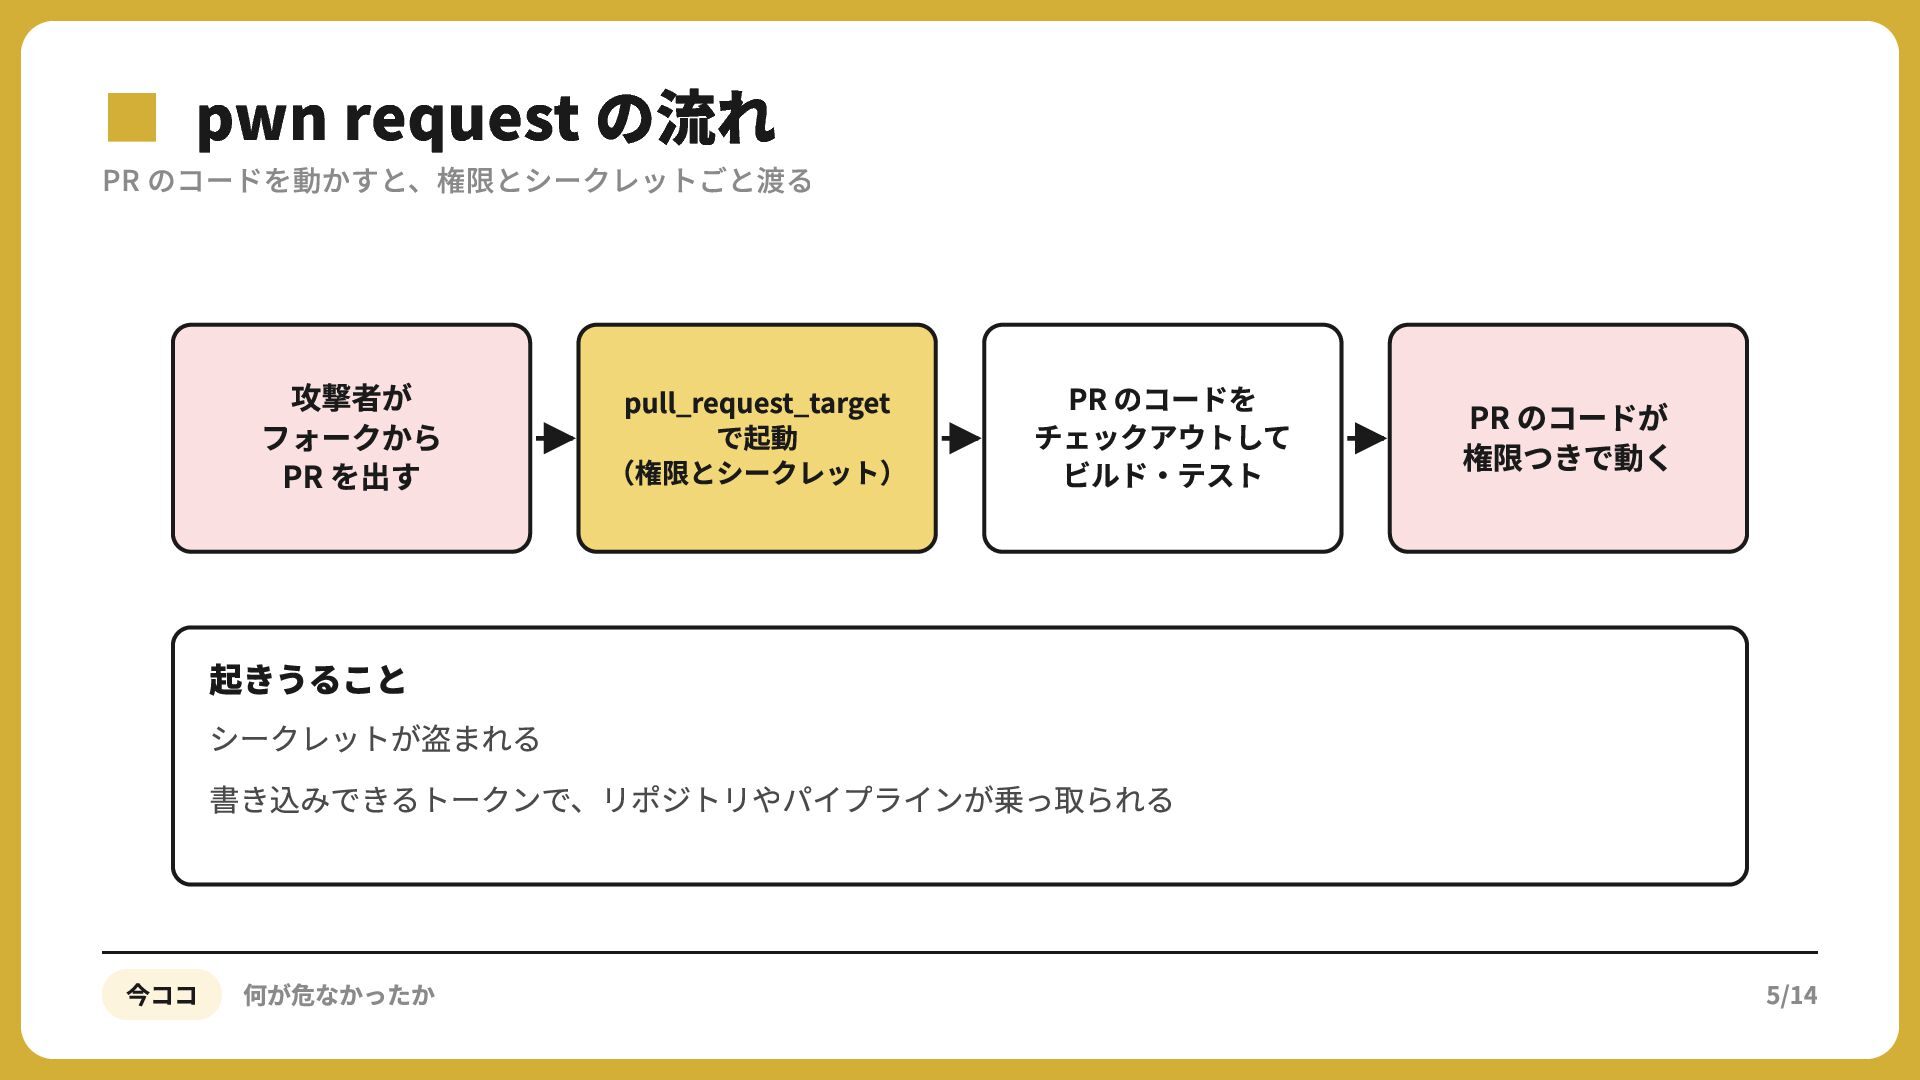
▪PR のコードを動かすと、権限とシークレットごと渡る pwn request の流れ 攻撃者が フォークから PR を出す pull_request_target
で起動 (権限とシークレット) PR のコードを チェックアウトして ビルド‧テスト PR のコードが 権限つきで動く 起きうること シークレットが盗まれる 書き込みできるトークンで、リポジトリやパイプラインが乗っ取られる 今ココ 何が危なかったか 5/14
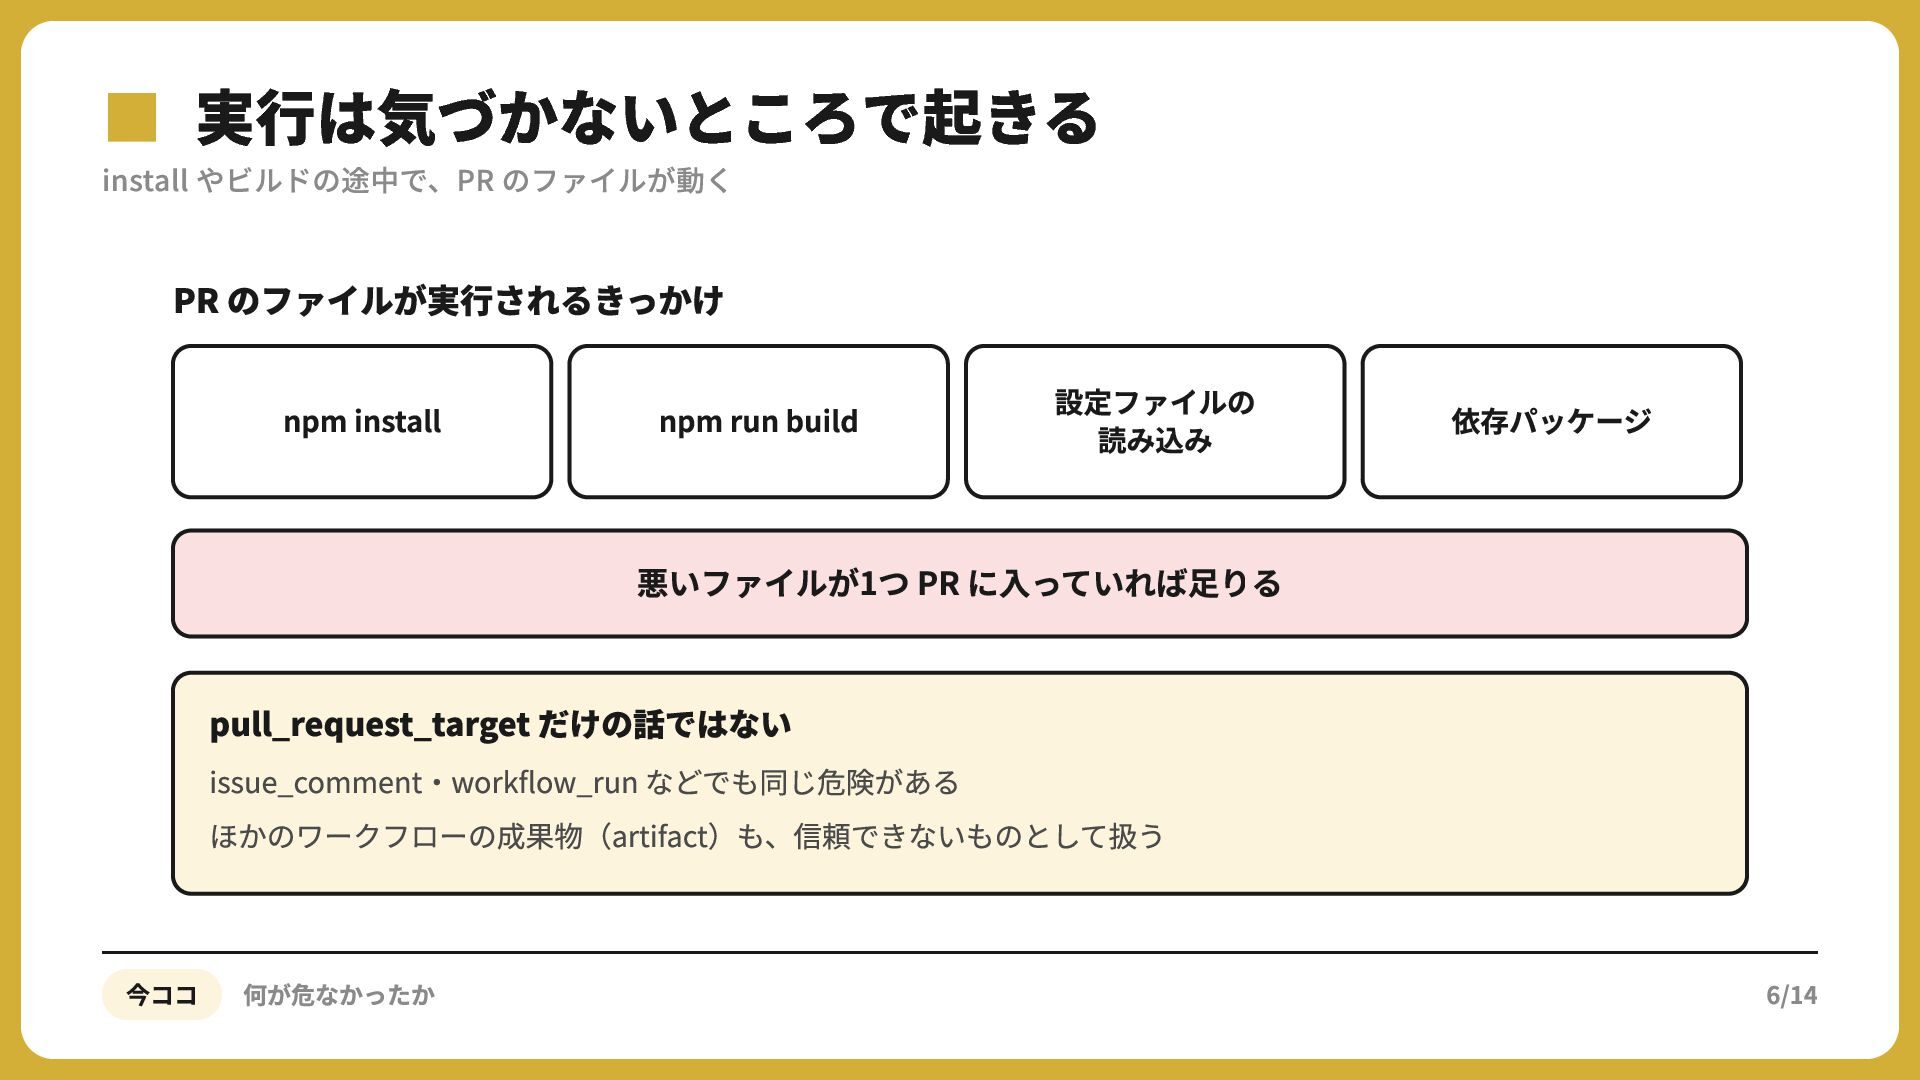
▪install 実行は気づかないところで起きる やビルドの途中で、PR のファイルが動く PR のファイルが実⾏されるきっかけ npm install npm run
build 設定ファイルの 読み込み 依存パッケージ 悪いファイルが1つ PR に⼊っていれば⾜りる pull_request_target だけの話ではない issue_comment‧workflow_run などでも同じ危険がある ほかのワークフローの成果物(artifact)も、信頼できないものとして扱う 今ココ 何が危なかったか 6/14
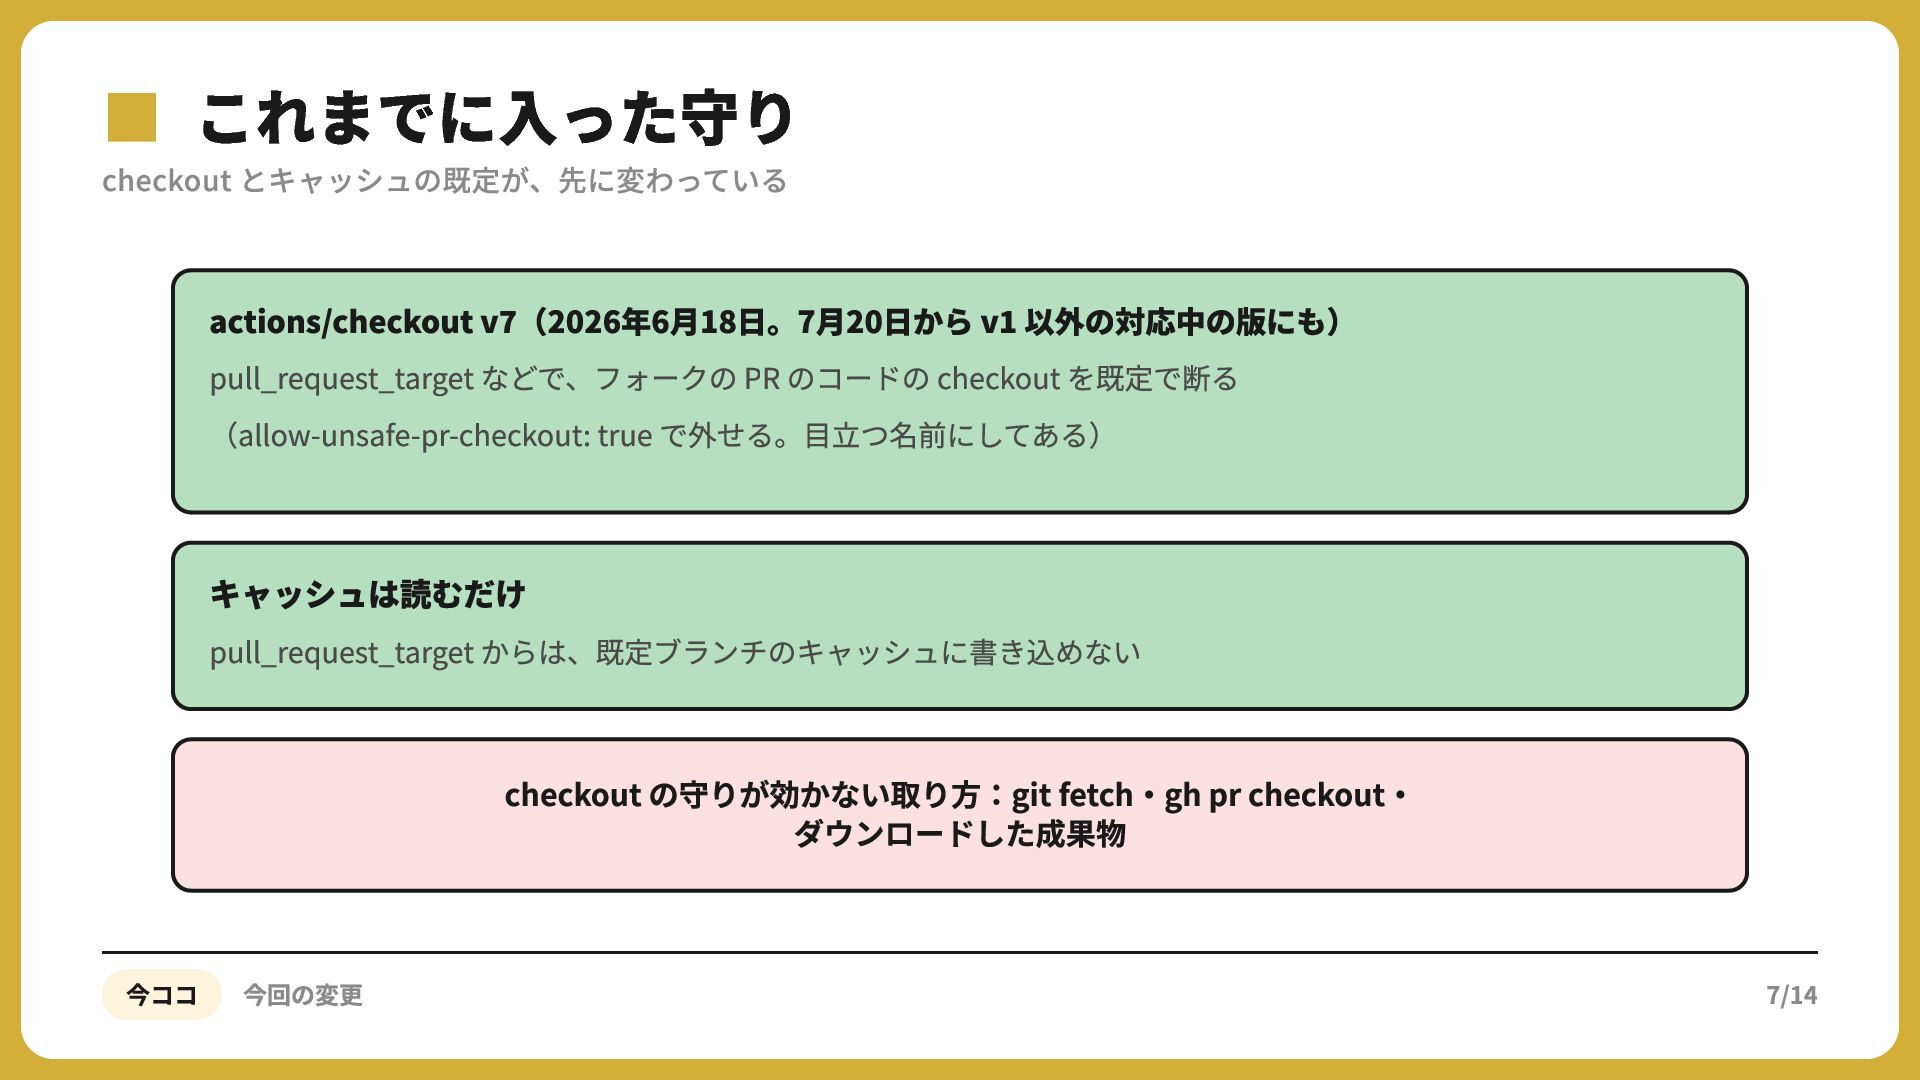
▪checkoutこれまでに入った守り とキャッシュの既定が、先に変わっている actions/checkout v (2026年6⽉18⽇。7⽉20⽇から v 以外の対応中の版にも) pull_request_target などで、フォークの PR
のコードの checkout を既定で断る (allow-unsafe-pr-checkout: true で外せる。⽬⽴つ名前にしてある) キャッシュは読むだけ pull_request_target からは、既定ブランチのキャッシュに書き込めない checkout の守りが効かない取り⽅:git fetch‧gh pr checkout‧ ダウンロードした成果物 今ココ 今回の変更 7/14
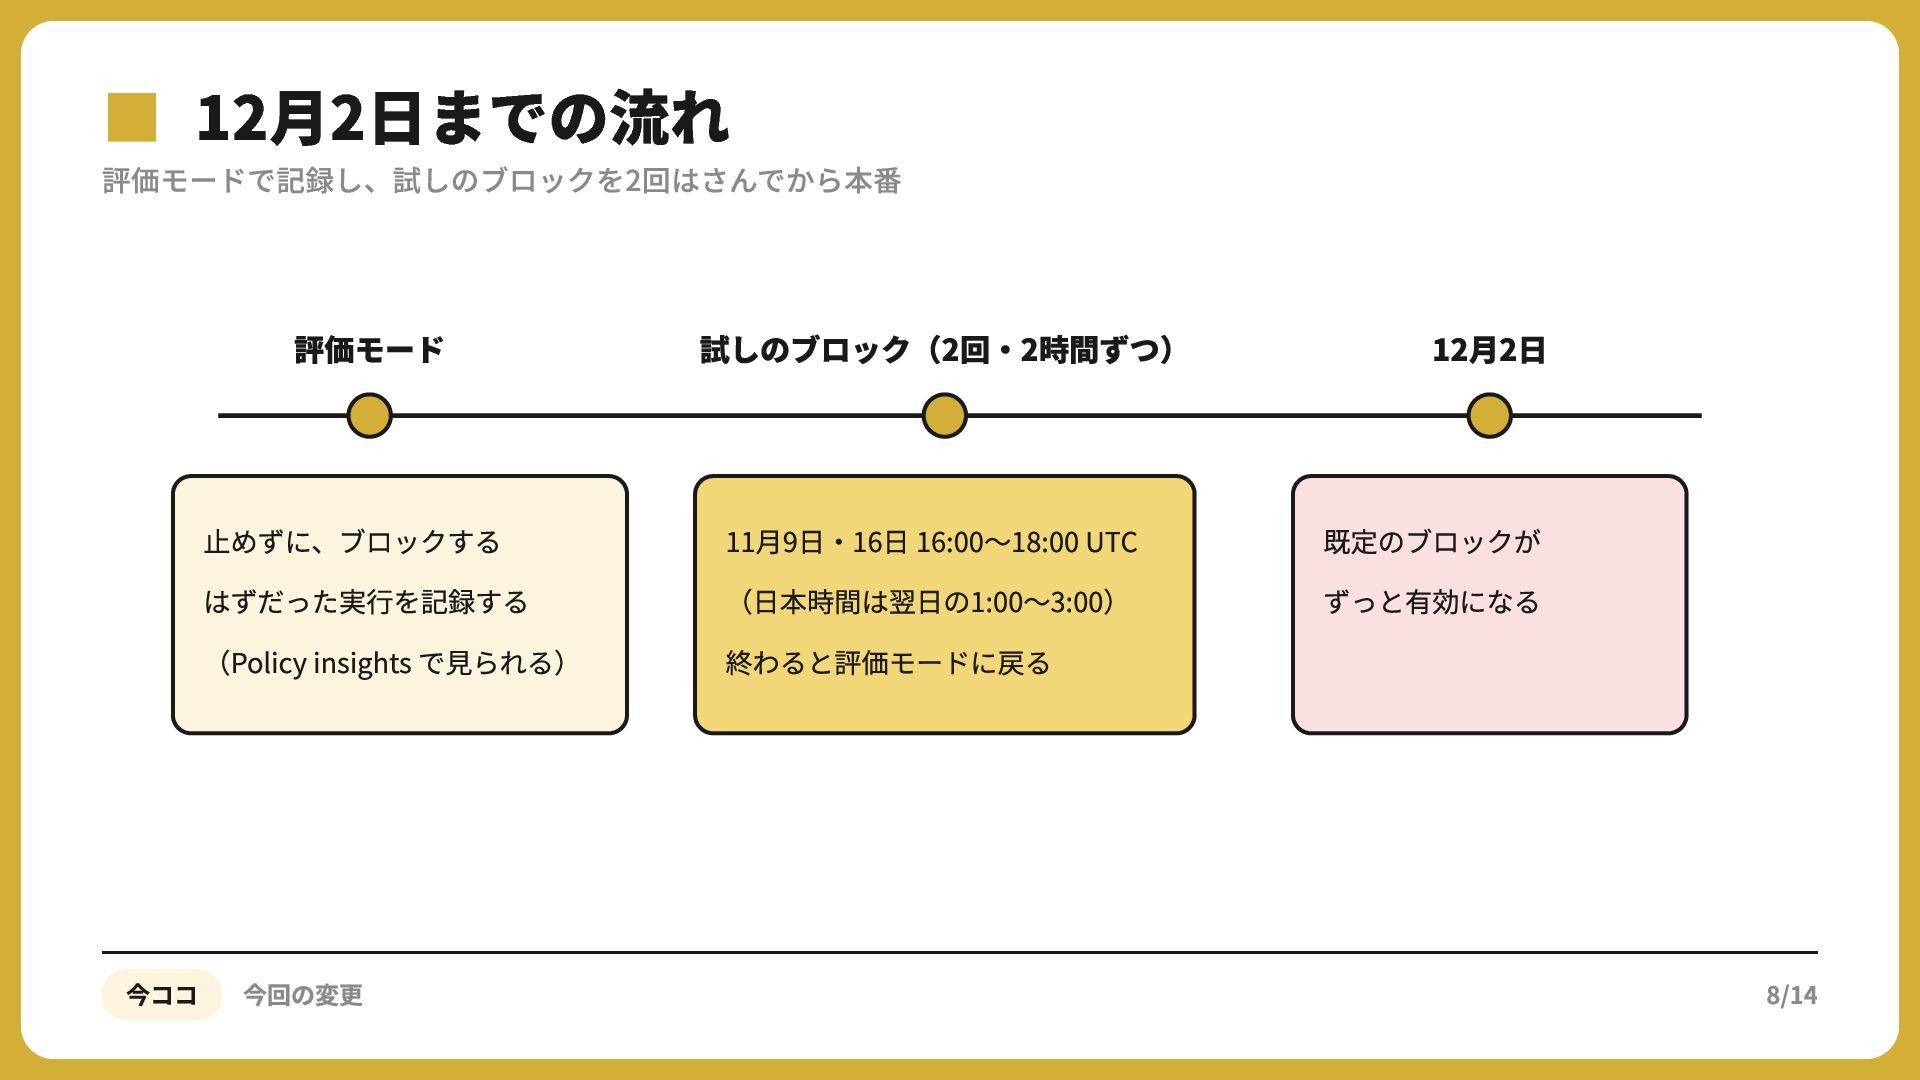
▪評価モードで記録し、試しのブロックを2回はさんでから本番 12月2日までの流れ 評価モード 試しのブロック(2回‧2時間ずつ) ⽌めずに、ブロックする はずだった実⾏を記録する (Policy insights で⾒られる) 11⽉9⽇‧16⽇
16:00〜18:00 UTC (⽇本時間は翌⽇の1:00〜3:00) 終わると評価モードに戻る 今ココ 今回の変更 12⽉2⽇ 既定のブロックが ずっと有効になる 8/14
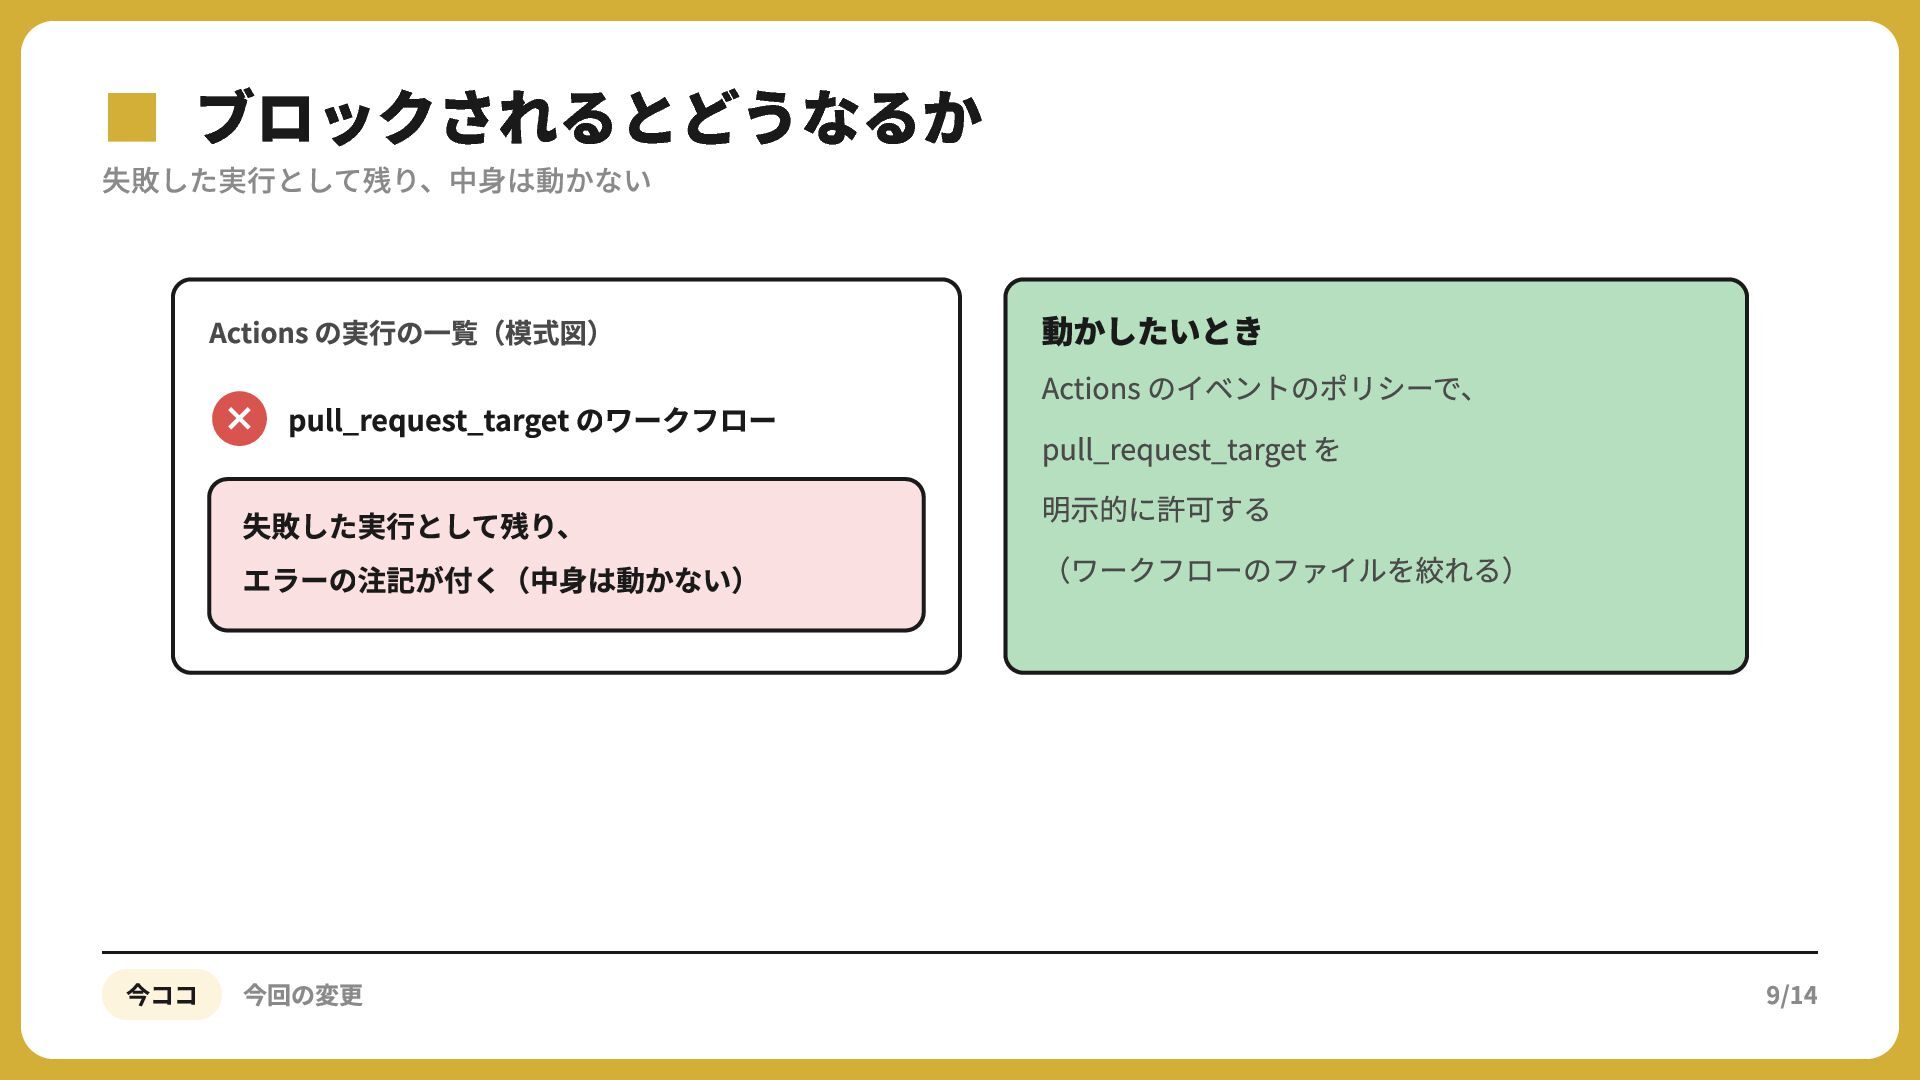
▪失敗した実行として残り、中身は動かない ブロックされるとどうなるか Actions の実⾏の⼀覧(模式図) × pull_request_target のワークフロー 失敗した実⾏として残り、 エラーの注記が付く(中⾝は動かない) 今ココ
今回の変更 動かしたいとき Actions のイベントのポリシーで、 pull_request_target を 明⽰的に許可する (ワークフローのファイルを絞れる) 9/14
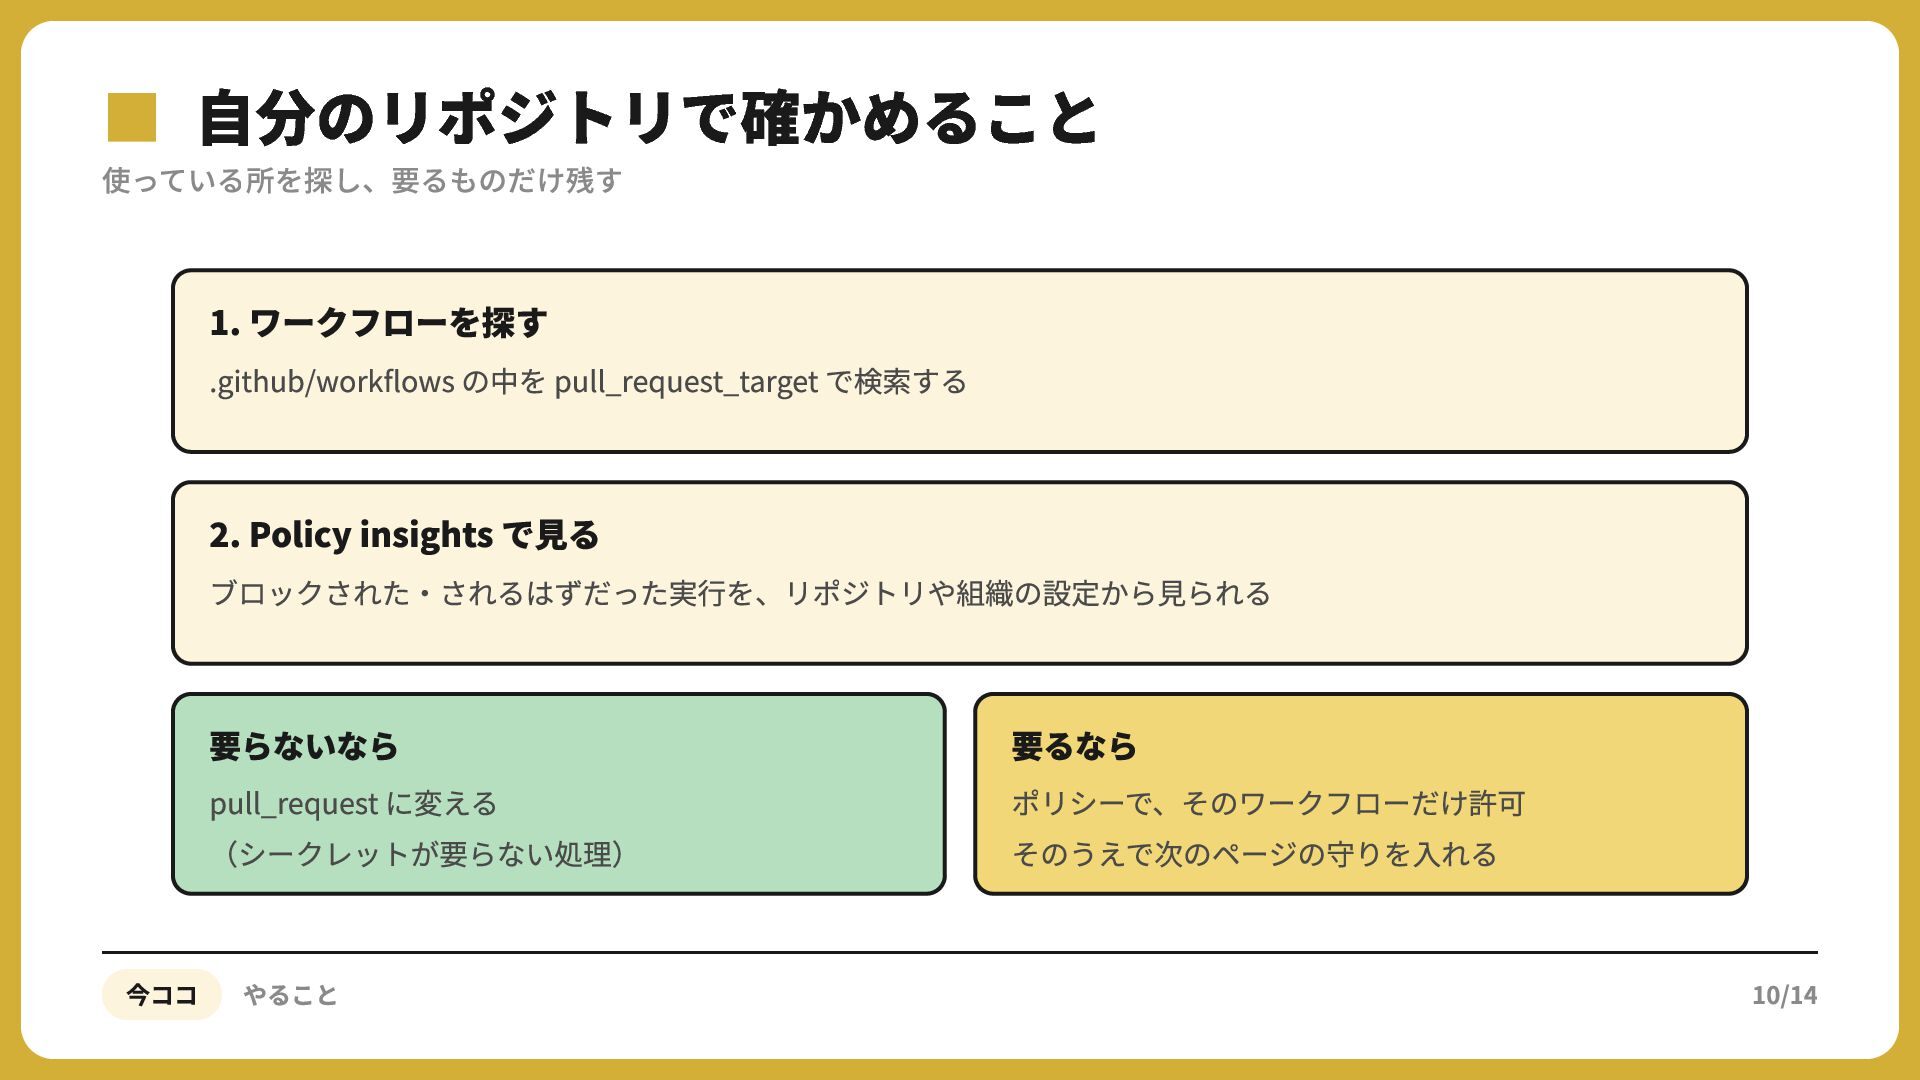
▪使っている所を探し、要るものだけ残す 自分のリポジトリで確かめること 1. ワークフローを探す .github/workflows の中を pull_request_target で検索する . Policy
insights で⾒る ブロックされた‧されるはずだった実⾏を、リポジトリや組織の設定から⾒られる 要らないなら pull_request に変える (シークレットが要らない処理) 今ココ やること 要るなら ポリシーで、そのワークフローだけ許可 そのうえで次のページの守りを⼊れる 10/14
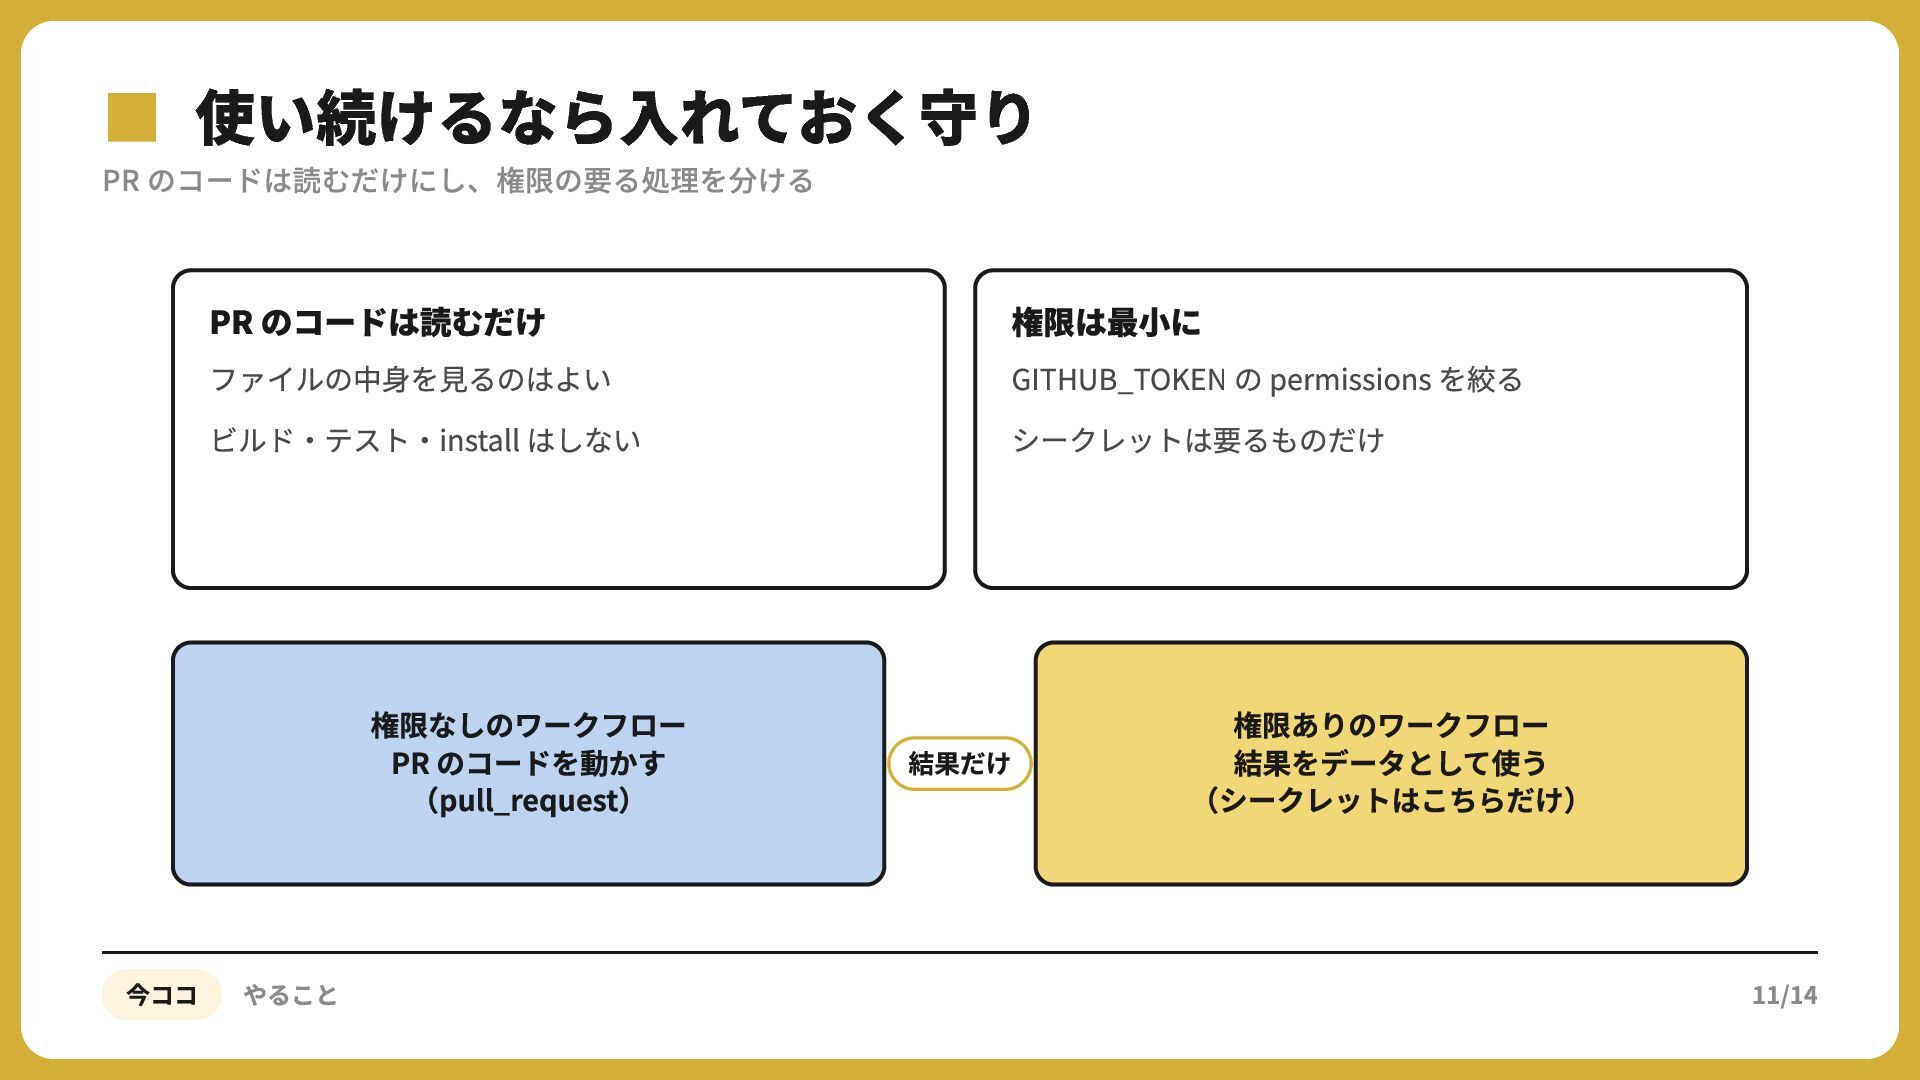
▪PR のコードは読むだけにし、権限の要る処理を分ける 使い続けるなら入れておく守り PR のコードは読むだけ 権限は最⼩に ファイルの中⾝を⾒るのはよい ビルド‧テスト‧install はしない 権限なしのワークフロー
PR のコードを動かす (pull_request) 今ココ やること GITHUB_TOKEN の permissions を絞る シークレットは要るものだけ 結果だけ 権限ありのワークフロー 結果をデータとして使う (シークレットはこちらだけ) 11/14
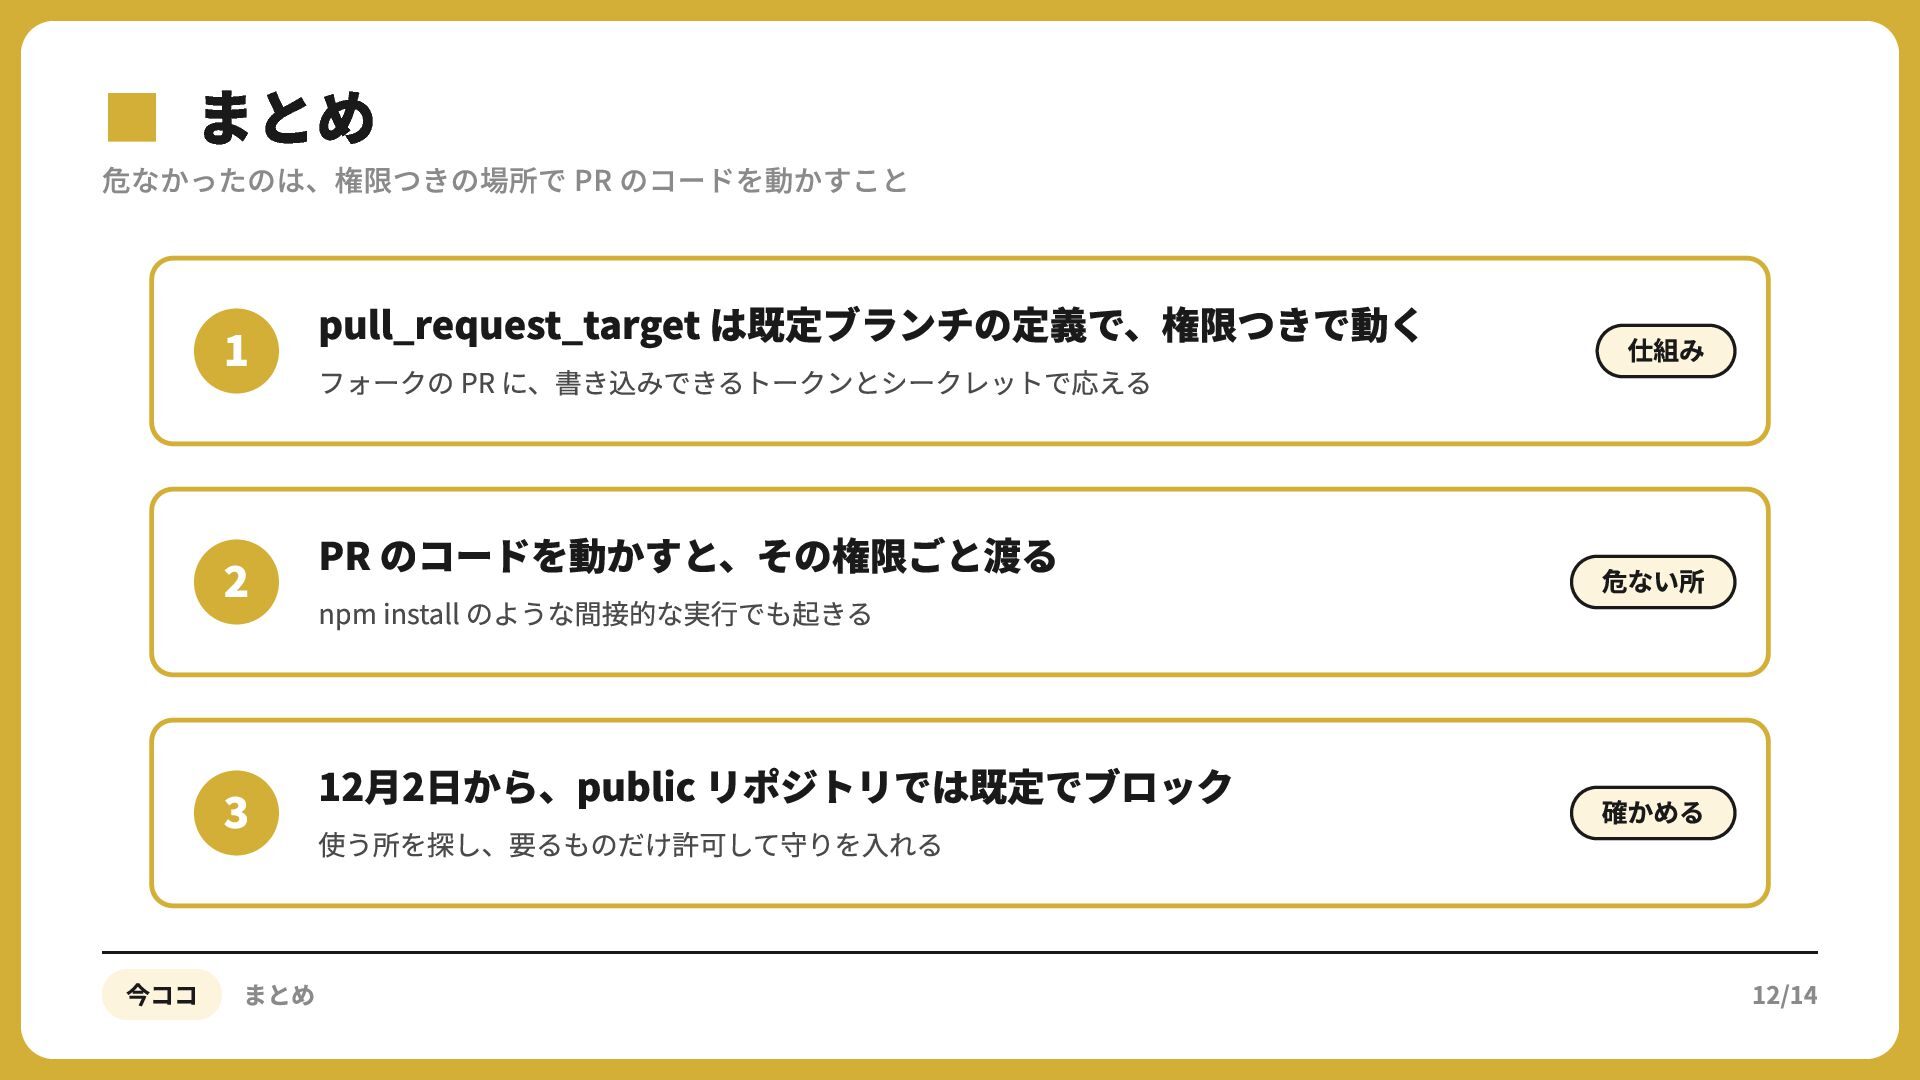
▪危なかったのは、権限つきの場所で まとめ PR のコードを動かすこと pull_request_target は既定ブランチの定義で、権限つきで動く 仕組み PR のコードを動かすと、その権限ごと渡る 危ない所
12⽉2⽇から、public リポジトリでは既定でブロック 確かめる フォークの PR に、書き込みできるトークンとシークレットで応える npm install のような間接的な実⾏でも起きる 使う所を探し、要るものだけ許可して守りを⼊れる 今ココ まとめ 12/14
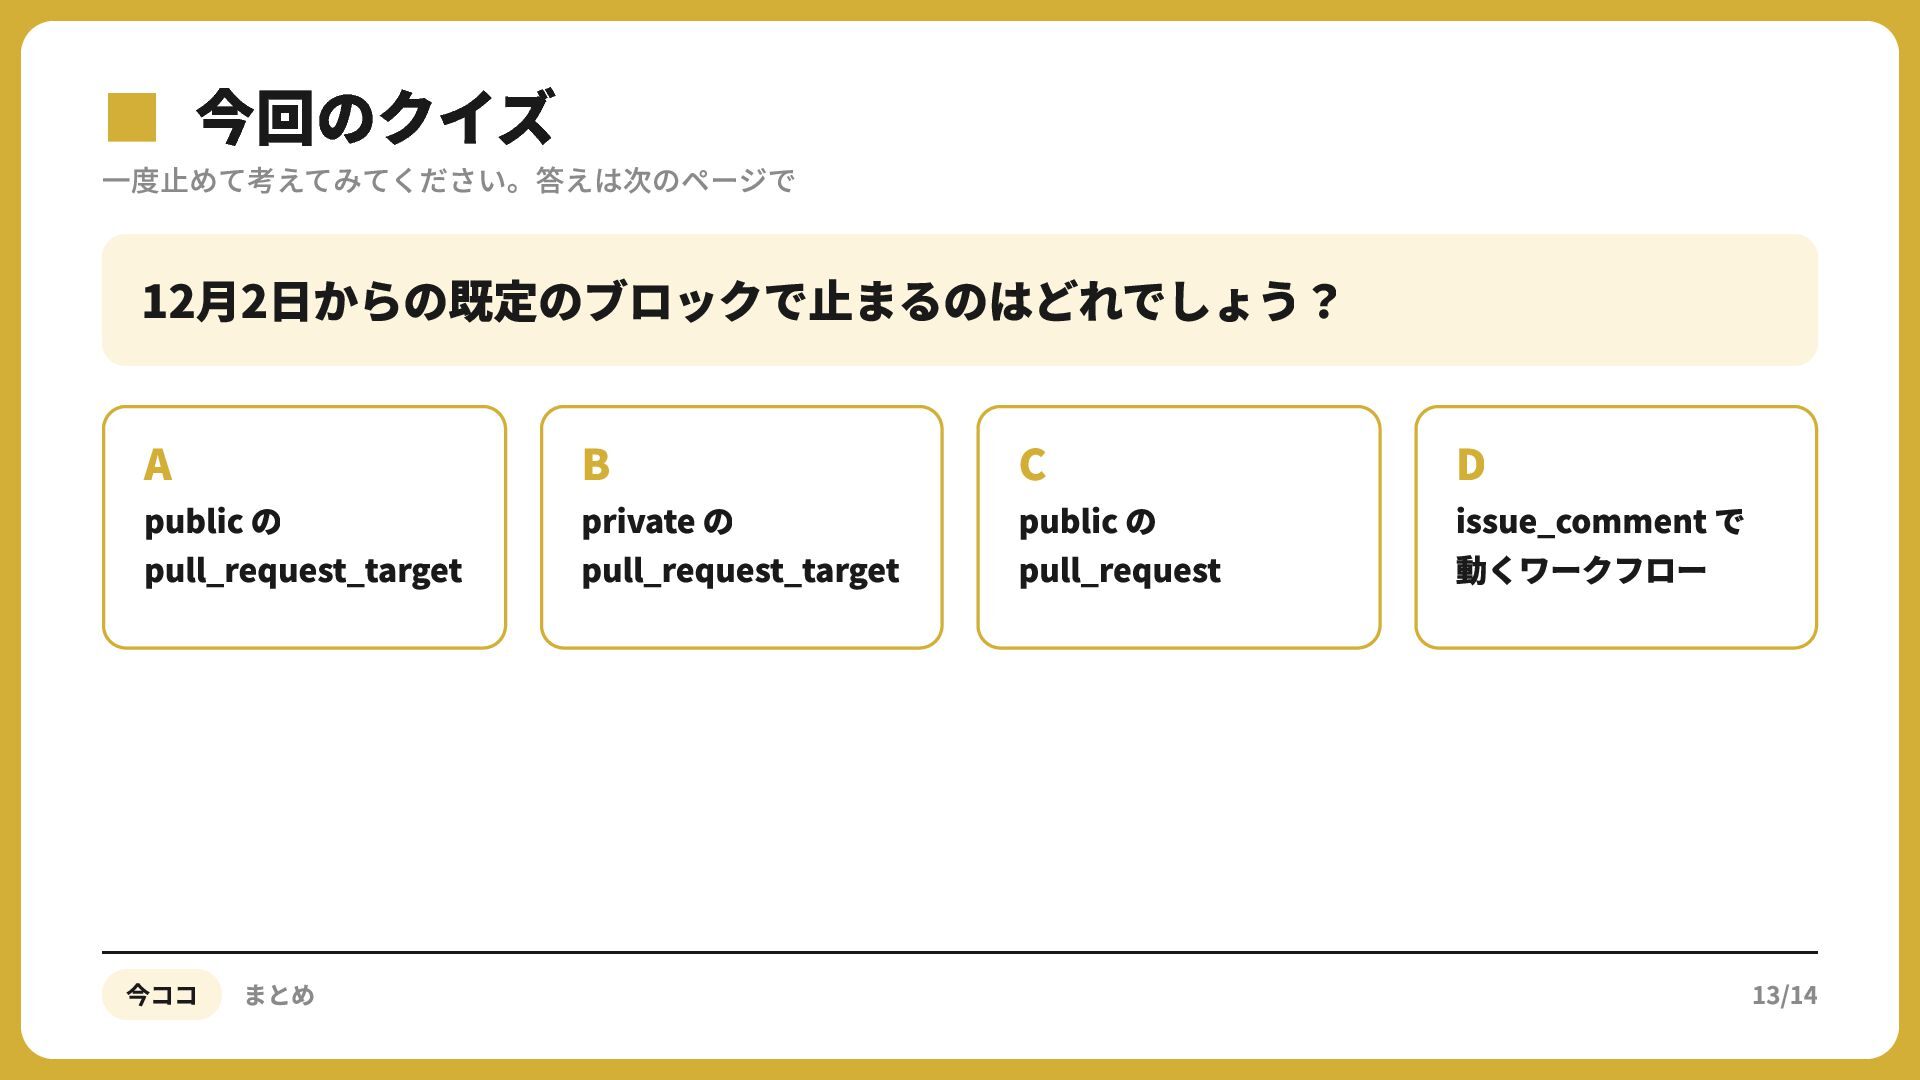
▪一度止めて考えてみてください。答えは次のページで 今回のクイズ 12月2日からの既定のブロックで止まるのはどれでしょう? A public の pull_request_target 今ココ まとめ B
private の pull_request_target C public の pull_request D issue_comment で 動くワークフロー 13/14
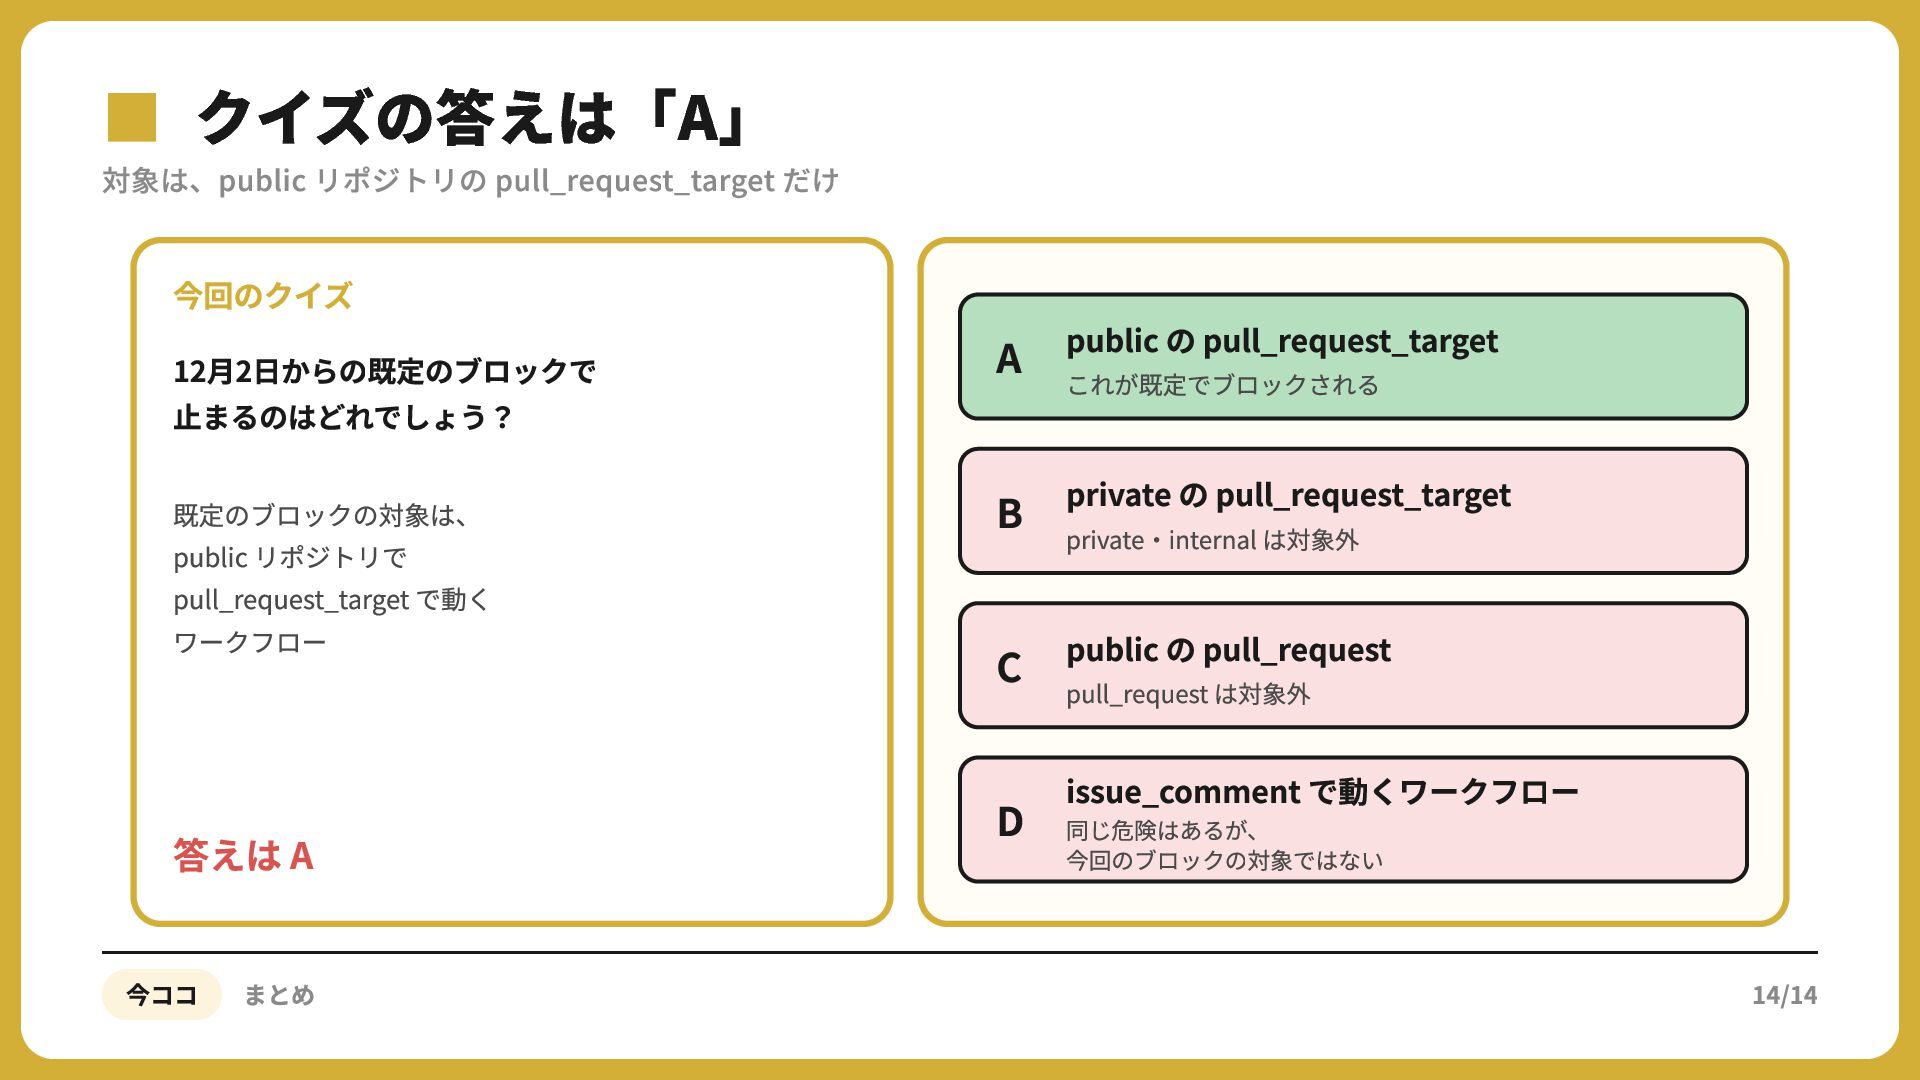
▪対象は、public クイズの答えは「A」 リポジトリの pull_request_target だけ 今回のクイズ 12⽉2⽇からの既定のブロックで ⽌まるのはどれでしょう? 既定のブロックの対象は、 public
リポジトリで pull_request_target で動く ワークフロー 答えは A 今ココ まとめ の pull_request_target A public これが既定でブロックされる の pull_request_target B private private‧internal は対象外 の pull_request C public pull_request は対象外 issue_comment で動くワークフロー D 同じ危険はあるが、 今回のブロックの対象ではない 14/14
More Decks by 赤神青空
See All by 赤神青空
【力学 #8】運動方程式からエネルギー保存を導く
akagami
PRO
0
4
【AWS CLF対策】AWSクラウドのメリットと設計原則
akagami
PRO
0
15
【基本情報対策】開発プロセスとテスト技法
akagami
PRO
0
16
【ssh の仕組み #2】ssh が切れたあと、謎の文字が止まらない
akagami
PRO
0
27
CORS とは何か
akagami
PRO
0
25
【力学 #7】強制振動と共振
akagami
PRO
0
23
OAuth と OpenID Connect、何が違う?
akagami
PRO
0
29
【ssh の仕組み #1】ssh 越しの claude は、なぜスリープで止まるのか
akagami
PRO
0
29
【基本情報対策】サイバー攻撃の手口と対策
akagami
PRO
0
38
Other Decks in Programming
See All in Programming
LLM 101
dalinaum
0
540
Scalaの型でマルチテナントの認可を守る
nextbeatdev
0
180
Skills Are the New npm [AAIF Bengaluru, Nov 2026]
shivamsaraswat
0
120
マルチプロダクトSaaSの アプリ一覧を速くする——複数プロダクトにまたがる「権限行脚」を減らすまで #techramen26conf
mktakuya
1
180
特急いなほ as a Workflow / 20261107jaws-festa-2026-akita-lt
kasacchiful
PRO
0
110
高速開発を止めずに 性能を上げる Flyleのシステム刷新と改善の歴史
azihsoyn
0
100
[Kotlin Fest 2026] eBPF Tracing for Kotlin
takehaya
1
400
Math.sumPreciseから学ぶ、ECMAScript仕様の数値の種類
syumai
0
110
Kawaiicon: Kubernetes, it's no longer cool, but let's secure it anyway!
barnbarn
0
150
自宅サーバはどこまで再現できるのか - Proxmox VE上のVM環境をIaCとバックアップで戻してみた
youto
0
450
あなたはMCPの機能を、まだ知らない。
4geru
1
740
Beyond Chatbots: Agentic UI with Open Standards @W-JAX 2026, München
manfredsteyer
PRO
0
130
Featured
See All Featured
The agentic SEO stack - context over prompts
schlessera
0
1k
Google's AI Overviews - The New Search
badams
0
1.7k
The Myth of the Modular Monolith - Day 2 Keynote - Rails World 2024
eileencodes
28
3.8k
[SF Ruby Conf 2025] Rails X
palkan
3
1.6k
Technical Leadership for Architectural Decision Making
baasie
4
660
The Cult of Friendly URLs
andyhume
79
7.1k
The B2B funnel & how to create a winning content strategy
katarinadahlin
PRO
1
620
Build your cross-platform service in a week with App Engine
jlugia
234
19k
Build The Right Thing And Hit Your Dates
maggiecrowley
39
3.5k
Embracing the Ebb and Flow
colly
88
5.2k
DevOps and Value Stream Thinking: Enabling flow, efficiency and business value
helenjbeal
2
450
The Cost Of JavaScript in 2023
addyosmani
56
10k


 akagami
 dalinaum
 nextbeatdev
 shivamsaraswat
 mktakuya
 kasacchiful
 azihsoyn
 takehaya
 syumai
 barnbarn
 youto
 4geru
 manfredsteyer
 schlessera
 badams
 eileencodes
 palkan
 baasie
 andyhume
 katarinadahlin
 jlugia
 maggiecrowley
 colly
 helenjbeal
 addyosmani