Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
【基本情報対策】サイバー攻撃の手口と対策
Search
赤神青空
PRO
November 17, 2026
Video
Programming
24
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
【基本情報対策】サイバー攻撃の手口と対策
赤神青空
PRO
November 17, 2026
Video
Transcript
17 slides
2026年11月 サイバー攻撃の手口と対策 基本情報技術者試験 対策 #14 赤神青空
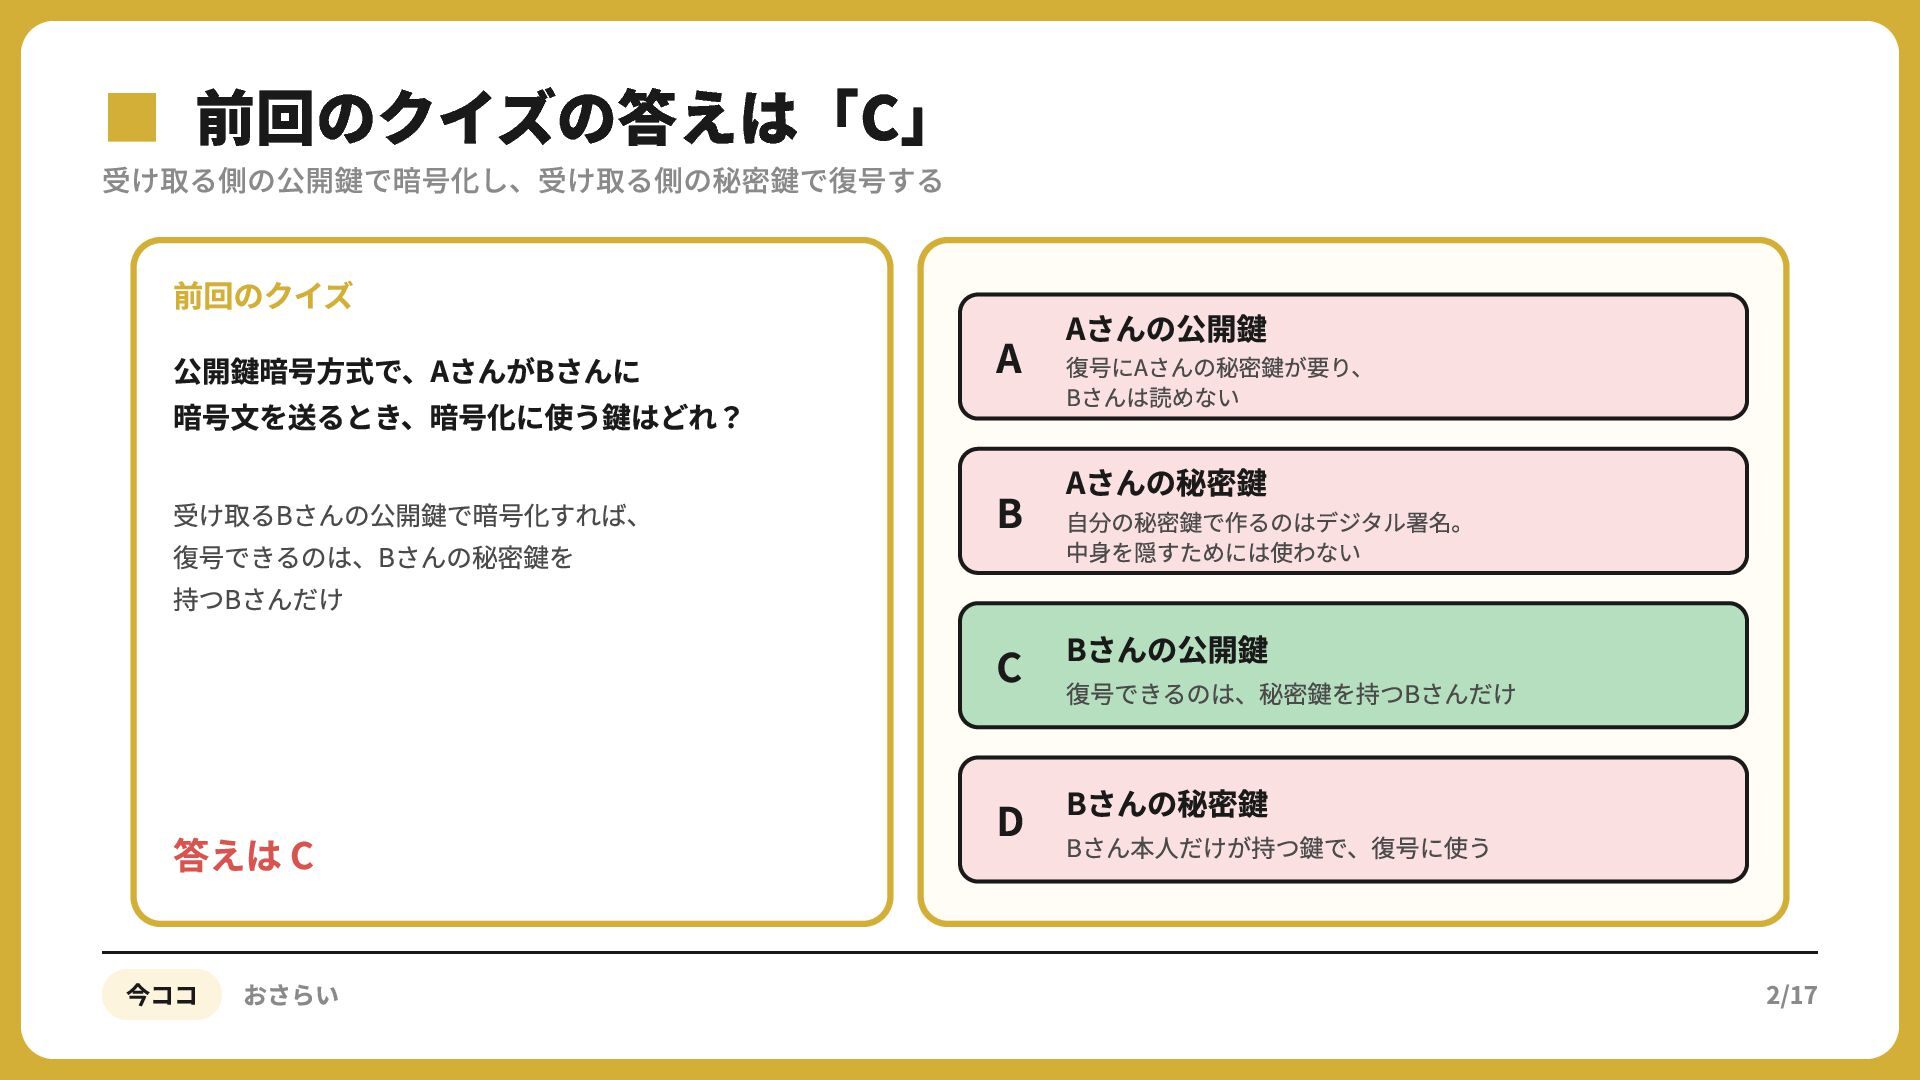
▪受け取る側の公開鍵で暗号化し、受け取る側の秘密鍵で復号する 前回のクイズの答えは「C」 前回のクイズ 公開鍵暗号⽅式で、AさんがBさんに 暗号⽂を送るとき、暗号化に使う鍵はどれ? 受け取るBさんの公開鍵で暗号化すれば、 復号できるのは、Bさんの秘密鍵を 持つBさんだけ 答えは C
今ココ おさらい Aさんの公開鍵 A 復号にAさんの秘密鍵が要り、 Bさんは読めない Aさんの秘密鍵 B ⾃分の秘密鍵で作るのはデジタル署名。 中⾝を隠すためには使わない C Bさんの公開鍵 復号できるのは、秘密鍵を持つBさんだけ D Bさんの秘密鍵 Bさん本⼈だけが持つ鍵で、復号に使う 2/17
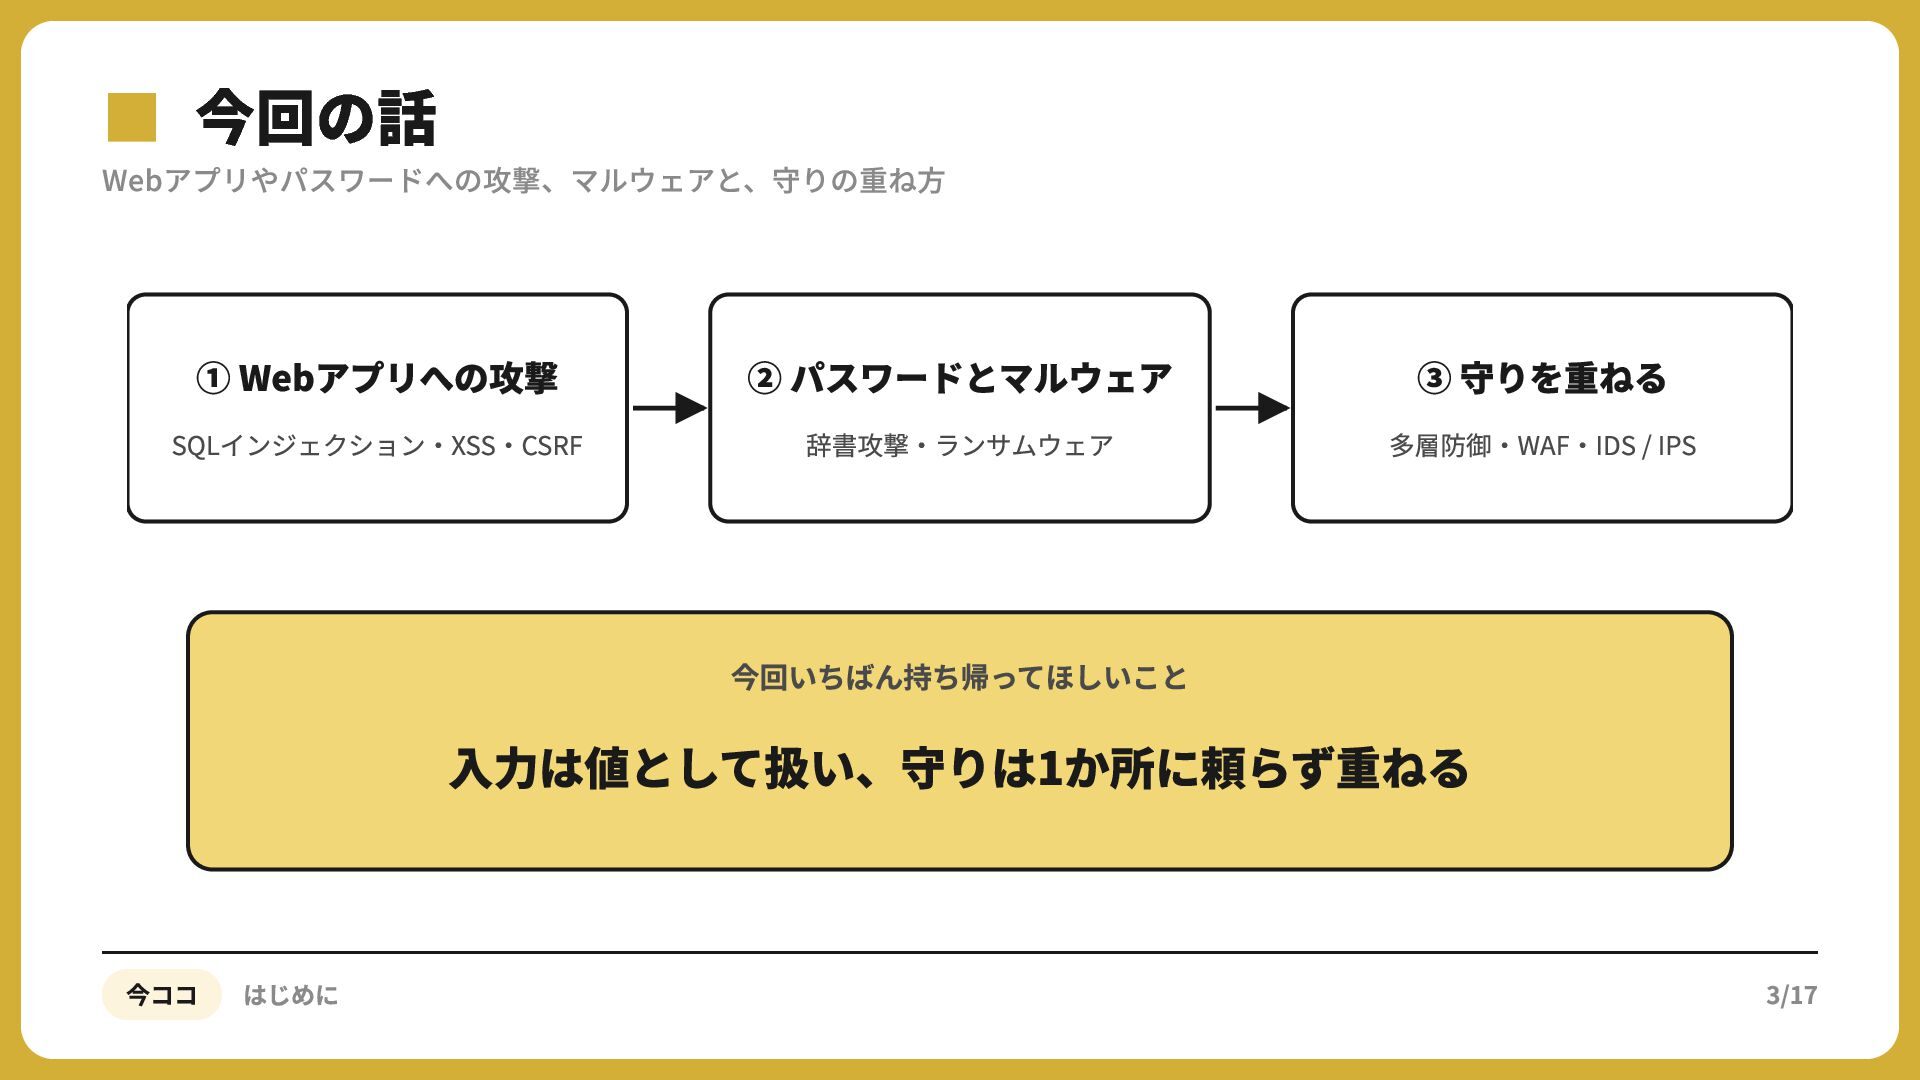
▪Webアプリやパスワードへの攻撃、マルウェアと、守りの重ね方 今回の話 ① Webアプリへの攻撃 SQLインジェクション‧XSS‧CSRF ② パスワードとマルウェア 辞書攻撃‧ランサムウェア ③ 守りを重ねる
多層防御‧WAF‧IDS / IPS 今回いちばん持ち帰ってほしいこと ⼊⼒は値として扱い、守りは1か所に頼らず重ねる 今ココ はじめに 3/17
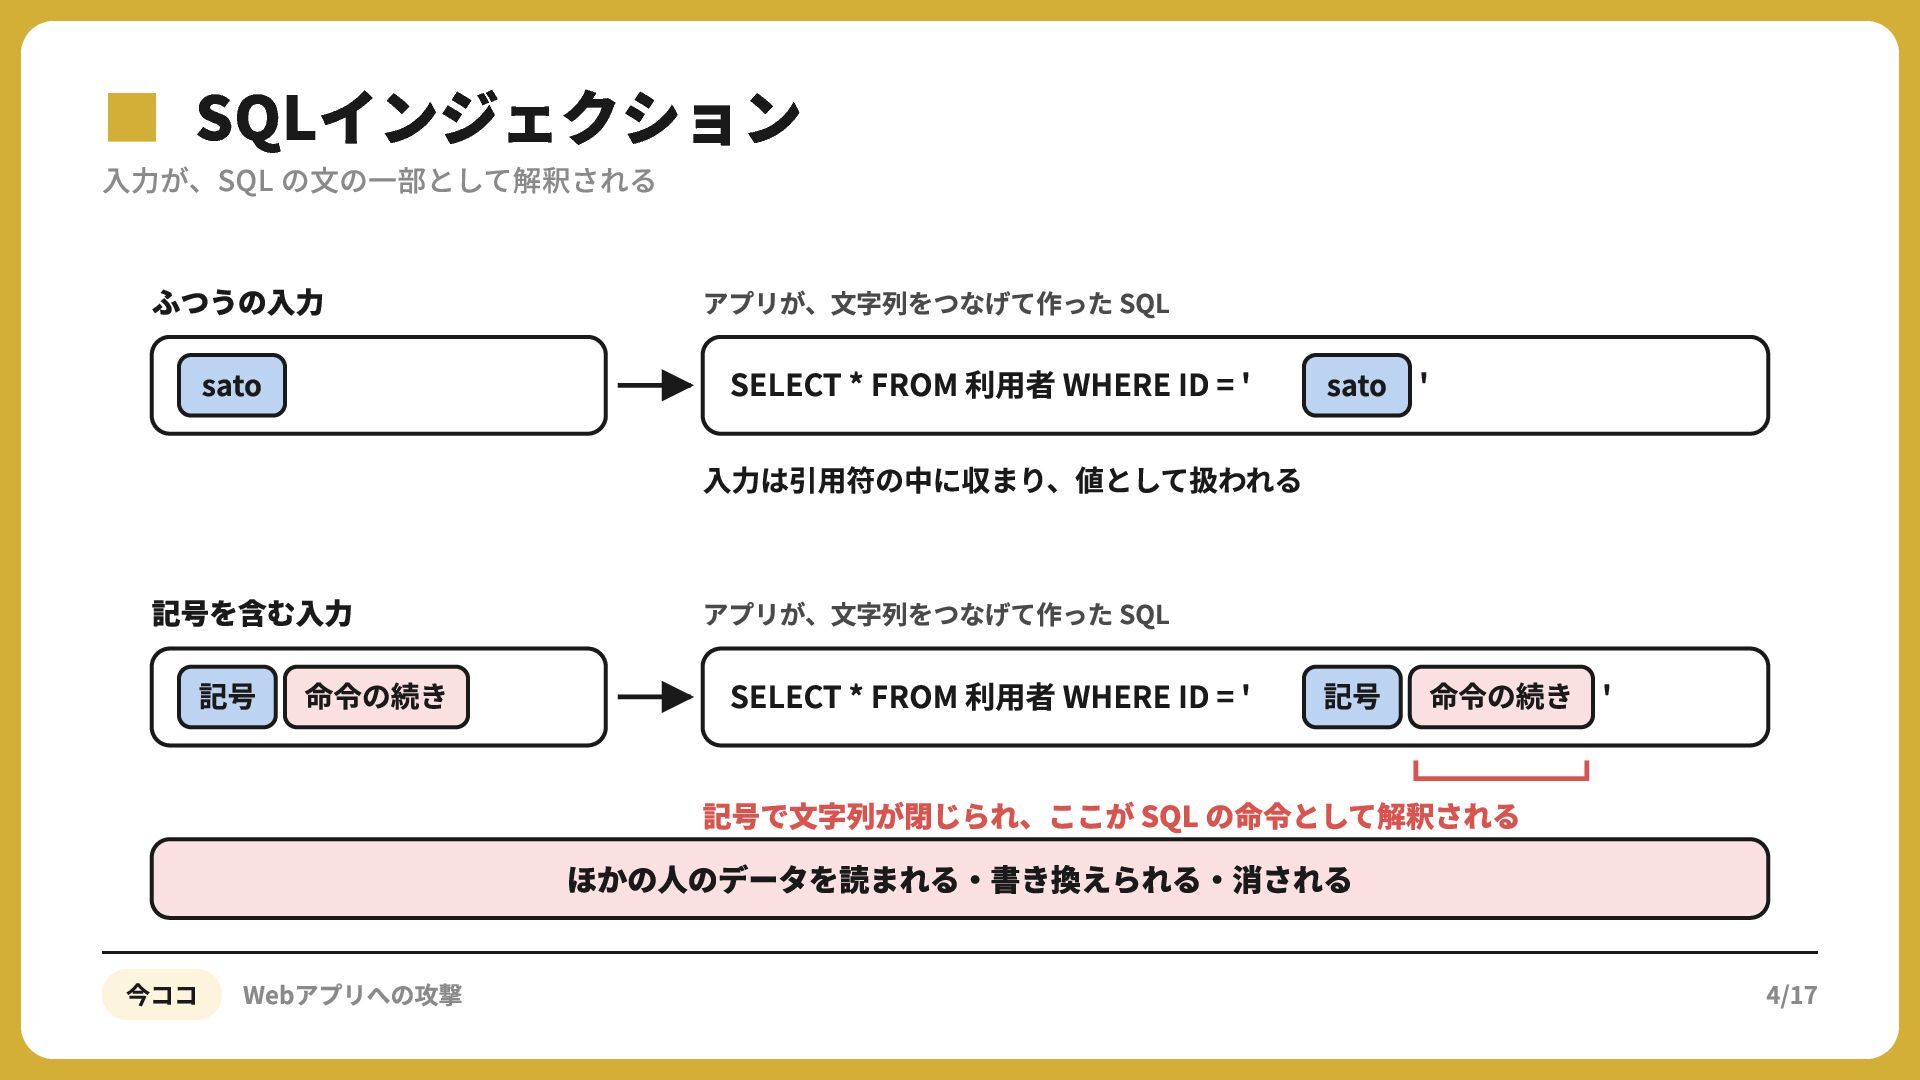
▪入力が、SQL SQLインジェクション の文の一部として解釈される ふつうの⼊⼒ sato アプリが、⽂字列をつなげて作った SQL SELECT * FROM
利⽤者 WHERE ID = ' sato ' ⼊⼒は引⽤符の中に収まり、値として扱われる 記号を含む⼊⼒ 記号 命令の続き アプリが、⽂字列をつなげて作った SQL SELECT * FROM 利⽤者 WHERE ID = ' 記号 命令の続き ' 記号で⽂字列が閉じられ、ここが SQL の命令として解釈される ほかの⼈のデータを読まれる‧書き換えられる‧消される 今ココ Webアプリへの攻撃 4/17
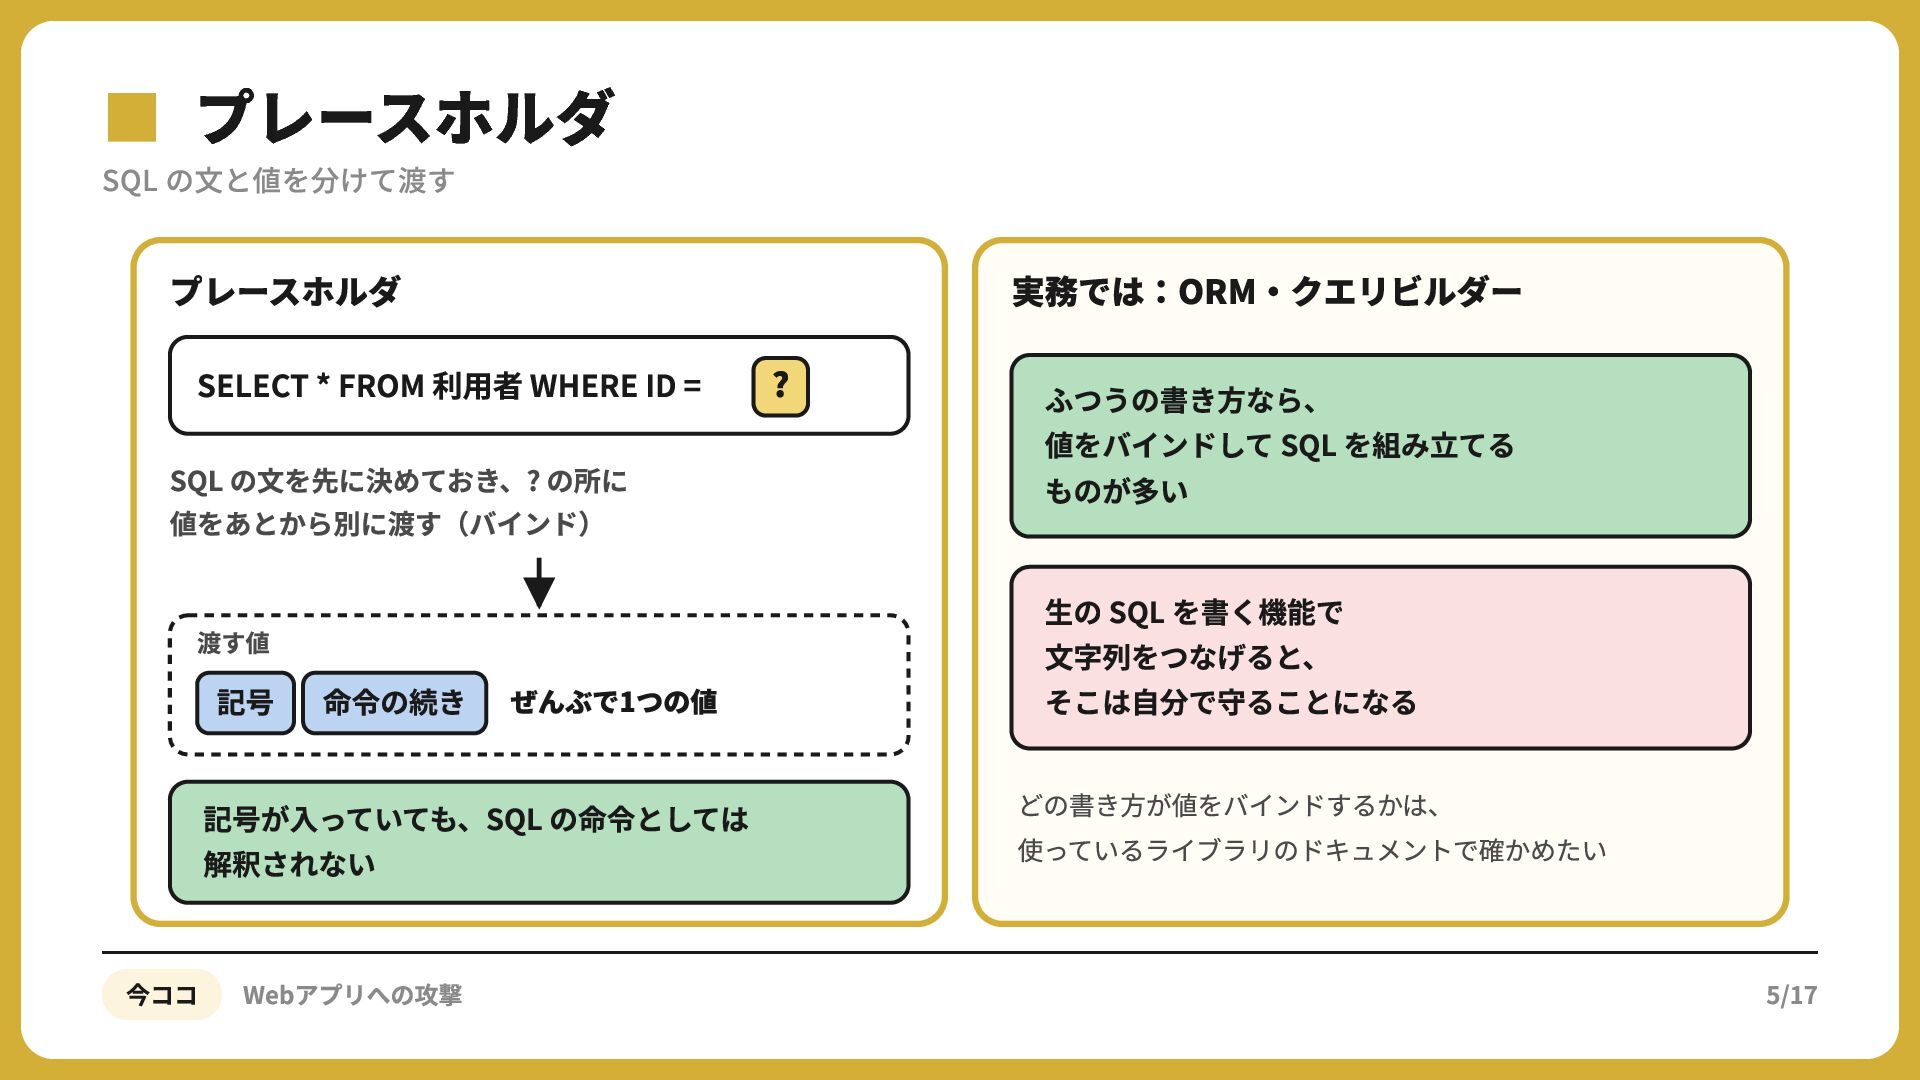
▪SQL の文と値を分けて渡す プレースホルダ プレースホルダ SELECT * FROM 利⽤者 WHERE ID
= SQL の⽂を先に決めておき、? の所に 値をあとから別に渡す(バインド) 実務では:ORM‧クエリビルダー ? ふつうの書き⽅なら、 値をバインドして SQL を組み⽴てる ものが多い 渡す値 記号 命令の続き ぜんぶで1つの値 ⽣の SQL を書く機能で ⽂字列をつなげると、 そこは⾃分で守ることになる 記号が⼊っていても、SQL の命令としては 解釈されない どの書き⽅が値をバインドするかは、 使っているライブラリのドキュメントで確かめたい 今ココ Webアプリへの攻撃 5/17
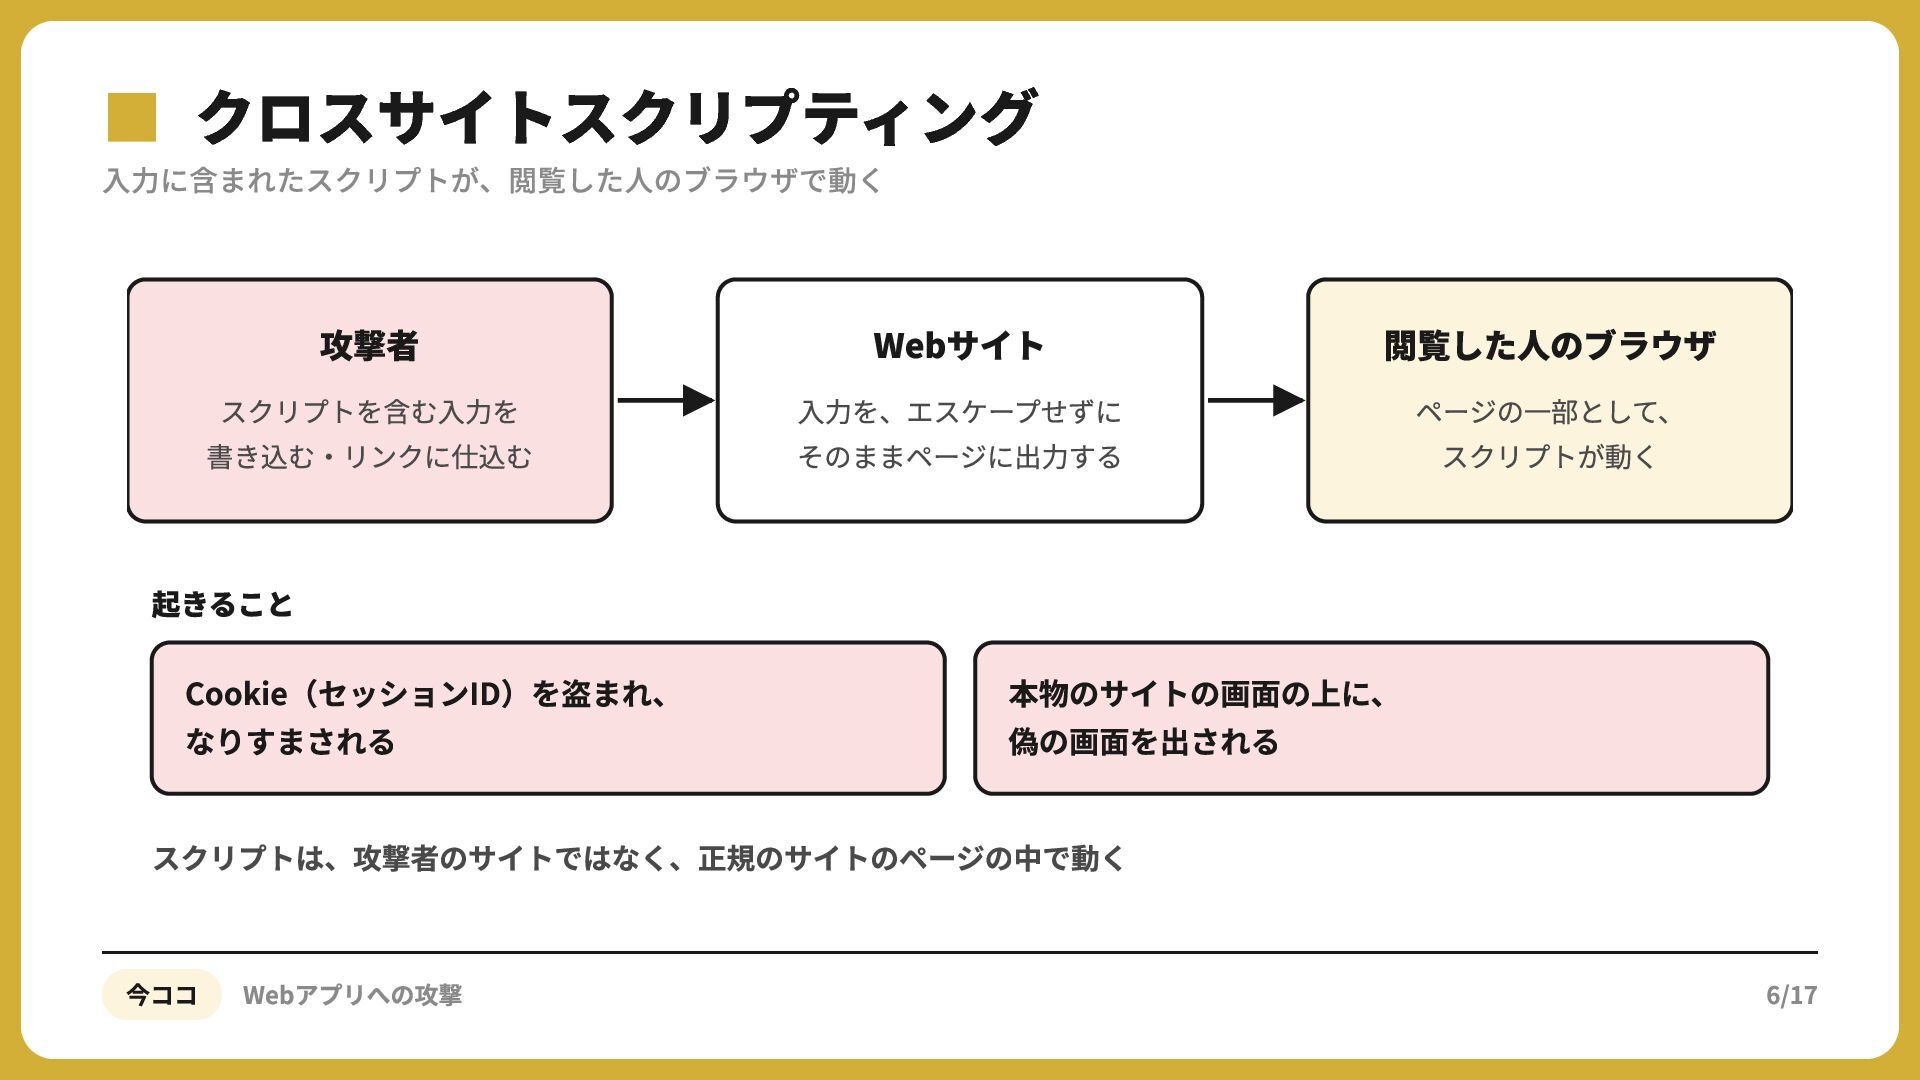
▪入力に含まれたスクリプトが、閲覧した人のブラウザで動く クロスサイトスクリプティング 攻撃者 スクリプトを含む⼊⼒を 書き込む‧リンクに仕込む Webサイト ⼊⼒を、エスケープせずに そのままページに出⼒する 閲覧した⼈のブラウザ ページの⼀部として、
スクリプトが動く 起きること Cookie(セッションID)を盗まれ、 なりすまされる 本物のサイトの画⾯の上に、 偽の画⾯を出される スクリプトは、攻撃者のサイトではなく、正規のサイトのページの中で動く 今ココ Webアプリへの攻撃 6/17
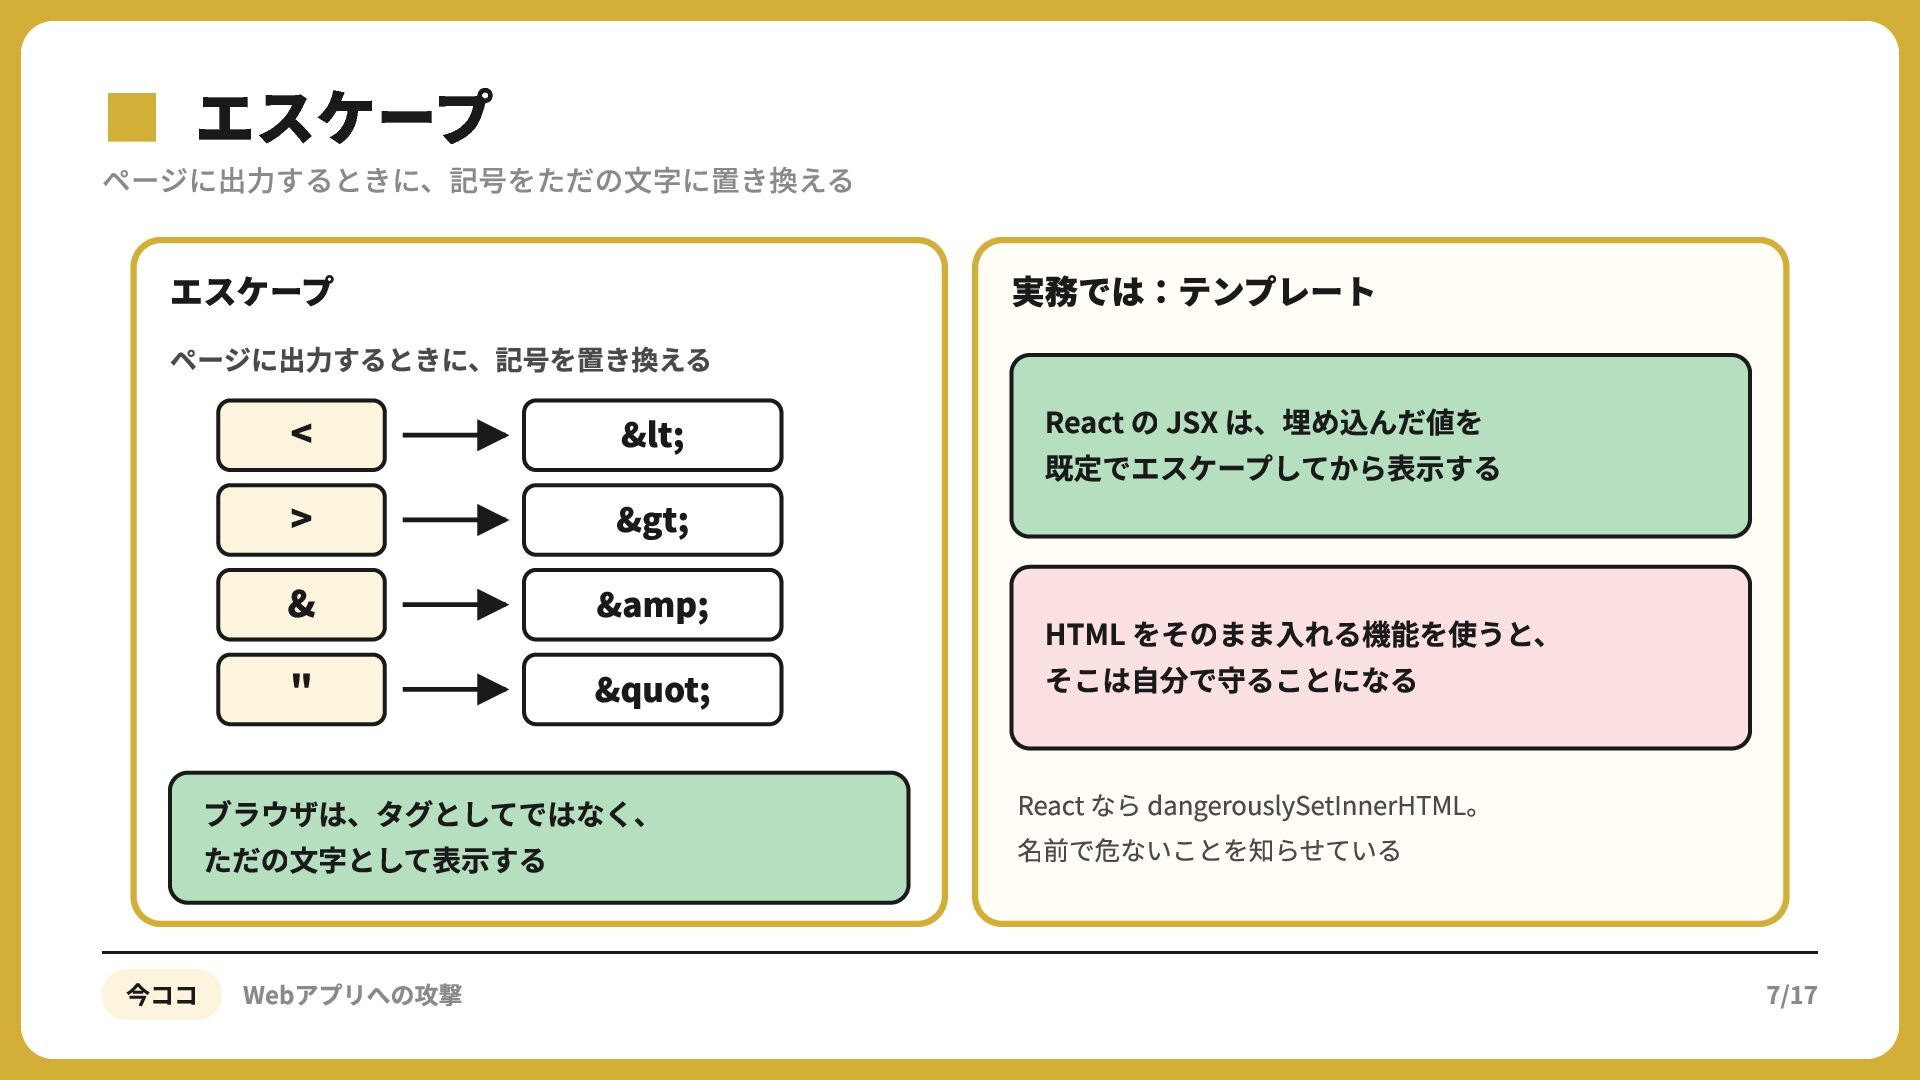
▪ページに出力するときに、記号をただの文字に置き換える エスケープ エスケープ ページに出⼒するときに、記号を置き換える < > & " < >
& " ブラウザは、タグとしてではなく、 ただの⽂字として表⽰する 今ココ Webアプリへの攻撃 実務では:テンプレート React の JSX は、埋め込んだ値を 既定でエスケープしてから表⽰する HTML をそのまま⼊れる機能を使うと、 そこは⾃分で守ることになる React なら dangerouslySetInnerHTML。 名前で危ないことを知らせている 7/17
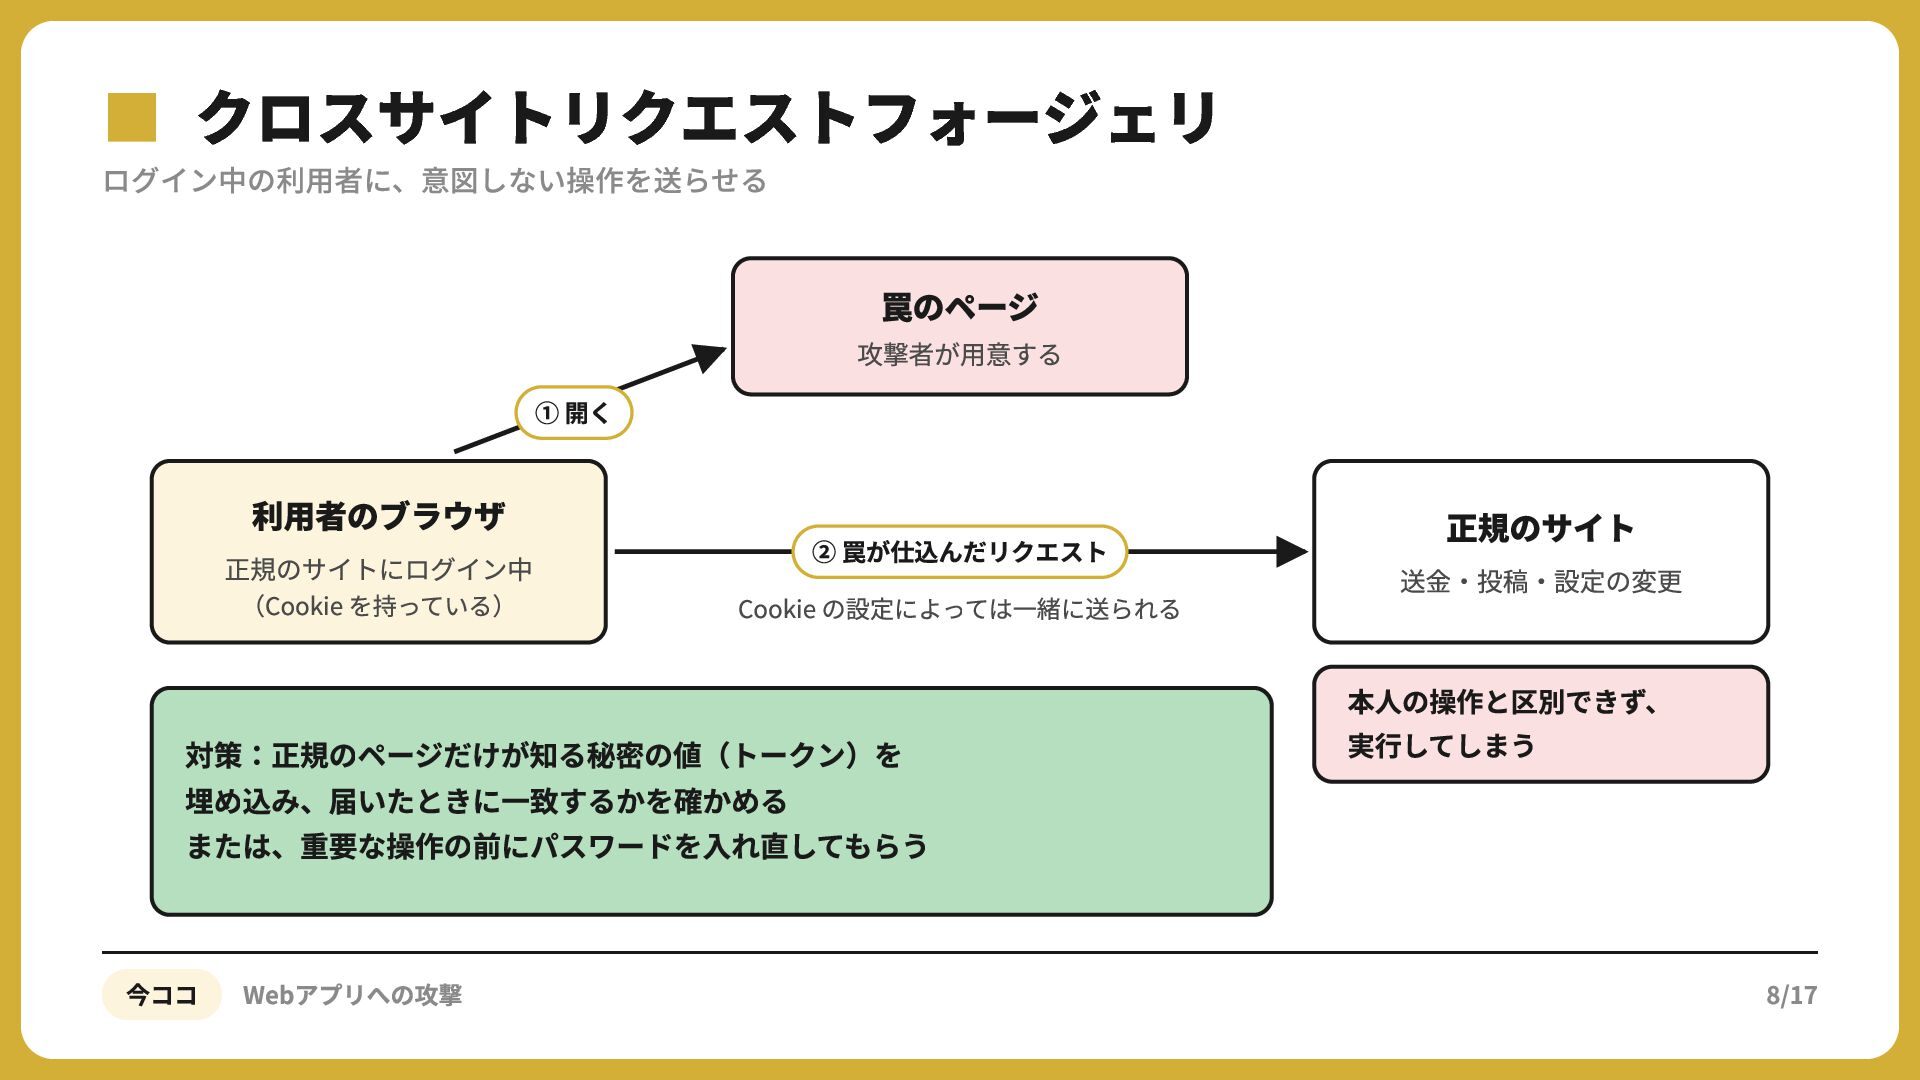
▪ログイン中の利用者に、意図しない操作を送らせる クロスサイトリクエストフォージェリ 罠のページ ① 開く 利⽤者のブラウザ 正規のサイトにログイン中 (Cookie を持っている) 攻撃者が⽤意する
② 罠が仕込んだリクエスト Cookie の設定によっては⼀緒に送られる 対策:正規のページだけが知る秘密の値(トークン)を 埋め込み、届いたときに⼀致するかを確かめる または、重要な操作の前にパスワードを⼊れ直してもらう 今ココ Webアプリへの攻撃 正規のサイト 送⾦‧投稿‧設定の変更 本⼈の操作と区別できず、 実⾏してしまう 8/17
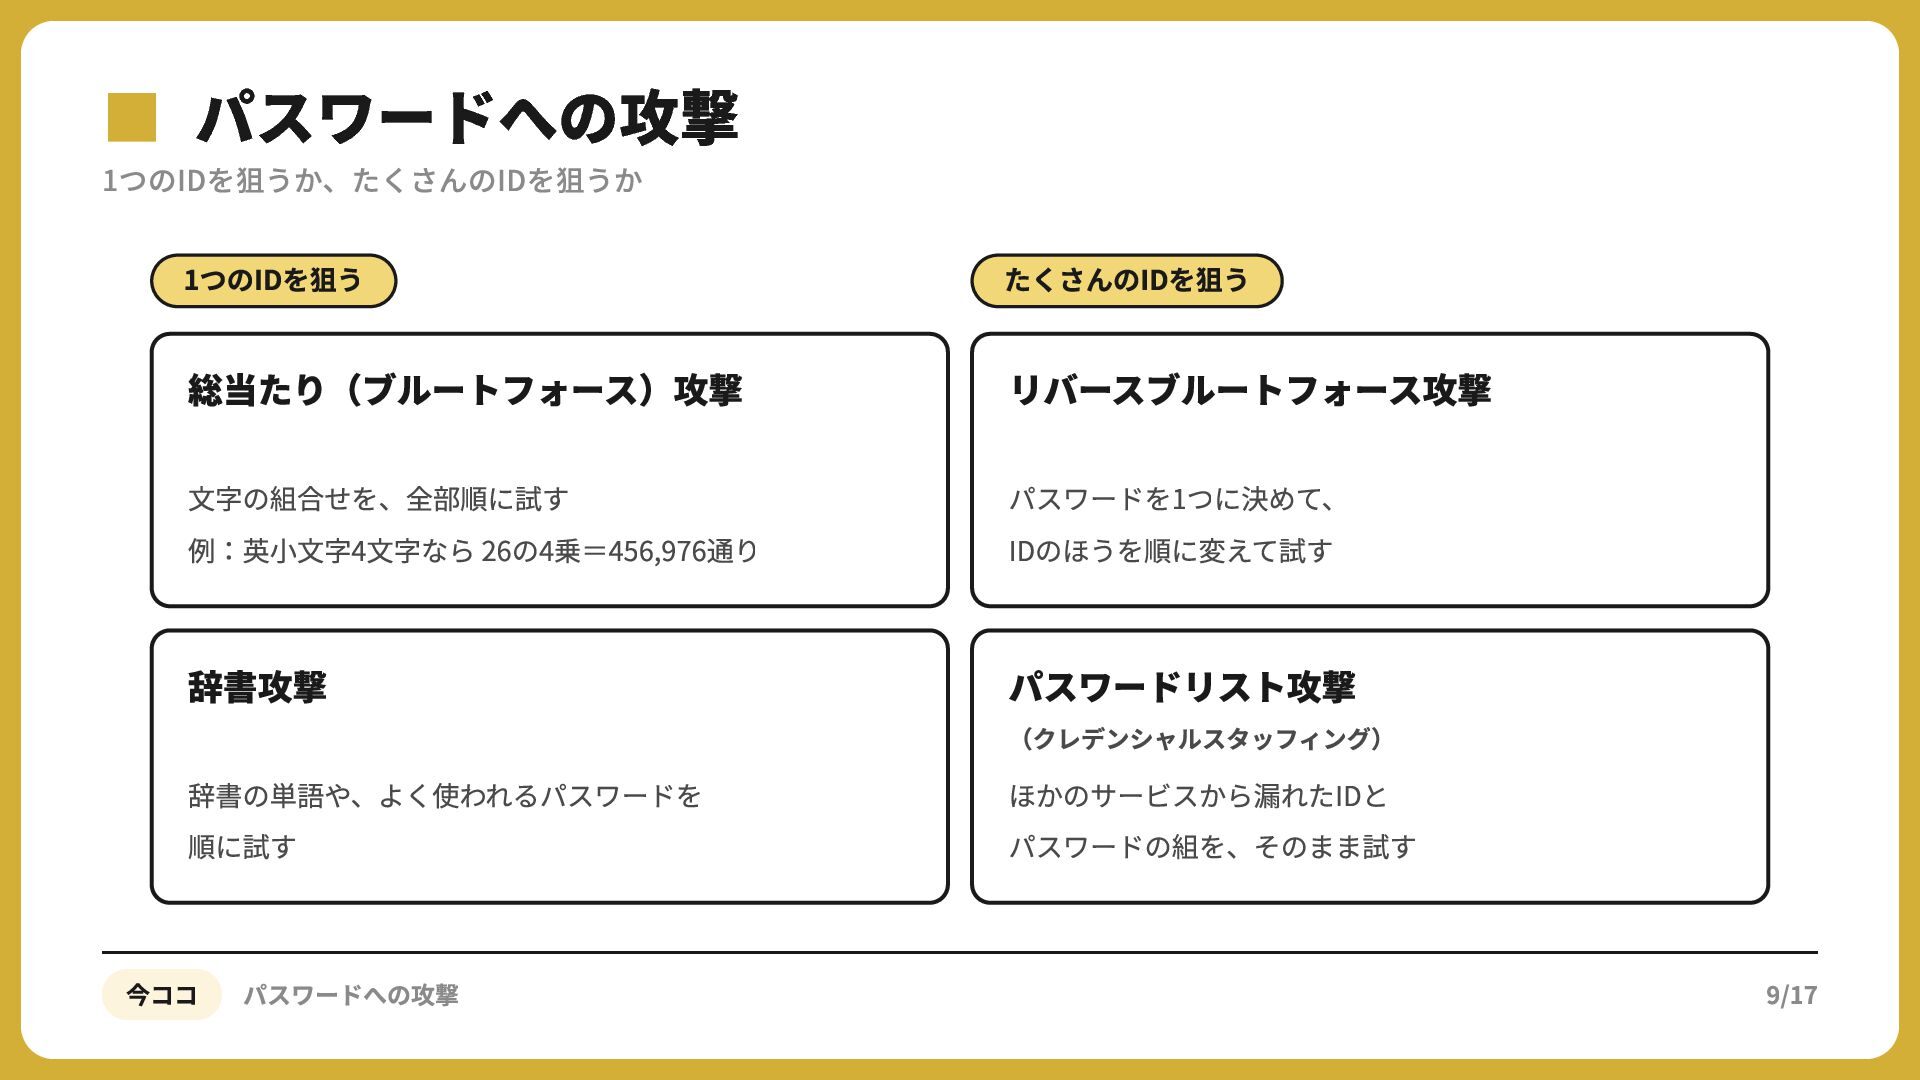
▪1つのIDを狙うか、たくさんのIDを狙うか パスワードへの攻撃 1つのIDを狙う たくさんのIDを狙う 総当たり(ブルートフォース)攻撃 リバースブルートフォース攻撃 ⽂字の組合せを、全部順に試す 例:英⼩⽂字4⽂字なら 26の4乗=456,976通り パスワードを1つに決めて、
IDのほうを順に変えて試す 辞書攻撃 パスワードリスト攻撃 辞書の単語や、よく使われるパスワードを 順に試す ほかのサービスから漏れたIDと パスワードの組を、そのまま試す 今ココ パスワードへの攻撃 (クレデンシャルスタッフィング) 9/17
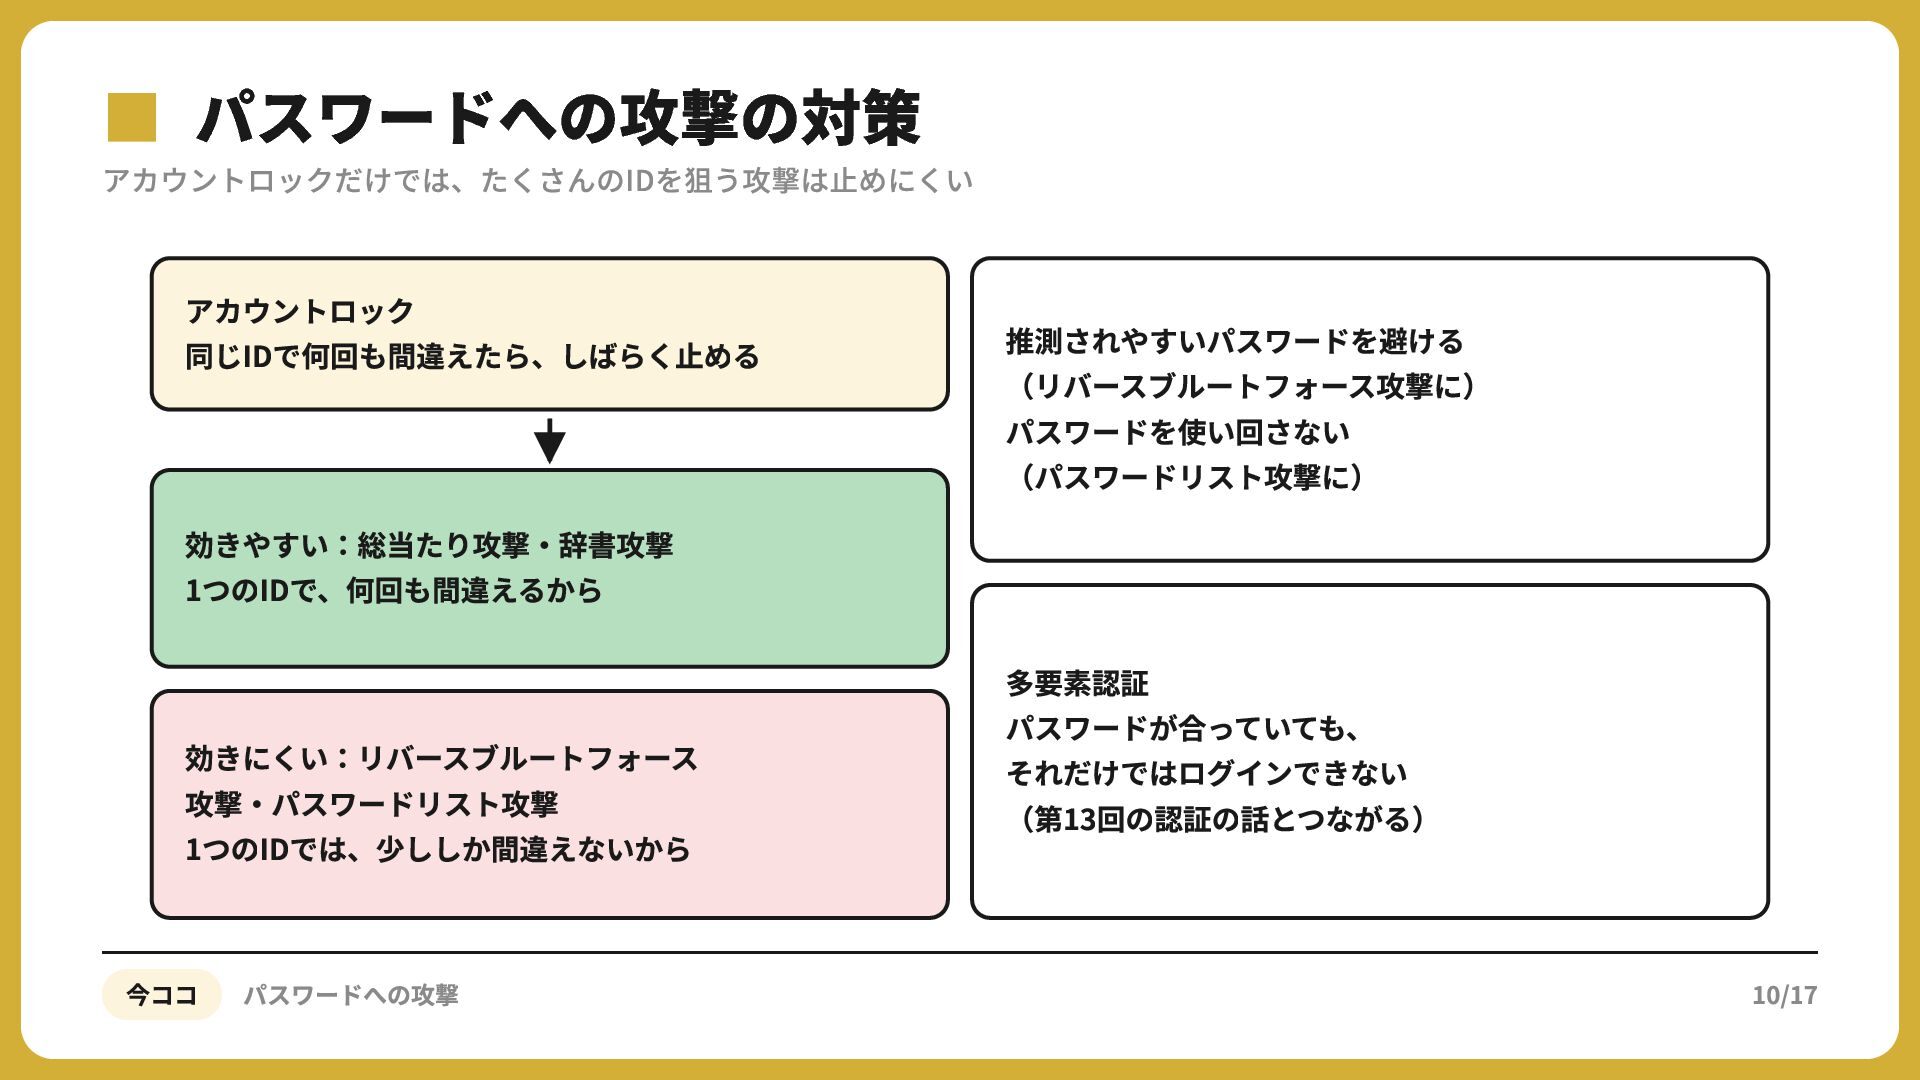
▪アカウントロックだけでは、たくさんのIDを狙う攻撃は止めにくい パスワードへの攻撃の対策 アカウントロック 同じIDで何回も間違えたら、しばらく⽌める 効きやすい:総当たり攻撃‧辞書攻撃 1つのIDで、何回も間違えるから 効きにくい:リバースブルートフォース 攻撃‧パスワードリスト攻撃 1つのIDでは、少ししか間違えないから 今ココ
パスワードへの攻撃 推測されやすいパスワードを避ける (リバースブルートフォース攻撃に) パスワードを使い回さない (パスワードリスト攻撃に) 多要素認証 パスワードが合っていても、 それだけではログインできない (第13回の認証の話とつながる) 10/17
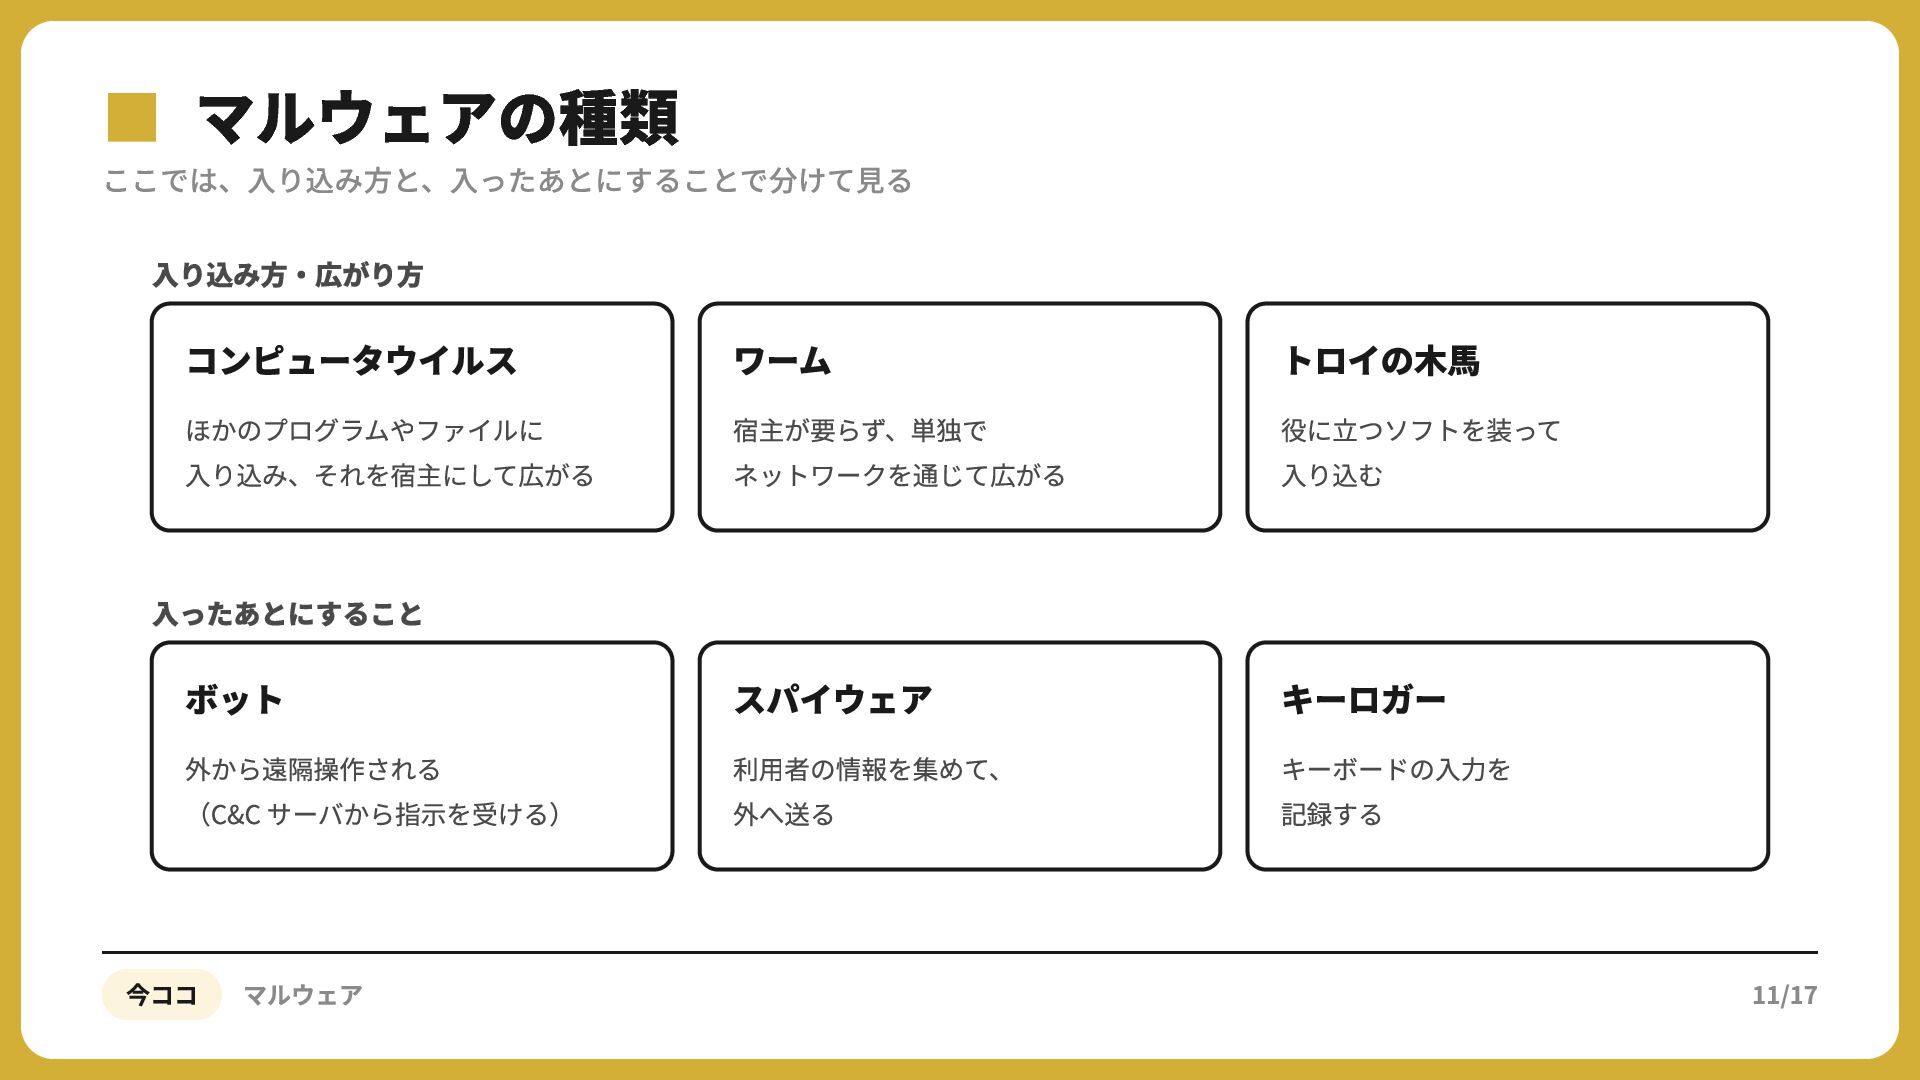
▪ここでは、入り込み方と、入ったあとにすることで分けて見る マルウェアの種類 ⼊り込み⽅‧広がり⽅ コンピュータウイルス ほかのプログラムやファイルに ⼊り込み、それを宿主にして広がる ワーム トロイの⽊⾺ スパイウェア キーロガー
宿主が要らず、単独で ネットワークを通じて広がる 役に⽴つソフトを装って ⼊り込む ⼊ったあとにすること ボット 外から遠隔操作される (C&C サーバから指⽰を受ける) 今ココ マルウェア 利⽤者の情報を集めて、 外へ送る キーボードの⼊⼒を 記録する 11/17
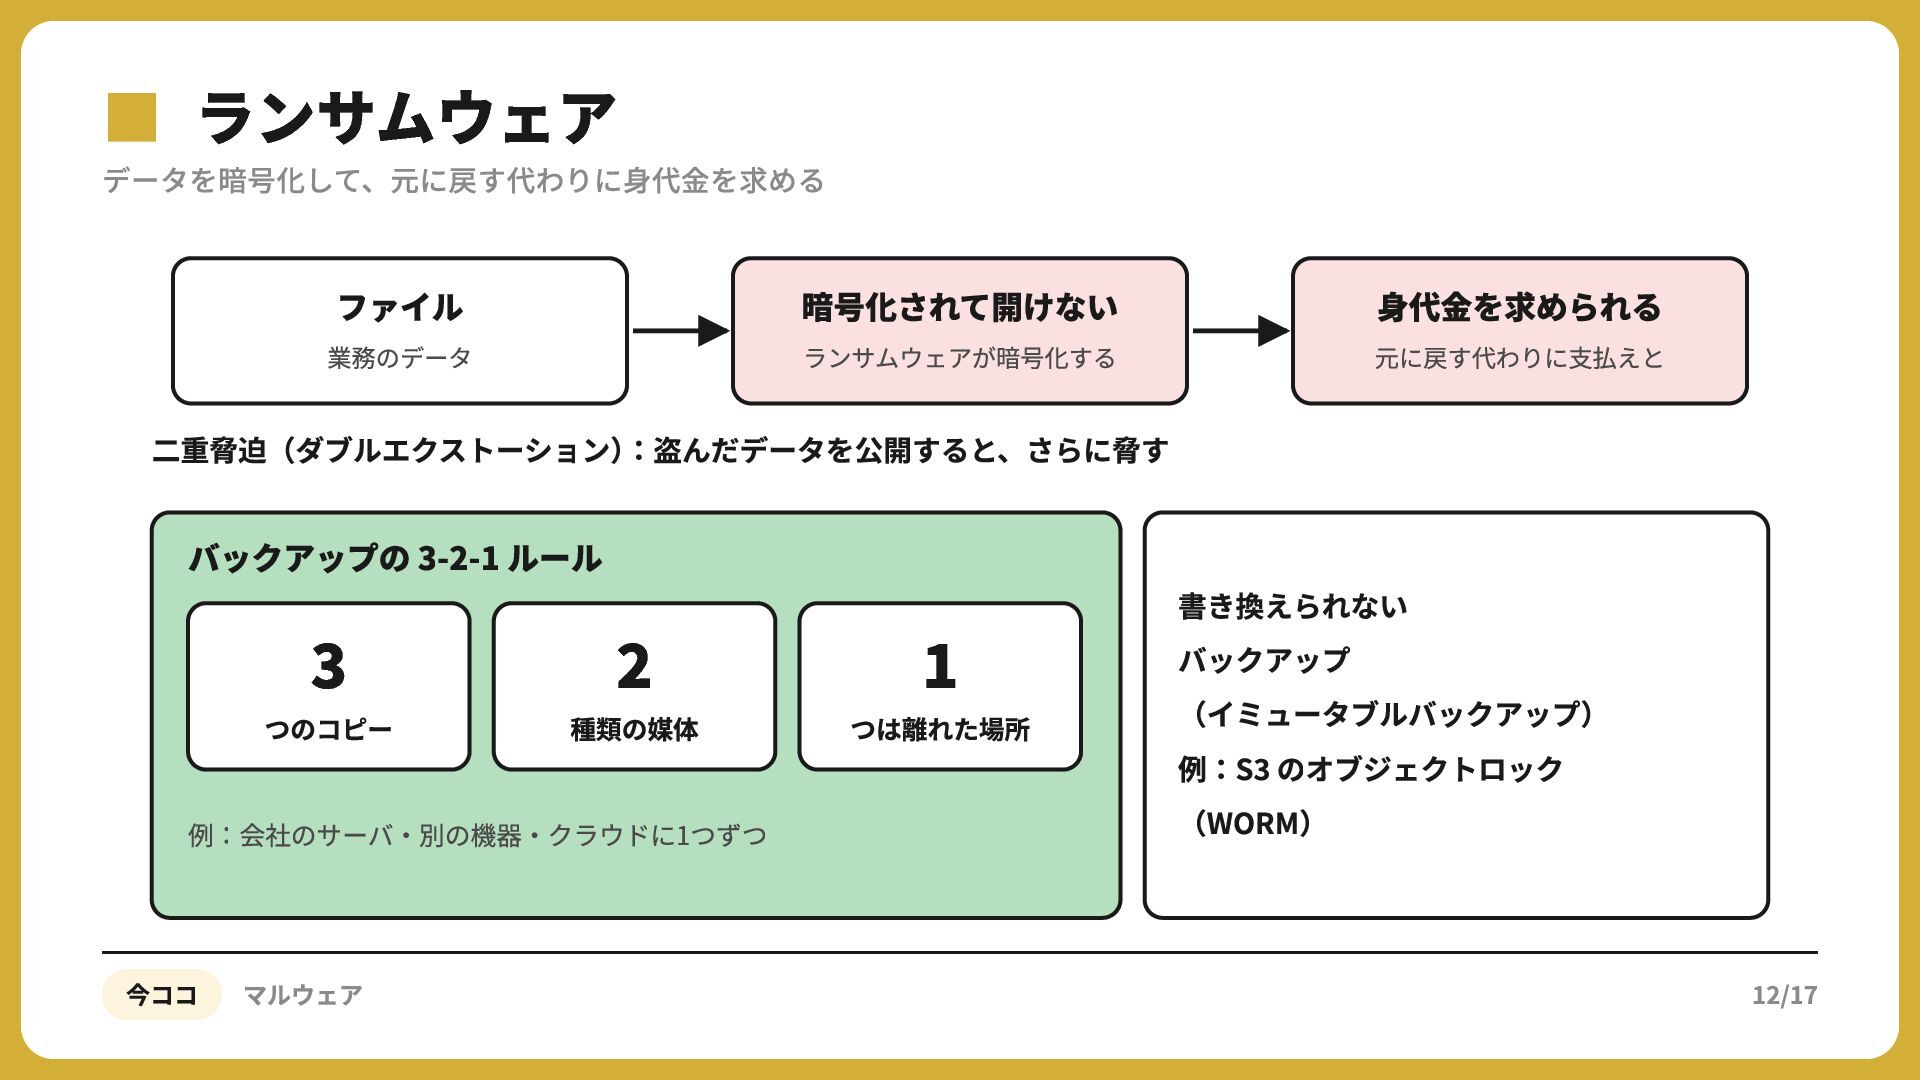
▪データを暗号化して、元に戻す代わりに身代金を求める ランサムウェア ファイル 暗号化されて開けない 業務のデータ ランサムウェアが暗号化する ⾝代⾦を求められる 元に戻す代わりに⽀払えと ⼆重脅迫(ダブルエクストーション):盗んだデータを公開すると、さらに脅す バックアップの
3-2-1 ルール つのコピー 種類の媒体 例:会社のサーバ‧別の機器‧クラウドに1つずつ 今ココ マルウェア つは離れた場所 書き換えられない バックアップ (イミュータブルバックアップ) 例:S のオブジェクトロック (WORM) 12/17
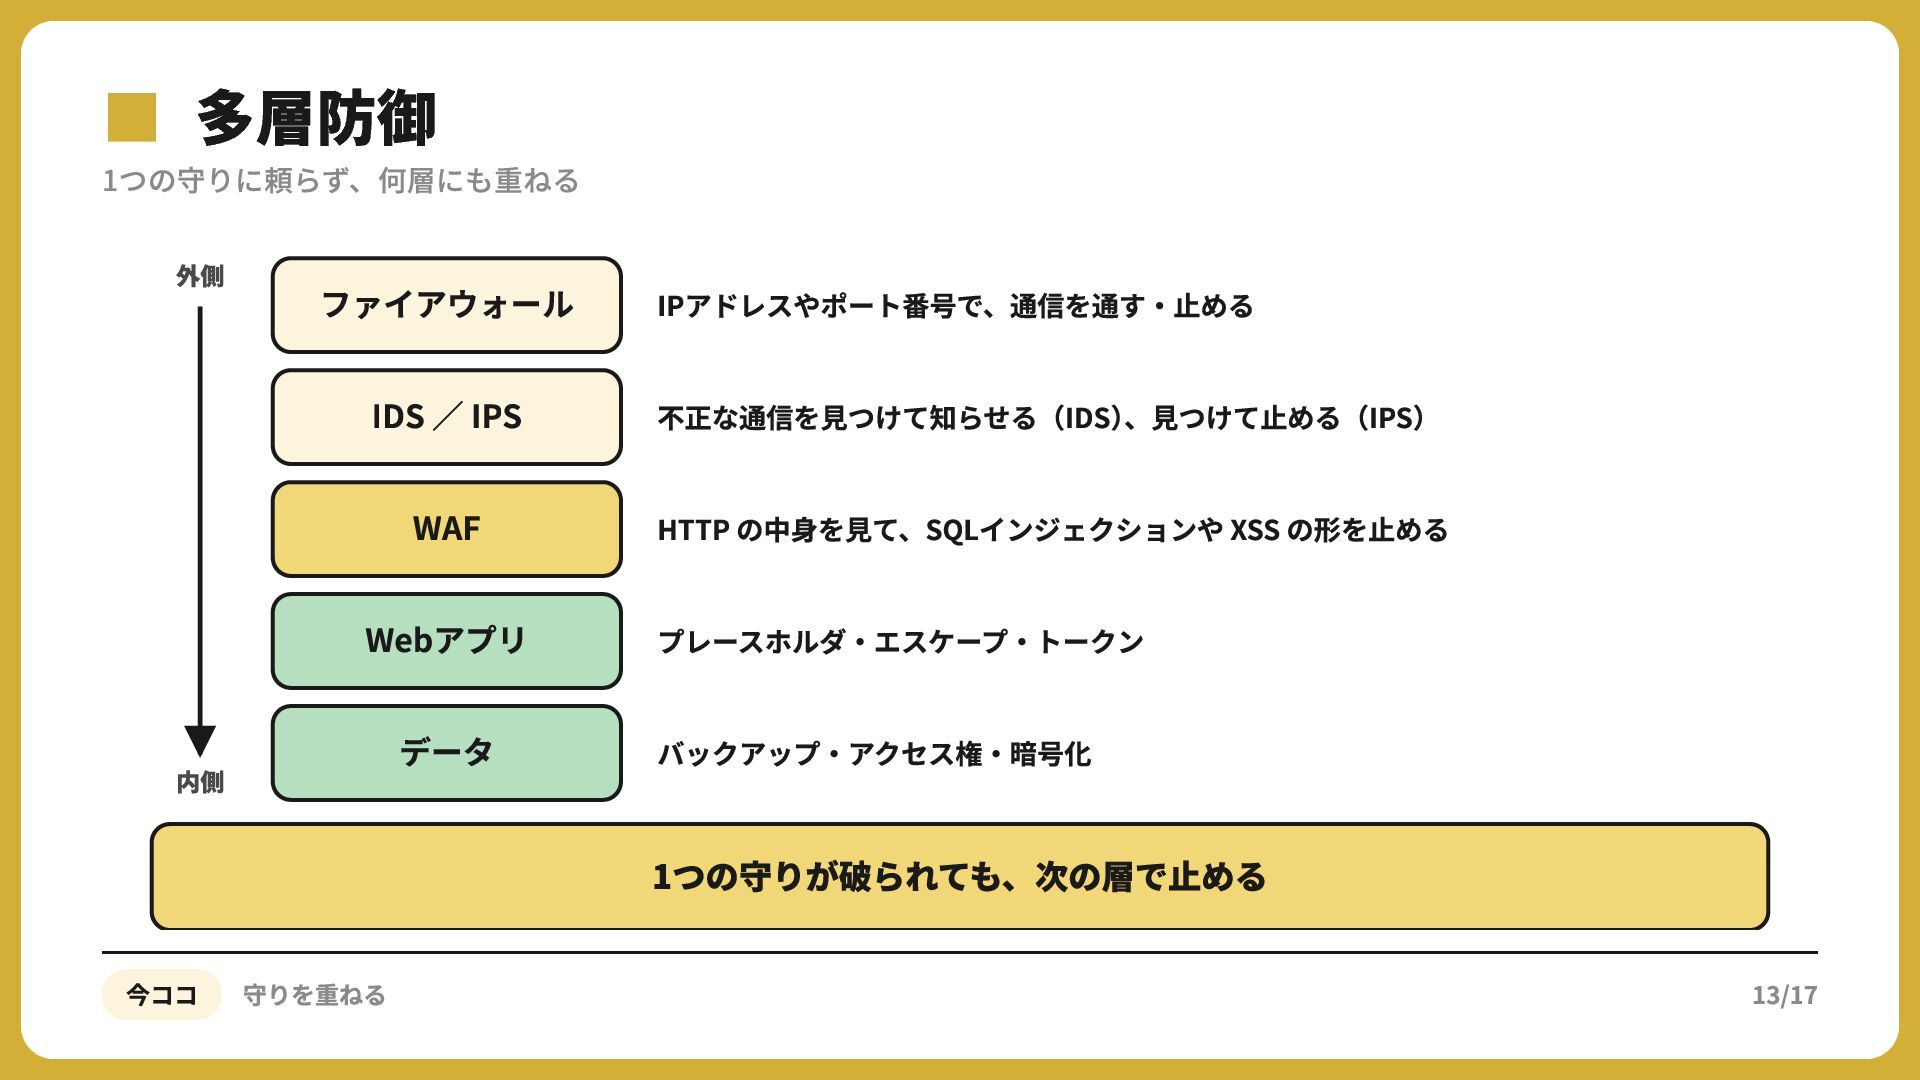
▪1つの守りに頼らず、何層にも重ねる 多層防御 外側 ファイアウォール IPアドレスやポート番号で、通信を通す‧⽌める IDS ∕ IPS 不正な通信を⾒つけて知らせる(IDS)、⾒つけて⽌める(IPS) WAF
HTTP の中⾝を⾒て、SQLインジェクションや XSS の形を⽌める Webアプリ プレースホルダ‧エスケープ‧トークン データ バックアップ‧アクセス権‧暗号化 内側 1つの守りが破られても、次の層で⽌める 今ココ 守りを重ねる 13/17
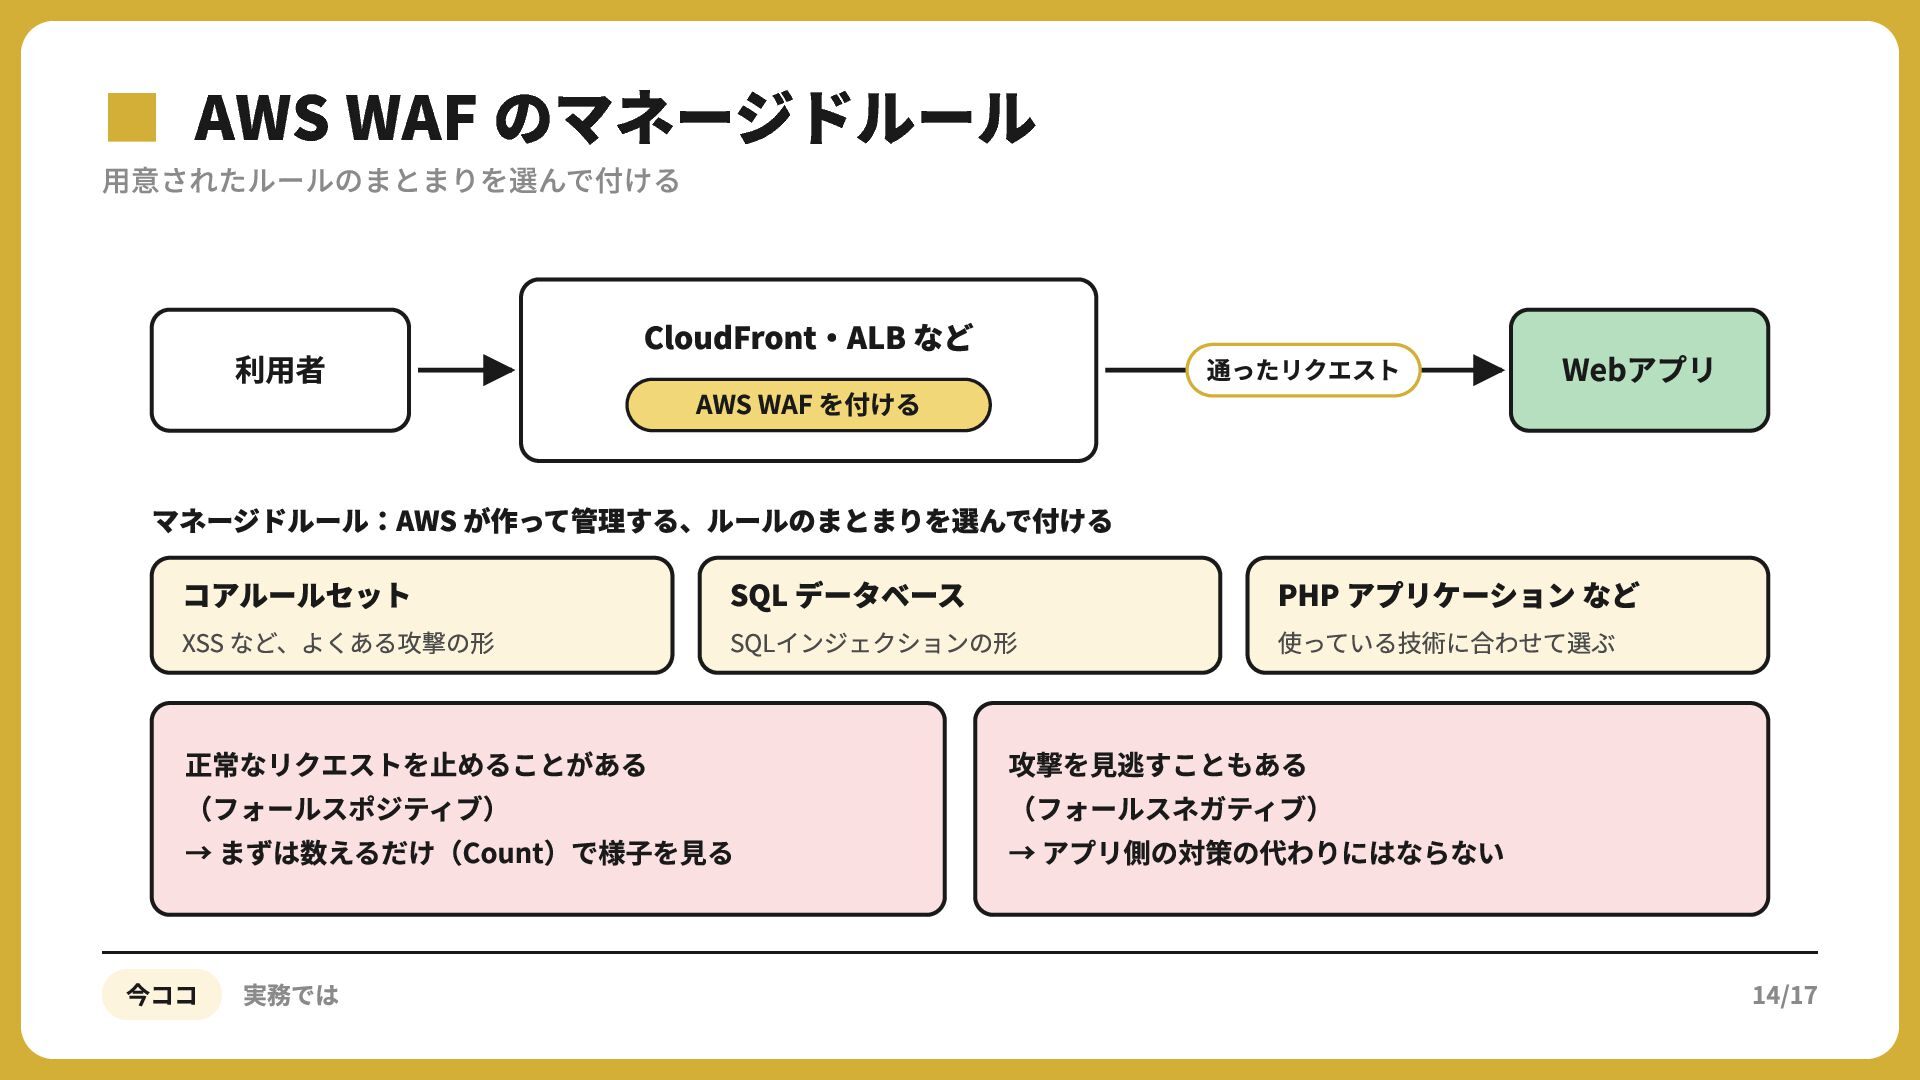
▪用意されたルールのまとまりを選んで付ける AWS WAF のマネージドルール 利⽤者 CloudFront‧ALB など 通ったリクエスト AWS WAF
を付ける Webアプリ マネージドルール:AWS が作って管理する、ルールのまとまりを選んで付ける コアルールセット XSS など、よくある攻撃の形 SQL データベース SQLインジェクションの形 正常なリクエストを⽌めることがある (フォールスポジティブ) → まずは数えるだけ(Count)で様⼦を⾒る 今ココ 実務では PHP アプリケーション など 使っている技術に合わせて選ぶ 攻撃を⾒逃すこともある (フォールスネガティブ) → アプリ側の対策の代わりにはならない 14/17
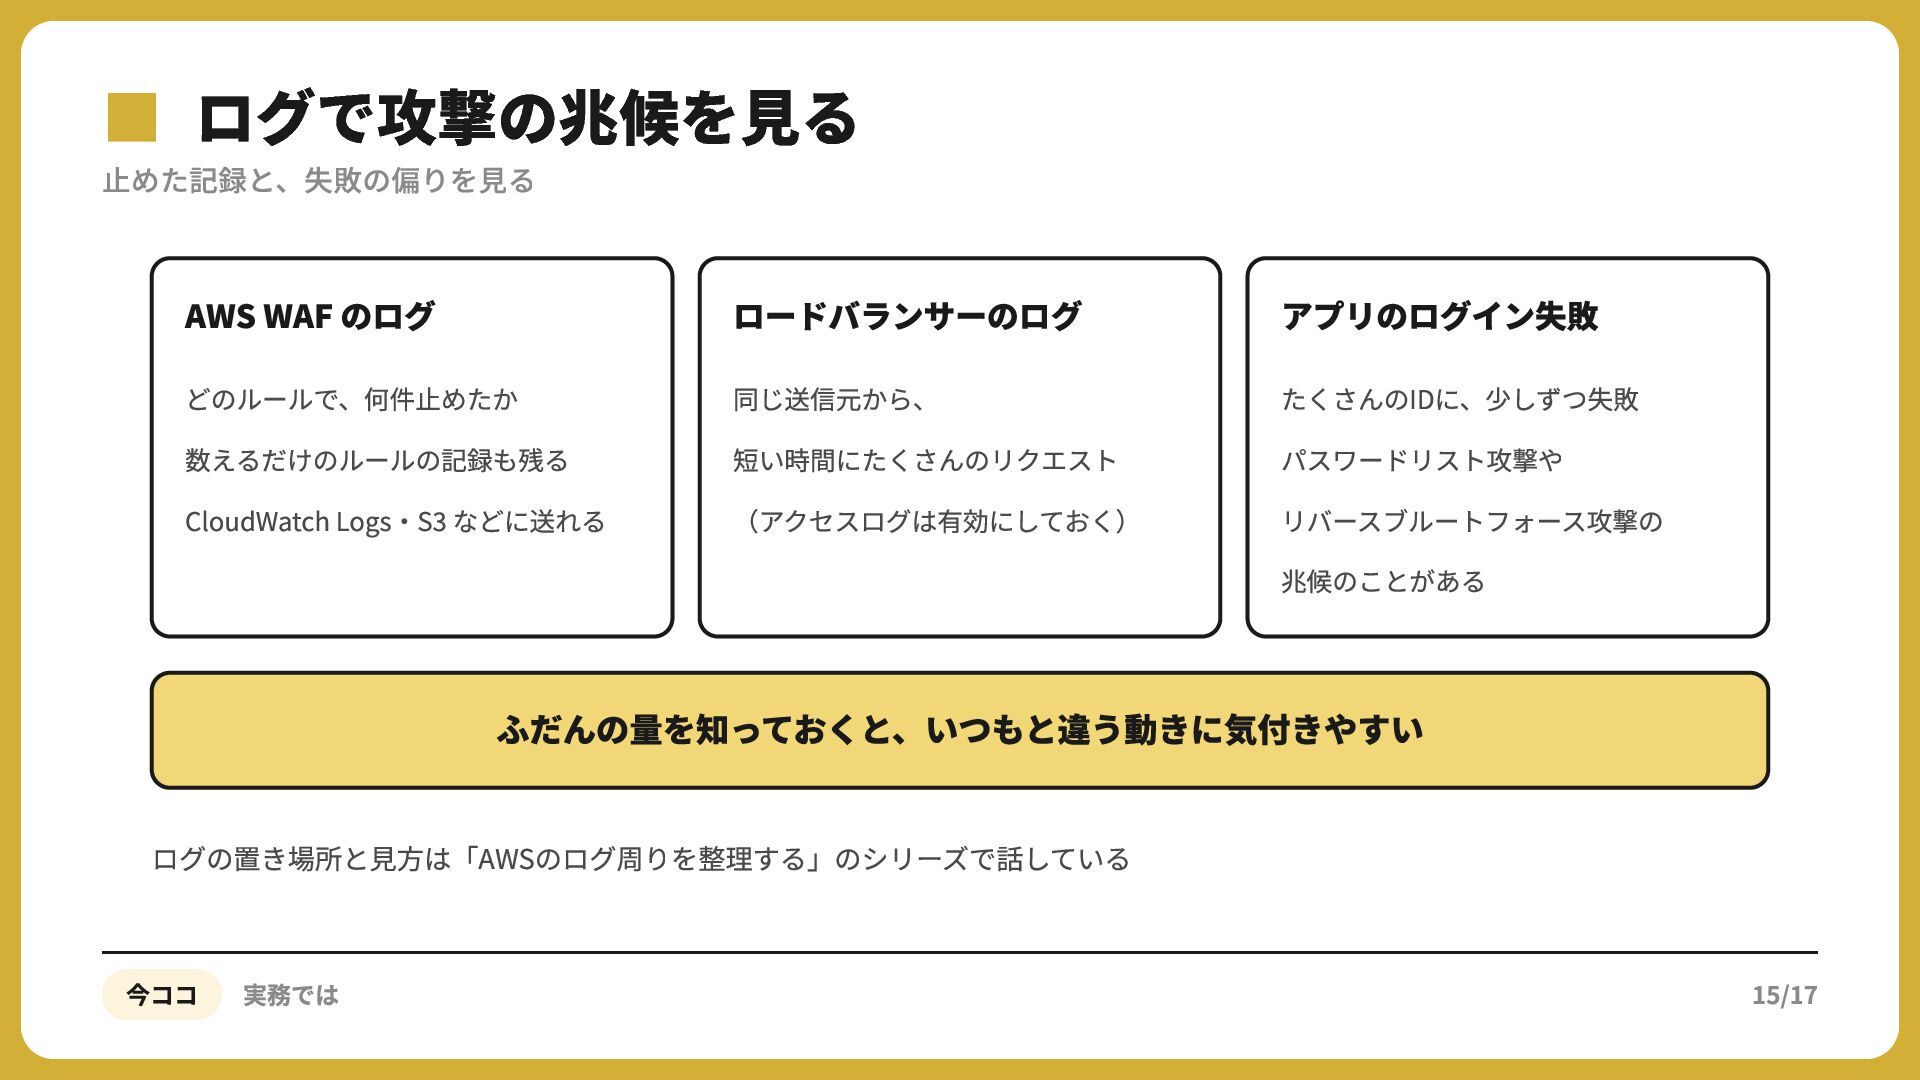
▪止めた記録と、失敗の偏りを見る ログで攻撃の兆候を見る AWS WAF のログ ロードバランサーのログ アプリのログイン失敗 どのルールで、何件⽌めたか 数えるだけのルールの記録も残る CloudWatch
Logs‧S などに送れる 同じ送信元から、 短い時間にたくさんのリクエスト (アクセスログは有効にしておく) たくさんのIDに、少しずつ失敗 パスワードリスト攻撃や リバースブルートフォース攻撃の 兆候のことがある ふだんの量を知っておくと、いつもと違う動きに気付きやすい ログの置き場所と⾒⽅は「AWSのログ周りを整理する」のシリーズで話している 今ココ 実務では 15/17
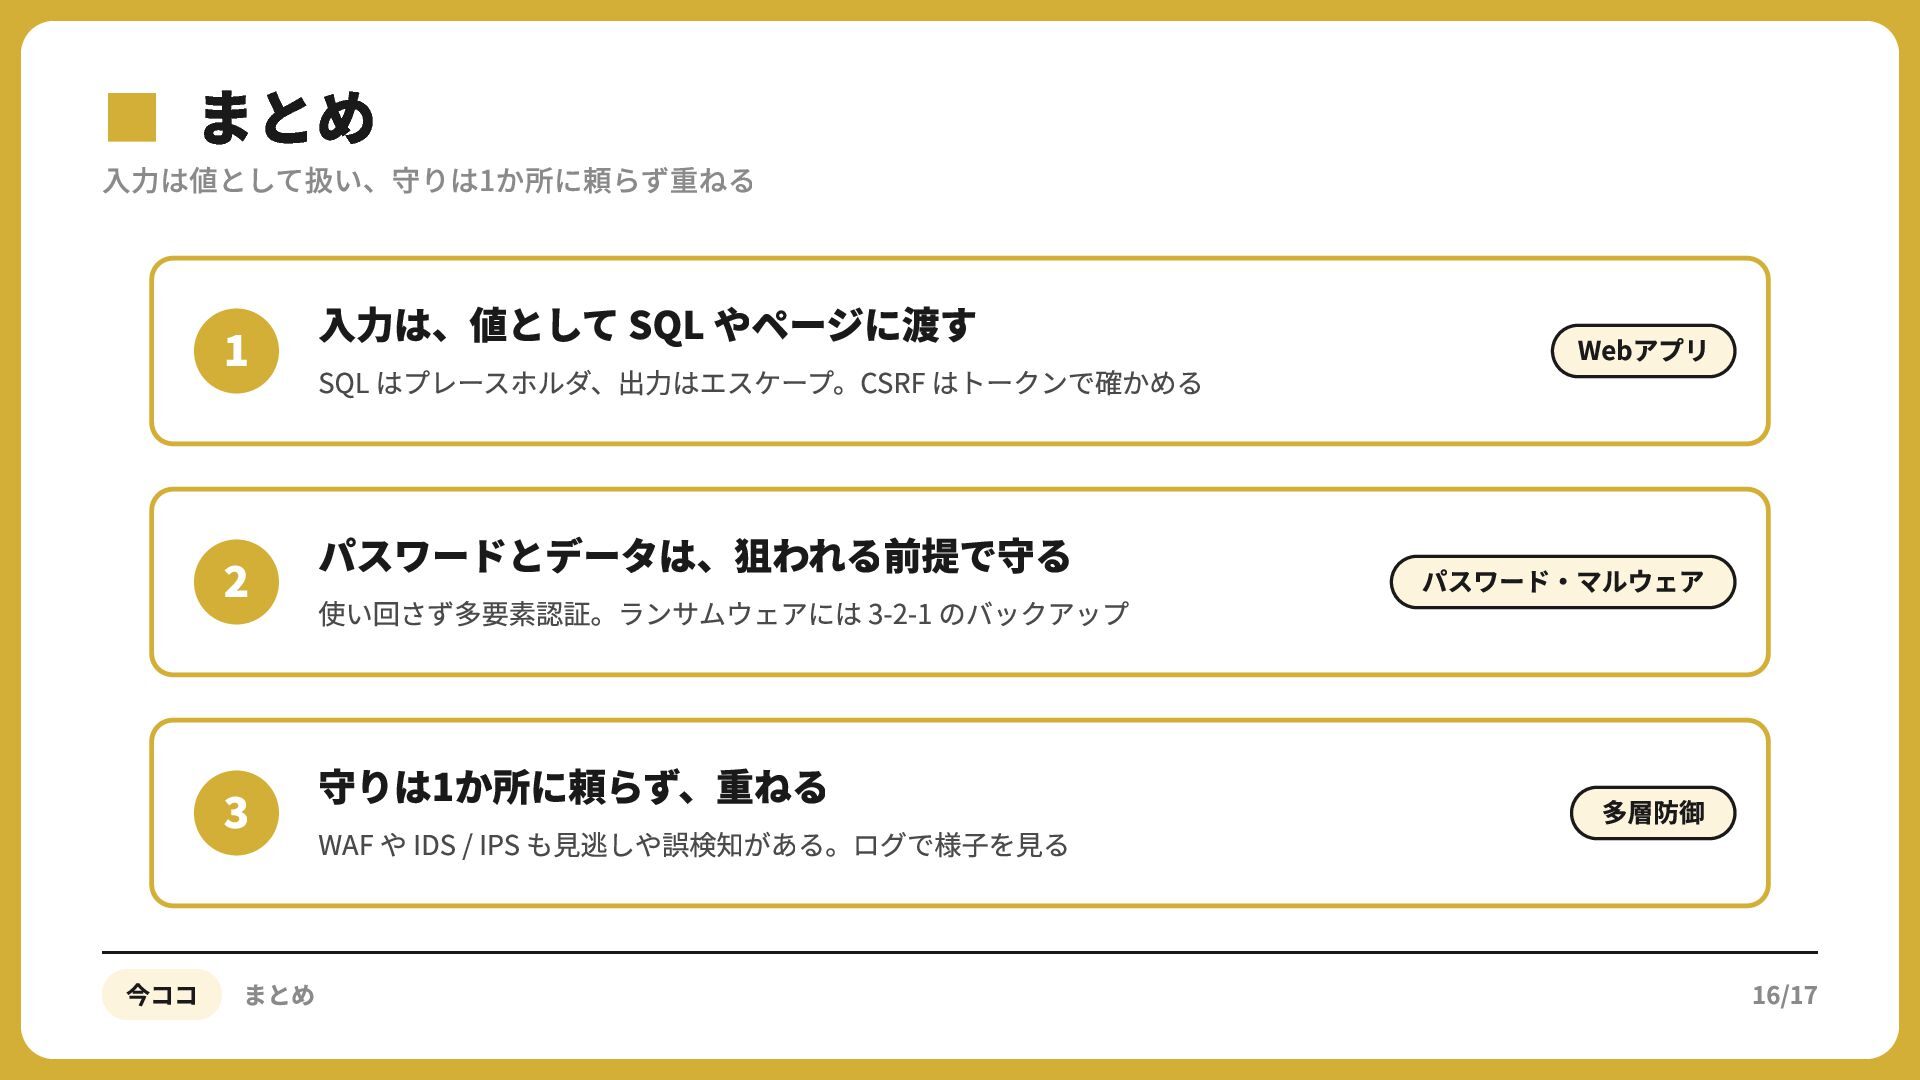
▪入力は値として扱い、守りは1か所に頼らず重ねる まとめ ⼊⼒は、値として SQL やページに渡す SQL はプレースホルダ、出⼒はエスケープ。CSRF はトークンで確かめる パスワードとデータは、狙われる前提で守る 使い回さず多要素認証。ランサムウェアには
3-2-1 のバックアップ 守りは1か所に頼らず、重ねる WAF や IDS / IPS も⾒逃しや誤検知がある。ログで様⼦を⾒る 今ココ まとめ Webアプリ パスワード‧マルウェア 多層防御 16/17
▪一度止めて考えてみてください。答え合わせは次回の冒頭で 今回のクイズ SQLインジェクションの対策として、最も適切なものはどれ? A 値をプレースホルダで SQLに渡す 今ココ まとめ B 通信をHTTPSで
暗号化する C パスワードを ハッシュ値で保存する D 出力をHTMLとして エスケープする 17/17
More Decks by 赤神青空
See All by 赤神青空
【力学 #7】強制振動と共振
akagami
PRO
0
9
OAuth と OpenID Connect、何が違う?
akagami
PRO
0
14
【ssh の仕組み #1】ssh 越しの claude は、なぜスリープで止まるのか
akagami
PRO
0
15
AI の API キーが盗まれると何が起きる?
akagami
PRO
0
26
HTTPS の鍵マークは何を保証している?
akagami
PRO
0
32
【AWSの新サービス】量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる?
akagami
PRO
0
32
【力学 #6】減衰振動の運動方程式を解く
akagami
PRO
0
29
【基本情報対策】暗号化と認証の基本
akagami
PRO
0
31
GPT-Image-2.6 とは何か
akagami
PRO
0
34
Other Decks in Programming
See All in Programming
テストだけで見つかる? Rubyでつくるメソッド発掘器
izawa
0
140
선언형 햅틱 라이브러리 진동을 소개합니다
l2hyunwoo
1
320
Kotlin JVM用に作られたライブラリのKMPを前提とした再設計
jsoizo
0
210
flutter_test のその先へ — Flutter アプリの LLM 機能に「評価」という品質保証を
kosukesaigusa
0
210
あなたの await、OS まで届いてる? strace で覗く JavaScript の非同期
hasutosasaki
1
2.4k
Proxmox x Talos Linux x Terraform で実現するなんかいい感じの Kubernetes クラスタ / A Sleek Kubernetes Cluster Powered by Proxmox, Talos Linux, and Terraform
nnaka2992
0
270
AI時代のTerminal環境を UNIX哲学で設計・運用する
yasunori0418
1
360
Vapor Mode でアクセシビリティは 壊れないか検証した話
fuqda
1
350
エラーチャンネルのボールを拾い続けて鍛えるエンジニアの地力 / phpcon-niigata2026
meihei3
1
460
Rails初心者がパスキーを実装してみて大変だったこと
ktombow
0
220
Crash Auto Pipelines
veronikapj
1
440
自作Discord音声botをLambda MicroVMsに移行した話 / Migrating My Discord Voice Bot to Lambda MicroVMs
akihisaikeda
1
380
Featured
See All Featured
How to build an LLM SEO readiness audit: a practical framework
nmsamuel
2
990
Claude Code どこまでも/ Claude Code Everywhere
nwiizo
68
61k
Dealing with People You Can't Stand - Big Design 2015
cassininazir
367
27k
Color Theory Basics | Prateek | Gurzu
gurzu
1
530
Un-Boring Meetings
codingconduct
0
500
Large-scale JavaScript Application Architecture
addyosmani
516
110k
Noah Learner - AI + Me: how we built a GSC Bulk Export data pipeline
techseoconnect
PRO
0
490
Introduction to Domain-Driven Design and Collaborative software design
baasie
1
1.1k
Fight the Zombie Pattern Library - RWD Summit 2016
marcelosomers
234
18k
The Hidden Cost of Media on the Web [PixelPalooza 2025]
tammyeverts
2
580
[RailsConf 2023] Rails as a piece of cake
palkan
59
7.2k
The World Runs on Bad Software
bkeepers
PRO
72
12k


 akagami
 izawa
 l2hyunwoo
 jsoizo
 kosukesaigusa
 hasutosasaki
 nnaka2992
 yasunori0418
 fuqda
 meihei3
 ktombow
 veronikapj
 akihisaikeda
 nmsamuel
 nwiizo
 cassininazir
 gurzu
 codingconduct
 addyosmani
 techseoconnect
 baasie
 marcelosomers
 tammyeverts
 palkan
 bkeepers