Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
OAuth と OpenID Connect、何が違う?
Search
赤神青空
PRO
November 18, 2026
Video
Programming
14
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
OAuth と OpenID Connect、何が違う?
赤神青空
PRO
November 18, 2026
Video
Transcript
15 slides
2026年11月 OAuth と OpenID Connect、 何が違う? 「Google でログイン」の裏で動く、認可と認証 赤神 青空
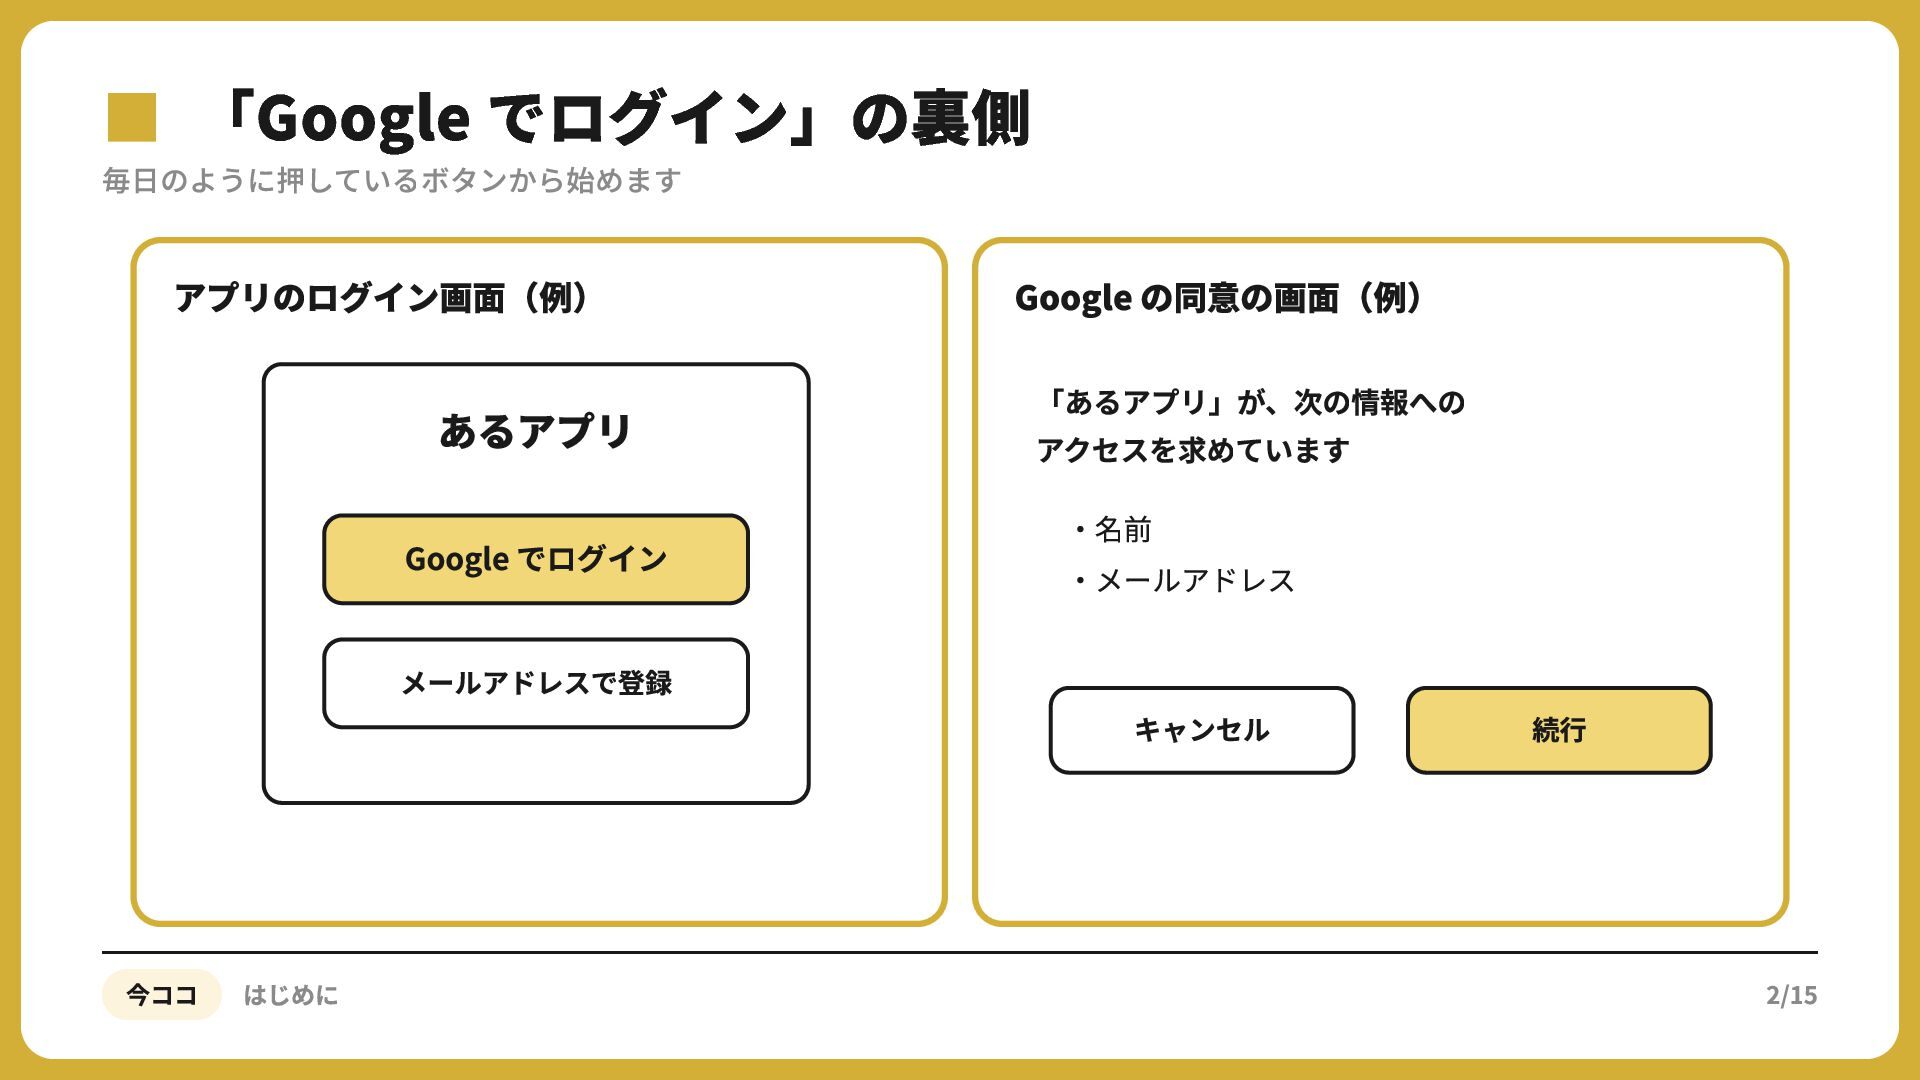
▪毎日のように押しているボタンから始めます 「Google でログイン」の裏側 アプリのログイン画⾯(例) Google の同意の画⾯(例) あるアプリ 「あるアプリ」が、次の情報への アクセスを求めています ‧名前
‧メールアドレス Google でログイン メールアドレスで登録 今ココ はじめに キャンセル 続⾏ 2/15
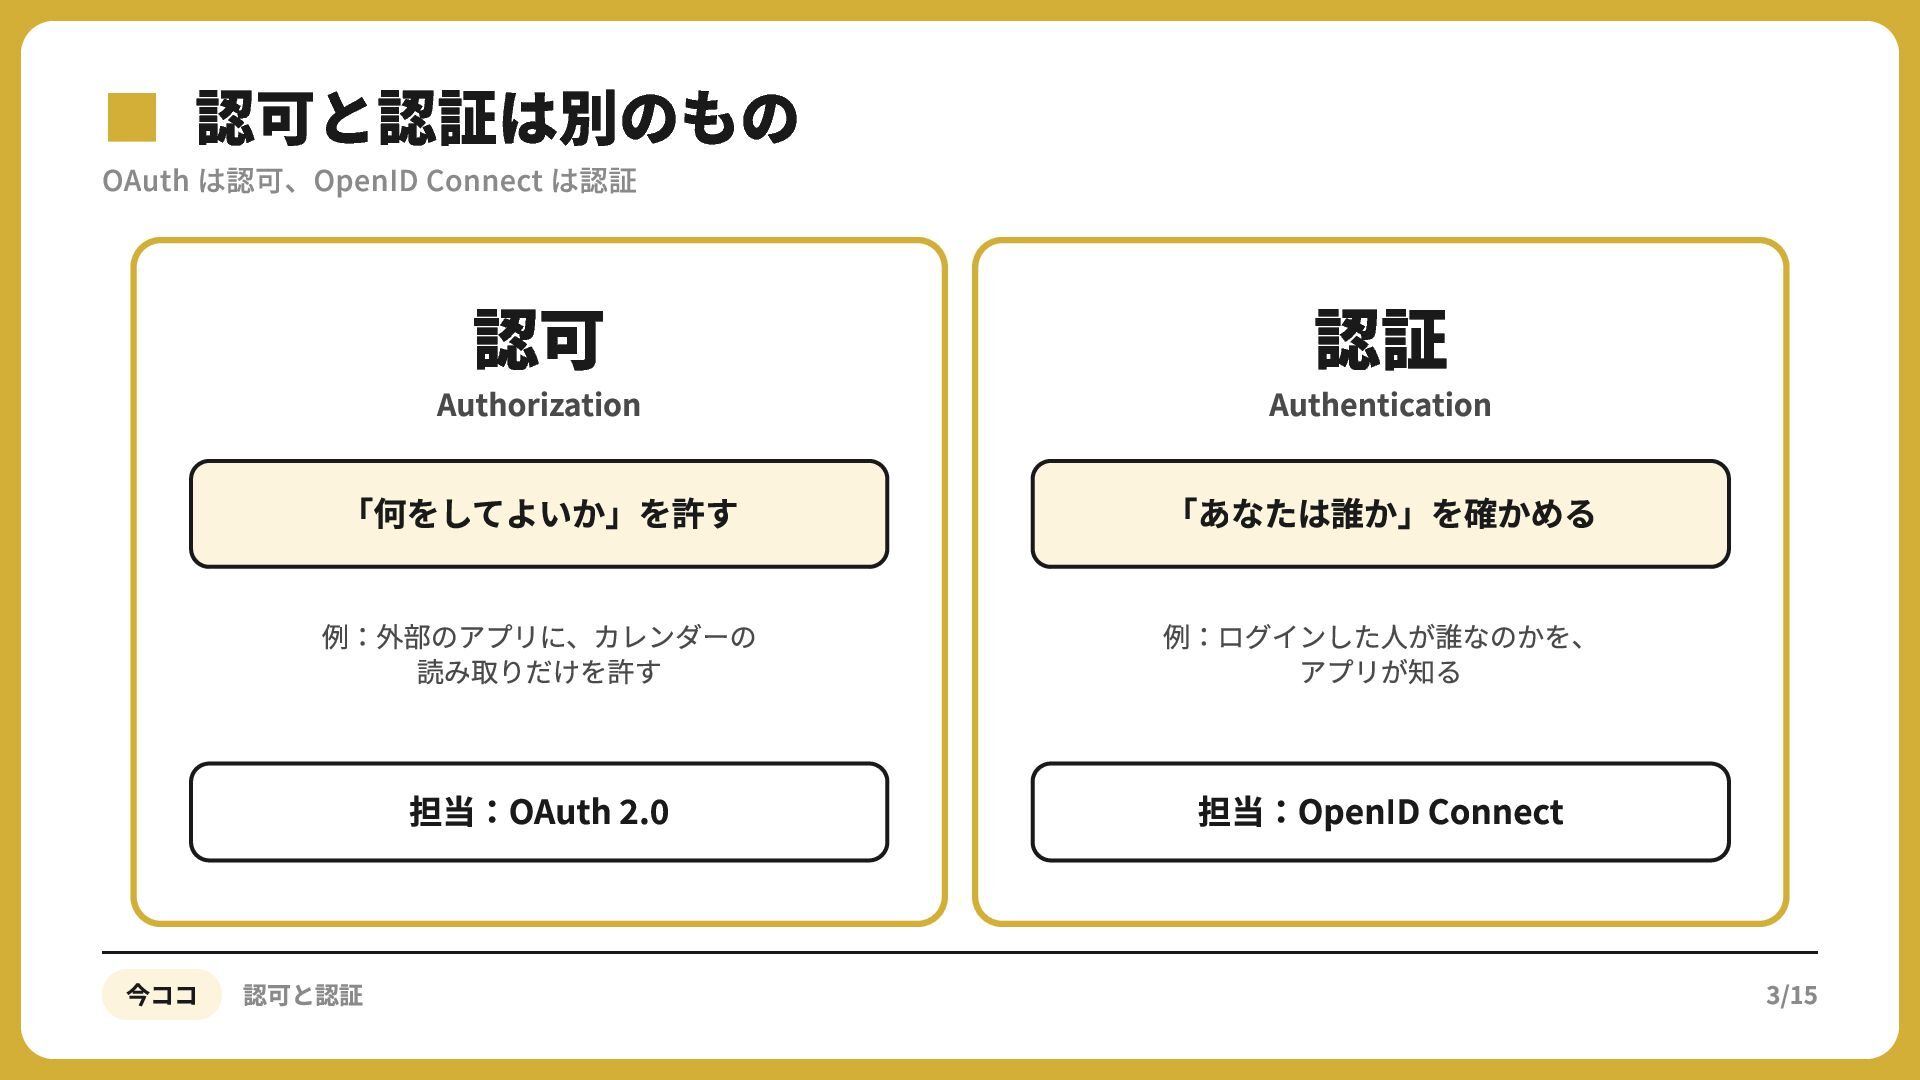
▪OAuth 認可と認証は別のもの は認可、OpenID Connect は認証 認可 Authorization 認証 Authentication 「何をしてよいか」を許す
「あなたは誰か」を確かめる 例:外部のアプリに、カレンダーの 読み取りだけを許す 例:ログインした⼈が誰なのかを、 アプリが知る 担当:OAuth . 担当:OpenID Connect 今ココ 認可と認証 3/15
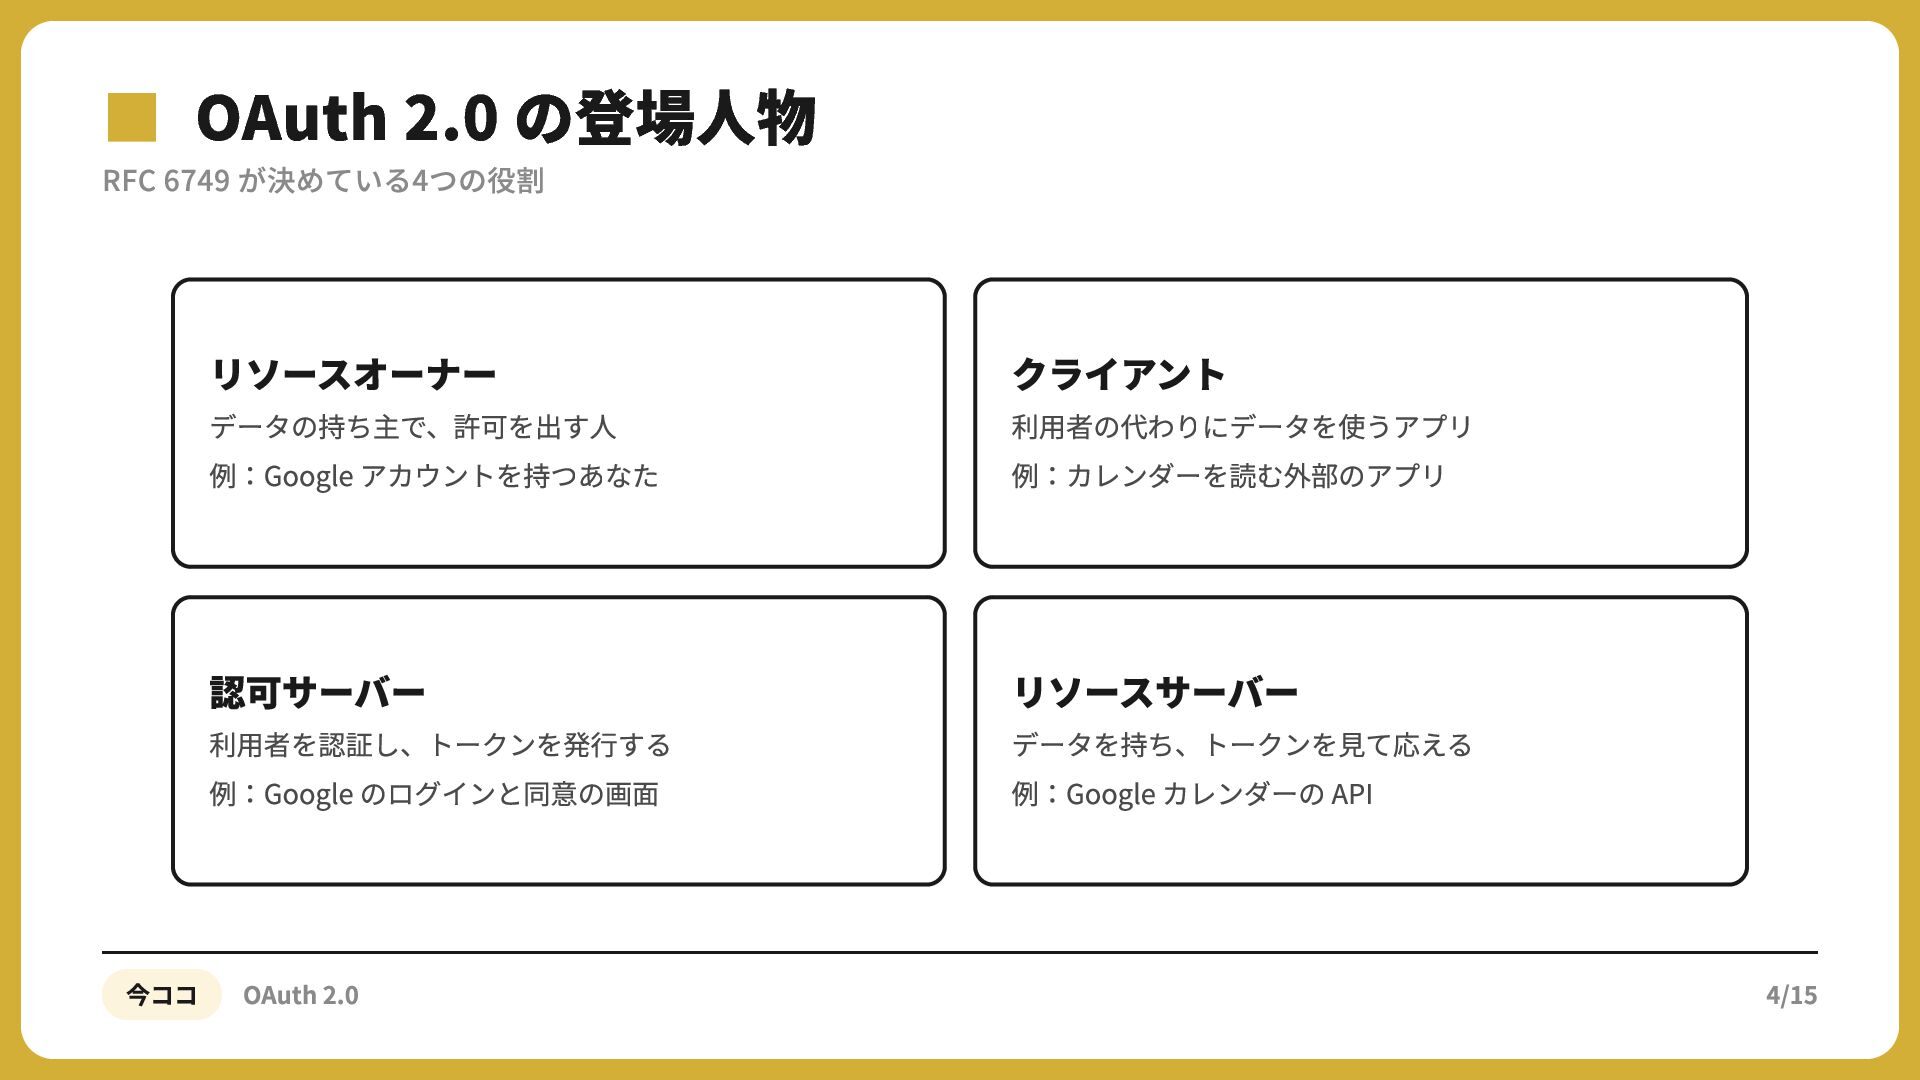
▪RFC 6749OAuth 2.0 の登場人物 が決めている4つの役割 リソースオーナー クライアント 認可サーバー リソースサーバー データの持ち主で、許可を出す⼈
例:Google アカウントを持つあなた 利⽤者を認証し、トークンを発⾏する 例:Google のログインと同意の画⾯ 今ココ OAuth 2.0 利⽤者の代わりにデータを使うアプリ 例:カレンダーを読む外部のアプリ データを持ち、トークンを⾒て応える 例:Google カレンダーの API 4/15
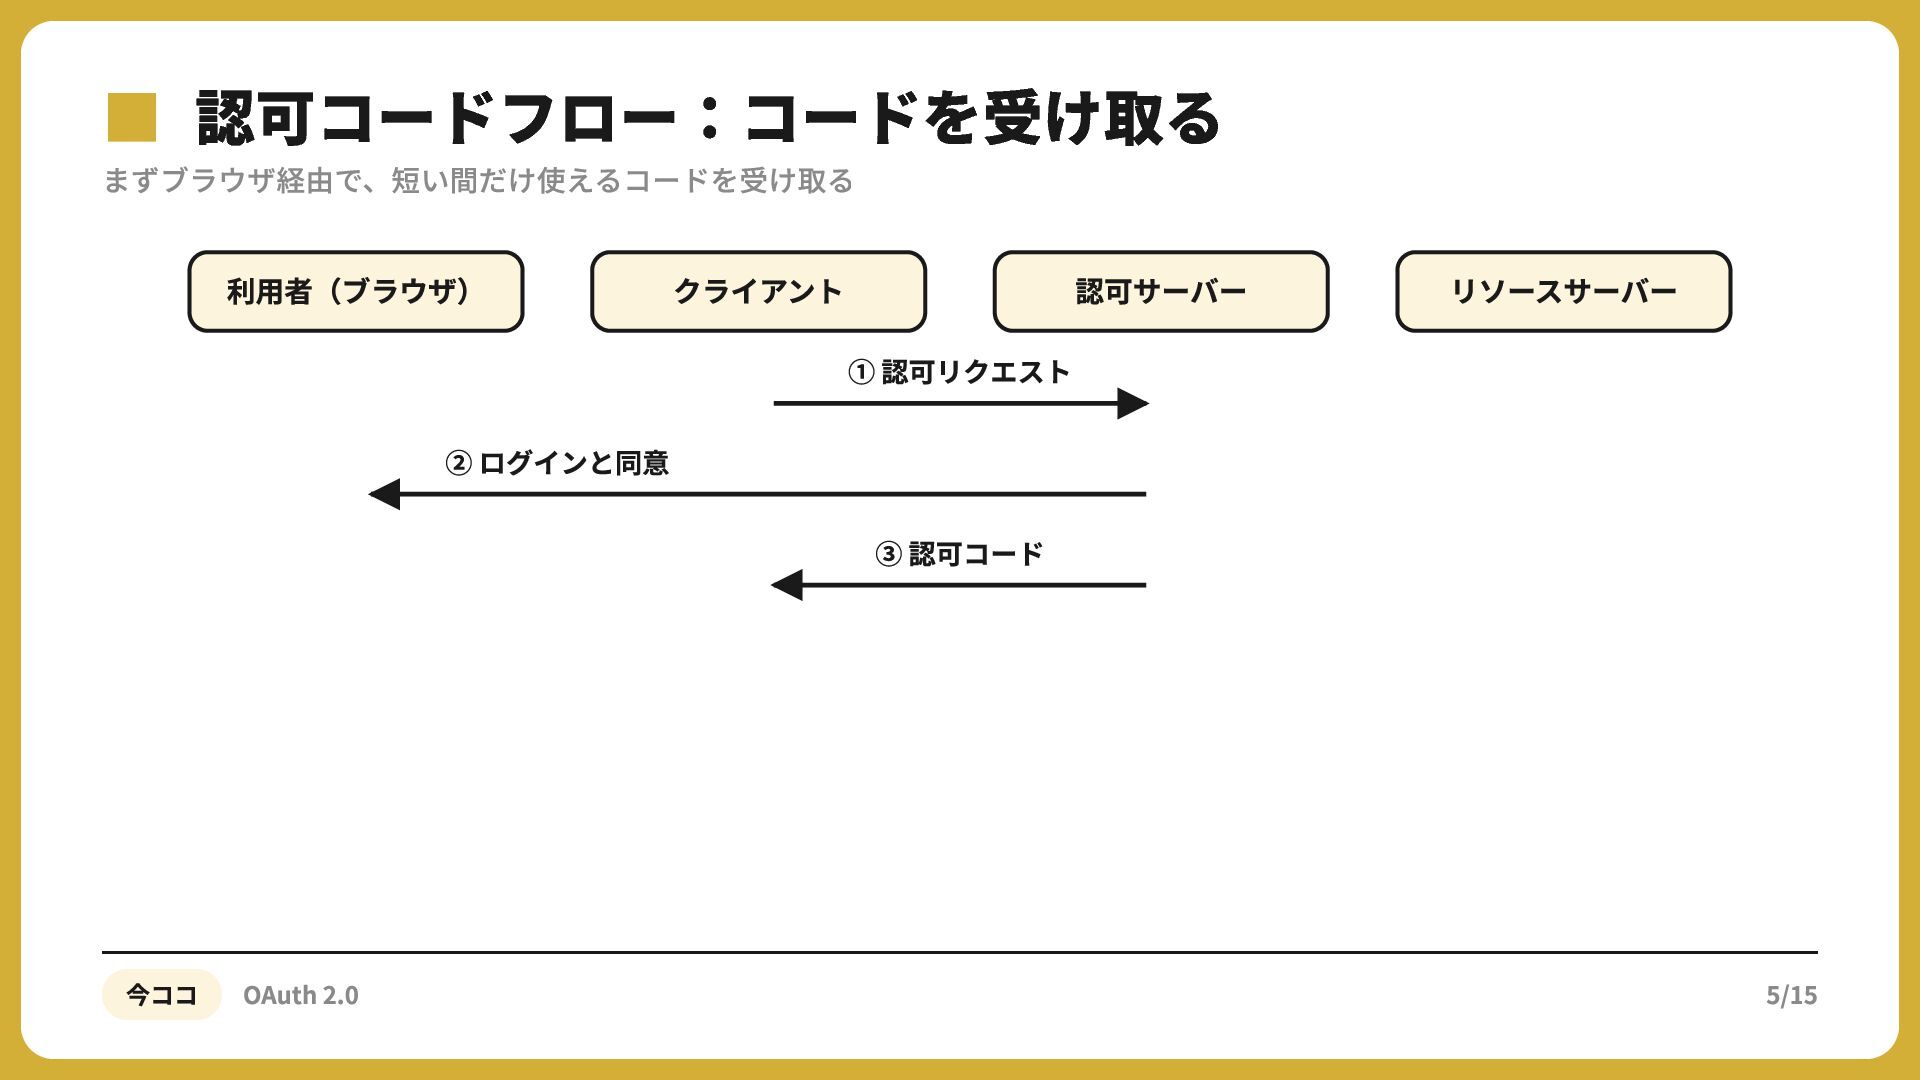
▪まずブラウザ経由で、短い間だけ使えるコードを受け取る 認可コードフロー:コードを受け取る 利⽤者(ブラウザ) クライアント 認可サーバー リソースサーバー ① 認可リクエスト ② ログインと同意
③ 認可コード 今ココ OAuth 2.0 5/15
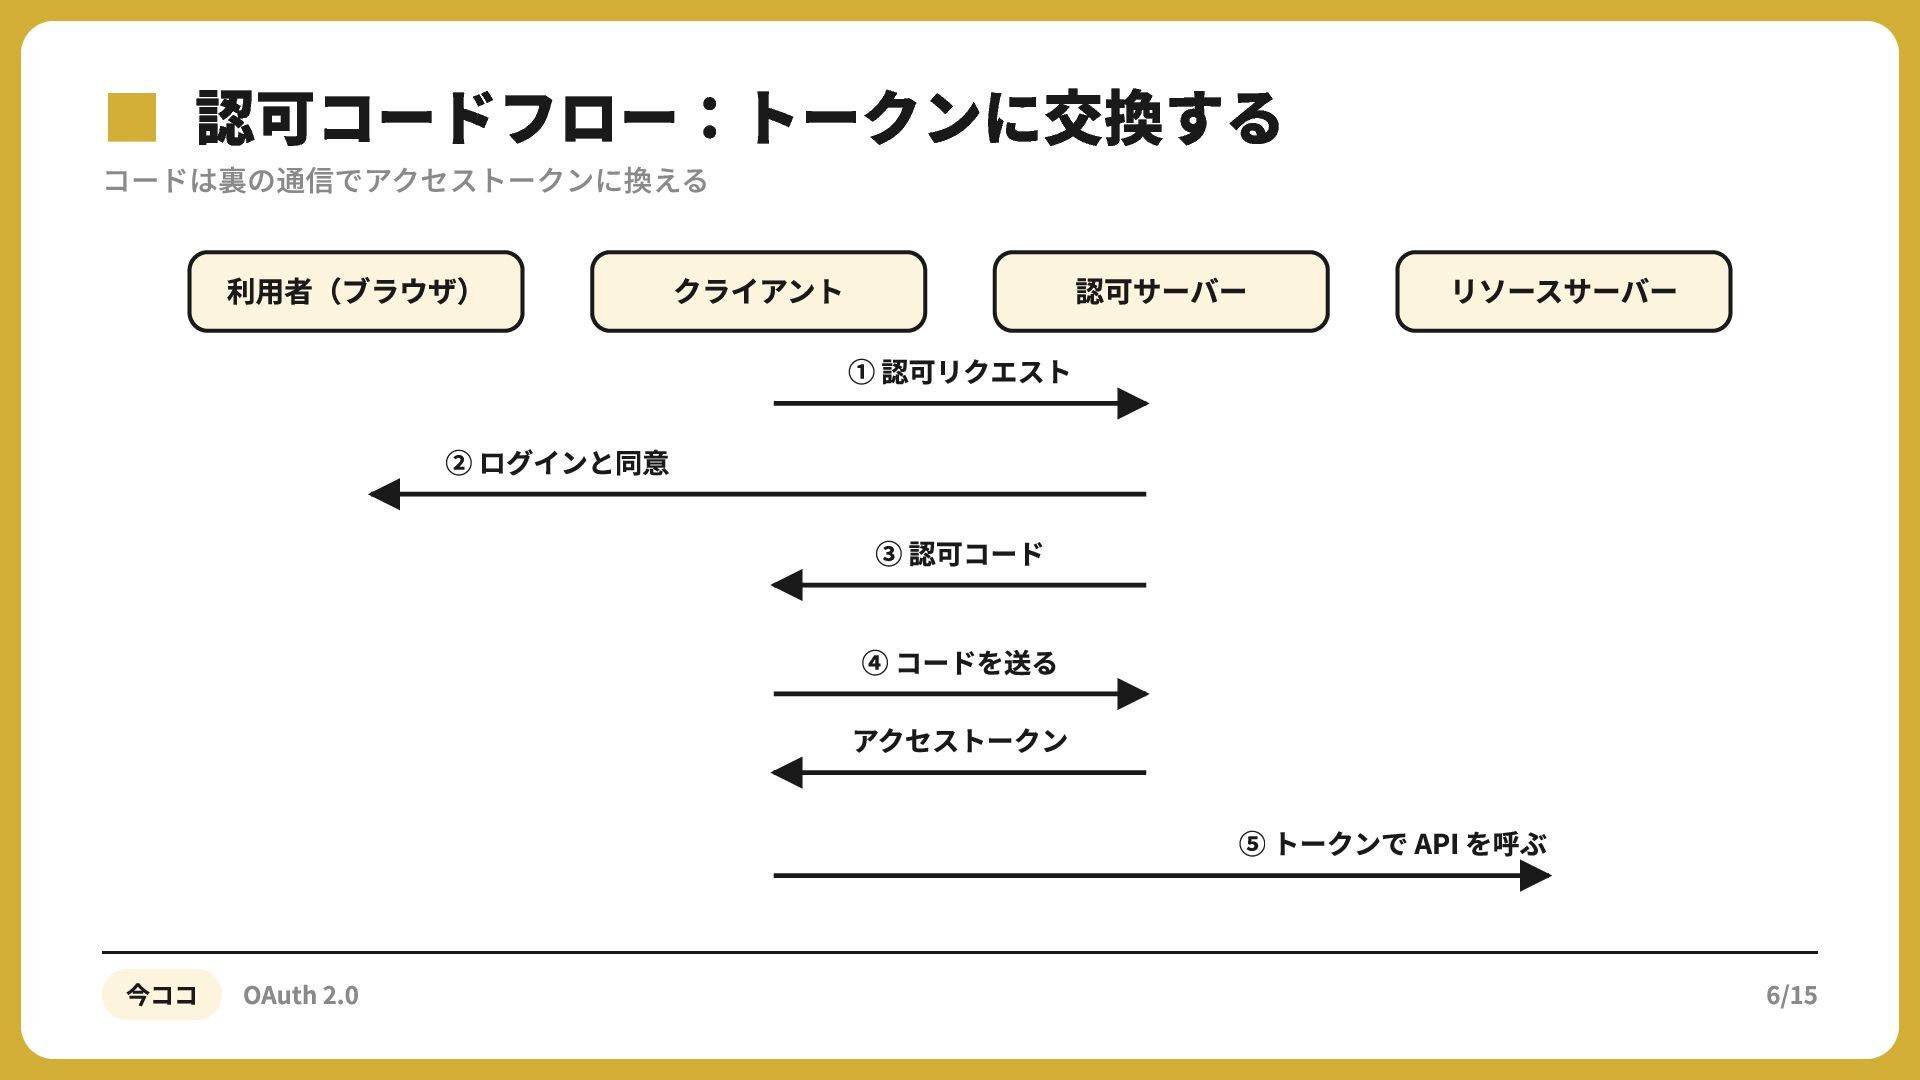
▪コードは裏の通信でアクセストークンに換える 認可コードフロー:トークンに交換する 利⽤者(ブラウザ) クライアント 認可サーバー リソースサーバー ① 認可リクエスト ② ログインと同意
③ 認可コード ④ コードを送る アクセストークン ⑤ トークンで API を呼ぶ 今ココ OAuth 2.0 6/15
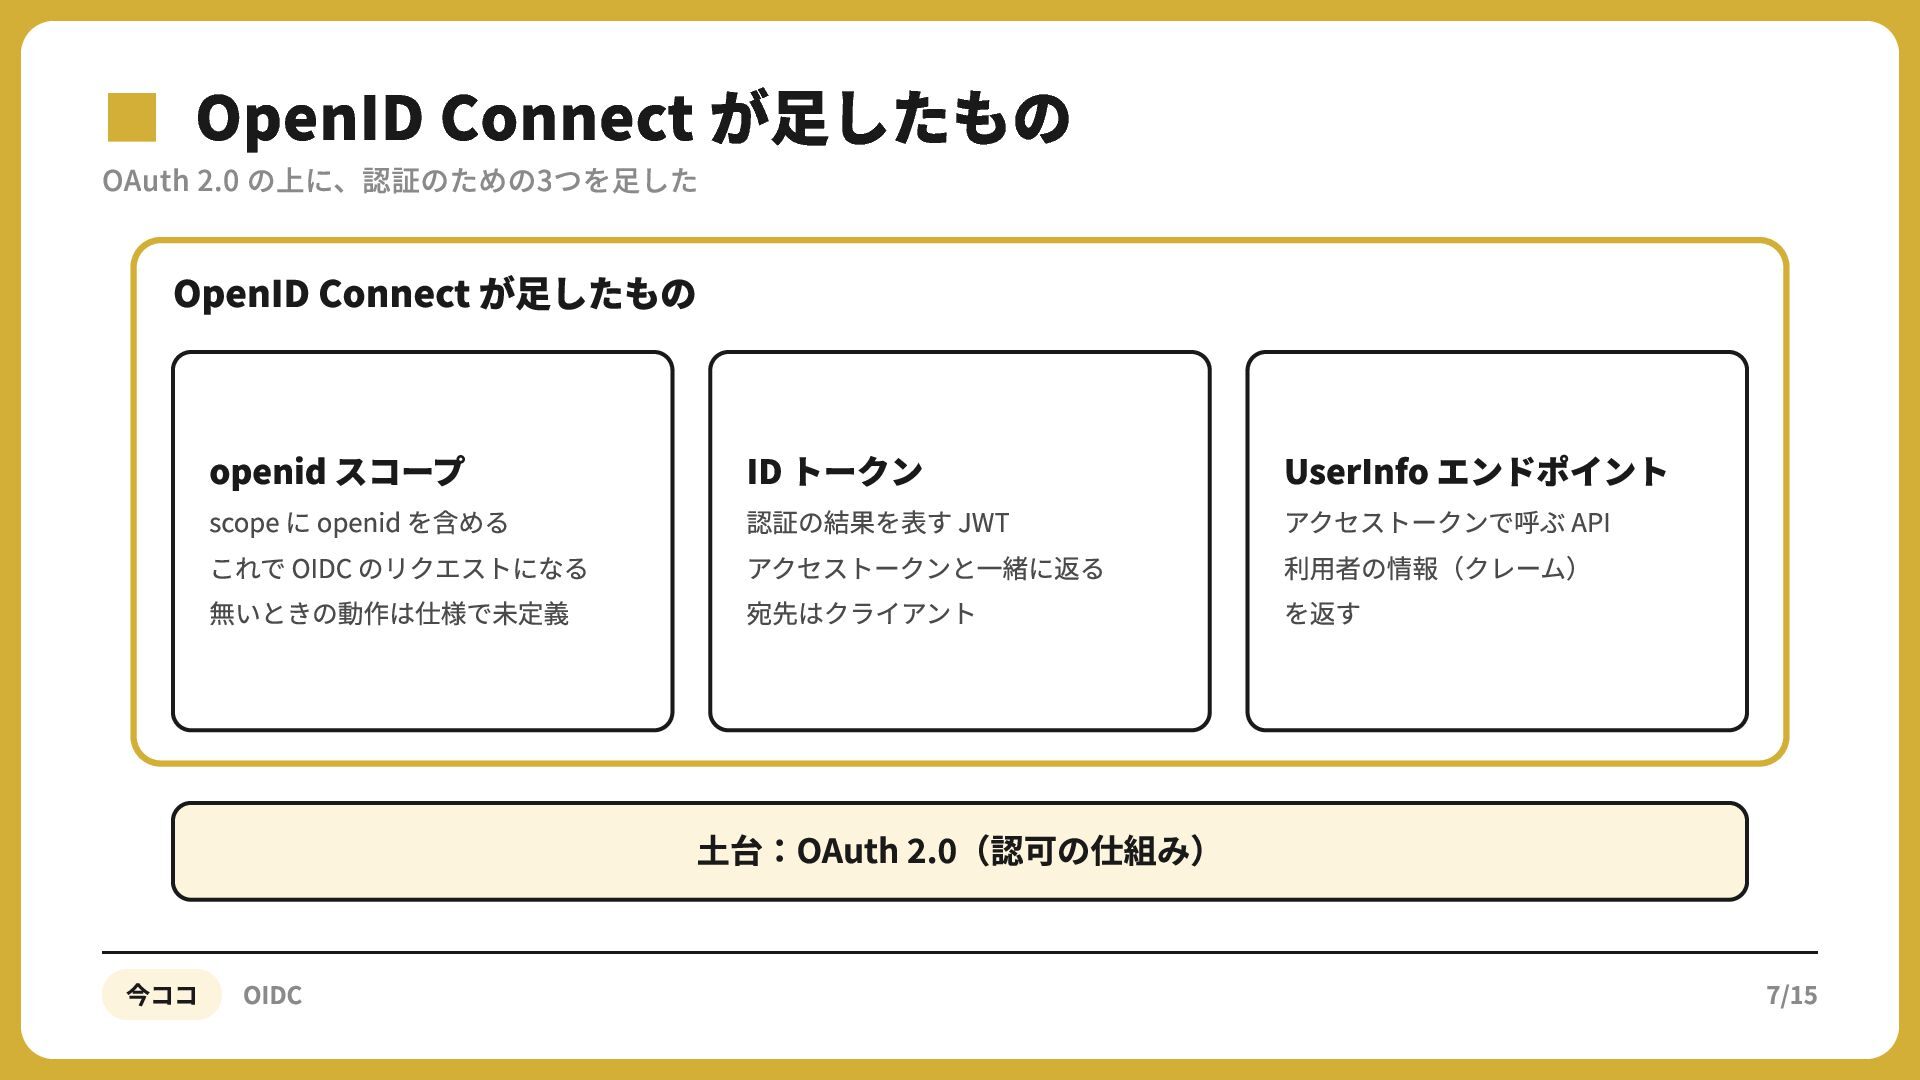
▪OAuth OpenID Connect が足したもの 2.0 の上に、認証のための3つを足した OpenID Connect が⾜したもの openid
スコープ scope に openid を含める これで OIDC のリクエストになる 無いときの動作は仕様で未定義 ID トークン 認証の結果を表す JWT アクセストークンと⼀緒に返る 宛先はクライアント UserInfo エンドポイント アクセストークンで呼ぶ API 利⽤者の情報(クレーム) を返す ⼟台:OAuth . (認可の仕組み) 今ココ OIDC 7/15
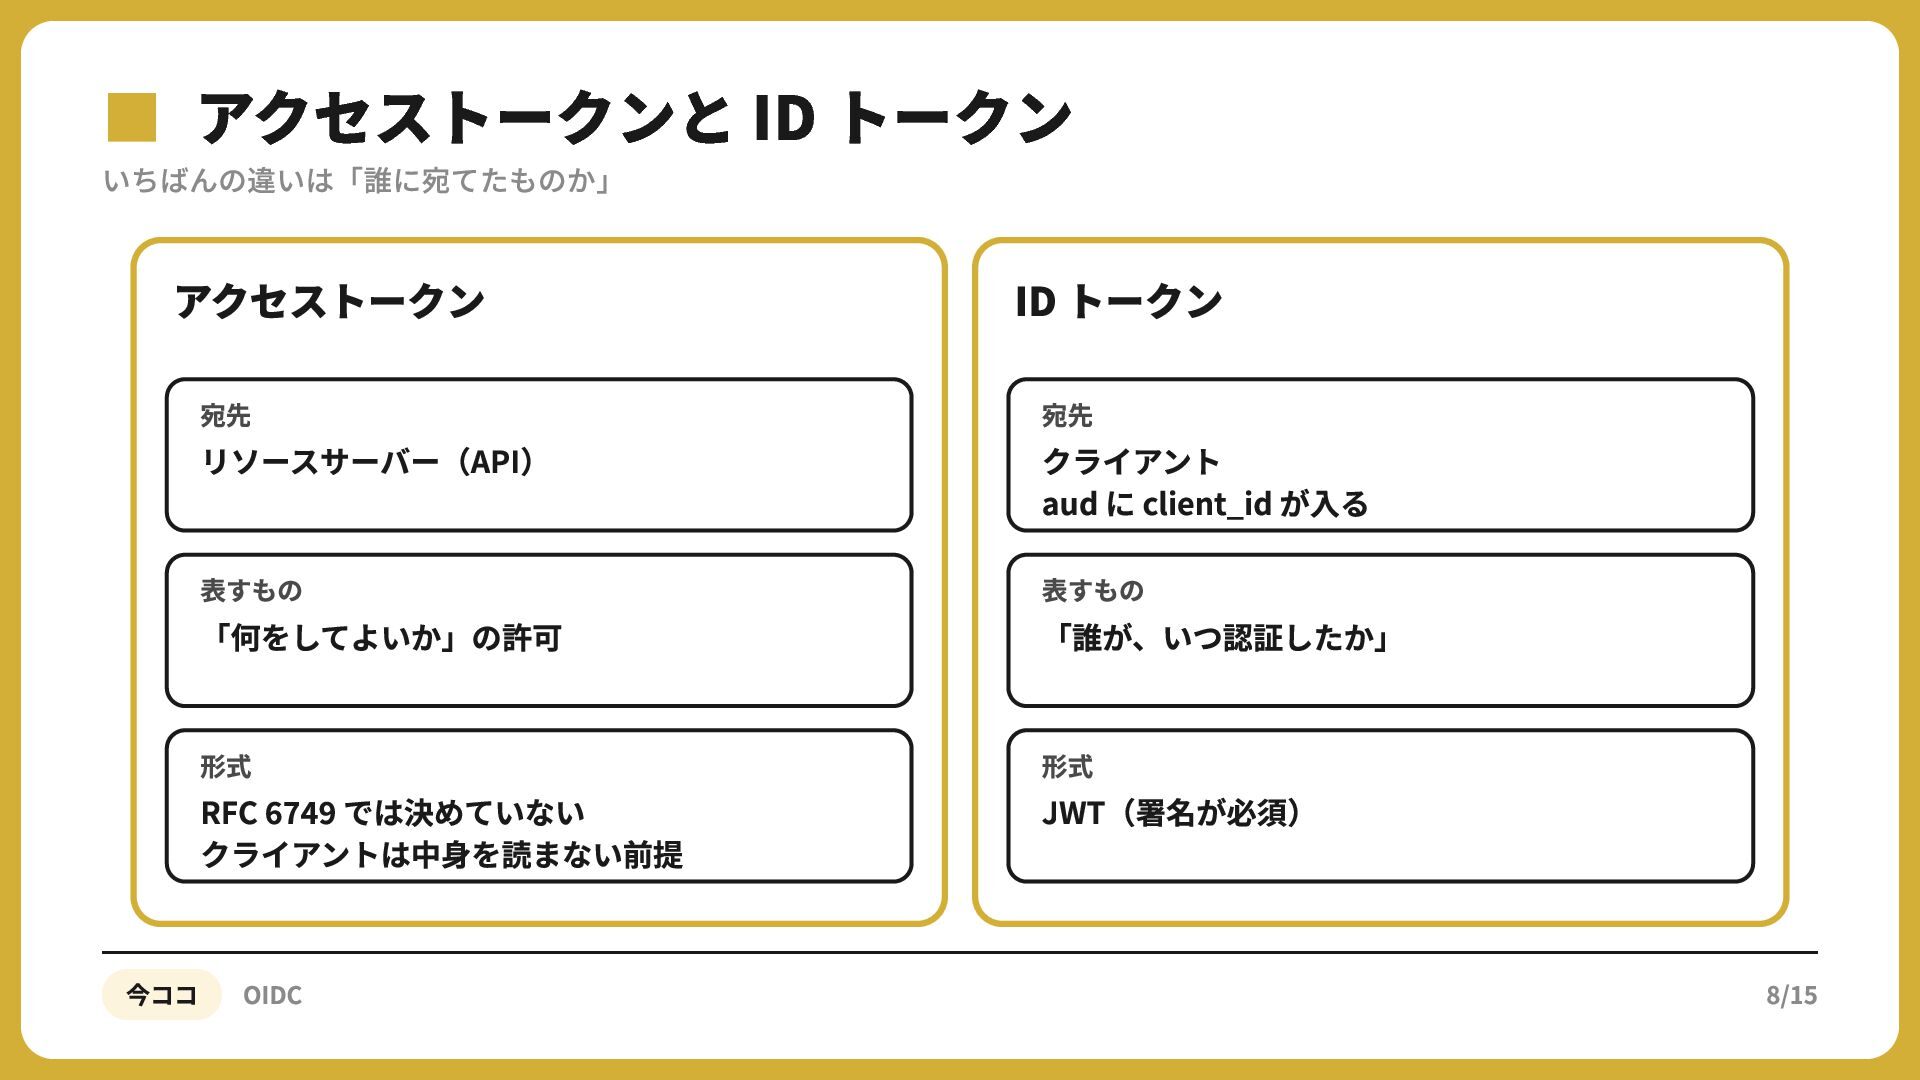
▪いちばんの違いは「誰に宛てたものか」 アクセストークンと ID トークン アクセストークン ID トークン 宛先 宛先 表すもの
表すもの 形式 形式 リソースサーバー(API) 「何をしてよいか」の許可 RFC では決めていない クライアントは中⾝を読まない前提 今ココ OIDC クライアント aud に client_id が⼊る 「誰が、いつ認証したか」 JWT(署名が必須) 8/15
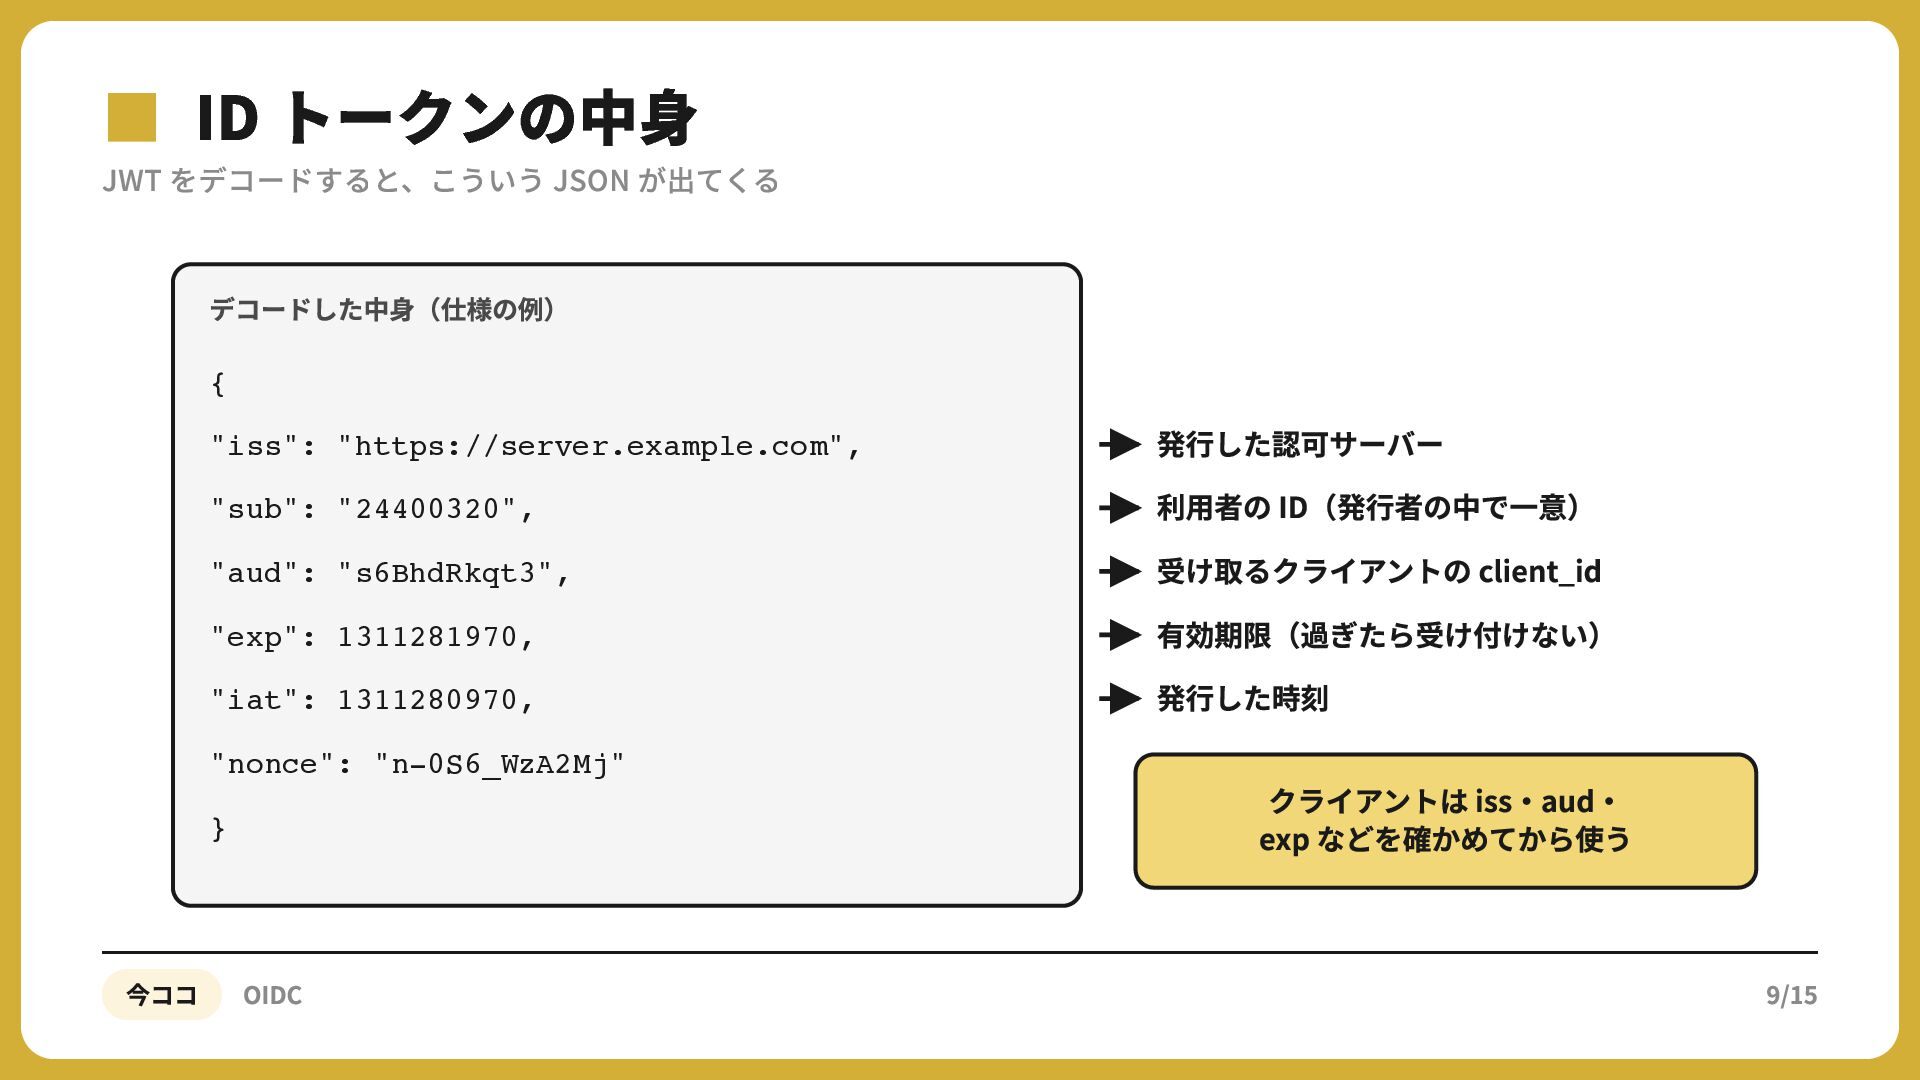
▪JWT をデコードすると、こういう ID トークンの中身 JSON が出てくる デコードした中⾝(仕様の例) { "iss": "https://server.example.com",
"sub": "24400320", "aud": "s6BhdRkqt3", "exp": 1311281970, "iat": 1311280970, "nonce": "n-0S6_WzA2Mj" } 今ココ OIDC 発⾏した認可サーバー 利⽤者の ID(発⾏者の中で⼀意) 受け取るクライアントの client_id 有効期限(過ぎたら受け付けない) 発⾏した時刻 クライアントは iss‧aud‧ exp などを確かめてから使う 9/15
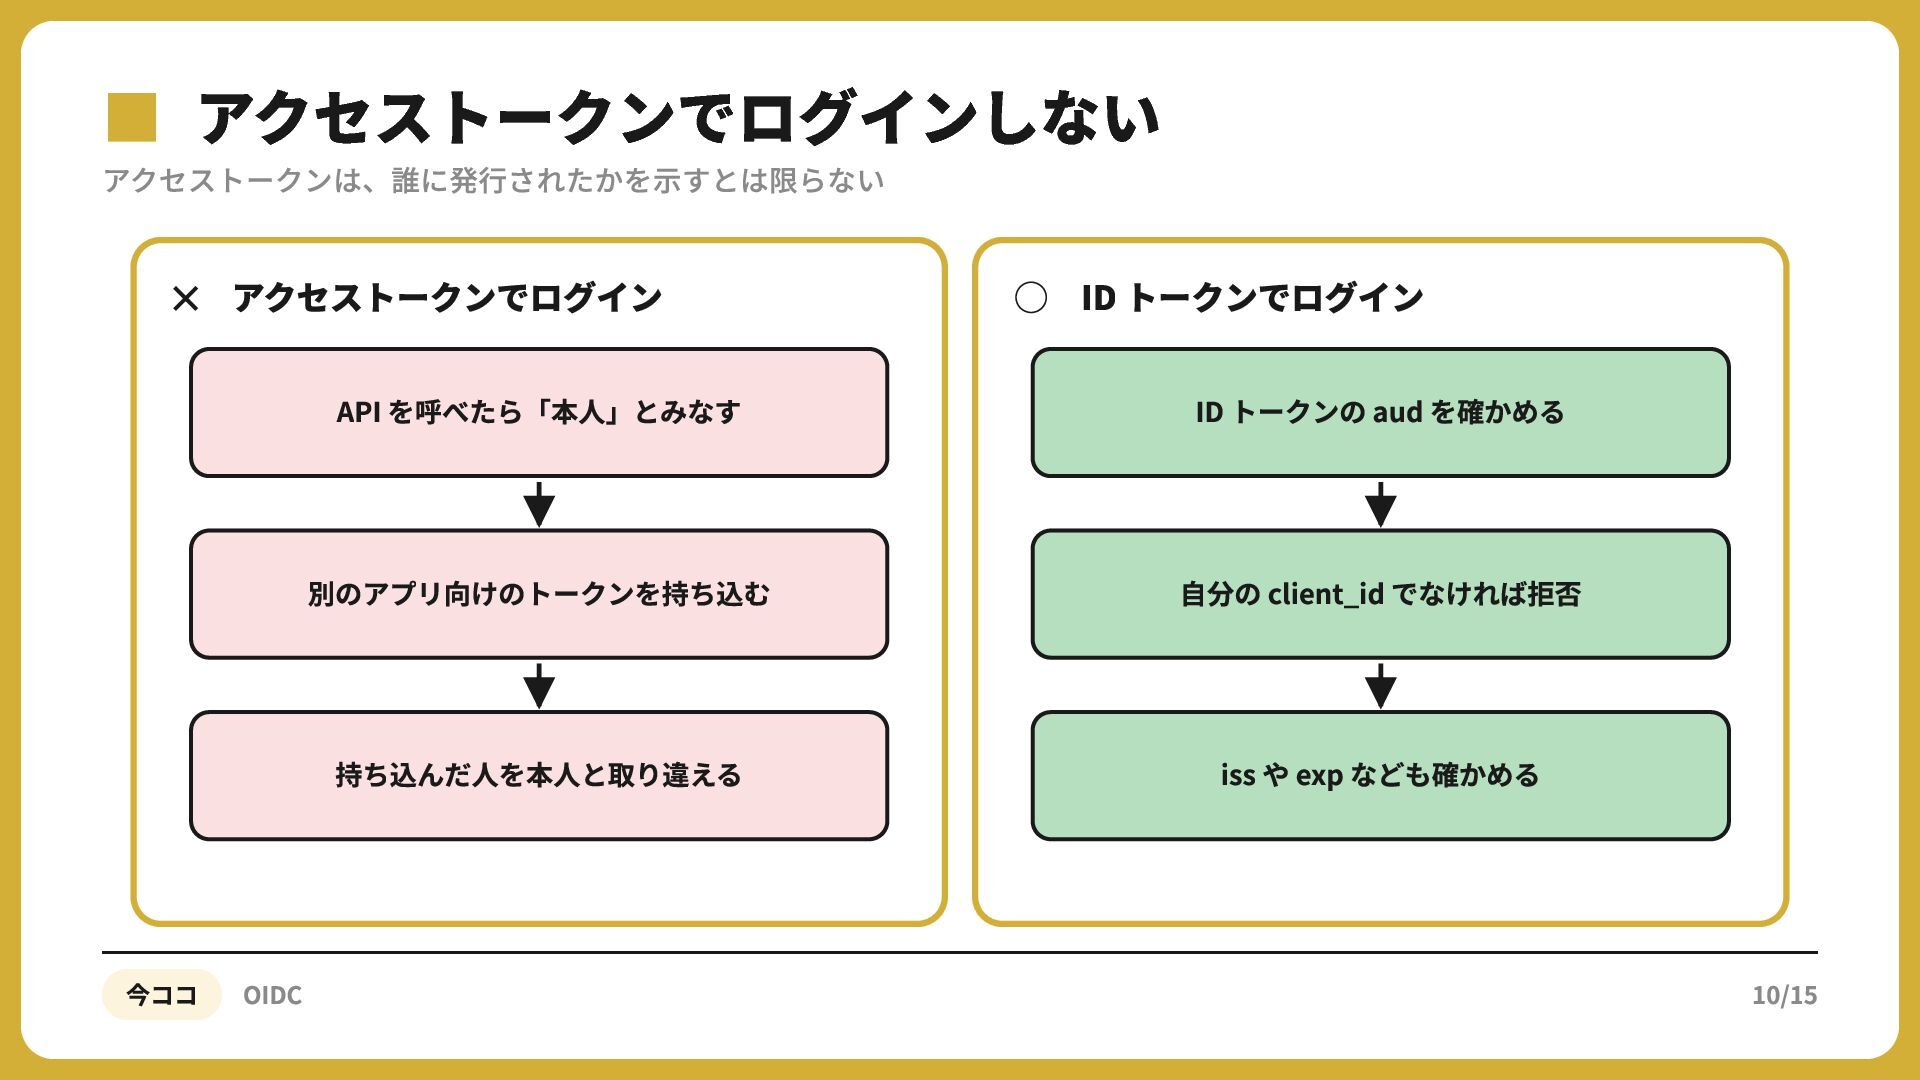
▪アクセストークンは、誰に発行されたかを示すとは限らない アクセストークンでログインしない ✕ アクセストークンでログイン 今ココ OIDC ◯ ID トークンでログイン API
を呼べたら「本⼈」とみなす ID トークンの aud を確かめる 別のアプリ向けのトークンを持ち込む ⾃分の client_id でなければ拒否 持ち込んだ⼈を本⼈と取り違える iss や exp なども確かめる 10/15
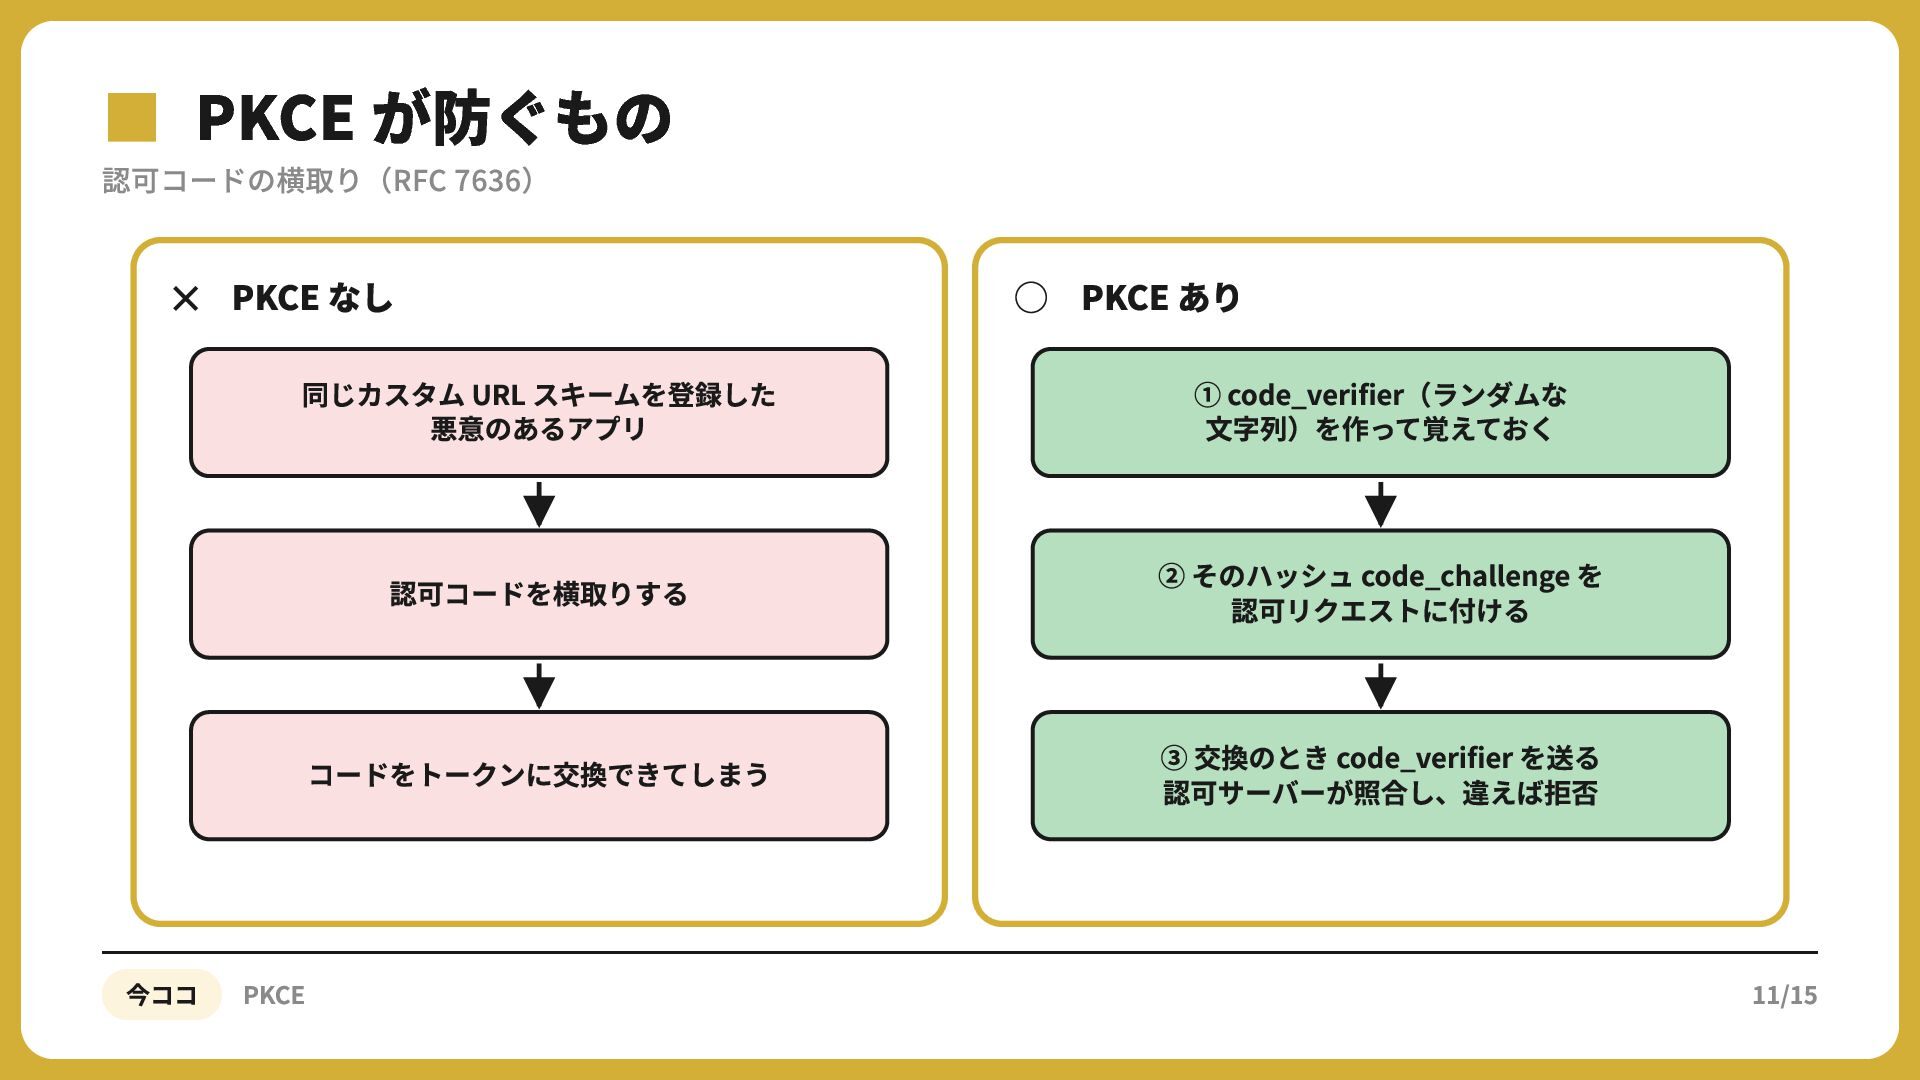
▪認可コードの横取り(RFC PKCE が防ぐもの 7636) ✕ PKCE なし ◯ PKCE あり
同じカスタム URL スキームを登録した 悪意のあるアプリ ① code_verifier(ランダムな ⽂字列)を作って覚えておく 認可コードを横取りする ② そのハッシュ code_challenge を 認可リクエストに付ける コードをトークンに交換できてしまう ③ 交換のとき code_verifier を送る 認可サーバーが照合し、違えば拒否 今ココ PKCE 11/15
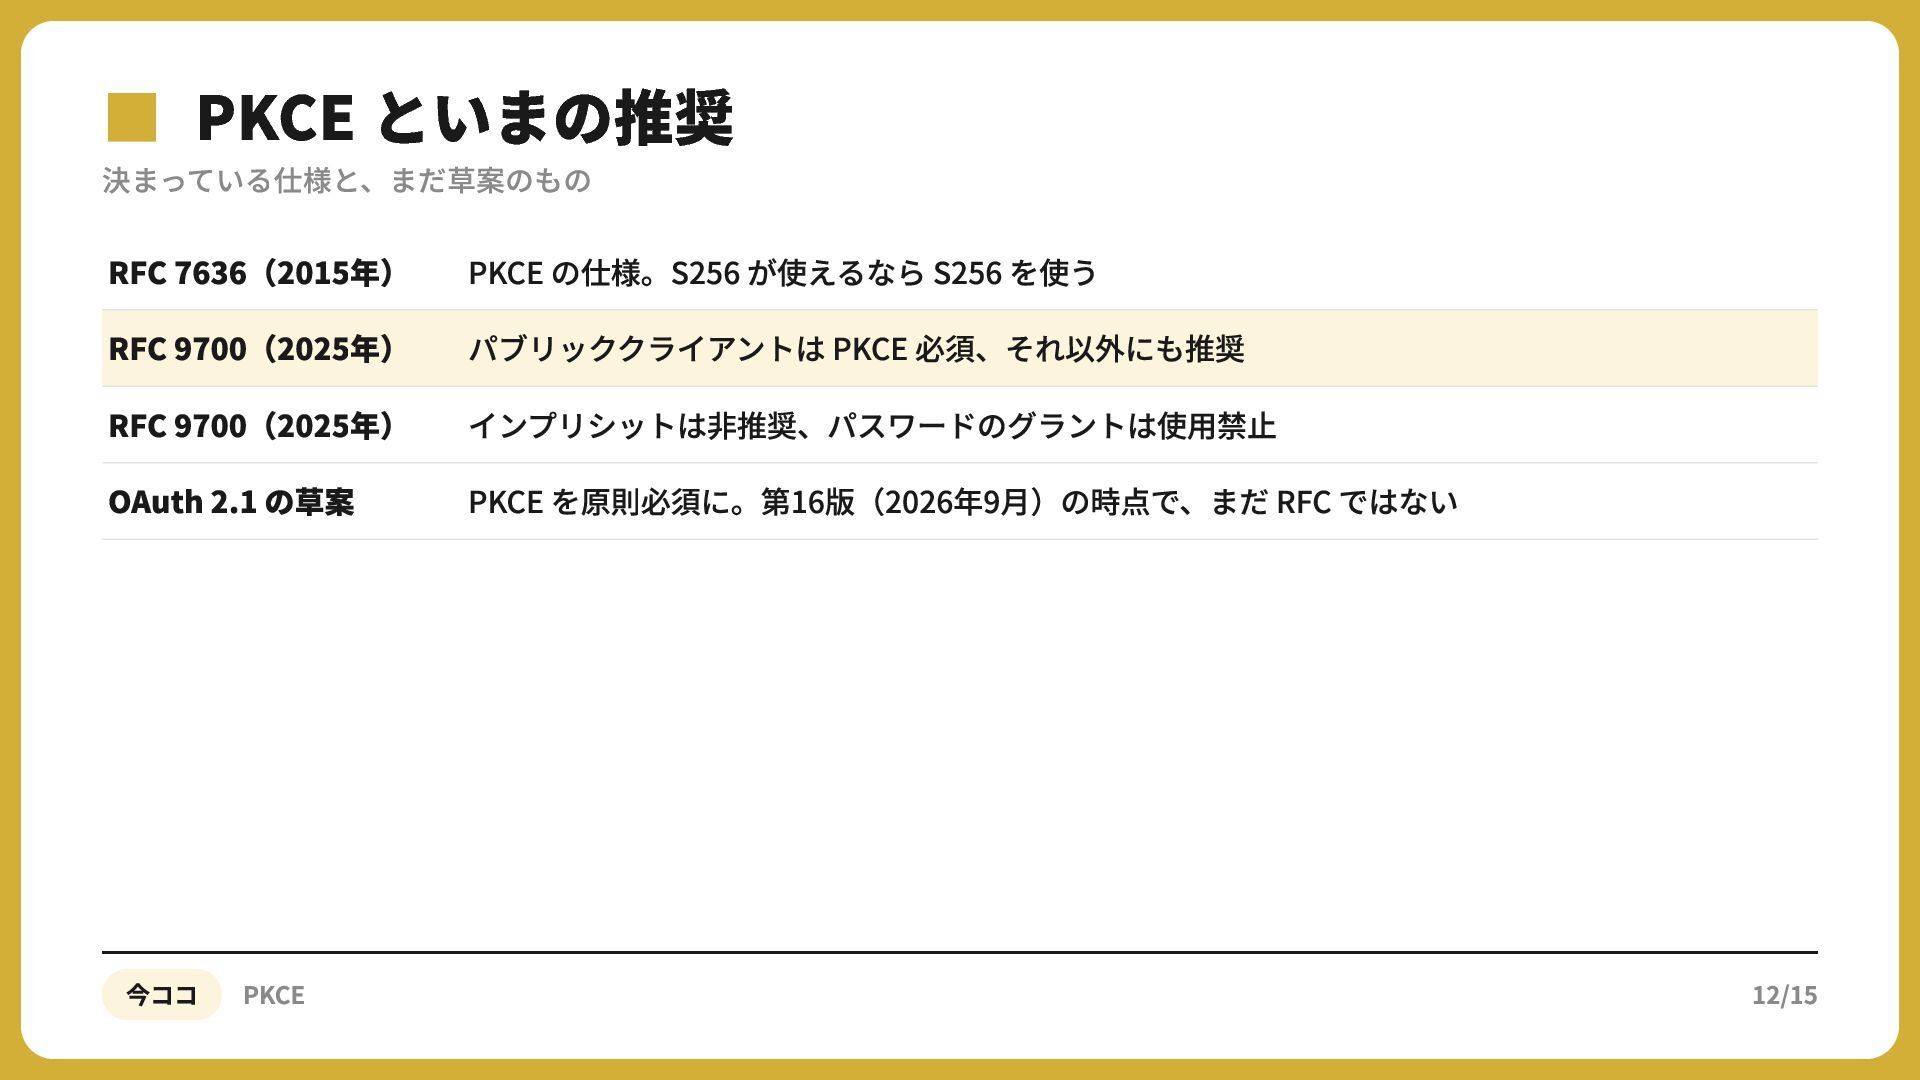
▪決まっている仕様と、まだ草案のもの PKCE といまの推奨 RFC 7636(2015年) RFC 9700(2025年) RFC 9700(2025年) OAuth
2.1 の草案 今ココ PKCE PKCE の仕様。S256 が使えるなら S256 を使う パブリッククライアントは PKCE 必須、それ以外にも推奨 インプリシットは非推奨、パスワードのグラントは使用禁止 PKCE を原則必須に。第16版(2026年9月)の時点で、まだ RFC ではない 12/15
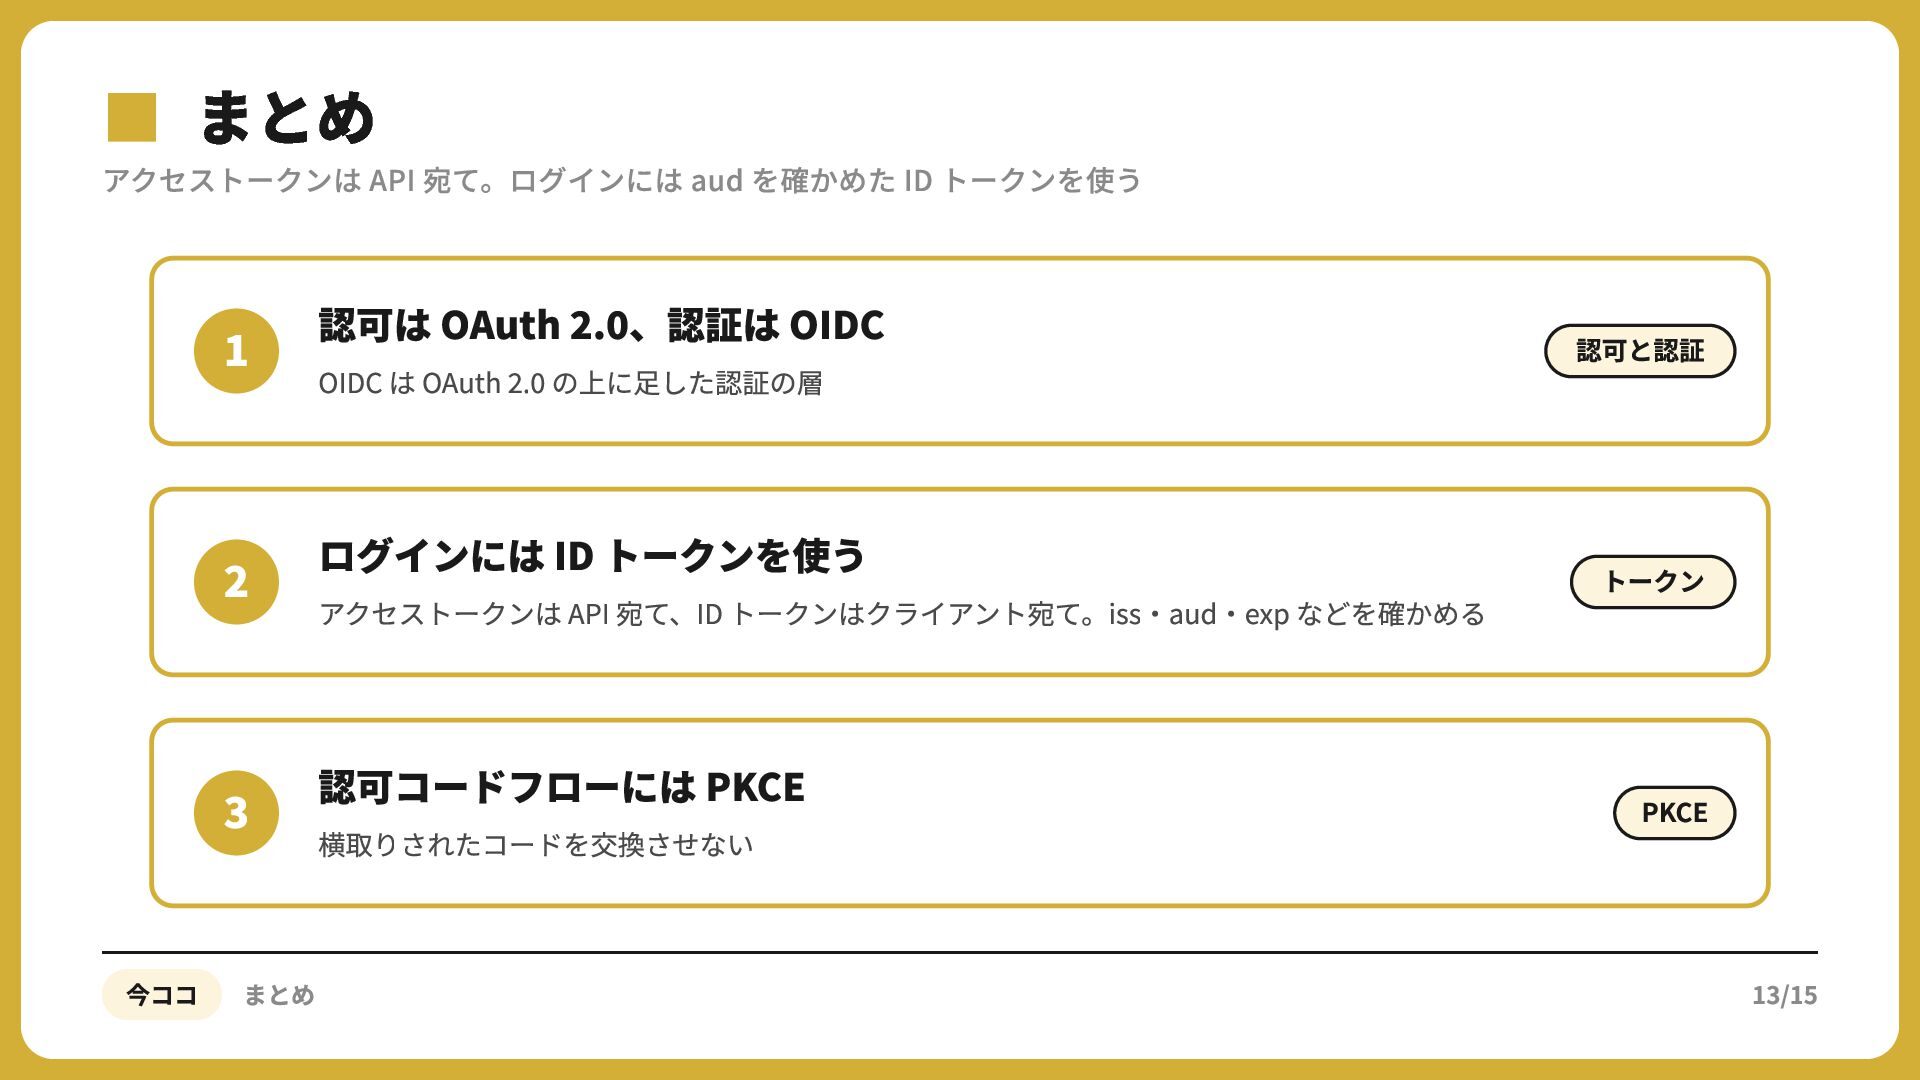
▪アクセストークンは まとめAPI 宛て。ログインには aud を確かめた ID トークンを使う 認可は OAuth .
、認証は OIDC 認可と認証 ログインには ID トークンを使う トークン 認可コードフローには PKCE PKCE OIDC は OAuth . の上に⾜した認証の層 アクセストークンは API 宛て、ID トークンはクライアント宛て。iss‧aud‧exp などを確かめる 横取りされたコードを交換させない 今ココ まとめ 13/15
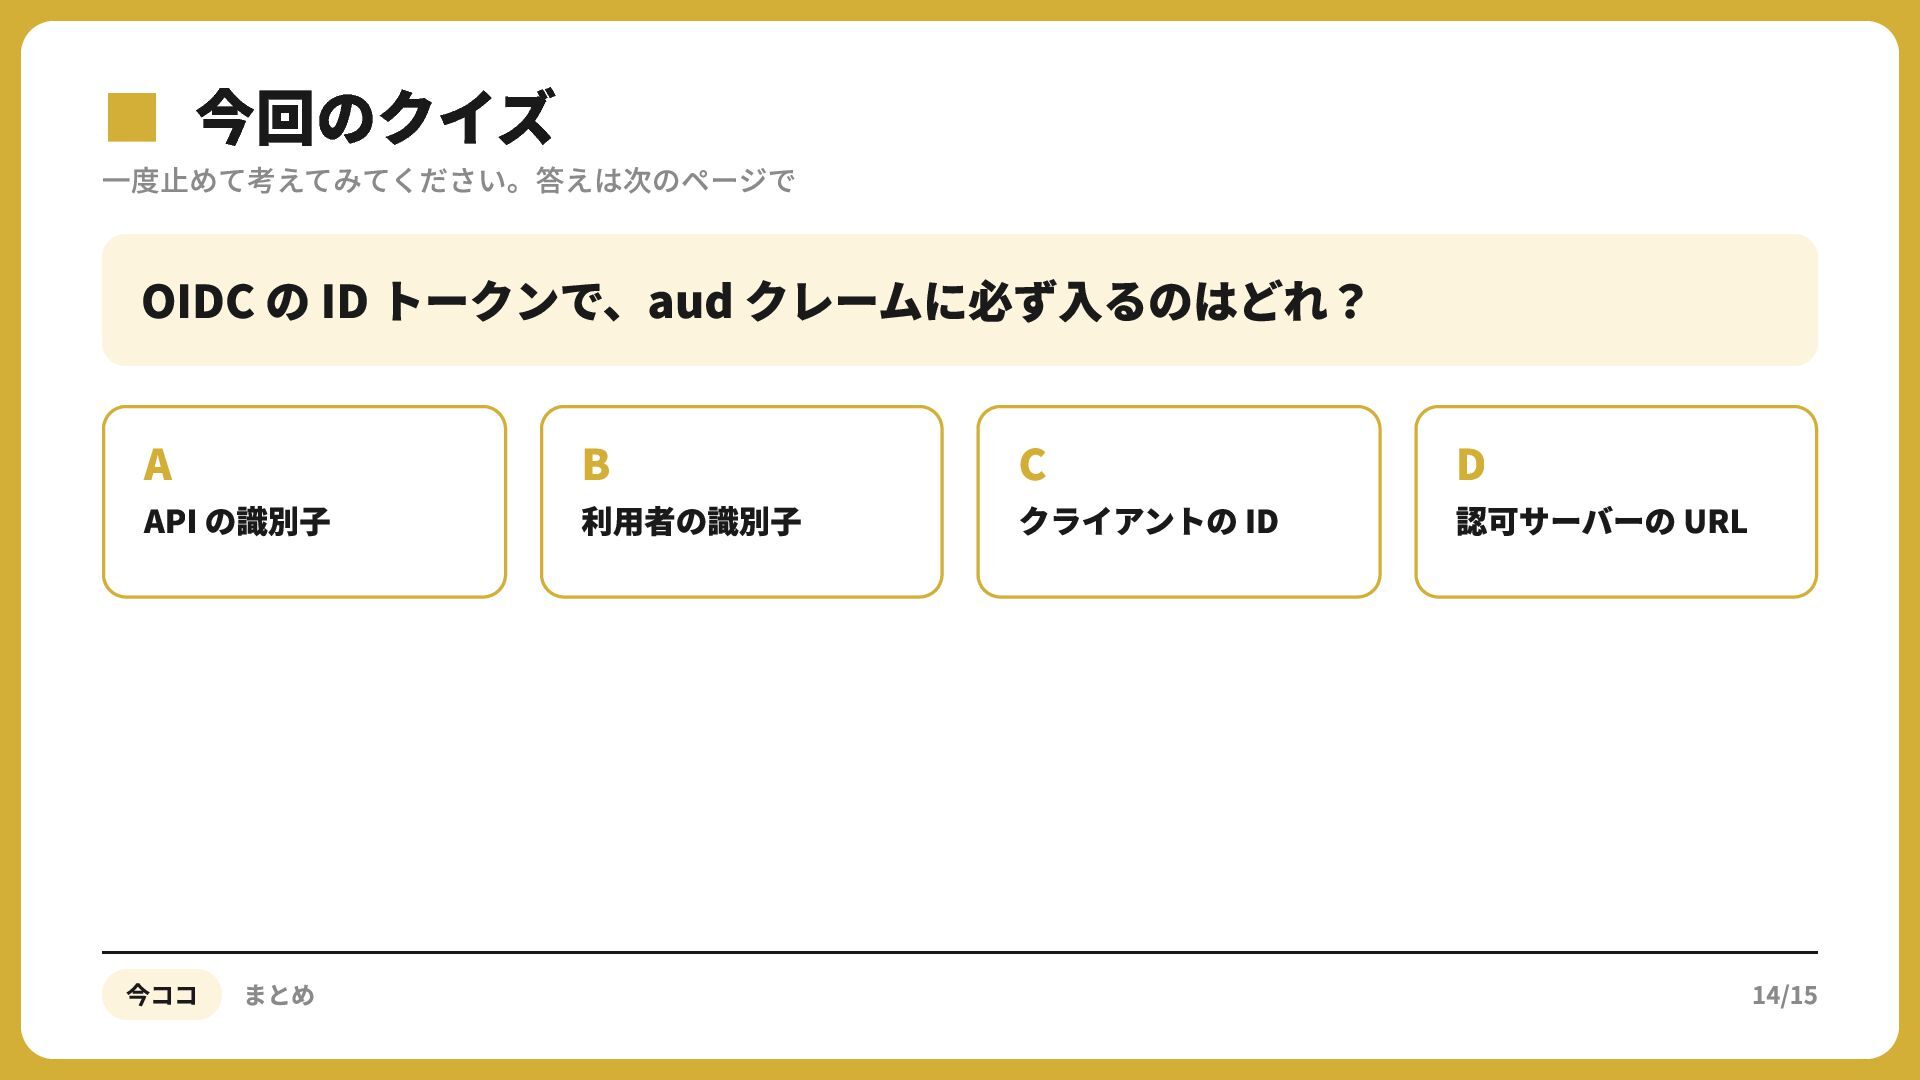
▪一度止めて考えてみてください。答えは次のページで 今回のクイズ OIDC の ID トークンで、aud クレームに必ず入るのはどれ? A API の識別子
今ココ まとめ B 利用者の識別子 C クライアントの ID D 認可サーバーの URL 14/15
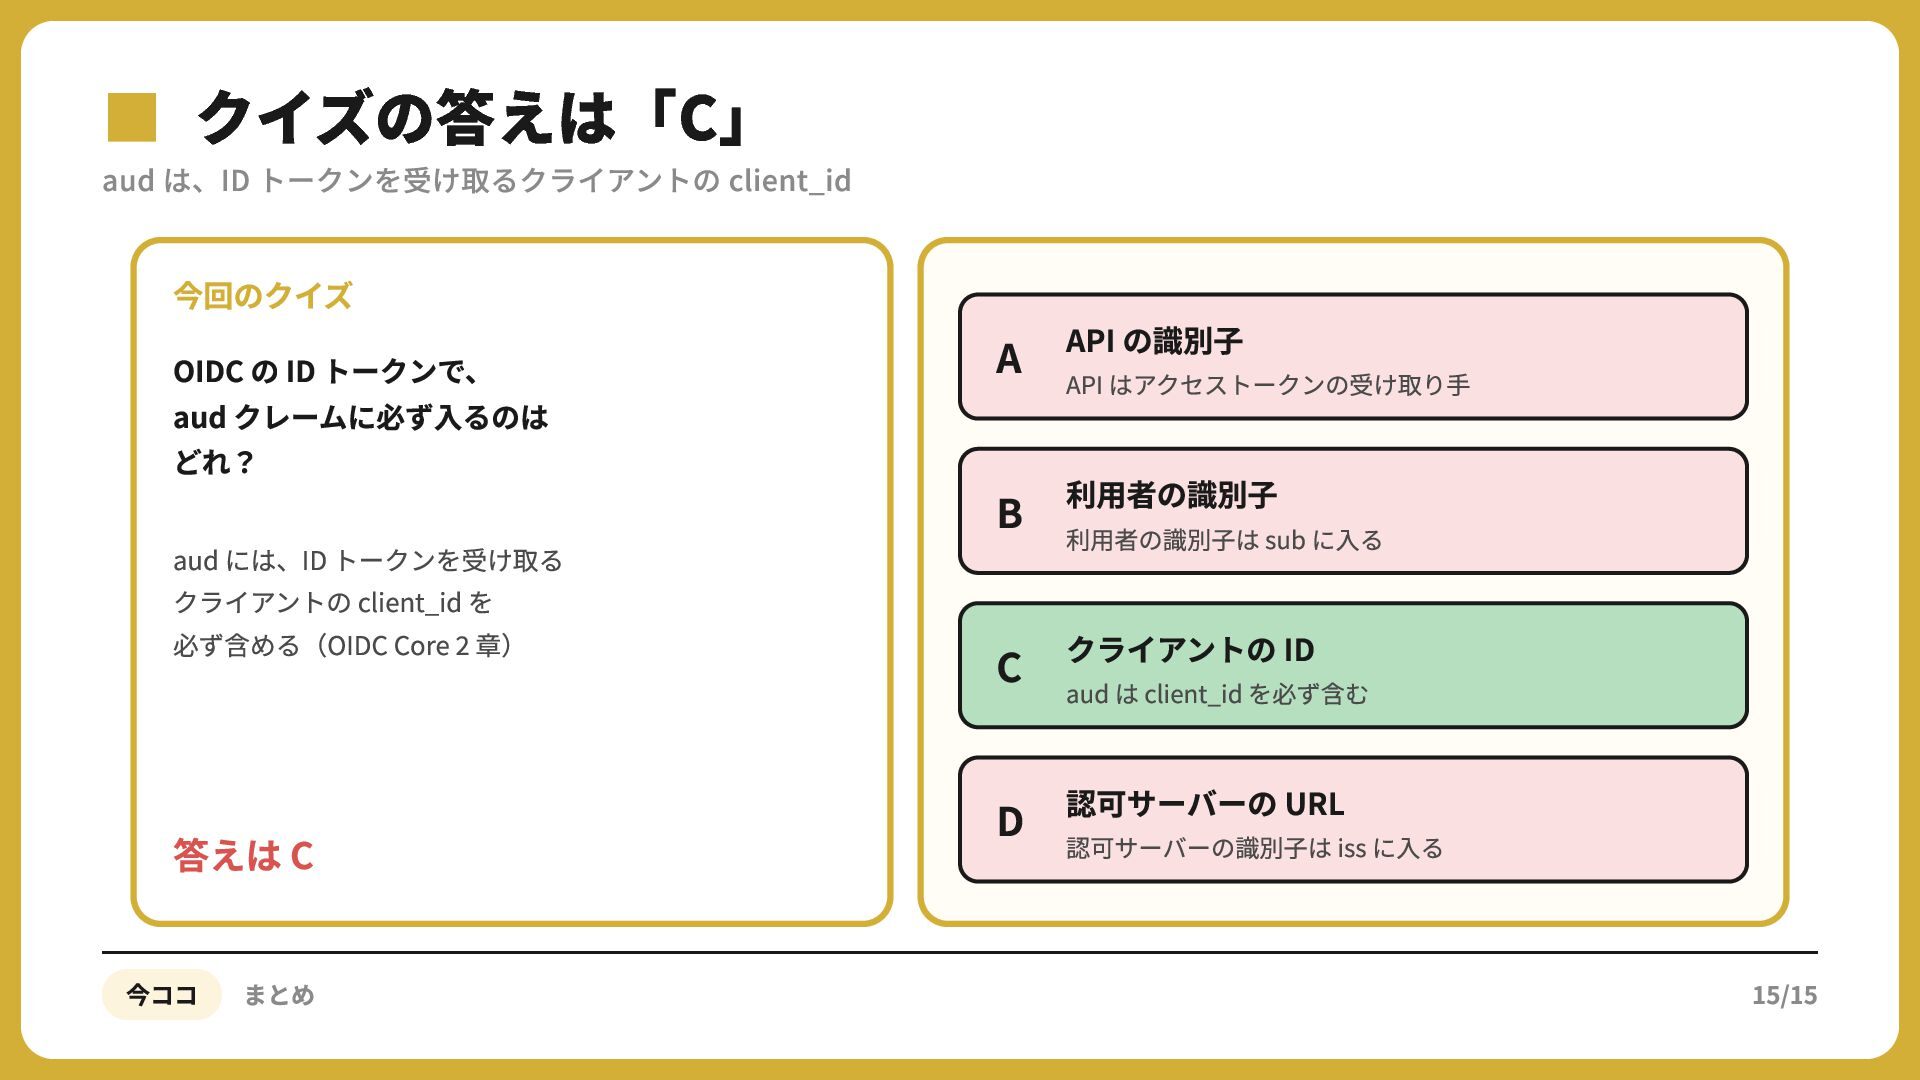
▪aud は、IDクイズの答えは「C」 トークンを受け取るクライアントの client_id 今回のクイズ OIDC の ID トークンで、 aud
クレームに必ず⼊るのは どれ? aud には、ID トークンを受け取る クライアントの client_id を 必ず含める(OIDC Core 章) 答えは C 今ココ まとめ の識別⼦ A API API はアクセストークンの受け取り⼿ B 利⽤者の識別⼦ 利⽤者の識別⼦は sub に⼊る ID C クライアントの aud は client_id を必ず含む URL D 認可サーバーの 認可サーバーの識別⼦は iss に⼊る 15/15
More Decks by 赤神青空
See All by 赤神青空
【力学 #7】強制振動と共振
akagami
PRO
0
9
【ssh の仕組み #1】ssh 越しの claude は、なぜスリープで止まるのか
akagami
PRO
0
15
【基本情報対策】サイバー攻撃の手口と対策
akagami
PRO
0
24
AI の API キーが盗まれると何が起きる?
akagami
PRO
0
26
HTTPS の鍵マークは何を保証している?
akagami
PRO
0
32
【AWSの新サービス】量子コンピュータに強い暗号 ML-KEM、AWS KMS で何ができる?
akagami
PRO
0
32
【力学 #6】減衰振動の運動方程式を解く
akagami
PRO
0
29
【基本情報対策】暗号化と認証の基本
akagami
PRO
0
31
GPT-Image-2.6 とは何か
akagami
PRO
0
34
Other Decks in Programming
See All in Programming
[DroidKnights 2026] Workflow AX: From Auto-Documented Policies to E2E Testing
raeminkang
0
600
Claude Code ハーネス Deep Dive – 君はどこまで制御する? -
takateeen_knj
6
6.1k
作れるエンジニアから、価値を届けるエンジニアへ
ryunakayama
1
310
はじめてのPLATEAU
nokonoko1203
1
660
AI-Powered Domain-Driven Design
ziobrando
0
470
Materialが消えた日 〜真っ白なFlutterキャンバスにRenderObjectで絵を描く〜
umigishiaoi
0
170
React Native経験者が Flutterを30⽇間触って驚いたこと
3saito
0
200
複数ドメインを一つのアプリに統合するFlutterの設計と運用_FlutterKaigi2026登壇資料(須永高弘)
takahirosunaga
0
200
AI時代のTerminal環境を UNIX哲学で設計・運用する
yasunori0418
1
360
Apple Intelligenceとオンデバイス時代の到来
yahir0
0
250
graphql-ruby を Spinel で速くしようとした話
mtsmfm
0
150
あなたはMCPの機能を、まだ知らない。
4geru
1
680
Featured
See All Featured
State of Search Keynote: SEO is Dead Long Live SEO
ryanjones
0
350
How to Build an AI Search Optimization Roadmap - Criteria and Steps to Take #SEOIRL
aleyda
1
2.3k
Information Architects: The Missing Link in Design Systems
soysaucechin
1
1.3k
Easily Structure & Communicate Ideas using Wireframe
afnizarnur
194
17k
A brief & incomplete history of UX Design for the World Wide Web: 1989–2019
jct
2
570
Performance Is Good for Brains [We Love Speed 2024]
tammyeverts
12
2k
DBのスキルで生き残る技術 - AI時代におけるテーブル設計の勘所
soudai
PRO
68
60k
Color Theory Basics | Prateek | Gurzu
gurzu
1
530
The Pragmatic Product Professional
lauravandoore
37
7.5k
Organizational Design Perspectives: An Ontology of Organizational Design Elements
kimpetersen
PRO
1
880
The AI Search Optimization Roadmap by Aleyda Solis
aleyda
2
6.4k
The innovator’s Mindset - Leading Through an Era of Exponential Change - McGill University 2025
jdejongh
PRO
1
400


 akagami
 raeminkang
 takateeen_knj
 ryunakayama
 nokonoko1203
 ziobrando
 umigishiaoi
 3saito
 takahirosunaga
 yasunori0418
 yahir0
 mtsmfm
 4geru
 ryanjones
 aleyda
 soysaucechin
 afnizarnur
 jct
 tammyeverts
 soudai
 gurzu
 lauravandoore
 kimpetersen
 jdejongh