Upgrade to Pro — share decks privately, control downloads, hide ads and more …

CORS とは何か

Sponsored · Your Podcast. Everywhere. Effortlessly. Share. Educate. Inspire. Entertain. You do you. We'll handle the rest. →

CORS とは何か

赤神青空 PRO

November 19, 2026

Video

Transcript

13 slides
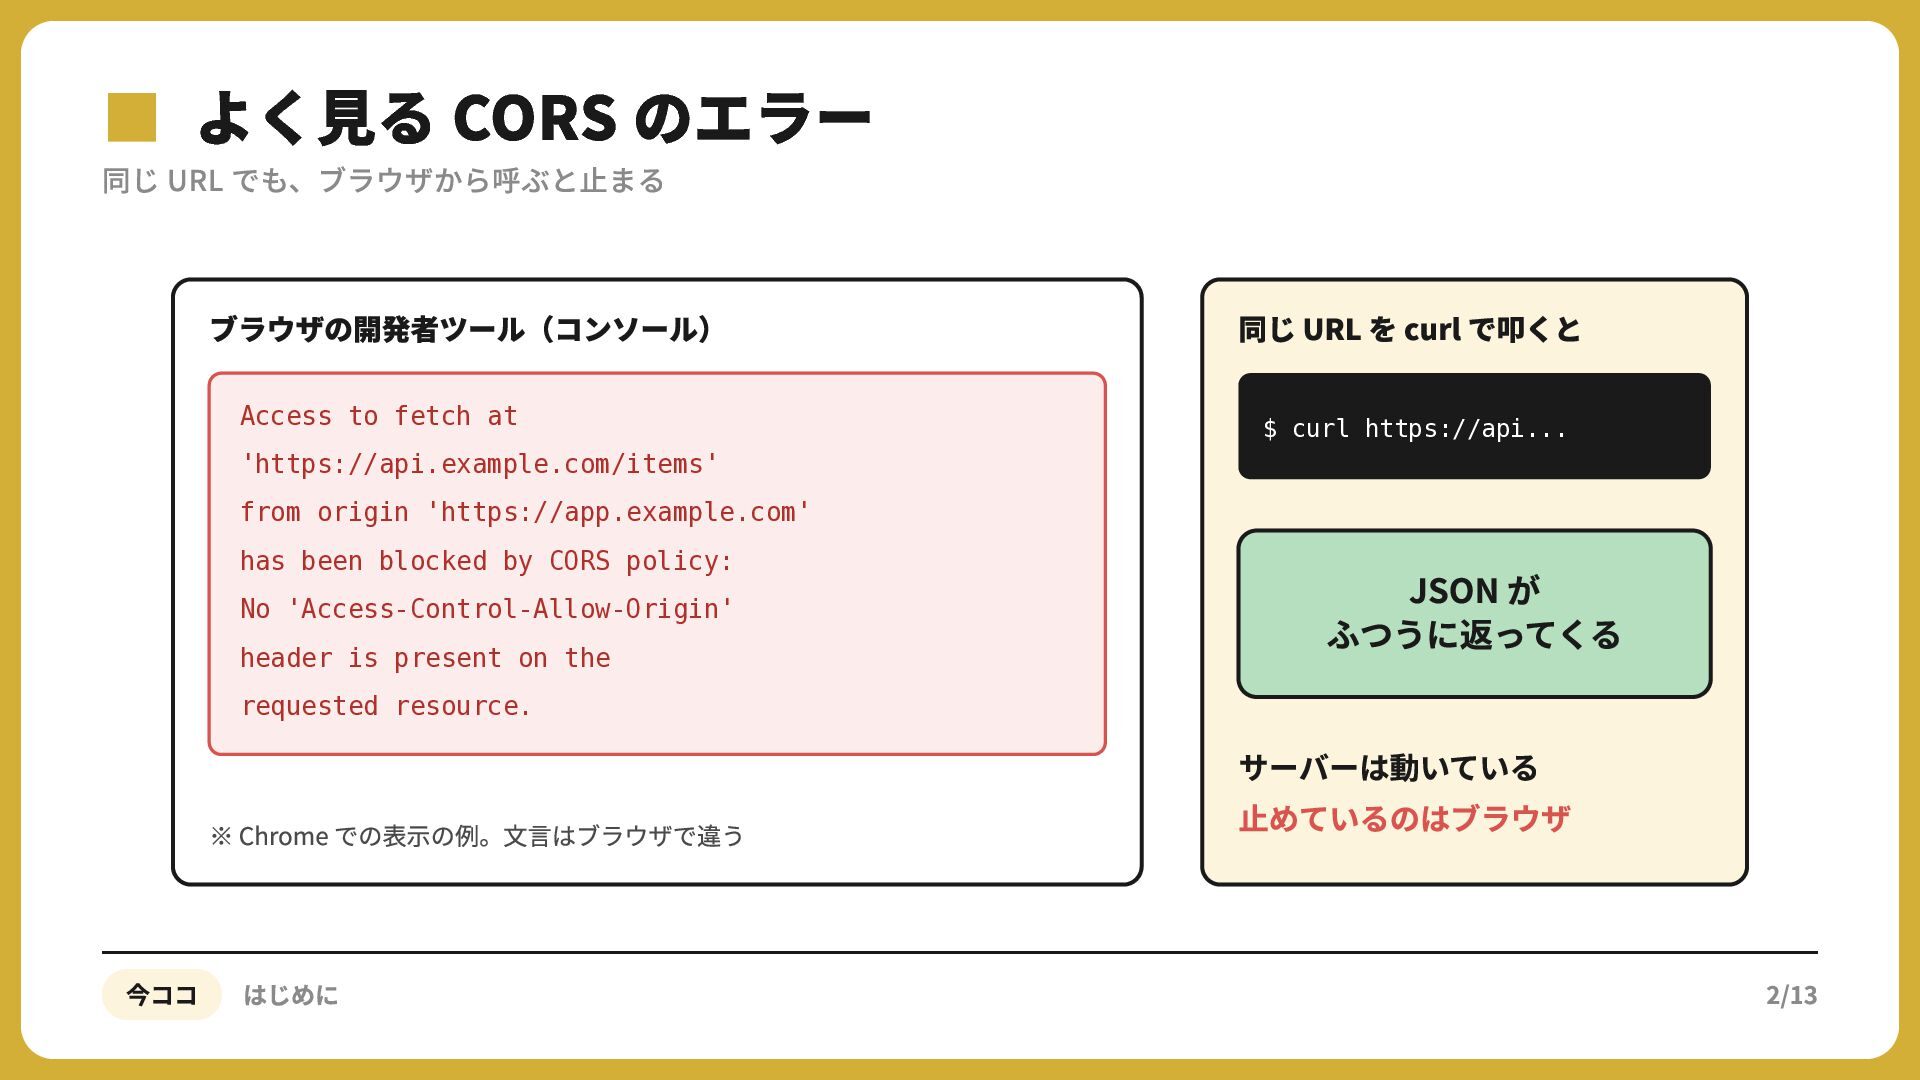
  1. ▪同じ URLよく見る CORS のエラー でも、ブラウザから呼ぶと止まる ブラウザの開発者ツール(コンソール) Access to fetch at

    同じ URL を curl で叩くと $ curl https://api... 'https://api.example.com/items' from origin 'https://app.example.com' has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource. ※ Chrome での表⽰の例。⽂⾔はブラウザで違う 今ココ はじめに JSON が ふつうに返ってくる サーバーは動いている ⽌めているのはブラウザ 2/13
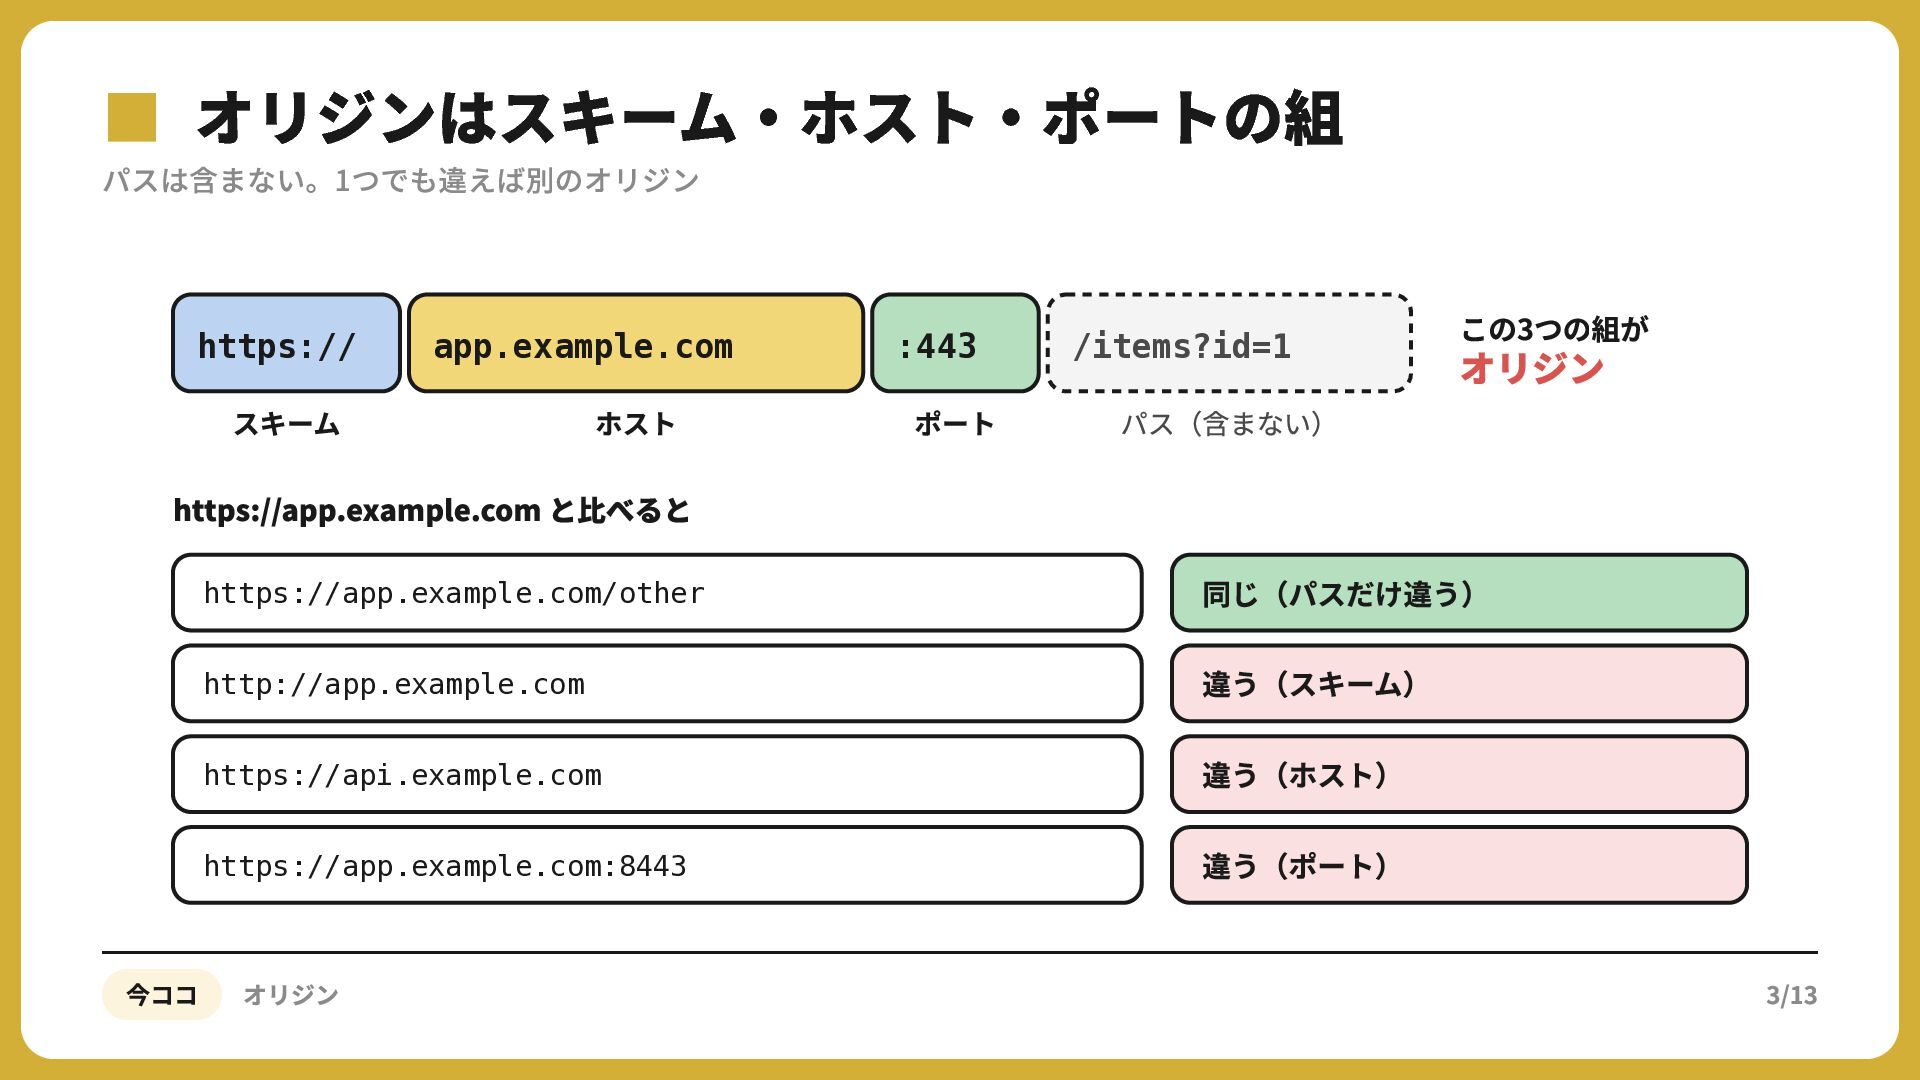
  2. ▪パスは含まない。1つでも違えば別のオリジン オリジンはスキーム・ホスト・ポートの組 https:// app.example.com スキーム ホスト :443 ポート /items?id=1 パス(含まない)

    この3つの組が オリジン https://app.example.com と⽐べると https://app.example.com/other 同じ(パスだけ違う) http://app.example.com 違う(スキーム) https://api.example.com 違う(ホスト) https://app.example.com:8443 違う(ポート) 今ココ オリジン 3/13
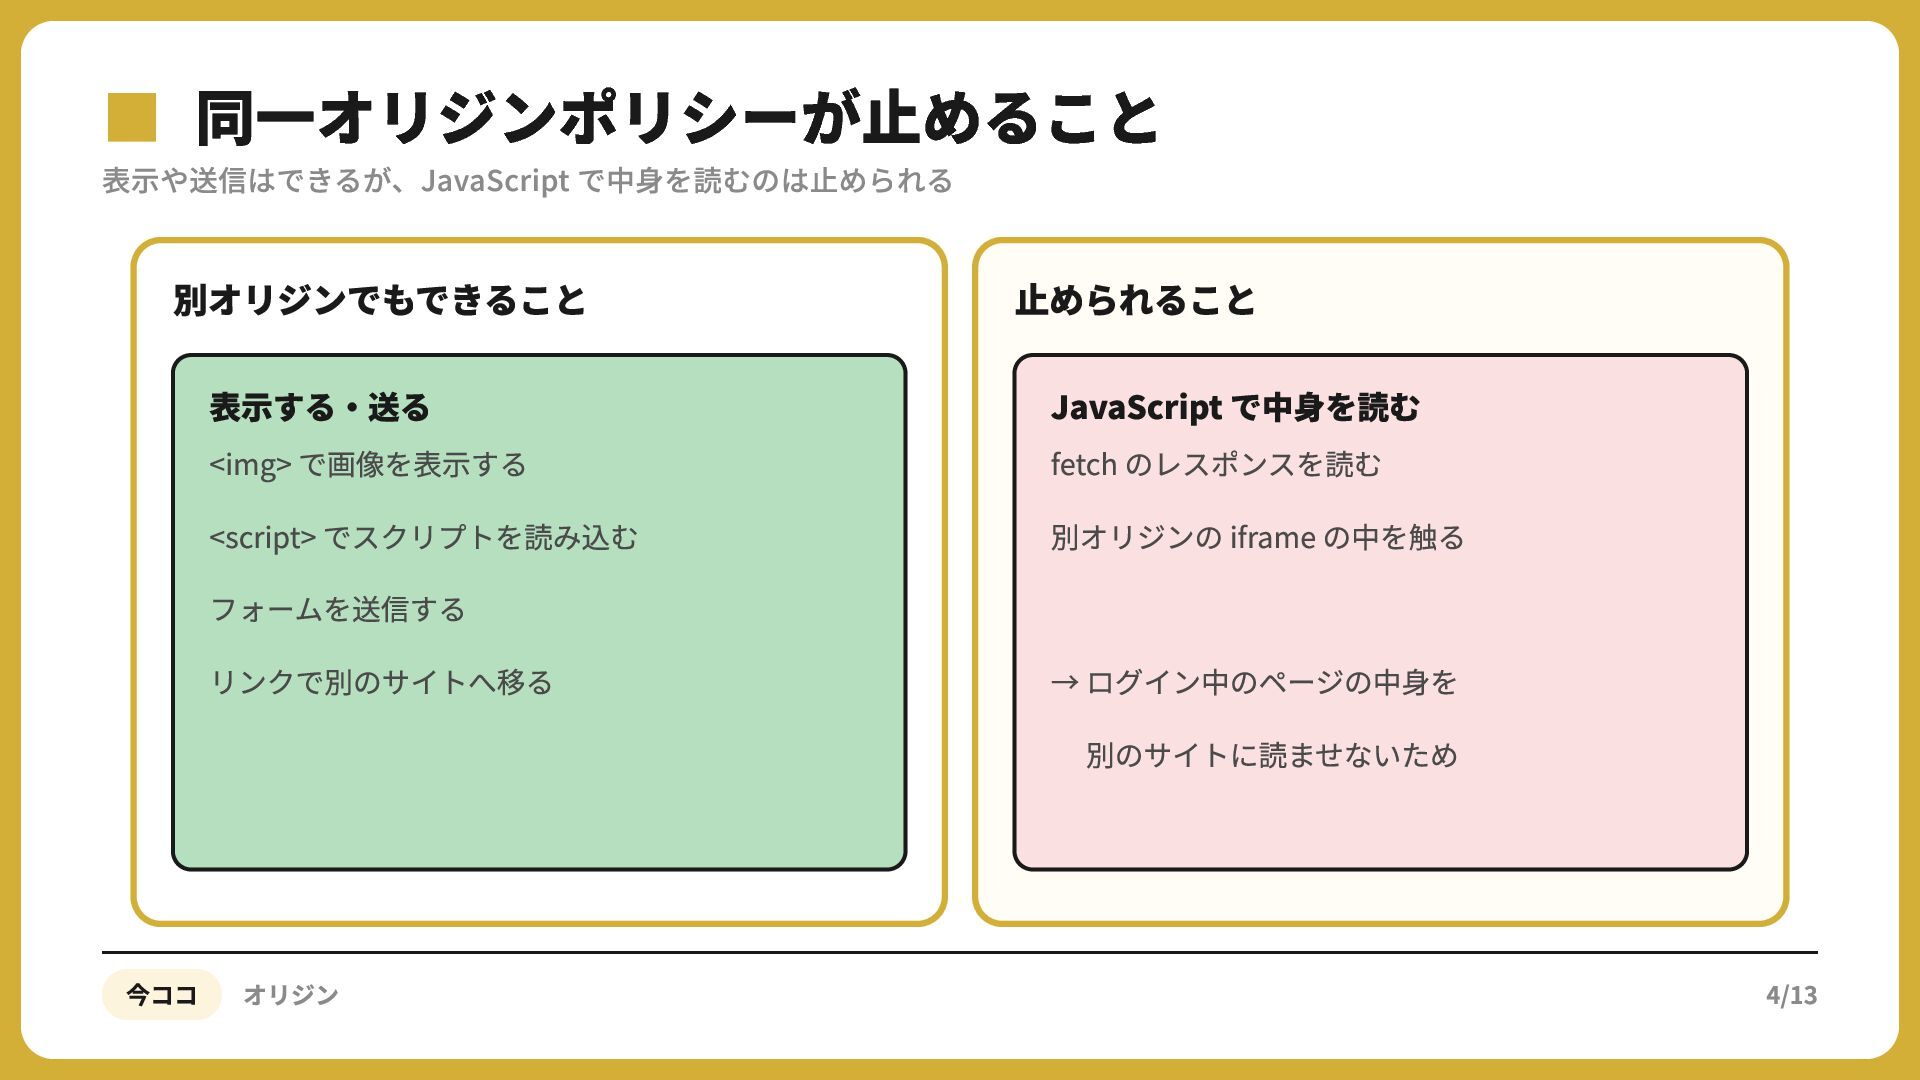
  3. ▪表示や送信はできるが、JavaScript 同一オリジンポリシーが止めること で中身を読むのは止められる 別オリジンでもできること ⽌められること 表⽰する‧送る JavaScript で中⾝を読む <img> で画像を表⽰する

    <script> でスクリプトを読み込む フォームを送信する リンクで別のサイトへ移る 今ココ オリジン fetch のレスポンスを読む 別オリジンの iframe の中を触る → ログイン中のページの中⾝を 別のサイトに読ませないため 4/13
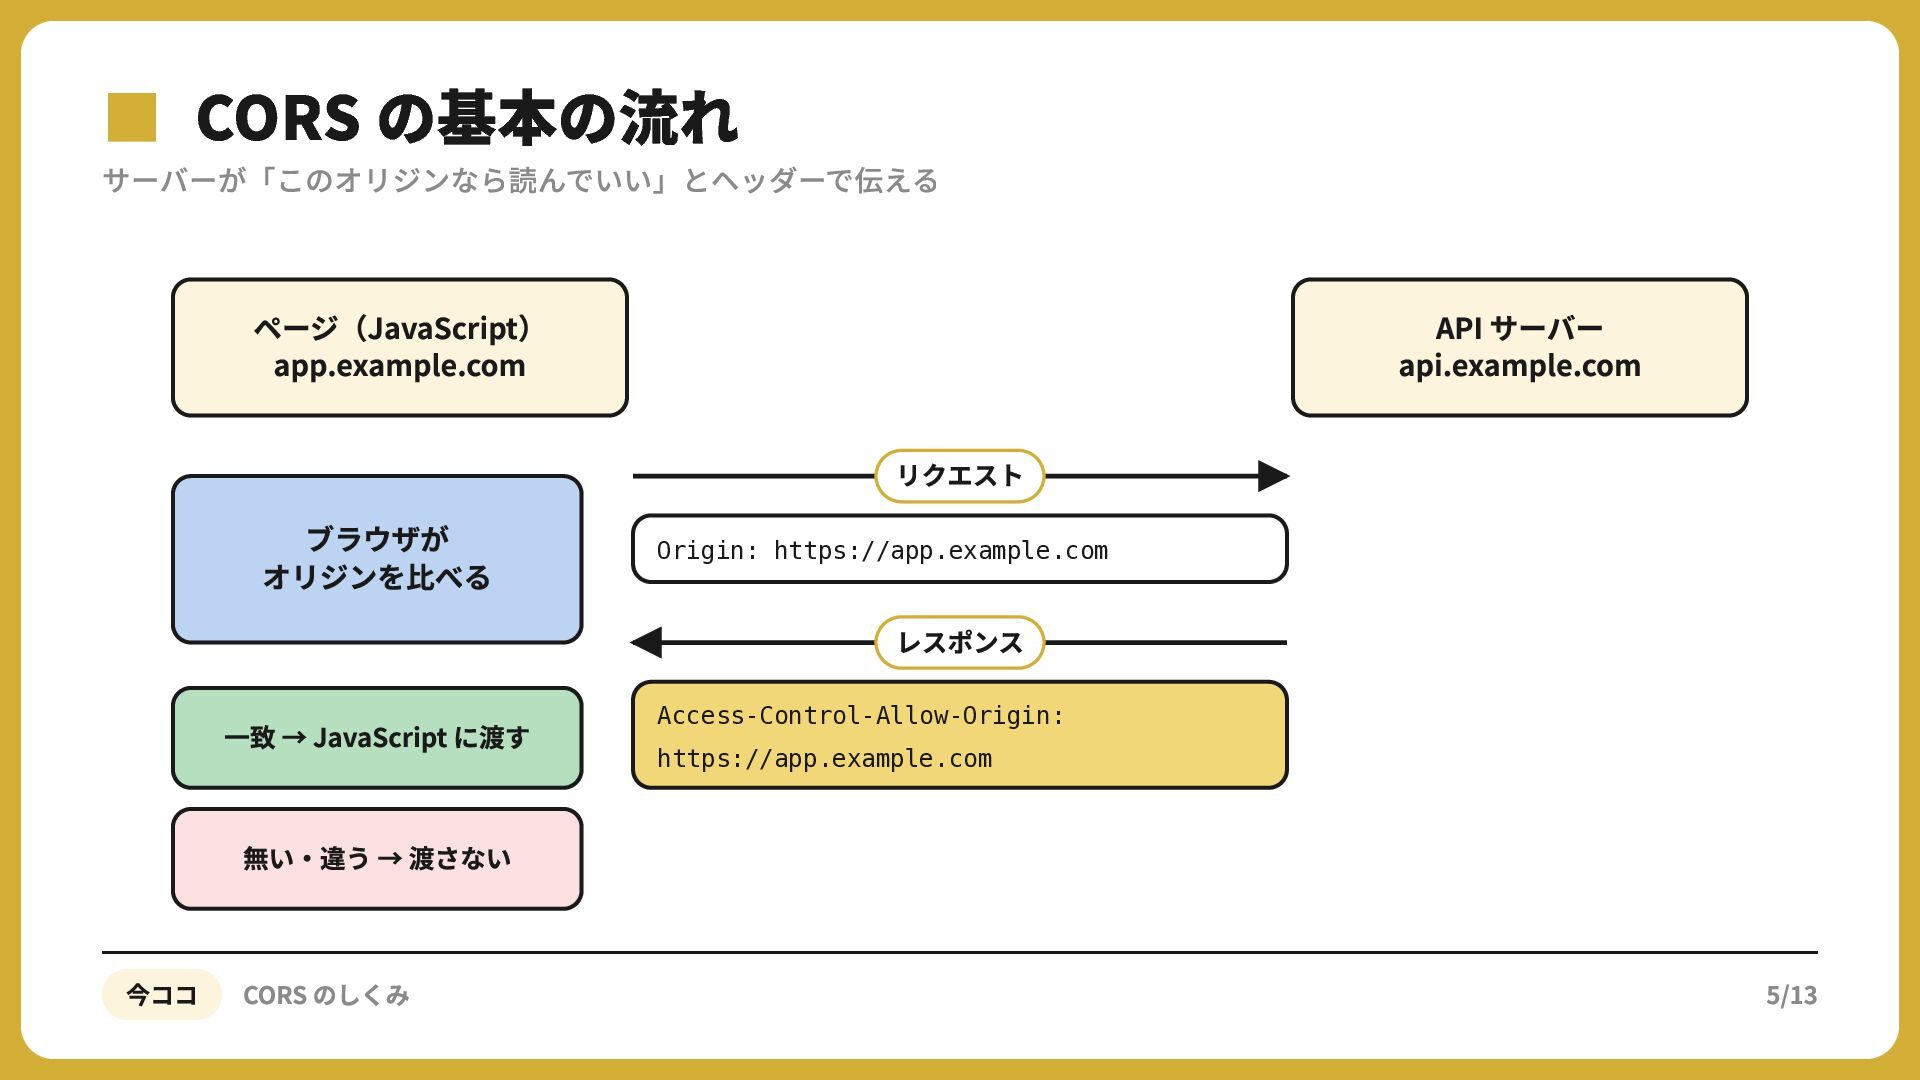
  4. ▪サーバーが「このオリジンなら読んでいい」とヘッダーで伝える CORS の基本の流れ ページ(JavaScript) app.example.com ブラウザが オリジンを⽐べる ⼀致 → JavaScript

    に渡す API サーバー api.example.com リクエスト Origin: https://app.example.com レスポンス Access-Control-Allow-Origin: https://app.example.com 無い‧違う → 渡さない 今ココ CORS のしくみ 5/13
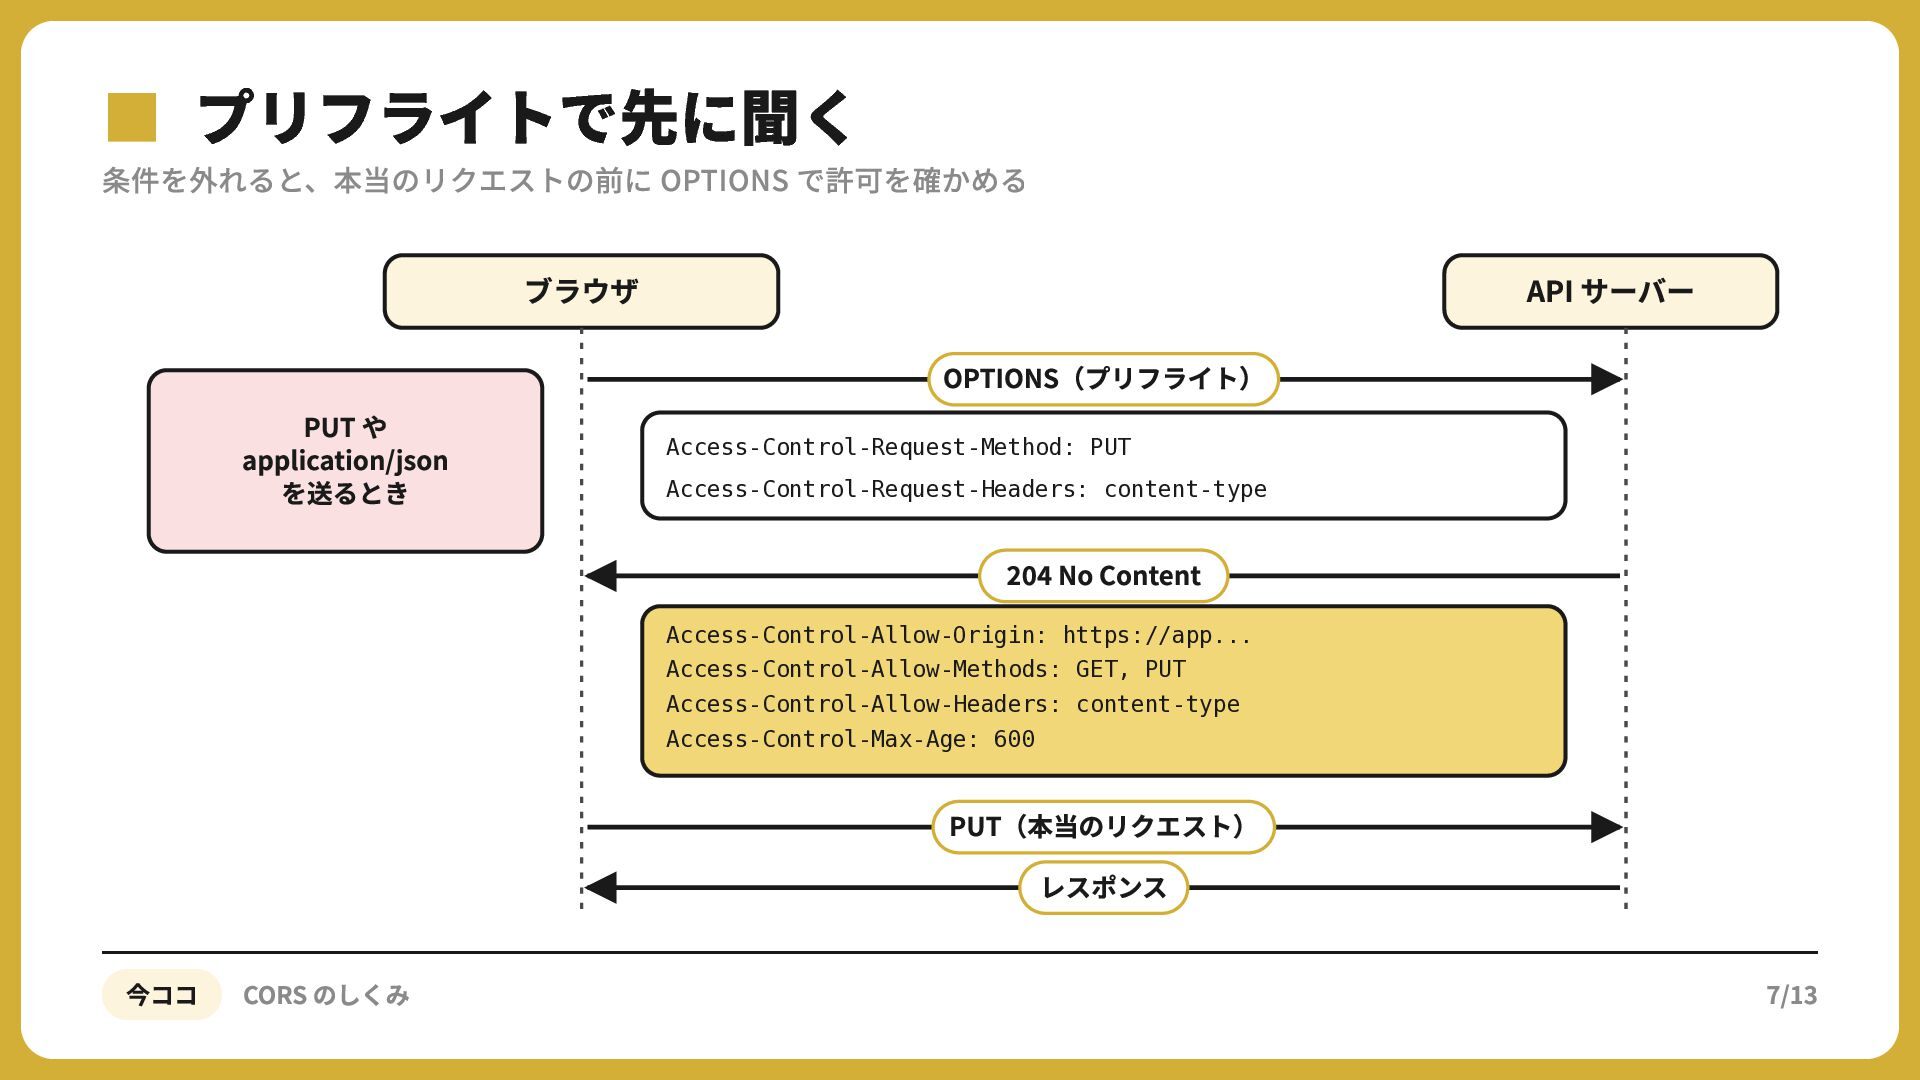
  5. ▪条件を外れると、本当のリクエストの前に プリフライトで先に聞く OPTIONS で許可を確かめる ブラウザ PUT や application/json を送るとき API

    サーバー OPTIONS(プリフライト) Access-Control-Request-Method: PUT Access-Control-Request-Headers: content-type No Content Access-Control-Allow-Origin: https://app... Access-Control-Allow-Methods: GET, PUT Access-Control-Allow-Headers: content-type Access-Control-Max-Age: 600 PUT(本当のリクエスト) レスポンス 今ココ CORS のしくみ 7/13
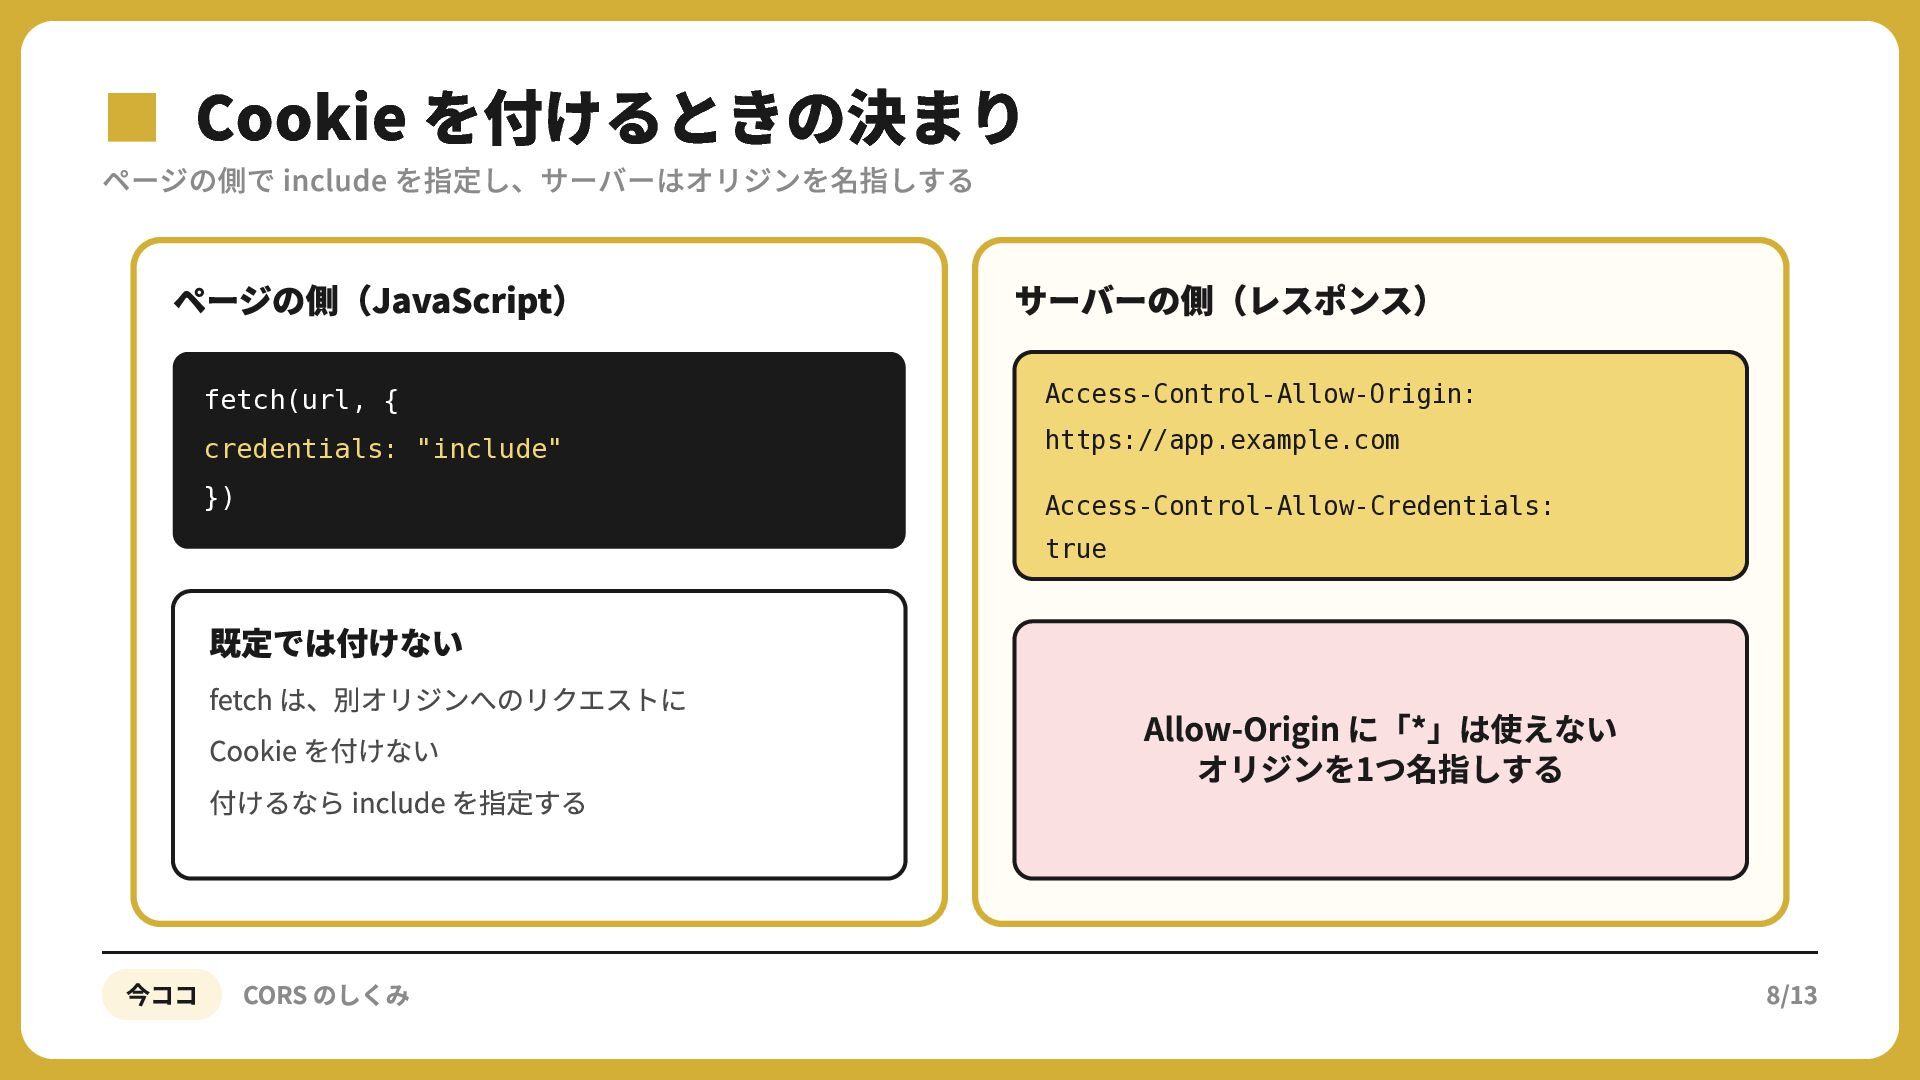
  6. ▪ページの側で Cookie を付けるときの決まり include を指定し、サーバーはオリジンを名指しする ページの側(JavaScript) サーバーの側(レスポンス) fetch(url, { Access-Control-Allow-Origin:

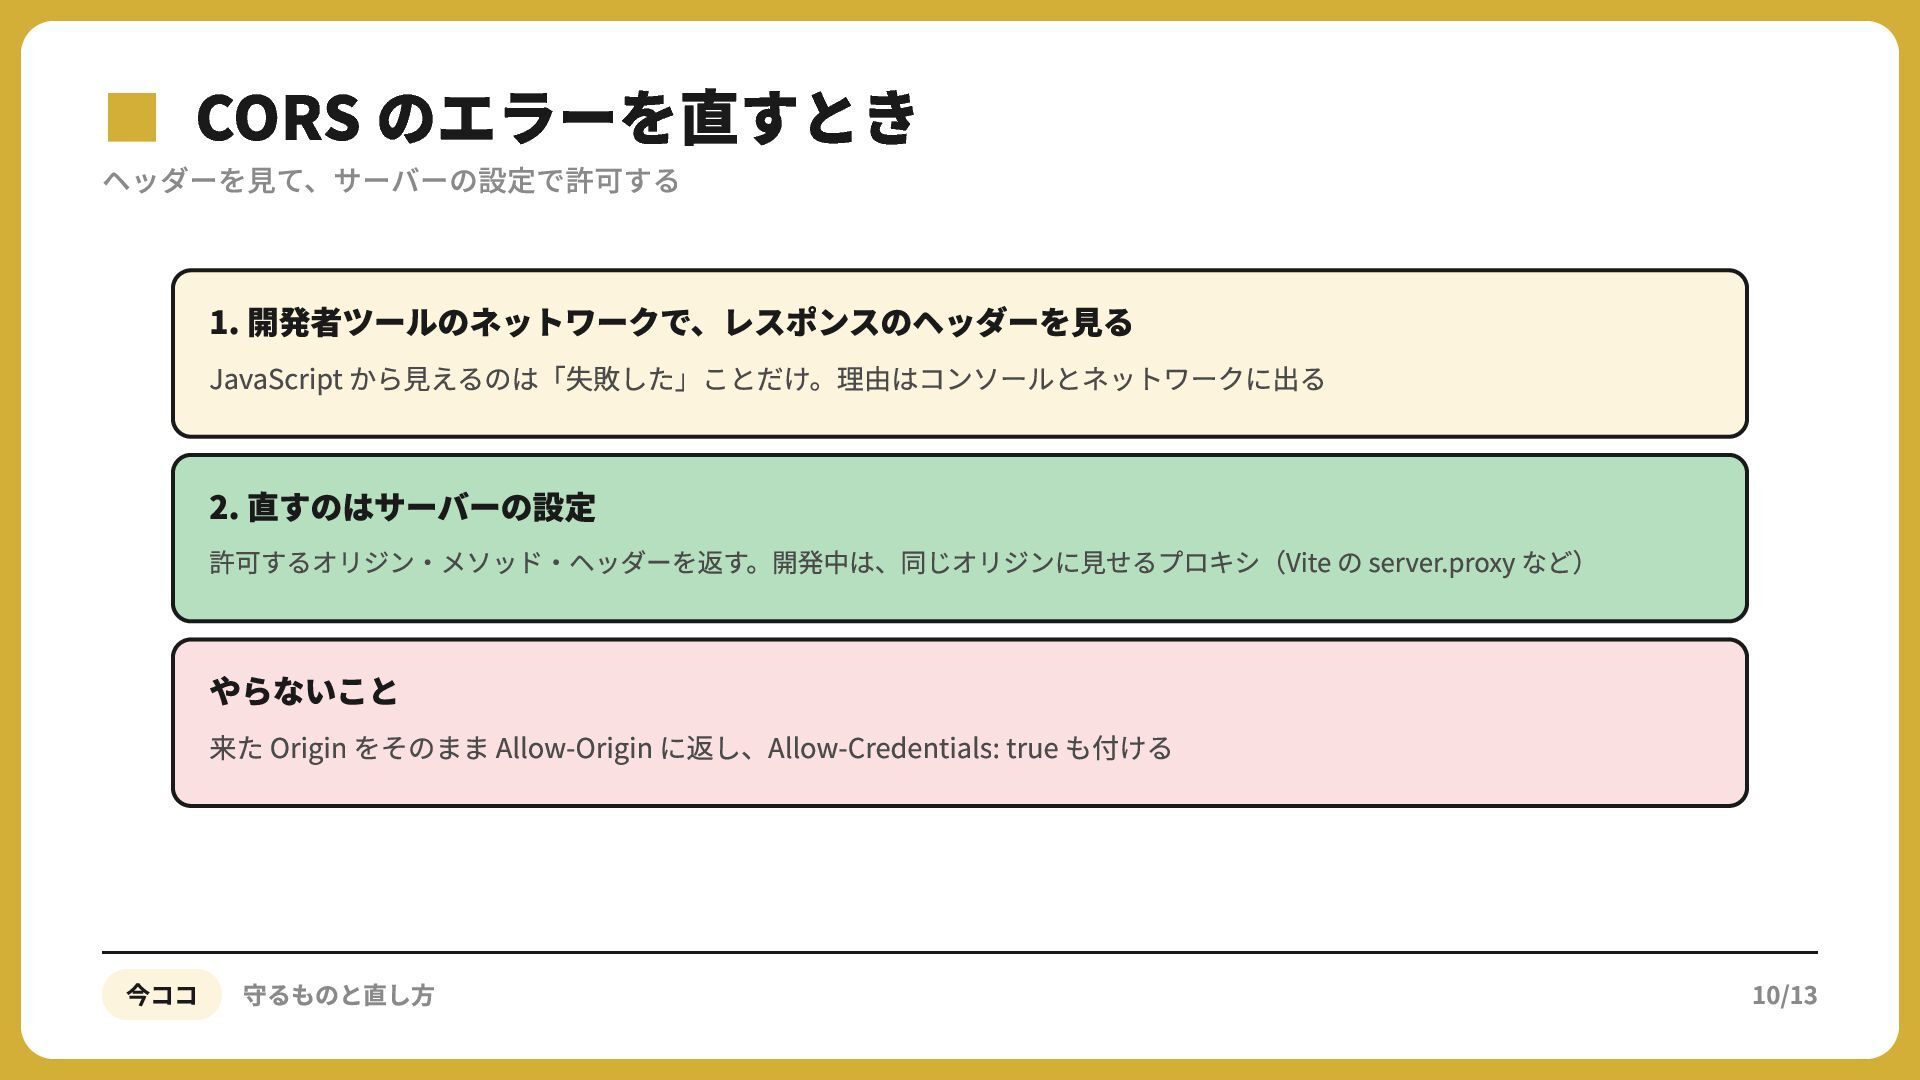
    credentials: "include" https://app.example.com }) Access-Control-Allow-Credentials: true 既定では付けない fetch は、別オリジンへのリクエストに Cookie を付けない 付けるなら include を指定する 今ココ CORS のしくみ Allow-Origin に「*」は使えない オリジンを1つ名指しする 8/13
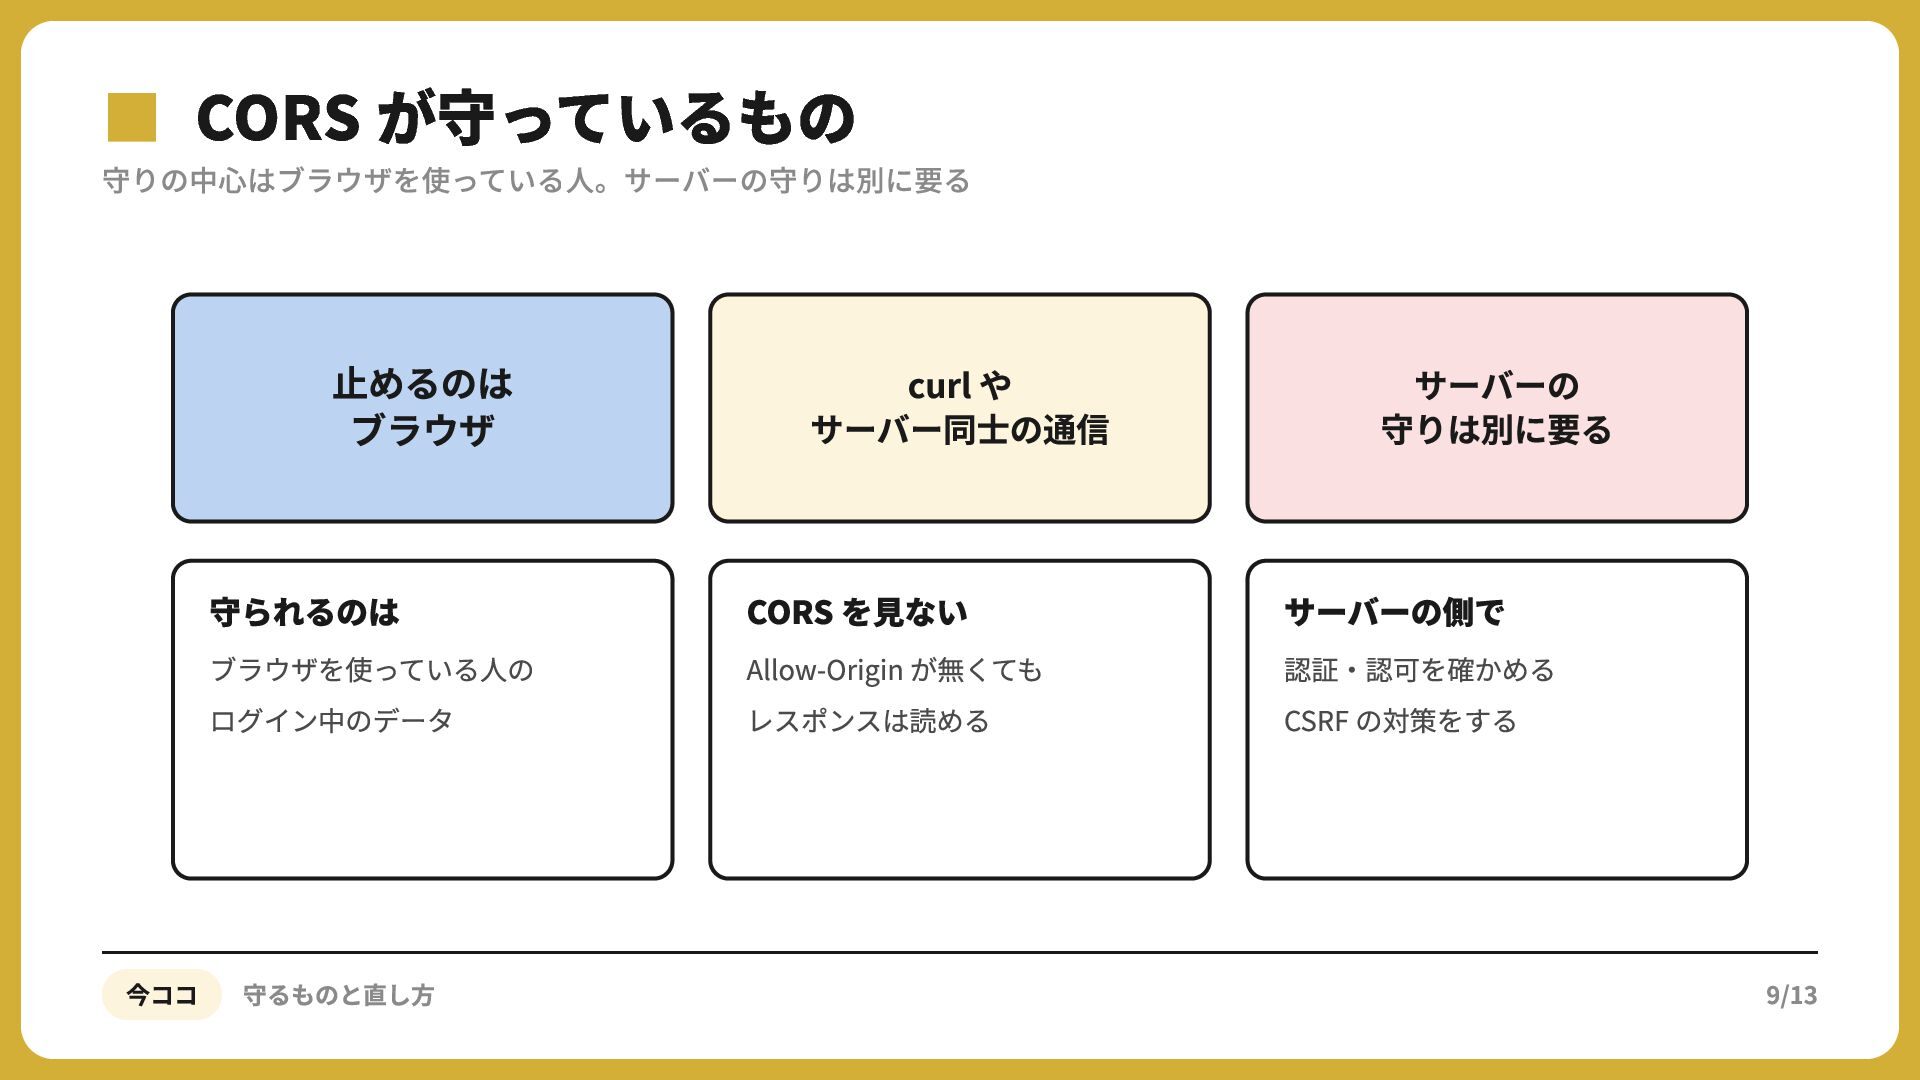
  7. ▪守りの中心はブラウザを使っている人。サーバーの守りは別に要る CORS が守っているもの ⽌めるのは ブラウザ 守られるのは ブラウザを使っている⼈の ログイン中のデータ 今ココ 守るものと直し方

    curl や サーバー同⼠の通信 CORS を⾒ない Allow-Origin が無くても レスポンスは読める サーバーの 守りは別に要る サーバーの側で 認証‧認可を確かめる CSRF の対策をする 9/13
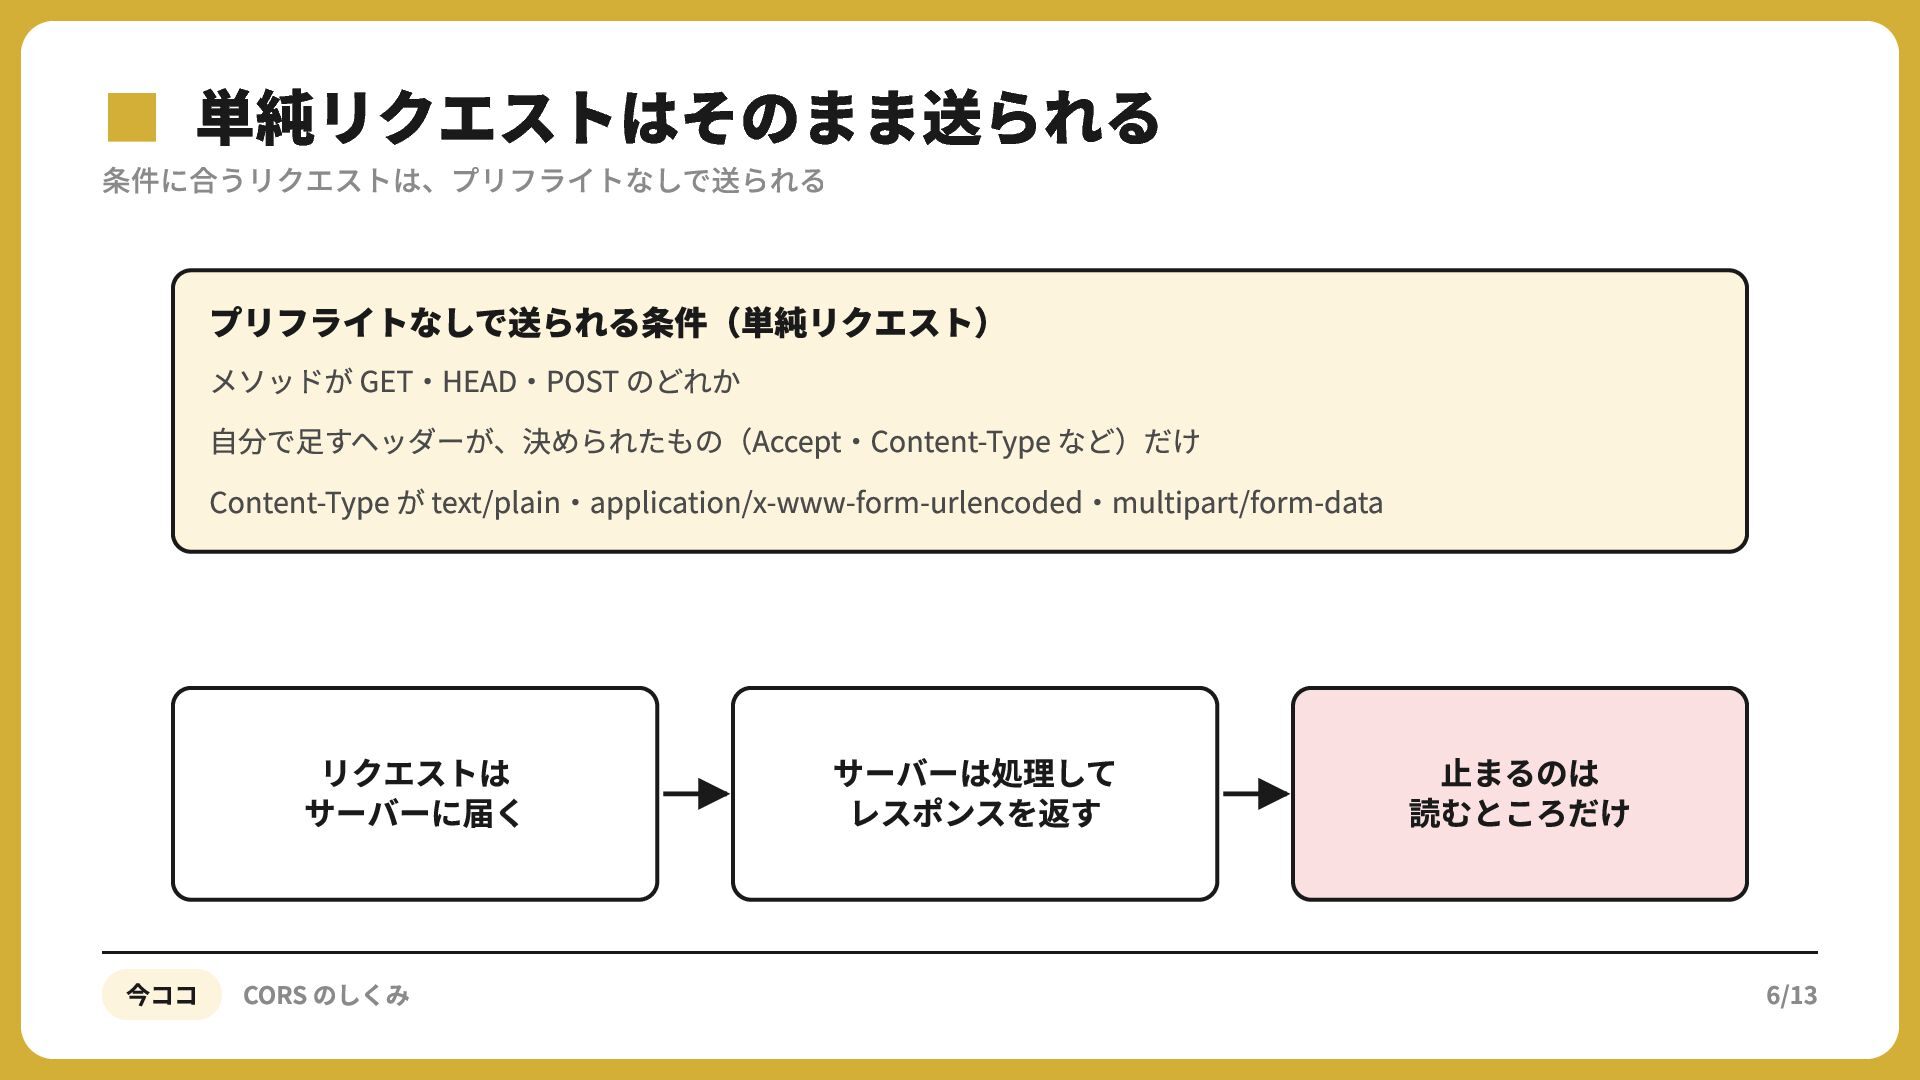
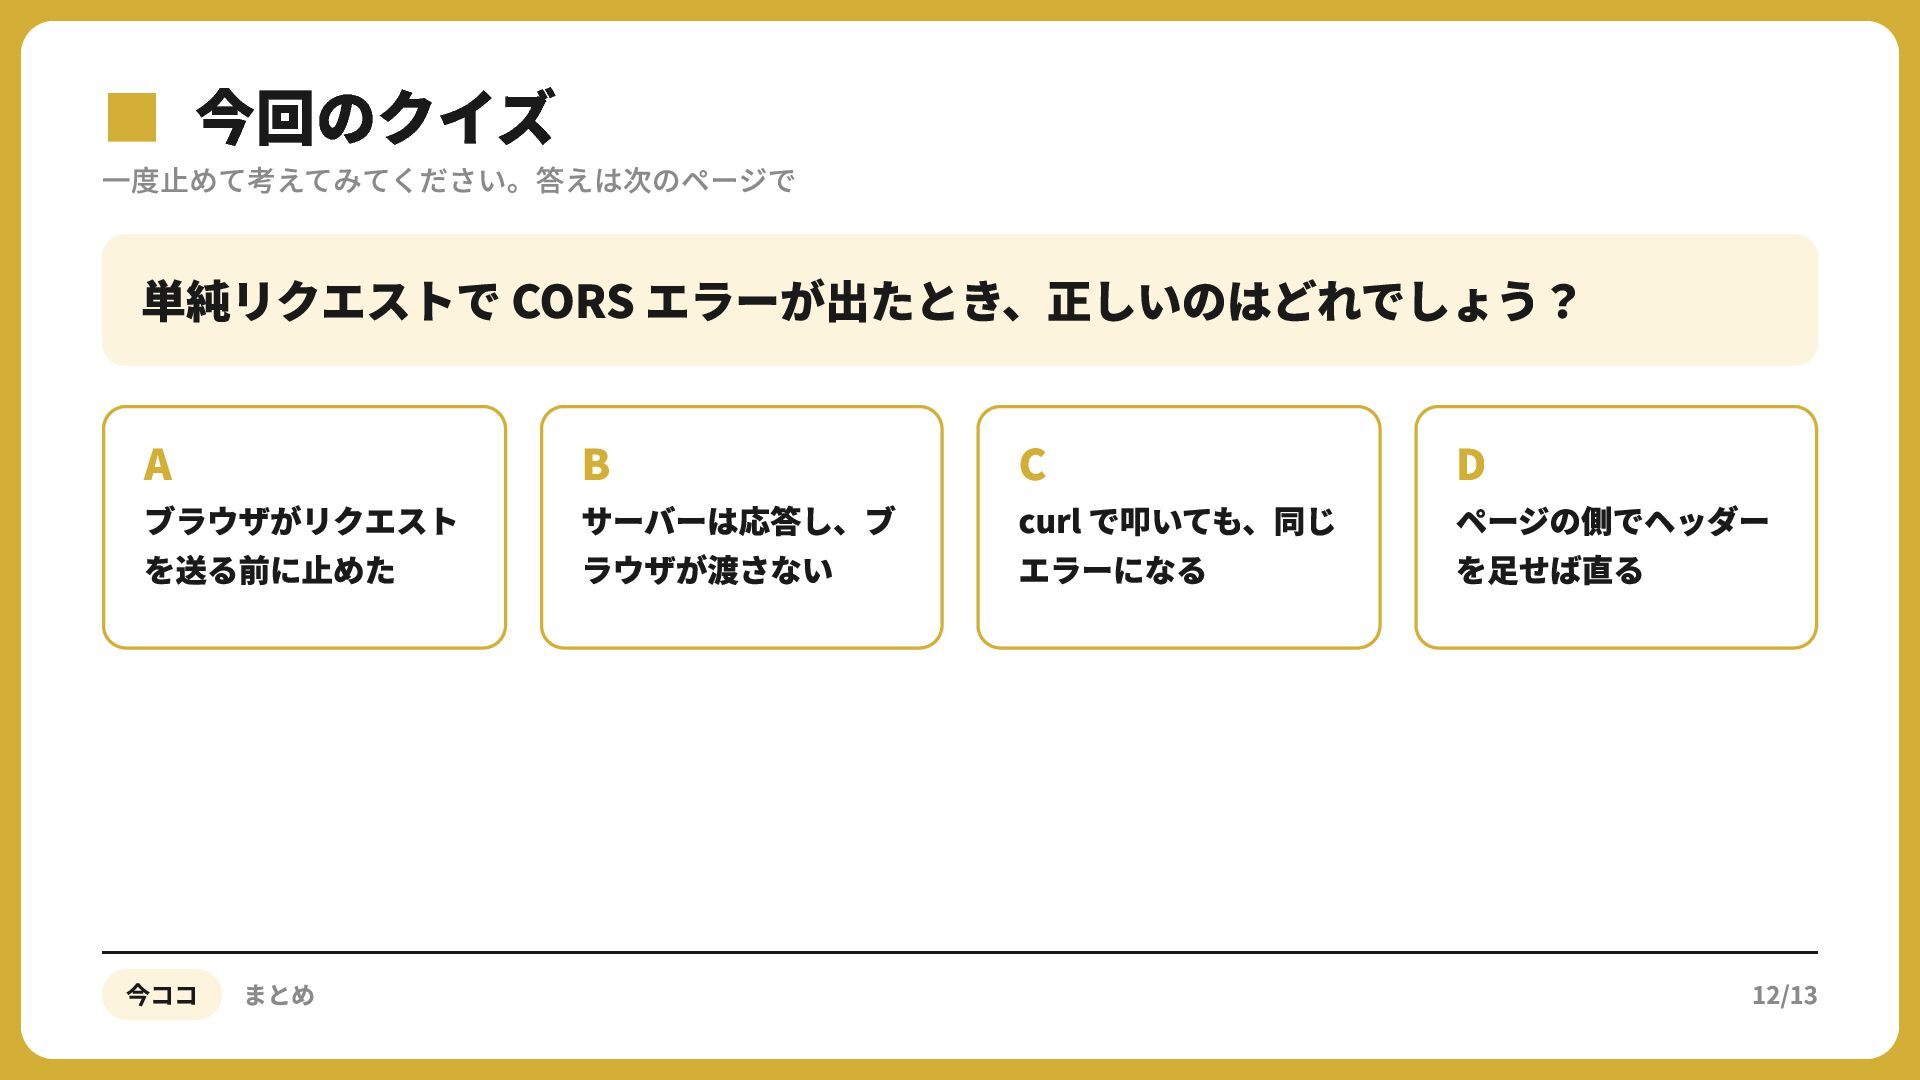
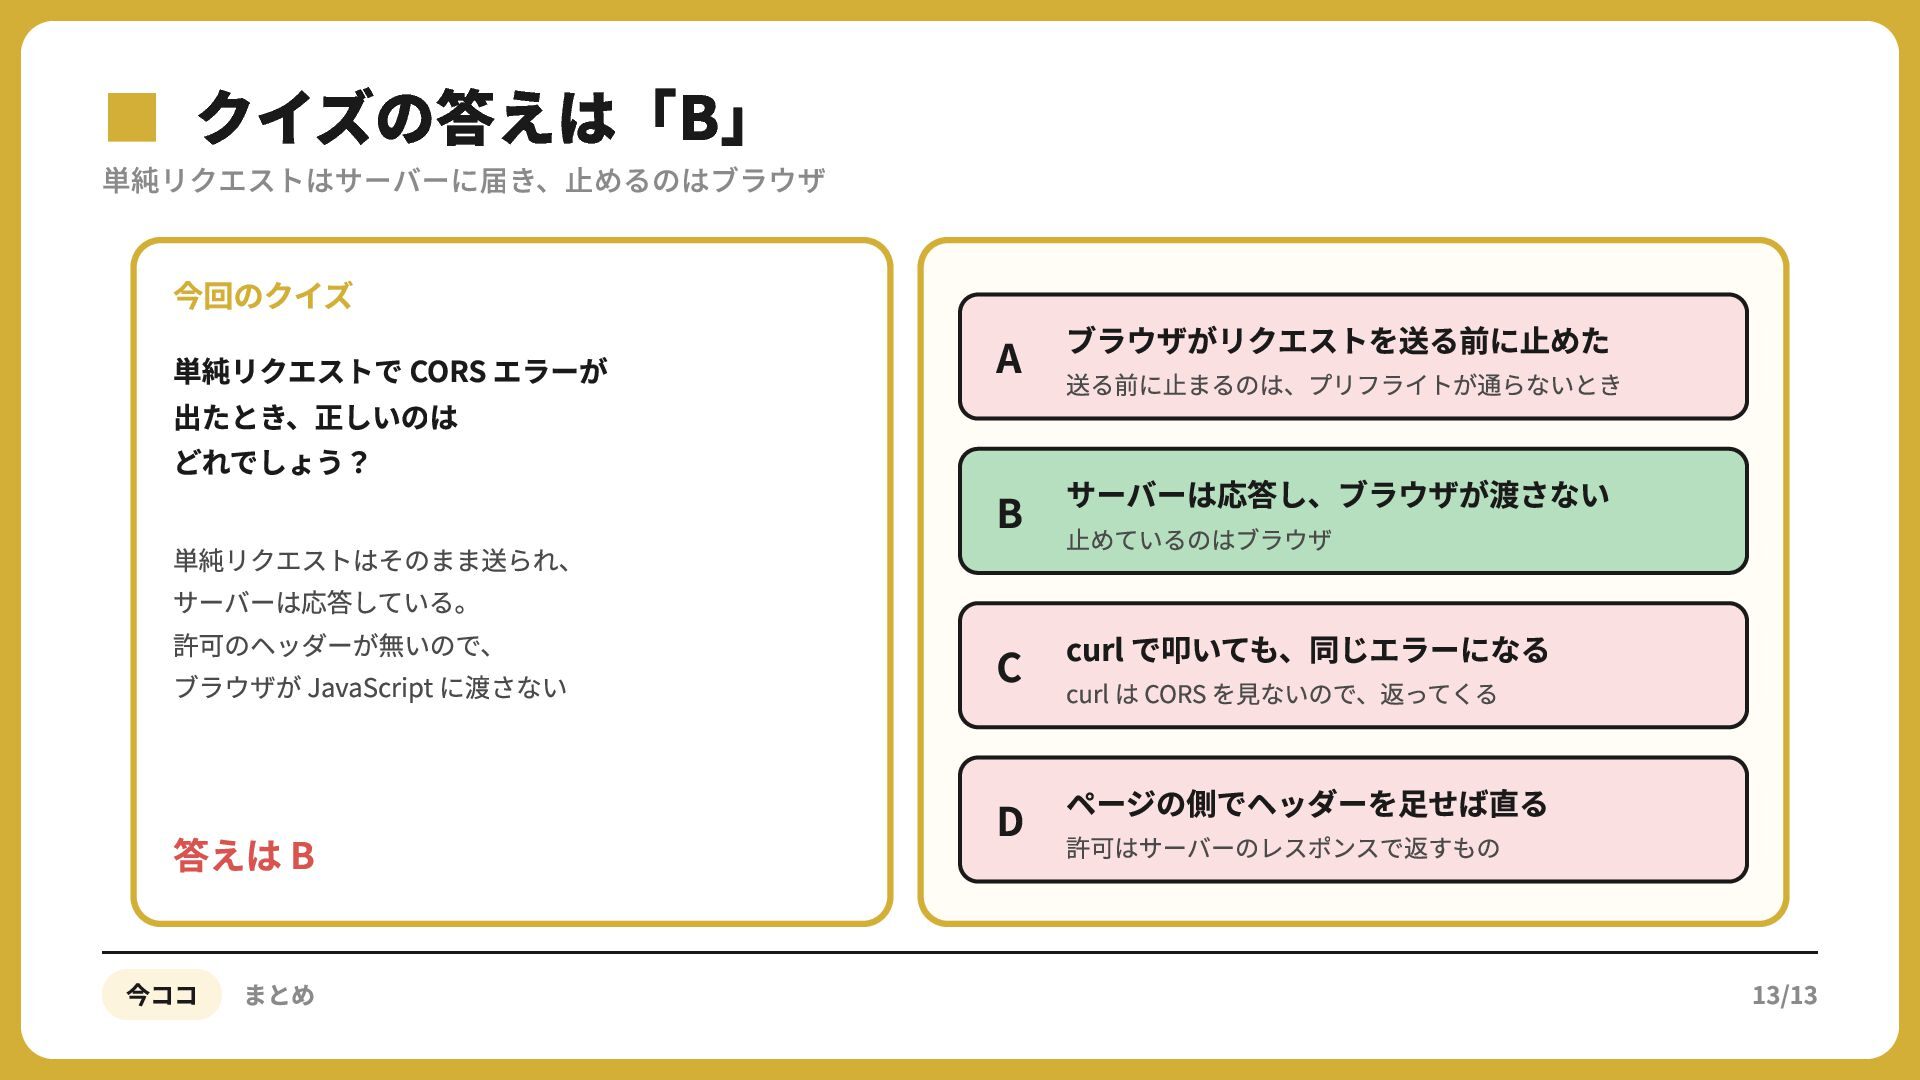
  8. ▪単純リクエストはサーバーに届き、止めるのはブラウザ クイズの答えは「B」 今回のクイズ 単純リクエストで CORS エラーが 出たとき、正しいのは どれでしょう? 単純リクエストはそのまま送られ、 サーバーは応答している。

    許可のヘッダーが無いので、 ブラウザが JavaScript に渡さない 答えは B 今ココ まとめ A ブラウザがリクエストを送る前に⽌めた 送る前に⽌まるのは、プリフライトが通らないとき B サーバーは応答し、ブラウザが渡さない ⽌めているのはブラウザ で叩いても、同じエラーになる C curl curl は CORS を⾒ないので、返ってくる D ページの側でヘッダーを⾜せば直る 許可はサーバーのレスポンスで返すもの 13/13

More Decks by 赤神青空

Other Decks in Programming