Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
Sumo_Logic_でセキュリティ脅威分析をスマートに.pdf
Search
SakumaShogo
August 25, 2023
Technology
890
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
Sumo_Logic_でセキュリティ脅威分析をスマートに.pdf
SIEM 製品の Sumo Logic が持つサイバー攻撃への脅威ハンティング機能について、Sumo Logic のトレーニング環境を使ってデモを交えて紹介します。
SakumaShogo
August 25, 2023
More Decks by SakumaShogo
See All by SakumaShogo
Splunk で AWS 環境を分析する
cmsakumashogo
0
920
AKIBA.SaaS #3 - No.4
cmsakumashogo
0
950
Other Decks in Technology
See All in Technology
WordPressの脆弱性対策何をすべき?
masakawai
0
110
Reactの設計論
uhyo
24
14k
Slack上でインフラをトラブルシュートする! Agentic Platform Engineeringの第一歩
teru0x1
5
1.8k
AIに任せた品質は、誰が見立てるのか - AI時代のテストマネジメント
nakanao
3
2.4k
「守り」で活用するオンデバイスLLM 〜写ってはいけないを総力戦で防ぐ〜 / iOSDC Japan 2026
nakamuuu
0
180
品質と信頼性を地続きにする
grimoh
2
820
すぐできる衛星通信対応 あとは山奥に行くだけ
tatetate55
0
140
.NET WebAssemblyで実現するクライアントサイドAI推論:NuGetからViteまで、2つのエコシステムを繋ぐビルド戦略
yamachu
0
240
AIを活用するために決めた "やらないこと" - 価値に注目する / Not betting on AI
soudai
PRO
3
560
HHKBエバンジェリストになる方法
941
0
110
2026-09-18 gotanda.sre Terraformで複数環境作ったり、複数Stateに分割したりそれとTerragrunt / Terraform multi envs and multi states
masasuzu
3
600
Issue 駆動でスペシャリストの意図を届ける、AI 実装のアクセシビリティ向上
thkt
0
120
Featured
See All Featured
"I'm Feeling Lucky" - Building Great Search Experiences for Today's Users (#IAC19)
danielanewman
230
23k
Unsuck your backbone
ammeep
672
58k
Google's AI Overviews - The New Search
badams
0
1.6k
How Software Deployment tools have changed in the past 20 years
geshan
1
34k
ピンチをチャンスに:未来をつくるプロダクトロードマップ #pmconf2020
aki_iinuma
128
56k
Let's Do A Bunch of Simple Stuff to Make Websites Faster
chriscoyier
508
140k
Technical Leadership for Architectural Decision Making
baasie
3
570
How to Build an AI Search Optimization Roadmap - Criteria and Steps to Take #SEOIRL
aleyda
1
2.2k
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
2.9k
The Psychology of Web Performance [Beyond Tellerrand 2023]
tammyeverts
49
3.6k
Building Better People: How to give real-time feedback that sticks.
wjessup
370
20k
Future Trends and Review - Lecture 12 - Web Technologies (1019888BNR)
signer
PRO
0
3.8k
Transcript
でセキュリティ脅威分析をスマートに 2023/8/18 アライアンス事業部 佐久間昇吾 1
自己紹介 2 佐久間 昇吾(Sakuma Shogo) • アライアンス事業部 テクニカルグループ • セキュリティ系SaaS製品
◦ Sumo Logic を担当 ◦ 好きな機能:AppCatalog
アジェンダ 3 1. セキュリティ脅威ハンティングと SIEM の重要性 ◦ 進化する巧妙なサイバー攻撃 ◦ サイバー攻撃について学ぶ
◦ SIEM とは? ◦ SIEM の重要性 ◦ まとめ 2. Sumo Logic について ◦ Sumo Logic の特徴 ◦ プラットフォームのご紹介 ▪ Continuous Intelligence Platform ▪ Cloud SIEM Enterprise ▪ Cloud SOAR ◦ まとめ
セキュリティ脅威ハンティングと SIEM の重要性 4
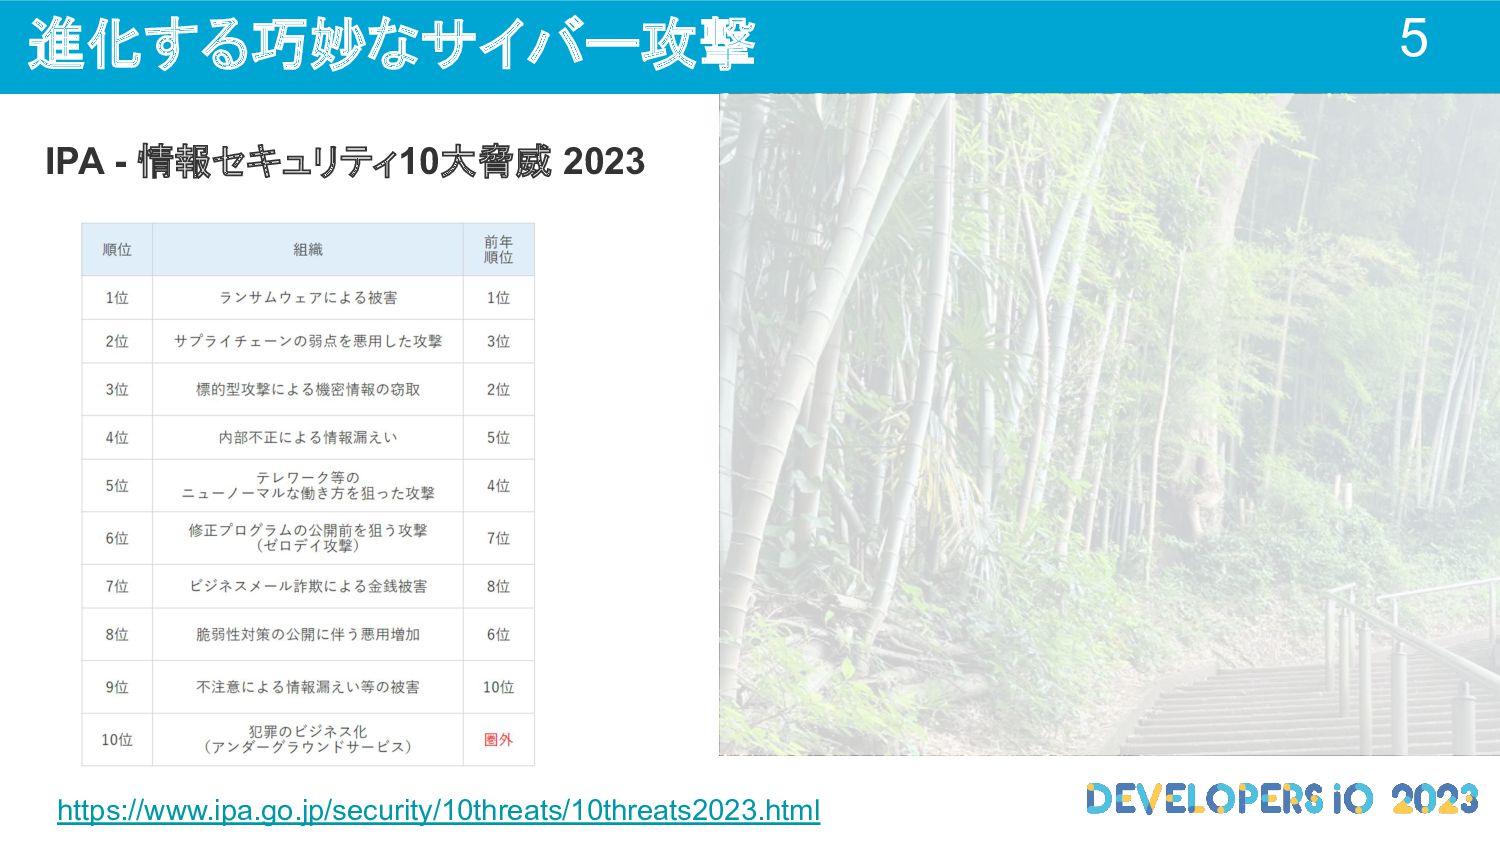
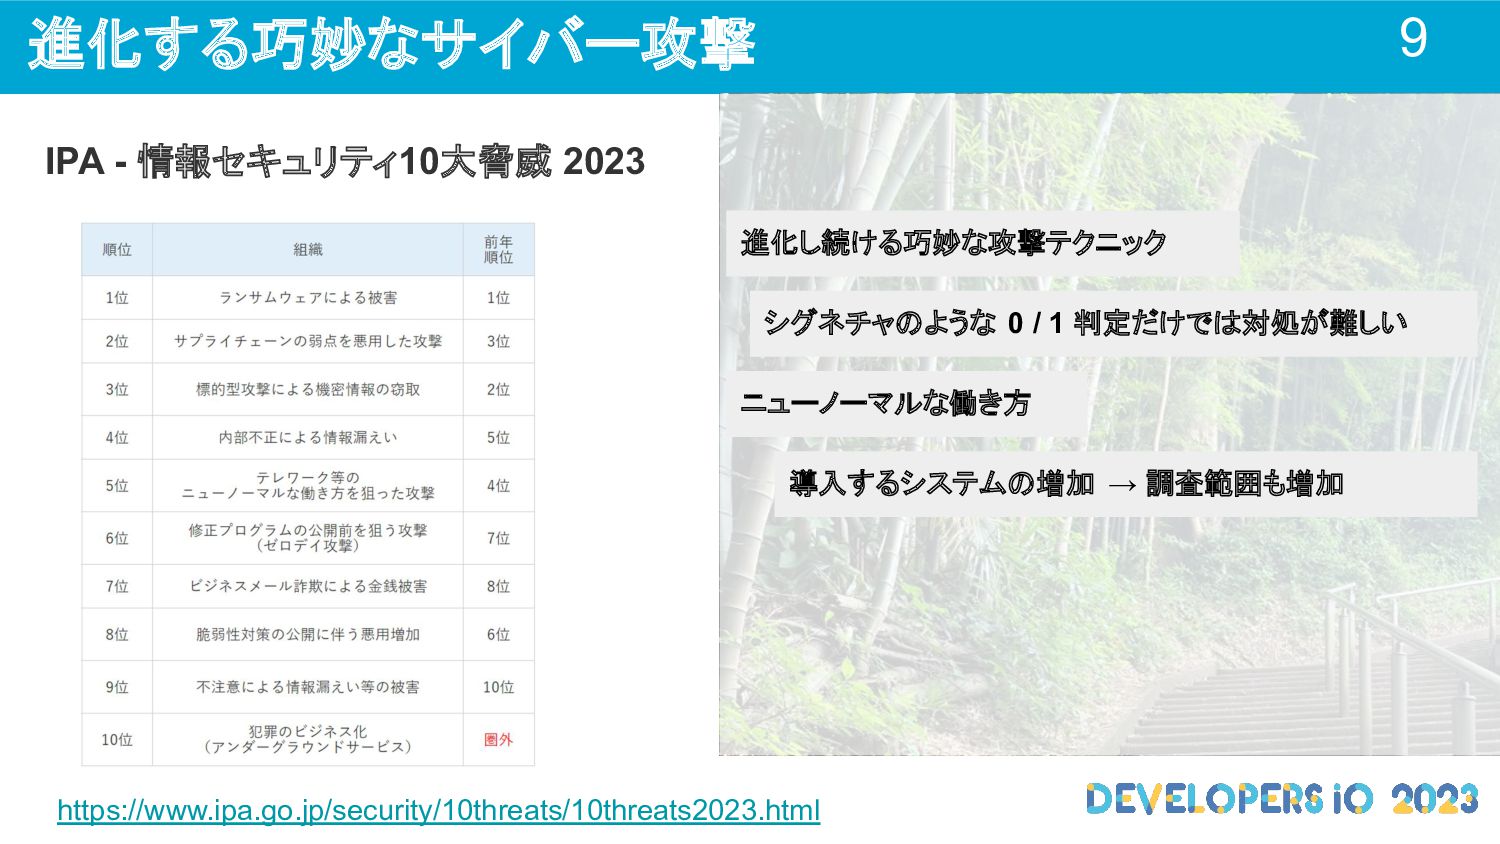
進化する巧妙なサイバー攻撃 5 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html
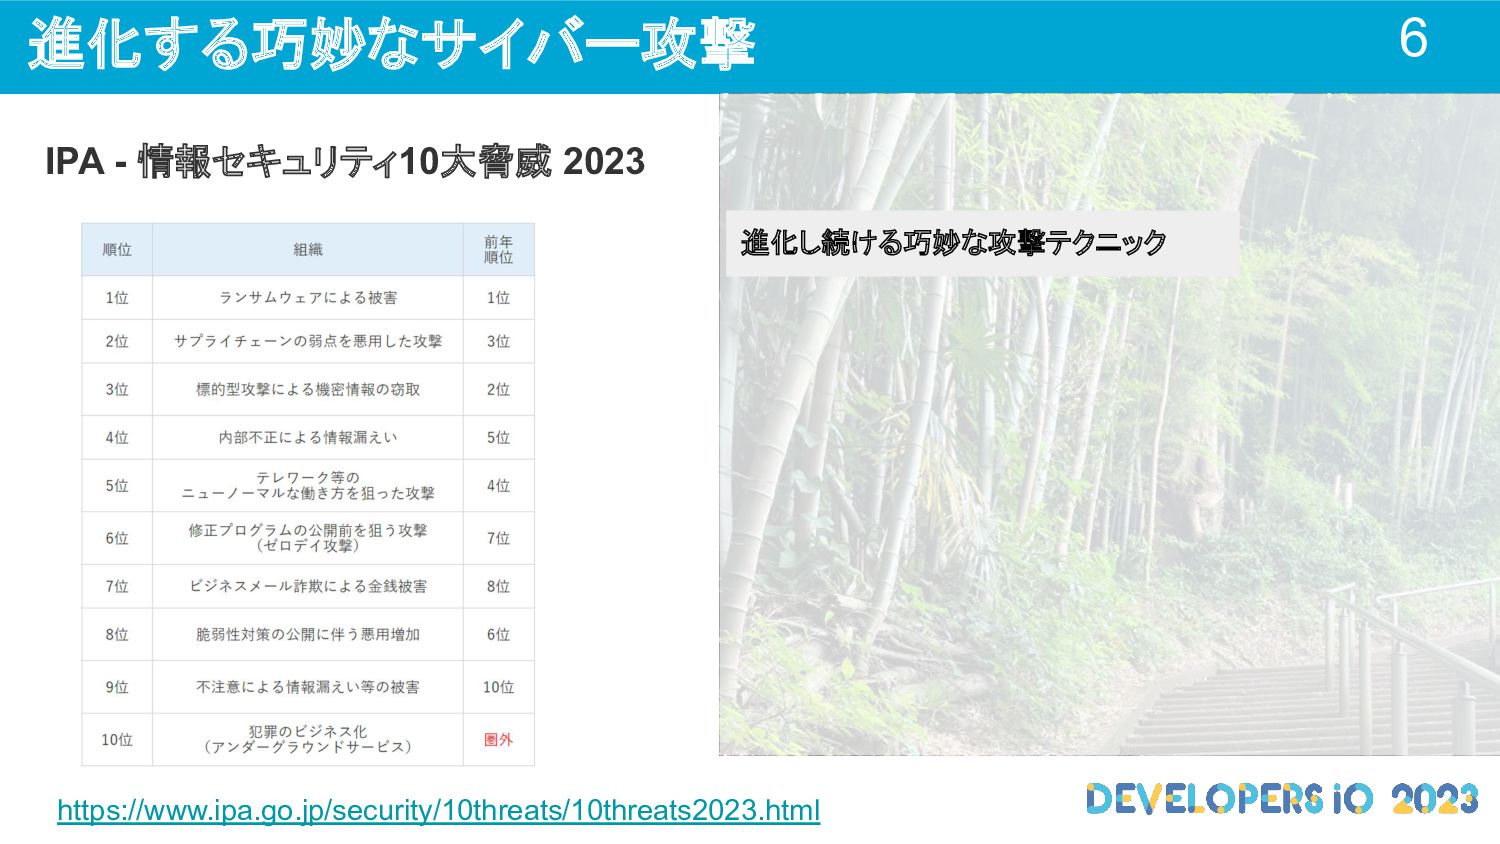
進化する巧妙なサイバー攻撃 6 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック
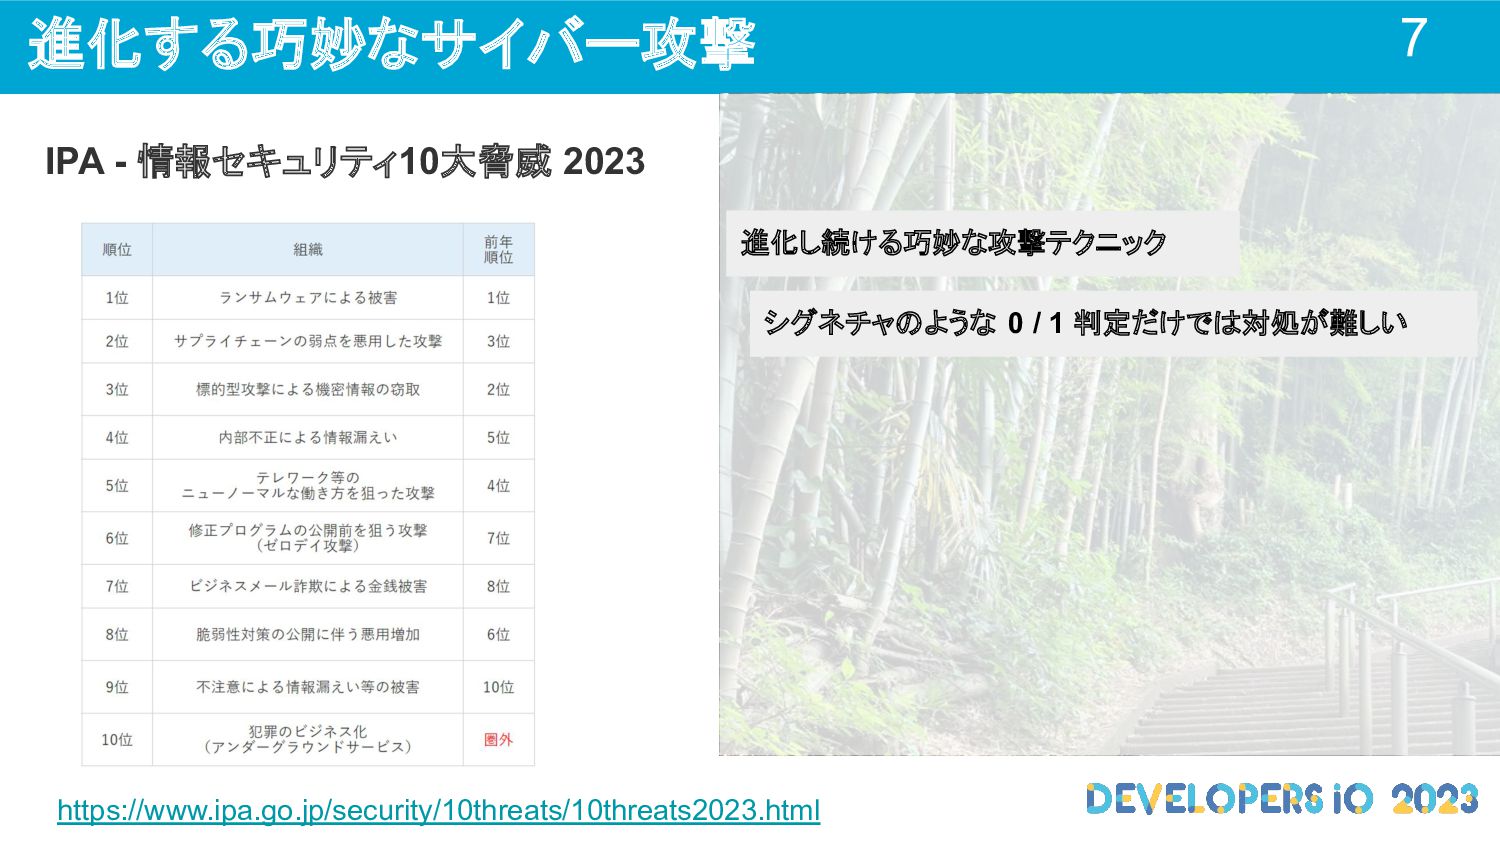
進化する巧妙なサイバー攻撃 7 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック シグネチャのような 0
/ 1 判定だけでは対処が難しい
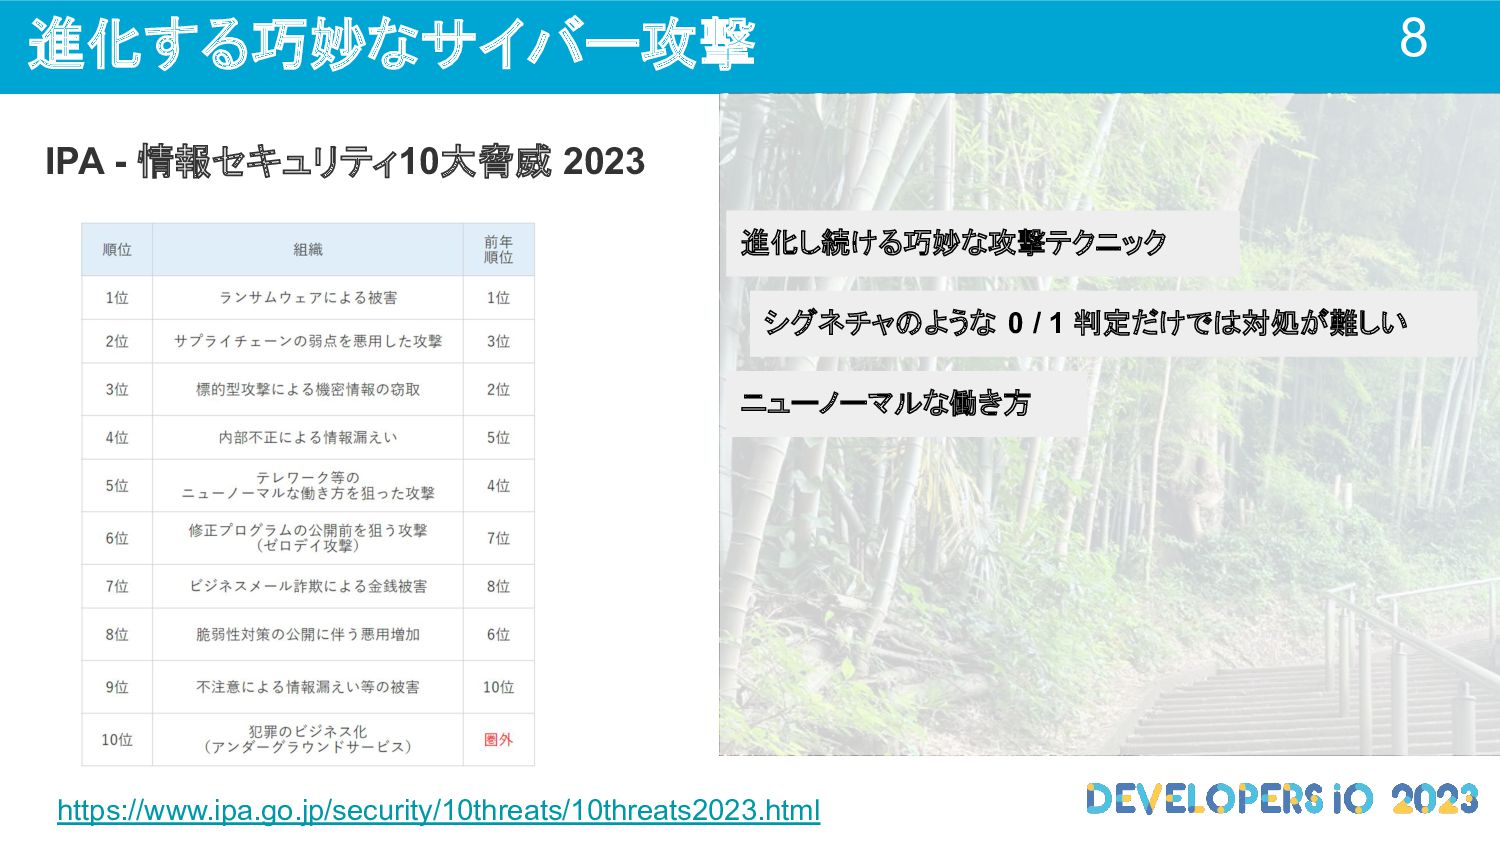
進化する巧妙なサイバー攻撃 8 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック シグネチャのような 0
/ 1 判定だけでは対処が難しい ニューノーマルな働き方
進化する巧妙なサイバー攻撃 9 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック シグネチャのような 0
/ 1 判定だけでは対処が難しい ニューノーマルな働き方 導入するシステムの増加 → 調査範囲も増加
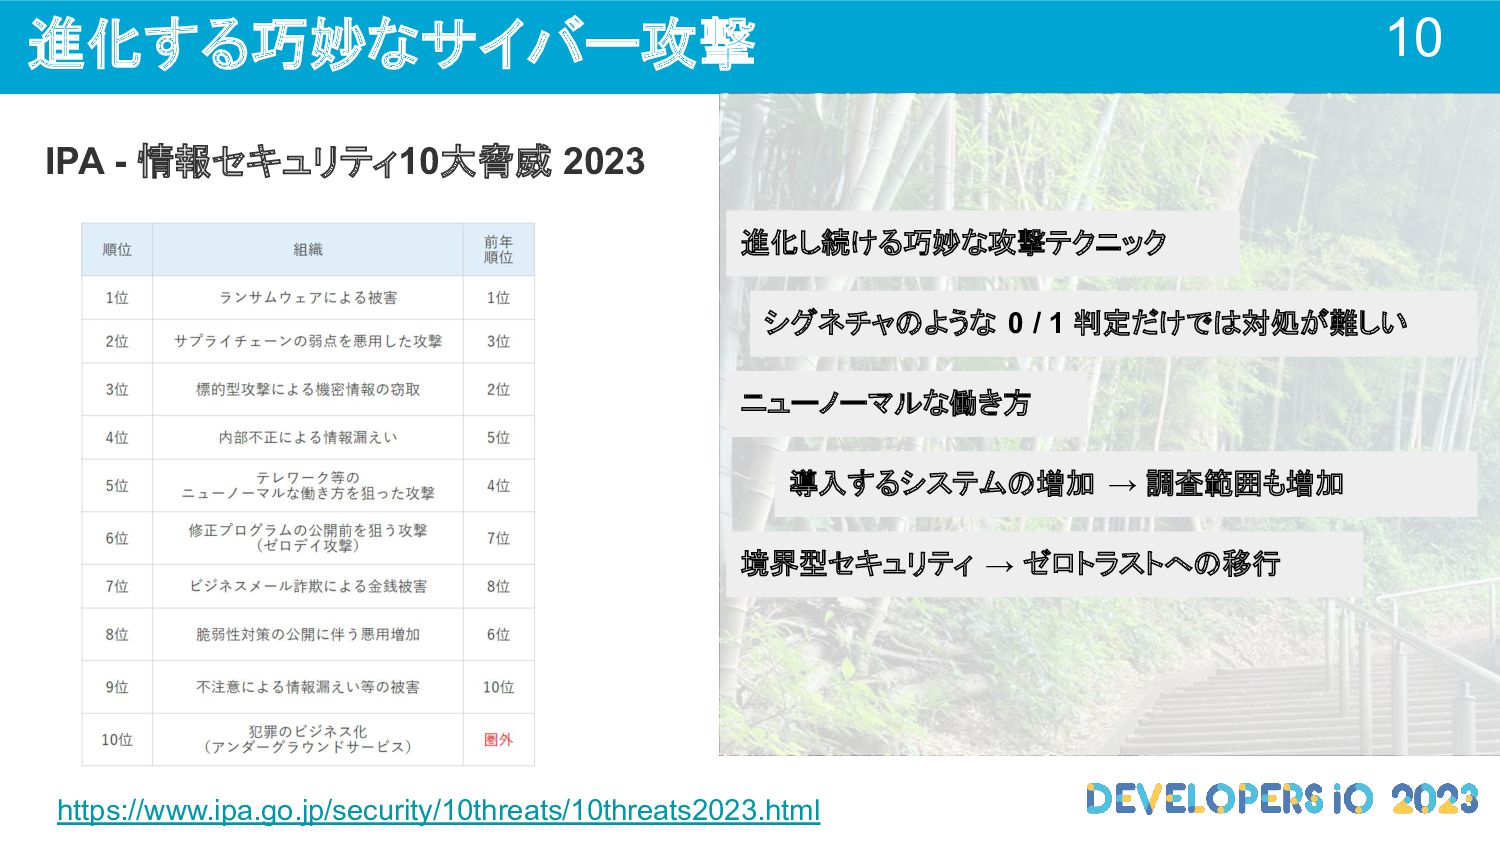
進化する巧妙なサイバー攻撃 10 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック シグネチャのような 0
/ 1 判定だけでは対処が難しい ニューノーマルな働き方 導入するシステムの増加 → 調査範囲も増加 境界型セキュリティ → ゼロトラストへの移行
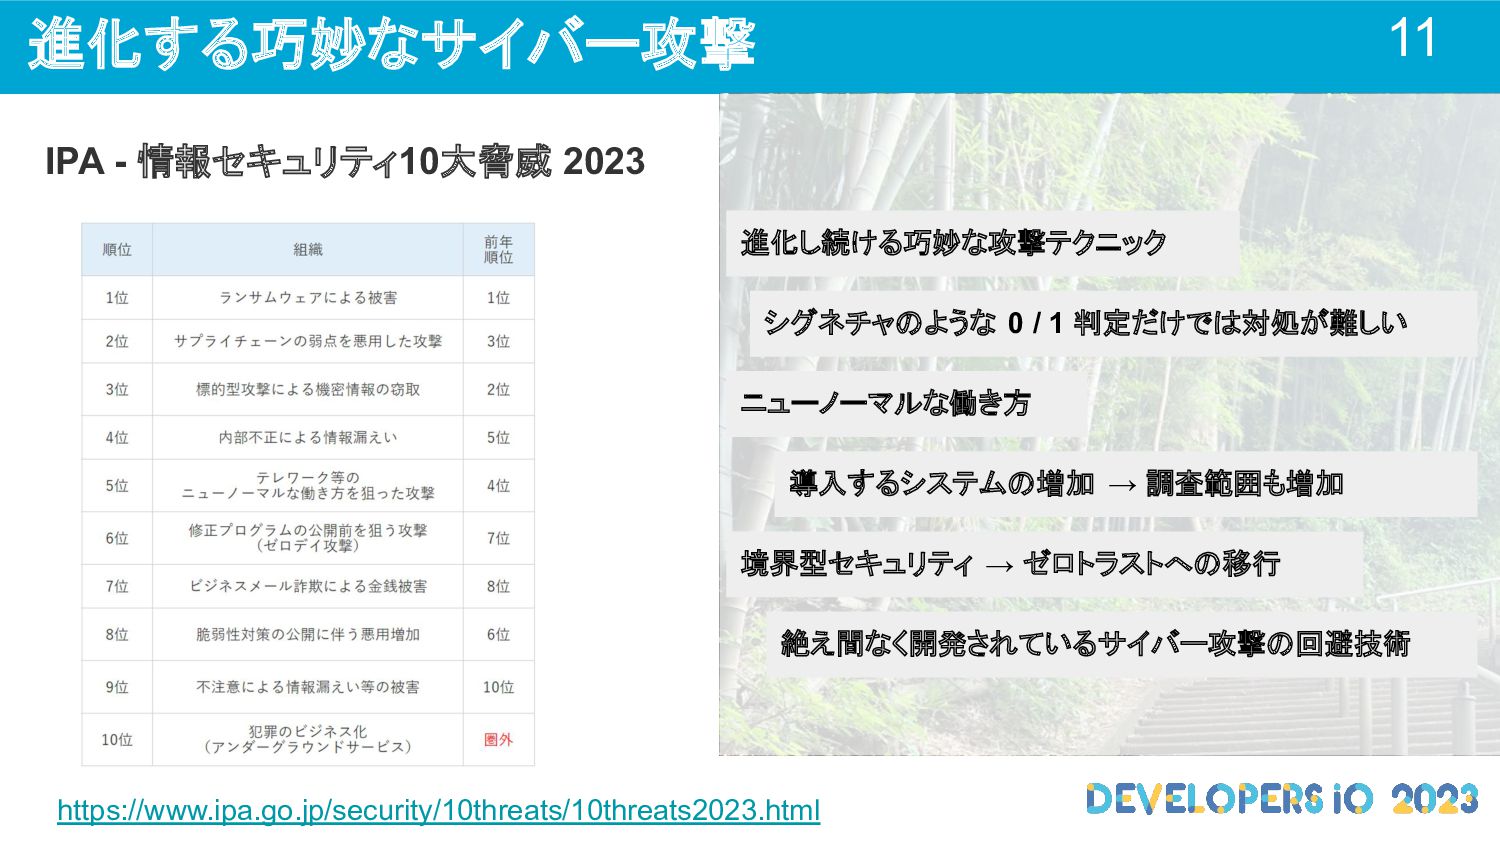
進化する巧妙なサイバー攻撃 11 IPA - 情報セキュリティ10大脅威 2023 https://www.ipa.go.jp/security/10threats/10threats2023.html 進化し続ける巧妙な攻撃テクニック シグネチャのような 0
/ 1 判定だけでは対処が難しい ニューノーマルな働き方 導入するシステムの増加 → 調査範囲も増加 境界型セキュリティ → ゼロトラストへの移行 絶え間なく開発されているサイバー攻撃の回避技術
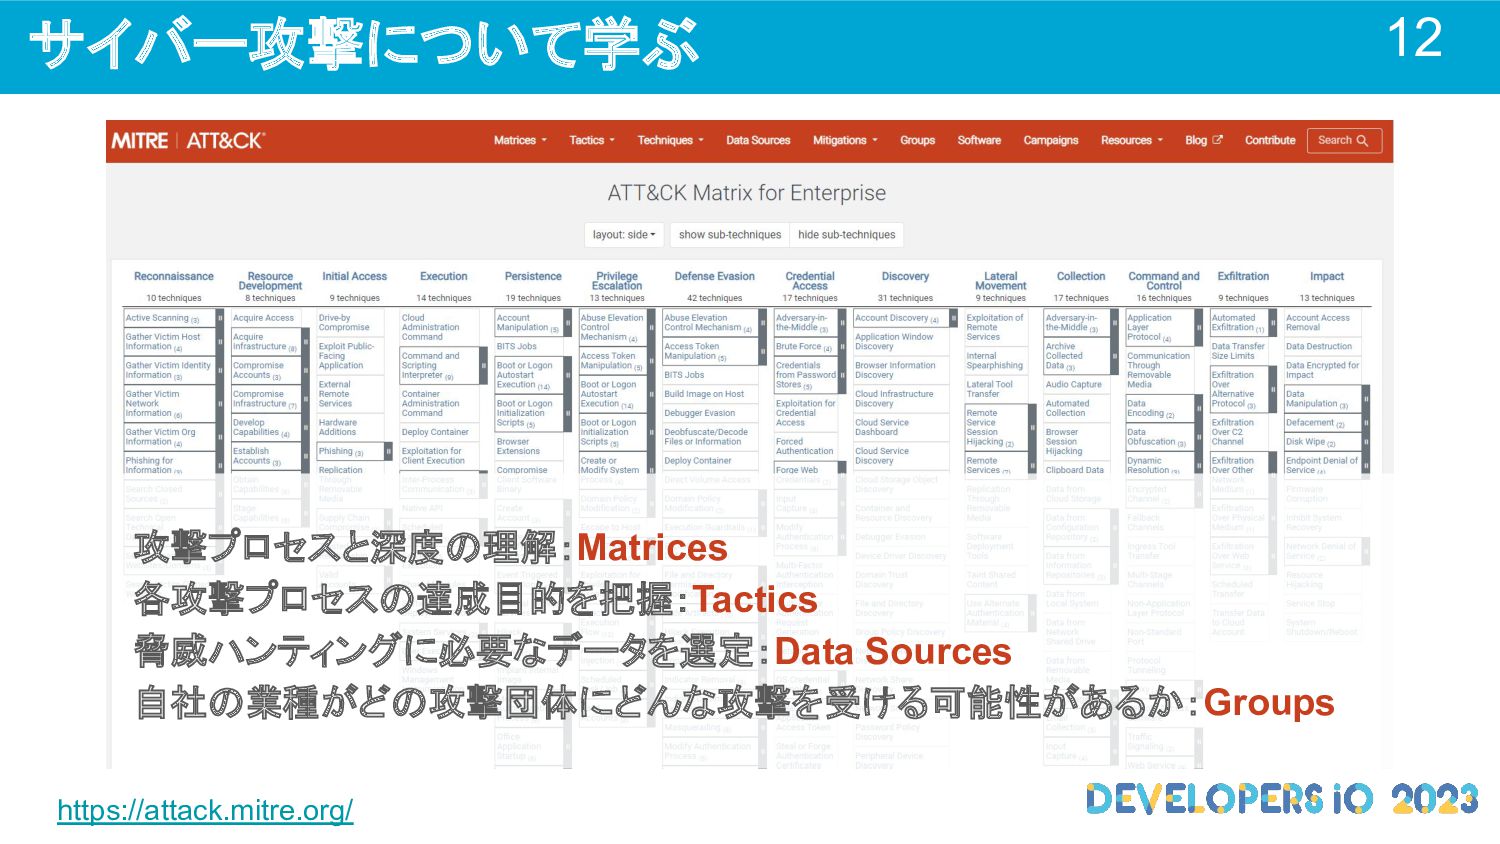
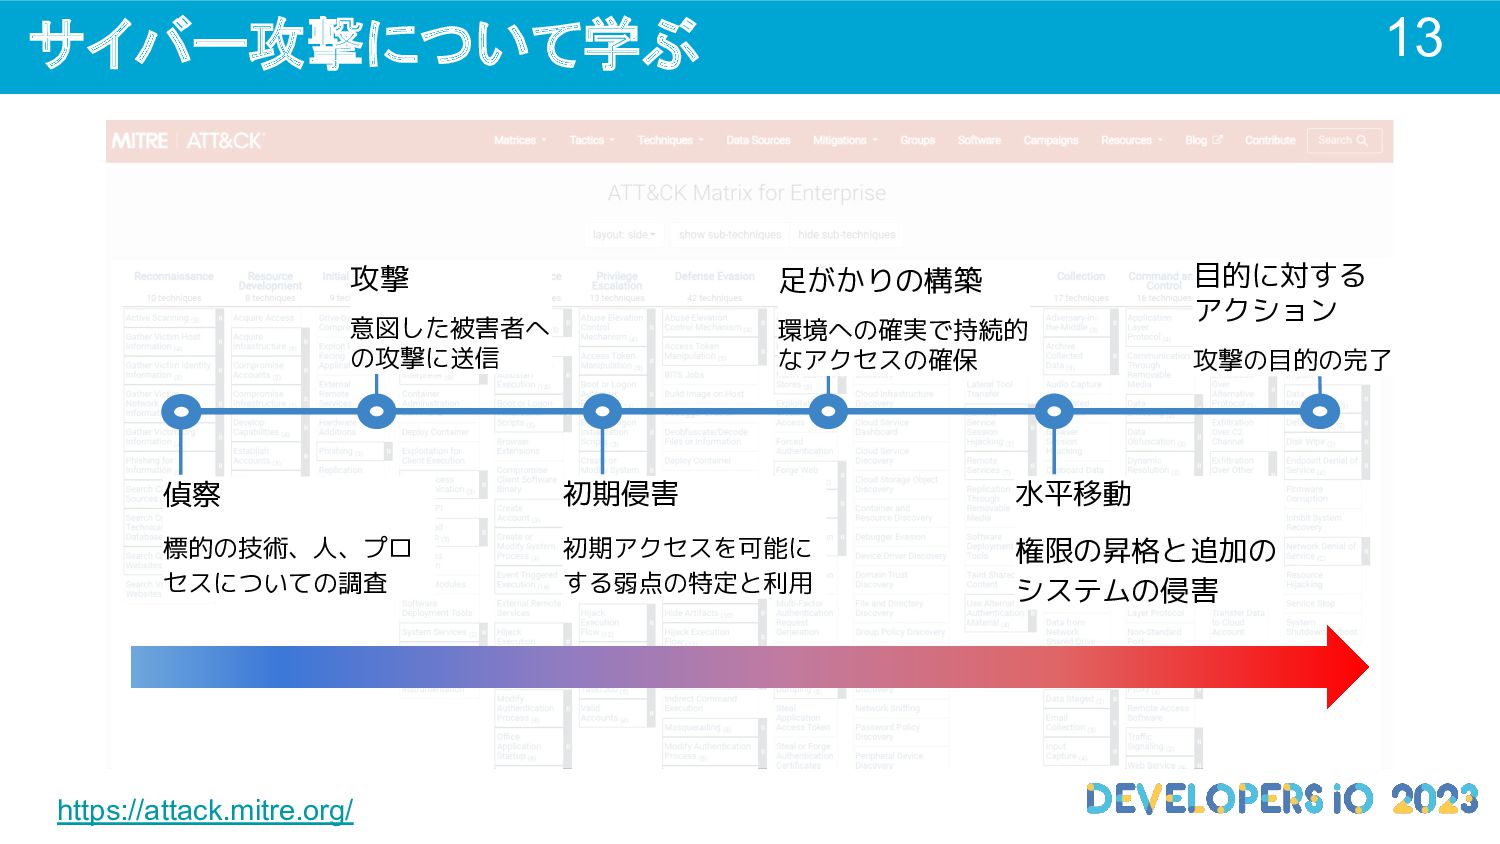
サイバー攻撃について学ぶ 12 攻撃プロセスと深度の理解:Matrices 各攻撃プロセスの達成目的を把握:Tactics 脅威ハンティングに必要なデータを選定:Data Sources 自社の業種がどの攻撃団体にどんな攻撃を受ける可能性があるか:Groups https://attack.mitre.org/
サイバー攻撃について学ぶ 13 https://attack.mitre.org/ 目的に対する アクション 攻撃の目的の完了 足がかりの構築 環境への確実で持続的 なアクセスの確保 初期侵害
初期アクセスを可能に する弱点の特定と利用 攻撃 意図した被害者へ の攻撃に送信 偵察 標的の技術、人、プロ セスについての調査 水平移動 権限の昇格と追加の システムの侵害
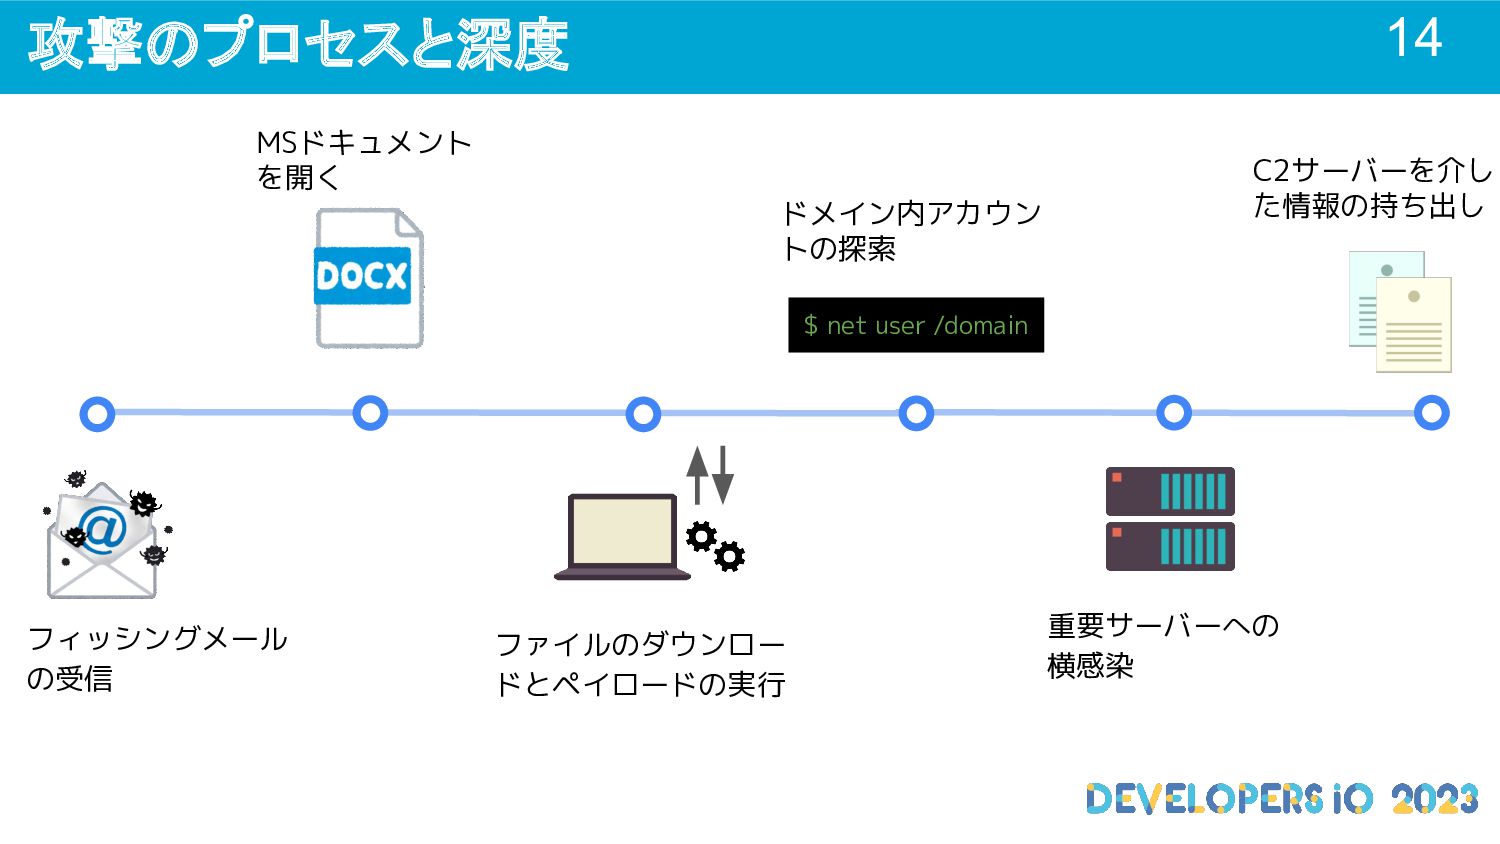
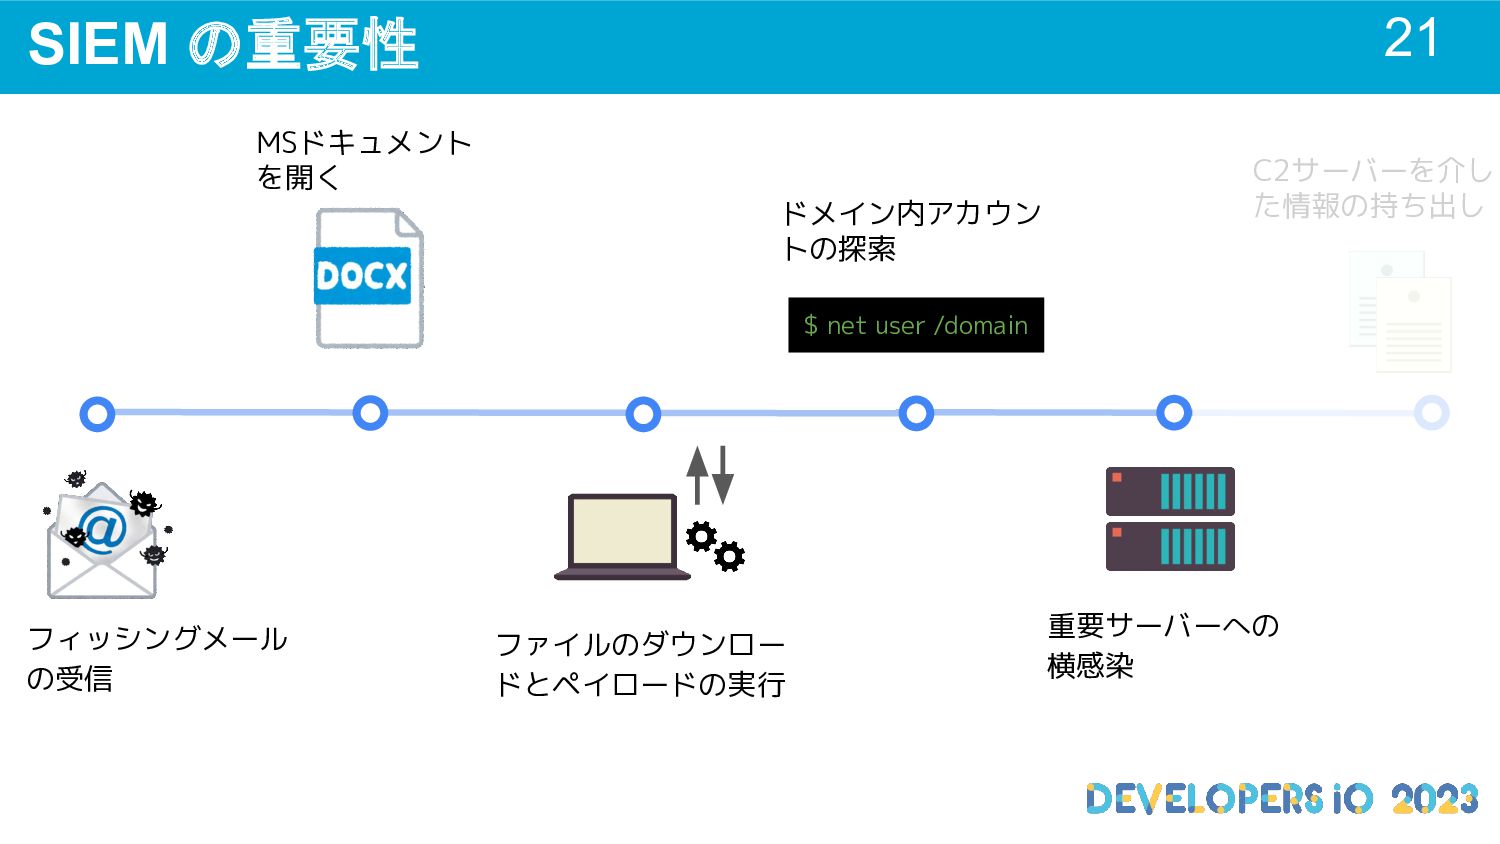
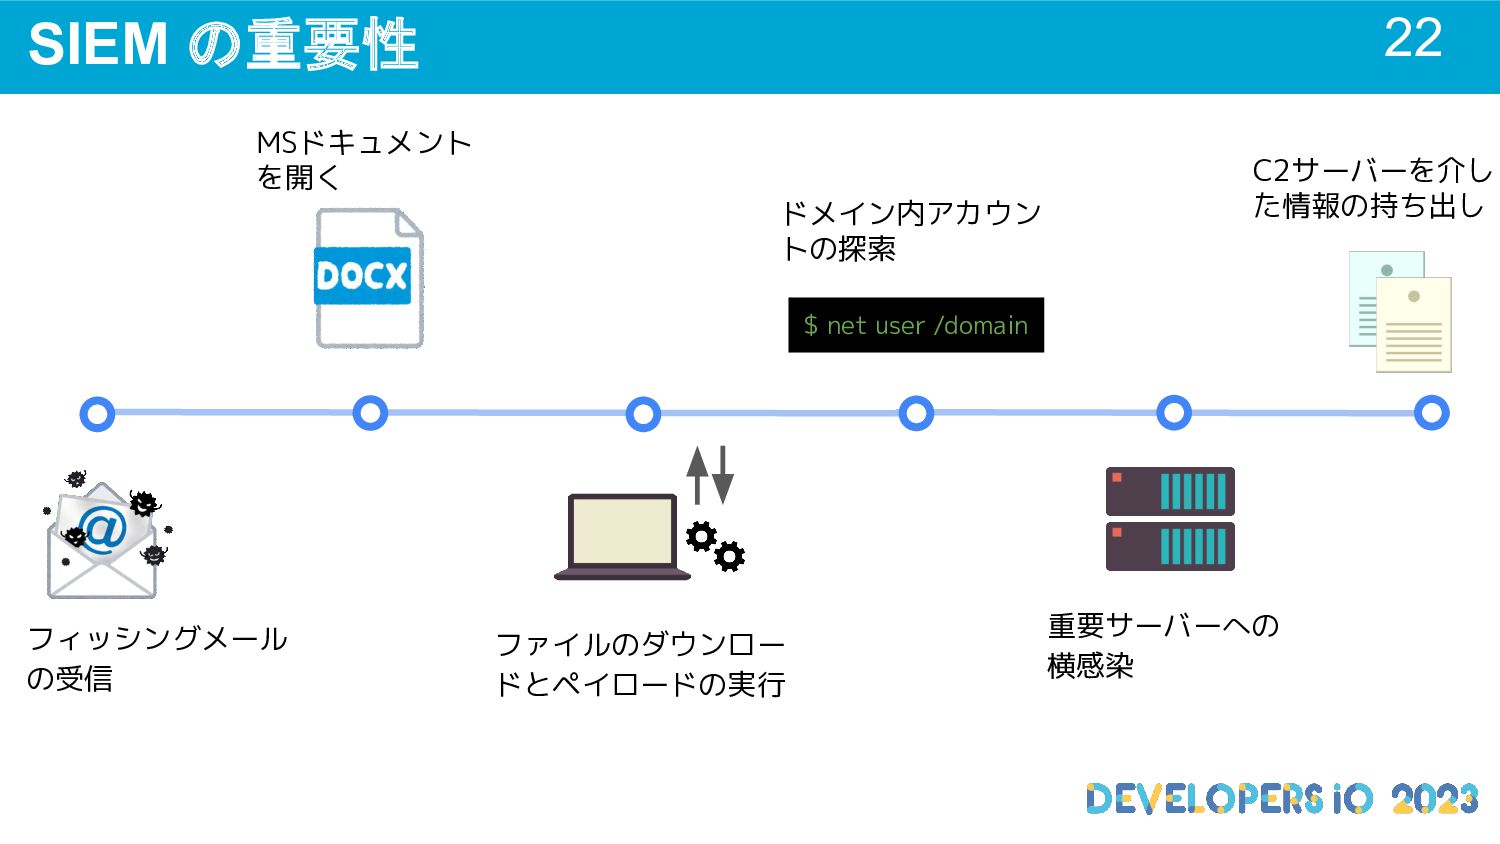
攻撃のプロセスと深度 14 $ net user /domain フィッシングメール の受信 C2サーバーを介し た情報の持ち出し
ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
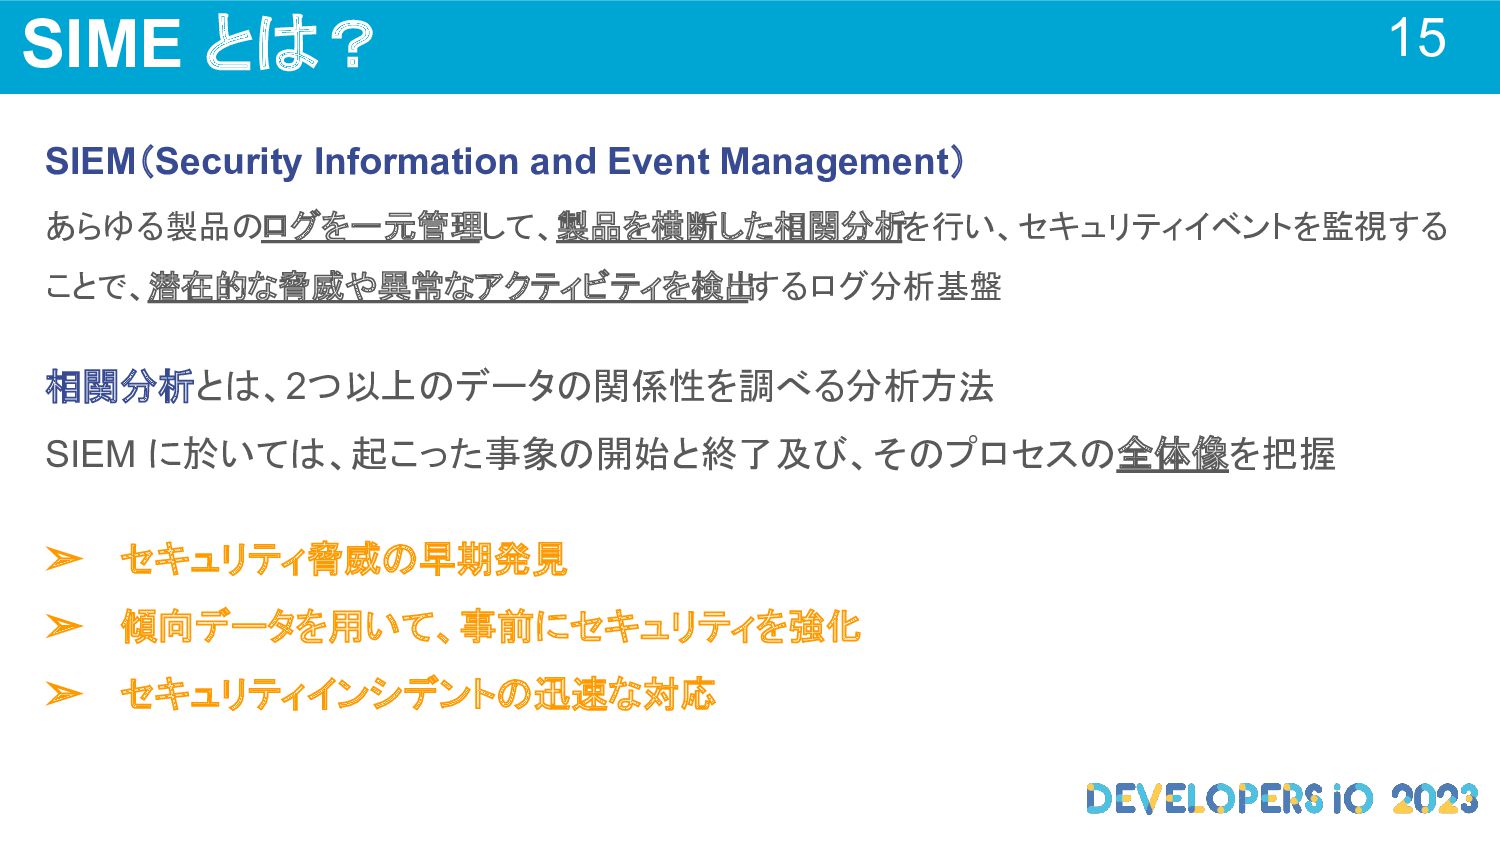
SIME とは? 15 SIEM(Security Information and Event Management) あらゆる製品のログを一元管理して、製品を横断した相関分析を行い、セキュリティイベントを監視する ことで、潜在的な脅威や異常なアクティビティを検出
するログ分析基盤 相関分析とは、2つ以上のデータの関係性を調べる分析方法 SIEM に於いては、起こった事象の開始と終了及び、そのプロセスの全体像を把握 ➢ セキュリティ脅威の早期発見 ➢ 傾向データを用いて、事前にセキュリティを強化 ➢ セキュリティインシデントの迅速な対応
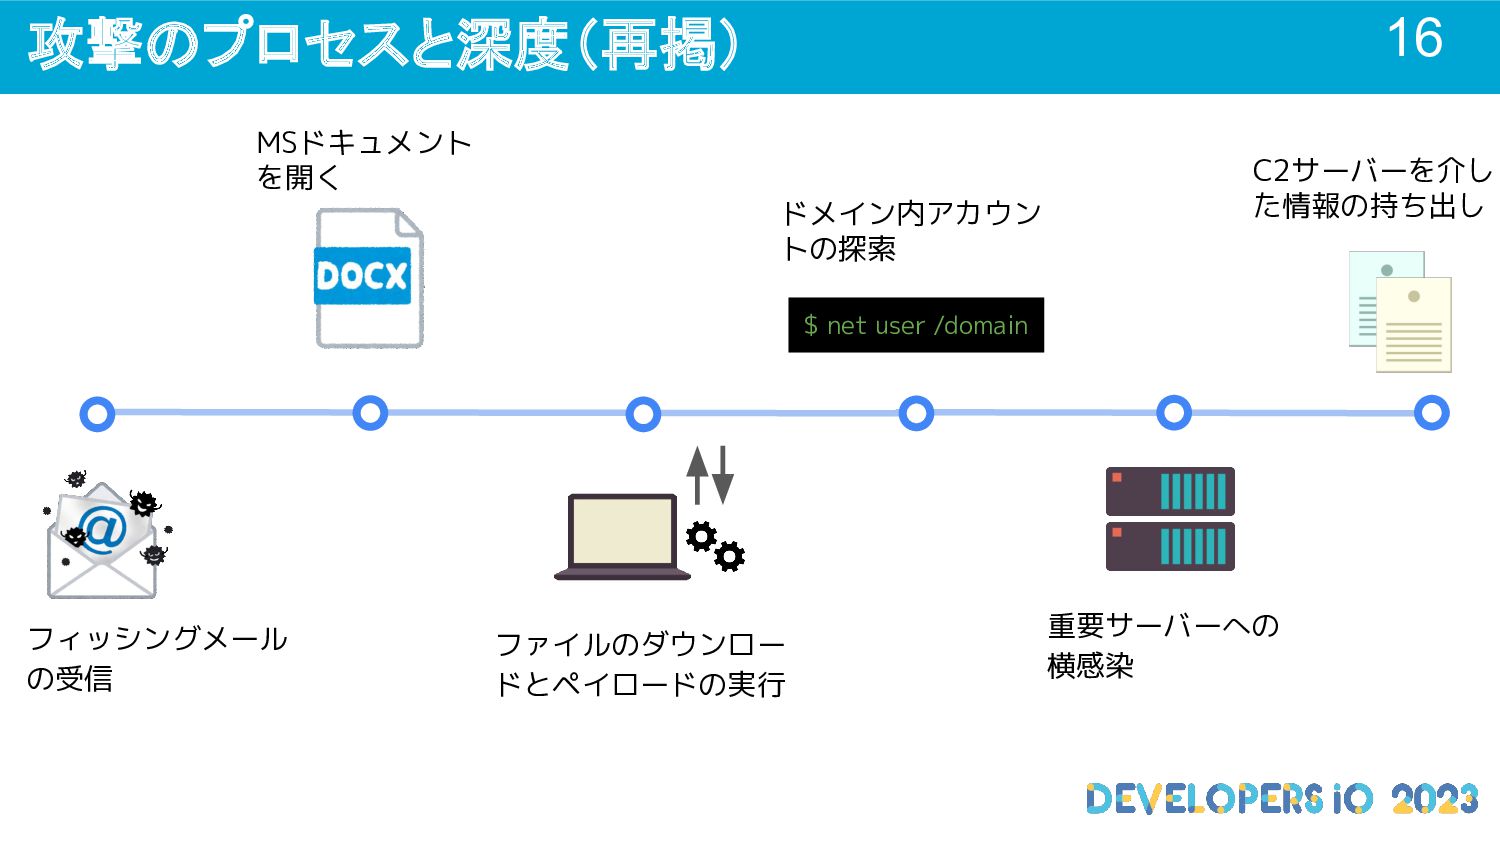
攻撃のプロセスと深度(再掲) 16 $ net user /domain フィッシングメール の受信 C2サーバーを介し た情報の持ち出し
ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
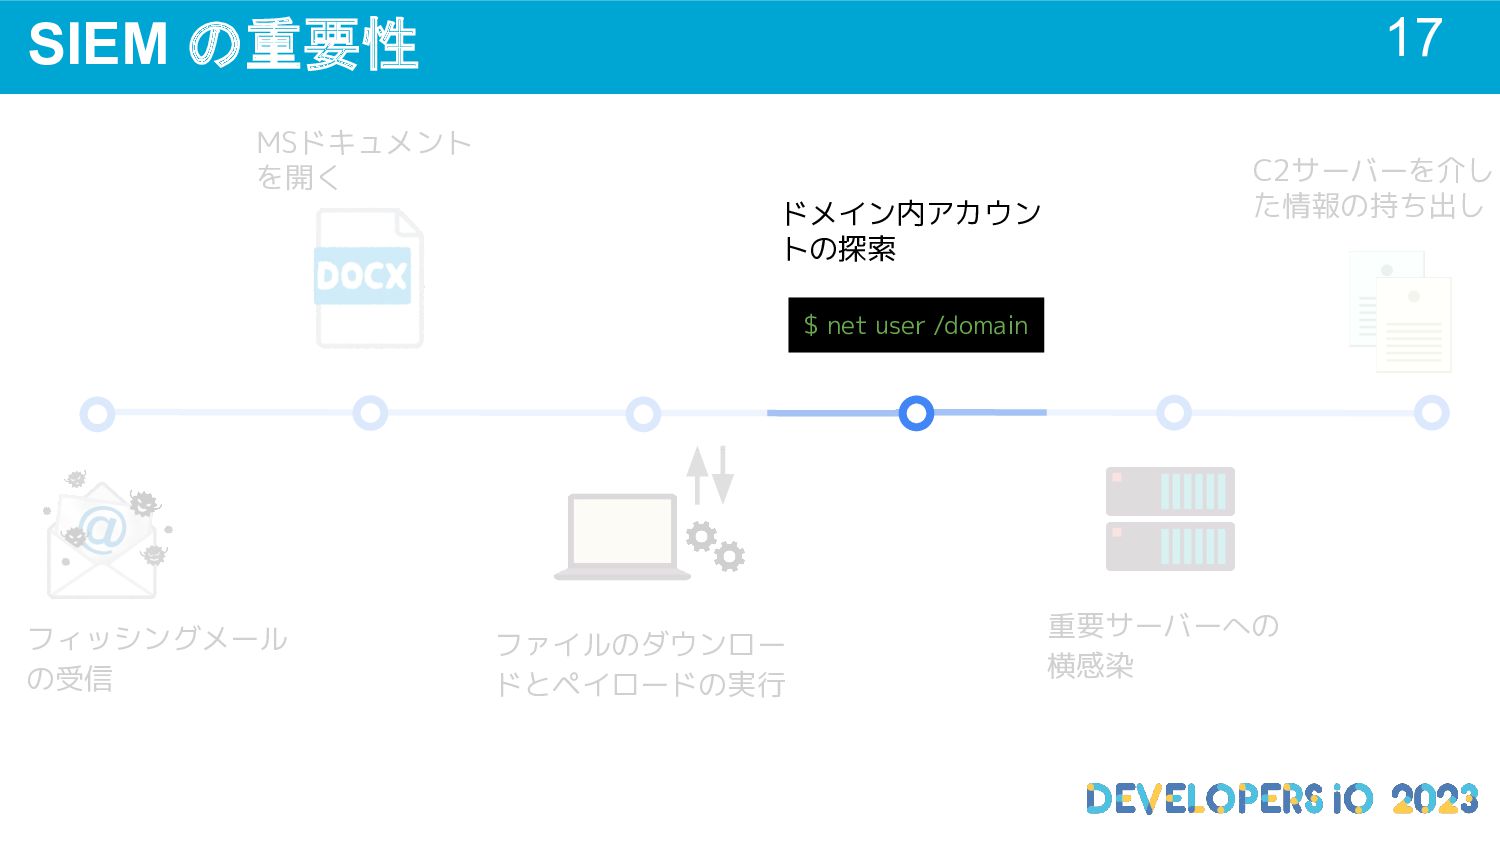
SIEM の重要性 17 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
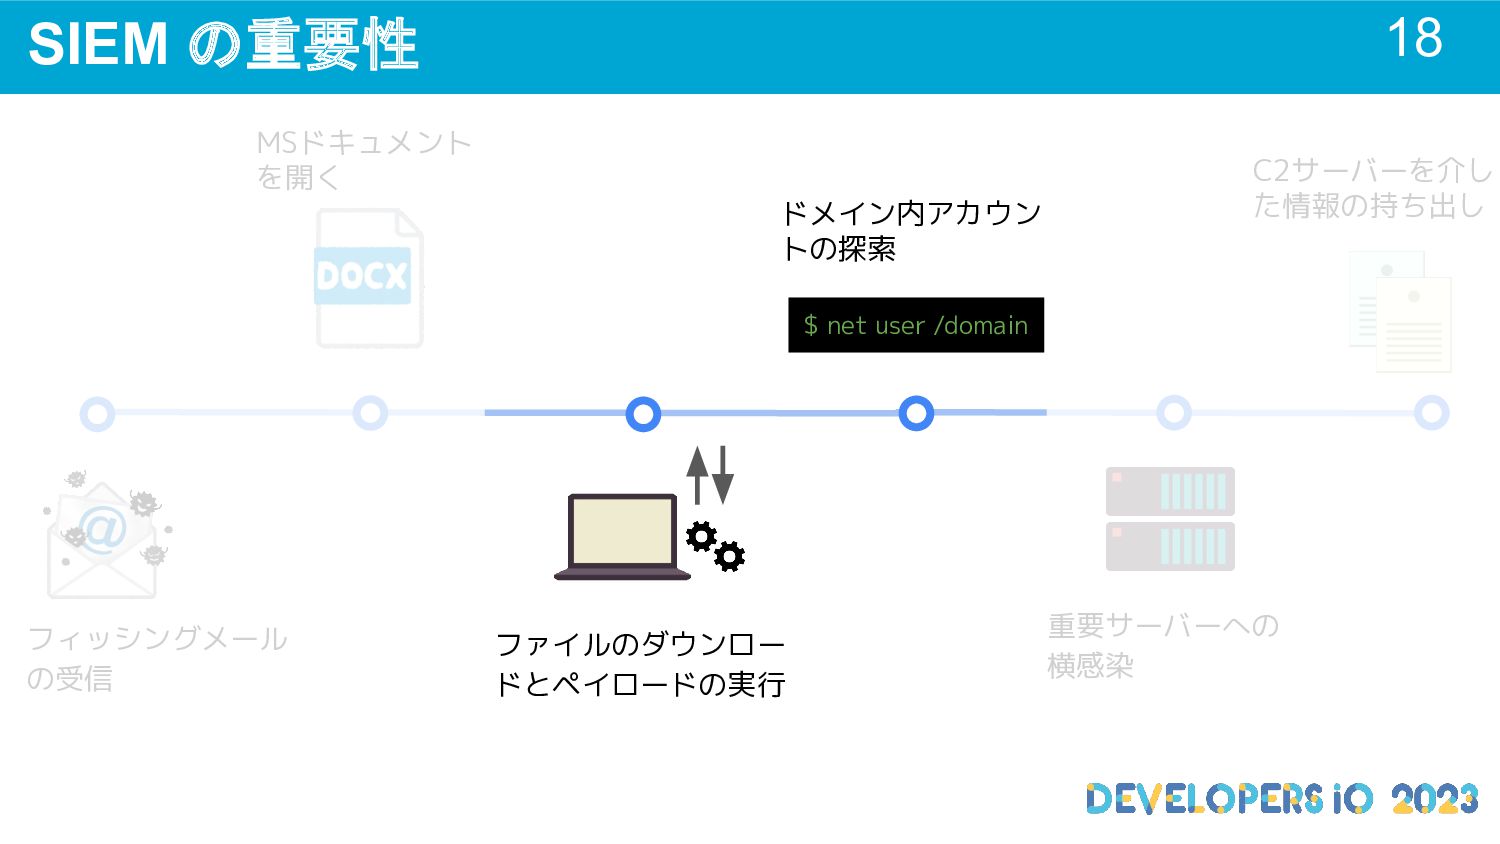
SIEM の重要性 18 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
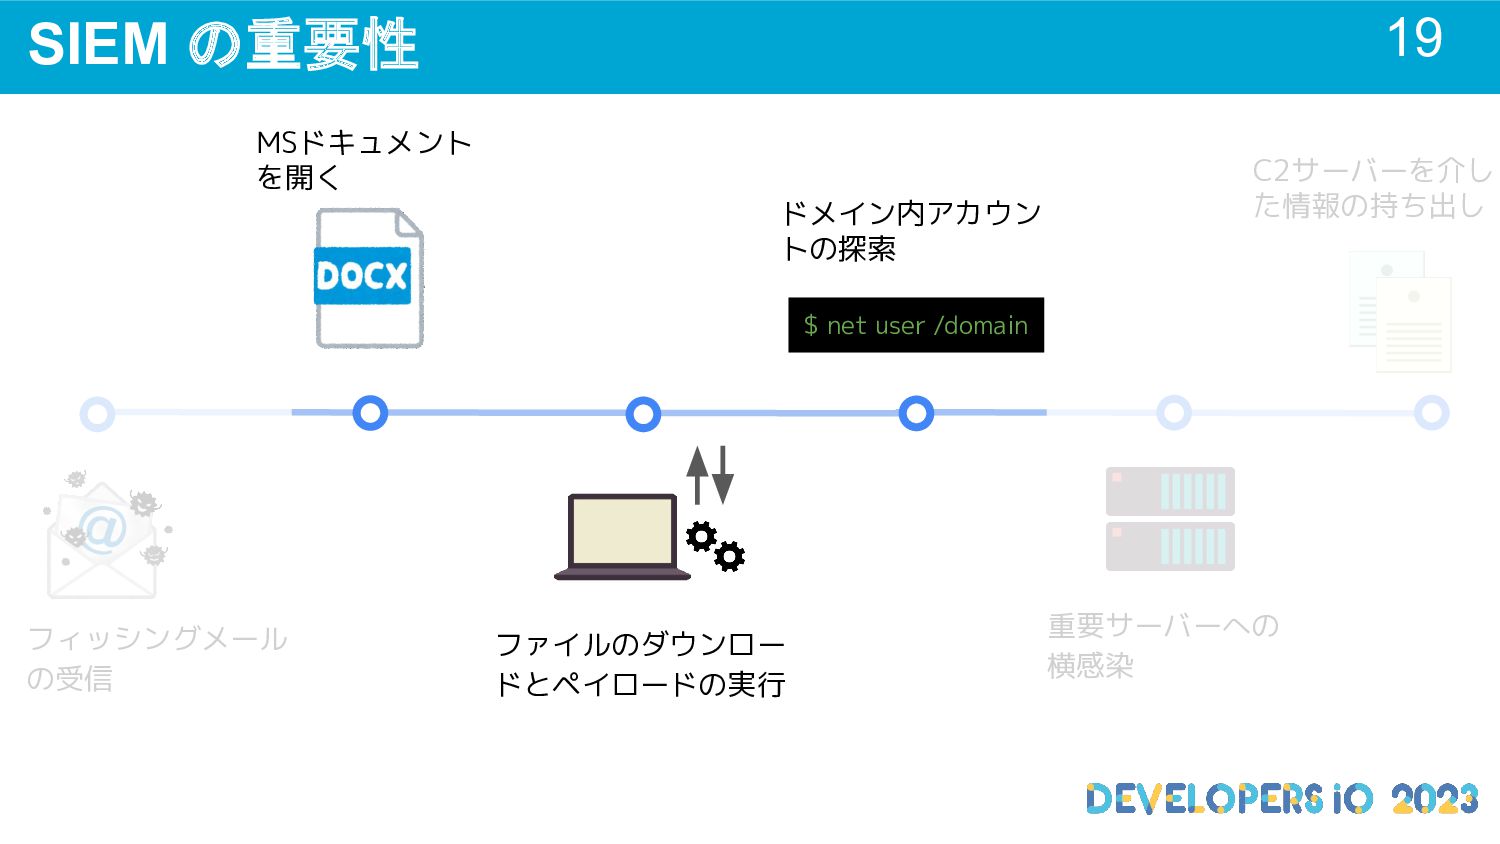
SIEM の重要性 19 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
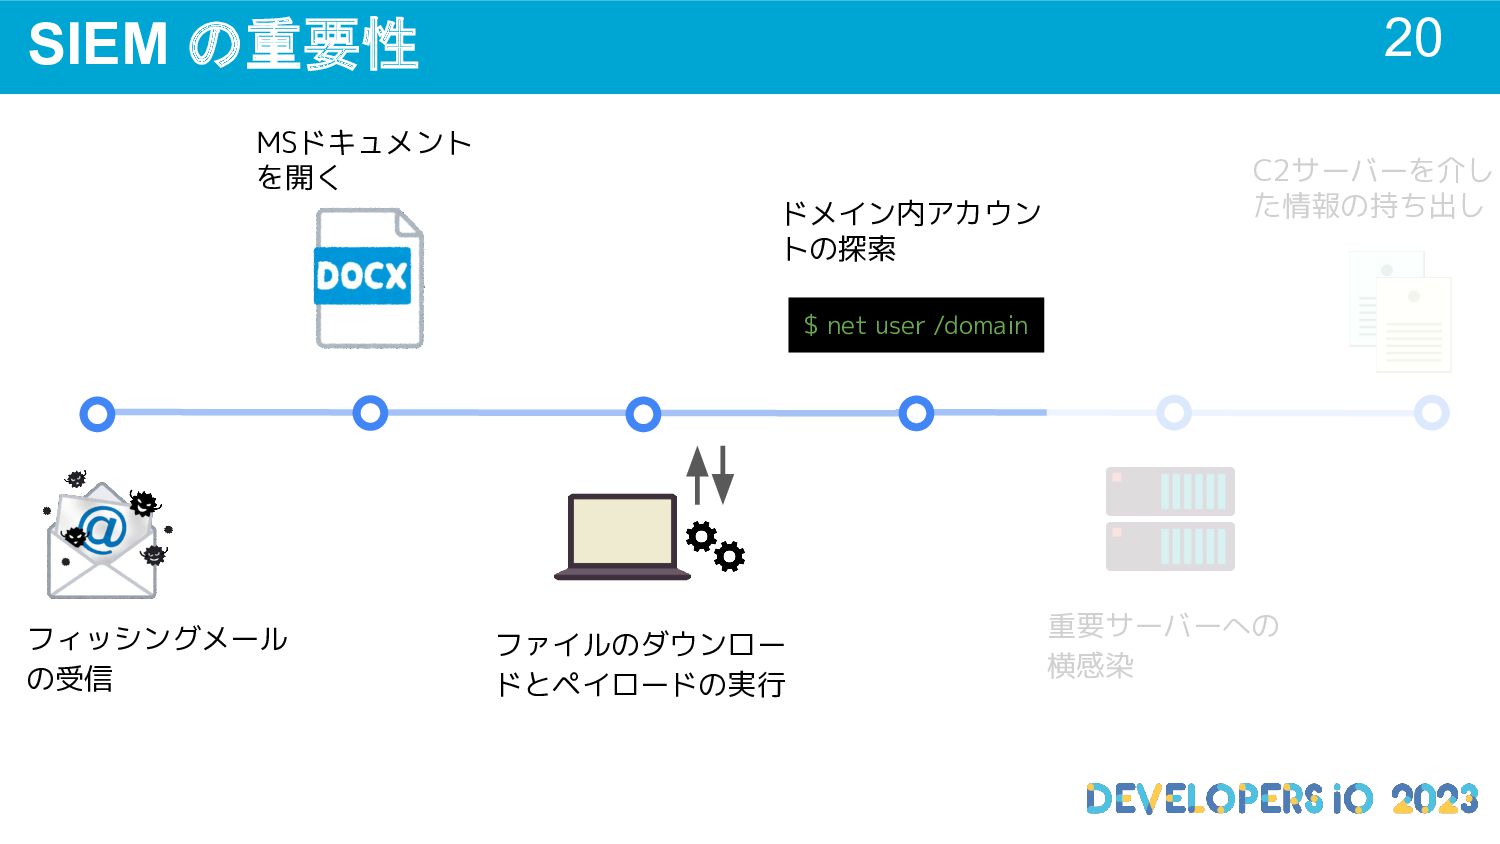
SIEM の重要性 20 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
SIEM の重要性 21 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
SIEM の重要性 22 $ net user /domain フィッシングメール の受信 C2サーバーを介し
た情報の持ち出し ドメイン内アカウン トの探索 MSドキュメント を開く ファイルのダウンロー ドとペイロードの実行 重要サーバーへの 横感染
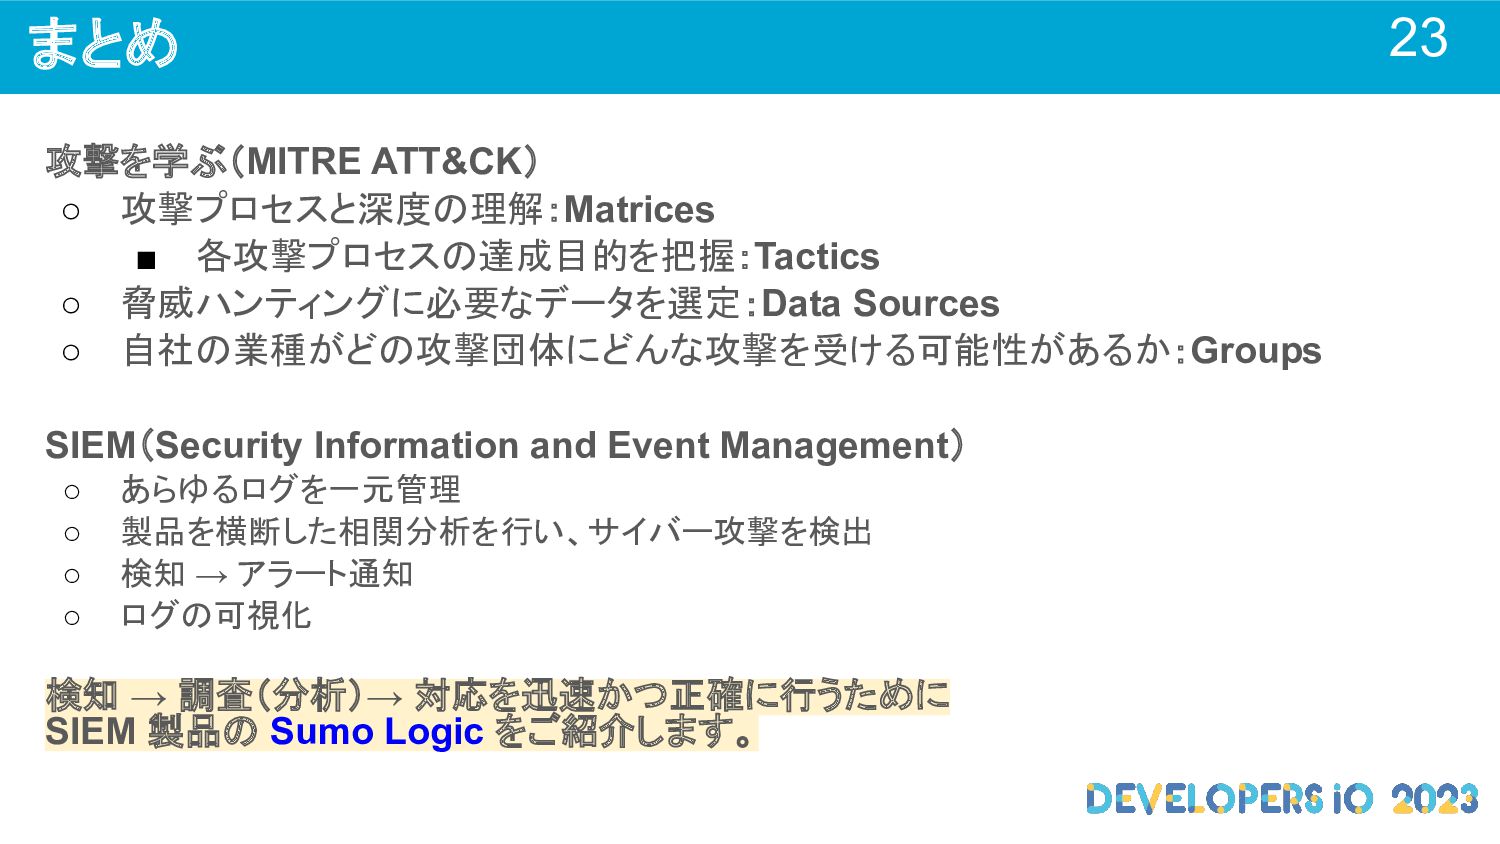
まとめ 23 攻撃を学ぶ(MITRE ATT&CK) ◦ 攻撃プロセスと深度の理解:Matrices ▪ 各攻撃プロセスの達成目的を把握:Tactics ◦ 脅威ハンティングに必要なデータを選定:Data
Sources ◦ 自社の業種がどの攻撃団体にどんな攻撃を受ける可能性があるか:Groups SIEM(Security Information and Event Management) ◦ あらゆるログを一元管理 ◦ 製品を横断した相関分析を行い、サイバー攻撃を検出 ◦ 検知 → アラート通知 ◦ ログの可視化 検知 → 調査(分析)→ 対応を迅速かつ正確に行うために SIEM 製品の Sumo Logic をご紹介します。
Sumo Logic について 24
Sumo Logic の特徴 25 純 SaaS 型の SIEM / クラウドネイティブ
◦ プロビジョニング、スケーリングが不要 あらゆるログ、イベントデータを収集 ◦ オンプレ / クラウド、SaaS 製品 ◦ Log、Metric、Trace データに対応 ▪ o11y、APM、SLI / SLO、PCI DSS4.0 高度な分析機能 ◦ 機械学習、組み込みのダッシュボード ◦ CrowdStrike の脅威情報 チームでの活用を想定した設計 ◦ RBAC、コンテンツ共有 低コストな料金体系 ◦ データ量、保存期間に応じた課金体系
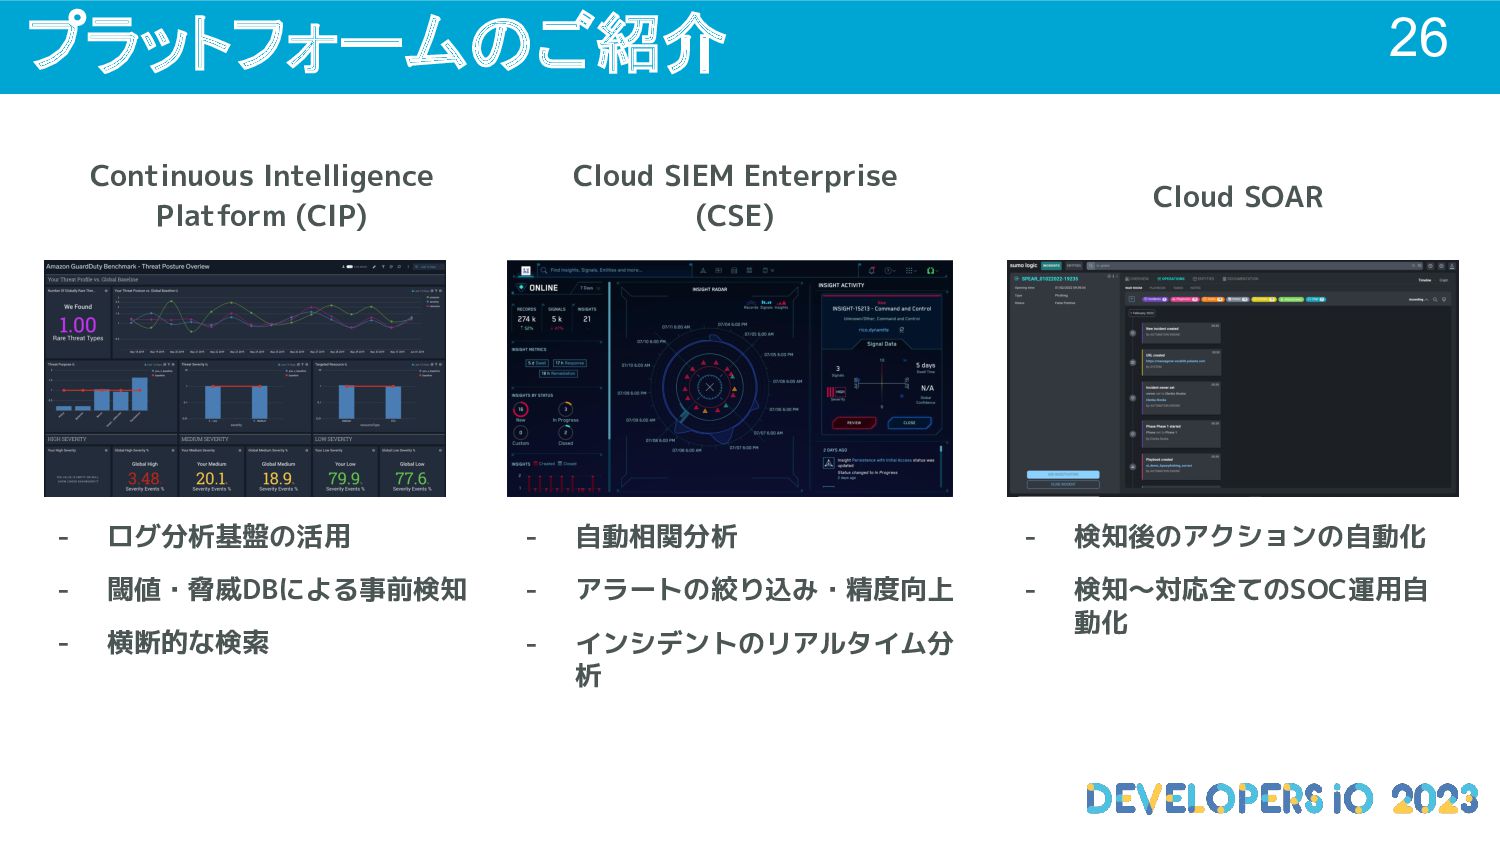
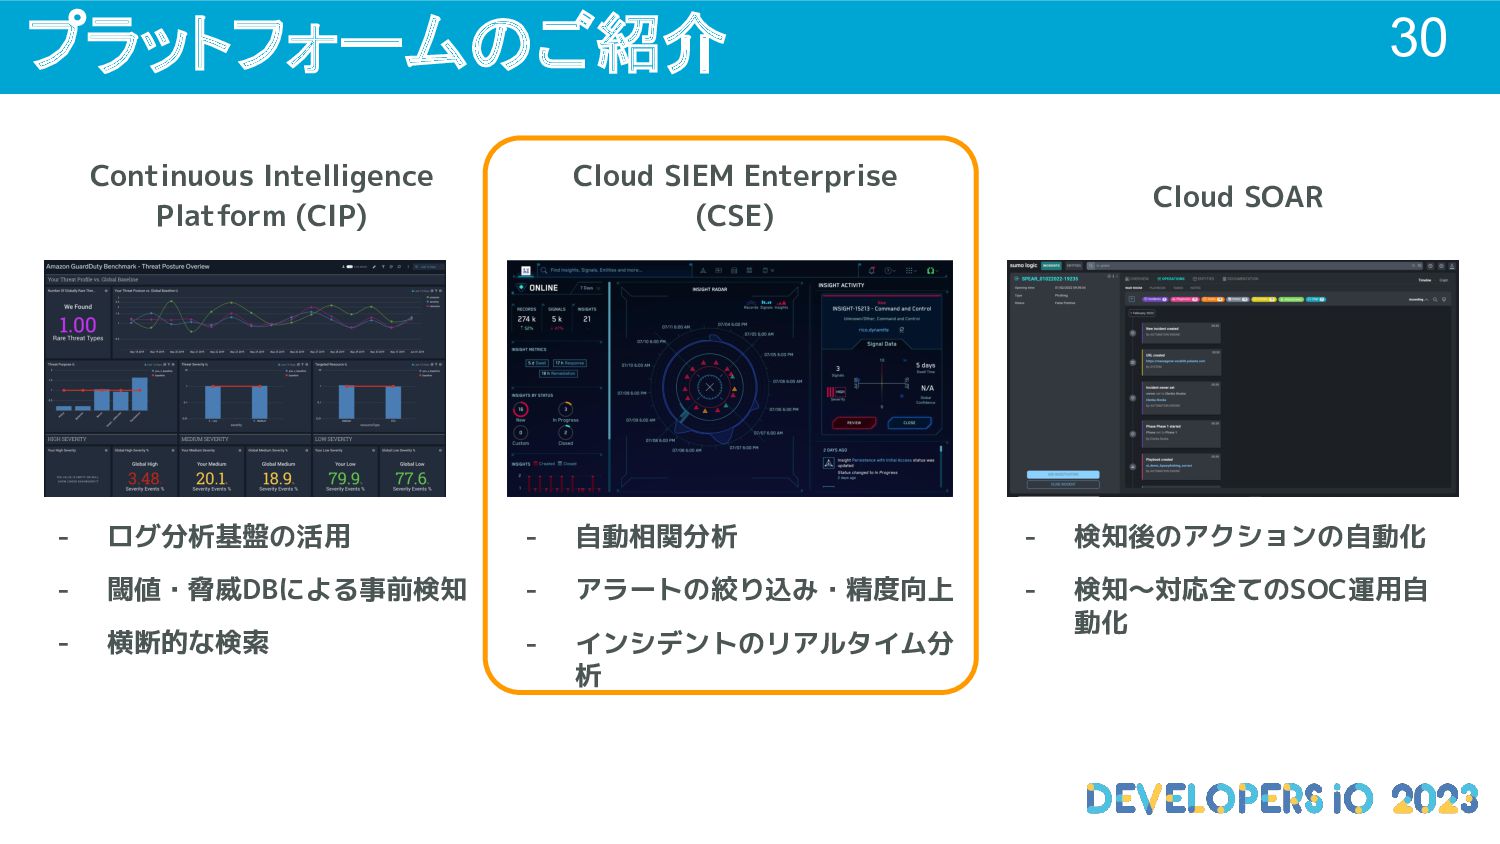
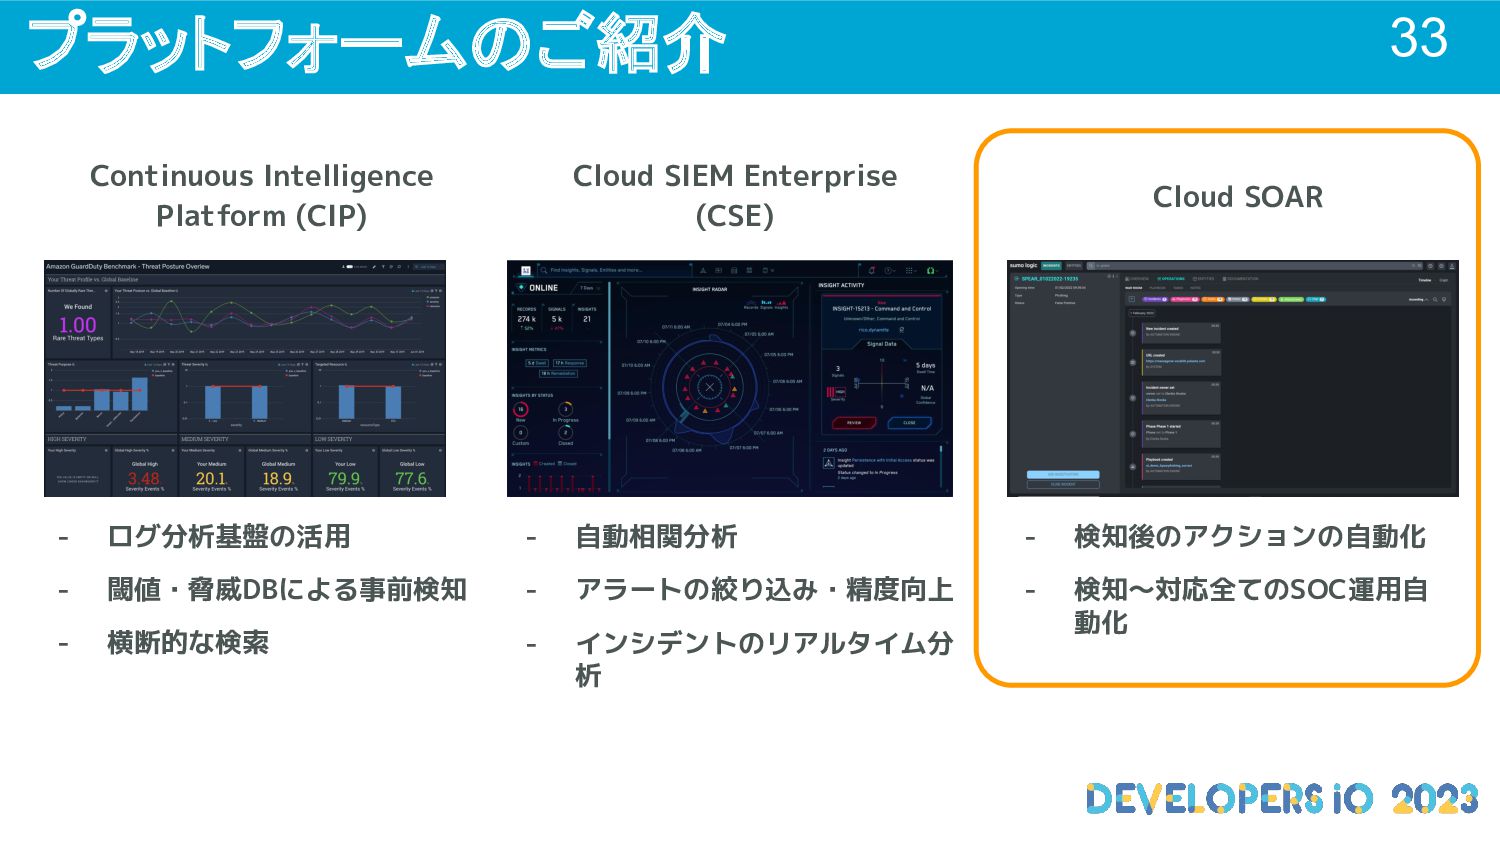
プラットフォームのご紹介 26 Continuous Intelligence Platform (CIP) Cloud SIEM Enterprise (CSE)
Cloud SOAR - ログ分析基盤の活用 - 閾値・脅威DBによる事前検知 - 横断的な検索 - 自動相関分析 - アラートの絞り込み・精度向上 - インシデントのリアルタイム分 析 - 検知後のアクションの自動化 - 検知〜対応全てのSOC運用自 動化
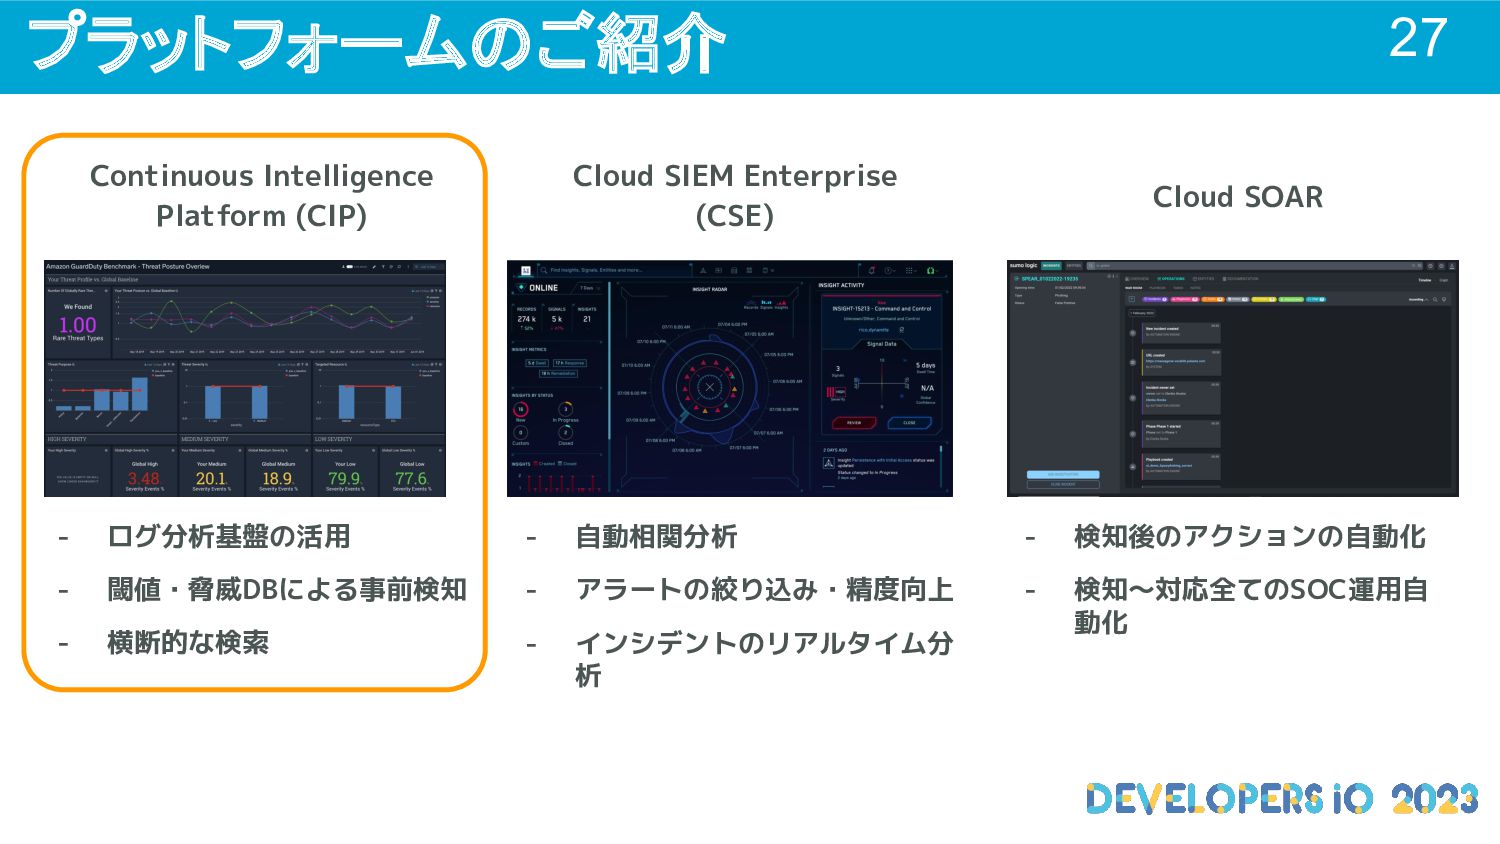
プラットフォームのご紹介 27 Continuous Intelligence Platform (CIP) Cloud SIEM Enterprise (CSE)
Cloud SOAR - ログ分析基盤の活用 - 閾値・脅威DBによる事前検知 - 横断的な検索 - 自動相関分析 - アラートの絞り込み・精度向上 - インシデントのリアルタイム分 析 - 検知後のアクションの自動化 - 検知〜対応全てのSOC運用自 動化
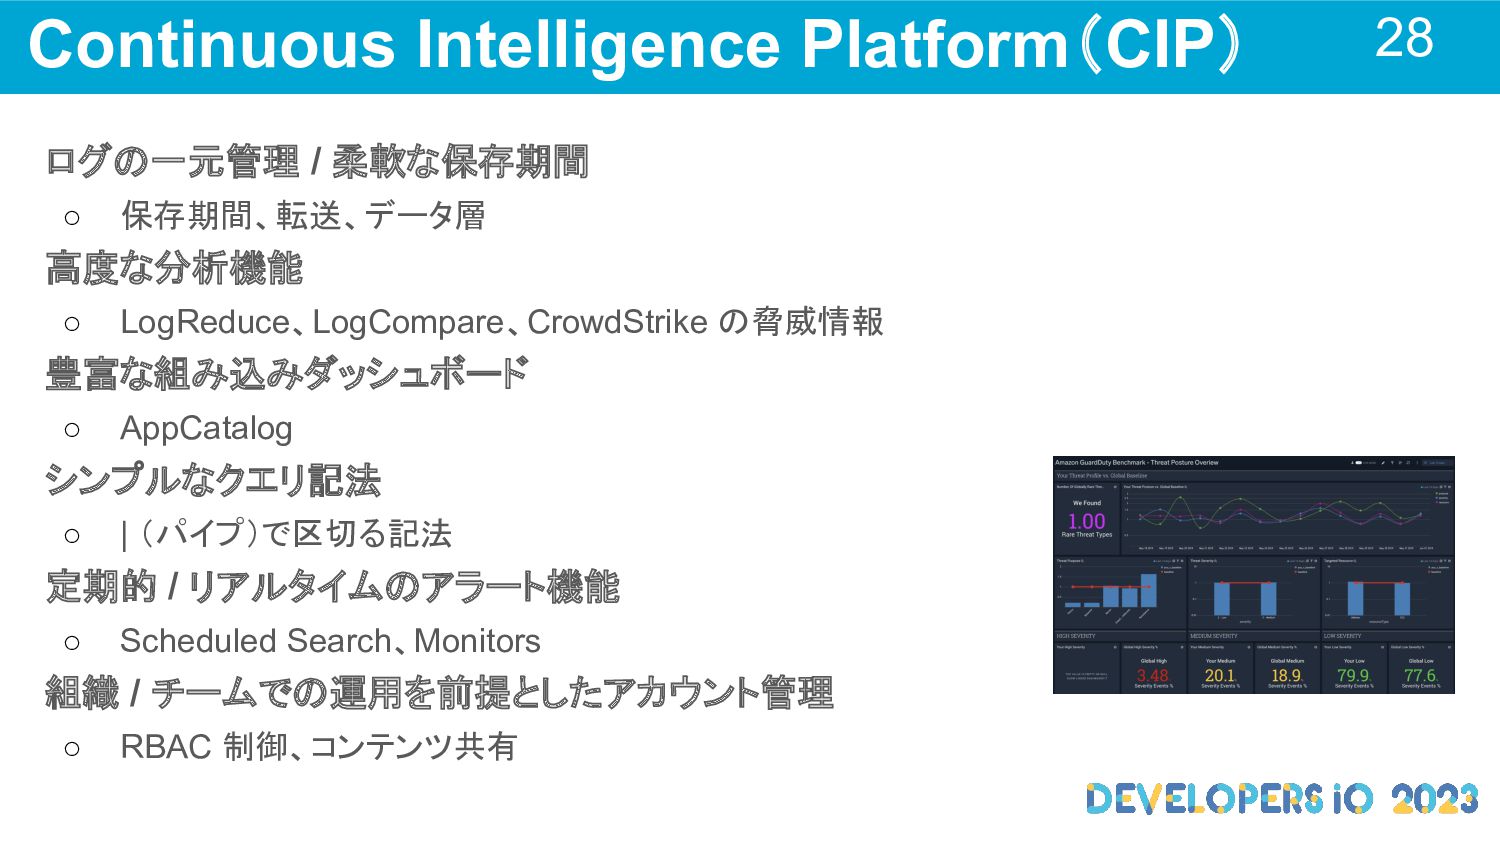
Continuous Intelligence Platform(CIP) 28 ログの一元管理 / 柔軟な保存期間 ◦ 保存期間、転送、データ層 高度な分析機能
◦ LogReduce、LogCompare、CrowdStrike の脅威情報 豊富な組み込みダッシュボード ◦ AppCatalog シンプルなクエリ記法 ◦ | (パイプ)で区切る記法 定期的 / リアルタイムのアラート機能 ◦ Scheduled Search、Monitors 組織 / チームでの運用を前提としたアカウント管理 ◦ RBAC 制御、コンテンツ共有
CIP Demonstration 29 • データ収集 • App Catalog
プラットフォームのご紹介 30 Continuous Intelligence Platform (CIP) Cloud SIEM Enterprise (CSE)
Cloud SOAR - ログ分析基盤の活用 - 閾値・脅威DBによる事前検知 - 横断的な検索 - 自動相関分析 - アラートの絞り込み・精度向上 - インシデントのリアルタイム分 析 - 検知後のアクションの自動化 - 検知〜対応全てのSOC運用自 動化
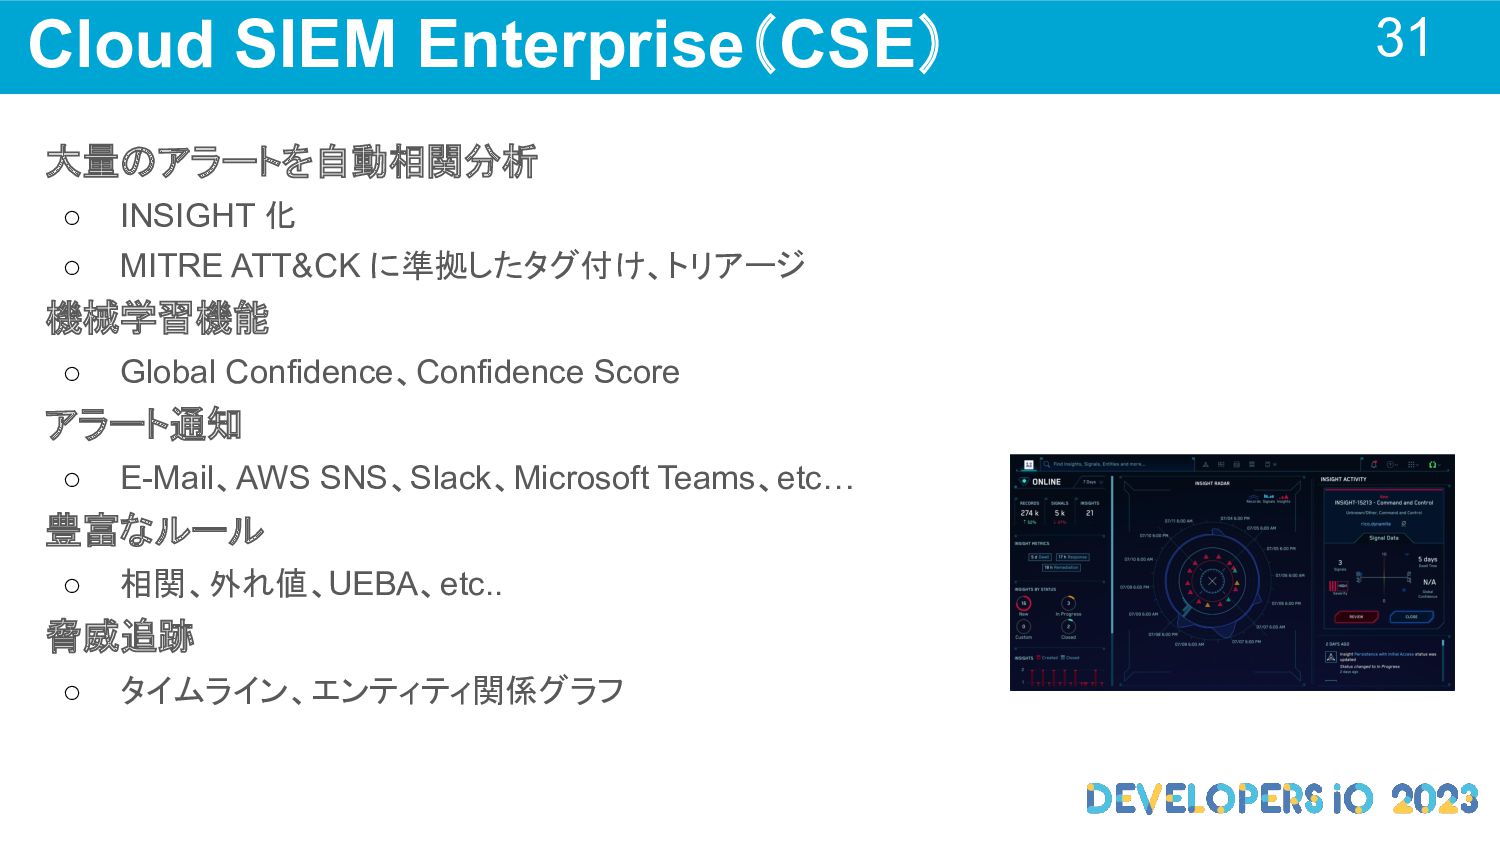
Cloud SIEM Enterprise(CSE) 31 大量のアラートを自動相関分析 ◦ INSIGHT 化 ◦ MITRE
ATT&CK に準拠したタグ付け、トリアージ 機械学習機能 ◦ Global Confidence、Confidence Score アラート通知 ◦ E-Mail、AWS SNS、Slack、Microsoft Teams、etc… 豊富なルール ◦ 相関、外れ値、UEBA、etc.. 脅威追跡 ◦ タイムライン、エンティティ関係グラフ
CSE Demonstration 32 • 自動相関分析
プラットフォームのご紹介 33 Continuous Intelligence Platform (CIP) Cloud SIEM Enterprise (CSE)
Cloud SOAR - ログ分析基盤の活用 - 閾値・脅威DBによる事前検知 - 横断的な検索 - 自動相関分析 - アラートの絞り込み・精度向上 - インシデントのリアルタイム分 析 - 検知後のアクションの自動化 - 検知〜対応全てのSOC運用自 動化
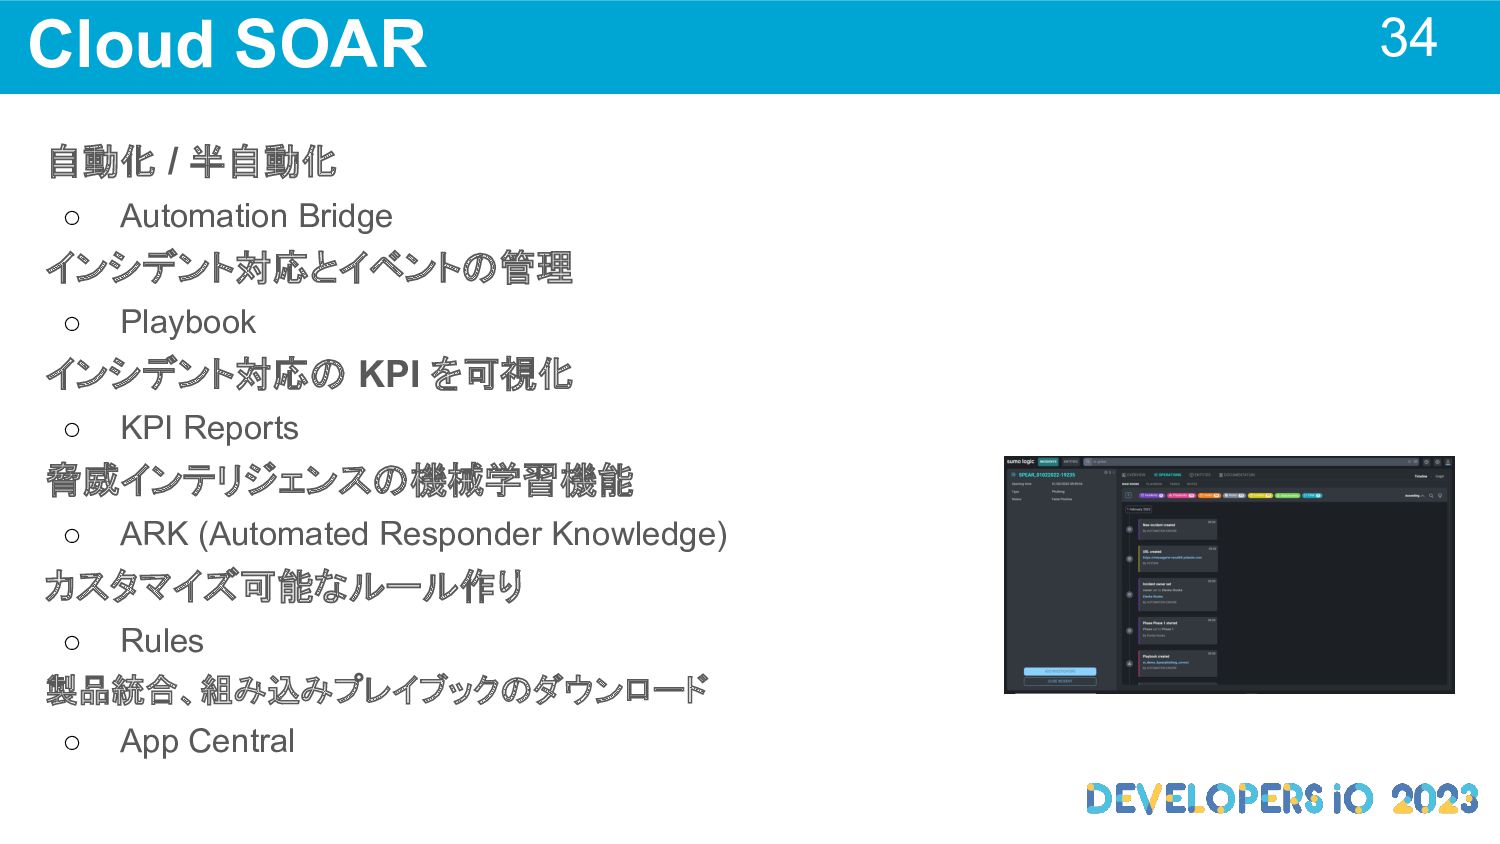
Cloud SOAR 34 自動化 / 半自動化 ◦ Automation Bridge インシデント対応とイベントの管理
◦ Playbook インシデント対応の KPI を可視化 ◦ KPI Reports 脅威インテリジェンスの機械学習機能 ◦ ARK (Automated Responder Knowledge) カスタマイズ可能なルール作り ◦ Rules 製品統合、組み込みプレイブックのダウンロード ◦ App Central
Cloud SOAR Demonstration 35 • 自動化 / 半自動化
まとめ 36 ログの一元管理 ◦ あらゆるログを集積、柔軟な保存期間、転送 ユースケースに沿った簡単な可視化 ◦ AppCatalog 高度な分析機能 ◦
LogReduce、LogCompare、CrowdStrike の脅威情報 チームでの活用を前提にした設計 ◦ RBAC、コンテンツ共有 定期的 / リアルタイムのアラート機能 ◦ Scheduled Search、Monitors 自動相関分析 ◦ Cloud SIEM Enterprise 対応の自動化 / 半自動化 ◦ Cloud SOAR
参考 URL 37 Continuous Intelligence Platform(CIP) ◦ データ収集 https://help.sumologic.com/docs/send-data/ ◦
AppCatalog https://help.sumologic.com/docs/integrations/ ◦ Alerts https://help.sumologic.com/docs/alerts/ ◦ Log Search https://help.sumologic.com/docs/search/ Cloud SIEM Enterprise(CSE) https://help.sumologic.com/docs/cse/ Cloud SOAR https://help.sumologic.com/docs/cloud-soar/
[PR] 38 機能説明、設定方法 アップデート情報、etc.. ブログを執筆しております。 是非、ご一読ください! https://dev.classmethod.jp/tags/sumo-logic/
39


 cmsakumashogo
 masakawai
 uhyo
 teru0x1
 nakanao
 nakamuuu
 grimoh
 tatetate55
 yamachu
 soudai
 941
 masasuzu
 thkt
 danielanewman
 ammeep
 badams
 geshan
 aki_iinuma
 chriscoyier
 baasie
 aleyda
 marktimemedia
 tammyeverts
 wjessup
 signer