Share
Embed
すごいぞManaged Kubernetes
26/4/9 Kubernetes Novice Tokyo #40にて発表
https://k8s-novice-jp.connpass.com/event/386852/
Haruka Sakihara
April 09, 2026
Transcript
29 slides
-
自己紹介 Haruka Sakihara <主な取得資格> • ネットワークスペシャリスト試験(IPA) • AWS Certified 全13資格
• Google Cloud Certification 10資格 • Microsoft Certified 5資格 <所属> • アクセンチュア株式会社 テクノロジー コンサル ティング本部 (2021年新卒入社) • クラウドの部署にいます <趣味> • Go言語が好きです • フィギュアスケートとサンリオも好きです <その他表彰> • 2023 Japan AWS Jr.Champion • 2024-25 Japan AWS All Certifications Engineer -
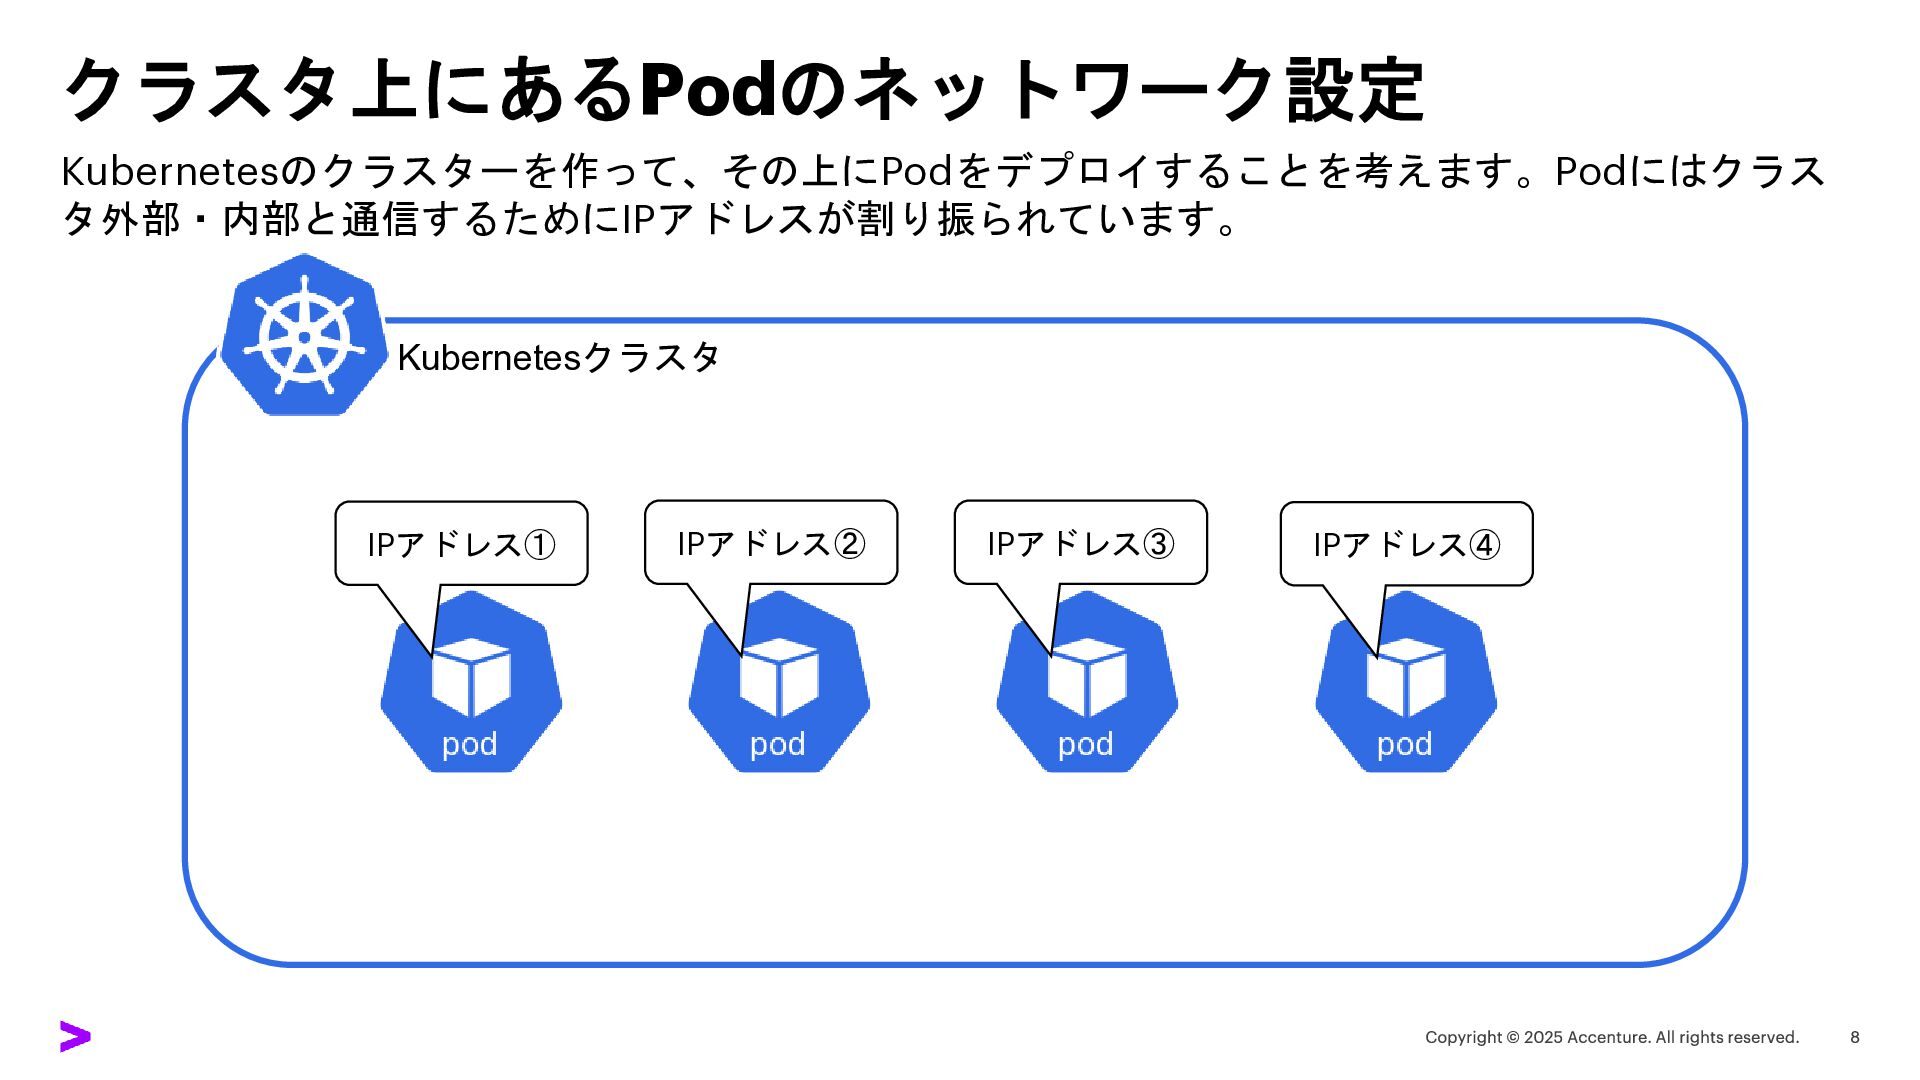
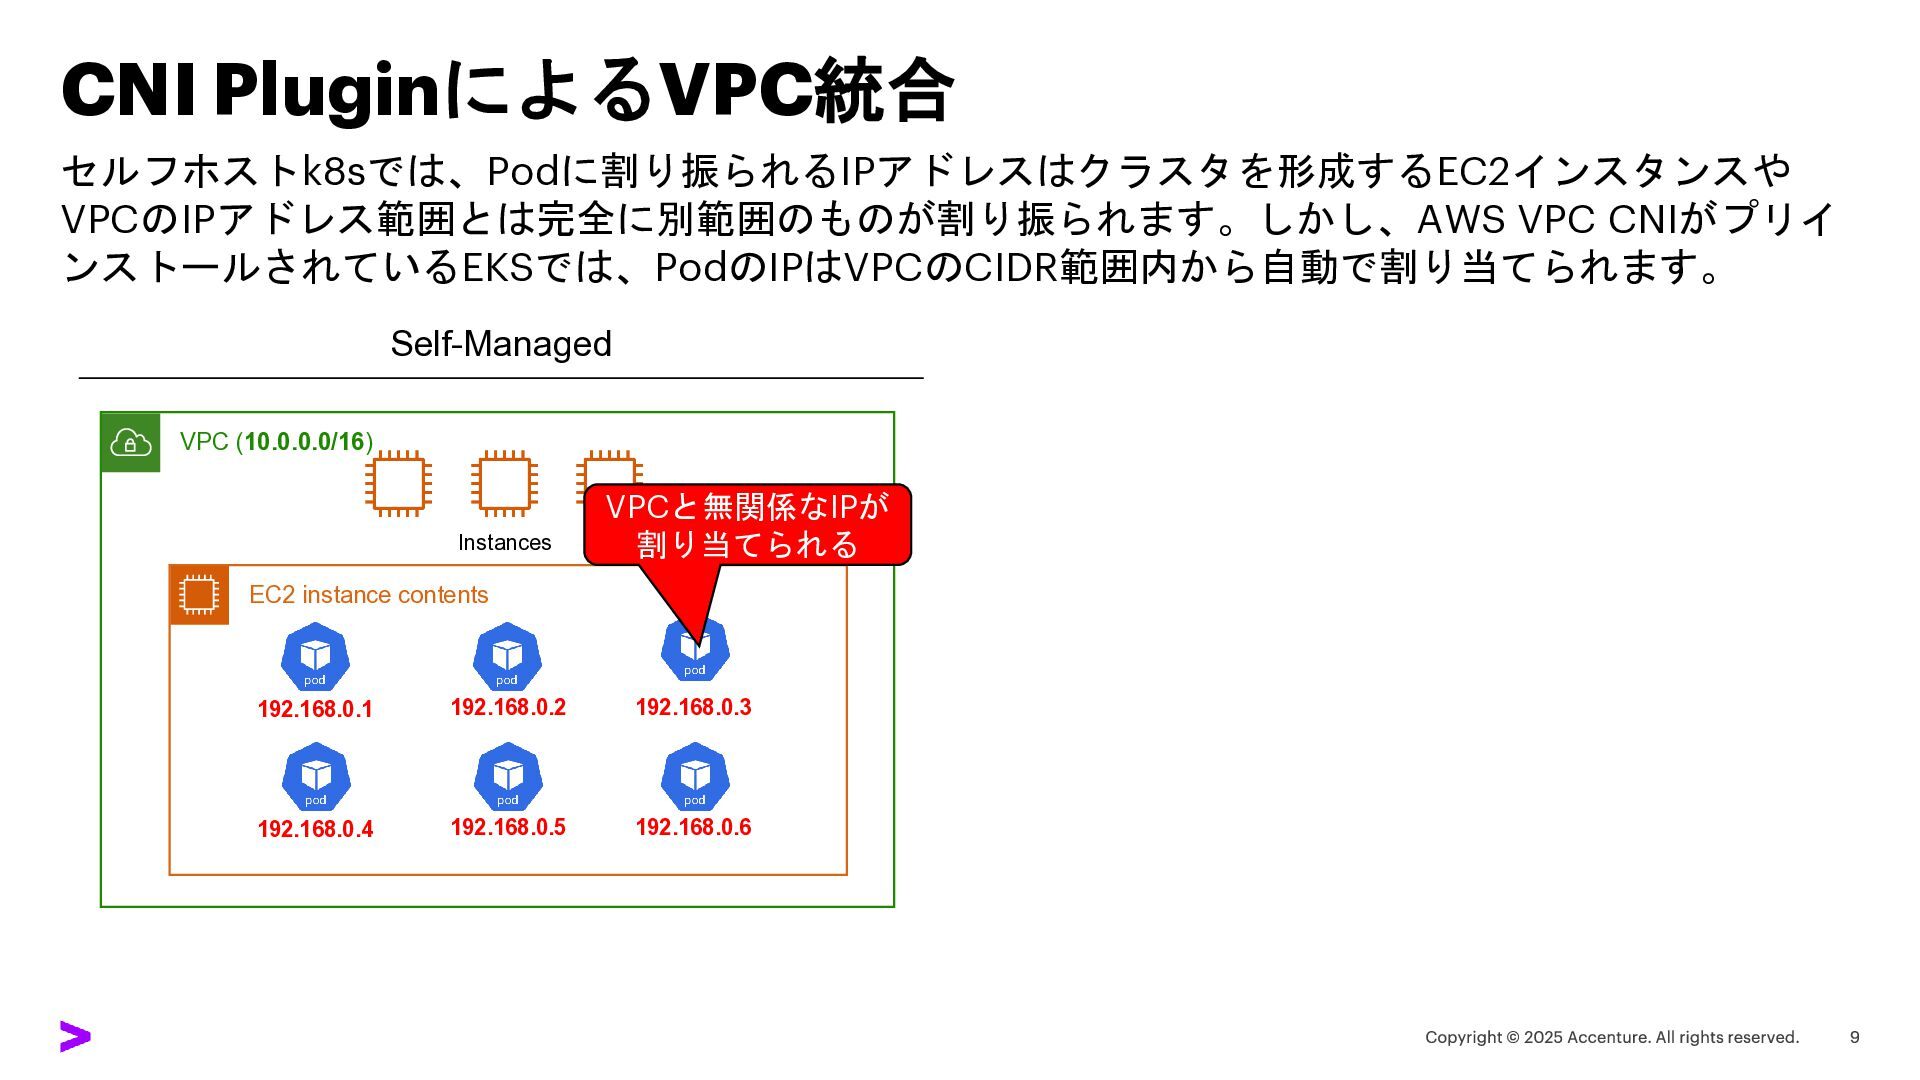
CNI PluginによるVPC統合 セルフホストk8sでは、Podに割り振られるIPアドレスはクラスタを形成するEC2インスタンスや VPCのIPアドレス範囲とは完全に別範囲のものが割り振られます。しかし、AWS VPC CNIがプリイ ンストールされているEKSでは、PodのIPはVPCのCIDR範囲内から自動で割り当てられます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents Instances 192.168.0.1 192.168.0.2 192.168.0.3 192.168.0.4 192.168.0.5 192.168.0.6 VPCと無関係なIPが 割り当てられる -
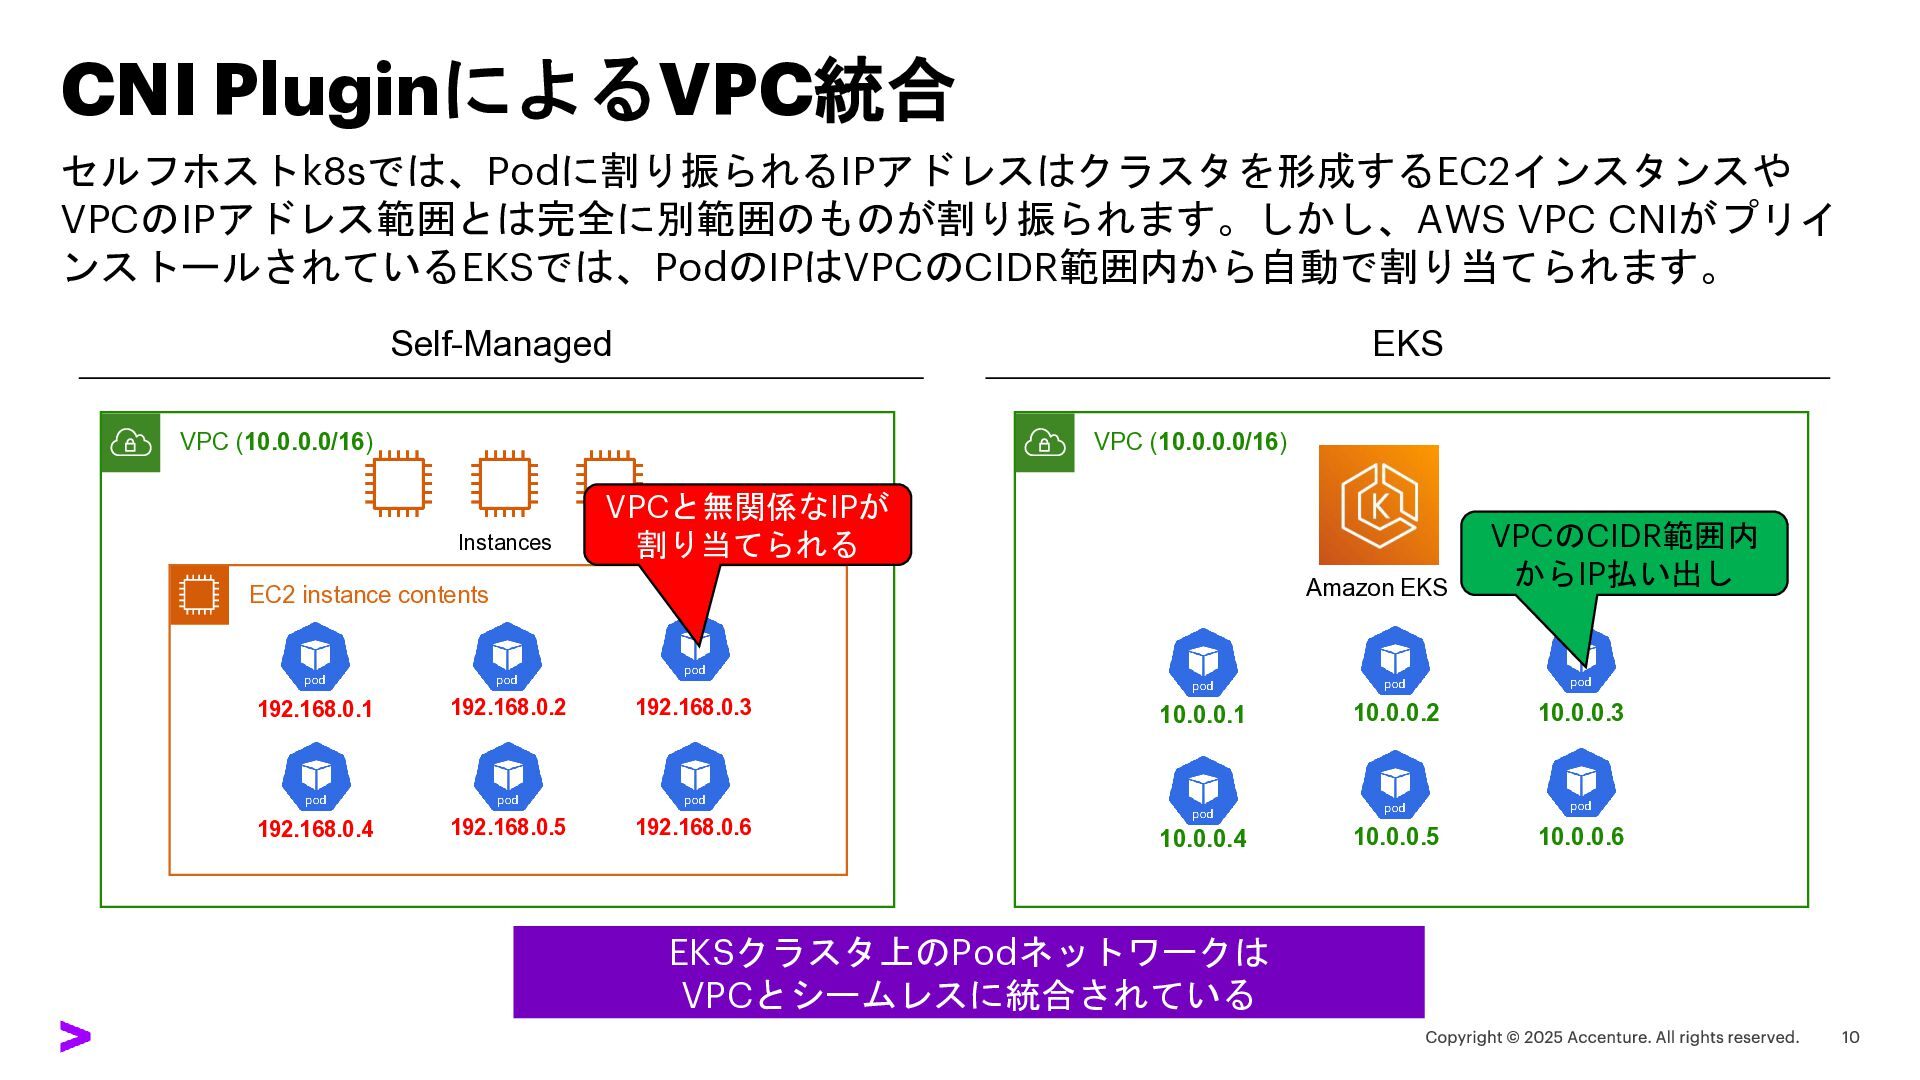
CNI PluginによるVPC統合 セルフホストk8sでは、Podに割り振られるIPアドレスはクラスタを形成するEC2インスタンスや VPCのIPアドレス範囲とは完全に別範囲のものが割り振られます。しかし、AWS VPC CNIがプリイ ンストールされているEKSでは、PodのIPはVPCのCIDR範囲内から自動で割り当てられます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents Instances 192.168.0.1 192.168.0.2 192.168.0.3 192.168.0.4 192.168.0.5 192.168.0.6 VPCと無関係なIPが 割り当てられる EKS VPC (10.0.0.0/16) Amazon EKS 10.0.0.1 10.0.0.2 10.0.0.3 10.0.0.4 10.0.0.5 10.0.0.6 VPCのCIDR範囲内 からIP払い出し EKSクラスタ上のPodネットワークは VPCとシームレスに統合されている -
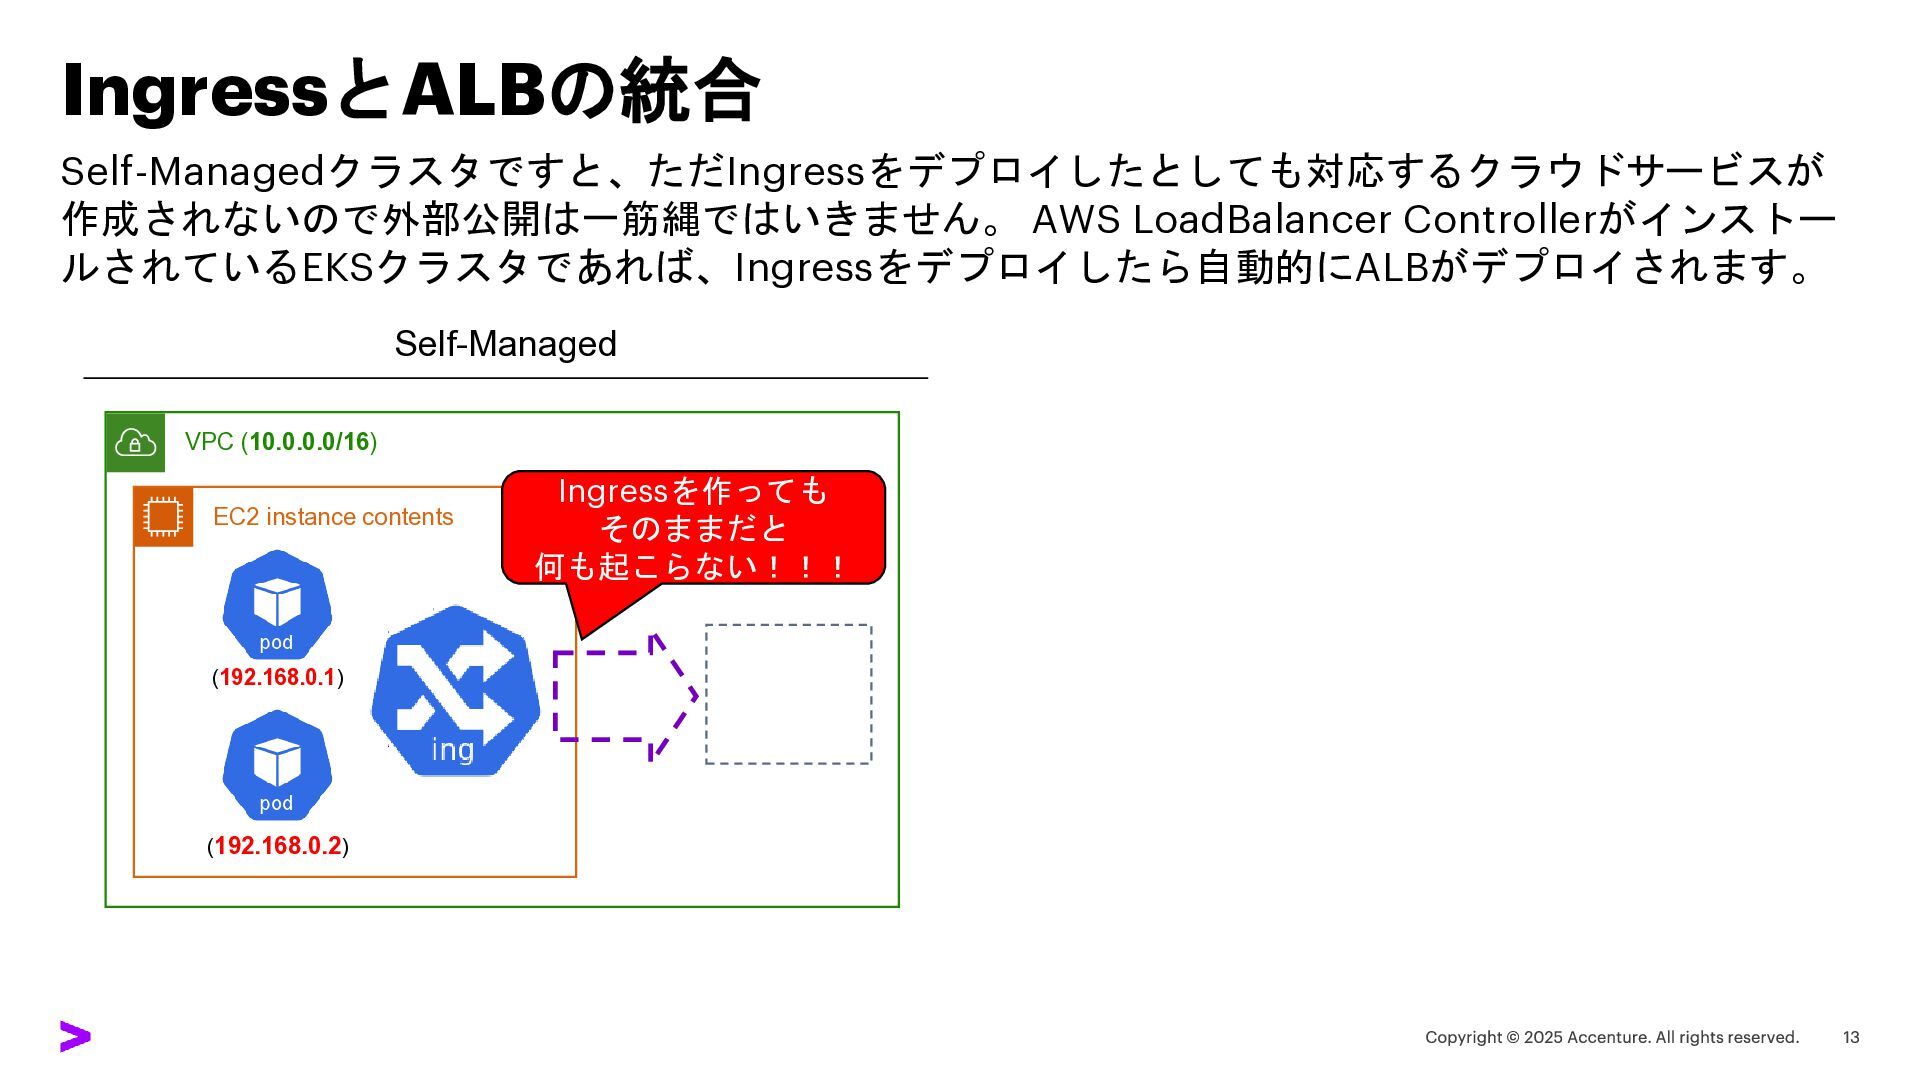
IngressとALBの統合 Self-Managedクラスタですと、ただIngressをデプロイしたとしても対応するクラウドサービスが 作成されないので外部公開は一筋縄ではいきません。 AWS LoadBalancer Controllerがインストー ルされているEKSクラスタであれば、Ingressをデプロイしたら自動的にALBがデプロイされます。 Self-Managed VPC (10.0.0.0/16)
EC2 instance contents (192.168.0.1) (192.168.0.2) Ingressを作っても そのままだと 何も起こらない!!! -
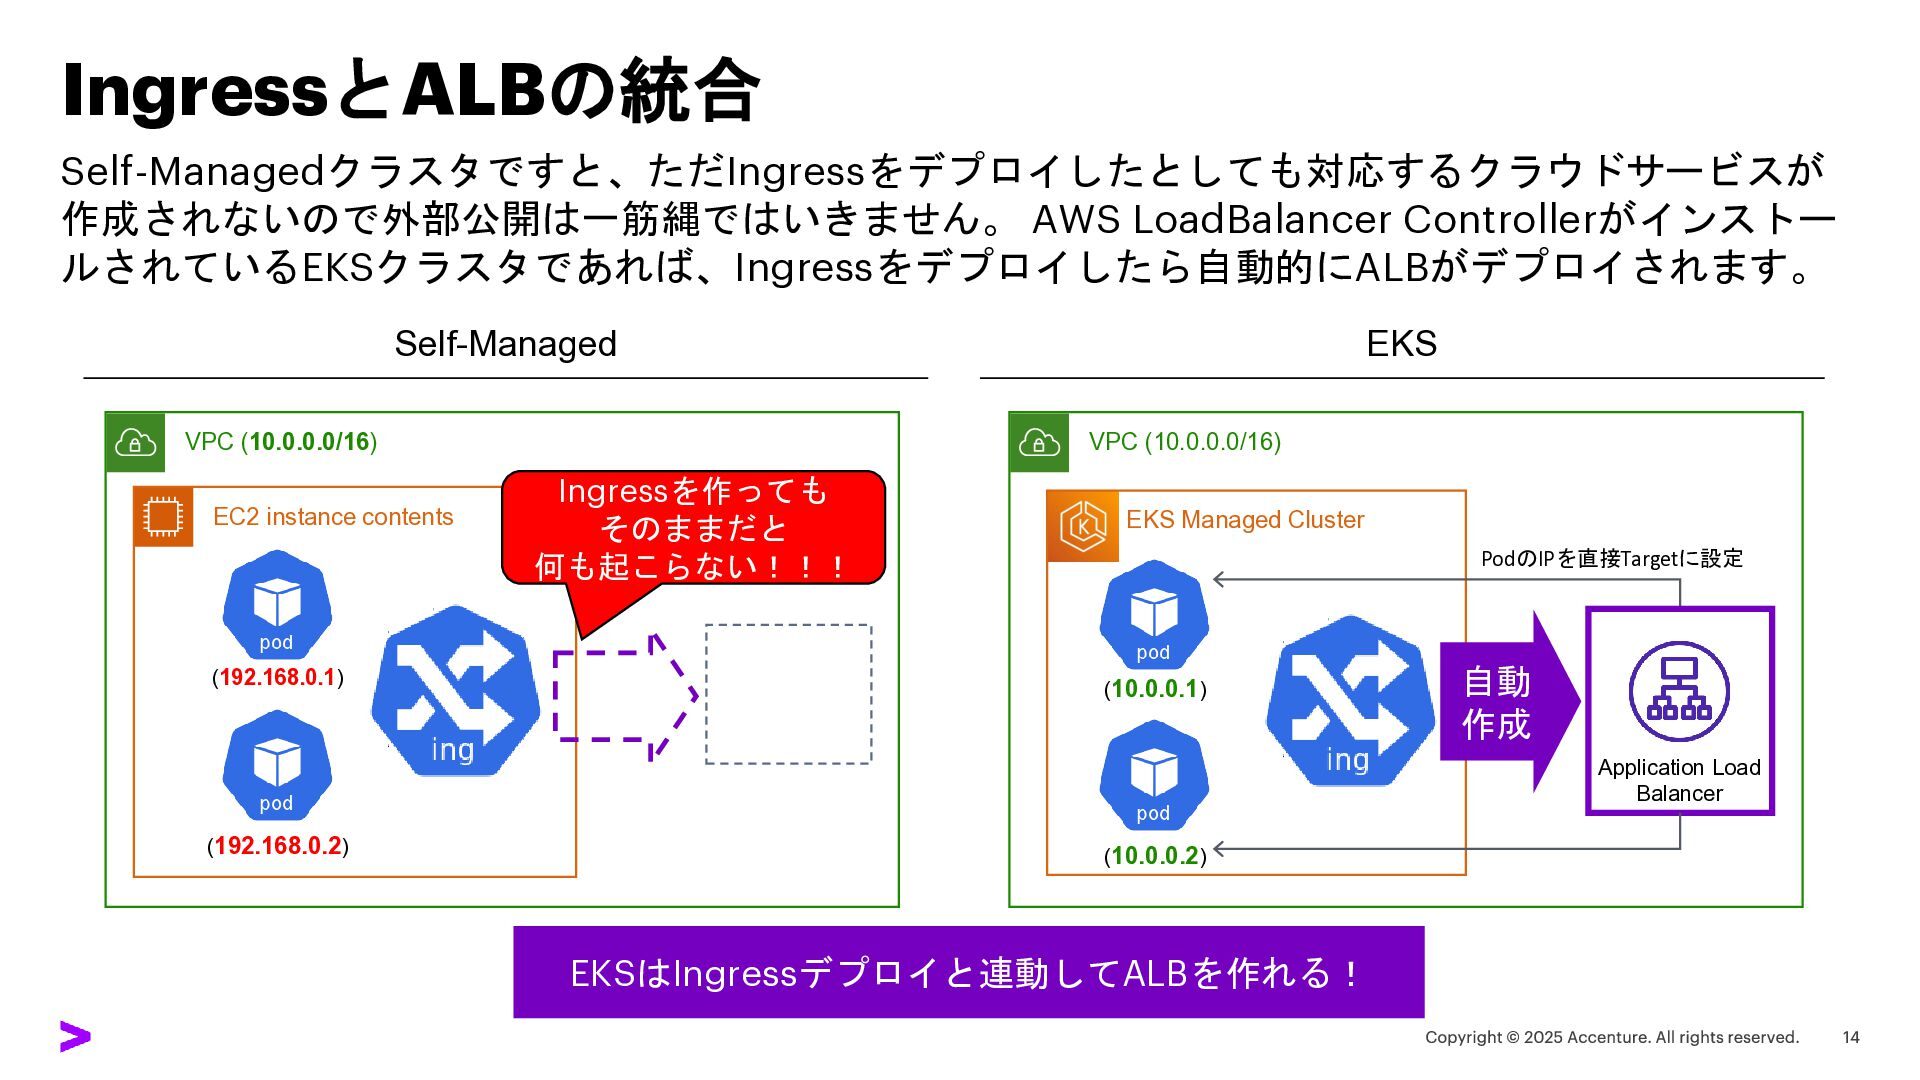
IngressとALBの統合 Self-Managedクラスタですと、ただIngressをデプロイしたとしても対応するクラウドサービスが 作成されないので外部公開は一筋縄ではいきません。 AWS LoadBalancer Controllerがインストー ルされているEKSクラスタであれば、Ingressをデプロイしたら自動的にALBがデプロイされます。 Self-Managed VPC (10.0.0.0/16)
EKSはIngressデプロイと連動してALBを作れる! EC2 instance contents (192.168.0.1) (192.168.0.2) Ingressを作っても そのままだと 何も起こらない!!! EKS VPC (10.0.0.0/16) EKS Managed Cluster (10.0.0.1) (10.0.0.2) Application Load Balancer 自動 作成 PodのIPを直接Targetに設定 -
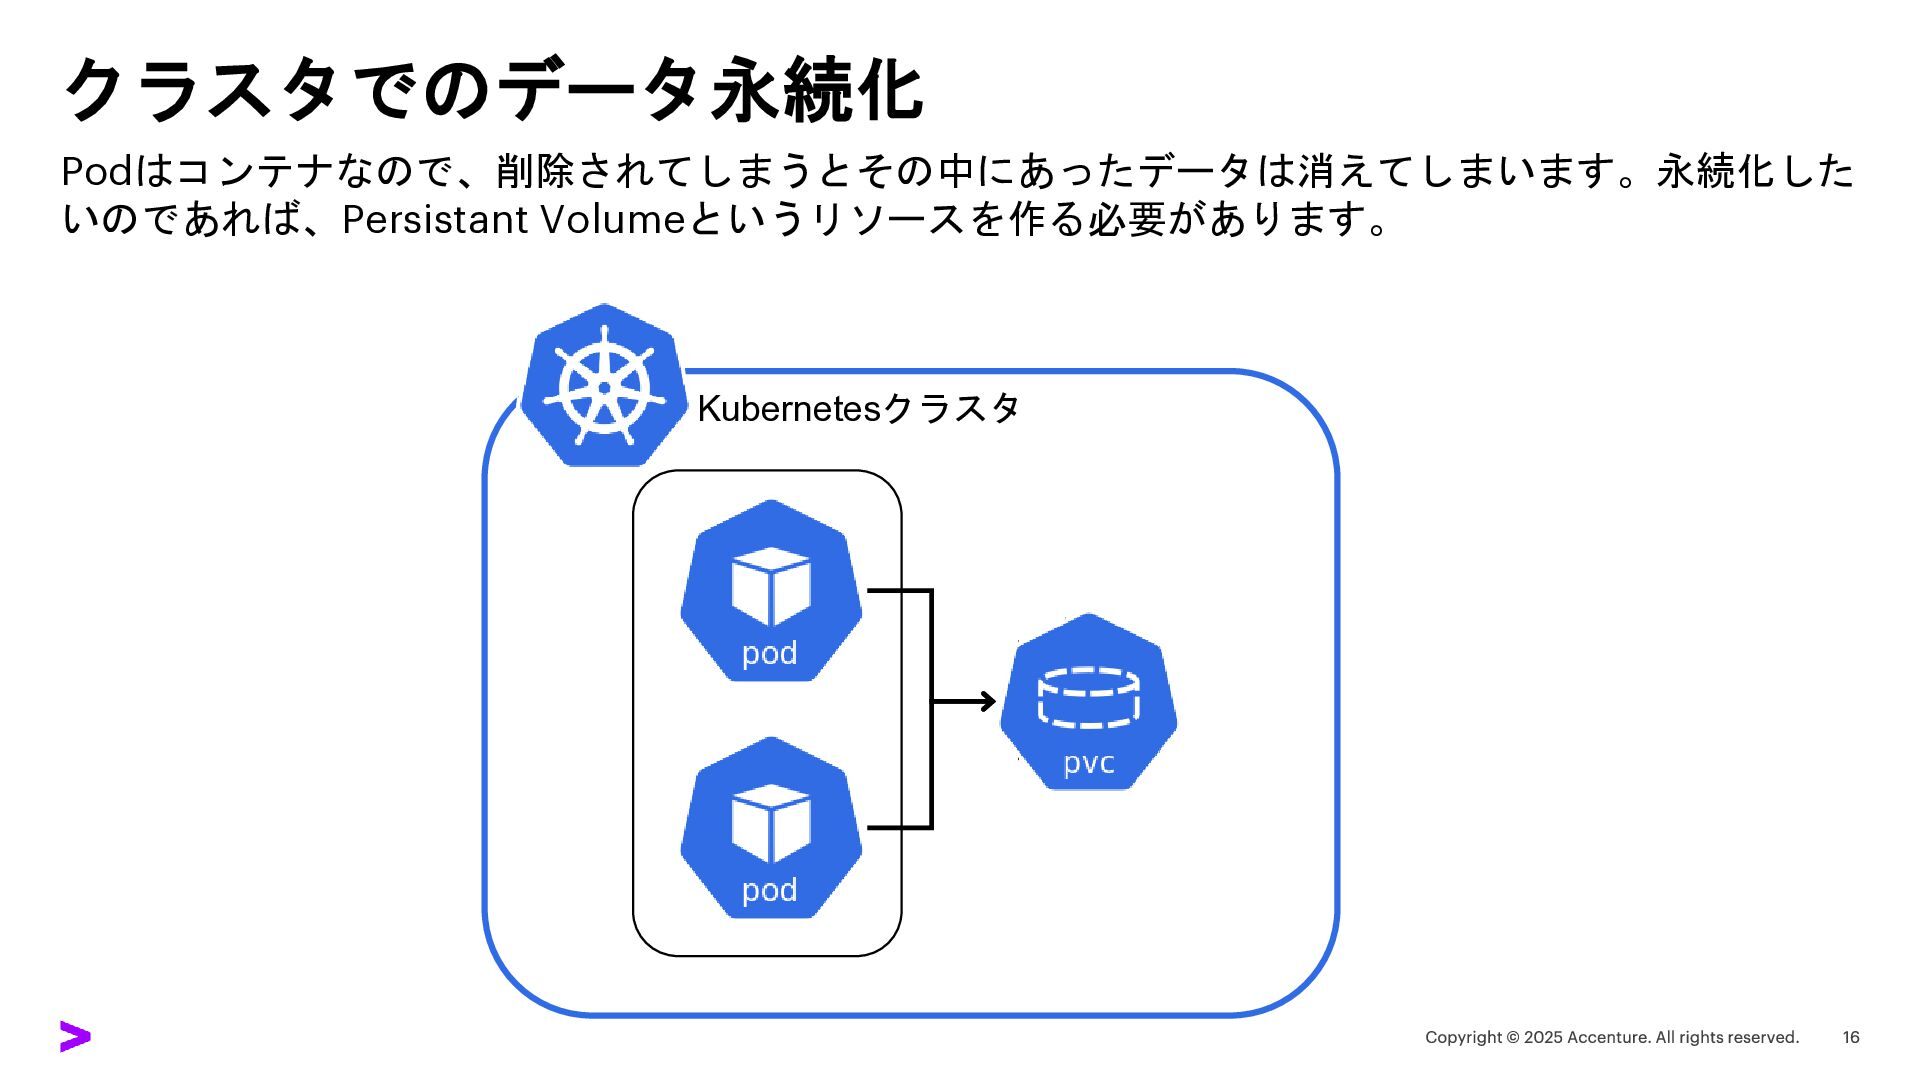
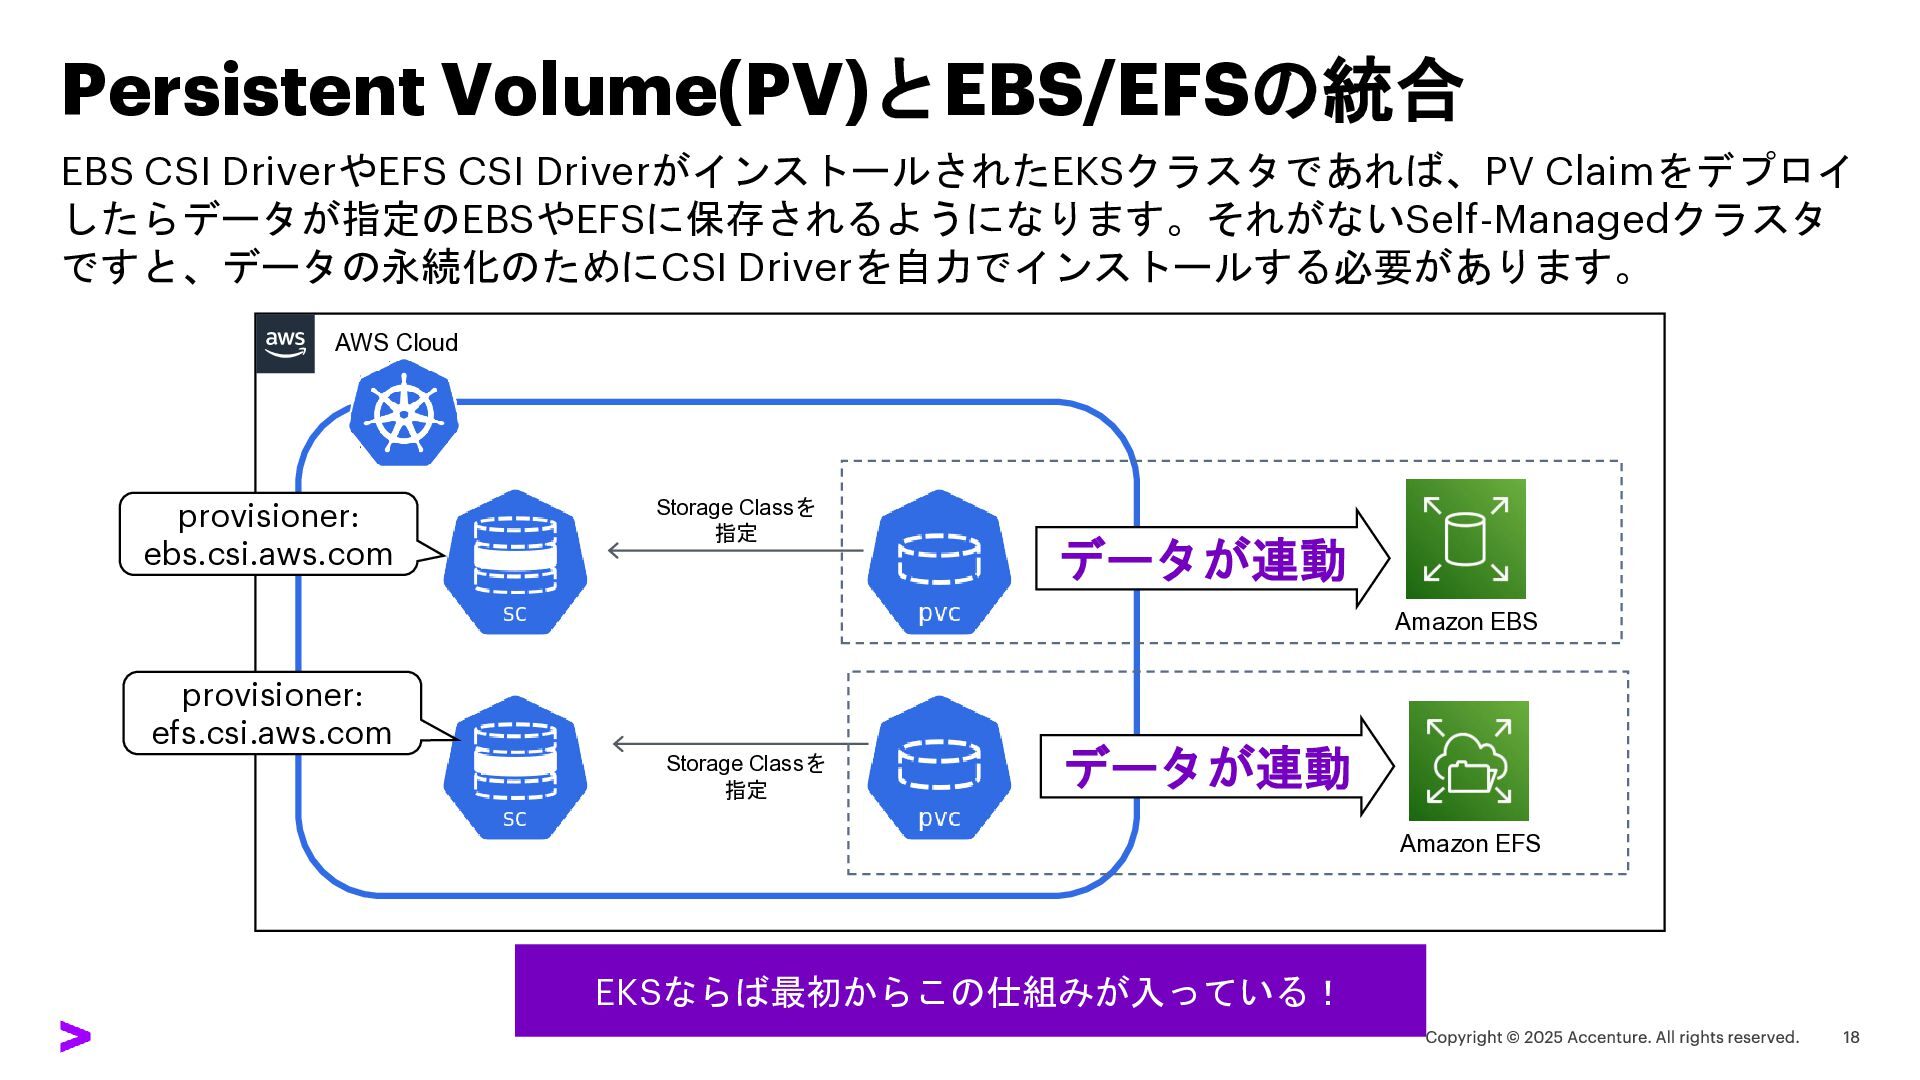
Persistent Volume(PV)とEBS/EFSの統合 EBS CSI DriverやEFS CSI DriverがインストールされたEKSクラスタであれば、PV Claimをデプロイ したらデータが指定のEBSやEFSに保存されるようになります。それがないSelf-Managedクラスタ ですと、データの永続化のためにCSI
Driverを自力でインストールする必要があります。 AWS Cloud provisioner: ebs.csi.aws.com Storage Classを 指定 provisioner: efs.csi.aws.com Amazon EFS Amazon EBS データが連動 EKSならば最初からこの仕組みが入っている! データが連動 Storage Classを 指定 -
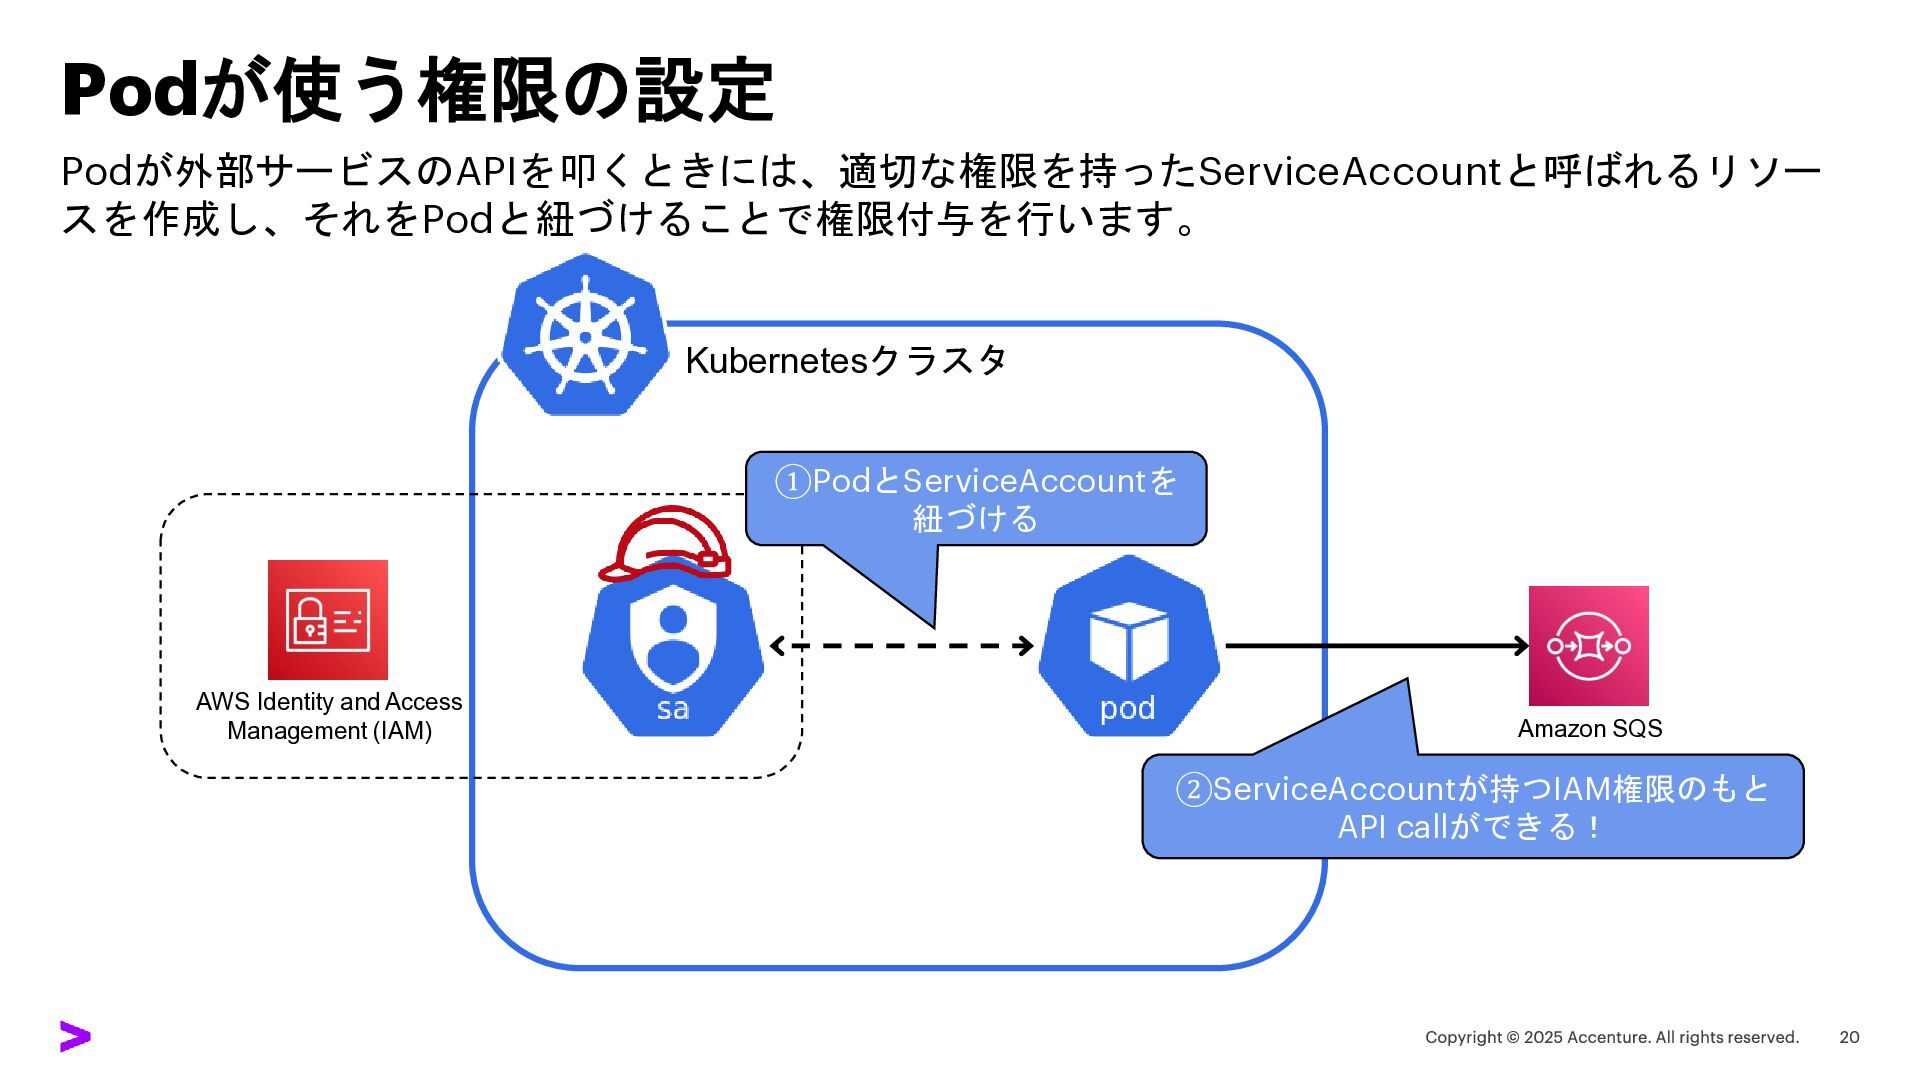
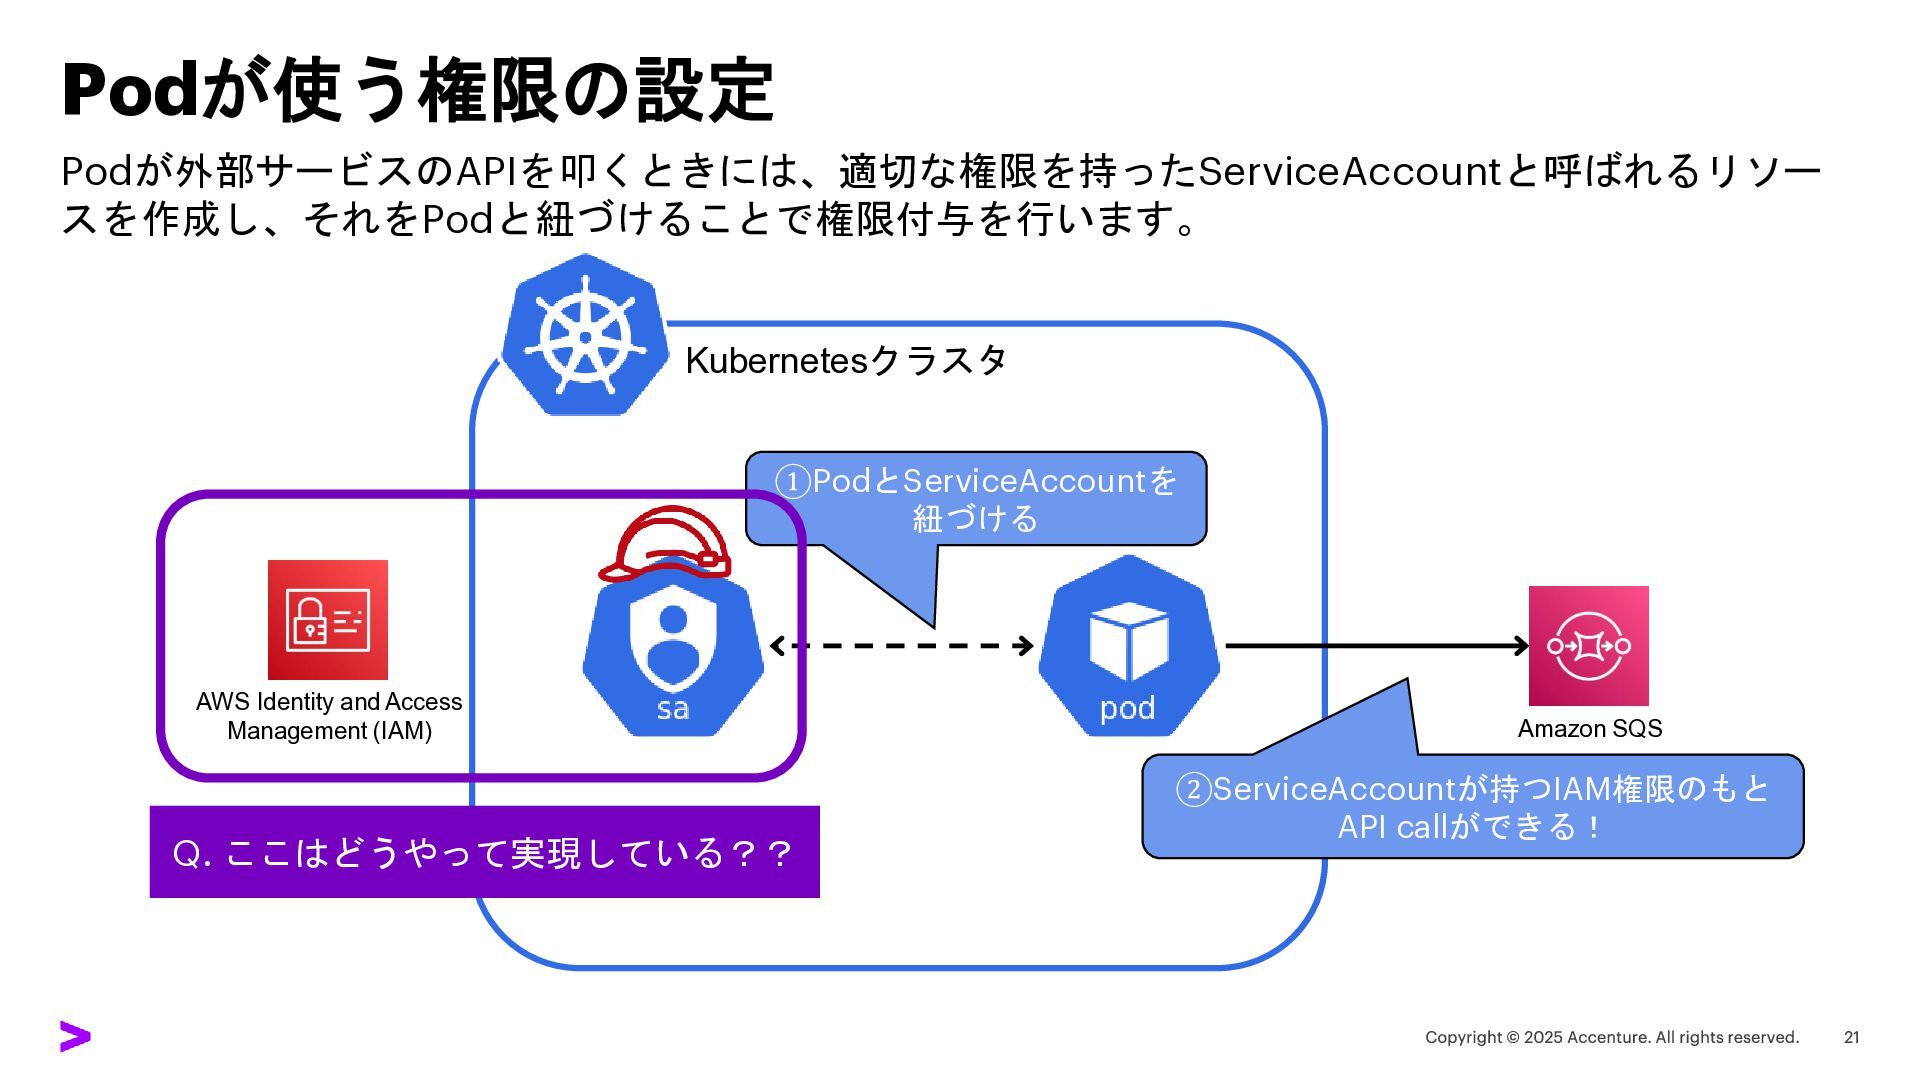
Podが使う権限の設定 Podが外部サービスのAPIを叩くときには、適切な権限を持ったServiceAccountと呼ばれるリソー スを作成し、それをPodと紐づけることで権限付与を行います。 Kubernetesクラスタ Amazon SQS ②ServiceAccountが持つIAM権限のもと API callができる! AWS
Identity and Access Management (IAM) ①PodとServiceAccountを 紐づける -
Podが使う権限の設定 Podが外部サービスのAPIを叩くときには、適切な権限を持ったServiceAccountと呼ばれるリソー スを作成し、それをPodと紐づけることで権限付与を行います。 Kubernetesクラスタ Amazon SQS ②ServiceAccountが持つIAM権限のもと API callができる! AWS
Identity and Access Management (IAM) ①PodとServiceAccountを 紐づける Q. ここはどうやって実現している?? -
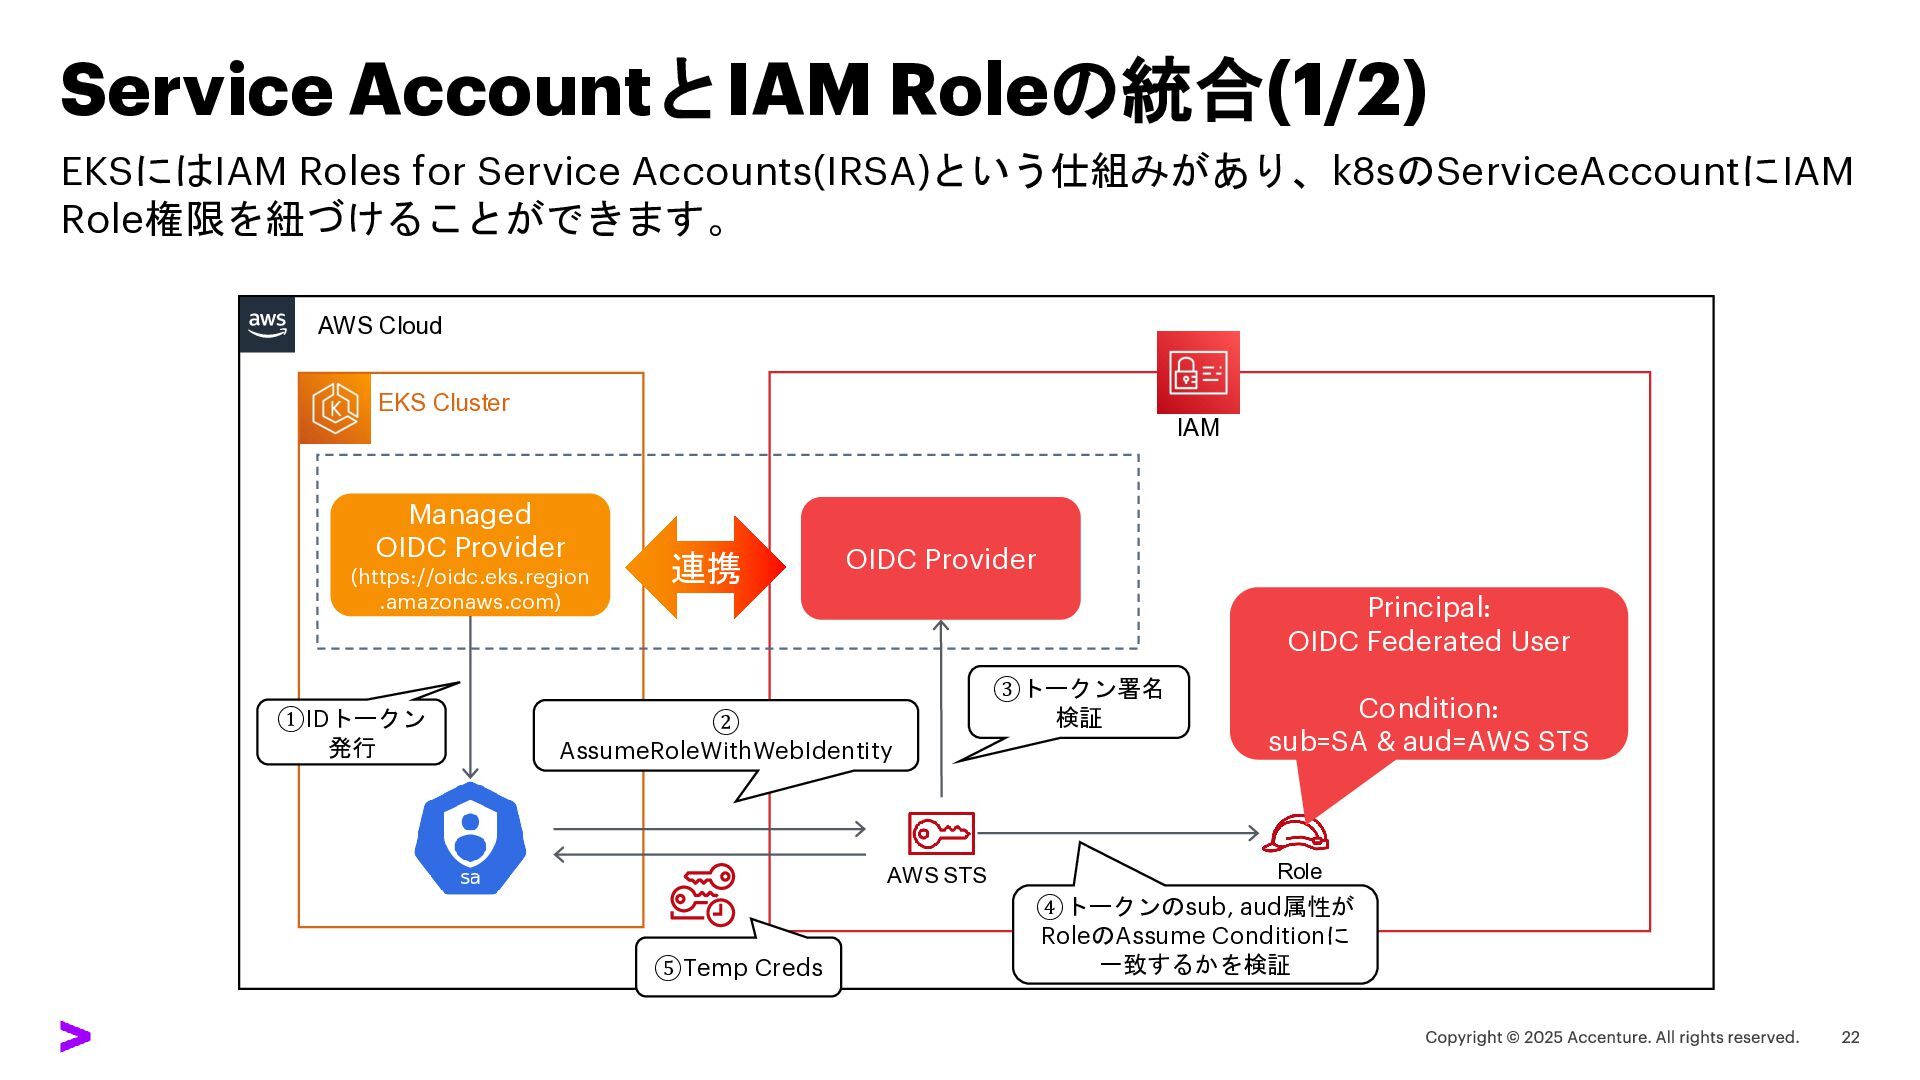
Service AccountとIAM Roleの統合(1/2) EKSにはIAM Roles for Service Accounts(IRSA)という仕組みがあり、k8sのServiceAccountにIAM Role権限を紐づけることができます。 EKS
Cluster AWS Cloud Role IAM OIDC Provider Managed OIDC Provider (https://oidc.eks.region .amazonaws.com) AWS STS ④トークンのsub, aud属性が RoleのAssume Conditionに 一致するかを検証 ② AssumeRoleWithWebIdentity Principal: OIDC Federated User Condition: sub=SA & aud=AWS STS ⑤Temp Creds ①IDトークン 発行 ③トークン署名 検証 連携 -
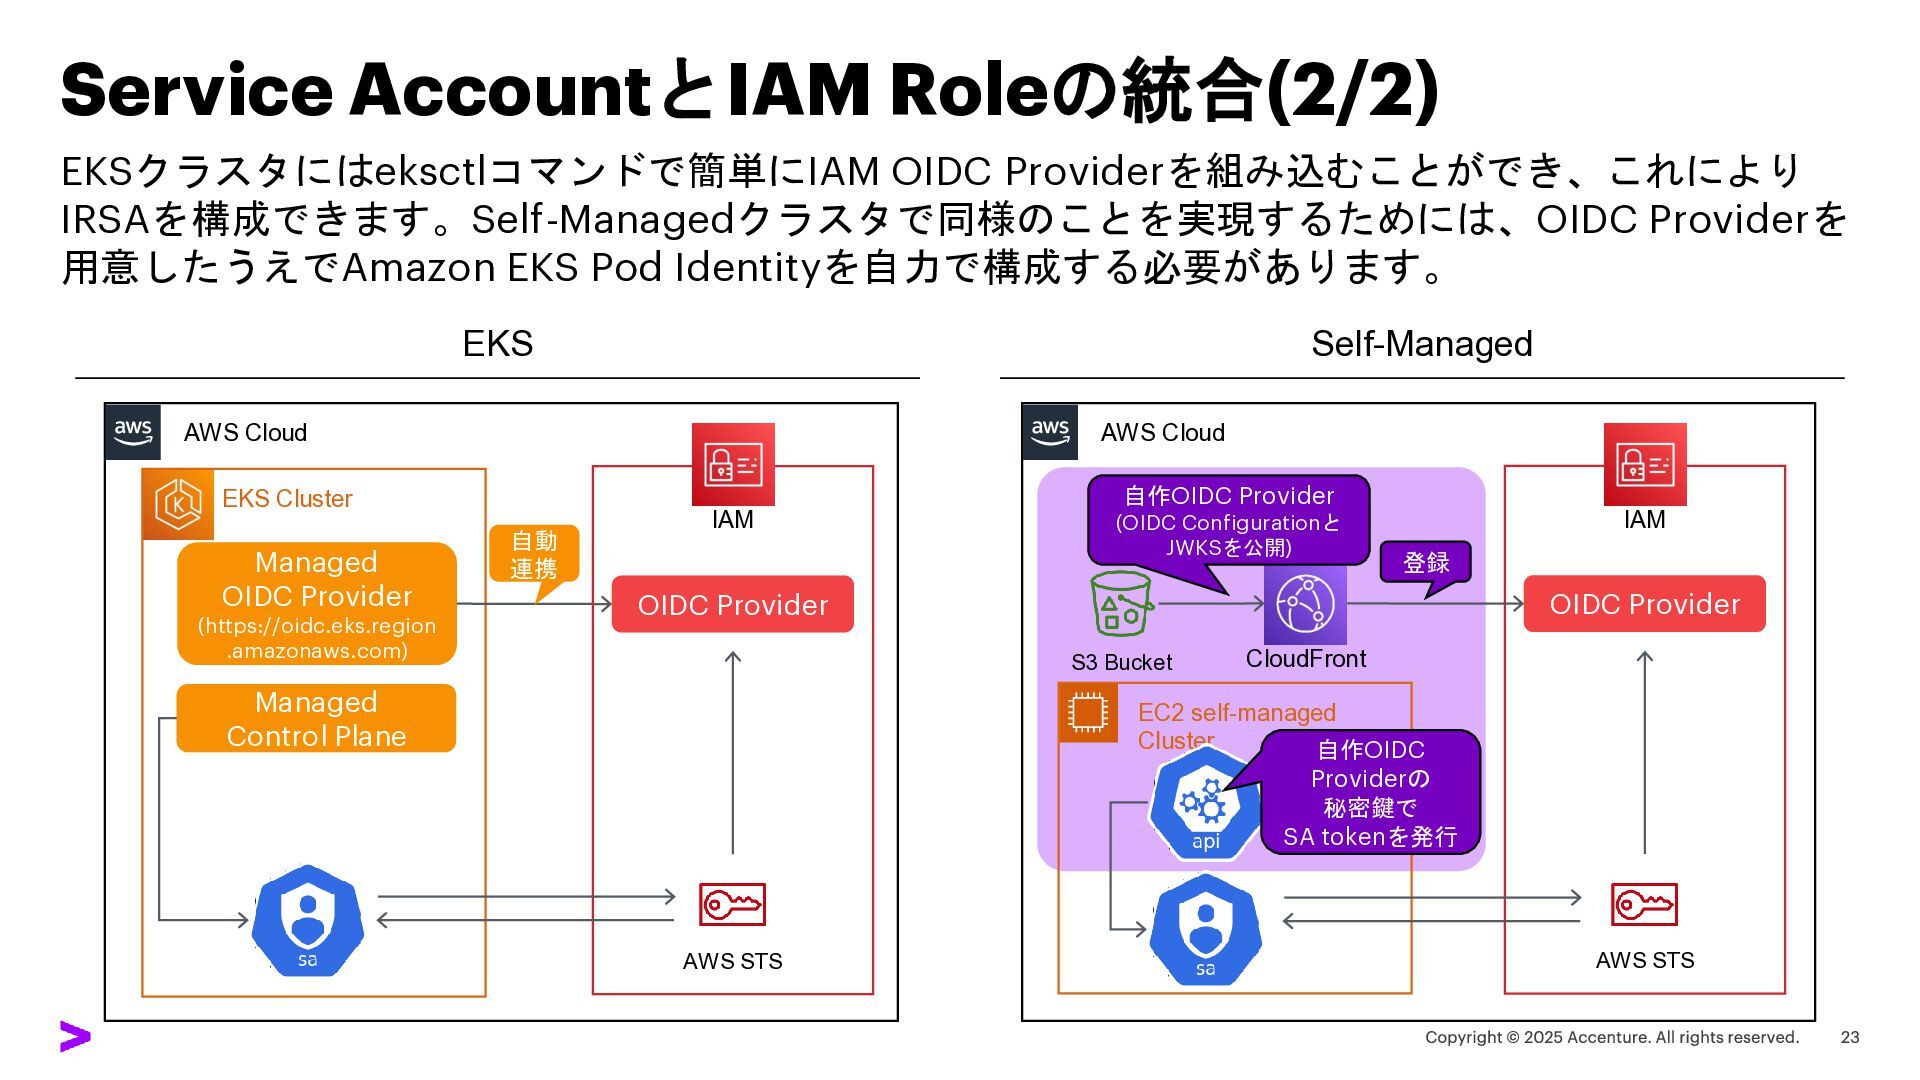
Service AccountとIAM Roleの統合(2/2) EKSクラスタにはeksctlコマンドで簡単にIAM OIDC Providerを組み込むことができ、これにより IRSAを構成できます。Self-Managedクラスタで同様のことを実現するためには、OIDC Providerを 用意したうえでAmazon EKS
Pod Identityを自力で構成する必要があります。 EKS Self-Managed EC2 self-managed Cluster EKS Cluster AWS Cloud AWS Cloud IAM S3 Bucket CloudFront OIDC Provider 自作OIDC Provider (OIDC Configurationと JWKSを公開) AWS STS Managed OIDC Provider (https://oidc.eks.region .amazonaws.com) 自動 連携 登録 自作OIDC Providerの 秘密鍵で SA tokenを発行 IAM OIDC Provider AWS STS Managed Control Plane -
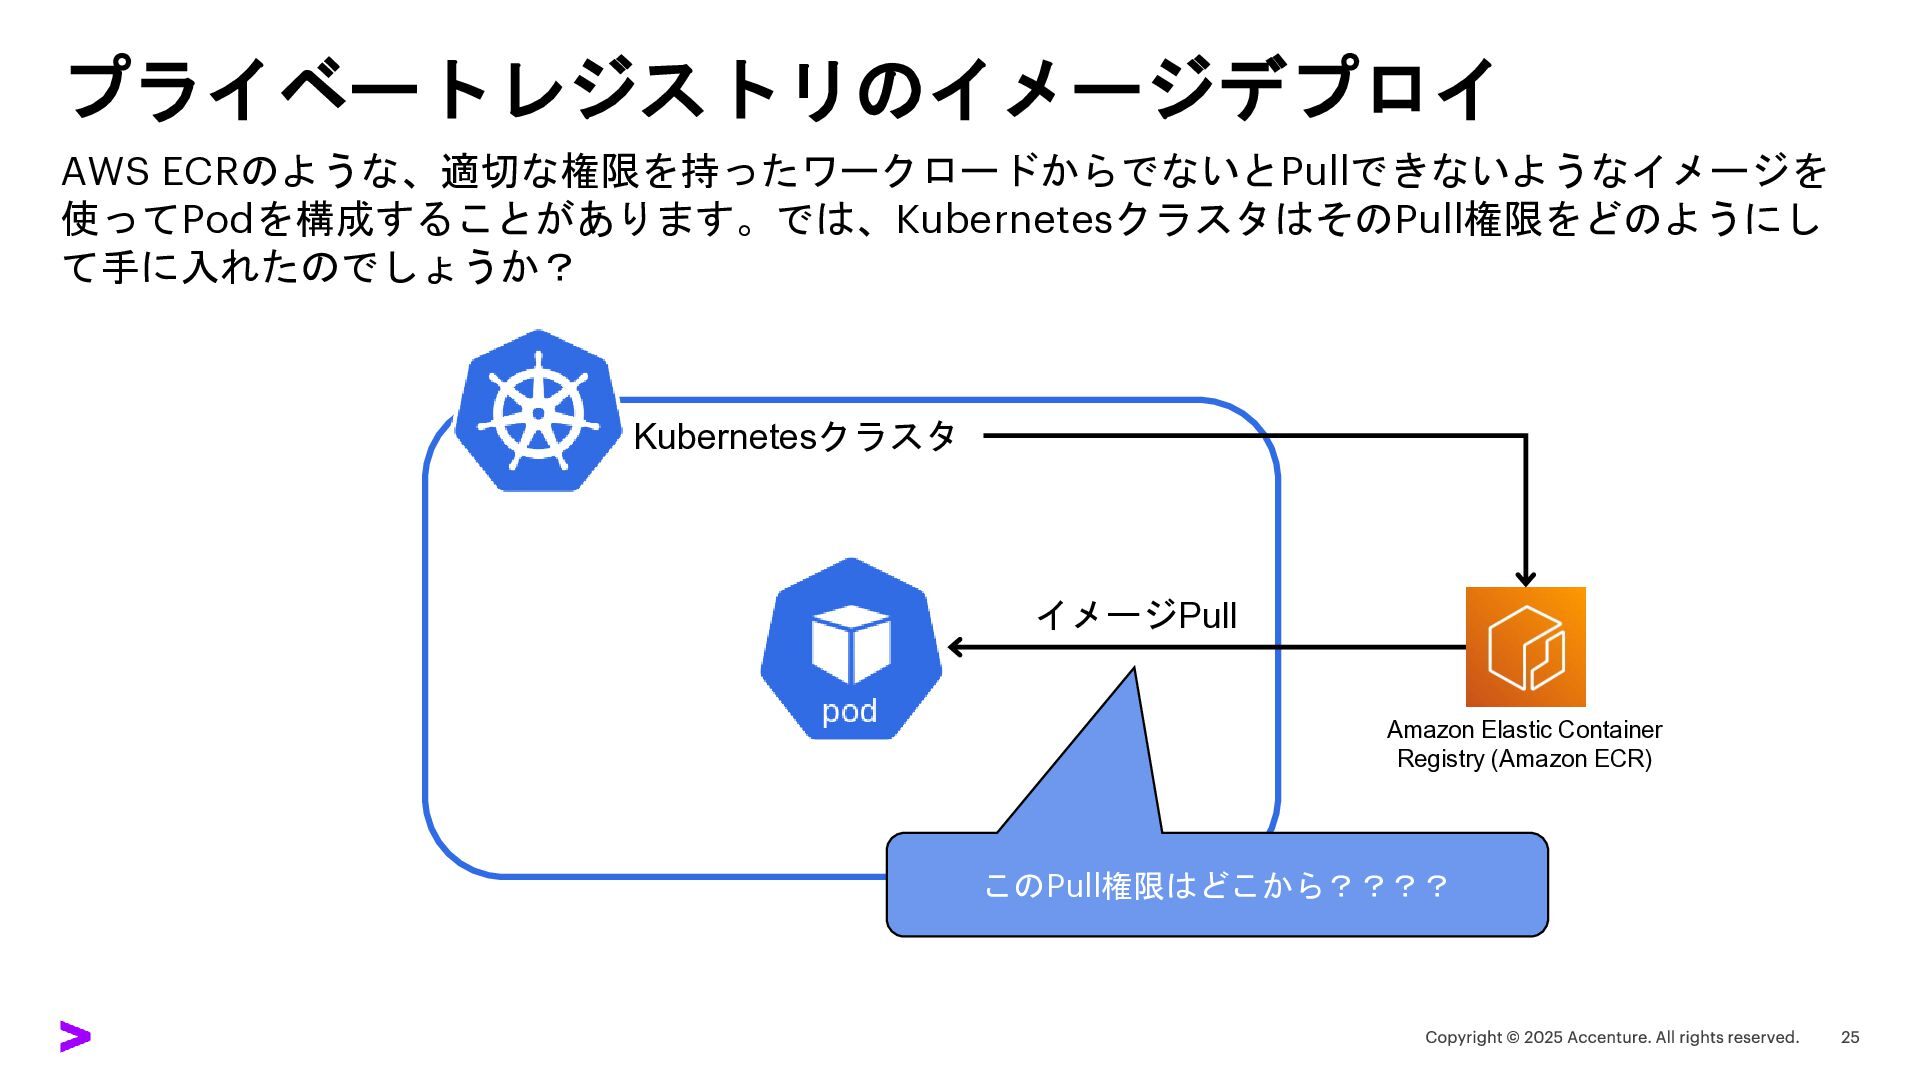
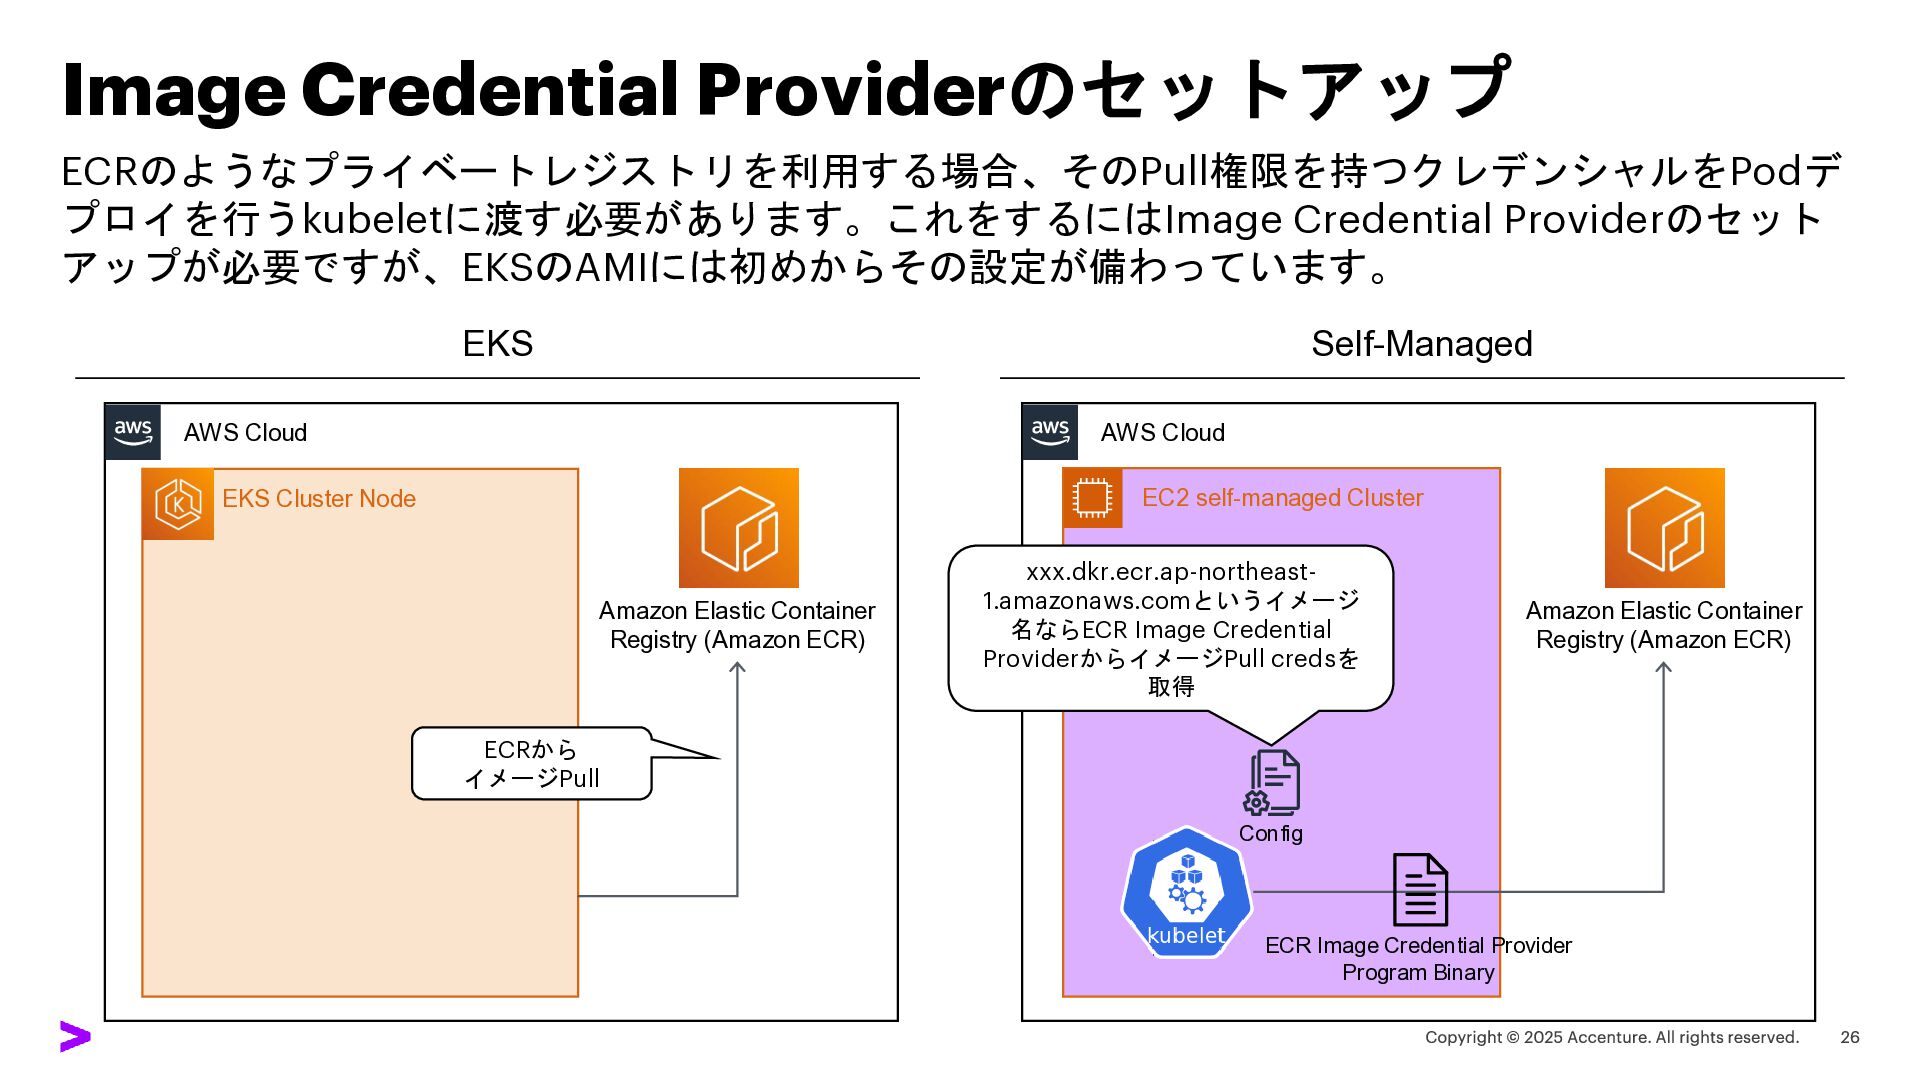
EKS Cluster Node Image Credential Providerのセットアップ ECRのようなプライベートレジストリを利用する場合、そのPull権限を持つクレデンシャルをPodデ プロイを行うkubeletに渡す必要があります。これをするにはImage Credential Providerのセット
アップが必要ですが、EKSのAMIには初めからその設定が備わっています。 EKS Self-Managed EC2 self-managed Cluster AWS Cloud AWS Cloud xxx.dkr.ecr.ap-northeast- 1.amazonaws.comというイメージ 名ならECR Image Credential ProviderからイメージPull credsを 取得 Amazon Elastic Container Registry (Amazon ECR) Amazon Elastic Container Registry (Amazon ECR) ECRから イメージPull Config ECR Image Credential Provider Program Binary -
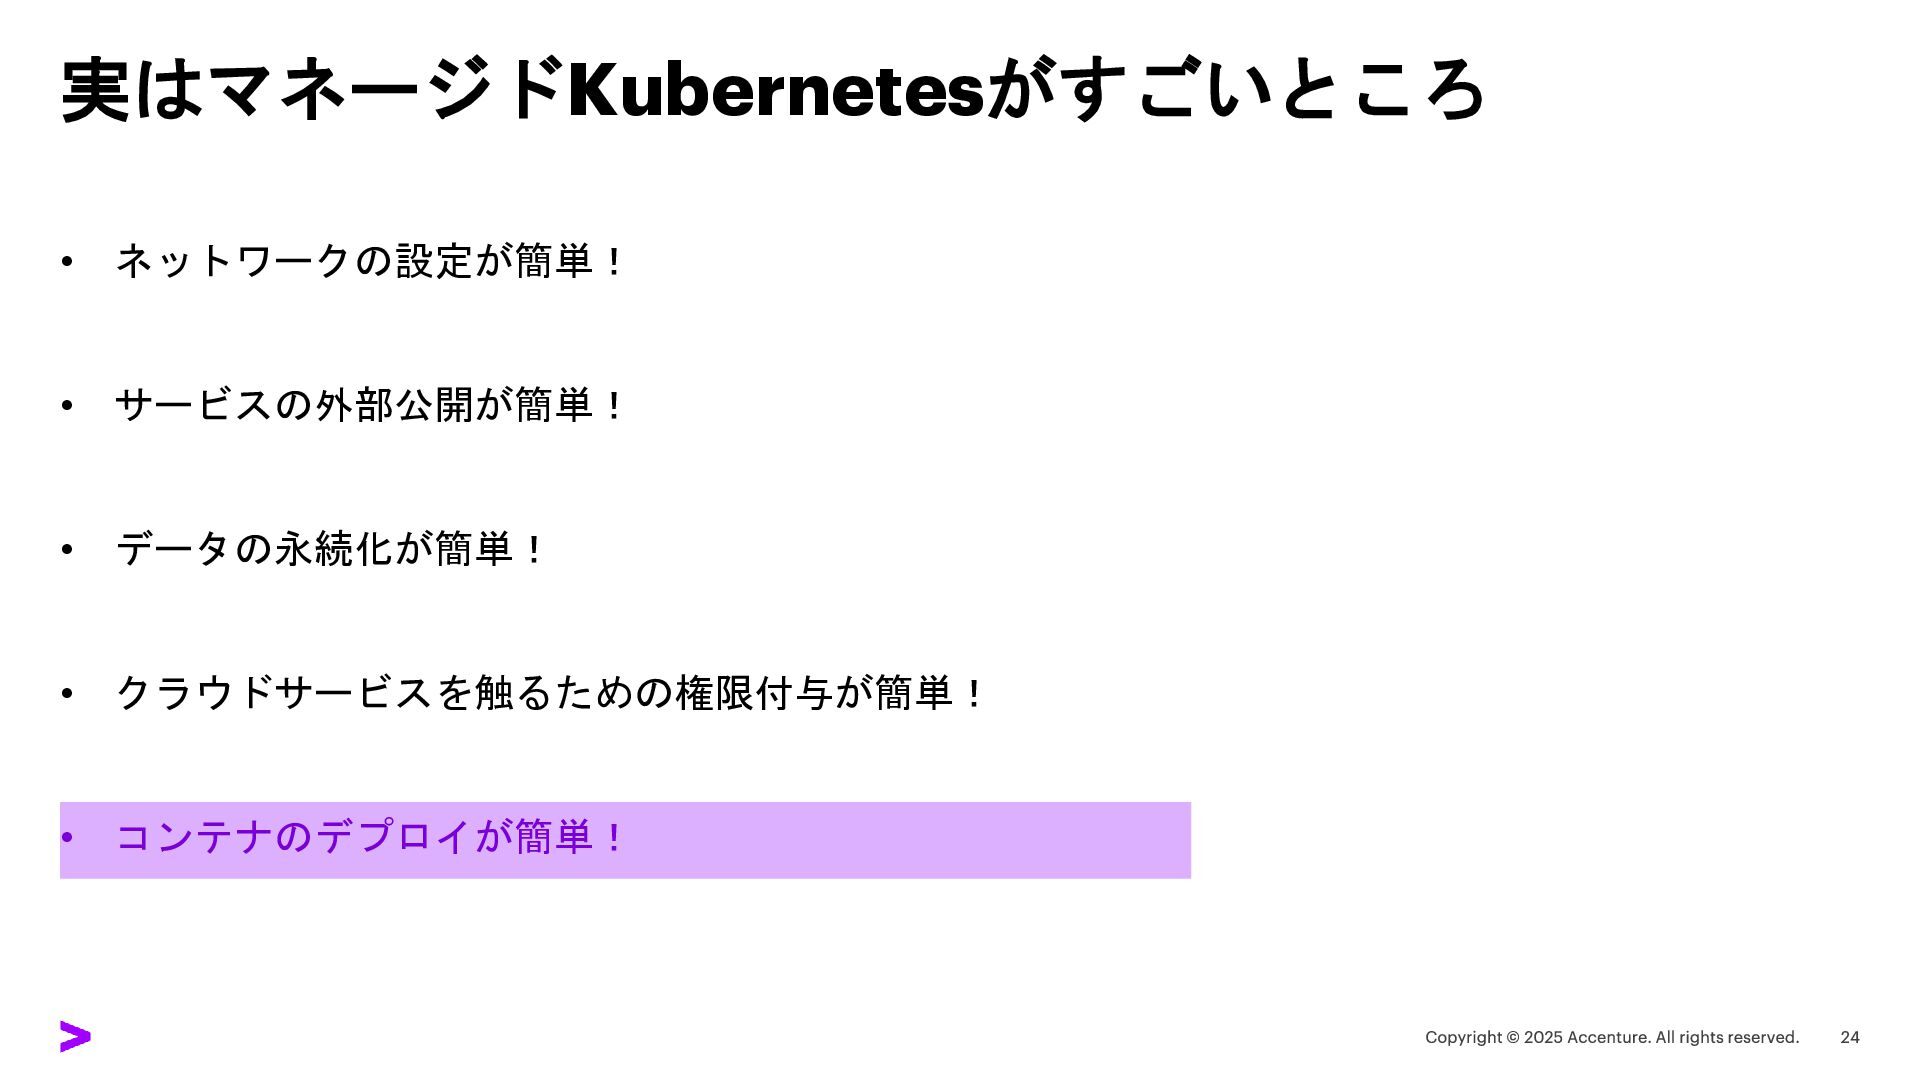
マネージドKubernetesなら気にせずできることまとめ • クラスタがあるVPCの中から自動でPod IPが払い出される! • Ingressを作るだけでALBがデプロイできる! • Persistent VolumeをデプロイするだけでEBS/EFSにデータ永続化ができる! •
ServiceAccountとIAM Roleの連携が簡単にいい感じにできる! • 何もしなくてもECRからコンテナイメージをPullできる! • … and more!