Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AzurePolicy×HashicorpSentinel大規模環境におけるガバナンス戦略につ...
Search
Taira Aoki
February 13, 2026
Technology
69
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AzurePolicy×HashicorpSentinel大規模環境におけるガバナンス戦略について考える
2026/02/13に開催された第58回 Japan Azure User GroupのLT登壇資料です。
Taira Aoki
February 13, 2026
Other Decks in Technology
See All in Technology
パスキーの自動テストはどこまでいけるのか
teamlab
PRO
0
280
実践!Cloud Run ハンズオン!! / Cloud Run handson
y0hgi
2
300
Optunaの最新リリースv5.0について
pfn
PRO
0
120
アウトプット初心者、半年間のふりかえり
4o1sobblue
0
440
会社紹介資料 / Sansan Company Profile
sansan33
PRO
31
430k
ブラウザとサーバーから考えるAI時代のフロントエンド監視
shogo4131
3
1k
How to Design Configuration for Rails Applications
willnet
1
830
S3 Filesで挑む! 八戸せんべい汁の食べ頃問題
usanchuu
0
120
大型犬好きによるPugの紹介
yamanoku
1
160
Kiro Crewをはじめよう
kizawa2020
1
160
20261017福岡devIO 「AIは"良いダッシュボード"を作れるか?
jtakeda
0
190
スキマバイトという雇用形態は存在しないので、雇用期間1日のアルバイト契約を事業者とワーカーが結ぶ手続きを支えるのがタイミーなんです
akitoshiga
0
210
Featured
See All Featured
The World Runs on Bad Software
bkeepers
PRO
72
12k
Jess Joyce - The Pitfalls of Following Frameworks
techseoconnect
PRO
1
450
Bash Introduction
62gerente
615
220k
Designing Experiences People Love
moore
143
24k
How STYLIGHT went responsive
nonsquared
100
6.3k
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
For a Future-Friendly Web
brad_frost
184
10k
Chrome DevTools: State of the Union 2024 - Debugging React & Beyond
addyosmani
10
1.4k
GraphQLの誤解/rethinking-graphql
sonatard
75
12k
Understanding Cognitive Biases in Performance Measurement
bluesmoon
32
3.1k
The Invisible Side of Design
smashingmag
301
52k
Why Your Marketing Sucks and What You Can Do About It - Sophie Logan
marketingsoph
0
430
Transcript
Azure Policy × Hashicorp Sentinel 大規模環境における ガバナンス戦略について考える 2026/02/13 第58回 Japan
Azure User Group
自己紹介 青木 平(あおき たいら) 神奈川県在住 所属:株式会社エーピーコミュニケーションズ 業務:AzureをメインとしたPlatform Engineering推進支援 マネージドBackstage「PlaTT」開発 趣味:料理
・ 柔道 ・ 映画鑑賞 @heyshi55711 tairaaoki-heyshi55711
Azure Policyって何? 「 Azure環境における組織のルールを 自動適用する仕組み」のこと 以下のような組織の決まりを自動で適用してくれる • すべてのリソースでEnvタグを必須にしたい →特定の値を自動で付与! •
暗号化が有効でないストレージは作ってはいけない →デプロイ前に自動で作成を拒否! • 特定のリソースタイプには必ず削除ロックを適用したい →リソースデプロイ後、自動で削除ロックを付与! など Azure Policy の概要 - Azure Policy | Microsoft Learn
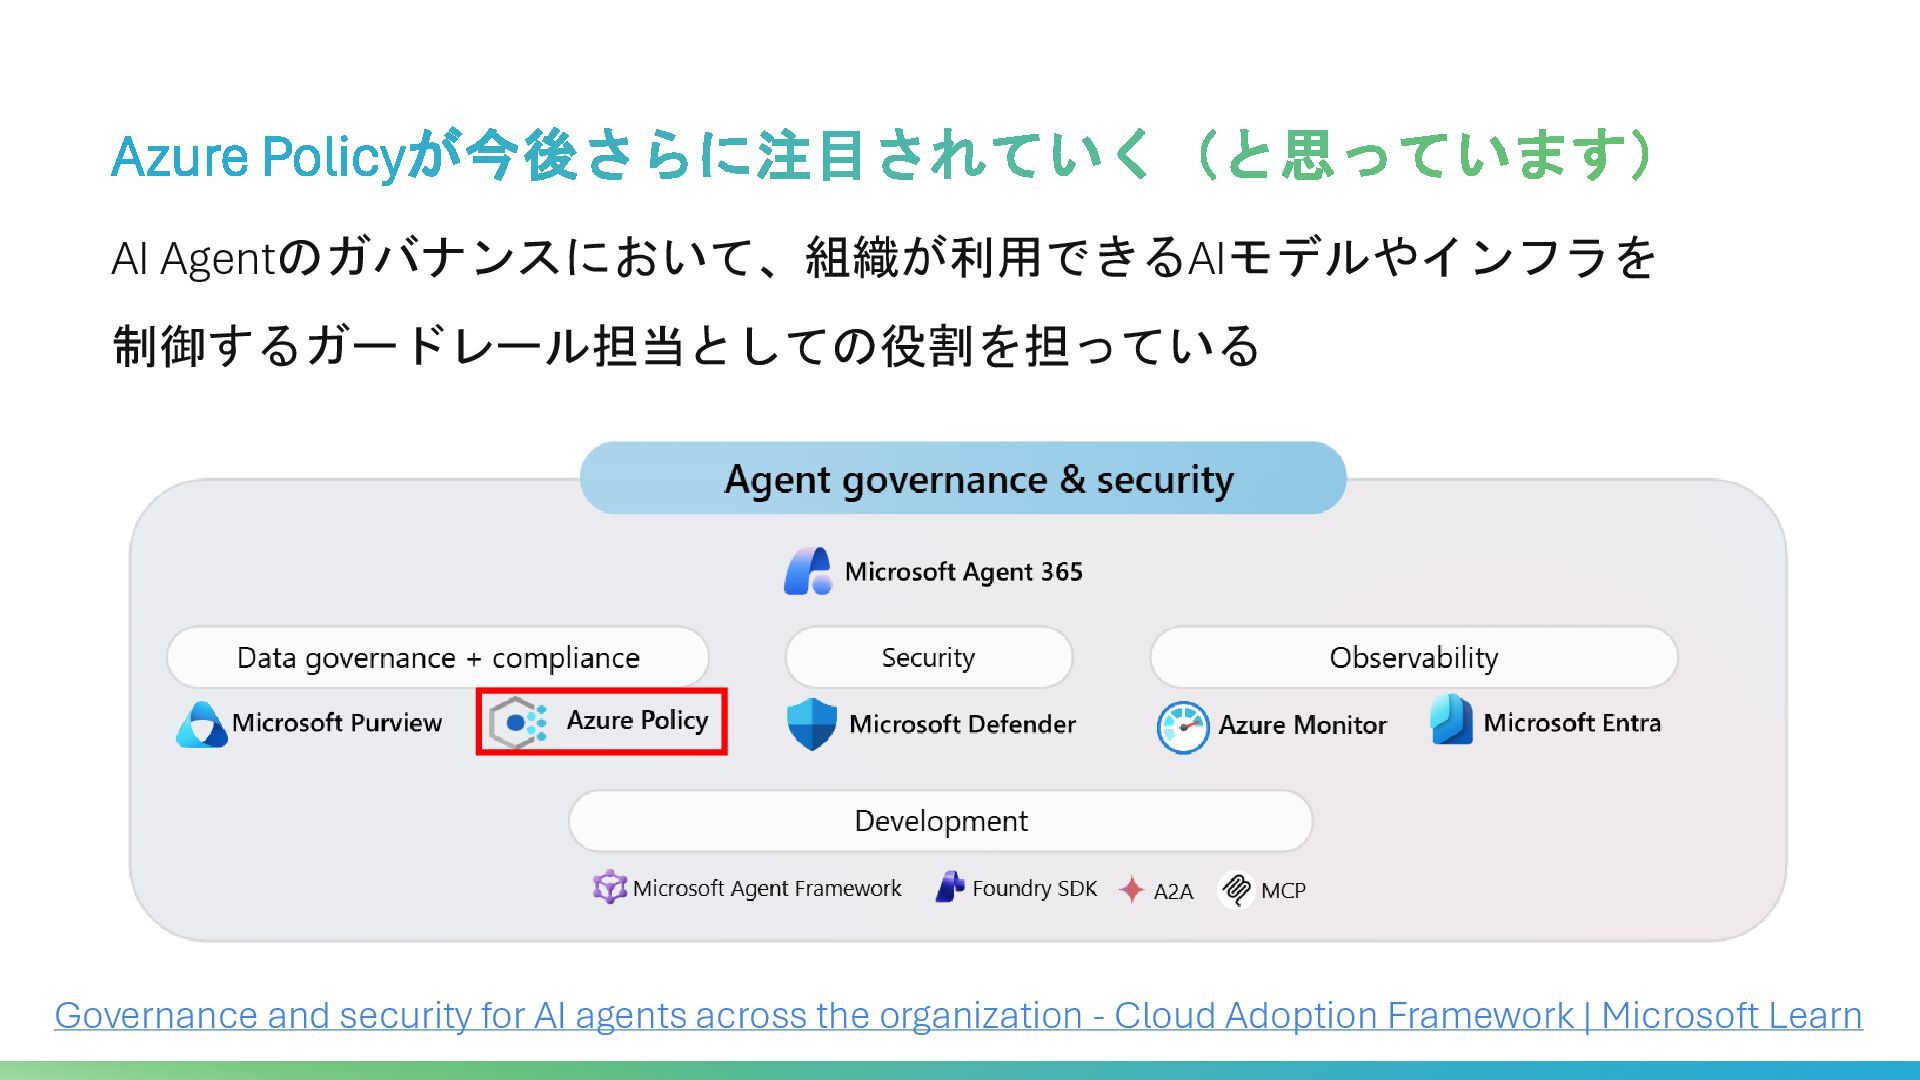
Azure Policyが今後さらに注目されていく(と思っています) Governance and security for AI agents across the
organization - Cloud Adoption Framework | Microsoft Learn AI Agentのガバナンスにおいて、組織が利用できるAIモデルやインフラを 制御するガードレール担当としての役割を担っている
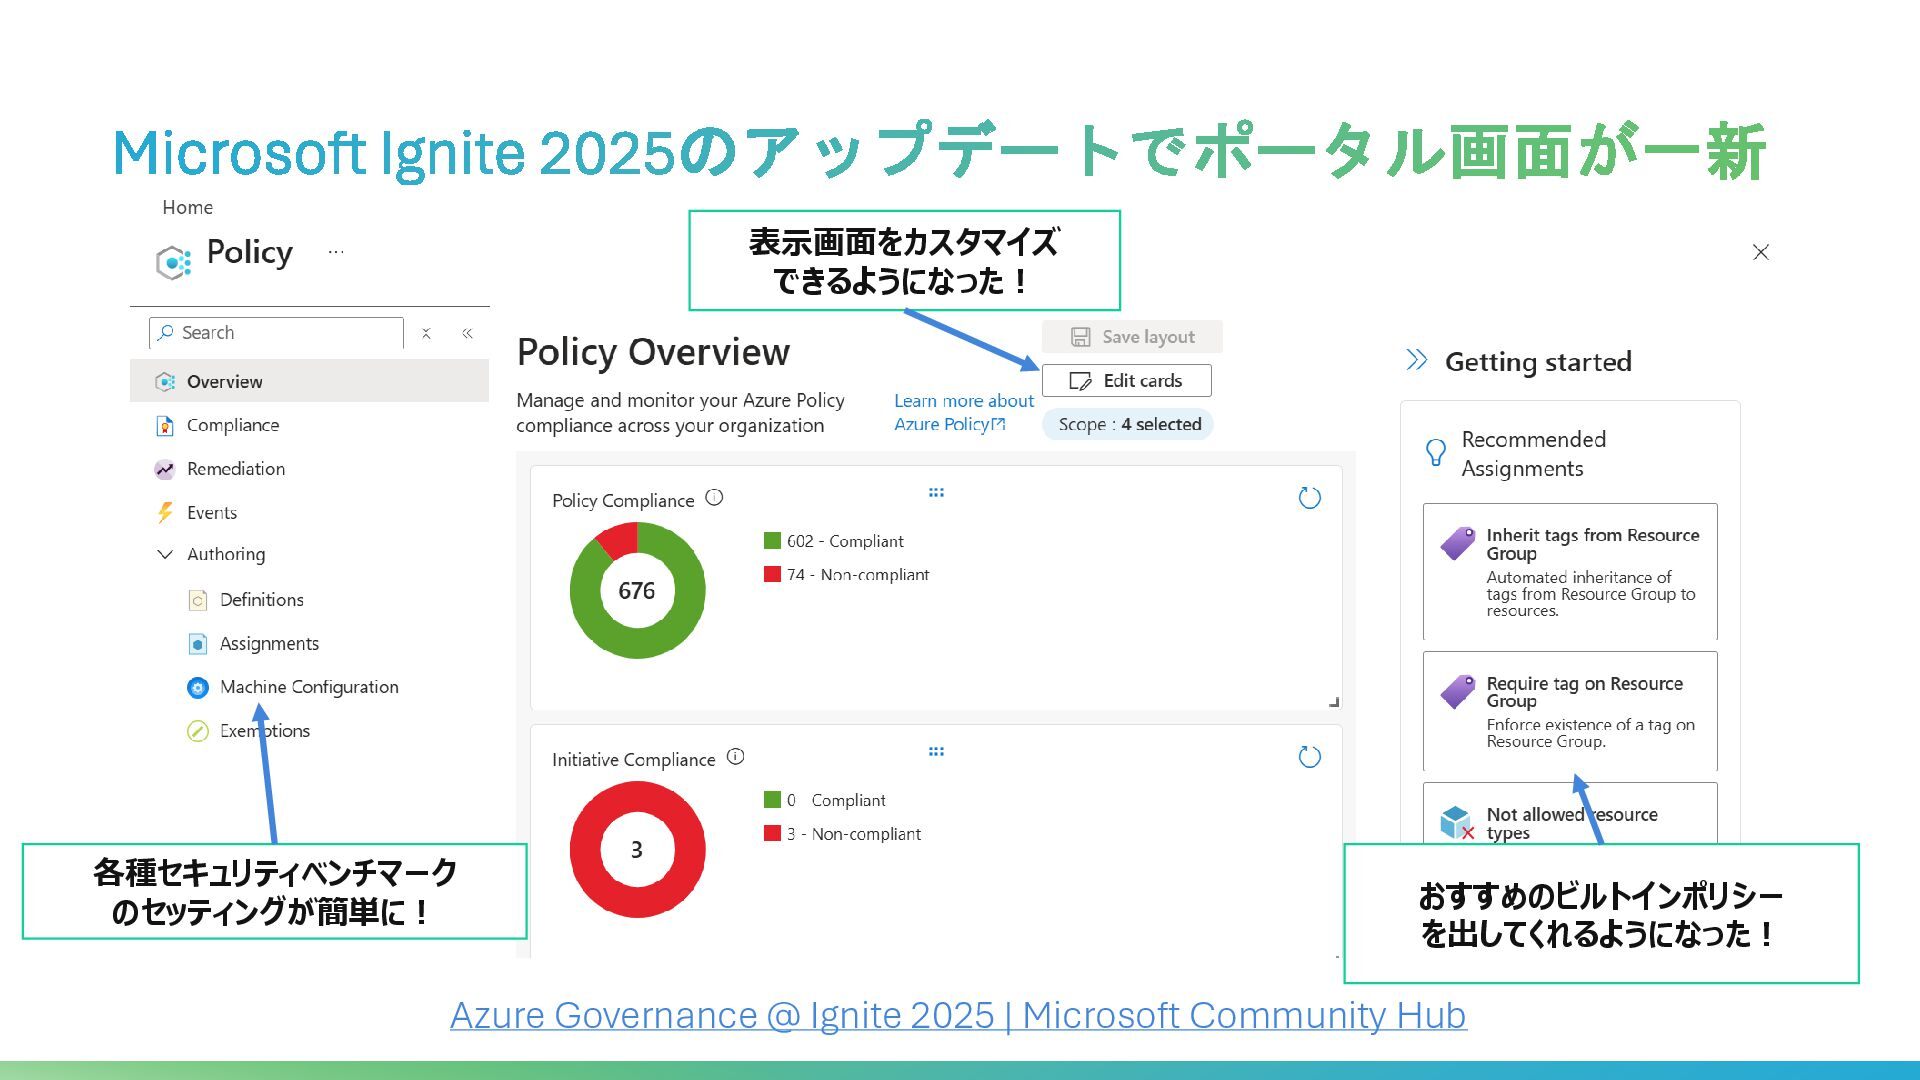
Microsoft Ignite 2025のアップデートでポータル画面が一新 Azure Governance @ Ignite 2025 | Microsoft
Community Hub 各種セキュリティベンチマーク のセッティングが簡単に! おすすめのビルトインポリシー を出してくれるようになった! 表示画面をカスタマイズ できるようになった!
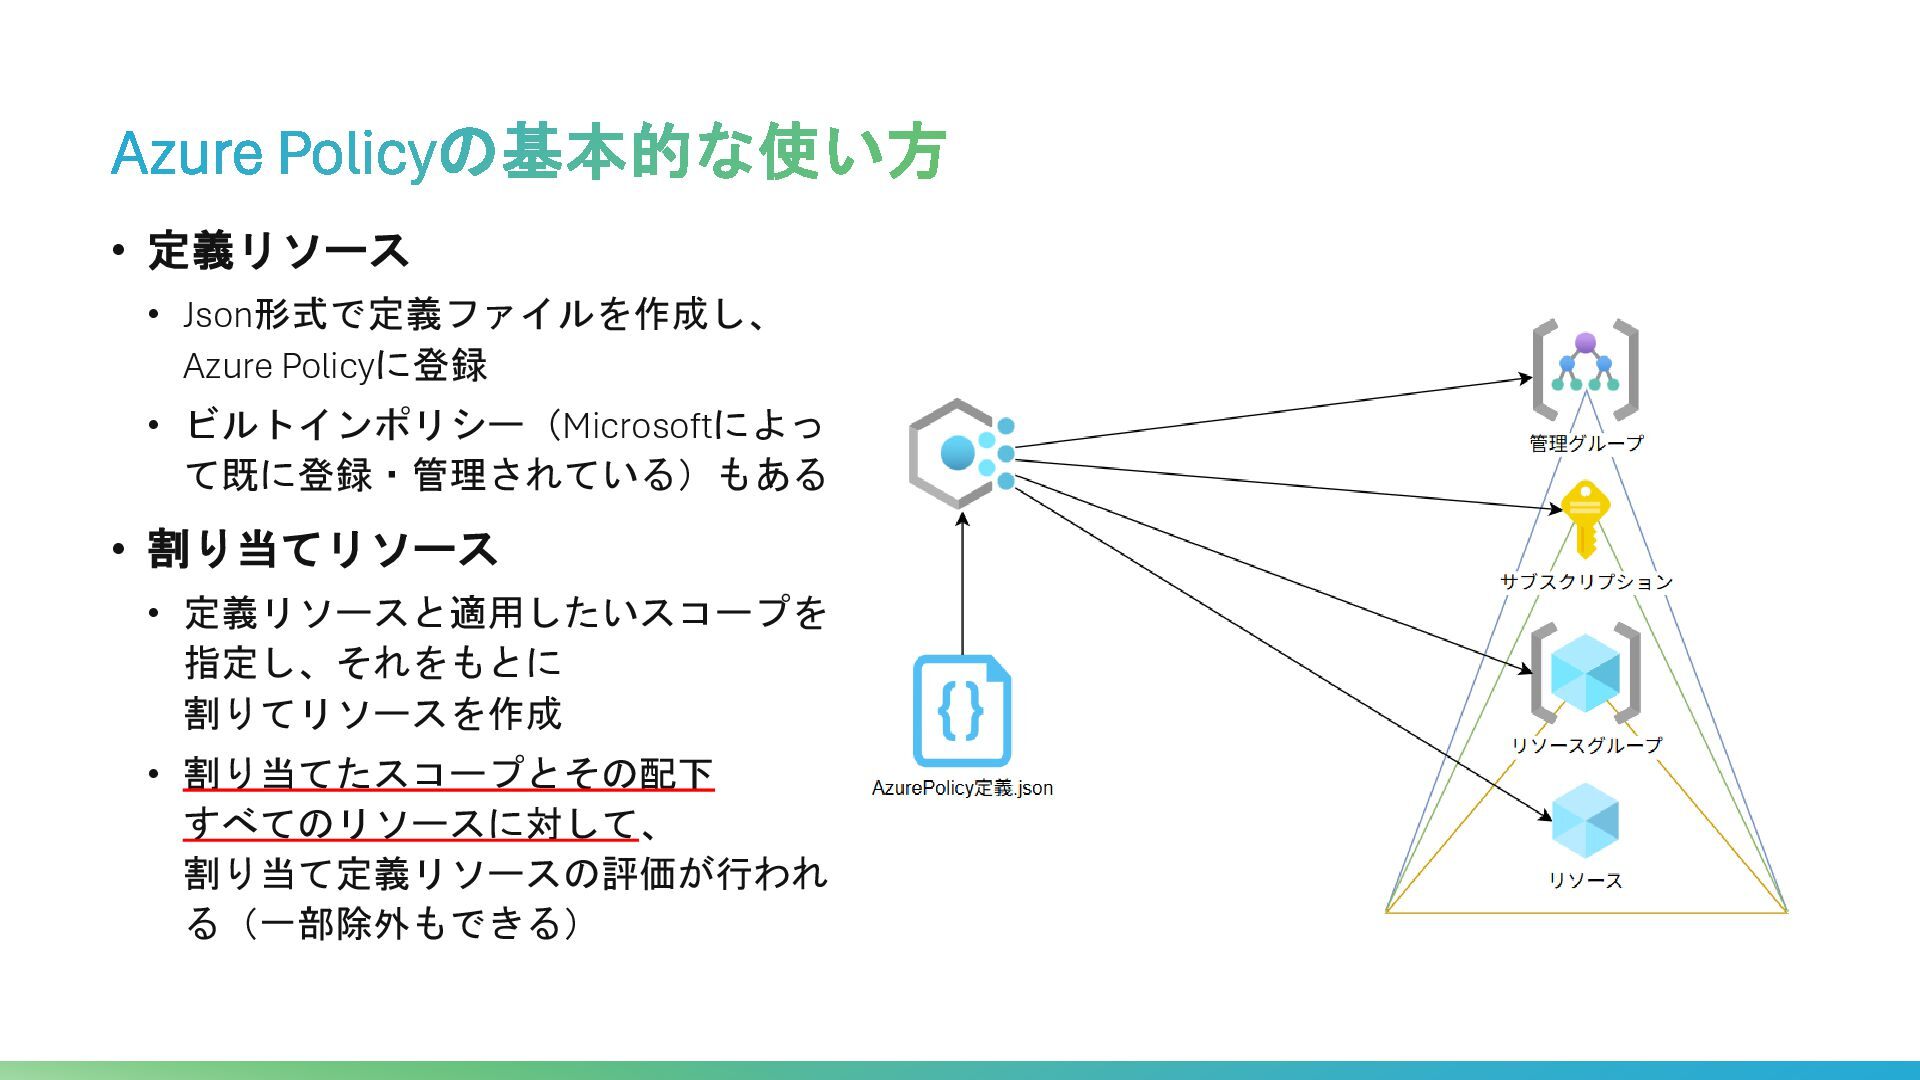
Azure Policyの基本的な使い方 • 定義リソース • Json形式で定義ファイルを作成し、 Azure Policyに登録 • ビルトインポリシー(Microsoftによっ
て既に登録・管理されている)もある • 割り当てリソース • 定義リソースと適用したいスコープを 指定し、それをもとに 割りてリソースを作成 • 割り当てたスコープとその配下 すべてのリソースに対して、 割り当て定義リソースの評価が行われ る(一部除外もできる)
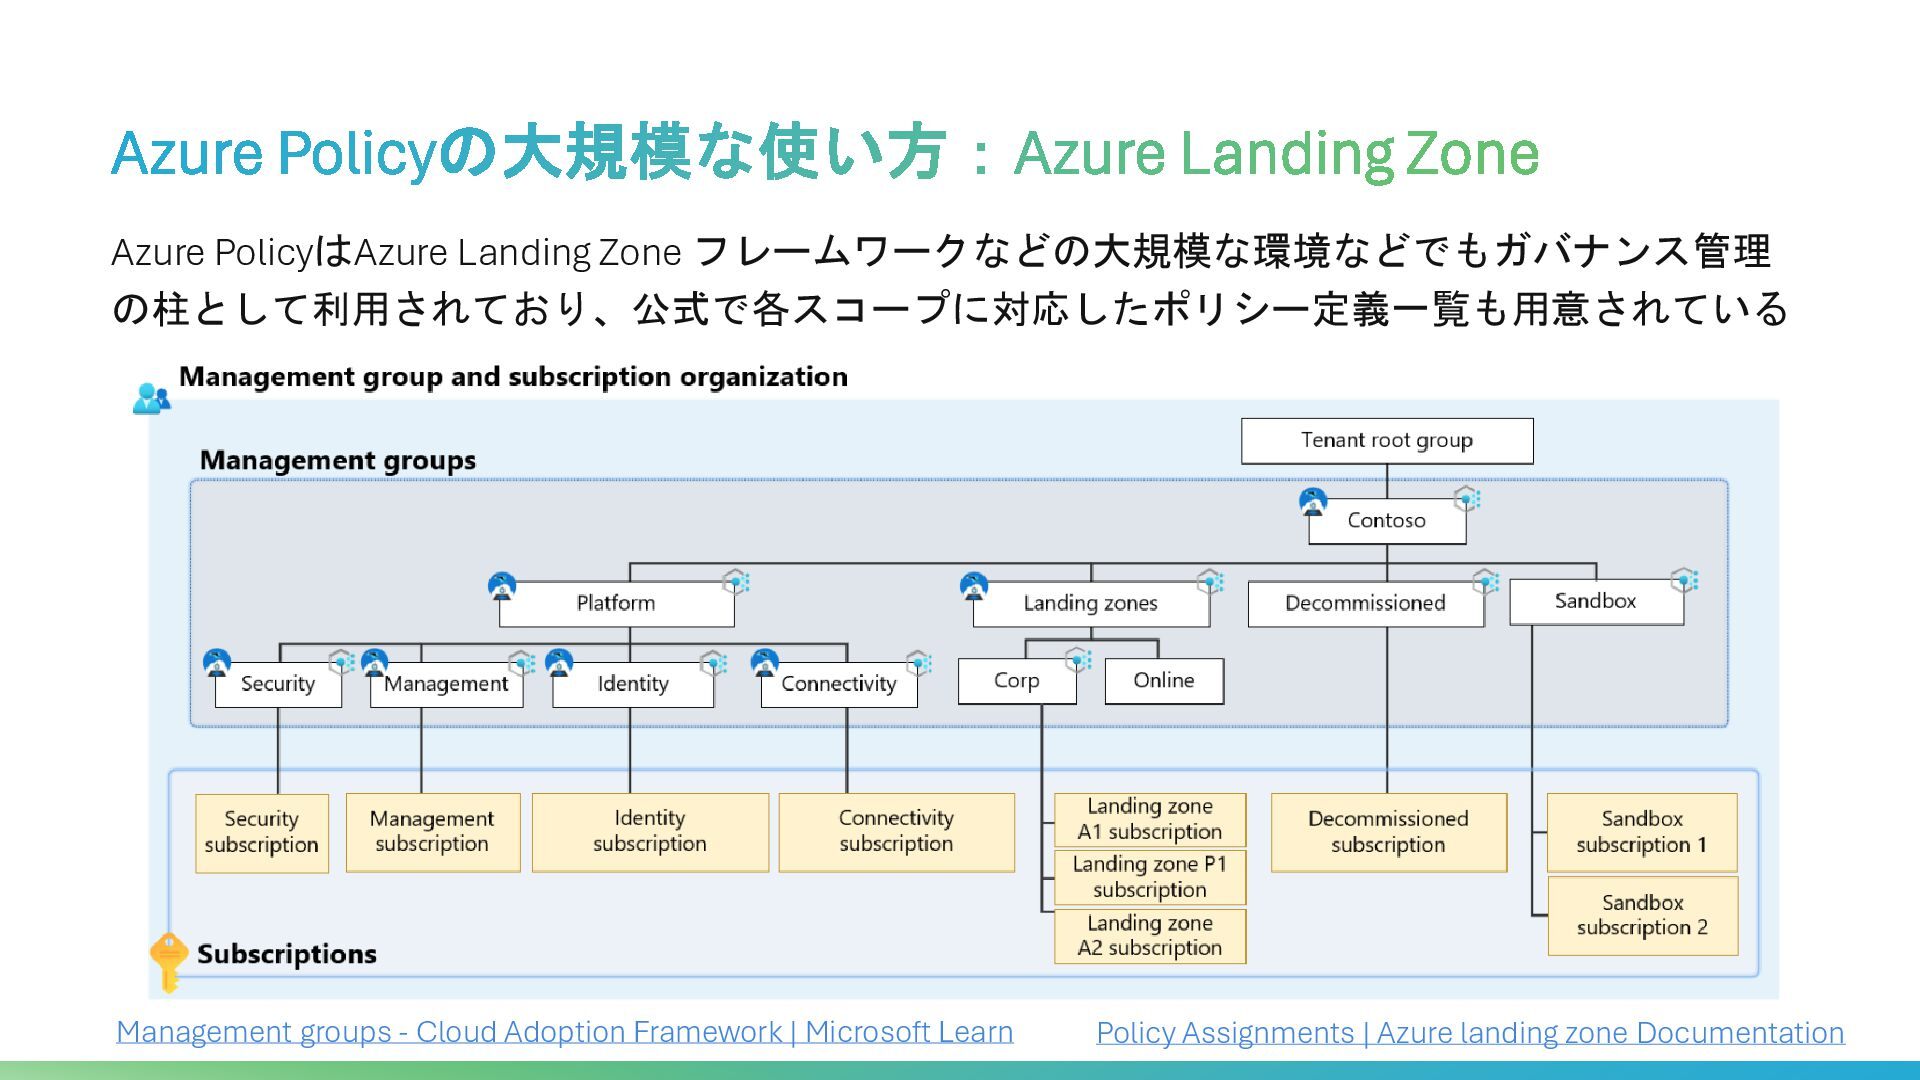
Azure PolicyはAzure Landing Zone フレームワークなどの大規模な環境などでもガバナンス管理 の柱として利用されており、公式で各スコープに対応したポリシー定義一覧も用意されている Azure Policyの大規模な使い方:Azure Landing Zone
Management groups - Cloud Adoption Framework | Microsoft Learn Policy Assignments | Azure landing zone Documentation
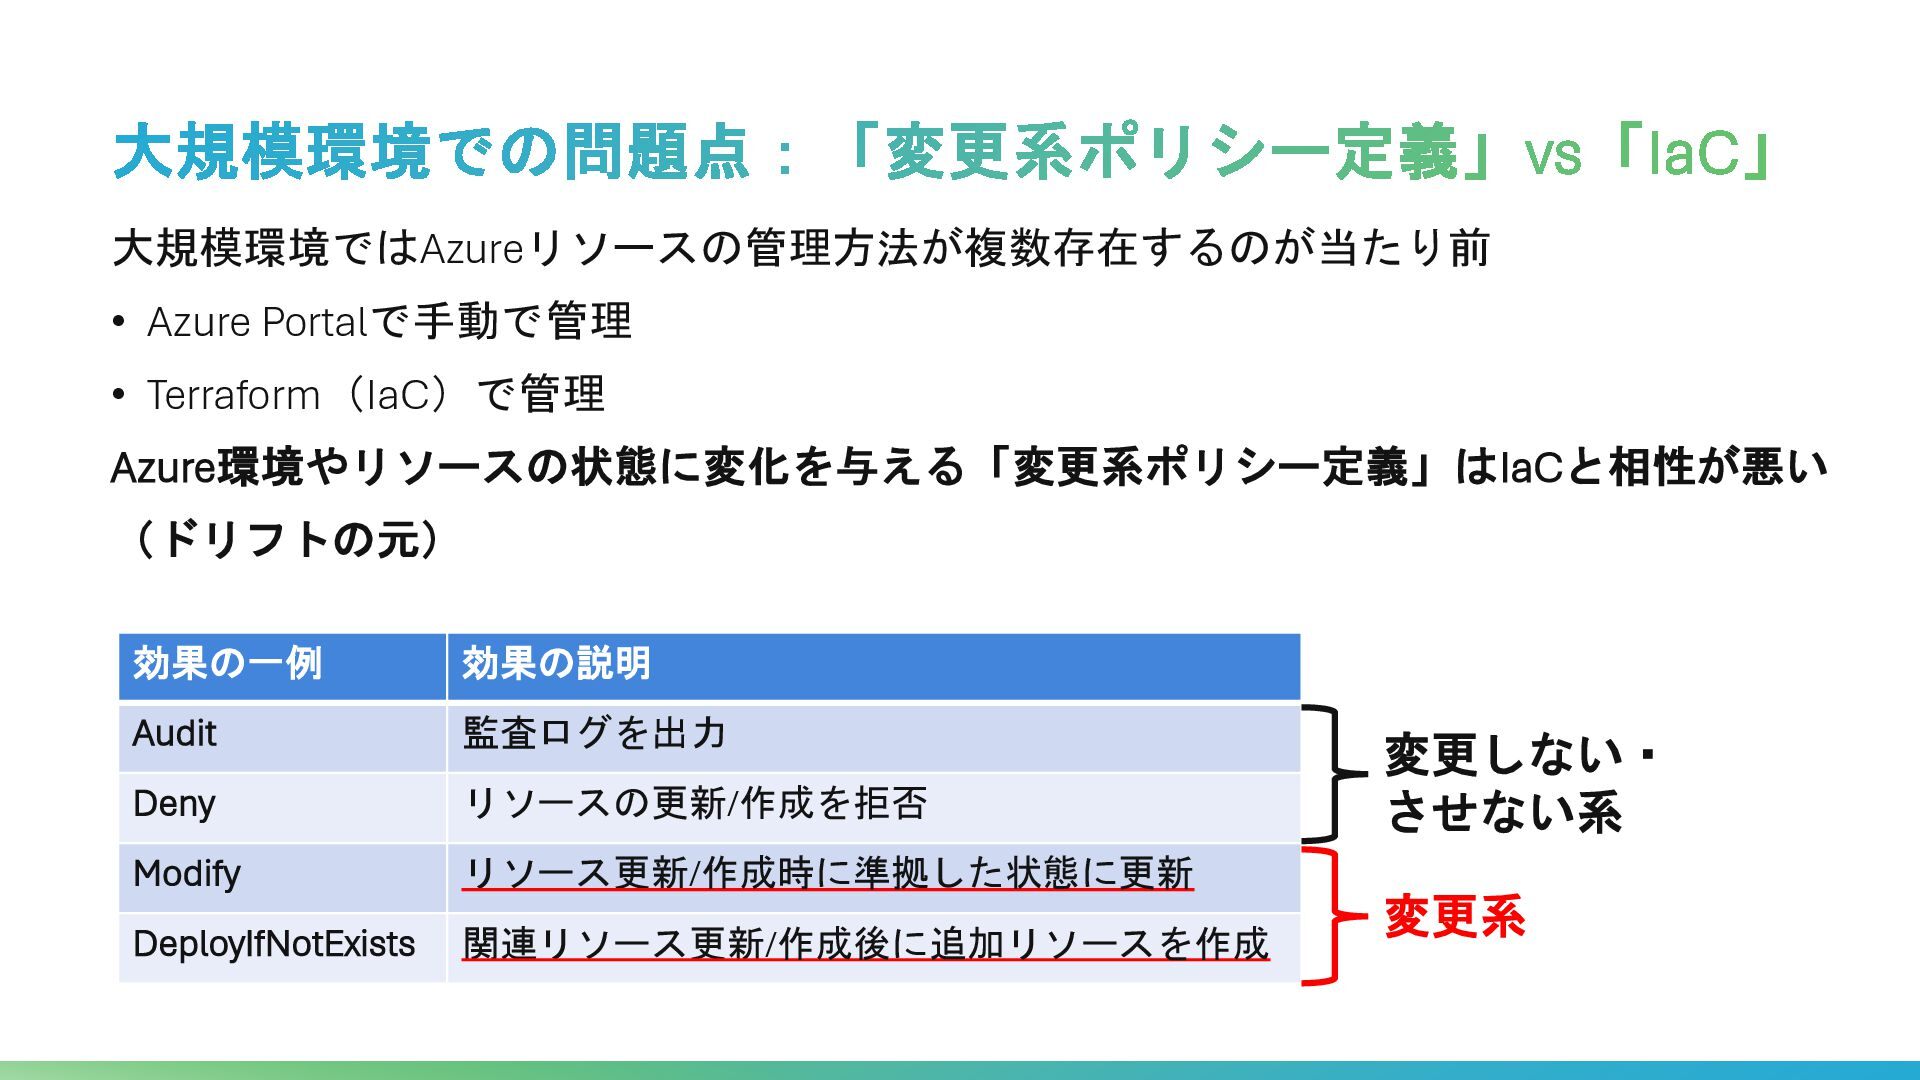
大規模環境ではAzureリソースの管理方法が複数存在するのが当たり前 • Azure Portalで手動で管理 • Terraform(IaC)で管理 Azure環境やリソースの状態に変化を与える「変更系ポリシー定義」はIaCと相性が悪い (ドリフトの元) 大規模環境での問題点:「変更系ポリシー定義」vs「IaC」 効果の一例
効果の説明 Audit 監査ログを出力 Deny リソースの更新/作成を拒否 Modify リソース更新/作成時に準拠した状態に更新 DeployIfNotExists 関連リソース更新/作成後に追加リソースを作成 変更系 変更しない・ させない系
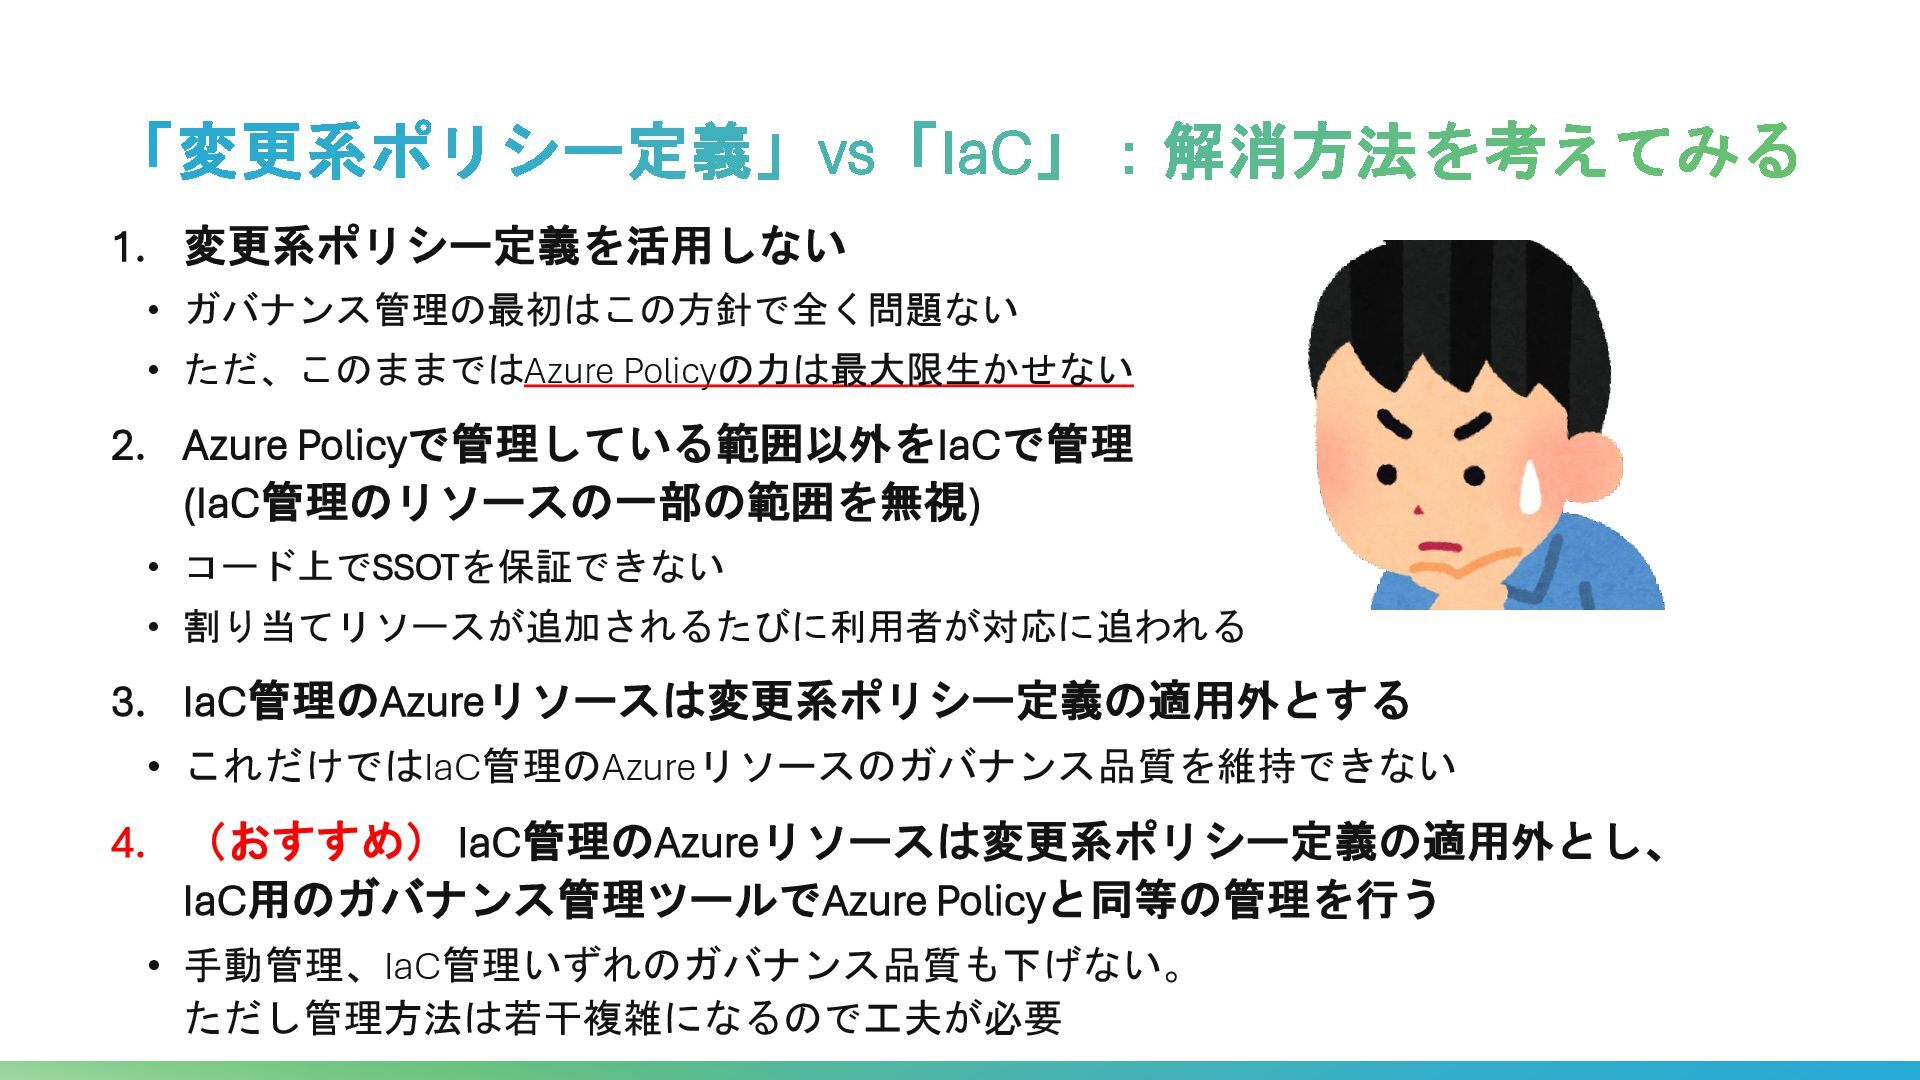
1. 変更系ポリシー定義を活用しない • ガバナンス管理の最初はこの方針で全く問題ない • ただ、このままではAzure Policyの力は最大限生かせない 2. Azure Policyで管理している範囲以外をIaCで管理
(IaC管理のリソースの一部の範囲を無視) • コード上でSSOTを保証できない • 割り当てリソースが追加されるたびに利用者が対応に追われる 3. IaC管理のAzureリソースは変更系ポリシー定義の適用外とする • これだけではIaC管理のAzureリソースのガバナンス品質を維持できない 4. (おすすめ) IaC管理のAzureリソースは変更系ポリシー定義の適用外とし、 IaC用のガバナンス管理ツールでAzure Policyと同等の管理を行う • 手動管理、IaC管理いずれのガバナンス品質も下げない。 ただし管理方法は若干複雑になるので工夫が必要 「変更系ポリシー定義」vs「IaC」:解消方法を考えてみる
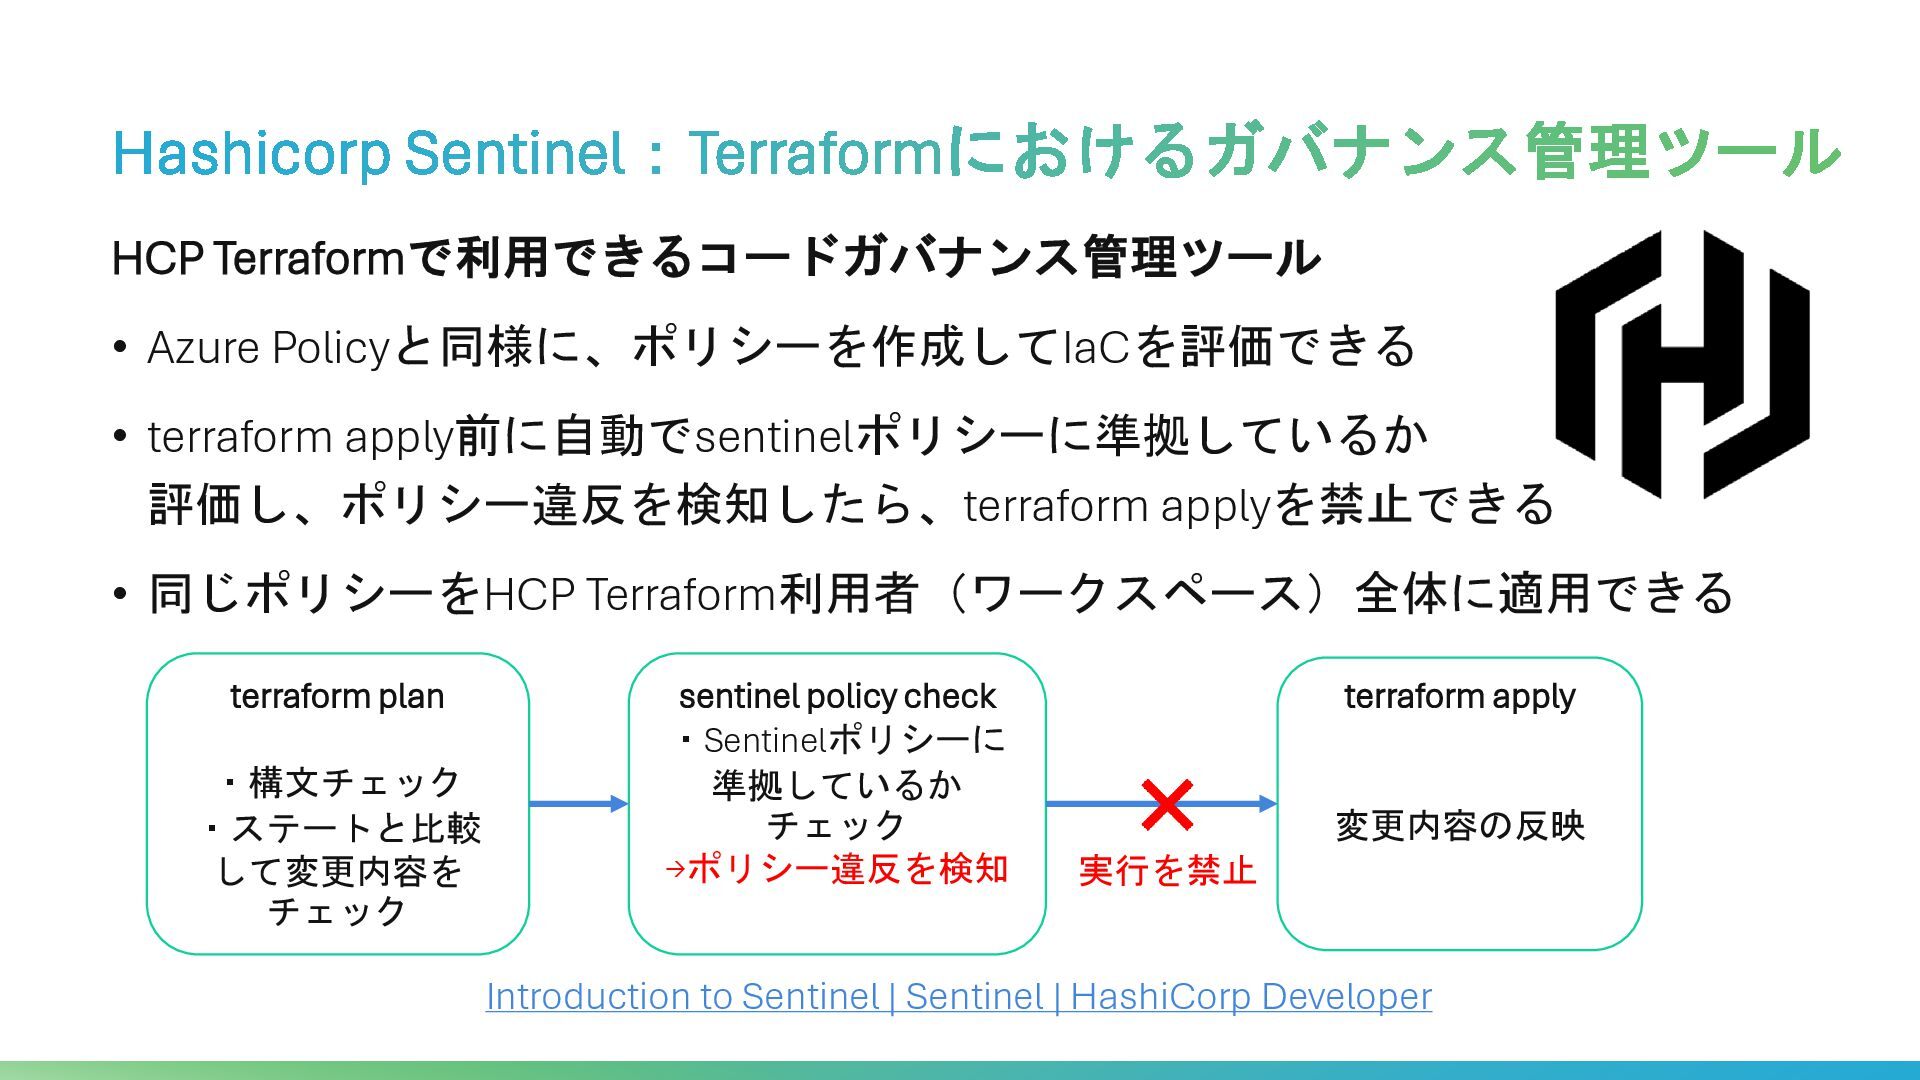
HCP Terraformで利用できるコードガバナンス管理ツール • Azure Policyと同様に、ポリシーを作成してIaCを評価できる • terraform apply前に自動でsentinelポリシーに準拠しているか 評価し、ポリシー違反を検知したら、terraform applyを禁止できる
• 同じポリシーをHCP Terraform利用者(ワークスペース)全体に適用できる Hashicorp Sentinel:Terraformにおけるガバナンス管理ツール Introduction to Sentinel | Sentinel | HashiCorp Developer terraform plan ・構文チェック ・ステートと比較 して変更内容を チェック sentinel policy check ・Sentinelポリシーに 準拠しているか チェック →ポリシー違反を検知 terraform apply 変更内容の反映 実行を禁止
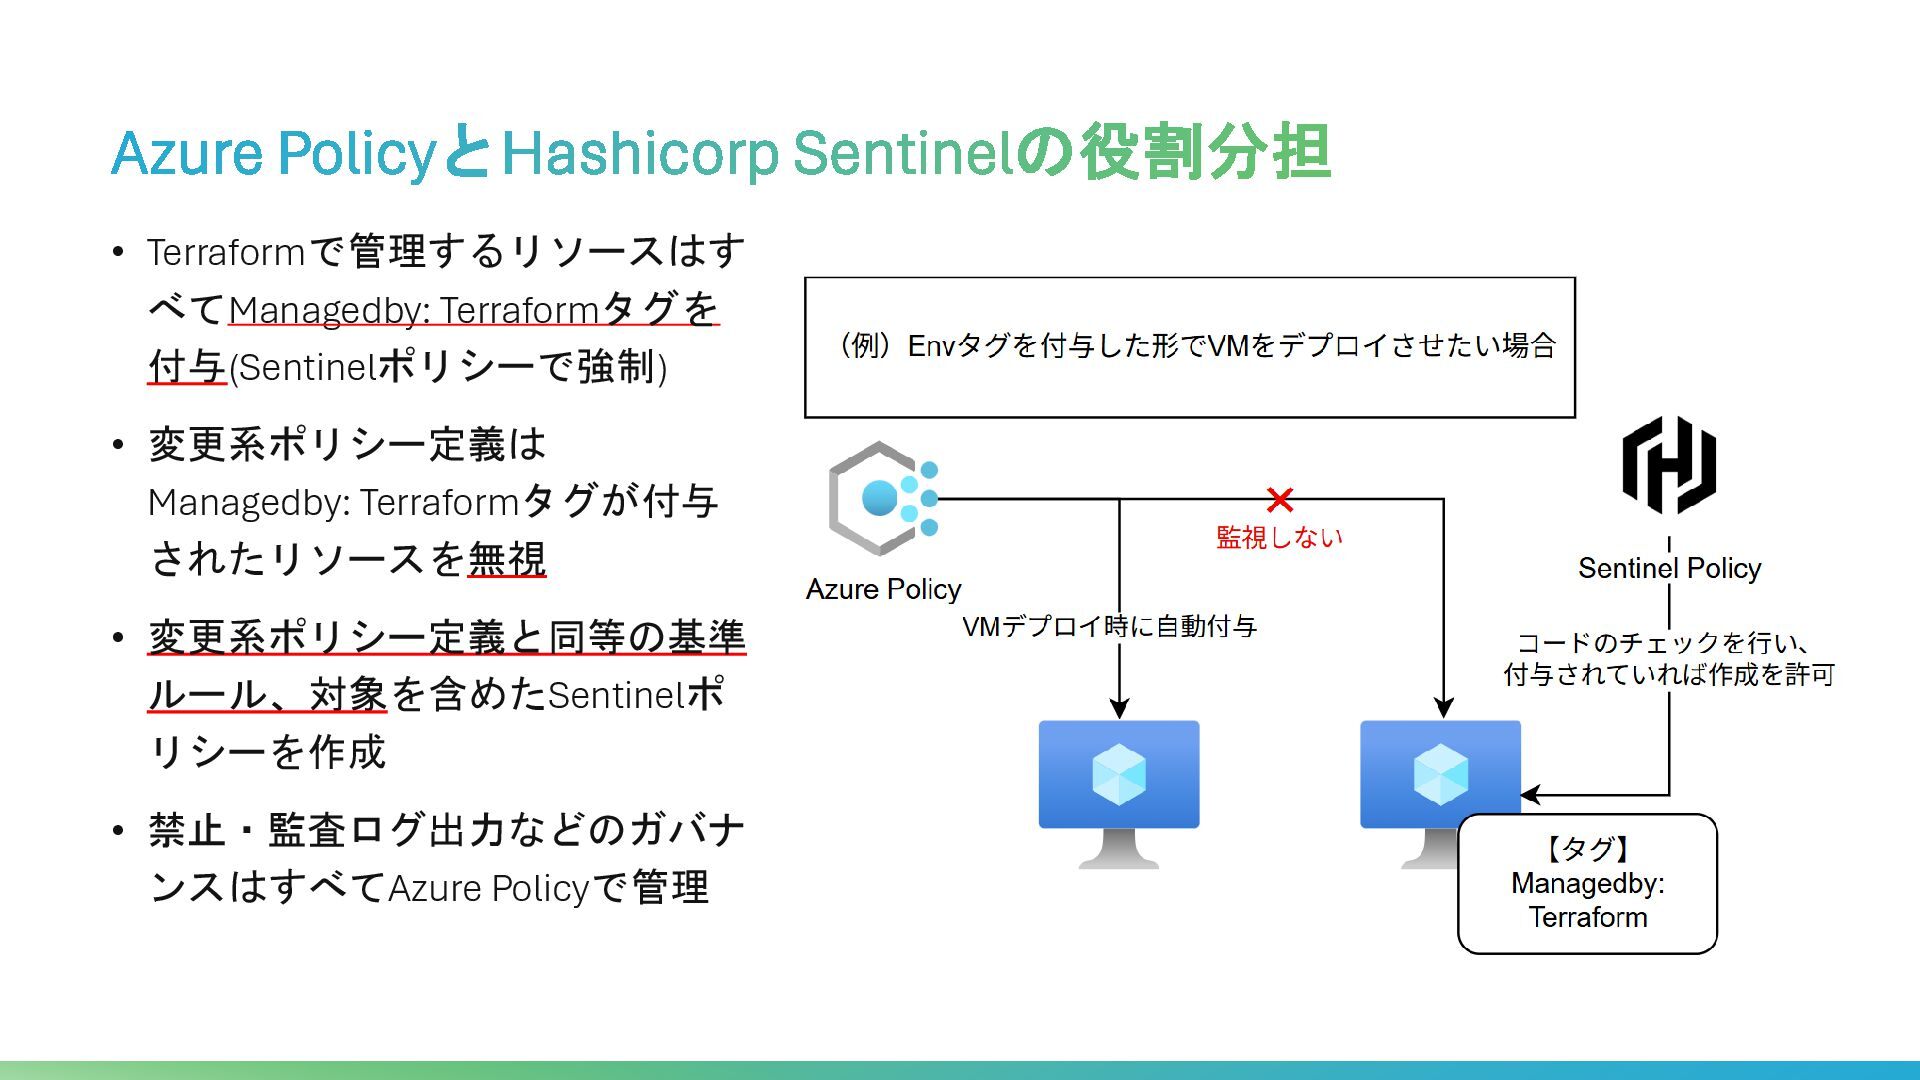
• Terraformで管理するリソースはす べてManagedby: Terraformタグを 付与(Sentinelポリシーで強制) • 変更系ポリシー定義は Managedby: Terraformタグが付与 されたリソースを無視
• 変更系ポリシー定義と同等の基準 ルール、対象を含めたSentinelポ リシーを作成 • 禁止・監査ログ出力などのガバナ ンスはすべてAzure Policyで管理 Azure PolicyとHashicorp Sentinelの役割分担
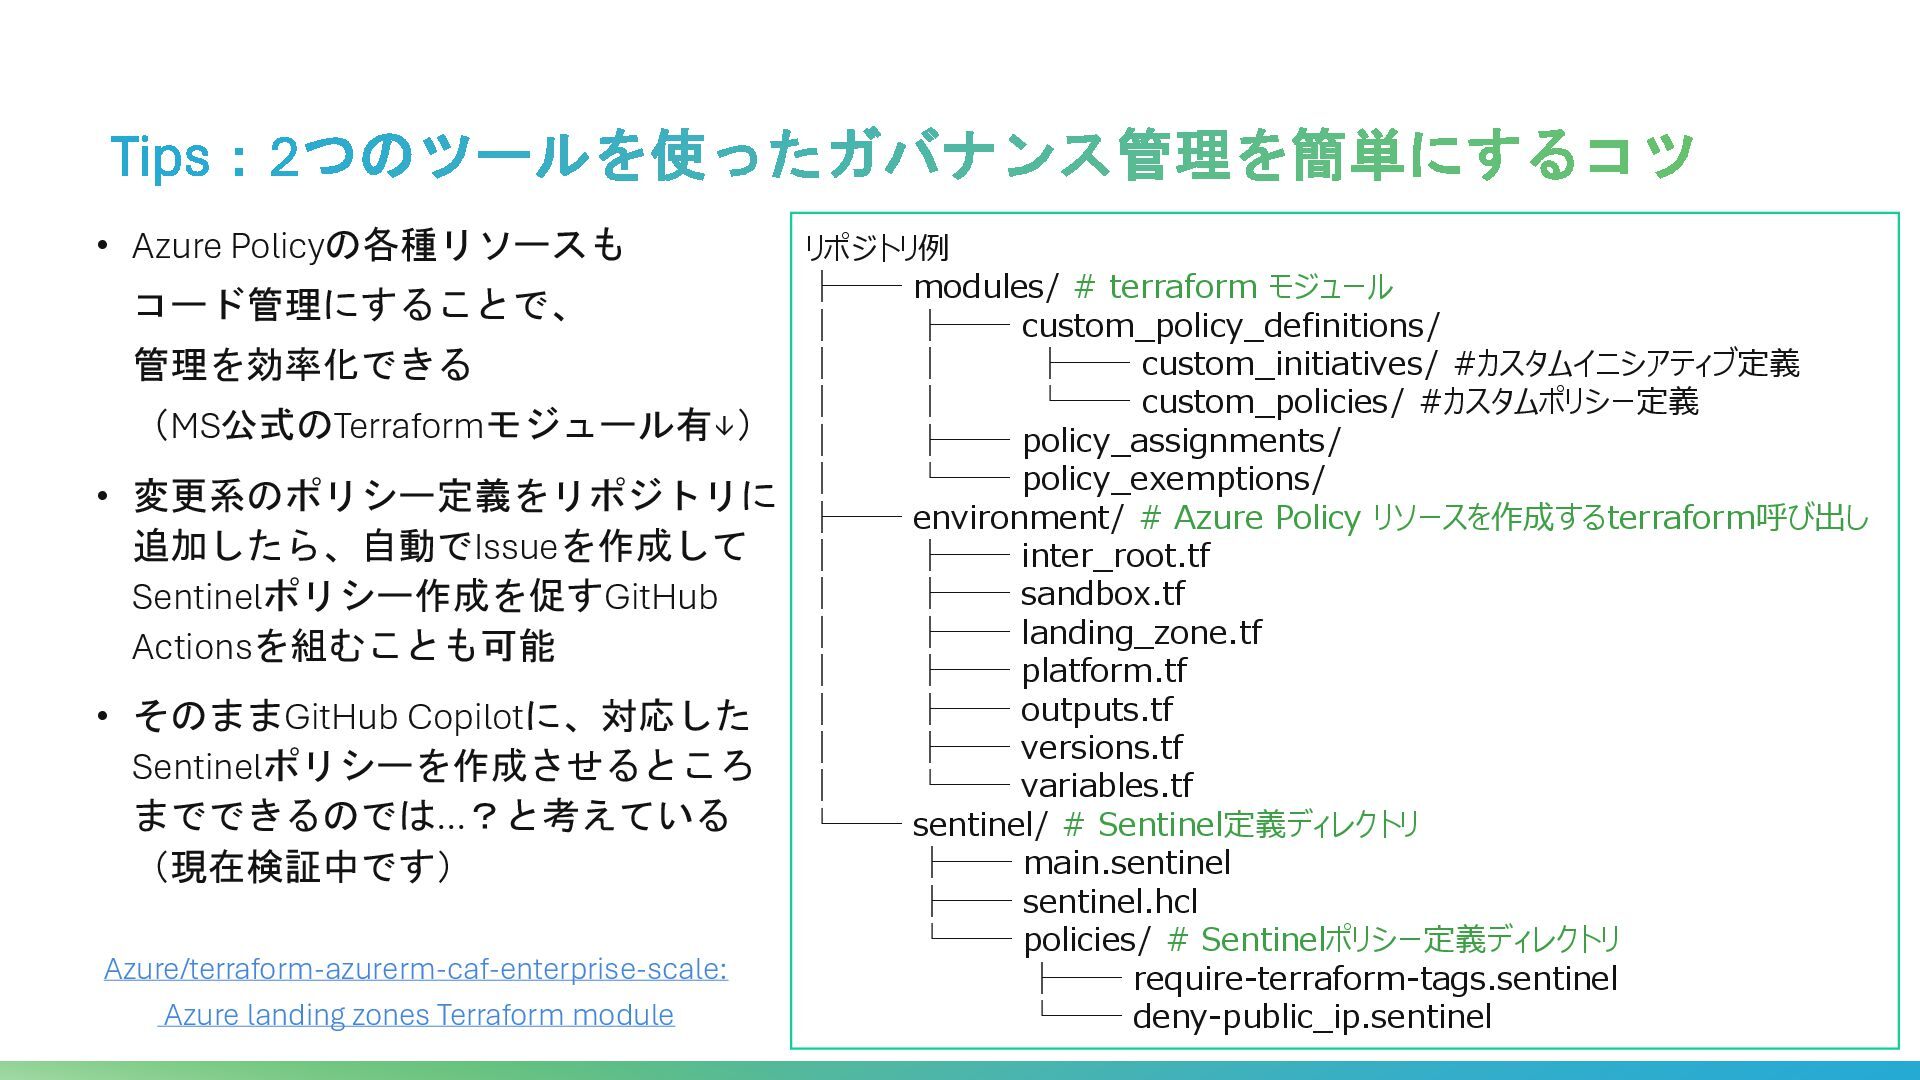
• Azure Policyの各種リソースも コード管理にすることで、 管理を効率化できる (MS公式のTerraformモジュール有↓) • 変更系のポリシー定義をリポジトリに 追加したら、自動でIssueを作成して Sentinelポリシー作成を促すGitHub
Actionsを組むことも可能 • そのままGitHub Copilotに、対応した Sentinelポリシーを作成させるところ までできるのでは…?と考えている (現在検証中です) Tips:2つのツールを使ったガバナンス管理を簡単にするコツ リポジトリ例 ├── modules/ # terraform モジュール │ ├── custom_policy_definitions/ │ │ ├── custom_initiatives/ #カスタムイニシアティブ定義 │ │ └── custom_policies/ #カスタムポリシー定義 │ ├── policy_assignments/ │ └── policy_exemptions/ ├── environment/ # Azure Policy リソースを作成するterraform呼び出し │ ├── inter_root.tf │ ├── sandbox.tf │ ├── landing_zone.tf │ ├── platform.tf │ ├── outputs.tf │ ├── versions.tf │ └── variables.tf └── sentinel/ # Sentinel定義ディレクトリ ├── main.sentinel ├── sentinel.hcl └── policies/ # Sentinelポリシー定義ディレクトリ ├── require-terraform-tags.sentinel └── deny-public_ip.sentinel Azure/terraform-azurerm-caf-enterprise-scale: Azure landing zones Terraform module
まとめ • 監査ログ出力、デプロイ禁止などのポリシーはすぐに取り組めるガバナンス 管理手法。まずはここから! • Azure Policyで推奨の設定に自動適用する「変更系Azure Policy」を導入する際 は、手動管理、IaC管理いずれの利用者にも負荷のかからないバランスの良い 管理方法が必要
• IaCを取り入れる場合は、そのIaCツール用のガバナンス管理ツールを併用す ることで、Azure Policyをサポートしよう
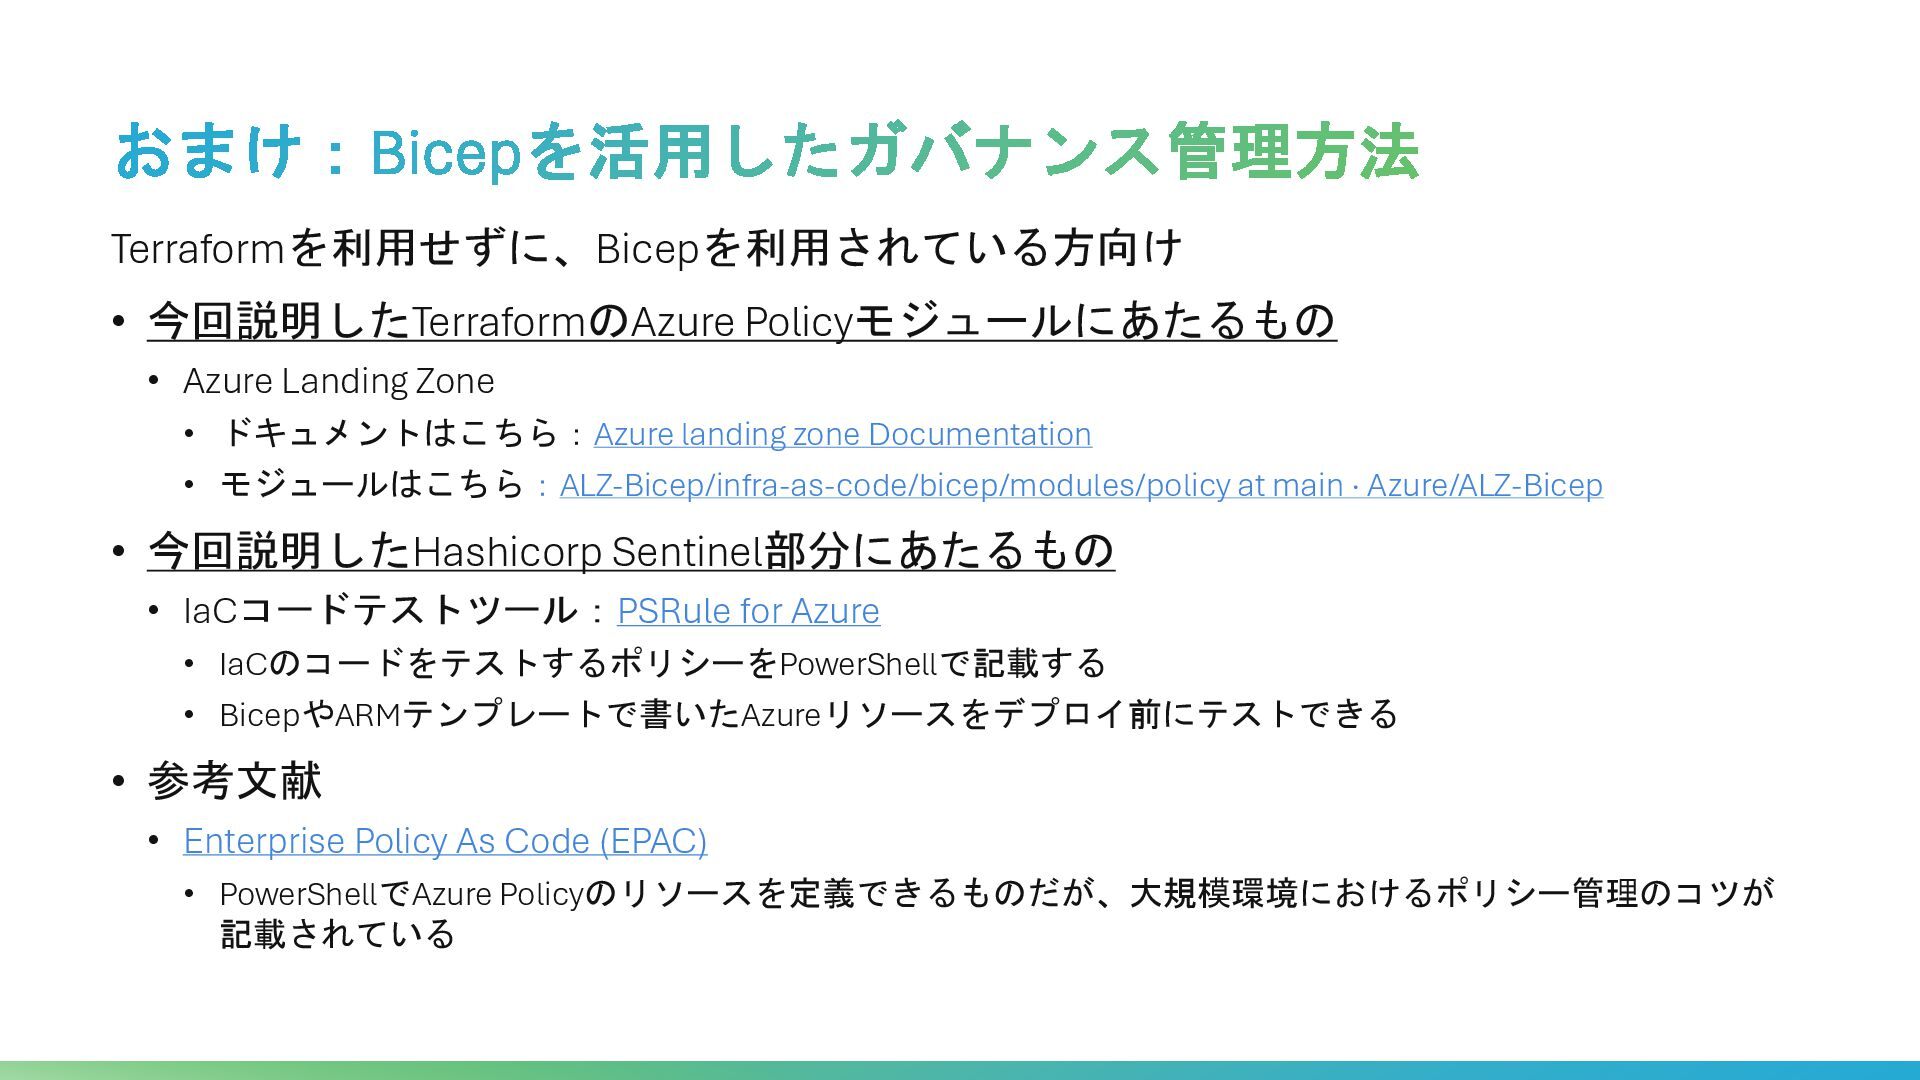
おまけ:Bicepを活用したガバナンス管理方法 Terraformを利用せずに、Bicepを利用されている方向け • 今回説明したTerraformのAzure Policyモジュールにあたるもの • Azure Landing Zone •
ドキュメントはこちら:Azure landing zone Documentation • モジュールはこちら:ALZ-Bicep/infra-as-code/bicep/modules/policy at main · Azure/ALZ-Bicep • 今回説明したHashicorp Sentinel部分にあたるもの • IaCコードテストツール:PSRule for Azure • IaCのコードをテストするポリシーをPowerShellで記載する • BicepやARMテンプレートで書いたAzureリソースをデプロイ前にテストできる • 参考文献 • Enterprise Policy As Code (EPAC) • PowerShellでAzure Policyのリソースを定義できるものだが、大規模環境におけるポリシー管理のコツが 記載されている


 teamlab
 y0hgi
 pfn
 4o1sobblue
 sansan33
 shogo4131
 willnet
 usanchuu
 yamanoku
 kizawa2020
 jtakeda
 akitoshiga
 bkeepers
 techseoconnect
 62gerente
 moore
 nonsquared
 kevinliebholz
 brad_frost
 addyosmani
 sonatard
 bluesmoon
 smashingmag
 marketingsoph