Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWS資格は取ったけどIAMロールを腹落ちできてなかったので、年内に整理してみた
Search
Hiroto
November 12, 2025
Technology
400
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWS資格は取ったけどIAMロールを腹落ちできてなかったので、年内に整理してみた
JAWS-UG初心者支部#71 年末振り返りLT会
https://jawsug-bgnr.connpass.com/event/372952/
Hiroto
November 12, 2025
More Decks by Hiroto
See All by Hiroto
作っただけで終わらないKnowledge Base
hiro_eng_
1
130
IMDSとセキュリティ ~SSRF攻撃から学ぶ、EC2メタデータの作り方~
hiro_eng_
0
130
ソリューションアーキテクトについて考えたい
hiro_eng_
0
27
AWSの上限値の話
hiro_eng_
0
51
AWS 若手LT会 #1(オープニング、クロージング資料)
hiro_eng_
0
53
S3 vectorsの可能性
hiro_eng_
0
73
2025年振り返りLT
hiro_eng_
0
110
kiroを用いたspec開発
hiro_eng_
0
340
aws loginで楽に安全に
hiro_eng_
0
240
Other Decks in Technology
See All in Technology
[FECONF-2026] 신대륙을 향한 카카오페이증권 프론트엔드 항해기 (이주승)
l1ghthouse
0
220
推論基盤と Scale-Up Interconnect の現状と制約から俯瞰する技術動向
markunet
2
430
DevelopersIO2026 -バックアップは“消されないこと”が9割-
yoshida0129
0
420
素人でもできた!AIを使った短編小説創作入門
delhi09
PRO
0
110
(swiftc) NonCopyableとライフタイム修飾子
teamhimeh
0
140
FinOps Agentが生んだ技術負債:コスト自動調査の落とし穴と解消までの道のり
oasis1994liveforever
3
300
シンプルな設定ファイルで実現する AWS IAM Identity Center の ユーザー管理Terraformフレームワークを公開しました / Simplifying AWS IAM Identity Center User Management: An Open-Source Terraform Framework
yamaguchitk333
1
330
Vue.jsのGitHubから学ぶ意思決定
yut0naga1_fa
1
310
AWSセキュリティで活用するAI機能
cmusudakeisuke
1
320
Deep Data Security 機能解説
oracle4engineer
PRO
3
940
生成AI時代、PMは事業責任者に進化するともっと面白い〜PMだからこそ事業構造を動かせる時代に〜
kakehashi
PRO
1
910
ドメインエキスパートは いかにして AI を使って プロダクト開発をするか
tatsuyashiraishi
1
200
Featured
See All Featured
Utilizing Notion as your number one productivity tool
mfonobong
4
630
Templates, Plugins, & Blocks: Oh My! Creating the theme that thinks of everything
marktimemedia
31
2.9k
brightonSEO & MeasureFest 2025 - Winning Strategies for Black Friday CRO & PPC - Christian Goodrich
cargoodrich
3
880
The MySQL Ecosystem @ GitHub 2015
samlambert
251
13k
Avoiding the “Bad Training, Faster” Trap in the Age of AI
tmiket
0
290
Exploring the Power of Turbo Streams & Action Cable | RailsConf2023
kevinliebholz
37
6.6k
Evolution of real-time – Irina Nazarova, EuRuKo, 2024
irinanazarova
9
1.6k
How to build an LLM SEO readiness audit: a practical framework
nmsamuel
2
960
Collaborative Software Design: How to facilitate domain modelling decisions
baasie
1
350
Sharpening the Axe: The Primacy of Toolmaking
bcantrill
46
3k
Visual Storytelling: How to be a Superhuman Communicator
reverentgeek
2
720
Efficient Content Optimization with Google Search Console & Apps Script
katarinadahlin
PRO
1
940
Transcript
AWS資格は取ったけどIAMロールを 腹落ちできてなかったので、年内に 整理してみた JAWS-UG初心者支部#71 年末振り返りLT会
目次 1. 自己紹介 2. 資格取得について 3. 腹落ちせずにモヤモヤ 4. 整理してみた 5.
まとめ 6. さいごに
自己紹介 平井大登 年次 :2年目 趣味 :スノボ、音楽フェス AWS学習歴 :1年 @hiro_eng_ @hiro_217
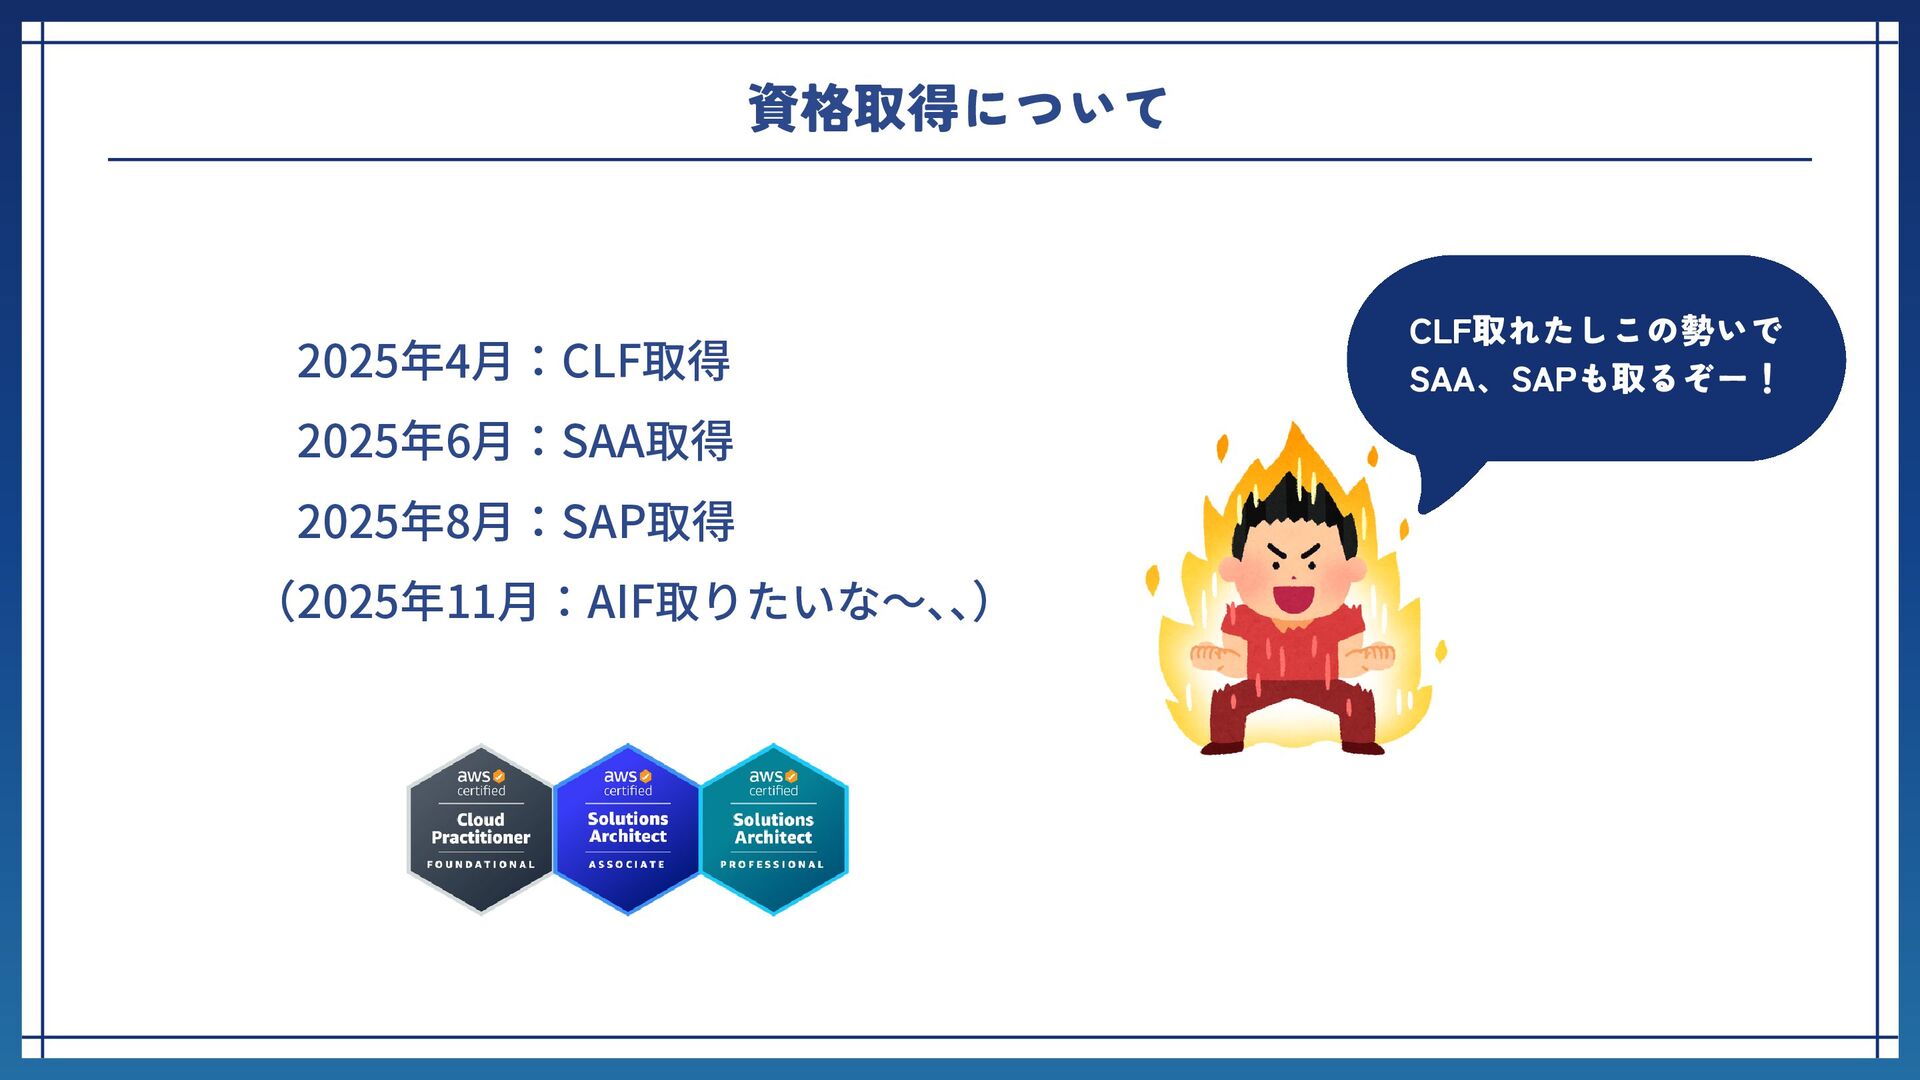
2025年4月:CLF取得 2025年6月:SAA取得 2025年8月:SAP取得 (2025年11月:AIF取りたいな〜、 、 ) CLF取れたしこの勢いで SAA、SAPも取るぞー! 資格取得について
資格は取れたけど、IAMら へんは大雑把な理解しか できてないな、、 腹落ちせずにモヤモヤ
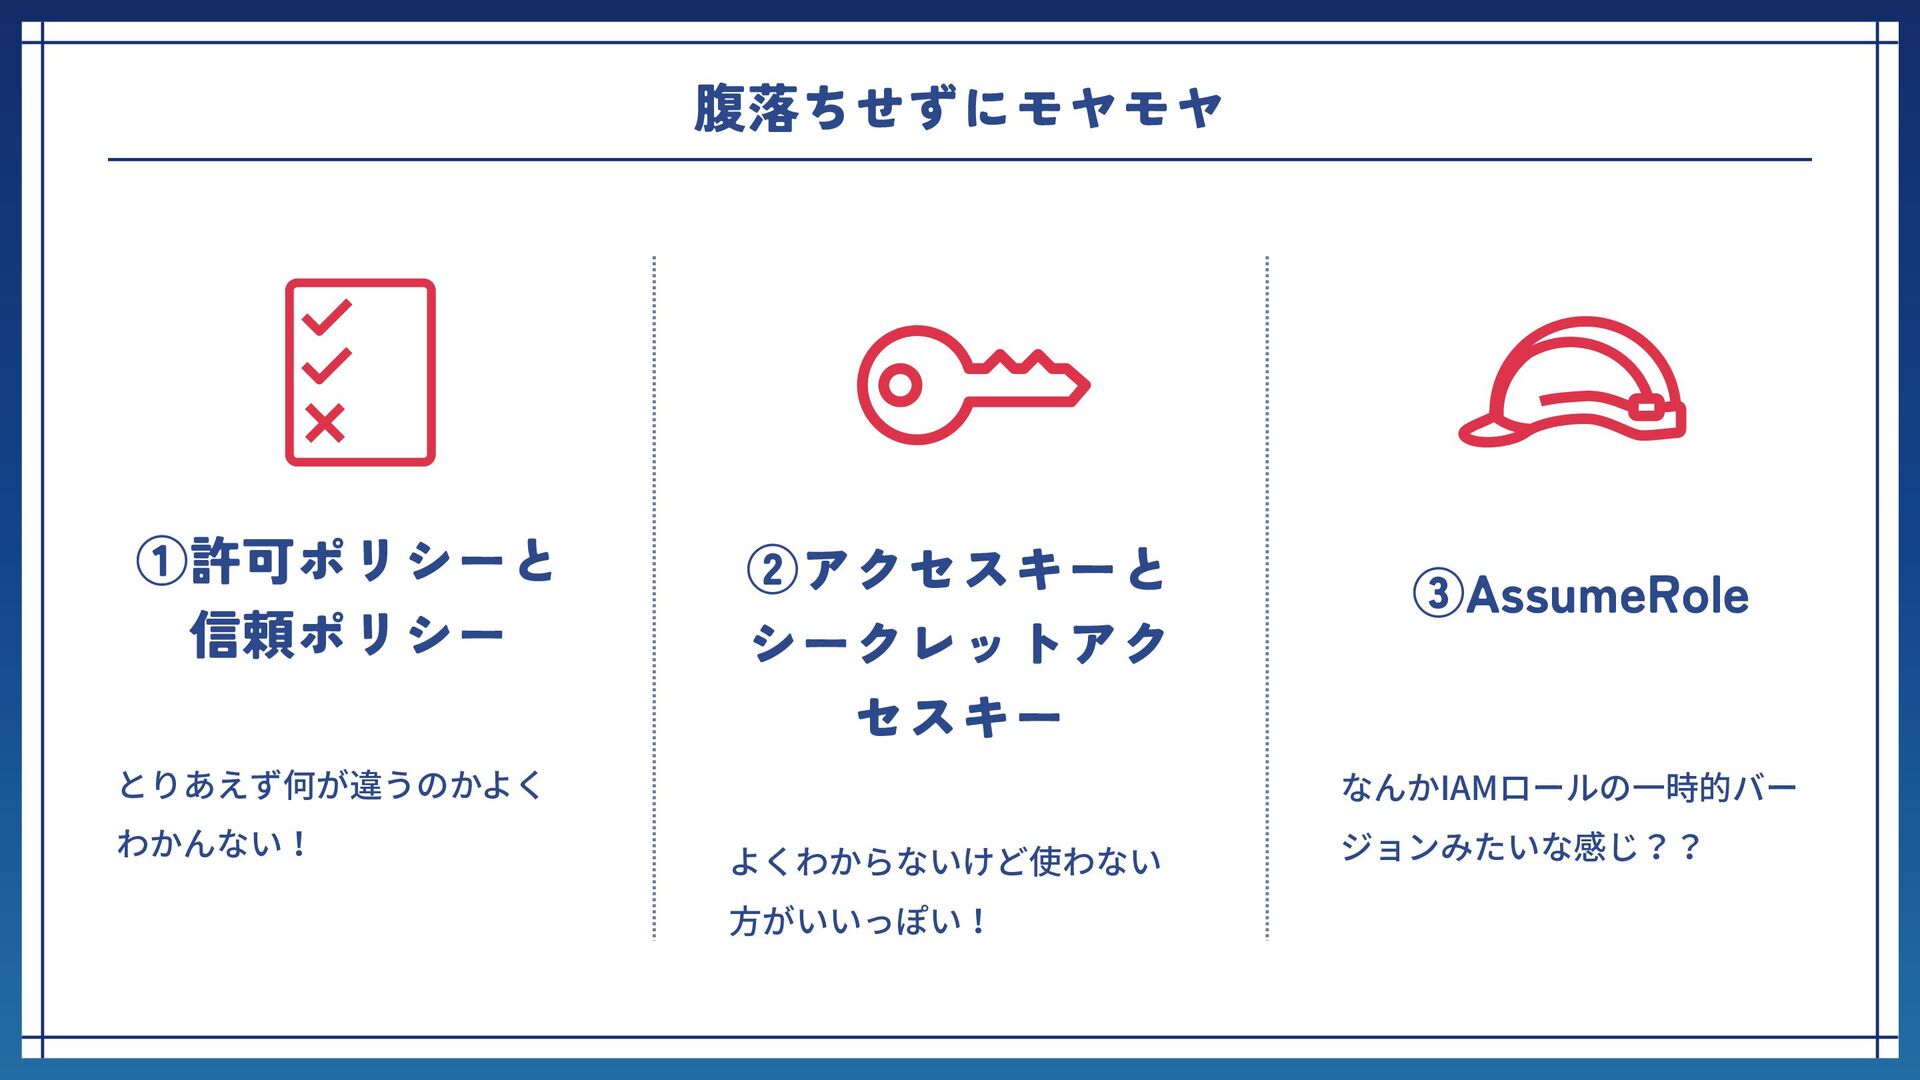
腹落ちせずにモヤモヤ ①許可ポリシーと 信頼ポリシー とりあえず何が違うのかよく わかんない! ③AssumeRole なんかIAMロールの一時的バー ジョンみたいな感じ?? よくわからないけど使わない 方がいいっぽい!
②アクセスキーと シークレットアク セスキー
機能の設計と 画面の構成 整理してみた IAM:Identity and Access Management 役割:AWSアカウントの認証と認可を制御する ためのサービス 「誰が(認証)何を(認可)行うことができるのか」
を正しく管理することで、セキュリティを向上させる ことができる!
機能の設計と 画面の構成 整理してみた ①許可ポリシーと 信頼ポリシー
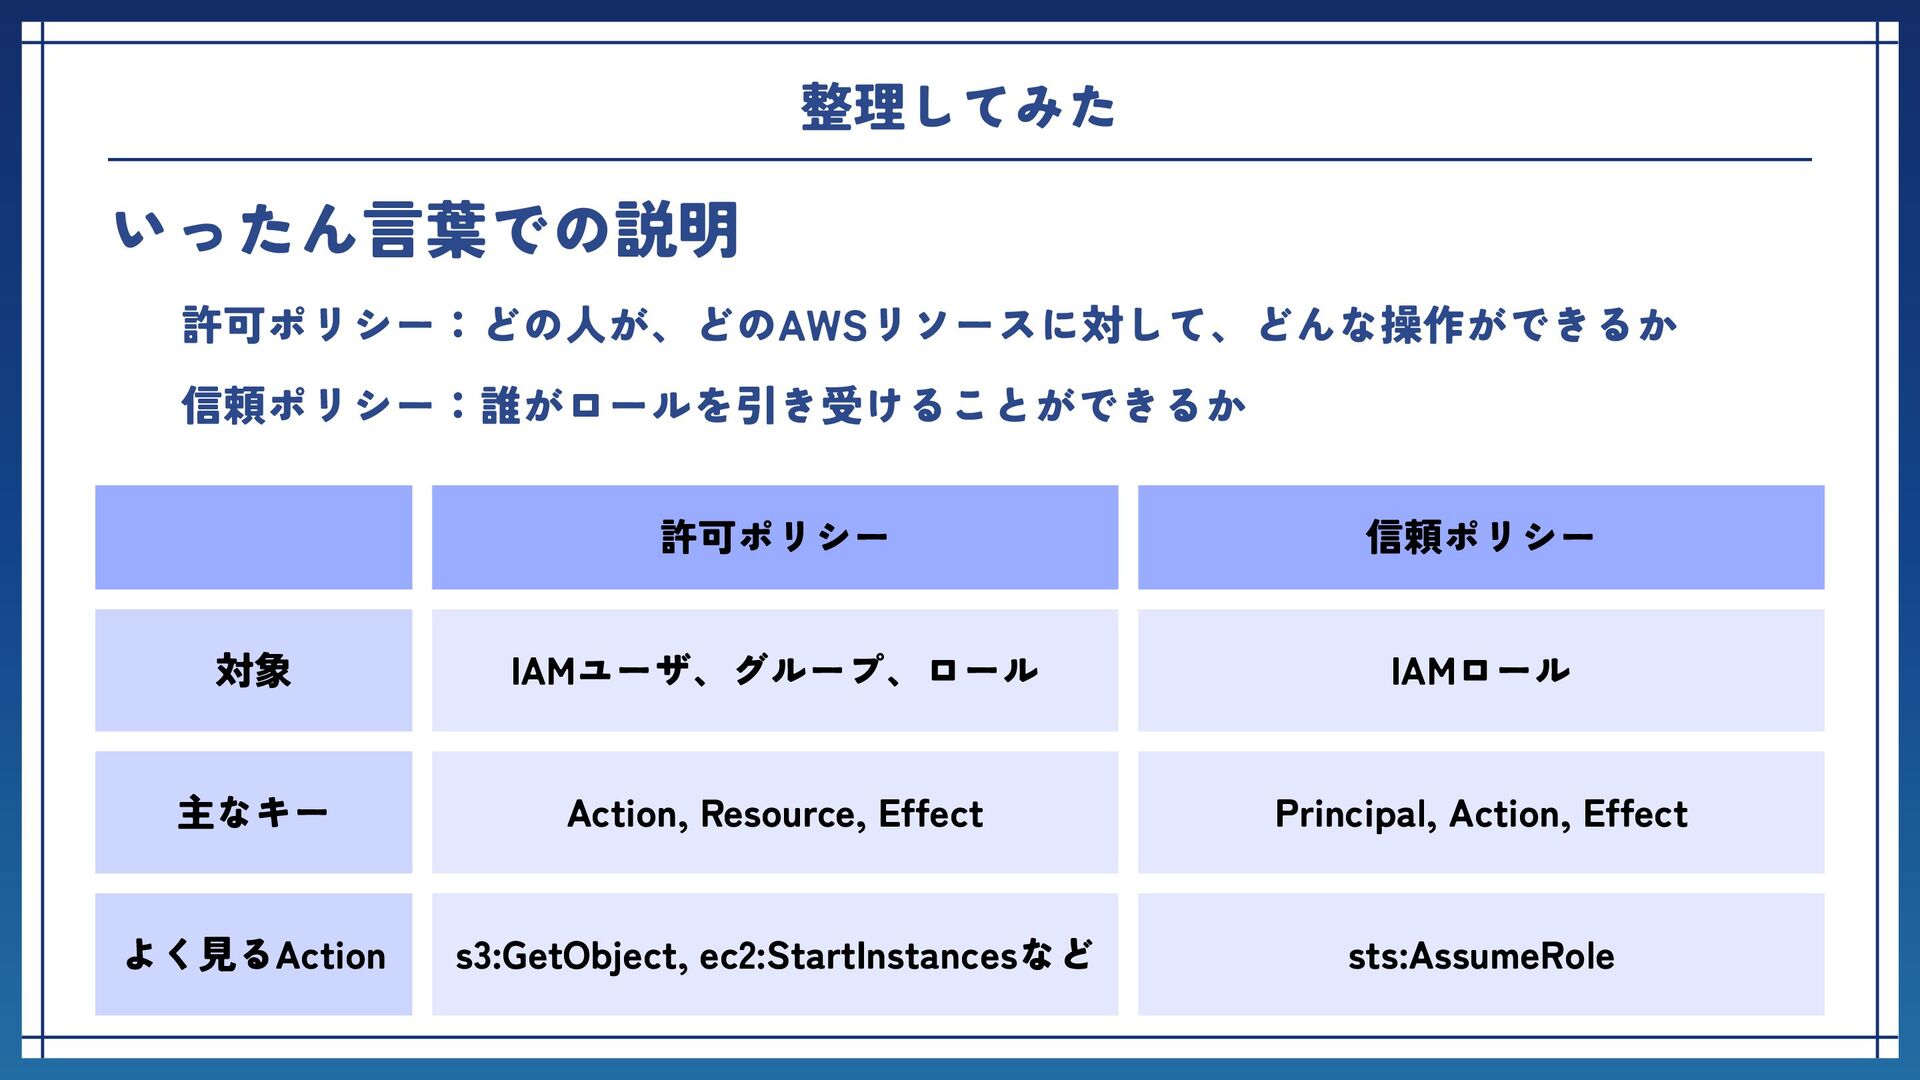
機能の設計と 画面の構成 許可ポリシー 信頼ポリシー 対象 IAMユーザ、グループ、ロール IAMロール 主なキー Action, Resource,
Effect Principal, Action, Effect よく見るAction s3:GetObject, ec2:StartInstancesなど sts:AssumeRole 整理してみた いったん言葉での説明 許可ポリシー:どの人が、どのAWSリソースに対して、どんな操作ができるか 信頼ポリシー:誰がロールを引き受けることができるか
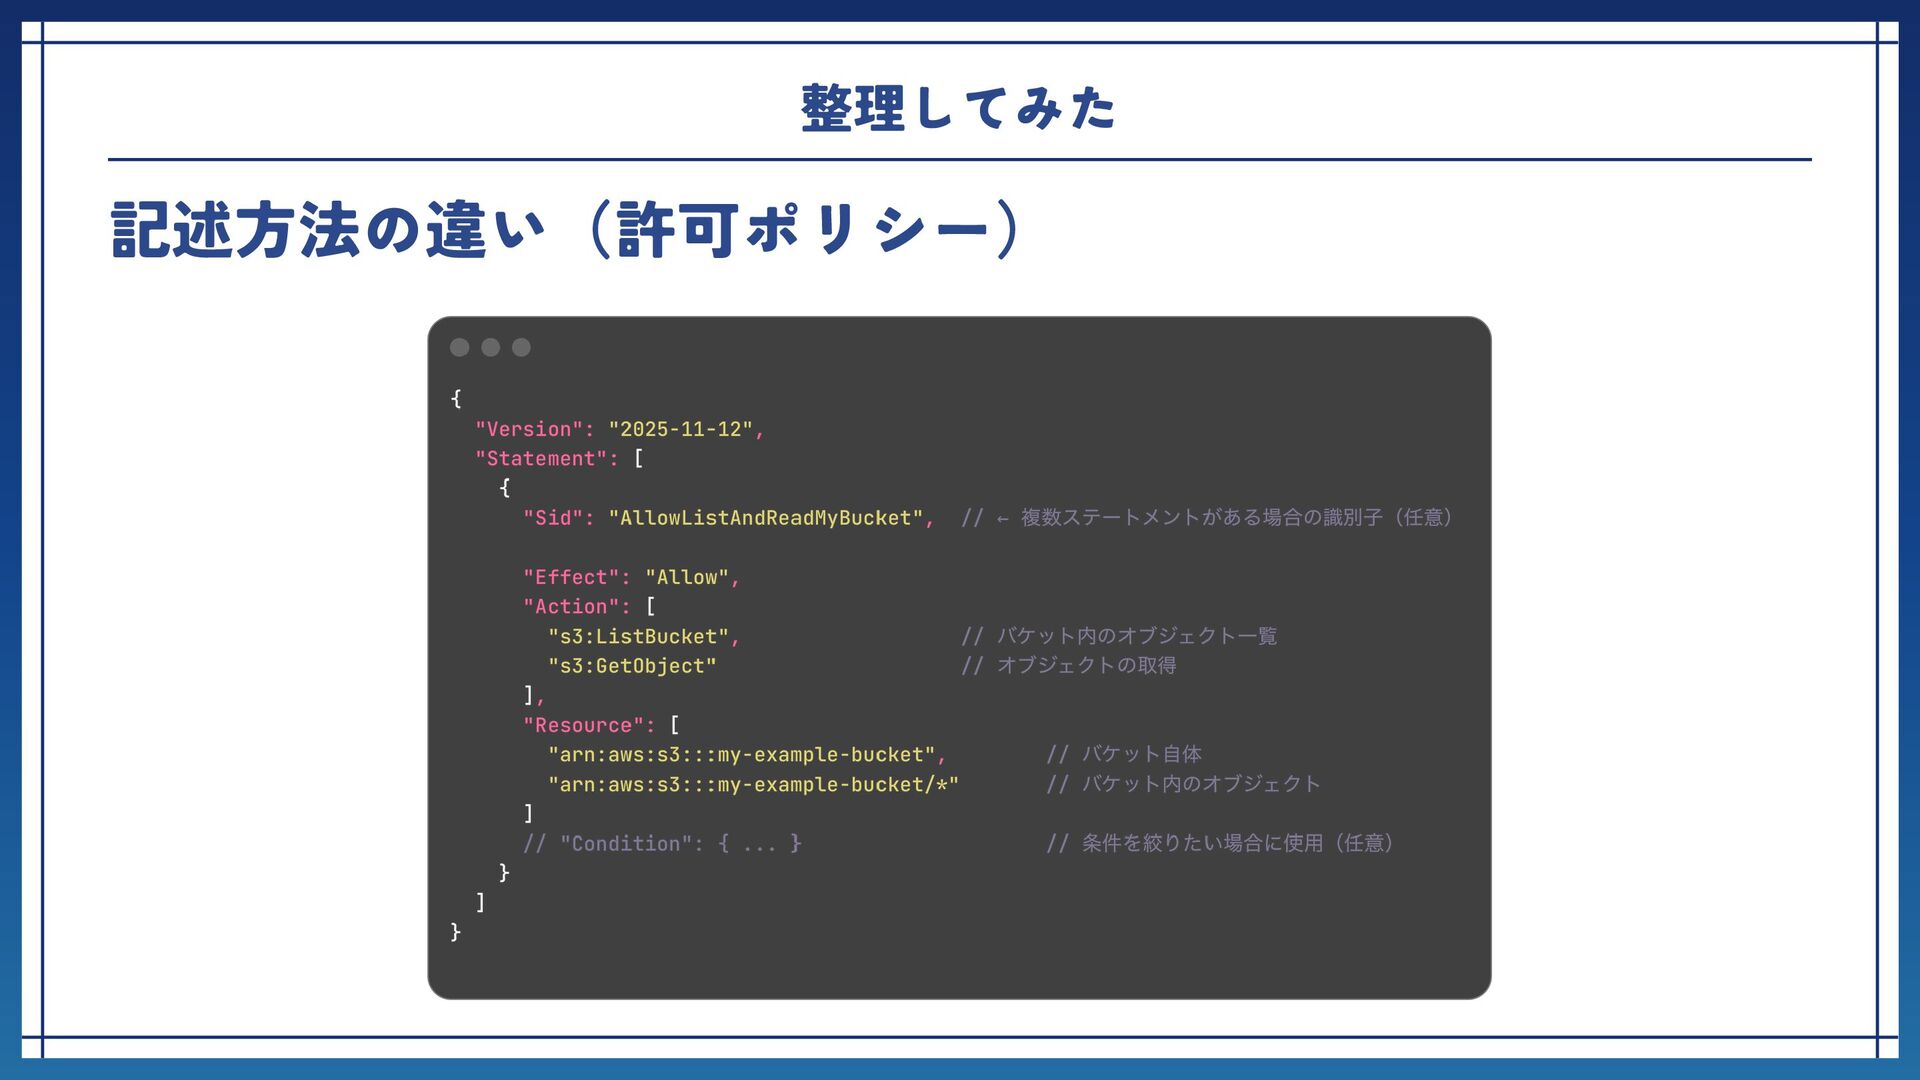
機能の設計と 画面の構成 整理してみた 記述方法の違い(許可ポリシー)
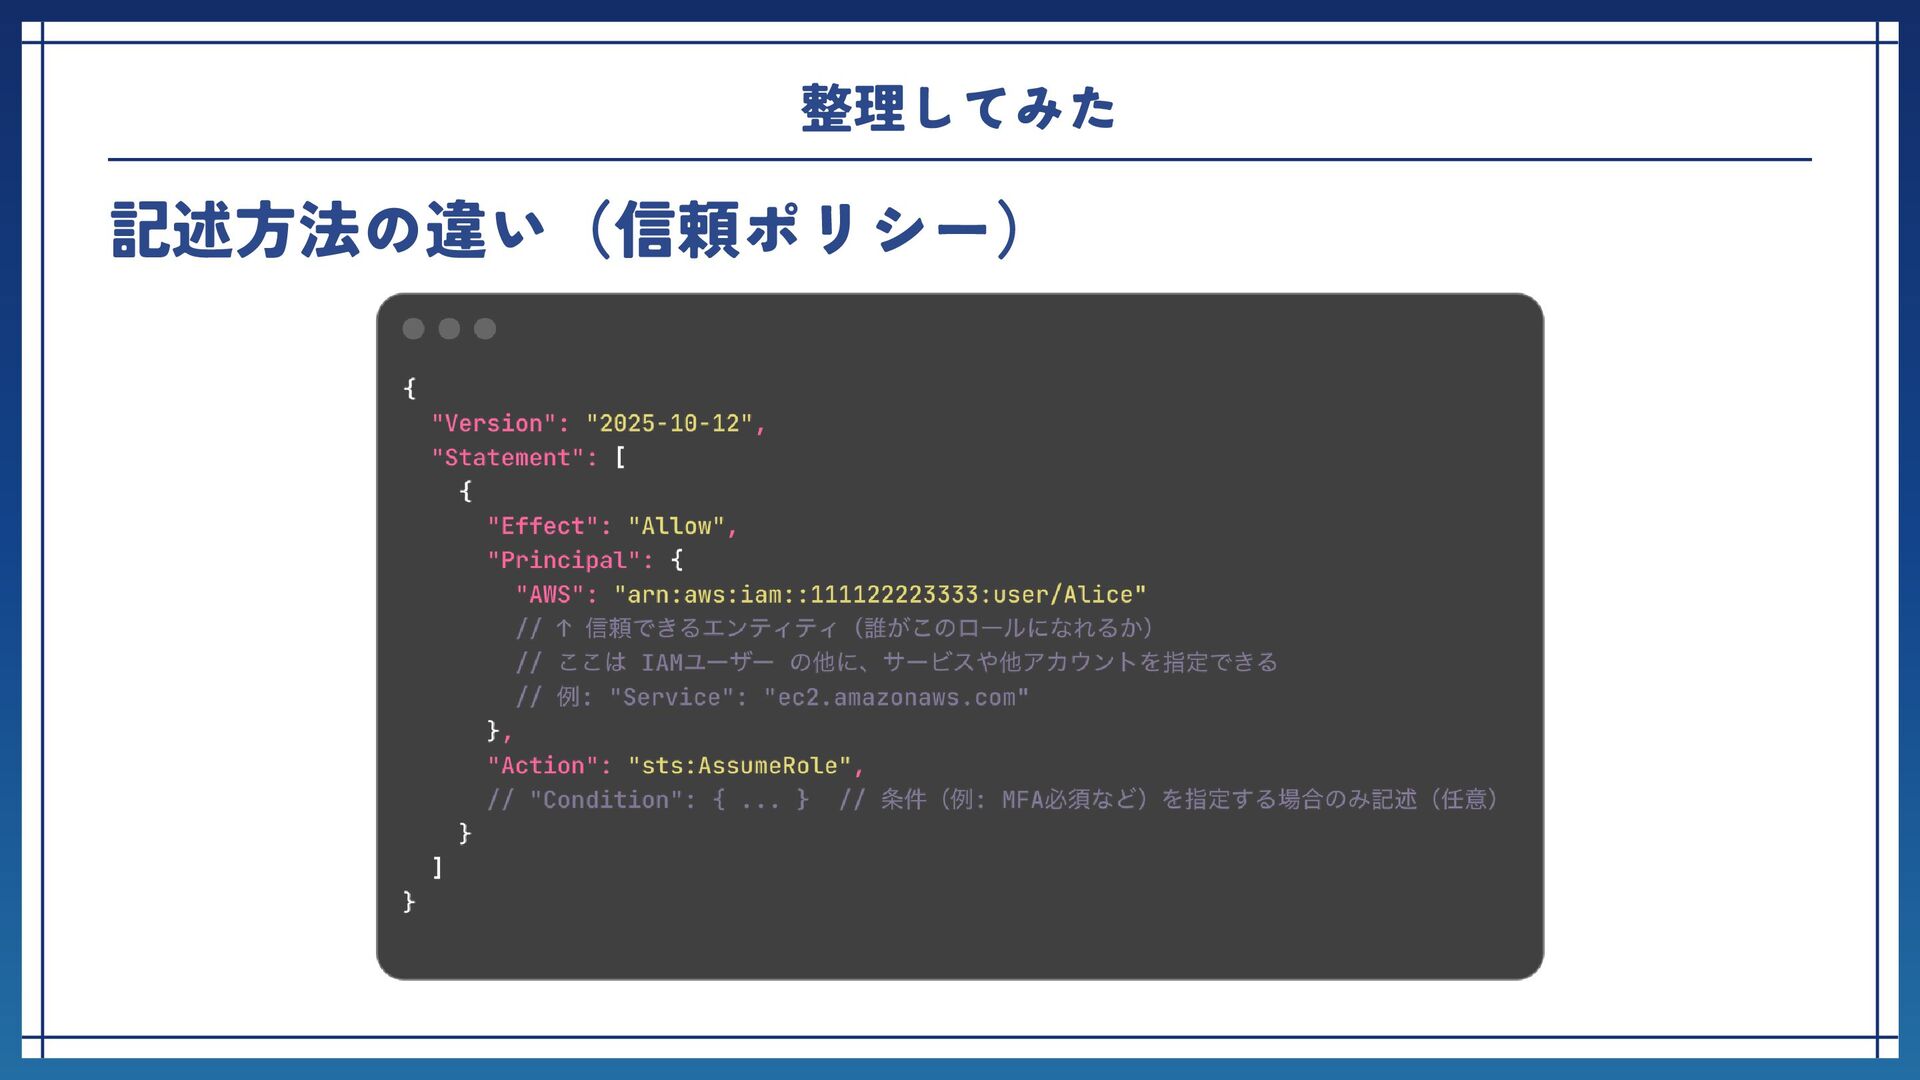
機能の設計と 画面の構成 整理してみた 記述方法の違い(信頼ポリシー)
機能の設計と 画面の構成 整理してみた ②アクセスキーと シークレットアク セスキー
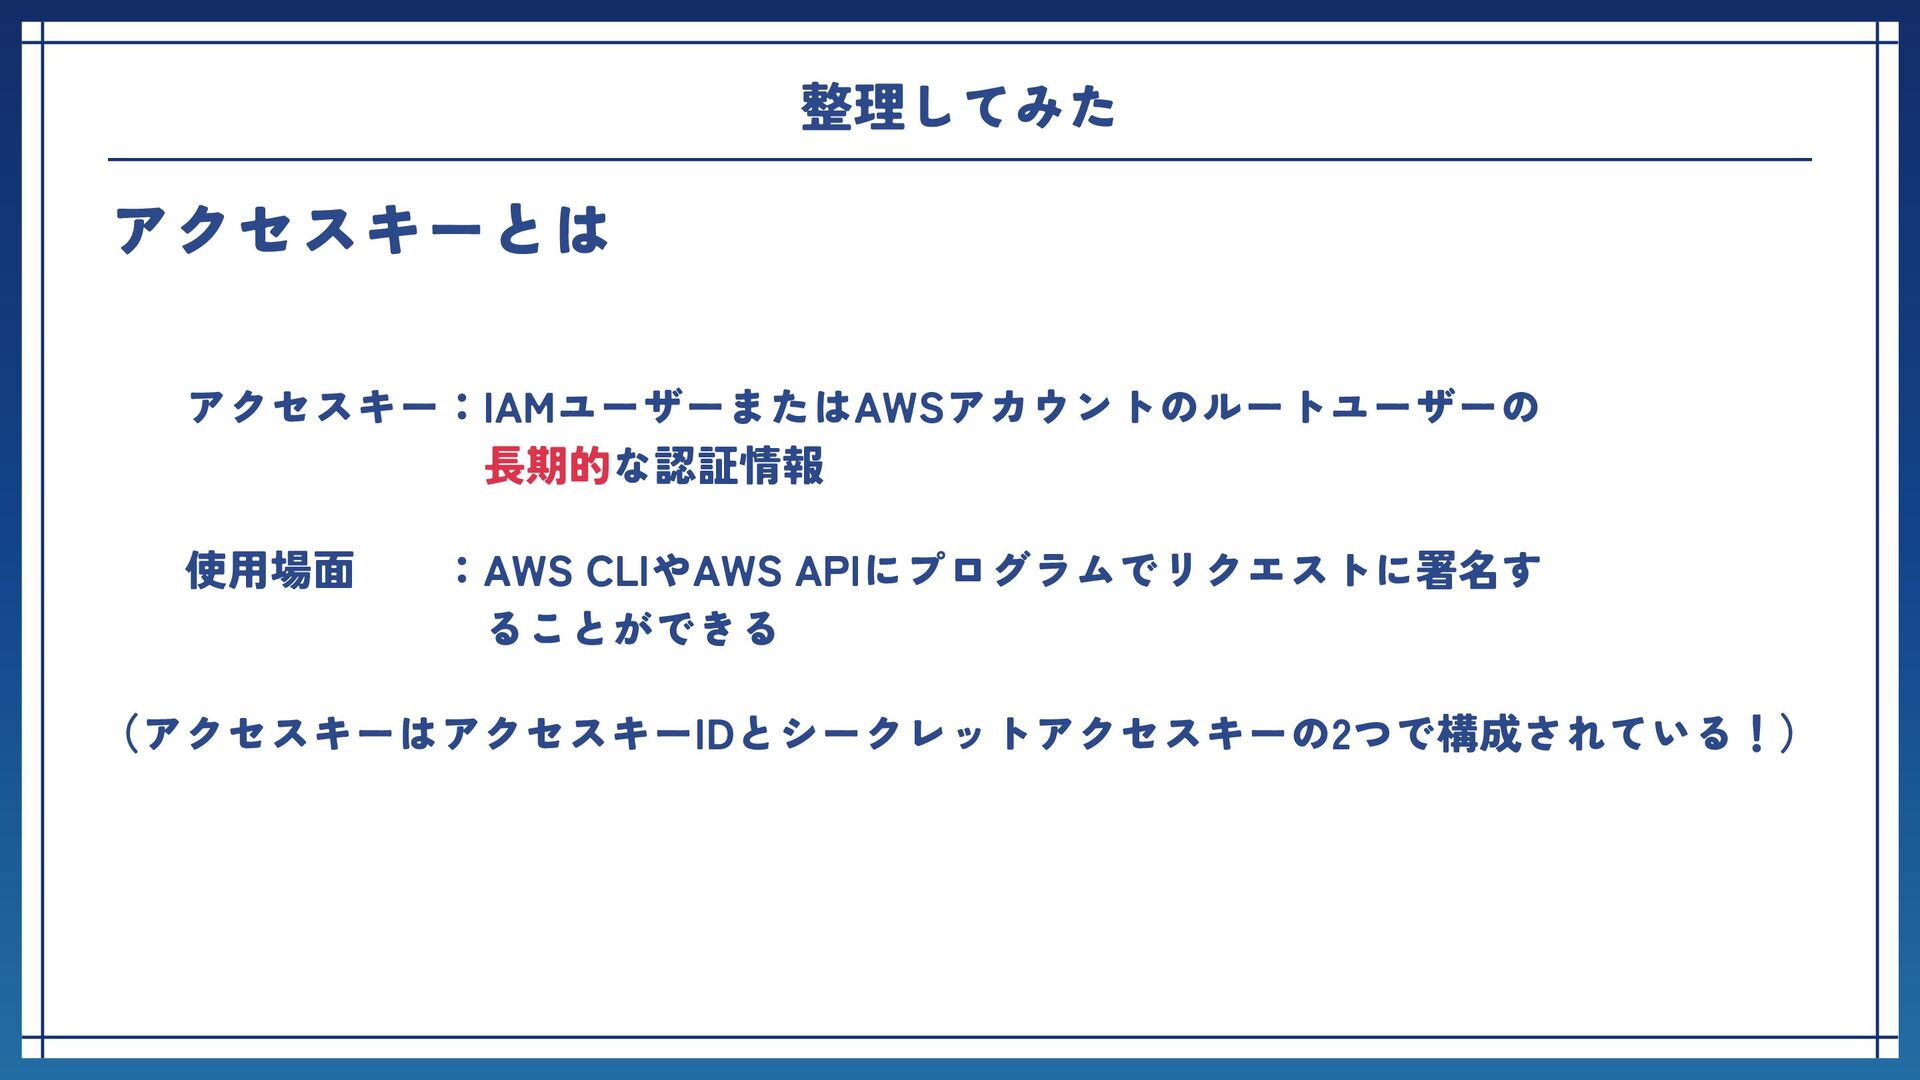
機能の設計と 画面の構成 整理してみた アクセスキーとは アクセスキー:IAMユーザーまたはAWSアカウントのルートユーザーの 長期的な認証情報 使用場面 :AWS CLIやAWS APIにプログラムでリクエストに署名す ることができる
(アクセスキーはアクセスキーIDとシークレットアクセスキーの2つで構成されている!)
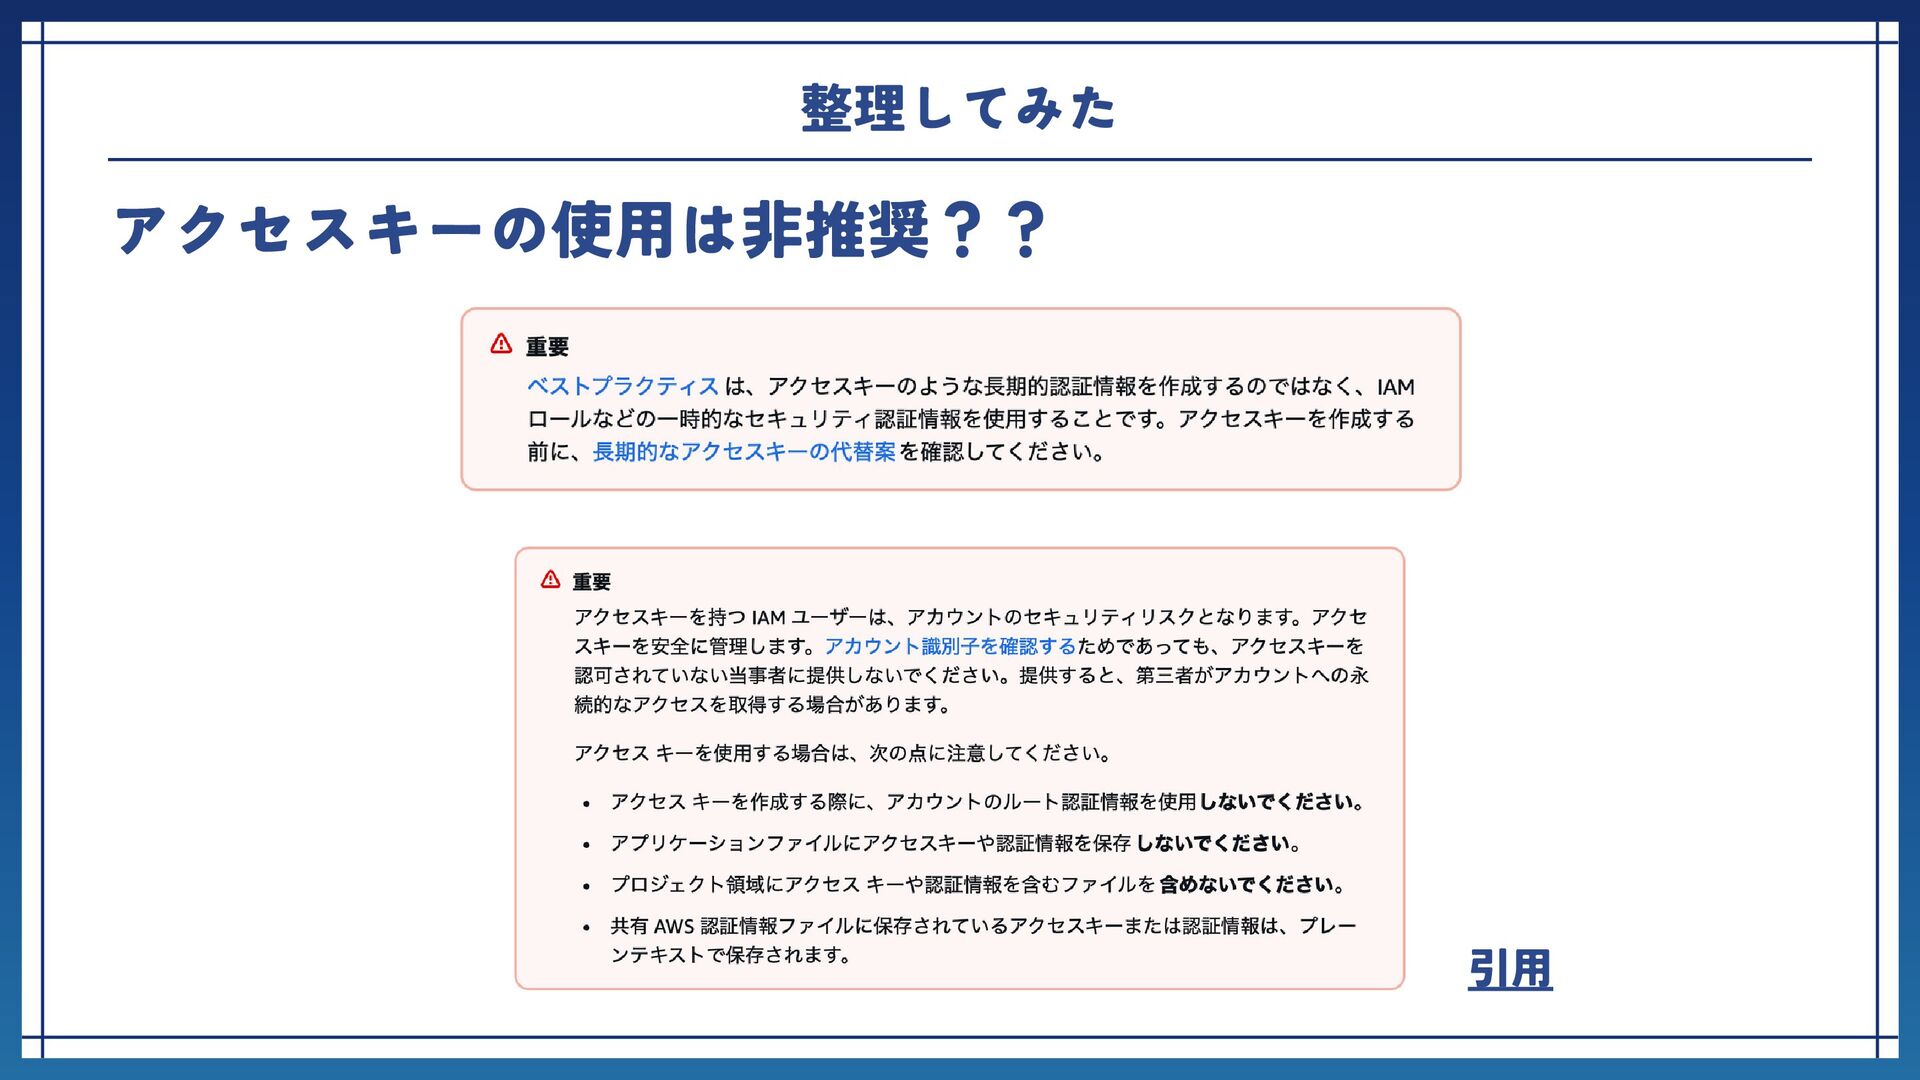
機能の設計と 画面の構成 整理してみた アクセスキーの使用は非推奨?? 引用
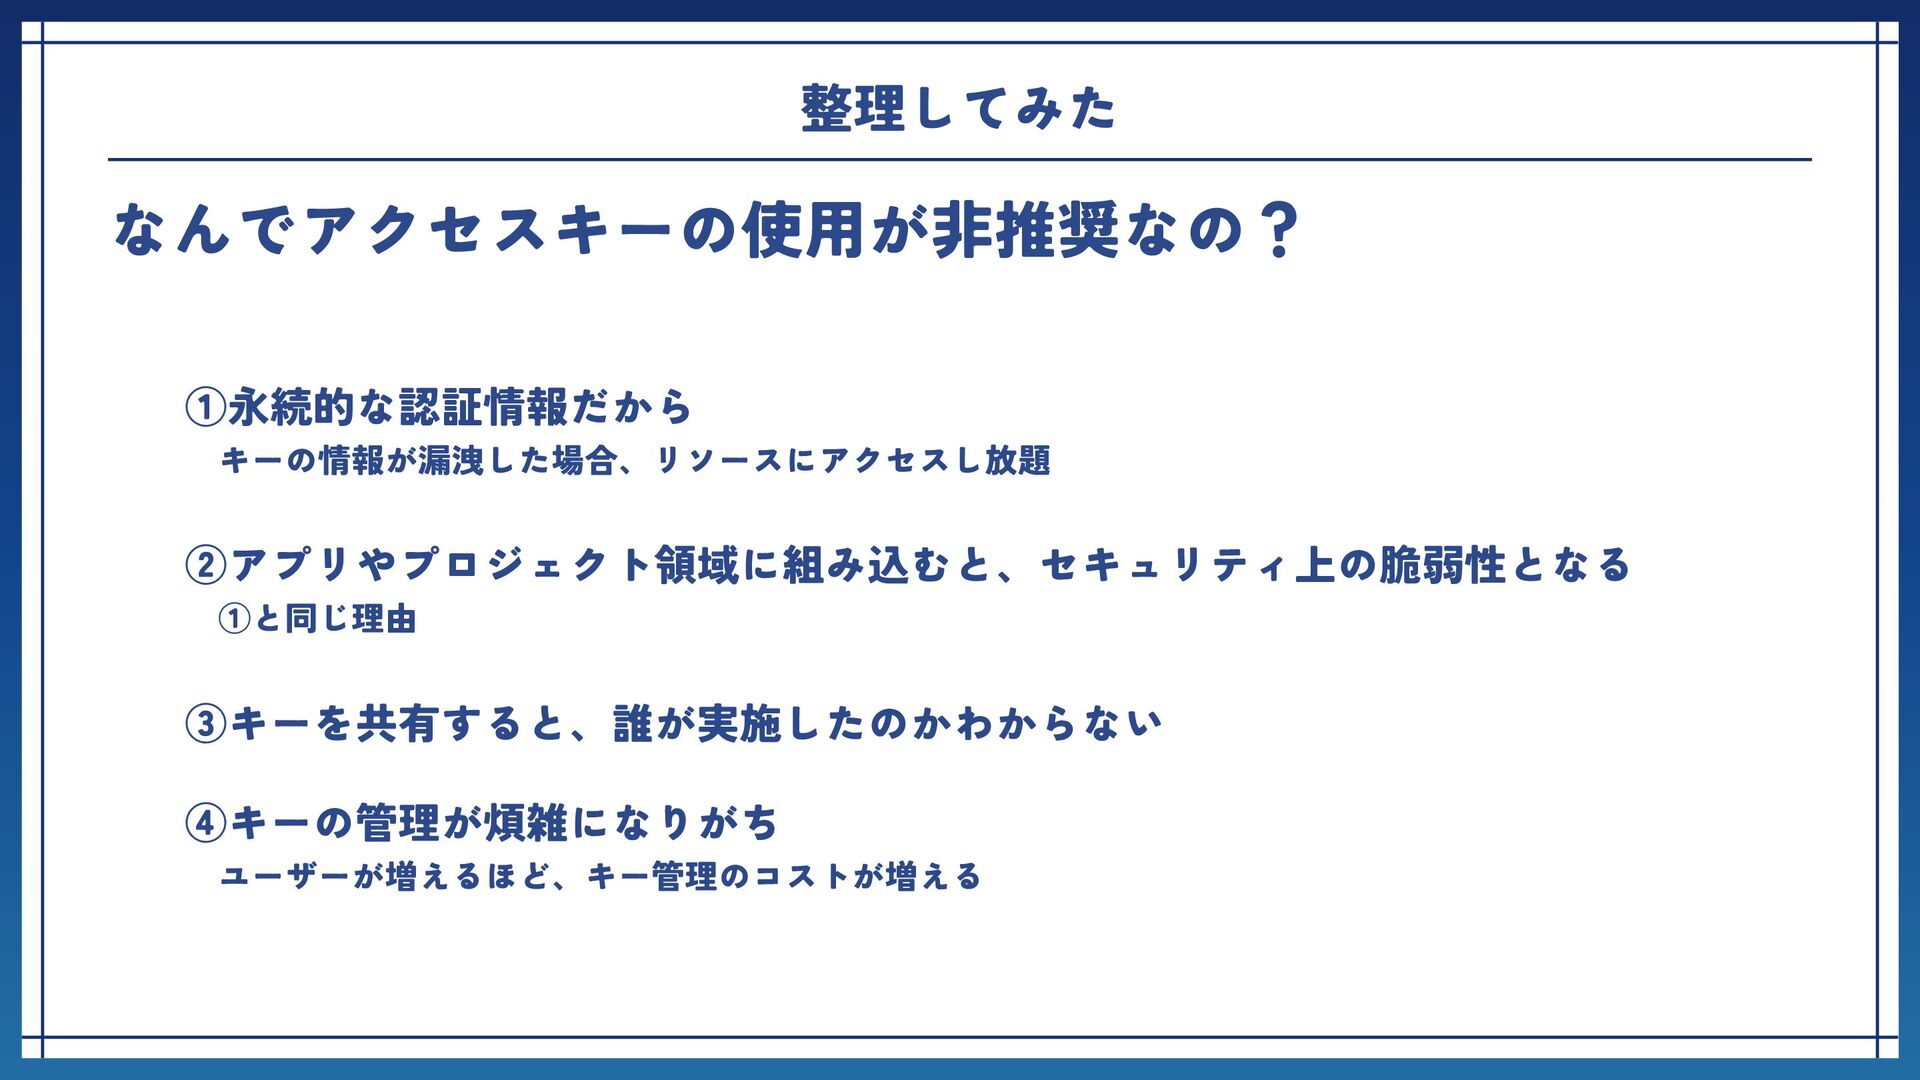
機能の設計と 画面の構成 整理してみた なんでアクセスキーの使用が非推奨なの? ①永続的な認証情報だから キーの情報が漏洩した場合、リソースにアクセスし放題 ②アプリやプロジェクト領域に組み込むと、セキュリティ上の脆弱性となる ①と同じ理由 ③キーを共有すると、誰が実施したのかわからない ④キーの管理が煩雑になりがち
ユーザーが増えるほど、キー管理のコストが増える
機能の設計と 画面の構成 整理してみた ③AssumeRole
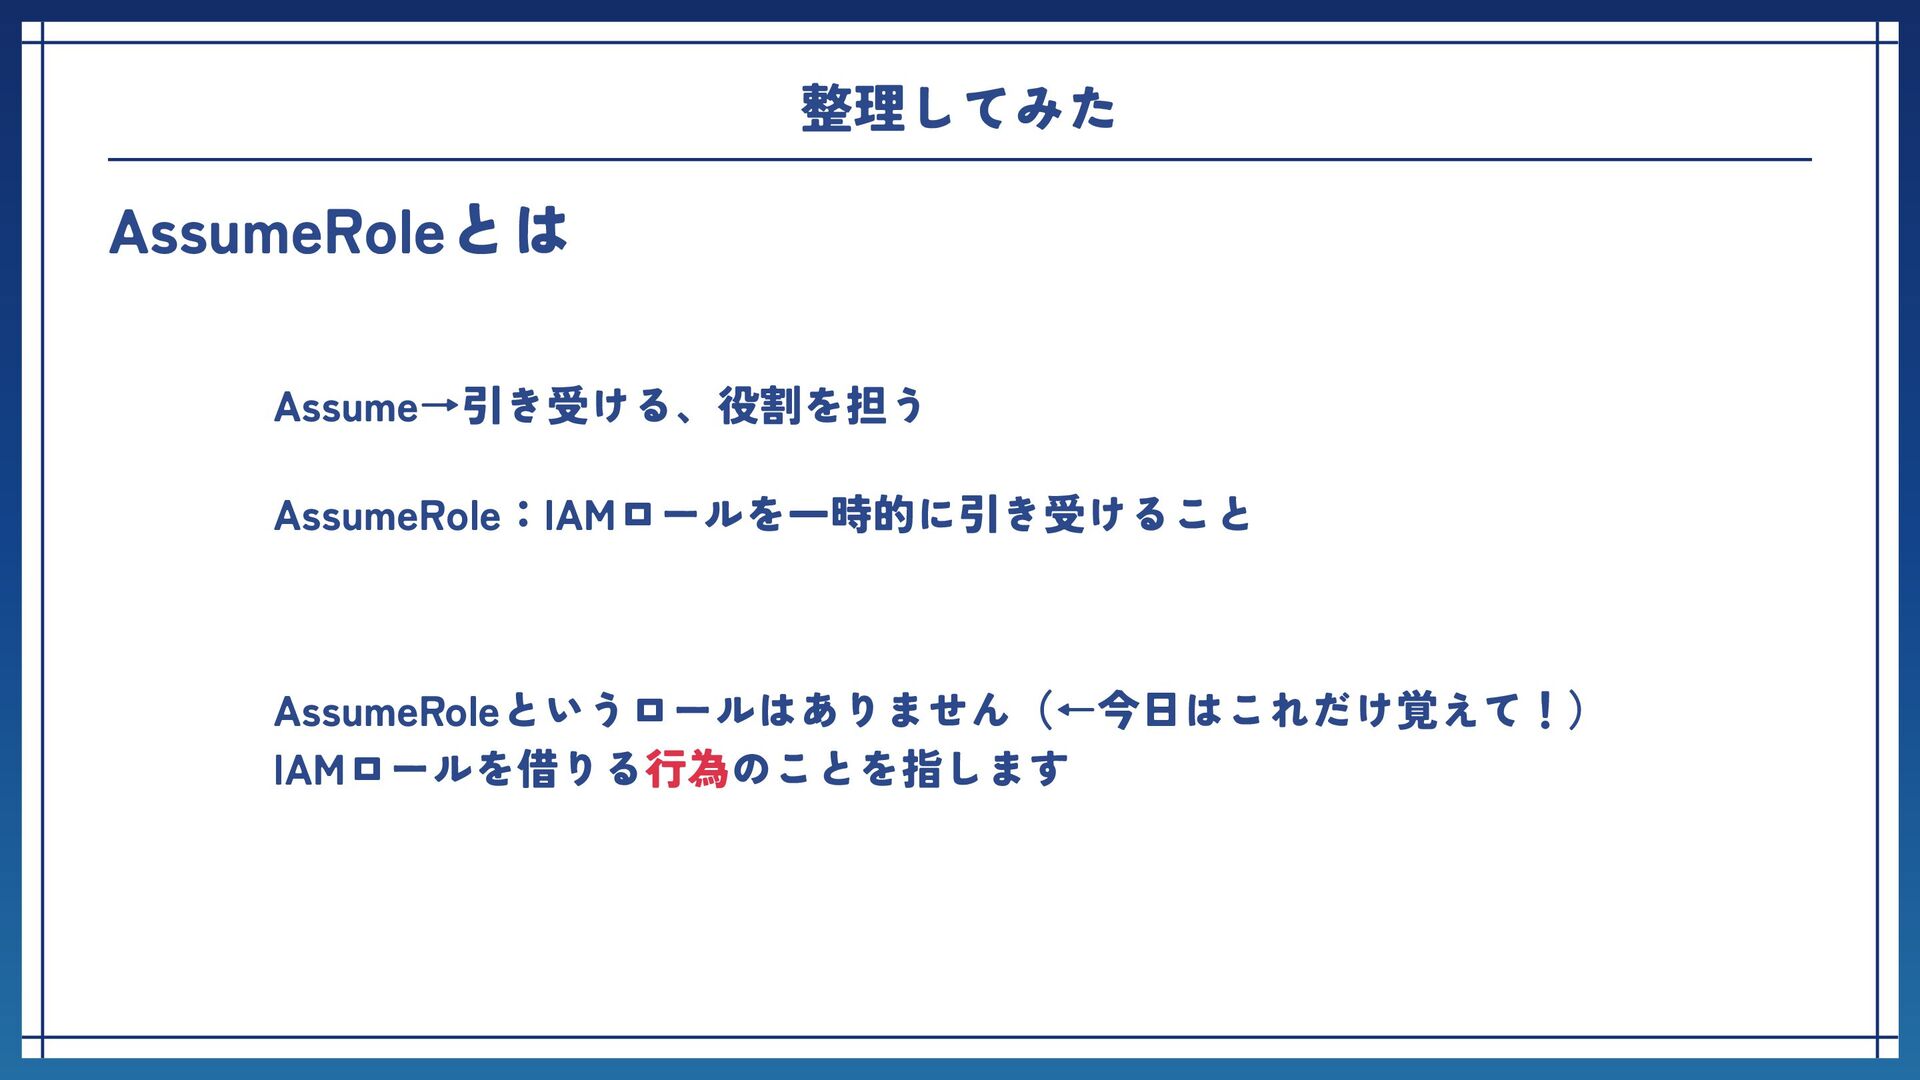
機能の設計と 画面の構成 整理してみた AssumeRoleとは AssumeRole:IAMロールを一時的に引き受けること Assume→引き受ける、役割を担う AssumeRoleというロールはありません(←今日はこれだけ覚えて!) IAMロールを借りる行為のことを指します
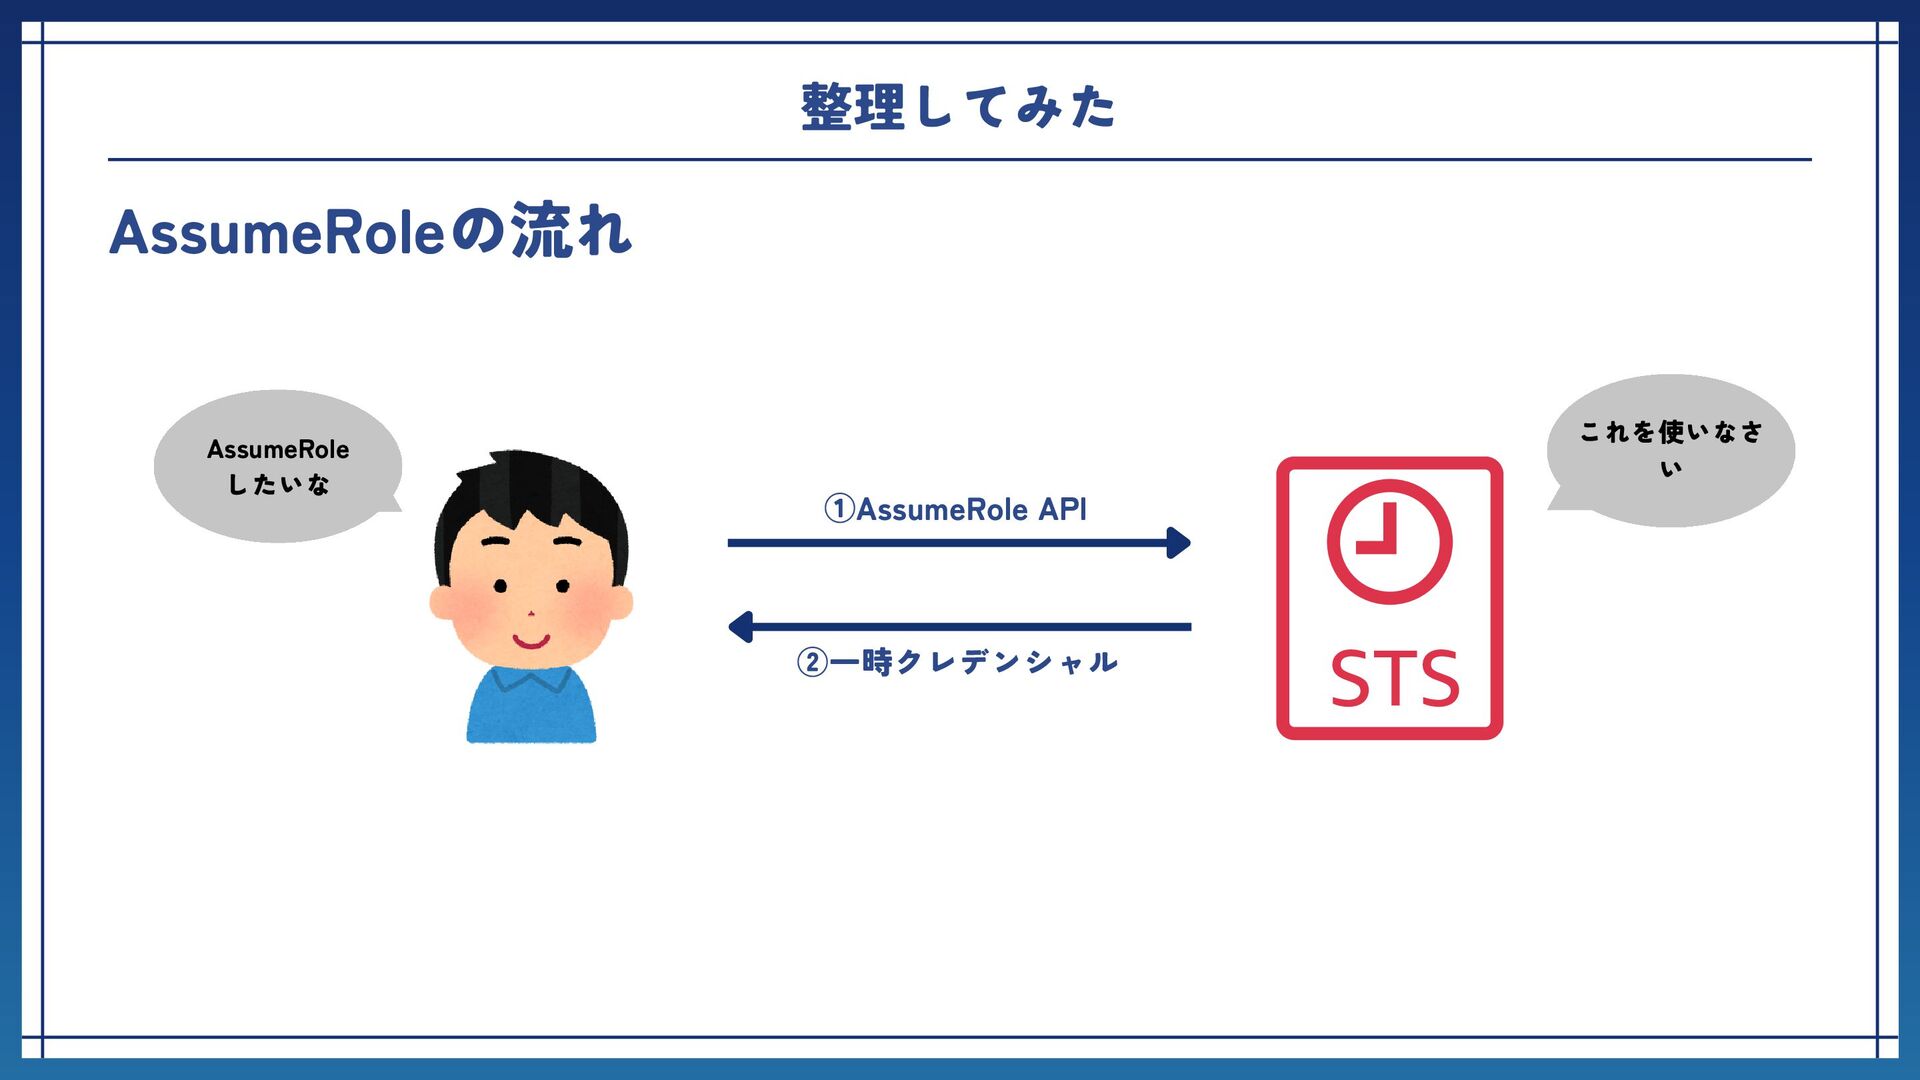
機能の設計と 画面の構成 AssumeRole したいな 整理してみた AssumeRoleの流れ ①AssumeRole API ②一時クレデンシャル これを使いなさ
い
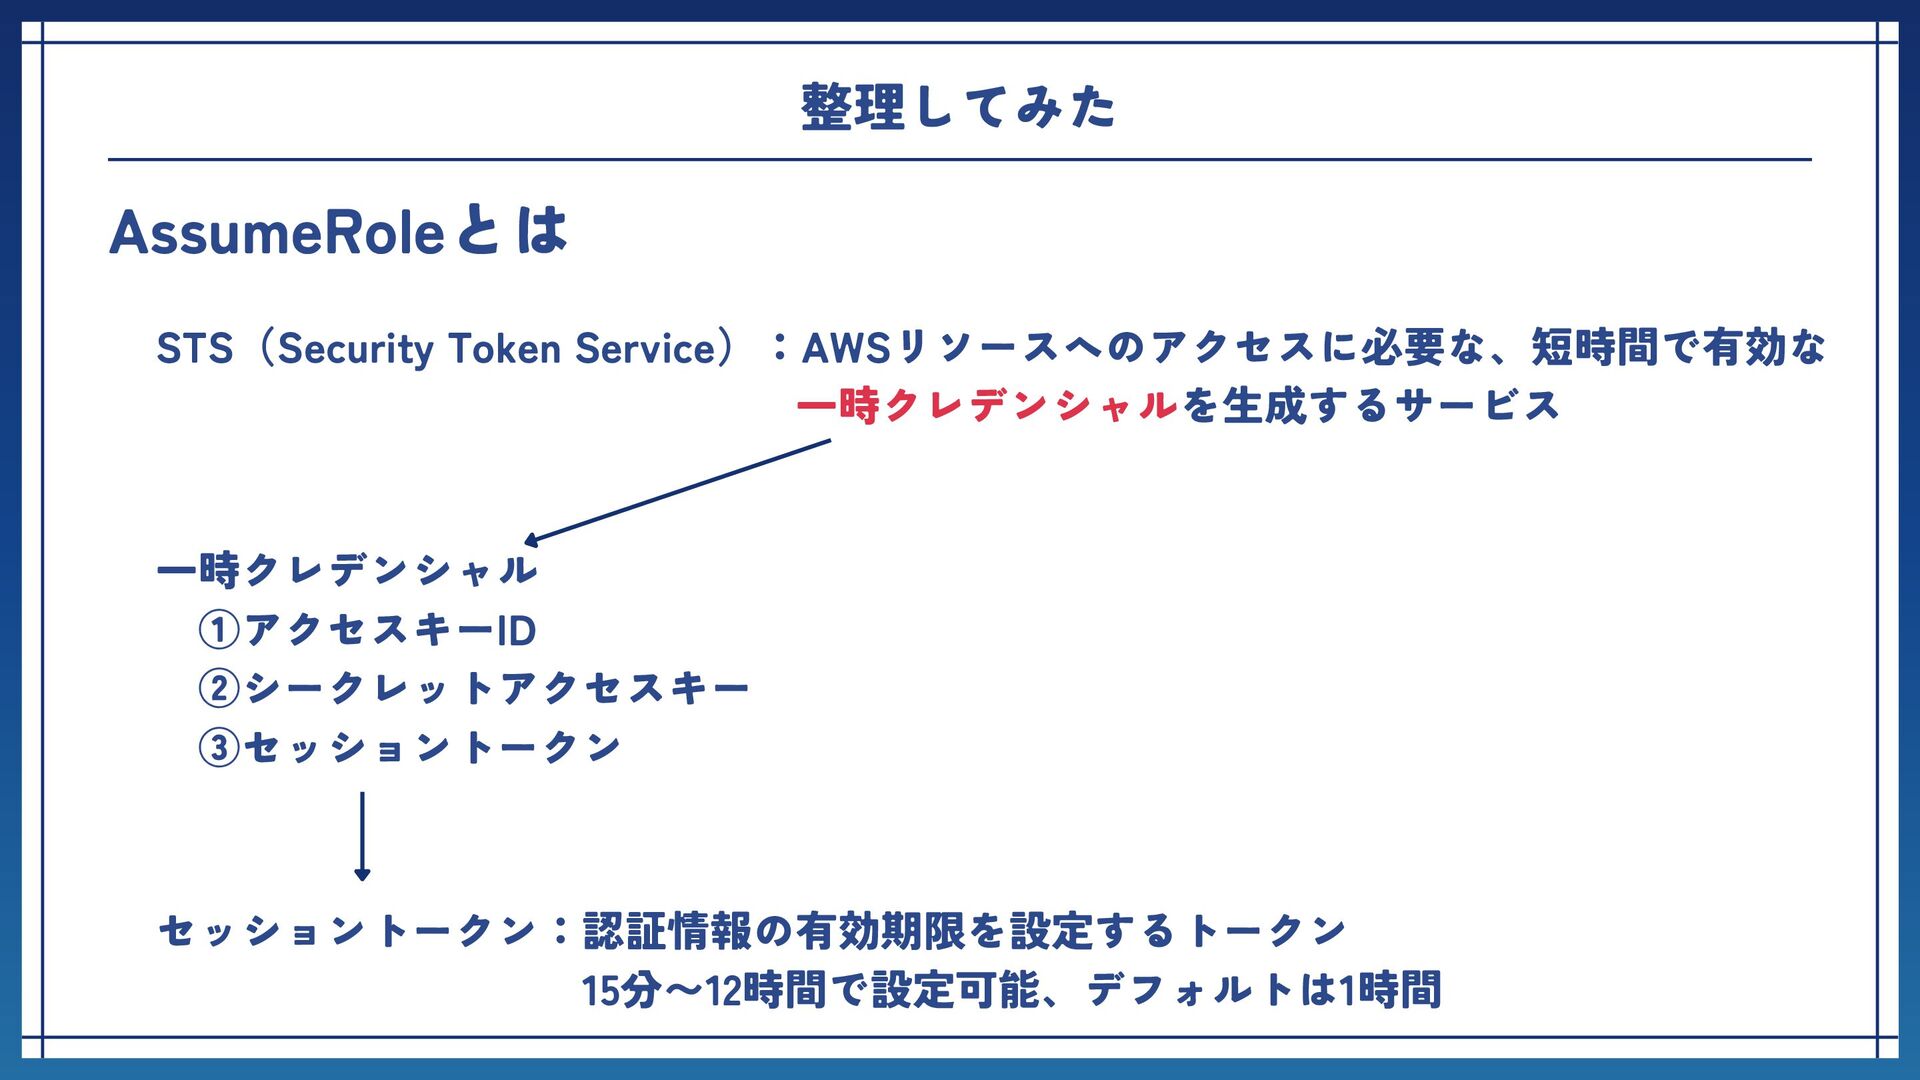
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた AssumeRoleとは STS(Security Token Service):AWSリソースへのアクセスに必要な、短時間で有効な 一時クレデンシャルを生成するサービス
一時クレデンシャル ①アクセスキーID ②シークレットアクセスキー ③セッショントークン セッショントークン:認証情報の有効期限を設定するトークン 15分〜12時間で設定可能、デフォルトは1時間
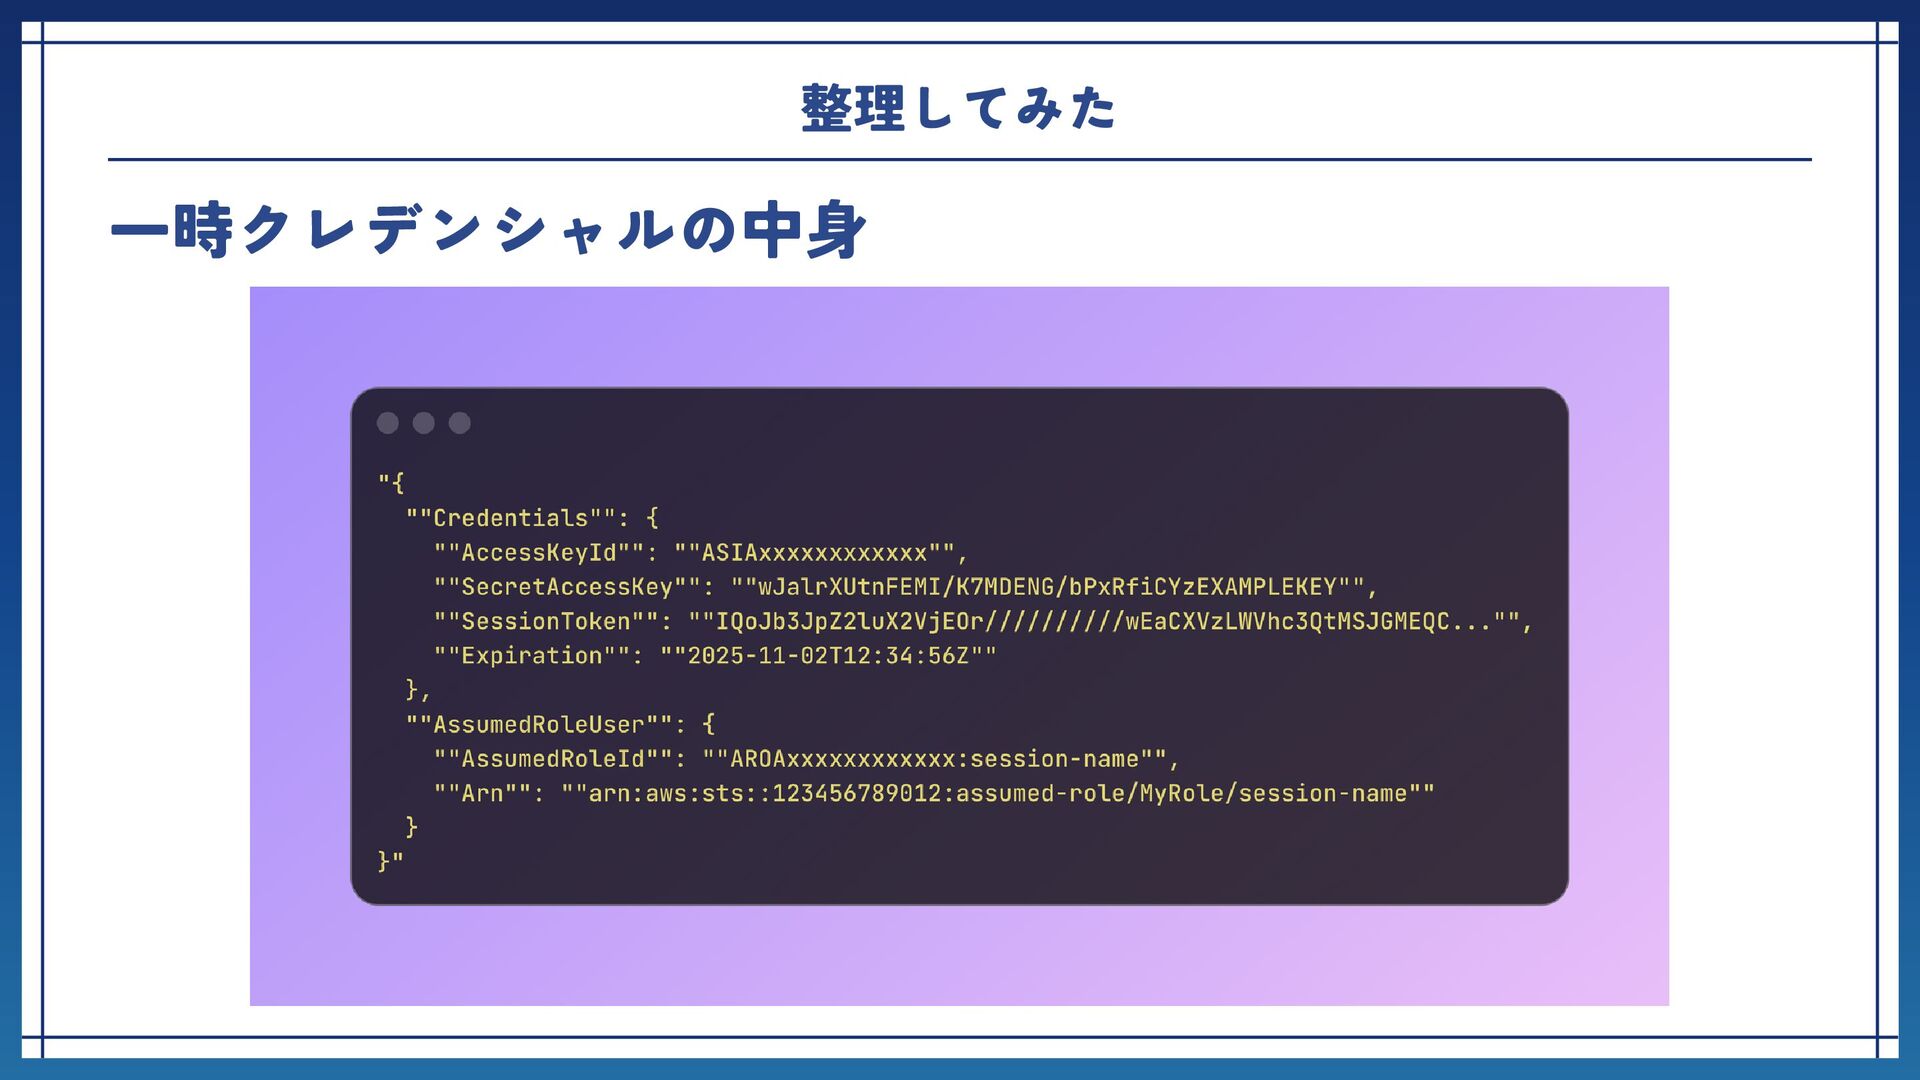
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた 一時クレデンシャルの中身
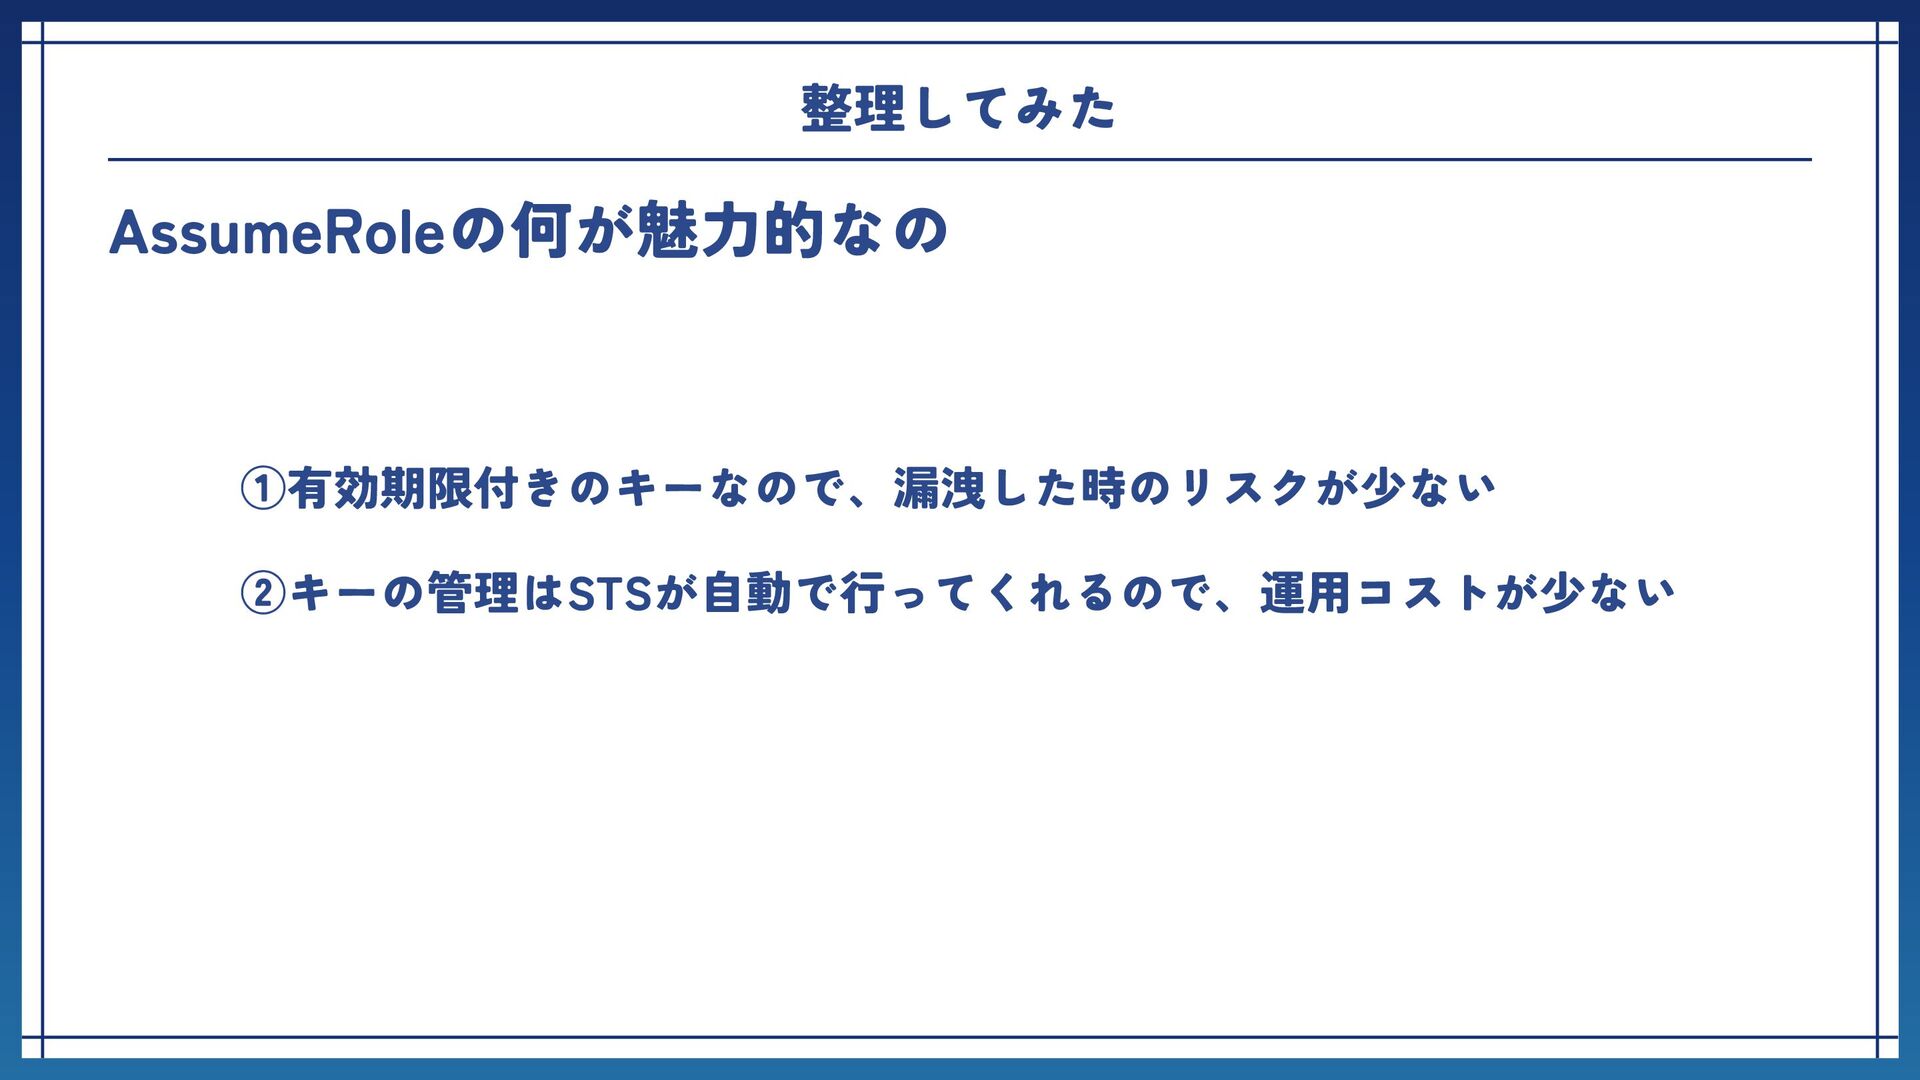
AWSリソースへのアクセスに必要な、短時間で有効な「一時的な認証情報」を生成するサービスAssumeRole:IAMロールを一時的に引き受けること AssumeRole:IAMロールを一時的に引き受けること 機能の設計と 画面の構成 整理してみた AssumeRoleの何が魅力的なの ①有効期限付きのキーなので、漏洩した時のリスクが少ない ②キーの管理はSTSが自動で行ってくれるので、運用コストが少ない
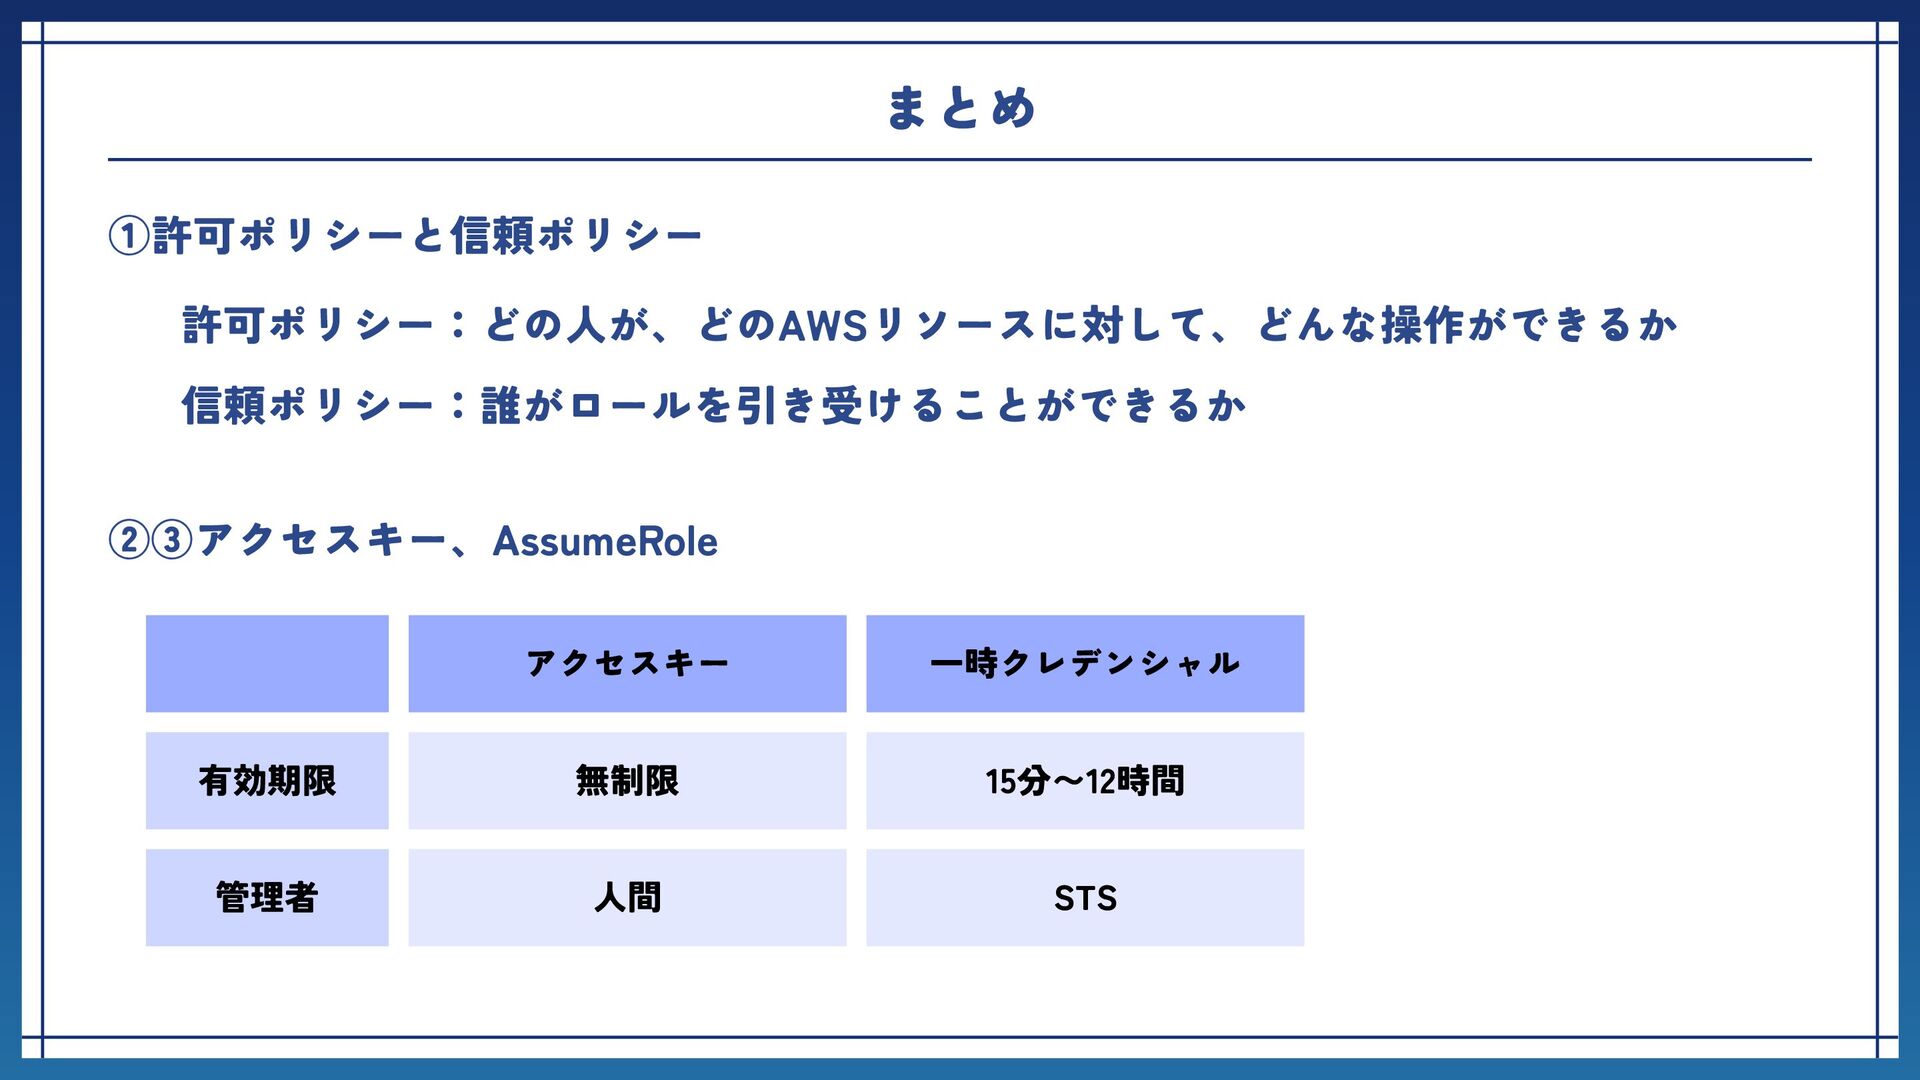
機能の設計と 画面の構成 アクセスキー 一時クレデンシャル 有効期限 無制限 15分〜12時間 管理者 人間 STS
まとめ ①許可ポリシーと信頼ポリシー ②③アクセスキー、AssumeRole 許可ポリシー:どの人が、どのAWSリソースに対して、どんな操作ができるか 信頼ポリシー:誰がロールを引き受けることができるか
機能の設計と 画面の構成 さいごに(告知) Qiita Advent Calendar 2025 「Japan AWS Jr.Champions
2026を志す者達」 https://qiita.com/advent-calendar/2025/to- be-japan-aws-jr-champions
ご清聴ありがとう ございました! 今回のLTについて質問事項、指摘等ありまし たら、ご連絡いただけると幸いです! @hiro_eng_


 hiro_eng_
 l1ghthouse
 markunet
 yoshida0129
 delhi09
 teamhimeh
 oasis1994liveforever
 yamaguchitk333
 yut0naga1_fa
 cmusudakeisuke
 oracle4engineer
 kakehashi
 tatsuyashiraishi
 mfonobong
 marktimemedia
 cargoodrich
 samlambert
 tmiket
 kevinliebholz
 irinanazarova
 nmsamuel
 baasie
 bcantrill
 reverentgeek
 katarinadahlin