Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Seguridad en Agentes de IA.Implementando Model ...

Seguridad en Agentes de IA.Implementando Model Context Protocol (MCP) de forma segura con el OWASP MCP Top 10

En los últimos años, hemos pasado de chatear con modelos a delegarles tareas reales mediante agentes. Estos agentes no solo razonan, sino que actúan sobre nuestro sistema operativo, bases de datos y APIs.
Para estandarizar esta interacción, ha surgido el Model Context Protocol (MCP), una arquitectura que permite conectar LLMs con fuentes de datos y herramientas de forma modular. Sin embargo, dar «manos» a un modelo de lenguaje introduce riesgos de seguridad críticos que el código tradicional no contemplaba.

En esta charla, exploraremos la anatomía de un agente de IA construido con Python y cómo el estándar MCP redefine la interoperabilidad. Analizaremos los riesgos emergentes a través del OWASP MCP Top 10, desde la inyección de prompts hasta el consumo excesivo de recursos. Finalmente, aprenderemos estrategias pythonistas para blindar nuestros agentes: desde la validación estricta de esquemas con Pydantic, hasta la implementación de sandboxing y capas de autorización «Human-in-the-loop

Avatar for jmortegac

jmortegac

October 31, 2026

More Decks by jmortegac

Other Decks in Technology

Transcript

  1. CHARLA TÉCNICA · 50 MIN · BIT UP 2026 Seguridad

    en Agentes de IA Implementando Model Context Protocol (MCP) de forma segura con el OWASP MCP Top 10 De los chatbots a los agentes · Riesgos del OWASP MCP Top 10 · Defensas pythonistas
  2. • Ingeniería en informática • Master ciberseguridad y ciencia de

    datos • Consultoría y docencia universitaria • https://josemanuelortegablog.com/ • https://www.linkedin.com/in/jmortega1 Seguridad en Agentes de IA · MCP 2
  3. Agenda El auge de los agentes 01 De chatear con

    modelos a delegarles tareas reales sobre nuestros sistemas. ¿Qué es MCP y por qué debería importarte? 02 El lenguaje común que estandariza cómo un LLM usa herramientas y datos externos. Análisis del OWASP MCP Top 10 03 Las diez categorías de riesgo más críticas en sistemas basados en contexto e IA. Estrategias para blindar nuestros agentes 04 Pydantic, sandboxing, human-in-the-loop y control de acceso, en la práctica. Seguridad en Agentes de IA · MCP 2
  4. 01 El auge de los agentes De chatear con modelos

    a delegarles tareas reales sobre nuestros sistemas.
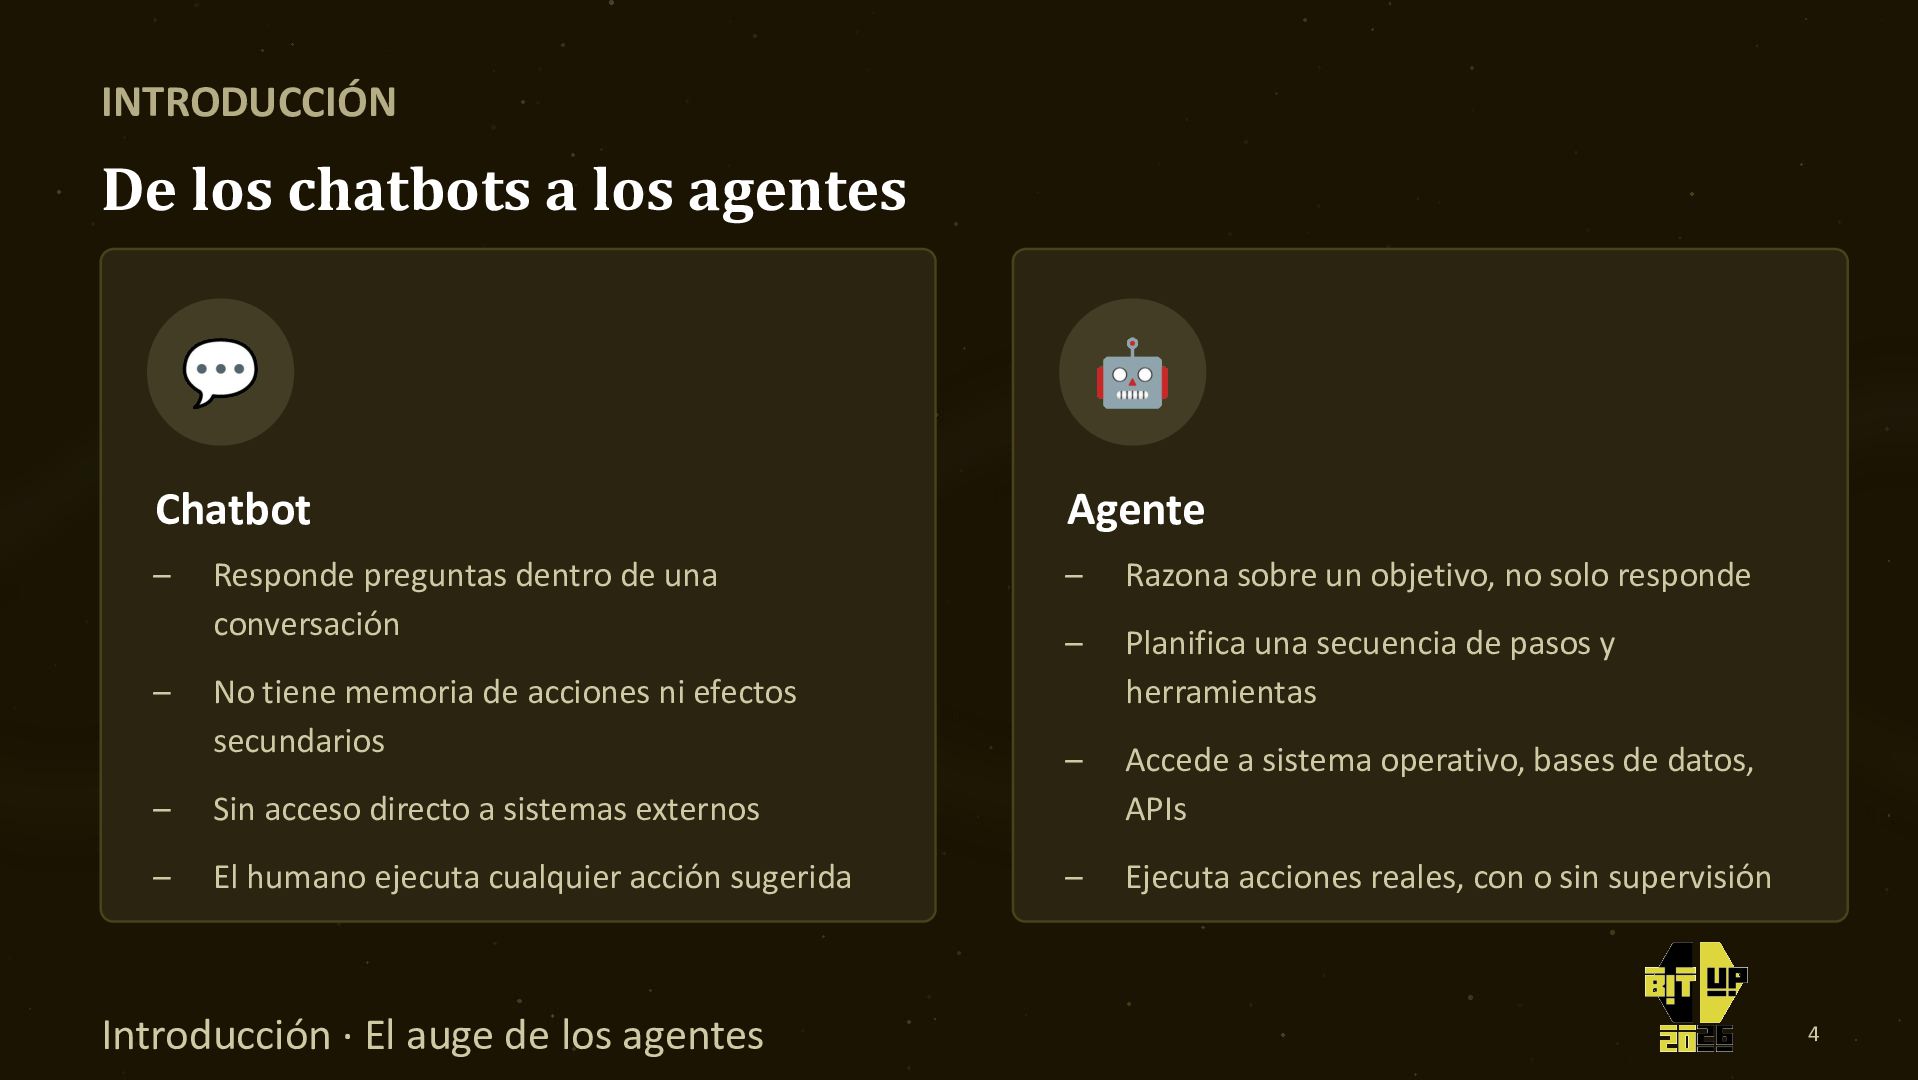
  5. INTRODUCCIÓN De los chatbots a los agentes 💬 🤖 Chatbot

    Agente – – Razona sobre un objetivo, no solo responde – Planifica una secuencia de pasos y herramientas – Accede a sistema operativo, bases de datos, APIs – Ejecuta acciones reales, con o sin supervisión – Responde preguntas dentro de una conversación No tiene memoria de acciones ni efectos secundarios – Sin acceso directo a sistemas externos – El humano ejecuta cualquier acción sugerida Introducción · El auge de los agentes 4
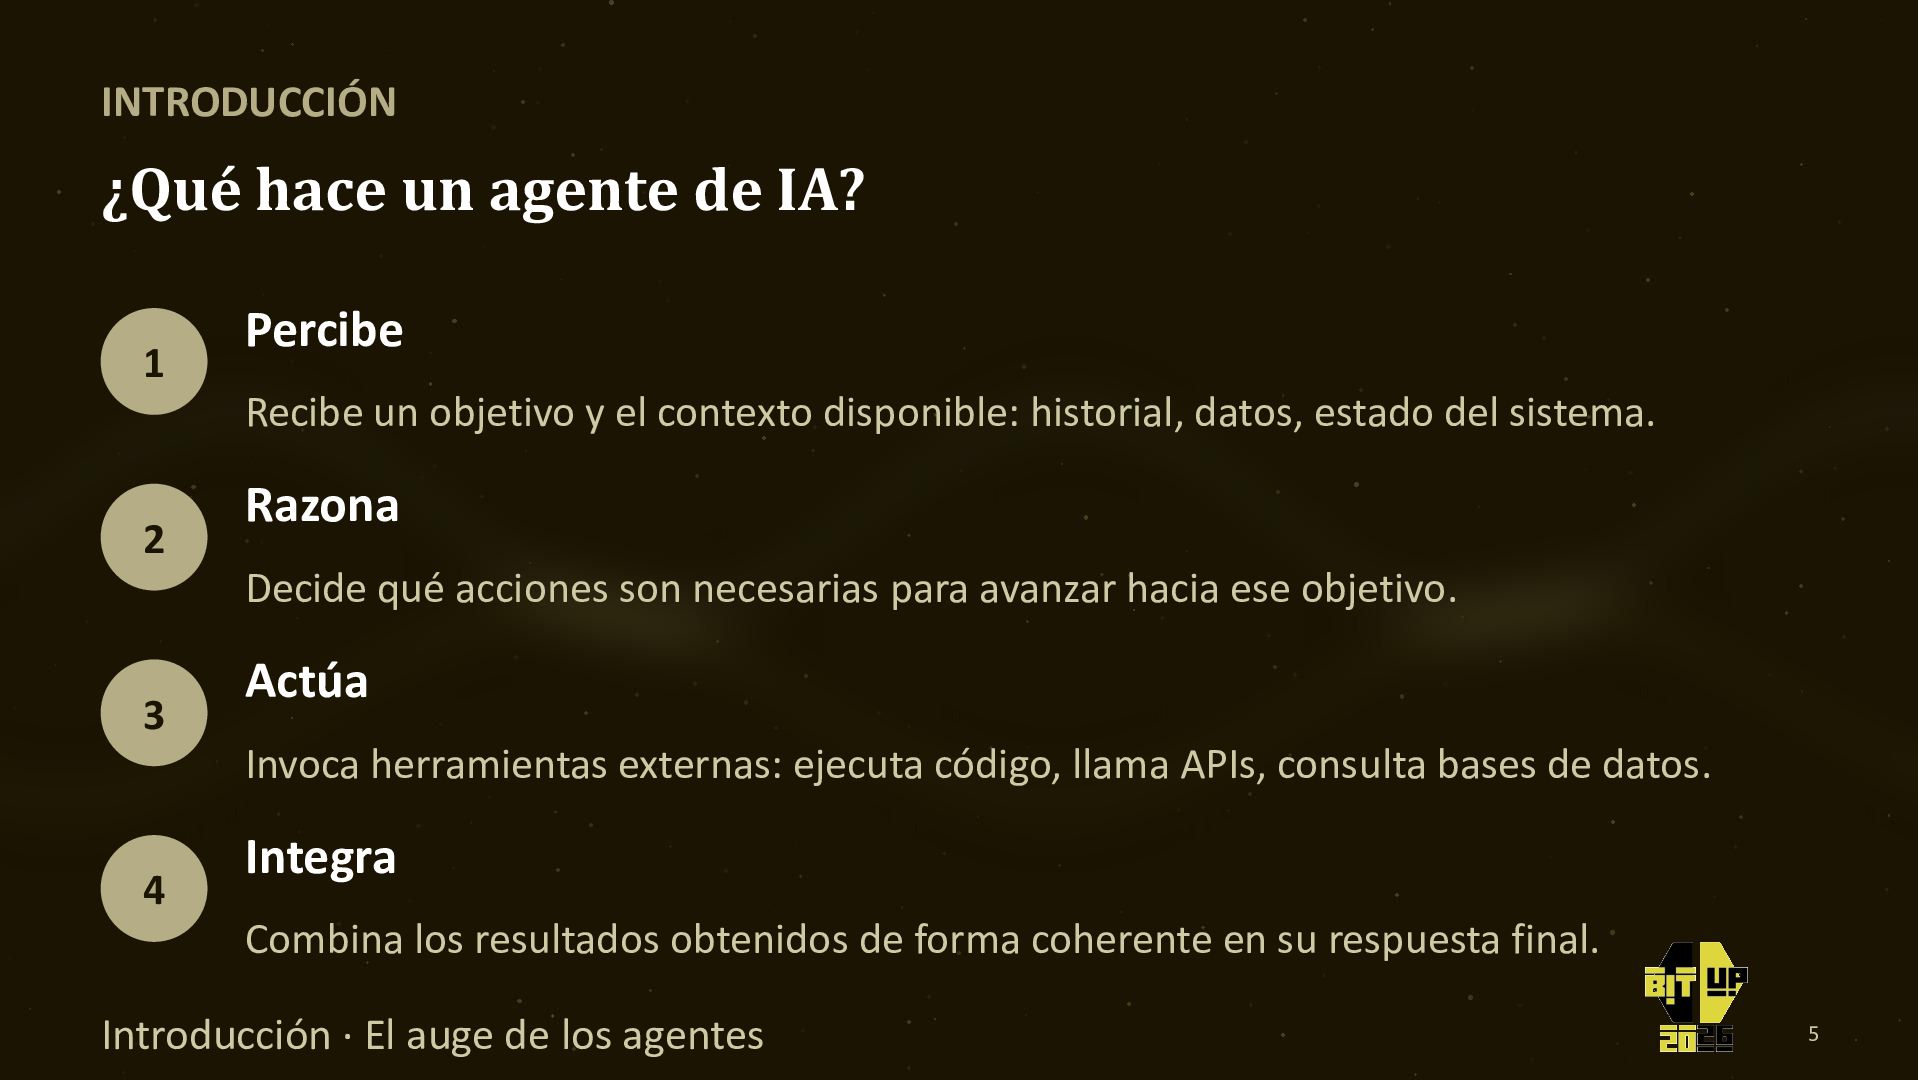
  6. INTRODUCCIÓN ¿Qué hace un agente de IA? 1 Percibe Recibe

    un objetivo y el contexto disponible: historial, datos, estado del sistema. 2 Razona Decide qué acciones son necesarias para avanzar hacia ese objetivo. 3 Actúa Invoca herramientas externas: ejecuta código, llama APIs, consulta bases de datos. 4 Integra Combina los resultados obtenidos de forma coherente en su respuesta final. Introducción · El auge de los agentes 5
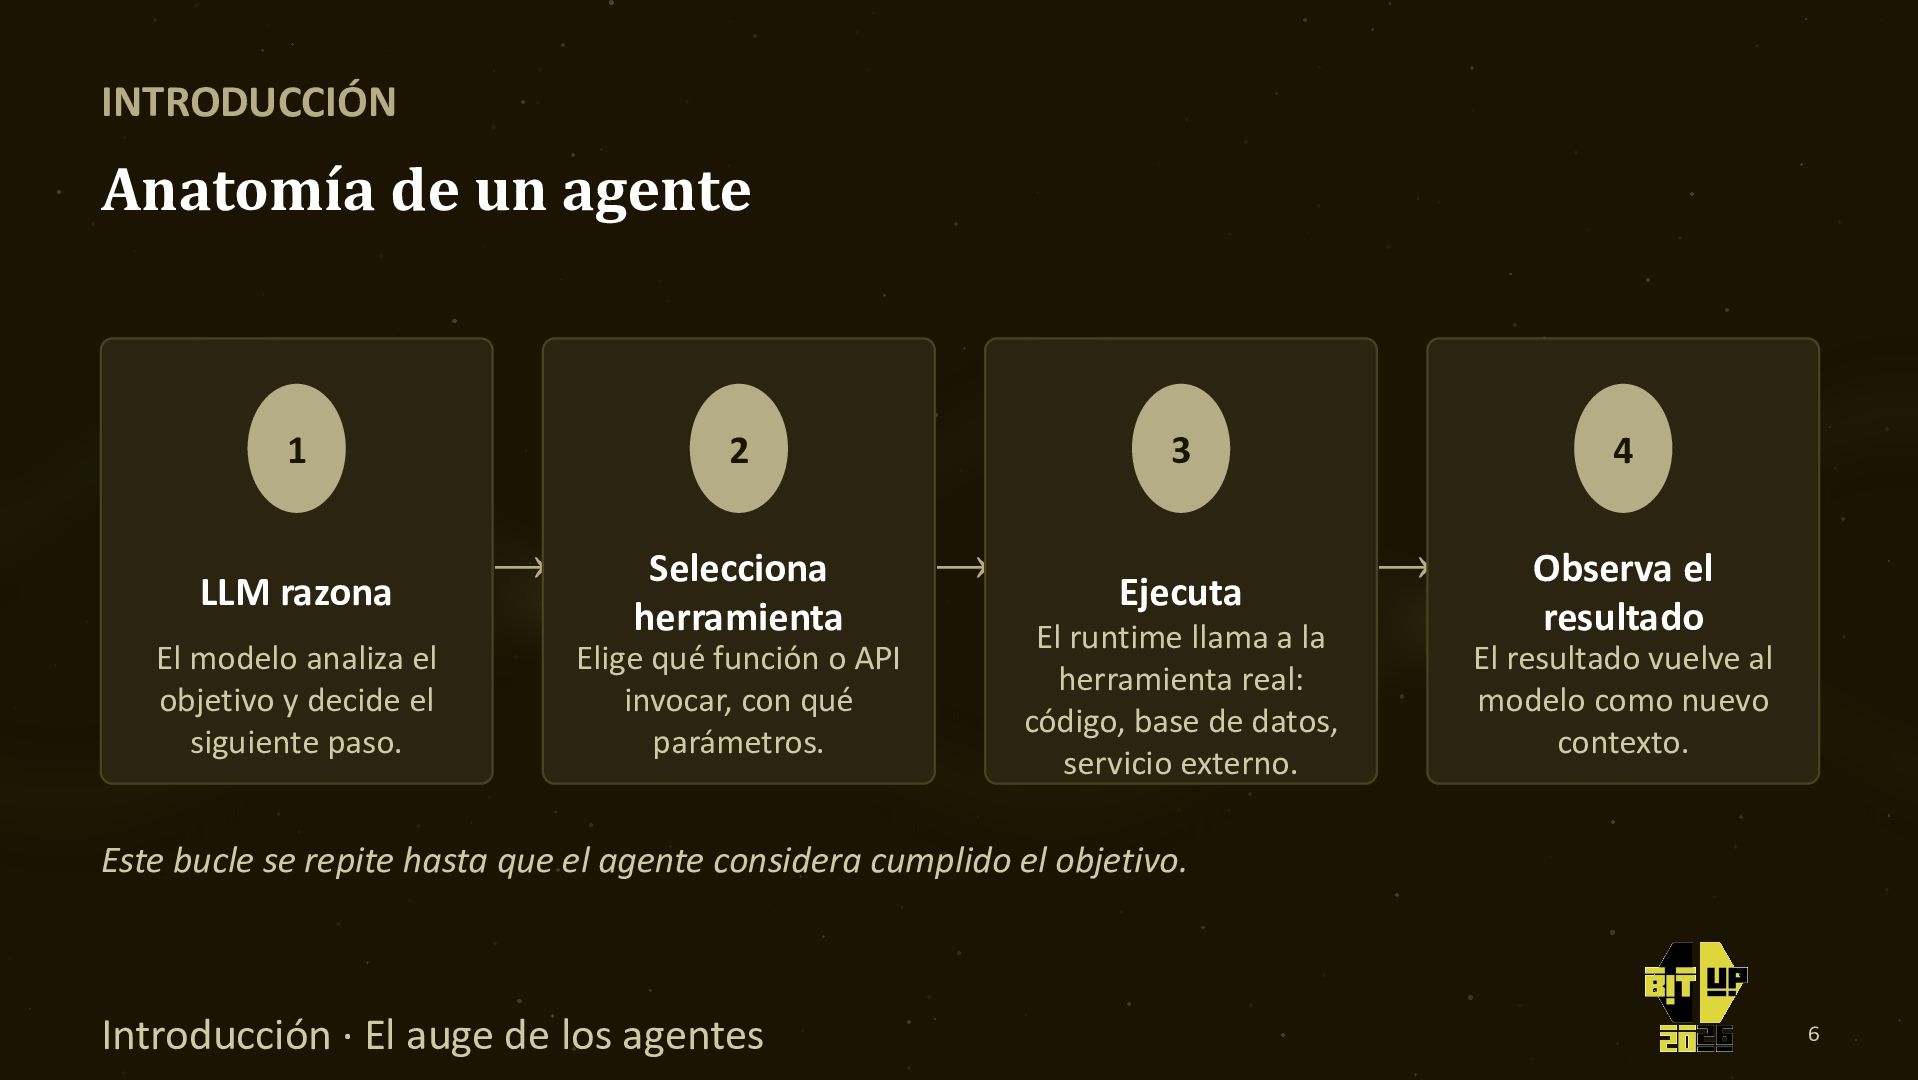
  7. INTRODUCCIÓN Anatomía de un agente 1 LLM razona El modelo

    analiza el objetivo y decide el siguiente paso. 2 → Selecciona herramienta Elige qué función o API invocar, con qué parámetros. 3 → Ejecuta El runtime llama a la herramienta real: código, base de datos, servicio externo. 4 → Observa el resultado El resultado vuelve al modelo como nuevo contexto. Este bucle se repite hasta que el agente considera cumplido el objetivo. Introducción · El auge de los agentes 6
  8. Dar ‘responsabilidades’ a un LLM significa puede desencadenar acciones reales.

    Acceso al sistema operativo: leer, escribir, ejecutar comandos Acceso a bases de datos: consultar y modificar información sensible Acceso a APIs externas: enviar correos, pagos, peticiones a terceros Cada integración añadida a mano, de forma ad-hoc, multiplica el riesgo Introducción · El auge de los agentes 7
  9. 02 ¿Qué es MCP? El lenguaje común que estandariza cómo

    un LLM usa herramientas y datos externos.
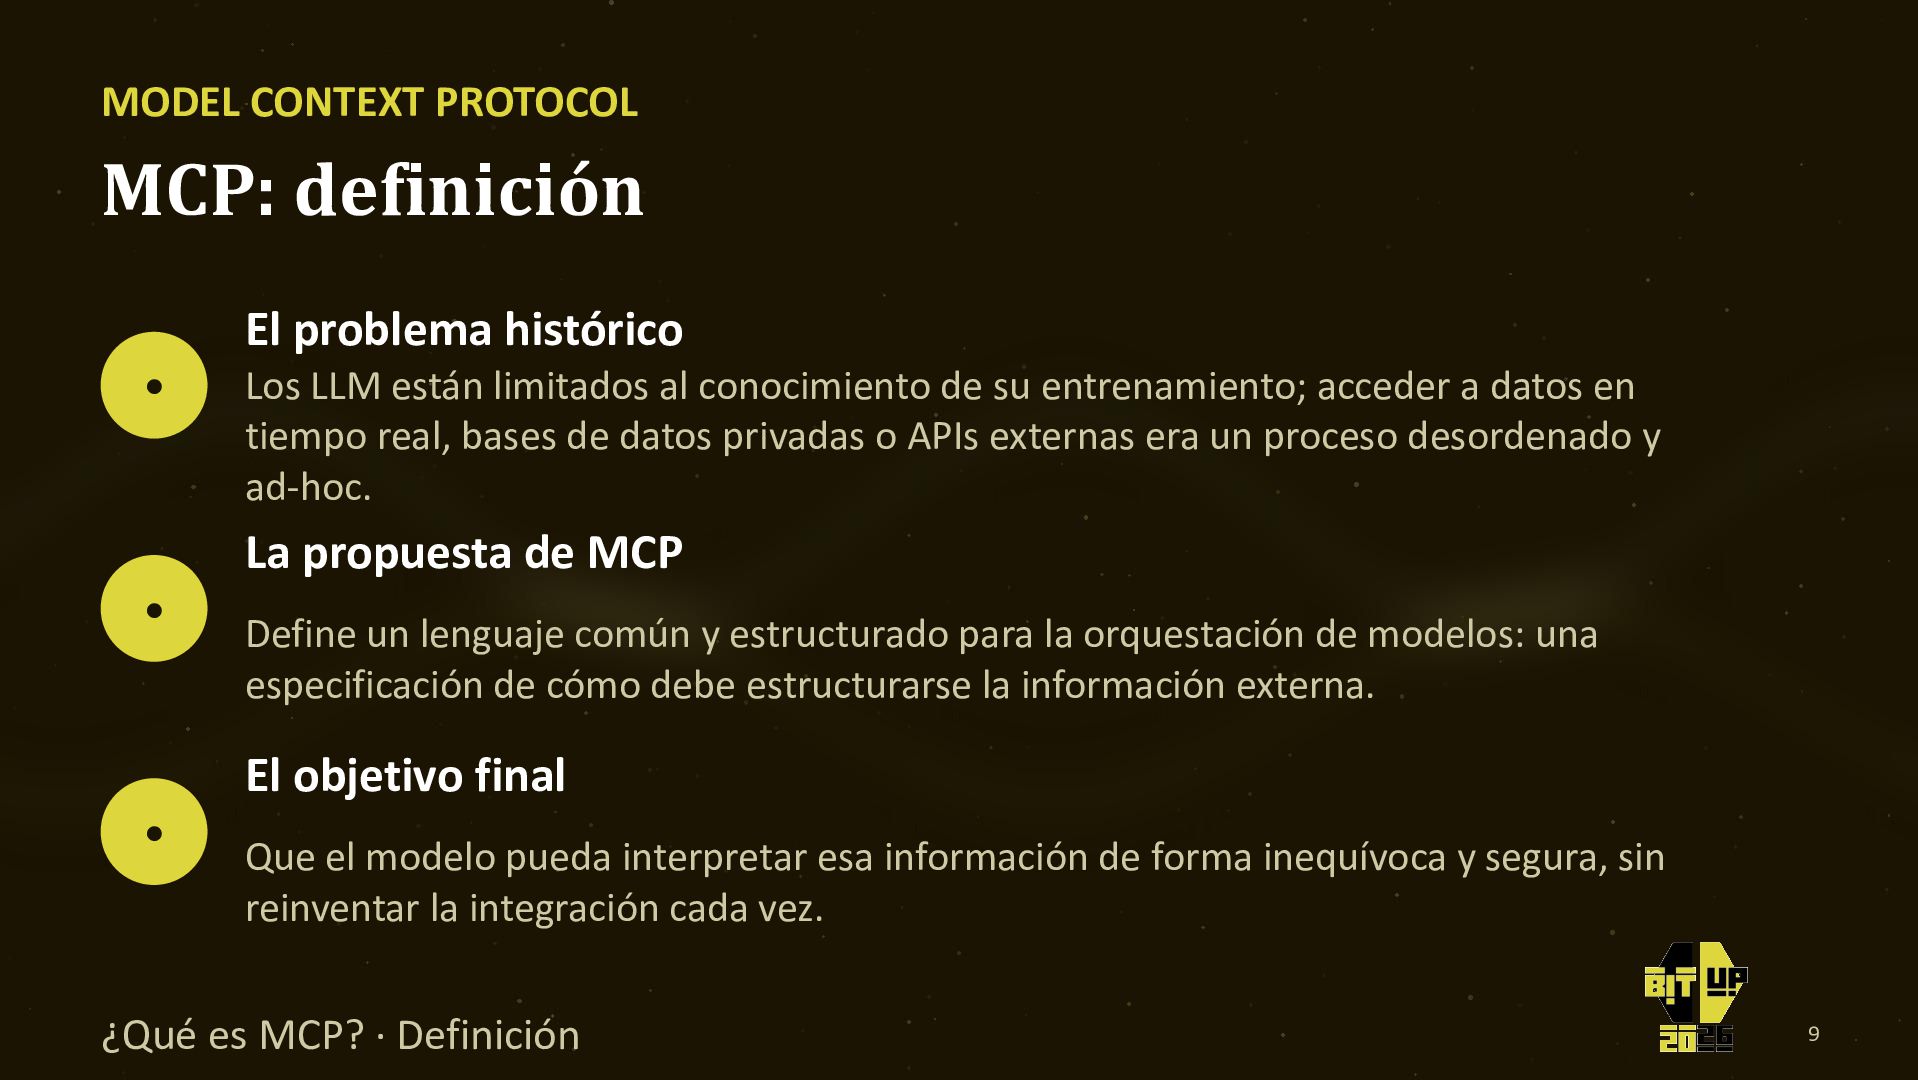
  10. MODEL CONTEXT PROTOCOL MCP: definición El problema histórico • Los

    LLM están limitados al conocimiento de su entrenamiento; acceder a datos en tiempo real, bases de datos privadas o APIs externas era un proceso desordenado y ad-hoc. La propuesta de MCP • Define un lenguaje común y estructurado para la orquestación de modelos: una especificación de cómo debe estructurarse la información externa. El objetivo final • Que el modelo pueda interpretar esa información de forma inequívoca y segura, sin reinventar la integración cada vez. ¿Qué es MCP? · Definición 9
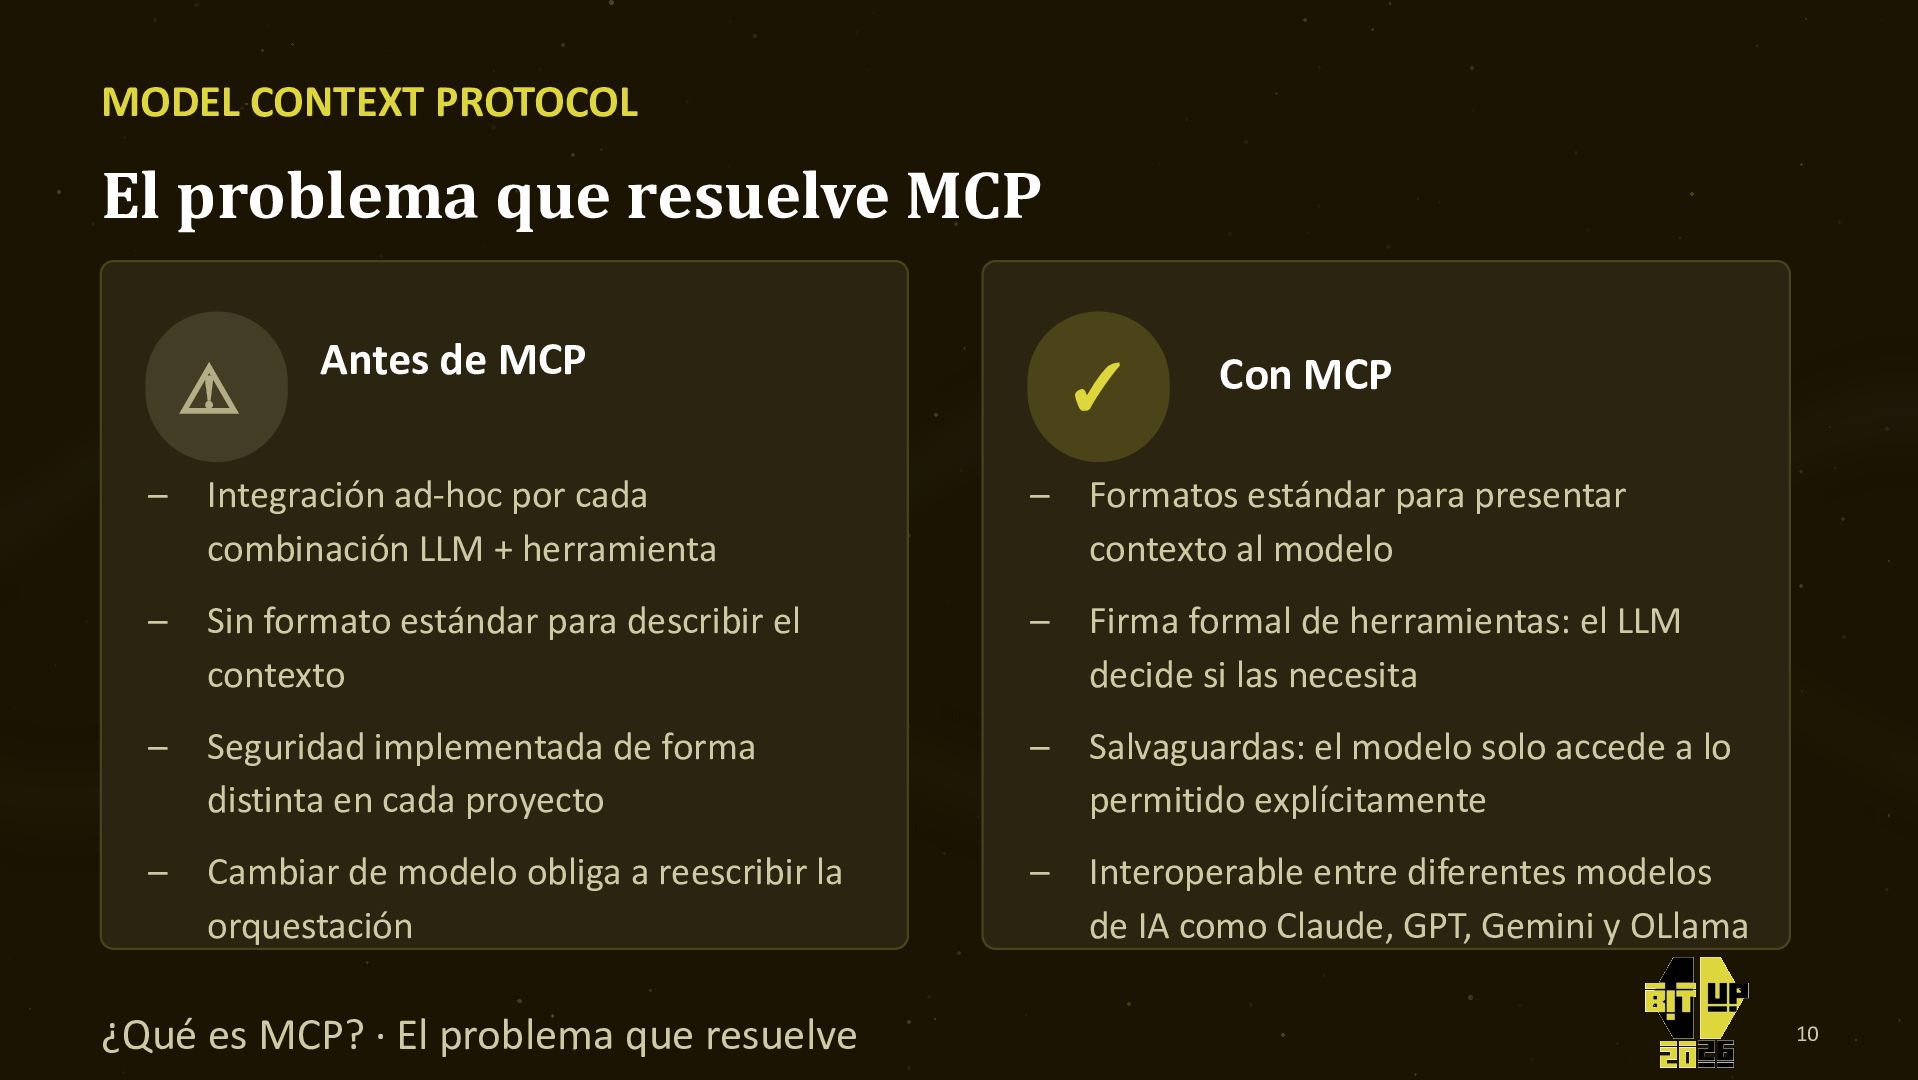
  11. MODEL CONTEXT PROTOCOL El problema que resuelve MCP ⚠ Antes

    de MCP ✓ Con MCP – Integración ad-hoc por cada combinación LLM + herramienta – Formatos estándar para presentar contexto al modelo – Sin formato estándar para describir el contexto – Firma formal de herramientas: el LLM decide si las necesita – Seguridad implementada de forma distinta en cada proyecto – Salvaguardas: el modelo solo accede a lo permitido explícitamente – Cambiar de modelo obliga a reescribir la orquestación – Interoperable entre diferentes modelos de IA como Claude, GPT, Gemini y OLlama ¿Qué es MCP? · El problema que resuelve 10
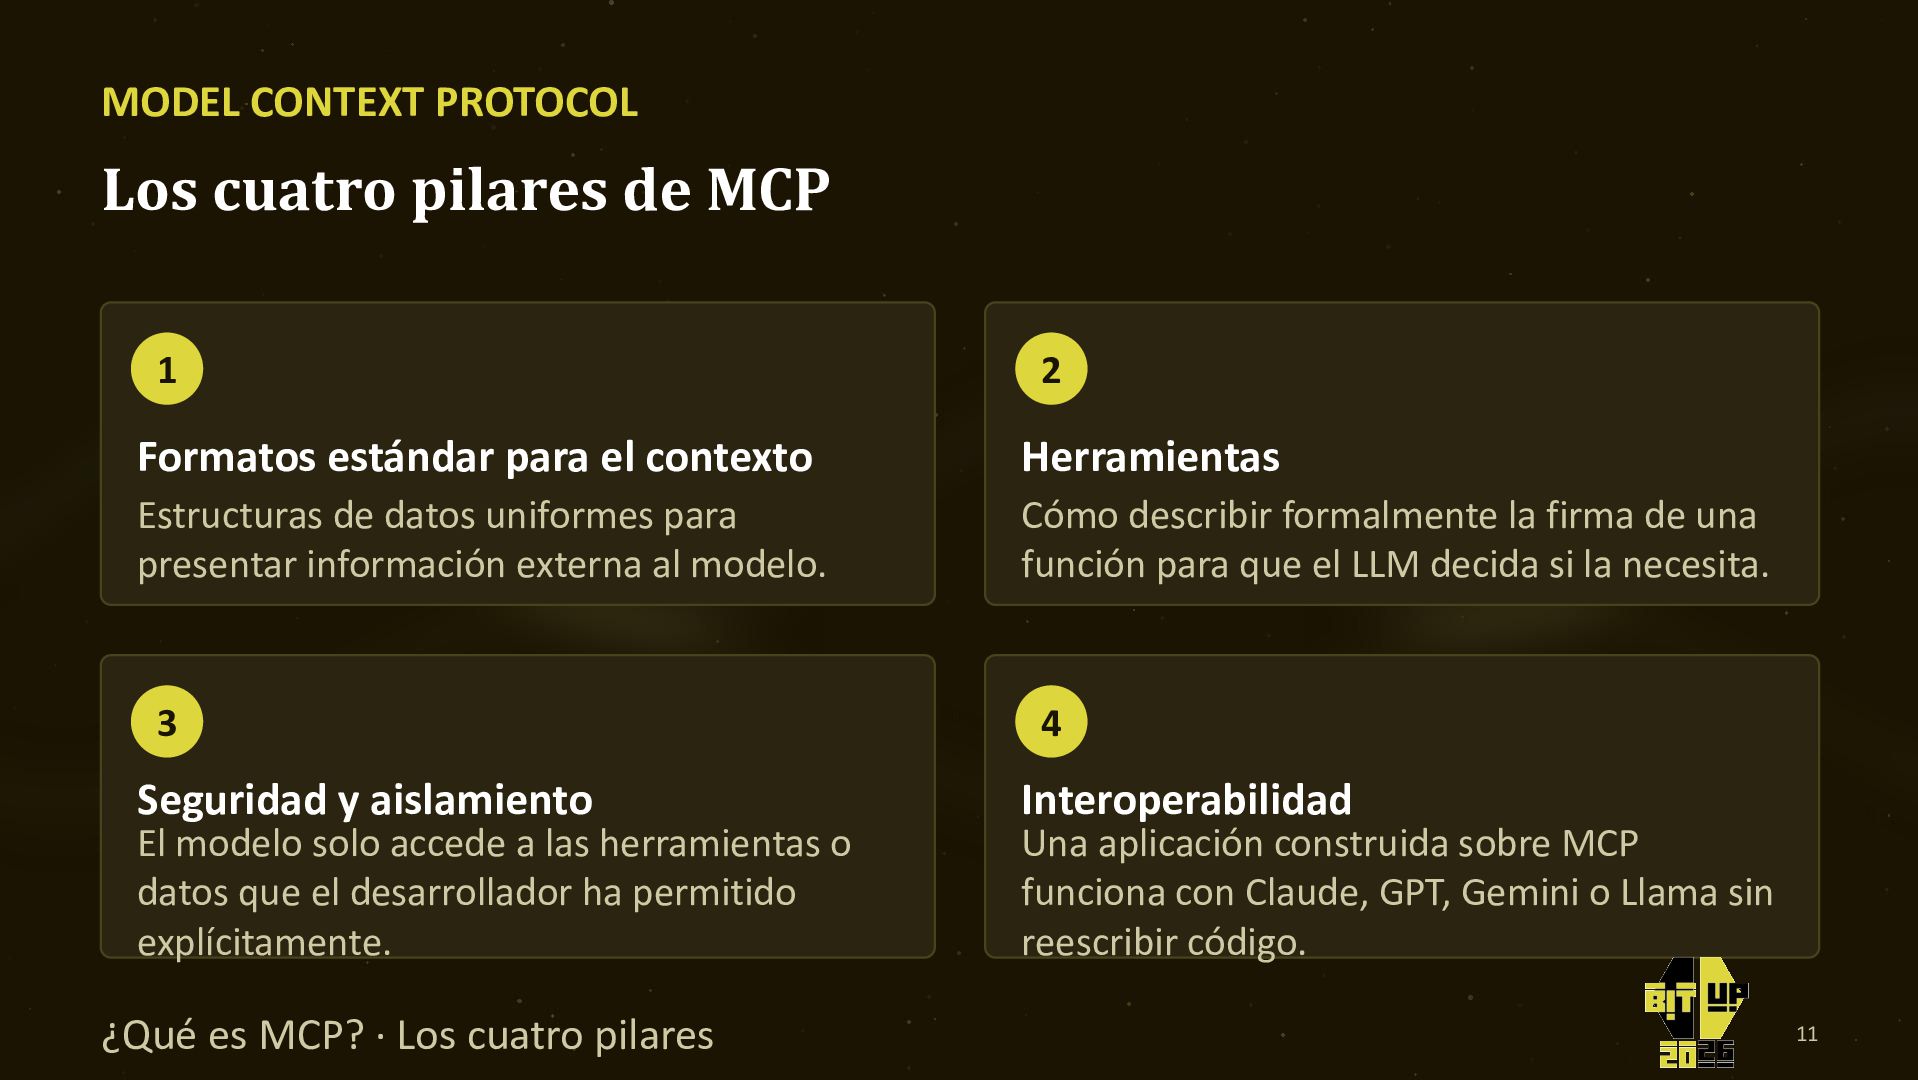
  12. MODEL CONTEXT PROTOCOL Los cuatro pilares de MCP 1 2

    Formatos estándar para el contexto Herramientas Estructuras de datos uniformes para presentar información externa al modelo. Cómo describir formalmente la firma de una función para que el LLM decida si la necesita. 3 4 Seguridad y aislamiento Interoperabilidad El modelo solo accede a las herramientas o datos que el desarrollador ha permitido explícitamente. Una aplicación construida sobre MCP funciona con Claude, GPT, Gemini o Llama sin reescribir código. ¿Qué es MCP? · Los cuatro pilares 11
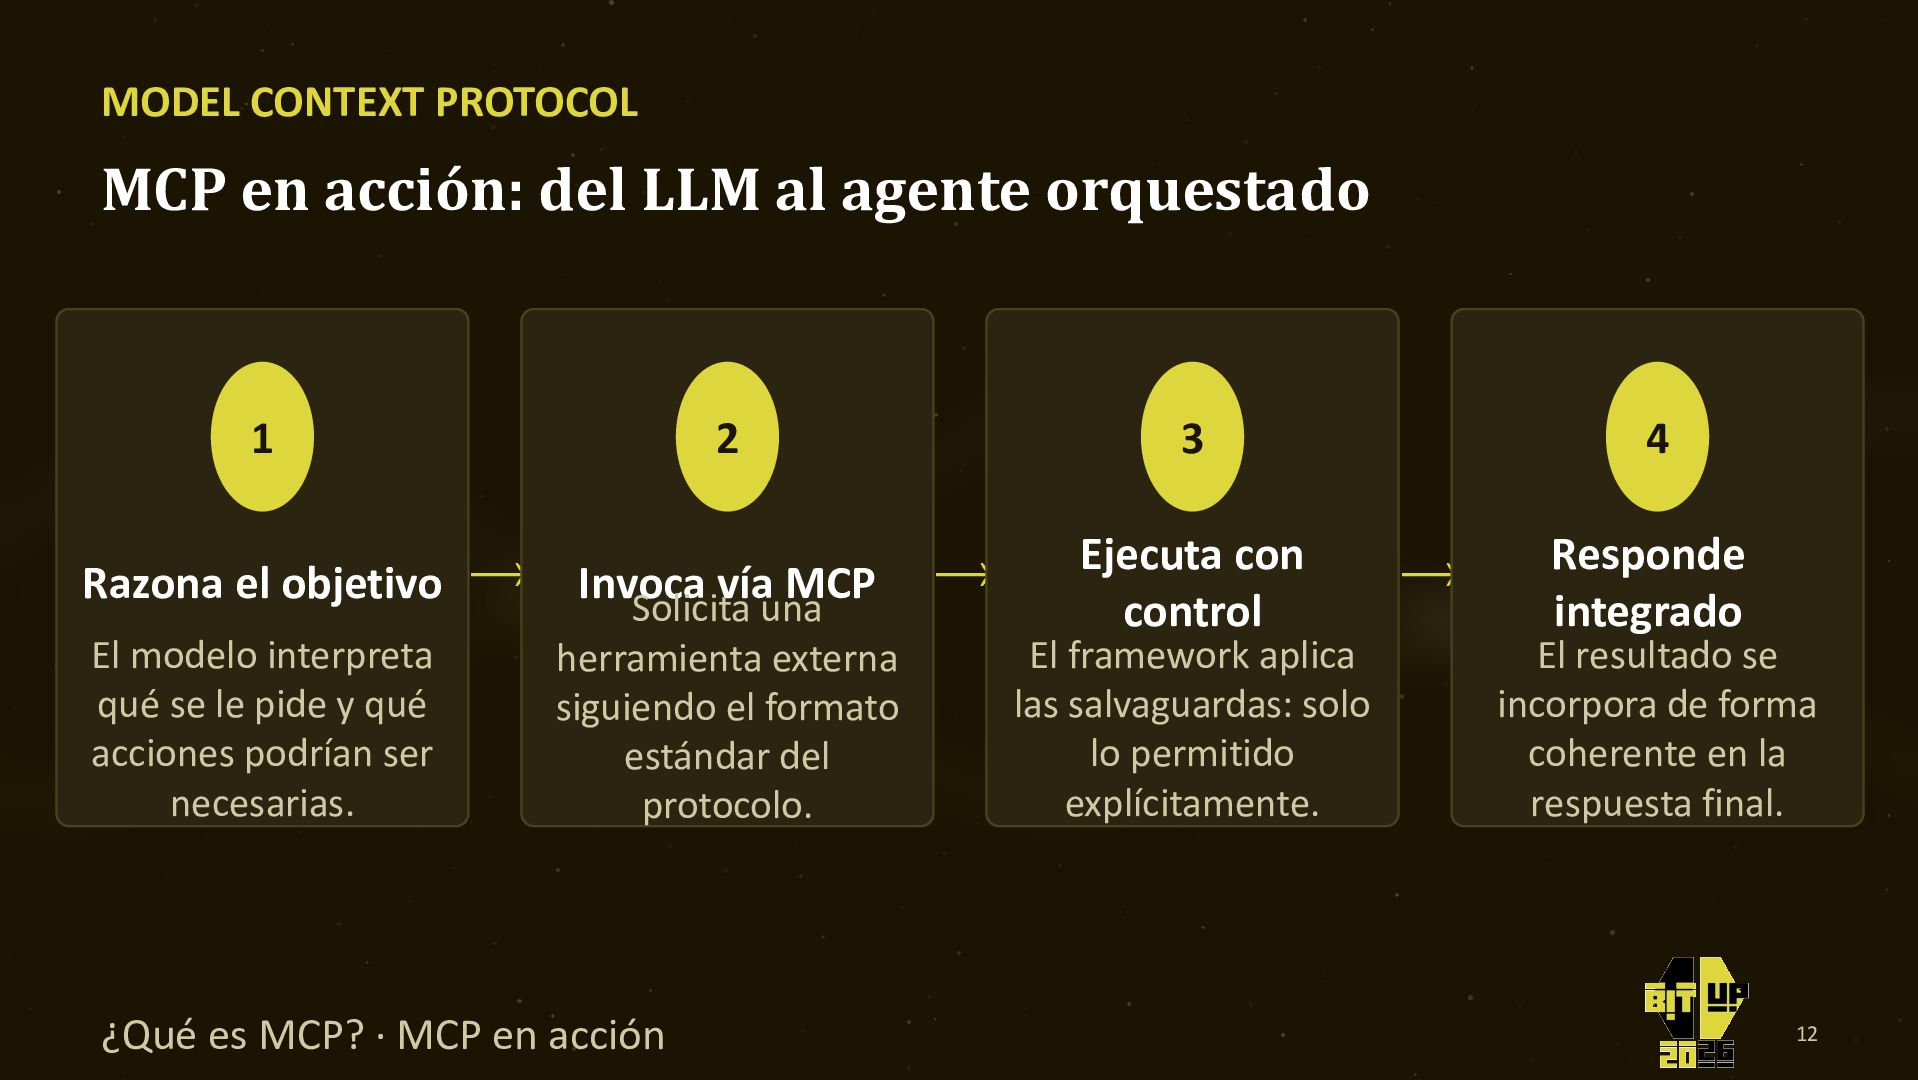
  13. MODEL CONTEXT PROTOCOL MCP en acción: del LLM al agente

    orquestado 1 2 Razona el objetivo → Invoca vía MCP Solicita una El modelo interpreta qué se le pide y qué acciones podrían ser necesarias. herramienta externa siguiendo el formato estándar del protocolo. ¿Qué es MCP? · MCP en acción 3 → Ejecuta con control El framework aplica las salvaguardas: solo lo permitido explícitamente. 4 → Responde integrado El resultado se incorpora de forma coherente en la respuesta final. 12
  14. 03 Análisis del OWASP MCP Top 10 Las diez categorías

    de riesgo más críticas en sistemas basados en contexto e IA.
  15. OWASP MCP TOP 10 ¿Qué es el OWASP MCP Top

    10? Un framework de seguridad • Diseñado para abordar los desafíos de la interacción segura en sistemas que dependen de modelos de IA, gestión de estados e intercambio de contexto entre agentes. El perímetro que analiza • La inferencia de modelos, la persistencia de datos contextuales y la orquestación distribuida. Su objetivo • Identificar las vulnerabilidades inherentes a cómo se define, gestiona y transfiere el «contexto» operativo o de usuario. OWASP MCP Top 10 · Introducción 14
  16. OWASP MCP TOP 10 Las tres amenazas principales • •

    • Integridad y sesgo del modelo Asegurar que las entradas de contexto no puedan manipular la salida del modelo. Fuga de información de contexto Prevenir que información sensible de una sesión de contexto se filtre a otra. Control de acceso al protocolo Validar las transiciones de estado de contexto y los permisos de los agentes. OWASP MCP Top 10 · Amenazas principales 15
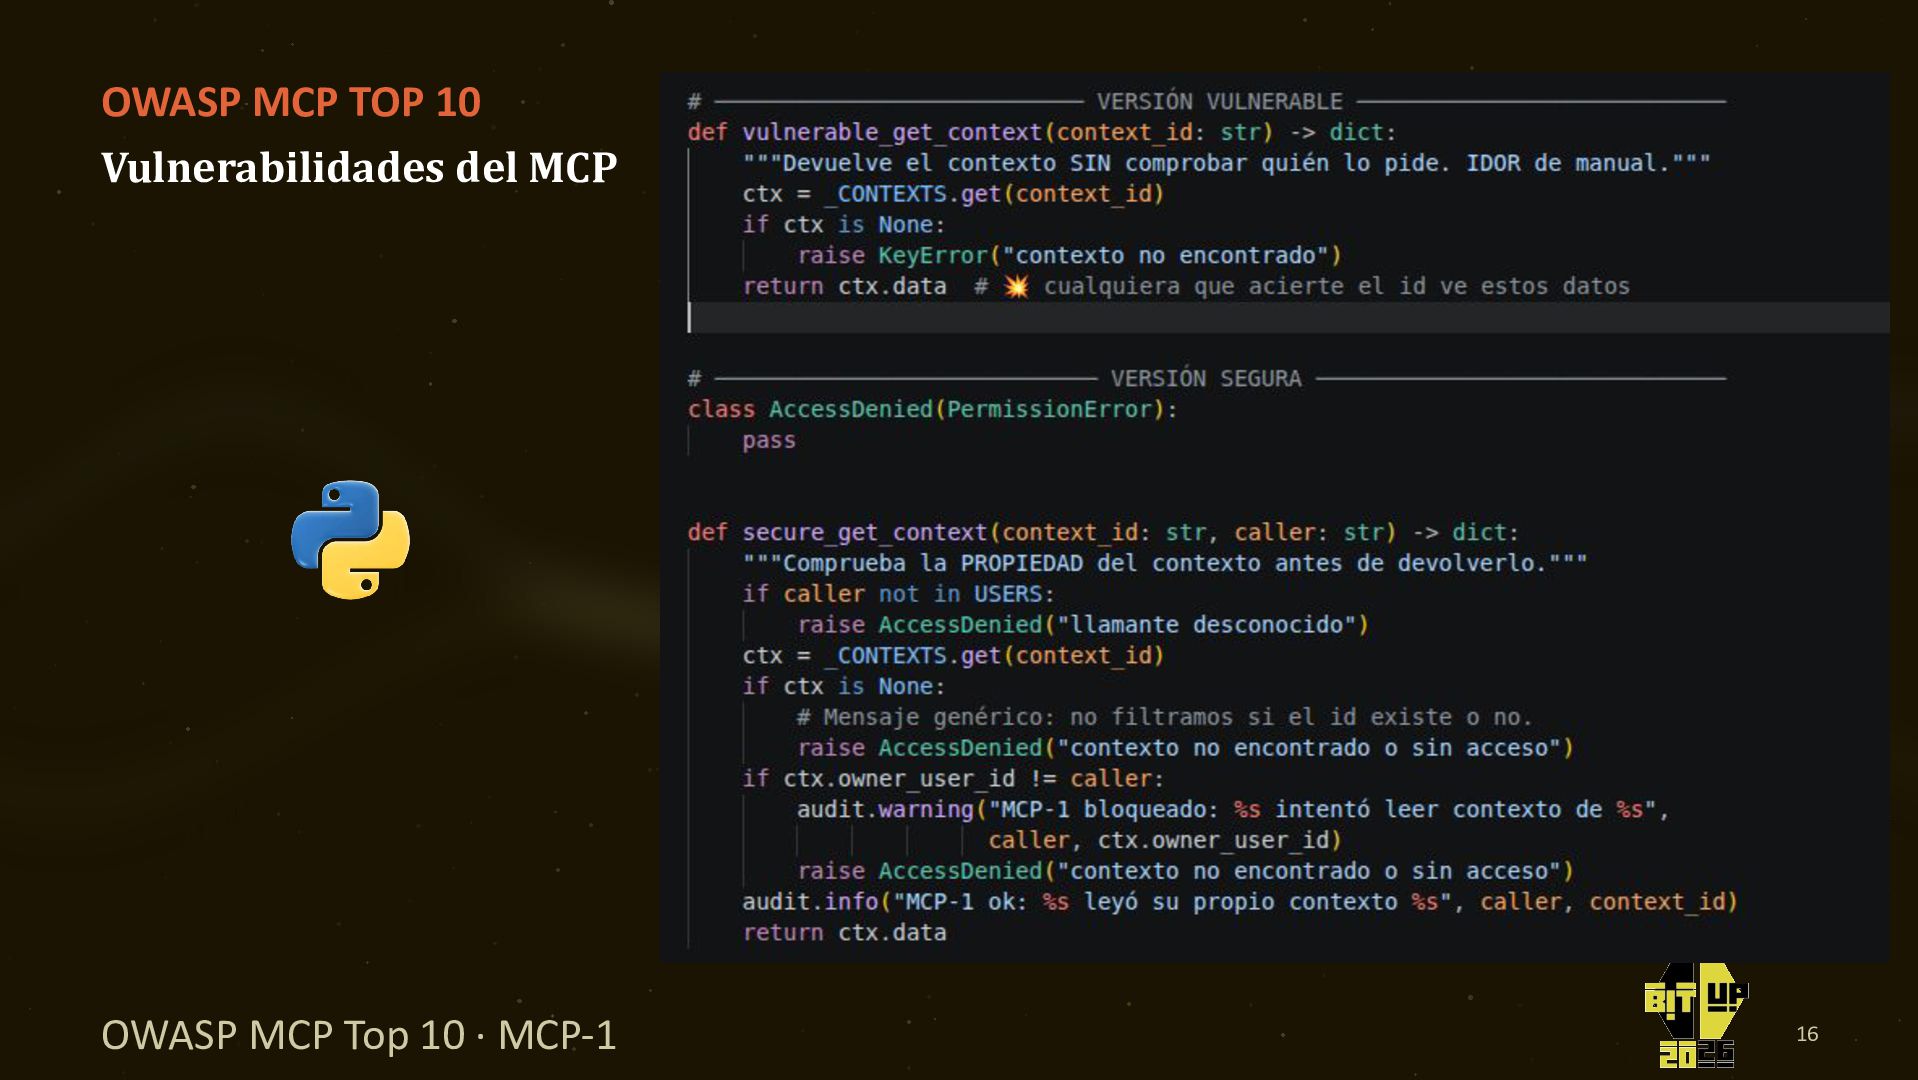
  17. OWASP MCP TOP 10 Vulnerabilidades del MCP Exposición de datos

    sensibles de un usuario o MCP-1 microservicio a un usuario no autorizado debido a la gestión incorrecta del identificador de contexto. Fuga del contexto de sesión OWASP MCP Top 10 · MCP-1 EJEMPLO DE EXPLOTACIÓN Un atacante ‘adivina’ o manipula un identificador de contexto para acceder a la información de otro usuario en un modelo compartido. 16
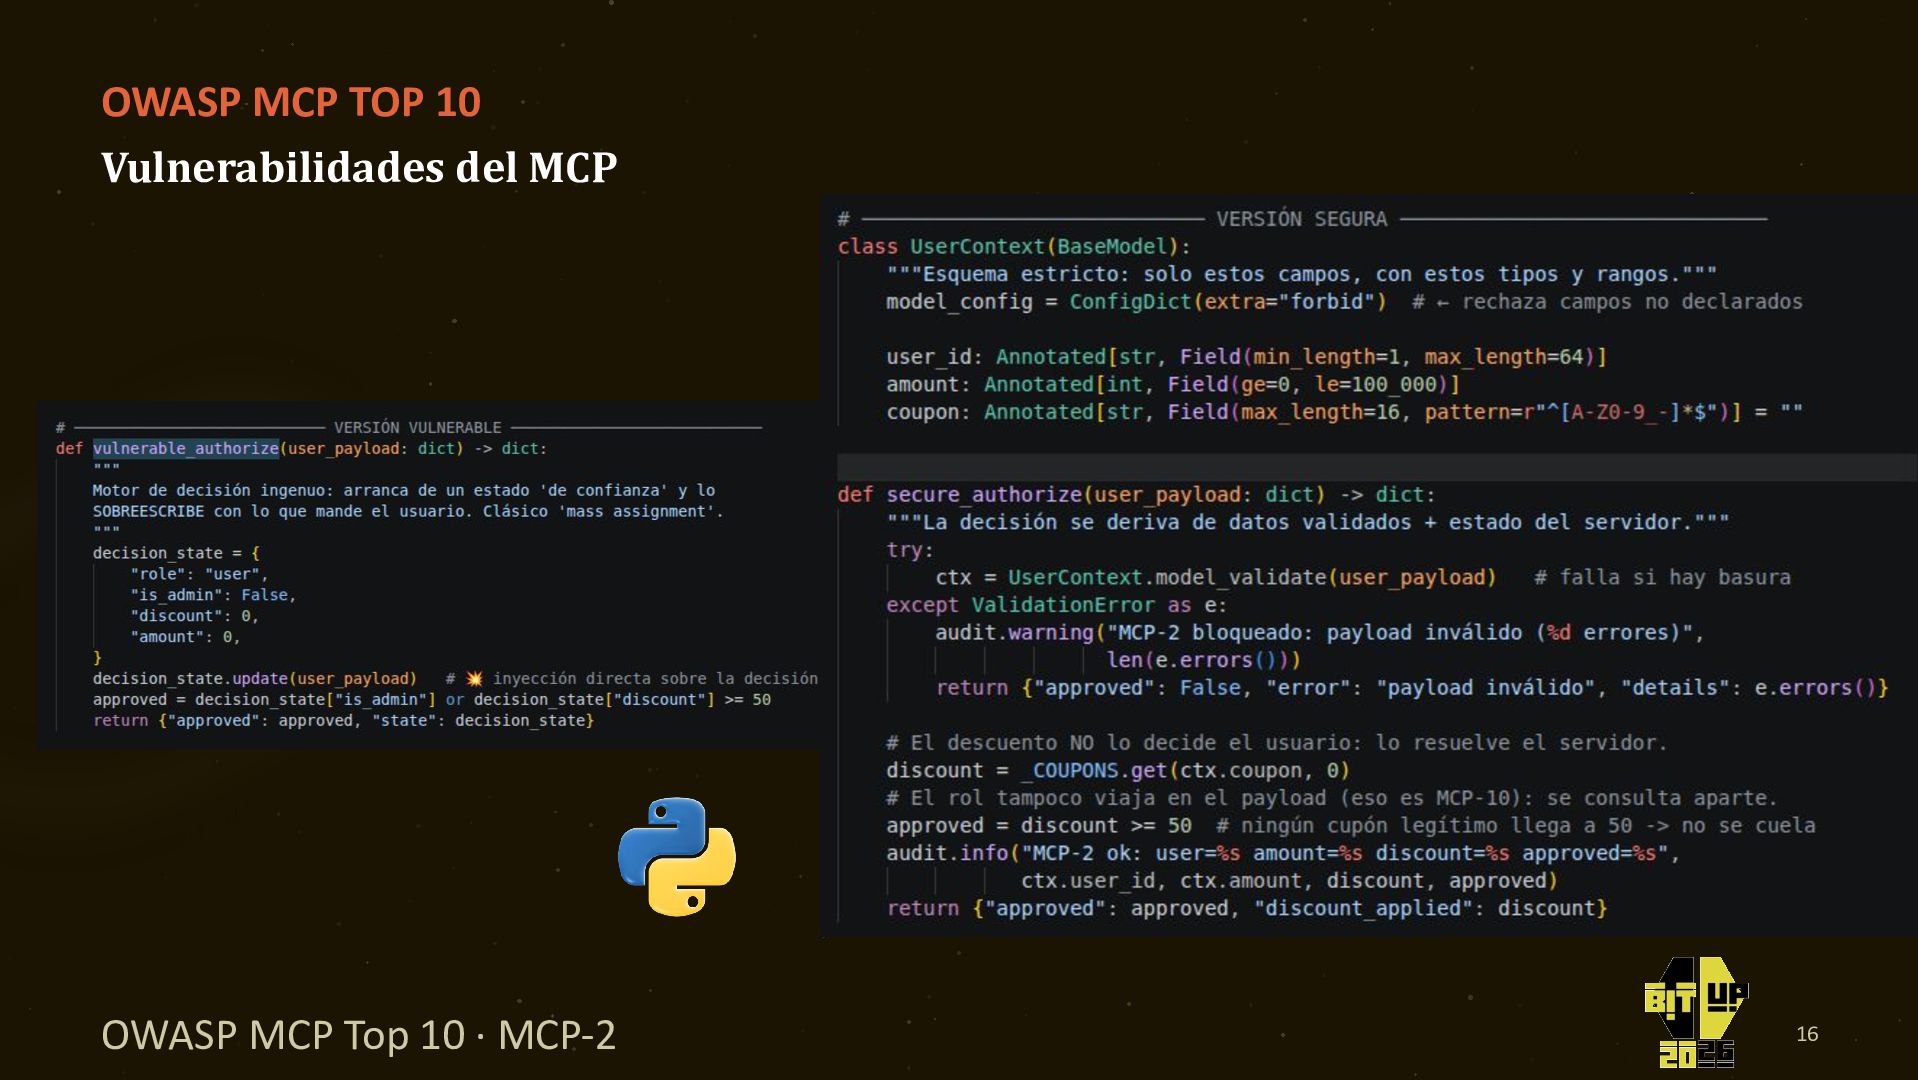
  18. OWASP MCP TOP 10 Vulnerabilidades del MCP MCP-2 Un atacante

    inyecta datos maliciosos en la capa de contexto para manipular el comportamiento posterior de un microservicio, un modelo o una decisión de autorización. Inyección de datos contextuales EJEMPLO DE EXPLOTACIÓN Riesgo similar al Prompt Injection en LLMs, pero dirigido a los datos de estado del contexto, para causar un fallo lógico o cambiar la decisión de un motor de reglas. OWASP MCP Top 10 · MCP-2 17
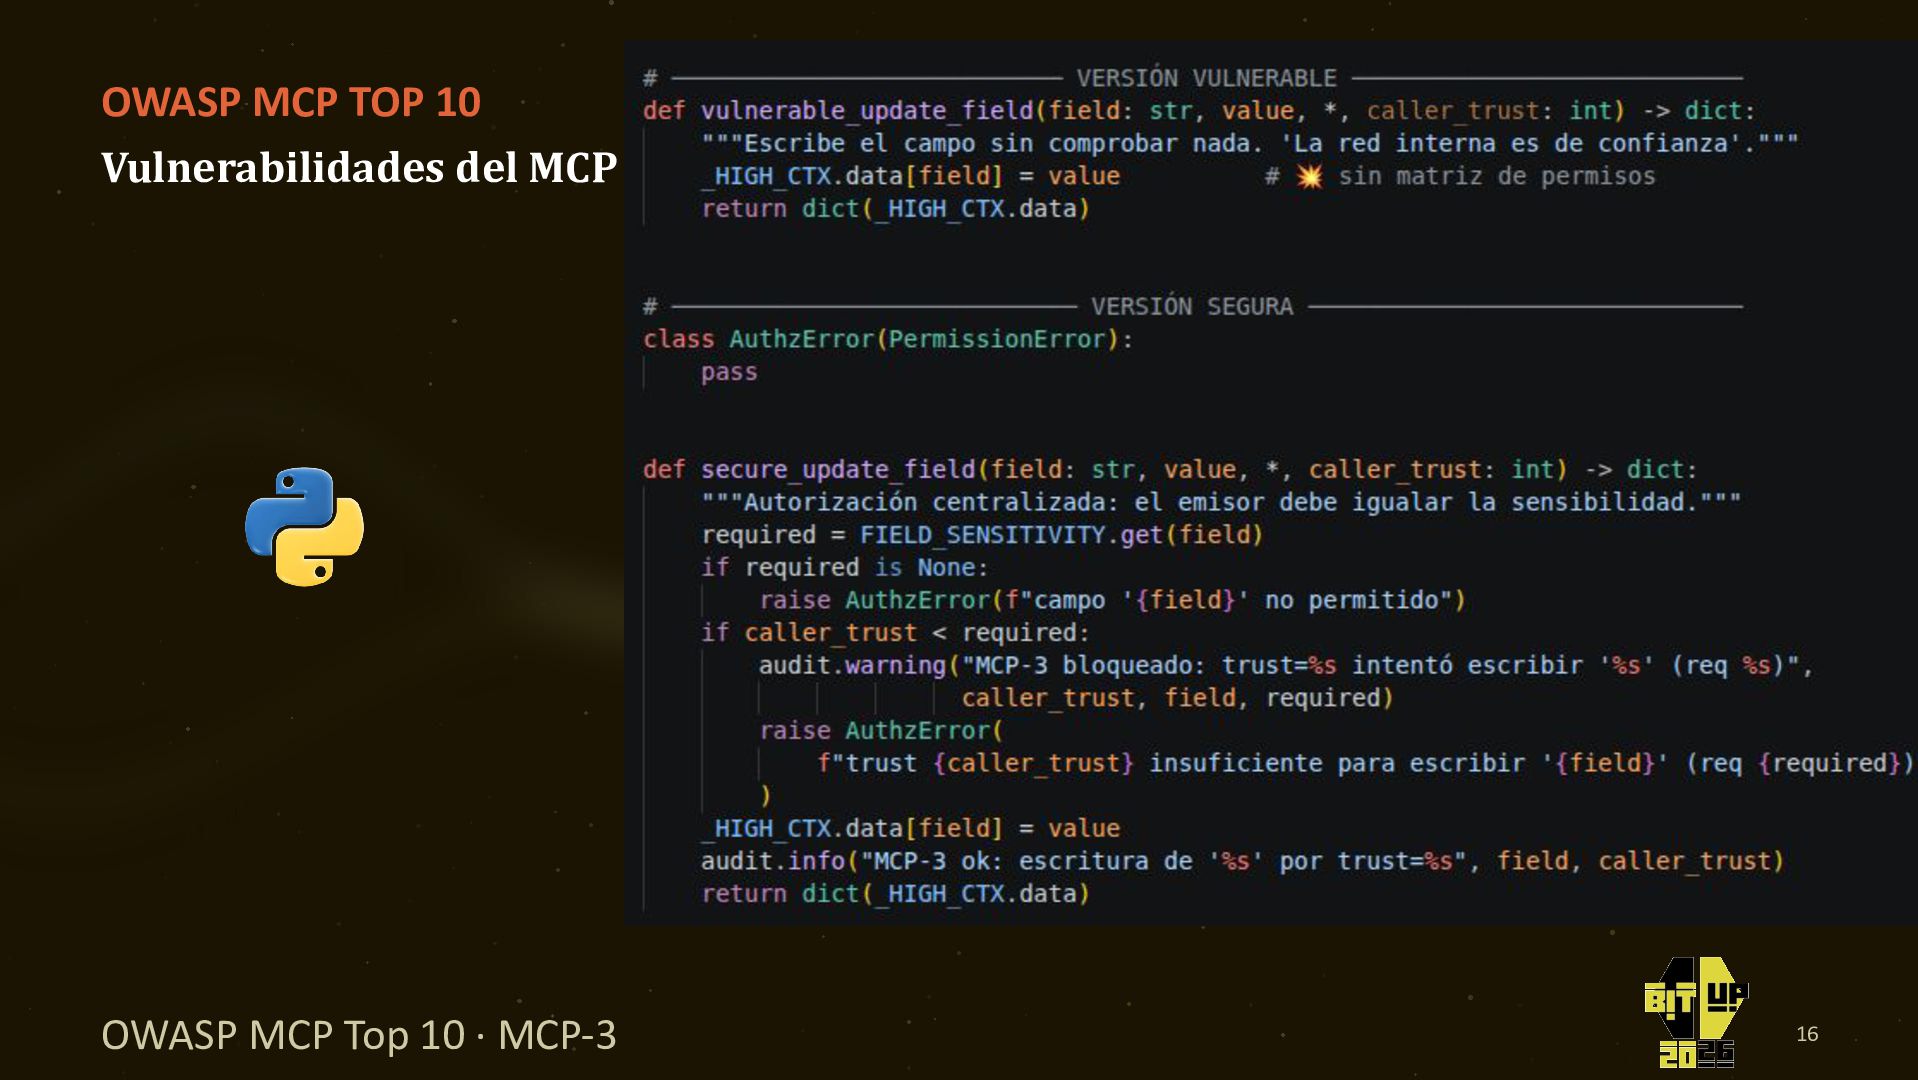
  19. OWASP MCP TOP 10 Vulnerabilidades del MCP Fallos en la

    validación de que un servicio que consume el MCP-3 protocolo tiene la autorización necesaria para solicitar o modificar un contexto de nivel superior. Control de acceso del protocolo roto EJEMPLO DE EXPLOTACIÓN Un microservicio de nivel de seguridad ‘bajo’ altera un contexto usado por uno de nivel ‘alto’, por validación insuficiente del origen del protocolo. OWASP MCP Top 10 · MCP-3 18
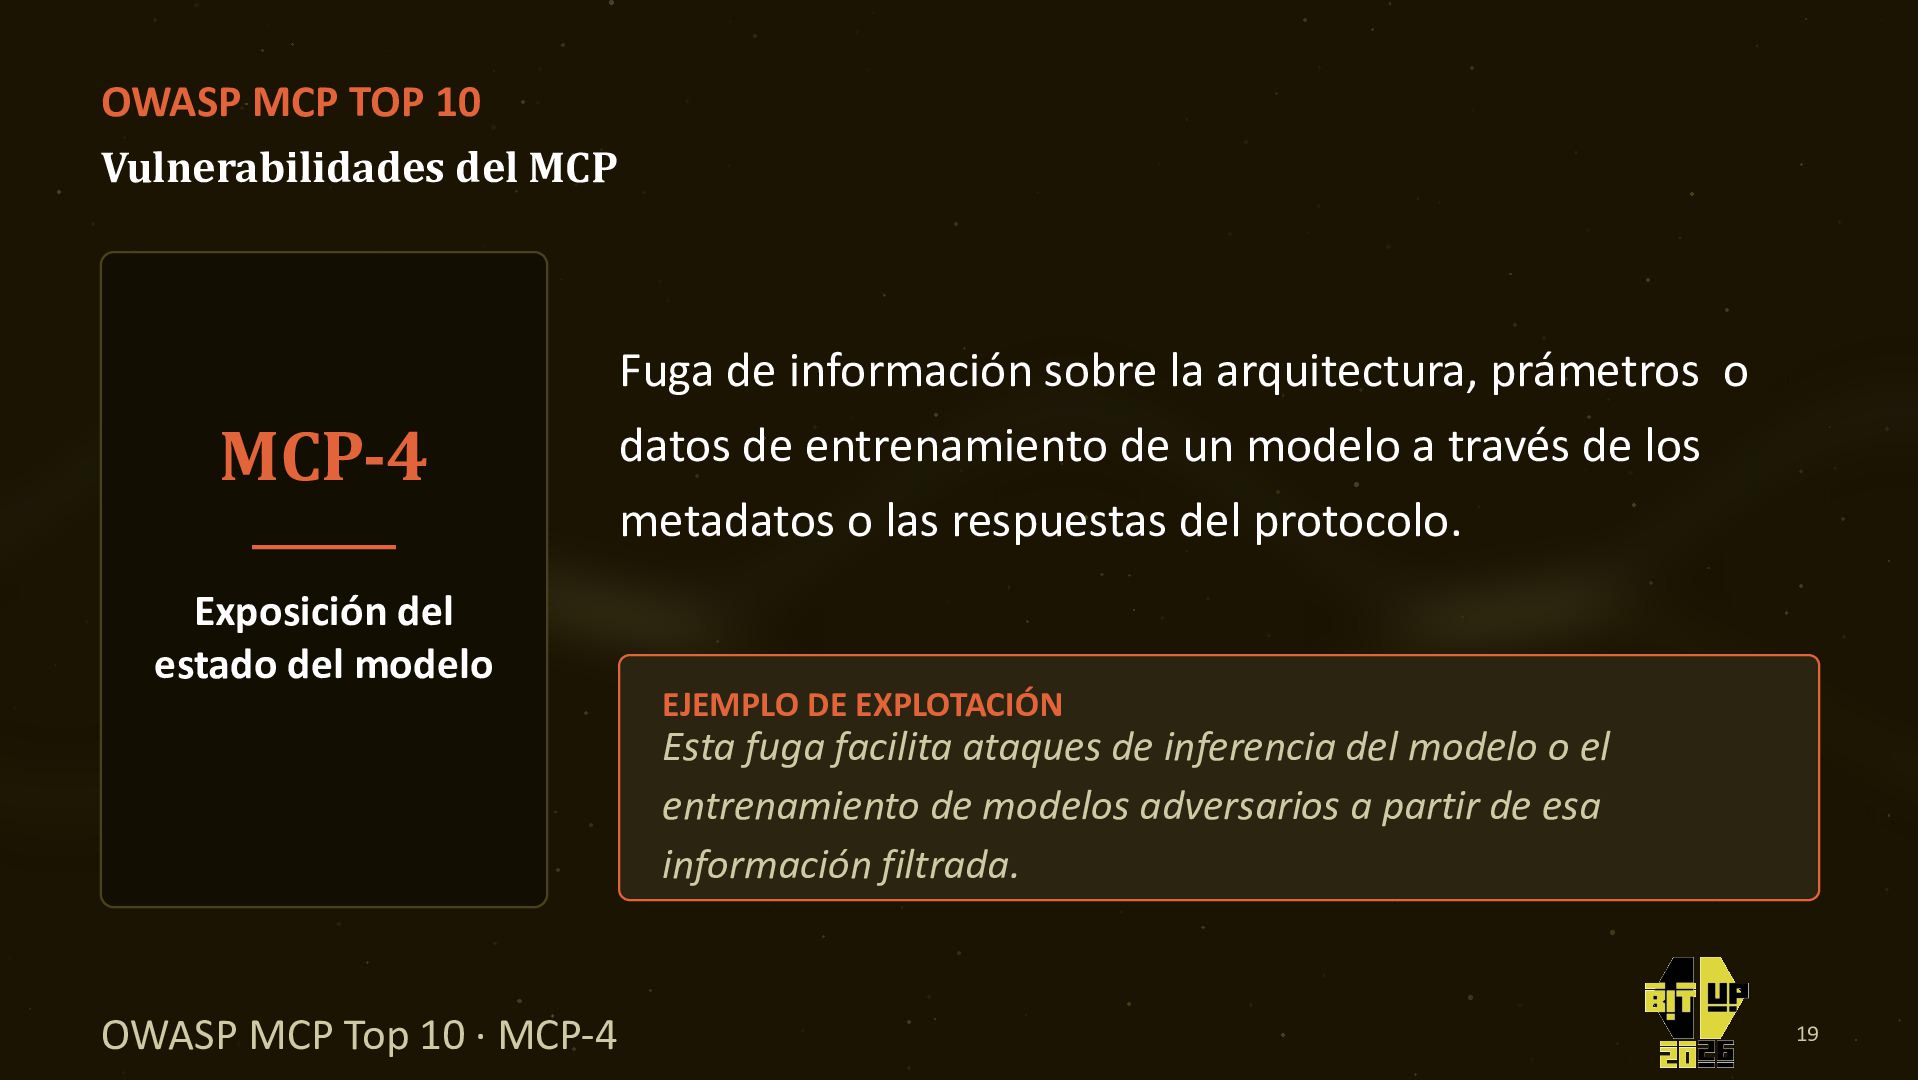
  20. OWASP MCP TOP 10 Vulnerabilidades del MCP Fuga de información

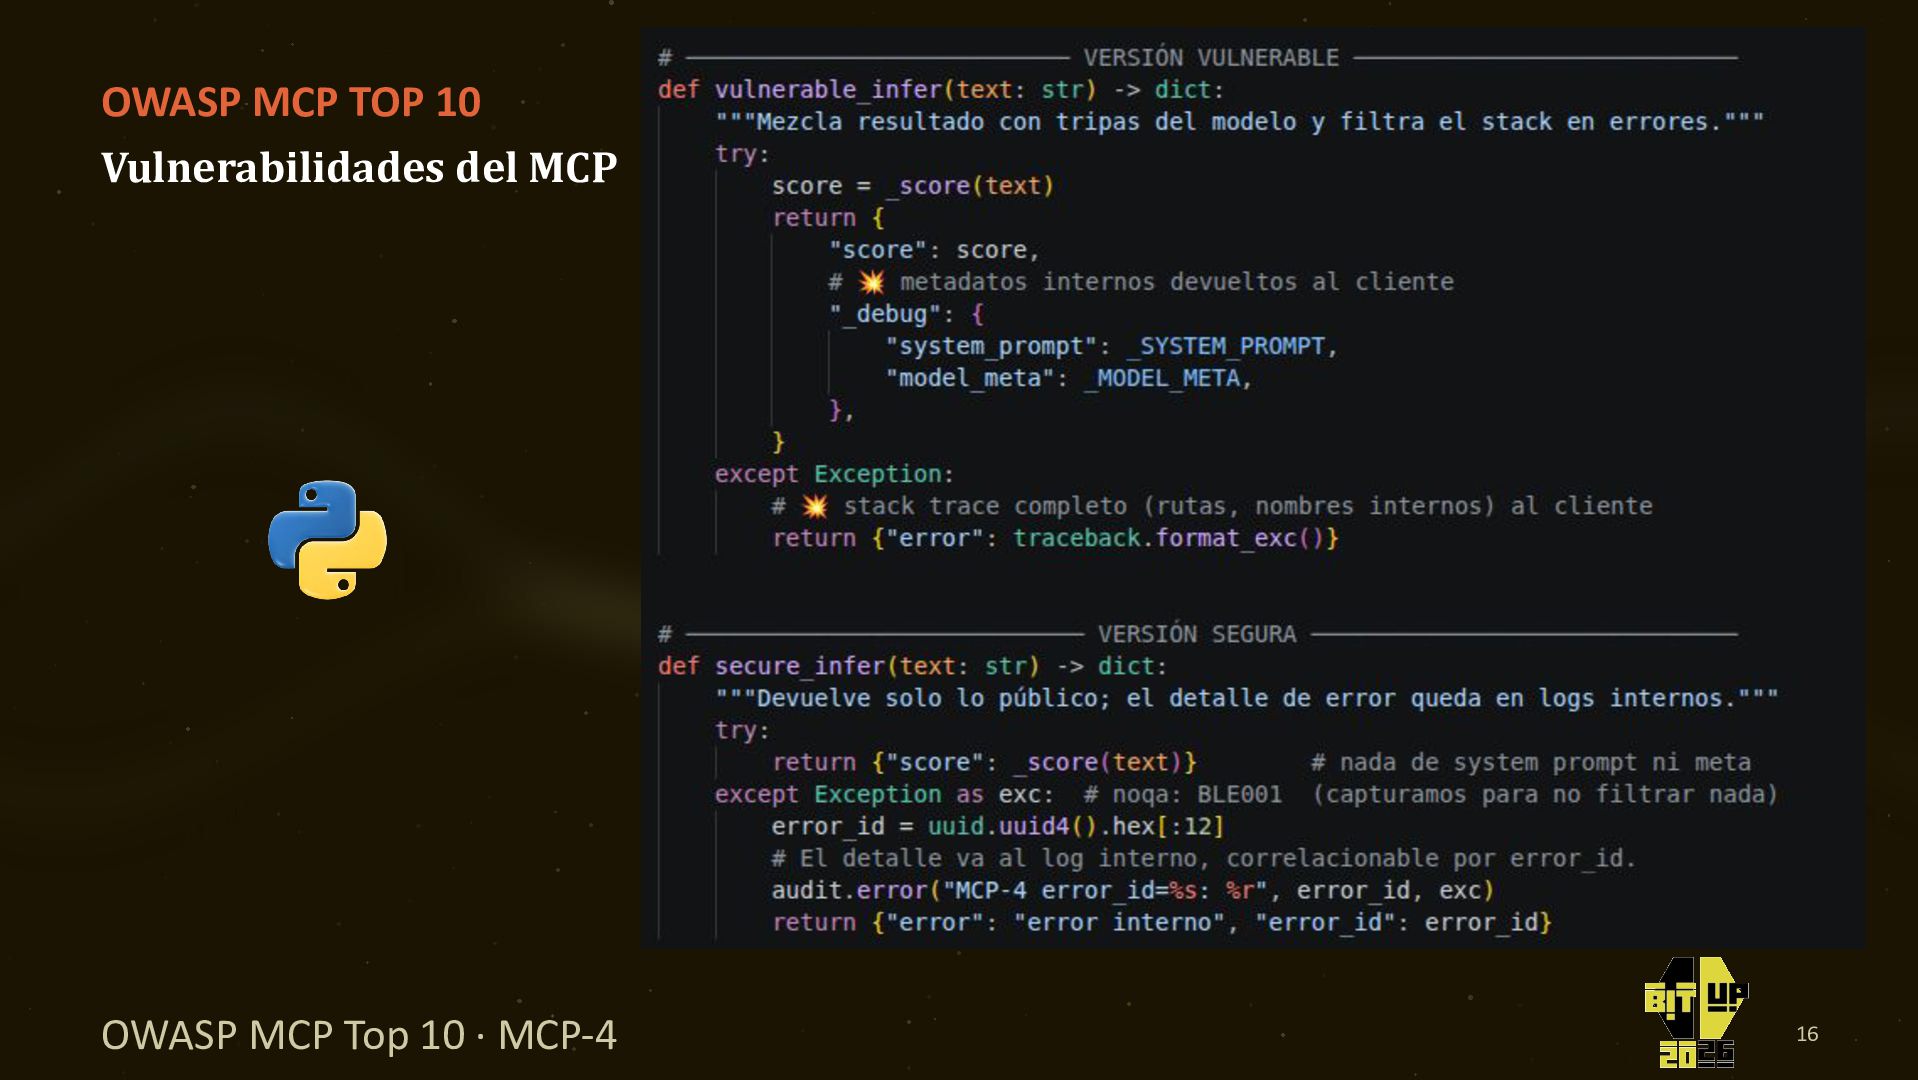
    sobre la arquitectura, prámetros o MCP-4 datos de entrenamiento de un modelo a través de los metadatos o las respuestas del protocolo. Exposición del estado del modelo EJEMPLO DE EXPLOTACIÓN Esta fuga facilita ataques de inferencia del modelo o el entrenamiento de modelos adversarios a partir de esa información filtrada. OWASP MCP Top 10 · MCP-4 19
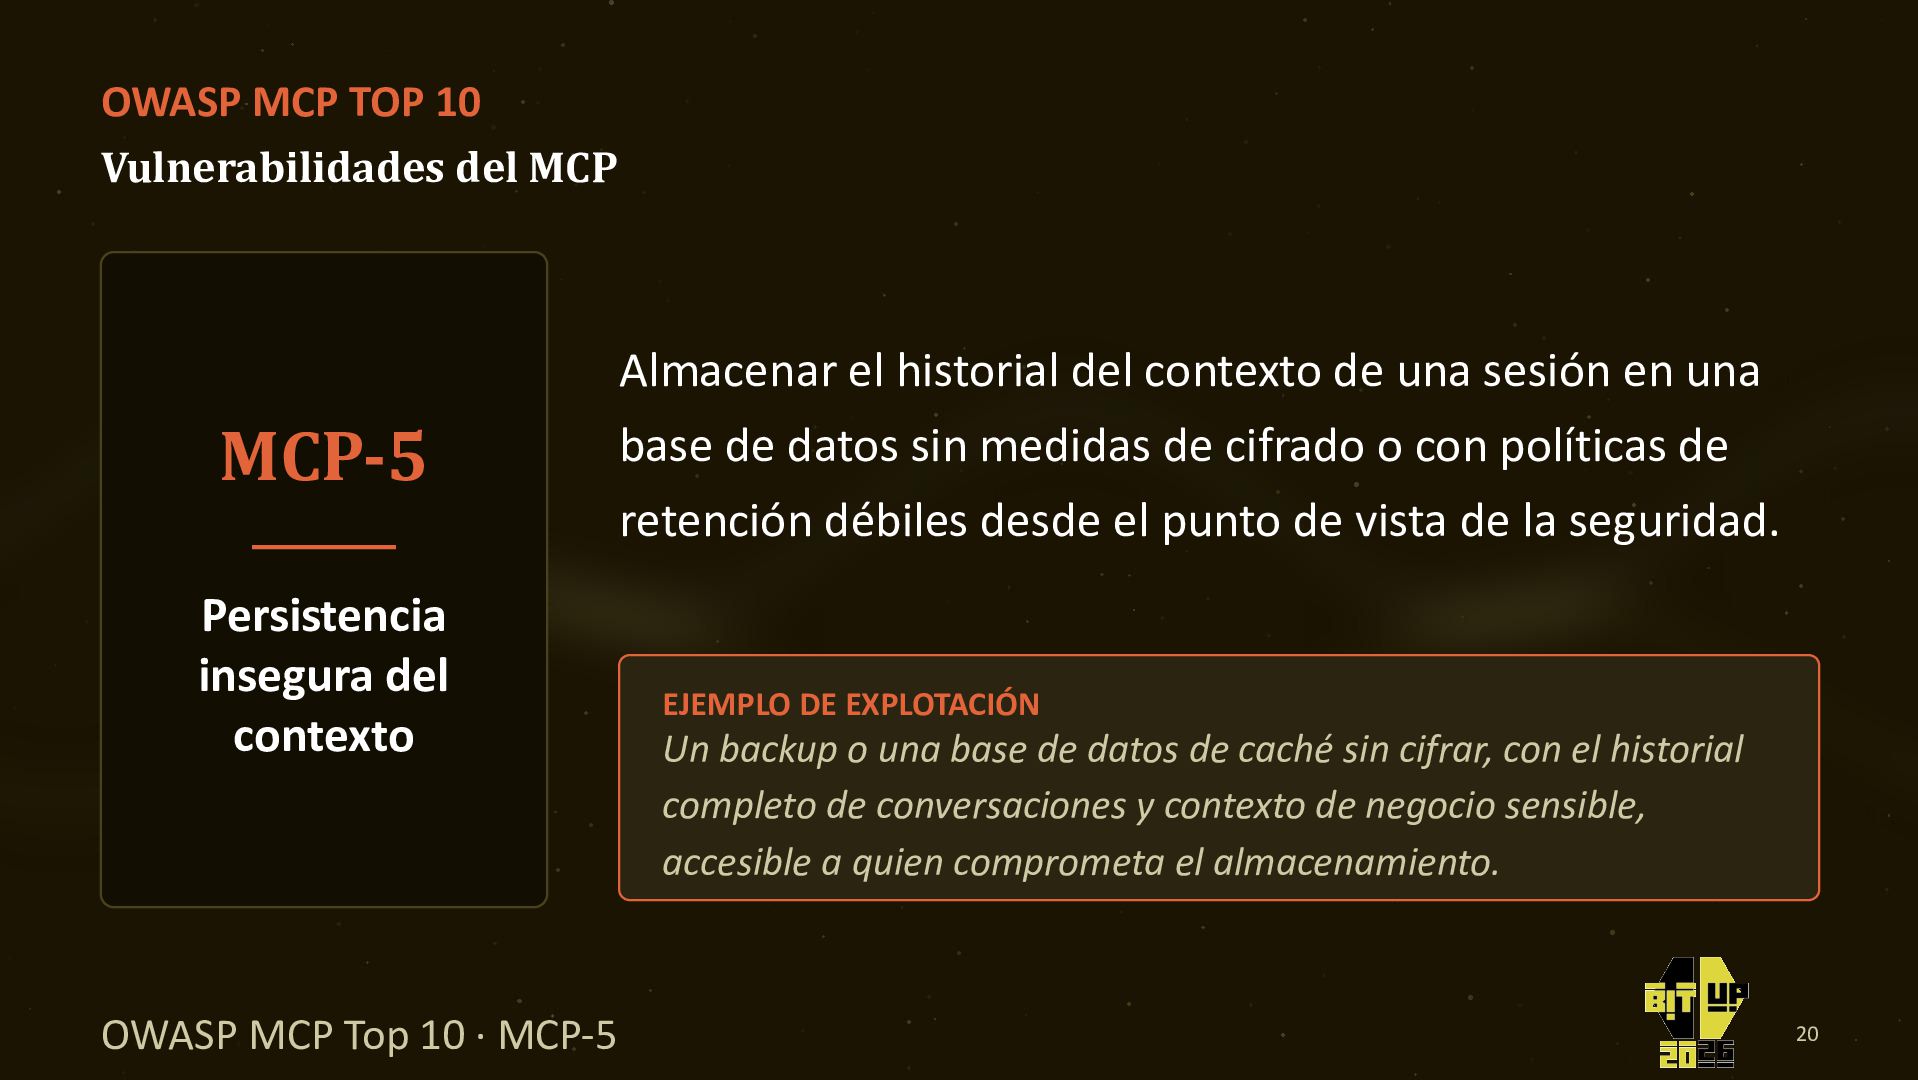
  21. OWASP MCP TOP 10 Vulnerabilidades del MCP Almacenar el historial

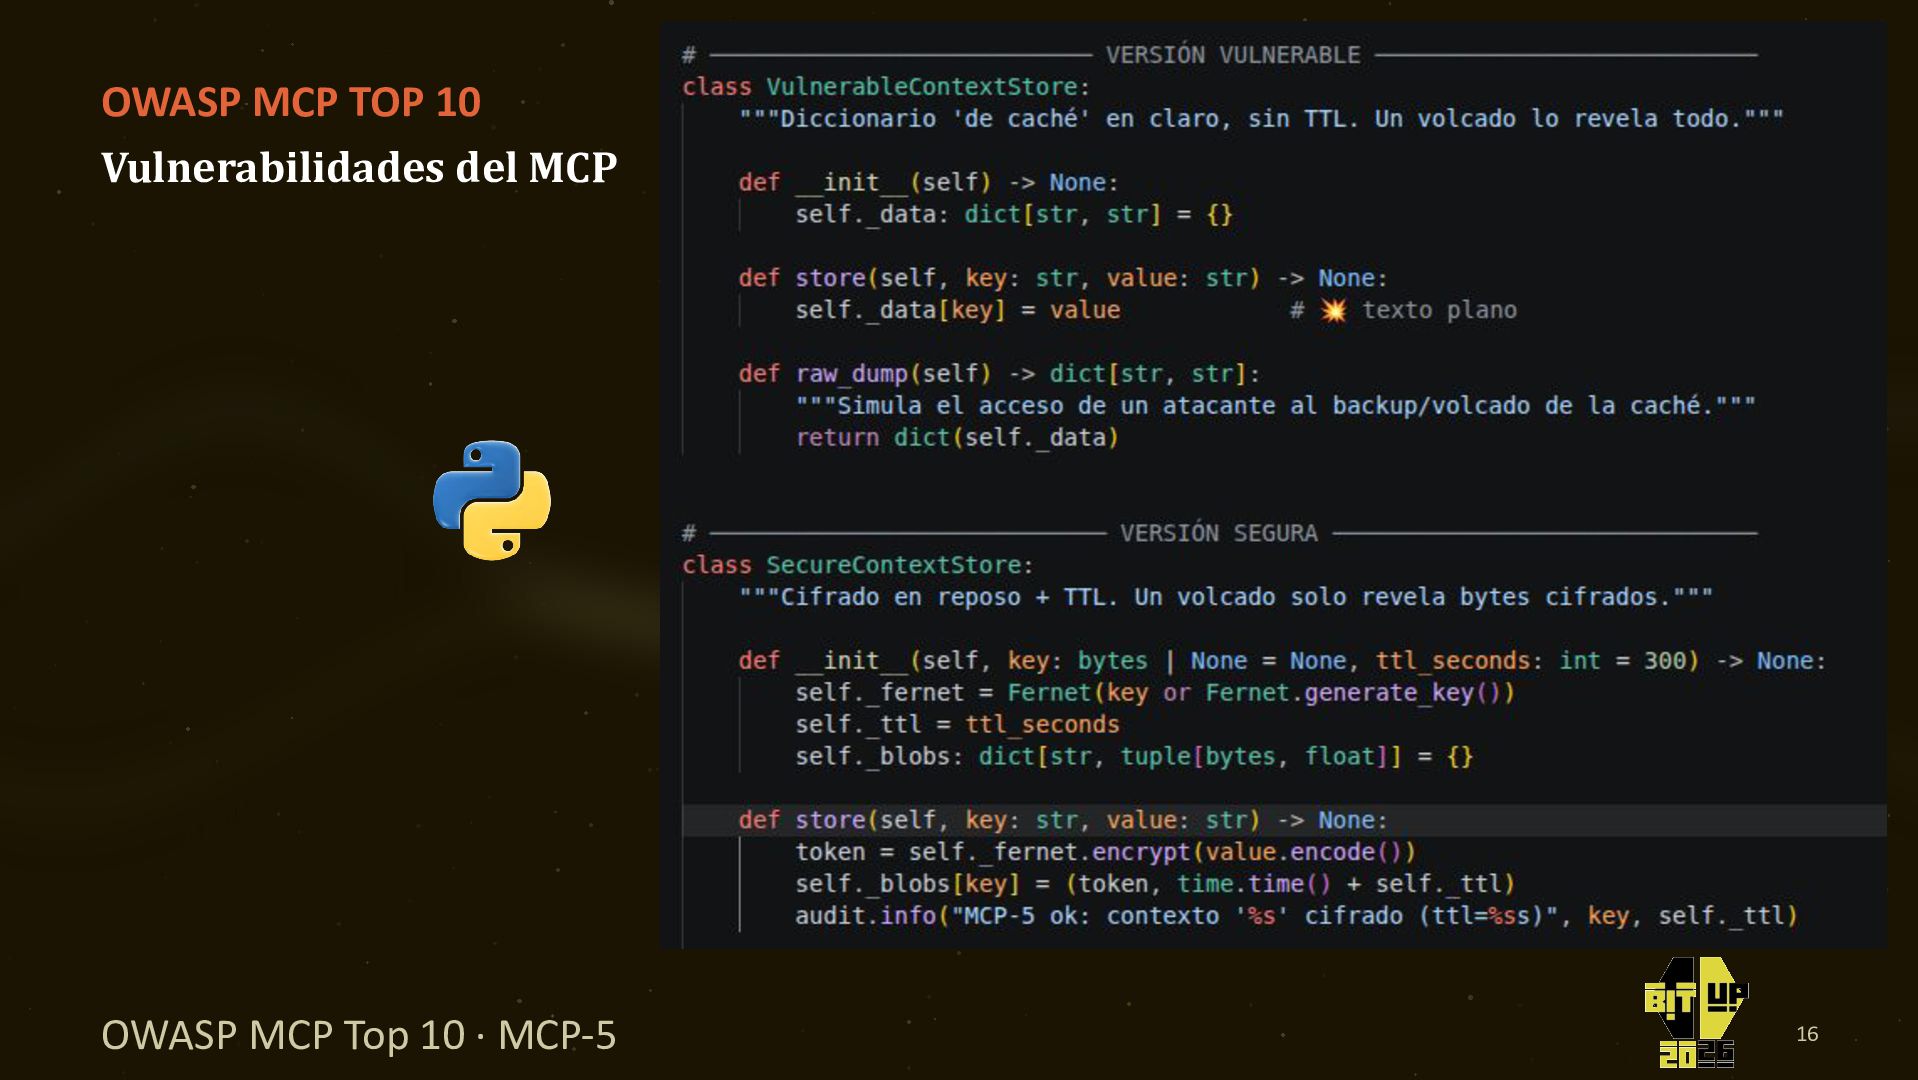
    del contexto de una sesión en una MCP-5 base de datos sin medidas de cifrado o con políticas de retención débiles desde el punto de vista de la seguridad. Persistencia insegura del contexto OWASP MCP Top 10 · MCP-5 EJEMPLO DE EXPLOTACIÓN Un backup o una base de datos de caché sin cifrar, con el historial completo de conversaciones y contexto de negocio sensible, accesible a quien comprometa el almacenamiento. 20
  22. OWASP MCP TOP 10 Vulnerabilidades del MCP MCP-6 Imitación de

    herramientas y Shadow MCP OWASP MCP Top 10 · MCP-6 Ciberatacantes crean herramientas MCP fraudulentas que imitan los servicios de confianza. EJEMPLO DE EXPLOTACIÓN Una estrategia proactiva de detección de Shadow MCP garantiza que las herramientas no autorizadas se descubran y eliminen rápidamente. 21
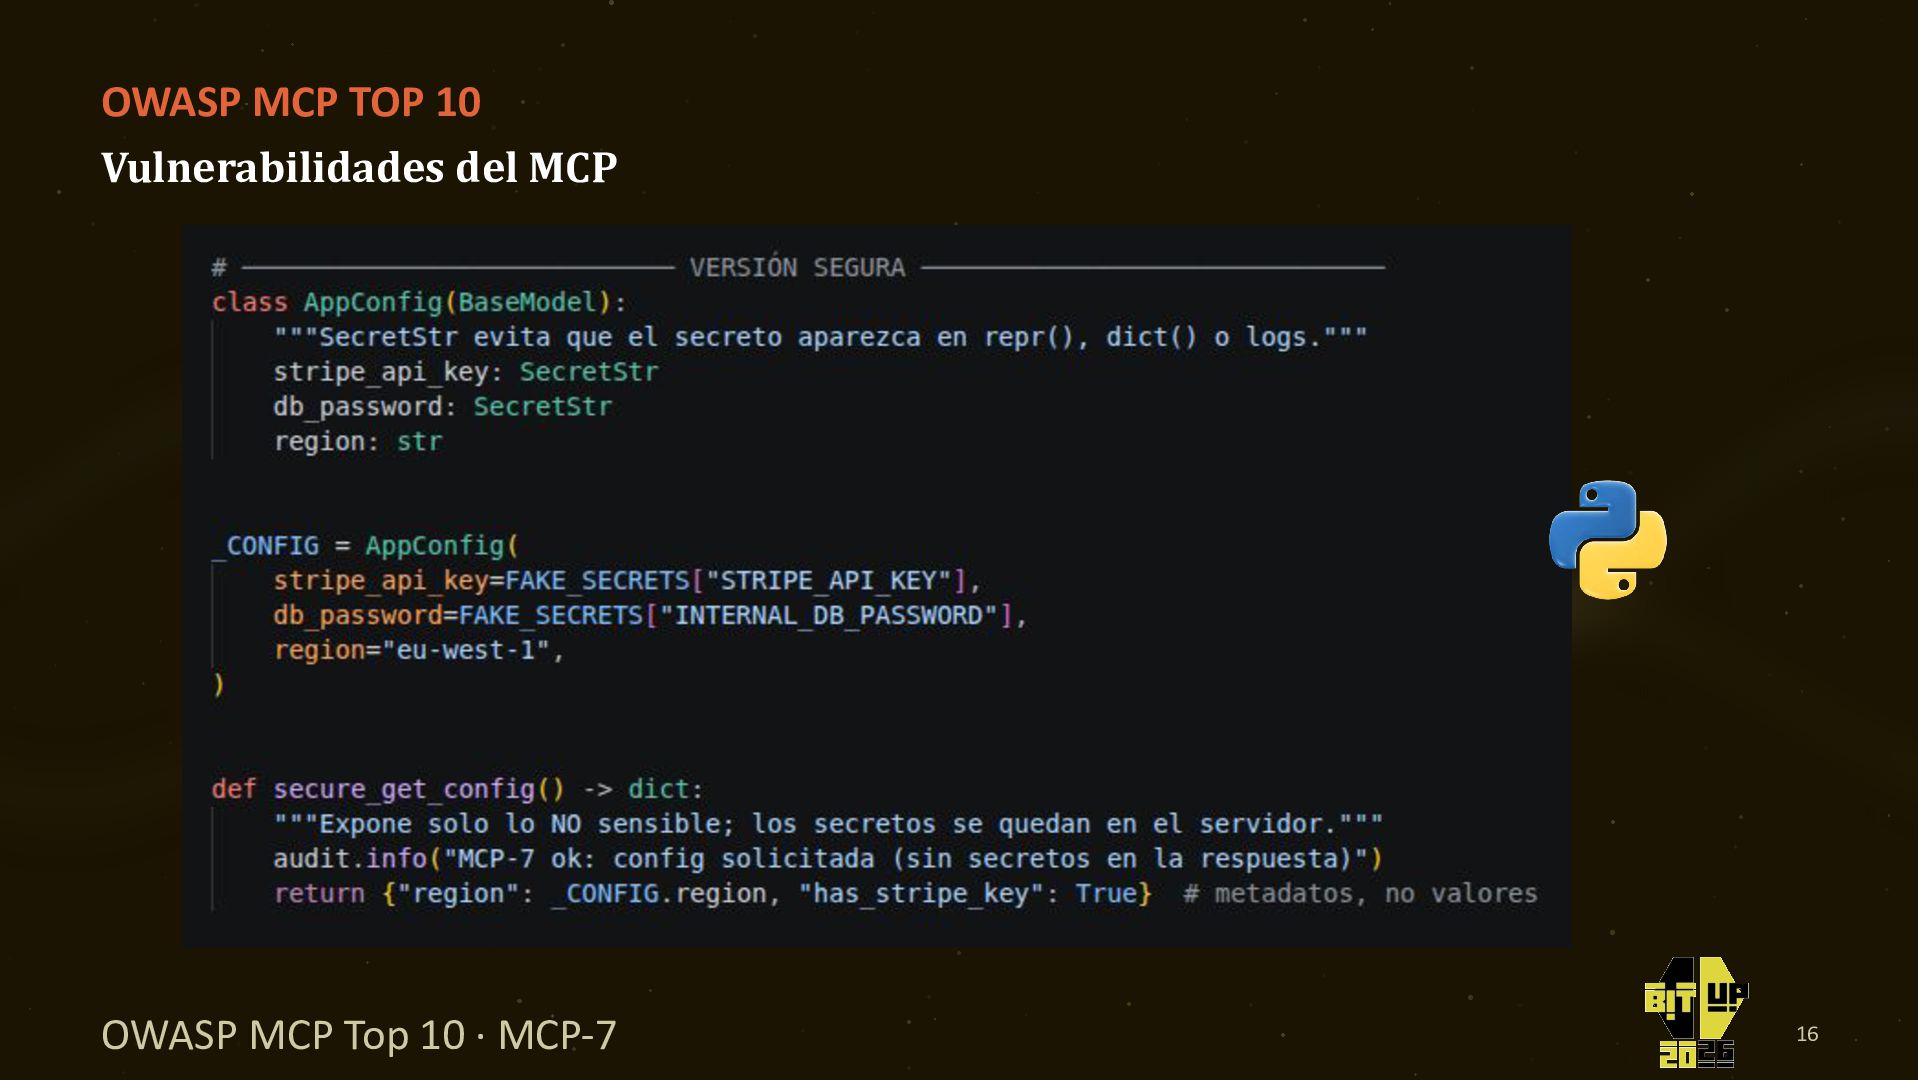
  23. OWASP MCP TOP 10 Vulnerabilidades del MCP MCP-7 Exposición de

    datos sensibles y robo de tokens Entornos MCP configurados incorrectamente y prácticas inadecuadas de manejo de datos pueden exponer claves API, tokens y credenciales. EJEMPLO DE EXPLOTACIÓN Estas vulnerabilidades aumentan el riesgo de filtraciones de datos y de acceso no autorizado a recursos corporativos. OWASP MCP Top 10 · MCP-7 22
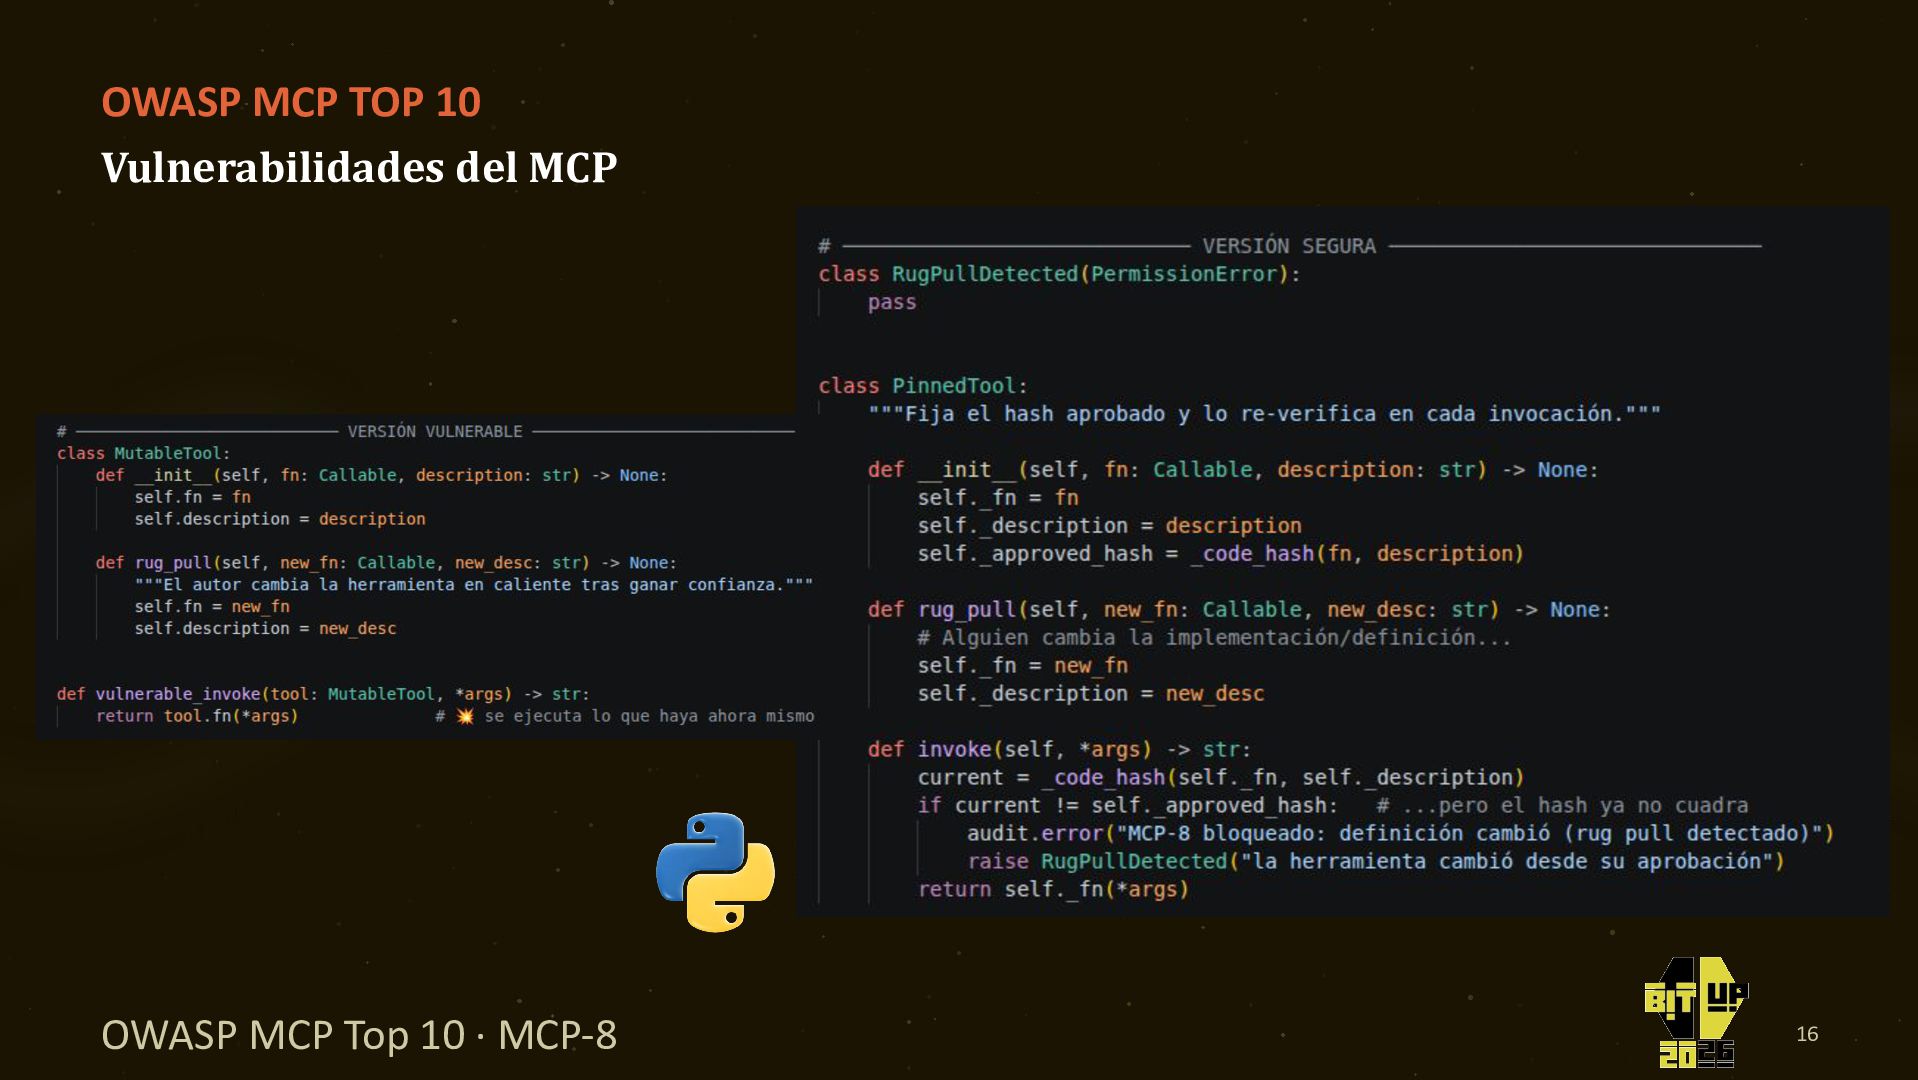
  24. OWASP MCP TOP 10 Vulnerabilidades del MCP Herramientas MCP que

    aparecen inicialmente como MCP-8 legítimas, pero se vuelven maliciosas de repente tras ganar la confianza del usuario y una adopción generalizada. Ataques de retirada de confianza (Rug Pull) OWASP MCP Top 10 · MCP-8 EJEMPLO DE EXPLOTACIÓN Los atacantes alteran el comportamiento de la herramienta para robar datos, interrumpir operaciones o causar daño financiero antes de que se pueda reaccionar. 23
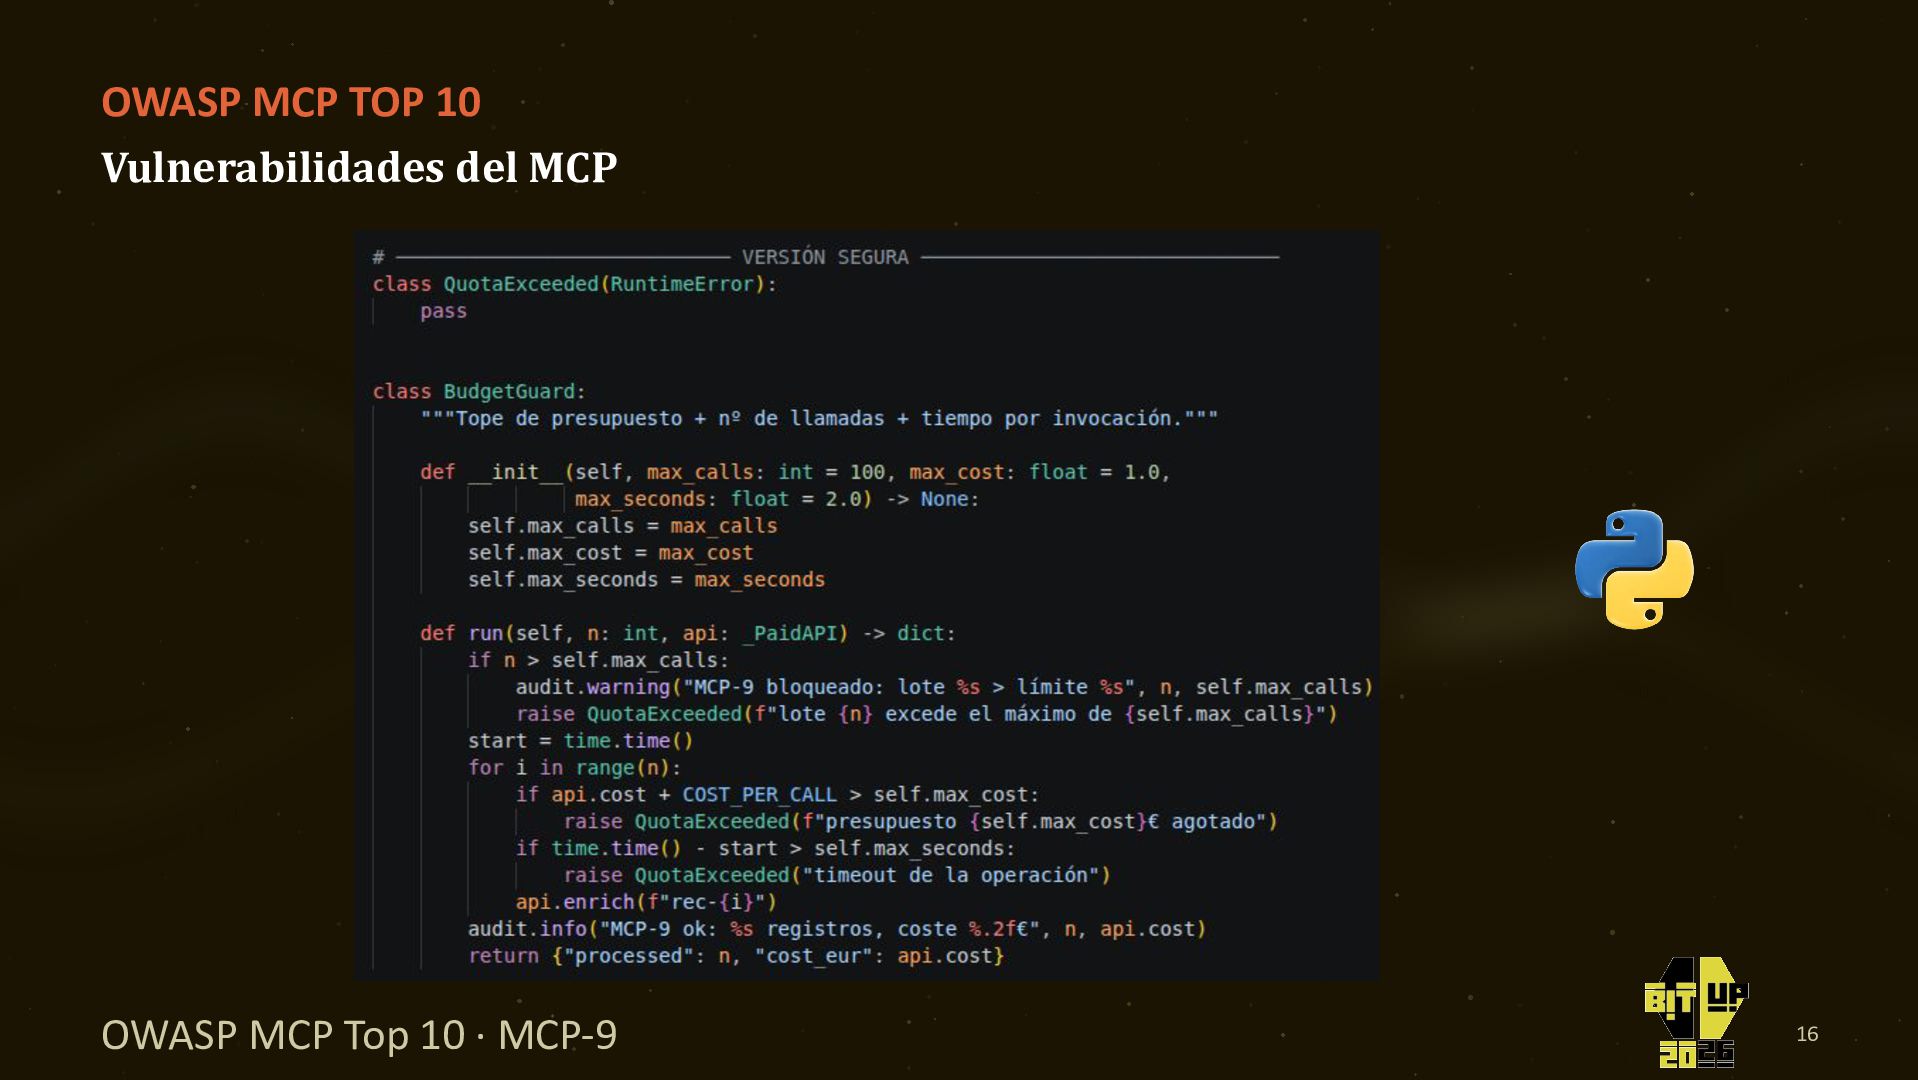
  25. OWASP MCP TOP 10 Vulnerabilidades del MCP Herramientas maliciosamente diseñadas

    o comprometidas MCP-9 pueden explotarse para consumir recursos o abusar de las API de servicios conectados. Denegación de cartera/servicio (DoW/DoS) OWASP MCP Top 10 · MCP-9 EJEMPLO DE EXPLOTACIÓN Esto puede provocar costos financieros inesperados por uso de API, o causar interrupciones e indisponibilidad de servicios críticos de los que depende el agente. 24
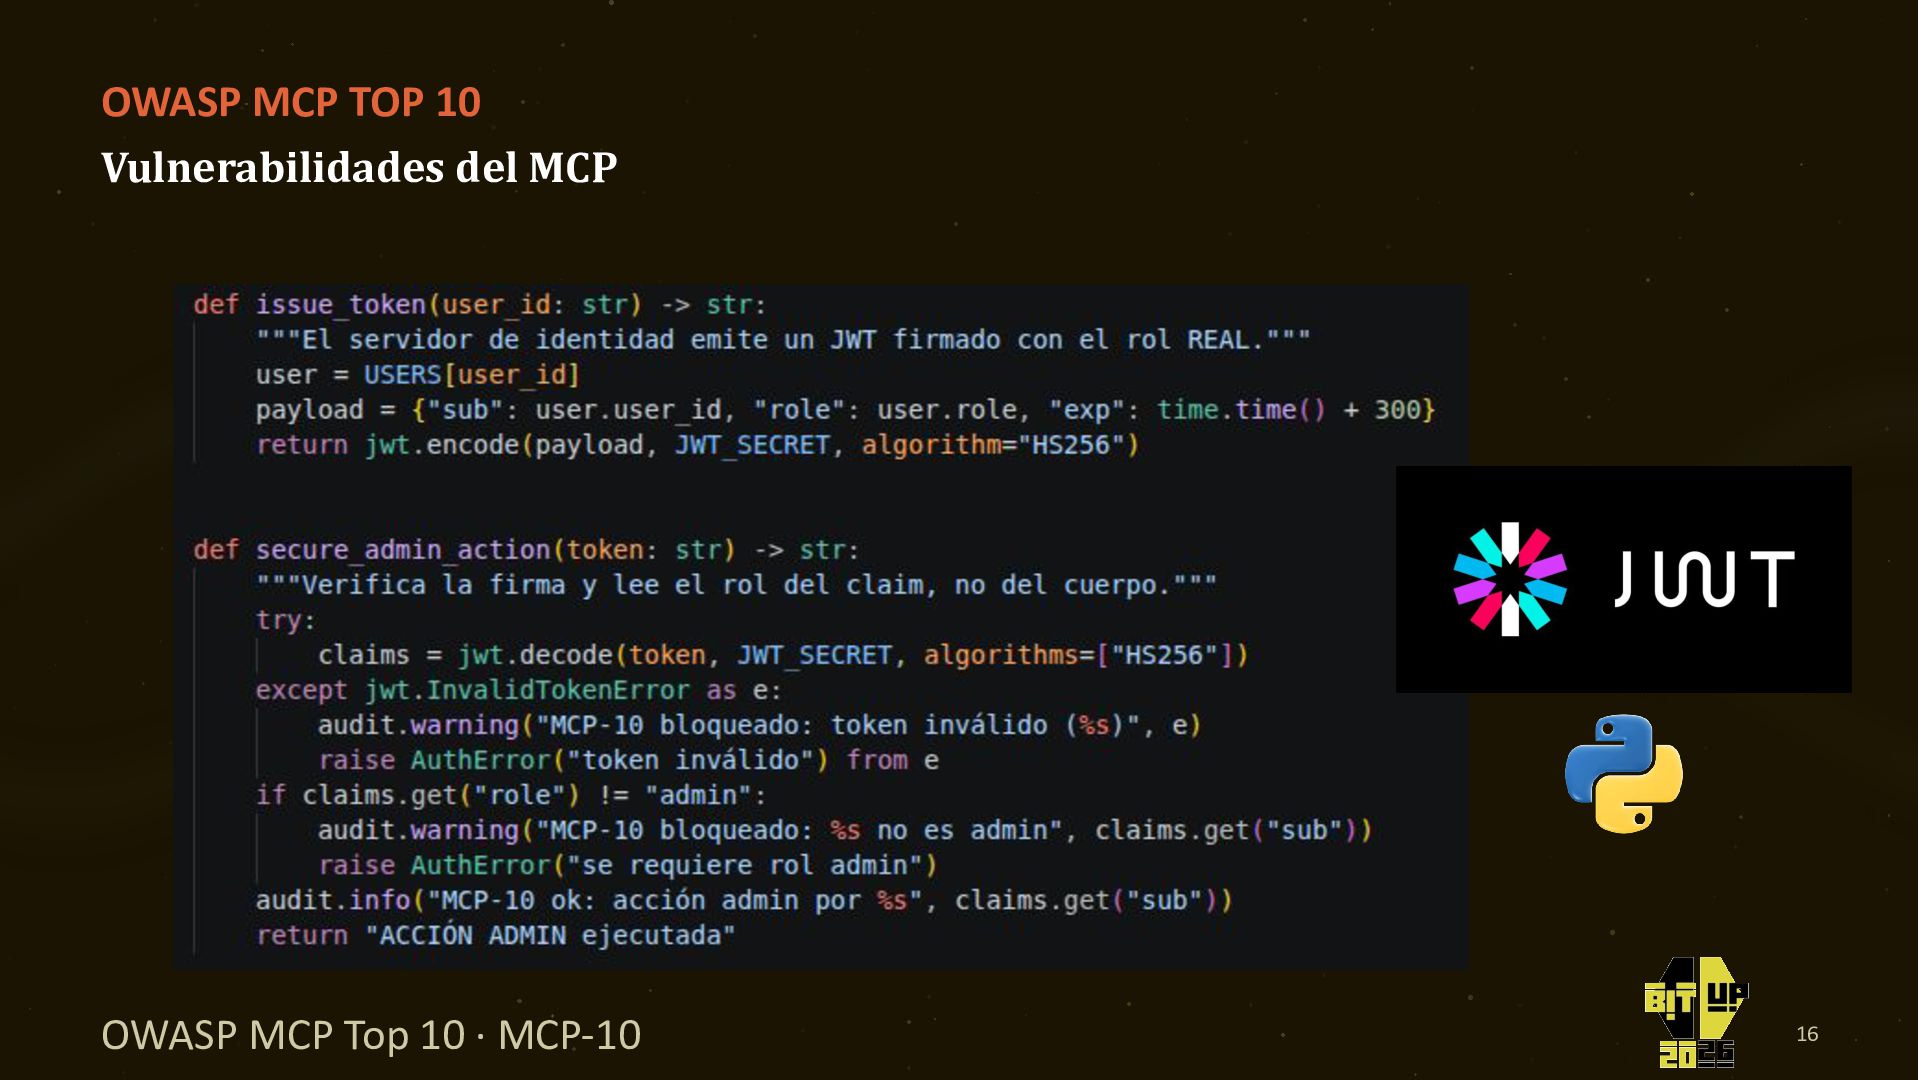
  26. OWASP MCP TOP 10 Vulnerabilidades del MCP Mecanismos de autenticación

    débiles, mal configurados o MCP-10 mal aplicados en los entornos MCP permiten a los atacantes eludir los controles de seguridad. Omisión de autenticación (Authentication Bypass) OWASP MCP Top 10 · MCP-10 EJEMPLO DE EXPLOTACIÓN Permite suplantar a usuarios o servidores legítimos y obtener acceso no autorizado, facilitando brechas de seguridad y compromisos operacionales amplios. 25
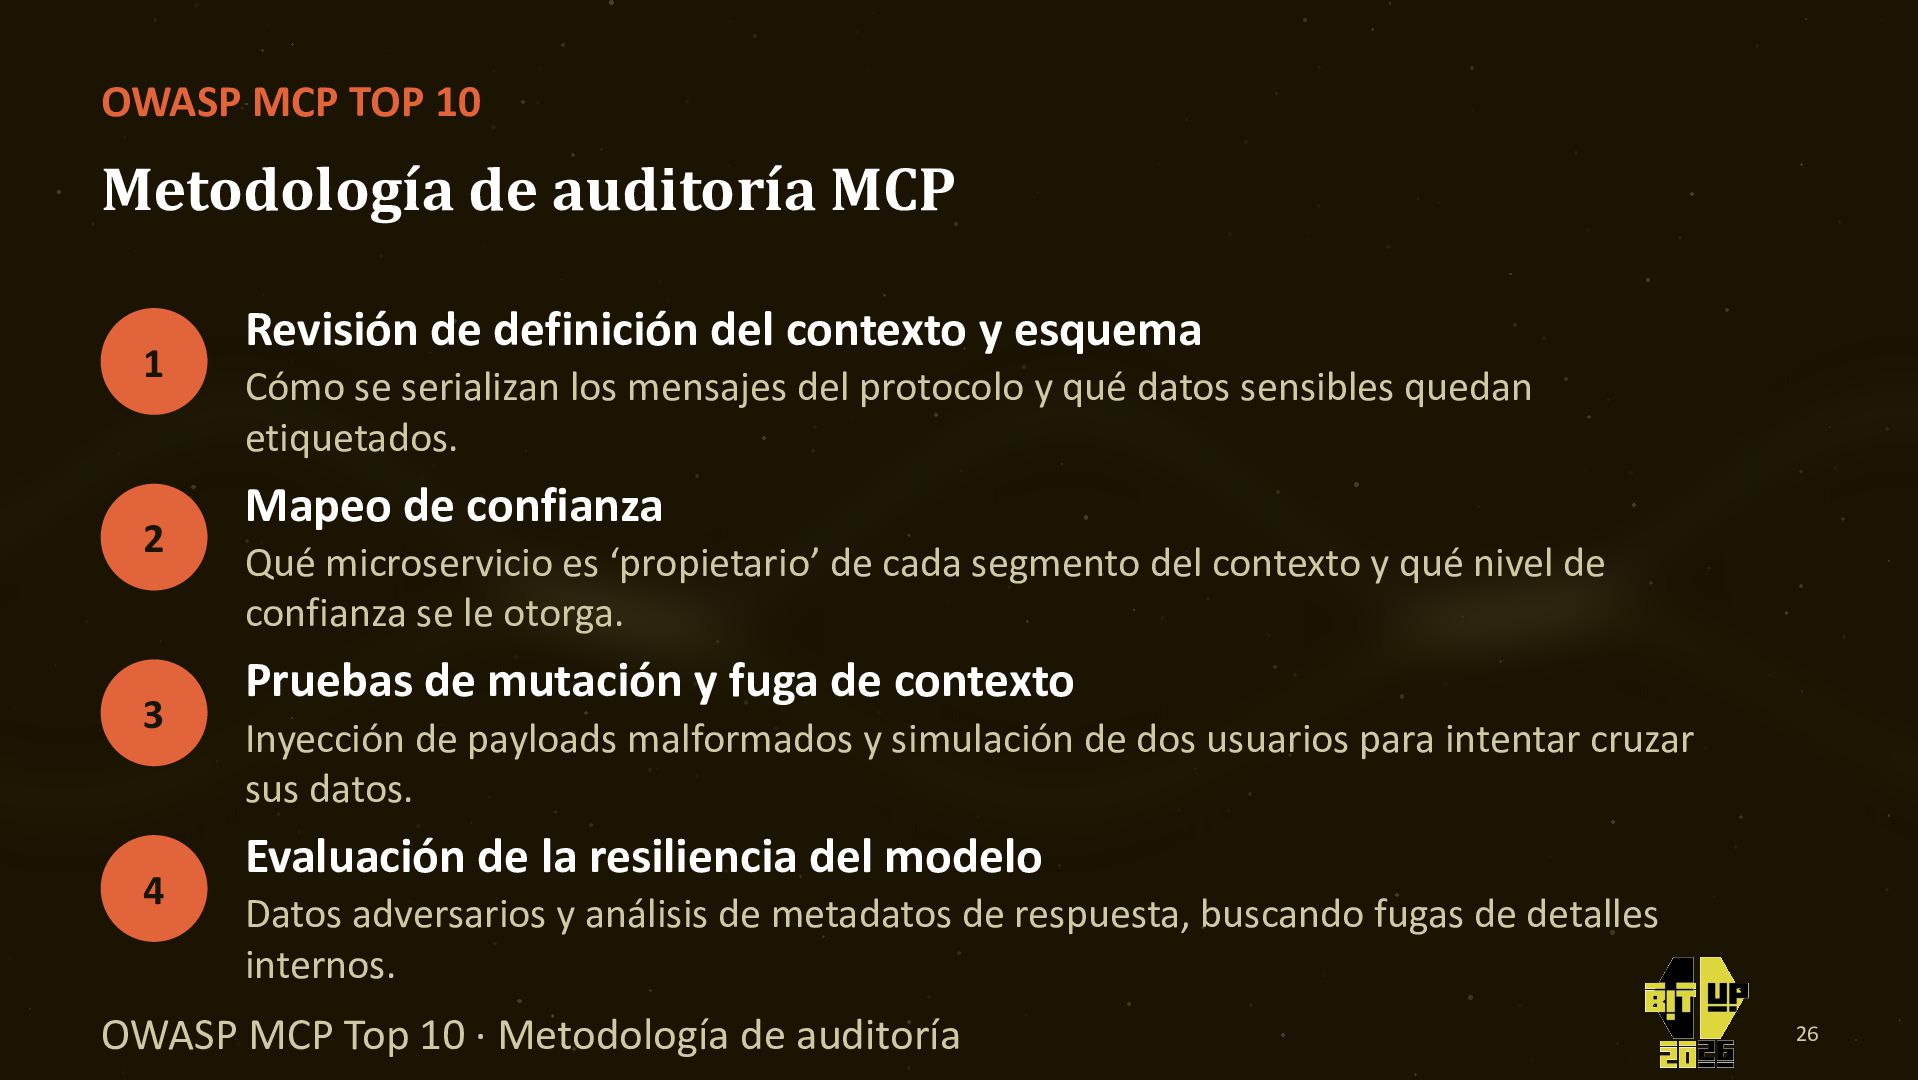
  27. OWASP MCP TOP 10 Metodología de auditoría MCP 1 2

    3 4 Revisión de definición del contexto y esquema Cómo se serializan los mensajes del protocolo y qué datos sensibles quedan etiquetados. Mapeo de confianza Qué microservicio es ‘propietario’ de cada segmento del contexto y qué nivel de confianza se le otorga. Pruebas de mutación y fuga de contexto Inyección de payloads malformados y simulación de dos usuarios para intentar cruzar sus datos. Evaluación de la resiliencia del modelo Datos adversarios y análisis de metadatos de respuesta, buscando fugas de detalles internos. OWASP MCP Top 10 · Metodología de auditoría 26
  28. 04 Estrategias para blindar nuestros agentes Defensas pythonistas: de la

    validación de esquemas al control de acceso centralizado.
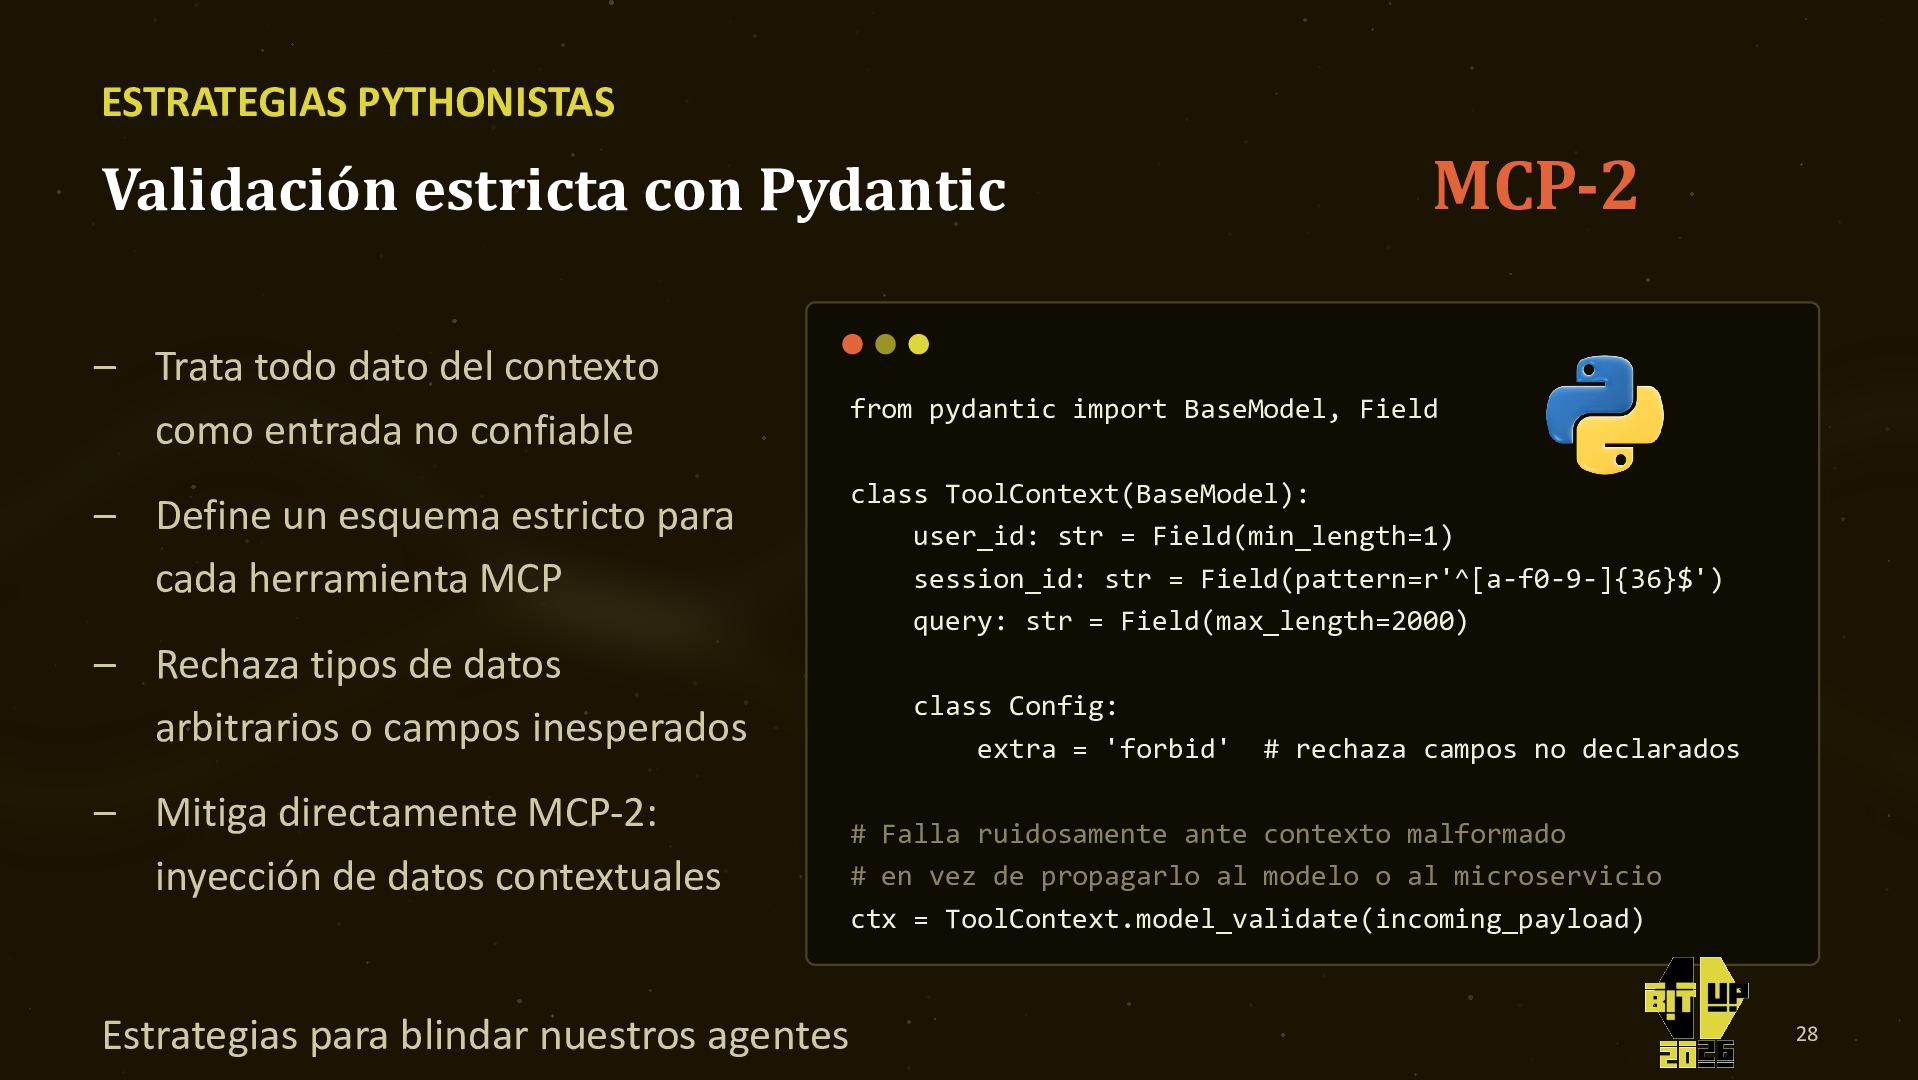
  29. ESTRATEGIAS PYTHONISTAS Validación estricta con Pydantic MCP-2 – Trata todo

    dato del contexto como entrada no confiable from pydantic import BaseModel, Field – Define un esquema estricto para cada herramienta MCP class ToolContext(BaseModel): user_id: str = Field(min_length=1) session_id: str = Field(pattern=r'^[a-f0-9-]{36}$') query: str = Field(max_length=2000) – Rechaza tipos de datos arbitrarios o campos inesperados – Mitiga directamente MCP-2: inyección de datos contextuales class Config: extra = 'forbid' # rechaza campos no declarados # Falla ruidosamente ante contexto malformado # en vez de propagarlo al modelo o al microservicio ctx = ToolContext.model_validate(incoming_payload) Estrategias para blindar nuestros agentes 28
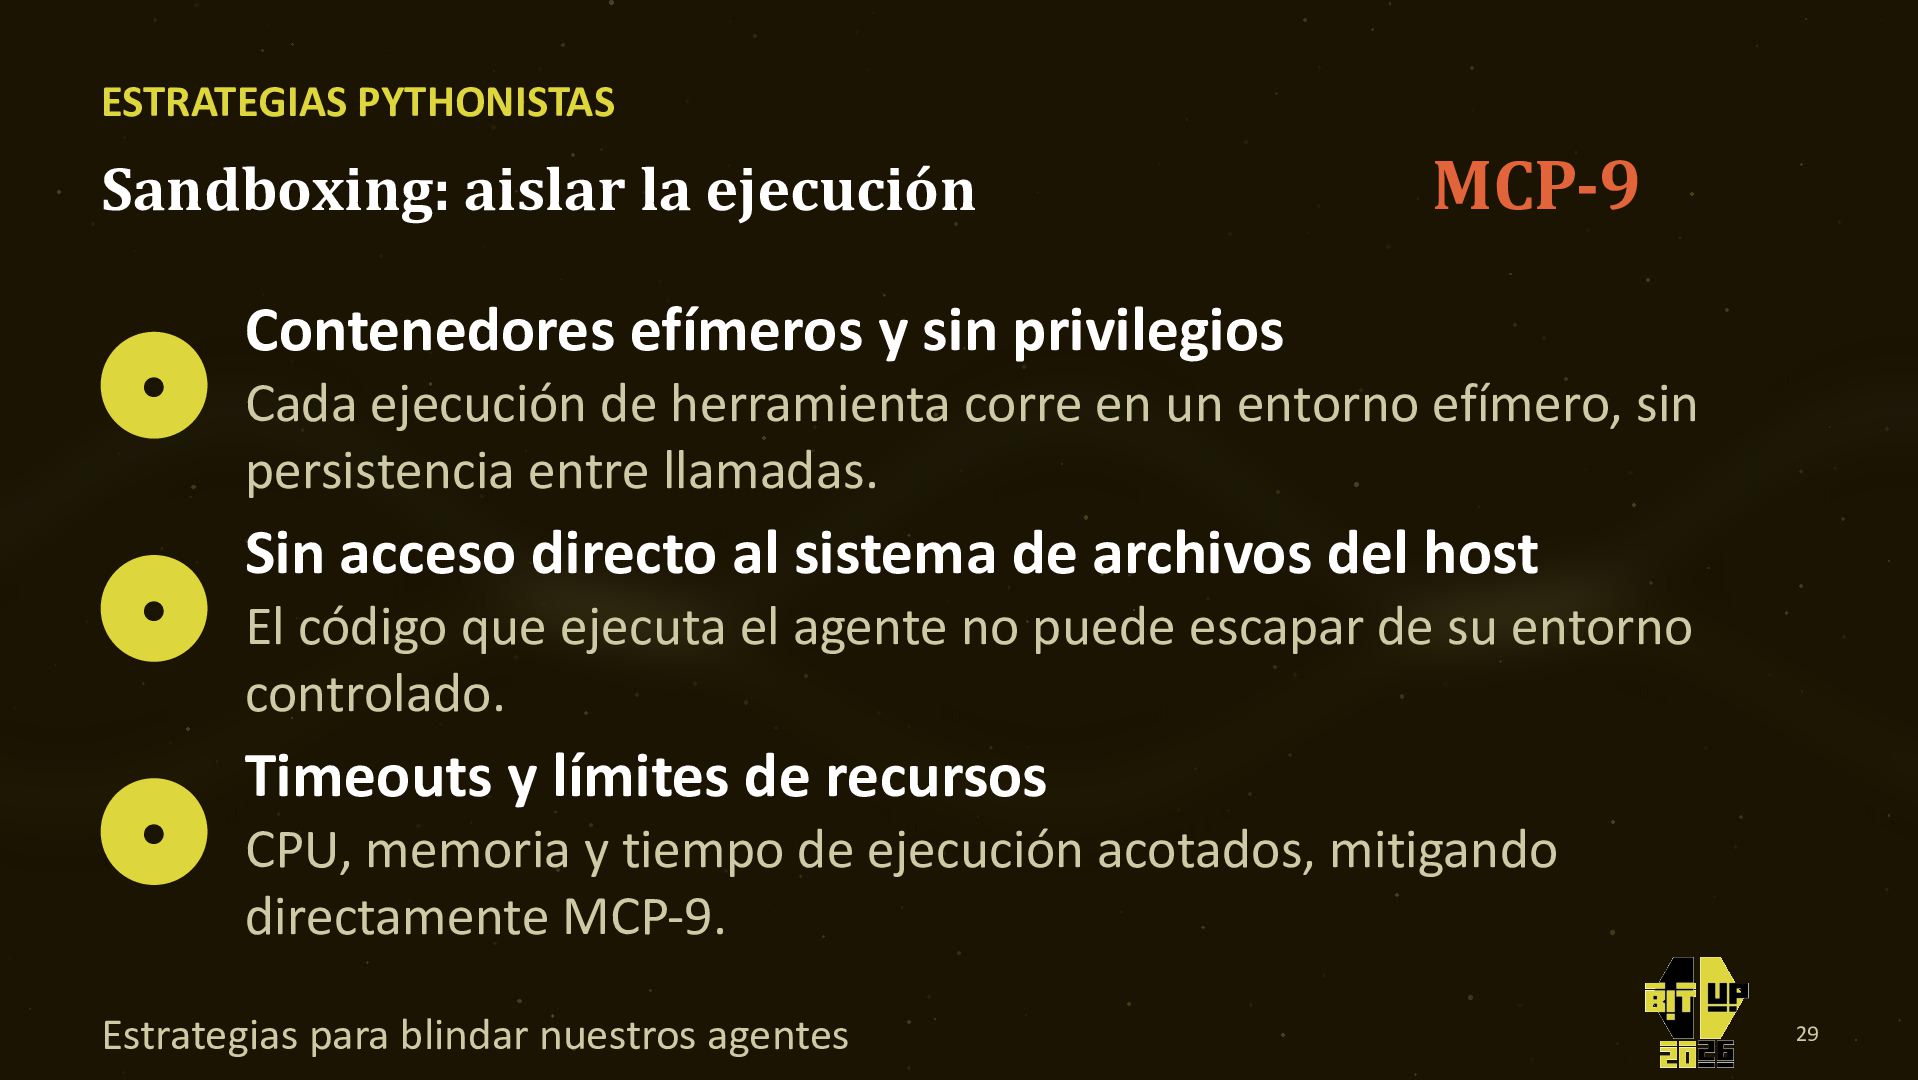
  30. ESTRATEGIAS PYTHONISTAS Sandboxing: aislar la ejecución • • • MCP-9

    Contenedores efímeros y sin privilegios Cada ejecución de herramienta corre en un entorno efímero, sin persistencia entre llamadas. Sin acceso directo al sistema de archivos del host El código que ejecuta el agente no puede escapar de su entorno controlado. Timeouts y límites de recursos CPU, memoria y tiempo de ejecución acotados, mitigando directamente MCP-9. Estrategias para blindar nuestros agentes 29
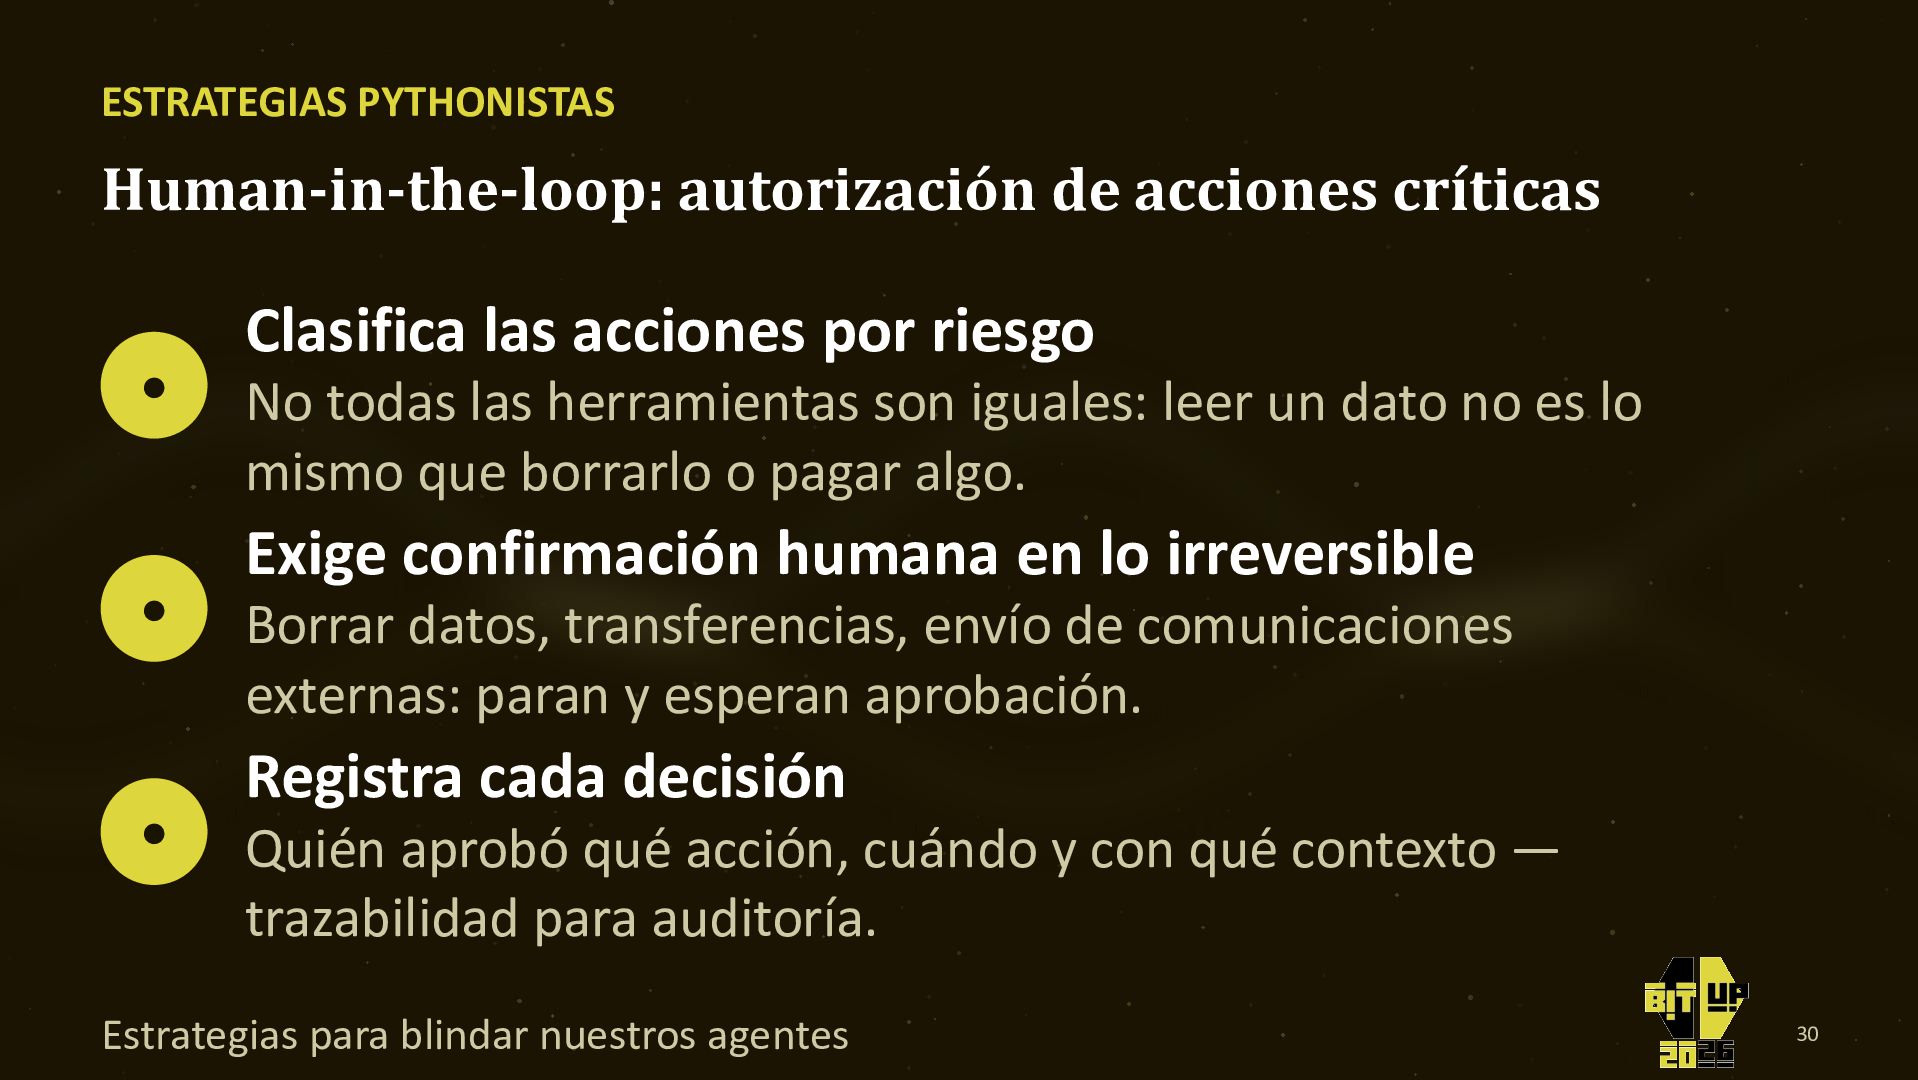
  31. ESTRATEGIAS PYTHONISTAS Human-in-the-loop: autorización de acciones críticas • • •

    Clasifica las acciones por riesgo No todas las herramientas son iguales: leer un dato no es lo mismo que borrarlo o pagar algo. Exige confirmación humana en lo irreversible Borrar datos, transferencias, envío de comunicaciones externas: paran y esperan aprobación. Registra cada decisión Quién aprobó qué acción, cuándo y con qué contexto — trazabilidad para auditoría. Estrategias para blindar nuestros agentes 30
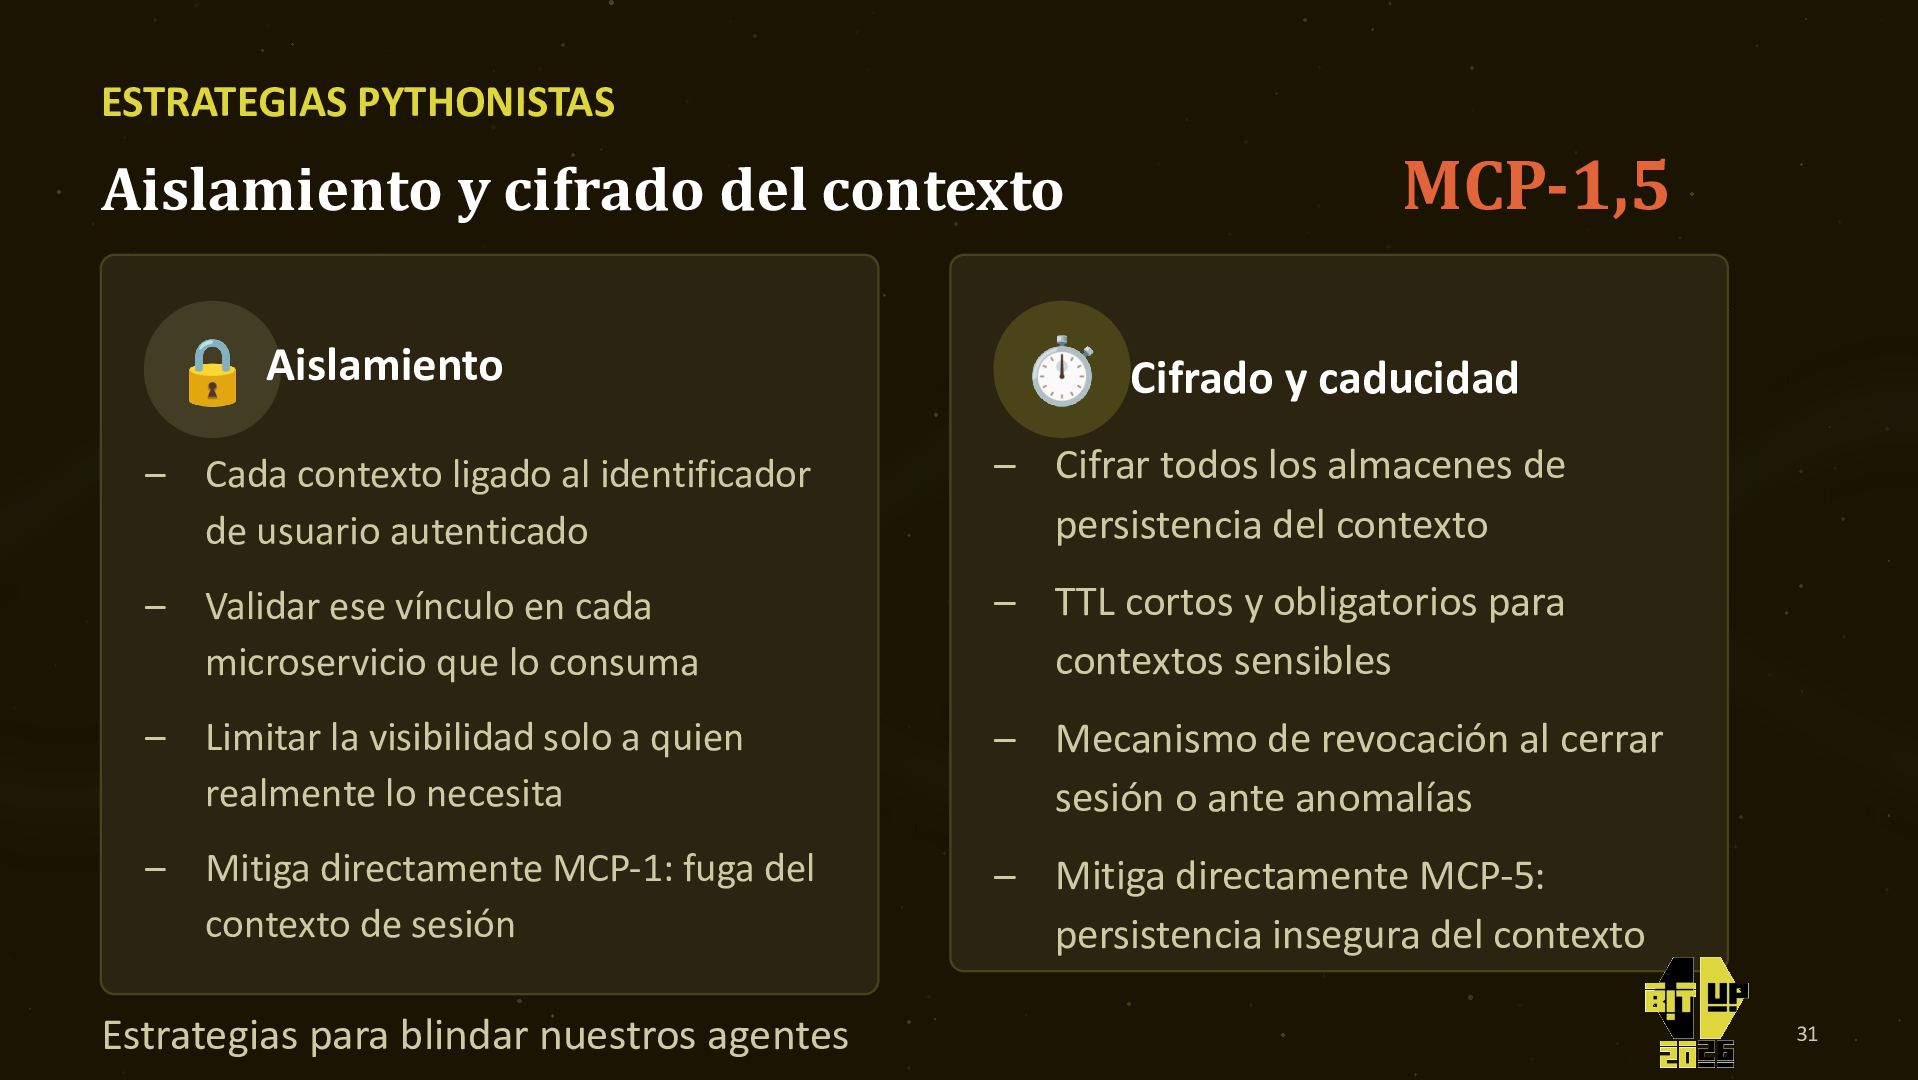
  32. ESTRATEGIAS PYTHONISTAS Aislamiento y cifrado del contexto MCP-1,5 🔒 Aislamiento

    ⏱ Cifrado y caducidad – Cada contexto ligado al identificador de usuario autenticado – Cifrar todos los almacenes de persistencia del contexto – Validar ese vínculo en cada microservicio que lo consuma – TTL cortos y obligatorios para contextos sensibles – Limitar la visibilidad solo a quien realmente lo necesita – Mecanismo de revocación al cerrar sesión o ante anomalías – Mitiga directamente MCP-1: fuga del contexto de sesión – Mitiga directamente MCP-5: persistencia insegura del contexto Estrategias para blindar nuestros agentes 31
  33. ESTRATEGIAS PYTHONISTAS Control de acceso del protocolo MCP-3,10 Servicio de

    autorización centralizado • Define de forma explícita qué microservicios pueden crear, leer, actualizar o eliminar qué campos del contexto. Autenticación basada en tokens entre microservicios • Cada llamada entre componentes valida la identidad real del emisor, no solo confía en la red interna. Principio de mínimo privilegio • Ningún componente tiene más acceso del estrictamente necesario para su función. Estrategias para blindar nuestros agentes 32
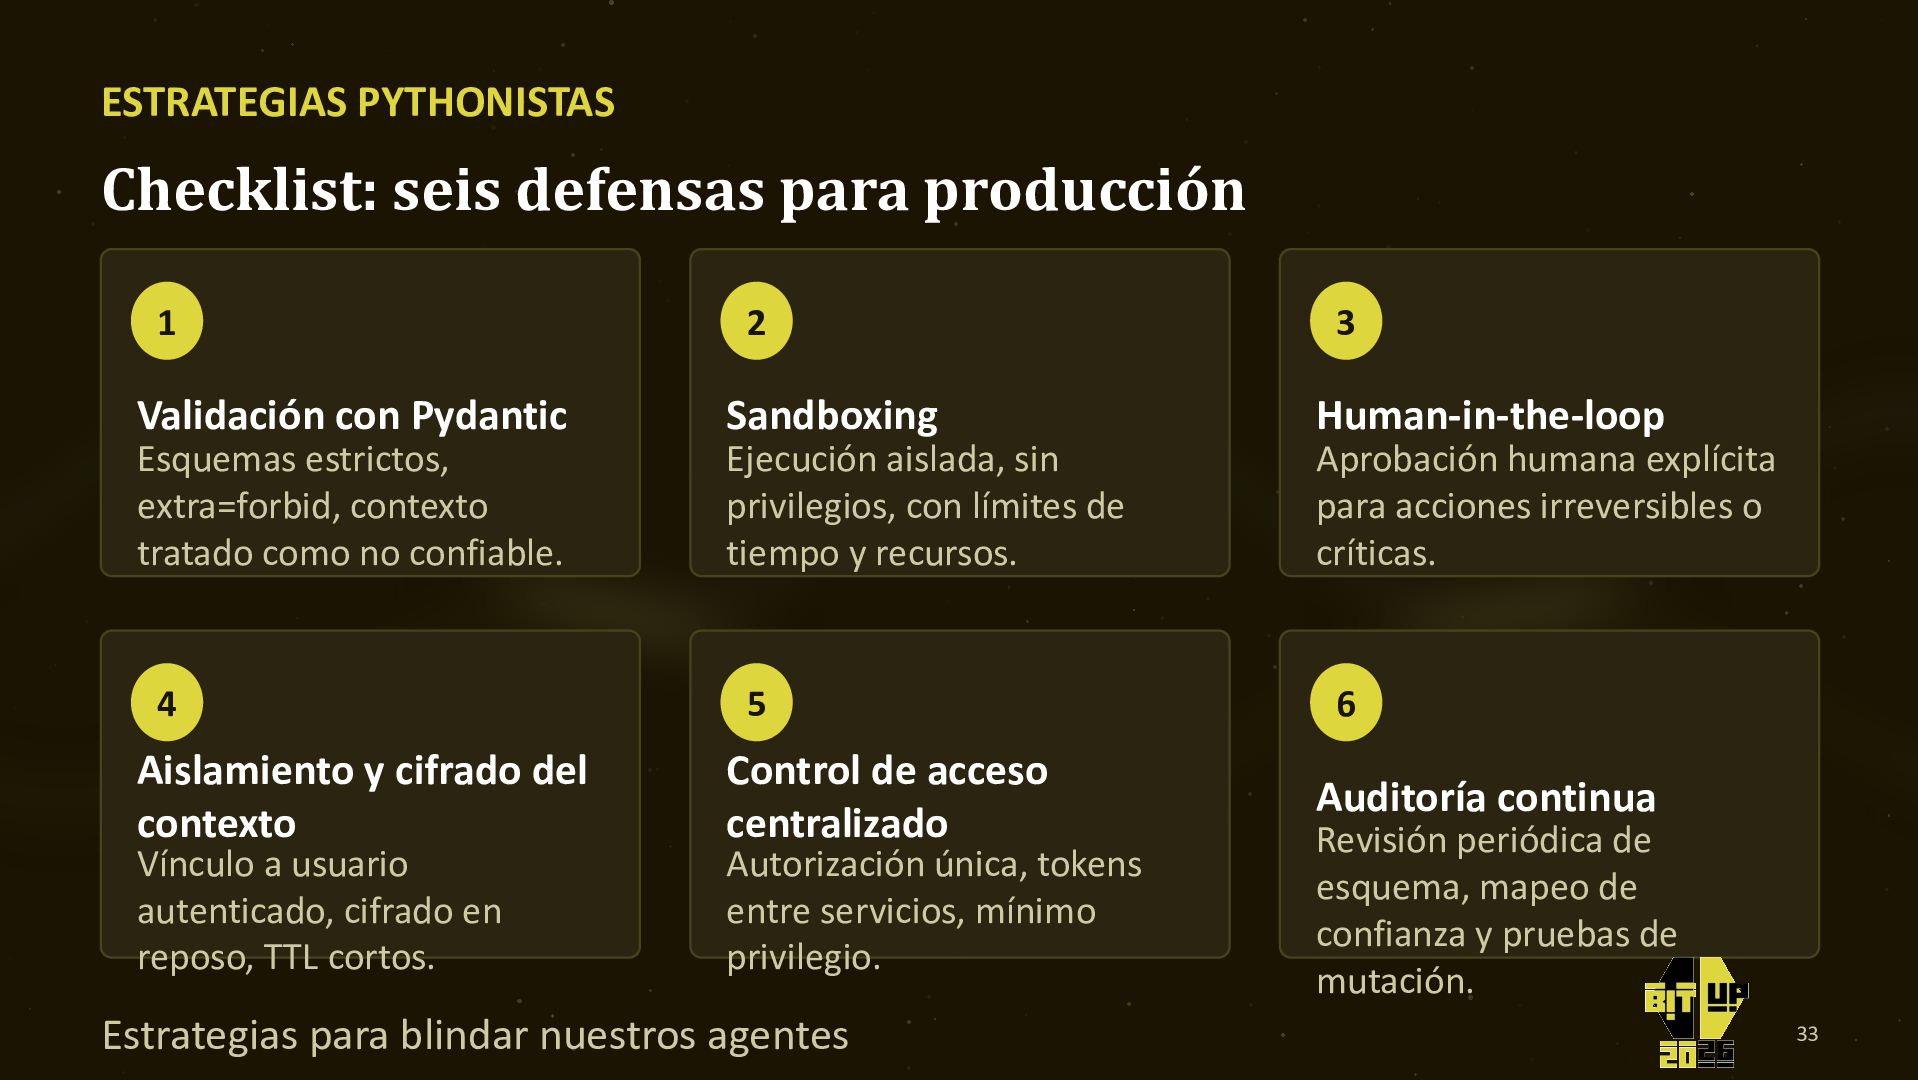
  34. ESTRATEGIAS PYTHONISTAS Checklist: seis defensas para producción 1 2 3

    Validación con Pydantic Sandboxing Human-in-the-loop Esquemas estrictos, extra=forbid, contexto tratado como no confiable. Ejecución aislada, sin privilegios, con límites de tiempo y recursos. Aprobación humana explícita para acciones irreversibles o críticas. 4 5 6 Aislamiento y cifrado del contexto Control de acceso centralizado Auditoría continua Vínculo a usuario autenticado, cifrado en reposo, TTL cortos. Autorización única, tokens entre servicios, mínimo privilegio. Estrategias para blindar nuestros agentes Revisión periódica de esquema, mapeo de confianza y pruebas de mutación. 33
  35. Conclusiones ✓ Los agentes amplían la superficie de ataque. El

    texto ya no solo informa: dispara acciones reales sobre sistemas de producción. ✓ MCP estandariza, no asegura por sí solo. ✓ El OWASP MCP Top 10 es tu checklist de partida. ✓ La defensa es responsabilidad del desarrollador. El protocolo ordena la interoperabilidad, pero la seguridad hay que diseñarla encima. Fuga de contexto, inyección, Shadow MCP, Rug Pull... nómbralos, búscalos, mitígalos. Pydantic, sandboxing, human-in-the-loop y control de acceso — desde el primer commit.
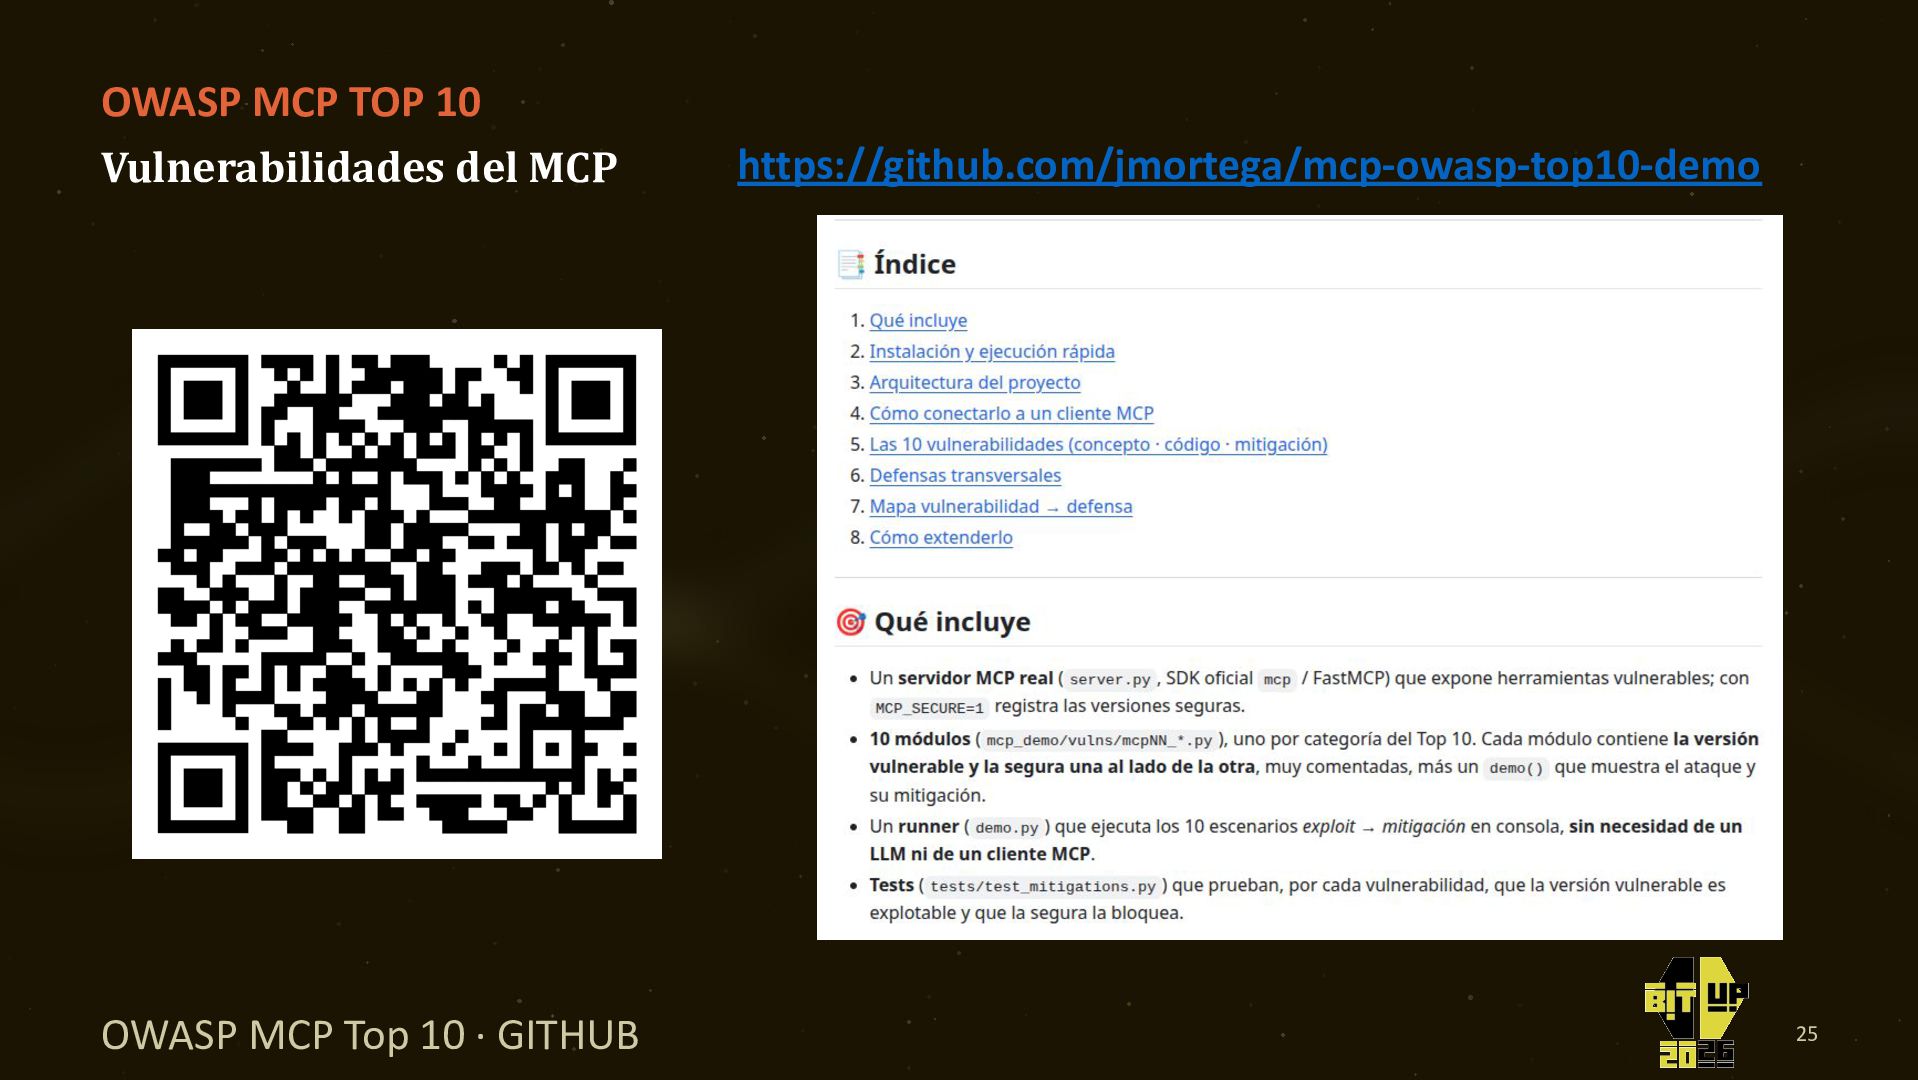
  36. OWASP MCP TOP 10 Vulnerabilidades del MCP OWASP MCP Top

    10 · GITHUB https://github.com/jmortega/mcp-owasp-top10-demo 25
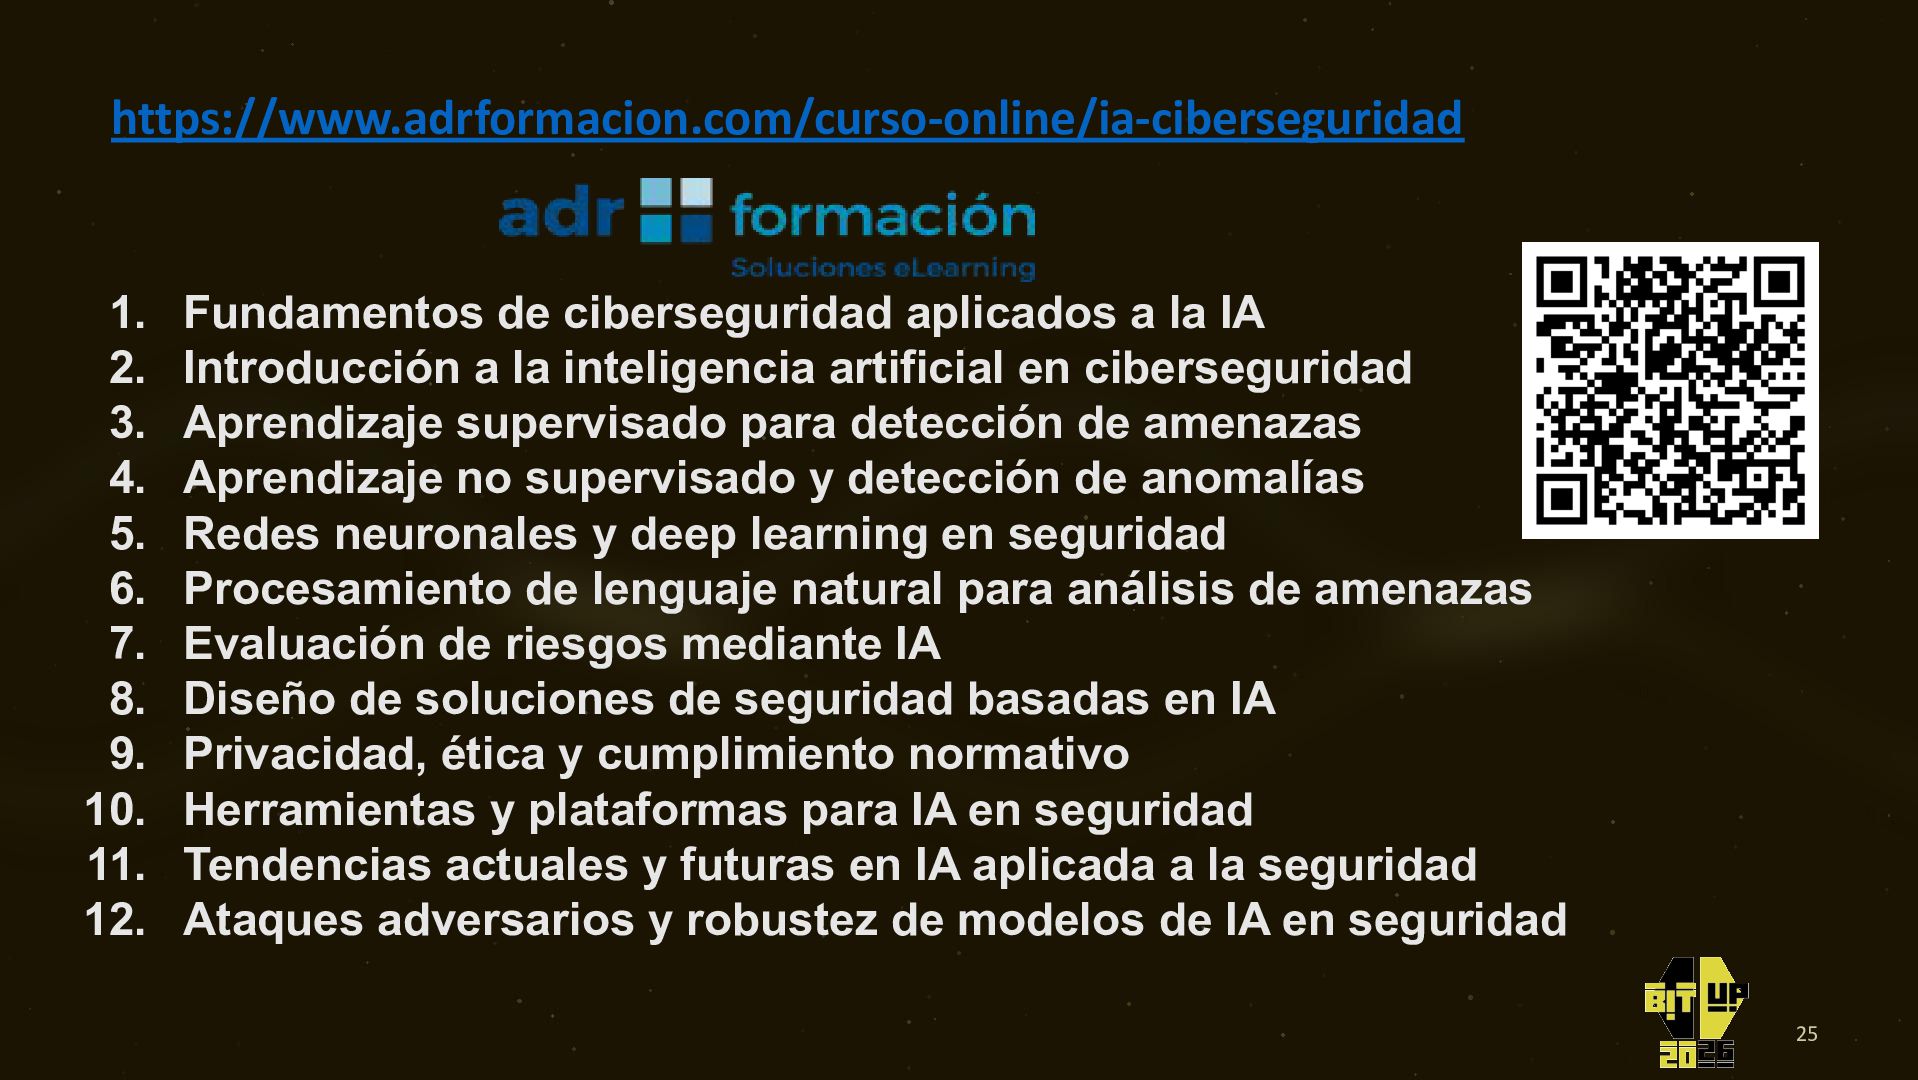
  37. https://www.adrformacion.com/curso-online/ia-ciberseguridad 1. 2. 3. 4. 5. 6. 7. 8. 9.

    10. 11. 12. Fundamentos de ciberseguridad aplicados a la IA Introducción a la inteligencia artificial en ciberseguridad Aprendizaje supervisado para detección de amenazas Aprendizaje no supervisado y detección de anomalías Redes neuronales y deep learning en seguridad Procesamiento de lenguaje natural para análisis de amenazas Evaluación de riesgos mediante IA Diseño de soluciones de seguridad basadas en IA Privacidad, ética y cumplimiento normativo Herramientas y plataformas para IA en seguridad Tendencias actuales y futuras en IA aplicada a la seguridad Ataques adversarios y robustez de modelos de IA en seguridad 25