そのイメージ、どのCIが作った? Artifact Attestationsで来歴を固定する ...
Sponsored
·
 SiteGround - Reliable hosting with speed, security, and support you can count on.
→
SiteGround - Reliable hosting with speed, security, and support you can count on.
→

Share
Embed
そのイメージ、どのCIが作った? Artifact Attestationsで来歴を固定する / Which CI system created that image? Pinning provenance with Artifact Attestations

mekka
November 17, 2026
Transcript
48 slides
-
自己紹介 mekka 株式会社ログラス X: @melpo_mel 技術基盤部 クラウド基盤チーム マネージャー https://x.com/melpo_mel •
SIer 3 社でアプリケーションエンジニアを経験 • BtoB SaaS 大手で約 10 年。プロダクト開発・運用を経て SRE チームの立ち上げと推進 • 2024 年 10 月ログラスへ。SRE の推進と Kubernetes を中心としたプラットフォームの構築を担当 • テーマは「SRE の民主化」。皆が SRE をするために、“努力”から“仕組み”へ © 2026 Loglass Inc. 2 -
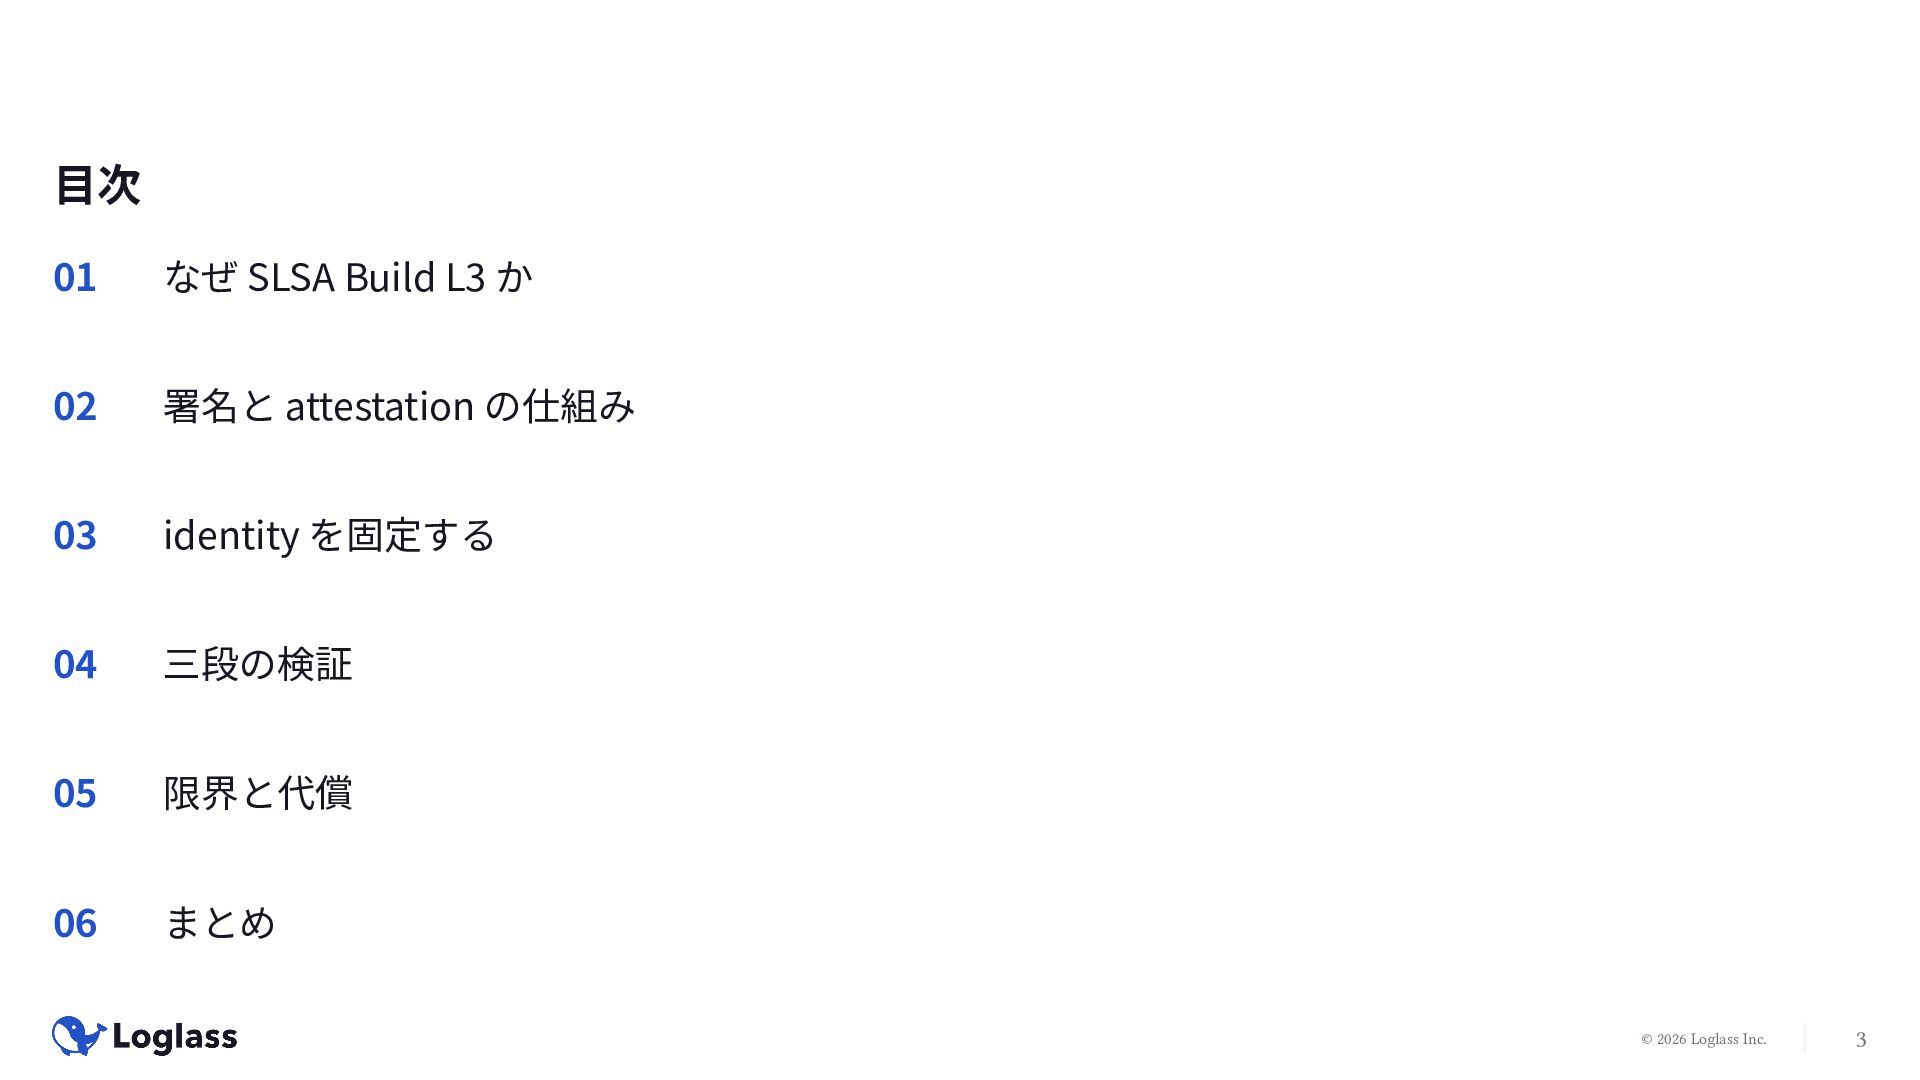
目次 01 なぜ SLSA Build L3 か 02 署名と attestation
の仕組み 03 identity を固定する 04 三段の検証 05 限界と代償 06 まとめ © 2026 Loglass Inc. 3 -
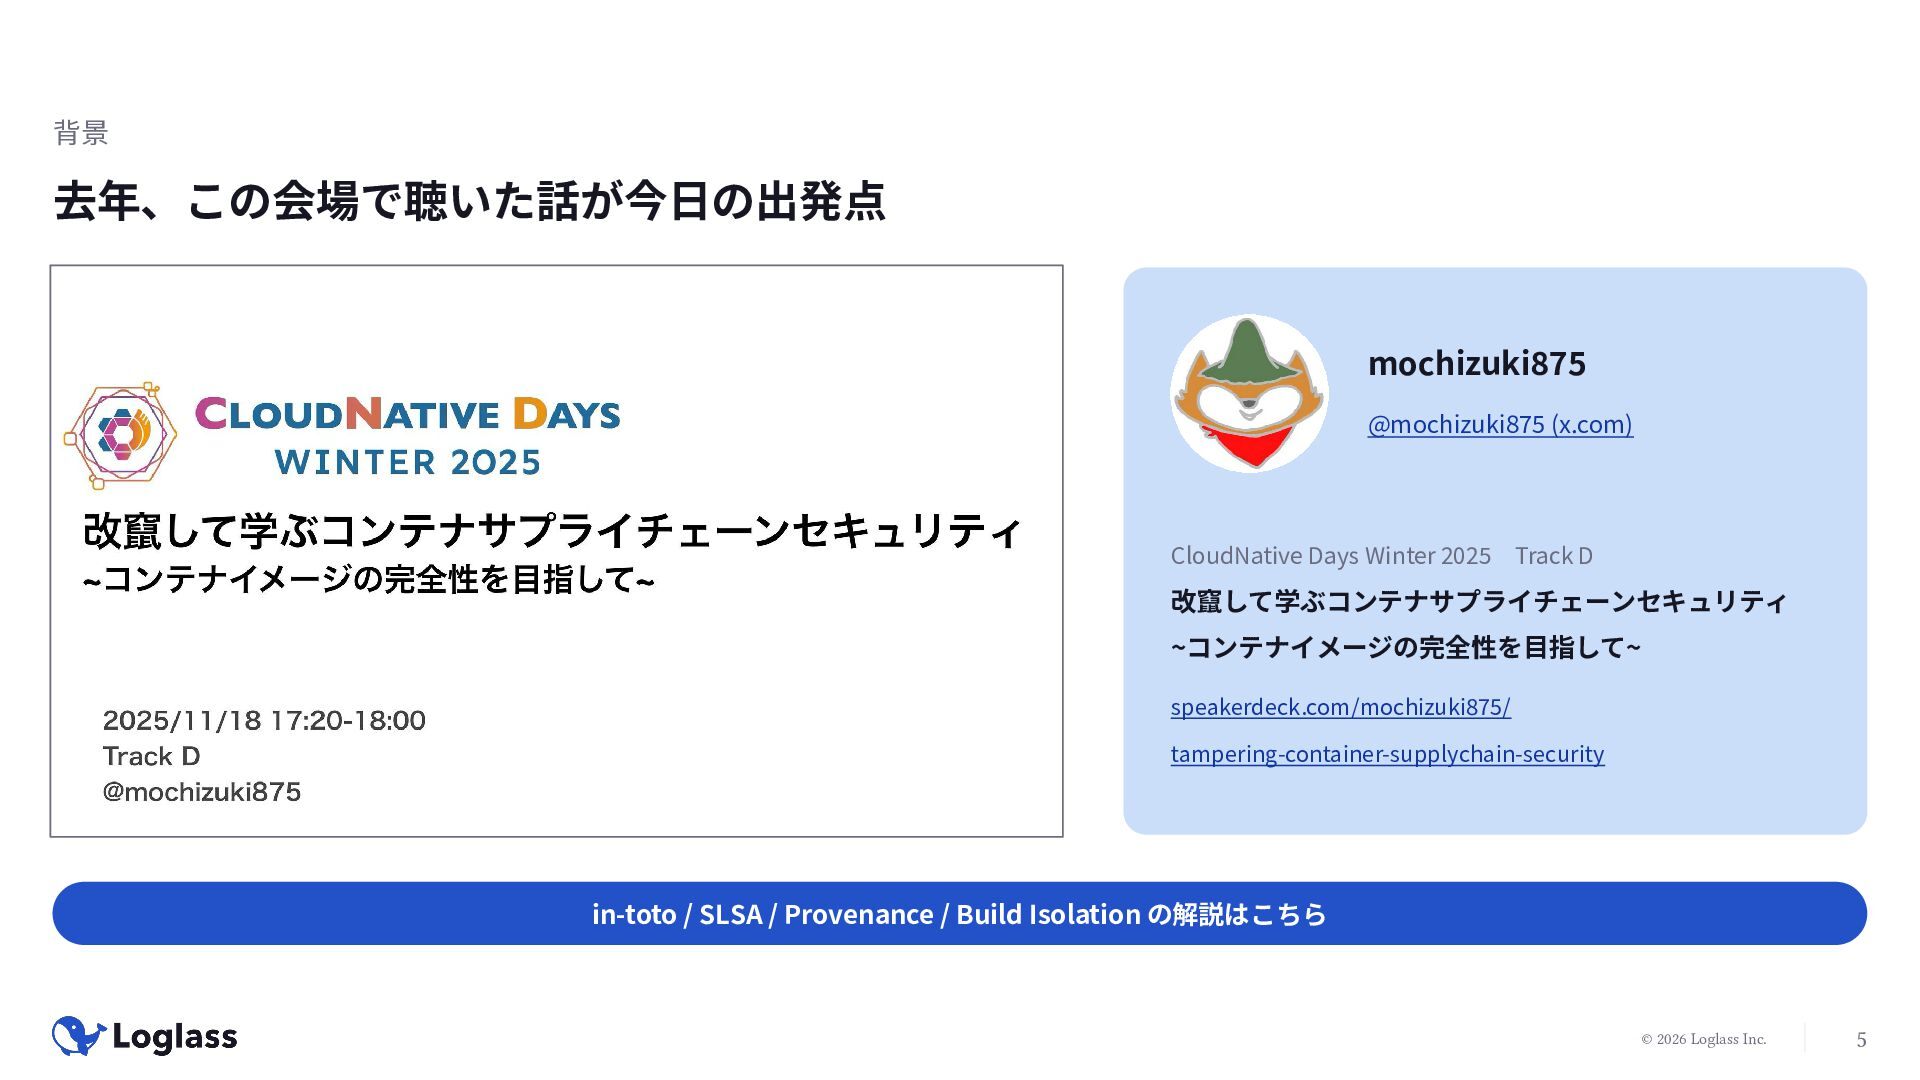
背景 去年、この会場で聴いた話が今日の出発点 mochizuki875 @mochizuki875 (x.com) CloudNative Days Winter 2025 Track
D 改竄して学ぶコンテナサプライチェーンセキュリティ ~コンテナイメージの完全性を目指して~ speakerdeck.com/mochizuki875/ tampering-container-supplychain-security in-toto / SLSA / Provenance / Build Isolation の解説はこちら © 2026 Loglass Inc. 5 -
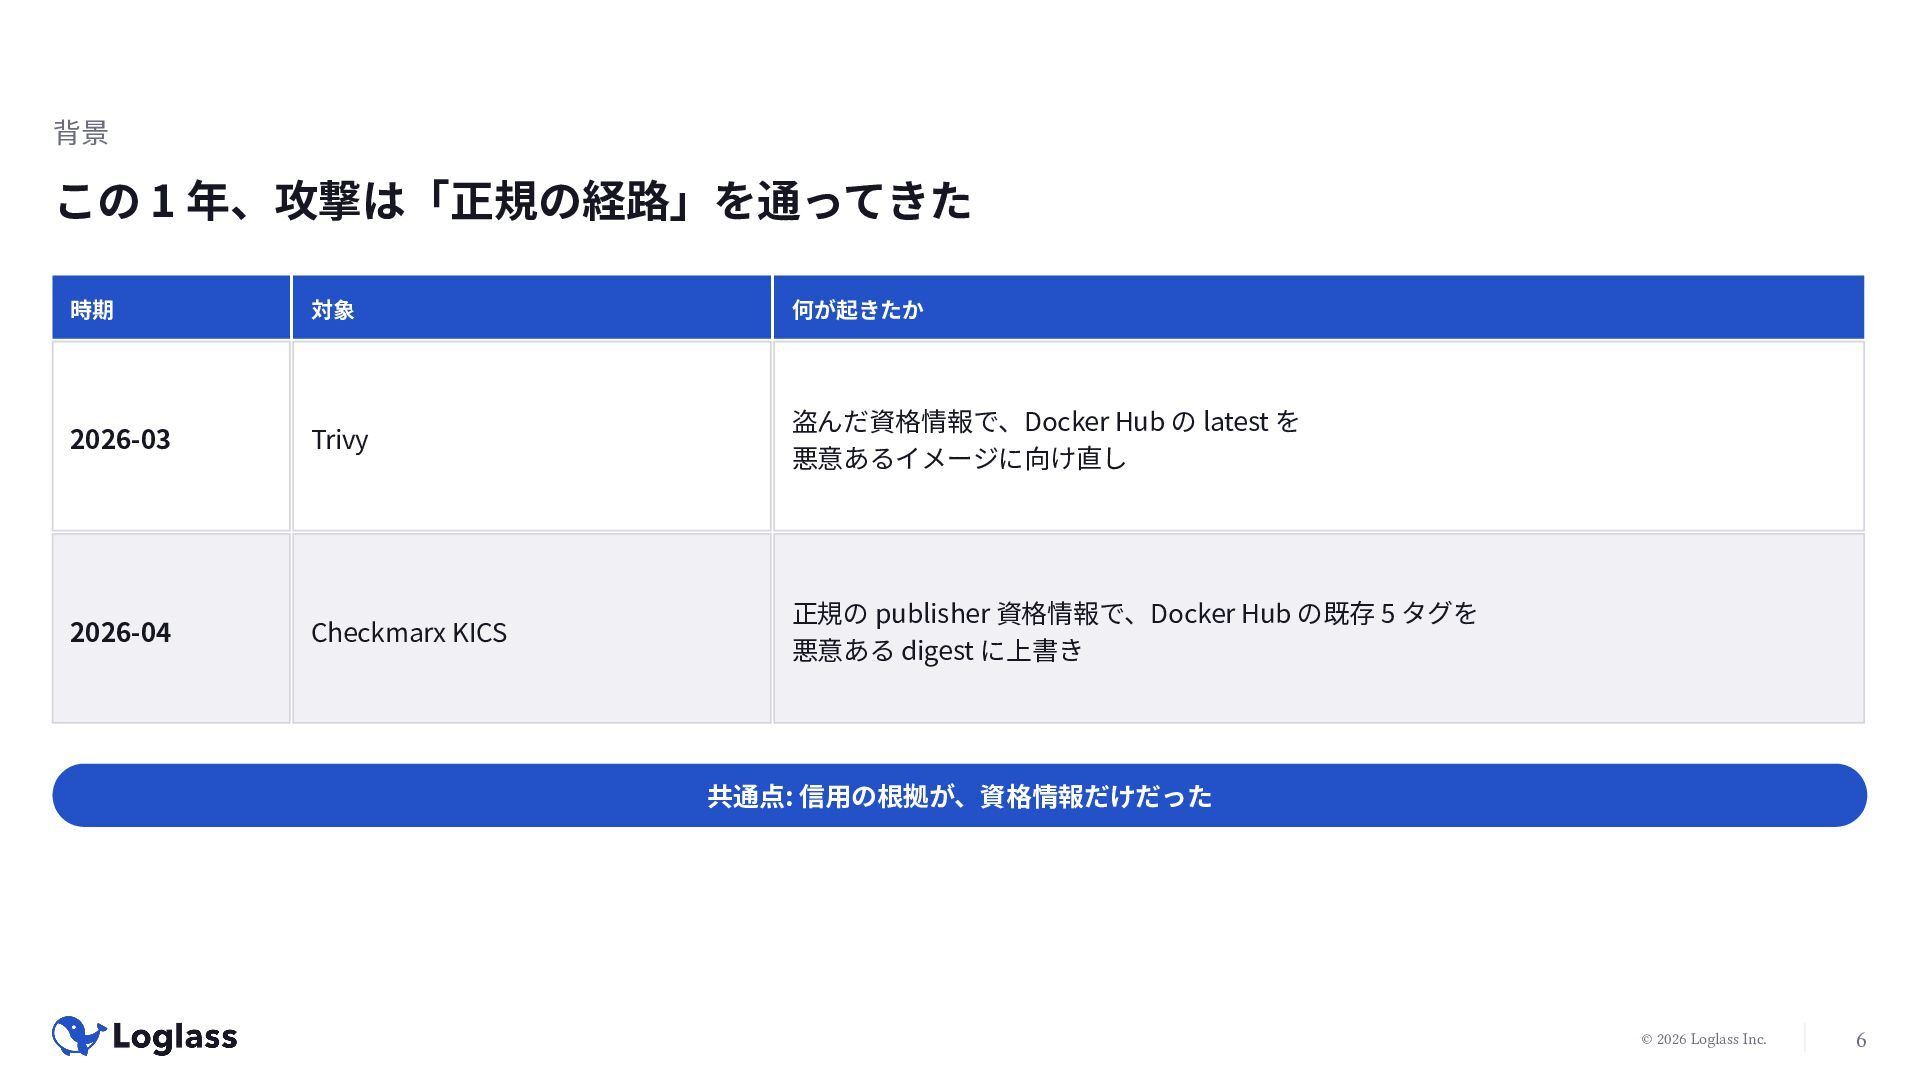
背景 この 1 年、攻撃は「正規の経路」を通ってきた 時期 対象 何が起きたか 2026-03 Trivy 盗んだ資格情報で、Docker
Hub の latest を 悪意あるイメージに向け直し 2026-04 Checkmarx KICS 正規の publisher 資格情報で、Docker Hub の既存 5 タグを 悪意ある digest に上書き 共通点: 信用の根拠が、資格情報だけだった © 2026 Loglass Inc. 6 -
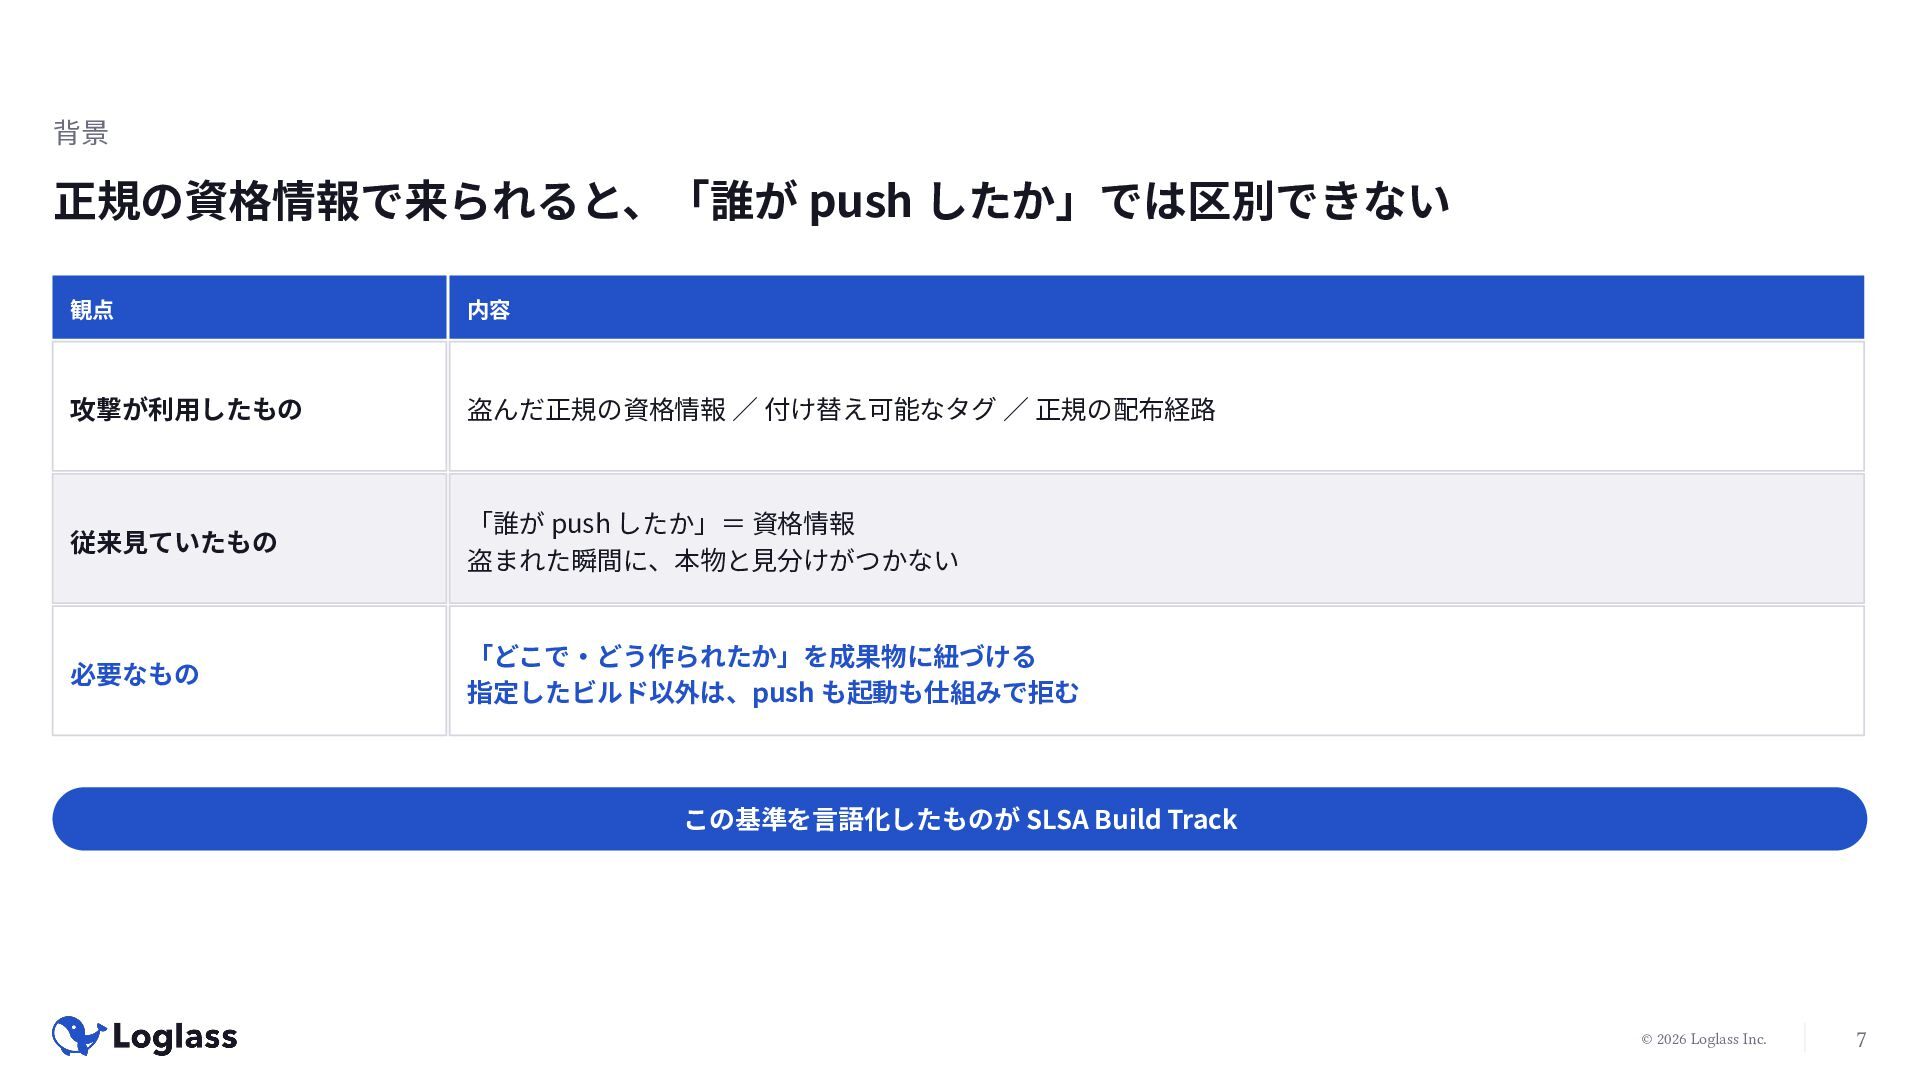
背景 正規の資格情報で来られると、「誰が push したか」では区別できない 観点 内容 攻撃が利用したもの 盗んだ正規の資格情報 / 付け替え可能なタグ
/ 正規の配布経路 従来見ていたもの 「誰が push したか」= 資格情報 盗まれた瞬間に、本物と見分けがつかない 必要なもの 「どこで・どう作られたか」を成果物に紐づける 指定したビルド以外は、push も起動も仕組みで拒む この基準を言語化したものが SLSA Build Track © 2026 Loglass Inc. 7 -
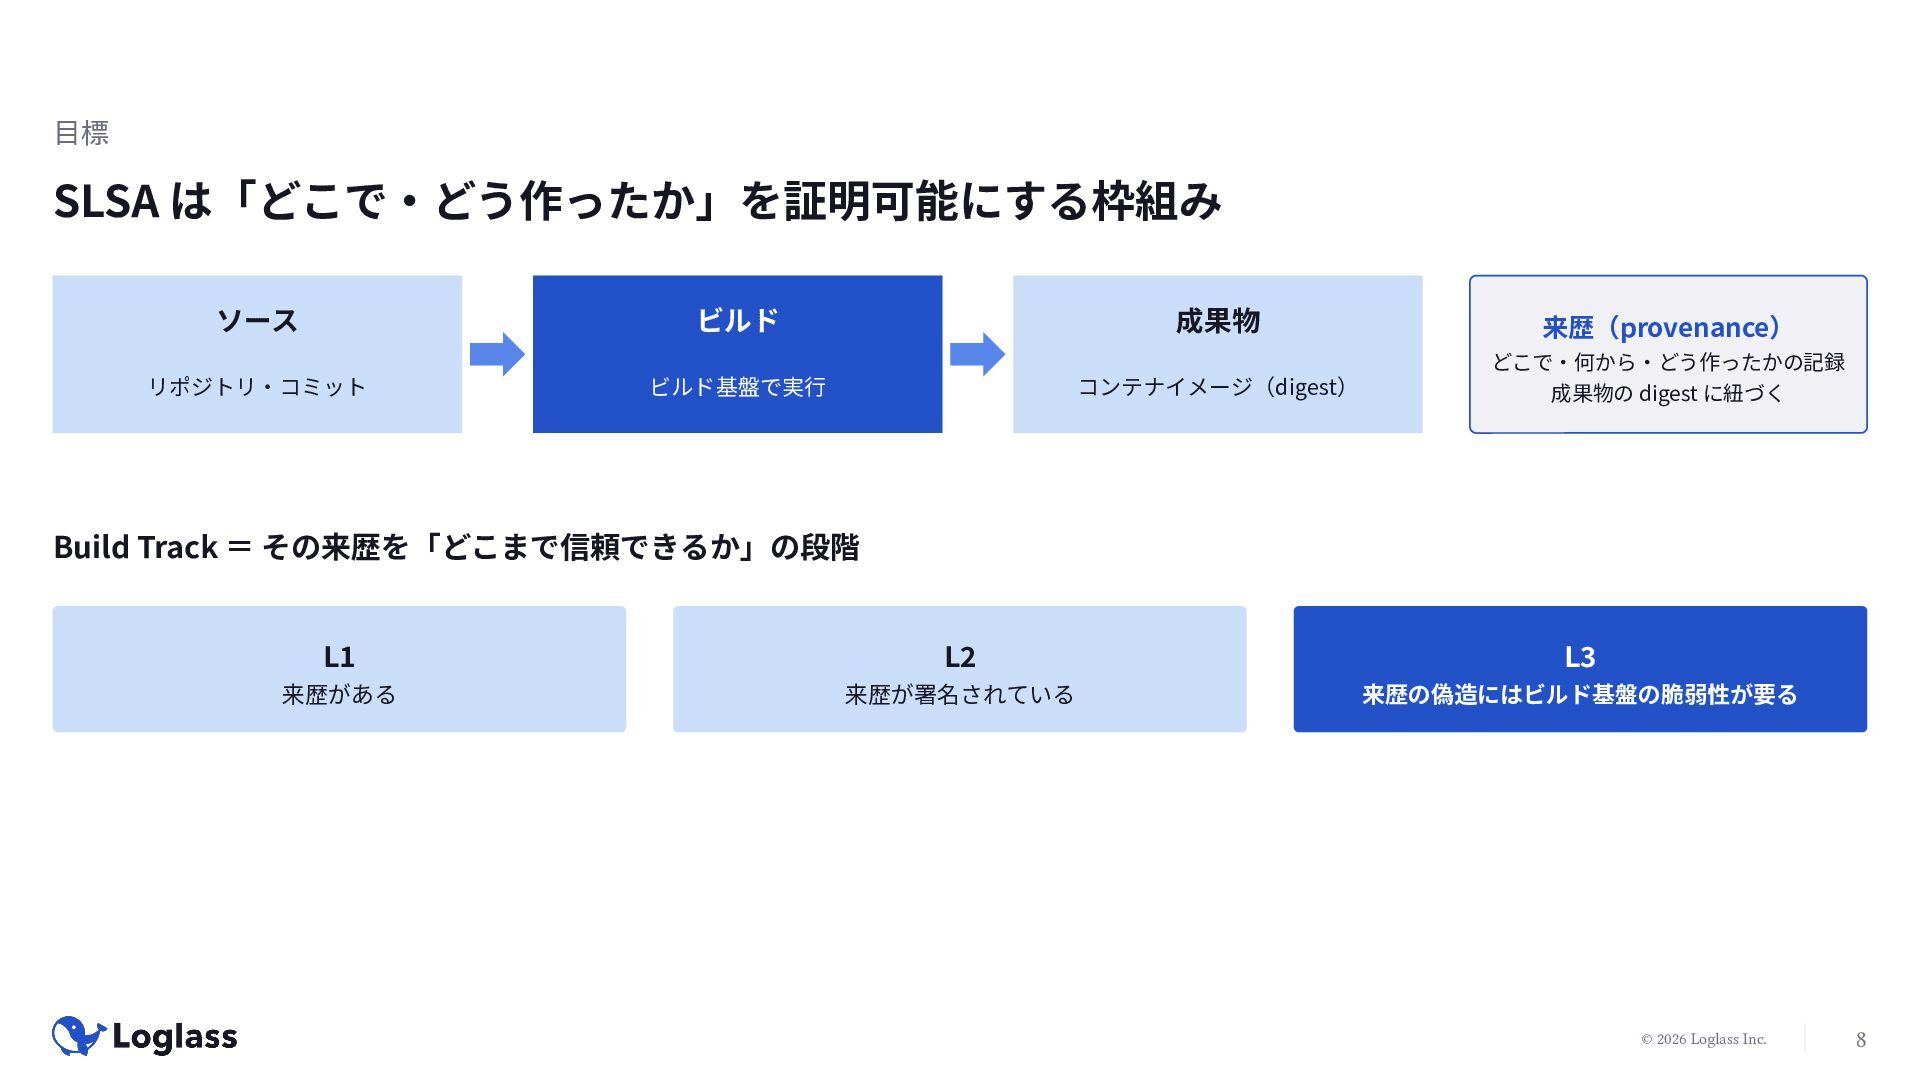
目標 SLSA は「どこで・どう作ったか」を証明可能にする枠組み ソース ビルド 成果物 リポジトリ・コミット ビルド基盤で実行 コンテナイメージ(digest) 来歴(provenance)
どこで・何から・どう作ったかの記録 成果物の digest に紐づく Build Track = その来歴を「どこまで信頼できるか」の段階 L1 L2 L3 来歴がある 来歴が署名されている 来歴の偽造にはビルド基盤の脆弱性が要る © 2026 Loglass Inc. 8 -
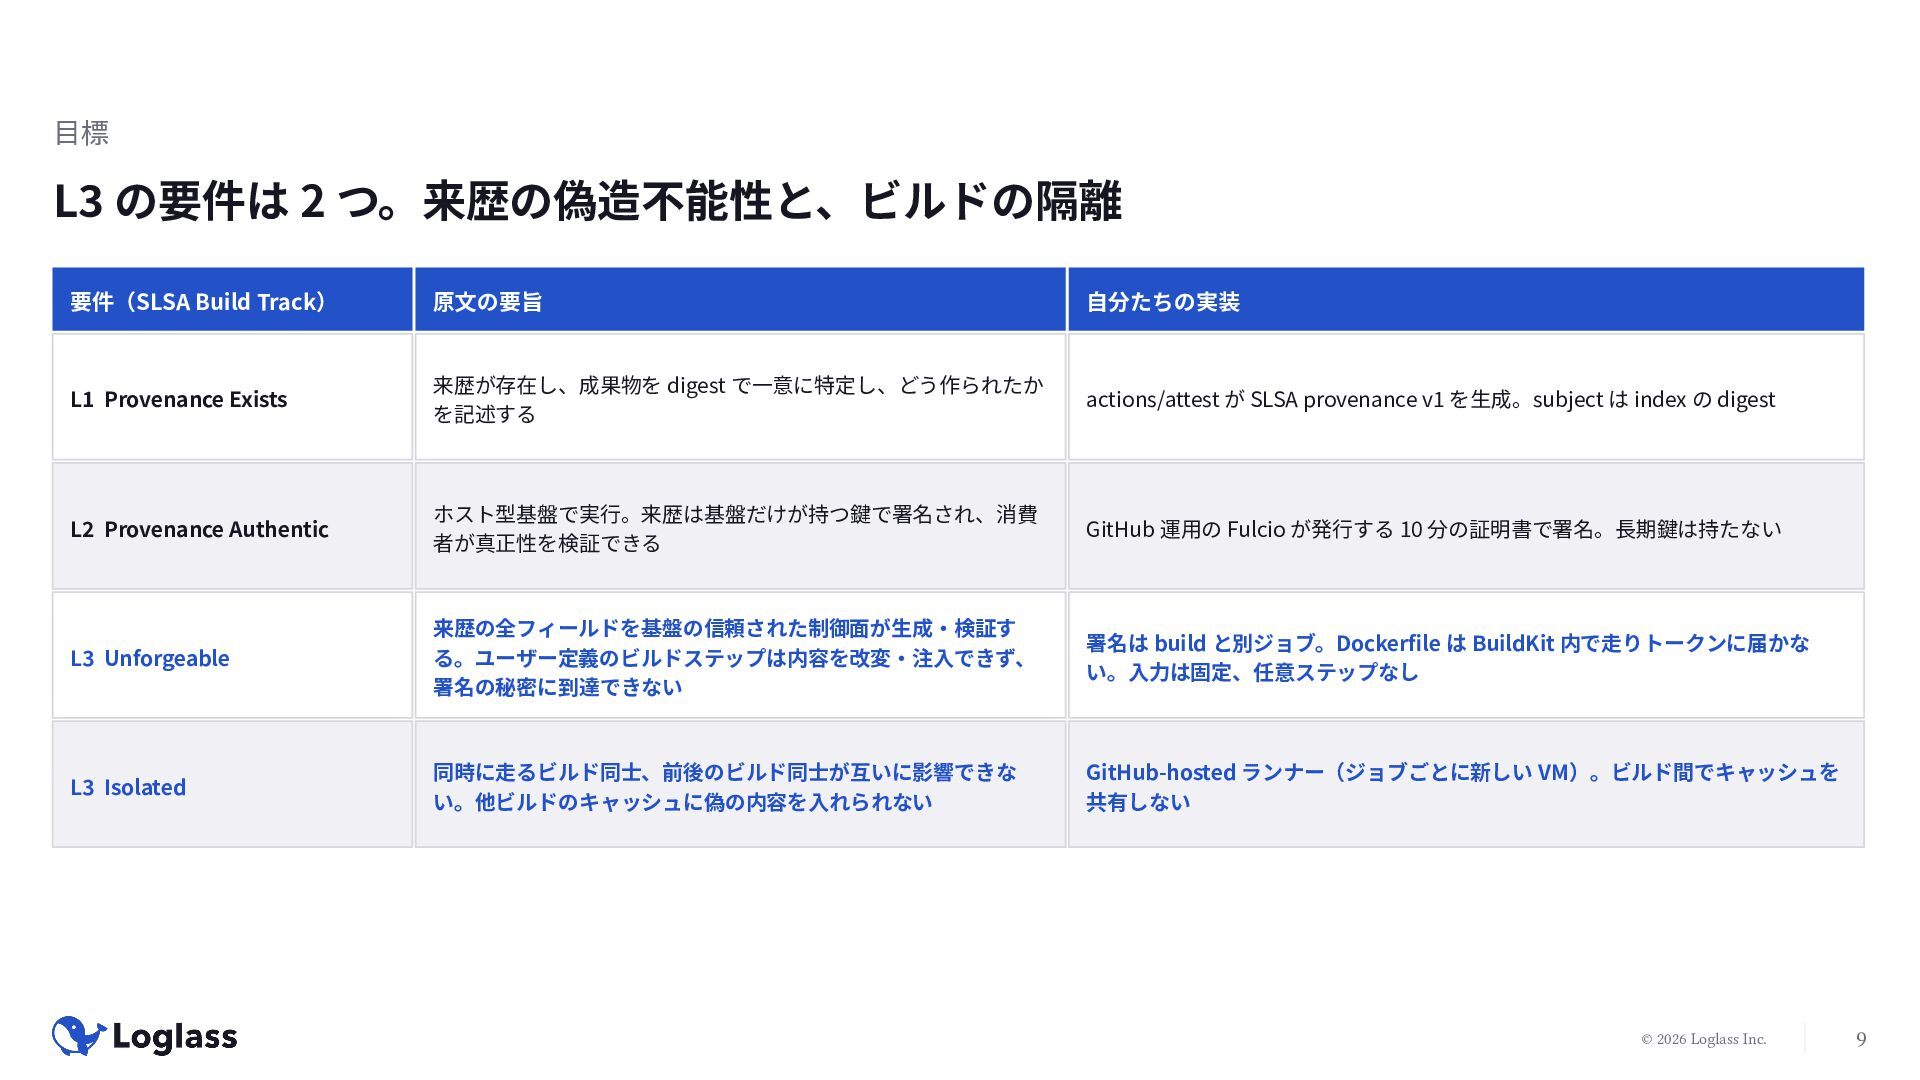
目標 L3 の要件は 2 つ。来歴の偽造不能性と、ビルドの隔離 要件(SLSA Build Track) 原文の要旨 自分たちの実装
L1 Provenance Exists 来歴が存在し、成果物を digest で一意に特定し、どう作られたか を記述する actions/attest が SLSA provenance v1 を生成。subject は index の digest L2 Provenance Authentic ホスト型基盤で実行。来歴は基盤だけが持つ鍵で署名され、消費 者が真正性を検証できる GitHub 運用の Fulcio が発行する 10 分の証明書で署名。長期鍵は持たない L3 Unforgeable 来歴の全フィールドを基盤の信頼された制御面が生成・検証す る。ユーザー定義のビルドステップは内容を改変・注入できず、 署名の秘密に到達できない 署名は build と別ジョブ。Dockerfile は BuildKit 内で走りトークンに届かな い。入力は固定、任意ステップなし L3 Isolated 同時に走るビルド同士、前後のビルド同士が互いに影響できな い。他ビルドのキャッシュに偽の内容を入れられない GitHub-hosted ランナー(ジョブごとに新しい VM)。ビルド間でキャッシュを 共有しない © 2026 Loglass Inc. 9 -
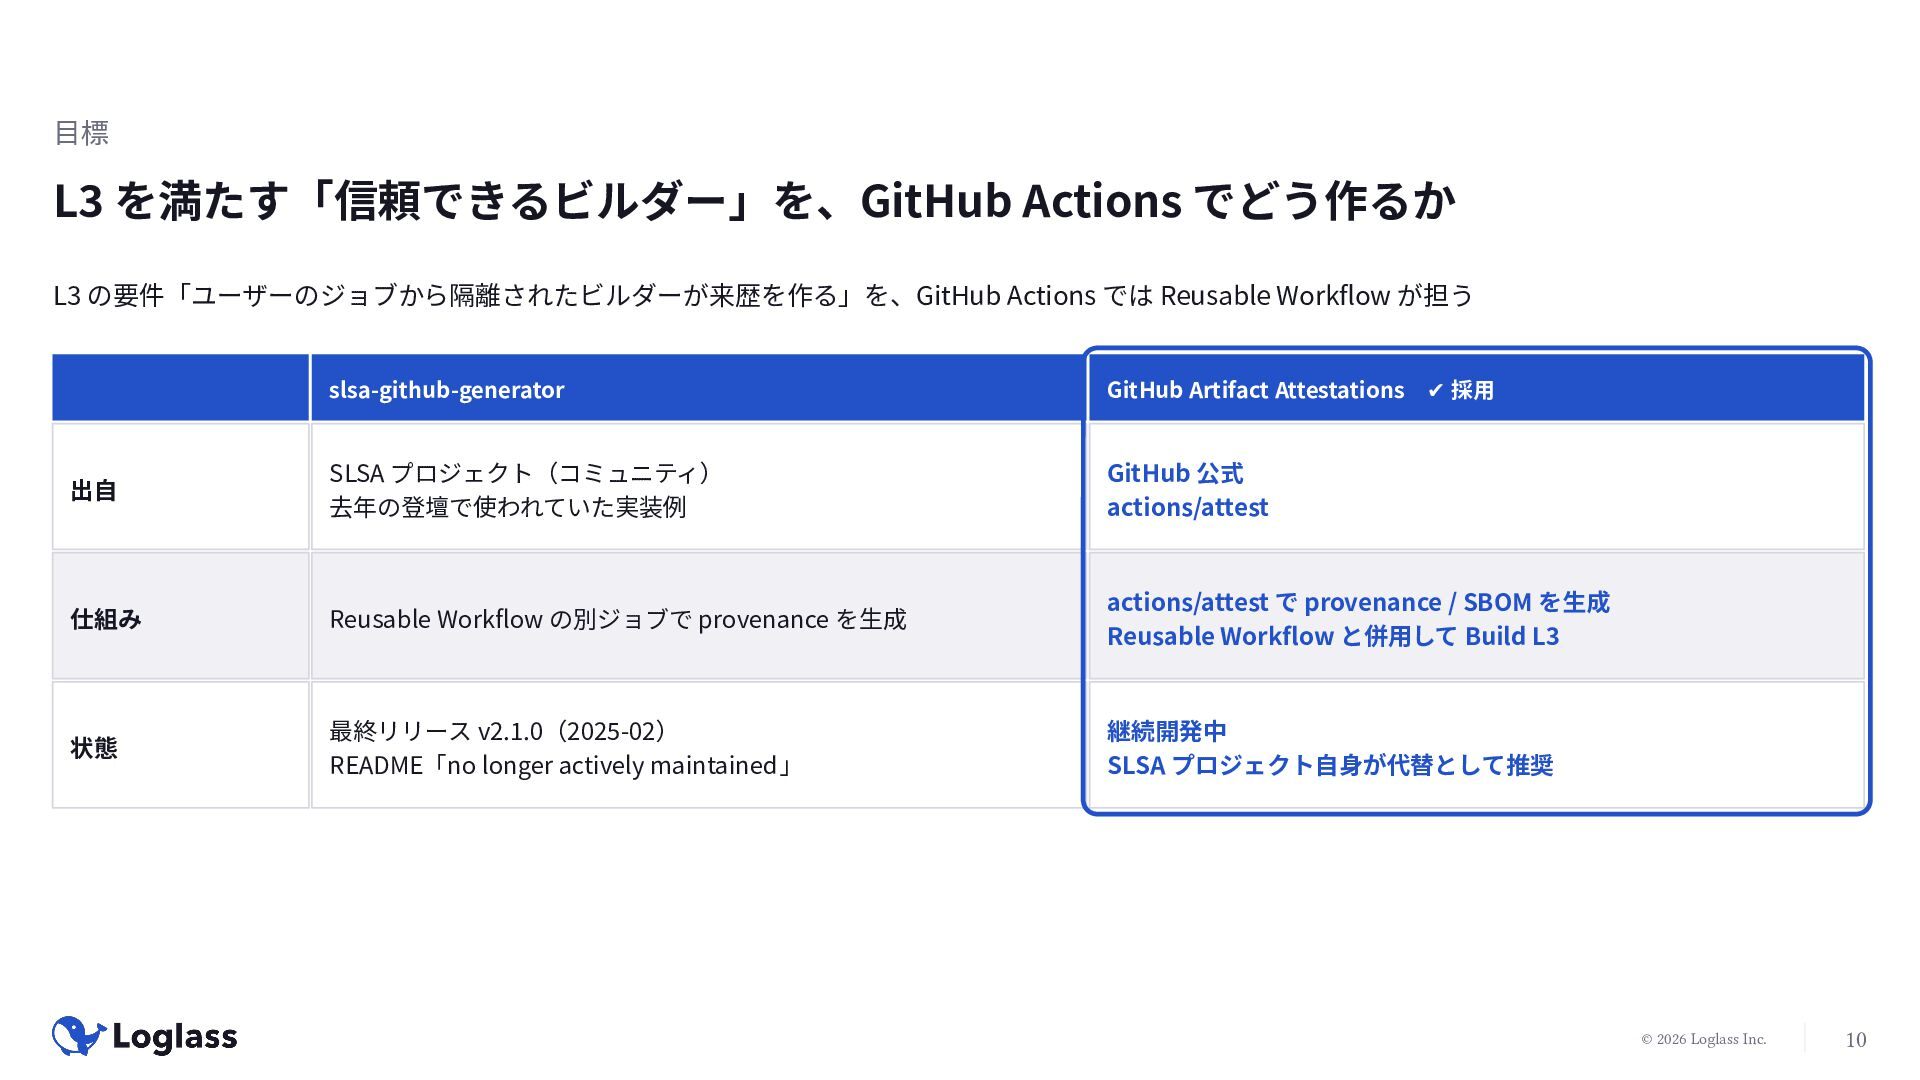
目標 L3 を満たす「信頼できるビルダー」を、GitHub Actions でどう作るか L3 の要件「ユーザーのジョブから隔離されたビルダーが来歴を作る」を、GitHub Actions では Reusable
Workflow が担う slsa-github-generator GitHub Artifact Attestations ✔ 採用 出自 SLSA プロジェクト(コミュニティ) 去年の登壇で使われていた実装例 GitHub 公式 actions/attest 仕組み Reusable Workflow の別ジョブで provenance を生成 actions/attest で provenance / SBOM を生成 Reusable Workflow と併用して Build L3 状態 最終リリース v2.1.0(2025-02) README「no longer actively maintained」 継続開発中 SLSA プロジェクト自身が代替として推奨 © 2026 Loglass Inc. 10 -
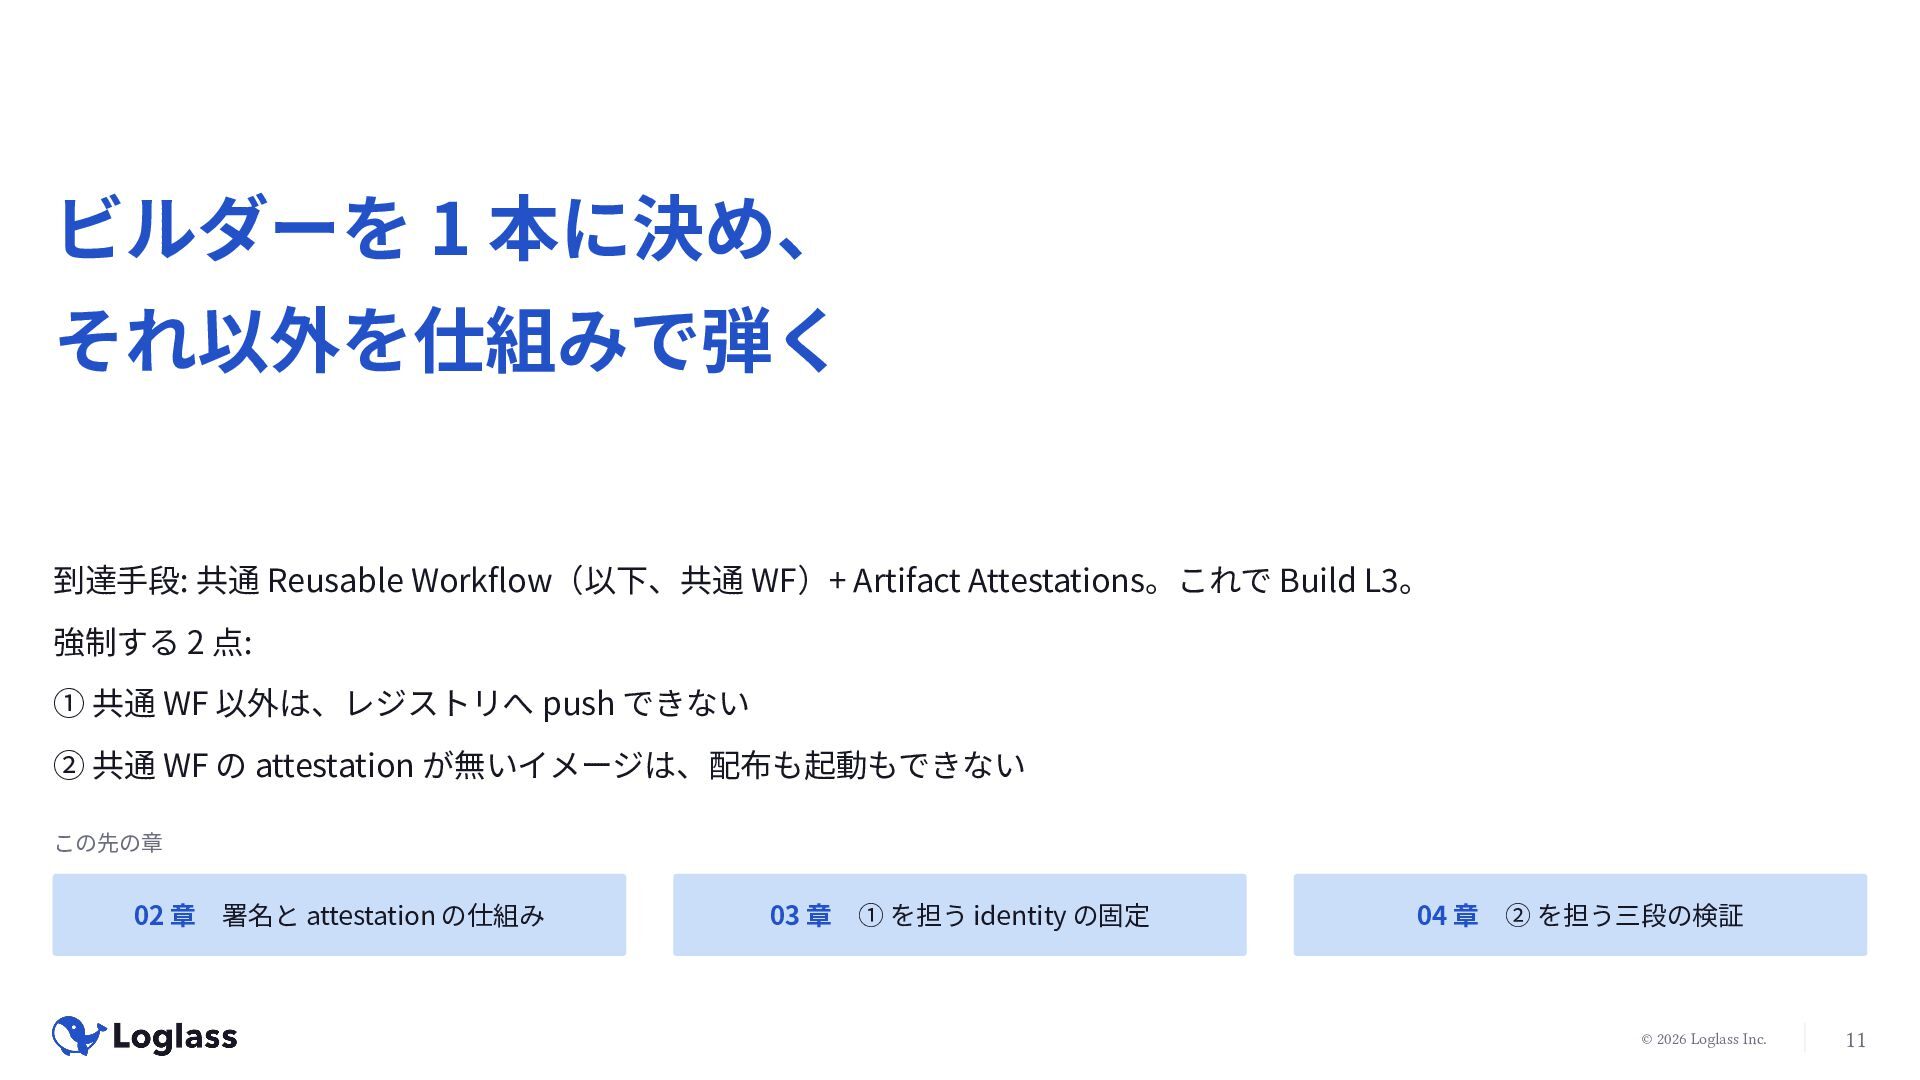
ビルダーを 1 本に決め、 それ以外を仕組みで弾く 到達手段: 共通 Reusable Workflow(以下、共通 WF)+ Artifact
Attestations。これで Build L3。 強制する 2 点: ① 共通 WF 以外は、レジストリへ push できない ② 共通 WF の attestation が無いイメージは、配布も起動もできない この先の章 02 章 署名と attestation の仕組み 03 章 ① を担う identity の固定 04 章 ② を担う三段の検証 © 2026 Loglass Inc. 11 -
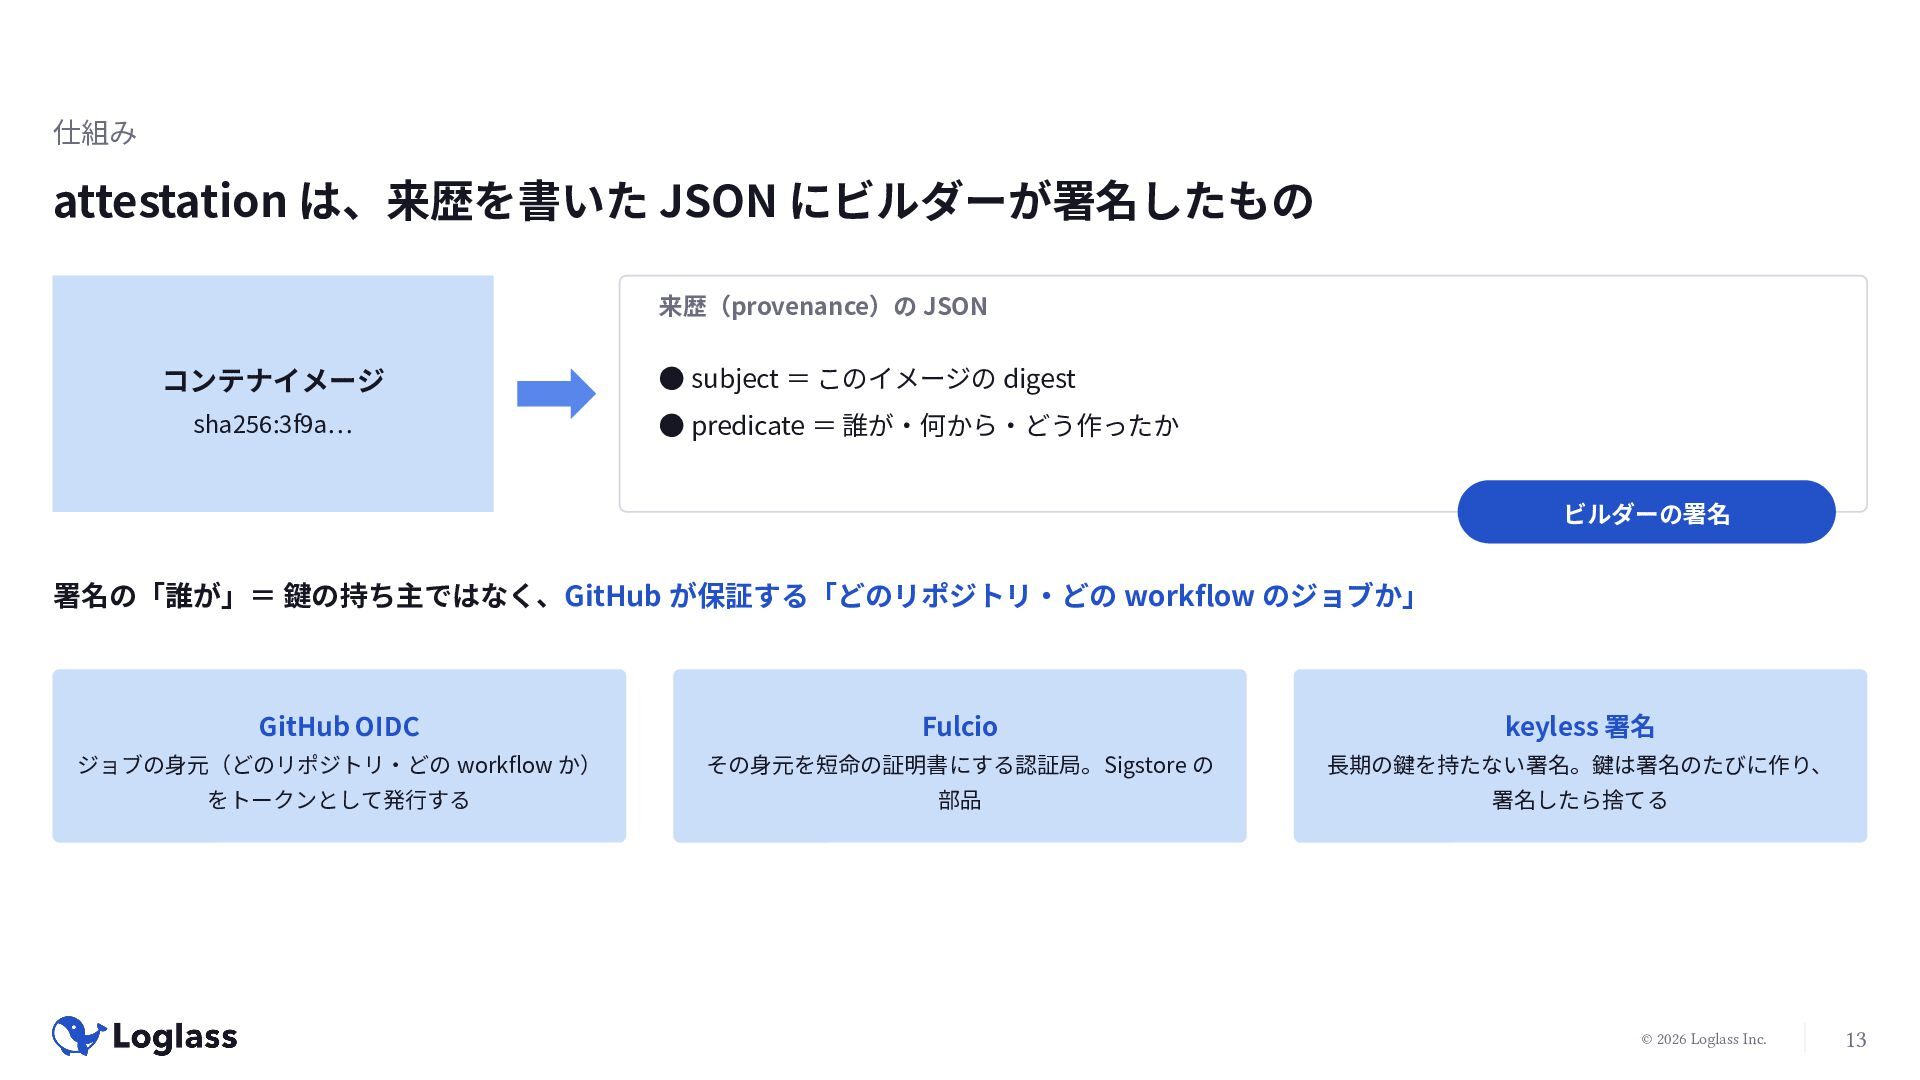
仕組み attestation は、来歴を書いた JSON にビルダーが署名したもの 来歴(provenance)の JSON コンテナイメージ sha256:3f9a… •
subject = このイメージの digest • predicate = 誰が・何から・どう作ったか ビルダーの署名 署名の「誰が」= 鍵の持ち主ではなく、GitHub が保証する「どのリポジトリ・どの workflow のジョブか」 GitHub OIDC Fulcio keyless 署名 ジョブの身元(どのリポジトリ・どの workflow か) その身元を短命の証明書にする認証局。Sigstore の 長期の鍵を持たない署名。鍵は署名のたびに作り、 をトークンとして発行する 部品 署名したら捨てる © 2026 Loglass Inc. 13 -
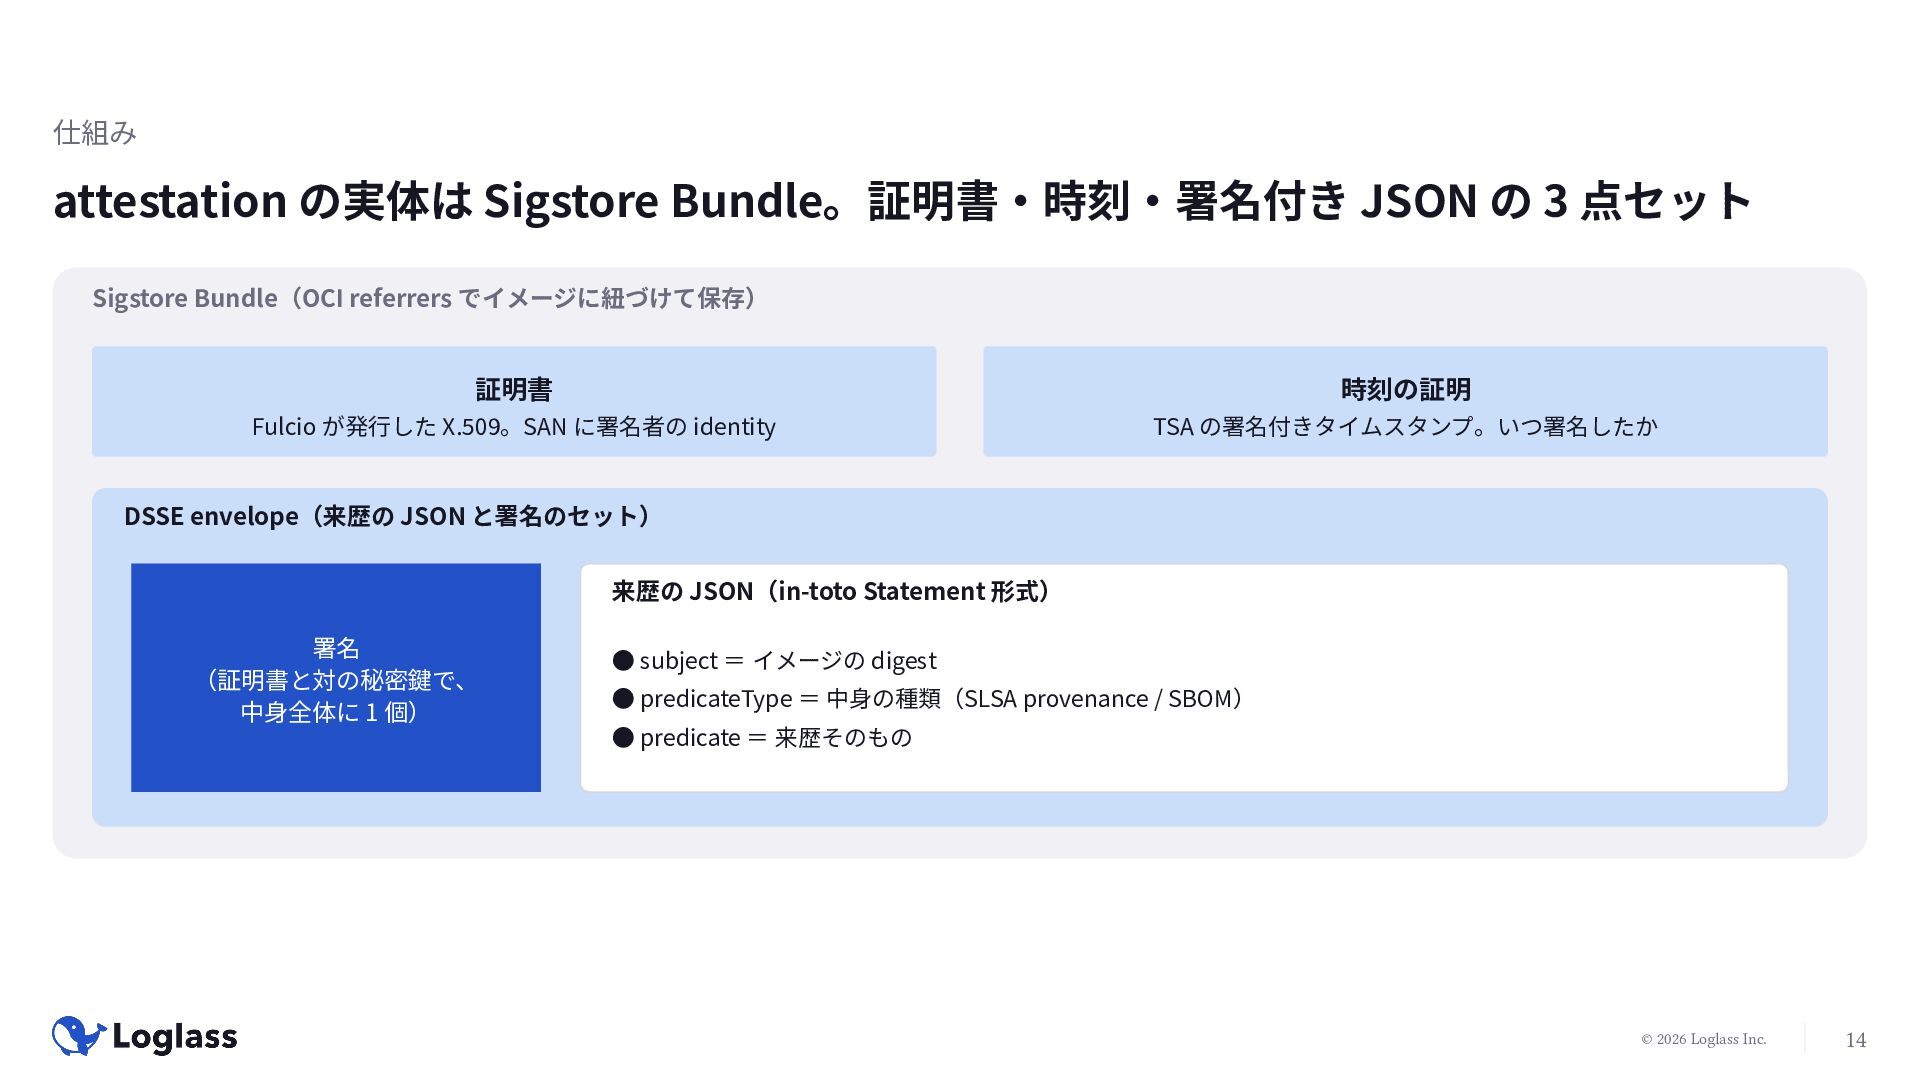
仕組み attestation の実体は Sigstore Bundle。証明書・時刻・署名付き JSON の 3 点セット Sigstore
Bundle(OCI referrers でイメージに紐づけて保存) 証明書 時刻の証明 Fulcio が発行した X.509。SAN に署名者の identity TSA の署名付きタイムスタンプ。いつ署名したか DSSE envelope(来歴の JSON と署名のセット) 来歴の JSON(in-toto Statement 形式) 署名 (証明書と対の秘密鍵で、 中身全体に 1 個) • subject = イメージの digest • predicateType = 中身の種類(SLSA provenance / SBOM) • predicate = 来歴そのもの © 2026 Loglass Inc. 14 -
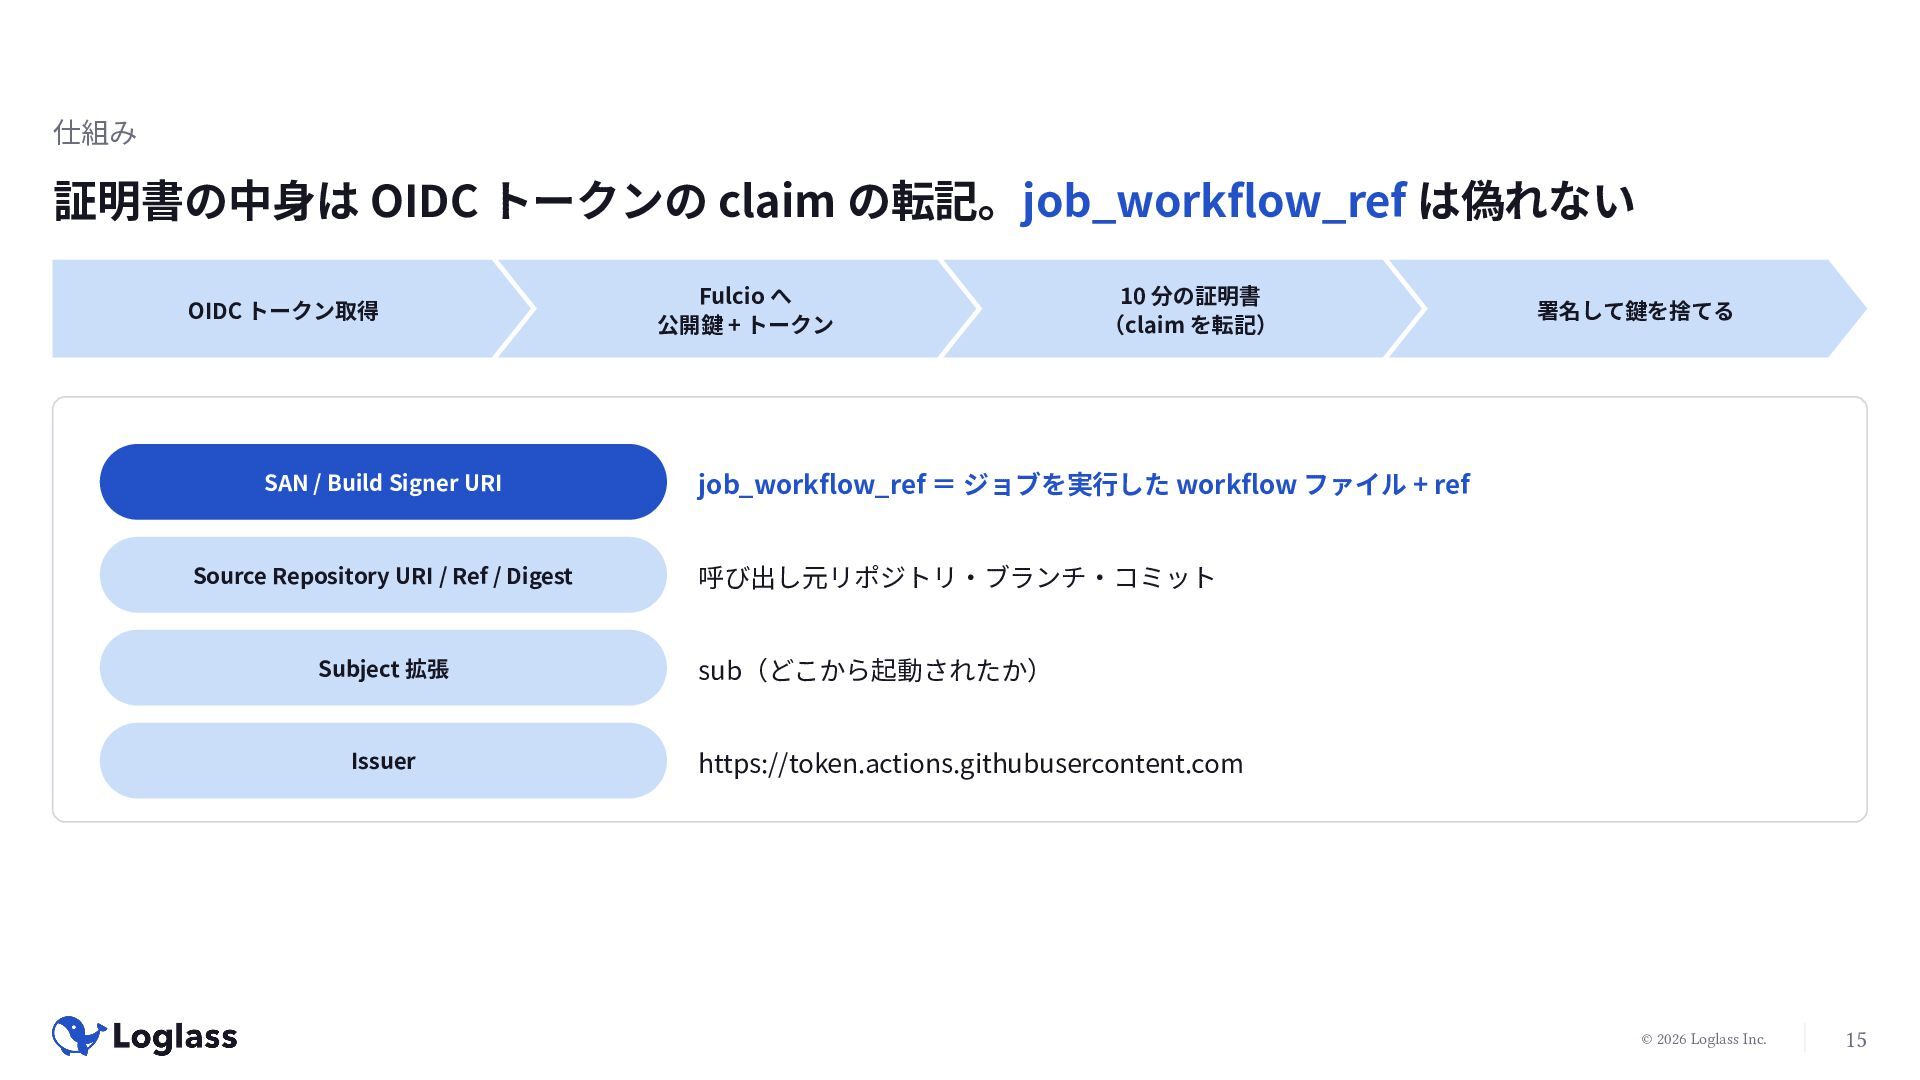
仕組み 証明書の中身は OIDC トークンの claim の転記。job_workflow_ref は偽れない OIDC トークン取得 SAN
/ Build Signer URI Source Repository URI / Ref / Digest Subject 拡張 Issuer Fulcio へ 公開鍵 + トークン 10 分の証明書 (claim を転記) 署名して鍵を捨てる job_workflow_ref = ジョブを実行した workflow ファイル + ref 呼び出し元リポジトリ・ブランチ・コミット sub(どこから起動されたか) https://token.actions.githubusercontent.com © 2026 Loglass Inc. 15 -
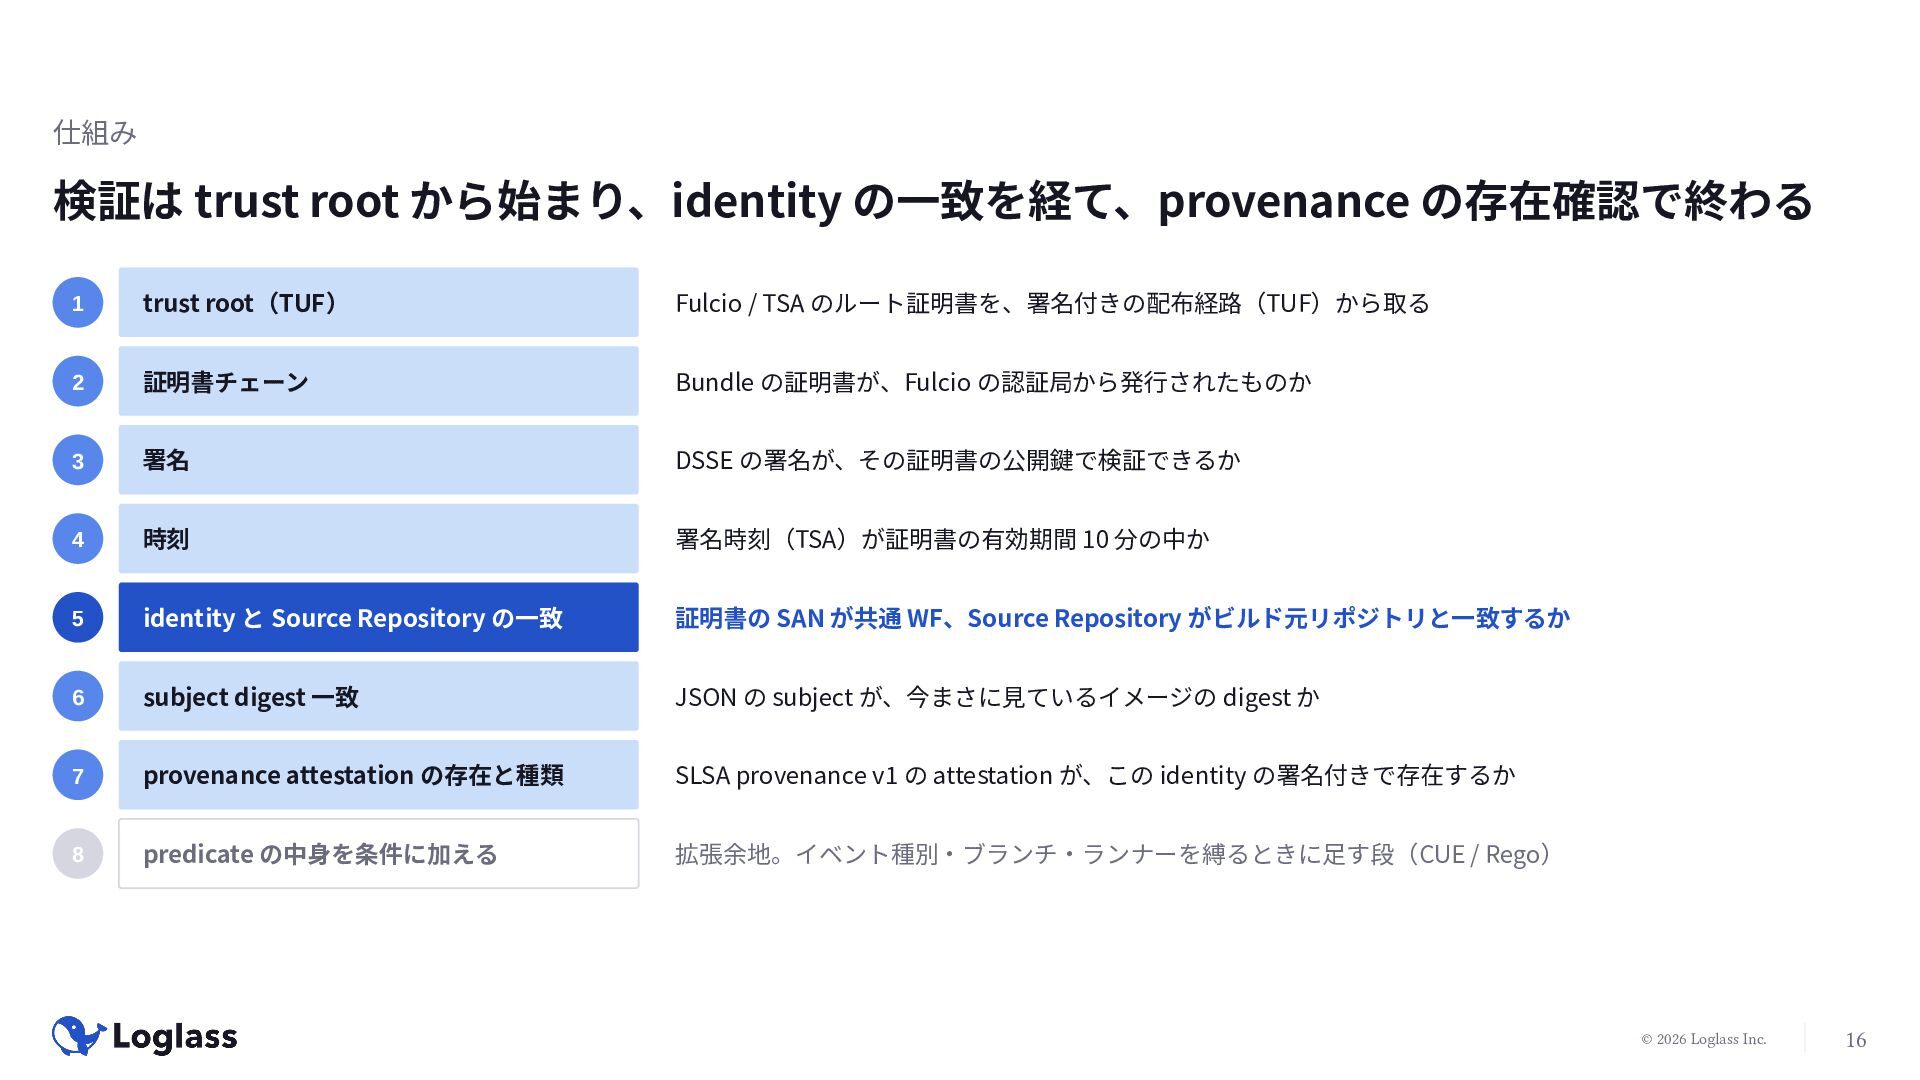
仕組み 検証は trust root から始まり、identity の一致を経て、provenance の存在確認で終わる 1 trust root(TUF)
Fulcio / TSA のルート証明書を、署名付きの配布経路(TUF)から取る 2 証明書チェーン Bundle の証明書が、Fulcio の認証局から発行されたものか 3 署名 DSSE の署名が、その証明書の公開鍵で検証できるか 4 時刻 署名時刻(TSA)が証明書の有効期間 10 分の中か 5 identity と Source Repository の一致 証明書の SAN が共通 WF、Source Repository がビルド元リポジトリと一致するか 6 subject digest 一致 JSON の subject が、今まさに見ているイメージの digest か 7 provenance attestation の存在と種類 SLSA provenance v1 の attestation が、この identity の署名付きで存在するか 8 predicate の中身を条件に加える 拡張余地。イベント種別・ブランチ・ランナーを縛るときに足す段(CUE / Rego) © 2026 Loglass Inc. 16 -
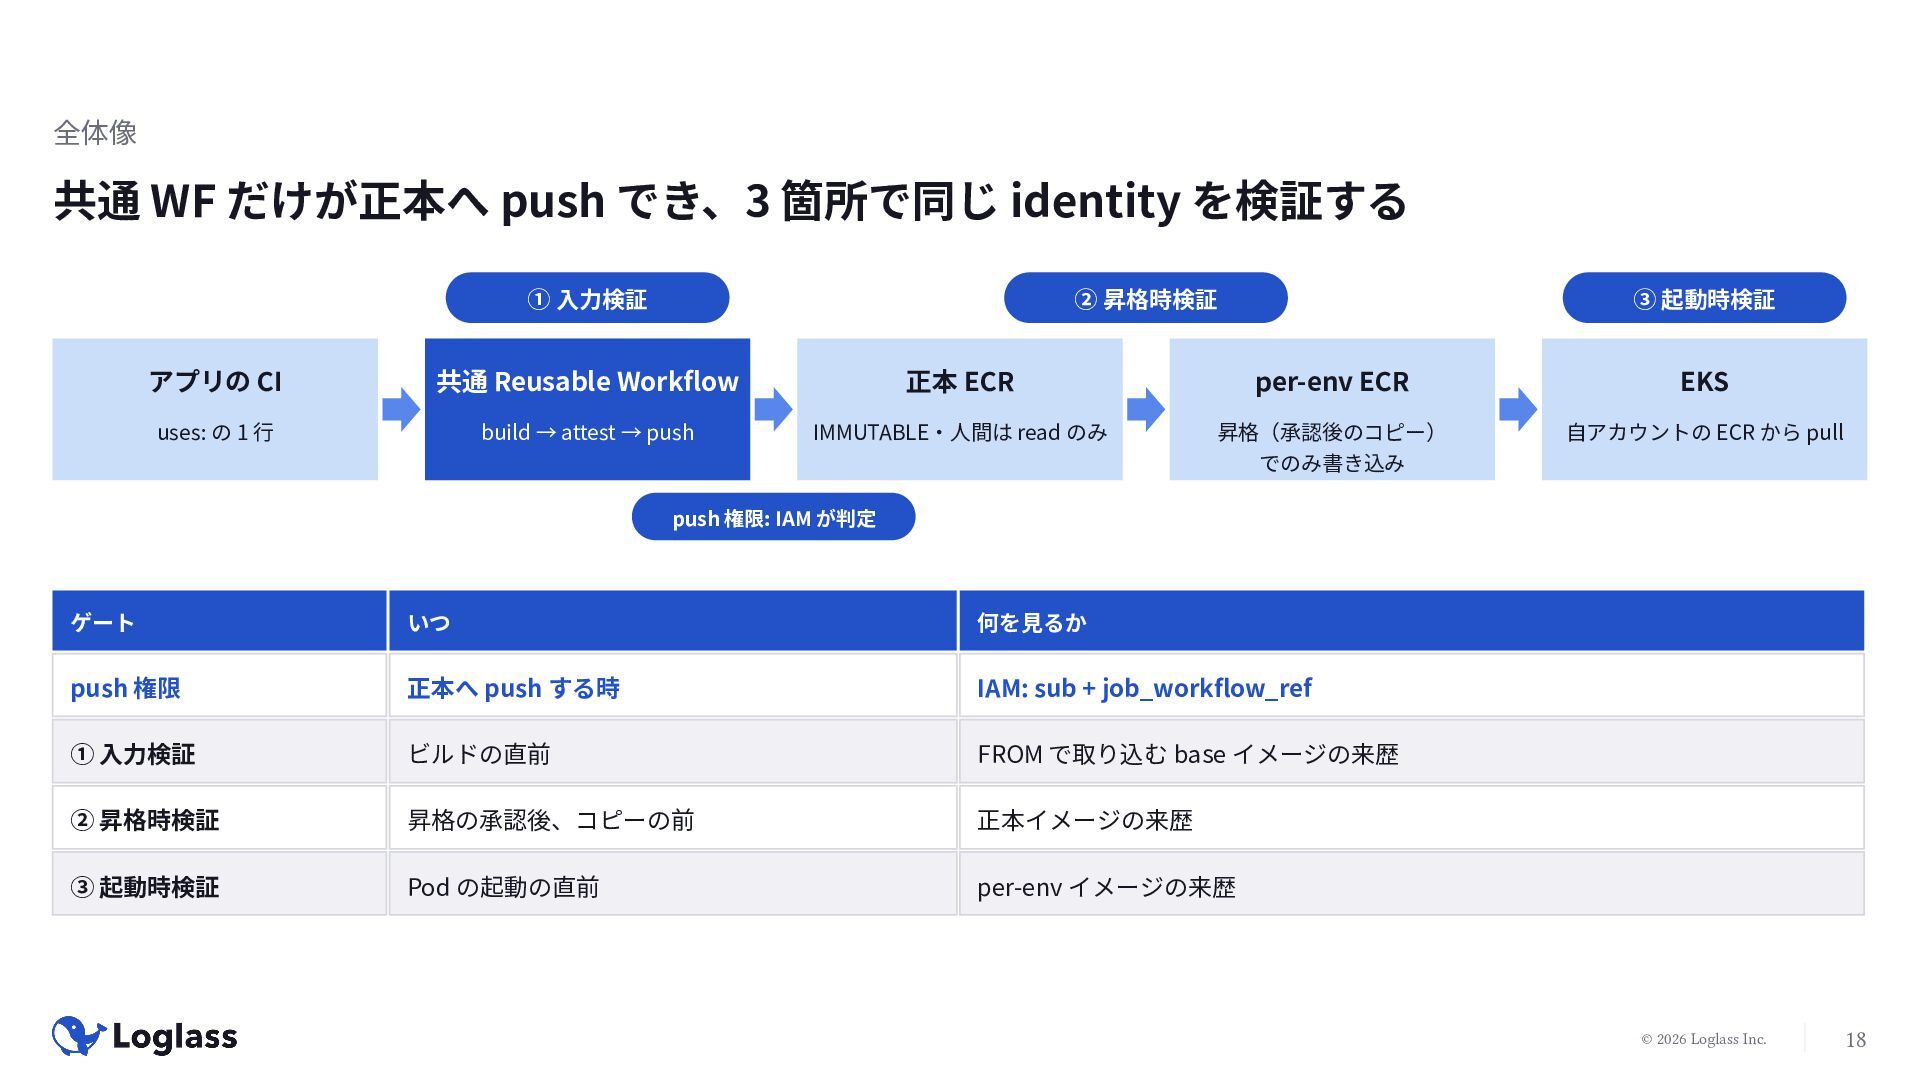
全体像 共通 WF だけが正本へ push でき、3 箇所で同じ identity を検証する ①
入力検証 ② 昇格時検証 ③ 起動時検証 アプリの CI 共通 Reusable Workflow 正本 ECR per-env ECR EKS uses: の 1 行 build → attest → push IMMUTABLE・人間は read のみ 昇格(承認後のコピー) 自アカウントの ECR から pull でのみ書き込み push 権限: IAM が判定 ゲート いつ 何を見るか push 権限 正本へ push する時 IAM: sub + job_workflow_ref ① 入力検証 ビルドの直前 FROM で取り込む base イメージの来歴 ② 昇格時検証 昇格の承認後、コピーの前 正本イメージの来歴 ③ 起動時検証 Pod の起動の直前 per-env イメージの来歴 © 2026 Loglass Inc. 18 -
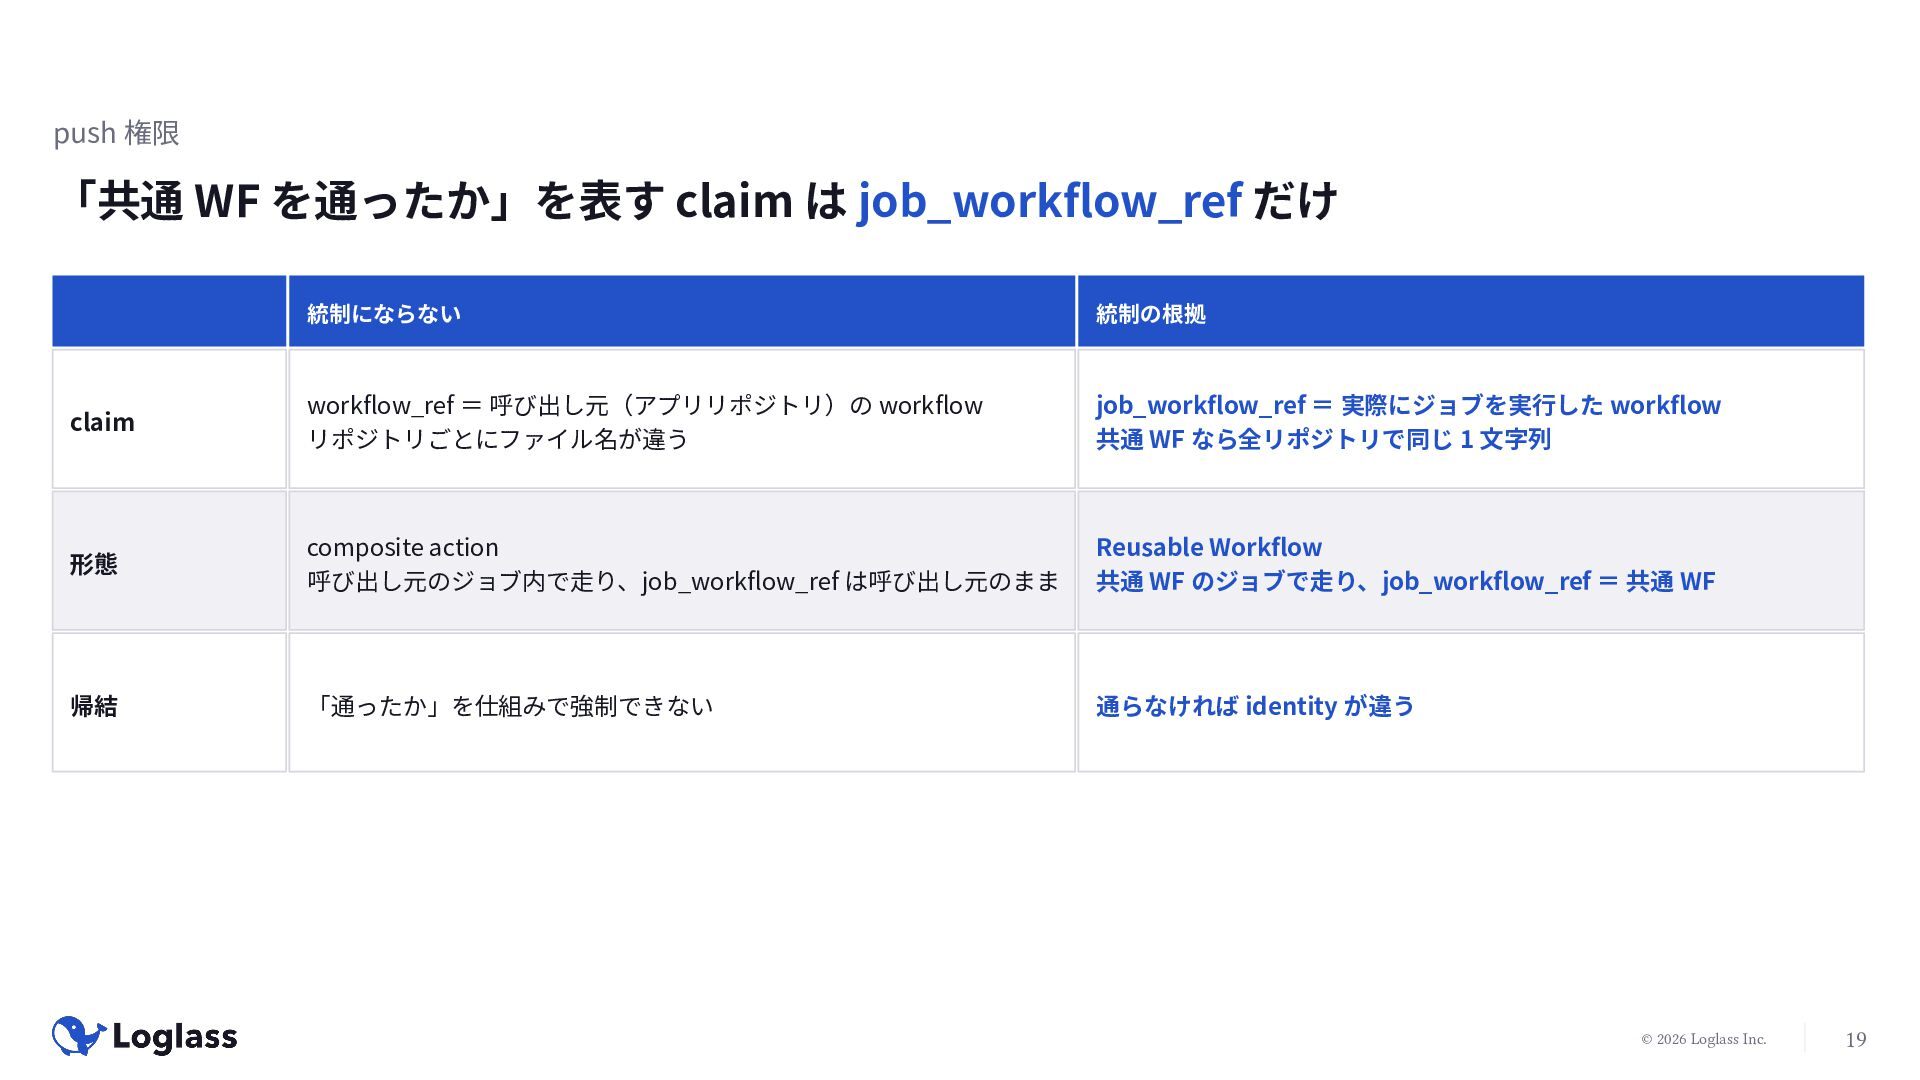
push 権限 「共通 WF を通ったか」を表す claim は job_workflow_ref だけ 統制にならない
統制の根拠 claim workflow_ref = 呼び出し元(アプリリポジトリ)の workflow リポジトリごとにファイル名が違う job_workflow_ref = 実際にジョブを実行した workflow 共通 WF なら全リポジトリで同じ 1 文字列 形態 composite action 呼び出し元のジョブ内で走り、job_workflow_ref は呼び出し元のまま Reusable Workflow 共通 WF のジョブで走り、job_workflow_ref = 共通 WF 帰結 「通ったか」を仕組みで強制できない 通らなければ identity が違う © 2026 Loglass Inc. 19 -
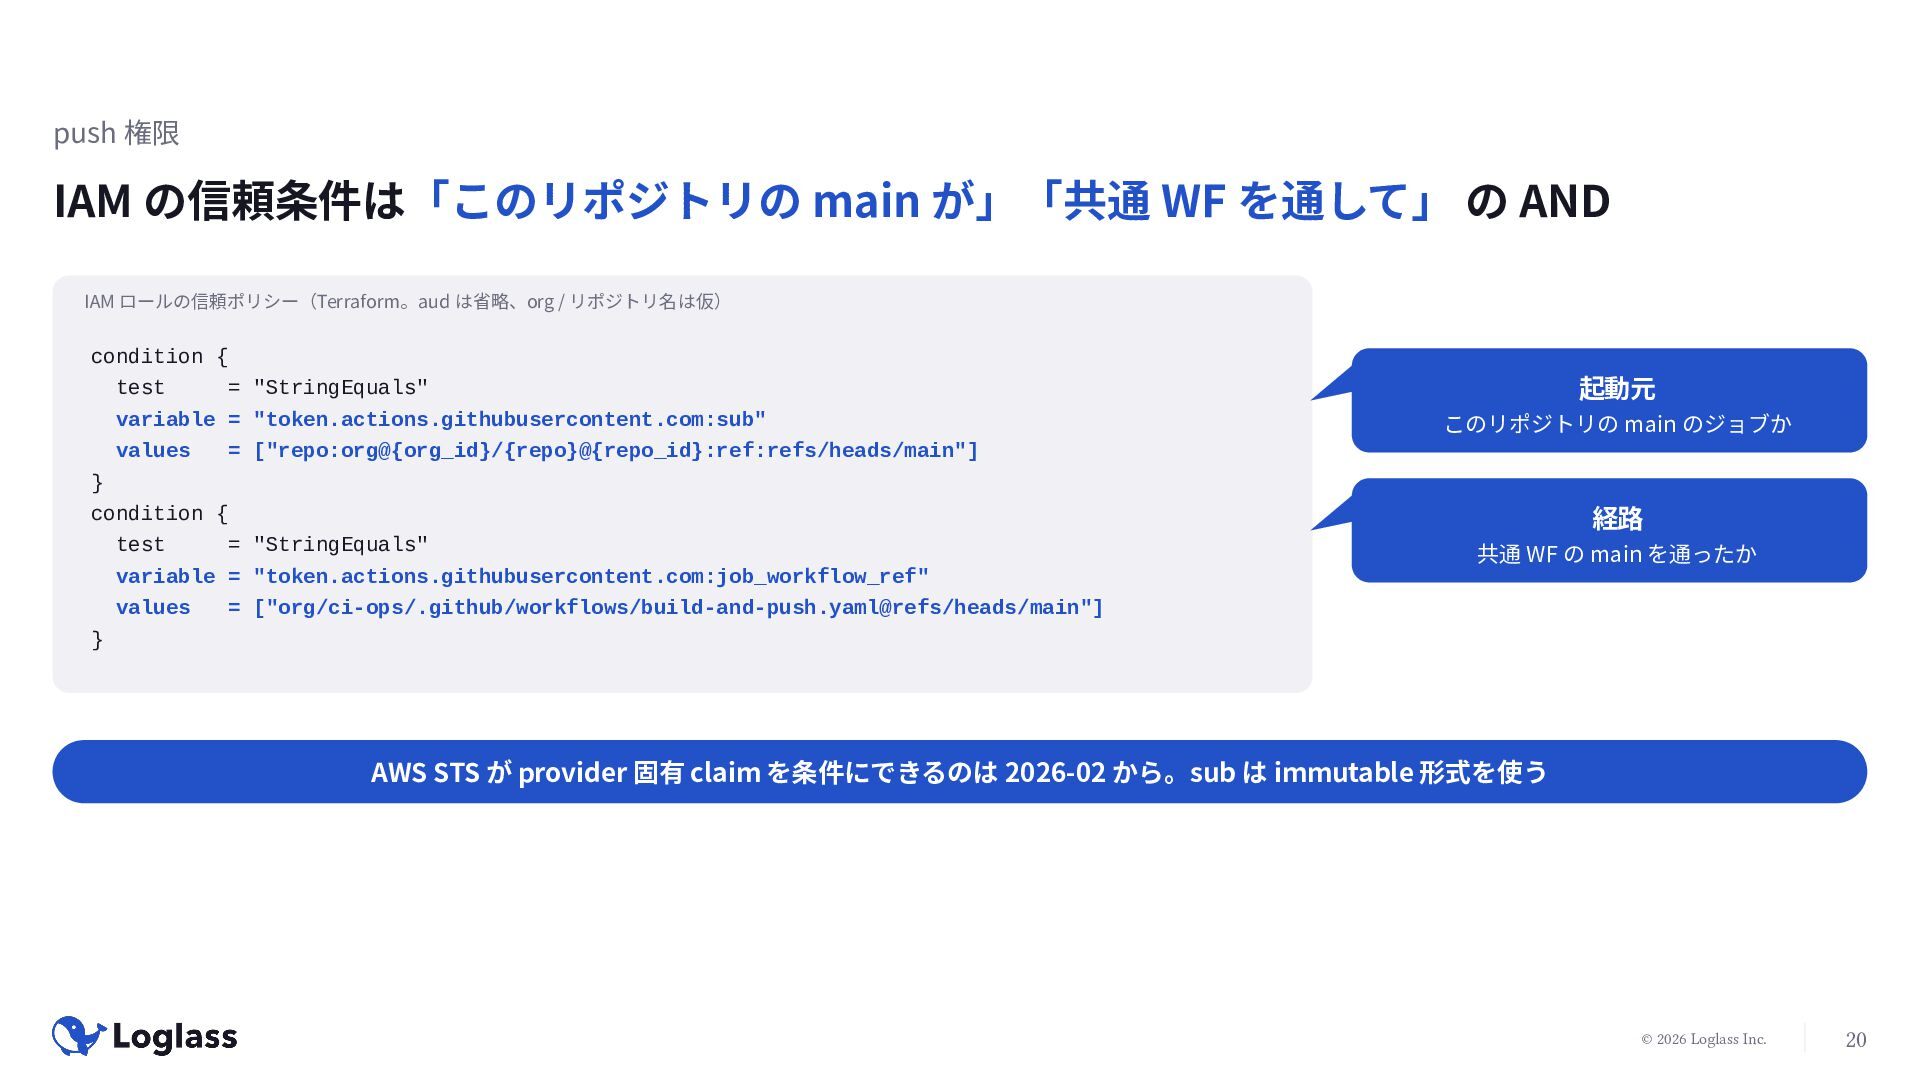
push 権限 IAM の信頼条件は「このリポジトリの main が」「共通 WF を通して」 の AND
IAM ロールの信頼ポリシー(Terraform。aud は省略、org / リポジトリ名は仮) condition { test = "StringEquals" variable = "token.actions.githubusercontent.com:sub" values 起動元 このリポジトリの main のジョブか = ["repo:org@{org_id}/{repo}@{repo_id}:ref:refs/heads/main"] } condition { test = "StringEquals" variable = "token.actions.githubusercontent.com:job_workflow_ref" values 経路 共通 WF の main を通ったか = ["org/ci-ops/.github/workflows/build-and-push.yaml@refs/heads/main"] } AWS STS が provider 固有 claim を条件にできるのは 2026-02 から。sub は immutable 形式を使う © 2026 Loglass Inc. 20 -
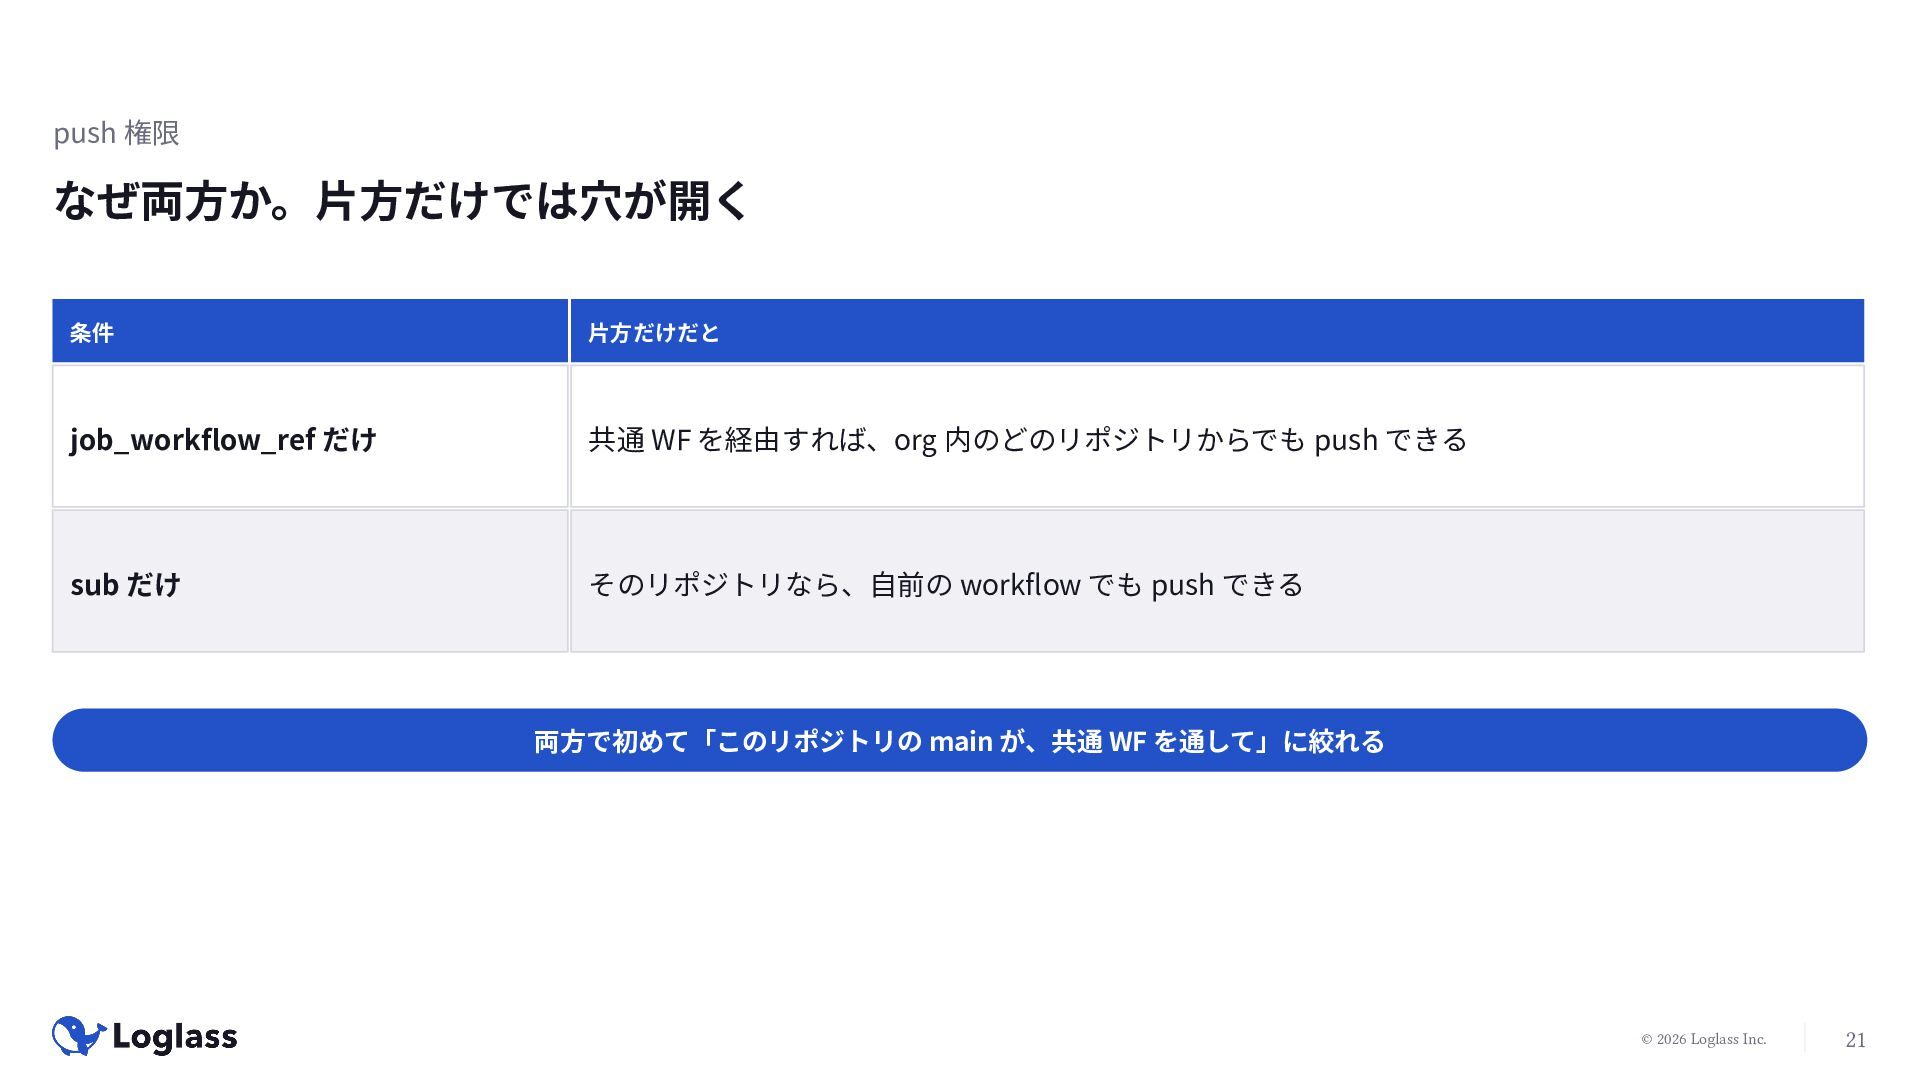
push 権限 なぜ両方か。片方だけでは穴が開く 条件 片方だけだと job_workflow_ref だけ 共通 WF を経由すれば、org
内のどのリポジトリからでも push できる sub だけ そのリポジトリなら、自前の workflow でも push できる 両方で初めて「このリポジトリの main が、共通 WF を通して」に絞れる © 2026 Loglass Inc. 21 -
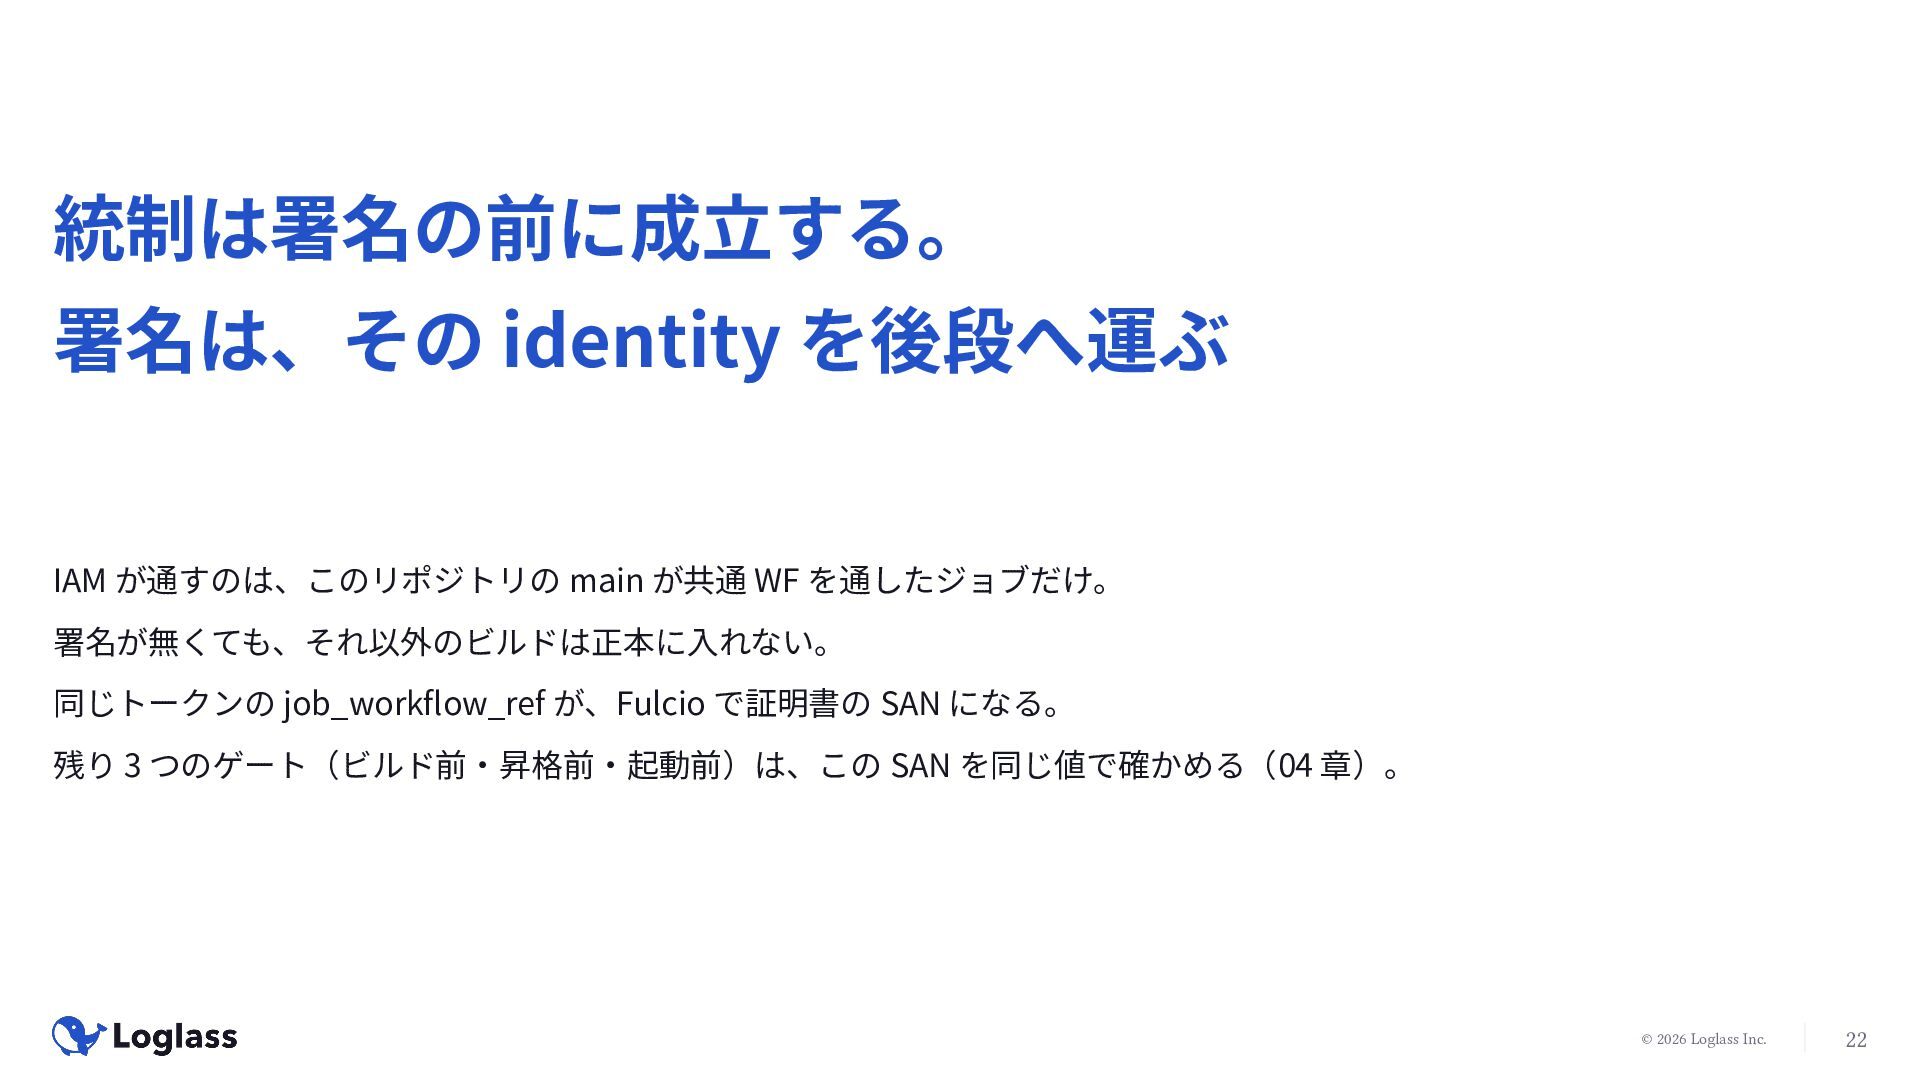
統制は署名の前に成立する。 署名は、その identity を後段へ運ぶ IAM が通すのは、このリポジトリの main が共通 WF を通したジョブだけ。
署名が無くても、それ以外のビルドは正本に入れない。 同じトークンの job_workflow_ref が、Fulcio で証明書の SAN になる。 残り 3 つのゲート(ビルド前・昇格前・起動前)は、この SAN を同じ値で確かめる(04 章)。 © 2026 Loglass Inc. 22 -
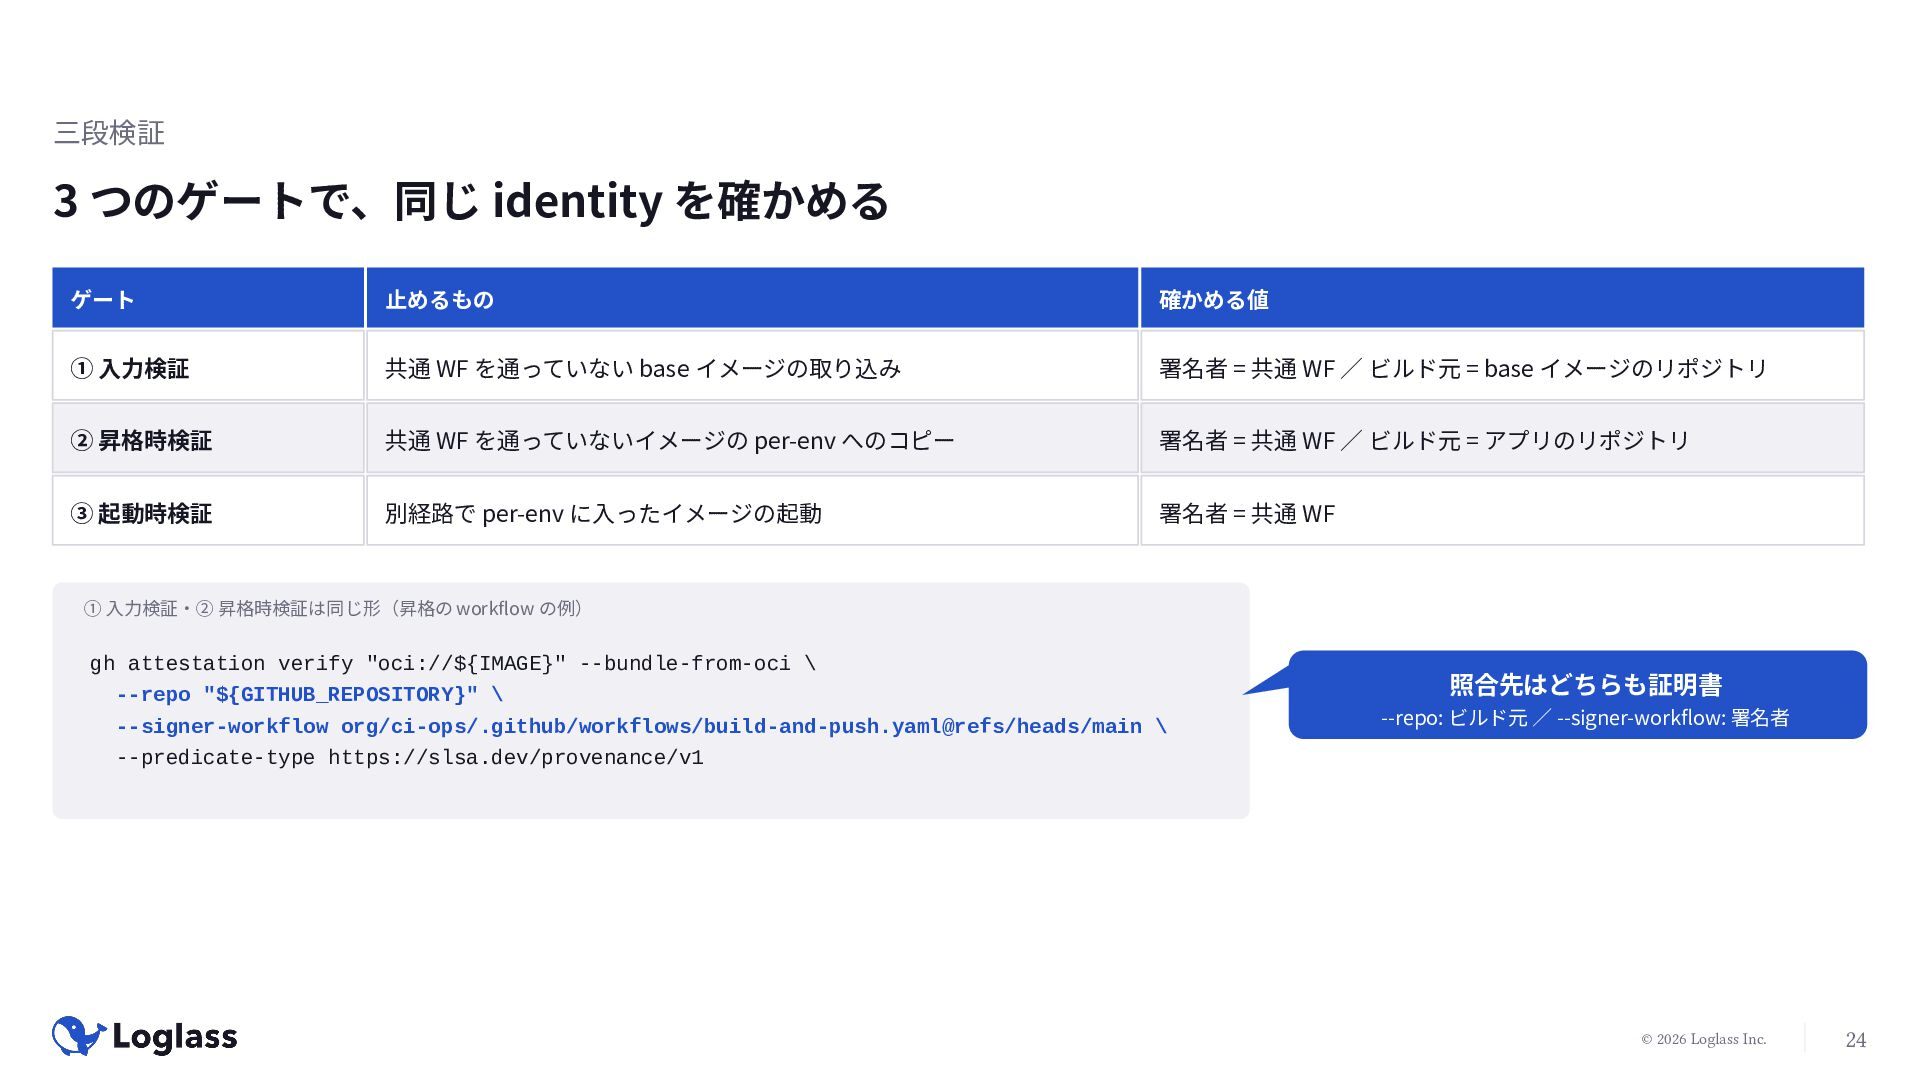
三段検証 3 つのゲートで、同じ identity を確かめる ゲート 止めるもの 確かめる値 ① 入力検証
共通 WF を通っていない base イメージの取り込み 署名者 = 共通 WF / ビルド元 = base イメージのリポジトリ ② 昇格時検証 共通 WF を通っていないイメージの per-env へのコピー 署名者 = 共通 WF / ビルド元 = アプリのリポジトリ ③ 起動時検証 別経路で per-env に入ったイメージの起動 署名者 = 共通 WF ① 入力検証・② 昇格時検証は同じ形(昇格の workflow の例) gh attestation verify "oci://${IMAGE}" --bundle-from-oci \ --repo "${GITHUB_REPOSITORY}" \ --signer-workflow org/ci-ops/.github/workflows/build-and-push.yaml@refs/heads/main \ 照合先はどちらも証明書 --repo: ビルド元 / --signer-workflow: 署名者 --predicate-type https://slsa.dev/provenance/v1 © 2026 Loglass Inc. 24 -
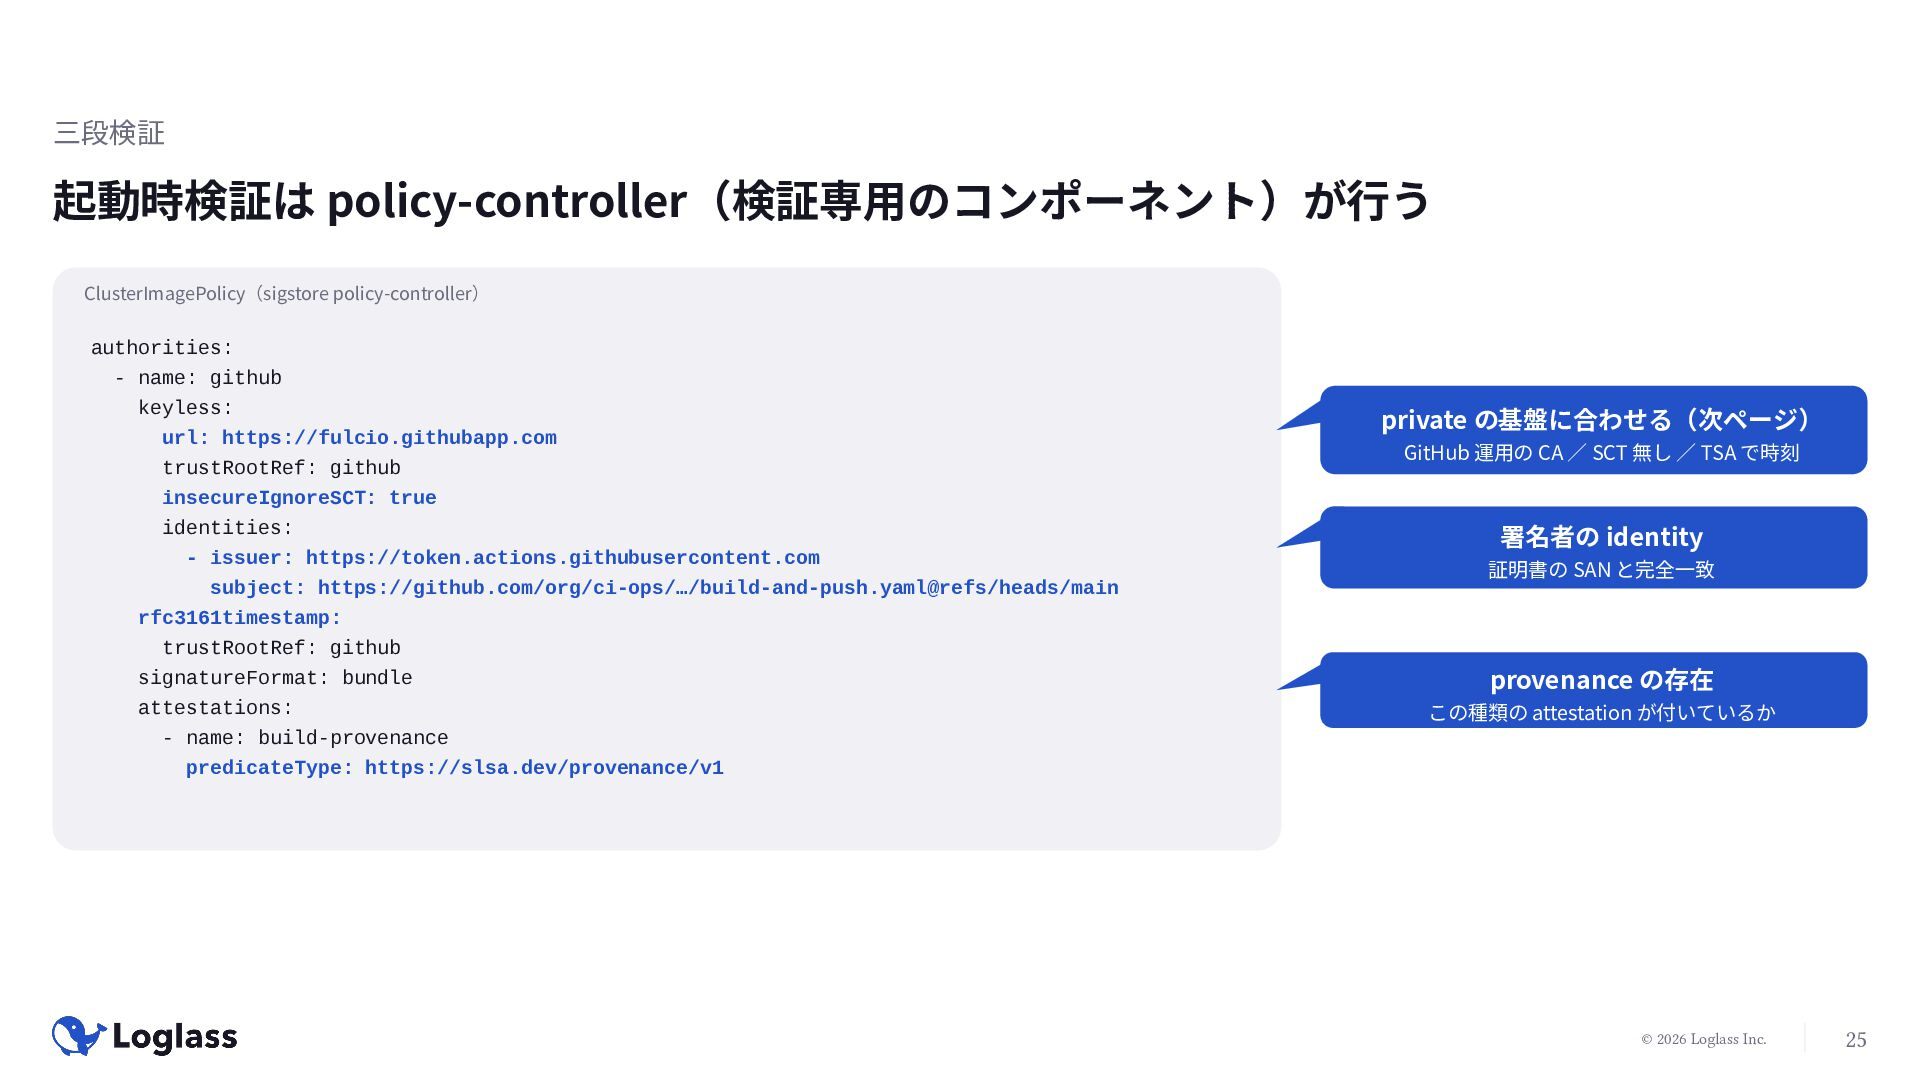
三段検証 起動時検証は policy-controller(検証専用のコンポーネント)が行う ClusterImagePolicy(sigstore policy-controller) authorities: - name: github keyless:
url: https://fulcio.githubapp.com trustRootRef: github private の基盤に合わせる(次ページ) GitHub 運用の CA / SCT 無し / TSA で時刻 insecureIgnoreSCT: true identities: - issuer: https://token.actions.githubusercontent.com subject: https://github.com/org/ci-ops/…/build-and-push.yaml@refs/heads/main 署名者の identity 証明書の SAN と完全一致 rfc3161timestamp: trustRootRef: github signatureFormat: bundle attestations: provenance の存在 この種類の attestation が付いているか - name: build-provenance predicateType: https://slsa.dev/provenance/v1 © 2026 Loglass Inc. 25 -
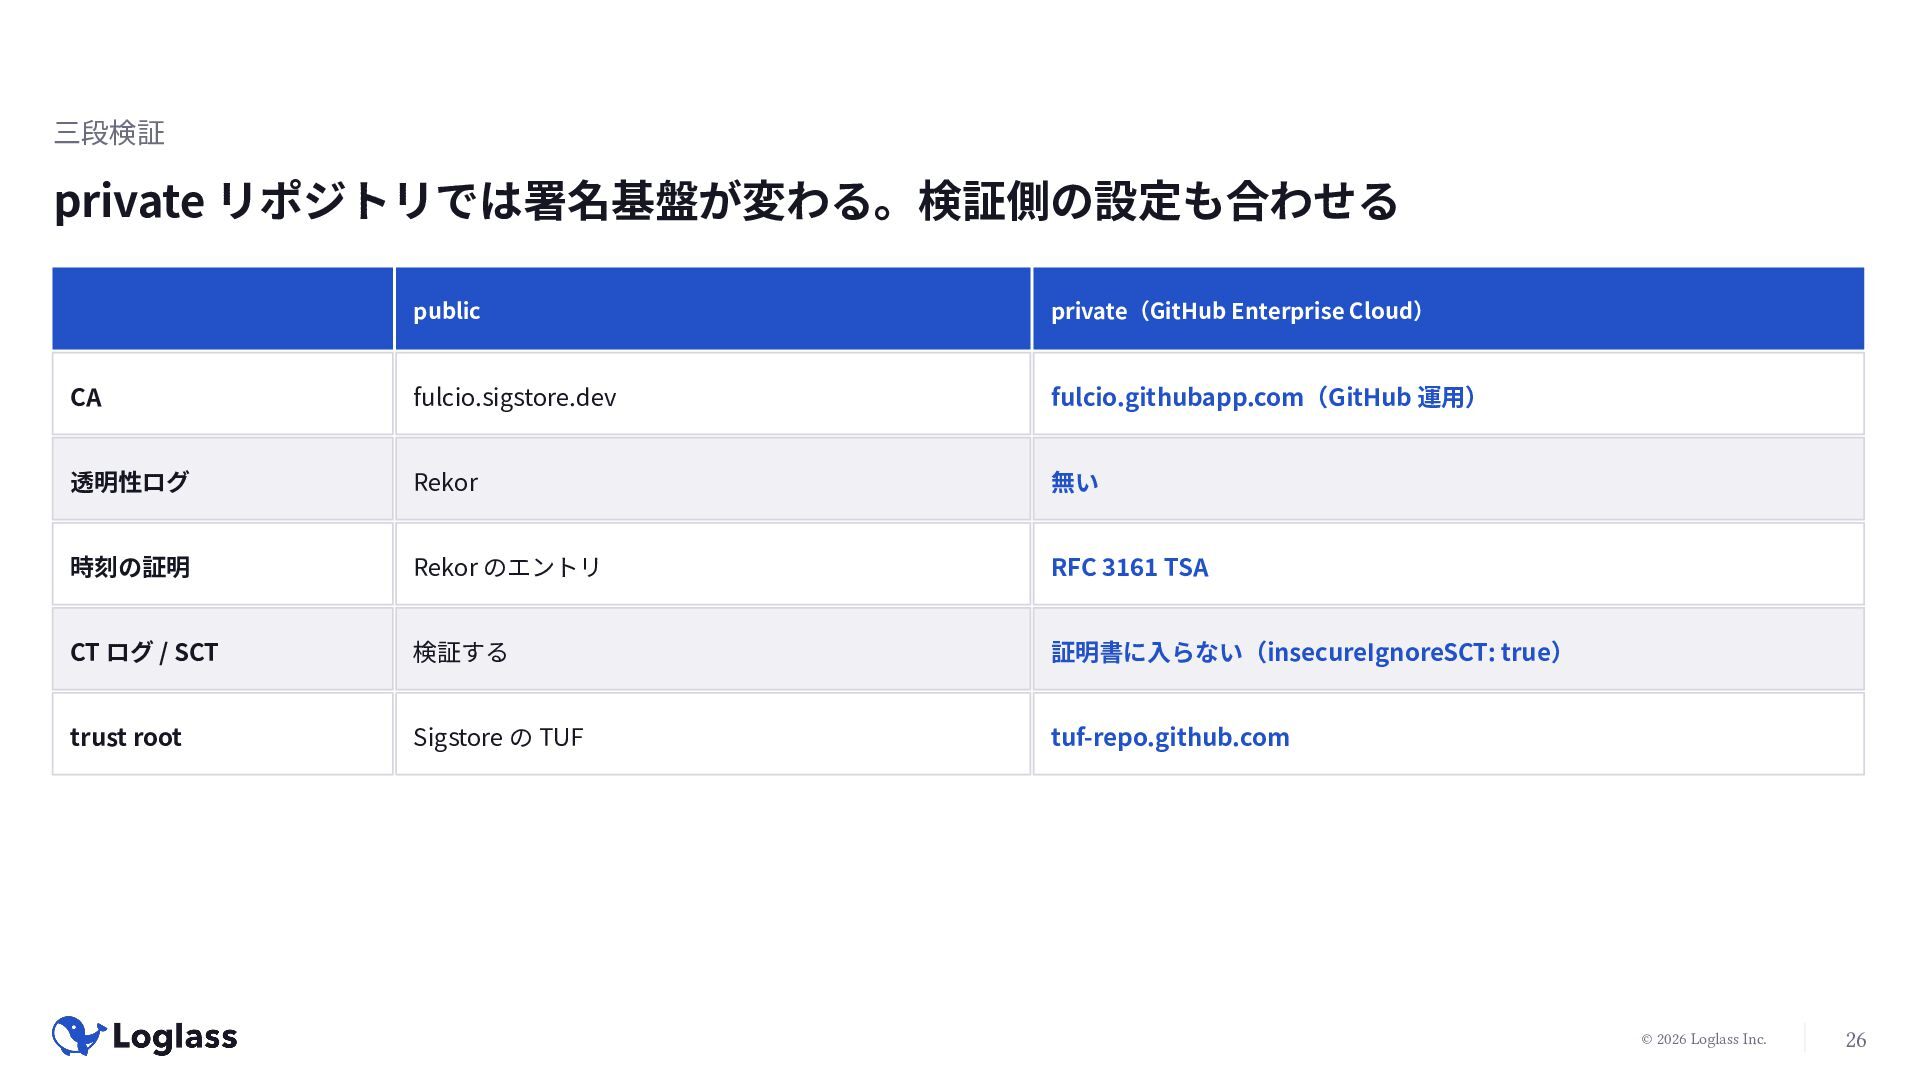
三段検証 private リポジトリでは署名基盤が変わる。検証側の設定も合わせる public private(GitHub Enterprise Cloud) CA fulcio.sigstore.dev fulcio.githubapp.com(GitHub
運用) 透明性ログ Rekor 無い 時刻の証明 Rekor のエントリ RFC 3161 TSA CT ログ / SCT 検証する 証明書に入らない(insecureIgnoreSCT: true) trust root Sigstore の TUF tuf-repo.github.com © 2026 Loglass Inc. 26 -
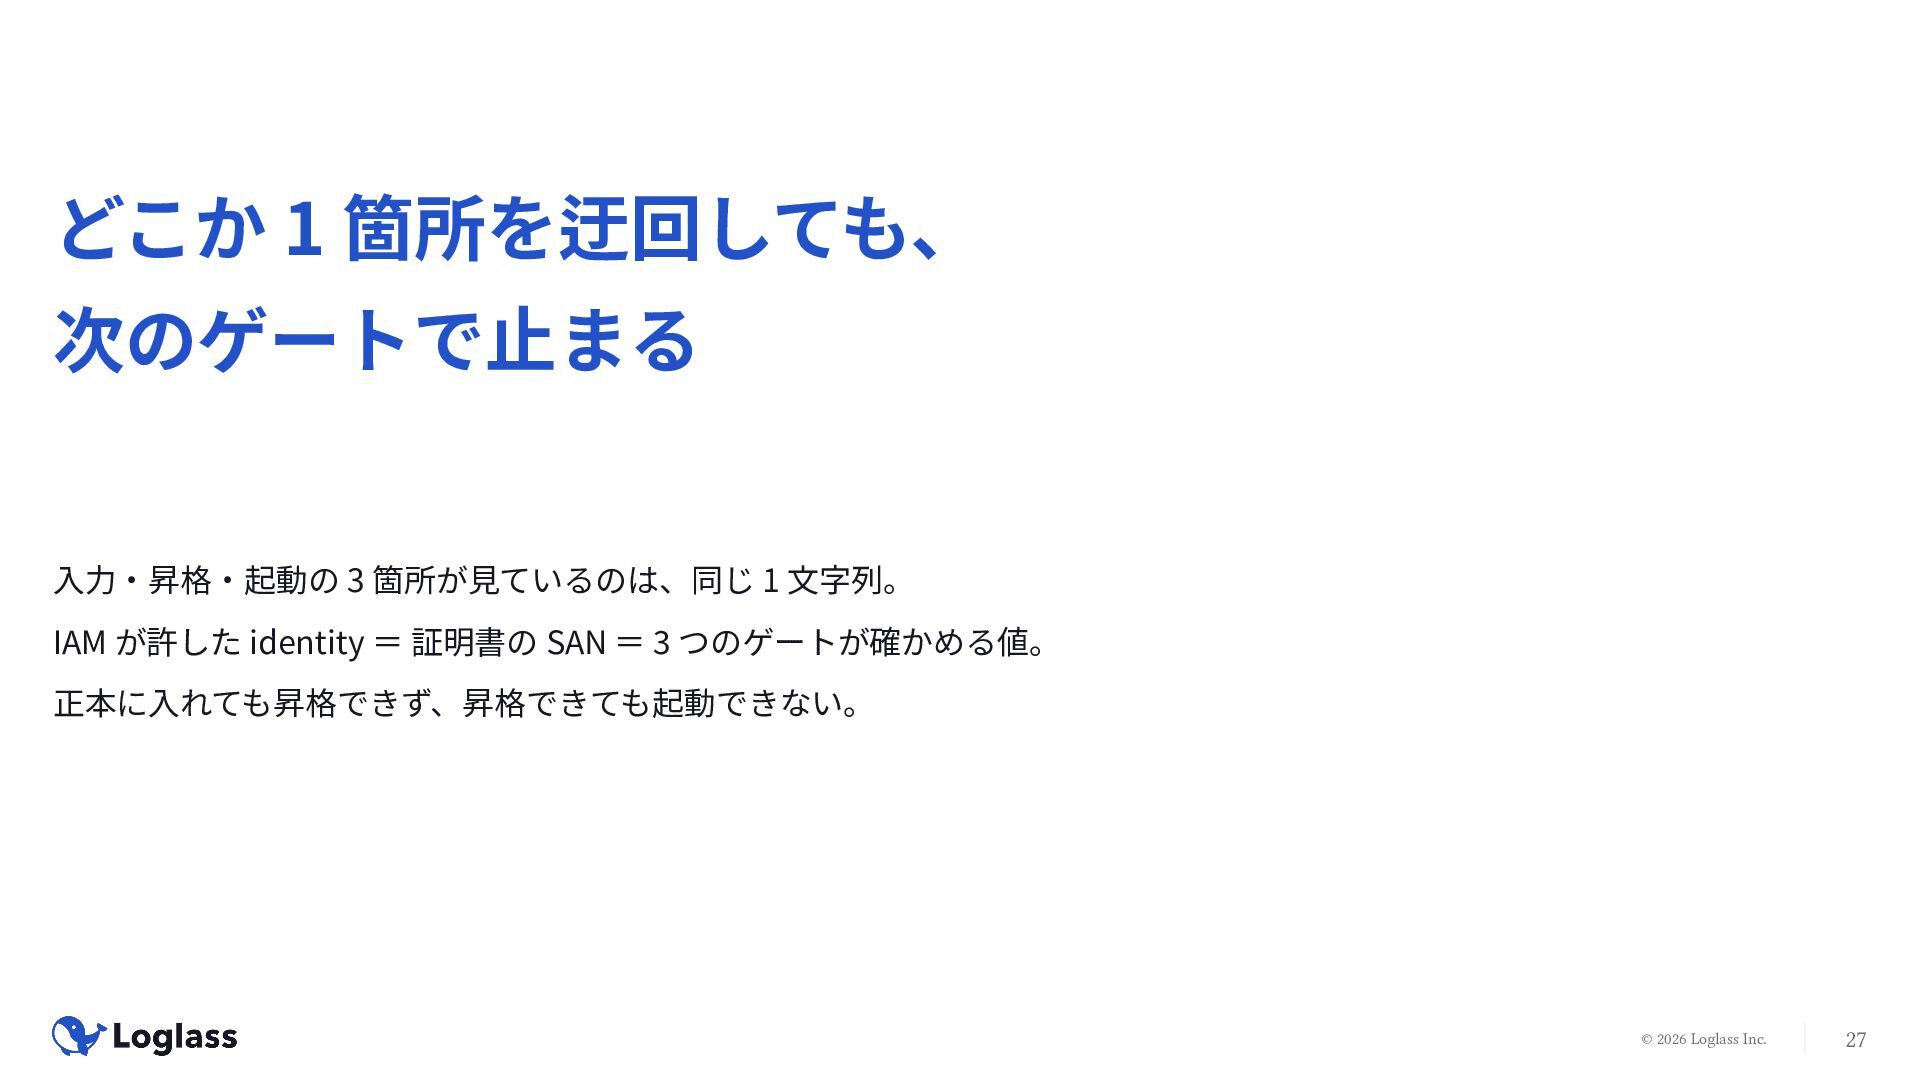
どこか 1 箇所を迂回しても、 次のゲートで止まる 入力・昇格・起動の 3 箇所が見ているのは、同じ 1 文字列。 IAM
が許した identity = 証明書の SAN = 3 つのゲートが確かめる値。 正本に入れても昇格できず、昇格できても起動できない。 © 2026 Loglass Inc. 27 -
ジョブを乗っ取られれば、 本物の attestation が作れる identity は「どこで実行されたか」を述べる。「何を実行したか」は述べない。 正規のトークン → 正規の証明書 →
任意の digest に署名。偽造ではない。検証は通る。 L3 が封じるのは、アプリリポジトリ側からの偽造。ビルダー自身の侵害は L3 の外側。 ソース自体に悪意があれば、共通 WF は正しくビルドして署名する。来歴は中身の安全を保証しない。 © 2026 Loglass Inc. 29 -
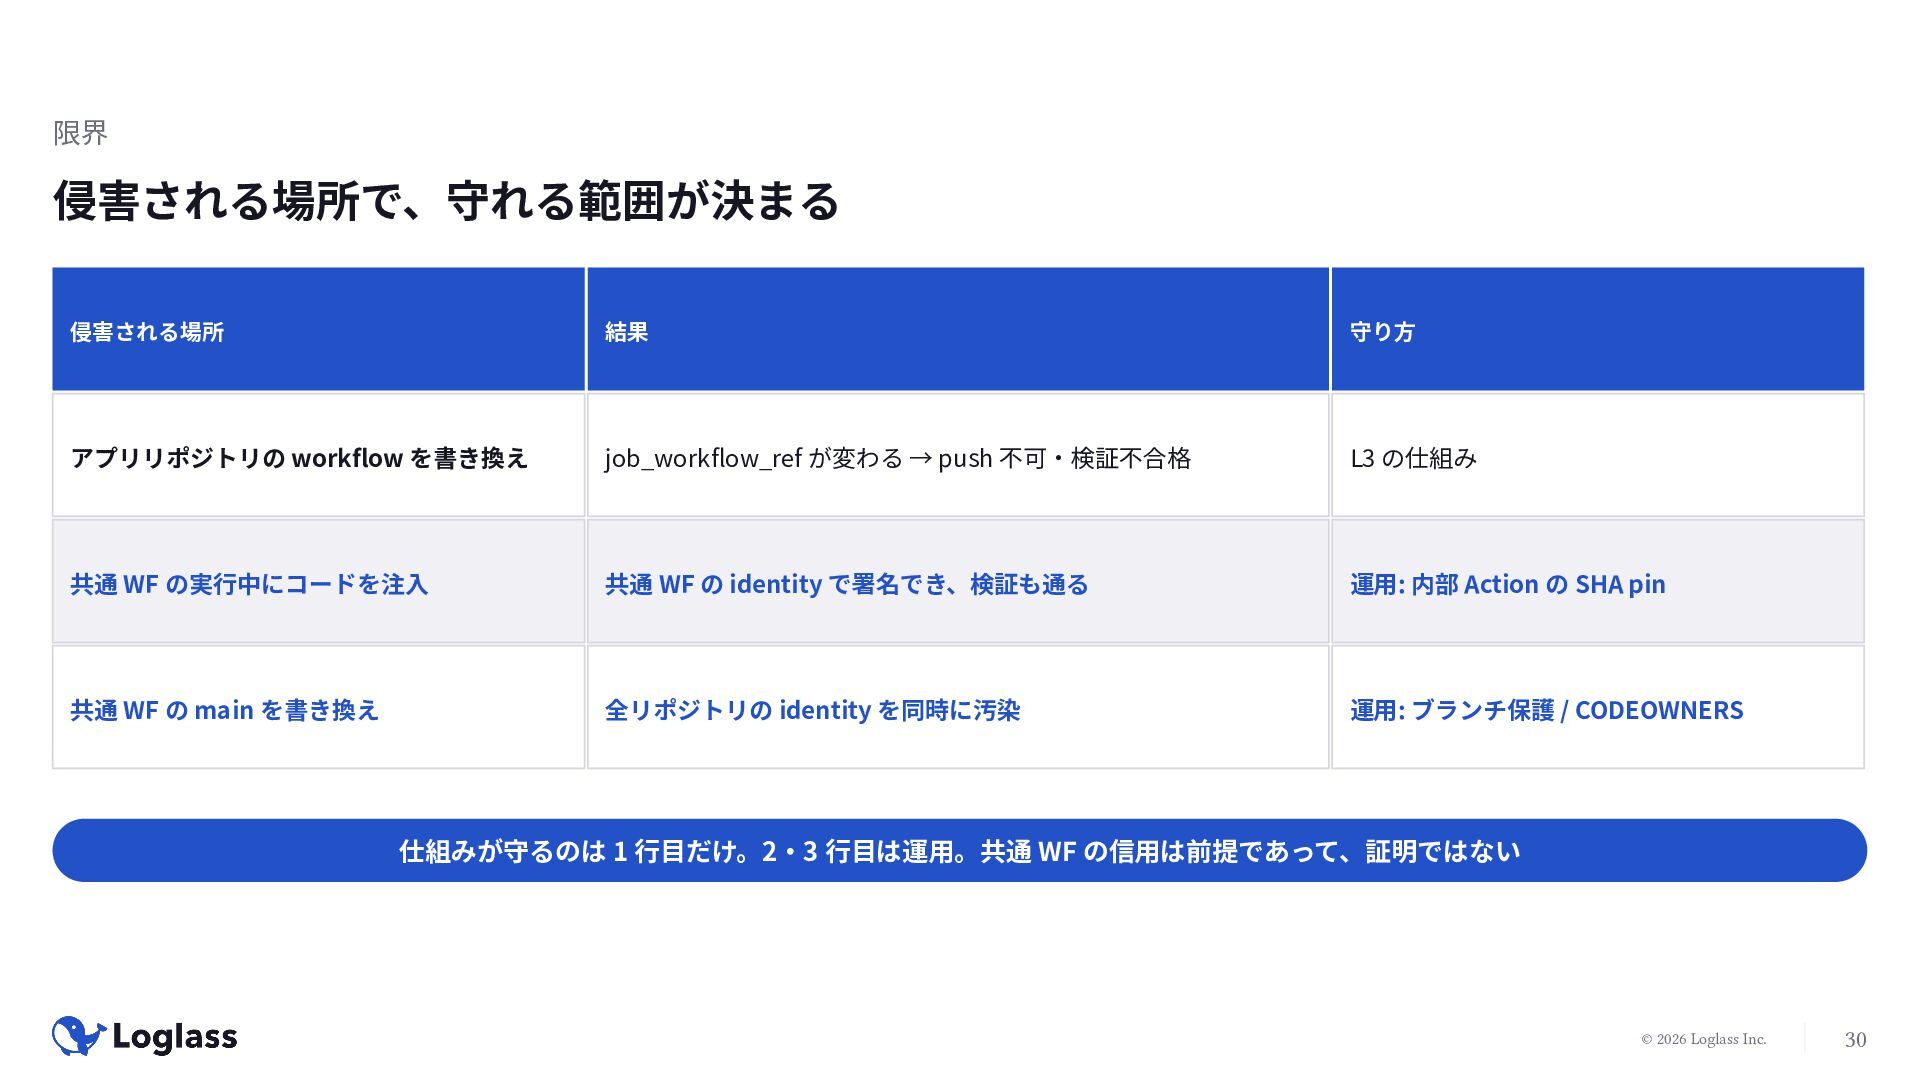
限界 侵害される場所で、守れる範囲が決まる 侵害される場所 結果 守り方 アプリリポジトリの workflow を書き換え job_workflow_ref が変わる
→ push 不可・検証不合格 L3 の仕組み 共通 WF の実行中にコードを注入 共通 WF の identity で署名でき、検証も通る 運用: 内部 Action の SHA pin 共通 WF の main を書き換え 全リポジトリの identity を同時に汚染 運用: ブランチ保護 / CODEOWNERS 仕組みが守るのは 1 行目だけ。2・3 行目は運用。共通 WF の信用は前提であって、証明ではない © 2026 Loglass Inc. 30 -
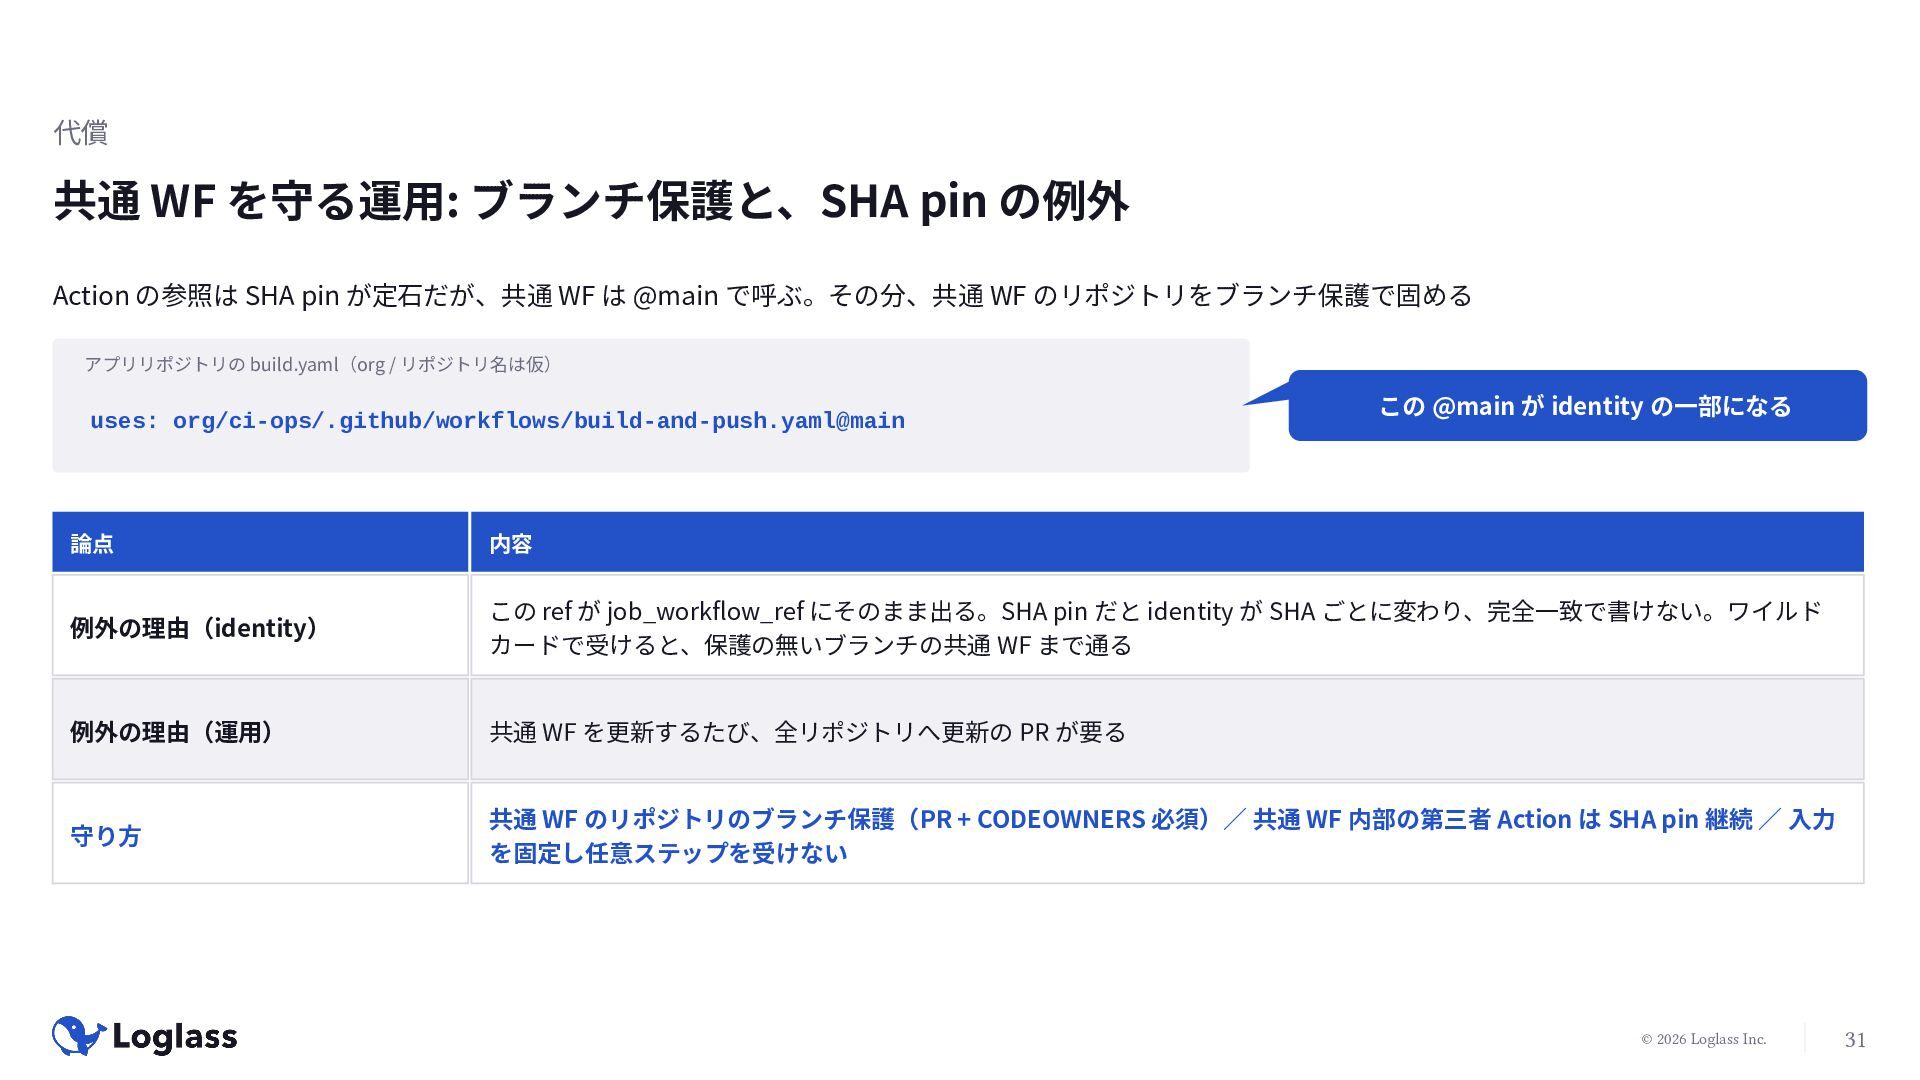
代償 共通 WF を守る運用: ブランチ保護と、SHA pin の例外 Action の参照は SHA
pin が定石だが、共通 WF は @main で呼ぶ。その分、共通 WF のリポジトリをブランチ保護で固める アプリリポジトリの build.yaml(org / リポジトリ名は仮) uses: org/ci-ops/.github/workflows/build-and-push.yaml@main この @main が identity の一部になる 論点 内容 例外の理由(identity) この ref が job_workflow_ref にそのまま出る。SHA pin だと identity が SHA ごとに変わり、完全一致で書けない。ワイルド カードで受けると、保護の無いブランチの共通 WF まで通る 例外の理由(運用) 共通 WF を更新するたび、全リポジトリへ更新の PR が要る 守り方 共通 WF のリポジトリのブランチ保護(PR + CODEOWNERS 必須)/ 共通 WF 内部の第三者 Action は SHA pin 継続 / 入力 を固定し任意ステップを受けない © 2026 Loglass Inc. 31 -
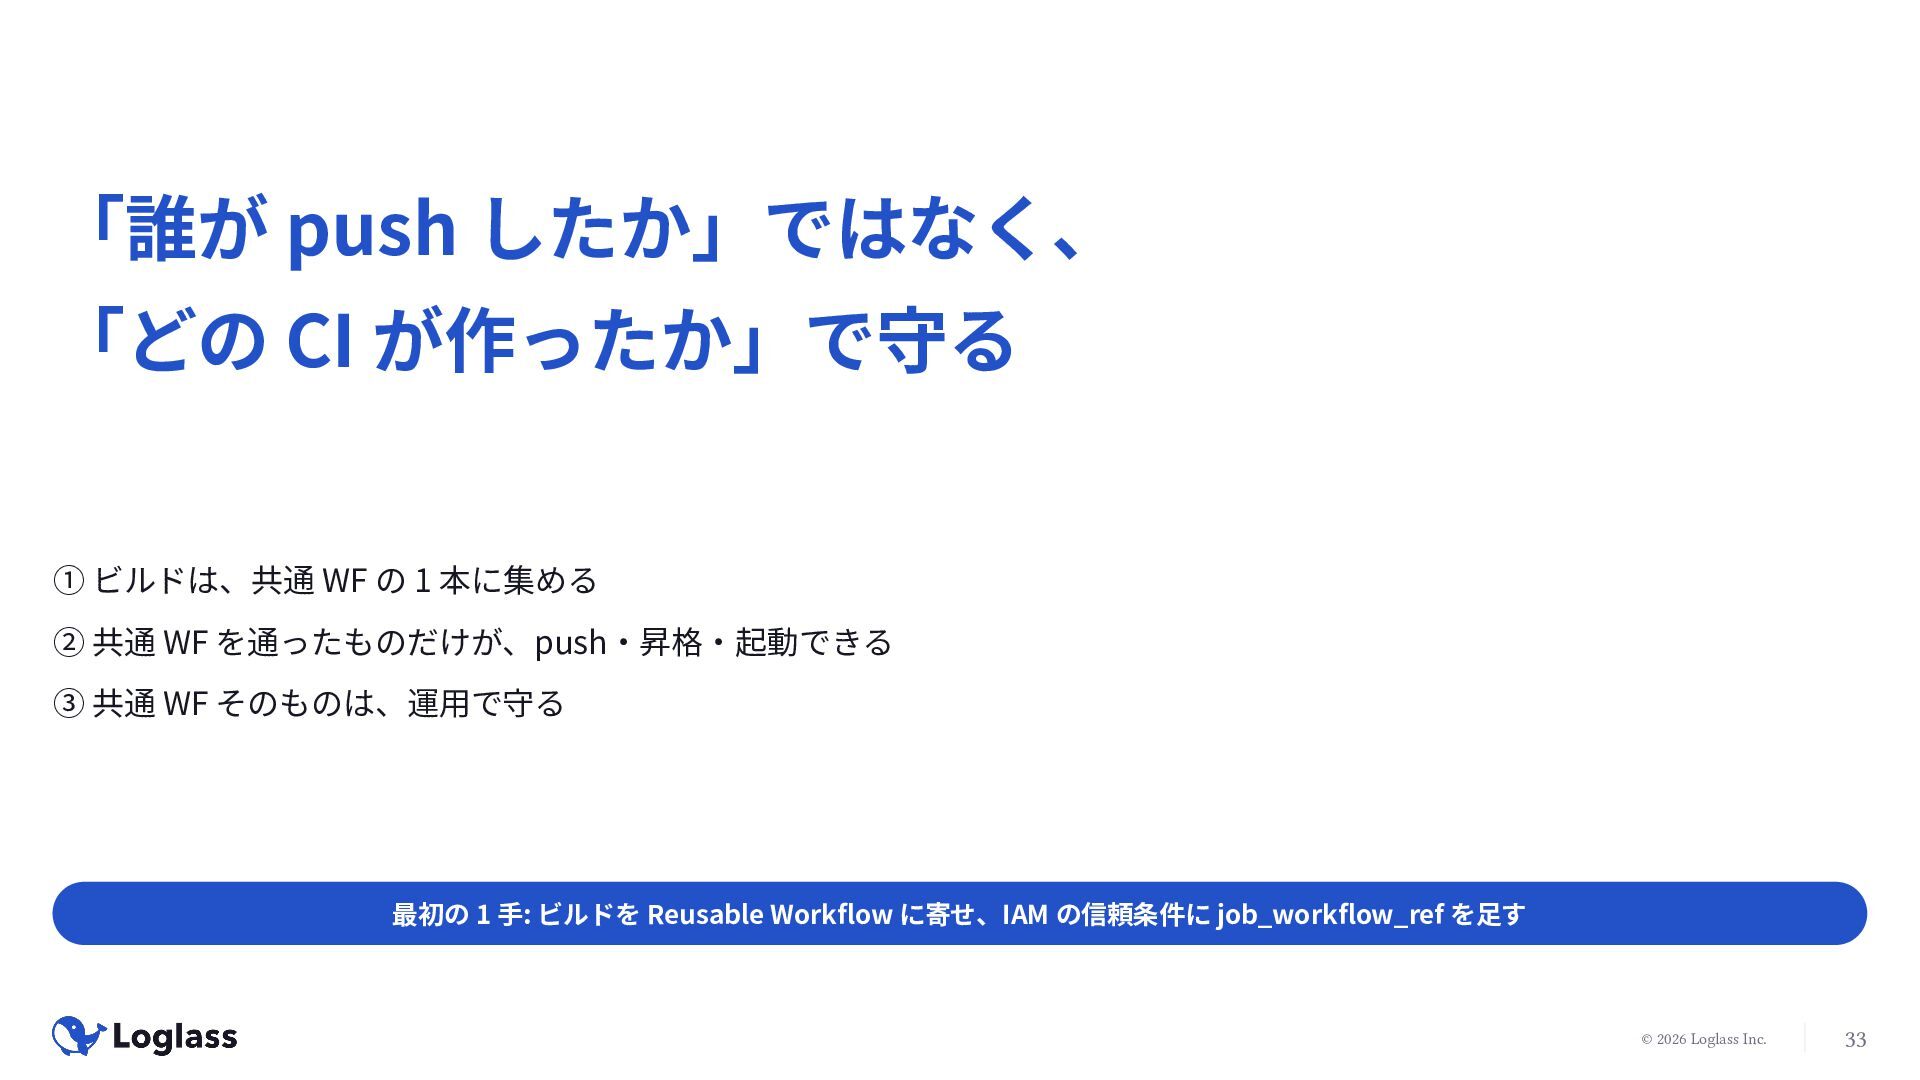
「誰が push したか」ではなく、 「どの CI が作ったか」で守る ① ビルドは、共通 WF の
1 本に集める ② 共通 WF を通ったものだけが、push・昇格・起動できる ③ 共通 WF そのものは、運用で守る 最初の 1 手: ビルドを Reusable Workflow に寄せ、IAM の信頼条件に job_workflow_ref を足す © 2026 Loglass Inc. 33 -
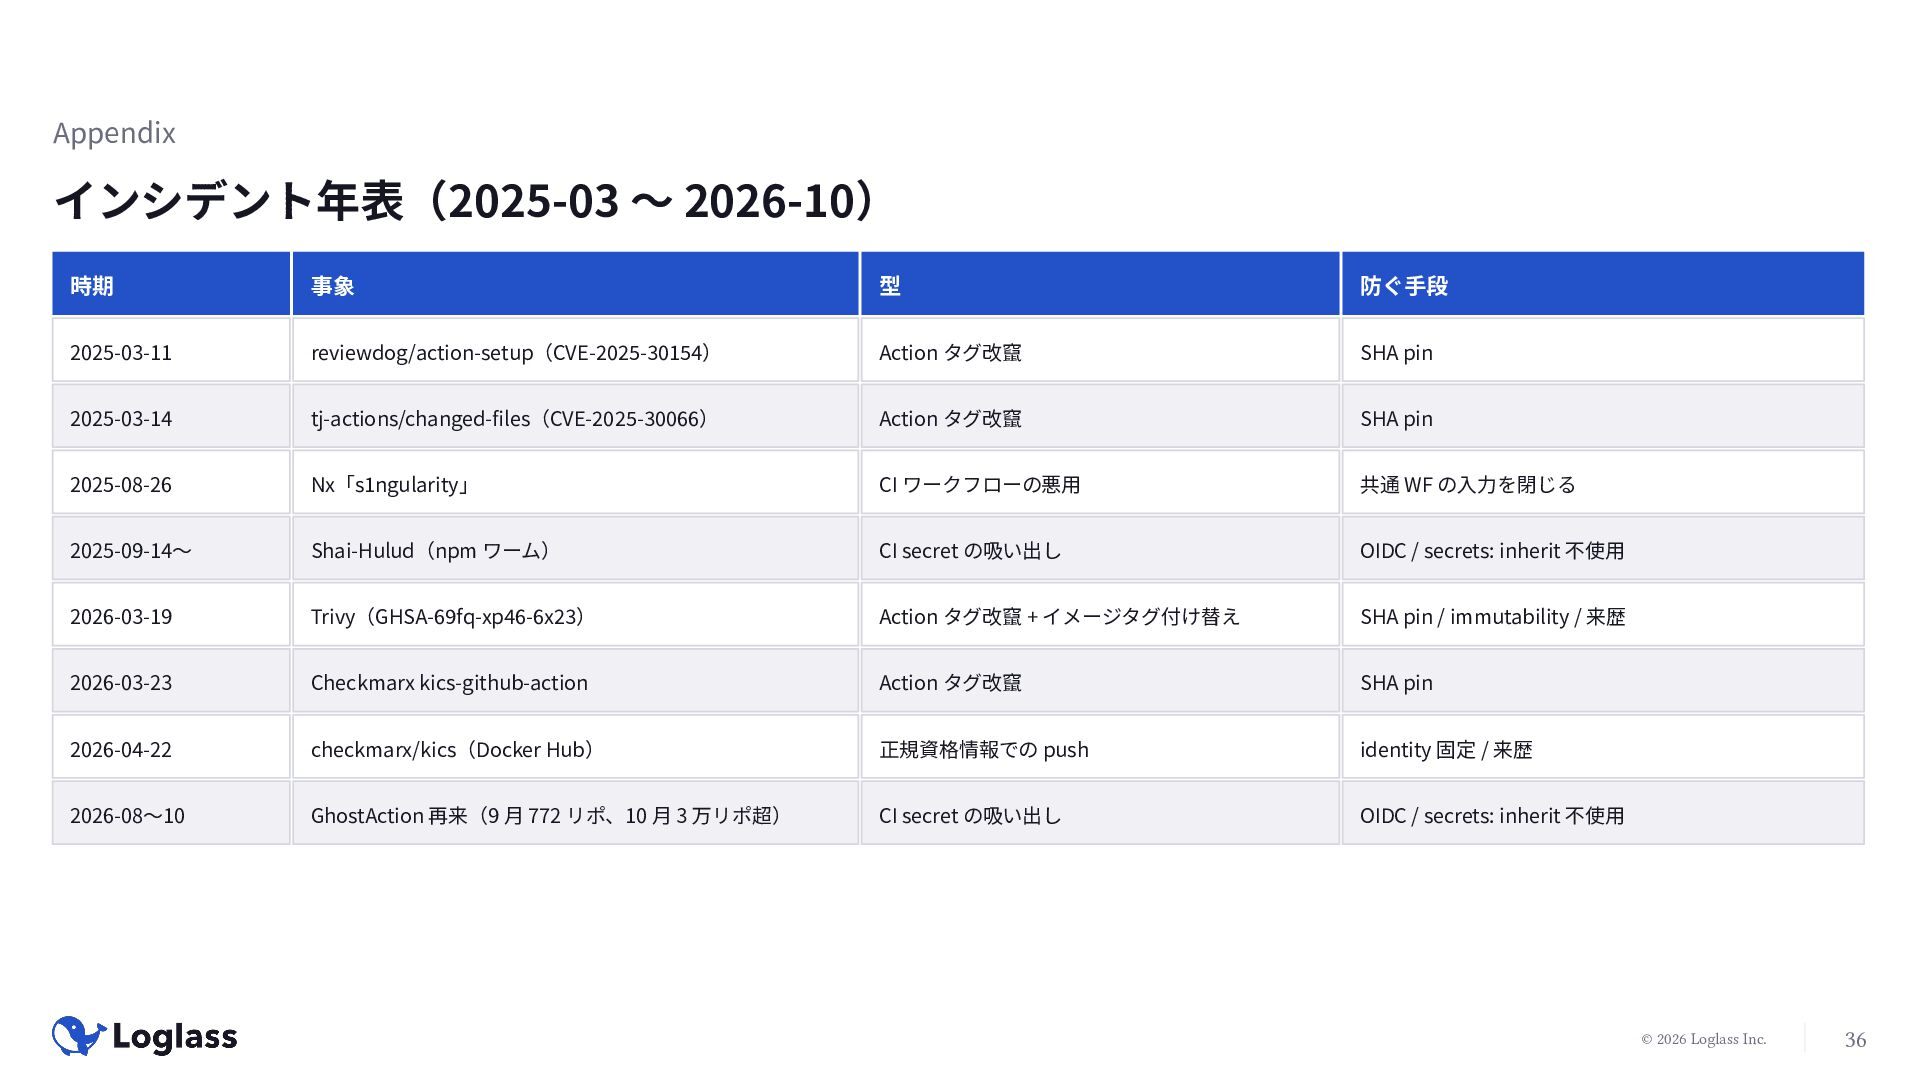
Appendix インシデント年表(2025-03 〜 2026-10) 時期 事象 型 防ぐ手段 2025-03-11 reviewdog/action-setup(CVE-2025-30154)
Action タグ改竄 SHA pin 2025-03-14 tj-actions/changed-files(CVE-2025-30066) Action タグ改竄 SHA pin 2025-08-26 Nx「s1ngularity」 CI ワークフローの悪用 共通 WF の入力を閉じる 2025-09-14〜 Shai-Hulud(npm ワーム) CI secret の吸い出し OIDC / secrets: inherit 不使用 2026-03-19 Trivy(GHSA-69fq-xp46-6x23) Action タグ改竄 + イメージタグ付け替え SHA pin / immutability / 来歴 2026-03-23 Checkmarx kics-github-action Action タグ改竄 SHA pin 2026-04-22 checkmarx/kics(Docker Hub) 正規資格情報での push identity 固定 / 来歴 2026-08〜10 GhostAction 再来(9 月 772 リポ、10 月 3 万リポ超) CI secret の吸い出し OIDC / secrets: inherit 不使用 © 2026 Loglass Inc. 36 -
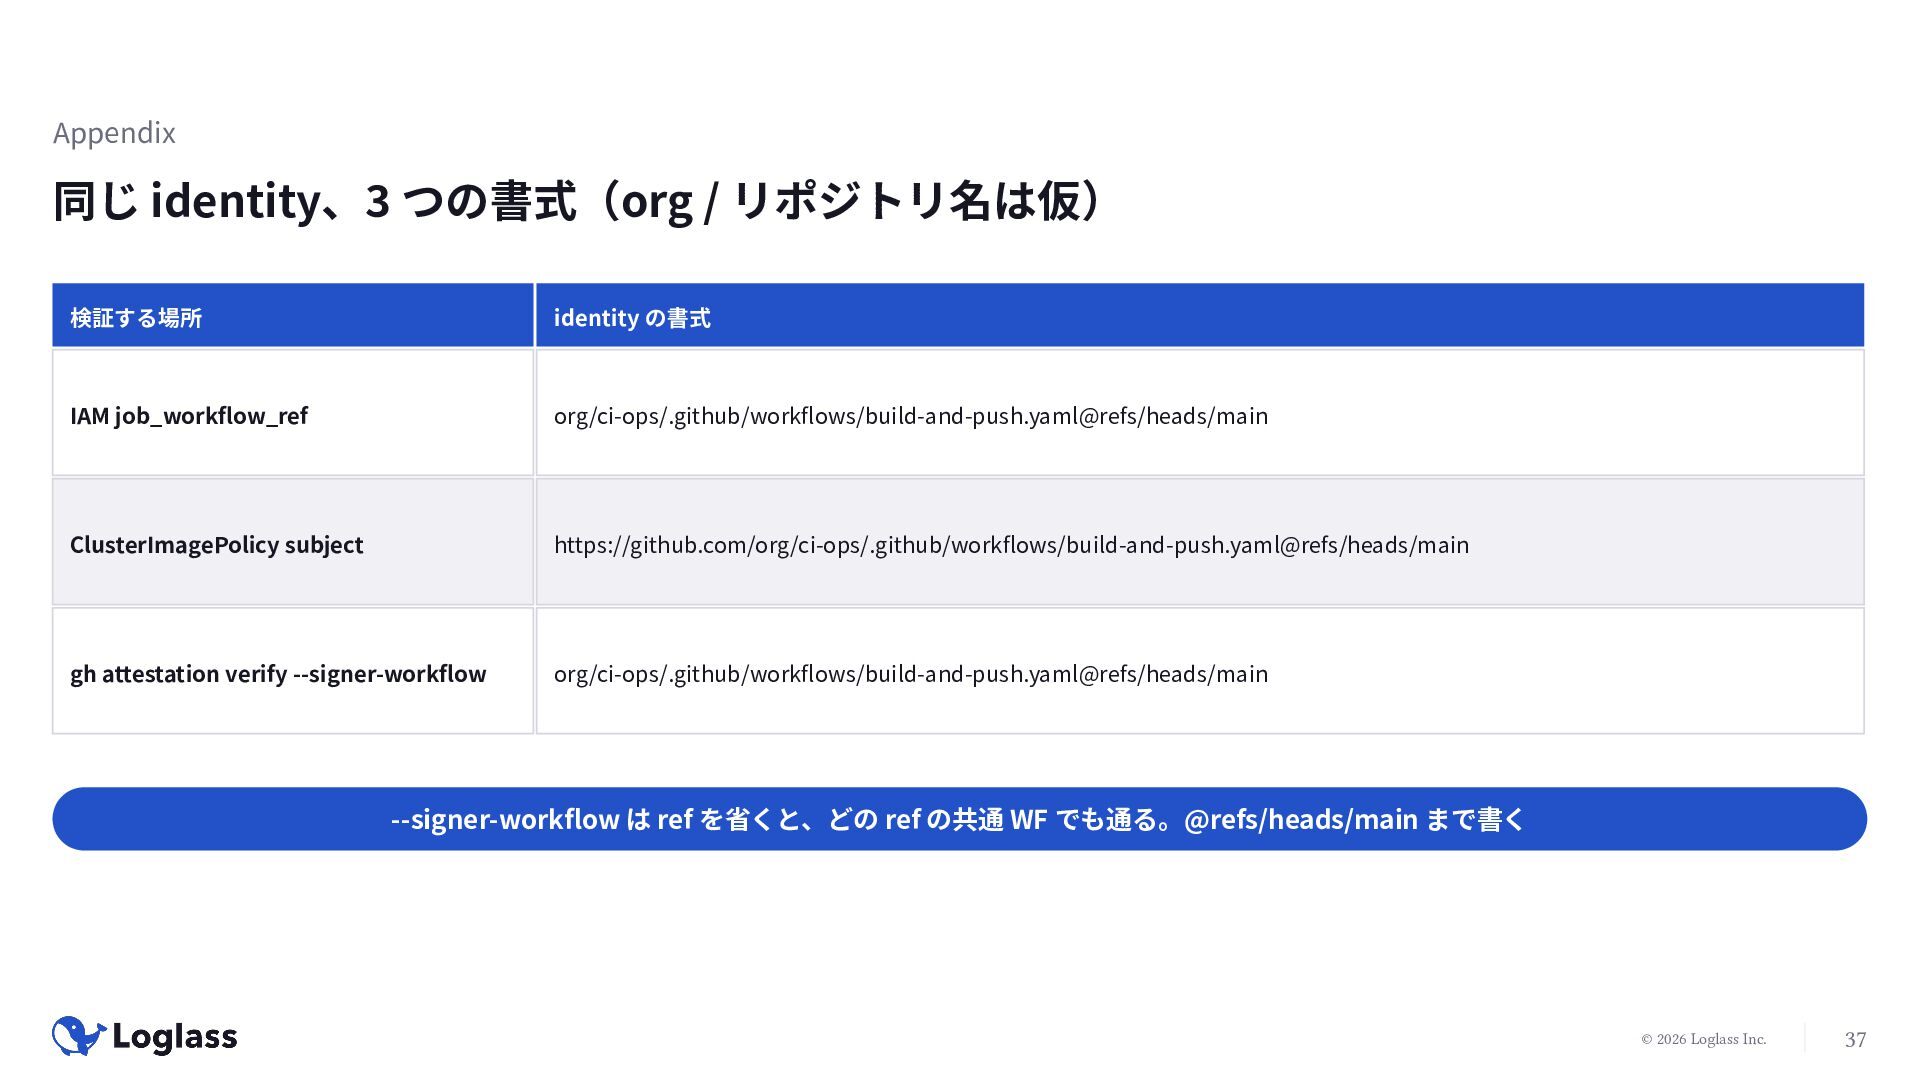
Appendix 同じ identity、3 つの書式(org / リポジトリ名は仮) 検証する場所 identity の書式 IAM
job_workflow_ref org/ci-ops/.github/workflows/build-and-push.yaml@refs/heads/main ClusterImagePolicy subject https://github.com/org/ci-ops/.github/workflows/build-and-push.yaml@refs/heads/main gh attestation verify --signer-workflow org/ci-ops/.github/workflows/build-and-push.yaml@refs/heads/main --signer-workflow は ref を省くと、どの ref の共通 WF でも通る。@refs/heads/main まで書く © 2026 Loglass Inc. 37 -
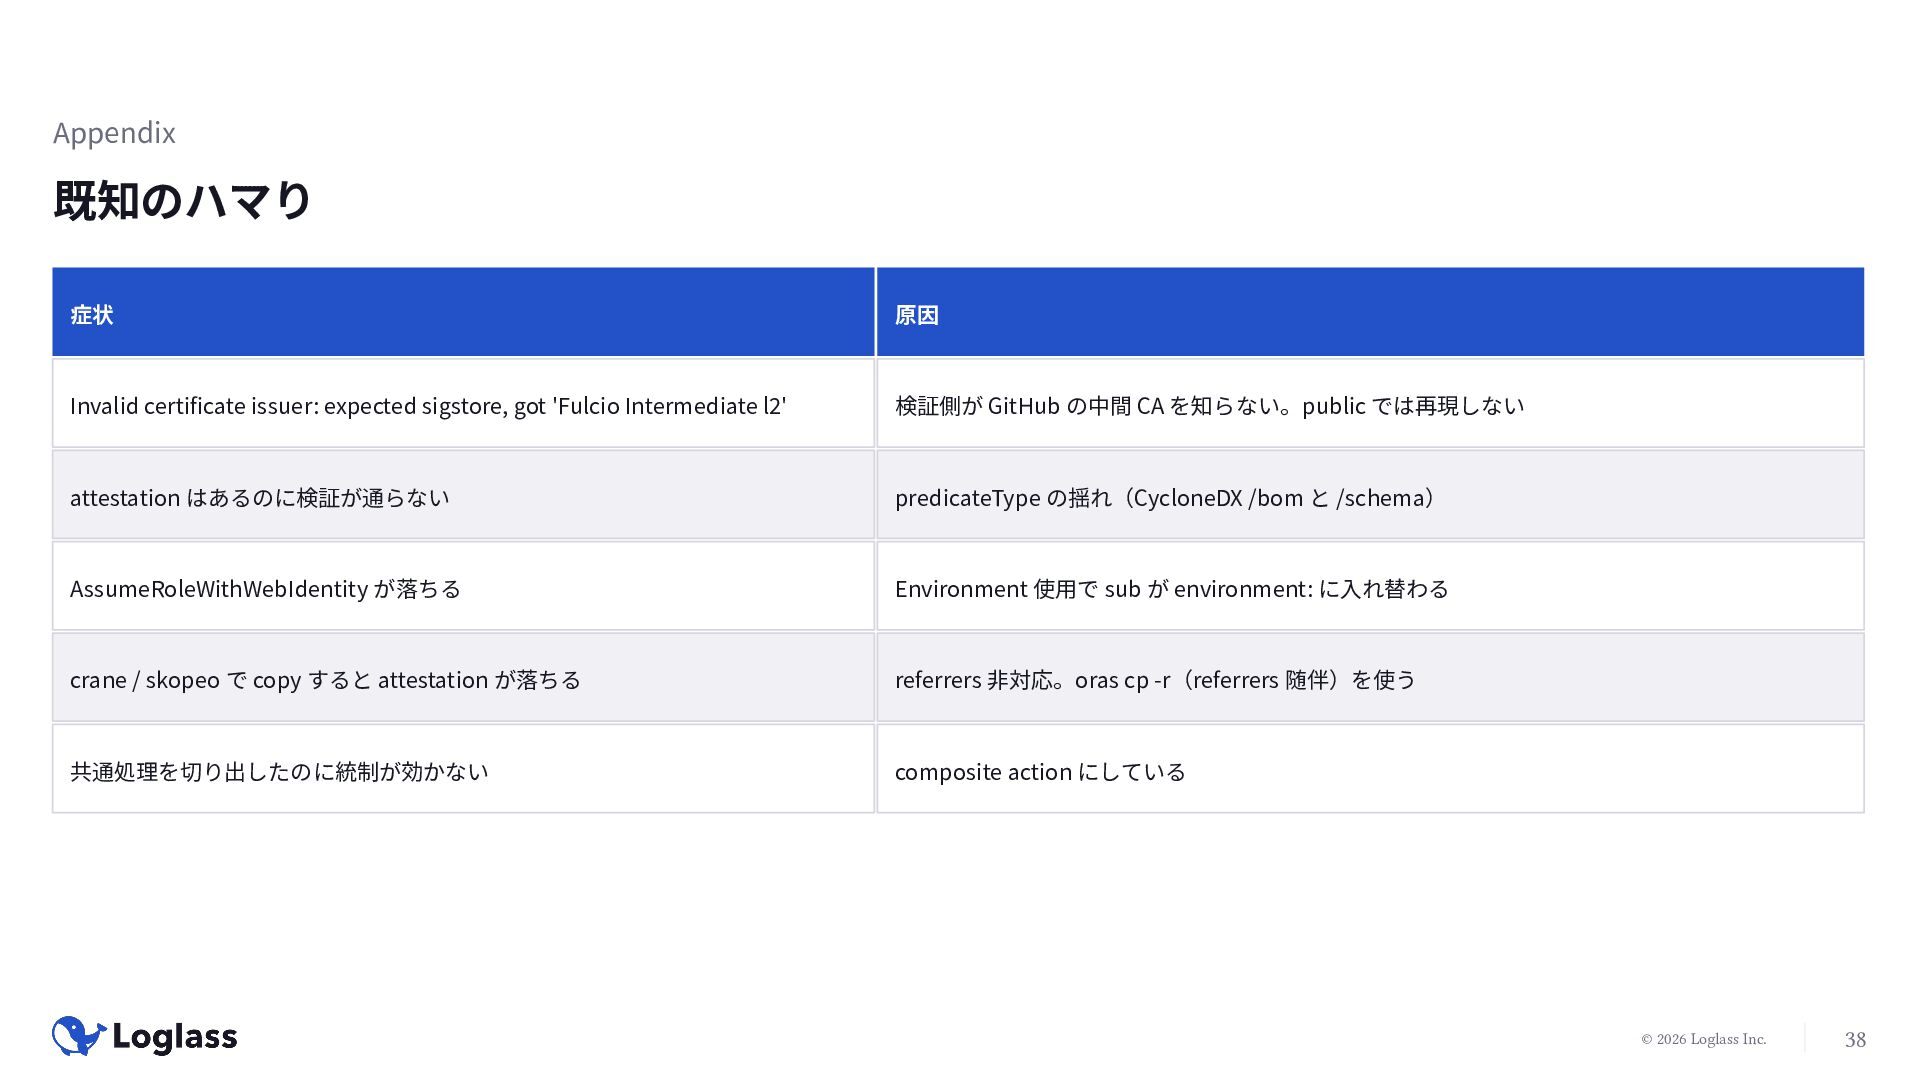
Appendix 既知のハマり 症状 原因 Invalid certificate issuer: expected sigstore, got
'Fulcio Intermediate l2' 検証側が GitHub の中間 CA を知らない。public では再現しない attestation はあるのに検証が通らない predicateType の揺れ(CycloneDX /bom と /schema) AssumeRoleWithWebIdentity が落ちる Environment 使用で sub が environment: に入れ替わる crane / skopeo で copy すると attestation が落ちる referrers 非対応。oras cp -r(referrers 随伴)を使う 共通処理を切り出したのに統制が効かない composite action にしている © 2026 Loglass Inc. 38 -
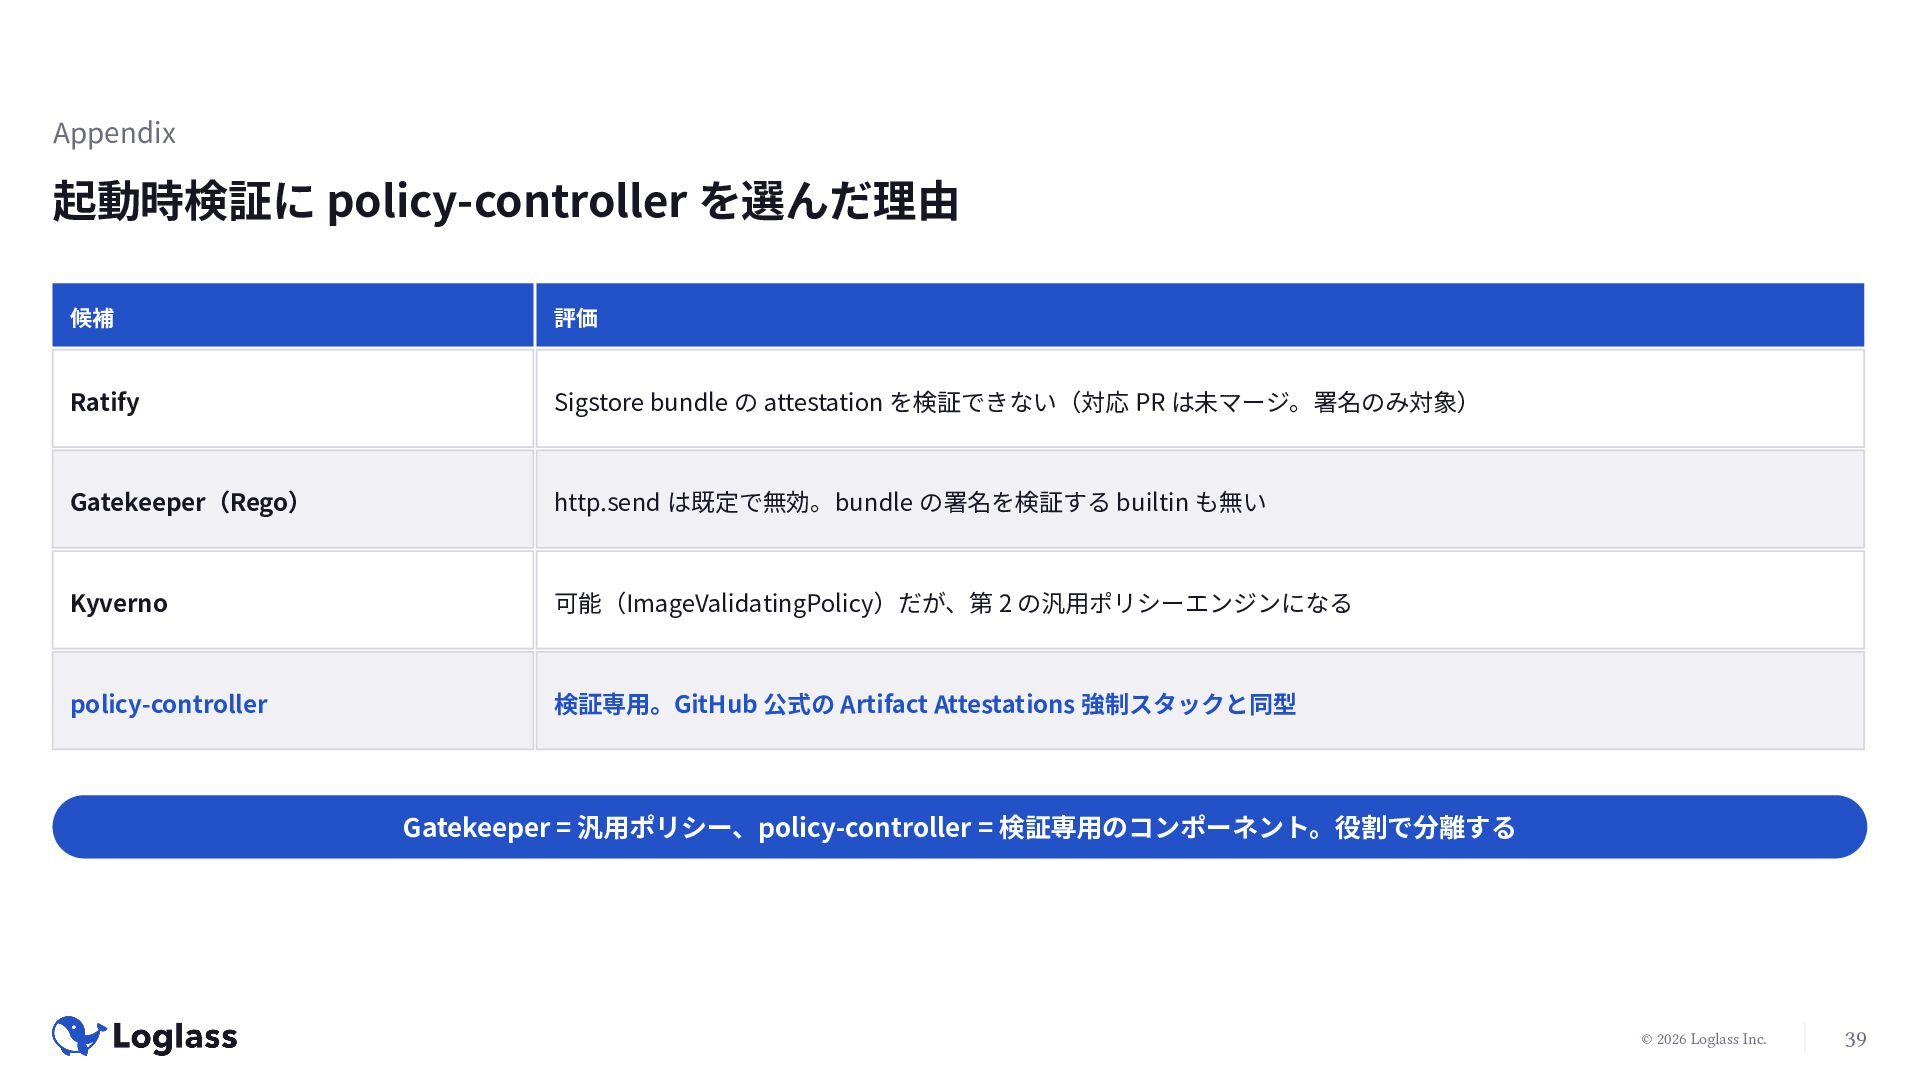
Appendix 起動時検証に policy-controller を選んだ理由 候補 評価 Ratify Sigstore bundle の
attestation を検証できない(対応 PR は未マージ。署名のみ対象) Gatekeeper(Rego) http.send は既定で無効。bundle の署名を検証する builtin も無い Kyverno 可能(ImageValidatingPolicy)だが、第 2 の汎用ポリシーエンジンになる policy-controller 検証専用。GitHub 公式の Artifact Attestations 強制スタックと同型 Gatekeeper = 汎用ポリシー、policy-controller = 検証専用のコンポーネント。役割で分離する © 2026 Loglass Inc. 39 -
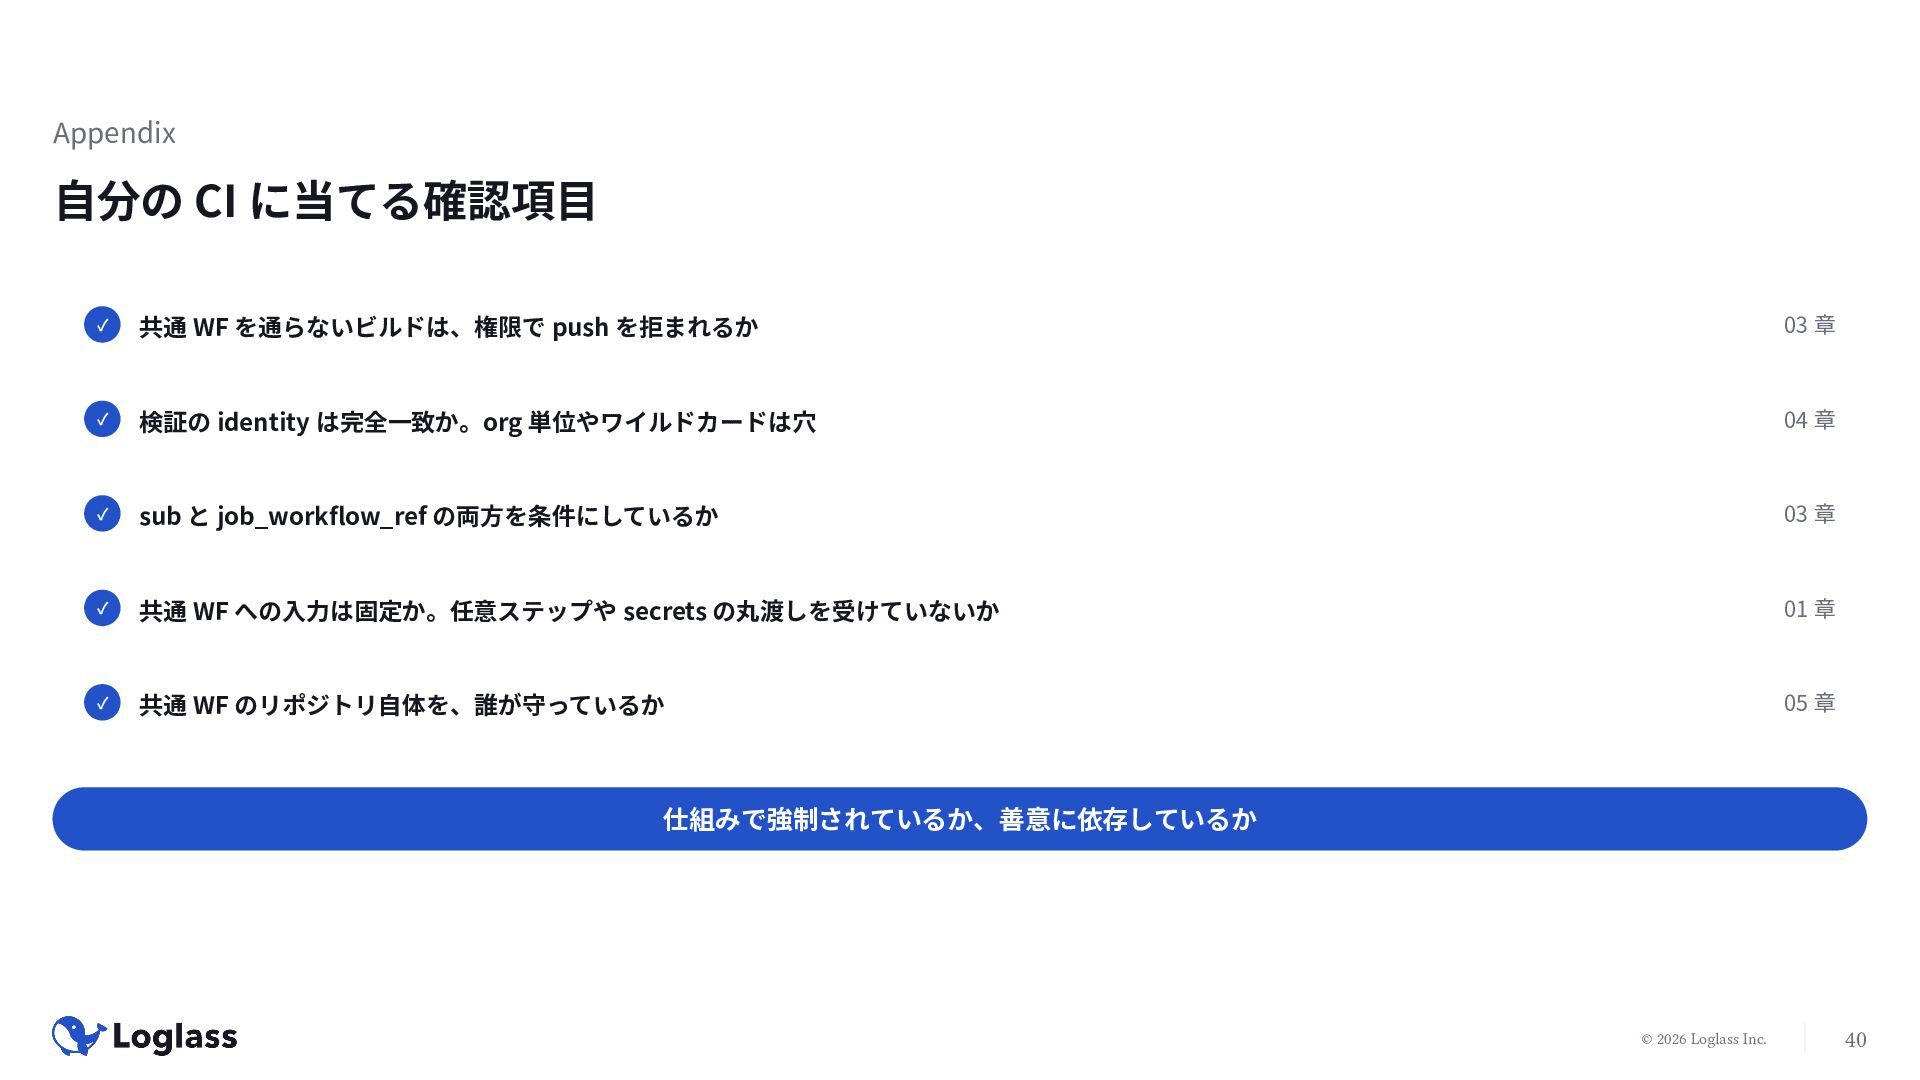
Appendix 自分の CI に当てる確認項目 ✓ 共通 WF を通らないビルドは、権限で push を拒まれるか
03 章 ✓ 検証の identity は完全一致か。org 単位やワイルドカードは穴 04 章 ✓ sub と job_workflow_ref の両方を条件にしているか 03 章 ✓ 共通 WF への入力は固定か。任意ステップや secrets の丸渡しを受けていないか 01 章 ✓ 共通 WF のリポジトリ自体を、誰が守っているか 05 章 仕組みで強制されているか、善意に依存しているか © 2026 Loglass Inc. 40 -
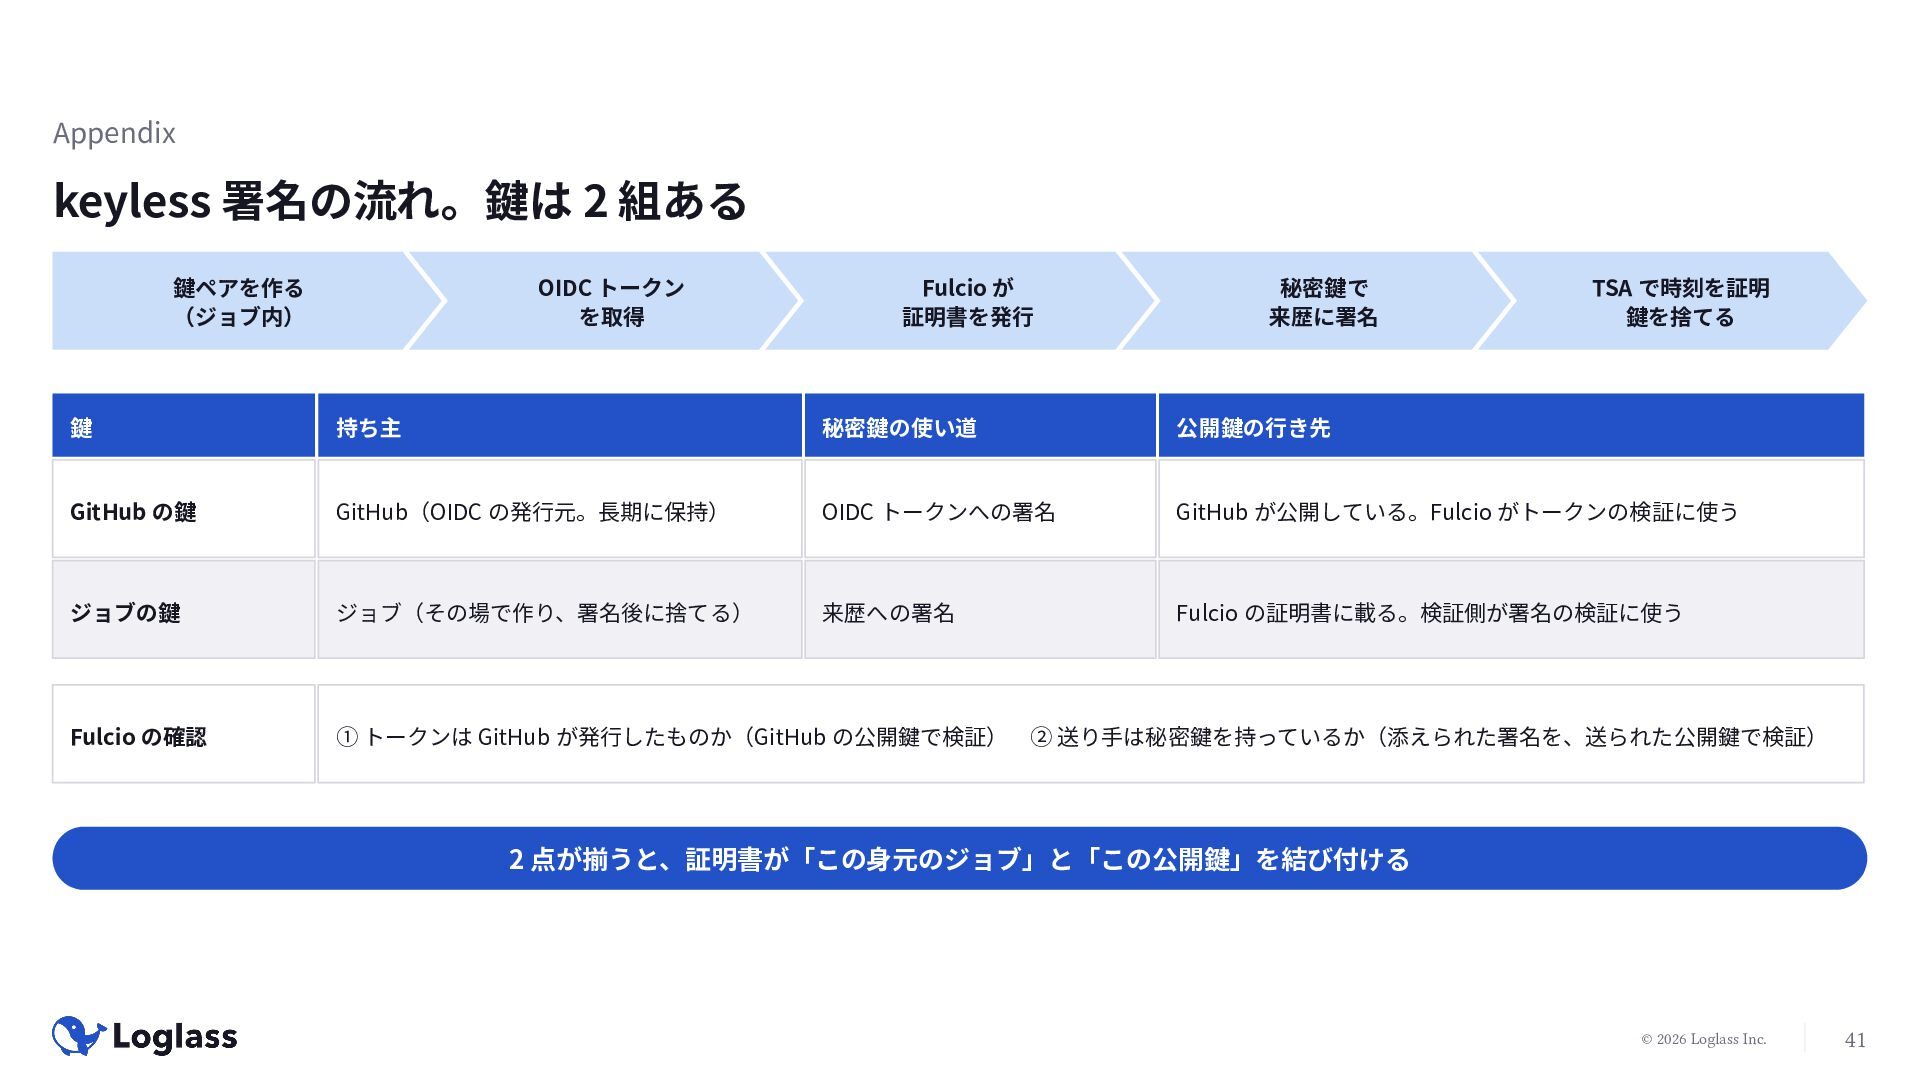
Appendix keyless 署名の流れ。鍵は 2 組ある 鍵ペアを作る (ジョブ内) OIDC トークン を取得
Fulcio が 証明書を発行 秘密鍵で 来歴に署名 TSA で時刻を証明 鍵を捨てる 鍵 持ち主 秘密鍵の使い道 公開鍵の行き先 GitHub の鍵 GitHub(OIDC の発行元。長期に保持) OIDC トークンへの署名 GitHub が公開している。Fulcio がトークンの検証に使う ジョブの鍵 ジョブ(その場で作り、署名後に捨てる) 来歴への署名 Fulcio の証明書に載る。検証側が署名の検証に使う Fulcio の確認 ① トークンは GitHub が発行したものか(GitHub の公開鍵で検証) ② 送り手は秘密鍵を持っているか(添えられた署名を、送られた公開鍵で検証) 2 点が揃うと、証明書が「この身元のジョブ」と「この公開鍵」を結び付ける © 2026 Loglass Inc. 41 -
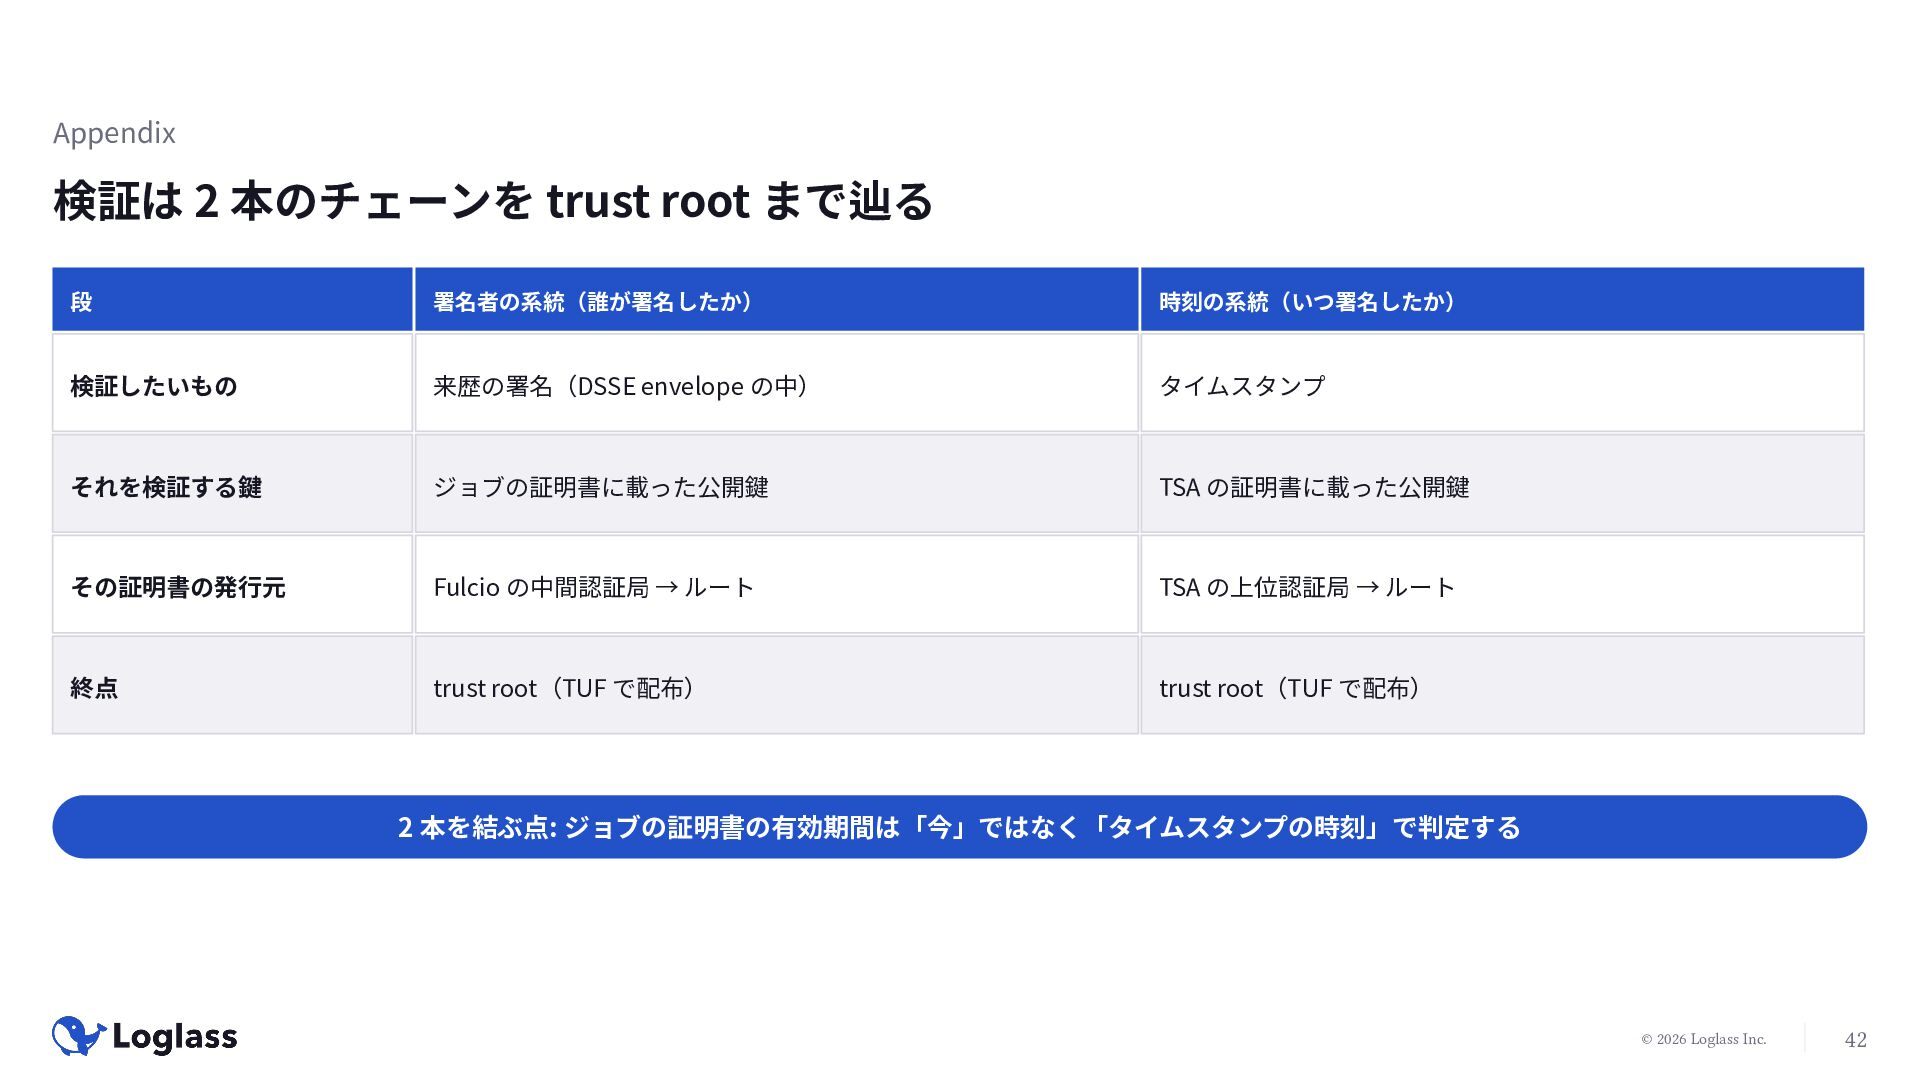
Appendix 検証は 2 本のチェーンを trust root まで辿る 段 署名者の系統(誰が署名したか) 時刻の系統(いつ署名したか)
検証したいもの 来歴の署名(DSSE envelope の中) タイムスタンプ それを検証する鍵 ジョブの証明書に載った公開鍵 TSA の証明書に載った公開鍵 その証明書の発行元 Fulcio の中間認証局 → ルート TSA の上位認証局 → ルート 終点 trust root(TUF で配布) trust root(TUF で配布) 2 本を結ぶ点: ジョブの証明書の有効期間は「今」ではなく「タイムスタンプの時刻」で判定する © 2026 Loglass Inc. 42 -
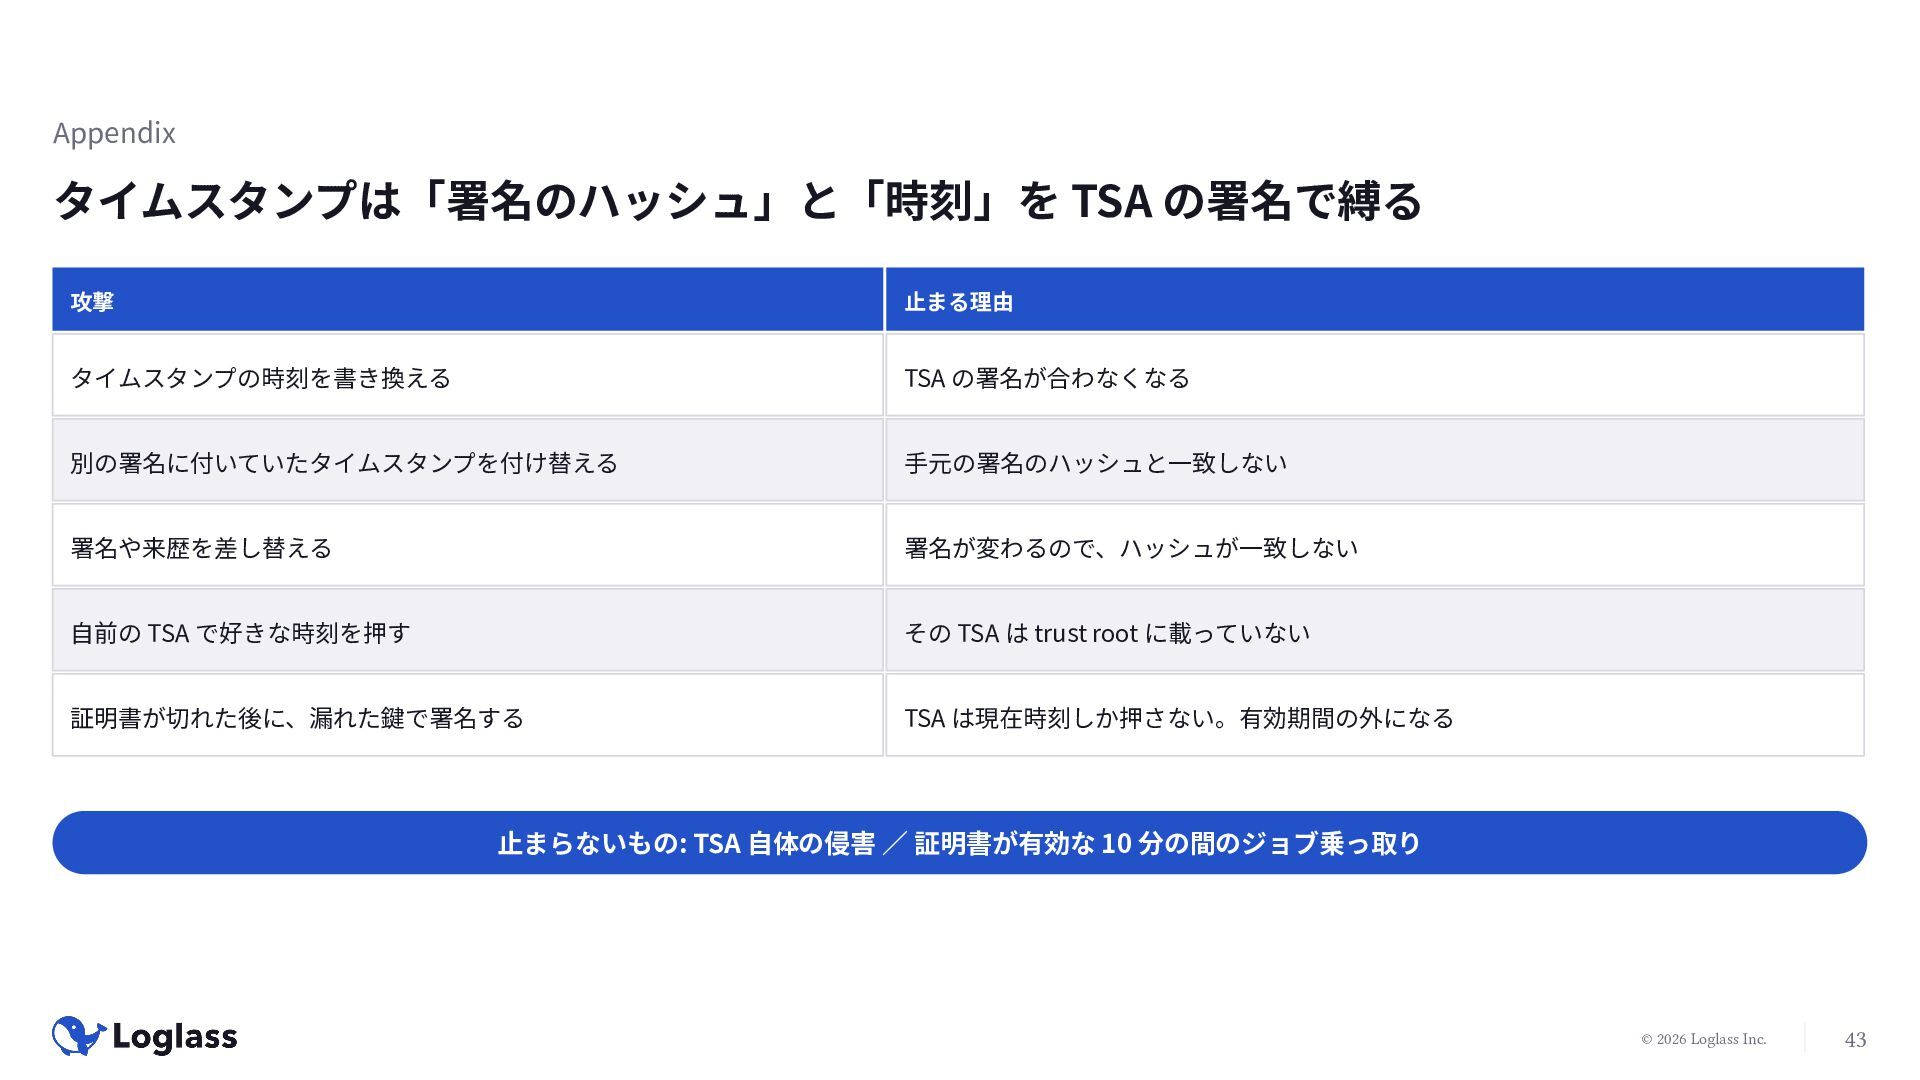
Appendix タイムスタンプは「署名のハッシュ」と「時刻」を TSA の署名で縛る 攻撃 止まる理由 タイムスタンプの時刻を書き換える TSA の署名が合わなくなる 別の署名に付いていたタイムスタンプを付け替える
手元の署名のハッシュと一致しない 署名や来歴を差し替える 署名が変わるので、ハッシュが一致しない 自前の TSA で好きな時刻を押す その TSA は trust root に載っていない 証明書が切れた後に、漏れた鍵で署名する TSA は現在時刻しか押さない。有効期間の外になる 止まらないもの: TSA 自体の侵害 / 証明書が有効な 10 分の間のジョブ乗っ取り © 2026 Loglass Inc. 43 -
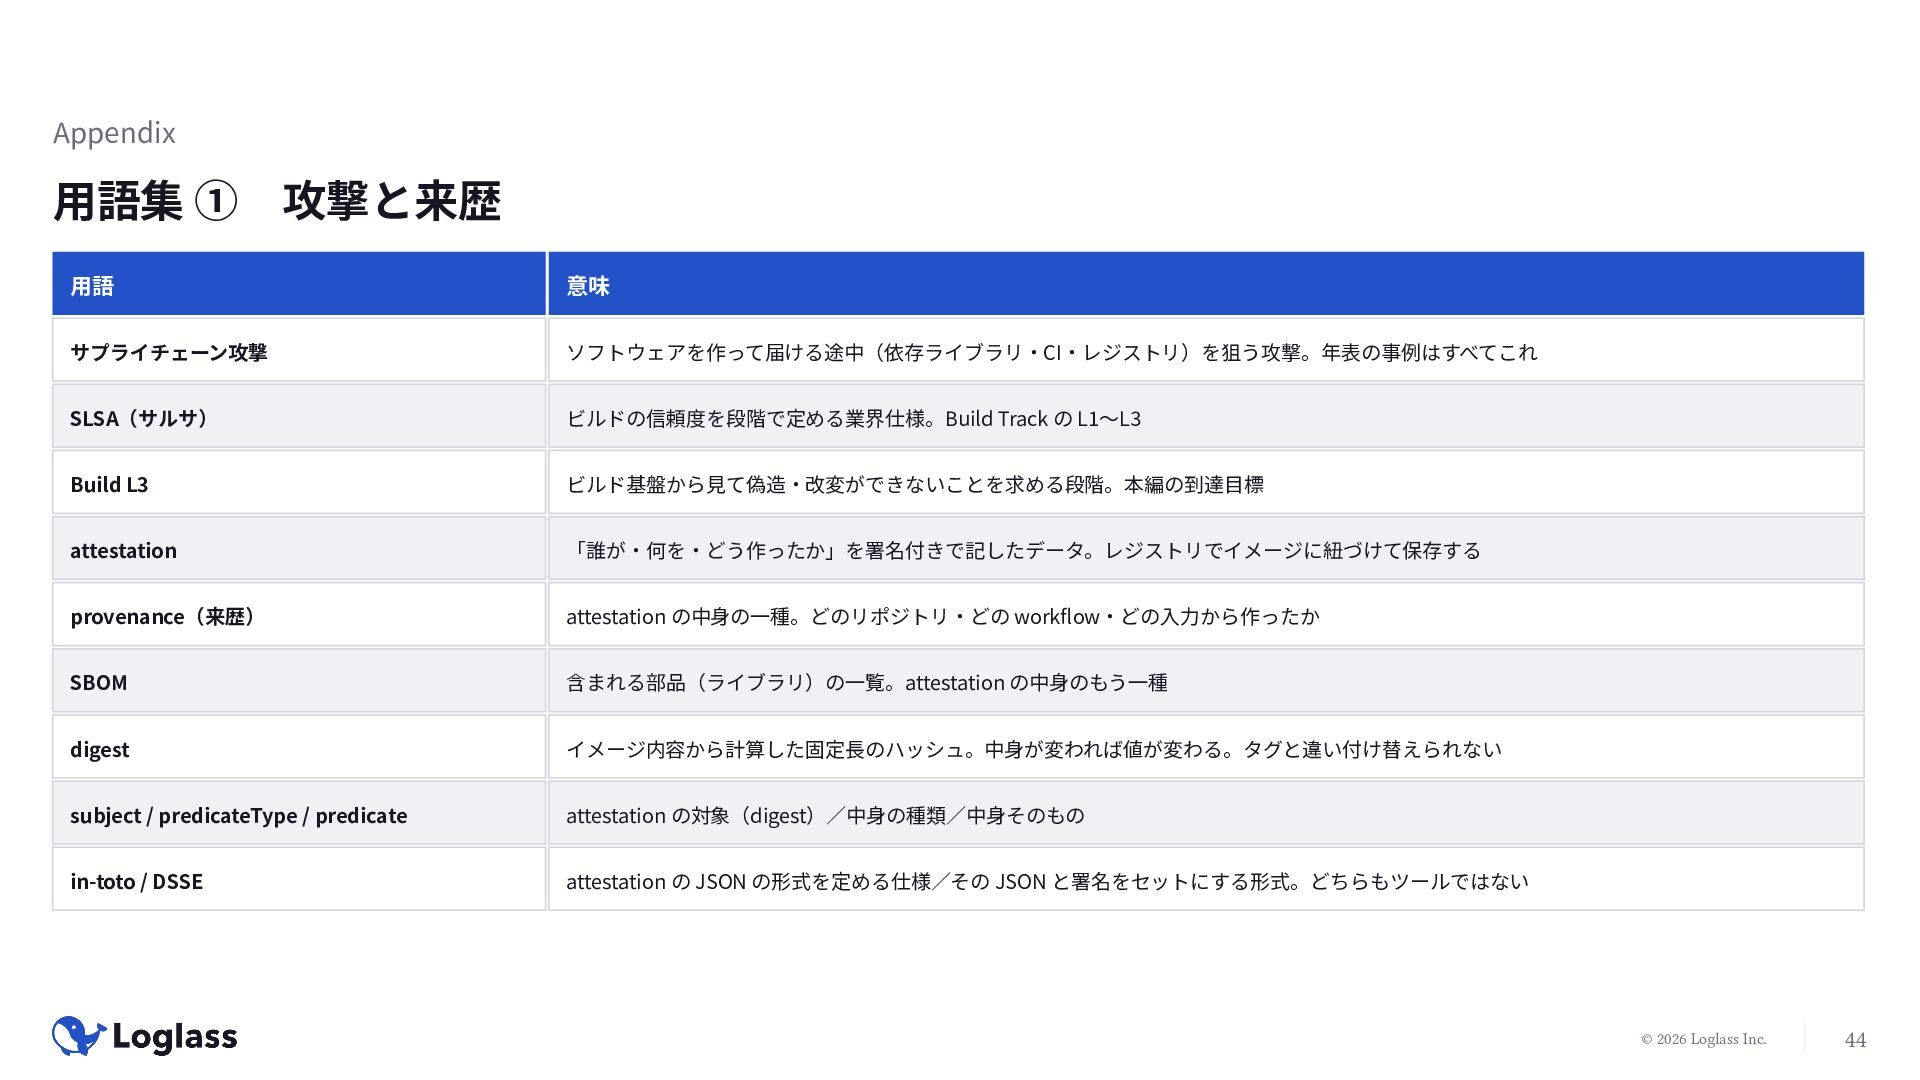
Appendix 用語集 ① 攻撃と来歴 用語 意味 サプライチェーン攻撃 ソフトウェアを作って届ける途中(依存ライブラリ・CI・レジストリ)を狙う攻撃。年表の事例はすべてこれ SLSA(サルサ) ビルドの信頼度を段階で定める業界仕様。Build
Track の L1〜L3 Build L3 ビルド基盤から見て偽造・改変ができないことを求める段階。本編の到達目標 attestation 「誰が・何を・どう作ったか」を署名付きで記したデータ。レジストリでイメージに紐づけて保存する provenance(来歴) attestation の中身の一種。どのリポジトリ・どの workflow・どの入力から作ったか SBOM 含まれる部品(ライブラリ)の一覧。attestation の中身のもう一種 digest イメージ内容から計算した固定長のハッシュ。中身が変われば値が変わる。タグと違い付け替えられない subject / predicateType / predicate attestation の対象(digest)/中身の種類/中身そのもの in-toto / DSSE attestation の JSON の形式を定める仕様/その JSON と署名をセットにする形式。どちらもツールではない © 2026 Loglass Inc. 44 -
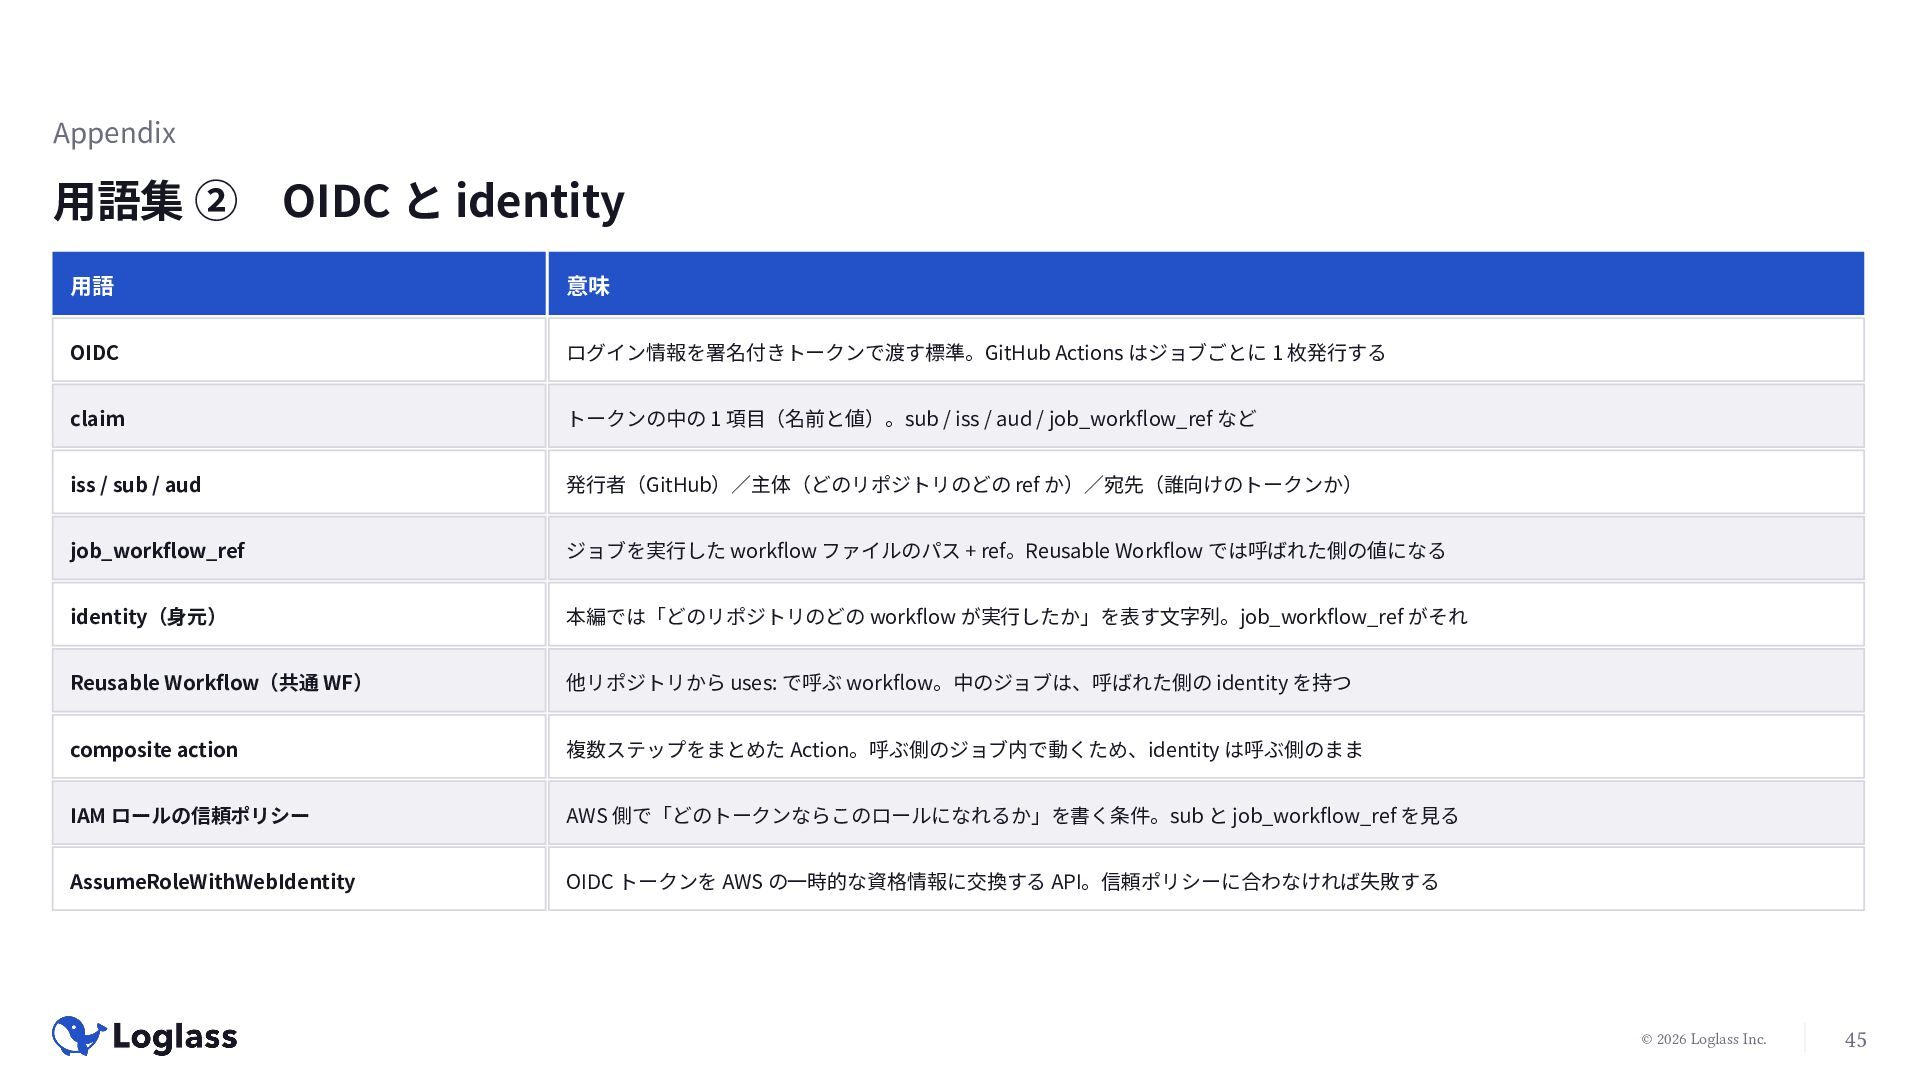
Appendix 用語集 ② OIDC と identity 用語 意味 OIDC ログイン情報を署名付きトークンで渡す標準。GitHub
Actions はジョブごとに 1 枚発行する claim トークンの中の 1 項目(名前と値)。sub / iss / aud / job_workflow_ref など iss / sub / aud 発行者(GitHub)/主体(どのリポジトリのどの ref か)/宛先(誰向けのトークンか) job_workflow_ref ジョブを実行した workflow ファイルのパス + ref。Reusable Workflow では呼ばれた側の値になる identity(身元) 本編では「どのリポジトリのどの workflow が実行したか」を表す文字列。job_workflow_ref がそれ Reusable Workflow(共通 WF) 他リポジトリから uses: で呼ぶ workflow。中のジョブは、呼ばれた側の identity を持つ composite action 複数ステップをまとめた Action。呼ぶ側のジョブ内で動くため、identity は呼ぶ側のまま IAM ロールの信頼ポリシー AWS 側で「どのトークンならこのロールになれるか」を書く条件。sub と job_workflow_ref を見る AssumeRoleWithWebIdentity OIDC トークンを AWS の一時的な資格情報に交換する API。信頼ポリシーに合わなければ失敗する © 2026 Loglass Inc. 45 -
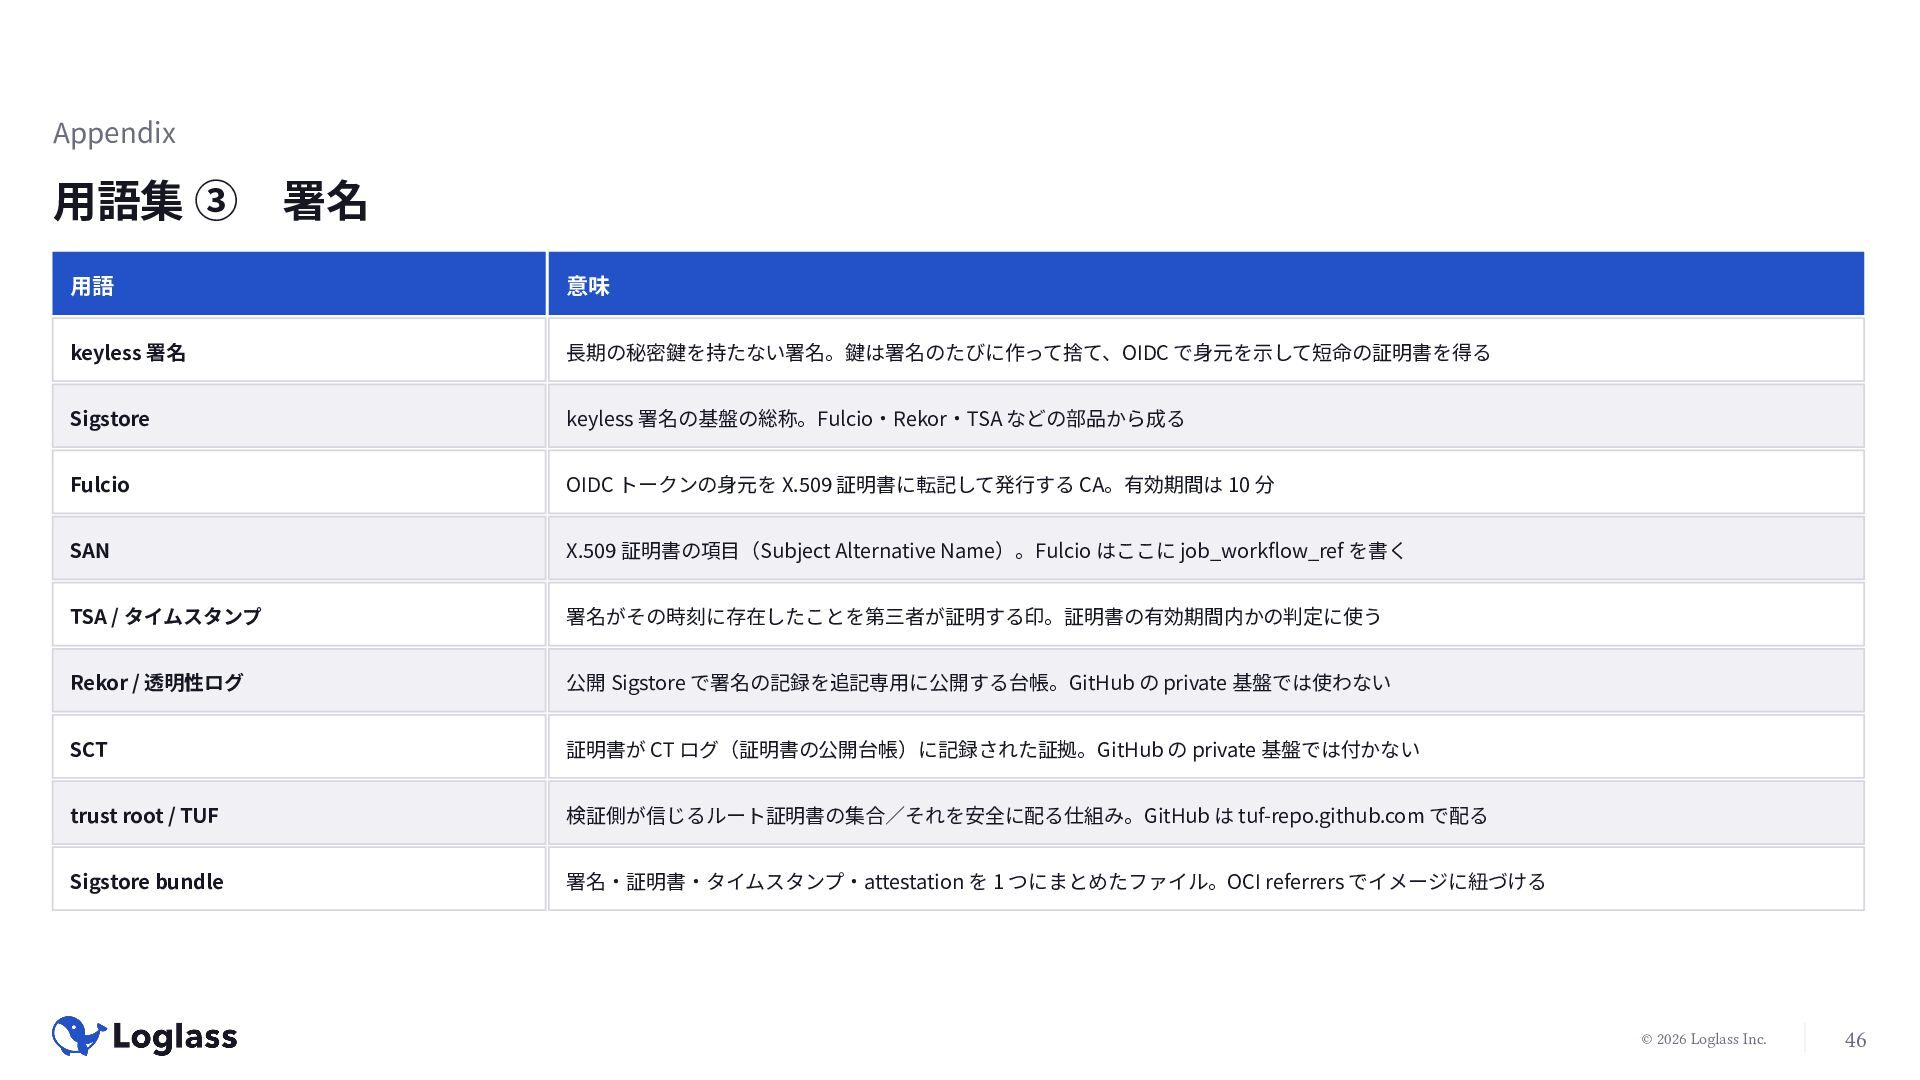
Appendix 用語集 ③ 署名 用語 意味 keyless 署名 長期の秘密鍵を持たない署名。鍵は署名のたびに作って捨て、OIDC で身元を示して短命の証明書を得る
Sigstore keyless 署名の基盤の総称。Fulcio・Rekor・TSA などの部品から成る Fulcio OIDC トークンの身元を X.509 証明書に転記して発行する CA。有効期間は 10 分 SAN X.509 証明書の項目(Subject Alternative Name)。Fulcio はここに job_workflow_ref を書く TSA / タイムスタンプ 署名がその時刻に存在したことを第三者が証明する印。証明書の有効期間内かの判定に使う Rekor / 透明性ログ 公開 Sigstore で署名の記録を追記専用に公開する台帳。GitHub の private 基盤では使わない SCT 証明書が CT ログ(証明書の公開台帳)に記録された証拠。GitHub の private 基盤では付かない trust root / TUF 検証側が信じるルート証明書の集合/それを安全に配る仕組み。GitHub は tuf-repo.github.com で配る Sigstore bundle 署名・証明書・タイムスタンプ・attestation を 1 つにまとめたファイル。OCI referrers でイメージに紐づける © 2026 Loglass Inc. 46 -
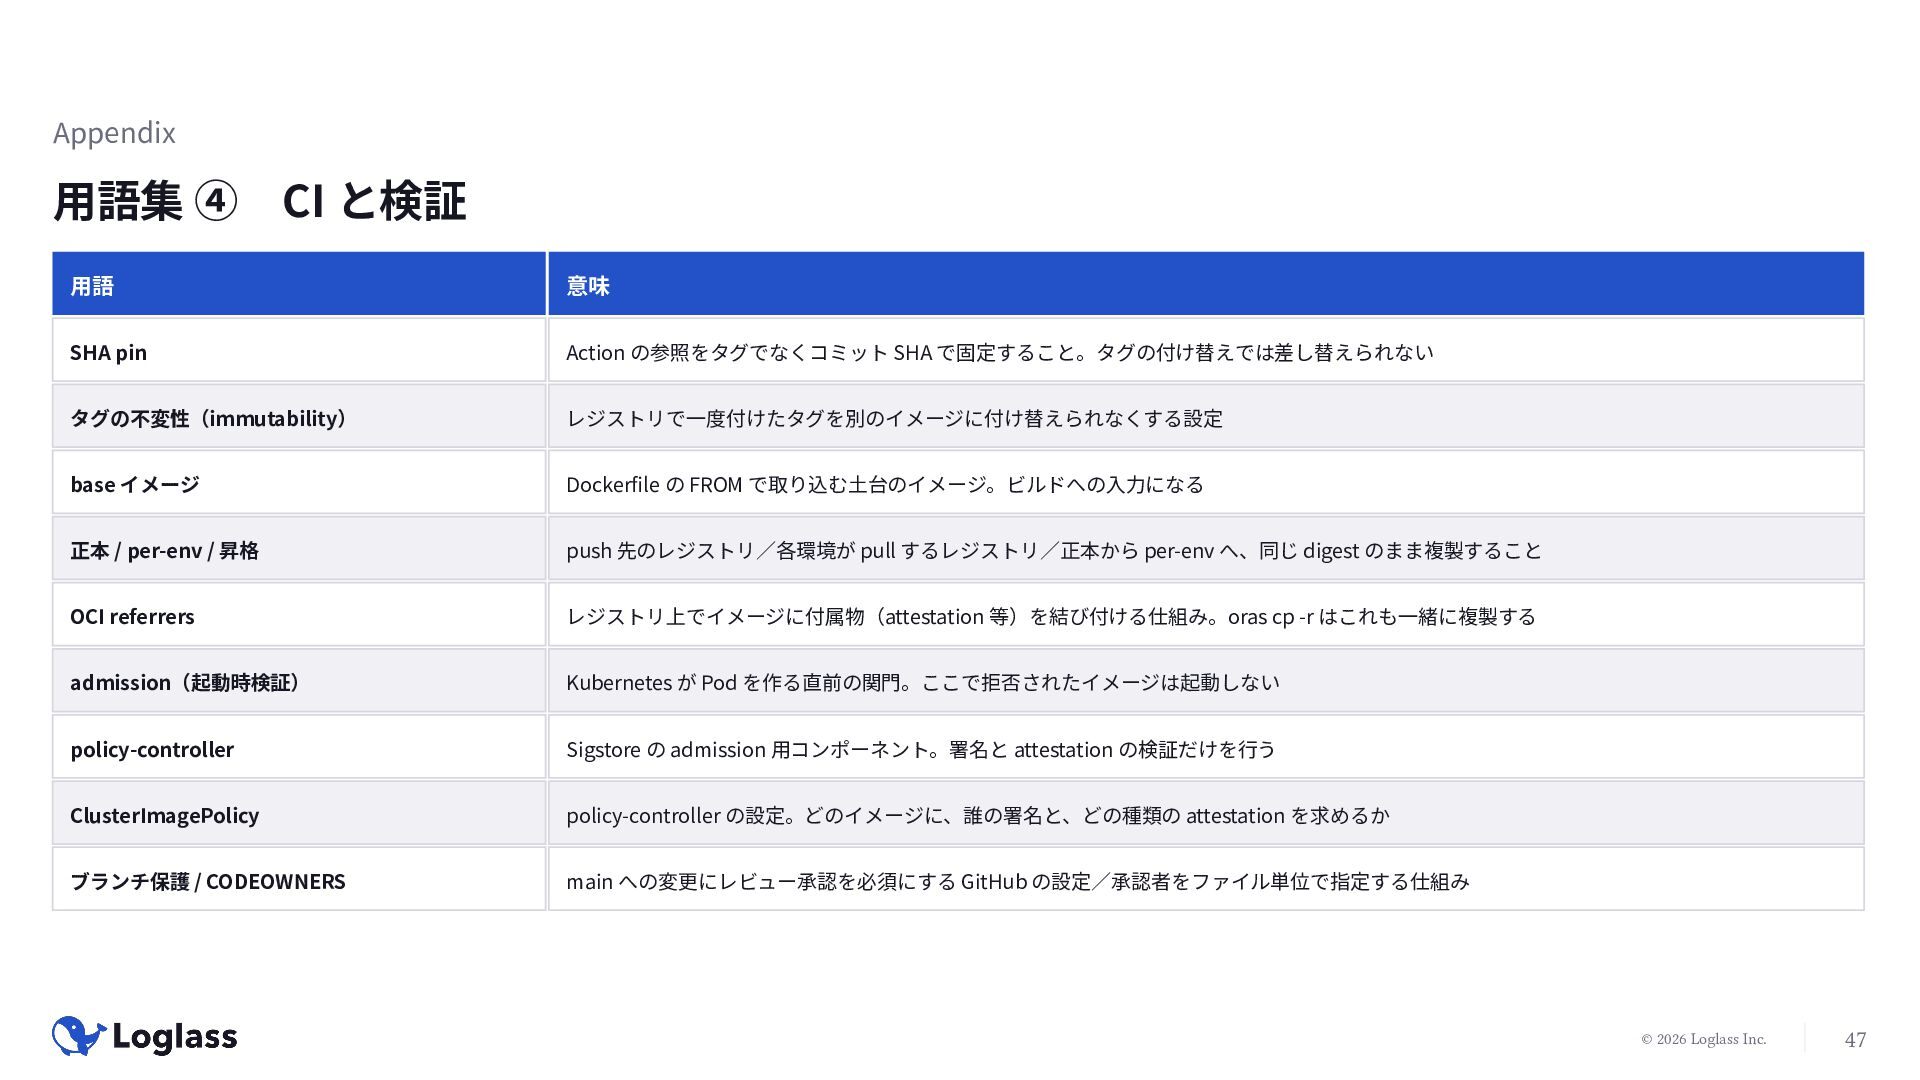
Appendix 用語集 ④ CI と検証 用語 意味 SHA pin Action
の参照をタグでなくコミット SHA で固定すること。タグの付け替えでは差し替えられない タグの不変性(immutability) レジストリで一度付けたタグを別のイメージに付け替えられなくする設定 base イメージ Dockerfile の FROM で取り込む土台のイメージ。ビルドへの入力になる 正本 / per-env / 昇格 push 先のレジストリ/各環境が pull するレジストリ/正本から per-env へ、同じ digest のまま複製すること OCI referrers レジストリ上でイメージに付属物(attestation 等)を結び付ける仕組み。oras cp -r はこれも一緒に複製する admission(起動時検証) Kubernetes が Pod を作る直前の関門。ここで拒否されたイメージは起動しない policy-controller Sigstore の admission 用コンポーネント。署名と attestation の検証だけを行う ClusterImagePolicy policy-controller の設定。どのイメージに、誰の署名と、どの種類の attestation を求めるか ブランチ保護 / CODEOWNERS main への変更にレビュー承認を必須にする GitHub の設定/承認者をファイル単位で指定する仕組み © 2026 Loglass Inc. 47 -
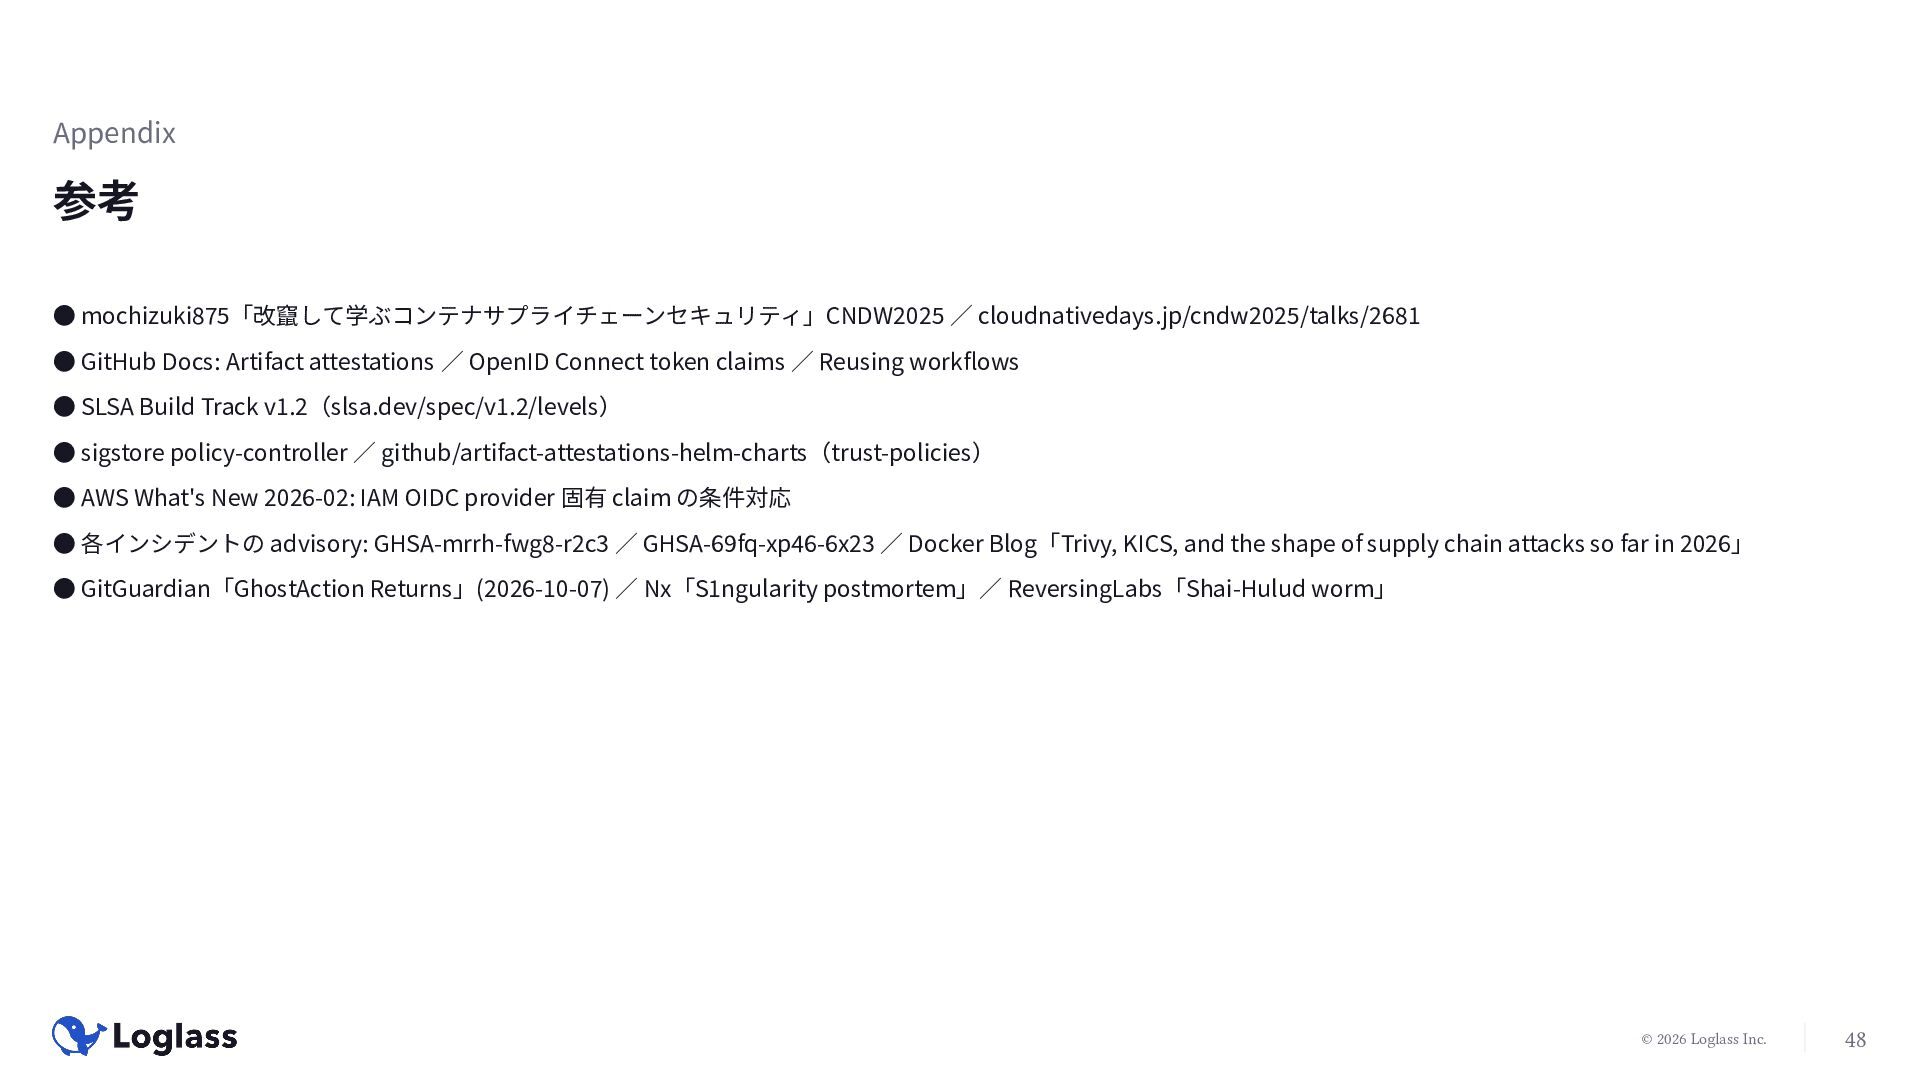
Appendix 参考 • mochizuki875「改竄して学ぶコンテナサプライチェーンセキュリティ」CNDW2025 / cloudnativedays.jp/cndw2025/talks/2681 • GitHub Docs: Artifact
attestations / OpenID Connect token claims / Reusing workflows • SLSA Build Track v1.2(slsa.dev/spec/v1.2/levels) • sigstore policy-controller / github/artifact-attestations-helm-charts(trust-policies) • AWS What's New 2026-02: IAM OIDC provider 固有 claim の条件対応 • 各インシデントの advisory: GHSA-mrrh-fwg8-r2c3 / GHSA-69fq-xp46-6x23 / Docker Blog「Trivy, KICS, and the shape of supply chain attacks so far in 2026」 • GitGuardian「GhostAction Returns」(2026-10-07) / Nx「S1ngularity postmortem」/ ReversingLabs「Shai-Hulud worm」 © 2026 Loglass Inc. 48
 chmikata
 oracle4engineer
 tnir
 visional_engineering_and_design
 oidfj
 yosukeyoshida
 littlehands
 knwoop
 beli68
 sansantech
 munakata
 muziyoshiz
 maguroalternative
 irinanazarova
 deanohume
 thirion
 ryanjones
 keavy
 rakko
 takai
 joshbly
 pedronauck
 aleyda
 jacobian
 427marketing