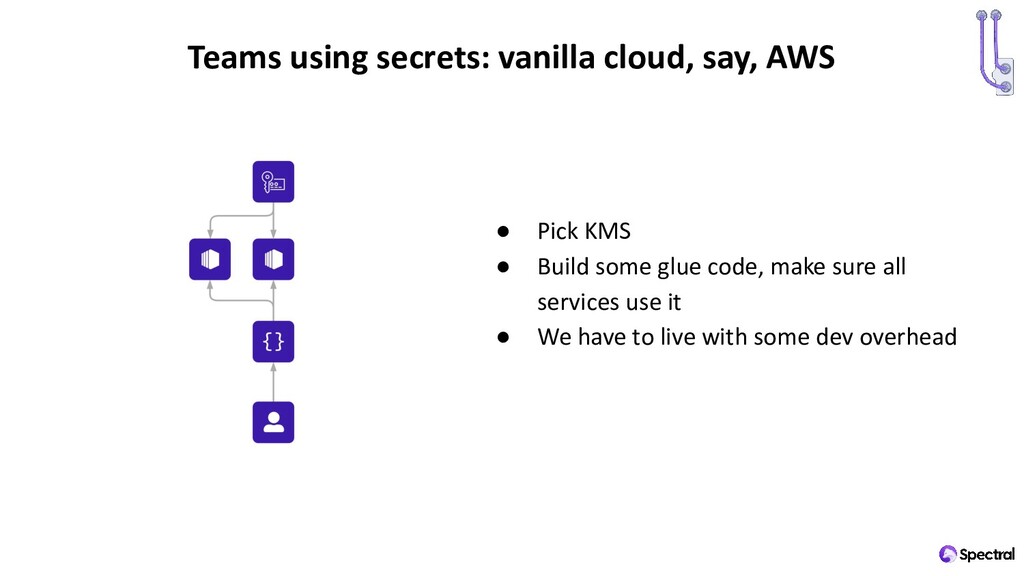
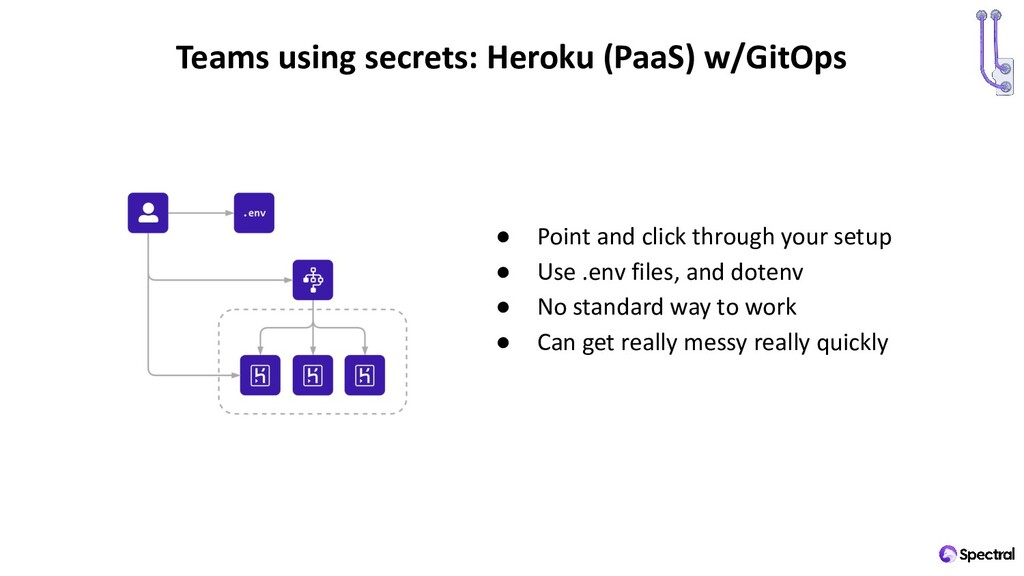
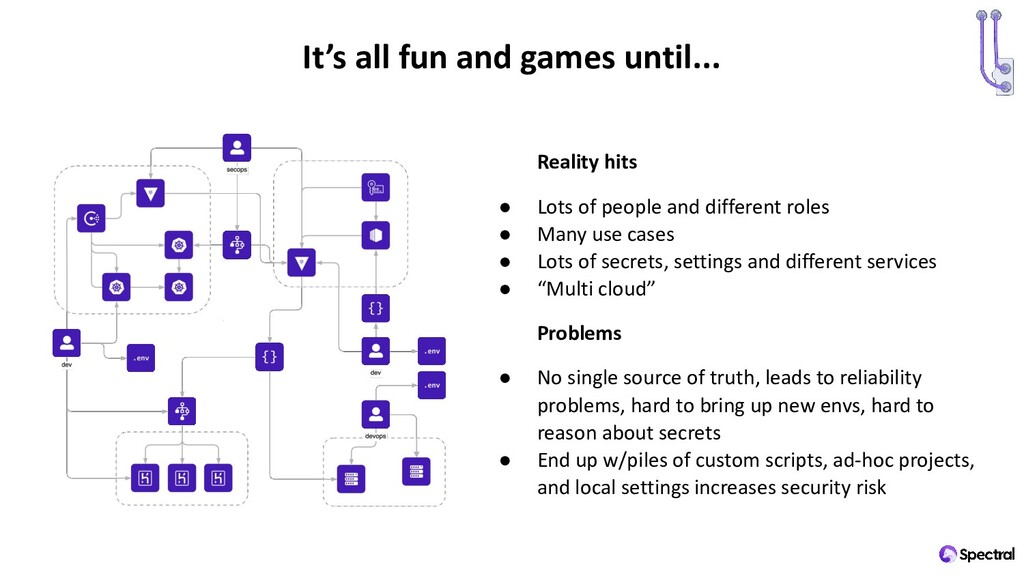
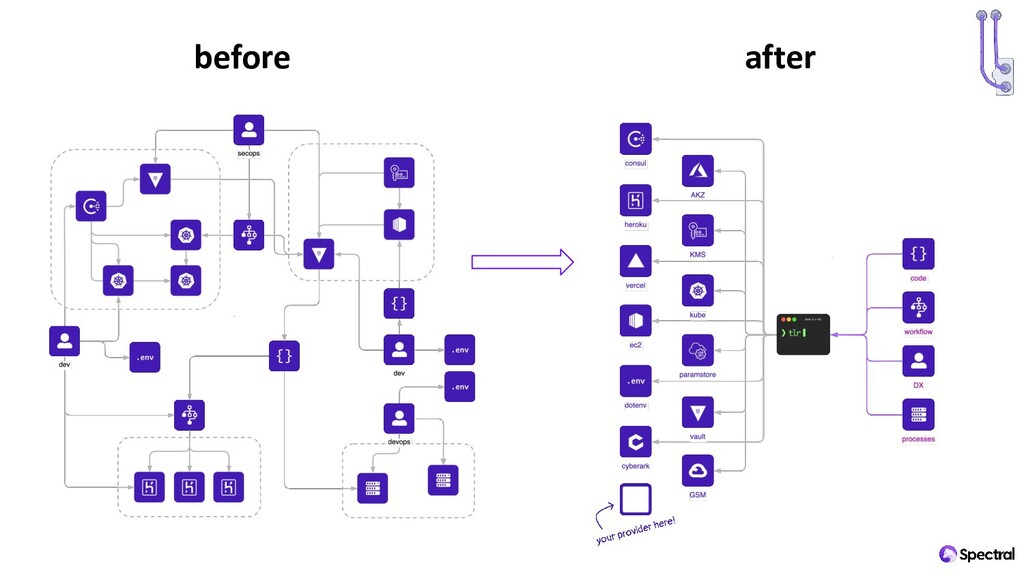
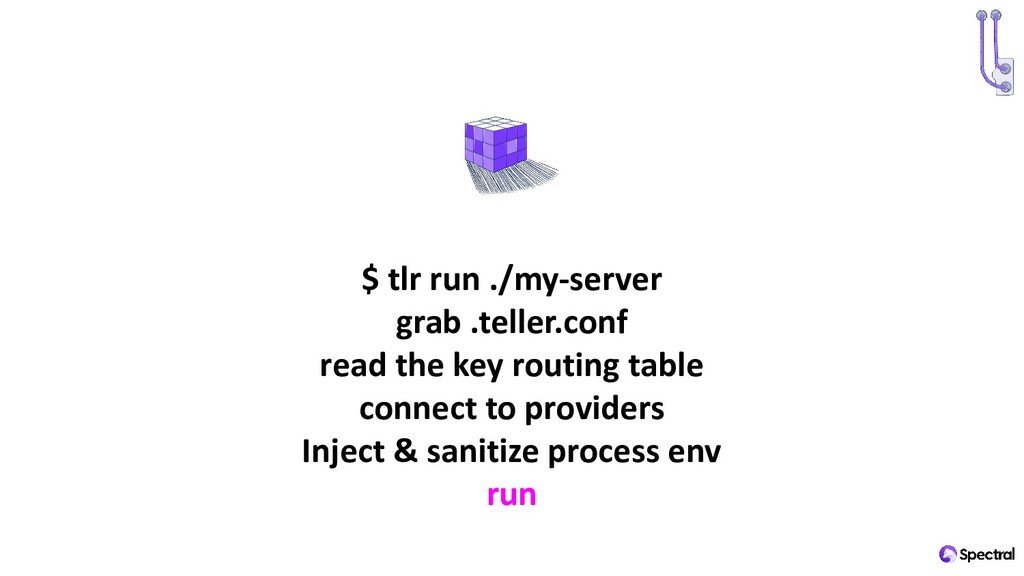
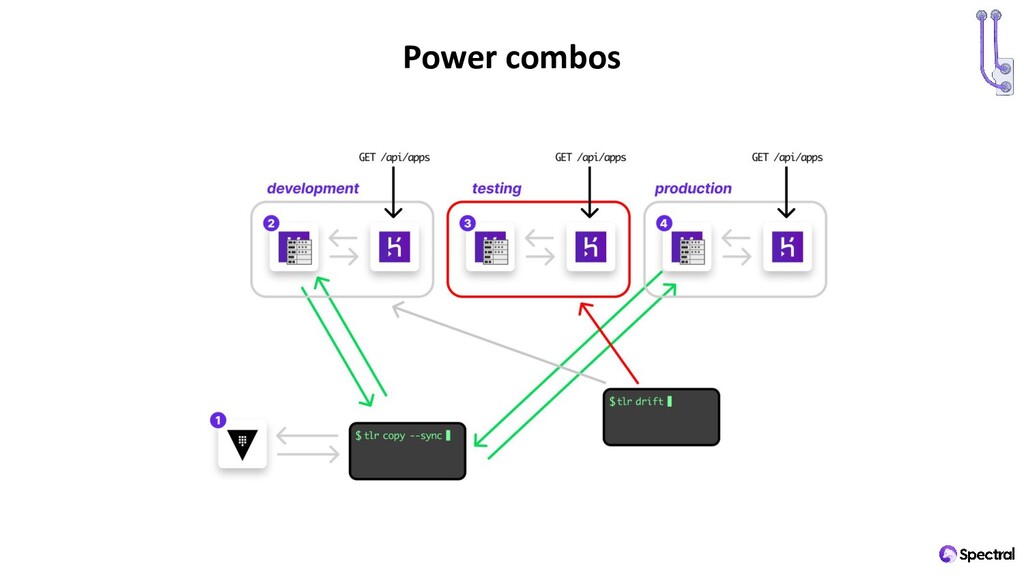
of people and different roles • Many use cases • Lots of secrets, settings and different services • “Multi cloud” Problems • No single source of truth, leads to reliability problems, hard to bring up new envs, hard to reason about secrets • End up w/piles of custom scripts, ad-hoc projects, and local settings increases security risk
no vendor lock (let me choose my vault) • Supporting all vaults & secret stores in the known universe • Useful for many roles (dev, ops, sec) • Has security as a first-class citizen • Is free and open source
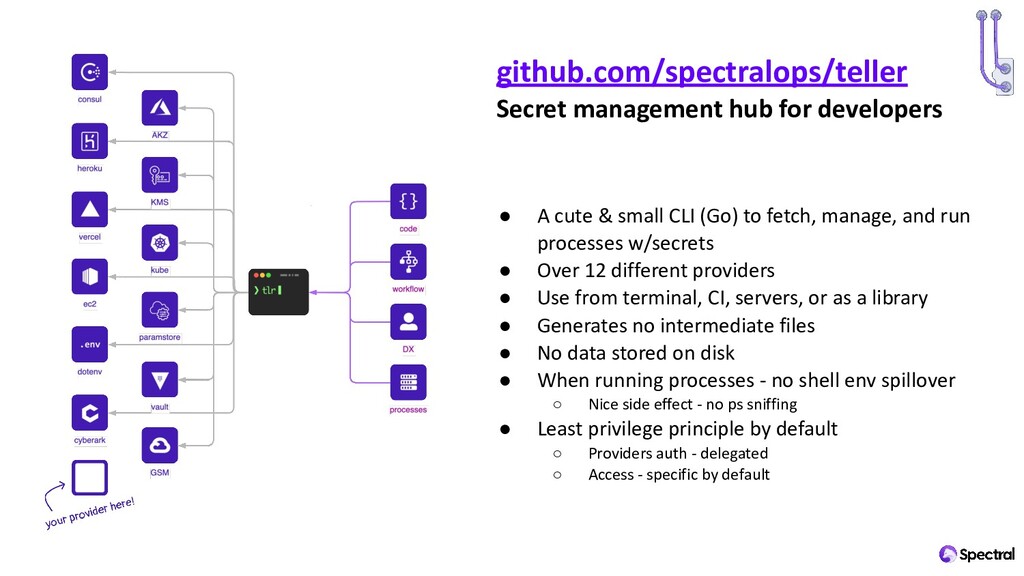
and run processes w/secrets • Over 12 different providers • Use from terminal, CI, servers, or as a library • Generates no intermediate files • No data stored on disk • When running processes - no shell env spillover ◦ Nice side effect - no ps sniffing • Least privilege principle by default ◦ Providers auth - delegated ◦ Access - specific by default Secret management hub for developers github.com/spectralops/teller
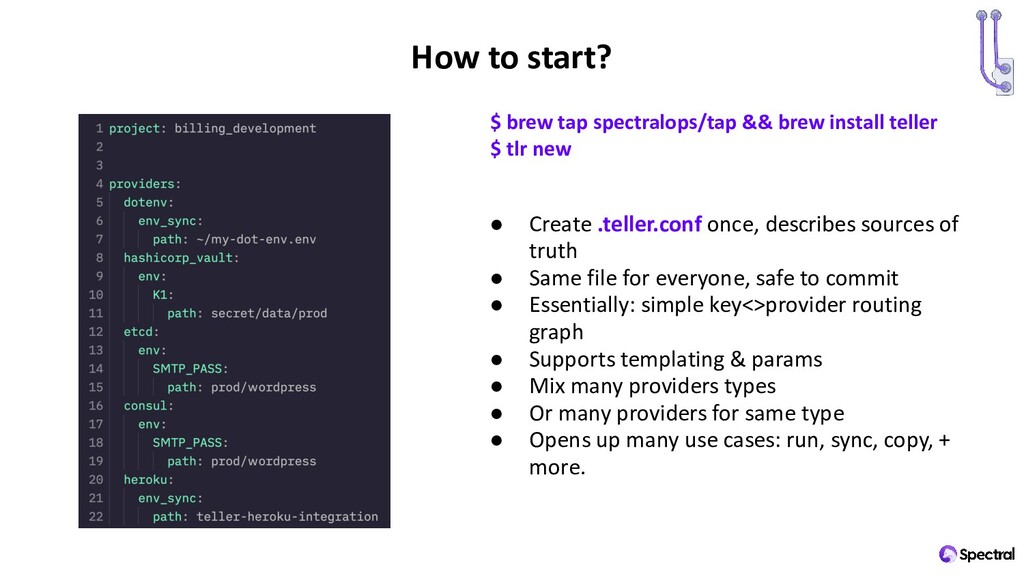
truth • Same file for everyone, safe to commit • Essentially: simple key<>provider routing graph • Supports templating & params • Mix many providers types • Or many providers for same type • Opens up many use cases: run, sync, copy, + more. $ brew tap spectralops/tap && brew install teller $ tlr new


 minodriven
 utakaha
 neuecc
 iwatsukayura
 nokomoro3
 seike460
 econanringo
 tanahiro2010
 shihochan
 yub0n
 skydoves
 akit37
 lcolladotor
 lara
 varn
 wjessup
 axbom
 caitiem20
 stephaniewalter
 katarinadahlin
 kimpetersen
 chikuwait
 davidcarrasco
 katiecoart