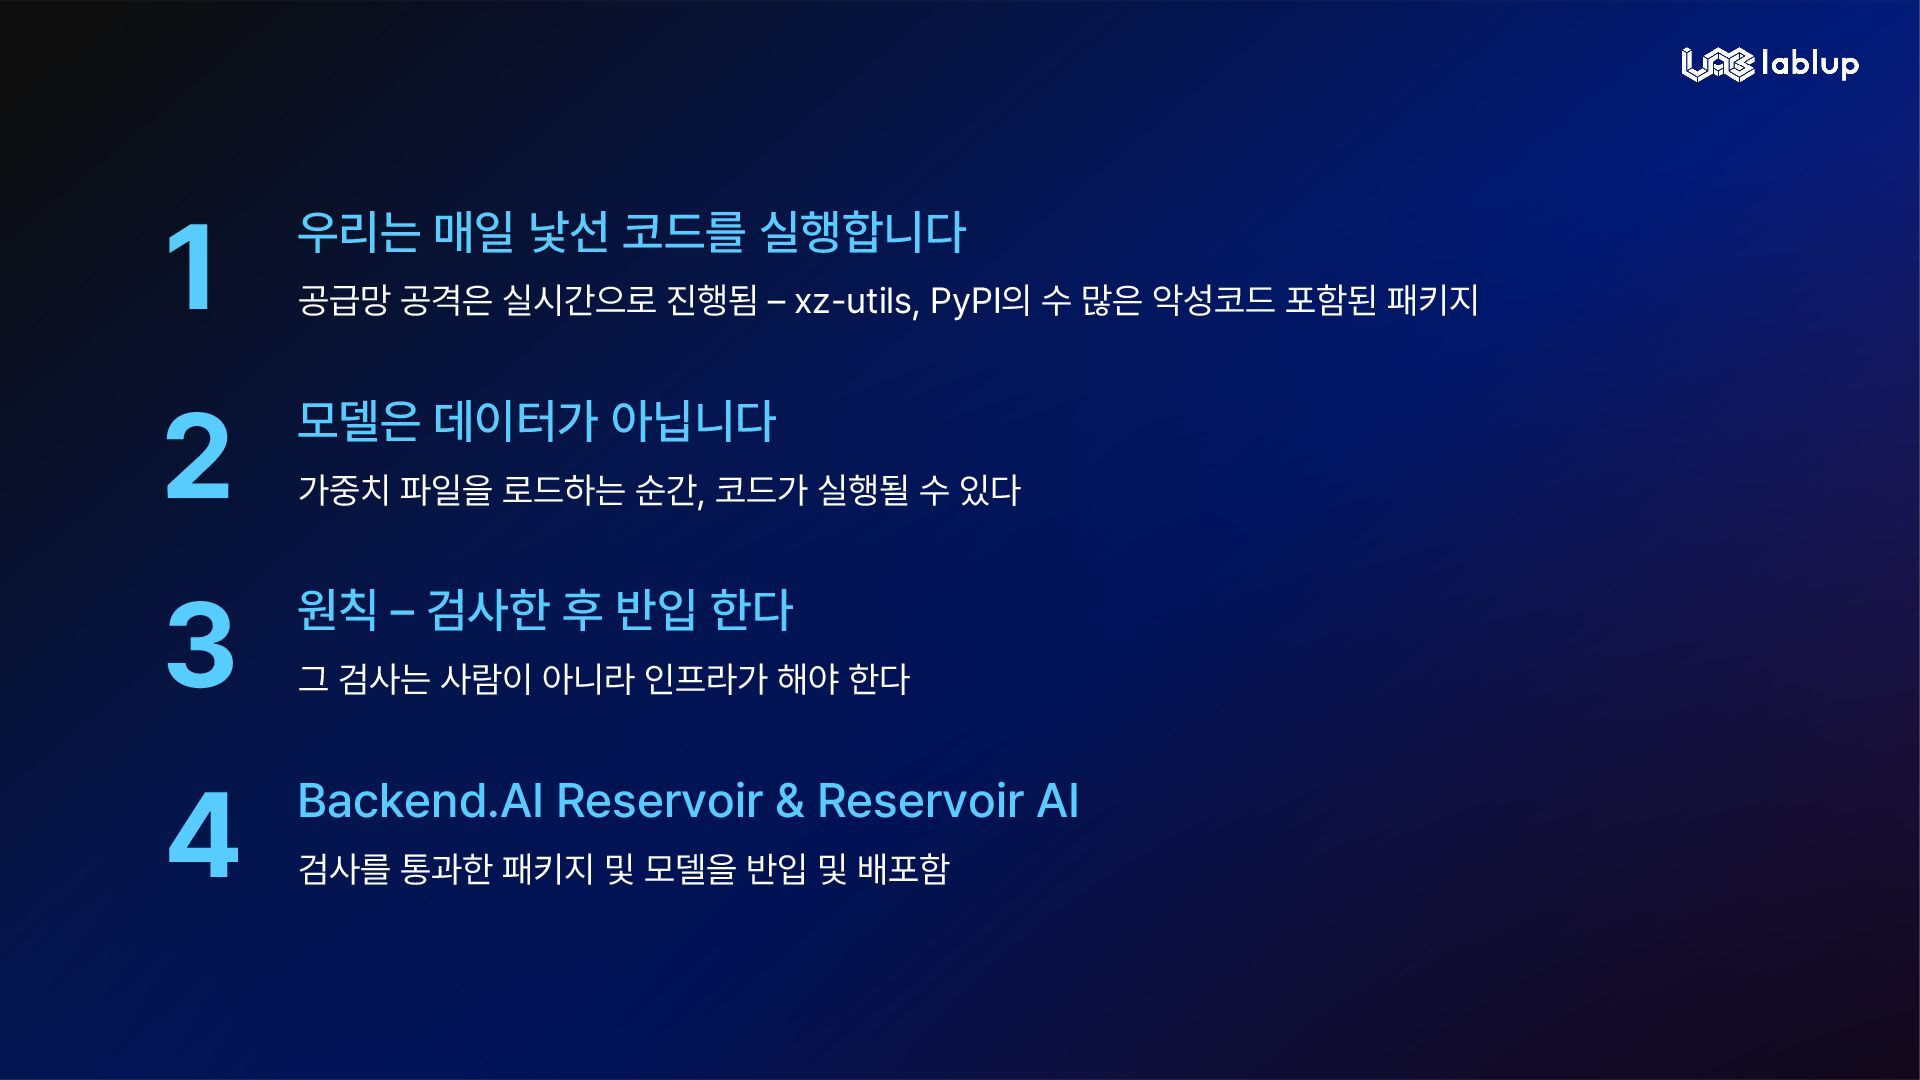
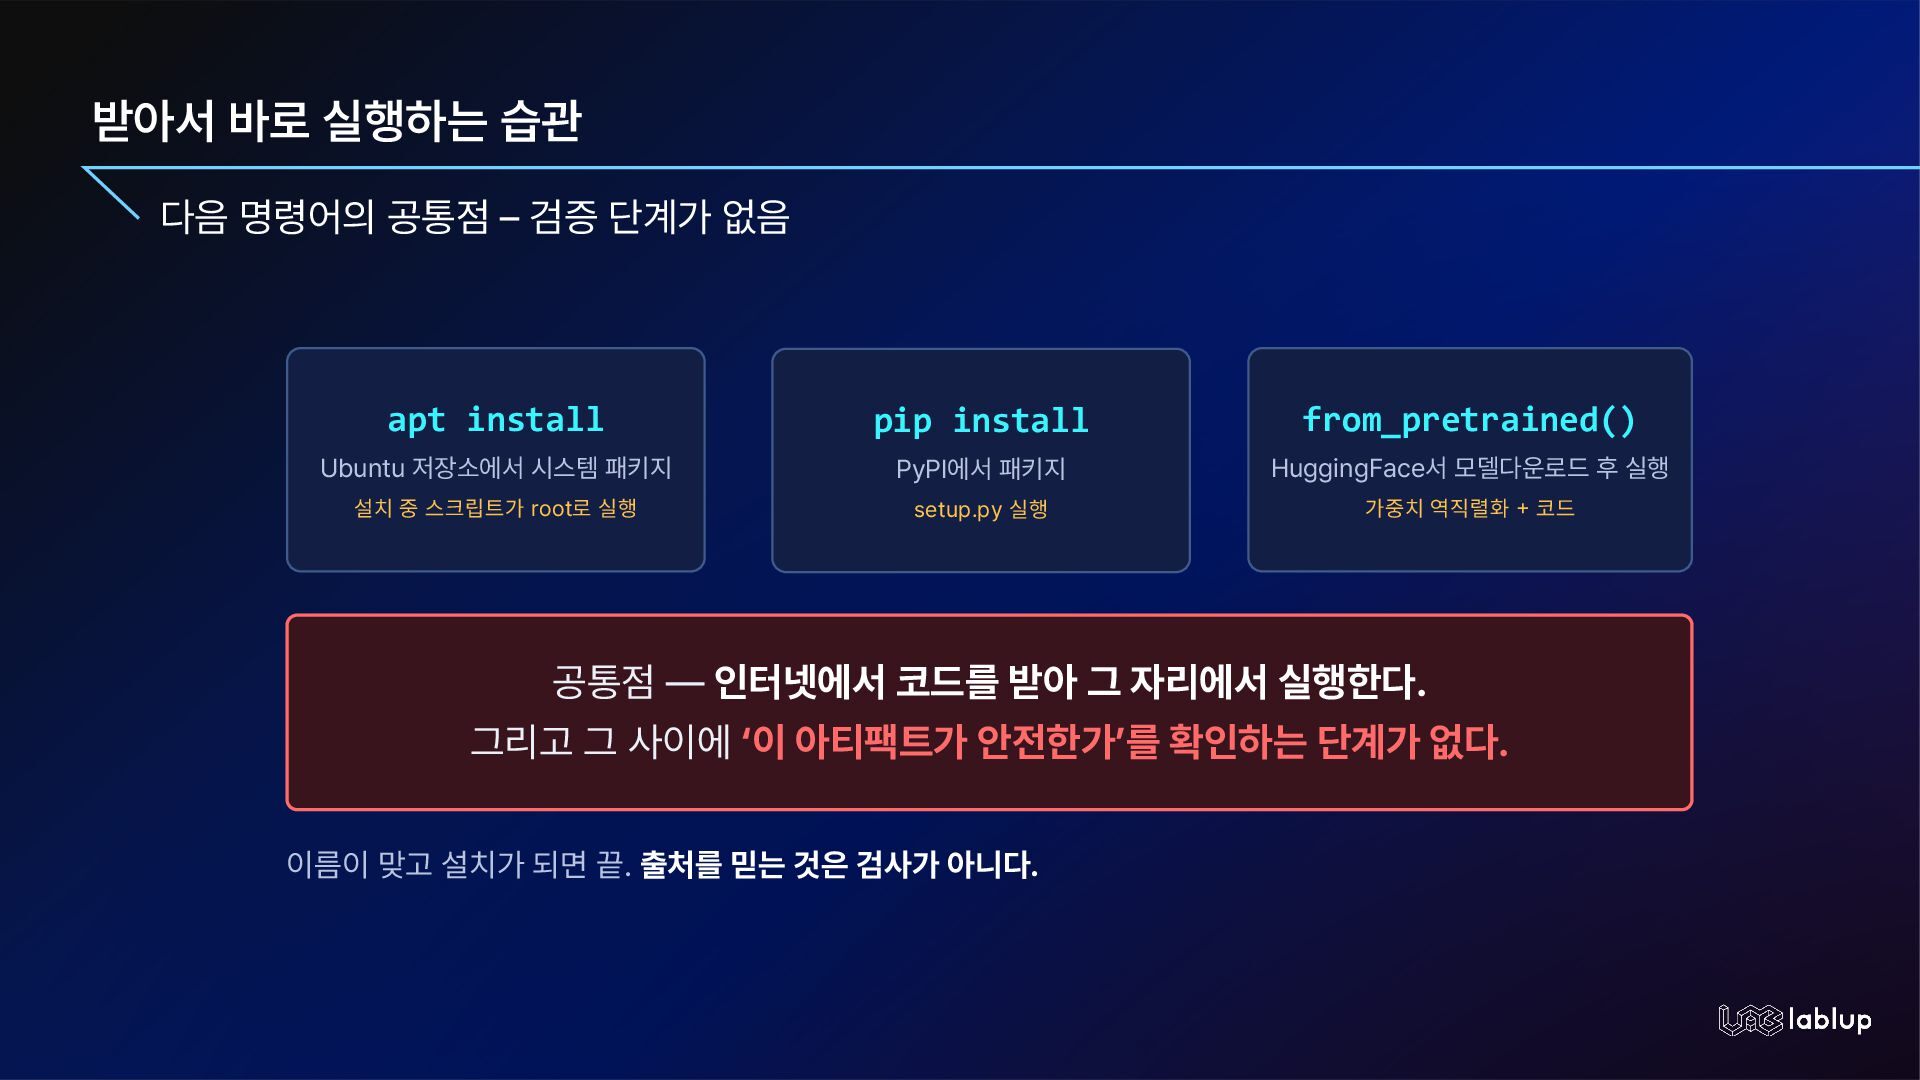
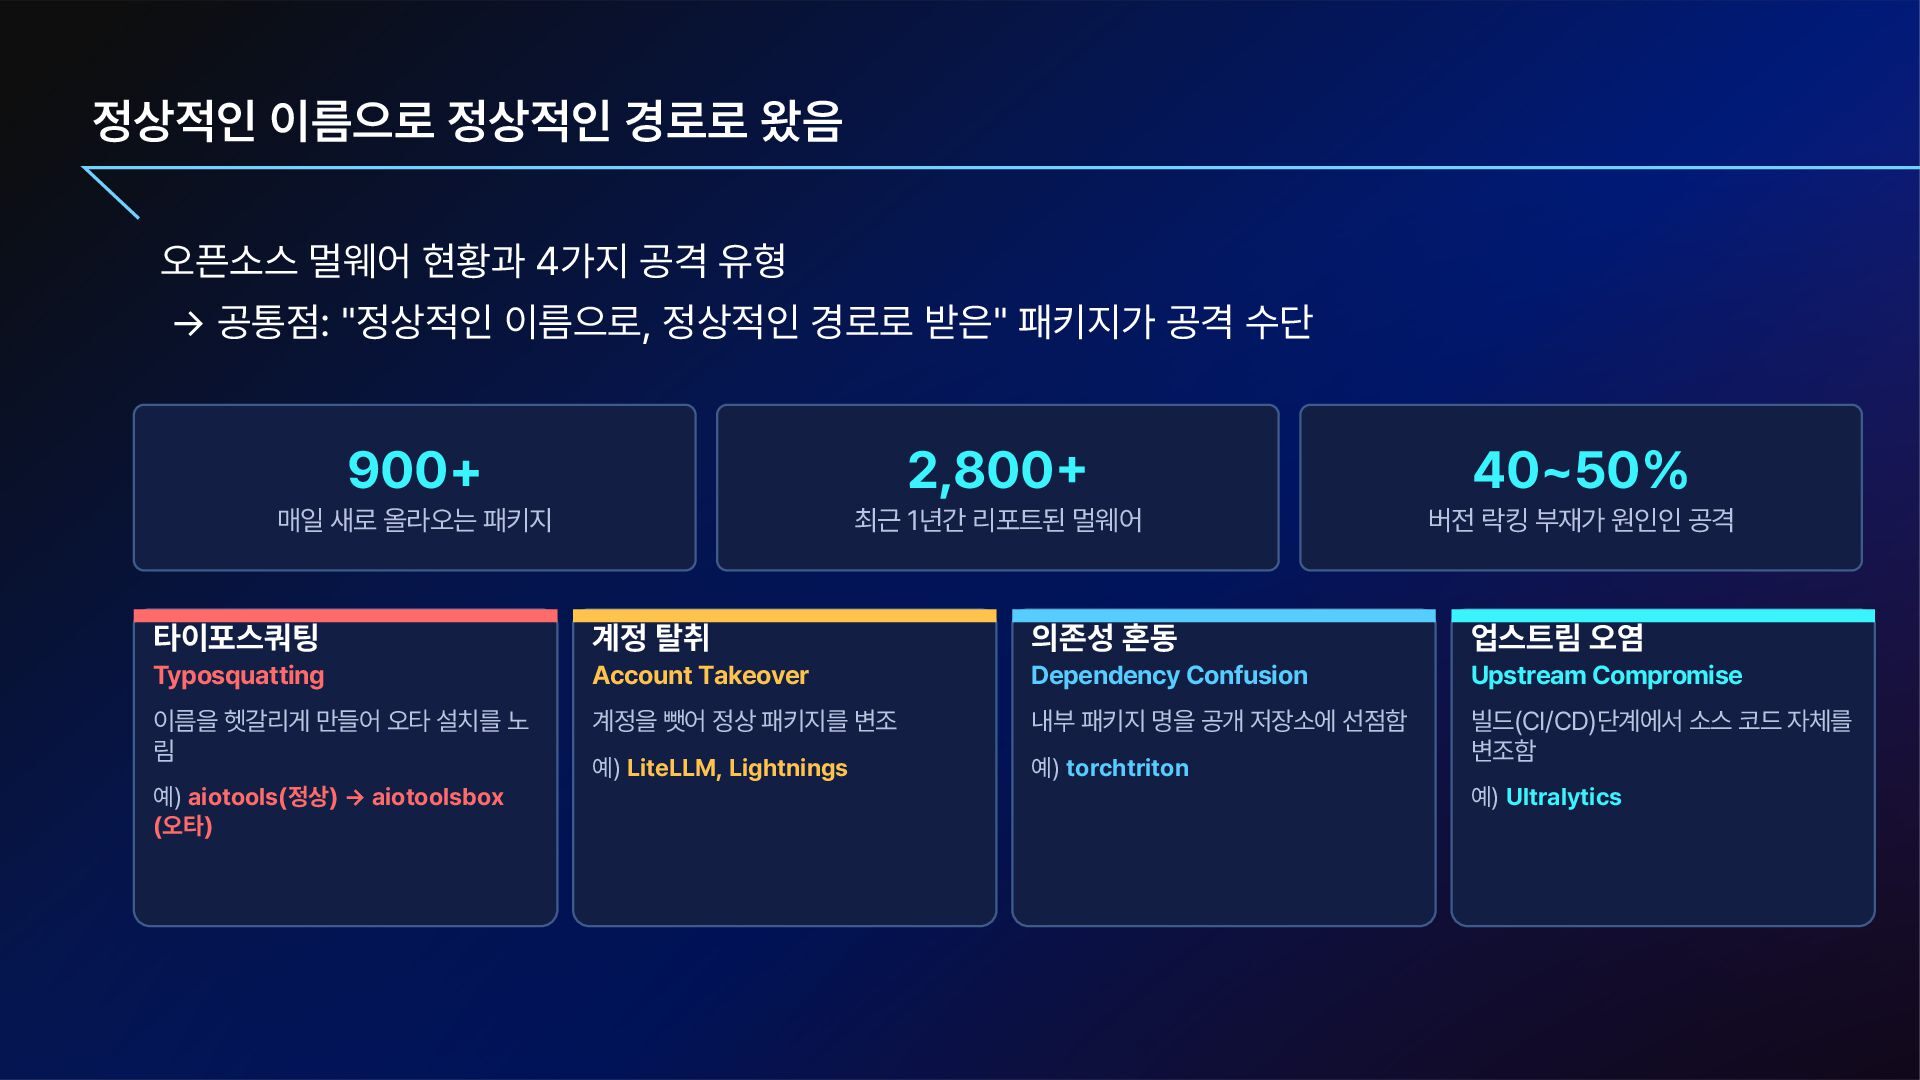
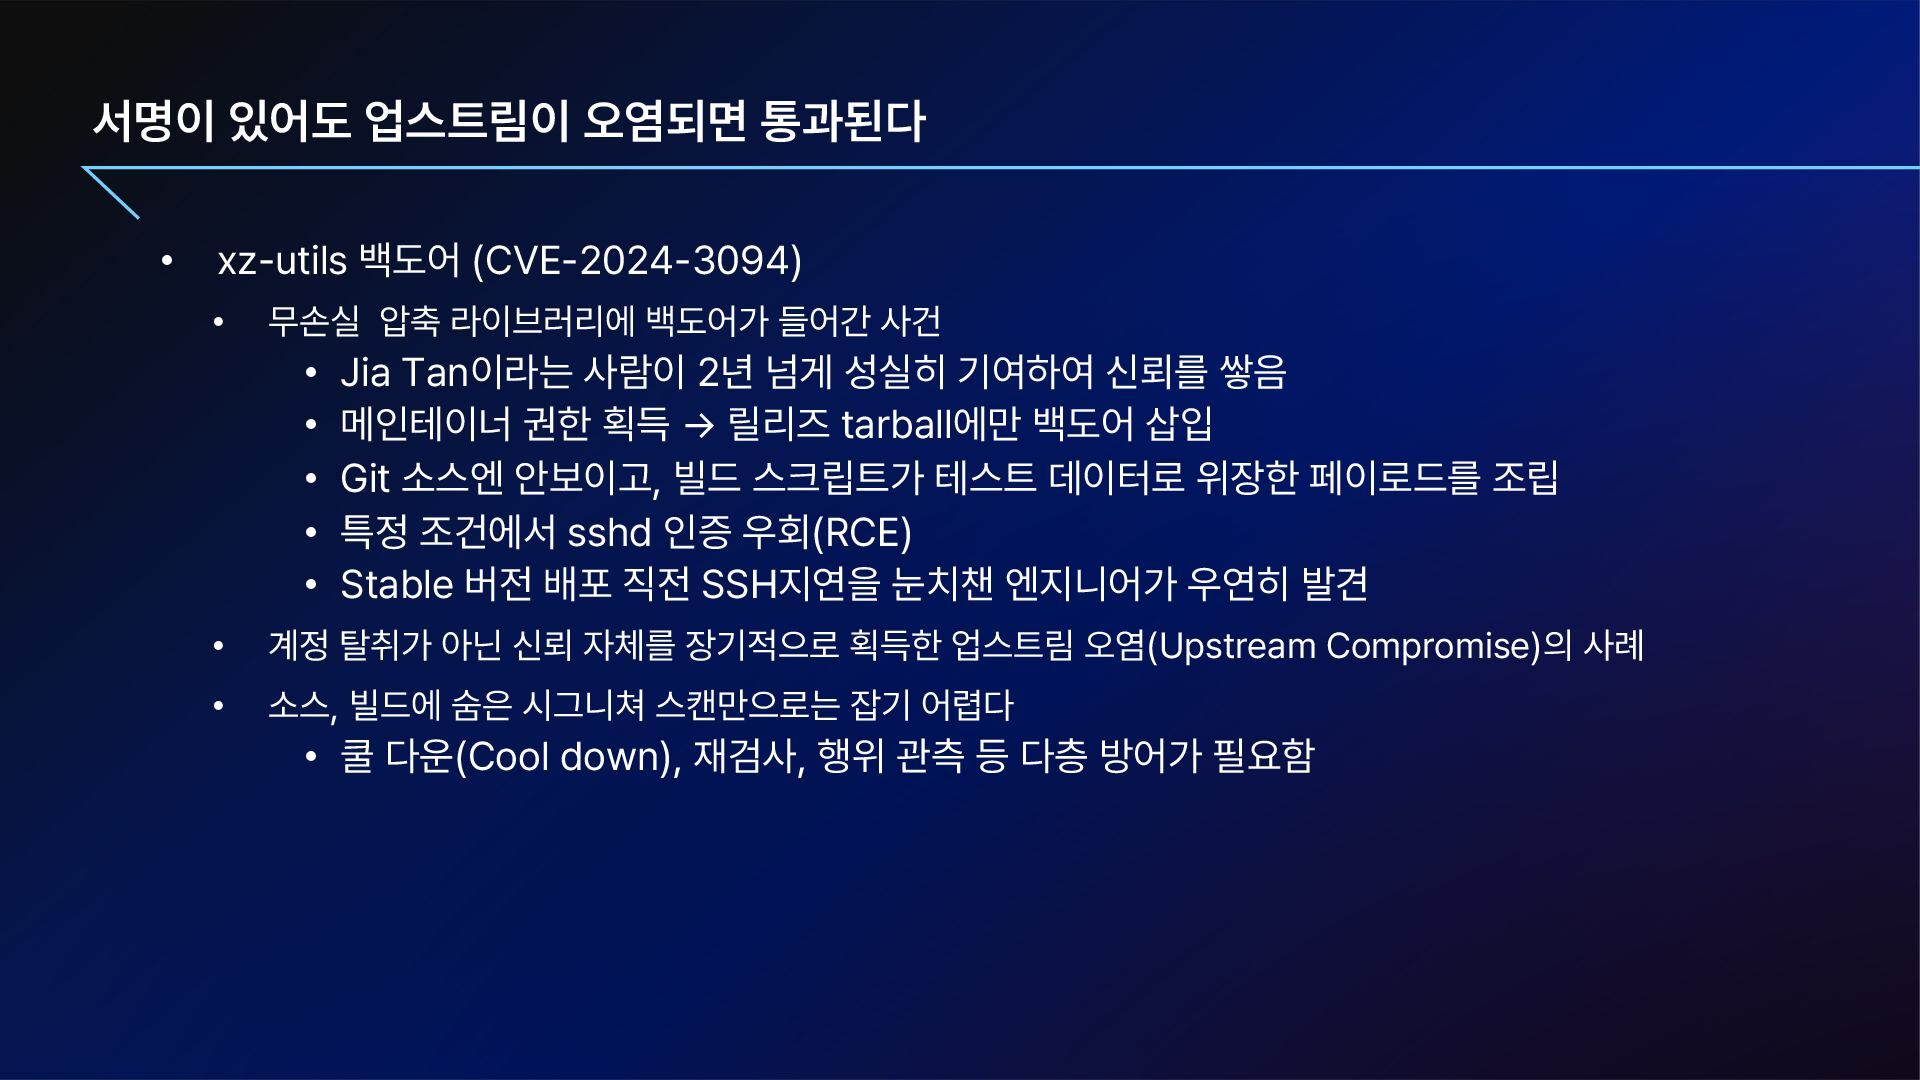
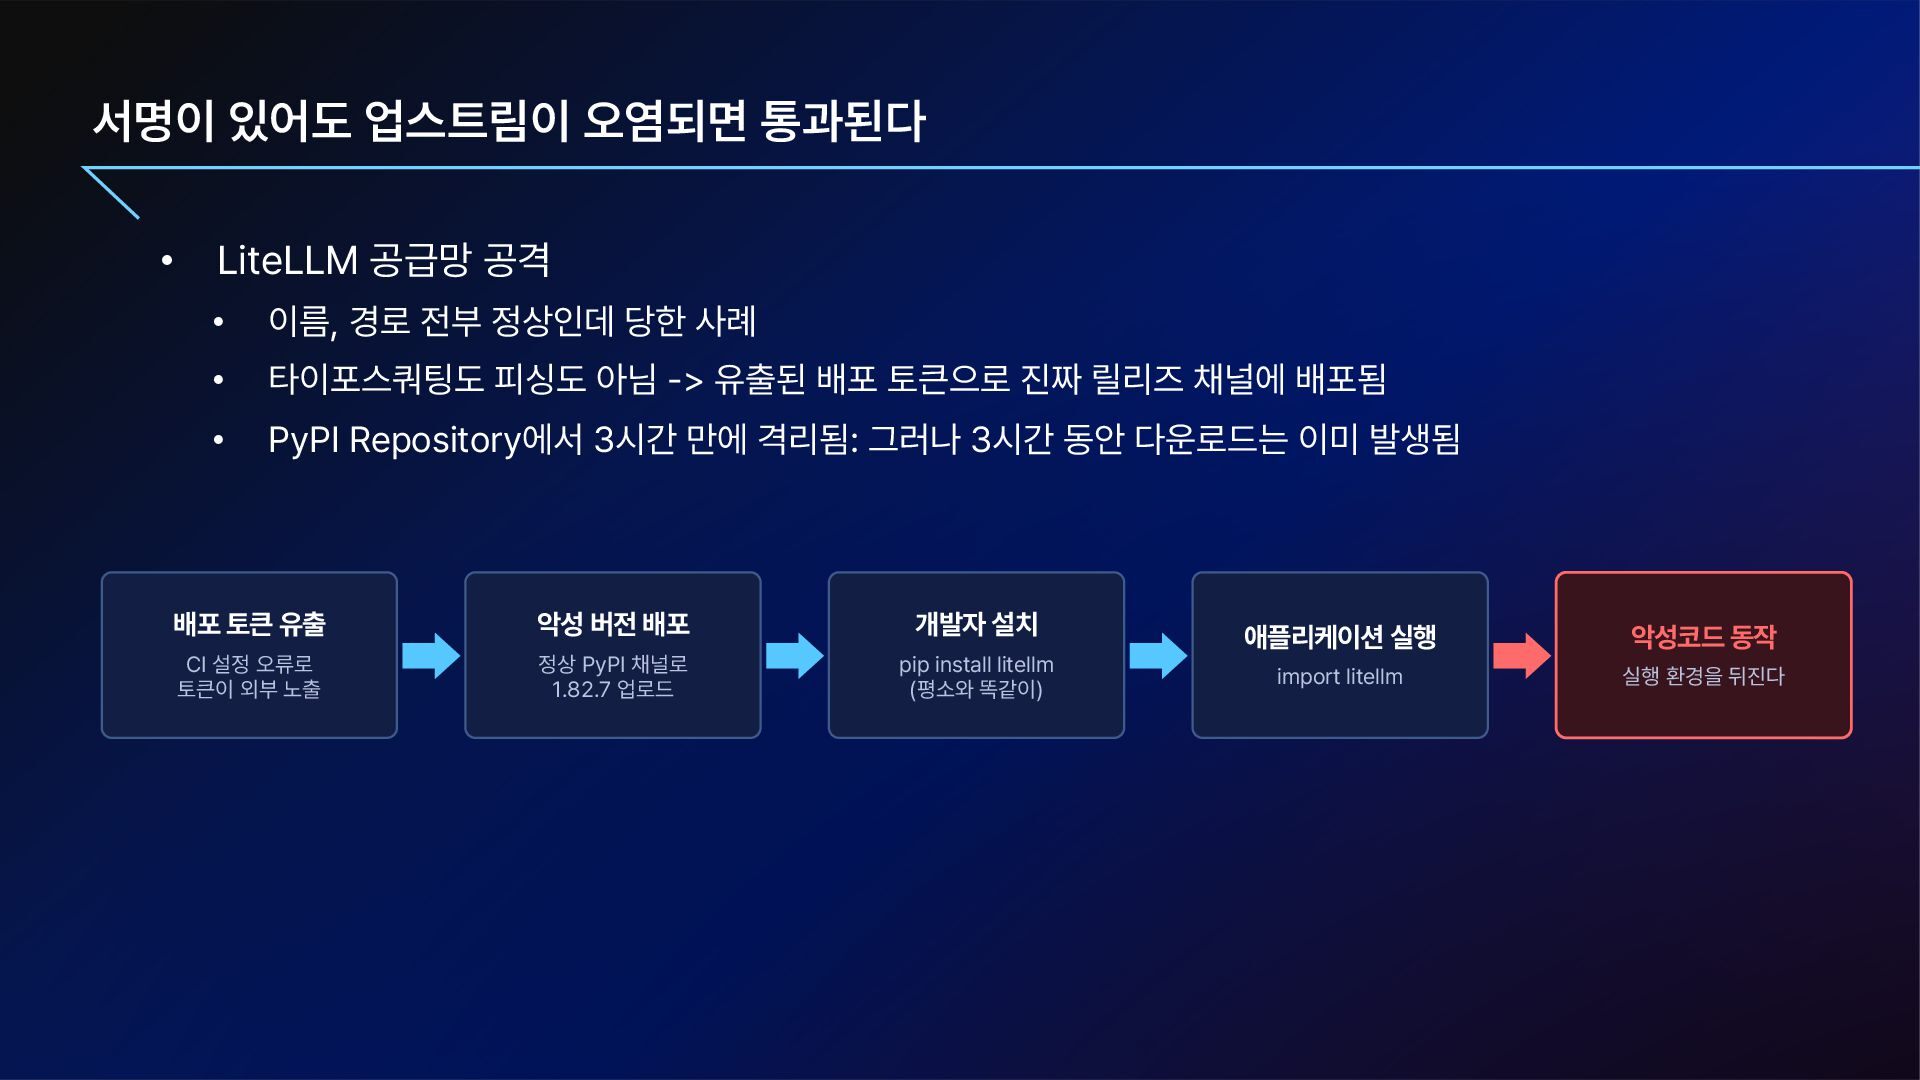
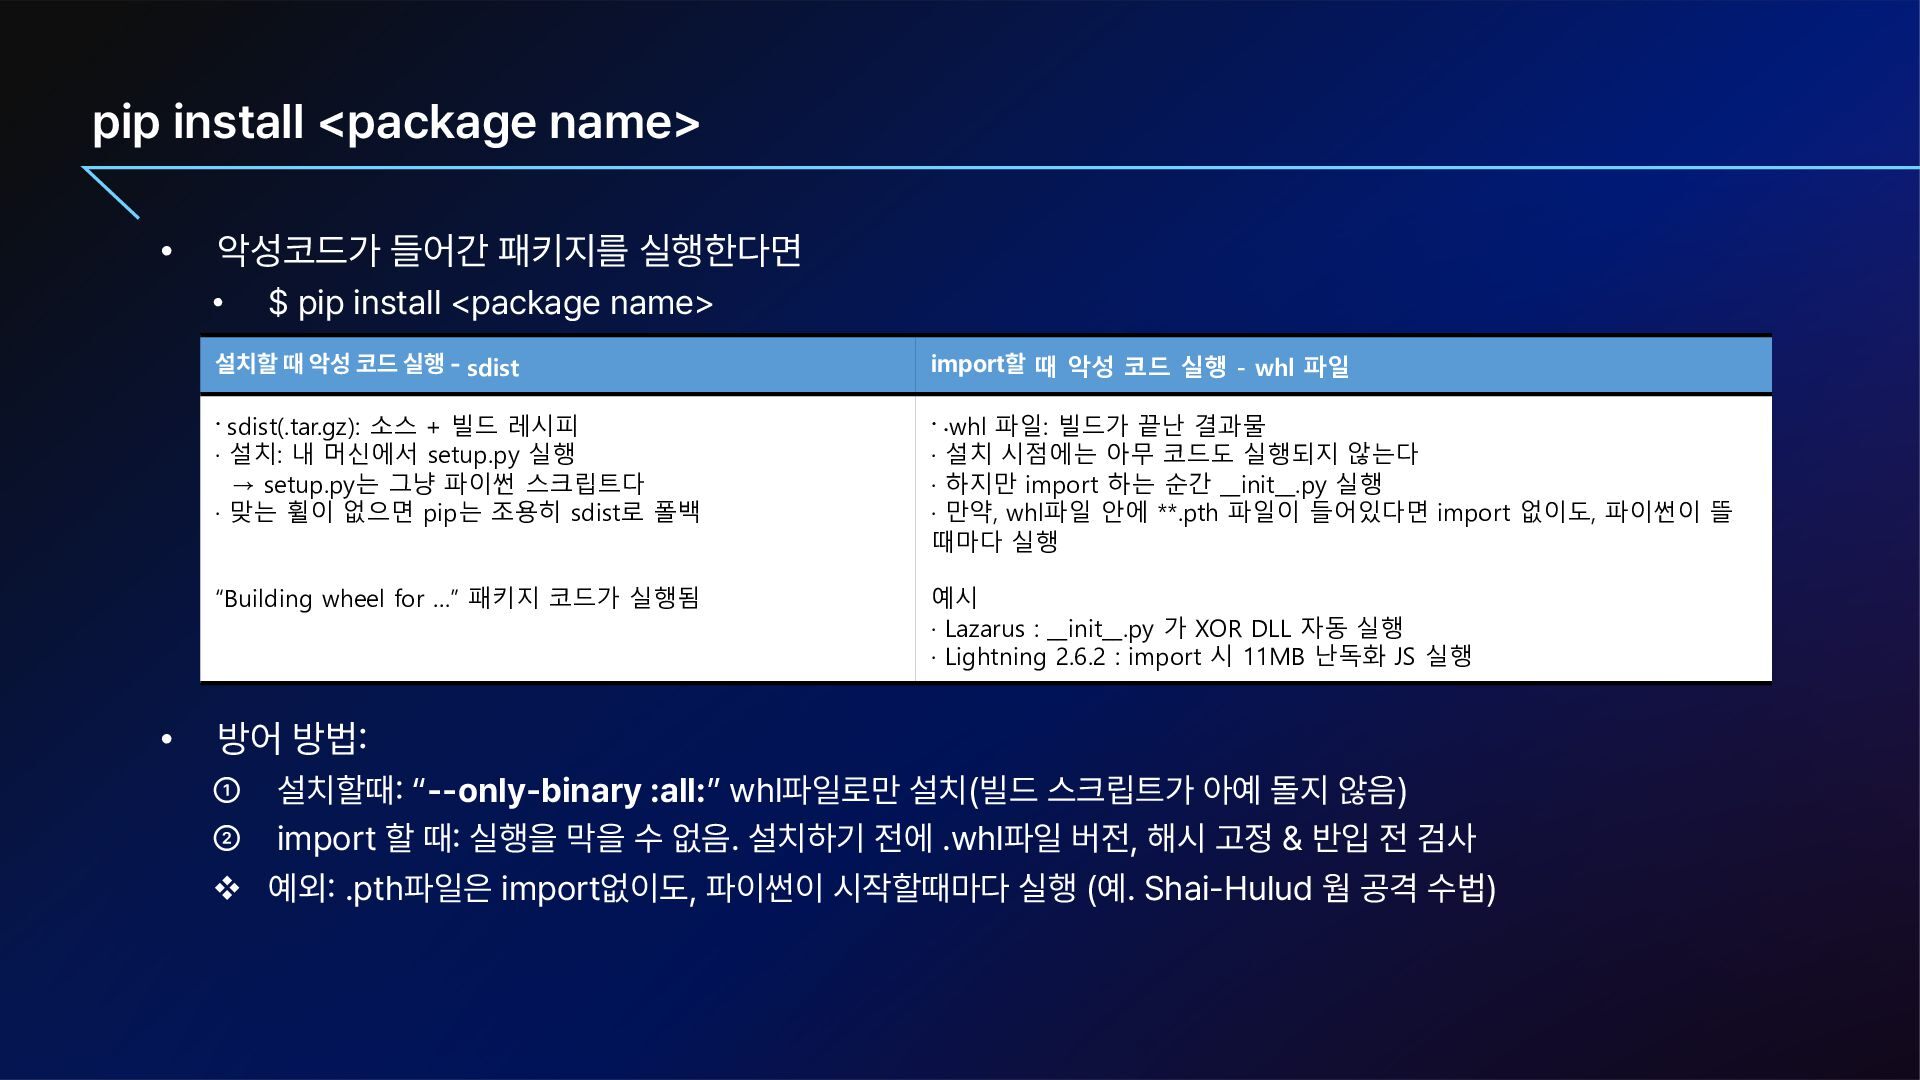
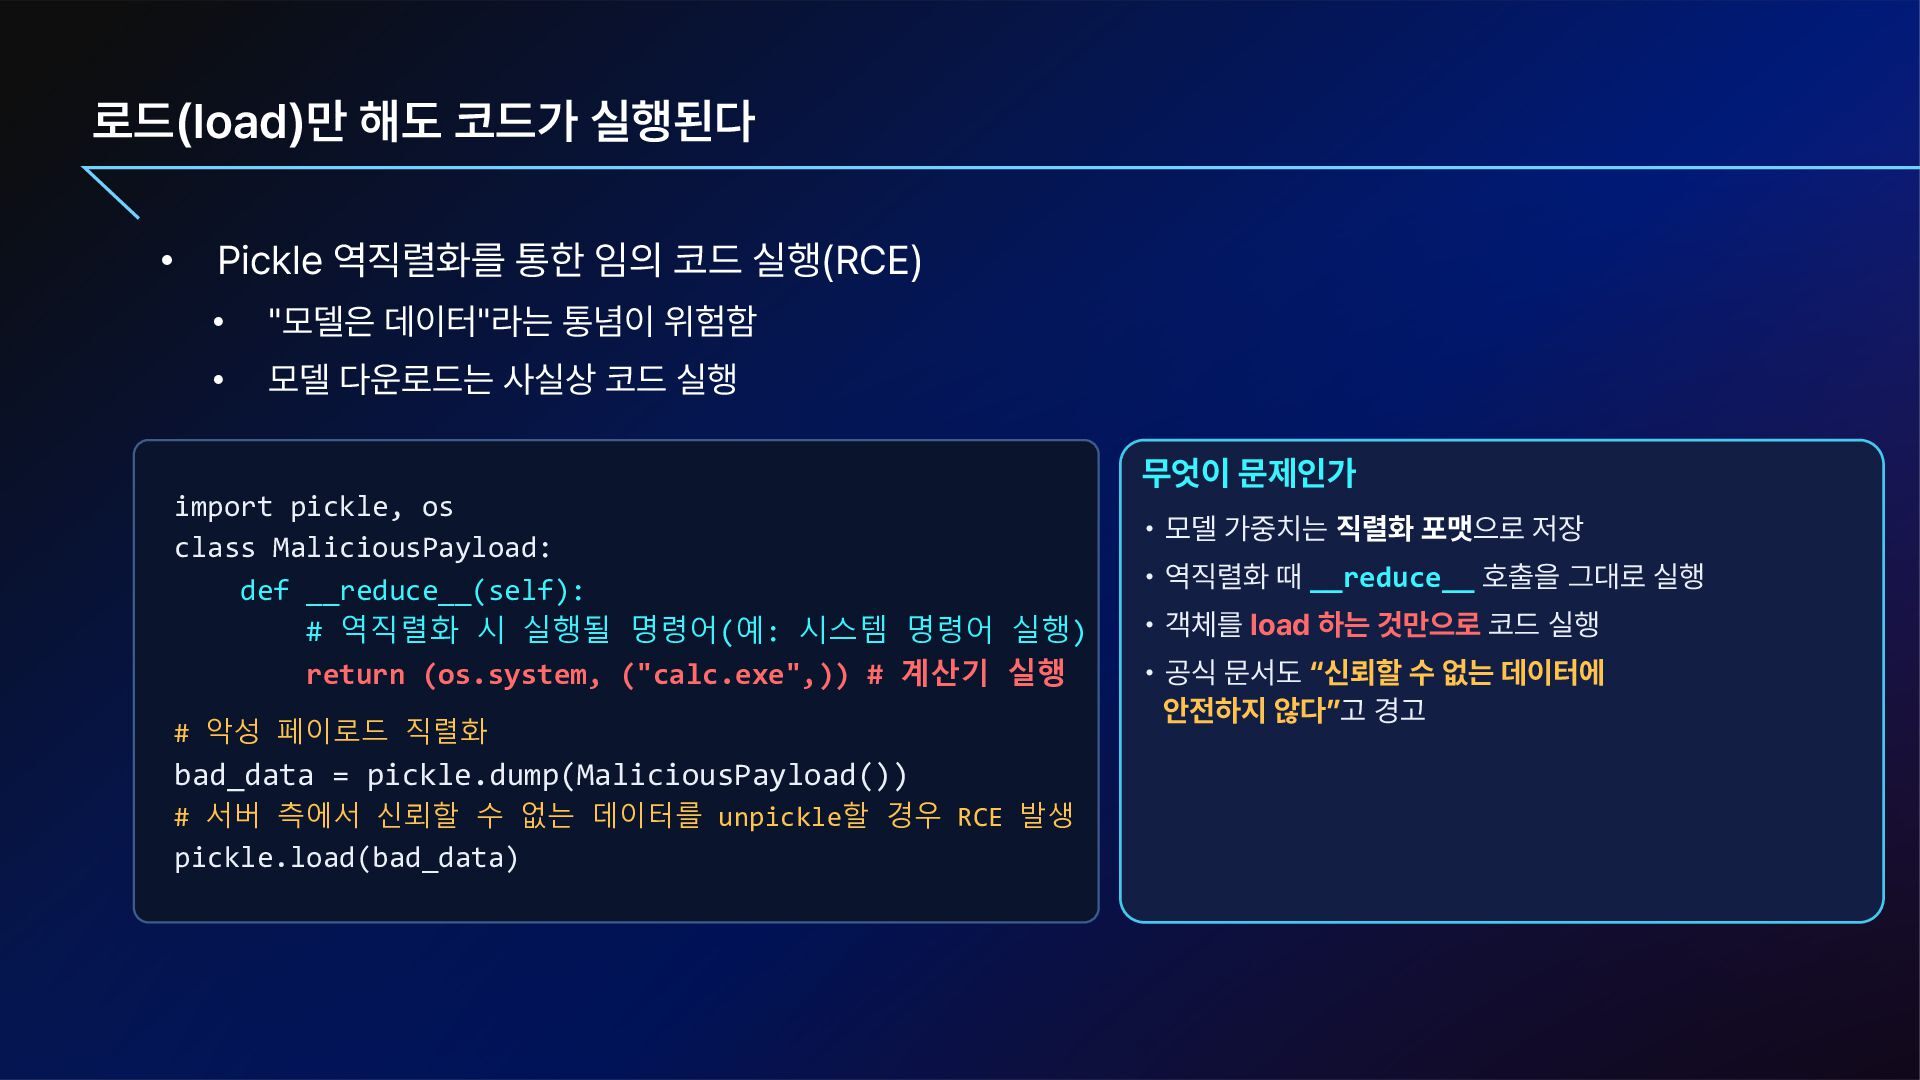
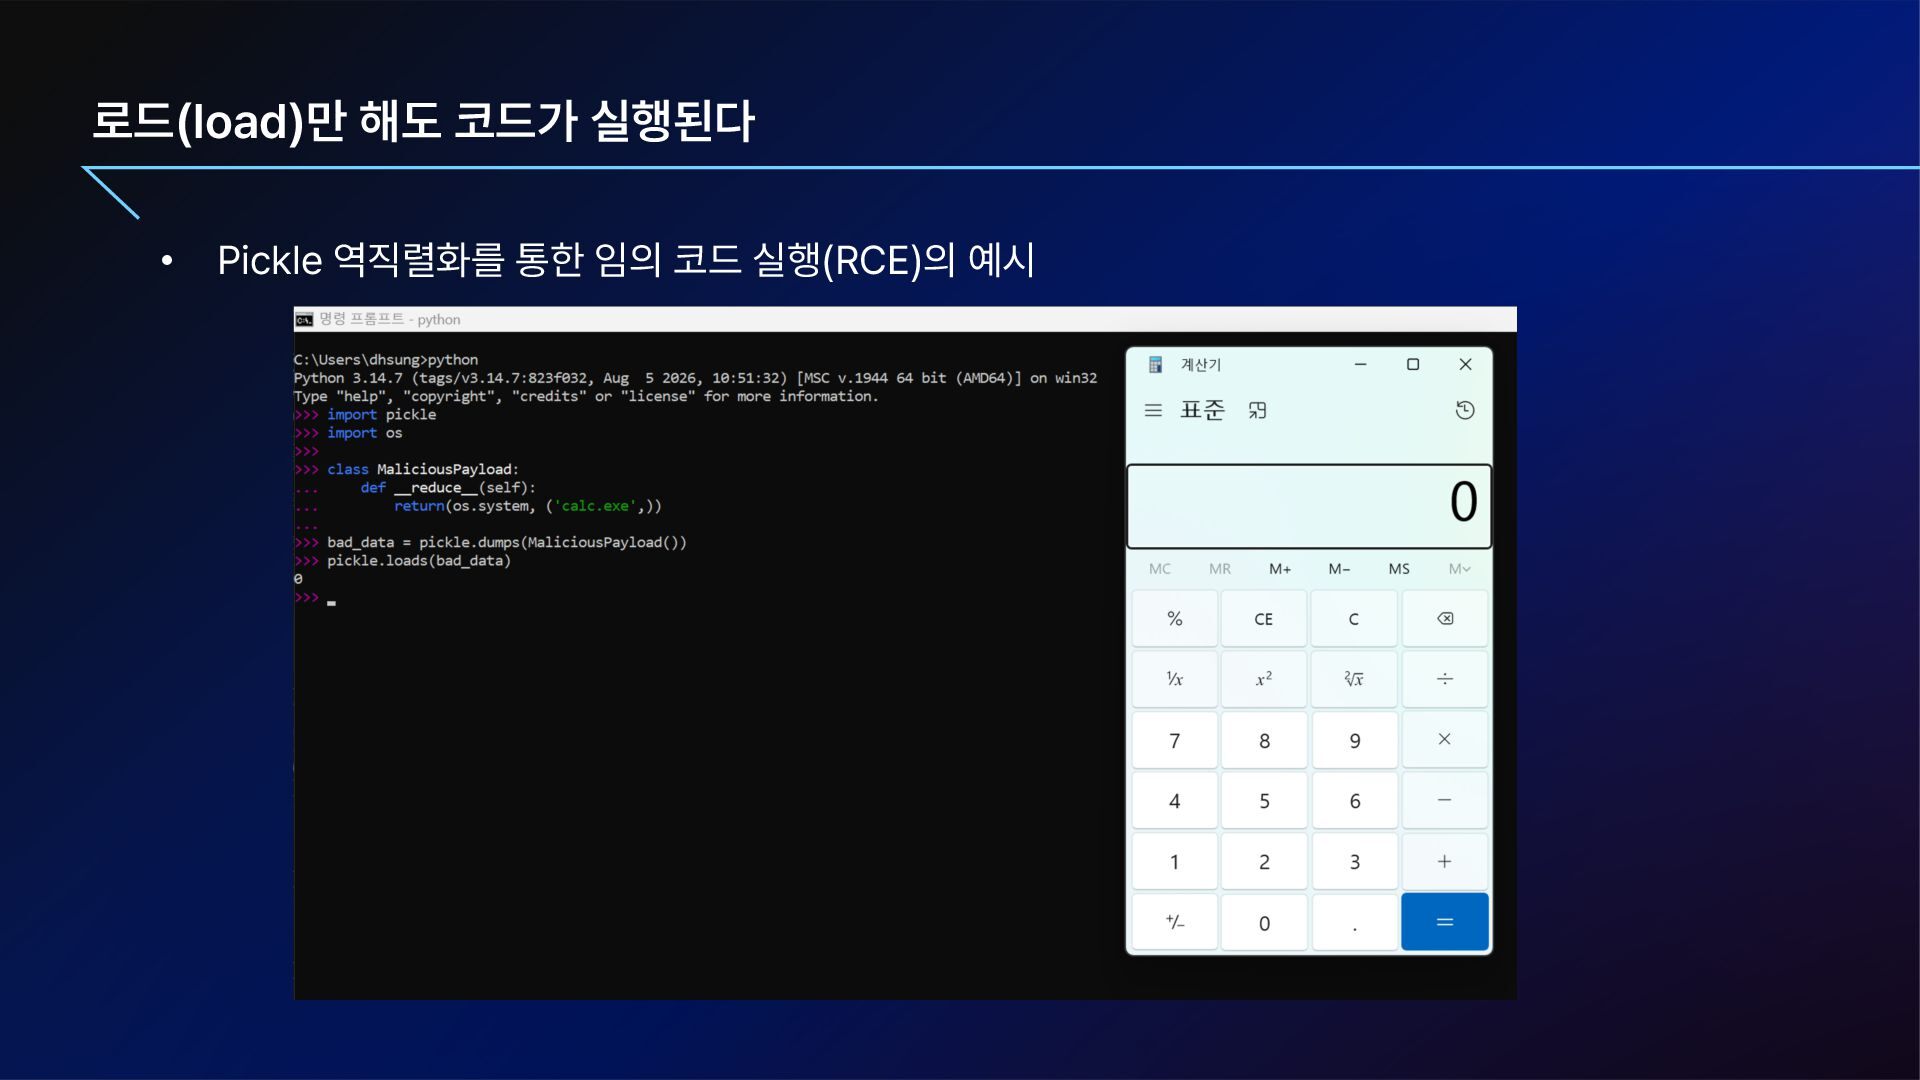
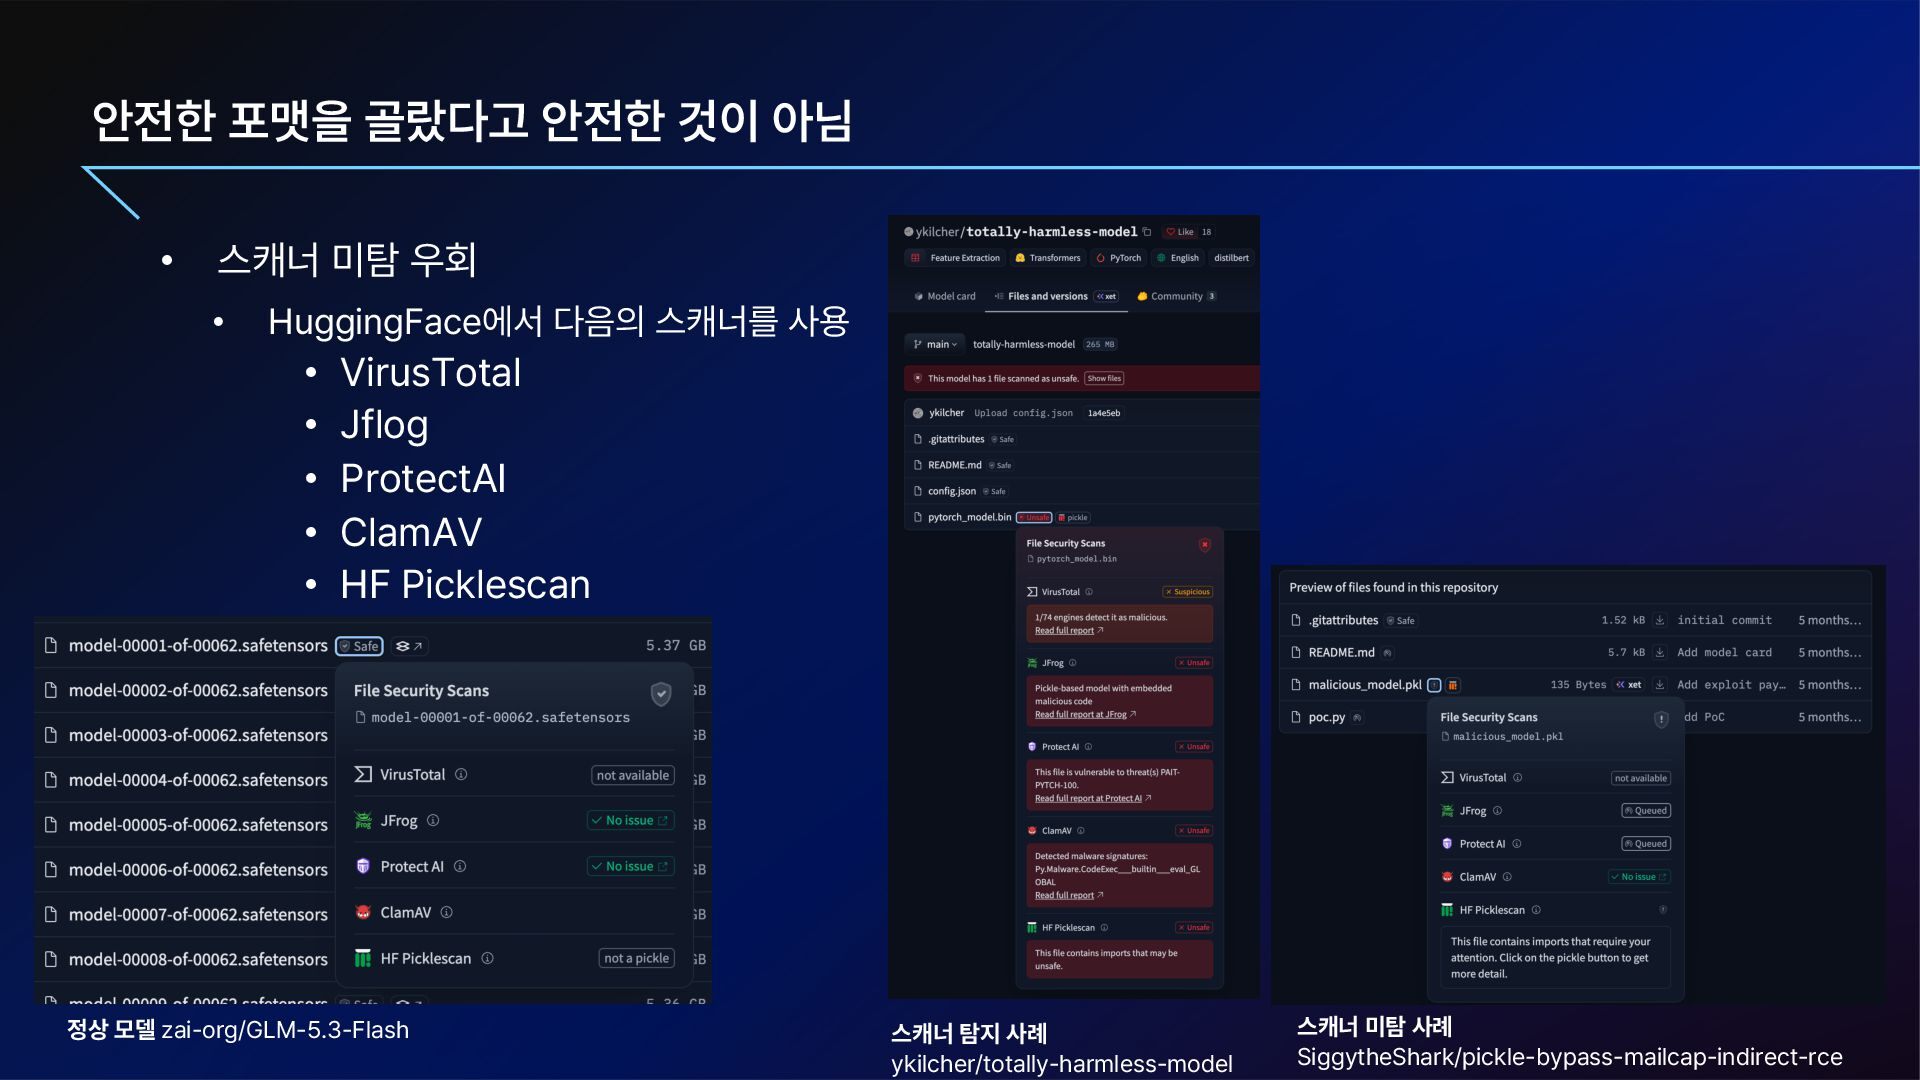
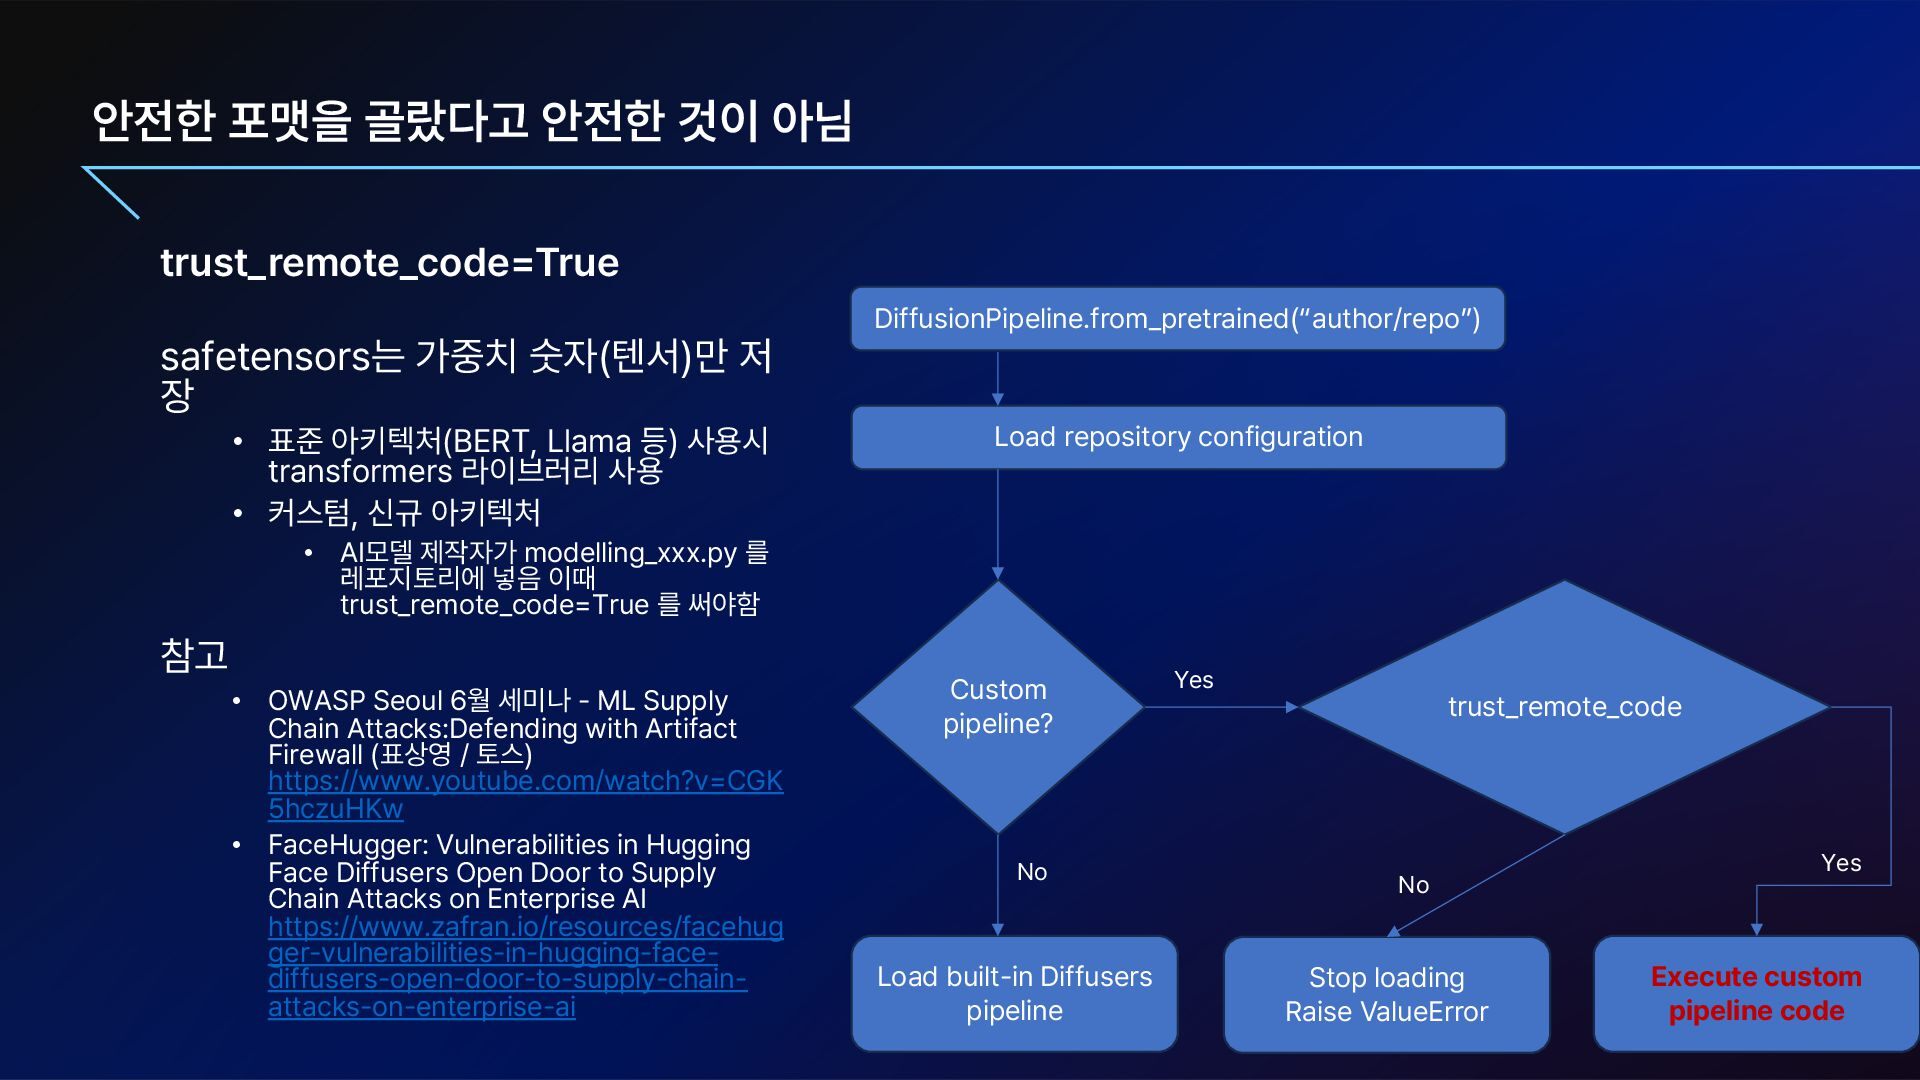
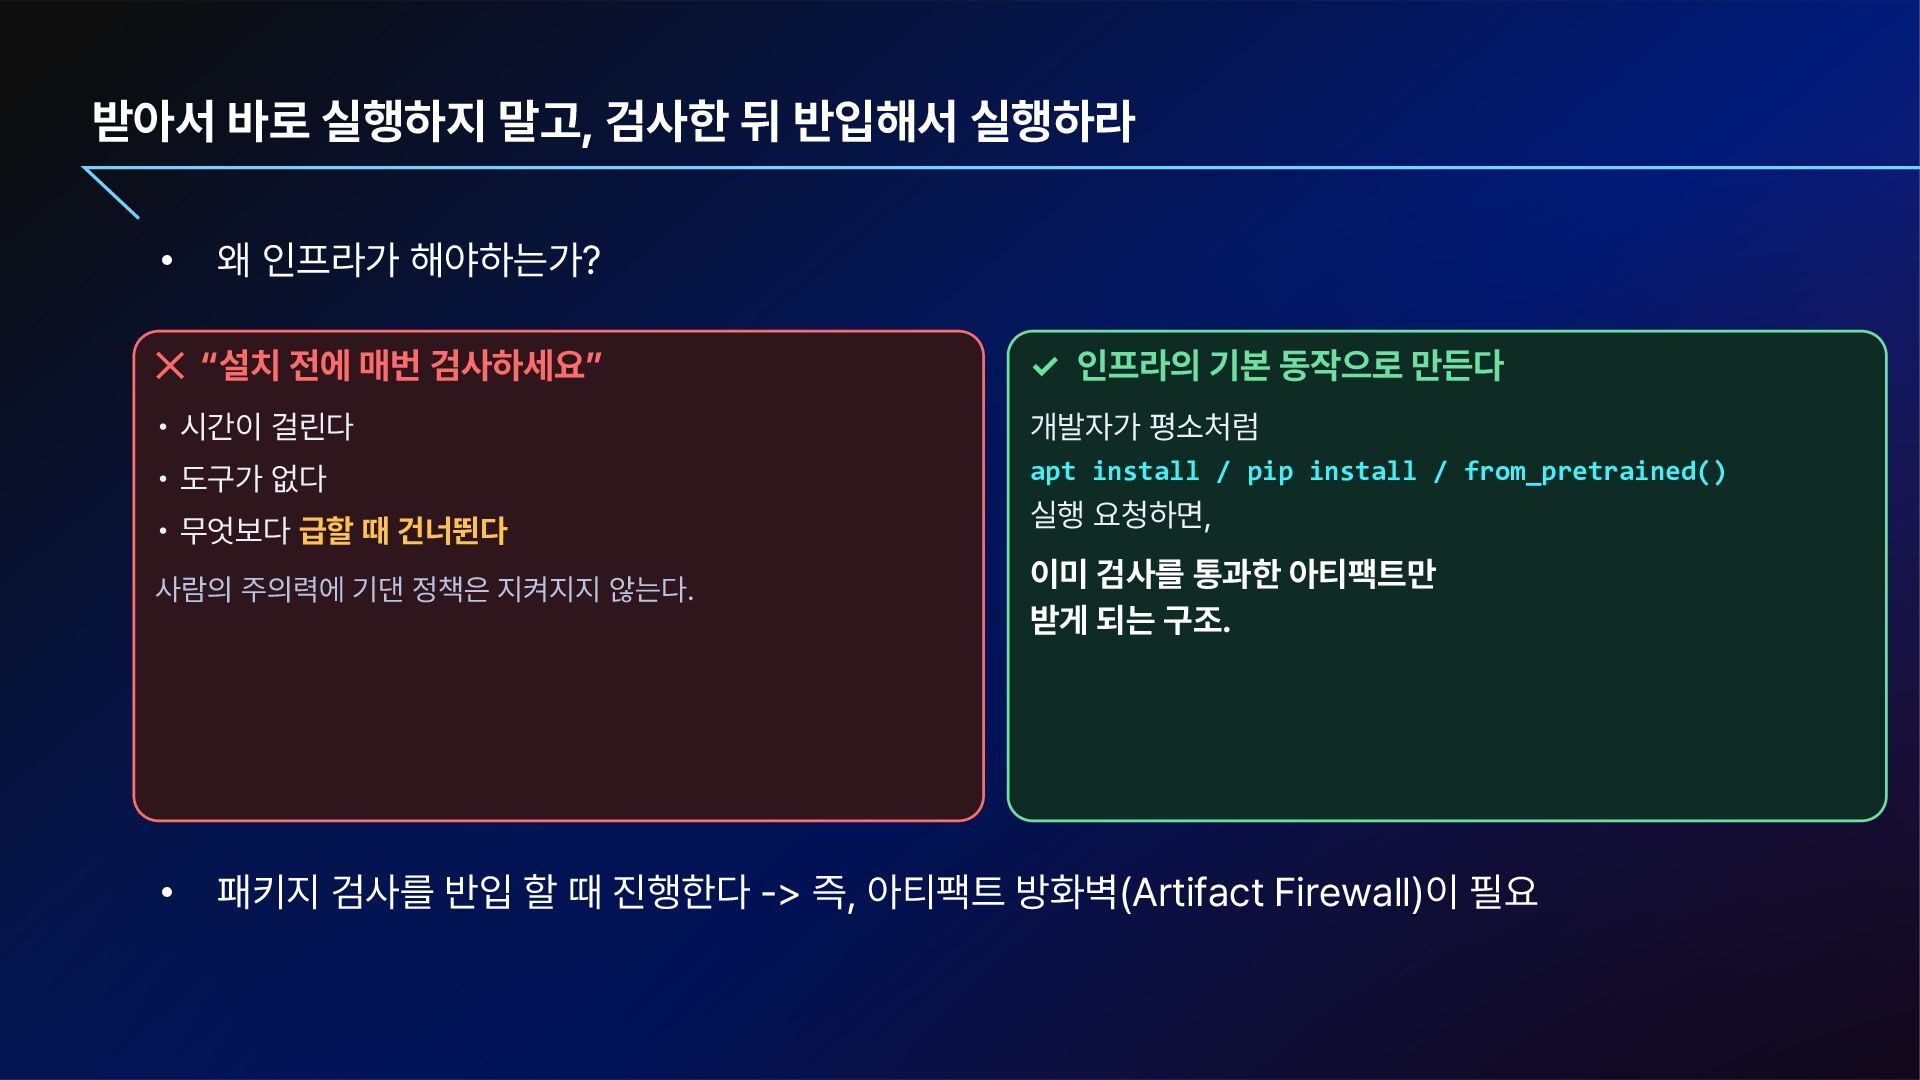
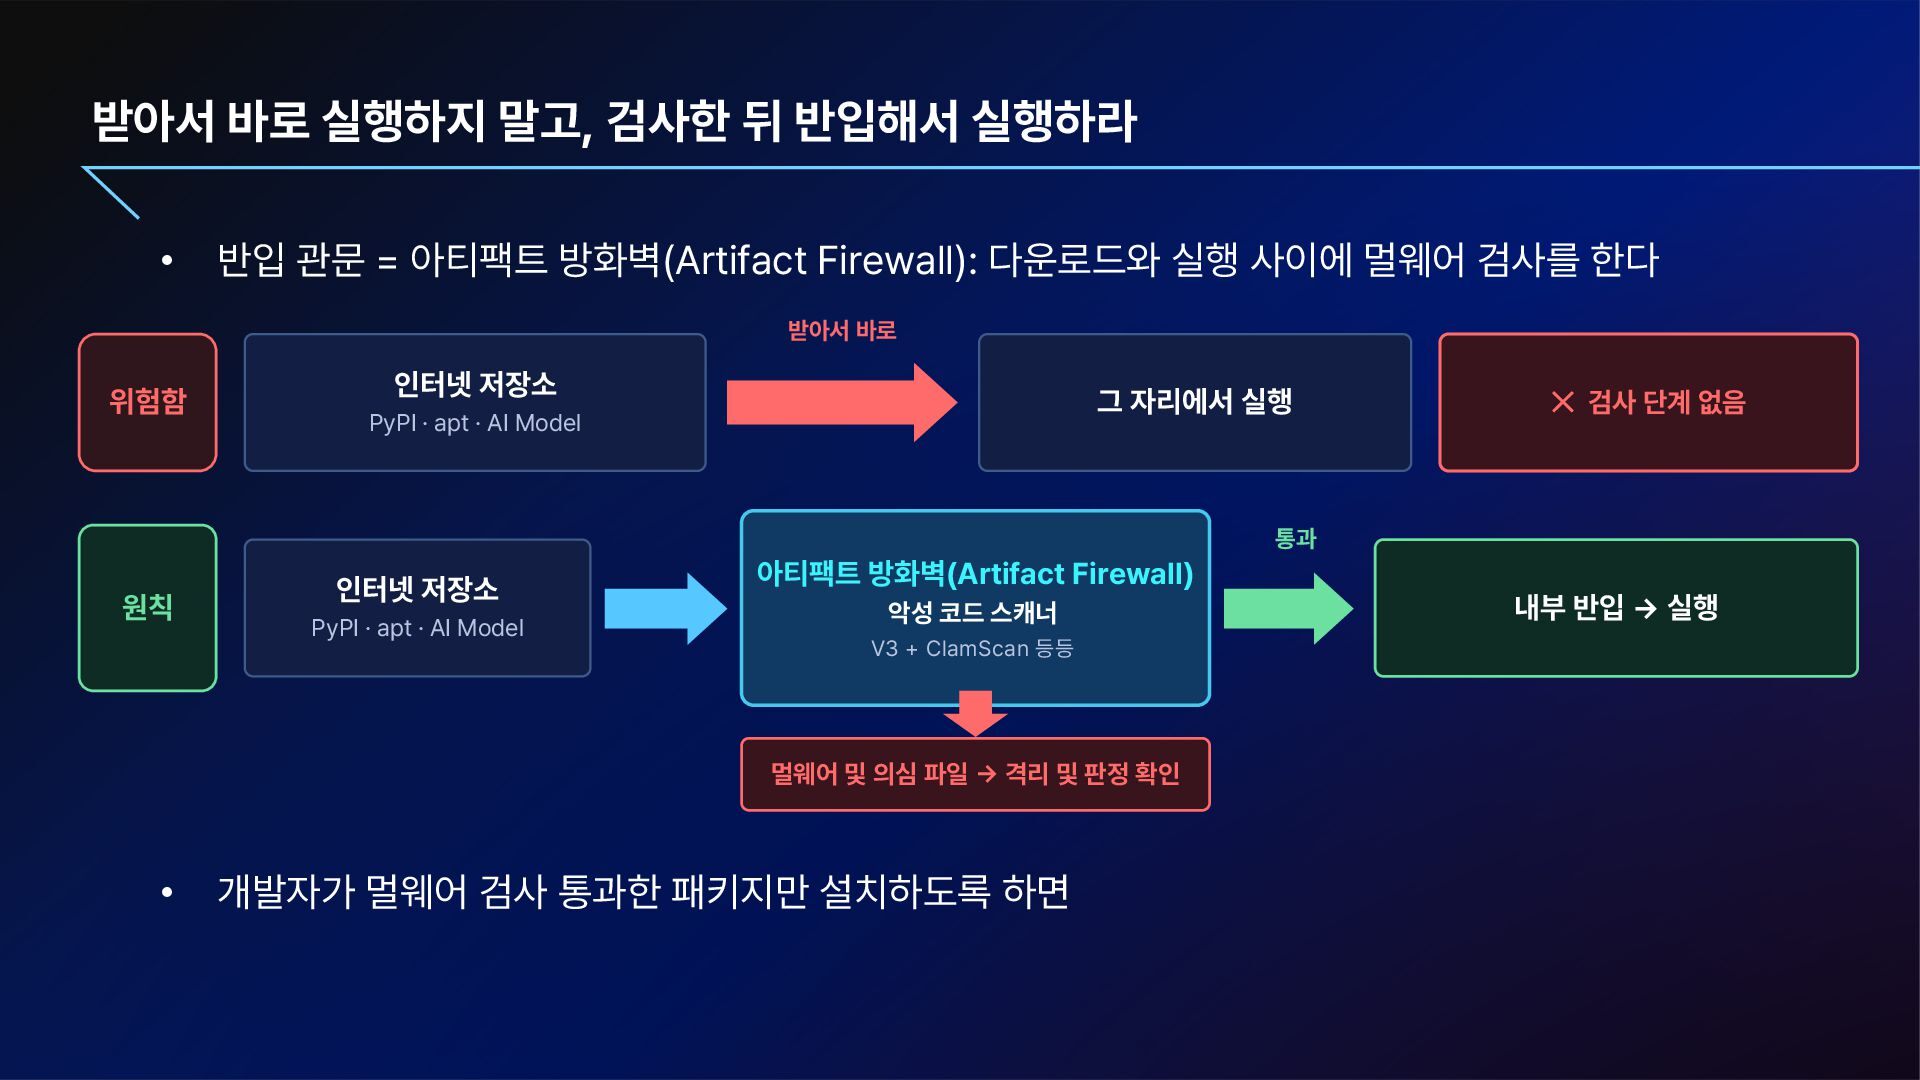
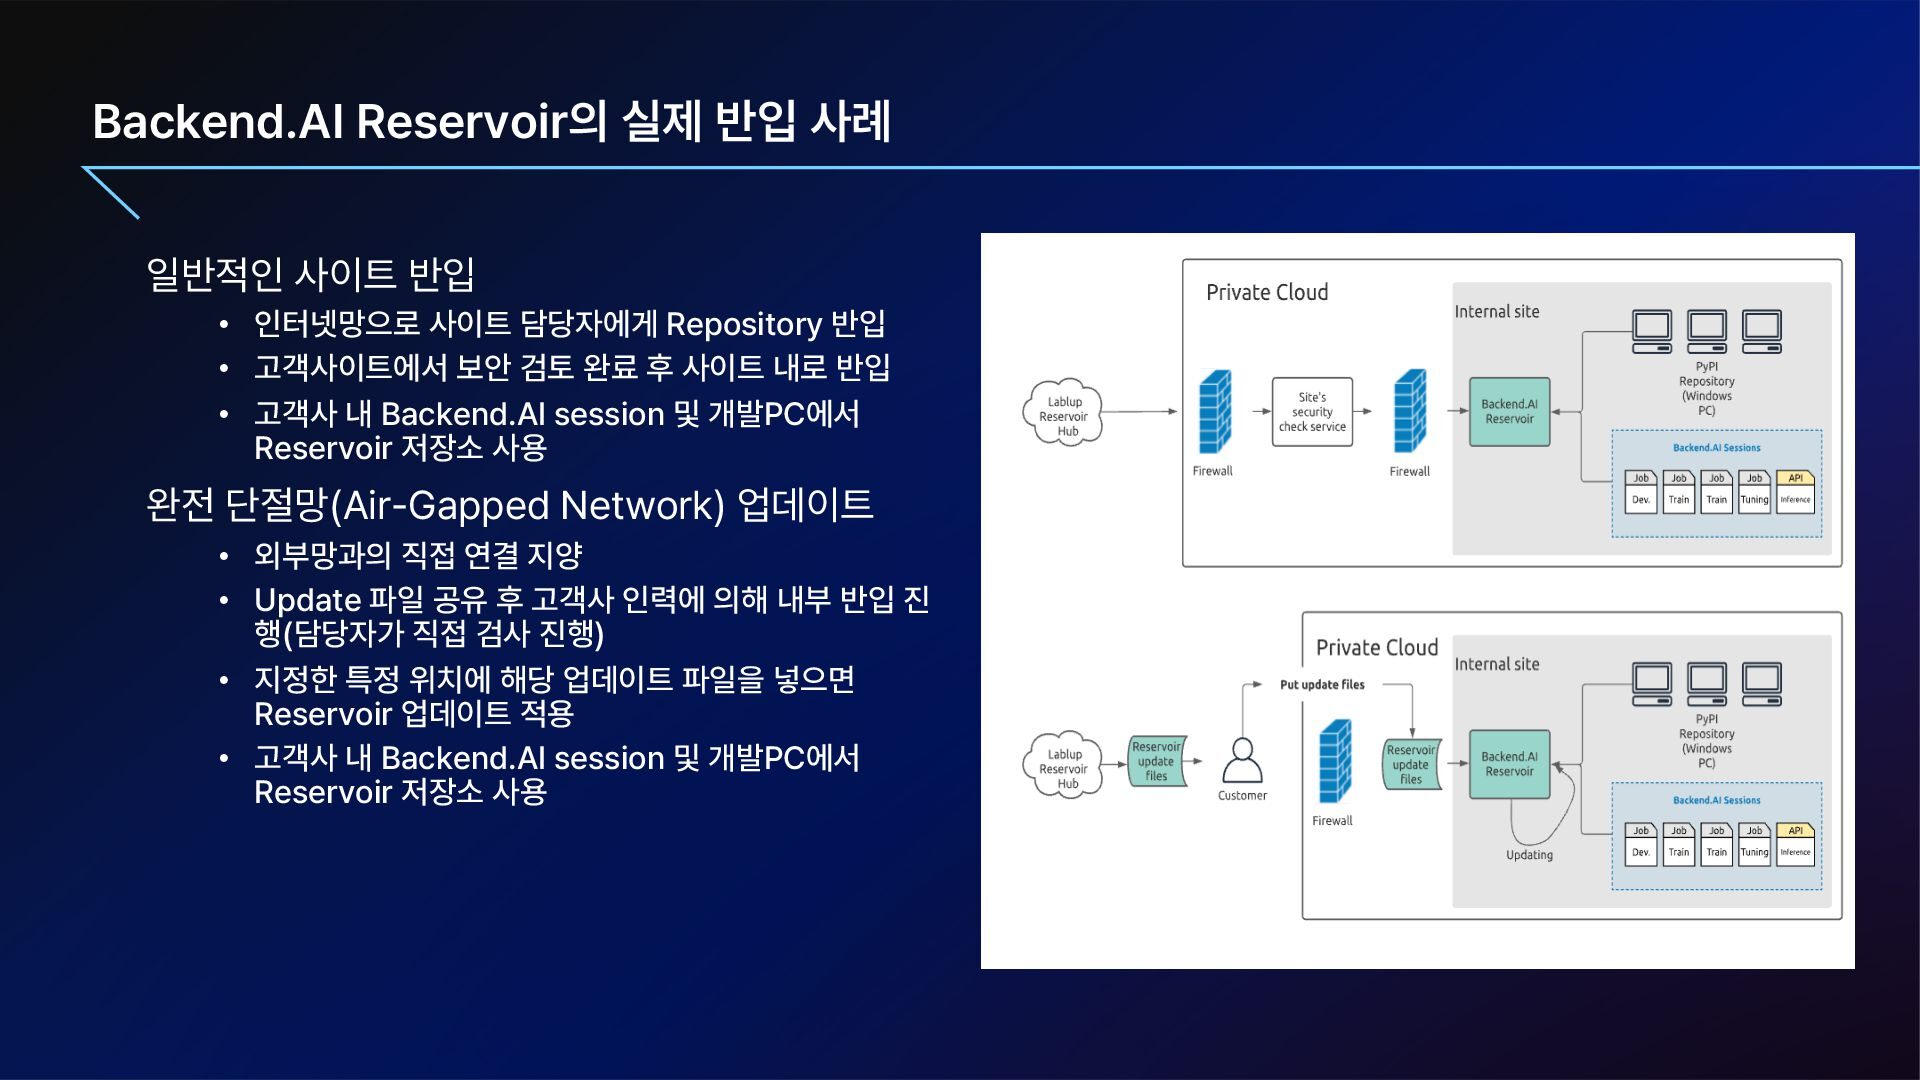
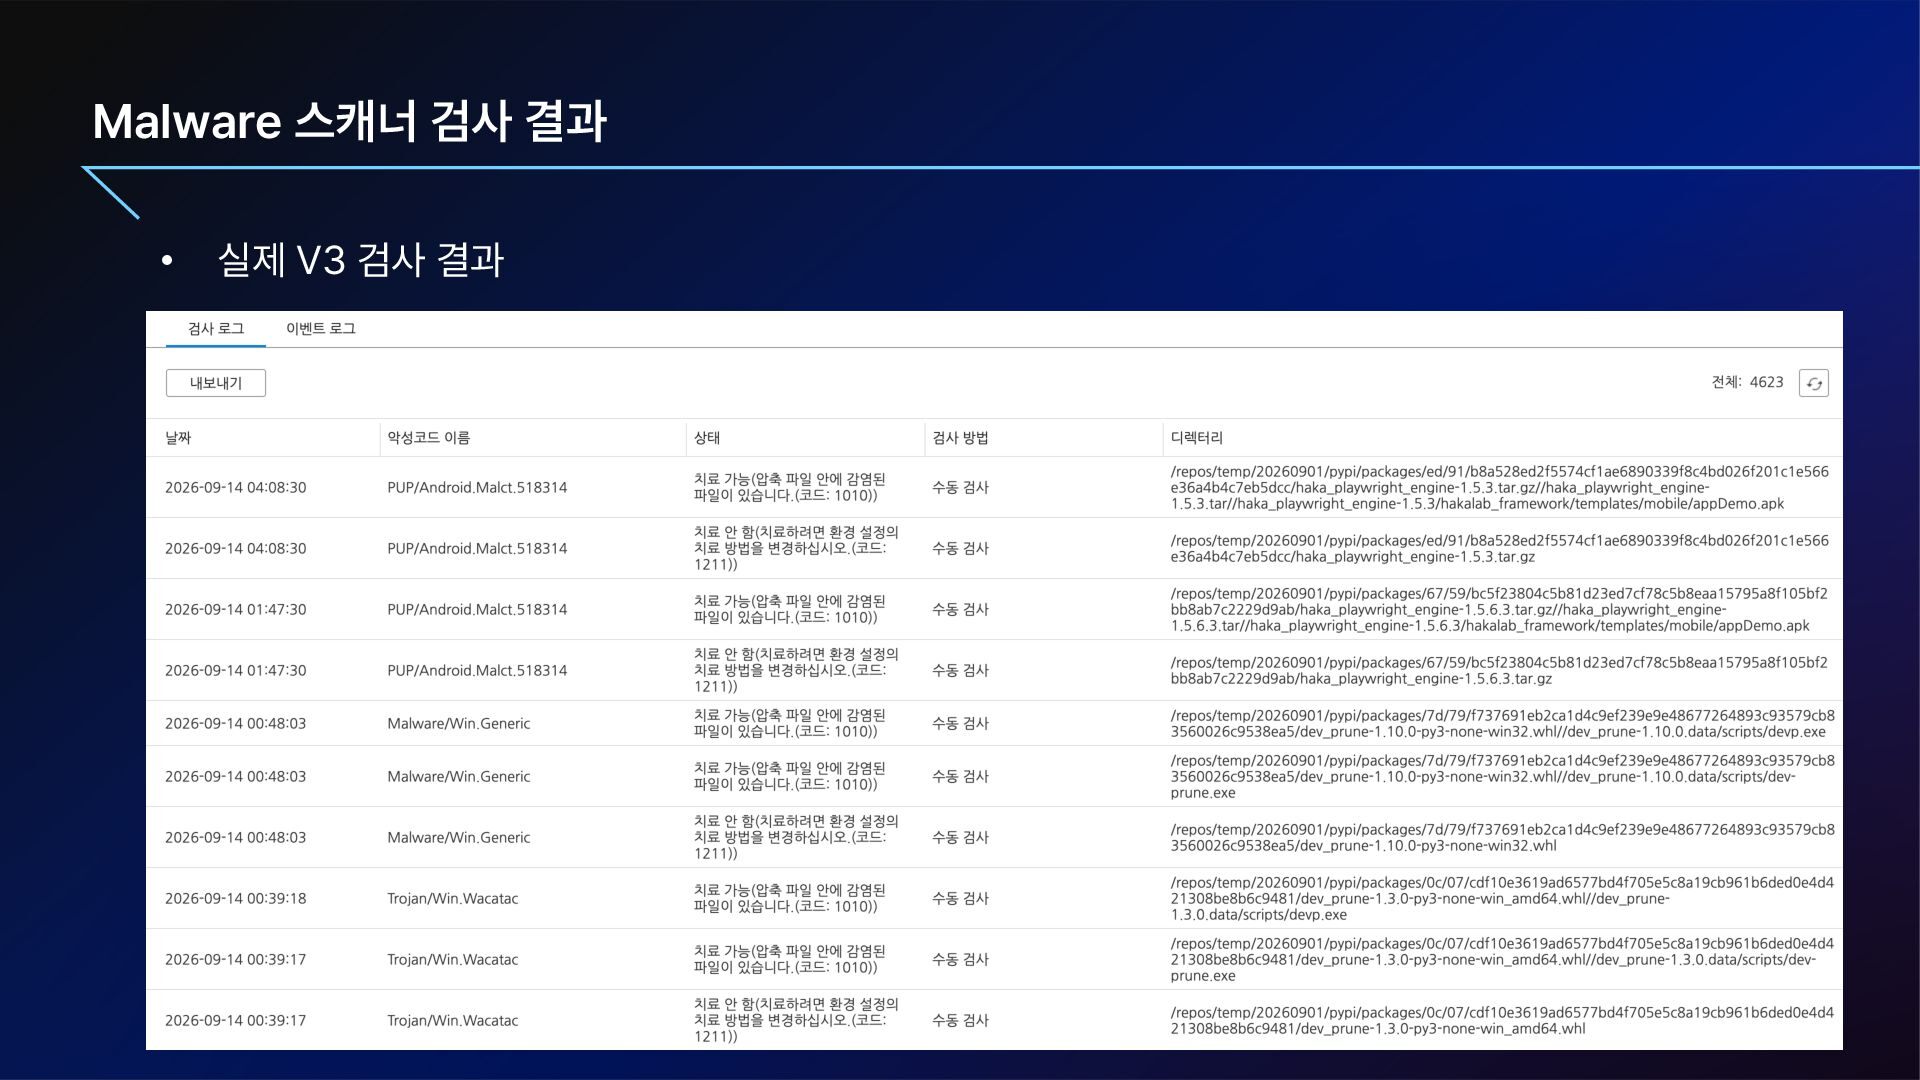
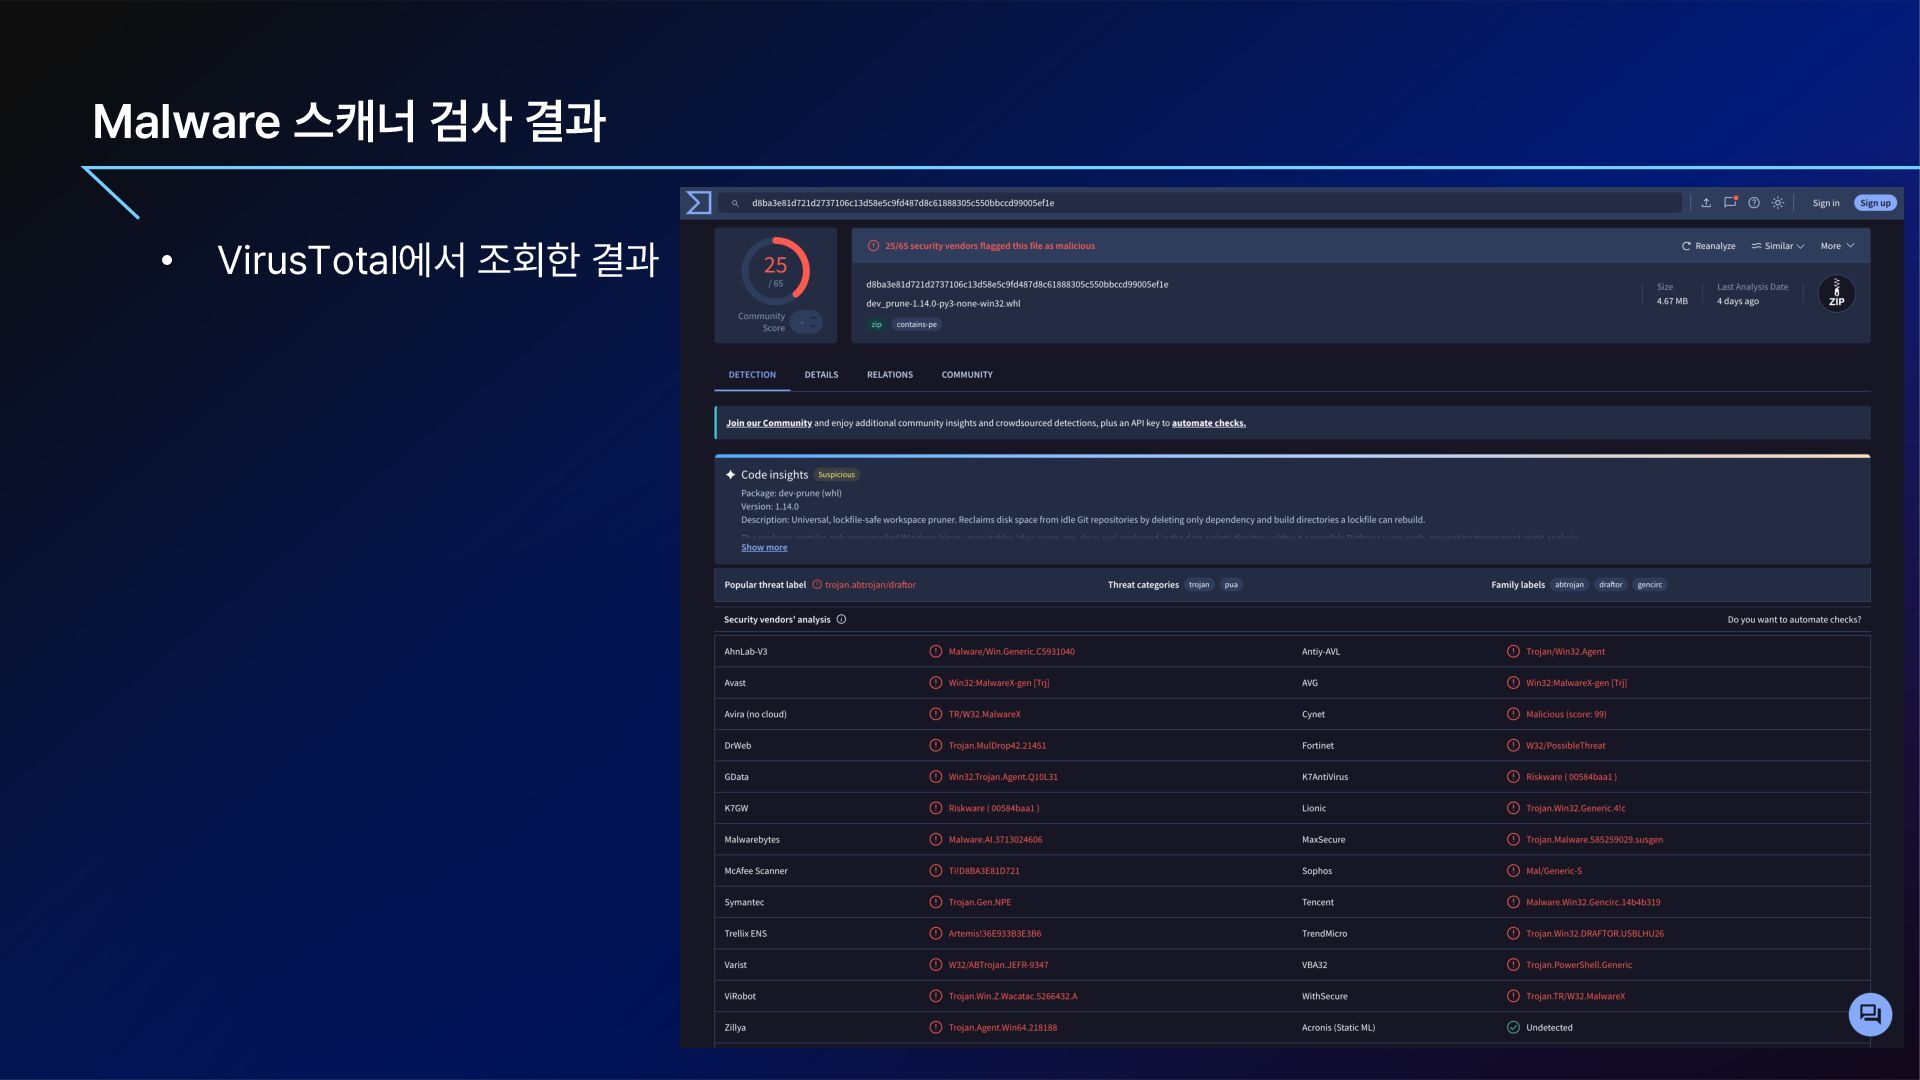
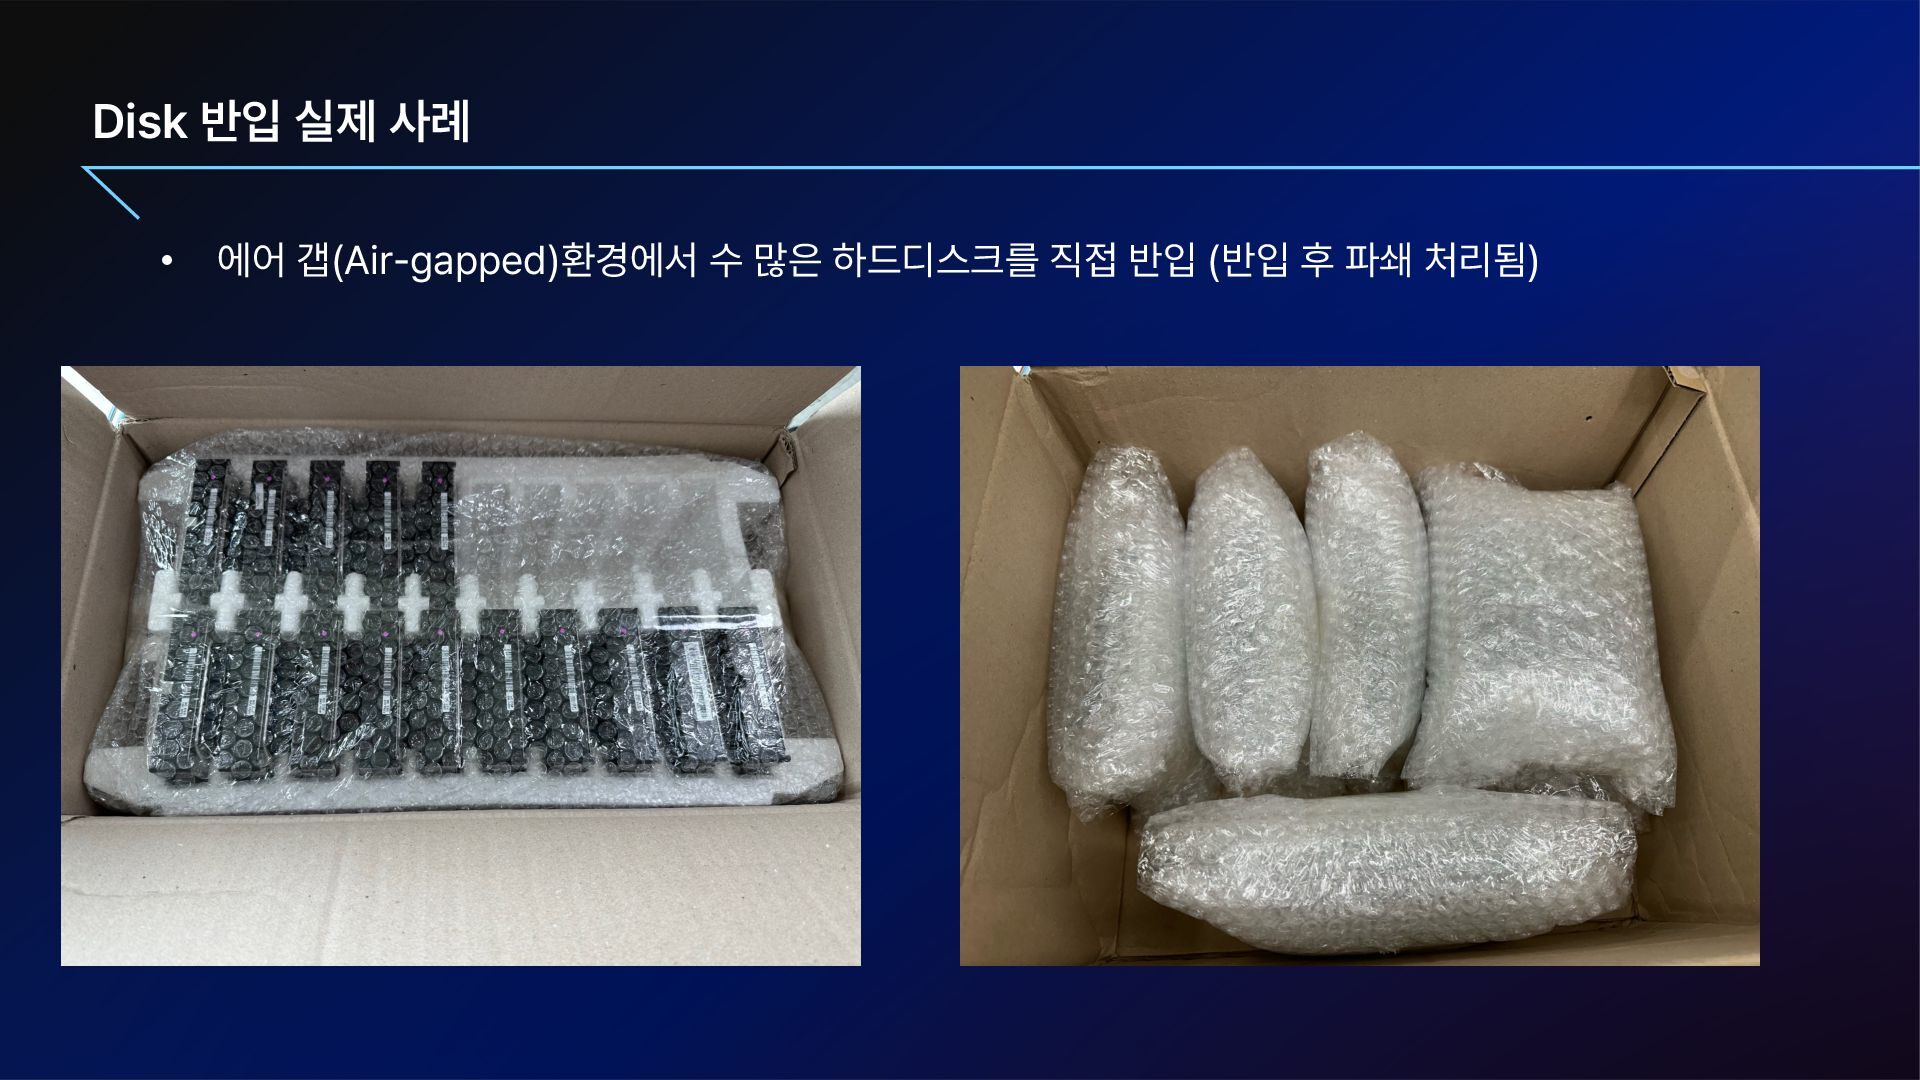
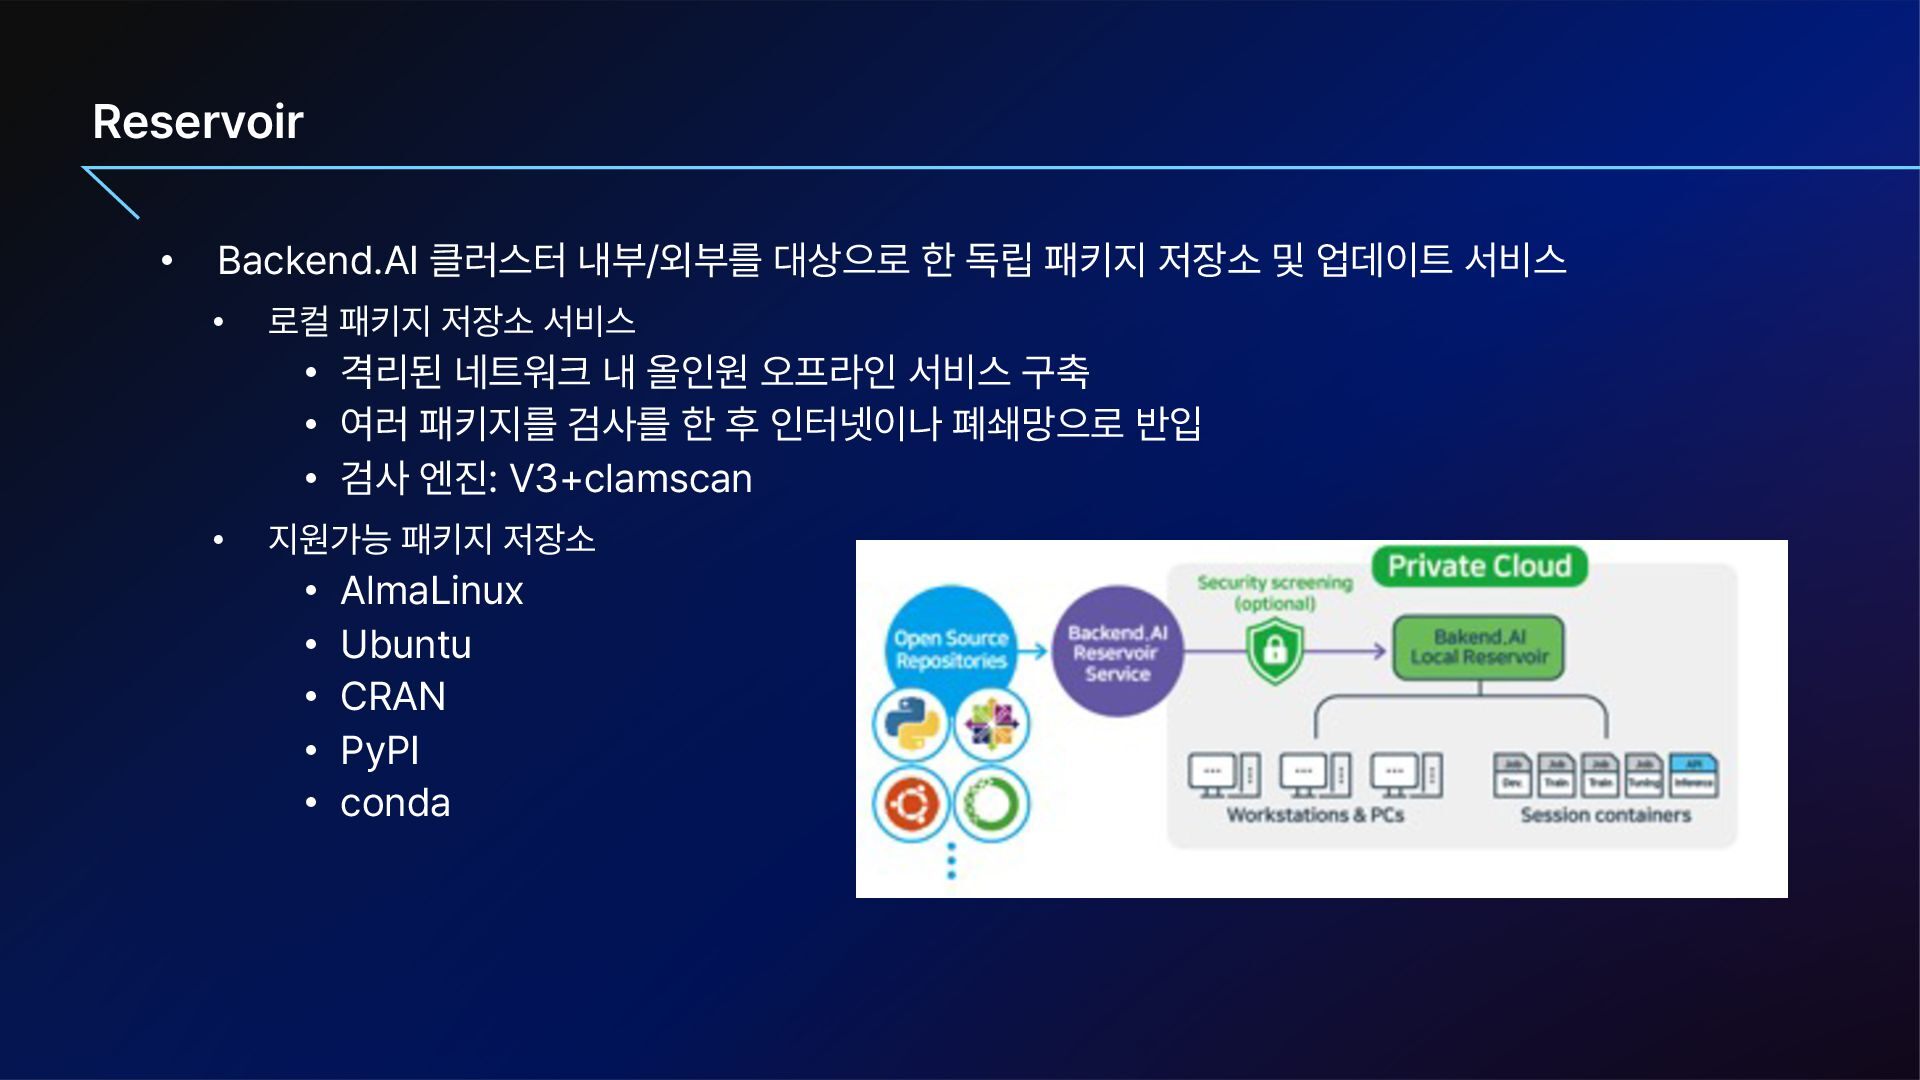
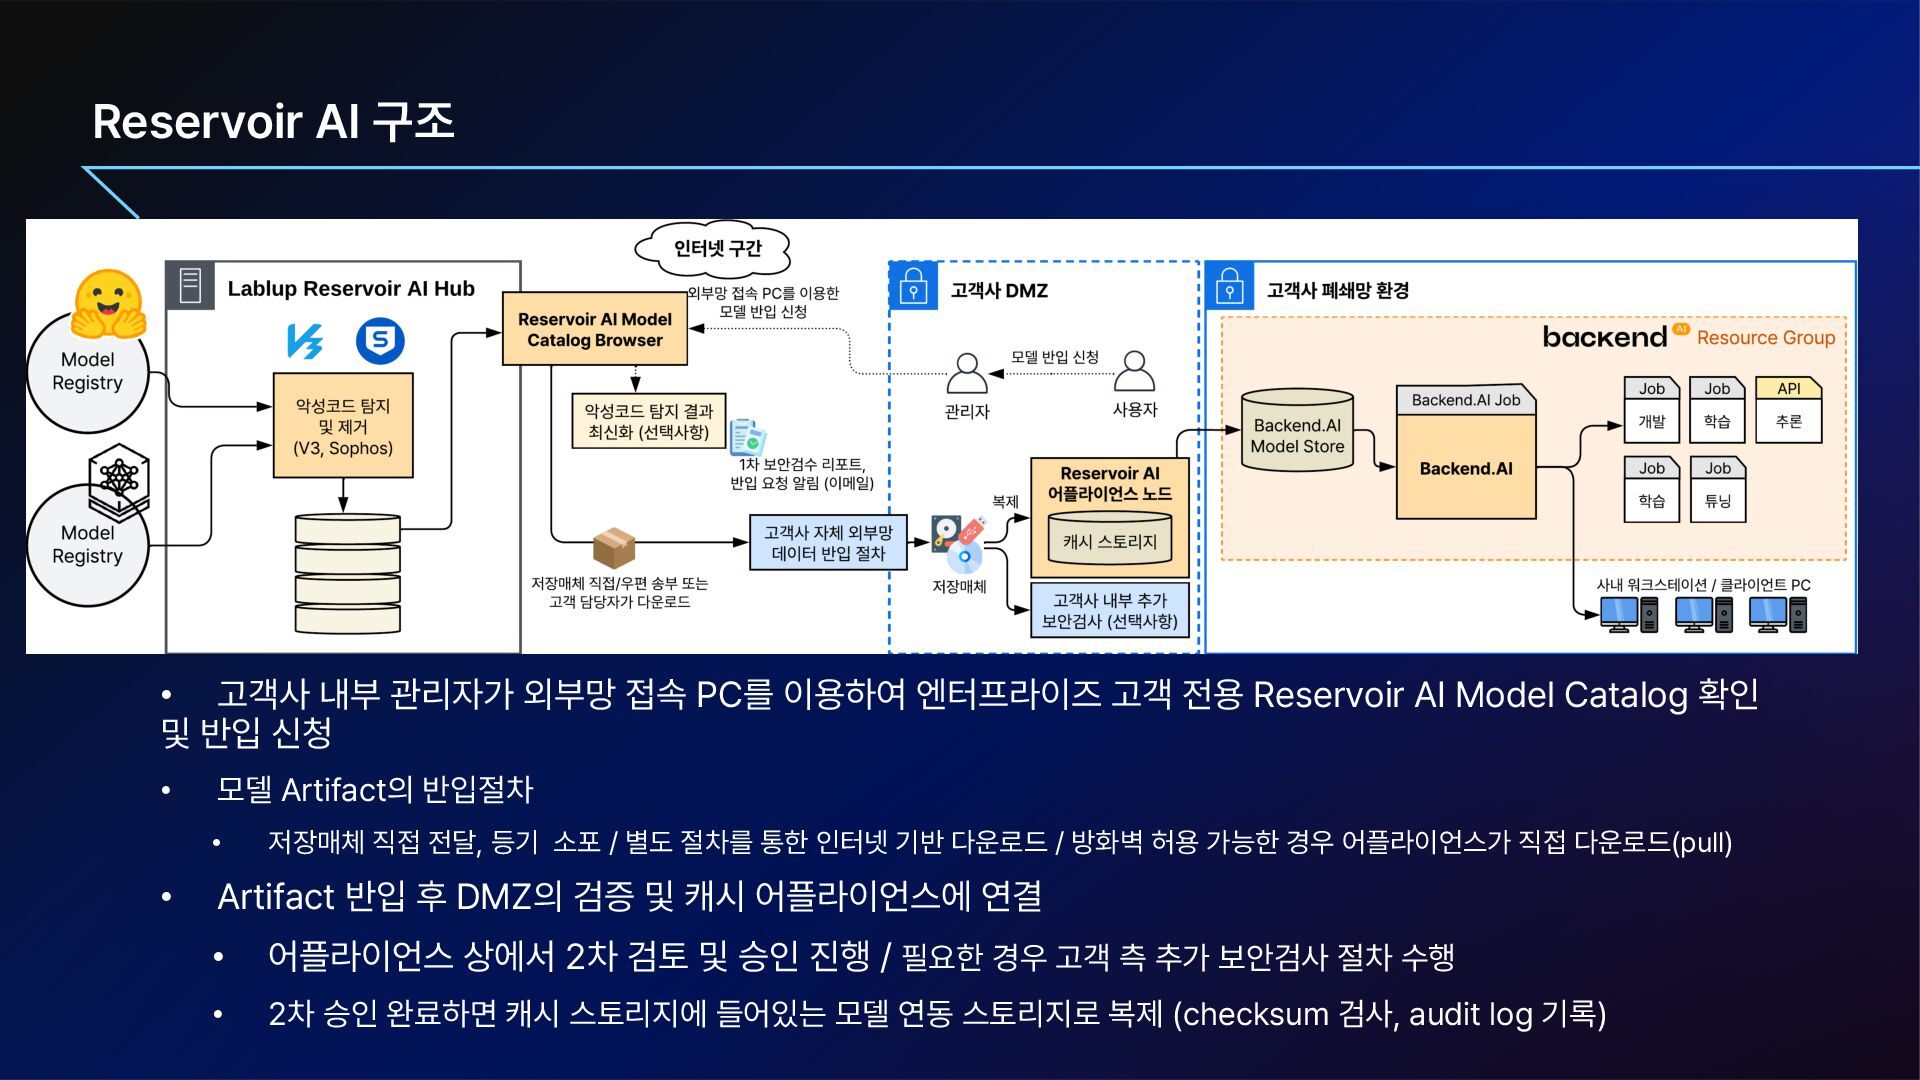
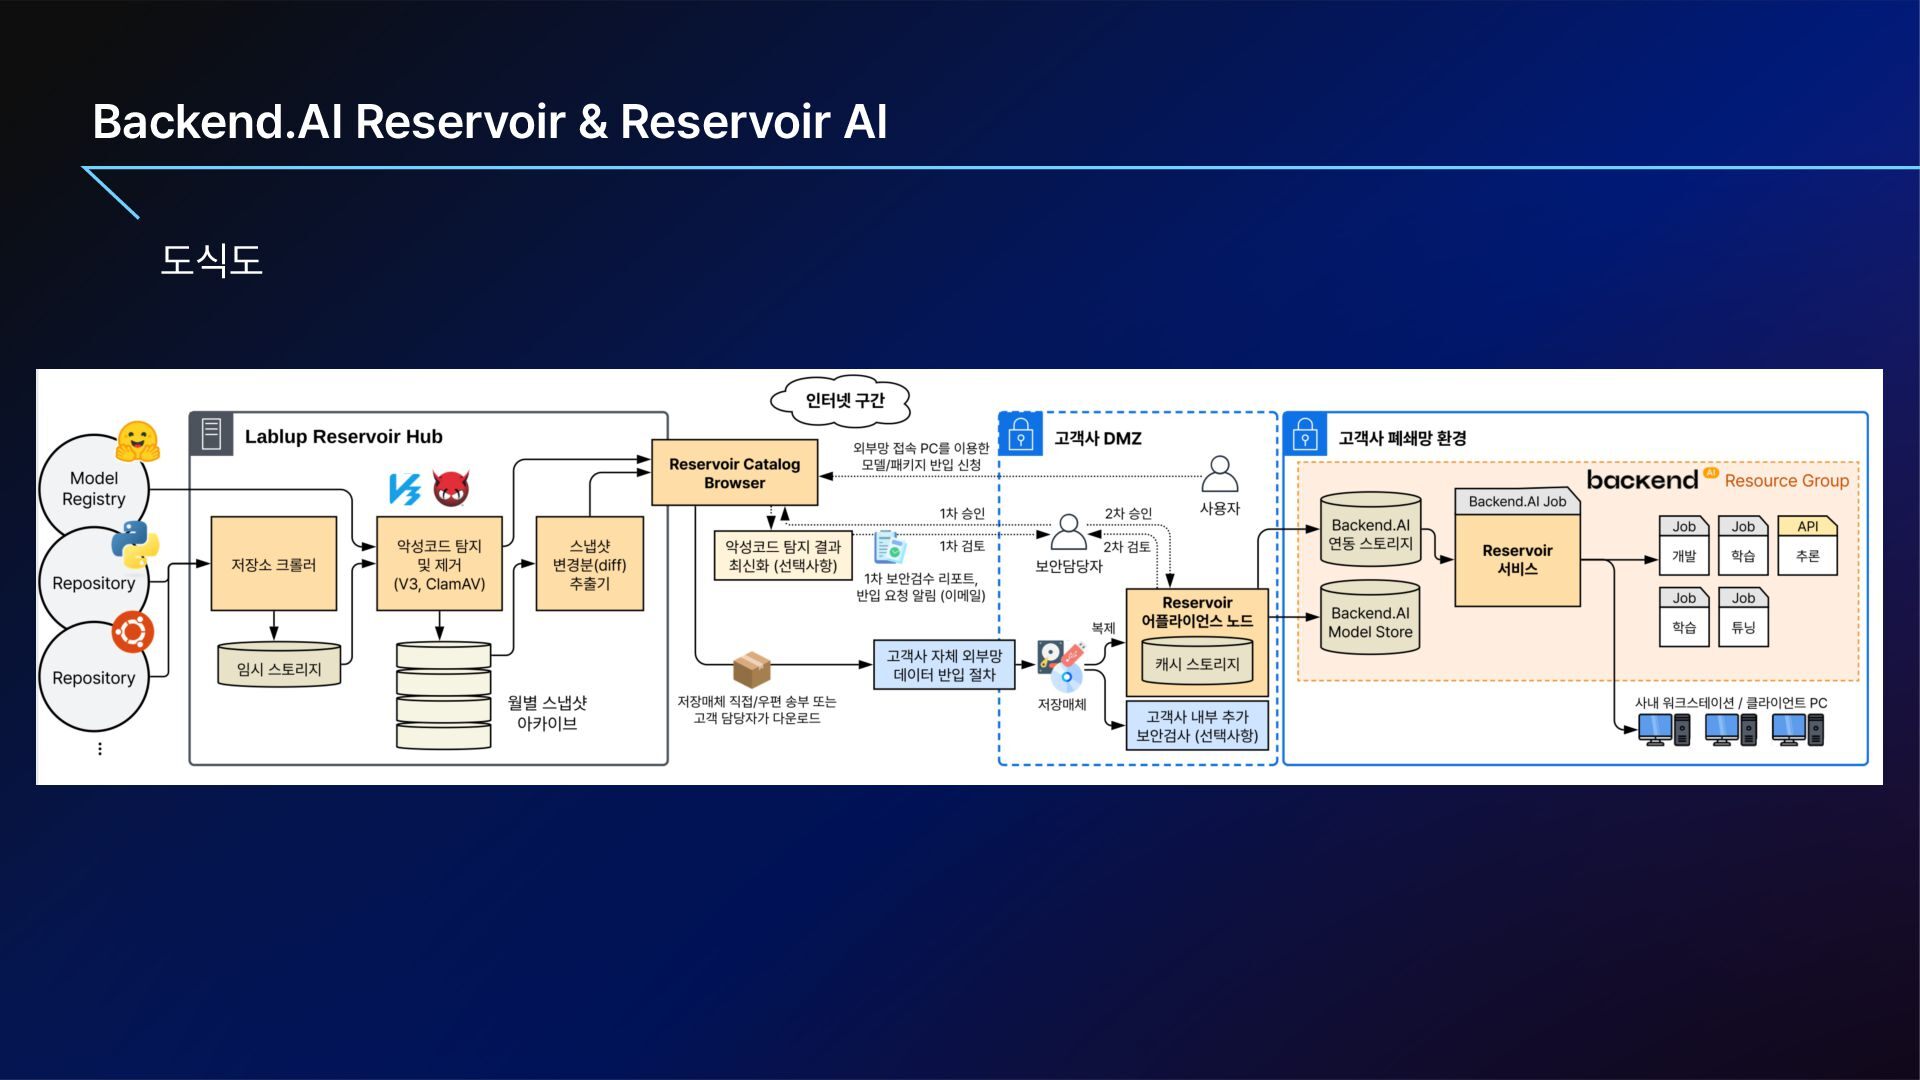
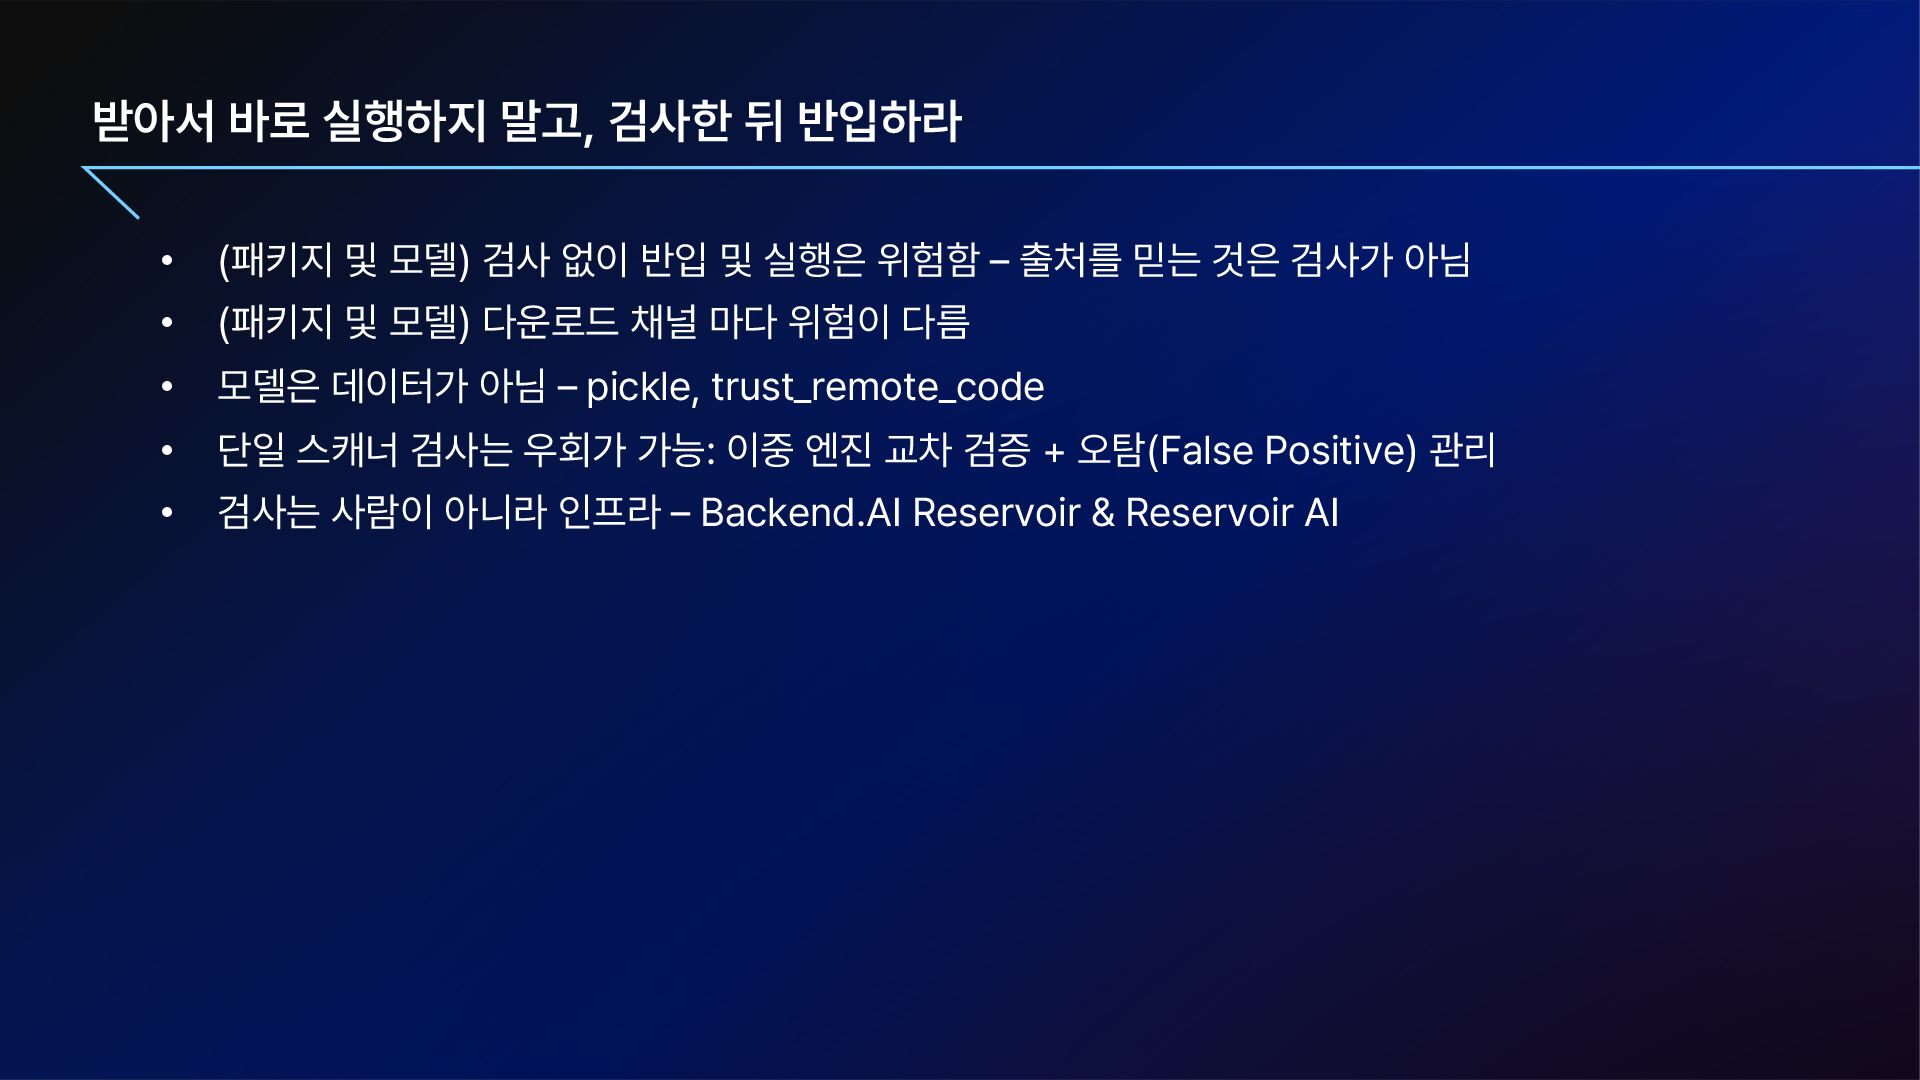
우리는 매일 인터넷에서 오픈소스 패키지와 AI 모델을 받아 그 자리에서 실행하지만, 그 사이에 검증 단계는 없습니다. xz-utils 백도어나 LiteLLM 공급망 공격 사건처럼 정상적인 이름과 경로로 배포된 패키지에 악성코드가 심어지는 공급망 공격(supply chain attack)이 AI 시대 들어 더욱 빈번해지고 있습니다. 특히 AI 모델은 데이터처럼 보이지만 로드하는 순간 코드가 실행될 수 있습니다. 그래서 "받아서 바로 실행하지 말고, 검사한 뒤 반입해서 실행한다"는 원칙이 필요합니다. 공급망 공격 시대의 안전한 패키지 및 모델 반입을 위한 솔루션인 Backend.AI Reservoir와 Reservoir Model 서비스를 소개합니다.


 lablup
 nikkihalliwell
 mayunak
 tonyrice
 rmw
 pwiseman
 sonatard
 carmenintech
 codingconduct
 skoyamalab
 tessaabrams
 kneath
 helenjbeal