Share
Embed
IDにまつわる脅威と対策 - そうだ、パスワード、減らそう -
「第19回サイバー犯罪に関する白浜シンポジウム パラレルセッション」 2015/5/22 ( http://www.riis.or.jp/symposium19/ , http://www.riis.or.jp/symposium19/program/ )
HAYASHI, Tatsuya ( @lef )
June 16, 2015
Transcript
15 slides
-
https://lepidum.co.jp/ Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved.
IDにまつわる脅威と対策 - そうだ、パスワード、減らそう - 株式会社レピダム 林達也 グリー株式会社 真武信和 第19回サイバー犯罪に関する白浜 シンポジウム パラレルセッション -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
自己紹介・業務領域 名前 林 達也 ( @lef ) 所属 株式会社レピダム 代表取締役 Internet Society Japan Chapter Online Identity WG チェア/ プログラム委員 OpenID Foundation Japan 事務局長 Identity Conference ( #idcon ) オーガナイザー 業務領域 応用・実用研究 標準化支援 アイデンティティ、プライバ シー 認証・認可 ソフトウェア&ネットワークセ キュリティ, 脆弱性 ネットワーク技術 プログラミング言語処理系 コンパイラ, インタプリタ, 言語設計 各種コンサルテーション -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
Focus Area | Lepidum Applied Research and Development Personal Data, Digital Identity and Privacy Secure and Safety Software Technology Web and Internet Technology De-Facto and Forum Standardization Keywords: Personal Data, Trust Framework, Privacy, ID Federation, Authentication/Authorization, Protocol Specification, * of Things(IoT, WoT), Software Defined Network, Autonomic Network, etc... -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
最近は… CCS Injection脆弱性の発見 HTTP/2(RFC7540)の標準化活動 OAuthやOpenID Connectの普及活動 したり、 セキュリティの人というよりは… IDの人 標準化の人 プロトコルの人 最近はTrust Frameworkとかをよく やってます IETFやW3Cで標準化活動を -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
宣伝 Interop カンファレンス 2015 C4-7 『表も裏も知らずには使えないインター ネット ~安全に利用するための必須知識 ~』 6月9日(火) 14:40-16:10 TLS/SSLの話とかはこちらで -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
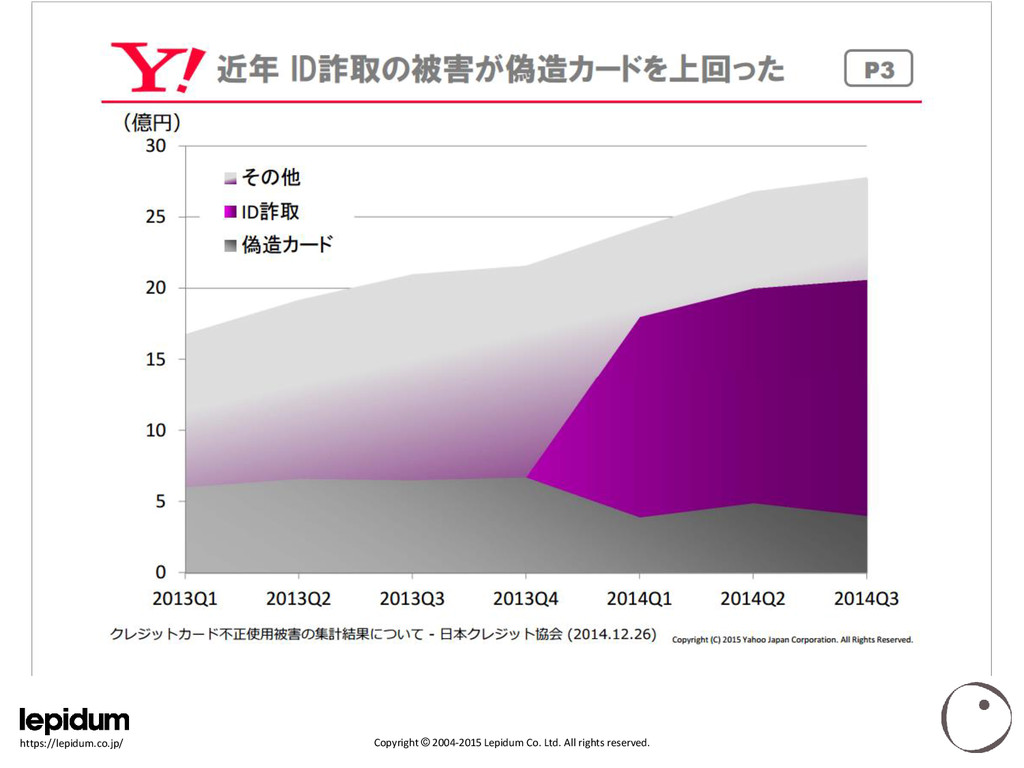
本日の流れ 先週末、唐突に… 「さて何を話そう?」 『サイバー犯罪に関する白浜シンポジウム』 『テーマ「IT内部犯行をどう防ぐか」』 内部犯行…? ID Theft(ID詐取)の話とかどうだろう? -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
リスト型攻撃 ここ数年の大きな課題 IPAキャンペーン http://www.ipa.go.jp/security/keihatsu/munekyun- pw/ http://www.ipa.go.jp/chocotto/pw.html JPCERT/CCキャンペーン https://www.jpcert.or.jp/pr/2014/pr140004.html 最近の被害例 LINE -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
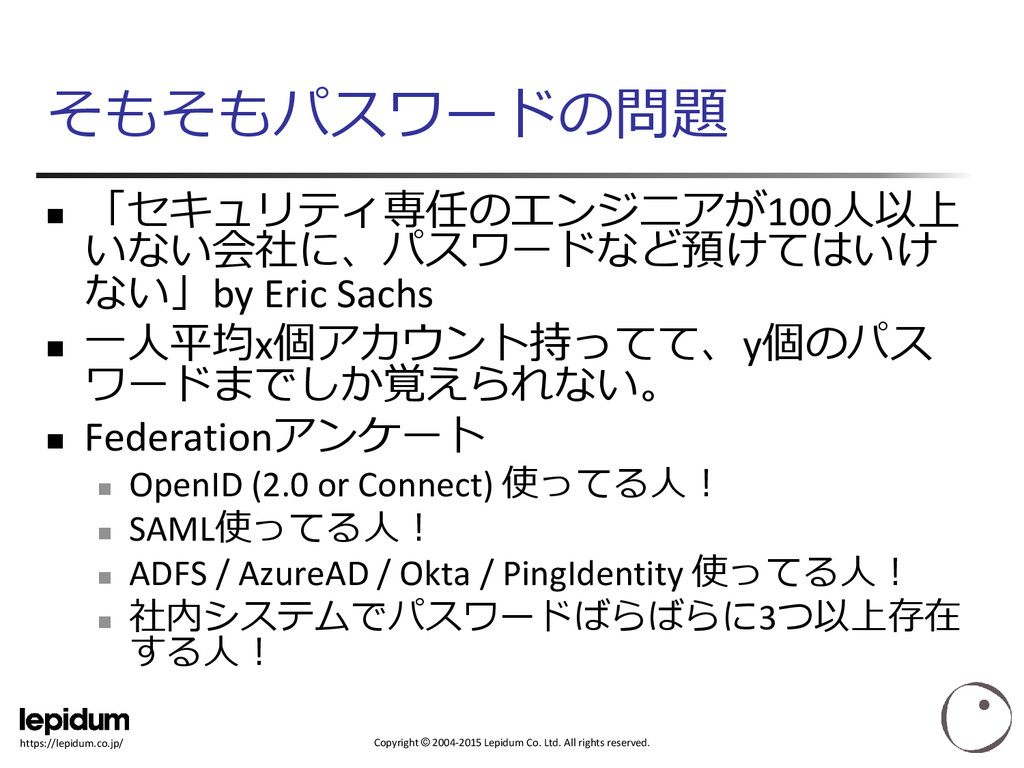
そもそもパスワードの問題 「セキュリティ専任のエンジニアが100人以上 いない会社に、パスワードなど預けてはいけ ない」by Eric Sachs 一人平均x個アカウント持ってて、y個のパス ワードまでしか覚えられない。 Federationアンケート OpenID (2.0 or Connect) 使ってる人! SAML使ってる人! ADFS / AzureAD / Okta / PingIdentity 使ってる人! 社内システムでパスワードばらばらに3つ以上存在 する人! -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
ID Federation / ID連携 OpenID Foundation / OpenID Foundation Japan http://openid.net/ http://openid.or.jp/ LDAP パスワード入れる面はいっぱい分散 パスワードレポジトリは1つにまとまる SAML / OpenID Connect 全部1つにまとまる トークンベースなのでRP側でいままでと異なる検証作業が発生 SAML Response例 ID Token例 パスワード減るよ。Googleのリスクベースにただ乗りするとか も可能。 -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
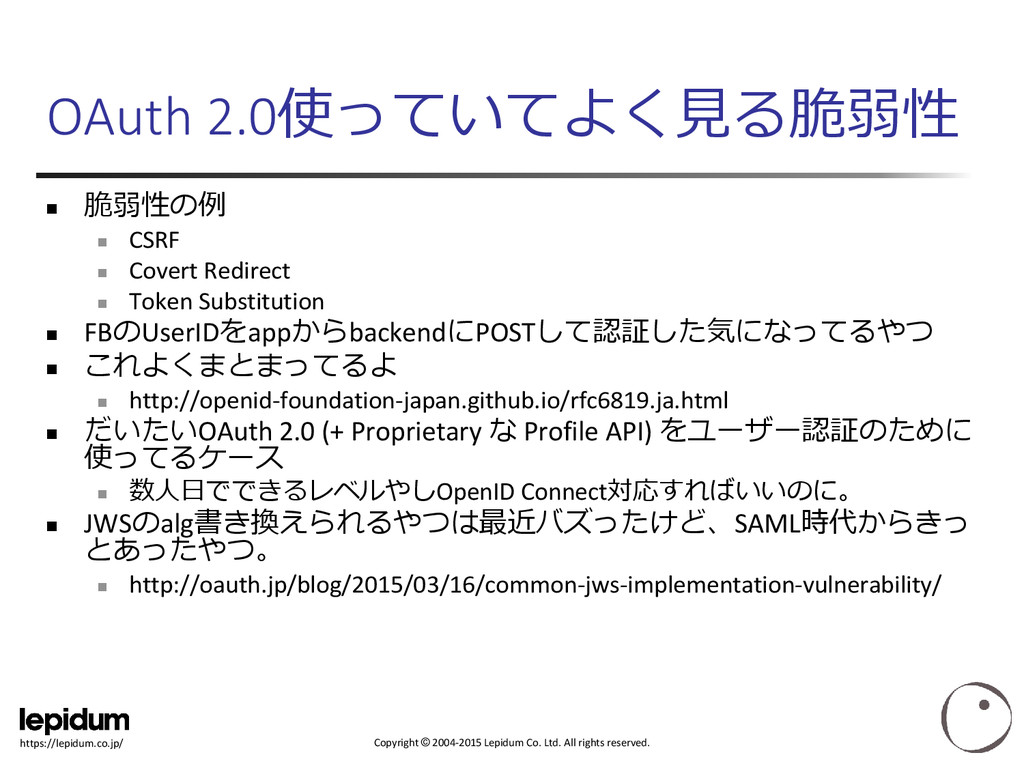
OAuth 2.0使っていてよく見る脆弱性 脆弱性の例 CSRF Covert Redirect Token Substitution FBのUserIDをappからbackendにPOSTして認証した気になってるやつ これよくまとまってるよ http://openid-foundation-japan.github.io/rfc6819.ja.html だいたいOAuth 2.0 (+ Proprietary な Profile API) をユーザー認証のために 使ってるケース 数人日でできるレベルやしOpenID Connect対応すればいいのに。 JWSのalg書き換えられるやつは最近バズったけど、SAML時代からきっ とあったやつ。 http://oauth.jp/blog/2015/03/16/common-jws-implementation-vulnerability/ -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
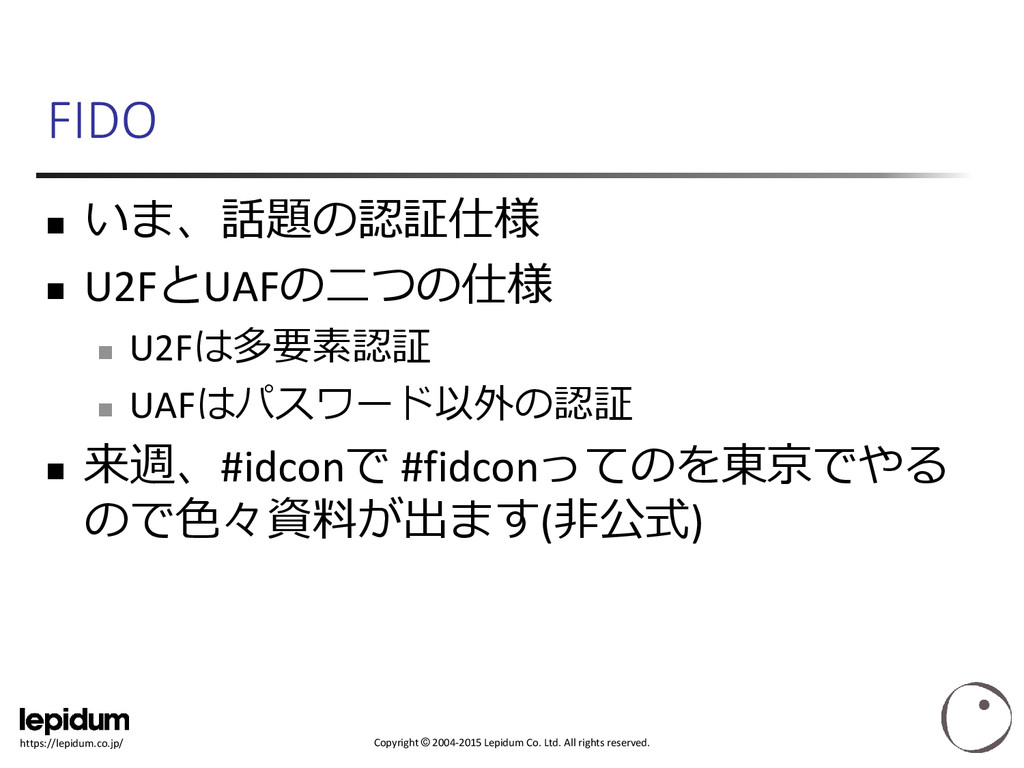
FIDO いま、話題の認証仕様 U2FとUAFの二つの仕様 U2Fは多要素認証 UAFはパスワード以外の認証 来週、#idconで #fidconってのを東京でやる ので色々資料が出ます(非公式) -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
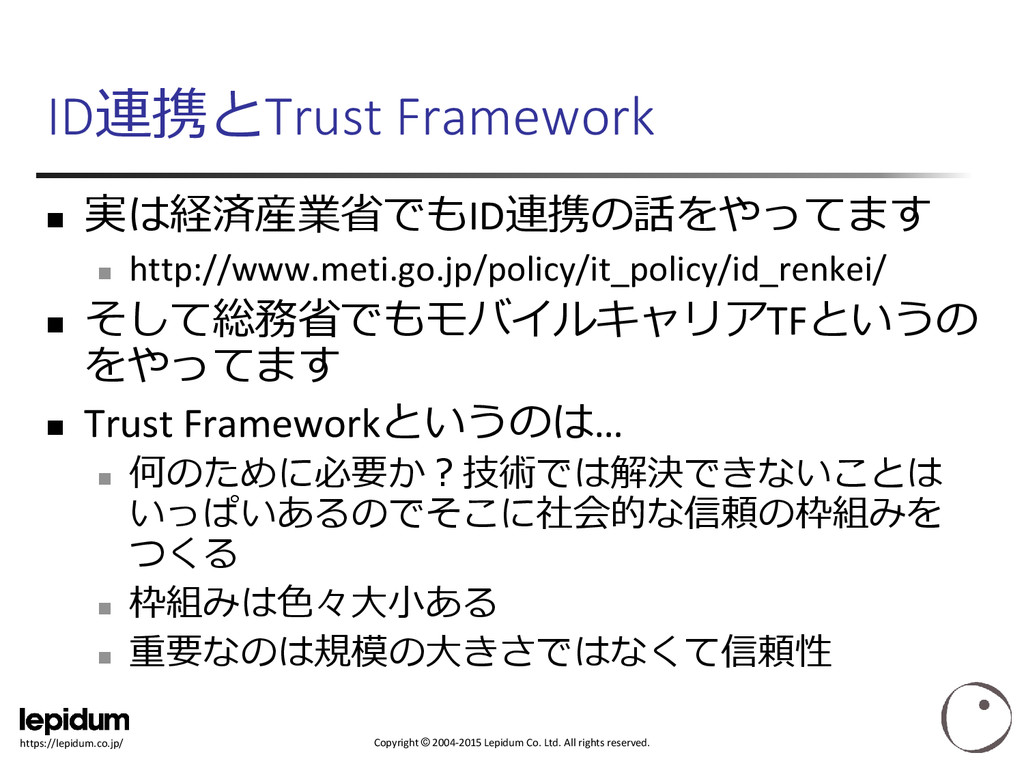
ID連携とTrust Framework 実は経済産業省でもID連携の話をやってます http://www.meti.go.jp/policy/it_policy/id_renkei/ そして総務省でもモバイルキャリアTFというの をやってます Trust Frameworkというのは… 何のために必要か?技術では解決できないことは いっぱいあるのでそこに社会的な信頼の枠組みを つくる 枠組みは色々大小ある 重要なのは規模の大きさではなくて信頼性 -
Copyright © 2004-2015 Lepidum Co. Ltd. All rights reserved. https://lepidum.co.jp/
脅威情報の共有 OpenID Foundation RISC WG http://openid.net/wg/risc/ US消費者権利章典案 http://www.sakimura.org/2015/03/2919/ https://www.whitehouse.gov/sites/default/files/omb/legislative/letters/ cpbr-act-of-2015-discussion-draft.pdf “Cybersecurity Data” の定義のところが重要 Facebook ThreatExchange https://threatexchange.fb.com https://github.com/facebook/ThreatExchange https://github.com/facebook/ThreatExchange/blob/master/doc/threat_ exchange.md David、Facebookやめるってよ => そしてWhiteHouseへ http://www.sakimura.org/2015/03/2944/