Share
Embed
Open Source Summit Korea 2025イベントレポート
サイバートラスト 富田佑実氏
2026年1月15日開催 OSSセキュリティMeetup 講演資料
Linux Foundation Japan PRO
January 21, 2026
Transcript
19 slides
-
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 Open
Source Summit Korea 2025イベントレポート 2025年1月15日 サイバートラスト株式会社 富田佑実 -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 ◼
概要 ◼ Open Source Summit Korea イベントレポート ⚫ 「AI エージェント」の時代 ⚫「AI強国」実現に向けた韓国の国家戦略 ⚫ 進化し続ける Linux Kernel ◼ OpenSSF Community Day Korea イベントレポート 目次 -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 ◼
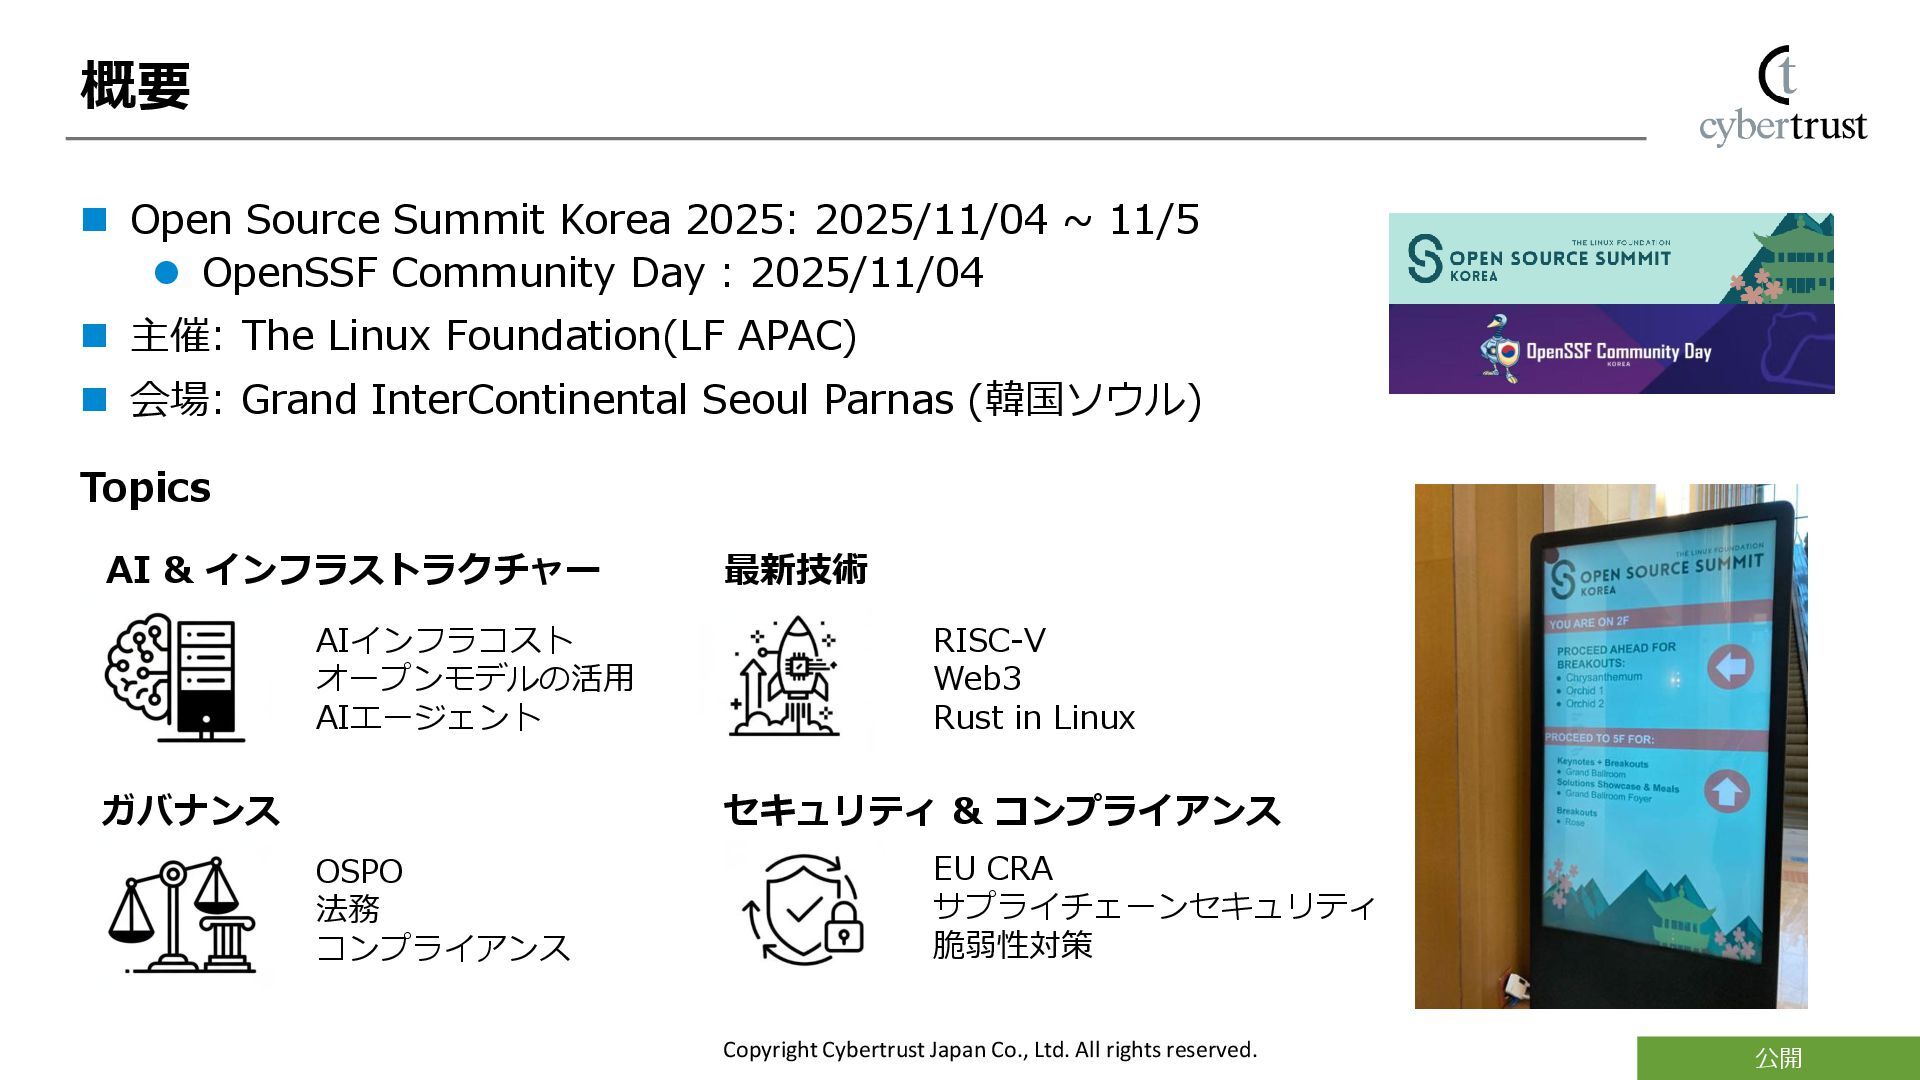
Open Source Summit Korea 2025: 2025/11/04 ~ 11/5 ⚫ OpenSSF Community Day : 2025/11/04 ◼ 主催: The Linux Foundation(LF APAC) ◼ 会場: Grand InterContinental Seoul Parnas (韓国ソウル) 概要 Topics セキュリティ & コンプライアンス 最新技術 AI & インフラストラクチャー ガバナンス RISC-V Web3 Rust in Linux EU CRA サプライチェーンセキュリティ 脆弱性対策 AIインフラコスト オープンモデルの活用 AIエージェント OSPO 法務 コンプライアンス -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 ◼
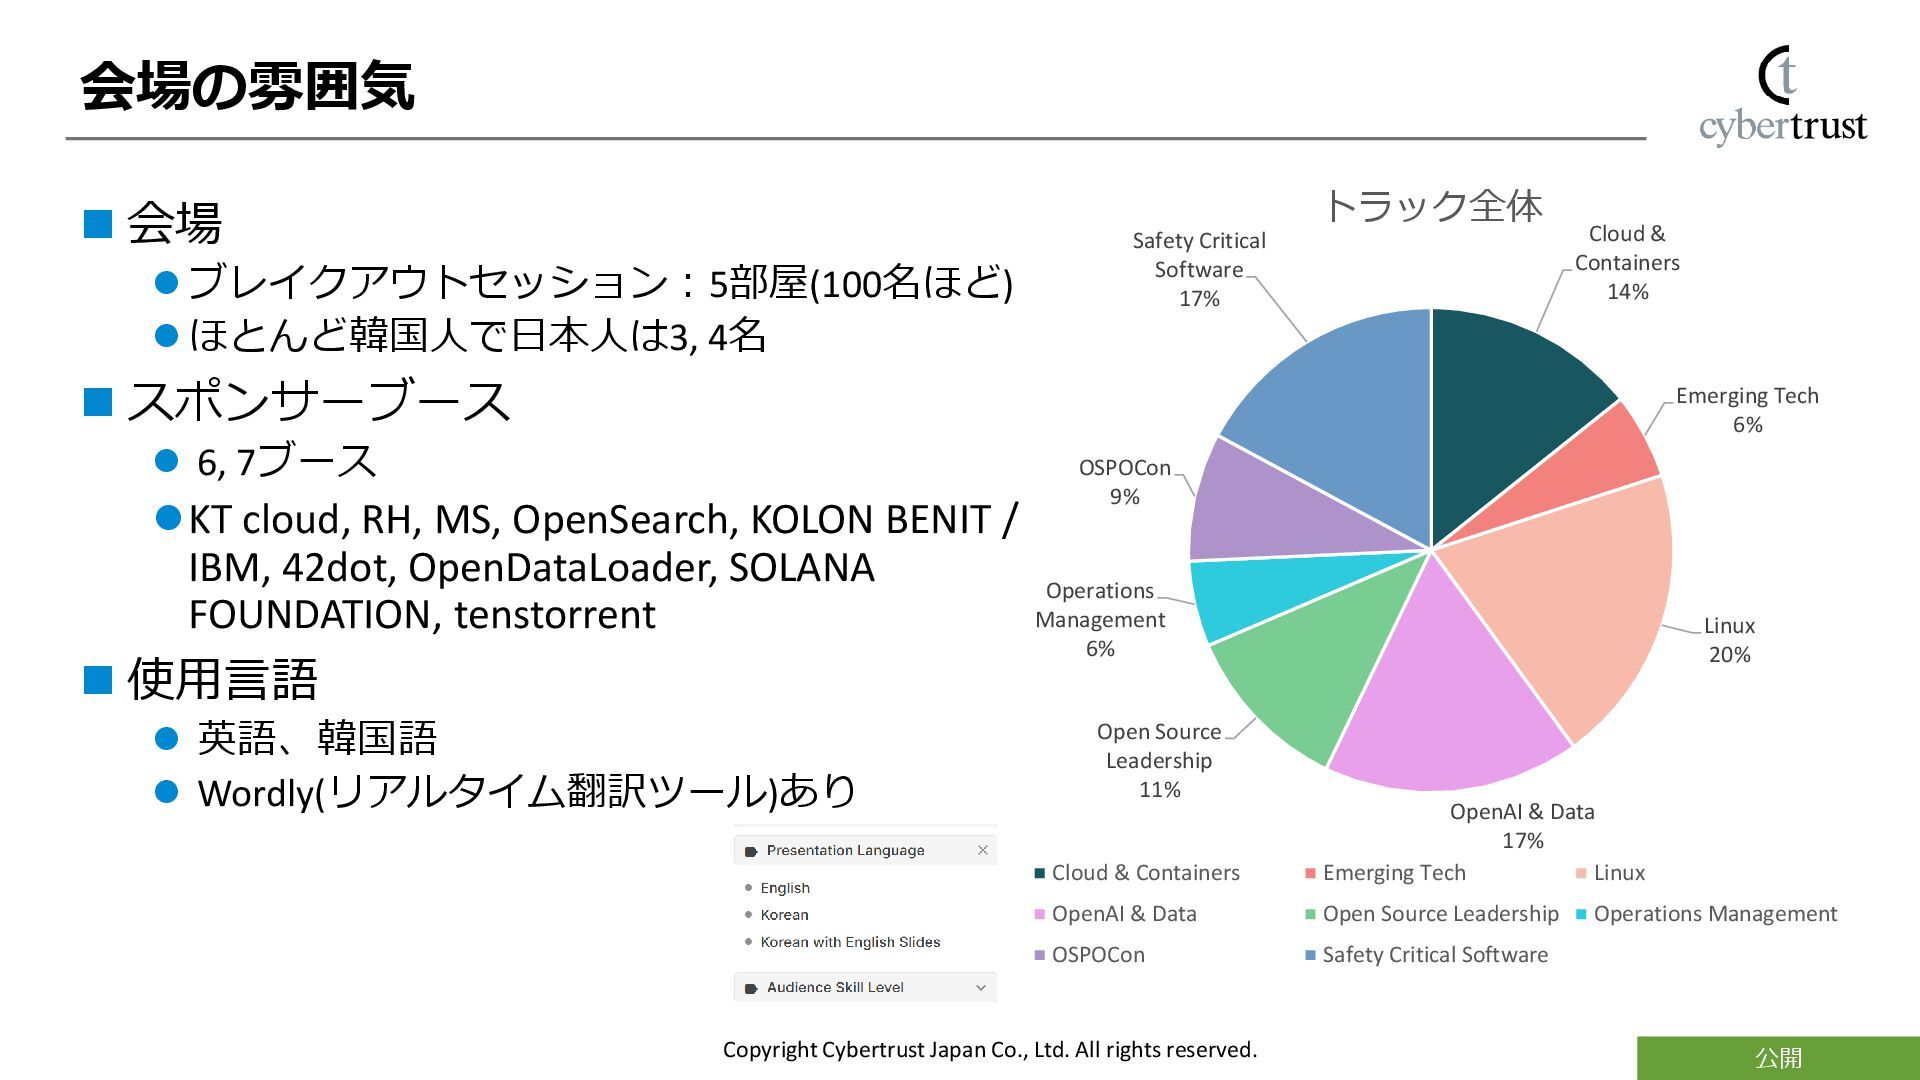
会場 ⚫ ブレイクアウトセッション:5部屋(100名ほど) ⚫ ほとんど韓国人で日本人は3, 4名 ◼ スポンサーブース ⚫ 6, 7ブース ⚫KT cloud, RH, MS, OpenSearch, KOLON BENIT / IBM, 42dot, OpenDataLoader, SOLANA FOUNDATION, tenstorrent ◼ 使用言語 ⚫ 英語、韓国語 ⚫ Wordly(リアルタイム翻訳ツール)あり 会場の雰囲気 Cloud & Containers 14% Emerging Tech 6% Linux 20% OpenAI & Data 17% Open Source Leadership 11% Operations Management 6% OSPOCon 9% Safety Critical Software 17% トラック全体 Cloud & Containers Emerging Tech Linux OpenAI & Data Open Source Leadership Operations Management OSPOCon Safety Critical Software -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 次は「AI
エージェント」の時代 「AI強国」実現に向けた韓国の国家戦略 進化し続ける Linux Kernel イベントレポート -
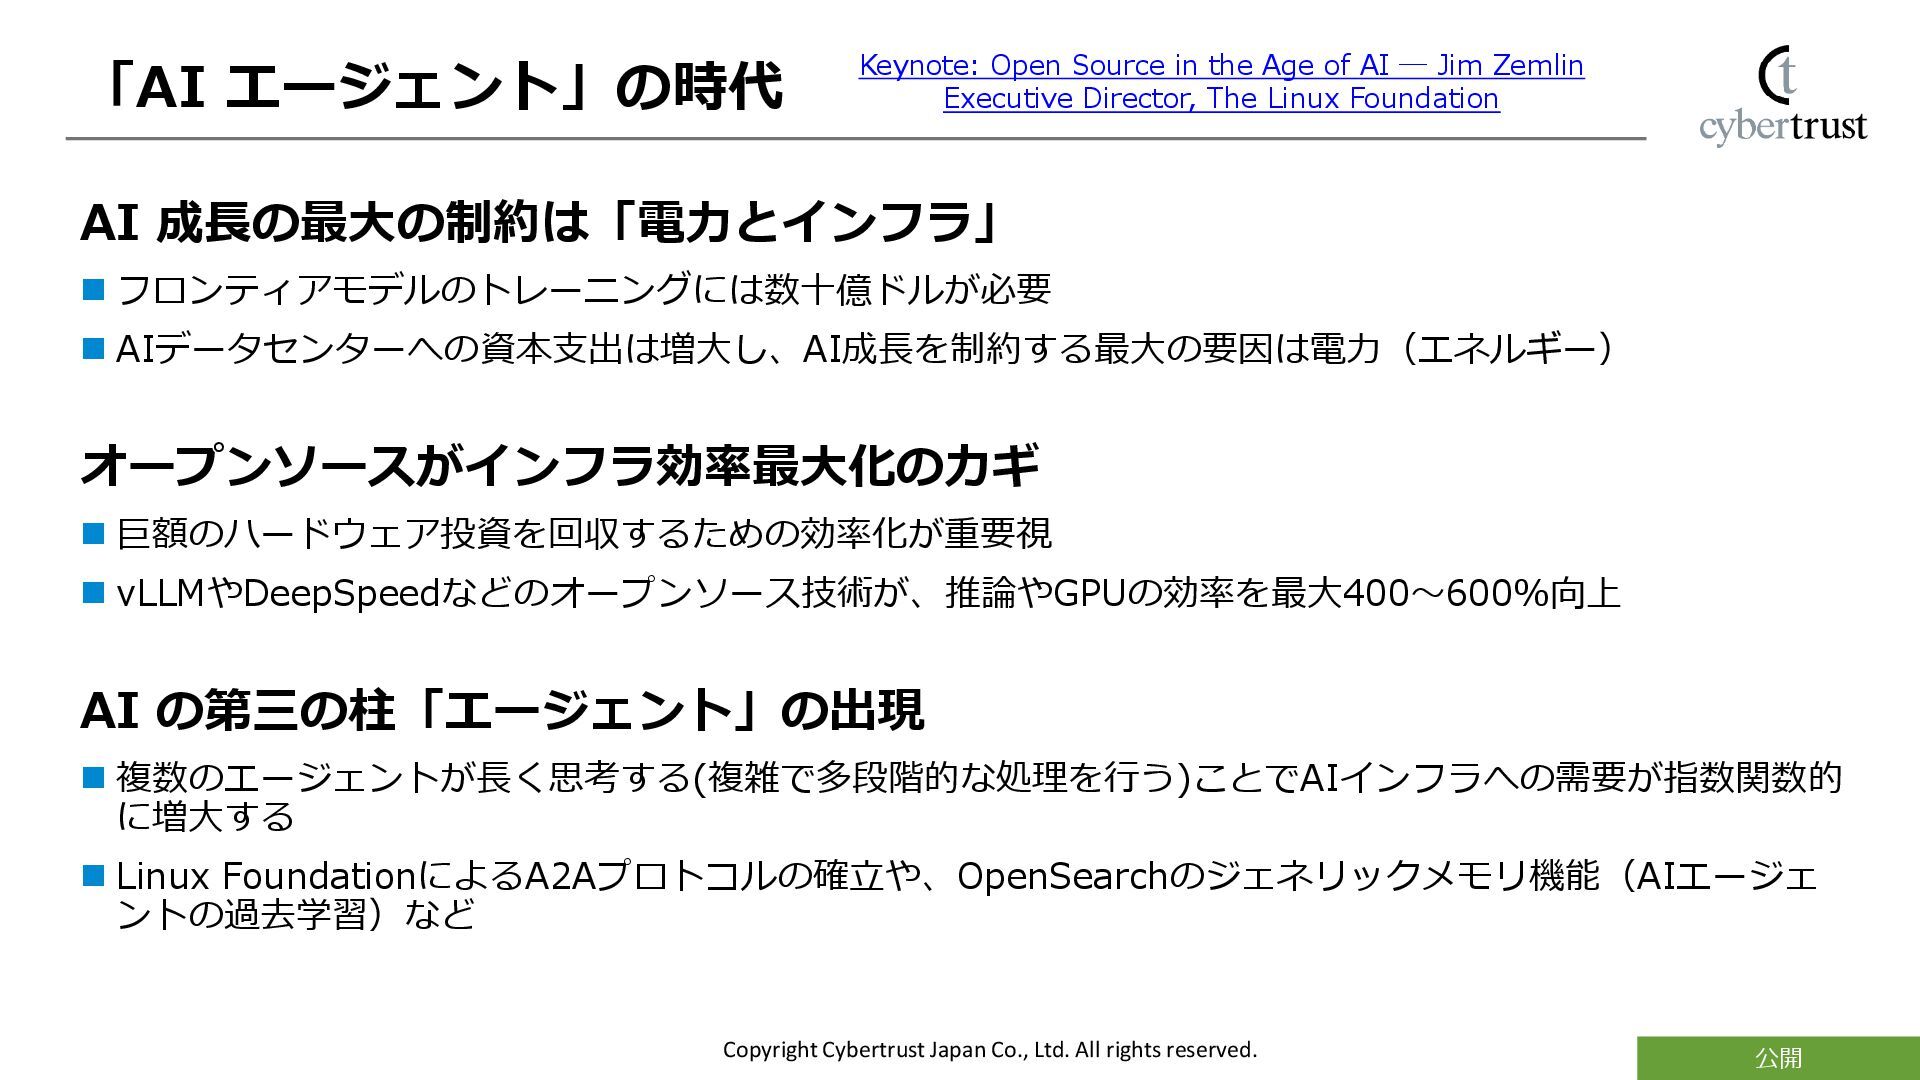
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 AI
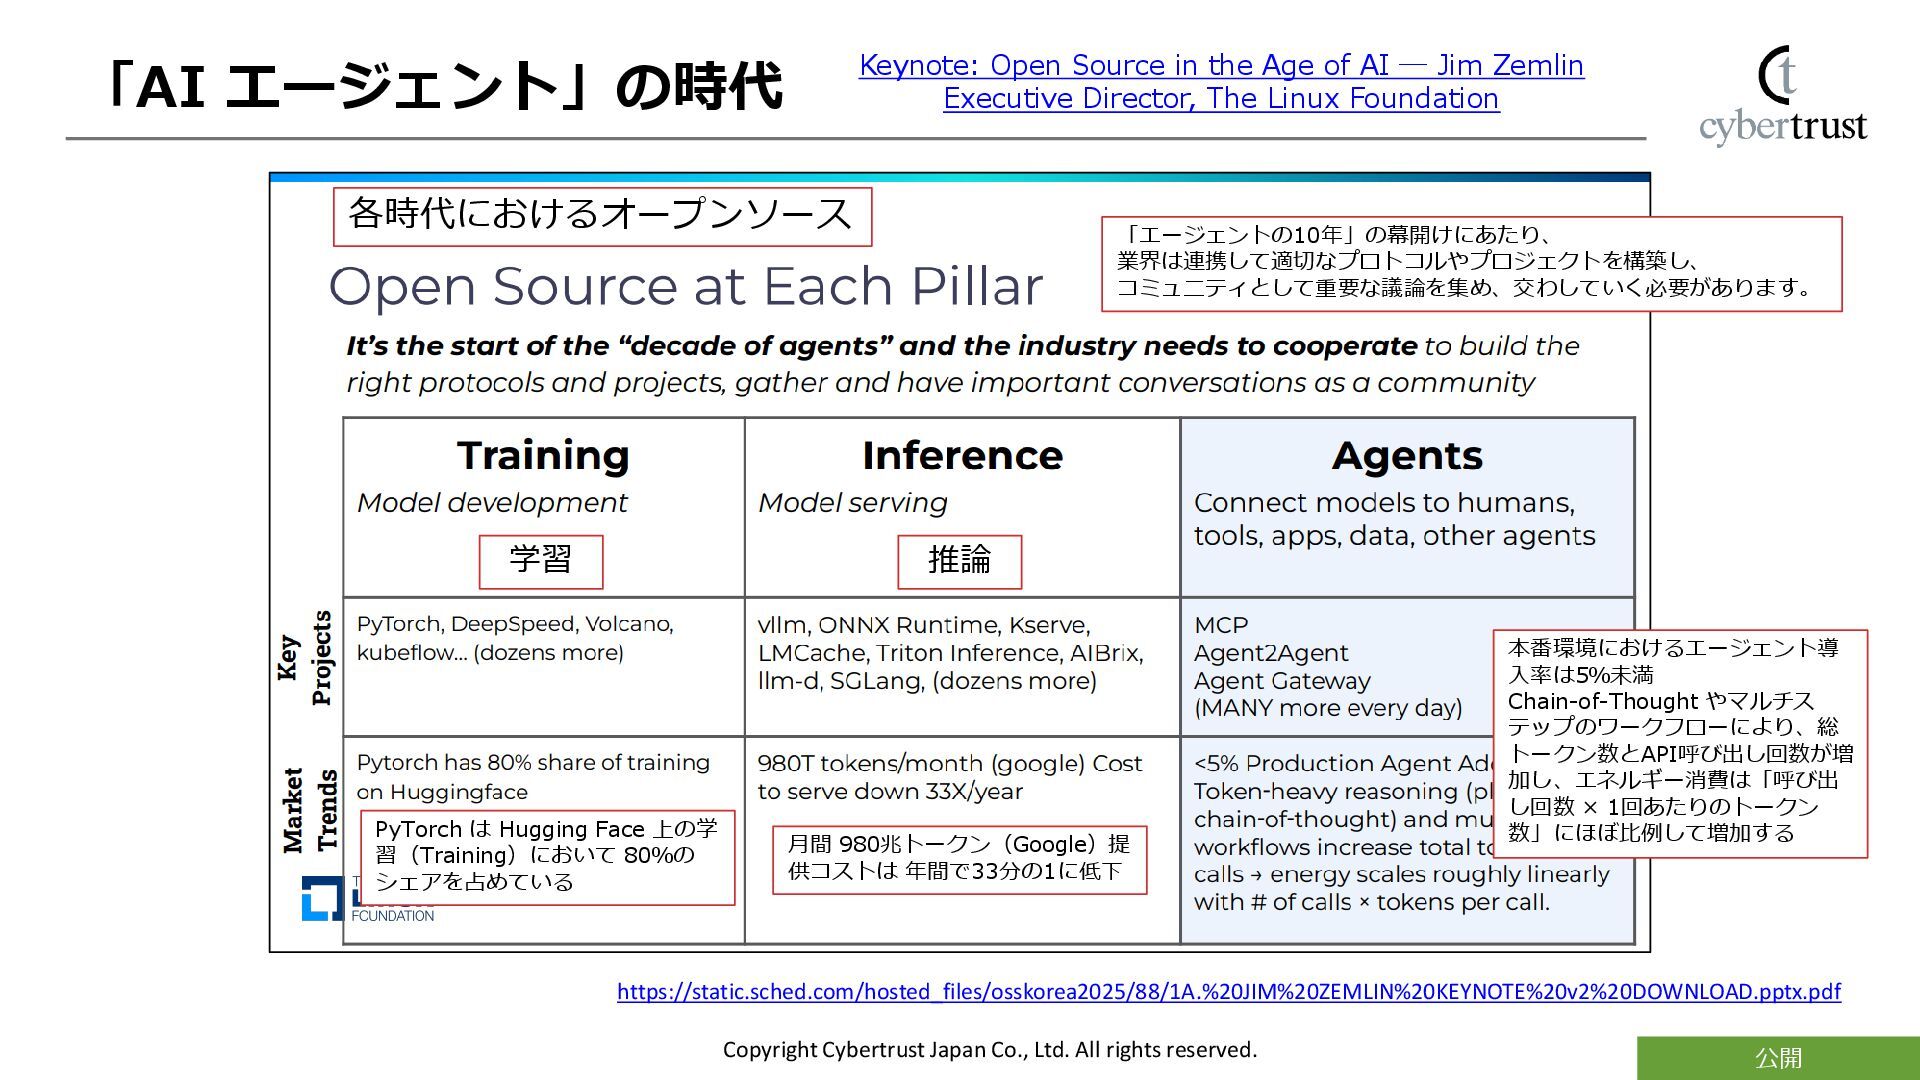
成長の最大の制約は「電力とインフラ」 ◼ フロンティアモデルのトレーニングには数十億ドルが必要 ◼ AIデータセンターへの資本支出は増大し、AI成長を制約する最大の要因は電力(エネルギー) オープンソースがインフラ効率最大化のカギ ◼ 巨額のハードウェア投資を回収するための効率化が重要視 ◼ vLLMやDeepSpeedなどのオープンソース技術が、推論やGPUの効率を最大400〜600%向上 AI の第三の柱「エージェント」の出現 ◼ 複数のエージェントが長く思考する(複雑で多段階的な処理を行う)ことでAIインフラへの需要が指数関数的 に増大する ◼ Linux FoundationによるA2Aプロトコルの確立や、OpenSearchのジェネリックメモリ機能(AIエージェ ントの過去学習)など 「AI エージェント」の時代 Keynote: Open Source in the Age of AI ― Jim Zemlin Executive Director, The Linux Foundation -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 「AI
エージェント」の時代 テ ー ブ ル AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 https://static.sched.com/hosted_files/osskorea2025/88/1A.%20JIM%20ZEMLIN%20KEYNOTE%20v2%20DOWNLOAD.pptx.pdf 学習 「エージェントの10年」の幕開けにあたり、 業界は連携して適切なプロトコルやプロジェクトを構築し、 コミュニティとして重要な議論を集め、交わしていく必要があります。 各時代におけるオープンソース 推論 PyTorch は Hugging Face 上の学 習(Training)において 80%の シェアを占めている 月間 980兆トークン(Google)提 供コストは 年間で33分の1に低下 本番環境におけるエージェント導 入率は5%未満 Chain-of-Thought やマルチス テップのワークフローにより、総 トークン数とAPI呼び出し回数が増 加し、エネルギー消費は「呼び出 し回数 × 1回あたりのトークン 数」にほぼ比例して増加する Keynote: Open Source in the Age of AI ― Jim Zemlin Executive Director, The Linux Foundation -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 K-AIプロジェクト:国家主導
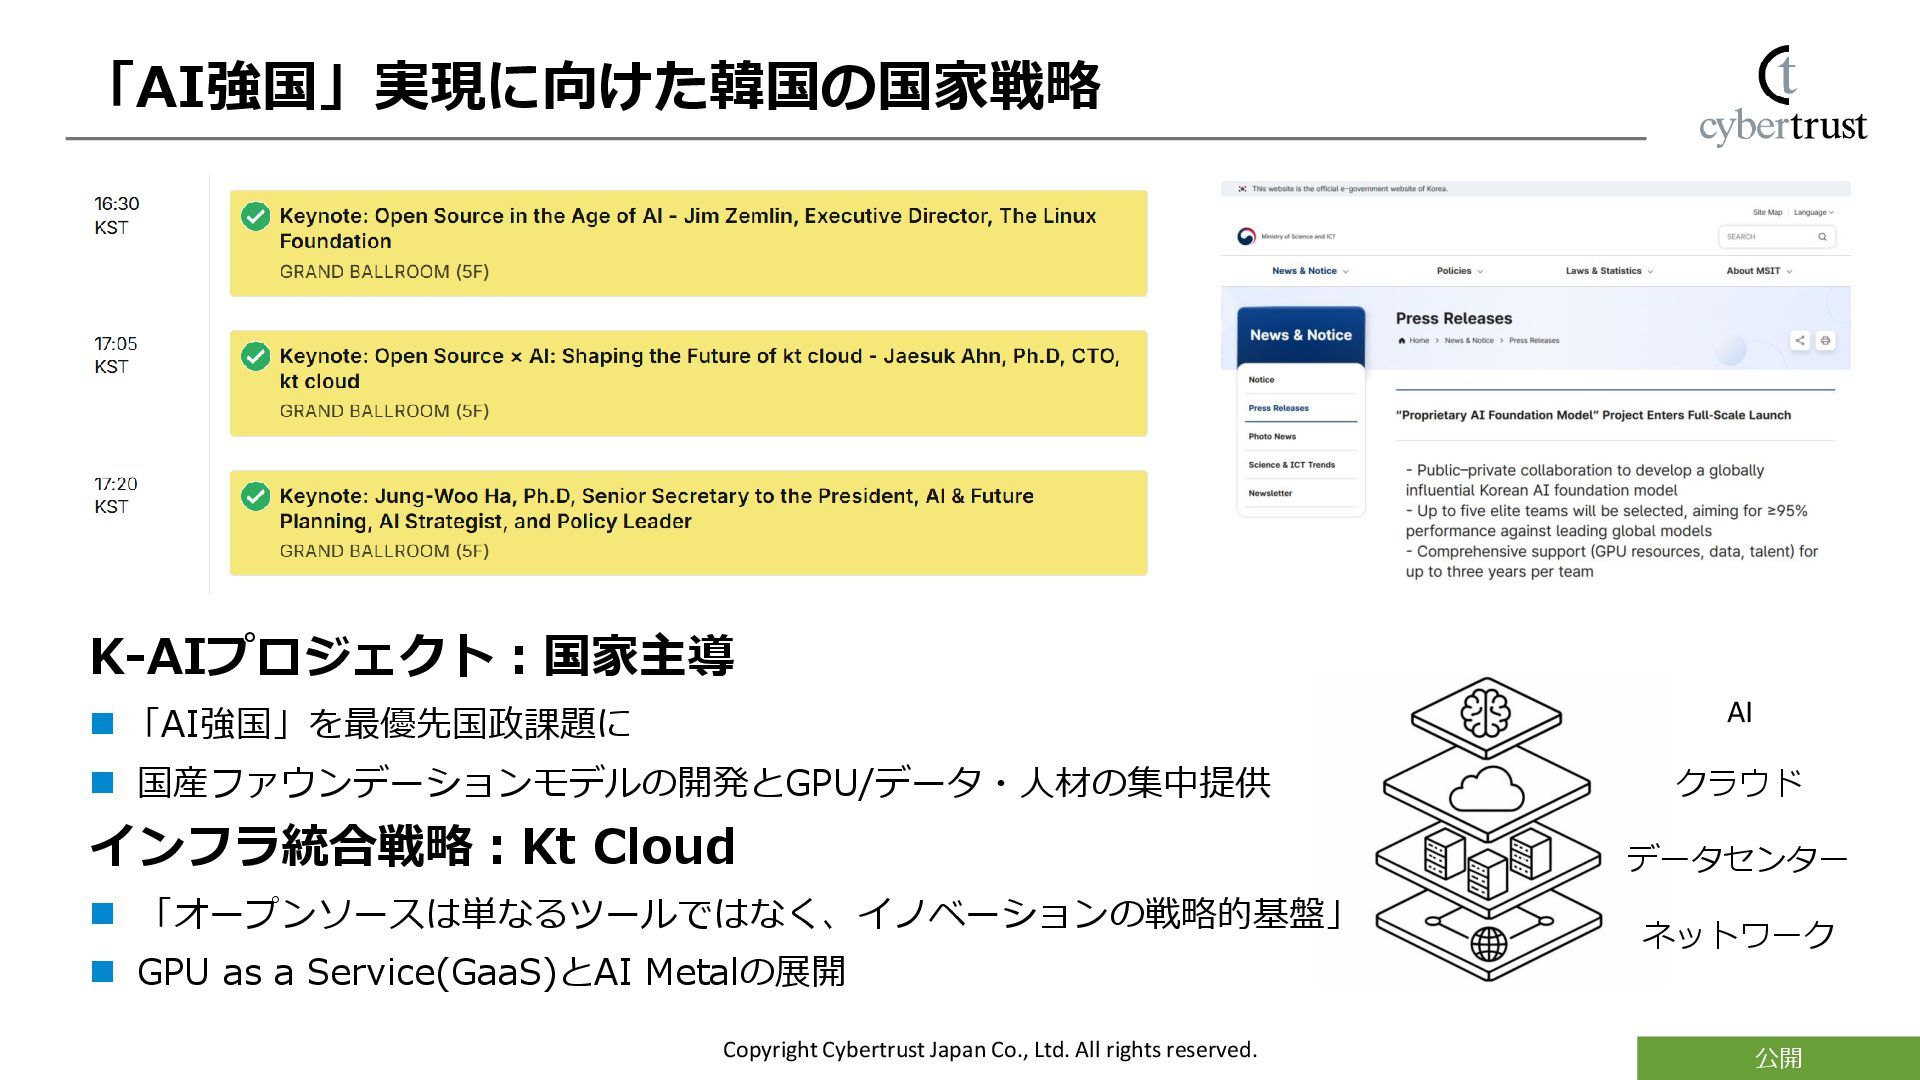
◼ 「AI強国」を最優先国政課題に ◼ 国産ファウンデーションモデルの開発とGPU/データ・人材の集中提供 インフラ統合戦略:Kt Cloud ◼ 「オープンソースは単なるツールではなく、イノベーションの戦略的基盤」 ◼ GPU as a Service(GaaS)とAI Metalの展開 「AI強国」実現に向けた韓国の国家戦略 グ ラ フ ィ カ ル ユ ー ザ ー イ ン タ ー フ ェ イ ス , テ キ ス ト , ア プ リ ケ ー シ ョ ン , メ ー ル AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 AI クラウド データセンター ネットワーク グ ラ フ ィ カ ル ユ ー ザ ー イ ン タ ー フ ェ イ ス , テ キ ス ト , ア プ リ ケ ー シ ョ ン , メ ー ル AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 進化し続ける
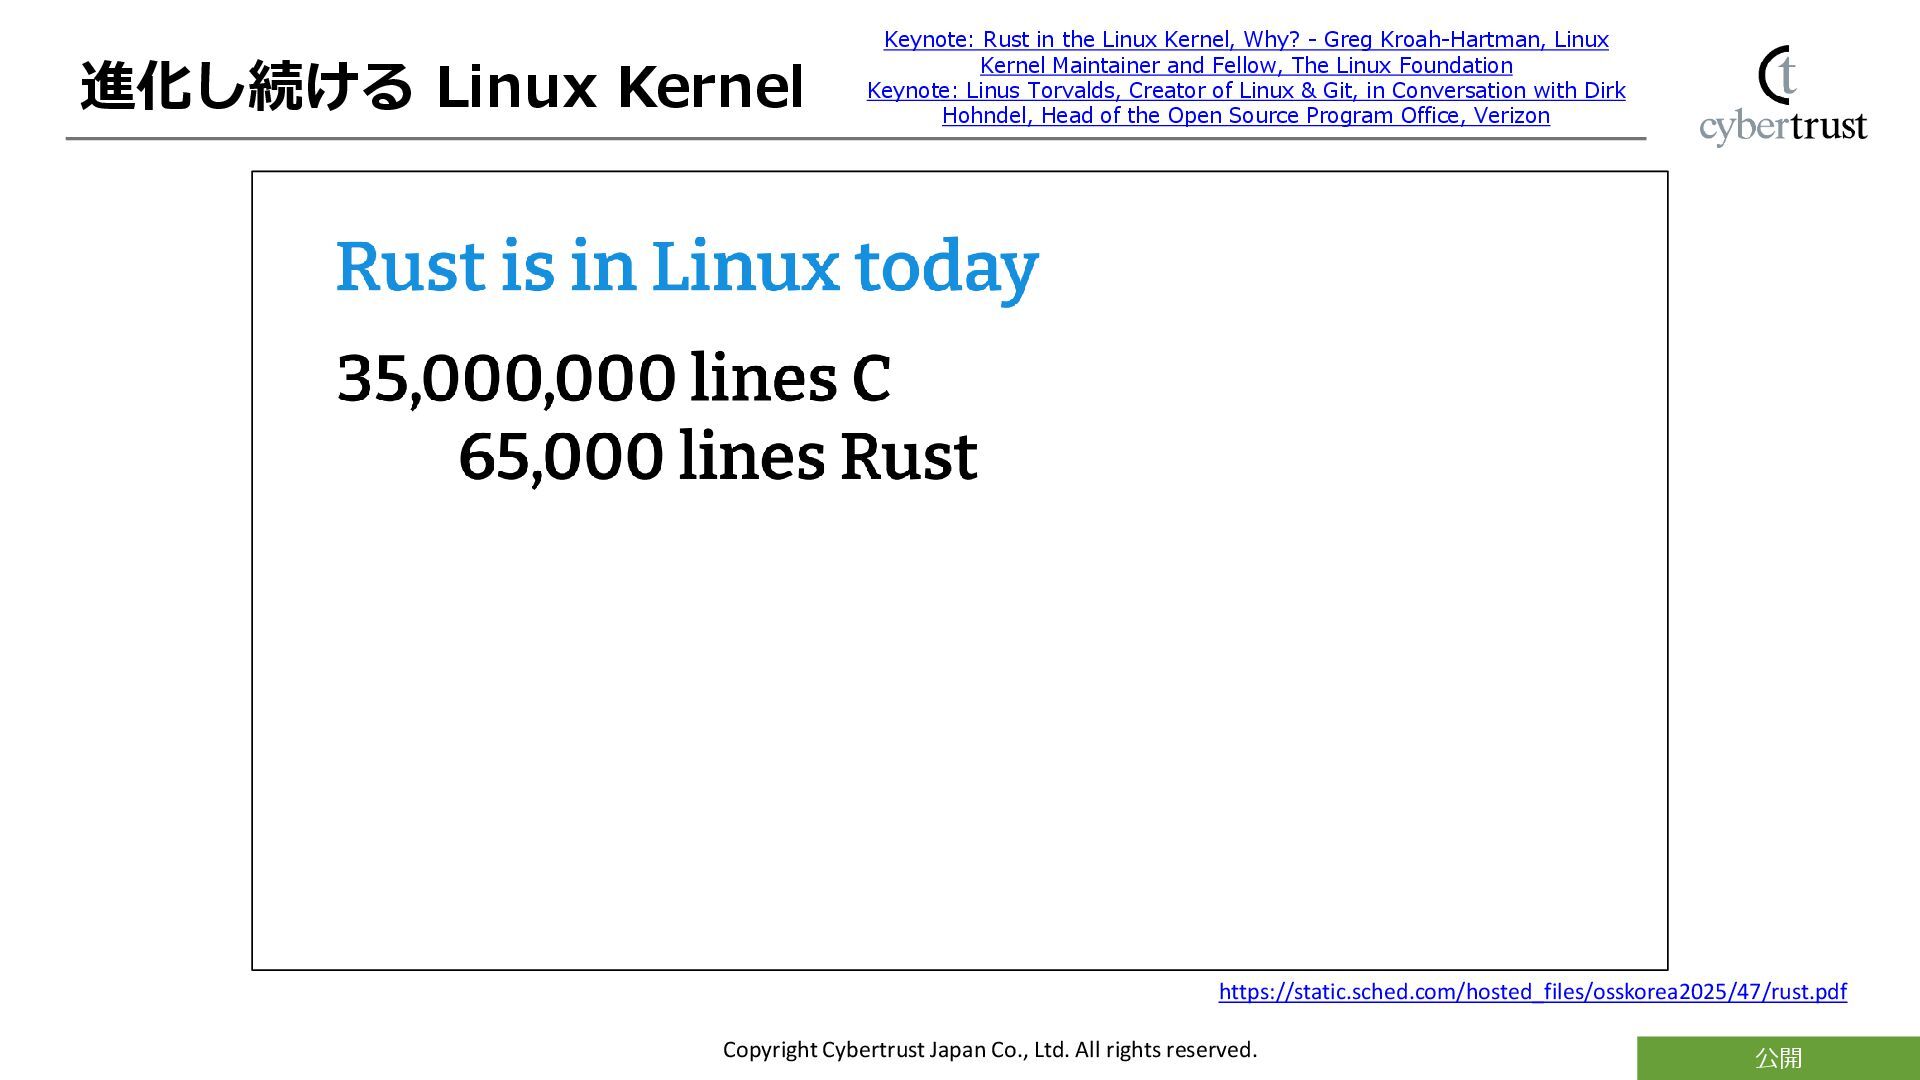
Linux Kernel グ ラ フ ィ カ ル ユ ー ザ ー イ ン タ ー フ ェ イ ス , テ キ ス ト , ア プ リ ケ ー シ ョ ン AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 https://static.sched.com/hosted_files/osskorea2025/47/rust.pdf Keynote: Rust in the Linux Kernel, Why? - Greg Kroah-Hartman, Linux Kernel Maintainer and Fellow, The Linux Foundation Keynote: Linus Torvalds, Creator of Linux & Git, in Conversation with Dirk Hohndel, Head of the Open Source Program Office, Verizon -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 なぜ
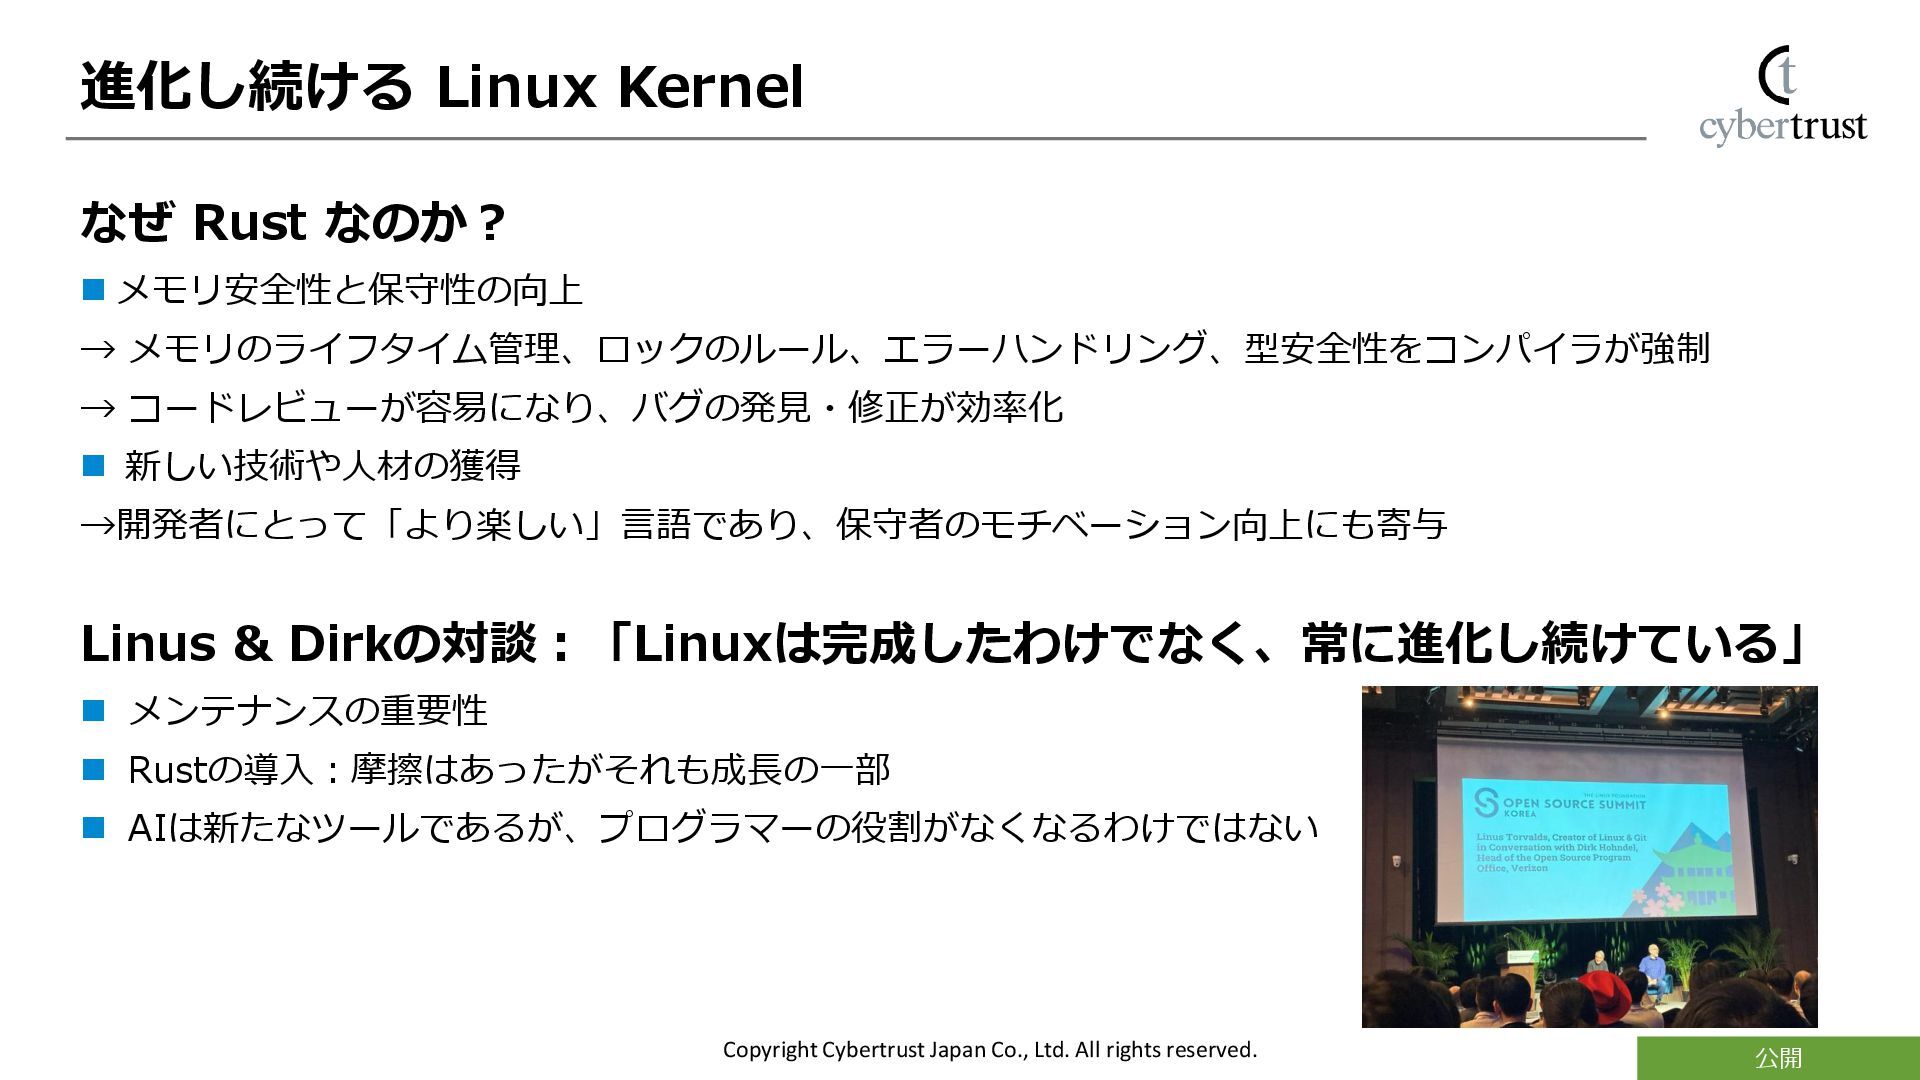
Rust なのか? ◼ メモリ安全性と保守性の向上 → メモリのライフタイム管理、ロックのルール、エラーハンドリング、型安全性をコンパイラが強制 → コードレビューが容易になり、バグの発見・修正が効率化 ◼ 新しい技術や人材の獲得 →開発者にとって「より楽しい」言語であり、保守者のモチベーション向上にも寄与 Linus & Dirkの対談:「Linuxは完成したわけでなく、常に進化し続けている」 ◼ メンテナンスの重要性 ◼ Rustの導入:摩擦はあったがそれも成長の一部 ◼ AIは新たなツールであるが、プログラマーの役割がなくなるわけではない 進化し続ける Linux Kernel -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 OpenSSF
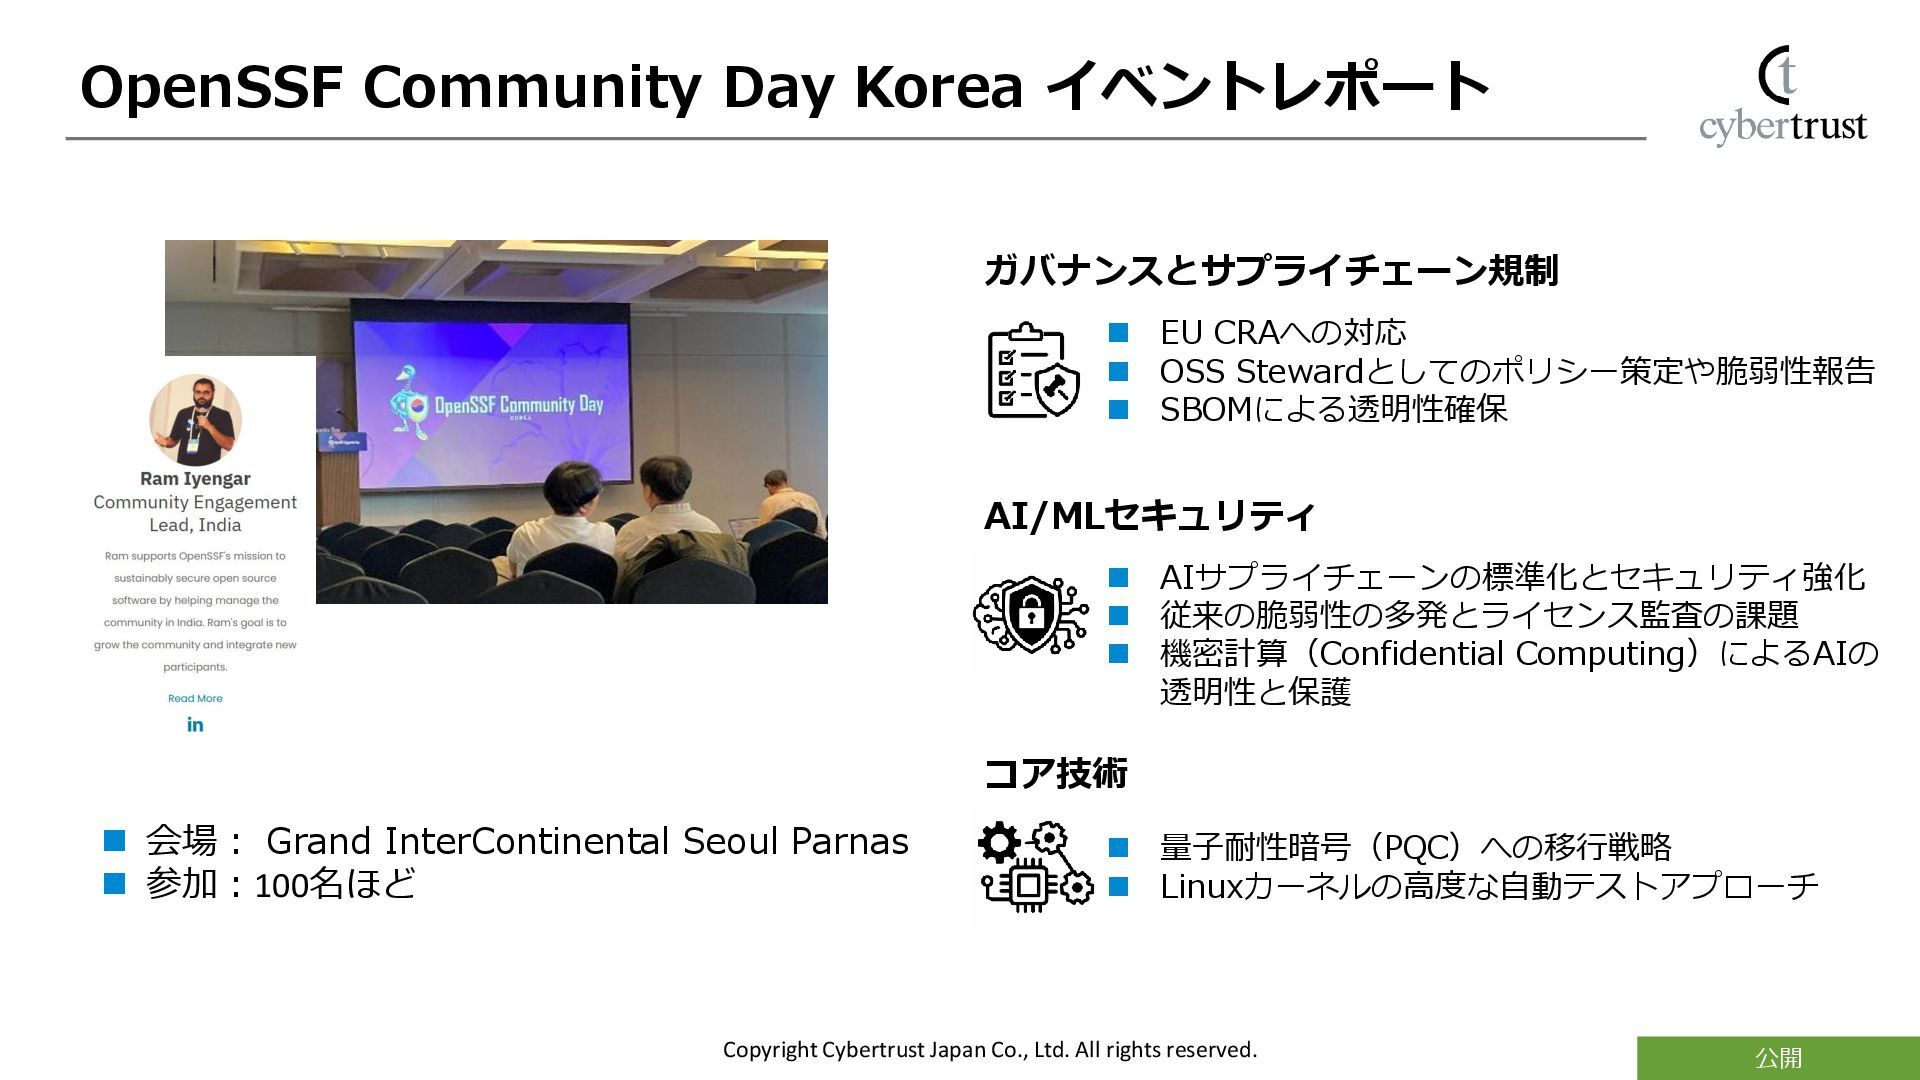
Community Day Korea イベントレポート ◼ 会場: Grand InterContinental Seoul Parnas ◼ 参加:100名ほど 人 , 男 , 持 つ が 含 ま れ て い る 画 像 AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 ガバナンスとサプライチェーン規制 ◼ EU CRAへの対応 ◼ OSS Stewardとしてのポリシー策定や脆弱性報告 ◼ SBOMによる透明性確保 AI/MLセキュリティ コア技術 ◼ AIサプライチェーンの標準化とセキュリティ強化 ◼ 従来の脆弱性の多発とライセンス監査の課題 ◼ 機密計算(Confidential Computing)によるAIの 透明性と保護 ◼ 量子耐性暗号(PQC)への移行戦略 ◼ Linuxカーネルの高度な自動テストアプローチ -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 韓国のOpenSSFコミュニティ
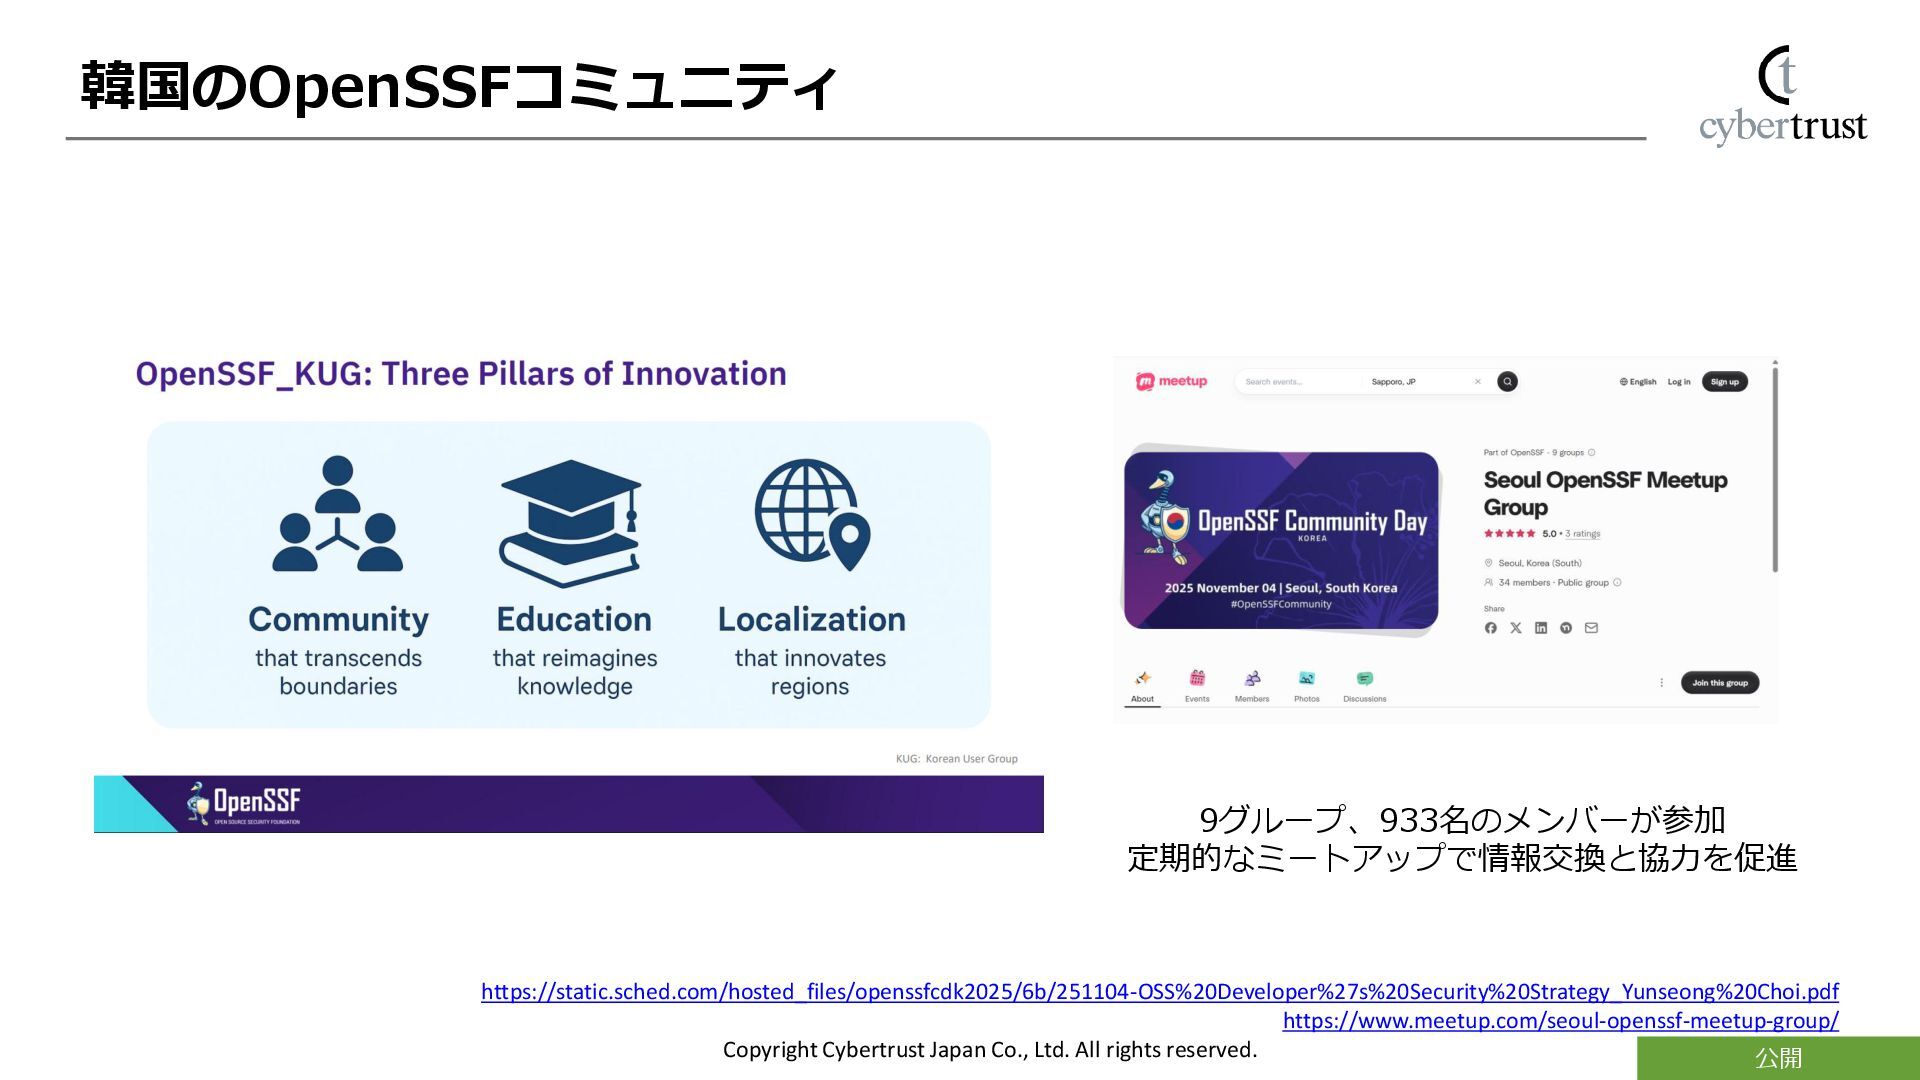
グ ラ フ ィ カ ル ユ ー ザ ー イ ン タ ー フ ェ イ ス , ア プ リ ケ ー シ ョ ン AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 9グループ、933名のメンバーが参加 定期的なミートアップで情報交換と協力を促進 ロ ゴ , 会 社 名 AI 生 成 コ ン テ ン ツ は 誤 り を 含 む 可 能 性 が あ り ま す 。 https://static.sched.com/hosted_files/openssfcdk2025/6b/251104-OSS%20Developer%27s%20Security%20Strategy_Yunseong%20Choi.pdf https://www.meetup.com/seoul-openssf-meetup-group/ -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 AI
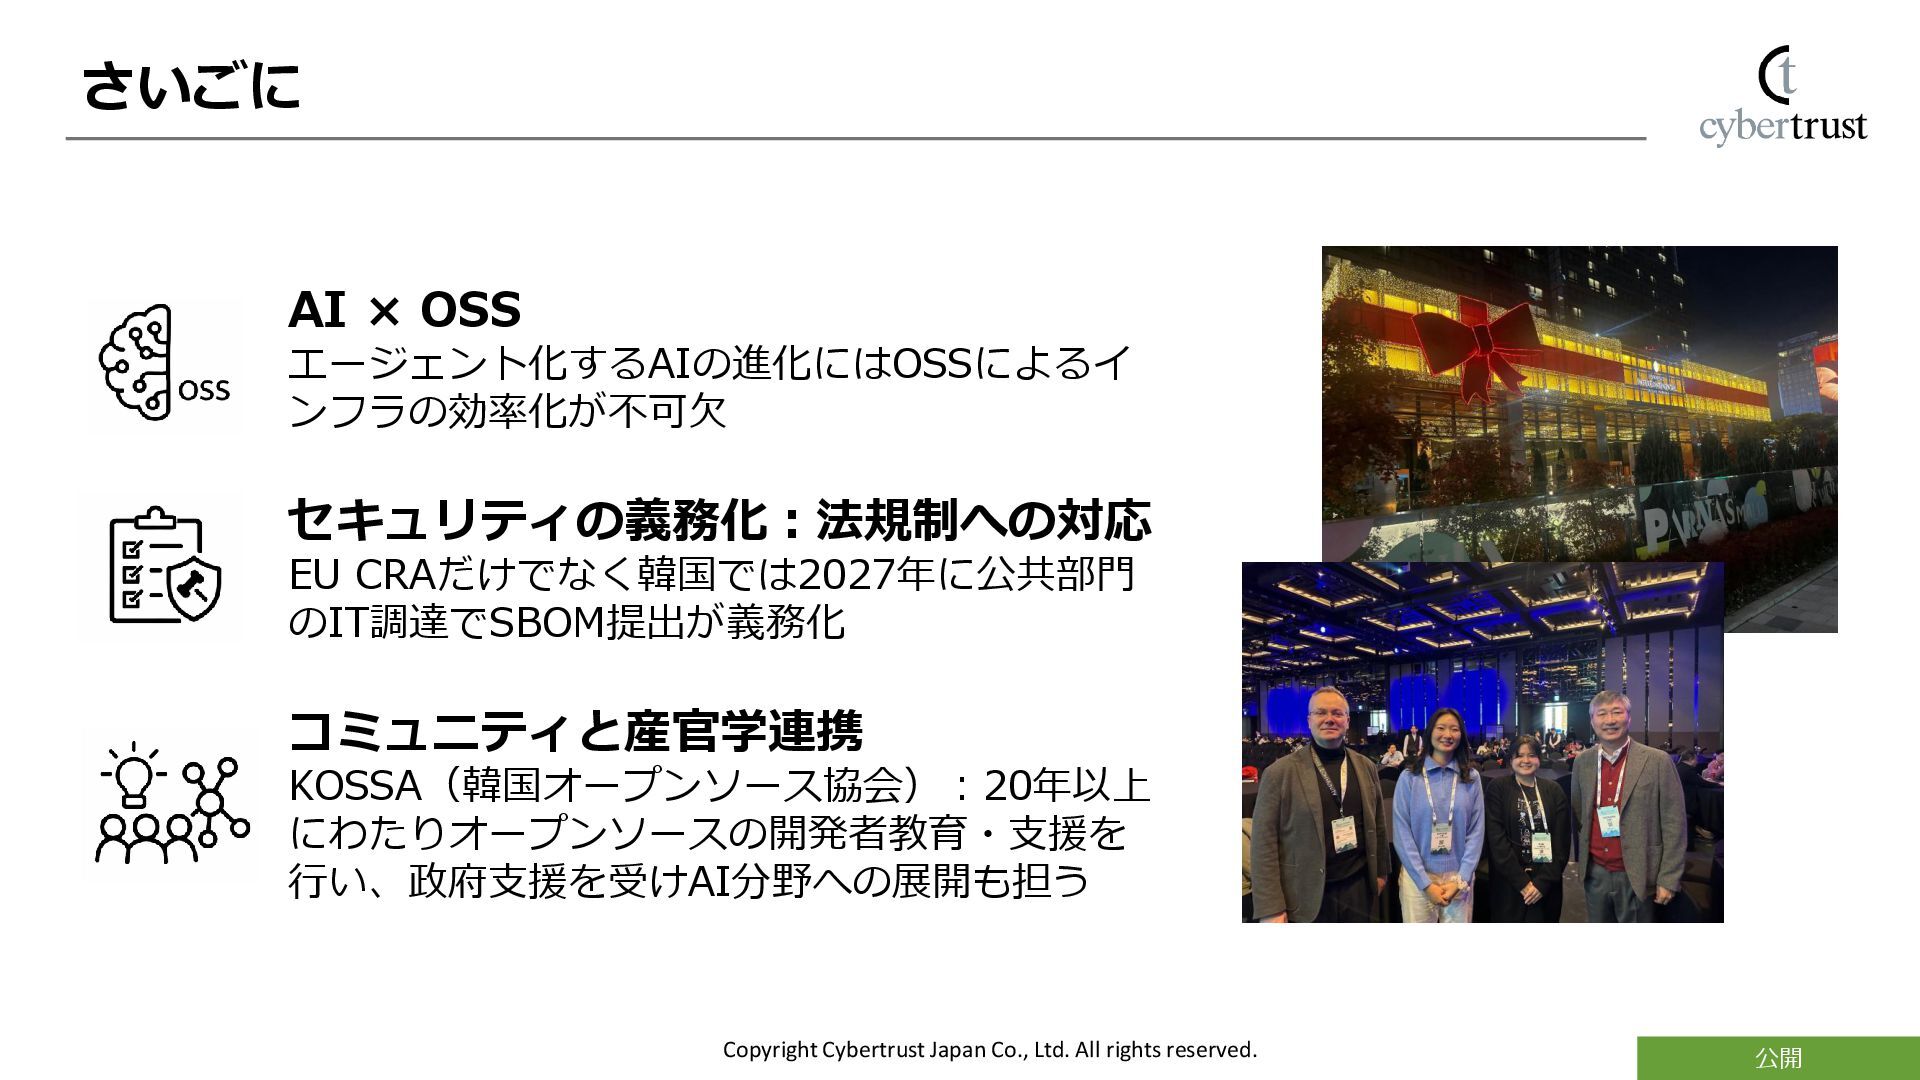
× OSS エージェント化するAIの進化にはOSSによるイ ンフラの効率化が不可欠 セキュリティの義務化:法規制への対応 EU CRAだけでなく韓国では2027年に公共部門 のIT調達でSBOM提出が義務化 コミュニティと産官学連携 KOSSA(韓国オープンソース協会):20年以上 にわたりオープンソースの開発者教育・支援を 行い、政府支援を受けAI分野への展開も担う さいごに -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 ◼
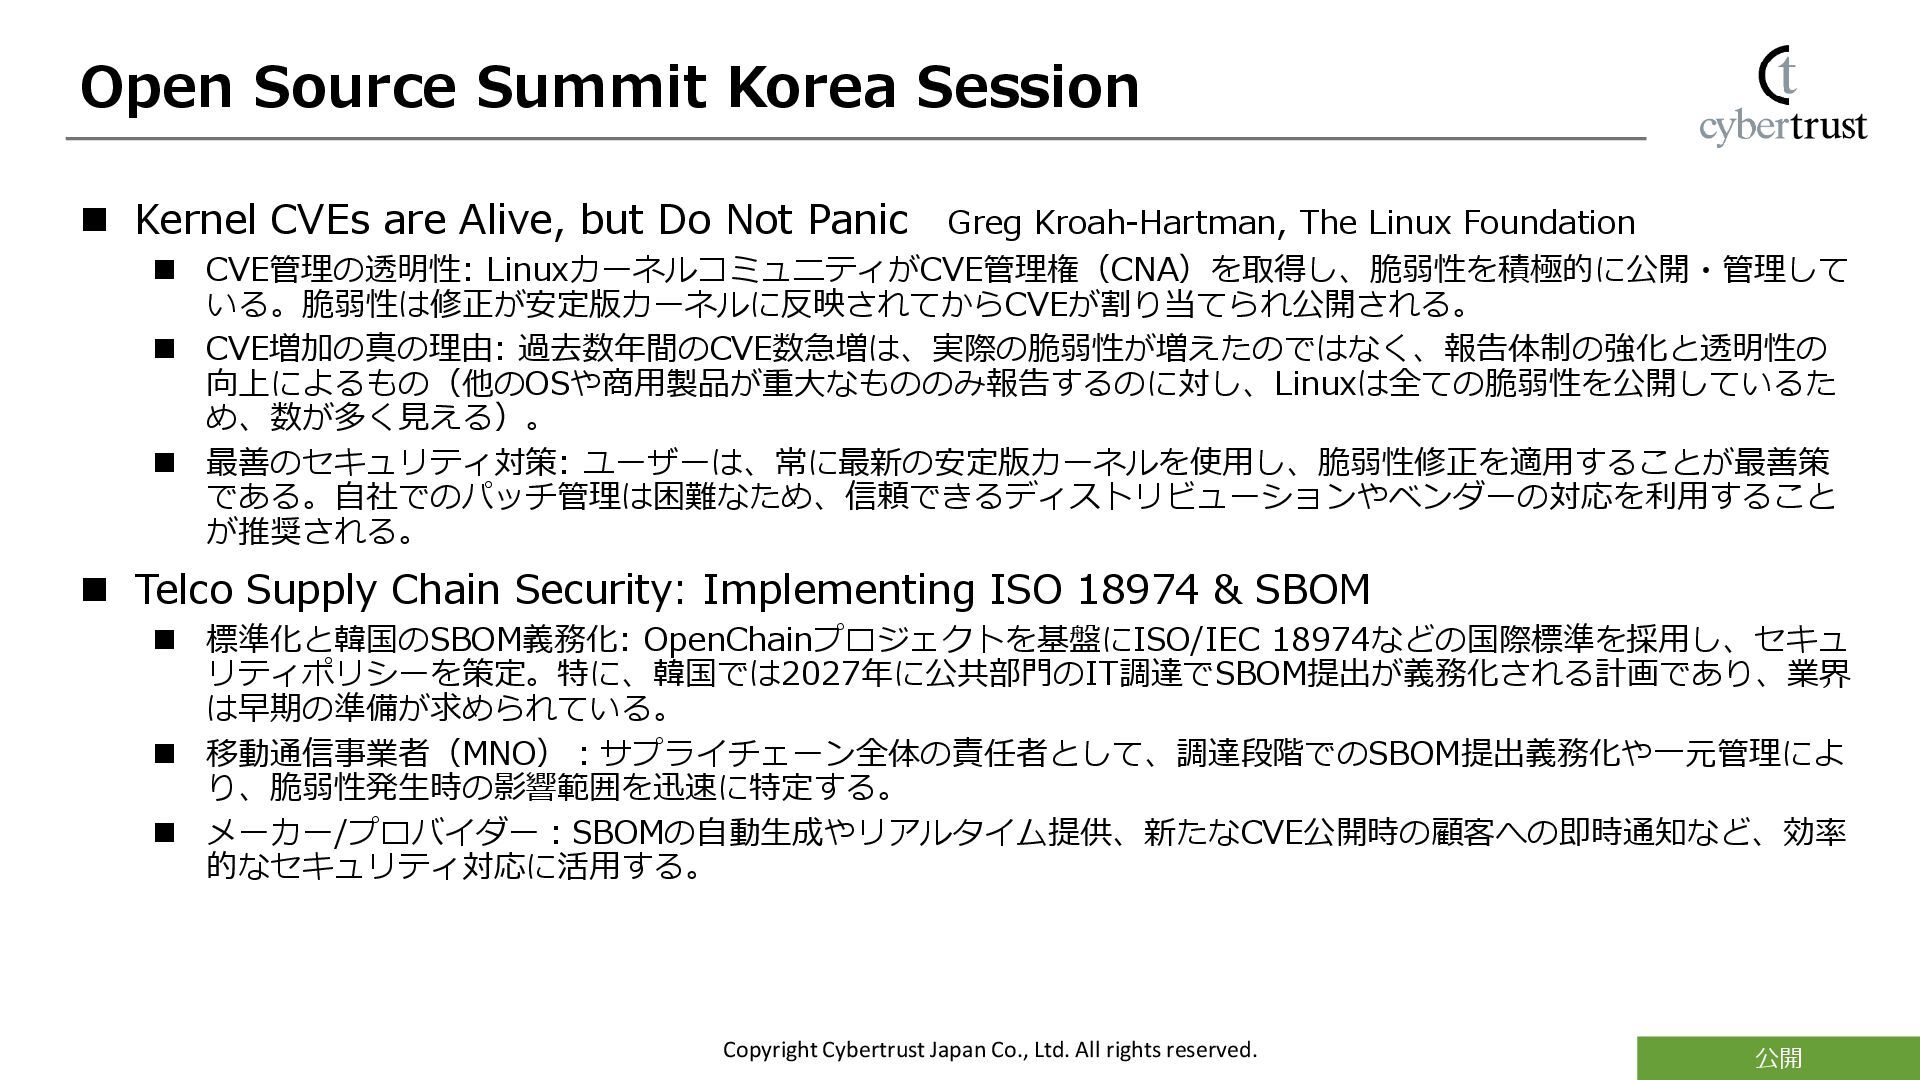
Kernel CVEs are Alive, but Do Not Panic Greg Kroah-Hartman, The Linux Foundation ◼ CVE管理の透明性: LinuxカーネルコミュニティがCVE管理権(CNA)を取得し、脆弱性を積極的に公開・管理して いる。脆弱性は修正が安定版カーネルに反映されてからCVEが割り当てられ公開される。 ◼ CVE増加の真の理由: 過去数年間のCVE数急増は、実際の脆弱性が増えたのではなく、報告体制の強化と透明性の 向上によるもの(他のOSや商用製品が重大なもののみ報告するのに対し、Linuxは全ての脆弱性を公開しているた め、数が多く見える)。 ◼ 最善のセキュリティ対策: ユーザーは、常に最新の安定版カーネルを使用し、脆弱性修正を適用することが最善策 である。自社でのパッチ管理は困難なため、信頼できるディストリビューションやベンダーの対応を利用すること が推奨される。 ◼ Telco Supply Chain Security: Implementing ISO 18974 & SBOM ◼ 標準化と韓国のSBOM義務化: OpenChainプロジェクトを基盤にISO/IEC 18974などの国際標準を採用し、セキュ リティポリシーを策定。特に、韓国では2027年に公共部門のIT調達でSBOM提出が義務化される計画であり、業界 は早期の準備が求められている。 ◼ 移動通信事業者(MNO):サプライチェーン全体の責任者として、調達段階でのSBOM提出義務化や一元管理によ り、脆弱性発生時の影響範囲を迅速に特定する。 ◼ メーカー/プロバイダー:SBOMの自動生成やリアルタイム提供、新たなCVE公開時の顧客への即時通知など、効率 的なセキュリティ対応に活用する。 Open Source Summit Korea Session -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 OpenSSF
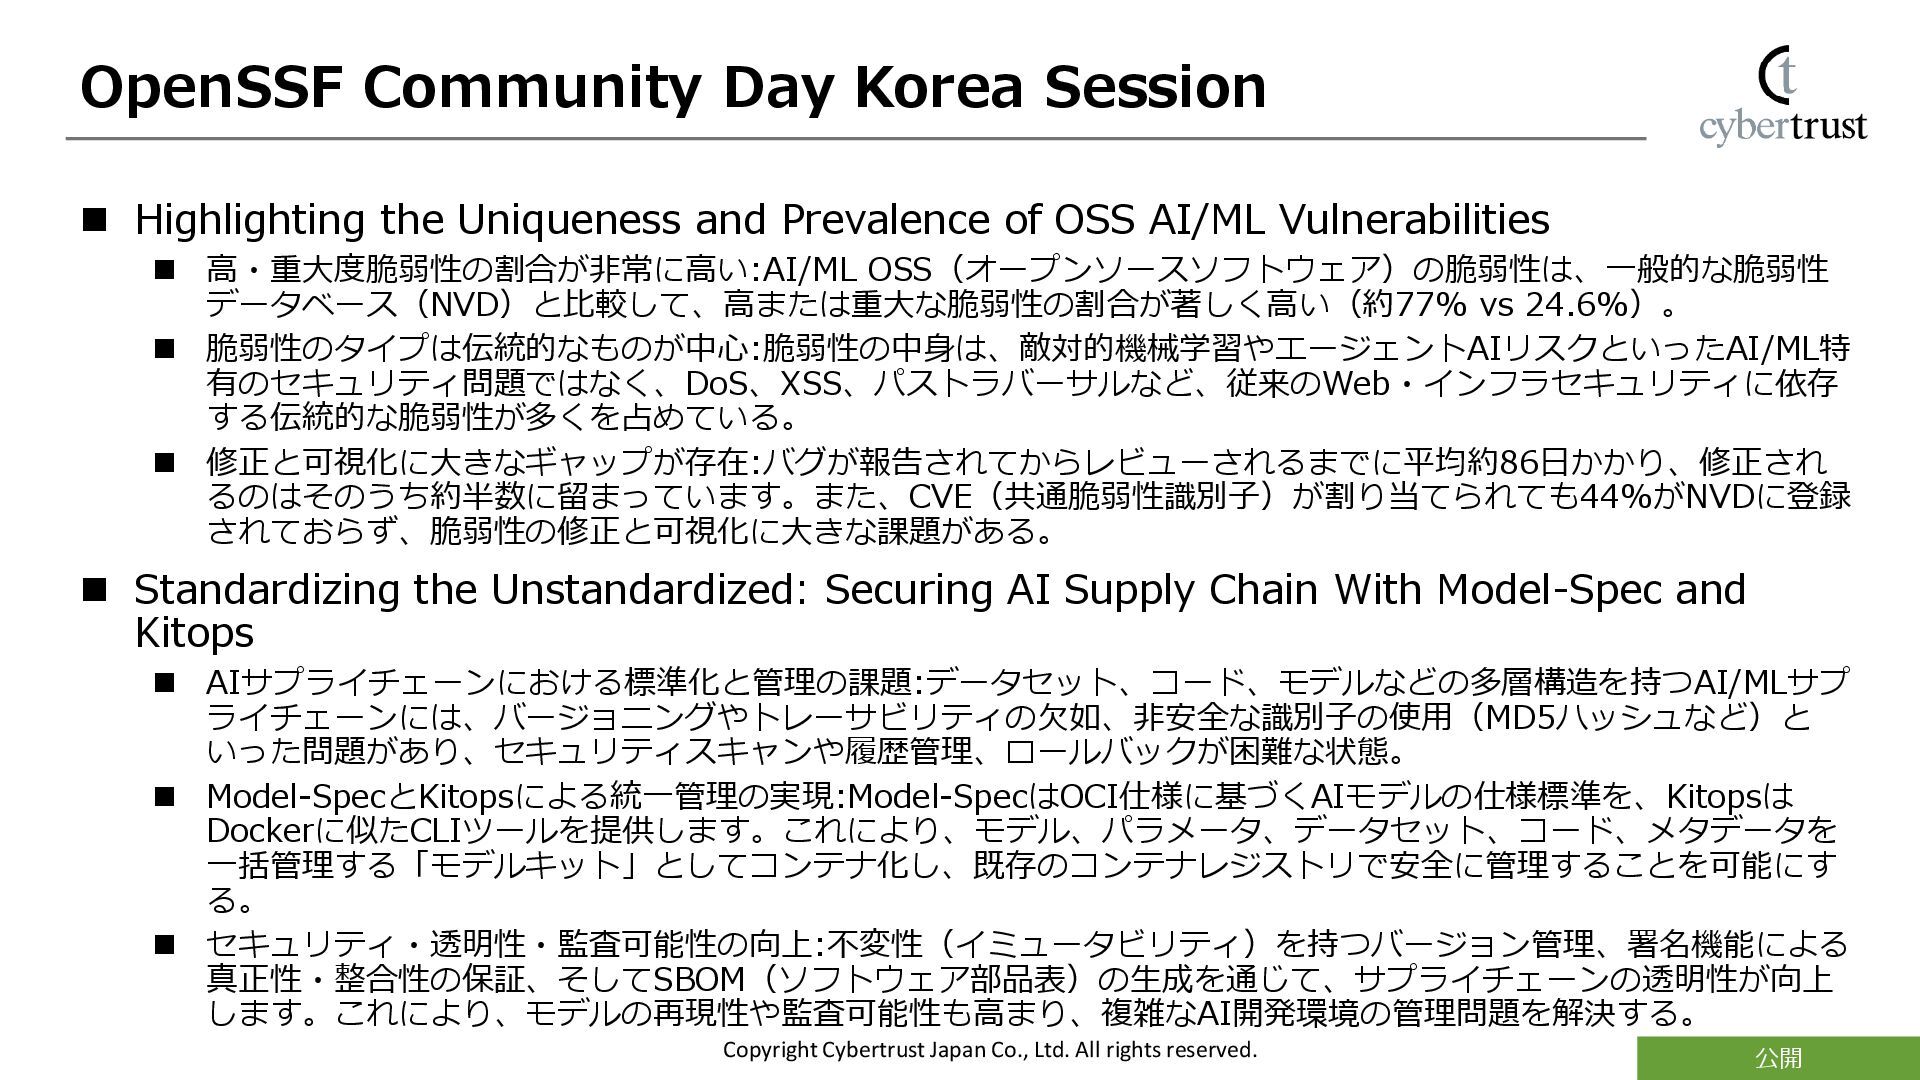
Community Day Korea Session ◼ Highlighting the Uniqueness and Prevalence of OSS AI/ML Vulnerabilities ◼ 高・重大度脆弱性の割合が非常に高い:AI/ML OSS(オープンソースソフトウェア)の脆弱性は、一般的な脆弱性 データベース(NVD)と比較して、高または重大な脆弱性の割合が著しく高い(約77% vs 24.6%)。 ◼ 脆弱性のタイプは伝統的なものが中心:脆弱性の中身は、敵対的機械学習やエージェントAIリスクといったAI/ML特 有のセキュリティ問題ではなく、DoS、XSS、パストラバーサルなど、従来のWeb・インフラセキュリティに依存 する伝統的な脆弱性が多くを占めている。 ◼ 修正と可視化に大きなギャップが存在:バグが報告されてからレビューされるまでに平均約86日かかり、修正され るのはそのうち約半数に留まっています。また、CVE(共通脆弱性識別子)が割り当てられても44%がNVDに登録 されておらず、脆弱性の修正と可視化に大きな課題がある。 ◼ Standardizing the Unstandardized: Securing AI Supply Chain With Model-Spec and Kitops ◼ AIサプライチェーンにおける標準化と管理の課題:データセット、コード、モデルなどの多層構造を持つAI/MLサプ ライチェーンには、バージョニングやトレーサビリティの欠如、非安全な識別子の使用(MD5ハッシュなど)と いった問題があり、セキュリティスキャンや履歴管理、ロールバックが困難な状態。 ◼ Model-SpecとKitopsによる統一管理の実現:Model-SpecはOCI仕様に基づくAIモデルの仕様標準を、Kitopsは Dockerに似たCLIツールを提供します。これにより、モデル、パラメータ、データセット、コード、メタデータを 一括管理する「モデルキット」としてコンテナ化し、既存のコンテナレジストリで安全に管理することを可能にす る。 ◼ セキュリティ・透明性・監査可能性の向上:不変性(イミュータビリティ)を持つバージョン管理、署名機能による 真正性・整合性の保証、そしてSBOM(ソフトウェア部品表)の生成を通じて、サプライチェーンの透明性が向上 します。これにより、モデルの再現性や監査可能性も高まり、複雑なAI開発環境の管理問題を解決する。 -
Copyright Cybertrust Japan Co., Ltd. All rights reserved. 公開 留意事項
本資料に記載されている会社名、製品名、サービス名は、当社または各社、各団体の商標もしくは登録商標です。 その他本資料に記載されているイラスト・ロゴ・写真・動画・ソフトウェア等は、当社または第三者が有する知的財産権やその他の権利により守られております。 お客様は、当社が著作権を有するコンテンツについて、特に定めた場合を除き、複製、改変、頒布などをすることはできません。 本資料に記載されている情報は予告なしに変更されることがあります。また、時間の経過などにより記載内容が不正確となる場合がありますが、当社は、当該情報 を更新する義務を負うものではありません。