Share
Embed
Open Source Summit NA 参加報告
川名のん氏 (日立製作所)
2025年7月30日開催 OSSセキュリティMeetup 講演資料

Linux Foundation Japan PRO
July 31, 2025
Transcript
24 slides
-
©Hitachi, Ltd. 2025. All rights reserved Open Source Summit NA参加報告
2025/07/30 日立製作所 川名のん -
©Hitachi, Ltd. 2025. All rights reserved 2 サマリ ⚫ 2025/06/23-26のOpen
Source Summit NA、OpenSSF Community Dayに参加 ⚫ AIが盛り上がっている EU2024ではAIの基礎的な仕組みの話が多かったが、NA2025ではAIによる開発自動化やAI活用の事例が多い A2A (Agent2Agent) がキーノートでも話されていてホット! ⚫ CRAなどの法規制・ガバナンス系の話は少なめ CRAは2件だけ! ⚫ 署名はsigstore (その中でも署名ツールのcosign) が主流 ⚫ SBOMはSPDXが主流 ⚫ 全体の参加者は800-900名ほど、日本からの参加者は20名ほど ⚫ ヨーロッパや中国からの参加者が少なく、講演内容からみても、それぞれの地域が独立している印象 -
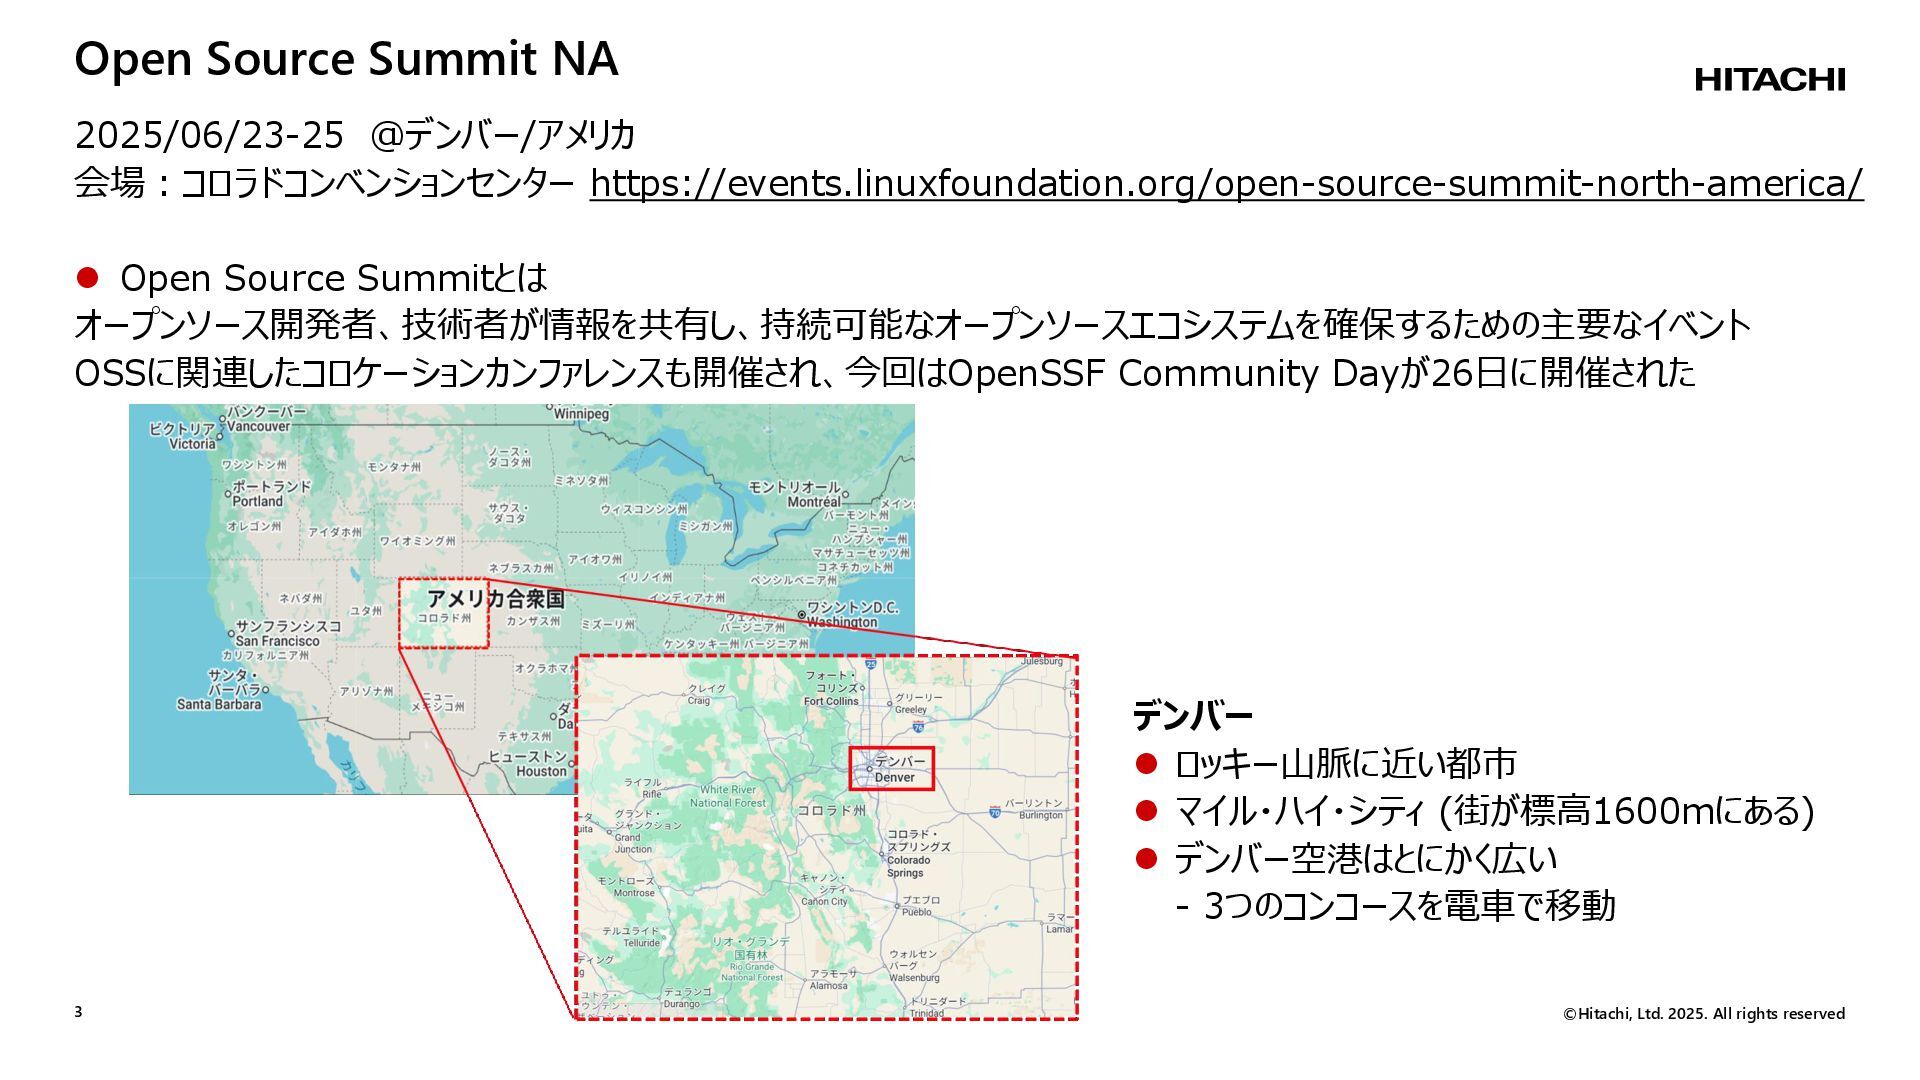
©Hitachi, Ltd. 2025. All rights reserved 3 Open Source Summit
NA 2025/06/23-25 @デンバー/アメリカ 会場:コロラドコンベンションセンター https://events.linuxfoundation.org/open-source-summit-north-america/ ⚫ Open Source Summitとは オープンソース開発者、技術者が情報を共有し、持続可能なオープンソースエコシステムを確保するための主要なイベント OSSに関連したコロケーションカンファレンスも開催され、今回はOpenSSF Community Dayが26日に開催された デンバー ⚫ ロッキー山脈に近い都市 ⚫ マイル・ハイ・シティ (街が標高1600mにある) ⚫ デンバー空港はとにかく広い - 3つのコンコースを電車で移動 -
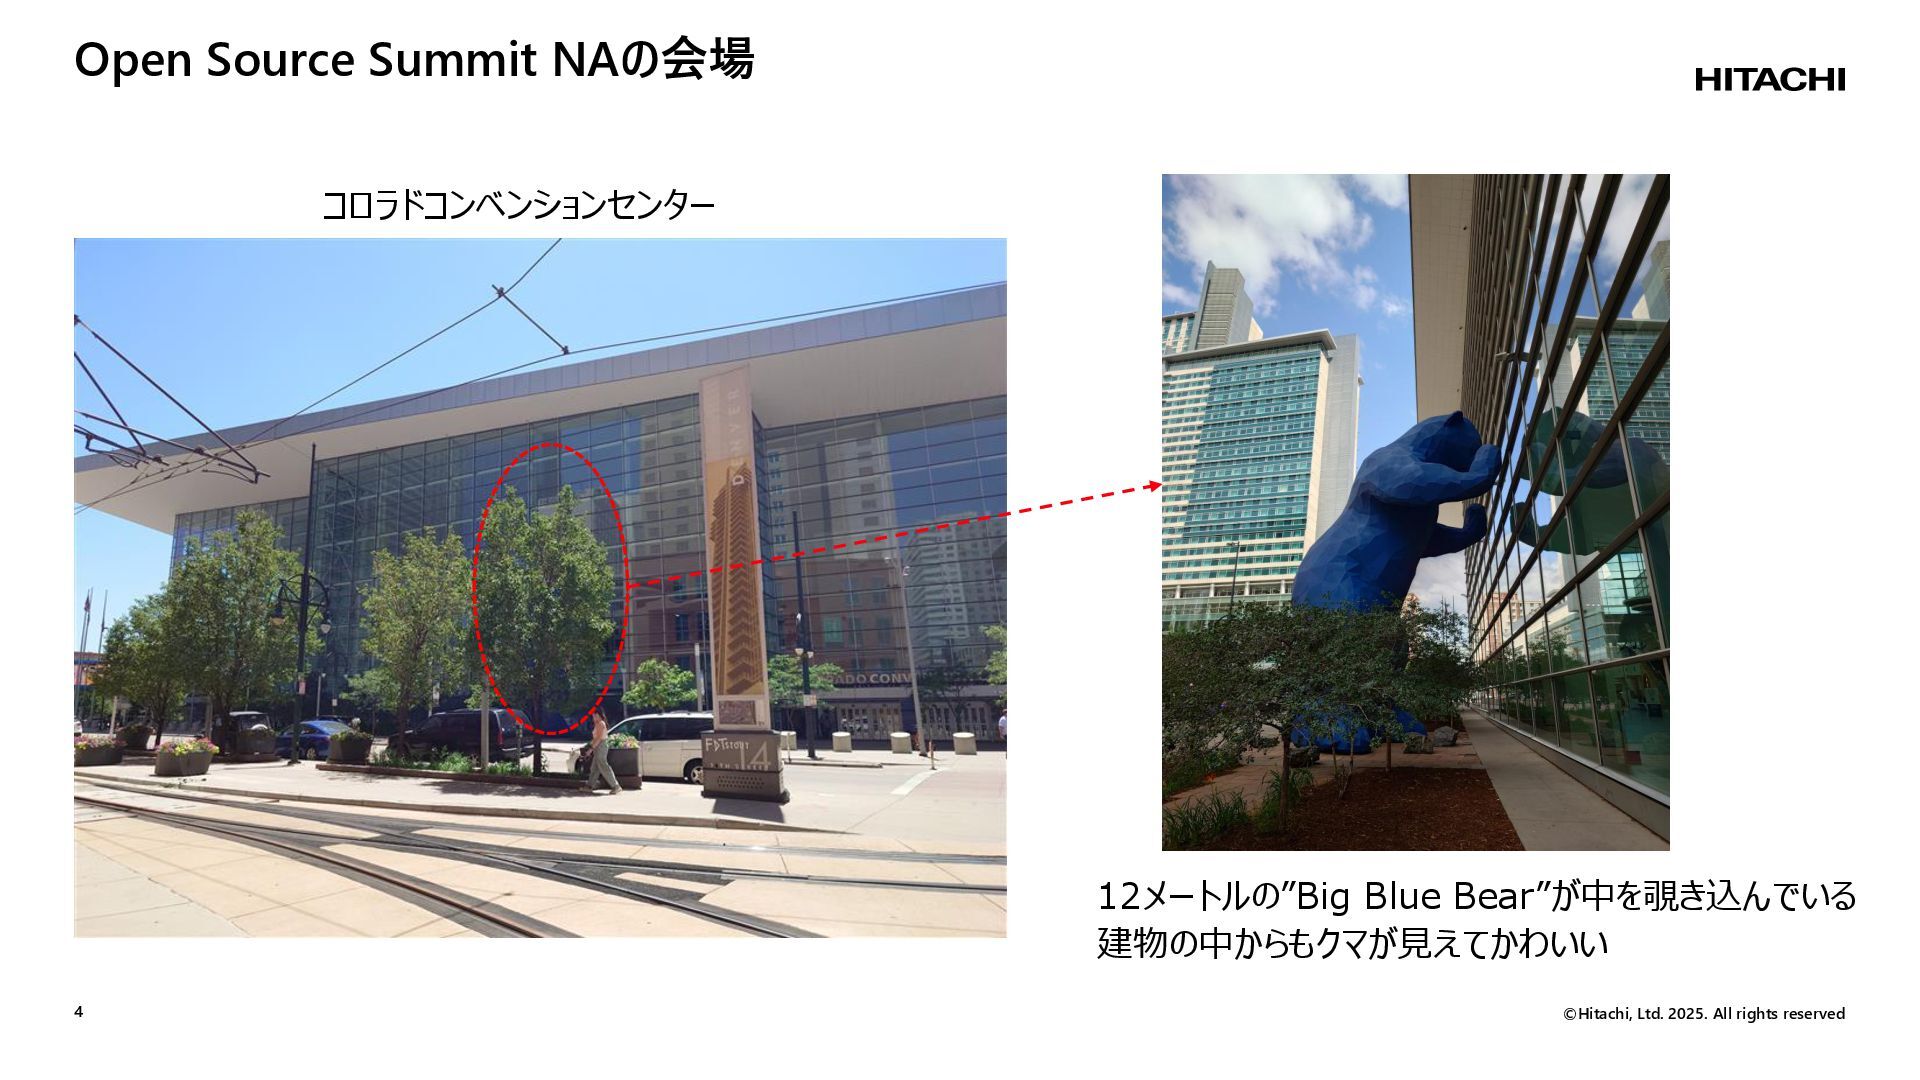
©Hitachi, Ltd. 2025. All rights reserved 4 Open Source Summit
NAの会場 コロラドコンベンションセンター 12メートルの”Big Blue Bear”が中を覗き込んでいる 建物の中からもクマが見えてかわいい -
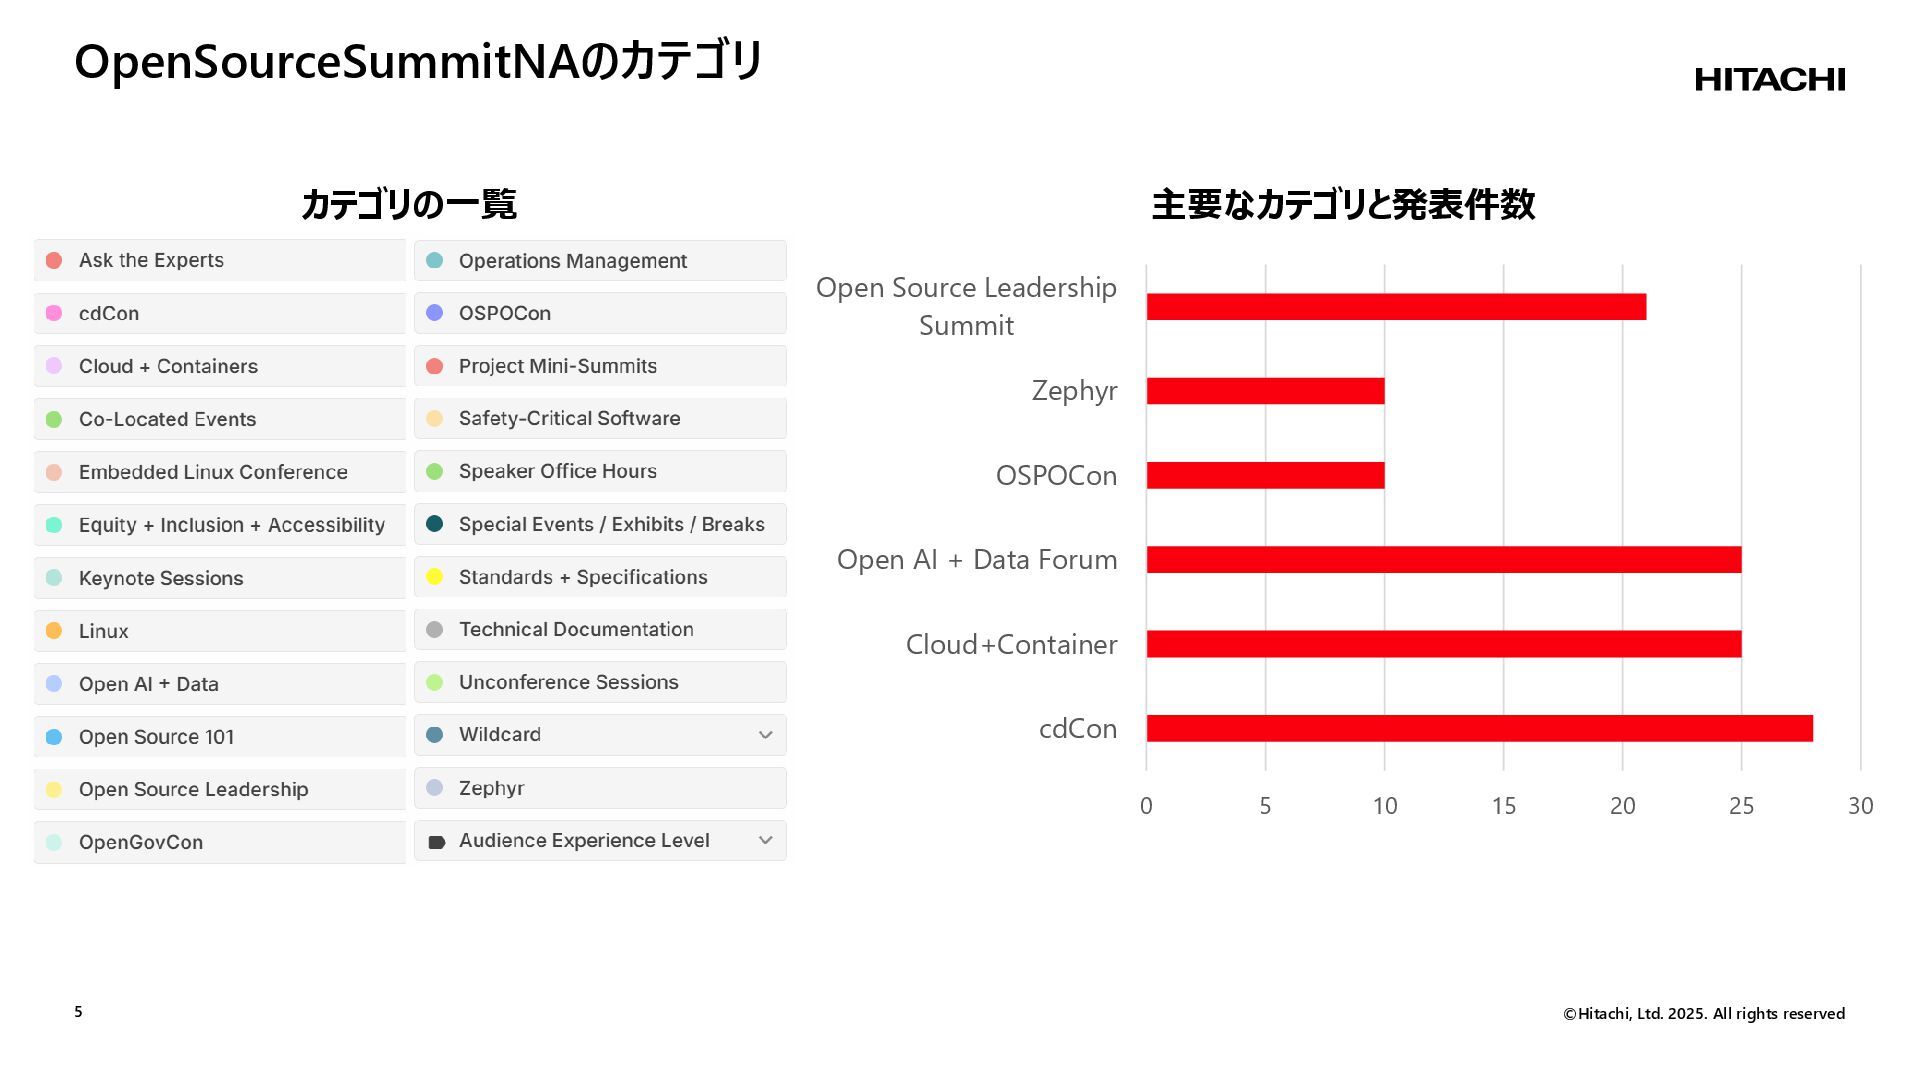
©Hitachi, Ltd. 2025. All rights reserved 5 OpenSourceSummitNAのカテゴリ 0 5
10 15 20 25 30 cdCon Cloud+Container Open AI + Data Forum OSPOCon Zephyr Open Source Leadership Summit カテゴリの一覧 主要なカテゴリと発表件数 -
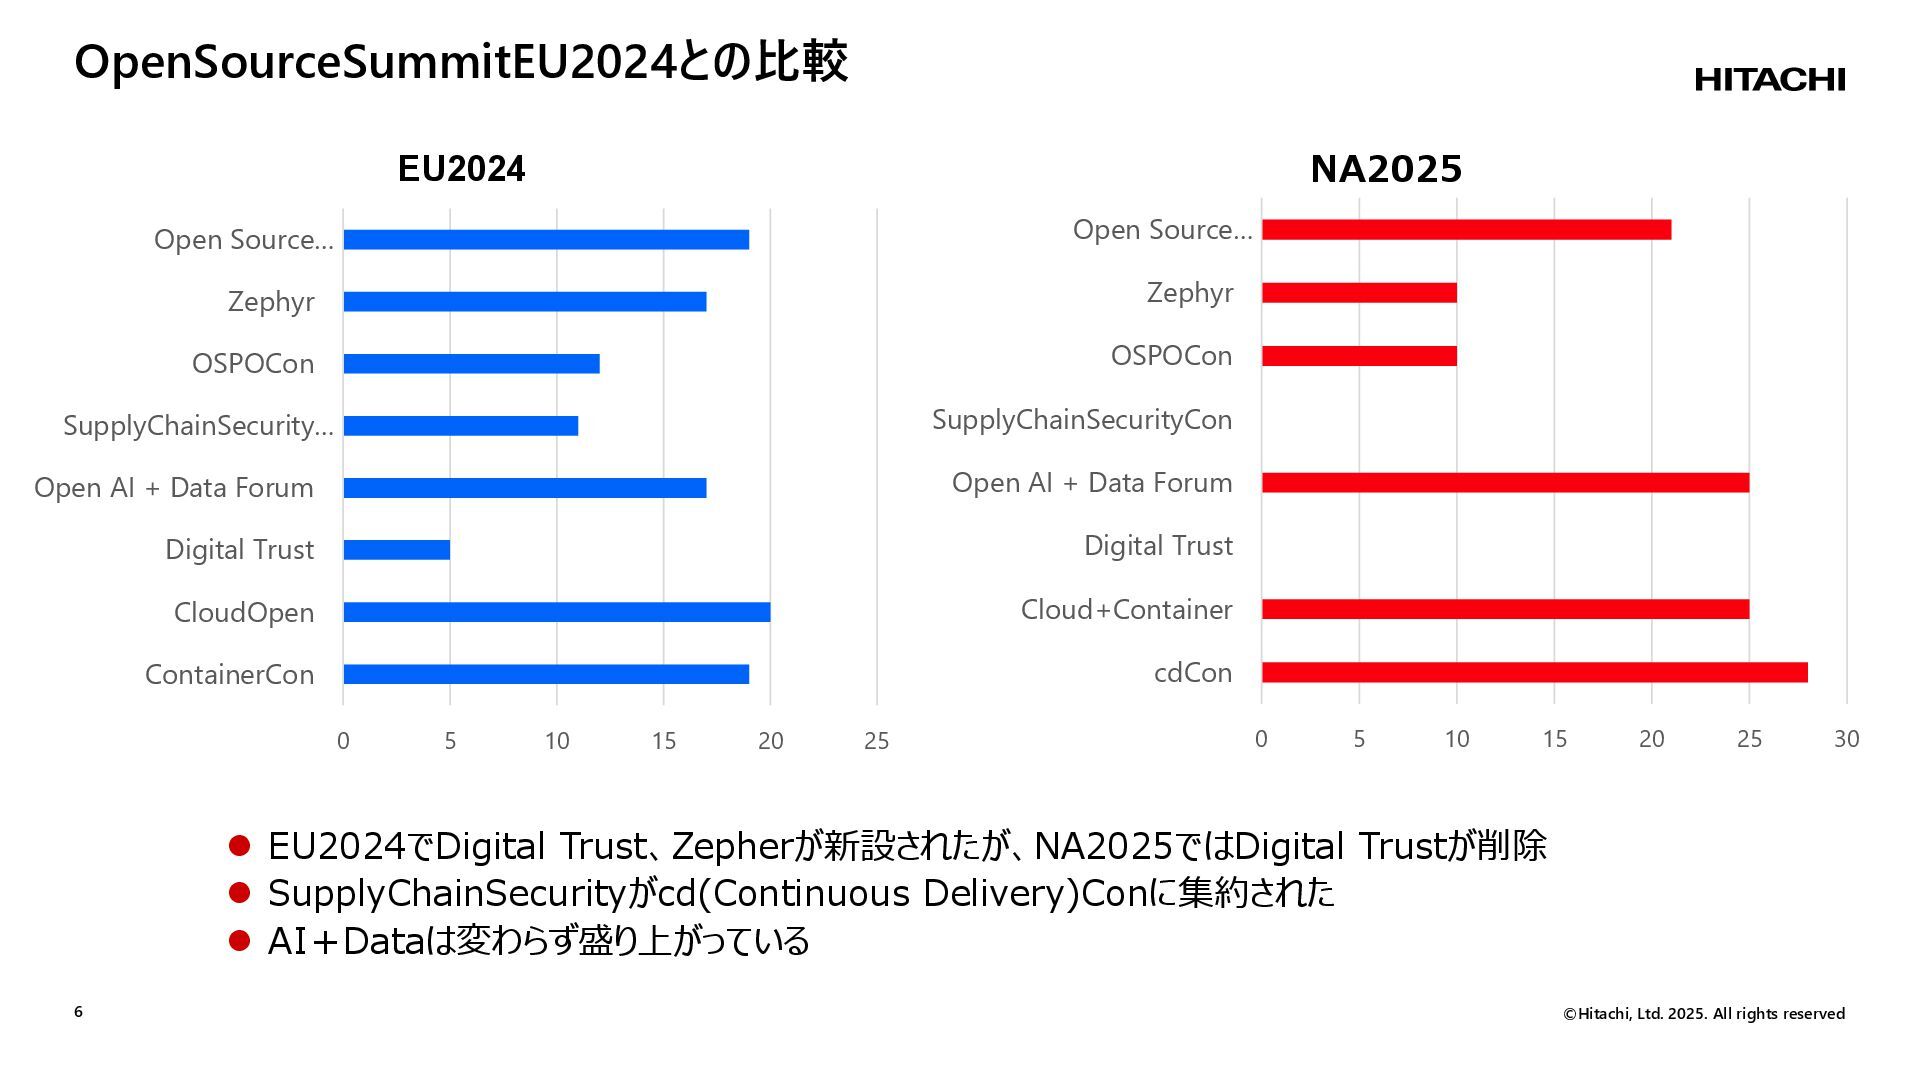
©Hitachi, Ltd. 2025. All rights reserved 6 OpenSourceSummitEU2024との比較 0 5
10 15 20 25 30 cdCon Cloud+Container Digital Trust Open AI + Data Forum SupplyChainSecurityCon OSPOCon Zephyr Open Source… NA2025 EU2024 0 5 10 15 20 25 ContainerCon CloudOpen Digital Trust Open AI + Data Forum SupplyChainSecurity… OSPOCon Zephyr Open Source… ⚫ EU2024でDigital Trust、Zepherが新設されたが、NA2025ではDigital Trustが削除 ⚫ SupplyChainSecurityがcd(Continuous Delivery)Conに集約された ⚫ AI+Dataは変わらず盛り上がっている -
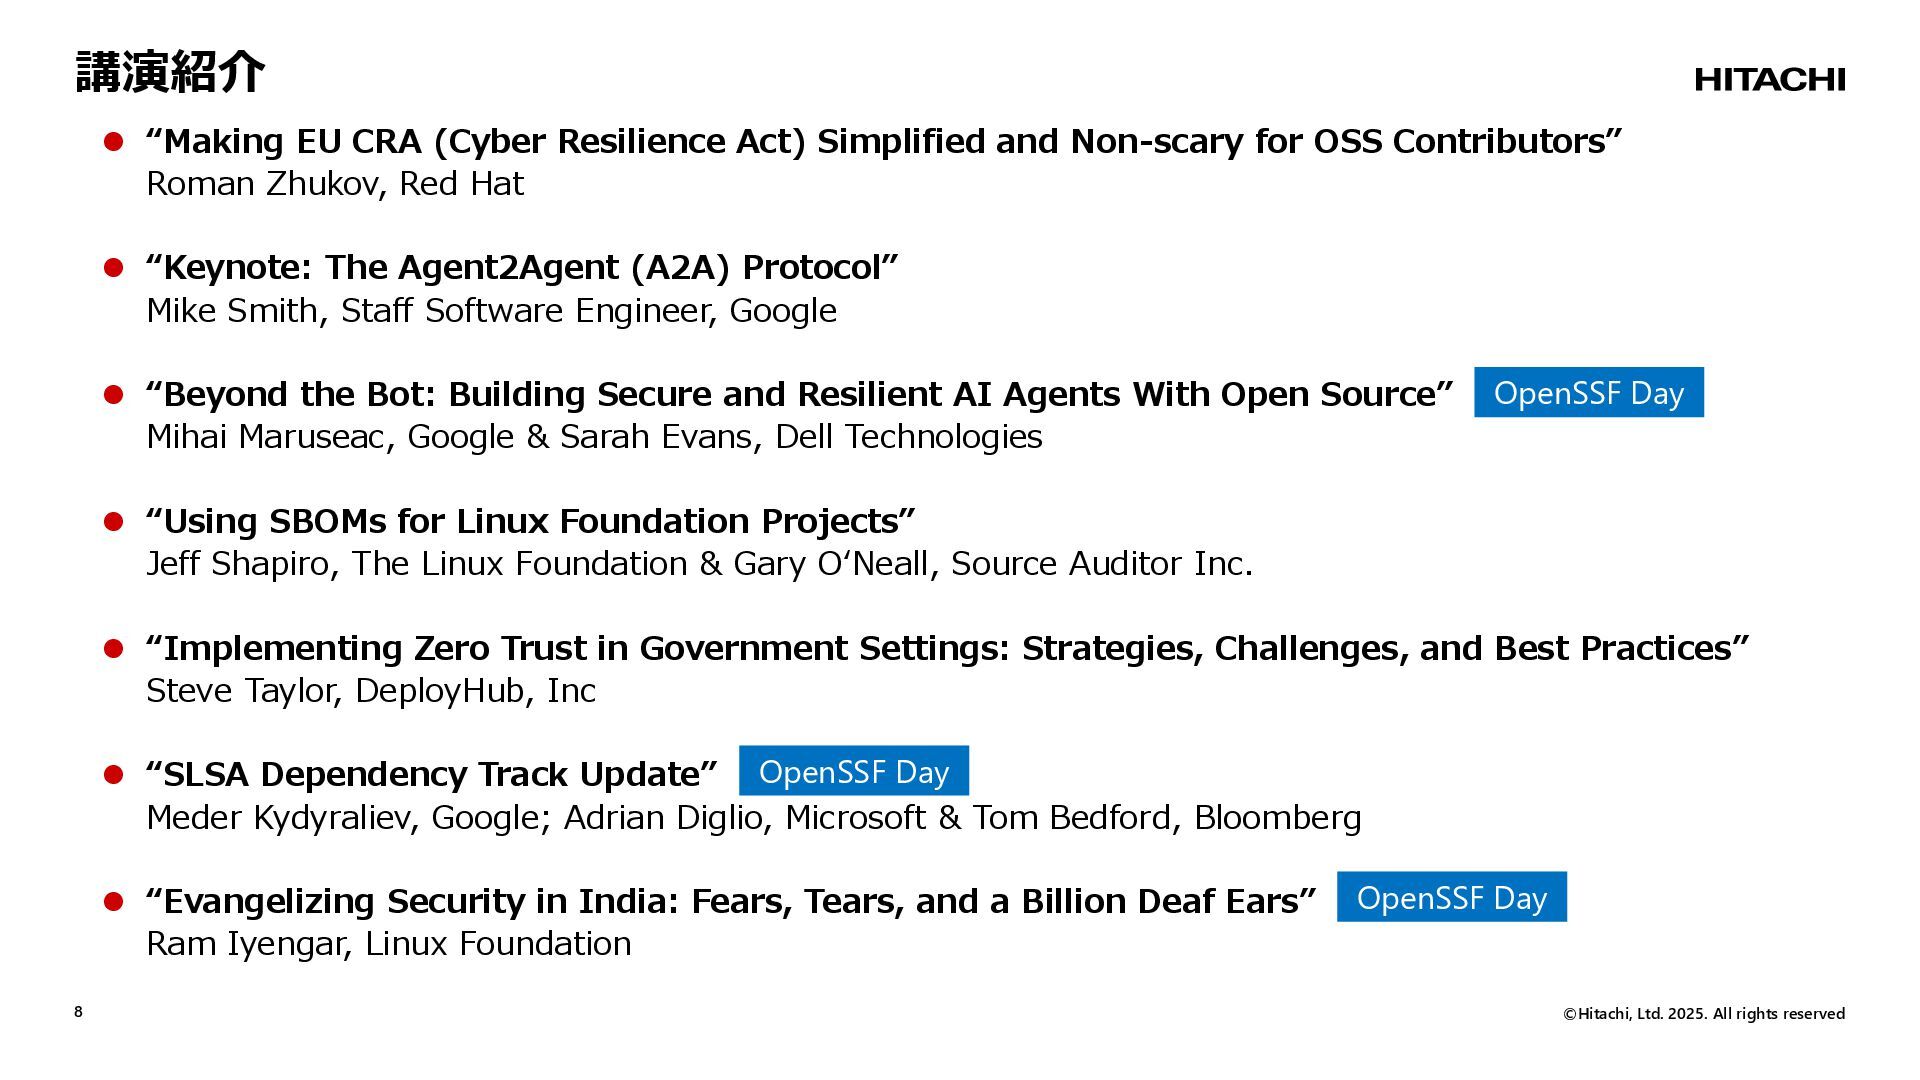
©Hitachi, Ltd. 2025. All rights reserved 8 講演紹介 ⚫ “Making
EU CRA (Cyber Resilience Act) Simplified and Non-scary for OSS Contributors” Roman Zhukov, Red Hat ⚫ “Keynote: The Agent2Agent (A2A) Protocol” Mike Smith, Staff Software Engineer, Google ⚫ “Beyond the Bot: Building Secure and Resilient AI Agents With Open Source” Mihai Maruseac, Google & Sarah Evans, Dell Technologies ⚫ “Using SBOMs for Linux Foundation Projects” Jeff Shapiro, The Linux Foundation & Gary O‘Neall, Source Auditor Inc. ⚫ “Implementing Zero Trust in Government Settings: Strategies, Challenges, and Best Practices” Steve Taylor, DeployHub, Inc ⚫ “SLSA Dependency Track Update” Meder Kydyraliev, Google; Adrian Diglio, Microsoft & Tom Bedford, Bloomberg ⚫ “Evangelizing Security in India: Fears, Tears, and a Billion Deaf Ears” Ram Iyengar, Linux Foundation OpenSSF Day OpenSSF Day OpenSSF Day -
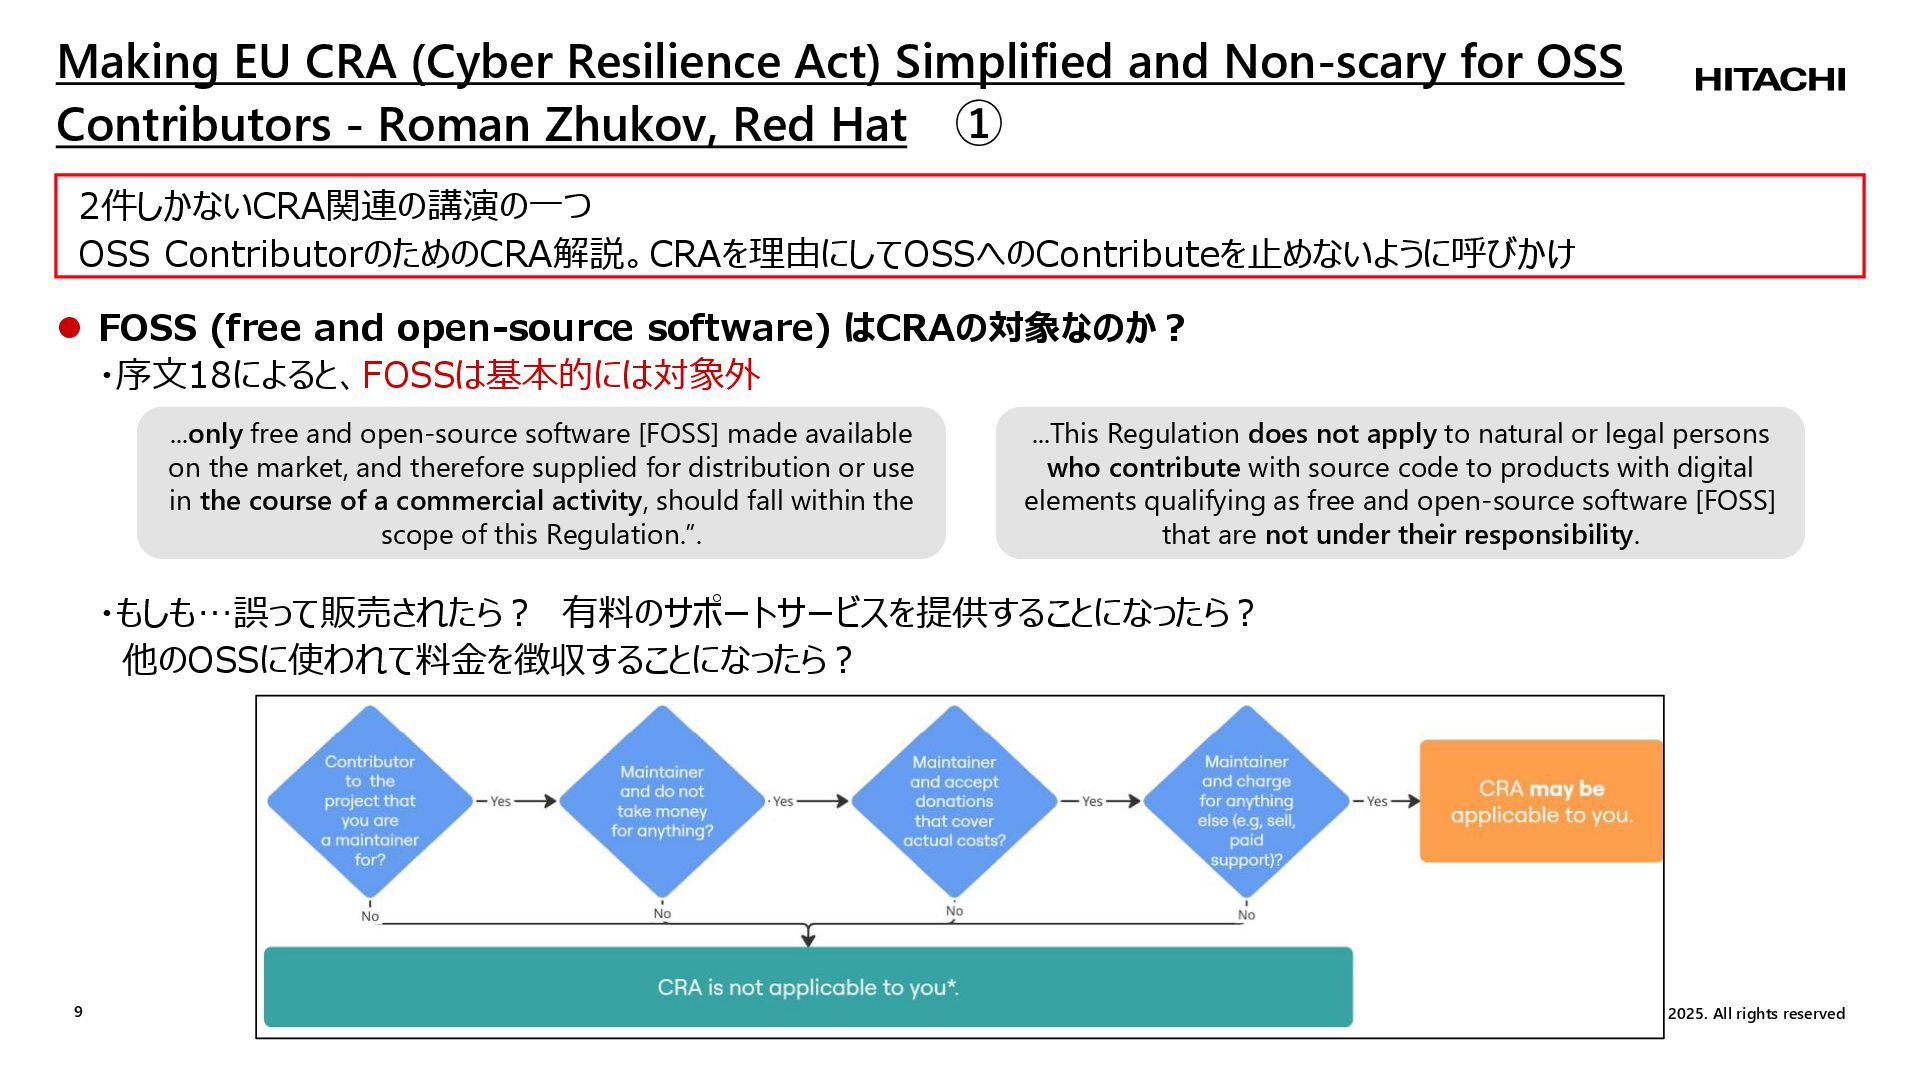
©Hitachi, Ltd. 2025. All rights reserved 9 2件しかないCRA関連の講演の一つ OSS ContributorのためのCRA解説。CRAを理由にしてOSSへのContributeを止めないように呼びかけ
Making EU CRA (Cyber Resilience Act) Simplified and Non-scary for OSS Contributors - Roman Zhukov, Red Hat ① ...This Regulation does not apply to natural or legal persons who contribute with source code to products with digital elements qualifying as free and open-source software [FOSS] that are not under their responsibility. ...only free and open-source software [FOSS] made available on the market, and therefore supplied for distribution or use in the course of a commercial activity, should fall within the scope of this Regulation.”. ⚫ FOSS (free and open-source software) はCRAの対象なのか? ・序文18によると、FOSSは基本的には対象外 ・もしも…誤って販売されたら? 有料のサポートサービスを提供することになったら? 他のOSSに使われて料金を徴収することになったら? -
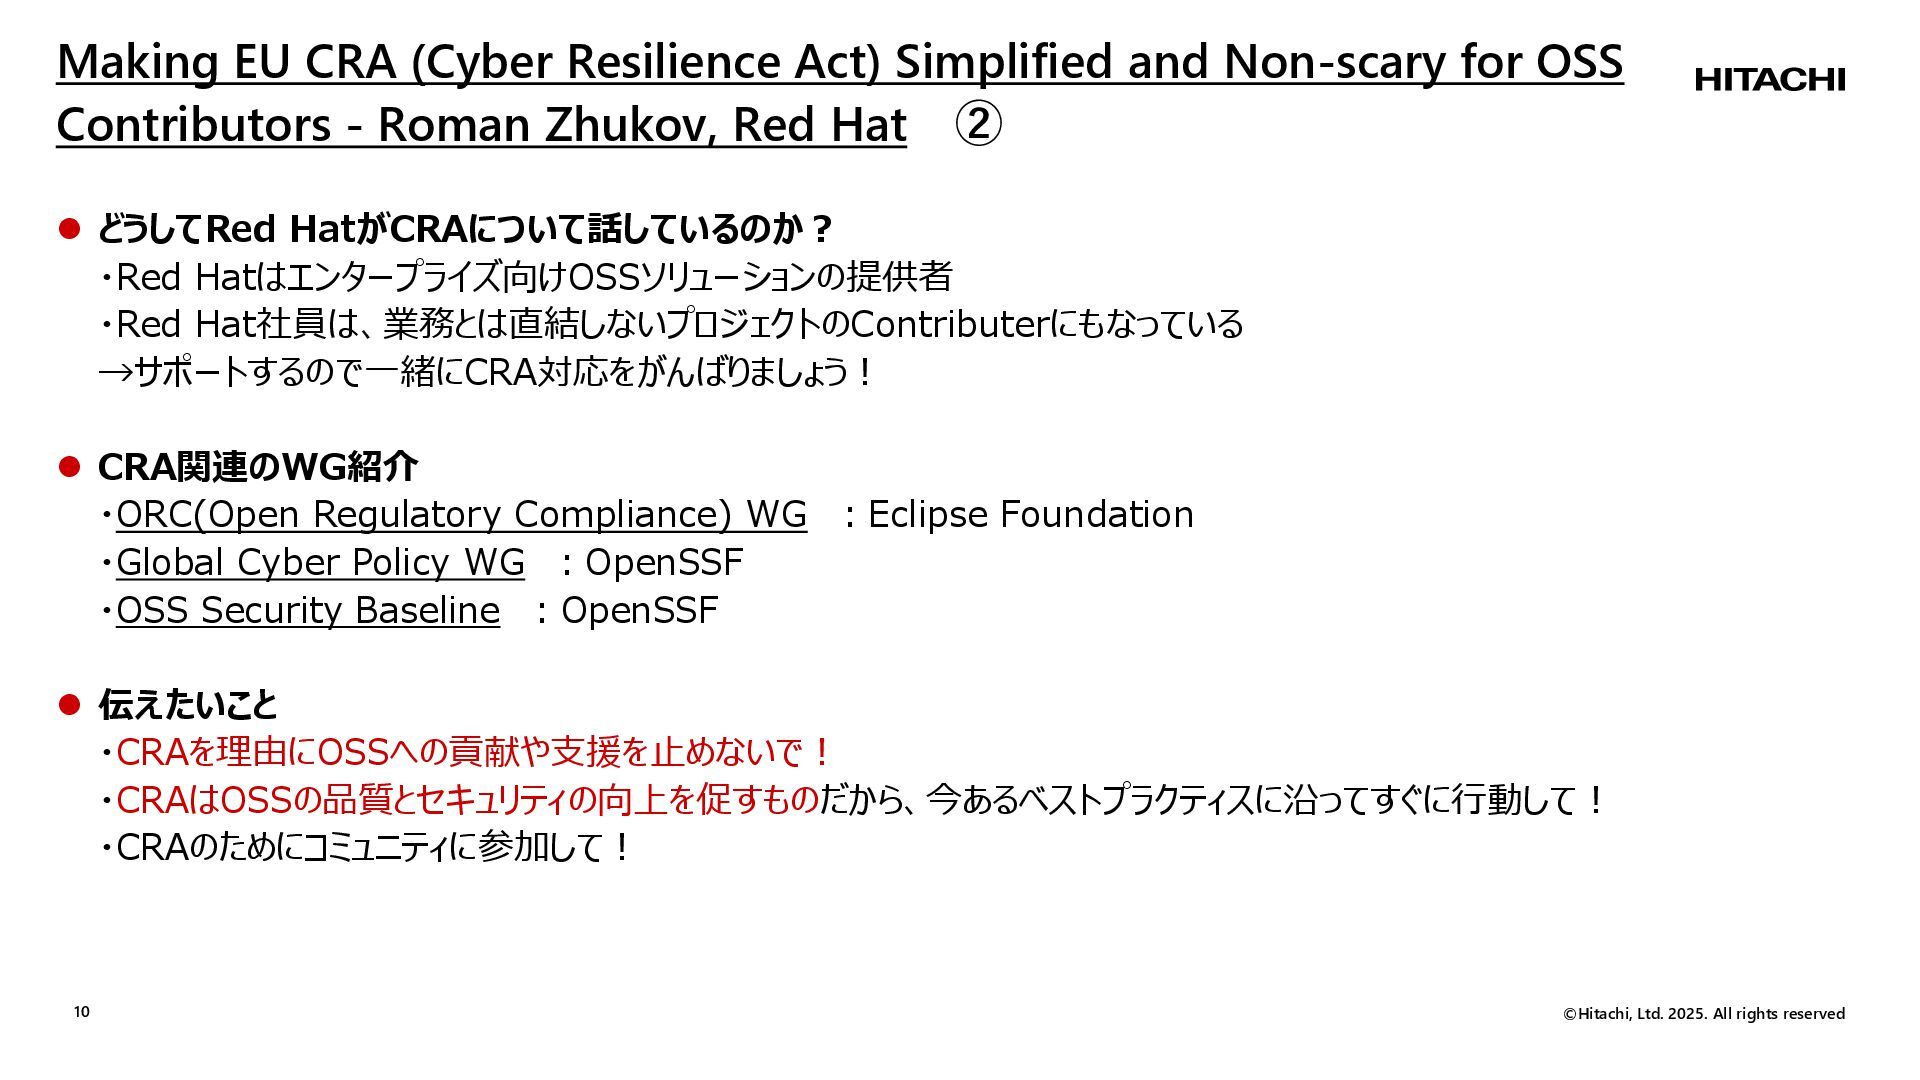
©Hitachi, Ltd. 2025. All rights reserved 10 Making EU CRA
(Cyber Resilience Act) Simplified and Non-scary for OSS Contributors - Roman Zhukov, Red Hat ② ⚫ どうしてRed HatがCRAについて話しているのか? ・Red Hatはエンタープライズ向けOSSソリューションの提供者 ・Red Hat社員は、業務とは直結しないプロジェクトのContributerにもなっている →サポートするので一緒にCRA対応をがんばりましょう! ⚫ CRA関連のWG紹介 ・ORC(Open Regulatory Compliance) WG :Eclipse Foundation ・Global Cyber Policy WG :OpenSSF ・OSS Security Baseline :OpenSSF ⚫ 伝えたいこと ・CRAを理由にOSSへの貢献や支援を止めないで! ・CRAはOSSの品質とセキュリティの向上を促すものだから、今あるベストプラクティスに沿ってすぐに行動して! ・CRAのためにコミュニティに参加して! -
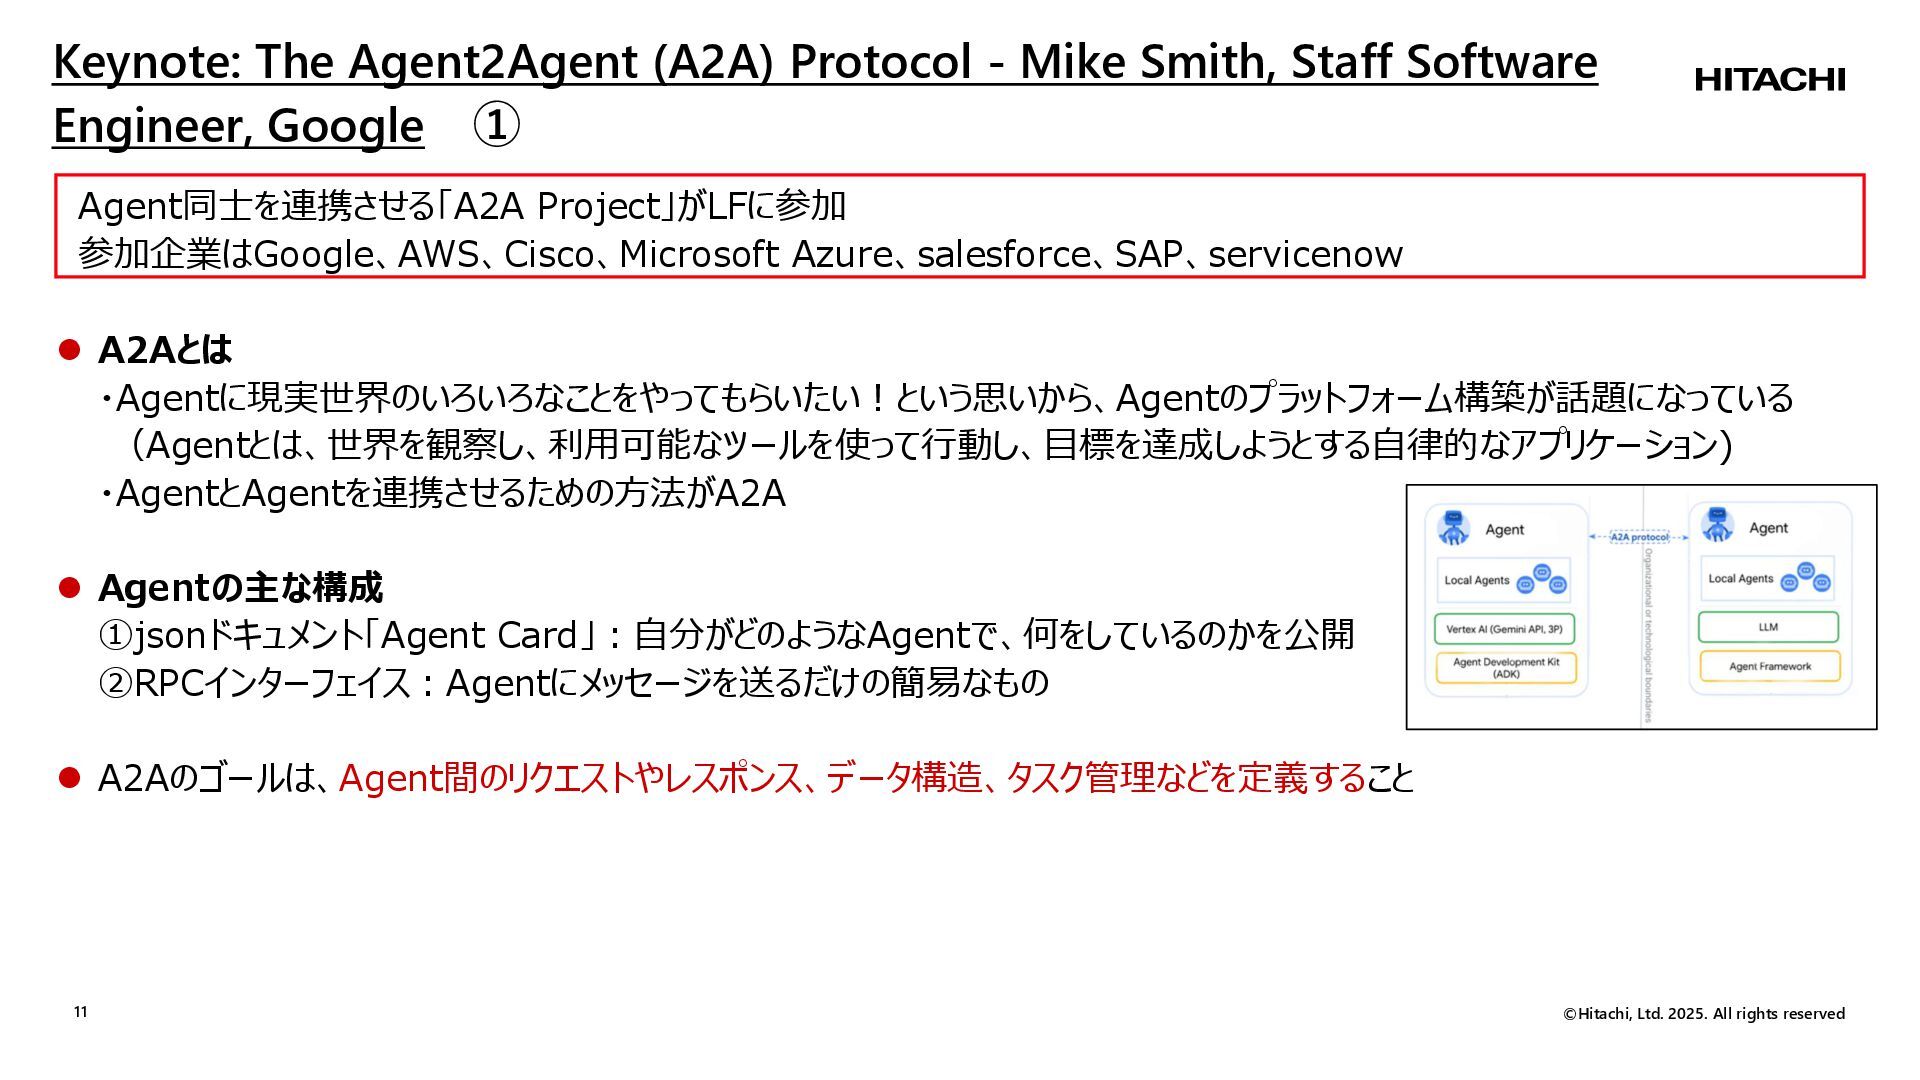
©Hitachi, Ltd. 2025. All rights reserved 11 Keynote: The Agent2Agent
(A2A) Protocol - Mike Smith, Staff Software Engineer, Google ① Agent同士を連携させる「A2A Project」がLFに参加 参加企業はGoogle、AWS、Cisco、Microsoft Azure、salesforce、SAP、servicenow ⚫ A2Aとは ・Agentに現実世界のいろいろなことをやってもらいたい!という思いから、Agentのプラットフォーム構築が話題になっている (Agentとは、世界を観察し、利用可能なツールを使って行動し、目標を達成しようとする自律的なアプリケーション) ・AgentとAgentを連携させるための方法がA2A ⚫ Agentの主な構成 ①jsonドキュメント「Agent Card」:自分がどのようなAgentで、何をしているのかを公開 ②RPCインターフェイス:Agentにメッセージを送るだけの簡易なもの ⚫ A2Aのゴールは、Agent間のリクエストやレスポンス、データ構造、タスク管理などを定義すること -
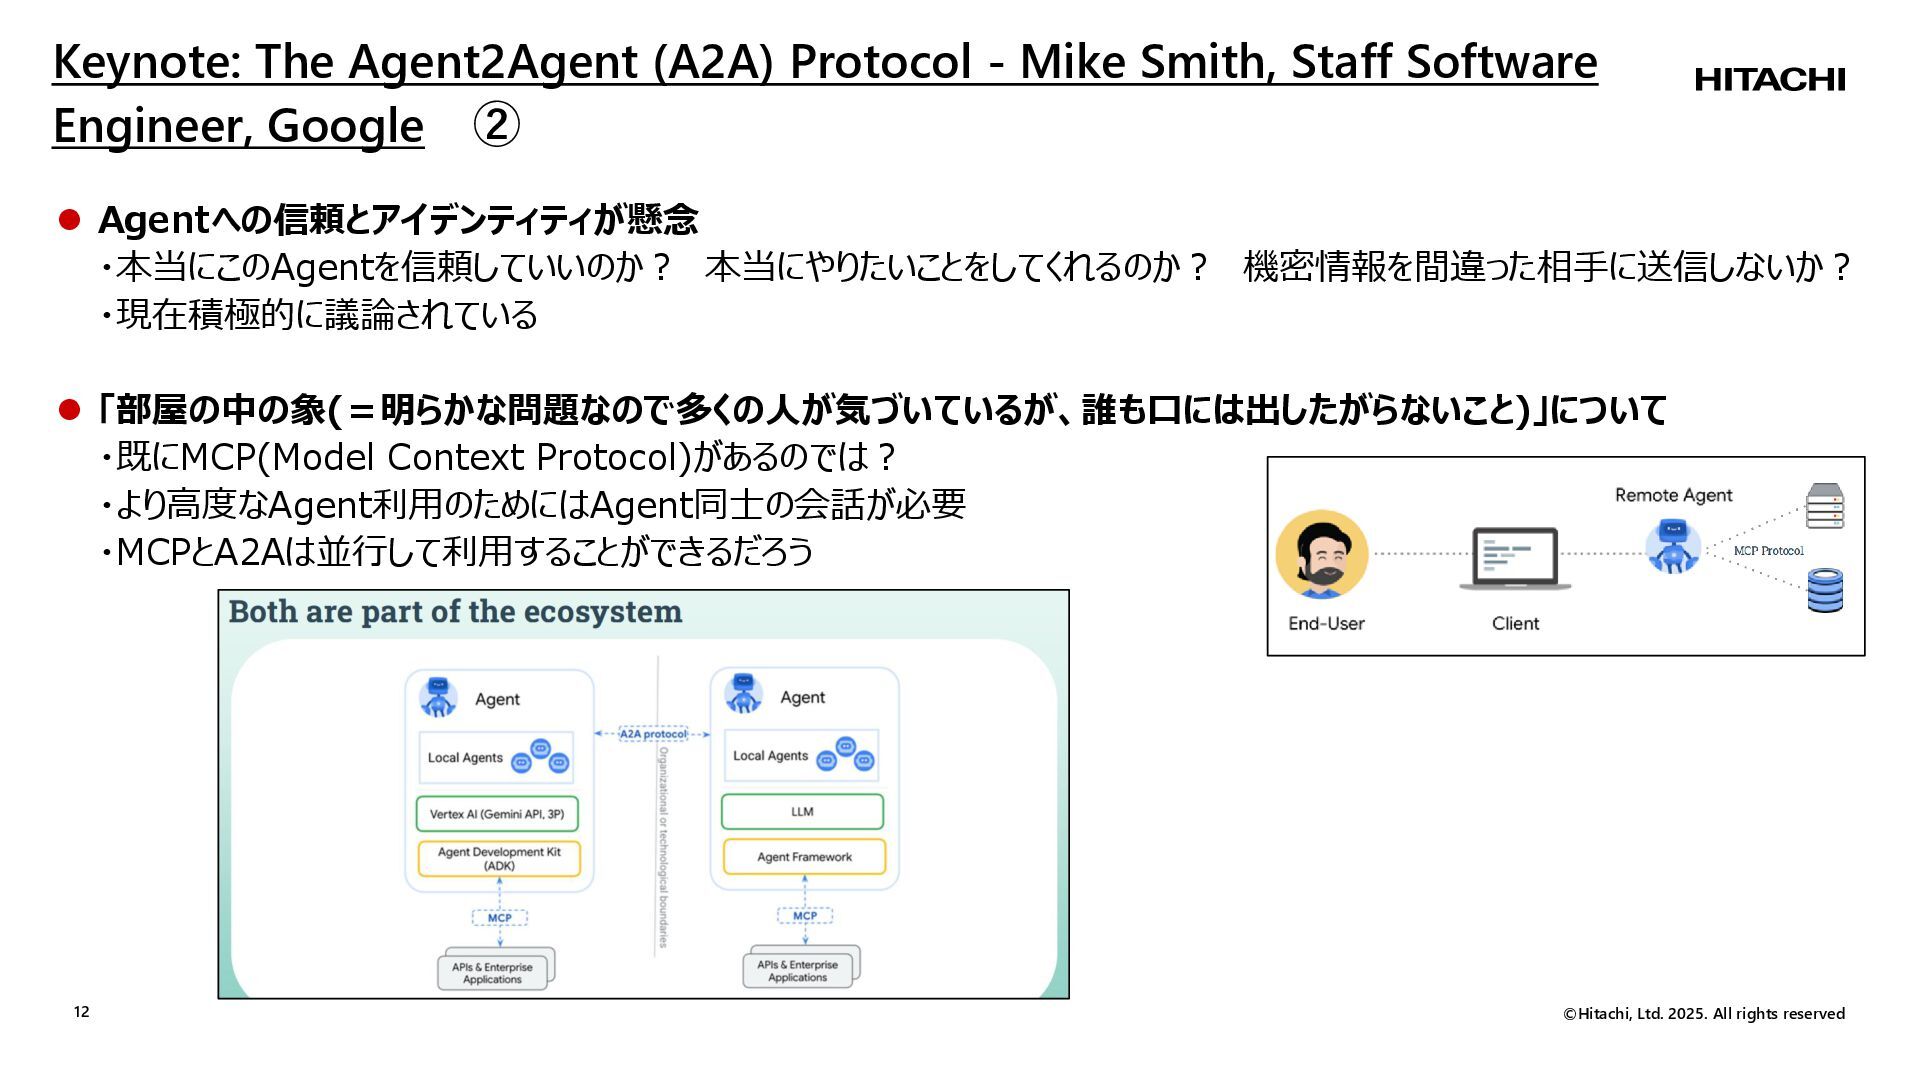
©Hitachi, Ltd. 2025. All rights reserved 12 Keynote: The Agent2Agent
(A2A) Protocol - Mike Smith, Staff Software Engineer, Google ② ⚫ Agentへの信頼とアイデンティティが懸念 ・本当にこのAgentを信頼していいのか? 本当にやりたいことをしてくれるのか? 機密情報を間違った相手に送信しないか? ・現在積極的に議論されている ⚫ 「部屋の中の象(=明らかな問題なので多くの人が気づいているが、誰も口には出したがらないこと)」について ・既にMCP(Model Context Protocol)があるのでは? ・より高度なAgent利用のためにはAgent同士の会話が必要 ・MCPとA2Aは並行して利用することができるだろう -
©Hitachi, Ltd. 2025. All rights reserved 13 Beyond the Bot:
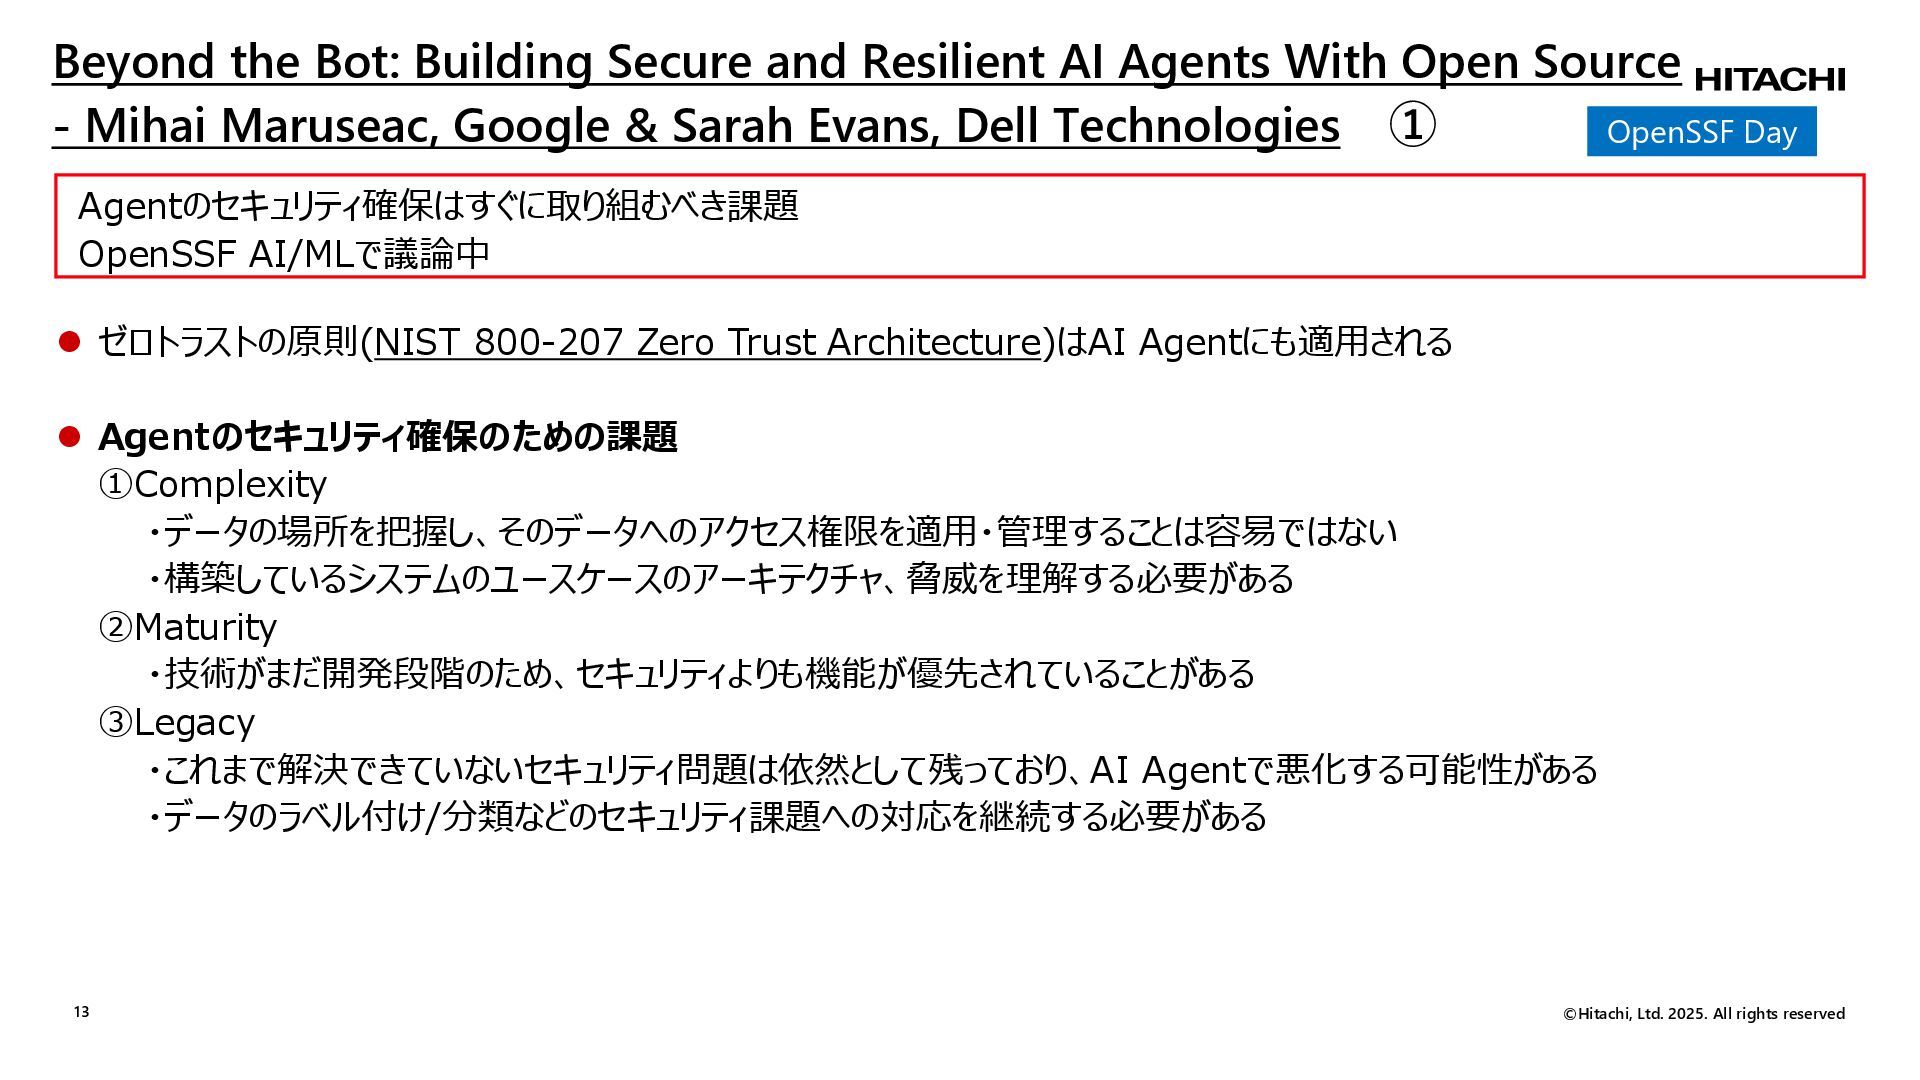
Building Secure and Resilient AI Agents With Open Source - Mihai Maruseac, Google & Sarah Evans, Dell Technologies ① OpenSSF Day Agentのセキュリティ確保はすぐに取り組むべき課題 OpenSSF AI/MLで議論中 ⚫ ゼロトラストの原則(NIST 800-207 Zero Trust Architecture)はAI Agentにも適用される ⚫ Agentのセキュリティ確保のための課題 ①Complexity ・データの場所を把握し、そのデータへのアクセス権限を適用・管理することは容易ではない ・構築しているシステムのユースケースのアーキテクチャ、脅威を理解する必要がある ②Maturity ・技術がまだ開発段階のため、セキュリティよりも機能が優先されていることがある ③Legacy ・これまで解決できていないセキュリティ問題は依然として残っており、AI Agentで悪化する可能性がある ・データのラベル付け/分類などのセキュリティ課題への対応を継続する必要がある -
©Hitachi, Ltd. 2025. All rights reserved 14 Beyond the Bot:
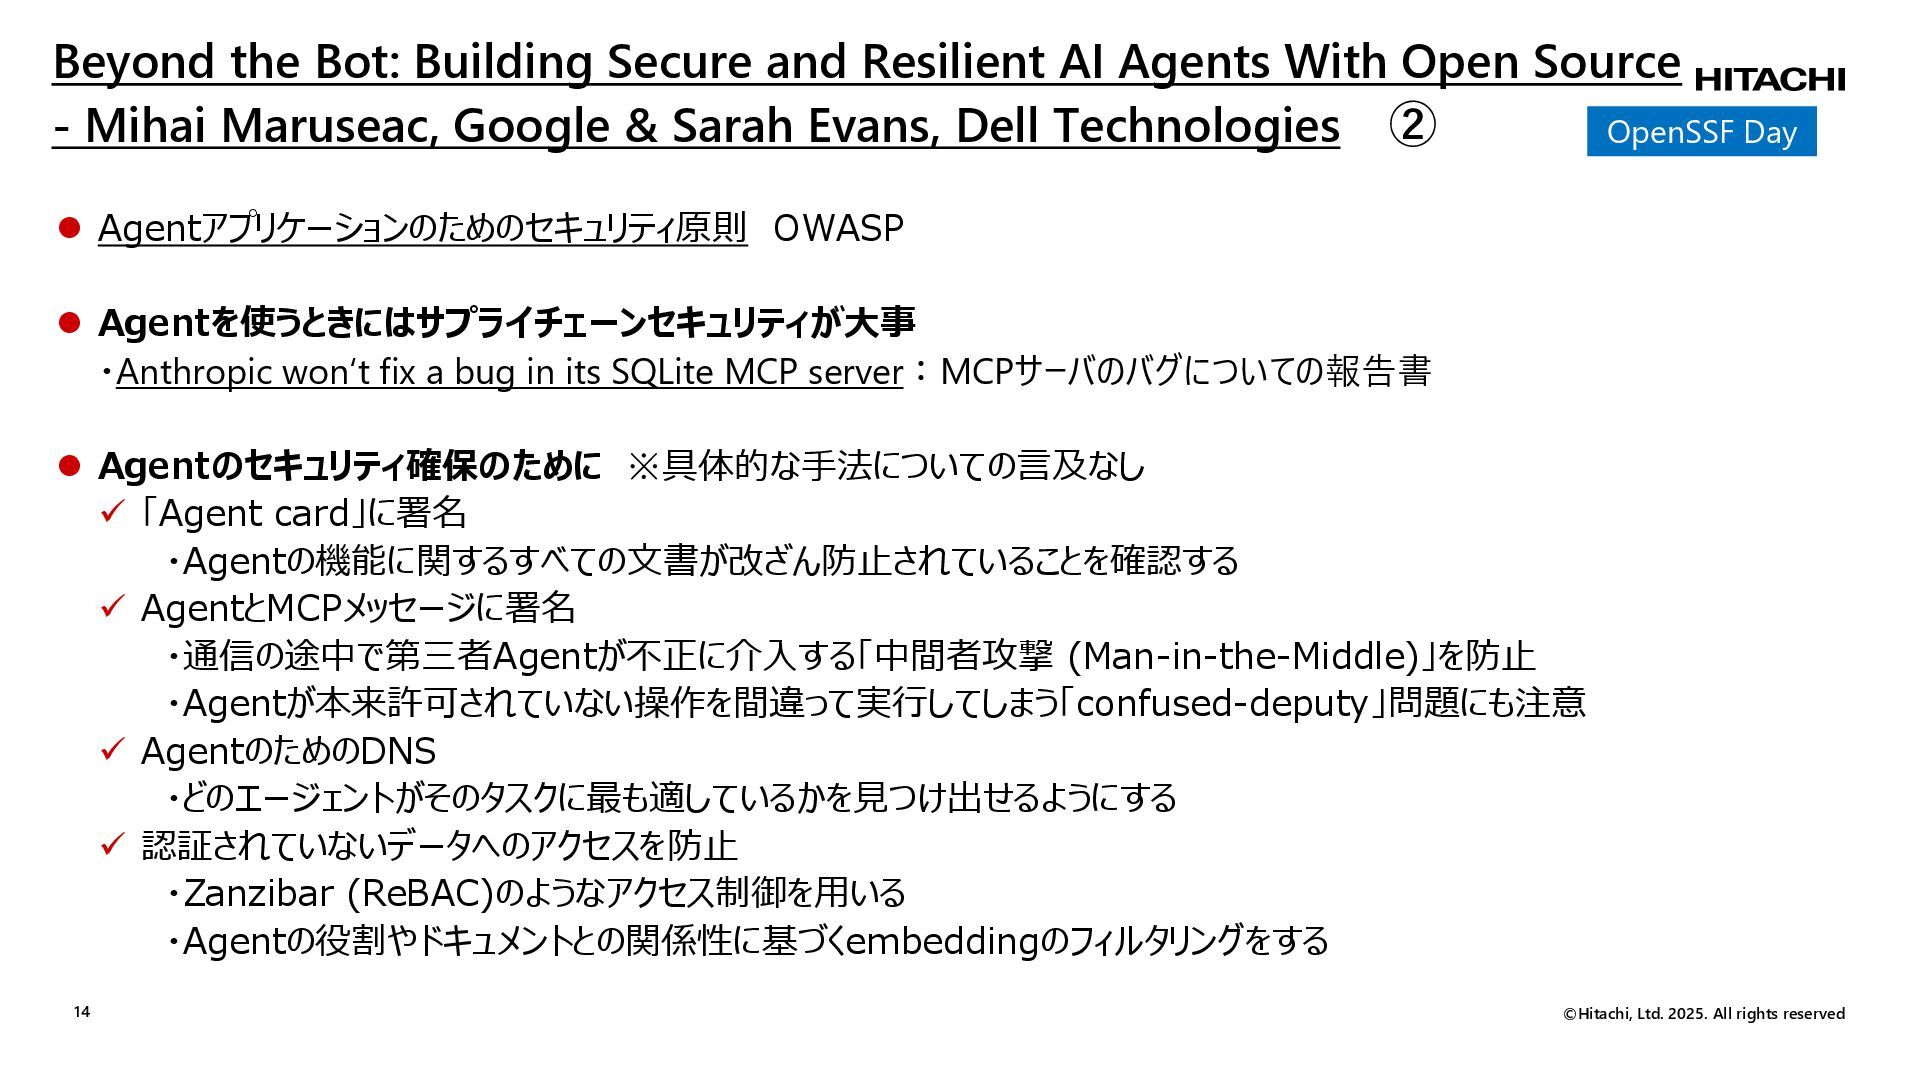
Building Secure and Resilient AI Agents With Open Source - Mihai Maruseac, Google & Sarah Evans, Dell Technologies ② OpenSSF Day ⚫ Agentアプリケーションのためのセキュリティ原則 OWASP ⚫ Agentを使うときにはサプライチェーンセキュリティが大事 ・Anthropic won‘t fix a bug in its SQLite MCP server:MCPサーバのバグについての報告書 ⚫ Agentのセキュリティ確保のために ※具体的な手法についての言及なし ✓ 「Agent card」に署名 ・Agentの機能に関するすべての文書が改ざん防止されていることを確認する ✓ AgentとMCPメッセージに署名 ・通信の途中で第三者Agentが不正に介入する「中間者攻撃 (Man-in-the-Middle)」を防止 ・Agentが本来許可されていない操作を間違って実行してしまう「confused-deputy」問題にも注意 ✓ AgentのためのDNS ・どのエージェントがそのタスクに最も適しているかを見つけ出せるようにする ✓ 認証されていないデータへのアクセスを防止 ・Zanzibar (ReBAC)のようなアクセス制御を用いる ・Agentの役割やドキュメントとの関係性に基づくembeddingのフィルタリングをする -
©Hitachi, Ltd. 2025. All rights reserved 15 Using SBOMs for
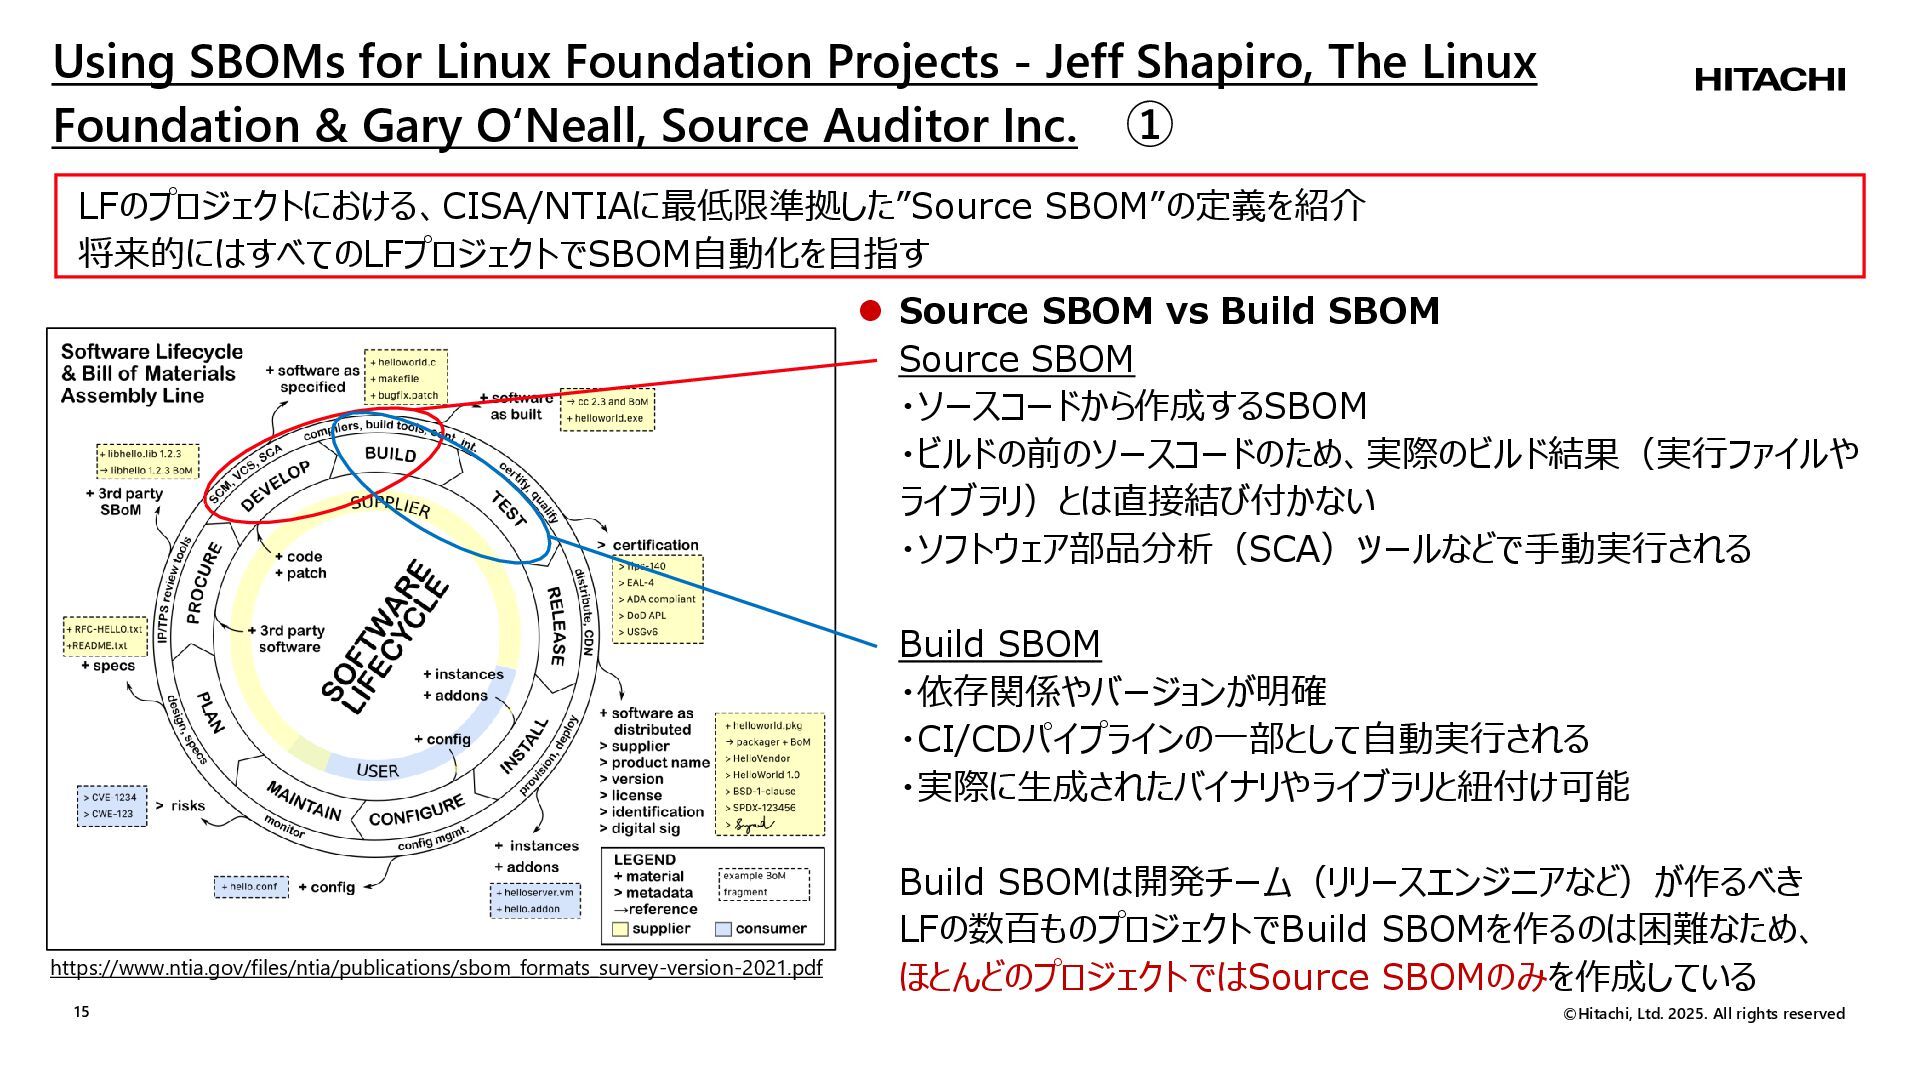
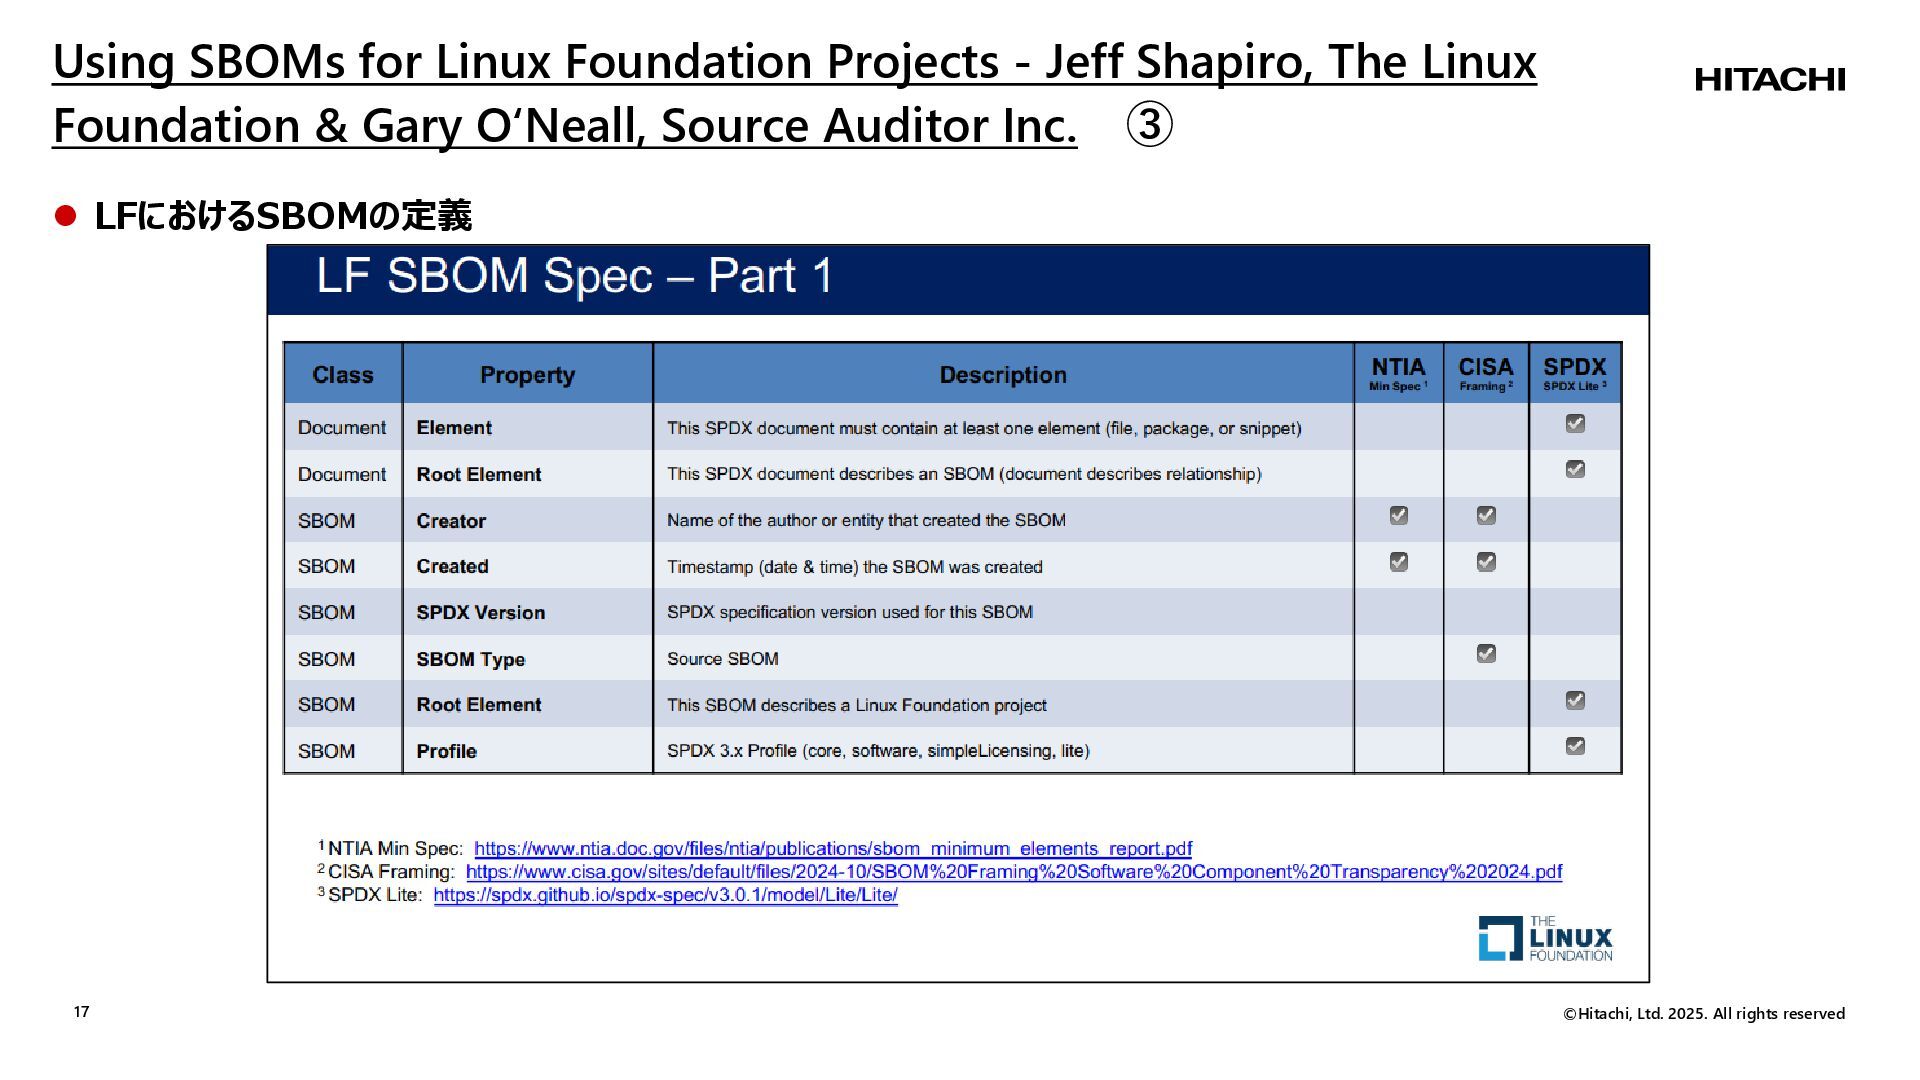
Linux Foundation Projects - Jeff Shapiro, The Linux Foundation & Gary O‘Neall, Source Auditor Inc. ① ⚫ Source SBOM vs Build SBOM Source SBOM ・ソースコードから作成するSBOM ・ビルドの前のソースコードのため、実際のビルド結果(実行ファイルや ライブラリ)とは直接結び付かない ・ソフトウェア部品分析(SCA)ツールなどで手動実行される Build SBOM ・依存関係やバージョンが明確 ・CI/CDパイプラインの一部として自動実行される ・実際に生成されたバイナリやライブラリと紐付け可能 Build SBOMは開発チーム(リリースエンジニアなど)が作るべき LFの数百ものプロジェクトでBuild SBOMを作るのは困難なため、 ほとんどのプロジェクトではSource SBOMのみを作成している LFのプロジェクトにおける、CISA/NTIAに最低限準拠した”Source SBOM”の定義を紹介 将来的にはすべてのLFプロジェクトでSBOM自動化を目指す https://www.ntia.gov/files/ntia/publications/sbom_formats_survey-version-2021.pdf -
©Hitachi, Ltd. 2025. All rights reserved 16 Using SBOMs for
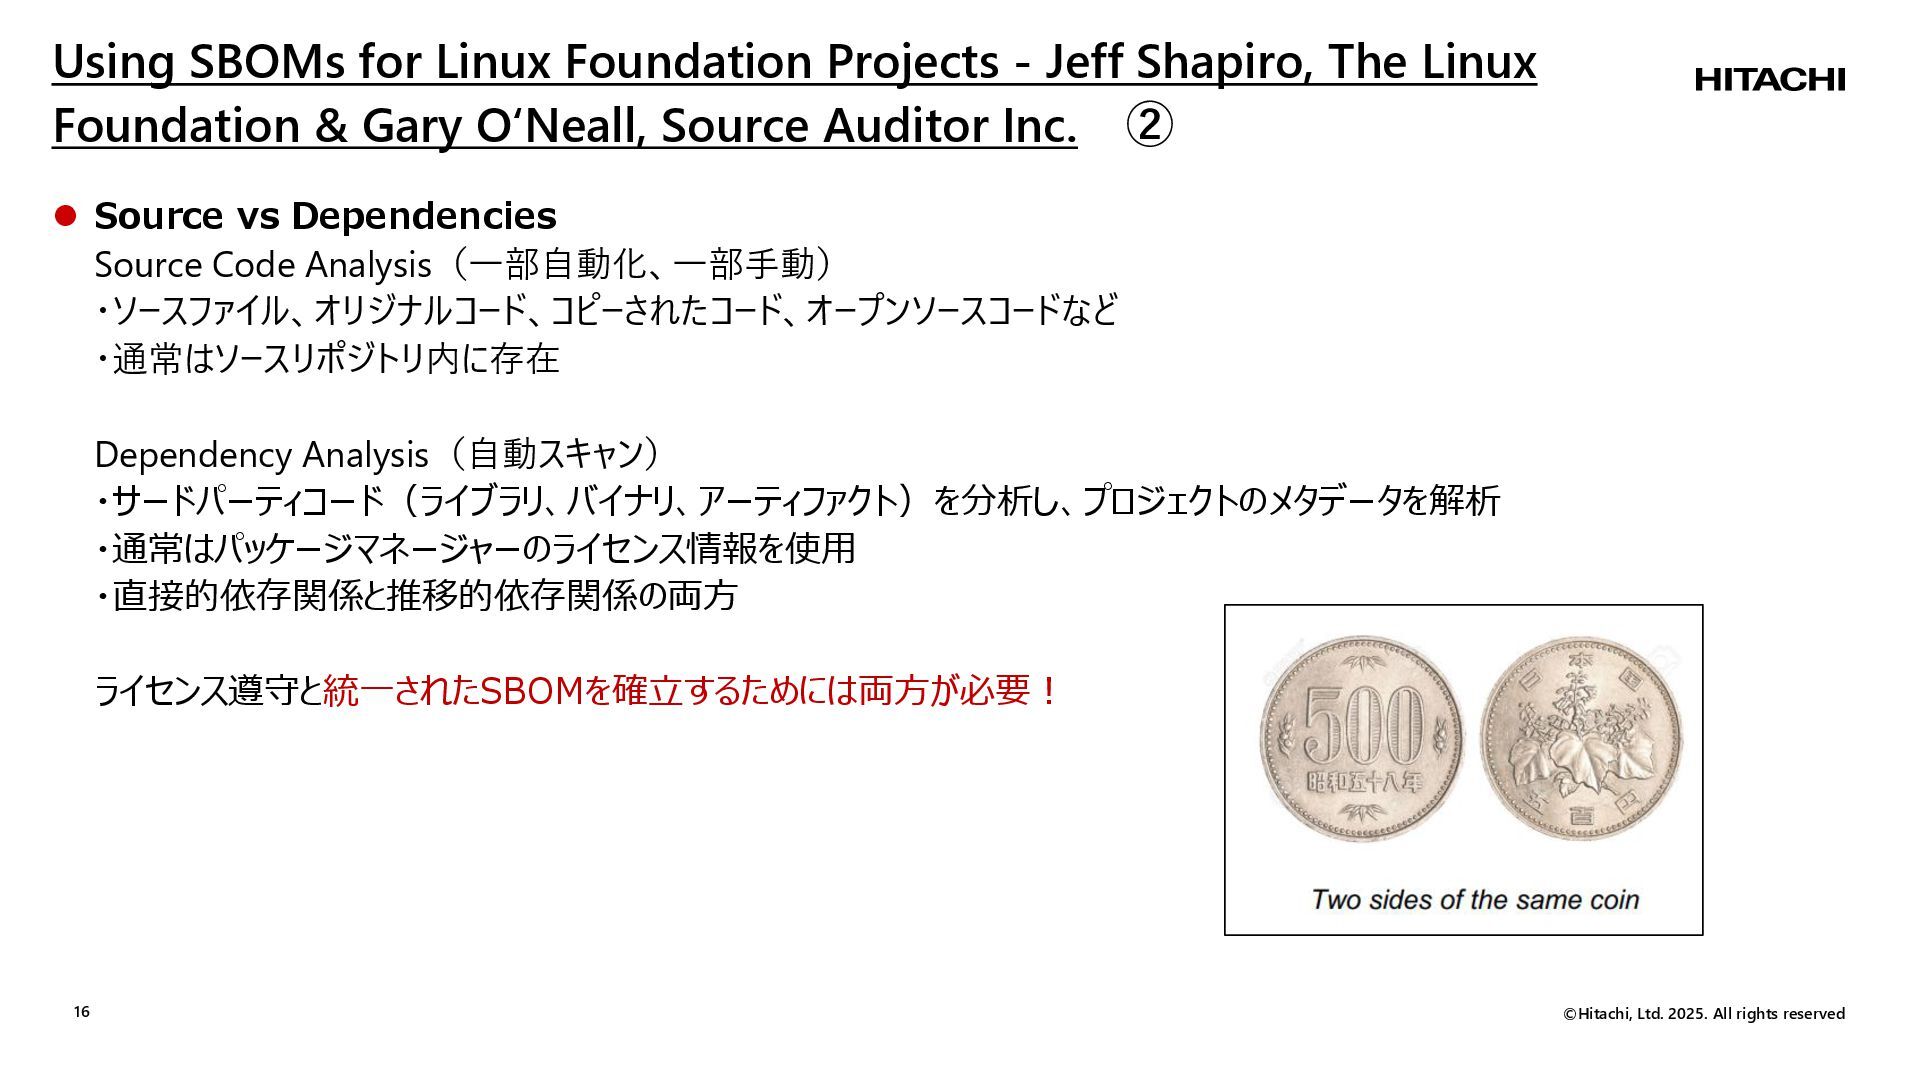
Linux Foundation Projects - Jeff Shapiro, The Linux Foundation & Gary O‘Neall, Source Auditor Inc. ② ⚫ Source vs Dependencies Source Code Analysis(一部自動化、一部手動) ・ソースファイル、オリジナルコード、コピーされたコード、オープンソースコードなど ・通常はソースリポジトリ内に存在 Dependency Analysis(自動スキャン) ・サードパーティコード(ライブラリ、バイナリ、アーティファクト)を分析し、プロジェクトのメタデータを解析 ・通常はパッケージマネージャーのライセンス情報を使用 ・直接的依存関係と推移的依存関係の両方 ライセンス遵守と統一されたSBOMを確立するためには両方が必要! -
©Hitachi, Ltd. 2025. All rights reserved 17 Using SBOMs for
Linux Foundation Projects - Jeff Shapiro, The Linux Foundation & Gary O‘Neall, Source Auditor Inc. ③ ⚫ LFにおけるSBOMの定義 -
©Hitachi, Ltd. 2025. All rights reserved 18 Using SBOMs for
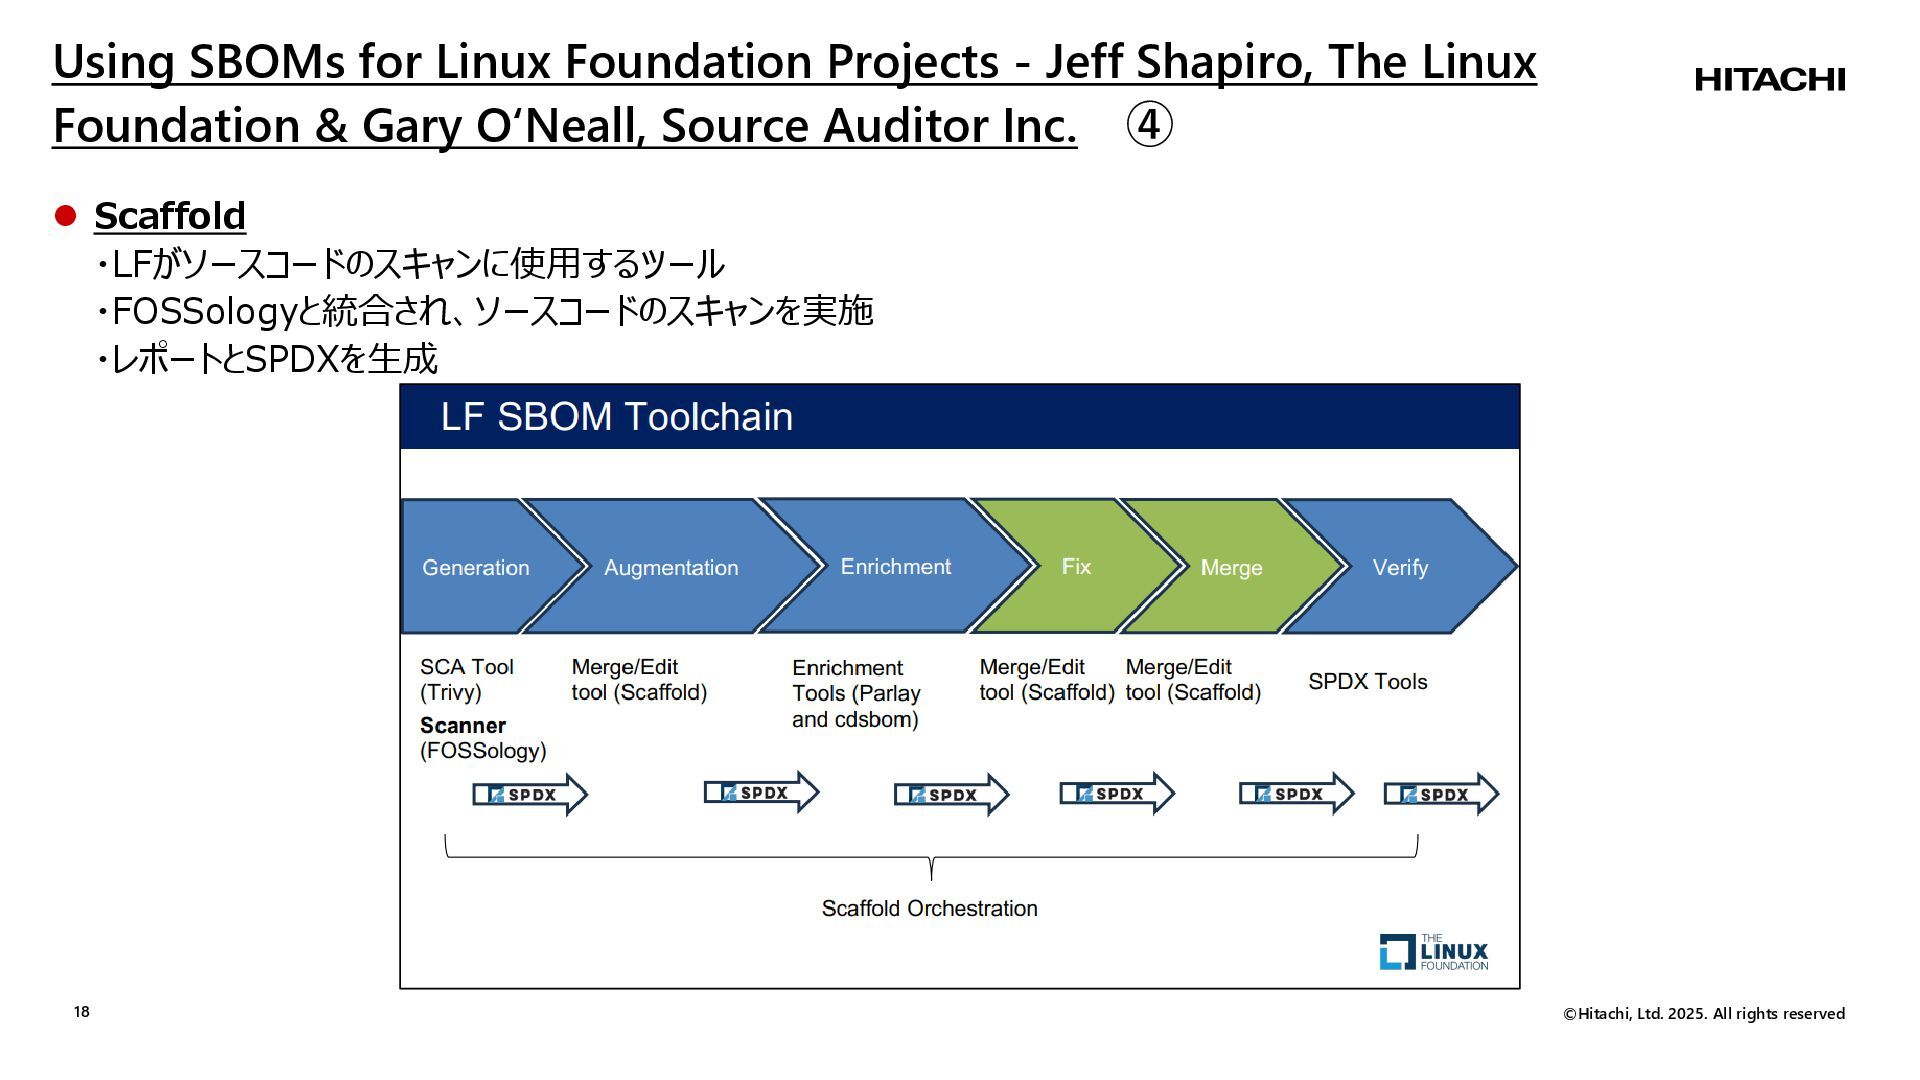
Linux Foundation Projects - Jeff Shapiro, The Linux Foundation & Gary O‘Neall, Source Auditor Inc. ④ ⚫ Scaffold ・LFがソースコードのスキャンに使用するツール ・FOSSologyと統合され、ソースコードのスキャンを実施 ・レポートとSPDXを生成 -
©Hitachi, Ltd. 2025. All rights reserved 19 Implementing Zero Trust
in Government Settings: Strategies, Challenges, and Best Practices - Steve Taylor, DeployHub, Inc ① ⚫ ゼロトラストとは ・誰が、どこで、どのように実行しているかを継続的に検証することで、侵入者を防ぐ ⚫ 政府の動き ・EO14028の改訂版が出るらしい…? ・改訂版だと自己評価の部分が削除される…? ⚫ 脅威は数多く存在している ・CVEの報告は年々増えている ・AI技術の登場で一年以内に倍増する、という予測もある ⚫ クラウド関連の取り組みが活性化 ・Microsoft Sovereign CloudはEUではいいものだろう(EUにとっていい名前だね、という皮肉つき) ・米国民以外の人はどのようなアクセス権を得られるのか、どのように報告するのか ゼロトラスト実現のためのツールやガイドラインの紹介 米国政府にも動きがありそう -
©Hitachi, Ltd. 2025. All rights reserved 20 Implementing Zero Trust
in Government Settings: Strategies, Challenges, and Best Practices - Steve Taylor, DeployHub, Inc ② ⚫ 使うべきツール ・Cosign:署名 ・in-toto:証明書 ・Trivy:SBOMと脆弱性 ・Syft:SBOM ・Grype:脆弱性 ⚫ ゼロトラストに関する資料 ・NIST SP 800-207 Zero Trust Model ・CISA Zero Trust Maturity Model ・DoD Zero Trust Strategy ・CI/CD Cybersecurity SIG (CDF) ⚫ ゼロトラスト実現のために ・まずはアイデンティティ基盤を作る ・早期にガバナンスを確立する -
©Hitachi, Ltd. 2025. All rights reserved 21 SLSA Dependency Track
Update - Meder Kydyraliev, Google; Adrian Diglio, Microsoft & Tom Bedford, Bloomberg OpenSSF Day ⚫ Dependency Trackの課題 ・多様なパターン:パッケージマネージャー、言語、バイナリ、などのバリエーションが豊富 ・非常に多様な脅威 ・利用者のリスクへの許容度の違い ⚫ S2C2FとSLSA ・うまく連携していたものの、ガイダンスが異なる場所にあるためユーザーが不便に感じていた ・S2C2FはDependency Trackの補足的なガイダンスとなり、今後も更新が続く予定 ⚫ Dependency Trackのレベル Level 1:依存関係を把握してインベントリにまとめている Level 2:既知の脆弱性の順位付け(triage)がされている Level 3:作成者の管理下にあるソフトウェアを使用している Level 4:アップストリーム攻撃に前もって対処している S2C2FがSLSAのDependency Trackに合流 Source Trackが追加された、SLSA v1.2- Release Candidate 1 (RC1) が最新版 -
©Hitachi, Ltd. 2025. All rights reserved 22 Evangelizing Security in
India: Fears, Tears, and a Billion Deaf Ears - Ram Iyengar, Linux Foundation ① OpenSSF Day ⚫ セキュリティへの意識の低さ ・多くの人は開発してリリースすることを重視している ・セキュリティに関しては全く議論されない ・企業の規模や、OSSへの貢献歴はセキュリティ意識の高さとは関係がない ・そもそも団結して働くというコミュニティ意識がない ⚫ 政府の動き ・米国の大統領令、EUのCRAなど、各国でサプライチェーンセキュリティへの議論がされている ・でもインドでは全くない! ⚫ インドの貢献 ・OSSへの貢献者のランキングでインドは順位が高い ・それなのにセキュリティへの意識が低いことが問題 →これを解決するために尽力してきた インドにおけるOSSセキュリティへの意識の変革 これからのインドの成長に期待 -
©Hitachi, Ltd. 2025. All rights reserved 23 Evangelizing Security in
India: Fears, Tears, and a Billion Deaf Ears - Ram Iyengar, Linux Foundation ② OpenSSF Day ⚫ セキュリティ教育 ・LFが公開している教育コンテンツへの反響が大きい ・LinkedInなどで公開できる資格や修了証明書がインドのコミュニティでは魅力的 ⚫ 政策立案 ・他の国の取り組みを模倣しながら、インドに合わせたローカライズをしようとしている ・最近、デジタルプライバシーデータ保護法(DPDP法)が制定された ⚫ インドは目覚めつつある! ・政府を含めて意識が変わってきた ・KubeConやオープンソースサミットの開催を予定 ・まずはセキュリティを第一に
 lfj
 sh_fk2
 nagix
 oidfj
 tomoaki25
 nagisa53
 falken
 oracle4engineer
 inariku
 ham0215
 wadayusuke
 goyoki
 pedronauck
 mclloyd
 jcasabona
 kneath
 frankvandijk
 akademiya2063
 badams
 nonsquared
 inesmontani
 hatefulcrawdad
 greggifford
 panda_program