Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
「このIAMユーザー使ってる?」を IAM Access Analyzerで調べてみて気づいた...
Search
Sponsored
·
Your Podcast. Everywhere. Effortlessly.
Share. Educate. Inspire. Entertain. You do you. We'll handle the rest.
→
maaaato
July 28, 2026
Programming
84
0
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
「このIAMユーザー使ってる?」を IAM Access Analyzerで調べてみて気づいたこと / Is This IAM User Still in Use? What I Learned Using IAM Access Analyzer to Find Out
JAWS-UG 高知 Vol.16 資料
maaaato
July 28, 2026
More Decks by maaaato
See All by maaaato
FinTech SREのAWSサービス活用/Leveraging AWS Services in FinTech SRE
maaaato
0
210
EM歴1年10ヶ月のぼくがぶち当たった苦悩とこれからへ向けて
maaaato
0
420
Fintech SREの挑戦 PCI DSS対応をスマートにこなすインフラ戦略/Fintech SRE’s Challenge: Smart Infrastructure Strategies for PCI DSS Compliance
maaaato
1
1.7k
ゆるっと話すSLI/SLOを設定してよかったこと出来ていないこと
maaaato
4
1.4k
我々はこうしてSLI/SLOを設計し 運用を始めました -これからSLI/SLOの運用を始める人に向けて-
maaaato
5
4.2k
筋肉エンジニア(SRE)はどんな副業をしているのか
maaaato
0
2.6k
Kyash meetup No3
maaaato
1
1.2k
nginx limit_reqを 本番環境にあとちょっとで導入出来た話
maaaato
0
1.6k
kamakura.go #2 感想
maaaato
0
390
Other Decks in Programming
See All in Programming
AWS CDKのカスタムリソースでContinuum(旧Security Agent)を実装した話 | Implementing Continuum (formerly Security Agent) via AWS CDK Custom Resource
akihisaikeda
2
160
Agentic Software Factoryに、すごく賢いIF文を。 / super smart IF statement into the Agentic Software Factory.
rkaga
8
2.3k
Railsのためのパスキー実践入門 〜マルチテナントSaaSでの意思決定〜
utakaha
3
950
Optunaを作ったときにやりたかったこと、その後 (2026/10/16, Optuna Meetup #3)
iwiwi
2
1.1k
最近”作らせてる” ローカルAIアプリの話
akit37
0
480
作れる、でも消せるか?──安全に「枯らして消す」機能削除術 / Drain, Then Delete
chobishiba
2
870
エージェントを使い続けるためのメタワーク / Meta-work for keeping using the agent
rkaga
3
1.2k
GemmaをJevのように使ってみる / Use Gemma like Jev
kishida
5
810
自作Discord音声botをLambda MicroVMsに移行した話 / Migrating My Discord Voice Bot to Lambda MicroVMs
akihisaikeda
0
130
APNsからLive Activityを開始する話
yumnumm
0
170
JIS keyboard support in Omarchy
lef237
0
150
Event is what happens
moro
2
1.1k
Featured
See All Featured
Leveraging LLMs for student feedback in introductory data science courses - posit::conf(2025)
minecr
1
440
Agile Leadership in an Agile Organization
kimpetersen
PRO
0
290
What the history of the web can teach us about the future of AI
inesmontani
PRO
2
750
We Are The Robots
honzajavorek
0
400
Joys of Absence: A Defence of Solitary Play
codingconduct
1
550
Money Talks: Using Revenue to Get Sh*t Done
nikkihalliwell
0
530
How to Grow Your eCommerce with AI & Automation
katarinadahlin
PRO
2
330
[Rails World 2023 - Day 1 Closing Keynote] - The Magic of Rails
eileencodes
38
3.1k
AI: The stuff that nobody shows you
jnunemaker
PRO
10
1.2k
Visualization
eitanlees
153
17k
Paper Plane
katiecoart
PRO
5
54k
Game over? The fight for quality and originality in the time of robots
wayneb77
1
310
Transcript
「このIAMユーザー使ってる?」を IAM Access Analyzerで調べてみて気づいたこと 2026/7/24 JAWS-UG 高知 Vol.16 1
Masayuki Nakano SmartBank, Inc. SRE/EM @maaaato 2
X
このLTの立ち位置 プリペイドカード発行を行っている事業会社としてのAWS運用を紹 介をします その中でAWSのこの機能を使えばもっとイイ感じにできるんじゃ?と 試してみたことをお話します🙏 • 実運用では適用していません。個人のAWSアカウントで検証をしてい ます。 4
スマートバンクのSREに とても深く関係するPCI DSSについて
まずはともあれPCI DSSってなに? PCI DSS(Payment Card Industry Data Security Standard)は クレジットカード業界のセキュリティ基準です。
カード発行事業者=イシュアはこの基準に準拠する必要があり、 全12要件を満たす必要があります。 6
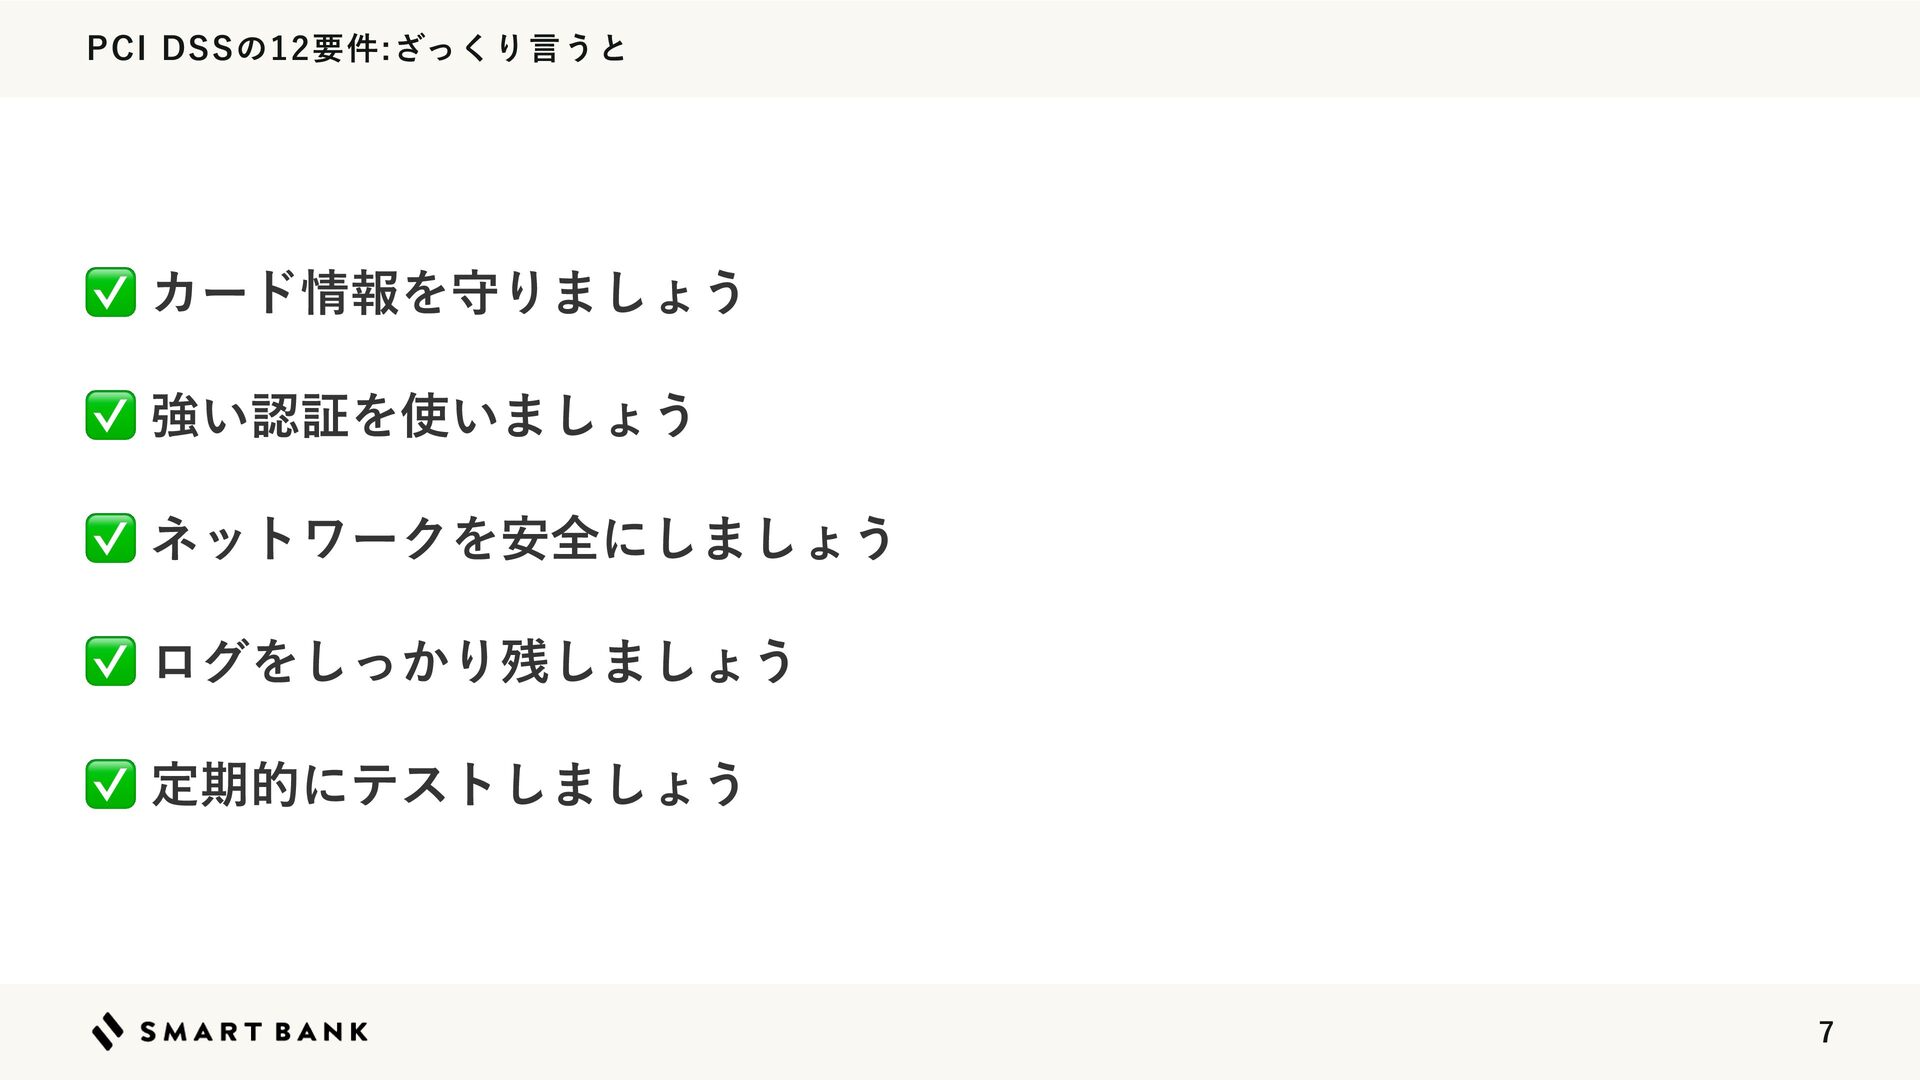
PCI DSSの12要件:ざっくり言うと ✅ カード情報を守りましょう ✅ 強い認証を使いましょう ✅ ネットワークを安全にしましょう ✅ ログをしっかり残しましょう
✅ 定期的にテストしましょう 7
つまり…?
がんばるか超がんばるか 9
スマートバンクにおける PCI DSSの運用ライフサイクル
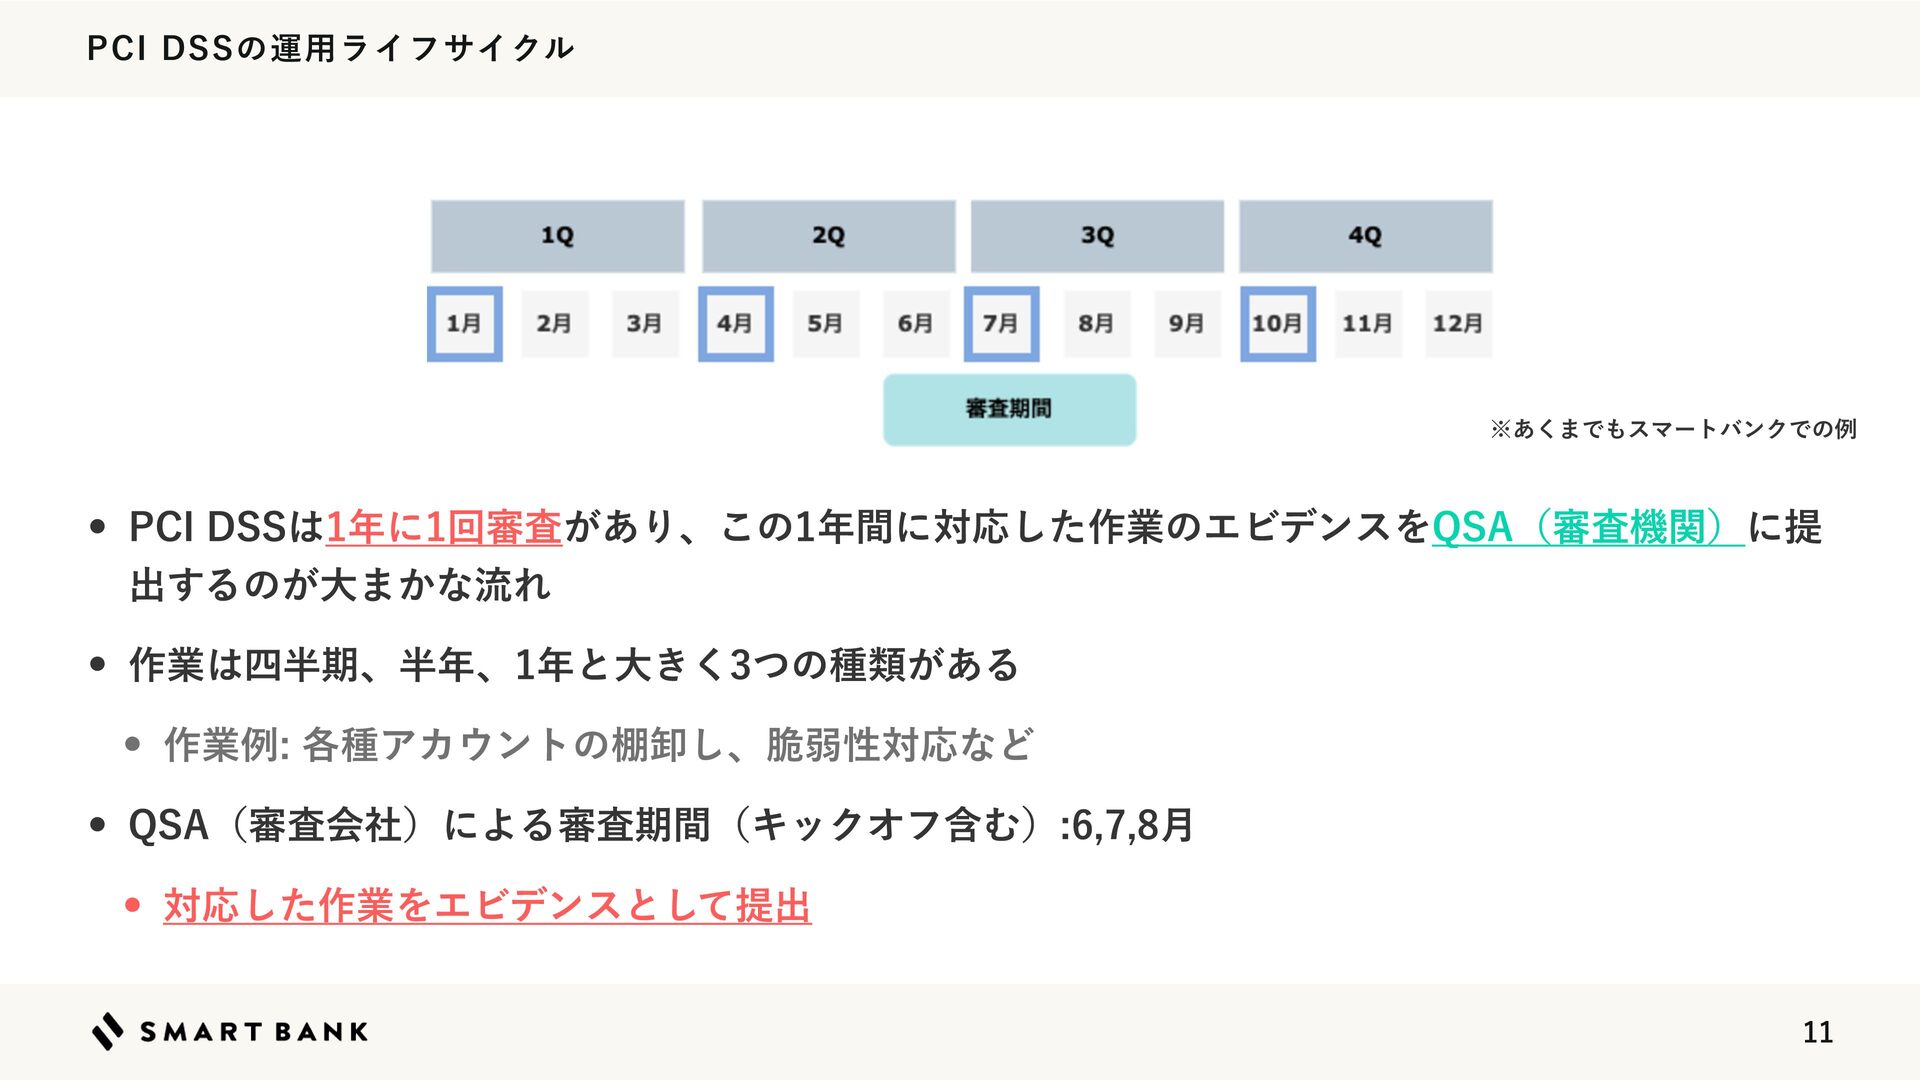
PCI DSSの運用ライフサイクル ※あくまでもスマートバンクでの例 • PCI DSSは1年に1回審査があり、この1年間に対応した作業のエビデンスをQSA(審査機関)に提 出するのが大まかな流れ • 作業は四半期、半年、1年と大きく3つの種類がある •
作業例: 各種アカウントの棚卸し、脆弱性対応など • QSA(審査会社)による審査期間(キックオフ含む):6,7,8月 • 対応した作業をエビデンスとして提出 11
ちょっと固い話になってしまったのですが ここからはゆるっと行きます😌
アカウントの棚卸し みなさまへ質問です 13
アカウントの棚卸し AWSのIAMのアカウントに未使用のものが残ってたりしませんか? 14
アカウントの棚卸し 意外と残っているケースがあるのではないでしょうか 15
アカウントの棚卸し PCI DSSでは定期的にアカウントの棚卸しする対応が必要です💡 16
アカウントの棚卸し そしていまやAWSアカウントは1つとは限りません • マルチプロダクト展開によりマルチアカウントで運用をしている • 監査・コンプライアンス要件への対応…etc マルチアカウントでアカウントの棚卸しをするのは一苦労…😅 17
アカウントの棚卸し そしていまやAWSアカウントは1つとは限りません • マルチプロダクト展開によりマルチアカウントで運用をしている • 監査・コンプライアンス要件への対応…etc マルチアカウントでアカウントの棚卸しをするのは一苦労…😅 スマートバンクはPCI DSSの対象となるアカウントが1つなのでなんとかなっていますが 不要なアカウントはしっかり棚卸ししたいですよね👍
18
IAM Access Analyzer IAM Access Analyzer 19
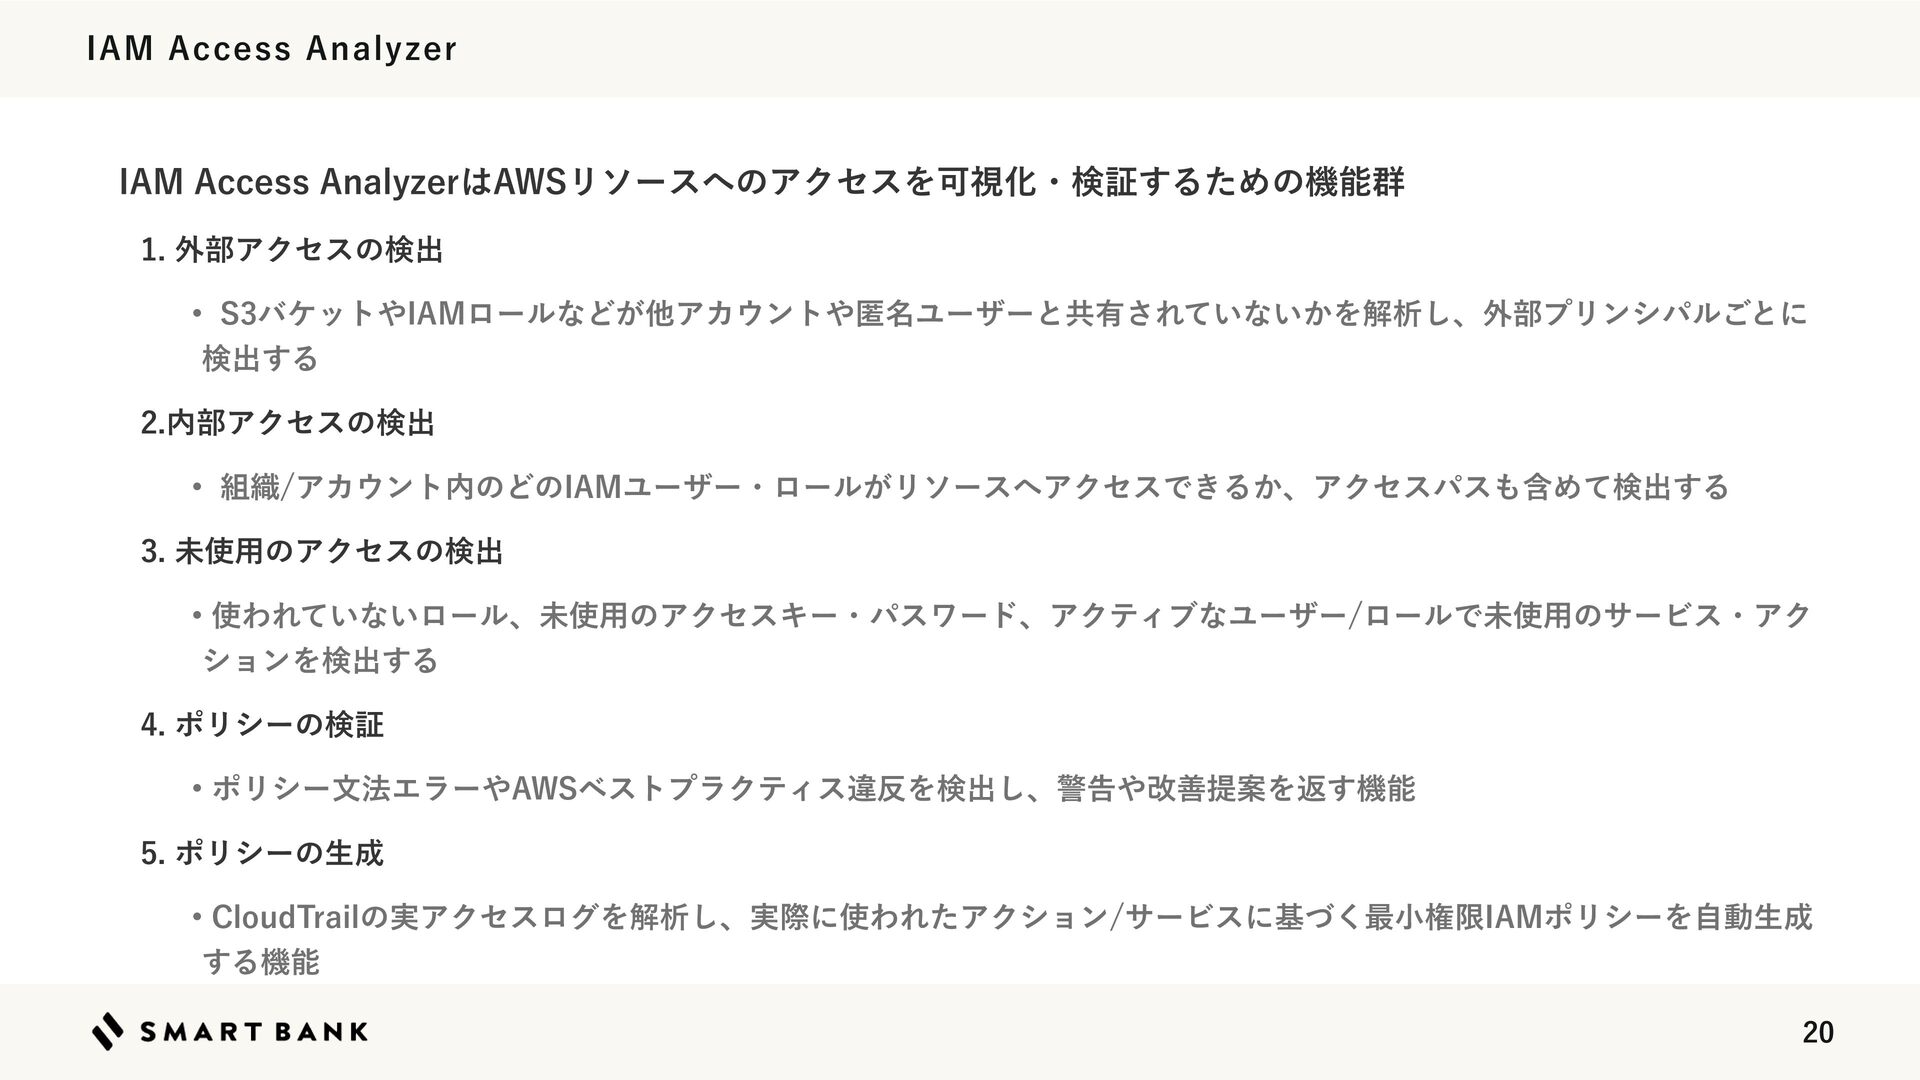
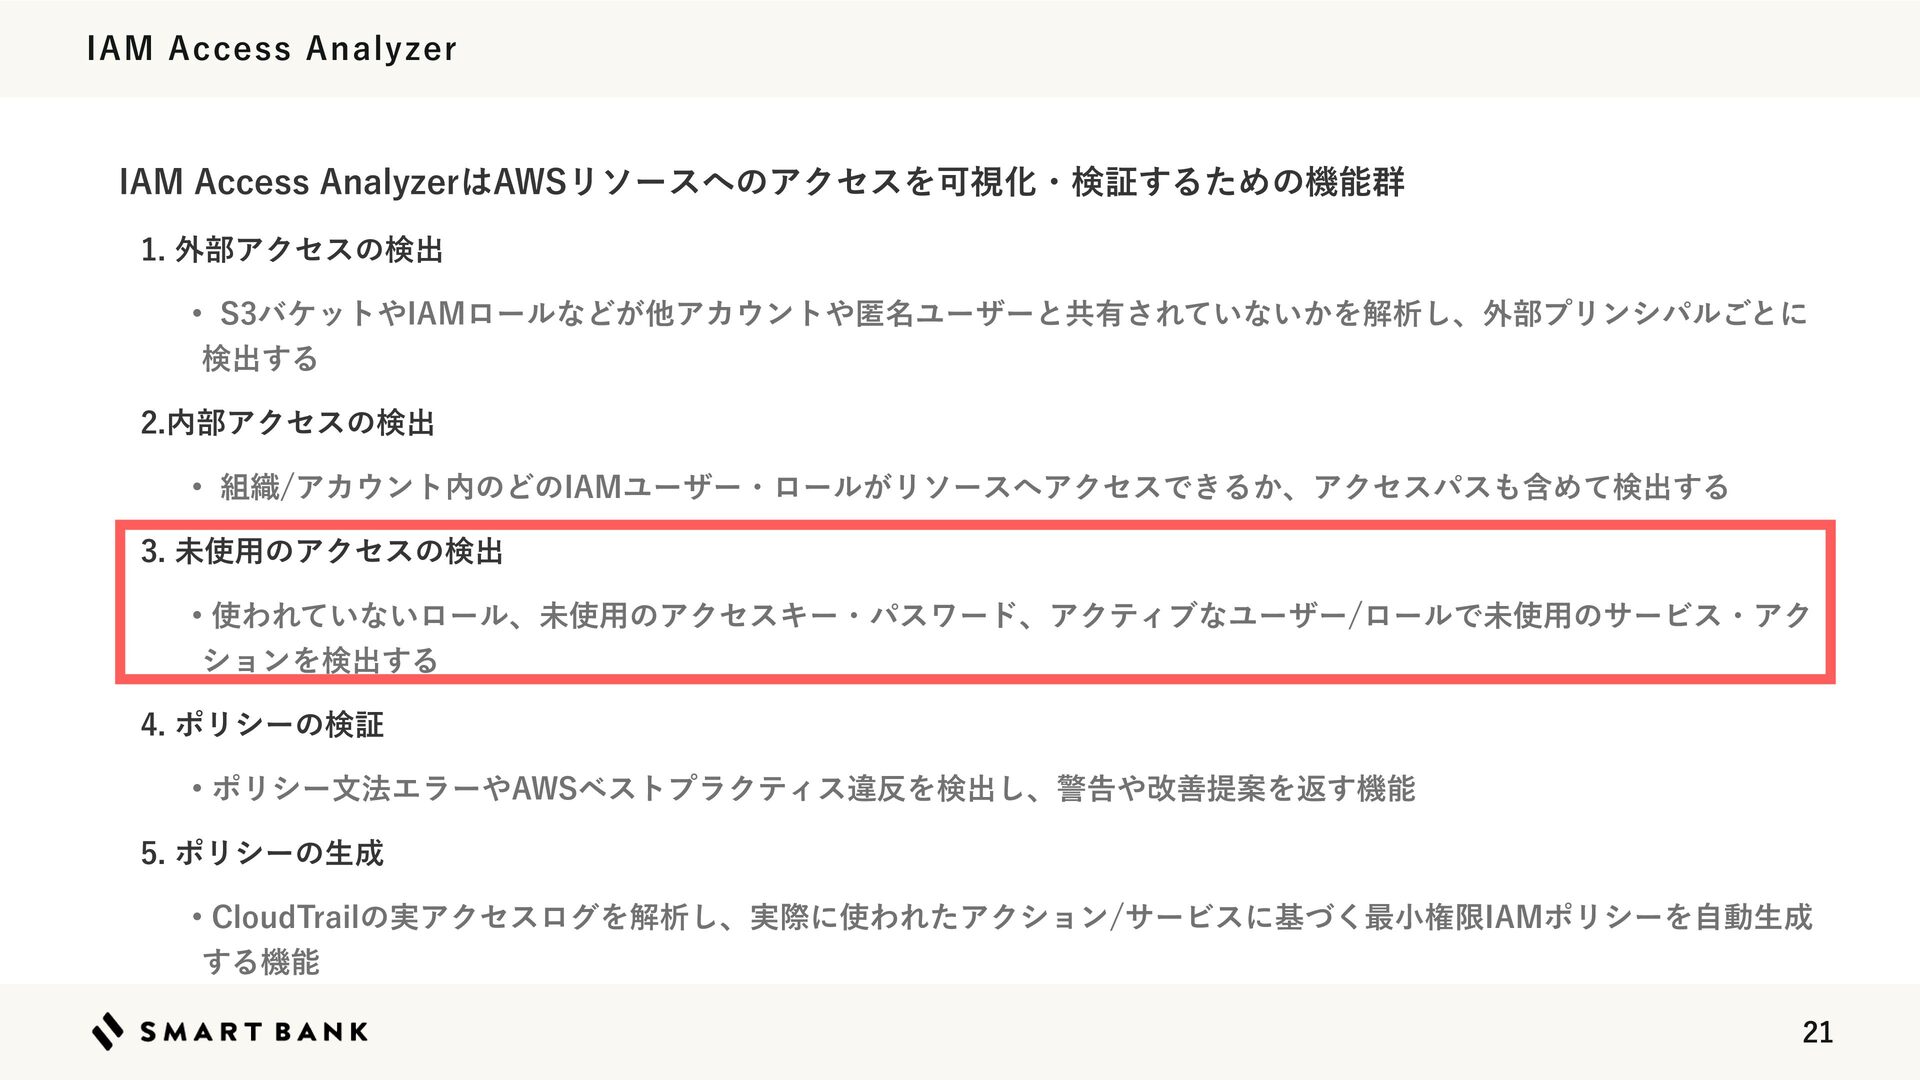
IAM Access Analyzer IAM Access AnalyzerはAWSリソースへのアクセスを可視化・検証するための機能群 1. 外部アクセスの検出 • S3バケットやIAMロールなどが他アカウントや匿名ユーザーと共有されていないかを解析し、外部プリンシパルごとに
検出する 2.内部アクセスの検出 • 組織/アカウント内のどのIAMユーザー・ロールがリソースへアクセスできるか、アクセスパスも含めて検出する 3. 未使用のアクセスの検出 • 使われていないロール、未使用のアクセスキー・パスワード、アクティブなユーザー/ロールで未使用のサービス・アク ションを検出する 4. ポリシーの検証 • ポリシー文法エラーやAWSベストプラクティス違反を検出し、警告や改善提案を返す機能 5. ポリシーの生成 • CloudTrailの実アクセスログを解析し、実際に使われたアクション/サービスに基づく最小権限IAMポリシーを自動生成 する機能 20
IAM Access Analyzer IAM Access AnalyzerはAWSリソースへのアクセスを可視化・検証するための機能群 1. 外部アクセスの検出 • S3バケットやIAMロールなどが他アカウントや匿名ユーザーと共有されていないかを解析し、外部プリンシパルごとに
検出する 2.内部アクセスの検出 • 組織/アカウント内のどのIAMユーザー・ロールがリソースへアクセスできるか、アクセスパスも含めて検出する 3. 未使用のアクセスの検出 • 使われていないロール、未使用のアクセスキー・パスワード、アクティブなユーザー/ロールで未使用のサービス・アク ションを検出する 4. ポリシーの検証 • ポリシー文法エラーやAWSベストプラクティス違反を検出し、警告や改善提案を返す機能 5. ポリシーの生成 • CloudTrailの実アクセスログを解析し、実際に使われたアクション/サービスに基づく最小権限IAMポリシーを自動生成 する機能 21
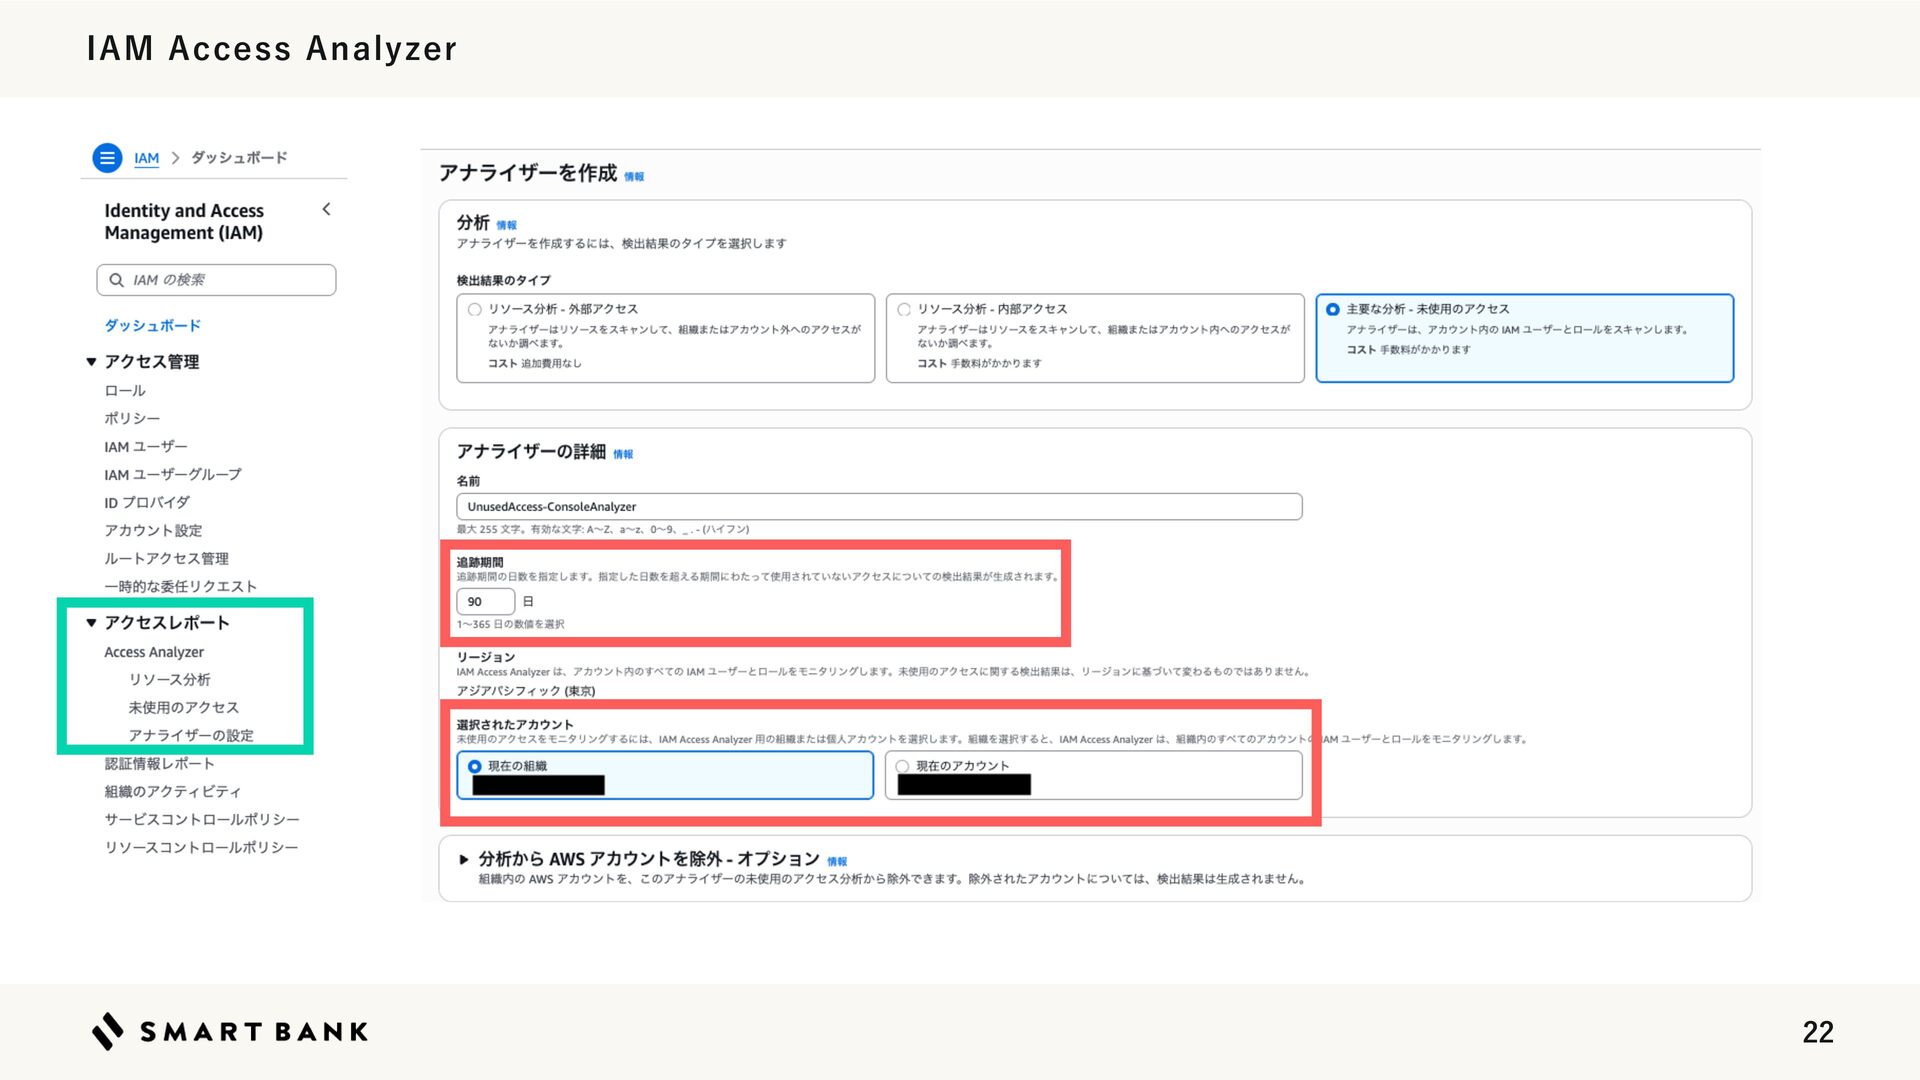
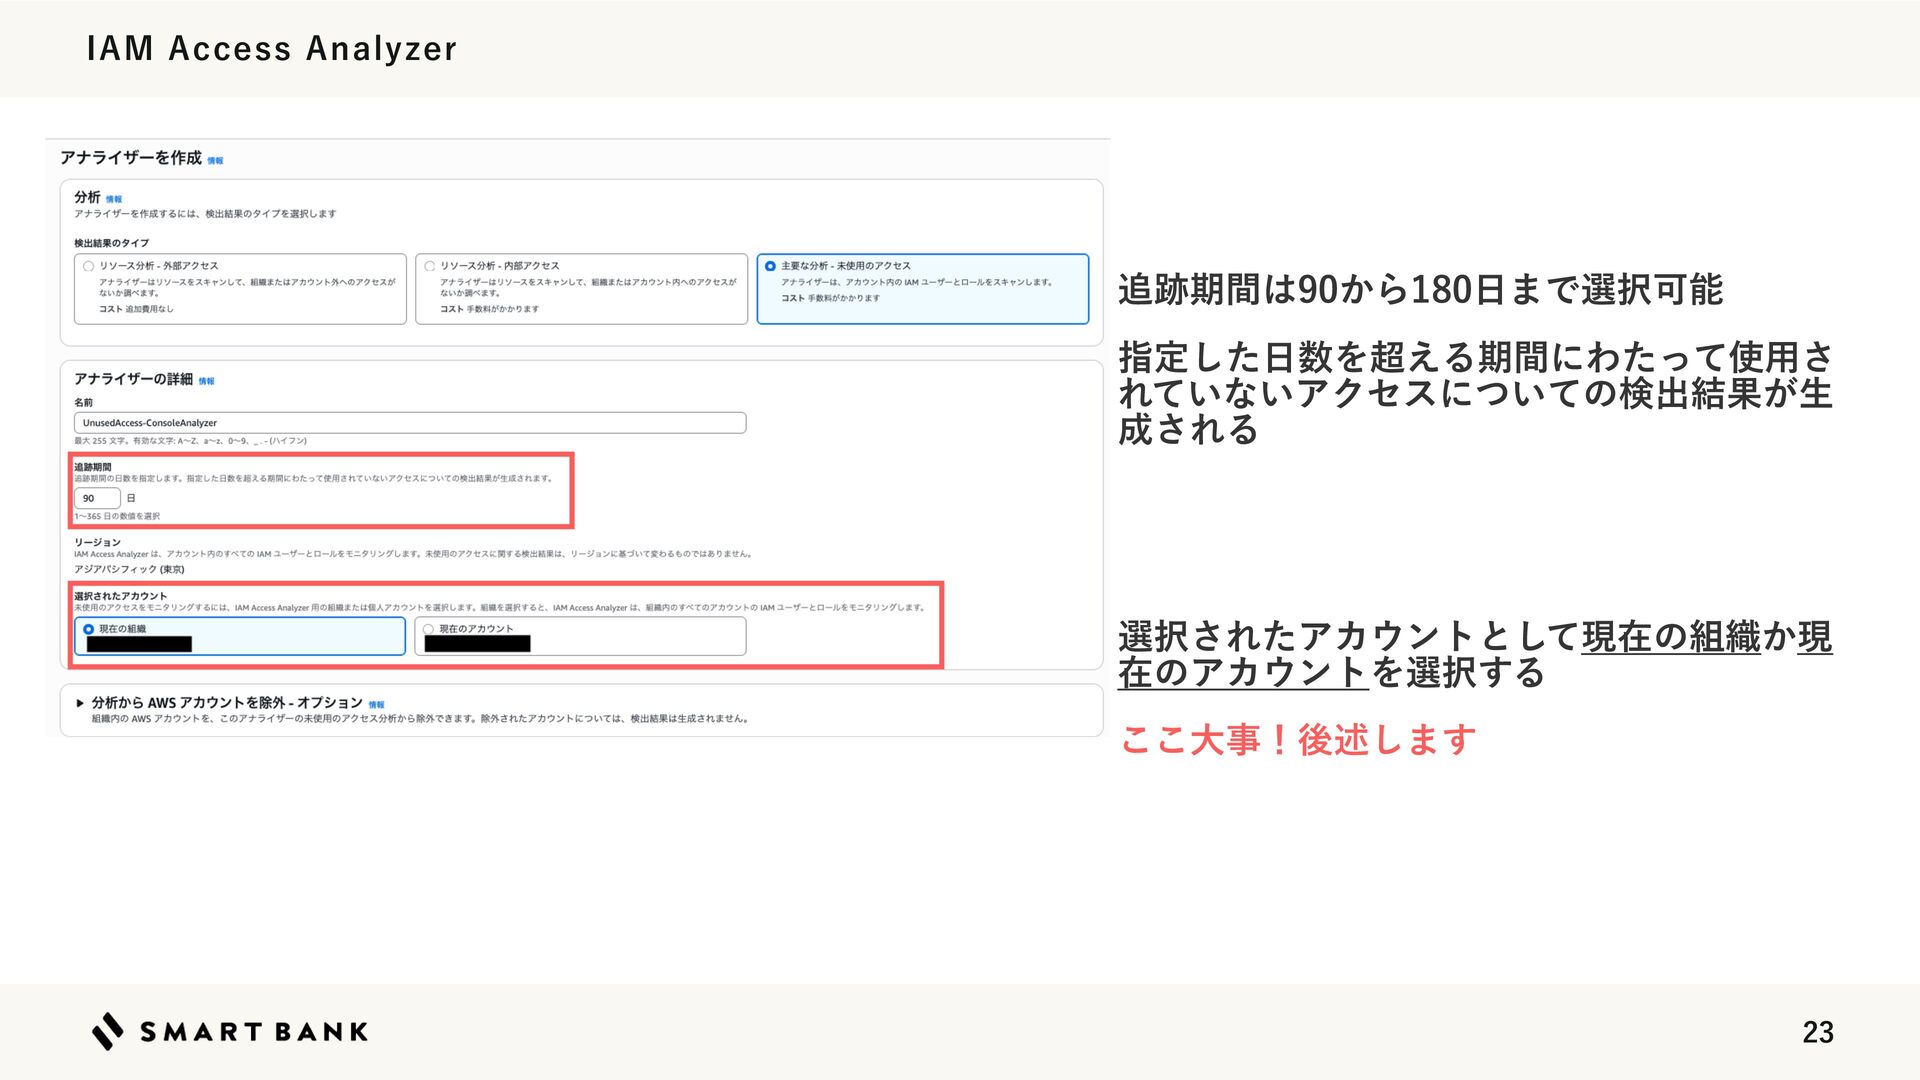
IAM Access Analyzer 22
IAM Access Analyzer 追跡期間は90から180日まで選択可能 指定した日数を超える期間にわたって使用さ れていないアクセスについての検出結果が生 成される 選択されたアカウントとして現在の組織か現 在のアカウントを選択する ここ大事!後述します
23
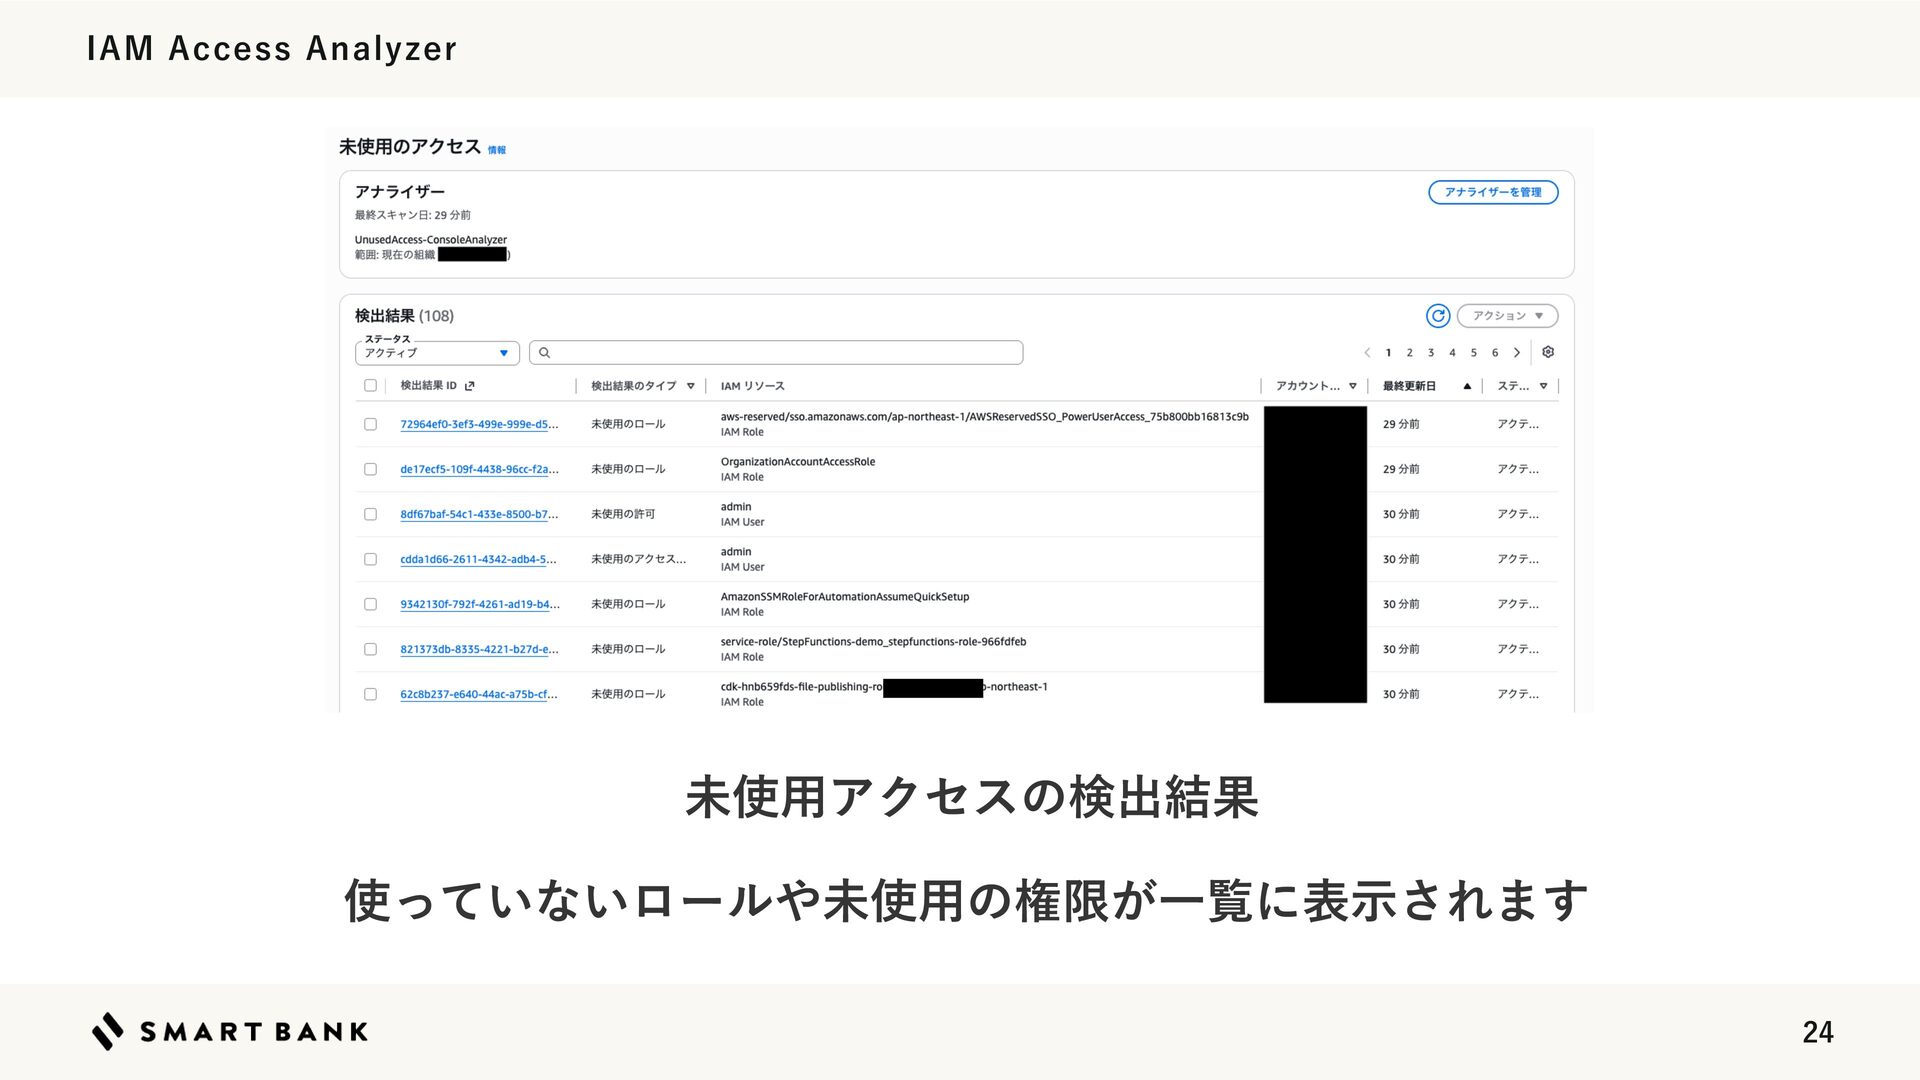
IAM Access Analyzer 未使用アクセスの検出結果 使っていないロールや未使用の権限が一覧に表示されます 24
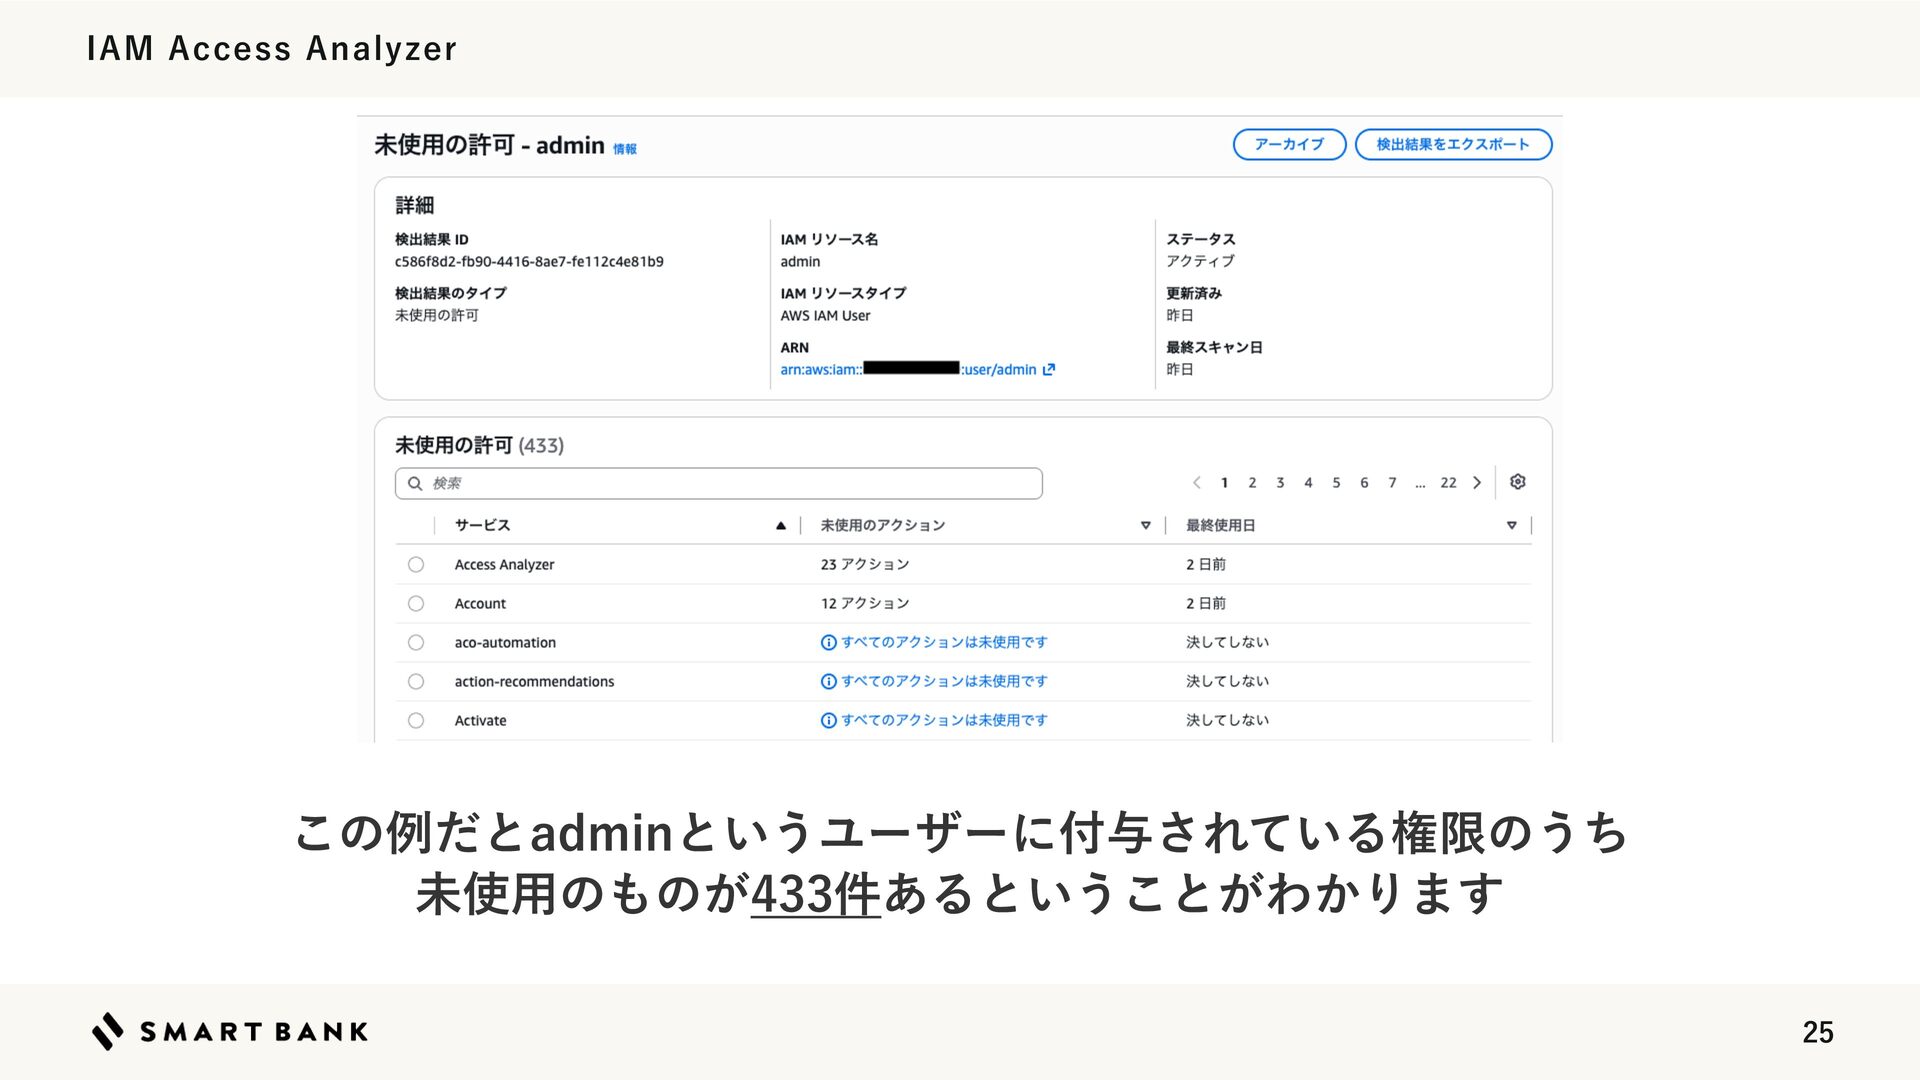
IAM Access Analyzer この例だとadminというユーザーに付与されている権限のうち 未使用のものが433件あるということがわかります 25
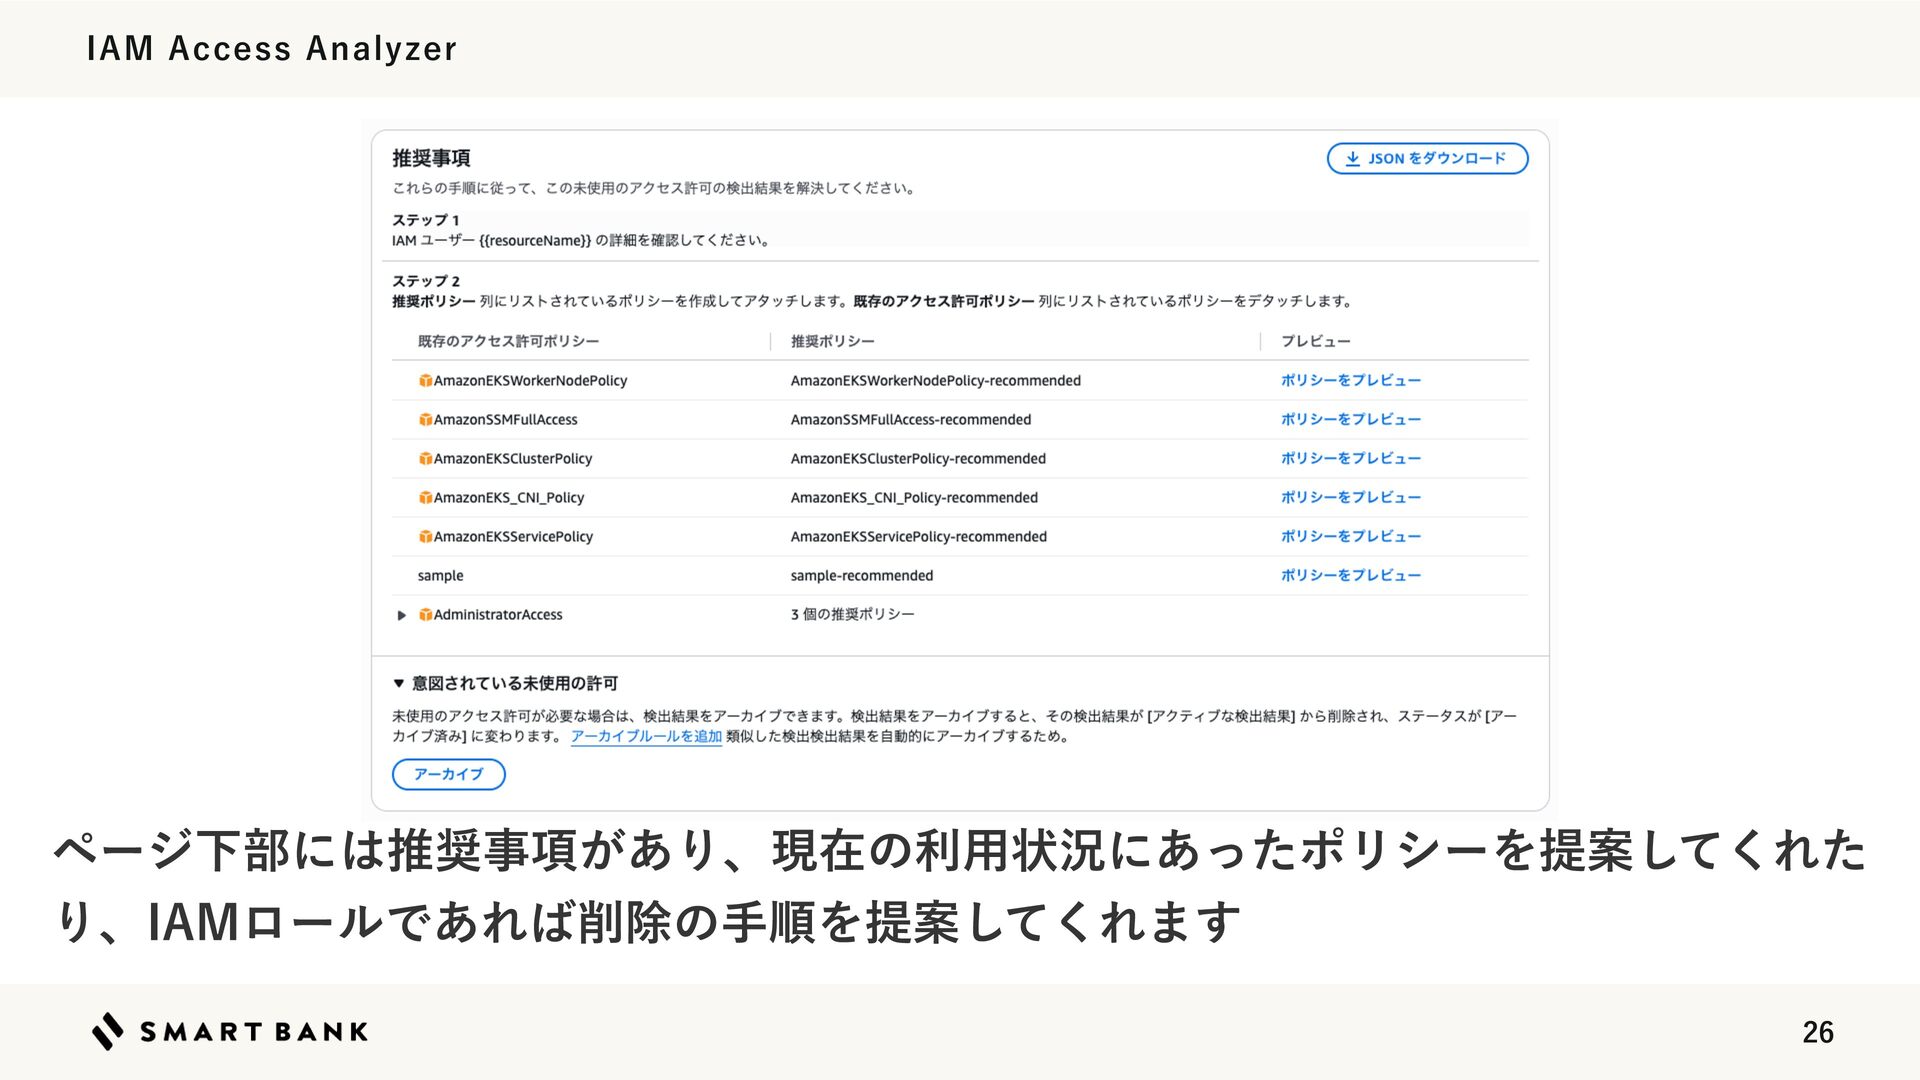
IAM Access Analyzer ページ下部には推奨事項があり、現在の利用状況にあったポリシーを提案してくれた り、IAMロールであれば削除の手順を提案してくれます 26
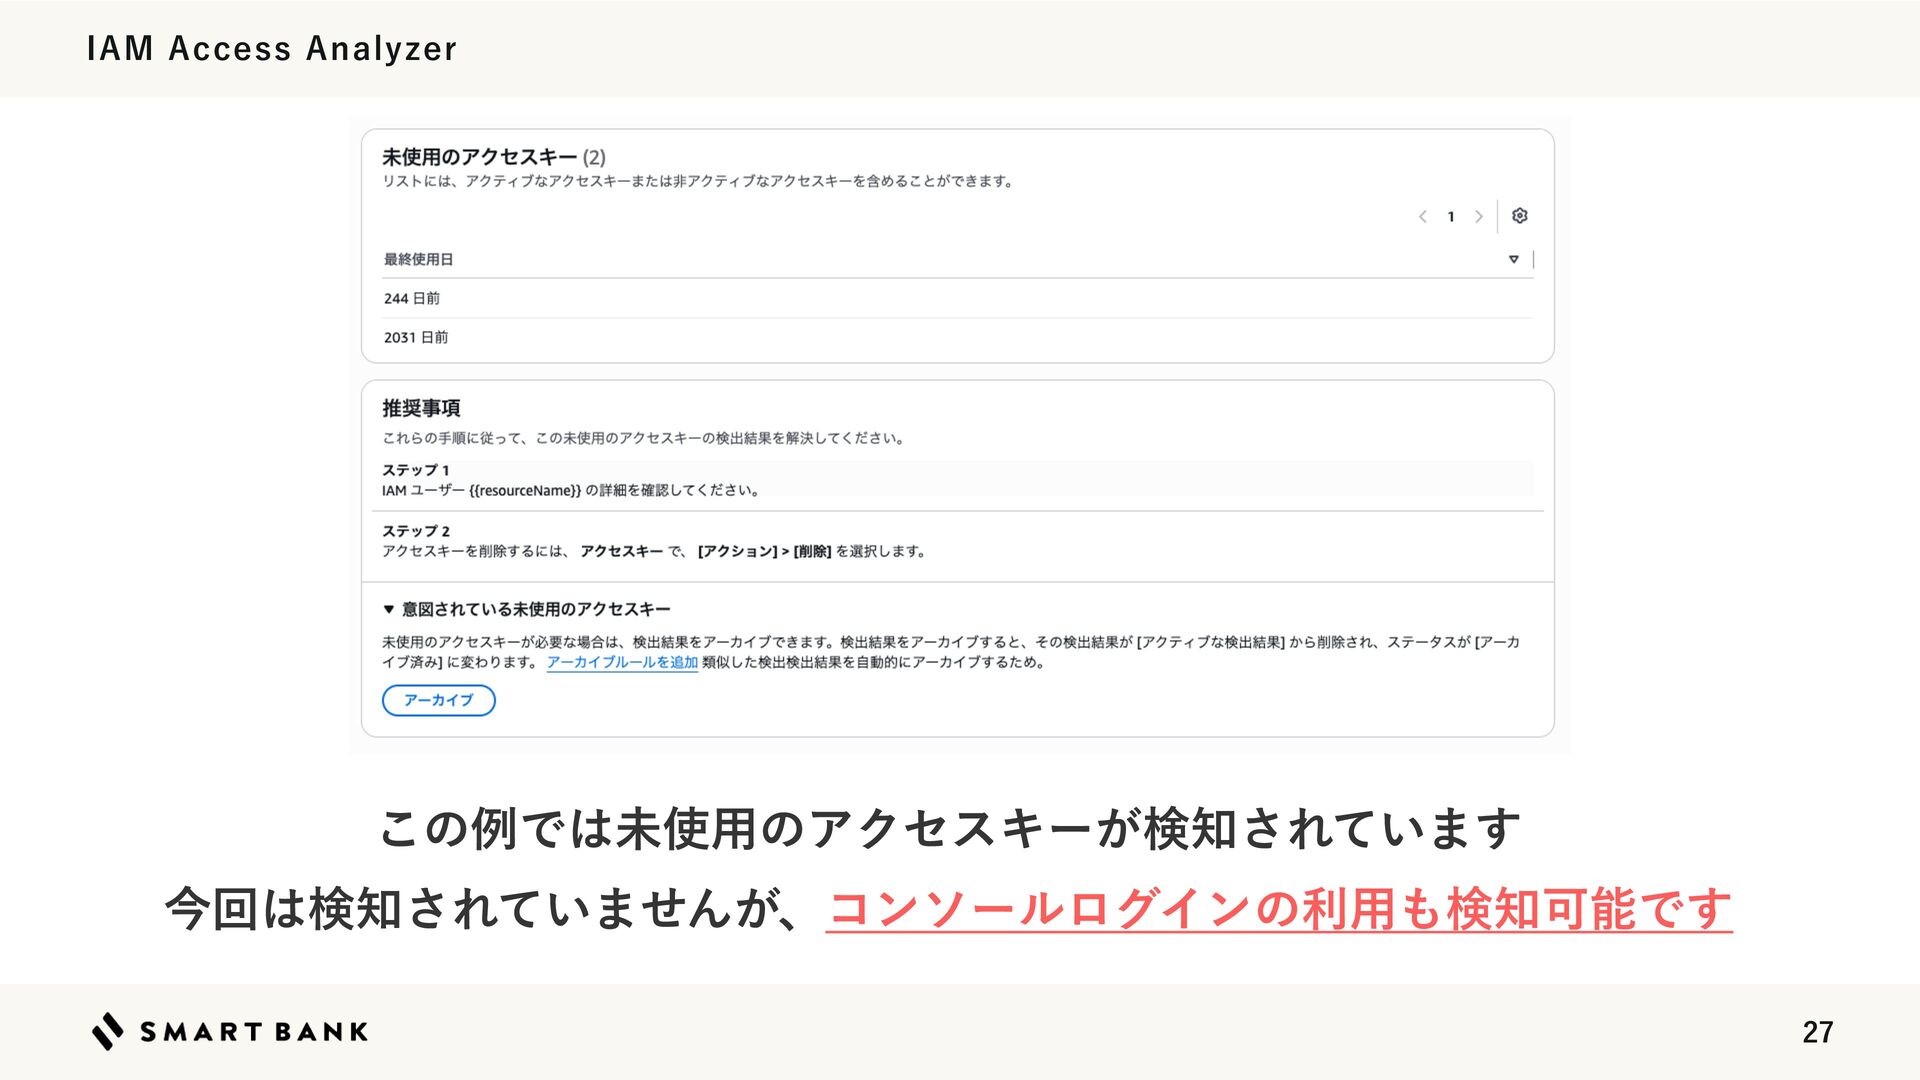
IAM Access Analyzer この例では未使用のアクセスキーが検知されています 今回は検知されていませんが、コンソールログインの利用も検知可能です 27
オフトピック
オフトピック aws loginが2025年11月にリリースされました🎉 アクセスキー不要でマネジメントコンソールのサインインで短期クレデン シャルを取得しAWSリソースの操作が可能に!! 29
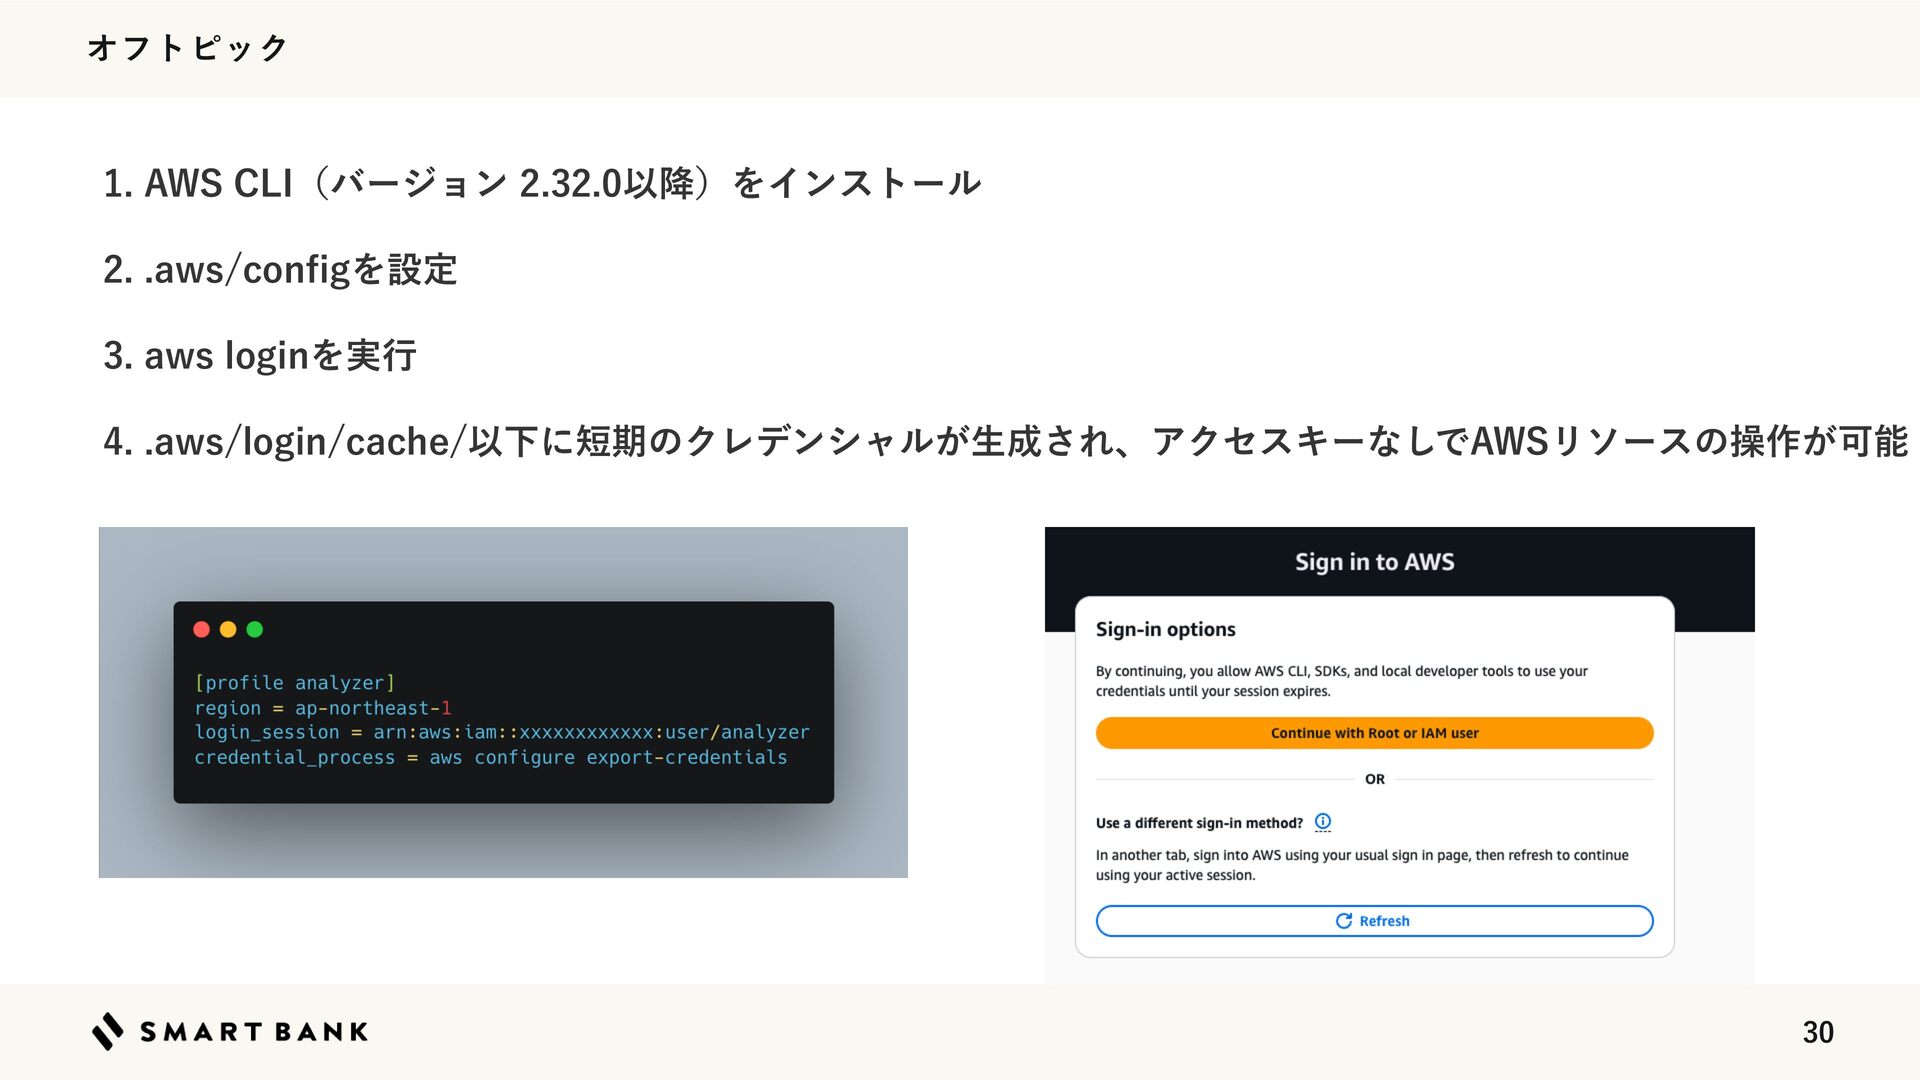
オフトピック 1. AWS CLI(バージョン 2.32.0以降)をインストール 2. .aws/con gを設定 3. aws
loginを実行 4. .aws/login/cache/以下に短期のクレデンシャルが生成され、アクセスキーなしでAWSリソースの操作が可能 fi 30
オフトピック このIAMユーザーは利用しているのか?判断軸として 1. マネジメントコンソールのログインがあったか? 2. アクセスキーの利用があったか? コンソールは使わないがアクセスキーは使って操作しているケース アクセスキーは使わないがコンソールは使っているケース aws loginに寄せることでIAMユーザーを使っているかの判断が簡潔に💡
※外部SaaSと連携する場合などでアクセスキーが必要になるケースはあると思います 31
話をもどします🔙
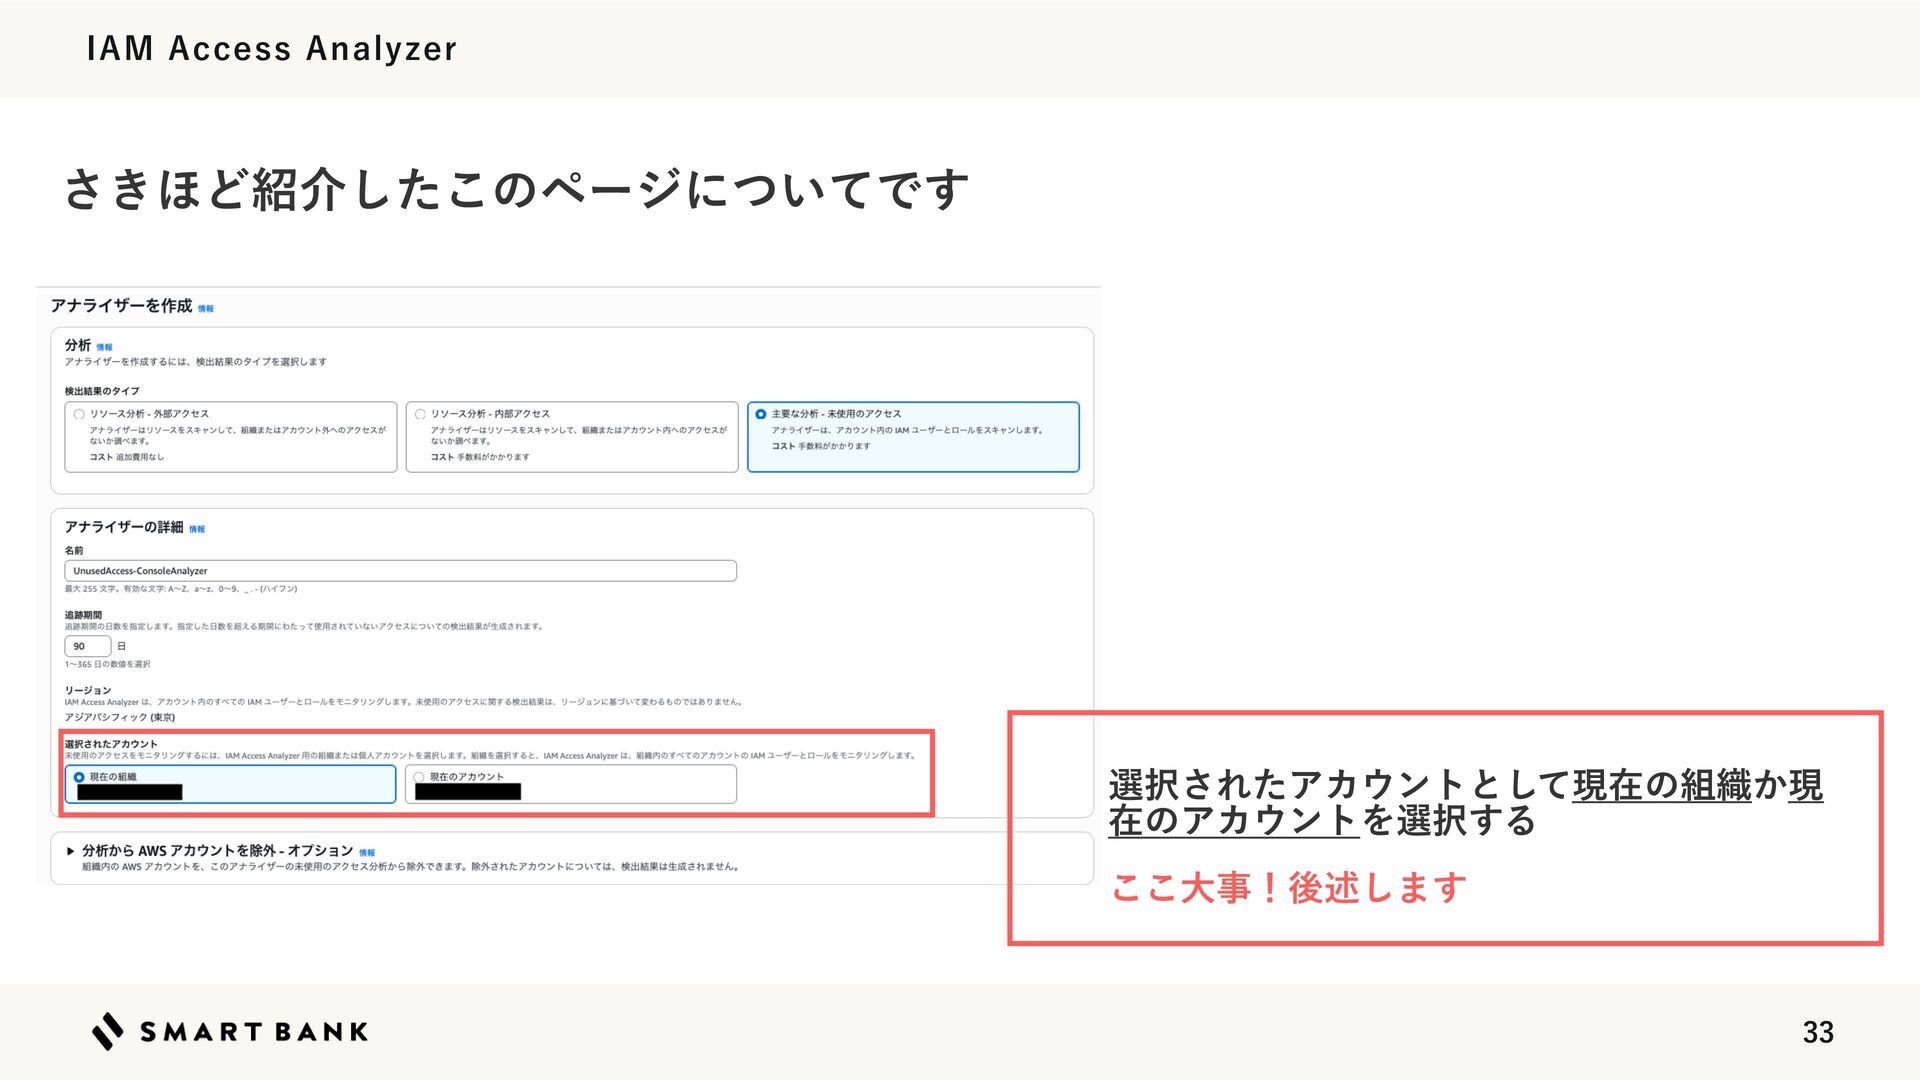
IAM Access Analyzer さきほど紹介したこのページについてです 選択されたアカウントとして現在の組織か現 在のアカウントを選択する ここ大事!後述します 33
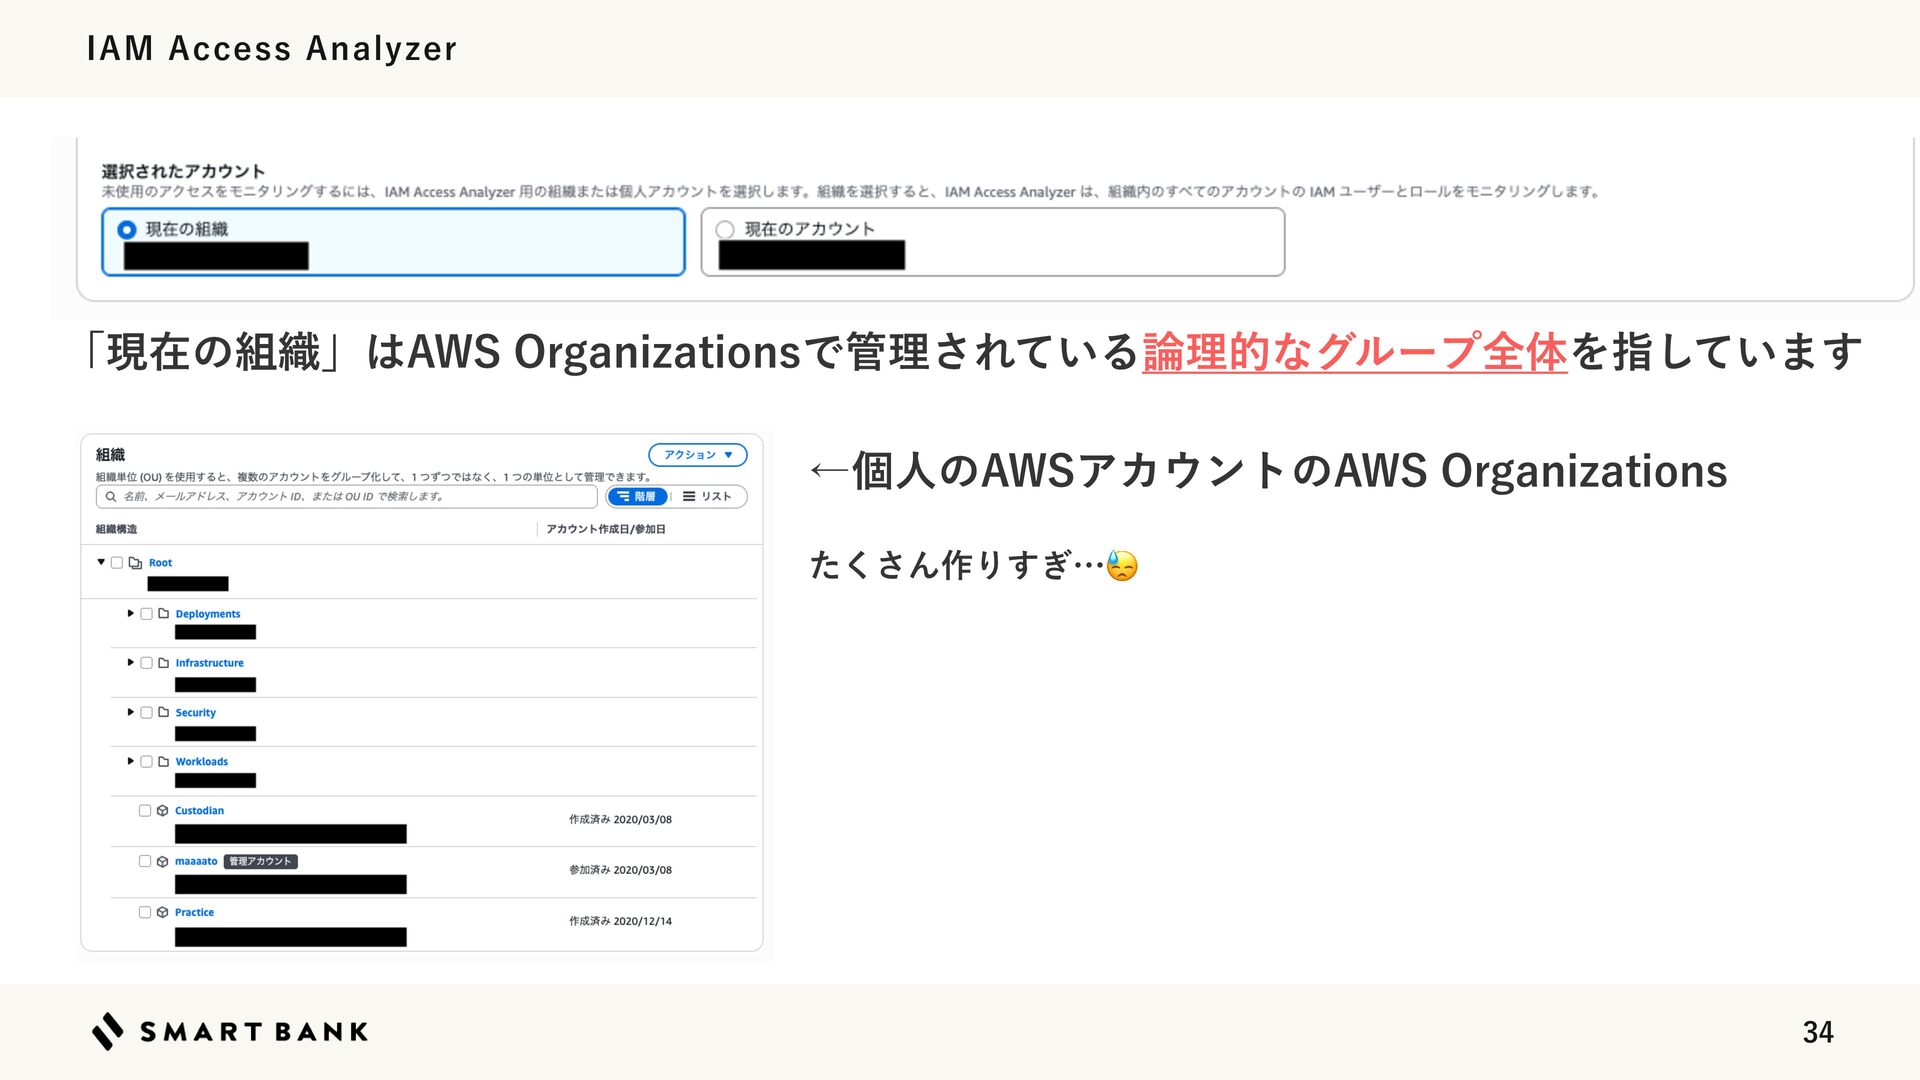
IAM Access Analyzer 「現在の組織」はAWS Organizationsで管理されている論理的なグループ全体を指しています ←個人のAWSアカウントのAWS Organizations たくさん作りすぎ…😓 34
IAM Access Analyzer そうです 35
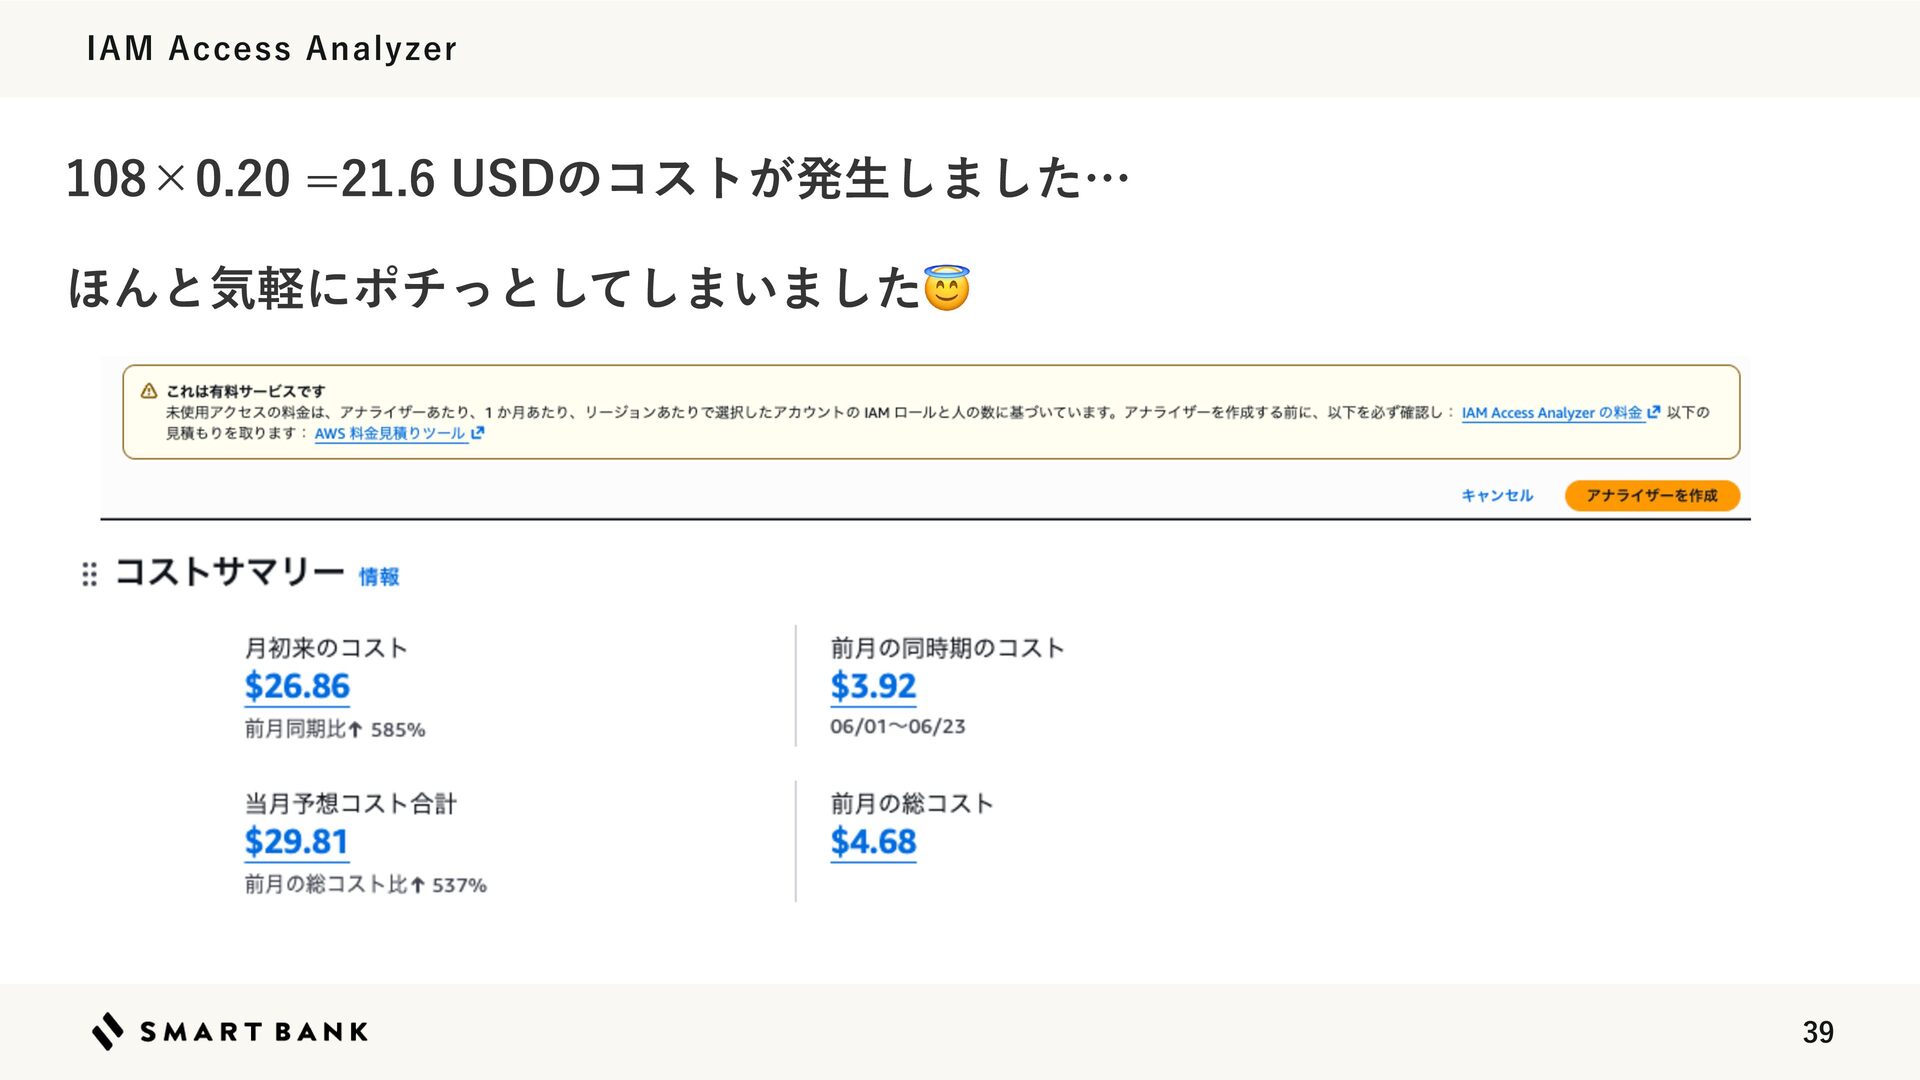
IAM Access Analyzer 組織全体でアナライザーの設定をするとたくさん検知されて予 想外のコストが発生する可能性があります!!! 36
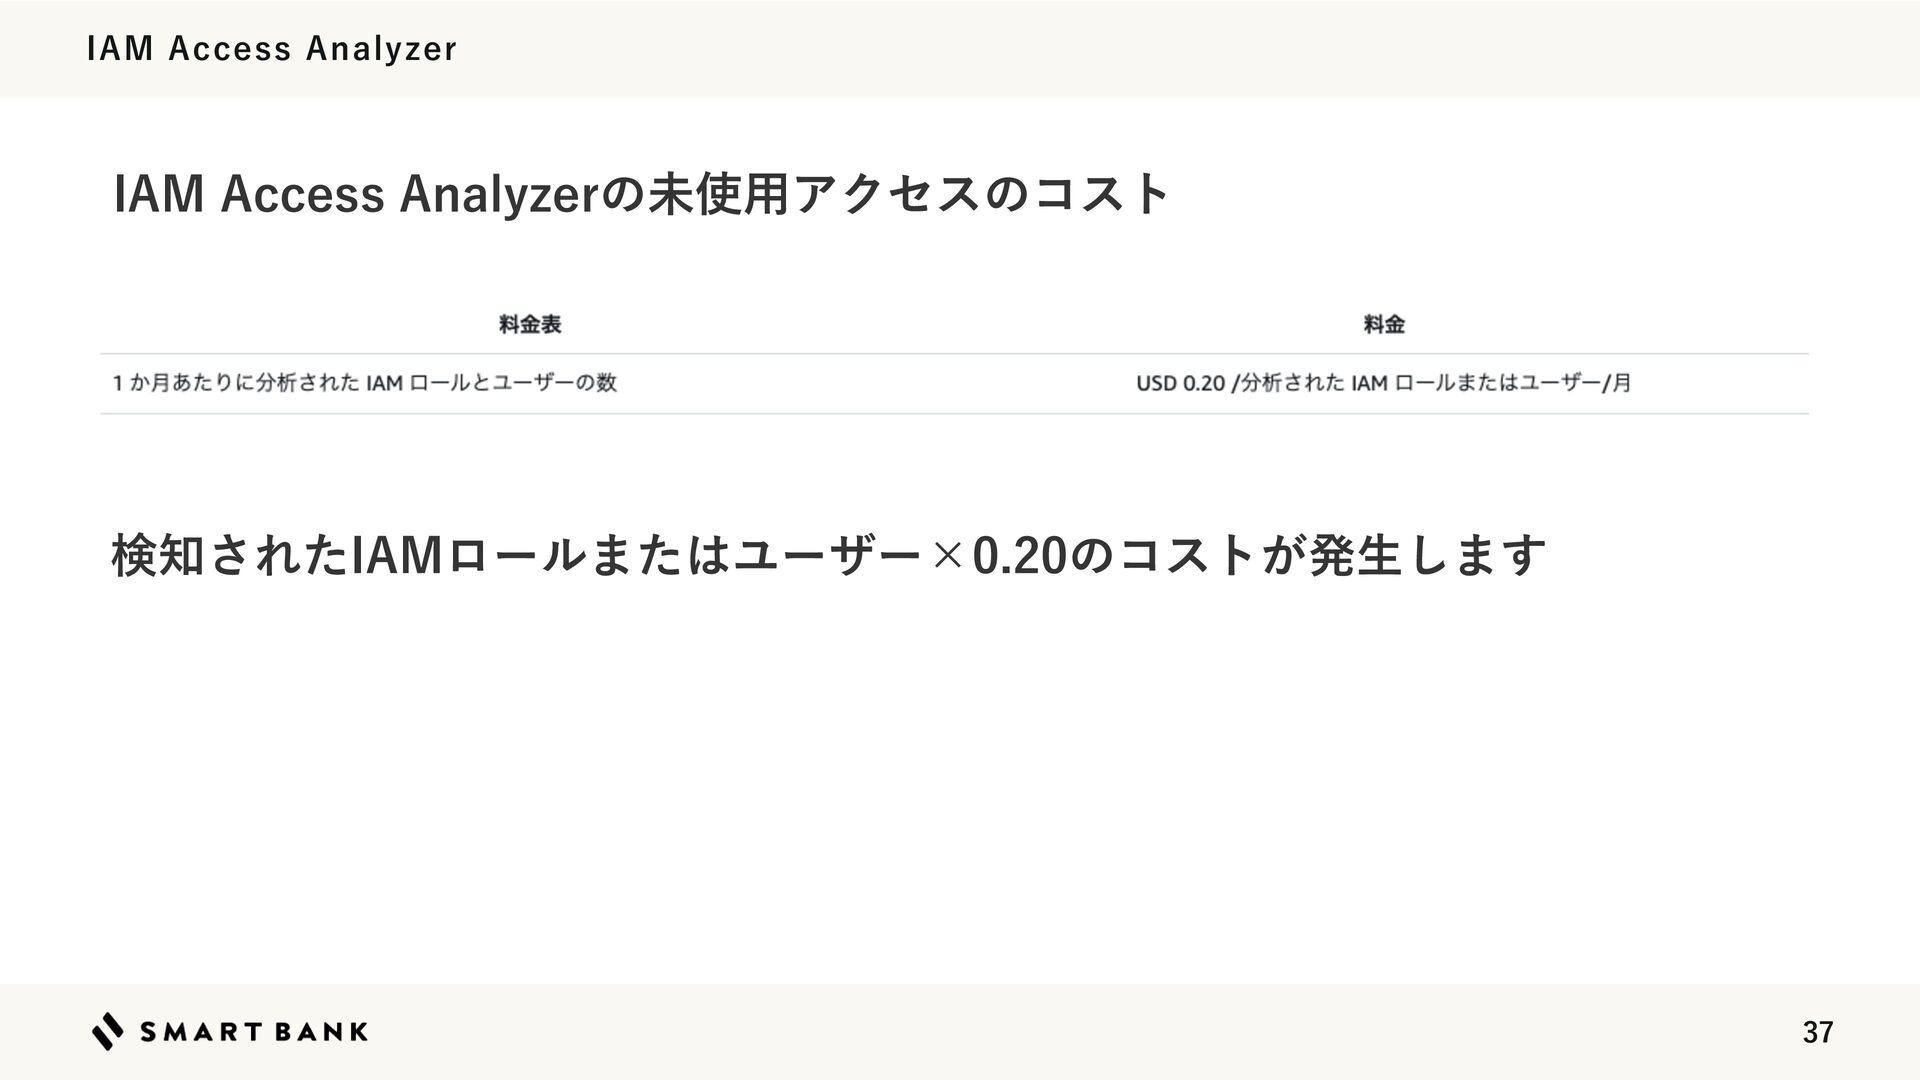
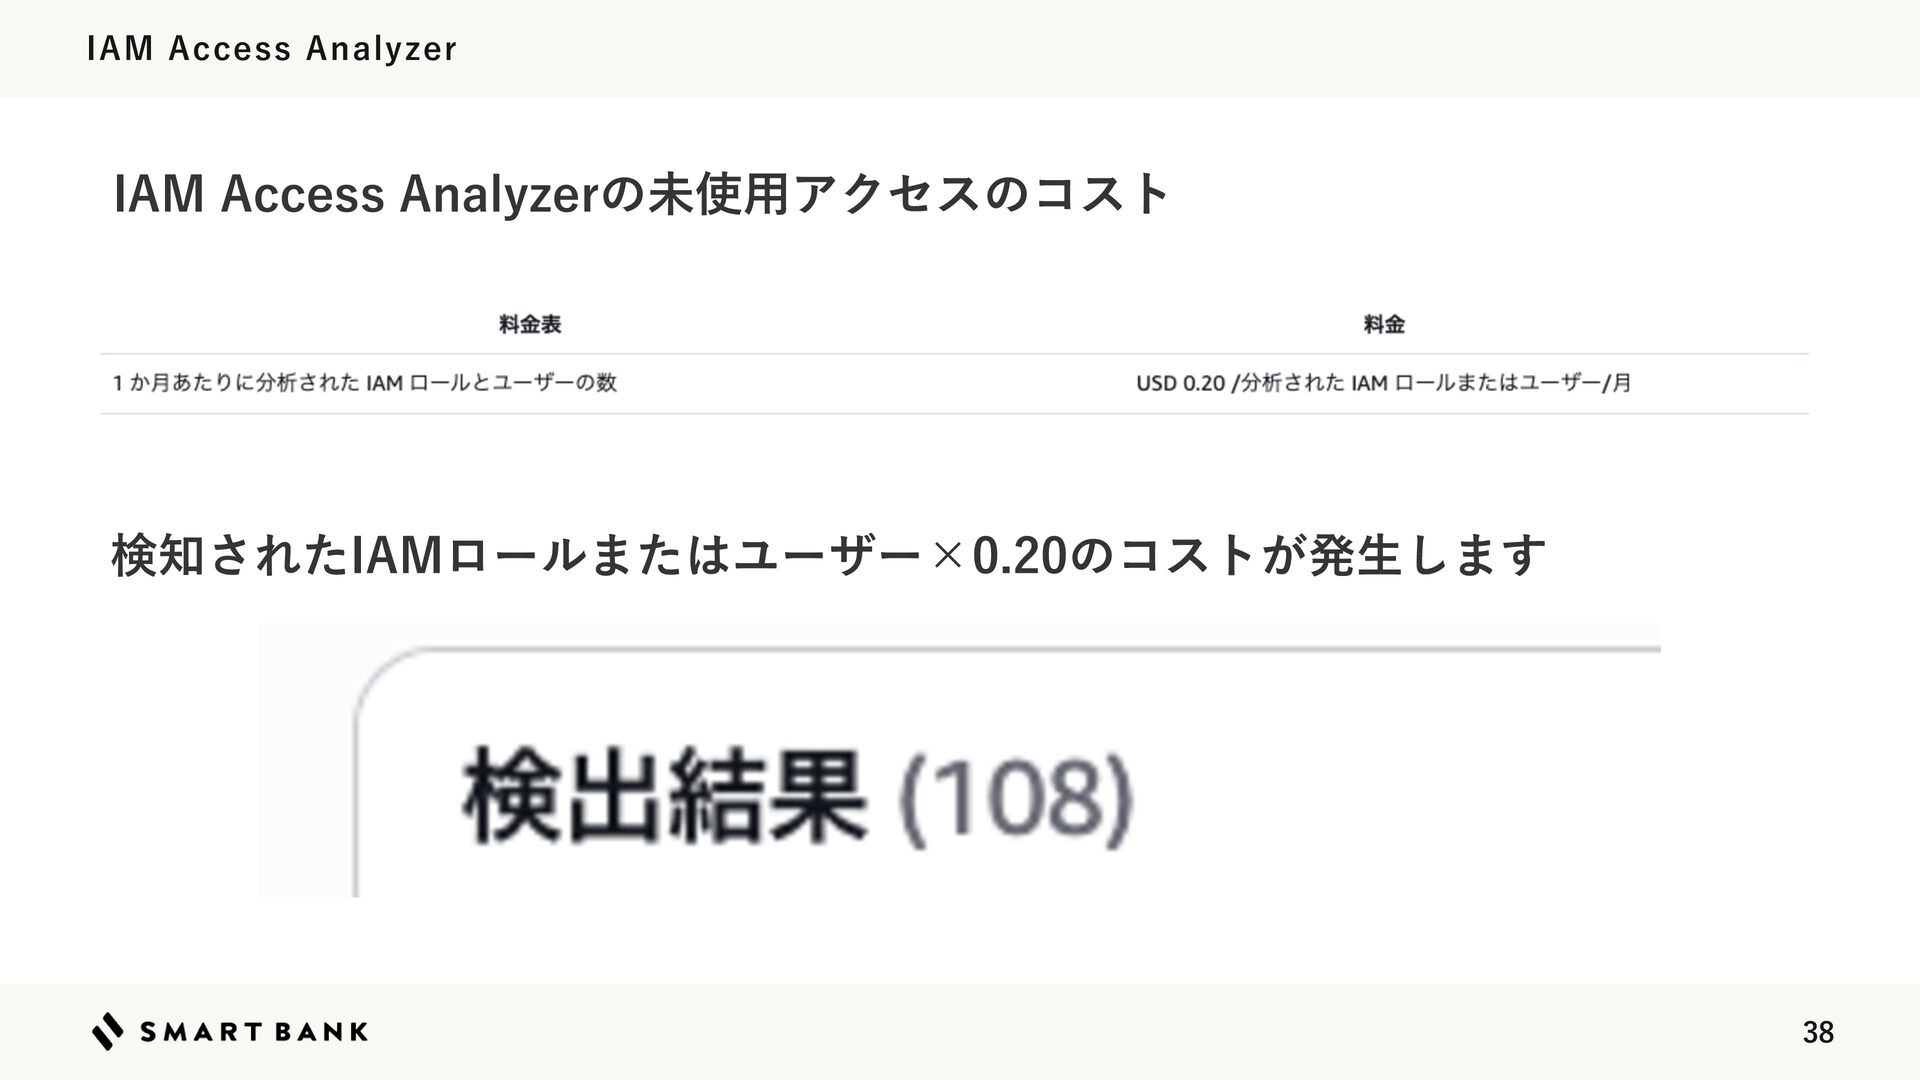
IAM Access Analyzer IAM Access Analyzerの未使用アクセスのコスト 検知されたIAMロールまたはユーザー×0.20のコストが発生します 37
IAM Access Analyzer IAM Access Analyzerの未使用アクセスのコスト 検知されたIAMロールまたはユーザー×0.20のコストが発生します 38
IAM Access Analyzer 108×0.20 =21.6 USDのコストが発生しました… ほんと気軽にポチっとしてしまいました😇 39
まとめ
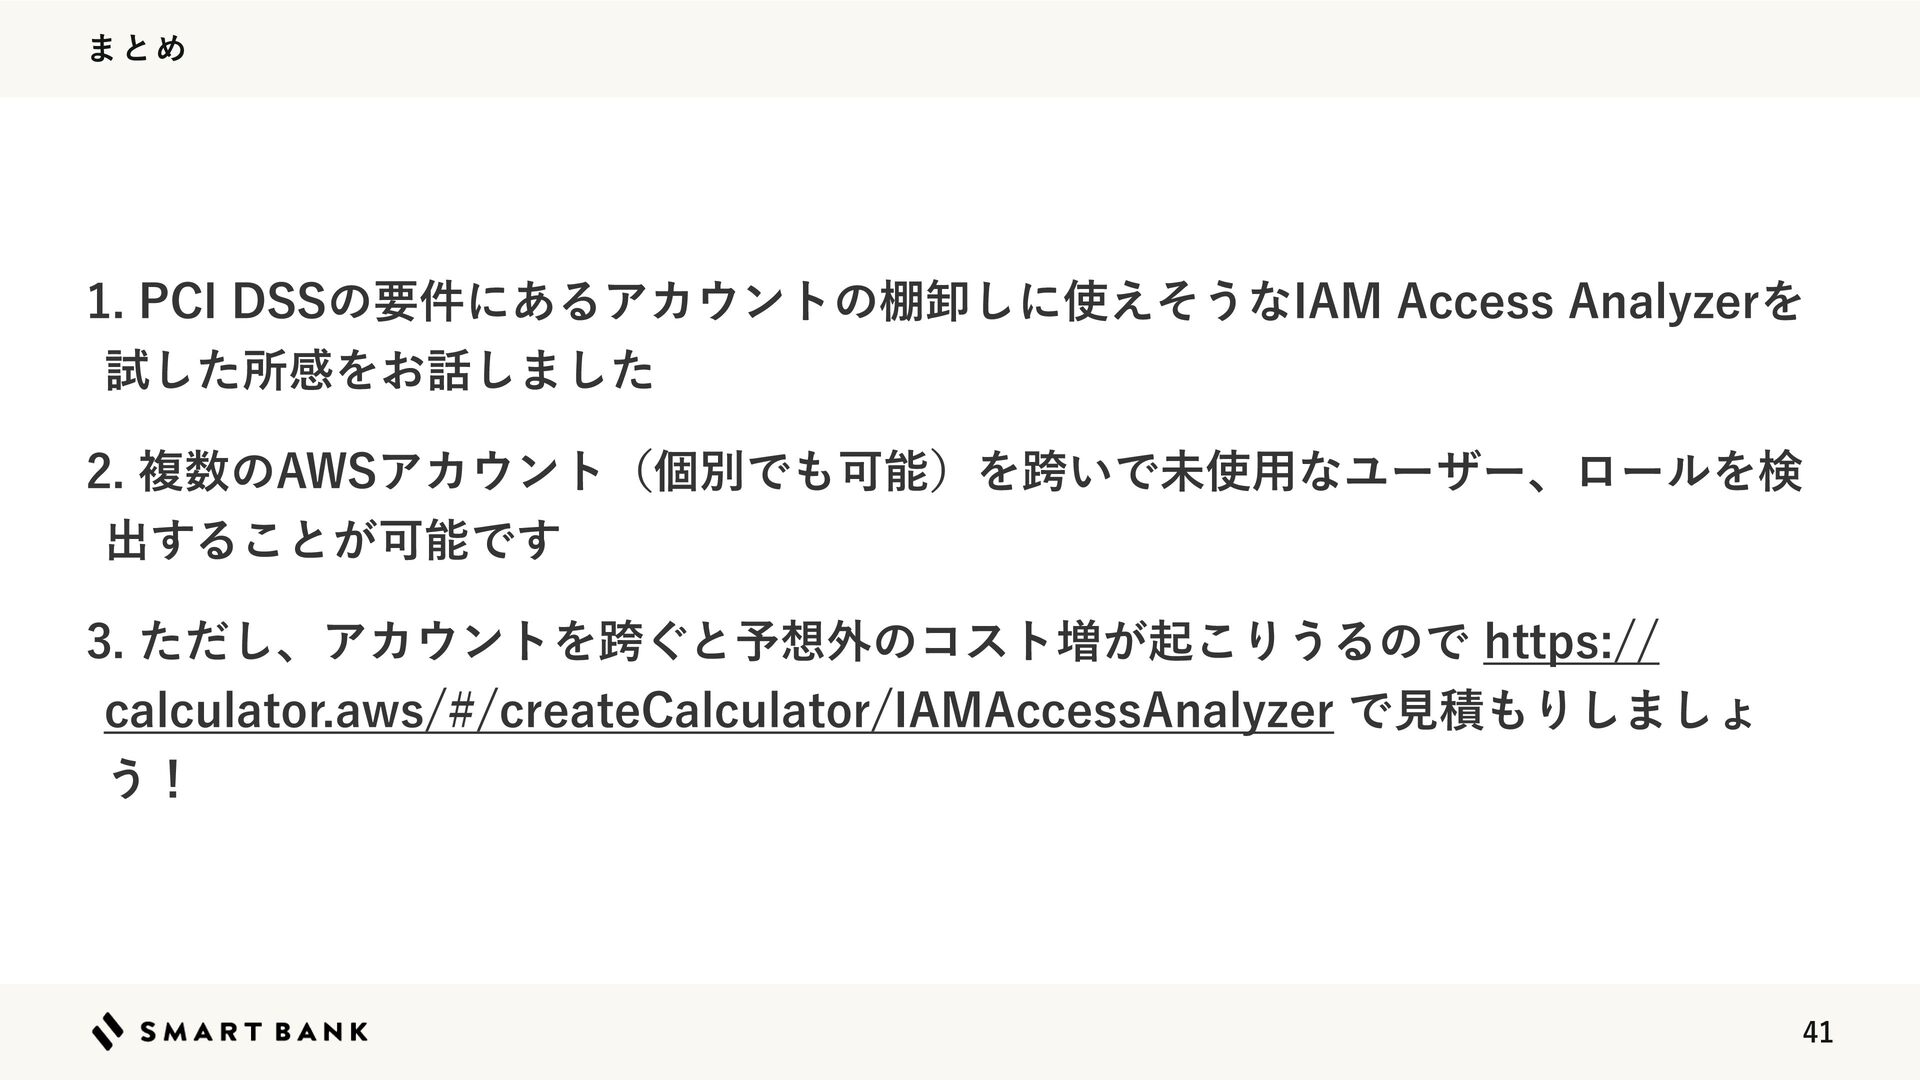
まとめ 1. PCI DSSの要件にあるアカウントの棚卸しに使えそうなIAM Access Analyzerを 試した所感をお話しました 2. 複数のAWSアカウント(個別でも可能)を跨いで未使用なユーザー、ロールを検 出することが可能です
3. ただし、アカウントを跨ぐと予想外のコスト増が起こりうるので https:// calculator.aws/#/createCalculator/IAMAccessAnalyzer で見積もりしましょ う! 41


 maaaato
 akihisaikeda
 rkaga
 utakaha
 iwiwi
 akit37
 chobishiba
 kishida
 yumnumm
 lef237
 moro
 minecr
 kimpetersen
 inesmontani
 honzajavorek
 codingconduct
 nikkihalliwell
 katarinadahlin
 eileencodes
 jnunemaker
 eitanlees
 katiecoart
 wayneb77