Upgrade to Pro — share decks privately, control downloads, hide ads and more …

Actividad No.3 Métodos para la evaluación integ...

Actividad No.3 Métodos para la evaluación integral de riesgos. Cristina Serna

Describe seis métodos para la evaluación integral de riesgo

Avatar for Cristina Serna

Cristina Serna

March 25, 2019

Other Decks in Education

Transcript

  1. Gestión integral del riesgo Actividad No.3: Métodos para la evaluación

    integral de riesgos Por: María Cristina Serna Gómez Psicóloga Ingeniera de Productividad y Calidad Especialista en gestión empresarial
  2. Objetivo del método AMEF • “El AMEF fue formalizado por

    la NASA (Administración Nacional para la Aeronáutica y el Espacio, EUA) a mediados de la década del sesenta, como mecanismo de prevención temprana de fallas de los proveedores de suministros para la industria espacial. Ford Motor Co., de Estados Unidos, lo aplicó por primera vez a nivel industrial en 1972, y luego se hizo extensiva su aplicación a General Motors y Chrysler. […] El AMEF es una metodología orientada a hacer un análisis profundo de las fallas (riesgos) existentes o potenciales de un producto o proceso, […] generando actividades y planes de acción a corto y mediano plazo para la corrección de las fallas actuales y prevención de las potenciales a las que está expuesto el producto o proceso, y así garantizar primordialmente la integridad física de los usuarios, al igual que el desempeño del producto o proceso una vez liberado.” (Atehortúa, 2005)
  3. Descripción del método • “Un AMEF puede ser descrito como

    un grupo sistemático de actividades dirigidas a: • (a) reconocer y evaluar las fallas potenciales de un producto/proceso y los efectos de esa falla. • (b) identificar acciones que permitan eliminar o reducir la posibilidad de ocurrencia de la falla potencial, y • (c) documentar el proceso. […] Uno de los más importantes factores para la exitosa implementación de un programa AMEF es la oportunidad. Se supone que es una acción previa al evento, no un ejercicio posterior al hecho” (SAE - Society of Automotive Engineers, 2002)
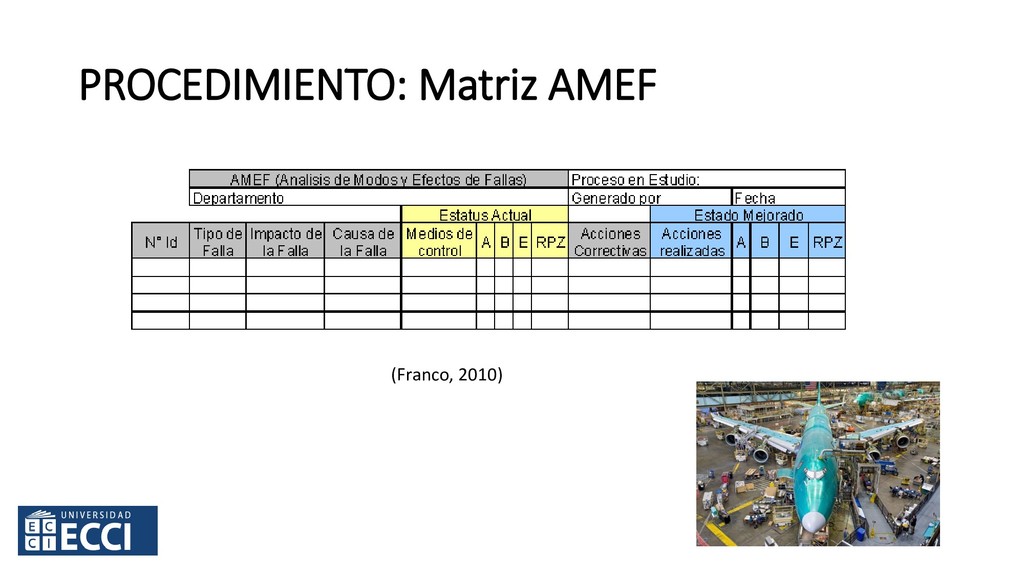
  4. Descripción del método • “El AMEF se concreta en una

    matriz en que se recoge la información sobre: • Modos de falla (riesgos). Son modos de falla: • En un proceso: una descripción de “no cumplimiento” en un paso particular del mismo. • En un diseño: una descripción de la falla de un componente de un ensamble. • En un concepto: una descripción de la falla de la función del producto del sistema. • Efectos de falla: Todo modo de falla ocasiona unos efectos que son percibidos o afectan al clientes de la organización o a sus partes interesadas. […] Son efectos de falla típicos: la suspensión de la operación, una operación errática, la inestabilidad, el incumplimiento de una norma legal, la pérdida de vidas humanas, las pérdidas financieras o el detrimento patrimonial. • Causas de la falla: Consiste en averiguar cómo ocurre el modo de falla, descrito en términos de algo que pueda corregirse o controlarse. Son ejemplos de posibles causas: Incorrecta especificación de materiales; sobreesfuerzo de un equipo o fallas en su funcionamiento; procedimientos inadecuados, especificaciones inapropiadas del tiempo de entrega; error del empleado.” (Atehortúa, 2005)
  5. Descripción del método • “El AMEF se concreta en una

    matriz en que se recoge la información sobre: • Severidad (del efectos de la falla): Consiste en una valoración de la seriedad del efecto en el cliente (interno o externo) o en otras partes interesadas. • Ocurrencia (de la causa de la falla): Una valoración de la frecuencia con la cual la causa de la falla ocurre (si ya ha sucedido) o una estimación de la posibilidad de ocurrencia (si aún no ha sucedido). • Detección: Es una valoración de la probabilidad de que los controles actuales detectarán: • Cuando la entrada falle (detección o control de las causas) • Cuando el modo de falla ocurra (detección o control del evento) • Número de Prioridad del Riesgo (RPN) Calificación cuantitativa que se obtiene de multiplicar la severidad, la ocurrencia y la detección.” (Atehortúa, 2005)
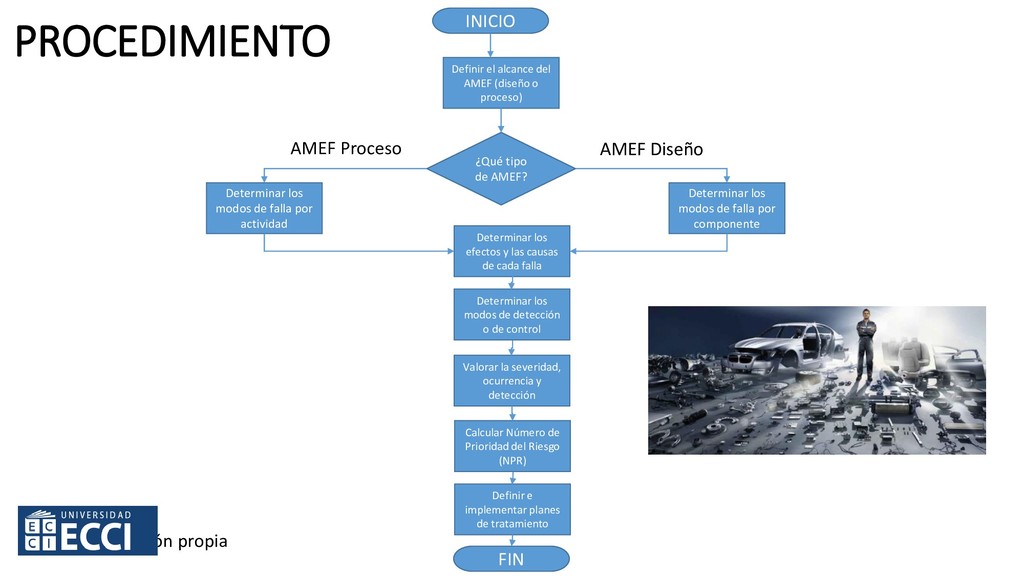
  6. PROCEDIMIENTO INICIO Determinar los modos de falla por actividad Definir

    el alcance del AMEF (diseño o proceso) ¿Qué tipo de AMEF? AMEF Proceso AMEF Diseño Determinar los modos de falla por componente Determinar los efectos y las causas de cada falla Determinar los modos de detección o de control Valorar la severidad, ocurrencia y detección Calcular Número de Prioridad del Riesgo (NPR) Definir e implementar planes de tratamiento FIN Fuente: Elaboración propia
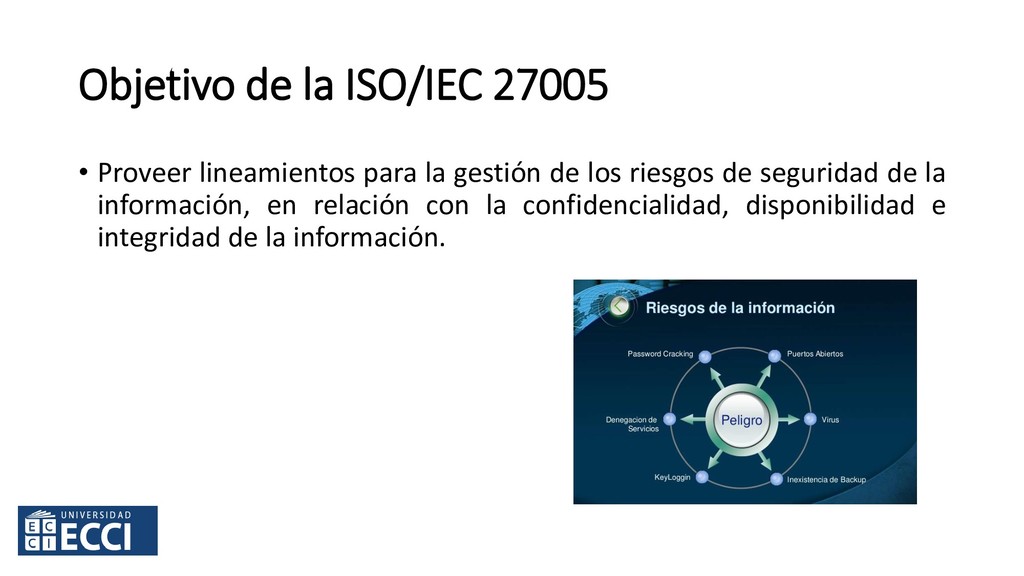
  7. Objetivo de la ISO/IEC 27005 • Proveer lineamientos para la

    gestión de los riesgos de seguridad de la información, en relación con la confidencialidad, disponibilidad e integridad de la información.
  8. DESCRIPCIÓN • “La gestión del riesgo de seguridad de la

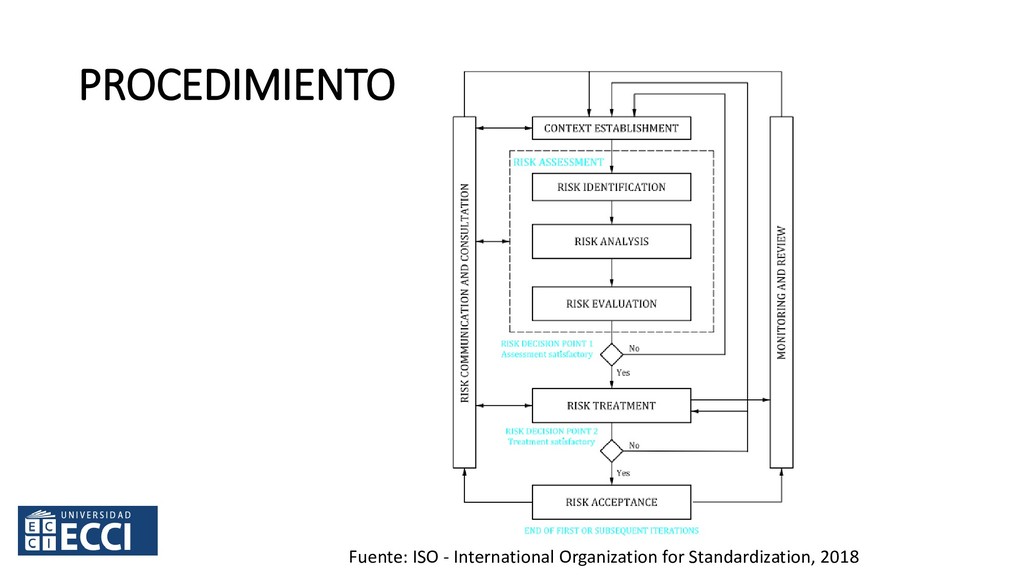
    información debe ser un proceso continuo. El proceso debe establecer el contexto externo e interno, evaluar los riesgos y tratar los riesgos usando un plan de tratamiento del riesgo para implementar las recomendaciones y decisiones. La gestión del riesgo analiza qué puede pasar y qué posibles consecuencias pueden presentarse, antes de decidir qué se debe hacer y cuándo, para reducir el riesgo a un nivel aceptable. […] El proceso de gestión del riesgo de seguridad de la información puede ser aplicado a la organización como un todo, a una parte discreta de la organización (por ejemplo, un departamento, una locación física, un servicio), a un sistema de información o a aspectos del control planificados, existentes o particulares (por ejemplo, plan de continuidad del negocio).” • Fuente: ISO - International Organization for Standardization, 2018
  9. Procedimiento ISO/IEC 27005:2018 • “El contexto se establece primero. Luego,

    se realiza una evaluación de riesgos. Si esto proporciona información suficiente para determinar efectivamente las acciones requeridas para modificar el riesgo a un nivel aceptable, entonces la tarea está completa y el tratamiento de riesgo sigue. Si la información es insuficiente, se realiza otra iteración de la evaluación de riesgos con el contexto revisado.” • Fuente: ISO - International Organization for Standardization, 2018
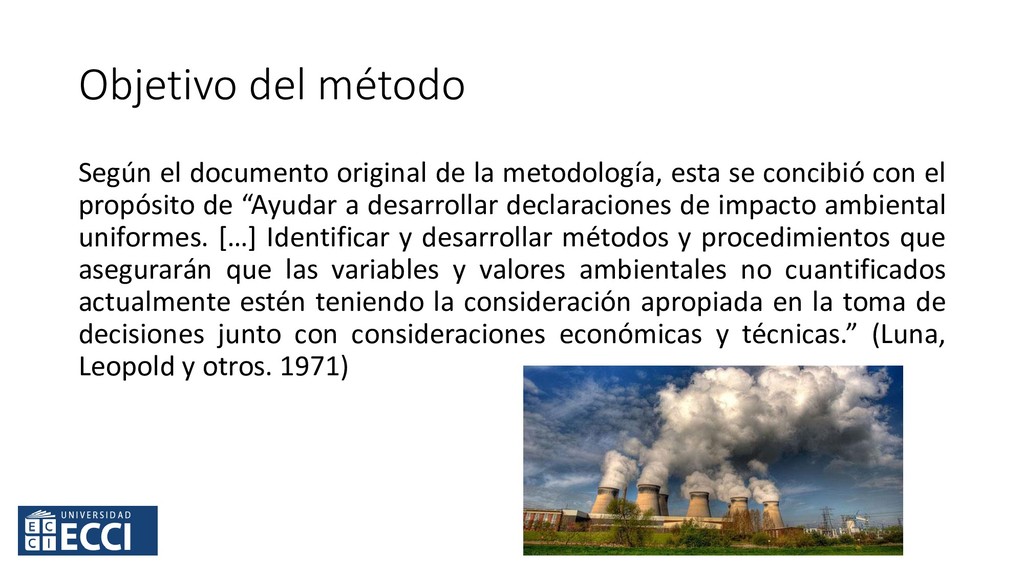
  10. Objetivo del método Según el documento original de la metodología,

    esta se concibió con el propósito de “Ayudar a desarrollar declaraciones de impacto ambiental uniformes. […] Identificar y desarrollar métodos y procedimientos que asegurarán que las variables y valores ambientales no cuantificados actualmente estén teniendo la consideración apropiada en la toma de decisiones junto con consideraciones económicas y técnicas.” (Luna, Leopold y otros. 1971)
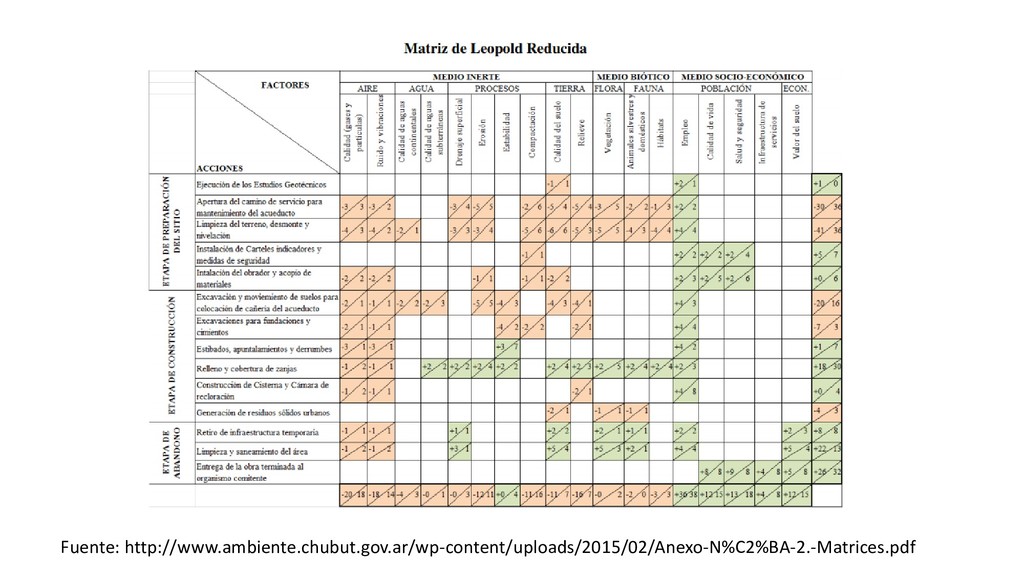
  11. Descripción del método de Leopold • “La evaluación de impactos

    a través de Leopold consta de varios pasos: 1. identificación de las acciones del proyecto y de las componentes del medio afectado; 2. estimación subjetiva de la magnitud del impacto, en una escala de 1 a 10, siendo el signo + un impacto positivo y el signo - uno negativo, y 3. evaluación subjetiva de la importancia, en una escala de 1 a 10. En su forma original, se listan cien posibles acciones de un proyecto sobre una abscisa versus 88 elementos naturales y sociales en la otra abscisa. Se define magnitud como el grado, extensión o escala del impacto; importancia como la significación humana del impacto. El puntaje asignado a "importancia" es un proceso normativo o subjetivo, mientras que el puntaje asignado a "magnitud" puede ser relativamente objetivo o empírico.” (De la Maza, 2007)
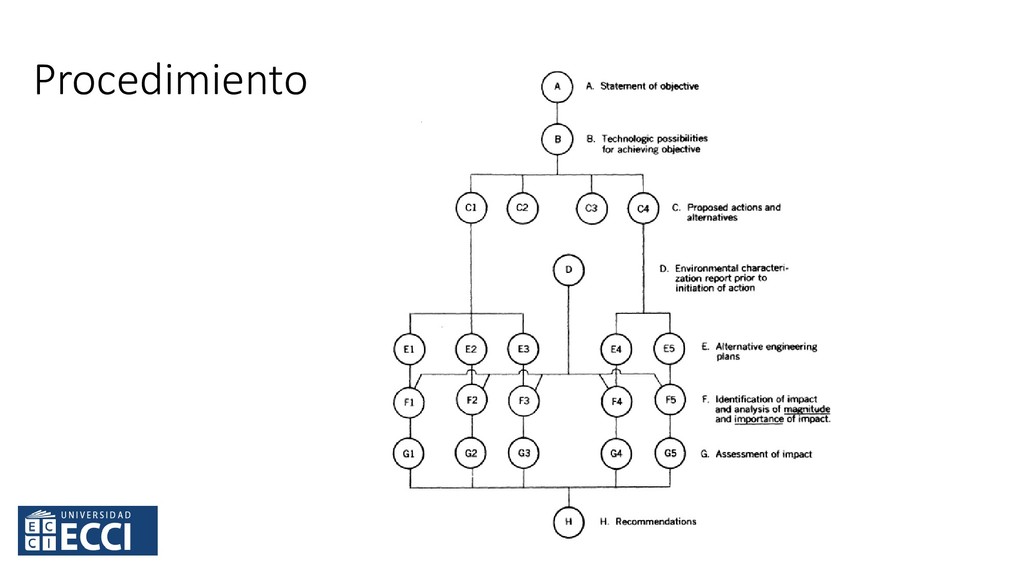
  12. Procedimiento Según el documento original donde se enunció por primera

    vez este método, las etapas que lo componen (ver figura anterior) son: “A. Una declaración del objetivo principal buscado por el proyecto propuesto. B. Son analizadas las posibilidades tecnológicas de lograr los objetivos del proyecto. C. Se proponen una o más acciones para lograr el objetivo declarado. Los planes alternativos que se consideraron formas viables de alcanzar el objetivo se detallan en la propuesta. D. Se prepara un informe que detalla las características y condiciones del entorno existente antes de la acción propuesta. En algunos casos, este informe puede incorporarse como parte de la propuesta de ingeniería.
  13. Procedimiento […] E. Las principales propuestas de ingeniería se finalizan

    como un informe o una serie de informes separados, uno para cada plan. Los planes generalmente tienen análisis de beneficios y costos monetarios. F. El plan de acción propuesto, generalmente el informe de ingeniería, junto con el informe que caracteriza el entorno actual, establece el escenario para evaluar el impacto ambiental de la propuesta. Si se proponen formas alternativas de alcanzar el objetivo en C y si los planes de ingeniería alternativos se detallan en el informe de ingeniería, los análisis de impacto ambiental separados deben abordar cada alternativa. Si solo se hace una propuesta en el informe de ingeniería, todavía es necesario evaluar los impactos ambientales. Los análisis de impacto ambiental requieren la definición de dos aspectos de cada acción que pueden tener un impacto en el medio ambiente. La primera es la definición de la magnitud del impacto en sectores específicos del medio ambiente. El segundo es una ponderación del grado de importancia (es decir, la importancia) de la acción particular sobre el factor ambiental en la instancia específica bajo análisis.
  14. Procedimiento […] G. El texto del informe de impacto ambiental

    debe ser una evaluación de los impactos de las acciones separadas que conforman el proyecto sobre diversos factores del entorno y, por lo tanto, justificar las determinaciones presentadas en F. Cada plan de acción debe analizarse de manera independiente. H. La Declaración de Impacto Ambiental debe concluir con un resumen y recomendaciones. Esta sección debe discutir los méritos relativos de las diversas acciones propuestas y los planes de ingeniería alternativos y explicar las razones detrás de la elección final de la acción y el plan para lograr el objetivo declarado.” (Luna, Leopold y otros. 1971)
  15. Objetivo del HACCP • “Las Enfermedades Transmitidas por los Alimentos

    – ETAS, son un problema de Salud Pública que se pueden presentar en cualquier momento en la población y están asociadas al deficiente manejo y manipulación de los alimentos en cualquiera de las etapas de la cadena alimentaria desde la producción primaria hasta el consumidor final.” (Universidad Piloto de Colombia, 2019) • Por esta razón es que se desarrolló la metodología de gestión de riesgos de inocuidad de los alimentos “para el Análisis de Peligros y Puntos de Control Críticos, APPCC, en los procesos de obtención de productos alimentarios ya sea en la producción primaria, en el procesamiento de alimentos, o en su almacenamiento, transporte y comercialización. En el idioma inglés la sigla APPCC corresponde a HACCP que significa Hazard Analysis and Critical Control Point” (Instituto Colombiano de Normas Técnicas y Certificación - ICONTEC, 2010).
  16. Descripción del HACCP • “El sistema de HACCP, que tiene

    fundamentos científicos y carácter sistemático, permite identificar peligros específicos y medidas para su control con el fin de garantizar la inocuidad de los alimentos. Es un instrumento para evaluar los peligros y establecer sistemas de control que se centran en la prevención en lugar de basarse principalmente en el ensayo del producto final. Todo sistema de HACCP es susceptible de cambios que pueden derivar de los avances en el diseño del equipo, los procedimientos de elaboración o el sector tecnológico. • El sistema de HACCP puede aplicarse a lo largo de toda la cadena alimentaria, desde el productor primario hasta el consumidor final, y su aplicación deberá basarse en pruebas científicas de peligros para la salud humana, además de mejorar la inocuidad de los alimentos, la aplicación del sistema de HACCP puede ofrecer otras ventajas significativas, facilitar asimismo la inspección por parte de las autoridades de reglamentación, y promover el comercio internacional al aumentar la confianza en la inocuidad de los alimentos.” (Organización de las Naciones Unidas para la Alimentación y la Agricultura, 1997)
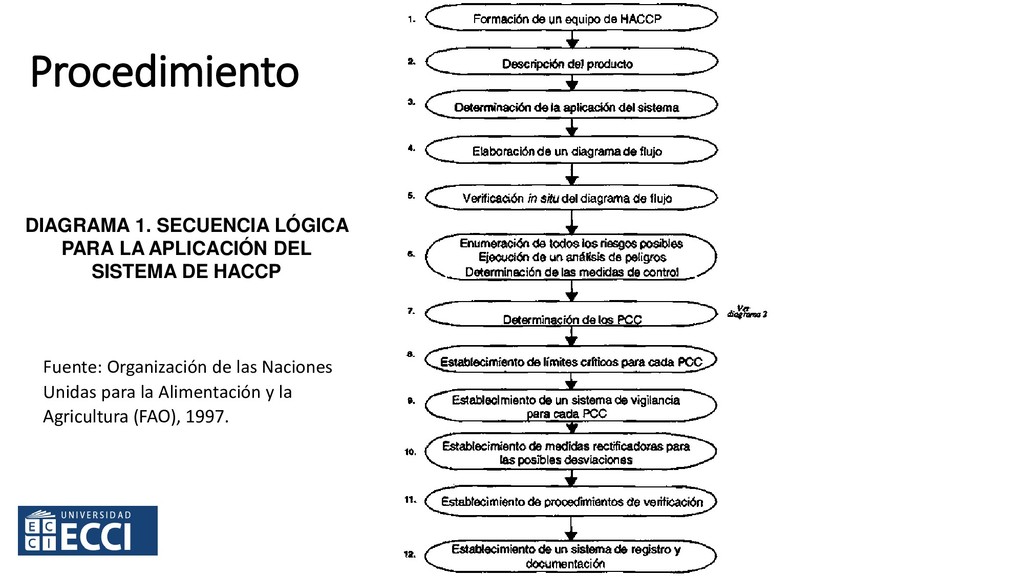
  17. Procedimiento Fuente: Organización de las Naciones Unidas para la Alimentación

    y la Agricultura (FAO), 1997. DIAGRAMA 1. SECUENCIA LÓGICA PARA LA APLICACIÓN DEL SISTEMA DE HACCP
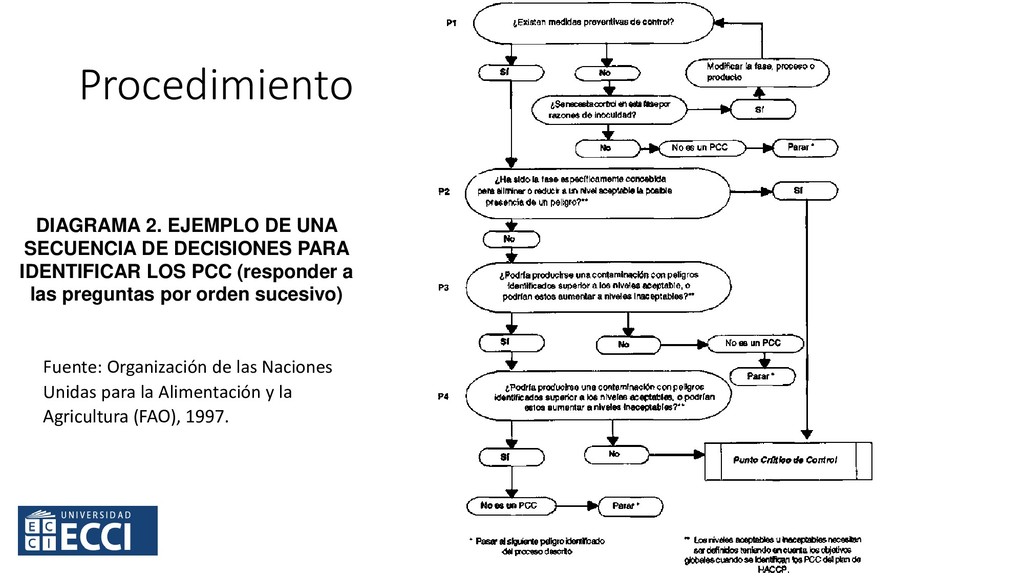
  18. Procedimiento Fuente: Organización de las Naciones Unidas para la Alimentación

    y la Agricultura (FAO), 1997. DIAGRAMA 2. EJEMPLO DE UNA SECUENCIA DE DECISIONES PARA IDENTIFICAR LOS PCC (responder a las preguntas por orden sucesivo)
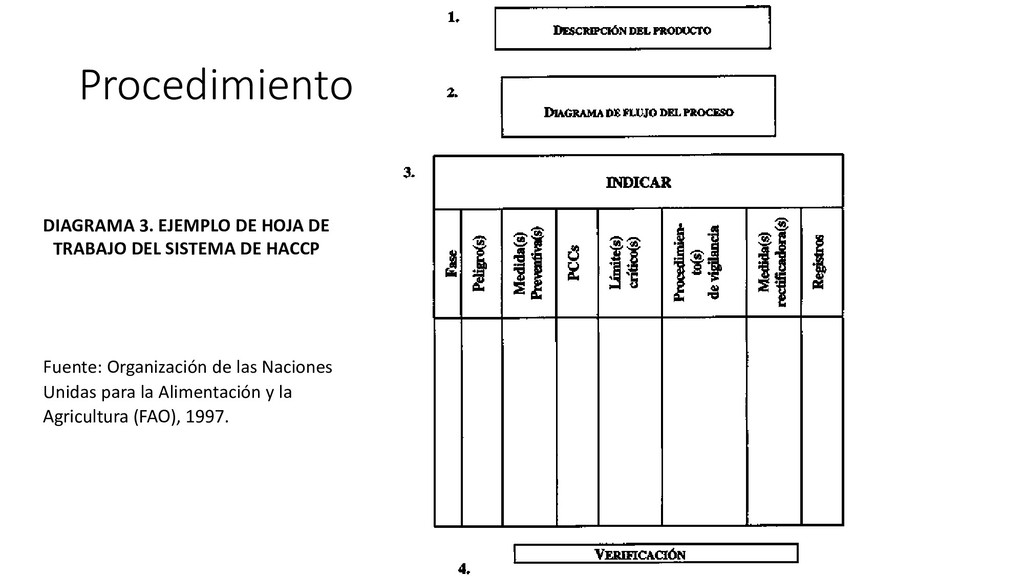
  19. Procedimiento Fuente: Organización de las Naciones Unidas para la Alimentación

    y la Agricultura (FAO), 1997. DIAGRAMA 3. EJEMPLO DE HOJA DE TRABAJO DEL SISTEMA DE HACCP
  20. Objetivo del método AFO/HAZOP “El análisis de peligros y de

    operabilidad (Hazard and operability studies - Hazop) o análisis funcional de operabilidad (AFO), es un método diseñado por la ICl [Imperial Chemical Industries] en la década de los sesenta para su aplicación en el diseño de plantas para la fabricación de pesticidas, con la finalidad de detectar las situaciones de inseguridad. Este método integrado a otros métodos complementarios de análisis permite enfrentarse al estudio de la seguridad de los procesos químicos, que es responsabilidad de la Dirección de la empresa el realizarlo” Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
  21. Objetivo del método AFO/HAZOP “Esta es una técnica sistemática y

    estructurada para examinar un sistema definido, con el objetivo de: • Identificar riesgos asociados con la operación y mantenimiento del sistema. • Identificar potenciales problemas de operación con el sistema y en particular identificar las causas de disrupciones en las operaciones y desviaciones en la producción que es probable que lleven a productos no conformes.” Fuente: International Electrotechnical Commission IEC, Standard IEC 61882. 2016)
  22. DESCRIPCIÓN DEL AFO/HAZOP • “En particular el AFO [análisis funcional

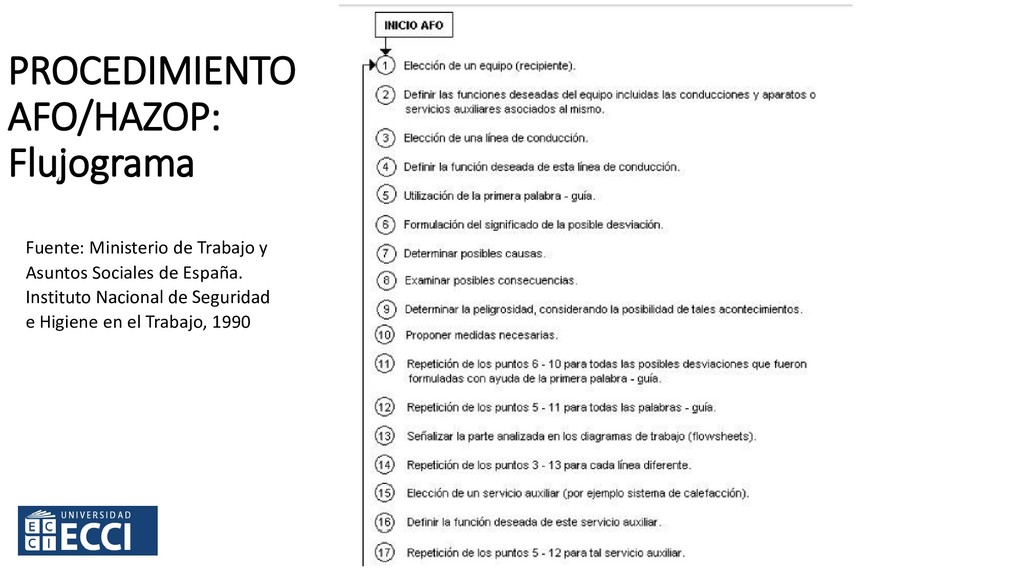
    de operabilidad (AFO)] es un estudio de comprobación rigurosa, sistemática y crítica de todos los fallos, errores o desviaciones previsibles respecto a unas situaciones normales y de acuerdo a una determinada concepción de diseño de una instalación de proceso en fase de proyecto o en funcionamiento, estimando el potencial de peligrosidad que generan y sus efectos. Se trata de un método deductivo de análisis cualitativo para la detección de fallos y de sus consecuencias, y la consiguiente adopción de medidas preventivas.” (Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990) • En inglés, al AFO se lo denomina HAZOP (Hazard and operability (Hazop) studies). Es muy utilizado en plantas químicas de producción.
  23. PROCEDIMIENTO AFO/HAZOP: Flujograma Fuente: Ministerio de Trabajo y Asuntos Sociales

    de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
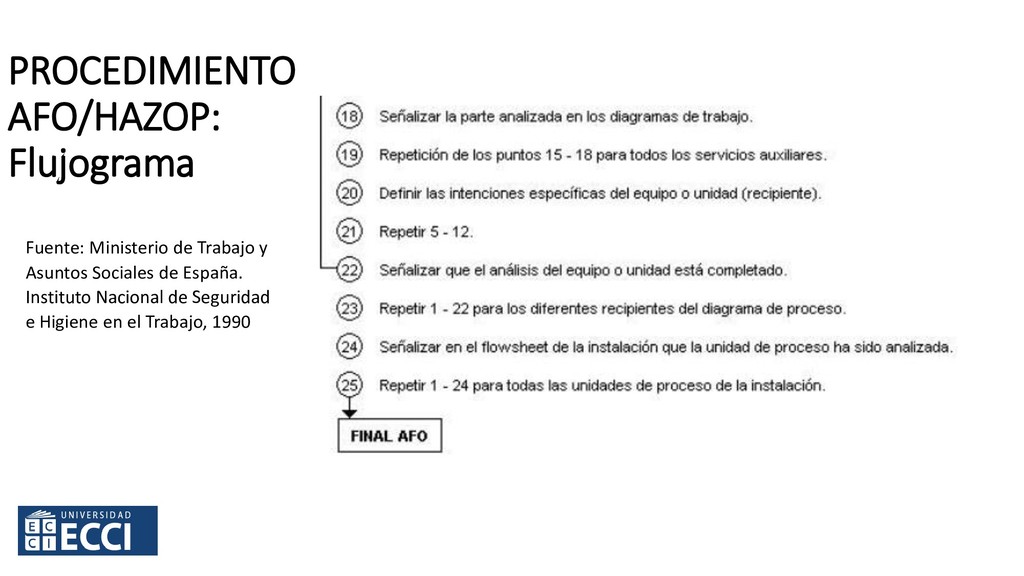
  24. PROCEDIMIENTO AFO/HAZOP: Flujograma Fuente: Ministerio de Trabajo y Asuntos Sociales

    de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
  25. PROCEDIMIENTO AFO/HAZOP: Palabras guía “El principio de la metodología es

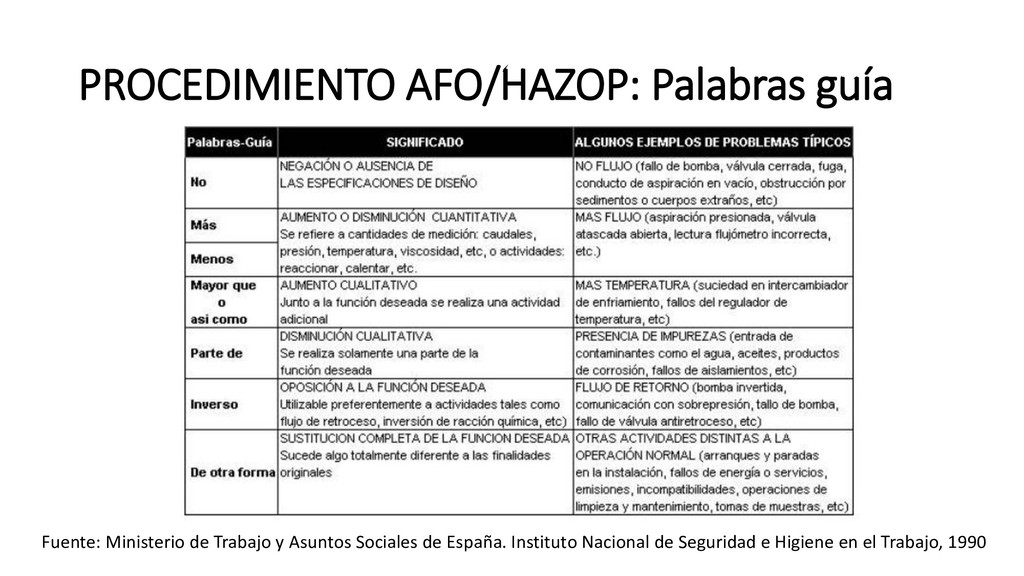
    descubrir los factores que evitan que el sistema a considerar funcione según los objetivos del diseño. La reflexión crítica ordenada da como resultado el descubrimiento de alteraciones respecto a las intenciones y previsiones proyectadas, las cuales deben estar perfectamente establecidas. Se aplican a cada una de las partes o "nudos" en que se divide la instalación (tuberías, equipos, servicios auxiliares, etc.) y de forma sistemática, unas palabras-guía asociadas a cada una de las variables que intervienen en el proceso: caudal, presión, temperatura, etc., tratando de averiguar la posibilidad de que una causa particular lleve a un mal funcionamiento de la instalación o incluso de lugar a una situación peligrosa. Estas palabras-guía que caracterizan el método, son utilizadas cualificando o cuantificando a todas y cada una de las variables en vistas a estimular la reflexión sobre la diversidad de situaciones en que puede encontrarse la instalación, algunas inverosímiles y que dejarán de ser consideradas, pero otras por la posibilidad de producirse y/o por sus consecuencias serán analizadas.” Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
  26. PROCEDIMIENTO AFO/HAZOP: Palabras guía Fuente: Ministerio de Trabajo y Asuntos

    Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
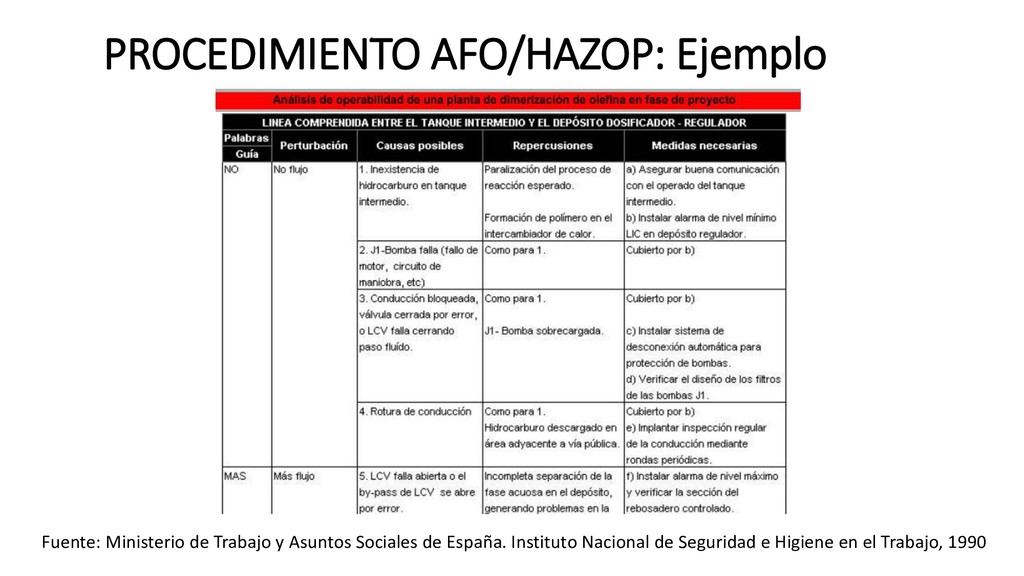
  27. PROCEDIMIENTO AFO/HAZOP: Ejemplo Fuente: Ministerio de Trabajo y Asuntos Sociales

    de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1990
  28. Objetivo del método FTA • “El método de análisis del

    "Árbol de Fallos" (FTA: Fault Tree Analysis) […] fue concebido y utilizado por vez primera en 1962 por H. A. Watson, de Bell Telephone Laboratories, en relación con un contrato de Air Force para evaluar las condiciones de seguridad de los sistemas de tiro de los misiles ICBM Minuteman. A partir de ese momento, esta técnica de análisis de riesgos ha sido profusamente utilizada y perfeccionada por parte de instalaciones nucleares, aeronáuticas y espaciales, extendiéndose después su empleo para la evaluación de riesgos a las industrias electrónica, química, petroquímica, etc.” Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1995.
  29. Descripción del método FTA • “Se trata de un método

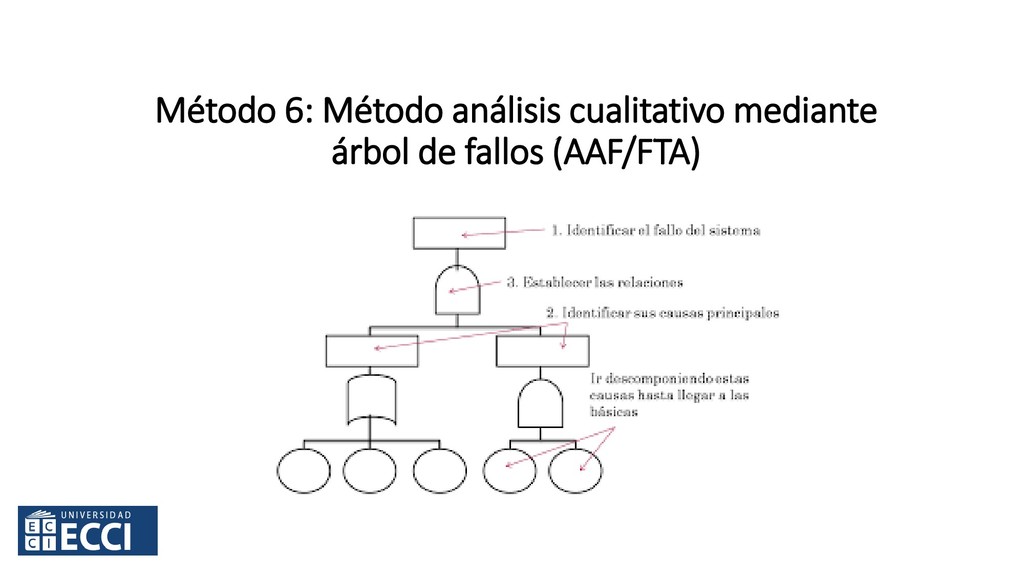
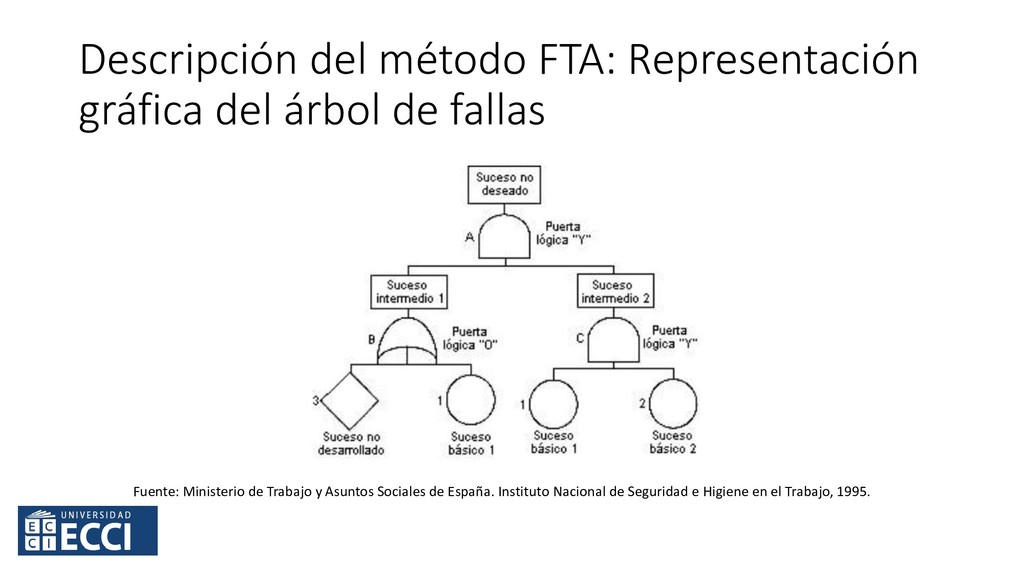
    deductivo de análisis que parte de la previa selección de un "suceso no deseado o evento que se pretende evitar", sea éste un accidente de gran magnitud (explosión, fuga, derrame, etc.) o sea un suceso de menor importancia (fallo de un sistema de cierre, etc.) para averiguar en ambos casos los orígenes de los mismos. Seguidamente, de manera sistemática y lógica se representan las combinaciones de las situaciones que pueden dar lugar a la producción del "evento a evitar", conformando niveles sucesivos de tal manera que cada suceso esté generado a partir de sucesos del nivel inferior, siendo el nexo de unión entre niveles la existencia de "operadores o puertas lógicas". El árbol se desarrolla en sus distintas ramas hasta alcanzar una serie de "sucesos básicos", denominados así porque no precisan de otros anteriores a ellos para ser explicados. También alguna rama puede terminar por alcanzar un "suceso no desarrollado" en otros, sea por falta de información o por la poca utilidad de analizar las causas que lo producen.” Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1995.
  30. Descripción del método FTA: Representación gráfica del árbol de fallas

    Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1995.
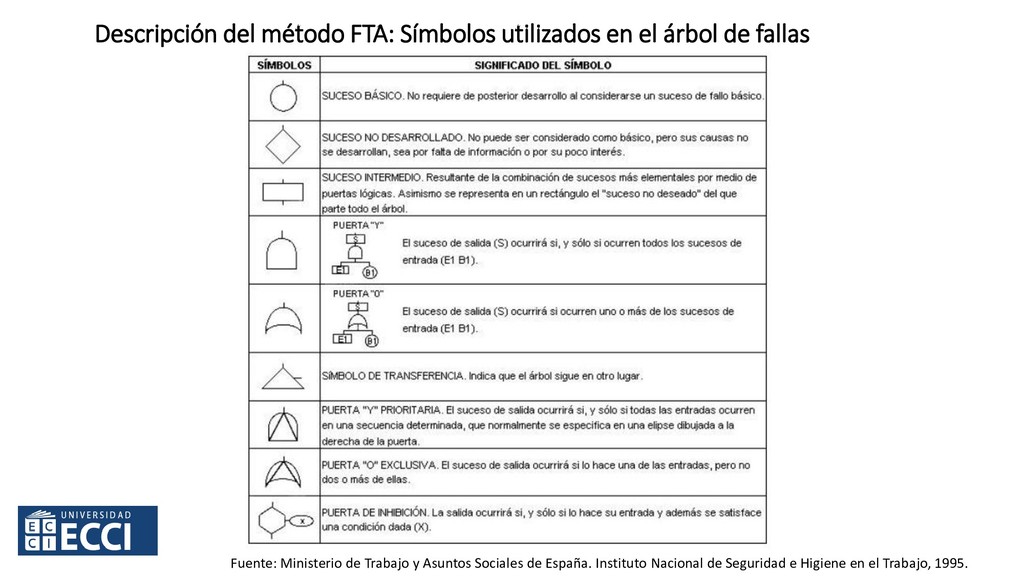
  31. Descripción del método FTA: Símbolos utilizados en el árbol de

    fallas Fuente: Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo, 1995.
  32. Procedimiento del método FTA “1. Defina la condición de falla

    y escriba la falla mas alta. 2. Utilizando información técnica y juicios profesionales, determine las posibles razones por la que la falla ocurrió. Recuerde, estos son elementos de nivel segundo porque se encuentran debajo del nivel mas alto en el árbol. 3. Continué detallando cada elemento con puertas adicionales a niveles mas bajos. Considere la relación entre los elementos para ayudarle a decidir si utiliza una puerta 'y' o una 'o' lógica. 4. Finalice y repase el diagrama completo. La cadena solo puede terminar en un fallo básico: humano, equipo electrónico (hardware) o programa de computación (software). 5. Si es posible, evalué la probabilidad de cada ocurrencia o cada elemento de nivel bajo y calcule la probabilidad estadística desde abajo para arriba.” Fuente: American Society for Quality (ASQ), 2002)
  33. BIBLIOGRAFÍA • Atehortúa, F. (2005). Gestión de riesgos. En F.

    A. Atehortúa Hurtado, R. E. Bustamante Vélez, J. A. Valencia de los Ríos, C. González González, J. A. Calderón López, & W. Zabala Jaramillo, Gestión y auditoría de la calidad para organizaciones públicas. Norma NTCGP1000:2004 conforme a la Ley 872 de 2003 (págs. 111-128). Medellín (Colombia): Universidad de Antioquia. Recuperado el 24 de Marzo de 2019 • De la Maza, C. (2007). Evaluación de Impactos Ambientales. MANEJO Y CONSERVACIÓN DE RECURSOS FORESTALES, 579-609. Recuperado el 25 de Marzo de 2019, de http://repositorio.uchile.cl/bitstream/handle/2250/120397/Evaluacion_de_Impactos_Ambientales.pdf • Franco, I. (2010). Análisis de Modos y Efectos de Fallos (AMEF): Una alternativa para la Gerencia de Riesgos. Ciudad Guayana. Recuperado el 24 de Marzo de 2019, de https://www.monografias.com/trabajos82/analisis-modos-efectos- fallos/analisis-modos-efectos-fallos2.shtml • Instituto Colombiano de Normas Técnicas y Certificación - ICONTEC. (2010). NORMA TÉCNICA COLOMBIANA NTC 5830 REQUISITOS PARA EL ANÁLISIS DE PELIGROS Y PUNTOS DE CONTROL CRÍTICO APPCC (HACCP). Bogotá (Colombia): ICONTEC. Recuperado el 25 de Marzo de 2019, de https://tienda.icontec.org/wp-content/uploads/pdfs/NTC5830.pdf • International Electrotechnical Commission IEC. (2016). International Standard IEC 61882. Hazard and operability studies (HAZOP studies) - Application guide. Geneva (Switzerland): IEC. Recuperado el 25 de Marzo de 2019, de https://www.sis.se/api/document/preview/8019387/ • ISO - International Organization for Standardization. (2018). International Standard ISO/IEC 27005. Information technology. Security techniques. Information security risk management. Geneva (Switzerland): ISO/IEC. Recuperado el 24 de Marzo de 2019, de https://www.sis.se/api/document/preview/80005503/ • Luna, L., Clarke, F., Hanshaw, B., & Balsley, J. (1971). A Procedure for Evaluating Environmental Impact. Washington (USA): United States Department of the Interior. Recuperado el 24 de Marzo de 2019, de https://pubs.usgs.gov/circ/1971/0645/report.pdf • Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo. (1990). NTP 238: Los análisis de peligros y de operabilidad en instalaciones de proceso. Madrid (España): INSHT. Recuperado el 25 de Marzo de 2019, de http://www.insht.es/InshtWeb/Contenidos/Documentacion/FichasTecnicas/NTP/Ficheros/201a300/ntp_238.pdf • Ministerio de Trabajo y Asuntos Sociales de España. Instituto Nacional de Seguridad e Higiene en el Trabajo. (1995). NTP 333: Análisis probabilístico de riesgos: Metodología del "Árbol de fallos y errores". Madrid (España): INSHT. Recuperado el 25 de Marzo de 2019, de http://www.insht.es/InshtWeb/Contenidos/Documentacion/FichasTecnicas/NTP/Ficheros/301a400/ntp_333.pdf • Ochoa, J. (2014). Unidad 2. Gestión integral de riesgos. Bogotá (Colombia): Universidad ECCI. Recuperado el 24 de Marzo de 2019, de https://posgradosvirtuales.ecci.edu.co/pluginfile.php/954/mod_resource/content/2/unidad_02_GI_riesgo/unidad_02/descargable.pdf • Organización de las Naciones Unidas para la Alimentación y la Agricultura. (1997). SISTEMA DE ANÁLISIS DE PELIGROS Y DE PUNTOS CRÍTICOS DE CONTROL (HACCP) Y DIRECTRICES PARA SU APLICACIÓN. Roma, Italia: FAO. Recuperado el 25 de Mayo de 2019, de http://www.fao.org/3/y1579s/y1579s03.htm • Pilot, S. (Marzo de 2002). ¿Que es un Análisis Árbol de Falla? (A. S. ASQ, Ed.) Quality Progress. Recuperado el 25 de Marzo de 2019, de http://asq.org/quality-progress/2002/03/problem-solving/que-es-un-analisis-arbol-de-falla.html • SAE - Society of Automotive Engineers. (2002). SAE Standard J1739. Potential Failure Mode and Effects Analysis in design (Design FMEA). Warrendale, Pensilvania (USA): SAE International. Recuperado el 24 de Marzo de 2019, de https://www.sae.org/standards/content/j1739_200208/preview/ • Universidad Piloto de Colombia. (2019). Diplomado en Sistemas de gestión en inocuidad alimentaria bajo lineamientos BPM - HACCP - ISO 22000. Bogotá (Colombia): Universidad Piloto de Colombia. Recuperado el 25 de Marzo de 2019, de http://www.unipiloto.edu.co/descargas/PORT-HACCP.pdf