Upgrade to Pro
— share decks privately, control downloads, hide ads and more …
Speaker Deck
Sign up for free
Menu
Search
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Features
All features
Private URLs
Password Protection
Custom URLS
Scheduled publishing
Remove Branding
Restrict embedding
Deck Collections
Notes
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Explore
Featured decks
Featured speakers
Programming
Technology
Storyboards
Pricing
Search
Sign in
Sign up for free
AWSを利用する上で知っておきたい名前解決の話 2026
Search
nagisa_53
November 06, 2026
Technology
110
1
Share
Embed
Copy iframe code
Copy JS code
Copy link
Start on current slide
AWSを利用する上で知っておきたい名前解決の話 2026
JAWS FESTA 2026 in AKITA
nagisa_53
November 06, 2026
More Decks by nagisa_53
See All by nagisa_53
Kiro WebとCloud Sessions
nagisa53
2
410
AWS ネットワーク構築でハマった(ハマりかけた) 5選とそこから得た教訓
nagisa53
4
750
VPCセキュリティ対応の最新事情
nagisa53
2
440
CloudFrontのHost Header転送設定でパケットの中身はどう変わるのか?
nagisa53
1
430
AWS Network Firewall Proxyを触ってみた
nagisa53
1
790
re:Inventで出たインフラエンジニアが嬉しかったアップデート
nagisa53
4
330
Rodeoで感じたアーキテクチャ図は言語の壁を越える!?
nagisa53
1
170
re:Invent 2025で発表されたNW系のアップデートについて?
nagisa53
1
120
ラスベガス到着~12/2までに現地で学んだこと
nagisa53
0
49
Other Decks in Technology
See All in Technology
(swiftc) NonCopyableとライフタイム修飾子
teamhimeh
0
170
You Have Agency(サンキュー、Ruby)
snoozer05
PRO
5
670
Maestro MCPとClaude Code Skillsによる自律的なE2Eテスト支援
asmz
0
410
AI Agent 時代のデータ基盤: ClickHouse で実現する 超高速分析とコスト削減の両立
jozono
0
130
Flutter Webを「SDK」として配る — 50以上のゲームを支える埋め込みアーキテクチャ
masayukisuda
0
180
[re:Invent2026事前勉強会(有志開催)]続きは、ラスベガスの廊下で / continue-in-the-vegas-hallway
sh_fk2
0
500
クラウドエージェントの先駆け Devin。今も最先端を走る、他との違い
kinopeee
2
580
バックオフィスに染み出すTypeScript ── clasp で安全に仕組みを作る
nealle
1
180
FinOpsを導入してマルチプロダクトのコスト最適化を実現する
kworkdev
PRO
0
120
推論基盤と Scale-Up Interconnect の現状と制約から俯瞰する技術動向
markunet
2
800
Active Directory と Entra ID のむむむな関係
murachiakira
PRO
1
710
リアクションエンジニア ― 小さなリアクションから、話しかけやすい組織をつくる ―
ryuguyana
1
120
Featured
See All Featured
Crafting Experiences
bethany
1
420
Winning Ecommerce Organic Search in an AI Era - #searchnstuff2025
aleyda
2
2.2k
Automating Front-end Workflow
addyosmani
1370
210k
Agile Actions for Facilitating Distributed Teams - ADO2019
mkilby
0
330
Exploring the relationship between traditional SERPs and Gen AI search
raygrieselhuber
PRO
4
4.4k
Agile that works and the tools we love
rasmusluckow
331
22k
HDC tutorial
michielstock
2
1k
Ethics towards AI in product and experience design
skipperchong
2
460
実際に使うSQLの書き方 徹底解説 / pgcon21j-tutorial
soudai
PRO
203
77k
The Straight Up "How To Draw Better" Workshop
denniskardys
239
140k
Heart Work Chapter 1 - Part 1
lfama
PRO
10
37k
[Rails World 2026] Durable orchestration on Rails: from continuation to workflow
palkan
2
1.2k
Transcript
AWSを利用する上で知っておきたい 名前解決の話 2026 五味なぎさ(X:@nagisa_53) #jawsug #jawsfesta2026
自己紹介 ・名前:五味 なぎさ(X:@nagisa_53) ・仕事:SIer インフラ部門のマネージャー ・好きなAWSサービス:NW系全般 AWS Community Builders(Networking and
Content Delivery) AWS Ambassadors/AWS Japan Top Engineers JAWS-UG クラウド女子会/彩の国埼玉支部 運営 JAWS DAYS 2027 実行委員長
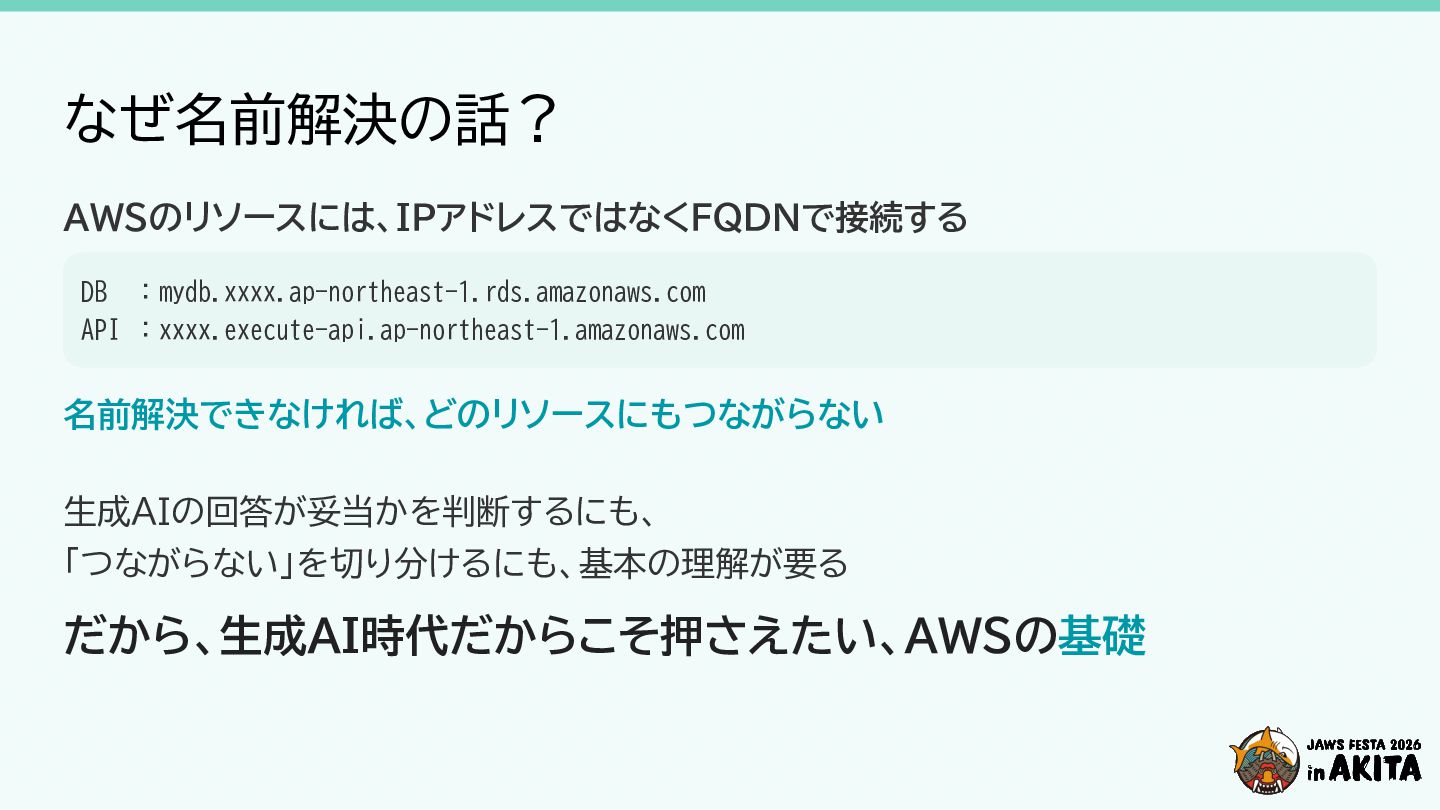
なぜ名前解決の話? AWSのリソースには、IPアドレスではなくFQDNで接続する DB :mydb.xxxx.ap-northeast-1.rds.amazonaws.com API :xxxx.execute-api.ap-northeast-1.amazonaws.com 名前解決できなければ、どのリソースにもつながらない 生成AIの回答が妥当かを判断するにも、 「つながらない」を切り分けるにも、基本の理解が要る だから、生成AI時代だからこそ押さえたい、AWSの基礎
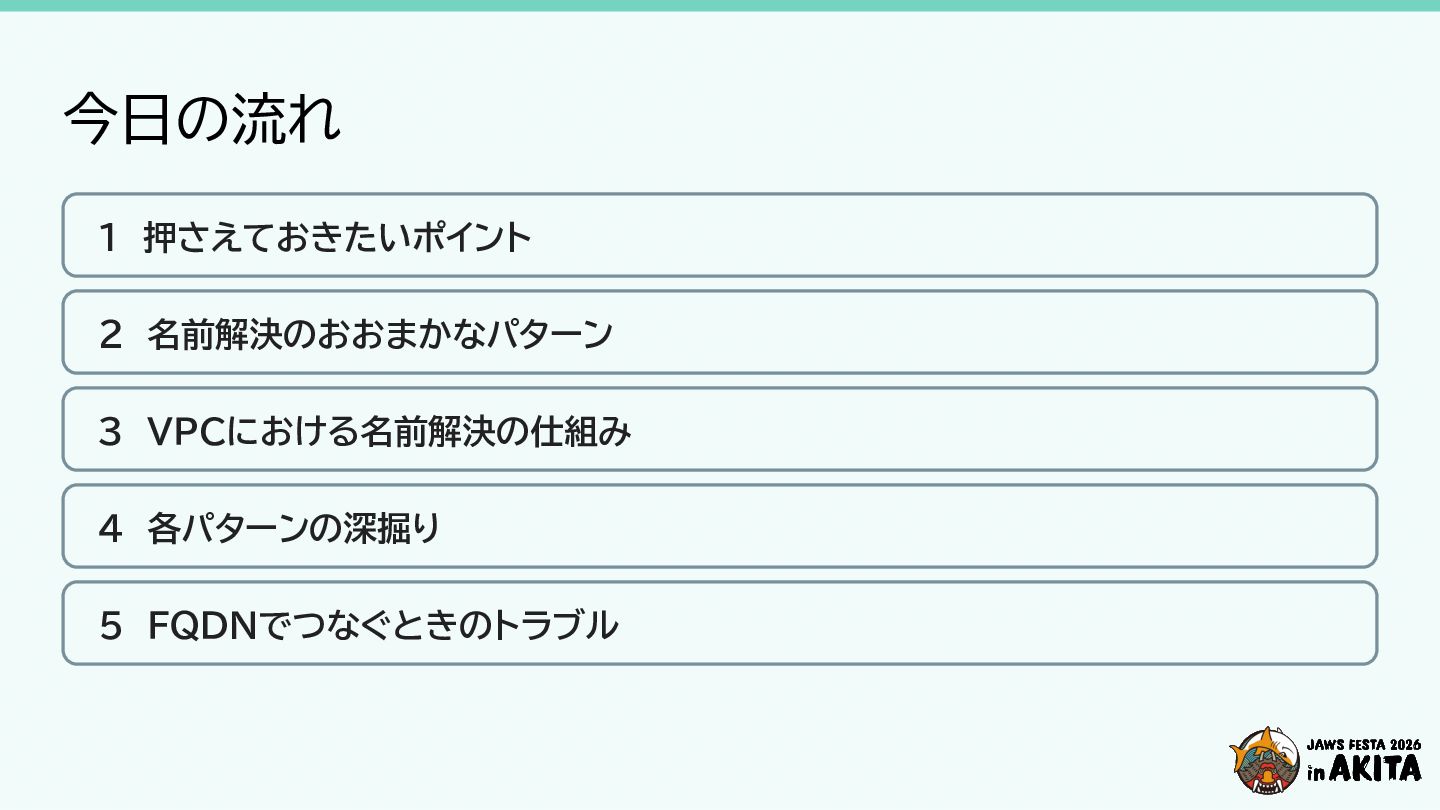
今日の流れ 1 押さえておきたいポイント 2 名前解決のおおまかなパターン 3 VPCにおける名前解決の仕組み 4 各パターンの深掘り 5
FQDNでつなぐときのトラブル
押さえておきたい ポイント
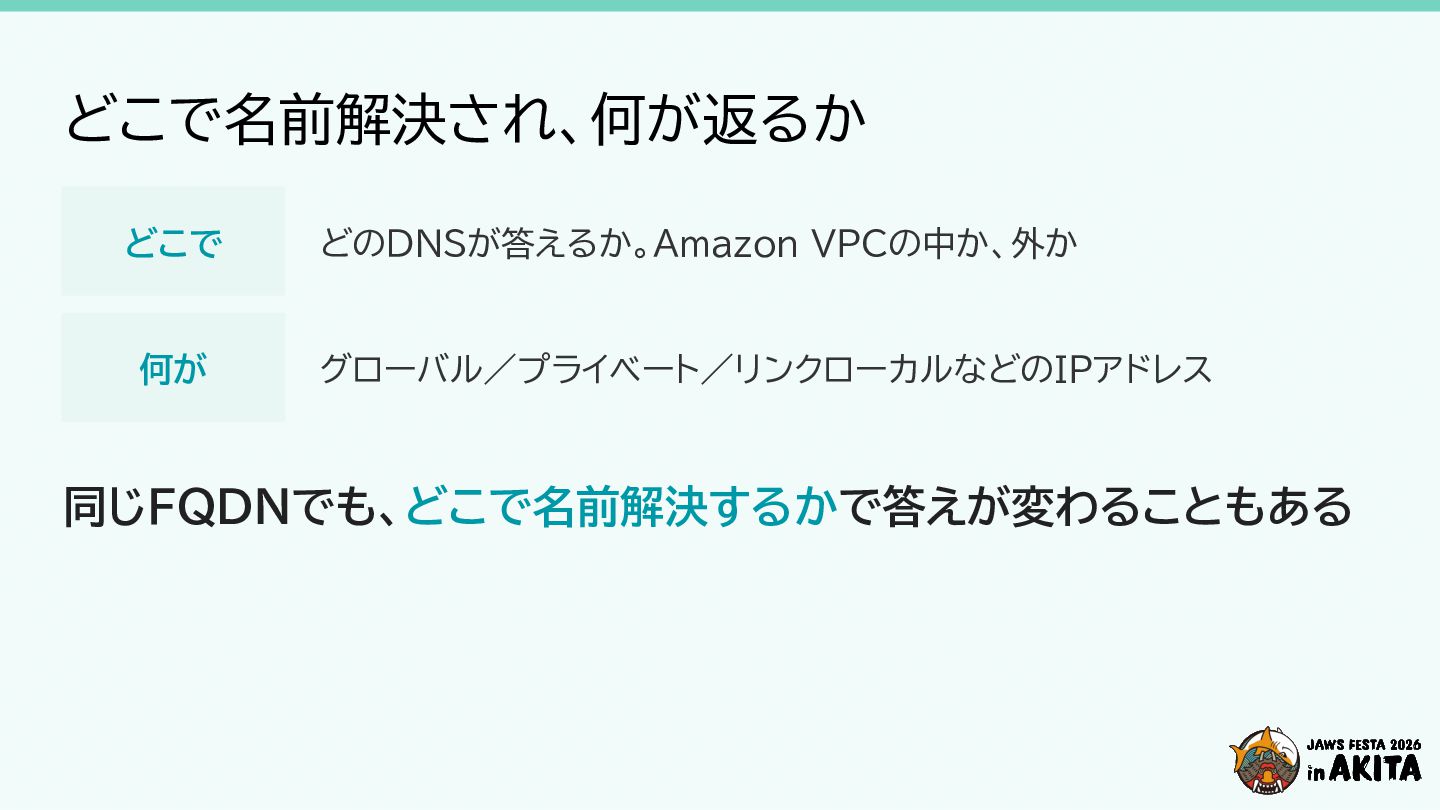
どこで名前解決され、何が返るか どこで どのDNSが答えるか。Amazon VPCの中か、外か 何が グローバル/プライベート/リンクローカルなどのIPアドレス 同じFQDNでも、どこで名前解決するかで答えが変わることもある
名前解決の おおまかなパターン
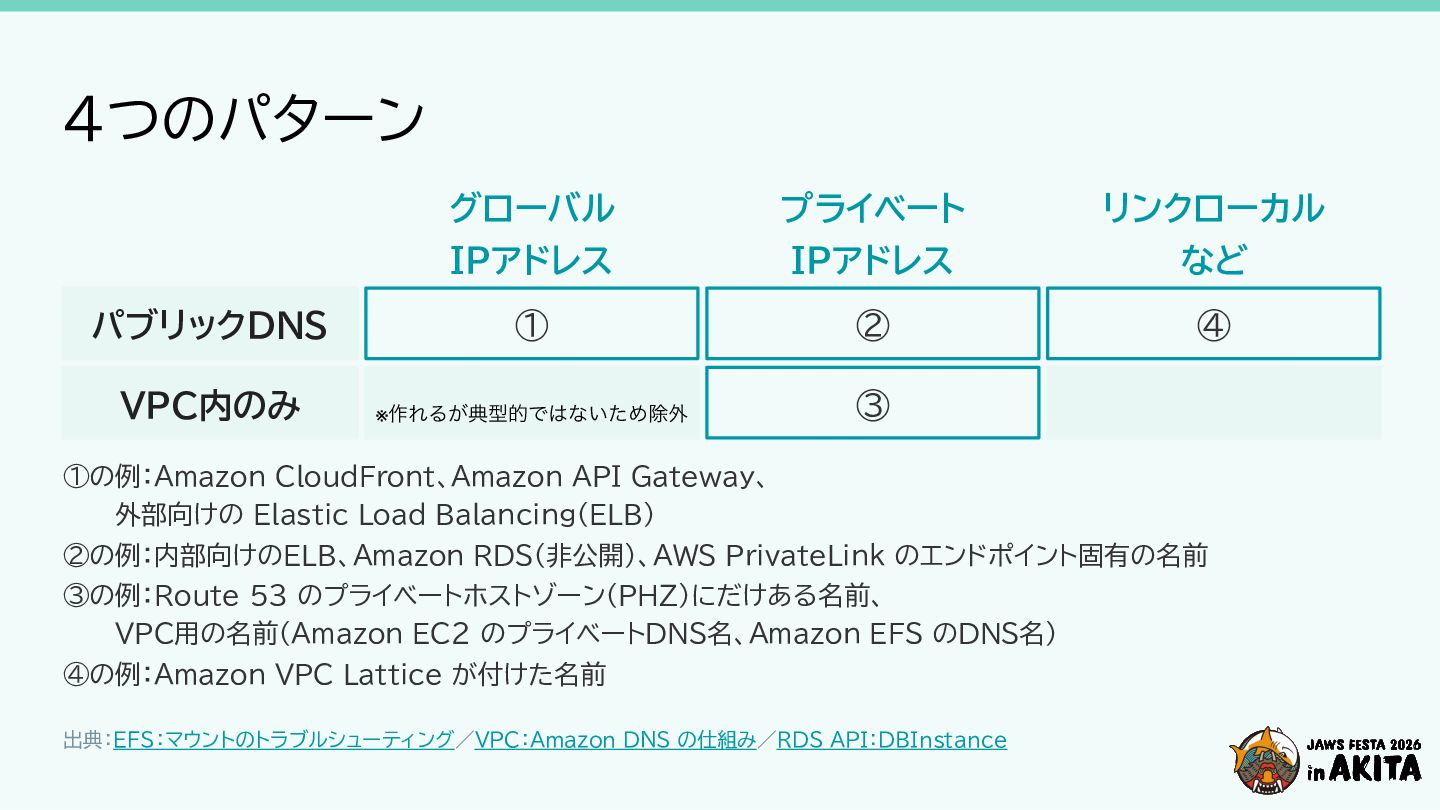
4つのパターン グローバル プライベート リンクローカル IPアドレス IPアドレス など パブリックDNS ① ②
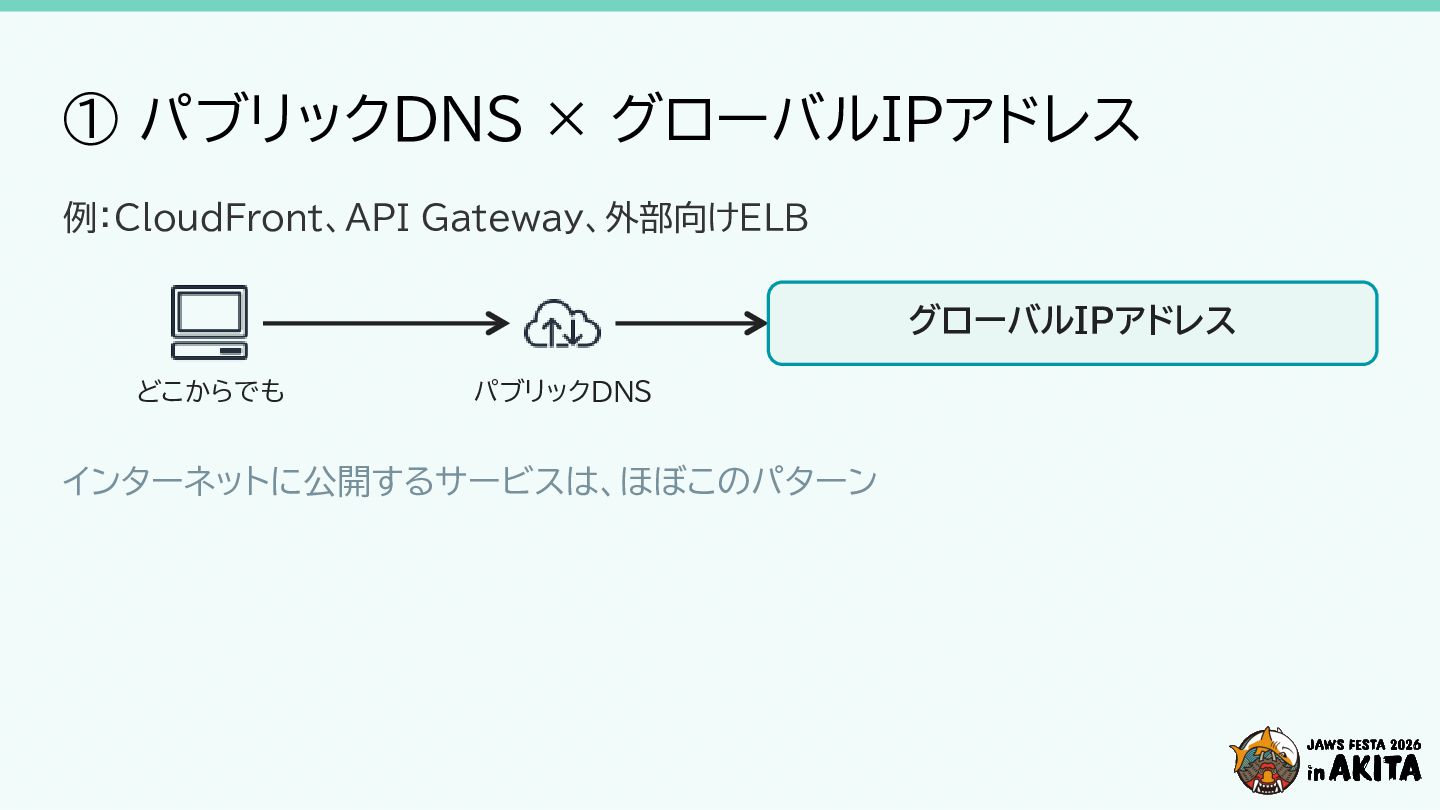
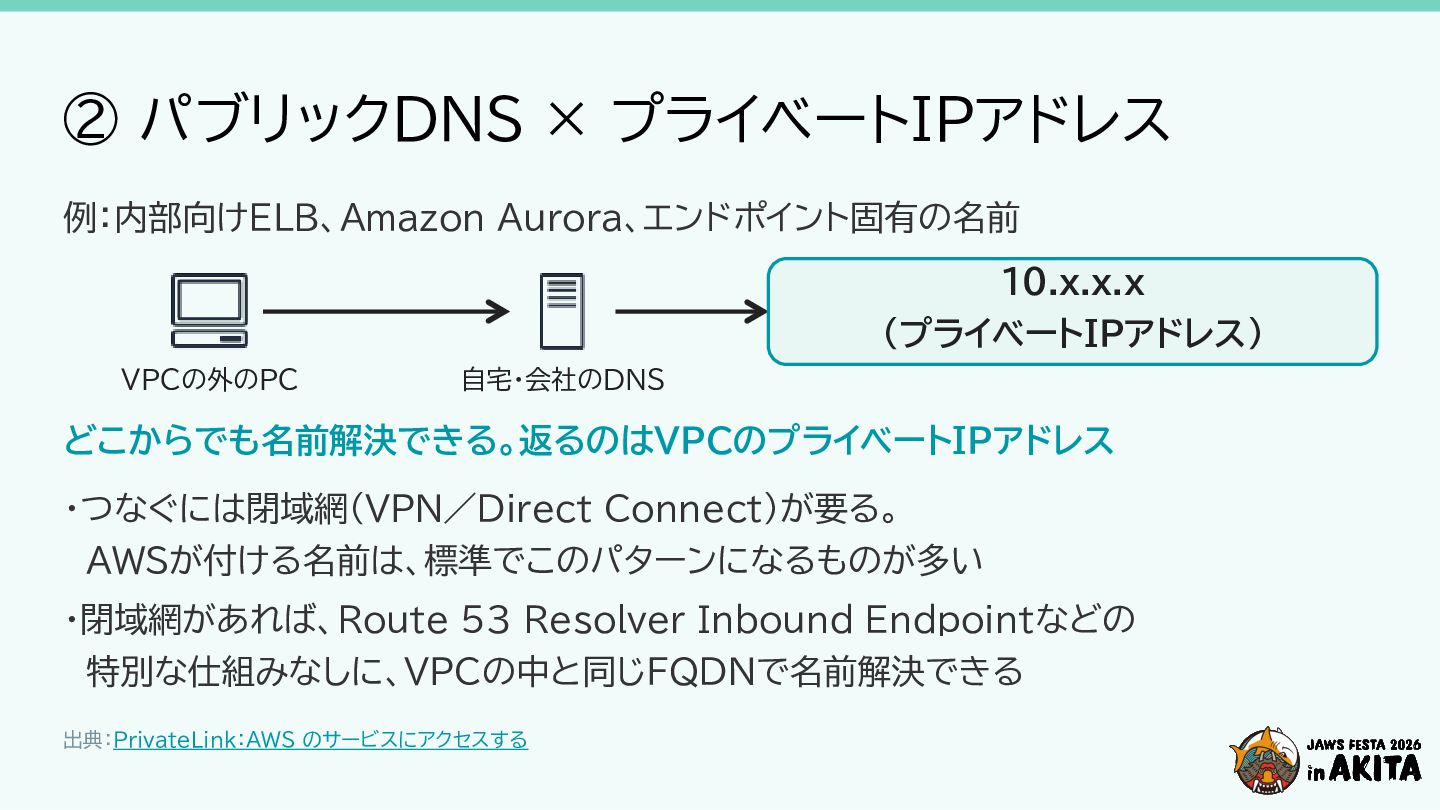
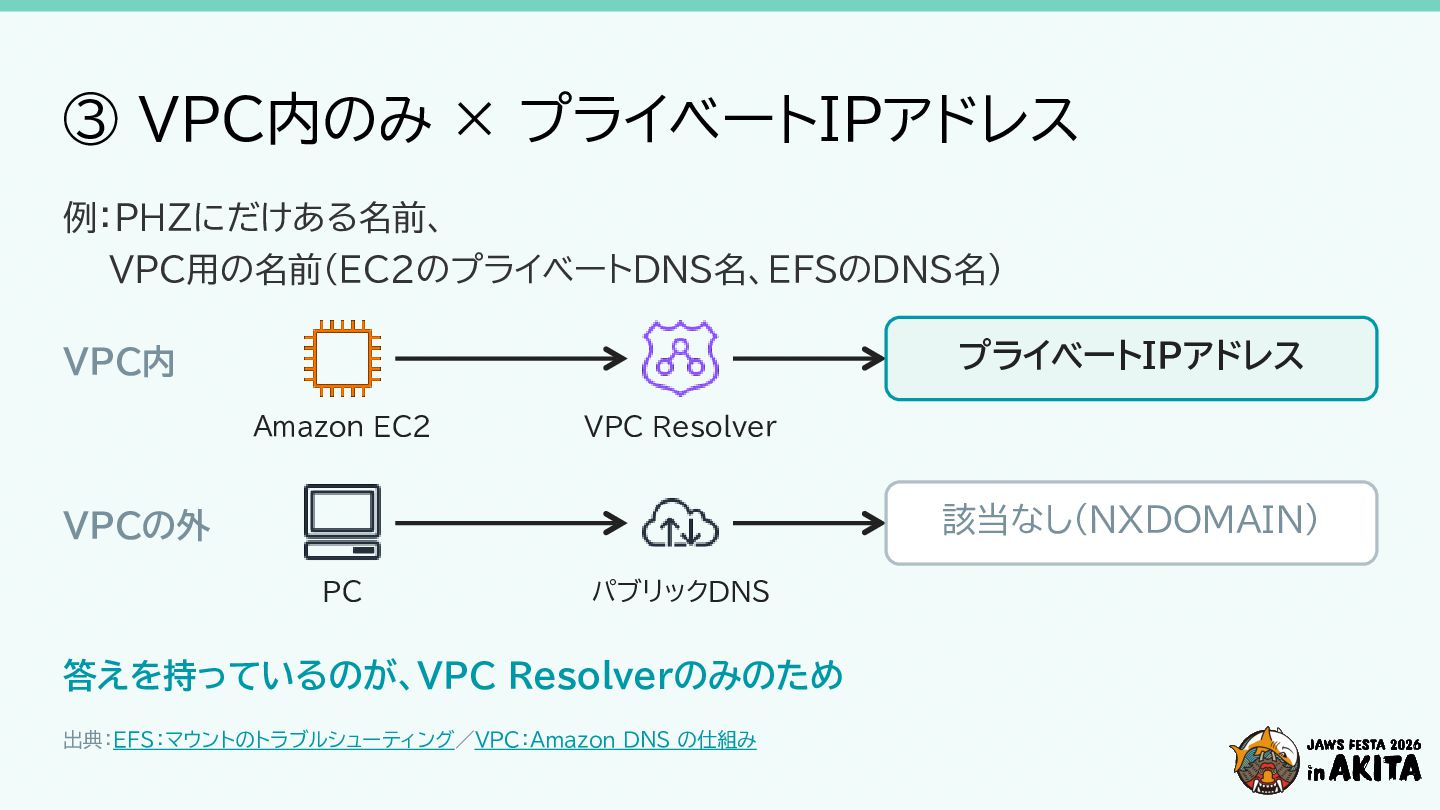
④ VPC内のみ ※作れるが典型的ではないため除外 ③ ①の例:Amazon CloudFront、Amazon API Gateway、 外部向けの Elastic Load Balancing(ELB) ②の例:内部向けのELB、Amazon RDS(非公開)、AWS PrivateLink のエンドポイント固有の名前 ③の例:Route 53 のプライベートホストゾーン(PHZ)にだけある名前、 VPC用の名前(Amazon EC2 のプライベートDNS名、Amazon EFS のDNS名) ④の例:Amazon VPC Lattice が付けた名前 出典:EFS:マウントのトラブルシューティング/VPC:Amazon DNS の仕組み/RDS API:DBInstance
VPCにおける 名前解決の仕組み
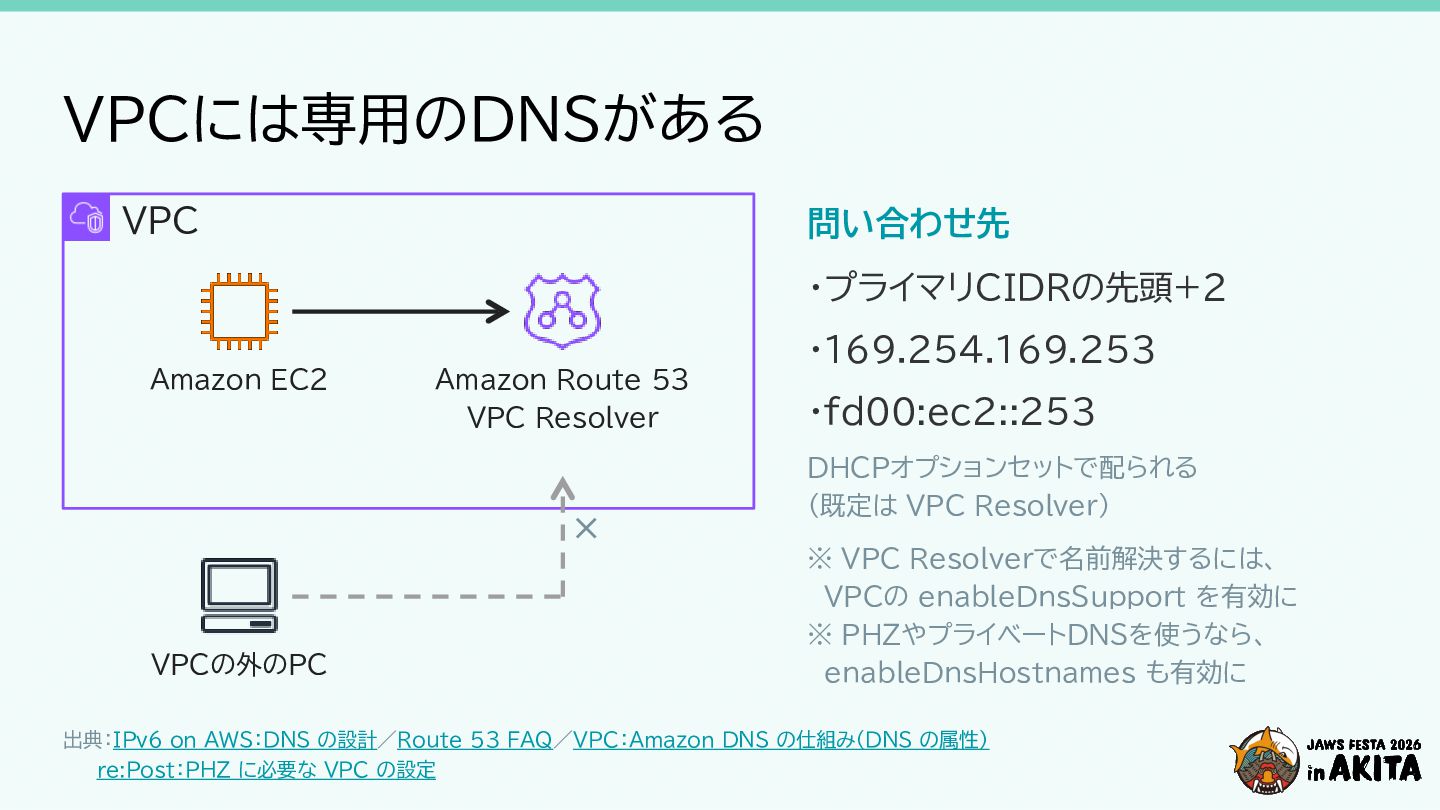
VPCには専用のDNSがある VPC 問い合わせ先 ・プライマリCIDRの先頭+2 ・169.254.169.253 Amazon EC2 Amazon Route 53
VPC Resolver × VPCの外のPC ・fd00:ec2::253 DHCPオプションセットで配られる (既定は VPC Resolver) ※ VPC Resolverで名前解決するには、 VPCの enableDnsSupport を有効に ※ PHZやプライベートDNSを使うなら、 enableDnsHostnames も有効に 出典:IPv6 on AWS:DNS の設計/Route 53 FAQ/VPC:Amazon DNS の仕組み(DNS の属性) re:Post:PHZ に必要な VPC の設定
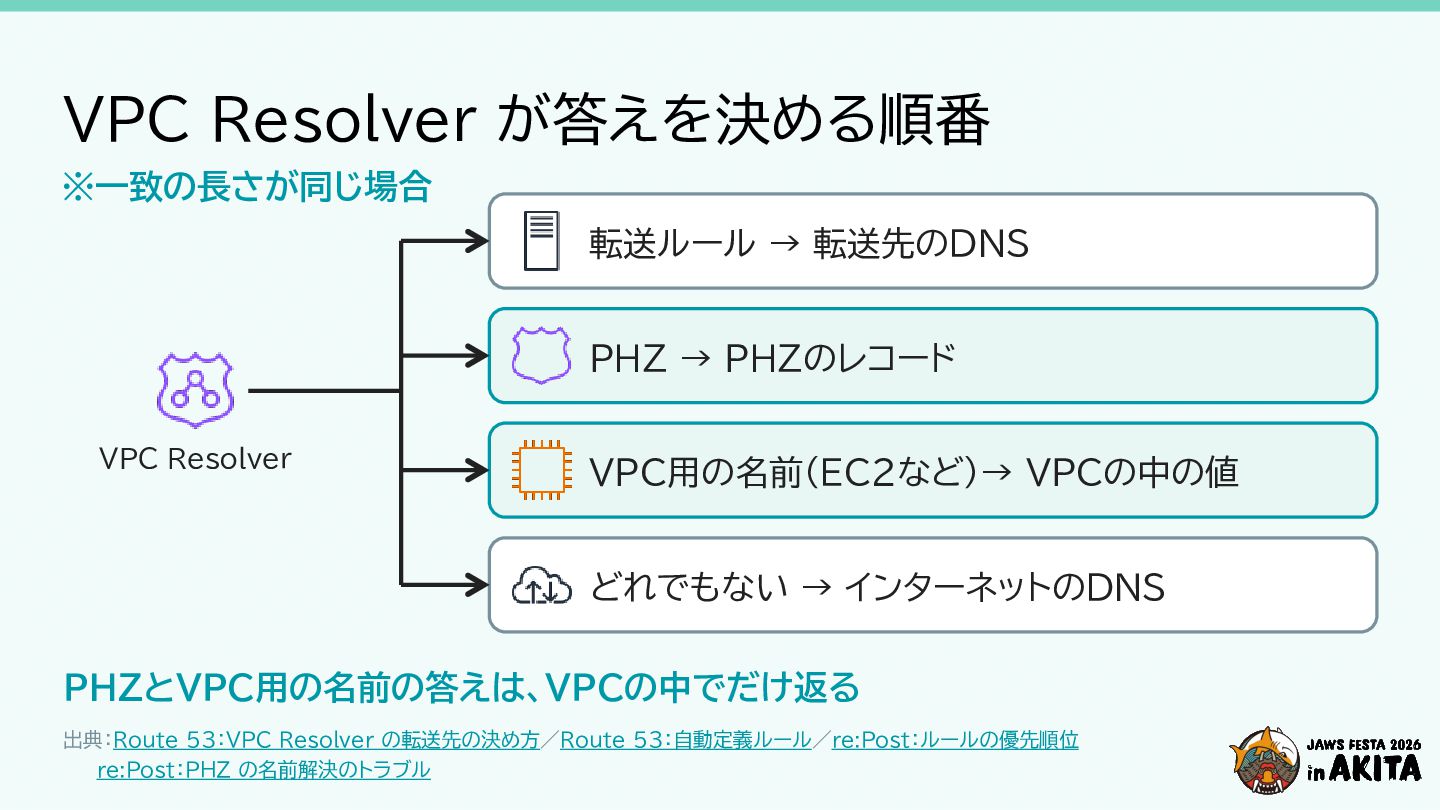
VPC Resolver が答えを決める順番 ※一致の長さが同じ場合 転送ルール → 転送先のDNS PHZ → PHZのレコード
VPC Resolver VPC用の名前(EC2など)→ VPCの中の値 どれでもない → インターネットのDNS PHZとVPC用の名前の答えは、VPCの中でだけ返る 出典:Route 53:VPC Resolver の転送先の決め方/Route 53:自動定義ルール/re:Post:ルールの優先順位 re:Post:PHZ の名前解決のトラブル
各パターンの深掘り
① パブリックDNS × グローバルIPアドレス 例:CloudFront、API Gateway、外部向けELB グローバルIPアドレス どこからでも パブリックDNS インターネットに公開するサービスは、ほぼこのパターン
② パブリックDNS × プライベートIPアドレス 例:内部向けELB、Amazon Aurora、エンドポイント固有の名前 10.x.x.x (プライベートIPアドレス) VPCの外のPC 自宅・会社のDNS
どこからでも名前解決できる。返るのはVPCのプライベートIPアドレス ・つなぐには閉域網(VPN/Direct Connect)が要る。 AWSが付ける名前は、標準でこのパターンになるものが多い ・閉域網があれば、Route 53 Resolver Inbound Endpointなどの 特別な仕組みなしに、VPCの中と同じFQDNで名前解決できる 出典:PrivateLink:AWS のサービスにアクセスする
③ VPC内のみ × プライベートIPアドレス 例:PHZにだけある名前、 VPC用の名前(EC2のプライベートDNS名、EFSのDNS名) プライベートIPアドレス VPC内 Amazon EC2
VPC Resolver 該当なし(NXDOMAIN) VPCの外 PC パブリックDNS 答えを持っているのが、VPC Resolverのみのため 出典:EFS:マウントのトラブルシューティング/VPC:Amazon DNS の仕組み
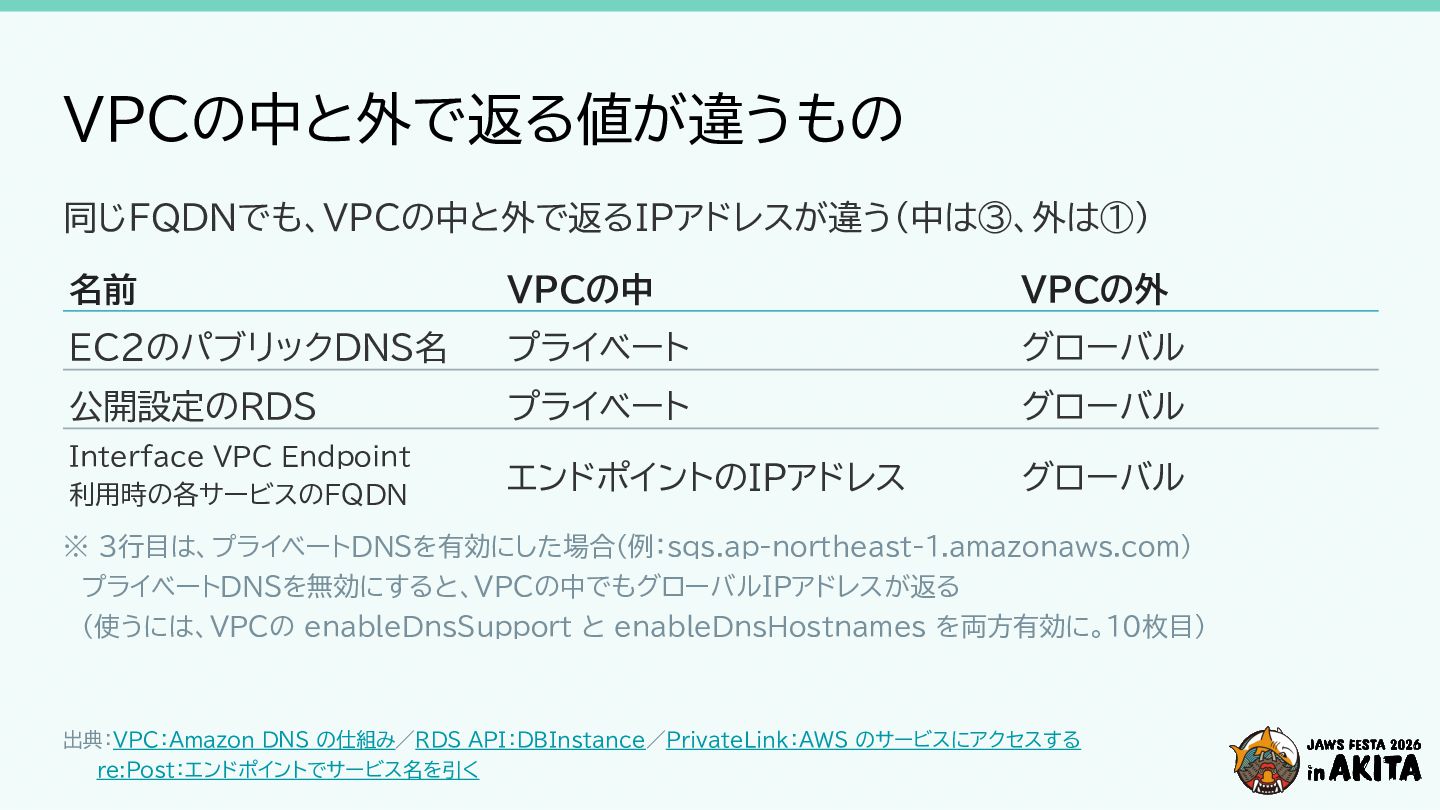
VPCの中と外で返る値が違うもの 同じFQDNでも、VPCの中と外で返るIPアドレスが違う(中は③、外は①) 名前 VPCの中 VPCの外 EC2のパブリックDNS名 プライベート グローバル 公開設定のRDS プライベート
グローバル Interface VPC Endpoint 利用時の各サービスのFQDN エンドポイントのIPアドレス グローバル ※ 3行目は、プライベートDNSを有効にした場合(例:sqs.ap-northeast-1.amazonaws.com) プライベートDNSを無効にすると、VPCの中でもグローバルIPアドレスが返る (使うには、VPCの enableDnsSupport と enableDnsHostnames を両方有効に。10枚目) 出典:VPC:Amazon DNS の仕組み/RDS API:DBInstance/PrivateLink:AWS のサービスにアクセスする re:Post:エンドポイントでサービス名を引く
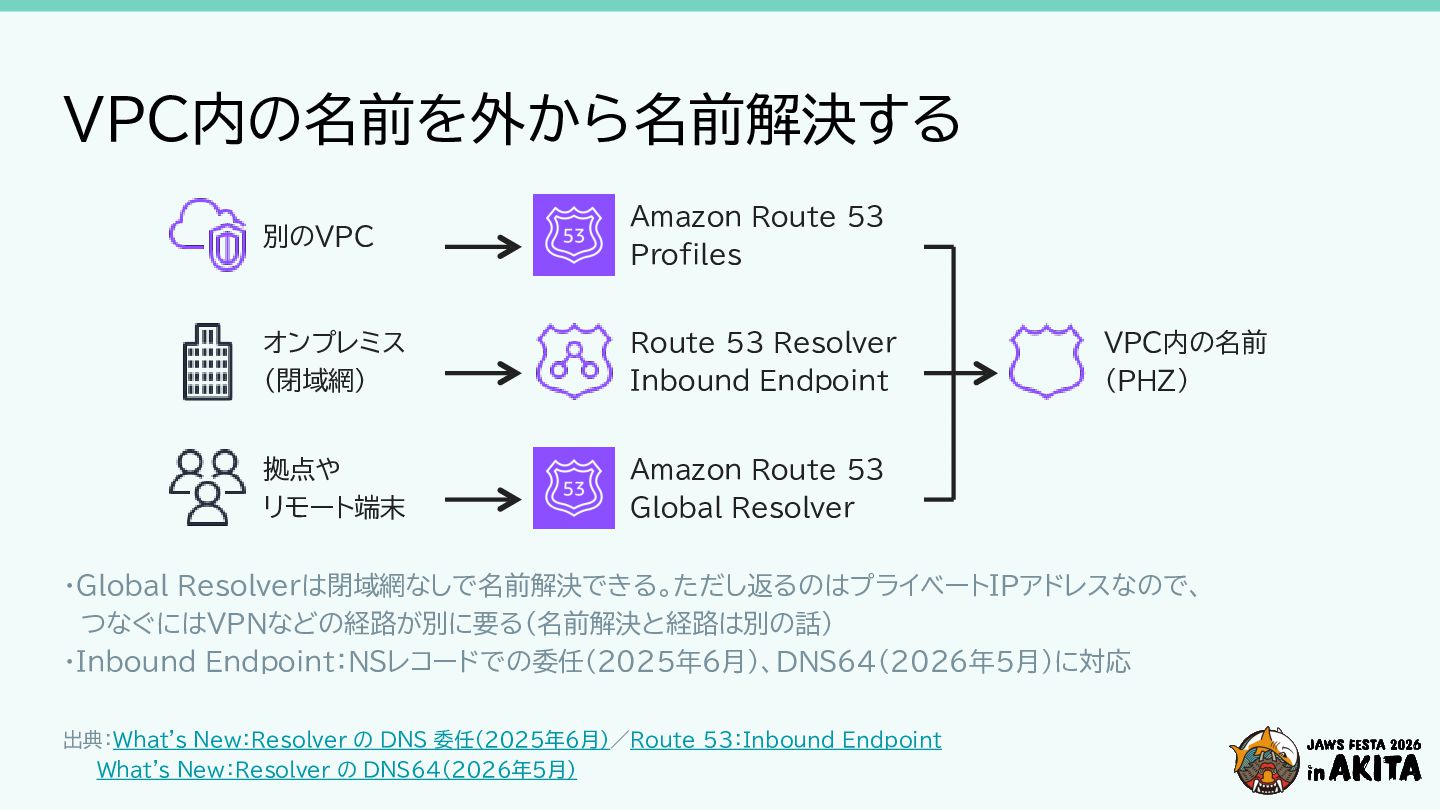
VPC内の名前を外から名前解決する 別のVPC Amazon Route 53 Profiles オンプレミス (閉域網) Route 53
Resolver Inbound Endpoint 拠点や リモート端末 Amazon Route 53 Global Resolver VPC内の名前 (PHZ) ・Global Resolverは閉域網なしで名前解決できる。ただし返るのはプライベートIPアドレスなので、 つなぐにはVPNなどの経路が別に要る(名前解決と経路は別の話) ・Inbound Endpoint:NSレコードでの委任(2025年6月)、DNS64(2026年5月)に対応 出典:What's New:Resolver の DNS 委任(2025年6月)/Route 53:Inbound Endpoint What's New:Resolver の DNS64(2026年5月)
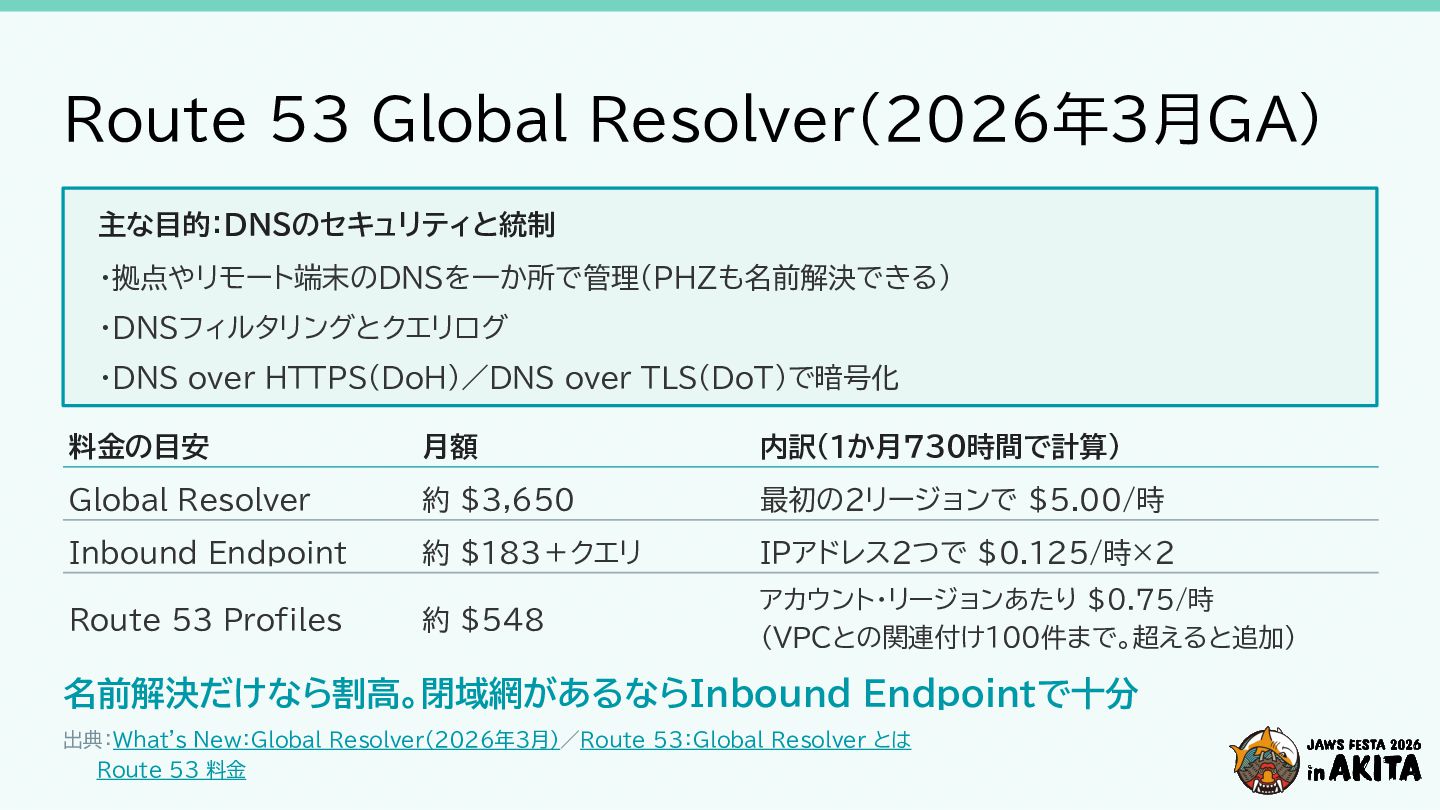
Route 53 Global Resolver(2026年3月GA) 主な目的:DNSのセキュリティと統制 ・拠点やリモート端末のDNSを一か所で管理(PHZも名前解決できる) ・DNSフィルタリングとクエリログ ・DNS over HTTPS(DoH)/DNS
over TLS(DoT)で暗号化 料金の目安 月額 内訳(1か月730時間で計算) Global Resolver 約 $3,650 最初の2リージョンで $5.00/時 Inbound Endpoint 約 $183+クエリ IPアドレス2つで $0.125/時×2 Route 53 Profiles 約 $548 アカウント・リージョンあたり $0.75/時 (VPCとの関連付け100件まで。超えると追加) 名前解決だけなら割高。閉域網があるならInbound Endpointで十分 出典:What's New:Global Resolver(2026年3月)/Route 53:Global Resolver とは Route 53 料金
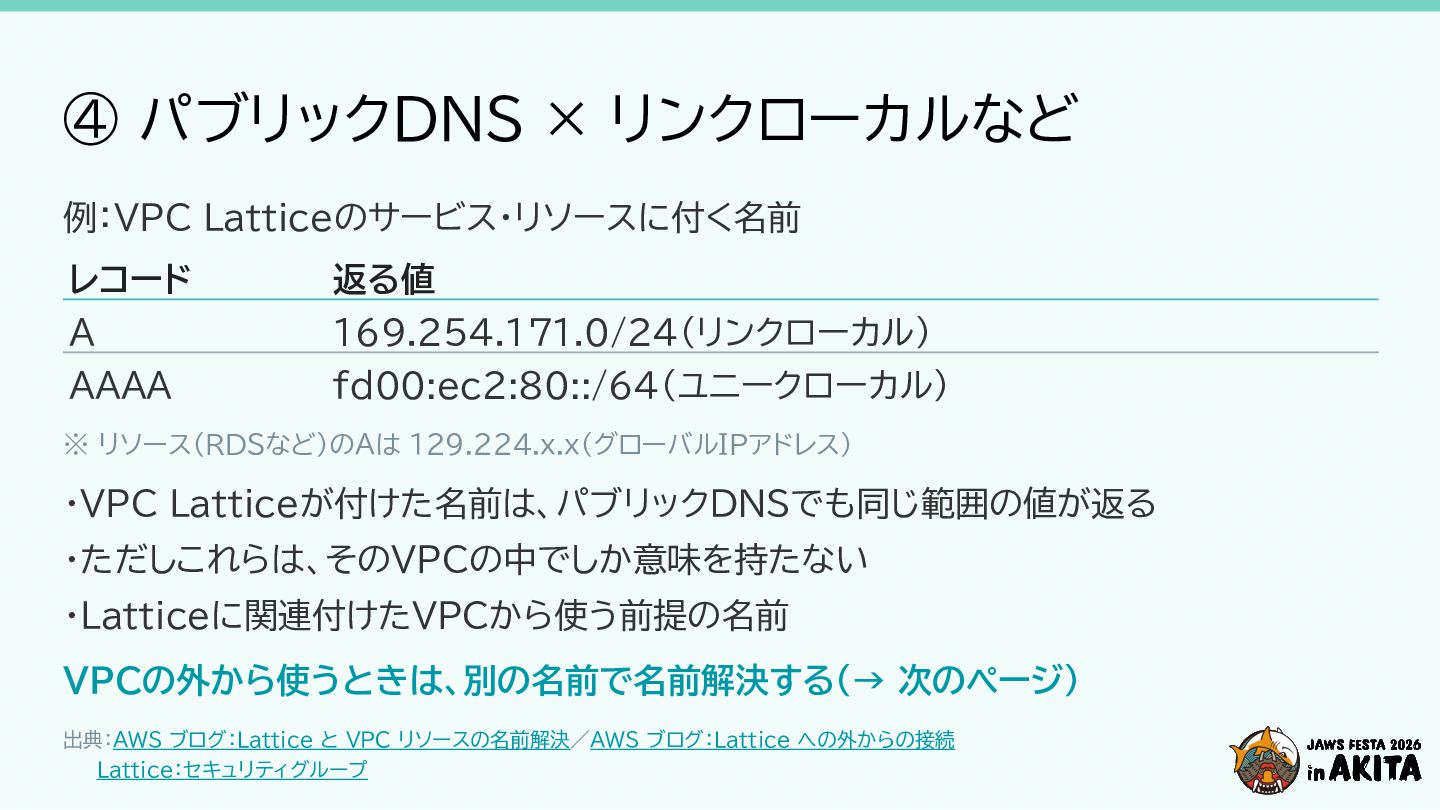
④ パブリックDNS × リンクローカルなど 例:VPC Latticeのサービス・リソースに付く名前 レコード 返る値 A 169.254.171.0/24(リンクローカル)
AAAA fd00:ec2:80::/64(ユニークローカル) ※ リソース(RDSなど)のAは 129.224.x.x(グローバルIPアドレス) ・VPC Latticeが付けた名前は、パブリックDNSでも同じ範囲の値が返る ・ただしこれらは、そのVPCの中でしか意味を持たない ・Latticeに関連付けたVPCから使う前提の名前 VPCの外から使うときは、別の名前で名前解決する(→ 次のページ) 出典:AWS ブログ:Lattice と VPC リソースの名前解決/AWS ブログ:Lattice への外からの接続 Lattice:セキュリティグループ
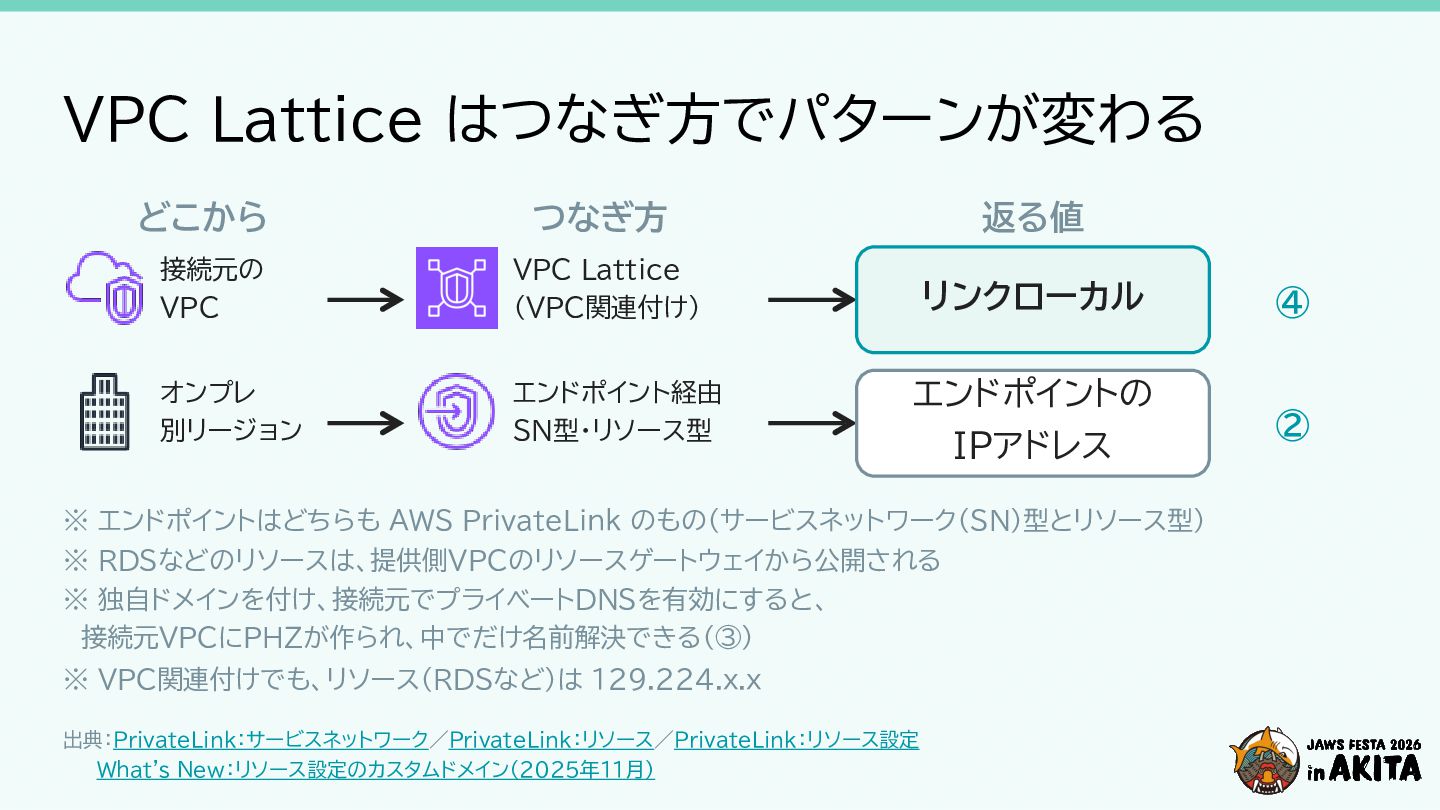
VPC Lattice はつなぎ方でパターンが変わる どこから つなぎ方 返る値 接続元の VPC VPC Lattice
(VPC関連付け) リンクローカル オンプレ 別リージョン エンドポイント経由 SN型・リソース型 エンドポイントの IPアドレス ※ エンドポイントはどちらも AWS PrivateLink のもの(サービスネットワーク(SN)型とリソース型) ※ RDSなどのリソースは、提供側VPCのリソースゲートウェイから公開される ※ 独自ドメインを付け、接続元でプライベートDNSを有効にすると、 接続元VPCにPHZが作られ、中でだけ名前解決できる(③) ※ VPC関連付けでも、リソース(RDSなど)は 129.224.x.x 出典:PrivateLink:サービスネットワーク/PrivateLink:リソース/PrivateLink:リソース設定 What's New:リソース設定のカスタムドメイン(2025年11月) ④ ②
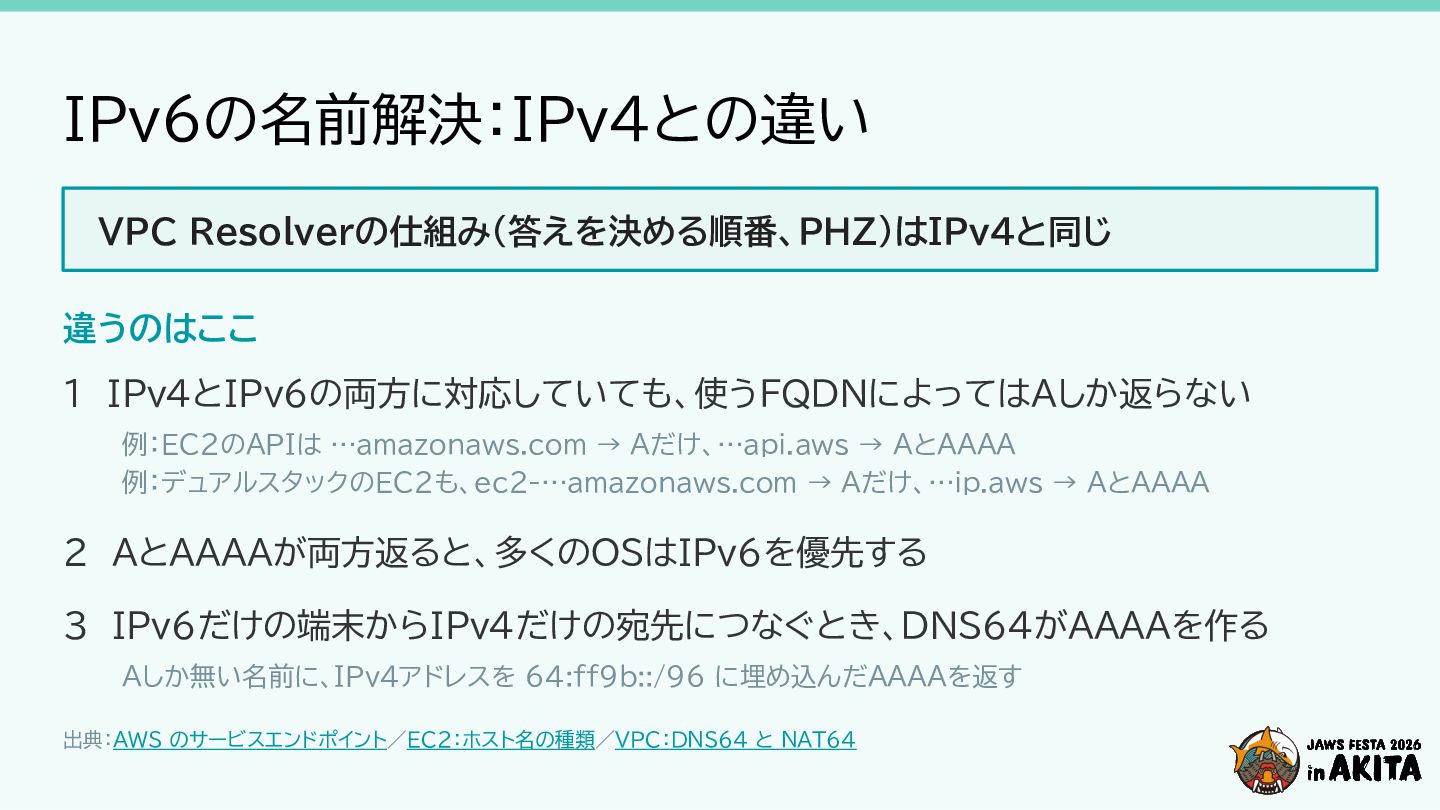
IPv6の名前解決:IPv4との違い VPC Resolverの仕組み(答えを決める順番、PHZ)はIPv4と同じ 違うのはここ 1 IPv4とIPv6の両方に対応していても、使うFQDNによってはAしか返らない 例:EC2のAPIは …amazonaws.com → Aだけ、…api.aws
→ AとAAAA 例:デュアルスタックのEC2も、ec2-…amazonaws.com → Aだけ、…ip.aws → AとAAAA 2 AとAAAAが両方返ると、多くのOSはIPv6を優先する 3 IPv6だけの端末からIPv4だけの宛先につなぐとき、DNS64がAAAAを作る Aしか無い名前に、IPv4アドレスを 64:ff9b::/96 に埋め込んだAAAAを返す 出典:AWS のサービスエンドポイント/EC2:ホスト名の種類/VPC:DNS64 と NAT64
FQDNでつなぐ ときのトラブル
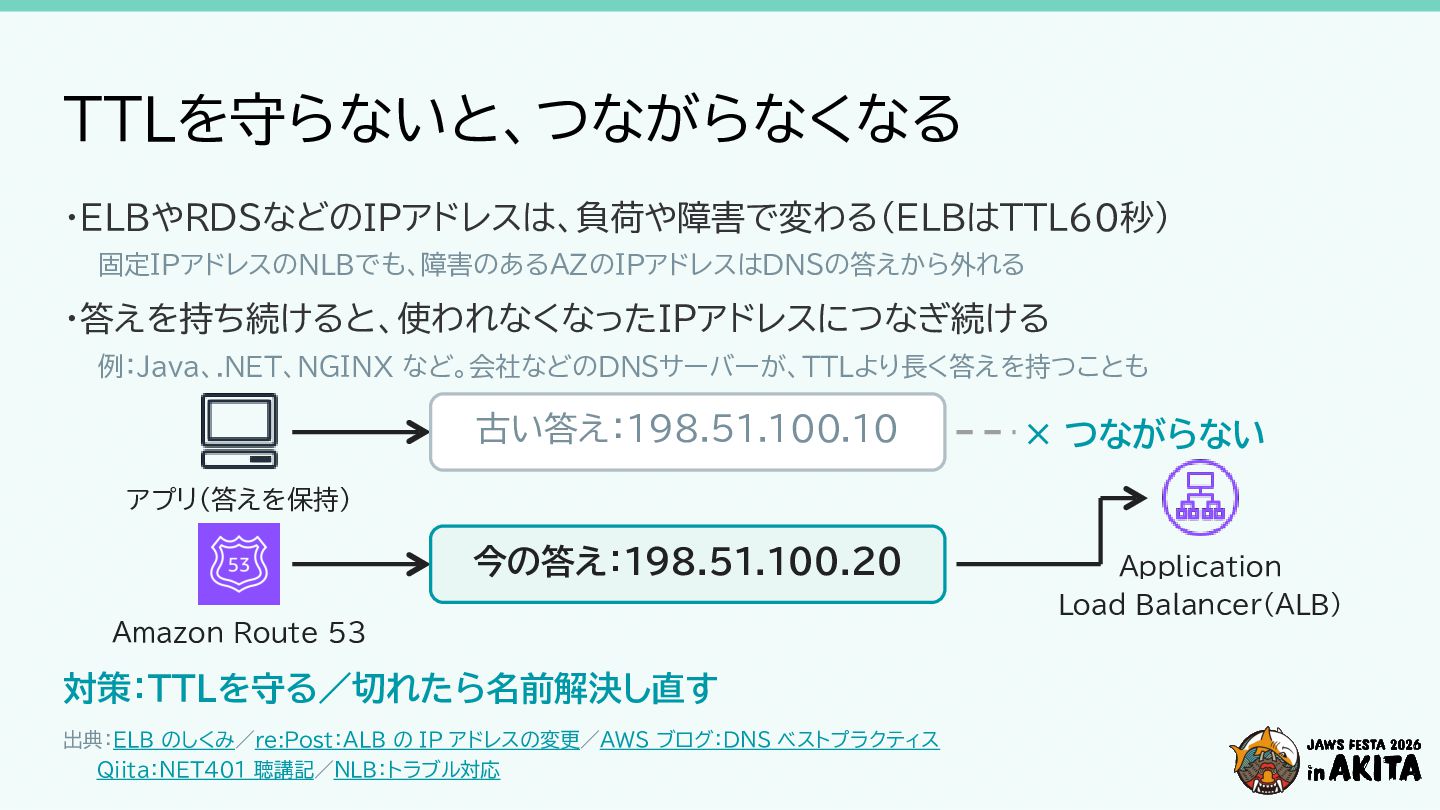
TTLを守らないと、つながらなくなる ・ELBやRDSなどのIPアドレスは、負荷や障害で変わる(ELBはTTL60秒) 固定IPアドレスのNLBでも、障害のあるAZのIPアドレスはDNSの答えから外れる ・答えを持ち続けると、使われなくなったIPアドレスにつなぎ続ける 例:Java、.NET、NGINX など。会社などのDNSサーバーが、TTLより長く答えを持つことも 古い答え:198.51.100.10 × つながらない アプリ(答えを保持)
今の答え:198.51.100.20 Amazon Route 53 対策:TTLを守る/切れたら名前解決し直す 出典:ELB のしくみ/re:Post:ALB の IP アドレスの変更/AWS ブログ:DNS ベストプラクティス Qiita:NET401 聴講記/NLB:トラブル対応 Application Load Balancer(ALB)
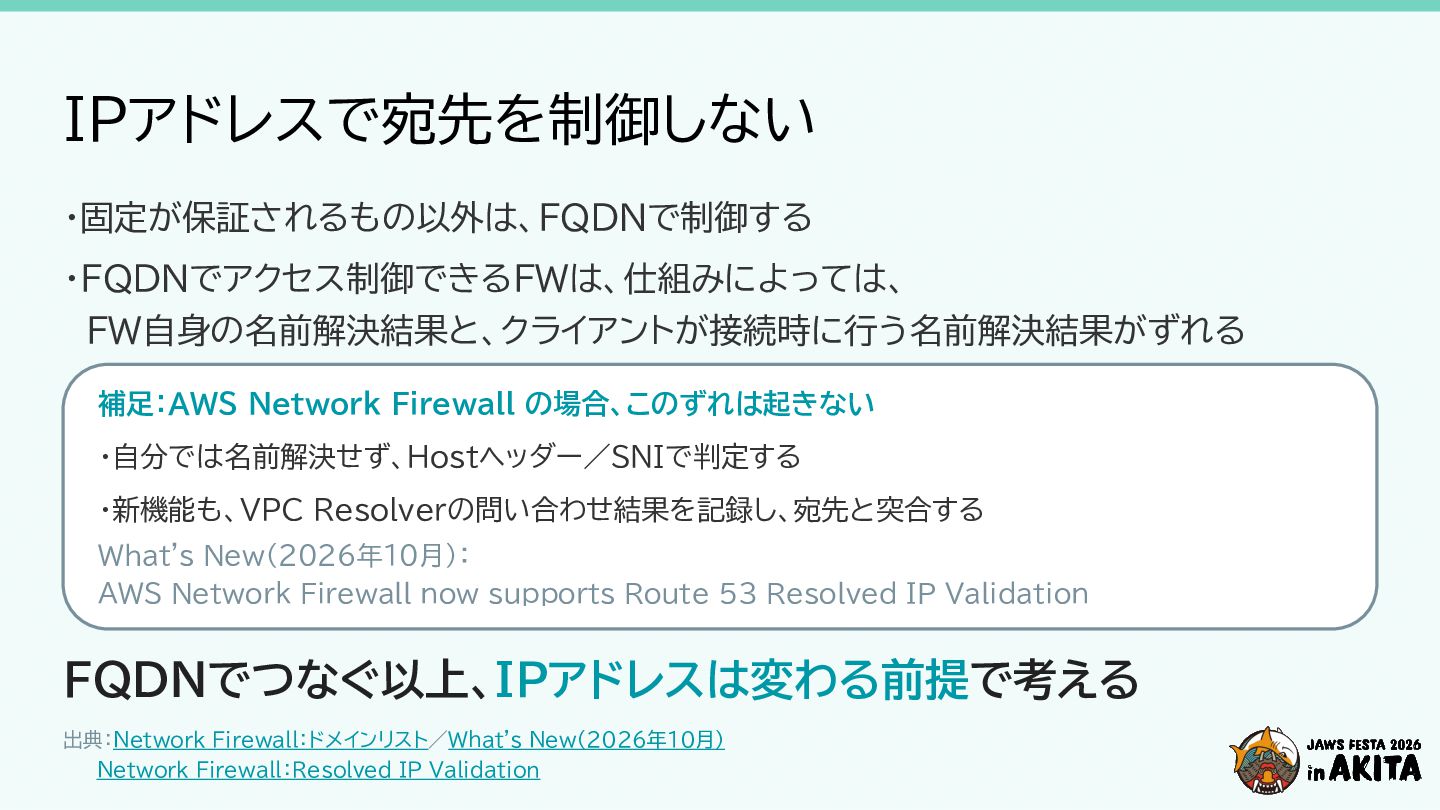
IPアドレスで宛先を制御しない ・固定が保証されるもの以外は、FQDNで制御する ・FQDNでアクセス制御できるFWは、仕組みによっては、 FW自身の名前解決結果と、クライアントが接続時に行う名前解決結果がずれる 補足:AWS Network Firewall の場合、このずれは起きない ・自分では名前解決せず、Hostヘッダー/SNIで判定する ・新機能も、VPC
Resolverの問い合わせ結果を記録し、宛先と突合する What's New(2026年10月): AWS Network Firewall now supports Route 53 Resolved IP Validation FQDNでつなぐ以上、IPアドレスは変わる前提で考える 出典:Network Firewall:ドメインリスト/What's New(2026年10月) Network Firewall:Resolved IP Validation
まとめ どこで名前解決し、何が返るかを意識することが重要 ・4つのパターン(どこで名前解決できるか × 何が返るか)で整理する ・FQDNでつなぐ以上、IPアドレスは変わる前提で考える


 nagisa53
 teamhimeh
 snoozer05
 asmz
 jozono
 masayukisuda
 sh_fk2
 kinopeee
 nealle
 kworkdev
 markunet
 murachiakira
 ryuguyana
 bethany
 aleyda
 addyosmani
 mkilby
 raygrieselhuber
 rasmusluckow
 michielstock
 skipperchong
 soudai
 denniskardys
 lfama
 palkan